- Accueil
- /
- Article

Merci pour votre commentaire.


 Dans cet article
 Un commentaire ?
La connexion de vos appareils de passerelle gérés iOS à Cisco Webex Control Hub vous permet de les gérer et de les surveiller où que vous soyez, en même temps que le reste de votre infrastructure de communications unifiées.
Passerelles gérées
L'inscription de vos Cisco IOS passerelles au Control Hub vous permet de simplifier la gestion des appareils et vous permet d'accéder à de nouveaux Webex Calling services. Comme les passerelles sont connectées au Control Hub, vous pouvez les gérer et les surveiller de n'importe où, ainsi que le reste de vos Webex Calling appareils. Pour inscrire une passerelle, vous devez installer une application de connecteur de gestion et vous assurer qu'il existe une connexion sécurisée avec le Cisco Webex cloud. Une fois cette connexion établie, vous pouvez inscrire la passerelle en vous connectant au Control Hub.
Ce processus ne s'applique pas aux passerelles Cisco IOS vocales, telles que le VG400, qui est entièrement géré en tant qu'appareil dans le Control Hub.
Une petite application de connexion, connue sous le nom de GuestShell, est chargée d'établir et de maintenir une connexion entre la passerelle et le Control Hub. Les applications GuestShell et Connector sont configurées et mises en place à l'aide d'un script, qui est exécuté sur la passerelle depuis le cloud Webex pendant la procédure d'inscription.
Pour simplifier le processus d'installation, le script ajoute un certain nombre de configurations de passerelle nécessaires.
Connecteurs Gateway
Les connecteurs Gateway sont de petites applications qui s'exécutent sur la passerelle GuestShell pour maintenir la connexion au Control Hub, coordonner les événements et collecter des informations d'état. Pour plus d' informations sur GuestShell, consultez GuestShell.
Les connecteurs de passerelle sont installés sur le conteneur Cisco IOS XE GuestShell.
Il existe deux types de connecteurs :
-
Connecteur de gestion
-
Connecteur de télémétrie
Un script TCL interactif piloté par menu permet de configurer le GuestShell, ainsi que d'installer et de gérer le connecteur de gestion.
Le connecteur de gestion s'occupe de l'inscription à la passerelle et de la gestion du cycle de vie du connecteur de télémétrie.
Une fois l'inscription terminée, le connecteur de gestion télécharge et installe le dernier connecteur de télémétrie.
Le graphique suivant montre comment les différents composants se connectent dans une Webex Calling solution :
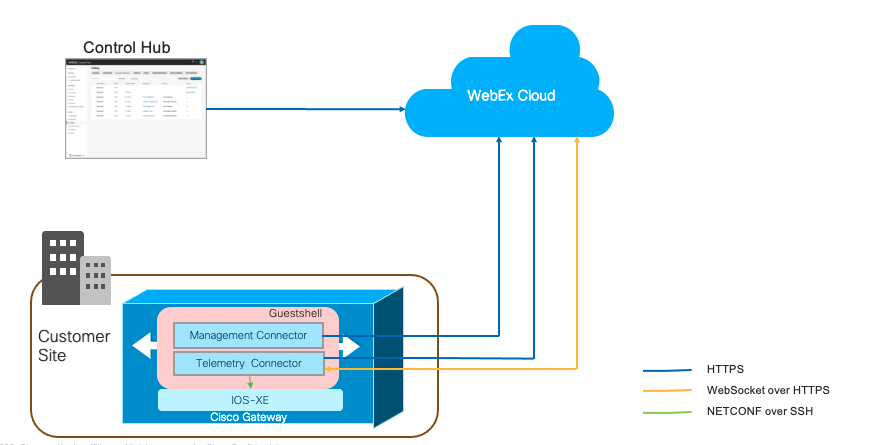
Dans le cadre de l'exécution du script TCL, les informations suivantes sont collectées auprès de l'utilisateur :
-
Interface externe
-
Adresses des serveurs DNS
-
Informations sur le proxy
-
Adresse IP du connecteur
-
Informations d'identification de la passerelle (nom d'utilisateur et mot de passe)
Le script TCL effectue les configurations suivantes :
-
Groupe de ports virtuel : obligatoire pour la configuration de Guestshell.
-
Coquille d'hôte
-
NETCONF Yang
-
Configuration SNMP Trap : obligatoire pour les notifications provenant de XE. Cisco IOS
-
Route IP : pour acheminer le trafic lié au connecteur via un groupe de ports virtuel.
Le script TCL effectue les configurations suivantes :
!
interface VirtualPortGroup 0
 ip unnumbered GigabitEthernet1
 no mop enabled
 no mop sysid
!

!
app-hosting appid guestshell
 app-vnic gateway0 virtualportgroup 0 guest-interface 0
  guest-ipaddress 10.65.125.227 netmask 255.255.255.128
 app-default-gateway 10.65.125.142 guest-interface 0
 app-resource profile custom
  cpu 800
  memory 256
  persist-disk 500
 name-server0 72.163.128.140
 name-server1 8.8.8.8
!

!
netconf-yang
netconf-yang cisco-ia snmp-trap-control trap-list 1.3.6.1.4.1.9.9.41.2.0.1
netconf-yang cisco-ia snmp-community-string Gateway-Webex-Cloud
!

!
logging snmp-trap emergencies
logging snmp-trap alerts
logging snmp-trap critical
logging snmp-trap errors
logging snmp-trap warnings
logging snmp-trap notifications
!

!
snmp-server community Gateway-Webex-Cloud RO
snmp-server enable traps syslog
snmp-server manager
!

!
ip route 10.65.125.227 255.255.255.255 VirtualPortGroup0
!
Si vous voyez une erreur d'activation de l'application indiquant une quantité de mémoire disponible insuffisante, configurez
le profil des ressources de la plateforme comme étant lourd en termes de plan de service. Si vous avez déjà
modifié le profil, assurez-vous que le
plan de service des ressources de la plateforme est configuré.
Pour l'exemple de configuration :
-
GigabitEthernet1 est désigné comme interface externe. L'adresse IP de GigabitEthernet1 est 10.65.125.142.
-
L'adresse IP du connecteur doit appartenir au même réseau que celui choisi pour la connectivité externe. Il peut s'agir d'une adresse réseau privée, mais elle doit disposer d'un accès HTTPS à Internet.
-
Le script TCL suit et enregistre les modifications apportées à la configuration de démarrage de Cisco IOS XE.
-
Dans le cadre du processus de désinstallation, le script TCL supprime les modifications de configuration .
Limites et restrictions
Avant l'installation, considérez que l'application Connector ne peut pas être utilisée avec les éléments suivants :
- Plateformes de routeurs à services intégrés Cisco 1100
- Plateformes configurées en mode haute disponibilité (HA)
- Plateformes configurées en mode Contrôleur pour les réseaux SD-WAN
Pour les passerelles Cisco IOS vocales telles que le VG400, il n'est pas nécessaire d'installer l'application Connector. Vous pouvez le configurer et le gérer de manière complète via le Control Hub.
Tenez compte des points suivants lorsque vous configurez votre routeur pour une utilisation avec une application de connexion :
-
IOS XE utilise le proxy ARP pour acheminer le trafic vers le shell invité. Ne configurez aucune commande ip proxy-arp pour désactiver cette fonctionnalité.
-
N'utilisez pas la traduction d'adresses réseau (NAT) sur les plateformes configurées pour un Cisco Unified Border Element (CUBE). Configurez donc l' application Connector avec une adresse IP routable. C'est-à-dire qu'il ne peut pas partager l'adresse de l' interface du routeur.
Prérequis
Préparez votre appareil pour l'inscription à la passerelle :
-
Accès au Control Hub en tant qu'administrateur de l'organisation
-
Adresse IP, nom d'utilisateur et mot de passe des appareils que vous souhaitez configurer.
-
Cisco IOSVersion XE :
-
Passerelles locales : Cisco IOS XE Bengaluru 17.12.3 ou version ultérieure
-
Survivability Gateways : Cisco IOS XE Dublin 17.12.3 ou version ultérieure
Pour les versions recommandées, voir Cisco Software Research. Recherchez la plateforme et sélectionnez l'une des sorties suggérées.
-
- Assurez-vous que l'appareil est configuré avec les informations du serveur NTP afin de synchroniser son horloge système avec le serveur NTP désigné.
-
Prérequis du système
-
Mémoire libre minimale : 256 Mo
-
Espace disque minimum : le disque dur (SSD) connecté à la passerelle utilisée pour l'installation du connecteur doit disposer de 2 000 Mo d'espace libre. De plus, Bootflash doit disposer de 50 Mo d'espace libre. Il est utilisé pour stocker les journaux et les fichiers RPM.
Si aucun disque dur n'est connecté à la passerelle, le bootflash est utilisé pour l'installation du connecteur. Ensuite, Bootflash doit disposer de 2 000 Mo d'espace libre.
-
Si le bootflash de votre routeur fait 4 Go et que la capacité disponible est inférieure à 2 Go (capacité minimale), supprimez toutes les images binaires (.bin) IOS sauf celle qui fonctionne actuellement. Une fois les fichiers supprimés, libérez de l'espace.
Voici les étapes facultatives pour libérer de l'espace sur le disque bootflash. Suivez les étapes suivantes et passez les fichiers de démarrage en mode installation uniquement si :
-
Le routeur utilise le mode de démarrage groupé (démarrage depuis .bin).
-
Le fichier .pkgs n'est pas déjà extrait (mode installation).
Suivez les étapes suivantes pour agrandir l'image binaire et démarrer à partir des composants :
-
Créez un nouveau répertoire en utilisant.
mkdir bootflash : /image -
Agrandissez l'image binaire iOS en utilisant.
demander un package logiciel de plateforme pour étendre le fichier bootflash :/.bin vers bootflash : /image<image> -
En mode configuration, supprimez les options de démarrage actuelles à l'aide de.
pas de système de démarrage -
Configurez une nouvelle instruction de démarrage :
bootflash du système de démarrage : /image/packages.conf. -
Quittez le mode configuration, enregistrez la configuration et redémarrez.
-
Une fois le routeur redémarré, utilisez pour
afficher la versionpour vérifier que le routeur a démarré depuisbootflash: /image/packages.conf. Si c'est le cas :-
Vérifiez que le répertoire
bootflash : /sysbootest vide. -
Supprimez l'image binaire iOS restante.
-
Supprimez toutes les images principales à l'aide de.
supprimer /f /r bootflash : /core/* -
Supprimez les fichiers journaux de suivi en utilisant.
supprimer /f /r bootflash : /tracelogs/* -
S'il n'y a toujours pas assez d'espace disque, passez en revue les fichiers restants dans Bootflash : et supprimez tous les autres fichiers inutiles, tels que les journaux et les CDR.
-
-
Un routeur Cisco compatible, connecté à un réseau via un chemin vers Internet. La configuration de base doit être la suivante :
-
Le serveur DNS est configuré pour résoudre les noms de domaine public.
-
Pour configurer le serveur DNS, utilisez la commande suivante :
-
serveur de noms IP <IP address>
-
-
Serveur proxy HTTP si vous souhaitez accéder à Internet via un proxy.
-
Informations d'identification de la passerelle : Un identifiant local (nom d'utilisateur et mot de passe) avec un accès de niveau de privilège 15 est requis par le connecteur pour accéder à la passerelle via son interface NETCONF.
Pour authentifier et autoriser l'accès à NETCONF, assurez-vous que les listes aaa par défaut sont configurées comme illustré dans l'exemple suivant. L'exemple de configuration utilise l'authentification locale comme référence. Les méthodes d'authentification TACACS et ISE sont également prises en charge, mais leur configuration n'entre pas dans le cadre de cet article.
aaa new-model
aaa authentication login default local
aaa authorization exec default local if-authenticated
username test privilege 15 secret <password>
Prérequis en matière de réseau
-
L'adresse IP du connecteur doit appartenir au même réseau que celui choisi pour la connectivité externe. Il peut s'agir d'une adresse réseau privée, mais elle doit disposer d'un accès HTTPS à Internet.
Si vous utilisez Virtual CUBE sur Amazon Web Services (AWS) comme passerelle locale, reportez-vous à la section Associer une adresse IP secondaire à Virtual CUBE sur AWS pour savoir comment associer une adresse IP secondaire à l'utilisation du connecteur.
-
Connectez-vous au Control Hub et à des appareils locaux pour terminer le processus d'inscription.
-
URL des services Webex :
-
*.ucmgmt.cisco.com
-
*.webex.com
-
*.wbx2.com
-
-
Protocoles de transport : Transport Layer Security (TLS) version 1.2
-
Importez le bundle iOS Public Certificate Authority. Les certificats ajoutés au pool de confiance des passerelles sont utilisés pour vérifier l'accès aux serveurs Webex. Utilisez la commande de configuration suivante pour importer le bundle.
crypto pki trustpool import url https://www.cisco.com/security/pki/trs/ios.p7b
-
Associez une adresse IP secondaire à Virtual CUBE sur AWS
Si vous utilisez Virtual CUBE sur AWS comme passerelle locale, suivez les étapes suivantes sur l'interface AWS afin d'associer une adresse IP secondaire à l'utilisation du connecteur.
Nous vous recommandons d'effectuer cette activité pendant une période de maintenance.
Avant de commencer
-
Pour utiliser Virtual CUBE sur Amazon Web Services (AWS) comme passerelle locale, vous devez associer une adresse IP privée secondaire à l'interface de la passerelle. Vous pouvez utiliser cette adresse IP comme adresse IP du connecteur.
-
Associez une adresse IP publique Elastic à l'adresse IP secondaire afin que celle-ci soit accessible au public pour l'inscription à la passerelle.
-
La politique de groupe de sécurité associée doit autoriser le trafic entrant HTTPS pour que l'inscription soit réussie. Vous pourrez le supprimer une fois l'inscription terminée.
| 1 |
Accédez à Services > EC2 > Instances, puis sélectionnez l'instance de passerelle Cisco. |
| 2 |
Dans la fenêtre Interfaces réseau, cliquez sur eth0. Une boîte de dialogue affiche des informations détaillées sur l'interface eth0. |
| 3 |
Cliquez sur Valeur de l'identifiant de l'interface. |
| 4 |
Cliquez sur Actions, puis choisissez Gérer l'adresse IP dans la liste déroulante. |
| 5 |
Développez eth0, sélectionnez Attribuer une nouvelle adresse IP et confirmez l'attribution. Notez cette adresse IP secondaire. |
| 6 |
Cliquez sur Actions et sélectionnez Adresse associée dans la liste déroulante. |
| 7 |
Choisissez une adresse IP publique disponible dans la liste des adresses IP Elastic. Vérifiez que l'adresse IP sélectionnée correspond à l'adresse IP secondaire que vous avez notée. |
| 8 |
(Facultatif) Pour réattribuer une adresse IP publique actuellement utilisée et qui est mappée à une autre interface réseau élastique (ENI), cliquez sur Autoriser la réassociation. |
| 9 |
Cliquez sur Adresse associée pour associer l'adresse IP publique (Amazon Elastic IP) à l'adresse IP privée de l'interface réseau. |
Vous pouvez désormais utiliser cette adresse IP privée comme adresse IP du connecteur lors de l'installation du connecteur. Utilisez l'adresse IP publique correspondante ( adresse IP élastique Amazon) pour vous inscrire au Control Hub.
Ajouter une nouvelle instance de passerelle dans le Control Hub
Si vous avez déjà ajouté la passerelle au Control Hub et que vous avez installé le connecteur de gestion, vous pouvez ignorer cette procédure. Passez à l'étape 5 de l'inscription à la passerelle vers le Control Hub pour terminer le processus d'inscription.
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à passerelles. |
| 3 |
Cliquez sur Ajouter une passerelle. |
| 4 |
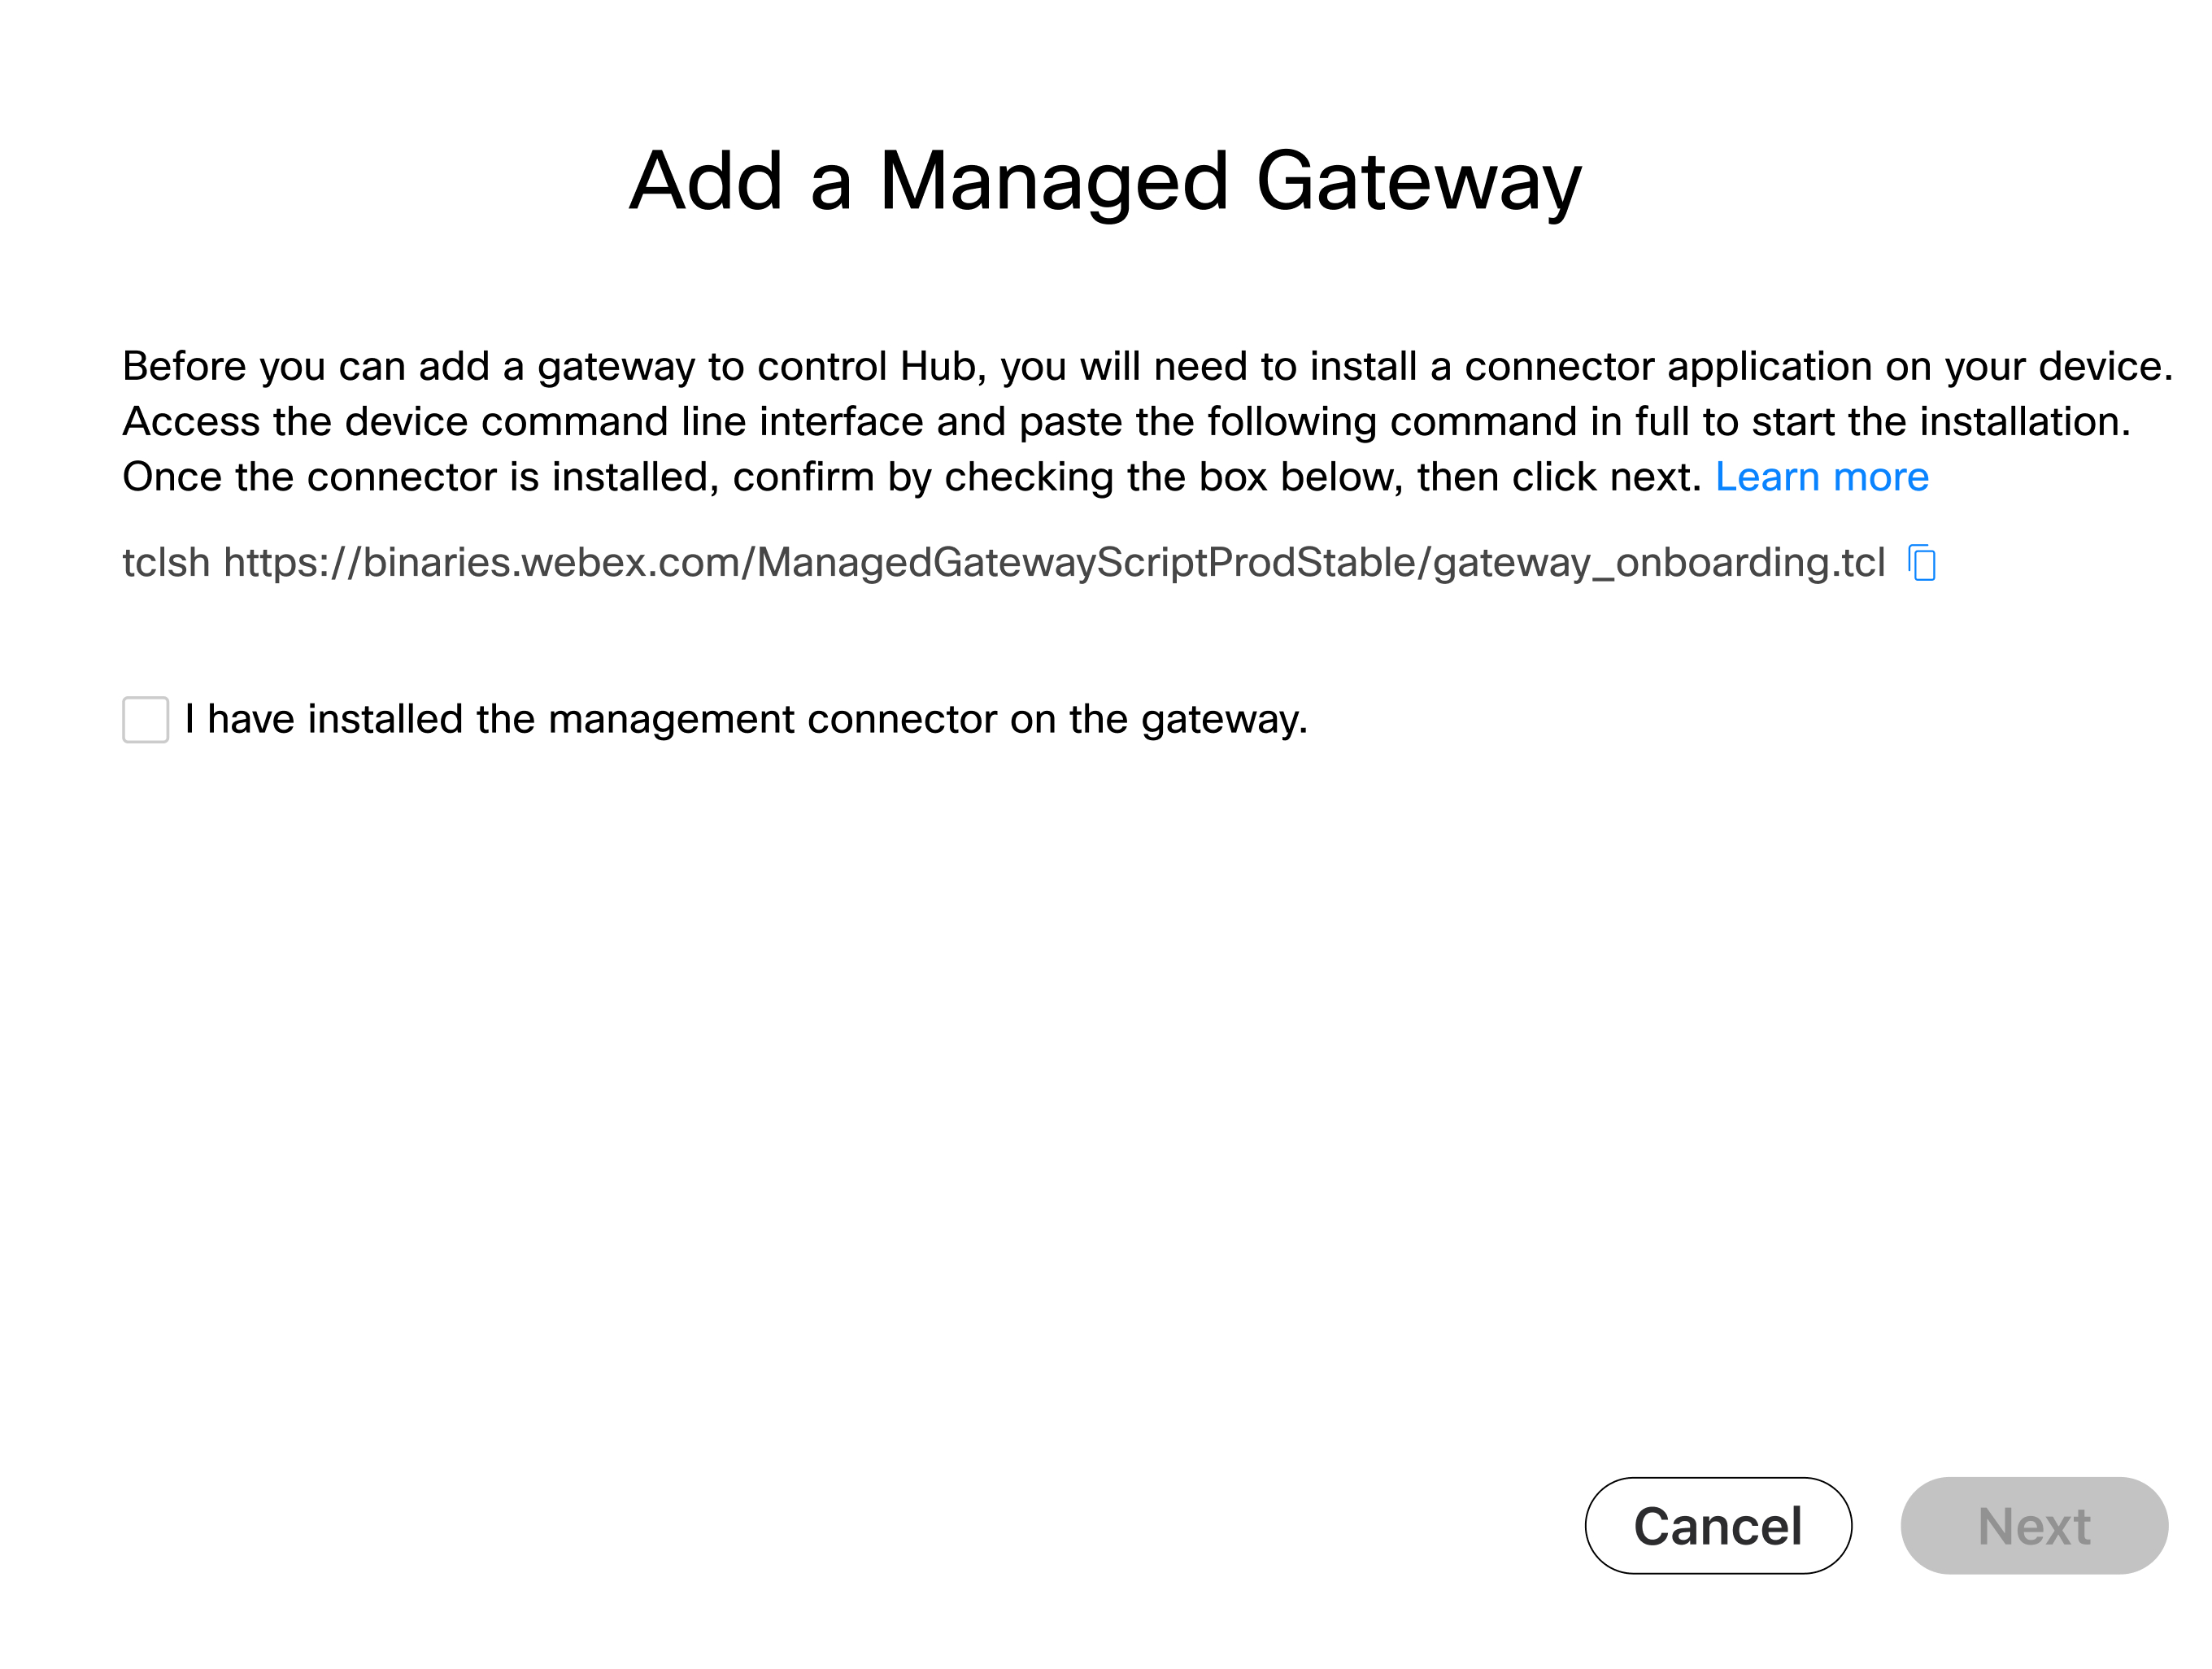
Copiez la commande tclsh affichée dans la fenêtre Ajouter une passerelle gérée. Vous devez exécuter la commande sur l' interface de ligne de commande de la passerelle pendant la procédure d'installation du connecteur de gestion. |
Que faire ensuite
Vous pouvez reprendre le processus d'inscription dans le Control Hub une fois le connecteur installé sur la passerelle.
Installez le connecteur de passerelle
Avant de procéder à l'installation du connecteur de gestion, assurez-vous de remplir toutes les conditions préalables.
Exécutez le script
|
Connectez-vous à la passerelle à l'aide d'une console ou d'une connexion SSH, puis collez la chaîne suivante dans l'invite de commande du routeur : tclsh https://binaries.webex.com/ManagedGatewayScriptProdStable/gateway_onboarding.tcl
|
Lancer l'installation
Si le connecteur n'est pas encore configuré, le script vous amène au menu d'installation ; si le connecteur est configuré, il vous amène au menu d'accueil.
| 1 |
Choisissez l'interface du même réseau que l'adresse réservée au connecteur.
|
| 2 |
Configurez le serveur DNS à utiliser par le connecteur. Par défaut, utilisez les serveurs configurés sur iOS.
Y est la saisie par défaut ici. Si vous appuyez sur Entrée, Y est pris comme entrée. Les paramètres détectés peuvent être modifiés si nécessaire : |
| 3 |
Si vous devez utiliser un proxy pour accéder à Internet, saisissez les informations du proxy lorsque vous y êtes invitée. Si la passerelle a déjà été configurée avec un proxy, les informations suivantes sont utilisées par défaut. Tapez n pour modifier ces paramètres, si nécessaire.
|
| 4 |
Configurez les paramètres des interruptions SNMP. Pour envoyer des notifications vers le Cisco Webex cloud, le script met à jour le niveau de configuration des interruptions SNMP du routeur s'il est défini en dessous du niveau de notification. Le système vous demande de confirmer si vous souhaitez modifier la configuration des interruptions SNMP au niveau de notification . Pour conserver le niveau de configuration actuel des interruptions SNMP, sélectionnez n. |
| 5 |
Entrez l'adresse IP du connecteur.
|
| 6 |
Entrez le nom d'utilisateur et le mot de passe utilisés par le connecteur pour accéder à l' interface NETCONF du routeur.
Tapez le mot de passe manuellement. Le copier-coller risque de ne pas fonctionner. Entrez les informations d'identification de la passerelle que vous avez identifiées dans la section Prérequis. Le connecteur utilise les informations d'identification pour accéder à l'interface IOS NETCONF du routeur. N'utilisez pas de caractères spéciaux, tels que $ ! , ou -, dans le mot de passe. Des caractères spéciaux peuvent empêcher la connexion à l'interface du connecteur et la réussite du déploiement. Le message « Cloud Connector est installé avec succès » s'affiche une fois l'installation
réussie.
Vous pouvez quitter le script en choisissant l'option « q » une fois l'installation réussie. En cas d'échec de l'installation, vous pouvez choisir l'option « h » pour modifier les paramètres, collecter des journaux, etc. Consultez la section Activités après l'installation pour plus de détails. Si vous voulez réessayer l'installation, vous pouvez choisir la désinstallation, puis relancer le script pour recommencer l'installation.
|
Enregistrez la passerelle vers le Control Hub
Avant de commencer
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à passerelles. |
| 3 |
Cliquez sur Ajouter une passerelle. |
| 4 |
Dans la fenêtre Ajouter une passerelle gérée, vérifiez que j'ai installé le connecteur de gestion sur la passerelle et cliquez sur Suivant. Assurez-vous que le connecteur est correctement installé avant d'effectuer cette étape.
|
| 5 |
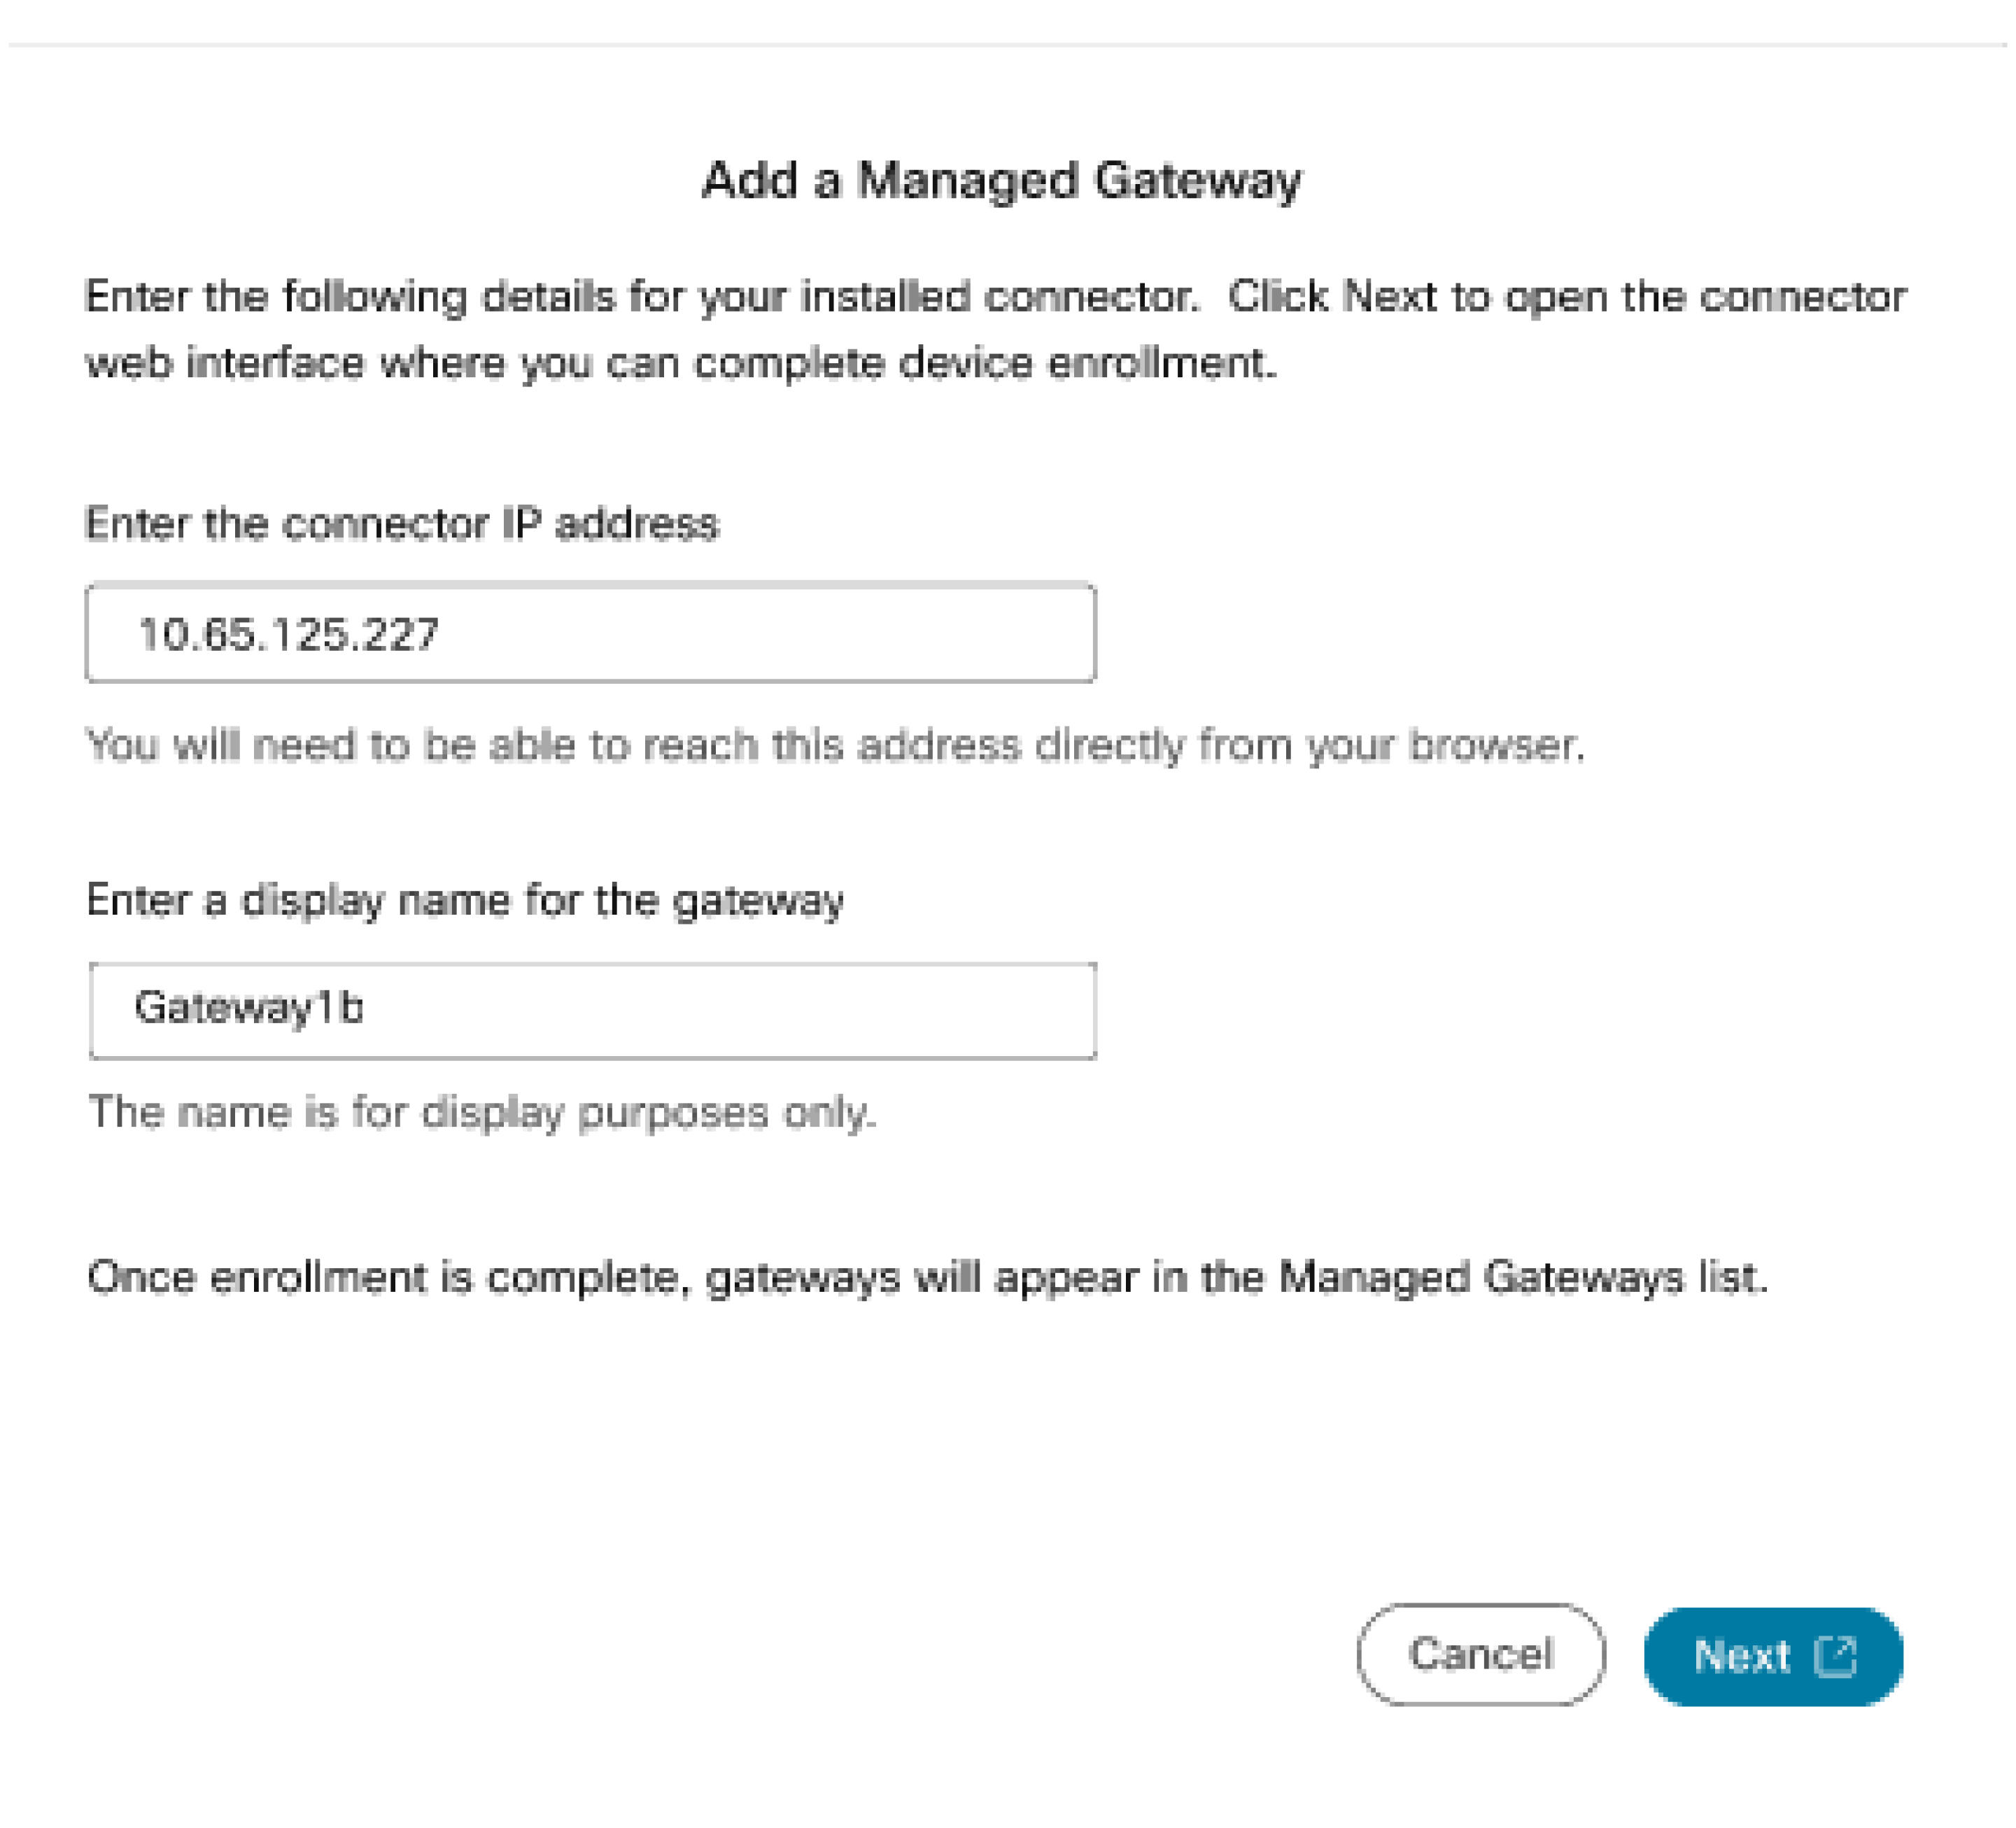
Sur la page Ajouter une passerelle gérée, saisissez les informations suivantes :
|
| 6 |
Cliquez sur Suivant.
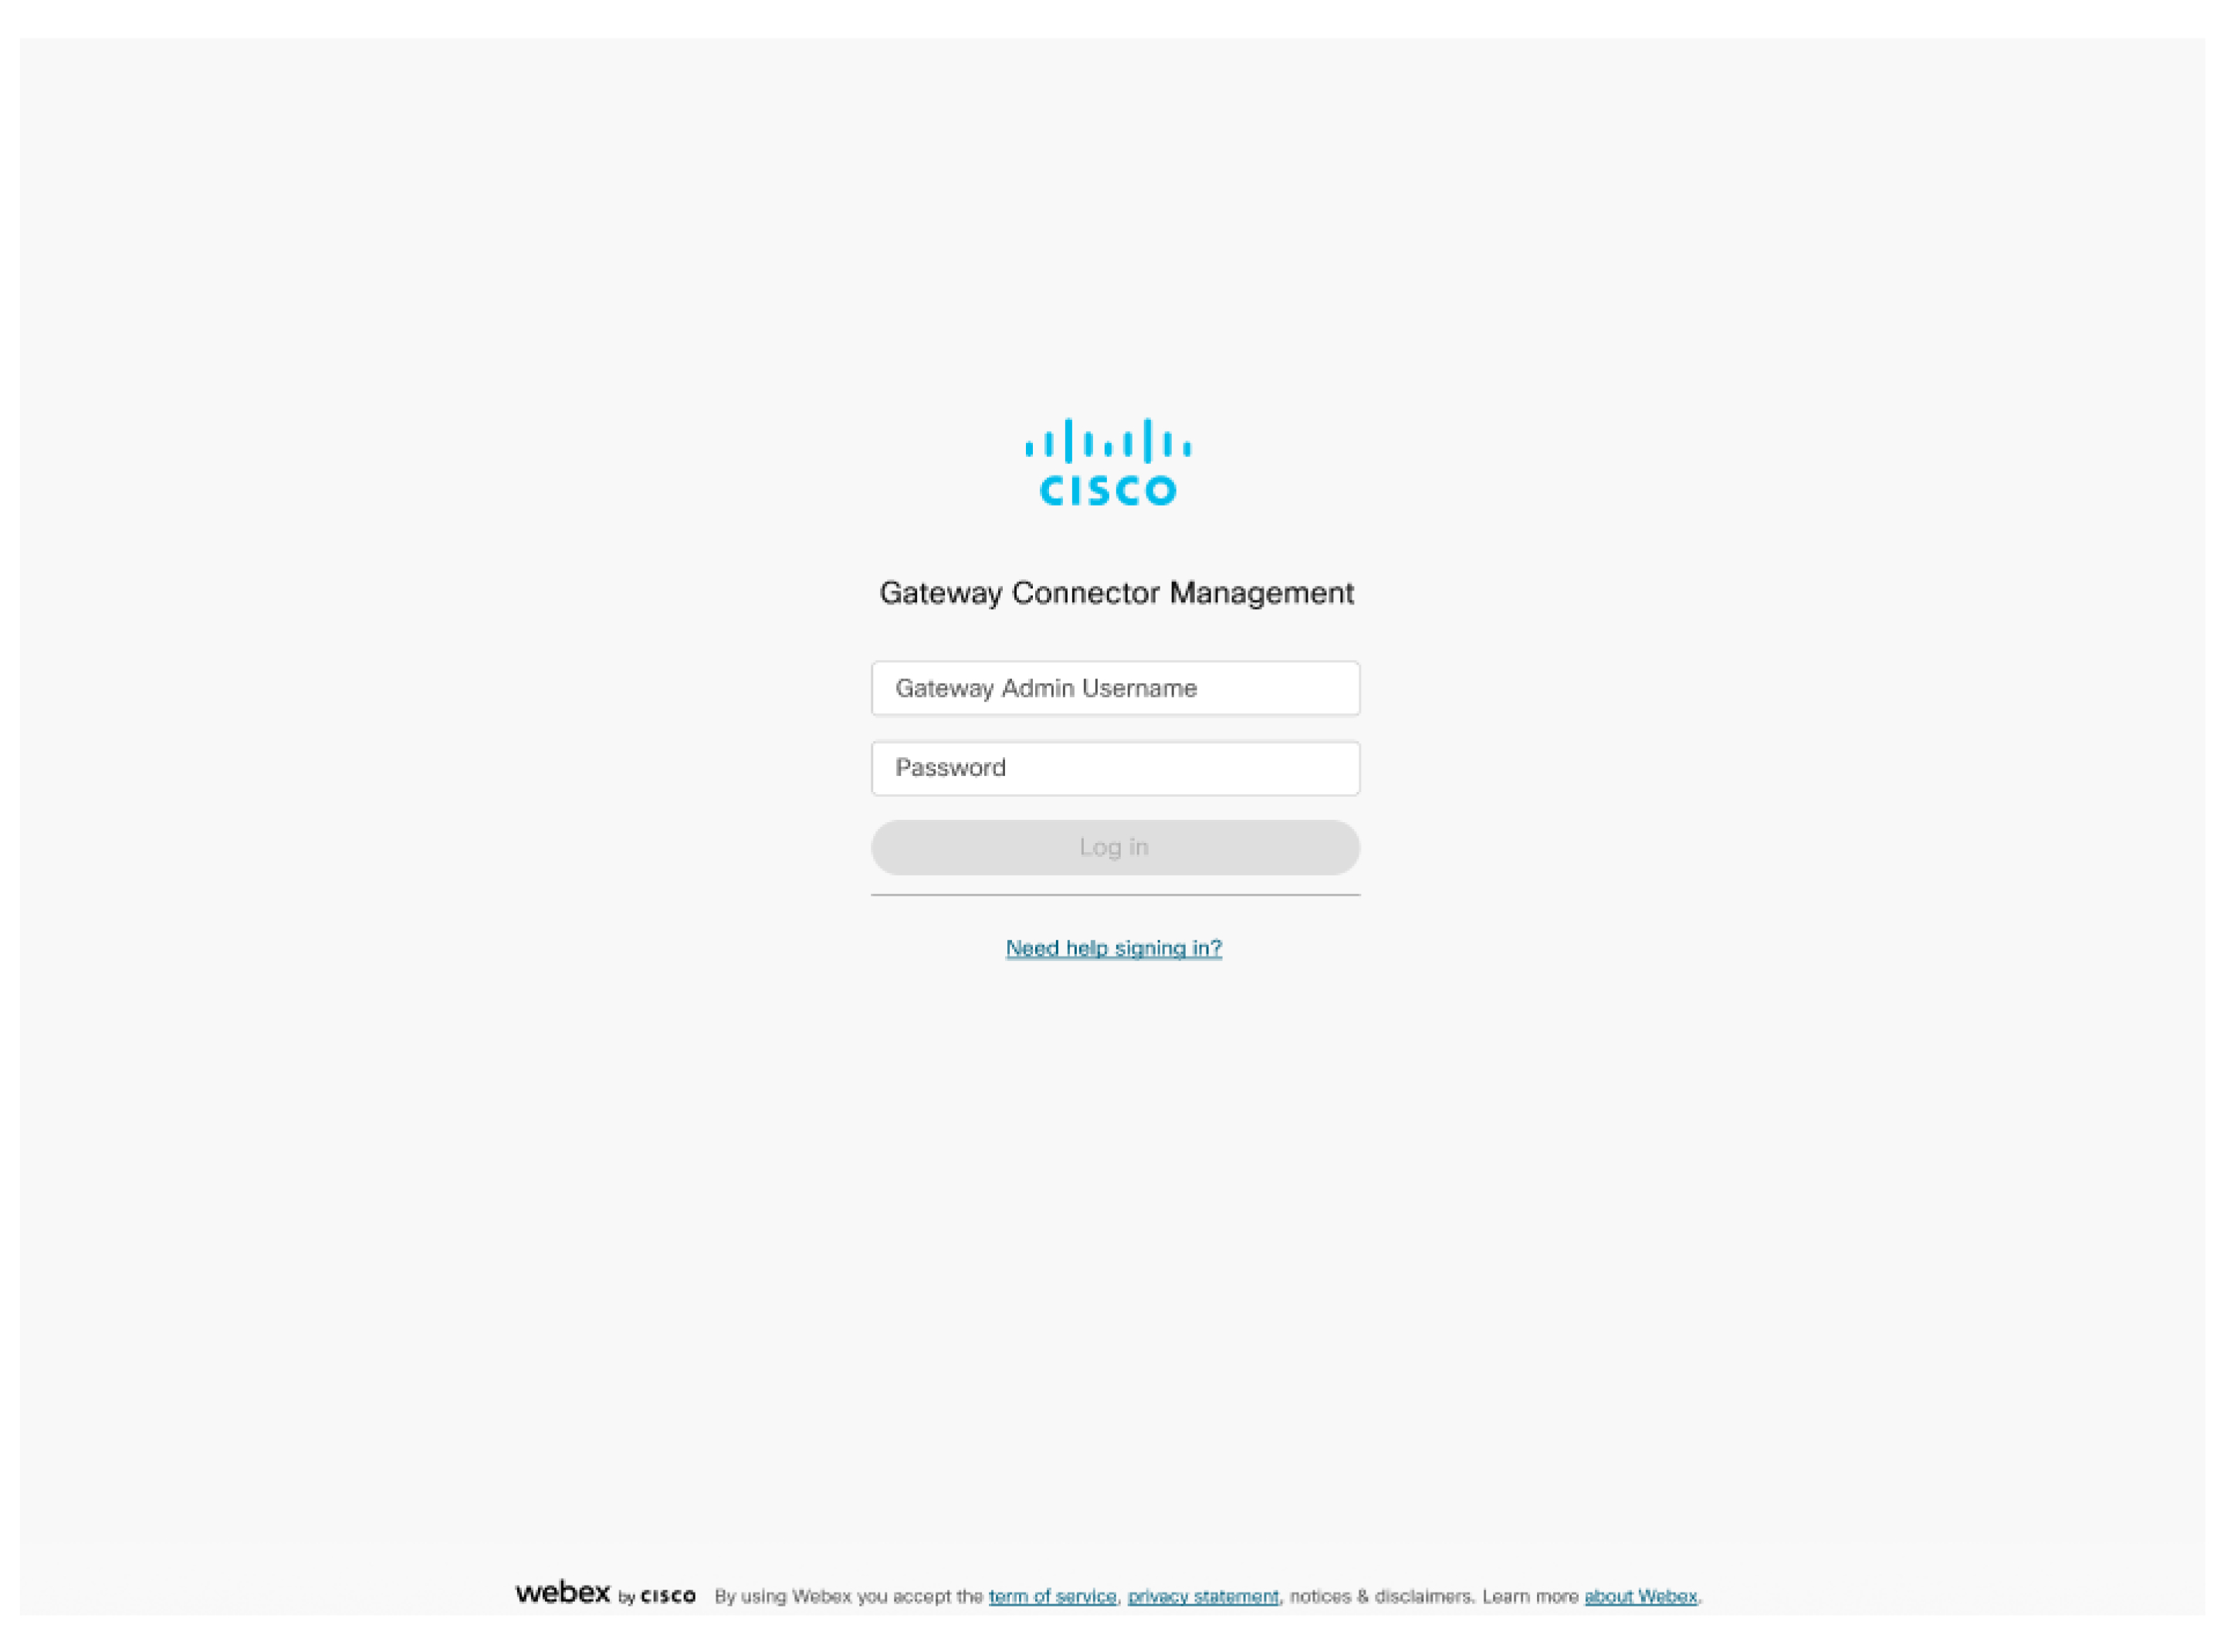
Un onglet de navigateur qui permet de se connecter à la page de gestion des connecteurs sur le routeur s'ouvre pour que vous puissiez terminer l'inscription.
|
| 7 |
Pour vous connecter, saisissez le nom d'utilisateur et le mot de passe d'administrateur de la passerelle que vous avez utilisés lors de la procédure d'installation du connecteur, comme indiqué à l'étape 6.
|
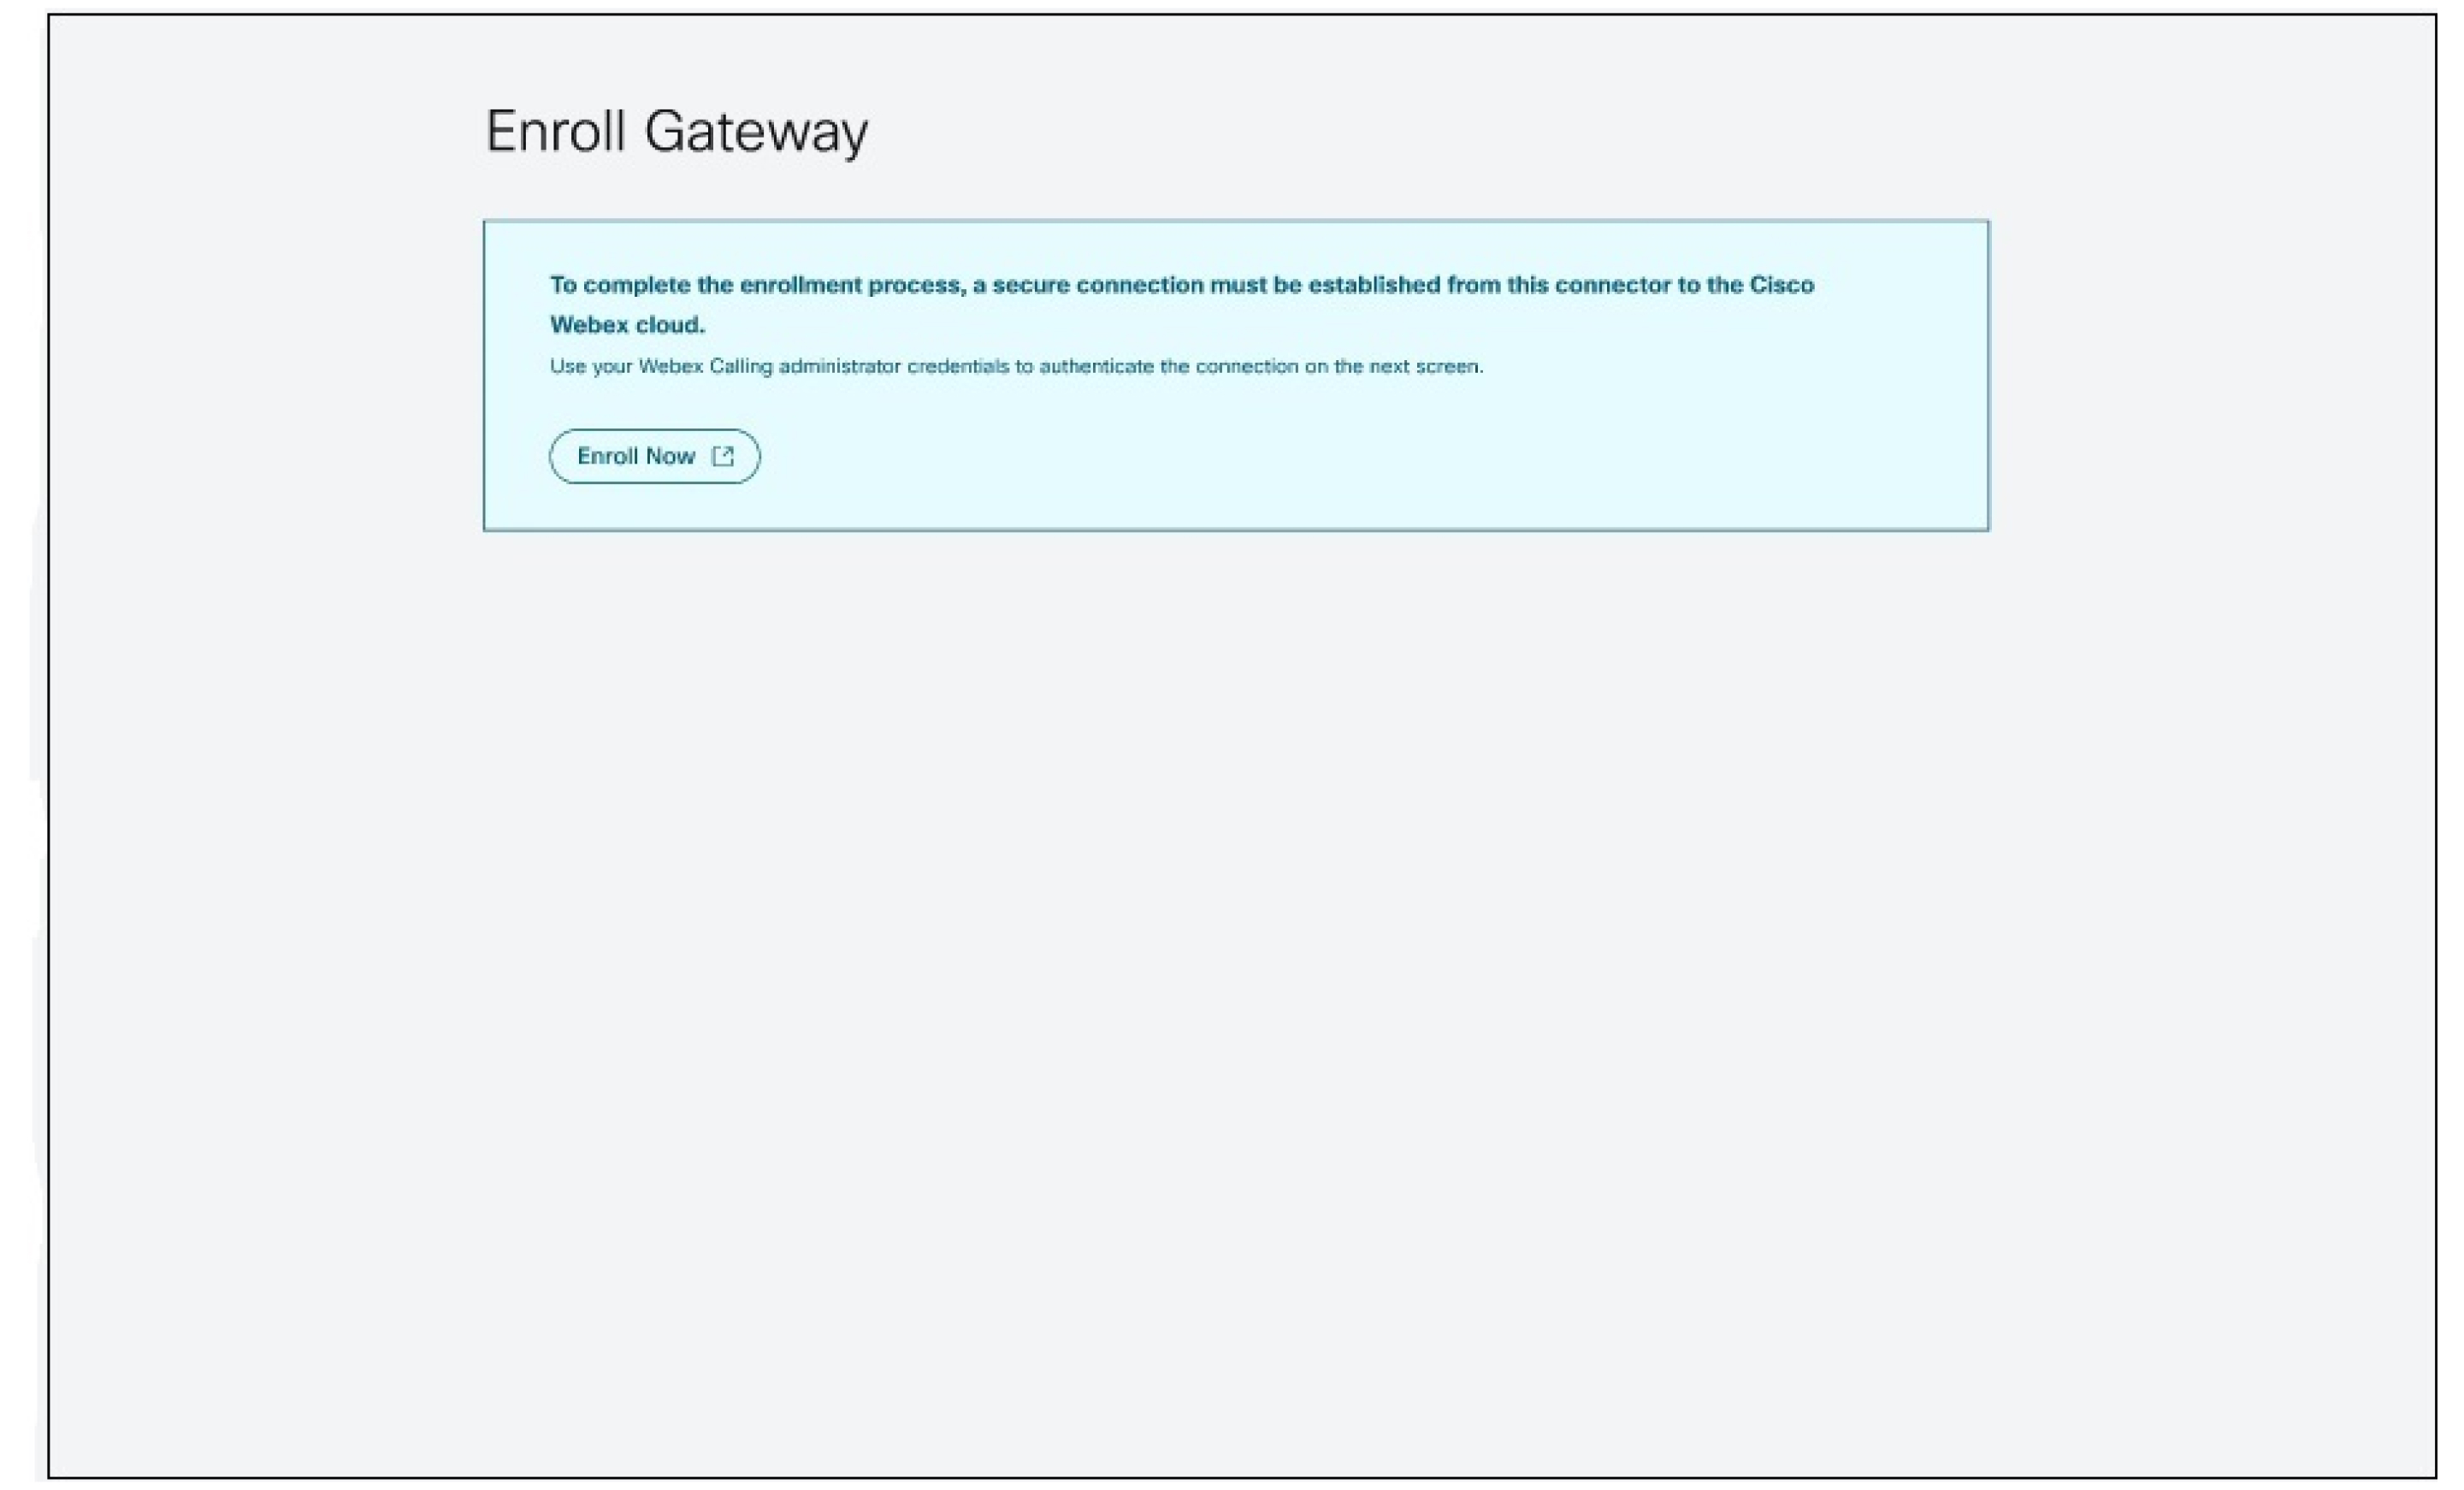
| 8 |
Cliquez sur S'inscrire maintenant pour ouvrir une nouvelle fenêtre permettant d'authentifier le connecteur au cloud Webex. Assurez-vous que votre navigateur autorise les fenêtres contextuelles.
|
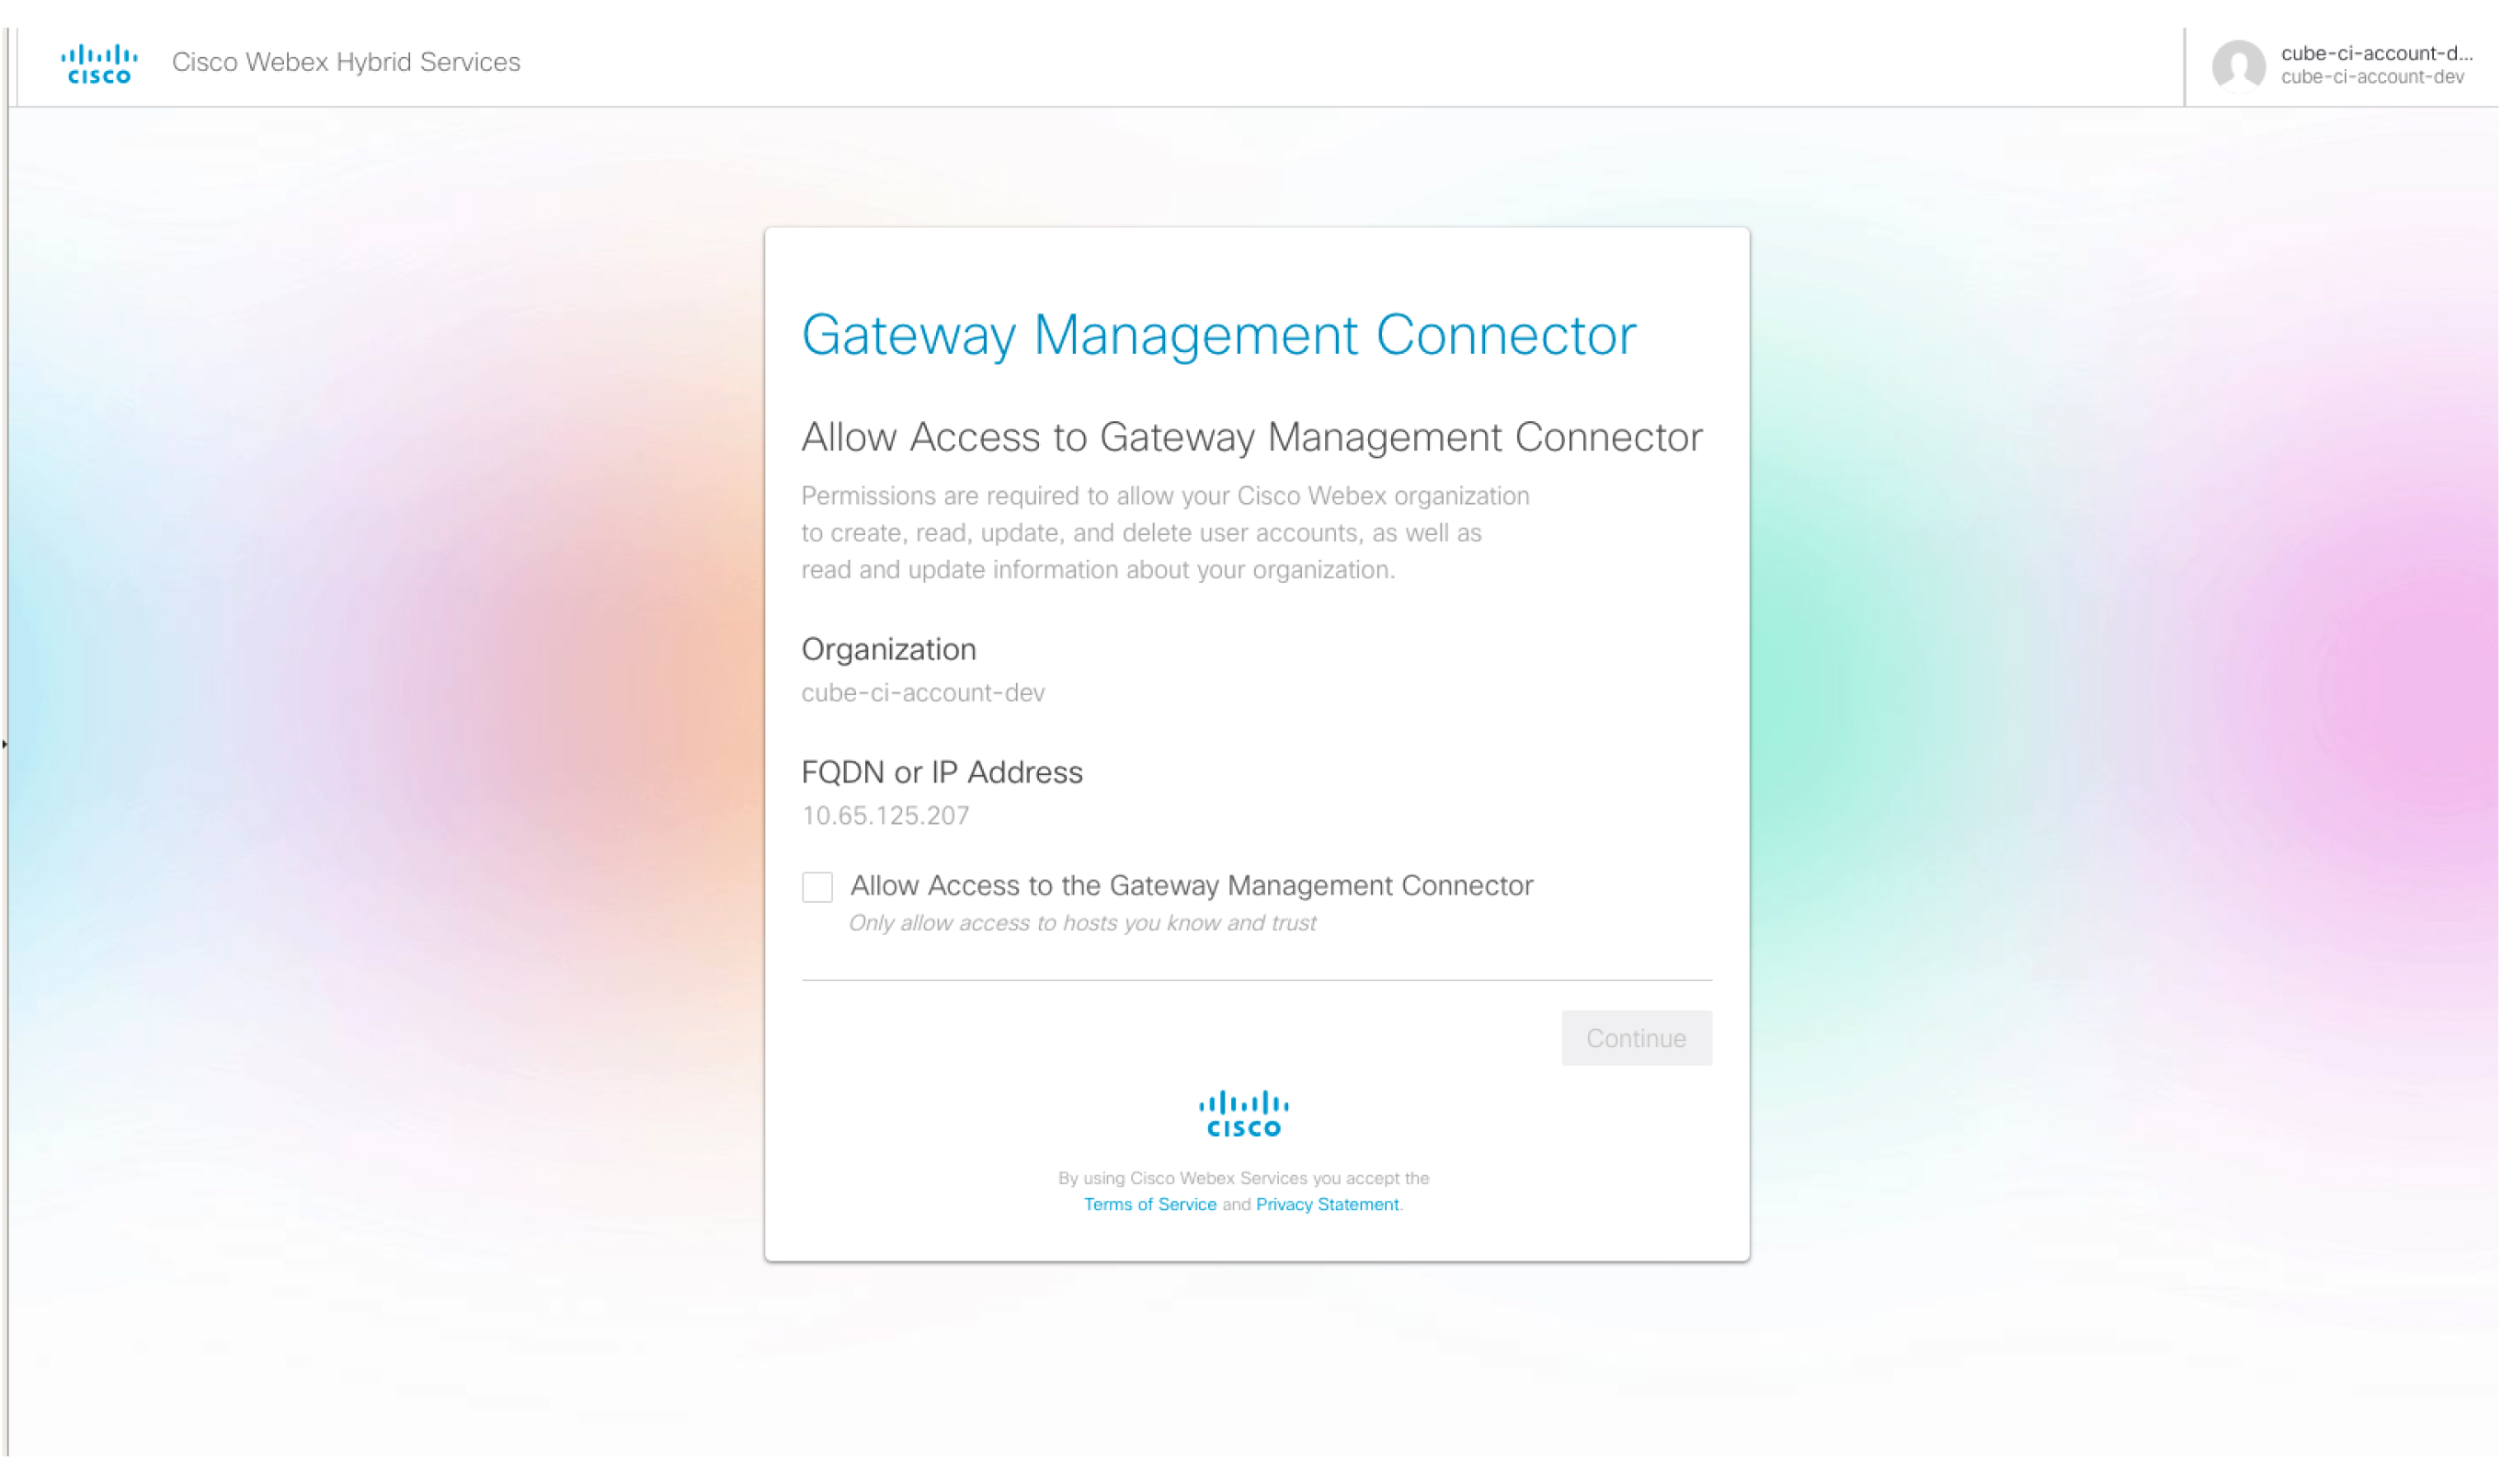
| 9 |
Connectez-vous à l'aide d'un compte administrateur Webex. |
| 10 |
Cochez Autoriser l'accès au Gateway Management Connector.
|
États des connecteurs Gateway
L'état général du connecteur affiché dans le Control Hub dépend de l'état des connecteurs de télémétrie et de gestion de la passerelle gérée.
| État des connecteurs dans le Control Hub | Description |
|---|---|
| En ligne | Indique que le connecteur est connecté au Cisco Webex cloud. |
| Hors ligne | Indique que le connecteur n'est pas connecté au Cisco Webex cloud. |
| En pause | Indique que le connecteur est connecté mais qu'il est temporairement suspendu. |
Alarmes et événements liés aux connecteurs
Cette section décrit les alarmes générées par le module de connexion de télémétrie. Le connecteur de télémétrie envoie des alarmes vers le Cisco Webex cloud. Dans le Control Hub, affiche ces alarmes.
Vous pouvez utiliser l'identifiant de suivi affiché sur la page des détails de l'événement pour établir une corrélation avec les journaux correspondants situés côté connecteur.
Le tableau suivant décrit les messages liés au connecteur :
|
Titre |
Description |
Gravité |
Solution |
|---|---|---|---|
|
Le module de télémétrie a démarré. |
Ce message est envoyé lorsque le module de télémétrie est opérationnel. |
Alerte |
NA |
|
Module de télémétrie amélioré. |
Ce message est envoyé lorsque le module de télémétrie est passé de « old_version » à « new_version ». |
Alerte |
NA |
|
Echec de connexion NETCONF. |
Cette alarme est déclenchée lorsque le module de télémétrie ne parvient pas à établir la connexion NETCONF avec la passerelle. |
Critique |
Vérifiez que NETCONF est activé sur la passerelle et qu'il est accessible depuis le connecteur. Essayez de désactiver et d'activer le conteneur de connecteurs. Si le problème persiste, rendez-vous sur https://help.webex.com/contact, cliquez sur Support et soulevez un problème. |
|
Échec d'authentification NETCONF. |
Cette alarme est déclenchée lorsque le module de télémétrie ne parvient pas à établir la connexion NETCONF avec la passerelle. |
Critique |
Vérifiez que le nom d'utilisateur et le mot de passe sont correctement configurés sur la passerelle. Essayez de désactiver et d'activer le conteneur de connecteurs. Si le problème persiste, rendez-vous sur https://help.webex.com/contact, cliquez sur Support et soulevez un problème. |
|
Échec de l'abonnement aux événements SNMP NETCONF. |
Cette alarme est déclenchée lorsque le module de télémétrie ne parvient pas à créer un abonnement NETCONF pour les événements SNMP. |
Critique |
Vérifiez que NETCONF est activé sur la passerelle et qu'il est accessible via le connecteur. Essayez de désactiver et d'activer le conteneur de connecteurs. Si le problème persiste, rendez-vous sur https://help.webex.com/contact, cliquez sur Support et soulevez un problème. Pour plus d'informations sur l'activation et la désactivation, voir Activités après l'installation. |
|
Échec de la collecte des données de télémétrie. |
Cette alarme est déclenchée lorsque le module de télémétrie ne collecte pas de métriques depuis la passerelle via une requête NETCONF GET. |
Critique |
Vérifiez que NETCONF est activé sur la passerelle et qu'il est accessible depuis le connecteur. Essayez de désactiver et d'activer le conteneur de connecteurs. Si le problème persiste, rendez-vous sur https://help.webex.com/contact, cliquez sur Support et soulevez un problème. Pour plus d'informations sur l'activation et la désactivation, voir Activités après l'installation. |
|
Échec de connexion à la passerelle de télémétrie. |
Cette alarme est déclenchée lorsque le connecteur ne parvient pas à établir une connexion Internet avec la passerelle de télémétrie. |
Critique |
Vérifiez que l'URL de la passerelle de télémétrie (*.ucmgmt.cisco.com) figure dans la liste autorisée du pare-feu de l'entreprise et qu'elle est accessible depuis la passerelle. Si le problème persiste, rendez-vous sur https://help.webex.com/contact, cliquez sur Support et soulevez un problème. |
|
Échec de la connexion à la passerelle de télémétrie via un proxy. |
Cette alarme se déclenche lorsque le connecteur ne parvient pas à établir de connexion avec le proxy configuré. |
Critique |
Vérifiez que les informations du proxy (adresse IP et informations de port) sont correctement configurées sur le connecteur et que le proxy est accessible. Si le problème persiste, rendez-vous sur https://help.webex.com/contact, cliquez sur Support et soulevez un problème. |
Connexion au connecteur
L'état des connecteurs de gestion et de télémétrie s'affiche sur la page détaillée des connecteurs.
Connectez-vous à la page détaillée du connecteur sur https ://<connector-ip-address>
Pour vous connecter, utilisez les informations d'identification saisies lors de l'installation.
Vous pouvez également vérifier l'état du connecteur en sélectionnant l'option s : Afficher la page d'état dans le script TCL. Voir Activités après l'installation.
Reportez-vous aux tableaux pour comprendre l'état des modules de connexion.
États des connecteurs de gestion
|
États des connecteurs de gestion |
État de la connectivité |
Description |
|---|---|---|
|
Course à pied |
Connectée |
Indique que le connecteur est en état de marche et que l'appareil est connecté au Cisco Webex cloud. |
|
Course à pied |
Non connectée |
Indique que le connecteur est en état de marche, mais que l'appareil n'est pas connecté au Cisco Webex cloud. |
|
Course à pied |
Échec du rythme cardiaque |
Indique que le connecteur est en état de marche, mais que le pouls de l' appareil inscrit a échoué. |
|
Course à pied |
Échec de l'inscription |
Indique que le connecteur est en état de marche, mais que l'inscription de l'appareil dans le Cisco Webex cloud a échoué. |
États des connecteurs de télémétrie
|
États des connecteurs de télémétrie |
État de la connectivité |
Description |
|---|---|---|
|
Non installée |
Non disponible |
Indique que le connecteur de télémétrie n'est pas installé. |
|
Téléchargement |
Non disponible |
Indique que le téléchargement du connecteur de télémétrie est en cours. |
|
Installation |
Non disponible |
Indique que l'installation du connecteur de télémétrie est en cours. |
|
Non configuré |
Non disponible |
Indique que l'installation du connecteur de télémétrie est réussie, mais que les services n'ont pas démarré ou sont encore configurés. |
|
Course à pied |
Non disponible |
Indique que le connecteur de télémétrie fonctionne mais que les informations concernant sa connectivité au Cisco Webex cloud ne sont pas disponibles. |
|
Course à pied |
Connectée |
Indique que le connecteur de télémétrie est en état de marche et qu'il est connecté au Cisco Webex cloud. |
|
Course à pied |
Non connectée |
Indique que le connecteur de télémétrie fonctionne mais qu'il n'est pas connecté au Cisco Webex cloud. |
|
Course à pied |
Échec du rythme cardiaque |
Indique que le connecteur de télémétrie est en état de marche et que le rythme cardiaque de télémétrie vers le cloud a échoué. Cisco Webex |
|
Handicapée |
Non disponible |
Indique que le connecteur de télémétrie est en mode maintenance (état désactivé) et que les informations concernant sa connectivité au cloud ne sont pas disponibles. |
|
Arrêtée |
Déconnectée |
Indique que le connecteur de télémétrie est arrêté (il peut être partiel ou que le service de télémétrie et les services de courtage WebSocket sont arrêtés) et qu'il n' est pas connecté au cloud. Cisco Webex |
Activités après l'installation
Administration locale du connecteur de gestion
Vous pouvez l'utiliser Webex Calling avec votre passerelle une fois le connecteur correctement installé. Si nécessaire, vous pouvez mettre à jour certains paramètres du connecteur à l'aide des options disponibles dans le menu des scripts :
Vous pouvez relancer le script à tout moment à l'aide de la commande suivante :
tclsh
 bootflash : /gateway_connector/gateway_onboarding.tcl
.
===============================================================
Webex Managed Gateway Connector
===============================================================
Options
s : Display Status Page
v : View and Modify Cloud Connector Settings
e : Enable Guestshell
d : Disable Guestshell
l : Collect Logs
r : Clear Logs
u : Uninstall Connector
q : Quit
===============================================================
Select an option from the menu:
Afficher l'état
Utilisez l'option de menu s : Afficher la page d'état. Le système affiche l'état
des différents modules de connexion.
===============================================================
                 Webex Managed Gateway Connector
===============================================================
     -------------------------------------------------------
                     *** Interface Status ***
     -------------------------------------------------------
       Interface               IP-Address          Status
     -------------------------------------------------------
       GigabitEthernet1        10.123.221.224        up
       Connector               10.123.221.223        up
     -------------------------------------------------------
                       *** App Status ***
     -------------------------------------------------------
		Service                   Status
     -------------------------------------------------------
            Guestshell                  RUNNING
            Management Connector        RUNNING
     -------------------------------------------------------
===============================================================
          Select option h for home menu or q to quit: q
Activez Guestshell
Activez le connecteur cloud à l'aide de l'
option de menu e : Enable Guestshell. Cela fait passer le statut du connecteur de INACTIF à
ACTIF.
Désactivez Guestshell
Désactivez le Cloud Connector à l'aide de l'
option de menu d : Disable Guestshell. Cela fait passer le statut du connecteur d'ACTIF à
INACTIF.
Désinstaller Connector
Désinstallez le Cloud Connector à l'aide de l'
option de menu u : Uninstall Connector. Cela supprime toutes les données du conteneur Guestshell et toutes les
configurations liées au Cloud Connector.
Collectez des journaux
Collectez les journaux à l'aide de l'option de menu l : Collect Logs. Le système
affiche l'emplacement où ces journaux sont stockés après les avoir collectés.
<case-number><cxd-token>Si vous avez un dossier d'assistance actif auprès deCisco TAC, vous pouvez joindre les journaux
directement à votre demande de service à l'aide de la commande copy
bootflash : /guest-share/
scp :<log-filename>//: @cxd .cisco.com.
Voici un exemple de commande :
vcubeprod#copy bootflash:/guest-share/gateway_webex_cloud_logs_2022114090628.tar.gz scp://123456789:a1b2c3d4e5@cxd.cisco.comEffacer les journaux
Effacez tous les fichiers journaux de l'appareil à l'aide de l'
option de menu r : Effacer les journaux. Cela supprime tous les journaux existants, à l'exception des derniers journaux du script et
des connecteurs TCL.
Afficher et modifier les paramètres du Cloud Connector
Apportez les modifications suivantes aux paramètres existants d'un Cloud Connector à l'aide de l'option de menu
v : Afficher et modifier les paramètres du Cloud Connector.
===============================================================
                Webex Managed Gateway Connector
===============================================================
		Script Version         : 2.0.2
		Hostname/IP Addr       : 10.65.125.188
		DNS Server(s)          : 10.64.86.70
		Gateway Username       : lab
		External Interface     : GigabitEthernet1
		Proxy Hostname/IP Addr : proxy-wsa.esl.cisco.com:80
===============================================================
             Options
               c :  Update Gateway Credentials
               e :  Update External Interface
               p :  Update Proxy Details
               n :  Update DNS Server
               k :  Update Connector Package Verification Key
               l :  Modify log level for Cloud Connector
               h :  Go to home menu
               q :  Quit

===============================================================
                        Select an option from the menu: c
Mettre à jour les informations d'identification Gateway
Mettez à jour le nom d'utilisateur et le mot de passe de la passerelle en utilisant l'option de menu c : Mettre à jour
les informations d'identification de la passerelle.
Mettre à jour l'interface externe
Modifiez l'interface à laquelle le connecteur est lié et son adresse IP à l'
aide de l'
option de menu v : Afficher et modifier les paramètres du Cloud Connector.
Mettre à jour les informations du proxy
Vous pouvez effectuer les tâches suivantes à l'aide de l'option de menu p : Mettre à jour
les détails du proxy :
-
i : Mettre à jour l'adresse IP et le port du proxy -
c : Mettre à jour les informations d'identification du proxy -
r : Supprimer les informations d'identification du proxy -
a : Supprimer toutes les informations du proxy -
h : Aller au menu d'accueil
Mettre à jour la clé de vérification du package Connector
En cas de problème technique, si l'ingénieur du support demande le remplacement de la clé de vérification de votre
 package, téléchargez le nouveau fichier
 gateway-webex-connectors.gpg sur
 bootflash : /gateway_connector/ et utilisez l'option de menu k : Update Connector Package Verification Key pour vérifier.
Modifier le niveau de journalisation du connecteur de gestion
Modifiez le niveau de journalisation du connecteur à l'aide de l'option de menu l : Modifier le niveau de journalisation pour
Cloud Connector, puis sélectionnez l'une des
options suivantes :
=====================================
  Number      Log Level
=====================================
   1           DEBUG
   2           INFO
   3           WARNING
   4           ERROR
   5           CRITICAL
======================================
Gérez votre instance de passerelle dans le Control Hub
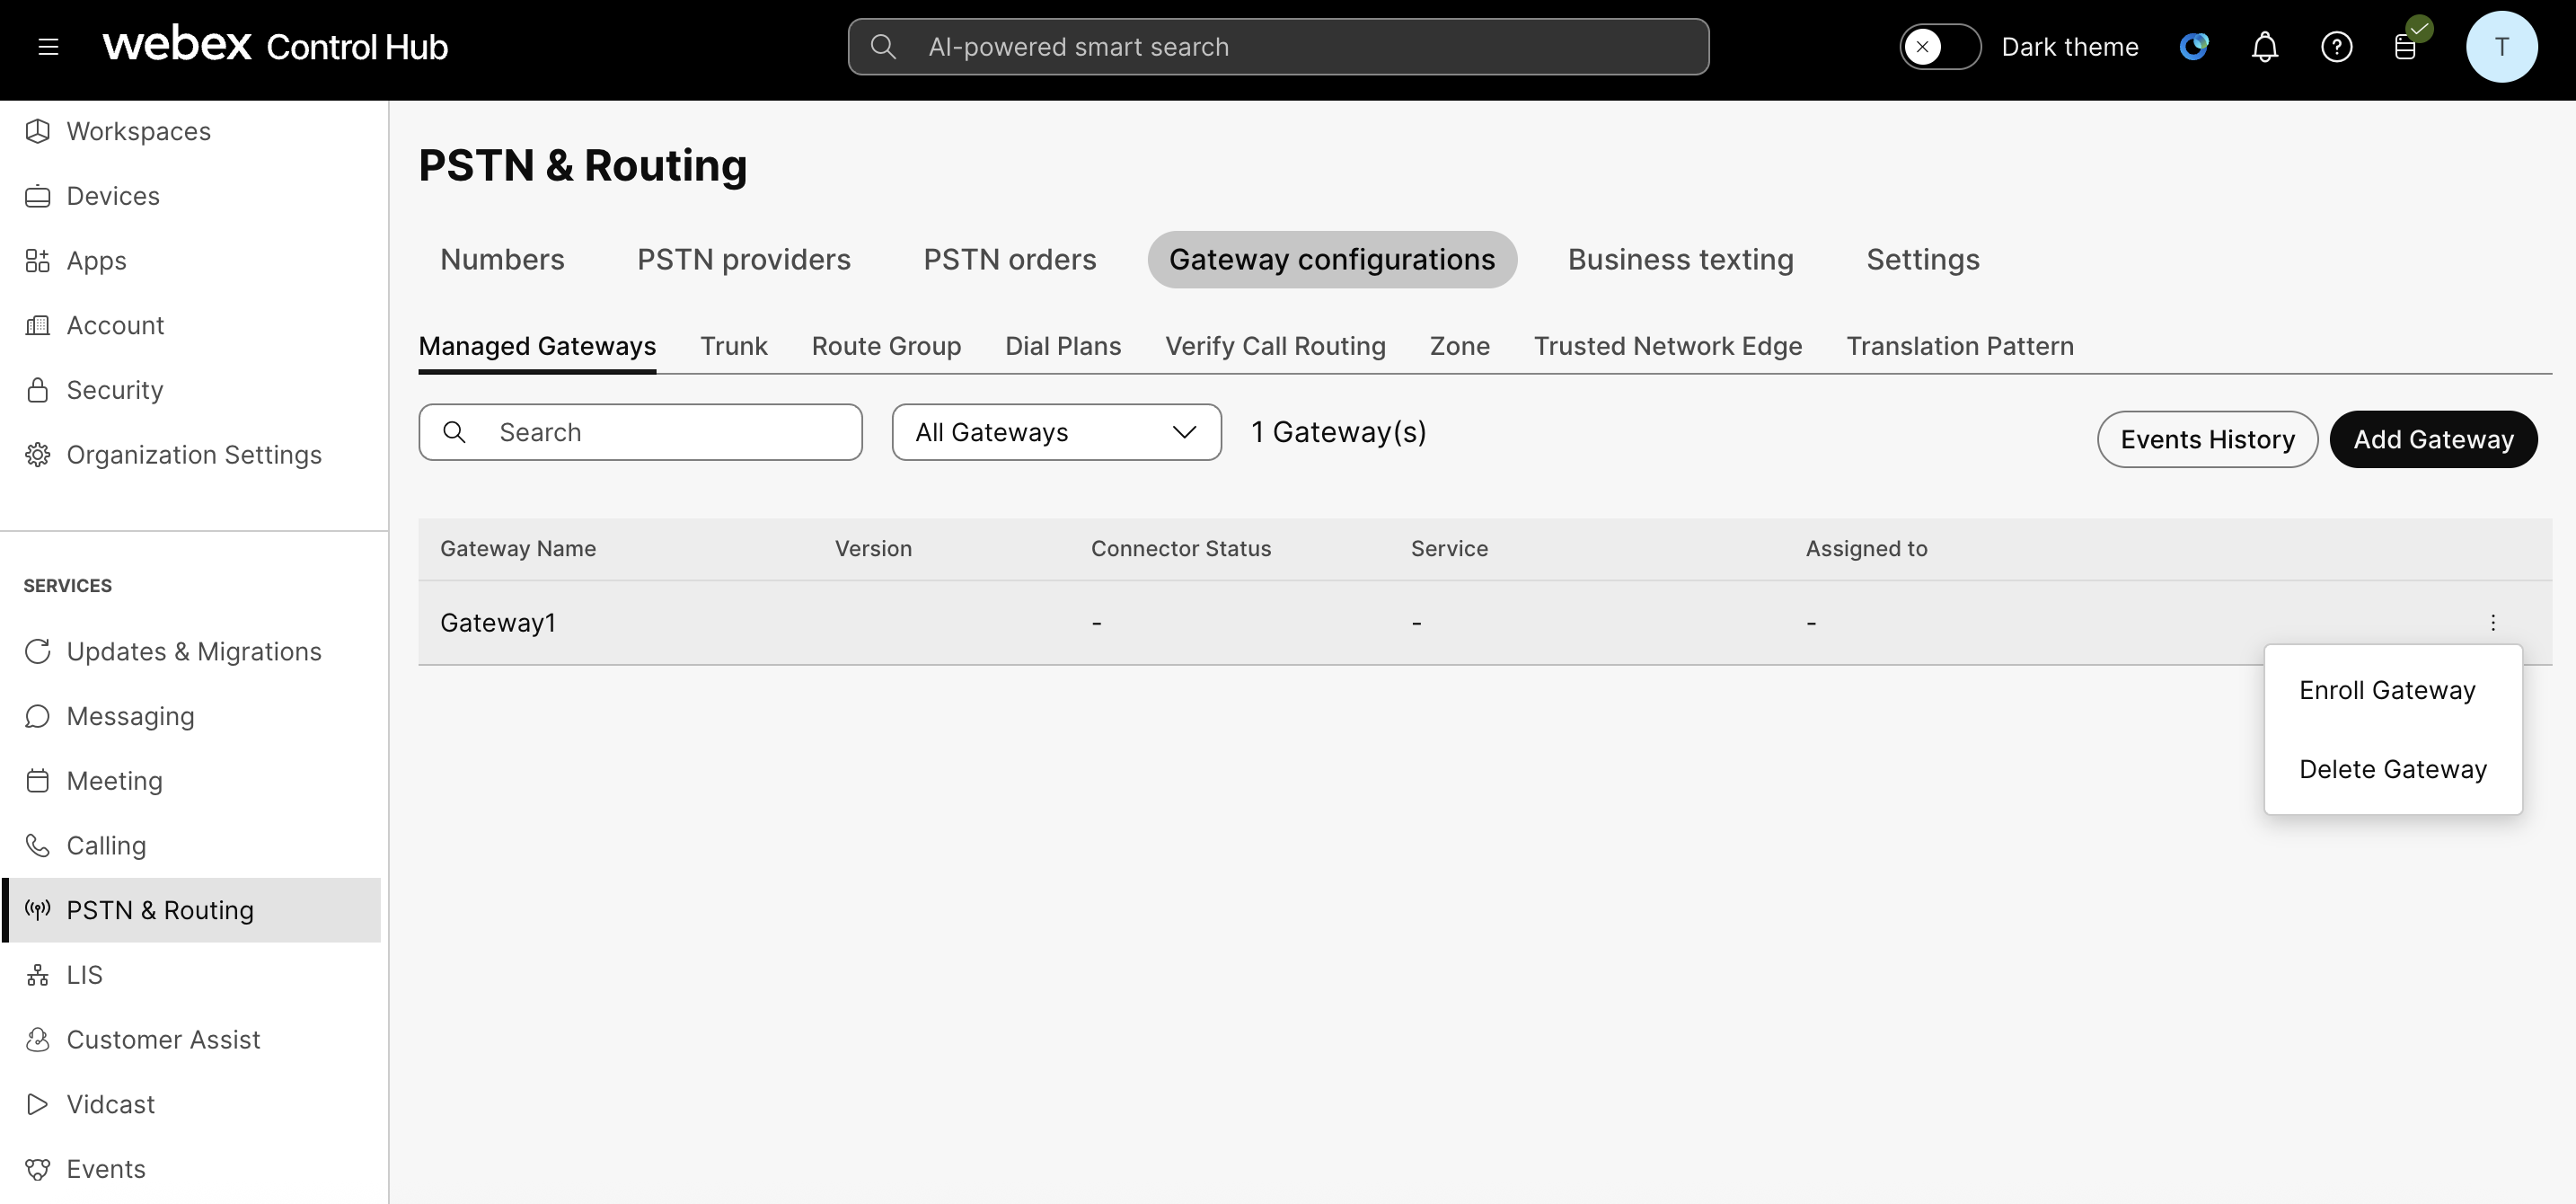
Pour gérer votre instance de passerelle :
-
Connectez-vous à Control Hub.
-
Accédez à
-
Pour l'instance de passerelle applicable, cliquez
 et sélectionnez l'action appropriée.
Connecteur Pause ou Reprise
Le connecteur Pause demande au connecteur de gestion d'arrêter le connecteur de télémétrie. Vous pouvez utiliser cette option pour arrêter temporairement le connecteur de télémétrie tout en résolvant les problèmes liés à une passerelle. Lorsque vous mettez le connecteur en pause, des services tels que la validation de la configuration ne fonctionnent pas. Utilisez l'action Resume Connector pour redémarrer le connecteur de télémétrie .
| 1 |
Dans le menu Actions, sélectionnez Pause
Connector pour suspendre votre connecteur de gestion. |
| 2 |
Pour reprendre le connecteur que vous avez suspendu, cliquez sur Reprendre le connecteur dans le menu Actions. |
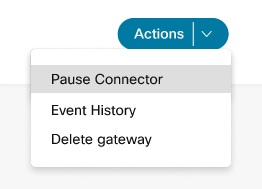
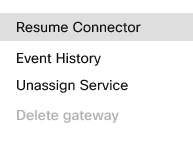
Historique des événements
Le Control Hub enregistre et affiche l'historique des événements pour les passerelles que vous gérez. Consultez les détails d'une passerelle individuelle ou les informations consolidées de toutes vos passerelles gérées.
| 1 |
Cliquez sur Historique des événements sur la page des appels pour obtenir les détails des événements de toutes vos passerelles gérées. |
| 2 |
Pour plus de détails sur les événements spécifiques à une passerelle, cliquez sur Historique des événements dans le menu Actions de cette passerelle. |
Supprimer la passerelle
| 1 |
Dans le menu Actions, cliquez sur Supprimer la passerelle pour supprimer n'importe laquelle de vos instances de passerelle. |
| 2 |
Cliquez sur Confirmer. 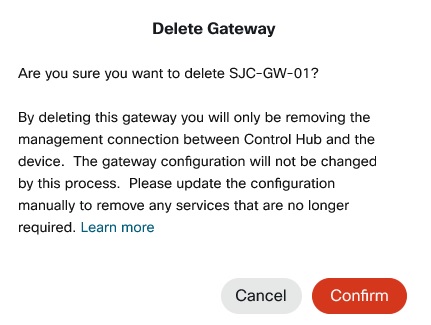
Vous ne pouvez pas supprimer une instance de passerelle associée à des services. Annulez d'abord l'attribution des services. |
Où aller ensuite
Une fois la passerelle inscrite, vous pouvez poursuivre la configuration sur Assign Services to Managed Gateways.


