- Inicio
- /
- Artículo

Gracias por sus comentarios.


 En este artículo
 ¿Comentarios?
Las redes de telefonía enfrentan amenazas de llamadas de spam y ataques de phishing, que afectan a empresas, pequeñas empresas y consumidores. Las llamadas de spam hacen perder tiempo comercial, mientras que los ataques de phishing pueden comprometer la información confidencial e interrumpir servicios críticos, incluidos los bancos, la atención médica y las operaciones gubernamentales.
Como parte de la experiencia de llamadas seguras, Webex proporciona una sólida protección contra amenazas contra tales ataques. Las siguientes Webex Calling capacidades ayudan a mitigar estas amenazas:
-
Política basada en STIR Shaken en Control Hub
-
Integración de un proveedor certificado de reputación de llamadas (CCRP)
Mitigación del spam mediante la política STIR/SHAKEN
Los proveedores de servicios utilizan STIR/SHAKEN en sus redes para proteger a los consumidores de las llamadas de spam. Este marco ya está activo en los Estados Unidos y Canadá como parte de las directrices de la FCC. Al validar la información del identificador de llamadas, ayuda a marcar llamadas sospechosas y brinda a los usuarios más confianza al recibir llamadas de números desconocidos.
Descripción del estándar STIR/SHAKEN
La revisión de identidad telefónica segura (STIR) y el manejo basado en firmas de información afirmada mediante tokens (SHAKEN) es un marco de estándares interconectados. Esto garantiza que las llamadas que viajan a través de redes telefónicas interconectadas tengan su identificador de llamadas firmado como legítimo por el proveedor de servicios de origen y validado por el proveedor de servicios receptor antes de llegar a los consumidores.
Para transmitir los resultados de verificación a través del verstatparámetro en el encabezado
SIP P-Asserted-Identity, los proveedores de servicios que terminan utilizan estas opciones:
-
TN-Validation-Passed— la validación fue exitosa con el resultado como certificación A, B, C al número de llamada. -
TN-Validation-Failed— la persona que llamó no pudo ser verificada. -
No-TN-Validation— esto puede ser el resultado de un error de verificación por varias razones. Por ejemplo: El número E.164 está mal formado.
Los niveles de certificación SHAKEN A, B y C permiten que el proveedor de servicios de origen atestique su relación con los números de llamada.
-
R: el proveedor de servicios puede dar fe de que la persona que llama tiene derecho a usar el número de teléfono como identificador de llamadas.
-
B: el cliente es conocido. Sin embargo, se desconoce si tienen derecho a usar el identificador de llamadas.
-
C: no cumple con los requisitos de A o B. Por ejemplo: una llamada internacional.
Valor y certificación de Verstat
Webex Callingprocesa el verstatparámetro en la llamada entrante y
muestra la disposición del identificador de llamadas en los clientes de Cisco.
Esta tabla muestra la verstatinformación que se utiliza para dirigir la notificación del identificador de
llamadas a los clientes:
|
Valor de Vertsat |
Nivel de certificación |
Valor que se muestra en los clientes de Cisco |
|---|---|---|
|
Validación de TN aprobada |
No proporcionado |
Llamador verificado |
|
A |
Llamador verificado | |
|
B |
Posible spam | |
|
C |
Posible spam | |
|
Fallo en la validación de TN |
Cualquier valor |
Posible fraude |
|
Sin validación de TN |
Cualquier valor |
Posible spam |
|
Sin parámetro de verstat |
Cualquier valor |
Posible spam |
Los clientes de Cisco que admiten el historial de llamadas unificado muestran un icono de acuerdo con la disposición del identificador de llamadas en el registro del historial de llamadas.
En la aplicación Webex, se muestra el texto y el icono de la atestación y en los dispositivos MPP solo se muestra el icono.
Verificación de las llamadas en la red
Además de las llamadas PSTN, la disposición del identificador de llamadas para llamadas en la red se realiza de acuerdo con las siguientes reglas:
-
Llamada en la red entre usuarios de llamadas de Webex: usuario verificado (con icono).
-
Llamada en la red de Cisco Unified Communications Manager usuario a Webex Calling usuario: usuario verificado (con icono). Las llamadas del usuario local de Cisco Unified Communication Manager se clasifican según el identificador de llamadas que coincida con el plan de marcado empresarial configurado.
-
Llamada en la red de Webex Calling usuario a Cisco Unified Communications Manager usuario local: no hay indicación en el cliente de Cisco Unified Communication Manager.
Para las funciones de mitad de llamada, como transferencia de llamadas, parque de llamadas, recolección de llamadas, desvío de llamadas e identificador de llamadas, la disposición del identificador de llamadas se basa en el procesamiento del valor de verstat del tramo de llamada inicial.
Cuando se reenvía una llamada entrante a un Webex Calling usuario y se cambia el número de llamada, la disposición del identificador de llamada
se decide en función del verstatvalor de la solicitud de llamada entrante.
Dispositivos soportados
La detección de correo no deseado se admite en los siguientes puntos finales de Cisco:
-
Aplicación Webex: versión de escritorio y móvil 42.5 o superior.
-
Teléfonos MPP: admite dispositivos 6800, 7800, 8800 y 9800 MPP con la versión de firmware 11.3.7 o superior.
Configuración del administrador
Aprovisionar notificaciones al usuario mediante Control Hub
Un administrador puede configurar el envío de la indicación de usuario para las personas que llaman no verificadas. Un administrador puede configurar para bloquear llamadas que no hayan podido validar STIR/SHAKEN. Esto asegura que las llamadas potenciales de fraude no se envíen al punto final del usuario.
Para configurar los ajustes de notificación a nivel de organización, siga estos pasos:
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a Servicios > Llamadas. |
| 3 |
Vaya a Configuración del servicio y desplácese hacia abajo hasta Validación del identificador de llamadas. |
| 4 |
Utilice el interruptor para activar las siguientes opciones:
Las funciones de indicación de llamada y la configuración de ID de llamada solo se aplican a Webex Calling ubicaciones en los Estados Unidos de América y Canadá. Otras ubicaciones ven llamadas presentadas normalmente, independientemente de la configuración del identificador de llamadas. |
Configurar CUBE para la indicación de correo no deseado
Para pasar la verstatinformación aWebex Calling, las organizaciones en los Estados Unidos y Canadá que utilizan PSTN local conectada a Webex Calling través de Local Gateway o CUBE deben configurar estos ajustes en CUBE.
Configure CUBE, si el proveedor de servicios PSTN envía el
verstatparámetro durante la nueva configuración de llamada:
-
Las etiquetas a las que se hace referencia aquí se basan en la Guía de configuración de puerta de enlace local.
-
Hacer esta configuración incluso cuando el proveedor de servicios no está enviando el
verstatparámetro no afectará a las llamadas.
voice class sip-copylist 200
 sip-header From
 sip-header P-Asserted-Identity
 sip-header P-Attestation-Indicator
dial-peer voice 200
 voice-class sip copy-list 200
voice class sip-profiles 100
 rule 90 request INVITE peer-header sip P-Asserted-Identity copy "(;verstat=[A-Z|a-z|-]+)" u01
 rule 91 request INVITE sip-header P-Asserted-Identity modify "@" "\u01@"
 rule 92 request ANY peer-header sip From copy "(;verstat=[A-Z|a-z|-]+)" u02
 rule 93 request ANY sip-header From modify "@" "\u02@"
 rule 94 request INVITE peer-header sip P-Attestation-Indicator copy "(.*)" u03
 rule 95 request INVITE sip-header P-Attestation-Indicator add "P-Attestation-Indicator: Dummy Header"
 rule 96 request INVITE sip-header P-Attestation-Indicator modify "Dummy Header" "\u03"
 rule 97 request INVITE sip-header P-Attestation-Indicator modify "P-Attestation-Indicator: $" "Remove: Me"
 rule 98 request INVITE sip-header Remove remove
Para llamadas de PSTN, donde el proveedor de servicios no admite STIR/SHAKEN:
Si el proveedor de PSTN no envía verstatinformación en la llamada entrante, no cambie el valor predeterminado de las llamadas Presentes de llamadas no verificadas como la configuración de llamadas normales en el centro de control. Si la configuración está deshabilitada, los usuarios verán la indicación Posible spam en sus clientes.
Proveedores certificados de reputación de llamadas con Webex Calling
Webex Callingcontinúa fortaleciendo la colaboración segura con la integración de los proveedores certificados de reputación de llamadas (CCRP). Esta integración lo protege proactivamente de las amenazas emergentes, para que pueda disfrutar de la experiencia de comunicación perfecta que espera.
La función utiliza inteligencia de reputación en tiempo real para evaluar dinámicamente las llamadas PSTN entrantes y tomar medidas automáticamente bloqueando amenazas conocidas, desafiando a las personas que llaman sospechosas a través de la verificación CAPTCHA y permitiendo que las llamadas de confianza se conecten sin interrupciones. Disponible para clientes con sede en Norteamérica a través del proveedor certificado Mutare, esta solución administrada en la nube proporciona protección de nivel empresarial contra el spam y los ataques de vishing con una configuración mínima. Esto significa que su equipo puede concentrarse en lo que más importa: tener conversaciones significativas con personas que llaman legítimamente.
Detección del número de llamada
Webex Callingenvía el número llamado a Mutare junto con la información de la persona que llama. Los administradores configuran reglas personalizadas en el portal Mutare para aplicar diferentes tratamientos de detección basados en el número que se marca. Por ejemplo, podría requerir verificación CAPTCHA para las líneas principales, mientras que las llamadas a líneas directas no pasan por ningún tratamiento CAPTCHA. Mutare puede devolver una acción de permitir, bloquear o CAPTCHA basada en el número de llamada, número llamado o una combinación de ambos; el puntaje de reputación en sí permanece basado en el número de llamada.
Por qué es importante la protección consciente del destino
Los números públicos, como los escritorios de recepción, las líneas principales, las líneas de servicio al cliente, las colas de llamadas y los números gratuitos de campaña, pueden ser objetivos frecuentes de spam, llamadas automáticas y tráfico telefónico de denegación de servicio. Las políticas de spam de toda la organización aplican las mismas reglas a todas las llamadas entrantes. La detección de números de llamada le permite aplicar el nivel adecuado de protección a cada destino, por lo que los números de alto riesgo pueden usar controles más estrictos sin cambiar el tratamiento de llamadas en el resto de la organización.
Casos de uso
Los siguientes son algunos casos de uso comunes:
-
Recepción y protección de la línea principal: dirija las llamadas a su recepción corporativa o centralita principal a través de CAPTCHA, mientras que los números directos de los empleados utilizan un control más ligero o permiten el tratamiento. Esto reduce la carga de llamadas robóticas en el personal de recepción sin requerir CAPTCHA en todas las llamadas entrantes de la organización.
-
Protección contra inundaciones por denegación de servicio de telefonía: cuando un solo número publicado es el objetivo de tráfico malicioso de gran volumen, aplique el tratamiento de bloqueo o CAPTCHA solo a ese DID, sin cambiar la protección para el resto de la organización.
-
Colas de llamadas y centros de contacto: controle el correo no deseado antes de que las llamadas lleguen a los agentes en números piloto de cola para reducir el tiempo perdido de los agentes debido a las llamadas robóticas y el tráfico de molestias en puntos de entrada de gran volumen.
-
Líneas reguladas y de alto riesgo: los clientes de servicios financieros, atención médica y del gobierno pueden proteger líneas sensibles o públicas, como líneas directas de fraude, líneas de programación de pacientes y números de contacto de agencias, con políticas específicas de destino.
Flujo de trabajo de funciones
Los siguientes pasos explican cómo funciona esta función:
| 1 |
Suscríbase al servicio de reputación con Mutare, CCRP de Cisco. Para obtener más detalles y para inscribirse en el servicio de CCRP con Mutare, visite CCRP para. Webex Calling Los clientes deben usar Connect with Mutare para inscribirse. El equipo de embarque de Mutare lo guiará a través del proceso de suscripción y se asegurará de que su cuenta esté aprovisionada correctamente. |
| 2 |
Después de completar su suscripción, Mutare proporciona una identificación de compañía única y una clave secreta para su organización. Estas credenciales seguras establecen una conexión confiable entre su Webex Calling entorno y la plataforma de reputación de Mutare. Debe configurar estas credenciales en el Centro de Control. |
| 3 |
Personalice sus políticas de manejo de llamadas configurando niveles de umbral de reputación que se alineen con la postura de seguridad de su organización y las necesidades comerciales. Para obtener más información, consulte la siguiente sección de configuración. |
| 4 |
Una vez que guarde su configuración, establece Webex Calling automáticamente una conexión segura entre el entorno Webex de su organización y su inquilino dedicado en la plataforma CCRP de Mutare. |
| 5 |
La llamada entrante de PSTN llega a. Webex Calling |
| 6 |
Antes de que la llamada se enruta al destino, Webex Calling extrae el número de la persona que llama del encabezado SIP From (o P-Asserted-Identity si es necesario). |
| 7 |
Se envía una consulta en tiempo real a Mutare con el número de la persona que llama y el número llamado . |
| 8 |
Mutare devuelve el puntaje de reputación. Si se aplica una regla personalizada configurada basada en el número de llamada, el número llamado o una combinación de ambos, Mutare también puede devolver una acción de regla del proveedor. |
| 9 |
Webex Callingaplica la acción de la regla del proveedor cuando se devuelve una. De lo contrario, aplica los umbrales de puntuación configurados. |
| 10 |
La llamada se conecta, se desafía con CAPTCHA o se bloquea según la acción de la regla del proveedor o los umbrales de puntuación configurados. |
Configurar proveedor de reputación de llamadas
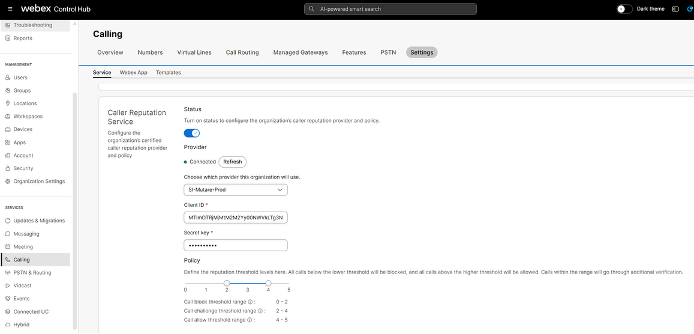
Para configurar el proveedor de reputación de llamadas y la configuración de directivas a nivel de organización, siga estos pasos:
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a . |
| 3 |
Vaya a Configuración y desplácese hacia abajo hasta Servicio de reputación de llamadas. |
| 4 |
Active el interruptor para configurar el proveedor de reputación de la persona que llama y la configuración de la directiva.
Para reglas personalizadas que involucran el número llamado, configure las condiciones y acciones de la regla en el portal Mutare. Las reglas personalizadas pueden usar el número de llamada, el número llamado o una combinación de ambos para especificar una acción de desafío Permitir, Bloquear o CAPTCHA. En Control Hub, continúe configurando las credenciales del proveedor de reputación de llamadas y la política de umbral de puntuación. Si su cuenta ha caducado, comuníquese con su proveedor de reputación de llamadas. Una vez restaurada su licencia, haga clic en la opción Intentar de nuevo para revertir el estado caducado. |
Jerarquía de precedencia del filtrado de llamadas
La integración de CCRP con Webex Calling proporciona una solución avanzada para evitar el spam que funciona dentro de la jerarquía de Webex Calling precedencia para proteger a los usuarios de llamadas no deseadas. Esto asegura que las llamadas legítimas lleguen.
Cuando la plataforma Mutare CCRP devuelve una acción de regla de proveedor para una regla personalizada que involucra el número llamado, Webex Calling aplica esa acción antes de aplicar el tratamiento de umbral de puntuación.
El nivel de precedencia del filtrado de llamadas Webex Calling es el siguiente: 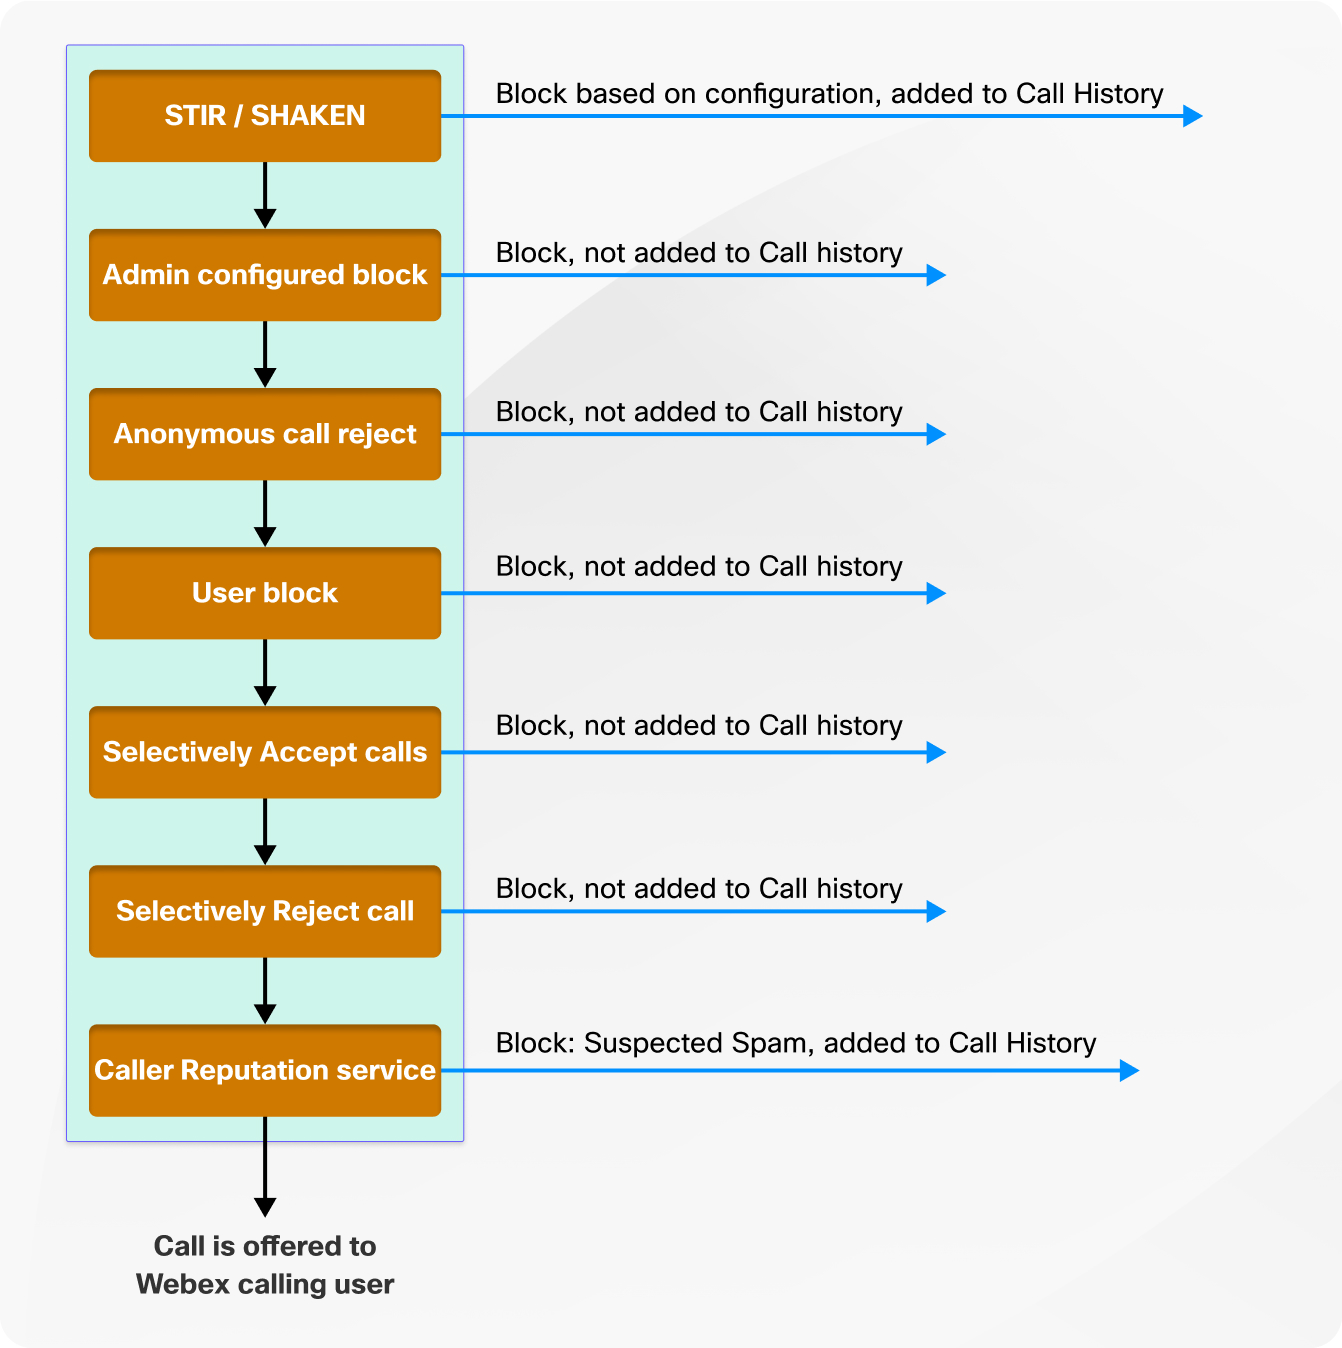
Disposición de llamadas e informes
|
Tipo de tratamiento |
Acción/Resultado |
|---|---|
|
Bloque |
La llamada no se ofrece al usuario llamado. La llamada se libera con la causa 603. La llamada se inicia llamada historial de llamadas del usuario con la disposición “bloqueada”. |
|
Desafío (CAPTCHA) |
La persona que llama tiene tres intentos para aprobar el desafío. Hay un tiempo de espera de 15 segundos entre ingresar los dígitos.
|
|
Permitir |
La llamada se presenta al usuario como una llamada normal sin ninguna indicación. |
|
No o respuesta lenta de Mutare |
La llamada se presenta al usuario con los resultados de la certificación STIR/SHAKEN, si está disponible en el proveedor de PSTN. |
-
Si una llamada se marca como SPAM potencial después del procesamiento STIR/SHAKEN pero obtiene una puntuación de reputación alta o pasa la prueba CAPTCHA del servicio de reputación de llamadas de Mutare, se presentará como una llamada normal al usuario. Webex Calling
-
Si una llamada se marca como llamada verificada después del procesamiento STIR/SHAKEN pero obtiene una puntuación de reputación baja o no pasa la prueba CAPTCHA del servicio de reputación de llamadas de Mutare, la llamada se bloqueará.
Para mejorar los datos de llamadas y los informes, se agregan los siguientes campos al Registro de detalles de llamadas (CDR) para capturar información del servicio de reputación:
- Puntuación de llamada
- Resultado del servicio de reputación de llamadas
- Motivo de la puntuación de reputación de la persona que llama
Para obtener más detalles sobre estos campos, consulte el informe Webex Calling detallado del historial de llamadas.
Proceso de puntuación de reputación de la persona que llama para las características del grupo
La puntuación de reputación de la persona que llama se realiza solo una vez por cada llamada entrante cuando ingresa por primera vez al sistema. Este proceso cubre todos los tipos de puntos finales, incluidos los espacios de trabajo y las características de grupo, como los asistentes automáticos, la cola de llamadas y los grupos de búsqueda. Para los destinos que reciben llamadas de características de grupo, no se realiza ninguna comprobación adicional de reputación de llamadas, ya que la evaluación inicial ya se realiza en el punto de entrada del grupo o de la función. Para las llamadas que fallan en la comprobación de reputación para la que se asigna el número llamado a una función de grupo, no se crea ninguna entrada del historial de llamadas.
Para la detección del número llamado, el número llamado es el número llamado original o el primer destino de enrutamiento de la llamada, como el número de una cola de llamadas, un grupo de búsqueda u otra función de grupo. Webex Callingno realiza una verificación de reputación adicional cuando la llamada se dirige posteriormente a otro destino.
Llamadas de devolución de llamadas desde números de emergencia que incluyen un encabezado de devolución de llamada, no pase por el proveedor de reputación.
Colaboración de soporte y servicio
Cisco y Mutare han establecido una asociación de soporte para garantizar que los clientes reciban asistencia rápida y experta para la integración del Servicio de reputación de llamadas. Para problemas relacionados con la Webex Calling infraestructura, el enrutamiento de llamadas o la configuración del centro de control, los clientes deben comunicarse con Cisco Technical Assistance Center (TAC) a través de sus canales de soporte estándar. Para asuntos específicos del servicio CCRP, incluidos cálculos de puntaje de reputación, acceso al portal de proveedores, aprovisionamiento de cuentas o preguntas sobre facturación, los clientes deben comunicarse directamente con el equipo de soporte dedicado de Mutare.
Esta estructura de soporte asegura que cada consulta llegue al equipo apropiado que pueda proporcionar la resolución más efectiva y eficiente.
Limitación
Los usuarios deben revisar regularmente la lista de llamadas bloqueadas en su historial de llamadas para identificar los falsos positivos. Si algún número aparece en la lista de bloqueados por error, especialmente aquellas llamadas perdidas que no deberían bloquearse, los usuarios deben comunicarse con su administrador para que se desbloqueen esos números.


