
Gracias por sus comentarios.
 ¿Comentarios?
El WxCC Data Connector-Splunk genera datos seleccionados de Webex Contact Center a un punto final de Splunk HTTP Event Collector (HEC) administrado por el cliente para un análisis casi en tiempo real. Cuando el conector está activo, emite los siguientes tipos de registro:
| Tipo de registro | Nombre |
| AAR | Registro de actividad del agente |
| ASR | Registro de la sesión del agente |
| CAR | Registro de actividad de contacto |
| CSR | Registro de sesión de contacto |
Los cuatro tipos de registro admitidos se envían por streaming cuando el conector está activo. Control Hub no proporciona selección por tipo de registro para este conector.
Configure el destino de Splunk
Antes de comenzar:
- Una instancia de Splunk Cloud o Splunk Enterprise con permiso para crear un índice y un token HTTP Event Collector.
- Tener permiso para crear o usar un índice de destino y crear un token HEC.
- Cree un índice de destino para los datos WxCC.
- Las subredes de salida de producción WxCC agregadas a la lista de acceso HEC de Splunk HEC para la ingestión de IP.
Privacidad de datos y cumplimiento
- Las variables globales de CSR se eliminan antes de la entrega a Splunk para respaldar el cumplimiento de PCI .
Responsabilidad de protección de datos del cliente
Los clientes son responsables de garantizar que la configuración de Splunk y el manejo de los datos entregados cumplan con los requisitos de privacidad y protección de datos aplicables, incluido GDPR.
Pasos para configurar Splunk
Permitir tráfico de ingestión de WxCC HEC
- Utilice el artículo de configuración de seguridad de Webex Contact Center para
identificar las direcciones IP de la puerta de enlace NAT para el centro de datos del cliente y expresar cada
dirección como una subred
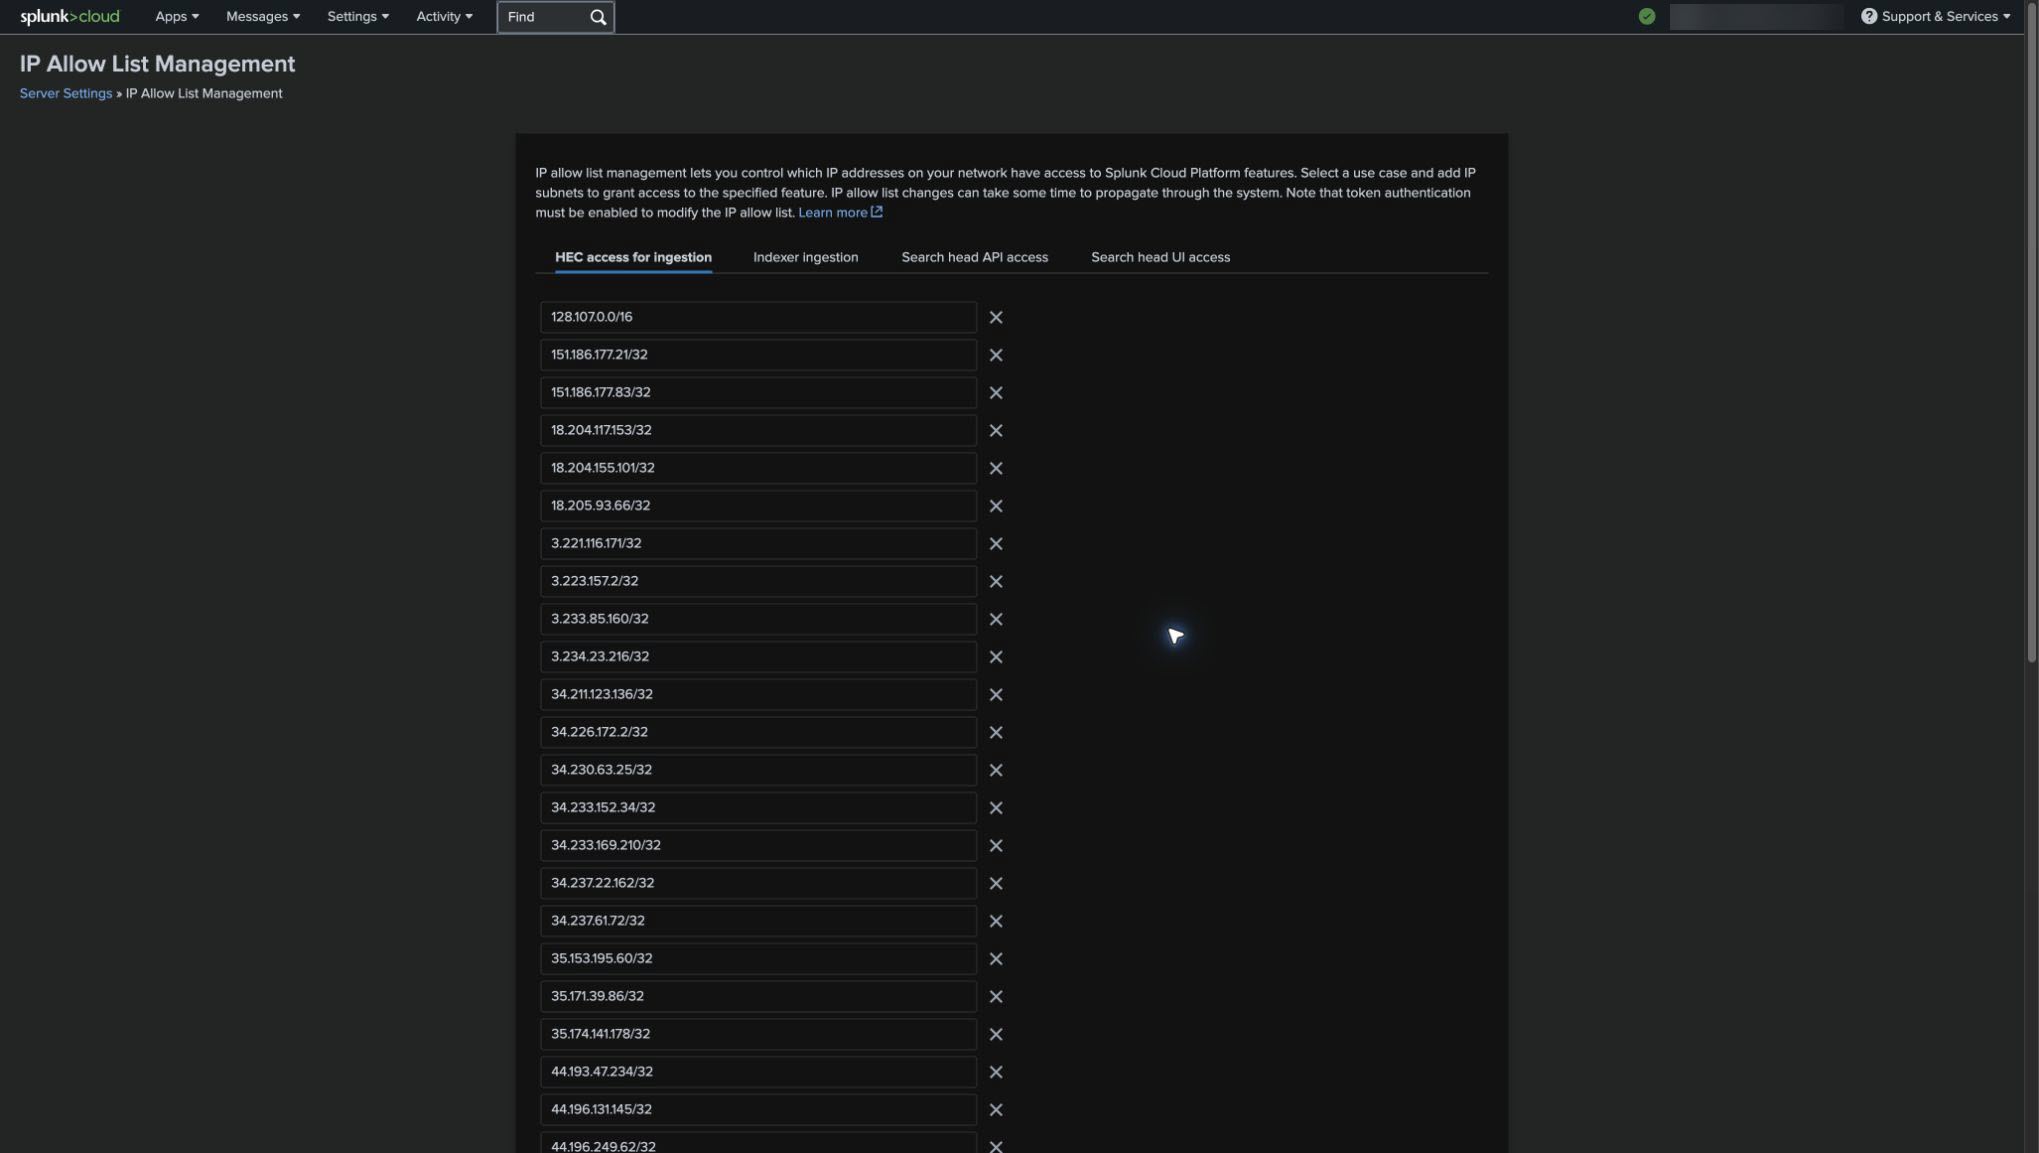
/32CIDR, por ejemplo,203.0.113.10/32 - En Splunk, abra Configuración > Configuración del servidor > Lista de IP permitido.
- Seleccione acceso HEC para la ingestión, agregue los
registros de
/32subred resultantes y guarde la lista de permisos. Los cambios permitidos en la lista pueden tardar en propagarse.
Permitir subredes de salida de producción WxCC. Si las subredes requeridas no se agregan bajo acceso HEC para la ingestión, los datos WxCC no pueden alcanzar el índice de Splunk configurado.
Crear un índice de destino
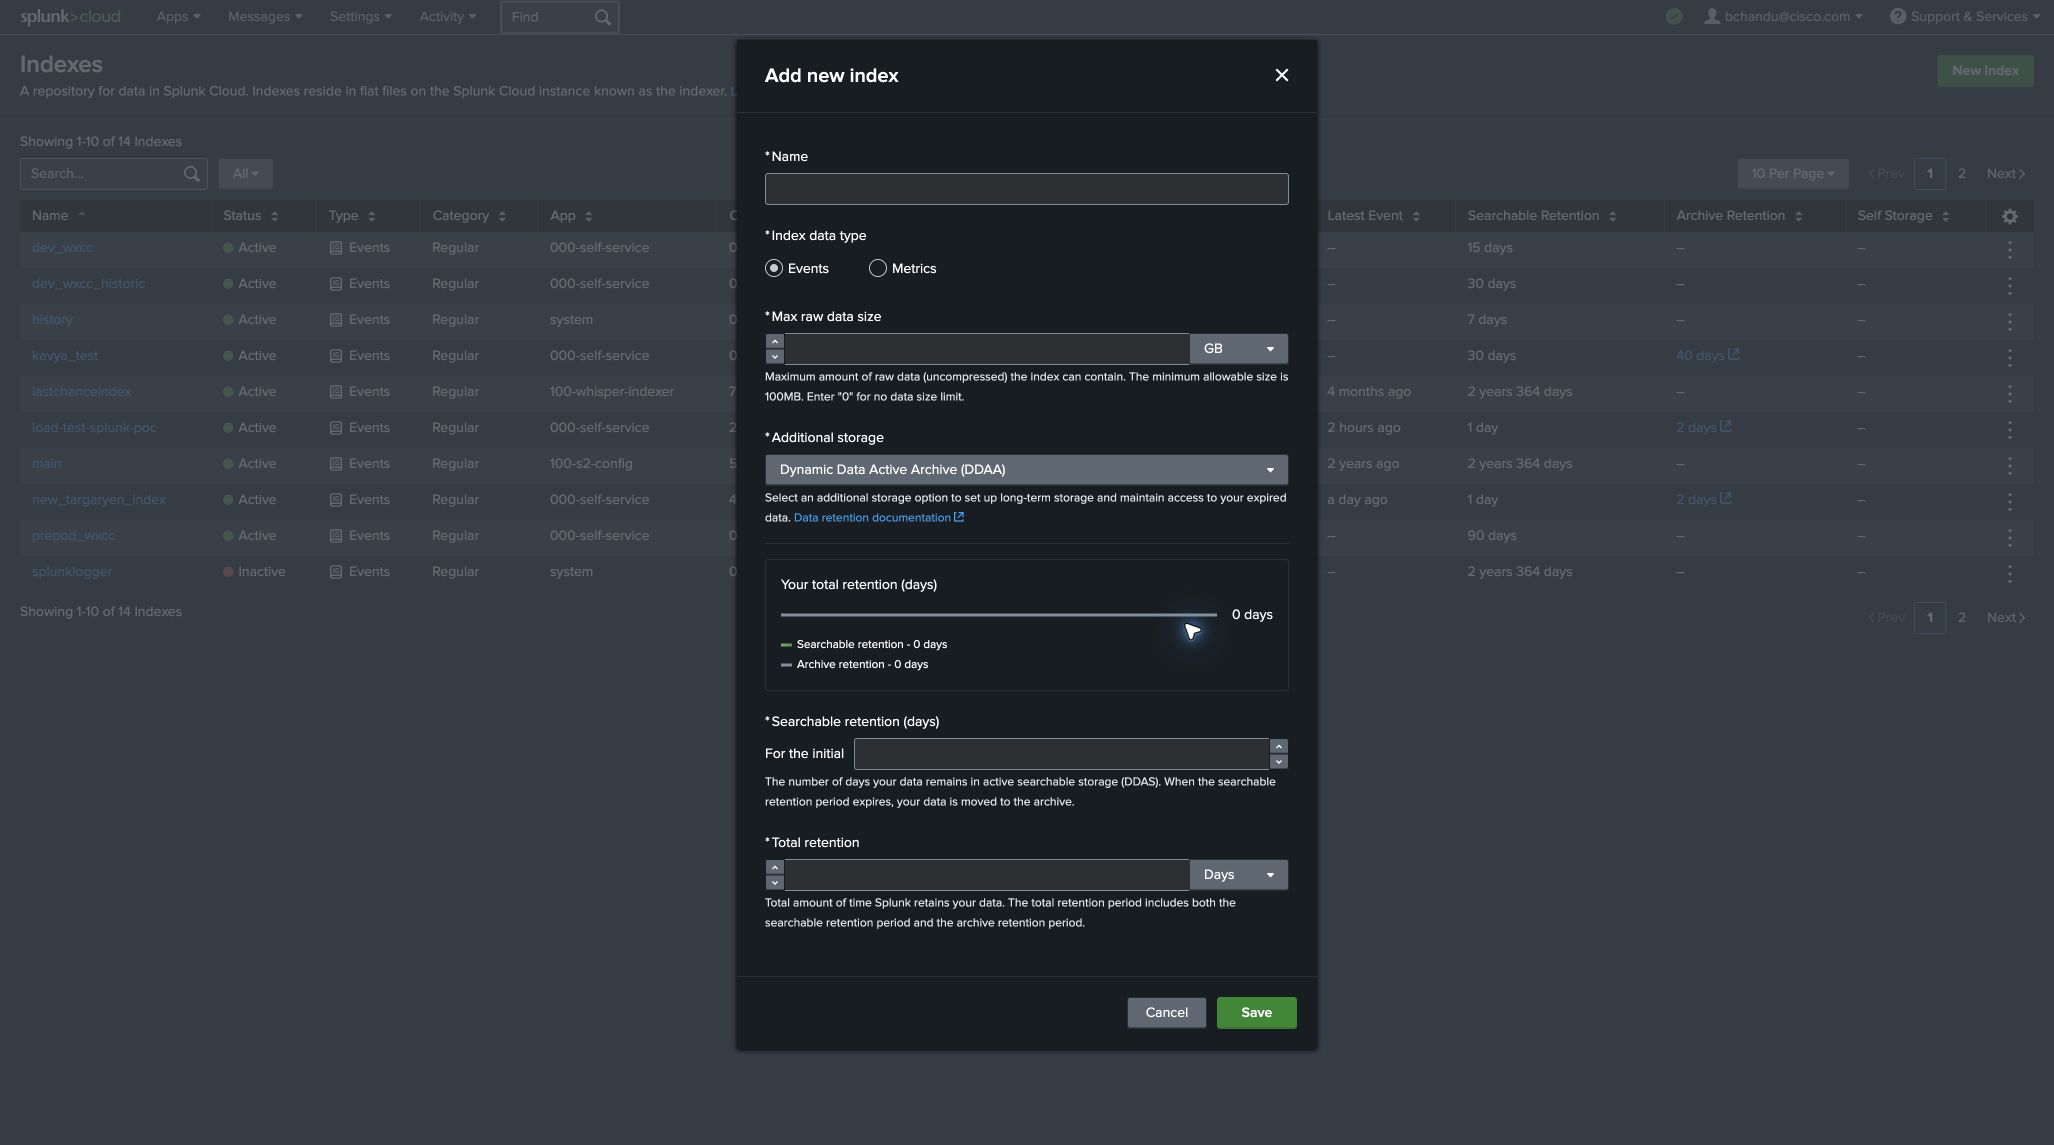
- En Splunk, abra Configuración.
- Vaya a Datos > Índices.
- Seleccione Nuevo índice.
- Introduzca un nombre de índice y elija la configuración de retención y almacenamiento que satisfaga los requisitos del cliente.
-
Guarde el índice.
Una organización con 100 agentes produce aproximadamente 16 eventos por segundo, o aproximadamente 2,64 GiB de carga útil por día a un nivel conservador de 2 KiB por evento. Escale la capacidad de carga útil estimada linealmente con el número de agentes y, a continuación, permita capacidad adicional para la sobrecarga de indexación, retención y patrones de uso de Splunk.
Cree un token HEC
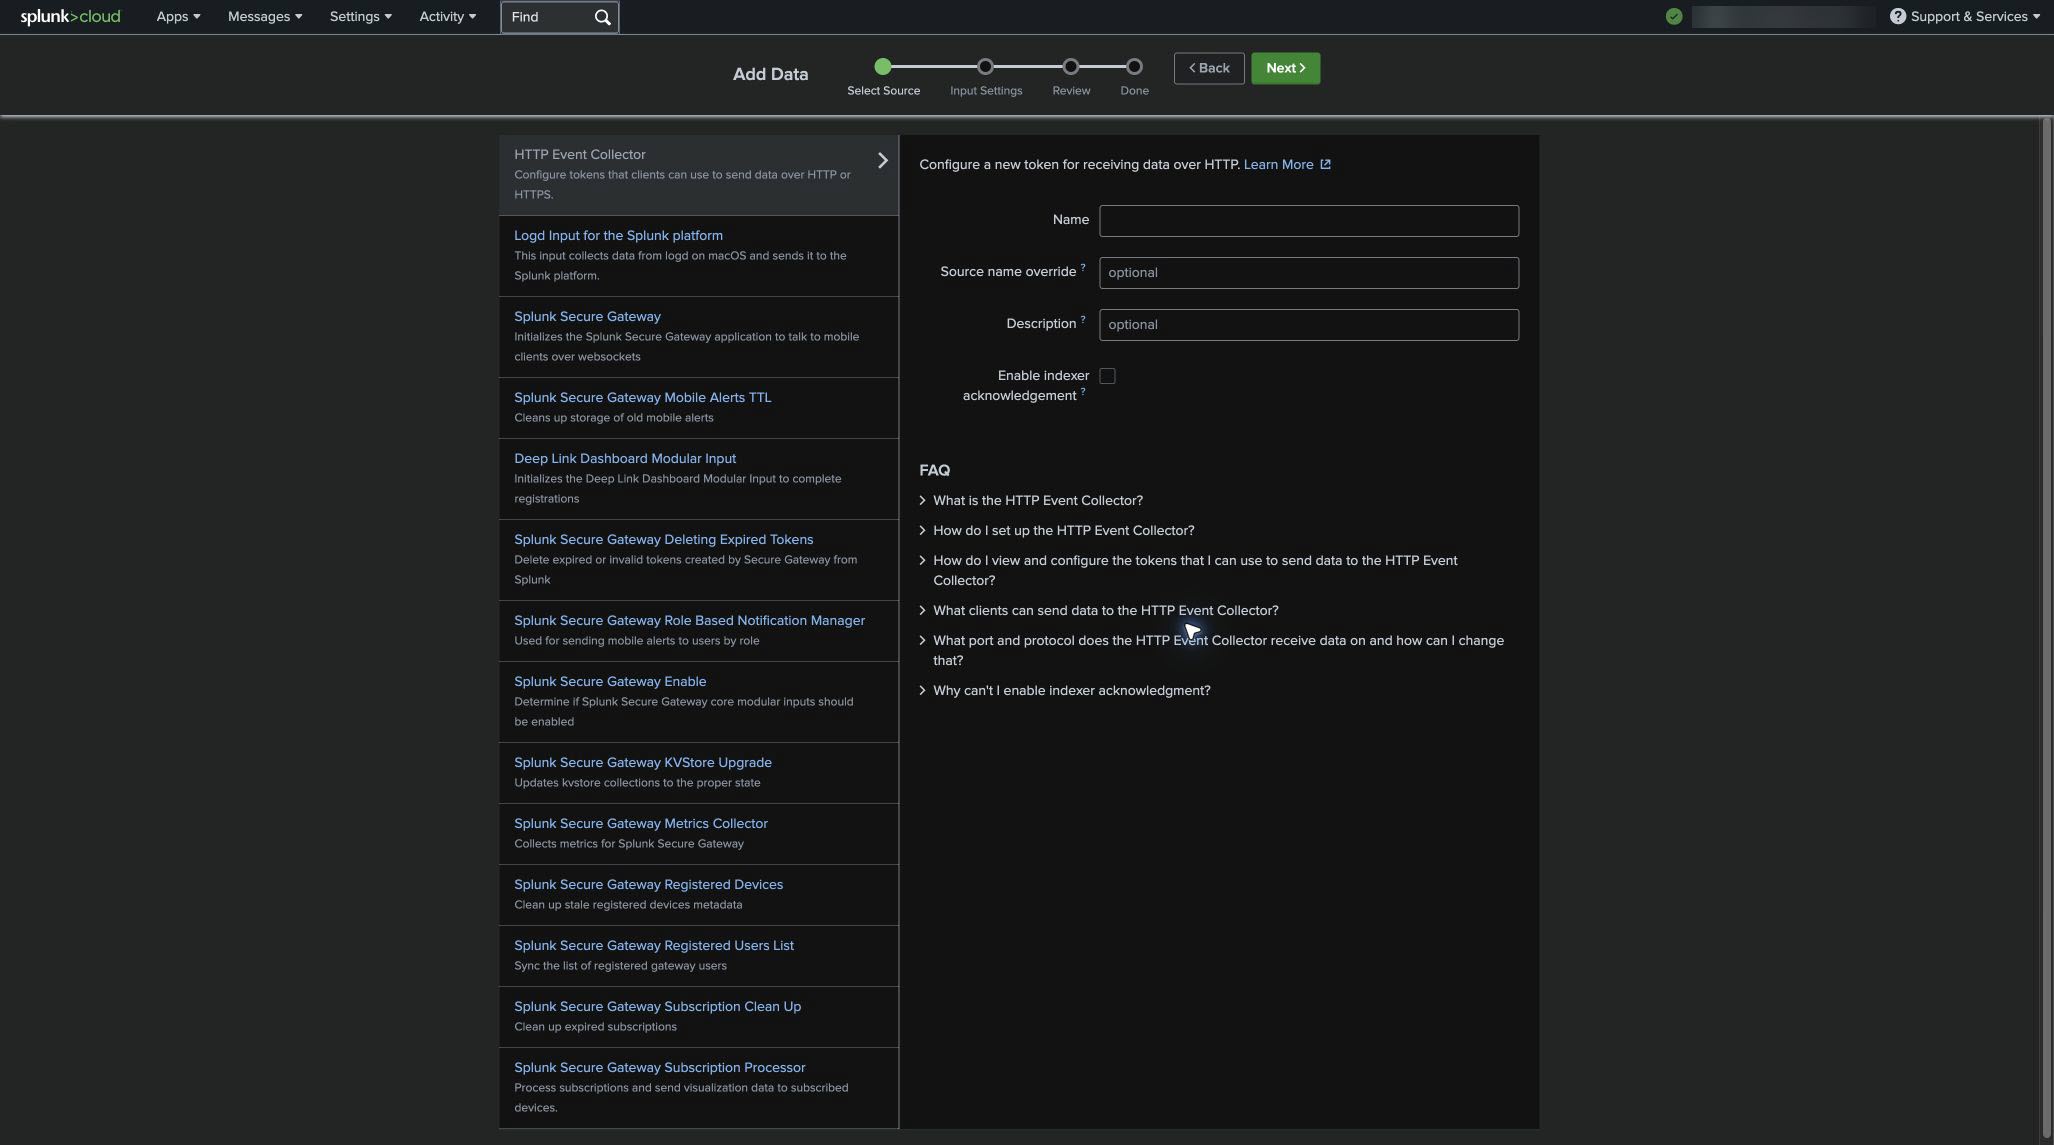
- En Configuración, busque y abra el recopilador de eventos HTTP.
- Seleccione Nuevo token y proporcione un nombre descriptivo.
- Deje la opción Activar reconocimiento del indexador sin marcar.
- Asocie el token con el índice creado en el paso anterior.
- Guarde el token y copie de forma segura su valor. El valor del token solo se necesita al configurar el conector en Control Hub.
Mantenga la opción Activar reconocimiento del indexador desactivada. El conector de datos WxCC — Splunk no admite el reconocimiento del indexador. Al habilitarlo, se evita la entrega exitosa del conector.
Identificar la dirección URL HEC
El conector envía cargas útiles JSON por lotes al punto final del colector HEC:
https://http-inputs-<splunk-cloud-domain>/services/collector
Para una instancia de Splunk Cloud nombrada cisco-wxcc-connector.splunkcloud.com, la URL es:
https://http-inputs-cisco-wxcc-connector.splunkcloud.com/services/collector
Utilice el punto final HEC correcto
El conector envía cargas útiles JSON por lotes. Escriba la dirección URL HEC que termina en
/services/collector. No utilice
/services/collector/event, que es el
punto final de un solo evento.
Agregar el conector en Control Hub
- Inicie sesión en la organización del cliente en https://admin.webex.com.
- Vaya a Servicios > Centro de contacto > Configuración del inquilino > Integraciones > Conectores.
- En la tarjeta WxCC Data Connector — Splunk, seleccione Agregar conector.
- Introduzca los siguientes valores:
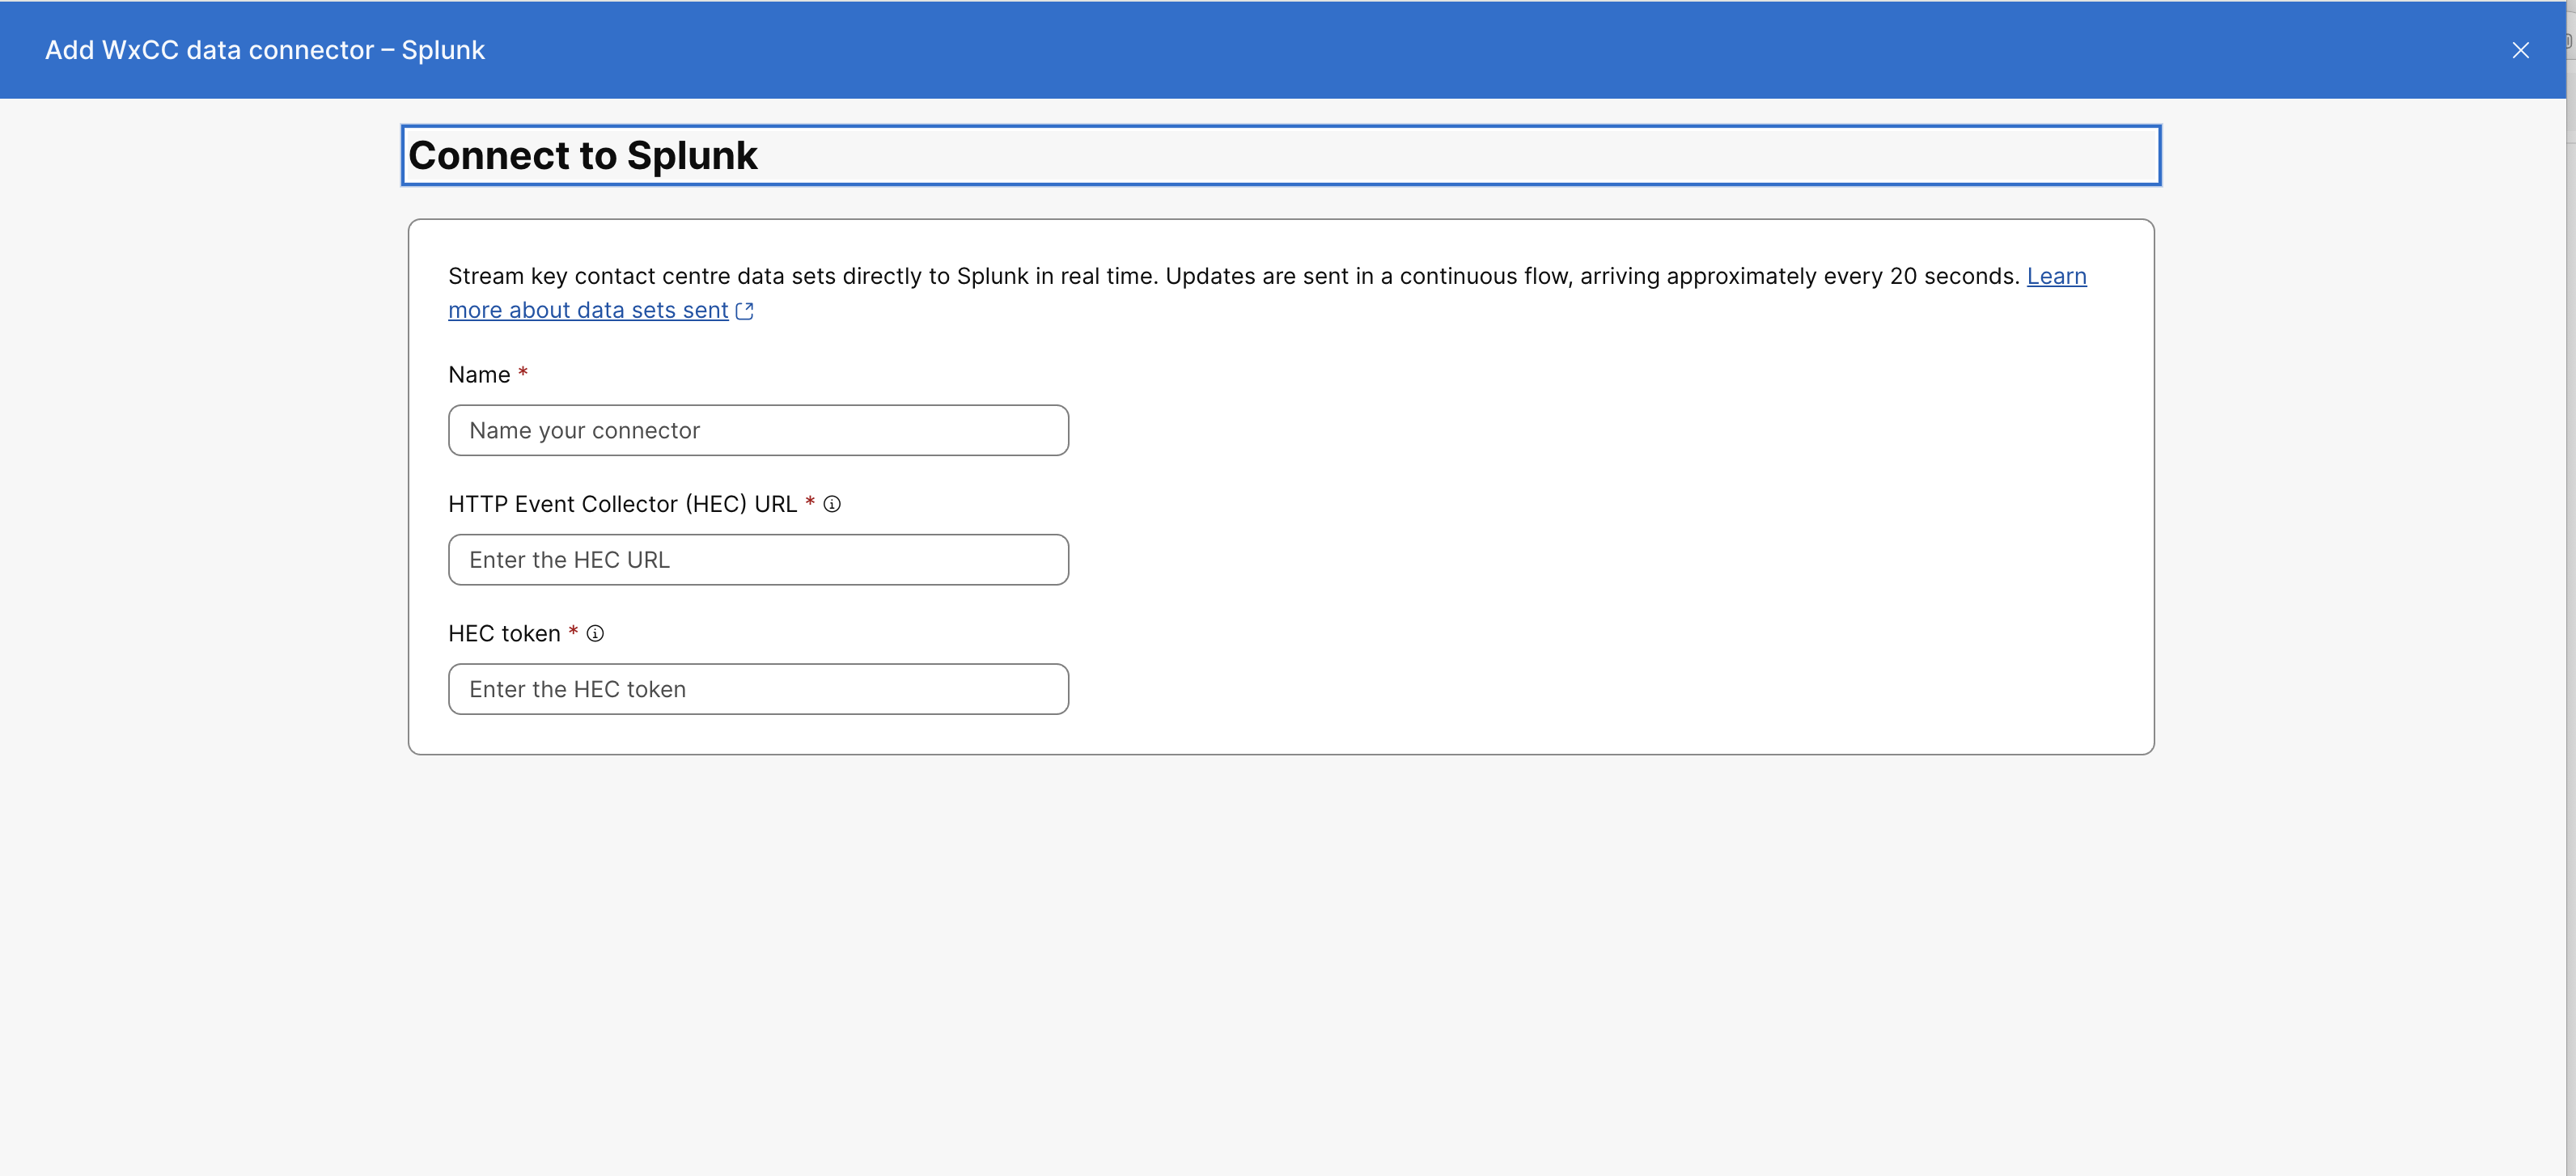
Campo Valor Nombre Un nombre reconocible para el conector. URL del recopilador de eventos HTTP (HEC) La URL HEC por lotes HTTPS que termina en. /services/collectorToken HEC El token creado para el índice de destino. Introduzca el valor del token sin Bearerprefijo. - Seleccione Guardar.
- Confirme que el conector aparece bajo Conectores activos.
Ver datos de WxCC en Splunk
- En la página de inicio de Splunk, abra Search & Reporting.
- Busque el índice configurado, por ejemplo:
index="<index-name>"
Utilice el sourcetypecampo para filtrar por tipo de registro:
| Tipo de registro | Tipo de fuente |
| AAR | wxcc:aar |
| ASR | wxcc:asr |
| CAR | wxcc:car |
| CSR | wxcc:csr |
Los registros ASR y CSR pueden tener múltiples actualizaciones entregadas. Utilice el mayor
processingTimevalor para identificar la última actualización.
Editar, desactivar, reactivar o eliminar el conector
Para administrar el conector, abra Servicios > Centro de contacto > Configuración del inquilino > Integraciones > Conectores y seleccione el nombre del conector.
- Debe desactivar el conector antes de editar sus campos de credenciales.
- La desactivación del conector detiene la entrega para la organización. Los eventos generados mientras está inactivo no se envían a Splunk.
- Después de editar, seleccione Reactivar para reanudar la entrega.
- Para eliminar el conector, desactívalo primero y luego seleccione Eliminar.
- Cuando reemplace un conector, desactive y extraiga el conector existente antes de agregar el reemplazo.


