- Domov
- /
- Článok

Ďakujeme za vašu spätnú väzbu.


 V tomto článku
 Spätná väzba?
Sprievodca riešením Webex pre Cisco BroadWorks je určený pre administrátorov na partnerskej úrovni. Táto príručka popisuje, ako nastaviť a nasadiť Webex pre Cisco BroadWorks. Služba Webex pre Cisco BroadWorks poskytuje vašim zákazníkom volajúcim cez platformu BroadWorks funkcie spolupráce služby Webex. Predplatitelia používajú jednu aplikáciu (aplikáciu Webex) na využívanie funkcií poskytovaných oboma platformami.
Konfigurácia služieb (s mTLS pre službu overovania)
Postupy uvedené nižšie nahrádzajú postupy v tejto téme Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP. Tieto postupy vykonajte iba vtedy, ak používate mTLS pre službu autentifikácie a nie overovanie tokenov CI. Tieto postupy sú povinné, ak prevádzkujete viacero organizácií Webex z rovnakého XSP|ADP server. V opačnom prípade sú voliteľné.
 | Ak neprevádzkujete viacero organizácií Webex z rovnakého XSP|Pre Auth Service sa odporúča server ADP, overenie tokenov CI (s TLS). Odkazujú na Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP podrobnosti o tom, ako nakonfigurovať službu overovania a ďalšie služby. |
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia overovacej služby (s mTLS)
Tokeny s dlhou životnosťou BroadWorks generuje a overuje overovacia služba hosťovaná vo vašom XSP|ADP.
Požiadavky
XSP|Servery ADP, ktoré sú hostiteľmi Autentifikačnej služby, musia mať nakonfigurované rozhranie mTLS.
XSP|ADP musia zdieľať rovnaké kľúče na šifrovanie/dešifrovanie dlhotrvajúcich tokenov BroadWorks. Kopírovanie týchto kľúčov do každého XSP|ADP je manuálny proces.
XSP|ADP musia byť synchronizované s NTP.
Prehľad konfigurácie
Základná konfigurácia na vašom XSP|ADP zahŕňa:
Nasaďte autentifikačnú službu.
Nakonfigurujte trvanie tokenu aspoň na 60 dní (vydavateľa nechajte na BroadWorks).
Generujte a zdieľajte RSA kľúče cez XSP|ADP.
Zadajte webovú adresu authService webového kontajnera.
Nasaďte autentifikačnú službu na XSP|ADP
Na každom XSP|ADP používané s Webexom:
Aktivujte aplikáciu autentifikačnej služby na ceste
/authService(musíte použiť túto cestu):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kde
<version>je vaša verzia BroadWorks).Nasadiť aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurácia trvania tokenu
Skontrolujte existujúcu konfiguráciu tokenu (hodiny):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavte trvanie na 60 dní (maximálne 180 dní):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generujte a zdieľajte kľúče RSA
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Kvôli týmto dvom faktorom musíte generovať kľúče na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP.
| Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP. |
Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(klientPublicKey)
(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera
XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny.
Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Konfigurácia dôveryhodnosti pre službu overenia totožnosti (s mTLS)
Prihláste sa do Control Hub pomocou svojho partnerského administrátorského účtu.
Ísť do a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txt.OTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txt.Prihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Voliteľné) Spustiť pomocUpdateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot,webexclientroot2023,webexclientissuing, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky štyri položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Voľba) Nakonfigurujte mTLS na úrovni rozhrania/portu HTTP
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na úrovni HTTP rozhrania/portu sa mTLS vyžaduje pre všetky hosťované webové aplikácie, ku ktorým sa pristupuje cez toto rozhranie/port.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>a spustiťgetpríkaz na zobrazenie rozhraní.Ak chcete pridať rozhranie a vyžadovať tam autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. V podstate prvý
truezabezpečuje rozhranie pomocou TLS (v prípade potreby sa vytvorí serverový certifikát) a druhátruenúti rozhranie vyžadovať autentifikáciu klientskym certifikátom (spolu sú to mTLS).
Napríklad:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tomto príklade je zapnuté mTLS (Client Auth Req = true). 192.0.2.7 prístav 444. TLS je zapnuté 192.0.2.7 prístav 443.
(Voľba) Nakonfigurujte mTLS pre konkrétne webové aplikácie
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na aplikačnej úrovni sa mTLS vyžaduje pre danú aplikáciu bez ohľadu na konfiguráciu rozhrania HTTP servera.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>a spustiťgetaby ste videli, ktoré aplikácie sú spustené.Ak chcete pridať aplikáciu a vyžadovať pre ňu autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. Sú tam uvedené názvy aplikácií. The
truev tomto príkaze povolí mTLS.
Napríklad:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Príkladový príkaz pridá aplikáciu AuthenticationService do 192.0.2.7:443 a vyžaduje, aby žiadala a overovala certifikáty od klienta.
Poraďte sa so get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Kam ďalej
Pre konfiguráciu sa môžete znova pripojiť k hlavnému toku dokumentov na Rozhranie CTI a súvisiaca konfigurácia.
Ďalšie požiadavky na certifikát pre vzájomné overenie TLS proti AuthService
Webex interaguje s Autentifikačnou službou cez vzájomné overenie TLS. To znamená, že Webex predstavuje klientsky certifikát a XSP|ADP to musí overiť. Ak chcete tomuto certifikátu dôverovať, použite reťazec certifikátov Webex CA na vytvorenie ukotvenia dôvery v XSP|ADP (alebo proxy). Reťazec certifikátov je k dispozícii na stiahnutie cez partnerské centrum:
Ísť do Nastavenia > Volanie BroadWorks.
Kliknite na odkaz na stiahnutie certifikátu.
| Môžete tiež získať reťazec certifikátov z https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde musí byť reťaz certifikátov Webex CA nasadený v týchto troch prípadoch.
Požiadavky vzájomného certifikátu TLS pre server proxy TLS-bridge
Webex predloží proxy certifikát klienta podpísaný CA Webex.
Reťazec certifikátov Webex CA je nasadený v úložisku dôveryhodnosti proxy, takže server proxy dôveruje certifikátu klienta.
Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Požiadavky na vzájomný certifikát TLS pre TLS-passthrough Proxy alebo XSP v DMZ
Webex predstavuje klientsky certifikát podpísaný CA Webex pre XSP.
Reťazec certifikátov Webex CA je nasadený v úložisku dôvery XSP, takže XSP dôveruje certifikátu klienta.
Do XSP sa načíta aj verejne podpísaný certifikát servera XSP.
XSP prezentujú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala serverové certifikáty XSP.
História revízií dokumentu
Nasledujúca tabuľka zobrazuje históriu zmien tohto dokumentu za posledných 12 mesiacov.
Dátum | Verzia | Popis zmeny | |
|---|---|---|---|
7. marca 2024 | 2-111 |
| |
24. februára 2024 | 2-110 |
| |
20. februára 2024 | 2-109 |
| |
7. februára 2024 | 2-108 |
| |
25. januára 2024 | 2-107 |
| |
23. januára 2024 | 2-106 |
| |
10. januára 2024 | 2-105 |
| |
20. decembra 2023 | 2-104 |
| |
13. decembra 2023 | 2-103 |
| |
12. decembra 2023 | 2-102 |
| |
8. decembra 2023 | 2-101 |
| |
8. novembra 2023 | 2-100 |
| |
25. októbra 2023 | 2-99 |
| |
13. septembra 2023 | 2-98 |
| |
4. septembra 2023 | 2-97 |
| |
8. augusta 2023 | 2-96 |
| |
23. júna 2023 | 2-95 |
| |
30. mája 2023 | 2-94 |
| |
26. mája 2023 | 2-93 |
| |
24. mája 2023 | 2-92 |
| |
10. mája 2023 | 2-91 |
| |
9. mája 2023 | 2-90 |
| |
4. mája 2023 | 2-89 |
| |
27. apríla 2023 | 2-88 |
| |
14. apríla 2023 | 2-87 |
| |
17. marca 2023 | 2-86 |
| |
11. marca 2023 | 2-85 |
| |
10. marca 2023 | 2-84 |
| |
7. marca 2023 | 2-83 |
| |
28. februára 2023 | 2-82 |
| |
15. februára 2023 | 2-81 |
| |
10. februára 2023 | 2-80 |
| |
Predstavujeme Webex pre Cisco BroadWorks
Táto časť je určená pre systémových administrátorov v partnerských organizáciách Cisco (poskytovatelia služieb), ktorí implementujú Webex pre svoje zákaznícke organizácie alebo poskytujú toto riešenie priamo svojim vlastným predplatiteľom.
Účel riešenia
-
Poskytovať funkcie cloudovej spolupráce Webex malým a stredným zákazníkom, ktorí už majú volacie služby poskytované poskytovateľmi služieb BroadWorks.
-
Poskytovať telefonické služby založené na platforme BroadWorks malým a stredným zákazníkom spoločnosti Webex.
Kontext
Všetkých našich klientov pre spoluprácu vyvíjame smerom k jednotnej aplikácii. Táto cesta znižuje ťažkosti s prijatím, zlepšuje interoperabilitu a migráciu a poskytuje predvídateľné používateľské skúsenosti v celom našom portfóliu spolupráce. Súčasťou tohto úsilia je presunúť funkcie volania BroadWorks do aplikácie Webex a v konečnom dôsledku znížiť investície do klientov UC-One.
Výhody
-
Budúca ochrana: proti ukončeniu životného cyklu UC-One Collaborate, presun všetkých klientov smerom k Unified Client Framework (UCF)
-
Najlepšie z oboch: Povolenie funkcií Webex Messaging a Meeting pri zachovaní volaní BroadWorks vo vašej telefónnej sieti
Rozsah riešenia
-
Existujúce / Noví malí až strední zákazníci (menej ako 250 predplatiteľov), ktorí chcú sadu funkcií pre spoluprácu, už môžu mať spustený systém BroadWorks.
-
Existujúci malí a strední zákazníci spoločnosti Webex, ktorí chcú pridať BroadWorks Calling.
-
Nie väčšie podniky (pozrite si naše portfólio pre podniky pre Webex).
-
Nie sú to jednotliví používatelia (Prosím, zhodnoťte ponuky Webex Online).
Sady funkcií v systéme Webex pre Cisco BroadWorks sú zamerané na prípady použitia v malých a stredných podnikoch. Balíky Webex pre Cisco BroadWorks sú navrhnuté tak, aby zjednodušili prácu malých a stredných podnikov a neustále vyhodnocujeme ich vhodnosť pre tento segment. Môžeme sa rozhodnúť skryť alebo odstrániť funkcie, ktoré by inak boli dostupné v podnikových balíkoch.
Predpoklady pre úspech s Webexom pre Cisco BroadWorks
|
# |
Požiadavka |
Poznámky |
|---|---|---|
|
1 |
Oprava Aktuálny BroadWorks R22 alebo vyšší | |
|
2 |
XSP|ADP pre XSI, CTI, DMS a authService |
Vyhradený XSP|ADP pre Webex pre Cisco BroadWorks |
|
3 |
Samostatný XSP|ADP pre NPS, ktorý je možné zdieľať s inými riešeniami, ktoré používajú NPS. |
Ak máte existujúce nasadenie pre spoluprácu, prečítajte si odporúčania týkajúce sa konfigurácií XSP|ADP a NPS. |
|
4 |
Overenie tokenu CI (s TLS) nakonfigurované pre pripojenia Webex k autentifikačnej službe. | |
|
5 |
mTLS nakonfigurované pre pripojenia Webexu k rozhraniu CTI. |
Ostatné aplikácie nevyžadujú mTLS. |
|
6 |
Používatelia musia existovať v BroadWorks a v závislosti od vášho rozhodnutia o poskytovaní musia mať nasledujúce atribúty:
|
Pre dôveryhodné e-maily: Odporúčame vám zadať rovnakú e-mailovú adresu aj do atribútu Alternatívne ID, aby sa používatelia mohli prihlásiť pomocou e-mailovej adresy do BroadWorks. V prípade nedôveryhodných e-mailov: V závislosti od nastavení e-mailu používateľa môže používanie nedôveryhodných e-mailov viesť k odoslaniu e-mailu do priečinka Nevyžiadaná pošta alebo SPAM používateľa. Správca bude možno musieť zmeniť nastavenia e-mailu používateľa, aby povolil domény |
|
7 |
Súbor DTAF pre Webex pre Cisco BroadWorks pre aplikáciu Webex | |
|
8 |
Licencia BW Business alebo Standard Enterprise alebo Premium Enterprise User License + Predplatné Webex pre Cisco BroadWorks |
Ak máte existujúce nasadenie pre spoluprácu, už nepotrebujete balík doplnkov UC-One, licenciu pre spoluprácu a porty pre konferencie Meet-me. Ak máte existujúce nasadenie UC-One SaaS, okrem súhlasu s podmienkami prémiového balíka nie sú potrebné žiadne ďalšie zmeny. |
|
9 |
IP/Ports musia byť prístupné prostredníctvom backendových služieb Webex a aplikácií Webex cez verejný internet. |
Pozrite si časť „Príprava siete“. |
|
10 |
Konfigurácia TLS v1.2 na XSP|ADP | |
|
11 |
Pre poskytovanie prietoku sa aplikačný server musí pripojiť k adaptéru BroadWorks Provisioning. Netestujeme ani nepodporujeme konfiguráciu odchádzajúceho proxy. Ak používate odchádzajúci proxy server, preberáte zodpovednosť za jeho podporu pomocou služby Webex pre Cisco BroadWorks. |
Pozrite si tému „Príprava siete“. |
O tomto dokumente
Účelom tohto dokumentu je pomôcť vám pochopiť, pripraviť, nasadiť a spravovať vaše riešenie Webex pre Cisco BroadWorks. Hlavné časti dokumentu odrážajú tento účel.
Táto príručka obsahuje koncepčný a referenčný materiál. V tomto jednom dokumente chceme pokryť všetky aspekty riešenia.
Minimálny súbor úloh na nasadenie riešenia je:
-
Kontaktujte svoj tím pre správu účtov a staňte sa partnerom spoločnosti Cisco. Je nevyhnutné, aby ste si preštudovali praktické skúsenosti so spoločnosťou Cisco, aby ste sa s nimi oboznámili (a absolvovali školenie). Keď sa stanete partnerom spoločnosti Cisco, na vašu partnerskú organizáciu Webex aplikujeme prepínač Webex pre Cisco BroadWorks. (Pozri Nasadenie Webexu pre Cisco BroadWorks > Zaškolenie partnerov v tomto dokumente.)
-
Nakonfigurujte si systémy BroadWorks na integráciu s Webexom. (Pozri Nasadenie Webexu pre Cisco BroadWorks > Konfigurácia služieb na vašom Webexe pre Cisco BroadWorks XSP|ADP v tomto dokumente.)
-
Na pripojenie Webexu k BroadWorks použite Partner Hub. (Pozri Nasadenie Webexu pre Cisco BroadWorks > Nakonfigurujte si svoju partnerskú organizáciu v Centre pre partnerov v tomto dokumente.)
-
Na prípravu šablón pre zriaďovanie používateľov použite Centrum partnerov. (Pozri Nasadenie Webexu pre Cisco BroadWorks > Nakonfigurujte si šablóny pre nástup v tomto dokumente.)
-
Otestujte a zapojte zákazníka poskytnutím aspoň jedného používateľa. (Pozri Nasadenie Webexu pre Cisco BroadWorks > Nakonfigurujte si testovaciu organizáciu.)
-
Toto sú kroky na vysokej úrovni v typickom poradí. Existuje niekoľko prispievajúcich úloh, ktoré nemôžete ignorovať.
-
Ak si chcete vytvoriť vlastné aplikácie na správu predplatiteľov služby Webex pre Cisco BroadWorks, mali by ste si prečítať časť Používanie rozhrania Provisioning API v časti Referencie tejto príručky.
Terminológia
Snažíme sa obmedziť používanie žargónu a skratiek v tomto dokumente a vysvetliť každý pojem pri jeho prvom použití. (Pozri Webex pre Cisco BroadWorks Referencia > Terminológia, ak termín nie je vysvetlený v kontexte.)
Ako to funguje
Webex pre Cisco BroadWorks je ponuka, ktorá integruje BroadWorks Calling do Webexu. Predplatitelia používajú jednu aplikáciu (aplikáciu Webex) na využívanie funkcií poskytovaných oboma platformami:
-
Používatelia volajú na PSTN čísla pomocou vašej infraštruktúry BroadWorks.
-
Používatelia volajú na iné čísla BroadWorks pomocou vašej infraštruktúry BroadWorks (audio/video hovory výberom čísel priradených k používateľom alebo číselnou klávesnicou na zadanie čísel).
-
Používatelia môžu alternatívne uskutočniť hovor Webex VoIP cez infraštruktúru Webex výberom možnosti „Hovor Webex“ v aplikácii Webex. (Tieto hovory sú medzi aplikáciami Webex, nie medzi aplikáciami Webex do PSTN).
-
Používatelia môžu hostiť a pripájať sa k stretnutiam Webex.
-
Používatelia si môžu navzájom posielať správy individuálne alebo v priestoroch (trvalý skupinový chat) a využívať funkcie ako vyhľadávanie a zdieľanie súborov (v infraštruktúre Webex).
-
Používatelia môžu zdieľať svoju prítomnosť (stav). Môžu si vybrať vlastnú prítomnosť alebo prítomnosť vypočítanú klientom.
-
Po tom, ako vás v Control Hub zaregistrujeme ako partnerskú organizáciu so správnymi oprávneniami, môžete nakonfigurovať vzťah medzi vašou inštanciou BroadWorks a Webexom.
-
V aplikácii Control Hub vytvárate organizácie zákazníkov a v týchto organizáciách poskytujete používateľov.
-
Každý predplatiteľ v BroadWorks získa identitu Webex na základe svojej e-mailovej adresy (atribút Email ID v BroadWorks).
-
Používatelia sa overujú v systéme BroadWorks alebo Webex.
-
Klientom sa vydávajú dlhodobé tokeny, ktoré ich autorizujú pre služby v BroadWorks a Webex.
Aplikácia Webex je stredobodom tohto riešenia; je to brandovateľná aplikácia dostupná na Mac/Windows stolové počítače a Android/iOS mobily a tablety.
K dispozícii je aj webová verzia aplikácie Webex, ktorá momentálne neobsahuje funkcie volania.
Klient sa pripája ku cloudu Webex, aby poskytoval funkcie zasielania správ, prítomnosti a stretnutí.
Klient sa zaregistruje do vašich systémov BroadWorks na volanie funkcií.
Cloud Webex spolupracuje s vašimi systémami BroadWorks, aby zabezpečil bezproblémové zriaďovanie používateľských oprávnení.
Funkcie a obmedzenia
Ponúkame niekoľko balíčkov s rôznymi funkciami.
Balík „Softfón“
Tento typ balíka používa aplikáciu Webex ako klienta iba pre softphone s možnosťou volania, ale bez možnosti posielania správ. Používatelia s týmto typom balíka sa môžu pripojiť k stretnutiam Webex, ale nemôžu ich sami začať. Keď iní používatelia (softfónoví aj nesoftfónni) vyhľadávajú v adresári používateľa softvérového telefónu, výsledky vyhľadávania neponúkajú možnosť odoslania správy.
Používatelia softfónov môžu zdieľať svoju obrazovku počas hovoru.
„Základný“ balíček
Základný balík obsahuje funkcie volania, správ a stretnutí. Zahŕňa 100 účastníkov stretnutí. (** pozri si nižšie uvedenú poznámku pre výnimku). V tomto balíku môžu mať stretnutia maximálne trvanie 40 minút.
„Štandardný“ balík
Tento balík obsahuje všetko zo základného balíka a navyše ďalšie funkcie pre stretnutia vrátane skrytých titulkov, prepisu v reálnom čase v 5 hlavných jazykoch, asistenta Cisco AI a hlasovania. & Otázka & A od Slido.
Prémiový balíček
Tento balík zahŕňa všetko zo štandardného balíka plus až 300 účastníkov stretnutia v „Unified Space“ a až 1000 účastníkov v osobnej zasadacej miestnosti (PMR), cloudové nahrávanie stretnutí a pokročilé funkcie odosielania správ vrátane Cisco AI Assistant.
„Stretnutia v zjednotenom priestore“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v priestore Webex. Napríklad používateľ začne stretnutie z priestoru pomocou tlačidiel „Stretnúť sa“ alebo „Naplánovať“.
Porovnať balíčky
|
Balík |
Volanie |
Odosielanie správ |
Stretnutia v zjednotenom priestore |
Stretnutia PMR |
|---|---|---|---|---|
|
Softfón |
Zahrnuté |
Nie je zahrnuté |
Žiadne |
Žiadne |
|
Základné |
Zahrnuté |
Zahrnuté |
100 účastníkov |
100 účastníkov |
|
Štandard |
Zahrnuté |
Zahrnuté |
100 účastníkov |
100 účastníkov |
|
Prémiové |
Zahrnuté |
Zahrnuté |
300 účastníkov |
1000 účastníkov |
„Stretnutia PMR“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v osobnej zasadacej miestnosti (PMR) používateľa. Tieto stretnutia používajú vyhradenú URL adresu (napríklad: cisco.webex.com/meet/roomOwnerUserID).
Funkcie pre správy a stretnutia
Rozdiely v podpore funkcií PMR meetingov pre balíky Basic, Standard a Premium nájdete v nasledujúcej tabuľke.
|
Funkcia stretnutia |
Podporované so základným balíkom |
Podporované so štandardným balíkom |
Podporované s prémiovým balíkom |
Komentár |
|---|---|---|---|---|
|
Trvanie stretnutia |
40 minút alebo menej |
24 hodín |
24 hodín | |
|
Zdieľanie pracovnej plochy |
Áno |
Áno |
Áno | |
|
Zdieľanie aplikácií |
Áno |
Áno |
Áno | |
|
Viacstranný chat |
Áno |
Áno |
Áno | |
|
Tabuľa |
Áno |
Áno |
Áno | |
|
Ochrana heslom |
Áno |
Áno |
Áno | |
|
Webová aplikácia – žiadne sťahovanie ani pluginy (hosťovská skúsenosť) |
Áno |
Áno |
Áno | |
|
Podpora párovania so zariadeniami Webex |
Áno |
Áno |
Áno | |
|
Ovládanie podlahy (Mute One) / Vylúčiť všetkých) |
Áno |
Áno |
Áno | |
|
Odkaz na trvalé stretnutia |
Áno |
Áno |
Áno | |
|
Prístup k miestu stretnutí |
Áno |
Áno |
Áno | |
|
Pripojenie k stretnutiu cez VoIP |
Áno |
Áno |
Áno | |
|
Uzamknutie |
Áno |
Áno |
Áno | |
|
Ovládacie prvky prezentujúceho |
Nie |
Nie |
Áno | |
|
Ovládanie vzdialenej plochy |
Áno |
Áno |
Áno | |
|
Počet účastníkov |
100 |
100 |
1000 | |
|
Nahrávka uložená lokálne v systéme |
Áno |
Áno |
Áno | |
|
Nahrávanie v cloude |
Nie |
Nie |
Áno | |
|
Nahrávanie – cloudové úložisko |
Nie |
Nie |
10 GB na stránku | |
|
Nahrávanie prepisov |
Nie |
Nie |
Áno | |
|
Plánovanie stretnutí |
Áno |
Áno |
Áno | |
|
Povoliť zdieľanie obsahu s externými integráciami |
Nie |
Nie |
Áno | |
|
Povoliť zmenu URL adresy PMR |
Áno |
Áno |
Áno | |
|
Živé vysielanie stretnutí (napr. na Facebooku, YouTube) |
Nie |
Nie |
Áno | |
|
Umožniť ostatným používateľom plánovať stretnutia v ich mene |
Nie |
Nie |
Áno | |
|
Pridať alternatívneho hostiteľa |
Áno |
Áno |
Áno | |
|
Integrácia aplikácií (napr. Zendesk, Slack) |
Záleží od integrácie |
Záleží od integrácie |
Áno |
Viac informácií o podpore nájdete v časti Integrácie aplikácií nižšie. |
|
Integrácia s kalendárom balíka Microsoft Office 365 |
Áno |
Áno |
Áno | |
|
Integrácia s Kalendárom Google pre G Suite |
Áno |
Áno |
Áno |
Centrum pomoci Webexu zverejňuje funkcie a dokumentáciu pre používateľa pre Webex na adrese help.webex.com. Prečítajte si nasledujúce články a dozviete sa viac o funkciách:
Funkcie volania
Zážitok z volania je podobný ako v predchádzajúcich riešeniach, ktoré používajú systém riadenia hovorov BroadWorks. Rozdiel medzi UC-One Collaborate a UC-One SaaS spočíva v tom, že aplikácia Webex je primárnym softvérovým klientom.
Integrácie aplikácií
Webex pre Cisco BroadWorks môžete integrovať s nasledujúcimi aplikáciami:
-
Zendesk—Iba prémiový
-
Slack—Iba prémiové
-
Microsoft Teams pre Webex Meetings– Štandardná alebo Prémiová verzia
-
Microsoft Teams pre volania– Podporované so všetkými balíkmi
-
Kalendár v Office 365– Štandardný alebo Prémiový
-
Kalendár Google pre G Suite– Štandardný alebo Prémiový
Podpora infraštruktúry virtuálnych desktopov (VDI)
Webex pre Cisco BroadWorks teraz podporuje prostredia infraštruktúry virtuálnych desktopov (VDI). Podrobnosti o nasadení infraštruktúry VDI nájdete v Sprievodcovi nasadením pre Webex pre infraštruktúru virtuálnych desktopov (VDI).
Podpora IPv6
Webex pre Cisco BroadWorks podporuje adresovanie IPv6 pre aplikáciu Webex.
Balík Pro Pack pre centrum Control Hub
Doplnková služba Pro Pack pre Control Hub poskytuje vašim administrátorom, odborníkom na informačnú bezpečnosť a pracovníkom pre dodržiavanie predpisov pokročilé funkcie v oblasti zabezpečenia, dodržiavania predpisov a analytiky, ktoré sa dajú integrovať s vaším softvérom.
Tieto doplnkové služby budú dostupné iba pre balíky Standard a Premium.
Viac informácií nájdete na stránke Pomocníka pre balík Pro Pack pre Control Hub.
Plán do budúcnosti
Prehľad našich zámerov pre budúce verzie Webexu pre Cisco BroadWorks nájdete na stránke https://salesconnect.cisco.com/#/program/PAGE-16649. Položky plánu nie sú v žiadnom prípade záväzné. Spoločnosť Cisco si vyhradzuje právo nezahrnúť alebo upraviť ktorúkoľvek alebo všetky tieto položky do budúcich vydaní.
Obmedzenia
Obmedzenia poskytovania
Časové pásmo miesta stretnutí
Časové pásmo prvého predplatiteľa pre každý balík sa stane časovým pásmom pre lokalitu Webex Meetings vytvorenú pre daný balík.
Ak v žiadosti o poskytnutie pre prvého používateľa každého balíka nie je uvedené žiadne časové pásmo, časové pásmo lokality Webex Meetings pre daný balík sa nastaví na regionálne predvolené časové pásmo organizácie predplatiteľov.
Ak váš zákazník potrebuje konkrétne časové pásmo lokality Webex Meetings, v žiadosti o poskytnutie zadajte parameter timezone pre:
-
prvý predplatiteľ, ktorému bol v organizácii poskytnutý štandardný balík.
-
prvý predplatiteľ, ktorému bol v organizácii poskytnutý prémiový balík.
-
prvý predplatiteľ, ktorému bol v organizácii poskytnutý základný balík.
Všeobecné obmedzenia
-
Webex pre Intune nie je podporovaný pre nasadenia Webex pre Cisco BroadWorks.
-
Žiadne volanie vo webovej verzii klienta Webex (Toto je obmedzenie klienta, nie obmedzenie riešenia.)
-
Webex ešte nemusí mať všetky ovládacie prvky používateľského rozhrania na podporu niektorých funkcií ovládania hovorov dostupných od BroadWorks.
-
Klienta Webexu momentálne nemožno označiť ako „biely“.
-
Keď vytvárate organizácie zákazníkov pomocou zvolenej metódy poskytovania, automaticky sa vytvoria v rovnakom regióne ako vaša partnerská organizácia. Toto správanie je zámerné. Očakávame, že nadnárodní partneri vytvoria partnerskú organizáciu v každom regióne, kde riadia zákaznícke organizácie.
-
Hlásenia o stretnutiach a používaní správ sú k dispozícii prostredníctvom organizácie zákazníka v Control Hub.
Známe problémy a obmedzenia
Aktuálny zoznam známych problémov a obmedzení ponuky Webex pre Cisco BroadWorks nájdete v časti Známe problémy a obmedzenia.
Limity správ
Nasledujúce limity ukladania údajov (kombinácia správ a súborov) platia pre organizácie, ktoré si zakúpili služby Webex pre Cisco BroadWorks prostredníctvom poskytovateľa služieb. Tieto limity predstavujú maximálne úložisko pre správy a súbory dohromady.
-
Základné: 2 GB na používateľa počas 3 rokov
-
Štandardných 5 GB na používateľa počas 3 rokov
-
Prémiové: 10 GB na používateľa počas 5 rokov
Pre každú zákaznícku organizáciu sa tieto súčty na používateľa spočítajú, aby sa získal agregovaný súčet pre daného zákazníka na základe počtu používateľov. Napríklad spoločnosť s piatimi prémiovými používateľmi má celkový limit úložiska správ a súborov 50 GB. Jednotlivý používateľ môže prekročiť limit na používateľa (10 GB) za predpokladu, že spoločnosť stále nedosahuje súhrnné maximum (50 GB).
Pre vytvorené tímové priestory sa limity správ vzťahujú na súhrnný súčet pre organizáciu zákazníka, ktorá vlastní tímový priestor. Informácie o vlastníkovi jednotlivých tímových priestorov nájdete v Zásadách používania priestorov. Informácie o tom, ako zobraziť pravidlá pre priestor pre individuálny tímový priestor, nájdete v časti https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ďalšie informácie
Ďalšie informácie o všeobecných obmedzeniach správ, ktoré sa vzťahujú na tímové priestory pre správy Webex, nájdete v časti https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Zabezpečenie, údaje a role
Zabezpečenie Webexu
Klient Webex je zabezpečená aplikácia, ktorá vytvára zabezpečené pripojenia k platformám Webex a BroadWorks. Dáta uložené v cloude Webex a sprístupnené používateľovi prostredníctvom rozhrania aplikácie Webex sú šifrované počas prenosu aj v pokoji.
Viac podrobností o výmene údajov nájdete v časti Referencie tohto dokumentu.
Doplnkové čítanie
Umiestnenie údajov organizácie
Vaše údaje Webex uchovávame v dátovom centre, ktoré sa najviac zhoduje s vaším regiónom. Pozrite si časť Umiestnenie údajov vo Webexe v Centre pomoci.
Roly
Správca poskytovateľa služieb (vy): Pri každodenných údržbárskych činnostiach spravujete lokálne (volajúce) časti riešenia pomocou vlastných systémov. Časti riešenia Webex spravujete prostredníctvom Centra partnerov.
Informácie o rolách dostupných pre partnerov, prístupových oprávneniach, ktoré sú s týmito rolami spojené, a o tom, ako ich priradiť, nájdete v časti Roly správcov partnerov pre Webex pre BroadWorks a Wholesale RTM.
Prvý používateľ priradený k novej partnerskej organizácii je automaticky priradený k rolám Úplný správca a Úplný správca partnera. Tento správca môže použiť vyššie uvedený článok na priradenie ďalších rolí.
Tím cloudových operácií spoločnosti Cisco: Počas vášho nástupu vytvorí vašu „partnerskú organizáciu“ v Centre partnerov, ak neexistuje.
Keď si vytvoríte účet v Partner Hube, nakonfigurujete si rozhrania Webexu pre svoje vlastné systémy. Ďalej vytvoríte „Šablóny pre nástup“, ktoré budú reprezentovať sady alebo balíky poskytované prostredníctvom týchto systémov. Potom poskytnete služby svojim zákazníkom alebo predplatiteľom.
|
# |
Typická úloha |
ŠP |
Cisco |
|---|---|---|---|
|
1 |
Nástup partnera – vytvorenie partnerskej organizácie, ak neexistuje, a povolenie potrebných funkcií |
● | |
|
2 |
Konfigurácia BroadWorks v partnerskej organizácii prostredníctvom centra partnerov (klaster) |
● | |
|
3 |
Konfigurácia nastavení integrácie v partnerskej organizácii prostredníctvom centra partnerov (šablóny ponúk, branding) |
● | |
|
4 |
Príprava prostredia BroadWorks na integráciu (AS, XSP|ADP Patching, firewally, konfigurácia XSP|ADP, XSI, AuthService, CTI, NPS, aplikácie DMS na XSP|ADP) |
● | |
|
5 |
Vyvinúť integráciu alebo proces poskytovania služieb |
● | |
|
6 |
Príprava materiálov GTM |
● | |
|
7 |
Migrácia alebo poskytovanie nových používateľov |
● |
Architektúra
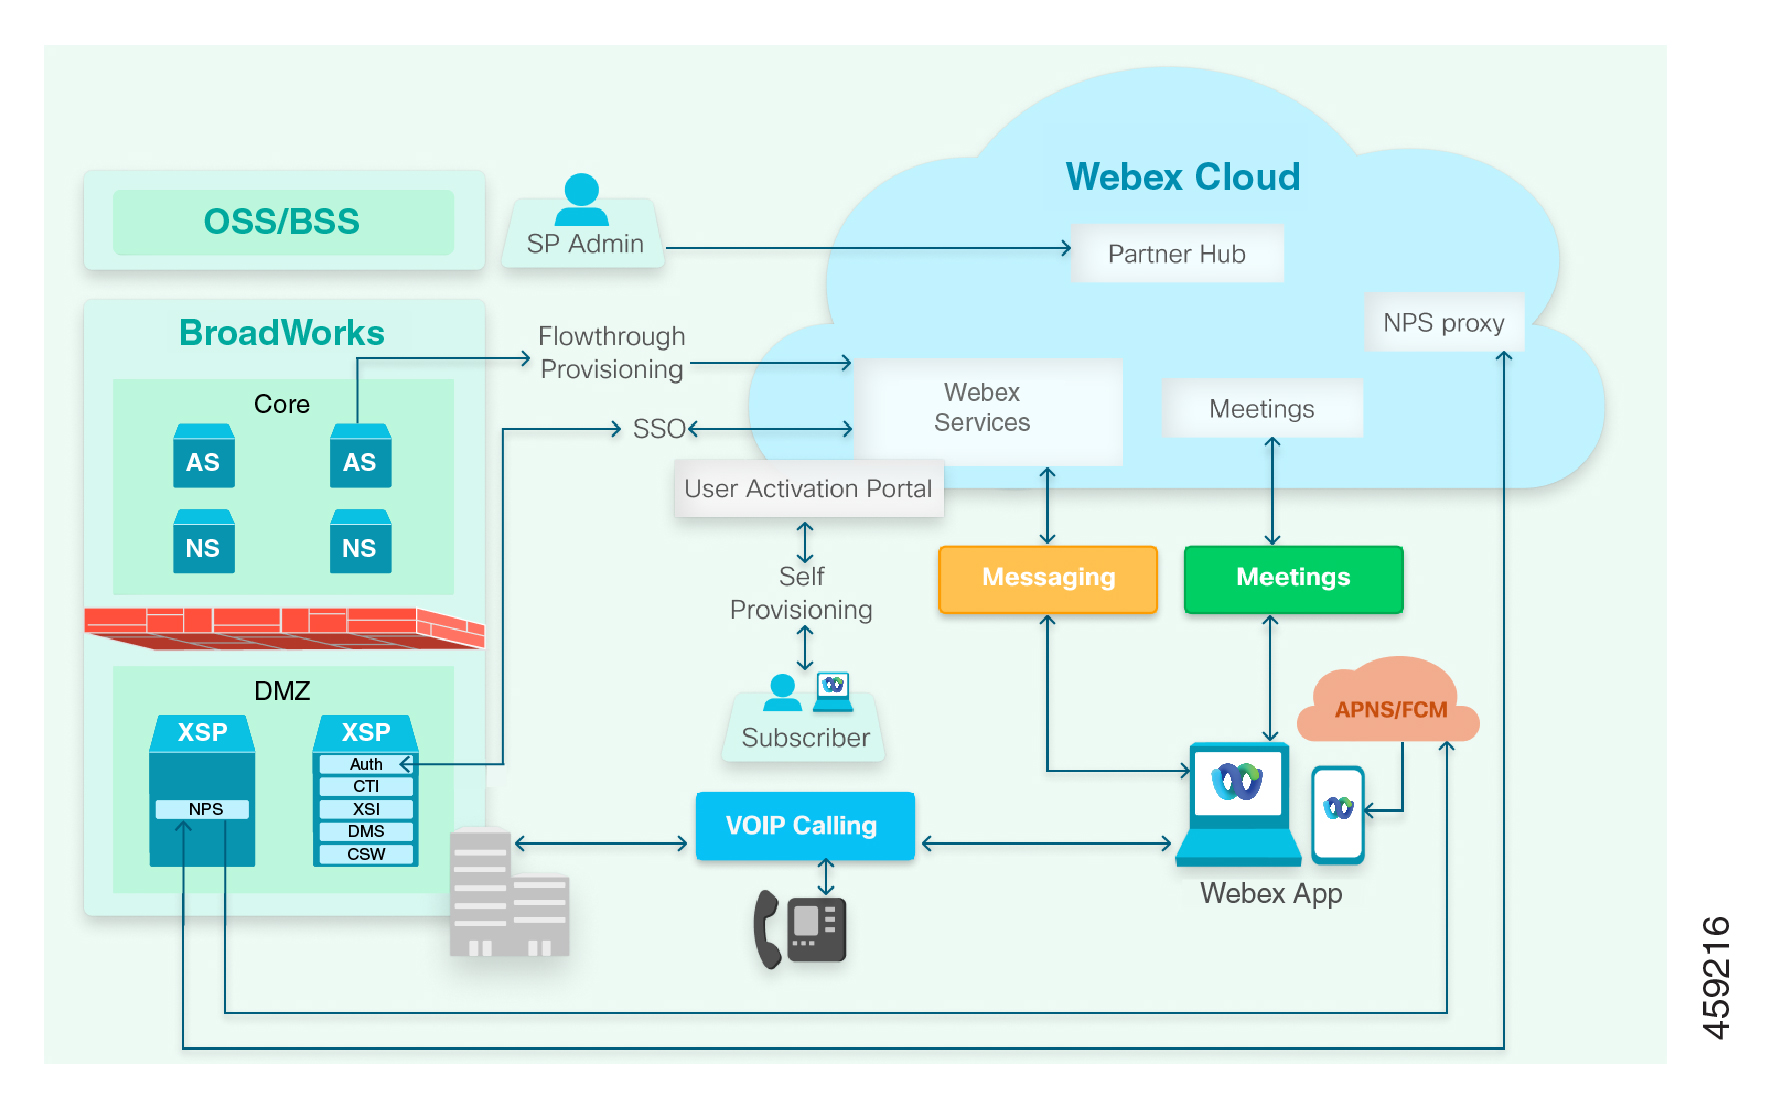
Čo je v diagrame?
Klienti
-
Klientská aplikácia Webex slúži ako primárna aplikácia v ponukách Webex pre Cisco BroadWorks. Klient je dostupný na desktopových, mobilných a webových platformách.
Klient má natívne funkcie pre správu správ, prezenčnú komunikáciu a viacero účastníkov. audio/video stretnutia poskytované cloudom Webex. Klient Webex používa vašu infraštruktúru BroadWorks pre hovory SIP a PSTN.
-
IP telefóny Cisco a súvisiace príslušenstvo tiež využívajú vašu infraštruktúru BroadWorks na hovory SIP a PSTN. Očakávame, že budeme môcť podporovať telefóny tretích strán.
-
Portál aktivácie používateľov, na ktorom sa používatelia môžu prihlásiť do Webexu pomocou svojich prihlasovacích údajov BroadWorks.
-
Partner Hub je webové rozhranie na správu vašej organizácie Webex a organizácií vašich zákazníkov. V Centre partnerov konfigurujete integráciu medzi infraštruktúrou BroadWorks a Webexom. Centrum partnerov používate aj na správu konfigurácie a fakturácie klientov.
Sieť poskytovateľov služieb
Zelený blok na ľavej strane diagramu predstavuje vašu sieť. Komponenty hostované vo vašej sieti poskytujú nasledujúce služby a rozhrania pre ostatné časti riešenia:
-
Verejne orientovaný XSP|ADP pre Webex pre Cisco BroadWorks: (Políčko predstavuje jednu alebo viacero fariem XSP|ADP, pravdepodobne riadených vyrovnávačmi záťaže.)
-
Hostuje rozhranie rozšírených služieb (XSI-Actions) & udalosti XSI), služba správy zariadení (DMS), rozhranie CTI a autentifikačná služba. Tieto aplikácie spoločne umožňujú telefónom a klientom Webexu overiť sa, stiahnuť si konfiguračné súbory volaní, uskutočňovať a prijímať hovory a navzájom si prezerať stav pripojenia (telefonickú prítomnosť) a históriu hovorov.
-
Publikuje adresár pre klientov Webexu.
-
-
Verejne orientovaný XSP|ADP, na ktorom beží NPS:
-
Hostiteľský server push upozornení na hovory: Server na odosielanie notifikácií na XSP|ADP vo vašom prostredí. Je rozhraním medzi vaším aplikačným serverom a naším NPS proxy. Proxy poskytuje vášmu NPS krátkodobé tokeny na autorizáciu oznámení cloudovým službám. Tieto služby (APNS) & FCM) odosielajú upozornenia na hovory klientom Webexu na zariadeniach Apple iOS a Google Android.
-
-
Aplikačný server:
-
Poskytuje riadenie hovorov a rozhrania s inými systémami BroadWorks (vo všeobecnosti)
-
Pre priebežné poskytovanie služieb používa partnerský správca AS na poskytovanie služieb používateľom vo Webexe.
-
Vloží používateľský profil do BroadWorks
-
-
OSS/BSS: Váš systém podpory prevádzky / Podnikové SIP služby pre správu vašich podnikov BroadWorks.
Webex Cloud
Modrý blok na diagrame predstavuje cloud Webex. Mikroslužby Webexu podporujú celé spektrum možností spolupráce Webexu:
-
Cisco Common Identity (CI) je služba identity v rámci Webexu.
-
Webex pre Cisco BroadWorks predstavuje sadu mikroslužieb, ktoré podporujú integráciu medzi Webexom a BroadWorks hostovaným poskytovateľom služieb:
-
Rozhrania API na poskytovanie služieb používateľom
-
Konfigurácia poskytovateľa služieb
-
Prihlásenie používateľa pomocou prihlasovacích údajov BroadWorks
-
-
Webex Messaging box pre mikroslužby súvisiace so správami.
-
Pole Webex Meetings znázorňujúce servery na spracovanie médií a SBC pre videokonferencie s viacerými účastníkmi (SIP) & SRTP)
Webové služby tretích strán
Na diagrame sú znázornené nasledujúce komponenty tretích strán:
-
Služba APNS (Apple Push Notifications Service) odosiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach Apple.
-
FCM (FireBase Cloud Messaging) odosiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach so systémom Android.
XSP|Úvahy o architektúre ADP
Úloha verejne dostupných XSP|ADP serverov vo Webexe pre Cisco BroadWorks
Verejne orientovaný XSP|ADP vo vašom prostredí poskytuje nasledujúce interfaces/services pre Webex a klientov:
-
Autentifikačná služba (AuthService) zabezpečená protokolom TLS, ktorá odpovedá na požiadavky Webexu na BroadWorks JWT (JSON Web Token) v mene používateľa
-
Rozhranie CTI zabezpečené pomocou mTLS, na ktoré sa Webex prihlasuje na odber udalostí histórie hovorov a stavu telefonickej prítomnosti z BroadWorks (stav pripojenia).
-
Rozhrania akcií a udalostí Xsi (rozhranie eXtended Services) na riadenie hovorov účastníkov, adresáre kontaktov a zoznamov hovorov a konfiguráciu telefónnych služieb pre koncových používateľov
-
Služba DM (Správa zariadení) pre klientov na získanie konfiguračných súborov volaní
Pri konfigurácii Webexu pre Cisco BroadWorks zadajte adresy URL pre tieto rozhrania. (Pozri časť Konfigurácia klastrov BroadWorks v centre partnerov v tomto dokumente.) Pre každý klaster môžete zadať iba jednu URL adresu pre každé rozhranie. Ak máte vo svojej infraštruktúre BroadWorks viacero rozhraní, môžete vytvoriť viacero klastrov.
Architektúra XSP|ADP
Požadujeme, aby ste na hosťovanie aplikácie NPS (Notification Push Server) používali samostatnú, vyhradenú inštanciu alebo farmu XSP|ADP. Rovnaký NPS môžete použiť s UC-One SaaS alebo UC-One Collaborate. Ostatné aplikácie potrebné pre Webex pre Cisco BroadWorks však nesmiete hostovať na tom istom XSP|ADP, ktorý hostuje aplikáciu NPS.
Odporúčame vám použiť vyhradený XSP|ADP instance/farm hosťovať požadované aplikácie pre integráciu Webexu z nasledujúcich dôvodov
-
Napríklad, ak ponúkate UC-One SaaS, odporúčame vytvoriť novú ADP farmu XSP|pre Webex pre Cisco BroadWorks. Takto môžu obe služby fungovať nezávisle počas migrácie predplatiteľov.
-
Ak umiestnite aplikácie Webex pre Cisco BroadWorks na farmu XSP|ADP, ktorá sa používa na iné účely, je vašou zodpovednosťou monitorovať používanie, riadiť výslednú zložitosť a plánovať zvýšenú škálovateľnosť.
-
Plánovač kapacity systému Cisco BroadWorks predpokladá vyhradenú farmu ADP XSP|a nemusí byť presný, ak ho použijete na výpočty kolokácie.
Pokiaľ nie je uvedené inak, špecializované ADP servery Webex pre Cisco BroadWorks XSP|musia hostiť nasledujúce aplikácie:
-
AuthService (TLS s overením tokenu CI alebo mTLS)
-
CTI (mTLS)
-
XSI-Akcie (TLS)
-
Udalosti XSI (TLS)
-
DMS (TLS) – voliteľné. Nie je povinné nasadiť samostatnú inštanciu alebo farmu DMS špeciálne pre Webex pre Cisco BroadWorks. Môžete použiť rovnakú inštanciu DMS, akú používate pre UC-One SaaS alebo UC-One Collaborate.
-
Nastavenia hovorov Webview (TLS) – voliteľné. Nastavenia hovorov Webview (CSW) sú potrebné iba v prípade, že chcete, aby používatelia služby Webex for Cisco BroadWorks mohli konfigurovať funkcie volania v aplikácii Webex.
Webex vyžaduje prístup k CTI prostredníctvom rozhrania zabezpečeného vzájomným overovaním TLS. Na podporu tejto požiadavky odporúčame jednu z týchto možností:
-
(Diagram označený ako Možnosť 1) Jedna inštancia alebo farma XSP|ADP pre všetky aplikácie s dvoma rozhraniami nakonfigurovanými na každom serveri: rozhranie mTLS pre CTI a rozhranie TLS pre iné aplikácie, ako napríklad AuthService.
-
(Diagram označený ako Možnosť 2) Dve inštancie alebo farmy XSP|ADP, jedna s rozhraním mTLS pre CTI a druhá s rozhraním TLS pre iné aplikácie, ako napríklad AuthService.
XSP|Opätovné použitie ADP
Ak máte existujúcu farmu XSP|ADP, ktorá zodpovedá jednej z vyššie uvedených navrhovaných architektúr (možnosť 1 alebo 2) a je málo zaťažená, potom je možné vaše existujúce XSP|ADP znova použiť. Budete musieť overiť, či neexistujú žiadne konfliktné konfiguračné požiadavky medzi existujúcimi aplikáciami a požiadavkami nových aplikácií pre Webex. Dva hlavné aspekty sú:
-
Ak potrebujete podporovať viacero partnerských organizácií Webex na XSP|ADP, znamená to, že musíte použiť mTLS v službe Auth Service (overovanie tokenu CI je podporované iba pre jednu partnerskú organizáciu na XSP|ADP). Ak v Authentication Service používate mTLS, znamená to, že nemôžete mať klientov, ktorí súčasne používajú v Authentication Service základné overovanie. Táto situácia by zabránila opätovnému použitiu XSP|ADP.
-
Ak je existujúca služba CTI nakonfigurovaná na používanie klientmi so zabezpečeným portom (zvyčajne 8012), ale bez mTLS (t. j. overenia klienta), bude to v konflikte s požiadavkou webexu na mTLS.
Keďže ADP procesory XSP|majú veľa aplikácií a počet permutácií týchto aplikácií je veľký, môžu sa vyskytnúť aj ďalšie neidentifikované konflikty. Z tohto dôvodu by sa akékoľvek potenciálne opätovné použitie XSP|ADP malo overiť v laboratóriu s plánovanou konfiguráciou pred rozhodnutím o opätovnom použití.
Konfigurácia synchronizácie NTP na XSP|ADP
Nasadenie vyžaduje synchronizáciu času pre všetky XSP|ADP, ktoré používate s Webexom.
Nainštalujte balík ntp po nainštalovaní operačného systému a pred nainštalovaním softvéru BroadWorks. Potom môžete nakonfigurovať NTP počas inštalácie softvéru XSP|ADP. Viac informácií nájdete v príručke BroadWorks Software Management Guide.
Počas interaktívnej inštalácie softvéru XSP|ADP máte možnosť nakonfigurovať NTP. Postupujte nasledovne:
-
Keď sa inštalátor opýta
Do you want to configure NTP?, zadajtey. -
Keď sa inštalátor opýta
Is this server going to be a NTP server?, zadajten. -
Keď sa inštalátor opýta
What is the NTP address, hostname, or FQDN?, zadajte adresu vášho NTP servera alebo verejnej NTP služby, napríkladpool.ntp.org.
Ak vaše XSP|ADP používajú tichú (neinteraktívnu) inštaláciu, konfiguračný súbor inštalátora musí obsahovať nasledujúce Key=Value páry:
NTPNTP_SERVER=XSP|Požiadavky na identitu a zabezpečenie ADP
Pozadie
Protokoly a šifry pripojení Cisco BroadWorks TLS sú konfigurovateľné na rôznych úrovniach špecifickosti. Tieto úrovne siahajú od najvšeobecnejšej (poskytovateľ SSL) až po najšpecifickejšiu (individuálne rozhranie). Konkrétnejšie nastavenie má vždy prednosť pred všeobecnejším nastavením. Ak nie sú zadané, nastavenia SSL „nižšej“ úrovne sa zdedia z „vyšších“ úrovní.
Ak sa žiadne nastavenia nezmenia oproti ich predvoleným hodnotám, všetky úrovne zdedia predvolené nastavenia poskytovateľa SSL (JSSE Java Secure Sockets Extension).
Zoznam požiadaviek
-
ADP XSP|sa musí overiť klientom pomocou certifikátu podpísaného CA, v ktorom sa bežný názov alebo alternatívny názov subjektu zhoduje s doménovou časťou rozhrania XSI.
-
Rozhranie Xsi musí podporovať protokol TLSv1.2.
-
Rozhranie Xsi musí používať šifrovaciu sadu, ktorá spĺňa nasledujúce požiadavky.
-
Výmena kľúčov Diffie-Hellman Ephemeral (DHE) alebo Elliptic Curves Diffie-Hellman Ephemeral (ECDHE)
-
Šifra AES (Advanced Encryption Standard) s minimálnou veľkosťou bloku 128 bitov (napr. AES-128 alebo AES-256)
-
GCM (Galois/Counter šifrovací režim) alebo šifrovací režim CBC (Cipher Block Chaining)
-
Ak sa používa šifra CBC, na odvodenie kľúča je povolená iba rodina hašovacích funkcií SHA2 (SHA256, SHA384, SHA512).
-
-
Napríklad nasledujúce šifry spĺňajú požiadavky:
-
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
Rozhranie príkazového riadka XSP|ADP vyžaduje pre šifrovacie sady konvenciu pomenovávania IANA, ako je uvedené vyššie, nie konvenciu openSSL.
Podporované šifry TLS pre rozhrania AuthService a XSI
Tento zoznam sa môže zmeniť s vývojom našich požiadaviek na zabezpečenie cloudu. Riaďte sa aktuálnymi odporúčaniami spoločnosti Cisco pre cloudovú bezpečnosť týkajúcimi sa výberu šifry, ktoré sú popísané v zozname požiadaviek v tomto dokumente.
-
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384 -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_GCM_SHA384 -
TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_PSK_WITH_AES_128_GCM_SHA256 -
TLS_DHE_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_128_GCM_SHA256 -
TLS_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_256_CBC_SHA256 -
TLS_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_WITH_AES_256_CBC_SHA -
TLS_PSK_WITH_AES_256_CBC_SHA384 -
TLS_PSK_WITH_AES_256_CBC_SHA -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA256 -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_WITH_AES_128_CBC_SHA -
TLS_PSK_WITH_AES_128_CBC_SHA256 -
TLS_PSK_WITH_AES_128_CBC_SHA
Parametre mierky udalostí XSI
Možno budete musieť zvýšiť veľkosť frontu Xsi-Events a počet vlákien, aby ste zvládli objem udalostí, ktoré riešenie Webex pre Cisco BroadWorks vyžaduje. Parametre môžete zvýšiť na zobrazené minimálne hodnoty takto (neznižujte ich, ak sú nad týmito minimálnymi hodnotami):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventHandlerThreadCount = 50
Viaceré XSP|ADP
Vyrovnávanie záťaže na okraji
Ak máte na okraji siete prvok vyrovnávania záťaže, musí transparentne spracovávať distribúciu prevádzky medzi viacerými servermi XSP|ADP a cloudom a klientmi Webex pre Cisco BroadWorks. V tomto prípade by ste poskytli URL adresu vyrovnávača záťaže do konfigurácie Webex pre Cisco BroadWorks.
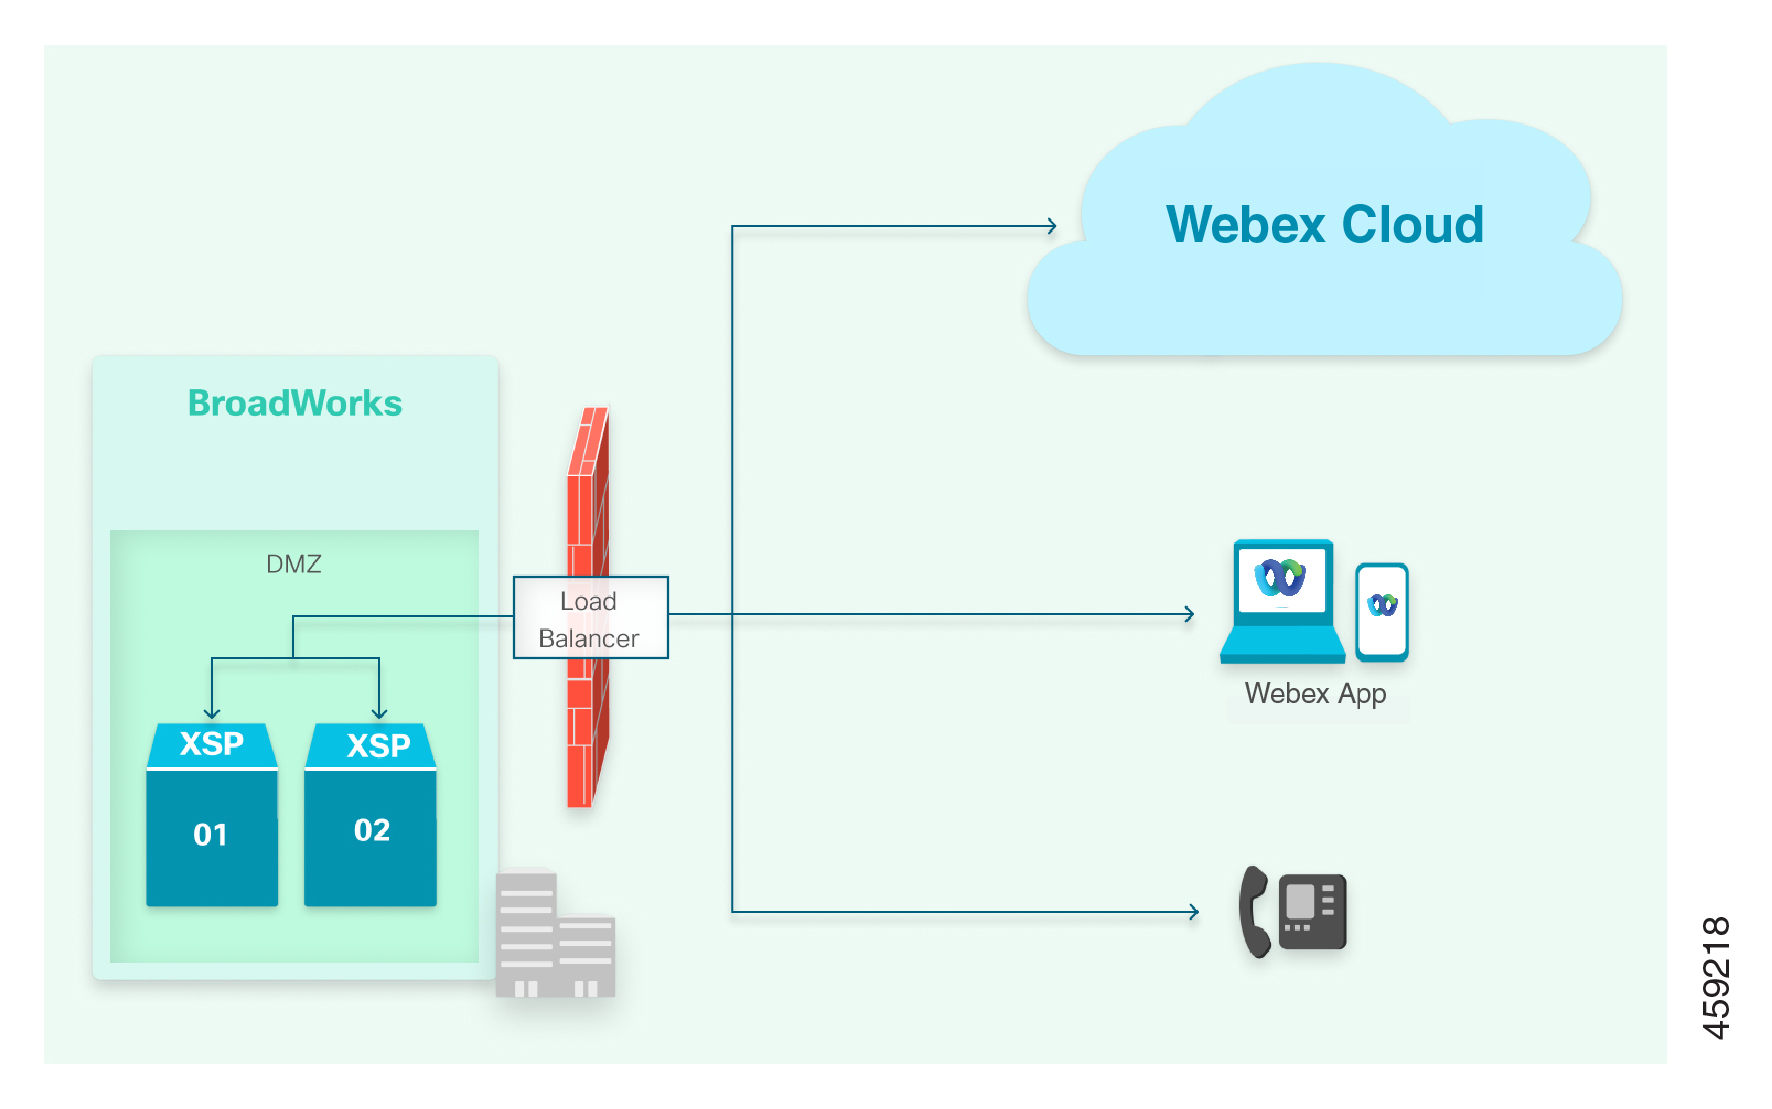
Poznámky k tejto architektúre:
-
Nakonfigurujte DNS tak, aby klienti mohli nájsť vyrovnávač záťaže pri pripájaní k rozhraniu Xsi (pozri konfigurácia DNS).
-
Odporúčame vám nakonfigurovať okrajový prvok v režime reverzného proxy SSL, aby ste zabezpečili šifrovanie údajov z bodu do bodu.
-
Certifikáty z XSP|ADP01 a XSP|ADP02 by mali mať v alternatívnom názve subjektu doménu XSP|ADP, napríklad your-XSP|ADP.example.com. Mali by mať v poli Všeobecný názov vlastné FQDN, napríklad XSP|ADP01.example.com. Môžete použiť certifikáty so zástupnými znakmi, ale neodporúčame ich.
XSP s pripojením na internet|ADP servery
Ak priamo sprístupníte rozhrania Xsi, použite DNS na distribúciu prevádzky na viacero ADP serverov XSP|.
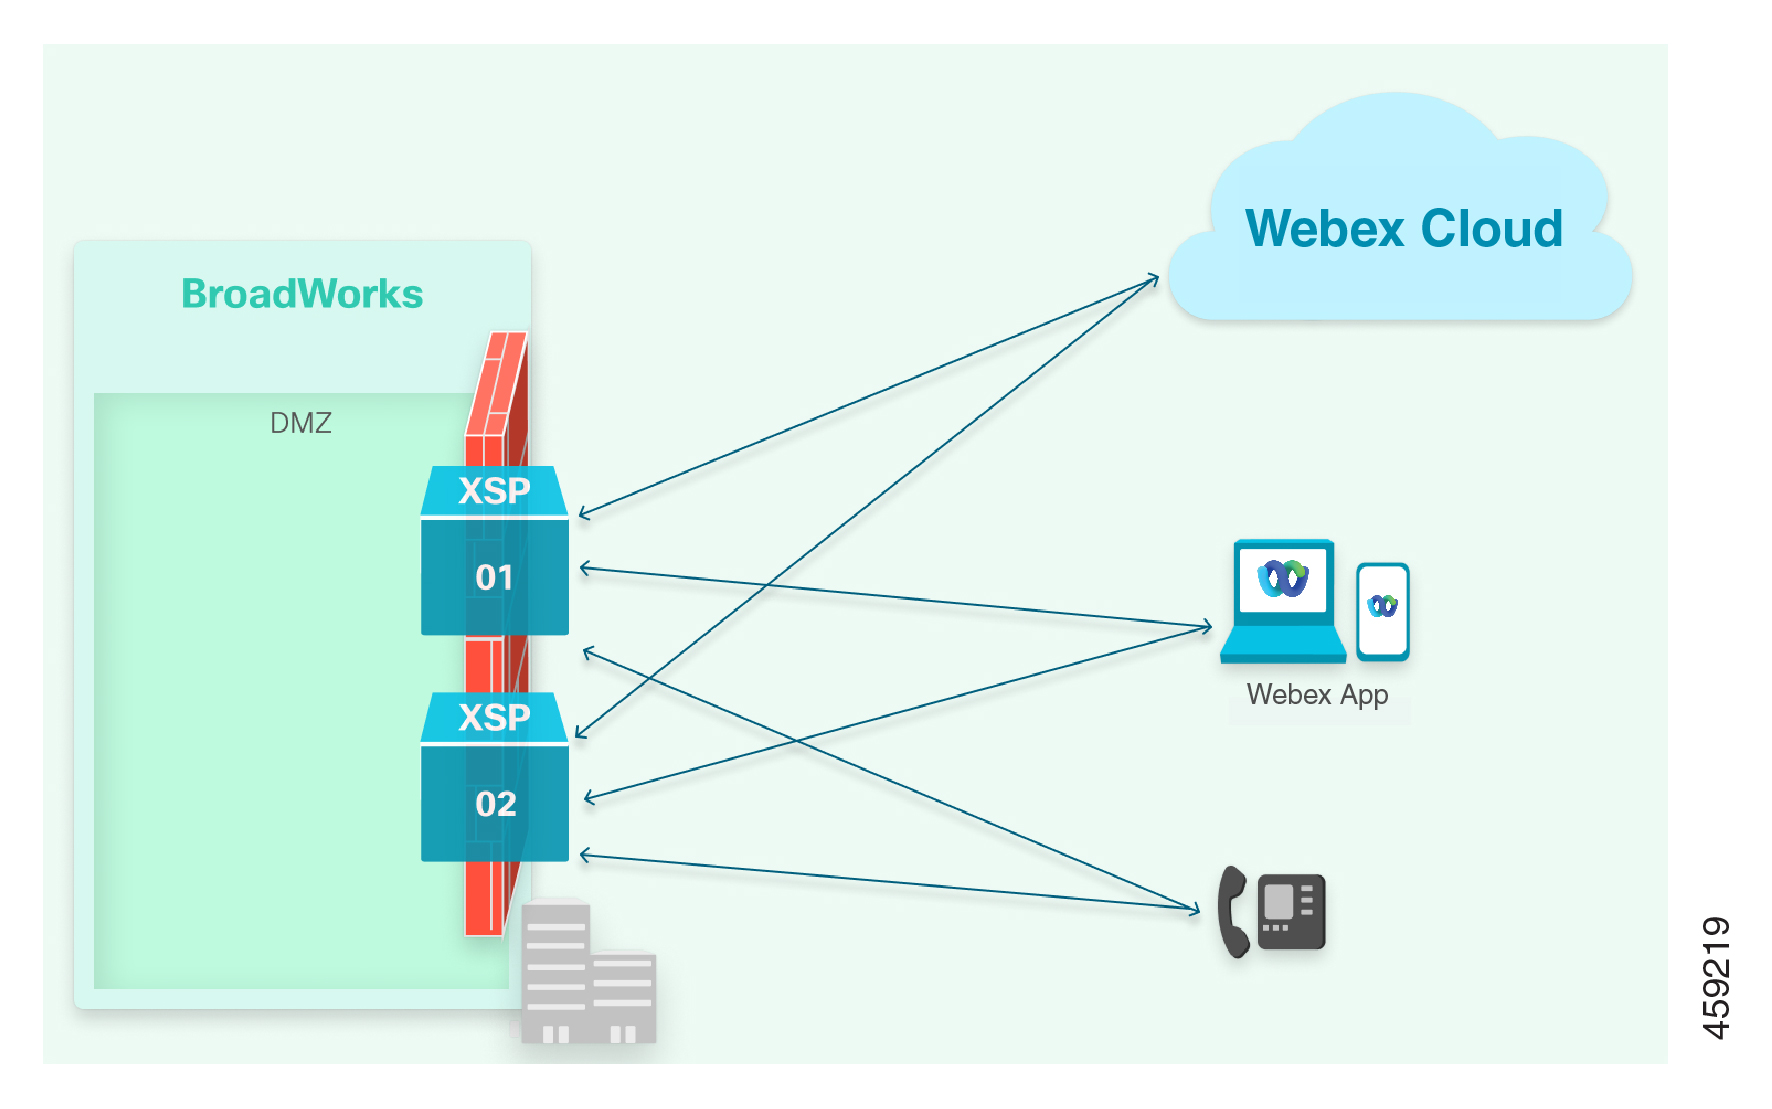
Poznámky k tejto architektúre:
-
Na pripojenie k ADP serverom XSP|sú potrebné dva záznamy:
-
Pre mikroslužby Webex: Round-robin systém A/AAAA Na zacielenie viacerých IP adries XSP|ADP sú potrebné záznamy. Je to preto, že mikroslužby Webexu nedokážu vykonávať vyhľadávania SRV. Príklady nájdete v časti Cloudové služby Webex.
-
Pre aplikáciu Webex: Záznam SRV, ktorý sa rozkladá na záznamy A, kde každý záznam A sa rozkladá na jeden XSP|ADP. Príklady nájdete v aplikácii Webex.
Na zacielenie služby XSI pre viacero adries XSP|ADP použite prioritizované záznamy SRV. Uprednostnite záznamy SRV tak, aby mikroslužby vždy smerovali k rovnakému záznamu A (a následnej IP adrese) a presunuli sa k ďalšiemu záznamu A (a IP adrese) iba v prípade, že prvá IP adresa je nedostupná. V aplikácii Webex NEPOUŽÍVAJTE systém round-robin.
-
-
Certifikáty z XSP|ADP01 a XSP|ADP02 by mali mať v alternatívnom názve subjektu doménu XSP|ADP, napríklad your-XSP|ADP.example.com. Mali by mať v poli Všeobecný názov vlastné FQDN, napríklad XSP|ADP01.example.com.
-
Môžete použiť certifikáty so zástupnými znakmi, ale neodporúčame ich.
Vyhnite sa presmerovaniam HTTP
Niekedy je DNS nakonfigurovaný tak, aby prekladal URL adresu XSP|ADP na vyrovnávač záťaže HTTP a vyrovnávač záťaže je nakonfigurovaný tak, aby presmerovával cez reverzný proxy na servery XSP|ADP.
Webex pri pripájaní k URL adresám, ktoré poskytnete, nepoužíva presmerovanie, takže táto konfigurácia nefunguje.
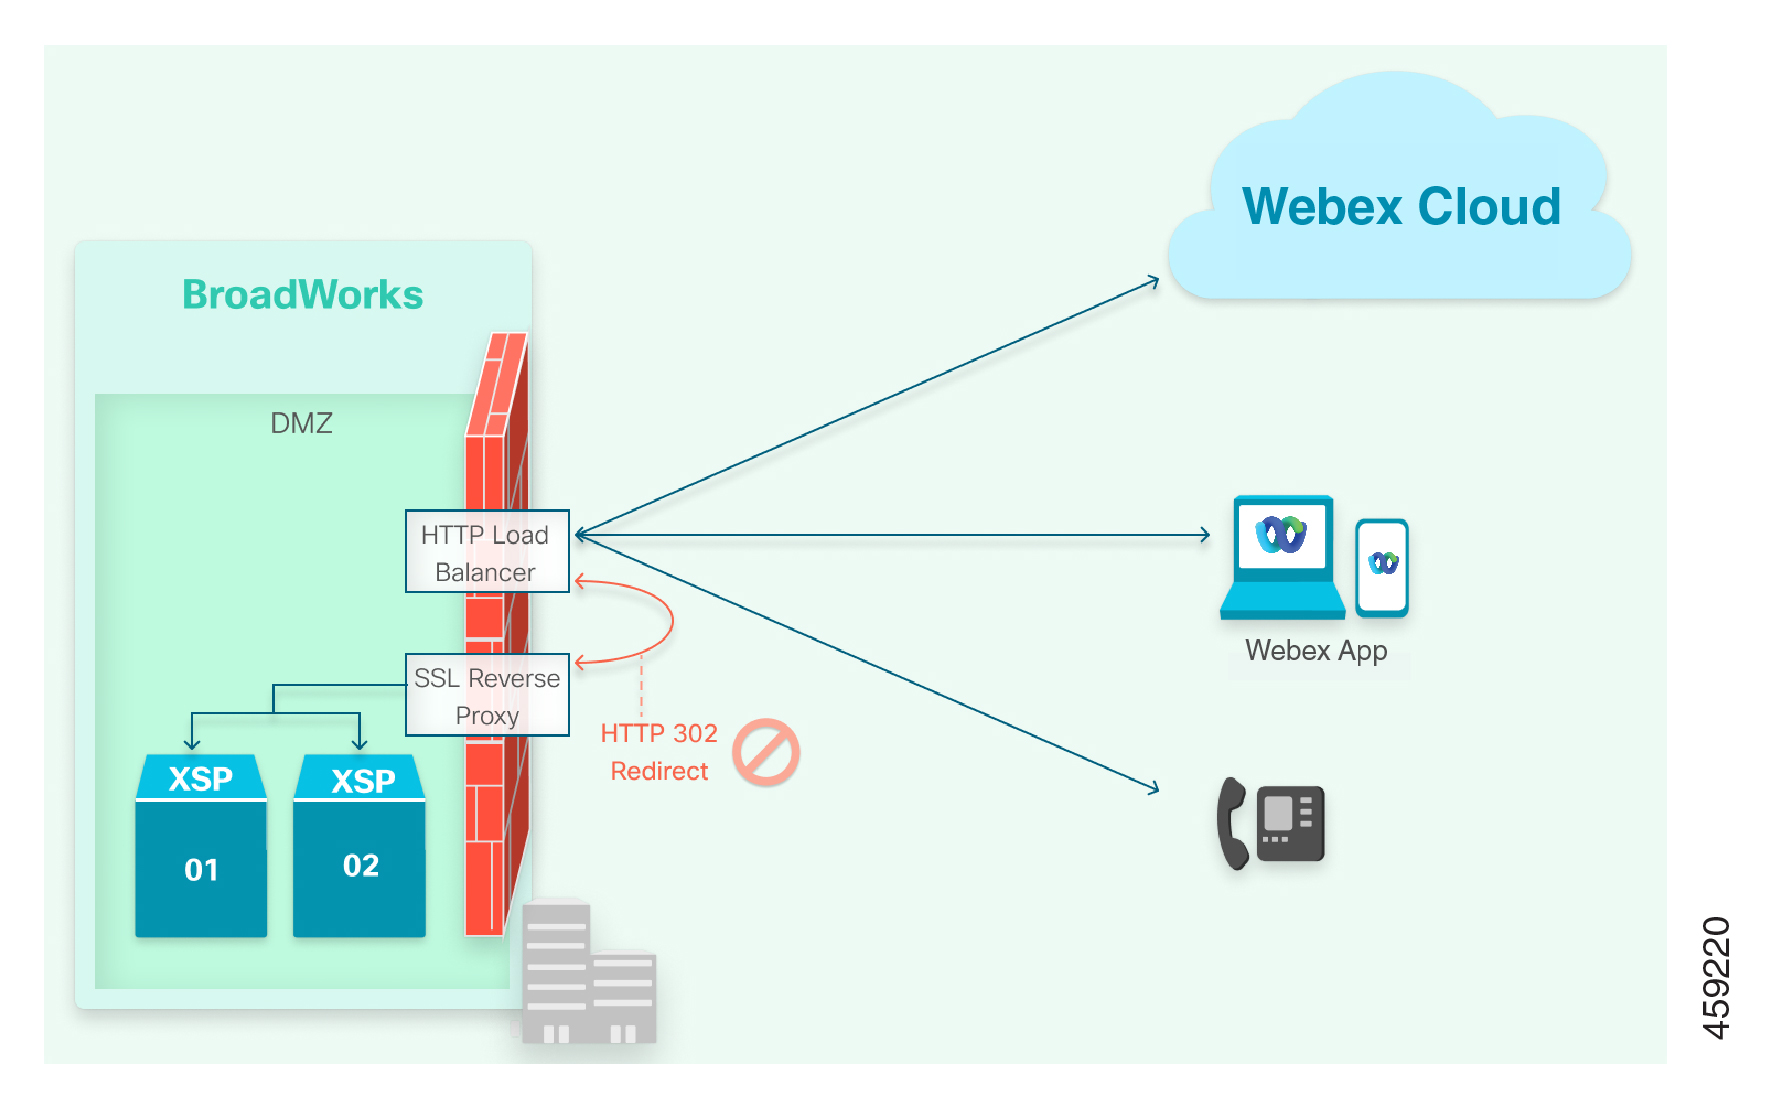
Objednávanie a zabezpečenie
Objednávanie a poskytovanie sa uplatňuje na týchto úrovniach:
-
Partner/Service Poskytovanie služieb poskytovateľom:
Každý poskytovateľ služieb Webex pre Cisco BroadWorks (alebo predajca) musí byť nakonfigurovaný ako partnerská organizácia v systéme Webex a musia mu byť udelené potrebné oprávnenia. Cisco Operations poskytuje správcovi partnerskej organizácie prístup na správu Webex pre Cisco BroadWorks v centre pre partnerov Webex. Správca partnera musí vykonať všetky požadované kroky poskytovania predtým, ako bude môcť poskytnúť Customer/Enterprise organizácia.
-
Customer/Enterprise objednávanie a poskytovanie:
Každý BroadWorks Enterprise s povoleným rozhraním Webex pre Cisco BroadWorks spúšťa vytvorenie pridruženej organizácie zákazníka Webex. Tento proces prebieha automaticky ako súčasť user/subscriber poskytovanie. Všetky users/subscribers v rámci podniku BroadWorks sú poskytované v tej istej organizácii zákazníka Webexu.
Rovnaké správanie platí, ak je váš systém BroadWorks nakonfigurovaný ako poskytovateľ služieb so skupinami. Keď zriaďujete odberateľa v skupine BroadWorks, v službe Webex sa automaticky vytvorí organizácia zákazníka, ktorá zodpovedá danej skupine.
-
User/Subscriber objednávanie a poskytovanie:
Webex pre Cisco BroadWorks momentálne podporuje nasledujúce modely poskytovania používateľov:
-
Priebežné poskytovanie s dôveryhodnými e-mailmi
-
Priebežné poskytovanie bez dôveryhodných e-mailov
-
Samostatné poskytovanie služieb používateľom
-
Poskytovanie rozhrania API
-
Priebežné poskytovanie s dôveryhodnými e-mailami
Konfigurujete integrovaný systém okamžitých správ & Služba P na použitie URL adresy poskytovania Webexu a potom priraďte službu používateľom. Aplikačný server používa rozhranie API na poskytovanie služieb Webex na vyžiadanie zodpovedajúcich používateľských účtov Webex.
Ak môžete potvrdiť, že BroadWorks má platné a jedinečné e-mailové adresy predplatiteľov pre Webex, táto možnosť poskytovania automaticky vytvorí a aktivuje účty Webex s týmito e-mailovými adresami ako ID používateľov.
Balík predplatiteľa môžete zmeniť prostredníctvom Centra partnerov alebo si môžete napísať vlastnú aplikáciu, ktorá bude používať rozhranie API na poskytovanie služieb na zmenu balíkov predplatiteľa.
Priebežné poskytovanie bez dôveryhodných e-mailov
Konfigurujete integrovaný systém okamžitých správ & Služba P na použitie URL adresy poskytovania Webexu a potom priraďte službu používateľom. Aplikačný server používa rozhranie API na poskytovanie služieb Webex na vyžiadanie zodpovedajúcich používateľských účtov Webex.
Ak sa nemôžete spoľahnúť na e-mailové adresy predplatiteľov, ktoré má k dispozícii BroadWorks, táto možnosť poskytovania vytvorí účty Webex, ale nemôže ich aktivovať, kým predplatitelia neposkytnú a neoveria svoje e-mailové adresy. V tomto bode môže Webex aktivovať účty s týmito e-mailovými adresami ako ID používateľov.
Balík predplatiteľa môžete zmeniť prostredníctvom Centra partnerov alebo si môžete napísať vlastnú aplikáciu, ktorá bude používať rozhranie API na poskytovanie služieb na zmenu balíkov predplatiteľa.
Samostatné poskytovanie služieb používateľom
Pri tejto možnosti nedochádza k žiadnemu priebežnému poskytovaniu z BroadWorks do Webexu. Po nakonfigurovaní integrácie medzi Webexom a vaším systémom BroadWorks získate jeden alebo viacero odkazov, ktoré sú špecifické pre poskytovanie služieb používateľom v rámci partnerskej organizácie Webex pre Cisco BroadWorks.
Potom si navrhnete vlastnú komunikáciu (alebo ju delegujete na svojich zákazníkov) na distribúciu odkazu odberateľom. Predplatitelia kliknú na odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali vlastné účty Webex.
Keďže účty sú poskytované v rámci vašej partnerskej organizácie, môžete manuálne upraviť používateľské balíčky prostredníctvom Centra partnerov alebo na to použiť rozhranie API.
Používatelia musia existovať v systéme BroadWorks, ktorý integrujete s Webexom, inak im je zakázané vytvárať si účty s týmto prepojením.
Poskytovanie poskytovateľov služieb pomocou API
Webex sprístupňuje sadu verejných API, ktoré vám umožňujú vytvárať Webex pre Cisco BroadWorks. user/subscriber zriaďovanie do vašej existujúcej správy používateľov workflow/tools.
Požadované záplaty s priebežným poskytovaním
Ak používate priebežné poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. Pokyny, ktoré sa vzťahujú na vašu verziu BroadWorks, nájdete v nasledujúcom zozname:
Pre R22:
-
Nainštalujte AP.as.22.0.1123.ap376508.
-
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemanatruez CLI vMaintenance/ContainerOptions.Viac informácií nájdete v poznámkach k záplate https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
-
Inštalácia AP.as.23.0.1075.ap376509
-
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemanatruez CLI vMaintenance/ContainerOptions.Viac informácií nájdete v poznámkach k záplate https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
-
Inštalácia AP.as.24.0.944.ap375100
-
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemanatruez CLI vMaintenance/ContainerOptions.Viac informácií nájdete v poznámkach k záplate https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
Po dokončení týchto krokov nebudete môcť novým používateľom poskytovať služby UC-One Collaborate. Novozriadení používatelia musia byť používatelia Webexu pre Cisco BroadWorks.
Vytáčanie klapky
Podpora funkcie vytáčania klapiek umožňuje používateľom služby Webex for Cisco Broadworks vytáčať iných používateľov s klapkou podobnou primárnemu telefónnemu číslu v rámci toho istého podniku. Toto je obzvlášť užitočné pre používateľov, ktorí nemajú čísla DID.
Počas poskytovania sa klapka používateľov uloží do adresára Webex ako klapka používateľa. V prípade volaní cez BroadWorks sa klapka zobrazí v aplikácii Webex v poli klapky vo všetkých oblastiach spôsobu inicializácie hovoru a v profile používateľa. Webex pre Cisco BroadWorks podporuje hovory iba na klapky medzi používateľmi v rámci tej istej skupiny a rôznymi skupinami v rámci toho istého podniku s kombináciou smerového čísla lokality a klapky. Hovory medzi dvoma podnikmi iba s použitím klapiek však nie sú podporované.
Rozšírenie je možné pre používateľov Cisco BroadWorks poskytnúť nasledujúcimi spôsobmi:
-
Používatelia Cisco BroadWorks
-
Poskytovanie verejného API ako „rozšírenie“
-
Parameter rozšírenia by mal byť explicitne odovzdaný ako súčasť volania API. Pre enterprises/groups ktoré majú nakonfigurovaný miestny telefónny kód (LDC), parameter klapky by mal byť kombináciou LDC a „čísla klapky“.
-
-
Prietokové alebo samoaktivačné zriaďovanie
-
Rozšírenie a LDC (ak je to relevantné) sa automaticky načítajú z BroadWorks.
-
-
-
Volanie používateľov alebo entít iba v BroadWorks
-
Automaticky synchronizované z BroadWorks pomocou Directory Sync s použitím kombinácie predvoľby miesta vytáčania (LDC) a čísla klapky.
-
|
Záznamy volaní BroadWorks |
Opis |
Metóda poskytovania |
Správa rozšírenia |
|---|---|---|---|
|
Webex pre používateľov Cisco BroadWorks |
Používatelia majú povolený prístup k Webexu pre Cisco BroadWorks |
Verejné API |
Rozšírenie je potrebné odovzdať ako parameter |
|
Prietok |
Rozšírenie sa automaticky načítalo z BroadWorks | ||
|
Používatelia volajúci iba cez BroadWorks |
Volanie používateľom, ktorínie súregistrovaní vo Webexe |
Synchronizácia adresárov |
Rozšírenie synchronizované pomocou synchronizácie adresára |
|
Volajúce entity, ktoré nie sú používateľmi |
Napr. telefón v konferenčnej miestnosti, fax, číslo skupiny Hunt |
Synchronizácia adresárov | Rozšírenie synchronizované pomocou synchronizácie adresára |
|
Telefónne zoznamy BroadWorks |
Podnikové, skupinové alebo osobné telefónne zoznamy |
Synchronizácia adresárov |
Neuplatňuje sa |
Predpoklady
-
Na podporu tejto funkcie je potrebná klientska verzia 42.11 alebo novšia.
-
Oprava, kde sa do XSI a adaptéra Provisioning Adapter pridávajú kódy klapky a lokality, február 2022 pre verziu 23 alebo vyššiu ako súčasť :
-
AP.platform.23.0.1075.ap380045
-
AP.as.23.0.1075.ap380045
-
AP.xsp.23.0.1075.ap380045
-
AP.as.24.0.944.ap380045
-
-
Pre tento tok hovorov SIP povoľte hlavičku X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI, ktorý je potrebný pre podporu funkcie vytáčania klapiek.
AS_CLI/System/DeviceType/SIP> setsupportRemotePartyInfo true
Priorita možností hovorov z aplikácie
Ako súčasť podpory funkcie vytáčania klapiek je nastavenie priority možností volania aplikácie k dispozícii aj na úrovni partnera pre všetkých partnerov Webex pre Cisco Broadworks. Pomocou tohto nastavenia môže partner ovládať nastavenia priority hovorov všetkých svojich spravovaných zákazníkov z Centra partnerov. Nastavenie priority možností hovorov v aplikácii pre zákazníka je možné upraviť aj na úrovni zákazníka z Control Hub.
Nastavenie priority možností volania aplikácie obsahuje klapku ako druhú možnosť v centre pre partnerov aj v centre ovládania, keď je používateľovi Webex for Cisco Broadworks novo zriadená klapka prostredníctvom ktorejkoľvek z vyššie uvedených metód zriaďovania.
Pre všetky existujúce zriadené organizácie bude možnosť rozšírenia v nastavení priority možností volania aplikácie v skrytom stave (predvolene). Toto nezobrazí rozšírenie v audio/video možnosť volania používateľa v aplikácii Webex.
Nasledujú možnosti, ako zobraziť možnosť volania na rozšírenie pre existujúcich zákazníkov:
-
Ak partner chce, aby všetky jeho spravované zákaznícke organizácie mali ako jednu z možností volania klapku, odporúča sa, aby správca partnera presunul klapku zo skrytej na dostupnú v Centre partnerov. Toto umožní spravovaným organizáciám zákazníkov zdediť nastavenie od svojho partnera.
-
Ak chce partner poskytnúť klapku v možnostiach volania pre konkrétnu zákaznícku organizáciu, odporúča sa, aby správca partnera presunul klapku zo skrytej na dostupnú v centre ovládania.
Podpora skupinových kontaktov
Táto funkcia vylepšuje službu Webex pre BroadWorks DirSync odstránením obmedzenia synchronizácie až 1 500 kontaktov zo zoznamov telefónnych čísel skupiny v BroadWorks a umožňuje partnerom synchronizovať až 30 000 kontaktov z jedného zoznamu telefónnych čísel skupiny a priblížiť sa tak k nárastu počtu kontaktov o 30 000 pre zoznam telefónnych čísel Enterprise, ktorý bol vydaný samostatne.
Pre všetky externé kontakty na organizáciu existuje celkový limit 200 000, ktorý by sa vzťahoval na súčet telefónnych zoznamov podniku a skupiny v jednom podniku BroadWorks. Napríklad bude podporovaný podnik BroadWorks, ktorý má podnikový telefónny zoznam s 30 000 a tiež 5 skupinových telefónnych zoznamov, každý s 30 000 (celkovo 180 000 na organizáciu). Ak však existuje 6 skupinových telefónnych zoznamov, každý s 30 000 účtami, táto funkcia nebude podporovaná (celkom 210 000 účtov).
Táto funkcia je k dispozícii na požiadanie. Ak chcete túto funkciu aktivovať, kontaktujte, prosím, tím pre správu účtu.
-
Pred povolením funkcie je potrebné spustiť migráciu požiadaviek na zriadenie a priradenie skupín pre všetkých existujúcich zriadených používateľov.
-
Tím spoločnosti Cisco spustí interné rozhranie API na migráciu všetkých existujúcich pridelených používateľov a ich priradenie k správnej skupine. POZNÁMKA: Spracovanie môže trvať až jeden týždeň.
-
Po dokončení migrácie pre partnera a povolení funkcie budú všetci novozriadení používatelia príslušne „zoskupení“.
Po povolení tejto funkcie služba DirSync začne synchronizovať kontakty z telefónneho zoznamu skupiny BroadWorks do vyhradeného úložiska kontaktov pre jednotlivé skupiny v službe Webex Contact Service.
Počas zriaďovania je potrebné uložiť podnikovú skupinu používateľa v adresári Webex, aby sa označila skupina, do ktorej tento používateľ patrí. Priradenie používateľa ku skupine BroadWorks v adresári Webex umožňuje aplikácii Webex vyhľadávať kontakty v úložisku skupín služby Contact Service pre konkrétnu skupinu používateľa.
Táto funkcia vyžaduje, aby boli predplatitelia služby Webex for BroadWorks v službe Webex zriadení s ID podnikovej skupiny BroadWorks.
ID podnikovej skupiny BroadWorks je možné pre používateľov Cisco BroadWorks poskytnúť nasledujúcimi spôsobmi:
-
Webex pre používateľov Cisco BroadWorks
-
Poskytovanie verejného rozhrania API ako „spEnterpriseGroupId“
-
ID podnikovej skupiny BroadWorks by malo byť explicitne zadané v parametri spEnterpriseGroupId volania API.
-
-
Prietokové alebo samoaktivačné zriaďovanie
-
ID podnikovej skupiny BroadWorks sa automaticky načíta z BroadWorks.
-
-
Volanie používateľov alebo entít iba v BroadWorks
-
Neuplatňuje sa. Pre týchto používateľov nie je potrebné synchronizovať ID podnikovej skupiny BroadWorks.
-
-
|
Záznamy volaní BroadWorks |
Opis |
Metóda poskytovania |
Správa ID podnikovej skupiny |
|---|---|---|---|
|
Webex pre používateľov Cisco BroadWorks |
Používatelia majú povolený prístup k Webexu pre Cisco BroadWorks |
Verejné API |
ID podnikovej skupiny BroadWorks je potrebné odovzdať ako parameter spEnterpriseGroupId |
|
Prietok |
ID podnikovej skupiny BroadWorks sa z BroadWorks načíta automaticky. | ||
|
Používatelia volajúci iba cez BroadWorks |
Volanie používateľom, ktorínie súregistrovaní vo Webexe |
Synchronizácia adresárov |
Neuplatňuje sa |
|
Volajúce entity, ktoré nie sú používateľmi |
Napr. telefón v konferenčnej miestnosti, fax, číslo skupiny Hunt |
Synchronizácia adresárov |
Neuplatňuje sa |
|
Telefónne zoznamy BroadWorks |
Kontakty v telefónnych zoznamoch skupiny BroadWorks |
Synchronizácia adresárov |
Kontakty skupiny sú uložené v službe Webex Contact Service a sú priradené ku konkrétnej skupine. |
|
Telefónne zoznamy BroadWorks Enterpsie alebo Persional |
Kontakty v podnikových alebo osobných telefónnych zoznamoch |
Synchronizácia adresárov |
Neuplatňuje sa |
Verejné API musí byť aktualizované PRED MIGRÁCIOU. Migráciu nie je možné dokončiť, kým nie je dokončené TOTO API. ID podnikovej skupiny BroadWorks by malo byť explicitne zadané v parametri spEnterpriseGroupId volania API. https://developer.webex.com/docs/api/changelog#2023-march
Po povolení funkcie a v dôsledku ďalšej synchronizácie adresárov sa v aplikácii Control Hub zobrazia aj podnikové skupiny používateľov. Vizualizácia skupín v Control Hub pre Webex pre BroadWorks je v tejto fáze čisto informatívna. Správcovia partnerov a zákazníkov by nemali vykonávať žiadne úpravy skupín ani členstva v skupinách v aplikácii Control Hub, pretože tieto zmeny sa neprejavia späť v aplikácii BroadWorks. Správa skupín v aplikácii Control Hub je určená pre partnerov, ktorí budú zavádzať pripravované rozhrania API pre správu kontaktov.
Migrácia a zabezpečenie budúcnosti
Cisco plánuje posun v oblasti klienta pre unifikovanú komunikáciu BroadSoft od UC-One k Webexu. Dochádza k zodpovedajúcemu postupu podporných služieb od siete poskytovateľov služieb – s výnimkou volaní – smerom ku cloudovej platforme Webex.
Či už používate UC-One SaaS alebo BroadWorks Collaborate, preferovanou stratégiou migrácie je nasadenie nových, vyhradených XSP|ADP pre integráciu s Webexom pre Cisco BroadWorks. Tieto dve služby môžete prevádzkovať paralelne počas migrácie zákazníkov do Webexu a nakoniec získať späť infraštruktúru použitú pre predchádzajúce riešenie.
Odporúčané predplatné dokumentov
Články Centra pomoci Webex (na help.webex.com) majú možnosť Prihlásiť sa na odber, ktorá vám umožňuje dostávať e-mailové upozornenie vždy, keď sa daný článok aktualizuje.
Odporúčame vám prihlásiť sa na odber každého z nasledujúcich článkov, aby ste nezmeškali dôležité aktualizácie, ktoré ovplyvňujú sieťové pripojenie. Ak sa chcete prihlásiť na odber, prejdite na každý z nižšie uvedených odkazov a v článku, ktorý sa otvorí, kliknite na tlačidlo Prihlásiť sa na odber.
Minimálne odporúčame, aby ste sa prihlásili na odber vyššie uvedeného zoznamu. Väčšina článkov a dokumentov Webexu uvedených v časti Ďalšie dokumenty však má možnosť Prihlásiť sa na odber. Aby sa táto možnosť zobrazila, článok sa musí zobraziť na stránke help.webex.com.
Pre vstupné stránky s dokumentáciou nie je k dispozícii možnosť predplatného.
Ďalšie dokumenty
Ďalšie informácie o Webexe pre Cisco BroadWorks nájdete v nasledujúcej súvisiacej dokumentácii:
Dokumenty Webex pre Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce dokumenty a stránky na získanie informácií o Webexe pre Cisco BroadWorks.
-
Prineste si vlastné PSTN riešenie pre Webex pre Cisco BroadWorks– Toto riešenie umožňuje poskytovateľom služieb poskytnúť telefónne čísla, ktoré vlastnia (namiesto čísel poskytnutých spoločnosťou Cisco), aby ich mohli používatelia používať pri pripájaní sa k Webex Meetings.
-
Konfiguračná príručka Webex pre Cisco BroadWorks– Popisuje, ako nakonfigurovať aplikáciu Webex pre Cisco BroadWorks.
- Sprievodca integráciou zariadení pre Webex pre Cisco BroadWorks– Popisuje, ako integrovať a obsluhovať zariadenia Room OS a MPP.
-
Sprievodca riešením problémov s Webexom pre Cisco BroadWorks– Obsahuje informácie o riešení problémov s Webexom pre Cisco BroadWorks.
Články o Webexe pre Cisco BroadWorks
Správcovia partnerov môžu na získanie ďalších informácií o službe Webex pre Cisco BroadWorks použiť nasledujúce voliteľné stránky:
-
Dokumentácia k Webexu pre Cisco BroadWorks– Úvodná stránka obsahuje zoznam technických dokumentov a voliteľných článkov k Webexu určených pre partnerských správcov Webexu pre Cisco BroadWorks.
-
Čo je nové s Webexom pre Cisco BroadWorks– Prečítajte si o najnovších vydaných funkciách a o tom, čo bude čoskoro k dispozícii.
-
Známe problémy a obmedzenia– Prečítajte si o známych problémoch, ktoré sme identifikovali v riešení Webex pre Cisco BroadWorks.
-
Roly správcov partnerov pre Webex pre BroadWorks a Wholesale RTM– Tento článok popisuje, ako priradiť roly správcov partnerov pre partnerské organizácie, ktoré ponúkajú Webex pre Cisco BroadWorks. Roly sa používajú na priradenie administrátorského prístupu k nastaveniam v Centre partnerov a Centre ovládania.
Dokumenty Cisco BroadWorks
Správcovia partnerov môžu navštíviť stránku Cisco BroadWorks na adrese cisco.com, kde nájdete technické dokumenty, ktoré popisujú, ako nasadiť časť riešenia Cisco BroadWorks:
Články pomocníka pre Webex
Nasledujúce stránky s nápovedou pre Webex možno použiť na nájdenie článkov o Webexe, ktoré pomáhajú správcom zákazníkov a koncovým používateľom používať funkcie Webexu.
-
Webex od poskytovateľov služieb– Táto vstupná stránka obsahuje odkazy s informáciami o začatí práce a bežne používanými článkami pre používateľov aplikácie Webex, ktorí si zakúpili služby Webex od poskytovateľa služieb.
-
Centrum pomoci Webex– Na vyhľadanie ďalších článkov o Webexe, ktoré popisujú funkcie aplikácie Webex a Webex Meetings, použite funkciu vyhľadávania na stránke help.webex.com. Môžete vyhľadávať články pre používateľov alebo správcov.
Dokumentácia pre vývojárov
-
Sprievodca vývojára Webex for BroadWorks– Poskytuje informácie pre vývojárov, ktorí vytvárajú aplikácie používajúce rozhrania API Webex for Cisco BroadWorks.
Rozhodovacie body
| Úvaha | Otázky na zodpovedanie | Zdroje |
|
Architektúra & Infraštruktúra
|
Koľko XSP|ADP? Ako užívajú mTLS? |
Plánovač kapacity systému Cisco BroadWorks Sprievodca systémovým inžinierstvom Cisco BroadWorks XSP|Referencia ADP CLI Tento dokument |
| Poskytovanie služieb zákazníkom a používateľom |
Môžete tvrdiť, že dôverujete e-mailom v BroadWorks? Chcete, aby používatelia poskytovali e-mailové adresy na aktiváciu svojich vlastných účtov? Viete vytvoriť nástroje na používanie nášho API? |
Verejná dokumentácia k API na adrese https://developer.webex.com Tento dokument |
| Značka | Akú farbu a logo chcete použiť? | Článok o brandingu aplikácie Webex |
| Šablóny | Aké sú vaše rôzne prípady použitia u zákazníkov? | Tento dokument |
| Funkcie pre predplatiteľov customer/enterprise/group | Vyberte balík na definovanie úrovne služieb pre každú šablónu. Základný, štandardný, prémiový alebo softvérový telefón. |
Tento dokument Feature/package matica |
| Autentifikácia používateľa | BroadWorks alebo Webex | Tento dokument |
| Adaptér na poskytovanie (pre možnosti priebežného poskytovania) |
Používate už integrovaný IM? & P, napr. pre UC-One SaaS? Plánujete použiť viacero šablón? Predpokladá sa nejaký bežnejší prípad použitia? |
Tento dokument Referenčná príručka k rozhraniu CLI aplikačného servera |
Architektúra & Infraštruktúra
-
S akou mierkou chcete začať? V budúcnosti je možné škálovanie, ale plánovanie infraštruktúry by malo byť podkladom pre váš aktuálny odhad využitia.
-
Spolupracujte so svojím manažérom pre zákazníkov spoločnosti Cisco / obchodného zástupcu, ktorý určí veľkosť vašej infraštruktúry XSP|ADP podľa plánovača kapacity systému Cisco BroadWorks a príručky Cisco BroadWorks System Engineering Guide.
-
Ako bude Webex vytvárať vzájomné TLS pripojenia k vašim XSP|ADP? Priamo do XSP|ADP v DMZ alebo cez TLS proxy? Toto ovplyvňuje správu vašich certifikátov a adresy URL, ktoré používate pre rozhrania. (Nepodporujeme nešifrované pripojenia TCP k okraju vašej siete).
Poskytovanie služieb zákazníkom a používateľom
Ktorá metóda poskytovania používateľov vám najlepšie vyhovuje?
-
Priebežné poskytovanie s dôveryhodnými e-mailami: Priradením funkcie „Integrovaný IM“ & Služba „P“ na BroadWorks je predplatiteľ automaticky zriadený vo Webexe.
Ak môžete tiež potvrdiť, že e-mailové adresy odberateľov v BroadWorks sú platné a jedinečné pre Webex, potom môžete použiť variant „dôveryhodného e-mailu“ v rámci poskytovania flow-through. Účty predplatiteľov Webex sa vytvárajú a aktivujú bez ich zásahu; jednoducho si stiahnu klienta a prihlásia sa.
E-mailová adresa je kľúčovým atribútom používateľa vo Webexe. Poskytovateľ služieb preto musí poskytnúť platnú e-mailovú adresu používateľa, aby mu mohol poskytnúť služby Webex. Toto musí byť v atribúte ID e-mailu používateľa v BroadWorks. Odporúčame vám ho skopírovať aj do atribútu Alternatívne ID.
-
Priebežné poskytovanie bez dôveryhodných e-mailov: Ak nedôverujete e-mailovým adresám odberateľov, stále im môžete priradiť integrovaný systém okamžitých správ. & Služba P v BroadWorks na poskytovanie služieb používateľom vo Webexe.
Pri tejto možnosti sa účty vytvoria pri priradení služby, ale predplatitelia musia poskytnúť a overiť svoje e-mailové adresy, aby mohli aktivovať účty Webex.
-
Samoobslužné poskytovanie služieb používateľom: Táto možnosť nevyžaduje okamžité správy & Priradenie služby P v BroadWorks. Vy (alebo vaši zákazníci) namiesto toho distribuujete odkaz na zriaďovanie a odkazy na stiahnutie rôznych klientov spolu s vaším brandingom a pokynmi.
Predplatitelia kliknú na odkaz a potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje účty Webex. Potom si stiahnu klienta a prihlásia sa a Webex načíta z BroadWorks o nich dodatočnú konfiguráciu (vrátane ich primárnych čísel).
-
Poskytovanie služieb riadené SP prostredníctvom API: Webex sprístupňuje sadu verejných API, ktoré umožňujú poskytovateľom služieb vytvárať user/subscriber zavádzanie do ich existujúcich pracovných postupov.
Požiadavky na poskytovanie
Nasledujúca tabuľka sumarizuje požiadavky pre každú metódu poskytovania. Okrem týchto požiadaviek musí vaše nasadenie spĺňať všeobecné systémové požiadavky, ktoré sú opísané v tejto príručke.
|
Metóda poskytovania |
Požiadavky |
|---|---|
|
Prietokové poskytovanie (Dôveryhodné alebo nedôveryhodné e-maily) |
Rozhranie API na poskytovanie služieb Webex automaticky pridá existujúcich používateľov BroadWorks do Webexu, keď používateľ splní požiadavky a prepnete možnosť Integrované IM+P služba zapnutá. Existujú dva toky (dôveryhodné e-maily alebo nedôveryhodné e-maily), ktoré priradíte prostredníctvom šablóny Onboarding vo Webexe. Požiadavky BroadWorks:
Požiadavky Webexu: Šablóna pre nástup obsahuje nasledujúce nastavenia:
|
|
Samostatné poskytovanie služieb používateľom |
Správca poskytne existujúcemu používateľovi BroadWorks odkaz na portál aktivácie používateľov. Používateľ sa musí prihlásiť do portálu pomocou prihlasovacích údajov BroadWorks a zadať platnú e-mailovú adresu. Po overení e-mailu Webex načíta ďalšie informácie o používateľovi na dokončenie poskytovania. Požiadavky BroadWorks:
Požiadavky Webexu: Šablóna pre nástup obsahuje nasledujúce nastavenia:
|
Poskytovanie služieb riadené SP prostredníctvom API (Dôveryhodné alebo nedôveryhodné e-maily) |
Webex sprístupňuje sadu verejných rozhraní API, ktoré vám umožňujú zabudovať zriaďovanie používateľov do vašich existujúcich pracovných postupov a nástrojov. Existujú dva toky:
Požiadavky BroadWorks:
Požiadavky Webexu:
Ak chcete používať rozhrania API, prejdite na stránku Predplatitelia BroadWorks. |
Požadované záplaty s priebežným poskytovaním
Ak používate priebežné poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. Pokyny, ktoré sa vzťahujú na vašu verziu BroadWorks, nájdete v nasledujúcom zozname:
Pre R22:
-
Nainštalujte AP.as.22.0.1123.ap376508.
-
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemanatruez CLI vMaintenance/ContainerOptions.Viac informácií nájdete v poznámkach k záplate https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
-
Inštalácia AP.as.23.0.1075.ap376509
-
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemanatruez CLI vMaintenance/ContainerOptions.Viac informácií nájdete v poznámkach k záplate https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
-
Inštalácia AP.as.24.0.944.ap375100
-
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemanatruez CLI vMaintenance/ContainerOptions.Viac informácií nájdete v poznámkach k záplate https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
Po dokončení týchto krokov nebudete môcť novým používateľom poskytovať služby UC-One Collaborate. Novo zriadení používatelia musia byť používatelia Webex pre Cisco BroadWorks.
Podporované jazykové lokácie
Pri zriaďovaní systém automaticky priradí jazyk od vášho prvého zriadeného administrátorského používateľa v BroadWorks ako predvolené miestne nastavenie pre vašu zákaznícku organizáciu. Toto nastavenie ovláda predvolený jazyk v aktivačných e-mailoch, stretnutiach a pozvánkach na stretnutia v rámci danej organizácie zákazníka.
Môžete použiť päťmiestne jazykové lokácie vo formáte (ISO-639-1)_(ISO-3166). Napríklad en_US zodpovedá English_UnitedState. Ak požadujete iba dvojmiestny jazyk (formát ISO-639-1), služba ho skombinuje s kódom krajiny zo šablóny a vytvorí päťmiestny locale. Napríklad „requestedLanguage_Kód krajiny“. Ak systém nedokáže týmto spôsobom vygenerovať platné miestne nastavenie, použije predvolené miestne nastavenie na základe požadovaného kódu jazyka.
Nasledujúca tabuľka zobrazuje podporované miestne nastavenia a spôsob prevodu dvojmiestnych jazykových kódov na päťmiestne miestne nastavenia.
|
Podporované jazykové lokácie (ISO-639-1)_(ISO-3166) |
Ak je k dispozícii iba dvojpísmenový kód jazyka... | |
|---|---|---|
|
Kód jazyka (ISO-639-1) ** |
Použite namiesto toho predvolené rozumné miestne nastavenie (ISO-639-1)_(ISO-3166) | |
|
en_USA en_Austrália en_GB en_Kalifornia |
en |
en_USA |
|
fr_FR fr_Kalifornia |
fr |
fr_FR |
|
cs_Česká republika |
cs |
cs_Česká republika |
|
da_Dánsko |
da |
da_Dánsko |
|
de_Nemecko |
de |
de_Nemecko |
|
hu_HU |
hu |
hu_HU |
|
id_Identifikácia |
id |
id_Identifikácia |
|
it_IT |
it |
it_IT |
|
ja_Japonsko |
ja |
ja_Japonsko |
|
ko_KR |
ko |
ko_KR |
|
es_ES es_CO es_Mexiko |
es |
es_ES |
|
nl_Holandsko |
nl |
nl_Holandsko |
|
nb_NIE |
nb |
nb_NIE |
|
pl_PL |
pl |
pl_PL |
|
pt_PT pt_BR |
pt |
pt_PT |
|
ru_RU |
ru |
ru_RU |
|
ro_RO |
ro |
ro_RO |
|
zh_KN zh_TW |
zh |
zh_KN |
|
sv_SE |
sv |
sv_SE |
|
ar_SA |
ar |
ar_SA |
|
tr_TR |
tr |
tr_TR |
Webex Meetings nepodporuje miestne nastavenia es_CO, id_ID, nb_NO a pt_PT na vašej stránke. Keď sa pokúsite použiť tieto lokalizačné nastavenia, vaša stránka Webex Meetings sa zobrazí iba v angličtine. Ak nezadáte jazyk, zadáte neplatný jazyk alebo vyberiete nepodporovanú možnosť, angličtina sa stane predvoleným jazykom pre vašu stránku. S týmto jazykovým poľom pracujete pri vytváraní organizácie a nastavovaní lokality Webex Meetings. Ak v rozhraní API pre príspevok alebo odberateľa neurčíte jazyk, systém použije ako predvolený jazyk jazyk z vašej šablóny.
Značka
Správcovia partnerov môžu použiť rozšírené prispôsobenia značky na prispôsobenie vzhľadu aplikácie Webex pre organizácie zákazníkov, ktoré partner spravuje. Správcovia partnerov si môžu prispôsobiť nasledujúce nastavenia, aby zabezpečili, že aplikácia Webex odráža značku a identitu ich spoločnosti:
-
Logá spoločností
-
Unikátne farebné schémy pre svetlý alebo tmavý režim
-
Prispôsobené adresy URL podpory
Podrobnosti o prispôsobení brandingu nájdete v časti Konfigurácia rozšírených prispôsobení brandingu.
-
Základné prispôsobenia brandingu sa práve ukončujú. Odporúčame vám nasadiť pokročilý branding, ktorý ponúka širšiu škálu prispôsobení.
Šablóny pre nástup
Šablóny pre registráciu vám umožňujú definovať parametre, podľa ktorých sa zákazníkom a pridruženým predplatiteľom automaticky zabezpečí používanie služby Webex pre Cisco BroadWorks. Podľa potreby môžete nakonfigurovať viacero šablón pre onboarding, ale keď zákazníka nainštalujete, je priradený iba k jednej šablóne (na jedného zákazníka nemôžete použiť viacero šablón).
Niektoré z hlavných parametrov šablóny sú uvedené nižšie.
Balík
-
Pri vytváraní šablóny musíte vybrať predvolený balík (podrobnosti nájdete v časti Balíky v časti Prehľad). Všetci používatelia, ktorým je poskytnutá táto šablóna, či už prostredníctvom priebežného alebo samoobslužného poskytovania, dostanú predvolený balík.
-
Výber balíčkov pre rôznych zákazníkov môžete ovládať vytvorením viacerých šablón a výberom rôznych predvolených balíčkov v každej z nich. Potom by ste mohli distribuovať rôzne zriaďovacie odkazy alebo rôzne zriaďovacie adaptéry pre jednotlivé podniky v závislosti od zvolenej metódy zriaďovania používateľov pre tieto šablóny.
-
Balík konkrétnych predplatiteľov môžete zmeniť z tohto predvoleného nastavenia pomocou rozhrania API na poskytovanie služieb (pozri dokumentáciu k rozhraniu API Webex pre Cisco BroadWorks alebo prostredníctvom centra pre partnerov (pozri Zmena používateľského balíka v centre pre partnerov).
-
Z BroadWorks nemôžete zmeniť balíček predplatiteľa. Priradenie integrovaného manažéra mobility & Služba P je buď zapnutá, alebo vypnutá; ak je predplatiteľovi táto služba priradená v BroadWorks, balík definuje šablóna Partner Hub priradená k URL adrese poskytovania podniku daného predplatiteľa.
Predajca a podniky alebo poskytovateľ služieb a skupiny?
-
Spôsob konfigurácie vášho systému BroadWorks má vplyv na priebeh poskytovania. Ak ste predajca s Enterprises, musíte pri vytváraní šablóny povoliť Enterprise režim.
-
Ak je váš systém BroadWorks nakonfigurovaný v režime poskytovateľa služieb, môžete v šablónach nechať prepínač podnikového režimu vypnutý.
-
Ak plánujete zriaďovať zákaznícke organizácie pomocou oboch režimov BroadWorks, musíte použiť rôzne šablóny pre skupiny a podniky.
Uistite sa, že ste nainštalovali opravy BroadWorks, ktoré sú potrebné pre priebežné poskytovanie. Podrobnosti nájdete v časti Požadované záplaty s prietokovým poskytovaním.
Uistite sa, že ste nainštalovali opravy BroadWorks, ktoré sú potrebné pre priebežné poskytovanie. Podrobnosti nájdete v časti Požadované záplaty s prietokovým poskytovaním.
Dohody s viacerými partnermi
Chystáte sa sublicencovať Webex pre Cisco BroadWorks inému poskytovateľovi služieb? V tomto prípade bude každý poskytovateľ služieb potrebovať samostatnú partnerskú organizáciu v systéme Webex Control Hub, ktorá mu umožní poskytovať riešenie pre jeho zákaznícku základňu.
Adaptér a šablóny pre poskytovanie služieb
Keď používate priebežné zriaďovanie, URL adresa zriaďovania, ktorú zadáte do BroadWorks, je odvodená zo šablóny v Control Hub. Môžete mať viacero šablón, a teda viacero URL adries na poskytovanie služieb. To vám umožňuje vybrať si pre jednotlivé podniky, ktorý balík použijete pre predplatiteľov, keď im bude udelený integrovaný IM. & P-servis.
Musíte zvážiť, či chcete nastaviť URL adresu poskytovania na úrovni systému ako predvolenú cestu poskytovania a ktorú šablónu chcete na to použiť. Takto stačí explicitne nastaviť URL adresu poskytovania iba pre tie podniky, ktoré potrebujú inú šablónu.
Majte tiež na pamäti, že možno už používate URL adresu na poskytovanie na úrovni systému, napríklad s UC-One SaaS. Ak je to tak, môžete sa rozhodnúť zachovať URL adresu na úrovni systému pre poskytovanie služieb používateľom v rámci UC-One SaaS a prepísať ju pre podniky, ktoré prechádzajú na Webex pre Cisco BroadWorks. Prípadne môžete ísť opačnou cestou a nastaviť URL adresu na úrovni systému pre Webex pre BroadWorks a prekonfigurovať tie podniky, ktoré chcete ponechať na UC-One SaaS.
Možnosti konfigurácie súvisiace s týmto rozhodnutím sú podrobne uvedené v časti Konfigurácia aplikačného servera s URL adresou služby poskytovania.
Proxy adaptéra pre poskytovanie služieb
Pre zvýšenie bezpečnosti vám proxy adaptéra provisioningu umožňuje použiť proxy HTTP(S) na platforme Application Delivery Platform na priebežné poskytovanie medzi AS a Webexom. Proxy pripojenie vytvára end-to-end TCP tunel, ktorý prenáša prevádzku medzi AS a Webexom, čím eliminuje potrebu priameho pripojenia AS k verejnému internetu. Pre zabezpečené pripojenia je možné použiť TLS.
Táto funkcia vyžaduje nastavenie proxy servera na BroadWorks. Podrobnosti nájdete v časti Popis funkcie proxy adaptéra Cisco BroadWorks Provisioning.
Minimálne požiadavky
Kontá
Všetci predplatitelia, ktorých zriaďujete pre Webex, musia existovať v systéme BroadWorks, ktorý integrujete s Webexom. V prípade potreby môžete integrovať viacero systémov BroadWorks.
Všetci predplatitelia musia mať licencie BroadWorks a primárne číslo alebo klapku.
Webex používa e-mailové adresy ako primárne identifikátory pre všetkých používateľov. Ak používate priebežné poskytovanie s dôveryhodnými e-mailami, vaši používatelia musia mať v atribúte e-mail v BroadWorks platné adresy.
Ak vaša šablóna používa overovanie BroadWorks, môžete skopírovať e-mailové adresy odberateľov do atribútu Alternatívne ID v BroadWorks. Vďaka tomu sa používatelia môžu prihlásiť do Webexu pomocou svojich e-mailových adries a hesiel BroadWorks.
Vaši administrátori musia na prihlásenie do Centra partnerov použiť svoje účty Webex.
Registrácia správcu BroadWorks do Webexu pre Cisco BroadWorks nie je podporovaná. Do služby BroadWorks môžete pripojiť iba používateľov, ktorí majú primárne číslo. and/or predĺženie. Ak používate priebežné poskytovanie, používateľom musí byť priradený aj integrovaný IM. & P-servis.
Servery vo vašej sieti a softvérové požiadavky
-
Inštancia(e) BroadWorks s minimálnou verziou R22. Podporované verzie a opravy nájdete v časti Požiadavky na softvér BroadWorks (v tomto dokumente). Viac informácií nájdete v časti Zásady životného cyklu produktov BroadSoft v Zásady životného cyklu BroadSoft a matica kompatibility softvéru BroadWorks.
-
Inštancia(e) BroadWorks by mala(i) obsahovať aspoň nasledujúce servery:
-
Aplikačný server (AS) s verziou BroadWorks, ako je uvedené vyššie
-
Sieťový server (NS)
-
Profilový server (PS)
-
-
Verejne orientovaný XSP|ADP server(y) alebo platforma na doručovanie aplikácií (ADP) spĺňajúca nasledujúce požiadavky:
-
Autentifikačná služba (BWAuth)
-
Rozhrania akcií a udalostí XSI
-
DMS (webová aplikácia na správu zariadení)
-
Rozhranie CTI (Integrácia počítačovej a telefónnej sústavy)
-
TLS 1.2 s platným certifikátom (nie samopodpísaným) a všetkými požadovanými medziproduktami. Vyžaduje sa správca systému na uľahčenie vyhľadávania v podniku.
-
Vzájomné overovanie TLS (mTLS) pre overovaciu službu (vyžaduje sa verejný reťazec certifikátov klienta Webex nainštalovaný ako dôveryhodné kotvy)
-
Vzájomné overovanie TLS (mTLS) pre rozhranie CTI (vyžaduje sa verejný reťazec certifikátov klienta Webex nainštalovaný ako dôveryhodné kotvy)
-
-
Samostatný XSP/ADP server, ktorý funguje ako „server na odosielanie upozornení na hovory“ (server NPS vo vašom prostredí používaný na odosielanie upozornení na hovory Apple/Google. Nazývame to tu „CNPS“, aby sme to odlíšili od služby vo Webexe, ktorá poskytuje push notifikácie pre správy a informácie o prítomnosti.
Tento server musí byť na verzii R22 alebo novšej.
-
Nariaďujeme samostatný XSP/ADP server pre CNPS, pretože nepredvídateľnosť záťaže z cloudových pripojení Webex pre BWKS by mohla negatívne ovplyvniť výkon servera NPS, čo by viedlo k zvýšeniu latencie oznámení. Viac informácií o škálovaní XSP|ADP nájdete v príručke Cisco BroadWorks System Engineering Guide.
Platformy aplikácií Webex
Ak si chcete stiahnuť anglickú verziu aplikácie Webex, prejdite na https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikácia Webex je k dispozícii na:
-
Okná PCs/laptops
-
Počítače Apple / notebooky s MacOS
-
iOS (obchod Apple)
-
Android (Obchod Play)
-
Webové prehliadače (prejdite na https://teams.webex.com/)
Lokalizované verzie
Ak si chcete stiahnuť lokalizovanú verziu aplikácie Webex, použite jeden z týchto odkazov:
-
https://www.webex.com/ko/webexfromserviceproviders-downloads.html (kórejčina)
-
https://www.webex.com/fr/webexfromserviceproviders-downloads.html (francúzsky)
-
https://www.webex.com/pt/webexfromserviceproviders-downloads.html (Portugalčina)
-
https://www.webex.com/zh-tw/webexfromserviceproviders-downloads.html (Tradičná čínska)
-
https://www.webex.com/zh-cn/webexfromserviceproviders-downloads.html (Zjednodušená čínština)
-
https://www.webex.com/ja/webexfromserviceproviders-downloads.html (Japonsko)
-
https://www.webex.com/es/webexfromserviceproviders-downloads.html (Španielsko)
-
https://www.webex.com/de/webexfromserviceproviders-downloads.html (Nemec)
-
https://www.webex.com/it/webexfromserviceproviders-downloads.html (taliančina)
Fyzické telefóny a príslušenstvo
-
IP telefóny Cisco:
-
IP telefón Cisco radu 6800 s multiplatformovým firmvérom
-
IP telefón Cisco radu 7800 s multiplatformovým firmvérom
-
Telefón Cisco IP radu 8800 s firmvérom pre viaceré platformy
Modely a ďalšie informácie nájdete v časti https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html.
-
-
Telefóny tretích strán podporujeme rovnakým spôsobom ako pri iných integráciách BroadWorks. Zatiaľ však nemajú integráciu kontaktov a prítomnosti s Webexom pre Cisco BroadWorks.
-
Adaptéry:
-
Multiplatformový analógový telefónny adaptér Cisco ATA 191
-
Multiplatformový analógový telefónny adaptér Cisco ATA 192
Modely a ďalšie informácie nájdete v časti https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html.
-
-
Slúchadlá s mikrofónom:
-
Náhlavná súprava Cisco radu 500
Modely a ďalšie informácie nájdete v časti https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html.
-
-
Zariadenia s operačným systémom miestnosti:
-
Séria Webex Room a Room Kit
-
Séria stolov Webex
-
Séria tabúľ Webex
-
Integrácia zariadení
Podrobnosti o tom, ako nainštalovať a servisovať zariadenia Room OS a MPP pre Webex pre Cisco BroadWorks, nájdete v dokumente Sprievodca integráciou zariadení pre Webex pre Cisco BroadWorks.
Profily zariadení
Nasledujú súbory DTAF, ktoré je potrebné načítať na aplikačné servery, aby ste mohli aplikáciu Webex používať ako volajúceho klienta. Sú to rovnaké súbory DTAF, aké sa používajú pre UC-One SaaS, pre aplikáciu Webex sa však používa nový súbor config-wxt.xml.template.
Ak si chcete stiahnuť najnovšie profily zariadení, prejdite na stránku Stiahnutie softvéruplatformy Application Delivery Platform, kde nájdete najnovšie súbory DTAF. Tieto súbory na stiahnutie fungujú pre ADP aj XSP.
|
Meno klienta |
Typ profilu zariadenia a názov balíka |
|---|---|
|
Šablóna Webex pre mobilné zariadenia |
Identity/Device Typ profilu: Pripojiť sa – Mobilné DTAF: Konfiguračný súbor: |
|
Šablóna pre tablety Webex |
Identity/Device Typ profilu: Pripojenie - Tablet DTAF: Konfiguračný súbor: |
|
Šablóna pre počítače Webex |
Identity/Device Typ profilu: Obchodný komunikátor - PC DTAF: Konfiguračný súbor: |
Identify/Device Profil
Všetci používatelia služby Webex pre Cisco BroadWorks musia mať Identity/Device Profil priradený v BroadWorks, ktorý používa jeden z vyššie uvedených profilov zariadení na uskutočňovanie hovorov pomocou aplikácie Webex. Profil poskytuje konfiguráciu, ktorá umožňuje používateľovi uskutočňovať hovory.
Získanie prihlasovacích údajov OAuth pre váš Webex pre Cisco BroadWorks
Požiadajte o službu u svojho onboardingového agenta alebo u Cisco TAC o poskytnutie Cisco OAuth pre váš účet Cisco Identity Provider Federation.
Pre príslušné funkcie použite nasledujúci názov požiadavky:
-
Konfigurácia XSP|ADP AuthService na konfiguráciu služby na XSP|ADP.
-
„Konfigurácia NPS pre nastavenie proxy overovania“ na konfiguráciu NPS na používanie proxy overovania.
-
Synchronizácia UUID používateľa CI pre synchronizáciu UUID používateľa CI. Viac informácií o tejto funkcii nájdete v tejto príručke: Podpora Cisco BroadWorks pre CI UUID.
-
Nakonfigurujte BroadWorks tak, aby povolil fakturáciu Cisco pre BroadWorks a predplatné Webex pre BroadWorks.
Spoločnosť Cisco vám poskytne ID klienta OAuth, tajný kód klienta a obnovovací token platný 60 dní. Ak platnosť tokenu vyprší skôr, ako ho použijete, môžete podať ďalšiu požiadavku.
Ak ste už získali poverenia poskytovateľa identity Cisco OAuth, vyplňte novú požiadavku na službu a aktualizujte ich.
Objednať certifikáty
Požiadavky na certifikát pre overovanie TLS
Pre všetky požadované aplikácie potrebujete bezpečnostné certifikáty podpísané známou certifikačnou autoritou a nasadené na vašich verejne dostupných XSP|ADP. Tieto používate na podporu overovania certifikátov TLS pre všetky prichádzajúce pripojenia k vašim serverom XSP|ADP.
Tieto certifikáty by mali obsahovať váš verejný plne kvalifikovaný názov domény XSP|ADP ako Subject Common Name alebo Subject Alternate Name.
Konkrétne požiadavky na nasadenie serverových certifikátov sa líšia v závislosti od metódy nasadenia vašich verejne orientovaných XSP|ADP.
-
Cez premosťovací proxy TLS
-
Cez TLS pass-through proxy
-
Priamo do XSP|ADP
Táto schéma sumarizuje, kam je potrebné načítať certifikát verejného servera podpísaný certifikačnou autoritou v týchto troch prípadoch:
Podrobnosti o verejne podporovaných certifikačných autoritách, ktoré aplikácia Webex podporuje na overovanie, nájdete v časti Podporované certifikačné autority pre hybridné služby Webex.
Požiadavky na certifikát TLS pre proxy TLS-bridge
-
Verejne podpísaný certifikát servera sa načíta do proxy servera.
-
Proxy prezentuje tento verejne podpísaný certifikát servera spoločnosti Webex.
-
Webex dôveruje verejnej certifikačnej autorite, ktorá podpísala certifikát proxy servera.
-
Interný certifikát podpísaný certifikačnou autoritou je možné načítať do XSP|ADP.
-
XSP|ADP prezentuje tento interne podpísaný certifikát servera proxy serveru.
-
Proxy dôveruje internej certifikačnej autorite, ktorá podpísala certifikát ADP servera XSP|.
Požiadavky na certifikát TLS pre proxy s priepustom TLS alebo XSP|ADP v DMZ
-
Verejne podpísaný certifikát servera sa načíta do XSP|ADP.
-
ADP XSP|prezentujú verejne podpísané certifikáty servera spoločnosti Webex.
-
Webex dôveruje verejnej certifikačnej autorite, ktorá podpísala certifikáty servera XSP|.
Ďalšie požiadavky na certifikát pre vzájomné overovanie TLS cez rozhranie CTI
Pri pripájaní k rozhraniu CTI Webex prezentuje klientsky certifikát ako súčasť vzájomného overovania TLS. Klientsky certifikát Webex CA/chain Certifikát je k dispozícii na stiahnutie cez Control Hub.
Ak chcete stiahnuť certifikát:
Prihláste sa do Centra partnerov.
Kliknite na kartu Služby.
Prejdite na Ďalšie odkazya kliknite na odkaz Stiahnuť certifikát CA Webex.
Konkrétne požiadavky na nasadenie reťazca certifikátov Webex CA sa líšia v závislosti od metódy nasadenia vašich verejne orientovaných XSP|ADP.
-
Cez premosťovací proxy TLS
-
Cez TLS pass-through proxy
-
Priamo do XSP|ADP
Táto schéma sumarizuje požiadavky na certifikát v týchto troch prípadoch:
(Voliteľné) Požiadavky na certifikát pre proxy TLS-bridge
-
Webex predloží proxy verejne podpísaný klientsky certifikát.
-
Proxy dôveruje internej certifikačnej autorite spoločnosti Cisco, ktorá podpísala klientsky certifikát. Túto certifikačnú autoritu si môžete stiahnuť / reťazec z Control Hub a pridajte ho do úložiska dôveryhodných údajov proxy. Načítajte verejne podpísaný certifikát ADP servera XSP|do proxy.
-
Proxy server predloží verejne podpísaný certifikát servera spoločnosti Webex.
-
Webex dôveruje verejnej certifikačnej autorite, ktorá podpísala certifikát proxy servera.
-
Proxy poskytuje interne podpísaný klientsky certifikát XSP|ADP.
Tento certifikát musí mať pole rozšírenia x509.v3 Extended Key Usage vyplnené identifikátorom BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a účelom TLS clientAuth. Napríklad:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationČíslo CN interného certifikátu musí byť
bwcticlient.webex.com.-
Pri generovaní interných klientskych certifikátov pre proxy nie je podporované pre certifikáty SAN. Interné certifikáty servera pre XSP|ADP môžu byť SAN.
-
Verejné certifikačné autority nemusia byť ochotné podpisovať certifikáty, ktoré vyžadujú proprietárny BroadWorks OID. Ak existuje premosťujúci proxy server, musíte na podpísanie klientskeho certifikátu, ktorý proxy server predloží XSP|ADP, použiť internú certifikačnú autoritu.
-
-
ADP XSP|dôverujú internej CA.
-
ADP protokolu XSP|predstavuje interne podpísaný certifikát servera.
-
Proxy dôveruje internej certifikačnej autorite.
-
Identita klienta aplikačného servera obsahuje CN interne podpísaného klientskeho certifikátu, ktorý proxy predložil XSP|ADP.
(Voliteľné) Požiadavky na certifikát pre proxy s priepustom TLS alebo XSP|ADP v DMZ
-
Webex poskytuje interný klientsky certifikát podpísaný certifikačnou autoritou spoločnosti Cisco pre ADP XSP|.
-
ADP XSP|dôverujú internej certifikačnej autorite Cisco, ktorá podpísala klientsky certifikát. Túto certifikačnú autoritu si môžete stiahnuť / reťazec z Control Hub a pridajte ho do úložiska dôveryhodných údajov proxy. Verejne podpísaný certifikát servera XSP|ADP môžete tiež načítať do XSP|ADP.
-
ADP XSP|prezentujú verejne podpísané certifikáty servera spoločnosti Webex.
-
Webex dôveruje verejnej certifikačnej autorite, ktorá podpísala certifikáty servera XSP|.
-
Identita klienta aplikačného servera obsahuje CN klientskeho certifikátu podpísaného spoločnosťou Cisco, ktorý spoločnosť Webex predložila serveru XSP|ADP.
Pripravte si sieť
Ďalšie informácie o pripojeniach, ktoré používa Webex pre Cisco BroadWorks, nájdete v týchto častiach: Sieťové požiadavky pre Webex pre Cisco BroadWorks. Tento článok obsahuje zoznam IP adries, portov a protokolov potrebných na konfiguráciu pravidiel vstupného a výstupného spojenia brány firewall.
Požiadavky na sieť pre služby Webex
Predchádzajúce tabuľky pravidiel vstupu a výstupu brány firewall dokumentujú iba pripojenia, ktoré sú špecifické pre Webex pre Cisco BroadWorks. Všeobecné informácie o pripojení medzi aplikáciou Webex a cloudom Webex nájdete v časti Sieťové požiadavky pre služby Webex. Tento článok je všeobecný pre Webex, ale nasledujúca tabuľka identifikuje rôzne časti článku a relevantnosť každej časti pre Webex pre Cisco BroadWorks.
|
Časť článku o sieťových požiadavkách |
Relevantnosť informácií |
|---|---|
|
Súhrn typov zariadení a protokolov podporovaných spoločnosťou Webex |
Informačné |
|
Transportné protokoly a šifrovacie šifry pre cloudovo registrované aplikácie a zariadenia Webex |
Informačné |
|
Musíte si prečítať | |
|
Musíte si prečítať | |
|
Domény a URL adresy, ku ktorým je potrebné pristupovať pre služby Webex |
Musíte si prečítať |
|
Voliteľné | |
|
Voliteľné | |
|
Voliteľné | |
|
Sieťové požiadavky pre služby Webex založené na protokole SIP |
Voliteľné |
|
Voliteľné | |
|
Voliteľné | |
|
Služby Webex pre zákazníkov FedRAMP |
N/A |
Ďalšie informácie
Ďalšie informácie nájdete v Bielej knihe o firewalle aplikácií Webex (PDF).
Podpora redundancie systému BroadWorks
Služby Webex Cloud a klientske aplikácie Webex, ktoré potrebujú prístup k sieti partnera, plne podporujú redundanciu Broadworks XSP|ADP poskytovanú partnerom. Keď je XSP|ADP alebo lokalita nedostupná z dôvodu plánovanej údržby alebo neplánovaného dôvodu, služby Webex & Aplikácie sa môžu presunúť na iný XSP|ADP alebo lokalitu poskytnutú partnerom, aby dokončili požiadavku.
Topológia siete
ADP zariadenia Broadworks XSP|je možné nasadiť priamo na internet alebo sa môžu nachádzať v DMZ, na čele ktorej je prvok vyrovnávania záťaže, ako napríklad F5 BIG-IP. Pre zabezpečenie georedundancie je možné ADP XSP|nasadiť v dvoch (alebo viacerých) dátových centrách, pričom každé z nich môže byť spravované vyrovnávačom záťaže a každé má verejnú IP adresu. Ak sa XSP|ADP nachádzajú za vyrovnávačom záťaže, mikroslužby a aplikácia Webex vidia iba IP adresu vyrovnávača záťaže a Broadworks sa zdá, že má iba jeden XSP|ADP, aj keď sa za ním nachádza viacero XSP|ADP.
V nasledujúcom príklade sú XSP|ADP nasadené na dvoch miestach, na mieste A a mieste B. Na každom mieste sú dva XSP|ADP, ktorým čelí Load Balancer. Miesto A má XSP|ADP1 a XSP|ADP2 na čele s LB1 a miesto B má XSP|ADP3 a XSP|ADP4 na čele s LB2. Vo verejnej sieti sú vystavené iba vyrovnávače záťaže a XSP|ADP sú v súkromných sieťach DMZ.
Cloudové služby Webex
Konfigurácia DNS
Mikroslužby Webex Cloud musia byť schopné nájsť server(y) ADP Broadworks XSP|na pripojenie k rozhraniam Xsi, autentifikačnej službe a CTI.
Mikroslužby Webex Cloud budú vykonávať DNS A/AAAA vyhľadanie nakonfigurovaného názvu hostiteľa XSP|ADP a pripojenie k vrátenej IP adrese. Môže to byť okrajový prvok vyrovnávania záťaže alebo samotný ADP server XSP|. Ak sa vráti viacero IP adries, vyberie sa prvá IP adresa v zozname. Vyhľadávanie SRV momentálne nie je podporované.
Príklad: Záznam DNS A partnera pre objavenie XSP s priamym prístupom na internet v režime Round-Robin|ADP server/Load Vyvažovače.
|
Typ záznamu |
Meno/názov |
Cieľ |
Účel |
|---|---|---|---|
|
A |
|
|
Body do LB1 (Miesto A) |
|
A |
|
|
Body do LB2 (Miesto B) |
Akýkoľvek odkaz na XSP zahŕňa buď XSP, alebo ADP.
Záložné prepnutie
Keď mikroslužby Webexu odošlú požiadavku do XSP|ADP/Load Balancer a požiadavka zlyhá, môže sa stať niekoľko vecí:
-
Ak je porucha spôsobená chybou siete (napr. TCP, SSL), mikroslužby Webexu označia IP adresu ako blokovanú a okamžite vykonajú presmerovanie na ďalšiu IP adresu.
-
Ak sa vráti chybový kód (HTTP 5xx), mikroslužby Webexu označia IP adresu ako blokovanú a okamžite vykonajú presmerovanie na ďalšiu IP adresu.
-
Ak sa do 2 sekúnd nedostane žiadna odpoveď HTTP, časový limit požiadavky vyprší a mikroslužby Webex označia IP adresu ako blokovanú a vykonajú presmerovanie na ďalšiu IP adresu.
Každá požiadavka sa skúsi trikrát predtým, ako sa mikroslužbe nahlási zlyhanie.
Keď je IP adresa na zozname blokovaných adries, nebude zahrnutá do zoznamu adries, ktoré sa majú vyskúšať pri odosielaní požiadavky na XSP|ADP. Po uplynutí vopred stanoveného času platnosť blokovanej IP adresy vyprší a IP adresa sa vráti do zoznamu, aby sa pri ďalšej žiadosti pokúsila o pripojenie.
Ak sú všetky IP adresy blokované, mikroslužba sa stále pokúsi odoslať požiadavku náhodným výberom IP adresy zo zoznamu blokovaných. Ak sa to podarí, daná IP adresa sa odstráni zo zoznamu blokovaných adries.
Stav
Stav pripojenia cloudových služieb Webex k ADP XSP|alebo vyrovnávačom záťaže je možné zobraziť v aplikácii Control Hub. V rámci volacieho klastra BroadWorks sa zobrazuje stav pripojenia pre každé z týchto rozhraní:
-
Akcie XSI
-
XSI Events
-
Autentifikačná služba
Stav pripojenia sa aktualizuje pri načítaní stránky alebo počas aktualizácií vstupu. Stavy pripojení môžu byť:
-
Zelená: Keď je rozhranie dostupné na jednej z IP adries vo vyhľadávaní záznamu A.
-
Červená: Keď sú všetky IP adresy vo vyhľadávaní záznamu A nedostupné a rozhranie nie je k dispozícii.
Nasledujúce služby používajú mikroslužby na pripojenie k XSP|ADP a sú ovplyvnené dostupnosťou rozhrania XSP|ADP:
-
Prihlásenie do aplikácie Webex
-
Obnovenie tokenu aplikácie Webex
-
Nedôveryhodný email/self aktivácia
-
Kontrola stavu služby Broadworks
Aplikácia Webex
Konfigurácia DNS
Aplikácia Webex pristupuje k rozhraniu Xtended Services (XSI-Actions & Služby XSI-Events) a služby správy zariadení (DMS) na serveri XSP|ADP.
Na nájdenie služby XSI vykoná aplikácia Webex vyhľadávanie DNS SRV pre _xsi-client._tcp.. SRV odkazuje na nakonfigurovanú URL adresu pre hostiteľov XSP|ADP alebo vyrovnávače záťaže pre službu XSI. Ak vyhľadávanie SRV nie je k dispozícii, aplikácia Webex sa vráti k A/AAAA vyhľadávanie.
SRV sa môže rozdeliť na viacero A/AAAA ciele. Avšak, každý A/AAAA záznam sa musí mapovať iba na jednu IP adresu. Ak sa v DMZ za záťažou nachádza viacero XSP|ADP balancer/edge zariadenie, je potrebné, aby bol vyrovnávač záťaže nakonfigurovaný tak, aby udržiaval perzistenciu relácie a smeroval všetky požiadavky tej istej relácie na ten istý XSP|ADP. Túto konfiguráciu nariaďujeme, pretože signály udalostí XSI klienta musia ísť do rovnakého ADP XSP|, ktorý sa používa na vytvorenie kanála udalostí.
V príklade 1, A/AAAA Záznam pre webex-app-XSP|ADP.example.com neexistuje a ani nemusí existovať. Ak váš DNS to vyžaduje A/AAAA záznam musí byť definovaný, potom by sa mala vrátiť iba 1 IP adresa. Bez ohľadu na to musí byť SRV pre aplikáciu Webex stále definovaný.
Ak aplikácia Webex používa A/AAAA názov, ktorý sa prekladá na viac ako jednu IP adresu, alebo ak sa zaťaženie balancer/edge Ak prvok neudržiava perzistenciu relácie, klient nakoniec odošle signály heartbeat do XSP|ADP, kde nevytvoril kanál udalostí. Výsledkom je prerušenie kanála a tiež výrazne zvýšená interná prevádzka, čo zhoršuje výkon vášho klastra XSP|ADP.
Pretože Webex Cloud a Webex App majú odlišné požiadavky v A/AAAA vyhľadávanie záznamov, musíte pre Webex Cloud a Webex App použiť samostatný FQDN na prístup k vašim XSP|ADP. Ako je znázornené v príkladoch, Webex Cloud používa záznam webex-cloud-xsp.example.comA a Webex App používa SRV _xsi-client._tcp.webex-app-xsp.example.com.
Príklad 1—Viacero XSP|ADP, každý za samostatnými vyrovnávačmi záťaže
V tomto príklade SRV odkazuje na viacero záznamov A, pričom každý záznam A odkazuje na iný vyrovnávač záťaže na inom mieste. Aplikácia Webex vždy použije prvú IP adresu v zozname a prejde na ďalší záznam iba v prípade, že prvý je nedostupný.
Nižšie je uvedený príklad záznamov SRV.
|
Typ záznamu |
Záznam |
Cieľ |
Účel |
|---|---|---|---|
|
SRV |
|
|
Objavovanie rozhrania Xsi klientom |
|
SRV |
|
|
Objavovanie rozhrania Xsi klientom |
|
A |
|
|
Body na LB1 (miesto A) |
|
A |
|
|
Body na LB2 (miesto B) |
Príklad 2—Viacero XSP|ADP za jedným vyrovnávačom záťaže (s TLS Bridge)
Pre počiatočnú požiadavku vyberie vyrovnávač záťaže náhodný ADP XSP|. Tento XSP|ADP vráti súbor cookie, ktorý aplikácia Webex zahrnie do budúcich požiadaviek. Pre budúce požiadavky použije vyrovnávač záťaže súbor cookie na smerovanie pripojenia k správnemu XSP|ADP, čím sa zabezpečí, že sa kanál udalostí nepreruší.
|
Typ záznamu |
Záznam |
Cieľ |
Účel |
|---|---|---|---|
|
SRV |
|
|
Vyrovnávač záťaže |
|
A |
LB.example.com |
|
IP adresa vyrovnávača záťaže (XSP|ADP sú za vyrovnávačom záťaže) |
URL adresa DMS
Počas prihlasovania aplikácia Webex tiež načíta URL adresu DMS na stiahnutie konfiguračného súboru. Hostiteľ v URL adrese bude analyzovaný a aplikácia Webex vykoná DNS. A/AAAA vyhľadávanie hostiteľa na pripojenie k XSP|ADP, ktorý hostuje službu DMS.
Príklad: Záznam DNS A pre objavenie XSP s pripojením na internet v režime Round-Robin|ADP server/Load Balancery od aplikácie Webex na sťahovanie konfiguračných súborov prostredníctvom DMS:
|
Typ záznamu |
Meno/názov |
Cieľ |
Účel |
|---|---|---|---|
|
A |
|
|
Body na LB1 (miesto A) |
|
A |
|
|
Body na LB2 (miesto B) |
Akýkoľvek odkaz na XSP zahŕňa buď XSP, alebo ADP. Akýkoľvek odkaz na XSP zahŕňa buď XSP, alebo ADP.
Ako aplikácia Webex vyhľadáva adresy XSP|ADP
Klient sa pokúša nájsť uzly XSP|ADP pomocou nasledujúceho toku DNS:
-
Klient spočiatku načíta Xsi-Actions/Xsi-Events URL adresy z Webex Cloud (zadali ste ich pri vytváraní pridruženého klastra BroadWorks Calling Cluster). Xsi hostname/domain sa analyzuje z URL adresy a klient vykoná vyhľadávanie SRV nasledovne:
-
Klient vykoná vyhľadávanie SRV pre _xsi-client._tcp.<xsi domain>
-
Ak vyhľadávanie SRV vráti jeden alebo viac A/AAAA ciele:
-
Klient to robí A/AAAA vyhľadáva tieto ciele a ukladá vrátené IP adresy do vyrovnávacej pamäte.
-
Klient sa pripojí k jednému z cieľov (a teda k jeho A/AAAA záznam s jednou IP adresou) na základe priority SRV a potom váhy (alebo náhodne, ak sú všetky rovnaké).
-
-
Ak vyhľadávanie SRV nevráti žiadne ciele:
Klient to robí A/AAAA vyhľadá koreňový parameter Xsi a potom sa pokúsi pripojiť k vrátenej IP adrese. Môže to byť okrajový prvok vyrovnávania záťaže alebo samotný ADP server XSP|.
Ako už bolo uvedené, A/AAAA záznam musí z rovnakých dôvodov viesť na jednu IP adresu.
-
-
(Voliteľné) Následne môžete poskytnúť vlastné XSI-Actions/XSI-Events podrobnosti v konfigurácii zariadenia pre aplikáciu Webex pomocou nasledujúcich značiek:
%XSI_ROOT_WXT% %XSI_ACTIONS_PATH_WXT% %XSI_EVENTS_PATH_WXT% -
Tieto konfiguračné parametre majú prednosť pred akoukoľvek konfiguráciou vo vašom klastri BroadWorks v aplikácii Control Hub.
-
Ak existujú, klient ich porovná s pôvodnou XSI adresou, ktorú dostal prostredníctvom konfigurácie klastra BroadWorks.
-
Ak sa zistí akýkoľvek rozdiel, klient znova inicializuje svoje pripojenie XSI Akcie/XSI Udalosti. Prvým krokom je vykonanie rovnakého procesu vyhľadávania DNS, aký je uvedený v kroku 1 – tentoraz sa vyžiada vyhľadávanie hodnoty v parametri %XSI_ROOT_WXT% z jeho konfiguračného súboru.
Ak použijete túto značku na zmenu rozhraní Xsi, nezabudnite vytvoriť príslušné záznamy SRV.
-
Záložné prepnutie
Počas prihlásenia aplikácia Webex vykoná vyhľadávanie DNS SRV pre _xsi-client._tcp.<xsi domain>, vytvorí zoznam hostiteľov a pripojí sa k jednému z hostiteľov na základe priority SRV a potom váhy. Tento pripojený hostiteľ sa stane vybraným pre všetky budúce požiadavky. Kanál udalostí sa potom otvorí pre vybraného hostiteľa a pravidelne sa odosiela signál na overenie kanála. Všetky požiadavky odoslané po prvej obsahujú súbor cookie, ktorý sa vráti v odpovedi HTTP, preto je dôležité, aby vyrovnávač záťaže zachovával perzistenciu relácie (afinitu) a vždy odosielal požiadavky na rovnaký backendový server XSP|ADP.
Ak požiadavka alebo požiadavka na prezenčný signál adresovaná hostiteľovi zlyhá, môže sa stať niekoľko vecí:
-
Ak je porucha spôsobená chybou siete (napr. TCP, SSL), trasa aplikácie Webex okamžite prejde k ďalšiemu hostiteľovi v zozname.
-
Ak sa vráti chybový kód (HTTP 5xx), aplikácia Webex označí danú IP adresu ako blokovanú a trasa sa presunie na ďalšieho hostiteľa v zozname.
-
Ak odpoveď nie je prijatá v stanovenom časovom období, požiadavka sa považuje za neúspešnú z dôvodu uplynutia časového limitu a ďalšie požiadavky sa odošlú ďalšiemu hostiteľovi. Žiadosť po uplynutí časového limitu sa však považuje za neúspešnú. Niektoré požiadavky sa po neúspechu znova odošlú (s predlžujúcim sa časom opakovania). Žiadosti, aby sa predpokladané nepodstatné položky neopakovali.
Keď sa úspešne vyskúša nový hostiteľ, stane sa novým vybraným hostiteľom, ak je hostiteľ prítomný v zozname. Po vyskúšaní posledného hostiteľa v zozname sa aplikácia Webex prepne na prvého.
V prípade signálu heartbeat, ak dôjde k dvom po sebe idúcim zlyhaniam požiadaviek, aplikácia Webex znovu inicializuje kanál udalostí.
Upozorňujeme, že aplikácia Webex nevykonáva záložné operácie a vyhľadávanie služieb DNS sa vykonáva iba raz pri prihlásení.
Počas prihlásenia sa aplikácia Webex pokúša stiahnuť konfiguračný súbor cez XSP|ADP/Dms rozhranie. Vykonáva A/AAAA vyhľadávanie záznamu hostiteľa v získanej URL adrese DMS a pripojenie k prvej IP adrese. Najprv sa pokúsi odoslať požiadavku na stiahnutie konfiguračného súboru pomocou tokenu SSO. Ak sa to z akéhokoľvek dôvodu nepodarí, skúsi sa to znova, ale s používateľským menom a heslom zariadenia.
Prehľad nasadenia
Nasledujúce diagramy predstavujú typické poradie úloh nasadenia pre rôzne režimy poskytovania používateľov. Mnohé z úloh sú spoločné pre všetky režimy poskytovania.
Integrácia partnera pre aplikáciu Webex pre Cisco BroadWorks
Každý poskytovateľ služieb alebo predajca Webex pre Cisco BroadWorks musí byť nastavený ako partnerská organizácia pre Webex pre Cisco BroadWorks. Ak už máte partnerskú organizáciu Webex, môžete to použiť.
Na dokončenie potrebného procesu registrácie musíte podpísať dokumentáciu pre Webex Cisco BroadWorks a noví partneri musia akceptovať online zmluvu o nepriamom partnerstve v kanáli (ICPA). Po dokončení týchto krokov spoločnosť Cisco Compliance vytvorí v centre pre partnerov novú partnerskú organizáciu (ak je to potrebné) a odošle e-mail s overovacími údajmi správcovi záznamov vo vašej dokumentácii. Zároveň vaša aktivácia partnera and/or Manažér programu zákazníckej úspešnosti vás bude kontaktovať, aby spustil váš nástupný proces.
Partneri Webexu v jednom regióne môžu vytvárať zákaznícke organizácie v ktoromkoľvek regióne, v ktorom ponúkame služby. Pomoc nájdete v tomto článku: Umiestnenie údajov vo Webexe.
Konfigurácia služieb na vašom Webexe pre Cisco BroadWorks XSP|ADP
Požadujeme, aby aplikácia NPS bežala na inom XSP|ADP. Požiadavky na daný XSP|ADP sú opísané v časti Konfigurácia upozornení na hovory z vašej siete.
Potrebujete nasledujúce aplikácie / služby na vašich XSP|ADP.
|
Service/Application |
Vyžaduje sa overenie |
Service/application účel |
|---|---|---|
|
Xsi-Events |
TLS (server sa overuje pred klientmi) |
Ovládanie hovorov, servisné upozornenia |
|
Xsi-Akcie |
TLS (server sa overuje pred klientmi) |
Ovládanie hovorov, akcie |
|
Správa zariadení |
TLS (server sa overuje pred klientmi) |
Stiahnutie konfigurácie volania |
|
Autentifikačná služba |
TLS (server sa overuje pred klientmi) |
Autentifikácia používateľa |
|
Integrácia počítačovej telefónie |
mTLS (klient a server sa navzájom overujú) |
Prítomnosť telefonických hovorov |
|
Nastavenia hovorov Aplikácia Webview |
TLS (server sa overuje pred klientmi) |
Zobrazuje nastavenia hovorov používateľa na portáli samoobsluhy v aplikácii Webex |
Táto časť popisuje, ako použiť požadované konfigurácie pre TLS a mTLS na týchto rozhraniach, ale mali by ste si pozrieť existujúcu dokumentáciu, aby ste si nainštalovali aplikácie na vaše XSP|ADP.
Požiadavky na spoločné bydlisko
-
Autentifikačná služba musí byť ko-rezidentná s aplikáciami Xsi, pretože tieto rozhrania musia akceptovať dlhodobé tokeny na autorizáciu služby. Na overenie týchto tokenov je potrebná autentifikačná služba.
-
Autentifikačná služba a Xsi môžu v prípade potreby bežať na rovnakom porte.
-
Ostatné môžete oddeliť services/applications podľa požiadaviek vášho rozsahu (napríklad farma ADP|XSP pre správu vyhradených zariadení).
-
Môžete spoločne umiestniť aplikácie Xsi, CTI, Authentication Service a DMS.
-
Neinštalujte na ADP XSP|iné aplikácie ani služby, ktoré sa používajú na integráciu BroadWorks s Webexom.
-
Neumiestňujte aplikáciu NPS spolu s inými aplikáciami.
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v príručke konfigurácie rozhrania Cisco BroadWorks Xtended Services.
Na XSP|ADP používanom pre rozhranie CTI by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov callControlApplicationName definovaný v Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď sa používateľ zaregistruje do Webexu, Webex preňho vytvorí predplatné v AS, aby mohol prijímať telefonické udalosti týkajúce sa prítomnosti a histórie hovorov. Predplatné je priradené k názvu callControlApplicationName a AS ho používa na to, aby zistil, ktorým Xsi-Events má odosielať telefonické udalosti.
Zmena názvu callControlApplicationName alebo nepoužívanie rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkčnosť predplatného a telefonických udalostí.
Konfigurácia overovacej služby (s overením tokenu CI)
Tento postup použite na konfiguráciu overovacej služby na používanie overovania tokenov CI s TLS. Táto metóda overovania sa odporúča, ak používate R22 alebo novší a váš systém ju podporuje.
Vzájomné TLS (mTLS) je tiež podporované ako alternatívna metóda overovania pre službu Auth. Ak máte viacero organizácií Webex, ktoré používajú ten istý server XSP|ADP, musíte použiť overenie mTLS, pretože overovanie tokenov CI nepodporuje viacero pripojení k tej istej službe overovania XSP|ADP.
Ak chcete nakonfigurovať overovanie mTLS pre autorizačnú službu namiesto overovania tokenov CI, pozrite si dodatok pre Konfigurácia služieb (s mTLS pre autorizačnú službu).
Ak momentálne používate mTLS pre službu overovania, nie je povinné prekonfigurovať ju na používanie overovania tokenov CI s TLS.
-
Získanie prihlasovacích údajov OAuth pre váš Webex pre Cisco BroadWorks.
-
Nainštalujte nasledujúce záplaty na každý ADP server XSP|. Nainštalujte si záplaty, ktoré sú vhodné pre vašu verziu:
-
Pre R22:
-
Pre R23:
-
Pre R24 – nie je potrebná žiadna záplata
Akýkoľvek odkaz na XSP zahŕňa buď XSP, alebo ADP.
-
-
Nainštalujte aplikáciu
AuthenticationServicena každú službu XSP|ADP.Spustite nasledujúci príkaz na aktiváciu aplikácie AuthenticationService na XSP|ADP pre /authService kontextová cesta.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceSpustite tento príkaz na nasadenie služby AuthenticationService na serveri XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
-
Počnúc verziou Broadworks 2022.10 sa certifikačné autority, ktoré sú súčasťou Javy, už pri prechode na novú verziu Javy automaticky nezahŕňajú do úložiska dôveryhodných certifikátov Broadworks. Služba AuthenticationService otvorí pripojenie TLS k Webexu, aby načítala prístupový token, a na overenie adresy URL IDBroker a Webexu potrebuje mať vo svojom úložisku dôveryhodných údajov nasledujúce údaje:
-
IdenTrust Commercial Root CA 1
-
GoDaddy Root Certificate Authority – G2
Overte, či sú tieto certifikáty prítomné v nasledujúcom rozhraní CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getAk nie je k dispozícii, spustite nasledujúci príkaz na importovanie predvolených dôveryhodných vzťahov Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustPrípadne môžete tieto certifikáty manuálne pridať ako dôveryhodné kotvy pomocou nasledujúceho príkazu:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrustAk sa ADP aktualizuje z predchádzajúcej verzie, certifikačné autority zo starej verzie sa automaticky importujú do novej verzie a budú sa importovať, kým sa manuálne neodstránia.
Aplikácia AuthenticationService je vyňatá z nastavenia validatePeerIdentity v rámci ADP_CLI/System/SSLCommonSettings/GeneralSettings, a vždy overuje identitu partnera. Viac informácií o tomto nastavení nájdete v dokumente Cisco Broadworks X509 Certificate Validation FD.
-
-
Nakonfigurujte poskytovateľov identít spustením nasledujúcich príkazov na každom serveri XSP|ADP:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> get-
set clientId client-Id-From-Step1 -
set enabled true -
set clientSecret client-Secret-From-Step1 -
set ciResponseBodyMaxSizeInBytes 65536 -
set issuerName– Do políčkaURLzadajte URL adresu vydavateľa (IssuerName), ktorá sa vzťahuje na váš klaster CI. Pozri nasledujúcu tabuľku. -
set issuerUrl– Do políčkaURLzadajte adresu IssuerUrl, ktorá sa vzťahuje na váš klaster CI. Pozrite si nasledujúcu tabuľku. -
set tokenInfoUrl—Zadajte URL adresu proxy IdP, ktorá sa vzťahuje na váš klaster Teams. Pozrite si druhú tabuľku, ktorá nasleduje.
Tabuľka č. 1 Nastaviť názov vydavateľa a URL vydavateľa Ak je CI klaster... Nastavte názov_vydavateľa a URL_vydavateľa na... USA-A
https://idbroker.webex.com/idbEÚ
https://idbroker-eu.webex.com/idbUS-B
https://idbroker-b-us.webex.com/idbKalifornia
https://idbroker-ca.webex.com/idbSG
https://idbroker-sg.webex.com/idbVNÚTRI
https://idbroker-in.webex.com/idbAE
https://idbroker-ae.webex.com/idbAustrália
https://idbroker-au.webex.com/idbAk nepoznáte svoj CI klaster, môžete získať informácie z údajov o zákazníkovi v zobrazení Help Desk v aplikácii Control Hub.
Tabuľka 2 Nastaviť URL s informáciami o tokene Ak je klaster Teams... Nastaviť tokenInfoURL na... (URL proxy servera IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateADXB
https://broadworks-idp-proxy-d.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateASYD
https://broadworks-idp-proxy-m.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate-
Ak nepoznáte svoj klaster Teams, môžete získať informácie z údajov o zákazníkovi v zobrazení Help Desk v aplikácii Control Hub.
-
Na testovanie môžete overiť platnosť adresy tokenInfoURL nahradením časti „
idp/authenticate“ adresy URL za „ping“.
-
-
Spustením nasledujúceho príkazu zadajte oprávnenie Webex, ktoré musí byť prítomné v používateľskom profile vo Webexe:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:user -
Nakonfigurujte poskytovateľov identít pre Cisco Federation pomocou nasledujúcich príkazov na každom serveri XSP|ADP:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> get-
set flsUrl https://cifls.webex.com/federation -
set refreshPeriodInMinutes 60 -
set refreshToken refresh-Token-From-Step1
-
-
Spustite nasledujúci príkaz na overenie funkčnosti konfigurácie FLS. Tento príkaz vráti zoznam poskytovateľov identity:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> Get -
Nakonfigurujte správu tokenov pomocou nasledujúcich príkazov na každom serveri XSP|ADP:
-
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement> -
set tokenIssuer BroadWorks -
set tokenDurationInHours 720
-
-
Generovanie a zdieľanie RSA kľúčov. Musíte vygenerovať kľúče na jednom XSP|ADP a potom ich skopírovať do všetkých ostatných XSP|ADP. Je to spôsobené nasledujúcimi faktormi:
-
Musíte použiť to isté public/private páry kľúčov pre token encryption/decryption vo všetkých inštanciách autentifikačnej služby.
-
Pár kľúčov generuje autentifikačná služba, keď je prvýkrát potrebné vydať token.
Ak cyklicky menite kľúče alebo zmeníte dĺžku kľúča, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky ADP XSP|.
-
Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
-
Použite klienta na vyžiadanie šifrovaného tokenu z daného XSP|ADP vyžiadaním nasledujúcej URL adresy z prehliadača klienta:
https://(Týmto sa vygeneruje súkromný / pár verejných kľúčov na XSP|ADP, ak už taký nebol)
-
Umiestnenie úložiska kľúčov nie je konfigurovateľné. Exportovať kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Skopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na ostatných XSP|ADP a v prípade potreby prepíšte starší súbor.keys. -
Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
-
-
Poskytnite webovému kontajneru URL adresu služby authService. Webový kontajner XSP|ADP potrebuje URL adresu authService, aby mohol overovať tokeny. Na každom z XSP|ADP:
-
Pridajte URL adresu overovacej služby ako externú overovaciu službu pre nástroj BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
Pridajte URL adresu overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceVďaka tomu môže Webex používať autentifikačnú službu na overovanie tokenov predložených ako poverenia.
-
Skontrolujte parameter pomocou
get. -
Reštartujte XSP|ADP.
-
Odstránenie požiadavky na overenie klienta pre službu overenia (iba R24)
Ak máte na R24 nakonfigurovanú overovaciu službu s overovaním tokenu CI, musíte pre overovaciu službu odstrániť aj požiadavku na overenie klienta. Spustite nasledujúci príkaz rozhrania príkazového riadka:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set
Konfigurácia TLS a šifier na rozhraniach HTTP (pre XSI a autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Doprava > HTTP > Rozhranie HTTP servera = Najšpecifickejšie
Kontexty rozhrania príkazového riadka, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | Kontext rozhrania príkazového riadka |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania HTTP servera v tomto systéme |
|
Čítanie konfigurácie rozhrania TLS HTTP servera na XSP|ADP
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer> -
Zadajte príkaz
geta prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé z nich, či sú zabezpečené a či vyžadujú autentifikáciu klienta.
Apache Tomcat vyžaduje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania HTTP servera
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované pre TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní HTTP servera:
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Zadajte príkaz
geta zistite, ktoré protokoly sa už na tomto rozhraní používajú.443 -
Zadajte príkaz
add, aby ste zabezpečili, že rozhranie môže pri komunikácii s cloudom používať TLS 1.2.443 TLSv1.2
Úprava konfigurácie šifier TLS na rozhraní HTTP servera
Ak chcete nakonfigurovať požadované šifry:
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Zadajte príkaz
geta zistite, ktoré šifry sa už na tomto rozhraní používajú. Musí existovať aspoň jeden z odporúčaných balíkov spoločnosti Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).443 -
Zadajte príkaz
addna pridanie šifry do rozhrania HTTP servera.443 Rozhranie príkazového riadka XSP|ADP vyžaduje štandardný názov šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad, ak chcete do rozhrania HTTP servera pridať šifru openSSL
ECDHE-ECDSA-CHACHA20-POLY1305, použijete:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Ak chcete nájsť apartmán podľa ktoréhokoľvek z názvov, pozrite si https://ciphersuite.info/.
Konfigurácia správy zariadení na XSP|ADP, aplikačnom serveri a profilovom serveri
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodcovi konfiguráciou správy zariadení BroadWorks.
Rozhranie CTI a súvisiaca konfigurácia
Poradie konfigurácie „od najvnútornejšieho po najvzdialenejší“ je uvedené nižšie. Dodržiavanie tohto poradia nie je povinné.
-
Konfigurácia aplikačného servera pre predplatné CTI
-
Konfigurácia XSP|ADP pre predplatné CTI overené mTLS
-
Otvorené vstupné porty pre zabezpečené rozhranie CTI
-
Prihláste svoju organizáciu Webex na odber podujatí BroadWorks CTI
Konfigurácia aplikačného servera pre predplatné CTI
Aktualizujte ClientIdentity na aplikačnom serveri pomocou bežného názvu (CN) klientskeho certifikátu Webex pre Cisco BroadWorks CTI.
Pre každý aplikačný server, ktorý používate s Webexom, pridajte identitu certifikátu do ClientIdentity takto:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
Bežný názov klientskeho certifikátu Webex pre Cisco BroadWorks je bwcticlient.webex.com.
Konfigurácia TLS a šifier na rozhraní CTI
Úrovne konfigurovateľnosti pre rozhranie XSP|ADP CTI sú nasledovné:
Najvšeobecnejšie = Systém > Doprava > Rozhrania CTI > Rozhranie CTI = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
|
Špecifickosť |
Kontext rozhrania príkazového riadka |
|---|---|
|
Systém (globálny) (R22 a novšie) |
XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
|
Transportné protokoly pre tento systém (R22 a novšie) |
XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
|
Všetky rozhrania CTI v tomto systéme (R22 a novšie) |
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
|
Špecifické rozhranie CTI v tomto systéme (R22 a novšie) |
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
Pri novej inštalácii sa na úrovni systému štandardne nainštalujú nasledujúce šifry. Ak na úrovni rozhrania nie je nič nakonfigurované (napríklad na rozhraní CTI alebo HTTP), platí tento zoznam šifier. Upozorňujeme, že tento zoznam sa môže časom meniť:
-
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_CBC_SHA256
Čítanie konfigurácie rozhrania CTI TLS na XSP|ADP
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer> Zadajte príkaz
geta prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé z nich, či vyžadujú certifikát servera a či vyžadujú overenie klienta.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Pridanie protokolu TLS 1.2 do rozhrania CTI
Rozhranie XSP|ADP CTI, ktoré interaguje s Webex Cloud, musí byť nakonfigurované pre TLS v1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Konfigurácia protokolu TLSv1.2 na rozhraní CTI:
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols> -
Zadajte príkaz
geta zistite, ktoré protokoly sa už na tomto rozhraní používajú. -
Zadajte príkaz
add, aby ste zabezpečili, že rozhranie môže pri komunikácii s cloudom používať TLS 1.2.TLSv1.2
Úprava konfigurácie šifier TLS na rozhraní CTI
Konfigurácia požadovaných šifier na rozhraní CTI:
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> -
Zadajte príkaz
geta zistite, ktoré šifry sa už na tomto rozhraní používajú. Musí existovať aspoň jeden z odporúčaných balíkov spoločnosti Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad). -
Zadajte príkaz
addna pridanie šifry do rozhrania CTI.Rozhranie príkazového riadka XSP|ADP vyžaduje štandardný názov šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad, ak chcete do rozhrania CTI pridať šifru openSSL
ECDHE-ECDSA-CHACHA20-POLY1305, použijete:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Ak chcete nájsť apartmán podľa ktoréhokoľvek z názvov, pozrite si https://ciphersuite.info/.
Dôveryhodné kotvy pre rozhranie CTI (R22 a novšie)
Tento postup predpokladá, že ADP XSP|sú buď pripojené k internetu, alebo sú pripojené k internetu cez priechodný proxy server. Konfigurácia certifikátu je odlišná pre premosťovací proxy (pozri Požiadavky na certifikát TLS pre premosťovací proxy TLS).
Pre každý XSP|ADP vo vašej infraštruktúre, ktorý publikuje udalosti CTI do Webexu, vykonajte nasledujúce kroky:
-
Prihláste sa do Centra partnerov.
-
Prejsť na Služby > Ďalšie odkazy a kliknite na Stiahnuť certifikát Webex CA a získajte
CombinedCertChain2023.txtna svojom lokálnom počítači.Tieto súbory obsahujú dve sady dvoch certifikátov. Pred nahraním do XSP|ADP je potrebné súbory rozdeliť. Všetky súbory sú povinné.
-
Rozdeliť reťaz certifikátov na dva certifikáty -
combinedcertchain2023.txt-
Otvorte
combinedcertchain2023.txtv textovom editore. -
Vyberte a vystrihnite prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a vložte blok textu do nového súboru. -
Uložte nový súbor ako
root2023.txt. -
Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu, ohraničený riadkami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
-
-
Skopírujte oba textové súbory do dočasného umiestnenia na XSP|ADP, ktoré zabezpečujete, napr.
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txt -
Prihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> -
(Voliteľné) Spustite
help updateTrusta zobrazte parametre a formát príkazu. -
Nahranie súborov certifikátov do nových dôveryhodných kotiev – 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtVšetky aliasy musia mať iné meno.
webexclientroot2023awebexclientissuing2023sú príklady aliasov pre dôveryhodné kotvy; môžete použiť vlastné, pokiaľ sú všetky položky jedinečné. -
Potvrďte aktualizáciu kotiev:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed] -
Povoliť klientom overovanie pomocou certifikátov:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Pridajte rozhranie CTI a povoľte mTLS
-
Pridajte rozhranie CTI SSL.
Kontext CLI závisí od vašej verzie BroadWorks. Príkaz vytvorí na rozhraní samopodpísaný certifikát servera a vynúti rozhranie, aby vyžadovalo klientsky certifikát.
-
Na diaľniciach BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add8012 true true true
-
-
Nahraďte certifikát a kľúč servera na rozhraniach CTI XSP|ADP. Na to potrebujete IP adresu rozhrania CTI; môžete si ju prečítať z nasledujúceho kontextu:
-
Na diaľniciach BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getPotom spustite nasledujúce príkazy na nahradenie samopodpísaného certifikátu rozhrania vlastným certifikátom a súkromným kľúčom:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdatekeyFile certificateFile chainFile
-
-
Reštartujte XSP|ADP.
Povoliť prístup k udalostiam BroadWorks CTI na Webexe
Pri konfigurácii klastrov v centre partnerov je potrebné pridať a overiť rozhranie CTI. Podrobné pokyny nájdete v časti Konfigurácia partnerskej organizácie v Centre pre partnerov.
-
Zadajte adresu CTI, pomocou ktorej sa Webex môže prihlásiť na odber udalostí BroadWorks CTI.
-
Predplatné CTI sa uzatvárajú na základe jednotlivých predplatiteľov a sú zriadené a udržiavané iba vtedy, keď je daný predplatiteľ zriadený pre Webex pre Cisco BroadWorks.
Nastavenia hovorov Webview
Webové zobrazenie nastavení hovorov (CSWV) je aplikácia hostovaná na XSP|ADP, ktorá umožňuje používateľom upravovať nastavenia hovorov BroadWorks prostredníctvom webového zobrazenia, ktoré vidia v softvérovom klientovi. Pozrite si sprievodcu riešením Webview pre nastavenia hovorov Cisco BroadWorks.
Webex využíva túto funkciu na poskytovanie prístupu používateľom k bežným nastaveniam hovorov BroadWorks, ktoré nie sú natívne pre aplikáciu Webex.
Ak chcete, aby vaši predplatitelia služby Webex for Cisco BroadWorks mali prístup k nastaveniam hovorov nad rámec predvolených nastavení dostupných v aplikácii Webex, musíte nasadiť funkciu Webview nastavení hovorov.
Nastavenia hovorov Webview má dve súčasti:
-
Aplikácia Webview s nastaveniami hovorov, hostovaná na ADP Cisco BroadWorks XSP|.
-
Aplikácia Webex, ktorá zobrazuje nastavenia hovorov vo Webview.
Používateľská skúsenosť
-
Používatelia systému Windows: Kliknite na Nastavenia hovorov a potom na .
-
Používatelia Macu: Kliknite na profilový obrázok a potom na .
Nasadenie CSWV na BroadWorks
Inštalácia nastavení hovorov Webview na XSP|ADP
Aplikácia CSWV musí byť na rovnakom(-ých) XSP|ADP(-och), ktoré hostujú rozhranie Xsi-Actions vo vašom prostredí. Ide o nespravovanú aplikáciu na XSP|ADP, takže je potrebné nainštalovať a nasadiť webový archívny súbor.
-
Prihláste sa na stránku cisco.com a v sekcii sťahovania softvéru vyhľadajte „BWCallSettingsWeb“.
-
Nájdite a stiahnite si najnovšiu verziu súboru.
Napríklad
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) bol v čase písania tohto článku najnovší. -
Nainštalujte, aktivujte a nasaďte webový archív podľa konfiguračnej príručky Cisco BroadWorks Xtended Service Platform pre vašu verziu XSP|ADP. (Verzia R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
-
Skopírujte súbor .war do dočasného umiestnenia na XSP|ADP, napríklad
/tmp/. -
Prejdite do nasledujúceho kontextu rozhrania príkazového riadka a spustite príkaz inštalácie:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warSprávca softvéru BroadWorks overí a nainštaluje súbor.
-
[Optional] Odstráňte
/tmp/BWCallSettingsWeb_1.7.5_1.war(tento súbor už nie je potrebný). -
Aktivujte aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsNázov a verzia sú povinné pre každú aplikáciu, ale pre CSWV musíte zadať aj kontextovú cestu, pretože ide o nespravovanú aplikáciu. Môžete použiť ľubovoľnú hodnotu, ktorú nepoužíva iná aplikácia, napríklad
/callsettings. -
Nasaďte aplikáciu Nastavenia hovorov na vybranú cestu kontextu:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
-
-
Teraz môžete predpovedať URL adresu nastavení hovorov, ktorú zadáte pre klientov, takto:
https://Poznámky:
-
Pri zadávaní tejto URL adresy do konfiguračného súboru klienta musíte zadať koncovú lomku.
-
XSP|ADP-FQDN sa musí zhodovať s Xsi-Actions FQDN, pretože CSWV musí používať Xsi-Actions a CORS nie je podporovaný.
-
Nezabudnite pridať
ADP_CLI/Interface/Http/HttpAlias>
-
-
Tento postup zopakujte pre ostatné XSP|ADP vo vašom prostredí Webex for Cisco BroadWorks (ak je to potrebné).
Aplikácia Call Settings Webview je teraz aktívna na ADP XSP|.
Konfigurácia aplikácie Webex na použitie webového zobrazenia nastavení hovorov
Podrobnejšie informácie o konfigurácii klienta nájdete v Konfiguračnej príručke pre Webex pre Cisco BroadWorks.
V konfiguračnom súbore aplikácie Webex sa nachádza vlastná značka, ktorú môžete použiť na nastavenie adresy URL CSWV. Táto URL adresa zobrazuje používateľom nastavenia hovorov prostredníctvom rozhrania aplikácie.
%WEB_CALL_SETTINGS_URL_WXT%
V konfiguračnej šablóne aplikácie Webex na BroadWorks nakonfigurujte URL adresu CSWV v značke %WEB_CALL_SETTINGS_URL_WXT%.
Ak URL adresu explicitne neuvediete, predvolená hodnota je prázdna a stránka s nastaveniami hovoru nebude pre používateľov viditeľná.
-
Uistite sa, že máte najnovšie konfiguračné šablóny pre aplikáciu Webex (pozri Profily zariadení).
-
Nastavte cieľ nastavení webového hovoru na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% csw -
Nastavte URL adresu nastavení webového volania pre vaše prostredie, napríklad:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Túto hodnotu ste odvodili pri nasadení aplikácie CSWV.
-
Výsledný konfiguračný súbor klienta by mal mať nasledujúcu položku:
https://yourxsp.example.com/callsettings/ Akýkoľvek odkaz na XSP zahŕňa buď XSP, alebo ADP.
Konfigurácia push notifikácií o hovoroch vo Webexe pre BroadWorks
V tomto dokumente používame termín server na odosielanie upozornení na volania (CNPS) na opis aplikácie hostovanej na XSP alebo ADP, ktorá beží vo vašom prostredí. Váš CNPS spolupracuje so systémom BroadWorks, aby bol informovaný o prichádzajúcich hovoroch od vašich používateľov a odosiela upozornenia na ne do notifikačných služieb Google Firebase Cloud Messaging (FCM) alebo Apple Push Notification service (APN).
Tieto služby upozorňujú mobilné zariadenia predplatiteľov služby Webex pre Cisco BroadWorks, že majú prichádzajúce hovory na platforme Webex.
Viac informácií o NPS nájdete v Popis funkcie Notification Push Server.
Podobný mechanizmus vo Webexe funguje so službami na zasielanie správ a zisťovanie prítomnosti Webex na odosielanie oznámení do notifikačných služieb Google (FCM) alebo Apple (APNS). Tieto služby následne upozorňujú používateľov mobilného Webexu na prichádzajúce správy alebo zmeny prítomnosti.
Táto časť popisuje, ako nakonfigurovať NPS na overovanie proxy, keď NPS ešte nepodporuje iné aplikácie. Ak potrebujete migrovať zdieľaný NPS na používanie proxy NPS, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie proxy NPS.
Prehľad proxy NPS
Pre kompatibilitu s Webex pre Cisco BroadWorks musí byť váš CNPS opravený tak, aby podporoval funkciu NPS Proxy, Push Server pre VoIP v UCaaS.
Táto funkcia implementuje nový dizajn v Notification Push Serveri, aby vyriešila bezpečnostnú zraniteľnosť zdieľania súkromných kľúčov certifikátov push notifikácií s poskytovateľmi služieb pre mobilných klientov. Namiesto zdieľania certifikátov a kľúčov pre push notifikácie s poskytovateľom služieb používa NPS nové API na získanie krátkodobého tokenu pre push notifikácie od spoločnosti Webex pre backend Cisco BroadWorks a tento token používa na autentifikáciu pomocou Apple APN a služieb Google FCM.
Táto funkcia tiež vylepšuje schopnosť Notification Push Servera odosielať oznámenia na zariadenia so systémom Android prostredníctvom nového rozhrania HTTPv1 API od spoločnosti Google Firebase Cloud Messaging (FCM).
-
Viac informácií nájdete v Popis funkcie Push Server pre VoIP v UCaaS.
-
Záplaty BroadWorks pre túto funkciu sú dostupné na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Informácie o softvéri a opravách NPS nájdete v časti Príprava NPS na Webex pre Cisco BroadWorks.
Vyhľadajte a stiahnite si opravu zo stránky na sťahovanie softvéru.
-
Viac informácií o ADP serveri nájdete na stránke Cisco BroadWorks Application Delivery Platform.
Úvahy o APNS
Apple už nebude podporovať HTTP/1-based binárny protokol v službe Apple Push Notification po 31. marci 2021. Odporúčame vám nakonfigurovať váš XSP|ADP tak, aby používal HTTP/2-based rozhranie pre APN. Táto aktualizácia vyžaduje, aby váš XSP|ADP hostujúci NPS používal verziu R22 alebo novšiu.
Pripravte si NPS na Webex pre Cisco BroadWorks
| 1 |
Nainštalujte a nakonfigurujte vyhradený XSP (minimálna verzia R22) alebo platformu na doručovanie aplikácií (ADP). |
| 2 |
Nainštalujte opravy proxy servera overovania NPS: Záplaty XSP R22: Záplaty XSP R23: |
| 3 |
Aktivujte aplikáciu Notification Push Server. |
| 4 |
(Pre upozornenia systému Android) Povoľte rozhranie FCM v1 API na serveri NPS.
|
| 5 |
(Pre upozornenia Apple iOS) Povoliť HTTP/2 na NPS.
Toto je exkluzívne pre verziu 22 a staršie verzie; nie je to dostupné vo verzii 23 a vyšších, ktoré podporujú iba HTTP/2. |
| 6 |
Pripojte technickú podporu z NPS XSP/ADP. |
| 7 |
Na každom AS serveri:
Príklad pre viacero ADP/XSP: _pushnotification-klient._tcp.qaxsps.broadsoft.com SRV 20 20 443 ADP1-qaxsps.broadsoft.com _pushnotification-klient._tcp.qaxsps.broadsoft.com SRV 20 20 443 ADP2-qaxsps.broadsoft.com ADP1-qaxsps.broadsoft.com V A 10.193.78.149 ADP2-qaxsps.broadsoft.com V A 10.193.78.150 Po nastavení je na prevzatie zmien potrebný jeden z nasledujúcich krokov:
|
Čo robiť ďalej
V prípade nových inštalácií NPS prejdite na Konfigurácia NPS na používanie overovacieho proxy servera
Ak chcete migrovať existujúce nasadenie systému Android do FCMv1, prejdite na Migrácia NPS do FCMv1
Konfigurácia NPS na používanie overovacieho proxy servera
Táto úloha sa vzťahuje na novú inštaláciu NPS, vyhradenú pre Webex pre Cisco BroadWorks.
Ak chcete nakonfigurovať overovací proxy server na NPS, ktorý je zdieľaný s inými mobilnými aplikáciami, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie proxy servera NPS.
| 1 |
Získanie prihlasovacích údajov OAuth pre váš Webex pre Cisco BroadWorks. | |||||||||||||||||||
| 2 |
Vytvorte klientsky účet na NPS:
Ak chcete overiť, či sa zadané hodnoty zhodujú s tým, čo ste dostali, spustite Adresa issuerUrl od CiscoCI by VŽDY mala byť klaster US CI bez ohľadu na vašu polohu a predvolená hodnota by mala byť: | |||||||||||||||||||
| 3 |
Zadajte URL adresu proxy NPS a nastavte interval obnovovania tokenu (odporúča sa 30 minút):
Pre zvýšenie rýchlosti prekladu DNS vám namiesto aktuálneho FQDN nps.uc-one.broadsoft.com odporúčame použiť vhodné FQDN na základe vášho regiónu. Regiónové FQDN: Východ USA: Západ USA:
Európa:
Saudská Arábia:
Austrália:
Ak push notifikácie vypršia z dôvodu oneskorenia v preklade DNS, zvýšte hodnotu časového limitu v "/etc/resolv.conf" súbor na serveri BroadWorks. | |||||||||||||||||||
| 4 |
(Pre upozornenia systému Android) Pridajte ID aplikácie pre Android do kontextu aplikácií FCM na serveri NPS.
| |||||||||||||||||||
| 5 |
(Pre upozornenia Apple iOS) Pridajte ID aplikácie do kontextu aplikácií APNS a nezabudnite vynechať autorizačný kľúč – nastavte ho na prázdnu hodnotu.
| |||||||||||||||||||
| 6 |
Nakonfigurujte nasledujúce adresy URL servera NPS:
| |||||||||||||||||||
| 7 |
Nakonfigurujte nasledujúce parametre pripojenia NPS na zobrazené odporúčané hodnoty:
| |||||||||||||||||||
| 8 |
Skontrolujte, či aplikačný server kontroluje ID aplikácií, pretože možno budete musieť pridať aplikácie Webex do zoznamu povolených aplikácií: | |||||||||||||||||||
| 9 |
Reštartujte XSP|ADP: | |||||||||||||||||||
| 10 |
Otestujte upozornenia na hovory uskutočnením hovorov z predplatiteľa BroadWorks dvom používateľom mobilnej aplikácie Webex. Overte, či sa upozornenie na hovor zobrazuje na zariadeniach so systémom iOS a Android. |
Migrácia NPS do FCMv1
Táto téma obsahuje voliteľné postupy, ktoré môžete použiť v konzole Google FCM, keď máte existujúce nasadenie NPS, ktoré potrebujete migrovať na FCMv1. Existujú tri postupy:
-
Migrácia klientov UC-One na FCMv1– Ak máte existujúcich klientov UCaaS a potrebujete ich migrovať na používanie FCMv1.
-
Migrácia klientov SaaS do FCMv1– Ak máte existujúcich klientov SaaS a potrebujete ich migrovať na používanie FCMv1.
-
Aktualizácia servera ADP– Pri migrácii servera NPS na server ADP.
Migrácia klientov UC-One do FCMv1
Na migráciu klientov UC-One do služby Google FCM HTTPv1 použite v konzole Google FCM nasledujúce kroky.
Ak sa na klienta aplikuje branding, klient musí mať ID odosielateľa. V konzole FCM pozrite . Nastavenie sa zobrazí v tabuľke poverení projektu.
Podrobnosti nájdete v sprievodcovi brandingom Connect Mobile. Pozrite si parameter gcm_defaultSenderId, ktorý sa nachádza v súprave Branding Kit, v priečinku Resource, v súbore branding.xml s nasledujúcou syntaxou:
-
Prihláste sa do FCM Admin SDK na adrese http://console.firebase.google.com.
-
Vyberte príslušnú aplikáciu pre Android.
-
Na karte Všeobecné si zaznamenajte ID projektu
-
Prejdite na kartu servisných účtov a nakonfigurujte servisný účet. Môžete si vytvoriť nový servisný účet alebo nakonfigurovať existujúci.
Vytvorenie nového servisného účtu:
-
Kliknite na modré tlačidlo pre vytvorenie nového servisného účtu
-
Kliknite na modré tlačidlo pre vygenerovanie nového súkromného kľúča
-
Stiahnite si kľúč na bezpečné miesto
Ak chcete znova použiť existujúci servisný účet:
-
Kliknite na modrý text pre zobrazenie existujúcich servisných účtov.
-
Identifikujte servisný účet, ktorý chcete použiť. Servisný účet vyžaduje povolenie firebaseadmin-sdk.
-
Úplne vpravo kliknite na ponuku hamburger a vytvorte nový súkromný kľúč.
-
Stiahnite si súbor JSON, ktorý obsahuje kľúč, a uložte ho na bezpečné miesto.
-
-
Skopírujte súbor JSON do XSP|ADP.
-
Nakonfigurujte ID projektu a :
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ******** -
Nakonfigurujte aplikáciu:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> addprojectId ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_project -
Povoliť FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Spustením príkazu
bwrestartreštartujete XSP|ADP.
Migrácia SaaS klientov do FCMv1
Ak chcete migrovať klientov SaaS na FCMv1, postupujte podľa krokov uvedených nižšie v konzole Google FCM.
Uistite sa, že ste už dokončili postup „Konfigurácia NPS na používanie overovacieho proxy servera“.
-
Zakázať FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...Done -
Spustením príkazu
bwrestartreštartujete XSP|ADP. -
Povoliť FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Spustením príkazu
bwrestartreštartujete XSP|ADP.
Aktualizácia ADP servera
Ak migrujete NPS na použitie servera ADP, postupujte podľa krokov uvedených nižšie v konzole Google FCM.
-
Získajte súbor JSON z konzoly Google Cloud:
-
V konzole Google Cloud prejdite na stránku Účty služieb.
-
Kliknite na Vybrať projekt, vyberte svoj projekt a kliknite na Otvoriť.
-
Nájdite riadok servisného účtu, pre ktorý chcete vytvoriť kľúč, kliknite na zvislé tlačidlo Viac a potom kliknite na Vytvoriť kľúč.
-
Vyberte typ kľúča a kliknite na Vytvoriť
Súbor sa stiahne.
-
-
Pridajte FCM na ADP server:
-
Importujte súbor JSON na ADP server pomocou príkazu
/bw/install. -
Prihláste sa do rozhrania príkazového riadka ADP a pridajte kľúč projektu a API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON: -
Ďalej pridajte aplikáciu a kľúč:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...Done -
Overte konfiguráciu:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
-
Konfigurácia partnerskej organizácie v partnerskom centre
Konfigurácia klastrov BroadWorks
[once na klaster]
Toto sa robí z nasledujúcich dôvodov:
-
Ak chcete povoliť cloudu Webex overovať vašich používateľov v službe BroadWorks (prostredníctvom overovacej služby XSP|hostovanej na ADP).
-
Povoliť aplikáciám Webex používať rozhranie Xsi na ovládanie hovorov.
-
Aby spoločnosť Webex mohla počúvať udalosti CTI publikované službou BroadWorks (prítomnosť telefonických hovorov a história hovorov).
Sprievodca klastrom automaticky overuje rozhrania pri ich pridávaní. Ak sa niektoré z rozhraní úspešne neoverí, môžete pokračovať v úprave klastra, ale klaster nemôžete uložiť, ak obsahuje neplatné položky.
Tomuto predchádzame, pretože nesprávne nakonfigurovaný klaster by mohol spôsobiť problémy, ktoré sa ťažko riešia.
Čo musíte urobiť:
-
Prihláste sa do Centra partnerov na adrese
admin.webex.com. -
V bočnej ponuke otvorte stránku Služby a nájdite kartu Ďalšie odkazy.
Ak správcovský používateľ nemá prístup ku karte Ďalšie odkazy, odporúča sa, aby ste otvorili prípad s oddelením Cisco TAC.
-
Kliknite na Pridať klaster.
Týmto sa spustí sprievodca, v ktorom zadáte rozhrania (URL) XSP|ADP. Ak používate neštandardný port, môžete k URL adrese rozhrania pridať port.
-
Pomenujte tento klaster a kliknite na Ďalej.
Koncept klastra je v tomto prípade jednoducho súbor rozhraní, zvyčajne umiestnených na serveri XSP|ADP alebo farme, ktoré umožňujú spoločnosti Webex čítať informácie z vášho aplikačného servera (AS). Môžete mať jeden XSP|ADP na klaster AS alebo viacero XSP|ADP na klaster alebo viacero AS klastrov na XSP|ADP. Požiadavky na mierku pre váš systém BroadWorks tu nie sú uvedené.
-
(Voliteľné) Zadajte používateľské meno BroadWorks a heslo , o ktorých viete, že sa nachádzajú v systéme BroadWorks, ku ktorému sa pripájate k Webexu, a potom kliknite na tlačidlo Ďalej.
Overovacie testy môžu použiť tento účet na overenie pripojení k rozhraniam v klastri.
-
Pridajte adresy URL pre akcie XSI a udalosti XSI.
-
Voliteľné. Aktualizujte URL adresu DAS o URL adresu služby aktivácie zariadenia.
-
Voliteľné. Začiarknite políčko Povoliť priame overenie BroadWorks, ak chcete, aby sa prihlasovanie do BroadWorks vykonávalo priamo. V opačnom prípade sa autentifikácia do BroadWorks vykonáva prostredníctvom proxy služby IdP hostovanej na Webexe.
Toto začiarkavacie políčko ovplyvňuje tieto situácie prihlásenia:
-
Prihlásenie do portálu aktivácie používateľa – Používatelia musia pri prihlasovaní do portálu zadať svoje prihlasovacie údaje BroadWorks. Vyššie uvedené nastavenie určuje, či je prihlásenie priamo do BroadWorks alebo cez IdP Proxy.
-
Prihlásenie klienta – Ak je v šablóne Onboarding nakonfigurované overenie BroadWorks, vyššie uvedené nastavenie určuje, či je prihlásenie klienta do aplikácie Webex priame do BroadWorks alebo je proxy server IdP.
-
-
Kliknite na Ďalej.
-
Na stránke Rozhranie CTI vykonajte nasledujúce kroky:
-
Pridajte CTI URL a Port pre rozhranie CTI, ku ktorému sa chcete pripojiť.
-
Voliteľné. Povoľte prepínač História hovorov a potom zadajte svoje ID používateľa BroadWorks. Keď je táto možnosť vybratá, udalosti histórie hovorov BroadWorks sa synchronizujú s cloudom Webex. Používatelia si môžu zobraziť históriu svojich hovorov v aplikácii Webex.
-
Voliteľné. Povoľte prepínač Synchronizácia režimu Nerušiť (DND) a potom zadajte svoje používateľské ID BroadWorks. Táto možnosť synchronizuje udalosti DND medzi službami Webex a BroadWorks, čím sa zabezpečí, že funkcia bude fungovať rovnako na oboch platformách.
-
Voliteľné. Povoľte prepínač Synchronizácia stavu osobného asistenta a potom zadajte svoje ID používateľa BroadWorks. Táto možnosť synchronizuje stav prítomnosti osobného asistenta medzi zariadeniami BroadWorks Calling a aplikáciou Webex.
-
Kliknite na Ďalej.
-
-
Pridajte URL adresu overovacej služby.
-
Vyberte Autorizačná služba s overením tokenu CI.
Táto možnosť nevyžaduje mTLS na ochranu pripojenia pred Webexom, pretože overovacia služba správne overí používateľský token v rámci služby identity Webex predtým, ako používateľovi vydá dlhodobý token.
-
Skontrolujte svoje položky na záverečnej obrazovke a potom kliknite na Vytvoriť. Mali by ste vidieť správu o úspechu.
Centrum partnerov odovzdáva URL adresy rôznym mikroslužbám Webexu, ktoré testujú pripojenia k dodaným rozhraniam.
-
Kliknite na Zobraziť klastre a mali by ste vidieť svoj nový klaster a informáciu, či overenie prebehlo úspešne.
-
Tlačidlo Vytvoriť môže byť na záverečnej (ukážkovej) obrazovke sprievodcu neaktívne. Ak sa vám nepodarí uložiť šablónu, znamená to problém s jednou z integrácií, ktoré ste práve nakonfigurovali.
Túto kontrolu sme implementovali, aby sme predišli chybám v nasledujúcich úlohách. Počas konfigurácie nasadenia sa môžete vrátiť späť cez sprievodcu, ktorý môže vyžadovať úpravy vašej infraštruktúry (napr. XSP|ADP, vyrovnávač záťaže alebo firewall), ako je popísané v tejto príručke, predtým, ako budete môcť uložiť šablónu.
Kontrola pripojení k rozhraniam BroadWorks
-
Prihláste sa do Centra partnerov (admin.webex.com) pomocou prihlasovacích údajov správcu partnera.
-
V bočnej ponuke otvorte stránku Služby a nájdite kartu Volanie BroadWorks.
-
Kliknite na Zobraziť volania Broadworks.
-
Partner Hub iniciuje testy pripojenia z rôznych mikroslužieb smerom k rozhraniam v klastroch.
Po dokončení testov sa na stránke so zoznamom klastrov zobrazí stavová správa vedľa každého klastra.
Mali by ste vidieť zelené správy o úspechu. Ak sa zobrazí červené chybové hlásenie, kliknite na názov príslušného klastra a zistite, ktoré nastavenie spôsobuje problém.
-
Voliteľné. Vyberte klaster, ak chcete zobraziť existujúce nastavenia pre daný klaster, ako napríklad XSI-Actions, XSI-Events, DAS URL a nastavenia rozhrania CTI.
Nakonfigurujte si šablóny pre nástup
Šablóny pre zaškolenie sú spôsob, akým použijete zdieľanú konfiguráciu na jedného alebo viacerých zákazníkov počas ich zaškolenia prostredníctvom metód poskytovania. Každú šablónu musíte priradiť ku klastru (ktorý ste vytvorili v predchádzajúcej časti).
Môžete vytvoriť toľko šablón, koľko potrebujete, ale k zákazníkovi môže byť priradená iba jedna šablóna.
-
Prihláste sa do Centra partnerov a vyberte možnosť Zákazníci.
-
Kliknite na tlačidlo Šablóny pre registráciu a zobrazte si existujúce šablóny.
-
Kliknite na Vytvoriť šablónu.
-
V okne Podrobnosti šablóny pridajte názov šablóny, krajinu alebo región a predvolený jazyk e-mailu.
-
Kliknite na rozbaľovaciu ponuku pre ID predplatného CCW, vyhľadajte uvedené predplatné pre partnera a vyberte príslušné predplatné.
Toto pole sa zobrazuje iba pre partnerov migrovaných z Webex for BroadWorks do Webexu.
-
V okne Nastavenie služby použite rozbaľovací zoznam Klaster na výber klastra, ktorý chcete použiť s touto šablónou.
-
Zadajte Názov šablónya potom kliknite na Ďalej.
-
Nakonfigurujte si režim poskytovania pomocou týchto odporúčaných nastavení:
Tabuľka 3. Odporúčané nastavenia poskytovania pre rôzne režimy poskytovania Názov nastavenia
Priebežné poskytovanie s dôveryhodnými e-mailmi
Priebežné poskytovanie bez e-mailov
Samostatné poskytovanie služieb používateľom
Povoliť zriaďovanie toku BroadWorks (ak je to potrebné, zahrňte poverenia účtu na zriaďovanie) On**)
Zapnuté
Zadajte názov účtu a heslo pre poskytovanie služieb podľa konfigurácie BroadWorks.
Zapnuté
Zadajte názov účtu a heslo pre poskytovanie služieb podľa konfigurácie BroadWorks.
Vypnuté
Automatické vytváranie nových organizácií v Control Hub
Dňa†
Dňa†
Dňa†
E-mailová adresa poskytovateľa služieb
Vyberte e-mailovú adresu z rozbaľovacej ponuky (ak je zoznam dlhý, môžete zadať niekoľko znakov, aby ste adresu našli).
Táto e-mailová adresa identifikuje správcu vo vašej partnerskej organizácii, ktorému bude udelený delegovaný správcovský prístup ku všetkým novým zákazníckym organizáciám vytvoreným pomocou šablóny Onboarding.
Krajina
Vyberte si krajinu, ktorú použijete pre túto šablónu.
Vybratá krajina priradí organizácie zákazníkov vytvorené pomocou tejto šablóny ku konkrétnemu regiónu. V súčasnosti by to mohol byť región (EMEAR) alebo (Severná Amerika a zvyšok sveta). Pozrite si mapovanie krajín na regióny v tejto tabuľke.
Krajina organizácie určí predvolené globálne čísla pre volanie pre Cisco PSTN v službe Webex Meeting Sites. Viac informácií nájdete v časti Krajina na stránke s nápovedou .
Podnikový režim BroadWorks je aktívny
Povoľte túto možnosť, ak sú zákazníci, ktorým poskytujete túto šablónu, podniky v BroadWorks.
Ak ide o skupiny, nechajte tento prepínač vypnutý.
Ak máte vo svojom BroadWorks mix podnikov a skupín, mali by ste pre tieto rôzne prípady vytvoriť rôzne šablóny.
Poznámky z tabuľky:
-
† Tento prepínač zabezpečí, že sa vytvorí nová organizácia zákazníka, ak sa e-mailová doména predplatiteľa nezhoduje s existujúcou organizáciou Webex.
Toto by malo byť vždy zapnuté, pokiaľ nepoužívate manuálny proces objednávania a plnenia objednávok (prostredníctvom Cisco Commerce Workspace) na vytváranie organizácií zákazníkov vo Webexe (predtým, ako začnete s poskytovaním používateľov v týchto organizáciách). Táto možnosť sa často označuje ako model „hybridného poskytovania“ a je mimo rozsahu pôsobnosti tohto dokumentu.
-
** „Účet na poskytovanie služieb“ označuje účet správcu systému BroadWorks. V BroadWorks potrebujete administrátorský účet s týmito atribútmi: Správca Type=Provisioning, Read-only=Off.
-
-
Vyberte predvolený balík služieb pre zákazníkov pomocou tejto šablóny (pozrite si časť Balíky v časti Prehľad); buď Základný, Štandardný, Prémiový alebo Softfón.
Toto nastavenie môžete pre jednotlivých používateľov prepísať prostredníctvom Centra partnerov.
-
Voliteľné. Začiarknite políčko Zakázať bezplatné volania cez Cisco Webex, ak chcete zakázať volania cez Webex.
-
Pre Konfigurácia pripojenia k schôdzivyberte jednu z nasledujúcich možností:
-
Čísla Cisco pre volanie (PSTN)
-
Partnerom poskytované telefónne čísla (BYoPSTN)– Ak vyberiete túto možnosť, podrobné informácie o konfigurácii tejto možnosti nájdete v Sprievodcovi riešením Prineste si vlastnú PSTN pre Webex pre Cisco BroadWorks.
-
-
Kliknite na Ďalej.
-
Existujú dva prístupy k poskytovaniu služieb odberateľom, pokiaľ ide o overovanie ich identity – pomocou dôveryhodných e-mailov alebo nedôveryhodných e-mailov.
V pracovnom postupe Dôveryhodný e-mail používatelia poskytujú e-mailové adresy partnerovi, ktorý ich pridá do BroadWorks. Vy ako partner ste zodpovední za poskytnutie e-mailovej adresy ako súčasti metódy flow-through alebo API.
Dôrazne sa odporúča použiť metódu dôveryhodného poskytovania, pretože zabezpečuje, že všetci predplatitelia sú plne zriadení vami ako partnerom a od koncových používateľov sa nevyžaduje žiadna akcia.
V prípade nedôveryhodného e-mailu musia používatelia pred zriadením overiť svoje e-maily alebo sa môžu aktivovať sami.
V prípade Nedôveryhodný existuje niekoľko režimov poskytovania na základe nastavení overenia v tabuľke nižšie:
Tabuľka 4. Odporúčané nastavenia overenia používateľa pre nedôveryhodné režimy poskytovania Názov nastavenia
Priebežné poskytovanie bez e-mailov
Samostatné poskytovanie služieb používateľom
Správca poskytovania služieb ako prvý
Odporúčané*
Neuplatňuje sa
Umožniť používateľom samoaktiváciu
Neuplatňuje sa
Povinné
-
Poznámky z tabuľky:
-
* Každá zákaznícka organizácia vo Webexe musí mať aspoň jedného používateľa s rolou správcu. Prvý používateľ, ktorému priradíte integrovaný IM & P v BroadWorks preberá rolu administrátora zákazníka, ak sa vo Webexe vytvorí nová organizácia zákazníka. Ako poskytovateľ služieb možno budete chcieť mať kontrolu nad tým, kto danú úlohu získa. Začiarknutím tohto nastavenia zablokujete používateľom dokončenie aktivácie, kým nebude aktivovaný prvý používateľ, ktorého ste zriadili. Ak toto nastavenie zrušíte, prvý používateľ, ktorý sa aktivuje v novej organizácii, sa stane správcom zákazníka.
-
-
Kliknite na Ďalej.
-
Vyberte predvolený režim overovania (buď Overovanie BroadWorks alebo Overovanie Webex) pre prihlásenie používateľa do Webexu.
Toto nastavenie nemá žiadny vplyv na prihlásenie používateľa do portálu aktivácie používateľov. Používatelia musia pri prihlasovaní do portálu použiť svoje používateľské meno a heslo BroadWorks bez ohľadu na to, ako je nakonfigurovaná šablóna pre nástup.
Toto nastavenie sa použije iba na novovytvorené organizácie zákazníkov. Ak sa správcovia partnerov pokúsia použiť nové nastavenie overovania na existujúce organizácie zákazníkov, použijú sa existujúce nastavenia, aby existujúci používatelia nestratili prístup. Ak chcete zmeniť režim overovania pre existujúce organizácie zákazníkov, musíte otvoriť tiket v Cisco TAC.
(Pozri Režim overovania v časti Príprava prostredia).
-
Kliknite na Ďalej.
-
Pre Predvoľbynakonfigurujte nasledovné:
-
Vyberte, či chcete Predvyplniť e-mailové adresy používateľov na prihlasovacej stránke.
Túto možnosť by ste mali použiť iba v prípade, že ste vybrali možnosť Overenie BroadWorks a tiež ste vložili e-mailové adresy používateľov do atribútu Alternatívne ID v BroadWorks. V opačnom prípade budú musieť použiť svoje používateľské meno BroadWorks. Prihlasovacia stránka ponúka možnosť zmeniť používateľa, ak je to potrebné, ale to môže viesť k problémom s prihlásením.
-
Ak chcete povoliť synchronizáciu adresára, nastavte prepínač Povoliť synchronizáciu telefónneho adresára pre všetky nové organizácie zákazníkov na možnosť Zapnuté.
Táto možnosť umožňuje spoločnosti Webex načítať kontakty z BroadWorks do organizácie zákazníka, aby ich používatelia mohli nájsť a volať im z aplikácie Webex.
-
Zadajte Správca partnera.
Toto meno sa používa v automatickej e-mailovej správe od spoločnosti Webex, ktorá vyzýva používateľov na overenie ich e-mailových adries.
-
Uistite sa, že prepínač Povoliť e-maily s pozvánkami od správcu pri pripájaní k existujúcim organizáciám je zapnutý (predvolené nastavenie je zapnuté).
-
Kliknite na Ďalej.
-
Skontrolujte svoje záznamy na záverečnej obrazovke. Kliknutím na ovládacie prvky navigácie v hornej časti sprievodcu sa môžete vrátiť späť a zmeniť akékoľvek podrobnosti. Kliknite na Vytvoriť.
Mali by ste vidieť správu o úspechu.
Kliknite na Zobraziť šablóny a mali by ste vidieť svoju novú šablónu uvedenú spolu s ostatnými šablónami.
-
Kliknite na názov šablóny a v prípade potreby ju upravte alebo odstráňte.
Údaje o účte na poskytovanie služieb nemusíte znova zadávať. Prázdne password/password Polia potvrdzujúce údaje slúžia na zmenu poverení, ak je to potrebné, ale nechajte ich prázdne, aby sa zachovali hodnoty, ktoré ste zadali sprievodcovi.
Ak máte rôzne zdieľané konfigurácie, ktoré chcete zákazníkom poskytnúť, pridajte ďalšie šablóny.
Nechajte stránku Zobraziť šablóny otvorenú, pretože pre nasledujúcu úlohu môžete potrebovať podrobnosti o šablóne.
Konfigurácia aplikačného servera pomocou adresy URL služby zabezpečovania
Táto úloha je potrebná iba pre priebeh poskytovania.
Server aplikácií pre opravy (iba R22, R23 a R24)
-
Ak ste tak ešte neurobili, nainštalujte si nasledujúcu opravu, ktorá sa vzťahuje na váš systém release:.
-
Pre R22:
AP.as.22.0.1123.ap373197 -
Pre R23:
AP.as.23.0.1075.ap373197 -
Pre R24:
AP.as.24.0.944.ap384177
Úplný zoznam záplat BroadWorks, ktoré tvoria požiadavku na nasadenie Webexu pre Cisco BroadWorks, nájdete v časti Požiadavky na softvér BroadWorks v časti Referencia.
-
-
Zmena na kontext
Maintenance/ContainerOptions. -
Povoľte parameter URL adresy poskytovania:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Získajte URL adresu (URL) na poskytovanie z Centra partnerov
Podrobnosti nájdete v príručke pre správu rozhrania príkazového riadka aplikačného servera Cisco BroadWorks (rozhranie > Správy a služby > Integrované okamžité správy & P) príkazov AS.
-
Prihláste sa do Centra partnerov a prejdite na .
-
Kliknite na Zobraziť šablóny.
-
Vyberte šablónu, ktorú používate na poskytnutie tohto enterprise/group’s predplatiteľov vo Webexe.
Podrobnosti šablóny sa zobrazia v rozbaľovacej table vpravo. Ak ste ešte nevytvorili šablónu, musíte tak urobiť predtým, ako budete môcť získať URL adresu na poskytovanie.
-
Skopírujte URL adresu adaptéra na poskytovanie služieb.
Ak máte viac ako jednu šablónu, zopakujte tento postup pre ostatné šablóny.
(Voliteľné) Konfigurácia parametrov celosystémového poskytovania na aplikačnom serveri
Ak používate UC-One SaaS, možno nebudete chcieť nastavovať systémové poskytovanie a servisnú doménu. Pozrite si body rozhodovania v časti Pripravte si prostredie.
-
Prihláste sa na aplikačný server a nakonfigurujte rozhranie pre odosielanie správ.
-
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURL -
AS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_name -
AS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_password -
AS_CLI/Interface/Messaging> set enableSynchronization true
-
-
Aktivujte integrované rozhranie IMP:
-
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com -
/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
-
Pre parameter provisioningURL musíte zadať úplný názov tak, ako bol uvedený v aplikácii Control Hub. Ak váš aplikačný server nemôže získať prístup k DNS na rozpoznanie názvu hostiteľa, musíte vytvoriť mapovanie v súbore /etc/hosts na AS.
(Voliteľné) Konfigurácia parametrov poskytovania pre jednotlivé podniky na aplikačnom serveri
-
V používateľskom rozhraní BroadWorks otvorte podnik, ktorý chcete konfigurovať, a prejdite na Služby > Integrované okamžité správy & P.
-
Vyberte Použiť servisnú doménu a zadajte fiktívnu hodnotu (Webex tento parameter ignoruje). Môžete použiť
example.com). -
Vyberte Použiť server správ.
-
Do poľa URL vložte URL adresu poskytovania, ktorú ste skopírovali zo šablóny v Centre partnerov.
Pre parameter
provisioningURLmusíte zadať úplný názov tak, ako bol uvedený v Centre partnerov. Ak váš aplikačný server nemôže získať prístup k DNS na rozpoznanie názvu hostiteľa, musíte vytvoriť mapovanie v súbore/etc/hostsna AS. -
Do poľa Používateľské meno zadajte meno správcu poskytovania. Toto sa musí zhodovať s hodnotou v šablóne v Centre partnerov.
-
Zadajte heslo pre správcu poskytovania. Toto sa musí zhodovať s hodnotou v šablóne v Centre partnerov.
-
Pre Predvolená identita používateľa pre IM & P ID, vyberte Primárny.
-
Kliknite na Použiť.
-
Zopakujte pre ostatné podniky, ktoré chcete nakonfigurovať pre poskytovanie postupného poskytovania.
Údaje o poskytovaní používateľov
Informácie o používateľských údajoch, ktoré sa vymieňajú medzi BroadWorks a Webexom počas poskytovania používateľov, nájdete v časti Poskytovanie používateľov poskytovateľom služieb.
API na kontrolu pred poskytovaním
Rozhranie API pre kontrolu pred poskytnutím pomáha partnerom a obchodným tímom identifikovať potenciálne chyby alebo konflikty pred poskytnutím balíka zákazníkovi alebo predplatiteľovi (používateľovi). K tomuto rozhraniu API majú prístup iba používatelia alebo integrácie autorizované používateľom s úplnou rolou správcu partnera.
API vykonáva niekoľko overovacích kontrol, ako napríklad:
-
Či je predplatiteľ už priradený k inému zákazníkovi alebo partnerovi.
-
Ak e-mailovú adresu už používa iný predplatiteľ.
-
Konflikty medzi požadovanými parametrami poskytovania a existujúcimi záznamami Webexu.
To vám pomôže včas odhaliť a opraviť problémy, aby zriaďovanie prebehlo hladko bez neočakávaných chýb.
Viac informácií o predbežnej kontrole poskytovania služieb zákazníkom a predbežnej kontrole poskytovania služieb predplatiteľom nájdete na portáli developer.webex.com.
Konfigurácia partnerského SSO s OpenID Connect (OIDC) (odporúčané)
Správcovia partnerov môžu nakonfigurovať OIDC SSO pre novovytvorené organizácie zákazníkov. Môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré spravujú, a na svojich vlastných zamestnancov.
Nasledujúce kroky partnerského SSO OIDC sa vzťahujú iba na novovytvorené organizácie zákazníkov. Ak sa správcovia partnerov pokúsia v existujúcej šablóne zmeniť predvolený typ overenia na partnerské jednorazové prihlásenie (SSO) OIDC, zmeny sa nepoužijú pre organizácie zákazníkov, ktoré sú už registrované pomocou danej šablóny.
-
Otvorte servisnú požiadavku v Cisco TAC s podrobnosťami o poskytovateľovi identifikácie OpenID Connect.
Nasledujúca tabuľka zobrazuje povinné a voliteľné atribúty IDP. TAC nastaví IDP na CI a poskytne vám URI presmerovania, ktoré sa má nakonfigurovať na IDP.
Atribút
Povinné
Opis
Názov poskytovateľa identity
Áno
Jedinečný názov, ktorý nerozlišuje malé a veľké písmená. Môže obsahovať písmená, čísla, pomlčky, podčiarkovníky, vlnovky a bodky. Maximálna dĺžka: 128 znakov.
ID klienta OAuth
Áno
Používa sa na vyžiadanie autentifikácie OIDC IdP.
Tajný kľúč klienta OAuth
Áno
Používa sa na vyžiadanie autentifikácie OIDC IdP.
Zoznam rozsahov
Áno
Používa sa na vyžiadanie autentifikácie OIDC IdP. Zoznam rozsahov oddelený medzerami (napríklad profil e-mailu s otvoreným ID) musí obsahovať atribúty openid a e-mail.
Koncový bod autorizácie
Áno, ak nie je poskytnutý discoveryEndpoint
URL adresa koncového bodu autorizácie OAuth 2.0 poskytovateľa identity.
tokenEndpoint
Áno, ak nie je poskytnutý discoveryEndpoint
URL koncového bodu tokenu OAuth 2.0 poskytovateľa identity.
Koncový bod objavovania
Nie
URL adresa koncového bodu objavovania poskytovateľa identity pre objavovanie koncových bodov OpenID.
Koncový bod používateľských informácií
Nie
URL koncového bodu UserInfo poskytovateľa identity.
Koncový bod sady kľúčov
Nie
URL koncového bodu sady webových kľúčov JSON poskytovateľa identity.
Okrem vyššie uvedených atribútov IDP je potrebné v žiadosti TAC uviesť ID partnerskej organizácie.
-
Nakonfigurujte URI presmerovania na poskytovateľovi IDP pripojenia OpenID.
-
Nakonfigurujte šablónu pre nástup.
Pre nastavenie Režim overovania vyberte Overenie partnera pomocou OpenID Connect
Pre ID entity IDP OpenID Connectzadajte názov IDP poskytnutý počas nastavenia IDP.
Po dokončení konfigurácie môžete manuálne overiť, či je ID entity Partner IdP správne nastavené.
-
Zapojte zákazníka, ktorý používa šablónu, a vytvorte nového používateľa v organizácii zákazníka.
-
Veľmi dôležité je, aby sa používateľ mohol prihlásiť pomocou procesu overovania SSO.
Konfigurácia partnerského SSO so SAML
Správcovia partnerov môžu nakonfigurovať jediné prihlásenie cez SAML pre novovytvorené organizácie zákazníkov. Môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré spravujú, a na svojich vlastných zamestnancov.
Nasledujúce kroky partnerského SSO sa vzťahujú iba na novovytvorené organizácie zákazníkov. Ak sa správcovia partnerov pokúsia pridať partnerské jediné prihlásenie (SSO) do existujúcej organizácie zákazníka, systém si zachová existujúcu metódu overovania, aby zabránil strate prístupu existujúcich používateľov.
| 1 |
Overte, či poskytovateľ identity (IdP) tretej strany spĺňa požiadavky uvedené v časti Požiadavky na poskytovateľov identity v dokumente Integrácia jednotného prihlásenia v aplikácii Control Hub. |
| 2 |
Otvorte servisnú požiadavku pomocou Cisco TAC. TAC musí nadviazať vzťah dôvery medzi poskytovateľom identity tretej strany a službou Cisco Common Identity.
Ak váš poskytovateľ identity vyžaduje povolenie funkcie |
| 3 |
Nahrajte súbor s metadátami CI, ktorý TAC poskytol vášmu poskytovateľovi identity. |
| 4 |
Nakonfigurujte šablónu pre onboarding:
|
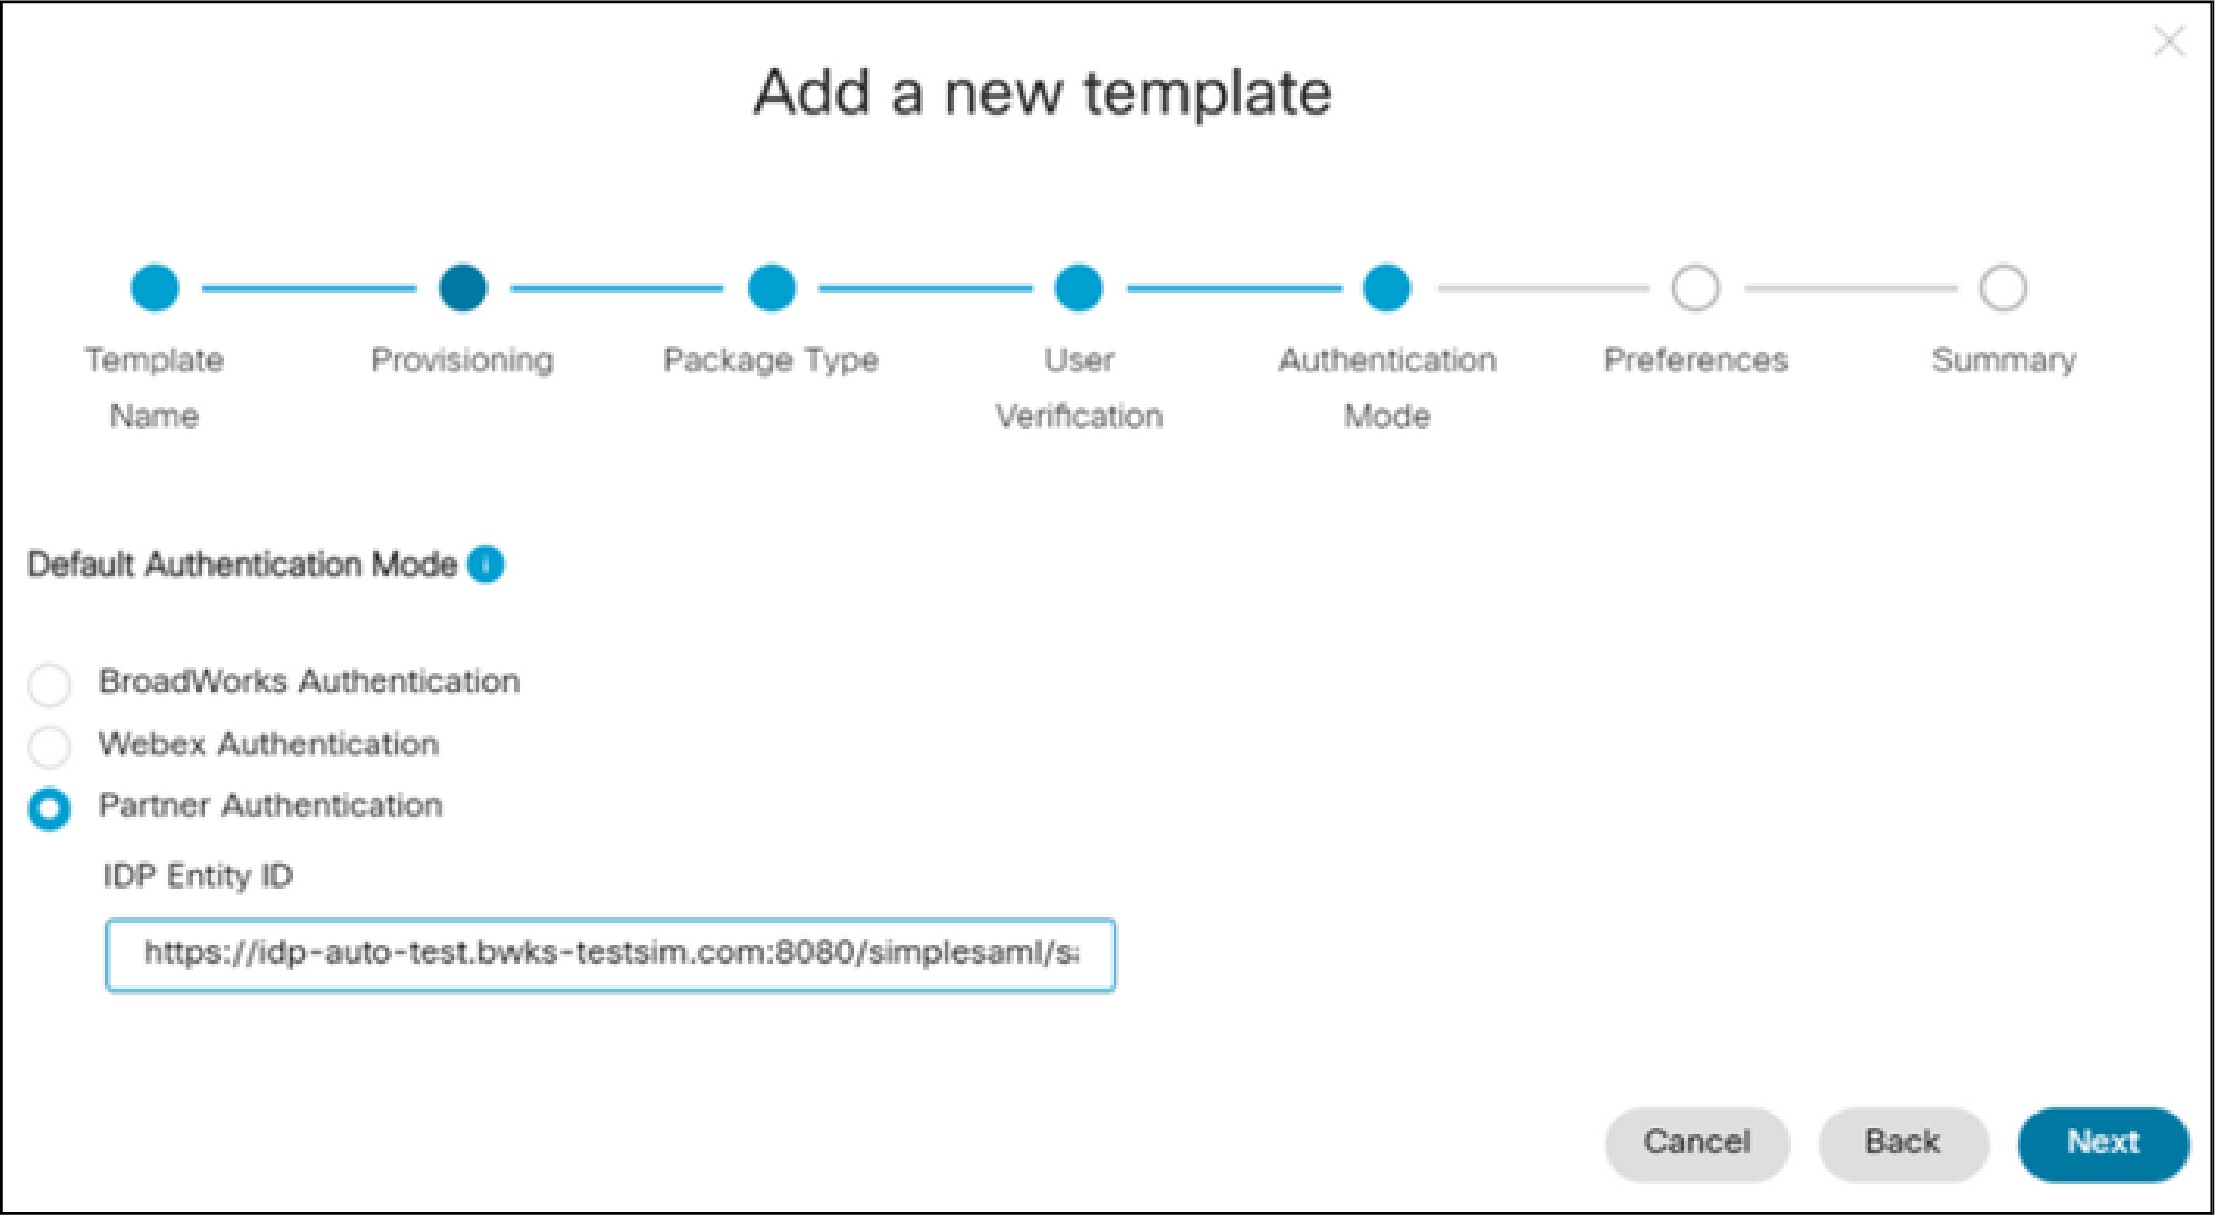
Po dokončení konfigurácie môžete manuálne overiť, či je ID entity Partner IdP správne nastavené.
-
Zapojte zákazníka, ktorý používa šablónu, a vytvorte nového používateľa v organizácii zákazníka.
-
Overte, či sa používateľ môže prihlásiť.
Prihlásenie používateľa by malo presmerovať na prihlasovaciu stránku partnerského poskytovateľa identity a používateľ sa musí byť schopný úspešne prihlásiť s platnými prihlasovacími údajmi.
Aktivujte BroadWorks IdP v Control Hub
Po dokončení konfigurácie a overení, či je partnerský IdP nastavený správne, ho môžete aktivovať v aplikácii Control Hub.
Predtým, ako začnete
Nakonfigurujte a overte partnerského poskytovateľa identity pre integráciu jednotného prihlásenia.
| 1 |
Prihláste sa do Control Hubu. |
| 2 |
Prejsť na . |
| 3 |
Vyberte Broadworks a kliknite na Aktivovať. Poskytovateľ identity sa zobrazí na karte Poskytovateľ identity. |
Povoliť identifikátor korelácie hovorov
Na spustenie služby Webex pre Cisco BroadWorks je potrebné povoliť identifikátor korelácie hovorov. Toto nastavenie je potrebné pre mnoho funkcií volania vrátane nahrávania hovorov, skupinového prijímania hovorov, funkcie pre manažéra a asistenta manažéra.
Na povolenie funkcie na všetkých rozhraniach AS a XSP|ADP použite rozhranie CLI.
-
Spustite nasledujúce príkazy na rozhraniach AS. Toto umožní AS odoslať hlavičku SIP
X-BroadWorks-Correlation-Info:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess true -
Parameter
enableCallCorrelationIDpriradený k aplikácii Xsi-Actions sa používa na riadenie zahrnutia informácií o korelácii hovorov do protokolov Xsi-Actions. Odporúča sa mať povolenýenableCallCorrelationIDpomocou nasledujúceho príkazu na rozhraniach XSP|ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Ďalšie informácie o identifikátore korelácie hovorov nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Synchronizácia adresárov
Synchronizácia adresárov zabezpečuje, že používatelia služby Webex pre Cisco BroadWorks môžu používať adresár Webex na volanie ľubovoľnej volajúcej entity zo servera BroadWorks. Keď je táto funkcia povolená, celý adresár volajúcich zo servera BroadWorks sa synchronizuje s adresárom Webex. Používatelia môžu pristupovať k adresáru z aplikácie Webex a uskutočniť hovor ľubovoľnému volajúcemu subjektu zo servera BroadWorks.
Ak chcete zapnúť synchronizáciu adresárov, prejdite na Synchronizácia adresárov v aplikácii Webex pre Cisco BroadWorks.
Prietokové poskytovanie služieb Webex pre Cisco BroadWorks pridáva používateľov správ a súvisiace informácie o volaniach zo servera BroadWorks na platformu Webex. Nie sú však zahrnuté telefónne zoznamy, používatelia, ktorí neposielajú správy, a entity, ktoré nie sú používateľmi (napríklad telefón v konferenčnej miestnosti, fax alebo číslo skupiny vyhľadávania). Zapnutím synchronizácie adresára sa zabezpečí, že všetky volajúce entity budú pridané do platformy Webex.
Zjednotená história hovorov
Keď je povolená zjednotená história hovorov, udalosti hovorov BroadWorks sa synchronizujú s cloudom Webex a stávajú sa súčasťou histórie hovorov a schôdzí Webex Unified, ktorá sa zobrazuje v aplikácii Webex. Používatelia si môžu v aplikácii Webex zobraziť vlastnú podrobnú históriu hovorov a históriu stretnutí.
Zjednotenú históriu hovorov môžu povoliť správcovia na úrovni partnera v Centre partnerov pre jednotlivé klastre. Keď je táto funkcia zapnutá, nasadenie BroadWorks synchronizuje nasledujúce udalosti hovorov s cloudom Webex:
-
Udalosti histórie hovorov – tieto udalosti sa používajú na vytvorenie podrobnej jednotnej histórie hovorov
-
Udalosti stavu pripojenia – Zjednotená história hovorov obsahuje optimalizácie stavu pripojenia, ktoré znižujú množstvo šírky pásma siete pre aktualizácie prítomnosti telefónu.
Požiadavky na zjednotenú históriu hovorov
Pred konfiguráciou zjednotenej histórie hovorov sa uistite, že ste si systém nainštalovali opravu. Táto funkcia závisí od nainštalovaných nasledujúcich záplat BroadWorks. Ak váš systém používa verziu nezávislú od vydania (RI), požiadavky sú už zahrnuté.
Pre R22:
-
AP.as.22.0.1123.ap378585—po inštalácii záplaty musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
Pre R23:
-
AP.as.23.0.1075.ap378585—po inštalácii záplaty musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433 -
Ak používate XSP—
AP.xsp.23.0.1075.ap378585 -
Ak používate ADP—
Xsi-Events-23_2021.05_1.251.bwar
Pre R24:
-
AP.as.24.0.944.ap378585—po inštalácii záplaty musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
Úplný zoznam opráv BroadWorks, ktoré musíte nainštalovať ako predpoklad na spustenie Webexu pre Cisco BroadWorks, nájdete v časti Požiadavky na softvér BroadWorks.
Okrem opravy systému musí mať konfiguračný súbor klienta (config-wxt.xml) nastavenú nasledujúcu značku:
Ak chcete mať v Unified Call History informácie o skupine hľadania, call centre a ďalších presmerovaniach, musia byť nainštalované a aktívne nasledujúce opravy BroadWorks:
Pre R23:
-
AP.as.23.0.1075.ap383346
-
AP.as.23.0.1075.ap383994
Pre R24:
-
AP.as.24.0.944.ap383346
-
AP.as.24.0.944.ap383994
Ak chcete mať informácie o asistentoch v jednotnej histórii hovorov, musia byť nainštalované a aktívne nasledujúce opravy BroadWorks:
Pre R24:
-
AP.as.24.0.944.ap380052
-
AP.as.24.0.944.ap384239
-
ADP so spusteným Xsi-Events-24_2022.06 alebo novším
Okrem záplat BroadWorks musí byť pre zjednotenú históriu hovorov pre asistentov riaditeľa povolená aj synchronizácia adresárov.
Keď povolíte históriu hovorov alebo synchronizáciu DND, Webex odošle žiadosti o obnovenie predplatného CTI pre všetkých používateľov v klastri. V závislosti od počtu používateľov to môže trvať až niekoľko hodín. Odporúča sa nevykonávať žiadne údržbárske činnosti BroadWorks počas toho istého obdobia údržby.
Povoliť históriu hovorov (nový klaster)
Ak chcete povoliť históriu hovorov v novom klastri, pozrite si kroky na pridanie klastra v článku Konfigurácia partnerskej organizácie v centre pre partnerov.
Povoliť históriu hovorov (existujúci klaster)
Ak chcete povoliť históriu hovorov v existujúcom klastri, postupujte podľa nasledujúcich krokov:
-
Prihláste sa do Centra partnerov na adrese
admin.webex.com. -
Prejdite na Služby.
-
Kliknite na Zobraziť volania Broadworks a vyberte príslušný klaster Broadworks.
-
Overte, či je pripojenie klastra v poriadku. Na pravom paneli by sa mala zobraziť zelená značka začiarknutia s nápisom Pripojenie nadviazané.
Ak sa toto nezobrazí, v časti Skontrolovať pripojenia (voliteľné)zadajte ID používateľa BroadWorks a heslo BroadWorks a kliknite na Skontrolovať, aby ste overili, či je pripojenie v poriadku.
-
Začiarknite políčko Povoliť históriu hovorov.
-
Kliknite na tlačidlo Uložiť.
Interakcie funkcií
Pre zjednotenú históriu hovorov existujú nasledujúce interakcie funkcií:
-
Zjednotená história hovorov nie je podporovaná pre používateľov, ktorí sú v BroadWorks nakonfigurovaní so zoznamami trás alebo priamymi trásami. V tejto situácii sa udalosti histórie hovorov a stavu zaveseného zariadenia neodosielajú do aplikácie Webex.
-
Zjednotená história hovorov nie je podporovaná pri vytáčaní klapiek. Hovory uskutočnené pomocou vytáčania klapky sa nemusia správne zobraziť v histórii hovorov.
Zobraziť históriu hovorov v aplikácii Webex
Koncoví používatelia môžu pristupovať k svojej jednotnej histórii hovorov a zobrazovať si ju z aplikácie Webex. Podrobnosti nájdete v: Webex | Zobraziť históriu hovorov a stretnutí.
Zakázať zjednotenú históriu hovorov
Po povolení zjednotenej histórie hovorov v klastri už túto funkciu nemôžete sami vypnúť. Ak potrebujete túto funkciu vypnúť, kontaktujte centrum technickej pomoci spoločnosti Cisco (TAC).
Vizuálna indikácia spamu
Aplikácia Webex podporuje vizuálnu indikáciu spamových hovorov v upozornení na hovor, keď je hovor zobrazený volanému, a v záznamoch Unified Call History, keď sa BroadWorks aktualizuje na vykonanie overenia ID volajúceho prostredníctvom... STIR/SHAKEN rámec. Ak chcete mať túto funkciu:
- Povoľte zjednotenú históriu hovorov podľa popisu v predchádzajúcej časti.
- Nasledujúce záplaty musia byť nainštalované a aktívne:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- alebo minimálne AS-25_Rel_2022.12
- Funkciu je potrebné aktivovať prostredníctvom rozhrania AS CLI:
- AS_CLI/System/ActivatableFeature> aktivovať 104112
- AS_CLI/System/StirShaken> nastaviť enableVerification na true
- BroadWorks musí byť nakonfigurovaný na vykonávanie podpisovania, označovania a overovania STIR-SHAKEN, ako je popísané v Cisco BroadWorks STIR-SHAKEN Podpisovanie, označovanie a overovanie
Keď je BroadWorks správne nakonfigurovaný, do požiadaviek INVITE odoslaných klientom Cisco sa pridá nová hlavička X-Cisco-CallerId-Disposition a do existujúcich udalostí histórie hovorov, ktoré sa odosielajú do Webex Cloudu prostredníctvom rozhrania CTI, sa pridá nové pole callerIdDisposition. Zariadenia Webex používajú tieto informácie na poskytovanie vizuálnej indikácie spamu v prezentácii hovoru a v jednotnej histórii hovorov volaného.
Synchronizácia stavu osobného asistenta
Funkcia synchronizácie stavu osobného asistenta (PA) synchronizuje stav prítomnosti osobného asistenta medzi zariadeniami BroadWorks Calling a aplikáciou Webex.
Služba PA poskytuje používateľovi možnosť informovať volajúceho o dôvode, prečo volaná strana nie je k dispozícii, voliteľne poskytnúť informácie o tom, kedy sa volaná strana vráti a či je k dispozícii operátor, ktorý by hovor vybavil. Funkcia PA umožňuje používateľom v aplikáciách Webex zobraziť stav prítomnosti používateľa v stave Neprítomnosť spolu so stavom PA a nakonfigurovaným trvaním.
Predpoklady
Uistite sa, že na AS a XSP|ADP sú nainštalované nasledujúce záplaty. Použite iba záplaty pre vašu verziu BroadWorks.
Patch pre RI a vydanie 24:
-
AP.as.24.0.944.ap385558
Funkcia synchronizácie stavu osobného asistenta s balíkom udalostí XSI predstavuje nový balík udalostí PersonalAssistantSync, ktorý umožňuje klientom XSI synchronizovať sa so zmenami prítomnosti osobného asistenta Cisco BroadWorks. Viac informácií nájdete v časti Balík udalostí XSI pre funkciu synchronizácie stavu osobného asistenta.
Okrem opravy systému musí mať konfiguračný súbor klienta (config-wxt.xml) nastavenú nasledujúcu značku: <personal-assistant enabled="%PERSONAL_ASSISTANT_ENABLED_WXT%"/>
Povoliť synchronizáciu stavu osobného asistenta (nový klaster)
Ak chcete povoliť synchronizáciu stavu osobného asistenta v novom klastri, pozrite si kroky na pridanie klastra v článku Konfigurácia partnerskej organizácie v centre pre partnerov.
Povoliť synchronizáciu stavu osobného asistenta (existujúci klaster)
-
Prihláste sa do Centra partnerov pomocou svojich prihlasovacích údajov správcu partnera na adrese https://admin.webex.com.
-
Kliknite na Služby.
-
Kliknite na Zobraziť volania Broadworks a vyberte príslušný klaster Broadworks.
- V časti Rozhranie CTI aktivujte prepínač Synchronizácia stavu osobného asistenta.
-
Zadajte svoje používateľské ID BroadWorks a kliknite na Povoliť.
Systém overí, či klaster BroadWorks obsahuje príslušné záplaty na podporu PA Sync. Ak overenie zlyhá, tlačidlo Uložiť je neaktívne.
-
Ak je overenie úspešné, kliknite na Uložiť.
Povolenie synchronizácie stavu PA je jednosmerný prepínač. Keď je funkcia povolená, nemôžete ju sami vypnúť.
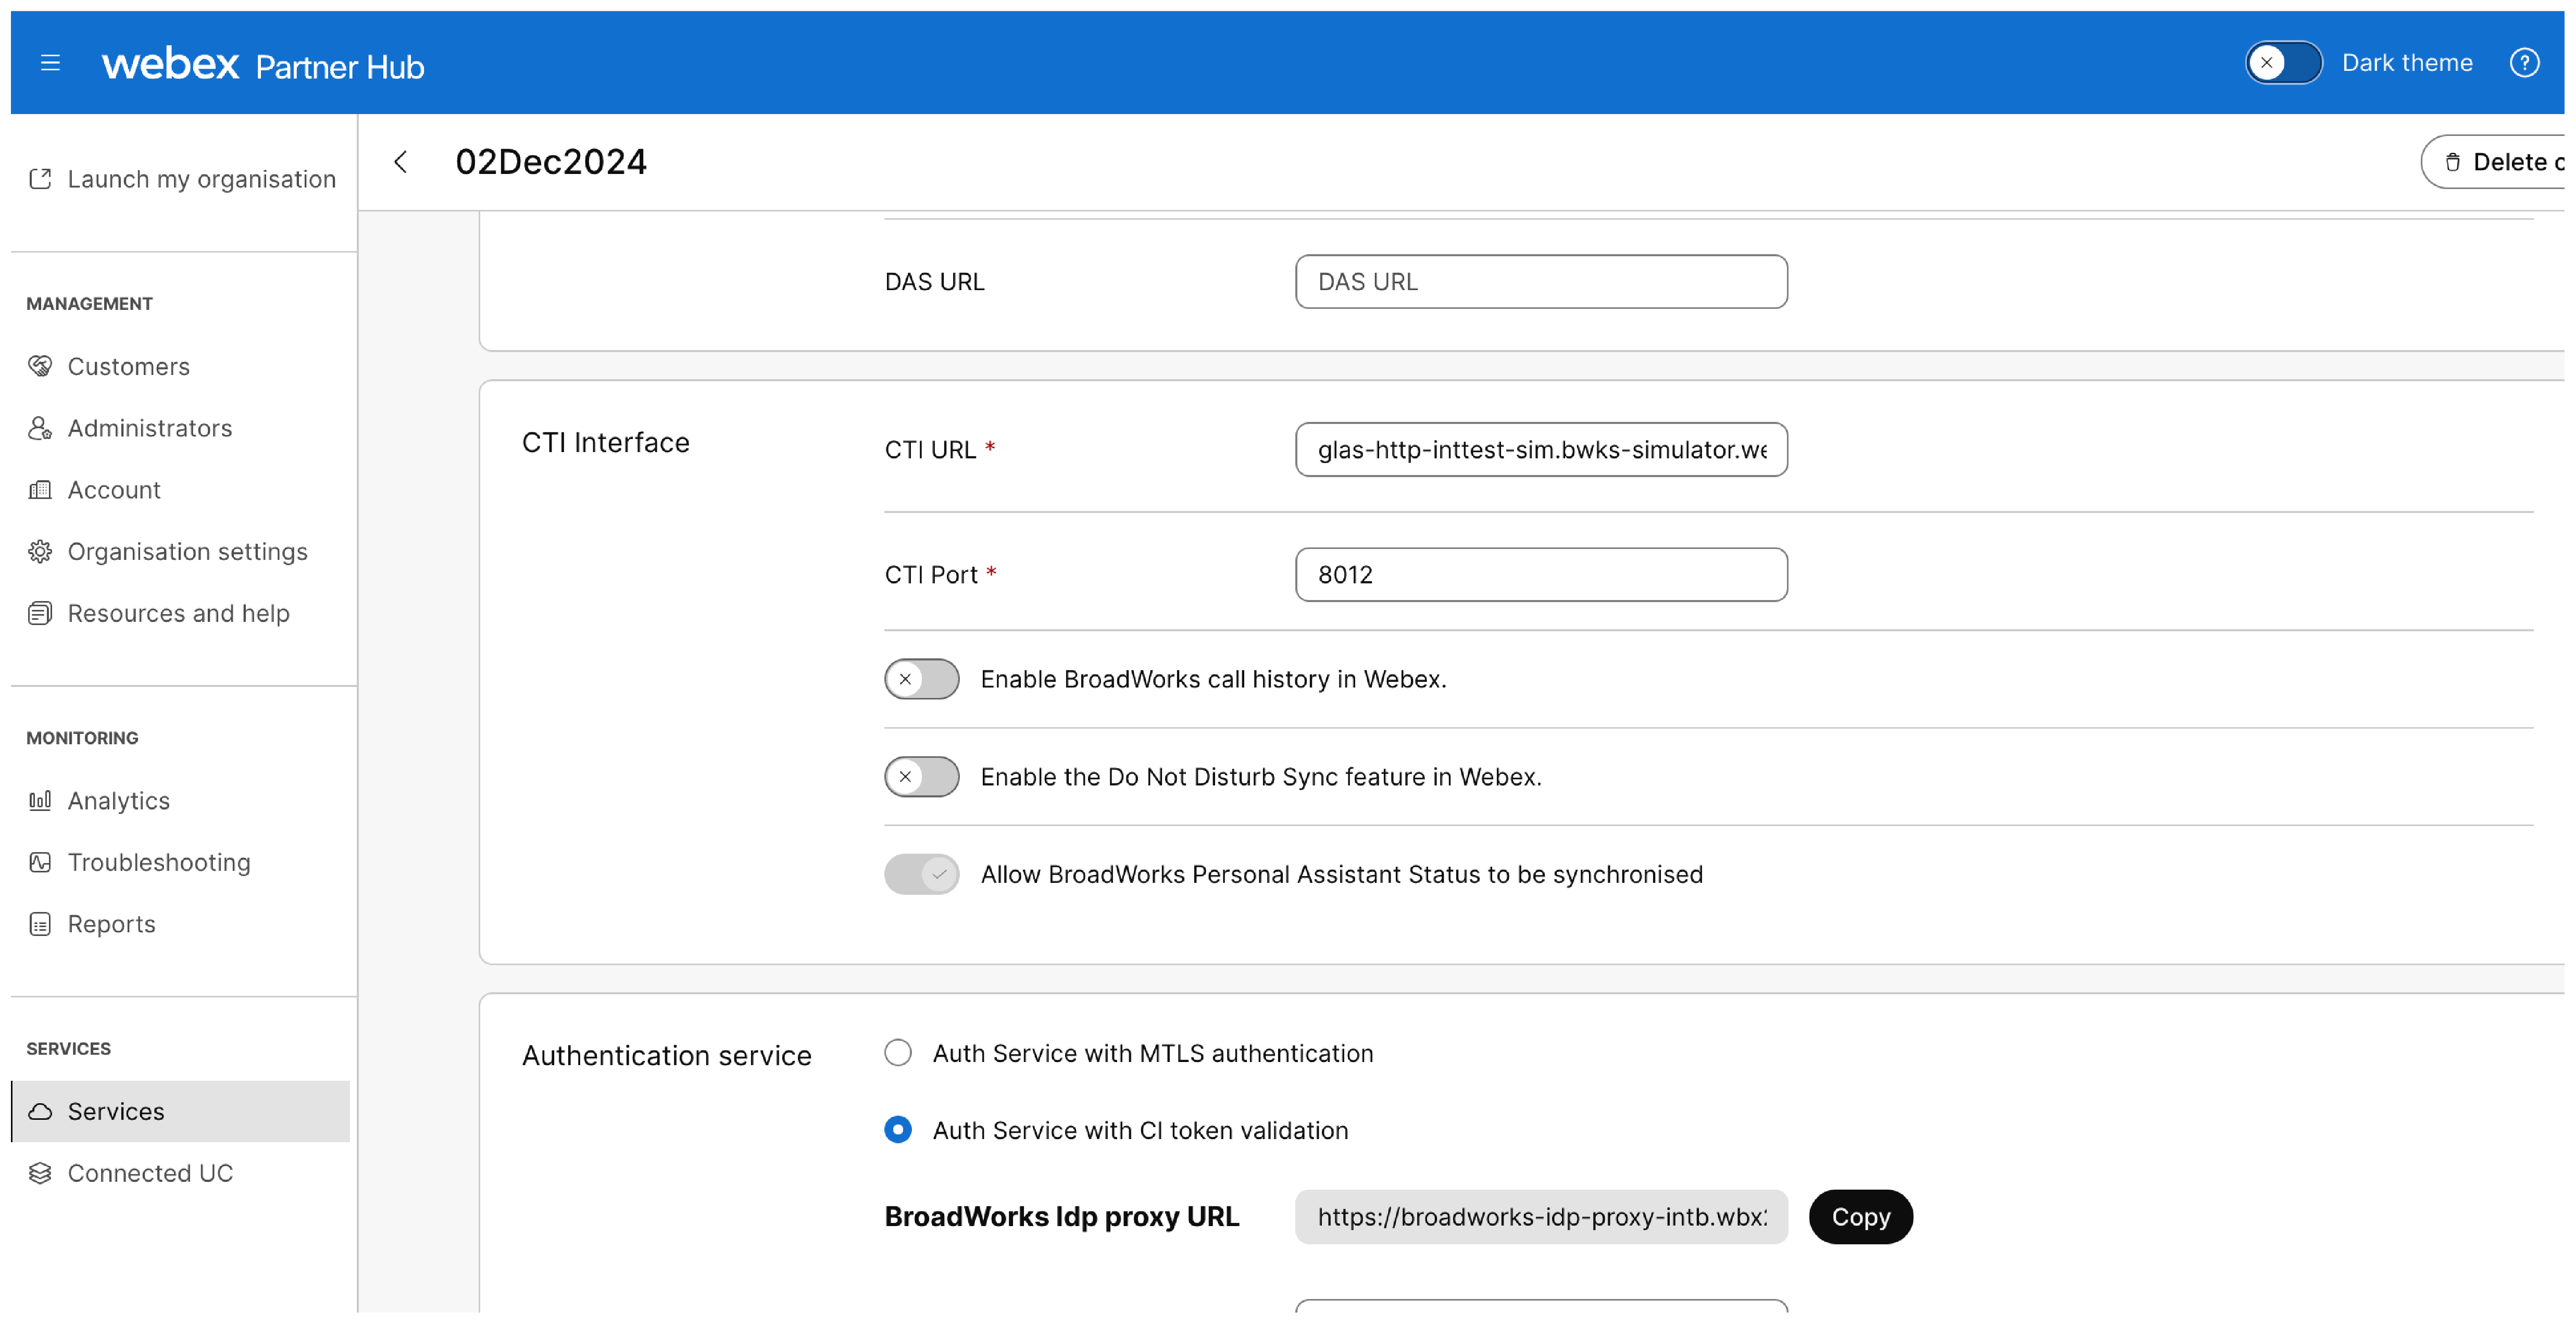
Zakázať synchronizáciu stavu osobného asistenta
Keď povolíte stav PA Sync na ktoromkoľvek z klastrov BroadWorks, túto funkciu už nemôžete sami vypnúť. Ak potrebujete funkciu deaktivovať, kontaktujte centrum technickej pomoci spoločnosti Cisco (TAC).
Identifikácia volajúceho a presmerovanie hovorov
Identifikácia volajúceho
Keď aplikácia Webex prijme hovor, pokúsi sa identifikovať volajúceho a zobrazí tieto informácie v oznámení o prichádzajúcom hovore, v okne hovoru a po ukončení hovoru v histórii hovorov a hlasovej schránke.
Aplikácia Webex sa pokúsi nájsť ID volajúceho porovnaním prichádzajúceho telefónneho čísla s telefónnymi číslami kontaktov nájdených v rôznych zdrojoch. Aplikácia Webex bude používať nasledujúce zdroje v tomto poradí. Keď to raz nájde v jednom zdroji, nebude sa pokúšať hľadať nikde inde.
Ak nájde viacero výskytov čísla v jednom zdroji, nepokúsi sa vybrať jeden z nich, v tomto prípade nezobrazí žiadne ID volajúceho.
-
Webex Common Identity (CI), ktorá obsahuje používateľov vašej organizácie.
-
Osobné a organizačné kontakty. Osobné kontakty sú viditeľné na karte Kontakty.
-
Lokálny adresár. Vo Windowse - aplikácia Outlook, v Macu - Kontakty pre Mac, v iOS - Kontakty pre iPhone, v Androide - Kontakty pre Android.
Ak sa nenájde žiadna zhoda s prichádzajúcim telefónnym číslom, aplikácia použije zobrazovaný názov v hlavičke SIP FROM, ak je k dispozícii. V opačnom prípade použije časť s používateľským menom v SIP URI z hlavičky SIP From ako poslednú možnosť.
Na diaľkové ovládanie hovorov (t. j. režim ovládania telefónom) sa používajú informácie XSI, kde sa používa ID alebo klapka BWKS, extrahované z informácií o vzdialenej strane v udalosti XSI. Ak informácie o vzdialenej strane nie sú k dispozícii, použije sa P-Asserted Identity (PAI) (ak je nakonfigurovaný).
Presmerovanie hovorov
V prípade, že bol hovor presmerovaný alebo presmerovaný, aplikácia sa pokúsi v oznámení o hovore a histórii hovorov zobraziť, kto je volajúci a ako bol hovor presmerovaný.
-
Presmerovaný hovor: Zobrazuje číslo, na ktoré bol hovor presmerovaný.
-
Skupina lovcov: Zobrazuje názov skupiny presmerovania, ktorá hovor presmerovala.
-
Rad v call centre: Zobrazuje názov frontu, ktorý presmeroval hovor.
-
Výkonný asistent: Zobrazuje meno vedúceho pracovníka, ktorému je hovor prichádzajúci.
Výnimky:
-
V prípade interných volaní z frontu hovorov, keď agent volá späť internej strane, vzdialená strana neuvidí názov frontu hovorov, ale uvidí meno agenta, ktorý ju volá.
Hovor prijatý inde:
V prípade skupín vyhľadávania alebo radov hovorov, ktoré sú nastavené so súčasným smerovaním, agenti uvidia hovor prijatý inde v histórii hovorov, ak hovor zdvihne iný agent. V prípade skupín vyhľadávania alebo radov hovorov so sekvenčným smerovaním alebo v prípade pretečenia sa hovory v histórii hovorov zobrazia ako zmeškané hovory, ak na ne prijme iný agent.
Vyberte ID volajúceho
Prehľad
Funkcia „Vybrať ID volajúceho“ umožňuje používateľom prepínať medzi rôznymi ID volajúceho čísla pre externé hovory. Ak to správca povolí, používatelia si môžu vybrať z nasledujúcich možností pre identifikáciu volajúceho:
-
Číslo používateľa („Použiť telefónne číslo používateľa na identifikáciu volajúceho“)
-
Konfigurovateľné CLID („Použiť konfigurovateľné CLID pre identifikáciu volajúceho“)
-
CLID skupiny („Použiť group/department telefónne číslo pre identifikáciu volajúceho čísla")
Funkčnosť
Používatelia majú dva spôsoby, ako zmeniť svoje ID volajúceho, ktoré im nastavil administrátor:
-
Prístupové kódy funkcií (FAC): Špecifické kódy pre každú z troch možností identifikácie volajúceho.
-
Rozhranie aplikácie Webex: Používateľsky prívetivé zobrazenie v rámci desktopových a mobilných aplikácií Webex, ktoré zobrazuje dostupné možnosti identifikácie volajúceho povolené správcom a umožňuje používateľom vybrať si preferované ID.
Ďalšie funkcie
-
Aplikácie Webex budú obsahovať aj možnosti pre fronty call centra DNIS.
-
Používatelia mobilnej aplikácie budú mať k dispozícii možnosti Dual Persona pre používateľov mobility.
Predpoklady
Aby mohol používateľ ovládať svoj výber externej politiky CLID, musia byť na serveri BroadWorks splnené nasledujúce podmienky:
-
Povolenie systémového príznaku „EnableUserSelectionOfExternalCLIDPolicy“
Spustite príkaz CLI:
AS_CLI/SubscriberMgmt/Policy/CallProcessing/CallingLineId> set defaultEnableUserSelectionOfCLIDPolicy true. -
Povolenie možnosti „EnableUserConfigurableCLIDModification“
Spustite príkaz CLI:
AS_CLI/SubscriberMgmt/Policy/CallProcessing/CallingLineId> set defaultEnableUserConfigurableCLIDModification true.Toto umožňuje Povoliť používateľom výber externej politiky CLID a Povoliť používateľom konfigurovateľnú modifikáciu CLID.
-
Rozsah politiky spracovania hovorov na úrovni používateľa pre ID volajúcej linky je pre tohto používateľa nastavený na možnosť „Použiť politiku ID volajúcej linky používateľa“.
-
Pre používateľa je povolený príznak politík spracovania hovorov na úrovni používateľa „Povoliť používateľovi výber politiky externého CLID“.
-
Ak nie je definované žiadne číslo pre „Použiť konfigurovateľné CLID pre identifikáciu volajúceho“ alebo „Použiť group/department možnosti „telefónne číslo pre identifikáciu volajúceho“, FAC ani zobrazenie aplikácie nebudú mať žiadny účinok. Toto nastavenie musí nakonfigurovať administrátor pred výberom používateľa.
Viac informácií nájdete v popise funkcie Výber možnosti identifikácie externej volajúcej linky používateľom.
Náplasti BroadWorks
Táto funkcia vyžaduje na správne fungovanie dva špecifické záplaty BroadWorks:
Pozrite si časť 8 Informácie o nezávislých vydaniach a servisných záplatách.
-
BWKS-5230 bola pôvodná funkcia CLID, ktorú si mohol vybrať používateľ – umožňuje používateľom (ak je systém správne nakonfigurovaný) zmeniť, ktorá politika CLID sa použije. Pozrite si FD tu: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/UserSelectionOfExternalCallingLineIDOptionFD-R250.pdf
-
BWKS-9510 je vylepšenie XSI, ktoré si vyžiadal klientsky tím Webexu, aby sa uľahčilo zistenie, ktoré možnosti sú pre používateľa dostupné. Je to nevyhnutné, pretože výber politiky CLID nie je jednoduchá funkcia na úrovni používateľa (ako CFA), ktorú je možné priamo ovládať. Skôr to závisí od rôznych možností konfigurácie systému a hierarchie „politík spracovania hovorov“. Podrobnosti si môžete pozrieť tu: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/XSIEnhancementToSupportUserSelectableCLIDFD-R250.pdf
Konfigurácia aplikácie Webex
Tieto značky je potrebné povoliť v konfiguráciách pre počítače, tablety a mobilné zariadenia:
Vzhľad zdieľanej linky
Vzhľad zdieľanej linky je možnosť poskytnúť linky iných používateľov ako zdieľané linky na zariadení koncového používateľa. Konfigurácia zdieľanej linky pre aplikáciu Webex je podobná konfigurácii zdieľanej linky pre stolové telefóny. Táto špecifická funkcia vám umožňuje priradiť zobrazenia zdieľaných liniek aplikácii Webex koncového používateľa.
Táto funkcia umožňuje používateľom spracovávať hovory na klapkách iných používateľov priamo z aplikácie Webex.
-
Vzhľad zdieľanej linky môžete nakonfigurovať iba pre desktopovú verziu aplikácie Webex.
-
Do aplikácie Webex môžete pridať maximálne 10 riadkov vrátane hlavného riadku.
-
Linku pracovného priestoru nemôžete priradiť ako zdieľanú linku.
-
Používateľovi nemožno poskytnúť službu Executive-Assistant súčasne so zdieľanými linkami.
-
Primárny linkový port používateľa by sa nemal meniť na zdieľanú linku.
Požiadavky
Ak chcete nasadiť túto funkciu na Webex pre Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Náplasť 1: Označenie vlastníka v zozname zariadení na podporu zdieľaných liniek klienta Webex
R23 bez ADP:
-
AP.as.23.0.1075.ap384179
-
AP.xsp.23.0.1075.ap384179
R23 s ADP:
-
AP.as.23.0.1075.ap384179
-
Xsi-Actions-23_2022.10
R24:
-
AS: AP.as.24.0.944.ap384179
-
Xsi-Actions-24_2022.10
R25:
-
AS: Vydanie RI Rel_2022.10_1,310
-
Xsi-Actions-25_2022.10
Náplasť 2: Záplaty na zvýšenie počtu portov na typoch profilov zariadení. Príklad: Pre desktopového klienta: System>Identity/Device Typ profilu Upraviť> Obchodný komunikátor – PC: Profil, Štandardné možnosti, Počet portov:
- AK je povolená možnosť „Neobmedzene“, nie je potrebná žiadna zmena.
- AK je „Obmedzené na“ < 10, zmeňte hodnotu = 10 a ušetrite, aby ste využili všetky dostupné linky
-
Vydanie RI Rel_2022.10_1,310
Podrobnosti o konfigurácii klienta nájdete v časti 6.1.44 „Primárny profil“ v konfiguračnej príručke Webex pre Cisco BroadWorks.
Synchronizácia režimu Nerušiť (DND)
Synchronizácia režimu Nerušiť (DND) zosúlaďuje nastavenia DND medzi službami Webex a BroadWorks synchronizáciou stavu DND medzi týmito dvoma platformami. Napríklad, ak používateľ zapne funkciu Nerušiť v aplikácii Webex, tento stav sa synchronizuje s volajúcimi zariadeniami BroadWorks. V dôsledku toho stolový telefón používateľa registrovaný v BroadWorks nezvoní, keď sa naň niekto pokúša zavolať. Podobne, ak si používateľ nastaví režim Nerušiť zo stolového telefónu, stav sa synchronizuje s aplikáciou Webex. Bez tejto funkcie aktualizácie DND z jednej platformy druhá platforma nerozpozná.
Synchronizácia DND sa aplikuje na úrovni klastra BroadWorks a môže ju povoliť správca partnera v centre pre partnerov.
Ak je veľa zákazníkov (>50) V klastri BroadWorks nie je synchronizácia DND podporovaná. V takýchto prípadoch sa odporúča kontaktovať technika podpory Cisco TAC so žiadosťou o pomoc.
Predpoklady
Uistite sa, že na AS a XSP|ADP sú nainštalované nasledujúce záplaty. Použite iba záplaty pre vašu verziu BroadWorks.
Pre vydanie 23:
<snipped>
- Aplikácie ADP: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
Pre vydanie 24:
<snipped>
- Aplikácie ADP: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
Po použití záplat aktivujte funkciu 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Ak je veľa zákazníkov (>50) V klastri BroadWorks nie sú podporované operácie, ako napríklad aktualizácia akcií XSI, udalostí XSI, adresy URL DAS, adresy URL XSP|ADP alebo synchronizácia DND. V takýchto prípadoch sa odporúča kontaktovať technika podpory Cisco TAC so žiadosťou o pomoc.
Nakonfigurujte synchronizáciu kľúčov funkcií zariadenia na BroadWorks. Uistite sa, že telefón podporuje SIP SUBSCRIBE/NOTIFY pre balík udalostí „as-feature-event“. Podrobnosti nájdete v časti Synchronizácia funkčných kľúčov zariadení Cisco BroadWorks.
Povoliť synchronizáciu DND (existujúci klaster)
-
Prihláste sa do Centra partnerov
-
Kliknite na Služby.
-
Kliknite na Zobraziť volania Broadworks a vyberte príslušný klaster Broadworks.
-
Povoľte prepínač Synchronizácia režimu Nerušiť (DND).
-
Zadajte svoje používateľské ID BroadWorks a kliknite na Povoliť.
Systém overí, či klaster BroadWorks obsahuje príslušné záplaty na podporu synchronizácie DND. Ak overenie zlyhá, tlačidlo Uložiť sa deaktivuje.
-
Ak je overenie úspešné, kliknite na Uložiť.
-
Po povolení synchronizácie DND obnoví Webex všetky predplatné používateľov tak, aby zahŕňali balíček udalostí Nerušiť. V závislosti od počtu používateľov môže tento proces trvať niekoľko hodín.
-
Povolenie synchronizácie DND je jednosmerný prepínač. Keď je funkcia povolená, nemôžete ju sami vypnúť.
Povoliť synchronizáciu DND (nový klaster)
Túto funkciu môžete povoliť aj počas vytvárania klastra. Podrobnosti nájdete v časti „Konfigurácia klastrov BroadWorks“ v Konfigurácia partnerskej organizácie v centre pre partnerov.
Tiché hodiny
V nasadeniach Webex pre BroadWorks sa funkcia „Tiché hodiny“ spolieha na funkciu „Synchronizácia režimu Nerušiť (DND)“, aby sa zabezpečila synchronizácia nastavení tichých hodín vo všetkých zariadeniach. Pre správnu synchronizáciu tichých hodín medzi stolnými počítačmi a mobilnými zariadeniami sa uistite, že je v používateľskom účte povolená funkcia „DND Sync“.
Zakázať synchronizáciu DND
Synchronizáciu DND nemôžete sami vypnúť. Ak chcete vypnúť funkciu DND, vytvorte prípad TAC s názvom „Vypnúť synchronizáciu režimu Nerušiť“ a zadajte partnerId a názov klastra BroadWorks.
Prípady použitia
Nahrávanie hovorov
Webex pre Cisco BroadWorks podporuje štyri režimy nahrávania hovorov.
|
Režimy nahrávania |
Opis |
Controls/Indicators ktoré sa zobrazujú v aplikácii Webex |
|---|---|---|
|
Vždy |
Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ nemá možnosť spustiť ani zastaviť nahrávanie. |
|
|
Vždy s Pause/Resume |
Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ môže pozastaviť a obnoviť nahrávanie. |
|
|
Na požiadanie |
Nahrávanie sa spustí automaticky po nadviazaní hovoru, ale nahrávka sa vymaže, pokiaľ používateľ nestlačí tlačidlo Spustiť nahrávanie. Ak používateľ spustí nahrávanie, celý záznam z nastavenia hovoru sa zachová. Po spustení nahrávania môže používateľ nahrávanie pozastaviť a obnoviť |
|
|
Na požiadanie so spustením iniciovaným používateľom |
Nahrávanie sa nespustí, pokiaľ používateľ nevyberie možnosť Spustiť nahrávanie v aplikácii Webex. Používateľ má možnosť počas hovoru viackrát spustiť a zastaviť nahrávanie. |
|
Požiadavky
Ak chcete nasadiť túto funkciu na Webex pre Cisco BroadWorks, musíte nasadiť nasledujúce opravné balíčky BroadWorks. Ak váš systém používa verziu nezávislú od vydania (RI), požiadavky sú už zahrnuté.
-
Pre R22: AP.as.22.0.1123.ap377718
-
Pre R23: AP.as.23.0.1075.ap377718
-
Pre R24: AP.as.24.0.944.ap377718
Identifikátor korelácie hovorov musí byť zapnutý. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Na použitie tejto funkcie musí byť povolený nasledujúci konfiguračný tag: %ENABLE_CALL_RECORDING_WXT%.
Táto funkcia vyžaduje integráciu s platformou na nahrávanie hovorov tretej strany.
Ak chcete nakonfigurovať nahrávanie hovorov v systéme BroadWorks, prejdite do príručky rozhrania nahrávania hovorov Cisco BroadWorks.
Ďalšie informácie
Informácie o používaní funkcie nahrávania nájdete v článku Webex | Nahrávanie hovorov.
Ak si chcú používatelia alebo správcovia prehrať nahrávku, musia prejsť na platformu na nahrávanie hovorov tretej strany.
Povolenie hlasovej schránky pre integráciu Microsoft Teams
Hlasovú schránku pre používateľov služby Microsoft Teams môžete povoliť v riešení Webex for BroadWorks. Táto integrácia umožňuje používateľom preberať hlasové správy priamo prostredníctvom služby Microsoft Teams, čím sa zlepšuje celkový používateľský zážitok.
Kroky na povolenie hlasovej schránky
Ak chcete povoliť hlasovú schránku pre BroadWorks, musíte povoliť prepínač broadworks-voicemail-enabled-spark-541886: true na úrovni organizácie.
Ak chcete túto funkciu povoliť, kontaktujte centrum technickej pomoci spoločnosti Cisco (TAC).
Používateľská skúsenosť
Po nastavení integrácie môžu používatelia:
- Načítajte hlasové správy priamo v aplikácii Microsoft Teams.
- Dostávajte upozornenia na nové hlasové správy.
- Spravujte nastavenia hlasovej schránky z rozhrania Webex.
Požiadavky
Na podporu vyhľadávania hlasovej schránky v integrácii Microsoft Teams s ponukou Webex for BroadWorks sú potrebné ďalšie zmeny v sieti. Partneri BroadWorks by mali na svojej platforme BroadWorks povoliť zdieľanie zdrojov medzi rôznymi zdrojmi (CORS) pre nasledujúce adresy URL:
-
https://jabber-integration-a.wbx2.com
-
https://jabber-integration-r.wbx2.com
-
https://jabber-integration-k.wbx2.com
-
https://msteams-calling.webex.com
Uistite sa, že hlasová schránka BroadWorks je nakonfigurovaná podľa nastavení uvedených v časti Prehrávanie hlasovej schránky.
Viac informácií o krokoch konfigurácie nájdete v časti 8.5.1.2 konfiguračnej príručky BW Application Delivery Platform Configuration Guide, ktorá vyžaduje verziu 2024.05 na ADP.
Parkovanie a vyzdvihnutie skupinového hovoru
Webex pre Cisco BroadWorks podporuje parkovanie a načítanie skupinových hovorov. Táto funkcia umožňuje používateľom v skupine zaparkovať hovory, ktoré potom môžu prevziať ostatní používatelia v skupine. Napríklad zamestnanci maloobchodu v obchodnom prostredí môžu túto funkciu použiť na zaparkovanie hovoru, ktorý potom môže zdvihnúť niekto z iného oddelenia.
Funkcia Operácia
Po nakonfigurovaní funkcie
-
Počas hovoru používateľ klikne na možnosť Parkovať v aplikácii Webex, čím zaparkuje hovor na klapke, ktorú systém vyberie automaticky. Systém zobrazí používateľovi rozšírenie na 10 sekúnd.
-
Iný používateľ v skupine klikne na možnosť Obnoviť hovor vo svojej aplikácii Webex. Používateľ potom zadá klapku zaparkovaného hovoru, aby mohol v hovore pokračovať.
Požiadavky
Aby táto funkcia fungovala, uistite sa, že sú splnené nasledujúce podmienky:
-
Konfiguračný súbor klienta musí mať nastavené nasledujúce značky:
-
Identifikátor korelácie hovorov musí byť povolený na AS a XSP|ADP. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
-
Váš SBC musí byť nakonfigurovaný tak, aby odovzdával atribút SIP „
x-broadworks-correlation-in“ do a z aplikačného servera.
Konfigurácia
Informácie o konfigurácii skupinového parkovania hovorov v službe BroadWorks nájdete v časti „Pridanie skupiny parkovania hovorov“ v príručke správcu webového rozhrania skupiny aplikačného servera Cisco BroadWorks – 2. časť. Musíte vytvoriť skupinu a pridať do nej používateľov.
Informácie o konfigurácii identifikátora korelácie hovorov v systéme BroadWorks nájdete v časti Popis funkcie identifikátora korelácie hovorov v systéme Cisco BroadWorks.
Ďalšie informácie
Informácie pre používateľov o používaní skupinového parkovania hovorov nájdete v časti Webex | Parkovanie a načítanie hovorov.
Zavolajte Park/Directed Parkovanie hovoru
Bežné alebo riadené parkovanie hovorov nie je v používateľskom rozhraní aplikácie Webex podporované, ale používatelia s povolením môžu túto funkciu nasadiť pomocou prístupových kódov k funkciám:
-
Zadajte *68 pre zaparkovanie hovoru
-
Zadajte *88 pre obnovenie hovoru
Vtrhnutie
Služba „barge-in“ sa bežne používa v prostrediach call centier alebo iných situáciách, kde môže byť potrebná okamžitá pomoc alebo zásah.
Keď je povolená služba pripojenia, určený používateľ alebo supervízor sa môže pripojiť k aktívnemu hovoru spustením konkrétneho príkazu alebo použitím vyhradeného tlačidla či kombinácie klávesov na svojom telefóne alebo komunikačnom zariadení. Po odoslaní požiadavky na pripojenie sa systém nadviaže spojenie s prebiehajúcim hovorom, čo umožní oprávnenej osobe vypočuť si konverzáciu alebo sa k hovoru pripojiť ako aktívny účastník.
Služba barge-in môže byť užitočná v rôznych scenároch. V prostredí call centra môžu supervízori alebo školitelia monitorovať a koučovať zástupcov zákazníckeho servisu počúvaním ich hovorov v reálnom čase. V prípade potreby môžu zasiahnuť a poskytnúť usmernenie alebo prevziať hovor, ak má zástupca problémy. V núdzových situáciách alebo kritických diskusiách sa oprávnený personál môže rýchlo zapojiť do prebiehajúcich konverzácií, aby poskytol pomoc alebo urobil dôležité rozhodnutia.
V aplikácii Webex pre Pripojenie sa dostaneme upozornenie, že hovor sa transformoval na konferenciu. V NOTIFY (informácie o hovore alebo informácie o konferencii) nie sú žiadne ďalšie informácie o type konferencie, takže s ňou môžeme zaobchádzať inak.
Keď dôjde k pripojeniam, medzi stranami sa nadviaže trojstranný hovor. Zavádzajú sa nasledujúce pojmy:
-
Supervízor: Supervízor je osoba, ktorá dohliada na tím agentov zákazníckeho servisu alebo zástupcov call centra a riadi ho. V kontexte pripojenia sa k hovoru má supervízor zvyčajne možnosť monitorovať a zasahovať do prebiehajúcich hovorov zákazníkov. Môžu používať nástroje alebo softvér na monitorovanie hovorov na odpočúvanie hovorov, poskytovanie usmernení agentom a zabezpečenie kontroly kvality. Úloha supervízora môže zahŕňať školenie agentov, riešenie obáv zákazníkov a optimalizáciu výkonu tímu.
-
Zákazník: Zákazník sa vzťahuje na jednotlivca alebo subjekt, ktorý spolupracuje so spoločnosťou alebo organizáciou s cieľom získať produkty, služby alebo podporu. V kontexte pripojenia sa k hovoru je zákazník niekto, kto uskutočňuje alebo prijíma telefonický hovor s agentom zákazníckeho servisu. Zákazníci môžu počas hovoru vyhľadať pomoc, informácie alebo riešenie svojich otázok či problémov. Funkcia pripojenia sa k hovoru umožňuje supervízorom alebo oprávneným pracovníkom pripojiť sa k prebiehajúcemu hovoru medzi zákazníkom a agentom.
-
Agent: Agent, tiež známy ako zástupca zákazníckeho servisu alebo agent call centra, je osoba zodpovedná za vybavovanie interakcií so zákazníkmi a poskytovanie podpory alebo pomoci telefonicky alebo inými komunikačnými kanálmi. Agenti sú vyškolení na riešenie otázok zákazníkov, riešenie problémov, spracovanie transakcií a poskytovanie pozitívnej zákazníckej skúsenosti. V kontexte pripojenia sa k hovoru je agent osoba, ktorá počas telefonického hovoru hovorí priamo so zákazníkom. V prípade potreby môže agent dostať od nadriadeného usmernenie alebo spätnú väzbu prostredníctvom pripojenia sa k hovoru.
Pre všetky požiadavky iniciované klientom, ako napríklad CallStartRequest, CallPickupRequest, DirectedCallPickupRequest, DirectedCallPickupWithBargeInRequest atď., ak je <Webex Client> (ak nie je vhodný, vyberte správny názov namiesto Webex klienta) zriadené ako zariadenie na zdieľaný vzhľad hovoru, mala by byť v nastavení zdieľaného vzhľadu hovoru povolená konfigurácia „Upozorniť na všetky výskyty hovorov s funkciou Click-to-Dial“, aby klient mohol hovor prijať, pokiaľ klient iniciujúci požiadavku explicitne neposkytne polohu.
Presmerovanie hovorov cez SIP do Webex Meeting
Presmerovanie hovorov cez SIP do služby Webex Meeting má dve jedinečné funkcie:
-
Nové push oznámenie (mobilné)
Používatelia natívneho hovoru teraz môžu prepnúť do aplikácie Webex klepnutím na Nové push oznámenie. Keď spustíte natívnu obrazovku hovoru, na obrazovke sa zobrazí nové push upozornenie a klepnutím na upozornenie sa dostanete priamo na obrazovku hovoru v aplikácii Webex.
Upozornenie Webex sa zobrazí počas hovoru na mobilnom telefóne, ak používate Webex Go alebo ak váš operátor mobilnej siete (MNO) používa signalizáciu hovorov pomocou ovládania hovorov Cisco pre vaše hovory na mobilnom telefóne.
-
Presunúť hovor na schôdzku
Keď práve s niekým telefonujete, možno budete chcieť presunúť tento hovor do schôdzky, aby ste mohli využívať niektoré pokročilé funkcie schôdzky, ako je video, zdieľanie alebo biela tabuľa. Alebo pozvite do diskusie ďalších ľudí a prejdite na stretnutie.
Požiadavky BroadWorks
-
Aktivovateľná funkcia 25239
-
R23 s XSP|ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
XSP|Oprava ADP AP.xsp.23.0.1075.ap383064
-
Oprava AP.platform.23.0.1075.ap383064
-
-
R23 s ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
ADP s verziou Xsi-Actions-23, CommPilot-23 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
-
-
R24:
-
AS záplata: AP.as.24.0.944.ap383064
-
ADP s verziou Xsi-Actions-24, CommPilot-24 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
-
-
R25:
-
Vydanie AS RI Rel_2022.08_1,354
-
ADP s Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 a verzia NPS > 2022.08_1,350
-
Konfigurácia vytáčania URI
Povoliť BroadWorks smerovať pozvánku SIP vygenerovanú pomocou REFER na URI stretnutia Webex. Príklad: sip:.
Predtým, ako začnete
-
Táto konfigurácia umožňuje iba smerovanie.
-
Priamy prístup k internetu SBC/CUBE je potrebné na dokončenie hovoru.
- Konfigurácia je vyžadovaná na aplikačnom serveri (AS) a sieťovom serveri (NS).
| 1 |
Konfigurácia aplikačného servera (AS). Táto konfigurácia umožňuje AS spracovávať volania SIP URI a generovať POZVÁNKY po REFER. |
| 2 |
Konfigurácia sieťového servera (NS). |
| 3 |
Overte test trasy: Môžete očakávať ktorýkoľvek z nasledujúcich výsledkov:
|
Najlepšie postupy, obmedzenia a riešenie problémov
Najlepšie postupy
Aby služba Webex Cloud správne identifikovala ID schôdze a podnikový kontext, musíte nakonfigurovať CUBE tak, aby zachovala pôvodný identifikátor URI požiadavky (R-URI).
Príklad konfigurácie:
dial-peer voice 1000 voip
description *** Webex Edge Deployment ***
session protocol sipv2
session target dns:
voice-class sip requri-passing
dtmf-relay rtp-nte
codec g711ulaw
no vad Kľúčové funkčné prvky sú:
-
Požiadavka na odovzdávanie sip-u triedy Voice: Tento príkaz je povinný. Zabezpečuje, že pôvodný identifikátor R-URI (obsahujúci podnikovú doménu a ID schôdze) sa zachová v odchádzajúcom INVITE. Bez toho Webex Cloud nedokáže priradiť hovor k správnemu stretnutiu.
-
Ciele regionálnych relácií: Cieľ relácie musí odkazovať na príslušný regionálny vstupný dátový systém Webex Cloud. Toto musí byť nakonfigurované na základe geografickej oblasti zákazníka. Napríklad región EMEA:
dns:ecccp.euro.pub.webex.com. Partneri musia overiť správnosť regionálneho FQDN pre svoj konkrétny klaster nasadenia prostredníctvom centra Control Hub.
V nasadeniach s viacerými nájomníkmi je kľúčové zabezpečiť, aby identifikátor R-URI zostal nezmenený. Ak CUBE zmení identifikátor R-URI, hovor sa nepodarí presmerovať na zamýšľanú schôdzku.
Partneri sú zodpovední za zabezpečenie toho, aby ich špecifická verzia CUBE a logika dial-peer nekolidovali s týmto príkazom. Vždy sa uistite, že podniková doména a kontext schôdze sú v rámci Control Hub správne namapované tak, aby zodpovedali vstupnej prevádzke.
Známe obmedzenia
Tu sú niektoré známe obmedzenia:
-
BroadWorks AS nemá priamy prístup na internet.
-
SBC/CUBE konfigurácia je stále potrebná.
-
Podpora eskalácie REFER pre počítače sa overuje.
Riešenie problémov s neúspešným hovorom
Ak hovor zlyhá, vykonajte nasledujúce kroky:
-
Zaznamenávať protokoly AS XS.
-
Zachytávanie protokolov smerovania NS.
-
Overte internetové pripojenie SBC.
-
Zdieľať protokoly so službou Cisco TAC.
Tiesňové volanie E911
Webex pre Cisco BroadWorks podporuje volania na tiesňové linky E911. Vďaka tejto funkcii sú tiesňové volania presmerované na centrum verejného núdzového volania (PSAP), ktoré potom môže nasmerovať tiesňové zložky na miesto volajúceho. Ak chcete používať túto funkciu, musíte integrovať Webex pre Cisco BroadWorks s poskytovateľom tiesňových volaní E911.
Na konfiguráciu podpory pre služby tiesňového volania E911 použite nasledujúce články Webex:
-
Tiesňové volania E911 vo Webexe pre BroadWorks– Tento článok použite na konfiguráciu tiesňových volaní E911 vo Webexe pre Cisco BroadWorks pomocou jedného z nasledujúcich podporovaných poskytovateľov E911:
-
Šírka pásma
-
Intrado
-
Červená obloha
-
-
Vyhlásenie o vylúčení zodpovednosti za tiesňové volania– Ak máte službu určovania polohy, môžete v aplikácii Webex nakonfigurovať okno Vyhlásenie o vylúčení zodpovednosti za tiesňové volania tak, aby používateľom pri prihlásení obsahovalo možnosť aktualizovať svoju polohu.
Prispôsobenie a poskytovanie klientov
Používatelia si stiahnu a nainštalujú svoju generickú aplikáciu Webex pre stolné počítače alebo mobilné zariadenia (odkazy na stiahnutie nájdete v časti Platformy aplikácií Webex). Po overení používateľa sa klient zaregistruje v službe Webex Cloud for Messaging and Meetings, načíta informácie o značke, vyhľadá informácie o službe BroadWorks a stiahne konfiguráciu volania z aplikačného servera BroadWorks (prostredníctvom DMS na XSP|ADP).
Parametre volania pre aplikáciu Webex nakonfigurujete v BroadWorks (ako obvykle). Parametre brandingu, správ a stretnutí pre klientov konfigurujete v ovládacom centre. Konfiguračný súbor priamo neupravujete.
Tieto dve sady konfigurácií sa môžu prekrývať, v takom prípade má konfigurácia Webex prednosť pred konfiguráciou BroadWorks.
Pridanie konfiguračných šablón aplikácie Webex do aplikačného servera BroadWorks
Aplikácia Webex je nakonfigurovaná pomocou súborov DTAF. Klienti si stiahnu konfiguračný súbor XML z aplikačného servera prostredníctvom služby Správa zariadení na XSP|ADP.
Súbory šablón R22.0 už nie sú podporované a boli odstránené z archívu DTAF. Šablóny predtým označené ako R23.0 boli premenované na R24.0, pretože BroadWorks R24.0 je najstaršia aktuálne podporovaná verzia. Tieto šablóny R24.0 sú určené na použitie vo všetkých podporovaných vydaniach aplikačného servera vrátane R24.0, R25.0 a R26.0.
| 1 |
Stiahnite si zip súbory požadovanej aplikácie Webex (pre počítače, mobilné zariadenia alebo tablety) zo stránky Stiahnutie softvéru. Podrobnosti o type profilu zariadenia a názve balíka nájdete v časti Profily zariadení v časti Príprava prostredia. | ||||||||||
| 2 |
Skontrolujte, či máte v systéme . | ||||||||||
| 3 |
Importovať a aktualizovať súbory DTAF. Balík DTAF stiahnutý zo stránky na sťahovanie softvéru Cisco je kontajnerový archív. Tento archív musíte lokálne extrahovať, aby ste mali prístup ku konkrétnym súborom | ||||||||||
| 4 |
Nakonfigurujte profily zariadení pre každého klienta, ktorého poskytujete. | ||||||||||
| 5 |
Kliknite na Súbory a overovanie a potom vyberte možnosť obnovenia všetkých systémových súborov.
|
Prispôsobenie brandingu pre aplikáciu Webex
-
Prispôsobenia partnerov – Správcovia partnerov môžu použiť rozšírené prispôsobenia značky, ktoré sa vzťahujú na partnerskú organizáciu. and/or zákazníci, ktorých partner spravuje. Pozrite si časť Konfigurácia rozšírených prispôsobení značky.
-
Prispôsobenia pre zákazníkov – Ak partner umožňuje zákazníkom použiť vlastné prispôsobenia značky, správcovia zákazníkov môžu postupovať podľa postupov uvedených v časti Pridanie značky vašej spoločnosti do Webexu.
Portál aktivácie používateľov používa rovnaké logo, aké pridáte pre branding klienta.
Prispôsobenie URL adries hlásenia problémov a pomoci
Ak chcú správcovia prispôsobiť tieto možnosti, môžu postupovať podľa postupu „Pridanie adries URL pre spätnú väzbu a pomoc“, ktorý nájdete v oboch predchádzajúcich článkoch o budovaní značky.
Konfigurácia testovacej organizácie pre Webex pre Cisco BroadWorks
Predtým, ako začnete
S prietokovým poskytovaním
Pred vykonaním tejto úlohy musíte nakonfigurovať všetky služby XSP|ADP a partnerskú organizáciu v Control Hub.
| 1 |
Priradiť službu v BroadWorks: |
| 2 |
Overte organizáciu zákazníka a používateľov v aplikácii Control Hub: |
Testovanie používateľmi
| 1 |
Stiahnite si aplikáciu Webex na dva rôzne počítače. |
| 2 |
Prihláste sa ako testovací používatelia na oboch počítačoch. |
| 3 |
Uskutočnite testovacie hovory. |
Organizácie zákazníkov poskytujúce služby
V aktuálnom modeli automaticky poskytujeme služby organizácii zákazníka pri registrácii prvého používateľa prostredníctvom ktorejkoľvek z metód opísaných v tomto dokumente. Zriaďovanie sa vykonáva iba raz pre každého zákazníka.
Používatelia poskytovania služieb
Používateľov môžete zriaďovať týmito spôsobmi:
-
Používanie rozhraní API na vytváranie účtov Webex
-
Priradiť integrovanú IM & P (flowthrough provisioning) s dôveryhodnými e-mailami na vytvorenie účtov Webex
-
Priradiť integrovanú IM & P (flowthrough provisioning) bez dôveryhodných e-mailov. Používatelia poskytujú a overujú e-mailové adresy na vytvorenie účtov Webex
-
Umožniť používateľom samoaktiváciu (pošlete im odkaz a oni si vytvoria účty Webex)
Verejné rozhrania API pre poskytovanie služieb
Webex sprístupňuje verejné rozhrania API, ktoré umožňujú poskytovateľom služieb integrovať poskytovanie služieb pre predplatiteľov Webex pre Cisco BroadWorks do ich existujúcich pracovných postupov poskytovania. Špecifikácia týchto API je k dispozícii na developer.webex.com. Ak chcete vyvíjať s týmito API, kontaktujte svojho zástupcu spoločnosti Cisco a získajte Webex pre Cisco BroadWorks.
Tieto API rozhrania odmietnu veľkoobchodných zákazníkov.
Prietokové poskytovanie
Na BroadWorks môžete používateľom poskytnúť Povoliť integrovaný IM & Možnosť P. Táto akcia spôsobí, že adaptér BroadWorks pre poskytovanie služieb vykoná volanie rozhrania API na poskytovanie služieb používateľa na Webexe. Naše rozhranie API pre poskytovanie služieb je spätne kompatibilné s rozhraním API UC-One SaaS. BroadWorks AS nevyžaduje žiadnu zmenu kódu, iba zmenu konfigurácie koncového bodu API pre adaptér poskytovania.
Zriaďovanie predplatiteľov na Webexe môže trvať značne (niekoľko minút pre prvého používateľa v rámci podniku). Webex vykonáva zriaďovanie ako úlohu na pozadí. Úspech priebežného zriaďovania teda naznačuje, že zriaďovanie sa začalo. Neznamená to dokončenie.
Ak chcete overiť, či sú používatelia a organizácia zákazníka plne zriadení vo Webexe, musíte sa prihlásiť do Centra partnerov a pozrieť si zoznam zákazníkov.
Používatelia trunkingu BroadWorks môžu využívať Webex pre BroadWorks prostredníctvom zdieľaného zobrazenia hovoru (SCA). Používateľ trunkingu bude musieť mať priradenú autentifikačnú službu. Ako je popísané v časti 8 príručky k riešeniu BroadWorks Trunking, toto umožňuje oddelenie autentifikácie vzhľadu SCA Webex od bežnej autentifikácie kmeňových liniek. Webex pre BroadWorks nie je možné zriadiť pre používateľov trunkingu s priradenými funkciami Zoznam trás alebo Priama trasa.
Umiestnenie šablón bolo presunuté z časti Volania BroadWorks v nastaveniach organizácie do sekcie Zoznam zákazníkov a teraz sa nazýva šablóna pre nástup.
Samoaktivácia používateľa
Zriaďovanie používateľov BroadWorks vo Webexe bez priradenia integrovaného IM & Služba P:
-
Prihláste sa do Centra partnerov a vyhľadajte stránku Zoznam zákazníkov.
-
Kliknite na Zobraziť šablóny.
-
Vyberte šablónu pre zavádzanie, ktorú chcete použiť pre tohto používateľa.
Pamätajte, že každá šablóna je priradená ku klastru a vašej partnerskej organizácii. Ak používateľ nie je v systéme BroadWorks, ktorý je priradený k tejto šablóne, nemôže sa pomocou odkazu sám aktivovať.
-
Skopírujte odkaz na poskytovanie a odošlite ho používateľovi.
Môžete tiež zahrnúť odkaz na stiahnutie softvéru a pripomenúť používateľovi, že na aktiváciu svojho účtu Webex musí poskytnúť a overiť svoju e-mailovú adresu.
-
Stav aktivácie používateľa môžete sledovať vo vybranej šablóne.
Viac informácií nájdete v časti Postupy poskytovania a aktivácie používateľov.
Zriaďovanie nedôveryhodných e-mailov
Centrum partnerov poskytuje v zobrazení Stav používateľa sadu ovládacích prvkov, ktoré umožňujú správcom poskytovateľov služieb Webex pre Cisco BroadWorks skontrolovať stav používateľa a vyriešiť chyby pri zriaďovaní s nedôveryhodnými e-mailami. Podrobnosti nájdete v časti Overenie poskytovania používateľom nedôveryhodných e-mailov.
Presun používateľov Webexu do Webexu pre Cisco BroadWorks
Ak chcete presunúť existujúcich používateľov Webexu do Webexu pre Cisco BroadWorks, pozrite si nasledujúcu tabuľku, kde nájdete postup, ktorý treba dodržať.
|
Existujúci používateľ Webexu patrí do… |
Na presun používateľa postupujte podľa týchto krokov |
|---|---|
|
Spotrebiteľská organizácia alebo samoregistrácia (napríklad bezplatný účet, skúšobný účet) |
Ak organizácia Webex for BroadWorks neexistuje (nie sú zriadení žiadni používatelia):
Ak existuje organizácia Webex for BroadWorks (je zriadený aspoň jeden používateľ):
|
|
Organizácia zákazníkov |
|
Presunúť používateľa (so súhlasom) do Webexu pre Cisco BroadWorks
Tento postup použite na presun existujúceho používateľa Webexu, ktorý je v spotrebiteľskej organizácii alebo má účet so samoregistráciou (bezplatný účet alebo skúšobný účet), do Webexu pre Cisco BroadWorks. Upozorňujeme, že organizácia Webex pre Cisco BroadWorks musí existovať (s prvým zriadeným používateľom). V tomto prípade môžete na presun používateľov použiť jednu z týchto možností:
-
Presunúť používateľa (s dôveryhodným e-mailom) – Používa poskytovanie s dôveryhodnými e-mailami
-
Presunúť používateľa (s nedôveryhodným e-mailom) – Používa zriaďovanie s nedôveryhodnými e-mailami
-
Samoaktivácia
Ak organizácia Webex pre Cisco BroadWorks ešte nie je vytvorená (nie sú zriadení žiadni používatelia), postupujte podľa bežných procesov zriaďovania ( Zriadenie používateľov) na vytvorenie organizácie a pridanie prvého používateľa ako administrátorského používateľa. Po priradení prvého používateľa do organizácie postupujte podľa metód založených na súhlase v tomto postupe na presun ďalších používateľov.
Presunúť používateľa (s dôveryhodným e-mailom)
Ak šablóna pre zaškolenie používa dôveryhodné e-maily, správca partnera môže presunúť ďalších používateľov pomocou tohto procesu:
-
Administrátor pridá používateľa.
-
Používateľ je presunutý na mostík BroadWorks Provisioning Bridge.
-
Vyhľadávanie CI zistí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
-
Používateľovi sa odošle automatický e-mail.
-
-
Používateľ otvorí e-mail a klikne na Aktivovať účet. Používateľ je presmerovaný na portál Webex Consumer.
-
Používateľ sa prihlási do Webexu.
-
Používateľ klikne na Odstrániť, čím odstráni starý účet Webex.
-
Starý účet Webex bol odstránený.
-
Používateľ je pripojený k službe Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
-
Používateľ je presmerovaný na stránku na stiahnutie.
-
Presunúť používateľa (s nedôveryhodným e-mailom)
Ak šablóna pre nástup používa nedôveryhodné e-maily, je potrebné najprv overiť e-mailovú adresu používateľa. Správca môže na presun ďalších používateľov postupovať podľa tohto postupu:
-
Administrátor pridá používateľa.
-
Používateľ sa automaticky presunie na mostík BroadWorks Provisioning Bridge.
-
Používateľovi sa odošle SMS s aktivačným odkazom.
-
-
Používateľ klikne na aktivačný odkaz a zadá svoju e-mailovú adresu.
-
Vyhľadávanie CI zistí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
-
Používateľovi sa odošle automatický e-mail.
-
-
Používateľ otvorí e-mail a klikne na Pripojiť sa teraz.
-
E-mailová adresa je overená.
-
Používateľ je presmerovaný na prihlásenie do portálu Webex Consumer.
-
-
Používateľ sa prihlási do Webexu.
-
Používateľ musí kliknúť na Odstrániť, aby odstránil starý účet Webex.
-
Starý účet Webex bol odstránený.
-
Používateľ je pripojený k službe Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
-
Používateľ je presmerovaný na stránku na stiahnutie.
-
Postup samoaktivácie
Ak má používateľ existujúci účet BroadWorks, môže na presunutie svojho účtu použiť proces samoaktivácie.
-
Používateľ sa prihlási na URL adresu portálu pre prístup používateľov pomocou prihlasovacích údajov BroadWorks.
-
Používateľ zadá svoju e-mailovú adresu.
-
Používateľ je presunutý do BroadWorks Provisioning Bridge.
-
Na e-mailovú adresu používateľa sa odošle automatický e-mail.
-
-
Používateľ otvorí e-mail a klikne na odkaz Pripojiť sa teraz, čím overí e-mailovú adresu.
-
CI zistí, že používateľ už má účet Webex. Používateľ musí pred pokračovaním odstrániť starý účet.
-
Používateľ je presmerovaný na prihlásenie do služby Webex.
-
-
Používateľ sa prihlási do spotrebiteľského portálu.
-
Používateľ klikne na Odstrániť účet.
-
Starý účet Webex je odstránený.
-
Používateľovi sa zriadi nový účet Webex pre Cisco BroadWorks s rovnakou e-mailovou adresou.
-
Pripojenie Webexu pre BroadWorks k existujúcej organizácii
Ak ste partnerský administrátor a pridávate služby Webex pre BroadWorks do existujúcej zákazníckej organizácie Webex, ktorá ešte nie je prepojená s podnikom BroadWorks spravovaným partnerom, správca zákazníckej organizácie MUSÍ schváliť prístup administrátora, aby bola žiadosť o poskytnutie úspešná.
Schválenie správcu organizácie je potrebné, ak je splnená ktorákoľvek z nasledujúcich podmienok:
-
Existujúca zákaznícka organizácia má 100 alebo viac používateľov
-
Organizácia má overenú e-mailovú doménu
-
Doména organizácie je nárokovaná
Ak nie je splnené žiadne z vyššie uvedených kritérií, môže dôjsť k automatickému pripojeniu.
V scenári automatického pripojenia sa predplatné Webex for BroadWorks pridá k existujúcej zákazníckej organizácii bez akéhokoľvek upozornenia existujúceho správcu organizácie alebo koncového používateľa. Vo väčšine prípadov bude vašej partnerskej organizácii udelené oprávnenie správcu poskytovania. Ak však zákaznícka organizácia nemá žiadne licencie alebo iba suspended/canceled licencie, potom sa stanete plnohodnotným správcom.
S prístupom správcu poskytovania budete mať v centre riadenia obmedzený prehľad o používateľoch v existujúcej organizácii. Odporúča sa kontaktovať administrátora zákazníka a požiadať o úplný administrátorský prístup k organizácii.
Správcovia partnerov môžu vykonať nasledujúci postup na pridanie volacích služieb BroadWorks do existujúcej organizácie Webex:
Uistite sa, že je začiarknuté políčko Povoliť e-maily s pozvánkami od správcu pri pripájaní k existujúcim organizáciám (prepínač je predvolene zapnutý).
| 1 |
Partnerský správca poskytuje zákazníkovi služby Webex pre Cisco BroadWorks. Pomoc nájdete v časti Zriaďovanie organizácií zákazníkov. Nastáva nasledovné:
Predpokladajme, že správca zákazníka nedostane e-mail. V takom prípade môže správca zákazníka manuálne pridať správcu partnera (uvedeného v šablóne) ako externého správcu organizácie zákazníka z centra riadenia. Potom skúste znova zriadiť používateľa, čím sa spustí zriadenie služby Webex pre zákazníka Cisco BroadWorks. |
| 2 |
S úplným administrátorským prístupom môže partnerský administrátor dokončiť proces poskytovania služieb zákazníkovi. Budete musieť znova skúsiť zriadiť zákazníka, počnúc krokom 1 vyššie. Teraz by ste však ako externý administrátor s oprávneniami na správu nemali pozorovať chybu 2017. Po dokončení poskytovania volacích služieb bude existujúca zákaznícka organizácia viditeľná ako zákazník v rámci partnerskej organizácie Webex for BroadWorks. Názov pripojenej organizácie sa nezmení na názov podniku BroadWorks. Názov pripojenej organizácie zostane taký, aký bol pred procesom pripojenia. |
Podmienky pripojenia organizácie
-
E-mailová adresa prvého zriadeného predplatiteľa BroadWorks sa musí zhodovať s e-mailovou adresou existujúceho používateľa v cieľovej organizácii zákazníka. V opačnom prípade sa vytvorí nová organizácia zákazníka.
-
Prvý používateľ z existujúcej organizácie, ktorému je poskytnutý prístup k službe Webex for BroadWorks, nie je poskytnutý ako správca. Nastavenia a nároky z existujúcej organizácie sa zachovajú.
-
Existujúce nastavenia overovania organizácie majú prednosť pred nastaveniami nakonfigurovanými v šablóne poskytovania služieb Webex for BroadWorks. V dôsledku toho sa spôsob prihlásenia existujúcich používateľov nemení.
-
Ak má však existujúca organizácia zákazníka povolené základné budovanie značky, po pripojení budú mať prednosť rozšírené nastavenia budovania značky partnera. Ak si zákazník želá, aby základný branding zostal zachovaný, partner musí nakonfigurovať organizáciu zákazníka tak, aby prepísala branding v nastaveniach rozšíreného brandingu.
-
-
Názov existujúcej organizácie sa nezmení.
-
V nastaveniach existujúcej organizácie nedošlo k žiadnej zmene príznaku potlačenia e-mailov. Toto môže ovplyvniť novo zriadených používateľov. V závislosti od nastavenia príznaku môžu noví používatelia dostať e-mail s kódom, ktorý je potrebné zadať na dokončenie aktivácie, alebo nie.
-
Obmedzený režim správcu (nastavený prepínačom Režim obmedzený partnerom) je pre pripojenú organizáciu vypnutý.
-
Pred pridaním nových používateľov do organizácie Webex for Cisco BroadWorks nezabudnite dokončiť proces pripojenia organizácie (presun existujúcich používateľov a aktualizácia ID organizácie).
-
Podnik BroadWorks môže byť prepojený iba s jednou organizáciou Webex. Predplatiteľov z jedného podniku BroadWorks nie je možné prideliť do samostatných organizácií Webex.
Pridať externého správcu
Postup, ktorý môžu správcovia zákazníckej organizácie vykonať na pridanie partnerského správcu ako externého správcu, nájdete v článku Schválenie žiadosti o externého správcu na help.webex.com.
Správca zákazníka musí externému správcovi poskytnúť úplné administrátorské práva a privilégiá.
E-mailová adresa, ktorú správca organizácie zákazníka pridá ako externého správcu, sa musí zhodovať s e-mailovou adresou správcu partnera, ako je nakonfigurované v šablóne pre nástup v Centre partnerov.
Po pridaní e-mailu zo šablóny Onboarding v Centre pre partnerov ako úplná administrátorka bude potrebné pridať aj všetkých ďalších partnerských administrátorov ako externých administrátorov s úplnou administrátorskou oprávneniami.
Odpojenie Webexu pre BroadWorks od existujúcej organizácie
Ak chcete odpojiť Webex for BroadWorks od existujúcej organizácie Webex, postupujte podľa týchto krokov. Napríklad, ak ste omylom pripojili Webex pre BroadWorks k existujúcej organizácii a chcete toto pripojenie odstrániť.
V štandardnom postupe odpojenie služby Webex for BroadWorks od existujúcej organizácie Webex (iba štandardný postup) vymaže všetky súvisiace údaje predplatiteľov a deaktivuje predplatné služby Webex for BroadWorks zákazníka. Taktiež stratíte prístup k organizácii zákazníka, ak je to jediné priradené predplatné. V hybridnom toku sa predplatné zákazníkov nemenia.
-
Ak nemáte prístup k nastaveniam zákazníka v aplikácii Control Hub, požiadajte správcu zákazníka, aby vám udelil prístup externého správcu podľa pokynov v časti Schváliť žiadosť externého správcu.
-
Odstráňte všetky pracovné priestory Webex for BroadWorks z organizácie. Použite rozhranie API na odstránenie pracovného priestoru BroadWorks.
-
Odstráňte všetkých predplatiteľov služby Webex for BroadWorks z organizácie. Použite rozhranie API na odstránenie odberateľa BroadWorks.
-
Odstráňte čakajúcich používateľov Webexu pre BroadWorks z organizácie. Napríklad, ak boli používatelia zriadení prostredníctvom nedôveryhodného e-mailového toku a ešte neboli zadané platné e-mailové adresy, používatelia zostanú v stave čakania. Ak chcete odstrániť používateľov, postupujte podľa pokynov na Overiť zriaďovanie používateľov s nedôveryhodnými e-mailami.
-
Odstráňte konfiguráciu BroadWorks Calling pre tohto zákazníka. Otvorte inštanciu Control Hub zákazníka, kliknite na Hybrida v časti BroadWorks Calling vymažte všetky konfigurácie.
Ak chcete po dokončení odpojenia pripojiť Webex for BroadWorks k zákazníkovi, postupujte podľa procesov poskytovania a pripojte ho k existujúcemu zákazníkovi.
Alternatívnou možnosťou na odstránenie odberateľov, ak nechcete používať rozhranie API na odstránenie odberateľa BroadWorks, je prejsť do BroadWorks CommPilot a odstrániť integrovaný systém okamžitých správ & Služba P pre dotknutých používateľov.
Spravovať používateľov a organizácie
Ak chcete spravovať používateľov v službe Webex pre Cisco BroadWorks, nezabudnite, že používateľ existuje v službe BroadWorks aj vo Webexe. Atribúty volania a identita používateľa BroadWorks sú uložené v BroadWorks. V systéme Webex sa nachádza samostatná e-mailová identita používateľa a jeho licencia na funkcie Webexu.
Overenie poskytovania používateľov pri nedôveryhodných e-mailoch
Ak zriaďujete služby Webex pre používateľov BroadWorks pomocou priebežného zriaďovania s nedôveryhodnými e-mailami, používatelia si musia zriaďovanie zabezpečiť sami zadaním svojej e-mailovej adresy na portáli aktivácie používateľov. Ak používateľ narazí na chybu, môže použiť možnosť Skúsiť znova, ktorá sa zobrazí na portáli, a vykonať ďalší pokus. Ak sa používateľovi chyba vyskytne znova, správca môže v Centre partnerov použiť nasledujúce kroky na kontrolu stavu a buď používateľa prihlásiť, odstrániť ho alebo použiť zmeny konfigurácie.
| 1 |
Prihláste sa do Centra partnerov a nájdite stránku Zoznam zákazníkov. |
| 2 |
Kliknite na Zobraziť šablóny. Vyberte príslušnú šablónu pre onboarding, ktorú chcete použiť pre tohto používateľa. |
| 3 |
V časti Overenie používateľaoverte, či sú nastavené nasledujúce nastavenia, aby sa zabezpečilo správne nakonfigurovanie prietokového poskytovania nedôveryhodných e-mailov:
|
| 4 |
Po vykonaní zriaďovania používateľov kliknite v časti Overenie používateľa na položku Zobraziť stav používateľa a skontrolujte stav zriaďovania. Zobrazenie Stav používateľa zobrazuje zoznam používateľov spolu s podrobnosťami, ako je ID BroadWorks, vybraný typ balíka a aktuálny stav, ktorý ukazuje, či je používateľ zriadený alebo či existuje čakajúca požiadavka.
|
| 5 |
Používatelia s chybami alebo čakajúcimi požiadavkami môžu kliknúť na tri bodky vpravo a vybrať si jednu z nasledujúcich možností správy:
|
Ďalšie možnosti zobrazenia
Pri zobrazení zoznamu používateľov sú k dispozícii nasledujúce ďalšie možnosti:
-
Exportovať– Kliknite na toto tlačidlo, ak chcete exportovať zoznam používateľov do súboru CSV.
-
Vylúčiť zriadených používateľov– Povoľte tento prepínač, ak chcete zobraziť iba používateľov s čakajúcimi požiadavkami alebo chybami.
Zmena ID používateľa alebo e-mailovej adresy
Zmeny používateľského ID a e-mailovej adresy
ID e-mailu a alternatívne ID sú atribúty používateľa BroadWorks používané s Webexom pre Cisco BroadWorks. ID používateľa BroadWorks je stále primárnym identifikátorom používateľa v BroadWorks. Nasledujúca tabuľka popisuje účely týchto rôznych atribútov a čo robiť, ak ich potrebujete zmeniť:
| Atribút v BroadWorks | Zodpovedajúci atribút vo Webexe | Účel | Poznámky |
| ID používateľa BroadWorks | Žiadne | Primárny identifikátor | Tento identifikátor nemôžete zmeniť a zároveň prepojiť používateľa s rovnakým účtom vo Webexe. Používateľa môžete odstrániť a znova ho vytvoriť, ak je nesprávny. |
| ID e-mailu | ID používateľa |
Povinné pre priebežné poskytovanie (vytvorenie ID používateľa Webexu), keď prehlasujete, že dôverujete e-mailu Nevyžaduje sa v BroadWorks, ak netvrdíte, že môžete dôverovať e-mailom Nevyžaduje sa v BroadWorks, ak povolíte predplatiteľom samoaktiváciu |
Existuje manuálny proces na zmenu tejto zmeny na oboch miestach, ak je používateľovi pridelená nesprávna e-mailová adresa:
Nemeňte ID používateľa BroadWorks. Toto nie je podporované. |
| Alternatívne ID | Žiadne | Umožňuje overenie používateľa pomocou e-mailu a hesla pomocou ID používateľa BroadWorks. | Malo by to byť rovnaké ako ID e-mailu. Ak nemôžete zadať e-mail do atribútu Alternatívne ID, používatelia musia pri overovaní zadať svoje ID používateľa BroadWorks. |
Zmena používateľského balíka v Centre partnerov
| 1 |
Prihláste sa do Centra partnerov a kliknite na Zákazníci. |
| 2 |
Vyhľadajte a vyberte organizáciu zákazníka, v ktorej je používateľ umiestnený. Stránka s prehľadom organizácie sa otvorí v paneli v pravej časti obrazovky. |
| 3 |
Kliknite na Zobraziť zákazníka. Organizácia zákazníka sa otvorí v aplikácii Control Hub a zobrazí sa stránka Prehľad.
|
| 4 |
Kliknite na Používateliaa potom vyhľadajte a kliknite na príslušného používateľa. |
| 5 |
V sekcii Službypoužívateľa kliknite na položku Balíky Webex pre BroadWorks (predplatné). Otvorí sa panel s balíkmi používateľa a uvidíte, ktorý balík je aktuálne priradený k používateľovi. |
| 6 |
Na karte Profil vyhľadajte sekciu Balík a kliknite na šípku (>) na rozšírenie zobrazenia. |
| 7 |
Vyberte balíček, ktorý chcete pre tohto používateľa (Základný, Štandardný, Prémiový alebo Softfón) a kliknite na Uložiť. Control Hub zobrazuje správu, že používateľ aktualizuje. |
| 8 |
Môžete zatvoriť podrobnosti o používateľovi a kartu Control Hub. |
Štandardné a prémiové balíčky majú samostatné miesta stretnutí, ktoré sú priradené ku každému balíčku. Keď predplatiteľ s oprávneniami správcu s jedným z týchto dvoch balíkov prejde na druhý balík, v Control Hub sa mu zobrazia dve lokality stretnutí. Možnosti hostiteľa stretnutí a miesto stretnutia predplatiteľa zodpovedajú jeho aktuálnemu balíku. Stránka schôdze z predchádzajúceho balíka a všetok predtým vytvorený obsah na tejto stránke, ako napríklad nahrávky, zostávajú prístupné správcovi stránky schôdze.
Aktualizácia nových nastavení PMR, ktoré sú výsledkom zmeny balíka, môže trvať dve až tri hodiny.
Odstrániť používateľov
Existuje niekoľko metód, ktoré môžu správcovia použiť na odstránenie používateľa z Webexu pre Cisco BroadWorks:
Ak má používateľ, ktorého chcete odstrániť, oprávnenia správcu, pred odstránením používateľa mu priraďte nového správcu. V prípade vymazania posledného správcu nedochádza k automatickému prenosu role správcu.
Webex pre Cisco BroadWorks API
Správcovia partnerov môžu na odstránenie používateľov použiť rozhranie Webex for Cisco BroadWorks API:
-
Spustite požiadavku API Odstránenie odberateľa BroadWorks na adrese https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Táto požiadavka odstráni predplatné Webex pre Cisco BroadWorks. Používateľ už nie je účtovaný ako používateľ služby Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa služby Webex.
-
Spustite požiadavku API Odstrániť osobu na adrese https://developer.webex.com/docs/api/v1/people/delete-a-person, aby ste používateľa úplne odstránili.
Prietokové poskytovanie
Správcovia partnerov môžu na odstránenie používateľov použiť priebežné poskytovanie:
-
Na serveri BroadWorks odstráňte IM+P Integrovaná služba od používateľa. Službu môžete pre používateľa zakázať v časti Používateľ – Integrované okamžité správy & Stránka P na BroadWorks. Podrobný postup nájdete v časti „Konfigurácia integrovaného IM&P“ v príručke Cisco BroadWorks Application Server Group Web Interface Administration Guide – Part 2.
Po zakázaní služby odstráni flow-through provisioning predplatné Webex for Cisco BroadWorks od používateľa. Používateľ už nie je účtovaný ako používateľ služby Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa služby Webex.
-
V aplikácii Control Hub vyhľadajte a vyberte používateľa.
- Prejdite na Akcie a vyberte Odstrániť používateľa.
Control Hub (správcovia zákazníkov)
Správcovia zákazníkov môžu použiť Control Hub na odstránenie používateľov zo svojej organizácie. Podrobnosti nájdete v časti Odstránenie používateľa z vašej organizácie v aplikácii Webex Control Hub na adrese https://help.webex.com/0qse04/.
Odstrániť organizáciu
| 1 |
Na odstránenie všetkých používateľov z organizácie použite rozhrania People API: Rozhranie API Odstránenie predplatiteľa BroadWorks odstráni oprávnenia Webex pre Cisco BroadWorks od používateľa, ale používateľa neodstráni. |
| 2 |
Ak je zapnutá synchronizácia adresárov, vypnite ju. Toto je možné vykonať prostredníctvom Centra partnerov alebo prostredníctvom verejného rozhrania API. Ak chcete vypnúť synchronizáciu adresárov prostredníctvom Centra partnerov: Ak chcete zakázať synchronizáciu adresárov prostredníctvom rozhrania API, použite rozhranie API Aktualizovať synchronizáciu adresárov pre BroadWorks Enterprise a vypnite nastavenie enableDirSync. Všetci používatelia súvisiaci s BroadWorks Directory Sync pre túto organizáciu budú odstránení. Upozorňujeme, že odstránenie používateľov (pomocou ktorejkoľvek metódy) môže trvať určitý čas v závislosti od počtu používateľov. |
| 3 |
Po odstránení všetkých používateľov použite na odstránenie organizácie rozhranie API Odstránenie organizácie. |
Zrušenie predplatného z Control Hub
Keďže API je súkromné, zákazníci k nemu nebudú mať prístup. Namiesto toho nasledujúce kroky ukazujú, ako si zákazníci môžu zrušiť vlastné predplatné z Control Hub:
-
Správca partnera môže prejsť na stránku „Hybridné“ služby v ovládacom centre zákazníka.
-
Nájdite kartu „Volanie BroadWorks“.
-
Keď budú všetci používatelia pre daného zákazníka odpojení od služby Webex for BroadWorks, partner by mal vidieť tlačidlo na „Vymazať konfiguráciu“ (t. j. odstrániť svoj záznam customer_config v BPB).
Správa vydaní
Ovládacie prvky správy vydaní v Partner Hub uľahčujú poskytovateľom služieb Webex pre Cisco BroadWorks správu vydaní tým, že im umožňujú kontrolovať kadenciu vydaní, ktorou sa aplikácie Webex používateľov aktualizujú na najnovší softvér.
Aplikácia Webex štandardne používa automatické aktualizácie (mesačné vydania riadené spoločnosťou Cisco). Vďaka tejto funkcii však môžu správcovia partnerov:
-
Konfigurujte prispôsobené plány vydaní s odloženiami oproti predvolenému plánu vydaní od spoločnosti Cisco
-
Nakonfigurujte jeden plán vydania a kaskádovito ho rozdeľte do všetkých zákazníckych organizácií, ktoré spravujú.
-
Priraďte rôzne harmonogramy vydaní rôznym organizáciám zákazníkov
Ďalšie informácie o správe vydaní vrátane informácií o tom, ako konfigurovať a používať prispôsobené plány vydaní, nájdete v článku Webex Prispôsobenia správy vydaní.
Prekonfigurujte systém
Systém môžete prekonfigurovať nasledovne:
-
Pridanie klastra BroadWorks do centra partnerov
-
Úprava alebo odstránenie klastra BroadWorks v centre partnerov
-
Pridajte šablónu pre nástup do centra partnerov
-
Úprava alebo odstránenie šablóny pre nástup v Centre partnerov
Úprava alebo odstránenie klastra BroadWorks v Centre partnerov
Úprava alebo odstránenie klastra BroadWorks v Centre partnerov.
| 1 |
Prihláste sa do Centra partnerov. |
| 2 |
Kliknite na Služby. |
| 3 |
Na karte Volania BroadWorks kliknite na Zobraziť volania Broadworks. |
| 4 |
Kliknite na Zobraziť klastre. |
| 5 |
Kliknite na klaster, ktorý chcete upraviť alebo odstrániť. |
| 6 |
Máte tieto možnosti:
Zoznam klastrov sa aktualizuje s vašimi zmenami.
|
Úprava alebo odstránenie šablóny pre nástup v Centre partnerov
Šablóny pre nástup môžete upravovať alebo odstraňovať v Centre pre partnerov.
| 1 |
Prihláste sa do Centra partnerov. | |||||||||
| 2 |
Kliknite na Služby. | |||||||||
| 3 |
Na karte Volania BroadWorks kliknite na Zobraziť volania Broadworks. | |||||||||
| 4 |
Kliknite na šablónu, ktorú chcete upraviť alebo odstrániť. | |||||||||
| 5 |
Máte tieto možnosti:
Zoznam klastrov sa aktualizuje s vašimi zmenami.
|
Webex Assistant
Webex Assistant for Meetings je inteligentný, interaktívny virtuálny asistent pre stretnutia, vďaka ktorému je stretnutia vyhľadávateľné, akčné a produktívnejšie. Môžete požiadať Webex Assistant, aby sledoval úlohy, zaznamenal dôležité rozhodnutia a zvýraznil kľúčové momenty počas stretnutia alebo udalosti.
Webex Assistant for Meetings je k dispozícii zadarmo pre zasadacie miestnosti a osobné zasadacie miestnosti s balíkom Premium a Standard. Podpora zahŕňa nové aj existujúce stránky.
Povoliť Webex Assistant pre stretnutia
Webex Assistant je predvolene povolený pre zákazníkov Broadworks s balíkom Standard aj Premium.
Správcovia partnerov a správcovia organizácií zákazníkov môžu túto funkciu pre organizácie zákazníkov deaktivovať prostredníctvom Control Hub.
Obmedzenia
Pre Webex pre Cisco BroadWorks existujú nasledujúce obmedzenia:
-
Podpora je obmedzená len na stránky stretnutí a osobné zasadacie miestnosti s balíkmi Premium a Standard.
-
Prepisy skrytých titulkov sú podporované iba v angličtine, španielčine, francúzštine a nemčine.
-
Zdieľanie obsahu prostredníctvom e-mailu je možné len pre používateľov vo vašej organizácii
-
Obsah schôdze nie je prístupný používateľom mimo vašej organizácie. Obsah schôdze nie je prístupný ani vtedy, ak ho zdieľajú používatelia rôznych balíkov v rámci tej istej organizácie.
-
S balíkom Premium sú prepisy po schôdzi k dispozícii bez ohľadu na to, či je služba Webex Assistant povolená alebo zakázaná. Ak je však vybraté lokálne nahrávanie, prepisy ani zostrihy po schôdzi sa nezaznamenajú.
-
V štandardnom balíku nie je k dispozícii možnosť Nahrávať stretnutie do cloudu, takže prepisy po stretnutí nie sú k dispozícii bez ohľadu na to, či je služba Webex Assistant povolená alebo zakázaná. Ak je však vybraté lokálne nahrávanie, ani vtedy sa prepisy ani zostrihy po schôdzi nezaznamenajú.
Ďalšie informácie o asistentovi Webex
Informácie o používaní tejto funkcie nájdete v časti Používanie aplikácie Webex Assistant v aplikácii Webex Meetings and Events.
Zakázať hovory Webex
Bezplatné volania cez Webex sú predvolene povolené, čo používateľom umožňuje uskutočňovať bezplatné hovory na akékoľvek zariadenie s podporou Webex. Ak však chcete, aby všetky hovory používali infraštruktúru BroadWorks, môžete zakázať hovory Webex v rámci šablóny Onboarding, čím sa táto možnosť zakáže pre organizácie zákazníkov, ktoré šablónu používajú.
Podpora funkcií
Keď je služba Webex Calling vypnutá, pre používateľov služby Webex pre Cisco BroadWorks platia nasledujúce podmienky:
-
Používatelia už v aplikácii Webex nevidia možnosť Hovor s Webexom ako voliteľnú možnosť hovoru.
-
Používatelia nemôžu uskutočňovať ani prijímať bezplatné hovory cez Webex s používateľmi, ktorí nepoužívajú Webex pre Cisco BroadWorks. Patria sem hovory iniciované z tímového priestoru Webex, histórie hovorov, kontaktov, zadaním URI alebo e-mailovej adresy iného používateľa do vyhľadávacieho panela.
-
Zdieľanie obrazovky funguje v rámci hovoru BroadWorks.
-
Stretnutia Webex a telefonická prítomnosť stále fungujú, aj keď sú hovory Webex vypnuté.
Zakázať hovory Webex (nová šablóna pre nástup)
Pri konfigurácii novej šablóny pre zaradenie do systému môžete nakonfigurovať, či sú hovory Webex povolené alebo zakázané, začiarknutím alebo zrušením začiarknutia políčka Zakázať bezplatné volania Cisco Webex v sprievodcovi Pridať novú šablónu. Toto nastavenie sa použije pre používateľov v organizáciách zákazníkov, ktorých priradíte k šablóne.
Podrobnosti o konfigurácii novej šablóny pre onboarding nájdete v časti Konfigurácia partnerskej organizácie v Centre pre partnerov.
Zakázať hovory Webex (existujúca šablóna pre registráciu)
Ak chcete zakázať hovory Webex z existujúcej šablóny pre zaradenie do systému, postupujte podľa tohto postupu. Týmto sa funkcia zakáže pre všetkých nových používateľov v organizáciách zákazníkov, ktorí používajú túto šablónu.
-
Prihláste sa do Centra partnerov na adrese admin.webex.com.
-
Vyberte Nastavenia.
-
Kliknite na Zobraziť šablónu a vyberte príslušnú šablónu pre nástup.
-
Kliknite na Zakázať bezplatné volania cez Cisco Webex.
-
Kliknite na tlačidlo Uložiť.
Zakázať hovory Webex (existujúci používateľ)
Zakázaním tejto funkcie v šablóne pre nástup sa nastavenie zmení iba pre nových používateľov, ktorí sú priradení k šablóne. Ak chcete zakázať volania Webex pre existujúceho používateľa, môžete používateľa aktualizovať podľa jedného z nižšie uvedených postupov.
Uistite sa, že ste už dokončili jeden z vyššie uvedených postupov na deaktiváciu volaní Webex z šablóny pre registráciu, ku ktorej je používateľ priradený. V opačnom prípade ktorýkoľvek z nižšie uvedených postupov prekonfiguruje používateľa s povolenými hovormi Webex.
Ak používate priebežné poskytovanie, môžete urobiť nasledovné:
-
Otvorte CommPilot a prejdite do konfigurácie používateľa.
-
Odstráňte integrovaný IM+P službu od používateľa a kliknite na OK.
-
Pridajte integrovaný IM+P službu používateľovi a kliknite na OK.
V opačnom prípade môžete na aktualizáciu používateľa použiť rozhranie API.
-
Na odstránenie používateľa použite rozhranie Remove a BroadWorks Subscriber API.
-
Na pridanie používateľa použite rozhranie Provision a BroadWorks Subscriber API.
Zakázať zdieľanie videa alebo obrazovky počas hovorov
Správcovia partnerov môžu použiť konfiguračné značky na zakázanie videohovorov and/or zdieľanie obrazovky počas hovoru z aplikácie Webex (predvolene sú pre hovory povolené oba typy médií).
Úplné podrobnosti a možnosti konfigurácie nájdete v častiach Zakázať videohovory a Zakázať zdieľanie obrazovky v konfiguračnej príručke Webex pre Cisco BroadWorks.
V prípade videa môžete tiež nakonfigurovať, či sa prichádzajúce hovory predvolene prehrávajú iba vo forme videa alebo zvuku.
Rušné pole lampy / Oznámenie o zdvihnutí hovoru
Zaneprázdnené pole lampy (BLF) / Oznámenie o zdvihnutí hovoru využíva funkcie BLF a Directed Call Pickup. Používateľ BLF dostane v aplikácii Webex zvukové a vizuálne upozornenie, keď používateľ zo zoznamu monitorovaného BLF prijme prichádzajúci hovor. Používateľ BLF môže Ignorovať alebo Zdvihnúť hovor monitorovaného používateľa.
BLF / Upozornenie na zdvihnutie hovoru pomáha v situáciách, keď používateľ potrebuje odpovedať na hovory za iných členov tímu, ktorí môžu pracovať na inom mieste.
Používatelia si tiež môžu pozrieť svoj monitorovaný zoznam BLF v časti Okno viacerých hovorov – Zoznam sledovaných – (iba pre systém Windows, Mac nie je podporovaný), aby videli prítomnosť členov svojho tímu Webex a iných členov tímu. Pomoc s povolením viacnásobných hovorov nájdete v časti: Okno viacerých hovorov
Členovia Webexu budú mať plnú prítomnosť na Webexe. Členovia, ktorí nie sú členmi Webexu, musia mať synchronizovaný adresár do Webexu a budú mať iba stavy „neznámy“ a „hovorí“ (stav zvonenia spustí dialógové okno pre prijatie hovoru).
Obmedzenia prítomnosti pre používateľov, ktorí nepoužívajú Webex:
-
Prítomnosť nie je podporovaná pre používateľov Broadworks bez CI, a to ani v prípade, že sú v zozname BLF.
-
Používatelia CI bez oprávnenia na cloud Webex alebo typu počítača pre účty (pracovné priestory) zobrazujú iba prítomnosť „prebieha hovor“ a „neznámy“. Neexistuje žiadny stav aktívneho, zvoniaceho atď.
-
Používatelia, ktorí nie sú používateľmi služby Webex a sú zo zoznamu sledovaných BLF a začali hovor pred spustením klienta Webex alebo počas jeho prevádzky v režime offline, sa zobrazia s označením „neznáma“ prítomnosť.
-
Strata pripojenia znamená, že všetky stavy hovorov mimo služby Webex sa po opätovnom pripojení obnovia na „neznáme“.
-
Ak používateľ BLF, ktorý nie je používateľom služby Webex, podrží hovor, bude sa naďalej zobrazovať ako „hovoriaci“.
Požiadavky
Uistite sa, že na BroadWorks sú nainštalované nasledujúce záplaty. Nainštalujte iba záplaty, ktoré sa vzťahujú na vašu verziu:
Pre R22:
-
AP.platform.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382362
-
AP.xsp.22.0.1123.ap382053
-
AP.xsp.22.0.1123.ap382362
-
AP.as.22.0.1123.ap383459
-
AP.as.22.0.1123.ap383520
Pre R23:
-
AP.platform.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382362
-
AP.as.23.0.1075.ap383459
-
AP.as.23.0.1075.ap383520
-
Ak používate XSP|ADP:
-
AP.xsp.23.0.1075.ap382053
-
AP.xsp.23.0.1075.ap382362
-
-
Ak používate ADP:
-
Xsi-Actions-23_01. 2022_1.200.bwar
-
Xsi-Events-23_2022.01_1.201.bwar (alebo novšia verzia)
-
Pre R24:
-
AP.as.24.0.944.ap382053
-
AP.as.24.0.944.ap382362
-
AP.as.24.0.944.ap383459
-
AP.as.24.0.944.ap383520
-
Xsi-Actions-24_01. 2022_1.200.bwar
-
Xsi-Events-24_2022.01_1.201.bwar (alebo novšia verzia)
Uistite sa, že v aplikácii Webex sú povolené nasledujúce konfiguračné značky:
-
-
-
Musíte aktivovať funkciu 101642 Vylepšený mechanizmus Xsi pre tímovú telefoniu na AS:
AS_CLI/System/ActivatableFeature> activate 101642
Povoľte X-BroadWorks-Remote-Party-Info na AS pomocou príkazu CLI nižšie, pretože niektoré toky hovorov SIP túto funkciu vyžadujú:
AS_CLI/System/DeviceType/SIP> set
Uistite sa, že používateľom sú priradené nasledujúce služby:
-
Priradiť službu Directed Call Pickup pre všetkých používateľov
-
Nastavenie poľa Kontrolka zaneprázdnenosti pre používateľov
Akýkoľvek odkaz na XSP zahŕňa buď XSP, alebo ADP.
Konfigurácia poľa Busy Lamp na BroadWorks
Správcovia partnerov môžu na nastavenie poľa Kontrolka zaneprázdnenosti pre používateľa použiť nasledujúci postup.
-
Prihláste sa do BroadWorks CommPilot.
-
Pre vybraného používateľa prejdite do časti Klientske aplikácie a nakonfigurujte pole Kontrolka zaneprázdnenosti.
-
Pridajte URL adresu zoznamu BLF, ktorý bude monitorovaný.
-
Pomocou parametrov vyhľadávania vyhľadajte a pridajte používateľov do zoznamu Monitorovaní používatelia.
-
Kliknite na tlačidlo OK.
Slido Podpora integrácie
Webex pre Cisco BroadWorks podporuje integráciu aplikácií Webex s Slido.
Slido je ľahko použiteľný nástroj na zapojenie publika. Pomáha ľuďom vyťažiť zo stretnutí maximum tým, že premosťuje priepasť medzi rečníkmi a ich publikom. Keď je aplikácia Slido integrovaná do vašej organizácie Control Hub, vaši používatelia si môžu pridať aplikáciu Slido do svojich stretnutí v aplikácii Webex. Táto integrácia prináša dodatočné Q & A funkcia hlasovania na schôdzi.
Ďalšie informácie o nasadení a používaní Slido s aplikáciou Webex nájdete v časti Integrácia Slido s aplikáciou Webex.
Automatický príjem s tónom
Vďaka automatickému odpovedaniu tónom môžu používatelia uskutočniť hovor z aplikácie tretej strany, ako je napríklad Kontaktné centrum, a hovor sa automaticky presmeruje cez aplikáciu Webex na ich počítači. Keď aplikácia Webex zazvoní druhej strane, používateľ počuje určitý tón, ktorý ho informuje, že sa hovor spája.
Aby mohol používateľ služby Webex for Cisco BroadWorks používať túto funkciu:
-
Táto funkcia je podporovaná iba na primárnom riadku.
-
Aplikácia Webex musí byť primárnym zobrazením riadku
-
Značka %ENABLE_AUTO_ANSWER_WXT% musí byť povolená
Ak má používateľ aj zdieľané zobrazenia hovorov (napríklad stolový telefón je nakonfigurovaný ako jeden zo zobrazení sekundárnej linky), táto funkcia je stále podporovaná na primárnom zobrazení, pokiaľ sú zdieľané zobrazenia hovorov nakonfigurované tak, aby neprijímali prichádzajúce hovory. Toto je možné dosiahnuť konfiguráciou jednej z nasledujúcich troch podmienok v BroadWorks pre všetky zdieľané zobrazenia hovorov:
-
Upozornenie na všetky výskyty hovorov s funkciou „Klikni a vytoč “ je v konfigurácii zobrazenia zdieľaného hovoru vypnuté – toto je odporúčaný prístup.
alebo
-
Povoliť ukončenie na tomto mieste musí byť vypnuté pre všetky zdieľané zobrazenia hovorov alebo
alebo
-
Miesta sú vypnuté pre všetky zdieľané zobrazenia hovorov
Zvyšovanie kapacity
XSP|ADP Farmy
Odporúčame vám použiť plánovač kapacity na určenie, koľko ďalších zdrojov XSP|ADP potrebujete pre navrhované zvýšenie počtu predplatiteľov. Pre vyhradený NPS alebo vyhradené farmy Webex pre Cisco BroadWorks máte nasledujúce možnosti škálovateľnosti:
-
Veľká špecializovaná farma: Pridajte jeden alebo viacero serverov XSP|ADP do farmy, ktorá potrebuje dodatočnú kapacitu. Nainštalujte a aktivujte rovnakú sadu aplikácií a konfigurácií ako existujúce uzly farmy.
-
Pridať vyhradenú farmu: Pridajte novú, vyhradenú ADP farmu XSP|. Budete musieť vytvoriť nový klaster a nové šablóny v centre partnerov, aby ste mohli začať pridávať nových zákazníkov do novej farmy a zmierniť tak tlak na existujúcu farmu.
-
Pridať špecializovanú farmu: Ak máte problémy s konkrétnou službou, možno budete chcieť na tento účel vytvoriť samostatnú farmu XSP|ADP, berúc do úvahy požiadavky na spoločné umiestnenie uvedené v tomto dokumente. Ak zmeníte URL adresu služby, ktorá má novú farmu, možno budete musieť znova nakonfigurovať klastre Control Hub a položky DNS.
Vo všetkých prípadoch je monitorovanie a zabezpečenie zdrojov vášho prostredia BroadWorks vašou zodpovednosťou. Ak si želáte využiť pomoc spoločnosti Cisco, môžete kontaktovať svojho obchodného zástupcu, ktorý vám môže zabezpečiť profesionálne služby.
Správa certifikátov HTTP servera
Tieto certifikáty musíte spravovať pre webové aplikácie overené mTLS na svojich XSP|ADP:
-
Náš certifikát reťazca dôvery od Webex cloudu
-
Certifikáty rozhraní HTTP servera vášho XSP|ADP
Reťazec dôvery
Certifikát reťazca dôvery si stiahnete z Control Hub a nainštalujete ho na svoje XSP|ADP počas úvodnej konfigurácie. Očakávame, že certifikát aktualizujeme pred jeho uplynutím a budeme vás informovať o tom, ako a kedy ho zmeniť.
Rozhrania vášho HTTP servera
XSP|ADP musí spoločnosti Webex predložiť verejne podpísaný certifikát servera, ako je popísané v časti Objednať certifikáty. Pri prvom zabezpečení rozhrania sa pre rozhranie vygeneruje certifikát s vlastným podpisom. Tento certifikát je platný jeden rok od uvedeného dátumu. Samopodpísaný certifikát musíte nahradiť verejne podpísaným certifikátom. Je vašou zodpovednosťou požiadať o nový certifikát pred jeho uplynutím.
Všeobecné nastavenia pre veľkoobchod
Režim Obmedzené partnerom je nastavenie v Centre pre partnerov, ktoré môžu správcovia partnerov priradiť konkrétnym organizáciám zákazníkov, aby obmedzili nastavenia organizácie, ktoré môžu správcovia zákazníkov aktualizovať v Centre pre partnerov. Keď je toto nastavenie povolené pre danú organizáciu zákazníka, všetci administrátori zákazníkov tejto organizácie bez ohľadu na ich oprávnenia na roly nebudú mať prístup k súboru obmedzených ovládacích prvkov v centre Control Hub. Obmedzené nastavenia môže aktualizovať iba správca partnera.
Režim „Obmedzené partnerom“ je nastavenie na úrovni organizácie, nie roly. Toto nastavenie však obmedzuje nároky na konkrétne role pre správcov zákazníkov v organizácii, na ktorú sa nastavenie vzťahuje.
Obmedziť podľa režimu partnera
Správcovia zákazníkov dostanú upozornenie, keď sa použije režim Obmedzené partnerom. Po prihlásení sa im zobrazí upozornenie v hornej časti obrazovky, hneď pod hlavičkou Control Hub. Banner upozorní správcu zákazníka, že je povolený obmedzený režim a možno nebude môcť aktualizovať niektoré nastavenia volania.
Pre administrátora zákazníka v organizácii, kde je povolený režim Obmedzené partnerom, sa úroveň prístupu k Control Hub určuje podľa nasledujúceho vzorca:
(Prístup k ovládaciemu centru) = (Nároky na roly v organizácii) – (Obmedzené obmedzeniami partnerského režimu)
Správcovia zákazníkov budú čeliť niekoľkým obmedzeniam bez ohľadu na režim obmedzený partnerom. Tieto obmedzenia zahŕňajú:
- Nastavenia hovorov: Nastavenia „Možnosti aplikácie Priorita hovorov“ v ponuke Volania sú len na čítanie.
- Nastavenie umiestnenia: Nastavenie volania po vytvorení polohy bude skryté.
- Správa PSTN a nahrávanie hovorov: Tieto možnosti budú pre danú lokalitu sivé.
- Správa telefónnych čísel: V ponuke Volania je správa telefónnych čísel vypnutá a nastavenia „Možnosti aplikácie Priorita hovorov“, ako aj nahrávky hovorov, sú iba na čítanie.
Obmedzenia
Keď je pre organizáciu zákazníka povolený režim Obmedzené partnerom, správcovia zákazníkov v danej organizácii majú obmedzený prístup k nasledujúcim nastaveniam centra Control Hub:
-
V zobrazení Používatelia nie sú k dispozícii nasledujúce nastavenia:
-
TlačidloSpravovať používateľov je sivé.
-
Manuálne pridanie alebo úprava používateľov— Nie je možné pridať ani upraviť používateľov, či už manuálne alebo prostredníctvom súboru CSV.
-
Nárokovať používateľov—nie je k dispozícii
-
Automatické priradenie licencií– nie je k dispozícii
-
Synchronizácia adresárov– Nie je možné upraviť nastavenia synchronizácie adresárov (toto nastavenie je dostupné iba pre správcov na úrovni partnera).
-
Údaje o používateľovi– Nastavenia používateľa, ako napríklad krstné meno, priezvisko, zobrazované meno a primárny e-mail*, je možné upravovať.
-
Obnoviť balík— Žiadna možnosť obnovenia typu balíka.
-
Upraviť služby – Nie je možné upraviť služby, ktoré sú pre používateľa povolené (napr. Správy, Stretnutia, Volania)
-
Zobraziť stav služieb – Nie je možné zobraziť úplný stav hybridných služieb alebo kanála aktualizácie softvéru
-
Primárne pracovné číslo– Toto pole je len na čítanie.
-
-
V zobrazení Účet nie je k dispozícii nasledujúce nastavenie:
-
Názov spoločnosti je len na čítanie.
-
-
V zobrazení Zabezpečenie nie je k dispozícii nasledujúce nastavenie:
-
Autentifikácia— Nie je možné upraviť nastavenia autentifikácie a SSO.
-
-
V zobrazení Nastavenia organizácie nie sú k dispozícii nasledujúce nastavenia:
-
Doména– Prístup je len na čítanie.
-
E-mail— Nastavenia Potlačiť e-mail s pozvánkami od správcu a Výber miestneho nastavenia e-mailu sú len na čítanie.
-
-
V ponuke Volanie nie sú k dispozícii nasledujúce nastavenia:
-
Nastavenia hovorov— Nastavenia Priorita hovorov v časti Možnosti aplikácie sú len na čítanie.
-
Správanie pri volaní—Nastavenia sú len na čítanie.
-
Poloha > PSTN– Možnosti Lokálna brána a Cisco PSTN sú skryté.
-
-
V časti SLUŽBYsú možnosti služieb Migrácie a Pripojené UC potlačené.
Povoliť režim obmedzený partnerom
Správcovia partnerov môžu použiť nasledujúci postup na povolenie Povoliť režim obmedzený partnerom pre danú organizáciu zákazníka (predvolené nastavenie je povolené).
-
Prihláste sa do Centra partnerov ( https://admin.webex.com) a vyberte možnosť Zákazníci.
-
Vyberte príslušnú organizáciu zákazníka.
-
V sekcii Všeobecné nastavenia veľkoobchodu zapnite prepínač Povoliť obmedzenie podľa režimu partnera.
Ak chcete vypnúť Povoliť obmedzenie podľa režimu partnera, vypnite prepínač.
Ak partner odstráni režim obmedzeného správcu pre správcu zákazníka, správca zákazníka bude môcť vykonávať nasledujúce činnosti:
-
Pridajte používateľov Webexu pre veľkoobchod (pomocou tlačidla)
-
Zmena balíkov pre používateľa
Viac informácií o zozname časových pásiem podporovaných pre veľkoobchodné poskytovanie služieb nájdete v časti Zoznam časových pásiem podporovaných pre veľkoobchodné poskytovanie služieb.
Analýza partnerov
Vylepšenia Control Hubu uľahčujú správcom partnerov prezeranie a aktualizáciu informácií o balíkoch v mene ich používateľov. Táto funkcia umožňuje partnerom získať súhrnný prehľad o všetkých zákazníkoch a zahŕňa nasledujúce podrobnosti:
-
Celkový počet používateľov podľa balíka (Softphone, Basic, Standard, Premium)
-
Trend používateľov podľa balíka (Daily/Weekly/Monthly)
-
Zákazníci s # pridelených balíkov
Úplné podrobnosti o používaní služby Partner Analytics nájdete v článku Webex Analytické balíčky pre Webex pre veľkoobchod a Webex pre Broadworks v centre pre partnerov.
Rozhrania API pre prehľady fakturácie
Webex pre vývojárov poskytuje verejné rozhrania API, ktoré je možné použiť na mesačné fakturačné prehľady. Správcovia partnerov môžu tieto rozhrania API použiť na vytváranie, zobrazovanie, získavanie a odstraňovanie fakturačných prehľadov. V nasledujúcej tabuľke sú uvedené rozhrania API, požadovaný typ prístupu a požiadavky na rolu.
|
Fakturačné API |
Účel |
Typ prístupu |
Požiadavka na rolu pre API (Administrátor vyžaduje aspoň jednu z týchto rolí) |
|---|---|---|---|
|
Vytvoriť fakturačnú správu BroadWorks |
Používa sa na generovanie fakturačnej správy. |
Prístup na zápis |
|
|
Zoznam Fakturačné prehľady BroadWorks |
Používa sa na zobrazenie zoznamu prehľadov, ktoré sú k dispozícii na zobrazenie. |
Prístup na čítanie |
|
|
Získajte správu o fakturácii BroadWorks |
Používa sa na získanie kópie vygenerovanej správy. |
Prístup na čítanie |
|
|
Odstrániť fakturačnú správu BroadWorks |
Používa sa na odstránenie vygenerovanej správy. |
Prístup na zápis |
|
Fakturačné polia
Nasledujúca tabuľka uvádza polia, ktoré sú obsiahnuté vo vygenerovanej správe.
|
Pole |
Opis |
|---|---|
|
Názov predajcu |
Názov partnera alebo ID partnerskej organizácie |
|
fakturačnéID |
Jedinečný fakturačný identifikátor partnera alebo číslo C |
|
spEnterpriseId |
Jedinečný identifikátor poskytnutý poskytovateľom služieb pre podnik predplatiteľa. |
|
interný |
Stav internej skúšobnej verzie zákazníka (Yes/No) |
|
ID používateľa |
ID používateľa na BroadWorks |
|
ID odberateľa |
Jedinečný identifikátor daného predplatiteľa vo Webexe |
|
samoaktivovaný |
Yes/No |
|
prvýZačiatočnýDátum |
Dátum, kedy bol predplatiteľ zriadený. |
|
Dátum začiatku fakturácie |
Dátum začiatku fakturácie v tomto mesiaci |
|
dátum ukončenia fakturácie |
Dátum ukončenia fakturácie v tomto mesiaci |
|
balík |
Typ účtovaného balíka |
|
množstvo |
Pomerné množstvo na fakturáciu.
|
-
Po vygenerovaní fakturačnej správy za konkrétne obdobie ju už nemôžete znova vytvoriť, pokiaľ najprv neodstránite existujúcu správu.
-
Ak zmeníte typ balíka alebo ID používateľa BroadWorks pre daného používateľa, v správe za mesiac, v ktorom k zmene došlo, sa zobrazí viacero záznamov pre daného používateľa so samostatnými pomernými záznamami pred a po zmene.
Riešenie problémov s aplikáciou Webex pre Cisco BroadWorks
Prihláste sa na odber stránky so stavom Webexu
Najprv skontrolujte https://status.webex.com, keď dôjde k neočakávanému prerušeniu služby. Ak ste pred prerušením nezmenili konfiguráciu v aplikácii Control Hub alebo BroadWorks, skontrolujte stránku so stavom. Viac informácií o prihlásení sa na odber upozornení na stav a incidenty nájdete v Centre pomoci Webex.
Používajte analytiku Control Hub
Webex sleduje údaje o používaní a kvalite pre vašu organizáciu a organizácie vašich zákazníkov. Prečítajte si viac o analytike Control Hub v centre pomoci Webex.
Problémy so sieťou
Zákazníci alebo používatelia sa nevytvárajú v centre riadenia s poskytovaním flow-through:
-
Môže aplikačný server dosiahnuť URL adresu pre poskytovanie?
-
Sú účet a heslo pre poskytovanie služieb správne? Existuje tento účet v BroadWorks?
Klastre neustále zlyhávajú v testoch pripojenia:
Pri vytváraní prvého klastra v centre partnerov sa očakáva zlyhanie pripojenia mTLS k autentifikačnej službe, pretože na získanie prístupu k reťazcu certifikátov Webex je potrebné vytvoriť klaster. Bez toho nemôžete vytvoriť dôveryhodnú kotvu na ADP autentifikačnej služby XSP|, takže testovacie pripojenie mTLS z centra partnerov nebude úspešné.
-
Sú rozhrania XSP|ADP verejne prístupné?
-
Používaš správne porty? Port môžete zadať do definície rozhrania v klastri.
Rozhrania neprešli overením
Rozhrania Xsi-Actions a Xsi-Events:
-
Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v centre partnerov vrátane znaku
/v2.0na konci adries URL. -
Skontrolujte, či brána firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
-
Prečítajte si rady týkajúce sa konfigurácie rozhrania v tomto dokumente.
Rozhranie autentifikačnej služby:
-
Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v centre partnerov vrátane znaku
/v2.0na konci adries URL. -
Skontrolujte, či brána firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
-
Preštudujte si rady týkajúce sa konfigurácie rozhrania v tomto dokumente, pričom sa zamerajte najmä na:
-
Uistite sa, že ste zdieľali kľúče RSA medzi všetkými XSP|ADP.
-
Uistite sa, že ste webovému kontajneru na všetkých XSP|ADP poskytli URL AuthService.
-
Ak ste upravili konfiguráciu šifry TLS, skontrolujte, či ste použili správnu konvenciu pomenovania. XSP|ADP vyžaduje, aby ste pre šifry TLS zadali formát názvu IANA. V skoršej verzii tohto dokumentu boli v konvencii pomenovania OpenSSL nesprávne uvedené požadované šifrovacie sady.
-
Ak používate mTLS s overovacou službou, sú klientske certifikáty Webex načítané na vašom XSP|ADP/ADP dôveryhodný obchod? Je aplikácia (alebo rozhranie) nakonfigurované tak, aby vyžadovalo klientske certifikáty?
-
Ak používate overovanie tokenov CI s Authentication Service, je aplikácia (alebo rozhranie) nakonfigurované tak, aby nevyžadovalo klientske certifikáty?
-
Problémy klienta
Overte, či je klient pripojený k BroadWorks
-
Prihláste sa do aplikácie Webex.
-
Skontrolujte, či sa na bočnom paneli nachádza ikona Možnosti volania (telefón s ozubeným kolieskom nad ním).
Ak ikona nie je prítomná, používateľ pravdepodobne ešte nemá povolenú službu volania v ovládacom centre.
-
Otvorte Settings/Preferences a prejdite do sekcie Telefónne služby. Mali by ste vidieť stav SSO Relácia Ste prihlásení.
Ak sa zobrazuje iná telefónna služba, napríklad Webex Calling, používateľ nepoužíva Webex pre Cisco BroadWorks.
Toto overenie znamená:
-
Klient úspešne implementoval požadované mikroslužby Webexu.
-
Používateľ sa úspešne overil.
-
Váš systém BroadWorks vydal klientovi dlhodobý webový token JSON.
-
Klient si načítal profil svojho zariadenia a zaregistroval sa v službe BroadWorks.
Záznamy klientov
Všetci klienti aplikácie Webex môžu odosielať protokoly do Webexu. Toto je najlepšia voľba pre mobilných klientov. Ak hľadáte pomoc od spoločnosti TAC, mali by ste si tiež zaznamenať e-mailovú adresu používateľa a približný čas, kedy sa problém vyskytol. Viac informácií nájdete v časti Kde nájdem podporu pre Webex?
Ak potrebujete manuálne zhromažďovať protokoly z počítača so systémom Windows, nachádzajú sa takto:
Počítač so systémom Windows: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
current_logSúbor .txt obsahuje aj protokoly súvisiace s BWC.
Problémy s prihlásením používateľa
Nesprávna konfigurácia autorizácie mTLS
Ak sú ovplyvnení všetci používatelia, skontrolujte pripojenie mTLS z Webexu k URL adrese vašej autentifikačnej služby:
-
Skontrolujte, či je buď aplikácia overovacej služby, alebo rozhranie, ktoré používa, nakonfigurované pre mTLS.
-
Skontrolujte, či je reťaz certifikátov Webex nainštalovaná ako kotva dôveryhodnosti.
-
Skontrolujte, či je certifikát servera na interface/application je platný a podpísaný známym certifikačným úradom.
Správa o prekročení licencie
Táto správa sa môže zákazníkovi zobraziť v zobrazení Zákazníci v Centre partnerov. Táto správa sa zobrazí, keď využitie licencie prekročí povolený limit. Správu je možné ignorovať.
Sprievodca riešením problémov
Podrobné informácie o riešení problémov s Webexom pre Cisco BroadWorks nájdete v Sprievodcovi riešením problémov s Webexom pre Cisco BroadWorks.
Podpora
Politika podpory stabilného stavu
Poskytovateľ služieb je prvým kontaktným bodom pre podporu koncového zákazníka (podniku). Problémy, ktoré poskytovateľ služieb nedokáže vyriešiť, eskalujte na oddelenie technického poradenstva (TAC). Podpora verzií servera BroadWorks sa riadi politikou BroadSoft pre aktuálnu verziu a dve predchádzajúce hlavné verzie (N-2). Viac informácií nájdete v časti Zásady životného cyklu produktov BroadSoft v Zásady životného cyklu BroadSoft a Matica kompatibility softvéru BroadWorks.
Pravidlá eskalácie
-
Vy (poskytovateľ služieb/partner) ste prvým kontaktným bodom pre podporu koncového zákazníka (podniku).
-
Problémy, ktoré nedokáže vyriešiť SP, sa eskalujú na TAC.
Verzie BroadWorks
-
Podpora verzií servera BroadWorks sa riadi politikou spoločnosti BroadSoft, ktorá platí pre aktuálnu verziu a dve predchádzajúce hlavné verzie (N-2). Viac informácií nájdete v časti Zásady životného cyklu produktov BroadSoft v Zásady životného cyklu BroadSoft a Matica kompatibility softvéru BroadWorks.
Zdroje svojpomoci
-
Používatelia môžu nájsť podporu v Centre pomoci Webex, kde sa nachádza stránka špecifická pre Webex pre Cisco BroadWorks s bežnými témami pomoci a podpory pre aplikáciu Webex.
-
Aplikáciu Webex je možné prispôsobiť pomocou tejto adresy URL pomocníka a adresy URL na hlásenie problému.
-
Používatelia aplikácie Webex môžu odosielať spätnú väzbu alebo protokoly priamo z klienta. Záznamy sa odosielajú do cloudu Webex, kde ich môže analyzovať Webex DevOps.
-
Taktiež máme stránku Centra pomoci venovanú pomoci na úrovni správcov pre Webex pre Cisco BroadWorks.
Zhromažďovanie informácií na odoslanie servisnej žiadosti
Keď sa v aplikácii Control Hub zobrazia chyby, môžu k nim byť priložené informácie, ktoré môžu spoločnosti TAC pomôcť pri vyšetrovaní vášho problému. Napríklad, ak vidíte ID sledovania pre konkrétnu chybu alebo kód chyby, uložte si text a zdieľajte ho s nami.
Pri odosielaní otázky alebo otváraní prípadu sa snažte uviesť aspoň nasledujúce informácie:
-
ID organizácie zákazníka a ID partnerskej organizácie (každé ID je reťazec 32 hexadecimálnych číslic oddelených pomlčkami)
-
TrackingID (tiež reťazec s 32 hexadecimálnymi číslicami), ak ho rozhranie alebo chybové hlásenie poskytuje
-
E-mailová adresa používateľa (ak má konkrétny používateľ problémy)
-
Verzie klienta (ak sa príznaky problému prejavujú prostredníctvom klienta)
Porovnanie UC-One SaaS s Webexom pre Cisco BroadWorks
|
Riešenie > |
UC-One SaaS |
Webex pre Cisco BroadWorks |
|---|---|---|
|
Cloud |
Cisco UC-One Cloud (GCP) |
Webex Cloud (AWS) |
|
Klienti |
UC-One: Mobilné zariadenia, počítače Recepčný/á, supervízor/ka |
Webex: schôdza Mobilné zariadenia, počítače, web |
|
Hlavný technologický rozdiel |
Stretnutia realizované pomocou technológie Broadsoft Meet |
Stretnutia realizované pomocou technológie Webex Meetings |
|
Skoré poľné skúšky |
Testovacie prostredie, beta klienti |
Produkčné prostredie, klienti GA |
|
Identita používateľa |
BroadWorks ID slúžilo ako primárne ID, pokiaľ poskytovateľ služieb ešte nemá integráciu SSO.
ID používateľa a tajný kľúč v BroadWorks |
E-mailové ID v Cisco CI slúži ako primárne ID Integrácia SSO do poskytovateľa služieb BroadWorks, kde sa používateľ v danom čase overí pomocou ID používateľa BroadWorks a tajného hesla BroadWorks.
Používateľ poskytuje prihlasovacie údaje prostredníctvom SSO s BroadWorks a tajný kľúč v BroadWorks ALEBO ID používateľa a tajné heslo v CI IdP ALEBO ID používateľa v CI, ID a tajné údaje v IdP |
|
Autentifikácia klienta |
Používatelia poskytujú prihlasovacie údaje prostredníctvom klienta Pri používaní systému správ Webex sú potrebné dlhodobé tokeny BroadWorks. |
Používatelia zadávajú prihlasovacie údaje prostredníctvom prehliadača (buď prihlasovacia stránka z proxy servera Webex BIdP, alebo CI) Prístupové a obnovovacie tokeny Webex |
|
Manažment / konfigurácia |
Váš OSS/BSS systémy a Portál predajcu |
Váš OSS/BSS systémy a riadiace centrum |
|
Partner/Service Aktivácia poskytovateľa |
Jednorazové nastavenie spoločnosťou Cisco Operations |
Jednorazové nastavenie spoločnosťou Cisco Operations |
|
Customer/enterprise aktivácia |
Portál predajcu |
Centrum Control Hub Automaticky vytvorené pri registrácii prvého používateľa |
|
Možnosti aktivácie používateľa |
Samostatne zaregistrovaný Nastaviť externé okamžité správy & P v BroadWorks
|
Nastaviť integrované okamžité správy & P v BroadWorks (zvyčajne podniky) |
|
XSP|Rozhrania služieb ADP |
XSI-Akcie
XSI-Udalosti CTI (mTLS) AuthService (voliteľné mTLS) DMS |
XSI-Akcie XSI-Akcie (mTLS) XSI-Udalosti CTI (mTLS) AuthService (TLS) DMS |
Inštalácia Webexu a prihlásenie (z pohľadu predplatiteľa)
| 1 |
Stiahnite a nainštalujte si Webex. Podrobnosti nájdete v časti Webex | Stiahnutie aplikácie. |
| 2 |
Spustite Webex. Webex vás vyzve na zadanie vašej e-mailovej adresy.
|
| 3 |
Zadajte svoju e-mailovú adresu a kliknite na Ďalej. |
| 4 |
V závislosti od konfigurácie vašej organizácie vo Webexe sa stane jedna z nasledujúcich možností: Webex sa načíta po úspešnom overení u poskytovateľa identity alebo BroadWorks.
|
Výmena a ukladanie údajov
Tieto časti poskytujú podrobnosti o výmene a ukladaní údajov pomocou služby Webex. Všetky údaje sú šifrované počas prenosu aj v pokoji. Ďalšie podrobnosti nájdete v časti Zabezpečenie aplikácií Webex.
Nástup poskytovateľa služieb
Keď počas registrácie poskytovateľa služieb konfigurujete klastre a šablóny používateľov v aplikácii Webex Control Hub, vymieňate si nasledujúce údaje BroadWorks, ktoré Webex ukladá:
-
URL adresa Xsi-Actions
-
URL adresa Xsi-Events
-
URL rozhrania CTI
-
URL adresa overovacej služby
-
Prihlasovacie údaje adaptéra BroadWorks Provisioning
Poskytovanie používateľov poskytovateľom služieb
Táto tabuľka obsahuje zoznam používateľských a podnikových údajov, ktoré sa vymieňajú ako súčasť poskytovania používateľov prostredníctvom rozhraní Webex API.
|
Presun údajov do Webexu |
Od |
Cez |
Uložené spoločnosťou Webex? |
|---|---|---|---|
|
ID používateľa BroadWorks |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
|
E-mail (ak je uvedený SP) |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
|
E-mail (ak ho poskytol používateľ) |
Používateľ |
Portál aktivácie používateľov |
Áno |
|
Krstné meno |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
|
Priezvisko |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
|
Primárne telefónne číslo |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
|
Číslo mobilného telefónu |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
|
Primárne rozšírenie |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
|
ID poskytovateľa služieb BroadWorks & ID skupiny |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
|
Jazyk |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
|
Časové pásmo |
BroadWorks, podľa API |
Rozhrania API Webexu |
Áno |
Odstránenie používateľa
Rozhrania API Webex pre Cisco BroadWorks podporujú čiastočné aj úplné odstránenie používateľa. Táto tabuľka uvádza všetky používateľské údaje, ktoré sa ukladajú počas poskytovania, a údaje, ktoré sa v jednotlivých scenároch vymažú.
|
Používateľské údaje |
Čiastočné odstránenie |
Úplné odstránenie |
|---|---|---|
|
ID používateľa BroadWorks |
Áno |
Áno |
|
|
Nie |
Áno |
|
Krstné meno |
Nie |
Áno |
|
Priezvisko |
Nie |
Áno |
|
Primárne telefónne číslo |
Áno |
Áno |
|
Číslo mobilného telefónu |
Áno |
Áno |
|
Rozšírenie |
Áno |
Áno |
|
ID poskytovateľa služieb BroadWorks & ID skupiny |
Áno |
Áno |
|
Jazyk |
Nie |
Áno |
Prihlásenie používateľa a načítanie konfigurácie
Overovanie Webexu
Autentifikácia Webex označuje prihlásenie používateľa do aplikácie Webex pomocou ktoréhokoľvek z mechanizmov autentifikácie podporovaných spoločnosťou Webex. ( Autentifikácia BroadWorks je popísaná samostatne.) Táto tabuľka ilustruje typ údajov vymieňaných medzi rôznymi komponentmi v procese autentifikácie.
|
Presun údajov |
Od |
Do |
|---|---|---|
|
E-mailová adresa |
Používateľ prostredníctvom aplikácie Webex |
Webex |
|
Token obmedzeného prístupu a (nezávislá) URL adresa IdP |
Webex |
Prehliadač používateľa |
|
Používateľské poverenia |
Prehliadač používateľa |
Poskytovateľ identity (ktorý už má identitu používateľa) |
|
SAML tvrdenie |
Prehliadač používateľa |
Webex |
|
Autentifikačný kód |
Webex |
Prehliadač používateľa |
|
Autentifikačný kód |
Prehliadač používateľa |
Webex |
|
Tokeny prístupu a obnovenia |
Webex |
Prehliadač používateľa |
|
Tokeny prístupu a obnovenia |
Prehliadač používateľa |
Aplikácia Webex |
Autentifikácia BroadWorks
Autentifikácia BroadWorks označuje prihlásenie používateľa do aplikácie Webex pomocou jeho prihlasovacích údajov BroadWorks. Táto tabuľka ilustruje typ údajov vymieňaných medzi rôznymi komponentmi v procese autentifikácie.
|
Presun údajov |
Od |
Do |
|---|---|---|
|
E-mailová adresa |
Používateľ prostredníctvom aplikácie Webex |
Webex |
|
Token obmedzeného prístupu a URL adresa IdP (proxy servera Webex Bwks IdP) |
Webex |
Prehliadač používateľa |
|
Informácie o značke a adresy URL BroadWorks |
Webex |
Prehliadač používateľa |
|
Používateľské prihlasovacie údaje BroadWorks |
Používateľ prostredníctvom prehliadača (značková prihlasovacia stránka poskytovaná spoločnosťou Webex) |
Webex |
|
Používateľské prihlasovacie údaje BroadWorks |
Webex |
BroadWorks |
|
Používateľský profil BroadWorks |
BroadWorks |
Webex |
|
SAML tvrdenie |
Prehliadač používateľa |
Webex |
|
Autentifikačný kód |
Webex |
Prehliadač používateľa |
|
Autentifikačný kód |
Prehliadač používateľa |
Webex |
|
Tokeny prístupu a obnovenia |
Webex |
Prehliadač používateľa |
|
Tokeny prístupu a obnovenia |
Prehliadač používateľa |
Aplikácia Webex |
Upozornenie na vypršanie platnosti hesla BroadWorks počas prihlásenia
Táto funkcia vylepšuje proces prihlásenia a riadi priebeh prihlásenia na základe:
Vylepšenie upozornení a chybových hlásení pri prihlásení:
- V súčasnosti používatelia Wexbexu pre BWKS, ktorí používajú autentifikáciu BroadWorks a prihlasujú sa cez UAP, nedostávajú upozornenie, že ich heslo čoskoro vyprší alebo že sa nemôžu prihlásiť, pretože platnosť hesla už vypršala. Vďaka tejto funkcii, ak platnosť hesla vyprší o 10 alebo menej dní, používateľ dostane upozornenie, že platnosť hesla čoskoro vyprší, s uvedením zostávajúceho počtu dní a používateľovi sa odporúča kontaktovať partnera alebo kliknúť na odkaz „Zabudnuté heslo“ na prihlasovacej obrazovke a obnoviť si heslo.
- Ak platnosť hesla vypršala a konfigurácia v BroadWorks „enforcePasswordChangeOnExpiry“ je nastavená na hodnotu true, potom sa vyvolala chyba „nesprávne používateľské meno a heslo“, ale teraz je vďaka tejto funkcii chybové hlásenie vylepšené: Pokus o prihlásenie zlyhal. Kombinácia zadaného používateľského mena a hesla sa nezhoduje s našimi záznamami alebo je potrebné aktualizovať vaše heslo. Skúste to znova alebo kontaktujte správcu, aby aktualizoval heslo. Kód chyby 100006
Ovládanie prihlasovacieho procesu:
- Partner môže obmedziť prihlásenie povolením nastavenia „w4bwks-password-expiry-fail-login“. Toto nastavenie „môže spoločnosť Cisco povoliť na požiadanie partnera.“ Ak platnosť hesla BroadWorks vypršala, konfigurácia v BroadWorks „enforcePasswordChangeOnExpiry“ je nastavená na hodnotu false a nastavenie „w4bwks-password-expiry-fail-login“ je povolené, potom sa vyvolá chyba, že heslo vypršalo pred x dňami, zatiaľ čo ak je služba nastavenia zakázaná, prihlásenie je povolené. Predvolene je toto nastavenie vypnuté.
Odkaz „Zabudnuté heslo“ na prihlasovacej stránke si môže partner nakonfigurovať ako súčasť prispôsobeného brandingu: Pokročilé prispôsobenie. Partneri musia nakonfigurovať odkaz tak, aby presmeroval používateľov na partnerský portál pre správu a obnovenie hesla.
Táto funkcia vylepšuje prihlasovací zážitok používateľa iba počas prihlasovania aktivovaného používateľa, keď sa blíži koniec platnosti hesla alebo už vypršala. Táto funkcia nespracuje prípady, keď platnosť hesla vyprší, kým je používateľ prihlásený v aplikácii Webex. Používateľ dostane upozornenie na vypršanie platnosti hesla pri ďalšom pokuse o prihlásenie.
Načítanie konfigurácie klienta
Táto tabuľka ilustruje typ údajov vymieňaných medzi rôznymi komponentmi pri načítavaní konfigurácií klienta.
|
Presun údajov |
Od |
Do |
|---|---|---|
|
Registrácia |
Klient |
Webex |
|
Nastavenia organizácie vrátane adries URL BroadWorks |
Webex |
Klient |
|
Token BroadWorks JWT |
BroadWorks prostredníctvom Webexu |
Klient |
|
Token BroadWorks JWT |
Klient |
BroadWorks |
|
Token zariadenia |
BroadWorks |
Klient |
|
Token zariadenia |
Klient |
BroadWorks |
|
Konfiguračný súbor |
BroadWorks |
Klient |
Spotreba v ustálenom stave
Táto časť popisuje presun údajov medzi komponentmi počas opätovnej autentifikácie po uplynutí platnosti tokenu, a to buď prostredníctvom BroadWorks alebo Webex.
Táto tabuľka uvádza presun údajov pre volania.
|
Presun údajov |
Od |
Do |
|---|---|---|
|
SIP signalizácia |
Klient |
BroadWorks |
|
SRTP médiá |
Klient |
BroadWorks |
|
SIP signalizácia |
BroadWorks |
Klient |
|
SRTP médiá |
BroadWorks |
Klient |
Táto tabuľka uvádza presun údajov pre správy, informácie o prítomnosti a schôdze.
|
Presun údajov |
Od |
Do |
|---|---|---|
|
HTTPS REST správy a prítomnosť |
Klient |
Webex |
|
HTTPS REST správy a prítomnosť |
Webex |
Klient |
|
SIP signalizácia |
Klient |
Webex |
|
SRTP médiá |
Klient |
Webex |
|
SIP signalizácia |
Webex |
Klient |
|
SRTP médiá |
Webex |
Klient |
Používanie rozhrania Provisioning API
Prístup pre vývojárov
Špecifikácia API je k dispozícii na https://developer.webex.com a návod na jej používanie je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Pre prečítanie špecifikácie API na https://developer.webex.com/docs/api/v1/broadworks-subscriberssa musíte prihlásiť.
Autentifikácia a autorizácia aplikácií
Vaša aplikácia sa integruje s Webexom ako integrácia. Tento mechanizmus umožňuje aplikácii vykonávať administratívne úlohy (ako napríklad poskytovanie predplatiteľov) pre administrátora v rámci vašej partnerskej organizácie.
Rozhrania API Webexu sa riadia štandardom OAuth 2 ( http://oauth.net/2/). OAuth 2 umožňuje integráciám tretích strán získať obnovovacie a prístupové tokeny v mene vami vybraného správcu partnera na overovanie volaní API.
Najprv musíte zaregistrovať svoju integráciu vo Webexe. Po registrácii musí vaša aplikácia podporovať tento postup udeľovania autorizácie OAuth 2.0, aby získala potrebné tokeny na obnovenie a prístup.
Viac informácií o integráciách a o tom, ako zabudovať tento autorizačný postup OAuth 2 do vašej aplikácie, nájdete v https://developer.webex.com/docs/integrations.
Na implementáciu integrácií sú potrebné dve role – vývojár a autorizujúci používateľ – a môžu ich zastávať samostatné osoby. people/teams vo vašom prostredí.
-
Vývojár vytvorí aplikáciu a zaregistruje ju na https://developer.webex.com, aby vygeneroval požadovaný OAuth ClientID/Secret s očakávanými rozsahmi aplikácie. Ak vašu aplikáciu vytvára tretia strana, môže ju zaregistrovať (ak ste si vyžiadali jej prístup) alebo to môžete urobiť vy s vlastným prístupom.
-
Autorizujúci používateľ je účet, ktorý aplikácia používa na autorizáciu volaní rozhrania API, na zmenu partnerskej organizácie, organizácií vašich zákazníkov alebo ich odberateľov. Tento účet musí mať vo vašej partnerskej organizácii buď rolu Úplný správca, alebo Úplný správca predaja. Tento účet nesmie byť držaný treťou stranou.
Názov organizácie
Názov organizácie závisí od toho, ktorý režim poskytovania služieb používate:
-
Podnikový režim – Názov organizácie je presnou zhodou spEnterpriseId.
-
Režim poskytovateľa služieb – Názov organizácie je časťou spEnterpriseId s ID skupiny.
Názov organizácie bude obsahovať všetky medzery, veľké písmená a špeciálne znaky uvedené v pôvodnom spEnterpriseId.
Požiadavky na softvér BroadWorks
Pozrite si časť Správa životného cyklu – servery BroadSoft.
Očakávame, že poskytovateľ služieb bude mať „aktuálne záplaty“ s najnovšími záplatami BroadWorks a aplikáciami nezávislými od vydania (RI). Nasledujúci zoznam záplat predstavuje minimálnu požiadavku na integráciu s Webexom.
Nezabudnite si prečítať poznámky k týmto softvérovým záplatám. Niektoré záplaty môžu mať dodatočné požiadavky na rozhranie príkazového riadka.
Verzia R22
|
Server |
Náplasť |
Ďalšie informácie |
|---|---|---|
|
Aplikačný server | ||
|
Vyžaduje sa pre synchronizáciu adresárov | ||
|
Vyžaduje sa upgrade z V1 na V2 push notifikácií | ||
|
Požadovaná záplata pre aplikačný server | ||
|
Vyžaduje sa upgrade z V1 na V2 push notifikácií | ||
|
Požadovaná záplata pre funkciu nahrávania hovorov | ||
|
Požadovaná oprava pre prietokové poskytovanie | ||
|
Požadovaná oprava pre stav hook (prítomnosť) a zjednotenú históriu hovorov | ||
|
Profilový server | ||
|
Požadovaná oprava pre stav hook (prítomnosť) a zjednotenú históriu hovorov | ||
|
Platforma | ||
|
Požadované pre proxy overovania NPS | ||
|
Požadované pre proxy overovania NPS | ||
|
Vyžaduje sa pre službu overovania s overením tokenu CI | ||
|
Požadovaná oprava pre stav hook (prítomnosť) a zjednotenú históriu hovorov | ||
|
XSP|ADP |
Požadované pre proxy overovania NPS | |
|
Vyžaduje sa pre službu overovania s overením tokenu CI | ||
|
Požadované pre proxy overovania NPS | ||
|
Vyžaduje sa upgrade z V1 na V2 push notifikácií | ||
|
Požadované pre proxy overovania NPS | ||
|
Požadované pre proxy overovania NPS | ||
|
Vyžaduje sa pre službu overovania s overením tokenu CI | ||
|
Vyžaduje sa pre jednotnú históriu hovorov | ||
|
Iné |
AP.xsa.22.0.1123.ap372757 | |
Verzia R23
|
Server |
Náplasť |
Ďalšie informácie |
|---|---|---|
|
Aplikačný server |
Vyžaduje sa pre synchronizáciu adresárov | |
|
Konfigurácia aplikačného servera | ||
|
Vyžaduje sa upgrade z V1 na V2 push notifikácií | ||
|
Vyžaduje sa pre nahrávanie hovorov | ||
|
Požadovaná oprava pre stav hook (prítomnosť) a zjednotenú históriu hovorov | ||
|
Profilový server | ||
|
Platforma | ||
|
Požadované pre proxy overovania NPS | ||
|
Požadovaná oprava pre stav hook (prítomnosť) a zjednotenú históriu hovorov | ||
|
XSP|ADP | ||
|
Požadované pre proxy overovania NPS | ||
|
Vyžaduje sa upgrade z V1 na V2 push notifikácií | ||
|
Požadované pre proxy overovania NPS | ||
|
Požadované pre proxy overovania NPS | ||
|
Požadovaná oprava pre stav hook (prítomnosť) a zjednotenú históriu hovorov | ||
|
Iné |
Ak používate ADP... |
Požadovaná oprava pre stav hook (prítomnosť) a zjednotenú históriu hovorov |
Verzia R24
|
Server |
Náplasť |
Ďalšie informácie |
|---|---|---|
|
Aplikačný server |
Vyžaduje sa pre Unified Messaging Server (UMS) | |
|
Vyžaduje sa pre poskytovanie prietoku | ||
|
Vyžaduje sa pre nahrávanie hovorov | ||
|
Požadovaná oprava pre stav hook (prítomnosť) a zjednotenú históriu hovorov | ||
|
Iné |
Požadovaná oprava pre stav hook (prítomnosť) a zjednotenú históriu hovorov |
Značky BroadWorks potrebné pre Webex
Informácie o systémových tagoch BroadWorks a vlastných tagoch, ktoré musíte nakonfigurovať pre Webex, nájdete v Konfiguračnej príručke Webex pre Cisco BroadWorks.
Postupy poskytovania a aktivácie používateľov
Zriaďovanie opisuje pridanie používateľa do Webexu. Aktivácia zahŕňa overenie e-mailu a priradenie služby vo Webexe.
E-mailové adresy používateľov musia byť jedinečné, pretože Webex používa e-mailovú adresu na identifikáciu používateľa. Ak máte dôveryhodné e-mailové adresy používateľov, môžete si vybrať, aby sa automaticky aktivovali pri ich automatickom poskytovaní. Tento proces sa nazýva „automatické poskytovanie a automatická aktivácia“.
Automatické zriaďovanie používateľov a automatická aktivácia (Trusted Email Flow)
Predpoklady
-
Váš adaptér pre poskytovanie služieb odkazuje na Webex pre Cisco BroadWorks (čo vyžaduje odchádzajúce pripojenie z autonómneho servera k Webex Provisioning Bridge).
-
Ako alternatívne ID v BroadWorks musíte mať platné dostupné e-mailové adresy koncových používateľov.
-
Control Hub má v konfigurácii vašej partnerskej organizácie zriaďovací účet.
|
Krok |
Opis |
|---|---|
|
1 |
Vypracujete cenovú ponuku a prijímate objednávky na službu od svojich zákazníkov. |
|
2 |
Spracujete objednávku zákazníka a zabezpečíte jeho služby vo svojich systémoch. |
|
3 |
Systém poskytovania služieb spúšťa poskytovanie BroadWorks. Tento krok v skratke vytvára podnik a používateľov. Následne každému používateľovi priradí potrebné služby a čísla. Jednou z týchto služieb je externý IM. & P. |
|
4 |
Tento krok poskytovania spúšťa automatické poskytovanie služieb pre organizáciu zákazníka a používateľov v systéme Webex. (IM & Priradenie služby P spôsobí, že adaptér poskytovania zavolá rozhranie API poskytovania Webexu. |
|
5 |
Vaše systémy musia používať rozhranie API pre poskytovanie služieb Webex, ak neskôr budete musieť upraviť balík pre používateľa (zmeniť ho z predvoleného nastavenia). |
Prihlasovací proces SSO
Nasleduje postup prihlásenia SAML SSO pre aplikáciu Webex pri použití overovania BroadWorks a keď je povolené zdieľanie zdrojov medzi rôznymi zdrojmi, čo umožňuje priame overovanie v BroadWorks. Obrázok zobrazuje udalosti klienta a používateľa vľavo s textom na šípkach, ktorý predstavuje to, čo klient poskytuje na autorizáciu. Kroky 1 a 5 sú udalosti používateľa. Pravá strana obrázka predstavuje udalosti prihlasovacích služieb spolu s tým, čo sa vráti klientovi.
Nasleduje postup vyhľadávania služieb BroadWorks, ktorý bezprostredne nasleduje po predchádzajúcom postupe prihlásenia cez jednorazové prihlásenie Webex SAML. Klient použije prístupový token, ktorý získal pri registrácii do služby Webex Device Management, na vyžiadanie registrácie z nasadenia BroadWorks.
Alternatívne prihlasovacie postupy
Obrázky vyššie predpokladajú, že prihlásenie SAML SSO je nakonfigurované pomocou overovania BroadWorks s povoleným priamym overovaním BroadWorks (zdieľanie zdrojov medzi rôznymi zdrojmi). Nižšie sú uvedené niektoré alternatívne postupy prihlásenia SAML SSO:
-
Autentifikácia BroadWorks bez priamej autentifikácie BroadWorks (zdieľanie zdrojov medzi zdrojmi):
-
Jediný rozdiel je v kroku 5 a 6 prihlasovacieho postupu Webex. V kroku 5 sú prihlasovacie údaje overené proxy serverom IdP (namiesto XSI) a klientovi sa vráti tvrdenie SAML.
-
Tok pokračuje cez zostávajúce kroky, ako je uvedené v dvoch diagramoch.
-
Token SSO sa v tomto postupe nepoužíva.
-
-
Overenie SAML SSO Webex:
-
V kroku 3 prihlasovacieho postupu Webex vráti služba Common Identity poskytovateľa identity, ktorého používa overovanie Webex.
-
V tomto bode sa vyvolá alternatívny prihlasovací proces SAML SSO pre Webex.
-
Interakcie používateľov
Prihlásenie
-
Aplikácia Webex spustí prehliadač do služby Cisco Common Identity (CI), aby používateľom umožnila zadať svoju e-mailovú adresu.
-
CI zistí, že priradená zákaznícka organizácia má ako svojho SAML IDP nakonfigurovaného proxy servera BroadWorks IDP (IDP). CI presmeruje na IDP, ktorý používateľovi zobrazí prihlasovaciu stránku. (Poskytovateľ služieb môže túto prihlasovaciu stránku označiť značkou.)
-
Používateľ zadá svoje prihlasovacie údaje BroadWorks.
-
Broadworks overuje používateľa prostredníctvom IDP. V prípade úspechu IDP presmeruje prehliadač späť na CI s hlásením SAML Success, aby sa dokončil proces autentifikácie (nie je znázornené na diagrame).
-
Po úspešnom overení aplikácia Webex získa prístupové tokeny od CI (nie je zobrazené na diagrame). Klient ich používa na vyžiadanie dlhodobého Jason Web Tokenu (JWT) od BroadWorks.
-
Aplikácia Webex zisťuje svoju konfiguráciu volania z BroadWorks a ďalších služieb od Webexu.
-
Aplikácia Webex sa zaregistruje v BroadWorks.
Prihlásenie z pohľadu používateľa
Tento diagram znázorňuje typický prihlasovací proces, ako ho vidí koncový používateľ alebo predplatiteľ:
-
Stiahnete a nainštalujete aplikáciu Webex.
-
Odkaz ste možno dostali od svojho poskytovateľa služieb alebo súbor na stiahnutie nájdete na stránke so súbormi na stiahnutie od spoločnosti Webex.
-
Svoju e-mailovú adresu zadáte na prihlasovacej obrazovke Webexu. Kliknite na Ďalej.
-
Zvyčajne budete presmerovaní na stránku so značkou poskytovateľa služieb.
-
Táto stránka vás môže privítať prostredníctvom vašej e-mailovej adresy.
Ak nie je uvedená žiadna e-mailová adresa alebo ak je e-mailová adresa nesprávna, zadajte namiesto nej svoje používateľské meno BroadWorks.
-
Zadajte svoje heslo BroadWorks.
-
Ak ste sa úspešne prihlásili, otvorí sa Webex.
Tok hovorov – firemný adresár
Tok hovorov – PSTN číslo
Prezentácia a zdieľanie
Začať stretnutie v priestore
Interakcie s klientmi
Získanie profilu z DMS a registrácia SIP v AS
-
Klient volá XSI, aby získal token správy zariadenia a URL adresu DMS.
-
Klient si vyžiada profil svojho zariadenia od DMS predložením tokenu z kroku 1.
-
Klient prečíta profil zariadenia a získa SIP prihlasovacie údaje, adresy a porty.
-
Klient odošle SIP REGISTER do SBC s použitím informácií z kroku 3.
-
SBC odošle SIP REGISTER do AS (SBC môže vykonať vyhľadávanie v NS, aby lokalizoval AS, ak SBC ešte nepozná používateľa SIP.)
Pokyny pre testovanie a laboratórne testy
Na testovacie a laboratórne organizácie sa vzťahujú nasledujúce pokyny:
-
Partneri poskytovatelia služieb sú obmedzení na maximálne 50 testovacích používateľov, ktorých je možné poskytnúť vo viacerých organizáciách.
-
Všetkým používateľom nad rámec prvých 50 testovacích používateľov bude účtovaný poplatok.
-
Aby sa zabezpečilo presné spracovanie vašej faktúry, všetky testovacie organizácie musia v názve organizácie BroadWorks uviesť slovo „test“.
-
V rámci Webex Control Hub musia byť určené interné testovacie organizácie. Cieľom je zabrániť tomu, aby testovací používatelia boli fakturovaní ako skutoční používatelia.
Označenie organizácie ako testovacej organizácie
Ak chcete organizáciu označiť ako testovaciu organizáciu:
-
Prihláste sa do Centra partnerov a vyberte možnosť Zákazníci.
-
Vyberte si vhodného zákazníka.
-
V pravom ovládacom paneli aktivujte prepínač Interná testovacia organizácia.
Prehrávanie hlasovej schránky
V prípade hlasovej schránky sa uistite, že ste nakonfigurovali mediálny server na používanie jedného z nasledujúcich kódov:
-
mp3
-
wav – súbory WAV sú podporované v nasledujúcich formátoch: PCM (podporované na všetkých platformách) a DVI-ADPCM (nepodporované v systéme Android)
Ak používate súbory wav, spustite nasledujúce príkazy CLI na konfiguráciu aplikačného servera a mediálneho servera:
-
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAV -
MS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminológia
- ACL
- Zoznam riadenia prístupu
- ALG
- Brána aplikačnej vrstvy
- API
- Rozhranie pre programovanie aplikácií
- APNS
- Služba push notifikácií Apple
- AS
- Aplikačný server
- ATA
- Analógový telefónny adaptér, adaptér, ktorý prevádza analógovú telefóniu na VoIP
- BAM
- Správca aplikácií BroadSoft
- Základné overovanie
- Metóda overovania, pri ktorej je účet (používateľské meno) overený zdieľaným tajným kľúčom (heslom)
- Systém riadenia budov (BMS)
- Server správ BroadSoft
- BOSH
- Obojsmerné streamy cez synchrónny HTTP
- BRI
- Rozhranie Basic Rate Interface BRI je metóda prístupu k ISDN.
- Zväzok
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porov. Balík)
- Kalifornia
- Certifikačná autorita
- Dopravca
- Organizácia, ktorá spravuje telefonickú prevádzku (porov. Partner, poskytovateľ služieb, predajca s pridanou hodnotou)
- CAPTCHA
- Plne automatizovaný verejný Turingov test na rozlíšenie počítačov od ľudí
- CCXML
- Rozšíriteľný značkovací jazyk pre riadenie hovorov
- CIF
- Spoločný prechodný formát
- Rozhranie príkazového riadka
- Rozhranie príkazového riadka
- KN
- Bežný názov
- CNPS
- Push server pre upozornenia na hovory. Server na odosielanie upozornení, ktorý beží na XSP|ADP vo vašom prostredí a odosiela upozornenia na hovory do FCM a APNS. Pozrite si NPS Proxy.
- CPE
- Vybavenie priestorov zákazníka
- KPR
- Vlastné pravidlo prítomnosti
- CSS
- Kaskádový štýlový hárok
- CSV
- Hodnota oddelená čiarkou
- CTI
- Integrácia počítačovej telefónie
- KOCKA
- Cisco Unified Border Element
- Demilitarizovaná zóna
- Demilitarizovaná zóna
- DN
- Číslo v adresári
- Nerušiť
- Nerušiť
- DNS
- Systém doménových mien
- DPG
- Skupina vytočených partnerov
- DSCP
- Kódový bod diferencovaných služieb
- DTAF
- Archívny súbor typu zariadenia
- DTG
- Skupina cieľových kmeňových liniek
- DTMF
- Dvojtónová viacfrekvenčná
- Koncový používateľ
- Osoba, ktorá využíva služby, teda uskutočňuje telefonáty, pripája sa k stretnutiam alebo posiela správy (porov. Predplatiteľ)
- Podnik
- Súbor koncových používateľov (porov. Organizácia)
- FCM
- Cloudové správy Firebase
- FMC
- Konvergencia pevných a mobilných sietí
- Prietokové poskytovanie
- Vytvorenie používateľov v úložisku identít Webex priradením funkcie „Integrovaný IM“ & Služba „P“ v BroadWorks.
- FQDN
- Plne kvalifikovaný názov domény
- Úplné prietokové poskytovanie
- Vytvorenie a overenie používateľov v úložisku identít Webex priradením „Integrovaného IM“ & Služba „P“ v BroadWorks a tvrdenie, že každý používateľ BroadWorks má jedinečnú a platnú e-mailovú adresu.
- FXO
- Zmenáreň je port, ktorý prijíma analógovú linku. Je to zástrčka na telefóne alebo faxe alebo zástrčky na vašom analógovom telefónnom systéme. Prináša on-hook/off-hook indikácia (uzavretie slučky). Keďže port FXO je pripojený k zariadeniu, ako je napríklad fax alebo telefón, zariadenie sa často nazýva „zariadenie FXO“.
- FXS
- Predplatiteľ zahraničnej výmeny je port, ktorý v skutočnosti dodáva analógovú linku predplatiteľovi. Inými slovami, je to „zástrčka v stene“, ktorá poskytuje oznamovací tón, prúd batérie a napätie zvonenia.
- GCM
- Správa Google Cloud
- GCM
- Galois/Counter Režim (šifrovacia technológia)
- HID
- Zariadenie ľudského rozhrania
- HTTPS
- Protokol prenosu hypertextu (Hypertext Transfer Protocol) – Secure Sockets
- IAD
- Integrované prístupové zariadenie
- Okamžité správy & P
- Okamžité správy a prítomnosť
- IP PSTN
- Poskytovateľ služieb, ktorý poskytuje služby VoIP pre PSTN, zameniteľný s ITSP alebo všeobecný termín pre internetovo pripojenú „verejnú“ telefóniu, spoločne poskytovanú hlavnými poskytovateľmi telekomunikačných služieb (a nie krajinami, ako je to v prípade PSTN).
- ITSP
- Poskytovateľ internetovej telefónie
- IVR
- Interaktívna hlasová odpoveď / Respondent
- JID
- Natívna adresa entity XMPP sa nazýva Jabber Identifier alebo JID. localpart@domain.part.example.com/resourcepart (@ . / sú oddeľovače)
- JSON
- Notácia objektov v jazyku Java Script
- JSSE
- Rozšírenie Java Secure Socket Extension; základná technológia poskytujúca funkcie bezpečného pripojenia k serverom BroadWorks
- KEM
- Modul rozšírenia kľúčov (hardvérové telefóny Cisco)
- LLT
- Dlhodobý (alebo dlhodobý) token; samoopisujúca sa, bezpečná forma tokenu na nosiča, ktorá umožňuje používateľom zostať overení dlhšie a nie je viazaná na konkrétne aplikácie.
- Magisterský titul
- Archivácia správ
- MIB (Ministerstvo investícií)
- Základňa manažérskych informácií
- ČS
- Mediálny server
- mTLS
- Vzájomné overovanie medzi dvoma stranami pomocou výmeny certifikátov pri nadväzovaní pripojenia TLS
- MUC
- Chat pre viacerých používateľov
- NAT
- Preklady sieťových adries
- NPS
- Server push notifikácií; pozri CNPS
- Proxy NPS
-
Služba vo Webexe, ktorá poskytuje krátkodobé autorizačné tokeny vášmu CNPS, čo mu umožňuje odosielať upozornenia na hovory do FCM a APN a v konečnom dôsledku aj do zariadení so systémom Android a iOS s operačným systémom Webex.
- OCI
- Otvorené klientske rozhranie
- Organizácia
- Spoločnosť alebo organizácia zastupujúca skupinu koncových používateľov (porov. Podnik)
- OTG
- Skupina odchádzajúcich kmeňových liniek
- Balík
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porov. Zväzok)
- Partner
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Predajca s pridanou hodnotou, poskytovateľ služieb, operátor)
- ústredňa
- Súkromná pobočková ústredňa
- PEM
- Pošta so zvýšeným súkromím
- PLMN
- Verejná pozemná mobilná sieť
- PRI
- Primary Rate Interface (PRI) je štandard telekomunikačného rozhrania používaný v sieti Integrated Services Digital Network (ISDN).
- PS
- Profilový server
- PSTN
- Verejná telefónna sieť
- QoS
- Kvalita služieb
- Portál predajcu
- Webová stránka, ktorá umožňuje správcovi predajcu konfigurovať ich SaaS riešenie UC-One. Niekedy sa označuje ako portál BAM, administračný portál alebo portál správy.
- RTCP
- Protokol riadenia v reálnom čase
- RTP
- Protokol prenosu v reálnom čase
- SBC
- Kontrolér hraníc relácie
- SCA
- Vzhľad zdieľaného hovoru
- ŠPZ
- Štandardné rozlíšenie
- SDP
- Protokol popisu relácie
- ŠP
- Poskytovateľ služieb; Organizácia, ktorá poskytuje telefónne alebo súvisiace služby iným organizáciám (porov. Dopravca, partner, predajca s pridanou hodnotou)
- SIP
- Protokol iniciácie relácie
- SLT
- Krátkodobý (alebo krátkodobý) token (tiež nazývaný BroadWorks SSO token); jednorazový overený token, ktorý sa používa na získanie zabezpečeného prístupu k webovým aplikáciám.
- Malé a stredné podniky
- Malé a stredné podniky
- SNMP
- Jednoduchý protokol správy siete
- sRTCP
- zabezpečený protokol riadenia prenosu v reálnom čase (médiá hovorov VoIP)
- sRTP
- zabezpečený protokol prenosu v reálnom čase (médiá hovorov VoIP)
- SSL
- Vrstva zabezpečených soketov (SSL)
- Predplatiteľ
- Osoba, ktorá využíva služby, teda uskutočňuje telefonáty, pripája sa k stretnutiam alebo posiela správy (porov. Koncový používateľ)
- TCP
- Protokol riadenia prenosu
- TDM
- Časové delenie multiplexu
- TLS
- Zabezpečenie transportnej vrstvy
- Podmienky používania
- Typ služby
- UAP
- Portál aktivácie používateľov
- Univerzita v Univerzite
- Zjednotená komunikácia
- Používateľské rozhranie
- Používateľské rozhranie
- UID
- Jedinečný identifikátor
- UMS
- Server správ
- URI
- Jednotný identifikátor zdroja
- URL
- Jednotný vyhľadávač zdrojov
- USS
- Zdieľanie servera
- UTC
- Koordinovaný svetový čas
- UVS
- Video server
- Predajca s pridanou hodnotou (VAR)
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Dopravca, partner, poskytovateľ služieb)
- VGA
- Pole videografiky
- VoIP
- Voice over Internet Protocol (IP)
- VXML
- Rozšíriteľný značkovací jazyk pre hlas
- WebDAV
- Webová distribuovaná tvorba a verzovanie
- WebRTC
- Webová komunikácia v reálnom čase
- WRS
- WebRTC server
- XMPP
- Expanded Messaging and Presence Protocol (Rozšíriteľný protokol pre zasielanie správ a prítomnosti)
Konfigurácia služieb (s mTLS pre autorizačnú službu)
Nasledujúce postupy nahrádzajú postupy v téme Konfigurácia služieb na vašom Webexe pre Cisco BroadWorks XSP|ADP. Tieto postupy vykonajte iba v prípade, že na overovaciu službu používate mTLS a nie overovanie tokenu CI. Tieto postupy sú povinné, ak prevádzkujete viacero organizácií Webex na tom istom serveri XSP|ADP. V opačnom prípade sú voliteľné.
Ak neprevádzkujete viacero organizácií Webex na tom istom serveri XSP|ADP, pre službu overovania sa odporúča overenie tokenu CI (s TLS). Podrobnosti o konfigurácii overovacej služby a ďalších služieb nájdete v časti Konfigurácia služieb na vašom Webexe pre Cisco BroadWorks XSP|ADP.
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v príručke konfigurácie rozhrania Cisco BroadWorks Xtended Services.
Na XSP|ADP používanom pre rozhranie CTI by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events.
Všetky udalosti Xsi-Events používané na integráciu Broadworks s Webexom musia mať rovnaký názov callControlApplicationName definovaný v Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď sa používateľ zaregistruje do Webexu, Webex preňho vytvorí predplatné v AS, aby mohol prijímať telefonické udalosti týkajúce sa prítomnosti a histórie hovorov. Predplatné je priradené k názvu callControlApplicationName a AS ho používa na to, aby zistil, ktorým Xsi-Events má odosielať telefonické udalosti.
Zmena názvu callControlApplicationName alebo nepoužívanie rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkčnosť predplatného a telefonických udalostí.
Konfigurácia overovacej služby (s mTLS)
Dlhodobé tokeny BroadWorks sú generované a overované autentifikačnou službou hostovanou na vašich XSP|ADP.
Požiadavky
-
Servery XSP|ADP, ktoré hostia autentifikačnú službu, musia mať nakonfigurované rozhranie mTLS.
-
XSP|ADP musia zdieľať rovnaké kľúče pre encrypting/decrypting Dlhodobé tokeny BroadWorks. Kopírovanie týchto kľúčov do každého XSP|ADP je manuálny proces.
-
XSP|ADP musia byť synchronizované s NTP.
Prehľad konfigurácie
Základná konfigurácia vašich XSP|ADP zahŕňa:
-
Nasaďte autentifikačnú službu.
-
Nakonfigurujte trvanie tokenu na aspoň 60 dní (ako vydavateľa ponechajte BroadWorks).
-
Generovanie a zdieľanie RSA kľúčov medzi XSP|ADP.
-
Poskytnite webovému kontajneru URL adresu služby authService.
Nasadenie overovacej služby na XSP|ADP
Na každom ADP XSP|používanom s Webexom:
-
Aktivujte aplikáciu overovacej služby na ceste
/authService(musíte použiť túto cestu):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService/authService (kde
-
Nasadenie aplikácie:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurácia trvania tokenu
-
Skontrolujte existujúcu konfiguráciu tokenu (hodiny):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>get -
Nastavte trvanie na 60 dní (maximálne 180 dní):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generovanie a zdieľanie RSA kľúčov
-
Musíte použiť to isté public/private páry kľúčov pre token encryption/decryption vo všetkých inštanciách autentifikačnej služby.
-
Pár kľúčov generuje autentifikačná služba, keď je prvýkrát potrebné vydať token.
Kvôli týmto dvom faktorom je potrebné vygenerovať kľúče na jednom XSP|ADP a potom ich skopírovať do všetkých ostatných XSP|ADP.
Ak cyklicky menite kľúče alebo zmeníte dĺžku kľúča, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky ADP XSP|.
-
Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
-
Použite klienta na vyžiadanie šifrovaného tokenu z daného XSP|ADP vyžiadaním nasledujúcej URL adresy z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(verejnýKľúčKlienta)
(Týmto sa vygeneruje súkromný / pár verejných kľúčov na XSP|ADP, ak už taký nebol)
-
Umiestnenie úložiska kľúčov nie je konfigurovateľné. Exportovať kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Skopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na ostatných XSP|ADP a v prípade potreby prepíšte starší súbor.keys. -
Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Poskytnite webovému kontajneru URL adresu authService
Webový kontajner XSP|ADP potrebuje URL adresu authService, aby mohol overovať tokeny.
Na každom z XSP|ADP:
-
Pridajte URL adresu overovacej služby ako externú overovaciu službu pre nástroj BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
Pridajte URL adresu overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceVďaka tomu môže Webex používať autentifikačnú službu na overovanie tokenov predložených ako poverenia.
-
Skontrolujte parameter pomocou
get. -
Reštartujte XSP|ADP.
Konfigurácia TLS a šifier na rozhraniach HTTP (pre XSI a autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Doprava > HTTP > Rozhranie HTTP servera = Najšpecifickejšie
Kontexty rozhrania príkazového riadka, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | Kontext rozhrania príkazového riadka |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania HTTP servera v tomto systéme |
|
Čítanie konfigurácie rozhrania TLS HTTP servera na XSP|ADP
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer> -
Zadajte príkaz
geta prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé z nich, či sú zabezpečené a či vyžadujú autentifikáciu klienta.
Apache Tomcat vyžaduje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania HTTP servera
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované pre TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní HTTP servera:
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Zadajte príkaz
geta zistite, ktoré protokoly sa už na tomto rozhraní používajú.443 -
Zadajte príkaz
add, aby ste zabezpečili, že rozhranie môže pri komunikácii s cloudom používať TLS 1.2.443 TLSv1.2
Úprava konfigurácie šifier TLS na rozhraní HTTP servera
Ak chcete nakonfigurovať požadované šifry:
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Zadajte príkaz
geta zistite, ktoré šifry sa už na tomto rozhraní používajú. Musí existovať aspoň jeden z odporúčaných balíkov spoločnosti Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).443 -
Zadajte príkaz
addna pridanie šifry do rozhrania HTTP servera.443 Rozhranie príkazového riadka XSP|ADP vyžaduje štandardný názov šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad, ak chcete do rozhrania HTTP servera pridať šifru openSSL
ECDHE-ECDSA-CHACHA20-POLY1305, použijete:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Ak chcete nájsť apartmán podľa ktoréhokoľvek z názvov, pozrite si https://ciphersuite.info/.
Konfigurácia dôveryhodnosti pre overovaciu službu (s mTLS)
-
Prihláste sa do Control Hub pomocou svojho partnerského administrátorského účtu.
-
Prejdite na a kliknite na Stiahnuť certifikát Webex CA, čím získate
CombinedCertChain2023.txtna svojom lokálnom počítači.Tieto súbory obsahujú dve sady dvoch certifikátov. Pred nahraním do XSP|ADP je potrebné súbory rozdeliť. Všetky súbory sú povinné. -
Rozdeliť reťaz certifikátov na dva certifikáty -
combinedcertchain2023.txt.-
Otvorte
combinedcertchain2023.txtv textovom editore. -
Vyberte a vystrihnite prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a vložte blok textu do nového súboru. -
Uložte nový súbor ako
root2023.txt. -
Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu, ohraničený riadkami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
-
-
Skopírujte oba textové súbory do dočasného umiestnenia na XSP|ADP, ktorý zabezpečujete, napríklad
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txt. -
Prihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts>. (Voliteľné) Spustením príkazu helpUpdateTrustzobrazíte parametre a formát príkazu. -
Nahranie súborov certifikátov do nových dôveryhodných kotiev – 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtVšetky aliasy musia mať iné meno.
webexclientroot,webexclientroot2023,webexclientissuingawebexclientissuing2023sú príklady aliasov pre dôveryhodné kotvy; môžete použiť vlastné, pokiaľ sú všetky štyri položky jedinečné. -
Potvrďte aktualizáciu kotiev:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Voliteľné) Konfigurácia mTLS na HTTP interface/port úroveň
Je možné nakonfigurovať mTLS na HTTP interface/port úrovni alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hostujete na XSP|ADP. Ak hostujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste mTLS na rozhraní povoliť. Ak potrebujete zabezpečiť iba jednu z viacerých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete mTLS nakonfigurovať na úrovni aplikácie.
Pri konfigurácii mTLS na HTTP interface/port úroveň, mTLS je vyžadovaná pre všetky hostované webové aplikácie, ku ktorým sa prostredníctvom nej pristupuje interface/port.
-
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
-
Prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>a spustite príkazget, čím zobrazíte rozhrania. -
Ak chcete pridať rozhranie a vyžadovať na ňom overenie klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true truePodrobnosti nájdete v dokumentácii k XSP|ADP CLI. V podstate prvý
truezabezpečuje rozhranie pomocou TLS (certifikát servera sa vytvorí, ak je to potrebné) a druhýtruenúti rozhranie vyžadovať autentifikáciu klientskeho certifikátu (spolu tvoria mTLS).
Napríklad:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tomto príklade mTLS (Požiadavka na autorizáciu klienta) = true) je povolené na porte 192.0.2.7444. TLS je povolené na porte 192.0.2.7 443.
(Voliteľné) Konfigurácia mTLS pre konkrétne webové aplikácie
Je možné nakonfigurovať mTLS na HTTP interface/port úrovni alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hostujete na XSP|ADP. Ak hostujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste mTLS na rozhraní povoliť. Ak potrebujete zabezpečiť iba jednu z viacerých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete mTLS nakonfigurovať na úrovni aplikácie.
Pri konfigurácii mTLS na úrovni aplikácie je mTLS vyžadovaný pre danú aplikáciu bez ohľadu na konfiguráciu rozhrania HTTP servera.
-
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
-
Prejdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>a spustite príkazget, aby ste zistili, ktoré aplikácie sú spustené. -
Ak chcete pridať aplikáciu a vyžadovať pre ňu overenie klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName truePodrobnosti nájdete v dokumentácii k XSP|ADP CLI. Názvy aplikácií sú tam vymenované. Znak
truev tomto príkaze povoľuje mTLS.
Napríklad:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Príklad príkazu pridá aplikáciu AuthenticationService do 192.0.2.7:443 a vyžaduje, aby si od klienta vyžiadal a overil certifikáty.
Overte si to u get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurácia správy zariadení na XSP|ADP, aplikačnom serveri a profilovom serveri
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodcovi konfiguráciou správy zariadení BroadWorks.
Kam ísť ďalej
Pre konfiguráciu sa môžete znova pripojiť k hlavnému toku dokumentov na Rozhranie CTI a súvisiaca konfigurácia.
Ďalšie požiadavky na certifikát pre vzájomné overovanie TLS proti AuthService
Webex interaguje s autentifikačnou službou prostredníctvom vzájomného pripojenia overeného protokolom TLS. To znamená, že Webex predloží klientsky certifikát a XSP|ADP ho musí overiť. Ak chcete dôverovať tomuto certifikátu, použite reťazec certifikátov Webex CA na vytvorenie dôveryhodnej kotvy na XSP|ADP (alebo proxy). Reťazec certifikátov je k dispozícii na stiahnutie prostredníctvom Centra pre partnerov:
- Prihláste sa do Centra partnerov na adrese
admin.webex.com. -
Prejsť na Služby > Ďalšie odkazy.
-
Kliknite na odkaz na stiahnutie certifikátu.
Reťazec certifikátov môžete získať aj z https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt.
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako sú nasadené vaše verejné XSP|ADP:
-
Prostredníctvom premosťujúceho proxy servera TLS
-
Prostredníctvom TLS pass-through proxy
-
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde musí byť v týchto troch prípadoch nasadený reťazec certifikátov Webex CA.
Vzájomné požiadavky na certifikát TLS pre proxy TLS-bridge
-
Webex predloží proxy klientsky certifikát podpísaný certifikačnou autoritou Webexu.
-
Reťazec certifikátov certifikačnej autority Webex je nasadený v úložisku dôveryhodných proxy serverov, takže proxy server dôveruje klientskemu certifikátu.
-
Verejne podpísaný certifikát ADP servera XSP|sa tiež načíta do proxy.
-
Proxy server predloží spoločnosti Webex verejne podpísaný certifikát servera.
-
Webex dôveruje verejnej certifikačnej autorite, ktorá podpísala certifikát proxy servera.
-
Proxy poskytuje interne podpísaný klientsky certifikát XSP|ADP.
Tento certifikát musí mať pole rozšírenia x509.v3 Extended Key Usage vyplnené identifikátorom BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a účelom TLS clientAuth. Napr.:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationPri generovaní interných klientskych certifikátov pre proxy server majte na pamäti, že certifikáty SAN nie sú podporované. Interné certifikáty servera pre XSP|ADP môžu byť SAN.
-
ADP XSP|dôverujú internej CA.
-
ADP XSP|predstavujú interne podpísaný certifikát servera.
-
Proxy dôveruje internej certifikačnej autorite.
Vzájomné požiadavky na certifikát TLS pre proxy s priepustom TLS alebo XSP v DMZ
-
Webex poskytuje XSP klientsky certifikát podpísaný certifikačnou autoritou Webexu.
-
Reťazec certifikátov certifikačnej autority Webex je nasadený v úložisku dôveryhodných certifikátov XSP, takže XSP dôverujú certifikátu klienta.
-
Verejne podpísaný certifikát servera XSP sa tiež načíta do certifikátov XSP.
-
XSP prezentujú verejne podpísané serverové certifikáty spoločnosti Webex.
-
Webex dôveruje verejnej certifikačnej autorite, ktorá podpísala certifikáty servera XSP.
História revízií dokumentu
Nasledujúca tabuľka zobrazuje históriu zmien v tomto dokumente za posledných 12 mesiacov.
|
Dátum |
Popis zmeny | |
|---|---|---|
|
6. júla 2026 |
Aktualizovaná sekcia presmerovania hovorov SIP na Webex Meeting s novými krokmi konfigurácie vytáčania URI. | |
|
24. júna 2026 |
Aktualizované Pridanie šablón konfigurácie aplikácie Webex do časti BroadWorks Application Server s krokmi importu súborov DITA. | |
|
6. mája 2026 |
Pridaná sekcia Aktivácia BroadWorks IdP v Control Hub. | |
|
17. februára 2026 |
V sekcii Konfigurácia NPS na používanie proxy servera pre overovanie boli pridané austrálske FQDN. | |
|
6. februára 2026 |
V sekcii Konfigurácia NPS na používanie proxy servera overovania boli pridané plně kvalifikované domény Saudskej Arábie. | |
|
26. septembra 2025 |
Aktualizovaná časť Všeobecné obmedzenia o obmedzenie Webexu pre Intune. | |
|
4. júna 2025 |
Aktualizovaná sekcia Obmedzenia o zmenu navigácie v Centre ovládania pre nastavenia „Overenie“, ktoré sa presunuli z „Nastavenia organizácie“ do „Zabezpečenie“. | |
|
20. mája 2025 |
Sekcia Zakázať synchronizáciu DND bola aktualizovaná podrobnosťami o vytvorení prípadu TAC na vypnutie tejto funkcie. | |
|
29. apríla 2025 |
Navigačná cesta bola aktualizovaná, keďže nastavenia služby BroadWorks Calling boli presunuté z nastavení organizácie do sekcie Služby v Centre pre partnerov. | |
|
23. apríla 2025 |
Pridaná poznámka do denníkov klienta v sekcii Riešenie problémov. | |
|
13. januára 2025 |
Aktualizovaná sekcia Odporúčané a Obmedzenia. | |
|
3. decembra 2024 |
Redakčné zmeny. | |
|
4. októbra 2024 |
Pridaná sekcia Tiché hodiny. | |
|
10. septembra 2024 |
Aktualizovaná časť Pokyny pre testovanie a laboratórne testy. | |
|
9. augusta 2024 |
Pridaná sekcia „Vybrať ID volajúceho“. | |
|
1. augusta 2024 |
Pridaná sekcia „Povolenie hlasovej schránky pre integráciu Microsoft Teams“. | |
|
25. júna 2024 |
Aktualizovaná sekcia Prihlásenie v časti Nasadenie Webexu pre BroadWorks. | |
|
14. júna 2024 |
Pridaná sekcia Flexibilný výber externej identifikácie volajúceho v časti Funkcie a obmedzenia a sekcia Zrušenie predplatného z Control Hub v časti Správa Webexu pre BroadWorks. | |
|
13. mája 2024 |
Redakčné zmeny. | |
|
10. mája 2024 |
V sekcii Funkcie a obmedzenia bol pridaný Pro Pack pre Control Hub. | |
|
6. mája 2024 |
Aktualizované partnerské SSO – sekcia SAML, nie je potrebné kontaktovať TAC pre poskytovateľa identity. | |
|
2. mája 2024 |
Redakčné zmeny. | |
|
10. apríla 2024 |
Aktualizované informácie o oprave 2 v časti Vzhľad zdieľanej linky. | |
|
27. marca 2024 |
Aktualizované pole s informáciami o zaneprázdnenosti / Vyzdvihnutie hovoru a partnerské jednorazové prihlásenie – sekcia OpenID Connect. | |
|
22. marca 2024 |
Aktualizované predpoklady v sekcii Synchronizácia režimu Nerušiť (DND). | |
|
7. marca 2024 |
Aktualizovaná sekcia postupu prihlásenia do ovládania v časti Prihlásenie používateľa a načítanie konfigurácie. | |
|
24. februára 2024 |
Redakčné zmeny. | |
|
20. februára 2024 |
Pridaná sekcia Vizuálna indikácia spamu v časti Nasadenie Webexu pre BroadWorks. | |
|
7. februára 2024 |
Pridaná funkcia Upozornenie na vypršanie platnosti hesla BroadWorks počas prihlásenia v rámci Webexu pre referenciu BroadWorks. | |
|
25. januára 2024 |
Redakčné zmeny. | |
|
23. januára 2024 |
Vykonané redakčné zmeny v časti Presunúť používateľa (so súhlasom) do služby Webex pre Cisco BroadWorks v časti Správa služby Webex pre BroadWorks. | |
|
10. januára 2024 |
Redakčné zmeny. | |
Konfigurácia služieb (s mTLS pre autorizačnú službu)
Nasledujúce postupy nahrádzajú postupy v téme Konfigurácia služieb na vašom Webexe pre Cisco BroadWorks XSP|ADP. Tieto postupy vykonajte iba v prípade, že na overovaciu službu používate mTLS a nie overovanie tokenu CI. Tieto postupy sú povinné, ak prevádzkujete viacero organizácií Webex na tom istom serveri XSP|ADP. V opačnom prípade sú voliteľné.
Ak neprevádzkujete viacero organizácií Webex na tom istom serveri XSP|ADP, pre službu overovania sa odporúča overenie tokenu CI (s TLS). Podrobnosti o konfigurácii overovacej služby a ďalších služieb nájdete v časti Konfigurácia služieb na vašom Webexe pre Cisco BroadWorks XSP|ADP.
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v príručke konfigurácie rozhrania Cisco BroadWorks Xtended Services.
Na XSP|ADP používanom pre rozhranie CTI by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov callControlApplicationName definovaný v Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď sa používateľ zaregistruje do Webexu, Webex preňho vytvorí predplatné v AS, aby mohol prijímať telefonické udalosti týkajúce sa prítomnosti a histórie hovorov. Predplatné je priradené k názvu callControlApplicationName a AS ho používa na to, aby zistil, ktorým Xsi-Events má odosielať telefonické udalosti.
Zmena názvu callControlApplicationName alebo nepoužívanie rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkčnosť predplatného a telefonických udalostí.
Konfigurácia overovacej služby (s mTLS)
Dlhodobé tokeny BroadWorks sú generované a overované autentifikačnou službou hostovanou na vašich XSP|ADP.
Požiadavky
-
Servery XSP|ADP, ktoré hostia autentifikačnú službu, musia mať nakonfigurované rozhranie mTLS.
-
XSP|ADP musia zdieľať rovnaké kľúče pre encrypting/decrypting Dlhodobé tokeny BroadWorks. Kopírovanie týchto kľúčov do každého XSP|ADP je manuálny proces.
-
XSP|ADP musia byť synchronizované s NTP.
Prehľad konfigurácie
Základná konfigurácia vašich XSP|ADP zahŕňa:
-
Nasaďte autentifikačnú službu.
-
Nakonfigurujte trvanie tokenu na aspoň 60 dní (ako vydavateľa ponechajte BroadWorks).
-
Generovanie a zdieľanie RSA kľúčov medzi XSP|ADP.
-
Poskytnite webovému kontajneru URL adresu služby authService.
Nasadenie overovacej služby na XSP|ADP
Na každom ADP XSP|používanom s Webexom:
-
Aktivujte aplikáciu overovacej služby na ceste
/authService(musíte použiť túto cestu):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService/authService (kde
-
Nasadenie aplikácie:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurácia trvania tokenu
-
Skontrolujte existujúcu konfiguráciu tokenu (hodiny):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>get -
Nastavte trvanie na 60 dní (maximálne 180 dní):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generovanie a zdieľanie RSA kľúčov
-
Musíte použiť to isté public/private páry kľúčov pre token encryption/decryption vo všetkých inštanciách autentifikačnej služby.
-
Pár kľúčov generuje autentifikačná služba, keď je prvýkrát potrebné vydať token.
Kvôli týmto dvom faktorom je potrebné vygenerovať kľúče na jednom XSP|ADP a potom ich skopírovať do všetkých ostatných XSP|ADP.
Ak cyklicky menite kľúče alebo zmeníte dĺžku kľúča, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky ADP XSP|.
-
Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
-
Použite klienta na vyžiadanie šifrovaného tokenu z daného XSP|ADP vyžiadaním nasledujúcej URL adresy z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(verejnýKľúčKlienta)
(Týmto sa vygeneruje súkromný / pár verejných kľúčov na XSP|ADP, ak už taký nebol)
-
Umiestnenie úložiska kľúčov nie je konfigurovateľné. Exportovať kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Skopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na ostatných XSP|ADP a v prípade potreby prepíšte starší súbor.keys. -
Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Poskytnite webovému kontajneru URL adresu authService
Webový kontajner XSP|ADP potrebuje URL adresu authService, aby mohol overovať tokeny.
Na každom z XSP|ADP:
-
Pridajte URL adresu overovacej služby ako externú overovaciu službu pre nástroj BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
Pridajte URL adresu overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceVďaka tomu môže Webex používať autentifikačnú službu na overovanie tokenov predložených ako poverenia.
-
Skontrolujte parameter pomocou
get. -
Reštartujte XSP|ADP.
Konfigurácia TLS a šifier na rozhraniach HTTP (pre XSI a autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Doprava > HTTP > Rozhranie HTTP servera = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | Kontext rozhrania príkazového riadka |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania HTTP servera v tomto systéme |
|
Čítanie konfigurácie rozhrania TLS HTTP servera na XSP|ADP
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer> -
Zadajte príkaz
geta prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé z nich, či sú zabezpečené a či vyžadujú autentifikáciu klienta.
Apache Tomcat vyžaduje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania HTTP servera
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované pre TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní HTTP servera:
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Zadajte príkaz
geta zistite, ktoré protokoly sa už na tomto rozhraní používajú.443 -
Zadajte príkaz
add, aby ste zabezpečili, že rozhranie môže pri komunikácii s cloudom používať TLS 1.2.443 TLSv1.2
Úprava konfigurácie šifier TLS na rozhraní HTTP servera
Ak chcete nakonfigurovať požadované šifry:
-
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Zadajte príkaz
geta zistite, ktoré šifry sa už na tomto rozhraní používajú. Musí existovať aspoň jeden z odporúčaných balíkov spoločnosti Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).443 -
Zadajte príkaz
addna pridanie šifry do rozhrania HTTP servera.443 Rozhranie príkazového riadka XSP|ADP vyžaduje štandardný názov šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad, ak chcete do rozhrania HTTP servera pridať šifru openSSL
ECDHE-ECDSA-CHACHA20-POLY1305, použijete:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Ak chcete nájsť apartmán podľa ktoréhokoľvek z názvov, pozrite si https://ciphersuite.info/.
Konfigurácia dôveryhodnosti pre overovaciu službu (s mTLS)
-
Prihláste sa do Control Hub pomocou svojho partnerského administrátorského účtu.
-
Prejdite na a kliknite na Stiahnuť certifikát Webex CA, čím získate
CombinedCertChain2023.txtna svojom lokálnom počítači.Tieto súbory obsahujú dve sady dvoch certifikátov. Pred nahraním do XSP|ADP je potrebné súbory rozdeliť. Všetky súbory sú povinné. -
Rozdeliť reťaz certifikátov na dva certifikáty -
combinedcertchain2023.txt.-
Otvorte
combinedcertchain2023.txtv textovom editore. -
Vyberte a vystrihnite prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a vložte blok textu do nového súboru. -
Uložte nový súbor ako
root2023.txt. -
Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu, ohraničený riadkami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
-
-
Skopírujte oba textové súbory do dočasného umiestnenia na XSP|ADP, ktorý zabezpečujete, napríklad
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txt. -
Prihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts>. (Voliteľné) Spustením príkazu helpUpdateTrustzobrazíte parametre a formát príkazu. -
Nahranie súborov certifikátov do nových dôveryhodných kotiev – 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtVšetky aliasy musia mať iné meno.
webexclientroot,webexclientroot2023,webexclientissuingawebexclientissuing2023sú príklady aliasov pre dôveryhodné kotvy; môžete použiť vlastné, pokiaľ sú všetky štyri položky jedinečné. -
Potvrďte aktualizáciu kotiev:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Voliteľné) Konfigurácia mTLS na HTTP interface/port úroveň
mTLS je možné nakonfigurovať na HTTP interface/port úrovni alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hostujete na XSP|ADP. Ak hostujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste mTLS na rozhraní povoliť. Ak potrebujete zabezpečiť iba jednu z viacerých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete mTLS nakonfigurovať na úrovni aplikácie.
Pri konfigurácii mTLS na HTTP interface/port úroveň, mTLS je vyžadovaná pre všetky hostované webové aplikácie, ku ktorým sa prostredníctvom nej pristupuje interface/port.
-
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
-
Prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>a spustite príkazget, čím zobrazíte rozhrania. -
Ak chcete pridať rozhranie a vyžadovať na ňom overenie klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true truePodrobnosti nájdete v dokumentácii k XSP|ADP CLI. V podstate prvý
truezabezpečuje rozhranie pomocou TLS (certifikát servera sa vytvorí, ak je to potrebné) a druhýtruenúti rozhranie vyžadovať autentifikáciu klientskeho certifikátu (spolu tvoria mTLS).
Napríklad:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tomto príklade mTLS (Požiadavka na autorizáciu klienta) = true) je povolené na porte 192.0.2.7444. TLS je povolené na porte 192.0.2.7 443.
(Voliteľné) Konfigurácia mTLS pre konkrétne webové aplikácie
mTLS je možné nakonfigurovať na HTTP interface/port úrovni alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hostujete na XSP|ADP. Ak hostujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste mTLS na rozhraní povoliť. Ak potrebujete zabezpečiť iba jednu z viacerých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete mTLS nakonfigurovať na úrovni aplikácie.
Pri konfigurácii mTLS na úrovni aplikácie je mTLS vyžadovaný pre danú aplikáciu bez ohľadu na konfiguráciu rozhrania HTTP servera.
-
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
-
Prejdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>a spustite príkazget, aby ste zistili, ktoré aplikácie sú spustené. -
Ak chcete pridať aplikáciu a vyžadovať pre ňu overenie klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName truePodrobnosti nájdete v dokumentácii k XSP|ADP CLI. Názvy aplikácií sú tam vymenované. Znak
truev tomto príkaze povoľuje mTLS.
Napríklad:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Príklad príkazu pridá aplikáciu AuthenticationService do 192.0.2.7:443 a vyžaduje, aby si od klienta vyžiadal a overil certifikáty.
Overte si to u get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Konfigurácia správy zariadení na XSP|ADP, aplikačnom serveri a profilovom serveri
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodcovi konfiguráciou správy zariadení BroadWorks.
Kam ísť ďalej
Pre konfiguráciu sa môžete znova pripojiť k hlavnému toku dokumentov na Rozhranie CTI a súvisiaca konfigurácia.
Ďalšie požiadavky na certifikát pre vzájomné overovanie TLS proti AuthService
Webex interaguje s autentifikačnou službou prostredníctvom vzájomného pripojenia overeného protokolom TLS. To znamená, že Webex predloží klientsky certifikát a XSP|ADP ho musí overiť. Ak chcete dôverovať tomuto certifikátu, použite reťazec certifikátov Webex CA na vytvorenie dôveryhodnej kotvy na XSP|ADP (alebo proxy). Reťazec certifikátov je k dispozícii na stiahnutie prostredníctvom Centra pre partnerov:
- Prihláste sa do Centra partnerov na adrese
admin.webex.com. -
Prejsť na Služby > Ďalšie odkazy.
-
Kliknite na odkaz na stiahnutie certifikátu.
Reťazec certifikátov môžete získať aj z https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt.
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako sú nasadené vaše verejné XSP|ADP:
-
Prostredníctvom premosťujúceho proxy servera TLS
-
Prostredníctvom TLS pass-through proxy
-
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde musí byť v týchto troch prípadoch nasadený reťazec certifikátov Webex CA.
Vzájomné požiadavky na certifikát TLS pre proxy TLS-bridge
-
Webex predloží proxy klientsky certifikát podpísaný certifikačnou autoritou Webexu.
-
Reťazec certifikátov certifikačnej autority Webex je nasadený v úložisku dôveryhodných proxy serverov, takže proxy server dôveruje klientskemu certifikátu.
-
Verejne podpísaný certifikát ADP servera XSP|sa tiež načíta do proxy.
-
Proxy server predloží spoločnosti Webex verejne podpísaný certifikát servera.
-
Webex dôveruje verejnej certifikačnej autorite, ktorá podpísala certifikát proxy servera.
-
Proxy poskytuje interne podpísaný klientsky certifikát XSP|ADP.
Tento certifikát musí mať pole rozšírenia x509.v3 Extended Key Usage vyplnené identifikátorom BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a účelom TLS clientAuth. Napr.:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationPri generovaní interných klientskych certifikátov pre proxy server majte na pamäti, že certifikáty SAN nie sú podporované. Interné certifikáty servera pre XSP|ADP môžu byť SAN.
-
ADP XSP|dôverujú internej CA.
-
ADP XSP|predstavujú interne podpísaný certifikát servera.
-
Proxy dôveruje internej certifikačnej autorite.
Vzájomné požiadavky na certifikát TLS pre proxy s priepustom TLS alebo XSP v DMZ
-
Webex poskytuje XSP klientsky certifikát podpísaný certifikačnou autoritou Webexu.
-
Reťazec certifikátov certifikačnej autority Webex je nasadený v úložisku dôveryhodných certifikátov XSP, takže XSP dôverujú certifikátu klienta.
-
Verejne podpísaný certifikát servera XSP sa tiež načíta do certifikátov XSP.
-
XSP prezentujú verejne podpísané serverové certifikáty spoločnosti Webex.
-
Webex dôveruje verejnej certifikačnej autorite, ktorá podpísala certifikáty servera XSP.
História revízií dokumentu
Nasledujúca tabuľka zobrazuje históriu zmien v tomto dokumente za posledných 12 mesiacov.
|
Dátum |
Popis zmeny | |
|---|---|---|
|
24. júna 2026 |
Aktualizované Pridanie šablón konfigurácie aplikácie Webex do časti BroadWorks Application Server s krokmi importu súborov DITA. | |
|
6. mája 2026 |
Pridaná sekcia Aktivácia BroadWorks IdP v Control Hub. | |
|
17. februára 2026 |
V sekcii Konfigurácia NPS na používanie proxy servera pre overovanie boli pridané austrálske FQDN. | |
|
6. februára 2026 |
V sekcii Konfigurácia NPS na používanie autentifikačného proxy servera boli pridané plně kvalifikované domény Saudskej Arábie. | |
|
26. septembra 2025 |
Aktualizovaná časť Všeobecné obmedzenia o obmedzenie Webexu pre Intune. | |
|
4. júna 2025 |
Aktualizovaná sekcia Obmedzenia o zmenu navigácie v Centre ovládania pre nastavenia „Overenie“, ktoré sa presunuli z „Nastavenia organizácie“ do „Zabezpečenie“. | |
|
20. mája 2025 |
Aktualizovaná sekcia Zakázať synchronizáciu DND s podrobnosťami o vytvorení prípadu TAC na vypnutie tejto funkcie. | |
|
29. apríla 2025 |
Navigačná cesta bola aktualizovaná, keďže nastavenia služby BroadWorks Calling boli presunuté z nastavení organizácie do sekcie Služby v Centre pre partnerov. | |
|
23. apríla 2025 |
Pridaná poznámka do denníkov klienta v sekcii Riešenie problémov. | |
|
13. januára 2025 |
Aktualizovaná sekcia Odporúčané a Obmedzenia. | |
|
3. decembra 2024 |
Redakčné zmeny. | |
|
4. októbra 2024 |
Pridaná sekcia Tiché hodiny. | |
|
10. septembra 2024 |
Aktualizovaná časť Pokyny pre testovanie a laboratórne testy. | |
|
9. augusta 2024 |
Pridaná sekcia „Vybrať ID volajúceho“. | |
|
1. augusta 2024 |
Pridaná sekcia „Povolenie hlasovej schránky pre integráciu Microsoft Teams“. | |
|
25. júna 2024 |
Aktualizovaná sekcia Prihlásenie v časti Nasadenie Webexu pre BroadWorks. | |
|
14. júna 2024 |
Pridaná sekcia Flexibilný výber externej identifikácie volajúceho v časti Funkcie a obmedzenia a sekcia Zrušenie predplatného z Control Hub v časti Správa Webexu pre BroadWorks. | |
|
13. mája 2024 |
Redakčné zmeny. | |
|
10. mája 2024 |
V sekcii Funkcie a obmedzenia bol pridaný Pro Pack pre Control Hub. | |
|
6. mája 2024 |
Aktualizované partnerské SSO – sekcia SAML, nie je potrebné kontaktovať TAC pre poskytovateľa identity. | |
|
2. mája 2024 |
Redakčné zmeny. | |
|
10. apríla 2024 |
Aktualizované informácie o oprave 2 v časti Vzhľad zdieľanej linky. | |
|
27. marca 2024 |
Aktualizované pole s informáciami o zaneprázdnenosti / Vyzdvihnutie hovoru a partnerské jednorazové prihlásenie – sekcia OpenID Connect. | |
|
22. marca 2024 |
Aktualizované predpoklady v sekcii Synchronizácia režimu Nerušiť (DND). | |
|
7. marca 2024 |
Aktualizovaná sekcia postupu prihlásenia do ovládania v časti Prihlásenie používateľa a načítanie konfigurácie. | |
|
24. februára 2024 |
Redakčné zmeny. | |
|
20. februára 2024 |
Pridaná sekcia Vizuálna indikácia spamu v časti Nasadenie Webexu pre BroadWorks. | |
|
7. februára 2024 |
Pridaná funkcia Upozornenie na vypršanie platnosti hesla BroadWorks počas prihlásenia v rámci Webexu pre referenciu BroadWorks. | |
|
25. januára 2024 |
Redakčné zmeny. | |
|
23. januára 2024 |
Vykonané redakčné zmeny v časti Presunúť používateľa (so súhlasom) do služby Webex pre Cisco BroadWorks v časti Správa služby Webex pre BroadWorks. | |
|
10. januára 2024 |
Redakčné zmeny. | |
Predstavujeme Webex pre Cisco BroadWorks
Táto časť je určená pre systémových administrátorov v partnerských organizáciách Cisco (poskytovateľov služieb), ktorí implementujú Webex pre svoje zákaznícke organizácie alebo poskytujú toto riešenie priamo svojim vlastným predplatiteľom.
Účel riešenia
Poskytovať funkcie cloudovej spolupráce Webex malým a stredným zákazníkom, ktorí už majú službu volania poskytovanú poskytovateľmi služieb BroadWorks.
Poskytovať službu volania založenú na BroadWorks malým a stredným zákazníkom Webexu.
Kontext
Vyvíjame všetkých našich spolupracujúcich klientov smerom k jednotnej aplikácii. Táto cesta znižuje ťažkosti s prijatím, zlepšuje interoperabilitu a migráciu a poskytuje predvídateľné používateľské skúsenosti v rámci celého nášho portfólia spolupráce. Súčasťou tohto úsilia je presunúť možnosti volania BroadWorks do aplikácie Webex a prípadne znížiť investície do klientov UC-One.
Výhody
Budúca skúška: proti ukončeniu životnosti UC-One Collaborate, pohyb všetkých klientov smerom k Unified Client Framework (UCF)
Najlepšie z oboch: Povolenie funkcií Webex Messaging a Meeting pri zachovaní volania BroadWorks vo vašej telefónnej sieti
Rozsah riešenia
Existujúci / noví malí až strední zákazníci (menej ako 250 predplatiteľov), ktorí chcú sadu funkcií spolupráce, už môžu mať volanie BroadWorks.
Existujúci malí až strední zákazníci Webexu, ktorí chcú pridať BroadWorks Calling.
Nie väčšie podniky (prezrite si naše podnikové portfólio pre Webex).
Nie jednotliví používatelia (Vyhodnoťte ponuky Webex Online).
Sady funkcií v Webex pre Cisco BroadWorks sa zameriavajú na prípady použitia v malých až stredných podnikoch. Balíky Webex for Cisco BroadWorks sú navrhnuté tak, aby znížili zložitosť pre malé a stredné podniky a neustále vyhodnocujeme ich vhodnosť pre tento segment. Môžeme sa rozhodnúť skryť alebo odstrániť funkcie, ktoré by inak boli dostupné v podnikových balíkoch.
Predpoklady úspechu s Webex pre Cisco BroadWorks
# | Požiadavka | Poznámky | ||
|---|---|---|---|---|
1 | Opravte aktuálny BroadWorks R22 alebo vyšší | |||
2 | XSP|ADP pre XSI, CTI, DMS a authService | Vyhradený XSP|ADP pre Webex pre Cisco BroadWorks | ||
3 | Samostatné XSP|ADP pre NPS je možné zdieľať s inými riešeniami, ktoré používajú NPS. | Ak máte existujúce nasadenie spolupráce, prečítajte si odporúčania pre XSP|Konfigurácie ADP a NPS. | ||
4 | Overenie tokenu CI (s TLS) nakonfigurované pre pripojenia Webex k Autentifikačnej službe. | |||
5 | mTLS nakonfigurované pre Webex pripojenia k rozhraniu CTI. | Iné aplikácie nevyžadujú mTLS. | ||
6 | Používatelia musia existovať v BroadWorks a potrebujú nasledujúce atribúty v závislosti od vášho rozhodnutia o poskytovaní:
| Pre dôveryhodné e-maily: Odporúčame vám zadať rovnakú e-mailovú adresu aj do atribútu Alternatívne ID, aby ste používateľom umožnili prihlásiť sa pomocou e-mailovej adresy do BroadWorks. Pre nedôveryhodné e-maily: V závislosti od nastavení e-mailu používateľa môže používanie nedôveryhodných e-mailov viesť k odoslaniu e-mailu do priečinka Nevyžiadaná pošta alebo priečinok SPAM používateľa. Správca bude možno musieť zmeniť nastavenia e-mailu používateľa, aby povolil domény | ||
7 | Webex pre Cisco BroadWorks súbor DTAF pre Webex App | |||
8 | BW Business Lic alebo Std Enterprise alebo Prem Enterprise User Lic + Webex pre predplatné Cisco BroadWorks | Ak máte existujúce nasadenie v spolupráci, už nepotrebujete balík doplnkov UC-One, Collab Lic a konferenčné porty Meet-me. Ak máte existujúce nasadenie UC-One SaaS, žiadne ďalšie zmeny okrem prijatia podmienok prémiového balíka. | ||
9 | IP/porty musia byť prístupné prostredníctvom backendových služieb Webex a aplikácií Webex cez verejný internet. | Pozrite si časť „Príprava siete“. | ||
10 | Konfigurácia TLS v1.2 na XSP|ADP | |||
11 | Na zabezpečenie prietoku sa aplikačný server musí pripojiť k adaptéru na zabezpečenie BroadWorks.
| Pozrite si tému „Príprava siete“. |
O tomto dokumente
Účelom tohto dokumentu je pomôcť vám pochopiť, pripraviť sa, nasadiť a spravovať vaše riešenie Webex for Cisco BroadWorks. Hlavné časti dokumentu odrážajú tento účel.
Táto príručka obsahuje koncepčný a referenčný materiál. Máme v úmysle pokryť všetky aspekty riešenia v tomto jednom dokumente.
Minimálny súbor úloh na nasadenie riešenia je:
Oslovte svoj účtovný tím a staňte sa partnerom Cisco. Je nevyhnutné, aby ste preskúmali dotykové body Cisco, aby ste sa zoznámili (a absolvovali školenie). Keď sa stanete partnerom Cisco, použijeme prepínač Webex for Cisco BroadWorks na vašu partnerskú organizáciu Webex. (Pozri Nasaďte Webex pre Cisco BroadWorks > Partner Onboarding v tomto dokumente.)
Nakonfigurujte svoje systémy BroadWorks na integráciu s Webex. (Pozri Nasadenie Webex pre Cisco BroadWorks > Konfigurácia služieb na vašom Webex pre Cisco BroadWorks XSP|ADP v tomto dokumente.)
Na pripojenie Webex k BroadWorks použite Partner Hub. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre v tomto dokumente.)
Použite partnerské centrum na prípravu šablón poskytovania používateľov. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte si šablóny prihlásenia v tomto dokumente.)
Otestujte a pripojte zákazníka poskytnutím aspoň jedného používateľa. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju testovaciu organizáciu.)
|
|
Terminológia
Snažíme sa obmedziť žargón a akronymy použité v tomto dokumente a vysvetliť každý výraz pri jeho prvom použití. (Pozri Webex pre Cisco BroadWorks Referencie > Terminológia ak výraz nie je vysvetlený v kontexte.)
Ako to funguje
Webex for Cisco BroadWorks je ponuka, ktorá integruje volanie BroadWorks vo Webexe. Predplatitelia používajú jednu aplikáciu (aplikáciu Webex), aby mohli využívať funkcie poskytované oboma platformami:
Používatelia volajú na čísla PSTN pomocou vašej infraštruktúry BroadWorks.
Používatelia volajú na iné čísla BroadWorks pomocou vašej infraštruktúry BroadWorks (audio/video hovory výberom čísel priradených používateľom alebo číselnej klávesnice na zadanie čísel).
Používatelia môžu alternatívne uskutočniť hovor Webex VOIP cez infraštruktúru Webex výberom možnosti „Webex Call“ v aplikácii Webex. (Tieto hovory sú z aplikácie Webex do aplikácie Webex, nie z aplikácie Webex do PSTN).
Používatelia môžu hostiť stretnutia Webex a pripojiť sa k nim.
Používatelia si môžu posielať správy jeden druhému alebo v priestoroch (trvalý skupinový chat) a využívať funkcie ako vyhľadávanie a zdieľanie súborov (na infraštruktúre Webex).
Používatelia môžu zdieľať prítomnosť (stav). Môžu si vybrať vlastnú prítomnosť alebo klientom vypočítanú prítomnosť.
Keď vás začleníme ako partnerskú organizáciu do Control Hub, so správnymi oprávneniami, môžete nakonfigurovať vzťah medzi vašou inštanciou BroadWorks a Webexom.
V Control Hub vytvoríte organizácie zákazníkov a v týchto organizáciách vytvoríte používateľov.
Každý predplatiteľ v BroadWorks získa identitu Webex na základe svojej e-mailovej adresy (atribút Email ID v BroadWorks).
Používatelia sa overujú proti BroadWorks alebo Webex.
Klientom sa vydávajú tokeny s dlhou životnosťou, ktoré ich autorizujú na služby v spoločnostiach BroadWorks a Webex.
Aplikácia Webex v centre tohto riešenia; je to značková aplikácia dostupná pre počítače Mac/Windows a mobilné telefóny a tablety so systémom Android/iOS.
K dispozícii je aj webová verzia aplikácie Webex, ktorá momentálne neobsahuje funkcie volania.
Klient sa pripája ku cloudu Webex a poskytuje funkcie správ, prítomnosti a stretnutí.
Klient sa zaregistruje do vašich systémov BroadWorks na volanie funkcií.
Cloud Webex spolupracuje s vašimi systémami BroadWorks, aby zabezpečil bezproblémovú používateľskú skúsenosť s poskytovaním služieb.
Vlastnosti a obmedzenia
Ponúkame niekoľko balíčkov s rôznymi funkciami.
Balík "softfón".
Tento typ balíka používa aplikáciu Webex ako klienta iba pre softvérové telefóny s možnosťou volania, ale bez možnosti odosielania správ. Používatelia s týmto typom balíka sa môžu pripojiť k stretnutiam Webex, ale nemôžu sami začať stretnutia. Keď iní používatelia (softfónové alebo iné ako softvérové telefóny) hľadajú v adresári používateľa softvérového telefónu, výsledky vyhľadávania neposkytujú možnosť odoslať správu.
Používatelia softvérových telefónov môžu počas hovoru zdieľať svoju obrazovku.
"Základný" balík
Základný balík obsahuje funkcie Volanie, Správy a Schôdza. Zahŕňa 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR). (** výnimku nájdete v poznámke nižšie). V tomto balíku môžu stretnutia trvať maximálne 40 minút.
"Štandardný" balík
Tento balík tiež zahŕňa všetko, čo je súčasťou základného balíka, ako napríklad až 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je rola, ktorú pôvodne zastáva iba hostiteľ stretnutia, ale hostiteľ môže odovzdať „rolu prezentujúceho“ ktorémukoľvek účastníkovi stretnutia, ktorého si vyberie, a iba hostiteľ môže znova prevziať úlohu prezentujúceho bez aktuálneho hostiteľ, ktorý im to odovzdá.
"Prémiový" balík
Tento balík zahŕňa všetko v balíku Standard plus až 300 účastníkov stretnutia v „jednotnom priestore“ a až 1 000 účastníkov v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je podporované pre všetkých účastníkov stretnutia.
Porovnajte balíčky
Balíček | Volanie | Správy | Jednotné vesmírne stretnutia | Stretnutia PMR |
|---|---|---|---|---|
Softfón | Zahrnuté | Nezahŕňa | žiadne | žiadne |
Základné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Štandardné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Premium | Zahrnuté | Zahrnuté | 300 účastníkov | 1000 účastníkov |
| Limit Unified Space Meeting pre používateľov Basic je 100 účastníkov na stretnutie Unified Space Meeting, pokiaľ priestor nezahŕňa aj používateľov priradených balíkom „Standard“ alebo „Premium“, v takom prípade sa limit zvyšuje na základe balíka hostiteľského používateľa. |
| „Stretnutia v jednotnom priestore“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v priestore Webex. Používateľ napríklad iniciuje stretnutie z priestoru pomocou tlačidiel „Stretnutie“ alebo „Naplánovať“. „Stretnutia PMR“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v osobnej zasadacej miestnosti používateľa (PMR). Tieto stretnutia používajú vyhradenú webovú adresu (napríklad: cisco.webex.com/meet/roomOwnerUserID). |
Funkcie správ a stretnutí
V nasledujúcej tabuľke nájdete rozdiely v podpore funkcií stretnutia PMR pre balíky Basic, Standard a Premium.
Funkcia stretnutia | Podporované základným balíkom | Podporované štandardným balíkom | Podporované balíkom Premium | Komentujte |
|---|---|---|---|---|
Trvanie stretnutia | 40 minút alebo menej | Neobmedzené | Neobmedzené | |
Zdieľanie pracovnej plochy | Áno | Áno | Áno | Základné—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie pracovnej plochy iba hostiteľom stretnutia PMR. Premium—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. |
Zdieľanie aplikácií | Áno | Áno | Áno | Základné—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie aplikácie iba hostiteľom stretnutia PMR. Premium—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. |
Rozhovor s viacerými stranami | Áno | Áno | Áno | |
Whiteboarding | Áno | Áno | Áno | |
Ochrana heslom | Áno | Áno | Áno | |
Webová aplikácia – žiadne sťahovanie ani doplnky (Guest Experience) | Áno | Áno | Áno | |
Podpora párovania so zariadeniami Webex | Áno | Áno | Áno | |
Podlahové ovládanie (Stlmiť jeden / Vytlačiť všetko) | Áno | Áno | Áno | |
Odkaz na trvalé stretnutia | Áno | Áno | Áno | |
Prístup na stránku stretnutia | Áno | Áno | Áno | |
Stretnutie Pripojiť sa cez VoIP | Áno | Áno | Áno | |
Zamykanie | Áno | Áno | Áno | |
Ovládacie prvky prezentujúceho | Nie | Nie | Áno | |
Ovládanie vzdialenej plochy | Nie | Nie | Áno | |
Počet účastníkov | 100 | 100 | 1000 | |
Záznam uložený lokálne v systéme | Áno | Áno | Áno | |
Nahrávanie v cloude | Nie | Nie | Áno | |
Nahrávanie – cloudové úložisko | Nie | Nie | 10 GB na stránku | |
Nahrávanie prepisov | Nie | Nie | Áno | |
Plánovanie stretnutí | Áno | Áno | Áno | |
Povoliť zdieľanie obsahu s externými integráciami | Nie | Nie | Áno | Základné— Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. Štandardné—Zdieľanie obsahu iba hostiteľom stretnutia PMR. Premium—Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. |
Povoliť zmenu adresy URL PMR | Nie | Nie | Áno | Základné— Používatelia môžu upraviť adresu URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z Control Hub. Štandardné— Adresu URL PMR môžu zmeniť iba správcovia partnerov a organizácií z centra partnerov. Premium—Používatelia môžu upraviť URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z centra partnerov. |
Streamovanie stretnutí naživo (napr. na Facebooku, Youtube) | Nie | Nie | Áno | |
Umožnite ostatným používateľom plánovať stretnutia v ich mene | Nie | Nie | Áno | |
Pridajte alternatívneho hostiteľa | Áno | Nie | Áno | |
Integrácia aplikácií (napr. Zendesk, Slack) | Závisí od integrácie | Závisí od integrácie | Áno | Pozrite si Integrácie aplikácií v sekcii nižšie nájdete ďalšie informácie o podpore. |
Integrácia s Microsoft Office 365 Calendaring | Áno | Áno | Áno | |
Integrácia s Kalendárom Google pre G Suite | Áno | Áno | Áno | |
Webex Help Center publikuje funkcie a užívateľskú dokumentáciu pre Webex na help.webex.com. Prečítajte si nasledujúce články a dozviete sa viac o funkciách:
Funkcie volania
Skúsenosti s volaním sú podobné predchádzajúcim riešeniam, ktoré používajú modul na riadenie hovorov BroadWorks. Rozdiel oproti UC-One Collaborate a UC-One SaaS je v tom, že aplikácia Webex je primárnym mäkkým klientom.
Integrácie aplikácií
Webex pre Cisco BroadWorks môžete integrovať s nasledujúcimi aplikáciami:
Zendesk-Len prémiové
Slack-Len prémiové
Microsoft Teams for Webex Meetings-Štandard alebo Premium
Microsoft Teams for Calling-Podporované všetkými balíkmi
Kalendár Office 365-Štandard alebo Premium
Kalendár Google pre G Suite-Štandard alebo Premium
Podpora virtuálnej desktopovej infraštruktúry (VDI).
Webex for Cisco BroadWorks teraz podporuje prostredia virtuálnej desktopovej infraštruktúry (VDI). Podrobnosti o nasadení infraštruktúry VDI nájdete v časti Sprievodca nasadením pre Webex for Virtual Desktop Infrastructure (VDI).
Podpora IPv6
Webex for Cisco BroadWorks podporuje adresovanie IPv6 pre aplikáciu Webex.
Plán budúcnosti
Ak chcete získať prehľad o našich zámeroch pre budúce verzie Webex pre Cisco BroadWorks, navštívte https://salesconnect.cisco.com/#/program/PAGE-16649. Položky cestovnej mapy nie sú v žiadnom prípade záväzné. Spoločnosť Cisco si vyhradzuje právo zadržať alebo revidovať niektoré alebo všetky tieto položky z budúcich vydaní.
Obmedzenia
Obmedzenia poskytovania
Časové pásmo webu stretnutia
Časové pásmo prvého predplatiteľa pre každý balík sa stane časovým pásmom pre webovú lokalitu Webex Meetings vytvorenú pre daný balík.
Ak v požiadavke na poskytovanie pre prvého používateľa každého balíka nie je špecifikované žiadne časové pásmo, časové pásmo lokality Webex Meetings pre tento balík sa nastaví na regionálnu predvolenú hodnotu organizácie predplatiteľov.
Ak váš zákazník potrebuje konkrétne časové pásmo lokality Webex Meetings, zadajte timezone parameter v požiadavke na poskytovanie pre:
prvý predplatiteľ poskytnutý pre štandardný balík v organizácii.
prvý predplatiteľ, ktorý si v organizácii zabezpečil prémiový balík.
prvým predplatiteľom poskytnutým pre základný balík v organizácii.
Všeobecné obmedzenia
Žiadne volanie vo webovej verzii klienta Webex (Toto je obmedzenie klienta, nie obmedzenie riešenia.)
Webex ešte nemusí mať všetky ovládacie prvky používateľského rozhrania na podporu niektorých funkcií ovládania hovorov dostupných od spoločnosti BroadWorks.
Klient Webex nemôže byť momentálne označený bielym štítkom.
Keď vytvoríte zákaznícke organizácie pomocou zvolenej metódy poskytovania, automaticky sa vytvoria v rovnakej oblasti ako vaša partnerská organizácia. Toto správanie je zámerné. Očakávame, že nadnárodní partneri vytvoria partnerskú organizáciu v každom regióne, kde riadia zákaznícke organizácie.
Hlásenie o schôdzach a používaní správ je k dispozícii prostredníctvom zákazníckej organizácie v Control Hub.
Známe problémy a obmedzenia
Aktuálny zoznam známych problémov a obmedzení s ponukou Webex for Cisco BroadWorks nájdete na Známe problémy a obmedzenia.
Limity zasielania správ
Nasledujúce limity ukladania údajov (kombinované správy a súbory) sa vzťahujú na organizácie, ktoré si zakúpili Webex pre služby Cisco BroadWorks prostredníctvom poskytovateľa služieb. Tieto limity predstavujú maximálne úložisko pre správy a súbory dohromady.
Základné: 2 GB na používateľa na 3 roky
Štandardne 5 GB na používateľa na 3 roky
Premium: 10 GB na používateľa na 5 rokov
Pre každú organizáciu zákazníka sa tieto súčty na používateľa zhromažďujú, aby poskytli agregovaný súčet pre daného zákazníka na základe počtu používateľov. Napríklad spoločnosť s piatimi prémiovými používateľmi má celkový limit na odosielanie správ a ukladanie súborov 50 GB. Jednotlivý používateľ môže prekročiť limit na používateľa (10 GB) za predpokladu, že spoločnosť je stále pod agregovaným maximom (50 GB).
Pre tímové priestory, ktoré sú vytvorené, platia limity pre zasielanie správ voči agregovanému súčtu pre zákaznícku organizáciu, ktorá vlastní tímový priestor. Informácie o vlastníkovi jednotlivých tímových priestorov nájdete vo Vesmírnej politike. Informácie o tom, ako zobraziť politiku priestoru pre individuálny tímový priestor, nájdete na https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ďalšie informácie
Ďalšie informácie o všeobecných limitoch na odosielanie správ, ktoré sa vzťahujú na tímové priestory na odosielanie správ Webex, nájdete na https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Zabezpečenie, údaje a roly
Zabezpečenie Webex
Klient Webex je bezpečná aplikácia, ktorá vytvára bezpečné pripojenia k Webex a BroadWorks. Dáta, ktoré sú uložené v cloude Webex a sú prístupné používateľovi prostredníctvom rozhrania aplikácie Webex, sú šifrované pri prenose aj v pokoji.
Je tam viac detailov výmena údajov v sekcii Referencie tohto dokumentu.
Ďalšie čítanie
Sídlo údajov organizácie
Vaše údaje Webex ukladáme v dátovom centre, ktoré najviac zodpovedá vášmu regiónu. Pozri Údaje o rezidencii vo Webexe v Centre pomoci.
Roly
Správca poskytovateľa služieb (vy): Pri každodennej údržbe spravujete lokálne (volacie) časti riešenia pomocou vlastných systémov. Časti riešenia Webex spravujete prostredníctvom Partner Hub.
Informácie o rolách, ktoré sú k dispozícii pre partnerov, o prístupových privilégiách, ktoré tieto roly sprevádzajú, a o tom, ako priradiť roly, nájdete na Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM.
| Prvý používateľ poskytnutý novej partnerskej organizácii je automaticky priradený k rolám Úplný správca a Úplný správca partnera. Tento správca môže použiť vyššie uvedený článok na priradenie ďalších rolí. |
Tím cloudových operácií Cisco: Vytvorí vašu „partnerskú organizáciu“ v Partner Hub, ak neexistuje, počas vašej registrácie.
Keď budete mať svoj účet Partner Hub, nakonfigurujete rozhrania Webex pre svoje vlastné systémy. Ďalej vytvoríte „šablóny prihlásenia“ na reprezentáciu balíkov alebo balíkov poskytovaných prostredníctvom týchto systémov. Potom poskytujete svojim zákazníkom alebo predplatiteľom.
# | Typická úloha | SP | Cisco |
|---|---|---|---|
1 | Registrácia partnera – vytvorenie partnerskej organizácie, ak neexistuje, a zapnutie potrebnej funkcie sa prepína | ● | |
2 | Konfigurácia BroadWorks v partnerskej organizácii cez partnerské centrum (klaster) | ● | |
3 | Konfigurácia nastavení integrácie v partnerskej organizácii cez partnerské centrum (šablóny ponúk, budovanie značky) | ● | |
4 | Príprava prostredia BroadWorks na integráciu (AS, XSP|ADP Patching, firewally, XSP|Konfigurácia ADP, XSI, AuthService, CTI, NPS, aplikácie DMS na XSP|ADP) | ● | |
5 | Vyviňte integráciu alebo proces poskytovania | ● | |
6 | Pripravte si materiály GTM | ● | |
7 | Migrácia alebo poskytovanie nových používateľov | ● |
Architektúra
Čo je v diagrame?
klientov
Klient Webex App slúži ako primárna aplikácia vo Webexe pre ponuky Cisco BroadWorks. Klient je dostupný na desktopových, mobilných a webových platformách.
Klient má natívne zasielanie správ, prítomnosť a audio/video stretnutia s viacerými stranami, ktoré poskytuje cloud Webex. Klient Webex využíva vašu infraštruktúru BroadWorks na hovory SIP a PSTN.
Telefóny Cisco IP a súvisiace príslušenstvo tiež využívajú vašu infraštruktúru BroadWorks na hovory SIP a PSTN. Očakávame, že budeme môcť podporovať telefóny tretích strán.
Portál na aktiváciu používateľov pre používateľov, ktorí sa môžu prihlásiť do Webex pomocou svojich poverení BroadWorks.
Partner Hub je webové rozhranie na správu vašej organizácie Webex a organizácií vašich zákazníkov. Partner Hub je miesto, kde konfigurujete integráciu medzi infraštruktúrou BroadWorks a Webex. Na správu konfigurácie klienta a fakturácie tiež používate partnerské centrum.
Sieť poskytovateľa služieb
Zelený blok na ľavej strane diagramu predstavuje vašu sieť. Komponenty hosťované vo vašej sieti poskytujú nasledujúce služby a rozhrania pre ostatné časti riešenia:
XSP pre verejnosť|ADP, pre Webex pre Cisco BroadWorks: (Pole predstavuje jeden alebo viacero XSP|ADP farmy, prípadne vedené vyrovnávačmi záťaže.)
Hostí rozhranie Xtended Services (XSI-Actions & XSI-Events), Device Management Service (DMS), CTI rozhranie a Authentication Service. Spoločne tieto aplikácie umožňujú telefónom a klientom Webex, aby sa autentifikovali, stiahli si konfiguračné súbory volaní, uskutočňovali a prijímali hovory a navzájom si videli stav zavesenia (telefónna prítomnosť). a históriu hovorov.
Zverejňuje adresár pre klientov Webex.
XSP pre verejnosť|ADP, spustený NPS:
Hostiteľský server push upozornení na hovory: Notification Push Server na XSP|ADP vo vašom prostredí. Je to rozhranie medzi vaším aplikačným serverom a naším proxy serverom NPS. Proxy poskytuje vášmu NPS krátkodobé tokeny na autorizáciu upozornení pre cloudové služby. Tieto služby (APNS a FCM) odosielajú upozornenia na hovory klientom Webex na zariadeniach Apple iOS a Google Android.
Aplikačný server:
Poskytuje ovládanie hovorov a rozhrania k iným systémom BroadWorks (vo všeobecnosti)
Na zabezpečenie prietoku používa AS správca partnera na poskytovanie používateľov vo Webexe
Vloží užívateľský profil do BroadWorks
OSS/BSS: Váš systém podpory prevádzky / obchodné SIP služby na správu vašich podnikov BroadWorks.
Webex Cloud
Modrý blok v diagrame predstavuje oblak Webex. Mikroslužby Webex podporujú celé spektrum možností spolupráce Webex:
Cisco Common Identity (CI) je služba identity v rámci Webex.
Webex for Cisco BroadWorks predstavuje súbor mikroslužieb, ktoré podporujú integráciu medzi Webex a BroadWorks hosteným poskytovateľom služieb:
User Provisioning API
Konfigurácia poskytovateľa služieb
Prihlásenie používateľa pomocou poverení BroadWorks
Webex Messaging box pre mikroslužby súvisiace so správami.
Pole Webex Meetings predstavujúce servery na spracovanie médií a SBC pre video stretnutia s viacerými účastníkmi (SIP a SRTP)
Webové služby tretích strán
V diagrame sú znázornené nasledujúce komponenty tretích strán:
APNS (Apple Push Notifications Service) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach Apple.
FCM (FireBase Cloud Messaging) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach so systémom Android.
XSP|Úvahy o architektúre ADP
Úloha XSP pre verejnosť|Servery ADP vo Webex pre Cisco BroadWorks
XSP orientovaný na verejnosť|ADP vo vašom prostredí poskytuje Webexu a klientom nasledujúce rozhrania/služby:
Authentication Service (AuthService), zabezpečená TLS, ktorá odpovedá na požiadavky Webex pre BroadWorks JWT (JSON Web Token) v mene používateľa
Rozhranie CTI, zabezpečené mTLS, ku ktorému sa Webex prihlasuje na udalosti histórie hovorov a stav telefonickej prítomnosti od BroadWorks (stav háku).
Rozhrania akcií a udalostí Xsi (rozhranie rozšírených služieb) na ovládanie hovorov účastníkov, adresáre kontaktov a zoznamov hovorov a konfiguráciu telefónnych služieb pre koncových používateľov
Služba DM (Device Management) pre klientov na získanie konfiguračných súborov volaní
Pri konfigurácii Webex pre Cisco BroadWorks zadajte adresy URL pre tieto rozhrania. (Pozri Nakonfigurujte svoje klastre BroadWorks v partnerskom centre v tomto dokumente.) Pre každý klaster môžete poskytnúť iba jednu adresu URL pre každé rozhranie. Ak máte vo svojej infraštruktúre BroadWorks viacero rozhraní, môžete vytvoriť viacero klastrov.
XSP|Architektúra ADP
Vyžadujeme, aby ste používali samostatný, vyhradený XSP|Inštancia alebo farma ADP na hosťovanie vašej aplikácie NPS (Notification Push Server). Rovnaký NPS môžete použiť s UC-One SaaS alebo UC-One Collaborate. Na rovnakom XSP však nesmiete hostiť ďalšie aplikácie potrebné pre Webex pre Cisco BroadWorks|ADP, ktorý je hostiteľom aplikácie NPS.
Odporúčame vám použiť vyhradený XSP|Inštancia/farma ADP na hosťovanie požadovaných aplikácií pre integráciu Webex z nasledujúcich dôvodov
Ak napríklad ponúkate UC-One SaaS, odporúčame vám vytvoriť nový XSP|Farma ADP pre Webex pre Cisco BroadWorks. Týmto spôsobom môžu tieto dve služby fungovať nezávisle počas migrácie predplatiteľov.
Ak umiestnite aplikácie Webex for Cisco BroadWorks do XSP|Farma ADP, ktorá sa používa na iné účely, je vašou zodpovednosťou monitorovať používanie, spravovať výslednú zložitosť a plánovať zvýšený rozsah.
The Cisco BroadWorks System Capacity Planner predpokladá vyhradený XSP|Farma ADP a nemusí byť presná, ak ju používate na výpočty kolokácie.
Ak nie je uvedené inak, špecializovaný Webex pre Cisco BroadWorks XSP|ADP musia hostiť nasledujúce aplikácie:
AuthService (TLS s overením tokenu CI alebo mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-Udalosti (TLS)
DMS (TLS) – voliteľné. Nie je povinné nasadiť samostatnú inštanciu DMS alebo farmu špeciálne pre Webex pre Cisco BroadWorks. Môžete použiť rovnakú inštanciu DMS, akú používate pre UC-One SaaS alebo UC-One Collaborate.
Nastavenia hovorov Webview (TLS) – voliteľné. Nastavenia hovorov Webview (CSW) sa vyžaduje iba vtedy, ak chcete, aby používatelia Webexu pre Cisco BroadWorks mohli konfigurovať funkcie volania v aplikácii Webex.
Webex vyžaduje prístup k CTI cez rozhranie zabezpečené vzájomnou TLS autentifikáciou. Na podporu tejto požiadavky odporúčame jednu z týchto možností:
(Schéma označená možnosť 1) Jeden XSP|Inštancia alebo farma ADP pre všetky aplikácie s dvoma rozhraniami nakonfigurovanými na každom serveri: rozhranie mTLS pre CTI a rozhranie TLS pre iné aplikácie, ako je napríklad služba AuthService.
(Schéma označená Možnosť 2) Dva XSP|Inštancie alebo farmy ADP, jedna s rozhraním mTLS pre CTI a druhá s rozhraním TLS pre iné aplikácie, ako je napríklad AuthService.
| XSP|Opätovné použitie ADP Ak máte existujúce XSP|Farma ADP, ktorá je v súlade s jednou z navrhovaných architektúr vyššie (Možnosť 1 alebo 2) a je mierne zaťažený, potom je možné znova použiť vaše existujúce XSP|ADP. Budete musieť overiť, či neexistujú žiadne konfliktné požiadavky na konfiguráciu medzi existujúcimi aplikáciami a požiadavkami novej aplikácie pre Webex. Dve hlavné úvahy sú:
Pretože XSP|ADP majú veľa aplikácií a počet permutácií týchto aplikácií je veľký, môžu existovať ďalšie neidentifikované konflikty. Z tohto dôvodu akékoľvek potenciálne opätovné použitie XSP|ADP by mali byť overené v laboratóriu so zamýšľanou konfiguráciou predtým, ako sa zaviažu k opätovnému použitiu. |
Nakonfigurujte synchronizáciu NTP na XSP|ADP
Nasadenie vyžaduje synchronizáciu času pre všetky XSP|ADP, ktoré používate s Webexom.
Nainštalujte ntp po inštalácii operačného systému a pred inštaláciou softvéru BroadWorks. Potom môžete nakonfigurovať NTP počas XSP|Inštalácia softvéru ADP. Pozrite si Sprievodca správou softvéru BroadWorks pre viac podrobností.
Počas interaktívnej inštalácie XSP|softvér ADP, máte možnosť nakonfigurovať NTP. Postupujte nasledovne:
Keď sa inštalátor spýta,
Do you want to configure NTP?, zadajtey.Keď sa inštalátor spýta,
Is this server going to be a NTP server?, zadajten.Keď sa inštalátor spýta,
What is the NTP address, hostname, or FQDN?, zadajte adresu svojho servera NTP alebo verejnej služby NTP, napr.pool.ntp.org.
Ak je váš XSP|ADP používajú tichú (neinteraktívnu) inštaláciu, konfiguračný súbor inštalátora musí obsahovať nasledujúce páry kľúč=hodnota:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Požiadavky na identitu a zabezpečenie ADP
Pozadie
Protokoly a šifry pripojení Cisco BroadWorks TLS sú konfigurovateľné na rôznych úrovniach špecifickosti. Tieto úrovne siahajú od najvšeobecnejších (poskytovateľ SSL) po najšpecifickejšie (individuálne rozhranie). Špecifickejšie nastavenie vždy prepíše všeobecnejšie nastavenie. Ak nie sú špecifikované, nastavenia SSL „nižšej“ úrovne sa zdedia z „vyšších“ úrovní.
Ak sa oproti predvoleným nastaveniam nezmenia žiadne nastavenia, všetky úrovne zdedia predvolené nastavenia poskytovateľa SSL (JSSE Java Secure Sockets Extension).
Zoznam požiadaviek
XSP|ADP sa musí overiť voči klientom pomocou certifikátu podpísaného CA, v ktorom sa bežný názov alebo alternatívny názov subjektu zhoduje s doménovou časťou rozhrania XSI.
Rozhranie Xsi musí podporovať protokol TLSv1.2.
Rozhranie Xsi musí používať šifrovací balík, ktorý spĺňa nasledujúce požiadavky.
Výmena kľúčov Diffie-Hellman Ephemeral (DHE) alebo eliptické krivky Diffie-Hellman Ephemeral (ECDHE)
AES (Advanced Encryption Standard) šifra s minimálnou veľkosťou bloku 128 bitov (napr. AES-128 alebo AES-256)
Šifrovací režim GCM (Galois/Counter Mode) alebo CBC (Cipher Block Chaining)
Ak sa použije šifra CBC, na odvodenie kľúča je povolená iba rodina hašovacích funkcií SHA2 (SHA256, SHA384, SHA512).
Požiadavky spĺňajú napríklad nasledujúce šifry:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI vyžaduje konvenciu pomenovania IANA pre šifrovacie súpravy, ako je uvedené vyššie, nie konvenciu openSSL. |
Podporované šifry TLS pre rozhrania AuthService a XSI
| Tento zoznam sa môže meniť, pretože sa vyvíjajú naše požiadavky na bezpečnosť cloudu. Pri výbere šifry postupujte podľa aktuálneho odporúčania zabezpečenia cloudu Cisco, ako je popísané v zozname požiadaviek v tomto dokumente. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametre mierky udalostí Xsi
Možno budete musieť zvýšiť veľkosť frontu Xsi-Events a počet vlákien, aby ste zvládli objem udalostí, ktoré vyžaduje riešenie Webex for Cisco BroadWorks. Parametre môžete zvýšiť na zobrazené minimálne hodnoty nasledovne (neznížte ich, ak sú vyššie ako tieto minimálne hodnoty):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Viacnásobné XSP|ADP
Okrajový prvok vyrovnávania zaťaženia
Ak máte na okraji siete prvok vyvažovania záťaže, musí transparentne zvládnuť distribúciu prevádzky medzi vašimi viacerými XSP|ADP servery a Webex pre cloud a klientov Cisco BroadWorks. V tomto prípade by ste mali poskytnúť adresu URL nástroja na vyrovnávanie zaťaženia konfigurácii Webex for Cisco BroadWorks.
Poznámky k tejto architektúre:
Nakonfigurujte DNS tak, aby klienti mohli nájsť nástroj na vyrovnávanie záťaže pri pripájaní k rozhraniu Xsi (pozri Konfigurácia DNS).
Odporúčame vám nakonfigurovať okrajový prvok v reverznom režime proxy SSL, aby ste zabezpečili šifrovanie údajov z bodu do bodu.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve. Môžete použiť zástupné certifikáty, ale neodporúčame ich.
XSP s prístupom k internetu|Servery ADP
Ak odkryjete rozhrania Xsi priamo, použite DNS na distribúciu prevádzky do viacerých XSP|ADP servery.
Poznámky k tejto architektúre:
Na pripojenie k XSP sú potrebné dva záznamy|ADP servery:
Pre mikroslužby Webex: Na zacielenie viacerých XSP sú potrebné okrúhle záznamy A/AAAA|IP adresy ADP. Je to preto, že mikroslužby Webex nedokážu vyhľadávať SRV. Príklady pozri Cloudové služby Webex.
Pre aplikáciu Webex: Záznam SRV, ktorý sa rozlišuje na záznamy A, pričom každý záznam A sa prekladá na jeden XSP|ADP. Príklady pozri Aplikácia Webex.
Použite prioritné záznamy SRV na zacielenie služby XSI pre viacero XSP|adresy ADP. Uprednostňujte svoje záznamy SRV tak, aby mikroslužby vždy prešli na rovnaký záznam A (a následnú IP adresu) a presunuli sa na ďalší záznam A (a IP adresu) len vtedy, ak je prvá IP adresa nefunkčná. NEPOUŽÍVAJTE kruhový prístup pre aplikáciu Webex.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve.
Môžete použiť zástupné certifikáty, ale neodporúčame ich.
Vyhnite sa presmerovaniam HTTP
Niekedy je DNS nakonfigurovaný na riešenie XSP|ADP URL na HTTP load balancer a load balancer je nakonfigurovaný na presmerovanie cez reverzný proxy na XSP|ADP servery.
Webex nesleduje presmerovanie pri pripájaní na adresy URL, ktoré zadáte, takže táto konfigurácia nebude fungovať.
Objednávanie a poskytovanie
Objednávanie a poskytovanie platia na týchto úrovniach:
Poskytovanie partnerov/poskytovateľov služieb:
Každý integrovaný poskytovateľ služieb Webex for Cisco BroadWorks (alebo predajca) musí byť nakonfigurovaný ako partnerská organizácia v službe Webex a musí mu byť udelené potrebné oprávnenia. Cisco Operations poskytuje správcovi partnerskej organizácie prístup na správu Webex pre Cisco BroadWorks na Webex Partner Hub. Správca partnera musí vykonať všetky požadované kroky poskytovania predtým, ako môže poskytnúť organizácii zákazníka/podniku.
Objednávanie a poskytovanie zákazníkov/podnikov:
Každý BroadWorks Enterprise aktivovaný pre Webex pre Cisco BroadWorks spúšťa vytvorenie pridruženej organizácie zákazníkov Webex. Tento proces prebieha automaticky ako súčasť poskytovania používateľov/predplatiteľov. Všetci používatelia/predplatitelia v rámci podniku BroadWorks sú poskytovaní v rovnakej organizácii Webex Customer.
Rovnaké správanie platí, ak je váš systém BroadWorks nakonfigurovaný ako poskytovateľ služieb so skupinami. Keď poskytnete predplatiteľa v skupine BroadWorks, vo Webexe sa automaticky vytvorí zákaznícka organizácia, ktorá zodpovedá skupine.
Objednávanie a poskytovanie používateľov/predplatiteľov:
Webex for Cisco BroadWorks v súčasnosti podporuje nasledujúce modely poskytovania používateľov:
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez dôveryhodných e-mailov
Vlastné poskytovanie používateľov
Poskytovanie API
Priebežné poskytovanie pomocou dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak môžete potvrdiť, že BroadWorks má e-mailové adresy predplatiteľov, ktoré sú platné a jedinečné pre Webex, táto možnosť poskytovania automaticky vytvorí a aktivuje účty Webex s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Priebežné poskytovanie bez dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak sa nemôžete spoľahnúť na e-mailové adresy predplatiteľov, ktoré vlastní BroadWorks, táto možnosť poskytovania vytvorí účty Webex, ale nebude ich možné aktivovať, kým predplatitelia neposkytnú a neoveria svoje e-mailové adresy. V tomto bode môže Webex aktivovať účty s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Vlastné poskytovanie používateľov
Pri tejto možnosti nedochádza k žiadnemu poskytovaniu toku z BroadWorks na Webex. Po nakonfigurovaní integrácie medzi Webexom a vaším systémom BroadWorks získate jedno alebo viacero prepojení, ktoré sú špecifické pre poskytovanie používateľov v rámci partnerskej organizácie Webex for Cisco BroadWorks.
Potom navrhnete svoju vlastnú komunikáciu (alebo ju delegujete na svojich zákazníkov) na distribúciu odkazu predplatiteľom. Predplatitelia sledujú odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje vlastné účty Webex.
Keďže účty sú poskytované v rámci vašej partnerskej organizácie, môžete manuálne upraviť používateľské balíky prostredníctvom centra partnerov alebo na to použiť rozhranie API.
| Používatelia musia existovať v systéme BroadWorks, ktorý integrujete s Webex, inak im je zakázané vytvárať účty s týmto prepojením. |
Poskytovanie poskytovateľa služieb pomocou rozhraní API
Webex odhaľuje sadu verejných rozhraní API, ktoré vám umožňujú zabudovať Webex pre poskytovanie používateľov/predplatiteľov Cisco BroadWorks do vášho existujúceho pracovného postupu/nástrojov na správu používateľov.
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Vytáčanie predĺženia
Podpora funkcie Extension Dialing umožňuje používateľom Webex for Cisco Broadworks vytáčať iných používateľov s klapkou podobnou primárnemu telefónnemu číslu v rámci toho istého podniku. To je užitočné najmä pre používateľov, ktorí nemajú čísla DID.
Pri poskytovaní sa prípona používateľov uloží do adresára Webex ako prípona používateľa. V prípade volania BroadWorks sa rozšírenie zobrazí v aplikácii Webex v poli rozšírenia vo všetkých oblastiach spôsobu spustenia hovoru a v profile používateľa. Webex for Cisco BroadWorks podporuje hovory iba pre pobočkové stanice medzi používateľmi v rámci rovnakej skupiny a rôznymi skupinami toho istého podniku pomocou kombinácie predvoľby polohy a klapky. Nie je však podporované volanie medzi dvoma podnikmi iba pomocou klapiek.
Rozšírenie je možné poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Používatelia Cisco BroadWorks
Verejné poskytovanie API ako „rozšírenie
Parameter rozšírenia by mal byť explicitne odovzdaný ako súčasť volania API. Pre podniky/skupiny, ktoré majú nakonfigurovaný kód miestneho vytáčania (LDC), by parameter rozšírenia mal byť kombináciou LDC a čísla pobočky.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
Rozšírenie a LDC (ak je to možné) sa automaticky získajú z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Automaticky synchronizované z BroadWorks pomocou Directory Sync pomocou kombinácie kódu Location Dialing Code (LDC) a čísla klapky.
BroadWorks Calling Records | Popis | Spôsob zásobovania | Správa rozšírenia |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | Ako parameter je potrebné zadať rozšírenie |
Prietok | Rozšírenie sa automaticky načíta z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Telefónne zoznamy BroadWorks | Podnikové, skupinové alebo osobné telefónne zoznamy | Synchronizácia adresára | Nepoužiteľné |
Predpoklady
Verzia klienta potrebná na podporu tejto funkcie je 42.11 alebo novšia.
Oprava, v ktorej sa do XSI a provízneho adaptéra pridávajú predvoľby a predvoľby miesta vo februári 2022 pre verziu 23 alebo vyššiu ako súčasť:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Povoľte hlavičku X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI pre tento tok hovorov SIP, ktorý je potrebný na podporu funkcie vytáčania rozšírenia.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Priorita možností hovorov aplikácie
V rámci podpory funkcie Extension Dialing je nastavenie priority možností volania aplikácie poskytované aj na úrovni partnera pre všetkých partnerov Webex for Cisco Broadworks. Pomocou tohto nastavenia môže partner ovládať nastavenia priority hovorov všetkých svojich spravovaných zákazníkov z partnerského centra. Nastavenie priority možností hovorov aplikácie pre zákazníka je možné upraviť aj na úrovni zákazníka z Control Hub.
Nastavenie priority možností volania aplikácie obsahuje rozšírenie ako druhú možnosť v Partner Hub aj Control Hub, keď je používateľovi Webex for Cisco Broadworks novo poskytnuté rozšírenie prostredníctvom niektorej z vyššie uvedených metód poskytovania.
Pre všetky existujúce poskytnuté organizácie bude možnosť rozšírenia v skrytom stave (predvolene) v nastavení priority možností volania aplikácie. Toto nezobrazí rozšírenie v možnosti audio/video hovoru používateľa v aplikácii Webex.
Nasledujú možnosti, ako zviditeľniť možnosť rozšírenia hovoru pre existujúcich zákazníkov:
Ak partner chce, aby sa všetkým jeho spravovaným organizáciám zákazníkov poskytovalo rozšírenie ako jedna z možností hovoru, odporúča sa, aby správca partnera presunul rozšírenie zo skrytého na dostupné v partnerskom centre. To umožní spravovaným zákazníckym organizáciám zdediť nastavenie od svojho partnera.
Ak chce partner poskytnúť rozšírenie v možnostiach hovoru pre konkrétnu organizáciu zákazníka, odporúča sa správcovi partnera presunúť rozšírenie zo skrytého na dostupné v Control Hub.
Podpora skupinových kontaktov
Táto funkcia vylepšuje službu Webex for BroadWorks DirSync odstránením obmedzenia pre synchronizáciu až 1 500 kontaktov zo skupinových telefónnych zoznamov na BroadWorks a umožňuje partnerom synchronizovať až 30 000 kontaktov z jedného skupinového telefónneho zoznamu a dostať ho na rovnakú úroveň ako 30 000 kontaktov. zvýšenie pre podnikový telefónny zoznam, ktorý bol vydaný samostatne.
Existuje celkový limit 200 000 pre všetky externé kontakty na organizáciu, ktorý by sa vzťahoval na súčet podnikových a skupinových telefónnych zoznamov v jednom podniku BroadWorks. Napríklad bude podporovaný podnik BroadWorks, ktorý má podnikový telefónny zoznam s 30 000 a tiež 5 skupinových telefónnych zoznamov, každý s 30 000, bude podporovaný (celkovo 180 000 na organizáciu). Ak však existuje 6 skupinových telefónnych zoznamov, každý s 30 000, nebude to podporované (spolu 210 000).
| Táto funkcia je k dispozícii na požiadanie. Ak chcete túto funkciu povoliť, kontaktujte tím svojho účtu.
|
Po povolení tejto funkcie začne služba DirSync synchronizovať kontakty telefónneho zoznamu skupiny BroadWorks do vyhradeného úložiska kontaktov podľa skupiny v službe Webex Contact Service.
Počas poskytovania musí byť podniková skupina používateľa uložená v adresári Webex, aby sa označila skupina, do ktorej tento používateľ patrí. Priradenie používateľa k skupine BroadWorks v adresári Webex umožňuje aplikácii Webex vyhľadávať kontakty v úložisku skupiny kontaktných služieb pre konkrétnu skupinu používateľa.
Táto funkcia vyžaduje, aby bol Webex pre predplatiteľov BroadWorks poskytnutý vo Webexe s identifikátorom BroadWorks enterprise Group Id.
Identifikátor podnikovej skupiny BroadWorks možno poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Webex pre používateľov Cisco BroadWorks
Verejné poskytovanie API ako „spEnterpriseGroupId“
BroadWorks enterprise Group Id by mal byť explicitne odovzdaný v parametri spEnterpriseGroupId volania API.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
BroadWorks Enterprise Group ID sa automaticky získa z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Nepoužiteľné. Pre týchto používateľov sa nevyžaduje synchronizácia ID podnikovej skupiny BroadWorks.
BroadWorks Calling Records | Popis | Spôsob zásobovania | Správa ID podnikovej skupiny |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | BroadWorks Enterprise Group Id je potrebné odovzdať ako parameter spEnterpriseGroupId |
Prietok | Identifikátor podnikovej skupiny BroadWorks sa automaticky získa z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Nepoužiteľné |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Nepoužiteľné |
Telefónne zoznamy BroadWorks | Kontakty v telefónnych zoznamoch skupiny BroadWorks | Synchronizácia adresára | Skupinové kontakty sú uložené v službe Webex Contact Service priradenej ku konkrétnej skupine |
Telefónne zoznamy BroadWorks Enterpsie alebo Persional | Kontakty v podnikových alebo osobných telefónnych zoznamoch | Synchronizácia adresára | Nepoužiteľné |
| Verejné API sa musí aktualizovať PRED MIGRÁCIOU. Migráciu nie je možné dokončiť, kým sa nedokončí TOTO API ID skupiny podnikov BroadWorks by sa malo explicitne odovzdať v parametri spEnterpriseGroupId volania rozhrania API https://developer.webex.com/docs/api/changelog#2023-march Po povolení tejto funkcie a následkom ďalšej synchronizácie adresára sa v Control Hub zobrazia aj skupiny podnikových používateľov. Vizualizácia skupín v Control Hub pre Webex for BroadWorks je v tejto fáze čisto informatívna. Správcovia partnerov a zákazníkov by nemali vykonávať žiadne úpravy skupín alebo členstva v skupinách v Control Hub, pretože tieto zmeny sa nepremietnu späť do BroadWorks. Správa skupín v Control Hub je určená na použitie partnermi, ktorí si osvoja nadchádzajúce rozhrania API na správu kontaktov. |
Migrácia a ochrana pred budúcnosťou
Pokrok Cisco klienta zjednotenej komunikácie BroadSoft smeruje od UC-One k Webexu. Zodpovedajúci vývoj podporných služieb od siete poskytovateľa služieb – s výnimkou volania – smerom ku cloudovej platforme Webex.
Či už používate UC-One SaaS alebo BroadWorks Collaborate, preferovanou stratégiou migrácie je nasadenie nového, vyhradeného XSP|ADP na integráciu s Webex pre Cisco BroadWorks. Počas migrácie zákazníkov na Webex môžete obe služby prevádzkovať paralelne a prípadne získať späť infraštruktúru použitú pre predchádzajúce riešenie.
Odporúčané predplatné dokumentov
Články Centra pomoci Webex (na help.webex.com) obsahujú a Prihlásiť sa na odber možnosť, ktorá vám umožní dostávať e-mailové upozornenie vždy, keď sa článok aktualizuje.
Odporúčame vám prihlásiť sa na odber každého z nasledujúcich článkov, aby ste sa uistili, že vám neuniknú dôležité aktualizácie, ktoré ovplyvňujú sieťové pripojenie. Ak sa chcete prihlásiť na odber, prejdite na každý z nižšie uvedených odkazov a v článku, ktorý sa spustí, kliknite na Prihlásiť sa na odber tlačidlo.
Minimálne vám odporúčame prihlásiť sa na odber vyššie uvedeného zoznamu. Avšak väčšina článkov a dokumentov Webex uvedených pod Dodatočné dokumenty mať Prihlásiť sa na odber možnosť. Aby sa táto možnosť zobrazila, článok sa musí objaviť na help.webex.com.
| Pre vstupné stránky dokumentácie neexistuje možnosť predplatného. |
Dodatočné dokumenty
Ďalšie informácie o Webex pre Cisco BroadWorks nájdete v nasledujúcej súvisiacej dokumentácii:
Webex pre dokumenty Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce dokumenty a stránky na získanie informácií o Webex pre Cisco BroadWorks.
Prineste si vlastné PSTN riešenie pre Webex pre Cisco BroadWorks—Toto riešenie umožňuje poskytovateľom služieb poskytovať telefónne čísla, ktoré vlastnia (a nie čísla od spoločnosti Cisco), ktoré môžu používatelia použiť pri pripájaní sa k stretnutiam Webex.
Webex for Cisco BroadWorks Configuration Guide—Popisuje, ako nakonfigurovať aplikáciu Webex pre Webex pre Cisco BroadWorks.
- Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks—Popisuje, ako pripojiť a obsluhovať zariadenia Room OS a MPP.
Webex for Cisco BroadWorks Troubleshooting Guide— Obsahuje informácie o riešení problémov pre Webex pre Cisco BroadWorks.
Webex pre články Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce voliteľné stránky, aby sa dozvedeli viac o Webex pre Cisco BroadWorks:
Webex pre dokumentáciu Cisco BroadWorks— Vstupná stránka obsahuje technické dokumenty a voliteľné články Webex určené pre správcov partnerov Webex pre Cisco BroadWorks.
Čo je nové s Webex pre Cisco BroadWorks—Prečítajte si o najnovších vydaných funkciách spolu s tým, čo bude čoskoro.
Známe problémy a obmedzenia—Prečítajte si o známych problémoch, ktoré sme identifikovali v riešení Webex for Cisco BroadWorks.
Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM– Tento článok popisuje, ako priradiť roly správcu partnerov pre partnerské organizácie, ktoré ponúkajú Webex pre Cisco BroadWorks. Roly sa zvyknú prideľovať správcovský prístup k nastaveniam v Partner Hub a Control Hub.
Dokumenty Cisco BroadWorks
Správcovia partnerov môžu nájsť technické dokumenty, ktoré popisujú, ako nasadiť časť riešenia Cisco BroadWorks, na stránke Cisco BroadWorks na cisco.com:
Články pomocníka Webex
Nasledujúce stránky pomocníka Webex možno použiť na nájdenie článkov Webex, ktoré pomáhajú správcom zákazníkov a koncovým používateľom používať funkcie Webex.
Webex od poskytovateľov služieb– Táto vstupná stránka obsahuje odkazy s informáciami o začatí a bežne používanými článkami pre používateľov aplikácie Webex, ktorí si zakúpili služby Webex od poskytovateľa služieb.
Centrum pomoci Webex—Pomocou funkcie vyhľadávania na help.webex.com vyhľadajte ďalšie články Webex, ktoré popisujú funkcie aplikácií Webex a Webex Meetings. Môžete vyhľadávať články používateľov alebo správcov.
Dokumentácia pre vývojárov
Webex for BroadWorks Developer Guide—Poskytuje informácie pre vývojárov, ktorí vytvárajú aplikácie, ktoré používajú Webex for BroadWorks API.
Rozhodovacie body
| Úvaha | Otázky na zodpovedanie | Zdroje |
Architektúra a infraštruktúra
|
Koľko XSP|ADP? Ako berú mTLS? |
Cisco BroadWorks System Capacity Planner Príručka systémového inžinierstva Cisco BroadWorks XSP|Referencia ADP CLI Tento dokument |
| Poskytovanie zákazníkov a používateľov | Môžete tvrdiť, že e-mailom v BroadWorks dôverujete? Chcete, aby používatelia poskytli e-mailové adresy na aktiváciu vlastných účtov? Môžete vytvoriť nástroje na používanie nášho API? |
Verejné dokumenty API na https://developer.webex.com Tento dokument |
| Branding | Akú farbu a logo chcete použiť? | Článok o značke aplikácie Webex |
| Šablóny | Aké sú vaše rôzne prípady použitia zákazníkov? | Tento dokument |
| Funkcie predplatiteľa na zákazníka/podnik/skupinu | Vyberte balík na definovanie úrovne služby podľa šablóny. Základný, štandardný, prémiový alebo softvérový telefón. | Tento dokument Matica funkcie/balíka |
| Overenie používateľa | BroadWorks alebo Webex | Tento dokument |
| Adaptér poskytovania (pre možnosti priebežného poskytovania) | Používate už integrované IM&P, napr. pre UC-One SaaS? Máte v úmysle použiť viacero šablón? Očakáva sa bežnejší prípad použitia? |
Tento dokument Referencia aplikačného servera CLI |
Architektúra a infraštruktúra
S akou mierkou chcete začať? V budúcnosti je možné škálovanie, ale váš aktuálny odhad využitia by mal riadiť plánovanie infraštruktúry.
Spolupracujte so svojím Cisco account manažérom / obchodným zástupcom na veľkosti vášho XSP|Infraštruktúra ADP, podľa Cisco BroadWorks System Capacity Planner a Príručka systémového inžinierstva Cisco BroadWorks.
Ako Webex vytvorí vzájomné pripojenia TLS k vášmu XSP|ADP? Priamo do XSP|ADP v DMZ alebo cez TLS proxy? Ovplyvní to vašu správu certifikátov a adresy URL, ktoré používate pre rozhrania. (Nepodporujeme nešifrované TCP spojenia na okraji vašej siete).
Poskytovanie zákazníkov a používateľov
Ktorý spôsob poskytovania používateľov vám najviac vyhovuje?
Priebežné poskytovanie pomocou dôveryhodných e-mailov: Priradením služby „Integrated IM&P“ na BroadWorks je predplatiteľ automaticky zabezpečený vo Webexe.
Ak môžete tiež tvrdiť, že e-mailové adresy predplatiteľov v BroadWorks sú platné a jedinečné pre Webex, potom môžete použiť variant „dôveryhodného e-mailu“ poskytovania toku. Účty predplatiteľov Webex sa vytvárajú a aktivujú bez ich zásahu; jednoducho si stiahnu klienta a prihlásia sa.
E-mailová adresa je kľúčovým užívateľským atribútom na Webexe. Preto musí Poskytovateľ služieb poskytnúť používateľovi platnú e-mailovú adresu, aby mu mohol poskytnúť služby Webex. Toto musí byť v atribúte ID e-mailu používateľa v aplikácii BroadWorks. Odporúčame skopírovať ho aj do atribútu Alternatívne ID.
Priebežné poskytovanie bez dôveryhodných e-mailov: Ak nemôžete dôverovať e-mailovým adresám predplatiteľov, stále môžete priradiť službu Integrated IM&P v BroadWorks k poskytovaniu používateľov vo Webexe.
Pri tejto možnosti sa účty vytvoria, keď priradíte službu, ale predplatitelia musia zadať a overiť svoje e-mailové adresy, aby mohli aktivovať účty Webex.
Vlastné poskytovanie používateľov: Táto možnosť nevyžaduje priradenie služby IM&P v BroadWorks. Vy (alebo vaši zákazníci) namiesto toho distribuujete odkaz na poskytovanie a odkazy na stiahnutie rôznych klientov s vašou značkou a pokynmi.
Odberatelia kliknú na odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje účty Webex. Potom si stiahnu klienta a prihlásia sa a Webex o nich načíta nejakú dodatočnú konfiguráciu z BroadWorks (vrátane ich primárnych čísel).
SP riadené poskytovanie prostredníctvom API: Webex odhaľuje sadu verejných rozhraní API, ktoré umožňujú poskytovateľom služieb začleniť poskytovanie používateľov/predplatiteľov do ich existujúcich pracovných postupov.
Požiadavky na zabezpečenie
Nasledujúca tabuľka sumarizuje požiadavky pre každú metódu tvorby rezerv. Okrem týchto požiadaviek musí vaše nasadenie spĺňať všeobecné systémové požiadavky, ktoré sú popísané v tejto príručke.
Spôsob poskytovania | Požiadavky |
|---|---|
Priebežné poskytovanie (Dôveryhodné alebo nedôveryhodné e-maily) | Webex provizórne API pridáva existujúcich používateľov BroadWorks do Webex automaticky, keď používateľ splní požiadavky a vy prepnete Integrovaný IM+P službu na. Existujú dva toky (dôveryhodné e-maily alebo nedôveryhodné e-maily), ktoré priraďujete prostredníctvom šablóny Onboarding na Webexe. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Vlastné poskytovanie používateľov | Správca poskytuje existujúcemu používateľovi BroadWorks odkaz na portál aktivácie používateľov. Používateľ sa musí prihlásiť na portál pomocou poverení BroadWorks a poskytnúť platnú e-mailovú adresu. Po overení e-mailu Webex načíta ďalšie informácie o používateľovi na dokončenie poskytovania. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Poskytovanie riadené SP prostredníctvom API (Dôveryhodné alebo nedôveryhodné e-maily) | Webex odhaľuje množinu verejných rozhraní API, ktoré vám umožňujú zabudovať poskytovanie používateľov do vašich existujúcich pracovných postupov a nástrojov. Existujú dva toky:
Požiadavky na BroadWorks:
Požiadavky Webex:
Ak chcete použiť rozhrania API, prejdite na Predplatitelia BroadWorks. |
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Podporované jazykové miestne nastavenia
Počas poskytovania sa jazyk, ktorý bol priradený v BroadWorks prvému používateľovi s poskytovanou správou, automaticky priradí ako predvolené miestne nastavenie pre túto organizáciu zákazníka. Toto nastavenie určuje predvolený jazyk používaný pre aktivačné e-maily, stretnutia a pozvánky na stretnutia v rámci danej zákazníckej organizácie.
Jazyky s piatimi znakmi v (ISO-639-1)_Podporovaný je formát (ISO-3166). Napríklad, en_US zodpovedá English_Spojené štáty. Ak sa požaduje iba dvojpísmenový jazyk (pomocou formátu ISO-639-1), služba vygeneruje päťznakové miestne nastavenie skombinovaním požadovaného jazyka s kódom krajiny zo šablóny, tj „requestedLanguage_CountryCode", ak nie je možné získať platné miestne nastavenie, použije sa predvolené rozumné miestne nastavenie na základe požadovaného kódu jazyka.
Nasledujúca tabuľka uvádza podporované miestne nastavenia a mapovanie, ktoré konvertuje dvojpísmenový kód jazyka na päťznakové miestne nastavenie pre situácie, keď nie je dostupné päťmiestne miestne nastavenie.
Podporované jazykové miestne nastavenia (ISO-639-1)_(ISO-3166) | Ak je k dispozícii iba dvojpísmenový kód jazyka... | |
|---|---|---|
Kód jazyka (ISO-639-1) ** | Namiesto toho použite predvolené miestne nastavenie (ISO-639-1)_(ISO-3166) | |
en_USA en_AU en_GB en_CA | en | en_USA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_NIE | nb | nb_NIE |
pl_PL | pl | pl_PL |
pt_PT pt_BR | pt | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Miestne nastavenia es_CO, id_ID, nb_NIE a pt_Webex Meeting Sites nepodporujú PT. Pre tieto miestne nastavenia budú stránky The Webex Meetings iba v angličtine. Angličtina je predvolené miestne nastavenie pre lokality, ak sa pre lokalitu nevyžaduje žiadne/neplatné/nepodporované miestne nastavenie. Toto jazykové pole je použiteľné pri vytváraní stránky Organizácie a Webex stretnutí. Ak sa v príspevku alebo v rozhraní API predplatiteľa nespomína žiadny jazyk, ako predvolený jazyk sa použije jazyk zo šablóny. |
Branding
Správcovia partnerov môžu použiť pokročilé prispôsobenia značky na prispôsobenie spôsobu, akým aplikácia Webex hľadá organizácie zákazníkov, ktoré partner spravuje. Správcovia partnerov môžu prispôsobiť nasledujúce nastavenia, aby zabezpečili, že aplikácia Webex bude odrážať značku a identitu ich spoločnosti:
Logá spoločnosti
Jedinečné farebné schémy pre svetlý alebo tmavý režim
Prispôsobené adresy URL podpory
Podrobnosti o prispôsobení značky nájdete v časti Konfigurácia rozšírených prispôsobení značky.
|
|
Šablóny registrácie
Šablóny prihlásenia vám umožňujú definovať parametre, podľa ktorých sú zákazníci a pridružení odberatelia automaticky poskytovaní na Webex pre Cisco BroadWorks. Podľa potreby môžete nakonfigurovať viacero šablón registrácie, ale keď pripojíte zákazníka, je priradený iba k jednej šablóne (na jedného zákazníka nemôžete použiť viacero šablón).
Niektoré z primárnych parametrov šablóny sú uvedené nižšie.
Balíček
Pri vytváraní šablóny musíte vybrať predvolený balík (pozri Balíčky podrobnosti nájdete v časti Prehľad). Všetci používatelia, ktorým je poskytnutá táto šablóna, či už prostredníctvom prietoku alebo vlastného poskytovania, dostanú predvolený balík.
Máte kontrolu nad výberom balíkov pre rôznych zákazníkov vytvorením viacerých šablón a výberom rôznych predvolených balíkov v každom z nich. Potom by ste mohli distribuovať rôzne prepojenia na poskytovanie alebo rôzne adaptéry na poskytovanie pre jednotlivé podniky v závislosti od vami vybratej metódy poskytovania používateľov pre tieto šablóny.
Balík konkrétnych predplatiteľov môžete zmeniť z tohto predvoleného nastavenia pomocou rozhrania API na poskytovanie (pozri Dokumentácia Webex pre Cisco BroadWorks API alebo prostredníctvom partnerského centra (pozri Zmeňte používateľský balík v partnerskom centre).
Z BroadWorks nemôžete zmeniť balík predplatiteľa. Priradenie služby Integrated IM&P je buď zapnuté alebo vypnuté; ak je predplatiteľovi priradená táto služba v BroadWorks, šablóna partnerského centra priradená k podnikovej adrese URL poskytovania daného predplatiteľa definuje balík.
Predajca a podniky alebo poskytovateľ služieb a skupiny?
Spôsob, akým je nakonfigurovaný váš systém BroadWorks, má vplyv na tok cez poskytovanie. Ak ste predajcom Enterprises, musíte pri vytváraní šablóny povoliť režim Enterprise.
Ak je váš systém BroadWorks nakonfigurovaný v režime poskytovateľa služieb, môžete vo svojich šablónach ponechať vypnutý režim Enterprise.
Ak plánujete poskytovať zákaznícke organizácie pomocou oboch režimov BroadWorks, musíte použiť rôzne šablóny pre skupiny a podniky.
| Uistite sa, že ste aplikovali opravy BroadWorks, ktoré sú potrebné na zabezpečenie prietoku. Podrobnosti nájdete v časti Požadované opravy s priebežným poskytovaním. |
Režim overenia
Rozhodnite sa, ako chcete, aby sa predplatitelia overovali, keď sa prihlásia do Webexu. Režim môžete priradiť pomocou Režim overenia nastavenie v šablóne registrácie. Nasledujúca tabuľka uvádza niektoré možnosti.
| Toto nastavenie nemá vplyv na prihlásenie do portálu aktivácie používateľa. Používatelia, ktorí sa prihlásia na portál, musia zadať svoje ID používateľa a heslo BroadWorks, ako je nakonfigurované na BroadWorks, bez ohľadu na to, ako konfigurujete Režim overenia na šablóne registrácie. |
| Režim overenia | BroadWorks | Webex |
| Primárna identita používateľa | ID používateľa BroadWorks | Emailová adresa |
| Poskytovateľ identity | BroadWorks.
| Cisco Common Identity |
| Viacfaktorové overenie? | Nie | Vyžaduje IdP zákazníka, ktorý podporuje viacfaktorové overenie. |
Cesta overenia poverení
|
|
|
| Podrobnejší rozpis prihlasovacieho toku SSO s priamou autentifikáciou do BroadWorks nájdete na Prihlasovací postup SSO. |
Kódovanie UTF-8 s overením BroadWorks
Pri autentifikácii BroadWorks vám odporúčame nakonfigurovať kódovanie UTF-8 pre autentifikačnú hlavičku. UTF-8 rieši problém, ktorý sa môže vyskytnúť pri heslách, ktoré používajú špeciálne znaky, pričom webový prehliadač nekóduje znaky správne. Tento problém rieši hlavička s kódovaním UTF-8 so základnými 64 kódmi.
Kódovanie UTF-8 môžete nakonfigurovať spustením jedného z nasledujúcich príkazov CLI na XSP alebo ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Krajina
Pri vytváraní šablóny musíte vybrať krajinu. Táto krajina bude automaticky priradená ako krajina organizácie pre všetkých zákazníkov, ktorým je poskytnutá šablóna v Common Identity. Krajina organizácie navyše určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites.
Predvolené globálne volacie čísla stránky budú nastavené na prvé dostupné telefonické číslo definované v telefónnej doméne na základe krajiny organizácie. Ak sa v telefónnom čísle definovanom v telefónnej doméne nenachádza krajina organizácie, použije sa predvolené číslo daného miesta.
S č. | Poloha | Kód krajiny | Názov krajiny |
|---|---|---|---|
1 | AMER | +1 | USA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Austrália |
4 | EMEA | +44 | UK |
5 | EURO | +49 | Nemecko |
Viacnásobné partnerské dohody
Chystáte sa udeliť sublicenciu Webex pre Cisco BroadWorks inému poskytovateľovi služieb? V tomto prípade bude každý poskytovateľ služieb potrebovať samostatnú partnerskú organizáciu vo Webex Control Hub, ktorá mu umožní poskytovať riešenie pre svoju zákaznícku základňu.
Provisioningový adaptér a šablóny
Keď používate zriaďovanie toku, zriaďovacia adresa URL, ktorú zadáte do BroadWorks, je odvodená zo šablóny v Control Hub. Môžete mať viacero šablón, a teda aj viaceré zriaďovacie adresy URL. To vám umožňuje vybrať, na báze podniku po podniku, ktorý balík použiť pre predplatiteľov, keď im bude poskytnutá integrovaná služba IM&P.
Musíte zvážiť, či chcete nastaviť webovú adresu poskytovania na úrovni systému ako predvolenú cestu poskytovania a ktorú šablónu na to chcete použiť. Týmto spôsobom stačí explicitne nastaviť webovú adresu poskytovania pre tie podniky, ktoré potrebujú inú šablónu.
Majte tiež na pamäti, že už možno používate zriaďovaciu adresu URL na systémovej úrovni, napríklad s UC-One SaaS. Ak je to tak, môžete sa rozhodnúť zachovať adresu URL na systémovej úrovni pre poskytovanie používateľov na UC-One SaaS a prepísať ju pre podniky, ktoré prechádzajú na Webex pre Cisco BroadWorks. Prípadne možno budete chcieť ísť opačným smerom a nastaviť adresu URL na systémovej úrovni pre Webex for BroadWorks a prekonfigurovať tie podniky, ktoré si chcete ponechať v UC-One SaaS.
Možnosti konfigurácie súvisiace s týmto rozhodnutím sú podrobne uvedené v Nakonfigurujte aplikačný server s adresou URL služby poskytovania.
Provisioning Adapter Proxy
Pre vyššiu bezpečnosť vám Provisioning Adapter Proxy umožňuje používať HTTP(S) proxy na platforme na doručovanie aplikácií na zabezpečenie toku medzi AS a Webex. Proxy pripojenie vytvára end-to-end TCP tunel, ktorý prenáša prevádzku medzi AS a Webexom, čím eliminuje potrebu priameho pripojenia AS k verejnému internetu. Pre bezpečné pripojenie je možné použiť TLS.
Táto funkcia vyžaduje, aby ste nastavili proxy server na BroadWorks. Podrobnosti nájdete v časti Popis funkcie servera proxy Cisco BroadWorks Provisioning Adapter.
Minimálne požiadavky
účty
Všetci odberatelia, ktorých poskytujete pre Webex, musia existovať v systéme BroadWorks, ktorý integrujete s Webexom. V prípade potreby môžete integrovať viacero systémov BroadWorks.
Všetci predplatitelia musia mať licenciu BroadWorks a primárne číslo alebo klapku.
Webex používa e-mailové adresy ako primárne identifikátory pre všetkých používateľov. Ak používate zabezpečovanie toku s dôveryhodnými e-mailami, vaši používatelia musia mať platné adresy v atribúte e-mailu v BroadWorks.
Ak vaša šablóna používa autentifikáciu BroadWorks, môžete skopírovať e-mailové adresy predplatiteľov do atribútu Alternatívne ID v BroadWorks. To umožňuje používateľom prihlásiť sa do Webex pomocou svojich e-mailových adries a hesiel BroadWorks.
Vaši správcovia musia na prihlásenie do Partner Hub použiť svoje účty Webex.
| Pripojenie správcu BroadWorks do Webex for Cisco BroadWorks nie je podporované. Môžete pripojiť iba používateľov volajúcich BroadWorks, ktorí majú primárne číslo a/alebo klapku. Ak používate zabezpečovanie toku, používateľom musí byť priradená aj služba Integrated IM&P. |
Servery vo vašej sieti a softvérové požiadavky
Inštancie BroadWorks s minimálnou verziou R22. Podporované verzie a opravy nájdete v časti Požiadavky na softvér BroadWorks (v tomto dokumente). Viac informácií nájdete v časti Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Inštancie BroadWorks by mali zahŕňať aspoň tieto servery:
Aplikačný server (AS) s verziou BroadWorks, ako je uvedené vyššie
Sieťový server (NS)
Profilový server (PS)
XSP pre verejnosť|ADP Server(y) alebo Application Delivery Platform (ADP) spĺňajúce nasledujúce požiadavky:
Autentifikačná služba (BWAuth)
Rozhrania akcií a udalostí XSI
DMS (webová aplikácia na správu zariadení)
Rozhranie CTI (Integrácia počítačovej telefónie)
TLS 1.2 s platným certifikátom (nie vlastnoručne podpísaný) a potrebnými medziproduktmi. Vyžaduje správcu na úrovni systému na uľahčenie podnikového vyhľadávania.
Vzájomná autentifikácia TLS (mTLS) pre službu autentifikácie (vyžaduje nainštalovaný verejný reťazec certifikátov klienta Webex ako dôveryhodné kotvy)
Vzájomná autentifikácia TLS (mTLS) pre rozhranie CTI (vyžaduje nainštalovaný verejný reťazec klientskych certifikátov Webex ako dôveryhodné kotvy)
Samostatný server XSP/ADP fungujúci ako „Server push notifikácií hovorov“ (NPS vo vašom prostredí, ktorý sa používa na odosielanie upozornení na hovory spoločnosti Apple/Google. Tu ho nazývame „CNPS“, aby sme ho odlíšili od služby vo Webexe, ktorá poskytuje oznámenia push pre správy a prítomnosť).
Tento server musí byť na R22 alebo novšom.
Nariaďujeme samostatný server XSP/ADP pre CNPS, pretože nepredvídateľnosť zaťaženia z Webex pre cloudové pripojenia BWKS by mohla negatívne ovplyvniť výkon servera NPS, čo by malo za následok zvýšenie latencie upozornení. Pozrite si Príručka systémového inžinierstva Cisco BroadWorks pre viac informácií o XSP|stupnica ADP.
Platformy aplikácií Webex
Ak si chcete stiahnuť anglickú verziu aplikácie Webex, prejdite na adresu https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikácia Webex je dostupná na:
Windows PC/notebooky
Počítače / notebooky Apple s MacOS
iOS (obchod Apple)
Android (Obchod Play)
Webové prehliadače (prejdite na https://teams.webex.com/)
Lokalizované verzie
Ak si chcete stiahnuť lokalizovanú verziu aplikácie Webex, použite jeden z týchto odkazov:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (kórejčina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francúzština)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalčina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (Tradične čínske)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Zjednodušená čínština)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonsko)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španielsko)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemčina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (taliančina)
Fyzické telefóny a príslušenstvo
IP telefóny Cisco:
Cisco IP telefón radu 6800 s multiplatformovým firmvérom
Cisco IP telefón radu 7800 s multiplatformovým firmvérom
Cisco IP telefón radu 8800 s multiplatformovým firmvérom
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html pre modely a ďalšie informácie.
Telefóny tretích strán podporujeme rovnakým spôsobom ako pri iných integráciách BroadWorks. Zatiaľ však nemajú kontakty a integráciu prítomnosti s Webex pre Cisco BroadWorks.
adaptéry:
Cisco ATA 191 Multiplatformový analógový telefónny adaptér
Multiplatformový analógový telefónny adaptér Cisco ATA 192
Pozri https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html pre modely a ďalšie informácie.
Náhlavné súpravy:
Náhlavná súprava Cisco 500 Series
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html pre modely a ďalšie informácie.
Zariadenia s operačným systémom miestnosti:
Séria Webex Room and Room Kit
Stolová séria Webex
Séria dosiek Webex
Integrácia zariadenia
Podrobnosti o integrácii a servise zariadení Room OS a MPP pre Webex for Cisco BroadWorks nájdete v časti Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks.
Profily zariadení
Nasledujú súbory DTAF, ktoré musíte načítať na svoje aplikačné servery, aby ste podporili aplikáciu Webex ako volajúceho klienta. Sú to rovnaké súbory DTAF, aké sa používajú pre UC-One SaaS, je tu však nový config-wxt.xml.template súbor, ktorý sa používa pre aplikáciu Webex.
Ak si chcete stiahnuť najnovšie profily zariadení, prejdite na platformu Application Delivery Platform Sťahovanie softvéru na získanie najnovších súborov DTAF. Tieto stiahnuté súbory fungujú pre ADP aj XSP.
meno klienta | Typ profilu zariadenia a názov balíka |
|---|---|
Webex Mobilné Šablóna |
Typ profilu identity/zariadenia: Pripojiť – mobil DTAF: Konfiguračný súbor: |
Webex Tablet Šablóna |
Typ profilu identity/zariadenia: Pripojiť - Tablet DTAF: Konfiguračný súbor: |
Webex Desktop Šablóna |
Typ profilu identity/zariadenia: Obchodný komunikátor - PC DTAF: Konfiguračný súbor: |
Identifikovať/profil zariadenia
Všetci používatelia Webex for Cisco BroadWorks musia mať Identita/Profil zariadenia priradené v BroadWorks, ktoré používa jeden z vyššie uvedených profilov zariadenia na uskutočňovanie hovorov pomocou aplikácie Webex. Profil poskytuje konfiguráciu, ktorá používateľovi umožňuje uskutočňovať hovory.
Získanie poverení OAuth pre váš Webex pre Cisco BroadWorks
Podajte požiadavku na službu so svojím onboarding agentom alebo s Cisco TAC, aby ste mohli poskytnúť Cisco OAuth pre váš účet Cisco Identity Provider Federation.
Pre príslušné funkcie použite nasledujúci názov žiadosti:
XSP|ADP AuthService Configuration“ na konfiguráciu služby na XSP|ADP.
'NPS Configuration for Auth Proxy Setup' na konfiguráciu NPS na používanie autentifikačného proxy.
Synchronizácia UUID používateľa CI pre synchronizáciu UUID používateľa CI. Ďalšie podrobnosti o tejto funkcii nájdete na stránke: Podpora Cisco BroadWorks pre CI UUID.
Nakonfigurujte BroadWorks, aby ste povolili fakturáciu Cisco pre BroadWorks a Webex pre predplatné BroadWorks.
Cisco vám poskytne ID klienta OAuth, tajomstvo klienta a obnovovací token, ktorý je platný 60 dní. Ak platnosť tokenu vyprší pred jeho použitím, môžete podať ďalšiu žiadosť.
| Ak ste už získali poverenia poskytovateľa identity Cisco OAuth, vyplňte novú požiadavku na službu a aktualizujte svoje poverenia. |
Objednajte si certifikáty
Požiadavky na certifikát pre overenie TLS
Budete potrebovať bezpečnostné certifikáty podpísané známou certifikačnou autoritou a nasadené na vašom verejnom XSP|ADP pre všetky požadované aplikácie. Tieto sa použijú na podporu overenia certifikátu TLS pre všetky prichádzajúce pripojenia k vášmu XSP|ADP servery.
Tieto certifikáty by mali obsahovať váš XSP|Verejný úplný názov domény ADP ako všeobecný názov subjektu alebo alternatívny názov subjektu.
Presné požiadavky na nasadenie týchto serverových certifikátov závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde je potrebné načítať certifikát verejného servera podpísaný CA v týchto troch prípadoch:
Verejne podporované certifikačné autority, ktoré aplikácia Webex podporuje na overenie, sú uvedené v zozname Podporované certifikačné autority pre hybridné služby Webex.
Požiadavky na certifikát TLS pre server proxy TLS-bridge
Verejne podpísaný certifikát servera sa načíta do servera proxy.
Proxy predloží tento verejne podpísaný serverový certifikát spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Do XSP je možné načítať interný certifikát podpísaný CA|ADP.
XSP|ADP predloží tento interne podpísaný serverový certifikát proxy.
Proxy dôveruje internej CA, ktorá podpísala XSP|Certifikát servera ADP.
Požiadavky na certifikát TLS pre TLS-passthrough proxy alebo XSP|ADP v DMZ
Verejne podpísaný certifikát servera sa načíta do XSP|ADP.
XSP|ADP predkladajú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Ďalšie požiadavky na certifikát pre vzájomnú autentifikáciu TLS cez rozhranie CTI
Webex pri pripojení k rozhraniu CTI prezentuje klientsky certifikát v rámci vzájomnej TLS autentifikácie. Klientsky certifikát Webex CA/reťazový certifikát je k dispozícii na stiahnutie cez Control Hub.
Pre stiahnutie certifikátu:
Prihláste sa do Partnerského centra, máte to a kliknite na odkaz na stiahnutie certifikátu.
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram zhŕňa požiadavky na certifikát v týchto troch prípadoch:
(Voliteľne) Požiadavky na certifikát pre TLS-bridge Proxy
Webex predloží proxy verejne podpísaný klientsky certifikát.
Proxy dôveruje internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationKN interného certifikátu musí byť
bwcticlient.webex.com.
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
Verejné certifikačné autority nemusia byť ochotné podpisovať certifikáty s proprietárnym BroadWorks OID, ktoré sa vyžaduje. V prípade premosťujúceho proxy môžete byť nútení použiť internú CA na podpísanie klientskeho certifikátu, ktorý proxy predloží XSP|ADP.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Aplikačný server ClientIdentity obsahuje CN interne podpísaného klientskeho certifikátu prezentovaného XSP|ADP prostredníctvom proxy.
(Voliteľne) Požiadavky na certifikát pre TLS-passthrough Proxy alebo XSP|ADP v DMZ
Webex predstavuje pre XSP interný klientsky certifikát Cisco podpísaný CA|ADP.
XSP|ADP dôverujú internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do XSP|ADP.
XSP|ADP prezentujú verejne podpísané serverové certifikáty spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Aplikačný server ClientIdentity obsahuje CN klientskeho certifikátu podpísaného spoločnosťou Cisco prezentovaného XSP|ADP od spoločnosti Webex.
Pripravte si sieť
Ďalšie informácie o pripojeniach, ktoré používa Webex pre Cisco BroadWorks, nájdete na: Sieťové požiadavky pre Webex pre Cisco BroadWorks. Tento článok obsahuje zoznam adries IP, portov a protokolov potrebných na konfiguráciu pravidiel vstupu a výstupu brány firewall.
Sieťové požiadavky pre služby Webex
Predchádzajúce tabuľky brány firewall pravidiel vstupu a výstupu dokumentujú iba pripojenia, ktoré sú špecifické pre Webex pre Cisco BroadWorks. Všeobecné informácie o prepojeniach medzi aplikáciou Webex a cloudom Webex nájdete na Sieťové požiadavky pre služby Webex. Tento článok je všeobecný pre Webex, ale nasledujúca tabuľka identifikuje rôzne sekcie článku a relevantnosť každej sekcie pre Webex pre Cisco BroadWorks.
Časť Sieťové požiadavky Článok | Relevantnosť informácií |
|---|---|
Informačné | |
Transportné protokoly a šifrovacie šifry pre aplikácie a zariadenia Webex registrované v cloude | Informačné |
Musíte prečítať | |
Musíte prečítať | |
Domény a adresy URL, ku ktorým je potrebné pristupovať pre služby Webex | Musíte prečítať |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Služby Webex pre zákazníkov FedRAMP | N/A |
Ďalšie informácie
Ďalšie informácie nájdete v časti Webex App Firewall Whitepaper (PDF).
Podpora redundancie BroadWorks
Cloudové služby Webex a klientske aplikácie Webex, ktoré potrebujú prístup k sieti partnera, plne podporujú Broadworks XSP|Redundancia ADP poskytnutá partnerom. Keď XSP|ADP alebo stránka nie je dostupná z dôvodu plánovanej údržby alebo neplánovaného dôvodu, služby a aplikácie Webex môžu prejsť na iný XSP|ADP alebo web poskytnutý partnerom na dokončenie žiadosti.
Topológia siete
Broadworks XSP|ADP môžu byť nasadené priamo na internete alebo môžu byť umiestnené v DMZ, pred ktorým stojí prvok na vyrovnávanie záťaže, ako je F5 BIG-IP. Aby sa zabezpečila geo-redundancia, XSP|ADP môžu byť nasadené v dvoch (alebo viacerých) dátových centrách, pričom každé môže byť riadené vyrovnávačom záťaže, pričom každé má verejnú IP adresu. Ak XSP|ADP sú za vyrovnávačom zaťaženia, mikroslužby a aplikácia Webex vidia iba IP adresu vyrovnávača zaťaženia a zdá sa, že Broadworks má iba jeden XSP|ADP, aj keď existuje viacero XSP|ADP pozadu.
V nižšie uvedenom príklade XSP|ADP sú nasadené na dvoch lokalitách, lokalite A a lokalite B. Existujú dva XSP|ADP na čele s Load Balancerom na každom mieste. Stránka A má XSP|ADP1 a XSP|ADP2 na čele s LB1 a miesto B má XSP|ADP3 a XSP|ADP4 na čele s LB2. Vo verejnej sieti sú vystavené iba nástroje na vyrovnávanie zaťaženia a XSP|ADP sú v súkromných sieťach DMZ.
Cloudové služby Webex
Konfigurácia DNS
Mikroslužby Webex Cloud musia byť schopné nájsť Broadworks XSP|ADP server(y) na pripojenie k rozhraniam Xsi, autentifikačnej službe a CTI.
Mikroslužby Webex Cloud vykonajú vyhľadávanie DNS A/AAAA nakonfigurovaného XSP|Názov hostiteľa ADP a pripojte sa k vrátenej adrese IP. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server. Ak sa vráti viacero IP adries, vyberie sa prvá IP v zozname. Vyhľadávanie SRV momentálne nie je podporované.
Príklad: DNS A záznam partnera na nájdenie vyváženého XSP smerujúceho k internetu Round-Robin|ADP server/Load Balancery.
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Failover
Keď mikroslužby Webex pošlú požiadavku do XSP|ADP/Load Balancer a požiadavka zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak do 2 sekúnd nepríde žiadna odpoveď HTTP, časový limit požiadavky uplynie a mikroslužby Webex označia IP ako blokovanú a vykonajú prechod na ďalšiu IP.
Každá požiadavka sa vyskúša 3-krát, kým sa mikroslužbe ohlási zlyhanie.
Keď je adresa IP v zozname blokovaných adries, nebude zahrnutá do zoznamu adries, ktoré sa majú vyskúšať pri odosielaní požiadavky na XSP|ADP. Po uplynutí vopred stanovenej doby uplynie platnosť zablokovanej adresy IP a vráti sa späť do zoznamu, aby sa pokúsila o ďalšiu požiadavku.
Ak sú všetky IP adresy zablokované, mikroslužba sa stále pokúsi odoslať požiadavku náhodným výberom IP adresy zo zoznamu blokovaných. V prípade úspechu sa daná IP adresa odstráni zo zoznamu blokovaných.
Postavenie
Stav pripojenia služieb Webex Cloud k XSP|ADP alebo Load Balancers môžete vidieť v Control Hub. V rámci BroadWorks Calling Cluster sa zobrazuje stav pripojenia pre každé z týchto rozhraní:
XSI akcie
XSI udalosti
Autentifikačná služba
Stav pripojenia sa aktualizuje pri načítaní stránky alebo počas aktualizácií vstupu. Stavy pripojenia môžu byť:
Zelená: Keď je rozhranie dostupné na jednej z IP vo vyhľadávaní záznamu A.
červená: Keď sú všetky adresy IP vo vyhľadávaní záznamu A nedostupné a rozhranie je nedostupné.
Nasledujúce služby používajú mikroslužby na pripojenie k XSP|ADP a sú ovplyvnené XSP|Dostupnosť rozhrania ADP:
Prihlásenie do aplikácie Webex
Obnovenie tokenu aplikácie Webex
Nedôveryhodný e-mail/vlastná aktivácia
Kontrola stavu služby Broadworks
Aplikácia Webex
Konfigurácia DNS
Aplikácia Webex pristupuje k rozhraniu Xtended Services Interface (XSI-Actions & XSI-Events) a službám Device Management Service (DMS) na XSP|ADP.
Ak chcete nájsť službu XSI, aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-client._tcp.<webex app xsi domain>. SRV ukazuje na nakonfigurovanú adresu URL pre XSP|Hostitelia ADP alebo nástroje na vyrovnávanie zaťaženia pre službu XSI. Ak vyhľadávanie SRV nie je k dispozícii, aplikácia Webex sa vráti späť na vyhľadávanie A/AAAA.
SRV sa môže rozlíšiť na viacero cieľov A/AAAA. Každý záznam A/AAAA sa však musí mapovať iba na jednu adresu IP. Ak existuje viacero XSP|ADP v DMZ za zariadením na vyrovnávanie záťaže/hrany, je potrebné, aby bol nástroj na vyvažovanie záťaže nakonfigurovaný tak, aby udržiaval stálosť relácie na smerovanie všetkých požiadaviek tej istej relácie do rovnakého XSP|ADP. Túto konfiguráciu nariaďujeme, pretože signály srdca udalosti XSI klienta musia ísť do rovnakého XSP|ADP, ktorý sa používa na vytvorenie kanála udalostí.
| V príklade 1 je záznam A/AAAA pre webex-app-XSP|ADP.example.com neexistuje a ani nemusí. Ak váš DNS vyžaduje, aby bol definovaný jeden záznam A/AAAA, mala by sa vrátiť iba 1 adresa IP. Bez ohľadu na to musí byť SRV stále definované pre aplikáciu Webex. Ak aplikácia Webex používa názov A/AAAA, ktorý sa priraďuje k viac ako jednej IP adrese, alebo ak prvok vyrovnávania záťaže/edge nezachováva stálosť relácie, klient nakoniec odošle tlkot srdca do XSP|ADP, kde nezriadil kanál udalostí. To má za následok zničenie kanála a tiež výrazne väčšiu internú premávku, ktorá zhoršuje váš XSP|Výkon klastra ADP. Pretože Webex Cloud a Webex App majú odlišné požiadavky na vyhľadávanie záznamov A/AAAA, musíte pre prístup k vášmu XSP použiť samostatný FQDN pre Webex Cloud a Webex App.|ADP. Ako je uvedené v príkladoch, Webex Cloud používa záznam A |
Príklad 1-Viacnásobné XSP|ADP, každý za samostatnými vyrovnávačmi zaťaženia
V tomto príklade SRV ukazuje na viacero záznamov A, pričom každý záznam A ukazuje na iný nástroj na vyrovnávanie zaťaženia na inom mieste. Aplikácia Webex vždy použije prvú IP adresu v zozname a presunie sa na ďalší záznam iba vtedy, ak je prvý nefunkčný.
Nižšie je uvedený príklad záznamov SRV.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Klientsky objav rozhrania Xsi |
SRV |
|
| Klientsky objav rozhrania Xsi |
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
Príklad 2-Viacnásobné XSP|ADP za jedným vyrovnávačom zaťaženia (s mostom TLS)
Pre počiatočnú požiadavku vyberie nástroj na vyvažovanie záťaže náhodný XSP|ADP. Ten XSP|ADP vráti súbor cookie, ktorý aplikácia Webex obsahuje v budúcich požiadavkách. Pre budúce požiadavky nástroj na vyrovnávanie zaťaženia používa súbor cookie na smerovanie pripojenia do správneho XSP|ADP, čím sa zabezpečí, že sa kanál udalostí nepreruší.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Vyrovnávač zaťaženia |
A | LB.example.com |
| IP adresa nástroja na vyvažovanie záťaže (XSP|ADP sú za vyrovnávačom zaťaženia) |
URL DMS
Počas procesu prihlásenia aplikácia Webex získa aj adresu URL DMS na stiahnutie svojho konfiguračného súboru. Hostiteľ v adrese URL sa analyzuje a aplikácia Webex vykoná vyhľadávanie DNS A/AAAA hostiteľa na pripojenie k XSP|ADP, ktorý hostí službu DMS.
Príklad: DNS Záznam na objavenie Round-Robin vyváženého XSP orientovaného na internet|ADP server/Load Balancers by Webex App na stiahnutie konfiguračných súborov cez DMS:
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Ako aplikácia Webex nájde XSP|ADP adresy
Klient sa pokúsi nájsť XSP|Uzly ADP používajúce nasledujúci tok DNS:
Klient najprv načíta adresy URL Xsi-Actions/Xsi-Events z Webex Cloud (zadali ste ich pri vytváraní súvisiaceho klastra volania BroadWorks). Názov hostiteľa/doména Xsi sa analyzuje z adresy URL a klient vykoná vyhľadávanie SRV takto:
Klient vykoná vyhľadávanie SRV _xsi-zákazník._tcp.<xsi domain="">
Ak vyhľadávanie SRV vráti jeden alebo viac cieľov A/AAAA:
Klient vykoná vyhľadávanie A/AAAA pre tieto ciele a ukladá vrátené adresy IP do vyrovnávacej pamäte.
Klient sa pripojí k jednému z cieľov (a teda k jeho A/AAAA záznamu s jednou IP adresou) na základe priority SRV, potom váhy (alebo náhodne, ak sú všetky rovnaké).
Ak vyhľadávanie SRV nevráti žiadne ciele:
Klient vyhľadá A/AAAA koreňový parameter Xsi a potom sa pokúsi pripojiť k vrátenej IP adrese. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server.
Ako bolo uvedené, záznam A/AAAA sa musí preniesť na jednu IP adresu z rovnakých dôvodov.
(Voliteľné) V konfigurácii zariadenia pre aplikáciu Webex môžete následne poskytnúť vlastné podrobnosti o akciách XSI/Udalostiach XSI pomocou nasledujúcich značiek:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Tieto konfiguračné parametre majú prednosť pred akoukoľvek konfiguráciou vo vašom klastri BroadWorks v Control Hub.
Ak existujú, klient ich porovná s pôvodnou XSI adresou, ktorú dostal cez konfiguráciu BroadWorks Cluster.
Ak sa zistí nejaký rozdiel, klient znova inicializuje konektivitu akcií XSI/Udalostí XSI. Prvým krokom je vykonanie rovnakého procesu vyhľadávania DNS uvedeného v kroku 1 – tentoraz požiadania o vyhľadanie hodnoty v %XSI_ROOT_WXT% parametra z jeho konfiguračného súboru.
Ak použijete túto značku na zmenu rozhraní Xsi, vytvorte zodpovedajúce záznamy SRV.
Failover
Počas prihlásenia aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-zákazník._tcp.<xsi domain="">, vytvorí zoznam hostiteľov a pripojí sa k jednému z hostiteľov na základe priority SRV a potom váhy. Tento pripojený hostiteľ sa stane vybraným pre všetky budúce požiadavky. Kanál udalosti sa potom otvorí vybranému hostiteľovi a pravidelne sa odosiela srdcový tep na overenie kanála. Všetky požiadavky odoslané po prvej zahŕňajú súbor cookie, ktorý sa vracia v odpovedi HTTP, preto je dôležité, aby nástroj na vyrovnávanie zaťaženia udržiaval stálosť relácie (afinitu) a vždy odosielal požiadavky na rovnaký backend XSP|ADP server.
Ak žiadosť alebo žiadosť o srdcový tep hostiteľovi zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), trasa aplikácie Webex okamžite postúpi k ďalšiemu hostiteľovi v zozname.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, aplikácia Webex označí túto IP adresu ako zablokovanú a trasa prejde na ďalšieho hostiteľa v zozname.
Ak odpoveď nie je prijatá v určitom časovom období, potom sa žiadosť považuje za neúspešnú z dôvodu časového limitu a ďalšie požiadavky sú odoslané ďalšiemu hostiteľovi. Žiadosť o časový limit sa však považuje za neúspešnú. Niektoré požiadavky sa po zlyhaní opakujú (s narastajúcim časom opakovania). Žiadosti, že sa predpokladá, že nie sú životne dôležité, sa nezopakujú.
Po úspešnom vyskúšaní nového hostiteľa sa stane novým vybratým hostiteľom, ak sa hostiteľ nachádza v zozname. Po vyskúšaní posledného hostiteľa v zozname sa aplikácia Webex presunie na prvého hostiteľa.
V prípade srdcového tepu, ak dôjde k dvom po sebe nasledujúcim zlyhaniam požiadaviek, aplikácia Webex znova inicializuje kanál udalostí.
Všimnite si, že aplikácia Webex nevykonáva obnovenie zlyhania a zisťovanie služby DNS sa vykonáva iba raz pri prihlásení.
Počas prihlasovania sa aplikácia Webex pokúsi stiahnuť konfiguračný súbor cez XSP|Rozhranie ADP/Dms. Vykoná vyhľadávanie záznamov A/AAAA hostiteľa v získanej DMS URL a pripojí sa k prvej IP. Najprv sa pokúsi odoslať požiadavku na stiahnutie konfiguračného súboru pomocou tokenu SSO. Ak to z akéhokoľvek dôvodu zlyhá, skúsi to znova, ale s používateľským menom a heslom zariadenia.
Prehľad nasadenia
Nasledujúce diagramy predstavujú typické poradie vašich úloh nasadenia pre rôzne režimy poskytovania používateľov. Mnohé z úloh sú spoločné pre všetky režimy poskytovania.
Partner Onboarding pre Webex pre Cisco BroadWorks
Každý poskytovateľ služieb alebo predajca Webex for Cisco BroadWorks musí byť nastavený ako partnerská organizácia pre Webex pre Cisco BroadWorks. Ak máte existujúcu partnerskú organizáciu Webex, môžete ju použiť.
Na dokončenie potrebného prihlásenia musíte vykonať papierovanie Webex Cisco BroadWorks a noví partneri musia prijať online zmluvu o partnerstve nepriameho kanála (ICPA). Po dokončení týchto krokov, Cisco Compliance vytvorí novú partnerskú organizáciu v partnerskom centre (ak je to potrebné) a pošle e-mail s overovacími údajmi správcovi záznamov vo vašej dokumentácii. Zároveň vás bude kontaktovať váš manažér aktivácie partnera a/alebo programu zákazníckeho úspechu, aby ste mohli začať s registráciou.
Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP
Vyžadujeme, aby bola aplikácia NPS spustená na inom XSP|ADP. Požiadavky na tento XSP|ADP sú opísané v Nakonfigurujte upozornenia na hovory z vašej siete.
Na svojom XSP potrebujete nasledujúce aplikácie/služby|ADP.
Služba/Aplikácia | Overenie zlyhalo | Účel služby/aplikácie |
|---|---|---|
Xsi-Udalosti |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, servisné upozornenia |
Xsi-Actions |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, akcie |
Správa zariadenia |
TLS (server sa autentifikuje voči klientom) |
Stiahnutie konfigurácie volania |
Autentifikačná služba |
TLS (server sa autentifikuje voči klientom) |
Overenie používateľa |
Integrácia počítačovej telefónie |
mTLS (klient a server sa navzájom autentifikujú) |
Telefonická prítomnosť |
Nastavenia hovorov Aplikácia Webview |
TLS (server sa autentifikuje voči klientom) |
Odhaľuje nastavenia hovorov používateľov na portáli samoobsluhy v rámci aplikácie Webex |
Táto časť popisuje, ako použiť požadované konfigurácie pre TLS a mTLS na týchto rozhraniach, ale mali by ste si prečítať existujúcu dokumentáciu, aby ste nainštalovali aplikácie do svojho XSP.|ADP.
Požiadavky na spolubydlisko
Autentifikačná služba musieť byť spolurezidentom s aplikáciami Xsi, pretože tieto rozhrania musia akceptovať tokeny s dlhou životnosťou na autorizáciu služby. Overovacia služba je potrebná na overenie týchto tokenov.
Autentifikačná služba a Xsi môžu v prípade potreby bežať na rovnakom porte.
Ostatné služby/aplikácie môžete oddeliť podľa potreby pre vašu váhu (vyhradená správa zariadení XSP|napríklad farma ADP).
Aplikácie Xsi, CTI, Authentication Service a DMS môžete umiestniť spoločne.
Na XSP neinštalujte iné aplikácie alebo služby|ADP, ktoré sa používajú na integráciu BroadWorks s Webex.
Neumiestňujte aplikáciu NPS spoločne so žiadnymi inými aplikáciami.
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia služby overenia totožnosti (s overením tokenu CI)
Tento postup použite na konfiguráciu Autentifikačnej služby na používanie overenia tokenov CI s TLS. Tento spôsob overenia sa odporúča, ak používate R22 alebo vyšší a váš systém ho podporuje.
| Vzájomné TLS (mTLS) je tiež podporované ako alternatívna metóda autentifikácie pre Auth Service. Ak máte viacero organizácií Webex, ktoré využívajú rovnaký XSP|ADP server, musíte použiť autentifikáciu mTLS, pretože CI Token Validation nepodporuje viaceré pripojenia k rovnakému XSP|Služba ADP Auth Service. Ak chcete nakonfigurovať autentifikáciu mTLS pre službu Auth Service namiesto overenia tokenov CI, pozrite si časť Dodatok pre Konfigurácia služieb (s mTLS pre službu overovania). |
| Ak v súčasnosti používate mTLS pre službu Auth Service, nie je povinné prekonfigurovanie na používanie overovania tokenov CI s TLS. |
Nainštalujte nasledujúce opravy na každý XSP|ADP server. Nainštalujte opravy, ktoré sú vhodné pre vaše vydanie:
Pre R22:
Pre R23:
Pre R24 – nevyžaduje sa žiadna záplata
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.Nainštalujte
AuthenticationServiceaplikácie na každom XSP|služba ADP.Spustite nasledujúci príkaz na aktiváciu aplikácie AuthenticationService na XSP|ADP na kontextovú cestu /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceSpustite tento príkaz na nasadenie AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Počnúc verziou Broadworks 2022.10 už nie sú certifikačné autority dodávané s jazykom Java automaticky zahrnuté do úložiska dôveryhodnosti BroadWorks pri prechode na novú verziu jazyka Java. AuthenticationService otvorí TLS pripojenie k Webexu na získanie prístupového tokenu a na overenie adresy IDBroker a Webex potrebuje mať vo svojom úložisku dôveryhodnosti nasledovné:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Overte, či sa tieto certifikáty nachádzajú v nasledujúcom CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getAk nie je k dispozícii, spustite nasledujúci príkaz a importujte predvolené dôveryhodnosti Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustPrípadne môžete tieto certifikáty pridať manuálne ako dôveryhodné kotvy pomocou nasledujúceho príkazu:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Ak je ADP inovovaný z predchádzajúceho vydania, certifikačné autority zo starého vydania sa automaticky importujú do nového vydania a budú sa naďalej importovať, kým nebudú manuálne odstránené.
Aplikácia AuthenticationService je vyňatá z nastavenia validatePeerIdentity v rámci ADP_CLI/System/SSLCommonSettings/GeneralSettings a vždy overí identitu partnera. Pozrite si FD na overenie certifikátu Cisco Broadworks X509 pre viac informácií o tomto nastavení.
Nakonfigurujte poskytovateľov identity spustením nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-PreURL, zadajte adresu URL IssuerName, ktorá sa vzťahuje na váš klaster CI. Pozri nasledujúcu tabuľku.set issuerUrl <URL>-PreURL, zadajte IssuerUrl, ktorá sa vzťahuje na váš klaster CI. Pozrite si nasledujúcu tabuľku.set tokenInfoUrl <IdPProxy URL>—Zadajte adresu URL proxy IdP, ktorá sa vzťahuje na váš klaster Teams. Pozrite si druhú tabuľku, ktorá nasleduje.
Stôl 1. Nastavte meno vydavateľa a adresu URL vydavateľa Ak je CI Cluster... Nastaviť meno emitenta a adresu URL emitenta na... USA
EÚ
US-B
Ak nepoznáte svoje CI klaster, môžete získať informácie z podrobností o zákazníkovi v zobrazení Help Desk Control Hub.Tabuľka 2 Nastaviť tokenInfoURL Ak je Teams Cluster... Nastaviť tokenInfoURL na...(IdP proxy URL) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Ak nepoznáte svoje Skupina tímov, informácie môžete získať z údajov o zákazníkovi v zobrazení Help Desk v Control Hub.
Pri testovaní môžete overiť, či je tokenInfoURL platná, nahradením znaku "
idp/authenticate" časť adresy URL s "ping".
Zadajte oprávnenie Webex, ktoré sa musí nachádzať v užívateľskom profile vo Webexe spustením nasledujúceho príkazu:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userNakonfigurujte poskytovateľov identity pre Cisco Federation pomocou nasledujúcich príkazov v každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Spustite nasledujúci príkaz, aby ste overili, že vaša konfigurácia FLS funguje. Tento príkaz vráti zoznam poskytovateľov identity:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetNakonfigurujte správu tokenov pomocou nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Generujte a zdieľajte kľúče RSA. Kľúče musíte vygenerovať na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP. Je to spôsobené nasledujúcimi faktormi:
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP.Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera. XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny. Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Odstrániť požiadavku na overenie klienta pre službu overovania (len R24)
Ak máte službu autentifikácie nakonfigurovanú s overením tokenu CI na R24, musíte tiež odstrániť požiadavku na autentifikáciu klienta pre službu autentifikácie. Spustite nasledujúci príkaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Rozhranie CTI a súvisiaca konfigurácia
Poradie konfigurácie „od najvzdialenejšieho k najvzdialenejšiemu“ je uvedené nižšie. Dodržiavanie tohto príkazu nie je povinné.
Nakonfigurujte aplikačný server pre predplatné CTI
Nakonfigurujte XSP|ADP pre mTLS overené predplatné CTI
Otvorte vstupné porty pre zabezpečené rozhranie CTI
Prihláste svoju organizáciu Webex na odber podujatí BroadWorks CTI
Nakonfigurujte aplikačný server pre predplatné CTI
Aktualizujte ClientIdentity na aplikačnom serveri bežným názvom (CN) klientskeho certifikátu Webex for Cisco BroadWorks CTI.
Pre každý aplikačný server, ktorý používate s Webex, pridajte identitu certifikátu do ClientIdentity takto:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Bežný názov klientskeho certifikátu Webex for Cisco BroadWorks je |
Nakonfigurujte TLS a šifry na rozhraní CTI
Úrovne konfigurovateľnosti pre XSP|Rozhranie ADP CTI je nasledovné:
Najvšeobecnejšie = Systém > Preprava > Rozhrania CTI > Rozhranie CTI = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
Špecifickosť | Kontext CLI |
|---|---|
Systém (globálny) (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportné protokoly pre tento systém (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Všetky rozhrania CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Špecifické rozhranie CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSsettings/Protocols> |
| Pri novej inštalácii sú nasledujúce šifry štandardne nainštalované na systémovej úrovni. Ak nie je nič nakonfigurované na úrovni rozhrania (napríklad na rozhraní CTI alebo HTTP), použije sa tento zoznam šifier. Upozorňujeme, že tento zoznam sa môže časom meniť:
|
Čítanie konfigurácie rozhrania CTI TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či vyžadujú certifikát servera a či vyžadujú autentifikáciu klienta.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Pridanie protokolu TLS 1.2 do rozhrania CTI
XSP|Rozhranie ADP CTI, ktoré interaguje s Webex Cloud, musí byť nakonfigurované pre TLS v1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp>aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní CTI
Ak chcete nakonfigurovať požadované šifry v rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Zadajte
getaby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> <cipherName>na pridanie šifry do rozhrania CTI.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do rozhrania CTI by ste použili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Trust Anchors for CTI Interface (R22 a novšie)
Tento postup predpokladá XSP|ADP sú buď orientovaní na internet, alebo cez prechodový proxy server. Konfigurácia certifikátu je iná pre premosťovací proxy (pozri Požiadavky na certifikát TLS pre server proxy TLS-bridge).
Pre každý XSP|ADP vo vašej infraštruktúre, ktorá zverejňuje udalosti CTI pre Webex, postupujte takto:
Prihláste sa do Partnerského centra.
Ísť do nastavenie > Volanie BroadWorks a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.
Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txtOTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txtPrihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Voliteľné) Spustiť
help updateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot2023, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Povoliť klientom autentifikáciu pomocou certifikátov:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Pridajte rozhranie CTI a povoľte mTLS
Pridajte rozhranie CTI SSL.
Kontext CLI závisí od vašej verzie BroadWorks. Príkaz vytvorí na rozhraní certifikát servera s vlastným podpisom a prinúti rozhranie, aby vyžadovalo klientsky certifikát.
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Nahraďte certifikát servera a kľúč v XSP|Rozhrania CTI ADP. Na to potrebujete IP adresu rozhrania CTI; môžete si ho prečítať z nasledujúceho kontextu:
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getPotom spustite nasledujúce príkazy na nahradenie certifikátu s vlastným podpisom rozhrania vlastným certifikátom a súkromným kľúčom:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Reštartujte XSP|ADP.
Povoľte prístup k udalostiam BroadWorks CTI na webe Webex
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Zadajte adresu CTI, pomocou ktorej sa môže Webex prihlásiť na odber BroadWorks CTI Events.
Predplatné CTI je na základe jednotlivých predplatiteľov a je zriadené a udržiavané len vtedy, keď je tomuto predplatiteľovi zriadený Webex pre Cisco BroadWorks.
Nastavenia hovorov Webview
Nastavenia hovorov Webview (CSWV) je aplikácia hosťovaná na XSP|ADP, aby používatelia mohli upraviť nastavenia volania BroadWorks prostredníctvom webového zobrazenia, ktoré vidia v softvérovom klientovi. Pozrite si Sprievodca riešením webového zobrazenia Cisco BroadWorks.
Webex využíva túto funkciu, aby používateľom poskytol prístup k bežným nastaveniam hovorov BroadWorks, ktoré nie sú natívne pre aplikáciu Webex.
Ak chcete, aby vaši odberatelia Webex for Cisco BroadWorks mali prístup k nastaveniam hovorov nad rámec predvolených nastavení dostupných v aplikácii Webex, musíte nasadiť funkciu Webview Nastavenia hovorov.
Nastavenia hovorov Webview má dve súčasti:
Nastavenia hovorov Aplikácia Webview, hosťovaná na Cisco BroadWorks XSP|ADP.
Aplikácia Webex, ktorá vykresľuje nastavenia hovoru vo webovom zobrazení.
Používateľská skúsenosť
Používatelia systému Windows: Kliknite Nastavenia hovoru a potom kliknite .
Používatelia počítačov Mac: Potom kliknite na profilový obrázok .
Nasaďte CSWV na BroadWorks
Nainštalujte Webview Nastavenia hovorov na XSP|ADP
Aplikácia CSWV musí byť na rovnakom XSP|ADP, ktoré hosťujú rozhranie Xsi-Actions vo vašom prostredí. Je to nespravovaná aplikácia na XSP|ADP, takže musíte nainštalovať a nasadiť súbor webového archívu.
Prihláste sa na stránku cisco.com a v sekcii sťahovania softvéru vyhľadajte „BWCallSettingsWeb“.
Nájdite a stiahnite si najnovšiu verziu súboru.
Napríklad,
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) bola v čase písania najnovšia.Nainštalujte, aktivujte a nasaďte webový archív podľa príručky Cisco BroadWorks Xtended Service Platform Configuration Guide pre váš XSP|Verzia ADP. (Verzia R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Skopírujte súbor .war do dočasného umiestnenia v XSP|ADP, ako napr
/tmp/.Prejdite do nasledujúceho kontextu CLI a spustite príkaz install:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warSprávca softvéru BroadWorks overí a nainštaluje súbor.
[Voliteľné] Odstrániť
/tmp/BWCallSettingsWeb_1.7.5_1.war(tento súbor už nie je potrebný).Aktivujte aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe názov a verzia sú povinné pre akúkoľvek aplikáciu, ale pre CSWV musíte poskytnúť aj a kontextová cesta pretože ide o nespravovanú aplikáciu. Môžete použiť akúkoľvek hodnotu, ktorú nepoužíva iná aplikácia, napr.
/callsettings.Nasaďte aplikáciu Nastavenia hovorov na vybratú kontextovú cestu:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Teraz môžete predpovedať adresu URL nastavení hovoru, ktorú zadáte pre klientov, a to takto:
https://<XSP|ADP-FQDN>/callsettings/Poznámky:
Pri zadávaní tejto adresy URL do konfiguračného súboru klienta musíte zadať koncovú lomku.
XSP|ADP-FQDN sa musí zhodovať s Xsi-Actions FQDN, pretože CSWV potrebuje používať Xsi-Actions a CORS nie je podporovaný.
Zopakujte tento postup pre ostatné XSP|ADP vo vašom prostredí Webex for Cisco BroadWorks (ak je to potrebné).
Aplikácia Call Settings Webview je teraz aktívna na XSP|ADP.
Nakonfigurujte aplikáciu Webex, aby používala Webview Nastavenia hovorov
Viac podrobností o konfigurácii klienta nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
V konfiguračnom súbore aplikácie Webex sa nachádza vlastná značka, ktorú môžete použiť na nastavenie adresy URL CSWV. Táto adresa URL zobrazuje nastavenia hovoru používateľom prostredníctvom rozhrania aplikácie.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V šablóne konfigurácie aplikácie Webex na BroadWorks nakonfigurujte adresu URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% tag.
Ak adresu URL explicitne nešpecifikujete, predvolená hodnota je prázdna a stránka nastavení hovoru sa používateľom nezobrazuje.
Uistite sa, že máte najnovšie konfiguračné šablóny pre aplikáciu Webex (pozri Profily zariadení).
Nastavte Cieľ nastavení webového hovoru na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavte adresu URL nastavení webového hovoru pre vaše prostredie, napríklad:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Túto hodnotu ste odvodili pri nasadzovaní aplikácie CSWV.
Výsledný konfiguračný súbor klienta by mal mať nasledujúci záznam:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.
Nakonfigurujte upozornenia push vo Webexe pre Cisco BroadWorks
V tomto dokumente používame termín Push server upozornení na hovory (CNPS) na popis aplikácie hosťovanej na XSP alebo ADP, ktorá beží vo vašom prostredí. Váš CNPS spolupracuje s vaším systémom BroadWorks, aby si bol vedomý prichádzajúcich hovorov vašim používateľom a posiela upozornenia o nich do oznamovacích služieb Google Firebase Cloud Messaging (FCM) alebo Apple Push Notification (APN).
Tieto služby informujú mobilné zariadenia Webex pre predplatiteľov Cisco BroadWorks, že majú prichádzajúce hovory na Webex.
Viac informácií o NPS nájdete na Opis funkcie servera push notifikácia.
Podobný mechanizmus vo Webexe funguje so službami odosielania správ a prítomnosti Webex na odosielanie upozornení do notifikačných služieb Google (FCM) alebo Apple (APNS). Tieto služby zase upozornia mobilných používateľov Webexu na prichádzajúce správy alebo zmeny prítomnosti.
| Táto časť popisuje, ako nakonfigurovať server NPS na overenie proxy, keď server NPS ešte nepodporuje iné aplikácie. Ak potrebujete migrovať zdieľaný server NPS na používanie servera proxy NPS, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy https://help.webex.com/nl5rir2/. |
Prehľad proxy servera NPS
Pre kompatibilitu s Webex for Cisco BroadWorks musí byť váš CNPS opravený, aby podporoval funkciu NPS Proxy, Push Server pre VoIP v UCaaS.
Táto funkcia implementuje nový dizajn v serveri Notification Push Server na vyriešenie bezpečnostnej zraniteľnosti zdieľania súkromných kľúčov certifikátu push notifikácií s poskytovateľmi služieb pre mobilných klientov. Namiesto zdieľania certifikátov a kľúčov push notifikácií s poskytovateľom služieb používa NPS nové API na získanie krátkodobého tokenu push notifikácií od Webex pre backend Cisco BroadWorks a používa tento token na autentifikáciu so službami Apple APN a Google FCM.
Táto funkcia tiež vylepšuje schopnosť notifikačného servera posielať upozornenia do zariadení so systémom Android prostredníctvom nového rozhrania Google Firebase Cloud Messaging (FCM) HTTPv1 API.
Viac informácií nájdete na Push Server pre VoIP v UCaaS Popis funkcie.
Opravy BroadWorks pre túto funkciu sú k dispozícii na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Softvér a opravy NPS nájdete v časti Pripravte svoj NPS na Webex pre Cisco BroadWorks.
Vyhľadajte a stiahnite si opravu zo stránky na stiahnutie softvéru.
Viac informácií o serveri ADP nájdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Úvahy o APNS
Apple už po 31. marci 2021 nebude podporovať binárny protokol založený na HTTP/1 v službe Apple Push Notification. Odporúčame vám nakonfigurovať XSP|ADP na používanie rozhrania založeného na HTTP/2 pre APN. Táto aktualizácia vyžaduje váš XSP|ADP, ktorý je hostiteľom NPS, beží na R22 alebo novšom.
Pripravte svoj NPS na Webex pre Cisco BroadWorks
| 1 | Nainštalujte a nakonfigurujte vyhradený XSP (minimálna verzia R22) alebo Application Delivery Platform (ADP). | ||
| 2 | Nainštalujte opravy servera proxy na overenie NPS: Náplasti XSP R22: Náplasti XSP R23: | ||
| 3 | Aktivujte aplikáciu Notification Push Server. | ||
| 4 | (Pre upozornenia systému Android) Povoľte rozhranie FCM v1 API na NPS.
| ||
| 5 | (Pre upozornenia Apple iOS) Povoľte HTTP/2 na NPS.
| ||
| 6 | Pripojte technickú podporu z NPS XSP/ADP. | ||
| 7 | Na každom AS serveri je súbor namedefs Príklad: _pushnotification-zákazník._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com V A 10.193.78.149
|
Čo urobiť ďalej
Ak chcete získať nové inštalácie NPS, prejdite na stránku Nakonfigurujte server NPS na používanie autentifikačného proxy
Ak chcete migrovať existujúce nasadenie systému Android do FCMv1, prejdite na Migrujte NPS na FCMv1
Nakonfigurujte server NPS na používanie autentifikačného proxy
Táto úloha sa vzťahuje na novú inštaláciu NPS vyhradenú pre Webex pre Cisco BroadWorks.
Ak chcete nakonfigurovať autentifikačný server proxy na serveri NPS, ktorý je zdieľaný s inými mobilnými aplikáciami, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy ( https://help.webex.com/nl5rir2).
| 1 | ||||||||||||||||||||
| 2 | Vytvorte klientsky účet na NPS:
Ak chcete overiť, či sa zadané hodnoty zhodujú s tým, čo ste dostali, spustite
| |||||||||||||||||||
| 3 | Zadajte adresu URL proxy servera NPS a nastavte interval obnovenia tokenu (odporúča sa 30 minút):
| |||||||||||||||||||
| 4 | (Pre upozornenia systému Android) Pridajte ID aplikácie Android do kontextu aplikácií FCM na NPS.
| |||||||||||||||||||
| 5 | (Pre upozornenia Apple iOS) Pridajte ID aplikácie do kontextu aplikácií APNS, pričom nezabudnite vynechať kľúč Auth – nastavte ho na prázdny.
| |||||||||||||||||||
| 6 | Nakonfigurujte nasledujúce adresy URL NPS:
| |||||||||||||||||||
| 7 | Nakonfigurujte nasledujúce parametre pripojenia NPS na zobrazené odporúčané hodnoty:
| |||||||||||||||||||
| 8 | Skontrolujte, či aplikačný server kontroluje ID aplikácií, pretože možno budete musieť pridať aplikácie Webex do zoznamu povolených: | |||||||||||||||||||
| 9 | Reštartujte XSP|ADP: | |||||||||||||||||||
| 10 | Otestujte upozornenia na hovory uskutočnením hovorov od predplatiteľa BroadWorks dvom mobilným používateľom Webex. Skontrolujte, či sa na zariadeniach so systémom iOS a Android zobrazuje upozornenie na hovor. |
Migrujte NPS na FCMv1
Táto téma obsahuje voliteľné postupy, ktoré môžete použiť v konzole Google FCM, keď máte existujúce nasadenie NPS, ktoré potrebujete migrovať na FCMv1. Existujú tri postupy:
Migrujte klientov UC-One na FCMv1—Keď máte existujúcich klientov UCaaS a potrebujete ich migrovať, aby používali FCMv1.
Migrujte klientov SaaS na FCMv1—Keď máte existujúcich klientov SaaS a potrebujete ich migrovať na používanie FCMv1.
Aktualizujte server ADP—Keď migrujete NPS na server ADP.
Migrujte klientov UC-One na FCMv1
Pomocou krokov uvedených nižšie v konzole Google FCM migrujte klientov UC-One na Google FCM HTTPv1.
| Ak sa na klienta použije značka, klient musí mať ID odosielateľa. V konzole FCM pozri . Nastavenie sa zobrazí v tabuľke poverení projektu. Podrobnosti nájdete na Pripojiť Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Pozrite si
|
Prihláste sa do FCM Admin SDK na http://console.firebase.google.com.
Vyberte príslušnú aplikáciu pre Android.
V generál zaznamenajte ID projektu
Ak chcete nakonfigurovať konto služby, prejdite na kartu servisných účtov. Môžete vytvoriť nové konto služby alebo nakonfigurovať existujúce.
Ak chcete vytvoriť nový servisný účet:
Kliknutím na modré tlačidlo vytvorte nový servisný účet
Kliknutím na modré tlačidlo vygenerujete nový súkromný kľúč
Stiahnite si kľúč na bezpečné miesto
Ak chcete znova použiť existujúci účet služby:
Kliknutím na modrý text zobrazíte existujúce účty služieb.
Identifikujte účet služby, ktorý chcete použiť. Servisný účet potrebuje povolenie firebaseadmin-sdk.
Úplne vpravo kliknite na ponuku hamburgerov a vytvorte nový súkromný kľúč.
Stiahnite si súbor json, ktorý obsahuje kľúč, a uložte ho na bezpečné miesto.
Skopírujte súbor json do XSP|ADP.
Nakonfigurujte ID projektu a:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Nakonfigurujte aplikáciu:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectPovoliť FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Migrujte klientov SaaS na FCMv1
Ak chcete migrovať klientov SaaS na FCMv1, použite nižšie uvedené kroky v konzole Google FCM Console.
| Uistite sa, že ste už dokončili postup „Konfigurácia NPS na používanie autentifikačného proxy“. |
Zakázať FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.Povoliť FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Aktualizujte server ADP
Ak migrujete NPS na používanie servera ADP, použite nižšie uvedené kroky v konzole Google FCM.
Získajte súbor JSON z konzoly Google Cloud Console:
V konzole Google Cloud Console prejdite na Servisné účty stránku.
Kliknite Vyberte projekt, vyberte svoj projekt a kliknite OTVORENÉ.
Nájdite riadok servisného účtu, pre ktorý chcete vytvoriť kľúč, kliknite na Viac zvislé tlačidlo a potom kliknite Vytvoriť kľúč.
Vyberte a kľúč zadajte a kliknite Vytvorte
Súbor sa stiahne.
Pridajte FCM na server ADP:
Importujte súbor JSON na server ADP pomocou
/bw/installpríkaz.Prihláste sa do ADP CLI a pridajte projekt a kľúč API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Ďalej pridajte aplikáciu a kľúč:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DoneOverte konfiguráciu:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre
Nakonfigurujte svoje klastre BroadWorks
[raz za klaster]
Deje sa tak z nasledujúcich dôvodov:
Ak chcete povoliť cloudu Webex autentifikáciu vašich používateľov proti BroadWorks (cez XSP|overovacia služba hostená ADP).
Ak chcete povoliť aplikáciám Webex používať rozhranie Xsi na ovládanie hovorov.
Aby Webex mohol počúvať udalosti CTI publikované spoločnosťou BroadWorks (telefónna prítomnosť a história hovorov).
| Sprievodca klastrom automaticky overuje rozhrania, keď ich pridávate. Môžete pokračovať v úprave klastra, ak sa niektoré z rozhraní neoverí úspešne, ale klaster nemôžete uložiť, ak obsahuje neplatné položky. Zabránime tomu, pretože nesprávne nakonfigurovaný klaster môže spôsobiť problémy, ktoré sa ťažko riešia. |
Čo musíte urobiť:
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Kliknite Pridať klaster.
Tým sa spustí sprievodca, do ktorého zadáte svoje XSP|ADP rozhrania (URL). Ak používate neštandardný port, môžete k adrese URL rozhrania pridať port.
Pomenujte tento klaster a kliknite Ďalšie.
Koncept klastra je tu jednoducho súbor rozhraní, ktoré sú zvyčajne umiestnené na XSP|ADP server alebo farma, ktoré umožňujú Webexu čítať informácie z vášho aplikačného servera (AS). Môžete mať jeden XSP|ADP na klaster AS alebo viacero XSP|ADP na klaster alebo viacero klastrov AS na XSP|ADP. Požiadavky na mierku pre váš systém BroadWorks sú tu mimo rozsahu pôsobnosti.
(Voliteľné) Zadajte používateľa BroadWorks Názov účtu a heslo o ktorom viete, že sa nachádza v systéme BroadWorks, ku ktorému sa pripájate k Webex, potom kliknite Ďalšie.
Overovacie testy môžu použiť toto konto na overenie pripojení k rozhraniam v klastri.
Pridajte svoje Akcie XSI a XSI udalosti URL.
Voliteľné. Aktualizujte URL DAS s adresou URL služby aktivácie zariadenia.
Voliteľné. Skontrolovať Povoliť priame overenie BroadWorks začiarknite políčko, ak chcete, aby prihlásenie do BroadWorks bolo priame na BroadWorks. V opačnom prípade sa autentifikácia na BroadWorks vykonáva cez proxy službu IdP hostenú Webexom.
Toto začiarkavacie políčko ovplyvňuje tieto situácie prihlásenia:
Prihlásenie do portálu aktivácie používateľa – používatelia musia pri prihlasovaní na portál zadať svoje poverenia BroadWorks. Vyššie uvedené nastavenie určuje, či je prihlásenie priame do BroadWorks alebo cez IdP Proxy.
Prihlásenie klienta – ak Overenie BroadWorks je nakonfigurovaný v šablóne Onboarding, vyššie uvedené nastavenie určuje, či prihlásenie klienta do aplikácie Webex je priame pre BroadWorks alebo je cez proxy server IdP Proxy.
Kliknite Ďalšie.
Na Rozhranie CTI stránku, vykonajte nasledovné:
Pridajte URL CTI a Port pre rozhranie CTI, ku ktorému sa chcete pripojiť.
Voliteľné. Povoliť História hovorov prepnite a potom zadajte svoje ID používateľa BroadWorks. Keď je vybratá táto možnosť, udalosti histórie hovorov BroadWorks sa synchronizujú s cloudom Webex. Používatelia si môžu zobraziť svoju históriu hovorov v aplikácii Webex.
Voliteľné. Povoliť Synchronizácia Nerušiť (DND). prepnite a potom zadajte svoje ID používateľa BroadWorks. Táto možnosť synchronizuje udalosti DND medzi Webex a BroadWorks, čím zaisťuje, že funkcia funguje rovnako na oboch platformách.
Kliknite Ďalšie.
Pridajte svoje Autentifikačná služba URL.
Vyberte Auth Service s overením tokenu CI.
Táto možnosť nevyžaduje mTLS na ochranu pripojenia pred Webexom, pretože Autentifikačná služba správne overí používateľský token voči službe identity Webex predtým, ako vydá používateľovi dlhodobý token.
Skontrolujte svoje záznamy na poslednej obrazovke a potom kliknite Vytvorte. Mali by ste vidieť správu o úspechu.
Partner Hub odovzdáva adresy URL rôznym mikroslužbám Webex, ktoré testujú pripojenia k dodaným rozhraniam.
Kliknite Zobraziť klastre a mali by ste vidieť svoj nový klaster a či bola validácia úspešná.
The Vytvorte môže byť deaktivované na poslednej (ukážkovej) obrazovke sprievodcu. Ak nemôžete uložiť šablónu, znamená to problém s jednou z integrácií, ktoré ste práve nakonfigurovali.
Túto kontrolu sme implementovali, aby sme predišli chybám v následných úlohách. Počas konfigurácie nasadenia sa môžete vrátiť cez sprievodcu, čo môže vyžadovať úpravy vašej infraštruktúry (napr. XSP|ADP, nástroj na vyrovnávanie záťaže alebo firewall), ako je uvedené v tejto príručke, predtým, ako uložíte šablónu.
Kontrola pripojení k vašim rozhraniam BroadWorks
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Kliknite Zobraziť klastre.
Partner Hub iniciuje testy konektivity z rôznych mikroslužieb smerom k rozhraniam v klastroch.
Po dokončení testov sa na stránke zoznamu klastrov vedľa každého klastra zobrazí stavová správa.
Mali by ste vidieť zelené správy o úspechu. Ak sa zobrazí červené chybové hlásenie, kliknite na názov ovplyvneného klastra a zistite, ktoré nastavenie spôsobuje problém.
Voliteľné. Vyberte klaster, ak chcete vidieť existujúce nastavenia pre tento klaster, ako sú XSI-Actions, XSI-Events, DAS URL a nastavenia rozhrania CTI.
Nakonfigurujte si šablóny registrácie
Šablóny registrácie predstavujú spôsob, akým použijete zdieľanú konfiguráciu na jedného alebo viacerých zákazníkov, keď ich zapojíte prostredníctvom metód poskytovania. Každú šablónu musíte priradiť ku klastru (ktorý ste vytvorili v predchádzajúcej časti).
Môžete vytvoriť toľko šablón, koľko potrebujete, ale len jednu šablónu možno priradiť k zákazníkovi.
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Kliknite Pridať šablónu.
Tým sa spustí sprievodca, v ktorom môžete dodať konfiguráciu pre zákazníkov, ktorí budú používať túto šablónu.
Použi Cluster rozbaľovacej ponuky vyberte klaster, ktorý chcete použiť s touto šablónou.
Zadajte a Názov šablónya potom kliknite Ďalšie.
Nakonfigurujte svoj režim poskytovania pomocou týchto odporúčaných nastavení:
Tabuľka 3. Odporúčané nastavenia poskytovania pre rôzne režimy poskytovania Názov nastavenia
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Povoliť tok BroadWorks prostredníctvom poskytovania (zahrňte prihlasovacie údaje do účtu, ak sú zapnuté**)
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Vypnuté
Automaticky vytvárať nové organizácie v Control Hub
Zapnuté†
Zapnuté†
Zapnuté†
E-mailová adresa poskytovateľa služieb
Vyberte e-mailovú adresu z rozbaľovacej ponuky (môžete zadať niekoľko znakov, aby ste našli adresu, ak ide o dlhý zoznam).
Táto e-mailová adresa identifikuje správcu v rámci vašej partnerskej organizácie, ktorému bude udelený delegovaný správcovský prístup pre všetky nové zákaznícke organizácie vytvorené pomocou šablóny registrácie.
Krajina
Vyberte krajinu, ktorú použijete pre túto šablónu.
Krajina, ktorú vyberiete, sa zhoduje s organizáciami zákazníkov, ktoré sú vytvorené pomocou tejto šablóny, s konkrétnym regiónom. V súčasnosti by región mohol byť (EMEAR) alebo (Severná Amerika a zvyšok sveta). Pozrite si mapovania krajiny do regiónu v tejto tabuľke.
Krajina organizácie určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites. Pozrite si časť Krajina stránku pomocníka Pre viac informácií.
Režim BroadWorks Enterprise je aktívny
Povoľte to, ak zákazníci, ktorým poskytujete túto šablónu, sú podniky v BroadWorks.
Ak ide o skupiny, nechajte tento prepínač vypnutý.
Ak máte vo svojom BroadWorks kombináciu podnikov a skupín, mali by ste pre tieto rôzne prípady vytvoriť rôzne šablóny.
Poznámky z tabuľky:
† Tento prepínač zaisťuje vytvorenie novej zákazníckej organizácie, ak sa e-mailová doména predplatiteľa nezhoduje s existujúcou organizáciou Webex.
Toto by malo byť vždy zapnuté, pokiaľ nepoužívate manuálny proces objednávania a plnenia (cez Cisco Commerce Workspace) na vytváranie zákazníckych organizácií vo Webexe (predtým, ako začnete poskytovať používateľom v týchto organizáciách). Táto možnosť sa často označuje ako model „Hybrid Provisioning“ a je mimo rozsahu tohto dokumentu.
** „Účet poskytovania“ označuje účet správcu na úrovni systému BroadWorks. Na BroadWorks potrebujete účet správcu s týmito atribútmi: Administrator Type=Provisioning, Read-only=Off.
Vyberte predvolený balík služieb pre zákazníkov používajúcich túto šablónu (pozri Balíčky v časti Prehľad); buď Základné, Štandardné, Premium alebo Softfón.
Toto nastavenie môžete pre jednotlivých používateľov prepísať prostredníctvom partnerského centra.
Voliteľné. Skontrolujte Zakázať bezplatné volanie Cisco Webex ak chcete zakázať volania Webex,.
Pre Konfigurácia pripojenia k schôdzi, vyberte jednu z nasledujúcich možností:
Cisco Call-in čísla (PSTN)
Telefónne čísla poskytnuté partnerom (BYoPSTN)—Ak vyberiete túto možnosť, pozrite si časť Prineste si vlastnú príručku riešenia PSTN pre Webex pre Cisco BroadWorks pre podrobné informácie o konfigurácii tejto možnosti.
Kliknite Ďalšie.
Existujú dva prístupy k poskytovaniu predplatiteľov, pokiaľ ide o spôsob overovania ich identity – pomocou dôveryhodných e-mailov alebo nedôveryhodných e-mailov.
V pracovnom postupe Trusted Email používatelia poskytujú e-mailové adresy partnerovi, ktorý ich pridá do BroadWorks. Vy ako partner ste zodpovední za poskytovanie e-mailovej adresy v rámci metódy prietoku alebo rozhrania API.
Dôrazne sa odporúča použiť metódu dôveryhodného poskytovania, pretože zaisťuje, že všetci odberatelia sú plne poskytovaní vami ako partnerom a od koncových používateľov sa nevyžaduje žiadna akcia.
V prípade nedôveryhodného e-mailu musia používatelia pred poskytnutím overiť svoje e-maily alebo sa môžu sami aktivovať.
V prípade Untrusted existuje niekoľko režimov poskytovania založených na nastaveniach overenia v tabuľke nižšie:
Tabuľka 4. Odporúčané nastavenia overenia používateľov pre nedôveryhodné režimy poskytovania Názov nastavenia
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Najprv správca provízie
Odporúčané*
Nepoužiteľné
Povoliť používateľom samočinnú aktiváciu
Nepoužiteľné
Požadovaný
Poznámky z tabuľky:
* Každá zákaznícka organizácia vo Webexe musí mať aspoň jedného používateľa s rolou správcu. Prvý používateľ, ktorému priradíte Integrated IM&P v BroadWorks, prevezme rolu správcu zákazníka, ak sa vo Webexe vytvorí nová zákaznícka organizácia. Ako poskytovateľ služieb možno budete chcieť mať kontrolu nad tým, kto získa túto rolu. Začiarknutím tohto nastavenia zablokujete používateľom dokončenie aktivácie, kým nebude aktivovaný prvý používateľ, ktorého ste poskytli. Ak zrušíte začiarknutie tohto nastavenia, prvý používateľ, ktorý sa stane aktívnym v novej organizácii, sa stane správcom zákazníka.
Kliknite Ďalšie.
Vyberte predvolený režim overovania (buď Overenie BroadWorks alebo Webex autentifikácia) na prihlásenie používateľa do Webex.
Toto nastavenie nemá žiadny vplyv na prihlásenie používateľa do portálu aktivácie používateľa. Používatelia musia pri prihlasovaní na portál použiť svoje ID používateľa a heslo BroadWorks, bez ohľadu na to, ako je nakonfigurovaná šablóna Onboarding.
Toto nastavenie sa použije iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia použiť nové nastavenie overenia na existujúce organizácie zákazníkov, použijú sa existujúce nastavenia, aby existujúci používatelia nestratili prístup. Ak chcete zmeniť režim overovania pre existujúce organizácie zákazníkov, musíte otvoriť lístok pomocou Cisco TAC.(Pozri Režim overenia v časti Pripravte si prostredie).
Kliknite Ďalšie.
Pre Predvoľby, nakonfigurujte nasledovné:
Vyberte si, či chcete Predvyplňte e-mailové adresy používateľov na prihlasovacej stránke.
Túto možnosť by ste mali použiť iba vtedy, ak ste si vybrali Overenie BroadWorks a tiež umiestnili e-mailové adresy používateľov do atribútu Alternatívne ID v BroadWorks. V opačnom prípade budú musieť použiť svoje používateľské meno BroadWorks. Prihlasovacia stránka poskytuje v prípade potreby možnosť zmeniť používateľa, čo však môže viesť k problémom s prihlásením.
Ak chcete povoliť synchronizáciu adresára, nastavte Povoliť synchronizáciu telefónneho zoznamu pre všetky organizácie nových zákazníkov prepnite na možnosť Zapnuté.
Táto možnosť umožňuje Webexu čítať kontakty BroadWorks do zákazníckej organizácie, aby ich používatelia mohli nájsť a zavolať im z aplikácie Webex.
Zadajte a Správca partnera.
Toto meno sa používa v automatickej e-mailovej správe od Webex, ktorá vyzýva používateľov, aby overili svoje e-mailové adresy.
Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám prepínač je Zapnutý (predvolené nastavenie je Zapnuté).
Kliknite Ďalšie.
Skontrolujte svoje záznamy na poslednej obrazovke. Kliknutím na ovládacie prvky navigácie v hornej časti sprievodcu sa môžete vrátiť a zmeniť akékoľvek podrobnosti. Kliknite Vytvorte.
Mali by ste vidieť správu o úspechu.
Kliknite Zobraziť šablóny a mali by ste vidieť svoju novú šablónu uvedenú spolu so všetkými ostatnými šablónami.
Kliknite na názov šablóny, ak chcete šablónu upraviť alebo odstrániť, ak je to potrebné.
Nemusíte znova zadávať podrobnosti o účte na poskytovanie. Prázdne polia na potvrdenie hesla/hesla slúžia na zmenu poverení, ak to potrebujete, ale nechajte ich prázdne, aby sa zachovali hodnoty, ktoré ste zadali sprievodcovi.
Pridajte ďalšie šablóny, ak máte rôzne zdieľané konfigurácie, ktoré chcete poskytnúť zákazníkom.
Ponechajte si Zobraziť šablóny otvorte stránku, pretože možno budete potrebovať podrobnosti šablóny pre nasledujúcu úlohu.
Nakonfigurujte aplikačný server s adresou URL služby poskytovania
| Táto úloha sa vyžaduje iba pri poskytovaní toku. |
Oprava aplikačného servera (iba R22, R23 a R24)
Ak ste tak ešte neurobili, použite nasledujúcu opravu, ktorá sa vzťahuje na vaše vydanie:.
Pre R22:
AP.as.22.0.1123.ap373197Pre R23:
AP.as.23.0.1075.ap373197Pre R24:
AP.as.24.0.944.ap384177
Úplný zoznam opráv BroadWorks, ktoré tvoria požiadavku na nasadenie Webex pre Cisco BroadWorks, pozri Požiadavky na softvér BroadWorks v sekcii Referencie.Zmeňte na
Maintenance/ContainerOptionskontext.Povoliť parameter webovej adresy poskytovania:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Získajte adresy URL na poskytovanie z centra pre partnerov
Pozrite si Príručka správy rozhrania príkazového riadka Cisco BroadWorks Application Server podrobnosti (Rozhranie > Správy a služby > Integrované IM&P) príkazov AS.
Prihláste sa do Partnerského centra a prejdite na .
Kliknite Zobraziť šablóny.
Vyberte šablónu, ktorú používate na poskytovanie predplatiteľov tohto podniku/skupiny vo Webexe.
Podrobnosti šablóny sa zobrazia v rozbaľovacej table vpravo. Ak ste ešte nevytvorili šablónu, musíte to urobiť skôr, ako získate adresu URL na poskytovanie.
Skopírujte Adresa URL zabezpečovacieho adaptéra.
Ak ich máte viac, zopakujte tento postup pre ďalšie šablóny.
(Voľba) Nakonfigurujte systémové parametre poskytovania na aplikačnom serveri
| Ak používate UC-One SaaS, možno nebudete chcieť nastaviť poskytovanie a doménu služieb pre celý systém. Pozri Rozhodovacie body v časti Pripravte si prostredie. |
Prihláste sa na aplikačný server a nakonfigurujte rozhranie na odosielanie správ.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivujte integrované rozhranie IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Musíte zadať úplný názov pre |
(Voľba) Nakonfigurujte parametre poskytovania jednotlivých podnikov na aplikačnom serveri
V používateľskom rozhraní BroadWorks otvorte podnik, ktorý chcete nakonfigurovať, a prejdite doň Služby > Integrovaný IM&P.
Vyberte Použiť doménu služby a zadajte fiktívnu hodnotu (Webex tento parameter ignoruje. Mohli by ste použiť
example.com).Vyberte Použite Messaging Server.
V URL prilepte webovú adresu poskytovania, ktorú ste skopírovali zo svojej šablóny v Partner Hub.
Musíte zadať úplný názov pre
provisioningURLparameter, ako bol uvedený v Partner Hub. Ak váš aplikačný server nemôže pristupovať k DNS, aby preložil názov hostiteľa, musíte vytvoriť mapovanie v/etc/hostssúbor na AS.V Používateľské meno zadajte názov správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Zadajte heslo pre správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Pre Predvolená identita používateľa pre IM&P ID, vyberte Primárny.
Kliknite Použiť.
Opakujte pre ostatné podniky, ktoré chcete nakonfigurovať na tok cez poskytovanie.
Údaje o poskytovaní používateľov
Informácie o používateľských údajoch, ktoré sa vymieňajú medzi BroadWorks a Webex počas poskytovania používateľov, nájdete v časti Poskytovanie používateľov poskytovateľa služieb.
Rozhranie API kontroly predbežného poskytovania partnerov
Rozhranie Pre-Provisioning Check API pomáha správcom a predajným tímom tým, že pred poskytnutím balíka zákazníkovi alebo predplatiteľovi skontroluje chyby. Používatelia alebo integrácie autorizované používateľom s rolou úplného správcu partnera môžu použiť toto rozhranie API na zabezpečenie toho, aby nedochádzalo ku konfliktom alebo chybám pri poskytovaní balíkov pre daného zákazníka alebo predplatiteľa.
Rozhranie API kontroluje, či medzi týmto zákazníkom/predplatiteľom a existujúcimi zákazníkmi/predplatiteľmi na Webexe nie sú konflikty. Rozhranie API môže napríklad spôsobiť chyby, ak je predplatiteľ už poskytovaný inému zákazníkovi alebo partnerovi, ak už existuje e-mailová adresa pre iného predplatiteľa, alebo ak existujú konflikty medzi parametrami poskytovania a tým, čo už na Webexe existuje. To vám dáva príležitosť opraviť tieto chyby pred poskytnutím, čím sa zvyšuje pravdepodobnosť úspešného poskytovania.
Ďalšie informácie o rozhraní API nájdete na stránke: Webex for Wholesale Developer Guide
Ak chcete použiť rozhranie API, prejdite na: Predbežne skontrolujte poskytovanie veľkoobchodných predplatiteľov
| Ak chcete získať prístup k predbežnej kontrole dokumentu o poskytovaní predplatiteľov veľkoobchodu, musíte sa prihlásiť https://developer.webex.com/ portál. |
Partner SSO – SAML
Umožňuje správcom partnerov konfigurovať jednotné prihlásenie SAML pre novovytvorené organizácie zákazníkov. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky Partner SSO platia len pre novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia pridať jednotné prihlásenie partnera do existujúcej zákazníckej organizácie, existujúca metóda overenia sa zachová, aby sa zabránilo strate prístupu existujúcich používateľov. Ak chcete pridať jednotné prihlásenie partnera do existujúcej organizácie, musíte otvoriť lístok s Cisco TAC. |
Overte, či poskytovateľ poskytovateľa identity tretej strany spĺňa požiadavky uvedené v Požiadavky na poskytovateľov identity časť Integrácia jednotného prihlásenia v Control Hub.
Otvorte požiadavku na službu pomocou Cisco TAC. TAC musí vytvoriť dôveryhodný vzťah medzi poskytovateľom identity tretej strany a službou Cisco Common Identity. .
Ak váš IdP vyžadujepassEmailInRequestfunkciu aktivovať, nezabudnite túto požiadavku zahrnúť do servisnej požiadavky. Ak si nie ste istí, či je táto funkcia potrebná, overte si u svojho poskytovateľa identity.Nahrajte súbor metadát CI, ktorý spoločnosť TAC poskytla vášmu poskytovateľovi identity.
Nakonfigurujte registračnú šablónu. Pre Režim overenia nastavenie, vyberte Autentifikácia partnera. Pre ID entity IDP, zadajte EntityID z XML metadát SAML poskytovateľa identity tretej strany.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi dobre, že sa užívateľ môže prihlásiť.
Partner SSO – OpenID Connect (OIDC)
Umožňuje správcom partnerov konfigurovať OIDC SSO pre novovytvorené zákaznícke organizácie. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky na nastavenie Partner SSO OIDC sa vzťahujú iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia upraviť predvolený typ autentifikácie na Partner SSO OIDC v existujúcom chráme, zmeny sa nebudú vzťahovať na zákaznícke organizácie, ktoré sú už zaregistrované pomocou šablóny. Ak chcete pridať jednotné prihlásenie partnera do existujúcej zákazníckej organizácie, musíte otvoriť lístok s Cisco TAC. |
Otvorte požiadavku na službu s Cisco TAC s podrobnosťami o OpenID Connect IDP. Nasledujú povinné a voliteľné atribúty IDP. TAC musí nastaviť IDP na CI a poskytnúť URI presmerovania, ktoré sa má nakonfigurovať na IDP.
Atribút
Požadovaný
Popis
Názov IDP
Áno
Jedinečný názov, ktorý nerozlišuje veľké a malé písmená pre konfiguráciu OIDC IdP, môže pozostávať z písmen, číslic, pomlčiek, podčiarknutí, vlnoviek a bodiek a maximálna dĺžka je 128 znakov.
ID klienta OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Tajný klient OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Zoznam rozsahov
Áno
Zoznam rozsahov, ktoré budú použité na vyžiadanie overenia OIDC IdP, rozdelené podľa miesta, napr. „openid email profile“ Musí obsahovať openid a email.
Koncový bod autorizácie
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu autorizácie OAuth 2.0 poskytovateľa identity.
tokenEndpoint
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu tokenu OAuth 2.0 poskytovateľa identity.
Discovery Endpoint
Nie
Adresa URL koncového bodu zisťovania IdP pre zisťovanie koncových bodov OpenID.
userInfoEndpoint
Nie
Adresa URL koncového bodu UserInfo IdP.
Koncový bod sady kľúčov
Nie
Adresa URL koncového bodu sady webových kľúčov JSON poskytovateľa identity.
Okrem vyššie uvedených atribútov IDP je potrebné v žiadosti TAC uviesť ID partnerskej organizácie.
Nakonfigurujte URI presmerovania na IDP pripojenia OpenID.
Nakonfigurujte šablónu registrácie. Pre nastavenie Authentication Mode vyberte Partner Authentication With OpenID Connect a zadajte IDP Name poskytnutý počas nastavenia IDP ako OpenID Connect IDP Entity ID.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi, že používateľ sa môže prihlásiť pomocou toku autentifikácie SSO.
Povoliť identifikátor korelácie hovorov
Ak chcete spustiť Webex pre Cisco BroadWorks, musíte povoliť identifikátor korelácie hovorov. Toto nastavenie je potrebné pre mnohé funkcie volania, vrátane nahrávania hovorov, skupinového vyzdvihnutia hovoru, výkonného a výkonného asistenta.
Použite CLI na aktiváciu funkcie na všetkých AS a XSP|ADP rozhrania.
Spustite nasledujúce príkazy na rozhraniach AS. To umožní AS odoslať
X-BroadWorks-Correlation-InfoHlavička SIP:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDParameter spojený s aplikáciou Xsi-Actions sa používa na riadenie zahrnutia informácií o korelácii hovorov do protokolov Xsi-Actions. Odporúča sa maťenableCallCorrelationIDpovolené pomocou nasledujúceho príkazu na XSP|Rozhrania ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Ďalšie informácie o identifikátore korelácie hovorov nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Synchronizácia adresára
Synchronizácia adresára zaisťuje, že používatelia Webex for Cisco BroadWorks môžu použiť adresár Webex na volanie akejkoľvek volajúcej entity zo servera BroadWorks. Keď je táto funkcia povolená, celý adresár volaní zo servera BroadWorks sa synchronizuje s adresárom Webex. Používatelia môžu pristupovať k adresáru z aplikácie Webex a zavolať ľubovoľnému volajúcemu subjektu zo servera BroadWorks.
Ak chcete zapnúť synchronizáciu adresára, prejdite na Synchronizácia adresárov vo Webex pre Cisco BroadWorks.
| Webex for Cisco BroadWorks flowthrough provisioning pridáva užívateľov správ a súvisiace informácie o volaniach zo servera BroadWorks na platformu Webex. Nie sú však zahrnuté telefónne zoznamy, používatelia, ktorí neposielajú správy, a entity, ktoré nie sú používateľmi (napríklad telefón v konferenčnej miestnosti, fax alebo číslo loveckej skupiny). Zapnutím synchronizácie adresára sa zabezpečí, že všetky volajúce entity sa pridajú na platformu Webex. |
Zjednotená história hovorov
Keď je povolená zjednotená história hovorov, udalosti hovorov BroadWorks sa synchronizujú s cloudom Webex a stanú sa súčasťou zjednotenej histórie hovorov a stretnutí Webex, ktorá sa zobrazuje v aplikácii Webex. Používatelia si môžu zobraziť svoju vlastnú podrobnú históriu hovorov a históriu stretnutí z aplikácie Webex.
Zjednotenú históriu hovorov môžu povoliť správcovia na úrovni partnerov v partnerskom centre na báze klastra po klastri. Keď je táto funkcia zapnutá, nasadenie BroadWorks synchronizuje nasledujúce udalosti hovorov do cloudu Webex:
Udalosti histórie hovorov – tieto udalosti sa používajú na vytvorenie podrobnej zjednotenej histórie hovorov
Udalosti stavu zavesenia – zjednotená história hovorov zahŕňa optimalizácie stavu zavesenia, ktoré zmenšujú šírku pásma siete pre aktualizácie funkcie Telephony Presence
Požiadavky na jednotnú históriu hovorov
Pred konfiguráciou zjednotenej histórie hovorov sa uistite, že ste opravili svoj systém. Táto funkcia závisí od nainštalovaných nasledujúcich opráv BroadWorks:
Pre R22:
AP.as.22.0.1123.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
Pre R23:
AP.as.23.0.1075.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433Ak používate XSP —
AP.xsp.23.0.1075.ap378585Ak používate ADP -
Xsi-Events-23_2021.05_1.251.bwar
Pre R24:
AP.as.24.0.944.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
| Úplný zoznam opráv BroadWorks, ktoré musíte nainštalovať ako predpoklad na spustenie Webex pre Cisco BroadWorks, nájdete na Požiadavky na softvér BroadWorks v sekcii Referencie. |
Okrem opravy vášho systému, konfiguračný súbor klienta ( config-wxt.xml) musí mať nastavenú nasledujúcu značku: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Ak chcete mať v zjednotenej histórii hovorov informácie o skupine Hunt, Call Center a iných presmerovaniach, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Pre R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Ak chcete mať informácie o výkonnom asistentovi v zjednotenej histórii hovorov, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP so systémom Xsi-Events-24_2022.06 alebo neskôr
Okrem opráv Broadworks musí byť povolená aj synchronizácia adresára pre zjednotenú históriu hovorov Executive-Assistant.
| Keď povolíte históriu hovorov alebo synchronizáciu DND, Webex odošle žiadosti o obnovenie predplatného CTI pre všetkých používateľov v klastri. V závislosti od počtu používateľov to môže trvať až niekoľko hodín. Počas toho istého obdobia údržby sa odporúča nevykonávať žiadnu údržbu Broadworks. |
Povoliť históriu hovorov (nový klaster)
Ak chcete povoliť históriu hovorov v novom klastri, pozrite si kroky na pridanie klastra Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Povoliť históriu hovorov (existujúci klaster)
Ak chcete povoliť históriu hovorov v existujúcom klastri, postupujte podľa nasledujúcich krokov:
Prihláste sa do Partnerského centra na
admin.webex.com.Ísť do nastavenie a vyberte existujúci klaster.
Skontrolujte, či je pripojenie klastra dobré. Na pravom paneli by sa mala zobraziť zelená značka začiarknutia Spojenie nadviazané.
Ak sa toto nezobrazí, pod Skontrolujte pripojenia (voliteľné), zadajte ID používateľa BroadWorks a heslo BroadWorks a kliknite Skontrolujte aby ste si overili, či je pripojenie v poriadku.
Skontrolovať Povoliť históriu hovorov zaškrtávacie políčko.
Kliknite Uložiť.
Interakcie funkcií
Pre zjednotenú históriu hovorov existujú nasledujúce interakcie funkcií:
Zjednotená história hovorov nie je podporovaná pre používateľov, ktorí sú nakonfigurovaní v BroadWorks so zoznamami trás alebo priamymi trasami. Keď nastane táto situácia, udalosti Call History a Hook Status sa do aplikácie Webex neposielajú.
Zjednotená história hovorov nie je podporovaná pri vytáčaní klapiek. Hovory uskutočnené pomocou vytáčania klapiek sa nemusia správne prejaviť v histórii hovorov.
Zobraziť históriu hovorov v aplikácii Webex
Koncoví používatelia môžu pristupovať a zobrazovať svoju zjednotenú históriu hovorov z aplikácie Webex. Podrobnosti nájdete na stránke: Webex | Zobrazenie histórie hovorov a stretnutí.
Zakázať zjednotenú históriu hovorov
Keď povolíte zjednotenú históriu hovorov na klastri, nemôžete túto funkciu zakázať sami. Ak potrebujete funkciu vypnúť, kontaktujte Cisco Technical Assistance Center (TAC).
Vizuálna indikácia spamu
Aplikácia Webex podporuje vizuálnu indikáciu spamových hovorov v prípitku hovoru, keď je hovor prezentovaný volanému, a v záznamoch Unified Call History, keď je BroadWorks aktualizovaný tak, aby vykonával overenie ID volajúceho prostredníctvom rámca STIR/SHAKEN. Ak chcete mať túto funkciu:
- Povoľte zjednotenú históriu hovorov podľa popisu v predchádzajúcej časti.
- Nasledujúce opravy musia byť nainštalované a aktívne:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- alebo AS-25_Rel_minimálne 2022.12
- Funkcia musí byť aktivovaná cez AS CLI:
- AS_CLI/System/ActivatableFeature> aktivovať 104112
- AS_CLI/System/StirShaken> nastaviť enableVerification true
- Broadworks musí byť nakonfigurovaný tak, aby vykonával STIR-SHAKEN podpisovanie, označovanie a overovanie, ako je popísané v Cisco BroadWorks STIR-SHAKEN Signing Taging and Verification
Keď je BroadWorks správne nakonfigurovaný, do požiadaviek INVITE odoslaných klientom Cisco sa pridá nová hlavička X-Cisco-CallerId-Disposition a k existujúcim udalostiam histórie hovorov, ktoré sa odosielajú do Webex Cloud cez rozhranie CTI, sa pridá nové pole callerIdDisposition. . Zariadenia Webex použijú tieto informácie na poskytnutie vizuálnej indikácie spamu v prezentácii hovoru a v zjednotenej histórii hovorov volaného.
Identifikácia volajúceho a presmerovanie hovoru
Identifikácia volajúceho
Keď aplikácia Webex prijme hovor, pokúsi sa identifikovať, kto je volajúci, a túto informáciu zobrazí v upozornení na prichádzajúci hovor, v okne počas hovoru a po dokončení hovoru v histórii hovorov a hlasovej schránke.
Aplikácia Webex sa pokúsi nájsť ID volajúceho porovnaním prichádzajúceho telefónneho čísla s telefónnymi číslami kontaktov nájdených v rôznych zdrojoch. Aplikácia Webex bude používať nasledujúce zdroje v tomto poradí. Keď ho nájde v jednom zdroji, nebude sa pokúšať hľadať nikde inde.
| Ak nájde viacero výskytov čísla v jednom zdroji, nepokúsi sa vybrať jeden z nich, v tomto prípade nezobrazí žiadne ID volajúceho. |
Webex Common Identity (CI), ktorá obsahuje používateľov vašej organizácie.
Osobné a organizačné kontakty. Osobné kontakty sú viditeľné na karte Kontakty.
Miestny adresár. Vo Windows - aplikácia Outlook, v Macu - Mac Kontakty, v iOS - iPhone kontakty, v Androide - Android kontakty.
Ak sa nenájde žiadna zhoda s prichádzajúcim telefónnym číslom, aplikácia použije zobrazovaný názov v hlavičke SIP FROM, ak je k dispozícii. V opačnom prípade použije časť mena používateľa SIP URI z hlavičky SIP From ako poslednú možnosť.
Na ovládanie hovorov na diaľku (tj režim ovládania stolným telefónom) sa používajú informácie XSI, kde sa používa ID alebo rozšírenie BWKS, získané z informácií o vzdialenej strane v udalosti XSI. Ak informácie o vzdialenej strane nie sú dostupné, použije sa P-Asserted Identity (PAI) (ak je nakonfigurovaná).
Presmerovanie hovorov
V prípade, že bol hovor presmerovaný alebo presmerovaný, potom sa aplikácia pokúsi ukázať, kto je volajúci a ako bol presmerovaný v upozornení na hovor a v histórii hovorov.
Presmerovaný hovor: Zobrazuje číslo, ktoré presmerovalo hovor.
Skupina lovcov: Zobrazuje názov loveckej skupiny, ktorá presmerovala hovor.
Poradie call centra: Zobrazuje názov frontu, ktorý presmeroval hovor.
Výkonný asistent: Zobrazuje meno výkonného pracovníka, pre ktorý prichádza hovor.
Výnimky:
Pri interných hovoroch z frontu hovorov, kde agent zavolá späť internému účastníkovi, vzdialený účastník neuvidí názov hovorového radu, ale uvidí meno agenta, ktorý mu volá.
Hovor zodpovedaný inde:
Pre skupiny lovu alebo fronty hovorov, ktoré sú nastavené so súčasným smerovaním, agenti uvidia hovor prijatý inde v histórii hovorov, ak hovor zdvihne iný agent. Pre skupiny lovu alebo fronty hovorov so sekvenčným smerovaním alebo pretečením sa hovory zobrazia ako zmeškaný hovor v histórii hovorov, ak ich odpovie iný agent.
Vzhľad zdieľanej línie
Vzhľad zdieľanej linky je schopnosť poskytovať linky iných používateľov ako zdieľané linky na zariadení koncového používateľa. Konfigurácia zdieľanej linky pre aplikáciu Webex je podobná konfigurácii zdieľanej linky pre stolové telefóny. Táto špecifická funkcia vám umožňuje priradiť vzhľad zdieľaných liniek aplikácii Webex koncového používateľa.
Táto funkcia umožňuje používateľom vybavovať hovory na pobočkách iných používateľov priamo z aplikácie Webex.
Vzhľad zdieľanej čiary môžete nakonfigurovať len pre počítačovú verziu a Aplikácia Webex.
Môžete pridať maximálne 10 riadkov vrátane primárneho riadku Aplikácia Webex.
Riadok pracovného priestoru nemôžete priradiť ako zdieľaný riadok.
Používateľovi nemôže byť poskytnutá služba Executive-Assistant súčasne so zdieľanými linkami.
Port primárnej linky používateľa by sa nemal zmeniť na zdieľanú linku.
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Patch 1: Príznak vlastníka v zozname zariadení na podporu zdieľaných liniek klienta Webex
R23 bez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 s ADP:
AP.as.23.0.1075.ap384179
Xsi-Actions-23_2022.10
R24:
AS: AP.as.24.0.944.ap384179
Xsi-Actions-24_2022.10
R25:
AS: RI vydanie Rel_2022.10_1,310
Xsi-Actions-25_2022.10
Patch 2: Opravy na zvýšenie počtu portov na typoch profilov zariadení (v tomto prípade pre desktopového klienta: Obchodný komunikátor).
RI vydanie Rel_2022.10_1,310
Synchronizácia Nerušiť (DND).
Synchronizácia Do Not Disturb (DND) zosúlaďuje nastavenia DND medzi Webex a BroadWorks synchronizáciou stavu DND medzi týmito dvoma platformami. Napríklad, ak používateľ zapne DND z aplikácie Webex, tento stav sa synchronizuje s volacími zariadeniami BroadWorks. Výsledkom je, že stolový telefón zaregistrovaný v BroadWorks používateľa nezvoní, keď sa mu niekto pokúsi zavolať. Podobne, ak používateľ nastaví DND zo stolového telefónu, stav sa synchronizuje s aplikáciou Webex. Bez tejto funkcie nebudú aktualizácie DND z jednej platformy rozpoznané druhou platformou.
Synchronizácia DND sa aplikuje na úrovni klastra BroadWorks a správca partnera ju môže povoliť v partnerskom centre.
Predpoklady
Uistite sa, že na AS a XSP sú aplikované nasledujúce záplaty|ADP. Použite iba opravy pre vašu verziu BroadWorks.
Pre vydanie 22:
Náplasť AS: AP.as.22.0.1123.ap382615, AP.as.22.0.1123.ap382838
XSP|Oprava ADP: AP.xsp.22.0.1123.ap382615, AP.xsp.22.0.1123.ap382838
Pre vydanie 23:
Náplasť AS: AP.as.23.0.1075.ap382615, AP.as.23.0.1075.ap382838
XSP|Oprava ADP: AP.xsp.23.0.1075.ap382615, AP.xsp.23.0.1075.ap382838
ADP aplikácie: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Udalosti-23_2022.03_1.220.bwar
Pre vydanie 24:
Náplasť AS: AP.as.24.0.944.ap382615, AP.as.24.0.944.ap382838
ADP aplikácie: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Udalosti-24_2022.03_1.220.bwar
Po použití opráv aktivujte funkciu 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Nakonfigurujte synchronizáciu kľúčov funkcií zariadenia na BroadWorks. Uistite sa, že telefón podporuje SIP SUBSCRIBE/NOTIFY pre balík udalostí „as-feature-event“. Podrobnosti nájdete v časti Synchronizácia kľúča funkcií zariadenia Cisco BroadWorks.
Povoliť synchronizáciu DND (existujúci klaster)
Prihláste sa do Partnerského centra
Kliknite nastavenie.
Kliknite Zobraziť klaster a vyberte príslušný klaster BroadWorks.
Povoliť Synchronizácia Nerušiť (DND). prepnúť.
Zadajte svoje ID používateľa BroadWorks a kliknite Povoliť.
Systém overí, že klaster BroadWorks má príslušné záplaty na podporu synchronizácie DND. Ak overenie zlyhá, Uložiť tlačidlo sa deaktivuje.
Ak je overenie úspešné, kliknite Uložiť.
|
|
Povoliť synchronizáciu DND (nový klaster)
Funkciu môžete povoliť aj počas vytvárania klastra. Podrobnosti nájdete v časti „Konfigurácia klastrov BroadWorks“ v Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať synchronizáciu DND
Synchronizáciu DND nemôžete zakázať sami. Ak chcete túto funkciu zakázať, vytvorte technický prípad BEMS s nasledujúcimi informáciami:
rodina: Spark Service
Produkt: Volanie cez Webex (Webex for BroadWorks)
Komponent: WxBW- Poskytovanie
V prípade BEMS musí byť uvedené, že synchronizácia Nerušiť sa má partnerovi zakázať. Prípad musí obsahovať partnerId a BroadWorks clusterId.
Prípady použitia
Nahrávanie hovorov
Webex for Cisco BroadWorks podporuje štyri režimy nahrávania hovorov.
Režimy nahrávania | Popis | Ovládacie prvky/indikátory, ktoré sa zobrazujú v aplikácii Webex |
|---|---|---|
Vždy | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ nemá možnosť spustiť alebo zastaviť nahrávanie. |
|
Vždy s pozastavením/obnovením | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ môže pozastaviť a obnoviť nahrávanie. |
|
Na požiadanie | Nahrávanie sa spustí automaticky pri nadviazaní hovoru, ale záznam sa vymaže, pokiaľ používateľ nestlačí tlačidlo Spustite nahrávanie. Ak používateľ spustí nahrávanie, zachová sa celý záznam z nastavenia hovoru. Po spustení nahrávania môže používateľ nahrávanie pozastaviť a obnoviť |
|
OnDemand so spustením iniciovaným používateľom | Nahrávanie sa nespustí, pokiaľ používateľ nezvolí Spustite nahrávanie možnosť v aplikácii Webex. Užívateľ má možnosť spustiť a zastaviť nahrávanie viackrát počas hovoru. |
|
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Pre R22: AP.as.22.0.1123.ap377718
Pre R23: AP.as.23.0.1075.ap377718
Pre R24: AP.as.24.0.944.ap377718
Musí byť zapnutý identifikátor korelácie hovorov. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Ak chcete používať túto funkciu, musí byť povolená nasledujúca konfiguračná značka: %ENABLE_CALL_RECORDING_WXT%.
Táto funkcia vyžaduje integráciu s platformou na nahrávanie hovorov tretej strany.
Ak chcete nakonfigurovať nahrávanie hovorov na BroadWorks, prejdite na Sprievodca rozhraním nahrávania hovorov Cisco BroadWorks.
Ďalšie informácie
Informácie pre používateľa o tom, ako používať funkciu nahrávania, nájdete na stránke help.webex.com článok Webex | Nahrávajte si hovory.
Ak chcete prehrať nahrávku, používatelia alebo správcovia musia prejsť na svoju platformu na nahrávanie hovorov tretej strany.
Parkovanie a načítanie skupinových hovorov
Webex pre Cisco BroadWorks podporuje Group Call Park a Retrieve. Táto funkcia poskytuje používateľom v rámci skupiny spôsob, ako zaparkovať hovory, ktoré potom môžu získať ostatní používatelia v skupine. Napríklad zamestnanci maloobchodu v obchode môžu túto funkciu použiť na zaparkovanie hovoru, ktorý potom môže zdvihnúť niekto z iného oddelenia.
Prevádzka funkcie
Akonáhle je funkcia nakonfigurovaná
Počas hovoru používateľ klikne na Park možnosť vo svojej aplikácii Webex zaparkovať hovor na klapke, ktorú systém vyberie automaticky. Systém zobrazí rozšírenie používateľovi na dobu 10 sekúnd.
Iný používateľ v skupine klikne na Obnoviť hovor možnosť v ich aplikácii Webex. Používateľ potom zadá predĺženie zaparkovaného hovoru, aby mohol pokračovať v hovore.
Požiadavky
Aby táto funkcia fungovala, uistite sa, že:
Konfiguračný súbor klienta musí mať nastavené nasledujúce značky:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Na AS a XSP musí byť povolený identifikátor korelácie hovorov|ADP. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Váš SBC musí byť nakonfigurovaný tak, aby prešiel '
x-broadworks-correlation-in' Atribút SIP do az aplikačného servera.
Konfigurácia
Informácie o konfigurácii skupinového parkovania na BroadWorks nájdete v časti „Pridať skupinu parkovania hovorov“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2. Musíte vytvoriť skupinu a pridať používateľov do skupiny.
Informácie o tom, ako nakonfigurovať identifikátor korelácie hovorov na BroadWorks, nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Ďalšie informácie
Používateľské informácie o používaní parkovania skupinových hovorov nájdete v časti Webex | Zaparkujte a získajte hovory.
Parkovanie hovorov/parkovanie riadených hovorov
Parkovanie bežných alebo riadených hovorov nie je podporované v používateľskom rozhraní aplikácie Webex, ale poskytovaní používatelia môžu túto funkciu nasadiť pomocou prístupových kódov k funkciám:
Zadajte *68 zaparkovať hovor
Zadajte *88 na obnovenie hovoru
Nalodenie
Služba Barge-in sa bežne používa v prostrediach call centier alebo v iných situáciách, kde môže byť potrebná okamžitá pomoc alebo zásah.
Keď je povolená služba vstupu, určený používateľ alebo nadriadený môže vstúpiť do aktívneho hovoru iniciovaním špecifického príkazu alebo použitím špeciálneho tlačidla alebo kombinácie klávesov na svojom telefóne alebo komunikačnom zariadení. Po zadaní žiadosti o prihlásenie systém vytvorí spojenie s prebiehajúcim hovorom, čo umožní oprávnenej osobe počúvať konverzáciu alebo sa k hovoru pripojiť ako aktívny účastník.
Služba Barge-in môže byť užitočná v rôznych situáciách. V prostredí call centra môžu supervízori alebo školitelia monitorovať a trénovať zástupcov zákazníckych služieb počúvaním ich hovorov v reálnom čase. V prípade potreby môžu zasiahnuť a poskytnúť poradenstvo alebo prevziať hovor, ak má zástupca ťažkosti. V núdzových situáciách alebo kritických diskusiách sa oprávnení pracovníci môžu rýchlo pripojiť k prebiehajúcim rozhovorom, aby poskytli pomoc alebo urobili dôležité rozhodnutia.
V aplikácii Webex pre Barge in dostaneme upozornenie, že hovor sa zmení na konferenciu. V NOTIFY (call-info alebo conference-info) nie sú žiadne dodatočné informácie o aký typ konferencie ide, takže to môžeme riešiť iným spôsobom.
Keď dôjde k pristátiu, medzi účastníkmi sa vytvorí trojstranný hovor. Zavádzajú sa tieto pojmy:
Dozorca: Supervízor je osoba, ktorá dohliada a riadi tím agentov zákazníckeho servisu alebo zástupcov call centra. V súvislosti so vstupom do hovoru má nadriadený zvyčajne schopnosť monitorovať prebiehajúce hovory zákazníkov a zasahovať do nich. Môžu používať nástroje alebo softvér na monitorovanie hovorov na odpočúvanie hovorov, poskytovanie poradenstva agentom a zabezpečenie kontroly kvality. Úloha supervízora môže zahŕňať školenie agentov, riešenie problémov zákazníkov a optimalizáciu výkonu tímu.
Zákazník: Zákazník označuje jednotlivca alebo subjekt, ktorý spolupracuje so spoločnosťou alebo organizáciou s cieľom získať produkty, služby alebo podporu. V kontexte volania je zákazník niekto, kto telefonuje alebo prijíma telefonický hovor s agentom zákazníckych služieb. Zákazníci môžu počas hovoru požiadať o pomoc, informácie alebo riešenie svojich otázok alebo problémov. Funkcia prihlásenia do hovoru umožňuje nadriadeným alebo oprávneným pracovníkom pripojiť sa k prebiehajúcemu hovoru medzi zákazníkom a agentom.
agent: Agent, tiež známy ako zástupca zákazníckeho servisu alebo agent call centra, je osoba zodpovedná za vybavovanie interakcií so zákazníkmi a poskytovanie podpory alebo pomoci cez telefón alebo iné komunikačné kanály. Agenti sú školení, aby riešili otázky zákazníkov, riešili problémy, spracovávali transakcie a poskytovali pozitívnu zákaznícku skúsenosť. V kontexte prihlásenia do hovoru je agent osoba, ktorá počas telefonického hovoru hovorí priamo so zákazníkom. Ak je to potrebné, agent môže dostať pokyny alebo spätnú väzbu od nadriadeného prostredníctvom prihlásenia.
Mobilný natívny hovor Eskalujte na stretnutie
Mobile Native Call Escalate to Meeting prichádza s dvoma jedinečnými funkciami:
Nové upozornenie Push
Používatelia mobilných zariadení pri natívnom hovore teraz môžu prepnúť na aplikáciu Webex klepnutím na Nové upozornenie push. Keď spustíte natívnu obrazovku hovoru, na obrazovke sa zobrazí Nové upozornenie push a klepnutím na upozornenie sa dostanete priamo na obrazovku hovoru aplikácie Webex.
Upozornenie Webex sa zobrazuje počas hovoru z mobilného telefónu, ak používate Webex Go alebo váš operátor mobilnej siete (MNO) má signalizáciu hovorov pomocou Cisco kontroly hovorov pre vaše mobilné hovory.
Presunúť mobilný hovor na stretnutie
Keď s niekým práve telefonujete, možno budete chcieť tento hovor presunúť na schôdzu, aby ste mohli využívať niektoré pokročilé funkcie schôdzí, ako je video, zdieľanie alebo tabuľka. Alebo pozvite ďalších ľudí do diskusie a presuňte sa na stretnutie.
Požiadavky na BroadWorks
Aktivovateľná funkcia 25239
R23 s XSP|ADP:
Patch AS AP.as.23.0.1075.ap383064
XSP|Oprava ADP AP.xsp.23.0.1075.ap383064
Oprava AP.platforma.23.0.1075.ap383064
R23 s ADP:
Patch AS AP.as.23.0.1075.ap383064
ADP s Xsi-Actions-23, verzia CommPilot-23 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R24:
Náplasť AS: AP.as.24.0.944.ap383064
ADP s Xsi-Actions-24, verzia CommPilot-24 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R25:
AS RI vydanie Rel_2022.08_1,354
ADP s Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 a verzia NPS > 2022.08_1,350
Konfigurácia vytáčania URI na podporu presunu hovoru na stretnutie
Zásady NS UrlDialing
Definujte pravidlo pre (.*)webex.com pre smerovanie cez I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Smerovanie NE pre I-SBC
Príklad konfigurácie
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil smerovania NS
Inštancia politiky UrlDialing pridaná do príslušných profilov smerovania
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Na volanie NetworkURL použite NS Route
Povoľte AS rešpektovať trasu NS v režime Hybrid AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Núdzové volanie
Webex for Cisco BroadWorks podporuje volanie núdzových služieb E911. Pomocou tejto funkcie sa tiesňové volania presmerujú do strediska tiesňového volania (PSAP), ktoré potom môže nasmerovať tiesňové služby na miesto volajúceho. Ak chcete použiť túto funkciu, musíte integrovať Webex pre Cisco BroadWorks s poskytovateľom tiesňového volania E911.
Na konfiguráciu podpory pre služby tiesňového volania E911 použite nasledujúce články Webex:
E911 Núdzové volanie vo Webexe pre BroadWorks—Tento článok použite na konfiguráciu tiesňového volania E911 vo Webex pre Cisco BroadWorks pomocou jedného z nasledujúcich podporovaných poskytovateľov E911:
Šírka pásma
Intrado
RedSky
Vylúčenie zodpovednosti za tiesňové volanie—Ak máte službu určovania polohy, môžete nakonfigurovať okno Vylúčenie zodpovednosti za núdzové služby v aplikácii Webex tak, aby obsahovalo možnosť pre používateľov aktualizovať svoju polohu pri prihlásení.
Prispôsobenie a poskytovanie klientom
Používatelia si stiahnu a nainštalujú svoje generické aplikácie Webex pre počítače alebo mobilné zariadenia (odkazy na stiahnutie nájdete v časti Platformy aplikácií Webex). Akonáhle sa používateľ overí, klient sa zaregistruje v službe Webex Cloud na odosielanie správ a stretnutia, získa informácie o svojej značke, objaví informácie o svojej službe BroadWorks a stiahne si konfiguráciu volania z aplikačného servera BroadWorks (cez DMS na XSP|ADP).
Parametre volania pre aplikácie Webex nakonfigurujete v BroadWorks (ako obvykle). Nakonfigurujete branding, messaging a parametre stretnutí pre klientov v Control Hub. Konfiguračný súbor priamo neupravíte.
Tieto dve sady konfigurácií sa môžu prekrývať, v takom prípade konfigurácia Webex nahrádza konfiguráciu BroadWorks.
Pridajte šablóny konfigurácie Webex Apps na aplikačný server BroadWorks
Aplikácie Webex sú nakonfigurované so súbormi DTAF. Klienti si stiahnu konfiguračný XML súbor z aplikačného servera prostredníctvom služby Device Management na XSP|ADP.
Získajte požadované súbory DTAF (pozri Profily zariadení v časti Pripravte si prostredie).
Skontrolujte, či máte nastavené správne značky Systém BroadWorks > Prostriedky > Sady značiek správy zariadenia.
Pre každého klienta, ktorému poskytujete:
Stiahnite si a rozbaľte zip súbor DTAF pre konkrétneho klienta.
Importujte súbory DTAF do BroadWorks na Systém > Prostriedky > Typy profilu identity/zariadenia
Otvorte novo pridaný profil zariadenia na úpravu a:
Zadajte XSP|ADP farma FQDN a Device Access Protocol.
Skontrolovať Podpora informácií o vzdialenej párty zaškrtávacie políčko. Táto podpora je potrebná na fungovanie zdieľania pracovnej plochy.
Podporu Remote Party môžete povoliť aj spustením nasledujúceho príkazu CLI na aplikačnom serveri:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Upravte šablóny podľa svojho prostredia (pozri tabuľku nižšie).
Uložte profil.
Kliknite Súbory a autentifikácia a potom vyberte možnosť znovu zostaviť všetky systémové súbory.
názov | Popis |
Priorita kodeku | Nakonfigurujte poradie priority pre audio a video kodeky pre VoIP hovory |
TCP, UDP a TLS | Nakonfigurujte protokoly používané pre signalizáciu SIP a médiá |
RTP audio a video porty | Nakonfigurujte rozsahy portov pre zvuk a video RTP |
Možnosti SIP | Nakonfigurujte rôzne možnosti súvisiace so SIP (SIP INFO, use rport, zisťovanie SIP proxy, intervaly obnovovania pre registráciu a predplatné atď.) |
Prispôsobte branding pre aplikáciu Webex
Prispôsobenia partnerov – správcovia partnerov môžu použiť pokročilé prispôsobenia značky, ktoré sa vzťahujú na partnerskú organizáciu a/alebo zákazníkov, ktorých partner spravuje. Pozri Konfigurácia rozšírených prispôsobení značky.
Zákaznícke prispôsobenia – ak partner umožňuje zákazníkom aplikovať ich vlastné prispôsobenia značky, správcovia zákazníkov môžu postupovať podľa postupov na Pridajte svoju firemnú značku na Webex.
| Portál aktivácie používateľa používa rovnaké logo, aké pridáte pre branding klienta. |
Prispôsobte si nahlasovanie problémov a adresy URL pomocníka
Na prispôsobenie týchto možností môžu správcovia postupovať podľa postupu „Pridať adresy URL stránok pomoci a spätnej väzby“, ktorý nájdete v oboch vyššie uvedených článkoch o značke.
Nakonfigurujte svoju testovaciu organizáciu pre Webex pre Cisco BroadWorks
Predtým ako začneš
S priebežným poskytovaním
Musíte nakonfigurovať všetky XSP|Služby ADP a partnerskú organizáciu v Control Hub, než budete môcť vykonať túto úlohu.
| 1 | Priradiť službu v BroadWorks:
| ||
| 2 | Overenie organizácie zákazníka a používateľov v Control Hub: |
Používateľské testovanie
| 1 | Stiahnite si aplikáciu Webex na dvoch rôznych počítačoch. |
| 2 | Prihláste sa ako vaši testovací používatelia na dvoch počítačoch. |
| 3 | Uskutočnite testovacie hovory. |
Poskytovanie zákazníckych organizácií
V aktuálnom modeli automaticky poskytujeme zákaznícku organizáciu, keď pripojíte prvého používateľa pomocou ktorejkoľvek z metód opísaných v tomto dokumente. Poskytovanie sa uskutočňuje iba raz pre každého zákazníka.
Používatelia poskytovania
Používateľov môžete poskytovať týmito spôsobmi:
Na vytvorenie účtov Webex použite rozhrania API
Priraďte integrované IM&P (prietokové poskytovanie) s dôveryhodnými e-mailami na vytvorenie účtov Webex
Priraďte integrované IM&P (prietokové poskytovanie) bez dôveryhodných e-mailov. Používatelia poskytujú a overujú e-mailové adresy na vytváranie účtov Webex
Umožniť používateľom samočinnú aktiváciu (pošlete im odkaz, vytvoria si účty Webex)
Public Provisioning API
Webex odhaľuje verejné API, aby umožnil poskytovateľom služieb integrovať poskytovanie Webex pre predplatiteľov Cisco BroadWorks do ich existujúcich pracovných postupov poskytovania. Špecifikácia týchto rozhraní API je k dispozícii na developer.webex.com. Ak chcete vyvíjať pomocou týchto rozhraní API, obráťte sa na svojho zástupcu spoločnosti Cisco, ktorý vám poskytne Webex pre Cisco BroadWorks.
| Veľkoobchodní zákazníci budú týmito API odmietnutí. |
Priebežné poskytovanie
Na BroadWorks môžete používateľom poskytnúť Povoliť integrované IM&P možnosť. Táto akcia spôsobí, že adaptér na poskytovanie služieb BroadWorks uskutoční volanie rozhrania API na zabezpečenie používateľa na webe Webex. Naše API pre poskytovanie je spätne kompatibilné s UC-One SaaS API. BroadWorks AS nevyžaduje žiadnu zmenu kódu, iba zmenu konfigurácie koncového bodu API pre zabezpečovací adaptér.
| Poskytovanie predplatiteľov na Webexe môže trvať značne (niekoľko minút pre prvého používateľa v rámci podniku). Webex vykonáva poskytovanie ako úlohu na pozadí. Úspech pri poskytovaní toku teda naznačuje, že poskytovanie sa začalo. Neznamená to dokončenie. Ak chcete potvrdiť, že používatelia a zákaznícka organizácia sú plne zabezpečení na Webexe, musíte sa prihlásiť do centra partnerov a pozrieť sa do svojho zoznamu zákazníkov. Používatelia kanálov BroadWorks môžu mať Webex for BroadWorks prostredníctvom vzhľadu zdieľaného hovoru (SCA). Používateľ trunkingu bude musieť mať priradenú službu Authentication. Ako je popísané v príručke BroadWorks Trunking Solution Guide, sekcia 8, umožňuje to, aby bola autentifikácia vzhľadu SCA Webex oddelená od autentifikácie spoločného kmeňa. Webex for BroadWorks nie je možné poskytnúť pre užívateľov trunkingu s priradenými funkciami Route List alebo Direct Route. |
| Umiestnenie šablón bolo presunuté z volania BroadWorks v nastaveniach organizácie do sekcie Zoznam zákazníkov a teraz sa nazýva šablóna Onboarding. |
Samoaktivácia používateľa
Poskytovanie používateľov BroadWorks vo Webexe bez priradenia služby Integrated IM&P:
Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku.
Kliknite Zobraziť šablóny.
Vyberte šablónu poskytovania registrácie, ktorú chcete použiť pre tohto používateľa.
Nezabudnite, že každá šablóna je spojená s klastrom a vašou partnerskou organizáciou. Ak používateľ nie je v systéme BroadWorks priradenom k tejto šablóne, nemôže sa pomocou odkazu sám aktivovať.
Skopírujte odkaz na poskytovanie a odošlite ho používateľovi.
Môžete tiež zahrnúť odkaz na stiahnutie softvéru a pripomenúť používateľovi, že musí zadať a overiť svoju e-mailovú adresu, aby si aktivoval svoj účet Webex.
Na vybranej šablóne môžete sledovať stav aktivácie používateľa.
Viac informácií nájdete v časti Toky poskytovania a aktivácie používateľov.
Poskytovanie nedôveryhodných e-mailov
Partner Hub poskytuje sadu ovládacích prvkov v rámci zobrazenia stavu používateľa, ktoré umožňujú Webex pre Cisco BroadWorks Správcovia poskytovateľa služieb kontrolujú stav používateľa a riešia chyby pri poskytovaní nedôveryhodných e-mailov. Podrobnosti nájdete v časti Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov.
Presuňte používateľov Webex do Webex pre Cisco BroadWorks
Ak chcete presunúť existujúcich používateľov Webexu na Webex for Cisco BroadWorks, pozrite si tabuľku nižšie, aby ste určili, ktorý postup treba dodržať.
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) |
|
Zákaznícka organizácia | Pripojte Webex for BroadWorks k existujúcej organizácii— Príloha organizácie (pre prvého používateľa) tiež pridá Webex for BroadWorks k ďalším používateľom, pokiaľ sú priradení k správnej organizácii. |
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) | Ak organizácia Webex for BroadWorks neexistuje (nie sú zabezpečení žiadni používatelia):
Ak existuje organizácia Webex for BroadWorks (je zriadený aspoň jeden používateľ):
|
Zákaznícka organizácia |
|
Presuňte používateľa (so súhlasom) na Webex pre Cisco BroadWorks
Tento postup použite na presun existujúceho používateľa Webex, ktorý je v spotrebiteľskej organizácii alebo má účet s vlastnou registráciou (bezplatný alebo skúšobný účet) do Webex pre Cisco BroadWorks. Všimnite si, že musí existovať organizácia Webex for Cisco BroadWorks (s prvým používateľom poskytnutým). V tomto prípade môžete na presun používateľov použiť jednu z týchto možností:
Presunúť používateľa (s dôveryhodným e-mailom) – používa poskytovanie dôveryhodných e-mailov
Presunúť používateľa (s nedôveryhodným e-mailom) – používa poskytovanie nedôveryhodných e-mailov
Samoaktivácia
Presunúť používateľa (s dôveryhodným e-mailom)
Ak šablóna registrácie používa dôveryhodné e-maily, správca partnera môže presunúť nasledujúcich používateľov týmto procesom:
Administrátor pridá používateľa.
Používateľ bude tlačený do BroadWorks Provisioning Bridge.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Aktivovať účet. Používateľ je presmerovaný na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ klikne Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Presunúť používateľa (s nedôveryhodným e-mailom)
Ak šablóna Onboarding používa Nedôveryhodné e-maily, musí sa najprv overiť e-mailová adresa používateľa. Správca môže podľa tohto procesu presunúť nasledujúcich používateľov:
Administrátor pridá používateľa.
Používateľ sa automaticky presunie do BroadWorks Provisioning Bridge.
Používateľovi sa odošle text s aktivačným odkazom.
Používateľ klikne na odkaz Aktivácia a zadá svoju e-mailovú adresu.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Pridať sa teraz.
E-mailová adresa je overená.
Používateľ je presmerovaný na prihlásenie na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ musí kliknúť Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Tok samoaktivácie
Ak má používateľ existujúce konto BroadWorks, môže na presun svojho konta použiť proces samoaktivácie.
Používateľ sa prihlási na adresu URL portálu User Access Portal pomocou poverení BroadWorks.
Používateľ zadá svoju e-mailovú adresu.
Používateľ bude presmerovaný na BroadWorks Provisioning Bridge.
Na e-mailovú adresu používateľa sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne na Pridať sa teraz odkaz, ktorý overí e-mailovú adresu.
CI zistí, že používateľ má existujúci účet Webex. Používateľ musí pred pokračovaním odstrániť starý účet.
Používateľ je presmerovaný na prihlásenie do Webex.
Používateľ sa prihlási do Spotrebiteľského portálu.
Používateľ klikne Zmazať účet.
Starý účet Webex je odstránený.
Používateľovi je zriadený nový účet Webex for Cisco BroadWorks s rovnakou e-mailovou adresou.
Pripojte Webex for BroadWorks k existujúcej organizácii
Ak ste správcom partnera, ktorý pridáva služby Webex for BroadWorks do existujúcej zákazníckej organizácie Webex, ktorá ešte nie je priradená k partnerovi spravovanému podniku BroadWorks, správca organizácie zákazníka MUSÍ schváliť prístup správcu, aby požiadavka na poskytovanie bola úspešná.
Schválenie správcu organizácie je potrebné, ak platí niektorá z nasledujúcich podmienok:
Organizácia existujúcich zákazníkov má 100 alebo viac používateľov
Organizácia má overenú e-mailovú doménu
Doména organizácie je nárokovaná
Ak nie je splnené žiadne z vyššie uvedených kritérií, môže dôjsť k automatickému pripojeniu.
| V an Automatické pripojenie V scenári sa predplatné Webex for BroadWorks pridá do existujúcej zákazníckej organizácie bez akéhokoľvek upozornenia existujúceho správcu organizácie alebo koncového používateľa. Vo väčšine prípadov dostane vaša partnerská organizácia práva správcu poskytovania. Ak však organizácia zákazníka nemá žiadne licencie alebo má iba pozastavené/zrušené licencie, stanete sa úplným správcom. S prístupom správcu poskytovania budete mať v Control Hub obmedzenú viditeľnosť pre používateľov v existujúcej organizácii. Odporúčame vám kontaktovať správcu zákazníka a požiadať ho o úplný prístup správcu k organizácii. |
Správcovia partnerov môžu na pridanie služieb volania BroadWorks do existujúcej organizácie Webex vykonať nasledujúci postup:
| Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám (prepínač je predvolene zapnutý). |
| 1 | Správca partnera zabezpečuje pre zákazníka Webex pre Cisco BroadWorks. Ak potrebujete pomoc, pozrite si Poskytovanie zákazníckych organizácií. Vyskytuje sa nasledovné:
| ||
| 2 | s úplný správca prístup, správca partnera môže dokončiť proces poskytovania zákazníka. Budete sa musieť znova pokúsiť o poskytnutie zákazníka od kroku 1 vyššie. Teraz ako externý úplný správca by ste si však nemali všimnúť chybu 2017. Po dokončení poskytovania volacích služieb bude existujúca zákaznícka organizácia viditeľná ako zákazník pod partnerskou organizáciou Webex for BroadWorks.
|
Podmienky pripojenia k organizácii
E-mailová adresa prvého poskytnutého predplatiteľa BroadWorks sa musí zhodovať s e-mailovou adresou existujúceho používateľa v cieľovej zákazníckej organizácii. V opačnom prípade sa vytvorí nová zákaznícka organizácia.
Prvý používateľ z existujúcej organizácie, ktorý je zabezpečený pre Webex for BroadWorks, nie je zabezpečený ako používateľ správcu. Nastavenia a oprávnenia z existujúcej organizácie sa zachovajú.
Existujúce nastavenia overenia organizácie majú prednosť pred tým, čo je nakonfigurované v šablóne poskytovania Webex for BroadWorks. V dôsledku toho sa nezmení spôsob prihlasovania existujúcich používateľov.
Ak má však existujúca zákaznícka organizácia povolenú základnú značku, po pripojení budú mať prednosť rozšírené nastavenia značky partnera. Ak zákazník chce, aby základná značka zostala nedotknutá, partner musí nakonfigurovať organizáciu zákazníka tak, aby prepísala značku v rozšírených nastaveniach značky.
Názov existujúcej organizácie sa nezmení.
Nastavenie príznaku potlačenia e-mailov v nastaveniach existujúcej organizácie sa nemení. Môže to mať vplyv na nových poskytovaných používateľov. V závislosti od toho, ako je príznak nastavený, noví používatelia môžu alebo nemusia dostať e-mail s kódom, ktorý je potrebné zadať na dokončenie aktivácie.
Obmedzený režim správcu (nastavený prepínačom Obmedzený režimom partnera) je pre pripojenú organizáciu vypnutý.
Pred poskytnutím nových používateľov do organizácie Webex for Cisco BroadWorks sa uistite, že ste dokončili proces pripojenia organizácie (presun existujúcich používateľov a aktualizácia ID organizácie).
Podnik BroadWorks môže byť spojený iba s jednou organizáciou Webex. Predplatiteľov z jedného podniku BroadWorks nemôžete poskytnúť samostatným organizáciám Webex.
Pridať externého správcu
Kroky, ktoré môžu správcovia zákazníckych organizácií vykonať na pridanie správcu partnera ako externého správcu, nájdete v časti Schváliť požiadavku externého správcu článok o help.webex.com.
| Správca zákazníka musí poskytnúť externému správcovi práva a oprávnenia úplného správcu. |
| E-mailová adresa, ktorú správca organizácie zákazníka pridá ako externého správcu, sa musí zhodovať s e-mailovou adresou správcu partnera, ako je nakonfigurovaná v šablóne registrácie na partnerskom centre. Po pridaní e-mailu zo šablóny Onboarding na partnerskom centre ako úplného správcu bude potrebné pridať aj všetkých ďalších správcov partnerov ako externého správcu s právami úplného správcu. |
Odpojte Webex for BroadWorks od existujúcej organizácie
Ak chcete odpojiť Webex for BroadWorks od existujúcej organizácie Webex, postupujte podľa týchto krokov. Napríklad, ak ste náhodou pripojili Webex for BroadWorks k existujúcej organizácii a chcete prílohu odstrániť.
| V štandardnom toku odpojením Webex for BroadWorks od existujúcej organizácie Webex (iba štandardný tok) sa vymažú všetky priradené údaje predplatiteľa a deaktivuje sa predplatné Webex for BroadWorks zákazníka. Okrem toho stratíte prístup k organizácii zákazníka, ak ide o jediné priradené predplatné. V hybridnom toku sa zákaznícke predplatné nemenia. |
Ak nemáte prístup k zákazníckym nastaveniam v Control Hub, požiadajte správcu zákazníka, aby vám udelil prístup externého správcu podľa nasledujúceho postupu Schváliť požiadavku externého správcu.
Odstráňte všetky pracovné priestory Webex for BroadWorks z organizácie. Použi Odstráňte pracovný priestor BroadWorks API.
Odstráňte všetkých predplatiteľov Webex for BroadWorks z organizácie. Použi Odstráňte predplatiteľa BroadWorks API.
Odstráňte čakajúcich používateľov Webex for BroadWorks z organizácie. Napríklad, ak boli používatelia poskytovaní prostredníctvom nedôveryhodného toku e-mailov a ešte neboli zadané platné e-maily, používatelia zostanú v stave čakania. Sledujte Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov na odstránenie používateľov.
Odstrániť Volanie BroadWorks konfiguráciu pre tohto zákazníka. Otvorte inštanciu Control Hub zákazníka a kliknite na Hybrid, pod Volanie BroadWorks vymazať všetky konfigurácie.
Po dokončení odpojenia, ak chcete pripojiť Webex for BroadWorks k zákazníkovi, postupujte podľa procesov poskytovania na pripojenie k existujúcemu zákazníkovi.
| Alternatívna možnosť na odstránenie odberateľov, ak nechcete používať Odstráňte predplatiteľa BroadWorks API je prejsť do BroadWorks CommPilot a odstrániť Integrovaný IM&P služby pre dotknutých používateľov. |
Spravujte používateľov a organizácie
Ak chcete spravovať používateľov v aplikácii Webex pre Cisco BroadWorks, nezabudnite, že používateľ existuje v BroadWorks aj vo Webex. Volacie atribúty a identita používateľa BroadWorks sú uložené v BroadWorks. Odlišná e-mailová identita používateľa a jeho licencovanie pre funkcie Webex sú uložené vo Webexe.
Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov
Ak poskytujete Webex pre používateľov BroadWorks pomocou prietokového poskytovania s nedôveryhodnými e-mailami, používatelia sa musia poskytovať sami zadaním svojej e-mailovej adresy na portáli aktivácie používateľa. Ak používateľ narazí na chybu, môže použiť Skúste to znova možnosť, ktorá sa zobrazí na portáli na vykonanie ďalšieho pokusu. Ak používateľ znova narazí na chybu, správca môže pomocou krokov uvedených nižšie v partnerskom centre skontrolovať stav a buď zaregistrovať používateľa, odstrániť používateľa alebo použiť zmeny v konfigurácii.
| 1 | Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku. |
| 2 | Kliknite Zobraziť šablóny. Vyberte vhodnú šablónu registrácie, ktorú chcete použiť na tohto používateľa. |
| 3 | Pod Overenie používateľa, overte, či sú nastavené nasledujúce nastavenia, aby ste zaistili, že je správne nakonfigurované poskytovanie nedôveryhodných e-mailov:
|
| 4 | Po vykonaní používateľského zabezpečenia v Overenie používateľa sekciu, kliknite Zobraziť stav používateľa na kontrolu stavu poskytovania. The Stav používateľa zobrazenie zobrazuje zoznam používateľov spolu s podrobnosťami, ako je ID BroadWorks, vybraný typ balíka a aktuálny stav, ktorý ukazuje, či je používateľ zabezpečený alebo či existuje nevybavená požiadavka.
|
| 5 | V prípade používateľov s chybami alebo čakajúcimi požiadavkami kliknite na tri bodky napravo a vyberte si jednu z nasledujúcich možností správy:
|
Ďalšie možnosti zobrazenia
Pri prezeraní zoznamu používateľov sú k dispozícii nasledujúce dodatočné možnosti:
Export—Kliknite na toto tlačidlo, ak chcete exportovať zoznam používateľov do súboru CSV.
Vylúčiť poskytnutých používateľov—Povoľte tento prepínač, ak chcete zobraziť iba používateľov s čakajúcimi požiadavkami alebo chybami.
Zmeňte ID používateľa alebo e-mailovú adresu
Zmeny ID používateľa a e-mailovej adresy
Email ID a Alternate ID sú atribúty používateľa BroadWorks používané s Webex pre Cisco BroadWorks. BroadWorks User ID je stále primárnym identifikátorom používateľa v BroadWorks. Nasledujúca tabuľka popisuje účely týchto rôznych atribútov a čo robiť, ak ich potrebujete zmeniť:
| Atribút v BroadWorks | Zodpovedajúci atribút vo Webexe | Účel | Poznámky |
| ID používateľa BroadWorks | žiadne | Primárny identifikátor | Tento identifikátor nemôžete zmeniť a stále prepojiť používateľa s rovnakým účtom vo Webexe. Používateľa môžete odstrániť a znova vytvoriť, ak je nesprávny. |
| ID e-mailu | ID používateľa | Povinné pre prietokové poskytovanie (vytvorenie Webex User ID), keď tvrdíte, že dôverujete e-mailu Nevyžaduje sa v BroadWorks, ak netvrdíte, že môžete e-mailom dôverovať Nevyžaduje sa v BroadWorks, ak povolíte predplatiteľom samočinnú aktiváciu | Ak je používateľovi poskytnutá nesprávna e-mailová adresa, existuje manuálny proces na zmenu na oboch miestach:
Nemeňte ID používateľa BroadWorks. Toto nie je podporované. |
| Alternatívne ID | žiadne | Povolí overenie používateľa e-mailom a heslom proti ID používateľa BroadWorks | Malo by byť rovnaké ako ID e-mailu. Ak nemôžete zadať e-mail do atribútu Alternatívne ID, používatelia budú musieť pri overovaní zadať svoje ID používateľa BroadWorks. |
Zmena používateľského balíka v partnerskom centre
| 1 | Prihláste sa do Partnerského centra a kliknite zákazníkov. |
| 2 | Vyhľadajte a vyberte organizáciu zákazníka, v ktorej sa používateľ nachádza. Stránka prehľadu organizácie sa otvorí na paneli na pravej strane obrazovky. |
| 3 | Kliknite Zobraziť zákazníka. Organizácia zákazníka sa otvorí v Control Hub a zobrazí stránku Prehľad.
|
| 4 | Kliknite Používateliaa potom nájdite dotknutého používateľa a kliknite naň. |
| 5 | V používateľskom Služby, kliknite Webex pre balíky BroadWorks (predplatné). Otvorí sa panel balíkov používateľa a môžete vidieť, ktorý balík je aktuálne priradený používateľovi. |
| 6 | V Profil kartu, pozrite sa do Balíček a kliknite na šípku (>), aby ste rozbalili pohľad. |
| 7 | Vyberte balík, ktorý chcete pre tohto používateľa (Základné, Štandardné, Premium alebo Softfón) a kliknite Uložiť. Control Hub zobrazuje správu, že používateľ aktualizuje. |
| 8 | Môžete zavrieť podrobnosti o používateľovi a kartu Control Hub. |
| Balíky Standard a Premium majú odlišné miesta stretnutí, ktoré sú spojené s každým balíkom. Keď predplatiteľ s oprávneniami správcu s jedným z týchto dvoch balíkov prejde do druhého balíka, zobrazí sa predplatiteľovi dve lokality schôdze v Control Hub. Možnosti hostiteľského stretnutia predplatiteľa a miesto stretnutia sú v súlade s ich aktuálnym balíkom. Stránka schôdze predchádzajúceho balíka a všetok predtým vytvorený obsah na tejto lokalite, ako sú nahrávky, zostávajú prístupné správcovi lokality schôdze. |
| Aktualizácia nových nastavení PMR, ktoré sú výsledkom zmeny balíka, môže trvať dve až tri hodiny. |
Odstrániť používateľov
Existuje množstvo metód, ktoré môžu správcovia použiť na odstránenie používateľa z Webex pre Cisco BroadWorks:
| Ak má používateľ, ktorého sa chystáte odstrániť, oprávnenia správcu, pred odstránením používateľa priraďte nového správcu. V prípade vymazania posledného správcu nedochádza k automatickému prenosu roly správcu. |
Webex pre Cisco BroadWorks API
Správcovia partnerov môžu použiť rozhranie Webex for Cisco BroadWorks API na odstránenie používateľov:
Spustite Odstráňte predplatiteľa BroadWorks Žiadosť API o https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Táto požiadavka odstráni predplatné Webex for Cisco BroadWorks. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
Spustite Vymazať osobu Žiadosť API o https://developer.webex.com/docs/api/v1/people/delete-a-person na úplné odstránenie používateľa.
Priebežné poskytovanie
Správcovia partnerov môžu použiť postupné poskytovanie na odstránenie používateľov:
Na serveri BroadWorks odstráňte službu IM+P Integrated od používateľa. Službu môžete používateľovi zakázať z Používateľ – Integrovaný IM&P stránku na BroadWorks. Podrobný postup nájdete v časti „Konfigurácia integrovaného IM&P“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2.
Po zakázaní služby sa prostredníctvom priebežného poskytovania odstráni predplatné Webex for Cisco BroadWorks od používateľa. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
V Control Hub nájdite a vyberte používateľa.
- Ísť do Akcie a vyberte Odstrániť používateľa.
Control Hub (správcovia zákazníkov)
Správcovia zákazníkov môžu použiť Control Hub na odstránenie používateľov zo svojej organizácie. Podrobnosti nájdete v časti Odstráňte používateľa z vašej organizácie vo Webex Control Hub pri https://help.webex.com/0qse04/.
Odstrániť organizáciu
| 1 | Použite rozhrania People API na odstránenie všetkých používateľov z organizácie:
| ||
| 2 | Ak je synchronizácia adresárov zapnutá, vypnite ju. Dá sa to urobiť cez Partner Hub alebo cez verejné API. Ak chcete zakázať synchronizáciu adresárov prostredníctvom centra partnerov: Ak chcete zakázať synchronizáciu adresárov prostredníctvom rozhrania API, použite Aktualizujte synchronizáciu adresára pre podnik BroadWorks API a zakážte enableDirSync nastavenie. Všetci používatelia súvisiace s BroadWorks Directory Sync pre túto organizáciu budú odstránení. Upozorňujeme, že odstránenie používateľov (pomocou ktorejkoľvek metódy) môže nejaký čas trvať v závislosti od počtu používateľov. | ||
| 3 | Po odstránení všetkých používateľov použite Odstrániť organizáciu API na odstránenie organizácie. |
Správa vydania
Ovládacie prvky správy verzií v partnerskom centre uľahčujú Webex pre poskytovateľov služieb Cisco BroadWorks správu verzií tým, že im dávajú možnosť ovládať kadenciu vydávania, podľa ktorej používatelia Webex Apps inovujú na najnovší softvér.
Aplikácia Webex štandardne používa automatické aktualizácie (mesačné vydania riadené spoločnosťou Cisco). S touto funkciou však správcovia partnerov môžu:
Nakonfigurujte prispôsobené plány vydávania s odkladmi z predvoleného plánu vydávania Cisco
Nakonfigurujte jeden plán vydania a kaskádu, ktorá naplánuje všetky organizácie zákazníkov, ktoré spravujú
Priraďte rôzne plány vydávania rôznym organizáciám zákazníkov
Ďalšie informácie o správe vydaní vrátane informácií o tom, ako nakonfigurovať a použiť prispôsobené plány vydaní, nájdete v článku Webex Prispôsobenia správy vydania.
Prekonfigurujte systém
Systém môžete prekonfigurovať nasledovne:
Pridajte klaster BroadWorks v partnerskom centre
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Pridajte šablónu registrácie v partnerskom centre
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Klaster BroadWorks môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | ||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | ||
| 3 | Kliknite Zobraziť klastre. | ||
| 4 | Kliknite na klaster, ktorý chcete upraviť alebo odstrániť. Podrobnosti klastra sa zobrazia na rozbaľovacej table vpravo.
| ||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Šablóny registrácie môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | |||||||||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | |||||||||
| 3 | Kliknite Zobraziť šablóny. | |||||||||
| 4 | Kliknite na šablónu, ktorú chcete upraviť alebo odstrániť. | |||||||||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Webex Assistant
Webex Assistant for Meetings je inteligentný, interaktívny asistent virtuálnych stretnutí, vďaka ktorému je možné schôdze vyhľadávať, vykonávať akcie a sú produktívnejšie. Asistenta Webex môžete požiadať, aby nadviazal na akcie, zaznamenal dôležité rozhodnutia a zdôraznil kľúčové momenty počas stretnutia alebo udalosti.
Webex Assistant for Meetings je k dispozícii zadarmo pre stránky na stretnutia s balíkmi Premium a Standard a osobné zasadacie miestnosti. Podpora zahŕňa nové aj existujúce stránky.
Povoliť Webex Assistant pre stretnutia
Webex Assistant je predvolene povolený pre zákazníkov štandardného aj prémiového balíka Broadworks.
Správcovia partnerov a správcovia zákazníckych organizácií môžu zakázať funkciu pre zákaznícke organizácie prostredníctvom Control Hub.
Obmedzenia
Pre Webex pre Cisco BroadWorks existujú nasledujúce obmedzenia:
Podpora je obmedzená len na miesta na stretnutia s balíkom Premium a Standard a osobné zasadacie miestnosti.
Prepisy skrytých titulkov sú podporované iba v angličtine, španielčine, francúzštine a nemčine.
K zdieľaniu obsahu prostredníctvom e-mailu majú prístup iba používatelia vo vašej organizácii
Obsah schôdze nie je prístupný používateľom mimo vašej organizácie. Obsah schôdze nie je prístupný ani pri zdieľaní medzi používateľmi rôznych balíkov v rámci tej istej organizácie.
S balíkom Premium sú prepisy po stretnutí k dispozícii bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, prepisy alebo najdôležitejšie momenty po stretnutí sa nezachytia.
V prípade štandardného balíka nie je k dispozícii možnosť Zaznamenať stretnutie v cloude, takže prepisy po stretnutí nie sú dostupné bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, ani potom sa nezaznamenajú prepisy alebo najdôležitejšie momenty po stretnutí.
Ďalšie informácie o aplikácii Webex Assistant
Informácie pre používateľa o tom, ako túto funkciu používať, nájdete v časti Použite Webex Assistant v Webex Meetings and Events.
Zakázať hovory Webex
Bezplatné volanie cez Webex je v predvolenom nastavení povolené a umožňuje používateľom uskutočňovať bezplatné hovory na akékoľvek zariadenie s podporou Webex. Ak však chcete, aby všetky hovory používali infraštruktúru BroadWorks, môžete zakázať volania Webex v rámci šablóny Onboarding, čím sa táto možnosť zakáže pre organizácie zákazníkov, ktoré šablónu používajú.
Podpora funkcií
Keď je volanie cez Webex zakázané, platia pre používateľov Webex pre Cisco BroadWorks nasledujúce podmienky:
Používatelia už nevidia Zavolajte cez Webex ako voliteľná možnosť hovoru v aplikácii Webex.
Používatelia nemôžu uskutočňovať ani prijímať bezplatné hovory Webex na iné subjekty než Webex pre používateľov Cisco BroadWorks. To zahŕňa hovory iniciované z tímového priestoru Webex, histórie hovorov, kontaktov zadaním URI alebo e-mailovej adresy druhého používateľa do vyhľadávacieho panela.
Zdieľanie obrazovky funguje v rámci hovoru BroadWorks.
Stretnutia Webex a telefonická prítomnosť stále fungujú, aj keď sú hovory Webex zakázané.
Zakázať hovory Webex (nová šablóna registrácie)
Počas konfigurácie novej šablóny registrácie môžete nakonfigurovať, či sú hovory Webex povolené alebo zakázané začiarknutím alebo zrušením začiarknutia políčka Zakázať bezplatné volanie Cisco Webex začiarkavacie políčko v rámci Pridajte novú šablónu čarodejník. Toto nastavenie sa použije pre používateľov v zákazníckych organizáciách, ktorých priradíte k šablóne.
Podrobnosti o konfigurácii novej šablóny registrácie nájdete v časti Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať hovory Webex (existujúca šablóna registrácie)
Ak chcete zakázať volania Webex z existujúcej šablóny Onboarding, postupujte podľa tohto postupu. Toto zakáže funkciu pre všetkých nových používateľov v zákazníckych organizáciách, ktoré používajú túto šablónu.
Prihláste sa do Partnerského centra na admin.webex.com.
Vyberte si nastavenie.
Kliknite Zobraziť šablónu a vyberte vhodnú šablónu registrácie.
Kliknite Zakázať bezplatné volanie Cisco Webex.
Kliknite Uložiť.
Zakázať hovory Webex (existujúci používateľ)
Vypnutím tejto funkcie v šablóne Onboarding sa zmení nastavenie iba pre nových používateľov, ktorí sú priradení k šablóne. Ak chcete zakázať volania Webex pre existujúceho používateľa, môžete aktualizovať používateľa podľa jedného z nižšie uvedených postupov.
| Uistite sa, že ste už vykonali jeden z vyššie uvedených postupov na zakázanie hovorov Webex zo šablóny Onboarding, ku ktorej je používateľ priradený. V opačnom prípade niektorý z nižšie uvedených postupov prekonfiguruje používateľa s povolenými volaniami Webex. |
Ak používate prietokové poskytovanie, môžete urobiť nasledovné:
Otvorte CommPilot a prejdite do používateľskej konfigurácie.
Odstrániť Integrovaný IM+P službu od používateľa a kliknite OK.
Pridajte Integrovaný IM+P službu používateľovi a kliknite OK.
V opačnom prípade môžete na aktualizáciu používateľa použiť rozhranie API.
Použi Odstráňte BroadWorks Subscriber API na odstránenie používateľa.
Použi Poskytnutie BroadWorks Subscriber API pridať používateľa.
Zakázať zdieľanie videa alebo obrazovky v rámci hovorov
Správcovia partnerov môžu pomocou konfiguračných značiek zakázať videohovory a/alebo zdieľanie obrazovky v rámci hovoru z aplikácie Webex (v predvolenom nastavení sú pre hovory povolené oba typy médií).
Úplné podrobnosti o konfigurácii a možnostiach nájdete v časti Zakázať videohovory a Zakázať zdieľanie obrazovky v Webex for Cisco BroadWorks Configuration Guide.
| V prípade videa môžete tiež nakonfigurovať, či sa pri prichádzajúcom hovore predvolene použije iba video alebo zvuk. |
Obsadené pole lampy / upozornenie na vyzdvihnutie hovoru
Pole obsadenej lampy (BLF)/Upozornenie na vyzdvihnutie hovoru využíva funkcie BLF a smerované vyzdvihnutie hovoru. Používateľ BLF dostane zvukové a vizuálne upozornenie v aplikácii Webex, keď používateľ zo zoznamu monitorovaných BLF prijme prichádzajúci hovor. Používateľ BLF môže Ignorovať alebo Zdvihnúť hovor monitorovaného užívateľa.
BLF / Upozornenie na vyzdvihnutie hovoru pomáha v situáciách, keď používateľ potrebuje odpovedať na hovory pre ostatných členov tímu, ktorí môžu pracovať na inom mieste.
Používatelia môžu tiež vidieť svoj zoznam monitorovaných BLF v okne Multi-Call – časť Zoznam sledovaných položiek – (iba Windows, Mac nie je podporovaný), aby videli prítomnosť svojich členov tímu Webex a nečlenov tímu Webex. Členovia Webexu budú mať plnú prítomnosť Webexu. Členovia, ktorí nie sú členmi Webexu, musia mať synchronizovaný adresár s Webexom a budú mať iba stavy „neznámy“ a „hovor“ (stav zvonenia spustí dialógové okno prevzatia hovoru).
Obmedzenia prítomnosti pre používateľov, ktorí nepoužívajú Webex:
Prítomnosť nie je podporovaná pre používateľov, ktorí nepoužívajú CI broadworks, aj keď sú v zozname BLF.
Používatelia CI bez cloudového oprávnenia Webex alebo typu strojových účtov (pracovných priestorov) vykazujú iba „priebeh hovoru“ a „neznámu“ prítomnosť. Neexistuje žiadny stav aktívny, zvonenie atď.
Používatelia mimo Webex zo zoznamu sledovaných BLF, ktorí začali hovor pred spustením klienta Webex alebo keď bol offline, sa zobrazia s „neznámou“ prítomnosťou.
Strata pripojenia znamená, že všetky stavy hovoru, ktoré nie sú Webex, budú po opätovnom pripojení resetované na „neznáme“.
Ak používateľ mimo Webexu z BLF zadrží hovor, bude sa naďalej zobrazovať ako „v hovore“.
Požiadavky
Uistite sa, že na BroadWorks sú aplikované nasledujúce opravy. Nainštalujte iba opravy, ktoré sa vzťahujú na vaše vydanie:
Pre R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Pre R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Ak používate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Ak používate ADP:
Xsi-Actions-23_2022.01_1.200.bwar
Xsi-Udalosti-23_2022.01_1.201.bwar (alebo novší)
Pre R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Actions-24_2022.01_1.200.bwar
Xsi-Udalosti-24_2022.01_1.201.bwar (alebo novší)
Uistite sa, že sú v aplikácii Webex povolené nasledujúce konfiguračné značky:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(táto značka je voliteľná)
Musíte aktivovať funkciu 101642 Enhanced Xsi Mechanism For Team Telephony na AS:
AS_CLI/System/ActivatableFeature> activate 101642
Povoliť X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI, pretože niektoré toky hovorov SIP vyžadujú túto funkciu:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Uistite sa, že používateľom sú priradené nasledujúce služby:
Priraďte všetkým používateľom službu priameho vyzdvihnutia hovoru
Nastavte pre používateľov pole rušnej lampy
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Nakonfigurujte pole zaneprázdnenej lampy na BroadWorks
Správcovia partnerov môžu použiť nasledujúci postup na nastavenie poľa rušnej lampy pre používateľa.
Prihláste sa do BroadWorks CommPilot.
Pre vybraného používateľa prejdite na Klientske aplikácie a nakonfigurujte pole Busy Lamp Field.
Pridajte adresu URL zoznamu BLF, ktorý sa bude monitorovať.
Pomocou parametrov vyhľadávania vyhľadajte a pridajte používateľov do Monitorovaní používatelia zoznam.
Kliknite OK.
Slido Podpora integrácie
Webex for Cisco BroadWorks podporuje integráciu aplikácií Webex s Slido.
Slido je jednoducho použiteľný nástroj na zapojenie publika. Pomáha ľuďom vyťažiť zo stretnutí čo najviac tým, že premosťuje priepasť medzi rečníkmi a ich publikom. Kedy Slido je integrovaný do vašej organizácie Control Hub, vaši používatelia môžu pridať Slido aplikácie na ich stretnutia v aplikácii Webex. Táto integrácia prináša na stretnutie ďalšie funkcie otázok a odpovedí a prieskumov.
Ďalšie informácie o tom, ako nasadiť a používať Slido s aplikáciou Webex, viď Integrovať Slido s aplikáciou Webex.
Webex Dostupnosť: Na stretnutí v kalendári
Keď ste v klientovi Outlook prijali schôdzu, ktorá je schôdzou, schôdzou ad hoc alebo schôdzou mimo Webexu, vaša dostupnosť Webex sa zobrazí ako „Na schôdzi v kalendári“. Táto dostupnosť dáva vašim kolegom vedieť, že ste inak zapojení a že odpoveď môže byť oneskorená.
Ak chcete povoliť túto funkciu:
navigovať do generál kartu vášho nastavenie kartu v systéme Windows alebo Predvoľby na Macu.
Začiarknite políčko pre Zobraziť, kedy sa zúčastňujete stretnutia v kalendári.
| Pre používateľov s povolenou integráciou prítomnosti v Outlooku sa „Na schôdzi v kalendári“ vo Webex mapuje na „Zaneprázdnený“ v Outlooku. |
Upozornenie
Aby táto funkcia fungovala, musíte mať súčasne spustenú aplikáciu Webex a klienta Outlook.
Momentálne pracujeme na podpore možnosti „Zobraziť ako pracuje inde“ v programe Outlook, aby sa používateľovi nezobrazovalo „Na schôdzi v kalendári“ vo Webexe.
Ak sa používateľ rozhodne zakázať možnosť „Zobraziť, keď je na schôdzi v kalendári“, keď je práve na schôdzi v kalendári, jeho prítomnosť sa neaktualizuje, kým sa schôdza neskončí. To bude vyžadovať reštart klienta, aby sa zdvihol.
Automatická odpoveď s tónom
Vďaka automatickej odpovedi pomocou tónu môžu používatelia uskutočniť hovor z aplikácie tretej strany, ako je napríklad kontaktné centrum, a hovor je automaticky smerovaný cez aplikáciu Webex na ich pracovnej ploche. Keď aplikácia Webex zazvoní druhej strane, používateľ počuje určitý tón, ktorý mu oznámi, že hovor sa spája.
Pre používateľa Webex for Cisco BroadWorks na používanie tejto funkcie:
Funkcia je podporovaná len vo vzhľade primárnej linky
Aplikácia Webex musí predstavovať vzhľad primárnej línie
The %ENABLE_AUTO_ANSWER_WXT% značka musí byť povolená
Ak má používateľ aj zdieľané vzhľady hovorov (napríklad stolný telefón je nakonfigurovaný ako jeden zo vzhľadov sekundárnej linky), funkcia je stále podporovaná na primárnom vzhľade, pokiaľ sú vzhľady zdieľaných hovorov nakonfigurované tak, aby nie prijímať prichádzajúce hovory. Dá sa to dosiahnuť konfiguráciou jednej z nasledujúcich troch podmienok na BroadWorks pre všetky zdieľané hovory:
Upozorniť všetky výskyty hovorov typu Click-to-Dial je vypnutá v konfigurácii Shared Call Appearance – toto je odporúčaný prístup
alebo
Povoliť ukončenie na tomto mieste musí byť vypnuté pre všetky zdieľané hovory alebo
alebo
Polohy sú zakázané pre všetky zdieľané hovory
Zvýšenie kapacity
XSP|Farmy ADP
Odporúčame vám použiť plánovač kapacity na určenie počtu ďalších XSP|Zdroje ADP, ktoré potrebujete na navrhované zvýšenie počtu účastníkov. Pre jeden z vyhradených serverov NPS alebo vyhradených Webex pre farmy Cisco BroadWorks máte nasledujúce možnosti škálovateľnosti:
Škálovaná farma: Pridajte jeden alebo viac XSP|ADP servery na farmu, ktorá potrebuje dodatočnú kapacitu. Nainštalujte a aktivujte rovnakú sadu aplikácií a konfigurácií ako existujúce uzly farmy.
Pridajte vyhradenú farmu: Pridajte nový, vyhradený XSP|Farma ADP. Budete musieť vytvoriť nový klaster a nové šablóny v partnerskom centre, aby ste mohli začať pridávať nových zákazníkov na novú farmu a zmierniť tlak na existujúcu farmu.
Pridajte špecializovanú farmu: Ak máte problémy s konkrétnou službou, možno budete chcieť vytvoriť samostatný XSP|ADP farmu na tento účel, berúc do úvahy požiadavky spoločného pobytu uvedené v tomto dokumente. Ak zmeníte adresu URL služby, ktorá má novú farmu, možno budete musieť prekonfigurovať svoje klastre Control Hub a položky DNS.
Vo všetkých prípadoch je monitorovanie a zdroje vášho prostredia BroadWorks vašou zodpovednosťou. Ak si želáte využiť asistenciu Cisco, môžete kontaktovať svojho zástupcu účtu, ktorý vám môže zabezpečiť profesionálne služby.
Správa certifikátov servera HTTP
Tieto certifikáty pre webové aplikácie overené mTLS musíte spravovať vo svojom XSP|ADP:
Náš certifikát reťazca dôveryhodnosti od Webex cloud
Váš XSP|Certifikáty rozhrania HTTP servera ADP
reťazec dôvery
Stiahnete si certifikát reťazca dôveryhodnosti z Control Hub a nainštalujete ho do svojho XSP|ADP počas počiatočnej konfigurácie. Očakávame aktualizáciu certifikátu pred vypršaním jeho platnosti a upozorníme vás, ako a kedy ho zmeniť.
Rozhrania servera HTTP
XSP|ADP musí spoločnosti Webex predložiť verejne podpísaný certifikát servera, ako je popísané v Objednajte si certifikáty. Pri prvom zabezpečení rozhrania sa pre rozhranie vygeneruje certifikát s vlastným podpisom. Tento certifikát je platný jeden rok od tohto dátumu. Certifikát s vlastným podpisom musíte nahradiť verejne podpísaným certifikátom. Je vašou zodpovednosťou požiadať o nový certifikát pred vypršaním jeho platnosti.
Obmedzené režimom partnera
Restricted by Partner Mode je nastavenie Partner Hub, ktoré môžu správcovia partnerov priradiť konkrétnym zákazníckym organizáciám, aby obmedzili nastavenia organizácie, ktoré môžu správcovia zákazníkov aktualizovať v Control Hub. Keď je toto nastavenie pre danú organizáciu zákazníka povolené, všetci správcovia zákazníkov tejto organizácie bez ohľadu na ich oprávnenia na roly nebudú môcť získať prístup k množine obmedzených ovládacích prvkov v Control Hub. Obmedzené nastavenia môže aktualizovať iba správca partnera.
| Restricted by Partner Mode je nastavenie na úrovni organizácie, nie rola. Toto nastavenie však obmedzuje špecifické oprávnenia rolí pre správcov zákazníkov v organizácii, na ktorú sa nastavenie vzťahuje. |
Prístup správcu zákazníka
Správcovia zákazníkov dostanú upozornenie, keď sa použije režim Restricted by Partner. Po prihlásení sa im v hornej časti obrazovky, bezprostredne pod hlavičkou Control Hub, zobrazí oznamovací banner. Banner upozorní správcu zákazníka, že je povolený obmedzený režim, a preto nemusí byť schopný aktualizovať niektoré nastavenia volania.
Pre správcu zákazníka v organizácii, kde je povolený režim s obmedzením pre partnera, sa úroveň prístupu Control Hub určuje podľa nasledujúceho vzorca:
(Prístup Control Hub) = (Oprávnenia na rolu organizácie) - (Obmedzené obmedzeniami režimu partnera)
Obmedzenia
Keď je pre organizáciu zákazníka povolený režim Restricted by Partner, správcovia zákazníkov v tejto organizácii majú obmedzený prístup k nasledujúcim nastaveniam Control Hub:
V Používatelia zobraziť, nasledujúce nastavenia nie sú dostupné:
Spravovať používateľov tlačidlo je sivé.
Manuálne pridať alebo upraviť používateľov-Žiadna možnosť pridať alebo upraviť používateľov, či už manuálne alebo prostredníctvom CSV.
Nárokovať používateľov-nie je k dispozícií
Automaticky prideľovať licencie-nie je k dispozícií
Synchronizácia adresárov—Nie je možné upraviť nastavenia synchronizácie adresára (toto nastavenie je dostupné iba pre správcov na úrovni partnera).
Podrobnosti o používateľovi—Používateľské nastavenia, ako je krstné meno, priezvisko, zobrazované meno a primárny e-mail*, sú upraviteľné.
Obnoviť balík—Žiadna možnosť resetovania typu balíka.
Upraviť služby – Žiadna možnosť úpravy služieb, ktoré sú pre používateľa povolené (napr. Správy, Stretnutia, Volanie)
Zobraziť stav služieb – nie je možné zobraziť úplný stav Hybridné služby alebo Kanál aktualizácie softvéru
Primárne pracovné číslo—Toto pole je len na čítanie.
V účtu zobraziť, nasledujúce nastavenia nie sú dostupné:
meno spoločnosti je len na čítanie.
V Nastavenia organizácie zobraziť, nasledujúce nastavenia nie sú dostupné:
doména— Prístup je len na čítanie.
Email— The Potlačiť e-mail s pozvánkou správcu a Výber miestneho nastavenia e-mailu nastavenia sú len na čítanie.
Overenie—Žiadna možnosť úpravy nastavení overenia a SSO.
V Volanie nasledujúce nastavenia nie sú dostupné:
Nastavenia hovoru— The Možnosti aplikácie Priorita hovoru nastavenia sú len na čítanie.
Volacie správanie—Nastavenia sú len na čítanie.
Poloha > PSTN—Možnosti Local Gateway a Cisco PSTN sú skryté.
Pod SLUŽBY, Migrácie a Pripojené UC možnosti služby sú potlačené.
Povoliť režim Restricted by Partner Mode
Správcovia partnerov môžu na aktiváciu použiť postup uvedený nižšie Obmedzené režimom partnera pre danú organizáciu zákazníka (predvolené nastavenie je povolené).
Prihláste sa do Partnerského centra ( https://admin.webex.com) a vyberte zákazníkov.
Vyberte príslušnú organizáciu zákazníka.
V pravom zobrazení nastavení povoľte Obmedzené režimom partnera prepínačom zapnite nastavenie.
Ak chcete režim Obmedzený partnerským režimom vypnúť, vypnite prepínač.
| Ak partner odstráni režim obmedzeného správcu pre správcu zákazníka, správca zákazníka bude môcť vykonávať nasledovné:
|
Analýza partnerov
Vylepšenia Control Hub uľahčujú správcom partnerov prezeranie a aktualizáciu informácií o balíkoch v mene ich používateľov. Táto funkcia umožňuje partnerom získať súhrnný pohľad na všetkých zákazníkov a zahŕňa nasledujúce podrobnosti:
Celkový počet používateľov podľa balíka (softfón, základný, štandardný, prémiový)
Používateľ podľa trendu balíka (denne/týždenne/mesačne)
Zákazníci s # priradenými balíkmi
Úplné podrobnosti o tom, ako používať službu Partner Analytics, nájdete v článku Webex Analytics pre balíky Webex pre veľkoobchod a Webex pre Broadworks v partnerskom centre.
Rozhrania API pre prehľad fakturácie
Webex for Developers poskytuje verejné rozhrania API, ktoré možno použiť na mesačné prehľady fakturácie. Správcovia partnerov môžu tieto rozhrania API použiť na vytváranie, vytváranie zoznamov, získavanie a odstraňovanie prehľadov fakturácie. V nasledujúcej tabuľke sú uvedené rozhrania API, požadovaný typ prístupu a požiadavky na roly.
Fakturačné rozhranie API | Účel | Typ prístupu | Požiadavka roly pre API (Správca vyžaduje aspoň jednu z týchto rolí) |
|---|---|---|---|
Vytvorte Billing Report spoločnosti BroadWorks | Používa sa na generovanie prehľadu fakturácie. | Prístup na zápis |
|
Zoznam BroadWorks Billing Reports | Používa sa na zoznam prehľadov, ktoré je možné zobraziť. | Prístup na čítanie |
|
Získajte Billing Report spoločnosti BroadWorks | Používa sa na získanie kópie vygenerovanej správy. | Prístup na čítanie |
|
Odstrániť Billing Report spoločnosti BroadWorks | Používa sa na odstránenie vygenerovaného prehľadu. | Prístup k zápisu |
|
Fakturačné polia
V nasledujúcej tabuľke sú uvedené polia, ktoré obsahuje vygenerovaná zostava.
Lúka | Popis |
|---|---|
meno predajcu | Meno partnera alebo ID partnerskej organizácie |
billingId | Jedinečný fakturačný identifikátor partnera alebo číslo C |
spEnterpriseId | Jedinečný identifikátor podniku predplatiteľa dodaný poskytovateľom služby. |
interné | Interný skúšobný stav zákazníka (áno/nie) |
ID používateľa | ID používateľa predplatiteľa na BroadWorks |
Id predplatiteľa | Jedinečný identifikátor daného predplatiteľa vo Webexe |
samočinne aktivovaný | Áno nie |
dátum prvého spustenia | Dátum, kedy bol poskytnutý predplatiteľ. |
BillingStartDate | Dátum začiatku fakturácie v tomto mesiaci |
BillingEndDate | Dátum ukončenia fakturácie v tomto mesiaci |
balík | Typ balíka, ktorý sa účtuje |
množstvo | Pomerné množstvo na fakturáciu.
|
|
|
Riešenie problémov Webex pre Cisco BroadWorks
Prihláste sa na odber stavovej stránky Webex
Prvá kontrola https://status.webex.com keď dôjde k neočakávanému prerušeniu služby. Ak ste pred prerušením nezmenili konfiguráciu v Control Hub alebo BroadWorks, skontrolujte stavovú stránku. Prečítajte si viac o prihlásení na odber upozornení na stav a incidenty na Centrum pomoci Webex.
Použite Control Hub Analytics
Webex sleduje údaje o používaní a kvalite pre vašu organizáciu a organizácie vašich zákazníkov. Prečítajte si viac o Control Hub Analytics v Centre pomoci Webex.
Problémy so sieťou
Zákazníci alebo používatelia sa nevytvárajú v Control Hub s poskytovaním toku:
Môže aplikačný server dosiahnuť adresu URL poskytovania?
Sú zadávacie konto a heslo správne, existuje tento účet v BroadWorks?
Klastre neustále zlyhávajú v testoch konektivity:
| Očakáva sa, že pripojenie mTLS k autentifikačnej službe zlyhá, keď vytvoríte prvý klaster v Partner Hub, pretože musíte vytvoriť klaster, aby ste získali prístup k reťazcu certifikátov Webex. Bez toho nemôžete vytvoriť dôveryhodnú kotvu v autentifikačnej službe XSP|ADP, takže testovacie pripojenie mTLS z Partner Hub nie je úspešné. |
Sú XSP|Rozhrania ADP sú verejne prístupné?
Používate správne porty? Port môžete zadať v definícii rozhrania na klastri.
Rozhrania zlyhávajú pri overení
Rozhrania Xsi-Actions a Xsi-Events:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Pozrite si rady týkajúce sa konfigurácie rozhrania v tomto dokumente.
Rozhranie autentifikačnej služby:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Prečítajte si rady týkajúce sa konfigurácie rozhrania v tomto dokumente, pričom osobitnú pozornosť venujte:
- Uistite sa, že ste zdieľali kľúče RSA vo všetkých XSP|ADP.
- Uistite sa, že ste webovému kontajneru vo všetkých XSP poskytli adresu URL služby AuthService|ADP.
- Ak ste upravili konfiguráciu šifry TLS, skontrolujte, či ste použili správnu konvenciu pomenovania. XSP|ADP vyžaduje, aby ste zadali formát názvu IANA pre šifry TLS. Staršia verzia tohto dokumentu nesprávne uvádzala požadované šifrovacie sady v konvencii pomenovania OpenSSL.
Ak používate mTLS s autentifikačnou službou, sú klientske certifikáty Webex načítané vo vašom XSP|ADP/ADP dôveryhodný obchod? Je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby vyžadovala klientske certifikáty?
Ak používate overenie tokenov CI so službou autentifikácie, je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby nie vyžadujú klientske certifikáty?
Problémy klienta
Skontrolujte, či je klient pripojený k BroadWorks
Prihláste sa do aplikácie Webex.
Skontrolujte, či sa na bočnom paneli nachádza ikona Možnosti hovoru (slúchadlo s ozubeným kolieskom nad ním).
Ak ikona nie je prítomná, používateľ ešte nemusí mať povolenú službu volania v Control Hub.
Otvor Nastavenia/Predvoľby menu a prejdite na Telefónne služby oddiele. Mali by ste vidieť stav Relácia SSO Ste prihlásený.
Ak sa zobrazí iná telefónna služba, ako napríklad Webex Calling, používateľ nepoužíva Webex for Cisco BroadWorks.
Toto overenie znamená:
Klient úspešne prešiel požadovanými mikroslužbami Webex.
Používateľ sa úspešne overil.
Váš systém BroadWorks klientovi vydal dlhodobý webový token JSON.
Klient získal svoj profil zariadenia a zaregistroval sa na BroadWorks.
Denníky klientov
Všetci klienti aplikácie Webex môžu odosielať protokoly do Webexu. Toto je najlepšia voľba pre mobilných klientov. Ak hľadáte pomoc od TAC, mali by ste si zaznamenať aj e-mailovú adresu používateľa a približný čas, kedy sa problém vyskytol. Ďalšie informácie nájdete v časti Kde nájdem podporu pre Webex?
Ak potrebujete manuálne zbierať protokoly z počítača so systémom Windows, nachádzajú sa takto:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Problémy s prihlásením používateľa
Nesprávne nakonfigurované overenie mTLS
Ak sú ovplyvnení všetci používatelia, skontrolujte pripojenie mTLS z Webexu k vašej adrese URL overovacej služby:
Skontrolujte, či je aplikácia autentifikačnej služby alebo rozhranie, ktoré používa, nakonfigurované pre mTLS.
Skontrolujte, či je reťaz certifikátov Webex nainštalovaná ako dôveryhodná kotva.
Skontrolujte, či je certifikát servera na rozhraní/aplikácii platný a podpísaný známou CA.
Správa o pretečení licencie
Táto správa sa môže zákazníkovi zobraziť v zobrazení Zákazníci v partnerskom centre. Táto správa sa zobrazí, keď využitie licencie presiahne to, čo licencia povoľuje. Správa môže byť ignorovaná.
Sprievodca odstraňovaním problémov
Podrobné informácie o riešení problémov Webex pre Cisco BroadWorks nájdete v časti Webex for Cisco BroadWorks Troubleshooting Guide.
Podpora
Politika stabilnej štátnej podpory
Poskytovateľ služieb je prvým kontaktným bodom podpory koncového zákazníka (podniku). Eskalujte problémy, ktoré SP nedokáže vyriešiť, na TAC. Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zásady eskalácie
Vy (poskytovateľ služieb/partner) ste prvým kontaktným bodom pre podporu koncového zákazníka (podniku).
Problémy, ktoré nemôže vyriešiť SP, sú postúpené TAC.
Verzie BroadWorks
Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft, aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zdroje sebapodpory
Používatelia môžu nájsť podporu prostredníctvom Centra pomoci Webex, kde je špecifická stránka Webex pre Cisco BroadWorks so zoznamom bežných tém pomoci a podpory pre aplikácie Webex.
Aplikáciu Webex je možné prispôsobiť pomocou tejto adresy URL pomoci a adresy URL hlásenia problému.
Používatelia aplikácie Webex môžu posielať spätnú väzbu alebo protokoly priamo od klienta. Protokoly idú do cloudu Webex, kde ich môže analyzovať Webex DevOps.
Máme tiež stránku Centra pomoci venovanú pomoci na úrovni správcu pre Webex pre Cisco BroadWorks.
Zhromažďovať informácie na odoslanie servisnej požiadavky
Keď uvidíte chyby v Control Hub, mohli mať pripojené informácie, ktoré môžu TAC pomôcť pri vyšetrovaní vášho problému. Ak napríklad vidíte ID sledovania pre konkrétnu chybu alebo kód chyby, uložte text a zdieľajte ho s nami.
Pri odosielaní dotazu alebo otváraní prípadu sa snažte zahrnúť aspoň nasledujúce informácie:
ID organizácie zákazníka a ID organizácie partnera (každé ID je reťazec 32 hexadecimálnych číslic oddelených spojovníkmi)
TrackingID (tiež reťazec 32 hexadecimálnych číslic), ak ho rozhranie alebo chybové hlásenie poskytuje
E-mailová adresa používateľa (ak má konkrétny používateľ problémy)
Verzie klienta (ak má problém príznaky zaznamenané klientom)
Porovnanie UC-One SaaS s Webex pre Cisco BroadWorks
Riešenie > | UC-One SaaS | Webex pre Cisco BroadWorks |
|---|---|---|
Cloud | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
klientov | UC-One: Mobil, Desktop Recepčná, supervízorka | Webex: Mobil, počítač, web |
Hlavný technologický rozdiel | Stretnutia poskytované na Broadsoft Meet Technology | Stretnutia poskytované na Webex Meetings Technology |
Skoré terénne skúšky | Stagingové prostredie, beta klienti | Produkčné prostredie, klienti GA |
Identita používateľa | BroadWorks ID slúžilo ako primárne ID, pokiaľ poskytovateľ služieb už nemá integráciu SSO.
ID používateľa a tajomstvo v BroadWorks | Email ID v Cisco CI slúži ako primárne ID Integrácia jednotného prihlásenia do služby BroadWorks poskytovateľa služieb, kde sa používateľ v danom čase overí pomocou ID používateľa BroadWorks a tajomstva BroadWorks.
Používateľ zadá poverenia prostredníctvom SSO s BroadWorks a tajné v BroadWorks ALEBO ID používateľa a tajomstvo v CI IdP ALEBO ID používateľa v CI, ID a tajomstvá v IdP |
Autentifikácia klienta | Používatelia poskytujú poverenia prostredníctvom klienta Ak používate posielanie správ Webex, vyžadujú sa dlhotrvajúce tokeny BroadWorks | Používatelia poskytujú poverenia prostredníctvom prehliadača (buď prihlasovacia stránka z Webex BIdP proxy alebo CI) Prístupové a obnovovacie tokeny Webex |
Správa / konfigurácia | Vaše systémy OSS/BSS a Portál pre predajcov | Vaše systémy OSS/BSS a Control Hub |
Aktivácia partnera/poskytovateľa služieb | Jednorazové nastavenie spoločnosťou Cisco Operations | Jednorazové nastavenie spoločnosťou Cisco Operations |
Aktivácia zákazníka/podniku | Portál pre predajcov | Centrum Control Hub Automaticky vytvorené pri registrácii prvého používateľa |
Možnosti aktivácie používateľa | Samostatne zaregistrovaný Nastavte externé IM&P v BroadWorks
| Nastaviť integrované IM&P v BroadWorks (zvyčajne podniky) |
XSP|Rozhrania služieb ADP | XSI-Akcie
XSI-Udalosti CTI (mTLS) AuthService (voliteľné mTLS) DMS | XSI-Akcie XSI-Actions (mTLS) XSI-Udalosti CTI (mTLS) AuthService (TLS) DMS |
Nainštalujte Webex a prihláste sa (perspektíva predplatiteľa)
| 1 | Stiahnite si a nainštalujte Webex. Podrobnosti nájdete v časti Webex | Stiahnite si aplikáciu. |
| 2 | Spustite Webex. Webex vás vyzve na zadanie vašej e-mailovej adresy.
|
| 3 | Zadajte svoju e-mailovú adresu a kliknite Ďalšie. |
| 4 | V závislosti od toho, ako je vaša organizácia nakonfigurovaná vo Webexe, nastane jedna z nasledujúcich situácií: Webex sa načíta po úspešnom overení voči IdP alebo BroadWorks.
|
Výmena a ukladanie údajov
Tieto časti poskytujú podrobnosti o výmene a ukladaní údajov s Webexom. Všetky dáta sú šifrované počas prenosu aj v pokoji. Ďalšie podrobnosti nájdete v časti Zabezpečenie aplikácie Webex.
Registrácia poskytovateľa služieb
Keď konfigurujete klastre a používateľské šablóny v Webex Control Hub počas registrácie poskytovateľa služieb, vymieňate si nasledujúce údaje BroadWorks, ktoré Webex ukladá:
Adresa URL Xsi-Actions
Adresa URL udalostí Xsi
Adresa URL rozhrania CTI
Adresa URL overovacej služby
Poverenia BroadWorks Provisioning Adapter
Poskytovanie používateľov poskytovateľa služieb
Táto tabuľka obsahuje údaje o používateľoch a podnikoch, ktoré sa vymieňajú v rámci poskytovania používateľov prostredníctvom rozhraní API Webex.
Presun dát na Webex | Od | Cez | Uložené spoločnosťou Webex? |
|---|---|---|---|
BroadWorks UserID | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý SP) | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý používateľom) | Používateľ | Portál na aktiváciu používateľov | Áno |
Krstné meno | BroadWorks pomocou API | Webex API | Áno |
Priezvisko | BroadWorks pomocou API | Webex API | Áno |
hlavné telefónne číslo | BroadWorks pomocou API | Webex API | Áno |
Číslo mobilného telefónu | BroadWorks pomocou API | Webex API | Áno |
Primárne rozšírenie | BroadWorks pomocou API | Webex API | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | BroadWorks pomocou API | Webex API | Áno |
Jazyk | BroadWorks pomocou API | Webex API | Áno |
Časové pásmo | BroadWorks pomocou API | Webex API | Áno |
Odstránenie používateľa
Rozhrania API Webex for Cisco BroadWorks podporujú čiastočné aj úplné odstránenie používateľov. V tejto tabuľke sú uvedené všetky používateľské údaje, ktoré sú uložené počas poskytovania a čo sa v každom scenári odstráni.
Použivateľské dáta | Čiastočné vymazanie | Úplné vymazanie |
|---|---|---|
BroadWorks UserID | Áno | Áno |
Nie | Áno | |
Krstné meno | Nie | Áno |
Priezvisko | Nie | Áno |
hlavné telefónne číslo | Áno | Áno |
Číslo mobilného telefónu | Áno | Áno |
Rozšírenie | Áno | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | Áno | Áno |
Jazyk | Nie | Áno |
Prihlásenie používateľa a získanie konfigurácie
Webex autentifikácia
Webex autentifikácia sa vzťahuje na prihlásenie používateľa do aplikácie Webex ktorýmkoľvek z mechanizmov overenia podpory Webex. ( Overenie BroadWorks sa vzťahuje samostatne.) Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
Emailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Token s obmedzeným prístupom a (nezávislá) adresa URL IdP | Webex | Používateľský prehliadač |
Používateľské poverenia | Používateľský prehliadač | Poskytovateľ identity (ktorý už má identitu používateľa) |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Overenie BroadWorks
Overenie BroadWorks označuje prihlásenie používateľa do aplikácie Webex pomocou jeho poverení BroadWorks. Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
Emailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Obmedzený prístupový token a (Webex Bwks IdP proxy) IdP URL | Webex | Používateľský prehliadač |
Informácie o značke a adresy URL BroadWorks | Webex | Používateľský prehliadač |
Poverenia používateľa BroadWorks | Používateľ prostredníctvom prehliadača (značková prihlasovacia stránka poskytovaná spoločnosťou Webex) | Webex |
Poverenia používateľa BroadWorks | Webex | BroadWorks |
Používateľský profil BroadWorks | BroadWorks | Webex |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Upozornenie na vypršanie platnosti hesla BroadWorks počas prihlásenia
Táto funkcia zlepšuje proces prihlasovania a riadi tok prihlasovania na základe:
Vylepšenie varovania pri prihlásení a chybových hlásení:
- V súčasnosti používatelia Wexbex pre BWKS, ktorí používajú autentifikáciu BroadWorks a prihlasujú sa cez UAP, nedostávajú upozornenie, že platnosť ich hesla čoskoro vyprší alebo že sa nemôžu prihlásiť, pretože platnosť hesla už vypršala. S touto funkciou, ak platnosť hesla uplynie o 10 dní alebo menej - používateľ dostane varovanie, že platnosť hesla čoskoro vyprší s uvedením počtu zostávajúcich dní, a používateľovi sa odporúča kontaktovať partnera alebo postupovať podľa Zabudnutého Odkaz na heslo na prihlasovacej obrazovke na obnovenie hesla.
- Ak platnosť hesla vypršala a konfigurácia v BroadWorks 'enforcePasswordChangeOnExpiry' je nastavená na hodnotu true, bola vyvolaná chyba „nesprávne používateľské meno a heslo“, ale teraz s touto funkciou je chybové hlásenie vylepšené: Pokus o prihlásenie zlyhal. Kombinácia poskytnutého ID používateľa a hesla sa nezhoduje s našimi záznamami alebo je potrebné aktualizovať vaše heslo. Skúste to znova alebo kontaktujte správcu, aby heslo aktualizoval. Kód chyby 100006
Ovládanie toku prihlásenia:
- Partner môže obmedziť prihlásenie povolením nastavenia „w4bwks-password-expiry-fail-login“. Toto nastavenie „môže povoliť spoločnosť Cisco na požiadanie partnera. Ak platnosť hesla BroadWorks vypršala, konfigurácia v BroadWorks „enforcePasswordChangeOnExpiry“ je nastavená na hodnotu false a nastavenie „w4bwks-password-expiry-fail-login“ je povolené, potom sa zobrazí chyba, že platnosť hesla vypršala pred x dňami, zatiaľ čo ak je služba nastavenia zakázaná , potom je prihlásenie povolené. Štandardne je nastavenie vypnuté.
Odkaz Zabudnuté heslo na prihlasovacej stránke môže partner nakonfigurovať ako súčasť funkcie Rozšírené prispôsobenie. Partneri zvyčajne konfigurujú odkaz tak, aby navigoval používateľa na partnerský portál na správu hesiel a obnovenie hesla.
| Táto funkcia iba zlepšuje používateľskú skúsenosť s prihlásením počas prihlasovania aktivovaného používateľa, keď sa blíži koniec platnosti hesla alebo už platnosť hesla vypršala. Táto funkcia nezvláda, ak platnosť hesla vyprší, keď je používateľ prihlásený v aplikácii Webex. Používateľ dostane upozornenie na vypršanie platnosti hesla pri ďalšom pokuse o prihlásenie. |
Načítanie konfigurácie klienta
Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi pri získavaní konfigurácií klienta.
Presun údajov | Od | Komu |
|---|---|---|
Registrácia | Zákazník | Webex |
Nastavenia organizácie vrátane adries URL BroadWorks | Webex | Zákazník |
Token BroadWorks JWT | BroadWorks cez Webex | Zákazník |
Token BroadWorks JWT | Zákazník | BroadWorks |
Token zariadenia | BroadWorks | Zákazník |
Token zariadenia | Zákazník | BroadWorks |
Konfiguračný súbor | BroadWorks | Zákazník |
Používanie v ustálenom stave
Táto časť popisuje presun údajov medzi komponentmi počas opätovnej autentifikácie po uplynutí platnosti tokenu, buď prostredníctvom BroadWorks alebo Webex.
Táto tabuľka uvádza pohyb údajov pre volanie.
Presun údajov | Od | Komu |
|---|---|---|
SIP signalizácia | Zákazník | BroadWorks |
SRTP médiá | Zákazník | BroadWorks |
SIP signalizácia | BroadWorks | Zákazník |
SRTP médiá | BroadWorks | Zákazník |
Táto tabuľka uvádza pohyb údajov pre správy, prítomnosť a stretnutia.
Presun údajov | Od | Komu |
|---|---|---|
HTTPS REST správy a prítomnosť | Zákazník | Webex |
HTTPS REST správy a prítomnosť | Webex | Zákazník |
SIP signalizácia | Zákazník | Webex |
SRTP médiá | Zákazník | Webex |
SIP signalizácia | Webex | Zákazník |
SRTP médiá | Webex | Zákazník |
Používanie rozhrania Provisioning API
Prístup pre vývojárov
Špecifikácia API je k dispozícii na https://developer.webex.com a návod na použitie je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Ak si chcete prečítať špecifikáciu API, musíte sa prihlásiť na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Autentifikácia a autorizácia aplikácie
Vaša aplikácia sa integruje s Webex ako an integrácia. Tento mechanizmus umožňuje aplikácii vykonávať administratívne úlohy (napríklad poskytovanie predplatiteľov) pre správcu v rámci vašej partnerskej organizácie.
Webex API sa riadi štandardom OAuth 2 ( http://oauth.net/2/). OAuth 2 umožňuje integráciám tretích strán získať obnovovacie a prístupové tokeny v mene vybratého správcu partnera na overenie volaní rozhrania API.
Najprv musíte zaregistrovať svoju integráciu s Webex. Po registrácii musí vaša aplikácia podporovať tento postup autorizácie OAuth 2.0, aby získala potrebné obnovovacie a prístupové tokeny.
Ďalšie podrobnosti o integráciách a o tom, ako zabudovať tento tok autorizácie OAuth 2 do vašej aplikácie, nájdete na stránke https://developer.webex.com/docs/integrations.
| Na implementáciu integrácií sú potrebné dve roly – rola vývojár a autorizujúci používateľ - a môžu ich držať oddelení ľudia/tímy vo vašom prostredí.
|
Názov organizácie
Názov organizácie závisí od toho, ktorý režim poskytovania používate:
Podnikový režim – Názov organizácie sa presne zhoduje s spEnterpriseId.
Režim poskytovateľa služieb – Názov organizácie je časť ID skupiny v spEnterpriseId.
Názov organizácie bude obsahovať medzery, veľké písmená a špeciálne znaky špecifikované v pôvodnom spEnterpriseId.
Požiadavky na softvér BroadWorks
Pozri Správa životného cyklu – servery BroadSoft.
Očakávame, že poskytovateľ služieb bude „aktuálny“ s najnovšími záplatami BroadWorks a aplikáciami nezávislými na vydaní (RI). Nižšie uvedený zoznam záplat predstavuje minimálnu požiadavku na integráciu s Webexom.
| Nezabudnite si prečítať poznámky k opravám týchto softvérových opráv. Niektoré opravy môžu mať dodatočné požiadavky na CLI. |
Verzia R22
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | ||
Vyžaduje sa pre synchronizáciu adresára | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre aplikačný server | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre funkciu nahrávania hovorov | ||
Požadovaná oprava pre priebežné poskytovanie | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Plošina | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | Vyžaduje sa pre server proxy na overenie totožnosti NPS | |
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre zjednotenú históriu hovorov | ||
Iné | AP.xsa.22.0.1123.ap372757 | |
Verzia R23
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre synchronizáciu adresára | |
Konfigurácia servera aplikácií | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Plošina | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Ak používate ADP... | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Verzia R24
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre Unified Messaging Server (UMS) | |
Vyžaduje sa na zabezpečenie prietoku | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Pre Webex sa vyžadujú značky BroadWorks
Informácie o značkách systému BroadWorks a vlastných značkách, ktoré musíte nakonfigurovať pre Webex, nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
Toky poskytovania a aktivácie používateľov
| Zabezpečovanie popisuje pridanie používateľa do Webexu. Aktivácia zahŕňa overenie e-mailu a priradenie služieb vo Webexe. |
E-mailové adresy používateľov musia byť jedinečné, pretože Webex používa e-mailovú adresu na identifikáciu používateľa. Ak máte pre používateľov dôveryhodné e-mailové adresy, môžete si vybrať ich automatickú aktiváciu pri automatickom poskytovaní. Tento proces je „automatické poskytovanie a automatická aktivácia“.
Automatizované poskytovanie používateľov a automatická aktivácia (dôveryhodný tok e-mailov)
Predpoklady
Váš zabezpečovací adaptér smeruje na Webex for Cisco BroadWorks (ktorý vyžaduje odchádzajúce pripojenie z AS k Webex Provisioning Bridge).
Musíte mať platné dostupné e-mailové adresy koncových používateľov ako alternatívne ID v BroadWorks.
Control Hub má v konfigurácii vašej partnerskej organizácie účet poskytovania.
Krok | Popis |
|---|---|
1 | Cenujete a prijímate objednávky na službu so svojimi zákazníkmi. |
2 | Spracujete objednávku zákazníka a poskytnete zákazníkovi vo svojich systémoch. |
3 | Systém poskytovania služieb spúšťa poskytovanie BroadWorks. Tento krok v súhrne vytvára podnik a používateľov. Každému používateľovi potom pridelí potrebné služby a čísla. Jednou z týchto služieb je externý IM&P. |
4 | Tento krok poskytovania spúšťa automatické poskytovanie zákazníckej organizácie a používateľov vo Webexe. (Priradenie služby IM&P spôsobí, že zabezpečovací adaptér zavolá rozhranie API na poskytovanie Webex). |
5 | Vaše systémy musia používať Webex provizórne API, ak budete neskôr potrebovať upraviť balík pre používateľa (zmeniť z predvoleného nastavenia). |
Prihlasovací postup SSO
Nasleduje postup prihlásenia SAML SSO pre aplikáciu Webex pri používaní autentifikácie BroadWorks a keď je povolené zdieľanie zdrojov medzi zdrojmi, čo umožňuje priame overenie pre BroadWorks. Obrázok zobrazuje udalosti klienta a používateľa vľavo s textom na šípkach, ktorý predstavuje to, čo klient poskytuje na autorizáciu. Kroky 1 a 5 sú používateľské udalosti. Pravá strana obrázka predstavuje udalosti prihlasovacích služieb spolu s tým, čo sa vráti klientovi.
Nasleduje tok zisťovania služby BroadWorks, ktorý nasleduje bezprostredne po predchádzajúcom toku prihlásenia Webex SAML SSO. Klient používa prístupový token, ktorý získal pri registrácii do Webex Device Management, na vyžiadanie registrácie z nasadenia BroadWorks.
Alternatívne prihlasovacie toky
Vyššie uvedené obrázky predpokladajú, že prihlásenie SAML SSO je nakonfigurované pomocou autentifikácie BroadWorks s povolenou priamou autentifikáciou BroadWorks (Cross-Origin Resource Sharing). Nižšie sú uvedené niektoré alternatívne postupy prihlásenia SAML SSO:
Overenie BroadWorks bez priameho overenia BroadWorks (Cross-Origin Resource Sharing):
Jediný rozdiel je v kroku 5 a 6 Webex Login Flow. V kroku 5 sú prihlasovacie údaje overené proxy IdP (namiesto XSI) a klientovi sa vráti vyhlásenie SAML.
Prietok pokračuje cez zostávajúce kroky v dvoch diagramoch.
Token SSO sa v tomto toku nepoužíva.
SAML SSO Webex Autentifikácia:
V kroku 3 postupu prihlásenia Webex služba Common Identity vráti poskytovateľa identity používaného autentifikáciou Webex.
V tomto bode sa vyvolá alternatívny postup prihlásenia SAML SSO pre Webex.
Používateľské interakcie
Prihlásiť sa
Aplikácia Webex spustí prehliadač Cisco Common Identity (CI), ktorý používateľom umožní zadať svoju e-mailovú adresu.
CI zistí, že pridružená zákaznícka organizácia má BroadWorks IDP Proxy (IDP) nakonfigurovaný ako ich SAML IDP. CI presmeruje na IDP, ktorý používateľovi ponúkne prihlasovaciu stránku. (Poskytovateľ služieb môže označiť túto prihlasovaciu stránku.)
Používateľ zadá svoje poverenia BroadWorks.
Broadworks overuje používateľa prostredníctvom IDP. Po úspechu IDP presmeruje prehliadač späť na CI s SAML Success, aby dokončil tok autentifikácie (nie je znázornené na diagrame).
Po úspešnej autentifikácii získa aplikácia Webex prístupové tokeny od CI (nie je znázornené na obrázku). Klient ich používa na vyžiadanie dlhotrvajúceho Jason Web Token (JWT) od BroadWorks.
Aplikácia Webex zisťuje svoju konfiguráciu volania od spoločnosti BroadWorks a ďalších služieb od spoločnosti Webex.
Aplikácia Webex sa zaregistruje v BroadWorks.
Prihláste sa z pohľadu používateľa
Tento diagram predstavuje typický tok prihlásenia, ktorý vidí koncový používateľ alebo predplatiteľ:
Stiahnite si a nainštalujete aplikáciu Webex.
Možno ste dostali odkaz od svojho poskytovateľa služieb, alebo ho môžete nájsť na stránke sťahovania Webex.
Svoju e-mailovú adresu zadáte na prihlasovacej obrazovke Webex. Kliknite Ďalšie.
Zvyčajne budete presmerovaní na stránku so značkou poskytovateľa služieb.
Táto stránka vás môže privítať na vašej e-mailovej adrese.
Ak neexistuje žiadna e-mailová adresa alebo ak je e-mailová adresa nesprávna, zadajte namiesto toho svoje používateľské meno BroadWorks.
Zadajte svoje heslo BroadWorks.
Ak ste sa úspešne prihlásili, otvorí sa Webex.
Call Flow—Corporate Directory
Tok hovorov – číslo PSTN
Prezentácia a zdieľanie
Začnite vesmírne stretnutie
Klientske interakcie
Načítať profil z DMS a SIP Zaregistrujte sa v AS
Klient zavolá XSI, aby získal token správy zariadenia a adresu URL do DMS.
Klient si vyžiada svoj profil zariadenia od DMS predložením tokenu z kroku 1.
Klient si prečíta profil zariadenia a získa SIP poverenia, adresy a porty.
Klient odošle SIP REGISTER do SBC pomocou informácií z kroku 3.
SBC odošle SIP REGISTER do AS (SBC môže vykonať vyhľadávanie v NS, aby našiel AS, ak SBC ešte nepozná používateľa SIP.)
Testovacie a laboratórne pokyny
Nasledujúce pokyny platia pre testovacie a laboratórne organizácie:
Partneri poskytovateľov služieb sú obmedzení na maximálne 50 testovacích používateľov, ktorí môžu byť poskytovaní vo viacerých organizáciách.
Všetkým používateľom nad rámec prvých 50 testovacích používateľov budú účtované poplatky.
Aby sa zabezpečilo presné spracovanie vašej faktúry, všetky testovacie organizácie musia v názve BroadWorks Org obsahovať slovo „test“.
Interné testovacie organizácie musia byť určené v rámci Webex Control Hub. Je to preto, aby sa predišlo tomu, aby boli testovací používatelia účtovaní ako skutoční používatelia.
Určenie organizácie ako testovacej organizácie
Ak chcete určiť organizáciu ako testovaciu organizáciu:
Prihláste sa do Partnerského centra a vyberte zákazníkov.
Vyberte vhodného zákazníka.
V pravej ovládacej lište povoľte Interná testovacia organizácia prepnúť.
Prehrávanie hlasovej schránky
V prípade hlasovej schránky sa uistite, že ste nakonfigurovali server médií na používanie jedného z nasledujúcich kódov:
mp3
wav – súbory WAV sú podporované v nasledujúcich formátoch: PCM (podporované na všetkých platformách) a DVI-ADPCM (nepodporované v systéme Android
Ak používate súbory wav, spustite nasledujúce príkazy CLI na konfiguráciu aplikačného servera a mediálneho servera:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminológia
- ACL
- Zoznam riadenia prístupu
- ALG
- Brána aplikačnej vrstvy
- API
- Prgramovacie prostredie aplikácií
- APNS
- Služba Apple Push Notification Service
- AS
- Aplikačný server
- ATA
- Analógový telefónny adaptér, adaptér, ktorý konvertuje analógovú telefóniu na VoIP
- BAM
- BroadSoft Application Manager
- Základná autentifikácia
- Metóda overovania, pri ktorej je účet (používateľské meno) overený zdieľaným tajomstvom (heslo)
- BMS
- BroadSoft Messaging Server
- BOSH
- Obojsmerné toky cez synchrónny HTTP
- BRI
- Basic Rate Interface BRI je prístupová metóda ISDN
- Bundle
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- CA
- certifikačná autorita
- Nosič
- Organizácia, ktorá sa zaoberá telefonickou prevádzkou (porov. partner, poskytovateľ služieb, predajca s pridanou hodnotou)
- CAPTCHA
- Plne automatizovaný verejný Turingov test, ktorý rozlíši počítače a ľudí
- CCXML
- eXtensible Markup Language pre ovládanie hovorov
- CIF
- Bežný stredný formát
- CLI
- Rozhranie príkazového riadku
- CN
- Spoločný názov
- CNPS
- Oznámenia o hovoroch Push Server. Notification Push Server, ktorý beží na XSP|ADP vo vašom prostredí na odosielanie upozornení na hovory do FCM a APNS. Pozrite si Proxy servera NPS.
- CPE
- Zariadenie priestorov zákazníka
- KPR
- Pravidlo vlastnej prítomnosti
- CSS
- Kaskádové štýly
- CSV
- Hodnota oddelená čiarkou
- CTI
- Integrácia počítačovej telefónie
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizovaná zóna
- DN
- Číslo adresára
- DND
- Nevyrušujte
- DNS
- Systém doménových mien
- DPG
- Dial Peer Group
- DSCP
- Bod kódu diferencovaných služieb
- DTAF
- Archívny súbor typu zariadenia
- DTG
- Skupina cieľových kmeňov
- DTMF
- Dual-Tone Multi-Frekvencia
- Koncový užívateľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Predplatiteľ)
- Enterprise
- Súbor koncových používateľov (porov. Organizácia)
- FCM
- Firebase Cloud Messaging
- FMC
- Pevná mobilná konvergencia
- Prietokové poskytovanie
- Vytváranie používateľov v úložisku identity Webex priradením služby „Integrovaný IM&P“ v BroadWorks.
- FQDN
- Plne kvalifikovaný názov domény
- Plné prietokové poskytovanie
- Vytváranie a overovanie používateľov v obchode identity Webex priradením služby „Integrované IM&P“ v BroadWorks a tvrdenie že každý používateľ BroadWorks má jedinečnú a platnú e-mailovú adresu.
- FXO
- Devízový úrad je port, ktorý prijíma analógovú linku. Je to zástrčka telefónu alebo faxu alebo zástrčky vášho analógového telefónneho systému. Poskytuje indikáciu zavesenia/vyvesenia (uzavretie slučky). Keďže port FXO je pripojený k zariadeniu, ako je fax alebo telefón, toto zariadenie sa často nazýva „zariadenie FXO“.
- FXS
- Devízový účastník je port, ktorý skutočne dodáva analógovú linku účastníkovi. Inými slovami, je to „zástrčka v stene“, ktorá dodáva oznamovací tón, prúd batérie a napätie zvonenia.
- GCM
- Google Cloud Message
- GCM
- Režim Galois/Counter (šifrovacia technológia)
- HID
- Zariadenie ľudského rozhrania
- HTTPS
- Hypertext Transfer Protocol Secure Sockets
- IAD
- Integrované prístupové zariadenie
- IM&P
- Okamžité správy a prítomnosť
- IP PSTN
- Poskytovateľ služieb, ktorý poskytuje služby VoIP pre PSTN, zameniteľné s ITSP, alebo všeobecný pojem pre „verejnú“ telefóniu pripojenú na internet, kolektívne poskytovanú hlavnými poskytovateľmi telekomunikačných služieb (a nie krajinami, ako je PSTN)
- ITSP
- Poskytovateľ internetových telefónnych služieb
- IVR
- Interaktívna hlasová odozva/odpovedač
- JID
- Natívna adresa entity XMPP sa nazýva Jabber Identifier alebo JID localpart@domain.part.example.com/resourcepart (@ . / sú oddeľovače)
- JSON
- Zápis objektov Java Script
- JSSE
- rozšírenie Java Secure Socket; základná technológia poskytujúca funkcie bezpečného pripojenia k serverom BroadWorks
- KEM
- Key Extension Module (hardvérové telefóny Cisco)
- LLT
- Token s dlhou životnosťou (alebo dlhou životnosťou); samopopisujúca, bezpečná forma nosného tokenu, ktorá umožňuje používateľom zostať autentifikovaní dlhšie a nie je viazaná na konkrétne aplikácie.
- MA
- Archív správ
- MIB
- Manažérska informačná základňa
- PANI
- Server médií
- mTLS
- Vzájomná autentifikácia medzi dvoma stranami pomocou výmeny certifikátov pri vytváraní pripojenia TLS
- MUC
- Rozhovor s viacerými používateľmi
- NAT
- Preklady sieťových adries
- NPS
- Server push notifikácií; pozri CNPS
- NPS Proxy
-
Služba vo Webexe, ktorá dodáva krátkodobé autorizačné tokeny vášmu CNPS, čo mu umožňuje posielať upozornenia na hovory do FCM a APN a nakoniec do zariadení so systémom Android a iOS so systémom Webex.
- OCI
- Otvorte rozhranie klienta
- Organizácia
- Spoločnosť alebo organizácia zastupujúca skupinu koncových používateľov (porov. Enterprise)
- OTG
- Odchádzajúca kmeňová skupina
- Balíček
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- Partner
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Predajca s pridanou hodnotou, poskytovateľ služieb, operátor)
- PBX
- Súkromná pobočková burza
- PEM
- Ochrana osobných údajov Enhanced Mail
- PLMN
- Verejná pozemná mobilná sieť
- PRI
- Primary Rate Interface (PRI) je štandard telekomunikačného rozhrania používaný v digitálnej sieti integrovaných služieb (ISDN).
- PS
- Profilový server
- PSTN
- Verejná komutovaná telefónna sieť
- QoS
- Kvalita služby
- Portál pre predajcov
- Webová stránka, ktorá umožňuje správcovi predajcu konfigurovať ich riešenie UC-One SaaS. Niekedy sa označuje ako portál BAM, portál správcu alebo portál pre správu.
- RTCP
- Protokol riadenia v reálnom čase
- RTP
- Transportný protokol v reálnom čase
- SBC
- Kontrolór hraníc relácie
- SCA
- Vzhľad zdieľaného hovoru
- SD
- Štandardná definícia
- SDP
- Protokol popisu relácie
- SP
- Poskytovateľ služieb; Organizácia, ktorá poskytuje telefonovanie alebo súvisiace služby iným organizáciám (porov. Operátor, partner, predajca s pridanou hodnotou)
- SIP
- Protokol o začatí relácie
- SLT
- Krátkodobý (alebo Short Life) Token (tiež nazývaný BroadWorks SSO Token); jednorazový overený token, ktorý sa používa na získanie zabezpečeného prístupu k webovým aplikáciám.
- SMB
- Malý až stredný podnik
- SNMP
- Simple Network Management Protocol
- sRTCP
- bezpečný protokol riadenia prenosu v reálnom čase (médium hovorov VoIP)
- sRTP
- bezpečný protokol prenosu v reálnom čase (VoIP hovorové médiá)
- SSL
- Secure Sockets Layer
- Predplatiteľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Koncový užívateľ)
- TCP
- Protokol riadenia prenosu
- TDM
- Časové multiplexovanie
- TLS
- Zabezpečenie transportnej vrstvy
- ToS
- Typ služby
- UAP
- Portál na aktiváciu používateľov
- UC
- Unified Communications
- UI
- Používateľské rozhranie
- UID
- Jedinečný identifikátor
- UMS
- Server správ
- URI
- Jednotný identifikátor zdroja
- URL
- Uniform Resource Locator
- USS
- Server zdieľania
- UTC
- Koordinovaný svetový čas
- UVS
- Video server
- Predajca s pridanou hodnotou (VAR)
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Dopravca, partner, poskytovateľ služieb)
- VGA
- Video Graphics Array
- VoIP
- Voice over Internet Protocol (IP)
- VXML
- Voice Extensible Markup Language
- WebDAV
- Webové distribuované vytváranie a vytváranie verzií
- WebRTC
- Webová komunikácia v reálnom čase
- WRS
- Server WebRTC
- XMPP
- Extensible Messaging and Presence Protocol
Predstavujeme Webex pre Cisco BroadWorks
Táto časť je určená pre systémových administrátorov v partnerských organizáciách Cisco (poskytovateľov služieb), ktorí implementujú Webex pre svoje zákaznícke organizácie alebo poskytujú toto riešenie priamo svojim vlastným predplatiteľom.
Účel riešenia
Poskytovať funkcie cloudovej spolupráce Webex malým a stredným zákazníkom, ktorí už majú službu volania poskytovanú poskytovateľmi služieb BroadWorks.
Poskytovať službu volania založenú na BroadWorks malým a stredným zákazníkom Webexu.
Kontext
Vyvíjame všetkých našich spolupracujúcich klientov smerom k jednotnej aplikácii. Táto cesta znižuje ťažkosti s prijatím, zlepšuje interoperabilitu a migráciu a poskytuje predvídateľné používateľské skúsenosti v rámci celého nášho portfólia spolupráce. Súčasťou tohto úsilia je presunúť možnosti volania BroadWorks do aplikácie Webex a prípadne znížiť investície do klientov UC-One.
Výhody
Budúca skúška: proti ukončeniu životnosti UC-One Collaborate, pohyb všetkých klientov smerom k Unified Client Framework (UCF)
Najlepšie z oboch: Povolenie funkcií Webex Messaging a Meeting pri zachovaní volania BroadWorks vo vašej telefónnej sieti
Rozsah riešenia
Existujúci / noví malí až strední zákazníci (menej ako 250 predplatiteľov), ktorí chcú sadu funkcií spolupráce, už môžu mať volanie BroadWorks.
Existujúci malí až strední zákazníci Webexu, ktorí chcú pridať BroadWorks Calling.
Nie väčšie podniky (prezrite si naše podnikové portfólio pre Webex).
Nie jednotliví používatelia (Vyhodnoťte ponuky Webex Online).
Sady funkcií v Webex pre Cisco BroadWorks sa zameriavajú na prípady použitia v malých až stredných podnikoch. Balíky Webex for Cisco BroadWorks sú navrhnuté tak, aby znížili zložitosť pre malé a stredné podniky a neustále vyhodnocujeme ich vhodnosť pre tento segment. Môžeme sa rozhodnúť skryť alebo odstrániť funkcie, ktoré by inak boli dostupné v podnikových balíkoch.
Predpoklady úspechu s Webex pre Cisco BroadWorks
# | Požiadavka | Poznámky | ||
|---|---|---|---|---|
1 | Opravte aktuálny BroadWorks R22 alebo vyšší | |||
2 | XSP|ADP pre XSI, CTI, DMS a authService | Vyhradený XSP|ADP pre Webex pre Cisco BroadWorks | ||
3 | Samostatné XSP|ADP pre NPS je možné zdieľať s inými riešeniami, ktoré používajú NPS. | Ak máte existujúce nasadenie spolupráce, prečítajte si odporúčania pre XSP|Konfigurácie ADP a NPS. | ||
4 | Overenie tokenu CI (s TLS) nakonfigurované pre pripojenia Webex k Autentifikačnej službe. | |||
5 | mTLS nakonfigurované pre Webex pripojenia k rozhraniu CTI. | Iné aplikácie nevyžadujú mTLS. | ||
6 | Používatelia musia existovať v BroadWorks a potrebujú nasledujúce atribúty v závislosti od vášho rozhodnutia o poskytovaní:
| Pre dôveryhodné e-maily: Odporúčame vám zadať rovnakú e-mailovú adresu aj do atribútu Alternatívne ID, aby ste používateľom umožnili prihlásiť sa pomocou e-mailovej adresy do BroadWorks. Pre nedôveryhodné e-maily: V závislosti od nastavení e-mailu používateľa môže používanie nedôveryhodných e-mailov viesť k odoslaniu e-mailu do priečinka Nevyžiadaná pošta alebo priečinok SPAM používateľa. Správca bude možno musieť zmeniť nastavenia e-mailu používateľa, aby povolil domény | ||
7 | Webex pre Cisco BroadWorks súbor DTAF pre Webex App | |||
8 | BW Business Lic alebo Std Enterprise alebo Prem Enterprise User Lic + Webex pre predplatné Cisco BroadWorks | Ak máte existujúce nasadenie v spolupráci, už nepotrebujete balík doplnkov UC-One, Collab Lic a konferenčné porty Meet-me. Ak máte existujúce nasadenie UC-One SaaS, žiadne ďalšie zmeny okrem prijatia podmienok prémiového balíka. | ||
9 | IP/porty musia byť prístupné prostredníctvom backendových služieb Webex a aplikácií Webex cez verejný internet. | Pozrite si časť „Príprava siete“. | ||
10 | Konfigurácia TLS v1.2 na XSP|ADP | |||
11 | Na zabezpečenie prietoku sa aplikačný server musí pripojiť k adaptéru na zabezpečenie BroadWorks.
| Pozrite si tému „Príprava siete“. |
O tomto dokumente
Účelom tohto dokumentu je pomôcť vám pochopiť, pripraviť sa, nasadiť a spravovať vaše riešenie Webex for Cisco BroadWorks. Hlavné časti dokumentu odrážajú tento účel.
Táto príručka obsahuje koncepčný a referenčný materiál. Máme v úmysle pokryť všetky aspekty riešenia v tomto jednom dokumente.
Minimálny súbor úloh na nasadenie riešenia je:
Oslovte svoj účtovný tím a staňte sa partnerom Cisco. Je nevyhnutné, aby ste preskúmali dotykové body Cisco, aby ste sa zoznámili (a absolvovali školenie). Keď sa stanete partnerom Cisco, použijeme prepínač Webex for Cisco BroadWorks na vašu partnerskú organizáciu Webex. (Pozri Nasaďte Webex pre Cisco BroadWorks > Partner Onboarding v tomto dokumente.)
Nakonfigurujte svoje systémy BroadWorks na integráciu s Webex. (Pozri Nasadenie Webex pre Cisco BroadWorks > Konfigurácia služieb na vašom Webex pre Cisco BroadWorks XSP|ADP v tomto dokumente.)
Na pripojenie Webex k BroadWorks použite Partner Hub. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre v tomto dokumente.)
Použite partnerské centrum na prípravu šablón poskytovania používateľov. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte si šablóny prihlásenia v tomto dokumente.)
Otestujte a pripojte zákazníka poskytnutím aspoň jedného používateľa. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju testovaciu organizáciu.)
|
|
Terminológia
Snažíme sa obmedziť žargón a akronymy použité v tomto dokumente a vysvetliť každý výraz pri jeho prvom použití. (Pozri Webex pre Cisco BroadWorks Referencie > Terminológia ak výraz nie je vysvetlený v kontexte.)
Ako to funguje
Webex for Cisco BroadWorks je ponuka, ktorá integruje volanie BroadWorks vo Webexe. Predplatitelia používajú jednu aplikáciu (aplikáciu Webex), aby mohli využívať funkcie poskytované oboma platformami:
Používatelia volajú na čísla PSTN pomocou vašej infraštruktúry BroadWorks.
Používatelia volajú na iné čísla BroadWorks pomocou vašej infraštruktúry BroadWorks (audio/video hovory výberom čísel priradených používateľom alebo číselnej klávesnice na zadanie čísel).
Používatelia môžu alternatívne uskutočniť hovor Webex VOIP cez infraštruktúru Webex výberom možnosti „Webex Call“ v aplikácii Webex. (Tieto hovory sú z aplikácie Webex do aplikácie Webex, nie z aplikácie Webex do PSTN).
Používatelia môžu hostiť stretnutia Webex a pripojiť sa k nim.
Používatelia si môžu posielať správy jeden druhému alebo v priestoroch (trvalý skupinový chat) a využívať funkcie ako vyhľadávanie a zdieľanie súborov (na infraštruktúre Webex).
Používatelia môžu zdieľať prítomnosť (stav). Môžu si vybrať vlastnú prítomnosť alebo klientom vypočítanú prítomnosť.
Keď vás začleníme ako partnerskú organizáciu do Control Hub, so správnymi oprávneniami, môžete nakonfigurovať vzťah medzi vašou inštanciou BroadWorks a Webexom.
V Control Hub vytvoríte organizácie zákazníkov a v týchto organizáciách vytvoríte používateľov.
Každý predplatiteľ v BroadWorks získa identitu Webex na základe svojej e-mailovej adresy (atribút Email ID v BroadWorks).
Používatelia sa overujú proti BroadWorks alebo Webex.
Klientom sa vydávajú tokeny s dlhou životnosťou, ktoré ich autorizujú na služby v spoločnostiach BroadWorks a Webex.
Aplikácia Webex v centre tohto riešenia; je to značková aplikácia dostupná pre počítače Mac/Windows a mobilné telefóny a tablety so systémom Android/iOS.
K dispozícii je aj webová verzia aplikácie Webex, ktorá momentálne neobsahuje funkcie volania.
Klient sa pripája ku cloudu Webex a poskytuje funkcie správ, prítomnosti a stretnutí.
Klient sa zaregistruje do vašich systémov BroadWorks na volanie funkcií.
Cloud Webex spolupracuje s vašimi systémami BroadWorks, aby zabezpečil bezproblémovú používateľskú skúsenosť s poskytovaním služieb.
Vlastnosti a obmedzenia
Ponúkame niekoľko balíčkov s rôznymi funkciami.
Balík "softfón".
Tento typ balíka používa aplikáciu Webex ako klienta iba pre softvérové telefóny s možnosťou volania, ale bez možnosti odosielania správ. Používatelia s týmto typom balíka sa môžu pripojiť k stretnutiam Webex, ale nemôžu sami začať stretnutia. Keď iní používatelia (softfónové alebo iné ako softvérové telefóny) hľadajú v adresári používateľa softvérového telefónu, výsledky vyhľadávania neposkytujú možnosť odoslať správu.
Používatelia softvérových telefónov môžu počas hovoru zdieľať svoju obrazovku.
"Základný" balík
Základný balík obsahuje funkcie Volanie, Správy a Schôdza. Zahŕňa 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR). (** výnimku nájdete v poznámke nižšie). V tomto balíku môžu stretnutia trvať maximálne 40 minút.
"Štandardný" balík
Tento balík tiež zahŕňa všetko, čo je súčasťou základného balíka, ako napríklad až 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je rola, ktorú pôvodne zastáva iba hostiteľ stretnutia, ale hostiteľ môže odovzdať „rolu prezentujúceho“ ktorémukoľvek účastníkovi stretnutia, ktorého si vyberie, a iba hostiteľ môže znova prevziať úlohu prezentujúceho bez aktuálneho hostiteľ, ktorý im to odovzdá.
"Prémiový" balík
Tento balík zahŕňa všetko v balíku Standard plus až 300 účastníkov stretnutia v „jednotnom priestore“ a až 1 000 účastníkov v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je podporované pre všetkých účastníkov stretnutia.
Porovnajte balíčky
Balíček | Volanie | Správy | Jednotné vesmírne stretnutia | Stretnutia PMR |
|---|---|---|---|---|
Softfón | Zahrnuté | Nezahŕňa | Žiadne | Žiadne |
Základné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Štandardné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Premium | Zahrnuté | Zahrnuté | 300 účastníkov | 1000 účastníkov |
| Limit Unified Space Meeting pre používateľov Basic je 100 účastníkov na stretnutie Unified Space Meeting, pokiaľ priestor nezahŕňa aj používateľov priradených balíkom „Standard“ alebo „Premium“, v takom prípade sa limit zvyšuje na základe balíka hostiteľského používateľa. |
| „Stretnutia v jednotnom priestore“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v priestore Webex. Používateľ napríklad iniciuje stretnutie z priestoru pomocou tlačidiel „Stretnutie“ alebo „Naplánovať“. „Stretnutia PMR“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v osobnej zasadacej miestnosti používateľa (PMR). Tieto stretnutia používajú vyhradenú webovú adresu (napríklad: cisco.webex.com/meet/roomOwnerUserID). |
Funkcie správ a stretnutí
V nasledujúcej tabuľke nájdete rozdiely v podpore funkcií stretnutia PMR pre balíky Basic, Standard a Premium.
Funkcia stretnutia | Podporované základným balíkom | Podporované štandardným balíkom | Podporované balíkom Premium | Komentujte |
|---|---|---|---|---|
Trvanie stretnutia | 40 minút alebo menej | Neobmedzené | Neobmedzené | |
Zdieľanie pracovnej plochy | Áno | Áno | Áno | Základné—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie pracovnej plochy iba hostiteľom stretnutia PMR. Premium—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. |
Zdieľanie aplikácií | Áno | Áno | Áno | Základné—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie aplikácie iba hostiteľom stretnutia PMR. Premium—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. |
Rozhovor s viacerými stranami | Áno | Áno | Áno | |
Whiteboarding | Áno | Áno | Áno | |
Ochrana heslom | Áno | Áno | Áno | |
Webová aplikácia – žiadne sťahovanie ani doplnky (Guest Experience) | Áno | Áno | Áno | |
Podpora párovania so zariadeniami Webex | Áno | Áno | Áno | |
Podlahové ovládanie (Stlmiť jeden / Vytlačiť všetko) | Áno | Áno | Áno | |
Odkaz na trvalé stretnutia | Áno | Áno | Áno | |
Prístup na stránku stretnutia | Áno | Áno | Áno | |
Stretnutie Pripojiť sa cez VoIP | Áno | Áno | Áno | |
Zamykanie | Áno | Áno | Áno | |
Ovládacie prvky prezentujúceho | Nie | Nie | Áno | |
Ovládanie vzdialenej plochy | Nie | Nie | Áno | |
Počet účastníkov | 100 | 100 | 1000 | |
Záznam uložený lokálne v systéme | Áno | Áno | Áno | |
Nahrávanie v cloude | Nie | Nie | Áno | |
Nahrávanie – cloudové úložisko | Nie | Nie | 10 GB na stránku | |
Nahrávanie prepisov | Nie | Nie | Áno | |
Plánovanie stretnutí | Áno | Áno | Áno | |
Povoliť zdieľanie obsahu s externými integráciami | Nie | Nie | Áno | Základné— Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. Štandardné—Zdieľanie obsahu iba hostiteľom stretnutia PMR. Premium—Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. |
Povoliť zmenu adresy URL PMR | Nie | Nie | Áno | Základné— Používatelia môžu upraviť adresu URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z Control Hub. Štandardné— Adresu URL PMR môžu zmeniť iba správcovia partnerov a organizácií z centra partnerov. Premium—Používatelia môžu upraviť URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z centra partnerov. |
Streamovanie stretnutí naživo (napr. na Facebooku, Youtube) | Nie | Nie | Áno | |
Umožnite ostatným používateľom plánovať stretnutia v ich mene | Nie | Nie | Áno | |
Pridajte alternatívneho hostiteľa | Áno | Nie | Áno | |
Integrácia aplikácií (napr. Zendesk, Slack) | Závisí od integrácie | Závisí od integrácie | Áno | Pozrite si Integrácie aplikácií v sekcii nižšie nájdete ďalšie informácie o podpore. |
Integrácia s Microsoft Office 365 Calendaring | Áno | Áno | Áno | |
Integrácia s Kalendárom Google pre G Suite | Áno | Áno | Áno | |
Webex Help Center publikuje funkcie a užívateľskú dokumentáciu pre Webex na help.webex.com. Prečítajte si nasledujúce články a dozviete sa viac o funkciách:
Funkcie volania
Skúsenosti s volaním sú podobné predchádzajúcim riešeniam, ktoré používajú modul na riadenie hovorov BroadWorks. Rozdiel oproti UC-One Collaborate a UC-One SaaS je v tom, že aplikácia Webex je primárnym mäkkým klientom.
Integrácie aplikácií
Webex pre Cisco BroadWorks môžete integrovať s nasledujúcimi aplikáciami:
Zendesk-Len prémiové
Slack-Len prémiové
Microsoft Teams for Webex Meetings-Štandard alebo Premium
Microsoft Teams for Calling-Podporované všetkými balíkmi
Kalendár Office 365-Štandard alebo Premium
Kalendár Google pre G Suite-Štandard alebo Premium
Podpora virtuálnej desktopovej infraštruktúry (VDI).
Webex for Cisco BroadWorks teraz podporuje prostredia virtuálnej desktopovej infraštruktúry (VDI). Podrobnosti o nasadení infraštruktúry VDI nájdete v časti Sprievodca nasadením pre Webex for Virtual Desktop Infrastructure (VDI).
Podpora IPv6
Webex for Cisco BroadWorks podporuje adresovanie IPv6 pre aplikáciu Webex.
Plán budúcnosti
Ak chcete získať prehľad o našich zámeroch pre budúce verzie Webex pre Cisco BroadWorks, navštívte https://salesconnect.cisco.com/#/program/PAGE-16649. Položky cestovnej mapy nie sú v žiadnom prípade záväzné. Spoločnosť Cisco si vyhradzuje právo zadržať alebo revidovať niektoré alebo všetky tieto položky z budúcich vydaní.
Obmedzenia
Obmedzenia poskytovania
Časové pásmo webu stretnutia
Časové pásmo prvého predplatiteľa pre každý balík sa stane časovým pásmom pre webovú lokalitu Webex Meetings vytvorenú pre daný balík.
Ak v požiadavke na poskytovanie pre prvého používateľa každého balíka nie je špecifikované žiadne časové pásmo, časové pásmo lokality Webex Meetings pre tento balík sa nastaví na regionálnu predvolenú hodnotu organizácie predplatiteľov.
Ak váš zákazník potrebuje konkrétne časové pásmo lokality Webex Meetings, zadajte timezone parameter v požiadavke na poskytovanie pre:
prvý predplatiteľ poskytnutý pre štandardný balík v organizácii.
prvý predplatiteľ, ktorý si v organizácii zabezpečil prémiový balík.
prvým predplatiteľom poskytnutým pre základný balík v organizácii.
Všeobecné obmedzenia
Žiadne volanie vo webovej verzii klienta Webex (Toto je obmedzenie klienta, nie obmedzenie riešenia.)
Webex ešte nemusí mať všetky ovládacie prvky používateľského rozhrania na podporu niektorých funkcií ovládania hovorov dostupných od spoločnosti BroadWorks.
Klient Webex nemôže byť momentálne označený bielym štítkom.
Keď vytvoríte zákaznícke organizácie pomocou zvolenej metódy poskytovania, automaticky sa vytvoria v rovnakej oblasti ako vaša partnerská organizácia. Toto správanie je zámerné. Očakávame, že nadnárodní partneri vytvoria partnerskú organizáciu v každom regióne, kde riadia zákaznícke organizácie.
Hlásenie o schôdzach a používaní správ je k dispozícii prostredníctvom zákazníckej organizácie v Control Hub.
Známe problémy a obmedzenia
Aktuálny zoznam známych problémov a obmedzení s ponukou Webex for Cisco BroadWorks nájdete na Známe problémy a obmedzenia.
Limity zasielania správ
Nasledujúce limity ukladania údajov (kombinované správy a súbory) sa vzťahujú na organizácie, ktoré si zakúpili Webex pre služby Cisco BroadWorks prostredníctvom poskytovateľa služieb. Tieto limity predstavujú maximálne úložisko pre správy a súbory dohromady.
Základné: 2 GB na používateľa na 3 roky
Štandardne 5 GB na používateľa na 3 roky
Premium: 10 GB na používateľa na 5 rokov
Pre každú organizáciu zákazníka sa tieto súčty na používateľa zhromažďujú, aby poskytli agregovaný súčet pre daného zákazníka na základe počtu používateľov. Napríklad spoločnosť s piatimi prémiovými používateľmi má celkový limit na odosielanie správ a ukladanie súborov 50 GB. Jednotlivý používateľ môže prekročiť limit na používateľa (10 GB) za predpokladu, že spoločnosť je stále pod agregovaným maximom (50 GB).
Pre tímové priestory, ktoré sú vytvorené, platia limity pre zasielanie správ voči agregovanému súčtu pre zákaznícku organizáciu, ktorá vlastní tímový priestor. Informácie o vlastníkovi jednotlivých tímových priestorov nájdete vo Vesmírnej politike. Informácie o tom, ako zobraziť politiku priestoru pre individuálny tímový priestor, nájdete na https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ďalšie informácie
Ďalšie informácie o všeobecných limitoch na odosielanie správ, ktoré sa vzťahujú na tímové priestory na odosielanie správ Webex, nájdete na https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Zabezpečenie, údaje a roly
Zabezpečenie Webex
Klient Webex je bezpečná aplikácia, ktorá vytvára bezpečné pripojenia k Webex a BroadWorks. Dáta, ktoré sú uložené v cloude Webex a sú prístupné používateľovi prostredníctvom rozhrania aplikácie Webex, sú šifrované pri prenose aj v pokoji.
Je tam viac detailov výmena údajov v sekcii Referencie tohto dokumentu.
Ďalšie čítanie
Sídlo údajov organizácie
Vaše údaje Webex ukladáme v dátovom centre, ktoré najviac zodpovedá vášmu regiónu. Pozri Údaje o rezidencii vo Webexe v Centre pomoci.
Roly
Správca poskytovateľa služieb (vy): Pri každodennej údržbe spravujete lokálne (volacie) časti riešenia pomocou vlastných systémov. Časti riešenia Webex spravujete prostredníctvom Partner Hub.
Informácie o rolách, ktoré sú k dispozícii pre partnerov, o prístupových privilégiách, ktoré tieto roly sprevádzajú, a o tom, ako priradiť roly, nájdete na Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM.
| Prvý používateľ poskytnutý novej partnerskej organizácii je automaticky priradený k rolám Úplný správca a Úplný správca partnera. Tento správca môže použiť vyššie uvedený článok na priradenie ďalších rolí. |
Tím cloudových operácií Cisco: Vytvorí vašu „partnerskú organizáciu“ v Partner Hub, ak neexistuje, počas vašej registrácie.
Keď budete mať svoj účet Partner Hub, nakonfigurujete rozhrania Webex pre svoje vlastné systémy. Ďalej vytvoríte „šablóny prihlásenia“ na reprezentáciu balíkov alebo balíkov poskytovaných prostredníctvom týchto systémov. Potom poskytujete svojim zákazníkom alebo predplatiteľom.
# | Typická úloha | SP | Cisco |
|---|---|---|---|
1 | Registrácia partnera – vytvorenie partnerskej organizácie, ak neexistuje, a zapnutie potrebnej funkcie sa prepína | ● | |
2 | Konfigurácia BroadWorks v partnerskej organizácii cez partnerské centrum (klaster) | ● | |
3 | Konfigurácia nastavení integrácie v partnerskej organizácii cez partnerské centrum (šablóny ponúk, budovanie značky) | ● | |
4 | Príprava prostredia BroadWorks na integráciu (AS, XSP|ADP Patching, firewally, XSP|Konfigurácia ADP, XSI, AuthService, CTI, NPS, aplikácie DMS na XSP|ADP) | ● | |
5 | Vyviňte integráciu alebo proces poskytovania | ● | |
6 | Pripravte si materiály GTM | ● | |
7 | Migrácia alebo poskytovanie nových používateľov | ● |
Architektúra
Čo je v diagrame?
klientov
Klient Webex App slúži ako primárna aplikácia vo Webexe pre ponuky Cisco BroadWorks. Klient je dostupný na desktopových, mobilných a webových platformách.
Klient má natívne zasielanie správ, prítomnosť a audio/video stretnutia s viacerými stranami, ktoré poskytuje cloud Webex. Klient Webex využíva vašu infraštruktúru BroadWorks na hovory SIP a PSTN.
Telefóny Cisco IP a súvisiace príslušenstvo tiež využívajú vašu infraštruktúru BroadWorks na hovory SIP a PSTN. Očakávame, že budeme môcť podporovať telefóny tretích strán.
Portál na aktiváciu používateľov pre používateľov, ktorí sa môžu prihlásiť do Webex pomocou svojich poverení BroadWorks.
Partner Hub je webové rozhranie na správu vašej organizácie Webex a organizácií vašich zákazníkov. Partner Hub je miesto, kde konfigurujete integráciu medzi infraštruktúrou BroadWorks a Webex. Na správu konfigurácie klienta a fakturácie tiež používate partnerské centrum.
Sieť poskytovateľa služieb
Zelený blok na ľavej strane diagramu predstavuje vašu sieť. Komponenty hosťované vo vašej sieti poskytujú nasledujúce služby a rozhrania pre ostatné časti riešenia:
XSP pre verejnosť|ADP, pre Webex pre Cisco BroadWorks: (Pole predstavuje jeden alebo viacero XSP|ADP farmy, prípadne vedené vyrovnávačmi záťaže.)
Hostí rozhranie Xtended Services (XSI-Actions & XSI-Events), Device Management Service (DMS), CTI rozhranie a Authentication Service. Spoločne tieto aplikácie umožňujú telefónom a klientom Webex, aby sa autentifikovali, stiahli si konfiguračné súbory volaní, uskutočňovali a prijímali hovory a navzájom si videli stav zavesenia (telefónna prítomnosť). a históriu hovorov.
Zverejňuje adresár pre klientov Webex.
XSP pre verejnosť|ADP, spustený NPS:
Hostiteľský server push upozornení na hovory: Notification Push Server na XSP|ADP vo vašom prostredí. Je to rozhranie medzi vaším aplikačným serverom a naším proxy serverom NPS. Proxy poskytuje vášmu NPS krátkodobé tokeny na autorizáciu upozornení pre cloudové služby. Tieto služby (APNS a FCM) odosielajú upozornenia na hovory klientom Webex na zariadeniach Apple iOS a Google Android.
Aplikačný server:
Poskytuje ovládanie hovorov a rozhrania k iným systémom BroadWorks (vo všeobecnosti)
Na zabezpečenie prietoku používa AS správca partnera na poskytovanie používateľov vo Webexe
Vloží užívateľský profil do BroadWorks
OSS/BSS: Váš systém podpory prevádzky / obchodné SIP služby na správu vašich podnikov BroadWorks.
Webex Cloud
Modrý blok v diagrame predstavuje oblak Webex. Mikroslužby Webex podporujú celé spektrum možností spolupráce Webex:
Cisco Common Identity (CI) je služba identity v rámci Webex.
Webex for Cisco BroadWorks predstavuje súbor mikroslužieb, ktoré podporujú integráciu medzi Webex a BroadWorks hosteným poskytovateľom služieb:
User Provisioning API
Konfigurácia poskytovateľa služieb
Prihlásenie používateľa pomocou poverení BroadWorks
Webex Messaging box pre mikroslužby súvisiace so správami.
Pole Webex Meetings predstavujúce servery na spracovanie médií a SBC pre video stretnutia s viacerými účastníkmi (SIP a SRTP)
Webové služby tretích strán
V diagrame sú znázornené nasledujúce komponenty tretích strán:
APNS (Apple Push Notifications Service) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach Apple.
FCM (FireBase Cloud Messaging) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach so systémom Android.
XSP|Úvahy o architektúre ADP
Úloha XSP pre verejnosť|Servery ADP vo Webex pre Cisco BroadWorks
XSP orientovaný na verejnosť|ADP vo vašom prostredí poskytuje Webexu a klientom nasledujúce rozhrania/služby:
Authentication Service (AuthService), zabezpečená TLS, ktorá odpovedá na požiadavky Webex pre BroadWorks JWT (JSON Web Token) v mene používateľa
Rozhranie CTI, zabezpečené mTLS, ku ktorému sa Webex prihlasuje na udalosti histórie hovorov a stav telefonickej prítomnosti od BroadWorks (stav háku).
Rozhrania akcií a udalostí Xsi (rozhranie rozšírených služieb) na ovládanie hovorov účastníkov, adresáre kontaktov a zoznamov hovorov a konfiguráciu telefónnych služieb pre koncových používateľov
Služba DM (Device Management) pre klientov na získanie konfiguračných súborov volaní
Pri konfigurácii Webex pre Cisco BroadWorks zadajte adresy URL pre tieto rozhrania. (Pozri Nakonfigurujte svoje klastre BroadWorks v partnerskom centre v tomto dokumente.) Pre každý klaster môžete poskytnúť iba jednu adresu URL pre každé rozhranie. Ak máte vo svojej infraštruktúre BroadWorks viacero rozhraní, môžete vytvoriť viacero klastrov.
XSP|Architektúra ADP
Vyžadujeme, aby ste používali samostatný, vyhradený XSP|Inštancia alebo farma ADP na hosťovanie vašej aplikácie NPS (Notification Push Server). Rovnaký NPS môžete použiť s UC-One SaaS alebo UC-One Collaborate. Na rovnakom XSP však nesmiete hostiť ďalšie aplikácie potrebné pre Webex pre Cisco BroadWorks|ADP, ktorý je hostiteľom aplikácie NPS.
Odporúčame vám použiť vyhradený XSP|Inštancia/farma ADP na hosťovanie požadovaných aplikácií pre integráciu Webex z nasledujúcich dôvodov
Ak napríklad ponúkate UC-One SaaS, odporúčame vám vytvoriť nový XSP|Farma ADP pre Webex pre Cisco BroadWorks. Týmto spôsobom môžu tieto dve služby fungovať nezávisle počas migrácie predplatiteľov.
Ak umiestnite aplikácie Webex for Cisco BroadWorks do XSP|Farma ADP, ktorá sa používa na iné účely, je vašou zodpovednosťou monitorovať používanie, spravovať výslednú zložitosť a plánovať zvýšený rozsah.
The Cisco BroadWorks System Capacity Planner predpokladá vyhradený XSP|Farma ADP a nemusí byť presná, ak ju používate na výpočty kolokácie.
Ak nie je uvedené inak, špecializovaný Webex pre Cisco BroadWorks XSP|ADP musia hostiť nasledujúce aplikácie:
AuthService (TLS s overením tokenu CI alebo mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-Udalosti (TLS)
DMS (TLS) – voliteľné. Nie je povinné nasadiť samostatnú inštanciu DMS alebo farmu špeciálne pre Webex pre Cisco BroadWorks. Môžete použiť rovnakú inštanciu DMS, akú používate pre UC-One SaaS alebo UC-One Collaborate.
Nastavenia hovorov Webview (TLS) – voliteľné. Nastavenia hovorov Webview (CSW) sa vyžaduje iba vtedy, ak chcete, aby používatelia Webexu pre Cisco BroadWorks mohli konfigurovať funkcie volania v aplikácii Webex.
Webex vyžaduje prístup k CTI cez rozhranie zabezpečené vzájomnou TLS autentifikáciou. Na podporu tejto požiadavky odporúčame jednu z týchto možností:
(Schéma označená možnosť 1) Jeden XSP|Inštancia alebo farma ADP pre všetky aplikácie s dvoma rozhraniami nakonfigurovanými na každom serveri: rozhranie mTLS pre CTI a rozhranie TLS pre iné aplikácie, ako je napríklad služba AuthService.
(Schéma označená Možnosť 2) Dva XSP|Inštancie alebo farmy ADP, jedna s rozhraním mTLS pre CTI a druhá s rozhraním TLS pre iné aplikácie, ako je napríklad AuthService.
| XSP|Opätovné použitie ADP Ak máte existujúce XSP|Farma ADP, ktorá je v súlade s jednou z navrhovaných architektúr vyššie (Možnosť 1 alebo 2) a je mierne zaťažený, potom je možné znova použiť vaše existujúce XSP|ADP. Budete musieť overiť, či neexistujú žiadne konfliktné požiadavky na konfiguráciu medzi existujúcimi aplikáciami a požiadavkami novej aplikácie pre Webex. Dve hlavné úvahy sú:
Pretože XSP|ADP majú veľa aplikácií a počet permutácií týchto aplikácií je veľký, môžu existovať ďalšie neidentifikované konflikty. Z tohto dôvodu akékoľvek potenciálne opätovné použitie XSP|ADP by mali byť overené v laboratóriu so zamýšľanou konfiguráciou predtým, ako sa zaviažu k opätovnému použitiu. |
Nakonfigurujte synchronizáciu NTP na XSP|ADP
Nasadenie vyžaduje synchronizáciu času pre všetky XSP|ADP, ktoré používate s Webexom.
Nainštalujte ntp po inštalácii operačného systému a pred inštaláciou softvéru BroadWorks. Potom môžete nakonfigurovať NTP počas XSP|Inštalácia softvéru ADP. Pozrite si Sprievodca správou softvéru BroadWorks pre viac podrobností.
Počas interaktívnej inštalácie XSP|softvér ADP, máte možnosť nakonfigurovať NTP. Postupujte nasledovne:
Keď sa inštalátor spýta,
Do you want to configure NTP?, zadajtey.Keď sa inštalátor spýta,
Is this server going to be a NTP server?, zadajten.Keď sa inštalátor spýta,
What is the NTP address, hostname, or FQDN?, zadajte adresu svojho servera NTP alebo verejnej služby NTP, napr.pool.ntp.org.
Ak je váš XSP|ADP používajú tichú (neinteraktívnu) inštaláciu, konfiguračný súbor inštalátora musí obsahovať nasledujúce páry kľúč=hodnota:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Požiadavky na identitu a zabezpečenie ADP
Pozadie
Protokoly a šifry pripojení Cisco BroadWorks TLS sú konfigurovateľné na rôznych úrovniach špecifickosti. Tieto úrovne siahajú od najvšeobecnejších (poskytovateľ SSL) po najšpecifickejšie (individuálne rozhranie). Špecifickejšie nastavenie vždy prepíše všeobecnejšie nastavenie. Ak nie sú špecifikované, nastavenia SSL „nižšej“ úrovne sa zdedia z „vyšších“ úrovní.
Ak sa oproti predvoleným nastaveniam nezmenia žiadne nastavenia, všetky úrovne zdedia predvolené nastavenia poskytovateľa SSL (JSSE Java Secure Sockets Extension).
Zoznam požiadaviek
XSP|ADP sa musí overiť voči klientom pomocou certifikátu podpísaného CA, v ktorom sa bežný názov alebo alternatívny názov subjektu zhoduje s doménovou časťou rozhrania XSI.
Rozhranie Xsi musí podporovať protokol TLSv1.2.
Rozhranie Xsi musí používať šifrovací balík, ktorý spĺňa nasledujúce požiadavky.
Výmena kľúčov Diffie-Hellman Ephemeral (DHE) alebo eliptické krivky Diffie-Hellman Ephemeral (ECDHE)
AES (Advanced Encryption Standard) šifra s minimálnou veľkosťou bloku 128 bitov (napr. AES-128 alebo AES-256)
Šifrovací režim GCM (Galois/Counter Mode) alebo CBC (Cipher Block Chaining)
Ak sa použije šifra CBC, na odvodenie kľúča je povolená iba rodina hašovacích funkcií SHA2 (SHA256, SHA384, SHA512).
Požiadavky spĺňajú napríklad nasledujúce šifry:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI vyžaduje konvenciu pomenovania IANA pre šifrovacie súpravy, ako je uvedené vyššie, nie konvenciu openSSL. |
Podporované šifry TLS pre rozhrania AuthService a XSI
| Tento zoznam sa môže meniť, pretože sa vyvíjajú naše požiadavky na bezpečnosť cloudu. Pri výbere šifry postupujte podľa aktuálneho odporúčania zabezpečenia cloudu Cisco, ako je popísané v zozname požiadaviek v tomto dokumente. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametre mierky udalostí Xsi
Možno budete musieť zvýšiť veľkosť frontu Xsi-Events a počet vlákien, aby ste zvládli objem udalostí, ktoré vyžaduje riešenie Webex for Cisco BroadWorks. Parametre môžete zvýšiť na zobrazené minimálne hodnoty nasledovne (neznížte ich, ak sú vyššie ako tieto minimálne hodnoty):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Viacnásobné XSP|ADP
Okrajový prvok vyrovnávania zaťaženia
Ak máte na okraji siete prvok vyvažovania záťaže, musí transparentne zvládnuť distribúciu prevádzky medzi vašimi viacerými XSP|ADP servery a Webex pre cloud a klientov Cisco BroadWorks. V tomto prípade by ste mali poskytnúť adresu URL nástroja na vyrovnávanie zaťaženia konfigurácii Webex for Cisco BroadWorks.
Poznámky k tejto architektúre:
Nakonfigurujte DNS tak, aby klienti mohli nájsť nástroj na vyrovnávanie záťaže pri pripájaní k rozhraniu Xsi (pozri Konfigurácia DNS).
Odporúčame vám nakonfigurovať okrajový prvok v reverznom režime proxy SSL, aby ste zabezpečili šifrovanie údajov z bodu do bodu.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve. Môžete použiť zástupné certifikáty, ale neodporúčame ich.
XSP s prístupom k internetu|Servery ADP
Ak odkryjete rozhrania Xsi priamo, použite DNS na distribúciu prevádzky do viacerých XSP|ADP servery.
Poznámky k tejto architektúre:
Na pripojenie k XSP sú potrebné dva záznamy|ADP servery:
Pre mikroslužby Webex: Na zacielenie viacerých XSP sú potrebné okrúhle záznamy A/AAAA|IP adresy ADP. Je to preto, že mikroslužby Webex nedokážu vyhľadávať SRV. Príklady pozri Cloudové služby Webex.
Pre aplikáciu Webex: Záznam SRV, ktorý sa rozlišuje na záznamy A, pričom každý záznam A sa prekladá na jeden XSP|ADP. Príklady pozri Aplikácia Webex.
Použite prioritné záznamy SRV na zacielenie služby XSI pre viacero XSP|adresy ADP. Uprednostňujte svoje záznamy SRV tak, aby mikroslužby vždy prešli na rovnaký záznam A (a následnú IP adresu) a presunuli sa na ďalší záznam A (a IP adresu) len vtedy, ak je prvá IP adresa nefunkčná. NEPOUŽÍVAJTE kruhový prístup pre aplikáciu Webex.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve.
Môžete použiť zástupné certifikáty, ale neodporúčame ich.
Vyhnite sa presmerovaniam HTTP
Niekedy je DNS nakonfigurovaný na riešenie XSP|ADP URL na HTTP load balancer a load balancer je nakonfigurovaný na presmerovanie cez reverzný proxy na XSP|ADP servery.
Webex nesleduje presmerovanie pri pripájaní na adresy URL, ktoré zadáte, takže táto konfigurácia nebude fungovať.
Objednávanie a poskytovanie
Objednávanie a poskytovanie platia na týchto úrovniach:
Poskytovanie partnerov/poskytovateľov služieb:
Každý integrovaný poskytovateľ služieb Webex for Cisco BroadWorks (alebo predajca) musí byť nakonfigurovaný ako partnerská organizácia v službe Webex a musí mu byť udelené potrebné oprávnenia. Cisco Operations poskytuje správcovi partnerskej organizácie prístup na správu Webex pre Cisco BroadWorks na Webex Partner Hub. Správca partnera musí vykonať všetky požadované kroky poskytovania predtým, ako môže poskytnúť organizácii zákazníka/podniku.
Objednávanie a poskytovanie zákazníkov/podnikov:
Každý BroadWorks Enterprise aktivovaný pre Webex pre Cisco BroadWorks spúšťa vytvorenie pridruženej organizácie zákazníkov Webex. Tento proces prebieha automaticky ako súčasť poskytovania používateľov/predplatiteľov. Všetci používatelia/predplatitelia v rámci podniku BroadWorks sú poskytovaní v rovnakej organizácii Webex Customer.
Rovnaké správanie platí, ak je váš systém BroadWorks nakonfigurovaný ako poskytovateľ služieb so skupinami. Keď poskytnete predplatiteľa v skupine BroadWorks, vo Webexe sa automaticky vytvorí zákaznícka organizácia, ktorá zodpovedá skupine.
Objednávanie a poskytovanie používateľov/predplatiteľov:
Webex for Cisco BroadWorks v súčasnosti podporuje nasledujúce modely poskytovania používateľov:
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez dôveryhodných e-mailov
Vlastné poskytovanie používateľov
Poskytovanie API
Priebežné poskytovanie pomocou dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak môžete potvrdiť, že BroadWorks má e-mailové adresy predplatiteľov, ktoré sú platné a jedinečné pre Webex, táto možnosť poskytovania automaticky vytvorí a aktivuje účty Webex s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Priebežné poskytovanie bez dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak sa nemôžete spoľahnúť na e-mailové adresy predplatiteľov, ktoré vlastní BroadWorks, táto možnosť poskytovania vytvorí účty Webex, ale nebude ich možné aktivovať, kým predplatitelia neposkytnú a neoveria svoje e-mailové adresy. V tomto bode môže Webex aktivovať účty s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Vlastné poskytovanie používateľov
Pri tejto možnosti nedochádza k žiadnemu poskytovaniu toku z BroadWorks na Webex. Po nakonfigurovaní integrácie medzi Webexom a vaším systémom BroadWorks získate jedno alebo viacero prepojení, ktoré sú špecifické pre poskytovanie používateľov v rámci partnerskej organizácie Webex for Cisco BroadWorks.
Potom navrhnete svoju vlastnú komunikáciu (alebo ju delegujete na svojich zákazníkov) na distribúciu odkazu predplatiteľom. Predplatitelia sledujú odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje vlastné účty Webex.
Keďže účty sú poskytované v rámci vašej partnerskej organizácie, môžete manuálne upraviť používateľské balíky prostredníctvom centra partnerov alebo na to použiť rozhranie API.
| Používatelia musia existovať v systéme BroadWorks, ktorý integrujete s Webex, inak im je zakázané vytvárať účty s týmto prepojením. |
Poskytovanie poskytovateľa služieb pomocou rozhraní API
Webex odhaľuje sadu verejných rozhraní API, ktoré vám umožňujú zabudovať Webex pre poskytovanie používateľov/predplatiteľov Cisco BroadWorks do vášho existujúceho pracovného postupu/nástrojov na správu používateľov.
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Vytáčanie predĺženia
Podpora funkcie Extension Dialing umožňuje používateľom Webex for Cisco Broadworks vytáčať iných používateľov s klapkou podobnou primárnemu telefónnemu číslu v rámci toho istého podniku. To je užitočné najmä pre používateľov, ktorí nemajú čísla DID.
Pri poskytovaní sa prípona používateľov uloží do adresára Webex ako prípona používateľa. V prípade volania BroadWorks sa rozšírenie zobrazí v aplikácii Webex v poli rozšírenia vo všetkých oblastiach spôsobu spustenia hovoru a v profile používateľa. Webex for Cisco BroadWorks podporuje hovory iba pre pobočkové stanice medzi používateľmi v rámci rovnakej skupiny a rôznymi skupinami toho istého podniku pomocou kombinácie predvoľby polohy a klapky. Nie je však podporované volanie medzi dvoma podnikmi iba pomocou klapiek.
Rozšírenie je možné poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Používatelia Cisco BroadWorks
Verejné poskytovanie API ako „rozšírenie
Parameter rozšírenia by mal byť explicitne odovzdaný ako súčasť volania API. Pre podniky/skupiny, ktoré majú nakonfigurovaný kód miestneho vytáčania (LDC), by parameter rozšírenia mal byť kombináciou LDC a čísla pobočky.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
Rozšírenie a LDC (ak je to možné) sa automaticky získajú z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Automaticky synchronizované z BroadWorks pomocou Directory Sync pomocou kombinácie kódu Location Dialing Code (LDC) a čísla klapky.
BroadWorks Calling Records | Opis | Spôsob zásobovania | Správa rozšírenia |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | Ako parameter je potrebné zadať rozšírenie |
Prietok | Rozšírenie sa automaticky načíta z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Telefónne zoznamy BroadWorks | Podnikové, skupinové alebo osobné telefónne zoznamy | Synchronizácia adresára | Nepoužiteľné |
Predpoklady
Verzia klienta potrebná na podporu tejto funkcie je 42.11 alebo novšia.
Oprava, v ktorej sa do XSI a provízneho adaptéra pridávajú predvoľby a predvoľby miesta vo februári 2022 pre verziu 23 alebo vyššiu ako súčasť:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Povoľte hlavičku X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI pre tento tok hovorov SIP, ktorý je potrebný na podporu funkcie vytáčania rozšírenia.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Priorita možností hovorov aplikácie
V rámci podpory funkcie Extension Dialing je nastavenie priority možností volania aplikácie poskytované aj na úrovni partnera pre všetkých partnerov Webex for Cisco Broadworks. Pomocou tohto nastavenia môže partner ovládať nastavenia priority hovorov všetkých svojich spravovaných zákazníkov z partnerského centra. Nastavenie priority možností hovorov aplikácie pre zákazníka je možné upraviť aj na úrovni zákazníka z Control Hub.
Nastavenie priority možností volania aplikácie obsahuje rozšírenie ako druhú možnosť v Partner Hub aj Control Hub, keď je používateľovi Webex for Cisco Broadworks novo poskytnuté rozšírenie prostredníctvom niektorej z vyššie uvedených metód poskytovania.
Pre všetky existujúce poskytnuté organizácie bude možnosť rozšírenia v skrytom stave (predvolene) v nastavení priority možností volania aplikácie. Toto nezobrazí rozšírenie v možnosti audio/video hovoru používateľa v aplikácii Webex.
Nasledujú možnosti, ako zviditeľniť možnosť rozšírenia hovoru pre existujúcich zákazníkov:
Ak partner chce, aby sa všetkým jeho spravovaným organizáciám zákazníkov poskytovalo rozšírenie ako jedna z možností hovoru, odporúča sa, aby správca partnera presunul rozšírenie zo skrytého na dostupné v partnerskom centre. To umožní spravovaným zákazníckym organizáciám zdediť nastavenie od svojho partnera.
Ak chce partner poskytnúť rozšírenie v možnostiach hovoru pre konkrétnu organizáciu zákazníka, odporúča sa správcovi partnera presunúť rozšírenie zo skrytého na dostupné v Control Hub.
Podpora skupinových kontaktov
Táto funkcia vylepšuje službu Webex for BroadWorks DirSync odstránením obmedzenia pre synchronizáciu až 1 500 kontaktov zo skupinových telefónnych zoznamov na BroadWorks a umožňuje partnerom synchronizovať až 30 000 kontaktov z jedného skupinového telefónneho zoznamu a dostať ho na rovnakú úroveň ako 30 000 kontaktov. zvýšenie pre podnikový telefónny zoznam, ktorý bol vydaný samostatne.
Existuje celkový limit 200 000 pre všetky externé kontakty na organizáciu, ktorý by sa vzťahoval na súčet podnikových a skupinových telefónnych zoznamov v jednom podniku BroadWorks. Napríklad bude podporovaný podnik BroadWorks, ktorý má podnikový telefónny zoznam s 30 000 a tiež 5 skupinových telefónnych zoznamov, každý s 30 000, bude podporovaný (celkovo 180 000 na organizáciu). Ak však existuje 6 skupinových telefónnych zoznamov, každý s 30 000, nebude to podporované (spolu 210 000).
| Táto funkcia je k dispozícii na požiadanie. Ak chcete túto funkciu povoliť, kontaktujte tím svojho účtu.
|
Po povolení tejto funkcie začne služba DirSync synchronizovať kontakty telefónneho zoznamu skupiny BroadWorks do vyhradeného úložiska kontaktov podľa skupiny v službe Webex Contact Service.
Počas poskytovania musí byť podniková skupina používateľa uložená v adresári Webex, aby sa označila skupina, do ktorej tento používateľ patrí. Priradenie používateľa k skupine BroadWorks v adresári Webex umožňuje aplikácii Webex vyhľadávať kontakty v úložisku skupiny kontaktných služieb pre konkrétnu skupinu používateľa.
Táto funkcia vyžaduje, aby bol Webex pre predplatiteľov BroadWorks poskytnutý vo Webexe s identifikátorom BroadWorks enterprise Group Id.
Identifikátor podnikovej skupiny BroadWorks možno poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Webex pre používateľov Cisco BroadWorks
Verejné poskytovanie API ako „spEnterpriseGroupId“
BroadWorks enterprise Group Id by mal byť explicitne odovzdaný v parametri spEnterpriseGroupId volania API.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
BroadWorks Enterprise Group ID sa automaticky získa z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Nepoužiteľné. Pre týchto používateľov sa nevyžaduje synchronizácia ID podnikovej skupiny BroadWorks.
BroadWorks Calling Records | Opis | Spôsob zásobovania | Správa ID podnikovej skupiny |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | BroadWorks Enterprise Group Id je potrebné odovzdať ako parameter spEnterpriseGroupId |
Prietok | Identifikátor podnikovej skupiny BroadWorks sa automaticky získa z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Nepoužiteľné |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Nepoužiteľné |
Telefónne zoznamy BroadWorks | Kontakty v telefónnych zoznamoch skupiny BroadWorks | Synchronizácia adresára | Skupinové kontakty sú uložené v službe Webex Contact Service priradenej ku konkrétnej skupine |
Telefónne zoznamy BroadWorks Enterpsie alebo Persional | Kontakty v podnikových alebo osobných telefónnych zoznamoch | Synchronizácia adresára | Nepoužiteľné |
| Verejné API sa musí aktualizovať PRED MIGRÁCIOU. Migráciu nie je možné dokončiť, kým sa nedokončí TOTO API ID skupiny podnikov BroadWorks by sa malo explicitne odovzdať v parametri spEnterpriseGroupId volania rozhrania API https://developer.webex.com/docs/api/changelog#2023-march Po povolení tejto funkcie a následkom ďalšej synchronizácie adresára sa v Control Hub zobrazia aj skupiny podnikových používateľov. Vizualizácia skupín v Control Hub pre Webex for BroadWorks je v tejto fáze čisto informatívna. Správcovia partnerov a zákazníkov by nemali vykonávať žiadne úpravy skupín alebo členstva v skupinách v Control Hub, pretože tieto zmeny sa nepremietnu späť do BroadWorks. Správa skupín v Control Hub je určená na použitie partnermi, ktorí si osvoja nadchádzajúce rozhrania API na správu kontaktov. |
Migrácia a ochrana pred budúcnosťou
Pokrok Cisco klienta zjednotenej komunikácie BroadSoft smeruje od UC-One k Webexu. Zodpovedajúci vývoj podporných služieb od siete poskytovateľa služieb – s výnimkou volania – smerom ku cloudovej platforme Webex.
Či už používate UC-One SaaS alebo BroadWorks Collaborate, preferovanou stratégiou migrácie je nasadenie nového, vyhradeného XSP|ADP na integráciu s Webex pre Cisco BroadWorks. Počas migrácie zákazníkov na Webex môžete obe služby prevádzkovať paralelne a prípadne získať späť infraštruktúru použitú pre predchádzajúce riešenie.
Odporúčané predplatné dokumentov
Články Centra pomoci Webex (na help.webex.com) obsahujú a Prihlásiť sa na odber možnosť, ktorá vám umožní dostávať e-mailové upozornenie vždy, keď sa článok aktualizuje.
Odporúčame vám prihlásiť sa na odber každého z nasledujúcich článkov, aby ste sa uistili, že vám neuniknú dôležité aktualizácie, ktoré ovplyvňujú sieťové pripojenie. Ak sa chcete prihlásiť na odber, prejdite na každý z nižšie uvedených odkazov a v článku, ktorý sa spustí, kliknite na Prihlásiť sa na odber tlačidlo.
Minimálne vám odporúčame prihlásiť sa na odber vyššie uvedeného zoznamu. Avšak väčšina článkov a dokumentov Webex uvedených pod Dodatočné dokumenty mať Prihlásiť sa na odber možnosť. Aby sa táto možnosť zobrazila, článok sa musí objaviť na help.webex.com.
| Pre vstupné stránky dokumentácie neexistuje možnosť predplatného. |
Dodatočné dokumenty
Ďalšie informácie o Webex pre Cisco BroadWorks nájdete v nasledujúcej súvisiacej dokumentácii:
Webex pre dokumenty Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce dokumenty a stránky na získanie informácií o Webex pre Cisco BroadWorks.
Prineste si vlastné PSTN riešenie pre Webex pre Cisco BroadWorks—Toto riešenie umožňuje poskytovateľom služieb poskytovať telefónne čísla, ktoré vlastnia (a nie čísla od spoločnosti Cisco), ktoré môžu používatelia použiť pri pripájaní sa k stretnutiam Webex.
Webex for Cisco BroadWorks Configuration Guide—Popisuje, ako nakonfigurovať aplikáciu Webex pre Webex pre Cisco BroadWorks.
- Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks—Popisuje, ako pripojiť a obsluhovať zariadenia Room OS a MPP.
Webex for Cisco BroadWorks Troubleshooting Guide— Obsahuje informácie o riešení problémov pre Webex pre Cisco BroadWorks.
Webex pre články Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce voliteľné stránky, aby sa dozvedeli viac o Webex pre Cisco BroadWorks:
Webex pre dokumentáciu Cisco BroadWorks— Vstupná stránka obsahuje technické dokumenty a voliteľné články Webex určené pre správcov partnerov Webex pre Cisco BroadWorks.
Čo je nové s Webex pre Cisco BroadWorks—Prečítajte si o najnovších vydaných funkciách spolu s tým, čo bude čoskoro.
Známe problémy a obmedzenia—Prečítajte si o známych problémoch, ktoré sme identifikovali v riešení Webex for Cisco BroadWorks.
Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM– Tento článok popisuje, ako priradiť roly správcu partnerov pre partnerské organizácie, ktoré ponúkajú Webex pre Cisco BroadWorks. Roly sa zvyknú prideľovať správcovský prístup k nastaveniam v Partner Hub a Control Hub.
Dokumenty Cisco BroadWorks
Správcovia partnerov môžu nájsť technické dokumenty, ktoré popisujú, ako nasadiť časť riešenia Cisco BroadWorks, na stránke Cisco BroadWorks na cisco.com:
Články pomocníka Webex
Nasledujúce stránky pomocníka Webex možno použiť na nájdenie článkov Webex, ktoré pomáhajú správcom zákazníkov a koncovým používateľom používať funkcie Webex.
Webex od poskytovateľov služieb– Táto vstupná stránka obsahuje odkazy s informáciami o začatí a bežne používanými článkami pre používateľov aplikácie Webex, ktorí si zakúpili služby Webex od poskytovateľa služieb.
Centrum pomoci Webex—Pomocou funkcie vyhľadávania na help.webex.com vyhľadajte ďalšie články Webex, ktoré popisujú funkcie aplikácií Webex a Webex Meetings. Môžete vyhľadávať články používateľov alebo správcov.
Dokumentácia pre vývojárov
Webex for BroadWorks Developer Guide—Poskytuje informácie pre vývojárov, ktorí vytvárajú aplikácie, ktoré používajú Webex for BroadWorks API.
Rozhodovacie body
| Úvaha | Otázky na zodpovedanie | Zdroje |
Architektúra a infraštruktúra
|
Koľko XSP|ADP? Ako berú mTLS? |
Cisco BroadWorks System Capacity Planner Príručka systémového inžinierstva Cisco BroadWorks XSP|Referencia ADP CLI Tento dokument |
| Poskytovanie zákazníkov a používateľov | Môžete tvrdiť, že e-mailom v BroadWorks dôverujete? Chcete, aby používatelia poskytli e-mailové adresy na aktiváciu vlastných účtov? Môžete vytvoriť nástroje na používanie nášho API? |
Verejné dokumenty API na https://developer.webex.com Tento dokument |
| Branding | Akú farbu a logo chcete použiť? | Článok o značke aplikácie Webex |
| Šablóny | Aké sú vaše rôzne prípady použitia zákazníkov? | Tento dokument |
| Funkcie predplatiteľa na zákazníka/podnik/skupinu | Vyberte balík na definovanie úrovne služby podľa šablóny. Základný, štandardný, prémiový alebo softvérový telefón. | Tento dokument Matica funkcie/balíka |
| Overenie používateľa | BroadWorks alebo Webex | Tento dokument |
| Adaptér poskytovania (pre možnosti priebežného poskytovania) | Používate už integrované IM&P, napr. pre UC-One SaaS? Máte v úmysle použiť viacero šablón? Očakáva sa bežnejší prípad použitia? |
Tento dokument Referencia aplikačného servera CLI |
Architektúra a infraštruktúra
S akou mierkou chcete začať? V budúcnosti je možné škálovanie, ale váš aktuálny odhad využitia by mal riadiť plánovanie infraštruktúry.
Spolupracujte so svojím Cisco account manažérom / obchodným zástupcom na veľkosti vášho XSP|Infraštruktúra ADP, podľa Cisco BroadWorks System Capacity Planner a Príručka systémového inžinierstva Cisco BroadWorks.
Ako Webex vytvorí vzájomné pripojenia TLS k vášmu XSP|ADP? Priamo do XSP|ADP v DMZ alebo cez TLS proxy? Ovplyvní to vašu správu certifikátov a adresy URL, ktoré používate pre rozhrania. (Nepodporujeme nešifrované TCP spojenia na okraji vašej siete).
Poskytovanie zákazníkov a používateľov
Ktorý spôsob poskytovania používateľov vám najviac vyhovuje?
Priebežné poskytovanie pomocou dôveryhodných e-mailov: Priradením služby „Integrated IM&P“ na BroadWorks je predplatiteľ automaticky zabezpečený vo Webexe.
Ak môžete tiež tvrdiť, že e-mailové adresy predplatiteľov v BroadWorks sú platné a jedinečné pre Webex, potom môžete použiť variant „dôveryhodného e-mailu“ poskytovania toku. Účty predplatiteľov Webex sa vytvárajú a aktivujú bez ich zásahu; jednoducho si stiahnu klienta a prihlásia sa.
E-mailová adresa je kľúčovým užívateľským atribútom na Webexe. Preto musí Poskytovateľ služieb poskytnúť používateľovi platnú e-mailovú adresu, aby mu mohol poskytnúť služby Webex. Toto musí byť v atribúte ID e-mailu používateľa v aplikácii BroadWorks. Odporúčame skopírovať ho aj do atribútu Alternatívne ID.
Priebežné poskytovanie bez dôveryhodných e-mailov: Ak nemôžete dôverovať e-mailovým adresám predplatiteľov, stále môžete priradiť službu Integrated IM&P v BroadWorks k poskytovaniu používateľov vo Webexe.
Pri tejto možnosti sa účty vytvoria, keď priradíte službu, ale predplatitelia musia zadať a overiť svoje e-mailové adresy, aby mohli aktivovať účty Webex.
Vlastné poskytovanie používateľov: Táto možnosť nevyžaduje priradenie služby IM&P v BroadWorks. Vy (alebo vaši zákazníci) namiesto toho distribuujete odkaz na poskytovanie a odkazy na stiahnutie rôznych klientov s vašou značkou a pokynmi.
Odberatelia kliknú na odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje účty Webex. Potom si stiahnu klienta a prihlásia sa a Webex o nich načíta nejakú dodatočnú konfiguráciu z BroadWorks (vrátane ich primárnych čísel).
SP riadené poskytovanie prostredníctvom API: Webex odhaľuje sadu verejných rozhraní API, ktoré umožňujú poskytovateľom služieb začleniť poskytovanie používateľov/predplatiteľov do ich existujúcich pracovných postupov.
Požiadavky na zabezpečenie
Nasledujúca tabuľka sumarizuje požiadavky pre každú metódu tvorby rezerv. Okrem týchto požiadaviek musí vaše nasadenie spĺňať všeobecné systémové požiadavky, ktoré sú popísané v tejto príručke.
Spôsob poskytovania | Požiadavky |
|---|---|
Priebežné poskytovanie (Dôveryhodné alebo nedôveryhodné e-maily) | Webex provizórne API pridáva existujúcich používateľov BroadWorks do Webex automaticky, keď používateľ splní požiadavky a vy prepnete Integrovaný IM+P službu na. Existujú dva toky (dôveryhodné e-maily alebo nedôveryhodné e-maily), ktoré priraďujete prostredníctvom šablóny Onboarding na Webexe. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Vlastné poskytovanie používateľov | Správca poskytuje existujúcemu používateľovi BroadWorks odkaz na portál aktivácie používateľov. Používateľ sa musí prihlásiť na portál pomocou poverení BroadWorks a poskytnúť platnú e-mailovú adresu. Po overení e-mailu Webex načíta ďalšie informácie o používateľovi na dokončenie poskytovania. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Poskytovanie riadené SP prostredníctvom API (Dôveryhodné alebo nedôveryhodné e-maily) | Webex odhaľuje množinu verejných rozhraní API, ktoré vám umožňujú zabudovať poskytovanie používateľov do vašich existujúcich pracovných postupov a nástrojov. Existujú dva toky:
Požiadavky na BroadWorks:
Požiadavky Webex:
Ak chcete použiť rozhrania API, prejdite na Predplatitelia BroadWorks. |
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Podporované jazykové miestne nastavenia
Počas poskytovania sa jazyk, ktorý bol priradený v BroadWorks prvému používateľovi s poskytovanou správou, automaticky priradí ako predvolené miestne nastavenie pre túto organizáciu zákazníka. Toto nastavenie určuje predvolený jazyk používaný pre aktivačné e-maily, stretnutia a pozvánky na stretnutia v rámci danej zákazníckej organizácie.
Jazyky s piatimi znakmi v (ISO-639-1)_Podporovaný je formát (ISO-3166). Napríklad, en_US zodpovedá English_Spojené štáty. Ak sa požaduje iba dvojpísmenový jazyk (pomocou formátu ISO-639-1), služba vygeneruje päťznakové miestne nastavenie skombinovaním požadovaného jazyka s kódom krajiny zo šablóny, tj „requestedLanguage_CountryCode", ak nie je možné získať platné miestne nastavenie, použije sa predvolené rozumné miestne nastavenie na základe požadovaného kódu jazyka.
Nasledujúca tabuľka uvádza podporované miestne nastavenia a mapovanie, ktoré konvertuje dvojpísmenový kód jazyka na päťznakové miestne nastavenie pre situácie, keď nie je dostupné päťmiestne miestne nastavenie.
Podporované jazykové miestne nastavenia (ISO-639-1)_(ISO-3166) | Ak je k dispozícii iba dvojpísmenový kód jazyka... | |
|---|---|---|
Kód jazyka (ISO-639-1) ** | Namiesto toho použite predvolené miestne nastavenie (ISO-639-1)_(ISO-3166) | |
en_USA en_AU en_GB en_CA | en | en_USA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_NIE | nb | nb_NIE |
pl_PL | pl | pl_PL |
pt_PT pt_BR | pt | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Miestne nastavenia es_CO, id_ID, nb_NIE a pt_Webex Meeting Sites nepodporujú PT. Pre tieto miestne nastavenia budú stránky The Webex Meetings iba v angličtine. Angličtina je predvolené miestne nastavenie pre lokality, ak sa pre lokalitu nevyžaduje žiadne/neplatné/nepodporované miestne nastavenie. Toto jazykové pole je použiteľné pri vytváraní stránky Organizácie a Webex stretnutí. Ak sa v príspevku alebo v rozhraní API predplatiteľa nespomína žiadny jazyk, ako predvolený jazyk sa použije jazyk zo šablóny. |
Branding
Správcovia partnerov môžu použiť pokročilé prispôsobenia značky na prispôsobenie spôsobu, akým aplikácia Webex hľadá organizácie zákazníkov, ktoré partner spravuje. Správcovia partnerov môžu prispôsobiť nasledujúce nastavenia, aby zabezpečili, že aplikácia Webex bude odrážať značku a identitu ich spoločnosti:
Logá spoločnosti
Jedinečné farebné schémy pre svetlý alebo tmavý režim
Prispôsobené adresy URL podpory
Podrobnosti o prispôsobení značky nájdete v časti Konfigurácia rozšírených prispôsobení značky.
|
|
Šablóny registrácie
Šablóny prihlásenia vám umožňujú definovať parametre, podľa ktorých sú zákazníci a pridružení odberatelia automaticky poskytovaní na Webex pre Cisco BroadWorks. Podľa potreby môžete nakonfigurovať viacero šablón registrácie, ale keď pripojíte zákazníka, je priradený iba k jednej šablóne (na jedného zákazníka nemôžete použiť viacero šablón).
Niektoré z primárnych parametrov šablóny sú uvedené nižšie.
Balíček
Pri vytváraní šablóny musíte vybrať predvolený balík (pozri Balíčky podrobnosti nájdete v časti Prehľad). Všetci používatelia, ktorým je poskytnutá táto šablóna, či už prostredníctvom prietoku alebo vlastného poskytovania, dostanú predvolený balík.
Máte kontrolu nad výberom balíkov pre rôznych zákazníkov vytvorením viacerých šablón a výberom rôznych predvolených balíkov v každom z nich. Potom by ste mohli distribuovať rôzne prepojenia na poskytovanie alebo rôzne adaptéry na poskytovanie pre jednotlivé podniky v závislosti od vami vybratej metódy poskytovania používateľov pre tieto šablóny.
Balík konkrétnych predplatiteľov môžete zmeniť z tohto predvoleného nastavenia pomocou rozhrania API na poskytovanie (pozri Dokumentácia Webex pre Cisco BroadWorks API alebo prostredníctvom partnerského centra (pozri Zmeňte používateľský balík v partnerskom centre).
Z BroadWorks nemôžete zmeniť balík predplatiteľa. Priradenie služby Integrated IM&P je buď zapnuté alebo vypnuté; ak je predplatiteľovi priradená táto služba v BroadWorks, šablóna partnerského centra priradená k podnikovej adrese URL poskytovania daného predplatiteľa definuje balík.
Predajca a podniky alebo poskytovateľ služieb a skupiny?
Spôsob, akým je nakonfigurovaný váš systém BroadWorks, má vplyv na tok cez poskytovanie. Ak ste predajcom Enterprises, musíte pri vytváraní šablóny povoliť režim Enterprise.
Ak je váš systém BroadWorks nakonfigurovaný v režime poskytovateľa služieb, môžete vo svojich šablónach ponechať vypnutý režim Enterprise.
Ak plánujete poskytovať zákaznícke organizácie pomocou oboch režimov BroadWorks, musíte použiť rôzne šablóny pre skupiny a podniky.
| Uistite sa, že ste aplikovali opravy BroadWorks, ktoré sú potrebné na zabezpečenie prietoku. Podrobnosti nájdete v časti Požadované opravy s priebežným poskytovaním. |
Režim overenia
Rozhodnite sa, ako chcete, aby sa predplatitelia overovali, keď sa prihlásia do Webexu. Režim môžete priradiť pomocou Režim overenia nastavenie v šablóne registrácie. Nasledujúca tabuľka uvádza niektoré možnosti.
| Toto nastavenie nemá vplyv na prihlásenie do portálu aktivácie používateľa. Používatelia, ktorí sa prihlásia na portál, musia zadať svoje ID používateľa a heslo BroadWorks, ako je nakonfigurované na BroadWorks, bez ohľadu na to, ako konfigurujete Režim overenia na šablóne registrácie. |
| Režim overenia | BroadWorks | Webex |
| Primárna identita používateľa | ID používateľa BroadWorks | E-mailová adresa |
| Poskytovateľ identity | BroadWorks.
| Cisco Common Identity |
| Viacfaktorové overenie? | Nie | Vyžaduje IdP zákazníka, ktorý podporuje viacfaktorové overenie. |
Cesta overenia poverení
|
|
|
| Podrobnejší rozpis prihlasovacieho toku SSO s priamou autentifikáciou do BroadWorks nájdete na Prihlasovací postup SSO. |
Kódovanie UTF-8 s overením BroadWorks
Pri autentifikácii BroadWorks vám odporúčame nakonfigurovať kódovanie UTF-8 pre autentifikačnú hlavičku. UTF-8 rieši problém, ktorý sa môže vyskytnúť pri heslách, ktoré používajú špeciálne znaky, pričom webový prehliadač nekóduje znaky správne. Tento problém rieši hlavička s kódovaním UTF-8 so základnými 64 kódmi.
Kódovanie UTF-8 môžete nakonfigurovať spustením jedného z nasledujúcich príkazov CLI na XSP alebo ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Krajina
Pri vytváraní šablóny musíte vybrať krajinu. Táto krajina bude automaticky priradená ako krajina organizácie pre všetkých zákazníkov, ktorým je poskytnutá šablóna v Common Identity. Krajina organizácie navyše určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites.
Predvolené globálne volacie čísla stránky budú nastavené na prvé dostupné telefonické číslo definované v telefónnej doméne na základe krajiny organizácie. Ak sa v telefónnom čísle definovanom v telefónnej doméne nenachádza krajina organizácie, použije sa predvolené číslo daného miesta.
S č. | Poloha | Kód krajiny | Názov krajiny |
|---|---|---|---|
1 | AMER | +1 | USA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Austrália |
4 | EMEA | +44 | UK |
5 | EURO | +49 | Nemecko |
Viacnásobné partnerské dohody
Chystáte sa udeliť sublicenciu Webex pre Cisco BroadWorks inému poskytovateľovi služieb? V tomto prípade bude každý poskytovateľ služieb potrebovať samostatnú partnerskú organizáciu vo Webex Control Hub, ktorá mu umožní poskytovať riešenie pre svoju zákaznícku základňu.
Provisioningový adaptér a šablóny
Keď používate zriaďovanie toku, zriaďovacia adresa URL, ktorú zadáte do BroadWorks, je odvodená zo šablóny v Control Hub. Môžete mať viacero šablón, a teda aj viaceré zriaďovacie adresy URL. To vám umožňuje vybrať, na báze podniku po podniku, ktorý balík použiť pre predplatiteľov, keď im bude poskytnutá integrovaná služba IM&P.
Musíte zvážiť, či chcete nastaviť webovú adresu poskytovania na úrovni systému ako predvolenú cestu poskytovania a ktorú šablónu na to chcete použiť. Týmto spôsobom stačí explicitne nastaviť webovú adresu poskytovania pre tie podniky, ktoré potrebujú inú šablónu.
Majte tiež na pamäti, že už možno používate zriaďovaciu adresu URL na systémovej úrovni, napríklad s UC-One SaaS. Ak je to tak, môžete sa rozhodnúť zachovať adresu URL na systémovej úrovni pre poskytovanie používateľov na UC-One SaaS a prepísať ju pre podniky, ktoré prechádzajú na Webex pre Cisco BroadWorks. Prípadne možno budete chcieť ísť opačným smerom a nastaviť adresu URL na systémovej úrovni pre Webex for BroadWorks a prekonfigurovať tie podniky, ktoré si chcete ponechať v UC-One SaaS.
Možnosti konfigurácie súvisiace s týmto rozhodnutím sú podrobne uvedené v Nakonfigurujte aplikačný server s adresou URL služby poskytovania.
Provisioning Adapter Proxy
Pre vyššiu bezpečnosť vám Provisioning Adapter Proxy umožňuje používať HTTP(S) proxy na platforme na doručovanie aplikácií na zabezpečenie toku medzi AS a Webex. Proxy pripojenie vytvára end-to-end TCP tunel, ktorý prenáša prevádzku medzi AS a Webexom, čím eliminuje potrebu priameho pripojenia AS k verejnému internetu. Pre bezpečné pripojenie je možné použiť TLS.
Táto funkcia vyžaduje, aby ste nastavili proxy server na BroadWorks. Podrobnosti nájdete v časti Popis funkcie servera proxy Cisco BroadWorks Provisioning Adapter.
Minimálne požiadavky
Kontá
Všetci odberatelia, ktorých poskytujete pre Webex, musia existovať v systéme BroadWorks, ktorý integrujete s Webexom. V prípade potreby môžete integrovať viacero systémov BroadWorks.
Všetci predplatitelia musia mať licenciu BroadWorks a primárne číslo alebo klapku.
Webex používa e-mailové adresy ako primárne identifikátory pre všetkých používateľov. Ak používate zabezpečovanie toku s dôveryhodnými e-mailami, vaši používatelia musia mať platné adresy v atribúte e-mailu v BroadWorks.
Ak vaša šablóna používa autentifikáciu BroadWorks, môžete skopírovať e-mailové adresy predplatiteľov do atribútu Alternatívne ID v BroadWorks. To umožňuje používateľom prihlásiť sa do Webex pomocou svojich e-mailových adries a hesiel BroadWorks.
Vaši správcovia musia na prihlásenie do Partner Hub použiť svoje účty Webex.
| Pripojenie správcu BroadWorks do Webex for Cisco BroadWorks nie je podporované. Môžete pripojiť iba používateľov volajúcich BroadWorks, ktorí majú primárne číslo a/alebo klapku. Ak používate zabezpečovanie toku, používateľom musí byť priradená aj služba Integrated IM&P. |
Servery vo vašej sieti a softvérové požiadavky
Inštancie BroadWorks s minimálnou verziou R22. Podporované verzie a opravy nájdete v časti Požiadavky na softvér BroadWorks (v tomto dokumente). Viac informácií nájdete v časti Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Inštancie BroadWorks by mali zahŕňať aspoň tieto servery:
Aplikačný server (AS) s verziou BroadWorks, ako je uvedené vyššie
Sieťový server (NS)
Profilový server (PS)
XSP pre verejnosť|ADP Server(y) alebo Application Delivery Platform (ADP) spĺňajúce nasledujúce požiadavky:
Autentifikačná služba (BWAuth)
Rozhrania akcií a udalostí XSI
DMS (webová aplikácia na správu zariadení)
Rozhranie CTI (Integrácia počítačovej telefónie)
TLS 1.2 s platným certifikátom (nie vlastnoručne podpísaný) a potrebnými medziproduktmi. Vyžaduje správcu na úrovni systému na uľahčenie podnikového vyhľadávania.
Vzájomná autentifikácia TLS (mTLS) pre službu autentifikácie (vyžaduje nainštalovaný verejný reťazec certifikátov klienta Webex ako dôveryhodné kotvy)
Vzájomná autentifikácia TLS (mTLS) pre rozhranie CTI (vyžaduje nainštalovaný verejný reťazec klientskych certifikátov Webex ako dôveryhodné kotvy)
Samostatný server XSP/ADP fungujúci ako „Server push notifikácií hovorov“ (NPS vo vašom prostredí, ktorý sa používa na odosielanie upozornení na hovory spoločnosti Apple/Google. Tu ho nazývame „CNPS“, aby sme ho odlíšili od služby vo Webexe, ktorá poskytuje oznámenia push pre správy a prítomnosť).
Tento server musí byť na R22 alebo novšom.
Nariaďujeme samostatný server XSP/ADP pre CNPS, pretože nepredvídateľnosť zaťaženia z Webex pre cloudové pripojenia BWKS by mohla negatívne ovplyvniť výkon servera NPS, čo by malo za následok zvýšenie latencie upozornení. Pozrite si Príručka systémového inžinierstva Cisco BroadWorks pre viac informácií o XSP|stupnica ADP.
Platformy aplikácií Webex
Ak si chcete stiahnuť anglickú verziu aplikácie Webex, prejdite na adresu https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikácia Webex je dostupná na:
Windows PC/notebooky
Počítače / notebooky Apple s MacOS
iOS (obchod Apple)
Android (Obchod Play)
Webové prehliadače (prejdite na https://teams.webex.com/)
Lokalizované verzie
Ak si chcete stiahnuť lokalizovanú verziu aplikácie Webex, použite jeden z týchto odkazov:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (kórejčina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francúzština)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalčina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (Tradične čínske)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Zjednodušená čínština)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonsko)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španielsko)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemčina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (taliančina)
Fyzické telefóny a príslušenstvo
IP telefóny Cisco:
Cisco IP telefón radu 6800 s multiplatformovým firmvérom
Cisco IP telefón radu 7800 s multiplatformovým firmvérom
Cisco IP telefón radu 8800 s multiplatformovým firmvérom
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html pre modely a ďalšie informácie.
Telefóny tretích strán podporujeme rovnakým spôsobom ako pri iných integráciách BroadWorks. Zatiaľ však nemajú kontakty a integráciu prítomnosti s Webex pre Cisco BroadWorks.
adaptéry:
Cisco ATA 191 Multiplatformový analógový telefónny adaptér
Multiplatformový analógový telefónny adaptér Cisco ATA 192
Pozri https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html pre modely a ďalšie informácie.
Náhlavné súpravy:
Náhlavná súprava Cisco 500 Series
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html pre modely a ďalšie informácie.
Zariadenia s operačným systémom miestnosti:
Séria Webex Room and Room Kit
Stolová séria Webex
Séria dosiek Webex
Integrácia zariadenia
Podrobnosti o integrácii a servise zariadení Room OS a MPP pre Webex for Cisco BroadWorks nájdete v časti Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks.
Profily zariadení
Nasledujú súbory DTAF, ktoré musíte načítať na svoje aplikačné servery, aby ste podporili aplikáciu Webex ako volajúceho klienta. Sú to rovnaké súbory DTAF, aké sa používajú pre UC-One SaaS, je tu však nový config-wxt.xml.template súbor, ktorý sa používa pre aplikáciu Webex.
Ak si chcete stiahnuť najnovšie profily zariadení, prejdite na platformu Application Delivery Platform Sťahovanie softvéru na získanie najnovších súborov DTAF. Tieto stiahnuté súbory fungujú pre ADP aj XSP.
meno klienta | Typ profilu zariadenia a názov balíka |
|---|---|
Webex Mobilné Šablóna |
Typ profilu identity/zariadenia: Pripojiť – mobil DTAF: Konfiguračný súbor: |
Webex Tablet Šablóna |
Typ profilu identity/zariadenia: Pripojiť - Tablet DTAF: Konfiguračný súbor: |
Webex Desktop Šablóna |
Typ profilu identity/zariadenia: Obchodný komunikátor - PC DTAF: Konfiguračný súbor: |
Identifikovať/profil zariadenia
Všetci používatelia Webex for Cisco BroadWorks musia mať Identita/Profil zariadenia priradené v BroadWorks, ktoré používa jeden z vyššie uvedených profilov zariadenia na uskutočňovanie hovorov pomocou aplikácie Webex. Profil poskytuje konfiguráciu, ktorá používateľovi umožňuje uskutočňovať hovory.
Získanie poverení OAuth pre váš Webex pre Cisco BroadWorks
Podajte požiadavku na službu so svojím onboarding agentom alebo s Cisco TAC, aby ste mohli poskytnúť Cisco OAuth pre váš účet Cisco Identity Provider Federation.
Pre príslušné funkcie použite nasledujúci názov žiadosti:
XSP|ADP AuthService Configuration“ na konfiguráciu služby na XSP|ADP.
'NPS Configuration for Auth Proxy Setup' na konfiguráciu NPS na používanie autentifikačného proxy.
Synchronizácia UUID používateľa CI pre synchronizáciu UUID používateľa CI. Ďalšie podrobnosti o tejto funkcii nájdete na stránke: Podpora Cisco BroadWorks pre CI UUID.
Nakonfigurujte BroadWorks, aby ste povolili fakturáciu Cisco pre BroadWorks a Webex pre predplatné BroadWorks.
Cisco vám poskytne ID klienta OAuth, tajomstvo klienta a obnovovací token, ktorý je platný 60 dní. Ak platnosť tokenu vyprší pred jeho použitím, môžete podať ďalšiu žiadosť.
| Ak ste už získali poverenia poskytovateľa identity Cisco OAuth, vyplňte novú požiadavku na službu a aktualizujte svoje poverenia. |
Objednajte si certifikáty
Požiadavky na certifikát pre overenie TLS
Budete potrebovať bezpečnostné certifikáty podpísané známou certifikačnou autoritou a nasadené na vašom verejnom XSP|ADP pre všetky požadované aplikácie. Tieto sa použijú na podporu overenia certifikátu TLS pre všetky prichádzajúce pripojenia k vášmu XSP|ADP servery.
Tieto certifikáty by mali obsahovať váš XSP|Verejný úplný názov domény ADP ako všeobecný názov subjektu alebo alternatívny názov subjektu.
Presné požiadavky na nasadenie týchto serverových certifikátov závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde je potrebné načítať certifikát verejného servera podpísaný CA v týchto troch prípadoch:
Verejne podporované certifikačné autority, ktoré aplikácia Webex podporuje na overenie, sú uvedené v zozname Podporované certifikačné autority pre hybridné služby Webex.
Požiadavky na certifikát TLS pre server proxy TLS-bridge
Verejne podpísaný certifikát servera sa načíta do servera proxy.
Proxy predloží tento verejne podpísaný serverový certifikát spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Do XSP je možné načítať interný certifikát podpísaný CA|ADP.
XSP|ADP predloží tento interne podpísaný serverový certifikát proxy.
Proxy dôveruje internej CA, ktorá podpísala XSP|Certifikát servera ADP.
Požiadavky na certifikát TLS pre TLS-passthrough proxy alebo XSP|ADP v DMZ
Verejne podpísaný certifikát servera sa načíta do XSP|ADP.
XSP|ADP predkladajú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Ďalšie požiadavky na certifikát pre vzájomnú autentifikáciu TLS cez rozhranie CTI
Webex pri pripojení k rozhraniu CTI prezentuje klientsky certifikát v rámci vzájomnej TLS autentifikácie. Klientsky certifikát Webex CA/reťazový certifikát je k dispozícii na stiahnutie cez Control Hub.
Pre stiahnutie certifikátu:
Prihláste sa do Partnerského centra, máte to a kliknite na odkaz na stiahnutie certifikátu.
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram zhŕňa požiadavky na certifikát v týchto troch prípadoch:
(Voliteľne) Požiadavky na certifikát pre TLS-bridge Proxy
Webex predloží proxy verejne podpísaný klientsky certifikát.
Proxy dôveruje internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationKN interného certifikátu musí byť
bwcticlient.webex.com.
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
Verejné certifikačné autority nemusia byť ochotné podpisovať certifikáty s proprietárnym BroadWorks OID, ktoré sa vyžaduje. V prípade premosťujúceho proxy môžete byť nútení použiť internú CA na podpísanie klientskeho certifikátu, ktorý proxy predloží XSP|ADP.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Aplikačný server ClientIdentity obsahuje CN interne podpísaného klientskeho certifikátu prezentovaného XSP|ADP prostredníctvom proxy.
(Voliteľne) Požiadavky na certifikát pre TLS-passthrough Proxy alebo XSP|ADP v DMZ
Webex predstavuje pre XSP interný klientsky certifikát Cisco podpísaný CA|ADP.
XSP|ADP dôverujú internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do XSP|ADP.
XSP|ADP prezentujú verejne podpísané serverové certifikáty spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Aplikačný server ClientIdentity obsahuje CN klientskeho certifikátu podpísaného spoločnosťou Cisco prezentovaného XSP|ADP od spoločnosti Webex.
Pripravte si sieť
Ďalšie informácie o pripojeniach, ktoré používa Webex pre Cisco BroadWorks, nájdete na: Sieťové požiadavky pre Webex pre Cisco BroadWorks. Tento článok obsahuje zoznam adries IP, portov a protokolov potrebných na konfiguráciu pravidiel vstupu a výstupu brány firewall.
Sieťové požiadavky pre Služby Webex
Predchádzajúce tabuľky brány firewall pravidiel vstupu a výstupu dokumentujú iba pripojenia, ktoré sú špecifické pre Webex pre Cisco BroadWorks. Všeobecné informácie o prepojeniach medzi aplikáciou Webex a cloudom Webex nájdete na Sieťové požiadavky pre služby Webex. Tento článok je všeobecný pre Webex, ale nasledujúca tabuľka identifikuje rôzne sekcie článku a relevantnosť každej sekcie pre Webex pre Cisco BroadWorks.
Časť Sieťové požiadavky Článok | Relevantnosť informácií |
|---|---|
Informačné | |
Transportné protokoly a šifrovacie šifry pre aplikácie a zariadenia Webex registrované v cloude | Informačné |
Musíte prečítať | |
Musíte prečítať | |
Domény a adresy URL, ku ktorým je potrebné pristupovať pre služby Webex | Musíte prečítať |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Služby Webex pre zákazníkov FedRAMP | N/A |
Ďalšie informácie
Ďalšie informácie nájdete v časti Webex App Firewall Whitepaper (PDF).
Podpora redundancie BroadWorks
Cloudové služby Webex a klientske aplikácie Webex, ktoré potrebujú prístup k sieti partnera, plne podporujú Broadworks XSP|Redundancia ADP poskytnutá partnerom. Keď XSP|ADP alebo stránka nie je dostupná z dôvodu plánovanej údržby alebo neplánovaného dôvodu, služby a aplikácie Webex môžu prejsť na iný XSP|ADP alebo web poskytnutý partnerom na dokončenie žiadosti.
Topológia siete
Broadworks XSP|ADP môžu byť nasadené priamo na internete alebo môžu byť umiestnené v DMZ, pred ktorým stojí prvok na vyrovnávanie záťaže, ako je F5 BIG-IP. Aby sa zabezpečila geo-redundancia, XSP|ADP môžu byť nasadené v dvoch (alebo viacerých) dátových centrách, pričom každé môže byť riadené vyrovnávačom záťaže, pričom každé má verejnú IP adresu. Ak XSP|ADP sú za vyrovnávačom zaťaženia, mikroslužby a aplikácia Webex vidia iba IP adresu vyrovnávača zaťaženia a zdá sa, že Broadworks má iba jeden XSP|ADP, aj keď existuje viacero XSP|ADP pozadu.
V nižšie uvedenom príklade XSP|ADP sú nasadené na dvoch lokalitách, lokalite A a lokalite B. Existujú dva XSP|ADP na čele s Load Balancerom na každom mieste. Stránka A má XSP|ADP1 a XSP|ADP2 na čele s LB1 a miesto B má XSP|ADP3 a XSP|ADP4 na čele s LB2. Vo verejnej sieti sú vystavené iba nástroje na vyrovnávanie zaťaženia a XSP|ADP sú v súkromných sieťach DMZ.
Cloudové služby Webex
Konfigurácia DNS
Mikroslužby Webex Cloud musia byť schopné nájsť Broadworks XSP|ADP server(y) na pripojenie k rozhraniam Xsi, autentifikačnej službe a CTI.
Mikroslužby Webex Cloud vykonajú vyhľadávanie DNS A/AAAA nakonfigurovaného XSP|Názov hostiteľa ADP a pripojte sa k vrátenej adrese IP. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server. Ak sa vráti viacero IP adries, vyberie sa prvá IP v zozname. Vyhľadávanie SRV momentálne nie je podporované.
Príklad: DNS A záznam partnera na nájdenie vyváženého XSP smerujúceho k internetu Round-Robin|ADP server/Load Balancery.
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Failover
Keď mikroslužby Webex pošlú požiadavku do XSP|ADP/Load Balancer a požiadavka zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak do 2 sekúnd nepríde žiadna odpoveď HTTP, časový limit požiadavky uplynie a mikroslužby Webex označia IP ako blokovanú a vykonajú prechod na ďalšiu IP.
Každá požiadavka sa vyskúša 3-krát, kým sa mikroslužbe ohlási zlyhanie.
Keď je adresa IP v zozname blokovaných adries, nebude zahrnutá do zoznamu adries, ktoré sa majú vyskúšať pri odosielaní požiadavky na XSP|ADP. Po uplynutí vopred stanovenej doby uplynie platnosť zablokovanej adresy IP a vráti sa späť do zoznamu, aby sa pokúsila o ďalšiu požiadavku.
Ak sú všetky IP adresy zablokované, mikroslužba sa stále pokúsi odoslať požiadavku náhodným výberom IP adresy zo zoznamu blokovaných. V prípade úspechu sa daná IP adresa odstráni zo zoznamu blokovaných.
Postavenie
Stav pripojenia služieb Webex Cloud k XSP|ADP alebo Load Balancers môžete vidieť v Control Hub. V rámci BroadWorks Calling Cluster sa zobrazuje stav pripojenia pre každé z týchto rozhraní:
XSI akcie
XSI udalosti
Autentifikačná služba
Stav pripojenia sa aktualizuje pri načítaní stránky alebo počas aktualizácií vstupu. Stavy pripojenia môžu byť:
Zelená: Keď je rozhranie dostupné na jednej z IP vo vyhľadávaní záznamu A.
červená: Keď sú všetky adresy IP vo vyhľadávaní záznamu A nedostupné a rozhranie je nedostupné.
Nasledujúce služby používajú mikroslužby na pripojenie k XSP|ADP a sú ovplyvnené XSP|Dostupnosť rozhrania ADP:
Prihlásenie do aplikácie Webex
Obnovenie tokenu aplikácie Webex
Nedôveryhodný e-mail/vlastná aktivácia
Kontrola stavu služby Broadworks
Aplikácia Webex
Konfigurácia DNS
Aplikácia Webex pristupuje k rozhraniu Xtended Services Interface (XSI-Actions & XSI-Events) a službám Device Management Service (DMS) na XSP|ADP.
Ak chcete nájsť službu XSI, aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-client._tcp.<webex app xsi domain>. SRV ukazuje na nakonfigurovanú adresu URL pre XSP|Hostitelia ADP alebo nástroje na vyrovnávanie zaťaženia pre službu XSI. Ak vyhľadávanie SRV nie je k dispozícii, aplikácia Webex sa vráti späť na vyhľadávanie A/AAAA.
SRV sa môže rozlíšiť na viacero cieľov A/AAAA. Každý záznam A/AAAA sa však musí mapovať iba na jednu adresu IP. Ak existuje viacero XSP|ADP v DMZ za zariadením na vyrovnávanie záťaže/hrany, je potrebné, aby bol nástroj na vyvažovanie záťaže nakonfigurovaný tak, aby udržiaval stálosť relácie na smerovanie všetkých požiadaviek tej istej relácie do rovnakého XSP|ADP. Túto konfiguráciu nariaďujeme, pretože signály srdca udalosti XSI klienta musia ísť do rovnakého XSP|ADP, ktorý sa používa na vytvorenie kanála udalostí.
| V príklade 1 je záznam A/AAAA pre webex-app-XSP|ADP.example.com neexistuje a ani nemusí. Ak váš DNS vyžaduje, aby bol definovaný jeden záznam A/AAAA, mala by sa vrátiť iba 1 adresa IP. Bez ohľadu na to musí byť SRV stále definované pre aplikáciu Webex. Ak aplikácia Webex používa názov A/AAAA, ktorý sa priraďuje k viac ako jednej IP adrese, alebo ak prvok vyrovnávania záťaže/edge nezachováva stálosť relácie, klient nakoniec odošle tlkot srdca do XSP|ADP, kde nezriadil kanál udalostí. To má za následok zničenie kanála a tiež výrazne väčšiu internú premávku, ktorá zhoršuje váš XSP|Výkon klastra ADP. Pretože Webex Cloud a Webex App majú odlišné požiadavky na vyhľadávanie záznamov A/AAAA, musíte pre prístup k vášmu XSP použiť samostatný FQDN pre Webex Cloud a Webex App.|ADP. Ako je uvedené v príkladoch, Webex Cloud používa záznam A |
Príklad 1-Viacnásobné XSP|ADP, každý za samostatnými vyrovnávačmi zaťaženia
V tomto príklade SRV ukazuje na viacero záznamov A, pričom každý záznam A ukazuje na iný nástroj na vyrovnávanie zaťaženia na inom mieste. Aplikácia Webex vždy použije prvú IP adresu v zozname a presunie sa na ďalší záznam iba vtedy, ak je prvý nefunkčný.
Nižšie je uvedený príklad záznamov SRV.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Klientsky objav rozhrania Xsi |
SRV |
|
| Klientsky objav rozhrania Xsi |
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
Príklad 2-Viacnásobné XSP|ADP za jedným vyrovnávačom zaťaženia (s mostom TLS)
Pre počiatočnú požiadavku vyberie nástroj na vyvažovanie záťaže náhodný XSP|ADP. Ten XSP|ADP vráti súbor cookie, ktorý aplikácia Webex obsahuje v budúcich požiadavkách. Pre budúce požiadavky nástroj na vyrovnávanie zaťaženia používa súbor cookie na smerovanie pripojenia do správneho XSP|ADP, čím sa zabezpečí, že sa kanál udalostí nepreruší.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Vyrovnávač zaťaženia |
A | LB.example.com |
| IP adresa nástroja na vyvažovanie záťaže (XSP|ADP sú za vyrovnávačom zaťaženia) |
URL DMS
Počas procesu prihlásenia aplikácia Webex získa aj adresu URL DMS na stiahnutie svojho konfiguračného súboru. Hostiteľ v adrese URL sa analyzuje a aplikácia Webex vykoná vyhľadávanie DNS A/AAAA hostiteľa na pripojenie k XSP|ADP, ktorý hostí službu DMS.
Príklad: DNS Záznam na objavenie Round-Robin vyváženého XSP orientovaného na internet|ADP server/Load Balancers by Webex App na stiahnutie konfiguračných súborov cez DMS:
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Ako aplikácia Webex nájde XSP|ADP adresy
Klient sa pokúsi nájsť XSP|Uzly ADP používajúce nasledujúci tok DNS:
Klient najprv načíta adresy URL Xsi-Actions/Xsi-Events z Webex Cloud (zadali ste ich pri vytváraní súvisiaceho klastra volania BroadWorks). Názov hostiteľa/doména Xsi sa analyzuje z adresy URL a klient vykoná vyhľadávanie SRV takto:
Klient vykoná vyhľadávanie SRV _xsi-zákazník._tcp.<xsi domain="">
Ak vyhľadávanie SRV vráti jeden alebo viac cieľov A/AAAA:
Klient vykoná vyhľadávanie A/AAAA pre tieto ciele a ukladá vrátené adresy IP do vyrovnávacej pamäte.
Klient sa pripojí k jednému z cieľov (a teda k jeho A/AAAA záznamu s jednou IP adresou) na základe priority SRV, potom váhy (alebo náhodne, ak sú všetky rovnaké).
Ak vyhľadávanie SRV nevráti žiadne ciele:
Klient vyhľadá A/AAAA koreňový parameter Xsi a potom sa pokúsi pripojiť k vrátenej IP adrese. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server.
Ako bolo uvedené, záznam A/AAAA sa musí preniesť na jednu IP adresu z rovnakých dôvodov.
(Voliteľné) V konfigurácii zariadenia pre aplikáciu Webex môžete následne poskytnúť vlastné podrobnosti o akciách XSI/Udalostiach XSI pomocou nasledujúcich značiek:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Tieto konfiguračné parametre majú prednosť pred akoukoľvek konfiguráciou vo vašom klastri BroadWorks v Control Hub.
Ak existujú, klient ich porovná s pôvodnou XSI adresou, ktorú dostal cez konfiguráciu BroadWorks Cluster.
Ak sa zistí nejaký rozdiel, klient znova inicializuje konektivitu akcií XSI/Udalostí XSI. Prvým krokom je vykonanie rovnakého procesu vyhľadávania DNS uvedeného v kroku 1 – tentoraz požiadania o vyhľadanie hodnoty v %XSI_ROOT_WXT% parametra z jeho konfiguračného súboru.
Ak použijete túto značku na zmenu rozhraní Xsi, vytvorte zodpovedajúce záznamy SRV.
Failover
Počas prihlásenia aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-zákazník._tcp.<xsi domain="">, vytvorí zoznam hostiteľov a pripojí sa k jednému z hostiteľov na základe priority SRV a potom váhy. Tento pripojený hostiteľ sa stane vybraným pre všetky budúce požiadavky. Kanál udalosti sa potom otvorí vybranému hostiteľovi a pravidelne sa odosiela srdcový tep na overenie kanála. Všetky požiadavky odoslané po prvej zahŕňajú súbor cookie, ktorý sa vracia v odpovedi HTTP, preto je dôležité, aby nástroj na vyrovnávanie zaťaženia udržiaval stálosť relácie (afinitu) a vždy odosielal požiadavky na rovnaký backend XSP|ADP server.
Ak žiadosť alebo žiadosť o srdcový tep hostiteľovi zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), trasa aplikácie Webex okamžite postúpi k ďalšiemu hostiteľovi v zozname.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, aplikácia Webex označí túto IP adresu ako zablokovanú a trasa prejde na ďalšieho hostiteľa v zozname.
Ak odpoveď nie je prijatá v určitom časovom období, potom sa žiadosť považuje za neúspešnú z dôvodu časového limitu a ďalšie požiadavky sú odoslané ďalšiemu hostiteľovi. Žiadosť o časový limit sa však považuje za neúspešnú. Niektoré požiadavky sa po zlyhaní opakujú (s narastajúcim časom opakovania). Žiadosti, že sa predpokladá, že nie sú životne dôležité, sa nezopakujú.
Po úspešnom vyskúšaní nového hostiteľa sa stane novým vybratým hostiteľom, ak sa hostiteľ nachádza v zozname. Po vyskúšaní posledného hostiteľa v zozname sa aplikácia Webex presunie na prvého hostiteľa.
V prípade srdcového tepu, ak dôjde k dvom po sebe nasledujúcim zlyhaniam požiadaviek, aplikácia Webex znova inicializuje kanál udalostí.
Všimnite si, že aplikácia Webex nevykonáva obnovenie zlyhania a zisťovanie služby DNS sa vykonáva iba raz pri prihlásení.
Počas prihlasovania sa aplikácia Webex pokúsi stiahnuť konfiguračný súbor cez XSP|Rozhranie ADP/Dms. Vykoná vyhľadávanie záznamov A/AAAA hostiteľa v získanej DMS URL a pripojí sa k prvej IP. Najprv sa pokúsi odoslať požiadavku na stiahnutie konfiguračného súboru pomocou tokenu SSO. Ak to z akéhokoľvek dôvodu zlyhá, skúsi to znova, ale s používateľským menom a heslom zariadenia.
Prehľad nasadenia
Nasledujúce diagramy predstavujú typické poradie vašich úloh nasadenia pre rôzne režimy poskytovania používateľov. Mnohé z úloh sú spoločné pre všetky režimy poskytovania.
Partner Onboarding pre Webex pre Cisco BroadWorks
Každý poskytovateľ služieb alebo predajca Webex for Cisco BroadWorks musí byť nastavený ako partnerská organizácia pre Webex pre Cisco BroadWorks. Ak máte existujúcu partnerskú organizáciu Webex, môžete ju použiť.
Na dokončenie potrebného prihlásenia musíte vykonať papierovanie Webex Cisco BroadWorks a noví partneri musia prijať online zmluvu o partnerstve nepriameho kanála (ICPA). Po dokončení týchto krokov, Cisco Compliance vytvorí novú partnerskú organizáciu v partnerskom centre (ak je to potrebné) a pošle e-mail s overovacími údajmi správcovi záznamov vo vašej dokumentácii. Zároveň vás bude kontaktovať váš manažér aktivácie partnera a/alebo programu zákazníckeho úspechu, aby ste mohli začať s registráciou.
Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP
Vyžadujeme, aby bola aplikácia NPS spustená na inom XSP|ADP. Požiadavky na tento XSP|ADP sú opísané v Nakonfigurujte upozornenia na hovory z vašej siete.
Na svojom XSP potrebujete nasledujúce aplikácie/služby|ADP.
Služba/Aplikácia | Overenie zlyhalo | Účel služby/aplikácie |
|---|---|---|
Xsi-Udalosti |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, servisné upozornenia |
Xsi-Actions |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, akcie |
Správa zariadenia |
TLS (server sa autentifikuje voči klientom) |
Stiahnutie konfigurácie volania |
Autentifikačná služba |
TLS (server sa autentifikuje voči klientom) |
Overenie používateľa |
Integrácia počítačovej telefónie |
mTLS (klient a server sa navzájom autentifikujú) |
Telefonická prítomnosť |
Nastavenia hovorov Aplikácia Webview |
TLS (server sa autentifikuje voči klientom) |
Odhaľuje nastavenia hovorov používateľov na portáli samoobsluhy v rámci aplikácie Webex |
Táto časť popisuje, ako použiť požadované konfigurácie pre TLS a mTLS na týchto rozhraniach, ale mali by ste si prečítať existujúcu dokumentáciu, aby ste nainštalovali aplikácie do svojho XSP.|ADP.
Požiadavky na spolubydlisko
Autentifikačná služba musieť byť spolurezidentom s aplikáciami Xsi, pretože tieto rozhrania musia akceptovať tokeny s dlhou životnosťou na autorizáciu služby. Overovacia služba je potrebná na overenie týchto tokenov.
Autentifikačná služba a Xsi môžu v prípade potreby bežať na rovnakom porte.
Ostatné služby/aplikácie môžete oddeliť podľa potreby pre vašu váhu (vyhradená správa zariadení XSP|napríklad farma ADP).
Aplikácie Xsi, CTI, Authentication Service a DMS môžete umiestniť spoločne.
Na XSP neinštalujte iné aplikácie alebo služby|ADP, ktoré sa používajú na integráciu BroadWorks s Webex.
Neumiestňujte aplikáciu NPS spoločne so žiadnymi inými aplikáciami.
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia služby overenia totožnosti (s overením tokenu CI)
Tento postup použite na konfiguráciu Autentifikačnej služby na používanie overenia tokenov CI s TLS. Tento spôsob overenia sa odporúča, ak používate R22 alebo vyšší a váš systém ho podporuje.
| Vzájomné TLS (mTLS) je tiež podporované ako alternatívna metóda autentifikácie pre Auth Service. Ak máte viacero organizácií Webex, ktoré využívajú rovnaký XSP|ADP server, musíte použiť autentifikáciu mTLS, pretože CI Token Validation nepodporuje viaceré pripojenia k rovnakému XSP|Služba ADP Auth Service. Ak chcete nakonfigurovať autentifikáciu mTLS pre službu Auth Service namiesto overenia tokenov CI, pozrite si časť Dodatok pre Konfigurácia služieb (s mTLS pre službu overovania). |
| Ak v súčasnosti používate mTLS pre službu Auth Service, nie je povinné prekonfigurovanie na používanie overovania tokenov CI s TLS. |
Nainštalujte nasledujúce opravy na každý XSP|ADP server. Nainštalujte opravy, ktoré sú vhodné pre vaše vydanie:
Pre R22:
Pre R23:
Pre R24 – nevyžaduje sa žiadna záplata
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.Nainštalujte
AuthenticationServiceaplikácie na každom XSP|služba ADP.Spustite nasledujúci príkaz na aktiváciu aplikácie AuthenticationService na XSP|ADP na kontextovú cestu /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceSpustite tento príkaz na nasadenie AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Počnúc verziou Broadworks 2022.10 už nie sú certifikačné autority dodávané s jazykom Java automaticky zahrnuté do úložiska dôveryhodnosti BroadWorks pri prechode na novú verziu jazyka Java. AuthenticationService otvorí TLS pripojenie k Webexu na získanie prístupového tokenu a na overenie adresy IDBroker a Webex potrebuje mať vo svojom úložisku dôveryhodnosti nasledovné:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Overte, či sa tieto certifikáty nachádzajú v nasledujúcom CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getAk nie je k dispozícii, spustite nasledujúci príkaz a importujte predvolené dôveryhodnosti Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustPrípadne môžete tieto certifikáty pridať manuálne ako dôveryhodné kotvy pomocou nasledujúceho príkazu:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Ak je ADP inovovaný z predchádzajúceho vydania, certifikačné autority zo starého vydania sa automaticky importujú do nového vydania a budú sa naďalej importovať, kým nebudú manuálne odstránené.
Aplikácia AuthenticationService je vyňatá z nastavenia validatePeerIdentity v rámci ADP_CLI/System/SSLCommonSettings/GeneralSettings a vždy overí identitu partnera. Pozrite si FD na overenie certifikátu Cisco Broadworks X509 pre viac informácií o tomto nastavení.
Nakonfigurujte poskytovateľov identity spustením nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-PreURL, zadajte adresu URL IssuerName, ktorá sa vzťahuje na váš klaster CI. Pozri nasledujúcu tabuľku.set issuerUrl <URL>-PreURL, zadajte IssuerUrl, ktorá sa vzťahuje na váš klaster CI. Pozrite si nasledujúcu tabuľku.set tokenInfoUrl <IdPProxy URL>—Zadajte adresu URL proxy IdP, ktorá sa vzťahuje na váš klaster Teams. Pozrite si druhú tabuľku, ktorá nasleduje.
Stôl 1. Nastavte meno vydavateľa a adresu URL vydavateľa Ak je CI Cluster... Nastaviť meno emitenta a adresu URL emitenta na... USA
EÚ
US-B
Ak nepoznáte svoje CI klaster, môžete získať informácie z podrobností o zákazníkovi v zobrazení Help Desk Control Hub.Tabuľka 2 Nastaviť tokenInfoURL Ak je Teams Cluster... Nastaviť tokenInfoURL na...(IdP proxy URL) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Ak nepoznáte svoje Skupina tímov, informácie môžete získať z údajov o zákazníkovi v zobrazení Help Desk v Control Hub.
Pri testovaní môžete overiť, či je tokenInfoURL platná, nahradením znaku "
idp/authenticate" časť adresy URL s "ping".
Zadajte oprávnenie Webex, ktoré sa musí nachádzať v užívateľskom profile vo Webexe spustením nasledujúceho príkazu:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userNakonfigurujte poskytovateľov identity pre Cisco Federation pomocou nasledujúcich príkazov v každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Spustite nasledujúci príkaz, aby ste overili, že vaša konfigurácia FLS funguje. Tento príkaz vráti zoznam poskytovateľov identity:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetNakonfigurujte správu tokenov pomocou nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Generujte a zdieľajte kľúče RSA. Kľúče musíte vygenerovať na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP. Je to spôsobené nasledujúcimi faktormi:
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP.Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera. XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny. Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Odstrániť požiadavku na overenie klienta pre službu overovania (len R24)
Ak máte službu autentifikácie nakonfigurovanú s overením tokenu CI na R24, musíte tiež odstrániť požiadavku na autentifikáciu klienta pre službu autentifikácie. Spustite nasledujúci príkaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Rozhranie CTI a súvisiaca konfigurácia
Poradie konfigurácie „od najvzdialenejšieho k najvzdialenejšiemu“ je uvedené nižšie. Dodržiavanie tohto príkazu nie je povinné.
Nakonfigurujte aplikačný server pre predplatné CTI
Nakonfigurujte XSP|ADP pre mTLS overené predplatné CTI
Otvorte vstupné porty pre zabezpečené rozhranie CTI
Prihláste svoju organizáciu Webex na odber podujatí BroadWorks CTI
Nakonfigurujte aplikačný server pre predplatné CTI
Aktualizujte ClientIdentity na aplikačnom serveri bežným názvom (CN) klientskeho certifikátu Webex for Cisco BroadWorks CTI.
Pre každý aplikačný server, ktorý používate s Webex, pridajte identitu certifikátu do ClientIdentity takto:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Bežný názov klientskeho certifikátu Webex for Cisco BroadWorks je |
Nakonfigurujte TLS a šifry na rozhraní CTI
Úrovne konfigurovateľnosti pre XSP|Rozhranie ADP CTI je nasledovné:
Najvšeobecnejšie = Systém > Preprava > Rozhrania CTI > Rozhranie CTI = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
Špecifickosť | Kontext CLI |
|---|---|
Systém (globálny) (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportné protokoly pre tento systém (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Všetky rozhrania CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Špecifické rozhranie CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSsettings/Protocols> |
| Pri novej inštalácii sú nasledujúce šifry štandardne nainštalované na systémovej úrovni. Ak nie je nič nakonfigurované na úrovni rozhrania (napríklad na rozhraní CTI alebo HTTP), použije sa tento zoznam šifier. Upozorňujeme, že tento zoznam sa môže časom meniť:
|
Čítanie konfigurácie rozhrania CTI TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či vyžadujú certifikát servera a či vyžadujú autentifikáciu klienta.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Pridanie protokolu TLS 1.2 do rozhrania CTI
XSP|Rozhranie ADP CTI, ktoré interaguje s Webex Cloud, musí byť nakonfigurované pre TLS v1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp>aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní CTI
Ak chcete nakonfigurovať požadované šifry v rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Zadajte
getaby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> <cipherName>na pridanie šifry do rozhrania CTI.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do rozhrania CTI by ste použili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Trust Anchors for CTI Interface (R22 a novšie)
Tento postup predpokladá XSP|ADP sú buď orientovaní na internet, alebo cez prechodový proxy server. Konfigurácia certifikátu je iná pre premosťovací proxy (pozri Požiadavky na certifikát TLS pre server proxy TLS-bridge).
Pre každý XSP|ADP vo vašej infraštruktúre, ktorá zverejňuje udalosti CTI pre Webex, postupujte takto:
Prihláste sa do Partnerského centra.
Ísť do nastavenie > Volanie BroadWorks a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.
Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txtOTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txtPrihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Voliteľné) Spustiť
help updateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot2023, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Povoliť klientom autentifikáciu pomocou certifikátov:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Pridajte rozhranie CTI a povoľte mTLS
Pridajte rozhranie CTI SSL.
Kontext CLI závisí od vašej verzie BroadWorks. Príkaz vytvorí na rozhraní certifikát servera s vlastným podpisom a prinúti rozhranie, aby vyžadovalo klientsky certifikát.
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Nahraďte certifikát servera a kľúč v XSP|Rozhrania CTI ADP. Na to potrebujete IP adresu rozhrania CTI; môžete si ho prečítať z nasledujúceho kontextu:
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getPotom spustite nasledujúce príkazy na nahradenie certifikátu s vlastným podpisom rozhrania vlastným certifikátom a súkromným kľúčom:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Reštartujte XSP|ADP.
Povoľte prístup k udalostiam BroadWorks CTI na webe Webex
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Zadajte adresu CTI, pomocou ktorej sa môže Webex prihlásiť na odber BroadWorks CTI Events.
Predplatné CTI je na základe jednotlivých predplatiteľov a je zriadené a udržiavané len vtedy, keď je tomuto predplatiteľovi zriadený Webex pre Cisco BroadWorks.
Nastavenia hovorov Webview
Nastavenia hovorov Webview (CSWV) je aplikácia hosťovaná na XSP|ADP, aby používatelia mohli upraviť nastavenia volania BroadWorks prostredníctvom webového zobrazenia, ktoré vidia v softvérovom klientovi. Pozrite si Sprievodca riešením webového zobrazenia Cisco BroadWorks.
Webex využíva túto funkciu, aby používateľom poskytol prístup k bežným nastaveniam hovorov BroadWorks, ktoré nie sú natívne pre aplikáciu Webex.
Ak chcete, aby vaši odberatelia Webex for Cisco BroadWorks mali prístup k nastaveniam hovorov nad rámec predvolených nastavení dostupných v aplikácii Webex, musíte nasadiť funkciu Webview Nastavenia hovorov.
Nastavenia hovorov Webview má dve súčasti:
Nastavenia hovorov Aplikácia Webview, hosťovaná na Cisco BroadWorks XSP|ADP.
Aplikácia Webex, ktorá vykresľuje nastavenia hovoru vo webovom zobrazení.
Používateľská skúsenosť
Používatelia systému Windows: Kliknite Nastavenia hovoru a potom kliknite .
Používatelia počítačov Mac: Potom kliknite na profilový obrázok .
Nasaďte CSWV na BroadWorks
Nainštalujte Webview Nastavenia hovorov na XSP|ADP
Aplikácia CSWV musí byť na rovnakom XSP|ADP, ktoré hosťujú rozhranie Xsi-Actions vo vašom prostredí. Je to nespravovaná aplikácia na XSP|ADP, takže musíte nainštalovať a nasadiť súbor webového archívu.
Prihláste sa na stránku cisco.com a v sekcii sťahovania softvéru vyhľadajte „BWCallSettingsWeb“.
Nájdite a stiahnite si najnovšiu verziu súboru.
Napríklad,
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) bola v čase písania najnovšia.Nainštalujte, aktivujte a nasaďte webový archív podľa príručky Cisco BroadWorks Xtended Service Platform Configuration Guide pre váš XSP|Verzia ADP. (Verzia R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Skopírujte súbor .war do dočasného umiestnenia v XSP|ADP, ako napr
/tmp/.Prejdite do nasledujúceho kontextu CLI a spustite príkaz install:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warSprávca softvéru BroadWorks overí a nainštaluje súbor.
[Voliteľné] Odstrániť
/tmp/BWCallSettingsWeb_1.7.5_1.war(tento súbor už nie je potrebný).Aktivujte aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe názov a verzia sú povinné pre akúkoľvek aplikáciu, ale pre CSWV musíte poskytnúť aj a kontextová cesta pretože ide o nespravovanú aplikáciu. Môžete použiť akúkoľvek hodnotu, ktorú nepoužíva iná aplikácia, napr.
/callsettings.Nasaďte aplikáciu Nastavenia hovorov na vybratú kontextovú cestu:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Teraz môžete predpovedať adresu URL nastavení hovoru, ktorú zadáte pre klientov, a to takto:
https://<XSP|ADP-FQDN>/callsettings/Poznámky:
Pri zadávaní tejto adresy URL do konfiguračného súboru klienta musíte zadať koncovú lomku.
XSP|ADP-FQDN sa musí zhodovať s Xsi-Actions FQDN, pretože CSWV potrebuje používať Xsi-Actions a CORS nie je podporovaný.
Zopakujte tento postup pre ostatné XSP|ADP vo vašom prostredí Webex for Cisco BroadWorks (ak je to potrebné).
Aplikácia Call Settings Webview je teraz aktívna na XSP|ADP.
Nakonfigurujte aplikáciu Webex, aby používala Webview Nastavenia hovorov
Viac podrobností o konfigurácii klienta nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
V konfiguračnom súbore aplikácie Webex sa nachádza vlastná značka, ktorú môžete použiť na nastavenie adresy URL CSWV. Táto adresa URL zobrazuje nastavenia hovoru používateľom prostredníctvom rozhrania aplikácie.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V šablóne konfigurácie aplikácie Webex na BroadWorks nakonfigurujte adresu URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% tag.
Ak adresu URL explicitne nešpecifikujete, predvolená hodnota je prázdna a stránka nastavení hovoru sa používateľom nezobrazuje.
Uistite sa, že máte najnovšie konfiguračné šablóny pre aplikáciu Webex (pozri Profily zariadení).
Nastavte Cieľ nastavení webového hovoru na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavte adresu URL nastavení webového hovoru pre vaše prostredie, napríklad:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Túto hodnotu ste odvodili pri nasadzovaní aplikácie CSWV.
Výsledný konfiguračný súbor klienta by mal mať nasledujúci záznam:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.
Nakonfigurujte upozornenia push vo Webexe pre Cisco BroadWorks
V tomto dokumente používame termín Push server upozornení na hovory (CNPS) na popis aplikácie hosťovanej na XSP alebo ADP, ktorá beží vo vašom prostredí. Váš CNPS spolupracuje s vaším systémom BroadWorks, aby si bol vedomý prichádzajúcich hovorov vašim používateľom a posiela upozornenia o nich do oznamovacích služieb Google Firebase Cloud Messaging (FCM) alebo Apple Push Notification (APN).
Tieto služby informujú mobilné zariadenia Webex pre predplatiteľov Cisco BroadWorks, že majú prichádzajúce hovory na Webex.
Viac informácií o NPS nájdete na Opis funkcie servera push notifikácia.
Podobný mechanizmus vo Webexe funguje so službami odosielania správ a prítomnosti Webex na odosielanie upozornení do notifikačných služieb Google (FCM) alebo Apple (APNS). Tieto služby zase upozornia mobilných používateľov Webexu na prichádzajúce správy alebo zmeny prítomnosti.
| Táto časť popisuje, ako nakonfigurovať server NPS na overenie proxy, keď server NPS ešte nepodporuje iné aplikácie. Ak potrebujete migrovať zdieľaný server NPS na používanie servera proxy NPS, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy https://help.webex.com/nl5rir2/. |
Prehľad proxy servera NPS
Pre kompatibilitu s Webex for Cisco BroadWorks musí byť váš CNPS opravený, aby podporoval funkciu NPS Proxy, Push Server pre VoIP v UCaaS.
Táto funkcia implementuje nový dizajn v serveri Notification Push Server na vyriešenie bezpečnostnej zraniteľnosti zdieľania súkromných kľúčov certifikátu push notifikácií s poskytovateľmi služieb pre mobilných klientov. Namiesto zdieľania certifikátov a kľúčov push notifikácií s poskytovateľom služieb používa NPS nové API na získanie krátkodobého tokenu push notifikácií od Webex pre backend Cisco BroadWorks a používa tento token na autentifikáciu so službami Apple APN a Google FCM.
Táto funkcia tiež vylepšuje schopnosť notifikačného servera posielať upozornenia do zariadení so systémom Android prostredníctvom nového rozhrania Google Firebase Cloud Messaging (FCM) HTTPv1 API.
Viac informácií nájdete na Push Server pre VoIP v UCaaS Popis funkcie.
Opravy BroadWorks pre túto funkciu sú k dispozícii na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Softvér a opravy NPS nájdete v časti Pripravte svoj NPS na Webex pre Cisco BroadWorks.
Vyhľadajte a stiahnite si opravu zo stránky na stiahnutie softvéru.
Viac informácií o serveri ADP nájdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Úvahy o APNS
Apple už po 31. marci 2021 nebude podporovať binárny protokol založený na HTTP/1 v službe Apple Push Notification. Odporúčame vám nakonfigurovať XSP|ADP na používanie rozhrania založeného na HTTP/2 pre APN. Táto aktualizácia vyžaduje váš XSP|ADP, ktorý je hostiteľom NPS, beží na R22 alebo novšom.
Pripravte svoj NPS na Webex pre Cisco BroadWorks
| 1 | Nainštalujte a nakonfigurujte vyhradený XSP (minimálna verzia R22) alebo Application Delivery Platform (ADP). | ||
| 2 | Nainštalujte opravy servera proxy na overenie NPS: Náplasti XSP R22: Náplasti XSP R23: | ||
| 3 | Aktivujte aplikáciu Notification Push Server. | ||
| 4 | (Pre upozornenia systému Android) Povoľte rozhranie FCM v1 API na NPS.
| ||
| 5 | (Pre upozornenia Apple iOS) Povoľte HTTP/2 na NPS.
| ||
| 6 | Pripojte technickú podporu z NPS XSP/ADP. | ||
| 7 | Na každom AS serveri je súbor namedefs Príklad: _pushnotification-zákazník._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com V A 10.193.78.149
|
Čo urobiť ďalej
Ak chcete získať nové inštalácie NPS, prejdite na stránku Nakonfigurujte server NPS na používanie autentifikačného proxy
Ak chcete migrovať existujúce nasadenie systému Android do FCMv1, prejdite na Migrujte NPS na FCMv1
Nakonfigurujte server NPS na používanie autentifikačného proxy
Táto úloha sa vzťahuje na novú inštaláciu NPS vyhradenú pre Webex pre Cisco BroadWorks.
Ak chcete nakonfigurovať autentifikačný server proxy na serveri NPS, ktorý je zdieľaný s inými mobilnými aplikáciami, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy ( https://help.webex.com/nl5rir2).
| 1 | ||||||||||||||||||||
| 2 | Vytvorte klientsky účet na NPS:
Ak chcete overiť, či sa zadané hodnoty zhodujú s tým, čo ste dostali, spustite
| |||||||||||||||||||
| 3 | Zadajte adresu URL proxy servera NPS a nastavte interval obnovenia tokenu (odporúča sa 30 minút):
| |||||||||||||||||||
| 4 | (Pre upozornenia systému Android) Pridajte ID aplikácie Android do kontextu aplikácií FCM na NPS.
| |||||||||||||||||||
| 5 | (Pre upozornenia Apple iOS) Pridajte ID aplikácie do kontextu aplikácií APNS, pričom nezabudnite vynechať kľúč Auth – nastavte ho na prázdny.
| |||||||||||||||||||
| 6 | Nakonfigurujte nasledujúce adresy URL NPS:
| |||||||||||||||||||
| 7 | Nakonfigurujte nasledujúce parametre pripojenia NPS na zobrazené odporúčané hodnoty:
| |||||||||||||||||||
| 8 | Skontrolujte, či aplikačný server kontroluje ID aplikácií, pretože možno budete musieť pridať aplikácie Webex do zoznamu povolených: | |||||||||||||||||||
| 9 | Reštartujte XSP|ADP: | |||||||||||||||||||
| 10 | Otestujte upozornenia na hovory uskutočnením hovorov od predplatiteľa BroadWorks dvom mobilným používateľom Webex. Skontrolujte, či sa na zariadeniach so systémom iOS a Android zobrazuje upozornenie na hovor. |
Migrujte NPS na FCMv1
Táto téma obsahuje voliteľné postupy, ktoré môžete použiť v konzole Google FCM, keď máte existujúce nasadenie NPS, ktoré potrebujete migrovať na FCMv1. Existujú tri postupy:
Migrujte klientov UC-One na FCMv1—Keď máte existujúcich klientov UCaaS a potrebujete ich migrovať, aby používali FCMv1.
Migrujte klientov SaaS na FCMv1—Keď máte existujúcich klientov SaaS a potrebujete ich migrovať na používanie FCMv1.
Aktualizujte server ADP—Keď migrujete NPS na server ADP.
Migrujte klientov UC-One na FCMv1
Pomocou krokov uvedených nižšie v konzole Google FCM migrujte klientov UC-One na Google FCM HTTPv1.
| Ak sa na klienta použije značka, klient musí mať ID odosielateľa. V konzole FCM pozri . Nastavenie sa zobrazí v tabuľke poverení projektu. Podrobnosti nájdete na Pripojiť Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Pozrite si
|
Prihláste sa do FCM Admin SDK na http://console.firebase.google.com.
Vyberte príslušnú aplikáciu pre Android.
V generál zaznamenajte ID projektu
Ak chcete nakonfigurovať konto služby, prejdite na kartu servisných účtov. Môžete vytvoriť nové konto služby alebo nakonfigurovať existujúce.
Ak chcete vytvoriť nový servisný účet:
Kliknutím na modré tlačidlo vytvorte nový servisný účet
Kliknutím na modré tlačidlo vygenerujete nový súkromný kľúč
Stiahnite si kľúč na bezpečné miesto
Ak chcete znova použiť existujúci účet služby:
Kliknutím na modrý text zobrazíte existujúce účty služieb.
Identifikujte účet služby, ktorý chcete použiť. Servisný účet potrebuje povolenie firebaseadmin-sdk.
Úplne vpravo kliknite na ponuku hamburgerov a vytvorte nový súkromný kľúč.
Stiahnite si súbor json, ktorý obsahuje kľúč, a uložte ho na bezpečné miesto.
Skopírujte súbor json do XSP|ADP.
Nakonfigurujte ID projektu a:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Nakonfigurujte aplikáciu:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectPovoliť FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Migrujte klientov SaaS na FCMv1
Ak chcete migrovať klientov SaaS na FCMv1, použite nižšie uvedené kroky v konzole Google FCM Console.
| Uistite sa, že ste už dokončili postup „Konfigurácia NPS na používanie autentifikačného proxy“. |
Zakázať FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.Povoliť FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Aktualizujte server ADP
Ak migrujete NPS na používanie servera ADP, použite nižšie uvedené kroky v konzole Google FCM.
Získajte súbor JSON z konzoly Google Cloud Console:
V konzole Google Cloud Console prejdite na Servisné účty stránku.
Kliknite Vyberte projekt, vyberte svoj projekt a kliknite OTVORENÉ.
Nájdite riadok servisného účtu, pre ktorý chcete vytvoriť kľúč, kliknite na Viac zvislé tlačidlo a potom kliknite Vytvoriť kľúč.
Vyberte a kľúč zadajte a kliknite Vytvorte
Súbor sa stiahne.
Pridajte FCM na server ADP:
Importujte súbor JSON na server ADP pomocou
/bw/installpríkaz.Prihláste sa do ADP CLI a pridajte projekt a kľúč API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Ďalej pridajte aplikáciu a kľúč:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DoneOverte konfiguráciu:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre
Nakonfigurujte svoje klastre BroadWorks
[raz za klaster]
Deje sa tak z nasledujúcich dôvodov:
Ak chcete povoliť cloudu Webex autentifikáciu vašich používateľov proti BroadWorks (cez XSP|overovacia služba hostená ADP).
Ak chcete povoliť aplikáciám Webex používať rozhranie Xsi na ovládanie hovorov.
Aby Webex mohol počúvať udalosti CTI publikované spoločnosťou BroadWorks (telefónna prítomnosť a história hovorov).
| Sprievodca klastrom automaticky overuje rozhrania, keď ich pridávate. Môžete pokračovať v úprave klastra, ak sa niektoré z rozhraní neoverí úspešne, ale klaster nemôžete uložiť, ak obsahuje neplatné položky. Zabránime tomu, pretože nesprávne nakonfigurovaný klaster môže spôsobiť problémy, ktoré sa ťažko riešia. |
Čo musíte urobiť:
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Kliknite Pridať klaster.
Tým sa spustí sprievodca, do ktorého zadáte svoje XSP|ADP rozhrania (URL). Ak používate neštandardný port, môžete k adrese URL rozhrania pridať port.
Pomenujte tento klaster a kliknite Ďalšie.
Koncept klastra je tu jednoducho súbor rozhraní, ktoré sú zvyčajne umiestnené na XSP|ADP server alebo farma, ktoré umožňujú Webexu čítať informácie z vášho aplikačného servera (AS). Môžete mať jeden XSP|ADP na klaster AS alebo viacero XSP|ADP na klaster alebo viacero klastrov AS na XSP|ADP. Požiadavky na mierku pre váš systém BroadWorks sú tu mimo rozsahu pôsobnosti.
(Voliteľné) Zadajte používateľa BroadWorks Názov účtu a heslo o ktorom viete, že sa nachádza v systéme BroadWorks, ku ktorému sa pripájate k Webex, potom kliknite Ďalšie.
Overovacie testy môžu použiť toto konto na overenie pripojení k rozhraniam v klastri.
Pridajte svoje Akcie XSI a XSI udalosti URL.
Voliteľné. Aktualizujte URL DAS s adresou URL služby aktivácie zariadenia.
Voliteľné. Skontrolovať Povoliť priame overenie BroadWorks začiarknite políčko, ak chcete, aby prihlásenie do BroadWorks bolo priame na BroadWorks. V opačnom prípade sa autentifikácia na BroadWorks vykonáva cez proxy službu IdP hostenú Webexom.
Toto začiarkavacie políčko ovplyvňuje tieto situácie prihlásenia:
Prihlásenie do portálu aktivácie používateľa – používatelia musia pri prihlasovaní na portál zadať svoje poverenia BroadWorks. Vyššie uvedené nastavenie určuje, či je prihlásenie priame do BroadWorks alebo cez IdP Proxy.
Prihlásenie klienta – ak Overenie BroadWorks je nakonfigurovaný v šablóne Onboarding, vyššie uvedené nastavenie určuje, či prihlásenie klienta do aplikácie Webex je priame pre BroadWorks alebo je cez proxy server IdP Proxy.
Kliknite Ďalšie.
Na Rozhranie CTI stránku, vykonajte nasledovné:
Pridajte URL CTI a Port pre rozhranie CTI, ku ktorému sa chcete pripojiť.
Voliteľné. Povoliť História hovorov prepnite a potom zadajte svoje ID používateľa BroadWorks. Keď je vybratá táto možnosť, udalosti histórie hovorov BroadWorks sa synchronizujú s cloudom Webex. Používatelia si môžu zobraziť svoju históriu hovorov v aplikácii Webex.
Voliteľné. Povoliť Synchronizácia Nerušiť (DND). prepnite a potom zadajte svoje ID používateľa BroadWorks. Táto možnosť synchronizuje udalosti DND medzi Webex a BroadWorks, čím zaisťuje, že funkcia funguje rovnako na oboch platformách.
Kliknite Ďalšie.
Pridajte svoje Autentifikačná služba URL.
Vyberte Auth Service s overením tokenu CI.
Táto možnosť nevyžaduje mTLS na ochranu pripojenia pred Webexom, pretože Autentifikačná služba správne overí používateľský token voči službe identity Webex predtým, ako vydá používateľovi dlhodobý token.
Skontrolujte svoje záznamy na poslednej obrazovke a potom kliknite Vytvorte. Mali by ste vidieť správu o úspechu.
Partner Hub odovzdáva adresy URL rôznym mikroslužbám Webex, ktoré testujú pripojenia k dodaným rozhraniam.
Kliknite Zobraziť klastre a mali by ste vidieť svoj nový klaster a či bola validácia úspešná.
The Vytvorte môže byť deaktivované na poslednej (ukážkovej) obrazovke sprievodcu. Ak nemôžete uložiť šablónu, znamená to problém s jednou z integrácií, ktoré ste práve nakonfigurovali.
Túto kontrolu sme implementovali, aby sme predišli chybám v následných úlohách. Počas konfigurácie nasadenia sa môžete vrátiť cez sprievodcu, čo môže vyžadovať úpravy vašej infraštruktúry (napr. XSP|ADP, nástroj na vyrovnávanie záťaže alebo firewall), ako je uvedené v tejto príručke, predtým, ako uložíte šablónu.
Kontrola pripojení k vašim rozhraniam BroadWorks
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Kliknite Zobraziť klastre.
Partner Hub iniciuje testy konektivity z rôznych mikroslužieb smerom k rozhraniam v klastroch.
Po dokončení testov sa na stránke zoznamu klastrov vedľa každého klastra zobrazí stavová správa.
Mali by ste vidieť zelené správy o úspechu. Ak sa zobrazí červené chybové hlásenie, kliknite na názov ovplyvneného klastra a zistite, ktoré nastavenie spôsobuje problém.
Voliteľné. Vyberte klaster, ak chcete vidieť existujúce nastavenia pre tento klaster, ako sú XSI-Actions, XSI-Events, DAS URL a nastavenia rozhrania CTI.
Nakonfigurujte si šablóny registrácie
Šablóny registrácie predstavujú spôsob, akým použijete zdieľanú konfiguráciu na jedného alebo viacerých zákazníkov, keď ich zapojíte prostredníctvom metód poskytovania. Každú šablónu musíte priradiť ku klastru (ktorý ste vytvorili v predchádzajúcej časti).
Môžete vytvoriť toľko šablón, koľko potrebujete, ale len jednu šablónu možno priradiť k zákazníkovi.
Prihláste sa do Partnerské centrum a vyberte zákazníkov.
Kliknite na Šablóny registrácie tlačidlo na zobrazenie existujúcich šablón.
Kliknite Vytvoriť šablónu.
V Podrobnosti šablóny pridajte názov šablóny, krajinu alebo oblasť a predvolený jazyk e-mailu.
V Nastavenie služby pomocou rozbaľovacieho zoznamu Klaster vyberte klaster, ktorý chcete použiť s touto šablónou.
Zadajte a Názov šablónya potom kliknite Ďalšie.
Nakonfigurujte svoj režim poskytovania pomocou týchto odporúčaných nastavení:
Tabuľka 3. Odporúčané nastavenia poskytovania pre rôzne režimy poskytovania Názov nastavenia
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Povoliť tok BroadWorks prostredníctvom poskytovania (zahrňte prihlasovacie údaje do účtu, ak sú zapnuté**)
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Vypnuté
Automaticky vytvárať nové organizácie v Control Hub
Zapnuté†
Zapnuté†
Zapnuté†
E-mailová adresa poskytovateľa služieb
Vyberte e-mailovú adresu z rozbaľovacej ponuky (môžete zadať niekoľko znakov, aby ste našli adresu, ak ide o dlhý zoznam).
Táto e-mailová adresa identifikuje správcu v rámci vašej partnerskej organizácie, ktorému bude udelený delegovaný správcovský prístup pre všetky nové zákaznícke organizácie vytvorené pomocou šablóny registrácie.
Krajina
Vyberte krajinu, ktorú použijete pre túto šablónu.
Krajina, ktorú vyberiete, sa zhoduje s organizáciami zákazníkov, ktoré sú vytvorené pomocou tejto šablóny, s konkrétnym regiónom. V súčasnosti by región mohol byť (EMEAR) alebo (Severná Amerika a zvyšok sveta). Pozrite si mapovania krajiny do regiónu v tejto tabuľke.
Krajina organizácie určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites. Pozrite si časť Krajina stránku pomocníka Pre viac informácií.
Režim BroadWorks Enterprise je aktívny
Povoľte to, ak zákazníci, ktorým poskytujete túto šablónu, sú podniky v BroadWorks.
Ak ide o skupiny, nechajte tento prepínač vypnutý.
Ak máte vo svojom BroadWorks kombináciu podnikov a skupín, mali by ste pre tieto rôzne prípady vytvoriť rôzne šablóny.
Poznámky z tabuľky:
† Tento prepínač zaisťuje vytvorenie novej zákazníckej organizácie, ak sa e-mailová doména predplatiteľa nezhoduje s existujúcou organizáciou Webex.
Toto by malo byť vždy zapnuté, pokiaľ nepoužívate manuálny proces objednávania a plnenia (cez Cisco Commerce Workspace) na vytváranie zákazníckych organizácií vo Webexe (predtým, ako začnete poskytovať používateľom v týchto organizáciách). Táto možnosť sa často označuje ako model „Hybrid Provisioning“ a je mimo rozsahu tohto dokumentu.
** „Účet poskytovania“ označuje účet správcu na úrovni systému BroadWorks. Na BroadWorks potrebujete účet správcu s týmito atribútmi: Administrator Type=Provisioning, Read-only=Off.
Vyberte predvolený balík služieb pre zákazníkov používajúcich túto šablónu (pozri Balíčky v časti Prehľad); buď Základné, Štandardné, Premium alebo Softfón.
Toto nastavenie môžete pre jednotlivých používateľov prepísať prostredníctvom partnerského centra.
Voliteľné. Skontrolujte Zakázať bezplatné volanie Cisco Webex ak chcete zakázať volania Webex,.
Pre Konfigurácia pripojenia k schôdzi, vyberte jednu z nasledujúcich možností:
Cisco Call-in čísla (PSTN)
Telefónne čísla poskytnuté partnerom (BYoPSTN)—Ak vyberiete túto možnosť, pozrite si časť Prineste si vlastnú príručku riešenia PSTN pre Webex pre Cisco BroadWorks pre podrobné informácie o konfigurácii tejto možnosti.
Kliknite Ďalšie.
Existujú dva prístupy k poskytovaniu predplatiteľov, pokiaľ ide o spôsob overovania ich identity – pomocou dôveryhodných e-mailov alebo nedôveryhodných e-mailov.
V pracovnom postupe Trusted Email používatelia poskytujú e-mailové adresy partnerovi, ktorý ich pridá do BroadWorks. Vy ako partner ste zodpovední za poskytovanie e-mailovej adresy v rámci metódy prietoku alebo rozhrania API.
Dôrazne sa odporúča použiť metódu dôveryhodného poskytovania, pretože zaisťuje, že všetci odberatelia sú plne poskytovaní vami ako partnerom a od koncových používateľov sa nevyžaduje žiadna akcia.
V prípade nedôveryhodného e-mailu musia používatelia pred poskytnutím overiť svoje e-maily alebo sa môžu sami aktivovať.
V prípade Untrusted existuje niekoľko režimov poskytovania založených na nastaveniach overenia v tabuľke nižšie:
Tabuľka 4. Odporúčané nastavenia overenia používateľov pre nedôveryhodné režimy poskytovania Názov nastavenia
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Najprv správca provízie
Odporúčané*
Nepoužiteľné
Povoliť používateľom samočinnú aktiváciu
Nepoužiteľné
Požadovaný
Poznámky z tabuľky:
* Každá zákaznícka organizácia vo Webexe musí mať aspoň jedného používateľa s rolou správcu. Prvý používateľ, ktorému priradíte Integrated IM&P v BroadWorks, prevezme rolu správcu zákazníka, ak sa vo Webexe vytvorí nová zákaznícka organizácia. Ako poskytovateľ služieb možno budete chcieť mať kontrolu nad tým, kto získa túto rolu. Začiarknutím tohto nastavenia zablokujete používateľom dokončenie aktivácie, kým nebude aktivovaný prvý používateľ, ktorého ste poskytli. Ak zrušíte začiarknutie tohto nastavenia, prvý používateľ, ktorý sa stane aktívnym v novej organizácii, sa stane správcom zákazníka.
Kliknite Ďalšie.
Vyberte predvolený režim overovania (buď Overenie BroadWorks alebo Webex autentifikácia) na prihlásenie používateľa do Webex.
Toto nastavenie nemá žiadny vplyv na prihlásenie používateľa do portálu aktivácie používateľa. Používatelia musia pri prihlasovaní na portál použiť svoje ID používateľa a heslo BroadWorks, bez ohľadu na to, ako je nakonfigurovaná šablóna Onboarding.
Toto nastavenie sa použije iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia použiť nové nastavenie overenia na existujúce organizácie zákazníkov, použijú sa existujúce nastavenia, aby existujúci používatelia nestratili prístup. Ak chcete zmeniť režim overovania pre existujúce organizácie zákazníkov, musíte otvoriť lístok pomocou Cisco TAC.(Pozri Režim overenia v časti Pripravte si prostredie).
Kliknite Ďalšie.
Pre Predvoľby, nakonfigurujte nasledovné:
Vyberte si, či chcete Predvyplňte e-mailové adresy používateľov na prihlasovacej stránke.
Túto možnosť by ste mali použiť iba vtedy, ak ste si vybrali Overenie BroadWorks a tiež umiestnili e-mailové adresy používateľov do atribútu Alternatívne ID v BroadWorks. V opačnom prípade budú musieť použiť svoje používateľské meno BroadWorks. Prihlasovacia stránka poskytuje v prípade potreby možnosť zmeniť používateľa, čo však môže viesť k problémom s prihlásením.
Ak chcete povoliť synchronizáciu adresára, nastavte Povoliť synchronizáciu telefónneho zoznamu pre všetky organizácie nových zákazníkov prepnite na možnosť Zapnuté.
Táto možnosť umožňuje Webexu čítať kontakty BroadWorks do zákazníckej organizácie, aby ich používatelia mohli nájsť a zavolať im z aplikácie Webex.
Zadajte a Správca partnera.
Toto meno sa používa v automatickej e-mailovej správe od Webex, ktorá vyzýva používateľov, aby overili svoje e-mailové adresy.
Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám prepínač je Zapnutý (predvolené nastavenie je Zapnuté).
Kliknite Ďalšie.
Skontrolujte svoje záznamy na poslednej obrazovke. Kliknutím na ovládacie prvky navigácie v hornej časti sprievodcu sa môžete vrátiť a zmeniť akékoľvek podrobnosti. Kliknite Vytvorte.
Mali by ste vidieť správu o úspechu.
Kliknite Zobraziť šablóny a mali by ste vidieť svoju novú šablónu uvedenú spolu so všetkými ostatnými šablónami.
Kliknite na názov šablóny, ak chcete šablónu upraviť alebo odstrániť, ak je to potrebné.
Nemusíte znova zadávať podrobnosti o účte na poskytovanie. Prázdne polia na potvrdenie hesla/hesla slúžia na zmenu poverení, ak to potrebujete, ale nechajte ich prázdne, aby sa zachovali hodnoty, ktoré ste zadali sprievodcovi.
Pridajte ďalšie šablóny, ak máte rôzne zdieľané konfigurácie, ktoré chcete poskytnúť zákazníkom.
Ponechajte si Zobraziť šablóny otvorte stránku, pretože možno budete potrebovať podrobnosti šablóny pre nasledujúcu úlohu.
Nakonfigurujte aplikačný server s adresou URL služby poskytovania
| Táto úloha sa vyžaduje iba pri poskytovaní toku. |
Oprava aplikačného servera (iba R22, R23 a R24)
Ak ste tak ešte neurobili, použite nasledujúcu opravu, ktorá sa vzťahuje na vaše vydanie:.
Pre R22:
AP.as.22.0.1123.ap373197Pre R23:
AP.as.23.0.1075.ap373197Pre R24:
AP.as.24.0.944.ap384177
Úplný zoznam opráv BroadWorks, ktoré tvoria požiadavku na nasadenie Webex pre Cisco BroadWorks, pozri Požiadavky na softvér BroadWorks v sekcii Referencie.Zmeňte na
Maintenance/ContainerOptionskontext.Povoliť parameter webovej adresy poskytovania:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Získajte adresy URL na poskytovanie z centra pre partnerov
Pozrite si Príručka správy rozhrania príkazového riadka Cisco BroadWorks Application Server podrobnosti (Rozhranie > Správy a služby > Integrované IM&P) príkazov AS.
Prihláste sa do Partnerského centra a prejdite na .
Kliknite Zobraziť šablóny.
Vyberte šablónu, ktorú používate na poskytovanie predplatiteľov tohto podniku/skupiny vo Webexe.
Podrobnosti šablóny sa zobrazia v rozbaľovacej table vpravo. Ak ste ešte nevytvorili šablónu, musíte to urobiť skôr, ako získate adresu URL na poskytovanie.
Skopírujte Adresa URL zabezpečovacieho adaptéra.
Ak ich máte viac, zopakujte tento postup pre ďalšie šablóny.
(Voľba) Nakonfigurujte systémové parametre poskytovania na aplikačnom serveri
| Ak používate UC-One SaaS, možno nebudete chcieť nastaviť poskytovanie a doménu služieb pre celý systém. Pozri Rozhodovacie body v časti Pripravte si prostredie. |
Prihláste sa na aplikačný server a nakonfigurujte rozhranie na odosielanie správ.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivujte integrované rozhranie IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Musíte zadať úplný názov pre |
(Voľba) Nakonfigurujte parametre poskytovania jednotlivých podnikov na aplikačnom serveri
V používateľskom rozhraní BroadWorks otvorte podnik, ktorý chcete nakonfigurovať, a prejdite doň Služby > Integrovaný IM&P.
Vyberte Použiť doménu služby a zadajte fiktívnu hodnotu (Webex tento parameter ignoruje. Mohli by ste použiť
example.com).Vyberte Použite Messaging Server.
V URL prilepte webovú adresu poskytovania, ktorú ste skopírovali zo svojej šablóny v Partner Hub.
Musíte zadať úplný názov pre
provisioningURLparameter, ako bol uvedený v Partner Hub. Ak váš aplikačný server nemôže pristupovať k DNS, aby preložil názov hostiteľa, musíte vytvoriť mapovanie v/etc/hostssúbor na AS.V Používateľské meno zadajte názov správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Zadajte heslo pre správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Pre Predvolená identita používateľa pre IM&P ID, vyberte Primárny.
Kliknite Použiť.
Opakujte pre ostatné podniky, ktoré chcete nakonfigurovať na tok cez poskytovanie.
Údaje o poskytovaní používateľov
Informácie o používateľských údajoch, ktoré sa vymieňajú medzi BroadWorks a Webex počas poskytovania používateľov, nájdete v časti Poskytovanie používateľov poskytovateľa služieb.
Rozhranie API kontroly predbežného poskytovania partnerov
Rozhranie Pre-Provisioning Check API pomáha správcom a predajným tímom tým, že pred poskytnutím balíka zákazníkovi alebo predplatiteľovi skontroluje chyby. Používatelia alebo integrácie autorizované používateľom s rolou úplného správcu partnera môžu použiť toto rozhranie API na zabezpečenie toho, aby nedochádzalo ku konfliktom alebo chybám pri poskytovaní balíkov pre daného zákazníka alebo predplatiteľa.
Rozhranie API kontroluje, či medzi týmto zákazníkom/predplatiteľom a existujúcimi zákazníkmi/predplatiteľmi na Webexe nie sú konflikty. Rozhranie API môže napríklad spôsobiť chyby, ak je predplatiteľ už poskytovaný inému zákazníkovi alebo partnerovi, ak už existuje e-mailová adresa pre iného predplatiteľa, alebo ak existujú konflikty medzi parametrami poskytovania a tým, čo už na Webexe existuje. To vám dáva príležitosť opraviť tieto chyby pred poskytnutím, čím sa zvyšuje pravdepodobnosť úspešného poskytovania.
Ďalšie informácie o rozhraní API nájdete na stránke: Webex for Wholesale Developer Guide
Ak chcete použiť rozhranie API, prejdite na: Predbežne skontrolujte poskytovanie veľkoobchodných predplatiteľov
| Ak chcete získať prístup k predbežnej kontrole dokumentu o poskytovaní predplatiteľov veľkoobchodu, musíte sa prihlásiť https://developer.webex.com/ portál. |
Partner SSO – SAML
Umožňuje správcom partnerov konfigurovať jednotné prihlásenie SAML pre novovytvorené organizácie zákazníkov. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky Partner SSO platia len pre novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia pridať jednotné prihlásenie partnera do existujúcej zákazníckej organizácie, existujúca metóda overenia sa zachová, aby sa zabránilo strate prístupu existujúcich používateľov. Ak chcete pridať jednotné prihlásenie partnera do existujúcej organizácie, musíte otvoriť lístok s Cisco TAC. |
Overte, či poskytovateľ poskytovateľa identity tretej strany spĺňa požiadavky uvedené v Požiadavky na poskytovateľov identity časť Integrácia jednotného prihlásenia v Control Hub.
Otvorte požiadavku na službu pomocou Cisco TAC. TAC musí vytvoriť dôveryhodný vzťah medzi poskytovateľom identity tretej strany a službou Cisco Common Identity. .
Ak váš IdP vyžadujepassEmailInRequestfunkciu aktivovať, nezabudnite túto požiadavku zahrnúť do servisnej požiadavky. Ak si nie ste istí, či je táto funkcia potrebná, overte si u svojho poskytovateľa identity.Nahrajte súbor metadát CI, ktorý spoločnosť TAC poskytla vášmu poskytovateľovi identity.
Nakonfigurujte registračnú šablónu. Pre Režim overenia nastavenie, vyberte Autentifikácia partnera. Pre ID entity IDP, zadajte EntityID z XML metadát SAML poskytovateľa identity tretej strany.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi dobre, že sa užívateľ môže prihlásiť.
Partner SSO – OpenID Connect (OIDC)
Umožňuje správcom partnerov konfigurovať OIDC SSO pre novovytvorené zákaznícke organizácie. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky na nastavenie Partner SSO OIDC sa vzťahujú iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia upraviť predvolený typ autentifikácie na Partner SSO OIDC v existujúcom chráme, zmeny sa nebudú vzťahovať na zákaznícke organizácie, ktoré sú už zaregistrované pomocou šablóny. Ak chcete pridať jednotné prihlásenie partnera do existujúcej zákazníckej organizácie, musíte otvoriť lístok s Cisco TAC. |
Otvorte požiadavku na službu s Cisco TAC s podrobnosťami o OpenID Connect IDP. Nasledujú povinné a voliteľné atribúty IDP. TAC musí nastaviť IDP na CI a poskytnúť URI presmerovania, ktoré sa má nakonfigurovať na IDP.
Atribút
Požadovaný
Opis
Názov IDP
Áno
Jedinečný názov, ktorý nerozlišuje veľké a malé písmená pre konfiguráciu OIDC IdP, môže pozostávať z písmen, číslic, pomlčiek, podčiarknutí, vlnoviek a bodiek a maximálna dĺžka je 128 znakov.
ID klienta OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Tajný klient OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Zoznam rozsahov
Áno
Zoznam rozsahov, ktoré budú použité na vyžiadanie overenia OIDC IdP, rozdelené podľa miesta, napr. „openid email profile“ Musí obsahovať openid a email.
Koncový bod autorizácie
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu autorizácie OAuth 2.0 poskytovateľa identity.
tokenEndpoint
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu tokenu OAuth 2.0 poskytovateľa identity.
Discovery Endpoint
Nie
Adresa URL koncového bodu zisťovania IdP pre zisťovanie koncových bodov OpenID.
userInfoEndpoint
Nie
Adresa URL koncového bodu UserInfo IdP.
Koncový bod sady kľúčov
Nie
Adresa URL koncového bodu sady webových kľúčov JSON poskytovateľa identity.
Okrem vyššie uvedených atribútov IDP je potrebné v žiadosti TAC uviesť ID partnerskej organizácie.
Nakonfigurujte URI presmerovania na IDP pripojenia OpenID.
Nakonfigurujte šablónu registrácie. Pre nastavenie Authentication Mode vyberte Partner Authentication With OpenID Connect a zadajte IDP Name poskytnutý počas nastavenia IDP ako OpenID Connect IDP Entity ID.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi, že používateľ sa môže prihlásiť pomocou toku autentifikácie SSO.
Povoliť identifikátor korelácie hovorov
Ak chcete spustiť Webex pre Cisco BroadWorks, musíte povoliť identifikátor korelácie hovorov. Toto nastavenie je potrebné pre mnohé funkcie volania, vrátane nahrávania hovorov, skupinového vyzdvihnutia hovoru, výkonného a výkonného asistenta.
Použite CLI na aktiváciu funkcie na všetkých AS a XSP|ADP rozhrania.
Spustite nasledujúce príkazy na rozhraniach AS. To umožní AS odoslať
X-BroadWorks-Correlation-InfoHlavička SIP:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDParameter spojený s aplikáciou Xsi-Actions sa používa na riadenie zahrnutia informácií o korelácii hovorov do protokolov Xsi-Actions. Odporúča sa maťenableCallCorrelationIDpovolené pomocou nasledujúceho príkazu na XSP|Rozhrania ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Ďalšie informácie o identifikátore korelácie hovorov nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Synchronizácia adresára
Synchronizácia adresára zaisťuje, že používatelia Webex for Cisco BroadWorks môžu použiť adresár Webex na volanie akejkoľvek volajúcej entity zo servera BroadWorks. Keď je táto funkcia povolená, celý adresár volaní zo servera BroadWorks sa synchronizuje s adresárom Webex. Používatelia môžu pristupovať k adresáru z aplikácie Webex a zavolať ľubovoľnému volajúcemu subjektu zo servera BroadWorks.
Ak chcete zapnúť synchronizáciu adresára, prejdite na Synchronizácia adresárov vo Webex pre Cisco BroadWorks.
| Webex for Cisco BroadWorks flowthrough provisioning pridáva užívateľov správ a súvisiace informácie o volaniach zo servera BroadWorks na platformu Webex. Nie sú však zahrnuté telefónne zoznamy, používatelia, ktorí neposielajú správy, a entity, ktoré nie sú používateľmi (napríklad telefón v konferenčnej miestnosti, fax alebo číslo loveckej skupiny). Zapnutím synchronizácie adresára sa zabezpečí, že všetky volajúce entity sa pridajú na platformu Webex. |
Zjednotená história hovorov
Keď je povolená zjednotená história hovorov, udalosti hovorov BroadWorks sa synchronizujú s cloudom Webex a stanú sa súčasťou zjednotenej histórie hovorov a stretnutí Webex, ktorá sa zobrazuje v aplikácii Webex. Používatelia si môžu zobraziť svoju vlastnú podrobnú históriu hovorov a históriu stretnutí z aplikácie Webex.
Zjednotenú históriu hovorov môžu povoliť správcovia na úrovni partnerov v partnerskom centre na báze klastra po klastri. Keď je táto funkcia zapnutá, nasadenie BroadWorks synchronizuje nasledujúce udalosti hovorov do cloudu Webex:
Udalosti histórie hovorov – tieto udalosti sa používajú na vytvorenie podrobnej zjednotenej histórie hovorov
Udalosti stavu zavesenia – zjednotená história hovorov zahŕňa optimalizácie stavu zavesenia, ktoré zmenšujú šírku pásma siete pre aktualizácie funkcie Telephony Presence
Požiadavky na jednotnú históriu hovorov
Pred konfiguráciou zjednotenej histórie hovorov sa uistite, že ste opravili svoj systém. Táto funkcia závisí od nainštalovaných nasledujúcich opráv BroadWorks:
Pre R22:
AP.as.22.0.1123.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
Pre R23:
AP.as.23.0.1075.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433Ak používate XSP —
AP.xsp.23.0.1075.ap378585Ak používate ADP -
Xsi-Events-23_2021.05_1.251.bwar
Pre R24:
AP.as.24.0.944.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
| Úplný zoznam opráv BroadWorks, ktoré musíte nainštalovať ako predpoklad na spustenie Webex pre Cisco BroadWorks, nájdete na Požiadavky na softvér BroadWorks v sekcii Referencie. |
Okrem opravy vášho systému, konfiguračný súbor klienta ( config-wxt.xml) musí mať nastavenú nasledujúcu značku: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Ak chcete mať v zjednotenej histórii hovorov informácie o skupine Hunt, Call Center a iných presmerovaniach, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Pre R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Ak chcete mať informácie o výkonnom asistentovi v zjednotenej histórii hovorov, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP so systémom Xsi-Events-24_2022.06 alebo neskôr
Okrem opráv Broadworks musí byť povolená aj synchronizácia adresára pre zjednotenú históriu hovorov Executive-Assistant.
| Keď povolíte históriu hovorov alebo synchronizáciu DND, Webex odošle žiadosti o obnovenie predplatného CTI pre všetkých používateľov v klastri. V závislosti od počtu používateľov to môže trvať až niekoľko hodín. Počas toho istého obdobia údržby sa odporúča nevykonávať žiadnu údržbu Broadworks. |
Povoliť históriu hovorov (nový klaster)
Ak chcete povoliť históriu hovorov v novom klastri, pozrite si kroky na pridanie klastra Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Povoliť históriu hovorov (existujúci klaster)
Ak chcete povoliť históriu hovorov v existujúcom klastri, postupujte podľa nasledujúcich krokov:
Prihláste sa do Partnerského centra na
admin.webex.com.Ísť do nastavenie a vyberte existujúci klaster.
Skontrolujte, či je pripojenie klastra dobré. Na pravom paneli by sa mala zobraziť zelená značka začiarknutia Spojenie nadviazané.
Ak sa toto nezobrazí, pod Skontrolujte pripojenia (voliteľné), zadajte ID používateľa BroadWorks a heslo BroadWorks a kliknite Skontrolujte aby ste si overili, či je pripojenie v poriadku.
Skontrolovať Povoliť históriu hovorov zaškrtávacie políčko.
Kliknite Uložiť.
Interakcie funkcií
Pre zjednotenú históriu hovorov existujú nasledujúce interakcie funkcií:
Zjednotená história hovorov nie je podporovaná pre používateľov, ktorí sú nakonfigurovaní v BroadWorks so zoznamami trás alebo priamymi trasami. Keď nastane táto situácia, udalosti Call History a Hook Status sa do aplikácie Webex neposielajú.
Zjednotená história hovorov nie je podporovaná pri vytáčaní klapiek. Hovory uskutočnené pomocou vytáčania klapiek sa nemusia správne prejaviť v histórii hovorov.
Zobraziť históriu hovorov v aplikácii Webex
Koncoví používatelia môžu pristupovať a zobrazovať svoju zjednotenú históriu hovorov z aplikácie Webex. Podrobnosti nájdete na stránke: Webex | Zobrazenie histórie hovorov a stretnutí.
Zakázať zjednotenú históriu hovorov
Keď povolíte zjednotenú históriu hovorov na klastri, nemôžete túto funkciu zakázať sami. Ak potrebujete funkciu vypnúť, kontaktujte Cisco Technical Assistance Center (TAC).
Vizuálna indikácia spamu
Aplikácia Webex podporuje vizuálnu indikáciu spamových hovorov v prípitku hovoru, keď je hovor prezentovaný volanému, a v záznamoch Unified Call History, keď je BroadWorks aktualizovaný tak, aby vykonával overenie ID volajúceho prostredníctvom rámca STIR/SHAKEN. Ak chcete mať túto funkciu:
- Povoľte zjednotenú históriu hovorov podľa popisu v predchádzajúcej časti.
- Nasledujúce opravy musia byť nainštalované a aktívne:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- alebo AS-25_Rel_minimálne 2022.12
- Funkcia musí byť aktivovaná cez AS CLI:
- AS_CLI/System/ActivatableFeature> aktivovať 104112
- AS_CLI/System/StirShaken> nastaviť enableVerification true
- Broadworks musí byť nakonfigurovaný tak, aby vykonával STIR-SHAKEN podpisovanie, označovanie a overovanie, ako je popísané v Cisco BroadWorks STIR-SHAKEN Signing Taging and Verification
Keď je BroadWorks správne nakonfigurovaný, do požiadaviek INVITE odoslaných klientom Cisco sa pridá nová hlavička X-Cisco-CallerId-Disposition a k existujúcim udalostiam histórie hovorov, ktoré sa odosielajú do Webex Cloud cez rozhranie CTI, sa pridá nové pole callerIdDisposition. . Zariadenia Webex použijú tieto informácie na poskytnutie vizuálnej indikácie spamu v prezentácii hovoru a v zjednotenej histórii hovorov volaného.
Identifikácia volajúceho a presmerovanie hovoru
Identifikácia volajúceho
Keď aplikácia Webex prijme hovor, pokúsi sa identifikovať, kto je volajúci, a túto informáciu zobrazí v upozornení na prichádzajúci hovor, v okne počas hovoru a po dokončení hovoru v histórii hovorov a hlasovej schránke.
Aplikácia Webex sa pokúsi nájsť ID volajúceho porovnaním prichádzajúceho telefónneho čísla s telefónnymi číslami kontaktov nájdených v rôznych zdrojoch. Aplikácia Webex bude používať nasledujúce zdroje v tomto poradí. Keď ho nájde v jednom zdroji, nebude sa pokúšať hľadať nikde inde.
| Ak nájde viacero výskytov čísla v jednom zdroji, nepokúsi sa vybrať jeden z nich, v tomto prípade nezobrazí žiadne ID volajúceho. |
Webex Common Identity (CI), ktorá obsahuje používateľov vašej organizácie.
Osobné a organizačné kontakty. Osobné kontakty sú viditeľné na karte Kontakty.
Miestny adresár. Vo Windows - aplikácia Outlook, v Macu - Mac Kontakty, v iOS - iPhone kontakty, v Androide - Android kontakty.
Ak sa nenájde žiadna zhoda s prichádzajúcim telefónnym číslom, aplikácia použije zobrazovaný názov v hlavičke SIP FROM, ak je k dispozícii. V opačnom prípade použije časť mena používateľa SIP URI z hlavičky SIP From ako poslednú možnosť.
Na ovládanie hovorov na diaľku (tj režim ovládania stolným telefónom) sa používajú informácie XSI, kde sa používa ID alebo rozšírenie BWKS, získané z informácií o vzdialenej strane v udalosti XSI. Ak informácie o vzdialenej strane nie sú dostupné, použije sa P-Asserted Identity (PAI) (ak je nakonfigurovaná).
Presmerovanie hovorov
V prípade, že bol hovor presmerovaný alebo presmerovaný, potom sa aplikácia pokúsi ukázať, kto je volajúci a ako bol presmerovaný v upozornení na hovor a v histórii hovorov.
Presmerovaný hovor: Zobrazuje číslo, ktoré presmerovalo hovor.
Skupina lovcov: Zobrazuje názov loveckej skupiny, ktorá presmerovala hovor.
Poradie call centra: Zobrazuje názov frontu, ktorý presmeroval hovor.
Výkonný asistent: Zobrazuje meno výkonného pracovníka, pre ktorý prichádza hovor.
Výnimky:
Pri interných hovoroch z frontu hovorov, kde agent zavolá späť internému účastníkovi, vzdialený účastník neuvidí názov hovorového radu, ale uvidí meno agenta, ktorý mu volá.
Hovor zodpovedaný inde:
Pre skupiny lovu alebo fronty hovorov, ktoré sú nastavené so súčasným smerovaním, agenti uvidia hovor prijatý inde v histórii hovorov, ak hovor zdvihne iný agent. Pre skupiny lovu alebo fronty hovorov so sekvenčným smerovaním alebo pretečením sa hovory zobrazia ako zmeškaný hovor v histórii hovorov, ak ich odpovie iný agent.
Vzhľad zdieľanej línie
Vzhľad zdieľanej linky je schopnosť poskytovať linky iných používateľov ako zdieľané linky na zariadení koncového používateľa. Konfigurácia zdieľanej linky pre aplikáciu Webex je podobná konfigurácii zdieľanej linky pre stolové telefóny. Táto špecifická funkcia vám umožňuje priradiť vzhľad zdieľaných liniek aplikácii Webex koncového používateľa.
Táto funkcia umožňuje používateľom vybavovať hovory na pobočkách iných používateľov priamo z aplikácie Webex.
Vzhľad zdieľanej čiary môžete nakonfigurovať len pre počítačovú verziu a Aplikácia Webex.
Môžete pridať maximálne 10 riadkov vrátane primárneho riadku Aplikácia Webex.
Riadok pracovného priestoru nemôžete priradiť ako zdieľaný riadok.
Používateľovi nemôže byť poskytnutá služba Executive-Assistant súčasne so zdieľanými linkami.
Port primárnej linky používateľa by sa nemal zmeniť na zdieľanú linku.
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Patch 1: Príznak vlastníka v zozname zariadení na podporu zdieľaných liniek klienta Webex
R23 bez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 s ADP:
AP.as.23.0.1075.ap384179
Xsi-Actions-23_2022.10
R24:
AS: AP.as.24.0.944.ap384179
Xsi-Actions-24_2022.10
R25:
AS: RI vydanie Rel_2022.10_1,310
Xsi-Actions-25_2022.10
Patch 2: Opravy na zvýšenie počtu portov na typoch profilov zariadení (v tomto prípade pre desktopového klienta: Obchodný komunikátor).
RI vydanie Rel_2022.10_1,310
Synchronizácia Nerušiť (DND).
Synchronizácia Do Not Disturb (DND) zosúlaďuje nastavenia DND medzi Webex a BroadWorks synchronizáciou stavu DND medzi týmito dvoma platformami. Napríklad, ak používateľ zapne DND z aplikácie Webex, tento stav sa synchronizuje s volacími zariadeniami BroadWorks. Výsledkom je, že stolový telefón zaregistrovaný v BroadWorks používateľa nezvoní, keď sa mu niekto pokúsi zavolať. Podobne, ak používateľ nastaví DND zo stolového telefónu, stav sa synchronizuje s aplikáciou Webex. Bez tejto funkcie nebudú aktualizácie DND z jednej platformy rozpoznané druhou platformou.
Synchronizácia DND sa aplikuje na úrovni klastra BroadWorks a správca partnera ju môže povoliť v partnerskom centre.
Predpoklady
Uistite sa, že na AS a XSP sú aplikované nasledujúce záplaty|ADP. Použite iba opravy pre vašu verziu BroadWorks.
Pre vydanie 23:
<snipped>
- ADP aplikácie: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Udalosti-23_2022.03_1.220.bwar
Pre vydanie 24:
<snipped>
- ADP aplikácie: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Udalosti-24_2022.03_1.220.bwar
Po použití opráv aktivujte funkciu 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Ak je v klastri BroadWorks veľa zákazníkov (> 50), operácie ako aktualizácia akcií XSI, udalostí XSI, adresy URL DAS, XSP|ADP URL ani synchronizácia DND nie sú podporované. V takýchto prípadoch sa odporúča obrátiť sa so žiadosťou o pomoc na technika podpory Cisco TAC.
Nakonfigurujte synchronizáciu kľúčov funkcií zariadenia na BroadWorks. Uistite sa, že telefón podporuje SIP SUBSCRIBE/NOTIFY pre balík udalostí „as-feature-event“. Podrobnosti nájdete v časti Synchronizácia kľúča funkcií zariadenia Cisco BroadWorks.
Povoliť synchronizáciu DND (existujúci klaster)
Prihláste sa do Partnerského centra
Kliknite nastavenie.
Kliknite Zobraziť klaster a vyberte príslušný klaster BroadWorks.
Povoliť Synchronizácia Nerušiť (DND). prepnúť.
Zadajte svoje ID používateľa BroadWorks a kliknite Povoliť.
Systém overí, že klaster BroadWorks má príslušné záplaty na podporu synchronizácie DND. Ak overenie zlyhá, Uložiť tlačidlo sa deaktivuje.
Ak je overenie úspešné, kliknite Uložiť.
|
|
Povoliť synchronizáciu DND (nový klaster)
Funkciu môžete povoliť aj počas vytvárania klastra. Podrobnosti nájdete v časti „Konfigurácia klastrov BroadWorks“ v Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať synchronizáciu DND
Synchronizáciu DND nemôžete zakázať sami. Ak chcete túto funkciu zakázať, vytvorte technický prípad BEMS s nasledujúcimi informáciami:
rodina: Spark Service
Produkt: Volanie cez Webex (Webex for BroadWorks)
Komponent: WxBW- Poskytovanie
V prípade BEMS musí byť uvedené, že synchronizácia Nerušiť sa má partnerovi zakázať. Prípad musí obsahovať partnerId a BroadWorks clusterId.
Prípady použitia
Nahrávanie hovorov
Webex for Cisco BroadWorks podporuje štyri režimy nahrávania hovorov.
Režimy nahrávania | Opis | Ovládacie prvky/indikátory, ktoré sa zobrazujú v aplikácii Webex |
|---|---|---|
Vždy | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ nemá možnosť spustiť alebo zastaviť nahrávanie. |
|
Vždy s pozastavením/obnovením | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ môže pozastaviť a obnoviť nahrávanie. |
|
Na požiadanie | Nahrávanie sa spustí automaticky pri nadviazaní hovoru, ale záznam sa vymaže, pokiaľ používateľ nestlačí tlačidlo Spustite nahrávanie. Ak používateľ spustí nahrávanie, zachová sa celý záznam z nastavenia hovoru. Po spustení nahrávania môže používateľ nahrávanie pozastaviť a obnoviť |
|
OnDemand so spustením iniciovaným používateľom | Nahrávanie sa nespustí, pokiaľ používateľ nezvolí Spustite nahrávanie možnosť v aplikácii Webex. Užívateľ má možnosť spustiť a zastaviť nahrávanie viackrát počas hovoru. |
|
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Pre R22: AP.as.22.0.1123.ap377718
Pre R23: AP.as.23.0.1075.ap377718
Pre R24: AP.as.24.0.944.ap377718
Musí byť zapnutý identifikátor korelácie hovorov. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Ak chcete používať túto funkciu, musí byť povolená nasledujúca konfiguračná značka: %ENABLE_CALL_RECORDING_WXT%.
Táto funkcia vyžaduje integráciu s platformou na nahrávanie hovorov tretej strany.
Ak chcete nakonfigurovať nahrávanie hovorov na BroadWorks, prejdite na Sprievodca rozhraním nahrávania hovorov Cisco BroadWorks.
Ďalšie informácie
Informácie pre používateľa o tom, ako používať funkciu nahrávania, nájdete na stránke help.webex.com článok Webex | Nahrávajte si hovory.
Ak chcete prehrať nahrávku, používatelia alebo správcovia musia prejsť na svoju platformu na nahrávanie hovorov tretej strany.
Parkovanie a načítanie skupinových hovorov
Webex pre Cisco BroadWorks podporuje Group Call Park a Retrieve. Táto funkcia poskytuje používateľom v rámci skupiny spôsob, ako zaparkovať hovory, ktoré potom môžu získať ostatní používatelia v skupine. Napríklad zamestnanci maloobchodu v obchode môžu túto funkciu použiť na zaparkovanie hovoru, ktorý potom môže zdvihnúť niekto z iného oddelenia.
Prevádzka funkcie
Akonáhle je funkcia nakonfigurovaná
Počas hovoru používateľ klikne na Park možnosť vo svojej aplikácii Webex zaparkovať hovor na klapke, ktorú systém vyberie automaticky. Systém zobrazí rozšírenie používateľovi na dobu 10 sekúnd.
Iný používateľ v skupine klikne na Obnoviť hovor možnosť v ich aplikácii Webex. Používateľ potom zadá predĺženie zaparkovaného hovoru, aby mohol pokračovať v hovore.
Požiadavky
Aby táto funkcia fungovala, uistite sa, že:
Konfiguračný súbor klienta musí mať nastavené nasledujúce značky:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Na AS a XSP musí byť povolený identifikátor korelácie hovorov|ADP. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Váš SBC musí byť nakonfigurovaný tak, aby prešiel '
x-broadworks-correlation-in' Atribút SIP do az aplikačného servera.
Konfigurácia
Informácie o konfigurácii skupinového parkovania na BroadWorks nájdete v časti „Pridať skupinu parkovania hovorov“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2. Musíte vytvoriť skupinu a pridať používateľov do skupiny.
Informácie o tom, ako nakonfigurovať identifikátor korelácie hovorov na BroadWorks, nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Ďalšie informácie
Používateľské informácie o používaní parkovania skupinových hovorov nájdete v časti Webex | Zaparkujte a získajte hovory.
Parkovanie hovorov/parkovanie riadených hovorov
Parkovanie bežných alebo riadených hovorov nie je podporované v používateľskom rozhraní aplikácie Webex, ale poskytovaní používatelia môžu túto funkciu nasadiť pomocou prístupových kódov k funkciám:
Zadajte *68 zaparkovať hovor
Zadajte *88 na obnovenie hovoru
Nalodenie
Služba Barge-in sa bežne používa v prostrediach call centier alebo v iných situáciách, kde môže byť potrebná okamžitá pomoc alebo zásah.
Keď je povolená služba vstupu, určený používateľ alebo nadriadený môže vstúpiť do aktívneho hovoru iniciovaním špecifického príkazu alebo použitím špeciálneho tlačidla alebo kombinácie klávesov na svojom telefóne alebo komunikačnom zariadení. Po zadaní žiadosti o prihlásenie systém vytvorí spojenie s prebiehajúcim hovorom, čo umožní oprávnenej osobe počúvať konverzáciu alebo sa k hovoru pripojiť ako aktívny účastník.
Služba Barge-in môže byť užitočná v rôznych situáciách. V prostredí call centra môžu supervízori alebo školitelia monitorovať a trénovať zástupcov zákazníckych služieb počúvaním ich hovorov v reálnom čase. V prípade potreby môžu zasiahnuť a poskytnúť poradenstvo alebo prevziať hovor, ak má zástupca ťažkosti. V núdzových situáciách alebo kritických diskusiách sa oprávnení pracovníci môžu rýchlo pripojiť k prebiehajúcim rozhovorom, aby poskytli pomoc alebo urobili dôležité rozhodnutia.
V aplikácii Webex pre Barge in dostaneme upozornenie, že hovor sa zmení na konferenciu. V NOTIFY (call-info alebo conference-info) nie sú žiadne dodatočné informácie o aký typ konferencie ide, takže to môžeme riešiť iným spôsobom.
Keď dôjde k pristátiu, medzi účastníkmi sa vytvorí trojstranný hovor. Zavádzajú sa tieto pojmy:
Dozorca: Supervízor je osoba, ktorá dohliada a riadi tím agentov zákazníckeho servisu alebo zástupcov call centra. V súvislosti so vstupom do hovoru má nadriadený zvyčajne schopnosť monitorovať prebiehajúce hovory zákazníkov a zasahovať do nich. Môžu používať nástroje alebo softvér na monitorovanie hovorov na odpočúvanie hovorov, poskytovanie poradenstva agentom a zabezpečenie kontroly kvality. Úloha supervízora môže zahŕňať školenie agentov, riešenie problémov zákazníkov a optimalizáciu výkonu tímu.
Zákazník: Zákazník označuje jednotlivca alebo subjekt, ktorý spolupracuje so spoločnosťou alebo organizáciou s cieľom získať produkty, služby alebo podporu. V kontexte volania je zákazník niekto, kto telefonuje alebo prijíma telefonický hovor s agentom zákazníckych služieb. Zákazníci môžu počas hovoru požiadať o pomoc, informácie alebo riešenie svojich otázok alebo problémov. Funkcia prihlásenia do hovoru umožňuje nadriadeným alebo oprávneným pracovníkom pripojiť sa k prebiehajúcemu hovoru medzi zákazníkom a agentom.
agent: Agent, tiež známy ako zástupca zákazníckeho servisu alebo agent call centra, je osoba zodpovedná za vybavovanie interakcií so zákazníkmi a poskytovanie podpory alebo pomoci cez telefón alebo iné komunikačné kanály. Agenti sú školení, aby riešili otázky zákazníkov, riešili problémy, spracovávali transakcie a poskytovali pozitívnu zákaznícku skúsenosť. V kontexte prihlásenia do hovoru je agent osoba, ktorá počas telefonického hovoru hovorí priamo so zákazníkom. Ak je to potrebné, agent môže dostať pokyny alebo spätnú väzbu od nadriadeného prostredníctvom prihlásenia.
Mobilný natívny hovor Eskalujte na stretnutie
Mobile Native Call Escalate to Meeting prichádza s dvoma jedinečnými funkciami:
Nové upozornenie Push
Používatelia mobilných zariadení pri natívnom hovore teraz môžu prepnúť na aplikáciu Webex klepnutím na Nové upozornenie push. Keď spustíte natívnu obrazovku hovoru, na obrazovke sa zobrazí Nové upozornenie push a klepnutím na upozornenie sa dostanete priamo na obrazovku hovoru aplikácie Webex.
Upozornenie Webex sa zobrazuje počas hovoru z mobilného telefónu, ak používate Webex Go alebo váš operátor mobilnej siete (MNO) má signalizáciu hovorov pomocou Cisco kontroly hovorov pre vaše mobilné hovory.
Presunúť mobilný hovor na stretnutie
Keď s niekým práve telefonujete, možno budete chcieť tento hovor presunúť na schôdzu, aby ste mohli využívať niektoré pokročilé funkcie schôdzí, ako je video, zdieľanie alebo tabuľka. Alebo pozvite ďalších ľudí do diskusie a presuňte sa na stretnutie.
Požiadavky na BroadWorks
Aktivovateľná funkcia 25239
R23 s XSP|ADP:
Patch AS AP.as.23.0.1075.ap383064
XSP|Oprava ADP AP.xsp.23.0.1075.ap383064
Oprava AP.platforma.23.0.1075.ap383064
R23 s ADP:
Patch AS AP.as.23.0.1075.ap383064
ADP s Xsi-Actions-23, verzia CommPilot-23 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R24:
Náplasť AS: AP.as.24.0.944.ap383064
ADP s Xsi-Actions-24, verzia CommPilot-24 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R25:
AS RI vydanie Rel_2022.08_1,354
ADP s Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 a verzia NPS > 2022.08_1,350
Konfigurácia vytáčania URI na podporu presunu hovoru na stretnutie
Zásady NS UrlDialing
Definujte pravidlo pre (.*)webex.com pre smerovanie cez I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Smerovanie NE pre I-SBC
Príklad konfigurácie
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil smerovania NS
Inštancia politiky UrlDialing pridaná do príslušných profilov smerovania
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Na volanie NetworkURL použite NS Route
Povoľte AS rešpektovať trasu NS v režime Hybrid AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Núdzové volanie
Webex for Cisco BroadWorks podporuje volanie núdzových služieb E911. Pomocou tejto funkcie sa tiesňové volania presmerujú do strediska tiesňového volania (PSAP), ktoré potom môže nasmerovať tiesňové služby na miesto volajúceho. Ak chcete použiť túto funkciu, musíte integrovať Webex pre Cisco BroadWorks s poskytovateľom tiesňového volania E911.
Na konfiguráciu podpory pre služby tiesňového volania E911 použite nasledujúce články Webex:
E911 Núdzové volanie vo Webexe pre BroadWorks—Tento článok použite na konfiguráciu tiesňového volania E911 vo Webex pre Cisco BroadWorks pomocou jedného z nasledujúcich podporovaných poskytovateľov E911:
Šírka pásma
Intrado
RedSky
Vylúčenie zodpovednosti za tiesňové volanie—Ak máte službu určovania polohy, môžete nakonfigurovať okno Vylúčenie zodpovednosti za núdzové služby v aplikácii Webex tak, aby obsahovalo možnosť pre používateľov aktualizovať svoju polohu pri prihlásení.
Prispôsobenie a poskytovanie klientom
Používatelia si stiahnu a nainštalujú svoje generické aplikácie Webex pre počítače alebo mobilné zariadenia (odkazy na stiahnutie nájdete v časti Platformy aplikácií Webex). Akonáhle sa používateľ overí, klient sa zaregistruje v službe Webex Cloud na odosielanie správ a stretnutia, získa informácie o svojej značke, objaví informácie o svojej službe BroadWorks a stiahne si konfiguráciu volania z aplikačného servera BroadWorks (cez DMS na XSP|ADP).
Parametre volania pre aplikácie Webex nakonfigurujete v BroadWorks (ako obvykle). Nakonfigurujete branding, messaging a parametre stretnutí pre klientov v Control Hub. Konfiguračný súbor priamo neupravíte.
Tieto dve sady konfigurácií sa môžu prekrývať, v takom prípade konfigurácia Webex nahrádza konfiguráciu BroadWorks.
Pridajte šablóny konfigurácie Webex Apps na aplikačný server BroadWorks
Aplikácie Webex sú nakonfigurované so súbormi DTAF. Klienti si stiahnu konfiguračný XML súbor z aplikačného servera prostredníctvom služby Device Management na XSP|ADP.
Získajte požadované súbory DTAF (pozri Profily zariadení v časti Pripravte si prostredie).
Skontrolujte, či máte nastavené správne značky Systém BroadWorks > Prostriedky > Sady značiek správy zariadenia.
Pre každého klienta, ktorému poskytujete:
Stiahnite si a rozbaľte zip súbor DTAF pre konkrétneho klienta.
Importujte súbory DTAF do BroadWorks na Systém > Prostriedky > Typy profilu identity/zariadenia
Otvorte novo pridaný profil zariadenia na úpravu a:
Zadajte XSP|ADP farma FQDN a Device Access Protocol.
Skontrolovať Podpora informácií o vzdialenej párty zaškrtávacie políčko. Táto podpora je potrebná na fungovanie zdieľania pracovnej plochy.
Podporu Remote Party môžete povoliť aj spustením nasledujúceho príkazu CLI na aplikačnom serveri:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Upravte šablóny podľa svojho prostredia (pozri tabuľku nižšie).
Uložte profil.
Kliknite Súbory a autentifikácia a potom vyberte možnosť znovu zostaviť všetky systémové súbory.
názov | Opis |
Priorita kodeku | Nakonfigurujte poradie priority pre audio a video kodeky pre VoIP hovory |
TCP, UDP a TLS | Nakonfigurujte protokoly používané pre signalizáciu SIP a médiá |
RTP audio a video porty | Nakonfigurujte rozsahy portov pre zvuk a video RTP |
Možnosti SIP | Nakonfigurujte rôzne možnosti súvisiace so SIP (SIP INFO, use rport, zisťovanie SIP proxy, intervaly obnovovania pre registráciu a predplatné atď.) |
Prispôsobte branding pre aplikáciu Webex
Prispôsobenia partnerov – správcovia partnerov môžu použiť pokročilé prispôsobenia značky, ktoré sa vzťahujú na partnerskú organizáciu a/alebo zákazníkov, ktorých partner spravuje. Pozri Konfigurácia rozšírených prispôsobení značky.
Zákaznícke prispôsobenia – ak partner umožňuje zákazníkom aplikovať ich vlastné prispôsobenia značky, správcovia zákazníkov môžu postupovať podľa postupov na Pridajte svoju firemnú značku na Webex.
| Portál aktivácie používateľa používa rovnaké logo, aké pridáte pre branding klienta. |
Prispôsobte si nahlasovanie problémov a adresy URL pomocníka
Na prispôsobenie týchto možností môžu správcovia postupovať podľa postupu „Pridať adresy URL stránok pomoci a spätnej väzby“, ktorý nájdete v oboch vyššie uvedených článkoch o značke.
Nakonfigurujte svoju testovaciu organizáciu pre Webex pre Cisco BroadWorks
Predtým ako začneš
S priebežným poskytovaním
Musíte nakonfigurovať všetky XSP|Služby ADP a partnerskú organizáciu v Control Hub, než budete môcť vykonať túto úlohu.
| 1 | Priradiť službu v BroadWorks:
| ||
| 2 | Overenie organizácie zákazníka a používateľov v Control Hub: |
Používateľské testovanie
| 1 | Stiahnite si aplikáciu Webex na dvoch rôznych počítačoch. |
| 2 | Prihláste sa ako vaši testovací používatelia na dvoch počítačoch. |
| 3 | Uskutočnite testovacie hovory. |
Poskytovanie zákazníckych organizácií
V aktuálnom modeli automaticky poskytujeme zákaznícku organizáciu, keď pripojíte prvého používateľa pomocou ktorejkoľvek z metód opísaných v tomto dokumente. Poskytovanie sa uskutočňuje iba raz pre každého zákazníka.
Používatelia poskytovania
Používateľov môžete poskytovať týmito spôsobmi:
Na vytvorenie účtov Webex použite rozhrania API
Priraďte integrované IM&P (prietokové poskytovanie) s dôveryhodnými e-mailami na vytvorenie účtov Webex
Priraďte integrované IM&P (prietokové poskytovanie) bez dôveryhodných e-mailov. Používatelia poskytujú a overujú e-mailové adresy na vytváranie účtov Webex
Umožniť používateľom samočinnú aktiváciu (pošlete im odkaz, vytvoria si účty Webex)
Public Provisioning API
Webex odhaľuje verejné API, aby umožnil poskytovateľom služieb integrovať poskytovanie Webex pre predplatiteľov Cisco BroadWorks do ich existujúcich pracovných postupov poskytovania. Špecifikácia týchto rozhraní API je k dispozícii na developer.webex.com. Ak chcete vyvíjať pomocou týchto rozhraní API, obráťte sa na svojho zástupcu spoločnosti Cisco, ktorý vám poskytne Webex pre Cisco BroadWorks.
| Veľkoobchodní zákazníci budú týmito API odmietnutí. |
Priebežné poskytovanie
Na BroadWorks môžete používateľom poskytnúť Povoliť integrované IM&P možnosť. Táto akcia spôsobí, že adaptér na poskytovanie služieb BroadWorks uskutoční volanie rozhrania API na zabezpečenie používateľa na webe Webex. Naše API pre poskytovanie je spätne kompatibilné s UC-One SaaS API. BroadWorks AS nevyžaduje žiadnu zmenu kódu, iba zmenu konfigurácie koncového bodu API pre zabezpečovací adaptér.
| Poskytovanie predplatiteľov na Webexe môže trvať značne (niekoľko minút pre prvého používateľa v rámci podniku). Webex vykonáva poskytovanie ako úlohu na pozadí. Úspech pri poskytovaní toku teda naznačuje, že poskytovanie sa začalo. Neznamená to dokončenie. Ak chcete potvrdiť, že používatelia a zákaznícka organizácia sú plne zabezpečení na Webexe, musíte sa prihlásiť do centra partnerov a pozrieť sa do svojho zoznamu zákazníkov. Používatelia kanálov BroadWorks môžu mať Webex for BroadWorks prostredníctvom vzhľadu zdieľaného hovoru (SCA). Používateľ trunkingu bude musieť mať priradenú službu Authentication. Ako je popísané v príručke BroadWorks Trunking Solution Guide, sekcia 8, umožňuje to, aby bola autentifikácia vzhľadu SCA Webex oddelená od autentifikácie spoločného kmeňa. Webex for BroadWorks nie je možné poskytnúť pre užívateľov trunkingu s priradenými funkciami Route List alebo Direct Route. |
| Umiestnenie šablón bolo presunuté z volania BroadWorks v nastaveniach organizácie do sekcie Zoznam zákazníkov a teraz sa nazýva šablóna Onboarding. |
Samoaktivácia používateľa
Poskytovanie používateľov BroadWorks vo Webexe bez priradenia služby Integrated IM&P:
Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku.
Kliknite Zobraziť šablóny.
Vyberte šablónu poskytovania registrácie, ktorú chcete použiť pre tohto používateľa.
Nezabudnite, že každá šablóna je spojená s klastrom a vašou partnerskou organizáciou. Ak používateľ nie je v systéme BroadWorks priradenom k tejto šablóne, nemôže sa pomocou odkazu sám aktivovať.
Skopírujte odkaz na poskytovanie a odošlite ho používateľovi.
Môžete tiež zahrnúť odkaz na stiahnutie softvéru a pripomenúť používateľovi, že musí zadať a overiť svoju e-mailovú adresu, aby si aktivoval svoj účet Webex.
Na vybranej šablóne môžete sledovať stav aktivácie používateľa.
Viac informácií nájdete v časti Toky poskytovania a aktivácie používateľov.
Poskytovanie nedôveryhodných e-mailov
Partner Hub poskytuje sadu ovládacích prvkov v rámci zobrazenia stavu používateľa, ktoré umožňujú Webex pre Cisco BroadWorks Správcovia poskytovateľa služieb kontrolujú stav používateľa a riešia chyby pri poskytovaní nedôveryhodných e-mailov. Podrobnosti nájdete v časti Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov.
Presuňte používateľov Webex do Webex pre Cisco BroadWorks
Ak chcete presunúť existujúcich používateľov Webexu na Webex for Cisco BroadWorks, pozrite si tabuľku nižšie, aby ste určili, ktorý postup treba dodržať.
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) |
|
Zákaznícka organizácia | Pripojte Webex for BroadWorks k existujúcej organizácii— Príloha organizácie (pre prvého používateľa) tiež pridá Webex for BroadWorks k ďalším používateľom, pokiaľ sú priradení k správnej organizácii. |
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) | Ak organizácia Webex for BroadWorks neexistuje (nie sú zabezpečení žiadni používatelia):
Ak existuje organizácia Webex for BroadWorks (je zriadený aspoň jeden používateľ):
|
Zákaznícka organizácia |
|
Presuňte používateľa (so súhlasom) na Webex pre Cisco BroadWorks
Tento postup použite na presun existujúceho používateľa Webex, ktorý je v spotrebiteľskej organizácii alebo má účet s vlastnou registráciou (bezplatný alebo skúšobný účet) do Webex pre Cisco BroadWorks. Všimnite si, že musí existovať organizácia Webex for Cisco BroadWorks (s prvým používateľom poskytnutým). V tomto prípade môžete na presun používateľov použiť jednu z týchto možností:
Presunúť používateľa (s dôveryhodným e-mailom) – používa poskytovanie dôveryhodných e-mailov
Presunúť používateľa (s nedôveryhodným e-mailom) – používa poskytovanie nedôveryhodných e-mailov
Samoaktivácia
Presunúť používateľa (s dôveryhodným e-mailom)
Ak šablóna registrácie používa dôveryhodné e-maily, správca partnera môže presunúť nasledujúcich používateľov týmto procesom:
Administrátor pridá používateľa.
Používateľ bude tlačený do BroadWorks Provisioning Bridge.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Aktivovať účet. Používateľ je presmerovaný na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ klikne Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Presunúť používateľa (s nedôveryhodným e-mailom)
Ak šablóna Onboarding používa Nedôveryhodné e-maily, musí sa najprv overiť e-mailová adresa používateľa. Správca môže podľa tohto procesu presunúť nasledujúcich používateľov:
Administrátor pridá používateľa.
Používateľ sa automaticky presunie do BroadWorks Provisioning Bridge.
Používateľovi sa odošle text s aktivačným odkazom.
Používateľ klikne na odkaz Aktivácia a zadá svoju e-mailovú adresu.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Pridať sa teraz.
E-mailová adresa je overená.
Používateľ je presmerovaný na prihlásenie na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ musí kliknúť Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Tok samoaktivácie
Ak má používateľ existujúce konto BroadWorks, môže na presun svojho konta použiť proces samoaktivácie.
Používateľ sa prihlási na adresu URL portálu User Access Portal pomocou poverení BroadWorks.
Používateľ zadá svoju e-mailovú adresu.
Používateľ bude presmerovaný na BroadWorks Provisioning Bridge.
Na e-mailovú adresu používateľa sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne na Pridať sa teraz odkaz, ktorý overí e-mailovú adresu.
CI zistí, že používateľ má existujúci účet Webex. Používateľ musí pred pokračovaním odstrániť starý účet.
Používateľ je presmerovaný na prihlásenie do Webex.
Používateľ sa prihlási do Spotrebiteľského portálu.
Používateľ klikne Zmazať účet.
Starý účet Webex je odstránený.
Používateľovi je zriadený nový účet Webex for Cisco BroadWorks s rovnakou e-mailovou adresou.
Pripojte Webex for BroadWorks k existujúcej organizácii
Ak ste správcom partnera, ktorý pridáva služby Webex for BroadWorks do existujúcej zákazníckej organizácie Webex, ktorá ešte nie je priradená k partnerovi spravovanému podniku BroadWorks, správca organizácie zákazníka MUSÍ schváliť prístup správcu, aby požiadavka na poskytovanie bola úspešná.
Schválenie správcu organizácie je potrebné, ak platí niektorá z nasledujúcich podmienok:
Organizácia existujúcich zákazníkov má 100 alebo viac používateľov
Organizácia má overenú e-mailovú doménu
Doména organizácie je nárokovaná
Ak nie je splnené žiadne z vyššie uvedených kritérií, môže dôjsť k automatickému pripojeniu.
| V an Automatické pripojenie V scenári sa predplatné Webex for BroadWorks pridá do existujúcej zákazníckej organizácie bez akéhokoľvek upozornenia existujúceho správcu organizácie alebo koncového používateľa. Vo väčšine prípadov dostane vaša partnerská organizácia práva správcu poskytovania. Ak však organizácia zákazníka nemá žiadne licencie alebo má iba pozastavené/zrušené licencie, stanete sa úplným správcom. S prístupom správcu poskytovania budete mať v Control Hub obmedzenú viditeľnosť pre používateľov v existujúcej organizácii. Odporúčame vám kontaktovať správcu zákazníka a požiadať ho o úplný prístup správcu k organizácii. |
Správcovia partnerov môžu na pridanie služieb volania BroadWorks do existujúcej organizácie Webex vykonať nasledujúci postup:
| Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám (prepínač je predvolene zapnutý). |
| 1 | Správca partnera zabezpečuje pre zákazníka Webex pre Cisco BroadWorks. Ak potrebujete pomoc, pozrite si Poskytovanie zákazníckych organizácií. Vyskytuje sa nasledovné:
| ||
| 2 | s úplný správca prístup, správca partnera môže dokončiť proces poskytovania zákazníka. Budete sa musieť znova pokúsiť o poskytnutie zákazníka od kroku 1 vyššie. Teraz ako externý úplný správca by ste si však nemali všimnúť chybu 2017. Po dokončení poskytovania volacích služieb bude existujúca zákaznícka organizácia viditeľná ako zákazník pod partnerskou organizáciou Webex for BroadWorks.
|
Podmienky pripojenia k organizácii
E-mailová adresa prvého poskytnutého predplatiteľa BroadWorks sa musí zhodovať s e-mailovou adresou existujúceho používateľa v cieľovej zákazníckej organizácii. V opačnom prípade sa vytvorí nová zákaznícka organizácia.
Prvý používateľ z existujúcej organizácie, ktorý je zabezpečený pre Webex for BroadWorks, nie je zabezpečený ako používateľ správcu. Nastavenia a oprávnenia z existujúcej organizácie sa zachovajú.
Existujúce nastavenia overenia organizácie majú prednosť pred tým, čo je nakonfigurované v šablóne poskytovania Webex for BroadWorks. V dôsledku toho sa nezmení spôsob prihlasovania existujúcich používateľov.
Ak má však existujúca zákaznícka organizácia povolenú základnú značku, po pripojení budú mať prednosť rozšírené nastavenia značky partnera. Ak zákazník chce, aby základná značka zostala nedotknutá, partner musí nakonfigurovať organizáciu zákazníka tak, aby prepísala značku v rozšírených nastaveniach značky.
Názov existujúcej organizácie sa nezmení.
Nastavenie príznaku potlačenia e-mailov v nastaveniach existujúcej organizácie sa nemení. Môže to mať vplyv na nových poskytovaných používateľov. V závislosti od toho, ako je príznak nastavený, noví používatelia môžu alebo nemusia dostať e-mail s kódom, ktorý je potrebné zadať na dokončenie aktivácie.
Obmedzený režim správcu (nastavený prepínačom Obmedzený režimom partnera) je pre pripojenú organizáciu vypnutý.
Pred poskytnutím nových používateľov do organizácie Webex for Cisco BroadWorks sa uistite, že ste dokončili proces pripojenia organizácie (presun existujúcich používateľov a aktualizácia ID organizácie).
Podnik BroadWorks môže byť spojený iba s jednou organizáciou Webex. Predplatiteľov z jedného podniku BroadWorks nemôžete poskytnúť samostatným organizáciám Webex.
Pridať externého správcu
Kroky, ktoré môžu správcovia zákazníckych organizácií vykonať na pridanie správcu partnera ako externého správcu, nájdete v časti Schváliť požiadavku externého správcu článok o help.webex.com.
| Správca zákazníka musí poskytnúť externému správcovi práva a oprávnenia úplného správcu. |
| E-mailová adresa, ktorú správca organizácie zákazníka pridá ako externého správcu, sa musí zhodovať s e-mailovou adresou správcu partnera, ako je nakonfigurovaná v šablóne registrácie na partnerskom centre. Po pridaní e-mailu zo šablóny Onboarding na partnerskom centre ako úplného správcu bude potrebné pridať aj všetkých ďalších správcov partnerov ako externého správcu s právami úplného správcu. |
Odpojte Webex for BroadWorks od existujúcej organizácie
Ak chcete odpojiť Webex for BroadWorks od existujúcej organizácie Webex, postupujte podľa týchto krokov. Napríklad, ak ste náhodou pripojili Webex for BroadWorks k existujúcej organizácii a chcete prílohu odstrániť.
| V štandardnom toku odpojením Webex for BroadWorks od existujúcej organizácie Webex (iba štandardný tok) sa vymažú všetky priradené údaje predplatiteľa a deaktivuje sa predplatné Webex for BroadWorks zákazníka. Okrem toho stratíte prístup k organizácii zákazníka, ak ide o jediné priradené predplatné. V hybridnom toku sa zákaznícke predplatné nemenia. |
Ak nemáte prístup k zákazníckym nastaveniam v Control Hub, požiadajte správcu zákazníka, aby vám udelil prístup externého správcu podľa nasledujúceho postupu Schváliť požiadavku externého správcu.
Odstráňte všetky pracovné priestory Webex for BroadWorks z organizácie. Použi Odstráňte pracovný priestor BroadWorks API.
Odstráňte všetkých predplatiteľov Webex for BroadWorks z organizácie. Použi Odstráňte predplatiteľa BroadWorks API.
Odstráňte čakajúcich používateľov Webex for BroadWorks z organizácie. Napríklad, ak boli používatelia poskytovaní prostredníctvom nedôveryhodného toku e-mailov a ešte neboli zadané platné e-maily, používatelia zostanú v stave čakania. Sledujte Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov na odstránenie používateľov.
Odstrániť Volanie BroadWorks konfiguráciu pre tohto zákazníka. Otvorte inštanciu Control Hub zákazníka a kliknite na Hybrid, pod Volanie BroadWorks vymazať všetky konfigurácie.
Po dokončení odpojenia, ak chcete pripojiť Webex for BroadWorks k zákazníkovi, postupujte podľa procesov poskytovania na pripojenie k existujúcemu zákazníkovi.
| Alternatívna možnosť na odstránenie odberateľov, ak nechcete používať Odstráňte predplatiteľa BroadWorks API je prejsť do BroadWorks CommPilot a odstrániť Integrovaný IM&P služby pre dotknutých používateľov. |
Spravujte používateľov a organizácie
Ak chcete spravovať používateľov v aplikácii Webex pre Cisco BroadWorks, nezabudnite, že používateľ existuje v BroadWorks aj vo Webex. Volacie atribúty a identita používateľa BroadWorks sú uložené v BroadWorks. Odlišná e-mailová identita používateľa a jeho licencovanie pre funkcie Webex sú uložené vo Webexe.
Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov
Ak poskytujete Webex pre používateľov BroadWorks pomocou prietokového poskytovania s nedôveryhodnými e-mailami, používatelia sa musia poskytovať sami zadaním svojej e-mailovej adresy na portáli aktivácie používateľa. Ak používateľ narazí na chybu, môže použiť Skúste to znova možnosť, ktorá sa zobrazí na portáli na vykonanie ďalšieho pokusu. Ak používateľ znova narazí na chybu, správca môže pomocou krokov uvedených nižšie v partnerskom centre skontrolovať stav a buď zaregistrovať používateľa, odstrániť používateľa alebo použiť zmeny v konfigurácii.
| 1 | Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku. |
| 2 | Kliknite Zobraziť šablóny. Vyberte vhodnú šablónu registrácie, ktorú chcete použiť na tohto používateľa. |
| 3 | Pod Overenie používateľa, overte, či sú nastavené nasledujúce nastavenia, aby ste zaistili, že je správne nakonfigurované poskytovanie nedôveryhodných e-mailov:
|
| 4 | Po vykonaní používateľského zabezpečenia v Overenie používateľa sekciu, kliknite Zobraziť stav používateľa na kontrolu stavu poskytovania. The Stav používateľa zobrazenie zobrazuje zoznam používateľov spolu s podrobnosťami, ako je ID BroadWorks, vybraný typ balíka a aktuálny stav, ktorý ukazuje, či je používateľ zabezpečený alebo či existuje nevybavená požiadavka.
|
| 5 | V prípade používateľov s chybami alebo čakajúcimi požiadavkami kliknite na tri bodky napravo a vyberte si jednu z nasledujúcich možností správy:
|
Ďalšie možnosti zobrazenia
Pri prezeraní zoznamu používateľov sú k dispozícii nasledujúce dodatočné možnosti:
Export—Kliknite na toto tlačidlo, ak chcete exportovať zoznam používateľov do súboru CSV.
Vylúčiť poskytnutých používateľov—Povoľte tento prepínač, ak chcete zobraziť iba používateľov s čakajúcimi požiadavkami alebo chybami.
Zmeňte ID používateľa alebo e-mailovú adresu
Zmeny ID používateľa a e-mailovej adresy
Email ID a Alternate ID sú atribúty používateľa BroadWorks používané s Webex pre Cisco BroadWorks. BroadWorks User ID je stále primárnym identifikátorom používateľa v BroadWorks. Nasledujúca tabuľka popisuje účely týchto rôznych atribútov a čo robiť, ak ich potrebujete zmeniť:
| Atribút v BroadWorks | Zodpovedajúci atribút vo Webexe | Účel | Poznámky |
| ID používateľa BroadWorks | Žiadne | Primárny identifikátor | Tento identifikátor nemôžete zmeniť a stále prepojiť používateľa s rovnakým účtom vo Webexe. Používateľa môžete odstrániť a znova vytvoriť, ak je nesprávny. |
| ID e-mailu | ID používateľa | Povinné pre prietokové poskytovanie (vytvorenie Webex User ID), keď tvrdíte, že dôverujete e-mailu Nevyžaduje sa v BroadWorks, ak netvrdíte, že môžete e-mailom dôverovať Nevyžaduje sa v BroadWorks, ak povolíte predplatiteľom samočinnú aktiváciu | Ak je používateľovi poskytnutá nesprávna e-mailová adresa, existuje manuálny proces na zmenu na oboch miestach:
Nemeňte ID používateľa BroadWorks. Toto nie je podporované. |
| Alternatívne ID | Žiadne | Povolí overenie používateľa e-mailom a heslom proti ID používateľa BroadWorks | Malo by byť rovnaké ako ID e-mailu. Ak nemôžete zadať e-mail do atribútu Alternatívne ID, používatelia budú musieť pri overovaní zadať svoje ID používateľa BroadWorks. |
Zmena používateľského balíka v partnerskom centre
| 1 | Prihláste sa do Partnerského centra a kliknite zákazníkov. |
| 2 | Vyhľadajte a vyberte organizáciu zákazníka, v ktorej sa používateľ nachádza. Stránka prehľadu organizácie sa otvorí na paneli na pravej strane obrazovky. |
| 3 | Kliknite Zobraziť zákazníka. Organizácia zákazníka sa otvorí v Control Hub a zobrazí stránku Prehľad.
|
| 4 | Kliknite Používateliaa potom nájdite dotknutého používateľa a kliknite naň. |
| 5 | V používateľskom Služby, kliknite Webex pre balíky BroadWorks (predplatné). Otvorí sa panel balíkov používateľa a môžete vidieť, ktorý balík je aktuálne priradený používateľovi. |
| 6 | V Profil kartu, pozrite sa do Balíček a kliknite na šípku (>), aby ste rozbalili pohľad. |
| 7 | Vyberte balík, ktorý chcete pre tohto používateľa (Základné, Štandardné, Premium alebo Softfón) a kliknite Uložiť. Control Hub zobrazuje správu, že používateľ aktualizuje. |
| 8 | Môžete zavrieť podrobnosti o používateľovi a kartu Control Hub. |
| Balíky Standard a Premium majú odlišné miesta stretnutí, ktoré sú spojené s každým balíkom. Keď predplatiteľ s oprávneniami správcu s jedným z týchto dvoch balíkov prejde do druhého balíka, zobrazí sa predplatiteľovi dve lokality schôdze v Control Hub. Možnosti hostiteľského stretnutia predplatiteľa a miesto stretnutia sú v súlade s ich aktuálnym balíkom. Stránka schôdze predchádzajúceho balíka a všetok predtým vytvorený obsah na tejto lokalite, ako sú nahrávky, zostávajú prístupné správcovi lokality schôdze. |
| Aktualizácia nových nastavení PMR, ktoré sú výsledkom zmeny balíka, môže trvať dve až tri hodiny. |
Odstrániť používateľov
Existuje množstvo metód, ktoré môžu správcovia použiť na odstránenie používateľa z Webex pre Cisco BroadWorks:
| Ak má používateľ, ktorého sa chystáte odstrániť, oprávnenia správcu, pred odstránením používateľa priraďte nového správcu. V prípade vymazania posledného správcu nedochádza k automatickému prenosu roly správcu. |
Webex pre Cisco BroadWorks API
Správcovia partnerov môžu použiť rozhranie Webex for Cisco BroadWorks API na odstránenie používateľov:
Spustite Odstráňte predplatiteľa BroadWorks Žiadosť API o https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Táto požiadavka odstráni predplatné Webex for Cisco BroadWorks. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
Spustite Vymazať osobu Žiadosť API o https://developer.webex.com/docs/api/v1/people/delete-a-person na úplné odstránenie používateľa.
Priebežné poskytovanie
Správcovia partnerov môžu použiť postupné poskytovanie na odstránenie používateľov:
Na serveri BroadWorks odstráňte službu IM+P Integrated od používateľa. Službu môžete používateľovi zakázať z Používateľ – Integrovaný IM&P stránku na BroadWorks. Podrobný postup nájdete v časti „Konfigurácia integrovaného IM&P“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2.
Po zakázaní služby sa prostredníctvom priebežného poskytovania odstráni predplatné Webex for Cisco BroadWorks od používateľa. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
V Control Hub nájdite a vyberte používateľa.
- Ísť do Akcie a vyberte Odstrániť používateľa.
Control Hub (správcovia zákazníkov)
Správcovia zákazníkov môžu použiť Control Hub na odstránenie používateľov zo svojej organizácie. Podrobnosti nájdete v časti Odstráňte používateľa z vašej organizácie vo Webex Control Hub pri https://help.webex.com/0qse04/.
Odstrániť organizáciu
| 1 | Použite rozhrania People API na odstránenie všetkých používateľov z organizácie:
| ||
| 2 | Ak je synchronizácia adresárov zapnutá, vypnite ju. Dá sa to urobiť cez Partner Hub alebo cez verejné API. Ak chcete zakázať synchronizáciu adresárov prostredníctvom centra partnerov: Ak chcete zakázať synchronizáciu adresárov prostredníctvom rozhrania API, použite Aktualizujte synchronizáciu adresára pre podnik BroadWorks API a zakážte enableDirSync nastavenie. Všetci používatelia súvisiace s BroadWorks Directory Sync pre túto organizáciu budú odstránení. Upozorňujeme, že odstránenie používateľov (pomocou ktorejkoľvek metódy) môže nejaký čas trvať v závislosti od počtu používateľov. | ||
| 3 | Po odstránení všetkých používateľov použite Odstrániť organizáciu API na odstránenie organizácie. |
Správa vydania
Ovládacie prvky správy verzií v partnerskom centre uľahčujú Webex pre poskytovateľov služieb Cisco BroadWorks správu verzií tým, že im dávajú možnosť ovládať kadenciu vydávania, podľa ktorej používatelia Webex Apps inovujú na najnovší softvér.
Aplikácia Webex štandardne používa automatické aktualizácie (mesačné vydania riadené spoločnosťou Cisco). S touto funkciou však správcovia partnerov môžu:
Nakonfigurujte prispôsobené plány vydávania s odkladmi z predvoleného plánu vydávania Cisco
Nakonfigurujte jeden plán vydania a kaskádu, ktorá naplánuje všetky organizácie zákazníkov, ktoré spravujú
Priraďte rôzne plány vydávania rôznym organizáciám zákazníkov
Ďalšie informácie o správe vydaní vrátane informácií o tom, ako nakonfigurovať a použiť prispôsobené plány vydaní, nájdete v článku Webex Prispôsobenia správy vydania.
Prekonfigurujte systém
Systém môžete prekonfigurovať nasledovne:
Pridajte klaster BroadWorks v partnerskom centre
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Pridajte šablónu registrácie v partnerskom centre
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Klaster BroadWorks môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | ||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | ||
| 3 | Kliknite Zobraziť klastre. | ||
| 4 | Kliknite na klaster, ktorý chcete upraviť alebo odstrániť. Podrobnosti klastra sa zobrazia na rozbaľovacej table vpravo.
| ||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Šablóny registrácie môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | |||||||||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | |||||||||
| 3 | Kliknite Zobraziť šablóny. | |||||||||
| 4 | Kliknite na šablónu, ktorú chcete upraviť alebo odstrániť. | |||||||||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Webex Assistant
Webex Assistant for Meetings je inteligentný, interaktívny asistent virtuálnych stretnutí, vďaka ktorému je možné schôdze vyhľadávať, vykonávať akcie a sú produktívnejšie. Asistenta Webex môžete požiadať, aby nadviazal na akcie, zaznamenal dôležité rozhodnutia a zdôraznil kľúčové momenty počas stretnutia alebo udalosti.
Webex Assistant for Meetings je k dispozícii zadarmo pre stránky na stretnutia s balíkmi Premium a Standard a osobné zasadacie miestnosti. Podpora zahŕňa nové aj existujúce stránky.
Povoliť Webex Assistant pre stretnutia
Webex Assistant je predvolene povolený pre zákazníkov štandardného aj prémiového balíka Broadworks.
Správcovia partnerov a správcovia zákazníckych organizácií môžu zakázať funkciu pre zákaznícke organizácie prostredníctvom Control Hub.
Obmedzenia
Pre Webex pre Cisco BroadWorks existujú nasledujúce obmedzenia:
Podpora je obmedzená len na miesta na stretnutia s balíkom Premium a Standard a osobné zasadacie miestnosti.
Prepisy skrytých titulkov sú podporované iba v angličtine, španielčine, francúzštine a nemčine.
K zdieľaniu obsahu prostredníctvom e-mailu majú prístup iba používatelia vo vašej organizácii
Obsah schôdze nie je prístupný používateľom mimo vašej organizácie. Obsah schôdze nie je prístupný ani pri zdieľaní medzi používateľmi rôznych balíkov v rámci tej istej organizácie.
S balíkom Premium sú prepisy po stretnutí k dispozícii bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, prepisy alebo najdôležitejšie momenty po stretnutí sa nezachytia.
V prípade štandardného balíka nie je k dispozícii možnosť Zaznamenať stretnutie v cloude, takže prepisy po stretnutí nie sú dostupné bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, ani potom sa nezaznamenajú prepisy alebo najdôležitejšie momenty po stretnutí.
Ďalšie informácie o aplikácii Webex Assistant
Informácie pre používateľa o tom, ako túto funkciu používať, nájdete v časti Použite Webex Assistant v Webex Meetings and Events.
Zakázať hovory Webex
Bezplatné volanie cez Webex je v predvolenom nastavení povolené a umožňuje používateľom uskutočňovať bezplatné hovory na akékoľvek zariadenie s podporou Webex. Ak však chcete, aby všetky hovory používali infraštruktúru BroadWorks, môžete zakázať volania Webex v rámci šablóny Onboarding, čím sa táto možnosť zakáže pre organizácie zákazníkov, ktoré šablónu používajú.
Podpora funkcií
Keď je volanie cez Webex zakázané, platia pre používateľov Webex pre Cisco BroadWorks nasledujúce podmienky:
Používatelia už nevidia Zavolajte cez Webex ako voliteľná možnosť hovoru v aplikácii Webex.
Používatelia nemôžu uskutočňovať ani prijímať bezplatné hovory Webex na iné subjekty než Webex pre používateľov Cisco BroadWorks. To zahŕňa hovory iniciované z tímového priestoru Webex, histórie hovorov, kontaktov zadaním URI alebo e-mailovej adresy druhého používateľa do vyhľadávacieho panela.
Zdieľanie obrazovky funguje v rámci hovoru BroadWorks.
Stretnutia Webex a telefonická prítomnosť stále fungujú, aj keď sú hovory Webex zakázané.
Zakázať hovory Webex (nová šablóna registrácie)
Počas konfigurácie novej šablóny registrácie môžete nakonfigurovať, či sú hovory Webex povolené alebo zakázané začiarknutím alebo zrušením začiarknutia políčka Zakázať bezplatné volanie Cisco Webex začiarkavacie políčko v rámci Pridajte novú šablónu čarodejník. Toto nastavenie sa použije pre používateľov v zákazníckych organizáciách, ktorých priradíte k šablóne.
Podrobnosti o konfigurácii novej šablóny registrácie nájdete v časti Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať hovory Webex (existujúca šablóna registrácie)
Ak chcete zakázať volania Webex z existujúcej šablóny Onboarding, postupujte podľa tohto postupu. Toto zakáže funkciu pre všetkých nových používateľov v zákazníckych organizáciách, ktoré používajú túto šablónu.
Prihláste sa do Partnerského centra na admin.webex.com.
Vyberte si nastavenie.
Kliknite Zobraziť šablónu a vyberte vhodnú šablónu registrácie.
Kliknite Zakázať bezplatné volanie Cisco Webex.
Kliknite Uložiť.
Zakázať hovory Webex (existujúci používateľ)
Vypnutím tejto funkcie v šablóne Onboarding sa zmení nastavenie iba pre nových používateľov, ktorí sú priradení k šablóne. Ak chcete zakázať volania Webex pre existujúceho používateľa, môžete aktualizovať používateľa podľa jedného z nižšie uvedených postupov.
| Uistite sa, že ste už vykonali jeden z vyššie uvedených postupov na zakázanie hovorov Webex zo šablóny Onboarding, ku ktorej je používateľ priradený. V opačnom prípade niektorý z nižšie uvedených postupov prekonfiguruje používateľa s povolenými volaniami Webex. |
Ak používate prietokové poskytovanie, môžete urobiť nasledovné:
Otvorte CommPilot a prejdite do používateľskej konfigurácie.
Odstrániť Integrovaný IM+P službu od používateľa a kliknite OK.
Pridajte Integrovaný IM+P službu používateľovi a kliknite OK.
V opačnom prípade môžete na aktualizáciu používateľa použiť rozhranie API.
Použi Odstráňte BroadWorks Subscriber API na odstránenie používateľa.
Použi Poskytnutie BroadWorks Subscriber API pridať používateľa.
Zakázať zdieľanie videa alebo obrazovky v rámci hovorov
Správcovia partnerov môžu pomocou konfiguračných značiek zakázať videohovory a/alebo zdieľanie obrazovky v rámci hovoru z aplikácie Webex (v predvolenom nastavení sú pre hovory povolené oba typy médií).
Úplné podrobnosti o konfigurácii a možnostiach nájdete v časti Zakázať videohovory a Zakázať zdieľanie obrazovky v Webex for Cisco BroadWorks Configuration Guide.
| V prípade videa môžete tiež nakonfigurovať, či sa pri prichádzajúcom hovore predvolene použije iba video alebo zvuk. |
Obsadené pole lampy / upozornenie na vyzdvihnutie hovoru
Pole obsadenej lampy (BLF)/Upozornenie na vyzdvihnutie hovoru využíva funkcie BLF a smerované vyzdvihnutie hovoru. Používateľ BLF dostane zvukové a vizuálne upozornenie v aplikácii Webex, keď používateľ zo zoznamu monitorovaných BLF prijme prichádzajúci hovor. Používateľ BLF môže Ignorovať alebo Zdvihnúť hovor monitorovaného užívateľa.
BLF / Upozornenie na vyzdvihnutie hovoru pomáha v situáciách, keď používateľ potrebuje odpovedať na hovory pre ostatných členov tímu, ktorí môžu pracovať na inom mieste.
Používatelia môžu tiež vidieť svoj zoznam monitorovaných BLF v okne Multi-Call – časť Zoznam sledovaných položiek – (iba Windows, Mac nie je podporovaný), aby videli prítomnosť svojich členov tímu Webex a nečlenov tímu Webex. Členovia Webexu budú mať plnú prítomnosť Webexu. Členovia, ktorí nie sú členmi Webexu, musia mať synchronizovaný adresár s Webexom a budú mať iba stavy „neznámy“ a „hovor“ (stav zvonenia spustí dialógové okno prevzatia hovoru).
Obmedzenia prítomnosti pre používateľov, ktorí nepoužívajú Webex:
Prítomnosť nie je podporovaná pre používateľov, ktorí nepoužívajú CI broadworks, aj keď sú v zozname BLF.
Používatelia CI bez cloudového oprávnenia Webex alebo typu strojových účtov (pracovných priestorov) vykazujú iba „priebeh hovoru“ a „neznámu“ prítomnosť. Neexistuje žiadny stav aktívny, zvonenie atď.
Používatelia mimo Webex zo zoznamu sledovaných BLF, ktorí začali hovor pred spustením klienta Webex alebo keď bol offline, sa zobrazia s „neznámou“ prítomnosťou.
Strata pripojenia znamená, že všetky stavy hovoru, ktoré nie sú Webex, budú po opätovnom pripojení resetované na „neznáme“.
Ak používateľ mimo Webexu z BLF zadrží hovor, bude sa naďalej zobrazovať ako „v hovore“.
Požiadavky
Uistite sa, že na BroadWorks sú aplikované nasledujúce opravy. Nainštalujte iba opravy, ktoré sa vzťahujú na vaše vydanie:
Pre R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Pre R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Ak používate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Ak používate ADP:
Xsi-Actions-23_2022.01_1.200.bwar
Xsi-Udalosti-23_2022.01_1.201.bwar (alebo novší)
Pre R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Actions-24_2022.01_1.200.bwar
Xsi-Udalosti-24_2022.01_1.201.bwar (alebo novší)
Uistite sa, že sú v aplikácii Webex povolené nasledujúce konfiguračné značky:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(táto značka je voliteľná)
Musíte aktivovať funkciu 101642 Enhanced Xsi Mechanism For Team Telephony na AS:
AS_CLI/System/ActivatableFeature> activate 101642
Povoliť X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI, pretože niektoré toky hovorov SIP vyžadujú túto funkciu:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Uistite sa, že používateľom sú priradené nasledujúce služby:
Priraďte všetkým používateľom službu priameho vyzdvihnutia hovoru
Nastavte pre používateľov pole rušnej lampy
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Nakonfigurujte pole zaneprázdnenej lampy na BroadWorks
Správcovia partnerov môžu použiť nasledujúci postup na nastavenie poľa rušnej lampy pre používateľa.
Prihláste sa do BroadWorks CommPilot.
Pre vybraného používateľa prejdite na Klientske aplikácie a nakonfigurujte pole Busy Lamp Field.
Pridajte adresu URL zoznamu BLF, ktorý sa bude monitorovať.
Pomocou parametrov vyhľadávania vyhľadajte a pridajte používateľov do Monitorovaní používatelia zoznam.
Kliknite OK.
Slido Podpora integrácie
Webex for Cisco BroadWorks podporuje integráciu aplikácií Webex s Slido.
Slido je jednoducho použiteľný nástroj na zapojenie publika. Pomáha ľuďom vyťažiť zo stretnutí čo najviac tým, že premosťuje priepasť medzi rečníkmi a ich publikom. Kedy Slido je integrovaný do vašej organizácie Control Hub, vaši používatelia môžu pridať Slido aplikácie na ich stretnutia v aplikácii Webex. Táto integrácia prináša na stretnutie ďalšie funkcie otázok a odpovedí a prieskumov.
Ďalšie informácie o tom, ako nasadiť a používať Slido s aplikáciou Webex, viď Integrovať Slido s aplikáciou Webex.
Webex Dostupnosť: Na stretnutí v kalendári
Keď ste v klientovi Outlook prijali schôdzu, ktorá je schôdzou, schôdzou ad hoc alebo schôdzou mimo Webexu, vaša dostupnosť Webex sa zobrazí ako „Na schôdzi v kalendári“. Táto dostupnosť dáva vašim kolegom vedieť, že ste inak zapojení a že odpoveď môže byť oneskorená.
Ak chcete povoliť túto funkciu:
navigovať do generál kartu vášho nastavenie kartu v systéme Windows alebo Predvoľby na Macu.
Začiarknite políčko pre Zobraziť, kedy sa zúčastňujete stretnutia v kalendári.
| Pre používateľov s povolenou integráciou prítomnosti v Outlooku sa „Na schôdzi v kalendári“ vo Webex mapuje na „Zaneprázdnený“ v Outlooku. |
Upozornenie
Aby táto funkcia fungovala, musíte mať súčasne spustenú aplikáciu Webex a klienta Outlook.
Momentálne pracujeme na podpore možnosti „Zobraziť ako pracuje inde“ v programe Outlook, aby sa používateľovi nezobrazovalo „Na schôdzi v kalendári“ vo Webexe.
Ak sa používateľ rozhodne zakázať možnosť „Zobraziť, keď je na schôdzi v kalendári“, keď je práve na schôdzi v kalendári, jeho prítomnosť sa neaktualizuje, kým sa schôdza neskončí. To bude vyžadovať reštart klienta, aby sa zdvihol.
Automatická odpoveď s tónom
Vďaka automatickej odpovedi pomocou tónu môžu používatelia uskutočniť hovor z aplikácie tretej strany, ako je napríklad kontaktné centrum, a hovor je automaticky smerovaný cez aplikáciu Webex na ich pracovnej ploche. Keď aplikácia Webex zazvoní druhej strane, používateľ počuje určitý tón, ktorý mu oznámi, že hovor sa spája.
Pre používateľa Webex for Cisco BroadWorks na používanie tejto funkcie:
Funkcia je podporovaná len vo vzhľade primárnej linky
Aplikácia Webex musí predstavovať vzhľad primárnej línie
The %ENABLE_AUTO_ANSWER_WXT% značka musí byť povolená
Ak má používateľ aj zdieľané vzhľady hovorov (napríklad stolný telefón je nakonfigurovaný ako jeden zo vzhľadov sekundárnej linky), funkcia je stále podporovaná na primárnom vzhľade, pokiaľ sú vzhľady zdieľaných hovorov nakonfigurované tak, aby nie prijímať prichádzajúce hovory. Dá sa to dosiahnuť konfiguráciou jednej z nasledujúcich troch podmienok na BroadWorks pre všetky zdieľané hovory:
Upozorniť všetky výskyty hovorov typu Click-to-Dial je vypnutá v konfigurácii Shared Call Appearance – toto je odporúčaný prístup
alebo
Povoliť ukončenie na tomto mieste musí byť vypnuté pre všetky zdieľané hovory alebo
alebo
Polohy sú zakázané pre všetky zdieľané hovory
Zvýšenie kapacity
XSP|Farmy ADP
Odporúčame vám použiť plánovač kapacity na určenie počtu ďalších XSP|Zdroje ADP, ktoré potrebujete na navrhované zvýšenie počtu účastníkov. Pre jeden z vyhradených serverov NPS alebo vyhradených Webex pre farmy Cisco BroadWorks máte nasledujúce možnosti škálovateľnosti:
Škálovaná farma: Pridajte jeden alebo viac XSP|ADP servery na farmu, ktorá potrebuje dodatočnú kapacitu. Nainštalujte a aktivujte rovnakú sadu aplikácií a konfigurácií ako existujúce uzly farmy.
Pridajte vyhradenú farmu: Pridajte nový, vyhradený XSP|Farma ADP. Budete musieť vytvoriť nový klaster a nové šablóny v partnerskom centre, aby ste mohli začať pridávať nových zákazníkov na novú farmu a zmierniť tlak na existujúcu farmu.
Pridajte špecializovanú farmu: Ak máte problémy s konkrétnou službou, možno budete chcieť vytvoriť samostatný XSP|ADP farmu na tento účel, berúc do úvahy požiadavky spoločného pobytu uvedené v tomto dokumente. Ak zmeníte adresu URL služby, ktorá má novú farmu, možno budete musieť prekonfigurovať svoje klastre Control Hub a položky DNS.
Vo všetkých prípadoch je monitorovanie a zdroje vášho prostredia BroadWorks vašou zodpovednosťou. Ak si želáte využiť asistenciu Cisco, môžete kontaktovať svojho zástupcu účtu, ktorý vám môže zabezpečiť profesionálne služby.
Správa certifikátov servera HTTP
Tieto certifikáty pre webové aplikácie overené mTLS musíte spravovať vo svojom XSP|ADP:
Náš certifikát reťazca dôveryhodnosti od Webex cloud
Váš XSP|Certifikáty rozhrania HTTP servera ADP
reťazec dôvery
Stiahnete si certifikát reťazca dôveryhodnosti z Control Hub a nainštalujete ho do svojho XSP|ADP počas počiatočnej konfigurácie. Očakávame aktualizáciu certifikátu pred vypršaním jeho platnosti a upozorníme vás, ako a kedy ho zmeniť.
Rozhrania servera HTTP
XSP|ADP musí spoločnosti Webex predložiť verejne podpísaný certifikát servera, ako je popísané v Objednajte si certifikáty. Pri prvom zabezpečení rozhrania sa pre rozhranie vygeneruje certifikát s vlastným podpisom. Tento certifikát je platný jeden rok od tohto dátumu. Certifikát s vlastným podpisom musíte nahradiť verejne podpísaným certifikátom. Je vašou zodpovednosťou požiadať o nový certifikát pred vypršaním jeho platnosti.
Obmedzené režimom partnera
Restricted by Partner Mode je nastavenie Partner Hub, ktoré môžu správcovia partnerov priradiť konkrétnym zákazníckym organizáciám, aby obmedzili nastavenia organizácie, ktoré môžu správcovia zákazníkov aktualizovať v Control Hub. Keď je toto nastavenie pre danú organizáciu zákazníka povolené, všetci správcovia zákazníkov tejto organizácie bez ohľadu na ich oprávnenia na roly nebudú môcť získať prístup k množine obmedzených ovládacích prvkov v Control Hub. Obmedzené nastavenia môže aktualizovať iba správca partnera.
| Restricted by Partner Mode je nastavenie na úrovni organizácie, nie rola. Toto nastavenie však obmedzuje špecifické oprávnenia rolí pre správcov zákazníkov v organizácii, na ktorú sa nastavenie vzťahuje. |
Prístup správcu zákazníka
Správcovia zákazníkov dostanú upozornenie, keď sa použije režim Restricted by Partner. Po prihlásení sa im v hornej časti obrazovky, bezprostredne pod hlavičkou Control Hub, zobrazí oznamovací banner. Banner upozorní správcu zákazníka, že je povolený obmedzený režim, a preto nemusí byť schopný aktualizovať niektoré nastavenia volania.
Pre správcu zákazníka v organizácii, kde je povolený režim s obmedzením pre partnera, sa úroveň prístupu Control Hub určuje podľa nasledujúceho vzorca:
(Prístup Control Hub) = (Oprávnenia na rolu organizácie) - (Obmedzené obmedzeniami režimu partnera)
Obmedzenia
Keď je pre organizáciu zákazníka povolený režim Restricted by Partner, správcovia zákazníkov v tejto organizácii majú obmedzený prístup k nasledujúcim nastaveniam Control Hub:
V Používatelia zobraziť, nasledujúce nastavenia nie sú dostupné:
Spravovať používateľov tlačidlo je sivé.
Manuálne pridať alebo upraviť používateľov-Žiadna možnosť pridať alebo upraviť používateľov, či už manuálne alebo prostredníctvom CSV.
Nárokovať používateľov-nie je k dispozícií
Automaticky prideľovať licencie-nie je k dispozícií
Synchronizácia adresárov—Nie je možné upraviť nastavenia synchronizácie adresára (toto nastavenie je dostupné iba pre správcov na úrovni partnera).
Podrobnosti o používateľovi—Používateľské nastavenia, ako je krstné meno, priezvisko, zobrazované meno a primárny e-mail*, sú upraviteľné.
Obnoviť balík—Žiadna možnosť resetovania typu balíka.
Upraviť služby – Žiadna možnosť úpravy služieb, ktoré sú pre používateľa povolené (napr. Správy, Stretnutia, Volanie)
Zobraziť stav služieb – nie je možné zobraziť úplný stav Hybridné služby alebo Kanál aktualizácie softvéru
Primárne pracovné číslo—Toto pole je len na čítanie.
V účtu zobraziť, nasledujúce nastavenia nie sú dostupné:
meno spoločnosti je len na čítanie.
V Nastavenia organizácie zobraziť, nasledujúce nastavenia nie sú dostupné:
doména— Prístup je len na čítanie.
Email— The Potlačiť e-mail s pozvánkou správcu a Výber miestneho nastavenia e-mailu nastavenia sú len na čítanie.
Overenie—Žiadna možnosť úpravy nastavení overenia a SSO.
V Volanie nasledujúce nastavenia nie sú dostupné:
Nastavenia hovoru— The Možnosti aplikácie Priorita hovoru nastavenia sú len na čítanie.
Volacie správanie—Nastavenia sú len na čítanie.
Poloha > PSTN—Možnosti Local Gateway a Cisco PSTN sú skryté.
Pod SLUŽBY, Migrácie a Pripojené UC možnosti služby sú potlačené.
Povoliť režim Restricted by Partner Mode
Správcovia partnerov môžu na aktiváciu použiť postup uvedený nižšie Obmedzené režimom partnera pre danú organizáciu zákazníka (predvolené nastavenie je povolené).
Prihláste sa do Partnerského centra ( https://admin.webex.com) a vyberte zákazníkov.
Vyberte príslušnú organizáciu zákazníka.
V pravom zobrazení nastavení povoľte Obmedzené režimom partnera prepínačom zapnite nastavenie.
Ak chcete režim Obmedzený partnerským režimom vypnúť, vypnite prepínač.
| Ak partner odstráni režim obmedzeného správcu pre správcu zákazníka, správca zákazníka bude môcť vykonávať nasledovné:
|
Analýza partnerov
Vylepšenia Control Hub uľahčujú správcom partnerov prezeranie a aktualizáciu informácií o balíkoch v mene ich používateľov. Táto funkcia umožňuje partnerom získať súhrnný pohľad na všetkých zákazníkov a zahŕňa nasledujúce podrobnosti:
Celkový počet používateľov podľa balíka (softfón, základný, štandardný, prémiový)
Používateľ podľa trendu balíka (denne/týždenne/mesačne)
Zákazníci s # priradenými balíkmi
Úplné podrobnosti o tom, ako používať službu Partner Analytics, nájdete v článku Webex Analytics pre balíky Webex pre veľkoobchod a Webex pre Broadworks v partnerskom centre.
Rozhrania API pre prehľad fakturácie
Webex for Developers poskytuje verejné rozhrania API, ktoré možno použiť na mesačné prehľady fakturácie. Správcovia partnerov môžu tieto rozhrania API použiť na vytváranie, vytváranie zoznamov, získavanie a odstraňovanie prehľadov fakturácie. V nasledujúcej tabuľke sú uvedené rozhrania API, požadovaný typ prístupu a požiadavky na roly.
Fakturačné rozhranie API | Účel | Typ prístupu | Požiadavka roly pre API (Správca vyžaduje aspoň jednu z týchto rolí) |
|---|---|---|---|
Vytvorte Billing Report spoločnosti BroadWorks | Používa sa na generovanie prehľadu fakturácie. | Prístup na zápis |
|
Zoznam BroadWorks Billing Reports | Používa sa na zoznam prehľadov, ktoré je možné zobraziť. | Prístup na čítanie |
|
Získajte Billing Report spoločnosti BroadWorks | Používa sa na získanie kópie vygenerovanej správy. | Prístup na čítanie |
|
Odstrániť Billing Report spoločnosti BroadWorks | Používa sa na odstránenie vygenerovaného prehľadu. | Prístup k zápisu |
|
Fakturačné polia
V nasledujúcej tabuľke sú uvedené polia, ktoré obsahuje vygenerovaná zostava.
Lúka | Opis |
|---|---|
meno predajcu | Meno partnera alebo ID partnerskej organizácie |
billingId | Jedinečný fakturačný identifikátor partnera alebo číslo C |
spEnterpriseId | Jedinečný identifikátor podniku predplatiteľa dodaný poskytovateľom služby. |
interné | Interný skúšobný stav zákazníka (áno/nie) |
ID používateľa | ID používateľa predplatiteľa na BroadWorks |
Id predplatiteľa | Jedinečný identifikátor daného predplatiteľa vo Webexe |
samočinne aktivovaný | Áno nie |
dátum prvého spustenia | Dátum, kedy bol poskytnutý predplatiteľ. |
BillingStartDate | Dátum začiatku fakturácie v tomto mesiaci |
BillingEndDate | Dátum ukončenia fakturácie v tomto mesiaci |
balík | Typ balíka, ktorý sa účtuje |
množstvo | Pomerné množstvo na fakturáciu.
|
|
|
Riešenie problémov Webex pre Cisco BroadWorks
Prihláste sa na odber stavovej stránky Webex
Prvá kontrola https://status.webex.com keď dôjde k neočakávanému prerušeniu služby. Ak ste pred prerušením nezmenili konfiguráciu v Control Hub alebo BroadWorks, skontrolujte stavovú stránku. Prečítajte si viac o prihlásení na odber upozornení na stav a incidenty na Centrum pomoci Webex.
Použite Control Hub Analytics
Webex sleduje údaje o používaní a kvalite pre vašu organizáciu a organizácie vašich zákazníkov. Prečítajte si viac o Control Hub Analytics v Centre pomoci Webex.
Problémy so sieťou
Zákazníci alebo používatelia sa nevytvárajú v Control Hub s poskytovaním toku:
Môže aplikačný server dosiahnuť adresu URL poskytovania?
Sú zadávacie konto a heslo správne, existuje tento účet v BroadWorks?
Klastre neustále zlyhávajú v testoch konektivity:
| Očakáva sa, že pripojenie mTLS k autentifikačnej službe zlyhá, keď vytvoríte prvý klaster v Partner Hub, pretože musíte vytvoriť klaster, aby ste získali prístup k reťazcu certifikátov Webex. Bez toho nemôžete vytvoriť dôveryhodnú kotvu v autentifikačnej službe XSP|ADP, takže testovacie pripojenie mTLS z Partner Hub nie je úspešné. |
Sú XSP|Rozhrania ADP sú verejne prístupné?
Používate správne porty? Port môžete zadať v definícii rozhrania na klastri.
Rozhrania zlyhávajú pri overení
Rozhrania Xsi-Actions a Xsi-Events:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Pozrite si rady týkajúce sa konfigurácie rozhrania v tomto dokumente.
Rozhranie autentifikačnej služby:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Prečítajte si rady týkajúce sa konfigurácie rozhrania v tomto dokumente, pričom osobitnú pozornosť venujte:
- Uistite sa, že ste zdieľali kľúče RSA vo všetkých XSP|ADP.
- Uistite sa, že ste webovému kontajneru vo všetkých XSP poskytli adresu URL služby AuthService|ADP.
- Ak ste upravili konfiguráciu šifry TLS, skontrolujte, či ste použili správnu konvenciu pomenovania. XSP|ADP vyžaduje, aby ste zadali formát názvu IANA pre šifry TLS. Staršia verzia tohto dokumentu nesprávne uvádzala požadované šifrovacie sady v konvencii pomenovania OpenSSL.
Ak používate mTLS s autentifikačnou službou, sú klientske certifikáty Webex načítané vo vašom XSP|ADP/ADP dôveryhodný obchod? Je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby vyžadovala klientske certifikáty?
Ak používate overenie tokenov CI so službou autentifikácie, je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby nie vyžadujú klientske certifikáty?
Problémy klienta
Skontrolujte, či je klient pripojený k BroadWorks
Prihláste sa do aplikácie Webex.
Skontrolujte, či sa na bočnom paneli nachádza ikona Možnosti hovoru (slúchadlo s ozubeným kolieskom nad ním).
Ak ikona nie je prítomná, používateľ ešte nemusí mať povolenú službu volania v Control Hub.
Otvor Nastavenia/Predvoľby menu a prejdite na Telefónne služby oddiele. Mali by ste vidieť stav Relácia SSO Ste prihlásený.
Ak sa zobrazí iná telefónna služba, ako napríklad Webex Calling, používateľ nepoužíva Webex for Cisco BroadWorks.
Toto overenie znamená:
Klient úspešne prešiel požadovanými mikroslužbami Webex.
Používateľ sa úspešne overil.
Váš systém BroadWorks klientovi vydal dlhodobý webový token JSON.
Klient získal svoj profil zariadenia a zaregistroval sa na BroadWorks.
Denníky klientov
Všetci klienti aplikácie Webex môžu odosielať protokoly do Webexu. Toto je najlepšia voľba pre mobilných klientov. Ak hľadáte pomoc od TAC, mali by ste si zaznamenať aj e-mailovú adresu používateľa a približný čas, kedy sa problém vyskytol. Ďalšie informácie nájdete v časti Kde nájdem podporu pre Webex?
Ak potrebujete manuálne zbierať protokoly z počítača so systémom Windows, nachádzajú sa takto:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Problémy s prihlásením používateľa
Nesprávne nakonfigurované overenie mTLS
Ak sú ovplyvnení všetci používatelia, skontrolujte pripojenie mTLS z Webexu k vašej adrese URL overovacej služby:
Skontrolujte, či je aplikácia autentifikačnej služby alebo rozhranie, ktoré používa, nakonfigurované pre mTLS.
Skontrolujte, či je reťaz certifikátov Webex nainštalovaná ako dôveryhodná kotva.
Skontrolujte, či je certifikát servera na rozhraní/aplikácii platný a podpísaný známou CA.
Správa o pretečení licencie
Táto správa sa môže zákazníkovi zobraziť v zobrazení Zákazníci v partnerskom centre. Táto správa sa zobrazí, keď využitie licencie presiahne to, čo licencia povoľuje. Správa môže byť ignorovaná.
Sprievodca odstraňovaním problémov
Podrobné informácie o riešení problémov Webex pre Cisco BroadWorks nájdete v časti Webex for Cisco BroadWorks Troubleshooting Guide.
Podpora
Politika stabilnej štátnej podpory
Poskytovateľ služieb je prvým kontaktným bodom podpory koncového zákazníka (podniku). Eskalujte problémy, ktoré SP nedokáže vyriešiť, na TAC. Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zásady eskalácie
Vy (poskytovateľ služieb/partner) ste prvým kontaktným bodom pre podporu koncového zákazníka (podniku).
Problémy, ktoré nemôže vyriešiť SP, sú postúpené TAC.
Verzie BroadWorks
Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft, aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zdroje sebapodpory
Používatelia môžu nájsť podporu prostredníctvom Centra pomoci Webex, kde je špecifická stránka Webex pre Cisco BroadWorks so zoznamom bežných tém pomoci a podpory pre aplikácie Webex.
Aplikáciu Webex je možné prispôsobiť pomocou tejto adresy URL pomoci a adresy URL hlásenia problému.
Používatelia aplikácie Webex môžu posielať spätnú väzbu alebo protokoly priamo od klienta. Protokoly idú do cloudu Webex, kde ich môže analyzovať Webex DevOps.
Máme tiež stránku Centra pomoci venovanú pomoci na úrovni správcu pre Webex pre Cisco BroadWorks.
Zhromažďovať informácie na odoslanie servisnej požiadavky
Keď uvidíte chyby v Control Hub, mohli mať pripojené informácie, ktoré môžu TAC pomôcť pri vyšetrovaní vášho problému. Ak napríklad vidíte ID sledovania pre konkrétnu chybu alebo kód chyby, uložte text a zdieľajte ho s nami.
Pri odosielaní dotazu alebo otváraní prípadu sa snažte zahrnúť aspoň nasledujúce informácie:
ID organizácie zákazníka a ID organizácie partnera (každé ID je reťazec 32 hexadecimálnych číslic oddelených spojovníkmi)
TrackingID (tiež reťazec 32 hexadecimálnych číslic), ak ho rozhranie alebo chybové hlásenie poskytuje
E-mailová adresa používateľa (ak má konkrétny používateľ problémy)
Verzie klienta (ak má problém príznaky zaznamenané klientom)
Porovnanie UC-One SaaS s Webex pre Cisco BroadWorks
Riešenie > | UC-One SaaS | Webex pre Cisco BroadWorks |
|---|---|---|
Cloud | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
klientov | UC-One: Mobil, Desktop Recepčná, supervízorka | Webex: Mobil, počítač, web |
Hlavný technologický rozdiel | Stretnutia poskytované na Broadsoft Meet Technology | Stretnutia poskytované na Webex Meetings Technology |
Skoré terénne skúšky | Stagingové prostredie, beta klienti | Produkčné prostredie, klienti GA |
Identita používateľa | BroadWorks ID slúžilo ako primárne ID, pokiaľ poskytovateľ služieb už nemá integráciu SSO.
ID používateľa a tajomstvo v BroadWorks | Email ID v Cisco CI slúži ako primárne ID Integrácia jednotného prihlásenia do služby BroadWorks poskytovateľa služieb, kde sa používateľ v danom čase overí pomocou ID používateľa BroadWorks a tajomstva BroadWorks.
Používateľ zadá poverenia prostredníctvom SSO s BroadWorks a tajné v BroadWorks ALEBO ID používateľa a tajomstvo v CI IdP ALEBO ID používateľa v CI, ID a tajomstvá v IdP |
Autentifikácia klienta | Používatelia poskytujú poverenia prostredníctvom klienta Ak používate posielanie správ Webex, vyžadujú sa dlhotrvajúce tokeny BroadWorks | Používatelia poskytujú poverenia prostredníctvom prehliadača (buď prihlasovacia stránka z Webex BIdP proxy alebo CI) Prístupové a obnovovacie tokeny Webex |
Správa / konfigurácia | Vaše systémy OSS/BSS a Portál pre predajcov | Vaše systémy OSS/BSS a Control Hub |
Aktivácia partnera/poskytovateľa služieb | Jednorazové nastavenie spoločnosťou Cisco Operations | Jednorazové nastavenie spoločnosťou Cisco Operations |
Aktivácia zákazníka/podniku | Portál pre predajcov | Centrum Control Hub Automaticky vytvorené pri registrácii prvého používateľa |
Možnosti aktivácie používateľa | Samostatne zaregistrovaný Nastavte externé IM&P v BroadWorks
| Nastaviť integrované IM&P v BroadWorks (zvyčajne podniky) |
XSP|Rozhrania služieb ADP | XSI-Akcie
XSI-Udalosti CTI (mTLS) AuthService (voliteľné mTLS) DMS | XSI-Akcie XSI-Actions (mTLS) XSI-Udalosti CTI (mTLS) AuthService (TLS) DMS |
Nainštalujte Webex a prihláste sa (perspektíva predplatiteľa)
| 1 | Stiahnite si a nainštalujte Webex. Podrobnosti nájdete v časti Webex | Stiahnite si aplikáciu. |
| 2 | Spustite Webex. Webex vás vyzve na zadanie vašej e-mailovej adresy.
|
| 3 | Zadajte svoju e-mailovú adresu a kliknite Ďalšie. |
| 4 | V závislosti od toho, ako je vaša organizácia nakonfigurovaná vo Webexe, nastane jedna z nasledujúcich situácií: Webex sa načíta po úspešnom overení voči IdP alebo BroadWorks.
|
Výmena a ukladanie údajov
Tieto časti poskytujú podrobnosti o výmene a ukladaní údajov s Webexom. Všetky dáta sú šifrované počas prenosu aj v pokoji. Ďalšie podrobnosti nájdete v časti Zabezpečenie aplikácie Webex.
Registrácia poskytovateľa služieb
Keď konfigurujete klastre a používateľské šablóny v Webex Control Hub počas registrácie poskytovateľa služieb, vymieňate si nasledujúce údaje BroadWorks, ktoré Webex ukladá:
Adresa URL Xsi-Actions
Adresa URL udalostí Xsi
Adresa URL rozhrania CTI
Adresa URL overovacej služby
Poverenia BroadWorks Provisioning Adapter
Poskytovanie používateľov poskytovateľa služieb
Táto tabuľka obsahuje údaje o používateľoch a podnikoch, ktoré sa vymieňajú v rámci poskytovania používateľov prostredníctvom rozhraní API Webex.
Presun dát na Webex | Od | Cez | Uložené spoločnosťou Webex? |
|---|---|---|---|
BroadWorks UserID | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý SP) | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý používateľom) | Používateľ | Portál na aktiváciu používateľov | Áno |
Krstné meno | BroadWorks pomocou API | Webex API | Áno |
Priezvisko | BroadWorks pomocou API | Webex API | Áno |
hlavné telefónne číslo | BroadWorks pomocou API | Webex API | Áno |
Číslo mobilného telefónu | BroadWorks pomocou API | Webex API | Áno |
Primárne rozšírenie | BroadWorks pomocou API | Webex API | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | BroadWorks pomocou API | Webex API | Áno |
Jazyk | BroadWorks pomocou API | Webex API | Áno |
Časové pásmo | BroadWorks pomocou API | Webex API | Áno |
Odstránenie používateľa
Rozhrania API Webex for Cisco BroadWorks podporujú čiastočné aj úplné odstránenie používateľov. V tejto tabuľke sú uvedené všetky používateľské údaje, ktoré sú uložené počas poskytovania a čo sa v každom scenári odstráni.
Použivateľské dáta | Čiastočné vymazanie | Úplné vymazanie |
|---|---|---|
BroadWorks UserID | Áno | Áno |
Nie | Áno | |
Krstné meno | Nie | Áno |
Priezvisko | Nie | Áno |
hlavné telefónne číslo | Áno | Áno |
Číslo mobilného telefónu | Áno | Áno |
Rozšírenie | Áno | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | Áno | Áno |
Jazyk | Nie | Áno |
Prihlásenie používateľa a získanie konfigurácie
Webex autentifikácia
Webex autentifikácia sa vzťahuje na prihlásenie používateľa do aplikácie Webex ktorýmkoľvek z mechanizmov overenia podpory Webex. ( Overenie BroadWorks sa vzťahuje samostatne.) Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
E-mailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Token s obmedzeným prístupom a (nezávislá) adresa URL IdP | Webex | Používateľský prehliadač |
Používateľské poverenia | Používateľský prehliadač | Poskytovateľ identity (ktorý už má identitu používateľa) |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Overenie BroadWorks
Overenie BroadWorks označuje prihlásenie používateľa do aplikácie Webex pomocou jeho poverení BroadWorks. Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
E-mailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Obmedzený prístupový token a (Webex Bwks IdP proxy) IdP URL | Webex | Používateľský prehliadač |
Informácie o značke a adresy URL BroadWorks | Webex | Používateľský prehliadač |
Poverenia používateľa BroadWorks | Používateľ prostredníctvom prehliadača (značková prihlasovacia stránka poskytovaná spoločnosťou Webex) | Webex |
Poverenia používateľa BroadWorks | Webex | BroadWorks |
Používateľský profil BroadWorks | BroadWorks | Webex |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Upozornenie na vypršanie platnosti hesla BroadWorks počas prihlásenia
Táto funkcia zlepšuje proces prihlasovania a riadi tok prihlasovania na základe:
Vylepšenie varovania pri prihlásení a chybových hlásení:
- V súčasnosti používatelia Wexbex pre BWKS, ktorí používajú autentifikáciu BroadWorks a prihlasujú sa cez UAP, nedostávajú upozornenie, že platnosť ich hesla čoskoro vyprší alebo že sa nemôžu prihlásiť, pretože platnosť hesla už vypršala. S touto funkciou, ak platnosť hesla uplynie o 10 dní alebo menej - používateľ dostane varovanie, že platnosť hesla čoskoro vyprší s uvedením počtu zostávajúcich dní, a používateľovi sa odporúča kontaktovať partnera alebo postupovať podľa Zabudnutého Odkaz na heslo na prihlasovacej obrazovke na obnovenie hesla.
- Ak platnosť hesla vypršala a konfigurácia v BroadWorks 'enforcePasswordChangeOnExpiry' je nastavená na hodnotu true, bola vyvolaná chyba „nesprávne používateľské meno a heslo“, ale teraz s touto funkciou je chybové hlásenie vylepšené: Pokus o prihlásenie zlyhal. Kombinácia poskytnutého ID používateľa a hesla sa nezhoduje s našimi záznamami alebo je potrebné aktualizovať vaše heslo. Skúste to znova alebo kontaktujte správcu, aby heslo aktualizoval. Kód chyby 100006
Ovládanie toku prihlásenia:
- Partner môže obmedziť prihlásenie povolením nastavenia „w4bwks-password-expiry-fail-login“. Toto nastavenie „môže povoliť spoločnosť Cisco na požiadanie partnera. Ak platnosť hesla BroadWorks vypršala, konfigurácia v BroadWorks „enforcePasswordChangeOnExpiry“ je nastavená na hodnotu false a nastavenie „w4bwks-password-expiry-fail-login“ je povolené, potom sa zobrazí chyba, že platnosť hesla vypršala pred x dňami, zatiaľ čo ak je služba nastavenia zakázaná , potom je prihlásenie povolené. Štandardne je nastavenie vypnuté.
Odkaz Zabudnuté heslo na prihlasovacej stránke môže partner nakonfigurovať ako súčasť funkcie Rozšírené prispôsobenie. Partneri zvyčajne konfigurujú odkaz tak, aby navigoval používateľa na partnerský portál na správu hesiel a obnovenie hesla.
| Táto funkcia iba zlepšuje používateľskú skúsenosť s prihlásením počas prihlasovania aktivovaného používateľa, keď sa blíži koniec platnosti hesla alebo už platnosť hesla vypršala. Táto funkcia nezvláda, ak platnosť hesla vyprší, keď je používateľ prihlásený v aplikácii Webex. Používateľ dostane upozornenie na vypršanie platnosti hesla pri ďalšom pokuse o prihlásenie. |
Načítanie konfigurácie klienta
Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi pri získavaní konfigurácií klienta.
Presun údajov | Od | Komu |
|---|---|---|
Registrácia | Zákazník | Webex |
Nastavenia organizácie vrátane adries URL BroadWorks | Webex | Zákazník |
Token BroadWorks JWT | BroadWorks cez Webex | Zákazník |
Token BroadWorks JWT | Zákazník | BroadWorks |
Token zariadenia | BroadWorks | Zákazník |
Token zariadenia | Zákazník | BroadWorks |
Konfiguračný súbor | BroadWorks | Zákazník |
Používanie v ustálenom stave
Táto časť popisuje presun údajov medzi komponentmi počas opätovnej autentifikácie po uplynutí platnosti tokenu, buď prostredníctvom BroadWorks alebo Webex.
Táto tabuľka uvádza pohyb údajov pre volanie.
Presun údajov | Od | Komu |
|---|---|---|
SIP signalizácia | Zákazník | BroadWorks |
SRTP médiá | Zákazník | BroadWorks |
SIP signalizácia | BroadWorks | Zákazník |
SRTP médiá | BroadWorks | Zákazník |
Táto tabuľka uvádza pohyb údajov pre správy, prítomnosť a stretnutia.
Presun údajov | Od | Komu |
|---|---|---|
HTTPS REST správy a prítomnosť | Zákazník | Webex |
HTTPS REST správy a prítomnosť | Webex | Zákazník |
SIP signalizácia | Zákazník | Webex |
SRTP médiá | Zákazník | Webex |
SIP signalizácia | Webex | Zákazník |
SRTP médiá | Webex | Zákazník |
Používanie rozhrania Provisioning API
Prístup pre vývojárov
Špecifikácia API je k dispozícii na https://developer.webex.com a návod na použitie je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Ak si chcete prečítať špecifikáciu API, musíte sa prihlásiť na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Autentifikácia a autorizácia aplikácie
Vaša aplikácia sa integruje s Webex ako an integrácia. Tento mechanizmus umožňuje aplikácii vykonávať administratívne úlohy (napríklad poskytovanie predplatiteľov) pre správcu v rámci vašej partnerskej organizácie.
Webex API sa riadi štandardom OAuth 2 ( http://oauth.net/2/). OAuth 2 umožňuje integráciám tretích strán získať obnovovacie a prístupové tokeny v mene vybratého správcu partnera na overenie volaní rozhrania API.
Najprv musíte zaregistrovať svoju integráciu s Webex. Po registrácii musí vaša aplikácia podporovať tento postup autorizácie OAuth 2.0, aby získala potrebné obnovovacie a prístupové tokeny.
Ďalšie podrobnosti o integráciách a o tom, ako zabudovať tento tok autorizácie OAuth 2 do vašej aplikácie, nájdete na stránke https://developer.webex.com/docs/integrations.
| Na implementáciu integrácií sú potrebné dve roly – rola vývojár a autorizujúci používateľ - a môžu ich držať oddelení ľudia/tímy vo vašom prostredí.
|
Názov organizácie
Názov organizácie závisí od toho, ktorý režim poskytovania používate:
Podnikový režim – Názov organizácie sa presne zhoduje s spEnterpriseId.
Režim poskytovateľa služieb – Názov organizácie je časť ID skupiny v spEnterpriseId.
Názov organizácie bude obsahovať medzery, veľké písmená a špeciálne znaky špecifikované v pôvodnom spEnterpriseId.
Požiadavky na softvér BroadWorks
Pozri Správa životného cyklu – servery BroadSoft.
Očakávame, že poskytovateľ služieb bude „aktuálny“ s najnovšími záplatami BroadWorks a aplikáciami nezávislými na vydaní (RI). Nižšie uvedený zoznam záplat predstavuje minimálnu požiadavku na integráciu s Webexom.
| Nezabudnite si prečítať poznámky k opravám týchto softvérových opráv. Niektoré opravy môžu mať dodatočné požiadavky na CLI. |
Verzia R22
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | ||
Vyžaduje sa pre synchronizáciu adresára | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre aplikačný server | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre funkciu nahrávania hovorov | ||
Požadovaná oprava pre priebežné poskytovanie | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Platforma | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | Vyžaduje sa pre server proxy na overenie totožnosti NPS | |
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre zjednotenú históriu hovorov | ||
Iné | AP.xsa.22.0.1123.ap372757 | |
Verzia R23
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre synchronizáciu adresára | |
Konfigurácia servera aplikácií | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Platforma | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Ak používate ADP... | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Verzia R24
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre Unified Messaging Server (UMS) | |
Vyžaduje sa na zabezpečenie prietoku | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Pre Webex sa vyžadujú značky BroadWorks
Informácie o značkách systému BroadWorks a vlastných značkách, ktoré musíte nakonfigurovať pre Webex, nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
Toky poskytovania a aktivácie používateľov
| Zabezpečovanie popisuje pridanie používateľa do Webexu. Aktivácia zahŕňa overenie e-mailu a priradenie služieb vo Webexe. |
E-mailové adresy používateľov musia byť jedinečné, pretože Webex používa e-mailovú adresu na identifikáciu používateľa. Ak máte pre používateľov dôveryhodné e-mailové adresy, môžete si vybrať ich automatickú aktiváciu pri automatickom poskytovaní. Tento proces je „automatické poskytovanie a automatická aktivácia“.
Automatizované poskytovanie používateľov a automatická aktivácia (dôveryhodný tok e-mailov)
Predpoklady
Váš zabezpečovací adaptér smeruje na Webex for Cisco BroadWorks (ktorý vyžaduje odchádzajúce pripojenie z AS k Webex Provisioning Bridge).
Musíte mať platné dostupné e-mailové adresy koncových používateľov ako alternatívne ID v BroadWorks.
Control Hub má v konfigurácii vašej partnerskej organizácie účet poskytovania.
Krok | Opis |
|---|---|
1 | Cenujete a prijímate objednávky na službu so svojimi zákazníkmi. |
2 | Spracujete objednávku zákazníka a poskytnete zákazníkovi vo svojich systémoch. |
3 | Systém poskytovania služieb spúšťa poskytovanie BroadWorks. Tento krok v súhrne vytvára podnik a používateľov. Každému používateľovi potom pridelí potrebné služby a čísla. Jednou z týchto služieb je externý IM&P. |
4 | Tento krok poskytovania spúšťa automatické poskytovanie zákazníckej organizácie a používateľov vo Webexe. (Priradenie služby IM&P spôsobí, že zabezpečovací adaptér zavolá rozhranie API na poskytovanie Webex). |
5 | Vaše systémy musia používať Webex provizórne API, ak budete neskôr potrebovať upraviť balík pre používateľa (zmeniť z predvoleného nastavenia). |
Prihlasovací postup SSO
Nasleduje postup prihlásenia SAML SSO pre aplikáciu Webex pri používaní autentifikácie BroadWorks a keď je povolené zdieľanie zdrojov medzi zdrojmi, čo umožňuje priame overenie pre BroadWorks. Obrázok zobrazuje udalosti klienta a používateľa vľavo s textom na šípkach, ktorý predstavuje to, čo klient poskytuje na autorizáciu. Kroky 1 a 5 sú používateľské udalosti. Pravá strana obrázka predstavuje udalosti prihlasovacích služieb spolu s tým, čo sa vráti klientovi.
Nasleduje tok zisťovania služby BroadWorks, ktorý nasleduje bezprostredne po predchádzajúcom toku prihlásenia Webex SAML SSO. Klient používa prístupový token, ktorý získal pri registrácii do Webex Device Management, na vyžiadanie registrácie z nasadenia BroadWorks.
Alternatívne prihlasovacie toky
Vyššie uvedené obrázky predpokladajú, že prihlásenie SAML SSO je nakonfigurované pomocou autentifikácie BroadWorks s povolenou priamou autentifikáciou BroadWorks (Cross-Origin Resource Sharing). Nižšie sú uvedené niektoré alternatívne postupy prihlásenia SAML SSO:
Overenie BroadWorks bez priameho overenia BroadWorks (Cross-Origin Resource Sharing):
Jediný rozdiel je v kroku 5 a 6 Webex Login Flow. V kroku 5 sú prihlasovacie údaje overené proxy IdP (namiesto XSI) a klientovi sa vráti vyhlásenie SAML.
Prietok pokračuje cez zostávajúce kroky v dvoch diagramoch.
Token SSO sa v tomto toku nepoužíva.
SAML SSO Webex Autentifikácia:
V kroku 3 postupu prihlásenia Webex služba Common Identity vráti poskytovateľa identity používaného autentifikáciou Webex.
V tomto bode sa vyvolá alternatívny postup prihlásenia SAML SSO pre Webex.
Používateľské interakcie
Prihlásenie
Aplikácia Webex spustí prehliadač Cisco Common Identity (CI), ktorý používateľom umožní zadať svoju e-mailovú adresu.
CI zistí, že pridružená zákaznícka organizácia má BroadWorks IDP Proxy (IDP) nakonfigurovaný ako ich SAML IDP. CI presmeruje na IDP, ktorý používateľovi ponúkne prihlasovaciu stránku. (Poskytovateľ služieb môže označiť túto prihlasovaciu stránku.)
Používateľ zadá svoje poverenia BroadWorks.
Broadworks overuje používateľa prostredníctvom IDP. Po úspechu IDP presmeruje prehliadač späť na CI s SAML Success, aby dokončil tok autentifikácie (nie je znázornené na diagrame).
Po úspešnej autentifikácii získa aplikácia Webex prístupové tokeny od CI (nie je znázornené na obrázku). Klient ich používa na vyžiadanie dlhotrvajúceho Jason Web Token (JWT) od BroadWorks.
Aplikácia Webex zisťuje svoju konfiguráciu volania od spoločnosti BroadWorks a ďalších služieb od spoločnosti Webex.
Aplikácia Webex sa zaregistruje v BroadWorks.
Prihláste sa z pohľadu používateľa
Tento diagram predstavuje typický tok prihlásenia, ktorý vidí koncový používateľ alebo predplatiteľ:
Stiahnite si a nainštalujete aplikáciu Webex.
Možno ste dostali odkaz od svojho poskytovateľa služieb, alebo ho môžete nájsť na stránke sťahovania Webex.
Svoju e-mailovú adresu zadáte na prihlasovacej obrazovke Webex. Kliknite Ďalšie.
Zvyčajne budete presmerovaní na stránku so značkou poskytovateľa služieb.
Táto stránka vás môže privítať na vašej e-mailovej adrese.
Ak neexistuje žiadna e-mailová adresa alebo ak je e-mailová adresa nesprávna, zadajte namiesto toho svoje používateľské meno BroadWorks.
Zadajte svoje heslo BroadWorks.
Ak ste sa úspešne prihlásili, otvorí sa Webex.
Call Flow—Corporate Directory
Tok hovorov – číslo PSTN
Prezentácia a zdieľanie
Začnite vesmírne stretnutie
Klientske interakcie
Načítať profil z DMS a SIP Zaregistrujte sa v AS
Klient zavolá XSI, aby získal token správy zariadenia a adresu URL do DMS.
Klient si vyžiada svoj profil zariadenia od DMS predložením tokenu z kroku 1.
Klient si prečíta profil zariadenia a získa SIP poverenia, adresy a porty.
Klient odošle SIP REGISTER do SBC pomocou informácií z kroku 3.
SBC odošle SIP REGISTER do AS (SBC môže vykonať vyhľadávanie v NS, aby našiel AS, ak SBC ešte nepozná používateľa SIP.)
Testovacie a laboratórne pokyny
Nasledujúce pokyny platia pre testovacie a laboratórne organizácie:
Partneri poskytovateľov služieb sú obmedzení na maximálne 50 testovacích používateľov, ktorí môžu byť poskytovaní vo viacerých organizáciách.
Všetkým používateľom nad rámec prvých 50 testovacích používateľov budú účtované poplatky.
Aby sa zabezpečilo presné spracovanie vašej faktúry, všetky testovacie organizácie musia v názve BroadWorks Org obsahovať slovo „test“.
Interné testovacie organizácie musia byť určené v rámci Webex Control Hub. Je to preto, aby sa predišlo tomu, aby boli testovací používatelia účtovaní ako skutoční používatelia.
Určenie organizácie ako testovacej organizácie
Ak chcete určiť organizáciu ako testovaciu organizáciu:
Prihláste sa do Partnerského centra a vyberte zákazníkov.
Vyberte vhodného zákazníka.
V pravej ovládacej lište povoľte Interná testovacia organizácia prepnúť.
Prehrávanie hlasovej schránky
V prípade hlasovej schránky sa uistite, že ste nakonfigurovali server médií na používanie jedného z nasledujúcich kódov:
mp3
wav – súbory WAV sú podporované v nasledujúcich formátoch: PCM (podporované na všetkých platformách) a DVI-ADPCM (nepodporované v systéme Android
Ak používate súbory wav, spustite nasledujúce príkazy CLI na konfiguráciu aplikačného servera a mediálneho servera:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminológia
- ACL
- Zoznam riadenia prístupu
- ALG
- Brána aplikačnej vrstvy
- API
- Prgramovacie prostredie aplikácií
- APNS
- Služba Apple Push Notification Service
- AS
- Aplikačný server
- ATA
- Analógový telefónny adaptér, adaptér, ktorý konvertuje analógovú telefóniu na VoIP
- BAM
- BroadSoft Application Manager
- Základná autentifikácia
- Metóda overovania, pri ktorej je účet (používateľské meno) overený zdieľaným tajomstvom (heslo)
- BMS
- BroadSoft Messaging Server
- BOSH
- Obojsmerné toky cez synchrónny HTTP
- BRI
- Basic Rate Interface BRI je prístupová metóda ISDN
- Bundle
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- CA
- certifikačná autorita
- Nosič
- Organizácia, ktorá sa zaoberá telefonickou prevádzkou (porov. partner, poskytovateľ služieb, predajca s pridanou hodnotou)
- CAPTCHA
- Plne automatizovaný verejný Turingov test, ktorý rozlíši počítače a ľudí
- CCXML
- eXtensible Markup Language pre ovládanie hovorov
- CIF
- Bežný stredný formát
- CLI
- Rozhranie príkazového riadku
- CN
- Spoločný názov
- CNPS
- Oznámenia o hovoroch Push Server. Notification Push Server, ktorý beží na XSP|ADP vo vašom prostredí na odosielanie upozornení na hovory do FCM a APNS. Pozrite si Proxy servera NPS.
- CPE
- Zariadenie priestorov zákazníka
- KPR
- Pravidlo vlastnej prítomnosti
- CSS
- Kaskádové štýly
- CSV
- Hodnota oddelená čiarkou
- CTI
- Integrácia počítačovej telefónie
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizovaná zóna
- DN
- Číslo adresára
- DND
- Nevyrušujte
- DNS
- Systém doménových mien
- DPG
- Dial Peer Group
- DSCP
- Bod kódu diferencovaných služieb
- DTAF
- Archívny súbor typu zariadenia
- DTG
- Skupina cieľových kmeňov
- DTMF
- Dual-Tone Multi-Frekvencia
- Koncový užívateľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Predplatiteľ)
- Podnik
- Súbor koncových používateľov (porov. Organizácia)
- FCM
- Firebase Cloud Messaging
- FMC
- Pevná mobilná konvergencia
- Prietokové poskytovanie
- Vytváranie používateľov v úložisku identity Webex priradením služby „Integrovaný IM&P“ v BroadWorks.
- FQDN
- Plne kvalifikovaný názov domény
- Plné prietokové poskytovanie
- Vytváranie a overovanie používateľov v obchode identity Webex priradením služby „Integrované IM&P“ v BroadWorks a tvrdenie že každý používateľ BroadWorks má jedinečnú a platnú e-mailovú adresu.
- FXO
- Devízový úrad je port, ktorý prijíma analógovú linku. Je to zástrčka telefónu alebo faxu alebo zástrčky vášho analógového telefónneho systému. Poskytuje indikáciu zavesenia/vyvesenia (uzavretie slučky). Keďže port FXO je pripojený k zariadeniu, ako je fax alebo telefón, toto zariadenie sa často nazýva „zariadenie FXO“.
- FXS
- Devízový účastník je port, ktorý skutočne dodáva analógovú linku účastníkovi. Inými slovami, je to „zástrčka v stene“, ktorá dodáva oznamovací tón, prúd batérie a napätie zvonenia.
- GCM
- Google Cloud Message
- GCM
- Režim Galois/Counter (šifrovacia technológia)
- HID
- Zariadenie ľudského rozhrania
- HTTPS
- Hypertext Transfer Protocol Secure Sockets
- IAD
- Integrované prístupové zariadenie
- IM&P
- Okamžité správy a prítomnosť
- IP PSTN
- Poskytovateľ služieb, ktorý poskytuje služby VoIP pre PSTN, zameniteľné s ITSP, alebo všeobecný pojem pre „verejnú“ telefóniu pripojenú na internet, kolektívne poskytovanú hlavnými poskytovateľmi telekomunikačných služieb (a nie krajinami, ako je PSTN)
- ITSP
- Poskytovateľ internetových telefónnych služieb
- IVR
- Interaktívna hlasová odozva/odpovedač
- JID
- Natívna adresa entity XMPP sa nazýva Jabber Identifier alebo JID localpart@domain.part.example.com/resourcepart (@ . / sú oddeľovače)
- JSON
- Zápis objektov Java Script
- JSSE
- rozšírenie Java Secure Socket; základná technológia poskytujúca funkcie bezpečného pripojenia k serverom BroadWorks
- KEM
- Key Extension Module (hardvérové telefóny Cisco)
- LLT
- Token s dlhou životnosťou (alebo dlhou životnosťou); samopopisujúca, bezpečná forma nosného tokenu, ktorá umožňuje používateľom zostať autentifikovaní dlhšie a nie je viazaná na konkrétne aplikácie.
- MA
- Archív správ
- MIB
- Manažérska informačná základňa
- PANI
- Server médií
- mTLS
- Vzájomná autentifikácia medzi dvoma stranami pomocou výmeny certifikátov pri vytváraní pripojenia TLS
- MUC
- Rozhovor s viacerými používateľmi
- NAT
- Preklady sieťových adries
- NPS
- Server push notifikácií; pozri CNPS
- NPS Proxy
-
Služba vo Webexe, ktorá dodáva krátkodobé autorizačné tokeny vášmu CNPS, čo mu umožňuje posielať upozornenia na hovory do FCM a APN a nakoniec do zariadení so systémom Android a iOS so systémom Webex.
- OCI
- Otvorte rozhranie klienta
- Organizácia
- Spoločnosť alebo organizácia zastupujúca skupinu koncových používateľov (porov. Enterprise)
- OTG
- Odchádzajúca kmeňová skupina
- Balíček
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- Partner
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Predajca s pridanou hodnotou, poskytovateľ služieb, operátor)
- PBX
- Súkromná pobočková burza
- PEM
- Ochrana osobných údajov Enhanced Mail
- PLMN
- Verejná pozemná mobilná sieť
- PRI
- Primary Rate Interface (PRI) je štandard telekomunikačného rozhrania používaný v digitálnej sieti integrovaných služieb (ISDN).
- PS
- Profilový server
- PSTN
- Verejná komutovaná telefónna sieť
- QoS
- Kvalita služby
- Portál pre predajcov
- Webová stránka, ktorá umožňuje správcovi predajcu konfigurovať ich riešenie UC-One SaaS. Niekedy sa označuje ako portál BAM, portál správcu alebo portál pre správu.
- RTCP
- Protokol riadenia v reálnom čase
- RTP
- Transportný protokol v reálnom čase
- SBC
- Kontrolór hraníc relácie
- SCA
- Vzhľad zdieľaného hovoru
- SD
- Štandardná definícia
- SDP
- Protokol popisu relácie
- SP
- Poskytovateľ služieb; Organizácia, ktorá poskytuje telefonovanie alebo súvisiace služby iným organizáciám (porov. Operátor, partner, predajca s pridanou hodnotou)
- SIP
- Protokol o začatí relácie
- SLT
- Krátkodobý (alebo Short Life) Token (tiež nazývaný BroadWorks SSO Token); jednorazový overený token, ktorý sa používa na získanie zabezpečeného prístupu k webovým aplikáciám.
- SMB
- Malý až stredný podnik
- SNMP
- Simple Network Management Protocol
- sRTCP
- bezpečný protokol riadenia prenosu v reálnom čase (médium hovorov VoIP)
- sRTP
- bezpečný protokol prenosu v reálnom čase (VoIP hovorové médiá)
- SSL
- Secure Sockets Layer
- Predplatiteľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Koncový užívateľ)
- TCP
- Protokol riadenia prenosu
- TDM
- Časové multiplexovanie
- TLS
- Zabezpečenie transportnej vrstvy
- ToS
- Typ služby
- UAP
- Portál na aktiváciu používateľov
- UC
- Unified Communications
- UI
- Používateľské rozhranie
- UID
- Jedinečný identifikátor
- UMS
- Server správ
- URI
- Jednotný identifikátor zdroja
- URL
- Uniform Resource Locator
- USS
- Server zdieľania
- UTC
- Koordinovaný svetový čas
- UVS
- Video server
- Predajca s pridanou hodnotou (VAR)
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Dopravca, partner, poskytovateľ služieb)
- VGA
- Video Graphics Array
- VoIP
- Voice over Internet Protocol (IP)
- VXML
- Voice Extensible Markup Language
- WebDAV
- Webové distribuované vytváranie a vytváranie verzií
- WebRTC
- Webová komunikácia v reálnom čase
- WRS
- Server WebRTC
- XMPP
- Extensible Messaging and Presence Protocol
Konfigurácia služieb (s mTLS pre službu overovania)
Postupy uvedené nižšie nahrádzajú postupy v tejto téme Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP. Tieto postupy vykonajte iba vtedy, ak používate mTLS pre službu autentifikácie a nie overovanie tokenov CI. Tieto postupy sú povinné, ak prevádzkujete viacero organizácií Webex z rovnakého XSP|ADP server. V opačnom prípade sú voliteľné.
| Ak neprevádzkujete viacero organizácií Webex z rovnakého XSP|Pre Auth Service sa odporúča server ADP, overenie tokenov CI (s TLS). Odkazujú na Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP podrobnosti o tom, ako nakonfigurovať službu overovania a ďalšie služby. |
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia overovacej služby (s mTLS)
Tokeny s dlhou životnosťou BroadWorks generuje a overuje overovacia služba hosťovaná vo vašom XSP|ADP.
Požiadavky
XSP|Servery ADP, ktoré sú hostiteľmi Autentifikačnej služby, musia mať nakonfigurované rozhranie mTLS.
XSP|ADP musia zdieľať rovnaké kľúče na šifrovanie/dešifrovanie dlhotrvajúcich tokenov BroadWorks. Kopírovanie týchto kľúčov do každého XSP|ADP je manuálny proces.
XSP|ADP musia byť synchronizované s NTP.
Prehľad konfigurácie
Základná konfigurácia na vašom XSP|ADP zahŕňa:
Nasaďte autentifikačnú službu.
Nakonfigurujte trvanie tokenu aspoň na 60 dní (vydavateľa nechajte na BroadWorks).
Generujte a zdieľajte RSA kľúče cez XSP|ADP.
Zadajte webovú adresu authService webového kontajnera.
Nasaďte autentifikačnú službu na XSP|ADP
Na každom XSP|ADP používané s Webexom:
Aktivujte aplikáciu autentifikačnej služby na ceste
/authService(musíte použiť túto cestu):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kde
<version>je vaša verzia BroadWorks).Nasadiť aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurácia trvania tokenu
Skontrolujte existujúcu konfiguráciu tokenu (hodiny):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavte trvanie na 60 dní (maximálne 180 dní):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generujte a zdieľajte kľúče RSA
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Kvôli týmto dvom faktorom musíte generovať kľúče na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP.
| Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP. |
Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(klientPublicKey)
(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera
XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny.
Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Konfigurácia dôveryhodnosti pre službu overenia totožnosti (s mTLS)
Prihláste sa do Control Hub pomocou svojho partnerského administrátorského účtu.
Ísť do a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txt.OTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txt.Prihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Voliteľné) Spustiť pomocUpdateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot,webexclientroot2023,webexclientissuing, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky štyri položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Voľba) Nakonfigurujte mTLS na úrovni rozhrania/portu HTTP
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na úrovni HTTP rozhrania/portu sa mTLS vyžaduje pre všetky hosťované webové aplikácie, ku ktorým sa pristupuje cez toto rozhranie/port.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>a spustiťgetpríkaz na zobrazenie rozhraní.Ak chcete pridať rozhranie a vyžadovať tam autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. V podstate prvý
truezabezpečuje rozhranie pomocou TLS (v prípade potreby sa vytvorí serverový certifikát) a druhátruenúti rozhranie vyžadovať autentifikáciu klientskym certifikátom (spolu sú to mTLS).
Napríklad:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tomto príklade je zapnuté mTLS (Client Auth Req = true). 192.0.2.7 prístav 444. TLS je zapnuté 192.0.2.7 prístav 443.
(Voľba) Nakonfigurujte mTLS pre konkrétne webové aplikácie
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na aplikačnej úrovni sa mTLS vyžaduje pre danú aplikáciu bez ohľadu na konfiguráciu rozhrania HTTP servera.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>a spustiťgetaby ste videli, ktoré aplikácie sú spustené.Ak chcete pridať aplikáciu a vyžadovať pre ňu autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. Sú tam uvedené názvy aplikácií. The
truev tomto príkaze povolí mTLS.
Napríklad:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Príkladový príkaz pridá aplikáciu AuthenticationService do 192.0.2.7:443 a vyžaduje, aby žiadala a overovala certifikáty od klienta.
Poraďte sa so get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Kam ďalej
Pre konfiguráciu sa môžete znova pripojiť k hlavnému toku dokumentov na Rozhranie CTI a súvisiaca konfigurácia.
Ďalšie požiadavky na certifikát pre vzájomné overenie TLS proti AuthService
Webex interaguje s Autentifikačnou službou cez vzájomné overenie TLS. To znamená, že Webex predstavuje klientsky certifikát a XSP|ADP to musí overiť. Ak chcete tomuto certifikátu dôverovať, použite reťazec certifikátov Webex CA na vytvorenie ukotvenia dôvery v XSP|ADP (alebo proxy). Reťazec certifikátov je k dispozícii na stiahnutie cez partnerské centrum:
Ísť do Nastavenia > Volanie BroadWorks.
Kliknite na odkaz na stiahnutie certifikátu.
| Môžete tiež získať reťazec certifikátov z https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde musí byť reťaz certifikátov Webex CA nasadený v týchto troch prípadoch.
Požiadavky vzájomného certifikátu TLS pre server proxy TLS-bridge
Webex predloží proxy certifikát klienta podpísaný CA Webex.
Reťazec certifikátov Webex CA je nasadený v úložisku dôveryhodnosti proxy, takže server proxy dôveruje certifikátu klienta.
Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Požiadavky na vzájomný certifikát TLS pre TLS-passthrough Proxy alebo XSP v DMZ
Webex predstavuje klientsky certifikát podpísaný CA Webex pre XSP.
Reťazec certifikátov Webex CA je nasadený v úložisku dôvery XSP, takže XSP dôveruje certifikátu klienta.
Do XSP sa načíta aj verejne podpísaný certifikát servera XSP.
XSP prezentujú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala serverové certifikáty XSP.
História revízií dokumentu
Nasledujúca tabuľka zobrazuje históriu zmien tohto dokumentu za posledných 12 mesiacov.
Dátum | Verzia | Popis zmeny | |
|---|---|---|---|
22. marca 2024 | 2-112 |
| |
7. marca 2024 | 2-111 |
| |
24. februára 2024 | 2-110 |
| |
20. februára 2024 | 2-109 |
| |
7. februára 2024 | 2-108 |
| |
25. januára 2024 | 2-107 |
| |
23. januára 2024 | 2-106 |
| |
10. januára 2024 | 2-105 |
| |
20. decembra 2023 | 2-104 |
| |
13. decembra 2023 | 2-103 |
| |
12. decembra 2023 | 2-102 |
| |
8. decembra 2023 | 2-101 |
| |
8. novembra 2023 | 2-100 |
| |
25. októbra 2023 | 2-99 |
| |
13. septembra 2023 | 2-98 |
| |
4. septembra 2023 | 2-97 |
| |
8. augusta 2023 | 2-96 |
| |
23. júna 2023 | 2-95 |
| |
30. mája 2023 | 2-94 |
| |
26. mája 2023 | 2-93 |
| |
24. mája 2023 | 2-92 |
| |
10. mája 2023 | 2-91 |
| |
9. mája 2023 | 2-90 |
| |
4. mája 2023 | 2-89 |
| |
27. apríla 2023 | 2-88 |
| |
14. apríla 2023 | 2-87 |
| |
17. marca 2023 | 2-86 |
| |
11. marca 2023 | 2-85 |
| |
10. marca 2023 | 2-84 |
| |
7. marca 2023 | 2-83 |
| |
28. februára 2023 | 2-82 |
| |
15. februára 2023 | 2-81 |
| |
10. februára 2023 | 2-80 |
| |
Predstavujeme Webex pre Cisco BroadWorks
Táto časť je určená pre systémových administrátorov v partnerských organizáciách Cisco (poskytovateľov služieb), ktorí implementujú Webex pre svoje zákaznícke organizácie alebo poskytujú toto riešenie priamo svojim vlastným predplatiteľom.
Účel riešenia
Poskytovať funkcie cloudovej spolupráce Webex malým a stredným zákazníkom, ktorí už majú službu volania poskytovanú poskytovateľmi služieb BroadWorks.
Poskytovať službu volania založenú na BroadWorks malým a stredným zákazníkom Webexu.
Kontext
Vyvíjame všetkých našich spolupracujúcich klientov smerom k jednotnej aplikácii. Táto cesta znižuje ťažkosti s prijatím, zlepšuje interoperabilitu a migráciu a poskytuje predvídateľné používateľské skúsenosti v rámci celého nášho portfólia spolupráce. Súčasťou tohto úsilia je presunúť možnosti volania BroadWorks do aplikácie Webex a prípadne znížiť investície do klientov UC-One.
Výhody
Budúca skúška: proti ukončeniu životnosti UC-One Collaborate, pohyb všetkých klientov smerom k Unified Client Framework (UCF)
Najlepšie z oboch: Povolenie funkcií Webex Messaging a Meeting pri zachovaní volania BroadWorks vo vašej telefónnej sieti
Rozsah riešenia
Existujúci / noví malí až strední zákazníci (menej ako 250 predplatiteľov), ktorí chcú sadu funkcií spolupráce, už môžu mať volanie BroadWorks.
Existujúci malí až strední zákazníci Webexu, ktorí chcú pridať BroadWorks Calling.
Nie väčšie podniky (prezrite si naše podnikové portfólio pre Webex).
Nie jednotliví používatelia (Vyhodnoťte ponuky Webex Online).
Sady funkcií v Webex pre Cisco BroadWorks sa zameriavajú na prípady použitia v malých až stredných podnikoch. Balíky Webex for Cisco BroadWorks sú navrhnuté tak, aby znížili zložitosť pre malé a stredné podniky a neustále vyhodnocujeme ich vhodnosť pre tento segment. Môžeme sa rozhodnúť skryť alebo odstrániť funkcie, ktoré by inak boli dostupné v podnikových balíkoch.
Predpoklady úspechu s Webex pre Cisco BroadWorks
# | Požiadavka | Poznámky | ||
|---|---|---|---|---|
1 | Opravte aktuálny BroadWorks R22 alebo vyšší | |||
2 | XSP|ADP pre XSI, CTI, DMS a authService | Vyhradený XSP|ADP pre Webex pre Cisco BroadWorks | ||
3 | Samostatné XSP|ADP pre NPS je možné zdieľať s inými riešeniami, ktoré používajú NPS. | Ak máte existujúce nasadenie spolupráce, prečítajte si odporúčania pre XSP|Konfigurácie ADP a NPS. | ||
4 | Overenie tokenu CI (s TLS) nakonfigurované pre pripojenia Webex k Autentifikačnej službe. | |||
5 | mTLS nakonfigurované pre Webex pripojenia k rozhraniu CTI. | Iné aplikácie nevyžadujú mTLS. | ||
6 | Používatelia musia existovať v BroadWorks a potrebujú nasledujúce atribúty v závislosti od vášho rozhodnutia o poskytovaní:
| Pre dôveryhodné e-maily: Odporúčame vám zadať rovnakú e-mailovú adresu aj do atribútu Alternatívne ID, aby ste používateľom umožnili prihlásiť sa pomocou e-mailovej adresy do BroadWorks. Pre nedôveryhodné e-maily: V závislosti od nastavení e-mailu používateľa môže používanie nedôveryhodných e-mailov viesť k odoslaniu e-mailu do priečinka Nevyžiadaná pošta alebo priečinok SPAM používateľa. Správca bude možno musieť zmeniť nastavenia e-mailu používateľa, aby povolil domény | ||
7 | Webex pre Cisco BroadWorks súbor DTAF pre Webex App | |||
8 | BW Business Lic alebo Std Enterprise alebo Prem Enterprise User Lic + Webex pre predplatné Cisco BroadWorks | Ak máte existujúce nasadenie v spolupráci, už nepotrebujete balík doplnkov UC-One, Collab Lic a konferenčné porty Meet-me. Ak máte existujúce nasadenie UC-One SaaS, žiadne ďalšie zmeny okrem prijatia podmienok prémiového balíka. | ||
9 | IP/porty musia byť prístupné prostredníctvom backendových služieb Webex a aplikácií Webex cez verejný internet. | Pozrite si časť „Príprava siete“. | ||
10 | Konfigurácia TLS v1.2 na XSP|ADP | |||
11 | Na zabezpečenie prietoku sa aplikačný server musí pripojiť k adaptéru na zabezpečenie BroadWorks.
| Pozrite si tému „Príprava siete“. |
O tomto dokumente
Účelom tohto dokumentu je pomôcť vám pochopiť, pripraviť sa, nasadiť a spravovať vaše riešenie Webex for Cisco BroadWorks. Hlavné časti dokumentu odrážajú tento účel.
Táto príručka obsahuje koncepčný a referenčný materiál. Máme v úmysle pokryť všetky aspekty riešenia v tomto jednom dokumente.
Minimálny súbor úloh na nasadenie riešenia je:
Oslovte svoj účtovný tím a staňte sa partnerom Cisco. Je nevyhnutné, aby ste preskúmali dotykové body Cisco, aby ste sa zoznámili (a absolvovali školenie). Keď sa stanete partnerom Cisco, použijeme prepínač Webex for Cisco BroadWorks na vašu partnerskú organizáciu Webex. (Pozri Nasaďte Webex pre Cisco BroadWorks > Partner Onboarding v tomto dokumente.)
Nakonfigurujte svoje systémy BroadWorks na integráciu s Webex. (Pozri Nasadenie Webex pre Cisco BroadWorks > Konfigurácia služieb na vašom Webex pre Cisco BroadWorks XSP|ADP v tomto dokumente.)
Na pripojenie Webex k BroadWorks použite Partner Hub. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre v tomto dokumente.)
Použite partnerské centrum na prípravu šablón poskytovania používateľov. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte si šablóny prihlásenia v tomto dokumente.)
Otestujte a pripojte zákazníka poskytnutím aspoň jedného používateľa. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju testovaciu organizáciu.)
|
|
Terminológia
Snažíme sa obmedziť žargón a akronymy použité v tomto dokumente a vysvetliť každý výraz pri jeho prvom použití. (Pozri Webex pre Cisco BroadWorks Referencie > Terminológia ak výraz nie je vysvetlený v kontexte.)
Ako to funguje
Webex for Cisco BroadWorks je ponuka, ktorá integruje volanie BroadWorks vo Webexe. Predplatitelia používajú jednu aplikáciu (aplikáciu Webex), aby mohli využívať funkcie poskytované oboma platformami:
Používatelia volajú na čísla PSTN pomocou vašej infraštruktúry BroadWorks.
Používatelia volajú na iné čísla BroadWorks pomocou vašej infraštruktúry BroadWorks (audio/video hovory výberom čísel priradených používateľom alebo číselnej klávesnice na zadanie čísel).
Používatelia môžu alternatívne uskutočniť hovor Webex VOIP cez infraštruktúru Webex výberom možnosti „Webex Call“ v aplikácii Webex. (Tieto hovory sú z aplikácie Webex do aplikácie Webex, nie z aplikácie Webex do PSTN).
Používatelia môžu hostiť stretnutia Webex a pripojiť sa k nim.
Používatelia si môžu posielať správy jeden druhému alebo v priestoroch (trvalý skupinový chat) a využívať funkcie ako vyhľadávanie a zdieľanie súborov (na infraštruktúre Webex).
Používatelia môžu zdieľať prítomnosť (stav). Môžu si vybrať vlastnú prítomnosť alebo klientom vypočítanú prítomnosť.
Keď vás začleníme ako partnerskú organizáciu do Control Hub, so správnymi oprávneniami, môžete nakonfigurovať vzťah medzi vašou inštanciou BroadWorks a Webexom.
V Control Hub vytvoríte organizácie zákazníkov a v týchto organizáciách vytvoríte používateľov.
Každý predplatiteľ v BroadWorks získa identitu Webex na základe svojej e-mailovej adresy (atribút Email ID v BroadWorks).
Používatelia sa overujú proti BroadWorks alebo Webex.
Klientom sa vydávajú tokeny s dlhou životnosťou, ktoré ich autorizujú na služby v spoločnostiach BroadWorks a Webex.
Aplikácia Webex v centre tohto riešenia; je to značková aplikácia dostupná pre počítače Mac/Windows a mobilné telefóny a tablety so systémom Android/iOS.
K dispozícii je aj webová verzia aplikácie Webex, ktorá momentálne neobsahuje funkcie volania.
Klient sa pripája ku cloudu Webex a poskytuje funkcie správ, prítomnosti a stretnutí.
Klient sa zaregistruje do vašich systémov BroadWorks na volanie funkcií.
Cloud Webex spolupracuje s vašimi systémami BroadWorks, aby zabezpečil bezproblémovú používateľskú skúsenosť s poskytovaním služieb.
Vlastnosti a obmedzenia
Ponúkame niekoľko balíčkov s rôznymi funkciami.
Balík "softfón".
Tento typ balíka používa aplikáciu Webex ako klienta iba pre softvérové telefóny s možnosťou volania, ale bez možnosti odosielania správ. Používatelia s týmto typom balíka sa môžu pripojiť k stretnutiam Webex, ale nemôžu sami začať stretnutia. Keď iní používatelia (softfónové alebo iné ako softvérové telefóny) hľadajú v adresári používateľa softvérového telefónu, výsledky vyhľadávania neposkytujú možnosť odoslať správu.
Používatelia softvérových telefónov môžu počas hovoru zdieľať svoju obrazovku.
"Základný" balík
Základný balík obsahuje funkcie Volanie, Správy a Schôdza. Zahŕňa 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR). (** výnimku nájdete v poznámke nižšie). V tomto balíku môžu stretnutia trvať maximálne 40 minút.
"Štandardný" balík
Tento balík tiež zahŕňa všetko, čo je súčasťou základného balíka, ako napríklad až 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je rola, ktorú pôvodne zastáva iba hostiteľ stretnutia, ale hostiteľ môže odovzdať „rolu prezentujúceho“ ktorémukoľvek účastníkovi stretnutia, ktorého si vyberie, a iba hostiteľ môže znova prevziať úlohu prezentujúceho bez aktuálneho hostiteľ, ktorý im to odovzdá.
"Prémiový" balík
Tento balík zahŕňa všetko v balíku Standard plus až 300 účastníkov stretnutia v „jednotnom priestore“ a až 1 000 účastníkov v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je podporované pre všetkých účastníkov stretnutia.
Porovnajte balíčky
Balíček | Volanie | Správy | Jednotné vesmírne stretnutia | Stretnutia PMR |
|---|---|---|---|---|
Softfón | Zahrnuté | Nezahŕňa | Žiadne | Žiadne |
Základné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Štandardné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Premium | Zahrnuté | Zahrnuté | 300 účastníkov | 1000 účastníkov |
| Limit Unified Space Meeting pre používateľov Basic je 100 účastníkov na stretnutie Unified Space Meeting, pokiaľ priestor nezahŕňa aj používateľov priradených balíkom „Standard“ alebo „Premium“, v takom prípade sa limit zvyšuje na základe balíka hostiteľského používateľa. |
| „Stretnutia v jednotnom priestore“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v priestore Webex. Používateľ napríklad iniciuje stretnutie z priestoru pomocou tlačidiel „Stretnutie“ alebo „Naplánovať“. „Stretnutia PMR“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v osobnej zasadacej miestnosti používateľa (PMR). Tieto stretnutia používajú vyhradenú webovú adresu (napríklad: cisco.webex.com/meet/roomOwnerUserID). |
Funkcie správ a stretnutí
V nasledujúcej tabuľke nájdete rozdiely v podpore funkcií stretnutia PMR pre balíky Basic, Standard a Premium.
Funkcia stretnutia | Podporované základným balíkom | Podporované štandardným balíkom | Podporované balíkom Premium | Komentujte |
|---|---|---|---|---|
Trvanie stretnutia | 40 minút alebo menej | Neobmedzené | Neobmedzené | |
Zdieľanie pracovnej plochy | Áno | Áno | Áno | Základné—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie pracovnej plochy iba hostiteľom stretnutia PMR. Premium—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. |
Zdieľanie aplikácií | Áno | Áno | Áno | Základné—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie aplikácie iba hostiteľom stretnutia PMR. Premium—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. |
Rozhovor s viacerými stranami | Áno | Áno | Áno | |
Whiteboarding | Áno | Áno | Áno | |
Ochrana heslom | Áno | Áno | Áno | |
Webová aplikácia – žiadne sťahovanie ani doplnky (Guest Experience) | Áno | Áno | Áno | |
Podpora párovania so zariadeniami Webex | Áno | Áno | Áno | |
Podlahové ovládanie (Stlmiť jeden / Vytlačiť všetko) | Áno | Áno | Áno | |
Odkaz na trvalé stretnutia | Áno | Áno | Áno | |
Prístup na stránku stretnutia | Áno | Áno | Áno | |
Stretnutie Pripojiť sa cez VoIP | Áno | Áno | Áno | |
Zamykanie | Áno | Áno | Áno | |
Ovládacie prvky prezentujúceho | Nie | Nie | Áno | |
Ovládanie vzdialenej plochy | Nie | Nie | Áno | |
Počet účastníkov | 100 | 100 | 1000 | |
Záznam uložený lokálne v systéme | Áno | Áno | Áno | |
Nahrávanie v cloude | Nie | Nie | Áno | |
Nahrávanie – cloudové úložisko | Nie | Nie | 10 GB na stránku | |
Nahrávanie prepisov | Nie | Nie | Áno | |
Plánovanie stretnutí | Áno | Áno | Áno | |
Povoliť zdieľanie obsahu s externými integráciami | Nie | Nie | Áno | Základné— Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. Štandardné—Zdieľanie obsahu iba hostiteľom stretnutia PMR. Premium—Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. |
Povoliť zmenu adresy URL PMR | Nie | Nie | Áno | Základné— Používatelia môžu upraviť adresu URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z Control Hub. Štandardné— Adresu URL PMR môžu zmeniť iba správcovia partnerov a organizácií z centra partnerov. Premium—Používatelia môžu upraviť URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z centra partnerov. |
Streamovanie stretnutí naživo (napr. na Facebooku, Youtube) | Nie | Nie | Áno | |
Umožnite ostatným používateľom plánovať stretnutia v ich mene | Nie | Nie | Áno | |
Pridajte alternatívneho hostiteľa | Áno | Nie | Áno | |
Integrácia aplikácií (napr. Zendesk, Slack) | Závisí od integrácie | Závisí od integrácie | Áno | Pozrite si Integrácie aplikácií v sekcii nižšie nájdete ďalšie informácie o podpore. |
Integrácia s Microsoft Office 365 Calendaring | Áno | Áno | Áno | |
Integrácia s Kalendárom Google pre G Suite | Áno | Áno | Áno | |
Webex Help Center publikuje funkcie a užívateľskú dokumentáciu pre Webex na help.webex.com. Prečítajte si nasledujúce články a dozviete sa viac o funkciách:
Funkcie volania
Skúsenosti s volaním sú podobné predchádzajúcim riešeniam, ktoré používajú modul na riadenie hovorov BroadWorks. Rozdiel oproti UC-One Collaborate a UC-One SaaS je v tom, že aplikácia Webex je primárnym mäkkým klientom.
Integrácie aplikácií
Webex pre Cisco BroadWorks môžete integrovať s nasledujúcimi aplikáciami:
Zendesk-Len prémiové
Slack-Len prémiové
Microsoft Teams for Webex Meetings-Štandard alebo Premium
Microsoft Teams for Calling-Podporované všetkými balíkmi
Kalendár Office 365-Štandard alebo Premium
Kalendár Google pre G Suite-Štandard alebo Premium
Podpora virtuálnej desktopovej infraštruktúry (VDI).
Webex for Cisco BroadWorks teraz podporuje prostredia virtuálnej desktopovej infraštruktúry (VDI). Podrobnosti o nasadení infraštruktúry VDI nájdete v časti Sprievodca nasadením pre Webex for Virtual Desktop Infrastructure (VDI).
Podpora IPv6
Webex for Cisco BroadWorks podporuje adresovanie IPv6 pre aplikáciu Webex.
Plán budúcnosti
Ak chcete získať prehľad o našich zámeroch pre budúce verzie Webex pre Cisco BroadWorks, navštívte https://salesconnect.cisco.com/#/program/PAGE-16649. Položky cestovnej mapy nie sú v žiadnom prípade záväzné. Spoločnosť Cisco si vyhradzuje právo zadržať alebo revidovať niektoré alebo všetky tieto položky z budúcich vydaní.
Obmedzenia
Obmedzenia poskytovania
Časové pásmo webu stretnutia
Časové pásmo prvého predplatiteľa pre každý balík sa stane časovým pásmom pre webovú lokalitu Webex Meetings vytvorenú pre daný balík.
Ak v požiadavke na poskytovanie pre prvého používateľa každého balíka nie je špecifikované žiadne časové pásmo, časové pásmo lokality Webex Meetings pre tento balík sa nastaví na regionálnu predvolenú hodnotu organizácie predplatiteľov.
Ak váš zákazník potrebuje konkrétne časové pásmo lokality Webex Meetings, zadajte timezone parameter v požiadavke na poskytovanie pre:
prvý predplatiteľ poskytnutý pre štandardný balík v organizácii.
prvý predplatiteľ, ktorý si v organizácii zabezpečil prémiový balík.
prvým predplatiteľom poskytnutým pre základný balík v organizácii.
Všeobecné obmedzenia
Žiadne volanie vo webovej verzii klienta Webex (Toto je obmedzenie klienta, nie obmedzenie riešenia.)
Webex ešte nemusí mať všetky ovládacie prvky používateľského rozhrania na podporu niektorých funkcií ovládania hovorov dostupných od spoločnosti BroadWorks.
Klient Webex nemôže byť momentálne označený bielym štítkom.
Keď vytvoríte zákaznícke organizácie pomocou zvolenej metódy poskytovania, automaticky sa vytvoria v rovnakej oblasti ako vaša partnerská organizácia. Toto správanie je zámerné. Očakávame, že nadnárodní partneri vytvoria partnerskú organizáciu v každom regióne, kde riadia zákaznícke organizácie.
Hlásenie o schôdzach a používaní správ je k dispozícii prostredníctvom zákazníckej organizácie v Control Hub.
Známe problémy a obmedzenia
Aktuálny zoznam známych problémov a obmedzení s ponukou Webex for Cisco BroadWorks nájdete na Známe problémy a obmedzenia.
Limity zasielania správ
Nasledujúce limity ukladania údajov (kombinované správy a súbory) sa vzťahujú na organizácie, ktoré si zakúpili Webex pre služby Cisco BroadWorks prostredníctvom poskytovateľa služieb. Tieto limity predstavujú maximálne úložisko pre správy a súbory dohromady.
Základné: 2 GB na používateľa na 3 roky
Štandardne 5 GB na používateľa na 3 roky
Premium: 10 GB na používateľa na 5 rokov
Pre každú organizáciu zákazníka sa tieto súčty na používateľa zhromažďujú, aby poskytli agregovaný súčet pre daného zákazníka na základe počtu používateľov. Napríklad spoločnosť s piatimi prémiovými používateľmi má celkový limit na odosielanie správ a ukladanie súborov 50 GB. Jednotlivý používateľ môže prekročiť limit na používateľa (10 GB) za predpokladu, že spoločnosť je stále pod agregovaným maximom (50 GB).
Pre tímové priestory, ktoré sú vytvorené, platia limity pre zasielanie správ voči agregovanému súčtu pre zákaznícku organizáciu, ktorá vlastní tímový priestor. Informácie o vlastníkovi jednotlivých tímových priestorov nájdete vo Vesmírnej politike. Informácie o tom, ako zobraziť politiku priestoru pre individuálny tímový priestor, nájdete na https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ďalšie informácie
Ďalšie informácie o všeobecných limitoch na odosielanie správ, ktoré sa vzťahujú na tímové priestory na odosielanie správ Webex, nájdete na https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Zabezpečenie, údaje a roly
Zabezpečenie Webex
Klient Webex je bezpečná aplikácia, ktorá vytvára bezpečné pripojenia k Webex a BroadWorks. Dáta, ktoré sú uložené v cloude Webex a sú prístupné používateľovi prostredníctvom rozhrania aplikácie Webex, sú šifrované pri prenose aj v pokoji.
Je tam viac detailov výmena údajov v sekcii Referencie tohto dokumentu.
Ďalšie čítanie
Sídlo údajov organizácie
Vaše údaje Webex ukladáme v dátovom centre, ktoré najviac zodpovedá vášmu regiónu. Pozri Údaje o rezidencii vo Webexe v Centre pomoci.
Roly
Správca poskytovateľa služieb (vy): Pri každodennej údržbe spravujete lokálne (volacie) časti riešenia pomocou vlastných systémov. Časti riešenia Webex spravujete prostredníctvom Partner Hub.
Informácie o rolách, ktoré sú k dispozícii pre partnerov, o prístupových privilégiách, ktoré tieto roly sprevádzajú, a o tom, ako priradiť roly, nájdete na Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM.
| Prvý používateľ poskytnutý novej partnerskej organizácii je automaticky priradený k rolám Úplný správca a Úplný správca partnera. Tento správca môže použiť vyššie uvedený článok na priradenie ďalších rolí. |
Tím cloudových operácií Cisco: Vytvorí vašu „partnerskú organizáciu“ v Partner Hub, ak neexistuje, počas vašej registrácie.
Keď budete mať svoj účet Partner Hub, nakonfigurujete rozhrania Webex pre svoje vlastné systémy. Ďalej vytvoríte „šablóny prihlásenia“ na reprezentáciu balíkov alebo balíkov poskytovaných prostredníctvom týchto systémov. Potom poskytujete svojim zákazníkom alebo predplatiteľom.
# | Typická úloha | SP | Cisco |
|---|---|---|---|
1 | Registrácia partnera – vytvorenie partnerskej organizácie, ak neexistuje, a zapnutie potrebnej funkcie sa prepína | ● | |
2 | Konfigurácia BroadWorks v partnerskej organizácii cez partnerské centrum (klaster) | ● | |
3 | Konfigurácia nastavení integrácie v partnerskej organizácii cez partnerské centrum (šablóny ponúk, budovanie značky) | ● | |
4 | Príprava prostredia BroadWorks na integráciu (AS, XSP|ADP Patching, firewally, XSP|Konfigurácia ADP, XSI, AuthService, CTI, NPS, aplikácie DMS na XSP|ADP) | ● | |
5 | Vyviňte integráciu alebo proces poskytovania | ● | |
6 | Pripravte si materiály GTM | ● | |
7 | Migrácia alebo poskytovanie nových používateľov | ● |
Architektúra
Čo je v diagrame?
klientov
Klient Webex App slúži ako primárna aplikácia vo Webexe pre ponuky Cisco BroadWorks. Klient je dostupný na desktopových, mobilných a webových platformách.
Klient má natívne zasielanie správ, prítomnosť a audio/video stretnutia s viacerými stranami, ktoré poskytuje cloud Webex. Klient Webex využíva vašu infraštruktúru BroadWorks na hovory SIP a PSTN.
Telefóny Cisco IP a súvisiace príslušenstvo tiež využívajú vašu infraštruktúru BroadWorks na hovory SIP a PSTN. Očakávame, že budeme môcť podporovať telefóny tretích strán.
Portál na aktiváciu používateľov pre používateľov, ktorí sa môžu prihlásiť do Webex pomocou svojich poverení BroadWorks.
Partner Hub je webové rozhranie na správu vašej organizácie Webex a organizácií vašich zákazníkov. Partner Hub je miesto, kde konfigurujete integráciu medzi infraštruktúrou BroadWorks a Webex. Na správu konfigurácie klienta a fakturácie tiež používate partnerské centrum.
Sieť poskytovateľa služieb
Zelený blok na ľavej strane diagramu predstavuje vašu sieť. Komponenty hosťované vo vašej sieti poskytujú nasledujúce služby a rozhrania pre ostatné časti riešenia:
XSP pre verejnosť|ADP, pre Webex pre Cisco BroadWorks: (Pole predstavuje jeden alebo viacero XSP|ADP farmy, prípadne vedené vyrovnávačmi záťaže.)
Hostí rozhranie Xtended Services (XSI-Actions & XSI-Events), Device Management Service (DMS), CTI rozhranie a Authentication Service. Spoločne tieto aplikácie umožňujú telefónom a klientom Webex, aby sa autentifikovali, stiahli si konfiguračné súbory volaní, uskutočňovali a prijímali hovory a navzájom si videli stav zavesenia (telefónna prítomnosť). a históriu hovorov.
Zverejňuje adresár pre klientov Webex.
XSP pre verejnosť|ADP, spustený NPS:
Hostiteľský server push upozornení na hovory: Notification Push Server na XSP|ADP vo vašom prostredí. Je to rozhranie medzi vaším aplikačným serverom a naším proxy serverom NPS. Proxy poskytuje vášmu NPS krátkodobé tokeny na autorizáciu upozornení pre cloudové služby. Tieto služby (APNS a FCM) odosielajú upozornenia na hovory klientom Webex na zariadeniach Apple iOS a Google Android.
Aplikačný server:
Poskytuje ovládanie hovorov a rozhrania k iným systémom BroadWorks (vo všeobecnosti)
Na zabezpečenie prietoku používa AS správca partnera na poskytovanie používateľov vo Webexe
Vloží užívateľský profil do BroadWorks
OSS/BSS: Váš systém podpory prevádzky / obchodné SIP služby na správu vašich podnikov BroadWorks.
Webex Cloud
Modrý blok v diagrame predstavuje oblak Webex. Mikroslužby Webex podporujú celé spektrum možností spolupráce Webex:
Cisco Common Identity (CI) je služba identity v rámci Webex.
Webex for Cisco BroadWorks predstavuje súbor mikroslužieb, ktoré podporujú integráciu medzi Webex a BroadWorks hosteným poskytovateľom služieb:
User Provisioning API
Konfigurácia poskytovateľa služieb
Prihlásenie používateľa pomocou poverení BroadWorks
Webex Messaging box pre mikroslužby súvisiace so správami.
Pole Webex Meetings predstavujúce servery na spracovanie médií a SBC pre video stretnutia s viacerými účastníkmi (SIP a SRTP)
Webové služby tretích strán
V diagrame sú znázornené nasledujúce komponenty tretích strán:
APNS (Apple Push Notifications Service) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach Apple.
FCM (FireBase Cloud Messaging) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach so systémom Android.
XSP|Úvahy o architektúre ADP
Úloha XSP pre verejnosť|Servery ADP vo Webex pre Cisco BroadWorks
XSP orientovaný na verejnosť|ADP vo vašom prostredí poskytuje Webexu a klientom nasledujúce rozhrania/služby:
Authentication Service (AuthService), zabezpečená TLS, ktorá odpovedá na požiadavky Webex pre BroadWorks JWT (JSON Web Token) v mene používateľa
Rozhranie CTI, zabezpečené mTLS, ku ktorému sa Webex prihlasuje na udalosti histórie hovorov a stav telefonickej prítomnosti od BroadWorks (stav háku).
Rozhrania akcií a udalostí Xsi (rozhranie rozšírených služieb) na ovládanie hovorov účastníkov, adresáre kontaktov a zoznamov hovorov a konfiguráciu telefónnych služieb pre koncových používateľov
Služba DM (Device Management) pre klientov na získanie konfiguračných súborov volaní
Pri konfigurácii Webex pre Cisco BroadWorks zadajte adresy URL pre tieto rozhrania. (Pozri Nakonfigurujte svoje klastre BroadWorks v partnerskom centre v tomto dokumente.) Pre každý klaster môžete poskytnúť iba jednu adresu URL pre každé rozhranie. Ak máte vo svojej infraštruktúre BroadWorks viacero rozhraní, môžete vytvoriť viacero klastrov.
XSP|Architektúra ADP
Vyžadujeme, aby ste používali samostatný, vyhradený XSP|Inštancia alebo farma ADP na hosťovanie vašej aplikácie NPS (Notification Push Server). Rovnaký NPS môžete použiť s UC-One SaaS alebo UC-One Collaborate. Na rovnakom XSP však nesmiete hostiť ďalšie aplikácie potrebné pre Webex pre Cisco BroadWorks|ADP, ktorý je hostiteľom aplikácie NPS.
Odporúčame vám použiť vyhradený XSP|Inštancia/farma ADP na hosťovanie požadovaných aplikácií pre integráciu Webex z nasledujúcich dôvodov
Ak napríklad ponúkate UC-One SaaS, odporúčame vám vytvoriť nový XSP|Farma ADP pre Webex pre Cisco BroadWorks. Týmto spôsobom môžu tieto dve služby fungovať nezávisle počas migrácie predplatiteľov.
Ak umiestnite aplikácie Webex for Cisco BroadWorks do XSP|Farma ADP, ktorá sa používa na iné účely, je vašou zodpovednosťou monitorovať používanie, spravovať výslednú zložitosť a plánovať zvýšený rozsah.
The Cisco BroadWorks System Capacity Planner predpokladá vyhradený XSP|Farma ADP a nemusí byť presná, ak ju používate na výpočty kolokácie.
Ak nie je uvedené inak, špecializovaný Webex pre Cisco BroadWorks XSP|ADP musia hostiť nasledujúce aplikácie:
AuthService (TLS s overením tokenu CI alebo mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-Udalosti (TLS)
DMS (TLS) – voliteľné. Nie je povinné nasadiť samostatnú inštanciu DMS alebo farmu špeciálne pre Webex pre Cisco BroadWorks. Môžete použiť rovnakú inštanciu DMS, akú používate pre UC-One SaaS alebo UC-One Collaborate.
Nastavenia hovorov Webview (TLS) – voliteľné. Nastavenia hovorov Webview (CSW) sa vyžaduje iba vtedy, ak chcete, aby používatelia Webexu pre Cisco BroadWorks mohli konfigurovať funkcie volania v aplikácii Webex.
Webex vyžaduje prístup k CTI cez rozhranie zabezpečené vzájomnou TLS autentifikáciou. Na podporu tejto požiadavky odporúčame jednu z týchto možností:
(Schéma označená možnosť 1) Jeden XSP|Inštancia alebo farma ADP pre všetky aplikácie s dvoma rozhraniami nakonfigurovanými na každom serveri: rozhranie mTLS pre CTI a rozhranie TLS pre iné aplikácie, ako je napríklad služba AuthService.
(Schéma označená Možnosť 2) Dva XSP|Inštancie alebo farmy ADP, jedna s rozhraním mTLS pre CTI a druhá s rozhraním TLS pre iné aplikácie, ako je napríklad AuthService.
| XSP|Opätovné použitie ADP Ak máte existujúce XSP|Farma ADP, ktorá je v súlade s jednou z navrhovaných architektúr vyššie (Možnosť 1 alebo 2) a je mierne zaťažený, potom je možné znova použiť vaše existujúce XSP|ADP. Budete musieť overiť, či neexistujú žiadne konfliktné požiadavky na konfiguráciu medzi existujúcimi aplikáciami a požiadavkami novej aplikácie pre Webex. Dve hlavné úvahy sú:
Pretože XSP|ADP majú veľa aplikácií a počet permutácií týchto aplikácií je veľký, môžu existovať ďalšie neidentifikované konflikty. Z tohto dôvodu akékoľvek potenciálne opätovné použitie XSP|ADP by mali byť overené v laboratóriu so zamýšľanou konfiguráciou predtým, ako sa zaviažu k opätovnému použitiu. |
Nakonfigurujte synchronizáciu NTP na XSP|ADP
Nasadenie vyžaduje synchronizáciu času pre všetky XSP|ADP, ktoré používate s Webexom.
Nainštalujte ntp po inštalácii operačného systému a pred inštaláciou softvéru BroadWorks. Potom môžete nakonfigurovať NTP počas XSP|Inštalácia softvéru ADP. Pozrite si Sprievodca správou softvéru BroadWorks pre viac podrobností.
Počas interaktívnej inštalácie XSP|softvér ADP, máte možnosť nakonfigurovať NTP. Postupujte nasledovne:
Keď sa inštalátor spýta,
Do you want to configure NTP?, zadajtey.Keď sa inštalátor spýta,
Is this server going to be a NTP server?, zadajten.Keď sa inštalátor spýta,
What is the NTP address, hostname, or FQDN?, zadajte adresu svojho servera NTP alebo verejnej služby NTP, napr.pool.ntp.org.
Ak je váš XSP|ADP používajú tichú (neinteraktívnu) inštaláciu, konfiguračný súbor inštalátora musí obsahovať nasledujúce páry kľúč=hodnota:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Požiadavky na identitu a zabezpečenie ADP
Pozadie
Protokoly a šifry pripojení Cisco BroadWorks TLS sú konfigurovateľné na rôznych úrovniach špecifickosti. Tieto úrovne siahajú od najvšeobecnejších (poskytovateľ SSL) po najšpecifickejšie (individuálne rozhranie). Špecifickejšie nastavenie vždy prepíše všeobecnejšie nastavenie. Ak nie sú špecifikované, nastavenia SSL „nižšej“ úrovne sa zdedia z „vyšších“ úrovní.
Ak sa oproti predvoleným nastaveniam nezmenia žiadne nastavenia, všetky úrovne zdedia predvolené nastavenia poskytovateľa SSL (JSSE Java Secure Sockets Extension).
Zoznam požiadaviek
XSP|ADP sa musí overiť voči klientom pomocou certifikátu podpísaného CA, v ktorom sa bežný názov alebo alternatívny názov subjektu zhoduje s doménovou časťou rozhrania XSI.
Rozhranie Xsi musí podporovať protokol TLSv1.2.
Rozhranie Xsi musí používať šifrovací balík, ktorý spĺňa nasledujúce požiadavky.
Výmena kľúčov Diffie-Hellman Ephemeral (DHE) alebo eliptické krivky Diffie-Hellman Ephemeral (ECDHE)
AES (Advanced Encryption Standard) šifra s minimálnou veľkosťou bloku 128 bitov (napr. AES-128 alebo AES-256)
Šifrovací režim GCM (Galois/Counter Mode) alebo CBC (Cipher Block Chaining)
Ak sa použije šifra CBC, na odvodenie kľúča je povolená iba rodina hašovacích funkcií SHA2 (SHA256, SHA384, SHA512).
Požiadavky spĺňajú napríklad nasledujúce šifry:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI vyžaduje konvenciu pomenovania IANA pre šifrovacie súpravy, ako je uvedené vyššie, nie konvenciu openSSL. |
Podporované šifry TLS pre rozhrania AuthService a XSI
| Tento zoznam sa môže meniť, pretože sa vyvíjajú naše požiadavky na bezpečnosť cloudu. Pri výbere šifry postupujte podľa aktuálneho odporúčania zabezpečenia cloudu Cisco, ako je popísané v zozname požiadaviek v tomto dokumente. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametre mierky udalostí Xsi
Možno budete musieť zvýšiť veľkosť frontu Xsi-Events a počet vlákien, aby ste zvládli objem udalostí, ktoré vyžaduje riešenie Webex for Cisco BroadWorks. Parametre môžete zvýšiť na zobrazené minimálne hodnoty nasledovne (neznížte ich, ak sú vyššie ako tieto minimálne hodnoty):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Viacnásobné XSP|ADP
Okrajový prvok vyrovnávania zaťaženia
Ak máte na okraji siete prvok vyvažovania záťaže, musí transparentne zvládnuť distribúciu prevádzky medzi vašimi viacerými XSP|ADP servery a Webex pre cloud a klientov Cisco BroadWorks. V tomto prípade by ste mali poskytnúť adresu URL nástroja na vyrovnávanie zaťaženia konfigurácii Webex for Cisco BroadWorks.
Poznámky k tejto architektúre:
Nakonfigurujte DNS tak, aby klienti mohli nájsť nástroj na vyrovnávanie záťaže pri pripájaní k rozhraniu Xsi (pozri Konfigurácia DNS).
Odporúčame vám nakonfigurovať okrajový prvok v reverznom režime proxy SSL, aby ste zabezpečili šifrovanie údajov z bodu do bodu.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve. Môžete použiť zástupné certifikáty, ale neodporúčame ich.
XSP s prístupom k internetu|Servery ADP
Ak odkryjete rozhrania Xsi priamo, použite DNS na distribúciu prevádzky do viacerých XSP|ADP servery.
Poznámky k tejto architektúre:
Na pripojenie k XSP sú potrebné dva záznamy|ADP servery:
Pre mikroslužby Webex: Na zacielenie viacerých XSP sú potrebné okrúhle záznamy A/AAAA|IP adresy ADP. Je to preto, že mikroslužby Webex nedokážu vyhľadávať SRV. Príklady pozri Cloudové služby Webex.
Pre aplikáciu Webex: Záznam SRV, ktorý sa rozlišuje na záznamy A, pričom každý záznam A sa prekladá na jeden XSP|ADP. Príklady pozri Aplikácia Webex.
Použite prioritné záznamy SRV na zacielenie služby XSI pre viacero XSP|adresy ADP. Uprednostňujte svoje záznamy SRV tak, aby mikroslužby vždy prešli na rovnaký záznam A (a následnú IP adresu) a presunuli sa na ďalší záznam A (a IP adresu) len vtedy, ak je prvá IP adresa nefunkčná. NEPOUŽÍVAJTE kruhový prístup pre aplikáciu Webex.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve.
Môžete použiť zástupné certifikáty, ale neodporúčame ich.
Vyhnite sa presmerovaniam HTTP
Niekedy je DNS nakonfigurovaný na riešenie XSP|ADP URL na HTTP load balancer a load balancer je nakonfigurovaný na presmerovanie cez reverzný proxy na XSP|ADP servery.
Webex nesleduje presmerovanie pri pripájaní na adresy URL, ktoré zadáte, takže táto konfigurácia nebude fungovať.
Objednávanie a poskytovanie
Objednávanie a poskytovanie platia na týchto úrovniach:
Poskytovanie partnerov/poskytovateľov služieb:
Každý integrovaný poskytovateľ služieb Webex for Cisco BroadWorks (alebo predajca) musí byť nakonfigurovaný ako partnerská organizácia v službe Webex a musí mu byť udelené potrebné oprávnenia. Cisco Operations poskytuje správcovi partnerskej organizácie prístup na správu Webex pre Cisco BroadWorks na Webex Partner Hub. Správca partnera musí vykonať všetky požadované kroky poskytovania predtým, ako môže poskytnúť organizácii zákazníka/podniku.
Objednávanie a poskytovanie zákazníkov/podnikov:
Každý BroadWorks Enterprise aktivovaný pre Webex pre Cisco BroadWorks spúšťa vytvorenie pridruženej organizácie zákazníkov Webex. Tento proces prebieha automaticky ako súčasť poskytovania používateľov/predplatiteľov. Všetci používatelia/predplatitelia v rámci podniku BroadWorks sú poskytovaní v rovnakej organizácii Webex Customer.
Rovnaké správanie platí, ak je váš systém BroadWorks nakonfigurovaný ako poskytovateľ služieb so skupinami. Keď poskytnete predplatiteľa v skupine BroadWorks, vo Webexe sa automaticky vytvorí zákaznícka organizácia, ktorá zodpovedá skupine.
Objednávanie a poskytovanie používateľov/predplatiteľov:
Webex for Cisco BroadWorks v súčasnosti podporuje nasledujúce modely poskytovania používateľov:
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez dôveryhodných e-mailov
Vlastné poskytovanie používateľov
Poskytovanie API
Priebežné poskytovanie pomocou dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak môžete potvrdiť, že BroadWorks má e-mailové adresy predplatiteľov, ktoré sú platné a jedinečné pre Webex, táto možnosť poskytovania automaticky vytvorí a aktivuje účty Webex s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Priebežné poskytovanie bez dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak sa nemôžete spoľahnúť na e-mailové adresy predplatiteľov, ktoré vlastní BroadWorks, táto možnosť poskytovania vytvorí účty Webex, ale nebude ich možné aktivovať, kým predplatitelia neposkytnú a neoveria svoje e-mailové adresy. V tomto bode môže Webex aktivovať účty s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Vlastné poskytovanie používateľov
Pri tejto možnosti nedochádza k žiadnemu poskytovaniu toku z BroadWorks na Webex. Po nakonfigurovaní integrácie medzi Webexom a vaším systémom BroadWorks získate jedno alebo viacero prepojení, ktoré sú špecifické pre poskytovanie používateľov v rámci partnerskej organizácie Webex for Cisco BroadWorks.
Potom navrhnete svoju vlastnú komunikáciu (alebo ju delegujete na svojich zákazníkov) na distribúciu odkazu predplatiteľom. Predplatitelia sledujú odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje vlastné účty Webex.
Keďže účty sú poskytované v rámci vašej partnerskej organizácie, môžete manuálne upraviť používateľské balíky prostredníctvom centra partnerov alebo na to použiť rozhranie API.
| Používatelia musia existovať v systéme BroadWorks, ktorý integrujete s Webex, inak im je zakázané vytvárať účty s týmto prepojením. |
Poskytovanie poskytovateľa služieb pomocou rozhraní API
Webex odhaľuje sadu verejných rozhraní API, ktoré vám umožňujú zabudovať Webex pre poskytovanie používateľov/predplatiteľov Cisco BroadWorks do vášho existujúceho pracovného postupu/nástrojov na správu používateľov.
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Vytáčanie predĺženia
Podpora funkcie Extension Dialing umožňuje používateľom Webex for Cisco Broadworks vytáčať iných používateľov s klapkou podobnou primárnemu telefónnemu číslu v rámci toho istého podniku. To je užitočné najmä pre používateľov, ktorí nemajú čísla DID.
Pri poskytovaní sa prípona používateľov uloží do adresára Webex ako prípona používateľa. V prípade volania BroadWorks sa rozšírenie zobrazí v aplikácii Webex v poli rozšírenia vo všetkých oblastiach spôsobu spustenia hovoru a v profile používateľa. Webex for Cisco BroadWorks podporuje hovory iba pre pobočkové stanice medzi používateľmi v rámci rovnakej skupiny a rôznymi skupinami toho istého podniku pomocou kombinácie predvoľby polohy a klapky. Nie je však podporované volanie medzi dvoma podnikmi iba pomocou klapiek.
Rozšírenie je možné poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Používatelia Cisco BroadWorks
Verejné poskytovanie API ako „rozšírenie
Parameter rozšírenia by mal byť explicitne odovzdaný ako súčasť volania API. Pre podniky/skupiny, ktoré majú nakonfigurovaný kód miestneho vytáčania (LDC), by parameter rozšírenia mal byť kombináciou LDC a čísla pobočky.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
Rozšírenie a LDC (ak je to možné) sa automaticky získajú z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Automaticky synchronizované z BroadWorks pomocou Directory Sync pomocou kombinácie kódu Location Dialing Code (LDC) a čísla klapky.
BroadWorks Calling Records | Opis | Spôsob zásobovania | Správa rozšírenia |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | Ako parameter je potrebné zadať rozšírenie |
Prietok | Rozšírenie sa automaticky načíta z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Telefónne zoznamy BroadWorks | Podnikové, skupinové alebo osobné telefónne zoznamy | Synchronizácia adresára | Nepoužiteľné |
Predpoklady
Verzia klienta potrebná na podporu tejto funkcie je 42.11 alebo novšia.
Oprava, v ktorej sa do XSI a provízneho adaptéra pridávajú predvoľby a predvoľby miesta vo februári 2022 pre verziu 23 alebo vyššiu ako súčasť:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Povoľte hlavičku X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI pre tento tok hovorov SIP, ktorý je potrebný na podporu funkcie vytáčania rozšírenia.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Priorita možností hovorov aplikácie
V rámci podpory funkcie Extension Dialing je nastavenie priority možností volania aplikácie poskytované aj na úrovni partnera pre všetkých partnerov Webex for Cisco Broadworks. Pomocou tohto nastavenia môže partner ovládať nastavenia priority hovorov všetkých svojich spravovaných zákazníkov z partnerského centra. Nastavenie priority možností hovorov aplikácie pre zákazníka je možné upraviť aj na úrovni zákazníka z Control Hub.
Nastavenie priority možností volania aplikácie obsahuje rozšírenie ako druhú možnosť v Partner Hub aj Control Hub, keď je používateľovi Webex for Cisco Broadworks novo poskytnuté rozšírenie prostredníctvom niektorej z vyššie uvedených metód poskytovania.
Pre všetky existujúce poskytnuté organizácie bude možnosť rozšírenia v skrytom stave (predvolene) v nastavení priority možností volania aplikácie. Toto nezobrazí rozšírenie v možnosti audio/video hovoru používateľa v aplikácii Webex.
Nasledujú možnosti, ako zviditeľniť možnosť rozšírenia hovoru pre existujúcich zákazníkov:
Ak partner chce, aby sa všetkým jeho spravovaným organizáciám zákazníkov poskytovalo rozšírenie ako jedna z možností hovoru, odporúča sa, aby správca partnera presunul rozšírenie zo skrytého na dostupné v partnerskom centre. To umožní spravovaným zákazníckym organizáciám zdediť nastavenie od svojho partnera.
Ak chce partner poskytnúť rozšírenie v možnostiach hovoru pre konkrétnu organizáciu zákazníka, odporúča sa správcovi partnera presunúť rozšírenie zo skrytého na dostupné v Control Hub.
Podpora skupinových kontaktov
Táto funkcia vylepšuje službu Webex for BroadWorks DirSync odstránením obmedzenia pre synchronizáciu až 1 500 kontaktov zo skupinových telefónnych zoznamov na BroadWorks a umožňuje partnerom synchronizovať až 30 000 kontaktov z jedného skupinového telefónneho zoznamu a dostať ho na rovnakú úroveň ako 30 000 kontaktov. zvýšenie pre podnikový telefónny zoznam, ktorý bol vydaný samostatne.
Existuje celkový limit 200 000 pre všetky externé kontakty na organizáciu, ktorý by sa vzťahoval na súčet podnikových a skupinových telefónnych zoznamov v jednom podniku BroadWorks. Napríklad bude podporovaný podnik BroadWorks, ktorý má podnikový telefónny zoznam s 30 000 a tiež 5 skupinových telefónnych zoznamov, každý s 30 000, bude podporovaný (celkovo 180 000 na organizáciu). Ak však existuje 6 skupinových telefónnych zoznamov, každý s 30 000, nebude to podporované (spolu 210 000).
| Táto funkcia je k dispozícii na požiadanie. Ak chcete túto funkciu povoliť, kontaktujte tím svojho účtu.
|
Po povolení tejto funkcie začne služba DirSync synchronizovať kontakty telefónneho zoznamu skupiny BroadWorks do vyhradeného úložiska kontaktov podľa skupiny v službe Webex Contact Service.
Počas poskytovania musí byť podniková skupina používateľa uložená v adresári Webex, aby sa označila skupina, do ktorej tento používateľ patrí. Priradenie používateľa k skupine BroadWorks v adresári Webex umožňuje aplikácii Webex vyhľadávať kontakty v úložisku skupiny kontaktných služieb pre konkrétnu skupinu používateľa.
Táto funkcia vyžaduje, aby bol Webex pre predplatiteľov BroadWorks poskytnutý vo Webexe s identifikátorom BroadWorks enterprise Group Id.
Identifikátor podnikovej skupiny BroadWorks možno poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Webex pre používateľov Cisco BroadWorks
Verejné poskytovanie API ako „spEnterpriseGroupId“
BroadWorks enterprise Group Id by mal byť explicitne odovzdaný v parametri spEnterpriseGroupId volania API.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
BroadWorks Enterprise Group ID sa automaticky získa z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Nepoužiteľné. Pre týchto používateľov sa nevyžaduje synchronizácia ID podnikovej skupiny BroadWorks.
BroadWorks Calling Records | Opis | Spôsob zásobovania | Správa ID podnikovej skupiny |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | BroadWorks Enterprise Group Id je potrebné odovzdať ako parameter spEnterpriseGroupId |
Prietok | Identifikátor podnikovej skupiny BroadWorks sa automaticky získa z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Nepoužiteľné |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Nepoužiteľné |
Telefónne zoznamy BroadWorks | Kontakty v telefónnych zoznamoch skupiny BroadWorks | Synchronizácia adresára | Skupinové kontakty sú uložené v službe Webex Contact Service priradenej ku konkrétnej skupine |
Telefónne zoznamy BroadWorks Enterpsie alebo Persional | Kontakty v podnikových alebo osobných telefónnych zoznamoch | Synchronizácia adresára | Nepoužiteľné |
| Verejné API sa musí aktualizovať PRED MIGRÁCIOU. Migráciu nie je možné dokončiť, kým sa nedokončí TOTO API ID skupiny podnikov BroadWorks by sa malo explicitne odovzdať v parametri spEnterpriseGroupId volania rozhrania API https://developer.webex.com/docs/api/changelog#2023-march Po povolení tejto funkcie a následkom ďalšej synchronizácie adresára sa v Control Hub zobrazia aj skupiny podnikových používateľov. Vizualizácia skupín v Control Hub pre Webex for BroadWorks je v tejto fáze čisto informatívna. Správcovia partnerov a zákazníkov by nemali vykonávať žiadne úpravy skupín alebo členstva v skupinách v Control Hub, pretože tieto zmeny sa nepremietnu späť do BroadWorks. Správa skupín v Control Hub je určená na použitie partnermi, ktorí si osvoja nadchádzajúce rozhrania API na správu kontaktov. |
Migrácia a ochrana pred budúcnosťou
Pokrok Cisco klienta zjednotenej komunikácie BroadSoft smeruje od UC-One k Webexu. Zodpovedajúci vývoj podporných služieb od siete poskytovateľa služieb – s výnimkou volania – smerom ku cloudovej platforme Webex.
Či už používate UC-One SaaS alebo BroadWorks Collaborate, preferovanou stratégiou migrácie je nasadenie nového, vyhradeného XSP|ADP na integráciu s Webex pre Cisco BroadWorks. Počas migrácie zákazníkov na Webex môžete obe služby prevádzkovať paralelne a prípadne získať späť infraštruktúru použitú pre predchádzajúce riešenie.
Odporúčané predplatné dokumentov
Články Centra pomoci Webex (na help.webex.com) obsahujú a Prihlásiť sa na odber možnosť, ktorá vám umožní dostávať e-mailové upozornenie vždy, keď sa článok aktualizuje.
Odporúčame vám prihlásiť sa na odber každého z nasledujúcich článkov, aby ste sa uistili, že vám neuniknú dôležité aktualizácie, ktoré ovplyvňujú sieťové pripojenie. Ak sa chcete prihlásiť na odber, prejdite na každý z nižšie uvedených odkazov a v článku, ktorý sa spustí, kliknite na Prihlásiť sa na odber tlačidlo.
Minimálne vám odporúčame prihlásiť sa na odber vyššie uvedeného zoznamu. Avšak väčšina článkov a dokumentov Webex uvedených pod Dodatočné dokumenty mať Prihlásiť sa na odber možnosť. Aby sa táto možnosť zobrazila, článok sa musí objaviť na help.webex.com.
| Pre vstupné stránky dokumentácie neexistuje možnosť predplatného. |
Dodatočné dokumenty
Ďalšie informácie o Webex pre Cisco BroadWorks nájdete v nasledujúcej súvisiacej dokumentácii:
Webex pre dokumenty Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce dokumenty a stránky na získanie informácií o Webex pre Cisco BroadWorks.
Prineste si vlastné PSTN riešenie pre Webex pre Cisco BroadWorks—Toto riešenie umožňuje poskytovateľom služieb poskytovať telefónne čísla, ktoré vlastnia (a nie čísla od spoločnosti Cisco), ktoré môžu používatelia použiť pri pripájaní sa k stretnutiam Webex.
Webex for Cisco BroadWorks Configuration Guide—Popisuje, ako nakonfigurovať aplikáciu Webex pre Webex pre Cisco BroadWorks.
- Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks—Popisuje, ako pripojiť a obsluhovať zariadenia Room OS a MPP.
Webex for Cisco BroadWorks Troubleshooting Guide— Obsahuje informácie o riešení problémov pre Webex pre Cisco BroadWorks.
Webex pre články Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce voliteľné stránky, aby sa dozvedeli viac o Webex pre Cisco BroadWorks:
Webex pre dokumentáciu Cisco BroadWorks— Vstupná stránka obsahuje technické dokumenty a voliteľné články Webex určené pre správcov partnerov Webex pre Cisco BroadWorks.
Čo je nové s Webex pre Cisco BroadWorks—Prečítajte si o najnovších vydaných funkciách spolu s tým, čo bude čoskoro.
Známe problémy a obmedzenia—Prečítajte si o známych problémoch, ktoré sme identifikovali v riešení Webex for Cisco BroadWorks.
Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM– Tento článok popisuje, ako priradiť roly správcu partnerov pre partnerské organizácie, ktoré ponúkajú Webex pre Cisco BroadWorks. Roly sa zvyknú prideľovať správcovský prístup k nastaveniam v Partner Hub a Control Hub.
Dokumenty Cisco BroadWorks
Správcovia partnerov môžu nájsť technické dokumenty, ktoré popisujú, ako nasadiť časť riešenia Cisco BroadWorks, na stránke Cisco BroadWorks na cisco.com:
Články pomocníka Webex
Nasledujúce stránky pomocníka Webex možno použiť na nájdenie článkov Webex, ktoré pomáhajú správcom zákazníkov a koncovým používateľom používať funkcie Webex.
Webex od poskytovateľov služieb– Táto vstupná stránka obsahuje odkazy s informáciami o začatí a bežne používanými článkami pre používateľov aplikácie Webex, ktorí si zakúpili služby Webex od poskytovateľa služieb.
Centrum pomoci Webex—Pomocou funkcie vyhľadávania na help.webex.com vyhľadajte ďalšie články Webex, ktoré popisujú funkcie aplikácií Webex a Webex Meetings. Môžete vyhľadávať články používateľov alebo správcov.
Dokumentácia pre vývojárov
Webex for BroadWorks Developer Guide—Poskytuje informácie pre vývojárov, ktorí vytvárajú aplikácie, ktoré používajú Webex for BroadWorks API.
Rozhodovacie body
| Úvaha | Otázky na zodpovedanie | Zdroje |
Architektúra a infraštruktúra
|
Koľko XSP|ADP? Ako berú mTLS? |
Cisco BroadWorks System Capacity Planner Príručka systémového inžinierstva Cisco BroadWorks XSP|Referencia ADP CLI Tento dokument |
| Poskytovanie zákazníkov a používateľov | Môžete tvrdiť, že e-mailom v BroadWorks dôverujete? Chcete, aby používatelia poskytli e-mailové adresy na aktiváciu vlastných účtov? Môžete vytvoriť nástroje na používanie nášho API? |
Verejné dokumenty API na https://developer.webex.com Tento dokument |
| Branding | Akú farbu a logo chcete použiť? | Článok o značke aplikácie Webex |
| Šablóny | Aké sú vaše rôzne prípady použitia zákazníkov? | Tento dokument |
| Funkcie predplatiteľa na zákazníka/podnik/skupinu | Vyberte balík na definovanie úrovne služby podľa šablóny. Základný, štandardný, prémiový alebo softvérový telefón. | Tento dokument Matica funkcie/balíka |
| Overenie používateľa | BroadWorks alebo Webex | Tento dokument |
| Adaptér poskytovania (pre možnosti priebežného poskytovania) | Používate už integrované IM&P, napr. pre UC-One SaaS? Máte v úmysle použiť viacero šablón? Očakáva sa bežnejší prípad použitia? |
Tento dokument Referencia aplikačného servera CLI |
Architektúra a infraštruktúra
S akou mierkou chcete začať? V budúcnosti je možné škálovanie, ale váš aktuálny odhad využitia by mal riadiť plánovanie infraštruktúry.
Spolupracujte so svojím Cisco account manažérom / obchodným zástupcom na veľkosti vášho XSP|Infraštruktúra ADP, podľa Cisco BroadWorks System Capacity Planner a Príručka systémového inžinierstva Cisco BroadWorks.
Ako Webex vytvorí vzájomné pripojenia TLS k vášmu XSP|ADP? Priamo do XSP|ADP v DMZ alebo cez TLS proxy? Ovplyvní to vašu správu certifikátov a adresy URL, ktoré používate pre rozhrania. (Nepodporujeme nešifrované TCP spojenia na okraji vašej siete).
Poskytovanie zákazníkov a používateľov
Ktorý spôsob poskytovania používateľov vám najviac vyhovuje?
Priebežné poskytovanie pomocou dôveryhodných e-mailov: Priradením služby „Integrated IM&P“ na BroadWorks je predplatiteľ automaticky zabezpečený vo Webexe.
Ak môžete tiež tvrdiť, že e-mailové adresy predplatiteľov v BroadWorks sú platné a jedinečné pre Webex, potom môžete použiť variant „dôveryhodného e-mailu“ poskytovania toku. Účty predplatiteľov Webex sa vytvárajú a aktivujú bez ich zásahu; jednoducho si stiahnu klienta a prihlásia sa.
E-mailová adresa je kľúčovým užívateľským atribútom na Webexe. Preto musí Poskytovateľ služieb poskytnúť používateľovi platnú e-mailovú adresu, aby mu mohol poskytnúť služby Webex. Toto musí byť v atribúte ID e-mailu používateľa v aplikácii BroadWorks. Odporúčame skopírovať ho aj do atribútu Alternatívne ID.
Priebežné poskytovanie bez dôveryhodných e-mailov: Ak nemôžete dôverovať e-mailovým adresám predplatiteľov, stále môžete priradiť službu Integrated IM&P v BroadWorks k poskytovaniu používateľov vo Webexe.
Pri tejto možnosti sa účty vytvoria, keď priradíte službu, ale predplatitelia musia zadať a overiť svoje e-mailové adresy, aby mohli aktivovať účty Webex.
Vlastné poskytovanie používateľov: Táto možnosť nevyžaduje priradenie služby IM&P v BroadWorks. Vy (alebo vaši zákazníci) namiesto toho distribuujete odkaz na poskytovanie a odkazy na stiahnutie rôznych klientov s vašou značkou a pokynmi.
Odberatelia kliknú na odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje účty Webex. Potom si stiahnu klienta a prihlásia sa a Webex o nich načíta nejakú dodatočnú konfiguráciu z BroadWorks (vrátane ich primárnych čísel).
SP riadené poskytovanie prostredníctvom API: Webex odhaľuje sadu verejných rozhraní API, ktoré umožňujú poskytovateľom služieb začleniť poskytovanie používateľov/predplatiteľov do ich existujúcich pracovných postupov.
Požiadavky na zabezpečenie
Nasledujúca tabuľka sumarizuje požiadavky pre každú metódu tvorby rezerv. Okrem týchto požiadaviek musí vaše nasadenie spĺňať všeobecné systémové požiadavky, ktoré sú popísané v tejto príručke.
Spôsob poskytovania | Požiadavky |
|---|---|
Priebežné poskytovanie (Dôveryhodné alebo nedôveryhodné e-maily) | Webex provizórne API pridáva existujúcich používateľov BroadWorks do Webex automaticky, keď používateľ splní požiadavky a vy prepnete Integrovaný IM+P službu na. Existujú dva toky (dôveryhodné e-maily alebo nedôveryhodné e-maily), ktoré priraďujete prostredníctvom šablóny Onboarding na Webexe. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Vlastné poskytovanie používateľov | Správca poskytuje existujúcemu používateľovi BroadWorks odkaz na portál aktivácie používateľov. Používateľ sa musí prihlásiť na portál pomocou poverení BroadWorks a poskytnúť platnú e-mailovú adresu. Po overení e-mailu Webex načíta ďalšie informácie o používateľovi na dokončenie poskytovania. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Poskytovanie riadené SP prostredníctvom API (Dôveryhodné alebo nedôveryhodné e-maily) | Webex odhaľuje množinu verejných rozhraní API, ktoré vám umožňujú zabudovať poskytovanie používateľov do vašich existujúcich pracovných postupov a nástrojov. Existujú dva toky:
Požiadavky na BroadWorks:
Požiadavky Webex:
Ak chcete použiť rozhrania API, prejdite na Predplatitelia BroadWorks. |
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Podporované jazykové miestne nastavenia
Počas poskytovania sa jazyk, ktorý bol priradený v BroadWorks prvému používateľovi s poskytovanou správou, automaticky priradí ako predvolené miestne nastavenie pre túto organizáciu zákazníka. Toto nastavenie určuje predvolený jazyk používaný pre aktivačné e-maily, stretnutia a pozvánky na stretnutia v rámci danej zákazníckej organizácie.
Jazyky s piatimi znakmi v (ISO-639-1)_Podporovaný je formát (ISO-3166). Napríklad, en_US zodpovedá English_Spojené štáty. Ak sa požaduje iba dvojpísmenový jazyk (pomocou formátu ISO-639-1), služba vygeneruje päťznakové miestne nastavenie skombinovaním požadovaného jazyka s kódom krajiny zo šablóny, tj „requestedLanguage_CountryCode", ak nie je možné získať platné miestne nastavenie, použije sa predvolené rozumné miestne nastavenie na základe požadovaného kódu jazyka.
Nasledujúca tabuľka uvádza podporované miestne nastavenia a mapovanie, ktoré konvertuje dvojpísmenový kód jazyka na päťznakové miestne nastavenie pre situácie, keď nie je dostupné päťmiestne miestne nastavenie.
Podporované jazykové miestne nastavenia (ISO-639-1)_(ISO-3166) | Ak je k dispozícii iba dvojpísmenový kód jazyka... | |
|---|---|---|
Kód jazyka (ISO-639-1) ** | Namiesto toho použite predvolené miestne nastavenie (ISO-639-1)_(ISO-3166) | |
en_USA en_AU en_GB en_CA | en | en_USA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_NIE | nb | nb_NIE |
pl_PL | pl | pl_PL |
pt_PT pt_BR | pt | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Miestne nastavenia es_CO, id_ID, nb_NIE a pt_Webex Meeting Sites nepodporujú PT. Pre tieto miestne nastavenia budú stránky The Webex Meetings iba v angličtine. Angličtina je predvolené miestne nastavenie pre lokality, ak sa pre lokalitu nevyžaduje žiadne/neplatné/nepodporované miestne nastavenie. Toto jazykové pole je použiteľné pri vytváraní stránky Organizácie a Webex stretnutí. Ak sa v príspevku alebo v rozhraní API predplatiteľa nespomína žiadny jazyk, ako predvolený jazyk sa použije jazyk zo šablóny. |
Branding
Správcovia partnerov môžu použiť pokročilé prispôsobenia značky na prispôsobenie spôsobu, akým aplikácia Webex hľadá organizácie zákazníkov, ktoré partner spravuje. Správcovia partnerov môžu prispôsobiť nasledujúce nastavenia, aby zabezpečili, že aplikácia Webex bude odrážať značku a identitu ich spoločnosti:
Logá spoločnosti
Jedinečné farebné schémy pre svetlý alebo tmavý režim
Prispôsobené adresy URL podpory
Podrobnosti o prispôsobení značky nájdete v časti Konfigurácia rozšírených prispôsobení značky.
|
|
Šablóny registrácie
Šablóny prihlásenia vám umožňujú definovať parametre, podľa ktorých sú zákazníci a pridružení odberatelia automaticky poskytovaní na Webex pre Cisco BroadWorks. Podľa potreby môžete nakonfigurovať viacero šablón registrácie, ale keď pripojíte zákazníka, je priradený iba k jednej šablóne (na jedného zákazníka nemôžete použiť viacero šablón).
Niektoré z primárnych parametrov šablóny sú uvedené nižšie.
Balíček
Pri vytváraní šablóny musíte vybrať predvolený balík (pozri Balíčky podrobnosti nájdete v časti Prehľad). Všetci používatelia, ktorým je poskytnutá táto šablóna, či už prostredníctvom prietoku alebo vlastného poskytovania, dostanú predvolený balík.
Máte kontrolu nad výberom balíkov pre rôznych zákazníkov vytvorením viacerých šablón a výberom rôznych predvolených balíkov v každom z nich. Potom by ste mohli distribuovať rôzne prepojenia na poskytovanie alebo rôzne adaptéry na poskytovanie pre jednotlivé podniky v závislosti od vami vybratej metódy poskytovania používateľov pre tieto šablóny.
Balík konkrétnych predplatiteľov môžete zmeniť z tohto predvoleného nastavenia pomocou rozhrania API na poskytovanie (pozri Dokumentácia Webex pre Cisco BroadWorks API alebo prostredníctvom partnerského centra (pozri Zmeňte používateľský balík v partnerskom centre).
Z BroadWorks nemôžete zmeniť balík predplatiteľa. Priradenie služby Integrated IM&P je buď zapnuté alebo vypnuté; ak je predplatiteľovi priradená táto služba v BroadWorks, šablóna partnerského centra priradená k podnikovej adrese URL poskytovania daného predplatiteľa definuje balík.
Predajca a podniky alebo poskytovateľ služieb a skupiny?
Spôsob, akým je nakonfigurovaný váš systém BroadWorks, má vplyv na tok cez poskytovanie. Ak ste predajcom Enterprises, musíte pri vytváraní šablóny povoliť režim Enterprise.
Ak je váš systém BroadWorks nakonfigurovaný v režime poskytovateľa služieb, môžete vo svojich šablónach ponechať vypnutý režim Enterprise.
Ak plánujete poskytovať zákaznícke organizácie pomocou oboch režimov BroadWorks, musíte použiť rôzne šablóny pre skupiny a podniky.
| Uistite sa, že ste aplikovali opravy BroadWorks, ktoré sú potrebné na zabezpečenie prietoku. Podrobnosti nájdete v časti Požadované opravy s priebežným poskytovaním. |
Režim overenia
Rozhodnite sa, ako chcete, aby sa predplatitelia overovali, keď sa prihlásia do Webexu. Režim môžete priradiť pomocou Režim overenia nastavenie v šablóne registrácie. Nasledujúca tabuľka uvádza niektoré možnosti.
| Toto nastavenie nemá vplyv na prihlásenie do portálu aktivácie používateľa. Používatelia, ktorí sa prihlásia na portál, musia zadať svoje ID používateľa a heslo BroadWorks, ako je nakonfigurované na BroadWorks, bez ohľadu na to, ako konfigurujete Režim overenia na šablóne registrácie. |
| Režim overenia | BroadWorks | Webex |
| Primárna identita používateľa | ID používateľa BroadWorks | E-mailová adresa |
| Poskytovateľ identity | BroadWorks.
| Cisco Common Identity |
| Viacfaktorové overenie? | Nie | Vyžaduje IdP zákazníka, ktorý podporuje viacfaktorové overenie. |
Cesta overenia poverení
|
|
|
| Podrobnejší rozpis prihlasovacieho toku SSO s priamou autentifikáciou do BroadWorks nájdete na Prihlasovací postup SSO. |
Kódovanie UTF-8 s overením BroadWorks
Pri autentifikácii BroadWorks vám odporúčame nakonfigurovať kódovanie UTF-8 pre autentifikačnú hlavičku. UTF-8 rieši problém, ktorý sa môže vyskytnúť pri heslách, ktoré používajú špeciálne znaky, pričom webový prehliadač nekóduje znaky správne. Tento problém rieši hlavička s kódovaním UTF-8 so základnými 64 kódmi.
Kódovanie UTF-8 môžete nakonfigurovať spustením jedného z nasledujúcich príkazov CLI na XSP alebo ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Krajina
Pri vytváraní šablóny musíte vybrať krajinu. Táto krajina bude automaticky priradená ako krajina organizácie pre všetkých zákazníkov, ktorým je poskytnutá šablóna v Common Identity. Krajina organizácie navyše určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites.
Predvolené globálne volacie čísla stránky budú nastavené na prvé dostupné telefonické číslo definované v telefónnej doméne na základe krajiny organizácie. Ak sa v telefónnom čísle definovanom v telefónnej doméne nenachádza krajina organizácie, použije sa predvolené číslo daného miesta.
S č. | Poloha | Kód krajiny | Názov krajiny |
|---|---|---|---|
1 | AMER | +1 | USA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Austrália |
4 | EMEA | +44 | UK |
5 | EURO | +49 | Nemecko |
Viacnásobné partnerské dohody
Chystáte sa udeliť sublicenciu Webex pre Cisco BroadWorks inému poskytovateľovi služieb? V tomto prípade bude každý poskytovateľ služieb potrebovať samostatnú partnerskú organizáciu vo Webex Control Hub, ktorá mu umožní poskytovať riešenie pre svoju zákaznícku základňu.
Provisioningový adaptér a šablóny
Keď používate zriaďovanie toku, zriaďovacia adresa URL, ktorú zadáte do BroadWorks, je odvodená zo šablóny v Control Hub. Môžete mať viacero šablón, a teda aj viaceré zriaďovacie adresy URL. To vám umožňuje vybrať, na báze podniku po podniku, ktorý balík použiť pre predplatiteľov, keď im bude poskytnutá integrovaná služba IM&P.
Musíte zvážiť, či chcete nastaviť webovú adresu poskytovania na úrovni systému ako predvolenú cestu poskytovania a ktorú šablónu na to chcete použiť. Týmto spôsobom stačí explicitne nastaviť webovú adresu poskytovania pre tie podniky, ktoré potrebujú inú šablónu.
Majte tiež na pamäti, že už možno používate zriaďovaciu adresu URL na systémovej úrovni, napríklad s UC-One SaaS. Ak je to tak, môžete sa rozhodnúť zachovať adresu URL na systémovej úrovni pre poskytovanie používateľov na UC-One SaaS a prepísať ju pre podniky, ktoré prechádzajú na Webex pre Cisco BroadWorks. Prípadne možno budete chcieť ísť opačným smerom a nastaviť adresu URL na systémovej úrovni pre Webex for BroadWorks a prekonfigurovať tie podniky, ktoré si chcete ponechať v UC-One SaaS.
Možnosti konfigurácie súvisiace s týmto rozhodnutím sú podrobne uvedené v Nakonfigurujte aplikačný server s adresou URL služby poskytovania.
Provisioning Adapter Proxy
Pre vyššiu bezpečnosť vám Provisioning Adapter Proxy umožňuje používať HTTP(S) proxy na platforme na doručovanie aplikácií na zabezpečenie toku medzi AS a Webex. Proxy pripojenie vytvára end-to-end TCP tunel, ktorý prenáša prevádzku medzi AS a Webexom, čím eliminuje potrebu priameho pripojenia AS k verejnému internetu. Pre bezpečné pripojenie je možné použiť TLS.
Táto funkcia vyžaduje, aby ste nastavili proxy server na BroadWorks. Podrobnosti nájdete v časti Popis funkcie servera proxy Cisco BroadWorks Provisioning Adapter.
Minimálne požiadavky
Kontá
Všetci odberatelia, ktorých poskytujete pre Webex, musia existovať v systéme BroadWorks, ktorý integrujete s Webexom. V prípade potreby môžete integrovať viacero systémov BroadWorks.
Všetci predplatitelia musia mať licenciu BroadWorks a primárne číslo alebo klapku.
Webex používa e-mailové adresy ako primárne identifikátory pre všetkých používateľov. Ak používate zabezpečovanie toku s dôveryhodnými e-mailami, vaši používatelia musia mať platné adresy v atribúte e-mailu v BroadWorks.
Ak vaša šablóna používa autentifikáciu BroadWorks, môžete skopírovať e-mailové adresy predplatiteľov do atribútu Alternatívne ID v BroadWorks. To umožňuje používateľom prihlásiť sa do Webex pomocou svojich e-mailových adries a hesiel BroadWorks.
Vaši správcovia musia na prihlásenie do Partner Hub použiť svoje účty Webex.
| Pripojenie správcu BroadWorks do Webex for Cisco BroadWorks nie je podporované. Môžete pripojiť iba používateľov volajúcich BroadWorks, ktorí majú primárne číslo a/alebo klapku. Ak používate zabezpečovanie toku, používateľom musí byť priradená aj služba Integrated IM&P. |
Servery vo vašej sieti a softvérové požiadavky
Inštancie BroadWorks s minimálnou verziou R22. Podporované verzie a opravy nájdete v časti Požiadavky na softvér BroadWorks (v tomto dokumente). Viac informácií nájdete v časti Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Inštancie BroadWorks by mali zahŕňať aspoň tieto servery:
Aplikačný server (AS) s verziou BroadWorks, ako je uvedené vyššie
Sieťový server (NS)
Profilový server (PS)
XSP pre verejnosť|ADP Server(y) alebo Application Delivery Platform (ADP) spĺňajúce nasledujúce požiadavky:
Autentifikačná služba (BWAuth)
Rozhrania akcií a udalostí XSI
DMS (webová aplikácia na správu zariadení)
Rozhranie CTI (Integrácia počítačovej telefónie)
TLS 1.2 s platným certifikátom (nie vlastnoručne podpísaný) a potrebnými medziproduktmi. Vyžaduje správcu na úrovni systému na uľahčenie podnikového vyhľadávania.
Vzájomná autentifikácia TLS (mTLS) pre službu autentifikácie (vyžaduje nainštalovaný verejný reťazec certifikátov klienta Webex ako dôveryhodné kotvy)
Vzájomná autentifikácia TLS (mTLS) pre rozhranie CTI (vyžaduje nainštalovaný verejný reťazec klientskych certifikátov Webex ako dôveryhodné kotvy)
Samostatný server XSP/ADP fungujúci ako „Server push notifikácií hovorov“ (NPS vo vašom prostredí, ktorý sa používa na odosielanie upozornení na hovory spoločnosti Apple/Google. Tu ho nazývame „CNPS“, aby sme ho odlíšili od služby vo Webexe, ktorá poskytuje oznámenia push pre správy a prítomnosť).
Tento server musí byť na R22 alebo novšom.
Nariaďujeme samostatný server XSP/ADP pre CNPS, pretože nepredvídateľnosť zaťaženia z Webex pre cloudové pripojenia BWKS by mohla negatívne ovplyvniť výkon servera NPS, čo by malo za následok zvýšenie latencie upozornení. Pozrite si Príručka systémového inžinierstva Cisco BroadWorks pre viac informácií o XSP|stupnica ADP.
Platformy aplikácií Webex
Ak si chcete stiahnuť anglickú verziu aplikácie Webex, prejdite na adresu https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikácia Webex je dostupná na:
Windows PC/notebooky
Počítače / notebooky Apple s MacOS
iOS (obchod Apple)
Android (Obchod Play)
Webové prehliadače (prejdite na https://teams.webex.com/)
Lokalizované verzie
Ak si chcete stiahnuť lokalizovanú verziu aplikácie Webex, použite jeden z týchto odkazov:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (kórejčina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francúzština)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalčina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (Tradične čínske)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Zjednodušená čínština)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonsko)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španielsko)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemčina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (taliančina)
Fyzické telefóny a príslušenstvo
IP telefóny Cisco:
Cisco IP telefón radu 6800 s multiplatformovým firmvérom
Cisco IP telefón radu 7800 s multiplatformovým firmvérom
Cisco IP telefón radu 8800 s multiplatformovým firmvérom
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html pre modely a ďalšie informácie.
Telefóny tretích strán podporujeme rovnakým spôsobom ako pri iných integráciách BroadWorks. Zatiaľ však nemajú kontakty a integráciu prítomnosti s Webex pre Cisco BroadWorks.
adaptéry:
Cisco ATA 191 Multiplatformový analógový telefónny adaptér
Multiplatformový analógový telefónny adaptér Cisco ATA 192
Pozri https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html pre modely a ďalšie informácie.
Náhlavné súpravy:
Náhlavná súprava Cisco 500 Series
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html pre modely a ďalšie informácie.
Zariadenia s operačným systémom miestnosti:
Séria Webex Room and Room Kit
Stolová séria Webex
Séria dosiek Webex
Integrácia zariadenia
Podrobnosti o integrácii a servise zariadení Room OS a MPP pre Webex for Cisco BroadWorks nájdete v časti Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks.
Profily zariadení
Nasledujú súbory DTAF, ktoré musíte načítať na svoje aplikačné servery, aby ste podporili aplikáciu Webex ako volajúceho klienta. Sú to rovnaké súbory DTAF, aké sa používajú pre UC-One SaaS, je tu však nový config-wxt.xml.template súbor, ktorý sa používa pre aplikáciu Webex.
Ak si chcete stiahnuť najnovšie profily zariadení, prejdite na platformu Application Delivery Platform Sťahovanie softvéru na získanie najnovších súborov DTAF. Tieto stiahnuté súbory fungujú pre ADP aj XSP.
meno klienta | Typ profilu zariadenia a názov balíka |
|---|---|
Webex Mobilné Šablóna |
Typ profilu identity/zariadenia: Pripojiť – mobil DTAF: Konfiguračný súbor: |
Webex Tablet Šablóna |
Typ profilu identity/zariadenia: Pripojiť - Tablet DTAF: Konfiguračný súbor: |
Webex Desktop Šablóna |
Typ profilu identity/zariadenia: Obchodný komunikátor - PC DTAF: Konfiguračný súbor: |
Identifikovať/profil zariadenia
Všetci používatelia Webex for Cisco BroadWorks musia mať Identita/Profil zariadenia priradené v BroadWorks, ktoré používa jeden z vyššie uvedených profilov zariadenia na uskutočňovanie hovorov pomocou aplikácie Webex. Profil poskytuje konfiguráciu, ktorá používateľovi umožňuje uskutočňovať hovory.
Získanie poverení OAuth pre váš Webex pre Cisco BroadWorks
Podajte požiadavku na službu so svojím onboarding agentom alebo s Cisco TAC, aby ste mohli poskytnúť Cisco OAuth pre váš účet Cisco Identity Provider Federation.
Pre príslušné funkcie použite nasledujúci názov žiadosti:
XSP|ADP AuthService Configuration“ na konfiguráciu služby na XSP|ADP.
'NPS Configuration for Auth Proxy Setup' na konfiguráciu NPS na používanie autentifikačného proxy.
Synchronizácia UUID používateľa CI pre synchronizáciu UUID používateľa CI. Ďalšie podrobnosti o tejto funkcii nájdete na stránke: Podpora Cisco BroadWorks pre CI UUID.
Nakonfigurujte BroadWorks, aby ste povolili fakturáciu Cisco pre BroadWorks a Webex pre predplatné BroadWorks.
Cisco vám poskytne ID klienta OAuth, tajomstvo klienta a obnovovací token, ktorý je platný 60 dní. Ak platnosť tokenu vyprší pred jeho použitím, môžete podať ďalšiu žiadosť.
| Ak ste už získali poverenia poskytovateľa identity Cisco OAuth, vyplňte novú požiadavku na službu a aktualizujte svoje poverenia. |
Objednajte si certifikáty
Požiadavky na certifikát pre overenie TLS
Budete potrebovať bezpečnostné certifikáty podpísané známou certifikačnou autoritou a nasadené na vašom verejnom XSP|ADP pre všetky požadované aplikácie. Tieto sa použijú na podporu overenia certifikátu TLS pre všetky prichádzajúce pripojenia k vášmu XSP|ADP servery.
Tieto certifikáty by mali obsahovať váš XSP|Verejný úplný názov domény ADP ako všeobecný názov subjektu alebo alternatívny názov subjektu.
Presné požiadavky na nasadenie týchto serverových certifikátov závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde je potrebné načítať certifikát verejného servera podpísaný CA v týchto troch prípadoch:
Verejne podporované certifikačné autority, ktoré aplikácia Webex podporuje na overenie, sú uvedené v zozname Podporované certifikačné autority pre hybridné služby Webex.
Požiadavky na certifikát TLS pre server proxy TLS-bridge
Verejne podpísaný certifikát servera sa načíta do servera proxy.
Proxy predloží tento verejne podpísaný serverový certifikát spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Do XSP je možné načítať interný certifikát podpísaný CA|ADP.
XSP|ADP predloží tento interne podpísaný serverový certifikát proxy.
Proxy dôveruje internej CA, ktorá podpísala XSP|Certifikát servera ADP.
Požiadavky na certifikát TLS pre TLS-passthrough proxy alebo XSP|ADP v DMZ
Verejne podpísaný certifikát servera sa načíta do XSP|ADP.
XSP|ADP predkladajú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Ďalšie požiadavky na certifikát pre vzájomnú autentifikáciu TLS cez rozhranie CTI
Webex pri pripojení k rozhraniu CTI prezentuje klientsky certifikát v rámci vzájomnej TLS autentifikácie. Klientsky certifikát Webex CA/reťazový certifikát je k dispozícii na stiahnutie cez Control Hub.
Pre stiahnutie certifikátu:
Prihláste sa do Partnerského centra, máte to a kliknite na odkaz na stiahnutie certifikátu.
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram zhŕňa požiadavky na certifikát v týchto troch prípadoch:
(Voliteľne) Požiadavky na certifikát pre TLS-bridge Proxy
Webex predloží proxy verejne podpísaný klientsky certifikát.
Proxy dôveruje internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationKN interného certifikátu musí byť
bwcticlient.webex.com.
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
Verejné certifikačné autority nemusia byť ochotné podpisovať certifikáty s proprietárnym BroadWorks OID, ktoré sa vyžaduje. V prípade premosťujúceho proxy môžete byť nútení použiť internú CA na podpísanie klientskeho certifikátu, ktorý proxy predloží XSP|ADP.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Aplikačný server ClientIdentity obsahuje CN interne podpísaného klientskeho certifikátu prezentovaného XSP|ADP prostredníctvom proxy.
(Voliteľne) Požiadavky na certifikát pre TLS-passthrough Proxy alebo XSP|ADP v DMZ
Webex predstavuje pre XSP interný klientsky certifikát Cisco podpísaný CA|ADP.
XSP|ADP dôverujú internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do XSP|ADP.
XSP|ADP prezentujú verejne podpísané serverové certifikáty spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Aplikačný server ClientIdentity obsahuje CN klientskeho certifikátu podpísaného spoločnosťou Cisco prezentovaného XSP|ADP od spoločnosti Webex.
Pripravte si sieť
Ďalšie informácie o pripojeniach, ktoré používa Webex pre Cisco BroadWorks, nájdete na: Sieťové požiadavky pre Webex pre Cisco BroadWorks. Tento článok obsahuje zoznam adries IP, portov a protokolov potrebných na konfiguráciu pravidiel vstupu a výstupu brány firewall.
Sieťové požiadavky pre Služby Webex
Predchádzajúce tabuľky brány firewall pravidiel vstupu a výstupu dokumentujú iba pripojenia, ktoré sú špecifické pre Webex pre Cisco BroadWorks. Všeobecné informácie o prepojeniach medzi aplikáciou Webex a cloudom Webex nájdete na Sieťové požiadavky pre služby Webex. Tento článok je všeobecný pre Webex, ale nasledujúca tabuľka identifikuje rôzne sekcie článku a relevantnosť každej sekcie pre Webex pre Cisco BroadWorks.
Časť Sieťové požiadavky Článok | Relevantnosť informácií |
|---|---|
Informačné | |
Transportné protokoly a šifrovacie šifry pre aplikácie a zariadenia Webex registrované v cloude | Informačné |
Musíte prečítať | |
Musíte prečítať | |
Domény a adresy URL, ku ktorým je potrebné pristupovať pre služby Webex | Musíte prečítať |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Služby Webex pre zákazníkov FedRAMP | N/A |
Ďalšie informácie
Ďalšie informácie nájdete v časti Webex App Firewall Whitepaper (PDF).
Podpora redundancie BroadWorks
Cloudové služby Webex a klientske aplikácie Webex, ktoré potrebujú prístup k sieti partnera, plne podporujú Broadworks XSP|Redundancia ADP poskytnutá partnerom. Keď XSP|ADP alebo stránka nie je dostupná z dôvodu plánovanej údržby alebo neplánovaného dôvodu, služby a aplikácie Webex môžu prejsť na iný XSP|ADP alebo web poskytnutý partnerom na dokončenie žiadosti.
Topológia siete
Broadworks XSP|ADP môžu byť nasadené priamo na internete alebo môžu byť umiestnené v DMZ, pred ktorým stojí prvok na vyrovnávanie záťaže, ako je F5 BIG-IP. Aby sa zabezpečila geo-redundancia, XSP|ADP môžu byť nasadené v dvoch (alebo viacerých) dátových centrách, pričom každé môže byť riadené vyrovnávačom záťaže, pričom každé má verejnú IP adresu. Ak XSP|ADP sú za vyrovnávačom zaťaženia, mikroslužby a aplikácia Webex vidia iba IP adresu vyrovnávača zaťaženia a zdá sa, že Broadworks má iba jeden XSP|ADP, aj keď existuje viacero XSP|ADP pozadu.
V nižšie uvedenom príklade XSP|ADP sú nasadené na dvoch lokalitách, lokalite A a lokalite B. Existujú dva XSP|ADP na čele s Load Balancerom na každom mieste. Stránka A má XSP|ADP1 a XSP|ADP2 na čele s LB1 a miesto B má XSP|ADP3 a XSP|ADP4 na čele s LB2. Vo verejnej sieti sú vystavené iba nástroje na vyrovnávanie zaťaženia a XSP|ADP sú v súkromných sieťach DMZ.
Cloudové služby Webex
Konfigurácia DNS
Mikroslužby Webex Cloud musia byť schopné nájsť Broadworks XSP|ADP server(y) na pripojenie k rozhraniam Xsi, autentifikačnej službe a CTI.
Mikroslužby Webex Cloud vykonajú vyhľadávanie DNS A/AAAA nakonfigurovaného XSP|Názov hostiteľa ADP a pripojte sa k vrátenej adrese IP. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server. Ak sa vráti viacero IP adries, vyberie sa prvá IP v zozname. Vyhľadávanie SRV momentálne nie je podporované.
Príklad: DNS A záznam partnera na nájdenie vyváženého XSP smerujúceho k internetu Round-Robin|ADP server/Load Balancery.
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Failover
Keď mikroslužby Webex pošlú požiadavku do XSP|ADP/Load Balancer a požiadavka zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak do 2 sekúnd nepríde žiadna odpoveď HTTP, časový limit požiadavky uplynie a mikroslužby Webex označia IP ako blokovanú a vykonajú prechod na ďalšiu IP.
Každá požiadavka sa vyskúša 3-krát, kým sa mikroslužbe ohlási zlyhanie.
Keď je adresa IP v zozname blokovaných adries, nebude zahrnutá do zoznamu adries, ktoré sa majú vyskúšať pri odosielaní požiadavky na XSP|ADP. Po uplynutí vopred stanovenej doby uplynie platnosť zablokovanej adresy IP a vráti sa späť do zoznamu, aby sa pokúsila o ďalšiu požiadavku.
Ak sú všetky IP adresy zablokované, mikroslužba sa stále pokúsi odoslať požiadavku náhodným výberom IP adresy zo zoznamu blokovaných. V prípade úspechu sa daná IP adresa odstráni zo zoznamu blokovaných.
Postavenie
Stav pripojenia služieb Webex Cloud k XSP|ADP alebo Load Balancers môžete vidieť v Control Hub. V rámci BroadWorks Calling Cluster sa zobrazuje stav pripojenia pre každé z týchto rozhraní:
XSI akcie
XSI udalosti
Autentifikačná služba
Stav pripojenia sa aktualizuje pri načítaní stránky alebo počas aktualizácií vstupu. Stavy pripojenia môžu byť:
Zelená: Keď je rozhranie dostupné na jednej z IP vo vyhľadávaní záznamu A.
červená: Keď sú všetky adresy IP vo vyhľadávaní záznamu A nedostupné a rozhranie je nedostupné.
Nasledujúce služby používajú mikroslužby na pripojenie k XSP|ADP a sú ovplyvnené XSP|Dostupnosť rozhrania ADP:
Prihlásenie do aplikácie Webex
Obnovenie tokenu aplikácie Webex
Nedôveryhodný e-mail/vlastná aktivácia
Kontrola stavu služby Broadworks
Aplikácia Webex
Konfigurácia DNS
Aplikácia Webex pristupuje k rozhraniu Xtended Services Interface (XSI-Actions & XSI-Events) a službám Device Management Service (DMS) na XSP|ADP.
Ak chcete nájsť službu XSI, aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-client._tcp.<webex app xsi domain>. SRV ukazuje na nakonfigurovanú adresu URL pre XSP|Hostitelia ADP alebo nástroje na vyrovnávanie zaťaženia pre službu XSI. Ak vyhľadávanie SRV nie je k dispozícii, aplikácia Webex sa vráti späť na vyhľadávanie A/AAAA.
SRV sa môže rozlíšiť na viacero cieľov A/AAAA. Každý záznam A/AAAA sa však musí mapovať iba na jednu adresu IP. Ak existuje viacero XSP|ADP v DMZ za zariadením na vyrovnávanie záťaže/hrany, je potrebné, aby bol nástroj na vyvažovanie záťaže nakonfigurovaný tak, aby udržiaval stálosť relácie na smerovanie všetkých požiadaviek tej istej relácie do rovnakého XSP|ADP. Túto konfiguráciu nariaďujeme, pretože signály srdca udalosti XSI klienta musia ísť do rovnakého XSP|ADP, ktorý sa používa na vytvorenie kanála udalostí.
| V príklade 1 je záznam A/AAAA pre webex-app-XSP|ADP.example.com neexistuje a ani nemusí. Ak váš DNS vyžaduje, aby bol definovaný jeden záznam A/AAAA, mala by sa vrátiť iba 1 adresa IP. Bez ohľadu na to musí byť SRV stále definované pre aplikáciu Webex. Ak aplikácia Webex používa názov A/AAAA, ktorý sa priraďuje k viac ako jednej IP adrese, alebo ak prvok vyrovnávania záťaže/edge nezachováva stálosť relácie, klient nakoniec odošle tlkot srdca do XSP|ADP, kde nezriadil kanál udalostí. To má za následok zničenie kanála a tiež výrazne väčšiu internú premávku, ktorá zhoršuje váš XSP|Výkon klastra ADP. Pretože Webex Cloud a Webex App majú odlišné požiadavky na vyhľadávanie záznamov A/AAAA, musíte pre prístup k vášmu XSP použiť samostatný FQDN pre Webex Cloud a Webex App.|ADP. Ako je uvedené v príkladoch, Webex Cloud používa záznam A |
Príklad 1-Viacnásobné XSP|ADP, každý za samostatnými vyrovnávačmi zaťaženia
V tomto príklade SRV ukazuje na viacero záznamov A, pričom každý záznam A ukazuje na iný nástroj na vyrovnávanie zaťaženia na inom mieste. Aplikácia Webex vždy použije prvú IP adresu v zozname a presunie sa na ďalší záznam iba vtedy, ak je prvý nefunkčný.
Nižšie je uvedený príklad záznamov SRV.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Klientsky objav rozhrania Xsi |
SRV |
|
| Klientsky objav rozhrania Xsi |
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
Príklad 2-Viacnásobné XSP|ADP za jedným vyrovnávačom zaťaženia (s mostom TLS)
Pre počiatočnú požiadavku vyberie nástroj na vyvažovanie záťaže náhodný XSP|ADP. Ten XSP|ADP vráti súbor cookie, ktorý aplikácia Webex obsahuje v budúcich požiadavkách. Pre budúce požiadavky nástroj na vyrovnávanie zaťaženia používa súbor cookie na smerovanie pripojenia do správneho XSP|ADP, čím sa zabezpečí, že sa kanál udalostí nepreruší.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Vyrovnávač zaťaženia |
A | LB.example.com |
| IP adresa nástroja na vyvažovanie záťaže (XSP|ADP sú za vyrovnávačom zaťaženia) |
URL DMS
Počas procesu prihlásenia aplikácia Webex získa aj adresu URL DMS na stiahnutie svojho konfiguračného súboru. Hostiteľ v adrese URL sa analyzuje a aplikácia Webex vykoná vyhľadávanie DNS A/AAAA hostiteľa na pripojenie k XSP|ADP, ktorý hostí službu DMS.
Príklad: DNS Záznam na objavenie Round-Robin vyváženého XSP orientovaného na internet|ADP server/Load Balancers by Webex App na stiahnutie konfiguračných súborov cez DMS:
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Ako aplikácia Webex nájde XSP|ADP adresy
Klient sa pokúsi nájsť XSP|Uzly ADP používajúce nasledujúci tok DNS:
Klient najprv načíta adresy URL Xsi-Actions/Xsi-Events z Webex Cloud (zadali ste ich pri vytváraní súvisiaceho klastra volania BroadWorks). Názov hostiteľa/doména Xsi sa analyzuje z adresy URL a klient vykoná vyhľadávanie SRV takto:
Klient vykoná vyhľadávanie SRV _xsi-zákazník._tcp.<xsi domain="">
Ak vyhľadávanie SRV vráti jeden alebo viac cieľov A/AAAA:
Klient vykoná vyhľadávanie A/AAAA pre tieto ciele a ukladá vrátené adresy IP do vyrovnávacej pamäte.
Klient sa pripojí k jednému z cieľov (a teda k jeho A/AAAA záznamu s jednou IP adresou) na základe priority SRV, potom váhy (alebo náhodne, ak sú všetky rovnaké).
Ak vyhľadávanie SRV nevráti žiadne ciele:
Klient vyhľadá A/AAAA koreňový parameter Xsi a potom sa pokúsi pripojiť k vrátenej IP adrese. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server.
Ako bolo uvedené, záznam A/AAAA sa musí preniesť na jednu IP adresu z rovnakých dôvodov.
(Voliteľné) V konfigurácii zariadenia pre aplikáciu Webex môžete následne poskytnúť vlastné podrobnosti o akciách XSI/Udalostiach XSI pomocou nasledujúcich značiek:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Tieto konfiguračné parametre majú prednosť pred akoukoľvek konfiguráciou vo vašom klastri BroadWorks v Control Hub.
Ak existujú, klient ich porovná s pôvodnou XSI adresou, ktorú dostal cez konfiguráciu BroadWorks Cluster.
Ak sa zistí nejaký rozdiel, klient znova inicializuje konektivitu akcií XSI/Udalostí XSI. Prvým krokom je vykonanie rovnakého procesu vyhľadávania DNS uvedeného v kroku 1 – tentoraz požiadania o vyhľadanie hodnoty v %XSI_ROOT_WXT% parametra z jeho konfiguračného súboru.
Ak použijete túto značku na zmenu rozhraní Xsi, vytvorte zodpovedajúce záznamy SRV.
Failover
Počas prihlásenia aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-zákazník._tcp.<xsi domain="">, vytvorí zoznam hostiteľov a pripojí sa k jednému z hostiteľov na základe priority SRV a potom váhy. Tento pripojený hostiteľ sa stane vybraným pre všetky budúce požiadavky. Kanál udalosti sa potom otvorí vybranému hostiteľovi a pravidelne sa odosiela srdcový tep na overenie kanála. Všetky požiadavky odoslané po prvej zahŕňajú súbor cookie, ktorý sa vracia v odpovedi HTTP, preto je dôležité, aby nástroj na vyrovnávanie zaťaženia udržiaval stálosť relácie (afinitu) a vždy odosielal požiadavky na rovnaký backend XSP|ADP server.
Ak žiadosť alebo žiadosť o srdcový tep hostiteľovi zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), trasa aplikácie Webex okamžite postúpi k ďalšiemu hostiteľovi v zozname.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, aplikácia Webex označí túto IP adresu ako zablokovanú a trasa prejde na ďalšieho hostiteľa v zozname.
Ak odpoveď nie je prijatá v určitom časovom období, potom sa žiadosť považuje za neúspešnú z dôvodu časového limitu a ďalšie požiadavky sú odoslané ďalšiemu hostiteľovi. Žiadosť o časový limit sa však považuje za neúspešnú. Niektoré požiadavky sa po zlyhaní opakujú (s narastajúcim časom opakovania). Žiadosti, že sa predpokladá, že nie sú životne dôležité, sa nezopakujú.
Po úspešnom vyskúšaní nového hostiteľa sa stane novým vybratým hostiteľom, ak sa hostiteľ nachádza v zozname. Po vyskúšaní posledného hostiteľa v zozname sa aplikácia Webex presunie na prvého hostiteľa.
V prípade srdcového tepu, ak dôjde k dvom po sebe nasledujúcim zlyhaniam požiadaviek, aplikácia Webex znova inicializuje kanál udalostí.
Všimnite si, že aplikácia Webex nevykonáva obnovenie zlyhania a zisťovanie služby DNS sa vykonáva iba raz pri prihlásení.
Počas prihlasovania sa aplikácia Webex pokúsi stiahnuť konfiguračný súbor cez XSP|Rozhranie ADP/Dms. Vykoná vyhľadávanie záznamov A/AAAA hostiteľa v získanej DMS URL a pripojí sa k prvej IP. Najprv sa pokúsi odoslať požiadavku na stiahnutie konfiguračného súboru pomocou tokenu SSO. Ak to z akéhokoľvek dôvodu zlyhá, skúsi to znova, ale s používateľským menom a heslom zariadenia.
Prehľad nasadenia
Nasledujúce diagramy predstavujú typické poradie vašich úloh nasadenia pre rôzne režimy poskytovania používateľov. Mnohé z úloh sú spoločné pre všetky režimy poskytovania.
Partner Onboarding pre Webex pre Cisco BroadWorks
Každý poskytovateľ služieb alebo predajca Webex for Cisco BroadWorks musí byť nastavený ako partnerská organizácia pre Webex pre Cisco BroadWorks. Ak máte existujúcu partnerskú organizáciu Webex, môžete ju použiť.
Na dokončenie potrebného prihlásenia musíte vykonať papierovanie Webex Cisco BroadWorks a noví partneri musia prijať online zmluvu o partnerstve nepriameho kanála (ICPA). Po dokončení týchto krokov, Cisco Compliance vytvorí novú partnerskú organizáciu v partnerskom centre (ak je to potrebné) a pošle e-mail s overovacími údajmi správcovi záznamov vo vašej dokumentácii. Zároveň vás bude kontaktovať váš manažér aktivácie partnera a/alebo programu zákazníckeho úspechu, aby ste mohli začať s registráciou.
| Webex Partneri v jednom regióne môžu vytvárať zákaznícke organizácie v akomkoľvek regióne, ktorému ponúkame služby. Ak potrebujete pomoc, pozrite si: Dátová rezidencia vo Webexe. |
Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP
Vyžadujeme, aby bola aplikácia NPS spustená na inom XSP|ADP. Požiadavky na tento XSP|ADP sú opísané v Nakonfigurujte upozornenia na hovory z vašej siete.
Na svojom XSP potrebujete nasledujúce aplikácie/služby|ADP.
Služba/Aplikácia | Overenie zlyhalo | Účel služby/aplikácie |
|---|---|---|
Xsi-Udalosti |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, servisné upozornenia |
Xsi-Actions |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, akcie |
Správa zariadenia |
TLS (server sa autentifikuje voči klientom) |
Stiahnutie konfigurácie volania |
Autentifikačná služba |
TLS (server sa autentifikuje voči klientom) |
Overenie používateľa |
Integrácia počítačovej telefónie |
mTLS (klient a server sa navzájom autentifikujú) |
Telefonická prítomnosť |
Nastavenia hovorov Aplikácia Webview |
TLS (server sa autentifikuje voči klientom) |
Odhaľuje nastavenia hovorov používateľov na portáli samoobsluhy v rámci aplikácie Webex |
Táto časť popisuje, ako použiť požadované konfigurácie pre TLS a mTLS na týchto rozhraniach, ale mali by ste si prečítať existujúcu dokumentáciu, aby ste nainštalovali aplikácie do svojho XSP.|ADP.
Požiadavky na spolubydlisko
Autentifikačná služba musieť byť spolurezidentom s aplikáciami Xsi, pretože tieto rozhrania musia akceptovať tokeny s dlhou životnosťou na autorizáciu služby. Overovacia služba je potrebná na overenie týchto tokenov.
Autentifikačná služba a Xsi môžu v prípade potreby bežať na rovnakom porte.
Ostatné služby/aplikácie môžete oddeliť podľa potreby pre vašu váhu (vyhradená správa zariadení XSP|napríklad farma ADP).
Aplikácie Xsi, CTI, Authentication Service a DMS môžete umiestniť spoločne.
Na XSP neinštalujte iné aplikácie alebo služby|ADP, ktoré sa používajú na integráciu BroadWorks s Webex.
Neumiestňujte aplikáciu NPS spoločne so žiadnymi inými aplikáciami.
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia služby overenia totožnosti (s overením tokenu CI)
Tento postup použite na konfiguráciu Autentifikačnej služby na používanie overenia tokenov CI s TLS. Tento spôsob overenia sa odporúča, ak používate R22 alebo vyšší a váš systém ho podporuje.
| Vzájomné TLS (mTLS) je tiež podporované ako alternatívna metóda autentifikácie pre Auth Service. Ak máte viacero organizácií Webex, ktoré využívajú rovnaký XSP|ADP server, musíte použiť autentifikáciu mTLS, pretože CI Token Validation nepodporuje viaceré pripojenia k rovnakému XSP|Služba ADP Auth Service. Ak chcete nakonfigurovať autentifikáciu mTLS pre službu Auth Service namiesto overenia tokenov CI, pozrite si časť Dodatok pre Konfigurácia služieb (s mTLS pre službu overovania). |
| Ak v súčasnosti používate mTLS pre službu Auth Service, nie je povinné prekonfigurovanie na používanie overovania tokenov CI s TLS. |
Nainštalujte nasledujúce opravy na každý XSP|ADP server. Nainštalujte opravy, ktoré sú vhodné pre vaše vydanie:
Pre R22:
Pre R23:
Pre R24 – nevyžaduje sa žiadna záplata
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.Nainštalujte
AuthenticationServiceaplikácie na každom XSP|služba ADP.Spustite nasledujúci príkaz na aktiváciu aplikácie AuthenticationService na XSP|ADP na kontextovú cestu /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceSpustite tento príkaz na nasadenie AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Počnúc verziou Broadworks 2022.10 už nie sú certifikačné autority dodávané s jazykom Java automaticky zahrnuté do úložiska dôveryhodnosti BroadWorks pri prechode na novú verziu jazyka Java. AuthenticationService otvorí TLS pripojenie k Webexu na získanie prístupového tokenu a na overenie adresy IDBroker a Webex potrebuje mať vo svojom úložisku dôveryhodnosti nasledovné:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Overte, či sa tieto certifikáty nachádzajú v nasledujúcom CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getAk nie je k dispozícii, spustite nasledujúci príkaz a importujte predvolené dôveryhodnosti Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustPrípadne môžete tieto certifikáty pridať manuálne ako dôveryhodné kotvy pomocou nasledujúceho príkazu:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Ak je ADP inovovaný z predchádzajúceho vydania, certifikačné autority zo starého vydania sa automaticky importujú do nového vydania a budú sa naďalej importovať, kým nebudú manuálne odstránené.
Aplikácia AuthenticationService je vyňatá z nastavenia validatePeerIdentity v rámci ADP_CLI/System/SSLCommonSettings/GeneralSettings a vždy overí identitu partnera. Pozrite si FD na overenie certifikátu Cisco Broadworks X509 pre viac informácií o tomto nastavení.
Nakonfigurujte poskytovateľov identity spustením nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-PreURL, zadajte adresu URL IssuerName, ktorá sa vzťahuje na váš klaster CI. Pozri nasledujúcu tabuľku.set issuerUrl <URL>-PreURL, zadajte IssuerUrl, ktorá sa vzťahuje na váš klaster CI. Pozrite si nasledujúcu tabuľku.set tokenInfoUrl <IdPProxy URL>—Zadajte adresu URL proxy IdP, ktorá sa vzťahuje na váš klaster Teams. Pozrite si druhú tabuľku, ktorá nasleduje.
Stôl 1. Nastavte meno vydavateľa a adresu URL vydavateľa Ak je CI Cluster... Nastaviť meno emitenta a adresu URL emitenta na... USA
EÚ
US-B
Ak nepoznáte svoje CI klaster, môžete získať informácie z podrobností o zákazníkovi v zobrazení Help Desk Control Hub.Tabuľka 2 Nastaviť tokenInfoURL Ak je Teams Cluster... Nastaviť tokenInfoURL na...(IdP proxy URL) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Ak nepoznáte svoje Skupina tímov, informácie môžete získať z údajov o zákazníkovi v zobrazení Help Desk v Control Hub.
Pri testovaní môžete overiť, či je tokenInfoURL platná, nahradením znaku "
idp/authenticate" časť adresy URL s "ping".
Zadajte oprávnenie Webex, ktoré sa musí nachádzať v užívateľskom profile vo Webexe spustením nasledujúceho príkazu:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userNakonfigurujte poskytovateľov identity pre Cisco Federation pomocou nasledujúcich príkazov v každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Spustite nasledujúci príkaz, aby ste overili, že vaša konfigurácia FLS funguje. Tento príkaz vráti zoznam poskytovateľov identity:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetNakonfigurujte správu tokenov pomocou nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Generujte a zdieľajte kľúče RSA. Kľúče musíte vygenerovať na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP. Je to spôsobené nasledujúcimi faktormi:
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP.Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera. XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny. Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Odstrániť požiadavku na overenie klienta pre službu overovania (len R24)
Ak máte službu autentifikácie nakonfigurovanú s overením tokenu CI na R24, musíte tiež odstrániť požiadavku na autentifikáciu klienta pre službu autentifikácie. Spustite nasledujúci príkaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Rozhranie CTI a súvisiaca konfigurácia
Poradie konfigurácie „od najvzdialenejšieho k najvzdialenejšiemu“ je uvedené nižšie. Dodržiavanie tohto príkazu nie je povinné.
Nakonfigurujte aplikačný server pre predplatné CTI
Nakonfigurujte XSP|ADP pre mTLS overené predplatné CTI
Otvorte vstupné porty pre zabezpečené rozhranie CTI
Prihláste svoju organizáciu Webex na odber podujatí BroadWorks CTI
Nakonfigurujte aplikačný server pre predplatné CTI
Aktualizujte ClientIdentity na aplikačnom serveri bežným názvom (CN) klientskeho certifikátu Webex for Cisco BroadWorks CTI.
Pre každý aplikačný server, ktorý používate s Webex, pridajte identitu certifikátu do ClientIdentity takto:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Bežný názov klientskeho certifikátu Webex for Cisco BroadWorks je |
Nakonfigurujte TLS a šifry na rozhraní CTI
Úrovne konfigurovateľnosti pre XSP|Rozhranie ADP CTI je nasledovné:
Najvšeobecnejšie = Systém > Preprava > Rozhrania CTI > Rozhranie CTI = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
Špecifickosť | Kontext CLI |
|---|---|
Systém (globálny) (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportné protokoly pre tento systém (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Všetky rozhrania CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Špecifické rozhranie CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSsettings/Protocols> |
| Pri novej inštalácii sú nasledujúce šifry štandardne nainštalované na systémovej úrovni. Ak nie je nič nakonfigurované na úrovni rozhrania (napríklad na rozhraní CTI alebo HTTP), použije sa tento zoznam šifier. Upozorňujeme, že tento zoznam sa môže časom meniť:
|
Čítanie konfigurácie rozhrania CTI TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či vyžadujú certifikát servera a či vyžadujú autentifikáciu klienta.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Pridanie protokolu TLS 1.2 do rozhrania CTI
XSP|Rozhranie ADP CTI, ktoré interaguje s Webex Cloud, musí byť nakonfigurované pre TLS v1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp>aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní CTI
Ak chcete nakonfigurovať požadované šifry v rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Zadajte
getaby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> <cipherName>na pridanie šifry do rozhrania CTI.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do rozhrania CTI by ste použili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Trust Anchors for CTI Interface (R22 a novšie)
Tento postup predpokladá XSP|ADP sú buď orientovaní na internet, alebo cez prechodový proxy server. Konfigurácia certifikátu je iná pre premosťovací proxy (pozri Požiadavky na certifikát TLS pre server proxy TLS-bridge).
Pre každý XSP|ADP vo vašej infraštruktúre, ktorá zverejňuje udalosti CTI pre Webex, postupujte takto:
Prihláste sa do Partnerského centra.
Ísť do nastavenie > Volanie BroadWorks a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.
Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txtOTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txtPrihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Voliteľné) Spustiť
help updateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot2023, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Povoliť klientom autentifikáciu pomocou certifikátov:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Pridajte rozhranie CTI a povoľte mTLS
Pridajte rozhranie CTI SSL.
Kontext CLI závisí od vašej verzie BroadWorks. Príkaz vytvorí na rozhraní certifikát servera s vlastným podpisom a prinúti rozhranie, aby vyžadovalo klientsky certifikát.
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Nahraďte certifikát servera a kľúč v XSP|Rozhrania CTI ADP. Na to potrebujete IP adresu rozhrania CTI; môžete si ho prečítať z nasledujúceho kontextu:
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getPotom spustite nasledujúce príkazy na nahradenie certifikátu s vlastným podpisom rozhrania vlastným certifikátom a súkromným kľúčom:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Reštartujte XSP|ADP.
Povoľte prístup k udalostiam BroadWorks CTI na webe Webex
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Zadajte adresu CTI, pomocou ktorej sa môže Webex prihlásiť na odber BroadWorks CTI Events.
Predplatné CTI je na základe jednotlivých predplatiteľov a je zriadené a udržiavané len vtedy, keď je tomuto predplatiteľovi zriadený Webex pre Cisco BroadWorks.
Nastavenia hovorov Webview
Nastavenia hovorov Webview (CSWV) je aplikácia hosťovaná na XSP|ADP, aby používatelia mohli upraviť nastavenia volania BroadWorks prostredníctvom webového zobrazenia, ktoré vidia v softvérovom klientovi. Pozrite si Sprievodca riešením webového zobrazenia Cisco BroadWorks.
Webex využíva túto funkciu, aby používateľom poskytol prístup k bežným nastaveniam hovorov BroadWorks, ktoré nie sú natívne pre aplikáciu Webex.
Ak chcete, aby vaši odberatelia Webex for Cisco BroadWorks mali prístup k nastaveniam hovorov nad rámec predvolených nastavení dostupných v aplikácii Webex, musíte nasadiť funkciu Webview Nastavenia hovorov.
Nastavenia hovorov Webview má dve súčasti:
Nastavenia hovorov Aplikácia Webview, hosťovaná na Cisco BroadWorks XSP|ADP.
Aplikácia Webex, ktorá vykresľuje nastavenia hovoru vo webovom zobrazení.
Používateľská skúsenosť
Používatelia systému Windows: Kliknite Nastavenia hovoru a potom kliknite .
Používatelia počítačov Mac: Potom kliknite na profilový obrázok .
Nasaďte CSWV na BroadWorks
Nainštalujte Webview Nastavenia hovorov na XSP|ADP
Aplikácia CSWV musí byť na rovnakom XSP|ADP, ktoré hosťujú rozhranie Xsi-Actions vo vašom prostredí. Je to nespravovaná aplikácia na XSP|ADP, takže musíte nainštalovať a nasadiť súbor webového archívu.
Prihláste sa na stránku cisco.com a v sekcii sťahovania softvéru vyhľadajte „BWCallSettingsWeb“.
Nájdite a stiahnite si najnovšiu verziu súboru.
Napríklad,
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) bola v čase písania najnovšia.Nainštalujte, aktivujte a nasaďte webový archív podľa príručky Cisco BroadWorks Xtended Service Platform Configuration Guide pre váš XSP|Verzia ADP. (Verzia R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Skopírujte súbor .war do dočasného umiestnenia v XSP|ADP, ako napr
/tmp/.Prejdite do nasledujúceho kontextu CLI a spustite príkaz install:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warSprávca softvéru BroadWorks overí a nainštaluje súbor.
[Voliteľné] Odstrániť
/tmp/BWCallSettingsWeb_1.7.5_1.war(tento súbor už nie je potrebný).Aktivujte aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe názov a verzia sú povinné pre akúkoľvek aplikáciu, ale pre CSWV musíte poskytnúť aj a kontextová cesta pretože ide o nespravovanú aplikáciu. Môžete použiť akúkoľvek hodnotu, ktorú nepoužíva iná aplikácia, napr.
/callsettings.Nasaďte aplikáciu Nastavenia hovorov na vybratú kontextovú cestu:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Teraz môžete predpovedať adresu URL nastavení hovoru, ktorú zadáte pre klientov, a to takto:
https://<XSP|ADP-FQDN>/callsettings/Poznámky:
Pri zadávaní tejto adresy URL do konfiguračného súboru klienta musíte zadať koncovú lomku.
XSP|ADP-FQDN sa musí zhodovať s Xsi-Actions FQDN, pretože CSWV potrebuje používať Xsi-Actions a CORS nie je podporovaný.
Zopakujte tento postup pre ostatné XSP|ADP vo vašom prostredí Webex for Cisco BroadWorks (ak je to potrebné).
Aplikácia Call Settings Webview je teraz aktívna na XSP|ADP.
Nakonfigurujte aplikáciu Webex, aby používala Webview Nastavenia hovorov
Viac podrobností o konfigurácii klienta nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
V konfiguračnom súbore aplikácie Webex sa nachádza vlastná značka, ktorú môžete použiť na nastavenie adresy URL CSWV. Táto adresa URL zobrazuje nastavenia hovoru používateľom prostredníctvom rozhrania aplikácie.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V šablóne konfigurácie aplikácie Webex na BroadWorks nakonfigurujte adresu URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% tag.
Ak adresu URL explicitne nešpecifikujete, predvolená hodnota je prázdna a stránka nastavení hovoru sa používateľom nezobrazuje.
Uistite sa, že máte najnovšie konfiguračné šablóny pre aplikáciu Webex (pozri Profily zariadení).
Nastavte Cieľ nastavení webového hovoru na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavte adresu URL nastavení webového hovoru pre vaše prostredie, napríklad:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Túto hodnotu ste odvodili pri nasadzovaní aplikácie CSWV.
Výsledný konfiguračný súbor klienta by mal mať nasledujúci záznam:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.
Nakonfigurujte upozornenia push vo Webexe pre Cisco BroadWorks
V tomto dokumente používame termín Push server upozornení na hovory (CNPS) na popis aplikácie hosťovanej na XSP alebo ADP, ktorá beží vo vašom prostredí. Váš CNPS spolupracuje s vaším systémom BroadWorks, aby si bol vedomý prichádzajúcich hovorov vašim používateľom a posiela upozornenia o nich do oznamovacích služieb Google Firebase Cloud Messaging (FCM) alebo Apple Push Notification (APN).
Tieto služby informujú mobilné zariadenia Webex pre predplatiteľov Cisco BroadWorks, že majú prichádzajúce hovory na Webex.
Viac informácií o NPS nájdete na Opis funkcie servera push notifikácia.
Podobný mechanizmus vo Webexe funguje so službami odosielania správ a prítomnosti Webex na odosielanie upozornení do notifikačných služieb Google (FCM) alebo Apple (APNS). Tieto služby zase upozornia mobilných používateľov Webexu na prichádzajúce správy alebo zmeny prítomnosti.
| Táto časť popisuje, ako nakonfigurovať server NPS na overenie proxy, keď server NPS ešte nepodporuje iné aplikácie. Ak potrebujete migrovať zdieľaný server NPS na používanie servera proxy NPS, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy https://help.webex.com/nl5rir2/. |
Prehľad proxy servera NPS
Pre kompatibilitu s Webex for Cisco BroadWorks musí byť váš CNPS opravený, aby podporoval funkciu NPS Proxy, Push Server pre VoIP v UCaaS.
Táto funkcia implementuje nový dizajn v serveri Notification Push Server na vyriešenie bezpečnostnej zraniteľnosti zdieľania súkromných kľúčov certifikátu push notifikácií s poskytovateľmi služieb pre mobilných klientov. Namiesto zdieľania certifikátov a kľúčov push notifikácií s poskytovateľom služieb používa NPS nové API na získanie krátkodobého tokenu push notifikácií od Webex pre backend Cisco BroadWorks a používa tento token na autentifikáciu so službami Apple APN a Google FCM.
Táto funkcia tiež vylepšuje schopnosť notifikačného servera posielať upozornenia do zariadení so systémom Android prostredníctvom nového rozhrania Google Firebase Cloud Messaging (FCM) HTTPv1 API.
Viac informácií nájdete na Push Server pre VoIP v UCaaS Popis funkcie.
Opravy BroadWorks pre túto funkciu sú k dispozícii na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Softvér a opravy NPS nájdete v časti Pripravte svoj NPS na Webex pre Cisco BroadWorks.
Vyhľadajte a stiahnite si opravu zo stránky na stiahnutie softvéru.
Viac informácií o serveri ADP nájdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Úvahy o APNS
Apple už po 31. marci 2021 nebude podporovať binárny protokol založený na HTTP/1 v službe Apple Push Notification. Odporúčame vám nakonfigurovať XSP|ADP na používanie rozhrania založeného na HTTP/2 pre APN. Táto aktualizácia vyžaduje váš XSP|ADP, ktorý je hostiteľom NPS, beží na R22 alebo novšom.
Pripravte svoj NPS na Webex pre Cisco BroadWorks
| 1 | Nainštalujte a nakonfigurujte vyhradený XSP (minimálna verzia R22) alebo Application Delivery Platform (ADP). | ||
| 2 | Nainštalujte opravy servera proxy na overenie NPS: Náplasti XSP R22: Náplasti XSP R23: | ||
| 3 | Aktivujte aplikáciu Notification Push Server. | ||
| 4 | (Pre upozornenia systému Android) Povoľte rozhranie FCM v1 API na NPS.
| ||
| 5 | (Pre upozornenia Apple iOS) Povoľte HTTP/2 na NPS.
| ||
| 6 | Pripojte technickú podporu z NPS XSP/ADP. | ||
| 7 | Na každom AS serveri je súbor namedefs Príklad: _pushnotification-zákazník._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com V A 10.193.78.149
|
Čo urobiť ďalej
Ak chcete získať nové inštalácie NPS, prejdite na stránku Nakonfigurujte server NPS na používanie autentifikačného proxy
Ak chcete migrovať existujúce nasadenie systému Android do FCMv1, prejdite na Migrujte NPS na FCMv1
Nakonfigurujte server NPS na používanie autentifikačného proxy
Táto úloha sa vzťahuje na novú inštaláciu NPS vyhradenú pre Webex pre Cisco BroadWorks.
Ak chcete nakonfigurovať autentifikačný server proxy na serveri NPS, ktorý je zdieľaný s inými mobilnými aplikáciami, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy ( https://help.webex.com/nl5rir2).
| 1 | ||||||||||||||||||||
| 2 | Vytvorte klientsky účet na NPS:
Ak chcete overiť, či sa zadané hodnoty zhodujú s tým, čo ste dostali, spustite
| |||||||||||||||||||
| 3 | Zadajte adresu URL proxy servera NPS a nastavte interval obnovenia tokenu (odporúča sa 30 minút):
| |||||||||||||||||||
| 4 | (Pre upozornenia systému Android) Pridajte ID aplikácie Android do kontextu aplikácií FCM na NPS.
| |||||||||||||||||||
| 5 | (Pre upozornenia Apple iOS) Pridajte ID aplikácie do kontextu aplikácií APNS, pričom nezabudnite vynechať kľúč Auth – nastavte ho na prázdny.
| |||||||||||||||||||
| 6 | Nakonfigurujte nasledujúce adresy URL NPS:
| |||||||||||||||||||
| 7 | Nakonfigurujte nasledujúce parametre pripojenia NPS na zobrazené odporúčané hodnoty:
| |||||||||||||||||||
| 8 | Skontrolujte, či aplikačný server kontroluje ID aplikácií, pretože možno budete musieť pridať aplikácie Webex do zoznamu povolených: | |||||||||||||||||||
| 9 | Reštartujte XSP|ADP: | |||||||||||||||||||
| 10 | Otestujte upozornenia na hovory uskutočnením hovorov od predplatiteľa BroadWorks dvom mobilným používateľom Webex. Skontrolujte, či sa na zariadeniach so systémom iOS a Android zobrazuje upozornenie na hovor. |
Migrujte NPS na FCMv1
Táto téma obsahuje voliteľné postupy, ktoré môžete použiť v konzole Google FCM, keď máte existujúce nasadenie NPS, ktoré potrebujete migrovať na FCMv1. Existujú tri postupy:
Migrujte klientov UC-One na FCMv1—Keď máte existujúcich klientov UCaaS a potrebujete ich migrovať, aby používali FCMv1.
Migrujte klientov SaaS na FCMv1—Keď máte existujúcich klientov SaaS a potrebujete ich migrovať na používanie FCMv1.
Aktualizujte server ADP—Keď migrujete NPS na server ADP.
Migrujte klientov UC-One na FCMv1
Pomocou krokov uvedených nižšie v konzole Google FCM migrujte klientov UC-One na Google FCM HTTPv1.
| Ak sa na klienta použije značka, klient musí mať ID odosielateľa. V konzole FCM pozri . Nastavenie sa zobrazí v tabuľke poverení projektu. Podrobnosti nájdete na Pripojiť Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Pozrite si
|
Prihláste sa do FCM Admin SDK na http://console.firebase.google.com.
Vyberte príslušnú aplikáciu pre Android.
V generál zaznamenajte ID projektu
Ak chcete nakonfigurovať konto služby, prejdite na kartu servisných účtov. Môžete vytvoriť nové konto služby alebo nakonfigurovať existujúce.
Ak chcete vytvoriť nový servisný účet:
Kliknutím na modré tlačidlo vytvorte nový servisný účet
Kliknutím na modré tlačidlo vygenerujete nový súkromný kľúč
Stiahnite si kľúč na bezpečné miesto
Ak chcete znova použiť existujúci účet služby:
Kliknutím na modrý text zobrazíte existujúce účty služieb.
Identifikujte účet služby, ktorý chcete použiť. Servisný účet potrebuje povolenie firebaseadmin-sdk.
Úplne vpravo kliknite na ponuku hamburgerov a vytvorte nový súkromný kľúč.
Stiahnite si súbor json, ktorý obsahuje kľúč, a uložte ho na bezpečné miesto.
Skopírujte súbor json do XSP|ADP.
Nakonfigurujte ID projektu a:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Nakonfigurujte aplikáciu:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectPovoliť FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Migrujte klientov SaaS na FCMv1
Ak chcete migrovať klientov SaaS na FCMv1, použite nižšie uvedené kroky v konzole Google FCM Console.
| Uistite sa, že ste už dokončili postup „Konfigurácia NPS na používanie autentifikačného proxy“. |
Zakázať FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.Povoliť FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Aktualizujte server ADP
Ak migrujete NPS na používanie servera ADP, použite nižšie uvedené kroky v konzole Google FCM.
Získajte súbor JSON z konzoly Google Cloud Console:
V konzole Google Cloud Console prejdite na Servisné účty stránku.
Kliknite Vyberte projekt, vyberte svoj projekt a kliknite OTVORENÉ.
Nájdite riadok servisného účtu, pre ktorý chcete vytvoriť kľúč, kliknite na Viac zvislé tlačidlo a potom kliknite Vytvoriť kľúč.
Vyberte a kľúč zadajte a kliknite Vytvorte
Súbor sa stiahne.
Pridajte FCM na server ADP:
Importujte súbor JSON na server ADP pomocou
/bw/installpríkaz.Prihláste sa do ADP CLI a pridajte projekt a kľúč API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Ďalej pridajte aplikáciu a kľúč:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DoneOverte konfiguráciu:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre
Nakonfigurujte svoje klastre BroadWorks
[raz za klaster]
Deje sa tak z nasledujúcich dôvodov:
Ak chcete povoliť cloudu Webex autentifikáciu vašich používateľov proti BroadWorks (cez XSP|overovacia služba hostená ADP).
Ak chcete povoliť aplikáciám Webex používať rozhranie Xsi na ovládanie hovorov.
Aby Webex mohol počúvať udalosti CTI publikované spoločnosťou BroadWorks (telefónna prítomnosť a história hovorov).
| Sprievodca klastrom automaticky overuje rozhrania, keď ich pridávate. Môžete pokračovať v úprave klastra, ak sa niektoré z rozhraní neoverí úspešne, ale klaster nemôžete uložiť, ak obsahuje neplatné položky. Zabránime tomu, pretože nesprávne nakonfigurovaný klaster môže spôsobiť problémy, ktoré sa ťažko riešia. |
Čo musíte urobiť:
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Kliknite Pridať klaster.
Tým sa spustí sprievodca, do ktorého zadáte svoje XSP|ADP rozhrania (URL). Ak používate neštandardný port, môžete k adrese URL rozhrania pridať port.
Pomenujte tento klaster a kliknite Ďalšie.
Koncept klastra je tu jednoducho súbor rozhraní, ktoré sú zvyčajne umiestnené na XSP|ADP server alebo farma, ktoré umožňujú Webexu čítať informácie z vášho aplikačného servera (AS). Môžete mať jeden XSP|ADP na klaster AS alebo viacero XSP|ADP na klaster alebo viacero klastrov AS na XSP|ADP. Požiadavky na mierku pre váš systém BroadWorks sú tu mimo rozsahu pôsobnosti.
(Voliteľné) Zadajte používateľa BroadWorks Názov účtu a heslo o ktorom viete, že sa nachádza v systéme BroadWorks, ku ktorému sa pripájate k Webex, potom kliknite Ďalšie.
Overovacie testy môžu použiť toto konto na overenie pripojení k rozhraniam v klastri.
Pridajte svoje Akcie XSI a XSI udalosti URL.
Voliteľné. Aktualizujte URL DAS s adresou URL služby aktivácie zariadenia.
Voliteľné. Skontrolovať Povoliť priame overenie BroadWorks začiarknite políčko, ak chcete, aby prihlásenie do BroadWorks bolo priame na BroadWorks. V opačnom prípade sa autentifikácia na BroadWorks vykonáva cez proxy službu IdP hostenú Webexom.
Toto začiarkavacie políčko ovplyvňuje tieto situácie prihlásenia:
Prihlásenie do portálu aktivácie používateľa – používatelia musia pri prihlasovaní na portál zadať svoje poverenia BroadWorks. Vyššie uvedené nastavenie určuje, či je prihlásenie priame do BroadWorks alebo cez IdP Proxy.
Prihlásenie klienta – ak Overenie BroadWorks je nakonfigurovaný v šablóne Onboarding, vyššie uvedené nastavenie určuje, či prihlásenie klienta do aplikácie Webex je priame pre BroadWorks alebo je cez proxy server IdP Proxy.
Kliknite Ďalšie.
Na Rozhranie CTI stránku, vykonajte nasledovné:
Pridajte URL CTI a Port pre rozhranie CTI, ku ktorému sa chcete pripojiť.
Voliteľné. Povoliť História hovorov prepnite a potom zadajte svoje ID používateľa BroadWorks. Keď je vybratá táto možnosť, udalosti histórie hovorov BroadWorks sa synchronizujú s cloudom Webex. Používatelia si môžu zobraziť svoju históriu hovorov v aplikácii Webex.
Voliteľné. Povoliť Synchronizácia Nerušiť (DND). prepnite a potom zadajte svoje ID používateľa BroadWorks. Táto možnosť synchronizuje udalosti DND medzi Webex a BroadWorks, čím zaisťuje, že funkcia funguje rovnako na oboch platformách.
Kliknite Ďalšie.
Pridajte svoje Autentifikačná služba URL.
Vyberte Auth Service s overením tokenu CI.
Táto možnosť nevyžaduje mTLS na ochranu pripojenia pred Webexom, pretože Autentifikačná služba správne overí používateľský token voči službe identity Webex predtým, ako vydá používateľovi dlhodobý token.
Skontrolujte svoje záznamy na poslednej obrazovke a potom kliknite Vytvorte. Mali by ste vidieť správu o úspechu.
Partner Hub odovzdáva adresy URL rôznym mikroslužbám Webex, ktoré testujú pripojenia k dodaným rozhraniam.
Kliknite Zobraziť klastre a mali by ste vidieť svoj nový klaster a či bola validácia úspešná.
The Vytvorte môže byť deaktivované na poslednej (ukážkovej) obrazovke sprievodcu. Ak nemôžete uložiť šablónu, znamená to problém s jednou z integrácií, ktoré ste práve nakonfigurovali.
Túto kontrolu sme implementovali, aby sme predišli chybám v následných úlohách. Počas konfigurácie nasadenia sa môžete vrátiť cez sprievodcu, čo môže vyžadovať úpravy vašej infraštruktúry (napr. XSP|ADP, nástroj na vyrovnávanie záťaže alebo firewall), ako je uvedené v tejto príručke, predtým, ako uložíte šablónu.
Kontrola pripojení k vašim rozhraniam BroadWorks
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Kliknite Zobraziť klastre.
Partner Hub iniciuje testy konektivity z rôznych mikroslužieb smerom k rozhraniam v klastroch.
Po dokončení testov sa na stránke zoznamu klastrov vedľa každého klastra zobrazí stavová správa.
Mali by ste vidieť zelené správy o úspechu. Ak sa zobrazí červené chybové hlásenie, kliknite na názov ovplyvneného klastra a zistite, ktoré nastavenie spôsobuje problém.
Voliteľné. Vyberte klaster, ak chcete vidieť existujúce nastavenia pre tento klaster, ako sú XSI-Actions, XSI-Events, DAS URL a nastavenia rozhrania CTI.
Nakonfigurujte si šablóny registrácie
Šablóny registrácie predstavujú spôsob, akým použijete zdieľanú konfiguráciu na jedného alebo viacerých zákazníkov, keď ich zapojíte prostredníctvom metód poskytovania. Každú šablónu musíte priradiť ku klastru (ktorý ste vytvorili v predchádzajúcej časti).
Môžete vytvoriť toľko šablón, koľko potrebujete, ale len jednu šablónu možno priradiť k zákazníkovi.
Prihláste sa do Partnerské centrum a vyberte zákazníkov.
Kliknite na Šablóny registrácie tlačidlo na zobrazenie existujúcich šablón.
Kliknite Vytvoriť šablónu.
V Podrobnosti šablóny pridajte názov šablóny, krajinu alebo oblasť a predvolený jazyk e-mailu.
V Nastavenie služby pomocou rozbaľovacieho zoznamu Klaster vyberte klaster, ktorý chcete použiť s touto šablónou.
Zadajte a Názov šablónya potom kliknite Ďalšie.
Nakonfigurujte svoj režim poskytovania pomocou týchto odporúčaných nastavení:
Tabuľka 3. Odporúčané nastavenia poskytovania pre rôzne režimy poskytovania Názov nastavenia
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Povoliť tok BroadWorks prostredníctvom poskytovania (zahrňte prihlasovacie údaje do účtu, ak sú zapnuté**)
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Vypnuté
Automaticky vytvárať nové organizácie v Control Hub
Zapnuté†
Zapnuté†
Zapnuté†
E-mailová adresa poskytovateľa služieb
Vyberte e-mailovú adresu z rozbaľovacej ponuky (môžete zadať niekoľko znakov, aby ste našli adresu, ak ide o dlhý zoznam).
Táto e-mailová adresa identifikuje správcu v rámci vašej partnerskej organizácie, ktorému bude udelený delegovaný správcovský prístup pre všetky nové zákaznícke organizácie vytvorené pomocou šablóny registrácie.
Krajina
Vyberte krajinu, ktorú použijete pre túto šablónu.
Krajina, ktorú vyberiete, sa zhoduje s organizáciami zákazníkov, ktoré sú vytvorené pomocou tejto šablóny, s konkrétnym regiónom. V súčasnosti by región mohol byť (EMEAR) alebo (Severná Amerika a zvyšok sveta). Pozrite si mapovania krajiny do regiónu v tejto tabuľke.
Krajina organizácie určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites. Pozrite si časť Krajina stránku pomocníka Pre viac informácií.
Režim BroadWorks Enterprise je aktívny
Povoľte to, ak zákazníci, ktorým poskytujete túto šablónu, sú podniky v BroadWorks.
Ak ide o skupiny, nechajte tento prepínač vypnutý.
Ak máte vo svojom BroadWorks kombináciu podnikov a skupín, mali by ste pre tieto rôzne prípady vytvoriť rôzne šablóny.
Poznámky z tabuľky:
† Tento prepínač zaisťuje vytvorenie novej zákazníckej organizácie, ak sa e-mailová doména predplatiteľa nezhoduje s existujúcou organizáciou Webex.
Toto by malo byť vždy zapnuté, pokiaľ nepoužívate manuálny proces objednávania a plnenia (cez Cisco Commerce Workspace) na vytváranie zákazníckych organizácií vo Webexe (predtým, ako začnete poskytovať používateľom v týchto organizáciách). Táto možnosť sa často označuje ako model „Hybrid Provisioning“ a je mimo rozsahu tohto dokumentu.
** „Účet poskytovania“ označuje účet správcu na úrovni systému BroadWorks. Na BroadWorks potrebujete účet správcu s týmito atribútmi: Administrator Type=Provisioning, Read-only=Off.
Vyberte predvolený balík služieb pre zákazníkov používajúcich túto šablónu (pozri Balíčky v časti Prehľad); buď Základné, Štandardné, Premium alebo Softfón.
Toto nastavenie môžete pre jednotlivých používateľov prepísať prostredníctvom partnerského centra.
Voliteľné. Skontrolujte Zakázať bezplatné volanie Cisco Webex ak chcete zakázať volania Webex,.
Pre Konfigurácia pripojenia k schôdzi, vyberte jednu z nasledujúcich možností:
Cisco Call-in čísla (PSTN)
Telefónne čísla poskytnuté partnerom (BYoPSTN)—Ak vyberiete túto možnosť, pozrite si časť Prineste si vlastnú príručku riešenia PSTN pre Webex pre Cisco BroadWorks pre podrobné informácie o konfigurácii tejto možnosti.
Kliknite Ďalšie.
Existujú dva prístupy k poskytovaniu predplatiteľov, pokiaľ ide o spôsob overovania ich identity – pomocou dôveryhodných e-mailov alebo nedôveryhodných e-mailov.
V pracovnom postupe Trusted Email používatelia poskytujú e-mailové adresy partnerovi, ktorý ich pridá do BroadWorks. Vy ako partner ste zodpovední za poskytovanie e-mailovej adresy v rámci metódy prietoku alebo rozhrania API.
Dôrazne sa odporúča použiť metódu dôveryhodného poskytovania, pretože zaisťuje, že všetci odberatelia sú plne poskytovaní vami ako partnerom a od koncových používateľov sa nevyžaduje žiadna akcia.
V prípade nedôveryhodného e-mailu musia používatelia pred poskytnutím overiť svoje e-maily alebo sa môžu sami aktivovať.
V prípade Untrusted existuje niekoľko režimov poskytovania založených na nastaveniach overenia v tabuľke nižšie:
Tabuľka 4. Odporúčané nastavenia overenia používateľov pre nedôveryhodné režimy poskytovania Názov nastavenia
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Najprv správca provízie
Odporúčané*
Nepoužiteľné
Povoliť používateľom samočinnú aktiváciu
Nepoužiteľné
Požadovaný
Poznámky z tabuľky:
* Každá zákaznícka organizácia vo Webexe musí mať aspoň jedného používateľa s rolou správcu. Prvý používateľ, ktorému priradíte Integrated IM&P v BroadWorks, prevezme rolu správcu zákazníka, ak sa vo Webexe vytvorí nová zákaznícka organizácia. Ako poskytovateľ služieb možno budete chcieť mať kontrolu nad tým, kto získa túto rolu. Začiarknutím tohto nastavenia zablokujete používateľom dokončenie aktivácie, kým nebude aktivovaný prvý používateľ, ktorého ste poskytli. Ak zrušíte začiarknutie tohto nastavenia, prvý používateľ, ktorý sa stane aktívnym v novej organizácii, sa stane správcom zákazníka.
Kliknite Ďalšie.
Vyberte predvolený režim overovania (buď Overenie BroadWorks alebo Webex autentifikácia) na prihlásenie používateľa do Webex.
Toto nastavenie nemá žiadny vplyv na prihlásenie používateľa do portálu aktivácie používateľa. Používatelia musia pri prihlasovaní na portál použiť svoje ID používateľa a heslo BroadWorks, bez ohľadu na to, ako je nakonfigurovaná šablóna Onboarding.
Toto nastavenie sa použije iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia použiť nové nastavenie overenia na existujúce organizácie zákazníkov, použijú sa existujúce nastavenia, aby existujúci používatelia nestratili prístup. Ak chcete zmeniť režim overovania pre existujúce organizácie zákazníkov, musíte otvoriť lístok pomocou Cisco TAC.(Pozri Režim overenia v časti Pripravte si prostredie).
Kliknite Ďalšie.
Pre Predvoľby, nakonfigurujte nasledovné:
Vyberte si, či chcete Predvyplňte e-mailové adresy používateľov na prihlasovacej stránke.
Túto možnosť by ste mali použiť iba vtedy, ak ste si vybrali Overenie BroadWorks a tiež umiestnili e-mailové adresy používateľov do atribútu Alternatívne ID v BroadWorks. V opačnom prípade budú musieť použiť svoje používateľské meno BroadWorks. Prihlasovacia stránka poskytuje v prípade potreby možnosť zmeniť používateľa, čo však môže viesť k problémom s prihlásením.
Ak chcete povoliť synchronizáciu adresára, nastavte Povoliť synchronizáciu telefónneho zoznamu pre všetky organizácie nových zákazníkov prepnite na možnosť Zapnuté.
Táto možnosť umožňuje Webexu čítať kontakty BroadWorks do zákazníckej organizácie, aby ich používatelia mohli nájsť a zavolať im z aplikácie Webex.
Zadajte a Správca partnera.
Toto meno sa používa v automatickej e-mailovej správe od Webex, ktorá vyzýva používateľov, aby overili svoje e-mailové adresy.
Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám prepínač je Zapnutý (predvolené nastavenie je Zapnuté).
Kliknite Ďalšie.
Skontrolujte svoje záznamy na poslednej obrazovke. Kliknutím na ovládacie prvky navigácie v hornej časti sprievodcu sa môžete vrátiť a zmeniť akékoľvek podrobnosti. Kliknite Vytvorte.
Mali by ste vidieť správu o úspechu.
Kliknite Zobraziť šablóny a mali by ste vidieť svoju novú šablónu uvedenú spolu so všetkými ostatnými šablónami.
Kliknite na názov šablóny, ak chcete šablónu upraviť alebo odstrániť, ak je to potrebné.
Nemusíte znova zadávať podrobnosti o účte na poskytovanie. Prázdne polia na potvrdenie hesla/hesla slúžia na zmenu poverení, ak to potrebujete, ale nechajte ich prázdne, aby sa zachovali hodnoty, ktoré ste zadali sprievodcovi.
Pridajte ďalšie šablóny, ak máte rôzne zdieľané konfigurácie, ktoré chcete poskytnúť zákazníkom.
Ponechajte si Zobraziť šablóny otvorte stránku, pretože možno budete potrebovať podrobnosti šablóny pre nasledujúcu úlohu.
Nakonfigurujte aplikačný server s adresou URL služby poskytovania
| Táto úloha sa vyžaduje iba pri poskytovaní toku. |
Oprava aplikačného servera (iba R22, R23 a R24)
Ak ste tak ešte neurobili, použite nasledujúcu opravu, ktorá sa vzťahuje na vaše vydanie:.
Pre R22:
AP.as.22.0.1123.ap373197Pre R23:
AP.as.23.0.1075.ap373197Pre R24:
AP.as.24.0.944.ap384177
Úplný zoznam opráv BroadWorks, ktoré tvoria požiadavku na nasadenie Webex pre Cisco BroadWorks, pozri Požiadavky na softvér BroadWorks v sekcii Referencie.Zmeňte na
Maintenance/ContainerOptionskontext.Povoliť parameter webovej adresy poskytovania:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Získajte adresy URL na poskytovanie z centra pre partnerov
Pozrite si Príručka správy rozhrania príkazového riadka Cisco BroadWorks Application Server podrobnosti (Rozhranie > Správy a služby > Integrované IM&P) príkazov AS.
Prihláste sa do Partnerského centra a prejdite na .
Kliknite Zobraziť šablóny.
Vyberte šablónu, ktorú používate na poskytovanie predplatiteľov tohto podniku/skupiny vo Webexe.
Podrobnosti šablóny sa zobrazia v rozbaľovacej table vpravo. Ak ste ešte nevytvorili šablónu, musíte to urobiť skôr, ako získate adresu URL na poskytovanie.
Skopírujte Adresa URL zabezpečovacieho adaptéra.
Ak ich máte viac, zopakujte tento postup pre ďalšie šablóny.
(Voľba) Nakonfigurujte systémové parametre poskytovania na aplikačnom serveri
| Ak používate UC-One SaaS, možno nebudete chcieť nastaviť poskytovanie a doménu služieb pre celý systém. Pozri Rozhodovacie body v časti Pripravte si prostredie. |
Prihláste sa na aplikačný server a nakonfigurujte rozhranie na odosielanie správ.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivujte integrované rozhranie IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Musíte zadať úplný názov pre |
(Voľba) Nakonfigurujte parametre poskytovania jednotlivých podnikov na aplikačnom serveri
V používateľskom rozhraní BroadWorks otvorte podnik, ktorý chcete nakonfigurovať, a prejdite doň Služby > Integrovaný IM&P.
Vyberte Použiť doménu služby a zadajte fiktívnu hodnotu (Webex tento parameter ignoruje. Mohli by ste použiť
example.com).Vyberte Použite Messaging Server.
V URL prilepte webovú adresu poskytovania, ktorú ste skopírovali zo svojej šablóny v Partner Hub.
Musíte zadať úplný názov pre
provisioningURLparameter, ako bol uvedený v Partner Hub. Ak váš aplikačný server nemôže pristupovať k DNS, aby preložil názov hostiteľa, musíte vytvoriť mapovanie v/etc/hostssúbor na AS.V Používateľské meno zadajte názov správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Zadajte heslo pre správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Pre Predvolená identita používateľa pre IM&P ID, vyberte Primárny.
Kliknite Použiť.
Opakujte pre ostatné podniky, ktoré chcete nakonfigurovať na tok cez poskytovanie.
Údaje o poskytovaní používateľov
Informácie o používateľských údajoch, ktoré sa vymieňajú medzi BroadWorks a Webex počas poskytovania používateľov, nájdete v časti Poskytovanie používateľov poskytovateľa služieb.
Rozhranie API kontroly predbežného poskytovania partnerov
Rozhranie Pre-Provisioning Check API pomáha správcom a predajným tímom tým, že pred poskytnutím balíka zákazníkovi alebo predplatiteľovi skontroluje chyby. Používatelia alebo integrácie autorizované používateľom s rolou úplného správcu partnera môžu použiť toto rozhranie API na zabezpečenie toho, aby nedochádzalo ku konfliktom alebo chybám pri poskytovaní balíkov pre daného zákazníka alebo predplatiteľa.
Rozhranie API kontroluje, či medzi týmto zákazníkom/predplatiteľom a existujúcimi zákazníkmi/predplatiteľmi na Webexe nie sú konflikty. Rozhranie API môže napríklad spôsobiť chyby, ak je predplatiteľ už poskytovaný inému zákazníkovi alebo partnerovi, ak už existuje e-mailová adresa pre iného predplatiteľa, alebo ak existujú konflikty medzi parametrami poskytovania a tým, čo už na Webexe existuje. To vám dáva príležitosť opraviť tieto chyby pred poskytnutím, čím sa zvyšuje pravdepodobnosť úspešného poskytovania.
Ďalšie informácie o rozhraní API nájdete na stránke: Webex for Wholesale Developer Guide
Ak chcete použiť rozhranie API, prejdite na: Predbežne skontrolujte poskytovanie veľkoobchodných predplatiteľov
| Ak chcete získať prístup k predbežnej kontrole dokumentu o poskytovaní predplatiteľov veľkoobchodu, musíte sa prihlásiť https://developer.webex.com/ portál. |
Partner SSO – SAML
Umožňuje správcom partnerov konfigurovať jednotné prihlásenie SAML pre novovytvorené organizácie zákazníkov. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky Partner SSO platia len pre novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia pridať jednotné prihlásenie partnera do existujúcej zákazníckej organizácie, existujúca metóda overenia sa zachová, aby sa zabránilo strate prístupu existujúcich používateľov. Ak chcete pridať jednotné prihlásenie partnera do existujúcej organizácie, musíte otvoriť lístok s Cisco TAC. |
Overte, či poskytovateľ poskytovateľa identity tretej strany spĺňa požiadavky uvedené v Požiadavky na poskytovateľov identity časť Integrácia jednotného prihlásenia v Control Hub.
Otvorte požiadavku na službu pomocou Cisco TAC. TAC musí vytvoriť dôveryhodný vzťah medzi poskytovateľom identity tretej strany a službou Cisco Common Identity. .
Ak váš IdP vyžadujepassEmailInRequestfunkciu aktivovať, nezabudnite túto požiadavku zahrnúť do servisnej požiadavky. Ak si nie ste istí, či je táto funkcia potrebná, overte si u svojho poskytovateľa identity.Nahrajte súbor metadát CI, ktorý spoločnosť TAC poskytla vášmu poskytovateľovi identity.
Nakonfigurujte registračnú šablónu. Pre Režim overenia nastavenie, vyberte Autentifikácia partnera. Pre ID entity IDP, zadajte EntityID z XML metadát SAML poskytovateľa identity tretej strany.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi dobre, že sa užívateľ môže prihlásiť.
Partner SSO – OpenID Connect (OIDC)
Umožňuje správcom partnerov konfigurovať OIDC SSO pre novovytvorené zákaznícke organizácie. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky na nastavenie Partner SSO OIDC sa vzťahujú iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia upraviť predvolený typ autentifikácie na Partner SSO OIDC v existujúcom chráme, zmeny sa nebudú vzťahovať na zákaznícke organizácie, ktoré sú už zaregistrované pomocou šablóny. |
Otvorte požiadavku na službu s Cisco TAC s podrobnosťami o OpenID Connect IDP. Nasledujú povinné a voliteľné atribúty IDP. TAC musí nastaviť IDP na CI a poskytnúť URI presmerovania, ktoré sa má nakonfigurovať na IDP.
Atribút
Požadovaný
Opis
Názov IDP
Áno
Jedinečný názov, ktorý nerozlišuje veľké a malé písmená pre konfiguráciu OIDC IdP, môže pozostávať z písmen, číslic, pomlčiek, podčiarknutí, vlnoviek a bodiek a maximálna dĺžka je 128 znakov.
ID klienta OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Tajný klient OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Zoznam rozsahov
Áno
Zoznam rozsahov, ktoré budú použité na vyžiadanie overenia OIDC IdP, rozdelené podľa miesta, napr. „openid email profile“ Musí obsahovať openid a email.
Koncový bod autorizácie
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu autorizácie OAuth 2.0 poskytovateľa identity.
tokenEndpoint
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu tokenu OAuth 2.0 poskytovateľa identity.
Discovery Endpoint
Nie
Adresa URL koncového bodu zisťovania IdP pre zisťovanie koncových bodov OpenID.
userInfoEndpoint
Nie
Adresa URL koncového bodu UserInfo IdP.
Koncový bod sady kľúčov
Nie
Adresa URL koncového bodu sady webových kľúčov JSON poskytovateľa identity.
Okrem vyššie uvedených atribútov IDP je potrebné v žiadosti TAC uviesť ID partnerskej organizácie.
Nakonfigurujte URI presmerovania na IDP pripojenia OpenID.
Nakonfigurujte šablónu registrácie. Pre nastavenie Authentication Mode vyberte Partner Authentication With OpenID Connect a zadajte IDP Name poskytnutý počas nastavenia IDP ako OpenID Connect IDP Entity ID.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi, že používateľ sa môže prihlásiť pomocou toku autentifikácie SSO.
Povoliť identifikátor korelácie hovorov
Ak chcete spustiť Webex pre Cisco BroadWorks, musíte povoliť identifikátor korelácie hovorov. Toto nastavenie je potrebné pre mnohé funkcie volania, vrátane nahrávania hovorov, skupinového vyzdvihnutia hovoru, výkonného a výkonného asistenta.
Použite CLI na aktiváciu funkcie na všetkých AS a XSP|ADP rozhrania.
Spustite nasledujúce príkazy na rozhraniach AS. To umožní AS odoslať
X-BroadWorks-Correlation-InfoHlavička SIP:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDParameter spojený s aplikáciou Xsi-Actions sa používa na riadenie zahrnutia informácií o korelácii hovorov do protokolov Xsi-Actions. Odporúča sa maťenableCallCorrelationIDpovolené pomocou nasledujúceho príkazu na XSP|Rozhrania ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Ďalšie informácie o identifikátore korelácie hovorov nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Synchronizácia adresára
Synchronizácia adresára zaisťuje, že používatelia Webex for Cisco BroadWorks môžu použiť adresár Webex na volanie akejkoľvek volajúcej entity zo servera BroadWorks. Keď je táto funkcia povolená, celý adresár volaní zo servera BroadWorks sa synchronizuje s adresárom Webex. Používatelia môžu pristupovať k adresáru z aplikácie Webex a zavolať ľubovoľnému volajúcemu subjektu zo servera BroadWorks.
Ak chcete zapnúť synchronizáciu adresára, prejdite na Synchronizácia adresárov vo Webex pre Cisco BroadWorks.
| Webex for Cisco BroadWorks flowthrough provisioning pridáva užívateľov správ a súvisiace informácie o volaniach zo servera BroadWorks na platformu Webex. Nie sú však zahrnuté telefónne zoznamy, používatelia, ktorí neposielajú správy, a entity, ktoré nie sú používateľmi (napríklad telefón v konferenčnej miestnosti, fax alebo číslo loveckej skupiny). Zapnutím synchronizácie adresára sa zabezpečí, že všetky volajúce entity sa pridajú na platformu Webex. |
Zjednotená história hovorov
Keď je povolená zjednotená história hovorov, udalosti hovorov BroadWorks sa synchronizujú s cloudom Webex a stanú sa súčasťou zjednotenej histórie hovorov a stretnutí Webex, ktorá sa zobrazuje v aplikácii Webex. Používatelia si môžu zobraziť svoju vlastnú podrobnú históriu hovorov a históriu stretnutí z aplikácie Webex.
Zjednotenú históriu hovorov môžu povoliť správcovia na úrovni partnerov v partnerskom centre na báze klastra po klastri. Keď je táto funkcia zapnutá, nasadenie BroadWorks synchronizuje nasledujúce udalosti hovorov do cloudu Webex:
Udalosti histórie hovorov – tieto udalosti sa používajú na vytvorenie podrobnej zjednotenej histórie hovorov
Udalosti stavu zavesenia – zjednotená história hovorov zahŕňa optimalizácie stavu zavesenia, ktoré zmenšujú šírku pásma siete pre aktualizácie funkcie Telephony Presence
Požiadavky na jednotnú históriu hovorov
Pred konfiguráciou zjednotenej histórie hovorov sa uistite, že ste opravili svoj systém. Táto funkcia závisí od nainštalovaných nasledujúcich opráv BroadWorks:
Pre R22:
AP.as.22.0.1123.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
Pre R23:
AP.as.23.0.1075.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433Ak používate XSP —
AP.xsp.23.0.1075.ap378585Ak používate ADP -
Xsi-Events-23_2021.05_1.251.bwar
Pre R24:
AP.as.24.0.944.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
| Úplný zoznam opráv BroadWorks, ktoré musíte nainštalovať ako predpoklad na spustenie Webex pre Cisco BroadWorks, nájdete na Požiadavky na softvér BroadWorks v sekcii Referencie. |
Okrem opravy vášho systému, konfiguračný súbor klienta ( config-wxt.xml) musí mať nastavenú nasledujúcu značku: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Ak chcete mať v zjednotenej histórii hovorov informácie o skupine Hunt, Call Center a iných presmerovaniach, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Pre R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Ak chcete mať informácie o výkonnom asistentovi v zjednotenej histórii hovorov, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP so systémom Xsi-Events-24_2022.06 alebo neskôr
Okrem opráv Broadworks musí byť povolená aj synchronizácia adresára pre zjednotenú históriu hovorov Executive-Assistant.
| Keď povolíte históriu hovorov alebo synchronizáciu DND, Webex odošle žiadosti o obnovenie predplatného CTI pre všetkých používateľov v klastri. V závislosti od počtu používateľov to môže trvať až niekoľko hodín. Počas toho istého obdobia údržby sa odporúča nevykonávať žiadnu údržbu Broadworks. |
Povoliť históriu hovorov (nový klaster)
Ak chcete povoliť históriu hovorov v novom klastri, pozrite si kroky na pridanie klastra Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Povoliť históriu hovorov (existujúci klaster)
Ak chcete povoliť históriu hovorov v existujúcom klastri, postupujte podľa nasledujúcich krokov:
Prihláste sa do Partnerského centra na
admin.webex.com.Ísť do nastavenie a vyberte existujúci klaster.
Skontrolujte, či je pripojenie klastra dobré. Na pravom paneli by sa mala zobraziť zelená značka začiarknutia Spojenie nadviazané.
Ak sa toto nezobrazí, pod Skontrolujte pripojenia (voliteľné), zadajte ID používateľa BroadWorks a heslo BroadWorks a kliknite Skontrolujte aby ste si overili, či je pripojenie v poriadku.
Skontrolovať Povoliť históriu hovorov zaškrtávacie políčko.
Kliknite Uložiť.
Interakcie funkcií
Pre zjednotenú históriu hovorov existujú nasledujúce interakcie funkcií:
Zjednotená história hovorov nie je podporovaná pre používateľov, ktorí sú nakonfigurovaní v BroadWorks so zoznamami trás alebo priamymi trasami. Keď nastane táto situácia, udalosti Call History a Hook Status sa do aplikácie Webex neposielajú.
Zjednotená história hovorov nie je podporovaná pri vytáčaní klapiek. Hovory uskutočnené pomocou vytáčania klapiek sa nemusia správne prejaviť v histórii hovorov.
Zobraziť históriu hovorov v aplikácii Webex
Koncoví používatelia môžu pristupovať a zobrazovať svoju zjednotenú históriu hovorov z aplikácie Webex. Podrobnosti nájdete na stránke: Webex | Zobrazenie histórie hovorov a stretnutí.
Zakázať zjednotenú históriu hovorov
Keď povolíte zjednotenú históriu hovorov na klastri, nemôžete túto funkciu zakázať sami. Ak potrebujete funkciu vypnúť, kontaktujte Cisco Technical Assistance Center (TAC).
Vizuálna indikácia spamu
Aplikácia Webex podporuje vizuálnu indikáciu spamových hovorov v prípitku hovoru, keď je hovor prezentovaný volanému, a v záznamoch Unified Call History, keď je BroadWorks aktualizovaný tak, aby vykonával overenie ID volajúceho prostredníctvom rámca STIR/SHAKEN. Ak chcete mať túto funkciu:
- Povoľte zjednotenú históriu hovorov podľa popisu v predchádzajúcej časti.
- Nasledujúce opravy musia byť nainštalované a aktívne:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- alebo AS-25_Rel_minimálne 2022.12
- Funkcia musí byť aktivovaná cez AS CLI:
- AS_CLI/System/ActivatableFeature> aktivovať 104112
- AS_CLI/System/StirShaken> nastaviť enableVerification true
- Broadworks musí byť nakonfigurovaný tak, aby vykonával STIR-SHAKEN podpisovanie, označovanie a overovanie, ako je popísané v Cisco BroadWorks STIR-SHAKEN Signing Taging and Verification
Keď je BroadWorks správne nakonfigurovaný, do požiadaviek INVITE odoslaných klientom Cisco sa pridá nová hlavička X-Cisco-CallerId-Disposition a k existujúcim udalostiam histórie hovorov, ktoré sa odosielajú do Webex Cloud cez rozhranie CTI, sa pridá nové pole callerIdDisposition. . Zariadenia Webex použijú tieto informácie na poskytnutie vizuálnej indikácie spamu v prezentácii hovoru a v zjednotenej histórii hovorov volaného.
Identifikácia volajúceho a presmerovanie hovoru
Identifikácia volajúceho
Keď aplikácia Webex prijme hovor, pokúsi sa identifikovať, kto je volajúci, a túto informáciu zobrazí v upozornení na prichádzajúci hovor, v okne počas hovoru a po dokončení hovoru v histórii hovorov a hlasovej schránke.
Aplikácia Webex sa pokúsi nájsť ID volajúceho porovnaním prichádzajúceho telefónneho čísla s telefónnymi číslami kontaktov nájdených v rôznych zdrojoch. Aplikácia Webex bude používať nasledujúce zdroje v tomto poradí. Keď ho nájde v jednom zdroji, nebude sa pokúšať hľadať nikde inde.
| Ak nájde viacero výskytov čísla v jednom zdroji, nepokúsi sa vybrať jeden z nich, v tomto prípade nezobrazí žiadne ID volajúceho. |
Webex Common Identity (CI), ktorá obsahuje používateľov vašej organizácie.
Osobné a organizačné kontakty. Osobné kontakty sú viditeľné na karte Kontakty.
Miestny adresár. Vo Windows - aplikácia Outlook, v Macu - Mac Kontakty, v iOS - iPhone kontakty, v Androide - Android kontakty.
Ak sa nenájde žiadna zhoda s prichádzajúcim telefónnym číslom, aplikácia použije zobrazovaný názov v hlavičke SIP FROM, ak je k dispozícii. V opačnom prípade použije časť mena používateľa SIP URI z hlavičky SIP From ako poslednú možnosť.
Na ovládanie hovorov na diaľku (tj režim ovládania stolným telefónom) sa používajú informácie XSI, kde sa používa ID alebo rozšírenie BWKS, získané z informácií o vzdialenej strane v udalosti XSI. Ak informácie o vzdialenej strane nie sú dostupné, použije sa P-Asserted Identity (PAI) (ak je nakonfigurovaná).
Presmerovanie hovorov
V prípade, že bol hovor presmerovaný alebo presmerovaný, potom sa aplikácia pokúsi ukázať, kto je volajúci a ako bol presmerovaný v upozornení na hovor a v histórii hovorov.
Presmerovaný hovor: Zobrazuje číslo, ktoré presmerovalo hovor.
Skupina lovcov: Zobrazuje názov loveckej skupiny, ktorá presmerovala hovor.
Poradie call centra: Zobrazuje názov frontu, ktorý presmeroval hovor.
Výkonný asistent: Zobrazuje meno výkonného pracovníka, pre ktorý prichádza hovor.
Výnimky:
Pri interných hovoroch z frontu hovorov, kde agent zavolá späť internému účastníkovi, vzdialený účastník neuvidí názov hovorového radu, ale uvidí meno agenta, ktorý mu volá.
Hovor zodpovedaný inde:
Pre skupiny lovu alebo fronty hovorov, ktoré sú nastavené so súčasným smerovaním, agenti uvidia hovor prijatý inde v histórii hovorov, ak hovor zdvihne iný agent. Pre skupiny lovu alebo fronty hovorov so sekvenčným smerovaním alebo pretečením sa hovory zobrazia ako zmeškaný hovor v histórii hovorov, ak ich odpovie iný agent.
Vzhľad zdieľanej línie
Vzhľad zdieľanej linky je schopnosť poskytovať linky iných používateľov ako zdieľané linky na zariadení koncového používateľa. Konfigurácia zdieľanej linky pre aplikáciu Webex je podobná konfigurácii zdieľanej linky pre stolové telefóny. Táto špecifická funkcia vám umožňuje priradiť vzhľad zdieľaných liniek aplikácii Webex koncového používateľa.
Táto funkcia umožňuje používateľom vybavovať hovory na pobočkách iných používateľov priamo z aplikácie Webex.
Vzhľad zdieľanej čiary môžete nakonfigurovať len pre počítačovú verziu a Aplikácia Webex.
Môžete pridať maximálne 10 riadkov vrátane primárneho riadku Aplikácia Webex.
Riadok pracovného priestoru nemôžete priradiť ako zdieľaný riadok.
Používateľovi nemôže byť poskytnutá služba Executive-Assistant súčasne so zdieľanými linkami.
Port primárnej linky používateľa by sa nemal zmeniť na zdieľanú linku.
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Patch 1: Príznak vlastníka v zozname zariadení na podporu zdieľaných liniek klienta Webex
R23 bez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 s ADP:
AP.as.23.0.1075.ap384179
Xsi-Actions-23_2022.10
R24:
AS: AP.as.24.0.944.ap384179
Xsi-Actions-24_2022.10
R25:
AS: RI vydanie Rel_2022.10_1,310
Xsi-Actions-25_2022.10
Patch 2: Opravy na zvýšenie počtu portov na typoch profilov zariadení (v tomto prípade pre desktopového klienta: Obchodný komunikátor).
RI vydanie Rel_2022.10_1,310
Synchronizácia Nerušiť (DND).
Synchronizácia Do Not Disturb (DND) zosúlaďuje nastavenia DND medzi Webex a BroadWorks synchronizáciou stavu DND medzi týmito dvoma platformami. Napríklad, ak používateľ zapne DND z aplikácie Webex, tento stav sa synchronizuje s volacími zariadeniami BroadWorks. Výsledkom je, že stolový telefón zaregistrovaný v BroadWorks používateľa nezvoní, keď sa mu niekto pokúsi zavolať. Podobne, ak používateľ nastaví DND zo stolového telefónu, stav sa synchronizuje s aplikáciou Webex. Bez tejto funkcie nebudú aktualizácie DND z jednej platformy rozpoznané druhou platformou.
Synchronizácia DND sa aplikuje na úrovni klastra BroadWorks a správca partnera ju môže povoliť v partnerskom centre.
| Ak je v klastri BroadWorks veľa zákazníkov (> 50), synchronizácia DND nie je podporovaná. V takýchto prípadoch sa odporúča obrátiť sa so žiadosťou o pomoc na technika podpory Cisco TAC. |
Predpoklady
Uistite sa, že na AS a XSP sú aplikované nasledujúce záplaty|ADP. Použite iba opravy pre vašu verziu BroadWorks.
Pre vydanie 23:
<snipped>
- ADP aplikácie: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Udalosti-23_2022.03_1.220.bwar
Pre vydanie 24:
<snipped>
- ADP aplikácie: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Udalosti-24_2022.03_1.220.bwar
Po použití opráv aktivujte funkciu 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Ak je v klastri BroadWorks veľa zákazníkov (> 50), operácie ako aktualizácia akcií XSI, udalostí XSI, adresy URL DAS, XSP|ADP URL ani synchronizácia DND nie sú podporované. V takýchto prípadoch sa odporúča obrátiť sa so žiadosťou o pomoc na technika podpory Cisco TAC.
Nakonfigurujte synchronizáciu kľúčov funkcií zariadenia na BroadWorks. Uistite sa, že telefón podporuje SIP SUBSCRIBE/NOTIFY pre balík udalostí „as-feature-event“. Podrobnosti nájdete v časti Synchronizácia kľúča funkcií zariadenia Cisco BroadWorks.
Povoliť synchronizáciu DND (existujúci klaster)
Prihláste sa do Partnerského centra
Kliknite nastavenie.
Kliknite Zobraziť klaster a vyberte príslušný klaster BroadWorks.
Povoliť Synchronizácia Nerušiť (DND). prepnúť.
Zadajte svoje ID používateľa BroadWorks a kliknite Povoliť.
Systém overí, že klaster BroadWorks má príslušné záplaty na podporu synchronizácie DND. Ak overenie zlyhá, Uložiť tlačidlo sa deaktivuje.
Ak je overenie úspešné, kliknite Uložiť.
|
|
Povoliť synchronizáciu DND (nový klaster)
Funkciu môžete povoliť aj počas vytvárania klastra. Podrobnosti nájdete v časti „Konfigurácia klastrov BroadWorks“ v Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať synchronizáciu DND
Synchronizáciu DND nemôžete zakázať sami. Ak chcete túto funkciu zakázať, vytvorte technický prípad BEMS s nasledujúcimi informáciami:
rodina: Spark Service
Produkt: Volanie cez Webex (Webex for BroadWorks)
Komponent: WxBW- Poskytovanie
V prípade BEMS musí byť uvedené, že synchronizácia Nerušiť sa má partnerovi zakázať. Prípad musí obsahovať partnerId a BroadWorks clusterId.
Prípady použitia
Nahrávanie hovorov
Webex for Cisco BroadWorks podporuje štyri režimy nahrávania hovorov.
Režimy nahrávania | Opis | Ovládacie prvky/indikátory, ktoré sa zobrazujú v aplikácii Webex |
|---|---|---|
Vždy | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ nemá možnosť spustiť alebo zastaviť nahrávanie. |
|
Vždy s pozastavením/obnovením | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ môže pozastaviť a obnoviť nahrávanie. |
|
Na požiadanie | Nahrávanie sa spustí automaticky pri nadviazaní hovoru, ale záznam sa vymaže, pokiaľ používateľ nestlačí tlačidlo Spustite nahrávanie. Ak používateľ spustí nahrávanie, zachová sa celý záznam z nastavenia hovoru. Po spustení nahrávania môže používateľ nahrávanie pozastaviť a obnoviť |
|
OnDemand so spustením iniciovaným používateľom | Nahrávanie sa nespustí, pokiaľ používateľ nezvolí Spustite nahrávanie možnosť v aplikácii Webex. Užívateľ má možnosť spustiť a zastaviť nahrávanie viackrát počas hovoru. |
|
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Pre R22: AP.as.22.0.1123.ap377718
Pre R23: AP.as.23.0.1075.ap377718
Pre R24: AP.as.24.0.944.ap377718
Musí byť zapnutý identifikátor korelácie hovorov. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Ak chcete používať túto funkciu, musí byť povolená nasledujúca konfiguračná značka: %ENABLE_CALL_RECORDING_WXT%.
Táto funkcia vyžaduje integráciu s platformou na nahrávanie hovorov tretej strany.
Ak chcete nakonfigurovať nahrávanie hovorov na BroadWorks, prejdite na Sprievodca rozhraním nahrávania hovorov Cisco BroadWorks.
Ďalšie informácie
Informácie pre používateľa o tom, ako používať funkciu nahrávania, nájdete na stránke help.webex.com článok Webex | Nahrávajte si hovory.
Ak chcete prehrať nahrávku, používatelia alebo správcovia musia prejsť na svoju platformu na nahrávanie hovorov tretej strany.
Parkovanie a načítanie skupinových hovorov
Webex pre Cisco BroadWorks podporuje Group Call Park a Retrieve. Táto funkcia poskytuje používateľom v rámci skupiny spôsob, ako zaparkovať hovory, ktoré potom môžu získať ostatní používatelia v skupine. Napríklad zamestnanci maloobchodu v obchode môžu túto funkciu použiť na zaparkovanie hovoru, ktorý potom môže zdvihnúť niekto z iného oddelenia.
Prevádzka funkcie
Akonáhle je funkcia nakonfigurovaná
Počas hovoru používateľ klikne na Park možnosť vo svojej aplikácii Webex zaparkovať hovor na klapke, ktorú systém vyberie automaticky. Systém zobrazí rozšírenie používateľovi na dobu 10 sekúnd.
Iný používateľ v skupine klikne na Obnoviť hovor možnosť v ich aplikácii Webex. Používateľ potom zadá predĺženie zaparkovaného hovoru, aby mohol pokračovať v hovore.
Požiadavky
Aby táto funkcia fungovala, uistite sa, že:
Konfiguračný súbor klienta musí mať nastavené nasledujúce značky:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Na AS a XSP musí byť povolený identifikátor korelácie hovorov|ADP. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Váš SBC musí byť nakonfigurovaný tak, aby prešiel '
x-broadworks-correlation-in' Atribút SIP do az aplikačného servera.
Konfigurácia
Informácie o konfigurácii skupinového parkovania na BroadWorks nájdete v časti „Pridať skupinu parkovania hovorov“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2. Musíte vytvoriť skupinu a pridať používateľov do skupiny.
Informácie o tom, ako nakonfigurovať identifikátor korelácie hovorov na BroadWorks, nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Ďalšie informácie
Používateľské informácie o používaní parkovania skupinových hovorov nájdete v časti Webex | Zaparkujte a získajte hovory.
Parkovanie hovorov/parkovanie riadených hovorov
Parkovanie bežných alebo riadených hovorov nie je podporované v používateľskom rozhraní aplikácie Webex, ale poskytovaní používatelia môžu túto funkciu nasadiť pomocou prístupových kódov k funkciám:
Zadajte *68 zaparkovať hovor
Zadajte *88 na obnovenie hovoru
Nalodenie
Služba Barge-in sa bežne používa v prostrediach call centier alebo v iných situáciách, kde môže byť potrebná okamžitá pomoc alebo zásah.
Keď je povolená služba vstupu, určený používateľ alebo nadriadený môže vstúpiť do aktívneho hovoru iniciovaním špecifického príkazu alebo použitím špeciálneho tlačidla alebo kombinácie klávesov na svojom telefóne alebo komunikačnom zariadení. Po zadaní žiadosti o prihlásenie systém vytvorí spojenie s prebiehajúcim hovorom, čo umožní oprávnenej osobe počúvať konverzáciu alebo sa k hovoru pripojiť ako aktívny účastník.
Služba Barge-in môže byť užitočná v rôznych situáciách. V prostredí call centra môžu supervízori alebo školitelia monitorovať a trénovať zástupcov zákazníckych služieb počúvaním ich hovorov v reálnom čase. V prípade potreby môžu zasiahnuť a poskytnúť poradenstvo alebo prevziať hovor, ak má zástupca ťažkosti. V núdzových situáciách alebo kritických diskusiách sa oprávnení pracovníci môžu rýchlo pripojiť k prebiehajúcim rozhovorom, aby poskytli pomoc alebo urobili dôležité rozhodnutia.
V aplikácii Webex pre Barge in dostaneme upozornenie, že hovor sa zmení na konferenciu. V NOTIFY (call-info alebo conference-info) nie sú žiadne dodatočné informácie o aký typ konferencie ide, takže to môžeme riešiť iným spôsobom.
Keď dôjde k pristátiu, medzi účastníkmi sa vytvorí trojstranný hovor. Zavádzajú sa tieto pojmy:
Dozorca: Supervízor je osoba, ktorá dohliada a riadi tím agentov zákazníckeho servisu alebo zástupcov call centra. V súvislosti so vstupom do hovoru má nadriadený zvyčajne schopnosť monitorovať prebiehajúce hovory zákazníkov a zasahovať do nich. Môžu používať nástroje alebo softvér na monitorovanie hovorov na odpočúvanie hovorov, poskytovanie poradenstva agentom a zabezpečenie kontroly kvality. Úloha supervízora môže zahŕňať školenie agentov, riešenie problémov zákazníkov a optimalizáciu výkonu tímu.
Zákazník: Zákazník označuje jednotlivca alebo subjekt, ktorý spolupracuje so spoločnosťou alebo organizáciou s cieľom získať produkty, služby alebo podporu. V kontexte volania je zákazník niekto, kto telefonuje alebo prijíma telefonický hovor s agentom zákazníckych služieb. Zákazníci môžu počas hovoru požiadať o pomoc, informácie alebo riešenie svojich otázok alebo problémov. Funkcia prihlásenia do hovoru umožňuje nadriadeným alebo oprávneným pracovníkom pripojiť sa k prebiehajúcemu hovoru medzi zákazníkom a agentom.
agent: Agent, tiež známy ako zástupca zákazníckeho servisu alebo agent call centra, je osoba zodpovedná za vybavovanie interakcií so zákazníkmi a poskytovanie podpory alebo pomoci cez telefón alebo iné komunikačné kanály. Agenti sú školení, aby riešili otázky zákazníkov, riešili problémy, spracovávali transakcie a poskytovali pozitívnu zákaznícku skúsenosť. V kontexte prihlásenia do hovoru je agent osoba, ktorá počas telefonického hovoru hovorí priamo so zákazníkom. Ak je to potrebné, agent môže dostať pokyny alebo spätnú väzbu od nadriadeného prostredníctvom prihlásenia.
Mobilný natívny hovor Eskalujte na stretnutie
Mobile Native Call Escalate to Meeting prichádza s dvoma jedinečnými funkciami:
Nové upozornenie Push
Používatelia mobilných zariadení pri natívnom hovore teraz môžu prepnúť na aplikáciu Webex klepnutím na Nové upozornenie push. Keď spustíte natívnu obrazovku hovoru, na obrazovke sa zobrazí Nové upozornenie push a klepnutím na upozornenie sa dostanete priamo na obrazovku hovoru aplikácie Webex.
Upozornenie Webex sa zobrazuje počas hovoru z mobilného telefónu, ak používate Webex Go alebo váš operátor mobilnej siete (MNO) má signalizáciu hovorov pomocou Cisco kontroly hovorov pre vaše mobilné hovory.
Presunúť mobilný hovor na stretnutie
Keď s niekým práve telefonujete, možno budete chcieť tento hovor presunúť na schôdzu, aby ste mohli využívať niektoré pokročilé funkcie schôdzí, ako je video, zdieľanie alebo tabuľka. Alebo pozvite ďalších ľudí do diskusie a presuňte sa na stretnutie.
Požiadavky na BroadWorks
Aktivovateľná funkcia 25239
R23 s XSP|ADP:
Patch AS AP.as.23.0.1075.ap383064
XSP|Oprava ADP AP.xsp.23.0.1075.ap383064
Oprava AP.platforma.23.0.1075.ap383064
R23 s ADP:
Patch AS AP.as.23.0.1075.ap383064
ADP s Xsi-Actions-23, verzia CommPilot-23 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R24:
Náplasť AS: AP.as.24.0.944.ap383064
ADP s Xsi-Actions-24, verzia CommPilot-24 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R25:
AS RI vydanie Rel_2022.08_1,354
ADP s Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 a verzia NPS > 2022.08_1,350
Konfigurácia vytáčania URI na podporu presunu hovoru na stretnutie
Zásady NS UrlDialing
Definujte pravidlo pre (.*)webex.com pre smerovanie cez I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Smerovanie NE pre I-SBC
Príklad konfigurácie
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil smerovania NS
Inštancia politiky UrlDialing pridaná do príslušných profilov smerovania
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Na volanie NetworkURL použite NS Route
Povoľte AS rešpektovať trasu NS v režime Hybrid AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Núdzové volanie
Webex for Cisco BroadWorks podporuje volanie núdzových služieb E911. Pomocou tejto funkcie sa tiesňové volania presmerujú do strediska tiesňového volania (PSAP), ktoré potom môže nasmerovať tiesňové služby na miesto volajúceho. Ak chcete použiť túto funkciu, musíte integrovať Webex pre Cisco BroadWorks s poskytovateľom tiesňového volania E911.
Na konfiguráciu podpory pre služby tiesňového volania E911 použite nasledujúce články Webex:
E911 Núdzové volanie vo Webexe pre BroadWorks—Tento článok použite na konfiguráciu tiesňového volania E911 vo Webex pre Cisco BroadWorks pomocou jedného z nasledujúcich podporovaných poskytovateľov E911:
Šírka pásma
Intrado
RedSky
Vylúčenie zodpovednosti za tiesňové volanie—Ak máte službu určovania polohy, môžete nakonfigurovať okno Vylúčenie zodpovednosti za núdzové služby v aplikácii Webex tak, aby obsahovalo možnosť pre používateľov aktualizovať svoju polohu pri prihlásení.
Prispôsobenie a poskytovanie klientom
Používatelia si stiahnu a nainštalujú svoje generické aplikácie Webex pre počítače alebo mobilné zariadenia (odkazy na stiahnutie nájdete v časti Platformy aplikácií Webex). Akonáhle sa používateľ overí, klient sa zaregistruje v službe Webex Cloud na odosielanie správ a stretnutia, získa informácie o svojej značke, objaví informácie o svojej službe BroadWorks a stiahne si konfiguráciu volania z aplikačného servera BroadWorks (cez DMS na XSP|ADP).
Parametre volania pre aplikácie Webex nakonfigurujete v BroadWorks (ako obvykle). Nakonfigurujete branding, messaging a parametre stretnutí pre klientov v Control Hub. Konfiguračný súbor priamo neupravíte.
Tieto dve sady konfigurácií sa môžu prekrývať, v takom prípade konfigurácia Webex nahrádza konfiguráciu BroadWorks.
Pridajte šablóny konfigurácie Webex Apps na aplikačný server BroadWorks
Aplikácie Webex sú nakonfigurované so súbormi DTAF. Klienti si stiahnu konfiguračný XML súbor z aplikačného servera prostredníctvom služby Device Management na XSP|ADP.
Získajte požadované súbory DTAF (pozri Profily zariadení v časti Pripravte si prostredie).
Skontrolujte, či máte nastavené správne značky Systém BroadWorks > Prostriedky > Sady značiek správy zariadenia.
Pre každého klienta, ktorému poskytujete:
Stiahnite si a rozbaľte zip súbor DTAF pre konkrétneho klienta.
Importujte súbory DTAF do BroadWorks na Systém > Prostriedky > Typy profilu identity/zariadenia
Otvorte novo pridaný profil zariadenia na úpravu a:
Zadajte XSP|ADP farma FQDN a Device Access Protocol.
Skontrolovať Podpora informácií o vzdialenej párty zaškrtávacie políčko. Táto podpora je potrebná na fungovanie zdieľania pracovnej plochy.
Podporu Remote Party môžete povoliť aj spustením nasledujúceho príkazu CLI na aplikačnom serveri:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Upravte šablóny podľa svojho prostredia (pozri tabuľku nižšie).
Uložte profil.
Kliknite Súbory a autentifikácia a potom vyberte možnosť znovu zostaviť všetky systémové súbory.
názov | Opis |
Priorita kodeku | Nakonfigurujte poradie priority pre audio a video kodeky pre VoIP hovory |
TCP, UDP a TLS | Nakonfigurujte protokoly používané pre signalizáciu SIP a médiá |
RTP audio a video porty | Nakonfigurujte rozsahy portov pre zvuk a video RTP |
Možnosti SIP | Nakonfigurujte rôzne možnosti súvisiace so SIP (SIP INFO, use rport, zisťovanie SIP proxy, intervaly obnovovania pre registráciu a predplatné atď.) |
Prispôsobte branding pre aplikáciu Webex
Prispôsobenia partnerov – správcovia partnerov môžu použiť pokročilé prispôsobenia značky, ktoré sa vzťahujú na partnerskú organizáciu a/alebo zákazníkov, ktorých partner spravuje. Pozri Konfigurácia rozšírených prispôsobení značky.
Zákaznícke prispôsobenia – ak partner umožňuje zákazníkom aplikovať ich vlastné prispôsobenia značky, správcovia zákazníkov môžu postupovať podľa postupov na Pridajte svoju firemnú značku na Webex.
| Portál aktivácie používateľa používa rovnaké logo, aké pridáte pre branding klienta. |
Prispôsobte si nahlasovanie problémov a adresy URL pomocníka
Na prispôsobenie týchto možností môžu správcovia postupovať podľa postupu „Pridať adresy URL stránok pomoci a spätnej väzby“, ktorý nájdete v oboch vyššie uvedených článkoch o značke.
Nakonfigurujte svoju testovaciu organizáciu pre Webex pre Cisco BroadWorks
Predtým ako začneš
S priebežným poskytovaním
Musíte nakonfigurovať všetky XSP|Služby ADP a partnerskú organizáciu v Control Hub, než budete môcť vykonať túto úlohu.
| 1 | Priradiť službu v BroadWorks:
| ||
| 2 | Overenie organizácie zákazníka a používateľov v Control Hub: |
Používateľské testovanie
| 1 | Stiahnite si aplikáciu Webex na dvoch rôznych počítačoch. |
| 2 | Prihláste sa ako vaši testovací používatelia na dvoch počítačoch. |
| 3 | Uskutočnite testovacie hovory. |
Poskytovanie zákazníckych organizácií
V aktuálnom modeli automaticky poskytujeme zákaznícku organizáciu, keď pripojíte prvého používateľa pomocou ktorejkoľvek z metód opísaných v tomto dokumente. Poskytovanie sa uskutočňuje iba raz pre každého zákazníka.
Používatelia poskytovania
Používateľov môžete poskytovať týmito spôsobmi:
Na vytvorenie účtov Webex použite rozhrania API
Priraďte integrované IM&P (prietokové poskytovanie) s dôveryhodnými e-mailami na vytvorenie účtov Webex
Priraďte integrované IM&P (prietokové poskytovanie) bez dôveryhodných e-mailov. Používatelia poskytujú a overujú e-mailové adresy na vytváranie účtov Webex
Umožniť používateľom samočinnú aktiváciu (pošlete im odkaz, vytvoria si účty Webex)
Public Provisioning API
Webex odhaľuje verejné API, aby umožnil poskytovateľom služieb integrovať poskytovanie Webex pre predplatiteľov Cisco BroadWorks do ich existujúcich pracovných postupov poskytovania. Špecifikácia týchto rozhraní API je k dispozícii na developer.webex.com. Ak chcete vyvíjať pomocou týchto rozhraní API, obráťte sa na svojho zástupcu spoločnosti Cisco, ktorý vám poskytne Webex pre Cisco BroadWorks.
| Veľkoobchodní zákazníci budú týmito API odmietnutí. |
Priebežné poskytovanie
Na BroadWorks môžete používateľom poskytnúť Povoliť integrované IM&P možnosť. Táto akcia spôsobí, že adaptér na poskytovanie služieb BroadWorks uskutoční volanie rozhrania API na zabezpečenie používateľa na webe Webex. Naše API pre poskytovanie je spätne kompatibilné s UC-One SaaS API. BroadWorks AS nevyžaduje žiadnu zmenu kódu, iba zmenu konfigurácie koncového bodu API pre zabezpečovací adaptér.
| Poskytovanie predplatiteľov na Webexe môže trvať značne (niekoľko minút pre prvého používateľa v rámci podniku). Webex vykonáva poskytovanie ako úlohu na pozadí. Úspech pri poskytovaní toku teda naznačuje, že poskytovanie sa začalo. Neznamená to dokončenie. Ak chcete potvrdiť, že používatelia a zákaznícka organizácia sú plne zabezpečení na Webexe, musíte sa prihlásiť do centra partnerov a pozrieť sa do svojho zoznamu zákazníkov. Používatelia kanálov BroadWorks môžu mať Webex for BroadWorks prostredníctvom vzhľadu zdieľaného hovoru (SCA). Používateľ trunkingu bude musieť mať priradenú službu Authentication. Ako je popísané v príručke BroadWorks Trunking Solution Guide, sekcia 8, umožňuje to, aby bola autentifikácia vzhľadu SCA Webex oddelená od autentifikácie spoločného kmeňa. Webex for BroadWorks nie je možné poskytnúť pre užívateľov trunkingu s priradenými funkciami Route List alebo Direct Route. |
| Umiestnenie šablón bolo presunuté z volania BroadWorks v nastaveniach organizácie do sekcie Zoznam zákazníkov a teraz sa nazýva šablóna Onboarding. |
Samoaktivácia používateľa
Poskytovanie používateľov BroadWorks vo Webexe bez priradenia služby Integrated IM&P:
Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku.
Kliknite Zobraziť šablóny.
Vyberte šablónu poskytovania registrácie, ktorú chcete použiť pre tohto používateľa.
Nezabudnite, že každá šablóna je spojená s klastrom a vašou partnerskou organizáciou. Ak používateľ nie je v systéme BroadWorks priradenom k tejto šablóne, nemôže sa pomocou odkazu sám aktivovať.
Skopírujte odkaz na poskytovanie a odošlite ho používateľovi.
Môžete tiež zahrnúť odkaz na stiahnutie softvéru a pripomenúť používateľovi, že musí zadať a overiť svoju e-mailovú adresu, aby si aktivoval svoj účet Webex.
Na vybranej šablóne môžete sledovať stav aktivácie používateľa.
Viac informácií nájdete v časti Toky poskytovania a aktivácie používateľov.
Poskytovanie nedôveryhodných e-mailov
Partner Hub poskytuje sadu ovládacích prvkov v rámci zobrazenia stavu používateľa, ktoré umožňujú Webex pre Cisco BroadWorks Správcovia poskytovateľa služieb kontrolujú stav používateľa a riešia chyby pri poskytovaní nedôveryhodných e-mailov. Podrobnosti nájdete v časti Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov.
Presuňte používateľov Webex do Webex pre Cisco BroadWorks
Ak chcete presunúť existujúcich používateľov Webexu na Webex for Cisco BroadWorks, pozrite si tabuľku nižšie, aby ste určili, ktorý postup treba dodržať.
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) |
|
Zákaznícka organizácia | Pripojte Webex for BroadWorks k existujúcej organizácii— Príloha organizácie (pre prvého používateľa) tiež pridá Webex for BroadWorks k ďalším používateľom, pokiaľ sú priradení k správnej organizácii. |
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) | Ak organizácia Webex for BroadWorks neexistuje (nie sú zabezpečení žiadni používatelia):
Ak existuje organizácia Webex for BroadWorks (je zriadený aspoň jeden používateľ):
|
Zákaznícka organizácia |
|
Presuňte používateľa (so súhlasom) na Webex pre Cisco BroadWorks
Tento postup použite na presun existujúceho používateľa Webex, ktorý je v spotrebiteľskej organizácii alebo má účet s vlastnou registráciou (bezplatný alebo skúšobný účet) do Webex pre Cisco BroadWorks. Všimnite si, že musí existovať organizácia Webex for Cisco BroadWorks (s prvým používateľom poskytnutým). V tomto prípade môžete na presun používateľov použiť jednu z týchto možností:
Presunúť používateľa (s dôveryhodným e-mailom) – používa poskytovanie dôveryhodných e-mailov
Presunúť používateľa (s nedôveryhodným e-mailom) – používa poskytovanie nedôveryhodných e-mailov
Samoaktivácia
Presunúť používateľa (s dôveryhodným e-mailom)
Ak šablóna registrácie používa dôveryhodné e-maily, správca partnera môže presunúť nasledujúcich používateľov týmto procesom:
Administrátor pridá používateľa.
Používateľ bude tlačený do BroadWorks Provisioning Bridge.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Aktivovať účet. Používateľ je presmerovaný na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ klikne Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Presunúť používateľa (s nedôveryhodným e-mailom)
Ak šablóna Onboarding používa Nedôveryhodné e-maily, musí sa najprv overiť e-mailová adresa používateľa. Správca môže podľa tohto procesu presunúť nasledujúcich používateľov:
Administrátor pridá používateľa.
Používateľ sa automaticky presunie do BroadWorks Provisioning Bridge.
Používateľovi sa odošle text s aktivačným odkazom.
Používateľ klikne na odkaz Aktivácia a zadá svoju e-mailovú adresu.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Pridať sa teraz.
E-mailová adresa je overená.
Používateľ je presmerovaný na prihlásenie na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ musí kliknúť Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Tok samoaktivácie
Ak má používateľ existujúce konto BroadWorks, môže na presun svojho konta použiť proces samoaktivácie.
Používateľ sa prihlási na adresu URL portálu User Access Portal pomocou poverení BroadWorks.
Používateľ zadá svoju e-mailovú adresu.
Používateľ bude presmerovaný na BroadWorks Provisioning Bridge.
Na e-mailovú adresu používateľa sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne na Pridať sa teraz odkaz, ktorý overí e-mailovú adresu.
CI zistí, že používateľ má existujúci účet Webex. Používateľ musí pred pokračovaním odstrániť starý účet.
Používateľ je presmerovaný na prihlásenie do Webex.
Používateľ sa prihlási do Spotrebiteľského portálu.
Používateľ klikne Zmazať účet.
Starý účet Webex je odstránený.
Používateľovi je zriadený nový účet Webex for Cisco BroadWorks s rovnakou e-mailovou adresou.
Pripojte Webex for BroadWorks k existujúcej organizácii
Ak ste správcom partnera, ktorý pridáva služby Webex for BroadWorks do existujúcej zákazníckej organizácie Webex, ktorá ešte nie je priradená k partnerovi spravovanému podniku BroadWorks, správca organizácie zákazníka MUSÍ schváliť prístup správcu, aby požiadavka na poskytovanie bola úspešná.
Schválenie správcu organizácie je potrebné, ak platí niektorá z nasledujúcich podmienok:
Organizácia existujúcich zákazníkov má 100 alebo viac používateľov
Organizácia má overenú e-mailovú doménu
Doména organizácie je nárokovaná
Ak nie je splnené žiadne z vyššie uvedených kritérií, môže dôjsť k automatickému pripojeniu.
| V an Automatické pripojenie V scenári sa predplatné Webex for BroadWorks pridá do existujúcej zákazníckej organizácie bez akéhokoľvek upozornenia existujúceho správcu organizácie alebo koncového používateľa. Vo väčšine prípadov dostane vaša partnerská organizácia práva správcu poskytovania. Ak však organizácia zákazníka nemá žiadne licencie alebo má iba pozastavené/zrušené licencie, stanete sa úplným správcom. S prístupom správcu poskytovania budete mať v Control Hub obmedzenú viditeľnosť pre používateľov v existujúcej organizácii. Odporúčame vám kontaktovať správcu zákazníka a požiadať ho o úplný prístup správcu k organizácii. |
Správcovia partnerov môžu na pridanie služieb volania BroadWorks do existujúcej organizácie Webex vykonať nasledujúci postup:
| Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám (prepínač je predvolene zapnutý). |
| 1 | Správca partnera zabezpečuje pre zákazníka Webex pre Cisco BroadWorks. Ak potrebujete pomoc, pozrite si Poskytovanie zákazníckych organizácií. Vyskytuje sa nasledovné:
| ||
| 2 | s úplný správca prístup, správca partnera môže dokončiť proces poskytovania zákazníka. Budete sa musieť znova pokúsiť o poskytnutie zákazníka od kroku 1 vyššie. Teraz ako externý úplný správca by ste si však nemali všimnúť chybu 2017. Po dokončení poskytovania volacích služieb bude existujúca zákaznícka organizácia viditeľná ako zákazník pod partnerskou organizáciou Webex for BroadWorks.
|
Podmienky pripojenia k organizácii
E-mailová adresa prvého poskytnutého predplatiteľa BroadWorks sa musí zhodovať s e-mailovou adresou existujúceho používateľa v cieľovej zákazníckej organizácii. V opačnom prípade sa vytvorí nová zákaznícka organizácia.
Prvý používateľ z existujúcej organizácie, ktorý je zabezpečený pre Webex for BroadWorks, nie je zabezpečený ako používateľ správcu. Nastavenia a oprávnenia z existujúcej organizácie sa zachovajú.
Existujúce nastavenia overenia organizácie majú prednosť pred tým, čo je nakonfigurované v šablóne poskytovania Webex for BroadWorks. V dôsledku toho sa nezmení spôsob prihlasovania existujúcich používateľov.
Ak má však existujúca zákaznícka organizácia povolenú základnú značku, po pripojení budú mať prednosť rozšírené nastavenia značky partnera. Ak zákazník chce, aby základná značka zostala nedotknutá, partner musí nakonfigurovať organizáciu zákazníka tak, aby prepísala značku v rozšírených nastaveniach značky.
Názov existujúcej organizácie sa nezmení.
Nastavenie príznaku potlačenia e-mailov v nastaveniach existujúcej organizácie sa nemení. Môže to mať vplyv na nových poskytovaných používateľov. V závislosti od toho, ako je príznak nastavený, noví používatelia môžu alebo nemusia dostať e-mail s kódom, ktorý je potrebné zadať na dokončenie aktivácie.
Obmedzený režim správcu (nastavený prepínačom Obmedzený režimom partnera) je pre pripojenú organizáciu vypnutý.
Pred poskytnutím nových používateľov do organizácie Webex for Cisco BroadWorks sa uistite, že ste dokončili proces pripojenia organizácie (presun existujúcich používateľov a aktualizácia ID organizácie).
Podnik BroadWorks môže byť spojený iba s jednou organizáciou Webex. Predplatiteľov z jedného podniku BroadWorks nemôžete poskytnúť samostatným organizáciám Webex.
Pridať externého správcu
Kroky, ktoré môžu správcovia zákazníckych organizácií vykonať na pridanie správcu partnera ako externého správcu, nájdete v časti Schváliť požiadavku externého správcu článok o help.webex.com.
| Správca zákazníka musí poskytnúť externému správcovi práva a oprávnenia úplného správcu. |
| E-mailová adresa, ktorú správca organizácie zákazníka pridá ako externého správcu, sa musí zhodovať s e-mailovou adresou správcu partnera, ako je nakonfigurovaná v šablóne registrácie na partnerskom centre. Po pridaní e-mailu zo šablóny Onboarding na partnerskom centre ako úplného správcu bude potrebné pridať aj všetkých ďalších správcov partnerov ako externého správcu s právami úplného správcu. |
Odpojte Webex for BroadWorks od existujúcej organizácie
Ak chcete odpojiť Webex for BroadWorks od existujúcej organizácie Webex, postupujte podľa týchto krokov. Napríklad, ak ste náhodou pripojili Webex for BroadWorks k existujúcej organizácii a chcete prílohu odstrániť.
| V štandardnom toku odpojením Webex for BroadWorks od existujúcej organizácie Webex (iba štandardný tok) sa vymažú všetky priradené údaje predplatiteľa a deaktivuje sa predplatné Webex for BroadWorks zákazníka. Okrem toho stratíte prístup k organizácii zákazníka, ak ide o jediné priradené predplatné. V hybridnom toku sa zákaznícke predplatné nemenia. |
Ak nemáte prístup k zákazníckym nastaveniam v Control Hub, požiadajte správcu zákazníka, aby vám udelil prístup externého správcu podľa nasledujúceho postupu Schváliť požiadavku externého správcu.
Odstráňte všetky pracovné priestory Webex for BroadWorks z organizácie. Použi Odstráňte pracovný priestor BroadWorks API.
Odstráňte všetkých predplatiteľov Webex for BroadWorks z organizácie. Použi Odstráňte predplatiteľa BroadWorks API.
Odstráňte čakajúcich používateľov Webex for BroadWorks z organizácie. Napríklad, ak boli používatelia poskytovaní prostredníctvom nedôveryhodného toku e-mailov a ešte neboli zadané platné e-maily, používatelia zostanú v stave čakania. Sledujte Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov na odstránenie používateľov.
Odstrániť Volanie BroadWorks konfiguráciu pre tohto zákazníka. Otvorte inštanciu Control Hub zákazníka a kliknite na Hybrid, pod Volanie BroadWorks vymazať všetky konfigurácie.
Po dokončení odpojenia, ak chcete pripojiť Webex for BroadWorks k zákazníkovi, postupujte podľa procesov poskytovania na pripojenie k existujúcemu zákazníkovi.
| Alternatívna možnosť na odstránenie odberateľov, ak nechcete používať Odstráňte predplatiteľa BroadWorks API je prejsť do BroadWorks CommPilot a odstrániť Integrovaný IM&P služby pre dotknutých používateľov. |
Spravujte používateľov a organizácie
Ak chcete spravovať používateľov v aplikácii Webex pre Cisco BroadWorks, nezabudnite, že používateľ existuje v BroadWorks aj vo Webex. Volacie atribúty a identita používateľa BroadWorks sú uložené v BroadWorks. Odlišná e-mailová identita používateľa a jeho licencovanie pre funkcie Webex sú uložené vo Webexe.
Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov
Ak poskytujete Webex pre používateľov BroadWorks pomocou prietokového poskytovania s nedôveryhodnými e-mailami, používatelia sa musia poskytovať sami zadaním svojej e-mailovej adresy na portáli aktivácie používateľa. Ak používateľ narazí na chybu, môže použiť Skúste to znova možnosť, ktorá sa zobrazí na portáli na vykonanie ďalšieho pokusu. Ak používateľ znova narazí na chybu, správca môže pomocou krokov uvedených nižšie v partnerskom centre skontrolovať stav a buď zaregistrovať používateľa, odstrániť používateľa alebo použiť zmeny v konfigurácii.
| 1 | Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku. |
| 2 | Kliknite Zobraziť šablóny. Vyberte vhodnú šablónu registrácie, ktorú chcete použiť na tohto používateľa. |
| 3 | Pod Overenie používateľa, overte, či sú nastavené nasledujúce nastavenia, aby ste zaistili, že je správne nakonfigurované poskytovanie nedôveryhodných e-mailov:
|
| 4 | Po vykonaní používateľského zabezpečenia v Overenie používateľa sekciu, kliknite Zobraziť stav používateľa na kontrolu stavu poskytovania. The Stav používateľa zobrazenie zobrazuje zoznam používateľov spolu s podrobnosťami, ako je ID BroadWorks, vybraný typ balíka a aktuálny stav, ktorý ukazuje, či je používateľ zabezpečený alebo či existuje nevybavená požiadavka.
|
| 5 | V prípade používateľov s chybami alebo čakajúcimi požiadavkami kliknite na tri bodky napravo a vyberte si jednu z nasledujúcich možností správy:
|
Ďalšie možnosti zobrazenia
Pri prezeraní zoznamu používateľov sú k dispozícii nasledujúce dodatočné možnosti:
Export—Kliknite na toto tlačidlo, ak chcete exportovať zoznam používateľov do súboru CSV.
Vylúčiť poskytnutých používateľov—Povoľte tento prepínač, ak chcete zobraziť iba používateľov s čakajúcimi požiadavkami alebo chybami.
Zmeňte ID používateľa alebo e-mailovú adresu
Zmeny ID používateľa a e-mailovej adresy
Email ID a Alternate ID sú atribúty používateľa BroadWorks používané s Webex pre Cisco BroadWorks. BroadWorks User ID je stále primárnym identifikátorom používateľa v BroadWorks. Nasledujúca tabuľka popisuje účely týchto rôznych atribútov a čo robiť, ak ich potrebujete zmeniť:
| Atribút v BroadWorks | Zodpovedajúci atribút vo Webexe | Účel | Poznámky |
| ID používateľa BroadWorks | Žiadne | Primárny identifikátor | Tento identifikátor nemôžete zmeniť a stále prepojiť používateľa s rovnakým účtom vo Webexe. Používateľa môžete odstrániť a znova vytvoriť, ak je nesprávny. |
| ID e-mailu | ID používateľa | Povinné pre prietokové poskytovanie (vytvorenie Webex User ID), keď tvrdíte, že dôverujete e-mailu Nevyžaduje sa v BroadWorks, ak netvrdíte, že môžete e-mailom dôverovať Nevyžaduje sa v BroadWorks, ak povolíte predplatiteľom samočinnú aktiváciu | Ak je používateľovi poskytnutá nesprávna e-mailová adresa, existuje manuálny proces na zmenu na oboch miestach:
Nemeňte ID používateľa BroadWorks. Toto nie je podporované. |
| Alternatívne ID | Žiadne | Povolí overenie používateľa e-mailom a heslom proti ID používateľa BroadWorks | Malo by byť rovnaké ako ID e-mailu. Ak nemôžete zadať e-mail do atribútu Alternatívne ID, používatelia budú musieť pri overovaní zadať svoje ID používateľa BroadWorks. |
Zmena používateľského balíka v partnerskom centre
| 1 | Prihláste sa do Partnerského centra a kliknite zákazníkov. |
| 2 | Vyhľadajte a vyberte organizáciu zákazníka, v ktorej sa používateľ nachádza. Stránka prehľadu organizácie sa otvorí na paneli na pravej strane obrazovky. |
| 3 | Kliknite Zobraziť zákazníka. Organizácia zákazníka sa otvorí v Control Hub a zobrazí stránku Prehľad.
|
| 4 | Kliknite Používateliaa potom nájdite dotknutého používateľa a kliknite naň. |
| 5 | V používateľskom Služby, kliknite Webex pre balíky BroadWorks (predplatné). Otvorí sa panel balíkov používateľa a môžete vidieť, ktorý balík je aktuálne priradený používateľovi. |
| 6 | V Profil kartu, pozrite sa do Balíček a kliknite na šípku (>), aby ste rozbalili pohľad. |
| 7 | Vyberte balík, ktorý chcete pre tohto používateľa (Základné, Štandardné, Premium alebo Softfón) a kliknite Uložiť. Control Hub zobrazuje správu, že používateľ aktualizuje. |
| 8 | Môžete zavrieť podrobnosti o používateľovi a kartu Control Hub. |
| Balíky Standard a Premium majú odlišné miesta stretnutí, ktoré sú spojené s každým balíkom. Keď predplatiteľ s oprávneniami správcu s jedným z týchto dvoch balíkov prejde do druhého balíka, zobrazí sa predplatiteľovi dve lokality schôdze v Control Hub. Možnosti hostiteľského stretnutia predplatiteľa a miesto stretnutia sú v súlade s ich aktuálnym balíkom. Stránka schôdze predchádzajúceho balíka a všetok predtým vytvorený obsah na tejto lokalite, ako sú nahrávky, zostávajú prístupné správcovi lokality schôdze. |
| Aktualizácia nových nastavení PMR, ktoré sú výsledkom zmeny balíka, môže trvať dve až tri hodiny. |
Odstrániť používateľov
Existuje množstvo metód, ktoré môžu správcovia použiť na odstránenie používateľa z Webex pre Cisco BroadWorks:
| Ak má používateľ, ktorého sa chystáte odstrániť, oprávnenia správcu, pred odstránením používateľa priraďte nového správcu. V prípade vymazania posledného správcu nedochádza k automatickému prenosu roly správcu. |
Webex pre Cisco BroadWorks API
Správcovia partnerov môžu použiť rozhranie Webex for Cisco BroadWorks API na odstránenie používateľov:
Spustite Odstráňte predplatiteľa BroadWorks Žiadosť API o https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Táto požiadavka odstráni predplatné Webex for Cisco BroadWorks. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
Spustite Vymazať osobu Žiadosť API o https://developer.webex.com/docs/api/v1/people/delete-a-person na úplné odstránenie používateľa.
Priebežné poskytovanie
Správcovia partnerov môžu použiť postupné poskytovanie na odstránenie používateľov:
Na serveri BroadWorks odstráňte službu IM+P Integrated od používateľa. Službu môžete používateľovi zakázať z Používateľ – Integrovaný IM&P stránku na BroadWorks. Podrobný postup nájdete v časti „Konfigurácia integrovaného IM&P“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2.
Po zakázaní služby sa prostredníctvom priebežného poskytovania odstráni predplatné Webex for Cisco BroadWorks od používateľa. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
V Control Hub nájdite a vyberte používateľa.
- Ísť do Akcie a vyberte Odstrániť používateľa.
Control Hub (správcovia zákazníkov)
Správcovia zákazníkov môžu použiť Control Hub na odstránenie používateľov zo svojej organizácie. Podrobnosti nájdete v časti Odstráňte používateľa z vašej organizácie vo Webex Control Hub pri https://help.webex.com/0qse04/.
Odstrániť organizáciu
| 1 | Použite rozhrania People API na odstránenie všetkých používateľov z organizácie:
| ||
| 2 | Ak je synchronizácia adresárov zapnutá, vypnite ju. Dá sa to urobiť cez Partner Hub alebo cez verejné API. Ak chcete zakázať synchronizáciu adresárov prostredníctvom centra partnerov: Ak chcete zakázať synchronizáciu adresárov prostredníctvom rozhrania API, použite Aktualizujte synchronizáciu adresára pre podnik BroadWorks API a zakážte enableDirSync nastavenie. Všetci používatelia súvisiace s BroadWorks Directory Sync pre túto organizáciu budú odstránení. Upozorňujeme, že odstránenie používateľov (pomocou ktorejkoľvek metódy) môže nejaký čas trvať v závislosti od počtu používateľov. | ||
| 3 | Po odstránení všetkých používateľov použite Odstrániť organizáciu API na odstránenie organizácie. |
Správa vydania
Ovládacie prvky správy verzií v partnerskom centre uľahčujú Webex pre poskytovateľov služieb Cisco BroadWorks správu verzií tým, že im dávajú možnosť ovládať kadenciu vydávania, podľa ktorej používatelia Webex Apps inovujú na najnovší softvér.
Aplikácia Webex štandardne používa automatické aktualizácie (mesačné vydania riadené spoločnosťou Cisco). S touto funkciou však správcovia partnerov môžu:
Nakonfigurujte prispôsobené plány vydávania s odkladmi z predvoleného plánu vydávania Cisco
Nakonfigurujte jeden plán vydania a kaskádu, ktorá naplánuje všetky organizácie zákazníkov, ktoré spravujú
Priraďte rôzne plány vydávania rôznym organizáciám zákazníkov
Ďalšie informácie o správe vydaní vrátane informácií o tom, ako nakonfigurovať a použiť prispôsobené plány vydaní, nájdete v článku Webex Prispôsobenia správy vydania.
Prekonfigurujte systém
Systém môžete prekonfigurovať nasledovne:
Pridajte klaster BroadWorks v partnerskom centre
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Pridajte šablónu registrácie v partnerskom centre
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Klaster BroadWorks môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | ||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | ||
| 3 | Kliknite Zobraziť klastre. | ||
| 4 | Kliknite na klaster, ktorý chcete upraviť alebo odstrániť. Podrobnosti klastra sa zobrazia na rozbaľovacej table vpravo.
| ||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Šablóny registrácie môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | |||||||||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | |||||||||
| 3 | Kliknite Zobraziť šablóny. | |||||||||
| 4 | Kliknite na šablónu, ktorú chcete upraviť alebo odstrániť. | |||||||||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Webex Assistant
Webex Assistant for Meetings je inteligentný, interaktívny asistent virtuálnych stretnutí, vďaka ktorému je možné schôdze vyhľadávať, vykonávať akcie a sú produktívnejšie. Asistenta Webex môžete požiadať, aby nadviazal na akcie, zaznamenal dôležité rozhodnutia a zdôraznil kľúčové momenty počas stretnutia alebo udalosti.
Webex Assistant for Meetings je k dispozícii zadarmo pre stránky na stretnutia s balíkmi Premium a Standard a osobné zasadacie miestnosti. Podpora zahŕňa nové aj existujúce stránky.
Povoliť Webex Assistant pre stretnutia
Webex Assistant je predvolene povolený pre zákazníkov štandardného aj prémiového balíka Broadworks.
Správcovia partnerov a správcovia zákazníckych organizácií môžu zakázať funkciu pre zákaznícke organizácie prostredníctvom Control Hub.
Obmedzenia
Pre Webex pre Cisco BroadWorks existujú nasledujúce obmedzenia:
Podpora je obmedzená len na miesta na stretnutia s balíkom Premium a Standard a osobné zasadacie miestnosti.
Prepisy skrytých titulkov sú podporované iba v angličtine, španielčine, francúzštine a nemčine.
K zdieľaniu obsahu prostredníctvom e-mailu majú prístup iba používatelia vo vašej organizácii
Obsah schôdze nie je prístupný používateľom mimo vašej organizácie. Obsah schôdze nie je prístupný ani pri zdieľaní medzi používateľmi rôznych balíkov v rámci tej istej organizácie.
S balíkom Premium sú prepisy po stretnutí k dispozícii bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, prepisy alebo najdôležitejšie momenty po stretnutí sa nezachytia.
V prípade štandardného balíka nie je k dispozícii možnosť Zaznamenať stretnutie v cloude, takže prepisy po stretnutí nie sú dostupné bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, ani potom sa nezaznamenajú prepisy alebo najdôležitejšie momenty po stretnutí.
Ďalšie informácie o aplikácii Webex Assistant
Informácie pre používateľa o tom, ako túto funkciu používať, nájdete v časti Použite Webex Assistant v Webex Meetings and Events.
Zakázať hovory Webex
Bezplatné volanie cez Webex je v predvolenom nastavení povolené a umožňuje používateľom uskutočňovať bezplatné hovory na akékoľvek zariadenie s podporou Webex. Ak však chcete, aby všetky hovory používali infraštruktúru BroadWorks, môžete zakázať volania Webex v rámci šablóny Onboarding, čím sa táto možnosť zakáže pre organizácie zákazníkov, ktoré šablónu používajú.
Podpora funkcií
Keď je volanie cez Webex zakázané, platia pre používateľov Webex pre Cisco BroadWorks nasledujúce podmienky:
Používatelia už nevidia Zavolajte cez Webex ako voliteľná možnosť hovoru v aplikácii Webex.
Používatelia nemôžu uskutočňovať ani prijímať bezplatné hovory Webex na iné subjekty než Webex pre používateľov Cisco BroadWorks. To zahŕňa hovory iniciované z tímového priestoru Webex, histórie hovorov, kontaktov zadaním URI alebo e-mailovej adresy druhého používateľa do vyhľadávacieho panela.
Zdieľanie obrazovky funguje v rámci hovoru BroadWorks.
Stretnutia Webex a telefonická prítomnosť stále fungujú, aj keď sú hovory Webex zakázané.
Zakázať hovory Webex (nová šablóna registrácie)
Počas konfigurácie novej šablóny registrácie môžete nakonfigurovať, či sú hovory Webex povolené alebo zakázané začiarknutím alebo zrušením začiarknutia políčka Zakázať bezplatné volanie Cisco Webex začiarkavacie políčko v rámci Pridajte novú šablónu čarodejník. Toto nastavenie sa použije pre používateľov v zákazníckych organizáciách, ktorých priradíte k šablóne.
Podrobnosti o konfigurácii novej šablóny registrácie nájdete v časti Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať hovory Webex (existujúca šablóna registrácie)
Ak chcete zakázať volania Webex z existujúcej šablóny Onboarding, postupujte podľa tohto postupu. Toto zakáže funkciu pre všetkých nových používateľov v zákazníckych organizáciách, ktoré používajú túto šablónu.
Prihláste sa do Partnerského centra na admin.webex.com.
Vyberte si nastavenie.
Kliknite Zobraziť šablónu a vyberte vhodnú šablónu registrácie.
Kliknite Zakázať bezplatné volanie Cisco Webex.
Kliknite Uložiť.
Zakázať hovory Webex (existujúci používateľ)
Vypnutím tejto funkcie v šablóne Onboarding sa zmení nastavenie iba pre nových používateľov, ktorí sú priradení k šablóne. Ak chcete zakázať volania Webex pre existujúceho používateľa, môžete aktualizovať používateľa podľa jedného z nižšie uvedených postupov.
| Uistite sa, že ste už vykonali jeden z vyššie uvedených postupov na zakázanie hovorov Webex zo šablóny Onboarding, ku ktorej je používateľ priradený. V opačnom prípade niektorý z nižšie uvedených postupov prekonfiguruje používateľa s povolenými volaniami Webex. |
Ak používate prietokové poskytovanie, môžete urobiť nasledovné:
Otvorte CommPilot a prejdite do používateľskej konfigurácie.
Odstrániť Integrovaný IM+P službu od používateľa a kliknite OK.
Pridajte Integrovaný IM+P službu používateľovi a kliknite OK.
V opačnom prípade môžete na aktualizáciu používateľa použiť rozhranie API.
Použi Odstráňte BroadWorks Subscriber API na odstránenie používateľa.
Použi Poskytnutie BroadWorks Subscriber API pridať používateľa.
Zakázať zdieľanie videa alebo obrazovky v rámci hovorov
Správcovia partnerov môžu pomocou konfiguračných značiek zakázať videohovory a/alebo zdieľanie obrazovky v rámci hovoru z aplikácie Webex (v predvolenom nastavení sú pre hovory povolené oba typy médií).
Úplné podrobnosti o konfigurácii a možnostiach nájdete v časti Zakázať videohovory a Zakázať zdieľanie obrazovky v Webex for Cisco BroadWorks Configuration Guide.
| V prípade videa môžete tiež nakonfigurovať, či sa pri prichádzajúcom hovore predvolene použije iba video alebo zvuk. |
Obsadené pole lampy / upozornenie na vyzdvihnutie hovoru
Pole obsadenej lampy (BLF)/Upozornenie na vyzdvihnutie hovoru využíva funkcie BLF a smerované vyzdvihnutie hovoru. Používateľ BLF dostane zvukové a vizuálne upozornenie v aplikácii Webex, keď používateľ zo zoznamu monitorovaných BLF prijme prichádzajúci hovor. Používateľ BLF môže Ignorovať alebo Zdvihnúť hovor monitorovaného užívateľa.
BLF / Upozornenie na vyzdvihnutie hovoru pomáha v situáciách, keď používateľ potrebuje odpovedať na hovory pre ostatných členov tímu, ktorí môžu pracovať na inom mieste.
Používatelia môžu tiež vidieť svoj zoznam monitorovaných BLF v okne Multi-Call – časť Zoznam sledovaných položiek – (iba Windows, Mac nie je podporovaný), aby videli prítomnosť svojich členov tímu Webex a nečlenov tímu Webex. Ak potrebujete pomoc s povolením viacerých hovorov, pozrite si: Okno s viacerými hovormi
Členovia Webexu budú mať plnú prítomnosť Webexu. Členovia, ktorí nie sú členmi Webexu, musia mať synchronizovaný adresár s Webexom a budú mať iba stavy „neznámy“ a „hovor“ (stav zvonenia spustí dialógové okno prevzatia hovoru).
Obmedzenia prítomnosti pre používateľov, ktorí nepoužívajú Webex:
Prítomnosť nie je podporovaná pre používateľov, ktorí nepoužívajú CI broadworks, aj keď sú v zozname BLF.
Používatelia CI bez cloudového oprávnenia Webex alebo typu strojových účtov (pracovných priestorov) vykazujú iba „priebeh hovoru“ a „neznámu“ prítomnosť. Neexistuje žiadny stav aktívny, zvonenie atď.
Používatelia mimo Webex zo zoznamu sledovaných BLF, ktorí začali hovor pred spustením klienta Webex alebo keď bol offline, sa zobrazia s „neznámou“ prítomnosťou.
Strata pripojenia znamená, že všetky stavy hovoru, ktoré nie sú Webex, budú po opätovnom pripojení resetované na „neznáme“.
Ak používateľ mimo Webexu z BLF zadrží hovor, bude sa naďalej zobrazovať ako „v hovore“.
Požiadavky
Uistite sa, že na BroadWorks sú aplikované nasledujúce opravy. Nainštalujte iba opravy, ktoré sa vzťahujú na vaše vydanie:
Pre R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Pre R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Ak používate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Ak používate ADP:
Xsi-Actions-23_2022.01_1.200.bwar
Xsi-Udalosti-23_2022.01_1.201.bwar (alebo novší)
Pre R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Actions-24_2022.01_1.200.bwar
Xsi-Udalosti-24_2022.01_1.201.bwar (alebo novší)
Uistite sa, že sú v aplikácii Webex povolené nasledujúce konfiguračné značky:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(táto značka je voliteľná)
Musíte aktivovať funkciu 101642 Enhanced Xsi Mechanism For Team Telephony na AS:
AS_CLI/System/ActivatableFeature> activate 101642
Povoliť X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI, pretože niektoré toky hovorov SIP vyžadujú túto funkciu:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Uistite sa, že používateľom sú priradené nasledujúce služby:
Priraďte všetkým používateľom službu priameho vyzdvihnutia hovoru
Nastavte pre používateľov pole rušnej lampy
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Nakonfigurujte pole zaneprázdnenej lampy na BroadWorks
Správcovia partnerov môžu použiť nasledujúci postup na nastavenie poľa rušnej lampy pre používateľa.
Prihláste sa do BroadWorks CommPilot.
Pre vybraného používateľa prejdite na Klientske aplikácie a nakonfigurujte pole Busy Lamp Field.
Pridajte adresu URL zoznamu BLF, ktorý sa bude monitorovať.
Pomocou parametrov vyhľadávania vyhľadajte a pridajte používateľov do Monitorovaní používatelia zoznam.
Kliknite OK.
Slido Podpora integrácie
Webex for Cisco BroadWorks podporuje integráciu aplikácií Webex s Slido.
Slido je jednoducho použiteľný nástroj na zapojenie publika. Pomáha ľuďom vyťažiť zo stretnutí čo najviac tým, že premosťuje priepasť medzi rečníkmi a ich publikom. Kedy Slido je integrovaný do vašej organizácie Control Hub, vaši používatelia môžu pridať Slido aplikácie na ich stretnutia v aplikácii Webex. Táto integrácia prináša na stretnutie ďalšie funkcie otázok a odpovedí a prieskumov.
Ďalšie informácie o tom, ako nasadiť a používať Slido s aplikáciou Webex, viď Integrovať Slido s aplikáciou Webex.
Webex Dostupnosť: Na stretnutí v kalendári
Keď ste v klientovi Outlook prijali schôdzu, ktorá je schôdzou, schôdzou ad hoc alebo schôdzou mimo Webexu, vaša dostupnosť Webex sa zobrazí ako „Na schôdzi v kalendári“. Táto dostupnosť dáva vašim kolegom vedieť, že ste inak zapojení a že odpoveď môže byť oneskorená.
Ak chcete povoliť túto funkciu:
navigovať do generál kartu vášho nastavenie kartu v systéme Windows alebo Predvoľby na Macu.
Začiarknite políčko pre Zobraziť, kedy sa zúčastňujete stretnutia v kalendári.
| Pre používateľov s povolenou integráciou prítomnosti v Outlooku sa „Na schôdzi v kalendári“ vo Webex mapuje na „Zaneprázdnený“ v Outlooku. |
Upozornenie
Aby táto funkcia fungovala, musíte mať súčasne spustenú aplikáciu Webex a klienta Outlook.
Momentálne pracujeme na podpore možnosti „Zobraziť ako pracuje inde“ v programe Outlook, aby sa používateľovi nezobrazovalo „Na schôdzi v kalendári“ vo Webexe.
Ak sa používateľ rozhodne zakázať možnosť „Zobraziť, keď je na schôdzi v kalendári“, keď je práve na schôdzi v kalendári, jeho prítomnosť sa neaktualizuje, kým sa schôdza neskončí. To bude vyžadovať reštart klienta, aby sa zdvihol.
Automatická odpoveď s tónom
Vďaka automatickej odpovedi pomocou tónu môžu používatelia uskutočniť hovor z aplikácie tretej strany, ako je napríklad kontaktné centrum, a hovor je automaticky smerovaný cez aplikáciu Webex na ich pracovnej ploche. Keď aplikácia Webex zazvoní druhej strane, používateľ počuje určitý tón, ktorý mu oznámi, že hovor sa spája.
Pre používateľa Webex for Cisco BroadWorks na používanie tejto funkcie:
Funkcia je podporovaná len vo vzhľade primárnej linky
Aplikácia Webex musí predstavovať vzhľad primárnej línie
The %ENABLE_AUTO_ANSWER_WXT% značka musí byť povolená
Ak má používateľ aj zdieľané vzhľady hovorov (napríklad stolný telefón je nakonfigurovaný ako jeden zo vzhľadov sekundárnej linky), funkcia je stále podporovaná na primárnom vzhľade, pokiaľ sú vzhľady zdieľaných hovorov nakonfigurované tak, aby nie prijímať prichádzajúce hovory. Dá sa to dosiahnuť konfiguráciou jednej z nasledujúcich troch podmienok na BroadWorks pre všetky zdieľané hovory:
Upozorniť všetky výskyty hovorov typu Click-to-Dial je vypnutá v konfigurácii Shared Call Appearance – toto je odporúčaný prístup
alebo
Povoliť ukončenie na tomto mieste musí byť vypnuté pre všetky zdieľané hovory alebo
alebo
Polohy sú zakázané pre všetky zdieľané hovory
Zvýšenie kapacity
XSP|Farmy ADP
Odporúčame vám použiť plánovač kapacity na určenie počtu ďalších XSP|Zdroje ADP, ktoré potrebujete na navrhované zvýšenie počtu účastníkov. Pre jeden z vyhradených serverov NPS alebo vyhradených Webex pre farmy Cisco BroadWorks máte nasledujúce možnosti škálovateľnosti:
Škálovaná farma: Pridajte jeden alebo viac XSP|ADP servery na farmu, ktorá potrebuje dodatočnú kapacitu. Nainštalujte a aktivujte rovnakú sadu aplikácií a konfigurácií ako existujúce uzly farmy.
Pridajte vyhradenú farmu: Pridajte nový, vyhradený XSP|Farma ADP. Budete musieť vytvoriť nový klaster a nové šablóny v partnerskom centre, aby ste mohli začať pridávať nových zákazníkov na novú farmu a zmierniť tlak na existujúcu farmu.
Pridajte špecializovanú farmu: Ak máte problémy s konkrétnou službou, možno budete chcieť vytvoriť samostatný XSP|ADP farmu na tento účel, berúc do úvahy požiadavky spoločného pobytu uvedené v tomto dokumente. Ak zmeníte adresu URL služby, ktorá má novú farmu, možno budete musieť prekonfigurovať svoje klastre Control Hub a položky DNS.
Vo všetkých prípadoch je monitorovanie a zdroje vášho prostredia BroadWorks vašou zodpovednosťou. Ak si želáte využiť asistenciu Cisco, môžete kontaktovať svojho zástupcu účtu, ktorý vám môže zabezpečiť profesionálne služby.
Správa certifikátov servera HTTP
Tieto certifikáty pre webové aplikácie overené mTLS musíte spravovať vo svojom XSP|ADP:
Náš certifikát reťazca dôveryhodnosti od Webex cloud
Váš XSP|Certifikáty rozhrania HTTP servera ADP
reťazec dôvery
Stiahnete si certifikát reťazca dôveryhodnosti z Control Hub a nainštalujete ho do svojho XSP|ADP počas počiatočnej konfigurácie. Očakávame aktualizáciu certifikátu pred vypršaním jeho platnosti a upozorníme vás, ako a kedy ho zmeniť.
Rozhrania servera HTTP
XSP|ADP musí spoločnosti Webex predložiť verejne podpísaný certifikát servera, ako je popísané v Objednajte si certifikáty. Pri prvom zabezpečení rozhrania sa pre rozhranie vygeneruje certifikát s vlastným podpisom. Tento certifikát je platný jeden rok od tohto dátumu. Certifikát s vlastným podpisom musíte nahradiť verejne podpísaným certifikátom. Je vašou zodpovednosťou požiadať o nový certifikát pred vypršaním jeho platnosti.
Obmedzené režimom partnera
Restricted by Partner Mode je nastavenie Partner Hub, ktoré môžu správcovia partnerov priradiť konkrétnym zákazníckym organizáciám, aby obmedzili nastavenia organizácie, ktoré môžu správcovia zákazníkov aktualizovať v Control Hub. Keď je toto nastavenie pre danú organizáciu zákazníka povolené, všetci správcovia zákazníkov tejto organizácie bez ohľadu na ich oprávnenia na roly nebudú môcť získať prístup k množine obmedzených ovládacích prvkov v Control Hub. Obmedzené nastavenia môže aktualizovať iba správca partnera.
| Restricted by Partner Mode je nastavenie na úrovni organizácie, nie rola. Toto nastavenie však obmedzuje špecifické oprávnenia rolí pre správcov zákazníkov v organizácii, na ktorú sa nastavenie vzťahuje. |
Prístup správcu zákazníka
Správcovia zákazníkov dostanú upozornenie, keď sa použije režim Restricted by Partner. Po prihlásení sa im v hornej časti obrazovky, bezprostredne pod hlavičkou Control Hub, zobrazí oznamovací banner. Banner upozorní správcu zákazníka, že je povolený obmedzený režim, a preto nemusí byť schopný aktualizovať niektoré nastavenia volania.
Pre správcu zákazníka v organizácii, kde je povolený režim s obmedzením pre partnera, sa úroveň prístupu Control Hub určuje podľa nasledujúceho vzorca:
(Prístup Control Hub) = (Oprávnenia na rolu organizácie) - (Obmedzené obmedzeniami režimu partnera)
Obmedzenia
Keď je pre organizáciu zákazníka povolený režim Restricted by Partner, správcovia zákazníkov v tejto organizácii majú obmedzený prístup k nasledujúcim nastaveniam Control Hub:
V Používatelia zobraziť, nasledujúce nastavenia nie sú dostupné:
Spravovať používateľov tlačidlo je sivé.
Manuálne pridať alebo upraviť používateľov-Žiadna možnosť pridať alebo upraviť používateľov, či už manuálne alebo prostredníctvom CSV.
Nárokovať používateľov-nie je k dispozícií
Automaticky prideľovať licencie-nie je k dispozícií
Synchronizácia adresárov—Nie je možné upraviť nastavenia synchronizácie adresára (toto nastavenie je dostupné iba pre správcov na úrovni partnera).
Podrobnosti o používateľovi—Používateľské nastavenia, ako je krstné meno, priezvisko, zobrazované meno a primárny e-mail*, sú upraviteľné.
Obnoviť balík—Žiadna možnosť resetovania typu balíka.
Upraviť služby – Žiadna možnosť úpravy služieb, ktoré sú pre používateľa povolené (napr. Správy, Stretnutia, Volanie)
Zobraziť stav služieb – nie je možné zobraziť úplný stav Hybridné služby alebo Kanál aktualizácie softvéru
Primárne pracovné číslo—Toto pole je len na čítanie.
V účtu zobraziť, nasledujúce nastavenia nie sú dostupné:
meno spoločnosti je len na čítanie.
V Nastavenia organizácie zobraziť, nasledujúce nastavenia nie sú dostupné:
doména— Prístup je len na čítanie.
Email— The Potlačiť e-mail s pozvánkou správcu a Výber miestneho nastavenia e-mailu nastavenia sú len na čítanie.
Overenie—Žiadna možnosť úpravy nastavení overenia a SSO.
V Volanie nasledujúce nastavenia nie sú dostupné:
Nastavenia hovoru— The Možnosti aplikácie Priorita hovoru nastavenia sú len na čítanie.
Volacie správanie—Nastavenia sú len na čítanie.
Poloha > PSTN—Možnosti Local Gateway a Cisco PSTN sú skryté.
Pod SLUŽBY, Migrácie a Pripojené UC možnosti služby sú potlačené.
Povoliť režim Restricted by Partner Mode
Správcovia partnerov môžu na aktiváciu použiť postup uvedený nižšie Obmedzené režimom partnera pre danú organizáciu zákazníka (predvolené nastavenie je povolené).
Prihláste sa do Partnerského centra ( https://admin.webex.com) a vyberte zákazníkov.
Vyberte príslušnú organizáciu zákazníka.
V pravom zobrazení nastavení povoľte Obmedzené režimom partnera prepínačom zapnite nastavenie.
Ak chcete režim Obmedzený partnerským režimom vypnúť, vypnite prepínač.
| Ak partner odstráni režim obmedzeného správcu pre správcu zákazníka, správca zákazníka bude môcť vykonávať nasledovné:
|
Analýza partnerov
Vylepšenia Control Hub uľahčujú správcom partnerov prezeranie a aktualizáciu informácií o balíkoch v mene ich používateľov. Táto funkcia umožňuje partnerom získať súhrnný pohľad na všetkých zákazníkov a zahŕňa nasledujúce podrobnosti:
Celkový počet používateľov podľa balíka (softfón, základný, štandardný, prémiový)
Používateľ podľa trendu balíka (denne/týždenne/mesačne)
Zákazníci s # priradenými balíkmi
Úplné podrobnosti o tom, ako používať službu Partner Analytics, nájdete v článku Webex Analytics pre balíky Webex pre veľkoobchod a Webex pre Broadworks v partnerskom centre.
Rozhrania API pre prehľad fakturácie
Webex for Developers poskytuje verejné rozhrania API, ktoré možno použiť na mesačné prehľady fakturácie. Správcovia partnerov môžu tieto rozhrania API použiť na vytváranie, vytváranie zoznamov, získavanie a odstraňovanie prehľadov fakturácie. V nasledujúcej tabuľke sú uvedené rozhrania API, požadovaný typ prístupu a požiadavky na roly.
Fakturačné rozhranie API | Účel | Typ prístupu | Požiadavka roly pre API (Správca vyžaduje aspoň jednu z týchto rolí) |
|---|---|---|---|
Vytvorte Billing Report spoločnosti BroadWorks | Používa sa na generovanie prehľadu fakturácie. | Prístup na zápis |
|
Zoznam BroadWorks Billing Reports | Používa sa na zoznam prehľadov, ktoré je možné zobraziť. | Prístup na čítanie |
|
Získajte Billing Report spoločnosti BroadWorks | Používa sa na získanie kópie vygenerovanej správy. | Prístup na čítanie |
|
Odstrániť Billing Report spoločnosti BroadWorks | Používa sa na odstránenie vygenerovaného prehľadu. | Prístup k zápisu |
|
Fakturačné polia
V nasledujúcej tabuľke sú uvedené polia, ktoré obsahuje vygenerovaná zostava.
Lúka | Opis |
|---|---|
meno predajcu | Meno partnera alebo ID partnerskej organizácie |
billingId | Jedinečný fakturačný identifikátor partnera alebo číslo C |
spEnterpriseId | Jedinečný identifikátor podniku predplatiteľa dodaný poskytovateľom služby. |
interné | Interný skúšobný stav zákazníka (áno/nie) |
ID používateľa | ID používateľa predplatiteľa na BroadWorks |
Id predplatiteľa | Jedinečný identifikátor daného predplatiteľa vo Webexe |
samočinne aktivovaný | Áno nie |
dátum prvého spustenia | Dátum, kedy bol poskytnutý predplatiteľ. |
BillingStartDate | Dátum začiatku fakturácie v tomto mesiaci |
BillingEndDate | Dátum ukončenia fakturácie v tomto mesiaci |
balík | Typ balíka, ktorý sa účtuje |
množstvo | Pomerné množstvo na fakturáciu.
|
|
|
Riešenie problémov Webex pre Cisco BroadWorks
Prihláste sa na odber stavovej stránky Webex
Prvá kontrola https://status.webex.com keď dôjde k neočakávanému prerušeniu služby. Ak ste pred prerušením nezmenili konfiguráciu v Control Hub alebo BroadWorks, skontrolujte stavovú stránku. Prečítajte si viac o prihlásení na odber upozornení na stav a incidenty na Centrum pomoci Webex.
Použite Control Hub Analytics
Webex sleduje údaje o používaní a kvalite pre vašu organizáciu a organizácie vašich zákazníkov. Prečítajte si viac o Control Hub Analytics v Centre pomoci Webex.
Problémy so sieťou
Zákazníci alebo používatelia sa nevytvárajú v Control Hub s poskytovaním toku:
Môže aplikačný server dosiahnuť adresu URL poskytovania?
Sú zadávacie konto a heslo správne, existuje tento účet v BroadWorks?
Klastre neustále zlyhávajú v testoch konektivity:
| Očakáva sa, že pripojenie mTLS k autentifikačnej službe zlyhá, keď vytvoríte prvý klaster v Partner Hub, pretože musíte vytvoriť klaster, aby ste získali prístup k reťazcu certifikátov Webex. Bez toho nemôžete vytvoriť dôveryhodnú kotvu v autentifikačnej službe XSP|ADP, takže testovacie pripojenie mTLS z Partner Hub nie je úspešné. |
Sú XSP|Rozhrania ADP sú verejne prístupné?
Používate správne porty? Port môžete zadať v definícii rozhrania na klastri.
Rozhrania zlyhávajú pri overení
Rozhrania Xsi-Actions a Xsi-Events:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Pozrite si rady týkajúce sa konfigurácie rozhrania v tomto dokumente.
Rozhranie autentifikačnej služby:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Prečítajte si rady týkajúce sa konfigurácie rozhrania v tomto dokumente, pričom osobitnú pozornosť venujte:
- Uistite sa, že ste zdieľali kľúče RSA vo všetkých XSP|ADP.
- Uistite sa, že ste webovému kontajneru vo všetkých XSP poskytli adresu URL služby AuthService|ADP.
- Ak ste upravili konfiguráciu šifry TLS, skontrolujte, či ste použili správnu konvenciu pomenovania. XSP|ADP vyžaduje, aby ste zadali formát názvu IANA pre šifry TLS. Staršia verzia tohto dokumentu nesprávne uvádzala požadované šifrovacie sady v konvencii pomenovania OpenSSL.
Ak používate mTLS s autentifikačnou službou, sú klientske certifikáty Webex načítané vo vašom XSP|ADP/ADP dôveryhodný obchod? Je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby vyžadovala klientske certifikáty?
Ak používate overenie tokenov CI so službou autentifikácie, je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby nie vyžadujú klientske certifikáty?
Problémy klienta
Skontrolujte, či je klient pripojený k BroadWorks
Prihláste sa do aplikácie Webex.
Skontrolujte, či sa na bočnom paneli nachádza ikona Možnosti hovoru (slúchadlo s ozubeným kolieskom nad ním).
Ak ikona nie je prítomná, používateľ ešte nemusí mať povolenú službu volania v Control Hub.
Otvor Nastavenia/Predvoľby menu a prejdite na Telefónne služby oddiele. Mali by ste vidieť stav Relácia SSO Ste prihlásený.
Ak sa zobrazí iná telefónna služba, ako napríklad Webex Calling, používateľ nepoužíva Webex for Cisco BroadWorks.
Toto overenie znamená:
Klient úspešne prešiel požadovanými mikroslužbami Webex.
Používateľ sa úspešne overil.
Váš systém BroadWorks klientovi vydal dlhodobý webový token JSON.
Klient získal svoj profil zariadenia a zaregistroval sa na BroadWorks.
Denníky klientov
Všetci klienti aplikácie Webex môžu odosielať protokoly do Webexu. Toto je najlepšia voľba pre mobilných klientov. Ak hľadáte pomoc od TAC, mali by ste si zaznamenať aj e-mailovú adresu používateľa a približný čas, kedy sa problém vyskytol. Ďalšie informácie nájdete v časti Kde nájdem podporu pre Webex?
Ak potrebujete manuálne zbierať protokoly z počítača so systémom Windows, nachádzajú sa takto:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Problémy s prihlásením používateľa
Nesprávne nakonfigurované overenie mTLS
Ak sú ovplyvnení všetci používatelia, skontrolujte pripojenie mTLS z Webexu k vašej adrese URL overovacej služby:
Skontrolujte, či je aplikácia autentifikačnej služby alebo rozhranie, ktoré používa, nakonfigurované pre mTLS.
Skontrolujte, či je reťaz certifikátov Webex nainštalovaná ako dôveryhodná kotva.
Skontrolujte, či je certifikát servera na rozhraní/aplikácii platný a podpísaný známou CA.
Správa o pretečení licencie
Táto správa sa môže zákazníkovi zobraziť v zobrazení Zákazníci v partnerskom centre. Táto správa sa zobrazí, keď využitie licencie presiahne to, čo licencia povoľuje. Správa môže byť ignorovaná.
Sprievodca odstraňovaním problémov
Podrobné informácie o riešení problémov Webex pre Cisco BroadWorks nájdete v časti Webex for Cisco BroadWorks Troubleshooting Guide.
Podpora
Politika stabilnej štátnej podpory
Poskytovateľ služieb je prvým kontaktným bodom podpory koncového zákazníka (podniku). Eskalujte problémy, ktoré SP nedokáže vyriešiť, na TAC. Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zásady eskalácie
Vy (poskytovateľ služieb/partner) ste prvým kontaktným bodom pre podporu koncového zákazníka (podniku).
Problémy, ktoré nemôže vyriešiť SP, sú postúpené TAC.
Verzie BroadWorks
Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft, aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zdroje sebapodpory
Používatelia môžu nájsť podporu prostredníctvom Centra pomoci Webex, kde je špecifická stránka Webex pre Cisco BroadWorks so zoznamom bežných tém pomoci a podpory pre aplikácie Webex.
Aplikáciu Webex je možné prispôsobiť pomocou tejto adresy URL pomoci a adresy URL hlásenia problému.
Používatelia aplikácie Webex môžu posielať spätnú väzbu alebo protokoly priamo od klienta. Protokoly idú do cloudu Webex, kde ich môže analyzovať Webex DevOps.
Máme tiež stránku Centra pomoci venovanú pomoci na úrovni správcu pre Webex pre Cisco BroadWorks.
Zhromažďovať informácie na odoslanie servisnej požiadavky
Keď uvidíte chyby v Control Hub, mohli mať pripojené informácie, ktoré môžu TAC pomôcť pri vyšetrovaní vášho problému. Ak napríklad vidíte ID sledovania pre konkrétnu chybu alebo kód chyby, uložte text a zdieľajte ho s nami.
Pri odosielaní dotazu alebo otváraní prípadu sa snažte zahrnúť aspoň nasledujúce informácie:
ID organizácie zákazníka a ID organizácie partnera (každé ID je reťazec 32 hexadecimálnych číslic oddelených spojovníkmi)
TrackingID (tiež reťazec 32 hexadecimálnych číslic), ak ho rozhranie alebo chybové hlásenie poskytuje
E-mailová adresa používateľa (ak má konkrétny používateľ problémy)
Verzie klienta (ak má problém príznaky zaznamenané klientom)
Porovnanie UC-One SaaS s Webex pre Cisco BroadWorks
Riešenie > | UC-One SaaS | Webex pre Cisco BroadWorks |
|---|---|---|
Cloud | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
klientov | UC-One: Mobil, Desktop Recepčná, supervízorka | Webex: Mobil, počítač, web |
Hlavný technologický rozdiel | Stretnutia poskytované na Broadsoft Meet Technology | Stretnutia poskytované na Webex Meetings Technology |
Skoré terénne skúšky | Stagingové prostredie, beta klienti | Produkčné prostredie, klienti GA |
Identita používateľa | BroadWorks ID slúžilo ako primárne ID, pokiaľ poskytovateľ služieb už nemá integráciu SSO.
ID používateľa a tajomstvo v BroadWorks | Email ID v Cisco CI slúži ako primárne ID Integrácia jednotného prihlásenia do služby BroadWorks poskytovateľa služieb, kde sa používateľ v danom čase overí pomocou ID používateľa BroadWorks a tajomstva BroadWorks.
Používateľ zadá poverenia prostredníctvom SSO s BroadWorks a tajné v BroadWorks ALEBO ID používateľa a tajomstvo v CI IdP ALEBO ID používateľa v CI, ID a tajomstvá v IdP |
Autentifikácia klienta | Používatelia poskytujú poverenia prostredníctvom klienta Ak používate posielanie správ Webex, vyžadujú sa dlhotrvajúce tokeny BroadWorks | Používatelia poskytujú poverenia prostredníctvom prehliadača (buď prihlasovacia stránka z Webex BIdP proxy alebo CI) Prístupové a obnovovacie tokeny Webex |
Správa / konfigurácia | Vaše systémy OSS/BSS a Portál pre predajcov | Vaše systémy OSS/BSS a Control Hub |
Aktivácia partnera/poskytovateľa služieb | Jednorazové nastavenie spoločnosťou Cisco Operations | Jednorazové nastavenie spoločnosťou Cisco Operations |
Aktivácia zákazníka/podniku | Portál pre predajcov | Centrum Control Hub Automaticky vytvorené pri registrácii prvého používateľa |
Možnosti aktivácie používateľa | Samostatne zaregistrovaný Nastavte externé IM&P v BroadWorks
| Nastaviť integrované IM&P v BroadWorks (zvyčajne podniky) |
XSP|Rozhrania služieb ADP | XSI-Akcie
XSI-Udalosti CTI (mTLS) AuthService (voliteľné mTLS) DMS | XSI-Akcie XSI-Actions (mTLS) XSI-Udalosti CTI (mTLS) AuthService (TLS) DMS |
Nainštalujte Webex a prihláste sa (perspektíva predplatiteľa)
| 1 | Stiahnite si a nainštalujte Webex. Podrobnosti nájdete v časti Webex | Stiahnite si aplikáciu. |
| 2 | Spustite Webex. Webex vás vyzve na zadanie vašej e-mailovej adresy.
|
| 3 | Zadajte svoju e-mailovú adresu a kliknite Ďalšie. |
| 4 | V závislosti od toho, ako je vaša organizácia nakonfigurovaná vo Webexe, nastane jedna z nasledujúcich situácií: Webex sa načíta po úspešnom overení voči IdP alebo BroadWorks.
|
Výmena a ukladanie údajov
Tieto časti poskytujú podrobnosti o výmene a ukladaní údajov s Webexom. Všetky dáta sú šifrované počas prenosu aj v pokoji. Ďalšie podrobnosti nájdete v časti Zabezpečenie aplikácie Webex.
Registrácia poskytovateľa služieb
Keď konfigurujete klastre a používateľské šablóny v Webex Control Hub počas registrácie poskytovateľa služieb, vymieňate si nasledujúce údaje BroadWorks, ktoré Webex ukladá:
Adresa URL Xsi-Actions
Adresa URL udalostí Xsi
Adresa URL rozhrania CTI
Adresa URL overovacej služby
Poverenia BroadWorks Provisioning Adapter
Poskytovanie používateľov poskytovateľa služieb
Táto tabuľka obsahuje údaje o používateľoch a podnikoch, ktoré sa vymieňajú v rámci poskytovania používateľov prostredníctvom rozhraní API Webex.
Presun dát na Webex | Od | Cez | Uložené spoločnosťou Webex? |
|---|---|---|---|
BroadWorks UserID | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý SP) | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý používateľom) | Používateľ | Portál na aktiváciu používateľov | Áno |
Krstné meno | BroadWorks pomocou API | Webex API | Áno |
Priezvisko | BroadWorks pomocou API | Webex API | Áno |
hlavné telefónne číslo | BroadWorks pomocou API | Webex API | Áno |
Číslo mobilného telefónu | BroadWorks pomocou API | Webex API | Áno |
Primárne rozšírenie | BroadWorks pomocou API | Webex API | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | BroadWorks pomocou API | Webex API | Áno |
Jazyk | BroadWorks pomocou API | Webex API | Áno |
Časové pásmo | BroadWorks pomocou API | Webex API | Áno |
Odstránenie používateľa
Rozhrania API Webex for Cisco BroadWorks podporujú čiastočné aj úplné odstránenie používateľov. V tejto tabuľke sú uvedené všetky používateľské údaje, ktoré sú uložené počas poskytovania a čo sa v každom scenári odstráni.
Použivateľské dáta | Čiastočné vymazanie | Úplné vymazanie |
|---|---|---|
BroadWorks UserID | Áno | Áno |
Nie | Áno | |
Krstné meno | Nie | Áno |
Priezvisko | Nie | Áno |
hlavné telefónne číslo | Áno | Áno |
Číslo mobilného telefónu | Áno | Áno |
Rozšírenie | Áno | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | Áno | Áno |
Jazyk | Nie | Áno |
Prihlásenie používateľa a získanie konfigurácie
Webex autentifikácia
Webex autentifikácia sa vzťahuje na prihlásenie používateľa do aplikácie Webex ktorýmkoľvek z mechanizmov overenia podpory Webex. ( Overenie BroadWorks sa vzťahuje samostatne.) Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
E-mailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Token s obmedzeným prístupom a (nezávislá) adresa URL IdP | Webex | Používateľský prehliadač |
Používateľské poverenia | Používateľský prehliadač | Poskytovateľ identity (ktorý už má identitu používateľa) |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Overenie BroadWorks
Overenie BroadWorks označuje prihlásenie používateľa do aplikácie Webex pomocou jeho poverení BroadWorks. Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
E-mailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Obmedzený prístupový token a (Webex Bwks IdP proxy) IdP URL | Webex | Používateľský prehliadač |
Informácie o značke a adresy URL BroadWorks | Webex | Používateľský prehliadač |
Poverenia používateľa BroadWorks | Používateľ prostredníctvom prehliadača (značková prihlasovacia stránka poskytovaná spoločnosťou Webex) | Webex |
Poverenia používateľa BroadWorks | Webex | BroadWorks |
Používateľský profil BroadWorks | BroadWorks | Webex |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Upozornenie na vypršanie platnosti hesla BroadWorks počas prihlásenia
Táto funkcia zlepšuje proces prihlasovania a riadi tok prihlasovania na základe:
Vylepšenie varovania pri prihlásení a chybových hlásení:
- V súčasnosti používatelia Wexbex pre BWKS, ktorí používajú autentifikáciu BroadWorks a prihlasujú sa cez UAP, nedostávajú upozornenie, že platnosť ich hesla čoskoro vyprší alebo že sa nemôžu prihlásiť, pretože platnosť hesla už vypršala. S touto funkciou, ak platnosť hesla uplynie o 10 dní alebo menej - používateľ dostane varovanie, že platnosť hesla čoskoro vyprší s uvedením počtu zostávajúcich dní, a používateľovi sa odporúča kontaktovať partnera alebo postupovať podľa Zabudnutého Odkaz na heslo na prihlasovacej obrazovke na obnovenie hesla.
- Ak platnosť hesla vypršala a konfigurácia v BroadWorks 'enforcePasswordChangeOnExpiry' je nastavená na hodnotu true, bola vyvolaná chyba „nesprávne používateľské meno a heslo“, ale teraz s touto funkciou je chybové hlásenie vylepšené: Pokus o prihlásenie zlyhal. Kombinácia poskytnutého ID používateľa a hesla sa nezhoduje s našimi záznamami alebo je potrebné aktualizovať vaše heslo. Skúste to znova alebo kontaktujte správcu, aby heslo aktualizoval. Kód chyby 100006
Ovládanie toku prihlásenia:
- Partner môže obmedziť prihlásenie povolením nastavenia „w4bwks-password-expiry-fail-login“. Toto nastavenie „môže povoliť spoločnosť Cisco na požiadanie partnera. Ak platnosť hesla BroadWorks vypršala, konfigurácia v BroadWorks „enforcePasswordChangeOnExpiry“ je nastavená na hodnotu false a nastavenie „w4bwks-password-expiry-fail-login“ je povolené, potom sa zobrazí chyba, že platnosť hesla vypršala pred x dňami, zatiaľ čo ak je služba nastavenia zakázaná , potom je prihlásenie povolené. Štandardne je nastavenie vypnuté.
Odkaz Zabudnuté heslo na prihlasovacej stránke môže partner nakonfigurovať ako súčasť funkcie Rozšírené prispôsobenie. Partneri zvyčajne konfigurujú odkaz tak, aby navigoval používateľa na partnerský portál na správu hesiel a obnovenie hesla.
| Táto funkcia iba zlepšuje používateľskú skúsenosť s prihlásením počas prihlasovania aktivovaného používateľa, keď sa blíži koniec platnosti hesla alebo už platnosť hesla vypršala. Táto funkcia nezvláda, ak platnosť hesla vyprší, keď je používateľ prihlásený v aplikácii Webex. Používateľ dostane upozornenie na vypršanie platnosti hesla pri ďalšom pokuse o prihlásenie. |
Načítanie konfigurácie klienta
Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi pri získavaní konfigurácií klienta.
Presun údajov | Od | Komu |
|---|---|---|
Registrácia | Zákazník | Webex |
Nastavenia organizácie vrátane adries URL BroadWorks | Webex | Zákazník |
Token BroadWorks JWT | BroadWorks cez Webex | Zákazník |
Token BroadWorks JWT | Zákazník | BroadWorks |
Token zariadenia | BroadWorks | Zákazník |
Token zariadenia | Zákazník | BroadWorks |
Konfiguračný súbor | BroadWorks | Zákazník |
Používanie v ustálenom stave
Táto časť popisuje presun údajov medzi komponentmi počas opätovnej autentifikácie po uplynutí platnosti tokenu, buď prostredníctvom BroadWorks alebo Webex.
Táto tabuľka uvádza pohyb údajov pre volanie.
Presun údajov | Od | Komu |
|---|---|---|
SIP signalizácia | Zákazník | BroadWorks |
SRTP médiá | Zákazník | BroadWorks |
SIP signalizácia | BroadWorks | Zákazník |
SRTP médiá | BroadWorks | Zákazník |
Táto tabuľka uvádza pohyb údajov pre správy, prítomnosť a stretnutia.
Presun údajov | Od | Komu |
|---|---|---|
HTTPS REST správy a prítomnosť | Zákazník | Webex |
HTTPS REST správy a prítomnosť | Webex | Zákazník |
SIP signalizácia | Zákazník | Webex |
SRTP médiá | Zákazník | Webex |
SIP signalizácia | Webex | Zákazník |
SRTP médiá | Webex | Zákazník |
Používanie rozhrania Provisioning API
Prístup pre vývojárov
Špecifikácia API je k dispozícii na https://developer.webex.com a návod na použitie je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Ak si chcete prečítať špecifikáciu API, musíte sa prihlásiť na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Autentifikácia a autorizácia aplikácie
Vaša aplikácia sa integruje s Webex ako an integrácia. Tento mechanizmus umožňuje aplikácii vykonávať administratívne úlohy (napríklad poskytovanie predplatiteľov) pre správcu v rámci vašej partnerskej organizácie.
Webex API sa riadi štandardom OAuth 2 ( http://oauth.net/2/). OAuth 2 umožňuje integráciám tretích strán získať obnovovacie a prístupové tokeny v mene vybratého správcu partnera na overenie volaní rozhrania API.
Najprv musíte zaregistrovať svoju integráciu s Webex. Po registrácii musí vaša aplikácia podporovať tento postup autorizácie OAuth 2.0, aby získala potrebné obnovovacie a prístupové tokeny.
Ďalšie podrobnosti o integráciách a o tom, ako zabudovať tento tok autorizácie OAuth 2 do vašej aplikácie, nájdete na stránke https://developer.webex.com/docs/integrations.
| Na implementáciu integrácií sú potrebné dve roly – rola vývojár a autorizujúci používateľ - a môžu ich držať oddelení ľudia/tímy vo vašom prostredí.
|
Názov organizácie
Názov organizácie závisí od toho, ktorý režim poskytovania používate:
Podnikový režim – Názov organizácie sa presne zhoduje s spEnterpriseId.
Režim poskytovateľa služieb – Názov organizácie je časť ID skupiny v spEnterpriseId.
Názov organizácie bude obsahovať medzery, veľké písmená a špeciálne znaky špecifikované v pôvodnom spEnterpriseId.
Požiadavky na softvér BroadWorks
Pozri Správa životného cyklu – servery BroadSoft.
Očakávame, že poskytovateľ služieb bude „aktuálny“ s najnovšími záplatami BroadWorks a aplikáciami nezávislými na vydaní (RI). Nižšie uvedený zoznam záplat predstavuje minimálnu požiadavku na integráciu s Webexom.
| Nezabudnite si prečítať poznámky k opravám týchto softvérových opráv. Niektoré opravy môžu mať dodatočné požiadavky na CLI. |
Verzia R22
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | ||
Vyžaduje sa pre synchronizáciu adresára | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre aplikačný server | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre funkciu nahrávania hovorov | ||
Požadovaná oprava pre priebežné poskytovanie | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Platforma | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | Vyžaduje sa pre server proxy na overenie totožnosti NPS | |
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre zjednotenú históriu hovorov | ||
Iné | AP.xsa.22.0.1123.ap372757 | |
Verzia R23
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre synchronizáciu adresára | |
Konfigurácia servera aplikácií | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Platforma | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Ak používate ADP... | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Verzia R24
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre Unified Messaging Server (UMS) | |
Vyžaduje sa na zabezpečenie prietoku | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Pre Webex sa vyžadujú značky BroadWorks
Informácie o značkách systému BroadWorks a vlastných značkách, ktoré musíte nakonfigurovať pre Webex, nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
Toky poskytovania a aktivácie používateľov
| Zabezpečovanie popisuje pridanie používateľa do Webexu. Aktivácia zahŕňa overenie e-mailu a priradenie služieb vo Webexe. |
E-mailové adresy používateľov musia byť jedinečné, pretože Webex používa e-mailovú adresu na identifikáciu používateľa. Ak máte pre používateľov dôveryhodné e-mailové adresy, môžete si vybrať ich automatickú aktiváciu pri automatickom poskytovaní. Tento proces je „automatické poskytovanie a automatická aktivácia“.
Automatizované poskytovanie používateľov a automatická aktivácia (dôveryhodný tok e-mailov)
Predpoklady
Váš zabezpečovací adaptér smeruje na Webex for Cisco BroadWorks (ktorý vyžaduje odchádzajúce pripojenie z AS k Webex Provisioning Bridge).
Musíte mať platné dostupné e-mailové adresy koncových používateľov ako alternatívne ID v BroadWorks.
Control Hub má v konfigurácii vašej partnerskej organizácie účet poskytovania.
Krok | Opis |
|---|---|
1 | Cenujete a prijímate objednávky na službu so svojimi zákazníkmi. |
2 | Spracujete objednávku zákazníka a poskytnete zákazníkovi vo svojich systémoch. |
3 | Systém poskytovania služieb spúšťa poskytovanie BroadWorks. Tento krok v súhrne vytvára podnik a používateľov. Každému používateľovi potom pridelí potrebné služby a čísla. Jednou z týchto služieb je externý IM&P. |
4 | Tento krok poskytovania spúšťa automatické poskytovanie zákazníckej organizácie a používateľov vo Webexe. (Priradenie služby IM&P spôsobí, že zabezpečovací adaptér zavolá rozhranie API na poskytovanie Webex). |
5 | Vaše systémy musia používať Webex provizórne API, ak budete neskôr potrebovať upraviť balík pre používateľa (zmeniť z predvoleného nastavenia). |
Prihlasovací postup SSO
Nasleduje postup prihlásenia SAML SSO pre aplikáciu Webex pri používaní autentifikácie BroadWorks a keď je povolené zdieľanie zdrojov medzi zdrojmi, čo umožňuje priame overenie pre BroadWorks. Obrázok zobrazuje udalosti klienta a používateľa vľavo s textom na šípkach, ktorý predstavuje to, čo klient poskytuje na autorizáciu. Kroky 1 a 5 sú používateľské udalosti. Pravá strana obrázka predstavuje udalosti prihlasovacích služieb spolu s tým, čo sa vráti klientovi.
Nasleduje tok zisťovania služby BroadWorks, ktorý nasleduje bezprostredne po predchádzajúcom toku prihlásenia Webex SAML SSO. Klient používa prístupový token, ktorý získal pri registrácii do Webex Device Management, na vyžiadanie registrácie z nasadenia BroadWorks.
Alternatívne prihlasovacie toky
Vyššie uvedené obrázky predpokladajú, že prihlásenie SAML SSO je nakonfigurované pomocou autentifikácie BroadWorks s povolenou priamou autentifikáciou BroadWorks (Cross-Origin Resource Sharing). Nižšie sú uvedené niektoré alternatívne postupy prihlásenia SAML SSO:
Overenie BroadWorks bez priameho overenia BroadWorks (Cross-Origin Resource Sharing):
Jediný rozdiel je v kroku 5 a 6 Webex Login Flow. V kroku 5 sú prihlasovacie údaje overené proxy IdP (namiesto XSI) a klientovi sa vráti vyhlásenie SAML.
Prietok pokračuje cez zostávajúce kroky v dvoch diagramoch.
Token SSO sa v tomto toku nepoužíva.
SAML SSO Webex Autentifikácia:
V kroku 3 postupu prihlásenia Webex služba Common Identity vráti poskytovateľa identity používaného autentifikáciou Webex.
V tomto bode sa vyvolá alternatívny postup prihlásenia SAML SSO pre Webex.
Používateľské interakcie
Prihlásenie
Aplikácia Webex spustí prehliadač Cisco Common Identity (CI), ktorý používateľom umožní zadať svoju e-mailovú adresu.
CI zistí, že pridružená zákaznícka organizácia má BroadWorks IDP Proxy (IDP) nakonfigurovaný ako ich SAML IDP. CI presmeruje na IDP, ktorý používateľovi ponúkne prihlasovaciu stránku. (Poskytovateľ služieb môže označiť túto prihlasovaciu stránku.)
Používateľ zadá svoje poverenia BroadWorks.
Broadworks overuje používateľa prostredníctvom IDP. Po úspechu IDP presmeruje prehliadač späť na CI s SAML Success, aby dokončil tok autentifikácie (nie je znázornené na diagrame).
Po úspešnej autentifikácii získa aplikácia Webex prístupové tokeny od CI (nie je znázornené na obrázku). Klient ich používa na vyžiadanie dlhotrvajúceho Jason Web Token (JWT) od BroadWorks.
Aplikácia Webex zisťuje svoju konfiguráciu volania od spoločnosti BroadWorks a ďalších služieb od spoločnosti Webex.
Aplikácia Webex sa zaregistruje v BroadWorks.
Prihláste sa z pohľadu používateľa
Tento diagram predstavuje typický tok prihlásenia, ktorý vidí koncový používateľ alebo predplatiteľ:
Stiahnite si a nainštalujete aplikáciu Webex.
Možno ste dostali odkaz od svojho poskytovateľa služieb, alebo ho môžete nájsť na stránke sťahovania Webex.
Svoju e-mailovú adresu zadáte na prihlasovacej obrazovke Webex. Kliknite Ďalšie.
Zvyčajne budete presmerovaní na stránku so značkou poskytovateľa služieb.
Táto stránka vás môže privítať na vašej e-mailovej adrese.
Ak neexistuje žiadna e-mailová adresa alebo ak je e-mailová adresa nesprávna, zadajte namiesto toho svoje používateľské meno BroadWorks.
Zadajte svoje heslo BroadWorks.
Ak ste sa úspešne prihlásili, otvorí sa Webex.
Call Flow—Corporate Directory
Tok hovorov – číslo PSTN
Prezentácia a zdieľanie
Začnite vesmírne stretnutie
Klientske interakcie
Načítať profil z DMS a SIP Zaregistrujte sa v AS
Klient zavolá XSI, aby získal token správy zariadenia a adresu URL do DMS.
Klient si vyžiada svoj profil zariadenia od DMS predložením tokenu z kroku 1.
Klient si prečíta profil zariadenia a získa SIP poverenia, adresy a porty.
Klient odošle SIP REGISTER do SBC pomocou informácií z kroku 3.
SBC odošle SIP REGISTER do AS (SBC môže vykonať vyhľadávanie v NS, aby našiel AS, ak SBC ešte nepozná používateľa SIP.)
Testovacie a laboratórne pokyny
Nasledujúce pokyny platia pre testovacie a laboratórne organizácie:
Partneri poskytovateľov služieb sú obmedzení na maximálne 50 testovacích používateľov, ktorí môžu byť poskytovaní vo viacerých organizáciách.
Všetkým používateľom nad rámec prvých 50 testovacích používateľov budú účtované poplatky.
Aby sa zabezpečilo presné spracovanie vašej faktúry, všetky testovacie organizácie musia v názve BroadWorks Org obsahovať slovo „test“.
Interné testovacie organizácie musia byť určené v rámci Webex Control Hub. Je to preto, aby sa predišlo tomu, aby boli testovací používatelia účtovaní ako skutoční používatelia.
Určenie organizácie ako testovacej organizácie
Ak chcete určiť organizáciu ako testovaciu organizáciu:
Prihláste sa do Partnerského centra a vyberte zákazníkov.
Vyberte vhodného zákazníka.
V pravej ovládacej lište povoľte Interná testovacia organizácia prepnúť.
Prehrávanie hlasovej schránky
V prípade hlasovej schránky sa uistite, že ste nakonfigurovali server médií na používanie jedného z nasledujúcich kódov:
mp3
wav – súbory WAV sú podporované v nasledujúcich formátoch: PCM (podporované na všetkých platformách) a DVI-ADPCM (nepodporované v systéme Android
Ak používate súbory wav, spustite nasledujúce príkazy CLI na konfiguráciu aplikačného servera a mediálneho servera:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminológia
- ACL
- Zoznam riadenia prístupu
- ALG
- Brána aplikačnej vrstvy
- API
- Prgramovacie prostredie aplikácií
- APNS
- Služba Apple Push Notification Service
- AS
- Aplikačný server
- ATA
- Analógový telefónny adaptér, adaptér, ktorý konvertuje analógovú telefóniu na VoIP
- BAM
- BroadSoft Application Manager
- Základná autentifikácia
- Metóda overovania, pri ktorej je účet (používateľské meno) overený zdieľaným tajomstvom (heslo)
- BMS
- BroadSoft Messaging Server
- BOSH
- Obojsmerné toky cez synchrónny HTTP
- BRI
- Basic Rate Interface BRI je prístupová metóda ISDN
- Bundle
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- CA
- certifikačná autorita
- Nosič
- Organizácia, ktorá sa zaoberá telefonickou prevádzkou (porov. partner, poskytovateľ služieb, predajca s pridanou hodnotou)
- CAPTCHA
- Plne automatizovaný verejný Turingov test, ktorý rozlíši počítače a ľudí
- CCXML
- eXtensible Markup Language pre ovládanie hovorov
- CIF
- Bežný stredný formát
- CLI
- Rozhranie príkazového riadku
- CN
- Spoločný názov
- CNPS
- Oznámenia o hovoroch Push Server. Notification Push Server, ktorý beží na XSP|ADP vo vašom prostredí na odosielanie upozornení na hovory do FCM a APNS. Pozrite si Proxy servera NPS.
- CPE
- Zariadenie priestorov zákazníka
- KPR
- Pravidlo vlastnej prítomnosti
- CSS
- Kaskádové štýly
- CSV
- Hodnota oddelená čiarkou
- CTI
- Integrácia počítačovej telefónie
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizovaná zóna
- DN
- Číslo adresára
- DND
- Nevyrušujte
- DNS
- Systém doménových mien
- DPG
- Dial Peer Group
- DSCP
- Bod kódu diferencovaných služieb
- DTAF
- Archívny súbor typu zariadenia
- DTG
- Skupina cieľových kmeňov
- DTMF
- Dual-Tone Multi-Frekvencia
- Koncový užívateľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Predplatiteľ)
- Podnik
- Súbor koncových používateľov (porov. Organizácia)
- FCM
- Firebase Cloud Messaging
- FMC
- Pevná mobilná konvergencia
- Prietokové poskytovanie
- Vytváranie používateľov v úložisku identity Webex priradením služby „Integrovaný IM&P“ v BroadWorks.
- FQDN
- Plne kvalifikovaný názov domény
- Plné prietokové poskytovanie
- Vytváranie a overovanie používateľov v obchode identity Webex priradením služby „Integrované IM&P“ v BroadWorks a tvrdenie že každý používateľ BroadWorks má jedinečnú a platnú e-mailovú adresu.
- FXO
- Devízový úrad je port, ktorý prijíma analógovú linku. Je to zástrčka telefónu alebo faxu alebo zástrčky vášho analógového telefónneho systému. Poskytuje indikáciu zavesenia/vyvesenia (uzavretie slučky). Keďže port FXO je pripojený k zariadeniu, ako je fax alebo telefón, toto zariadenie sa často nazýva „zariadenie FXO“.
- FXS
- Devízový účastník je port, ktorý skutočne dodáva analógovú linku účastníkovi. Inými slovami, je to „zástrčka v stene“, ktorá dodáva oznamovací tón, prúd batérie a napätie zvonenia.
- GCM
- Google Cloud Message
- GCM
- Režim Galois/Counter (šifrovacia technológia)
- HID
- Zariadenie ľudského rozhrania
- HTTPS
- Hypertext Transfer Protocol Secure Sockets
- IAD
- Integrované prístupové zariadenie
- IM&P
- Okamžité správy a prítomnosť
- IP PSTN
- Poskytovateľ služieb, ktorý poskytuje služby VoIP pre PSTN, zameniteľné s ITSP, alebo všeobecný pojem pre „verejnú“ telefóniu pripojenú na internet, kolektívne poskytovanú hlavnými poskytovateľmi telekomunikačných služieb (a nie krajinami, ako je PSTN)
- ITSP
- Poskytovateľ internetových telefónnych služieb
- IVR
- Interaktívna hlasová odozva/odpovedač
- JID
- Natívna adresa entity XMPP sa nazýva Jabber Identifier alebo JID localpart@domain.part.example.com/resourcepart (@ . / sú oddeľovače)
- JSON
- Zápis objektov Java Script
- JSSE
- rozšírenie Java Secure Socket; základná technológia poskytujúca funkcie bezpečného pripojenia k serverom BroadWorks
- KEM
- Key Extension Module (hardvérové telefóny Cisco)
- LLT
- Token s dlhou životnosťou (alebo dlhou životnosťou); samopopisujúca, bezpečná forma nosného tokenu, ktorá umožňuje používateľom zostať autentifikovaní dlhšie a nie je viazaná na konkrétne aplikácie.
- MA
- Archív správ
- MIB
- Manažérska informačná základňa
- PANI
- Server médií
- mTLS
- Vzájomná autentifikácia medzi dvoma stranami pomocou výmeny certifikátov pri vytváraní pripojenia TLS
- MUC
- Rozhovor s viacerými používateľmi
- NAT
- Preklady sieťových adries
- NPS
- Server push notifikácií; pozri CNPS
- NPS Proxy
-
Služba vo Webexe, ktorá dodáva krátkodobé autorizačné tokeny vášmu CNPS, čo mu umožňuje posielať upozornenia na hovory do FCM a APN a nakoniec do zariadení so systémom Android a iOS so systémom Webex.
- OCI
- Otvorte rozhranie klienta
- Organizácia
- Spoločnosť alebo organizácia zastupujúca skupinu koncových používateľov (porov. Enterprise)
- OTG
- Odchádzajúca kmeňová skupina
- Balíček
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- Partner
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Predajca s pridanou hodnotou, poskytovateľ služieb, operátor)
- PBX
- Súkromná pobočková burza
- PEM
- Ochrana osobných údajov Enhanced Mail
- PLMN
- Verejná pozemná mobilná sieť
- PRI
- Primary Rate Interface (PRI) je štandard telekomunikačného rozhrania používaný v digitálnej sieti integrovaných služieb (ISDN).
- PS
- Profilový server
- PSTN
- Verejná komutovaná telefónna sieť
- QoS
- Kvalita služby
- Portál pre predajcov
- Webová stránka, ktorá umožňuje správcovi predajcu konfigurovať ich riešenie UC-One SaaS. Niekedy sa označuje ako portál BAM, portál správcu alebo portál pre správu.
- RTCP
- Protokol riadenia v reálnom čase
- RTP
- Transportný protokol v reálnom čase
- SBC
- Kontrolór hraníc relácie
- SCA
- Vzhľad zdieľaného hovoru
- SD
- Štandardná definícia
- SDP
- Protokol popisu relácie
- SP
- Poskytovateľ služieb; Organizácia, ktorá poskytuje telefonovanie alebo súvisiace služby iným organizáciám (porov. Operátor, partner, predajca s pridanou hodnotou)
- SIP
- Protokol o začatí relácie
- SLT
- Krátkodobý (alebo Short Life) Token (tiež nazývaný BroadWorks SSO Token); jednorazový overený token, ktorý sa používa na získanie zabezpečeného prístupu k webovým aplikáciám.
- SMB
- Malý až stredný podnik
- SNMP
- Simple Network Management Protocol
- sRTCP
- bezpečný protokol riadenia prenosu v reálnom čase (médium hovorov VoIP)
- sRTP
- bezpečný protokol prenosu v reálnom čase (VoIP hovorové médiá)
- SSL
- Secure Sockets Layer
- Predplatiteľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Koncový užívateľ)
- TCP
- Protokol riadenia prenosu
- TDM
- Časové multiplexovanie
- TLS
- Zabezpečenie transportnej vrstvy
- ToS
- Typ služby
- UAP
- Portál na aktiváciu používateľov
- UC
- Unified Communications
- UI
- Používateľské rozhranie
- UID
- Jedinečný identifikátor
- UMS
- Server správ
- URI
- Jednotný identifikátor zdroja
- URL
- Uniform Resource Locator
- USS
- Server zdieľania
- UTC
- Koordinovaný svetový čas
- UVS
- Video server
- Predajca s pridanou hodnotou (VAR)
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Dopravca, partner, poskytovateľ služieb)
- VGA
- Video Graphics Array
- VoIP
- Voice over Internet Protocol (IP)
- VXML
- Voice Extensible Markup Language
- WebDAV
- Webové distribuované vytváranie a vytváranie verzií
- WebRTC
- Webová komunikácia v reálnom čase
- WRS
- Server WebRTC
- XMPP
- Extensible Messaging and Presence Protocol
Konfigurácia služieb (s mTLS pre službu overovania)
Postupy uvedené nižšie nahrádzajú postupy v tejto téme Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP. Tieto postupy vykonajte iba vtedy, ak používate mTLS pre službu autentifikácie a nie overovanie tokenov CI. Tieto postupy sú povinné, ak prevádzkujete viacero organizácií Webex z rovnakého XSP|ADP server. V opačnom prípade sú voliteľné.
| Ak neprevádzkujete viacero organizácií Webex z rovnakého XSP|Pre Auth Service sa odporúča server ADP, overenie tokenov CI (s TLS). Odkazujú na Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP podrobnosti o tom, ako nakonfigurovať službu overovania a ďalšie služby. |
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia overovacej služby (s mTLS)
Tokeny s dlhou životnosťou BroadWorks generuje a overuje overovacia služba hosťovaná vo vašom XSP|ADP.
Požiadavky
XSP|Servery ADP, ktoré sú hostiteľmi Autentifikačnej služby, musia mať nakonfigurované rozhranie mTLS.
XSP|ADP musia zdieľať rovnaké kľúče na šifrovanie/dešifrovanie dlhotrvajúcich tokenov BroadWorks. Kopírovanie týchto kľúčov do každého XSP|ADP je manuálny proces.
XSP|ADP musia byť synchronizované s NTP.
Prehľad konfigurácie
Základná konfigurácia na vašom XSP|ADP zahŕňa:
Nasaďte autentifikačnú službu.
Nakonfigurujte trvanie tokenu aspoň na 60 dní (vydavateľa nechajte na BroadWorks).
Generujte a zdieľajte RSA kľúče cez XSP|ADP.
Zadajte webovú adresu authService webového kontajnera.
Nasaďte autentifikačnú službu na XSP|ADP
Na každom XSP|ADP používané s Webexom:
Aktivujte aplikáciu autentifikačnej služby na ceste
/authService(musíte použiť túto cestu):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kde
<version>je vaša verzia BroadWorks).Nasadiť aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurácia trvania tokenu
Skontrolujte existujúcu konfiguráciu tokenu (hodiny):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavte trvanie na 60 dní (maximálne 180 dní):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generujte a zdieľajte kľúče RSA
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Kvôli týmto dvom faktorom musíte generovať kľúče na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP.
| Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP. |
Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(klientPublicKey)
(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera
XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny.
Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Konfigurácia dôveryhodnosti pre službu overenia totožnosti (s mTLS)
Prihláste sa do Control Hub pomocou svojho partnerského administrátorského účtu.
Ísť do a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txt.OTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txt.Prihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Voliteľné) Spustiť pomocUpdateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot,webexclientroot2023,webexclientissuing, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky štyri položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Voľba) Nakonfigurujte mTLS na úrovni rozhrania/portu HTTP
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na úrovni HTTP rozhrania/portu sa mTLS vyžaduje pre všetky hosťované webové aplikácie, ku ktorým sa pristupuje cez toto rozhranie/port.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>a spustiťgetpríkaz na zobrazenie rozhraní.Ak chcete pridať rozhranie a vyžadovať tam autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. V podstate prvý
truezabezpečuje rozhranie pomocou TLS (v prípade potreby sa vytvorí serverový certifikát) a druhátruenúti rozhranie vyžadovať autentifikáciu klientskym certifikátom (spolu sú to mTLS).
Napríklad:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tomto príklade je zapnuté mTLS (Client Auth Req = true). 192.0.2.7 prístav 444. TLS je zapnuté 192.0.2.7 prístav 443.
(Voľba) Nakonfigurujte mTLS pre konkrétne webové aplikácie
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na aplikačnej úrovni sa mTLS vyžaduje pre danú aplikáciu bez ohľadu na konfiguráciu rozhrania HTTP servera.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>a spustiťgetaby ste videli, ktoré aplikácie sú spustené.Ak chcete pridať aplikáciu a vyžadovať pre ňu autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. Sú tam uvedené názvy aplikácií. The
truev tomto príkaze povolí mTLS.
Napríklad:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Príkladový príkaz pridá aplikáciu AuthenticationService do 192.0.2.7:443 a vyžaduje, aby žiadala a overovala certifikáty od klienta.
Poraďte sa so get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Kam ďalej
Pre konfiguráciu sa môžete znova pripojiť k hlavnému toku dokumentov na Rozhranie CTI a súvisiaca konfigurácia.
Ďalšie požiadavky na certifikát pre vzájomné overenie TLS proti AuthService
Webex interaguje s Autentifikačnou službou cez vzájomné overenie TLS. To znamená, že Webex predstavuje klientsky certifikát a XSP|ADP to musí overiť. Ak chcete tomuto certifikátu dôverovať, použite reťazec certifikátov Webex CA na vytvorenie ukotvenia dôvery v XSP|ADP (alebo proxy). Reťazec certifikátov je k dispozícii na stiahnutie cez partnerské centrum:
Ísť do Nastavenia > Volanie BroadWorks.
Kliknite na odkaz na stiahnutie certifikátu.
| Môžete tiež získať reťazec certifikátov z https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde musí byť reťaz certifikátov Webex CA nasadený v týchto troch prípadoch.
Požiadavky vzájomného certifikátu TLS pre server proxy TLS-bridge
Webex predloží proxy certifikát klienta podpísaný CA Webex.
Reťazec certifikátov Webex CA je nasadený v úložisku dôveryhodnosti proxy, takže server proxy dôveruje certifikátu klienta.
Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Požiadavky na vzájomný certifikát TLS pre TLS-passthrough Proxy alebo XSP v DMZ
Webex predstavuje klientsky certifikát podpísaný CA Webex pre XSP.
Reťazec certifikátov Webex CA je nasadený v úložisku dôvery XSP, takže XSP dôveruje certifikátu klienta.
Do XSP sa načíta aj verejne podpísaný certifikát servera XSP.
XSP prezentujú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala serverové certifikáty XSP.
História revízií dokumentu
Nasledujúca tabuľka zobrazuje históriu zmien tohto dokumentu za posledných 12 mesiacov.
Dátum | Verzia | Popis zmeny | |
|---|---|---|---|
27. marca 2024 | 2-113 |
| |
22. marca 2024 | 2-112 |
| |
7. marca 2024 | 2-111 |
| |
24. februára 2024 | 2-110 |
| |
20. februára 2024 | 2-109 |
| |
7. februára 2024 | 2-108 |
| |
25. januára 2024 | 2-107 |
| |
23. januára 2024 | 2-106 |
| |
10. januára 2024 | 2-105 |
| |
20. decembra 2023 | 2-104 |
| |
13. decembra 2023 | 2-103 |
| |
12. decembra 2023 | 2-102 |
| |
8. decembra 2023 | 2-101 |
| |
8. novembra 2023 | 2-100 |
| |
25. októbra 2023 | 2-99 |
| |
13. septembra 2023 | 2-98 |
| |
4. septembra 2023 | 2-97 |
| |
8. augusta 2023 | 2-96 |
| |
23. júna 2023 | 2-95 |
| |
30. mája 2023 | 2-94 |
| |
26. mája 2023 | 2-93 |
| |
24. mája 2023 | 2-92 |
| |
10. mája 2023 | 2-91 |
| |
9. mája 2023 | 2-90 |
| |
4. mája 2023 | 2-89 |
| |
27. apríla 2023 | 2-88 |
| |
14. apríla 2023 | 2-87 |
| |
17. marca 2023 | 2-86 |
| |
11. marca 2023 | 2-85 |
| |
10. marca 2023 | 2-84 |
| |
7. marca 2023 | 2-83 |
| |
28. februára 2023 | 2-82 |
| |
15. februára 2023 | 2-81 |
| |
10. februára 2023 | 2-80 |
| |
Predstavujeme Webex pre Cisco BroadWorks
Táto časť je určená pre systémových administrátorov v partnerských organizáciách Cisco (poskytovateľov služieb), ktorí implementujú Webex pre svoje zákaznícke organizácie alebo poskytujú toto riešenie priamo svojim vlastným predplatiteľom.
Účel riešenia
Poskytovať funkcie cloudovej spolupráce Webex malým a stredným zákazníkom, ktorí už majú službu volania poskytovanú poskytovateľmi služieb BroadWorks.
Poskytovať službu volania založenú na BroadWorks malým a stredným zákazníkom Webexu.
Kontext
Vyvíjame všetkých našich spolupracujúcich klientov smerom k jednotnej aplikácii. Táto cesta znižuje ťažkosti s prijatím, zlepšuje interoperabilitu a migráciu a poskytuje predvídateľné používateľské skúsenosti v rámci celého nášho portfólia spolupráce. Súčasťou tohto úsilia je presunúť možnosti volania BroadWorks do aplikácie Webex a prípadne znížiť investície do klientov UC-One.
Výhody
Budúca skúška: proti ukončeniu životnosti UC-One Collaborate, pohyb všetkých klientov smerom k Unified Client Framework (UCF)
Najlepšie z oboch: Povolenie funkcií Webex Messaging a Meeting pri zachovaní volania BroadWorks vo vašej telefónnej sieti
Rozsah riešenia
Existujúci / noví malí až strední zákazníci (menej ako 250 predplatiteľov), ktorí chcú sadu funkcií spolupráce, už môžu mať volanie BroadWorks.
Existujúci malí až strední zákazníci Webexu, ktorí chcú pridať BroadWorks Calling.
Nie väčšie podniky (prezrite si naše podnikové portfólio pre Webex).
Nie jednotliví používatelia (Vyhodnoťte ponuky Webex Online).
Sady funkcií v Webex pre Cisco BroadWorks sa zameriavajú na prípady použitia v malých až stredných podnikoch. Balíky Webex for Cisco BroadWorks sú navrhnuté tak, aby znížili zložitosť pre malé a stredné podniky a neustále vyhodnocujeme ich vhodnosť pre tento segment. Môžeme sa rozhodnúť skryť alebo odstrániť funkcie, ktoré by inak boli dostupné v podnikových balíkoch.
Predpoklady úspechu s Webex pre Cisco BroadWorks
# | Požiadavka | Poznámky | ||
|---|---|---|---|---|
1 | Opravte aktuálny BroadWorks R22 alebo vyšší | |||
2 | XSP|ADP pre XSI, CTI, DMS a authService | Vyhradený XSP|ADP pre Webex pre Cisco BroadWorks | ||
3 | Samostatné XSP|ADP pre NPS je možné zdieľať s inými riešeniami, ktoré používajú NPS. | Ak máte existujúce nasadenie spolupráce, prečítajte si odporúčania pre XSP|Konfigurácie ADP a NPS. | ||
4 | Overenie tokenu CI (s TLS) nakonfigurované pre pripojenia Webex k Autentifikačnej službe. | |||
5 | mTLS nakonfigurované pre Webex pripojenia k rozhraniu CTI. | Iné aplikácie nevyžadujú mTLS. | ||
6 | Používatelia musia existovať v BroadWorks a potrebujú nasledujúce atribúty v závislosti od vášho rozhodnutia o poskytovaní:
| Pre dôveryhodné e-maily: Odporúčame vám zadať rovnakú e-mailovú adresu aj do atribútu Alternatívne ID, aby ste používateľom umožnili prihlásiť sa pomocou e-mailovej adresy do BroadWorks. Pre nedôveryhodné e-maily: V závislosti od nastavení e-mailu používateľa môže používanie nedôveryhodných e-mailov viesť k odoslaniu e-mailu do priečinka Nevyžiadaná pošta alebo priečinok SPAM používateľa. Správca bude možno musieť zmeniť nastavenia e-mailu používateľa, aby povolil domény | ||
7 | Webex pre Cisco BroadWorks súbor DTAF pre Webex App | |||
8 | BW Business Lic alebo Std Enterprise alebo Prem Enterprise User Lic + Webex pre predplatné Cisco BroadWorks | Ak máte existujúce nasadenie v spolupráci, už nepotrebujete balík doplnkov UC-One, Collab Lic a konferenčné porty Meet-me. Ak máte existujúce nasadenie UC-One SaaS, žiadne ďalšie zmeny okrem prijatia podmienok prémiového balíka. | ||
9 | IP/porty musia byť prístupné prostredníctvom backendových služieb Webex a aplikácií Webex cez verejný internet. | Pozrite si časť „Príprava siete“. | ||
10 | Konfigurácia TLS v1.2 na XSP|ADP | |||
11 | Na zabezpečenie prietoku sa aplikačný server musí pripojiť k adaptéru na zabezpečenie BroadWorks.
| Pozrite si tému „Príprava siete“. |
O tomto dokumente
Účelom tohto dokumentu je pomôcť vám pochopiť, pripraviť sa, nasadiť a spravovať vaše riešenie Webex for Cisco BroadWorks. Hlavné časti dokumentu odrážajú tento účel.
Táto príručka obsahuje koncepčný a referenčný materiál. Máme v úmysle pokryť všetky aspekty riešenia v tomto jednom dokumente.
Minimálny súbor úloh na nasadenie riešenia je:
Oslovte svoj účtovný tím a staňte sa partnerom Cisco. Je nevyhnutné, aby ste preskúmali dotykové body Cisco, aby ste sa zoznámili (a absolvovali školenie). Keď sa stanete partnerom Cisco, použijeme prepínač Webex for Cisco BroadWorks na vašu partnerskú organizáciu Webex. (Pozri Nasaďte Webex pre Cisco BroadWorks > Partner Onboarding v tomto dokumente.)
Nakonfigurujte svoje systémy BroadWorks na integráciu s Webex. (Pozri Nasadenie Webex pre Cisco BroadWorks > Konfigurácia služieb na vašom Webex pre Cisco BroadWorks XSP|ADP v tomto dokumente.)
Na pripojenie Webex k BroadWorks použite Partner Hub. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre v tomto dokumente.)
Použite partnerské centrum na prípravu šablón poskytovania používateľov. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte si šablóny prihlásenia v tomto dokumente.)
Otestujte a pripojte zákazníka poskytnutím aspoň jedného používateľa. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju testovaciu organizáciu.)
|
|
Terminológia
Snažíme sa obmedziť žargón a akronymy použité v tomto dokumente a vysvetliť každý výraz pri jeho prvom použití. (Pozri Webex pre Cisco BroadWorks Referencie > Terminológia ak výraz nie je vysvetlený v kontexte.)
Ako to funguje
Webex for Cisco BroadWorks je ponuka, ktorá integruje volanie BroadWorks vo Webexe. Predplatitelia používajú jednu aplikáciu (aplikáciu Webex), aby mohli využívať funkcie poskytované oboma platformami:
Používatelia volajú na čísla PSTN pomocou vašej infraštruktúry BroadWorks.
Používatelia volajú na iné čísla BroadWorks pomocou vašej infraštruktúry BroadWorks (audio/video hovory výberom čísel priradených používateľom alebo číselnej klávesnice na zadanie čísel).
Používatelia môžu alternatívne uskutočniť hovor Webex VOIP cez infraštruktúru Webex výberom možnosti „Webex Call“ v aplikácii Webex. (Tieto hovory sú z aplikácie Webex do aplikácie Webex, nie z aplikácie Webex do PSTN).
Používatelia môžu hostiť stretnutia Webex a pripojiť sa k nim.
Používatelia si môžu posielať správy jeden druhému alebo v priestoroch (trvalý skupinový chat) a využívať funkcie ako vyhľadávanie a zdieľanie súborov (na infraštruktúre Webex).
Používatelia môžu zdieľať prítomnosť (stav). Môžu si vybrať vlastnú prítomnosť alebo klientom vypočítanú prítomnosť.
Keď vás začleníme ako partnerskú organizáciu do Control Hub, so správnymi oprávneniami, môžete nakonfigurovať vzťah medzi vašou inštanciou BroadWorks a Webexom.
V Control Hub vytvoríte organizácie zákazníkov a v týchto organizáciách vytvoríte používateľov.
Každý predplatiteľ v BroadWorks získa identitu Webex na základe svojej e-mailovej adresy (atribút Email ID v BroadWorks).
Používatelia sa overujú proti BroadWorks alebo Webex.
Klientom sa vydávajú tokeny s dlhou životnosťou, ktoré ich autorizujú na služby v spoločnostiach BroadWorks a Webex.
Aplikácia Webex v centre tohto riešenia; je to značková aplikácia dostupná pre počítače Mac/Windows a mobilné telefóny a tablety so systémom Android/iOS.
K dispozícii je aj webová verzia aplikácie Webex, ktorá momentálne neobsahuje funkcie volania.
Klient sa pripája ku cloudu Webex a poskytuje funkcie správ, prítomnosti a stretnutí.
Klient sa zaregistruje do vašich systémov BroadWorks na volanie funkcií.
Cloud Webex spolupracuje s vašimi systémami BroadWorks, aby zabezpečil bezproblémovú používateľskú skúsenosť s poskytovaním služieb.
Vlastnosti a obmedzenia
Ponúkame niekoľko balíčkov s rôznymi funkciami.
Balík "softfón".
Tento typ balíka používa aplikáciu Webex ako klienta iba pre softvérové telefóny s možnosťou volania, ale bez možnosti odosielania správ. Používatelia s týmto typom balíka sa môžu pripojiť k stretnutiam Webex, ale nemôžu sami začať stretnutia. Keď iní používatelia (softfónové alebo iné ako softvérové telefóny) hľadajú v adresári používateľa softvérového telefónu, výsledky vyhľadávania neposkytujú možnosť odoslať správu.
Používatelia softvérových telefónov môžu počas hovoru zdieľať svoju obrazovku.
"Základný" balík
Základný balík obsahuje funkcie Volanie, Správy a Schôdza. Zahŕňa 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR). (** výnimku nájdete v poznámke nižšie). V tomto balíku môžu stretnutia trvať maximálne 40 minút.
"Štandardný" balík
Tento balík tiež zahŕňa všetko, čo je súčasťou základného balíka, ako napríklad až 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je rola, ktorú pôvodne zastáva iba hostiteľ stretnutia, ale hostiteľ môže odovzdať „rolu prezentujúceho“ ktorémukoľvek účastníkovi stretnutia, ktorého si vyberie, a iba hostiteľ môže znova prevziať úlohu prezentujúceho bez aktuálneho hostiteľ, ktorý im to odovzdá.
"Prémiový" balík
Tento balík zahŕňa všetko v balíku Standard plus až 300 účastníkov stretnutia v „jednotnom priestore“ a až 1 000 účastníkov v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je podporované pre všetkých účastníkov stretnutia.
Porovnajte balíčky
Balíček | Volanie | Odosielanie správ | Jednotné vesmírne stretnutia | Stretnutia PMR |
|---|---|---|---|---|
Softfón | Zahrnuté | Nezahŕňa | Žiadne | Žiadne |
Základné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Štandardné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Premium | Zahrnuté | Zahrnuté | 300 účastníkov | 1000 účastníkov |
| Limit Unified Space Meeting pre používateľov Basic je 100 účastníkov na stretnutie Unified Space Meeting, pokiaľ priestor nezahŕňa aj používateľov priradených balíkom „Standard“ alebo „Premium“, v takom prípade sa limit zvyšuje na základe balíka hostiteľského používateľa. |
| „Stretnutia v jednotnom priestore“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v priestore Webex. Používateľ napríklad iniciuje stretnutie z priestoru pomocou tlačidiel „Stretnutie“ alebo „Naplánovať“. „Stretnutia PMR“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v osobnej zasadacej miestnosti používateľa (PMR). Tieto stretnutia používajú vyhradenú webovú adresu (napríklad: cisco.webex.com/meet/roomOwnerUserID). |
Funkcie správ a stretnutí
V nasledujúcej tabuľke nájdete rozdiely v podpore funkcií stretnutia PMR pre balíky Basic, Standard a Premium.
Funkcia stretnutia | Podporované základným balíkom | Podporované štandardným balíkom | Podporované balíkom Premium | Komentujte |
|---|---|---|---|---|
Trvanie stretnutia | 40 minút alebo menej | Neobmedzené | Neobmedzené | |
Zdieľanie pracovnej plochy | Áno | Áno | Áno | Základné—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie pracovnej plochy iba hostiteľom stretnutia PMR. Premium—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. |
Zdieľanie aplikácií | Áno | Áno | Áno | Základné—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie aplikácie iba hostiteľom stretnutia PMR. Premium—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. |
Rozhovor s viacerými stranami | Áno | Áno | Áno | |
Whiteboarding | Áno | Áno | Áno | |
Ochrana heslom | Áno | Áno | Áno | |
Webová aplikácia – žiadne sťahovanie ani doplnky (Guest Experience) | Áno | Áno | Áno | |
Podpora párovania so zariadeniami Webex | Áno | Áno | Áno | |
Podlahové ovládanie (Stlmiť jeden / Vytlačiť všetko) | Áno | Áno | Áno | |
Odkaz na trvalé stretnutia | Áno | Áno | Áno | |
Prístup na stránku stretnutia | Áno | Áno | Áno | |
Stretnutie Pripojiť sa cez VoIP | Áno | Áno | Áno | |
Zamykanie | Áno | Áno | Áno | |
Ovládacie prvky prezentujúceho | Nie | Nie | Áno | |
Ovládanie vzdialenej plochy | Nie | Nie | Áno | |
Počet účastníkov | 100 | 100 | 1000 | |
Záznam uložený lokálne v systéme | Áno | Áno | Áno | |
Nahrávanie v cloude | Nie | Nie | Áno | |
Nahrávanie – cloudové úložisko | Nie | Nie | 10 GB na stránku | |
Nahrávanie prepisov | Nie | Nie | Áno | |
Plánovanie stretnutí | Áno | Áno | Áno | |
Povoliť zdieľanie obsahu s externými integráciami | Nie | Nie | Áno | Základné— Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. Štandardné—Zdieľanie obsahu iba hostiteľom stretnutia PMR. Premium—Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. |
Povoliť zmenu adresy URL PMR | Nie | Nie | Áno | Základné— Používatelia môžu upraviť adresu URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z Control Hub. Štandardné— Adresu URL PMR môžu zmeniť iba správcovia partnerov a organizácií z centra partnerov. Premium—Používatelia môžu upraviť URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z centra partnerov. |
Streamovanie stretnutí naživo (napr. na Facebooku, Youtube) | Nie | Nie | Áno | |
Umožnite ostatným používateľom plánovať stretnutia v ich mene | Nie | Nie | Áno | |
Pridajte alternatívneho hostiteľa | Áno | Nie | Áno | |
Integrácia aplikácií (napr. Zendesk, Slack) | Závisí od integrácie | Závisí od integrácie | Áno | Pozrite si Integrácie aplikácií v sekcii nižšie nájdete ďalšie informácie o podpore. |
Integrácia s Microsoft Office 365 Calendaring | Áno | Áno | Áno | |
Integrácia s Kalendárom Google pre G Suite | Áno | Áno | Áno | |
Webex Help Center publikuje funkcie a užívateľskú dokumentáciu pre Webex na help.webex.com. Prečítajte si nasledujúce články a dozviete sa viac o funkciách:
Funkcie volania
Skúsenosti s volaním sú podobné predchádzajúcim riešeniam, ktoré používajú modul na riadenie hovorov BroadWorks. Rozdiel oproti UC-One Collaborate a UC-One SaaS je v tom, že aplikácia Webex je primárnym mäkkým klientom.
Integrácie aplikácií
Webex pre Cisco BroadWorks môžete integrovať s nasledujúcimi aplikáciami:
Zendesk-Len prémiové
Slack-Len prémiové
Microsoft Teams for Webex Meetings-Štandard alebo Premium
Microsoft Teams for Calling-Podporované všetkými balíkmi
Kalendár Office 365-Štandard alebo Premium
Kalendár Google pre G Suite-Štandard alebo Premium
Podpora virtuálnej desktopovej infraštruktúry (VDI).
Webex for Cisco BroadWorks teraz podporuje prostredia virtuálnej desktopovej infraštruktúry (VDI). Podrobnosti o nasadení infraštruktúry VDI nájdete v časti Sprievodca nasadením pre Webex for Virtual Desktop Infrastructure (VDI).
Podpora IPv6
Webex for Cisco BroadWorks podporuje adresovanie IPv6 pre aplikáciu Webex.
Balík Pro Pack pre centrum Control Hub
Doplnková služba Pro Pack for Control Hub poskytuje vašim správcom, odborníkom na bezpečnosť informácií a pracovníkom zodpovedným za dodržiavanie súladu pokročilé funkcie v oblasti zabezpečenia, súladu a analýzy, ktoré možno integrovať s vaším softvérom.
Tieto doplnkové služby budú dostupné len pre balíky Standard a Premium.
Viac informácií nájdete na Stránka pomocníka balíka Pro Pack pre Control Hub.
Plán budúcnosti
Ak chcete získať prehľad o našich zámeroch pre budúce verzie Webex pre Cisco BroadWorks, navštívte https://salesconnect.cisco.com/#/program/PAGE-16649. Položky cestovnej mapy nie sú v žiadnom prípade záväzné. Spoločnosť Cisco si vyhradzuje právo zadržať alebo revidovať niektoré alebo všetky tieto položky z budúcich vydaní.
Flexibilný výber externého ID volajúceho
Táto funkcia, flexibilný výber externej identifikácie volajúceho, umožňuje používateľom vybrať si požadované externé ID volajúceho pri odchádzajúcich hovoroch. Toto vylepšenie je dostupné na stolových telefónoch vyžadujúcich FAC kód.
Flexibilita používateľa: Používatelia si môžu vybrať najvhodnejšie ID volajúceho pre rôzne hovory, čím sa zvyšuje efektívnosť komunikácie na základe kontextu hovoru.
Podpora platformy: Stolové telefóny potrebujú pre túto funkciu kód FAC. Konfigurácia správcu: Správcovia majú možnosť konfigurovať, ktoré ID volajúcich sú dostupné pre používateľov.
Požiadavky na poskytovanie: Na sprístupnenie rôznych ID volajúcich sa v Cisco BroadWorks vyžaduje konfigurácia správcu.
Obmedzenia
Obmedzenia poskytovania
Časové pásmo webu stretnutia
Časové pásmo prvého predplatiteľa pre každý balík sa stane časovým pásmom pre webovú lokalitu Webex Meetings vytvorenú pre daný balík.
Ak v požiadavke na poskytovanie pre prvého používateľa každého balíka nie je špecifikované žiadne časové pásmo, časové pásmo lokality Webex Meetings pre tento balík sa nastaví na regionálnu predvolenú hodnotu organizácie predplatiteľov.
Ak váš zákazník potrebuje konkrétne časové pásmo lokality Webex Meetings, zadajte timezone parameter v požiadavke na poskytovanie pre:
prvý predplatiteľ poskytnutý pre štandardný balík v organizácii.
prvý predplatiteľ, ktorý si v organizácii zabezpečil prémiový balík.
prvým predplatiteľom poskytnutým pre základný balík v organizácii.
Všeobecné obmedzenia
Žiadne volanie vo webovej verzii klienta Webex (Toto je obmedzenie klienta, nie obmedzenie riešenia.)
Webex ešte nemusí mať všetky ovládacie prvky používateľského rozhrania na podporu niektorých funkcií ovládania hovorov dostupných od spoločnosti BroadWorks.
Klient Webex nemôže byť momentálne označený bielym štítkom.
Keď vytvoríte zákaznícke organizácie pomocou zvolenej metódy poskytovania, automaticky sa vytvoria v rovnakej oblasti ako vaša partnerská organizácia. Toto správanie je zámerné. Očakávame, že nadnárodní partneri vytvoria partnerskú organizáciu v každom regióne, kde riadia zákaznícke organizácie.
Hlásenie o schôdzach a používaní správ je k dispozícii prostredníctvom zákazníckej organizácie v Control Hub.
Známe problémy a obmedzenia
Aktuálny zoznam známych problémov a obmedzení s ponukou Webex for Cisco BroadWorks nájdete na Známe problémy a obmedzenia.
Limity zasielania správ
Nasledujúce limity ukladania údajov (kombinované správy a súbory) sa vzťahujú na organizácie, ktoré si zakúpili Webex pre služby Cisco BroadWorks prostredníctvom poskytovateľa služieb. Tieto limity predstavujú maximálne úložisko pre správy a súbory dohromady.
Základné: 2 GB na používateľa na 3 roky
Štandardne 5 GB na používateľa na 3 roky
Premium: 10 GB na používateľa na 5 rokov
Pre každú organizáciu zákazníka sa tieto súčty na používateľa zhromažďujú, aby poskytli agregovaný súčet pre daného zákazníka na základe počtu používateľov. Napríklad spoločnosť s piatimi prémiovými používateľmi má celkový limit na odosielanie správ a ukladanie súborov 50 GB. Jednotlivý používateľ môže prekročiť limit na používateľa (10 GB) za predpokladu, že spoločnosť je stále pod agregovaným maximom (50 GB).
Pre tímové priestory, ktoré sú vytvorené, platia limity pre zasielanie správ voči agregovanému súčtu pre zákaznícku organizáciu, ktorá vlastní tímový priestor. Informácie o vlastníkovi jednotlivých tímových priestorov nájdete vo Vesmírnej politike. Informácie o tom, ako zobraziť politiku priestoru pre individuálny tímový priestor, nájdete na https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ďalšie informácie
Ďalšie informácie o všeobecných limitoch na odosielanie správ, ktoré sa vzťahujú na tímové priestory na odosielanie správ Webex, nájdete na https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Zabezpečenie, údaje a roly
Zabezpečenie Webex
Klient Webex je bezpečná aplikácia, ktorá vytvára bezpečné pripojenia k Webex a BroadWorks. Dáta, ktoré sú uložené v cloude Webex a sú prístupné používateľovi prostredníctvom rozhrania aplikácie Webex, sú šifrované pri prenose aj v pokoji.
Je tam viac detailov výmena údajov v sekcii Referencie tohto dokumentu.
Ďalšie čítanie
Sídlo údajov organizácie
Vaše údaje Webex ukladáme v dátovom centre, ktoré najviac zodpovedá vášmu regiónu. Pozri Údaje o rezidencii vo Webexe v Centre pomoci.
Roly
Správca poskytovateľa služieb (vy): Pri každodennej údržbe spravujete lokálne (volacie) časti riešenia pomocou vlastných systémov. Časti riešenia Webex spravujete prostredníctvom Partner Hub.
Informácie o rolách, ktoré sú k dispozícii pre partnerov, o prístupových privilégiách, ktoré tieto roly sprevádzajú, a o tom, ako priradiť roly, nájdete na Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM.
| Prvý používateľ poskytnutý novej partnerskej organizácii je automaticky priradený k rolám Úplný správca a Úplný správca partnera. Tento správca môže použiť vyššie uvedený článok na priradenie ďalších rolí. |
Tím cloudových operácií Cisco: Vytvorí vašu „partnerskú organizáciu“ v Partner Hub, ak neexistuje, počas vašej registrácie.
Keď budete mať svoj účet Partner Hub, nakonfigurujete rozhrania Webex pre svoje vlastné systémy. Ďalej vytvoríte „šablóny prihlásenia“ na reprezentáciu balíkov alebo balíkov poskytovaných prostredníctvom týchto systémov. Potom poskytujete svojim zákazníkom alebo predplatiteľom.
# | Typická úloha | SP | Cisco |
|---|---|---|---|
1 | Registrácia partnera – vytvorenie partnerskej organizácie, ak neexistuje, a zapnutie potrebnej funkcie sa prepína | ● | |
2 | Konfigurácia BroadWorks v partnerskej organizácii cez partnerské centrum (klaster) | ● | |
3 | Konfigurácia nastavení integrácie v partnerskej organizácii cez partnerské centrum (šablóny ponúk, budovanie značky) | ● | |
4 | Príprava prostredia BroadWorks na integráciu (AS, XSP|ADP Patching, firewally, XSP|Konfigurácia ADP, XSI, AuthService, CTI, NPS, aplikácie DMS na XSP|ADP) | ● | |
5 | Vyviňte integráciu alebo proces poskytovania | ● | |
6 | Pripravte si materiály GTM | ● | |
7 | Migrácia alebo poskytovanie nových používateľov | ● |
Architektúra
Čo je v diagrame?
klientov
Klient Webex App slúži ako primárna aplikácia vo Webexe pre ponuky Cisco BroadWorks. Klient je dostupný na desktopových, mobilných a webových platformách.
Klient má natívne zasielanie správ, prítomnosť a audio/video stretnutia s viacerými stranami, ktoré poskytuje cloud Webex. Klient Webex využíva vašu infraštruktúru BroadWorks na hovory SIP a PSTN.
Telefóny Cisco IP a súvisiace príslušenstvo tiež využívajú vašu infraštruktúru BroadWorks na hovory SIP a PSTN. Očakávame, že budeme môcť podporovať telefóny tretích strán.
Portál na aktiváciu používateľov pre používateľov, ktorí sa môžu prihlásiť do Webex pomocou svojich poverení BroadWorks.
Partner Hub je webové rozhranie na správu vašej organizácie Webex a organizácií vašich zákazníkov. Partner Hub je miesto, kde konfigurujete integráciu medzi infraštruktúrou BroadWorks a Webex. Na správu konfigurácie klienta a fakturácie tiež používate partnerské centrum.
Sieť poskytovateľa služieb
Zelený blok na ľavej strane diagramu predstavuje vašu sieť. Komponenty hosťované vo vašej sieti poskytujú nasledujúce služby a rozhrania pre ostatné časti riešenia:
XSP pre verejnosť|ADP, pre Webex pre Cisco BroadWorks: (Pole predstavuje jeden alebo viacero XSP|ADP farmy, prípadne vedené vyrovnávačmi záťaže.)
Hostí rozhranie Xtended Services (XSI-Actions & XSI-Events), Device Management Service (DMS), CTI rozhranie a Authentication Service. Spoločne tieto aplikácie umožňujú telefónom a klientom Webex, aby sa autentifikovali, stiahli si konfiguračné súbory volaní, uskutočňovali a prijímali hovory a navzájom si videli stav zavesenia (telefónna prítomnosť). a históriu hovorov.
Zverejňuje adresár pre klientov Webex.
XSP pre verejnosť|ADP, spustený NPS:
Hostiteľský server push upozornení na hovory: Notification Push Server na XSP|ADP vo vašom prostredí. Je to rozhranie medzi vaším aplikačným serverom a naším proxy serverom NPS. Proxy poskytuje vášmu NPS krátkodobé tokeny na autorizáciu upozornení pre cloudové služby. Tieto služby (APNS a FCM) odosielajú upozornenia na hovory klientom Webex na zariadeniach Apple iOS a Google Android.
Aplikačný server:
Poskytuje ovládanie hovorov a rozhrania k iným systémom BroadWorks (vo všeobecnosti)
Na zabezpečenie prietoku používa AS správca partnera na poskytovanie používateľov vo Webexe
Vloží užívateľský profil do BroadWorks
OSS/BSS: Váš systém podpory prevádzky / obchodné SIP služby na správu vašich podnikov BroadWorks.
Webex Cloud
Modrý blok v diagrame predstavuje oblak Webex. Mikroslužby Webex podporujú celé spektrum možností spolupráce Webex:
Cisco Common Identity (CI) je služba identity v rámci Webex.
Webex for Cisco BroadWorks predstavuje súbor mikroslužieb, ktoré podporujú integráciu medzi Webex a BroadWorks hosteným poskytovateľom služieb:
User Provisioning API
Konfigurácia poskytovateľa služieb
Prihlásenie používateľa pomocou poverení BroadWorks
Webex Messaging box pre mikroslužby súvisiace so správami.
Pole Webex Meetings predstavujúce servery na spracovanie médií a SBC pre video stretnutia s viacerými účastníkmi (SIP a SRTP)
Webové služby tretích strán
V diagrame sú znázornené nasledujúce komponenty tretích strán:
APNS (Apple Push Notifications Service) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach Apple.
FCM (FireBase Cloud Messaging) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach so systémom Android.
XSP|Úvahy o architektúre ADP
Úloha XSP pre verejnosť|Servery ADP vo Webex pre Cisco BroadWorks
XSP orientovaný na verejnosť|ADP vo vašom prostredí poskytuje Webexu a klientom nasledujúce rozhrania/služby:
Authentication Service (AuthService), zabezpečená TLS, ktorá odpovedá na požiadavky Webex pre BroadWorks JWT (JSON Web Token) v mene používateľa
Rozhranie CTI, zabezpečené mTLS, ku ktorému sa Webex prihlasuje na udalosti histórie hovorov a stav telefonickej prítomnosti od BroadWorks (stav háku).
Rozhrania akcií a udalostí Xsi (rozhranie rozšírených služieb) na ovládanie hovorov účastníkov, adresáre kontaktov a zoznamov hovorov a konfiguráciu telefónnych služieb pre koncových používateľov
Služba DM (Device Management) pre klientov na získanie konfiguračných súborov volaní
Pri konfigurácii Webex pre Cisco BroadWorks zadajte adresy URL pre tieto rozhrania. (Pozri Nakonfigurujte svoje klastre BroadWorks v partnerskom centre v tomto dokumente.) Pre každý klaster môžete poskytnúť iba jednu adresu URL pre každé rozhranie. Ak máte vo svojej infraštruktúre BroadWorks viacero rozhraní, môžete vytvoriť viacero klastrov.
XSP|Architektúra ADP
Vyžadujeme, aby ste používali samostatný, vyhradený XSP|Inštancia alebo farma ADP na hosťovanie vašej aplikácie NPS (Notification Push Server). Rovnaký NPS môžete použiť s UC-One SaaS alebo UC-One Collaborate. Na rovnakom XSP však nesmiete hostiť ďalšie aplikácie potrebné pre Webex pre Cisco BroadWorks|ADP, ktorý je hostiteľom aplikácie NPS.
Odporúčame vám použiť vyhradený XSP|Inštancia/farma ADP na hosťovanie požadovaných aplikácií pre integráciu Webex z nasledujúcich dôvodov
Ak napríklad ponúkate UC-One SaaS, odporúčame vám vytvoriť nový XSP|Farma ADP pre Webex pre Cisco BroadWorks. Týmto spôsobom môžu tieto dve služby fungovať nezávisle počas migrácie predplatiteľov.
Ak umiestnite aplikácie Webex for Cisco BroadWorks do XSP|Farma ADP, ktorá sa používa na iné účely, je vašou zodpovednosťou monitorovať používanie, spravovať výslednú zložitosť a plánovať zvýšený rozsah.
The Cisco BroadWorks System Capacity Planner predpokladá vyhradený XSP|Farma ADP a nemusí byť presná, ak ju používate na výpočty kolokácie.
Ak nie je uvedené inak, špecializovaný Webex pre Cisco BroadWorks XSP|ADP musia hostiť nasledujúce aplikácie:
AuthService (TLS s overením tokenu CI alebo mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-Udalosti (TLS)
DMS (TLS) – voliteľné. Nie je povinné nasadiť samostatnú inštanciu DMS alebo farmu špeciálne pre Webex pre Cisco BroadWorks. Môžete použiť rovnakú inštanciu DMS, akú používate pre UC-One SaaS alebo UC-One Collaborate.
Nastavenia hovorov Webview (TLS) – voliteľné. Nastavenia hovorov Webview (CSW) sa vyžaduje iba vtedy, ak chcete, aby používatelia Webexu pre Cisco BroadWorks mohli konfigurovať funkcie volania v aplikácii Webex.
Webex vyžaduje prístup k CTI cez rozhranie zabezpečené vzájomnou TLS autentifikáciou. Na podporu tejto požiadavky odporúčame jednu z týchto možností:
(Schéma označená možnosť 1) Jeden XSP|Inštancia alebo farma ADP pre všetky aplikácie s dvoma rozhraniami nakonfigurovanými na každom serveri: rozhranie mTLS pre CTI a rozhranie TLS pre iné aplikácie, ako je napríklad služba AuthService.
(Schéma označená Možnosť 2) Dva XSP|Inštancie alebo farmy ADP, jedna s rozhraním mTLS pre CTI a druhá s rozhraním TLS pre iné aplikácie, ako je napríklad AuthService.
| XSP|Opätovné použitie ADP Ak máte existujúce XSP|Farma ADP, ktorá je v súlade s jednou z navrhovaných architektúr vyššie (Možnosť 1 alebo 2) a je mierne zaťažený, potom je možné znova použiť vaše existujúce XSP|ADP. Budete musieť overiť, či neexistujú žiadne konfliktné požiadavky na konfiguráciu medzi existujúcimi aplikáciami a požiadavkami novej aplikácie pre Webex. Dve hlavné úvahy sú:
Pretože XSP|ADP majú veľa aplikácií a počet permutácií týchto aplikácií je veľký, môžu existovať ďalšie neidentifikované konflikty. Z tohto dôvodu akékoľvek potenciálne opätovné použitie XSP|ADP by mali byť overené v laboratóriu so zamýšľanou konfiguráciou predtým, ako sa zaviažu k opätovnému použitiu. |
Nakonfigurujte synchronizáciu NTP na XSP|ADP
Nasadenie vyžaduje synchronizáciu času pre všetky XSP|ADP, ktoré používate s Webexom.
Nainštalujte ntp po inštalácii operačného systému a pred inštaláciou softvéru BroadWorks. Potom môžete nakonfigurovať NTP počas XSP|Inštalácia softvéru ADP. Pozrite si Sprievodca správou softvéru BroadWorks pre viac podrobností.
Počas interaktívnej inštalácie XSP|softvér ADP, máte možnosť nakonfigurovať NTP. Postupujte nasledovne:
Keď sa inštalátor spýta,
Do you want to configure NTP?, zadajtey.Keď sa inštalátor spýta,
Is this server going to be a NTP server?, zadajten.Keď sa inštalátor spýta,
What is the NTP address, hostname, or FQDN?, zadajte adresu svojho servera NTP alebo verejnej služby NTP, napr.pool.ntp.org.
Ak je váš XSP|ADP používajú tichú (neinteraktívnu) inštaláciu, konfiguračný súbor inštalátora musí obsahovať nasledujúce páry kľúč=hodnota:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Požiadavky na identitu a zabezpečenie ADP
Pozadie
Protokoly a šifry pripojení Cisco BroadWorks TLS sú konfigurovateľné na rôznych úrovniach špecifickosti. Tieto úrovne siahajú od najvšeobecnejších (poskytovateľ SSL) po najšpecifickejšie (individuálne rozhranie). Špecifickejšie nastavenie vždy prepíše všeobecnejšie nastavenie. Ak nie sú špecifikované, nastavenia SSL „nižšej“ úrovne sa zdedia z „vyšších“ úrovní.
Ak sa oproti predvoleným nastaveniam nezmenia žiadne nastavenia, všetky úrovne zdedia predvolené nastavenia poskytovateľa SSL (JSSE Java Secure Sockets Extension).
Zoznam požiadaviek
XSP|ADP sa musí overiť voči klientom pomocou certifikátu podpísaného CA, v ktorom sa bežný názov alebo alternatívny názov subjektu zhoduje s doménovou časťou rozhrania XSI.
Rozhranie Xsi musí podporovať protokol TLSv1.2.
Rozhranie Xsi musí používať šifrovací balík, ktorý spĺňa nasledujúce požiadavky.
Výmena kľúčov Diffie-Hellman Ephemeral (DHE) alebo eliptické krivky Diffie-Hellman Ephemeral (ECDHE)
AES (Advanced Encryption Standard) šifra s minimálnou veľkosťou bloku 128 bitov (napr. AES-128 alebo AES-256)
Šifrovací režim GCM (Galois/Counter Mode) alebo CBC (Cipher Block Chaining)
Ak sa použije šifra CBC, na odvodenie kľúča je povolená iba rodina hašovacích funkcií SHA2 (SHA256, SHA384, SHA512).
Požiadavky spĺňajú napríklad nasledujúce šifry:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI vyžaduje konvenciu pomenovania IANA pre šifrovacie súpravy, ako je uvedené vyššie, nie konvenciu openSSL. |
Podporované šifry TLS pre rozhrania AuthService a XSI
| Tento zoznam sa môže meniť, pretože sa vyvíjajú naše požiadavky na bezpečnosť cloudu. Pri výbere šifry postupujte podľa aktuálneho odporúčania zabezpečenia cloudu Cisco, ako je popísané v zozname požiadaviek v tomto dokumente. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametre mierky udalostí Xsi
Možno budete musieť zvýšiť veľkosť frontu Xsi-Events a počet vlákien, aby ste zvládli objem udalostí, ktoré vyžaduje riešenie Webex for Cisco BroadWorks. Parametre môžete zvýšiť na zobrazené minimálne hodnoty nasledovne (neznížte ich, ak sú vyššie ako tieto minimálne hodnoty):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Viacnásobné XSP|ADP
Okrajový prvok vyrovnávania zaťaženia
Ak máte na okraji siete prvok vyvažovania záťaže, musí transparentne zvládnuť distribúciu prevádzky medzi vašimi viacerými XSP|ADP servery a Webex pre cloud a klientov Cisco BroadWorks. V tomto prípade by ste mali poskytnúť adresu URL nástroja na vyrovnávanie zaťaženia konfigurácii Webex for Cisco BroadWorks.
Poznámky k tejto architektúre:
Nakonfigurujte DNS tak, aby klienti mohli nájsť nástroj na vyrovnávanie záťaže pri pripájaní k rozhraniu Xsi (pozri Konfigurácia DNS).
Odporúčame vám nakonfigurovať okrajový prvok v reverznom režime proxy SSL, aby ste zabezpečili šifrovanie údajov z bodu do bodu.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve. Môžete použiť zástupné certifikáty, ale neodporúčame ich.
XSP s prístupom k internetu|Servery ADP
Ak odkryjete rozhrania Xsi priamo, použite DNS na distribúciu prevádzky do viacerých XSP|ADP servery.
Poznámky k tejto architektúre:
Na pripojenie k XSP sú potrebné dva záznamy|ADP servery:
Pre mikroslužby Webex: Na zacielenie viacerých XSP sú potrebné okrúhle záznamy A/AAAA|IP adresy ADP. Je to preto, že mikroslužby Webex nedokážu vyhľadávať SRV. Príklady pozri Cloudové služby Webex.
Pre aplikáciu Webex: Záznam SRV, ktorý sa rozlišuje na záznamy A, pričom každý záznam A sa prekladá na jeden XSP|ADP. Príklady pozri Aplikácia Webex.
Použite prioritné záznamy SRV na zacielenie služby XSI pre viacero XSP|adresy ADP. Uprednostňujte svoje záznamy SRV tak, aby mikroslužby vždy prešli na rovnaký záznam A (a následnú IP adresu) a presunuli sa na ďalší záznam A (a IP adresu) len vtedy, ak je prvá IP adresa nefunkčná. NEPOUŽÍVAJTE kruhový prístup pre aplikáciu Webex.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve.
Môžete použiť zástupné certifikáty, ale neodporúčame ich.
Vyhnite sa presmerovaniam HTTP
Niekedy je DNS nakonfigurovaný na riešenie XSP|ADP URL na HTTP load balancer a load balancer je nakonfigurovaný na presmerovanie cez reverzný proxy na XSP|ADP servery.
Webex nesleduje presmerovanie pri pripájaní na adresy URL, ktoré zadáte, takže táto konfigurácia nebude fungovať.
Objednávanie a poskytovanie
Objednávanie a poskytovanie platia na týchto úrovniach:
Poskytovanie partnerov/poskytovateľov služieb:
Každý integrovaný poskytovateľ služieb Webex for Cisco BroadWorks (alebo predajca) musí byť nakonfigurovaný ako partnerská organizácia v službe Webex a musí mu byť udelené potrebné oprávnenia. Cisco Operations poskytuje správcovi partnerskej organizácie prístup na správu Webex pre Cisco BroadWorks na Webex Partner Hub. Správca partnera musí vykonať všetky požadované kroky poskytovania predtým, ako môže poskytnúť organizácii zákazníka/podniku.
Objednávanie a poskytovanie zákazníkov/podnikov:
Každý BroadWorks Enterprise aktivovaný pre Webex pre Cisco BroadWorks spúšťa vytvorenie pridruženej organizácie zákazníkov Webex. Tento proces prebieha automaticky ako súčasť poskytovania používateľov/predplatiteľov. Všetci používatelia/predplatitelia v rámci podniku BroadWorks sú poskytovaní v rovnakej organizácii Webex Customer.
Rovnaké správanie platí, ak je váš systém BroadWorks nakonfigurovaný ako poskytovateľ služieb so skupinami. Keď poskytnete predplatiteľa v skupine BroadWorks, vo Webexe sa automaticky vytvorí zákaznícka organizácia, ktorá zodpovedá skupine.
Objednávanie a poskytovanie používateľov/predplatiteľov:
Webex for Cisco BroadWorks v súčasnosti podporuje nasledujúce modely poskytovania používateľov:
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez dôveryhodných e-mailov
Vlastné poskytovanie používateľov
Poskytovanie API
Priebežné poskytovanie pomocou dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak môžete potvrdiť, že BroadWorks má e-mailové adresy predplatiteľov, ktoré sú platné a jedinečné pre Webex, táto možnosť poskytovania automaticky vytvorí a aktivuje účty Webex s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Priebežné poskytovanie bez dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak sa nemôžete spoľahnúť na e-mailové adresy predplatiteľov, ktoré vlastní BroadWorks, táto možnosť poskytovania vytvorí účty Webex, ale nebude ich možné aktivovať, kým predplatitelia neposkytnú a neoveria svoje e-mailové adresy. V tomto bode môže Webex aktivovať účty s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Vlastné poskytovanie používateľov
Pri tejto možnosti nedochádza k žiadnemu poskytovaniu toku z BroadWorks na Webex. Po nakonfigurovaní integrácie medzi Webexom a vaším systémom BroadWorks získate jedno alebo viacero prepojení, ktoré sú špecifické pre poskytovanie používateľov v rámci partnerskej organizácie Webex for Cisco BroadWorks.
Potom navrhnete svoju vlastnú komunikáciu (alebo ju delegujete na svojich zákazníkov) na distribúciu odkazu predplatiteľom. Predplatitelia sledujú odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje vlastné účty Webex.
Keďže účty sú poskytované v rámci vašej partnerskej organizácie, môžete manuálne upraviť používateľské balíky prostredníctvom centra partnerov alebo na to použiť rozhranie API.
| Používatelia musia existovať v systéme BroadWorks, ktorý integrujete s Webex, inak im je zakázané vytvárať účty s týmto prepojením. |
Poskytovanie poskytovateľa služieb pomocou rozhraní API
Webex odhaľuje sadu verejných rozhraní API, ktoré vám umožňujú zabudovať Webex pre poskytovanie používateľov/predplatiteľov Cisco BroadWorks do vášho existujúceho pracovného postupu/nástrojov na správu používateľov.
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Vytáčanie predĺženia
Podpora funkcie Extension Dialing umožňuje používateľom Webex for Cisco Broadworks vytáčať iných používateľov s klapkou podobnou primárnemu telefónnemu číslu v rámci toho istého podniku. To je užitočné najmä pre používateľov, ktorí nemajú čísla DID.
Pri poskytovaní sa prípona používateľov uloží do adresára Webex ako prípona používateľa. V prípade volania BroadWorks sa rozšírenie zobrazí v aplikácii Webex v poli rozšírenia vo všetkých oblastiach spôsobu spustenia hovoru a v profile používateľa. Webex for Cisco BroadWorks podporuje hovory iba pre pobočkové stanice medzi používateľmi v rámci rovnakej skupiny a rôznymi skupinami toho istého podniku pomocou kombinácie predvoľby polohy a klapky. Nie je však podporované volanie medzi dvoma podnikmi iba pomocou klapiek.
Rozšírenie je možné poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Používatelia Cisco BroadWorks
Verejné poskytovanie API ako „rozšírenie
Parameter rozšírenia by mal byť explicitne odovzdaný ako súčasť volania API. Pre podniky/skupiny, ktoré majú nakonfigurovaný kód miestneho vytáčania (LDC), by parameter rozšírenia mal byť kombináciou LDC a čísla pobočky.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
Rozšírenie a LDC (ak je to možné) sa automaticky získajú z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Automaticky synchronizované z BroadWorks pomocou Directory Sync pomocou kombinácie kódu Location Dialing Code (LDC) a čísla klapky.
BroadWorks Calling Records | Opis | Spôsob zásobovania | Správa rozšírenia |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | Ako parameter je potrebné zadať rozšírenie |
Prietok | Rozšírenie sa automaticky načíta z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Telefónne zoznamy BroadWorks | Podnikové, skupinové alebo osobné telefónne zoznamy | Synchronizácia adresára | Nepoužiteľné |
Predpoklady
Verzia klienta potrebná na podporu tejto funkcie je 42.11 alebo novšia.
Oprava, v ktorej sa do XSI a provízneho adaptéra pridávajú predvoľby a predvoľby miesta vo februári 2022 pre verziu 23 alebo vyššiu ako súčasť:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Povoľte hlavičku X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI pre tento tok hovorov SIP, ktorý je potrebný na podporu funkcie vytáčania rozšírenia.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Priorita možností hovorov aplikácie
V rámci podpory funkcie Extension Dialing je nastavenie priority možností volania aplikácie poskytované aj na úrovni partnera pre všetkých partnerov Webex for Cisco Broadworks. Pomocou tohto nastavenia môže partner ovládať nastavenia priority hovorov všetkých svojich spravovaných zákazníkov z partnerského centra. Nastavenie priority možností hovorov aplikácie pre zákazníka je možné upraviť aj na úrovni zákazníka z Control Hub.
Nastavenie priority možností volania aplikácie obsahuje rozšírenie ako druhú možnosť v Partner Hub aj Control Hub, keď je používateľovi Webex for Cisco Broadworks novo poskytnuté rozšírenie prostredníctvom niektorej z vyššie uvedených metód poskytovania.
Pre všetky existujúce poskytnuté organizácie bude možnosť rozšírenia v skrytom stave (predvolene) v nastavení priority možností volania aplikácie. Toto nezobrazí rozšírenie v možnosti audio/video hovoru používateľa v aplikácii Webex.
Nasledujú možnosti, ako zviditeľniť možnosť rozšírenia hovoru pre existujúcich zákazníkov:
Ak partner chce, aby sa všetkým jeho spravovaným organizáciám zákazníkov poskytovalo rozšírenie ako jedna z možností hovoru, odporúča sa, aby správca partnera presunul rozšírenie zo skrytého na dostupné v partnerskom centre. To umožní spravovaným zákazníckym organizáciám zdediť nastavenie od svojho partnera.
Ak chce partner poskytnúť rozšírenie v možnostiach hovoru pre konkrétnu organizáciu zákazníka, odporúča sa správcovi partnera presunúť rozšírenie zo skrytého na dostupné v Control Hub.
Podpora skupinových kontaktov
Táto funkcia vylepšuje službu Webex for BroadWorks DirSync odstránením obmedzenia pre synchronizáciu až 1 500 kontaktov zo skupinových telefónnych zoznamov na BroadWorks a umožňuje partnerom synchronizovať až 30 000 kontaktov z jedného skupinového telefónneho zoznamu a dostať ho na rovnakú úroveň ako 30 000 kontaktov. zvýšenie pre podnikový telefónny zoznam, ktorý bol vydaný samostatne.
Existuje celkový limit 200 000 pre všetky externé kontakty na organizáciu, ktorý by sa vzťahoval na súčet podnikových a skupinových telefónnych zoznamov v jednom podniku BroadWorks. Napríklad bude podporovaný podnik BroadWorks, ktorý má podnikový telefónny zoznam s 30 000 a tiež 5 skupinových telefónnych zoznamov, každý s 30 000, bude podporovaný (celkovo 180 000 na organizáciu). Ak však existuje 6 skupinových telefónnych zoznamov, každý s 30 000, nebude to podporované (spolu 210 000).
| Táto funkcia je k dispozícii na požiadanie. Ak chcete túto funkciu povoliť, kontaktujte tím svojho účtu.
|
Po povolení tejto funkcie začne služba DirSync synchronizovať kontakty telefónneho zoznamu skupiny BroadWorks do vyhradeného úložiska kontaktov podľa skupiny v službe Webex Contact Service.
Počas poskytovania musí byť podniková skupina používateľa uložená v adresári Webex, aby sa označila skupina, do ktorej tento používateľ patrí. Priradenie používateľa k skupine BroadWorks v adresári Webex umožňuje aplikácii Webex vyhľadávať kontakty v úložisku skupiny kontaktných služieb pre konkrétnu skupinu používateľa.
Táto funkcia vyžaduje, aby bol Webex pre predplatiteľov BroadWorks poskytnutý vo Webexe s identifikátorom BroadWorks enterprise Group Id.
Identifikátor podnikovej skupiny BroadWorks možno poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Webex pre používateľov Cisco BroadWorks
Verejné poskytovanie API ako „spEnterpriseGroupId“
BroadWorks enterprise Group Id by mal byť explicitne odovzdaný v parametri spEnterpriseGroupId volania API.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
BroadWorks Enterprise Group ID sa automaticky získa z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Nepoužiteľné. Pre týchto používateľov sa nevyžaduje synchronizácia ID podnikovej skupiny BroadWorks.
BroadWorks Calling Records | Opis | Spôsob zásobovania | Správa ID podnikovej skupiny |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | BroadWorks Enterprise Group Id je potrebné odovzdať ako parameter spEnterpriseGroupId |
Prietok | Identifikátor podnikovej skupiny BroadWorks sa automaticky získa z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Nepoužiteľné |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Nepoužiteľné |
Telefónne zoznamy BroadWorks | Kontakty v telefónnych zoznamoch skupiny BroadWorks | Synchronizácia adresára | Skupinové kontakty sú uložené v službe Webex Contact Service priradenej ku konkrétnej skupine |
Telefónne zoznamy BroadWorks Enterpsie alebo Persional | Kontakty v podnikových alebo osobných telefónnych zoznamoch | Synchronizácia adresára | Nepoužiteľné |
| Verejné API sa musí aktualizovať PRED MIGRÁCIOU. Migráciu nie je možné dokončiť, kým sa nedokončí TOTO API ID skupiny podnikov BroadWorks by sa malo explicitne odovzdať v parametri spEnterpriseGroupId volania rozhrania API https://developer.webex.com/docs/api/changelog#2023-march Po povolení tejto funkcie a následkom ďalšej synchronizácie adresára sa v Control Hub zobrazia aj skupiny podnikových používateľov. Vizualizácia skupín v Control Hub pre Webex for BroadWorks je v tejto fáze čisto informatívna. Správcovia partnerov a zákazníkov by nemali vykonávať žiadne úpravy skupín alebo členstva v skupinách v Control Hub, pretože tieto zmeny sa nepremietnu späť do BroadWorks. Správa skupín v Control Hub je určená na použitie partnermi, ktorí si osvoja nadchádzajúce rozhrania API na správu kontaktov. |
Migrácia a ochrana pred budúcnosťou
Pokrok Cisco klienta zjednotenej komunikácie BroadSoft smeruje od UC-One k Webexu. Zodpovedajúci vývoj podporných služieb od siete poskytovateľa služieb – s výnimkou volania – smerom ku cloudovej platforme Webex.
Či už používate UC-One SaaS alebo BroadWorks Collaborate, preferovanou stratégiou migrácie je nasadenie nového, vyhradeného XSP|ADP na integráciu s Webex pre Cisco BroadWorks. Počas migrácie zákazníkov na Webex môžete obe služby prevádzkovať paralelne a prípadne získať späť infraštruktúru použitú pre predchádzajúce riešenie.
Odporúčané predplatné dokumentov
Články Centra pomoci Webex (na help.webex.com) obsahujú a Prihlásiť sa na odber možnosť, ktorá vám umožní dostávať e-mailové upozornenie vždy, keď sa článok aktualizuje.
Odporúčame vám prihlásiť sa na odber každého z nasledujúcich článkov, aby ste sa uistili, že vám neuniknú dôležité aktualizácie, ktoré ovplyvňujú sieťové pripojenie. Ak sa chcete prihlásiť na odber, prejdite na každý z nižšie uvedených odkazov a v článku, ktorý sa spustí, kliknite na Prihlásiť sa na odber tlačidlo.
Minimálne vám odporúčame prihlásiť sa na odber vyššie uvedeného zoznamu. Avšak väčšina článkov a dokumentov Webex uvedených pod Dodatočné dokumenty mať Prihlásiť sa na odber možnosť. Aby sa táto možnosť zobrazila, článok sa musí objaviť na help.webex.com.
| Pre vstupné stránky dokumentácie neexistuje možnosť predplatného. |
Dodatočné dokumenty
Ďalšie informácie o Webex pre Cisco BroadWorks nájdete v nasledujúcej súvisiacej dokumentácii:
Webex pre dokumenty Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce dokumenty a stránky na získanie informácií o Webex pre Cisco BroadWorks.
Prineste si vlastné PSTN riešenie pre Webex pre Cisco BroadWorks—Toto riešenie umožňuje poskytovateľom služieb poskytovať telefónne čísla, ktoré vlastnia (a nie čísla od spoločnosti Cisco), ktoré môžu používatelia použiť pri pripájaní sa k stretnutiam Webex.
Webex for Cisco BroadWorks Configuration Guide—Popisuje, ako nakonfigurovať aplikáciu Webex pre Webex pre Cisco BroadWorks.
- Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks—Popisuje, ako pripojiť a obsluhovať zariadenia Room OS a MPP.
Webex for Cisco BroadWorks Troubleshooting Guide— Obsahuje informácie o riešení problémov pre Webex pre Cisco BroadWorks.
Webex pre články Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce voliteľné stránky, aby sa dozvedeli viac o Webex pre Cisco BroadWorks:
Webex pre dokumentáciu Cisco BroadWorks— Vstupná stránka obsahuje technické dokumenty a voliteľné články Webex určené pre správcov partnerov Webex pre Cisco BroadWorks.
Čo je nové s Webex pre Cisco BroadWorks—Prečítajte si o najnovších vydaných funkciách spolu s tým, čo bude čoskoro.
Známe problémy a obmedzenia—Prečítajte si o známych problémoch, ktoré sme identifikovali v riešení Webex for Cisco BroadWorks.
Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM– Tento článok popisuje, ako priradiť roly správcu partnerov pre partnerské organizácie, ktoré ponúkajú Webex pre Cisco BroadWorks. Roly sa zvyknú prideľovať správcovský prístup k nastaveniam v Partner Hub a Control Hub.
Dokumenty Cisco BroadWorks
Správcovia partnerov môžu nájsť technické dokumenty, ktoré popisujú, ako nasadiť časť riešenia Cisco BroadWorks, na stránke Cisco BroadWorks na cisco.com:
Články pomocníka Webex
Nasledujúce stránky pomocníka Webex možno použiť na nájdenie článkov Webex, ktoré pomáhajú správcom zákazníkov a koncovým používateľom používať funkcie Webex.
Webex od poskytovateľov služieb– Táto vstupná stránka obsahuje odkazy s informáciami o začatí a bežne používanými článkami pre používateľov aplikácie Webex, ktorí si zakúpili služby Webex od poskytovateľa služieb.
Centrum pomoci Webex—Pomocou funkcie vyhľadávania na help.webex.com vyhľadajte ďalšie články Webex, ktoré popisujú funkcie aplikácií Webex a Webex Meetings. Môžete vyhľadávať články používateľov alebo správcov.
Dokumentácia pre vývojárov
Webex for BroadWorks Developer Guide—Poskytuje informácie pre vývojárov, ktorí vytvárajú aplikácie, ktoré používajú Webex for BroadWorks API.
Rozhodovacie body
| Úvaha | Otázky na zodpovedanie | Zdroje |
Architektúra a infraštruktúra
|
Koľko XSP|ADP? Ako berú mTLS? |
Cisco BroadWorks System Capacity Planner Príručka systémového inžinierstva Cisco BroadWorks XSP|Referencia ADP CLI Tento dokument |
| Poskytovanie zákazníkov a používateľov | Môžete tvrdiť, že e-mailom v BroadWorks dôverujete? Chcete, aby používatelia poskytli e-mailové adresy na aktiváciu vlastných účtov? Môžete vytvoriť nástroje na používanie nášho API? |
Verejné dokumenty API na https://developer.webex.com Tento dokument |
| Značenie | Akú farbu a logo chcete použiť? | Článok o značke aplikácie Webex |
| Šablóny | Aké sú vaše rôzne prípady použitia zákazníkov? | Tento dokument |
| Funkcie predplatiteľa na zákazníka/podnik/skupinu | Vyberte balík na definovanie úrovne služby podľa šablóny. Základný, štandardný, prémiový alebo softvérový telefón. | Tento dokument Matica funkcie/balíka |
| Overenie používateľa | BroadWorks alebo Webex | Tento dokument |
| Adaptér poskytovania (pre možnosti priebežného poskytovania) | Používate už integrované IM&P, napr. pre UC-One SaaS? Máte v úmysle použiť viacero šablón? Očakáva sa bežnejší prípad použitia? |
Tento dokument Referencia aplikačného servera CLI |
Architektúra a infraštruktúra
S akou mierkou chcete začať? V budúcnosti je možné škálovanie, ale váš aktuálny odhad využitia by mal riadiť plánovanie infraštruktúry.
Spolupracujte so svojím Cisco account manažérom / obchodným zástupcom na veľkosti vášho XSP|Infraštruktúra ADP, podľa Cisco BroadWorks System Capacity Planner a Príručka systémového inžinierstva Cisco BroadWorks.
Ako Webex vytvorí vzájomné pripojenia TLS k vášmu XSP|ADP? Priamo do XSP|ADP v DMZ alebo cez TLS proxy? Ovplyvní to vašu správu certifikátov a adresy URL, ktoré používate pre rozhrania. (Nepodporujeme nešifrované TCP spojenia na okraji vašej siete).
Poskytovanie zákazníkov a používateľov
Ktorý spôsob poskytovania používateľov vám najviac vyhovuje?
Priebežné poskytovanie pomocou dôveryhodných e-mailov: Priradením služby „Integrated IM&P“ na BroadWorks je predplatiteľ automaticky zabezpečený vo Webexe.
Ak môžete tiež tvrdiť, že e-mailové adresy predplatiteľov v BroadWorks sú platné a jedinečné pre Webex, potom môžete použiť variant „dôveryhodného e-mailu“ poskytovania toku. Účty predplatiteľov Webex sa vytvárajú a aktivujú bez ich zásahu; jednoducho si stiahnu klienta a prihlásia sa.
E-mailová adresa je kľúčovým užívateľským atribútom na Webexe. Preto musí Poskytovateľ služieb poskytnúť používateľovi platnú e-mailovú adresu, aby mu mohol poskytnúť služby Webex. Toto musí byť v atribúte ID e-mailu používateľa v aplikácii BroadWorks. Odporúčame skopírovať ho aj do atribútu Alternatívne ID.
Priebežné poskytovanie bez dôveryhodných e-mailov: Ak nemôžete dôverovať e-mailovým adresám predplatiteľov, stále môžete priradiť službu Integrated IM&P v BroadWorks k poskytovaniu používateľov vo Webexe.
Pri tejto možnosti sa účty vytvoria, keď priradíte službu, ale predplatitelia musia zadať a overiť svoje e-mailové adresy, aby mohli aktivovať účty Webex.
Vlastné poskytovanie používateľov: Táto možnosť nevyžaduje priradenie služby IM&P v BroadWorks. Vy (alebo vaši zákazníci) namiesto toho distribuujete odkaz na poskytovanie a odkazy na stiahnutie rôznych klientov s vašou značkou a pokynmi.
Odberatelia kliknú na odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje účty Webex. Potom si stiahnu klienta a prihlásia sa a Webex o nich načíta nejakú dodatočnú konfiguráciu z BroadWorks (vrátane ich primárnych čísel).
SP riadené poskytovanie prostredníctvom API: Webex odhaľuje sadu verejných rozhraní API, ktoré umožňujú poskytovateľom služieb začleniť poskytovanie používateľov/predplatiteľov do ich existujúcich pracovných postupov.
Požiadavky na zabezpečenie
Nasledujúca tabuľka sumarizuje požiadavky pre každú metódu tvorby rezerv. Okrem týchto požiadaviek musí vaše nasadenie spĺňať všeobecné systémové požiadavky, ktoré sú popísané v tejto príručke.
Spôsob poskytovania | Požiadavky |
|---|---|
Priebežné poskytovanie (Dôveryhodné alebo nedôveryhodné e-maily) | Webex provizórne API pridáva existujúcich používateľov BroadWorks do Webex automaticky, keď používateľ splní požiadavky a vy prepnete Integrovaný IM+P službu na. Existujú dva toky (dôveryhodné e-maily alebo nedôveryhodné e-maily), ktoré priraďujete prostredníctvom šablóny Onboarding na Webexe. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Vlastné poskytovanie používateľov | Správca poskytuje existujúcemu používateľovi BroadWorks odkaz na portál aktivácie používateľov. Používateľ sa musí prihlásiť na portál pomocou poverení BroadWorks a poskytnúť platnú e-mailovú adresu. Po overení e-mailu Webex načíta ďalšie informácie o používateľovi na dokončenie poskytovania. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Poskytovanie riadené SP prostredníctvom API (Dôveryhodné alebo nedôveryhodné e-maily) | Webex odhaľuje množinu verejných rozhraní API, ktoré vám umožňujú zabudovať poskytovanie používateľov do vašich existujúcich pracovných postupov a nástrojov. Existujú dva toky:
Požiadavky na BroadWorks:
Požiadavky Webex:
Ak chcete použiť rozhrania API, prejdite na Predplatitelia BroadWorks. |
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Podporované jazykové miestne nastavenia
Počas poskytovania sa jazyk, ktorý bol priradený v BroadWorks prvému používateľovi s poskytovanou správou, automaticky priradí ako predvolené miestne nastavenie pre túto organizáciu zákazníka. Toto nastavenie určuje predvolený jazyk používaný pre aktivačné e-maily, stretnutia a pozvánky na stretnutia v rámci danej zákazníckej organizácie.
Jazyky s piatimi znakmi v (ISO-639-1)_Podporovaný je formát (ISO-3166). Napríklad, en_US zodpovedá English_Spojené štáty. Ak sa požaduje iba dvojpísmenový jazyk (pomocou formátu ISO-639-1), služba vygeneruje päťznakové miestne nastavenie skombinovaním požadovaného jazyka s kódom krajiny zo šablóny, tj „requestedLanguage_CountryCode", ak nie je možné získať platné miestne nastavenie, použije sa predvolené rozumné miestne nastavenie na základe požadovaného kódu jazyka.
Nasledujúca tabuľka uvádza podporované miestne nastavenia a mapovanie, ktoré konvertuje dvojpísmenový kód jazyka na päťznakové miestne nastavenie pre situácie, keď nie je dostupné päťmiestne miestne nastavenie.
Podporované jazykové miestne nastavenia (ISO-639-1)_(ISO-3166) | Ak je k dispozícii iba dvojpísmenový kód jazyka... | |
|---|---|---|
Kód jazyka (ISO-639-1) ** | Namiesto toho použite predvolené miestne nastavenie (ISO-639-1)_(ISO-3166) | |
en_USA en_AU en_GB en_CA | en | en_USA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_NIE | nb | nb_NIE |
pl_PL | pl | pl_PL |
pt_PT pt_BR | pt | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Miestne nastavenia es_CO, id_ID, nb_NIE a pt_Webex Meeting Sites nepodporujú PT. Pre tieto miestne nastavenia budú stránky The Webex Meetings iba v angličtine. Angličtina je predvolené miestne nastavenie pre lokality, ak sa pre lokalitu nevyžaduje žiadne/neplatné/nepodporované miestne nastavenie. Toto jazykové pole je použiteľné pri vytváraní stránky Organizácie a Webex stretnutí. Ak sa v príspevku alebo v rozhraní API predplatiteľa nespomína žiadny jazyk, ako predvolený jazyk sa použije jazyk zo šablóny. |
Značenie
Správcovia partnerov môžu použiť pokročilé prispôsobenia značky na prispôsobenie spôsobu, akým aplikácia Webex hľadá organizácie zákazníkov, ktoré partner spravuje. Správcovia partnerov môžu prispôsobiť nasledujúce nastavenia, aby zabezpečili, že aplikácia Webex bude odrážať značku a identitu ich spoločnosti:
Logá spoločnosti
Jedinečné farebné schémy pre svetlý alebo tmavý režim
Prispôsobené adresy URL podpory
Podrobnosti o prispôsobení značky nájdete v časti Konfigurácia rozšírených prispôsobení značky.
|
|
Šablóny registrácie
Šablóny prihlásenia vám umožňujú definovať parametre, podľa ktorých sú zákazníci a pridružení odberatelia automaticky poskytovaní na Webex pre Cisco BroadWorks. Podľa potreby môžete nakonfigurovať viacero šablón registrácie, ale keď pripojíte zákazníka, je priradený iba k jednej šablóne (na jedného zákazníka nemôžete použiť viacero šablón).
Niektoré z primárnych parametrov šablóny sú uvedené nižšie.
Balíček
Pri vytváraní šablóny musíte vybrať predvolený balík (pozri Balíčky podrobnosti nájdete v časti Prehľad). Všetci používatelia, ktorým je poskytnutá táto šablóna, či už prostredníctvom prietoku alebo vlastného poskytovania, dostanú predvolený balík.
Máte kontrolu nad výberom balíkov pre rôznych zákazníkov vytvorením viacerých šablón a výberom rôznych predvolených balíkov v každom z nich. Potom by ste mohli distribuovať rôzne prepojenia na poskytovanie alebo rôzne adaptéry na poskytovanie pre jednotlivé podniky v závislosti od vami vybratej metódy poskytovania používateľov pre tieto šablóny.
Balík konkrétnych predplatiteľov môžete zmeniť z tohto predvoleného nastavenia pomocou rozhrania API na poskytovanie (pozri Dokumentácia Webex pre Cisco BroadWorks API alebo prostredníctvom partnerského centra (pozri Zmeňte používateľský balík v partnerskom centre).
Z BroadWorks nemôžete zmeniť balík predplatiteľa. Priradenie služby Integrated IM&P je buď zapnuté alebo vypnuté; ak je predplatiteľovi priradená táto služba v BroadWorks, šablóna partnerského centra priradená k podnikovej adrese URL poskytovania daného predplatiteľa definuje balík.
Predajca a podniky alebo poskytovateľ služieb a skupiny?
Spôsob, akým je nakonfigurovaný váš systém BroadWorks, má vplyv na tok cez poskytovanie. Ak ste predajcom Enterprises, musíte pri vytváraní šablóny povoliť režim Enterprise.
Ak je váš systém BroadWorks nakonfigurovaný v režime poskytovateľa služieb, môžete vo svojich šablónach ponechať vypnutý režim Enterprise.
Ak plánujete poskytovať zákaznícke organizácie pomocou oboch režimov BroadWorks, musíte použiť rôzne šablóny pre skupiny a podniky.
| Uistite sa, že ste aplikovali opravy BroadWorks, ktoré sú potrebné na zabezpečenie prietoku. Podrobnosti nájdete v časti Požadované opravy s priebežným poskytovaním. |
Režim overenia
Rozhodnite sa, ako chcete, aby sa predplatitelia overovali, keď sa prihlásia do Webexu. Režim môžete priradiť pomocou Režim overenia nastavenie v šablóne registrácie. Nasledujúca tabuľka uvádza niektoré možnosti.
| Toto nastavenie nemá vplyv na prihlásenie do portálu aktivácie používateľa. Používatelia, ktorí sa prihlásia na portál, musia zadať svoje ID používateľa a heslo BroadWorks, ako je nakonfigurované na BroadWorks, bez ohľadu na to, ako konfigurujete Režim overenia na šablóne registrácie. |
| Režim overenia | BroadWorks | Webex |
| Primárna identita používateľa | ID používateľa BroadWorks | E-mailová adresa |
| Poskytovateľ identity | BroadWorks.
| Cisco Common Identity |
| Viacfaktorové overenie? | Nie | Vyžaduje IdP zákazníka, ktorý podporuje viacfaktorové overenie. |
Cesta overenia poverení
|
|
|
| Podrobnejší rozpis prihlasovacieho toku SSO s priamou autentifikáciou do BroadWorks nájdete na Prihlasovací postup SSO. |
Kódovanie UTF-8 s overením BroadWorks
Pri autentifikácii BroadWorks vám odporúčame nakonfigurovať kódovanie UTF-8 pre autentifikačnú hlavičku. UTF-8 rieši problém, ktorý sa môže vyskytnúť pri heslách, ktoré používajú špeciálne znaky, pričom webový prehliadač nekóduje znaky správne. Tento problém rieši hlavička s kódovaním UTF-8 so základnými 64 kódmi.
Kódovanie UTF-8 môžete nakonfigurovať spustením jedného z nasledujúcich príkazov CLI na XSP alebo ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Krajina
Pri vytváraní šablóny musíte vybrať krajinu. Táto krajina bude automaticky priradená ako krajina organizácie pre všetkých zákazníkov, ktorým je poskytnutá šablóna v Common Identity. Krajina organizácie navyše určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites.
Predvolené globálne volacie čísla stránky budú nastavené na prvé dostupné telefonické číslo definované v telefónnej doméne na základe krajiny organizácie. Ak sa v telefónnom čísle definovanom v telefónnej doméne nenachádza krajina organizácie, použije sa predvolené číslo daného miesta.
S č. | Poloha | Kód krajiny | Názov krajiny |
|---|---|---|---|
1 | AMER | +1 | USA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Austrália |
4 | EMEA | +44 | UK |
5 | EURO | +49 | Nemecko |
Viacnásobné partnerské dohody
Chystáte sa udeliť sublicenciu Webex pre Cisco BroadWorks inému poskytovateľovi služieb? V tomto prípade bude každý poskytovateľ služieb potrebovať samostatnú partnerskú organizáciu vo Webex Control Hub, ktorá mu umožní poskytovať riešenie pre svoju zákaznícku základňu.
Provisioningový adaptér a šablóny
Keď používate zriaďovanie toku, zriaďovacia adresa URL, ktorú zadáte do BroadWorks, je odvodená zo šablóny v Control Hub. Môžete mať viacero šablón, a teda aj viaceré zriaďovacie adresy URL. To vám umožňuje vybrať, na báze podniku po podniku, ktorý balík použiť pre predplatiteľov, keď im bude poskytnutá integrovaná služba IM&P.
Musíte zvážiť, či chcete nastaviť webovú adresu poskytovania na úrovni systému ako predvolenú cestu poskytovania a ktorú šablónu na to chcete použiť. Týmto spôsobom stačí explicitne nastaviť webovú adresu poskytovania pre tie podniky, ktoré potrebujú inú šablónu.
Majte tiež na pamäti, že už možno používate zriaďovaciu adresu URL na systémovej úrovni, napríklad s UC-One SaaS. Ak je to tak, môžete sa rozhodnúť zachovať adresu URL na systémovej úrovni pre poskytovanie používateľov na UC-One SaaS a prepísať ju pre podniky, ktoré prechádzajú na Webex pre Cisco BroadWorks. Prípadne možno budete chcieť ísť opačným smerom a nastaviť adresu URL na systémovej úrovni pre Webex for BroadWorks a prekonfigurovať tie podniky, ktoré si chcete ponechať v UC-One SaaS.
Možnosti konfigurácie súvisiace s týmto rozhodnutím sú podrobne uvedené v Nakonfigurujte aplikačný server s adresou URL služby poskytovania.
Provisioning Adapter Proxy
Pre vyššiu bezpečnosť vám Provisioning Adapter Proxy umožňuje používať HTTP(S) proxy na platforme na doručovanie aplikácií na zabezpečenie toku medzi AS a Webex. Proxy pripojenie vytvára end-to-end TCP tunel, ktorý prenáša prevádzku medzi AS a Webexom, čím eliminuje potrebu priameho pripojenia AS k verejnému internetu. Pre bezpečné pripojenie je možné použiť TLS.
Táto funkcia vyžaduje, aby ste nastavili proxy server na BroadWorks. Podrobnosti nájdete v časti Popis funkcie servera proxy Cisco BroadWorks Provisioning Adapter.
Minimálne požiadavky
Kontá
Všetci odberatelia, ktorých poskytujete pre Webex, musia existovať v systéme BroadWorks, ktorý integrujete s Webexom. V prípade potreby môžete integrovať viacero systémov BroadWorks.
Všetci predplatitelia musia mať licenciu BroadWorks a primárne číslo alebo klapku.
Webex používa e-mailové adresy ako primárne identifikátory pre všetkých používateľov. Ak používate zabezpečovanie toku s dôveryhodnými e-mailami, vaši používatelia musia mať platné adresy v atribúte e-mailu v BroadWorks.
Ak vaša šablóna používa autentifikáciu BroadWorks, môžete skopírovať e-mailové adresy predplatiteľov do atribútu Alternatívne ID v BroadWorks. To umožňuje používateľom prihlásiť sa do Webex pomocou svojich e-mailových adries a hesiel BroadWorks.
Vaši správcovia musia na prihlásenie do Partner Hub použiť svoje účty Webex.
| Pripojenie správcu BroadWorks do Webex for Cisco BroadWorks nie je podporované. Môžete pripojiť iba používateľov volajúcich BroadWorks, ktorí majú primárne číslo a/alebo klapku. Ak používate zabezpečovanie toku, používateľom musí byť priradená aj služba Integrated IM&P. |
Servery vo vašej sieti a softvérové požiadavky
Inštancie BroadWorks s minimálnou verziou R22. Podporované verzie a opravy nájdete v časti Požiadavky na softvér BroadWorks (v tomto dokumente). Viac informácií nájdete v časti Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Inštancie BroadWorks by mali zahŕňať aspoň tieto servery:
Aplikačný server (AS) s verziou BroadWorks, ako je uvedené vyššie
Sieťový server (NS)
Profilový server (PS)
XSP pre verejnosť|ADP Server(y) alebo Application Delivery Platform (ADP) spĺňajúce nasledujúce požiadavky:
Autentifikačná služba (BWAuth)
Rozhrania akcií a udalostí XSI
DMS (webová aplikácia na správu zariadení)
Rozhranie CTI (Integrácia počítačovej telefónie)
TLS 1.2 s platným certifikátom (nie vlastnoručne podpísaný) a potrebnými medziproduktmi. Vyžaduje správcu na úrovni systému na uľahčenie podnikového vyhľadávania.
Vzájomná autentifikácia TLS (mTLS) pre službu autentifikácie (vyžaduje nainštalovaný verejný reťazec certifikátov klienta Webex ako dôveryhodné kotvy)
Vzájomná autentifikácia TLS (mTLS) pre rozhranie CTI (vyžaduje nainštalovaný verejný reťazec klientskych certifikátov Webex ako dôveryhodné kotvy)
Samostatný server XSP/ADP fungujúci ako „Server push notifikácií hovorov“ (NPS vo vašom prostredí, ktorý sa používa na odosielanie upozornení na hovory spoločnosti Apple/Google. Tu ho nazývame „CNPS“, aby sme ho odlíšili od služby vo Webexe, ktorá poskytuje oznámenia push pre správy a prítomnosť).
Tento server musí byť na R22 alebo novšom.
Nariaďujeme samostatný server XSP/ADP pre CNPS, pretože nepredvídateľnosť zaťaženia z Webex pre cloudové pripojenia BWKS by mohla negatívne ovplyvniť výkon servera NPS, čo by malo za následok zvýšenie latencie upozornení. Pozrite si Príručka systémového inžinierstva Cisco BroadWorks pre viac informácií o XSP|stupnica ADP.
Platformy aplikácií Webex
Ak si chcete stiahnuť anglickú verziu aplikácie Webex, prejdite na adresu https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikácia Webex je dostupná na:
Windows PC/notebooky
Počítače / notebooky Apple s MacOS
iOS (obchod Apple)
Android (Obchod Play)
Webové prehliadače (prejdite na https://teams.webex.com/)
Lokalizované verzie
Ak si chcete stiahnuť lokalizovanú verziu aplikácie Webex, použite jeden z týchto odkazov:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (kórejčina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francúzština)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalčina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (Tradične čínske)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Zjednodušená čínština)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonsko)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španielsko)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemčina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (taliančina)
Fyzické telefóny a príslušenstvo
IP telefóny Cisco:
Cisco IP telefón radu 6800 s multiplatformovým firmvérom
Cisco IP telefón radu 7800 s multiplatformovým firmvérom
Cisco IP telefón radu 8800 s multiplatformovým firmvérom
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html pre modely a ďalšie informácie.
Telefóny tretích strán podporujeme rovnakým spôsobom ako pri iných integráciách BroadWorks. Zatiaľ však nemajú kontakty a integráciu prítomnosti s Webex pre Cisco BroadWorks.
adaptéry:
Cisco ATA 191 Multiplatformový analógový telefónny adaptér
Multiplatformový analógový telefónny adaptér Cisco ATA 192
Pozri https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html pre modely a ďalšie informácie.
Náhlavné súpravy:
Náhlavná súprava Cisco 500 Series
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html pre modely a ďalšie informácie.
Zariadenia s operačným systémom miestnosti:
Séria Webex Room and Room Kit
Stolová séria Webex
Séria dosiek Webex
Integrácia zariadenia
Podrobnosti o integrácii a servise zariadení Room OS a MPP pre Webex for Cisco BroadWorks nájdete v časti Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks.
Profily zariadení
Nasledujú súbory DTAF, ktoré musíte načítať na svoje aplikačné servery, aby ste podporili aplikáciu Webex ako volajúceho klienta. Sú to rovnaké súbory DTAF, aké sa používajú pre UC-One SaaS, je tu však nový config-wxt.xml.template súbor, ktorý sa používa pre aplikáciu Webex.
Ak si chcete stiahnuť najnovšie profily zariadení, prejdite na platformu Application Delivery Platform Sťahovanie softvéru na získanie najnovších súborov DTAF. Tieto stiahnuté súbory fungujú pre ADP aj XSP.
meno klienta | Typ profilu zariadenia a názov balíka |
|---|---|
Webex Mobilné Šablóna |
Typ profilu identity/zariadenia: Pripojiť – mobil DTAF: Konfiguračný súbor: |
Webex Tablet Šablóna |
Typ profilu identity/zariadenia: Pripojiť - Tablet DTAF: Konfiguračný súbor: |
Webex Desktop Šablóna |
Typ profilu identity/zariadenia: Obchodný komunikátor - PC DTAF: Konfiguračný súbor: |
Identifikovať/profil zariadenia
Všetci používatelia Webex for Cisco BroadWorks musia mať Identita/Profil zariadenia priradené v BroadWorks, ktoré používa jeden z vyššie uvedených profilov zariadenia na uskutočňovanie hovorov pomocou aplikácie Webex. Profil poskytuje konfiguráciu, ktorá používateľovi umožňuje uskutočňovať hovory.
Získanie poverení OAuth pre váš Webex pre Cisco BroadWorks
Podajte požiadavku na službu so svojím onboarding agentom alebo s Cisco TAC, aby ste mohli poskytnúť Cisco OAuth pre váš účet Cisco Identity Provider Federation.
Pre príslušné funkcie použite nasledujúci názov žiadosti:
XSP|ADP AuthService Configuration“ na konfiguráciu služby na XSP|ADP.
'NPS Configuration for Auth Proxy Setup' na konfiguráciu NPS na používanie autentifikačného proxy.
Synchronizácia UUID používateľa CI pre synchronizáciu UUID používateľa CI. Ďalšie podrobnosti o tejto funkcii nájdete na stránke: Podpora Cisco BroadWorks pre CI UUID.
Nakonfigurujte BroadWorks, aby ste povolili fakturáciu Cisco pre BroadWorks a Webex pre predplatné BroadWorks.
Cisco vám poskytne ID klienta OAuth, tajomstvo klienta a obnovovací token, ktorý je platný 60 dní. Ak platnosť tokenu vyprší pred jeho použitím, môžete podať ďalšiu žiadosť.
| Ak ste už získali poverenia poskytovateľa identity Cisco OAuth, vyplňte novú požiadavku na službu a aktualizujte svoje poverenia. |
Objednajte si certifikáty
Požiadavky na certifikát pre overenie TLS
Budete potrebovať bezpečnostné certifikáty podpísané známou certifikačnou autoritou a nasadené na vašom verejnom XSP|ADP pre všetky požadované aplikácie. Tieto sa použijú na podporu overenia certifikátu TLS pre všetky prichádzajúce pripojenia k vášmu XSP|ADP servery.
Tieto certifikáty by mali obsahovať váš XSP|Verejný úplný názov domény ADP ako všeobecný názov subjektu alebo alternatívny názov subjektu.
Presné požiadavky na nasadenie týchto serverových certifikátov závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde je potrebné načítať certifikát verejného servera podpísaný CA v týchto troch prípadoch:
Verejne podporované certifikačné autority, ktoré aplikácia Webex podporuje na overenie, sú uvedené v zozname Podporované certifikačné autority pre hybridné služby Webex.
Požiadavky na certifikát TLS pre server proxy TLS-bridge
Verejne podpísaný certifikát servera sa načíta do servera proxy.
Proxy predloží tento verejne podpísaný serverový certifikát spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Do XSP je možné načítať interný certifikát podpísaný CA|ADP.
XSP|ADP predloží tento interne podpísaný serverový certifikát proxy.
Proxy dôveruje internej CA, ktorá podpísala XSP|Certifikát servera ADP.
Požiadavky na certifikát TLS pre TLS-passthrough proxy alebo XSP|ADP v DMZ
Verejne podpísaný certifikát servera sa načíta do XSP|ADP.
XSP|ADP predkladajú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Ďalšie požiadavky na certifikát pre vzájomnú autentifikáciu TLS cez rozhranie CTI
Webex pri pripojení k rozhraniu CTI prezentuje klientsky certifikát v rámci vzájomnej TLS autentifikácie. Klientsky certifikát Webex CA/reťazový certifikát je k dispozícii na stiahnutie cez Control Hub.
Pre stiahnutie certifikátu:
Prihláste sa do Partnerského centra, máte to a kliknite na odkaz na stiahnutie certifikátu.
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram zhŕňa požiadavky na certifikát v týchto troch prípadoch:
(Voliteľne) Požiadavky na certifikát pre TLS-bridge Proxy
Webex predloží proxy verejne podpísaný klientsky certifikát.
Proxy dôveruje internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationKN interného certifikátu musí byť
bwcticlient.webex.com.
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
Verejné certifikačné autority nemusia byť ochotné podpisovať certifikáty s proprietárnym BroadWorks OID, ktoré sa vyžaduje. V prípade premosťujúceho proxy môžete byť nútení použiť internú CA na podpísanie klientskeho certifikátu, ktorý proxy predloží XSP|ADP.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Aplikačný server ClientIdentity obsahuje CN interne podpísaného klientskeho certifikátu prezentovaného XSP|ADP prostredníctvom proxy.
(Voliteľne) Požiadavky na certifikát pre TLS-passthrough Proxy alebo XSP|ADP v DMZ
Webex predstavuje pre XSP interný klientsky certifikát Cisco podpísaný CA|ADP.
XSP|ADP dôverujú internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do XSP|ADP.
XSP|ADP prezentujú verejne podpísané serverové certifikáty spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Aplikačný server ClientIdentity obsahuje CN klientskeho certifikátu podpísaného spoločnosťou Cisco prezentovaného XSP|ADP od spoločnosti Webex.
Pripravte si sieť
Ďalšie informácie o pripojeniach, ktoré používa Webex pre Cisco BroadWorks, nájdete na: Sieťové požiadavky pre Webex pre Cisco BroadWorks. Tento článok obsahuje zoznam adries IP, portov a protokolov potrebných na konfiguráciu pravidiel vstupu a výstupu brány firewall.
Sieťové požiadavky pre Služby Webex
Predchádzajúce tabuľky brány firewall pravidiel vstupu a výstupu dokumentujú iba pripojenia, ktoré sú špecifické pre Webex pre Cisco BroadWorks. Všeobecné informácie o prepojeniach medzi aplikáciou Webex a cloudom Webex nájdete na Sieťové požiadavky pre služby Webex. Tento článok je všeobecný pre Webex, ale nasledujúca tabuľka identifikuje rôzne sekcie článku a relevantnosť každej sekcie pre Webex pre Cisco BroadWorks.
Časť Sieťové požiadavky Článok | Relevantnosť informácií |
|---|---|
Informačné | |
Transportné protokoly a šifrovacie šifry pre aplikácie a zariadenia Webex registrované v cloude | Informačné |
Musíte prečítať | |
Musíte prečítať | |
Domény a adresy URL, ku ktorým je potrebné pristupovať pre služby Webex | Musíte prečítať |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Služby Webex pre zákazníkov FedRAMP | N/A |
Ďalšie informácie
Ďalšie informácie nájdete v časti Webex App Firewall Whitepaper (PDF).
Podpora redundancie BroadWorks
Cloudové služby Webex a klientske aplikácie Webex, ktoré potrebujú prístup k sieti partnera, plne podporujú Broadworks XSP|Redundancia ADP poskytnutá partnerom. Keď XSP|ADP alebo stránka nie je dostupná z dôvodu plánovanej údržby alebo neplánovaného dôvodu, služby a aplikácie Webex môžu prejsť na iný XSP|ADP alebo web poskytnutý partnerom na dokončenie žiadosti.
Topológia siete
Broadworks XSP|ADP môžu byť nasadené priamo na internete alebo môžu byť umiestnené v DMZ, pred ktorým stojí prvok na vyrovnávanie záťaže, ako je F5 BIG-IP. Aby sa zabezpečila geo-redundancia, XSP|ADP môžu byť nasadené v dvoch (alebo viacerých) dátových centrách, pričom každé môže byť riadené vyrovnávačom záťaže, pričom každé má verejnú IP adresu. Ak XSP|ADP sú za vyrovnávačom zaťaženia, mikroslužby a aplikácia Webex vidia iba IP adresu vyrovnávača zaťaženia a zdá sa, že Broadworks má iba jeden XSP|ADP, aj keď existuje viacero XSP|ADP pozadu.
V nižšie uvedenom príklade XSP|ADP sú nasadené na dvoch lokalitách, lokalite A a lokalite B. Existujú dva XSP|ADP na čele s Load Balancerom na každom mieste. Stránka A má XSP|ADP1 a XSP|ADP2 na čele s LB1 a miesto B má XSP|ADP3 a XSP|ADP4 na čele s LB2. Vo verejnej sieti sú vystavené iba nástroje na vyrovnávanie zaťaženia a XSP|ADP sú v súkromných sieťach DMZ.
Cloudové služby Webex
Konfigurácia DNS
Mikroslužby Webex Cloud musia byť schopné nájsť Broadworks XSP|ADP server(y) na pripojenie k rozhraniam Xsi, autentifikačnej službe a CTI.
Mikroslužby Webex Cloud vykonajú vyhľadávanie DNS A/AAAA nakonfigurovaného XSP|Názov hostiteľa ADP a pripojte sa k vrátenej adrese IP. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server. Ak sa vráti viacero IP adries, vyberie sa prvá IP v zozname. Vyhľadávanie SRV momentálne nie je podporované.
Príklad: DNS A záznam partnera na nájdenie vyváženého XSP smerujúceho k internetu Round-Robin|ADP server/Load Balancery.
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Failover
Keď mikroslužby Webex pošlú požiadavku do XSP|ADP/Load Balancer a požiadavka zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak do 2 sekúnd nepríde žiadna odpoveď HTTP, časový limit požiadavky uplynie a mikroslužby Webex označia IP ako blokovanú a vykonajú prechod na ďalšiu IP.
Každá požiadavka sa vyskúša 3-krát, kým sa mikroslužbe ohlási zlyhanie.
Keď je adresa IP v zozname blokovaných adries, nebude zahrnutá do zoznamu adries, ktoré sa majú vyskúšať pri odosielaní požiadavky na XSP|ADP. Po uplynutí vopred stanovenej doby uplynie platnosť zablokovanej adresy IP a vráti sa späť do zoznamu, aby sa pokúsila o ďalšiu požiadavku.
Ak sú všetky IP adresy zablokované, mikroslužba sa stále pokúsi odoslať požiadavku náhodným výberom IP adresy zo zoznamu blokovaných. V prípade úspechu sa daná IP adresa odstráni zo zoznamu blokovaných.
Postavenie
Stav pripojenia služieb Webex Cloud k XSP|ADP alebo Load Balancers môžete vidieť v Control Hub. V rámci BroadWorks Calling Cluster sa zobrazuje stav pripojenia pre každé z týchto rozhraní:
XSI akcie
XSI udalosti
Autentifikačná služba
Stav pripojenia sa aktualizuje pri načítaní stránky alebo počas aktualizácií vstupu. Stavy pripojenia môžu byť:
Zelená: Keď je rozhranie dostupné na jednej z IP vo vyhľadávaní záznamu A.
červená: Keď sú všetky adresy IP vo vyhľadávaní záznamu A nedostupné a rozhranie je nedostupné.
Nasledujúce služby používajú mikroslužby na pripojenie k XSP|ADP a sú ovplyvnené XSP|Dostupnosť rozhrania ADP:
Prihlásenie do aplikácie Webex
Obnovenie tokenu aplikácie Webex
Nedôveryhodný e-mail/vlastná aktivácia
Kontrola stavu služby Broadworks
Aplikácia Webex
Konfigurácia DNS
Aplikácia Webex pristupuje k rozhraniu Xtended Services Interface (XSI-Actions & XSI-Events) a službám Device Management Service (DMS) na XSP|ADP.
Ak chcete nájsť službu XSI, aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-client._tcp.<webex app xsi domain>. SRV ukazuje na nakonfigurovanú adresu URL pre XSP|Hostitelia ADP alebo nástroje na vyrovnávanie zaťaženia pre službu XSI. Ak vyhľadávanie SRV nie je k dispozícii, aplikácia Webex sa vráti späť na vyhľadávanie A/AAAA.
SRV sa môže rozlíšiť na viacero cieľov A/AAAA. Každý záznam A/AAAA sa však musí mapovať iba na jednu adresu IP. Ak existuje viacero XSP|ADP v DMZ za zariadením na vyrovnávanie záťaže/hrany, je potrebné, aby bol nástroj na vyvažovanie záťaže nakonfigurovaný tak, aby udržiaval stálosť relácie na smerovanie všetkých požiadaviek tej istej relácie do rovnakého XSP|ADP. Túto konfiguráciu nariaďujeme, pretože signály srdca udalosti XSI klienta musia ísť do rovnakého XSP|ADP, ktorý sa používa na vytvorenie kanála udalostí.
| V príklade 1 je záznam A/AAAA pre webex-app-XSP|ADP.example.com neexistuje a ani nemusí. Ak váš DNS vyžaduje, aby bol definovaný jeden záznam A/AAAA, mala by sa vrátiť iba 1 adresa IP. Bez ohľadu na to musí byť SRV stále definované pre aplikáciu Webex. Ak aplikácia Webex používa názov A/AAAA, ktorý sa priraďuje k viac ako jednej IP adrese, alebo ak prvok vyrovnávania záťaže/edge nezachováva stálosť relácie, klient nakoniec odošle tlkot srdca do XSP|ADP, kde nezriadil kanál udalostí. To má za následok zničenie kanála a tiež výrazne väčšiu internú premávku, ktorá zhoršuje váš XSP|Výkon klastra ADP. Pretože Webex Cloud a Webex App majú odlišné požiadavky na vyhľadávanie záznamov A/AAAA, musíte pre prístup k vášmu XSP použiť samostatný FQDN pre Webex Cloud a Webex App.|ADP. Ako je uvedené v príkladoch, Webex Cloud používa záznam A |
Príklad 1-Viacnásobné XSP|ADP, každý za samostatnými vyrovnávačmi zaťaženia
V tomto príklade SRV ukazuje na viacero záznamov A, pričom každý záznam A ukazuje na iný nástroj na vyrovnávanie zaťaženia na inom mieste. Aplikácia Webex vždy použije prvú IP adresu v zozname a presunie sa na ďalší záznam iba vtedy, ak je prvý nefunkčný.
Nižšie je uvedený príklad záznamov SRV.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Klientsky objav rozhrania Xsi |
SRV |
|
| Klientsky objav rozhrania Xsi |
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
Príklad 2-Viacnásobné XSP|ADP za jedným vyrovnávačom zaťaženia (s mostom TLS)
Pre počiatočnú požiadavku vyberie nástroj na vyvažovanie záťaže náhodný XSP|ADP. Ten XSP|ADP vráti súbor cookie, ktorý aplikácia Webex obsahuje v budúcich požiadavkách. Pre budúce požiadavky nástroj na vyrovnávanie zaťaženia používa súbor cookie na smerovanie pripojenia do správneho XSP|ADP, čím sa zabezpečí, že sa kanál udalostí nepreruší.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Vyrovnávač zaťaženia |
A | LB.example.com |
| IP adresa nástroja na vyvažovanie záťaže (XSP|ADP sú za vyrovnávačom zaťaženia) |
URL DMS
Počas procesu prihlásenia aplikácia Webex získa aj adresu URL DMS na stiahnutie svojho konfiguračného súboru. Hostiteľ v adrese URL sa analyzuje a aplikácia Webex vykoná vyhľadávanie DNS A/AAAA hostiteľa na pripojenie k XSP|ADP, ktorý hostí službu DMS.
Príklad: DNS Záznam na objavenie Round-Robin vyváženého XSP orientovaného na internet|ADP server/Load Balancers by Webex App na stiahnutie konfiguračných súborov cez DMS:
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Ako aplikácia Webex nájde XSP|ADP adresy
Klient sa pokúsi nájsť XSP|Uzly ADP používajúce nasledujúci tok DNS:
Klient najprv načíta adresy URL Xsi-Actions/Xsi-Events z Webex Cloud (zadali ste ich pri vytváraní súvisiaceho klastra volania BroadWorks). Názov hostiteľa/doména Xsi sa analyzuje z adresy URL a klient vykoná vyhľadávanie SRV takto:
Klient vykoná vyhľadávanie SRV _xsi-zákazník._tcp.<xsi domain="">
Ak vyhľadávanie SRV vráti jeden alebo viac cieľov A/AAAA:
Klient vykoná vyhľadávanie A/AAAA pre tieto ciele a ukladá vrátené adresy IP do vyrovnávacej pamäte.
Klient sa pripojí k jednému z cieľov (a teda k jeho A/AAAA záznamu s jednou IP adresou) na základe priority SRV, potom váhy (alebo náhodne, ak sú všetky rovnaké).
Ak vyhľadávanie SRV nevráti žiadne ciele:
Klient vyhľadá A/AAAA koreňový parameter Xsi a potom sa pokúsi pripojiť k vrátenej IP adrese. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server.
Ako bolo uvedené, záznam A/AAAA sa musí preniesť na jednu IP adresu z rovnakých dôvodov.
(Voliteľné) V konfigurácii zariadenia pre aplikáciu Webex môžete následne poskytnúť vlastné podrobnosti o akciách XSI/Udalostiach XSI pomocou nasledujúcich značiek:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Tieto konfiguračné parametre majú prednosť pred akoukoľvek konfiguráciou vo vašom klastri BroadWorks v Control Hub.
Ak existujú, klient ich porovná s pôvodnou XSI adresou, ktorú dostal cez konfiguráciu BroadWorks Cluster.
Ak sa zistí nejaký rozdiel, klient znova inicializuje konektivitu akcií XSI/Udalostí XSI. Prvým krokom je vykonanie rovnakého procesu vyhľadávania DNS uvedeného v kroku 1 – tentoraz požiadania o vyhľadanie hodnoty v %XSI_ROOT_WXT% parametra z jeho konfiguračného súboru.
Ak použijete túto značku na zmenu rozhraní Xsi, vytvorte zodpovedajúce záznamy SRV.
Failover
Počas prihlásenia aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-zákazník._tcp.<xsi domain="">, vytvorí zoznam hostiteľov a pripojí sa k jednému z hostiteľov na základe priority SRV a potom váhy. Tento pripojený hostiteľ sa stane vybraným pre všetky budúce požiadavky. Kanál udalosti sa potom otvorí vybranému hostiteľovi a pravidelne sa odosiela srdcový tep na overenie kanála. Všetky požiadavky odoslané po prvej zahŕňajú súbor cookie, ktorý sa vracia v odpovedi HTTP, preto je dôležité, aby nástroj na vyrovnávanie zaťaženia udržiaval stálosť relácie (afinitu) a vždy odosielal požiadavky na rovnaký backend XSP|ADP server.
Ak žiadosť alebo žiadosť o srdcový tep hostiteľovi zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), trasa aplikácie Webex okamžite postúpi k ďalšiemu hostiteľovi v zozname.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, aplikácia Webex označí túto IP adresu ako zablokovanú a trasa prejde na ďalšieho hostiteľa v zozname.
Ak odpoveď nie je prijatá v určitom časovom období, potom sa žiadosť považuje za neúspešnú z dôvodu časového limitu a ďalšie požiadavky sú odoslané ďalšiemu hostiteľovi. Žiadosť o časový limit sa však považuje za neúspešnú. Niektoré požiadavky sa po zlyhaní opakujú (s narastajúcim časom opakovania). Žiadosti, že sa predpokladá, že nie sú životne dôležité, sa nezopakujú.
Po úspešnom vyskúšaní nového hostiteľa sa stane novým vybratým hostiteľom, ak sa hostiteľ nachádza v zozname. Po vyskúšaní posledného hostiteľa v zozname sa aplikácia Webex presunie na prvého hostiteľa.
V prípade srdcového tepu, ak dôjde k dvom po sebe nasledujúcim zlyhaniam požiadaviek, aplikácia Webex znova inicializuje kanál udalostí.
Všimnite si, že aplikácia Webex nevykonáva obnovenie zlyhania a zisťovanie služby DNS sa vykonáva iba raz pri prihlásení.
Počas prihlasovania sa aplikácia Webex pokúsi stiahnuť konfiguračný súbor cez XSP|Rozhranie ADP/Dms. Vykoná vyhľadávanie záznamov A/AAAA hostiteľa v získanej DMS URL a pripojí sa k prvej IP. Najprv sa pokúsi odoslať požiadavku na stiahnutie konfiguračného súboru pomocou tokenu SSO. Ak to z akéhokoľvek dôvodu zlyhá, skúsi to znova, ale s používateľským menom a heslom zariadenia.
Prehľad nasadenia
Nasledujúce diagramy predstavujú typické poradie vašich úloh nasadenia pre rôzne režimy poskytovania používateľov. Mnohé z úloh sú spoločné pre všetky režimy poskytovania.
Partner Onboarding pre Webex pre Cisco BroadWorks
Každý poskytovateľ služieb alebo predajca Webex for Cisco BroadWorks musí byť nastavený ako partnerská organizácia pre Webex pre Cisco BroadWorks. Ak máte existujúcu partnerskú organizáciu Webex, môžete ju použiť.
Na dokončenie potrebného prihlásenia musíte vykonať papierovanie Webex Cisco BroadWorks a noví partneri musia prijať online zmluvu o partnerstve nepriameho kanála (ICPA). Po dokončení týchto krokov, Cisco Compliance vytvorí novú partnerskú organizáciu v partnerskom centre (ak je to potrebné) a pošle e-mail s overovacími údajmi správcovi záznamov vo vašej dokumentácii. Zároveň vás bude kontaktovať váš manažér aktivácie partnera a/alebo programu zákazníckeho úspechu, aby ste mohli začať s registráciou.
| Webex Partneri v jednom regióne môžu vytvárať zákaznícke organizácie v akomkoľvek regióne, ktorému ponúkame služby. Ak potrebujete pomoc, pozrite si: Dátová rezidencia vo Webexe. |
Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP
Vyžadujeme, aby bola aplikácia NPS spustená na inom XSP|ADP. Požiadavky na tento XSP|ADP sú opísané v Nakonfigurujte upozornenia na hovory z vašej siete.
Na svojom XSP potrebujete nasledujúce aplikácie/služby|ADP.
Služba/Aplikácia | Overenie zlyhalo | Účel služby/aplikácie |
|---|---|---|
Xsi-Udalosti |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, servisné upozornenia |
Xsi-Actions |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, akcie |
Správa zariadenia |
TLS (server sa autentifikuje voči klientom) |
Stiahnutie konfigurácie volania |
Autentifikačná služba |
TLS (server sa autentifikuje voči klientom) |
Overenie používateľa |
Integrácia počítačovej telefónie |
mTLS (klient a server sa navzájom autentifikujú) |
Telefonická prítomnosť |
Nastavenia hovorov Aplikácia Webview |
TLS (server sa autentifikuje voči klientom) |
Odhaľuje nastavenia hovorov používateľov na portáli samoobsluhy v rámci aplikácie Webex |
Táto časť popisuje, ako použiť požadované konfigurácie pre TLS a mTLS na týchto rozhraniach, ale mali by ste si prečítať existujúcu dokumentáciu, aby ste nainštalovali aplikácie do svojho XSP.|ADP.
Požiadavky na spolubydlisko
Autentifikačná služba musieť byť spolurezidentom s aplikáciami Xsi, pretože tieto rozhrania musia akceptovať tokeny s dlhou životnosťou na autorizáciu služby. Overovacia služba je potrebná na overenie týchto tokenov.
Autentifikačná služba a Xsi môžu v prípade potreby bežať na rovnakom porte.
Ostatné služby/aplikácie môžete oddeliť podľa potreby pre vašu váhu (vyhradená správa zariadení XSP|napríklad farma ADP).
Aplikácie Xsi, CTI, Authentication Service a DMS môžete umiestniť spoločne.
Na XSP neinštalujte iné aplikácie alebo služby|ADP, ktoré sa používajú na integráciu BroadWorks s Webex.
Neumiestňujte aplikáciu NPS spoločne so žiadnymi inými aplikáciami.
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia služby overenia totožnosti (s overením tokenu CI)
Tento postup použite na konfiguráciu Autentifikačnej služby na používanie overenia tokenov CI s TLS. Tento spôsob overenia sa odporúča, ak používate R22 alebo vyšší a váš systém ho podporuje.
| Vzájomné TLS (mTLS) je tiež podporované ako alternatívna metóda autentifikácie pre Auth Service. Ak máte viacero organizácií Webex, ktoré využívajú rovnaký XSP|ADP server, musíte použiť autentifikáciu mTLS, pretože CI Token Validation nepodporuje viaceré pripojenia k rovnakému XSP|Služba ADP Auth Service. Ak chcete nakonfigurovať autentifikáciu mTLS pre službu Auth Service namiesto overenia tokenov CI, pozrite si časť Dodatok pre Konfigurácia služieb (s mTLS pre službu overovania). |
| Ak v súčasnosti používate mTLS pre službu Auth Service, nie je povinné prekonfigurovanie na používanie overovania tokenov CI s TLS. |
Nainštalujte nasledujúce opravy na každý XSP|ADP server. Nainštalujte opravy, ktoré sú vhodné pre vaše vydanie:
Pre R22:
Pre R23:
Pre R24 – nevyžaduje sa žiadna záplata
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.Nainštalujte
AuthenticationServiceaplikácie na každom XSP|služba ADP.Spustite nasledujúci príkaz na aktiváciu aplikácie AuthenticationService na XSP|ADP na kontextovú cestu /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceSpustite tento príkaz na nasadenie AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Počnúc verziou Broadworks 2022.10 už nie sú certifikačné autority dodávané s jazykom Java automaticky zahrnuté do úložiska dôveryhodnosti BroadWorks pri prechode na novú verziu jazyka Java. AuthenticationService otvorí TLS pripojenie k Webexu na získanie prístupového tokenu a na overenie adresy IDBroker a Webex potrebuje mať vo svojom úložisku dôveryhodnosti nasledovné:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Overte, či sa tieto certifikáty nachádzajú v nasledujúcom CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getAk nie je k dispozícii, spustite nasledujúci príkaz a importujte predvolené dôveryhodnosti Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustPrípadne môžete tieto certifikáty pridať manuálne ako dôveryhodné kotvy pomocou nasledujúceho príkazu:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Ak je ADP inovovaný z predchádzajúceho vydania, certifikačné autority zo starého vydania sa automaticky importujú do nového vydania a budú sa naďalej importovať, kým nebudú manuálne odstránené.
Aplikácia AuthenticationService je vyňatá z nastavenia validatePeerIdentity v rámci ADP_CLI/System/SSLCommonSettings/GeneralSettings a vždy overí identitu partnera. Pozrite si FD na overenie certifikátu Cisco Broadworks X509 pre viac informácií o tomto nastavení.
Nakonfigurujte poskytovateľov identity spustením nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-PreURL, zadajte adresu URL IssuerName, ktorá sa vzťahuje na váš klaster CI. Pozri nasledujúcu tabuľku.set issuerUrl <URL>-PreURL, zadajte IssuerUrl, ktorá sa vzťahuje na váš klaster CI. Pozrite si nasledujúcu tabuľku.set tokenInfoUrl <IdPProxy URL>—Zadajte adresu URL proxy IdP, ktorá sa vzťahuje na váš klaster Teams. Pozrite si druhú tabuľku, ktorá nasleduje.
Tabuľka č. 1 Nastavte meno vydavateľa a adresu URL vydavateľa Ak je CI Cluster... Nastaviť meno emitenta a adresu URL emitenta na... USA
EÚ
US-B
Ak nepoznáte svoje CI klaster, môžete získať informácie z podrobností o zákazníkovi v zobrazení Help Desk Control Hub.Tabuľka 2 Nastaviť tokenInfoURL Ak je Teams Cluster... Nastaviť tokenInfoURL na...(IdP proxy URL) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Ak nepoznáte svoje Skupina tímov, informácie môžete získať z údajov o zákazníkovi v zobrazení Help Desk v Control Hub.
Pri testovaní môžete overiť, či je tokenInfoURL platná, nahradením znaku "
idp/authenticate" časť adresy URL s "ping".
Zadajte oprávnenie Webex, ktoré sa musí nachádzať v užívateľskom profile vo Webexe spustením nasledujúceho príkazu:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userNakonfigurujte poskytovateľov identity pre Cisco Federation pomocou nasledujúcich príkazov v každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Spustite nasledujúci príkaz, aby ste overili, že vaša konfigurácia FLS funguje. Tento príkaz vráti zoznam poskytovateľov identity:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetNakonfigurujte správu tokenov pomocou nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Generujte a zdieľajte kľúče RSA. Kľúče musíte vygenerovať na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP. Je to spôsobené nasledujúcimi faktormi:
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP.Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera. XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny. Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Odstrániť požiadavku na overenie klienta pre službu overovania (len R24)
Ak máte službu autentifikácie nakonfigurovanú s overením tokenu CI na R24, musíte tiež odstrániť požiadavku na autentifikáciu klienta pre službu autentifikácie. Spustite nasledujúci príkaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Rozhranie CTI a súvisiaca konfigurácia
Poradie konfigurácie „od najvzdialenejšieho k najvzdialenejšiemu“ je uvedené nižšie. Dodržiavanie tohto príkazu nie je povinné.
Nakonfigurujte aplikačný server pre predplatné CTI
Nakonfigurujte XSP|ADP pre mTLS overené predplatné CTI
Otvorte vstupné porty pre zabezpečené rozhranie CTI
Prihláste svoju organizáciu Webex na odber podujatí BroadWorks CTI
Nakonfigurujte aplikačný server pre predplatné CTI
Aktualizujte ClientIdentity na aplikačnom serveri bežným názvom (CN) klientskeho certifikátu Webex for Cisco BroadWorks CTI.
Pre každý aplikačný server, ktorý používate s Webex, pridajte identitu certifikátu do ClientIdentity takto:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Bežný názov klientskeho certifikátu Webex for Cisco BroadWorks je |
Nakonfigurujte TLS a šifry na rozhraní CTI
Úrovne konfigurovateľnosti pre XSP|Rozhranie ADP CTI je nasledovné:
Najvšeobecnejšie = Systém > Preprava > Rozhrania CTI > Rozhranie CTI = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
Špecifickosť | Kontext CLI |
|---|---|
Systém (globálny) (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportné protokoly pre tento systém (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Všetky rozhrania CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Špecifické rozhranie CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSsettings/Protocols> |
| Pri novej inštalácii sú nasledujúce šifry štandardne nainštalované na systémovej úrovni. Ak nie je nič nakonfigurované na úrovni rozhrania (napríklad na rozhraní CTI alebo HTTP), použije sa tento zoznam šifier. Upozorňujeme, že tento zoznam sa môže časom meniť:
|
Čítanie konfigurácie rozhrania CTI TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či vyžadujú certifikát servera a či vyžadujú autentifikáciu klienta.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Pridanie protokolu TLS 1.2 do rozhrania CTI
XSP|Rozhranie ADP CTI, ktoré interaguje s Webex Cloud, musí byť nakonfigurované pre TLS v1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp>aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní CTI
Ak chcete nakonfigurovať požadované šifry v rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Zadajte
getaby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> <cipherName>na pridanie šifry do rozhrania CTI.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do rozhrania CTI by ste použili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Trust Anchors for CTI Interface (R22 a novšie)
Tento postup predpokladá XSP|ADP sú buď orientovaní na internet, alebo cez prechodový proxy server. Konfigurácia certifikátu je iná pre premosťovací proxy (pozri Požiadavky na certifikát TLS pre server proxy TLS-bridge).
Pre každý XSP|ADP vo vašej infraštruktúre, ktorá zverejňuje udalosti CTI pre Webex, postupujte takto:
Prihláste sa do Partnerského centra.
Ísť do nastavenie > Volanie BroadWorks a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.
Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txtOTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txtPrihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Voliteľné) Spustiť
help updateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot2023, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Povoliť klientom autentifikáciu pomocou certifikátov:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Pridajte rozhranie CTI a povoľte mTLS
Pridajte rozhranie CTI SSL.
Kontext CLI závisí od vašej verzie BroadWorks. Príkaz vytvorí na rozhraní certifikát servera s vlastným podpisom a prinúti rozhranie, aby vyžadovalo klientsky certifikát.
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Nahraďte certifikát servera a kľúč v XSP|Rozhrania CTI ADP. Na to potrebujete IP adresu rozhrania CTI; môžete si ho prečítať z nasledujúceho kontextu:
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getPotom spustite nasledujúce príkazy na nahradenie certifikátu s vlastným podpisom rozhrania vlastným certifikátom a súkromným kľúčom:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Reštartujte XSP|ADP.
Povoľte prístup k udalostiam BroadWorks CTI na webe Webex
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Zadajte adresu CTI, pomocou ktorej sa môže Webex prihlásiť na odber BroadWorks CTI Events.
Predplatné CTI je na základe jednotlivých predplatiteľov a je zriadené a udržiavané len vtedy, keď je tomuto predplatiteľovi zriadený Webex pre Cisco BroadWorks.
Nastavenia hovorov Webview
Nastavenia hovorov Webview (CSWV) je aplikácia hosťovaná na XSP|ADP, aby používatelia mohli upraviť nastavenia volania BroadWorks prostredníctvom webového zobrazenia, ktoré vidia v softvérovom klientovi. Pozrite si Sprievodca riešením webového zobrazenia Cisco BroadWorks.
Webex využíva túto funkciu, aby používateľom poskytol prístup k bežným nastaveniam hovorov BroadWorks, ktoré nie sú natívne pre aplikáciu Webex.
Ak chcete, aby vaši odberatelia Webex for Cisco BroadWorks mali prístup k nastaveniam hovorov nad rámec predvolených nastavení dostupných v aplikácii Webex, musíte nasadiť funkciu Webview Nastavenia hovorov.
Nastavenia hovorov Webview má dve súčasti:
Nastavenia hovorov Aplikácia Webview, hosťovaná na Cisco BroadWorks XSP|ADP.
Aplikácia Webex, ktorá vykresľuje nastavenia hovoru vo webovom zobrazení.
Používateľská skúsenosť
Používatelia systému Windows: Kliknite Nastavenia hovoru a potom kliknite .
Používatelia počítačov Mac: Potom kliknite na profilový obrázok .
Nasaďte CSWV na BroadWorks
Nainštalujte Webview Nastavenia hovorov na XSP|ADP
Aplikácia CSWV musí byť na rovnakom XSP|ADP, ktoré hosťujú rozhranie Xsi-Actions vo vašom prostredí. Je to nespravovaná aplikácia na XSP|ADP, takže musíte nainštalovať a nasadiť súbor webového archívu.
Prihláste sa na stránku cisco.com a v sekcii sťahovania softvéru vyhľadajte „BWCallSettingsWeb“.
Nájdite a stiahnite si najnovšiu verziu súboru.
Napríklad,
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) bola v čase písania najnovšia.Nainštalujte, aktivujte a nasaďte webový archív podľa príručky Cisco BroadWorks Xtended Service Platform Configuration Guide pre váš XSP|Verzia ADP. (Verzia R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Skopírujte súbor .war do dočasného umiestnenia v XSP|ADP, ako napr
/tmp/.Prejdite do nasledujúceho kontextu CLI a spustite príkaz install:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warSprávca softvéru BroadWorks overí a nainštaluje súbor.
[Voliteľné] Odstrániť
/tmp/BWCallSettingsWeb_1.7.5_1.war(tento súbor už nie je potrebný).Aktivujte aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe názov a verzia sú povinné pre akúkoľvek aplikáciu, ale pre CSWV musíte poskytnúť aj a kontextová cesta pretože ide o nespravovanú aplikáciu. Môžete použiť akúkoľvek hodnotu, ktorú nepoužíva iná aplikácia, napr.
/callsettings.Nasaďte aplikáciu Nastavenia hovorov na vybratú kontextovú cestu:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Teraz môžete predpovedať adresu URL nastavení hovoru, ktorú zadáte pre klientov, a to takto:
https://<XSP|ADP-FQDN>/callsettings/Poznámky:
Pri zadávaní tejto adresy URL do konfiguračného súboru klienta musíte zadať koncovú lomku.
XSP|ADP-FQDN sa musí zhodovať s Xsi-Actions FQDN, pretože CSWV potrebuje používať Xsi-Actions a CORS nie je podporovaný.
Zopakujte tento postup pre ostatné XSP|ADP vo vašom prostredí Webex for Cisco BroadWorks (ak je to potrebné).
Aplikácia Call Settings Webview je teraz aktívna na XSP|ADP.
Nakonfigurujte aplikáciu Webex, aby používala Webview Nastavenia hovorov
Viac podrobností o konfigurácii klienta nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
V konfiguračnom súbore aplikácie Webex sa nachádza vlastná značka, ktorú môžete použiť na nastavenie adresy URL CSWV. Táto adresa URL zobrazuje nastavenia hovoru používateľom prostredníctvom rozhrania aplikácie.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V šablóne konfigurácie aplikácie Webex na BroadWorks nakonfigurujte adresu URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% tag.
Ak adresu URL explicitne nešpecifikujete, predvolená hodnota je prázdna a stránka nastavení hovoru sa používateľom nezobrazuje.
Uistite sa, že máte najnovšie konfiguračné šablóny pre aplikáciu Webex (pozri Profily zariadení).
Nastavte Cieľ nastavení webového hovoru na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavte adresu URL nastavení webového hovoru pre vaše prostredie, napríklad:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Túto hodnotu ste odvodili pri nasadzovaní aplikácie CSWV.
Výsledný konfiguračný súbor klienta by mal mať nasledujúci záznam:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.
Nakonfigurujte upozornenia push vo Webexe pre Cisco BroadWorks
V tomto dokumente používame termín Push server upozornení na hovory (CNPS) na popis aplikácie hosťovanej na XSP alebo ADP, ktorá beží vo vašom prostredí. Váš CNPS spolupracuje s vaším systémom BroadWorks, aby si bol vedomý prichádzajúcich hovorov vašim používateľom a posiela upozornenia o nich do oznamovacích služieb Google Firebase Cloud Messaging (FCM) alebo Apple Push Notification (APN).
Tieto služby informujú mobilné zariadenia Webex pre predplatiteľov Cisco BroadWorks, že majú prichádzajúce hovory na Webex.
Viac informácií o NPS nájdete na Opis funkcie servera push notifikácia.
Podobný mechanizmus vo Webexe funguje so službami odosielania správ a prítomnosti Webex na odosielanie upozornení do notifikačných služieb Google (FCM) alebo Apple (APNS). Tieto služby zase upozornia mobilných používateľov Webexu na prichádzajúce správy alebo zmeny prítomnosti.
| Táto časť popisuje, ako nakonfigurovať server NPS na overenie proxy, keď server NPS ešte nepodporuje iné aplikácie. Ak potrebujete migrovať zdieľaný server NPS na používanie servera proxy NPS, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy https://help.webex.com/nl5rir2/. |
Prehľad proxy servera NPS
Pre kompatibilitu s Webex for Cisco BroadWorks musí byť váš CNPS opravený, aby podporoval funkciu NPS Proxy, Push Server pre VoIP v UCaaS.
Táto funkcia implementuje nový dizajn v serveri Notification Push Server na vyriešenie bezpečnostnej zraniteľnosti zdieľania súkromných kľúčov certifikátu push notifikácií s poskytovateľmi služieb pre mobilných klientov. Namiesto zdieľania certifikátov a kľúčov push notifikácií s poskytovateľom služieb používa NPS nové API na získanie krátkodobého tokenu push notifikácií od Webex pre backend Cisco BroadWorks a používa tento token na autentifikáciu so službami Apple APN a Google FCM.
Táto funkcia tiež vylepšuje schopnosť notifikačného servera posielať upozornenia do zariadení so systémom Android prostredníctvom nového rozhrania Google Firebase Cloud Messaging (FCM) HTTPv1 API.
Viac informácií nájdete na Push Server pre VoIP v UCaaS Popis funkcie.
Opravy BroadWorks pre túto funkciu sú k dispozícii na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Softvér a opravy NPS nájdete v časti Pripravte svoj NPS na Webex pre Cisco BroadWorks.
Vyhľadajte a stiahnite si opravu zo stránky na stiahnutie softvéru.
Viac informácií o serveri ADP nájdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Úvahy o APNS
Apple už po 31. marci 2021 nebude podporovať binárny protokol založený na HTTP/1 v službe Apple Push Notification. Odporúčame vám nakonfigurovať XSP|ADP na používanie rozhrania založeného na HTTP/2 pre APN. Táto aktualizácia vyžaduje váš XSP|ADP, ktorý je hostiteľom NPS, beží na R22 alebo novšom.
Pripravte svoj NPS na Webex pre Cisco BroadWorks
| 1 | Nainštalujte a nakonfigurujte vyhradený XSP (minimálna verzia R22) alebo Application Delivery Platform (ADP). | ||
| 2 | Nainštalujte opravy servera proxy na overenie NPS: Náplasti XSP R22: Náplasti XSP R23: | ||
| 3 | Aktivujte aplikáciu Notification Push Server. | ||
| 4 | (Pre upozornenia systému Android) Povoľte rozhranie FCM v1 API na NPS.
| ||
| 5 | (Pre upozornenia Apple iOS) Povoľte HTTP/2 na NPS.
| ||
| 6 | Pripojte technickú podporu z NPS XSP/ADP. | ||
| 7 | Na každom AS serveri je súbor namedefs Príklad: _pushnotification-zákazník._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com V A 10.193.78.149
|
Čo urobiť ďalej
Ak chcete získať nové inštalácie NPS, prejdite na stránku Nakonfigurujte server NPS na používanie autentifikačného proxy
Ak chcete migrovať existujúce nasadenie systému Android do FCMv1, prejdite na Migrujte NPS na FCMv1
Nakonfigurujte server NPS na používanie autentifikačného proxy
Táto úloha sa vzťahuje na novú inštaláciu NPS vyhradenú pre Webex pre Cisco BroadWorks.
Ak chcete nakonfigurovať autentifikačný server proxy na serveri NPS, ktorý je zdieľaný s inými mobilnými aplikáciami, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy ( https://help.webex.com/nl5rir2).
| 1 | ||||||||||||||||||||
| 2 | Vytvorte klientsky účet na NPS:
Ak chcete overiť, či sa zadané hodnoty zhodujú s tým, čo ste dostali, spustite
| |||||||||||||||||||
| 3 | Zadajte adresu URL proxy servera NPS a nastavte interval obnovenia tokenu (odporúča sa 30 minút):
| |||||||||||||||||||
| 4 | (Pre upozornenia systému Android) Pridajte ID aplikácie Android do kontextu aplikácií FCM na NPS.
| |||||||||||||||||||
| 5 | (Pre upozornenia Apple iOS) Pridajte ID aplikácie do kontextu aplikácií APNS, pričom nezabudnite vynechať kľúč Auth – nastavte ho na prázdny.
| |||||||||||||||||||
| 6 | Nakonfigurujte nasledujúce adresy URL NPS:
| |||||||||||||||||||
| 7 | Nakonfigurujte nasledujúce parametre pripojenia NPS na zobrazené odporúčané hodnoty:
| |||||||||||||||||||
| 8 | Skontrolujte, či aplikačný server kontroluje ID aplikácií, pretože možno budete musieť pridať aplikácie Webex do zoznamu povolených: | |||||||||||||||||||
| 9 | Reštartujte XSP|ADP: | |||||||||||||||||||
| 10 | Otestujte upozornenia na hovory uskutočnením hovorov od predplatiteľa BroadWorks dvom mobilným používateľom Webex. Skontrolujte, či sa na zariadeniach so systémom iOS a Android zobrazuje upozornenie na hovor. |
Migrujte NPS na FCMv1
Táto téma obsahuje voliteľné postupy, ktoré môžete použiť v konzole Google FCM, keď máte existujúce nasadenie NPS, ktoré potrebujete migrovať na FCMv1. Existujú tri postupy:
Migrujte klientov UC-One na FCMv1—Keď máte existujúcich klientov UCaaS a potrebujete ich migrovať, aby používali FCMv1.
Migrujte klientov SaaS na FCMv1—Keď máte existujúcich klientov SaaS a potrebujete ich migrovať na používanie FCMv1.
Aktualizujte server ADP—Keď migrujete NPS na server ADP.
Migrujte klientov UC-One na FCMv1
Pomocou krokov uvedených nižšie v konzole Google FCM migrujte klientov UC-One na Google FCM HTTPv1.
| Ak sa na klienta použije značka, klient musí mať ID odosielateľa. V konzole FCM pozri . Nastavenie sa zobrazí v tabuľke poverení projektu. Podrobnosti nájdete na Pripojiť Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Pozrite si
|
Prihláste sa do FCM Admin SDK na http://console.firebase.google.com.
Vyberte príslušnú aplikáciu pre Android.
V generál zaznamenajte ID projektu
Ak chcete nakonfigurovať konto služby, prejdite na kartu servisných účtov. Môžete vytvoriť nové konto služby alebo nakonfigurovať existujúce.
Ak chcete vytvoriť nový servisný účet:
Kliknutím na modré tlačidlo vytvorte nový servisný účet
Kliknutím na modré tlačidlo vygenerujete nový súkromný kľúč
Stiahnite si kľúč na bezpečné miesto
Ak chcete znova použiť existujúci účet služby:
Kliknutím na modrý text zobrazíte existujúce účty služieb.
Identifikujte účet služby, ktorý chcete použiť. Servisný účet potrebuje povolenie firebaseadmin-sdk.
Úplne vpravo kliknite na ponuku hamburgerov a vytvorte nový súkromný kľúč.
Stiahnite si súbor json, ktorý obsahuje kľúč, a uložte ho na bezpečné miesto.
Skopírujte súbor json do XSP|ADP.
Nakonfigurujte ID projektu a:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Nakonfigurujte aplikáciu:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectPovoliť FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Migrujte klientov SaaS na FCMv1
Ak chcete migrovať klientov SaaS na FCMv1, použite nižšie uvedené kroky v konzole Google FCM Console.
| Uistite sa, že ste už dokončili postup „Konfigurácia NPS na používanie autentifikačného proxy“. |
Zakázať FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.Povoliť FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Aktualizujte server ADP
Ak migrujete NPS na používanie servera ADP, použite nižšie uvedené kroky v konzole Google FCM.
Získajte súbor JSON z konzoly Google Cloud Console:
V konzole Google Cloud Console prejdite na Servisné účty stránku.
Kliknite Vyberte projekt, vyberte svoj projekt a kliknite OTVORENÉ.
Nájdite riadok servisného účtu, pre ktorý chcete vytvoriť kľúč, kliknite na Viac zvislé tlačidlo a potom kliknite Vytvoriť kľúč.
Vyberte a kľúč zadajte a kliknite Vytvorte
Súbor sa stiahne.
Pridajte FCM na server ADP:
Importujte súbor JSON na server ADP pomocou
/bw/installpríkaz.Prihláste sa do ADP CLI a pridajte projekt a kľúč API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Ďalej pridajte aplikáciu a kľúč:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DoneOverte konfiguráciu:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre
Nakonfigurujte svoje klastre BroadWorks
[raz za klaster]
Deje sa tak z nasledujúcich dôvodov:
Ak chcete povoliť cloudu Webex autentifikáciu vašich používateľov proti BroadWorks (cez XSP|overovacia služba hostená ADP).
Ak chcete povoliť aplikáciám Webex používať rozhranie Xsi na ovládanie hovorov.
Aby Webex mohol počúvať udalosti CTI publikované spoločnosťou BroadWorks (telefónna prítomnosť a história hovorov).
| Sprievodca klastrom automaticky overuje rozhrania, keď ich pridávate. Môžete pokračovať v úprave klastra, ak sa niektoré z rozhraní neoverí úspešne, ale klaster nemôžete uložiť, ak obsahuje neplatné položky. Zabránime tomu, pretože nesprávne nakonfigurovaný klaster môže spôsobiť problémy, ktoré sa ťažko riešia. |
Čo musíte urobiť:
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Ak používateľ správcu nemá viditeľnosť Volanie BroadWorks nastavenia, odporúča sa otvoriť puzdro pomocou Cisco TAC.
Kliknite Pridať klaster.
Tým sa spustí sprievodca, do ktorého zadáte svoje XSP|ADP rozhrania (URL). Ak používate neštandardný port, môžete k adrese URL rozhrania pridať port.
Pomenujte tento klaster a kliknite Ďalšie.
Koncept klastra je tu jednoducho súbor rozhraní, ktoré sú zvyčajne umiestnené na XSP|ADP server alebo farma, ktoré umožňujú Webexu čítať informácie z vášho aplikačného servera (AS). Môžete mať jeden XSP|ADP na klaster AS alebo viacero XSP|ADP na klaster alebo viacero klastrov AS na XSP|ADP. Požiadavky na mierku pre váš systém BroadWorks sú tu mimo rozsahu pôsobnosti.
(Voliteľné) Zadajte používateľa BroadWorks Názov účtu a heslo o ktorom viete, že sa nachádza v systéme BroadWorks, ku ktorému sa pripájate k Webex, potom kliknite Ďalšie.
Overovacie testy môžu použiť toto konto na overenie pripojení k rozhraniam v klastri.
Pridajte svoje Akcie XSI a XSI udalosti URL.
Voliteľné. Aktualizujte URL DAS s adresou URL služby aktivácie zariadenia.
Voliteľné. Skontrolovať Povoliť priame overenie BroadWorks začiarknite políčko, ak chcete, aby prihlásenie do BroadWorks bolo priame na BroadWorks. V opačnom prípade sa autentifikácia na BroadWorks vykonáva cez proxy službu IdP hostenú Webexom.
Toto začiarkavacie políčko ovplyvňuje tieto situácie prihlásenia:
Prihlásenie do portálu aktivácie používateľa – používatelia musia pri prihlasovaní na portál zadať svoje poverenia BroadWorks. Vyššie uvedené nastavenie určuje, či je prihlásenie priame do BroadWorks alebo cez IdP Proxy.
Prihlásenie klienta – ak Overenie BroadWorks je nakonfigurovaný v šablóne Onboarding, vyššie uvedené nastavenie určuje, či prihlásenie klienta do aplikácie Webex je priame pre BroadWorks alebo je cez proxy server IdP Proxy.
Kliknite Ďalšie.
Na Rozhranie CTI stránku, vykonajte nasledovné:
Pridajte URL CTI a Port pre rozhranie CTI, ku ktorému sa chcete pripojiť.
Voliteľné. Povoliť História hovorov prepnite a potom zadajte svoje ID používateľa BroadWorks. Keď je vybratá táto možnosť, udalosti histórie hovorov BroadWorks sa synchronizujú s cloudom Webex. Používatelia si môžu zobraziť svoju históriu hovorov v aplikácii Webex.
Voliteľné. Povoliť Synchronizácia Nerušiť (DND). prepnite a potom zadajte svoje ID používateľa BroadWorks. Táto možnosť synchronizuje udalosti DND medzi Webex a BroadWorks, čím zaisťuje, že funkcia funguje rovnako na oboch platformách.
Kliknite Ďalšie.
Pridajte svoje Autentifikačná služba URL.
Vyberte Auth Service s overením tokenu CI.
Táto možnosť nevyžaduje mTLS na ochranu pripojenia pred Webexom, pretože Autentifikačná služba správne overí používateľský token voči službe identity Webex predtým, ako vydá používateľovi dlhodobý token.
Skontrolujte svoje záznamy na poslednej obrazovke a potom kliknite Vytvorte. Mali by ste vidieť správu o úspechu.
Partner Hub odovzdáva adresy URL rôznym mikroslužbám Webex, ktoré testujú pripojenia k dodaným rozhraniam.
Kliknite Zobraziť klastre a mali by ste vidieť svoj nový klaster a či bola validácia úspešná.
The Vytvorte môže byť deaktivované na poslednej (ukážkovej) obrazovke sprievodcu. Ak nemôžete uložiť šablónu, znamená to problém s jednou z integrácií, ktoré ste práve nakonfigurovali.
Túto kontrolu sme implementovali, aby sme predišli chybám v následných úlohách. Počas konfigurácie nasadenia sa môžete vrátiť cez sprievodcu, čo môže vyžadovať úpravy vašej infraštruktúry (napr. XSP|ADP, nástroj na vyrovnávanie záťaže alebo firewall), ako je uvedené v tejto príručke, predtým, ako uložíte šablónu.
Kontrola pripojení k vašim rozhraniam BroadWorks
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Kliknite Zobraziť klastre.
Partner Hub iniciuje testy konektivity z rôznych mikroslužieb smerom k rozhraniam v klastroch.
Po dokončení testov sa na stránke zoznamu klastrov vedľa každého klastra zobrazí stavová správa.
Mali by ste vidieť zelené správy o úspechu. Ak sa zobrazí červené chybové hlásenie, kliknite na názov ovplyvneného klastra a zistite, ktoré nastavenie spôsobuje problém.
Voliteľné. Vyberte klaster, ak chcete vidieť existujúce nastavenia pre tento klaster, ako sú XSI-Actions, XSI-Events, DAS URL a nastavenia rozhrania CTI.
Nakonfigurujte si šablóny registrácie
Šablóny registrácie predstavujú spôsob, akým použijete zdieľanú konfiguráciu na jedného alebo viacerých zákazníkov, keď ich zapojíte prostredníctvom metód poskytovania. Každú šablónu musíte priradiť ku klastru (ktorý ste vytvorili v predchádzajúcej časti).
Môžete vytvoriť toľko šablón, koľko potrebujete, ale len jednu šablónu možno priradiť k zákazníkovi.
Prihláste sa do Partnerské centrum a vyberte zákazníkov.
Kliknite na Šablóny registrácie tlačidlo na zobrazenie existujúcich šablón.
Kliknite Vytvoriť šablónu.
V Podrobnosti šablóny pridajte názov šablóny, krajinu alebo oblasť a predvolený jazyk e-mailu.
Kliknite na rozbaľovaciu ponuku ID predplatného CCW, vyhľadajte uvedené predplatné pre partnera a vyberte príslušné predplatné.
Toto pole sa zobrazuje len pre partnerov migrovaných z Webex for BroadWorks na Webex.V Nastavenie služby pomocou rozbaľovacieho zoznamu Klaster vyberte klaster, ktorý chcete použiť s touto šablónou.
Zadajte a Názov šablónya potom kliknite Ďalšie.
Nakonfigurujte svoj režim poskytovania pomocou týchto odporúčaných nastavení:
Tabuľka 3. Odporúčané nastavenia poskytovania pre rôzne režimy poskytovania Názov nastavenia
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Povoliť tok BroadWorks prostredníctvom poskytovania (zahrňte prihlasovacie údaje do účtu, ak sú zapnuté**)
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Vypnuté
Automaticky vytvárať nové organizácie v Control Hub
Zapnuté†
Zapnuté†
Zapnuté†
E-mailová adresa poskytovateľa služieb
Vyberte e-mailovú adresu z rozbaľovacej ponuky (môžete zadať niekoľko znakov, aby ste našli adresu, ak ide o dlhý zoznam).
Táto e-mailová adresa identifikuje správcu v rámci vašej partnerskej organizácie, ktorému bude udelený delegovaný správcovský prístup pre všetky nové zákaznícke organizácie vytvorené pomocou šablóny registrácie.
Krajina
Vyberte krajinu, ktorú použijete pre túto šablónu.
Krajina, ktorú vyberiete, sa zhoduje s organizáciami zákazníkov, ktoré sú vytvorené pomocou tejto šablóny, s konkrétnym regiónom. V súčasnosti by región mohol byť (EMEAR) alebo (Severná Amerika a zvyšok sveta). Pozrite si mapovania krajiny do regiónu v tejto tabuľke.
Krajina organizácie určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites. Pozrite si časť Krajina stránku pomocníka Pre viac informácií.
Režim BroadWorks Enterprise je aktívny
Povoľte to, ak zákazníci, ktorým poskytujete túto šablónu, sú podniky v BroadWorks.
Ak ide o skupiny, nechajte tento prepínač vypnutý.
Ak máte vo svojom BroadWorks kombináciu podnikov a skupín, mali by ste pre tieto rôzne prípady vytvoriť rôzne šablóny.
Poznámky z tabuľky:
† Tento prepínač zaisťuje vytvorenie novej zákazníckej organizácie, ak sa e-mailová doména predplatiteľa nezhoduje s existujúcou organizáciou Webex.
Toto by malo byť vždy zapnuté, pokiaľ nepoužívate manuálny proces objednávania a plnenia (cez Cisco Commerce Workspace) na vytváranie zákazníckych organizácií vo Webexe (predtým, ako začnete poskytovať používateľom v týchto organizáciách). Táto možnosť sa často označuje ako model „Hybrid Provisioning“ a je mimo rozsahu tohto dokumentu.
** „Účet poskytovania“ označuje účet správcu na úrovni systému BroadWorks. Na BroadWorks potrebujete účet správcu s týmito atribútmi: Administrator Type=Provisioning, Read-only=Off.
Vyberte predvolený balík služieb pre zákazníkov používajúcich túto šablónu (pozri Balíčky v časti Prehľad); buď Základné, Štandardné, Premium alebo Softfón.
Toto nastavenie môžete pre jednotlivých používateľov prepísať prostredníctvom partnerského centra.
Voliteľné. Skontrolujte Zakázať bezplatné volanie Cisco Webex ak chcete zakázať volania Webex,.
Pre Konfigurácia pripojenia k schôdzi, vyberte jednu z nasledujúcich možností:
Cisco Call-in čísla (PSTN)
Telefónne čísla poskytnuté partnerom (BYoPSTN)—Ak vyberiete túto možnosť, pozrite si časť Prineste si vlastnú príručku riešenia PSTN pre Webex pre Cisco BroadWorks pre podrobné informácie o konfigurácii tejto možnosti.
Kliknite Ďalšie.
Existujú dva prístupy k poskytovaniu predplatiteľov, pokiaľ ide o spôsob overovania ich identity – pomocou dôveryhodných e-mailov alebo nedôveryhodných e-mailov.
V pracovnom postupe Trusted Email používatelia poskytujú e-mailové adresy partnerovi, ktorý ich pridá do BroadWorks. Vy ako partner ste zodpovední za poskytovanie e-mailovej adresy v rámci metódy prietoku alebo rozhrania API.
Dôrazne sa odporúča použiť metódu dôveryhodného poskytovania, pretože zaisťuje, že všetci odberatelia sú plne poskytovaní vami ako partnerom a od koncových používateľov sa nevyžaduje žiadna akcia.
V prípade nedôveryhodného e-mailu musia používatelia pred poskytnutím overiť svoje e-maily alebo sa môžu sami aktivovať.
V prípade Untrusted existuje niekoľko režimov poskytovania založených na nastaveniach overenia v tabuľke nižšie:
Tabuľka 4. Odporúčané nastavenia overenia používateľov pre nedôveryhodné režimy poskytovania Názov nastavenia
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Najprv správca provízie
Odporúčané*
Nepoužiteľné
Povoliť používateľom samočinnú aktiváciu
Nepoužiteľné
Požadovaný
Poznámky z tabuľky:
* Každá zákaznícka organizácia vo Webexe musí mať aspoň jedného používateľa s rolou správcu. Prvý používateľ, ktorému priradíte Integrated IM&P v BroadWorks, prevezme rolu správcu zákazníka, ak sa vo Webexe vytvorí nová zákaznícka organizácia. Ako poskytovateľ služieb možno budete chcieť mať kontrolu nad tým, kto získa túto rolu. Začiarknutím tohto nastavenia zablokujete používateľom dokončenie aktivácie, kým nebude aktivovaný prvý používateľ, ktorého ste poskytli. Ak zrušíte začiarknutie tohto nastavenia, prvý používateľ, ktorý sa stane aktívnym v novej organizácii, sa stane správcom zákazníka.
Kliknite Ďalšie.
Vyberte predvolený režim overovania (buď Overenie BroadWorks alebo Webex autentifikácia) na prihlásenie používateľa do Webex.
Toto nastavenie nemá žiadny vplyv na prihlásenie používateľa do portálu aktivácie používateľa. Používatelia musia pri prihlasovaní na portál použiť svoje ID používateľa a heslo BroadWorks, bez ohľadu na to, ako je nakonfigurovaná šablóna Onboarding.
Toto nastavenie sa použije iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia použiť nové nastavenie overenia na existujúce organizácie zákazníkov, použijú sa existujúce nastavenia, aby existujúci používatelia nestratili prístup. Ak chcete zmeniť režim overovania pre existujúce organizácie zákazníkov, musíte otvoriť lístok pomocou Cisco TAC.(Pozri Režim overenia v časti Pripravte si prostredie).
Kliknite Ďalšie.
Pre Predvoľby, nakonfigurujte nasledovné:
Vyberte si, či chcete Predvyplňte e-mailové adresy používateľov na prihlasovacej stránke.
Túto možnosť by ste mali použiť iba vtedy, ak ste si vybrali Overenie BroadWorks a tiež umiestnili e-mailové adresy používateľov do atribútu Alternatívne ID v BroadWorks. V opačnom prípade budú musieť použiť svoje používateľské meno BroadWorks. Prihlasovacia stránka poskytuje v prípade potreby možnosť zmeniť používateľa, čo však môže viesť k problémom s prihlásením.
Ak chcete povoliť synchronizáciu adresára, nastavte Povoliť synchronizáciu telefónneho zoznamu pre všetky organizácie nových zákazníkov prepnite na možnosť Zapnuté.
Táto možnosť umožňuje Webexu čítať kontakty BroadWorks do zákazníckej organizácie, aby ich používatelia mohli nájsť a zavolať im z aplikácie Webex.
Zadajte a Správca partnera.
Toto meno sa používa v automatickej e-mailovej správe od Webex, ktorá vyzýva používateľov, aby overili svoje e-mailové adresy.
Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám prepínač je Zapnutý (predvolené nastavenie je Zapnuté).
Kliknite Ďalšie.
Skontrolujte svoje záznamy na poslednej obrazovke. Kliknutím na ovládacie prvky navigácie v hornej časti sprievodcu sa môžete vrátiť a zmeniť akékoľvek podrobnosti. Kliknite Vytvorte.
Mali by ste vidieť správu o úspechu.
Kliknite Zobraziť šablóny a mali by ste vidieť svoju novú šablónu uvedenú spolu so všetkými ostatnými šablónami.
Kliknite na názov šablóny, ak chcete šablónu upraviť alebo odstrániť, ak je to potrebné.
Nemusíte znova zadávať podrobnosti o účte na poskytovanie. Prázdne polia na potvrdenie hesla/hesla slúžia na zmenu poverení, ak to potrebujete, ale nechajte ich prázdne, aby sa zachovali hodnoty, ktoré ste zadali sprievodcovi.
Pridajte ďalšie šablóny, ak máte rôzne zdieľané konfigurácie, ktoré chcete poskytnúť zákazníkom.
Ponechajte si Zobraziť šablóny otvorte stránku, pretože možno budete potrebovať podrobnosti šablóny pre nasledujúcu úlohu.
Nakonfigurujte aplikačný server s adresou URL služby poskytovania
| Táto úloha sa vyžaduje iba pri poskytovaní toku. |
Oprava aplikačného servera (iba R22, R23 a R24)
Ak ste tak ešte neurobili, použite nasledujúcu opravu, ktorá sa vzťahuje na vaše vydanie:.
Pre R22:
AP.as.22.0.1123.ap373197Pre R23:
AP.as.23.0.1075.ap373197Pre R24:
AP.as.24.0.944.ap384177
Úplný zoznam opráv BroadWorks, ktoré tvoria požiadavku na nasadenie Webex pre Cisco BroadWorks, pozri Požiadavky na softvér BroadWorks v sekcii Referencie.Zmeňte na
Maintenance/ContainerOptionskontext.Povoliť parameter webovej adresy poskytovania:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Získajte adresy URL na poskytovanie z centra pre partnerov
Pozrite si Príručka správy rozhrania príkazového riadka Cisco BroadWorks Application Server podrobnosti (Rozhranie > Správy a služby > Integrované IM&P) príkazov AS.
Prihláste sa do Partnerského centra a prejdite na .
Kliknite Zobraziť šablóny.
Vyberte šablónu, ktorú používate na poskytovanie predplatiteľov tohto podniku/skupiny vo Webexe.
Podrobnosti šablóny sa zobrazia v rozbaľovacej table vpravo. Ak ste ešte nevytvorili šablónu, musíte to urobiť skôr, ako získate adresu URL na poskytovanie.
Skopírujte Adresa URL zabezpečovacieho adaptéra.
Ak ich máte viac, zopakujte tento postup pre ďalšie šablóny.
(Voľba) Nakonfigurujte systémové parametre poskytovania na aplikačnom serveri
| Ak používate UC-One SaaS, možno nebudete chcieť nastaviť poskytovanie a doménu služieb pre celý systém. Pozri Rozhodovacie body v časti Pripravte si prostredie. |
Prihláste sa na aplikačný server a nakonfigurujte rozhranie na odosielanie správ.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivujte integrované rozhranie IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Musíte zadať úplný názov pre |
(Voľba) Nakonfigurujte parametre poskytovania jednotlivých podnikov na aplikačnom serveri
V používateľskom rozhraní BroadWorks otvorte podnik, ktorý chcete nakonfigurovať, a prejdite doň Služby > Integrovaný IM&P.
Vyberte Použiť doménu služby a zadajte fiktívnu hodnotu (Webex tento parameter ignoruje. Mohli by ste použiť
example.com).Vyberte Použite Messaging Server.
V URL prilepte webovú adresu poskytovania, ktorú ste skopírovali zo svojej šablóny v Partner Hub.
Musíte zadať úplný názov pre
provisioningURLparameter, ako bol uvedený v Partner Hub. Ak váš aplikačný server nemôže pristupovať k DNS, aby preložil názov hostiteľa, musíte vytvoriť mapovanie v/etc/hostssúbor na AS.V Používateľské meno zadajte názov správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Zadajte heslo pre správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Pre Predvolená identita používateľa pre IM&P ID, vyberte Primárny.
Kliknite Použiť.
Opakujte pre ostatné podniky, ktoré chcete nakonfigurovať na tok cez poskytovanie.
Údaje o poskytovaní používateľov
Informácie o používateľských údajoch, ktoré sa vymieňajú medzi BroadWorks a Webex počas poskytovania používateľov, nájdete v časti Poskytovanie používateľov poskytovateľa služieb.
Rozhranie API kontroly predbežného poskytovania partnerov
Rozhranie Pre-Provisioning Check API pomáha správcom a predajným tímom tým, že pred poskytnutím balíka zákazníkovi alebo predplatiteľovi skontroluje chyby. Používatelia alebo integrácie autorizované používateľom s rolou úplného správcu partnera môžu použiť toto rozhranie API na zabezpečenie toho, aby nedochádzalo ku konfliktom alebo chybám pri poskytovaní balíkov pre daného zákazníka alebo predplatiteľa.
Rozhranie API kontroluje, či medzi týmto zákazníkom/predplatiteľom a existujúcimi zákazníkmi/predplatiteľmi na Webexe nie sú konflikty. Rozhranie API môže napríklad spôsobiť chyby, ak je predplatiteľ už poskytovaný inému zákazníkovi alebo partnerovi, ak už existuje e-mailová adresa pre iného predplatiteľa, alebo ak existujú konflikty medzi parametrami poskytovania a tým, čo už na Webexe existuje. To vám dáva príležitosť opraviť tieto chyby pred poskytnutím, čím sa zvyšuje pravdepodobnosť úspešného poskytovania.
Ďalšie informácie o rozhraní API nájdete na stránke: Webex for Wholesale Developer Guide
Ak chcete použiť rozhranie API, prejdite na: Predbežne skontrolujte poskytovanie veľkoobchodných predplatiteľov
| Ak chcete získať prístup k predbežnej kontrole dokumentu o poskytovaní predplatiteľov veľkoobchodu, musíte sa prihlásiť https://developer.webex.com/ portál. |
Partner SSO – SAML
Umožňuje správcom partnerov konfigurovať jednotné prihlásenie SAML pre novovytvorené organizácie zákazníkov. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky Partner SSO platia len pre novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia pridať jednotné prihlásenie partnera do existujúcej zákazníckej organizácie, existujúca metóda overenia sa zachová, aby sa zabránilo strate prístupu existujúcich používateľov. |
Overte, či poskytovateľ poskytovateľa identity tretej strany spĺňa požiadavky uvedené v Požiadavky na poskytovateľov identity časť Integrácia jednotného prihlásenia v Control Hub.
Nahrajte súbor metadát CI, ktorý má Identity Provider.
Nakonfigurujte registračnú šablónu. Pre Režim overenia nastavenie, vyberte Autentifikácia partnera. Pre ID entity IDP, zadajte EntityID z XML metadát SAML poskytovateľa identity tretej strany.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi dobre, že sa užívateľ môže prihlásiť.
Partner SSO – OpenID Connect (OIDC)
Umožňuje správcom partnerov konfigurovať OIDC SSO pre novovytvorené zákaznícke organizácie. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky na nastavenie Partner SSO OIDC sa vzťahujú iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia upraviť predvolený typ autentifikácie na Partner SSO OIDC v existujúcom chráme, zmeny sa nebudú vzťahovať na zákaznícke organizácie, ktoré sú už zaregistrované pomocou šablóny. |
Otvorte požiadavku na službu s Cisco TAC s podrobnosťami o OpenID Connect IDP. Nasledujú povinné a voliteľné atribúty IDP. TAC musí nastaviť IDP na CI a poskytnúť URI presmerovania, ktoré sa má nakonfigurovať na IDP.
Atribút
Požadovaný
Opis
Názov IDP
Áno
Jedinečný názov, ktorý nerozlišuje veľké a malé písmená pre konfiguráciu OIDC IdP, môže pozostávať z písmen, číslic, pomlčiek, podčiarknutí, vlnoviek a bodiek a maximálna dĺžka je 128 znakov.
ID klienta OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Tajný klient OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Zoznam rozsahov
Áno
Zoznam rozsahov, ktoré budú použité na vyžiadanie overenia OIDC IdP, rozdelené podľa miesta, napr. „openid email profile“ Musí obsahovať openid a email.
Koncový bod autorizácie
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu autorizácie OAuth 2.0 poskytovateľa identity.
tokenEndpoint
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu tokenu OAuth 2.0 poskytovateľa identity.
Discovery Endpoint
Nie
Adresa URL koncového bodu zisťovania IdP pre zisťovanie koncových bodov OpenID.
userInfoEndpoint
Nie
Adresa URL koncového bodu UserInfo IdP.
Koncový bod sady kľúčov
Nie
Adresa URL koncového bodu sady webových kľúčov JSON poskytovateľa identity.
Okrem vyššie uvedených atribútov IDP je potrebné v žiadosti TAC uviesť ID partnerskej organizácie.
Nakonfigurujte URI presmerovania na IDP pripojenia OpenID.
Nakonfigurujte šablónu registrácie. Pre nastavenie Authentication Mode vyberte Partner Authentication With OpenID Connect a zadajte IDP Name poskytnutý počas nastavenia IDP ako OpenID Connect IDP Entity ID.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi, že používateľ sa môže prihlásiť pomocou toku autentifikácie SSO.
Povoliť identifikátor korelácie hovorov
Ak chcete spustiť Webex pre Cisco BroadWorks, musíte povoliť identifikátor korelácie hovorov. Toto nastavenie je potrebné pre mnohé funkcie volania, vrátane nahrávania hovorov, skupinového vyzdvihnutia hovoru, výkonného a výkonného asistenta.
Použite CLI na aktiváciu funkcie na všetkých AS a XSP|ADP rozhrania.
Spustite nasledujúce príkazy na rozhraniach AS. To umožní AS odoslať
X-BroadWorks-Correlation-InfoHlavička SIP:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDParameter spojený s aplikáciou Xsi-Actions sa používa na riadenie zahrnutia informácií o korelácii hovorov do protokolov Xsi-Actions. Odporúča sa maťenableCallCorrelationIDpovolené pomocou nasledujúceho príkazu na XSP|Rozhrania ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Ďalšie informácie o identifikátore korelácie hovorov nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Synchronizácia adresára
Synchronizácia adresára zaisťuje, že používatelia Webex for Cisco BroadWorks môžu použiť adresár Webex na volanie akejkoľvek volajúcej entity zo servera BroadWorks. Keď je táto funkcia povolená, celý adresár volaní zo servera BroadWorks sa synchronizuje s adresárom Webex. Používatelia môžu pristupovať k adresáru z aplikácie Webex a zavolať ľubovoľnému volajúcemu subjektu zo servera BroadWorks.
Ak chcete zapnúť synchronizáciu adresára, prejdite na Synchronizácia adresárov vo Webex pre Cisco BroadWorks.
| Webex for Cisco BroadWorks flowthrough provisioning pridáva užívateľov správ a súvisiace informácie o volaniach zo servera BroadWorks na platformu Webex. Nie sú však zahrnuté telefónne zoznamy, používatelia, ktorí neposielajú správy, a entity, ktoré nie sú používateľmi (napríklad telefón v konferenčnej miestnosti, fax alebo číslo loveckej skupiny). Zapnutím synchronizácie adresára sa zabezpečí, že všetky volajúce entity sa pridajú na platformu Webex. |
Zjednotená história hovorov
Keď je povolená zjednotená história hovorov, udalosti hovorov BroadWorks sa synchronizujú s cloudom Webex a stanú sa súčasťou zjednotenej histórie hovorov a stretnutí Webex, ktorá sa zobrazuje v aplikácii Webex. Používatelia si môžu zobraziť svoju vlastnú podrobnú históriu hovorov a históriu stretnutí z aplikácie Webex.
Zjednotenú históriu hovorov môžu povoliť správcovia na úrovni partnerov v partnerskom centre na báze klastra po klastri. Keď je táto funkcia zapnutá, nasadenie BroadWorks synchronizuje nasledujúce udalosti hovorov do cloudu Webex:
Udalosti histórie hovorov – tieto udalosti sa používajú na vytvorenie podrobnej zjednotenej histórie hovorov
Udalosti stavu zavesenia – zjednotená história hovorov zahŕňa optimalizácie stavu zavesenia, ktoré zmenšujú šírku pásma siete pre aktualizácie funkcie Telephony Presence
Požiadavky na jednotnú históriu hovorov
Pred konfiguráciou zjednotenej histórie hovorov sa uistite, že ste opravili svoj systém. Táto funkcia závisí od nainštalovaných nasledujúcich opráv BroadWorks:
Pre R22:
AP.as.22.0.1123.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
Pre R23:
AP.as.23.0.1075.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433Ak používate XSP —
AP.xsp.23.0.1075.ap378585Ak používate ADP -
Xsi-Events-23_2021.05_1.251.bwar
Pre R24:
AP.as.24.0.944.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
| Úplný zoznam opráv BroadWorks, ktoré musíte nainštalovať ako predpoklad na spustenie Webex pre Cisco BroadWorks, nájdete na Požiadavky na softvér BroadWorks v sekcii Referencie. |
Okrem opravy vášho systému, konfiguračný súbor klienta ( config-wxt.xml) musí mať nastavenú nasledujúcu značku: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Ak chcete mať v zjednotenej histórii hovorov informácie o skupine Hunt, Call Center a iných presmerovaniach, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Pre R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Ak chcete mať informácie o výkonnom asistentovi v zjednotenej histórii hovorov, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP so systémom Xsi-Events-24_2022.06 alebo neskôr
Okrem opráv Broadworks musí byť povolená aj synchronizácia adresára pre zjednotenú históriu hovorov Executive-Assistant.
| Keď povolíte históriu hovorov alebo synchronizáciu DND, Webex odošle žiadosti o obnovenie predplatného CTI pre všetkých používateľov v klastri. V závislosti od počtu používateľov to môže trvať až niekoľko hodín. Počas toho istého obdobia údržby sa odporúča nevykonávať žiadnu údržbu Broadworks. |
Povoliť históriu hovorov (nový klaster)
Ak chcete povoliť históriu hovorov v novom klastri, pozrite si kroky na pridanie klastra Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Povoliť históriu hovorov (existujúci klaster)
Ak chcete povoliť históriu hovorov v existujúcom klastri, postupujte podľa nasledujúcich krokov:
Prihláste sa do Partnerského centra na
admin.webex.com.Ísť do nastavenie a vyberte existujúci klaster.
Skontrolujte, či je pripojenie klastra dobré. Na pravom paneli by sa mala zobraziť zelená značka začiarknutia Spojenie nadviazané.
Ak sa toto nezobrazí, pod Skontrolujte pripojenia (voliteľné), zadajte ID používateľa BroadWorks a heslo BroadWorks a kliknite Skontrolujte aby ste si overili, či je pripojenie v poriadku.
Skontrolovať Povoliť históriu hovorov zaškrtávacie políčko.
Kliknite Uložiť.
Interakcie funkcií
Pre zjednotenú históriu hovorov existujú nasledujúce interakcie funkcií:
Zjednotená história hovorov nie je podporovaná pre používateľov, ktorí sú nakonfigurovaní v BroadWorks so zoznamami trás alebo priamymi trasami. Keď nastane táto situácia, udalosti Call History a Hook Status sa do aplikácie Webex neposielajú.
Zjednotená história hovorov nie je podporovaná pri vytáčaní klapiek. Hovory uskutočnené pomocou vytáčania klapiek sa nemusia správne prejaviť v histórii hovorov.
Zobraziť históriu hovorov v aplikácii Webex
Koncoví používatelia môžu pristupovať a zobrazovať svoju zjednotenú históriu hovorov z aplikácie Webex. Podrobnosti nájdete na stránke: Webex | Zobrazenie histórie hovorov a stretnutí.
Zakázať zjednotenú históriu hovorov
Keď povolíte zjednotenú históriu hovorov na klastri, nemôžete túto funkciu zakázať sami. Ak potrebujete funkciu vypnúť, kontaktujte Cisco Technical Assistance Center (TAC).
Vizuálna indikácia spamu
Aplikácia Webex podporuje vizuálnu indikáciu spamových hovorov v prípitku hovoru, keď je hovor prezentovaný volanému, a v záznamoch Unified Call History, keď je BroadWorks aktualizovaný tak, aby vykonával overenie ID volajúceho prostredníctvom rámca STIR/SHAKEN. Ak chcete mať túto funkciu:
- Povoľte zjednotenú históriu hovorov podľa popisu v predchádzajúcej časti.
- Nasledujúce opravy musia byť nainštalované a aktívne:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- alebo AS-25_Rel_minimálne 2022.12
- Funkcia musí byť aktivovaná cez AS CLI:
- AS_CLI/System/ActivatableFeature> aktivovať 104112
- AS_CLI/System/StirShaken> nastaviť enableVerification true
- Broadworks musí byť nakonfigurovaný tak, aby vykonával STIR-SHAKEN podpisovanie, označovanie a overovanie, ako je popísané v Cisco BroadWorks STIR-SHAKEN Signing Taging and Verification
Keď je BroadWorks správne nakonfigurovaný, do požiadaviek INVITE odoslaných klientom Cisco sa pridá nová hlavička X-Cisco-CallerId-Disposition a k existujúcim udalostiam histórie hovorov, ktoré sa odosielajú do Webex Cloud cez rozhranie CTI, sa pridá nové pole callerIdDisposition. . Zariadenia Webex použijú tieto informácie na poskytnutie vizuálnej indikácie spamu v prezentácii hovoru a v zjednotenej histórii hovorov volaného.
Identifikácia volajúceho a presmerovanie hovoru
Identifikácia volajúceho
Keď aplikácia Webex prijme hovor, pokúsi sa identifikovať, kto je volajúci, a túto informáciu zobrazí v upozornení na prichádzajúci hovor, v okne počas hovoru a po dokončení hovoru v histórii hovorov a hlasovej schránke.
Aplikácia Webex sa pokúsi nájsť ID volajúceho porovnaním prichádzajúceho telefónneho čísla s telefónnymi číslami kontaktov nájdených v rôznych zdrojoch. Aplikácia Webex bude používať nasledujúce zdroje v tomto poradí. Keď ho nájde v jednom zdroji, nebude sa pokúšať hľadať nikde inde.
| Ak nájde viacero výskytov čísla v jednom zdroji, nepokúsi sa vybrať jeden z nich, v tomto prípade nezobrazí žiadne ID volajúceho. |
Webex Common Identity (CI), ktorá obsahuje používateľov vašej organizácie.
Osobné a organizačné kontakty. Osobné kontakty sú viditeľné na karte Kontakty.
Miestny adresár. Vo Windows - aplikácia Outlook, v Macu - Mac Kontakty, v iOS - iPhone kontakty, v Androide - Android kontakty.
Ak sa nenájde žiadna zhoda s prichádzajúcim telefónnym číslom, aplikácia použije zobrazovaný názov v hlavičke SIP FROM, ak je k dispozícii. V opačnom prípade použije časť mena používateľa SIP URI z hlavičky SIP From ako poslednú možnosť.
Na ovládanie hovorov na diaľku (tj režim ovládania stolným telefónom) sa používajú informácie XSI, kde sa používa ID alebo rozšírenie BWKS, získané z informácií o vzdialenej strane v udalosti XSI. Ak informácie o vzdialenej strane nie sú dostupné, použije sa P-Asserted Identity (PAI) (ak je nakonfigurovaná).
Presmerovanie hovorov
V prípade, že bol hovor presmerovaný alebo presmerovaný, potom sa aplikácia pokúsi ukázať, kto je volajúci a ako bol presmerovaný v upozornení na hovor a v histórii hovorov.
Presmerovaný hovor: Zobrazuje číslo, ktoré presmerovalo hovor.
Skupina lovcov: Zobrazuje názov loveckej skupiny, ktorá presmerovala hovor.
Poradie call centra: Zobrazuje názov frontu, ktorý presmeroval hovor.
Výkonný asistent: Zobrazuje meno výkonného pracovníka, pre ktorý prichádza hovor.
Výnimky:
Pri interných hovoroch z frontu hovorov, kde agent zavolá späť internému účastníkovi, vzdialený účastník neuvidí názov hovorového radu, ale uvidí meno agenta, ktorý mu volá.
Hovor zodpovedaný inde:
Pre skupiny lovu alebo fronty hovorov, ktoré sú nastavené so súčasným smerovaním, agenti uvidia hovor prijatý inde v histórii hovorov, ak hovor zdvihne iný agent. Pre skupiny lovu alebo fronty hovorov so sekvenčným smerovaním alebo pretečením sa hovory zobrazia ako zmeškaný hovor v histórii hovorov, ak ich odpovie iný agent.
Vzhľad zdieľanej línie
Vzhľad zdieľanej linky je schopnosť poskytovať linky iných používateľov ako zdieľané linky na zariadení koncového používateľa. Konfigurácia zdieľanej linky pre aplikáciu Webex je podobná konfigurácii zdieľanej linky pre stolové telefóny. Táto špecifická funkcia vám umožňuje priradiť vzhľad zdieľaných liniek aplikácii Webex koncového používateľa.
Táto funkcia umožňuje používateľom vybavovať hovory na pobočkách iných používateľov priamo z aplikácie Webex.
Vzhľad zdieľanej čiary môžete nakonfigurovať len pre počítačovú verziu a Aplikácia Webex.
Môžete pridať maximálne 10 riadkov vrátane primárneho riadku Aplikácia Webex.
Riadok pracovného priestoru nemôžete priradiť ako zdieľaný riadok.
Používateľovi nemôže byť poskytnutá služba Executive-Assistant súčasne so zdieľanými linkami.
Port primárnej linky používateľa by sa nemal zmeniť na zdieľanú linku.
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Patch 1: Príznak vlastníka v zozname zariadení na podporu zdieľaných liniek klienta Webex
R23 bez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 s ADP:
AP.as.23.0.1075.ap384179
Xsi-Actions-23_2022.10
R24:
AS: AP.as.24.0.944.ap384179
Xsi-Actions-24_2022.10
R25:
AS: RI vydanie Rel_2022.10_1,310
Xsi-Actions-25_2022.10
Patch 2: Opravy na zvýšenie počtu portov na typoch profilov zariadení. Príklad: Pre desktopového klienta: Systém>Upraviť typ profilu identity/zariadenia> Business Communicator - PC: Profil , Štandardné možnosti, Počet portov:
- AK je povolená možnosť „Neobmedzené“, nie je potrebná žiadna zmena
- AK je 'Limited To' <10, zmeňte hodnotu = 10 a uložte, aby ste využili všetky dostupné linky
RI vydanie Rel_2022.10_1,310
Synchronizácia Nerušiť (DND).
Synchronizácia Do Not Disturb (DND) zosúlaďuje nastavenia DND medzi Webex a BroadWorks synchronizáciou stavu DND medzi týmito dvoma platformami. Napríklad, ak používateľ zapne DND z aplikácie Webex, tento stav sa synchronizuje s volacími zariadeniami BroadWorks. Výsledkom je, že stolový telefón zaregistrovaný v BroadWorks používateľa nezvoní, keď sa mu niekto pokúsi zavolať. Podobne, ak používateľ nastaví DND zo stolového telefónu, stav sa synchronizuje s aplikáciou Webex. Bez tejto funkcie nebudú aktualizácie DND z jednej platformy rozpoznané druhou platformou.
Synchronizácia DND sa aplikuje na úrovni klastra BroadWorks a správca partnera ju môže povoliť v partnerskom centre.
| Ak je v klastri BroadWorks veľa zákazníkov (> 50), synchronizácia DND nie je podporovaná. V takýchto prípadoch sa odporúča obrátiť sa so žiadosťou o pomoc na technika podpory Cisco TAC. |
Predpoklady
Uistite sa, že na AS a XSP sú aplikované nasledujúce záplaty|ADP. Použite iba opravy pre vašu verziu BroadWorks.
Pre vydanie 23:
<snipped>
- ADP aplikácie: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Udalosti-23_2022.03_1.220.bwar
Pre vydanie 24:
<snipped>
- ADP aplikácie: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Udalosti-24_2022.03_1.220.bwar
Po použití opráv aktivujte funkciu 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Ak je v klastri BroadWorks veľa zákazníkov (> 50), operácie ako aktualizácia akcií XSI, udalostí XSI, adresy URL DAS, XSP|ADP URL ani synchronizácia DND nie sú podporované. V takýchto prípadoch sa odporúča obrátiť sa so žiadosťou o pomoc na technika podpory Cisco TAC.
Nakonfigurujte synchronizáciu kľúčov funkcií zariadenia na BroadWorks. Uistite sa, že telefón podporuje SIP SUBSCRIBE/NOTIFY pre balík udalostí „as-feature-event“. Podrobnosti nájdete v časti Synchronizácia kľúča funkcií zariadenia Cisco BroadWorks.
Povoliť synchronizáciu DND (existujúci klaster)
Prihláste sa do Partnerského centra
Kliknite nastavenie.
Kliknite Zobraziť klaster a vyberte príslušný klaster BroadWorks.
Povoliť Synchronizácia Nerušiť (DND). prepnúť.
Zadajte svoje ID používateľa BroadWorks a kliknite Povoliť.
Systém overí, že klaster BroadWorks má príslušné záplaty na podporu synchronizácie DND. Ak overenie zlyhá, Uložiť tlačidlo sa deaktivuje.
Ak je overenie úspešné, kliknite Uložiť.
|
|
Povoliť synchronizáciu DND (nový klaster)
Funkciu môžete povoliť aj počas vytvárania klastra. Podrobnosti nájdete v časti „Konfigurácia klastrov BroadWorks“ v Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať synchronizáciu DND
Synchronizáciu DND nemôžete zakázať sami. Ak chcete túto funkciu zakázať, vytvorte technický prípad BEMS s nasledujúcimi informáciami:
rodina: Spark Service
Produkt: Volanie cez Webex (Webex for BroadWorks)
Komponent: WxBW- Poskytovanie
V prípade BEMS musí byť uvedené, že synchronizácia Nerušiť sa má partnerovi zakázať. Prípad musí obsahovať partnerId a BroadWorks clusterId.
Prípady použitia
Nahrávanie hovorov
Webex for Cisco BroadWorks podporuje štyri režimy nahrávania hovorov.
Režimy nahrávania | Opis | Ovládacie prvky/indikátory, ktoré sa zobrazujú v aplikácii Webex |
|---|---|---|
Vždy | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ nemá možnosť spustiť alebo zastaviť nahrávanie. |
|
Vždy s pozastavením/obnovením | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ môže pozastaviť a obnoviť nahrávanie. |
|
Na požiadanie | Nahrávanie sa spustí automaticky pri nadviazaní hovoru, ale záznam sa vymaže, pokiaľ používateľ nestlačí tlačidlo Spustite nahrávanie. Ak používateľ spustí nahrávanie, zachová sa celý záznam z nastavenia hovoru. Po spustení nahrávania môže používateľ nahrávanie pozastaviť a obnoviť |
|
OnDemand so spustením iniciovaným používateľom | Nahrávanie sa nespustí, pokiaľ používateľ nezvolí Spustite nahrávanie možnosť v aplikácii Webex. Užívateľ má možnosť spustiť a zastaviť nahrávanie viackrát počas hovoru. |
|
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Pre R22: AP.as.22.0.1123.ap377718
Pre R23: AP.as.23.0.1075.ap377718
Pre R24: AP.as.24.0.944.ap377718
Musí byť zapnutý identifikátor korelácie hovorov. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Ak chcete používať túto funkciu, musí byť povolená nasledujúca konfiguračná značka: %ENABLE_CALL_RECORDING_WXT%.
Táto funkcia vyžaduje integráciu s platformou na nahrávanie hovorov tretej strany.
Ak chcete nakonfigurovať nahrávanie hovorov na BroadWorks, prejdite na Sprievodca rozhraním nahrávania hovorov Cisco BroadWorks.
Ďalšie informácie
Informácie pre používateľa o tom, ako používať funkciu nahrávania, nájdete na stránke help.webex.com článok Webex | Nahrávajte si hovory.
Ak chcete prehrať nahrávku, používatelia alebo správcovia musia prejsť na svoju platformu na nahrávanie hovorov tretej strany.
Parkovanie a načítanie skupinových hovorov
Webex pre Cisco BroadWorks podporuje Group Call Park a Retrieve. Táto funkcia poskytuje používateľom v rámci skupiny spôsob, ako zaparkovať hovory, ktoré potom môžu získať ostatní používatelia v skupine. Napríklad zamestnanci maloobchodu v obchode môžu túto funkciu použiť na zaparkovanie hovoru, ktorý potom môže zdvihnúť niekto z iného oddelenia.
Prevádzka funkcie
Akonáhle je funkcia nakonfigurovaná
Počas hovoru používateľ klikne na Park možnosť vo svojej aplikácii Webex zaparkovať hovor na klapke, ktorú systém vyberie automaticky. Systém zobrazí rozšírenie používateľovi na dobu 10 sekúnd.
Iný používateľ v skupine klikne na Obnoviť hovor možnosť v ich aplikácii Webex. Používateľ potom zadá predĺženie zaparkovaného hovoru, aby mohol pokračovať v hovore.
Požiadavky
Aby táto funkcia fungovala, uistite sa, že:
Konfiguračný súbor klienta musí mať nastavené nasledujúce značky:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Na AS a XSP musí byť povolený identifikátor korelácie hovorov|ADP. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Váš SBC musí byť nakonfigurovaný tak, aby prešiel '
x-broadworks-correlation-in' Atribút SIP do az aplikačného servera.
Konfigurácia
Informácie o konfigurácii skupinového parkovania na BroadWorks nájdete v časti „Pridať skupinu parkovania hovorov“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2. Musíte vytvoriť skupinu a pridať používateľov do skupiny.
Informácie o tom, ako nakonfigurovať identifikátor korelácie hovorov na BroadWorks, nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Ďalšie informácie
Používateľské informácie o používaní parkovania skupinových hovorov nájdete v časti Webex | Zaparkujte a získajte hovory.
Parkovanie hovorov/parkovanie riadených hovorov
Parkovanie bežných alebo riadených hovorov nie je podporované v používateľskom rozhraní aplikácie Webex, ale poskytovaní používatelia môžu túto funkciu nasadiť pomocou prístupových kódov k funkciám:
Zadajte *68 zaparkovať hovor
Zadajte *88 na obnovenie hovoru
Nalodenie
Služba Barge-in sa bežne používa v prostrediach call centier alebo v iných situáciách, kde môže byť potrebná okamžitá pomoc alebo zásah.
Keď je povolená služba vstupu, určený používateľ alebo nadriadený môže vstúpiť do aktívneho hovoru iniciovaním špecifického príkazu alebo použitím špeciálneho tlačidla alebo kombinácie klávesov na svojom telefóne alebo komunikačnom zariadení. Po zadaní žiadosti o prihlásenie systém vytvorí spojenie s prebiehajúcim hovorom, čo umožní oprávnenej osobe počúvať konverzáciu alebo sa k hovoru pripojiť ako aktívny účastník.
Služba Barge-in môže byť užitočná v rôznych situáciách. V prostredí call centra môžu supervízori alebo školitelia monitorovať a trénovať zástupcov zákazníckych služieb počúvaním ich hovorov v reálnom čase. V prípade potreby môžu zasiahnuť a poskytnúť poradenstvo alebo prevziať hovor, ak má zástupca ťažkosti. V núdzových situáciách alebo kritických diskusiách sa oprávnení pracovníci môžu rýchlo pripojiť k prebiehajúcim rozhovorom, aby poskytli pomoc alebo urobili dôležité rozhodnutia.
V aplikácii Webex pre Barge in dostaneme upozornenie, že hovor sa zmení na konferenciu. V NOTIFY (call-info alebo conference-info) nie sú žiadne dodatočné informácie o aký typ konferencie ide, takže to môžeme riešiť iným spôsobom.
Keď dôjde k pristátiu, medzi účastníkmi sa vytvorí trojstranný hovor. Zavádzajú sa tieto pojmy:
Dozorca: Supervízor je osoba, ktorá dohliada a riadi tím agentov zákazníckeho servisu alebo zástupcov call centra. V súvislosti so vstupom do hovoru má nadriadený zvyčajne schopnosť monitorovať prebiehajúce hovory zákazníkov a zasahovať do nich. Môžu používať nástroje alebo softvér na monitorovanie hovorov na odpočúvanie hovorov, poskytovanie poradenstva agentom a zabezpečenie kontroly kvality. Úloha supervízora môže zahŕňať školenie agentov, riešenie problémov zákazníkov a optimalizáciu výkonu tímu.
Zákazník: Zákazník označuje jednotlivca alebo subjekt, ktorý spolupracuje so spoločnosťou alebo organizáciou s cieľom získať produkty, služby alebo podporu. V kontexte volania je zákazník niekto, kto telefonuje alebo prijíma telefonický hovor s agentom zákazníckych služieb. Zákazníci môžu počas hovoru požiadať o pomoc, informácie alebo riešenie svojich otázok alebo problémov. Funkcia prihlásenia do hovoru umožňuje nadriadeným alebo oprávneným pracovníkom pripojiť sa k prebiehajúcemu hovoru medzi zákazníkom a agentom.
agent: Agent, tiež známy ako zástupca zákazníckeho servisu alebo agent call centra, je osoba zodpovedná za vybavovanie interakcií so zákazníkmi a poskytovanie podpory alebo pomoci cez telefón alebo iné komunikačné kanály. Agenti sú školení, aby riešili otázky zákazníkov, riešili problémy, spracovávali transakcie a poskytovali pozitívnu zákaznícku skúsenosť. V kontexte prihlásenia do hovoru je agent osoba, ktorá počas telefonického hovoru hovorí priamo so zákazníkom. Ak je to potrebné, agent môže dostať pokyny alebo spätnú väzbu od nadriadeného prostredníctvom prihlásenia.
Mobilný natívny hovor Eskalujte na stretnutie
Mobile Native Call Escalate to Meeting prichádza s dvoma jedinečnými funkciami:
Nové upozornenie Push
Používatelia mobilných zariadení pri natívnom hovore teraz môžu prepnúť na aplikáciu Webex klepnutím na Nové upozornenie push. Keď spustíte natívnu obrazovku hovoru, na obrazovke sa zobrazí Nové upozornenie push a klepnutím na upozornenie sa dostanete priamo na obrazovku hovoru aplikácie Webex.
Upozornenie Webex sa zobrazuje počas hovoru z mobilného telefónu, ak používate Webex Go alebo váš operátor mobilnej siete (MNO) má signalizáciu hovorov pomocou Cisco kontroly hovorov pre vaše mobilné hovory.
Presunúť mobilný hovor na stretnutie
Keď s niekým práve telefonujete, možno budete chcieť tento hovor presunúť na schôdzu, aby ste mohli využívať niektoré pokročilé funkcie schôdzí, ako je video, zdieľanie alebo tabuľka. Alebo pozvite ďalších ľudí do diskusie a presuňte sa na stretnutie.
Požiadavky na BroadWorks
Aktivovateľná funkcia 25239
R23 s XSP|ADP:
Patch AS AP.as.23.0.1075.ap383064
XSP|Oprava ADP AP.xsp.23.0.1075.ap383064
Oprava AP.platforma.23.0.1075.ap383064
R23 s ADP:
Patch AS AP.as.23.0.1075.ap383064
ADP s Xsi-Actions-23, verzia CommPilot-23 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R24:
Náplasť AS: AP.as.24.0.944.ap383064
ADP s Xsi-Actions-24, verzia CommPilot-24 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R25:
AS RI vydanie Rel_2022.08_1,354
ADP s Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 a verzia NPS > 2022.08_1,350
Konfigurácia vytáčania URI na podporu presunu hovoru na stretnutie
Zásady NS UrlDialing
Definujte pravidlo pre (.*)webex.com pre smerovanie cez I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Smerovanie NE pre I-SBC
Príklad konfigurácie
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil smerovania NS
Inštancia politiky UrlDialing pridaná do príslušných profilov smerovania
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Na volanie NetworkURL použite NS Route
Povoľte AS rešpektovať trasu NS v režime Hybrid AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Núdzové volanie
Webex for Cisco BroadWorks podporuje volanie núdzových služieb E911. Pomocou tejto funkcie sa tiesňové volania presmerujú do strediska tiesňového volania (PSAP), ktoré potom môže nasmerovať tiesňové služby na miesto volajúceho. Ak chcete použiť túto funkciu, musíte integrovať Webex pre Cisco BroadWorks s poskytovateľom tiesňového volania E911.
Na konfiguráciu podpory pre služby tiesňového volania E911 použite nasledujúce články Webex:
E911 Núdzové volanie vo Webexe pre BroadWorks—Tento článok použite na konfiguráciu tiesňového volania E911 vo Webex pre Cisco BroadWorks pomocou jedného z nasledujúcich podporovaných poskytovateľov E911:
Šírka pásma
Intrado
RedSky
Vylúčenie zodpovednosti za tiesňové volanie—Ak máte službu určovania polohy, môžete nakonfigurovať okno Vylúčenie zodpovednosti za núdzové služby v aplikácii Webex tak, aby obsahovalo možnosť pre používateľov aktualizovať svoju polohu pri prihlásení.
Prispôsobenie a poskytovanie klientom
Používatelia si stiahnu a nainštalujú svoje generické aplikácie Webex pre počítače alebo mobilné zariadenia (odkazy na stiahnutie nájdete v časti Platformy aplikácií Webex). Akonáhle sa používateľ overí, klient sa zaregistruje v službe Webex Cloud na odosielanie správ a stretnutia, získa informácie o svojej značke, objaví informácie o svojej službe BroadWorks a stiahne si konfiguráciu volania z aplikačného servera BroadWorks (cez DMS na XSP|ADP).
Parametre volania pre aplikácie Webex nakonfigurujete v BroadWorks (ako obvykle). Nakonfigurujete branding, messaging a parametre stretnutí pre klientov v Control Hub. Konfiguračný súbor priamo neupravíte.
Tieto dve sady konfigurácií sa môžu prekrývať, v takom prípade konfigurácia Webex nahrádza konfiguráciu BroadWorks.
Pridajte šablóny konfigurácie Webex Apps na aplikačný server BroadWorks
Aplikácie Webex sú nakonfigurované so súbormi DTAF. Klienti si stiahnu konfiguračný XML súbor z aplikačného servera prostredníctvom služby Device Management na XSP|ADP.
Získajte požadované súbory DTAF (pozri Profily zariadení v časti Pripravte si prostredie).
Skontrolujte, či máte nastavené správne značky Systém BroadWorks > Prostriedky > Sady značiek správy zariadenia.
Pre každého klienta, ktorému poskytujete:
Stiahnite si a rozbaľte zip súbor DTAF pre konkrétneho klienta.
Importujte súbory DTAF do BroadWorks na Systém > Prostriedky > Typy profilu identity/zariadenia
Otvorte novo pridaný profil zariadenia na úpravu a:
Zadajte XSP|ADP farma FQDN a Device Access Protocol.
Skontrolovať Podpora informácií o vzdialenej párty zaškrtávacie políčko. Táto podpora je potrebná na fungovanie zdieľania pracovnej plochy.
Podporu Remote Party môžete povoliť aj spustením nasledujúceho príkazu CLI na aplikačnom serveri:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Upravte šablóny podľa svojho prostredia (pozri tabuľku nižšie).
Uložte profil.
Kliknite Súbory a autentifikácia a potom vyberte možnosť znovu zostaviť všetky systémové súbory.
názov | Opis |
Priorita kodeku | Nakonfigurujte poradie priority pre audio a video kodeky pre VoIP hovory |
TCP, UDP a TLS | Nakonfigurujte protokoly používané pre signalizáciu SIP a médiá |
RTP audio a video porty | Nakonfigurujte rozsahy portov pre zvuk a video RTP |
Možnosti SIP | Nakonfigurujte rôzne možnosti súvisiace so SIP (SIP INFO, use rport, zisťovanie SIP proxy, intervaly obnovovania pre registráciu a predplatné atď.) |
Prispôsobte branding pre aplikáciu Webex
Prispôsobenia partnerov – správcovia partnerov môžu použiť pokročilé prispôsobenia značky, ktoré sa vzťahujú na partnerskú organizáciu a/alebo zákazníkov, ktorých partner spravuje. Pozri Konfigurácia rozšírených prispôsobení značky.
Zákaznícke prispôsobenia – ak partner umožňuje zákazníkom aplikovať ich vlastné prispôsobenia značky, správcovia zákazníkov môžu postupovať podľa postupov na Pridajte svoju firemnú značku na Webex.
| Portál aktivácie používateľa používa rovnaké logo, aké pridáte pre branding klienta. |
Prispôsobte si nahlasovanie problémov a adresy URL pomocníka
Na prispôsobenie týchto možností môžu správcovia postupovať podľa postupu „Pridať adresy URL stránok pomoci a spätnej väzby“, ktorý nájdete v oboch vyššie uvedených článkoch o značke.
Nakonfigurujte svoju testovaciu organizáciu pre Webex pre Cisco BroadWorks
Predtým ako začneš
S priebežným poskytovaním
Musíte nakonfigurovať všetky XSP|Služby ADP a partnerskú organizáciu v Control Hub, než budete môcť vykonať túto úlohu.
| 1 | Priradiť službu v BroadWorks:
| ||
| 2 | Overenie organizácie zákazníka a používateľov v Control Hub: |
Používateľské testovanie
| 1 | Stiahnite si aplikáciu Webex na dvoch rôznych počítačoch. |
| 2 | Prihláste sa ako vaši testovací používatelia na dvoch počítačoch. |
| 3 | Uskutočnite testovacie hovory. |
Poskytovanie zákazníckych organizácií
V aktuálnom modeli automaticky poskytujeme zákaznícku organizáciu, keď pripojíte prvého používateľa pomocou ktorejkoľvek z metód opísaných v tomto dokumente. Poskytovanie sa uskutočňuje iba raz pre každého zákazníka.
Používatelia poskytovania
Používateľov môžete poskytovať týmito spôsobmi:
Na vytvorenie účtov Webex použite rozhrania API
Priraďte integrované IM&P (prietokové poskytovanie) s dôveryhodnými e-mailami na vytvorenie účtov Webex
Priraďte integrované IM&P (prietokové poskytovanie) bez dôveryhodných e-mailov. Používatelia poskytujú a overujú e-mailové adresy na vytváranie účtov Webex
Umožniť používateľom samočinnú aktiváciu (pošlete im odkaz, vytvoria si účty Webex)
Public Provisioning API
Webex odhaľuje verejné API, aby umožnil poskytovateľom služieb integrovať poskytovanie Webex pre predplatiteľov Cisco BroadWorks do ich existujúcich pracovných postupov poskytovania. Špecifikácia týchto rozhraní API je k dispozícii na developer.webex.com. Ak chcete vyvíjať pomocou týchto rozhraní API, obráťte sa na svojho zástupcu spoločnosti Cisco, ktorý vám poskytne Webex pre Cisco BroadWorks.
| Veľkoobchodní zákazníci budú týmito API odmietnutí. |
Priebežné poskytovanie
Na BroadWorks môžete používateľom poskytnúť Povoliť integrované IM&P možnosť. Táto akcia spôsobí, že adaptér na poskytovanie služieb BroadWorks uskutoční volanie rozhrania API na zabezpečenie používateľa na webe Webex. Naše API pre poskytovanie je spätne kompatibilné s UC-One SaaS API. BroadWorks AS nevyžaduje žiadnu zmenu kódu, iba zmenu konfigurácie koncového bodu API pre zabezpečovací adaptér.
| Poskytovanie predplatiteľov na Webexe môže trvať značne (niekoľko minút pre prvého používateľa v rámci podniku). Webex vykonáva poskytovanie ako úlohu na pozadí. Úspech pri poskytovaní toku teda naznačuje, že poskytovanie sa začalo. Neznamená to dokončenie. Ak chcete potvrdiť, že používatelia a zákaznícka organizácia sú plne zabezpečení na Webexe, musíte sa prihlásiť do centra partnerov a pozrieť sa do svojho zoznamu zákazníkov. Používatelia kanálov BroadWorks môžu mať Webex for BroadWorks prostredníctvom vzhľadu zdieľaného hovoru (SCA). Používateľ trunkingu bude musieť mať priradenú službu Authentication. Ako je popísané v príručke BroadWorks Trunking Solution Guide, sekcia 8, umožňuje to, aby bola autentifikácia vzhľadu SCA Webex oddelená od autentifikácie spoločného kmeňa. Webex for BroadWorks nie je možné poskytnúť pre užívateľov trunkingu s priradenými funkciami Route List alebo Direct Route. |
| Umiestnenie šablón bolo presunuté z volania BroadWorks v nastaveniach organizácie do sekcie Zoznam zákazníkov a teraz sa nazýva šablóna Onboarding. |
Samoaktivácia používateľa
Poskytovanie používateľov BroadWorks vo Webexe bez priradenia služby Integrated IM&P:
Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku.
Kliknite Zobraziť šablóny.
Vyberte šablónu poskytovania registrácie, ktorú chcete použiť pre tohto používateľa.
Nezabudnite, že každá šablóna je spojená s klastrom a vašou partnerskou organizáciou. Ak používateľ nie je v systéme BroadWorks priradenom k tejto šablóne, nemôže sa pomocou odkazu sám aktivovať.
Skopírujte odkaz na poskytovanie a odošlite ho používateľovi.
Môžete tiež zahrnúť odkaz na stiahnutie softvéru a pripomenúť používateľovi, že musí zadať a overiť svoju e-mailovú adresu, aby si aktivoval svoj účet Webex.
Na vybranej šablóne môžete sledovať stav aktivácie používateľa.
Viac informácií nájdete v časti Toky poskytovania a aktivácie používateľov.
Poskytovanie nedôveryhodných e-mailov
Partner Hub poskytuje sadu ovládacích prvkov v rámci zobrazenia stavu používateľa, ktoré umožňujú Webex pre Cisco BroadWorks Správcovia poskytovateľa služieb kontrolujú stav používateľa a riešia chyby pri poskytovaní nedôveryhodných e-mailov. Podrobnosti nájdete v časti Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov.
Presuňte používateľov Webex do Webex pre Cisco BroadWorks
Ak chcete presunúť existujúcich používateľov Webexu na Webex for Cisco BroadWorks, pozrite si tabuľku nižšie, aby ste určili, ktorý postup treba dodržať.
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) |
|
Zákaznícka organizácia | Pripojte Webex for BroadWorks k existujúcej organizácii— Príloha organizácie (pre prvého používateľa) tiež pridá Webex for BroadWorks k ďalším používateľom, pokiaľ sú priradení k správnej organizácii. |
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) | Ak organizácia Webex for BroadWorks neexistuje (nie sú zabezpečení žiadni používatelia):
Ak existuje organizácia Webex for BroadWorks (je zriadený aspoň jeden používateľ):
|
Zákaznícka organizácia |
|
Presuňte používateľa (so súhlasom) na Webex pre Cisco BroadWorks
Tento postup použite na presun existujúceho používateľa Webex, ktorý je v spotrebiteľskej organizácii alebo má účet s vlastnou registráciou (bezplatný alebo skúšobný účet) do Webex pre Cisco BroadWorks. Všimnite si, že musí existovať organizácia Webex for Cisco BroadWorks (s prvým používateľom poskytnutým). V tomto prípade môžete na presun používateľov použiť jednu z týchto možností:
Presunúť používateľa (s dôveryhodným e-mailom) – používa poskytovanie dôveryhodných e-mailov
Presunúť používateľa (s nedôveryhodným e-mailom) – používa poskytovanie nedôveryhodných e-mailov
Samoaktivácia
Presunúť používateľa (s dôveryhodným e-mailom)
Ak šablóna registrácie používa dôveryhodné e-maily, správca partnera môže presunúť nasledujúcich používateľov týmto procesom:
Administrátor pridá používateľa.
Používateľ bude tlačený do BroadWorks Provisioning Bridge.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Aktivovať účet. Používateľ je presmerovaný na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ klikne Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Presunúť používateľa (s nedôveryhodným e-mailom)
Ak šablóna Onboarding používa Nedôveryhodné e-maily, musí sa najprv overiť e-mailová adresa používateľa. Správca môže podľa tohto procesu presunúť nasledujúcich používateľov:
Administrátor pridá používateľa.
Používateľ sa automaticky presunie do BroadWorks Provisioning Bridge.
Používateľovi sa odošle text s aktivačným odkazom.
Používateľ klikne na odkaz Aktivácia a zadá svoju e-mailovú adresu.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Pridať sa teraz.
E-mailová adresa je overená.
Používateľ je presmerovaný na prihlásenie na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ musí kliknúť Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Tok samoaktivácie
Ak má používateľ existujúce konto BroadWorks, môže na presun svojho konta použiť proces samoaktivácie.
Používateľ sa prihlási na adresu URL portálu User Access Portal pomocou poverení BroadWorks.
Používateľ zadá svoju e-mailovú adresu.
Používateľ bude presmerovaný na BroadWorks Provisioning Bridge.
Na e-mailovú adresu používateľa sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne na Pridať sa teraz odkaz, ktorý overí e-mailovú adresu.
CI zistí, že používateľ má existujúci účet Webex. Používateľ musí pred pokračovaním odstrániť starý účet.
Používateľ je presmerovaný na prihlásenie do Webex.
Používateľ sa prihlási do Spotrebiteľského portálu.
Používateľ klikne Zmazať účet.
Starý účet Webex je odstránený.
Používateľovi je zriadený nový účet Webex for Cisco BroadWorks s rovnakou e-mailovou adresou.
Pripojte Webex for BroadWorks k existujúcej organizácii
Ak ste správcom partnera, ktorý pridáva služby Webex for BroadWorks do existujúcej zákazníckej organizácie Webex, ktorá ešte nie je priradená k partnerovi spravovanému podniku BroadWorks, správca organizácie zákazníka MUSÍ schváliť prístup správcu, aby požiadavka na poskytovanie bola úspešná.
Schválenie správcu organizácie je potrebné, ak platí niektorá z nasledujúcich podmienok:
Organizácia existujúcich zákazníkov má 100 alebo viac používateľov
Organizácia má overenú e-mailovú doménu
Doména organizácie je nárokovaná
Ak nie je splnené žiadne z vyššie uvedených kritérií, môže dôjsť k automatickému pripojeniu.
| V an Automatické pripojenie V scenári sa predplatné Webex for BroadWorks pridá do existujúcej zákazníckej organizácie bez akéhokoľvek upozornenia existujúceho správcu organizácie alebo koncového používateľa. Vo väčšine prípadov dostane vaša partnerská organizácia práva správcu poskytovania. Ak však organizácia zákazníka nemá žiadne licencie alebo má iba pozastavené/zrušené licencie, stanete sa úplným správcom. S prístupom správcu poskytovania budete mať v Control Hub obmedzenú viditeľnosť pre používateľov v existujúcej organizácii. Odporúčame vám kontaktovať správcu zákazníka a požiadať ho o úplný prístup správcu k organizácii. |
Správcovia partnerov môžu na pridanie služieb volania BroadWorks do existujúcej organizácie Webex vykonať nasledujúci postup:
| Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám (prepínač je predvolene zapnutý). |
| 1 | Správca partnera zabezpečuje pre zákazníka Webex pre Cisco BroadWorks. Ak potrebujete pomoc, pozrite si Poskytovanie zákazníckych organizácií. Vyskytuje sa nasledovné:
| ||
| 2 | s úplný správca prístup, správca partnera môže dokončiť proces poskytovania zákazníka. Budete sa musieť znova pokúsiť o poskytnutie zákazníka od kroku 1 vyššie. Teraz ako externý úplný správca by ste si však nemali všimnúť chybu 2017. Po dokončení poskytovania volacích služieb bude existujúca zákaznícka organizácia viditeľná ako zákazník pod partnerskou organizáciou Webex for BroadWorks.
|
Podmienky pripojenia k organizácii
E-mailová adresa prvého poskytnutého predplatiteľa BroadWorks sa musí zhodovať s e-mailovou adresou existujúceho používateľa v cieľovej zákazníckej organizácii. V opačnom prípade sa vytvorí nová zákaznícka organizácia.
Prvý používateľ z existujúcej organizácie, ktorý je zabezpečený pre Webex for BroadWorks, nie je zabezpečený ako používateľ správcu. Nastavenia a oprávnenia z existujúcej organizácie sa zachovajú.
Existujúce nastavenia overenia organizácie majú prednosť pred tým, čo je nakonfigurované v šablóne poskytovania Webex for BroadWorks. V dôsledku toho sa nezmení spôsob prihlasovania existujúcich používateľov.
Ak má však existujúca zákaznícka organizácia povolenú základnú značku, po pripojení budú mať prednosť rozšírené nastavenia značky partnera. Ak zákazník chce, aby základná značka zostala nedotknutá, partner musí nakonfigurovať organizáciu zákazníka tak, aby prepísala značku v rozšírených nastaveniach značky.
Názov existujúcej organizácie sa nezmení.
Nastavenie príznaku potlačenia e-mailov v nastaveniach existujúcej organizácie sa nemení. Môže to mať vplyv na nových poskytovaných používateľov. V závislosti od toho, ako je príznak nastavený, noví používatelia môžu alebo nemusia dostať e-mail s kódom, ktorý je potrebné zadať na dokončenie aktivácie.
Obmedzený režim správcu (nastavený prepínačom Obmedzený režimom partnera) je pre pripojenú organizáciu vypnutý.
Pred poskytnutím nových používateľov do organizácie Webex for Cisco BroadWorks sa uistite, že ste dokončili proces pripojenia organizácie (presun existujúcich používateľov a aktualizácia ID organizácie).
Podnik BroadWorks môže byť spojený iba s jednou organizáciou Webex. Predplatiteľov z jedného podniku BroadWorks nemôžete poskytnúť samostatným organizáciám Webex.
Pridať externého správcu
Kroky, ktoré môžu správcovia zákazníckych organizácií vykonať na pridanie správcu partnera ako externého správcu, nájdete v časti Schváliť požiadavku externého správcu článok o help.webex.com.
| Správca zákazníka musí poskytnúť externému správcovi práva a oprávnenia úplného správcu. |
| E-mailová adresa, ktorú správca organizácie zákazníka pridá ako externého správcu, sa musí zhodovať s e-mailovou adresou správcu partnera, ako je nakonfigurovaná v šablóne registrácie na partnerskom centre. Po pridaní e-mailu zo šablóny Onboarding na partnerskom centre ako úplného správcu bude potrebné pridať aj všetkých ďalších správcov partnerov ako externého správcu s právami úplného správcu. |
Odpojte Webex for BroadWorks od existujúcej organizácie
Ak chcete odpojiť Webex for BroadWorks od existujúcej organizácie Webex, postupujte podľa týchto krokov. Napríklad, ak ste náhodou pripojili Webex for BroadWorks k existujúcej organizácii a chcete prílohu odstrániť.
| V štandardnom toku odpojením Webex for BroadWorks od existujúcej organizácie Webex (iba štandardný tok) sa vymažú všetky priradené údaje predplatiteľa a deaktivuje sa predplatné Webex for BroadWorks zákazníka. Okrem toho stratíte prístup k organizácii zákazníka, ak ide o jediné priradené predplatné. V hybridnom toku sa zákaznícke predplatné nemenia. |
Ak nemáte prístup k zákazníckym nastaveniam v Control Hub, požiadajte správcu zákazníka, aby vám udelil prístup externého správcu podľa nasledujúceho postupu Schváliť požiadavku externého správcu.
Odstráňte všetky pracovné priestory Webex for BroadWorks z organizácie. Použi Odstráňte pracovný priestor BroadWorks API.
Odstráňte všetkých predplatiteľov Webex for BroadWorks z organizácie. Použi Odstráňte predplatiteľa BroadWorks API.
Odstráňte čakajúcich používateľov Webex for BroadWorks z organizácie. Napríklad, ak boli používatelia poskytovaní prostredníctvom nedôveryhodného toku e-mailov a ešte neboli zadané platné e-maily, používatelia zostanú v stave čakania. Sledujte Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov na odstránenie používateľov.
Odstrániť Volanie BroadWorks konfiguráciu pre tohto zákazníka. Otvorte inštanciu Control Hub zákazníka a kliknite na Hybrid, pod Volanie BroadWorks vymazať všetky konfigurácie.
Po dokončení odpojenia, ak chcete pripojiť Webex for BroadWorks k zákazníkovi, postupujte podľa procesov poskytovania na pripojenie k existujúcemu zákazníkovi.
| Alternatívna možnosť na odstránenie odberateľov, ak nechcete používať Odstráňte predplatiteľa BroadWorks API je prejsť do BroadWorks CommPilot a odstrániť Integrovaný IM&P služby pre dotknutých používateľov. |
Spravujte používateľov a organizácie
Ak chcete spravovať používateľov v aplikácii Webex pre Cisco BroadWorks, nezabudnite, že používateľ existuje v BroadWorks aj vo Webex. Volacie atribúty a identita používateľa BroadWorks sú uložené v BroadWorks. Odlišná e-mailová identita používateľa a jeho licencovanie pre funkcie Webex sú uložené vo Webexe.
Overenie poskytovania používateľov pri nedôveryhodných e-mailoch
Ak poskytujete Webex pre používateľov BroadWorks pomocou prietokového poskytovania s nedôveryhodnými e-mailami, používatelia sa musia poskytovať sami zadaním svojej e-mailovej adresy na portáli aktivácie používateľa. Ak používateľ narazí na chybu, môže použiť Skúste to znova možnosť, ktorá sa zobrazí na portáli na vykonanie ďalšieho pokusu. Ak používateľ znova narazí na chybu, správca môže pomocou krokov uvedených nižšie v partnerskom centre skontrolovať stav a buď zaregistrovať používateľa, odstrániť používateľa alebo použiť zmeny v konfigurácii.
| 1 | Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku. |
| 2 | Kliknite Zobraziť šablóny. Vyberte vhodnú šablónu registrácie, ktorú chcete použiť na tohto používateľa. |
| 3 | Pod Overenie používateľa, overte, či sú nastavené nasledujúce nastavenia, aby ste zaistili, že je správne nakonfigurované poskytovanie nedôveryhodných e-mailov:
|
| 4 | Po vykonaní používateľského zabezpečenia v Overenie používateľa sekciu, kliknite Zobraziť stav používateľa na kontrolu stavu poskytovania. The Stav používateľa zobrazenie zobrazuje zoznam používateľov spolu s podrobnosťami, ako je ID BroadWorks, vybraný typ balíka a aktuálny stav, ktorý ukazuje, či je používateľ zabezpečený alebo či existuje nevybavená požiadavka.
|
| 5 | V prípade používateľov s chybami alebo čakajúcimi požiadavkami kliknite na tri bodky napravo a vyberte si jednu z nasledujúcich možností správy:
|
Ďalšie možnosti zobrazenia
Pri prezeraní zoznamu používateľov sú k dispozícii nasledujúce dodatočné možnosti:
Export—Kliknite na toto tlačidlo, ak chcete exportovať zoznam používateľov do súboru CSV.
Vylúčiť poskytnutých používateľov—Povoľte tento prepínač, ak chcete zobraziť iba používateľov s čakajúcimi požiadavkami alebo chybami.
Zmeňte ID používateľa alebo e-mailovú adresu
Zmeny ID používateľa a e-mailovej adresy
Email ID a Alternate ID sú atribúty používateľa BroadWorks používané s Webex pre Cisco BroadWorks. BroadWorks User ID je stále primárnym identifikátorom používateľa v BroadWorks. Nasledujúca tabuľka popisuje účely týchto rôznych atribútov a čo robiť, ak ich potrebujete zmeniť:
| Atribút v BroadWorks | Zodpovedajúci atribút vo Webexe | Účel | Poznámky |
| ID používateľa BroadWorks | Žiadne | Primárny identifikátor | Tento identifikátor nemôžete zmeniť a stále prepojiť používateľa s rovnakým účtom vo Webexe. Používateľa môžete odstrániť a znova vytvoriť, ak je nesprávny. |
| ID e-mailu | ID používateľa | Povinné pre prietokové poskytovanie (vytvorenie Webex User ID), keď tvrdíte, že dôverujete e-mailu Nevyžaduje sa v BroadWorks, ak netvrdíte, že môžete e-mailom dôverovať Nevyžaduje sa v BroadWorks, ak povolíte predplatiteľom samočinnú aktiváciu | Ak je používateľovi poskytnutá nesprávna e-mailová adresa, existuje manuálny proces na zmenu na oboch miestach:
Nemeňte ID používateľa BroadWorks. Toto nie je podporované. |
| Alternatívne ID | Žiadne | Povolí overenie používateľa e-mailom a heslom proti ID používateľa BroadWorks | Malo by byť rovnaké ako ID e-mailu. Ak nemôžete zadať e-mail do atribútu Alternatívne ID, používatelia budú musieť pri overovaní zadať svoje ID používateľa BroadWorks. |
Zmena používateľského balíka v partnerskom centre
| 1 | Prihláste sa do Partnerského centra a kliknite zákazníkov. |
| 2 | Vyhľadajte a vyberte organizáciu zákazníka, v ktorej sa používateľ nachádza. Stránka prehľadu organizácie sa otvorí na paneli na pravej strane obrazovky. |
| 3 | Kliknite Zobraziť zákazníka. Organizácia zákazníka sa otvorí v Control Hub a zobrazí stránku Prehľad.
|
| 4 | Kliknite Používateliaa potom nájdite dotknutého používateľa a kliknite naň. |
| 5 | V používateľskom Služby, kliknite Webex pre balíky BroadWorks (predplatné). Otvorí sa panel balíkov používateľa a môžete vidieť, ktorý balík je aktuálne priradený používateľovi. |
| 6 | V Profil kartu, pozrite sa do Balíček a kliknite na šípku (>), aby ste rozbalili pohľad. |
| 7 | Vyberte balík, ktorý chcete pre tohto používateľa (Základné, Štandardné, Premium alebo Softfón) a kliknite Uložiť. Control Hub zobrazuje správu, že používateľ aktualizuje. |
| 8 | Môžete zavrieť podrobnosti o používateľovi a kartu Control Hub. |
| Balíky Standard a Premium majú odlišné miesta stretnutí, ktoré sú spojené s každým balíkom. Keď predplatiteľ s oprávneniami správcu s jedným z týchto dvoch balíkov prejde do druhého balíka, zobrazí sa predplatiteľovi dve lokality schôdze v Control Hub. Možnosti hostiteľského stretnutia predplatiteľa a miesto stretnutia sú v súlade s ich aktuálnym balíkom. Stránka schôdze predchádzajúceho balíka a všetok predtým vytvorený obsah na tejto lokalite, ako sú nahrávky, zostávajú prístupné správcovi lokality schôdze. |
| Aktualizácia nových nastavení PMR, ktoré sú výsledkom zmeny balíka, môže trvať dve až tri hodiny. |
Odstrániť používateľov
Existuje množstvo metód, ktoré môžu správcovia použiť na odstránenie používateľa z Webex pre Cisco BroadWorks:
| Ak má používateľ, ktorého sa chystáte odstrániť, oprávnenia správcu, pred odstránením používateľa priraďte nového správcu. V prípade vymazania posledného správcu nedochádza k automatickému prenosu roly správcu. |
Webex pre Cisco BroadWorks API
Správcovia partnerov môžu použiť rozhranie Webex for Cisco BroadWorks API na odstránenie používateľov:
Spustite Odstráňte predplatiteľa BroadWorks Žiadosť API o https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Táto požiadavka odstráni predplatné Webex for Cisco BroadWorks. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
Spustite Vymazať osobu Žiadosť API o https://developer.webex.com/docs/api/v1/people/delete-a-person na úplné odstránenie používateľa.
Priebežné poskytovanie
Správcovia partnerov môžu použiť postupné poskytovanie na odstránenie používateľov:
Na serveri BroadWorks odstráňte službu IM+P Integrated od používateľa. Službu môžete používateľovi zakázať z Používateľ – Integrovaný IM&P stránku na BroadWorks. Podrobný postup nájdete v časti „Konfigurácia integrovaného IM&P“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2.
Po zakázaní služby sa prostredníctvom priebežného poskytovania odstráni predplatné Webex for Cisco BroadWorks od používateľa. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
V Control Hub nájdite a vyberte používateľa.
- Ísť do Akcie a vyberte Odstrániť používateľa.
Control Hub (správcovia zákazníkov)
Správcovia zákazníkov môžu použiť Control Hub na odstránenie používateľov zo svojej organizácie. Podrobnosti nájdete v časti Odstráňte používateľa z vašej organizácie vo Webex Control Hub pri https://help.webex.com/0qse04/.
Odstrániť organizáciu
| 1 | Použite rozhrania People API na odstránenie všetkých používateľov z organizácie:
| ||
| 2 | Ak je synchronizácia adresárov zapnutá, vypnite ju. Dá sa to urobiť cez Partner Hub alebo cez verejné API. Ak chcete zakázať synchronizáciu adresárov prostredníctvom centra partnerov: Ak chcete zakázať synchronizáciu adresárov prostredníctvom rozhrania API, použite Aktualizujte synchronizáciu adresára pre podnik BroadWorks API a zakážte enableDirSync nastavenie. Všetci používatelia súvisiace s BroadWorks Directory Sync pre túto organizáciu budú odstránení. Upozorňujeme, že odstránenie používateľov (pomocou ktorejkoľvek metódy) môže nejaký čas trvať v závislosti od počtu používateľov. | ||
| 3 | Po odstránení všetkých používateľov použite Odstrániť organizáciu API na odstránenie organizácie. |
Zrušenie predplatného z Control Hub
Keďže API je súkromné, zákazníci k nemu nebudú mať prístup. Namiesto toho nasledujúce kroky ukazujú, ako môžu zákazníci zrušiť svoje vlastné predplatné z Control Hub:
Správca partnera môže prejsť na stránku „Hybridné“ služby v zákazníckom Control Hub.
Nájdite kartu „BroadWorks Calling“.
Po zrušení poskytovania všetkých používateľov z Webex for BroadWorks pre daného zákazníka by sa malo partnerovi zobraziť tlačidlo „Vymazať konfiguráciu“ (tj vymazať ich customer_config zápis v BPB).
Správa vydania
Ovládacie prvky správy verzií v partnerskom centre uľahčujú Webex pre poskytovateľov služieb Cisco BroadWorks správu verzií tým, že im dávajú možnosť ovládať kadenciu vydávania, podľa ktorej používatelia Webex Apps inovujú na najnovší softvér.
Aplikácia Webex štandardne používa automatické aktualizácie (mesačné vydania riadené spoločnosťou Cisco). S touto funkciou však správcovia partnerov môžu:
Nakonfigurujte prispôsobené plány vydávania s odkladmi z predvoleného plánu vydávania Cisco
Nakonfigurujte jeden plán vydania a kaskádu, ktorá naplánuje všetky organizácie zákazníkov, ktoré spravujú
Priraďte rôzne plány vydávania rôznym organizáciám zákazníkov
Ďalšie informácie o správe vydaní vrátane informácií o tom, ako nakonfigurovať a použiť prispôsobené plány vydaní, nájdete v článku Webex Prispôsobenia správy vydania.
Prekonfigurujte systém
Systém môžete prekonfigurovať nasledovne:
Pridajte klaster BroadWorks v partnerskom centre
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Pridajte šablónu registrácie v partnerskom centre
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Klaster BroadWorks môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | ||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | ||
| 3 | Kliknite Zobraziť klastre. | ||
| 4 | Kliknite na klaster, ktorý chcete upraviť alebo odstrániť. Podrobnosti klastra sa zobrazia na rozbaľovacej table vpravo.
| ||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Šablóny registrácie môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | |||||||||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | |||||||||
| 3 | Kliknite Zobraziť šablóny. | |||||||||
| 4 | Kliknite na šablónu, ktorú chcete upraviť alebo odstrániť. | |||||||||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Webex Assistant
Webex Assistant for Meetings je inteligentný, interaktívny asistent virtuálnych stretnutí, vďaka ktorému je možné schôdze vyhľadávať, vykonávať akcie a sú produktívnejšie. Asistenta Webex môžete požiadať, aby nadviazal na akcie, zaznamenal dôležité rozhodnutia a zdôraznil kľúčové momenty počas stretnutia alebo udalosti.
Webex Assistant for Meetings je k dispozícii zadarmo pre stránky na stretnutia s balíkmi Premium a Standard a osobné zasadacie miestnosti. Podpora zahŕňa nové aj existujúce stránky.
Povoliť Webex Assistant pre stretnutia
Webex Assistant je predvolene povolený pre zákazníkov štandardného aj prémiového balíka Broadworks.
Správcovia partnerov a správcovia zákazníckych organizácií môžu zakázať funkciu pre zákaznícke organizácie prostredníctvom Control Hub.
Obmedzenia
Pre Webex pre Cisco BroadWorks existujú nasledujúce obmedzenia:
Podpora je obmedzená len na miesta na stretnutia s balíkom Premium a Standard a osobné zasadacie miestnosti.
Prepisy skrytých titulkov sú podporované iba v angličtine, španielčine, francúzštine a nemčine.
K zdieľaniu obsahu prostredníctvom e-mailu majú prístup iba používatelia vo vašej organizácii
Obsah schôdze nie je prístupný používateľom mimo vašej organizácie. Obsah schôdze nie je prístupný ani pri zdieľaní medzi používateľmi rôznych balíkov v rámci tej istej organizácie.
S balíkom Premium sú prepisy po stretnutí k dispozícii bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, prepisy alebo najdôležitejšie momenty po stretnutí sa nezachytia.
V prípade štandardného balíka nie je k dispozícii možnosť Zaznamenať stretnutie v cloude, takže prepisy po stretnutí nie sú dostupné bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, ani potom sa nezaznamenajú prepisy alebo najdôležitejšie momenty po stretnutí.
Ďalšie informácie o aplikácii Webex Assistant
Informácie pre používateľa o tom, ako túto funkciu používať, nájdete v časti Použite Webex Assistant v Webex Meetings and Events.
Zakázať hovory Webex
Bezplatné volanie cez Webex je v predvolenom nastavení povolené a umožňuje používateľom uskutočňovať bezplatné hovory na akékoľvek zariadenie s podporou Webex. Ak však chcete, aby všetky hovory používali infraštruktúru BroadWorks, môžete zakázať volania Webex v rámci šablóny Onboarding, čím sa táto možnosť zakáže pre organizácie zákazníkov, ktoré šablónu používajú.
Podpora funkcií
Keď je volanie cez Webex zakázané, platia pre používateľov Webex pre Cisco BroadWorks nasledujúce podmienky:
Používatelia už nevidia Zavolajte cez Webex ako voliteľná možnosť hovoru v aplikácii Webex.
Používatelia nemôžu uskutočňovať ani prijímať bezplatné hovory Webex na iné subjekty než Webex pre používateľov Cisco BroadWorks. To zahŕňa hovory iniciované z tímového priestoru Webex, histórie hovorov, kontaktov zadaním URI alebo e-mailovej adresy druhého používateľa do vyhľadávacieho panela.
Zdieľanie obrazovky funguje v rámci hovoru BroadWorks.
Stretnutia Webex a telefonická prítomnosť stále fungujú, aj keď sú hovory Webex zakázané.
Zakázať hovory Webex (nová šablóna registrácie)
Počas konfigurácie novej šablóny registrácie môžete nakonfigurovať, či sú hovory Webex povolené alebo zakázané začiarknutím alebo zrušením začiarknutia políčka Zakázať bezplatné volanie Cisco Webex začiarkavacie políčko v rámci Pridajte novú šablónu čarodejník. Toto nastavenie sa použije pre používateľov v zákazníckych organizáciách, ktorých priradíte k šablóne.
Podrobnosti o konfigurácii novej šablóny registrácie nájdete v časti Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať hovory Webex (existujúca šablóna registrácie)
Ak chcete zakázať volania Webex z existujúcej šablóny Onboarding, postupujte podľa tohto postupu. Toto zakáže funkciu pre všetkých nových používateľov v zákazníckych organizáciách, ktoré používajú túto šablónu.
Prihláste sa do Partnerského centra na admin.webex.com.
Vyberte si nastavenie.
Kliknite Zobraziť šablónu a vyberte vhodnú šablónu registrácie.
Kliknite Zakázať bezplatné volanie Cisco Webex.
Kliknite Uložiť.
Zakázať hovory Webex (existujúci používateľ)
Vypnutím tejto funkcie v šablóne Onboarding sa zmení nastavenie iba pre nových používateľov, ktorí sú priradení k šablóne. Ak chcete zakázať volania Webex pre existujúceho používateľa, môžete aktualizovať používateľa podľa jedného z nižšie uvedených postupov.
| Uistite sa, že ste už vykonali jeden z vyššie uvedených postupov na zakázanie hovorov Webex zo šablóny Onboarding, ku ktorej je používateľ priradený. V opačnom prípade niektorý z nižšie uvedených postupov prekonfiguruje používateľa s povolenými volaniami Webex. |
Ak používate prietokové poskytovanie, môžete urobiť nasledovné:
Otvorte CommPilot a prejdite do používateľskej konfigurácie.
Odstrániť Integrovaný IM+P službu od používateľa a kliknite OK.
Pridajte Integrovaný IM+P službu používateľovi a kliknite OK.
V opačnom prípade môžete na aktualizáciu používateľa použiť rozhranie API.
Použi Odstráňte BroadWorks Subscriber API na odstránenie používateľa.
Použi Poskytnutie BroadWorks Subscriber API pridať používateľa.
Zakázať zdieľanie videa alebo obrazovky v rámci hovorov
Správcovia partnerov môžu pomocou konfiguračných značiek zakázať videohovory a/alebo zdieľanie obrazovky v rámci hovoru z aplikácie Webex (v predvolenom nastavení sú pre hovory povolené oba typy médií).
Úplné podrobnosti o konfigurácii a možnostiach nájdete v časti Zakázať videohovory a Zakázať zdieľanie obrazovky v Webex for Cisco BroadWorks Configuration Guide.
| V prípade videa môžete tiež nakonfigurovať, či sa pri prichádzajúcom hovore predvolene použije iba video alebo zvuk. |
Obsadené pole lampy / upozornenie na vyzdvihnutie hovoru
Pole obsadenej lampy (BLF)/Upozornenie na vyzdvihnutie hovoru využíva funkcie BLF a smerované vyzdvihnutie hovoru. Používateľ BLF dostane zvukové a vizuálne upozornenie v aplikácii Webex, keď používateľ zo zoznamu monitorovaných BLF prijme prichádzajúci hovor. Používateľ BLF môže Ignorovať alebo Zdvihnúť hovor monitorovaného užívateľa.
BLF / Upozornenie na vyzdvihnutie hovoru pomáha v situáciách, keď používateľ potrebuje odpovedať na hovory pre ostatných členov tímu, ktorí môžu pracovať na inom mieste.
Používatelia môžu tiež vidieť svoj zoznam monitorovaných BLF v okne Multi-Call – časť Zoznam sledovaných položiek – (iba Windows, Mac nie je podporovaný), aby videli prítomnosť svojich členov tímu Webex a nečlenov tímu Webex. Ak potrebujete pomoc s povolením viacerých hovorov, pozrite si: Okno s viacerými hovormi
Členovia Webexu budú mať plnú prítomnosť Webexu. Členovia, ktorí nie sú členmi Webexu, musia mať synchronizovaný adresár s Webexom a budú mať iba stavy „neznámy“ a „hovor“ (stav zvonenia spustí dialógové okno prevzatia hovoru).
Obmedzenia prítomnosti pre používateľov, ktorí nepoužívajú Webex:
Prítomnosť nie je podporovaná pre používateľov, ktorí nepoužívajú CI broadworks, aj keď sú v zozname BLF.
Používatelia CI bez cloudového oprávnenia Webex alebo typu strojových účtov (pracovných priestorov) vykazujú iba „priebeh hovoru“ a „neznámu“ prítomnosť. Neexistuje žiadny stav aktívny, zvonenie atď.
Používatelia mimo Webex zo zoznamu sledovaných BLF, ktorí začali hovor pred spustením klienta Webex alebo keď bol offline, sa zobrazia s „neznámou“ prítomnosťou.
Strata pripojenia znamená, že všetky stavy hovoru, ktoré nie sú Webex, budú po opätovnom pripojení resetované na „neznáme“.
Ak používateľ mimo Webexu z BLF zadrží hovor, bude sa naďalej zobrazovať ako „v hovore“.
Požiadavky
Uistite sa, že na BroadWorks sú aplikované nasledujúce opravy. Nainštalujte iba opravy, ktoré sa vzťahujú na vaše vydanie:
Pre R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Pre R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Ak používate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Ak používate ADP:
Xsi-Actions-23_2022.01_1.200.bwar
Xsi-Udalosti-23_2022.01_1.201.bwar (alebo novší)
Pre R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Actions-24_2022.01_1.200.bwar
Xsi-Udalosti-24_2022.01_1.201.bwar (alebo novší)
Uistite sa, že sú v aplikácii Webex povolené nasledujúce konfiguračné značky:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(táto značka je voliteľná)
Musíte aktivovať funkciu 101642 Enhanced Xsi Mechanism For Team Telephony na AS:
AS_CLI/System/ActivatableFeature> activate 101642
Povoliť X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI, pretože niektoré toky hovorov SIP vyžadujú túto funkciu:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Uistite sa, že používateľom sú priradené nasledujúce služby:
Priraďte všetkým používateľom službu priameho vyzdvihnutia hovoru
Nastavte pre používateľov pole rušnej lampy
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Nakonfigurujte pole zaneprázdnenej lampy na BroadWorks
Správcovia partnerov môžu použiť nasledujúci postup na nastavenie poľa rušnej lampy pre používateľa.
Prihláste sa do BroadWorks CommPilot.
Pre vybraného používateľa prejdite na Klientske aplikácie a nakonfigurujte pole Busy Lamp Field.
Pridajte adresu URL zoznamu BLF, ktorý sa bude monitorovať.
Pomocou parametrov vyhľadávania vyhľadajte a pridajte používateľov do Monitorovaní používatelia zoznam.
Kliknite OK.
Slido Podpora integrácie
Webex for Cisco BroadWorks podporuje integráciu aplikácií Webex s Slido.
Slido je jednoducho použiteľný nástroj na zapojenie publika. Pomáha ľuďom vyťažiť zo stretnutí čo najviac tým, že premosťuje priepasť medzi rečníkmi a ich publikom. Kedy Slido je integrovaný do vašej organizácie Control Hub, vaši používatelia môžu pridať Slido aplikácie na ich stretnutia v aplikácii Webex. Táto integrácia prináša na stretnutie ďalšie funkcie otázok a odpovedí a prieskumov.
Ďalšie informácie o tom, ako nasadiť a používať Slido s aplikáciou Webex, viď Integrovať Slido s aplikáciou Webex.
Webex Dostupnosť: Na stretnutí v kalendári
Keď ste v klientovi Outlook prijali schôdzu, ktorá je schôdzou, schôdzou ad hoc alebo schôdzou mimo Webexu, vaša dostupnosť Webex sa zobrazí ako „Na schôdzi v kalendári“. Táto dostupnosť dáva vašim kolegom vedieť, že ste inak zapojení a že odpoveď môže byť oneskorená.
Ak chcete povoliť túto funkciu:
navigovať do generál kartu vášho nastavenie kartu v systéme Windows alebo Predvoľby na Macu.
Začiarknite políčko pre Zobraziť, kedy sa zúčastňujete stretnutia v kalendári.
| Pre používateľov s povolenou integráciou prítomnosti v Outlooku sa „Na schôdzi v kalendári“ vo Webex mapuje na „Zaneprázdnený“ v Outlooku. |
Upozornenie
Aby táto funkcia fungovala, musíte mať súčasne spustenú aplikáciu Webex a klienta Outlook.
Momentálne pracujeme na podpore možnosti „Zobraziť ako pracuje inde“ v programe Outlook, aby sa používateľovi nezobrazovalo „Na schôdzi v kalendári“ vo Webexe.
Ak sa používateľ rozhodne zakázať možnosť „Zobraziť, keď je na schôdzi v kalendári“, keď je práve na schôdzi v kalendári, jeho prítomnosť sa neaktualizuje, kým sa schôdza neskončí. To bude vyžadovať reštart klienta, aby sa zdvihol.
Automatická odpoveď s tónom
Vďaka automatickej odpovedi pomocou tónu môžu používatelia uskutočniť hovor z aplikácie tretej strany, ako je napríklad kontaktné centrum, a hovor je automaticky smerovaný cez aplikáciu Webex na ich pracovnej ploche. Keď aplikácia Webex zazvoní druhej strane, používateľ počuje určitý tón, ktorý mu oznámi, že hovor sa spája.
Pre používateľa Webex for Cisco BroadWorks na používanie tejto funkcie:
Funkcia je podporovaná len vo vzhľade primárnej linky
Aplikácia Webex musí predstavovať vzhľad primárnej línie
The %ENABLE_AUTO_ANSWER_WXT% značka musí byť povolená
Ak má používateľ aj zdieľané vzhľady hovorov (napríklad stolný telefón je nakonfigurovaný ako jeden zo vzhľadov sekundárnej linky), funkcia je stále podporovaná na primárnom vzhľade, pokiaľ sú vzhľady zdieľaných hovorov nakonfigurované tak, aby nie prijímať prichádzajúce hovory. Dá sa to dosiahnuť konfiguráciou jednej z nasledujúcich troch podmienok na BroadWorks pre všetky zdieľané hovory:
Upozorniť všetky výskyty hovorov typu Click-to-Dial je vypnutá v konfigurácii Shared Call Appearance – toto je odporúčaný prístup
alebo
Povoliť ukončenie na tomto mieste musí byť vypnuté pre všetky zdieľané hovory alebo
alebo
Polohy sú zakázané pre všetky zdieľané hovory
Zvýšenie kapacity
XSP|Farmy ADP
Odporúčame vám použiť plánovač kapacity na určenie počtu ďalších XSP|Zdroje ADP, ktoré potrebujete na navrhované zvýšenie počtu účastníkov. Pre jeden z vyhradených serverov NPS alebo vyhradených Webex pre farmy Cisco BroadWorks máte nasledujúce možnosti škálovateľnosti:
Škálovaná farma: Pridajte jeden alebo viac XSP|ADP servery na farmu, ktorá potrebuje dodatočnú kapacitu. Nainštalujte a aktivujte rovnakú sadu aplikácií a konfigurácií ako existujúce uzly farmy.
Pridajte vyhradenú farmu: Pridajte nový, vyhradený XSP|Farma ADP. Budete musieť vytvoriť nový klaster a nové šablóny v partnerskom centre, aby ste mohli začať pridávať nových zákazníkov na novú farmu a zmierniť tlak na existujúcu farmu.
Pridajte špecializovanú farmu: Ak máte problémy s konkrétnou službou, možno budete chcieť vytvoriť samostatný XSP|ADP farmu na tento účel, berúc do úvahy požiadavky spoločného pobytu uvedené v tomto dokumente. Ak zmeníte adresu URL služby, ktorá má novú farmu, možno budete musieť prekonfigurovať svoje klastre Control Hub a položky DNS.
Vo všetkých prípadoch je monitorovanie a zdroje vášho prostredia BroadWorks vašou zodpovednosťou. Ak si želáte využiť asistenciu Cisco, môžete kontaktovať svojho zástupcu účtu, ktorý vám môže zabezpečiť profesionálne služby.
Správa certifikátov servera HTTP
Tieto certifikáty pre webové aplikácie overené mTLS musíte spravovať vo svojom XSP|ADP:
Náš certifikát reťazca dôveryhodnosti od Webex cloud
Váš XSP|Certifikáty rozhrania HTTP servera ADP
reťazec dôvery
Stiahnete si certifikát reťazca dôveryhodnosti z Control Hub a nainštalujete ho do svojho XSP|ADP počas počiatočnej konfigurácie. Očakávame aktualizáciu certifikátu pred vypršaním jeho platnosti a upozorníme vás, ako a kedy ho zmeniť.
Rozhrania servera HTTP
XSP|ADP musí spoločnosti Webex predložiť verejne podpísaný certifikát servera, ako je popísané v Objednajte si certifikáty. Pri prvom zabezpečení rozhrania sa pre rozhranie vygeneruje certifikát s vlastným podpisom. Tento certifikát je platný jeden rok od tohto dátumu. Certifikát s vlastným podpisom musíte nahradiť verejne podpísaným certifikátom. Je vašou zodpovednosťou požiadať o nový certifikát pred vypršaním jeho platnosti.
Obmedzené režimom partnera
Restricted by Partner Mode je nastavenie Partner Hub, ktoré môžu správcovia partnerov priradiť konkrétnym zákazníckym organizáciám, aby obmedzili nastavenia organizácie, ktoré môžu správcovia zákazníkov aktualizovať v Control Hub. Keď je toto nastavenie pre danú organizáciu zákazníka povolené, všetci správcovia zákazníkov tejto organizácie bez ohľadu na ich oprávnenia na roly nebudú môcť získať prístup k množine obmedzených ovládacích prvkov v Control Hub. Obmedzené nastavenia môže aktualizovať iba správca partnera.
| Restricted by Partner Mode je nastavenie na úrovni organizácie, nie rola. Toto nastavenie však obmedzuje špecifické oprávnenia rolí pre správcov zákazníkov v organizácii, na ktorú sa nastavenie vzťahuje. |
Prístup správcu zákazníka
Správcovia zákazníkov dostanú upozornenie, keď sa použije režim Restricted by Partner. Po prihlásení sa im v hornej časti obrazovky, bezprostredne pod hlavičkou Control Hub, zobrazí oznamovací banner. Banner upozorní správcu zákazníka, že je povolený obmedzený režim, a preto nemusí byť schopný aktualizovať niektoré nastavenia volania.
Pre správcu zákazníka v organizácii, kde je povolený režim s obmedzením pre partnera, sa úroveň prístupu Control Hub určuje podľa nasledujúceho vzorca:
(Prístup Control Hub) = (Oprávnenia na rolu organizácie) - (Obmedzené obmedzeniami režimu partnera)
Obmedzenia
Keď je pre organizáciu zákazníka povolený režim Restricted by Partner, správcovia zákazníkov v tejto organizácii majú obmedzený prístup k nasledujúcim nastaveniam Control Hub:
V Používatelia zobraziť, nasledujúce nastavenia nie sú dostupné:
Spravovať používateľov tlačidlo je sivé.
Manuálne pridať alebo upraviť používateľov-Žiadna možnosť pridať alebo upraviť používateľov, či už manuálne alebo prostredníctvom CSV.
Nárokovať používateľov-nie je k dispozícií
Automaticky prideľovať licencie-nie je k dispozícií
Synchronizácia adresárov—Nie je možné upraviť nastavenia synchronizácie adresára (toto nastavenie je dostupné iba pre správcov na úrovni partnera).
Podrobnosti o používateľovi—Používateľské nastavenia, ako je krstné meno, priezvisko, zobrazované meno a primárny e-mail*, sú upraviteľné.
Obnoviť balík—Žiadna možnosť resetovania typu balíka.
Upraviť služby – Žiadna možnosť úpravy služieb, ktoré sú pre používateľa povolené (napr. Správy, Stretnutia, Volanie)
Zobraziť stav služieb – nie je možné zobraziť úplný stav Hybridné služby alebo Kanál aktualizácie softvéru
Primárne pracovné číslo—Toto pole je len na čítanie.
V účtu zobraziť, nasledujúce nastavenia nie sú dostupné:
meno spoločnosti je len na čítanie.
V Nastavenia organizácie zobraziť, nasledujúce nastavenia nie sú dostupné:
doména— Prístup je len na čítanie.
Email— The Potlačiť e-mail s pozvánkou správcu a Výber miestneho nastavenia e-mailu nastavenia sú len na čítanie.
Overenie—Žiadna možnosť úpravy nastavení overenia a SSO.
V Volanie nasledujúce nastavenia nie sú dostupné:
Nastavenia hovoru— The Možnosti aplikácie Priorita hovoru nastavenia sú len na čítanie.
Volacie správanie—Nastavenia sú len na čítanie.
Poloha > PSTN—Možnosti Local Gateway a Cisco PSTN sú skryté.
Pod SLUŽBY, Migrácie a Pripojené UC možnosti služby sú potlačené.
Povoliť režim Restricted by Partner Mode
Správcovia partnerov môžu na aktiváciu použiť postup uvedený nižšie Obmedzené režimom partnera pre danú organizáciu zákazníka (predvolené nastavenie je povolené).
Prihláste sa do Partnerského centra ( https://admin.webex.com) a vyberte zákazníkov.
Vyberte príslušnú organizáciu zákazníka.
V pravom zobrazení nastavení povoľte Obmedzené režimom partnera prepínačom zapnite nastavenie.
Ak chcete režim Obmedzený partnerským režimom vypnúť, vypnite prepínač.
| Ak partner odstráni režim obmedzeného správcu pre správcu zákazníka, správca zákazníka bude môcť vykonávať nasledovné:
|
Analýza partnerov
Vylepšenia Control Hub uľahčujú správcom partnerov prezeranie a aktualizáciu informácií o balíkoch v mene ich používateľov. Táto funkcia umožňuje partnerom získať súhrnný pohľad na všetkých zákazníkov a zahŕňa nasledujúce podrobnosti:
Celkový počet používateľov podľa balíka (softfón, základný, štandardný, prémiový)
Používateľ podľa trendu balíka (denne/týždenne/mesačne)
Zákazníci s # priradenými balíkmi
Úplné podrobnosti o tom, ako používať službu Partner Analytics, nájdete v článku Webex Analytics pre balíky Webex pre veľkoobchod a Webex pre Broadworks v partnerskom centre.
Rozhrania API pre prehľad fakturácie
Webex for Developers poskytuje verejné rozhrania API, ktoré možno použiť na mesačné prehľady fakturácie. Správcovia partnerov môžu tieto rozhrania API použiť na vytváranie, vytváranie zoznamov, získavanie a odstraňovanie prehľadov fakturácie. V nasledujúcej tabuľke sú uvedené rozhrania API, požadovaný typ prístupu a požiadavky na roly.
Fakturačné rozhranie API | Účel | Typ prístupu | Požiadavka roly pre API (Správca vyžaduje aspoň jednu z týchto rolí) |
|---|---|---|---|
Vytvorte Billing Report spoločnosti BroadWorks | Používa sa na generovanie prehľadu fakturácie. | Prístup na zápis |
|
Zoznam BroadWorks Billing Reports | Používa sa na zoznam prehľadov, ktoré je možné zobraziť. | Prístup na čítanie |
|
Získajte Billing Report spoločnosti BroadWorks | Používa sa na získanie kópie vygenerovanej správy. | Prístup na čítanie |
|
Odstrániť Billing Report spoločnosti BroadWorks | Používa sa na odstránenie vygenerovaného prehľadu. | Prístup k zápisu |
|
Fakturačné polia
V nasledujúcej tabuľke sú uvedené polia, ktoré obsahuje vygenerovaná zostava.
Lúka | Opis |
|---|---|
meno predajcu | Meno partnera alebo ID partnerskej organizácie |
billingId | Jedinečný fakturačný identifikátor partnera alebo číslo C |
spEnterpriseId | Jedinečný identifikátor podniku predplatiteľa dodaný poskytovateľom služby. |
interné | Interný skúšobný stav zákazníka (áno/nie) |
ID používateľa | ID používateľa predplatiteľa na BroadWorks |
Id predplatiteľa | Jedinečný identifikátor daného predplatiteľa vo Webexe |
samočinne aktivovaný | Áno nie |
dátum prvého spustenia | Dátum, kedy bol poskytnutý predplatiteľ. |
BillingStartDate | Dátum začiatku fakturácie v tomto mesiaci |
BillingEndDate | Dátum ukončenia fakturácie v tomto mesiaci |
balík | Typ balíka, ktorý sa účtuje |
množstvo | Pomerné množstvo na fakturáciu.
|
|
|
Riešenie problémov Webex pre Cisco BroadWorks
Prihláste sa na odber stavovej stránky Webex
Prvá kontrola https://status.webex.com keď dôjde k neočakávanému prerušeniu služby. Ak ste pred prerušením nezmenili konfiguráciu v Control Hub alebo BroadWorks, skontrolujte stavovú stránku. Prečítajte si viac o prihlásení na odber upozornení na stav a incidenty na Centrum pomoci Webex.
Použite Control Hub Analytics
Webex sleduje údaje o používaní a kvalite pre vašu organizáciu a organizácie vašich zákazníkov. Prečítajte si viac o Control Hub Analytics v Centre pomoci Webex.
Problémy so sieťou
Zákazníci alebo používatelia sa nevytvárajú v Control Hub s poskytovaním toku:
Môže aplikačný server dosiahnuť adresu URL poskytovania?
Sú zadávacie konto a heslo správne, existuje tento účet v BroadWorks?
Klastre neustále zlyhávajú v testoch konektivity:
| Očakáva sa, že pripojenie mTLS k autentifikačnej službe zlyhá, keď vytvoríte prvý klaster v Partner Hub, pretože musíte vytvoriť klaster, aby ste získali prístup k reťazcu certifikátov Webex. Bez toho nemôžete vytvoriť dôveryhodnú kotvu v autentifikačnej službe XSP|ADP, takže testovacie pripojenie mTLS z Partner Hub nie je úspešné. |
Sú XSP|Rozhrania ADP sú verejne prístupné?
Používate správne porty? Port môžete zadať v definícii rozhrania na klastri.
Rozhrania zlyhávajú pri overení
Rozhrania Xsi-Actions a Xsi-Events:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Pozrite si rady týkajúce sa konfigurácie rozhrania v tomto dokumente.
Rozhranie autentifikačnej služby:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Prečítajte si rady týkajúce sa konfigurácie rozhrania v tomto dokumente, pričom osobitnú pozornosť venujte:
- Uistite sa, že ste zdieľali kľúče RSA vo všetkých XSP|ADP.
- Uistite sa, že ste webovému kontajneru vo všetkých XSP poskytli adresu URL služby AuthService|ADP.
- Ak ste upravili konfiguráciu šifry TLS, skontrolujte, či ste použili správnu konvenciu pomenovania. XSP|ADP vyžaduje, aby ste zadali formát názvu IANA pre šifry TLS. Staršia verzia tohto dokumentu nesprávne uvádzala požadované šifrovacie sady v konvencii pomenovania OpenSSL.
Ak používate mTLS s autentifikačnou službou, sú klientske certifikáty Webex načítané vo vašom XSP|ADP/ADP dôveryhodný obchod? Je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby vyžadovala klientske certifikáty?
Ak používate overenie tokenov CI so službou autentifikácie, je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby nie vyžadujú klientske certifikáty?
Problémy klienta
Skontrolujte, či je klient pripojený k BroadWorks
Prihláste sa do aplikácie Webex.
Skontrolujte, či sa na bočnom paneli nachádza ikona Možnosti hovoru (slúchadlo s ozubeným kolieskom nad ním).
Ak ikona nie je prítomná, používateľ ešte nemusí mať povolenú službu volania v Control Hub.
Otvor Nastavenia/Predvoľby menu a prejdite na Telefónne služby oddiele. Mali by ste vidieť stav Relácia SSO Ste prihlásený.
Ak sa zobrazí iná telefónna služba, ako napríklad Webex Calling, používateľ nepoužíva Webex for Cisco BroadWorks.
Toto overenie znamená:
Klient úspešne prešiel požadovanými mikroslužbami Webex.
Používateľ sa úspešne overil.
Váš systém BroadWorks klientovi vydal dlhodobý webový token JSON.
Klient získal svoj profil zariadenia a zaregistroval sa na BroadWorks.
Denníky klientov
Všetci klienti aplikácie Webex môžu odosielať protokoly do Webexu. Toto je najlepšia voľba pre mobilných klientov. Ak hľadáte pomoc od TAC, mali by ste si zaznamenať aj e-mailovú adresu používateľa a približný čas, kedy sa problém vyskytol. Ďalšie informácie nájdete v časti Kde nájdem podporu pre Webex?
Ak potrebujete manuálne zbierať protokoly z počítača so systémom Windows, nachádzajú sa takto:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Problémy s prihlásením používateľa
Nesprávne nakonfigurované overenie mTLS
Ak sú ovplyvnení všetci používatelia, skontrolujte pripojenie mTLS z Webexu k vašej adrese URL overovacej služby:
Skontrolujte, či je aplikácia autentifikačnej služby alebo rozhranie, ktoré používa, nakonfigurované pre mTLS.
Skontrolujte, či je reťaz certifikátov Webex nainštalovaná ako dôveryhodná kotva.
Skontrolujte, či je certifikát servera na rozhraní/aplikácii platný a podpísaný známou CA.
Správa o pretečení licencie
Táto správa sa môže zákazníkovi zobraziť v zobrazení Zákazníci v partnerskom centre. Táto správa sa zobrazí, keď využitie licencie presiahne to, čo licencia povoľuje. Správa môže byť ignorovaná.
Sprievodca odstraňovaním problémov
Podrobné informácie o riešení problémov Webex pre Cisco BroadWorks nájdete v časti Webex for Cisco BroadWorks Troubleshooting Guide.
Podpora
Politika stabilnej štátnej podpory
Poskytovateľ služieb je prvým kontaktným bodom podpory koncového zákazníka (podniku). Eskalujte problémy, ktoré SP nedokáže vyriešiť, na TAC. Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zásady eskalácie
Vy (poskytovateľ služieb/partner) ste prvým kontaktným bodom pre podporu koncového zákazníka (podniku).
Problémy, ktoré nemôže vyriešiť SP, sú postúpené TAC.
Verzie BroadWorks
Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft, aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zdroje sebapodpory
Používatelia môžu nájsť podporu prostredníctvom Centra pomoci Webex, kde je špecifická stránka Webex pre Cisco BroadWorks so zoznamom bežných tém pomoci a podpory pre aplikácie Webex.
Aplikáciu Webex je možné prispôsobiť pomocou tejto adresy URL pomoci a adresy URL hlásenia problému.
Používatelia aplikácie Webex môžu posielať spätnú väzbu alebo protokoly priamo od klienta. Protokoly idú do cloudu Webex, kde ich môže analyzovať Webex DevOps.
Máme tiež stránku Centra pomoci venovanú pomoci na úrovni správcu pre Webex pre Cisco BroadWorks.
Zhromažďovať informácie na odoslanie servisnej požiadavky
Keď uvidíte chyby v Control Hub, mohli mať pripojené informácie, ktoré môžu TAC pomôcť pri vyšetrovaní vášho problému. Ak napríklad vidíte ID sledovania pre konkrétnu chybu alebo kód chyby, uložte text a zdieľajte ho s nami.
Pri odosielaní dotazu alebo otváraní prípadu sa snažte zahrnúť aspoň nasledujúce informácie:
ID organizácie zákazníka a ID organizácie partnera (každé ID je reťazec 32 hexadecimálnych číslic oddelených spojovníkmi)
TrackingID (tiež reťazec 32 hexadecimálnych číslic), ak ho rozhranie alebo chybové hlásenie poskytuje
E-mailová adresa používateľa (ak má konkrétny používateľ problémy)
Verzie klienta (ak má problém príznaky zaznamenané klientom)
Porovnanie UC-One SaaS s Webex pre Cisco BroadWorks
Riešenie > | UC-One SaaS | Webex pre Cisco BroadWorks |
|---|---|---|
Cloud | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
klientov | UC-One: Mobil, Desktop Recepčná, supervízorka | Webex: Mobil, počítač, web |
Hlavný technologický rozdiel | Stretnutia poskytované na Broadsoft Meet Technology | Stretnutia poskytované na Webex Meetings Technology |
Skoré terénne skúšky | Stagingové prostredie, beta klienti | Produkčné prostredie, klienti GA |
Identita používateľa | BroadWorks ID slúžilo ako primárne ID, pokiaľ poskytovateľ služieb už nemá integráciu SSO.
ID používateľa a tajomstvo v BroadWorks | Email ID v Cisco CI slúži ako primárne ID Integrácia jednotného prihlásenia do služby BroadWorks poskytovateľa služieb, kde sa používateľ v danom čase overí pomocou ID používateľa BroadWorks a tajomstva BroadWorks.
Používateľ zadá poverenia prostredníctvom SSO s BroadWorks a tajné v BroadWorks ALEBO ID používateľa a tajomstvo v CI IdP ALEBO ID používateľa v CI, ID a tajomstvá v IdP |
Autentifikácia klienta | Používatelia poskytujú poverenia prostredníctvom klienta Ak používate posielanie správ Webex, vyžadujú sa dlhotrvajúce tokeny BroadWorks | Používatelia poskytujú poverenia prostredníctvom prehliadača (buď prihlasovacia stránka z Webex BIdP proxy alebo CI) Prístupové a obnovovacie tokeny Webex |
Správa / konfigurácia | Vaše systémy OSS/BSS a Portál pre predajcov | Vaše systémy OSS/BSS a Control Hub |
Aktivácia partnera/poskytovateľa služieb | Jednorazové nastavenie spoločnosťou Cisco Operations | Jednorazové nastavenie spoločnosťou Cisco Operations |
Aktivácia zákazníka/podniku | Portál pre predajcov | Centrum Control Hub Automaticky vytvorené pri registrácii prvého používateľa |
Možnosti aktivácie používateľa | Samostatne zaregistrovaný Nastavte externé IM&P v BroadWorks
| Nastaviť integrované IM&P v BroadWorks (zvyčajne podniky) |
XSP|Rozhrania služieb ADP | XSI-Akcie
XSI-Udalosti CTI (mTLS) AuthService (voliteľné mTLS) DMS | XSI-Akcie XSI-Actions (mTLS) XSI-Udalosti CTI (mTLS) AuthService (TLS) DMS |
Nainštalujte Webex a prihláste sa (perspektíva predplatiteľa)
| 1 | Stiahnite si a nainštalujte Webex. Podrobnosti nájdete v časti Webex | Stiahnite si aplikáciu. |
| 2 | Spustite Webex. Webex vás vyzve na zadanie vašej e-mailovej adresy.
|
| 3 | Zadajte svoju e-mailovú adresu a kliknite Ďalšie. |
| 4 | V závislosti od toho, ako je vaša organizácia nakonfigurovaná vo Webexe, nastane jedna z nasledujúcich situácií: Webex sa načíta po úspešnom overení voči IdP alebo BroadWorks.
|
Výmena a ukladanie údajov
Tieto časti poskytujú podrobnosti o výmene a ukladaní údajov s Webexom. Všetky dáta sú šifrované počas prenosu aj v pokoji. Ďalšie podrobnosti nájdete v časti Zabezpečenie aplikácie Webex.
Registrácia poskytovateľa služieb
Keď konfigurujete klastre a používateľské šablóny v Webex Control Hub počas registrácie poskytovateľa služieb, vymieňate si nasledujúce údaje BroadWorks, ktoré Webex ukladá:
Adresa URL Xsi-Actions
Adresa URL udalostí Xsi
Adresa URL rozhrania CTI
Adresa URL overovacej služby
Poverenia BroadWorks Provisioning Adapter
Poskytovanie používateľov poskytovateľa služieb
Táto tabuľka obsahuje údaje o používateľoch a podnikoch, ktoré sa vymieňajú v rámci poskytovania používateľov prostredníctvom rozhraní API Webex.
Presun dát na Webex | Od | Cez | Uložené spoločnosťou Webex? |
|---|---|---|---|
BroadWorks UserID | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý SP) | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý používateľom) | Používateľ | Portál na aktiváciu používateľov | Áno |
Krstné meno | BroadWorks pomocou API | Webex API | Áno |
Priezvisko | BroadWorks pomocou API | Webex API | Áno |
hlavné telefónne číslo | BroadWorks pomocou API | Webex API | Áno |
Číslo mobilného telefónu | BroadWorks pomocou API | Webex API | Áno |
Primárne rozšírenie | BroadWorks pomocou API | Webex API | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | BroadWorks pomocou API | Webex API | Áno |
Jazyk | BroadWorks pomocou API | Webex API | Áno |
Časové pásmo | BroadWorks pomocou API | Webex API | Áno |
Odstránenie používateľa
Rozhrania API Webex for Cisco BroadWorks podporujú čiastočné aj úplné odstránenie používateľov. V tejto tabuľke sú uvedené všetky používateľské údaje, ktoré sú uložené počas poskytovania a čo sa v každom scenári odstráni.
Použivateľské dáta | Čiastočné vymazanie | Úplné vymazanie |
|---|---|---|
BroadWorks UserID | Áno | Áno |
Nie | Áno | |
Krstné meno | Nie | Áno |
Priezvisko | Nie | Áno |
hlavné telefónne číslo | Áno | Áno |
Číslo mobilného telefónu | Áno | Áno |
Rozšírenie | Áno | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | Áno | Áno |
Jazyk | Nie | Áno |
Prihlásenie používateľa a získanie konfigurácie
Webex autentifikácia
Webex autentifikácia sa vzťahuje na prihlásenie používateľa do aplikácie Webex ktorýmkoľvek z mechanizmov overenia podpory Webex. ( Overenie BroadWorks sa vzťahuje samostatne.) Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
E-mailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Token s obmedzeným prístupom a (nezávislá) adresa URL IdP | Webex | Používateľský prehliadač |
Používateľské poverenia | Používateľský prehliadač | Poskytovateľ identity (ktorý už má identitu používateľa) |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Overenie BroadWorks
Overenie BroadWorks označuje prihlásenie používateľa do aplikácie Webex pomocou jeho poverení BroadWorks. Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
E-mailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Obmedzený prístupový token a (Webex Bwks IdP proxy) IdP URL | Webex | Používateľský prehliadač |
Informácie o značke a adresy URL BroadWorks | Webex | Používateľský prehliadač |
Poverenia používateľa BroadWorks | Používateľ prostredníctvom prehliadača (značková prihlasovacia stránka poskytovaná spoločnosťou Webex) | Webex |
Poverenia používateľa BroadWorks | Webex | BroadWorks |
Používateľský profil BroadWorks | BroadWorks | Webex |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Upozornenie na vypršanie platnosti hesla BroadWorks počas prihlásenia
Táto funkcia zlepšuje proces prihlasovania a riadi tok prihlasovania na základe:
Vylepšenie varovania pri prihlásení a chybových hlásení:
- V súčasnosti používatelia Wexbex pre BWKS, ktorí používajú autentifikáciu BroadWorks a prihlasujú sa cez UAP, nedostávajú upozornenie, že platnosť ich hesla čoskoro vyprší alebo že sa nemôžu prihlásiť, pretože platnosť hesla už vypršala. S touto funkciou, ak platnosť hesla uplynie o 10 dní alebo menej - používateľ dostane varovanie, že platnosť hesla čoskoro vyprší s uvedením počtu zostávajúcich dní, a používateľovi sa odporúča kontaktovať partnera alebo postupovať podľa Zabudnutého Odkaz na heslo na prihlasovacej obrazovke na obnovenie hesla.
- Ak platnosť hesla vypršala a konfigurácia v BroadWorks 'enforcePasswordChangeOnExpiry' je nastavená na hodnotu true, bola vyvolaná chyba „nesprávne používateľské meno a heslo“, ale teraz s touto funkciou je chybové hlásenie vylepšené: Pokus o prihlásenie zlyhal. Kombinácia poskytnutého ID používateľa a hesla sa nezhoduje s našimi záznamami alebo je potrebné aktualizovať vaše heslo. Skúste to znova alebo kontaktujte správcu, aby heslo aktualizoval. Kód chyby 100006
Ovládanie toku prihlásenia:
- Partner môže obmedziť prihlásenie povolením nastavenia „w4bwks-password-expiry-fail-login“. Toto nastavenie „môže povoliť spoločnosť Cisco na požiadanie partnera. Ak platnosť hesla BroadWorks vypršala, konfigurácia v BroadWorks „enforcePasswordChangeOnExpiry“ je nastavená na hodnotu false a nastavenie „w4bwks-password-expiry-fail-login“ je povolené, potom sa zobrazí chyba, že platnosť hesla vypršala pred x dňami, zatiaľ čo ak je služba nastavenia zakázaná , potom je prihlásenie povolené. Štandardne je nastavenie vypnuté.
Odkaz Zabudnuté heslo na prihlasovacej stránke môže partner nakonfigurovať ako súčasť funkcie Rozšírené prispôsobenie. Partneri zvyčajne konfigurujú odkaz tak, aby navigoval používateľa na partnerský portál na správu hesiel a obnovenie hesla.
| Táto funkcia iba zlepšuje používateľskú skúsenosť s prihlásením počas prihlasovania aktivovaného používateľa, keď sa blíži koniec platnosti hesla alebo už platnosť hesla vypršala. Táto funkcia nezvláda, ak platnosť hesla vyprší, keď je používateľ prihlásený v aplikácii Webex. Používateľ dostane upozornenie na vypršanie platnosti hesla pri ďalšom pokuse o prihlásenie. |
Načítanie konfigurácie klienta
Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi pri získavaní konfigurácií klienta.
Presun údajov | Od | Komu |
|---|---|---|
Registrácia | Zákazník | Webex |
Nastavenia organizácie vrátane adries URL BroadWorks | Webex | Zákazník |
Token BroadWorks JWT | BroadWorks cez Webex | Zákazník |
Token BroadWorks JWT | Zákazník | BroadWorks |
Token zariadenia | BroadWorks | Zákazník |
Token zariadenia | Zákazník | BroadWorks |
Konfiguračný súbor | BroadWorks | Zákazník |
Používanie v ustálenom stave
Táto časť popisuje presun údajov medzi komponentmi počas opätovnej autentifikácie po uplynutí platnosti tokenu, buď prostredníctvom BroadWorks alebo Webex.
Táto tabuľka uvádza pohyb údajov pre volanie.
Presun údajov | Od | Komu |
|---|---|---|
SIP signalizácia | Zákazník | BroadWorks |
SRTP médiá | Zákazník | BroadWorks |
SIP signalizácia | BroadWorks | Zákazník |
SRTP médiá | BroadWorks | Zákazník |
Táto tabuľka uvádza pohyb údajov pre správy, prítomnosť a stretnutia.
Presun údajov | Od | Komu |
|---|---|---|
HTTPS REST správy a prítomnosť | Zákazník | Webex |
HTTPS REST správy a prítomnosť | Webex | Zákazník |
SIP signalizácia | Zákazník | Webex |
SRTP médiá | Zákazník | Webex |
SIP signalizácia | Webex | Zákazník |
SRTP médiá | Webex | Zákazník |
Používanie rozhrania Provisioning API
Prístup pre vývojárov
Špecifikácia API je k dispozícii na https://developer.webex.com a návod na použitie je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Ak si chcete prečítať špecifikáciu API, musíte sa prihlásiť na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Autentifikácia a autorizácia aplikácie
Vaša aplikácia sa integruje s Webex ako an integrácia. Tento mechanizmus umožňuje aplikácii vykonávať administratívne úlohy (napríklad poskytovanie predplatiteľov) pre správcu v rámci vašej partnerskej organizácie.
Webex API sa riadi štandardom OAuth 2 ( http://oauth.net/2/). OAuth 2 umožňuje integráciám tretích strán získať obnovovacie a prístupové tokeny v mene vybratého správcu partnera na overenie volaní rozhrania API.
Najprv musíte zaregistrovať svoju integráciu s Webex. Po registrácii musí vaša aplikácia podporovať tento postup autorizácie OAuth 2.0, aby získala potrebné obnovovacie a prístupové tokeny.
Ďalšie podrobnosti o integráciách a o tom, ako zabudovať tento tok autorizácie OAuth 2 do vašej aplikácie, nájdete na stránke https://developer.webex.com/docs/integrations.
| Na implementáciu integrácií sú potrebné dve roly – rola vývojár a autorizujúci používateľ - a môžu ich držať oddelení ľudia/tímy vo vašom prostredí.
|
Názov organizácie
Názov organizácie závisí od toho, ktorý režim poskytovania používate:
Podnikový režim – Názov organizácie sa presne zhoduje s spEnterpriseId.
Režim poskytovateľa služieb – Názov organizácie je časť ID skupiny v spEnterpriseId.
Názov organizácie bude obsahovať medzery, veľké písmená a špeciálne znaky špecifikované v pôvodnom spEnterpriseId.
Požiadavky na softvér BroadWorks
Pozri Správa životného cyklu – servery BroadSoft.
Očakávame, že poskytovateľ služieb bude „aktuálny“ s najnovšími záplatami BroadWorks a aplikáciami nezávislými na vydaní (RI). Nižšie uvedený zoznam záplat predstavuje minimálnu požiadavku na integráciu s Webexom.
| Nezabudnite si prečítať poznámky k opravám týchto softvérových opráv. Niektoré opravy môžu mať dodatočné požiadavky na CLI. |
Verzia R22
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | ||
Vyžaduje sa pre synchronizáciu adresára | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre aplikačný server | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre funkciu nahrávania hovorov | ||
Požadovaná oprava pre priebežné poskytovanie | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Platforma | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | Vyžaduje sa pre server proxy na overenie totožnosti NPS | |
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre zjednotenú históriu hovorov | ||
Iné | AP.xsa.22.0.1123.ap372757 | |
Verzia R23
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre synchronizáciu adresára | |
Konfigurácia servera aplikácií | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Platforma | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Ak používate ADP... | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Verzia R24
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre Unified Messaging Server (UMS) | |
Vyžaduje sa na zabezpečenie prietoku | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Pre Webex sa vyžadujú značky BroadWorks
Informácie o značkách systému BroadWorks a vlastných značkách, ktoré musíte nakonfigurovať pre Webex, nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
Toky poskytovania a aktivácie používateľov
| Zabezpečovanie popisuje pridanie používateľa do Webexu. Aktivácia zahŕňa overenie e-mailu a priradenie služieb vo Webexe. |
E-mailové adresy používateľov musia byť jedinečné, pretože Webex používa e-mailovú adresu na identifikáciu používateľa. Ak máte pre používateľov dôveryhodné e-mailové adresy, môžete si vybrať ich automatickú aktiváciu pri automatickom poskytovaní. Tento proces je „automatické poskytovanie a automatická aktivácia“.
Automatizované poskytovanie používateľov a automatická aktivácia (dôveryhodný tok e-mailov)
Predpoklady
Váš zabezpečovací adaptér smeruje na Webex for Cisco BroadWorks (ktorý vyžaduje odchádzajúce pripojenie z AS k Webex Provisioning Bridge).
Musíte mať platné dostupné e-mailové adresy koncových používateľov ako alternatívne ID v BroadWorks.
Control Hub má v konfigurácii vašej partnerskej organizácie účet poskytovania.
Krok | Opis |
|---|---|
1 | Cenujete a prijímate objednávky na službu so svojimi zákazníkmi. |
2 | Spracujete objednávku zákazníka a poskytnete zákazníkovi vo svojich systémoch. |
3 | Systém poskytovania služieb spúšťa poskytovanie BroadWorks. Tento krok v súhrne vytvára podnik a používateľov. Každému používateľovi potom pridelí potrebné služby a čísla. Jednou z týchto služieb je externý IM&P. |
4 | Tento krok poskytovania spúšťa automatické poskytovanie zákazníckej organizácie a používateľov vo Webexe. (Priradenie služby IM&P spôsobí, že zabezpečovací adaptér zavolá rozhranie API na poskytovanie Webex). |
5 | Vaše systémy musia používať Webex provizórne API, ak budete neskôr potrebovať upraviť balík pre používateľa (zmeniť z predvoleného nastavenia). |
Prihlasovací postup SSO
Nasleduje postup prihlásenia SAML SSO pre aplikáciu Webex pri používaní autentifikácie BroadWorks a keď je povolené zdieľanie zdrojov medzi zdrojmi, čo umožňuje priame overenie pre BroadWorks. Obrázok zobrazuje udalosti klienta a používateľa vľavo s textom na šípkach, ktorý predstavuje to, čo klient poskytuje na autorizáciu. Kroky 1 a 5 sú používateľské udalosti. Pravá strana obrázka predstavuje udalosti prihlasovacích služieb spolu s tým, čo sa vráti klientovi.
Nasleduje tok zisťovania služby BroadWorks, ktorý nasleduje bezprostredne po predchádzajúcom toku prihlásenia Webex SAML SSO. Klient používa prístupový token, ktorý získal pri registrácii do Webex Device Management, na vyžiadanie registrácie z nasadenia BroadWorks.
Alternatívne prihlasovacie toky
Vyššie uvedené obrázky predpokladajú, že prihlásenie SAML SSO je nakonfigurované pomocou autentifikácie BroadWorks s povolenou priamou autentifikáciou BroadWorks (Cross-Origin Resource Sharing). Nižšie sú uvedené niektoré alternatívne postupy prihlásenia SAML SSO:
Overenie BroadWorks bez priameho overenia BroadWorks (Cross-Origin Resource Sharing):
Jediný rozdiel je v kroku 5 a 6 Webex Login Flow. V kroku 5 sú prihlasovacie údaje overené proxy IdP (namiesto XSI) a klientovi sa vráti vyhlásenie SAML.
Prietok pokračuje cez zostávajúce kroky v dvoch diagramoch.
Token SSO sa v tomto toku nepoužíva.
SAML SSO Webex Autentifikácia:
V kroku 3 postupu prihlásenia Webex služba Common Identity vráti poskytovateľa identity používaného autentifikáciou Webex.
V tomto bode sa vyvolá alternatívny postup prihlásenia SAML SSO pre Webex.
Používateľské interakcie
Prihlásenie
Aplikácia Webex spustí prehliadač Cisco Common Identity (CI), ktorý používateľom umožní zadať svoju e-mailovú adresu.
CI zistí, že pridružená zákaznícka organizácia má BroadWorks IDP Proxy (IDP) nakonfigurovaný ako ich SAML IDP. CI presmeruje na IDP, ktorý používateľovi ponúkne prihlasovaciu stránku. (Poskytovateľ služieb môže označiť túto prihlasovaciu stránku.)
Používateľ zadá svoje poverenia BroadWorks.
Broadworks overuje používateľa prostredníctvom IDP. Po úspechu IDP presmeruje prehliadač späť na CI s SAML Success, aby dokončil tok autentifikácie (nie je znázornené na diagrame).
Po úspešnej autentifikácii získa aplikácia Webex prístupové tokeny od CI (nie je znázornené na obrázku). Klient ich používa na vyžiadanie dlhotrvajúceho Jason Web Token (JWT) od BroadWorks.
Aplikácia Webex zisťuje svoju konfiguráciu volania od spoločnosti BroadWorks a ďalších služieb od spoločnosti Webex.
Aplikácia Webex sa zaregistruje v BroadWorks.
Prihláste sa z pohľadu používateľa
Tento diagram predstavuje typický tok prihlásenia, ktorý vidí koncový používateľ alebo predplatiteľ:
Stiahnite si a nainštalujete aplikáciu Webex.
Možno ste dostali odkaz od svojho poskytovateľa služieb, alebo ho môžete nájsť na stránke sťahovania Webex.
Svoju e-mailovú adresu zadáte na prihlasovacej obrazovke Webex. Kliknite Ďalšie.
Zvyčajne budete presmerovaní na stránku so značkou poskytovateľa služieb.
Táto stránka vás môže privítať na vašej e-mailovej adrese.
Ak neexistuje žiadna e-mailová adresa alebo ak je e-mailová adresa nesprávna, zadajte namiesto toho svoje používateľské meno BroadWorks.
Zadajte svoje heslo BroadWorks.
Ak ste sa úspešne prihlásili, otvorí sa Webex.
Call Flow—Corporate Directory
Tok hovorov – číslo PSTN
Prezentácia a zdieľanie
Začnite vesmírne stretnutie
Klientske interakcie
Načítať profil z DMS a SIP Zaregistrujte sa v AS
Klient zavolá XSI, aby získal token správy zariadenia a adresu URL do DMS.
Klient si vyžiada svoj profil zariadenia od DMS predložením tokenu z kroku 1.
Klient si prečíta profil zariadenia a získa SIP poverenia, adresy a porty.
Klient odošle SIP REGISTER do SBC pomocou informácií z kroku 3.
SBC odošle SIP REGISTER do AS (SBC môže vykonať vyhľadávanie v NS, aby našiel AS, ak SBC ešte nepozná používateľa SIP.)
Testovacie a laboratórne pokyny
Nasledujúce pokyny platia pre testovacie a laboratórne organizácie:
Partneri poskytovateľov služieb sú obmedzení na maximálne 50 testovacích používateľov, ktorí môžu byť poskytovaní vo viacerých organizáciách.
Všetkým používateľom nad rámec prvých 50 testovacích používateľov budú účtované poplatky.
Aby sa zabezpečilo presné spracovanie vašej faktúry, všetky testovacie organizácie musia v názve BroadWorks Org obsahovať slovo „test“.
Interné testovacie organizácie musia byť určené v rámci Webex Control Hub. Je to preto, aby sa predišlo tomu, aby boli testovací používatelia účtovaní ako skutoční používatelia.
Určenie organizácie ako testovacej organizácie
Ak chcete určiť organizáciu ako testovaciu organizáciu:
Prihláste sa do Partnerského centra a vyberte zákazníkov.
Vyberte vhodného zákazníka.
V pravej ovládacej lište povoľte Interná testovacia organizácia prepnúť.
Prehrávanie hlasovej schránky
V prípade hlasovej schránky sa uistite, že ste nakonfigurovali server médií na používanie jedného z nasledujúcich kódov:
mp3
wav – súbory WAV sú podporované v nasledujúcich formátoch: PCM (podporované na všetkých platformách) a DVI-ADPCM (nepodporované v systéme Android
Ak používate súbory wav, spustite nasledujúce príkazy CLI na konfiguráciu aplikačného servera a mediálneho servera:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminológia
- ACL
- Zoznam riadenia prístupu
- ALG
- Brána aplikačnej vrstvy
- API
- Prgramovacie prostredie aplikácií
- APNS
- Služba Apple Push Notification Service
- AS
- Aplikačný server
- ATA
- Analógový telefónny adaptér, adaptér, ktorý konvertuje analógovú telefóniu na VoIP
- BAM
- BroadSoft Application Manager
- Základná autentifikácia
- Metóda overovania, pri ktorej je účet (používateľské meno) overený zdieľaným tajomstvom (heslo)
- BMS
- BroadSoft Messaging Server
- BOSH
- Obojsmerné toky cez synchrónny HTTP
- BRI
- Basic Rate Interface BRI je prístupová metóda ISDN
- Bundle
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- CA
- certifikačná autorita
- Nosič
- Organizácia, ktorá sa zaoberá telefonickou prevádzkou (porov. partner, poskytovateľ služieb, predajca s pridanou hodnotou)
- CAPTCHA
- Plne automatizovaný verejný Turingov test, ktorý rozlíši počítače a ľudí
- CCXML
- eXtensible Markup Language pre ovládanie hovorov
- CIF
- Bežný stredný formát
- CLI
- Rozhranie príkazového riadku
- CN
- Spoločný názov
- CNPS
- Oznámenia o hovoroch Push Server. Notification Push Server, ktorý beží na XSP|ADP vo vašom prostredí na odosielanie upozornení na hovory do FCM a APNS. Pozrite si Proxy servera NPS.
- CPE
- Zariadenie priestorov zákazníka
- KPR
- Pravidlo vlastnej prítomnosti
- CSS
- Kaskádové štýly
- CSV
- Hodnota oddelená čiarkou
- CTI
- Integrácia počítačovej telefónie
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizovaná zóna
- DN
- Číslo adresára
- DND
- Nevyrušujte
- DNS
- Systém doménových mien
- DPG
- Dial Peer Group
- DSCP
- Bod kódu diferencovaných služieb
- DTAF
- Archívny súbor typu zariadenia
- DTG
- Skupina cieľových kmeňov
- DTMF
- Dual-Tone Multi-Frekvencia
- Koncový užívateľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Predplatiteľ)
- Podnik
- Súbor koncových používateľov (porov. Organizácia)
- FCM
- Firebase Cloud Messaging
- FMC
- Pevná mobilná konvergencia
- Prietokové poskytovanie
- Vytváranie používateľov v úložisku identity Webex priradením služby „Integrovaný IM&P“ v BroadWorks.
- FQDN
- Plne kvalifikovaný názov domény
- Plné prietokové poskytovanie
- Vytváranie a overovanie používateľov v obchode identity Webex priradením služby „Integrované IM&P“ v BroadWorks a tvrdenie že každý používateľ BroadWorks má jedinečnú a platnú e-mailovú adresu.
- FXO
- Devízový úrad je port, ktorý prijíma analógovú linku. Je to zástrčka telefónu alebo faxu alebo zástrčky vášho analógového telefónneho systému. Poskytuje indikáciu zavesenia/vyvesenia (uzavretie slučky). Keďže port FXO je pripojený k zariadeniu, ako je fax alebo telefón, toto zariadenie sa často nazýva „zariadenie FXO“.
- FXS
- Devízový účastník je port, ktorý skutočne dodáva analógovú linku účastníkovi. Inými slovami, je to „zástrčka v stene“, ktorá dodáva oznamovací tón, prúd batérie a napätie zvonenia.
- GCM
- Google Cloud Message
- GCM
- Režim Galois/Counter (šifrovacia technológia)
- HID
- Zariadenie ľudského rozhrania
- HTTPS
- Hypertext Transfer Protocol Secure Sockets
- IAD
- Integrované prístupové zariadenie
- IM&P
- Okamžité správy a prítomnosť
- IP PSTN
- Poskytovateľ služieb, ktorý poskytuje služby VoIP pre PSTN, zameniteľné s ITSP, alebo všeobecný pojem pre „verejnú“ telefóniu pripojenú na internet, kolektívne poskytovanú hlavnými poskytovateľmi telekomunikačných služieb (a nie krajinami, ako je PSTN)
- ITSP
- Poskytovateľ internetových telefónnych služieb
- IVR
- Interaktívna hlasová odozva/odpovedač
- JID
- Natívna adresa entity XMPP sa nazýva Jabber Identifier alebo JID localpart@domain.part.example.com/resourcepart (@ . / sú oddeľovače)
- JSON
- Zápis objektov Java Script
- JSSE
- rozšírenie Java Secure Socket; základná technológia poskytujúca funkcie bezpečného pripojenia k serverom BroadWorks
- KEM
- Key Extension Module (hardvérové telefóny Cisco)
- LLT
- Token s dlhou životnosťou (alebo dlhou životnosťou); samopopisujúca, bezpečná forma nosného tokenu, ktorá umožňuje používateľom zostať autentifikovaní dlhšie a nie je viazaná na konkrétne aplikácie.
- MA
- Archív správ
- MIB
- Manažérska informačná základňa
- PANI
- Server médií
- mTLS
- Vzájomná autentifikácia medzi dvoma stranami pomocou výmeny certifikátov pri vytváraní pripojenia TLS
- MUC
- Rozhovor s viacerými používateľmi
- NAT
- Preklady sieťových adries
- NPS
- Server push notifikácií; pozri CNPS
- NPS Proxy
-
Služba vo Webexe, ktorá dodáva krátkodobé autorizačné tokeny vášmu CNPS, čo mu umožňuje posielať upozornenia na hovory do FCM a APN a nakoniec do zariadení so systémom Android a iOS so systémom Webex.
- OCI
- Otvorte rozhranie klienta
- Organizácia
- Spoločnosť alebo organizácia zastupujúca skupinu koncových používateľov (porov. Enterprise)
- OTG
- Odchádzajúca kmeňová skupina
- Balíček
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- Partner
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Predajca s pridanou hodnotou, poskytovateľ služieb, operátor)
- PBX
- Súkromná pobočková burza
- PEM
- Ochrana osobných údajov Enhanced Mail
- PLMN
- Verejná pozemná mobilná sieť
- PRI
- Primary Rate Interface (PRI) je štandard telekomunikačného rozhrania používaný v digitálnej sieti integrovaných služieb (ISDN).
- PS
- Profilový server
- PSTN
- Verejná komutovaná telefónna sieť
- QoS
- Kvalita služby
- Portál pre predajcov
- Webová stránka, ktorá umožňuje správcovi predajcu konfigurovať ich riešenie UC-One SaaS. Niekedy sa označuje ako portál BAM, portál správcu alebo portál pre správu.
- RTCP
- Protokol riadenia v reálnom čase
- RTP
- Transportný protokol v reálnom čase
- SBC
- Kontrolór hraníc relácie
- SCA
- Vzhľad zdieľaného hovoru
- SD
- Štandardná definícia
- SDP
- Protokol popisu relácie
- SP
- Poskytovateľ služieb; Organizácia, ktorá poskytuje telefonovanie alebo súvisiace služby iným organizáciám (porov. Operátor, partner, predajca s pridanou hodnotou)
- SIP
- Protokol o začatí relácie
- SLT
- Krátkodobý (alebo Short Life) Token (tiež nazývaný BroadWorks SSO Token); jednorazový overený token, ktorý sa používa na získanie zabezpečeného prístupu k webovým aplikáciám.
- SMB
- Malý až stredný podnik
- SNMP
- Simple Network Management Protocol
- sRTCP
- bezpečný protokol riadenia prenosu v reálnom čase (médium hovorov VoIP)
- sRTP
- bezpečný protokol prenosu v reálnom čase (VoIP hovorové médiá)
- SSL
- Secure Sockets Layer
- Predplatiteľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Koncový užívateľ)
- TCP
- Protokol riadenia prenosu
- TDM
- Časové multiplexovanie
- TLS
- Zabezpečenie transportnej vrstvy
- ToS
- Typ služby
- UAP
- Portál na aktiváciu používateľov
- UC
- Unified Communications
- UI
- Používateľské rozhranie
- UID
- Jedinečný identifikátor
- UMS
- Server správ
- URI
- Jednotný identifikátor zdroja
- URL
- Uniform Resource Locator
- USS
- Server zdieľania
- UTC
- Koordinovaný svetový čas
- UVS
- Video server
- Predajca s pridanou hodnotou (VAR)
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Dopravca, partner, poskytovateľ služieb)
- VGA
- Video Graphics Array
- VoIP
- Voice over Internet Protocol (IP)
- VXML
- Voice Extensible Markup Language
- WebDAV
- Webové distribuované vytváranie a vytváranie verzií
- WebRTC
- Webová komunikácia v reálnom čase
- WRS
- Server WebRTC
- XMPP
- Extensible Messaging and Presence Protocol
Konfigurácia služieb (s mTLS pre službu overovania)
Postupy uvedené nižšie nahrádzajú postupy v tejto téme Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP. Tieto postupy vykonajte iba vtedy, ak používate mTLS pre službu autentifikácie a nie overovanie tokenov CI. Tieto postupy sú povinné, ak prevádzkujete viacero organizácií Webex z rovnakého XSP|ADP server. V opačnom prípade sú voliteľné.
| Ak neprevádzkujete viacero organizácií Webex z rovnakého XSP|Pre Auth Service sa odporúča server ADP, overenie tokenov CI (s TLS). Odkazujú na Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP podrobnosti o tom, ako nakonfigurovať službu overovania a ďalšie služby. |
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia overovacej služby (s mTLS)
Tokeny s dlhou životnosťou BroadWorks generuje a overuje overovacia služba hosťovaná vo vašom XSP|ADP.
Požiadavky
XSP|Servery ADP, ktoré sú hostiteľmi Autentifikačnej služby, musia mať nakonfigurované rozhranie mTLS.
XSP|ADP musia zdieľať rovnaké kľúče na šifrovanie/dešifrovanie dlhotrvajúcich tokenov BroadWorks. Kopírovanie týchto kľúčov do každého XSP|ADP je manuálny proces.
XSP|ADP musia byť synchronizované s NTP.
Prehľad konfigurácie
Základná konfigurácia na vašom XSP|ADP zahŕňa:
Nasaďte autentifikačnú službu.
Nakonfigurujte trvanie tokenu aspoň na 60 dní (vydavateľa nechajte na BroadWorks).
Generujte a zdieľajte RSA kľúče cez XSP|ADP.
Zadajte webovú adresu authService webového kontajnera.
Nasaďte autentifikačnú službu na XSP|ADP
Na každom XSP|ADP používané s Webexom:
Aktivujte aplikáciu autentifikačnej služby na ceste
/authService(musíte použiť túto cestu):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kde
<version>je vaša verzia BroadWorks).Nasadiť aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurácia trvania tokenu
Skontrolujte existujúcu konfiguráciu tokenu (hodiny):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavte trvanie na 60 dní (maximálne 180 dní):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generujte a zdieľajte kľúče RSA
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Kvôli týmto dvom faktorom musíte generovať kľúče na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP.
| Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP. |
Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(klientPublicKey)
(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera
XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny.
Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Konfigurácia dôveryhodnosti pre službu overenia totožnosti (s mTLS)
Prihláste sa do Control Hub pomocou svojho partnerského administrátorského účtu.
Ísť do a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txt.OTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txt.Prihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Voliteľné) Spustiť pomocUpdateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot,webexclientroot2023,webexclientissuing, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky štyri položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Voľba) Nakonfigurujte mTLS na úrovni rozhrania/portu HTTP
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na úrovni HTTP rozhrania/portu sa mTLS vyžaduje pre všetky hosťované webové aplikácie, ku ktorým sa pristupuje cez toto rozhranie/port.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>a spustiťgetpríkaz na zobrazenie rozhraní.Ak chcete pridať rozhranie a vyžadovať tam autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. V podstate prvý
truezabezpečuje rozhranie pomocou TLS (v prípade potreby sa vytvorí serverový certifikát) a druhátruenúti rozhranie vyžadovať autentifikáciu klientskym certifikátom (spolu sú to mTLS).
Napríklad:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tomto príklade je zapnuté mTLS (Client Auth Req = true). 192.0.2.7 prístav 444. TLS je zapnuté 192.0.2.7 prístav 443.
(Voľba) Nakonfigurujte mTLS pre konkrétne webové aplikácie
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na aplikačnej úrovni sa mTLS vyžaduje pre danú aplikáciu bez ohľadu na konfiguráciu rozhrania HTTP servera.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>a spustiťgetaby ste videli, ktoré aplikácie sú spustené.Ak chcete pridať aplikáciu a vyžadovať pre ňu autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. Sú tam uvedené názvy aplikácií. The
truev tomto príkaze povolí mTLS.
Napríklad:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Príkladový príkaz pridá aplikáciu AuthenticationService do 192.0.2.7:443 a vyžaduje, aby žiadala a overovala certifikáty od klienta.
Poraďte sa so get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Kam ďalej
Pre konfiguráciu sa môžete znova pripojiť k hlavnému toku dokumentov na Rozhranie CTI a súvisiaca konfigurácia.
Ďalšie požiadavky na certifikát pre vzájomné overenie TLS proti AuthService
Webex interaguje s Autentifikačnou službou cez vzájomné overenie TLS. To znamená, že Webex predstavuje klientsky certifikát a XSP|ADP to musí overiť. Ak chcete tomuto certifikátu dôverovať, použite reťazec certifikátov Webex CA na vytvorenie ukotvenia dôvery v XSP|ADP (alebo proxy). Reťazec certifikátov je k dispozícii na stiahnutie cez partnerské centrum:
Ísť do Nastavenia > Volanie BroadWorks.
Kliknite na odkaz na stiahnutie certifikátu.
| Môžete tiež získať reťazec certifikátov z https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde musí byť reťaz certifikátov Webex CA nasadený v týchto troch prípadoch.
Požiadavky vzájomného certifikátu TLS pre server proxy TLS-bridge
Webex predloží proxy certifikát klienta podpísaný CA Webex.
Reťazec certifikátov Webex CA je nasadený v úložisku dôveryhodnosti proxy, takže server proxy dôveruje certifikátu klienta.
Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Požiadavky na vzájomný certifikát TLS pre TLS-passthrough Proxy alebo XSP v DMZ
Webex predstavuje klientsky certifikát podpísaný CA Webex pre XSP.
Reťazec certifikátov Webex CA je nasadený v úložisku dôvery XSP, takže XSP dôveruje certifikátu klienta.
Do XSP sa načíta aj verejne podpísaný certifikát servera XSP.
XSP prezentujú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala serverové certifikáty XSP.
História revízií dokumentu
Nasledujúca tabuľka zobrazuje históriu zmien tohto dokumentu za posledných 12 mesiacov.
Dátum | Verzia | Popis zmeny | |
|---|---|---|---|
14. júna 2024 | 2-119 |
| |
13. mája 2024 | 2-118 |
| |
10. mája 2024 | 2-117 |
| |
6. mája 2024 | 2-116 |
| |
2. mája 2024 | 2-115 |
| |
10. apríla 2024 | 2-114 |
| |
27. marca 2024 | 2-113 |
| |
22. marca 2024 | 2-112 |
| |
7. marca 2024 | 2-111 |
| |
24. februára 2024 | 2-110 |
| |
20. februára 2024 | 2-109 |
| |
7. februára 2024 | 2-108 |
| |
25. januára 2024 | 2-107 |
| |
23. januára 2024 | 2-106 |
| |
10. januára 2024 | 2-105 |
| |
20. decembra 2023 | 2-104 |
| |
13. decembra 2023 | 2-103 |
| |
12. decembra 2023 | 2-102 |
| |
8. decembra 2023 | 2-101 |
| |
8. novembra 2023 | 2-100 |
| |
25. októbra 2023 | 2-99 |
| |
13. septembra 2023 | 2-98 |
| |
4. septembra 2023 | 2-97 |
| |
8. augusta 2023 | 2-96 |
| |
23. júna 2023 | 2-95 |
| |
30. mája 2023 | 2-94 |
| |
26. mája 2023 | 2-93 |
| |
24. mája 2023 | 2-92 |
| |
10. mája 2023 | 2-91 |
| |
9. mája 2023 | 2-90 |
| |
4. mája 2023 | 2-89 |
| |
27. apríla 2023 | 2-88 |
| |
14. apríla 2023 | 2-87 |
| |
17. marca 2023 | 2-86 |
| |
11. marca 2023 | 2-85 |
| |
10. marca 2023 | 2-84 |
| |
7. marca 2023 | 2-83 |
| |
28. februára 2023 | 2-82 |
| |
15. februára 2023 | 2-81 |
| |
10. februára 2023 | 2-80 |
| |
Predstavujeme Webex pre Cisco BroadWorks
Táto časť je určená pre systémových administrátorov v partnerských organizáciách Cisco (poskytovateľov služieb), ktorí implementujú Webex pre svoje zákaznícke organizácie alebo poskytujú toto riešenie priamo svojim vlastným predplatiteľom.
Účel riešenia
Poskytovať funkcie cloudovej spolupráce Webex malým a stredným zákazníkom, ktorí už majú službu volania poskytovanú poskytovateľmi služieb BroadWorks.
Poskytovať službu volania založenú na BroadWorks malým a stredným zákazníkom Webexu.
Kontext
Vyvíjame všetkých našich spolupracujúcich klientov smerom k jednotnej aplikácii. Táto cesta znižuje ťažkosti s prijatím, zlepšuje interoperabilitu a migráciu a poskytuje predvídateľné používateľské skúsenosti v rámci celého nášho portfólia spolupráce. Súčasťou tohto úsilia je presunúť možnosti volania BroadWorks do aplikácie Webex a prípadne znížiť investície do klientov UC-One.
Výhody
Budúca skúška: proti ukončeniu životnosti UC-One Collaborate, pohyb všetkých klientov smerom k Unified Client Framework (UCF)
Najlepšie z oboch: Povolenie funkcií Webex Messaging a Meeting pri zachovaní volania BroadWorks vo vašej telefónnej sieti
Rozsah riešenia
Existujúci / noví malí až strední zákazníci (menej ako 250 predplatiteľov), ktorí chcú sadu funkcií spolupráce, už môžu mať volanie BroadWorks.
Existujúci malí až strední zákazníci Webexu, ktorí chcú pridať BroadWorks Calling.
Nie väčšie podniky (prezrite si naše podnikové portfólio pre Webex).
Nie jednotliví používatelia (Vyhodnoťte ponuky Webex Online).
Sady funkcií v Webex pre Cisco BroadWorks sa zameriavajú na prípady použitia v malých až stredných podnikoch. Balíky Webex for Cisco BroadWorks sú navrhnuté tak, aby znížili zložitosť pre malé a stredné podniky a neustále vyhodnocujeme ich vhodnosť pre tento segment. Môžeme sa rozhodnúť skryť alebo odstrániť funkcie, ktoré by inak boli dostupné v podnikových balíkoch.
Predpoklady úspechu s Webex pre Cisco BroadWorks
# | Požiadavka | Poznámky | ||
|---|---|---|---|---|
1 | Opravte aktuálny BroadWorks R22 alebo vyšší | |||
2 | XSP|ADP pre XSI, CTI, DMS a authService | Vyhradený XSP|ADP pre Webex pre Cisco BroadWorks | ||
3 | Samostatné XSP|ADP pre NPS je možné zdieľať s inými riešeniami, ktoré používajú NPS. | Ak máte existujúce nasadenie spolupráce, prečítajte si odporúčania pre XSP|Konfigurácie ADP a NPS. | ||
4 | Overenie tokenu CI (s TLS) nakonfigurované pre pripojenia Webex k Autentifikačnej službe. | |||
5 | mTLS nakonfigurované pre Webex pripojenia k rozhraniu CTI. | Iné aplikácie nevyžadujú mTLS. | ||
6 | Používatelia musia existovať v BroadWorks a potrebujú nasledujúce atribúty v závislosti od vášho rozhodnutia o poskytovaní:
| Pre dôveryhodné e-maily: Odporúčame vám zadať rovnakú e-mailovú adresu aj do atribútu Alternatívne ID, aby ste používateľom umožnili prihlásiť sa pomocou e-mailovej adresy do BroadWorks. Pre nedôveryhodné e-maily: V závislosti od nastavení e-mailu používateľa môže používanie nedôveryhodných e-mailov viesť k odoslaniu e-mailu do priečinka Nevyžiadaná pošta alebo priečinok SPAM používateľa. Správca bude možno musieť zmeniť nastavenia e-mailu používateľa, aby povolil domény | ||
7 | Webex pre Cisco BroadWorks súbor DTAF pre Webex App | |||
8 | BW Business Lic alebo Std Enterprise alebo Prem Enterprise User Lic + Webex pre predplatné Cisco BroadWorks | Ak máte existujúce nasadenie v spolupráci, už nepotrebujete balík doplnkov UC-One, Collab Lic a konferenčné porty Meet-me. Ak máte existujúce nasadenie UC-One SaaS, žiadne ďalšie zmeny okrem prijatia podmienok prémiového balíka. | ||
9 | IP/porty musia byť prístupné prostredníctvom backendových služieb Webex a aplikácií Webex cez verejný internet. | Pozrite si časť „Príprava siete“. | ||
10 | Konfigurácia TLS v1.2 na XSP|ADP | |||
11 | Na zabezpečenie prietoku sa aplikačný server musí pripojiť k adaptéru na zabezpečenie BroadWorks.
| Pozrite si tému „Príprava siete“. |
O tomto dokumente
Účelom tohto dokumentu je pomôcť vám pochopiť, pripraviť sa, nasadiť a spravovať vaše riešenie Webex for Cisco BroadWorks. Hlavné časti dokumentu odrážajú tento účel.
Táto príručka obsahuje koncepčný a referenčný materiál. Máme v úmysle pokryť všetky aspekty riešenia v tomto jednom dokumente.
Minimálny súbor úloh na nasadenie riešenia je:
Oslovte svoj účtovný tím a staňte sa partnerom Cisco. Je nevyhnutné, aby ste preskúmali dotykové body Cisco, aby ste sa zoznámili (a absolvovali školenie). Keď sa stanete partnerom Cisco, použijeme prepínač Webex for Cisco BroadWorks na vašu partnerskú organizáciu Webex. (Pozri Nasaďte Webex pre Cisco BroadWorks > Partner Onboarding v tomto dokumente.)
Nakonfigurujte svoje systémy BroadWorks na integráciu s Webex. (Pozri Nasadenie Webex pre Cisco BroadWorks > Konfigurácia služieb na vašom Webex pre Cisco BroadWorks XSP|ADP v tomto dokumente.)
Na pripojenie Webex k BroadWorks použite Partner Hub. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre v tomto dokumente.)
Použite partnerské centrum na prípravu šablón poskytovania používateľov. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte si šablóny prihlásenia v tomto dokumente.)
Otestujte a pripojte zákazníka poskytnutím aspoň jedného používateľa. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju testovaciu organizáciu.)
|
|
Terminológia
Snažíme sa obmedziť žargón a akronymy použité v tomto dokumente a vysvetliť každý výraz pri jeho prvom použití. (Pozri Webex pre Cisco BroadWorks Referencie > Terminológia ak výraz nie je vysvetlený v kontexte.)
Ako to funguje
Webex for Cisco BroadWorks je ponuka, ktorá integruje volanie BroadWorks vo Webexe. Predplatitelia používajú jednu aplikáciu (aplikáciu Webex), aby mohli využívať funkcie poskytované oboma platformami:
Používatelia volajú na čísla PSTN pomocou vašej infraštruktúry BroadWorks.
Používatelia volajú na iné čísla BroadWorks pomocou vašej infraštruktúry BroadWorks (audio/video hovory výberom čísel priradených používateľom alebo číselnej klávesnice na zadanie čísel).
Používatelia môžu alternatívne uskutočniť hovor Webex VOIP cez infraštruktúru Webex výberom možnosti „Webex Call“ v aplikácii Webex. (Tieto hovory sú z aplikácie Webex do aplikácie Webex, nie z aplikácie Webex do PSTN).
Používatelia môžu hostiť stretnutia Webex a pripojiť sa k nim.
Používatelia si môžu posielať správy jeden druhému alebo v priestoroch (trvalý skupinový chat) a využívať funkcie ako vyhľadávanie a zdieľanie súborov (na infraštruktúre Webex).
Používatelia môžu zdieľať prítomnosť (stav). Môžu si vybrať vlastnú prítomnosť alebo klientom vypočítanú prítomnosť.
Keď vás začleníme ako partnerskú organizáciu do Control Hub, so správnymi oprávneniami, môžete nakonfigurovať vzťah medzi vašou inštanciou BroadWorks a Webexom.
V Control Hub vytvoríte organizácie zákazníkov a v týchto organizáciách vytvoríte používateľov.
Každý predplatiteľ v BroadWorks získa identitu Webex na základe svojej e-mailovej adresy (atribút Email ID v BroadWorks).
Používatelia sa overujú proti BroadWorks alebo Webex.
Klientom sa vydávajú tokeny s dlhou životnosťou, ktoré ich autorizujú na služby v spoločnostiach BroadWorks a Webex.
Aplikácia Webex v centre tohto riešenia; je to značková aplikácia dostupná pre počítače Mac/Windows a mobilné telefóny a tablety so systémom Android/iOS.
K dispozícii je aj webová verzia aplikácie Webex, ktorá momentálne neobsahuje funkcie volania.
Klient sa pripája ku cloudu Webex a poskytuje funkcie správ, prítomnosti a stretnutí.
Klient sa zaregistruje do vašich systémov BroadWorks na volanie funkcií.
Cloud Webex spolupracuje s vašimi systémami BroadWorks, aby zabezpečil bezproblémovú používateľskú skúsenosť s poskytovaním služieb.
Vlastnosti a obmedzenia
Ponúkame niekoľko balíčkov s rôznymi funkciami.
Balík "softfón".
Tento typ balíka používa aplikáciu Webex ako klienta iba pre softvérové telefóny s možnosťou volania, ale bez možnosti odosielania správ. Používatelia s týmto typom balíka sa môžu pripojiť k stretnutiam Webex, ale nemôžu sami začať stretnutia. Keď iní používatelia (softfónové alebo iné ako softvérové telefóny) hľadajú v adresári používateľa softvérového telefónu, výsledky vyhľadávania neposkytujú možnosť odoslať správu.
Používatelia softvérových telefónov môžu počas hovoru zdieľať svoju obrazovku.
"Základný" balík
Základný balík obsahuje funkcie Volanie, Správy a Schôdza. Zahŕňa 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR). (** výnimku nájdete v poznámke nižšie). V tomto balíku môžu stretnutia trvať maximálne 40 minút.
"Štandardný" balík
Tento balík tiež zahŕňa všetko, čo je súčasťou základného balíka, ako napríklad až 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je rola, ktorú pôvodne zastáva iba hostiteľ stretnutia, ale hostiteľ môže odovzdať „rolu prezentujúceho“ ktorémukoľvek účastníkovi stretnutia, ktorého si vyberie, a iba hostiteľ môže znova prevziať úlohu prezentujúceho bez aktuálneho hostiteľ, ktorý im to odovzdá.
"Prémiový" balík
Tento balík zahŕňa všetko v balíku Standard plus až 300 účastníkov stretnutia v „jednotnom priestore“ a až 1 000 účastníkov v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je podporované pre všetkých účastníkov stretnutia.
Porovnajte balíčky
Balíček | Volanie | Odosielanie správ | Jednotné vesmírne stretnutia | Stretnutia PMR |
|---|---|---|---|---|
Softfón | Zahrnuté | Nezahŕňa | Žiadne | Žiadne |
Základné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Štandardné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Premium | Zahrnuté | Zahrnuté | 300 účastníkov | 1000 účastníkov |
| Limit Unified Space Meeting pre používateľov Basic je 100 účastníkov na stretnutie Unified Space Meeting, pokiaľ priestor nezahŕňa aj používateľov priradených balíkom „Standard“ alebo „Premium“, v takom prípade sa limit zvyšuje na základe balíka hostiteľského používateľa. |
| „Stretnutia v jednotnom priestore“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v priestore Webex. Používateľ napríklad iniciuje stretnutie z priestoru pomocou tlačidiel „Stretnutie“ alebo „Naplánovať“. „Stretnutia PMR“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v osobnej zasadacej miestnosti používateľa (PMR). Tieto stretnutia používajú vyhradenú webovú adresu (napríklad: cisco.webex.com/meet/roomOwnerUserID). |
Funkcie správ a stretnutí
V nasledujúcej tabuľke nájdete rozdiely v podpore funkcií stretnutia PMR pre balíky Basic, Standard a Premium.
Funkcia stretnutia | Podporované základným balíkom | Podporované štandardným balíkom | Podporované balíkom Premium | Komentujte |
|---|---|---|---|---|
Trvanie stretnutia | 40 minút alebo menej | Neobmedzené | Neobmedzené | |
Zdieľanie pracovnej plochy | Áno | Áno | Áno | Základné—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie pracovnej plochy iba hostiteľom stretnutia PMR. Premium—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. |
Zdieľanie aplikácií | Áno | Áno | Áno | Základné—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie aplikácie iba hostiteľom stretnutia PMR. Premium—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. |
Rozhovor s viacerými stranami | Áno | Áno | Áno | |
Whiteboarding | Áno | Áno | Áno | |
Ochrana heslom | Áno | Áno | Áno | |
Webová aplikácia – žiadne sťahovanie ani doplnky (Guest Experience) | Áno | Áno | Áno | |
Podpora párovania so zariadeniami Webex | Áno | Áno | Áno | |
Podlahové ovládanie (Stlmiť jeden / Vytlačiť všetko) | Áno | Áno | Áno | |
Odkaz na trvalé stretnutia | Áno | Áno | Áno | |
Prístup na stránku stretnutia | Áno | Áno | Áno | |
Stretnutie Pripojiť sa cez VoIP | Áno | Áno | Áno | |
Zamykanie | Áno | Áno | Áno | |
Ovládacie prvky prezentujúceho | Nie | Nie | Áno | |
Ovládanie vzdialenej plochy | Nie | Nie | Áno | |
Počet účastníkov | 100 | 100 | 1000 | |
Záznam uložený lokálne v systéme | Áno | Áno | Áno | |
Nahrávanie v cloude | Nie | Nie | Áno | |
Nahrávanie – cloudové úložisko | Nie | Nie | 10 GB na stránku | |
Nahrávanie prepisov | Nie | Nie | Áno | |
Plánovanie stretnutí | Áno | Áno | Áno | |
Povoliť zdieľanie obsahu s externými integráciami | Nie | Nie | Áno | Základné— Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. Štandardné—Zdieľanie obsahu iba hostiteľom stretnutia PMR. Premium—Zdieľanie obsahu ktorýmkoľvek účastníkom stretnutia PMR. |
Povoliť zmenu adresy URL PMR | Nie | Nie | Áno | Základné— Používatelia môžu upraviť adresu URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z Control Hub. Štandardné— Adresu URL PMR môžu zmeniť iba správcovia partnerov a organizácií z centra partnerov. Premium—Používatelia môžu upraviť URL PMR zo stránky Webex. Správcovia partnerov a organizácií môžu upraviť webovú adresu z centra partnerov. |
Streamovanie stretnutí naživo (napr. na Facebooku, Youtube) | Nie | Nie | Áno | |
Umožnite ostatným používateľom plánovať stretnutia v ich mene | Nie | Nie | Áno | |
Pridajte alternatívneho hostiteľa | Áno | Nie | Áno | |
Integrácia aplikácií (napr. Zendesk, Slack) | Závisí od integrácie | Závisí od integrácie | Áno | Pozrite si Integrácie aplikácií v sekcii nižšie nájdete ďalšie informácie o podpore. |
Integrácia s Microsoft Office 365 Calendaring | Áno | Áno | Áno | |
Integrácia s Kalendárom Google pre G Suite | Áno | Áno | Áno | |
Webex Help Center publikuje funkcie a užívateľskú dokumentáciu pre Webex na help.webex.com. Prečítajte si nasledujúce články a dozviete sa viac o funkciách:
Funkcie volania
Skúsenosti s volaním sú podobné predchádzajúcim riešeniam, ktoré používajú modul na riadenie hovorov BroadWorks. Rozdiel oproti UC-One Collaborate a UC-One SaaS je v tom, že aplikácia Webex je primárnym mäkkým klientom.
Integrácie aplikácií
Webex pre Cisco BroadWorks môžete integrovať s nasledujúcimi aplikáciami:
Zendesk-Len prémiové
Slack-Len prémiové
Microsoft Teams for Webex Meetings-Štandard alebo Premium
Microsoft Teams for Calling-Podporované všetkými balíkmi
Kalendár Office 365-Štandard alebo Premium
Kalendár Google pre G Suite-Štandard alebo Premium
Podpora virtuálnej desktopovej infraštruktúry (VDI).
Webex for Cisco BroadWorks teraz podporuje prostredia virtuálnej desktopovej infraštruktúry (VDI). Podrobnosti o nasadení infraštruktúry VDI nájdete v časti Sprievodca nasadením pre Webex for Virtual Desktop Infrastructure (VDI).
Podpora IPv6
Webex for Cisco BroadWorks podporuje adresovanie IPv6 pre aplikáciu Webex.
Balík Pro Pack pre centrum Control Hub
Doplnková služba Pro Pack for Control Hub poskytuje vašim správcom, odborníkom na bezpečnosť informácií a pracovníkom zodpovedným za dodržiavanie súladu pokročilé funkcie v oblasti zabezpečenia, súladu a analýzy, ktoré možno integrovať s vaším softvérom.
Tieto doplnkové služby budú dostupné len pre balíky Standard a Premium.
Viac informácií nájdete na Stránka pomocníka balíka Pro Pack pre Control Hub.
Plán budúcnosti
Ak chcete získať prehľad o našich zámeroch pre budúce verzie Webex pre Cisco BroadWorks, navštívte https://salesconnect.cisco.com/#/program/PAGE-16649. Položky cestovnej mapy nie sú v žiadnom prípade záväzné. Spoločnosť Cisco si vyhradzuje právo zadržať alebo revidovať niektoré alebo všetky tieto položky z budúcich vydaní.
Obmedzenia
Obmedzenia poskytovania
Časové pásmo webu stretnutia
Časové pásmo prvého predplatiteľa pre každý balík sa stane časovým pásmom pre webovú lokalitu Webex Meetings vytvorenú pre daný balík.
Ak v požiadavke na poskytovanie pre prvého používateľa každého balíka nie je špecifikované žiadne časové pásmo, časové pásmo lokality Webex Meetings pre tento balík sa nastaví na regionálnu predvolenú hodnotu organizácie predplatiteľov.
Ak váš zákazník potrebuje konkrétne časové pásmo lokality Webex Meetings, zadajte timezone parameter v požiadavke na poskytovanie pre:
prvý predplatiteľ poskytnutý pre štandardný balík v organizácii.
prvý predplatiteľ, ktorý si v organizácii zabezpečil prémiový balík.
prvým predplatiteľom poskytnutým pre základný balík v organizácii.
Všeobecné obmedzenia
Žiadne volanie vo webovej verzii klienta Webex (Toto je obmedzenie klienta, nie obmedzenie riešenia.)
Webex ešte nemusí mať všetky ovládacie prvky používateľského rozhrania na podporu niektorých funkcií ovládania hovorov dostupných od spoločnosti BroadWorks.
Klient Webex nemôže byť momentálne označený bielym štítkom.
Keď vytvoríte zákaznícke organizácie pomocou zvolenej metódy poskytovania, automaticky sa vytvoria v rovnakej oblasti ako vaša partnerská organizácia. Toto správanie je zámerné. Očakávame, že nadnárodní partneri vytvoria partnerskú organizáciu v každom regióne, kde riadia zákaznícke organizácie.
Hlásenie o schôdzach a používaní správ je k dispozícii prostredníctvom zákazníckej organizácie v Control Hub.
Známe problémy a obmedzenia
Aktuálny zoznam známych problémov a obmedzení s ponukou Webex for Cisco BroadWorks nájdete na Známe problémy a obmedzenia.
Limity zasielania správ
Nasledujúce limity ukladania údajov (kombinované správy a súbory) sa vzťahujú na organizácie, ktoré si zakúpili Webex pre služby Cisco BroadWorks prostredníctvom poskytovateľa služieb. Tieto limity predstavujú maximálne úložisko pre správy a súbory dohromady.
Základné: 2 GB na používateľa na 3 roky
Štandardne 5 GB na používateľa na 3 roky
Premium: 10 GB na používateľa na 5 rokov
Pre každú organizáciu zákazníka sa tieto súčty na používateľa zhromažďujú, aby poskytli agregovaný súčet pre daného zákazníka na základe počtu používateľov. Napríklad spoločnosť s piatimi prémiovými používateľmi má celkový limit na odosielanie správ a ukladanie súborov 50 GB. Jednotlivý používateľ môže prekročiť limit na používateľa (10 GB) za predpokladu, že spoločnosť je stále pod agregovaným maximom (50 GB).
Pre tímové priestory, ktoré sú vytvorené, platia limity pre zasielanie správ voči agregovanému súčtu pre zákaznícku organizáciu, ktorá vlastní tímový priestor. Informácie o vlastníkovi jednotlivých tímových priestorov nájdete vo Vesmírnej politike. Informácie o tom, ako zobraziť politiku priestoru pre individuálny tímový priestor, nájdete na https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Ďalšie informácie
Ďalšie informácie o všeobecných limitoch na odosielanie správ, ktoré sa vzťahujú na tímové priestory na odosielanie správ Webex, nájdete na https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Zabezpečenie, údaje a roly
Zabezpečenie Webex
Klient Webex je bezpečná aplikácia, ktorá vytvára bezpečné pripojenia k Webex a BroadWorks. Dáta, ktoré sú uložené v cloude Webex a sú prístupné používateľovi prostredníctvom rozhrania aplikácie Webex, sú šifrované pri prenose aj v pokoji.
Je tam viac detailov výmena údajov v sekcii Referencie tohto dokumentu.
Ďalšie čítanie
Sídlo údajov organizácie
Vaše údaje Webex ukladáme v dátovom centre, ktoré najviac zodpovedá vášmu regiónu. Pozri Údaje o rezidencii vo Webexe v Centre pomoci.
Roly
Správca poskytovateľa služieb (vy): Pri každodennej údržbe spravujete lokálne (volacie) časti riešenia pomocou vlastných systémov. Časti riešenia Webex spravujete prostredníctvom Partner Hub.
Informácie o rolách, ktoré sú k dispozícii pre partnerov, o prístupových privilégiách, ktoré tieto roly sprevádzajú, a o tom, ako priradiť roly, nájdete na Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM.
| Prvý používateľ poskytnutý novej partnerskej organizácii je automaticky priradený k rolám Úplný správca a Úplný správca partnera. Tento správca môže použiť vyššie uvedený článok na priradenie ďalších rolí. |
Tím cloudových operácií Cisco: Vytvorí vašu „partnerskú organizáciu“ v Partner Hub, ak neexistuje, počas vašej registrácie.
Keď budete mať svoj účet Partner Hub, nakonfigurujete rozhrania Webex pre svoje vlastné systémy. Ďalej vytvoríte „šablóny prihlásenia“ na reprezentáciu balíkov alebo balíkov poskytovaných prostredníctvom týchto systémov. Potom poskytujete svojim zákazníkom alebo predplatiteľom.
# | Typická úloha | SP | Cisco |
|---|---|---|---|
1 | Registrácia partnera – vytvorenie partnerskej organizácie, ak neexistuje, a zapnutie potrebnej funkcie sa prepína | ● | |
2 | Konfigurácia BroadWorks v partnerskej organizácii cez partnerské centrum (klaster) | ● | |
3 | Konfigurácia nastavení integrácie v partnerskej organizácii cez partnerské centrum (šablóny ponúk, budovanie značky) | ● | |
4 | Príprava prostredia BroadWorks na integráciu (AS, XSP|ADP Patching, firewally, XSP|Konfigurácia ADP, XSI, AuthService, CTI, NPS, aplikácie DMS na XSP|ADP) | ● | |
5 | Vyviňte integráciu alebo proces poskytovania | ● | |
6 | Pripravte si materiály GTM | ● | |
7 | Migrácia alebo poskytovanie nových používateľov | ● |
Architektúra
Čo je v diagrame?
klientov
Klient Webex App slúži ako primárna aplikácia vo Webexe pre ponuky Cisco BroadWorks. Klient je dostupný na desktopových, mobilných a webových platformách.
Klient má natívne zasielanie správ, prítomnosť a audio/video stretnutia s viacerými stranami, ktoré poskytuje cloud Webex. Klient Webex využíva vašu infraštruktúru BroadWorks na hovory SIP a PSTN.
Telefóny Cisco IP a súvisiace príslušenstvo tiež využívajú vašu infraštruktúru BroadWorks na hovory SIP a PSTN. Očakávame, že budeme môcť podporovať telefóny tretích strán.
Portál na aktiváciu používateľov pre používateľov, ktorí sa môžu prihlásiť do Webex pomocou svojich poverení BroadWorks.
Partner Hub je webové rozhranie na správu vašej organizácie Webex a organizácií vašich zákazníkov. Partner Hub je miesto, kde konfigurujete integráciu medzi infraštruktúrou BroadWorks a Webex. Na správu konfigurácie klienta a fakturácie tiež používate partnerské centrum.
Sieť poskytovateľa služieb
Zelený blok na ľavej strane diagramu predstavuje vašu sieť. Komponenty hosťované vo vašej sieti poskytujú nasledujúce služby a rozhrania pre ostatné časti riešenia:
XSP pre verejnosť|ADP, pre Webex pre Cisco BroadWorks: (Pole predstavuje jeden alebo viacero XSP|ADP farmy, prípadne vedené vyrovnávačmi záťaže.)
Hostí rozhranie Xtended Services (XSI-Actions & XSI-Events), Device Management Service (DMS), CTI rozhranie a Authentication Service. Spoločne tieto aplikácie umožňujú telefónom a klientom Webex, aby sa autentifikovali, stiahli si konfiguračné súbory volaní, uskutočňovali a prijímali hovory a navzájom si videli stav zavesenia (telefónna prítomnosť). a históriu hovorov.
Zverejňuje adresár pre klientov Webex.
XSP pre verejnosť|ADP, spustený NPS:
Hostiteľský server push upozornení na hovory: Notification Push Server na XSP|ADP vo vašom prostredí. Je to rozhranie medzi vaším aplikačným serverom a naším proxy serverom NPS. Proxy poskytuje vášmu NPS krátkodobé tokeny na autorizáciu upozornení pre cloudové služby. Tieto služby (APNS a FCM) odosielajú upozornenia na hovory klientom Webex na zariadeniach Apple iOS a Google Android.
Aplikačný server:
Poskytuje ovládanie hovorov a rozhrania k iným systémom BroadWorks (vo všeobecnosti)
Na zabezpečenie prietoku používa AS správca partnera na poskytovanie používateľov vo Webexe
Vloží užívateľský profil do BroadWorks
OSS/BSS: Váš systém podpory prevádzky / obchodné SIP služby na správu vašich podnikov BroadWorks.
Webex Cloud
Modrý blok v diagrame predstavuje oblak Webex. Mikroslužby Webex podporujú celé spektrum možností spolupráce Webex:
Cisco Common Identity (CI) je služba identity v rámci Webex.
Webex for Cisco BroadWorks predstavuje súbor mikroslužieb, ktoré podporujú integráciu medzi Webex a BroadWorks hosteným poskytovateľom služieb:
User Provisioning API
Konfigurácia poskytovateľa služieb
Prihlásenie používateľa pomocou poverení BroadWorks
Webex Messaging box pre mikroslužby súvisiace so správami.
Pole Webex Meetings predstavujúce servery na spracovanie médií a SBC pre video stretnutia s viacerými účastníkmi (SIP a SRTP)
Webové služby tretích strán
V diagrame sú znázornené nasledujúce komponenty tretích strán:
APNS (Apple Push Notifications Service) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach Apple.
FCM (FireBase Cloud Messaging) posiela upozornenia na hovory a správy do aplikácií Webex na zariadeniach so systémom Android.
XSP|Úvahy o architektúre ADP
Úloha XSP pre verejnosť|Servery ADP vo Webex pre Cisco BroadWorks
XSP orientovaný na verejnosť|ADP vo vašom prostredí poskytuje Webexu a klientom nasledujúce rozhrania/služby:
Authentication Service (AuthService), zabezpečená TLS, ktorá odpovedá na požiadavky Webex pre BroadWorks JWT (JSON Web Token) v mene používateľa
Rozhranie CTI, zabezpečené mTLS, ku ktorému sa Webex prihlasuje na udalosti histórie hovorov a stav telefonickej prítomnosti od BroadWorks (stav háku).
Rozhrania akcií a udalostí Xsi (rozhranie rozšírených služieb) na ovládanie hovorov účastníkov, adresáre kontaktov a zoznamov hovorov a konfiguráciu telefónnych služieb pre koncových používateľov
Služba DM (Device Management) pre klientov na získanie konfiguračných súborov volaní
Pri konfigurácii Webex pre Cisco BroadWorks zadajte adresy URL pre tieto rozhrania. (Pozri Nakonfigurujte svoje klastre BroadWorks v partnerskom centre v tomto dokumente.) Pre každý klaster môžete poskytnúť iba jednu adresu URL pre každé rozhranie. Ak máte vo svojej infraštruktúre BroadWorks viacero rozhraní, môžete vytvoriť viacero klastrov.
XSP|Architektúra ADP
Vyžadujeme, aby ste používali samostatný, vyhradený XSP|Inštancia alebo farma ADP na hosťovanie vašej aplikácie NPS (Notification Push Server). Rovnaký NPS môžete použiť s UC-One SaaS alebo UC-One Collaborate. Na rovnakom XSP však nesmiete hostiť ďalšie aplikácie potrebné pre Webex pre Cisco BroadWorks|ADP, ktorý je hostiteľom aplikácie NPS.
Odporúčame vám použiť vyhradený XSP|Inštancia/farma ADP na hosťovanie požadovaných aplikácií pre integráciu Webex z nasledujúcich dôvodov
Ak napríklad ponúkate UC-One SaaS, odporúčame vám vytvoriť nový XSP|Farma ADP pre Webex pre Cisco BroadWorks. Týmto spôsobom môžu tieto dve služby fungovať nezávisle počas migrácie predplatiteľov.
Ak umiestnite aplikácie Webex for Cisco BroadWorks do XSP|Farma ADP, ktorá sa používa na iné účely, je vašou zodpovednosťou monitorovať používanie, spravovať výslednú zložitosť a plánovať zvýšený rozsah.
The Cisco BroadWorks System Capacity Planner predpokladá vyhradený XSP|Farma ADP a nemusí byť presná, ak ju používate na výpočty kolokácie.
Ak nie je uvedené inak, špecializovaný Webex pre Cisco BroadWorks XSP|ADP musia hostiť nasledujúce aplikácie:
AuthService (TLS s overením tokenu CI alebo mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-Udalosti (TLS)
DMS (TLS) – voliteľné. Nie je povinné nasadiť samostatnú inštanciu DMS alebo farmu špeciálne pre Webex pre Cisco BroadWorks. Môžete použiť rovnakú inštanciu DMS, akú používate pre UC-One SaaS alebo UC-One Collaborate.
Nastavenia hovorov Webview (TLS) – voliteľné. Nastavenia hovorov Webview (CSW) sa vyžaduje iba vtedy, ak chcete, aby používatelia Webexu pre Cisco BroadWorks mohli konfigurovať funkcie volania v aplikácii Webex.
Webex vyžaduje prístup k CTI cez rozhranie zabezpečené vzájomnou TLS autentifikáciou. Na podporu tejto požiadavky odporúčame jednu z týchto možností:
(Schéma označená možnosť 1) Jeden XSP|Inštancia alebo farma ADP pre všetky aplikácie s dvoma rozhraniami nakonfigurovanými na každom serveri: rozhranie mTLS pre CTI a rozhranie TLS pre iné aplikácie, ako je napríklad služba AuthService.
(Schéma označená Možnosť 2) Dva XSP|Inštancie alebo farmy ADP, jedna s rozhraním mTLS pre CTI a druhá s rozhraním TLS pre iné aplikácie, ako je napríklad AuthService.
| XSP|Opätovné použitie ADP Ak máte existujúce XSP|Farma ADP, ktorá je v súlade s jednou z navrhovaných architektúr vyššie (Možnosť 1 alebo 2) a je mierne zaťažený, potom je možné znova použiť vaše existujúce XSP|ADP. Budete musieť overiť, či neexistujú žiadne konfliktné požiadavky na konfiguráciu medzi existujúcimi aplikáciami a požiadavkami novej aplikácie pre Webex. Dve hlavné úvahy sú:
Pretože XSP|ADP majú veľa aplikácií a počet permutácií týchto aplikácií je veľký, môžu existovať ďalšie neidentifikované konflikty. Z tohto dôvodu akékoľvek potenciálne opätovné použitie XSP|ADP by mali byť overené v laboratóriu so zamýšľanou konfiguráciou predtým, ako sa zaviažu k opätovnému použitiu. |
Nakonfigurujte synchronizáciu NTP na XSP|ADP
Nasadenie vyžaduje synchronizáciu času pre všetky XSP|ADP, ktoré používate s Webexom.
Nainštalujte ntp po inštalácii operačného systému a pred inštaláciou softvéru BroadWorks. Potom môžete nakonfigurovať NTP počas XSP|Inštalácia softvéru ADP. Pozrite si Sprievodca správou softvéru BroadWorks pre viac podrobností.
Počas interaktívnej inštalácie XSP|softvér ADP, máte možnosť nakonfigurovať NTP. Postupujte nasledovne:
Keď sa inštalátor spýta,
Do you want to configure NTP?, zadajtey.Keď sa inštalátor spýta,
Is this server going to be a NTP server?, zadajten.Keď sa inštalátor spýta,
What is the NTP address, hostname, or FQDN?, zadajte adresu svojho servera NTP alebo verejnej služby NTP, napr.pool.ntp.org.
Ak je váš XSP|ADP používajú tichú (neinteraktívnu) inštaláciu, konfiguračný súbor inštalátora musí obsahovať nasledujúce páry kľúč=hodnota:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>XSP|Požiadavky na identitu a zabezpečenie ADP
Pozadie
Protokoly a šifry pripojení Cisco BroadWorks TLS sú konfigurovateľné na rôznych úrovniach špecifickosti. Tieto úrovne siahajú od najvšeobecnejších (poskytovateľ SSL) po najšpecifickejšie (individuálne rozhranie). Špecifickejšie nastavenie vždy prepíše všeobecnejšie nastavenie. Ak nie sú špecifikované, nastavenia SSL „nižšej“ úrovne sa zdedia z „vyšších“ úrovní.
Ak sa oproti predvoleným nastaveniam nezmenia žiadne nastavenia, všetky úrovne zdedia predvolené nastavenia poskytovateľa SSL (JSSE Java Secure Sockets Extension).
Zoznam požiadaviek
XSP|ADP sa musí overiť voči klientom pomocou certifikátu podpísaného CA, v ktorom sa bežný názov alebo alternatívny názov subjektu zhoduje s doménovou časťou rozhrania XSI.
Rozhranie Xsi musí podporovať protokol TLSv1.2.
Rozhranie Xsi musí používať šifrovací balík, ktorý spĺňa nasledujúce požiadavky.
Výmena kľúčov Diffie-Hellman Ephemeral (DHE) alebo eliptické krivky Diffie-Hellman Ephemeral (ECDHE)
AES (Advanced Encryption Standard) šifra s minimálnou veľkosťou bloku 128 bitov (napr. AES-128 alebo AES-256)
Šifrovací režim GCM (Galois/Counter Mode) alebo CBC (Cipher Block Chaining)
Ak sa použije šifra CBC, na odvodenie kľúča je povolená iba rodina hašovacích funkcií SHA2 (SHA256, SHA384, SHA512).
Požiadavky spĺňajú napríklad nasledujúce šifry:
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| XSP|ADP CLI vyžaduje konvenciu pomenovania IANA pre šifrovacie súpravy, ako je uvedené vyššie, nie konvenciu openSSL. |
Podporované šifry TLS pre rozhrania AuthService a XSI
| Tento zoznam sa môže meniť, pretože sa vyvíjajú naše požiadavky na bezpečnosť cloudu. Pri výbere šifry postupujte podľa aktuálneho odporúčania zabezpečenia cloudu Cisco, ako je popísané v zozname požiadaviek v tomto dokumente. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Parametre mierky udalostí Xsi
Možno budete musieť zvýšiť veľkosť frontu Xsi-Events a počet vlákien, aby ste zvládli objem udalostí, ktoré vyžaduje riešenie Webex for Cisco BroadWorks. Parametre môžete zvýšiť na zobrazené minimálne hodnoty nasledovne (neznížte ich, ak sú vyššie ako tieto minimálne hodnoty):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
Viacnásobné XSP|ADP
Okrajový prvok vyrovnávania zaťaženia
Ak máte na okraji siete prvok vyvažovania záťaže, musí transparentne zvládnuť distribúciu prevádzky medzi vašimi viacerými XSP|ADP servery a Webex pre cloud a klientov Cisco BroadWorks. V tomto prípade by ste mali poskytnúť adresu URL nástroja na vyrovnávanie zaťaženia konfigurácii Webex for Cisco BroadWorks.
Poznámky k tejto architektúre:
Nakonfigurujte DNS tak, aby klienti mohli nájsť nástroj na vyrovnávanie záťaže pri pripájaní k rozhraniu Xsi (pozri Konfigurácia DNS).
Odporúčame vám nakonfigurovať okrajový prvok v reverznom režime proxy SSL, aby ste zabezpečili šifrovanie údajov z bodu do bodu.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve. Môžete použiť zástupné certifikáty, ale neodporúčame ich.
XSP s prístupom k internetu|Servery ADP
Ak odkryjete rozhrania Xsi priamo, použite DNS na distribúciu prevádzky do viacerých XSP|ADP servery.
Poznámky k tejto architektúre:
Na pripojenie k XSP sú potrebné dva záznamy|ADP servery:
Pre mikroslužby Webex: Na zacielenie viacerých XSP sú potrebné okrúhle záznamy A/AAAA|IP adresy ADP. Je to preto, že mikroslužby Webex nedokážu vyhľadávať SRV. Príklady pozri Cloudové služby Webex.
Pre aplikáciu Webex: Záznam SRV, ktorý sa rozlišuje na záznamy A, pričom každý záznam A sa prekladá na jeden XSP|ADP. Príklady pozri Aplikácia Webex.
Použite prioritné záznamy SRV na zacielenie služby XSI pre viacero XSP|adresy ADP. Uprednostňujte svoje záznamy SRV tak, aby mikroslužby vždy prešli na rovnaký záznam A (a následnú IP adresu) a presunuli sa na ďalší záznam A (a IP adresu) len vtedy, ak je prvá IP adresa nefunkčná. NEPOUŽÍVAJTE kruhový prístup pre aplikáciu Webex.
Certifikáty od XSP|ADP01 a XSP|ADP02 by mali mať XSP|doména ADP, napríklad vaša-XSP|ADP.example.com, v alternatívnom názve predmetu. Mali by mať svoje vlastné FQDN, napríklad XSP|ADP01.example.com v bežnom názve.
Môžete použiť zástupné certifikáty, ale neodporúčame ich.
Vyhnite sa presmerovaniam HTTP
Niekedy je DNS nakonfigurovaný na riešenie XSP|ADP URL na HTTP load balancer a load balancer je nakonfigurovaný na presmerovanie cez reverzný proxy na XSP|ADP servery.
Webex nesleduje presmerovanie pri pripájaní na adresy URL, ktoré zadáte, takže táto konfigurácia nebude fungovať.
Objednávanie a poskytovanie
Objednávanie a poskytovanie platia na týchto úrovniach:
Poskytovanie partnerov/poskytovateľov služieb:
Každý integrovaný poskytovateľ služieb Webex for Cisco BroadWorks (alebo predajca) musí byť nakonfigurovaný ako partnerská organizácia v službe Webex a musí mu byť udelené potrebné oprávnenia. Cisco Operations poskytuje správcovi partnerskej organizácie prístup na správu Webex pre Cisco BroadWorks na Webex Partner Hub. Správca partnera musí vykonať všetky požadované kroky poskytovania predtým, ako môže poskytnúť organizácii zákazníka/podniku.
Objednávanie a poskytovanie zákazníkov/podnikov:
Každý BroadWorks Enterprise aktivovaný pre Webex pre Cisco BroadWorks spúšťa vytvorenie pridruženej organizácie zákazníkov Webex. Tento proces prebieha automaticky ako súčasť poskytovania používateľov/predplatiteľov. Všetci používatelia/predplatitelia v rámci podniku BroadWorks sú poskytovaní v rovnakej organizácii Webex Customer.
Rovnaké správanie platí, ak je váš systém BroadWorks nakonfigurovaný ako poskytovateľ služieb so skupinami. Keď poskytnete predplatiteľa v skupine BroadWorks, vo Webexe sa automaticky vytvorí zákaznícka organizácia, ktorá zodpovedá skupine.
Objednávanie a poskytovanie používateľov/predplatiteľov:
Webex for Cisco BroadWorks v súčasnosti podporuje nasledujúce modely poskytovania používateľov:
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez dôveryhodných e-mailov
Vlastné poskytovanie používateľov
Poskytovanie API
Priebežné poskytovanie pomocou dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak môžete potvrdiť, že BroadWorks má e-mailové adresy predplatiteľov, ktoré sú platné a jedinečné pre Webex, táto možnosť poskytovania automaticky vytvorí a aktivuje účty Webex s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Priebežné poskytovanie bez dôveryhodných e-mailov
Službu Integrated IM&P nakonfigurujete na používanie webovej adresy poskytovania Webex a potom službu priradíte používateľom. Aplikačný server používa rozhranie API na poskytovanie Webex na vyžiadanie príslušných používateľských účtov Webex.
Ak sa nemôžete spoľahnúť na e-mailové adresy predplatiteľov, ktoré vlastní BroadWorks, táto možnosť poskytovania vytvorí účty Webex, ale nebude ich možné aktivovať, kým predplatitelia neposkytnú a neoveria svoje e-mailové adresy. V tomto bode môže Webex aktivovať účty s týmito e-mailovými adresami ako používateľskými ID.
Balík predplatiteľov môžete zmeniť prostredníctvom partnerského centra alebo si môžete napísať vlastnú aplikáciu, ktorá na zmenu balíkov predplatiteľov použije prideľovacie rozhranie API.
Vlastné poskytovanie používateľov
Pri tejto možnosti nedochádza k žiadnemu poskytovaniu toku z BroadWorks na Webex. Po nakonfigurovaní integrácie medzi Webexom a vaším systémom BroadWorks získate jedno alebo viacero prepojení, ktoré sú špecifické pre poskytovanie používateľov v rámci partnerskej organizácie Webex for Cisco BroadWorks.
Potom navrhnete svoju vlastnú komunikáciu (alebo ju delegujete na svojich zákazníkov) na distribúciu odkazu predplatiteľom. Predplatitelia sledujú odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje vlastné účty Webex.
Keďže účty sú poskytované v rámci vašej partnerskej organizácie, môžete manuálne upraviť používateľské balíky prostredníctvom centra partnerov alebo na to použiť rozhranie API.
| Používatelia musia existovať v systéme BroadWorks, ktorý integrujete s Webex, inak im je zakázané vytvárať účty s týmto prepojením. |
Poskytovanie poskytovateľa služieb pomocou rozhraní API
Webex odhaľuje sadu verejných rozhraní API, ktoré vám umožňujú zabudovať Webex pre poskytovanie používateľov/predplatiteľov Cisco BroadWorks do vášho existujúceho pracovného postupu/nástrojov na správu používateľov.
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Vytáčanie predĺženia
Podpora funkcie Extension Dialing umožňuje používateľom Webex for Cisco Broadworks vytáčať iných používateľov s klapkou podobnou primárnemu telefónnemu číslu v rámci toho istého podniku. To je užitočné najmä pre používateľov, ktorí nemajú čísla DID.
Pri poskytovaní sa prípona používateľov uloží do adresára Webex ako prípona používateľa. V prípade volania BroadWorks sa rozšírenie zobrazí v aplikácii Webex v poli rozšírenia vo všetkých oblastiach spôsobu spustenia hovoru a v profile používateľa. Webex for Cisco BroadWorks podporuje hovory iba pre pobočkové stanice medzi používateľmi v rámci rovnakej skupiny a rôznymi skupinami toho istého podniku pomocou kombinácie predvoľby polohy a klapky. Nie je však podporované volanie medzi dvoma podnikmi iba pomocou klapiek.
Rozšírenie je možné poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Používatelia Cisco BroadWorks
Verejné poskytovanie API ako „rozšírenie
Parameter rozšírenia by mal byť explicitne odovzdaný ako súčasť volania API. Pre podniky/skupiny, ktoré majú nakonfigurovaný kód miestneho vytáčania (LDC), by parameter rozšírenia mal byť kombináciou LDC a čísla pobočky.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
Rozšírenie a LDC (ak je to možné) sa automaticky získajú z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Automaticky synchronizované z BroadWorks pomocou Directory Sync pomocou kombinácie kódu Location Dialing Code (LDC) a čísla klapky.
BroadWorks Calling Records | Opis | Spôsob zásobovania | Správa rozšírenia |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | Ako parameter je potrebné zadať rozšírenie |
Prietok | Rozšírenie sa automaticky načíta z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Rozšírenie synchronizované synchronizáciou adresára |
Telefónne zoznamy BroadWorks | Podnikové, skupinové alebo osobné telefónne zoznamy | Synchronizácia adresára | Nepoužiteľné |
Predpoklady
Verzia klienta potrebná na podporu tejto funkcie je 42.11 alebo novšia.
Oprava, v ktorej sa do XSI a provízneho adaptéra pridávajú predvoľby a predvoľby miesta vo februári 2022 pre verziu 23 alebo vyššiu ako súčasť:
AP.platforma.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Povoľte hlavičku X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI pre tento tok hovorov SIP, ktorý je potrebný na podporu funkcie vytáčania rozšírenia.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Priorita možností hovorov aplikácie
V rámci podpory funkcie Extension Dialing je nastavenie priority možností volania aplikácie poskytované aj na úrovni partnera pre všetkých partnerov Webex for Cisco Broadworks. Pomocou tohto nastavenia môže partner ovládať nastavenia priority hovorov všetkých svojich spravovaných zákazníkov z partnerského centra. Nastavenie priority možností hovorov aplikácie pre zákazníka je možné upraviť aj na úrovni zákazníka z Control Hub.
Nastavenie priority možností volania aplikácie obsahuje rozšírenie ako druhú možnosť v Partner Hub aj Control Hub, keď je používateľovi Webex for Cisco Broadworks novo poskytnuté rozšírenie prostredníctvom niektorej z vyššie uvedených metód poskytovania.
Pre všetky existujúce poskytnuté organizácie bude možnosť rozšírenia v skrytom stave (predvolene) v nastavení priority možností volania aplikácie. Toto nezobrazí rozšírenie v možnosti audio/video hovoru používateľa v aplikácii Webex.
Nasledujú možnosti, ako zviditeľniť možnosť rozšírenia hovoru pre existujúcich zákazníkov:
Ak partner chce, aby sa všetkým jeho spravovaným organizáciám zákazníkov poskytovalo rozšírenie ako jedna z možností hovoru, odporúča sa, aby správca partnera presunul rozšírenie zo skrytého na dostupné v partnerskom centre. To umožní spravovaným zákazníckym organizáciám zdediť nastavenie od svojho partnera.
Ak chce partner poskytnúť rozšírenie v možnostiach hovoru pre konkrétnu organizáciu zákazníka, odporúča sa správcovi partnera presunúť rozšírenie zo skrytého na dostupné v Control Hub.
Podpora skupinových kontaktov
Táto funkcia vylepšuje službu Webex for BroadWorks DirSync odstránením obmedzenia pre synchronizáciu až 1 500 kontaktov zo skupinových telefónnych zoznamov na BroadWorks a umožňuje partnerom synchronizovať až 30 000 kontaktov z jedného skupinového telefónneho zoznamu a dostať ho na rovnakú úroveň ako 30 000 kontaktov. zvýšenie pre podnikový telefónny zoznam, ktorý bol vydaný samostatne.
Existuje celkový limit 200 000 pre všetky externé kontakty na organizáciu, ktorý by sa vzťahoval na súčet podnikových a skupinových telefónnych zoznamov v jednom podniku BroadWorks. Napríklad bude podporovaný podnik BroadWorks, ktorý má podnikový telefónny zoznam s 30 000 a tiež 5 skupinových telefónnych zoznamov, každý s 30 000, bude podporovaný (celkovo 180 000 na organizáciu). Ak však existuje 6 skupinových telefónnych zoznamov, každý s 30 000, nebude to podporované (spolu 210 000).
| Táto funkcia je k dispozícii na požiadanie. Ak chcete túto funkciu povoliť, kontaktujte tím svojho účtu.
|
Po povolení tejto funkcie začne služba DirSync synchronizovať kontakty telefónneho zoznamu skupiny BroadWorks do vyhradeného úložiska kontaktov podľa skupiny v službe Webex Contact Service.
Počas poskytovania musí byť podniková skupina používateľa uložená v adresári Webex, aby sa označila skupina, do ktorej tento používateľ patrí. Priradenie používateľa k skupine BroadWorks v adresári Webex umožňuje aplikácii Webex vyhľadávať kontakty v úložisku skupiny kontaktných služieb pre konkrétnu skupinu používateľa.
Táto funkcia vyžaduje, aby bol Webex pre predplatiteľov BroadWorks poskytnutý vo Webexe s identifikátorom BroadWorks enterprise Group Id.
Identifikátor podnikovej skupiny BroadWorks možno poskytnúť používateľom Cisco BroadWorks nasledujúcimi spôsobmi:
Webex pre používateľov Cisco BroadWorks
Verejné poskytovanie API ako „spEnterpriseGroupId“
BroadWorks enterprise Group Id by mal byť explicitne odovzdaný v parametri spEnterpriseGroupId volania API.
Priebežné poskytovanie alebo poskytovanie samoaktivácie
BroadWorks Enterprise Group ID sa automaticky získa z BroadWorks.
Volanie používateľov alebo entít iba pre BroadWorks
Nepoužiteľné. Pre týchto používateľov sa nevyžaduje synchronizácia ID podnikovej skupiny BroadWorks.
BroadWorks Calling Records | Opis | Spôsob zásobovania | Správa ID podnikovej skupiny |
|---|---|---|---|
Webex pre používateľov Cisco BroadWorks | Používatelia majú povolenú službu Webex pre Cisco BroadWorks | Verejné API | BroadWorks Enterprise Group Id je potrebné odovzdať ako parameter spEnterpriseGroupId |
Prietok | Identifikátor podnikovej skupiny BroadWorks sa automaticky získa z BroadWorks | ||
Používatelia, ktorí volajú iba cez BroadWorks | Volanie používateľov, ktorí sú nie zaregistrovaný na Webex | Synchronizácia adresára | Nepoužiteľné |
Entity, ktoré nevolajú používateľa | Napr. telefón do konferenčnej miestnosti, fax, číslo skupiny Hunt | Synchronizácia adresára | Nepoužiteľné |
Telefónne zoznamy BroadWorks | Kontakty v telefónnych zoznamoch skupiny BroadWorks | Synchronizácia adresára | Skupinové kontakty sú uložené v službe Webex Contact Service priradenej ku konkrétnej skupine |
Telefónne zoznamy BroadWorks Enterpsie alebo Persional | Kontakty v podnikových alebo osobných telefónnych zoznamoch | Synchronizácia adresára | Nepoužiteľné |
| Verejné API sa musí aktualizovať PRED MIGRÁCIOU. Migráciu nie je možné dokončiť, kým sa nedokončí TOTO API ID skupiny podnikov BroadWorks by sa malo explicitne odovzdať v parametri spEnterpriseGroupId volania rozhrania API https://developer.webex.com/docs/api/changelog#2023-march Po povolení tejto funkcie a následkom ďalšej synchronizácie adresára sa v Control Hub zobrazia aj skupiny podnikových používateľov. Vizualizácia skupín v Control Hub pre Webex for BroadWorks je v tejto fáze čisto informatívna. Správcovia partnerov a zákazníkov by nemali vykonávať žiadne úpravy skupín alebo členstva v skupinách v Control Hub, pretože tieto zmeny sa nepremietnu späť do BroadWorks. Správa skupín v Control Hub je určená na použitie partnermi, ktorí si osvoja nadchádzajúce rozhrania API na správu kontaktov. |
Migrácia a ochrana pred budúcnosťou
Pokrok Cisco klienta zjednotenej komunikácie BroadSoft smeruje od UC-One k Webexu. Zodpovedajúci vývoj podporných služieb od siete poskytovateľa služieb – s výnimkou volania – smerom ku cloudovej platforme Webex.
Či už používate UC-One SaaS alebo BroadWorks Collaborate, preferovanou stratégiou migrácie je nasadenie nového, vyhradeného XSP|ADP na integráciu s Webex pre Cisco BroadWorks. Počas migrácie zákazníkov na Webex môžete obe služby prevádzkovať paralelne a prípadne získať späť infraštruktúru použitú pre predchádzajúce riešenie.
Odporúčané predplatné dokumentov
Články Centra pomoci Webex (na help.webex.com) obsahujú a Prihlásiť sa na odber možnosť, ktorá vám umožní dostávať e-mailové upozornenie vždy, keď sa článok aktualizuje.
Odporúčame vám prihlásiť sa na odber každého z nasledujúcich článkov, aby ste sa uistili, že vám neuniknú dôležité aktualizácie, ktoré ovplyvňujú sieťové pripojenie. Ak sa chcete prihlásiť na odber, prejdite na každý z nižšie uvedených odkazov a v článku, ktorý sa spustí, kliknite na Prihlásiť sa na odber tlačidlo.
Minimálne vám odporúčame prihlásiť sa na odber vyššie uvedeného zoznamu. Avšak väčšina článkov a dokumentov Webex uvedených pod Dodatočné dokumenty mať Prihlásiť sa na odber možnosť. Aby sa táto možnosť zobrazila, článok sa musí objaviť na help.webex.com.
| Pre vstupné stránky dokumentácie neexistuje možnosť predplatného. |
Dodatočné dokumenty
Ďalšie informácie o Webex pre Cisco BroadWorks nájdete v nasledujúcej súvisiacej dokumentácii:
Webex pre dokumenty Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce dokumenty a stránky na získanie informácií o Webex pre Cisco BroadWorks.
Prineste si vlastné PSTN riešenie pre Webex pre Cisco BroadWorks—Toto riešenie umožňuje poskytovateľom služieb poskytovať telefónne čísla, ktoré vlastnia (a nie čísla od spoločnosti Cisco), ktoré môžu používatelia použiť pri pripájaní sa k stretnutiam Webex.
Webex for Cisco BroadWorks Configuration Guide—Popisuje, ako nakonfigurovať aplikáciu Webex pre Webex pre Cisco BroadWorks.
- Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks—Popisuje, ako pripojiť a obsluhovať zariadenia Room OS a MPP.
Webex for Cisco BroadWorks Troubleshooting Guide— Obsahuje informácie o riešení problémov pre Webex pre Cisco BroadWorks.
Webex pre články Cisco BroadWorks
Správcovia partnerov môžu použiť nasledujúce voliteľné stránky, aby sa dozvedeli viac o Webex pre Cisco BroadWorks:
Webex pre dokumentáciu Cisco BroadWorks— Vstupná stránka obsahuje technické dokumenty a voliteľné články Webex určené pre správcov partnerov Webex pre Cisco BroadWorks.
Čo je nové s Webex pre Cisco BroadWorks—Prečítajte si o najnovších vydaných funkciách spolu s tým, čo bude čoskoro.
Známe problémy a obmedzenia—Prečítajte si o známych problémoch, ktoré sme identifikovali v riešení Webex for Cisco BroadWorks.
Úlohy správcu partnera pre Webex pre BroadWorks a veľkoobchodné RTM– Tento článok popisuje, ako priradiť roly správcu partnerov pre partnerské organizácie, ktoré ponúkajú Webex pre Cisco BroadWorks. Roly sa zvyknú prideľovať správcovský prístup k nastaveniam v Partner Hub a Control Hub.
Dokumenty Cisco BroadWorks
Správcovia partnerov môžu nájsť technické dokumenty, ktoré popisujú, ako nasadiť časť riešenia Cisco BroadWorks, na stránke Cisco BroadWorks na cisco.com:
Články pomocníka Webex
Nasledujúce stránky pomocníka Webex možno použiť na nájdenie článkov Webex, ktoré pomáhajú správcom zákazníkov a koncovým používateľom používať funkcie Webex.
Webex od poskytovateľov služieb– Táto vstupná stránka obsahuje odkazy s informáciami o začatí a bežne používanými článkami pre používateľov aplikácie Webex, ktorí si zakúpili služby Webex od poskytovateľa služieb.
Centrum pomoci Webex—Pomocou funkcie vyhľadávania na help.webex.com vyhľadajte ďalšie články Webex, ktoré popisujú funkcie aplikácií Webex a Webex Meetings. Môžete vyhľadávať články používateľov alebo správcov.
Dokumentácia pre vývojárov
Webex for BroadWorks Developer Guide—Poskytuje informácie pre vývojárov, ktorí vytvárajú aplikácie, ktoré používajú Webex for BroadWorks API.
Rozhodovacie body
| Úvaha | Otázky na zodpovedanie | Zdroje |
Architektúra a infraštruktúra
|
Koľko XSP|ADP? Ako berú mTLS? |
Cisco BroadWorks System Capacity Planner Príručka systémového inžinierstva Cisco BroadWorks XSP|Referencia ADP CLI Tento dokument |
| Poskytovanie zákazníkov a používateľov | Môžete tvrdiť, že e-mailom v BroadWorks dôverujete? Chcete, aby používatelia poskytli e-mailové adresy na aktiváciu vlastných účtov? Môžete vytvoriť nástroje na používanie nášho API? |
Verejné dokumenty API na https://developer.webex.com Tento dokument |
| Branding | Akú farbu a logo chcete použiť? | Článok o značke aplikácie Webex |
| Šablóny | Aké sú vaše rôzne prípady použitia zákazníkov? | Tento dokument |
| Funkcie predplatiteľa na zákazníka/podnik/skupinu | Vyberte balík na definovanie úrovne služby podľa šablóny. Základný, štandardný, prémiový alebo softvérový telefón. | Tento dokument Matica funkcie/balíka |
| Overenie používateľa | BroadWorks alebo Webex | Tento dokument |
| Adaptér poskytovania (pre možnosti priebežného poskytovania) | Používate už integrované IM&P, napr. pre UC-One SaaS? Máte v úmysle použiť viacero šablón? Očakáva sa bežnejší prípad použitia? |
Tento dokument Referencia aplikačného servera CLI |
Architektúra a infraštruktúra
S akou mierkou chcete začať? V budúcnosti je možné škálovanie, ale váš aktuálny odhad využitia by mal riadiť plánovanie infraštruktúry.
Spolupracujte so svojím Cisco account manažérom / obchodným zástupcom na veľkosti vášho XSP|Infraštruktúra ADP, podľa Cisco BroadWorks System Capacity Planner a Príručka systémového inžinierstva Cisco BroadWorks.
Ako Webex vytvorí vzájomné pripojenia TLS k vášmu XSP|ADP? Priamo do XSP|ADP v DMZ alebo cez TLS proxy? Ovplyvní to vašu správu certifikátov a adresy URL, ktoré používate pre rozhrania. (Nepodporujeme nešifrované TCP spojenia na okraji vašej siete).
Poskytovanie zákazníkov a používateľov
Ktorý spôsob poskytovania používateľov vám najviac vyhovuje?
Priebežné poskytovanie pomocou dôveryhodných e-mailov: Priradením služby „Integrated IM&P“ na BroadWorks je predplatiteľ automaticky zabezpečený vo Webexe.
Ak môžete tiež tvrdiť, že e-mailové adresy predplatiteľov v BroadWorks sú platné a jedinečné pre Webex, potom môžete použiť variant „dôveryhodného e-mailu“ poskytovania toku. Účty predplatiteľov Webex sa vytvárajú a aktivujú bez ich zásahu; jednoducho si stiahnu klienta a prihlásia sa.
E-mailová adresa je kľúčovým užívateľským atribútom na Webexe. Preto musí Poskytovateľ služieb poskytnúť používateľovi platnú e-mailovú adresu, aby mu mohol poskytnúť služby Webex. Toto musí byť v atribúte ID e-mailu používateľa v aplikácii BroadWorks. Odporúčame skopírovať ho aj do atribútu Alternatívne ID.
Priebežné poskytovanie bez dôveryhodných e-mailov: Ak nemôžete dôverovať e-mailovým adresám predplatiteľov, stále môžete priradiť službu Integrated IM&P v BroadWorks k poskytovaniu používateľov vo Webexe.
Pri tejto možnosti sa účty vytvoria, keď priradíte službu, ale predplatitelia musia zadať a overiť svoje e-mailové adresy, aby mohli aktivovať účty Webex.
Vlastné poskytovanie používateľov: Táto možnosť nevyžaduje priradenie služby IM&P v BroadWorks. Vy (alebo vaši zákazníci) namiesto toho distribuujete odkaz na poskytovanie a odkazy na stiahnutie rôznych klientov s vašou značkou a pokynmi.
Odberatelia kliknú na odkaz, potom zadajú a overia svoje e-mailové adresy, aby si vytvorili a aktivovali svoje účty Webex. Potom si stiahnu klienta a prihlásia sa a Webex o nich načíta nejakú dodatočnú konfiguráciu z BroadWorks (vrátane ich primárnych čísel).
SP riadené poskytovanie prostredníctvom API: Webex odhaľuje sadu verejných rozhraní API, ktoré umožňujú poskytovateľom služieb začleniť poskytovanie používateľov/predplatiteľov do ich existujúcich pracovných postupov.
Požiadavky na zabezpečenie
Nasledujúca tabuľka sumarizuje požiadavky pre každú metódu tvorby rezerv. Okrem týchto požiadaviek musí vaše nasadenie spĺňať všeobecné systémové požiadavky, ktoré sú popísané v tejto príručke.
Spôsob poskytovania | Požiadavky |
|---|---|
Priebežné poskytovanie (Dôveryhodné alebo nedôveryhodné e-maily) | Webex provizórne API pridáva existujúcich používateľov BroadWorks do Webex automaticky, keď používateľ splní požiadavky a vy prepnete Integrovaný IM+P službu na. Existujú dva toky (dôveryhodné e-maily alebo nedôveryhodné e-maily), ktoré priraďujete prostredníctvom šablóny Onboarding na Webexe. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Vlastné poskytovanie používateľov | Správca poskytuje existujúcemu používateľovi BroadWorks odkaz na portál aktivácie používateľov. Používateľ sa musí prihlásiť na portál pomocou poverení BroadWorks a poskytnúť platnú e-mailovú adresu. Po overení e-mailu Webex načíta ďalšie informácie o používateľovi na dokončenie poskytovania. Požiadavky na BroadWorks:
Požiadavky Webex: Šablóna registrácie obsahuje nasledujúce nastavenia:
|
Poskytovanie riadené SP prostredníctvom API (Dôveryhodné alebo nedôveryhodné e-maily) | Webex odhaľuje množinu verejných rozhraní API, ktoré vám umožňujú zabudovať poskytovanie používateľov do vašich existujúcich pracovných postupov a nástrojov. Existujú dva toky:
Požiadavky na BroadWorks:
Požiadavky Webex:
Ak chcete použiť rozhrania API, prejdite na Predplatitelia BroadWorks. |
Požadované opravy s priebežným poskytovaním
Ak používate prietokové poskytovanie, musíte nainštalovať systémovú opravu a použiť vlastnosť CLI. V nižšie uvedenom zozname nájdete pokyny, ktoré sa vzťahujú na vaše vydanie BroadWorks:
Pre R22:
Inštalácia AP.as.22.0.1123.ap376508.
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Pre R23:
Inštalácia AP.as.23.0.1075.ap376509
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Pre R24:
Inštalácia AP.as.24.0.944.ap375100
Po inštalácii nastavte vlastnosť
bw.msg.includeIsEnterpriseInOSSschemadotruez CLI vMaintenance/ContainerOptions.Ďalšie informácie nájdete v poznámkach k oprave https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| Po dokončení týchto krokov už nebudete môcť poskytovať novým používateľom služby UC-One Collaborate. Noví používatelia musia byť Webex pre používateľov Cisco BroadWorks. |
Podporované jazykové miestne nastavenia
Počas poskytovania sa jazyk, ktorý bol priradený v BroadWorks prvému používateľovi s poskytovanou správou, automaticky priradí ako predvolené miestne nastavenie pre túto organizáciu zákazníka. Toto nastavenie určuje predvolený jazyk používaný pre aktivačné e-maily, stretnutia a pozvánky na stretnutia v rámci danej zákazníckej organizácie.
Jazyky s piatimi znakmi v (ISO-639-1)_Podporovaný je formát (ISO-3166). Napríklad, en_US zodpovedá English_Spojené štáty. Ak sa požaduje iba dvojpísmenový jazyk (pomocou formátu ISO-639-1), služba vygeneruje päťznakové miestne nastavenie skombinovaním požadovaného jazyka s kódom krajiny zo šablóny, tj „requestedLanguage_CountryCode", ak nie je možné získať platné miestne nastavenie, použije sa predvolené rozumné miestne nastavenie na základe požadovaného kódu jazyka.
Nasledujúca tabuľka uvádza podporované miestne nastavenia a mapovanie, ktoré konvertuje dvojpísmenový kód jazyka na päťznakové miestne nastavenie pre situácie, keď nie je dostupné päťmiestne miestne nastavenie.
Podporované jazykové miestne nastavenia (ISO-639-1)_(ISO-3166) | Ak je k dispozícii iba dvojpísmenový kód jazyka... | |
|---|---|---|
Kód jazyka (ISO-639-1) ** | Namiesto toho použite predvolené miestne nastavenie (ISO-639-1)_(ISO-3166) | |
en_USA en_AU en_GB en_CA | en | en_USA |
fr_FR fr_CA | fr | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | de | de_DE |
hu_HU | hu | hu_HU |
id_ID | id | id_ID |
it_IT | to | it_IT |
ja_JP | ja | ja_JP |
ko_KR | ko | ko_KR |
es_ES es_CO es_MX | es | es_ES |
nl_NL | nl | nl_NL |
nb_NIE | nb | nb_NIE |
pl_PL | pl | pl_PL |
pt_PT pt_BR | pt | pt_PT |
ru_RU | ru | ru_RU |
ro_RO | ro | ro_RO |
zh_CN zh_TW | zh | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Miestne nastavenia es_CO, id_ID, nb_NIE a pt_Webex Meeting Sites nepodporujú PT. Pre tieto miestne nastavenia budú stránky The Webex Meetings iba v angličtine. Angličtina je predvolené miestne nastavenie pre lokality, ak sa pre lokalitu nevyžaduje žiadne/neplatné/nepodporované miestne nastavenie. Toto jazykové pole je použiteľné pri vytváraní stránky Organizácie a Webex stretnutí. Ak sa v príspevku alebo v rozhraní API predplatiteľa nespomína žiadny jazyk, ako predvolený jazyk sa použije jazyk zo šablóny. |
Branding
Správcovia partnerov môžu použiť pokročilé prispôsobenia značky na prispôsobenie spôsobu, akým aplikácia Webex hľadá organizácie zákazníkov, ktoré partner spravuje. Správcovia partnerov môžu prispôsobiť nasledujúce nastavenia, aby zabezpečili, že aplikácia Webex bude odrážať značku a identitu ich spoločnosti:
Logá spoločnosti
Jedinečné farebné schémy pre svetlý alebo tmavý režim
Prispôsobené adresy URL podpory
Podrobnosti o prispôsobení značky nájdete v časti Konfigurácia rozšírených prispôsobení značky.
|
|
Šablóny registrácie
Šablóny prihlásenia vám umožňujú definovať parametre, podľa ktorých sú zákazníci a pridružení odberatelia automaticky poskytovaní na Webex pre Cisco BroadWorks. Podľa potreby môžete nakonfigurovať viacero šablón registrácie, ale keď pripojíte zákazníka, je priradený iba k jednej šablóne (na jedného zákazníka nemôžete použiť viacero šablón).
Niektoré z primárnych parametrov šablóny sú uvedené nižšie.
Balíček
Pri vytváraní šablóny musíte vybrať predvolený balík (pozri Balíčky podrobnosti nájdete v časti Prehľad). Všetci používatelia, ktorým je poskytnutá táto šablóna, či už prostredníctvom prietoku alebo vlastného poskytovania, dostanú predvolený balík.
Máte kontrolu nad výberom balíkov pre rôznych zákazníkov vytvorením viacerých šablón a výberom rôznych predvolených balíkov v každom z nich. Potom by ste mohli distribuovať rôzne prepojenia na poskytovanie alebo rôzne adaptéry na poskytovanie pre jednotlivé podniky v závislosti od vami vybratej metódy poskytovania používateľov pre tieto šablóny.
Balík konkrétnych predplatiteľov môžete zmeniť z tohto predvoleného nastavenia pomocou rozhrania API na poskytovanie (pozri Dokumentácia Webex pre Cisco BroadWorks API alebo prostredníctvom partnerského centra (pozri Zmeňte používateľský balík v partnerskom centre).
Z BroadWorks nemôžete zmeniť balík predplatiteľa. Priradenie služby Integrated IM&P je buď zapnuté alebo vypnuté; ak je predplatiteľovi priradená táto služba v BroadWorks, šablóna partnerského centra priradená k podnikovej adrese URL poskytovania daného predplatiteľa definuje balík.
Predajca a podniky alebo poskytovateľ služieb a skupiny?
Spôsob, akým je nakonfigurovaný váš systém BroadWorks, má vplyv na tok cez poskytovanie. Ak ste predajcom Enterprises, musíte pri vytváraní šablóny povoliť režim Enterprise.
Ak je váš systém BroadWorks nakonfigurovaný v režime poskytovateľa služieb, môžete vo svojich šablónach ponechať vypnutý režim Enterprise.
Ak plánujete poskytovať zákaznícke organizácie pomocou oboch režimov BroadWorks, musíte použiť rôzne šablóny pre skupiny a podniky.
| Uistite sa, že ste aplikovali opravy BroadWorks, ktoré sú potrebné na zabezpečenie prietoku. Podrobnosti nájdete v časti Požadované opravy s priebežným poskytovaním. |
Režim overenia
Rozhodnite sa, ako chcete, aby sa predplatitelia overovali, keď sa prihlásia do Webexu. Režim môžete priradiť pomocou Režim overenia nastavenie v šablóne registrácie. Nasledujúca tabuľka uvádza niektoré možnosti.
| Toto nastavenie nemá vplyv na prihlásenie do portálu aktivácie používateľa. Používatelia, ktorí sa prihlásia na portál, musia zadať svoje ID používateľa a heslo BroadWorks, ako je nakonfigurované na BroadWorks, bez ohľadu na to, ako konfigurujete Režim overenia na šablóne registrácie. |
| Režim overenia | BroadWorks | Webex |
| Primárna identita používateľa | ID používateľa BroadWorks | E-mailová adresa |
| Poskytovateľ identity | BroadWorks.
| Cisco Common Identity |
| Viacfaktorové overenie? | Nie | Vyžaduje IdP zákazníka, ktorý podporuje viacfaktorové overenie. |
Cesta overenia poverení
|
|
|
| Podrobnejší rozpis prihlasovacieho toku SSO s priamou autentifikáciou do BroadWorks nájdete na Prihlasovací postup SSO. |
Kódovanie UTF-8 s overením BroadWorks
Pri autentifikácii BroadWorks vám odporúčame nakonfigurovať kódovanie UTF-8 pre autentifikačnú hlavičku. UTF-8 rieši problém, ktorý sa môže vyskytnúť pri heslách, ktoré používajú špeciálne znaky, pričom webový prehliadač nekóduje znaky správne. Tento problém rieši hlavička s kódovaním UTF-8 so základnými 64 kódmi.
Kódovanie UTF-8 môžete nakonfigurovať spustením jedného z nasledujúcich príkazov CLI na XSP alebo ADP:
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Krajina
Pri vytváraní šablóny musíte vybrať krajinu. Táto krajina bude automaticky priradená ako krajina organizácie pre všetkých zákazníkov, ktorým je poskytnutá šablóna v Common Identity. Krajina organizácie navyše určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites.
Predvolené globálne volacie čísla stránky budú nastavené na prvé dostupné telefonické číslo definované v telefónnej doméne na základe krajiny organizácie. Ak sa v telefónnom čísle definovanom v telefónnej doméne nenachádza krajina organizácie, použije sa predvolené číslo daného miesta.
S č. | Poloha | Kód krajiny | Názov krajiny |
|---|---|---|---|
1 | AMER | +1 | USA, CA |
2 | APAC | +65 | Singapur |
3 | ANZ | +61 | Austrália |
4 | EMEA | +44 | UK |
5 | EURO | +49 | Nemecko |
Viacnásobné partnerské dohody
Chystáte sa udeliť sublicenciu Webex pre Cisco BroadWorks inému poskytovateľovi služieb? V tomto prípade bude každý poskytovateľ služieb potrebovať samostatnú partnerskú organizáciu vo Webex Control Hub, ktorá mu umožní poskytovať riešenie pre svoju zákaznícku základňu.
Provisioningový adaptér a šablóny
Keď používate zriaďovanie toku, zriaďovacia adresa URL, ktorú zadáte do BroadWorks, je odvodená zo šablóny v Control Hub. Môžete mať viacero šablón, a teda aj viaceré zriaďovacie adresy URL. To vám umožňuje vybrať, na báze podniku po podniku, ktorý balík použiť pre predplatiteľov, keď im bude poskytnutá integrovaná služba IM&P.
Musíte zvážiť, či chcete nastaviť webovú adresu poskytovania na úrovni systému ako predvolenú cestu poskytovania a ktorú šablónu na to chcete použiť. Týmto spôsobom stačí explicitne nastaviť webovú adresu poskytovania pre tie podniky, ktoré potrebujú inú šablónu.
Majte tiež na pamäti, že už možno používate zriaďovaciu adresu URL na systémovej úrovni, napríklad s UC-One SaaS. Ak je to tak, môžete sa rozhodnúť zachovať adresu URL na systémovej úrovni pre poskytovanie používateľov na UC-One SaaS a prepísať ju pre podniky, ktoré prechádzajú na Webex pre Cisco BroadWorks. Prípadne možno budete chcieť ísť opačným smerom a nastaviť adresu URL na systémovej úrovni pre Webex for BroadWorks a prekonfigurovať tie podniky, ktoré si chcete ponechať v UC-One SaaS.
Možnosti konfigurácie súvisiace s týmto rozhodnutím sú podrobne uvedené v Nakonfigurujte aplikačný server s adresou URL služby poskytovania.
Provisioning Adapter Proxy
Pre vyššiu bezpečnosť vám Provisioning Adapter Proxy umožňuje používať HTTP(S) proxy na platforme na doručovanie aplikácií na zabezpečenie toku medzi AS a Webex. Proxy pripojenie vytvára end-to-end TCP tunel, ktorý prenáša prevádzku medzi AS a Webexom, čím eliminuje potrebu priameho pripojenia AS k verejnému internetu. Pre bezpečné pripojenie je možné použiť TLS.
Táto funkcia vyžaduje, aby ste nastavili proxy server na BroadWorks. Podrobnosti nájdete v časti Popis funkcie servera proxy Cisco BroadWorks Provisioning Adapter.
Minimálne požiadavky
Kontá
Všetci odberatelia, ktorých poskytujete pre Webex, musia existovať v systéme BroadWorks, ktorý integrujete s Webexom. V prípade potreby môžete integrovať viacero systémov BroadWorks.
Všetci predplatitelia musia mať licenciu BroadWorks a primárne číslo alebo klapku.
Webex používa e-mailové adresy ako primárne identifikátory pre všetkých používateľov. Ak používate zabezpečovanie toku s dôveryhodnými e-mailami, vaši používatelia musia mať platné adresy v atribúte e-mailu v BroadWorks.
Ak vaša šablóna používa autentifikáciu BroadWorks, môžete skopírovať e-mailové adresy predplatiteľov do atribútu Alternatívne ID v BroadWorks. To umožňuje používateľom prihlásiť sa do Webex pomocou svojich e-mailových adries a hesiel BroadWorks.
Vaši správcovia musia na prihlásenie do Partner Hub použiť svoje účty Webex.
| Pripojenie správcu BroadWorks do Webex for Cisco BroadWorks nie je podporované. Môžete pripojiť iba používateľov volajúcich BroadWorks, ktorí majú primárne číslo a/alebo klapku. Ak používate zabezpečovanie toku, používateľom musí byť priradená aj služba Integrated IM&P. |
Servery vo vašej sieti a softvérové požiadavky
Inštancie BroadWorks s minimálnou verziou R22. Podporované verzie a opravy nájdete v časti Požiadavky na softvér BroadWorks (v tomto dokumente). Viac informácií nájdete v časti Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Inštancie BroadWorks by mali zahŕňať aspoň tieto servery:
Aplikačný server (AS) s verziou BroadWorks, ako je uvedené vyššie
Sieťový server (NS)
Profilový server (PS)
XSP pre verejnosť|ADP Server(y) alebo Application Delivery Platform (ADP) spĺňajúce nasledujúce požiadavky:
Autentifikačná služba (BWAuth)
Rozhrania akcií a udalostí XSI
DMS (webová aplikácia na správu zariadení)
Rozhranie CTI (Integrácia počítačovej telefónie)
TLS 1.2 s platným certifikátom (nie vlastnoručne podpísaný) a potrebnými medziproduktmi. Vyžaduje správcu na úrovni systému na uľahčenie podnikového vyhľadávania.
Vzájomná autentifikácia TLS (mTLS) pre službu autentifikácie (vyžaduje nainštalovaný verejný reťazec certifikátov klienta Webex ako dôveryhodné kotvy)
Vzájomná autentifikácia TLS (mTLS) pre rozhranie CTI (vyžaduje nainštalovaný verejný reťazec klientskych certifikátov Webex ako dôveryhodné kotvy)
Samostatný server XSP/ADP fungujúci ako „Server push notifikácií hovorov“ (NPS vo vašom prostredí, ktorý sa používa na odosielanie upozornení na hovory spoločnosti Apple/Google. Tu ho nazývame „CNPS“, aby sme ho odlíšili od služby vo Webexe, ktorá poskytuje oznámenia push pre správy a prítomnosť).
Tento server musí byť na R22 alebo novšom.
Nariaďujeme samostatný server XSP/ADP pre CNPS, pretože nepredvídateľnosť zaťaženia z Webex pre cloudové pripojenia BWKS by mohla negatívne ovplyvniť výkon servera NPS, čo by malo za následok zvýšenie latencie upozornení. Pozrite si Príručka systémového inžinierstva Cisco BroadWorks pre viac informácií o XSP|stupnica ADP.
Platformy aplikácií Webex
Ak si chcete stiahnuť anglickú verziu aplikácie Webex, prejdite na adresu https://www.webex.com/webexfromserviceproviders-downloads.html. Aplikácia Webex je dostupná na:
Windows PC/notebooky
Počítače / notebooky Apple s MacOS
iOS (obchod Apple)
Android (Obchod Play)
Webové prehliadače (prejdite na https://teams.webex.com/)
Lokalizované verzie
Ak si chcete stiahnuť lokalizovanú verziu aplikácie Webex, použite jeden z týchto odkazov:
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (kórejčina)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (francúzština)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (portugalčina)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (Tradične čínske)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Zjednodušená čínština)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Japonsko)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Španielsko)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (nemčina)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (taliančina)
Fyzické telefóny a príslušenstvo
IP telefóny Cisco:
Cisco IP telefón radu 6800 s multiplatformovým firmvérom
Cisco IP telefón radu 7800 s multiplatformovým firmvérom
Cisco IP telefón radu 8800 s multiplatformovým firmvérom
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html pre modely a ďalšie informácie.
Telefóny tretích strán podporujeme rovnakým spôsobom ako pri iných integráciách BroadWorks. Zatiaľ však nemajú kontakty a integráciu prítomnosti s Webex pre Cisco BroadWorks.
adaptéry:
Cisco ATA 191 Multiplatformový analógový telefónny adaptér
Multiplatformový analógový telefónny adaptér Cisco ATA 192
Pozri https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html pre modely a ďalšie informácie.
Náhlavné súpravy:
Náhlavná súprava Cisco 500 Series
Pozri https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html pre modely a ďalšie informácie.
Zariadenia s operačným systémom miestnosti:
Séria Webex Room and Room Kit
Stolová séria Webex
Séria dosiek Webex
Integrácia zariadenia
Podrobnosti o integrácii a servise zariadení Room OS a MPP pre Webex for Cisco BroadWorks nájdete v časti Sprievodca integráciou zariadenia pre Webex pre Cisco BroadWorks.
Profily zariadení
Nasledujú súbory DTAF, ktoré musíte načítať na svoje aplikačné servery, aby ste podporili aplikáciu Webex ako volajúceho klienta. Sú to rovnaké súbory DTAF, aké sa používajú pre UC-One SaaS, je tu však nový config-wxt.xml.template súbor, ktorý sa používa pre aplikáciu Webex.
Ak si chcete stiahnuť najnovšie profily zariadení, prejdite na platformu Application Delivery Platform Sťahovanie softvéru na získanie najnovších súborov DTAF. Tieto stiahnuté súbory fungujú pre ADP aj XSP.
meno klienta | Typ profilu zariadenia a názov balíka |
|---|---|
Webex Mobilné Šablóna |
Typ profilu identity/zariadenia: Pripojiť – mobil DTAF: Konfiguračný súbor: |
Webex Tablet Šablóna |
Typ profilu identity/zariadenia: Pripojiť - Tablet DTAF: Konfiguračný súbor: |
Webex Desktop Šablóna |
Typ profilu identity/zariadenia: Obchodný komunikátor - PC DTAF: Konfiguračný súbor: |
Identifikovať/profil zariadenia
Všetci používatelia Webex for Cisco BroadWorks musia mať Identita/Profil zariadenia priradené v BroadWorks, ktoré používa jeden z vyššie uvedených profilov zariadenia na uskutočňovanie hovorov pomocou aplikácie Webex. Profil poskytuje konfiguráciu, ktorá používateľovi umožňuje uskutočňovať hovory.
Získanie poverení OAuth pre váš Webex pre Cisco BroadWorks
Podajte požiadavku na službu so svojím onboarding agentom alebo s Cisco TAC, aby ste mohli poskytnúť Cisco OAuth pre váš účet Cisco Identity Provider Federation.
Pre príslušné funkcie použite nasledujúci názov žiadosti:
XSP|ADP AuthService Configuration“ na konfiguráciu služby na XSP|ADP.
'NPS Configuration for Auth Proxy Setup' na konfiguráciu NPS na používanie autentifikačného proxy.
Synchronizácia UUID používateľa CI pre synchronizáciu UUID používateľa CI. Ďalšie podrobnosti o tejto funkcii nájdete na stránke: Podpora Cisco BroadWorks pre CI UUID.
Nakonfigurujte BroadWorks, aby ste povolili fakturáciu Cisco pre BroadWorks a Webex pre predplatné BroadWorks.
Cisco vám poskytne ID klienta OAuth, tajomstvo klienta a obnovovací token, ktorý je platný 60 dní. Ak platnosť tokenu vyprší pred jeho použitím, môžete podať ďalšiu žiadosť.
| Ak ste už získali poverenia poskytovateľa identity Cisco OAuth, vyplňte novú požiadavku na službu a aktualizujte svoje poverenia. |
Objednajte si certifikáty
Požiadavky na certifikát pre overenie TLS
Budete potrebovať bezpečnostné certifikáty podpísané známou certifikačnou autoritou a nasadené na vašom verejnom XSP|ADP pre všetky požadované aplikácie. Tieto sa použijú na podporu overenia certifikátu TLS pre všetky prichádzajúce pripojenia k vášmu XSP|ADP servery.
Tieto certifikáty by mali obsahovať váš XSP|Verejný úplný názov domény ADP ako všeobecný názov subjektu alebo alternatívny názov subjektu.
Presné požiadavky na nasadenie týchto serverových certifikátov závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde je potrebné načítať certifikát verejného servera podpísaný CA v týchto troch prípadoch:
Verejne podporované certifikačné autority, ktoré aplikácia Webex podporuje na overenie, sú uvedené v zozname Podporované certifikačné autority pre hybridné služby Webex.
Požiadavky na certifikát TLS pre server proxy TLS-bridge
Verejne podpísaný certifikát servera sa načíta do servera proxy.
Proxy predloží tento verejne podpísaný serverový certifikát spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Do XSP je možné načítať interný certifikát podpísaný CA|ADP.
XSP|ADP predloží tento interne podpísaný serverový certifikát proxy.
Proxy dôveruje internej CA, ktorá podpísala XSP|Certifikát servera ADP.
Požiadavky na certifikát TLS pre TLS-passthrough proxy alebo XSP|ADP v DMZ
Verejne podpísaný certifikát servera sa načíta do XSP|ADP.
XSP|ADP predkladajú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Ďalšie požiadavky na certifikát pre vzájomnú autentifikáciu TLS cez rozhranie CTI
Webex pri pripojení k rozhraniu CTI prezentuje klientsky certifikát v rámci vzájomnej TLS autentifikácie. Klientsky certifikát Webex CA/reťazový certifikát je k dispozícii na stiahnutie cez Control Hub.
Pre stiahnutie certifikátu:
Prihláste sa do Partnerského centra, máte to a kliknite na odkaz na stiahnutie certifikátu.
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram zhŕňa požiadavky na certifikát v týchto troch prípadoch:
(Voliteľne) Požiadavky na certifikát pre TLS-bridge Proxy
Webex predloží proxy verejne podpísaný klientsky certifikát.
Proxy dôveruje internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationKN interného certifikátu musí byť
bwcticlient.webex.com.
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
Verejné certifikačné autority nemusia byť ochotné podpisovať certifikáty s proprietárnym BroadWorks OID, ktoré sa vyžaduje. V prípade premosťujúceho proxy môžete byť nútení použiť internú CA na podpísanie klientskeho certifikátu, ktorý proxy predloží XSP|ADP.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Aplikačný server ClientIdentity obsahuje CN interne podpísaného klientskeho certifikátu prezentovaného XSP|ADP prostredníctvom proxy.
(Voliteľne) Požiadavky na certifikát pre TLS-passthrough Proxy alebo XSP|ADP v DMZ
Webex predstavuje pre XSP interný klientsky certifikát Cisco podpísaný CA|ADP.
XSP|ADP dôverujú internej CA Cisco, ktorá podpísala certifikát klienta. Túto CA/reťazec si môžete stiahnuť z Control Hub a pridať do dôveryhodného obchodu proxy. Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do XSP|ADP.
XSP|ADP prezentujú verejne podpísané serverové certifikáty spoločnosti Webex.
Webex dôveruje verejnej CA, ktorá podpísala XSP|Serverové certifikáty ADP.
Aplikačný server ClientIdentity obsahuje CN klientskeho certifikátu podpísaného spoločnosťou Cisco prezentovaného XSP|ADP od spoločnosti Webex.
Pripravte si sieť
Ďalšie informácie o pripojeniach, ktoré používa Webex pre Cisco BroadWorks, nájdete na: Sieťové požiadavky pre Webex pre Cisco BroadWorks. Tento článok obsahuje zoznam adries IP, portov a protokolov potrebných na konfiguráciu pravidiel vstupu a výstupu brány firewall.
Sieťové požiadavky pre Služby Webex
Predchádzajúce tabuľky brány firewall pravidiel vstupu a výstupu dokumentujú iba pripojenia, ktoré sú špecifické pre Webex pre Cisco BroadWorks. Všeobecné informácie o prepojeniach medzi aplikáciou Webex a cloudom Webex nájdete na Sieťové požiadavky pre služby Webex. Tento článok je všeobecný pre Webex, ale nasledujúca tabuľka identifikuje rôzne sekcie článku a relevantnosť každej sekcie pre Webex pre Cisco BroadWorks.
Časť Sieťové požiadavky Článok | Relevantnosť informácií |
|---|---|
Informačné | |
Transportné protokoly a šifrovacie šifry pre aplikácie a zariadenia Webex registrované v cloude | Informačné |
Musíte prečítať | |
Musíte prečítať | |
Domény a adresy URL, ku ktorým je potrebné pristupovať pre služby Webex | Musíte prečítať |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Voliteľné | |
Služby Webex pre zákazníkov FedRAMP | N/A |
Ďalšie informácie
Ďalšie informácie nájdete v časti Webex App Firewall Whitepaper (PDF).
Podpora redundancie BroadWorks
Cloudové služby Webex a klientske aplikácie Webex, ktoré potrebujú prístup k sieti partnera, plne podporujú Broadworks XSP|Redundancia ADP poskytnutá partnerom. Keď XSP|ADP alebo stránka nie je dostupná z dôvodu plánovanej údržby alebo neplánovaného dôvodu, služby a aplikácie Webex môžu prejsť na iný XSP|ADP alebo web poskytnutý partnerom na dokončenie žiadosti.
Topológia siete
Broadworks XSP|ADP môžu byť nasadené priamo na internete alebo môžu byť umiestnené v DMZ, pred ktorým stojí prvok na vyrovnávanie záťaže, ako je F5 BIG-IP. Aby sa zabezpečila geo-redundancia, XSP|ADP môžu byť nasadené v dvoch (alebo viacerých) dátových centrách, pričom každé môže byť riadené vyrovnávačom záťaže, pričom každé má verejnú IP adresu. Ak XSP|ADP sú za vyrovnávačom zaťaženia, mikroslužby a aplikácia Webex vidia iba IP adresu vyrovnávača zaťaženia a zdá sa, že Broadworks má iba jeden XSP|ADP, aj keď existuje viacero XSP|ADP pozadu.
V nižšie uvedenom príklade XSP|ADP sú nasadené na dvoch lokalitách, lokalite A a lokalite B. Existujú dva XSP|ADP na čele s Load Balancerom na každom mieste. Stránka A má XSP|ADP1 a XSP|ADP2 na čele s LB1 a miesto B má XSP|ADP3 a XSP|ADP4 na čele s LB2. Vo verejnej sieti sú vystavené iba nástroje na vyrovnávanie zaťaženia a XSP|ADP sú v súkromných sieťach DMZ.
Cloudové služby Webex
Konfigurácia DNS
Mikroslužby Webex Cloud musia byť schopné nájsť Broadworks XSP|ADP server(y) na pripojenie k rozhraniam Xsi, autentifikačnej službe a CTI.
Mikroslužby Webex Cloud vykonajú vyhľadávanie DNS A/AAAA nakonfigurovaného XSP|Názov hostiteľa ADP a pripojte sa k vrátenej adrese IP. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server. Ak sa vráti viacero IP adries, vyberie sa prvá IP v zozname. Vyhľadávanie SRV momentálne nie je podporované.
Príklad: DNS A záznam partnera na nájdenie vyváženého XSP smerujúceho k internetu Round-Robin|ADP server/Load Balancery.
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Failover
Keď mikroslužby Webex pošlú požiadavku do XSP|ADP/Load Balancer a požiadavka zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, mikroslužby Webex označia IP ako blokovanú a okamžite vykonajú prechod na ďalšiu IP.
Ak do 2 sekúnd nepríde žiadna odpoveď HTTP, časový limit požiadavky uplynie a mikroslužby Webex označia IP ako blokovanú a vykonajú prechod na ďalšiu IP.
Každá požiadavka sa vyskúša 3-krát, kým sa mikroslužbe ohlási zlyhanie.
Keď je adresa IP v zozname blokovaných adries, nebude zahrnutá do zoznamu adries, ktoré sa majú vyskúšať pri odosielaní požiadavky na XSP|ADP. Po uplynutí vopred stanovenej doby uplynie platnosť zablokovanej adresy IP a vráti sa späť do zoznamu, aby sa pokúsila o ďalšiu požiadavku.
Ak sú všetky IP adresy zablokované, mikroslužba sa stále pokúsi odoslať požiadavku náhodným výberom IP adresy zo zoznamu blokovaných. V prípade úspechu sa daná IP adresa odstráni zo zoznamu blokovaných.
Postavenie
Stav pripojenia služieb Webex Cloud k XSP|ADP alebo Load Balancers môžete vidieť v Control Hub. V rámci BroadWorks Calling Cluster sa zobrazuje stav pripojenia pre každé z týchto rozhraní:
XSI akcie
XSI udalosti
Autentifikačná služba
Stav pripojenia sa aktualizuje pri načítaní stránky alebo počas aktualizácií vstupu. Stavy pripojenia môžu byť:
Zelená: Keď je rozhranie dostupné na jednej z IP vo vyhľadávaní záznamu A.
červená: Keď sú všetky adresy IP vo vyhľadávaní záznamu A nedostupné a rozhranie je nedostupné.
Nasledujúce služby používajú mikroslužby na pripojenie k XSP|ADP a sú ovplyvnené XSP|Dostupnosť rozhrania ADP:
Prihlásenie do aplikácie Webex
Obnovenie tokenu aplikácie Webex
Nedôveryhodný e-mail/vlastná aktivácia
Kontrola stavu služby Broadworks
Aplikácia Webex
Konfigurácia DNS
Aplikácia Webex pristupuje k rozhraniu Xtended Services Interface (XSI-Actions & XSI-Events) a službám Device Management Service (DMS) na XSP|ADP.
Ak chcete nájsť službu XSI, aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-client._tcp.<webex app xsi domain>. SRV ukazuje na nakonfigurovanú adresu URL pre XSP|Hostitelia ADP alebo nástroje na vyrovnávanie zaťaženia pre službu XSI. Ak vyhľadávanie SRV nie je k dispozícii, aplikácia Webex sa vráti späť na vyhľadávanie A/AAAA.
SRV sa môže rozlíšiť na viacero cieľov A/AAAA. Každý záznam A/AAAA sa však musí mapovať iba na jednu adresu IP. Ak existuje viacero XSP|ADP v DMZ za zariadením na vyrovnávanie záťaže/hrany, je potrebné, aby bol nástroj na vyvažovanie záťaže nakonfigurovaný tak, aby udržiaval stálosť relácie na smerovanie všetkých požiadaviek tej istej relácie do rovnakého XSP|ADP. Túto konfiguráciu nariaďujeme, pretože signály srdca udalosti XSI klienta musia ísť do rovnakého XSP|ADP, ktorý sa používa na vytvorenie kanála udalostí.
| V príklade 1 je záznam A/AAAA pre webex-app-XSP|ADP.example.com neexistuje a ani nemusí. Ak váš DNS vyžaduje, aby bol definovaný jeden záznam A/AAAA, mala by sa vrátiť iba 1 adresa IP. Bez ohľadu na to musí byť SRV stále definované pre aplikáciu Webex. Ak aplikácia Webex používa názov A/AAAA, ktorý sa priraďuje k viac ako jednej IP adrese, alebo ak prvok vyrovnávania záťaže/edge nezachováva stálosť relácie, klient nakoniec odošle tlkot srdca do XSP|ADP, kde nezriadil kanál udalostí. To má za následok zničenie kanála a tiež výrazne väčšiu internú premávku, ktorá zhoršuje váš XSP|Výkon klastra ADP. Pretože Webex Cloud a Webex App majú odlišné požiadavky na vyhľadávanie záznamov A/AAAA, musíte pre prístup k vášmu XSP použiť samostatný FQDN pre Webex Cloud a Webex App.|ADP. Ako je uvedené v príkladoch, Webex Cloud používa záznam A |
Príklad 1-Viacnásobné XSP|ADP, každý za samostatnými vyrovnávačmi zaťaženia
V tomto príklade SRV ukazuje na viacero záznamov A, pričom každý záznam A ukazuje na iný nástroj na vyrovnávanie zaťaženia na inom mieste. Aplikácia Webex vždy použije prvú IP adresu v zozname a presunie sa na ďalší záznam iba vtedy, ak je prvý nefunkčný.
Nižšie je uvedený príklad záznamov SRV.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Klientsky objav rozhrania Xsi |
SRV |
|
| Klientsky objav rozhrania Xsi |
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
Príklad 2-Viacnásobné XSP|ADP za jedným vyrovnávačom zaťaženia (s mostom TLS)
Pre počiatočnú požiadavku vyberie nástroj na vyvažovanie záťaže náhodný XSP|ADP. Ten XSP|ADP vráti súbor cookie, ktorý aplikácia Webex obsahuje v budúcich požiadavkách. Pre budúce požiadavky nástroj na vyrovnávanie zaťaženia používa súbor cookie na smerovanie pripojenia do správneho XSP|ADP, čím sa zabezpečí, že sa kanál udalostí nepreruší.
Typ záznamu | Záznam | Cieľ | Účel |
|---|---|---|---|
SRV |
|
| Vyrovnávač zaťaženia |
A | LB.example.com |
| IP adresa nástroja na vyvažovanie záťaže (XSP|ADP sú za vyrovnávačom zaťaženia) |
URL DMS
Počas procesu prihlásenia aplikácia Webex získa aj adresu URL DMS na stiahnutie svojho konfiguračného súboru. Hostiteľ v adrese URL sa analyzuje a aplikácia Webex vykoná vyhľadávanie DNS A/AAAA hostiteľa na pripojenie k XSP|ADP, ktorý hostí službu DMS.
Príklad: DNS Záznam na objavenie Round-Robin vyváženého XSP orientovaného na internet|ADP server/Load Balancers by Webex App na stiahnutie konfiguračných súborov cez DMS:
Typ záznamu | názov | Cieľ | Účel |
|---|---|---|---|
A |
|
| Body na LB1 (miesto A) |
A |
|
| Body na LB2 (miesto B) |
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Ako aplikácia Webex nájde XSP|ADP adresy
Klient sa pokúsi nájsť XSP|Uzly ADP používajúce nasledujúci tok DNS:
Klient najprv načíta adresy URL Xsi-Actions/Xsi-Events z Webex Cloud (zadali ste ich pri vytváraní súvisiaceho klastra volania BroadWorks). Názov hostiteľa/doména Xsi sa analyzuje z adresy URL a klient vykoná vyhľadávanie SRV takto:
Klient vykoná vyhľadávanie SRV _xsi-zákazník._tcp.<xsi domain="">
Ak vyhľadávanie SRV vráti jeden alebo viac cieľov A/AAAA:
Klient vykoná vyhľadávanie A/AAAA pre tieto ciele a ukladá vrátené adresy IP do vyrovnávacej pamäte.
Klient sa pripojí k jednému z cieľov (a teda k jeho A/AAAA záznamu s jednou IP adresou) na základe priority SRV, potom váhy (alebo náhodne, ak sú všetky rovnaké).
Ak vyhľadávanie SRV nevráti žiadne ciele:
Klient vyhľadá A/AAAA koreňový parameter Xsi a potom sa pokúsi pripojiť k vrátenej IP adrese. Môže to byť okrajový prvok vyrovnávania zaťaženia alebo to môže byť XSP|samotný ADP server.
Ako bolo uvedené, záznam A/AAAA sa musí preniesť na jednu IP adresu z rovnakých dôvodov.
(Voliteľné) V konfigurácii zariadenia pre aplikáciu Webex môžete následne poskytnúť vlastné podrobnosti o akciách XSI/Udalostiach XSI pomocou nasledujúcich značiek:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Tieto konfiguračné parametre majú prednosť pred akoukoľvek konfiguráciou vo vašom klastri BroadWorks v Control Hub.
Ak existujú, klient ich porovná s pôvodnou XSI adresou, ktorú dostal cez konfiguráciu BroadWorks Cluster.
Ak sa zistí nejaký rozdiel, klient znova inicializuje konektivitu akcií XSI/Udalostí XSI. Prvým krokom je vykonanie rovnakého procesu vyhľadávania DNS uvedeného v kroku 1 – tentoraz požiadania o vyhľadanie hodnoty v %XSI_ROOT_WXT% parametra z jeho konfiguračného súboru.
Ak použijete túto značku na zmenu rozhraní Xsi, vytvorte zodpovedajúce záznamy SRV.
Failover
Počas prihlásenia aplikácia Webex vykoná vyhľadávanie DNS SRV _xsi-zákazník._tcp.<xsi domain="">, vytvorí zoznam hostiteľov a pripojí sa k jednému z hostiteľov na základe priority SRV a potom váhy. Tento pripojený hostiteľ sa stane vybraným pre všetky budúce požiadavky. Kanál udalosti sa potom otvorí vybranému hostiteľovi a pravidelne sa odosiela srdcový tep na overenie kanála. Všetky požiadavky odoslané po prvej zahŕňajú súbor cookie, ktorý sa vracia v odpovedi HTTP, preto je dôležité, aby nástroj na vyrovnávanie zaťaženia udržiaval stálosť relácie (afinitu) a vždy odosielal požiadavky na rovnaký backend XSP|ADP server.
Ak žiadosť alebo žiadosť o srdcový tep hostiteľovi zlyhá, môže sa stať niekoľko vecí:
Ak je zlyhanie spôsobené chybou siete (napr. TCP, SSL), trasa aplikácie Webex okamžite postúpi k ďalšiemu hostiteľovi v zozname.
Ak sa zobrazí kód chyby (HTTP 5xx) sa vráti, aplikácia Webex označí túto IP adresu ako zablokovanú a trasa prejde na ďalšieho hostiteľa v zozname.
Ak odpoveď nie je prijatá v určitom časovom období, potom sa žiadosť považuje za neúspešnú z dôvodu časového limitu a ďalšie požiadavky sú odoslané ďalšiemu hostiteľovi. Žiadosť o časový limit sa však považuje za neúspešnú. Niektoré požiadavky sa po zlyhaní opakujú (s narastajúcim časom opakovania). Žiadosti, že sa predpokladá, že nie sú životne dôležité, sa nezopakujú.
Po úspešnom vyskúšaní nového hostiteľa sa stane novým vybratým hostiteľom, ak sa hostiteľ nachádza v zozname. Po vyskúšaní posledného hostiteľa v zozname sa aplikácia Webex presunie na prvého hostiteľa.
V prípade srdcového tepu, ak dôjde k dvom po sebe nasledujúcim zlyhaniam požiadaviek, aplikácia Webex znova inicializuje kanál udalostí.
Všimnite si, že aplikácia Webex nevykonáva obnovenie zlyhania a zisťovanie služby DNS sa vykonáva iba raz pri prihlásení.
Počas prihlasovania sa aplikácia Webex pokúsi stiahnuť konfiguračný súbor cez XSP|Rozhranie ADP/Dms. Vykoná vyhľadávanie záznamov A/AAAA hostiteľa v získanej DMS URL a pripojí sa k prvej IP. Najprv sa pokúsi odoslať požiadavku na stiahnutie konfiguračného súboru pomocou tokenu SSO. Ak to z akéhokoľvek dôvodu zlyhá, skúsi to znova, ale s používateľským menom a heslom zariadenia.
Prehľad nasadenia
Nasledujúce diagramy predstavujú typické poradie vašich úloh nasadenia pre rôzne režimy poskytovania používateľov. Mnohé z úloh sú spoločné pre všetky režimy poskytovania.
Partner Onboarding pre Webex pre Cisco BroadWorks
Každý poskytovateľ služieb alebo predajca Webex for Cisco BroadWorks musí byť nastavený ako partnerská organizácia pre Webex pre Cisco BroadWorks. Ak máte existujúcu partnerskú organizáciu Webex, môžete ju použiť.
Na dokončenie potrebného prihlásenia musíte vykonať papierovanie Webex Cisco BroadWorks a noví partneri musia prijať online zmluvu o partnerstve nepriameho kanála (ICPA). Po dokončení týchto krokov, Cisco Compliance vytvorí novú partnerskú organizáciu v partnerskom centre (ak je to potrebné) a pošle e-mail s overovacími údajmi správcovi záznamov vo vašej dokumentácii. Zároveň vás bude kontaktovať váš manažér aktivácie partnera a/alebo programu zákazníckeho úspechu, aby ste mohli začať s registráciou.
| Webex Partneri v jednom regióne môžu vytvárať zákaznícke organizácie v akomkoľvek regióne, ktorému ponúkame služby. Ak potrebujete pomoc, pozrite si: Dátová rezidencia vo Webexe. |
Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP
Vyžadujeme, aby bola aplikácia NPS spustená na inom XSP|ADP. Požiadavky na tento XSP|ADP sú opísané v Nakonfigurujte upozornenia na hovory z vašej siete.
Na svojom XSP potrebujete nasledujúce aplikácie/služby|ADP.
Služba/Aplikácia | Overenie zlyhalo | Účel služby/aplikácie |
|---|---|---|
Xsi-Udalosti |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, servisné upozornenia |
Xsi-Actions |
TLS (server sa autentifikuje voči klientom) |
Ovládanie hovorov, akcie |
Správa zariadenia |
TLS (server sa autentifikuje voči klientom) |
Stiahnutie konfigurácie volania |
Autentifikačná služba |
TLS (server sa autentifikuje voči klientom) |
Overenie používateľa |
Integrácia počítačovej telefónie |
mTLS (klient a server sa navzájom autentifikujú) |
Telefonická prítomnosť |
Nastavenia hovorov Aplikácia Webview |
TLS (server sa autentifikuje voči klientom) |
Odhaľuje nastavenia hovorov používateľov na portáli samoobsluhy v rámci aplikácie Webex |
Táto časť popisuje, ako použiť požadované konfigurácie pre TLS a mTLS na týchto rozhraniach, ale mali by ste si prečítať existujúcu dokumentáciu, aby ste nainštalovali aplikácie do svojho XSP.|ADP.
Požiadavky na spolubydlisko
Autentifikačná služba musieť byť spolurezidentom s aplikáciami Xsi, pretože tieto rozhrania musia akceptovať tokeny s dlhou životnosťou na autorizáciu služby. Overovacia služba je potrebná na overenie týchto tokenov.
Autentifikačná služba a Xsi môžu v prípade potreby bežať na rovnakom porte.
Ostatné služby/aplikácie môžete oddeliť podľa potreby pre vašu váhu (vyhradená správa zariadení XSP|napríklad farma ADP).
Aplikácie Xsi, CTI, Authentication Service a DMS môžete umiestniť spoločne.
Na XSP neinštalujte iné aplikácie alebo služby|ADP, ktoré sa používajú na integráciu BroadWorks s Webex.
Neumiestňujte aplikáciu NPS spoločne so žiadnymi inými aplikáciami.
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia služby overenia totožnosti (s overením tokenu CI)
Tento postup použite na konfiguráciu Autentifikačnej služby na používanie overenia tokenov CI s TLS. Tento spôsob overenia sa odporúča, ak používate R22 alebo vyšší a váš systém ho podporuje.
| Vzájomné TLS (mTLS) je tiež podporované ako alternatívna metóda autentifikácie pre Auth Service. Ak máte viacero organizácií Webex, ktoré využívajú rovnaký XSP|ADP server, musíte použiť autentifikáciu mTLS, pretože CI Token Validation nepodporuje viaceré pripojenia k rovnakému XSP|Služba ADP Auth Service. Ak chcete nakonfigurovať autentifikáciu mTLS pre službu Auth Service namiesto overenia tokenov CI, pozrite si časť Dodatok pre Konfigurácia služieb (s mTLS pre službu overovania). |
| Ak v súčasnosti používate mTLS pre službu Auth Service, nie je povinné prekonfigurovanie na používanie overovania tokenov CI s TLS. |
Nainštalujte nasledujúce opravy na každý XSP|ADP server. Nainštalujte opravy, ktoré sú vhodné pre vaše vydanie:
Pre R22:
Pre R23:
Pre R24 – nevyžaduje sa žiadna záplata
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.Nainštalujte
AuthenticationServiceaplikácie na každom XSP|služba ADP.Spustite nasledujúci príkaz na aktiváciu aplikácie AuthenticationService na XSP|ADP na kontextovú cestu /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceSpustite tento príkaz na nasadenie AuthenticationService na XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Počnúc verziou Broadworks 2022.10 už nie sú certifikačné autority dodávané s jazykom Java automaticky zahrnuté do úložiska dôveryhodnosti BroadWorks pri prechode na novú verziu jazyka Java. AuthenticationService otvorí TLS pripojenie k Webexu na získanie prístupového tokenu a na overenie adresy IDBroker a Webex potrebuje mať vo svojom úložisku dôveryhodnosti nasledovné:
IdenTrust Commercial Root CA 1
Go Daddy Root Certificate Authority - G2
Overte, či sa tieto certifikáty nachádzajú v nasledujúcom CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getAk nie je k dispozícii, spustite nasledujúci príkaz a importujte predvolené dôveryhodnosti Java:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustPrípadne môžete tieto certifikáty pridať manuálne ako dôveryhodné kotvy pomocou nasledujúceho príkazu:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Ak je ADP inovovaný z predchádzajúceho vydania, certifikačné autority zo starého vydania sa automaticky importujú do nového vydania a budú sa naďalej importovať, kým nebudú manuálne odstránené.
Aplikácia AuthenticationService je vyňatá z nastavenia validatePeerIdentity v rámci ADP_CLI/System/SSLCommonSettings/GeneralSettings a vždy overí identitu partnera. Pozrite si FD na overenie certifikátu Cisco Broadworks X509 pre viac informácií o tomto nastavení.
Nakonfigurujte poskytovateľov identity spustením nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>-PreURL, zadajte adresu URL IssuerName, ktorá sa vzťahuje na váš klaster CI. Pozri nasledujúcu tabuľku.set issuerUrl <URL>-PreURL, zadajte IssuerUrl, ktorá sa vzťahuje na váš klaster CI. Pozrite si nasledujúcu tabuľku.set tokenInfoUrl <IdPProxy URL>—Zadajte adresu URL proxy IdP, ktorá sa vzťahuje na váš klaster Teams. Pozrite si druhú tabuľku, ktorá nasleduje.
Tabuľka č. 1 Nastavte meno vydavateľa a adresu URL vydavateľa Ak je CI Cluster... Nastaviť meno emitenta a adresu URL emitenta na... USA
EÚ
US-B
Ak nepoznáte svoje CI klaster, môžete získať informácie z podrobností o zákazníkovi v zobrazení Help Desk Control Hub.Tabuľka 2 Nastaviť tokenInfoURL Ak je Teams Cluster... Nastaviť tokenInfoURL na...(IdP proxy URL) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Ak nepoznáte svoje Skupina tímov, informácie môžete získať z údajov o zákazníkovi v zobrazení Help Desk v Control Hub.
Pri testovaní môžete overiť, či je tokenInfoURL platná, nahradením znaku "
idp/authenticate" časť adresy URL s "ping".
Zadajte oprávnenie Webex, ktoré sa musí nachádzať v užívateľskom profile vo Webexe spustením nasledujúceho príkazu:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userNakonfigurujte poskytovateľov identity pre Cisco Federation pomocou nasledujúcich príkazov v každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Spustite nasledujúci príkaz, aby ste overili, že vaša konfigurácia FLS funguje. Tento príkaz vráti zoznam poskytovateľov identity:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetNakonfigurujte správu tokenov pomocou nasledujúcich príkazov na každom XSP|ADP server:
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Generujte a zdieľajte kľúče RSA. Kľúče musíte vygenerovať na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP. Je to spôsobené nasledujúcimi faktormi:
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP.Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera. XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny. Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Odstrániť požiadavku na overenie klienta pre službu overovania (len R24)
Ak máte službu autentifikácie nakonfigurovanú s overením tokenu CI na R24, musíte tiež odstrániť požiadavku na autentifikáciu klienta pre službu autentifikácie. Spustite nasledujúci príkaz CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Rozhranie CTI a súvisiaca konfigurácia
Poradie konfigurácie „od najvzdialenejšieho k najvzdialenejšiemu“ je uvedené nižšie. Dodržiavanie tohto príkazu nie je povinné.
Nakonfigurujte aplikačný server pre predplatné CTI
Nakonfigurujte XSP|ADP pre mTLS overené predplatné CTI
Otvorte vstupné porty pre zabezpečené rozhranie CTI
Prihláste svoju organizáciu Webex na odber podujatí BroadWorks CTI
Nakonfigurujte aplikačný server pre predplatné CTI
Aktualizujte ClientIdentity na aplikačnom serveri bežným názvom (CN) klientskeho certifikátu Webex for Cisco BroadWorks CTI.
Pre každý aplikačný server, ktorý používate s Webex, pridajte identitu certifikátu do ClientIdentity takto:
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Bežný názov klientskeho certifikátu Webex for Cisco BroadWorks je |
Nakonfigurujte TLS a šifry na rozhraní CTI
Úrovne konfigurovateľnosti pre XSP|Rozhranie ADP CTI je nasledovné:
Najvšeobecnejšie = Systém > Preprava > Rozhrania CTI > Rozhranie CTI = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
Špecifickosť | Kontext CLI |
|---|---|
Systém (globálny) (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Transportné protokoly pre tento systém (R22 a novšie) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Všetky rozhrania CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Špecifické rozhranie CTI v tomto systéme (R22 a novšie) | XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSsettings/Protocols> |
| Pri novej inštalácii sú nasledujúce šifry štandardne nainštalované na systémovej úrovni. Ak nie je nič nakonfigurované na úrovni rozhrania (napríklad na rozhraní CTI alebo HTTP), použije sa tento zoznam šifier. Upozorňujeme, že tento zoznam sa môže časom meniť:
|
Čítanie konfigurácie rozhrania CTI TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či vyžadujú certifikát servera a či vyžadujú autentifikáciu klienta.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Pridanie protokolu TLS 1.2 do rozhrania CTI
XSP|Rozhranie ADP CTI, ktoré interaguje s Webex Cloud, musí byť nakonfigurované pre TLS v1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp>aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní CTI
Ak chcete nakonfigurovať požadované šifry v rozhraní CTI:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Zadajte
getaby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> <cipherName>na pridanie šifry do rozhrania CTI.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305do rozhrania CTI by ste použili:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Trust Anchors for CTI Interface (R22 a novšie)
Tento postup predpokladá XSP|ADP sú buď orientovaní na internet, alebo cez prechodový proxy server. Konfigurácia certifikátu je iná pre premosťovací proxy (pozri Požiadavky na certifikát TLS pre server proxy TLS-bridge).
Pre každý XSP|ADP vo vašej infraštruktúre, ktorá zverejňuje udalosti CTI pre Webex, postupujte takto:
Prihláste sa do Partnerského centra.
Ísť do nastavenie > Volanie BroadWorks a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.
Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txtOTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txtPrihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Voliteľné) Spustiť
help updateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot2023, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Povoliť klientom autentifikáciu pomocou certifikátov:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Pridajte rozhranie CTI a povoľte mTLS
Pridajte rozhranie CTI SSL.
Kontext CLI závisí od vašej verzie BroadWorks. Príkaz vytvorí na rozhraní certifikát servera s vlastným podpisom a prinúti rozhranie, aby vyžadovalo klientsky certifikát.
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Nahraďte certifikát servera a kľúč v XSP|Rozhrania CTI ADP. Na to potrebujete IP adresu rozhrania CTI; môžete si ho prečítať z nasledujúceho kontextu:
Na BroadWorks R22 a R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getPotom spustite nasledujúce príkazy na nahradenie certifikátu s vlastným podpisom rozhrania vlastným certifikátom a súkromným kľúčom:
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Reštartujte XSP|ADP.
Povoľte prístup k udalostiam BroadWorks CTI na webe Webex
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Pri konfigurácii klastrov v partnerskom centre musíte pridať a overiť rozhranie CTI. Pozri Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre pre podrobné pokyny.
Zadajte adresu CTI, pomocou ktorej sa môže Webex prihlásiť na odber BroadWorks CTI Events.
Predplatné CTI je na základe jednotlivých predplatiteľov a je zriadené a udržiavané len vtedy, keď je tomuto predplatiteľovi zriadený Webex pre Cisco BroadWorks.
Nastavenia hovorov Webview
Nastavenia hovorov Webview (CSWV) je aplikácia hosťovaná na XSP|ADP, aby používatelia mohli upraviť nastavenia volania BroadWorks prostredníctvom webového zobrazenia, ktoré vidia v softvérovom klientovi. Pozrite si Sprievodca riešením webového zobrazenia Cisco BroadWorks.
Webex využíva túto funkciu, aby používateľom poskytol prístup k bežným nastaveniam hovorov BroadWorks, ktoré nie sú natívne pre aplikáciu Webex.
Ak chcete, aby vaši odberatelia Webex for Cisco BroadWorks mali prístup k nastaveniam hovorov nad rámec predvolených nastavení dostupných v aplikácii Webex, musíte nasadiť funkciu Webview Nastavenia hovorov.
Nastavenia hovorov Webview má dve súčasti:
Nastavenia hovorov Aplikácia Webview, hosťovaná na Cisco BroadWorks XSP|ADP.
Aplikácia Webex, ktorá vykresľuje nastavenia hovoru vo webovom zobrazení.
Používateľská skúsenosť
Používatelia systému Windows: Kliknite Nastavenia hovoru a potom kliknite .
Používatelia počítačov Mac: Potom kliknite na profilový obrázok .
Nasaďte CSWV na BroadWorks
Nainštalujte Webview Nastavenia hovorov na XSP|ADP
Aplikácia CSWV musí byť na rovnakom XSP|ADP, ktoré hosťujú rozhranie Xsi-Actions vo vašom prostredí. Je to nespravovaná aplikácia na XSP|ADP, takže musíte nainštalovať a nasadiť súbor webového archívu.
Prihláste sa na stránku cisco.com a v sekcii sťahovania softvéru vyhľadajte „BWCallSettingsWeb“.
Nájdite a stiahnite si najnovšiu verziu súboru.
Napríklad,
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) bola v čase písania najnovšia.Nainštalujte, aktivujte a nasaďte webový archív podľa príručky Cisco BroadWorks Xtended Service Platform Configuration Guide pre váš XSP|Verzia ADP. (Verzia R24 je https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Skopírujte súbor .war do dočasného umiestnenia v XSP|ADP, ako napr
/tmp/.Prejdite do nasledujúceho kontextu CLI a spustite príkaz install:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warSprávca softvéru BroadWorks overí a nainštaluje súbor.
[Voliteľné] Odstrániť
/tmp/BWCallSettingsWeb_1.7.5_1.war(tento súbor už nie je potrebný).Aktivujte aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsThe názov a verzia sú povinné pre akúkoľvek aplikáciu, ale pre CSWV musíte poskytnúť aj a kontextová cesta pretože ide o nespravovanú aplikáciu. Môžete použiť akúkoľvek hodnotu, ktorú nepoužíva iná aplikácia, napr.
/callsettings.Nasaďte aplikáciu Nastavenia hovorov na vybratú kontextovú cestu:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Teraz môžete predpovedať adresu URL nastavení hovoru, ktorú zadáte pre klientov, a to takto:
https://<XSP|ADP-FQDN>/callsettings/Poznámky:
Pri zadávaní tejto adresy URL do konfiguračného súboru klienta musíte zadať koncovú lomku.
XSP|ADP-FQDN sa musí zhodovať s Xsi-Actions FQDN, pretože CSWV potrebuje používať Xsi-Actions a CORS nie je podporovaný.
Zopakujte tento postup pre ostatné XSP|ADP vo vašom prostredí Webex for Cisco BroadWorks (ak je to potrebné).
Aplikácia Call Settings Webview je teraz aktívna na XSP|ADP.
Nakonfigurujte aplikáciu Webex, aby používala Webview Nastavenia hovorov
Viac podrobností o konfigurácii klienta nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
V konfiguračnom súbore aplikácie Webex sa nachádza vlastná značka, ktorú môžete použiť na nastavenie adresy URL CSWV. Táto adresa URL zobrazuje nastavenia hovoru používateľom prostredníctvom rozhrania aplikácie.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>V šablóne konfigurácie aplikácie Webex na BroadWorks nakonfigurujte adresu URL CSWV v %WEB_CALL_SETTINGS_URL_WXT% tag.
Ak adresu URL explicitne nešpecifikujete, predvolená hodnota je prázdna a stránka nastavení hovoru sa používateľom nezobrazuje.
Uistite sa, že máte najnovšie konfiguračné šablóny pre aplikáciu Webex (pozri Profily zariadení).
Nastavte Cieľ nastavení webového hovoru na
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswNastavte adresu URL nastavení webového hovoru pre vaše prostredie, napríklad:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Túto hodnotu ste odvodili pri nasadzovaní aplikácie CSWV.
Výsledný konfiguračný súbor klienta by mal mať nasledujúci záznam:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP.
Nakonfigurujte upozornenia push vo Webexe pre Cisco BroadWorks
V tomto dokumente používame termín Push server upozornení na hovory (CNPS) na popis aplikácie hosťovanej na XSP alebo ADP, ktorá beží vo vašom prostredí. Váš CNPS spolupracuje s vaším systémom BroadWorks, aby si bol vedomý prichádzajúcich hovorov vašim používateľom a posiela upozornenia o nich do oznamovacích služieb Google Firebase Cloud Messaging (FCM) alebo Apple Push Notification (APN).
Tieto služby informujú mobilné zariadenia Webex pre predplatiteľov Cisco BroadWorks, že majú prichádzajúce hovory na Webex.
Viac informácií o NPS nájdete na Opis funkcie servera push notifikácia.
Podobný mechanizmus vo Webexe funguje so službami odosielania správ a prítomnosti Webex na odosielanie upozornení do notifikačných služieb Google (FCM) alebo Apple (APNS). Tieto služby zase upozornia mobilných používateľov Webexu na prichádzajúce správy alebo zmeny prítomnosti.
| Táto časť popisuje, ako nakonfigurovať server NPS na overenie proxy, keď server NPS ešte nepodporuje iné aplikácie. Ak potrebujete migrovať zdieľaný server NPS na používanie servera proxy NPS, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy https://help.webex.com/nl5rir2/. |
Prehľad proxy servera NPS
Pre kompatibilitu s Webex for Cisco BroadWorks musí byť váš CNPS opravený, aby podporoval funkciu NPS Proxy, Push Server pre VoIP v UCaaS.
Táto funkcia implementuje nový dizajn v serveri Notification Push Server na vyriešenie bezpečnostnej zraniteľnosti zdieľania súkromných kľúčov certifikátu push notifikácií s poskytovateľmi služieb pre mobilných klientov. Namiesto zdieľania certifikátov a kľúčov push notifikácií s poskytovateľom služieb používa NPS nové API na získanie krátkodobého tokenu push notifikácií od Webex pre backend Cisco BroadWorks a používa tento token na autentifikáciu so službami Apple APN a Google FCM.
Táto funkcia tiež vylepšuje schopnosť notifikačného servera posielať upozornenia do zariadení so systémom Android prostredníctvom nového rozhrania Google Firebase Cloud Messaging (FCM) HTTPv1 API.
Viac informácií nájdete na Push Server pre VoIP v UCaaS Popis funkcie.
Opravy BroadWorks pre túto funkciu sú k dispozícii na: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Softvér a opravy NPS nájdete v časti Pripravte svoj NPS na Webex pre Cisco BroadWorks.
Vyhľadajte a stiahnite si opravu zo stránky na stiahnutie softvéru.
Viac informácií o serveri ADP nájdete na https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Úvahy o APNS
Apple už po 31. marci 2021 nebude podporovať binárny protokol založený na HTTP/1 v službe Apple Push Notification. Odporúčame vám nakonfigurovať XSP|ADP na používanie rozhrania založeného na HTTP/2 pre APN. Táto aktualizácia vyžaduje váš XSP|ADP, ktorý je hostiteľom NPS, beží na R22 alebo novšom.
Pripravte svoj NPS na Webex pre Cisco BroadWorks
| 1 | Nainštalujte a nakonfigurujte vyhradený XSP (minimálna verzia R22) alebo Application Delivery Platform (ADP). | ||
| 2 | Nainštalujte opravy servera proxy na overenie NPS: Náplasti XSP R22: Náplasti XSP R23: | ||
| 3 | Aktivujte aplikáciu Notification Push Server. | ||
| 4 | (Pre upozornenia systému Android) Povoľte rozhranie FCM v1 API na NPS.
| ||
| 5 | (Pre upozornenia Apple iOS) Povoľte HTTP/2 na NPS.
| ||
| 6 | Pripojte technickú podporu z NPS XSP/ADP. | ||
| 7 | Na každom AS serveri je súbor namedefs Príklad: _pushnotification-zákazník._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com V A 10.193.78.149
|
Čo urobiť ďalej
Ak chcete získať nové inštalácie NPS, prejdite na stránku Nakonfigurujte server NPS na používanie autentifikačného proxy
Ak chcete migrovať existujúce nasadenie systému Android do FCMv1, prejdite na Migrujte NPS na FCMv1
Nakonfigurujte server NPS na používanie autentifikačného proxy
Táto úloha sa vzťahuje na novú inštaláciu NPS vyhradenú pre Webex pre Cisco BroadWorks.
Ak chcete nakonfigurovať autentifikačný server proxy na serveri NPS, ktorý je zdieľaný s inými mobilnými aplikáciami, pozrite si časť Aktualizácia Cisco BroadWorks NPS na používanie NPS Proxy ( https://help.webex.com/nl5rir2).
| 1 | ||||||||||||||||||||
| 2 | Vytvorte klientsky účet na NPS:
Ak chcete overiť, či sa zadané hodnoty zhodujú s tým, čo ste dostali, spustite
| |||||||||||||||||||
| 3 | Zadajte adresu URL proxy servera NPS a nastavte interval obnovenia tokenu (odporúča sa 30 minút):
| |||||||||||||||||||
| 4 | (Pre upozornenia systému Android) Pridajte ID aplikácie Android do kontextu aplikácií FCM na NPS.
| |||||||||||||||||||
| 5 | (Pre upozornenia Apple iOS) Pridajte ID aplikácie do kontextu aplikácií APNS, pričom nezabudnite vynechať kľúč Auth – nastavte ho na prázdny.
| |||||||||||||||||||
| 6 | Nakonfigurujte nasledujúce adresy URL NPS:
| |||||||||||||||||||
| 7 | Nakonfigurujte nasledujúce parametre pripojenia NPS na zobrazené odporúčané hodnoty:
| |||||||||||||||||||
| 8 | Skontrolujte, či aplikačný server kontroluje ID aplikácií, pretože možno budete musieť pridať aplikácie Webex do zoznamu povolených: | |||||||||||||||||||
| 9 | Reštartujte XSP|ADP: | |||||||||||||||||||
| 10 | Otestujte upozornenia na hovory uskutočnením hovorov od predplatiteľa BroadWorks dvom mobilným používateľom Webex. Skontrolujte, či sa na zariadeniach so systémom iOS a Android zobrazuje upozornenie na hovor. |
Migrujte NPS na FCMv1
Táto téma obsahuje voliteľné postupy, ktoré môžete použiť v konzole Google FCM, keď máte existujúce nasadenie NPS, ktoré potrebujete migrovať na FCMv1. Existujú tri postupy:
Migrujte klientov UC-One na FCMv1—Keď máte existujúcich klientov UCaaS a potrebujete ich migrovať, aby používali FCMv1.
Migrujte klientov SaaS na FCMv1—Keď máte existujúcich klientov SaaS a potrebujete ich migrovať na používanie FCMv1.
Aktualizujte server ADP—Keď migrujete NPS na server ADP.
Migrujte klientov UC-One na FCMv1
Pomocou krokov uvedených nižšie v konzole Google FCM migrujte klientov UC-One na Google FCM HTTPv1.
| Ak sa na klienta použije značka, klient musí mať ID odosielateľa. V konzole FCM pozri . Nastavenie sa zobrazí v tabuľke poverení projektu. Podrobnosti nájdete na Pripojiť Mobile Branding Guide pri https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. Pozrite si
|
Prihláste sa do FCM Admin SDK na http://console.firebase.google.com.
Vyberte príslušnú aplikáciu pre Android.
V generál zaznamenajte ID projektu
Ak chcete nakonfigurovať konto služby, prejdite na kartu servisných účtov. Môžete vytvoriť nové konto služby alebo nakonfigurovať existujúce.
Ak chcete vytvoriť nový servisný účet:
Kliknutím na modré tlačidlo vytvorte nový servisný účet
Kliknutím na modré tlačidlo vygenerujete nový súkromný kľúč
Stiahnite si kľúč na bezpečné miesto
Ak chcete znova použiť existujúci účet služby:
Kliknutím na modrý text zobrazíte existujúce účty služieb.
Identifikujte účet služby, ktorý chcete použiť. Servisný účet potrebuje povolenie firebaseadmin-sdk.
Úplne vpravo kliknite na ponuku hamburgerov a vytvorte nový súkromný kľúč.
Stiahnite si súbor json, ktorý obsahuje kľúč, a uložte ho na bezpečné miesto.
Skopírujte súbor json do XSP|ADP.
Nakonfigurujte ID projektu a:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Nakonfigurujte aplikáciu:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectPovoliť FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Migrujte klientov SaaS na FCMv1
Ak chcete migrovať klientov SaaS na FCMv1, použite nižšie uvedené kroky v konzole Google FCM Console.
| Uistite sa, že ste už dokončili postup „Konfigurácia NPS na používanie autentifikačného proxy“. |
Zakázať FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.Povoliť FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneSpustite
bwrestartpríkaz na reštartovanie XSP|ADP.
Aktualizujte server ADP
Ak migrujete NPS na používanie servera ADP, použite nižšie uvedené kroky v konzole Google FCM.
Získajte súbor JSON z konzoly Google Cloud Console:
V konzole Google Cloud Console prejdite na Servisné účty stránku.
Kliknite Vyberte projekt, vyberte svoj projekt a kliknite OTVORENÉ.
Nájdite riadok servisného účtu, pre ktorý chcete vytvoriť kľúč, kliknite na Viac zvislé tlačidlo a potom kliknite Vytvoriť kľúč.
Vyberte a kľúč zadajte a kliknite Vytvorte
Súbor sa stiahne.
Pridajte FCM na server ADP:
Importujte súbor JSON na server ADP pomocou
/bw/installpríkaz.Prihláste sa do ADP CLI a pridajte projekt a kľúč API:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Ďalej pridajte aplikáciu a kľúč:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DoneOverte konfiguráciu:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre
Nakonfigurujte svoje klastre BroadWorks
[raz za klaster]
Deje sa tak z nasledujúcich dôvodov:
Ak chcete povoliť cloudu Webex autentifikáciu vašich používateľov proti BroadWorks (cez XSP|overovacia služba hostená ADP).
Ak chcete povoliť aplikáciám Webex používať rozhranie Xsi na ovládanie hovorov.
Aby Webex mohol počúvať udalosti CTI publikované spoločnosťou BroadWorks (telefónna prítomnosť a história hovorov).
| Sprievodca klastrom automaticky overuje rozhrania, keď ich pridávate. Môžete pokračovať v úprave klastra, ak sa niektoré z rozhraní neoverí úspešne, ale klaster nemôžete uložiť, ak obsahuje neplatné položky. Zabránime tomu, pretože nesprávne nakonfigurovaný klaster môže spôsobiť problémy, ktoré sa ťažko riešia. |
Čo musíte urobiť:
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Ak používateľ správcu nemá viditeľnosť Volanie BroadWorks nastavenia, odporúča sa otvoriť puzdro pomocou Cisco TAC.
Kliknite Pridať klaster.
Tým sa spustí sprievodca, do ktorého zadáte svoje XSP|ADP rozhrania (URL). Ak používate neštandardný port, môžete k adrese URL rozhrania pridať port.
Pomenujte tento klaster a kliknite Ďalšie.
Koncept klastra je tu jednoducho súbor rozhraní, ktoré sú zvyčajne umiestnené na XSP|ADP server alebo farma, ktoré umožňujú Webexu čítať informácie z vášho aplikačného servera (AS). Môžete mať jeden XSP|ADP na klaster AS alebo viacero XSP|ADP na klaster alebo viacero klastrov AS na XSP|ADP. Požiadavky na mierku pre váš systém BroadWorks sú tu mimo rozsahu pôsobnosti.
(Voliteľné) Zadajte používateľa BroadWorks Názov účtu a heslo o ktorom viete, že sa nachádza v systéme BroadWorks, ku ktorému sa pripájate k Webex, potom kliknite Ďalšie.
Overovacie testy môžu použiť toto konto na overenie pripojení k rozhraniam v klastri.
Pridajte svoje Akcie XSI a XSI udalosti URL.
Voliteľné. Aktualizujte URL DAS s adresou URL služby aktivácie zariadenia.
Voliteľné. Skontrolovať Povoliť priame overenie BroadWorks začiarknite políčko, ak chcete, aby prihlásenie do BroadWorks bolo priame na BroadWorks. V opačnom prípade sa autentifikácia na BroadWorks vykonáva cez proxy službu IdP hostenú Webexom.
Toto začiarkavacie políčko ovplyvňuje tieto situácie prihlásenia:
Prihlásenie do portálu aktivácie používateľa – používatelia musia pri prihlasovaní na portál zadať svoje poverenia BroadWorks. Vyššie uvedené nastavenie určuje, či je prihlásenie priame do BroadWorks alebo cez IdP Proxy.
Prihlásenie klienta – ak Overenie BroadWorks je nakonfigurovaný v šablóne Onboarding, vyššie uvedené nastavenie určuje, či prihlásenie klienta do aplikácie Webex je priame pre BroadWorks alebo je cez proxy server IdP Proxy.
Kliknite Ďalšie.
Na Rozhranie CTI stránku, vykonajte nasledovné:
Pridajte URL CTI a Port pre rozhranie CTI, ku ktorému sa chcete pripojiť.
Voliteľné. Povoliť História hovorov prepnite a potom zadajte svoje ID používateľa BroadWorks. Keď je vybratá táto možnosť, udalosti histórie hovorov BroadWorks sa synchronizujú s cloudom Webex. Používatelia si môžu zobraziť svoju históriu hovorov v aplikácii Webex.
Voliteľné. Povoliť Synchronizácia Nerušiť (DND). prepnite a potom zadajte svoje ID používateľa BroadWorks. Táto možnosť synchronizuje udalosti DND medzi Webex a BroadWorks, čím zaisťuje, že funkcia funguje rovnako na oboch platformách.
Kliknite Ďalšie.
Pridajte svoje Autentifikačná služba URL.
Vyberte Auth Service s overením tokenu CI.
Táto možnosť nevyžaduje mTLS na ochranu pripojenia pred Webexom, pretože Autentifikačná služba správne overí používateľský token voči službe identity Webex predtým, ako vydá používateľovi dlhodobý token.
Skontrolujte svoje záznamy na poslednej obrazovke a potom kliknite Vytvorte. Mali by ste vidieť správu o úspechu.
Partner Hub odovzdáva adresy URL rôznym mikroslužbám Webex, ktoré testujú pripojenia k dodaným rozhraniam.
Kliknite Zobraziť klastre a mali by ste vidieť svoj nový klaster a či bola validácia úspešná.
The Vytvorte môže byť deaktivované na poslednej (ukážkovej) obrazovke sprievodcu. Ak nemôžete uložiť šablónu, znamená to problém s jednou z integrácií, ktoré ste práve nakonfigurovali.
Túto kontrolu sme implementovali, aby sme predišli chybám v následných úlohách. Počas konfigurácie nasadenia sa môžete vrátiť cez sprievodcu, čo môže vyžadovať úpravy vašej infraštruktúry (napr. XSP|ADP, nástroj na vyrovnávanie záťaže alebo firewall), ako je uvedené v tejto príručke, predtým, ako uložíte šablónu.
Kontrola pripojení k vašim rozhraniam BroadWorks
Prihláste sa do Partner Hub (admin.webex.com) pomocou poverení správcu partnera.
OTVORENÉ nastavenie z bočnej ponuky a vyhľadajte Volanie BroadWorks nastavenie.
Kliknite Zobraziť klastre.
Partner Hub iniciuje testy konektivity z rôznych mikroslužieb smerom k rozhraniam v klastroch.
Po dokončení testov sa na stránke zoznamu klastrov vedľa každého klastra zobrazí stavová správa.
Mali by ste vidieť zelené správy o úspechu. Ak sa zobrazí červené chybové hlásenie, kliknite na názov ovplyvneného klastra a zistite, ktoré nastavenie spôsobuje problém.
Voliteľné. Vyberte klaster, ak chcete vidieť existujúce nastavenia pre tento klaster, ako sú XSI-Actions, XSI-Events, DAS URL a nastavenia rozhrania CTI.
Nakonfigurujte si šablóny registrácie
Šablóny registrácie predstavujú spôsob, akým použijete zdieľanú konfiguráciu na jedného alebo viacerých zákazníkov, keď ich zapojíte prostredníctvom metód poskytovania. Každú šablónu musíte priradiť ku klastru (ktorý ste vytvorili v predchádzajúcej časti).
Môžete vytvoriť toľko šablón, koľko potrebujete, ale len jednu šablónu možno priradiť k zákazníkovi.
Prihláste sa do Partnerské centrum a vyberte zákazníkov.
Kliknite na Šablóny registrácie tlačidlo na zobrazenie existujúcich šablón.
Kliknite Vytvoriť šablónu.
V Podrobnosti šablóny pridajte názov šablóny, krajinu alebo oblasť a predvolený jazyk e-mailu.
V Nastavenie služby pomocou rozbaľovacieho zoznamu Klaster vyberte klaster, ktorý chcete použiť s touto šablónou.
Zadajte a Názov šablónya potom kliknite Ďalšie.
Nakonfigurujte svoj režim poskytovania pomocou týchto odporúčaných nastavení:
Tabuľka 3. Odporúčané nastavenia poskytovania pre rôzne režimy poskytovania Názov nastavenia
Priebežné poskytovanie dôveryhodných e-mailov
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Povoliť tok BroadWorks prostredníctvom poskytovania (zahrňte prihlasovacie údaje do účtu, ak sú zapnuté**)
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Zapnuté
Poskytnite dotáciu Názov účtu a heslo podľa konfigurácie BroadWorks.
Vypnuté
Automaticky vytvárať nové organizácie v Control Hub
Zapnuté†
Zapnuté†
Zapnuté†
E-mailová adresa poskytovateľa služieb
Vyberte e-mailovú adresu z rozbaľovacej ponuky (môžete zadať niekoľko znakov, aby ste našli adresu, ak ide o dlhý zoznam).
Táto e-mailová adresa identifikuje správcu v rámci vašej partnerskej organizácie, ktorému bude udelený delegovaný správcovský prístup pre všetky nové zákaznícke organizácie vytvorené pomocou šablóny registrácie.
Krajina
Vyberte krajinu, ktorú použijete pre túto šablónu.
Krajina, ktorú vyberiete, sa zhoduje s organizáciami zákazníkov, ktoré sú vytvorené pomocou tejto šablóny, s konkrétnym regiónom. V súčasnosti by región mohol byť (EMEAR) alebo (Severná Amerika a zvyšok sveta). Pozrite si mapovania krajiny do regiónu v tejto tabuľke.
Krajina organizácie určí predvolené globálne telefónne čísla pre Cisco PSTN na Webex Meeting Sites. Pozrite si časť Krajina stránku pomocníka Pre viac informácií.
Režim BroadWorks Enterprise je aktívny
Povoľte to, ak zákazníci, ktorým poskytujete túto šablónu, sú podniky v BroadWorks.
Ak ide o skupiny, nechajte tento prepínač vypnutý.
Ak máte vo svojom BroadWorks kombináciu podnikov a skupín, mali by ste pre tieto rôzne prípady vytvoriť rôzne šablóny.
Poznámky z tabuľky:
† Tento prepínač zaisťuje vytvorenie novej zákazníckej organizácie, ak sa e-mailová doména predplatiteľa nezhoduje s existujúcou organizáciou Webex.
Toto by malo byť vždy zapnuté, pokiaľ nepoužívate manuálny proces objednávania a plnenia (cez Cisco Commerce Workspace) na vytváranie zákazníckych organizácií vo Webexe (predtým, ako začnete poskytovať používateľom v týchto organizáciách). Táto možnosť sa často označuje ako model „Hybrid Provisioning“ a je mimo rozsahu tohto dokumentu.
** „Účet poskytovania“ označuje účet správcu na úrovni systému BroadWorks. Na BroadWorks potrebujete účet správcu s týmito atribútmi: Administrator Type=Provisioning, Read-only=Off.
Vyberte predvolený balík služieb pre zákazníkov používajúcich túto šablónu (pozri Balíčky v časti Prehľad); buď Základné, Štandardné, Premium alebo Softfón.
Toto nastavenie môžete pre jednotlivých používateľov prepísať prostredníctvom partnerského centra.
Voliteľné. Skontrolujte Zakázať bezplatné volanie Cisco Webex ak chcete zakázať volania Webex,.
Pre Konfigurácia pripojenia k schôdzi, vyberte jednu z nasledujúcich možností:
Cisco Call-in čísla (PSTN)
Telefónne čísla poskytnuté partnerom (BYoPSTN)—Ak vyberiete túto možnosť, pozrite si časť Prineste si vlastnú príručku riešenia PSTN pre Webex pre Cisco BroadWorks pre podrobné informácie o konfigurácii tejto možnosti.
Kliknite Ďalšie.
Existujú dva prístupy k poskytovaniu predplatiteľov, pokiaľ ide o spôsob overovania ich identity – pomocou dôveryhodných e-mailov alebo nedôveryhodných e-mailov.
V pracovnom postupe Trusted Email používatelia poskytujú e-mailové adresy partnerovi, ktorý ich pridá do BroadWorks. Vy ako partner ste zodpovední za poskytovanie e-mailovej adresy v rámci metódy prietoku alebo rozhrania API.
Dôrazne sa odporúča použiť metódu dôveryhodného poskytovania, pretože zaisťuje, že všetci odberatelia sú plne poskytovaní vami ako partnerom a od koncových používateľov sa nevyžaduje žiadna akcia.
V prípade nedôveryhodného e-mailu musia používatelia pred poskytnutím overiť svoje e-maily alebo sa môžu sami aktivovať.
V prípade Untrusted existuje niekoľko režimov poskytovania založených na nastaveniach overenia v tabuľke nižšie:
Tabuľka 4. Odporúčané nastavenia overenia používateľov pre nedôveryhodné režimy poskytovania Názov nastavenia
Priebežné poskytovanie bez e-mailov
Vlastné poskytovanie používateľom
Najprv správca provízie
Odporúčané*
Nepoužiteľné
Povoliť používateľom samočinnú aktiváciu
Nepoužiteľné
Požadovaný
Poznámky z tabuľky:
* Každá zákaznícka organizácia vo Webexe musí mať aspoň jedného používateľa s rolou správcu. Prvý používateľ, ktorému priradíte Integrated IM&P v BroadWorks, prevezme rolu správcu zákazníka, ak sa vo Webexe vytvorí nová zákaznícka organizácia. Ako poskytovateľ služieb možno budete chcieť mať kontrolu nad tým, kto získa túto rolu. Začiarknutím tohto nastavenia zablokujete používateľom dokončenie aktivácie, kým nebude aktivovaný prvý používateľ, ktorého ste poskytli. Ak zrušíte začiarknutie tohto nastavenia, prvý používateľ, ktorý sa stane aktívnym v novej organizácii, sa stane správcom zákazníka.
Kliknite Ďalšie.
Vyberte predvolený režim overovania (buď Overenie BroadWorks alebo Webex autentifikácia) na prihlásenie používateľa do Webex.
Toto nastavenie nemá žiadny vplyv na prihlásenie používateľa do portálu aktivácie používateľa. Používatelia musia pri prihlasovaní na portál použiť svoje ID používateľa a heslo BroadWorks, bez ohľadu na to, ako je nakonfigurovaná šablóna Onboarding.
Toto nastavenie sa použije iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia použiť nové nastavenie overenia na existujúce organizácie zákazníkov, použijú sa existujúce nastavenia, aby existujúci používatelia nestratili prístup. Ak chcete zmeniť režim overovania pre existujúce organizácie zákazníkov, musíte otvoriť lístok pomocou Cisco TAC.(Pozri Režim overenia v časti Pripravte si prostredie).
Kliknite Ďalšie.
Pre Predvoľby, nakonfigurujte nasledovné:
Vyberte si, či chcete Predvyplňte e-mailové adresy používateľov na prihlasovacej stránke.
Túto možnosť by ste mali použiť iba vtedy, ak ste si vybrali Overenie BroadWorks a tiež umiestnili e-mailové adresy používateľov do atribútu Alternatívne ID v BroadWorks. V opačnom prípade budú musieť použiť svoje používateľské meno BroadWorks. Prihlasovacia stránka poskytuje v prípade potreby možnosť zmeniť používateľa, čo však môže viesť k problémom s prihlásením.
Ak chcete povoliť synchronizáciu adresára, nastavte Povoliť synchronizáciu telefónneho zoznamu pre všetky organizácie nových zákazníkov prepnite na možnosť Zapnuté.
Táto možnosť umožňuje Webexu čítať kontakty BroadWorks do zákazníckej organizácie, aby ich používatelia mohli nájsť a zavolať im z aplikácie Webex.
Zadajte a Správca partnera.
Toto meno sa používa v automatickej e-mailovej správe od Webex, ktorá vyzýva používateľov, aby overili svoje e-mailové adresy.
Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám prepínač je Zapnutý (predvolené nastavenie je Zapnuté).
Kliknite Ďalšie.
Skontrolujte svoje záznamy na poslednej obrazovke. Kliknutím na ovládacie prvky navigácie v hornej časti sprievodcu sa môžete vrátiť a zmeniť akékoľvek podrobnosti. Kliknite Vytvorte.
Mali by ste vidieť správu o úspechu.
Kliknite Zobraziť šablóny a mali by ste vidieť svoju novú šablónu uvedenú spolu so všetkými ostatnými šablónami.
Kliknite na názov šablóny, ak chcete šablónu upraviť alebo odstrániť, ak je to potrebné.
Nemusíte znova zadávať podrobnosti o účte na poskytovanie. Prázdne polia na potvrdenie hesla/hesla slúžia na zmenu poverení, ak to potrebujete, ale nechajte ich prázdne, aby sa zachovali hodnoty, ktoré ste zadali sprievodcovi.
Pridajte ďalšie šablóny, ak máte rôzne zdieľané konfigurácie, ktoré chcete poskytnúť zákazníkom.
Ponechajte si Zobraziť šablóny otvorte stránku, pretože možno budete potrebovať podrobnosti šablóny pre nasledujúcu úlohu.
Nakonfigurujte aplikačný server s adresou URL služby poskytovania
| Táto úloha sa vyžaduje iba pri poskytovaní toku. |
Oprava aplikačného servera (iba R22, R23 a R24)
Ak ste tak ešte neurobili, použite nasledujúcu opravu, ktorá sa vzťahuje na vaše vydanie:.
Pre R22:
AP.as.22.0.1123.ap373197Pre R23:
AP.as.23.0.1075.ap373197Pre R24:
AP.as.24.0.944.ap384177
Úplný zoznam opráv BroadWorks, ktoré tvoria požiadavku na nasadenie Webex pre Cisco BroadWorks, pozri Požiadavky na softvér BroadWorks v sekcii Referencie.Zmeňte na
Maintenance/ContainerOptionskontext.Povoliť parameter webovej adresy poskytovania:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Získajte adresy URL na poskytovanie z centra pre partnerov
Pozrite si Príručka správy rozhrania príkazového riadka Cisco BroadWorks Application Server podrobnosti (Rozhranie > Správy a služby > Integrované IM&P) príkazov AS.
Prihláste sa do Partnerského centra a prejdite na .
Kliknite Zobraziť šablóny.
Vyberte šablónu, ktorú používate na poskytovanie predplatiteľov tohto podniku/skupiny vo Webexe.
Podrobnosti šablóny sa zobrazia v rozbaľovacej table vpravo. Ak ste ešte nevytvorili šablónu, musíte to urobiť skôr, ako získate adresu URL na poskytovanie.
Skopírujte Adresa URL zabezpečovacieho adaptéra.
Ak ich máte viac, zopakujte tento postup pre ďalšie šablóny.
(Voľba) Nakonfigurujte systémové parametre poskytovania na aplikačnom serveri
| Ak používate UC-One SaaS, možno nebudete chcieť nastaviť poskytovanie a doménu služieb pre celý systém. Pozri Rozhodovacie body v časti Pripravte si prostredie. |
Prihláste sa na aplikačný server a nakonfigurujte rozhranie na odosielanie správ.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Aktivujte integrované rozhranie IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Musíte zadať úplný názov pre |
(Voľba) Nakonfigurujte parametre poskytovania jednotlivých podnikov na aplikačnom serveri
V používateľskom rozhraní BroadWorks otvorte podnik, ktorý chcete nakonfigurovať, a prejdite doň Služby > Integrovaný IM&P.
Vyberte Použiť doménu služby a zadajte fiktívnu hodnotu (Webex tento parameter ignoruje. Mohli by ste použiť
example.com).Vyberte Použite Messaging Server.
V URL prilepte webovú adresu poskytovania, ktorú ste skopírovali zo svojej šablóny v Partner Hub.
Musíte zadať úplný názov pre
provisioningURLparameter, ako bol uvedený v Partner Hub. Ak váš aplikačný server nemôže pristupovať k DNS, aby preložil názov hostiteľa, musíte vytvoriť mapovanie v/etc/hostssúbor na AS.V Používateľské meno zadajte názov správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Zadajte heslo pre správcu poskytovania. Toto sa musí zhodovať s hodnotou na šablóne v partnerskom centre.
Pre Predvolená identita používateľa pre IM&P ID, vyberte Primárny.
Kliknite Použiť.
Opakujte pre ostatné podniky, ktoré chcete nakonfigurovať na tok cez poskytovanie.
Údaje o poskytovaní používateľov
Informácie o používateľských údajoch, ktoré sa vymieňajú medzi BroadWorks a Webex počas poskytovania používateľov, nájdete v časti Poskytovanie používateľov poskytovateľa služieb.
Rozhranie API kontroly predbežného poskytovania partnerov
Rozhranie Pre-Provisioning Check API pomáha správcom a predajným tímom tým, že pred poskytnutím balíka zákazníkovi alebo predplatiteľovi skontroluje chyby. Používatelia alebo integrácie autorizované používateľom s rolou úplného správcu partnera môžu použiť toto rozhranie API na zabezpečenie toho, aby nedochádzalo ku konfliktom alebo chybám pri poskytovaní balíkov pre daného zákazníka alebo predplatiteľa.
Rozhranie API kontroluje, či medzi týmto zákazníkom/predplatiteľom a existujúcimi zákazníkmi/predplatiteľmi na Webexe nie sú konflikty. Rozhranie API môže napríklad spôsobiť chyby, ak je predplatiteľ už poskytovaný inému zákazníkovi alebo partnerovi, ak už existuje e-mailová adresa pre iného predplatiteľa, alebo ak existujú konflikty medzi parametrami poskytovania a tým, čo už na Webexe existuje. To vám dáva príležitosť opraviť tieto chyby pred poskytnutím, čím sa zvyšuje pravdepodobnosť úspešného poskytovania.
Ďalšie informácie o rozhraní API nájdete na stránke: Webex for Wholesale Developer Guide
Ak chcete použiť rozhranie API, prejdite na: Predbežne skontrolujte poskytovanie veľkoobchodných predplatiteľov
| Ak chcete získať prístup k predbežnej kontrole dokumentu o poskytovaní predplatiteľov veľkoobchodu, musíte sa prihlásiť https://developer.webex.com/ portál. |
Partner SSO – SAML
Umožňuje správcom partnerov konfigurovať jednotné prihlásenie SAML pre novovytvorené organizácie zákazníkov. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky Partner SSO platia len pre novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia pridať jednotné prihlásenie partnera do existujúcej zákazníckej organizácie, existujúca metóda overenia sa zachová, aby sa zabránilo strate prístupu existujúcich používateľov. |
Overte, či poskytovateľ poskytovateľa identity tretej strany spĺňa požiadavky uvedené v Požiadavky na poskytovateľov identity časť Integrácia jednotného prihlásenia v Control Hub.
Nahrajte súbor metadát CI, ktorý má Identity Provider.
Nakonfigurujte registračnú šablónu. Pre Režim overenia nastavenie, vyberte Autentifikácia partnera. Pre ID entity IDP, zadajte EntityID z XML metadát SAML poskytovateľa identity tretej strany.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi dobre, že sa užívateľ môže prihlásiť.
Partner SSO – OpenID Connect (OIDC)
Umožňuje správcom partnerov konfigurovať OIDC SSO pre novovytvorené zákaznícke organizácie. Partneri môžu nakonfigurovať jeden preddefinovaný vzťah SSO a použiť túto konfiguráciu na zákaznícke organizácie, ktoré riadia, ako aj na svojich vlastných zamestnancov.
| Nižšie uvedené kroky na nastavenie Partner SSO OIDC sa vzťahujú iba na novovytvorené zákaznícke organizácie. Ak sa správcovia partnerov pokúsia upraviť predvolený typ autentifikácie na Partner SSO OIDC v existujúcom chráme, zmeny sa nebudú vzťahovať na zákaznícke organizácie, ktoré sú už zaregistrované pomocou šablóny. |
Otvorte požiadavku na službu s Cisco TAC s podrobnosťami o OpenID Connect IDP. Nasledujú povinné a voliteľné atribúty IDP. TAC musí nastaviť IDP na CI a poskytnúť URI presmerovania, ktoré sa má nakonfigurovať na IDP.
Atribút
Požadovaný
Opis
Názov IDP
Áno
Jedinečný názov, ktorý nerozlišuje veľké a malé písmená pre konfiguráciu OIDC IdP, môže pozostávať z písmen, číslic, pomlčiek, podčiarknutí, vlnoviek a bodiek a maximálna dĺžka je 128 znakov.
ID klienta OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Tajný klient OAuth
Áno
Používa sa na vyžiadanie overenia OIDC IdP.
Zoznam rozsahov
Áno
Zoznam rozsahov, ktoré budú použité na vyžiadanie overenia OIDC IdP, rozdelené podľa miesta, napr. „openid email profile“ Musí obsahovať openid a email.
Koncový bod autorizácie
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu autorizácie OAuth 2.0 poskytovateľa identity.
tokenEndpoint
Áno, ak nebol poskytnutý discoveryEndpoint
Adresa URL koncového bodu tokenu OAuth 2.0 poskytovateľa identity.
Discovery Endpoint
Nie
Adresa URL koncového bodu zisťovania IdP pre zisťovanie koncových bodov OpenID.
userInfoEndpoint
Nie
Adresa URL koncového bodu UserInfo IdP.
Koncový bod sady kľúčov
Nie
Adresa URL koncového bodu sady webových kľúčov JSON poskytovateľa identity.
Okrem vyššie uvedených atribútov IDP je potrebné v žiadosti TAC uviesť ID partnerskej organizácie.
Nakonfigurujte URI presmerovania na IDP pripojenia OpenID.
Nakonfigurujte šablónu registrácie. Pre nastavenie Authentication Mode vyberte Partner Authentication With OpenID Connect a zadajte IDP Name poskytnutý počas nastavenia IDP ako OpenID Connect IDP Entity ID.
Vytvorte nového používateľa v novej zákazníckej organizácii, ktorá používa šablónu.
Veľmi, že používateľ sa môže prihlásiť pomocou toku autentifikácie SSO.
Povoliť identifikátor korelácie hovorov
Ak chcete spustiť Webex pre Cisco BroadWorks, musíte povoliť identifikátor korelácie hovorov. Toto nastavenie je potrebné pre mnohé funkcie volania, vrátane nahrávania hovorov, skupinového vyzdvihnutia hovoru, výkonného a výkonného asistenta.
Použite CLI na aktiváciu funkcie na všetkých AS a XSP|ADP rozhrania.
Spustite nasledujúce príkazy na rozhraniach AS. To umožní AS odoslať
X-BroadWorks-Correlation-InfoHlavička SIP:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueThe
enableCallCorrelationIDParameter spojený s aplikáciou Xsi-Actions sa používa na riadenie zahrnutia informácií o korelácii hovorov do protokolov Xsi-Actions. Odporúča sa maťenableCallCorrelationIDpovolené pomocou nasledujúceho príkazu na XSP|Rozhrania ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Ďalšie informácie o identifikátore korelácie hovorov nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Synchronizácia adresára
Synchronizácia adresára zaisťuje, že používatelia Webex for Cisco BroadWorks môžu použiť adresár Webex na volanie akejkoľvek volajúcej entity zo servera BroadWorks. Keď je táto funkcia povolená, celý adresár volaní zo servera BroadWorks sa synchronizuje s adresárom Webex. Používatelia môžu pristupovať k adresáru z aplikácie Webex a zavolať ľubovoľnému volajúcemu subjektu zo servera BroadWorks.
Ak chcete zapnúť synchronizáciu adresára, prejdite na Synchronizácia adresárov vo Webex pre Cisco BroadWorks.
| Webex for Cisco BroadWorks flowthrough provisioning pridáva užívateľov správ a súvisiace informácie o volaniach zo servera BroadWorks na platformu Webex. Nie sú však zahrnuté telefónne zoznamy, používatelia, ktorí neposielajú správy, a entity, ktoré nie sú používateľmi (napríklad telefón v konferenčnej miestnosti, fax alebo číslo loveckej skupiny). Zapnutím synchronizácie adresára sa zabezpečí, že všetky volajúce entity sa pridajú na platformu Webex. |
Zjednotená história hovorov
Keď je povolená zjednotená história hovorov, udalosti hovorov BroadWorks sa synchronizujú s cloudom Webex a stanú sa súčasťou zjednotenej histórie hovorov a stretnutí Webex, ktorá sa zobrazuje v aplikácii Webex. Používatelia si môžu zobraziť svoju vlastnú podrobnú históriu hovorov a históriu stretnutí z aplikácie Webex.
Zjednotenú históriu hovorov môžu povoliť správcovia na úrovni partnerov v partnerskom centre na báze klastra po klastri. Keď je táto funkcia zapnutá, nasadenie BroadWorks synchronizuje nasledujúce udalosti hovorov do cloudu Webex:
Udalosti histórie hovorov – tieto udalosti sa používajú na vytvorenie podrobnej zjednotenej histórie hovorov
Udalosti stavu zavesenia – zjednotená história hovorov zahŕňa optimalizácie stavu zavesenia, ktoré zmenšujú šírku pásma siete pre aktualizácie funkcie Telephony Presence
Požiadavky na jednotnú históriu hovorov
Pred konfiguráciou zjednotenej histórie hovorov sa uistite, že ste opravili svoj systém. Táto funkcia závisí od nainštalovaných nasledujúcich opráv BroadWorks:
Pre R22:
AP.as.22.0.1123.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
Pre R23:
AP.as.23.0.1075.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433Ak používate XSP —
AP.xsp.23.0.1075.ap378585Ak používate ADP -
Xsi-Events-23_2021.05_1.251.bwar
Pre R24:
AP.as.24.0.944.ap378585—po inštalácii opravy musíte aktivovať funkciu 25433. Napríklad:AS_CLI/System/ActivatableFeature> activate 25433
| Úplný zoznam opráv BroadWorks, ktoré musíte nainštalovať ako predpoklad na spustenie Webex pre Cisco BroadWorks, nájdete na Požiadavky na softvér BroadWorks v sekcii Referencie. |
Okrem opravy vášho systému, konfiguračný súbor klienta ( config-wxt.xml) musí mať nastavenú nasledujúcu značku: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Ak chcete mať v zjednotenej histórii hovorov informácie o skupine Hunt, Call Center a iných presmerovaniach, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Pre R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Ak chcete mať informácie o výkonnom asistentovi v zjednotenej histórii hovorov, musia byť nainštalované a aktívne nasledujúce opravy Broadworks:
Pre R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP so systémom Xsi-Events-24_2022.06 alebo neskôr
Okrem opráv Broadworks musí byť povolená aj synchronizácia adresára pre zjednotenú históriu hovorov Executive-Assistant.
| Keď povolíte históriu hovorov alebo synchronizáciu DND, Webex odošle žiadosti o obnovenie predplatného CTI pre všetkých používateľov v klastri. V závislosti od počtu používateľov to môže trvať až niekoľko hodín. Počas toho istého obdobia údržby sa odporúča nevykonávať žiadnu údržbu Broadworks. |
Povoliť históriu hovorov (nový klaster)
Ak chcete povoliť históriu hovorov v novom klastri, pozrite si kroky na pridanie klastra Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Povoliť históriu hovorov (existujúci klaster)
Ak chcete povoliť históriu hovorov v existujúcom klastri, postupujte podľa nasledujúcich krokov:
Prihláste sa do Partnerského centra na
admin.webex.com.Ísť do nastavenie a vyberte existujúci klaster.
Skontrolujte, či je pripojenie klastra dobré. Na pravom paneli by sa mala zobraziť zelená značka začiarknutia Spojenie nadviazané.
Ak sa toto nezobrazí, pod Skontrolujte pripojenia (voliteľné), zadajte ID používateľa BroadWorks a heslo BroadWorks a kliknite Skontrolujte aby ste si overili, či je pripojenie v poriadku.
Skontrolovať Povoliť históriu hovorov zaškrtávacie políčko.
Kliknite Uložiť.
Interakcie funkcií
Pre zjednotenú históriu hovorov existujú nasledujúce interakcie funkcií:
Zjednotená história hovorov nie je podporovaná pre používateľov, ktorí sú nakonfigurovaní v BroadWorks so zoznamami trás alebo priamymi trasami. Keď nastane táto situácia, udalosti Call History a Hook Status sa do aplikácie Webex neposielajú.
Zjednotená história hovorov nie je podporovaná pri vytáčaní klapiek. Hovory uskutočnené pomocou vytáčania klapiek sa nemusia správne prejaviť v histórii hovorov.
Zobraziť históriu hovorov v aplikácii Webex
Koncoví používatelia môžu pristupovať a zobrazovať svoju zjednotenú históriu hovorov z aplikácie Webex. Podrobnosti nájdete na stránke: Webex | Zobrazenie histórie hovorov a stretnutí.
Zakázať zjednotenú históriu hovorov
Keď povolíte zjednotenú históriu hovorov na klastri, nemôžete túto funkciu zakázať sami. Ak potrebujete funkciu vypnúť, kontaktujte Cisco Technical Assistance Center (TAC).
Vizuálna indikácia spamu
Aplikácia Webex podporuje vizuálnu indikáciu spamových hovorov v prípitku hovoru, keď je hovor prezentovaný volanému, a v záznamoch Unified Call History, keď je BroadWorks aktualizovaný tak, aby vykonával overenie ID volajúceho prostredníctvom rámca STIR/SHAKEN. Ak chcete mať túto funkciu:
- Povoľte zjednotenú históriu hovorov podľa popisu v predchádzajúcej časti.
- Nasledujúce opravy musia byť nainštalované a aktívne:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- alebo AS-25_Rel_minimálne 2022.12
- Funkcia musí byť aktivovaná cez AS CLI:
- AS_CLI/System/ActivatableFeature> aktivovať 104112
- AS_CLI/System/StirShaken> nastaviť enableVerification true
- Broadworks musí byť nakonfigurovaný tak, aby vykonával STIR-SHAKEN podpisovanie, označovanie a overovanie, ako je popísané v Cisco BroadWorks STIR-SHAKEN Signing Taging and Verification
Keď je BroadWorks správne nakonfigurovaný, do požiadaviek INVITE odoslaných klientom Cisco sa pridá nová hlavička X-Cisco-CallerId-Disposition a k existujúcim udalostiam histórie hovorov, ktoré sa odosielajú do Webex Cloud cez rozhranie CTI, sa pridá nové pole callerIdDisposition. . Zariadenia Webex použijú tieto informácie na poskytnutie vizuálnej indikácie spamu v prezentácii hovoru a v zjednotenej histórii hovorov volaného.
Identifikácia volajúceho a presmerovanie hovoru
Identifikácia volajúceho
Keď aplikácia Webex prijme hovor, pokúsi sa identifikovať, kto je volajúci, a túto informáciu zobrazí v upozornení na prichádzajúci hovor, v okne počas hovoru a po dokončení hovoru v histórii hovorov a hlasovej schránke.
Aplikácia Webex sa pokúsi nájsť ID volajúceho porovnaním prichádzajúceho telefónneho čísla s telefónnymi číslami kontaktov nájdených v rôznych zdrojoch. Aplikácia Webex bude používať nasledujúce zdroje v tomto poradí. Keď ho nájde v jednom zdroji, nebude sa pokúšať hľadať nikde inde.
| Ak nájde viacero výskytov čísla v jednom zdroji, nepokúsi sa vybrať jeden z nich, v tomto prípade nezobrazí žiadne ID volajúceho. |
Webex Common Identity (CI), ktorá obsahuje používateľov vašej organizácie.
Osobné a organizačné kontakty. Osobné kontakty sú viditeľné na karte Kontakty.
Miestny adresár. Vo Windows - aplikácia Outlook, v Macu - Mac Kontakty, v iOS - iPhone kontakty, v Androide - Android kontakty.
Ak sa nenájde žiadna zhoda s prichádzajúcim telefónnym číslom, aplikácia použije zobrazovaný názov v hlavičke SIP FROM, ak je k dispozícii. V opačnom prípade použije časť mena používateľa SIP URI z hlavičky SIP From ako poslednú možnosť.
Na ovládanie hovorov na diaľku (tj režim ovládania stolným telefónom) sa používajú informácie XSI, kde sa používa ID alebo rozšírenie BWKS, získané z informácií o vzdialenej strane v udalosti XSI. Ak informácie o vzdialenej strane nie sú dostupné, použije sa P-Asserted Identity (PAI) (ak je nakonfigurovaná).
Presmerovanie hovorov
V prípade, že bol hovor presmerovaný alebo presmerovaný, potom sa aplikácia pokúsi ukázať, kto je volajúci a ako bol presmerovaný v upozornení na hovor a v histórii hovorov.
Presmerovaný hovor: Zobrazuje číslo, ktoré presmerovalo hovor.
Skupina lovcov: Zobrazuje názov loveckej skupiny, ktorá presmerovala hovor.
Poradie call centra: Zobrazuje názov frontu, ktorý presmeroval hovor.
Výkonný asistent: Zobrazuje meno výkonného pracovníka, pre ktorý prichádza hovor.
Výnimky:
Pri interných hovoroch z frontu hovorov, kde agent zavolá späť internému účastníkovi, vzdialený účastník neuvidí názov hovorového radu, ale uvidí meno agenta, ktorý mu volá.
Hovor zodpovedaný inde:
Pre skupiny lovu alebo fronty hovorov, ktoré sú nastavené so súčasným smerovaním, agenti uvidia hovor prijatý inde v histórii hovorov, ak hovor zdvihne iný agent. Pre skupiny lovu alebo fronty hovorov so sekvenčným smerovaním alebo pretečením sa hovory zobrazia ako zmeškaný hovor v histórii hovorov, ak ich odpovie iný agent.
Vzhľad zdieľanej línie
Vzhľad zdieľanej linky je schopnosť poskytovať linky iných používateľov ako zdieľané linky na zariadení koncového používateľa. Konfigurácia zdieľanej linky pre aplikáciu Webex je podobná konfigurácii zdieľanej linky pre stolové telefóny. Táto špecifická funkcia vám umožňuje priradiť vzhľad zdieľaných liniek aplikácii Webex koncového používateľa.
Táto funkcia umožňuje používateľom vybavovať hovory na pobočkách iných používateľov priamo z aplikácie Webex.
Vzhľad zdieľanej čiary môžete nakonfigurovať len pre počítačovú verziu a Aplikácia Webex.
Môžete pridať maximálne 10 riadkov vrátane primárneho riadku Aplikácia Webex.
Riadok pracovného priestoru nemôžete priradiť ako zdieľaný riadok.
Používateľovi nemôže byť poskytnutá služba Executive-Assistant súčasne so zdieľanými linkami.
Port primárnej linky používateľa by sa nemal zmeniť na zdieľanú linku.
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Patch 1: Príznak vlastníka v zozname zariadení na podporu zdieľaných liniek klienta Webex
R23 bez ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 s ADP:
AP.as.23.0.1075.ap384179
Xsi-Actions-23_2022.10
R24:
AS: AP.as.24.0.944.ap384179
Xsi-Actions-24_2022.10
R25:
AS: RI vydanie Rel_2022.10_1,310
Xsi-Actions-25_2022.10
Patch 2: Opravy na zvýšenie počtu portov na typoch profilov zariadení. Príklad: Pre desktopového klienta: Systém>Upraviť typ profilu identity/zariadenia> Business Communicator - PC: Profil , Štandardné možnosti, Počet portov:
- AK je povolená možnosť „Neobmedzené“, nie je potrebná žiadna zmena
- AK je 'Limited To' <10, zmeňte hodnotu = 10 a uložte, aby ste využili všetky dostupné linky
RI vydanie Rel_2022.10_1,310
Synchronizácia Nerušiť (DND).
Synchronizácia Do Not Disturb (DND) zosúlaďuje nastavenia DND medzi Webex a BroadWorks synchronizáciou stavu DND medzi týmito dvoma platformami. Napríklad, ak používateľ zapne DND z aplikácie Webex, tento stav sa synchronizuje s volacími zariadeniami BroadWorks. Výsledkom je, že stolový telefón zaregistrovaný v BroadWorks používateľa nezvoní, keď sa mu niekto pokúsi zavolať. Podobne, ak používateľ nastaví DND zo stolového telefónu, stav sa synchronizuje s aplikáciou Webex. Bez tejto funkcie nebudú aktualizácie DND z jednej platformy rozpoznané druhou platformou.
Synchronizácia DND sa aplikuje na úrovni klastra BroadWorks a správca partnera ju môže povoliť v partnerskom centre.
| Ak je v klastri BroadWorks veľa zákazníkov (> 50), synchronizácia DND nie je podporovaná. V takýchto prípadoch sa odporúča obrátiť sa so žiadosťou o pomoc na technika podpory Cisco TAC. |
Predpoklady
Uistite sa, že na AS a XSP sú aplikované nasledujúce záplaty|ADP. Použite iba opravy pre vašu verziu BroadWorks.
Pre vydanie 23:
<snipped>
- ADP aplikácie: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Udalosti-23_2022.03_1.220.bwar
Pre vydanie 24:
<snipped>
- ADP aplikácie: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Udalosti-24_2022.03_1.220.bwar
Po použití opráv aktivujte funkciu 25433 na AS:
AS_CLI/System/ActivatableFeature> activate 25433
Ak je v klastri BroadWorks veľa zákazníkov (> 50), operácie ako aktualizácia akcií XSI, udalostí XSI, adresy URL DAS, XSP|ADP URL ani synchronizácia DND nie sú podporované. V takýchto prípadoch sa odporúča obrátiť sa so žiadosťou o pomoc na technika podpory Cisco TAC.
Nakonfigurujte synchronizáciu kľúčov funkcií zariadenia na BroadWorks. Uistite sa, že telefón podporuje SIP SUBSCRIBE/NOTIFY pre balík udalostí „as-feature-event“. Podrobnosti nájdete v časti Synchronizácia kľúča funkcií zariadenia Cisco BroadWorks.
Povoliť synchronizáciu DND (existujúci klaster)
Prihláste sa do Partnerského centra
Kliknite nastavenie.
Kliknite Zobraziť klaster a vyberte príslušný klaster BroadWorks.
Povoliť Synchronizácia Nerušiť (DND). prepnúť.
Zadajte svoje ID používateľa BroadWorks a kliknite Povoliť.
Systém overí, že klaster BroadWorks má príslušné záplaty na podporu synchronizácie DND. Ak overenie zlyhá, Uložiť tlačidlo sa deaktivuje.
Ak je overenie úspešné, kliknite Uložiť.
|
|
Povoliť synchronizáciu DND (nový klaster)
Funkciu môžete povoliť aj počas vytvárania klastra. Podrobnosti nájdete v časti „Konfigurácia klastrov BroadWorks“ v Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať synchronizáciu DND
Synchronizáciu DND nemôžete zakázať sami. Ak chcete túto funkciu zakázať, vytvorte technický prípad BEMS s nasledujúcimi informáciami:
rodina: Spark Service
Produkt: Volanie cez Webex (Webex for BroadWorks)
Komponent: WxBW- Poskytovanie
V prípade BEMS musí byť uvedené, že synchronizácia Nerušiť sa má partnerovi zakázať. Prípad musí obsahovať partnerId a BroadWorks clusterId.
Prípady použitia
Nahrávanie hovorov
Webex for Cisco BroadWorks podporuje štyri režimy nahrávania hovorov.
Režimy nahrávania | Opis | Ovládacie prvky/indikátory, ktoré sa zobrazujú v aplikácii Webex |
|---|---|---|
Vždy | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ nemá možnosť spustiť alebo zastaviť nahrávanie. |
|
Vždy s pozastavením/obnovením | Nahrávanie sa spustí automaticky po nadviazaní hovoru. Používateľ môže pozastaviť a obnoviť nahrávanie. |
|
Na požiadanie | Nahrávanie sa spustí automaticky pri nadviazaní hovoru, ale záznam sa vymaže, pokiaľ používateľ nestlačí tlačidlo Spustite nahrávanie. Ak používateľ spustí nahrávanie, zachová sa celý záznam z nastavenia hovoru. Po spustení nahrávania môže používateľ nahrávanie pozastaviť a obnoviť |
|
OnDemand so spustením iniciovaným používateľom | Nahrávanie sa nespustí, pokiaľ používateľ nezvolí Spustite nahrávanie možnosť v aplikácii Webex. Užívateľ má možnosť spustiť a zastaviť nahrávanie viackrát počas hovoru. |
|
Požiadavky
Ak chcete nasadiť túto funkciu na Webex for Cisco BroadWorks, musíte nasadiť nasledujúce opravy BroadWorks:
Pre R22: AP.as.22.0.1123.ap377718
Pre R23: AP.as.23.0.1075.ap377718
Pre R24: AP.as.24.0.944.ap377718
Musí byť zapnutý identifikátor korelácie hovorov. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Ak chcete používať túto funkciu, musí byť povolená nasledujúca konfiguračná značka: %ENABLE_CALL_RECORDING_WXT%.
Táto funkcia vyžaduje integráciu s platformou na nahrávanie hovorov tretej strany.
Ak chcete nakonfigurovať nahrávanie hovorov na BroadWorks, prejdite na Sprievodca rozhraním nahrávania hovorov Cisco BroadWorks.
Ďalšie informácie
Informácie pre používateľa o tom, ako používať funkciu nahrávania, nájdete na stránke help.webex.com článok Webex | Nahrávajte si hovory.
Ak chcete prehrať nahrávku, používatelia alebo správcovia musia prejsť na svoju platformu na nahrávanie hovorov tretej strany.
Parkovanie a načítanie skupinových hovorov
Webex pre Cisco BroadWorks podporuje Group Call Park a Retrieve. Táto funkcia poskytuje používateľom v rámci skupiny spôsob, ako zaparkovať hovory, ktoré potom môžu získať ostatní používatelia v skupine. Napríklad zamestnanci maloobchodu v obchode môžu túto funkciu použiť na zaparkovanie hovoru, ktorý potom môže zdvihnúť niekto z iného oddelenia.
Prevádzka funkcie
Akonáhle je funkcia nakonfigurovaná
Počas hovoru používateľ klikne na Park možnosť vo svojej aplikácii Webex zaparkovať hovor na klapke, ktorú systém vyberie automaticky. Systém zobrazí rozšírenie používateľovi na dobu 10 sekúnd.
Iný používateľ v skupine klikne na Obnoviť hovor možnosť v ich aplikácii Webex. Používateľ potom zadá predĺženie zaparkovaného hovoru, aby mohol pokračovať v hovore.
Požiadavky
Aby táto funkcia fungovala, uistite sa, že:
Konfiguračný súbor klienta musí mať nastavené nasledujúce značky:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Na AS a XSP musí byť povolený identifikátor korelácie hovorov|ADP. Podrobnosti nájdete v časti Povoliť identifikátor korelácie hovorov.
Váš SBC musí byť nakonfigurovaný tak, aby prešiel '
x-broadworks-correlation-in' Atribút SIP do az aplikačného servera.
Konfigurácia
Informácie o konfigurácii skupinového parkovania na BroadWorks nájdete v časti „Pridať skupinu parkovania hovorov“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2. Musíte vytvoriť skupinu a pridať používateľov do skupiny.
Informácie o tom, ako nakonfigurovať identifikátor korelácie hovorov na BroadWorks, nájdete v časti Popis funkcie identifikátora korelácie hovorov Cisco BroadWorks.
Ďalšie informácie
Používateľské informácie o používaní parkovania skupinových hovorov nájdete v časti Webex | Zaparkujte a získajte hovory.
Parkovanie hovorov/parkovanie riadených hovorov
Parkovanie bežných alebo riadených hovorov nie je podporované v používateľskom rozhraní aplikácie Webex, ale poskytovaní používatelia môžu túto funkciu nasadiť pomocou prístupových kódov k funkciám:
Zadajte *68 zaparkovať hovor
Zadajte *88 na obnovenie hovoru
Nalodenie
Služba Barge-in sa bežne používa v prostrediach call centier alebo v iných situáciách, kde môže byť potrebná okamžitá pomoc alebo zásah.
Keď je povolená služba vstupu, určený používateľ alebo nadriadený môže vstúpiť do aktívneho hovoru iniciovaním špecifického príkazu alebo použitím špeciálneho tlačidla alebo kombinácie klávesov na svojom telefóne alebo komunikačnom zariadení. Po zadaní žiadosti o prihlásenie systém vytvorí spojenie s prebiehajúcim hovorom, čo umožní oprávnenej osobe počúvať konverzáciu alebo sa k hovoru pripojiť ako aktívny účastník.
Služba Barge-in môže byť užitočná v rôznych situáciách. V prostredí call centra môžu supervízori alebo školitelia monitorovať a trénovať zástupcov zákazníckych služieb počúvaním ich hovorov v reálnom čase. V prípade potreby môžu zasiahnuť a poskytnúť poradenstvo alebo prevziať hovor, ak má zástupca ťažkosti. V núdzových situáciách alebo kritických diskusiách sa oprávnení pracovníci môžu rýchlo pripojiť k prebiehajúcim rozhovorom, aby poskytli pomoc alebo urobili dôležité rozhodnutia.
V aplikácii Webex pre Barge in dostaneme upozornenie, že hovor sa zmení na konferenciu. V NOTIFY (call-info alebo conference-info) nie sú žiadne dodatočné informácie o aký typ konferencie ide, takže to môžeme riešiť iným spôsobom.
Keď dôjde k pristátiu, medzi účastníkmi sa vytvorí trojstranný hovor. Zavádzajú sa tieto pojmy:
Dozorca: Supervízor je osoba, ktorá dohliada a riadi tím agentov zákazníckeho servisu alebo zástupcov call centra. V súvislosti so vstupom do hovoru má nadriadený zvyčajne schopnosť monitorovať prebiehajúce hovory zákazníkov a zasahovať do nich. Môžu používať nástroje alebo softvér na monitorovanie hovorov na odpočúvanie hovorov, poskytovanie poradenstva agentom a zabezpečenie kontroly kvality. Úloha supervízora môže zahŕňať školenie agentov, riešenie problémov zákazníkov a optimalizáciu výkonu tímu.
Zákazník: Zákazník označuje jednotlivca alebo subjekt, ktorý spolupracuje so spoločnosťou alebo organizáciou s cieľom získať produkty, služby alebo podporu. V kontexte volania je zákazník niekto, kto telefonuje alebo prijíma telefonický hovor s agentom zákazníckych služieb. Zákazníci môžu počas hovoru požiadať o pomoc, informácie alebo riešenie svojich otázok alebo problémov. Funkcia prihlásenia do hovoru umožňuje nadriadeným alebo oprávneným pracovníkom pripojiť sa k prebiehajúcemu hovoru medzi zákazníkom a agentom.
agent: Agent, tiež známy ako zástupca zákazníckeho servisu alebo agent call centra, je osoba zodpovedná za vybavovanie interakcií so zákazníkmi a poskytovanie podpory alebo pomoci cez telefón alebo iné komunikačné kanály. Agenti sú školení, aby riešili otázky zákazníkov, riešili problémy, spracovávali transakcie a poskytovali pozitívnu zákaznícku skúsenosť. V kontexte prihlásenia do hovoru je agent osoba, ktorá počas telefonického hovoru hovorí priamo so zákazníkom. Ak je to potrebné, agent môže dostať pokyny alebo spätnú väzbu od nadriadeného prostredníctvom prihlásenia.
Mobilný natívny hovor Eskalujte na stretnutie
Mobile Native Call Escalate to Meeting prichádza s dvoma jedinečnými funkciami:
Nové upozornenie Push
Používatelia mobilných zariadení pri natívnom hovore teraz môžu prepnúť na aplikáciu Webex klepnutím na Nové upozornenie push. Keď spustíte natívnu obrazovku hovoru, na obrazovke sa zobrazí Nové upozornenie push a klepnutím na upozornenie sa dostanete priamo na obrazovku hovoru aplikácie Webex.
Upozornenie Webex sa zobrazuje počas hovoru z mobilného telefónu, ak používate Webex Go alebo váš operátor mobilnej siete (MNO) má signalizáciu hovorov pomocou Cisco kontroly hovorov pre vaše mobilné hovory.
Presunúť mobilný hovor na stretnutie
Keď s niekým práve telefonujete, možno budete chcieť tento hovor presunúť na schôdzu, aby ste mohli využívať niektoré pokročilé funkcie schôdzí, ako je video, zdieľanie alebo tabuľka. Alebo pozvite ďalších ľudí do diskusie a presuňte sa na stretnutie.
Požiadavky na BroadWorks
Aktivovateľná funkcia 25239
R23 s XSP|ADP:
Patch AS AP.as.23.0.1075.ap383064
XSP|Oprava ADP AP.xsp.23.0.1075.ap383064
Oprava AP.platforma.23.0.1075.ap383064
R23 s ADP:
Patch AS AP.as.23.0.1075.ap383064
ADP s Xsi-Actions-23, verzia CommPilot-23 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R24:
Náplasť AS: AP.as.24.0.944.ap383064
ADP s Xsi-Actions-24, verzia CommPilot-24 > 2022.05_1.303 a verzia NPS > 2022.08_1,350
R25:
AS RI vydanie Rel_2022.08_1,354
ADP s Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 a verzia NPS > 2022.08_1,350
Konfigurácia vytáčania URI na podporu presunu hovoru na stretnutie
Zásady NS UrlDialing
Definujte pravidlo pre (.*)webex.com pre smerovanie cez I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Smerovanie NE pre I-SBC
Príklad konfigurácie
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedProfil smerovania NS
Inštancia politiky UrlDialing pridaná do príslušných profilov smerovania
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsAS Na volanie NetworkURL použite NS Route
Povoľte AS rešpektovať trasu NS v režime Hybrid AS
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueE911 Núdzové volanie
Webex for Cisco BroadWorks podporuje volanie núdzových služieb E911. Pomocou tejto funkcie sa tiesňové volania presmerujú do strediska tiesňového volania (PSAP), ktoré potom môže nasmerovať tiesňové služby na miesto volajúceho. Ak chcete použiť túto funkciu, musíte integrovať Webex pre Cisco BroadWorks s poskytovateľom tiesňového volania E911.
Na konfiguráciu podpory pre služby tiesňového volania E911 použite nasledujúce články Webex:
E911 Núdzové volanie vo Webexe pre BroadWorks—Tento článok použite na konfiguráciu tiesňového volania E911 vo Webex pre Cisco BroadWorks pomocou jedného z nasledujúcich podporovaných poskytovateľov E911:
Šírka pásma
Intrado
RedSky
Vylúčenie zodpovednosti za tiesňové volanie—Ak máte službu určovania polohy, môžete nakonfigurovať okno Vylúčenie zodpovednosti za núdzové služby v aplikácii Webex tak, aby obsahovalo možnosť pre používateľov aktualizovať svoju polohu pri prihlásení.
Prispôsobenie a poskytovanie klientom
Používatelia si stiahnu a nainštalujú svoje generické aplikácie Webex pre počítače alebo mobilné zariadenia (odkazy na stiahnutie nájdete v časti Platformy aplikácií Webex). Akonáhle sa používateľ overí, klient sa zaregistruje v službe Webex Cloud na odosielanie správ a stretnutia, získa informácie o svojej značke, objaví informácie o svojej službe BroadWorks a stiahne si konfiguráciu volania z aplikačného servera BroadWorks (cez DMS na XSP|ADP).
Parametre volania pre aplikácie Webex nakonfigurujete v BroadWorks (ako obvykle). Nakonfigurujete branding, messaging a parametre stretnutí pre klientov v Control Hub. Konfiguračný súbor priamo neupravíte.
Tieto dve sady konfigurácií sa môžu prekrývať, v takom prípade konfigurácia Webex nahrádza konfiguráciu BroadWorks.
Pridajte šablóny konfigurácie Webex Apps na aplikačný server BroadWorks
Aplikácie Webex sú nakonfigurované so súbormi DTAF. Klienti si stiahnu konfiguračný XML súbor z aplikačného servera prostredníctvom služby Device Management na XSP|ADP.
Získajte požadované súbory DTAF (pozri Profily zariadení v časti Pripravte si prostredie).
Skontrolujte, či máte nastavené správne značky Systém BroadWorks > Prostriedky > Sady značiek správy zariadenia.
Pre každého klienta, ktorému poskytujete:
Stiahnite si a rozbaľte zip súbor DTAF pre konkrétneho klienta.
Importujte súbory DTAF do BroadWorks na Systém > Prostriedky > Typy profilu identity/zariadenia
Otvorte novo pridaný profil zariadenia na úpravu a:
Zadajte XSP|ADP farma FQDN a Device Access Protocol.
Skontrolovať Podpora informácií o vzdialenej párty zaškrtávacie políčko. Táto podpora je potrebná na fungovanie zdieľania pracovnej plochy.
Podporu Remote Party môžete povoliť aj spustením nasledujúceho príkazu CLI na aplikačnom serveri:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Upravte šablóny podľa svojho prostredia (pozri tabuľku nižšie).
Uložte profil.
Kliknite Súbory a autentifikácia a potom vyberte možnosť znovu zostaviť všetky systémové súbory.
názov | Opis |
Priorita kodeku | Nakonfigurujte poradie priority pre audio a video kodeky pre VoIP hovory |
TCP, UDP a TLS | Nakonfigurujte protokoly používané pre signalizáciu SIP a médiá |
RTP audio a video porty | Nakonfigurujte rozsahy portov pre zvuk a video RTP |
Možnosti SIP | Nakonfigurujte rôzne možnosti súvisiace so SIP (SIP INFO, use rport, zisťovanie SIP proxy, intervaly obnovovania pre registráciu a predplatné atď.) |
Prispôsobte branding pre aplikáciu Webex
Prispôsobenia partnerov – správcovia partnerov môžu použiť pokročilé prispôsobenia značky, ktoré sa vzťahujú na partnerskú organizáciu a/alebo zákazníkov, ktorých partner spravuje. Pozri Konfigurácia rozšírených prispôsobení značky.
Zákaznícke prispôsobenia – ak partner umožňuje zákazníkom aplikovať ich vlastné prispôsobenia značky, správcovia zákazníkov môžu postupovať podľa postupov na Pridajte svoju firemnú značku na Webex.
| Portál aktivácie používateľa používa rovnaké logo, aké pridáte pre branding klienta. |
Prispôsobte si nahlasovanie problémov a adresy URL pomocníka
Na prispôsobenie týchto možností môžu správcovia postupovať podľa postupu „Pridať adresy URL stránok pomoci a spätnej väzby“, ktorý nájdete v oboch vyššie uvedených článkoch o značke.
Nakonfigurujte svoju testovaciu organizáciu pre Webex pre Cisco BroadWorks
Predtým ako začneš
S priebežným poskytovaním
Musíte nakonfigurovať všetky XSP|Služby ADP a partnerskú organizáciu v Control Hub, než budete môcť vykonať túto úlohu.
| 1 | Priradiť službu v BroadWorks:
| ||
| 2 | Overenie organizácie zákazníka a používateľov v Control Hub: |
Používateľské testovanie
| 1 | Stiahnite si aplikáciu Webex na dvoch rôznych počítačoch. |
| 2 | Prihláste sa ako vaši testovací používatelia na dvoch počítačoch. |
| 3 | Uskutočnite testovacie hovory. |
Poskytovanie zákazníckych organizácií
V aktuálnom modeli automaticky poskytujeme zákaznícku organizáciu, keď pripojíte prvého používateľa pomocou ktorejkoľvek z metód opísaných v tomto dokumente. Poskytovanie sa uskutočňuje iba raz pre každého zákazníka.
Používatelia poskytovania
Používateľov môžete poskytovať týmito spôsobmi:
Na vytvorenie účtov Webex použite rozhrania API
Priraďte integrované IM&P (prietokové poskytovanie) s dôveryhodnými e-mailami na vytvorenie účtov Webex
Priraďte integrované IM&P (prietokové poskytovanie) bez dôveryhodných e-mailov. Používatelia poskytujú a overujú e-mailové adresy na vytváranie účtov Webex
Umožniť používateľom samočinnú aktiváciu (pošlete im odkaz, vytvoria si účty Webex)
Public Provisioning API
Webex odhaľuje verejné API, aby umožnil poskytovateľom služieb integrovať poskytovanie Webex pre predplatiteľov Cisco BroadWorks do ich existujúcich pracovných postupov poskytovania. Špecifikácia týchto rozhraní API je k dispozícii na developer.webex.com. Ak chcete vyvíjať pomocou týchto rozhraní API, obráťte sa na svojho zástupcu spoločnosti Cisco, ktorý vám poskytne Webex pre Cisco BroadWorks.
| Veľkoobchodní zákazníci budú týmito API odmietnutí. |
Priebežné poskytovanie
Na BroadWorks môžete používateľom poskytnúť Povoliť integrované IM&P možnosť. Táto akcia spôsobí, že adaptér na poskytovanie služieb BroadWorks uskutoční volanie rozhrania API na zabezpečenie používateľa na webe Webex. Naše API pre poskytovanie je spätne kompatibilné s UC-One SaaS API. BroadWorks AS nevyžaduje žiadnu zmenu kódu, iba zmenu konfigurácie koncového bodu API pre zabezpečovací adaptér.
| Poskytovanie predplatiteľov na Webexe môže trvať značne (niekoľko minút pre prvého používateľa v rámci podniku). Webex vykonáva poskytovanie ako úlohu na pozadí. Úspech pri poskytovaní toku teda naznačuje, že poskytovanie sa začalo. Neznamená to dokončenie. Ak chcete potvrdiť, že používatelia a zákaznícka organizácia sú plne zabezpečení na Webexe, musíte sa prihlásiť do centra partnerov a pozrieť sa do svojho zoznamu zákazníkov. Používatelia kanálov BroadWorks môžu mať Webex for BroadWorks prostredníctvom vzhľadu zdieľaného hovoru (SCA). Používateľ trunkingu bude musieť mať priradenú službu Authentication. Ako je popísané v príručke BroadWorks Trunking Solution Guide, sekcia 8, umožňuje to, aby bola autentifikácia vzhľadu SCA Webex oddelená od autentifikácie spoločného kmeňa. Webex for BroadWorks nie je možné poskytnúť pre užívateľov trunkingu s priradenými funkciami Route List alebo Direct Route. |
| Umiestnenie šablón bolo presunuté z volania BroadWorks v nastaveniach organizácie do sekcie Zoznam zákazníkov a teraz sa nazýva šablóna Onboarding. |
Samoaktivácia používateľa
Poskytovanie používateľov BroadWorks vo Webexe bez priradenia služby Integrated IM&P:
Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku.
Kliknite Zobraziť šablóny.
Vyberte šablónu poskytovania registrácie, ktorú chcete použiť pre tohto používateľa.
Nezabudnite, že každá šablóna je spojená s klastrom a vašou partnerskou organizáciou. Ak používateľ nie je v systéme BroadWorks priradenom k tejto šablóne, nemôže sa pomocou odkazu sám aktivovať.
Skopírujte odkaz na poskytovanie a odošlite ho používateľovi.
Môžete tiež zahrnúť odkaz na stiahnutie softvéru a pripomenúť používateľovi, že musí zadať a overiť svoju e-mailovú adresu, aby si aktivoval svoj účet Webex.
Na vybranej šablóne môžete sledovať stav aktivácie používateľa.
Viac informácií nájdete v časti Toky poskytovania a aktivácie používateľov.
Poskytovanie nedôveryhodných e-mailov
Partner Hub poskytuje sadu ovládacích prvkov v rámci zobrazenia stavu používateľa, ktoré umožňujú Webex pre Cisco BroadWorks Správcovia poskytovateľa služieb kontrolujú stav používateľa a riešia chyby pri poskytovaní nedôveryhodných e-mailov. Podrobnosti nájdete v časti Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov.
Presuňte používateľov Webex do Webex pre Cisco BroadWorks
Ak chcete presunúť existujúcich používateľov Webexu na Webex for Cisco BroadWorks, pozrite si tabuľku nižšie, aby ste určili, ktorý postup treba dodržať.
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) |
|
Zákaznícka organizácia | Pripojte Webex for BroadWorks k existujúcej organizácii— Príloha organizácie (pre prvého používateľa) tiež pridá Webex for BroadWorks k ďalším používateľom, pokiaľ sú priradení k správnej organizácii. |
Existujúci používateľ Webex patrí k… | Ak chcete používateľa presunúť, postupujte podľa týchto procesov |
|---|---|
Spotrebiteľská organizácia alebo vlastná registrácia (napr. bezplatný účet, skúšobný účet) | Ak organizácia Webex for BroadWorks neexistuje (nie sú zabezpečení žiadni používatelia):
Ak existuje organizácia Webex for BroadWorks (je zriadený aspoň jeden používateľ):
|
Zákaznícka organizácia |
|
Presuňte používateľa (so súhlasom) na Webex pre Cisco BroadWorks
Tento postup použite na presun existujúceho používateľa Webex, ktorý je v spotrebiteľskej organizácii alebo má účet s vlastnou registráciou (bezplatný alebo skúšobný účet) do Webex pre Cisco BroadWorks. Všimnite si, že musí existovať organizácia Webex for Cisco BroadWorks (s prvým používateľom poskytnutým). V tomto prípade môžete na presun používateľov použiť jednu z týchto možností:
Presunúť používateľa (s dôveryhodným e-mailom) – používa poskytovanie dôveryhodných e-mailov
Presunúť používateľa (s nedôveryhodným e-mailom) – používa poskytovanie nedôveryhodných e-mailov
Samoaktivácia
Presunúť používateľa (s dôveryhodným e-mailom)
Ak šablóna registrácie používa dôveryhodné e-maily, správca partnera môže presunúť nasledujúcich používateľov týmto procesom:
Administrátor pridá používateľa.
Používateľ bude tlačený do BroadWorks Provisioning Bridge.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Aktivovať účet. Používateľ je presmerovaný na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ klikne Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Presunúť používateľa (s nedôveryhodným e-mailom)
Ak šablóna Onboarding používa Nedôveryhodné e-maily, musí sa najprv overiť e-mailová adresa používateľa. Správca môže podľa tohto procesu presunúť nasledujúcich používateľov:
Administrátor pridá používateľa.
Používateľ sa automaticky presunie do BroadWorks Provisioning Bridge.
Používateľovi sa odošle text s aktivačným odkazom.
Používateľ klikne na odkaz Aktivácia a zadá svoju e-mailovú adresu.
Vyhľadávanie CI určí, že tento používateľ má iný účet Webex s touto e-mailovou adresou.
Používateľovi sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne Pridať sa teraz.
E-mailová adresa je overená.
Používateľ je presmerovaný na prihlásenie na spotrebiteľský portál Webex.
Používateľ sa prihlási do Webex.
Používateľ musí kliknúť Odstrániť na odstránenie starého účtu Webex.
Starý účet Webex je odstránený.
Používateľovi sa poskytuje Webex pre Cisco BroadWorks pomocou rovnakej e-mailovej adresy.
Používateľ je presmerovaný na stránku sťahovania.
Tok samoaktivácie
Ak má používateľ existujúce konto BroadWorks, môže na presun svojho konta použiť proces samoaktivácie.
Používateľ sa prihlási na adresu URL portálu User Access Portal pomocou poverení BroadWorks.
Používateľ zadá svoju e-mailovú adresu.
Používateľ bude presmerovaný na BroadWorks Provisioning Bridge.
Na e-mailovú adresu používateľa sa odošle automatický e-mail.
Používateľ otvorí e-mail a klikne na Pridať sa teraz odkaz, ktorý overí e-mailovú adresu.
CI zistí, že používateľ má existujúci účet Webex. Používateľ musí pred pokračovaním odstrániť starý účet.
Používateľ je presmerovaný na prihlásenie do Webex.
Používateľ sa prihlási do Spotrebiteľského portálu.
Používateľ klikne Zmazať účet.
Starý účet Webex je odstránený.
Používateľovi je zriadený nový účet Webex for Cisco BroadWorks s rovnakou e-mailovou adresou.
Pripojte Webex for BroadWorks k existujúcej organizácii
Ak ste správcom partnera, ktorý pridáva služby Webex for BroadWorks do existujúcej zákazníckej organizácie Webex, ktorá ešte nie je priradená k partnerovi spravovanému podniku BroadWorks, správca organizácie zákazníka MUSÍ schváliť prístup správcu, aby požiadavka na poskytovanie bola úspešná.
Schválenie správcu organizácie je potrebné, ak platí niektorá z nasledujúcich podmienok:
Organizácia existujúcich zákazníkov má 100 alebo viac používateľov
Organizácia má overenú e-mailovú doménu
Doména organizácie je nárokovaná
Ak nie je splnené žiadne z vyššie uvedených kritérií, môže dôjsť k automatickému pripojeniu.
| V an Automatické pripojenie V scenári sa predplatné Webex for BroadWorks pridá do existujúcej zákazníckej organizácie bez akéhokoľvek upozornenia existujúceho správcu organizácie alebo koncového používateľa. Vo väčšine prípadov dostane vaša partnerská organizácia práva správcu poskytovania. Ak však organizácia zákazníka nemá žiadne licencie alebo má iba pozastavené/zrušené licencie, stanete sa úplným správcom. S prístupom správcu poskytovania budete mať v Control Hub obmedzenú viditeľnosť pre používateľov v existujúcej organizácii. Odporúčame vám kontaktovať správcu zákazníka a požiadať ho o úplný prístup správcu k organizácii. |
Správcovia partnerov môžu na pridanie služieb volania BroadWorks do existujúcej organizácie Webex vykonať nasledujúci postup:
| Uistite sa, že Povoliť e-maily s pozvánkou správcu pri pripájaní k existujúcim organizáciám (prepínač je predvolene zapnutý). |
| 1 | Správca partnera zabezpečuje pre zákazníka Webex pre Cisco BroadWorks. Ak potrebujete pomoc, pozrite si Poskytovanie zákazníckych organizácií. Vyskytuje sa nasledovné:
| ||
| 2 | s úplný správca prístup, správca partnera môže dokončiť proces poskytovania zákazníka. Budete sa musieť znova pokúsiť o poskytnutie zákazníka od kroku 1 vyššie. Teraz ako externý úplný správca by ste si však nemali všimnúť chybu 2017. Po dokončení poskytovania volacích služieb bude existujúca zákaznícka organizácia viditeľná ako zákazník pod partnerskou organizáciou Webex for BroadWorks.
|
Podmienky pripojenia k organizácii
E-mailová adresa prvého poskytnutého predplatiteľa BroadWorks sa musí zhodovať s e-mailovou adresou existujúceho používateľa v cieľovej zákazníckej organizácii. V opačnom prípade sa vytvorí nová zákaznícka organizácia.
Prvý používateľ z existujúcej organizácie, ktorý je zabezpečený pre Webex for BroadWorks, nie je zabezpečený ako používateľ správcu. Nastavenia a oprávnenia z existujúcej organizácie sa zachovajú.
Existujúce nastavenia overenia organizácie majú prednosť pred tým, čo je nakonfigurované v šablóne poskytovania Webex for BroadWorks. V dôsledku toho sa nezmení spôsob prihlasovania existujúcich používateľov.
Ak má však existujúca zákaznícka organizácia povolenú základnú značku, po pripojení budú mať prednosť rozšírené nastavenia značky partnera. Ak zákazník chce, aby základná značka zostala nedotknutá, partner musí nakonfigurovať organizáciu zákazníka tak, aby prepísala značku v rozšírených nastaveniach značky.
Názov existujúcej organizácie sa nezmení.
Nastavenie príznaku potlačenia e-mailov v nastaveniach existujúcej organizácie sa nemení. Môže to mať vplyv na nových poskytovaných používateľov. V závislosti od toho, ako je príznak nastavený, noví používatelia môžu alebo nemusia dostať e-mail s kódom, ktorý je potrebné zadať na dokončenie aktivácie.
Obmedzený režim správcu (nastavený prepínačom Obmedzený režimom partnera) je pre pripojenú organizáciu vypnutý.
Pred poskytnutím nových používateľov do organizácie Webex for Cisco BroadWorks sa uistite, že ste dokončili proces pripojenia organizácie (presun existujúcich používateľov a aktualizácia ID organizácie).
Podnik BroadWorks môže byť spojený iba s jednou organizáciou Webex. Predplatiteľov z jedného podniku BroadWorks nemôžete poskytnúť samostatným organizáciám Webex.
Pridať externého správcu
Kroky, ktoré môžu správcovia zákazníckych organizácií vykonať na pridanie správcu partnera ako externého správcu, nájdete v časti Schváliť požiadavku externého správcu článok o help.webex.com.
| Správca zákazníka musí poskytnúť externému správcovi práva a oprávnenia úplného správcu. |
| E-mailová adresa, ktorú správca organizácie zákazníka pridá ako externého správcu, sa musí zhodovať s e-mailovou adresou správcu partnera, ako je nakonfigurovaná v šablóne registrácie na partnerskom centre. Po pridaní e-mailu zo šablóny Onboarding na partnerskom centre ako úplného správcu bude potrebné pridať aj všetkých ďalších správcov partnerov ako externého správcu s právami úplného správcu. |
Odpojte Webex for BroadWorks od existujúcej organizácie
Ak chcete odpojiť Webex for BroadWorks od existujúcej organizácie Webex, postupujte podľa týchto krokov. Napríklad, ak ste náhodou pripojili Webex for BroadWorks k existujúcej organizácii a chcete prílohu odstrániť.
| V štandardnom toku odpojením Webex for BroadWorks od existujúcej organizácie Webex (iba štandardný tok) sa vymažú všetky priradené údaje predplatiteľa a deaktivuje sa predplatné Webex for BroadWorks zákazníka. Okrem toho stratíte prístup k organizácii zákazníka, ak ide o jediné priradené predplatné. V hybridnom toku sa zákaznícke predplatné nemenia. |
Ak nemáte prístup k zákazníckym nastaveniam v Control Hub, požiadajte správcu zákazníka, aby vám udelil prístup externého správcu podľa nasledujúceho postupu Schváliť požiadavku externého správcu.
Odstráňte všetky pracovné priestory Webex for BroadWorks z organizácie. Použi Odstráňte pracovný priestor BroadWorks API.
Odstráňte všetkých predplatiteľov Webex for BroadWorks z organizácie. Použi Odstráňte predplatiteľa BroadWorks API.
Odstráňte čakajúcich používateľov Webex for BroadWorks z organizácie. Napríklad, ak boli používatelia poskytovaní prostredníctvom nedôveryhodného toku e-mailov a ešte neboli zadané platné e-maily, používatelia zostanú v stave čakania. Sledujte Overte poskytovanie používateľov pomocou nedôveryhodných e-mailov na odstránenie používateľov.
Odstrániť Volanie BroadWorks konfiguráciu pre tohto zákazníka. Otvorte inštanciu Control Hub zákazníka a kliknite na Hybrid, pod Volanie BroadWorks vymazať všetky konfigurácie.
Po dokončení odpojenia, ak chcete pripojiť Webex for BroadWorks k zákazníkovi, postupujte podľa procesov poskytovania na pripojenie k existujúcemu zákazníkovi.
| Alternatívna možnosť na odstránenie odberateľov, ak nechcete používať Odstráňte predplatiteľa BroadWorks API je prejsť do BroadWorks CommPilot a odstrániť Integrovaný IM&P služby pre dotknutých používateľov. |
Spravujte používateľov a organizácie
Ak chcete spravovať používateľov v aplikácii Webex pre Cisco BroadWorks, nezabudnite, že používateľ existuje v BroadWorks aj vo Webex. Volacie atribúty a identita používateľa BroadWorks sú uložené v BroadWorks. Odlišná e-mailová identita používateľa a jeho licencovanie pre funkcie Webex sú uložené vo Webexe.
Overenie poskytovania používateľov pri nedôveryhodných e-mailoch
Ak poskytujete Webex pre používateľov BroadWorks pomocou prietokového poskytovania s nedôveryhodnými e-mailami, používatelia sa musia poskytovať sami zadaním svojej e-mailovej adresy na portáli aktivácie používateľa. Ak používateľ narazí na chybu, môže použiť Skúste to znova možnosť, ktorá sa zobrazí na portáli na vykonanie ďalšieho pokusu. Ak používateľ znova narazí na chybu, správca môže pomocou krokov uvedených nižšie v partnerskom centre skontrolovať stav a buď zaregistrovať používateľa, odstrániť používateľa alebo použiť zmeny v konfigurácii.
| 1 | Prihláste sa do Partnerského centra a nájdite Zoznam zákazníkov stránku. |
| 2 | Kliknite Zobraziť šablóny. Vyberte vhodnú šablónu registrácie, ktorú chcete použiť na tohto používateľa. |
| 3 | Pod Overenie používateľa, overte, či sú nastavené nasledujúce nastavenia, aby ste zaistili, že je správne nakonfigurované poskytovanie nedôveryhodných e-mailov:
|
| 4 | Po vykonaní používateľského zabezpečenia v Overenie používateľa sekciu, kliknite Zobraziť stav používateľa na kontrolu stavu poskytovania. The Stav používateľa zobrazenie zobrazuje zoznam používateľov spolu s podrobnosťami, ako je ID BroadWorks, vybraný typ balíka a aktuálny stav, ktorý ukazuje, či je používateľ zabezpečený alebo či existuje nevybavená požiadavka.
|
| 5 | V prípade používateľov s chybami alebo čakajúcimi požiadavkami kliknite na tri bodky napravo a vyberte si jednu z nasledujúcich možností správy:
|
Ďalšie možnosti zobrazenia
Pri prezeraní zoznamu používateľov sú k dispozícii nasledujúce dodatočné možnosti:
Export—Kliknite na toto tlačidlo, ak chcete exportovať zoznam používateľov do súboru CSV.
Vylúčiť poskytnutých používateľov—Povoľte tento prepínač, ak chcete zobraziť iba používateľov s čakajúcimi požiadavkami alebo chybami.
Zmeňte ID používateľa alebo e-mailovú adresu
Zmeny ID používateľa a e-mailovej adresy
Email ID a Alternate ID sú atribúty používateľa BroadWorks používané s Webex pre Cisco BroadWorks. BroadWorks User ID je stále primárnym identifikátorom používateľa v BroadWorks. Nasledujúca tabuľka popisuje účely týchto rôznych atribútov a čo robiť, ak ich potrebujete zmeniť:
| Atribút v BroadWorks | Zodpovedajúci atribút vo Webexe | Účel | Poznámky |
| ID používateľa BroadWorks | Žiadne | Primárny identifikátor | Tento identifikátor nemôžete zmeniť a stále prepojiť používateľa s rovnakým účtom vo Webexe. Používateľa môžete odstrániť a znova vytvoriť, ak je nesprávny. |
| ID e-mailu | ID používateľa | Povinné pre prietokové poskytovanie (vytvorenie Webex User ID), keď tvrdíte, že dôverujete e-mailu Nevyžaduje sa v BroadWorks, ak netvrdíte, že môžete e-mailom dôverovať Nevyžaduje sa v BroadWorks, ak povolíte predplatiteľom samočinnú aktiváciu | Ak je používateľovi poskytnutá nesprávna e-mailová adresa, existuje manuálny proces na zmenu na oboch miestach:
Nemeňte ID používateľa BroadWorks. Toto nie je podporované. |
| Alternatívne ID | Žiadne | Povolí overenie používateľa e-mailom a heslom proti ID používateľa BroadWorks | Malo by byť rovnaké ako ID e-mailu. Ak nemôžete zadať e-mail do atribútu Alternatívne ID, používatelia budú musieť pri overovaní zadať svoje ID používateľa BroadWorks. |
Zmena používateľského balíka v partnerskom centre
| 1 | Prihláste sa do Partnerského centra a kliknite zákazníkov. |
| 2 | Vyhľadajte a vyberte organizáciu zákazníka, v ktorej sa používateľ nachádza. Stránka prehľadu organizácie sa otvorí na paneli na pravej strane obrazovky. |
| 3 | Kliknite Zobraziť zákazníka. Organizácia zákazníka sa otvorí v Control Hub a zobrazí stránku Prehľad.
|
| 4 | Kliknite Používateliaa potom nájdite dotknutého používateľa a kliknite naň. |
| 5 | V používateľskom Služby, kliknite Webex pre balíky BroadWorks (predplatné). Otvorí sa panel balíkov používateľa a môžete vidieť, ktorý balík je aktuálne priradený používateľovi. |
| 6 | V Profil kartu, pozrite sa do Balíček a kliknite na šípku (>), aby ste rozbalili pohľad. |
| 7 | Vyberte balík, ktorý chcete pre tohto používateľa (Základné, Štandardné, Premium alebo Softfón) a kliknite Uložiť. Control Hub zobrazuje správu, že používateľ aktualizuje. |
| 8 | Môžete zavrieť podrobnosti o používateľovi a kartu Control Hub. |
| Balíky Standard a Premium majú odlišné miesta stretnutí, ktoré sú spojené s každým balíkom. Keď predplatiteľ s oprávneniami správcu s jedným z týchto dvoch balíkov prejde do druhého balíka, zobrazí sa predplatiteľovi dve lokality schôdze v Control Hub. Možnosti hostiteľského stretnutia predplatiteľa a miesto stretnutia sú v súlade s ich aktuálnym balíkom. Stránka schôdze predchádzajúceho balíka a všetok predtým vytvorený obsah na tejto lokalite, ako sú nahrávky, zostávajú prístupné správcovi lokality schôdze. |
| Aktualizácia nových nastavení PMR, ktoré sú výsledkom zmeny balíka, môže trvať dve až tri hodiny. |
Odstrániť používateľov
Existuje množstvo metód, ktoré môžu správcovia použiť na odstránenie používateľa z Webex pre Cisco BroadWorks:
| Ak má používateľ, ktorého sa chystáte odstrániť, oprávnenia správcu, pred odstránením používateľa priraďte nového správcu. V prípade vymazania posledného správcu nedochádza k automatickému prenosu roly správcu. |
Webex pre Cisco BroadWorks API
Správcovia partnerov môžu použiť rozhranie Webex for Cisco BroadWorks API na odstránenie používateľov:
Spustite Odstráňte predplatiteľa BroadWorks Žiadosť API o https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Táto požiadavka odstráni predplatné Webex for Cisco BroadWorks. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
Spustite Vymazať osobu Žiadosť API o https://developer.webex.com/docs/api/v1/people/delete-a-person na úplné odstránenie používateľa.
Priebežné poskytovanie
Správcovia partnerov môžu použiť postupné poskytovanie na odstránenie používateľov:
Na serveri BroadWorks odstráňte službu IM+P Integrated od používateľa. Službu môžete používateľovi zakázať z Používateľ – Integrovaný IM&P stránku na BroadWorks. Podrobný postup nájdete v časti „Konfigurácia integrovaného IM&P“ v Sprievodca správou webového rozhrania skupiny Cisco BroadWorks Application Server – časť 2.
Po zakázaní služby sa prostredníctvom priebežného poskytovania odstráni predplatné Webex for Cisco BroadWorks od používateľa. Používateľ už nie je účtovaný ako používateľ Webex pre Cisco BroadWorks a je považovaný za bezplatného používateľa Webex.
V Control Hub nájdite a vyberte používateľa.
- Ísť do Akcie a vyberte Odstrániť používateľa.
Control Hub (správcovia zákazníkov)
Správcovia zákazníkov môžu použiť Control Hub na odstránenie používateľov zo svojej organizácie. Podrobnosti nájdete v časti Odstráňte používateľa z vašej organizácie vo Webex Control Hub pri https://help.webex.com/0qse04/.
Odstrániť organizáciu
| 1 | Použite rozhrania People API na odstránenie všetkých používateľov z organizácie:
| ||
| 2 | Ak je synchronizácia adresárov zapnutá, vypnite ju. Dá sa to urobiť cez Partner Hub alebo cez verejné API. Ak chcete zakázať synchronizáciu adresárov prostredníctvom centra partnerov: Ak chcete zakázať synchronizáciu adresárov prostredníctvom rozhrania API, použite Aktualizujte synchronizáciu adresára pre podnik BroadWorks API a zakážte enableDirSync nastavenie. Všetci používatelia súvisiace s BroadWorks Directory Sync pre túto organizáciu budú odstránení. Upozorňujeme, že odstránenie používateľov (pomocou ktorejkoľvek metódy) môže nejaký čas trvať v závislosti od počtu používateľov. | ||
| 3 | Po odstránení všetkých používateľov použite Odstrániť organizáciu API na odstránenie organizácie. |
Správa vydania
Ovládacie prvky správy verzií v partnerskom centre uľahčujú Webex pre poskytovateľov služieb Cisco BroadWorks správu verzií tým, že im dávajú možnosť ovládať kadenciu vydávania, podľa ktorej používatelia Webex Apps inovujú na najnovší softvér.
Aplikácia Webex štandardne používa automatické aktualizácie (mesačné vydania riadené spoločnosťou Cisco). S touto funkciou však správcovia partnerov môžu:
Nakonfigurujte prispôsobené plány vydávania s odkladmi z predvoleného plánu vydávania Cisco
Nakonfigurujte jeden plán vydania a kaskádu, ktorá naplánuje všetky organizácie zákazníkov, ktoré spravujú
Priraďte rôzne plány vydávania rôznym organizáciám zákazníkov
Ďalšie informácie o správe vydaní vrátane informácií o tom, ako nakonfigurovať a použiť prispôsobené plány vydaní, nájdete v článku Webex Prispôsobenia správy vydania.
Prekonfigurujte systém
Systém môžete prekonfigurovať nasledovne:
Pridajte klaster BroadWorks v partnerskom centre
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Pridajte šablónu registrácie v partnerskom centre
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Upravte alebo odstráňte klaster BroadWorks v partnerskom centre
Klaster BroadWorks môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | ||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | ||
| 3 | Kliknite Zobraziť klastre. | ||
| 4 | Kliknite na klaster, ktorý chcete upraviť alebo odstrániť. Podrobnosti klastra sa zobrazia na rozbaľovacej table vpravo.
| ||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Upravte alebo odstráňte šablónu registrácie v Partner Hub
Šablóny registrácie môžete upraviť alebo odstrániť v Partner Hub.
| 1 | Prihláste sa do Partner Hub pomocou poverení správcu partnera na adrese | |||||||||
| 2 | Ísť do nastavenie a nájsť Volanie BroadWorks oddiele. | |||||||||
| 3 | Kliknite Zobraziť šablóny. | |||||||||
| 4 | Kliknite na šablónu, ktorú chcete upraviť alebo odstrániť. | |||||||||
| 5 | Máte tieto možnosti:
Zoznam klastrov sa aktualizuje podľa vašich zmien.
|
Webex Assistant
Webex Assistant for Meetings je inteligentný, interaktívny asistent virtuálnych stretnutí, vďaka ktorému je možné schôdze vyhľadávať, vykonávať akcie a sú produktívnejšie. Asistenta Webex môžete požiadať, aby nadviazal na akcie, zaznamenal dôležité rozhodnutia a zdôraznil kľúčové momenty počas stretnutia alebo udalosti.
Webex Assistant for Meetings je k dispozícii zadarmo pre stránky na stretnutia s balíkmi Premium a Standard a osobné zasadacie miestnosti. Podpora zahŕňa nové aj existujúce stránky.
Povoliť Webex Assistant pre stretnutia
Webex Assistant je predvolene povolený pre zákazníkov štandardného aj prémiového balíka Broadworks.
Správcovia partnerov a správcovia zákazníckych organizácií môžu zakázať funkciu pre zákaznícke organizácie prostredníctvom Control Hub.
Obmedzenia
Pre Webex pre Cisco BroadWorks existujú nasledujúce obmedzenia:
Podpora je obmedzená len na miesta na stretnutia s balíkom Premium a Standard a osobné zasadacie miestnosti.
Prepisy skrytých titulkov sú podporované iba v angličtine, španielčine, francúzštine a nemčine.
K zdieľaniu obsahu prostredníctvom e-mailu majú prístup iba používatelia vo vašej organizácii
Obsah schôdze nie je prístupný používateľom mimo vašej organizácie. Obsah schôdze nie je prístupný ani pri zdieľaní medzi používateľmi rôznych balíkov v rámci tej istej organizácie.
S balíkom Premium sú prepisy po stretnutí k dispozícii bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, prepisy alebo najdôležitejšie momenty po stretnutí sa nezachytia.
V prípade štandardného balíka nie je k dispozícii možnosť Zaznamenať stretnutie v cloude, takže prepisy po stretnutí nie sú dostupné bez ohľadu na to, či je Webex Assistant zapnutý alebo vypnutý. Ak je však vybraté miestne nahrávanie, ani potom sa nezaznamenajú prepisy alebo najdôležitejšie momenty po stretnutí.
Ďalšie informácie o aplikácii Webex Assistant
Informácie pre používateľa o tom, ako túto funkciu používať, nájdete v časti Použite Webex Assistant v Webex Meetings and Events.
Zakázať hovory Webex
Bezplatné volanie cez Webex je v predvolenom nastavení povolené a umožňuje používateľom uskutočňovať bezplatné hovory na akékoľvek zariadenie s podporou Webex. Ak však chcete, aby všetky hovory používali infraštruktúru BroadWorks, môžete zakázať volania Webex v rámci šablóny Onboarding, čím sa táto možnosť zakáže pre organizácie zákazníkov, ktoré šablónu používajú.
Podpora funkcií
Keď je volanie cez Webex zakázané, platia pre používateľov Webex pre Cisco BroadWorks nasledujúce podmienky:
Používatelia už nevidia Zavolajte cez Webex ako voliteľná možnosť hovoru v aplikácii Webex.
Používatelia nemôžu uskutočňovať ani prijímať bezplatné hovory Webex na iné subjekty než Webex pre používateľov Cisco BroadWorks. To zahŕňa hovory iniciované z tímového priestoru Webex, histórie hovorov, kontaktov zadaním URI alebo e-mailovej adresy druhého používateľa do vyhľadávacieho panela.
Zdieľanie obrazovky funguje v rámci hovoru BroadWorks.
Stretnutia Webex a telefonická prítomnosť stále fungujú, aj keď sú hovory Webex zakázané.
Zakázať hovory Webex (nová šablóna registrácie)
Počas konfigurácie novej šablóny registrácie môžete nakonfigurovať, či sú hovory Webex povolené alebo zakázané začiarknutím alebo zrušením začiarknutia políčka Zakázať bezplatné volanie Cisco Webex začiarkavacie políčko v rámci Pridajte novú šablónu čarodejník. Toto nastavenie sa použije pre používateľov v zákazníckych organizáciách, ktorých priradíte k šablóne.
Podrobnosti o konfigurácii novej šablóny registrácie nájdete v časti Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre.
Zakázať hovory Webex (existujúca šablóna registrácie)
Ak chcete zakázať volania Webex z existujúcej šablóny Onboarding, postupujte podľa tohto postupu. Toto zakáže funkciu pre všetkých nových používateľov v zákazníckych organizáciách, ktoré používajú túto šablónu.
Prihláste sa do Partnerského centra na admin.webex.com.
Vyberte si nastavenie.
Kliknite Zobraziť šablónu a vyberte vhodnú šablónu registrácie.
Kliknite Zakázať bezplatné volanie Cisco Webex.
Kliknite Uložiť.
Zakázať hovory Webex (existujúci používateľ)
Vypnutím tejto funkcie v šablóne Onboarding sa zmení nastavenie iba pre nových používateľov, ktorí sú priradení k šablóne. Ak chcete zakázať volania Webex pre existujúceho používateľa, môžete aktualizovať používateľa podľa jedného z nižšie uvedených postupov.
| Uistite sa, že ste už vykonali jeden z vyššie uvedených postupov na zakázanie hovorov Webex zo šablóny Onboarding, ku ktorej je používateľ priradený. V opačnom prípade niektorý z nižšie uvedených postupov prekonfiguruje používateľa s povolenými volaniami Webex. |
Ak používate prietokové poskytovanie, môžete urobiť nasledovné:
Otvorte CommPilot a prejdite do používateľskej konfigurácie.
Odstrániť Integrovaný IM+P službu od používateľa a kliknite OK.
Pridajte Integrovaný IM+P službu používateľovi a kliknite OK.
V opačnom prípade môžete na aktualizáciu používateľa použiť rozhranie API.
Použi Odstráňte BroadWorks Subscriber API na odstránenie používateľa.
Použi Poskytnutie BroadWorks Subscriber API pridať používateľa.
Zakázať zdieľanie videa alebo obrazovky v rámci hovorov
Správcovia partnerov môžu pomocou konfiguračných značiek zakázať videohovory a/alebo zdieľanie obrazovky v rámci hovoru z aplikácie Webex (v predvolenom nastavení sú pre hovory povolené oba typy médií).
Úplné podrobnosti o konfigurácii a možnostiach nájdete v časti Zakázať videohovory a Zakázať zdieľanie obrazovky v Webex for Cisco BroadWorks Configuration Guide.
| V prípade videa môžete tiež nakonfigurovať, či sa pri prichádzajúcom hovore predvolene použije iba video alebo zvuk. |
Obsadené pole lampy / upozornenie na vyzdvihnutie hovoru
Pole obsadenej lampy (BLF)/Upozornenie na vyzdvihnutie hovoru využíva funkcie BLF a smerované vyzdvihnutie hovoru. Používateľ BLF dostane zvukové a vizuálne upozornenie v aplikácii Webex, keď používateľ zo zoznamu monitorovaných BLF prijme prichádzajúci hovor. Používateľ BLF môže Ignorovať alebo Zdvihnúť hovor monitorovaného užívateľa.
BLF / Upozornenie na vyzdvihnutie hovoru pomáha v situáciách, keď používateľ potrebuje odpovedať na hovory pre ostatných členov tímu, ktorí môžu pracovať na inom mieste.
Používatelia môžu tiež vidieť svoj zoznam monitorovaných BLF v okne Multi-Call – časť Zoznam sledovaných položiek – (iba Windows, Mac nie je podporovaný), aby videli prítomnosť svojich členov tímu Webex a nečlenov tímu Webex. Ak potrebujete pomoc s povolením viacerých hovorov, pozrite si: Okno s viacerými hovormi
Členovia Webexu budú mať plnú prítomnosť Webexu. Členovia, ktorí nie sú členmi Webexu, musia mať synchronizovaný adresár s Webexom a budú mať iba stavy „neznámy“ a „hovor“ (stav zvonenia spustí dialógové okno prevzatia hovoru).
Obmedzenia prítomnosti pre používateľov, ktorí nepoužívajú Webex:
Prítomnosť nie je podporovaná pre používateľov, ktorí nepoužívajú CI broadworks, aj keď sú v zozname BLF.
Používatelia CI bez cloudového oprávnenia Webex alebo typu strojových účtov (pracovných priestorov) vykazujú iba „priebeh hovoru“ a „neznámu“ prítomnosť. Neexistuje žiadny stav aktívny, zvonenie atď.
Používatelia mimo Webex zo zoznamu sledovaných BLF, ktorí začali hovor pred spustením klienta Webex alebo keď bol offline, sa zobrazia s „neznámou“ prítomnosťou.
Strata pripojenia znamená, že všetky stavy hovoru, ktoré nie sú Webex, budú po opätovnom pripojení resetované na „neznáme“.
Ak používateľ mimo Webexu z BLF zadrží hovor, bude sa naďalej zobrazovať ako „v hovore“.
Požiadavky
Uistite sa, že na BroadWorks sú aplikované nasledujúce opravy. Nainštalujte iba opravy, ktoré sa vzťahujú na vaše vydanie:
Pre R22:
AP.platforma.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Pre R23:
AP.platforma.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Ak používate XSP|ADP:
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Ak používate ADP:
Xsi-Actions-23_2022.01_1.200.bwar
Xsi-Udalosti-23_2022.01_1.201.bwar (alebo novší)
Pre R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Actions-24_2022.01_1.200.bwar
Xsi-Udalosti-24_2022.01_1.201.bwar (alebo novší)
Uistite sa, že sú v aplikácii Webex povolené nasledujúce konfiguračné značky:
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(táto značka je voliteľná)
Musíte aktivovať funkciu 101642 Enhanced Xsi Mechanism For Team Telephony na AS:
AS_CLI/System/ActivatableFeature> activate 101642
Povoliť X-BroadWorks-Remote-Party-Info na AS pomocou nižšie uvedeného príkazu CLI, pretože niektoré toky hovorov SIP vyžadujú túto funkciu:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Uistite sa, že používateľom sú priradené nasledujúce služby:
Priraďte všetkým používateľom službu priameho vyzdvihnutia hovoru
Nastavte pre používateľov pole rušnej lampy
| Akýkoľvek odkaz na XSP zahŕňa XSP alebo ADP. |
Nakonfigurujte pole zaneprázdnenej lampy na BroadWorks
Správcovia partnerov môžu použiť nasledujúci postup na nastavenie poľa rušnej lampy pre používateľa.
Prihláste sa do BroadWorks CommPilot.
Pre vybraného používateľa prejdite na Klientske aplikácie a nakonfigurujte pole Busy Lamp Field.
Pridajte adresu URL zoznamu BLF, ktorý sa bude monitorovať.
Pomocou parametrov vyhľadávania vyhľadajte a pridajte používateľov do Monitorovaní používatelia zoznam.
Kliknite OK.
Slido Podpora integrácie
Webex for Cisco BroadWorks podporuje integráciu aplikácií Webex s Slido.
Slido je jednoducho použiteľný nástroj na zapojenie publika. Pomáha ľuďom vyťažiť zo stretnutí čo najviac tým, že premosťuje priepasť medzi rečníkmi a ich publikom. Kedy Slido je integrovaný do vašej organizácie Control Hub, vaši používatelia môžu pridať Slido aplikácie na ich stretnutia v aplikácii Webex. Táto integrácia prináša na stretnutie ďalšie funkcie otázok a odpovedí a prieskumov.
Ďalšie informácie o tom, ako nasadiť a používať Slido s aplikáciou Webex, viď Integrovať Slido s aplikáciou Webex.
Webex Dostupnosť: Na stretnutí v kalendári
Keď ste v klientovi Outlook prijali schôdzu, ktorá je schôdzou, schôdzou ad hoc alebo schôdzou mimo Webexu, vaša dostupnosť Webex sa zobrazí ako „Na schôdzi v kalendári“. Táto dostupnosť dáva vašim kolegom vedieť, že ste inak zapojení a že odpoveď môže byť oneskorená.
Ak chcete povoliť túto funkciu:
navigovať do generál kartu vášho nastavenie kartu v systéme Windows alebo Predvoľby na Macu.
Začiarknite políčko pre Zobraziť, kedy sa zúčastňujete stretnutia v kalendári.
| Pre používateľov s povolenou integráciou prítomnosti v Outlooku sa „Na schôdzi v kalendári“ vo Webex mapuje na „Zaneprázdnený“ v Outlooku. |
Upozornenie
Aby táto funkcia fungovala, musíte mať súčasne spustenú aplikáciu Webex a klienta Outlook.
Momentálne pracujeme na podpore možnosti „Zobraziť ako pracuje inde“ v programe Outlook, aby sa používateľovi nezobrazovalo „Na schôdzi v kalendári“ vo Webexe.
Ak sa používateľ rozhodne zakázať možnosť „Zobraziť, keď je na schôdzi v kalendári“, keď je práve na schôdzi v kalendári, jeho prítomnosť sa neaktualizuje, kým sa schôdza neskončí. To bude vyžadovať reštart klienta, aby sa zdvihol.
Automatická odpoveď s tónom
Vďaka automatickej odpovedi pomocou tónu môžu používatelia uskutočniť hovor z aplikácie tretej strany, ako je napríklad kontaktné centrum, a hovor je automaticky smerovaný cez aplikáciu Webex na ich pracovnej ploche. Keď aplikácia Webex zazvoní druhej strane, používateľ počuje určitý tón, ktorý mu oznámi, že hovor sa spája.
Pre používateľa Webex for Cisco BroadWorks na používanie tejto funkcie:
Funkcia je podporovaná len vo vzhľade primárnej linky
Aplikácia Webex musí predstavovať vzhľad primárnej línie
The %ENABLE_AUTO_ANSWER_WXT% značka musí byť povolená
Ak má používateľ aj zdieľané vzhľady hovorov (napríklad stolný telefón je nakonfigurovaný ako jeden zo vzhľadov sekundárnej linky), funkcia je stále podporovaná na primárnom vzhľade, pokiaľ sú vzhľady zdieľaných hovorov nakonfigurované tak, aby nie prijímať prichádzajúce hovory. Dá sa to dosiahnuť konfiguráciou jednej z nasledujúcich troch podmienok na BroadWorks pre všetky zdieľané hovory:
Upozorniť všetky výskyty hovorov typu Click-to-Dial je vypnutá v konfigurácii Shared Call Appearance – toto je odporúčaný prístup
alebo
Povoliť ukončenie na tomto mieste musí byť vypnuté pre všetky zdieľané hovory alebo
alebo
Polohy sú zakázané pre všetky zdieľané hovory
Zvýšenie kapacity
XSP|Farmy ADP
Odporúčame vám použiť plánovač kapacity na určenie počtu ďalších XSP|Zdroje ADP, ktoré potrebujete na navrhované zvýšenie počtu účastníkov. Pre jeden z vyhradených serverov NPS alebo vyhradených Webex pre farmy Cisco BroadWorks máte nasledujúce možnosti škálovateľnosti:
Škálovaná farma: Pridajte jeden alebo viac XSP|ADP servery na farmu, ktorá potrebuje dodatočnú kapacitu. Nainštalujte a aktivujte rovnakú sadu aplikácií a konfigurácií ako existujúce uzly farmy.
Pridajte vyhradenú farmu: Pridajte nový, vyhradený XSP|Farma ADP. Budete musieť vytvoriť nový klaster a nové šablóny v partnerskom centre, aby ste mohli začať pridávať nových zákazníkov na novú farmu a zmierniť tlak na existujúcu farmu.
Pridajte špecializovanú farmu: Ak máte problémy s konkrétnou službou, možno budete chcieť vytvoriť samostatný XSP|ADP farmu na tento účel, berúc do úvahy požiadavky spoločného pobytu uvedené v tomto dokumente. Ak zmeníte adresu URL služby, ktorá má novú farmu, možno budete musieť prekonfigurovať svoje klastre Control Hub a položky DNS.
Vo všetkých prípadoch je monitorovanie a zdroje vášho prostredia BroadWorks vašou zodpovednosťou. Ak si želáte využiť asistenciu Cisco, môžete kontaktovať svojho zástupcu účtu, ktorý vám môže zabezpečiť profesionálne služby.
Správa certifikátov servera HTTP
Tieto certifikáty pre webové aplikácie overené mTLS musíte spravovať vo svojom XSP|ADP:
Náš certifikát reťazca dôveryhodnosti od Webex cloud
Váš XSP|Certifikáty rozhrania HTTP servera ADP
reťazec dôvery
Stiahnete si certifikát reťazca dôveryhodnosti z Control Hub a nainštalujete ho do svojho XSP|ADP počas počiatočnej konfigurácie. Očakávame aktualizáciu certifikátu pred vypršaním jeho platnosti a upozorníme vás, ako a kedy ho zmeniť.
Rozhrania servera HTTP
XSP|ADP musí spoločnosti Webex predložiť verejne podpísaný certifikát servera, ako je popísané v Objednajte si certifikáty. Pri prvom zabezpečení rozhrania sa pre rozhranie vygeneruje certifikát s vlastným podpisom. Tento certifikát je platný jeden rok od tohto dátumu. Certifikát s vlastným podpisom musíte nahradiť verejne podpísaným certifikátom. Je vašou zodpovednosťou požiadať o nový certifikát pred vypršaním jeho platnosti.
Obmedzené režimom partnera
Restricted by Partner Mode je nastavenie Partner Hub, ktoré môžu správcovia partnerov priradiť konkrétnym zákazníckym organizáciám, aby obmedzili nastavenia organizácie, ktoré môžu správcovia zákazníkov aktualizovať v Control Hub. Keď je toto nastavenie pre danú organizáciu zákazníka povolené, všetci správcovia zákazníkov tejto organizácie bez ohľadu na ich oprávnenia na roly nebudú môcť získať prístup k množine obmedzených ovládacích prvkov v Control Hub. Obmedzené nastavenia môže aktualizovať iba správca partnera.
| Restricted by Partner Mode je nastavenie na úrovni organizácie, nie rola. Toto nastavenie však obmedzuje špecifické oprávnenia rolí pre správcov zákazníkov v organizácii, na ktorú sa nastavenie vzťahuje. |
Prístup správcu zákazníka
Správcovia zákazníkov dostanú upozornenie, keď sa použije režim Restricted by Partner. Po prihlásení sa im v hornej časti obrazovky, bezprostredne pod hlavičkou Control Hub, zobrazí oznamovací banner. Banner upozorní správcu zákazníka, že je povolený obmedzený režim, a preto nemusí byť schopný aktualizovať niektoré nastavenia volania.
Pre správcu zákazníka v organizácii, kde je povolený režim s obmedzením pre partnera, sa úroveň prístupu Control Hub určuje podľa nasledujúceho vzorca:
(Prístup Control Hub) = (Oprávnenia na rolu organizácie) - (Obmedzené obmedzeniami režimu partnera)
Obmedzenia
Keď je pre organizáciu zákazníka povolený režim Restricted by Partner, správcovia zákazníkov v tejto organizácii majú obmedzený prístup k nasledujúcim nastaveniam Control Hub:
V Používatelia zobraziť, nasledujúce nastavenia nie sú dostupné:
Spravovať používateľov tlačidlo je sivé.
Manuálne pridať alebo upraviť používateľov-Žiadna možnosť pridať alebo upraviť používateľov, či už manuálne alebo prostredníctvom CSV.
Nárokovať používateľov-nie je k dispozícií
Automaticky prideľovať licencie-nie je k dispozícií
Synchronizácia adresárov—Nie je možné upraviť nastavenia synchronizácie adresára (toto nastavenie je dostupné iba pre správcov na úrovni partnera).
Podrobnosti o používateľovi—Používateľské nastavenia, ako je krstné meno, priezvisko, zobrazované meno a primárny e-mail*, sú upraviteľné.
Obnoviť balík—Žiadna možnosť resetovania typu balíka.
Upraviť služby – Žiadna možnosť úpravy služieb, ktoré sú pre používateľa povolené (napr. Správy, Stretnutia, Volanie)
Zobraziť stav služieb – nie je možné zobraziť úplný stav Hybridné služby alebo Kanál aktualizácie softvéru
Primárne pracovné číslo—Toto pole je len na čítanie.
V účtu zobraziť, nasledujúce nastavenia nie sú dostupné:
meno spoločnosti je len na čítanie.
V Nastavenia organizácie zobraziť, nasledujúce nastavenia nie sú dostupné:
doména— Prístup je len na čítanie.
Email— The Potlačiť e-mail s pozvánkou správcu a Výber miestneho nastavenia e-mailu nastavenia sú len na čítanie.
Overenie—Žiadna možnosť úpravy nastavení overenia a SSO.
V Volanie nasledujúce nastavenia nie sú dostupné:
Nastavenia hovoru— The Možnosti aplikácie Priorita hovoru nastavenia sú len na čítanie.
Volacie správanie—Nastavenia sú len na čítanie.
Poloha > PSTN—Možnosti Local Gateway a Cisco PSTN sú skryté.
Pod SLUŽBY, Migrácie a Pripojené UC možnosti služby sú potlačené.
Povoliť režim Restricted by Partner Mode
Správcovia partnerov môžu na aktiváciu použiť postup uvedený nižšie Obmedzené režimom partnera pre danú organizáciu zákazníka (predvolené nastavenie je povolené).
Prihláste sa do Partnerského centra ( https://admin.webex.com) a vyberte zákazníkov.
Vyberte príslušnú organizáciu zákazníka.
V pravom zobrazení nastavení povoľte Obmedzené režimom partnera prepínačom zapnite nastavenie.
Ak chcete režim Obmedzený partnerským režimom vypnúť, vypnite prepínač.
| Ak partner odstráni režim obmedzeného správcu pre správcu zákazníka, správca zákazníka bude môcť vykonávať nasledovné:
|
Analýza partnerov
Vylepšenia Control Hub uľahčujú správcom partnerov prezeranie a aktualizáciu informácií o balíkoch v mene ich používateľov. Táto funkcia umožňuje partnerom získať súhrnný pohľad na všetkých zákazníkov a zahŕňa nasledujúce podrobnosti:
Celkový počet používateľov podľa balíka (softfón, základný, štandardný, prémiový)
Používateľ podľa trendu balíka (denne/týždenne/mesačne)
Zákazníci s # priradenými balíkmi
Úplné podrobnosti o tom, ako používať službu Partner Analytics, nájdete v článku Webex Analytics pre balíky Webex pre veľkoobchod a Webex pre Broadworks v partnerskom centre.
Rozhrania API pre prehľad fakturácie
Webex for Developers poskytuje verejné rozhrania API, ktoré možno použiť na mesačné prehľady fakturácie. Správcovia partnerov môžu tieto rozhrania API použiť na vytváranie, vytváranie zoznamov, získavanie a odstraňovanie prehľadov fakturácie. V nasledujúcej tabuľke sú uvedené rozhrania API, požadovaný typ prístupu a požiadavky na roly.
Fakturačné rozhranie API | Účel | Typ prístupu | Požiadavka roly pre API (Správca vyžaduje aspoň jednu z týchto rolí) |
|---|---|---|---|
Vytvorte Billing Report spoločnosti BroadWorks | Používa sa na generovanie prehľadu fakturácie. | Prístup na zápis |
|
Zoznam BroadWorks Billing Reports | Používa sa na zoznam prehľadov, ktoré je možné zobraziť. | Prístup na čítanie |
|
Získajte Billing Report spoločnosti BroadWorks | Používa sa na získanie kópie vygenerovanej správy. | Prístup na čítanie |
|
Odstrániť Billing Report spoločnosti BroadWorks | Používa sa na odstránenie vygenerovaného prehľadu. | Prístup k zápisu |
|
Fakturačné polia
V nasledujúcej tabuľke sú uvedené polia, ktoré obsahuje vygenerovaná zostava.
Lúka | Opis |
|---|---|
meno predajcu | Meno partnera alebo ID partnerskej organizácie |
billingId | Jedinečný fakturačný identifikátor partnera alebo číslo C |
spEnterpriseId | Jedinečný identifikátor podniku predplatiteľa dodaný poskytovateľom služby. |
interné | Interný skúšobný stav zákazníka (áno/nie) |
ID používateľa | ID používateľa predplatiteľa na BroadWorks |
Id predplatiteľa | Jedinečný identifikátor daného predplatiteľa vo Webexe |
samočinne aktivovaný | Áno nie |
dátum prvého spustenia | Dátum, kedy bol poskytnutý predplatiteľ. |
BillingStartDate | Dátum začiatku fakturácie v tomto mesiaci |
BillingEndDate | Dátum ukončenia fakturácie v tomto mesiaci |
balík | Typ balíka, ktorý sa účtuje |
množstvo | Pomerné množstvo na fakturáciu.
|
|
|
Riešenie problémov Webex pre Cisco BroadWorks
Prihláste sa na odber stavovej stránky Webex
Prvá kontrola https://status.webex.com keď dôjde k neočakávanému prerušeniu služby. Ak ste pred prerušením nezmenili konfiguráciu v Control Hub alebo BroadWorks, skontrolujte stavovú stránku. Prečítajte si viac o prihlásení na odber upozornení na stav a incidenty na Centrum pomoci Webex.
Použite Control Hub Analytics
Webex sleduje údaje o používaní a kvalite pre vašu organizáciu a organizácie vašich zákazníkov. Prečítajte si viac o Control Hub Analytics v Centre pomoci Webex.
Problémy so sieťou
Zákazníci alebo používatelia sa nevytvárajú v Control Hub s poskytovaním toku:
Môže aplikačný server dosiahnuť adresu URL poskytovania?
Sú zadávacie konto a heslo správne, existuje tento účet v BroadWorks?
Klastre neustále zlyhávajú v testoch konektivity:
| Očakáva sa, že pripojenie mTLS k autentifikačnej službe zlyhá, keď vytvoríte prvý klaster v Partner Hub, pretože musíte vytvoriť klaster, aby ste získali prístup k reťazcu certifikátov Webex. Bez toho nemôžete vytvoriť dôveryhodnú kotvu v autentifikačnej službe XSP|ADP, takže testovacie pripojenie mTLS z Partner Hub nie je úspešné. |
Sú XSP|Rozhrania ADP sú verejne prístupné?
Používate správne porty? Port môžete zadať v definícii rozhrania na klastri.
Rozhrania zlyhávajú pri overení
Rozhrania Xsi-Actions a Xsi-Events:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Pozrite si rady týkajúce sa konfigurácie rozhrania v tomto dokumente.
Rozhranie autentifikačnej služby:
- Skontrolujte, či sú adresy URL rozhrania správne zadané v klastri v Partner Hub, vrátane
/v2.0/na konci adries URL. Skontrolujte, či firewall umožňuje komunikáciu medzi Webexom a týmito rozhraniami.
Prečítajte si rady týkajúce sa konfigurácie rozhrania v tomto dokumente, pričom osobitnú pozornosť venujte:
- Uistite sa, že ste zdieľali kľúče RSA vo všetkých XSP|ADP.
- Uistite sa, že ste webovému kontajneru vo všetkých XSP poskytli adresu URL služby AuthService|ADP.
- Ak ste upravili konfiguráciu šifry TLS, skontrolujte, či ste použili správnu konvenciu pomenovania. XSP|ADP vyžaduje, aby ste zadali formát názvu IANA pre šifry TLS. Staršia verzia tohto dokumentu nesprávne uvádzala požadované šifrovacie sady v konvencii pomenovania OpenSSL.
Ak používate mTLS s autentifikačnou službou, sú klientske certifikáty Webex načítané vo vašom XSP|ADP/ADP dôveryhodný obchod? Je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby vyžadovala klientske certifikáty?
Ak používate overenie tokenov CI so službou autentifikácie, je aplikácia (alebo rozhranie) nakonfigurovaná tak, aby nie vyžadujú klientske certifikáty?
Problémy klienta
Skontrolujte, či je klient pripojený k BroadWorks
Prihláste sa do aplikácie Webex.
Skontrolujte, či sa na bočnom paneli nachádza ikona Možnosti hovoru (slúchadlo s ozubeným kolieskom nad ním).
Ak ikona nie je prítomná, používateľ ešte nemusí mať povolenú službu volania v Control Hub.
Otvor Nastavenia/Predvoľby menu a prejdite na Telefónne služby oddiele. Mali by ste vidieť stav Relácia SSO Ste prihlásený.
Ak sa zobrazí iná telefónna služba, ako napríklad Webex Calling, používateľ nepoužíva Webex for Cisco BroadWorks.
Toto overenie znamená:
Klient úspešne prešiel požadovanými mikroslužbami Webex.
Používateľ sa úspešne overil.
Váš systém BroadWorks klientovi vydal dlhodobý webový token JSON.
Klient získal svoj profil zariadenia a zaregistroval sa na BroadWorks.
Denníky klientov
Všetci klienti aplikácie Webex môžu odosielať protokoly do Webexu. Toto je najlepšia voľba pre mobilných klientov. Ak hľadáte pomoc od TAC, mali by ste si zaznamenať aj e-mailovú adresu používateľa a približný čas, kedy sa problém vyskytol. Ďalšie informácie nájdete v časti Kde nájdem podporu pre Webex?
Ak potrebujete manuálne zbierať protokoly z počítača so systémom Windows, nachádzajú sa takto:
Windows PC: C:\Users\{username}\AppData\Local\CiscoSpark
Mac: /Users/{username}/Library/Logs/SparkMacDesktop
Problémy s prihlásením používateľa
Nesprávne nakonfigurované overenie mTLS
Ak sú ovplyvnení všetci používatelia, skontrolujte pripojenie mTLS z Webexu k vašej adrese URL overovacej služby:
Skontrolujte, či je aplikácia autentifikačnej služby alebo rozhranie, ktoré používa, nakonfigurované pre mTLS.
Skontrolujte, či je reťaz certifikátov Webex nainštalovaná ako dôveryhodná kotva.
Skontrolujte, či je certifikát servera na rozhraní/aplikácii platný a podpísaný známou CA.
Správa o pretečení licencie
Táto správa sa môže zákazníkovi zobraziť v zobrazení Zákazníci v partnerskom centre. Táto správa sa zobrazí, keď využitie licencie presiahne to, čo licencia povoľuje. Správa môže byť ignorovaná.
Sprievodca odstraňovaním problémov
Podrobné informácie o riešení problémov Webex pre Cisco BroadWorks nájdete v časti Webex for Cisco BroadWorks Troubleshooting Guide.
Podpora
Politika stabilnej štátnej podpory
Poskytovateľ služieb je prvým kontaktným bodom podpory koncového zákazníka (podniku). Eskalujte problémy, ktoré SP nedokáže vyriešiť, na TAC. Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zásady eskalácie
Vy (poskytovateľ služieb/partner) ste prvým kontaktným bodom pre podporu koncového zákazníka (podniku).
Problémy, ktoré nemôže vyriešiť SP, sú postúpené TAC.
Verzie BroadWorks
Podpora verzie servera BroadWorks sa riadi zásadami BroadSoft, aktuálnej verzie a dvoch predchádzajúcich hlavných verzií (N-2). Prečítajte si viac na Politika životného cyklu produktov BroadSoft oddiel v Zásady životného cyklu spoločnosti BroadSoft a matica kompatibility softvéru BroadWorks.
Zdroje sebapodpory
Používatelia môžu nájsť podporu prostredníctvom Centra pomoci Webex, kde je špecifická stránka Webex pre Cisco BroadWorks so zoznamom bežných tém pomoci a podpory pre aplikácie Webex.
Aplikáciu Webex je možné prispôsobiť pomocou tejto adresy URL pomoci a adresy URL hlásenia problému.
Používatelia aplikácie Webex môžu posielať spätnú väzbu alebo protokoly priamo od klienta. Protokoly idú do cloudu Webex, kde ich môže analyzovať Webex DevOps.
Máme tiež stránku Centra pomoci venovanú pomoci na úrovni správcu pre Webex pre Cisco BroadWorks.
Zhromažďovať informácie na odoslanie servisnej požiadavky
Keď uvidíte chyby v Control Hub, mohli mať pripojené informácie, ktoré môžu TAC pomôcť pri vyšetrovaní vášho problému. Ak napríklad vidíte ID sledovania pre konkrétnu chybu alebo kód chyby, uložte text a zdieľajte ho s nami.
Pri odosielaní dotazu alebo otváraní prípadu sa snažte zahrnúť aspoň nasledujúce informácie:
ID organizácie zákazníka a ID organizácie partnera (každé ID je reťazec 32 hexadecimálnych číslic oddelených spojovníkmi)
TrackingID (tiež reťazec 32 hexadecimálnych číslic), ak ho rozhranie alebo chybové hlásenie poskytuje
E-mailová adresa používateľa (ak má konkrétny používateľ problémy)
Verzie klienta (ak má problém príznaky zaznamenané klientom)
Porovnanie UC-One SaaS s Webex pre Cisco BroadWorks
Riešenie > | UC-One SaaS | Webex pre Cisco BroadWorks |
|---|---|---|
Cloud | Cisco UC-One Cloud (GCP) | Webex Cloud (AWS) |
klientov | UC-One: Mobil, Desktop Recepčná, supervízorka | Webex: Mobil, počítač, web |
Hlavný technologický rozdiel | Stretnutia poskytované na Broadsoft Meet Technology | Stretnutia poskytované na Webex Meetings Technology |
Skoré terénne skúšky | Stagingové prostredie, beta klienti | Produkčné prostredie, klienti GA |
Identita používateľa | BroadWorks ID slúžilo ako primárne ID, pokiaľ poskytovateľ služieb už nemá integráciu SSO.
ID používateľa a tajomstvo v BroadWorks | Email ID v Cisco CI slúži ako primárne ID Integrácia jednotného prihlásenia do služby BroadWorks poskytovateľa služieb, kde sa používateľ v danom čase overí pomocou ID používateľa BroadWorks a tajomstva BroadWorks.
Používateľ zadá poverenia prostredníctvom SSO s BroadWorks a tajné v BroadWorks ALEBO ID používateľa a tajomstvo v CI IdP ALEBO ID používateľa v CI, ID a tajomstvá v IdP |
Autentifikácia klienta | Používatelia poskytujú poverenia prostredníctvom klienta Ak používate posielanie správ Webex, vyžadujú sa dlhotrvajúce tokeny BroadWorks | Používatelia poskytujú poverenia prostredníctvom prehliadača (buď prihlasovacia stránka z Webex BIdP proxy alebo CI) Prístupové a obnovovacie tokeny Webex |
Správa / konfigurácia | Vaše systémy OSS/BSS a Portál pre predajcov | Vaše systémy OSS/BSS a Control Hub |
Aktivácia partnera/poskytovateľa služieb | Jednorazové nastavenie spoločnosťou Cisco Operations | Jednorazové nastavenie spoločnosťou Cisco Operations |
Aktivácia zákazníka/podniku | Portál pre predajcov | Centrum Control Hub Automaticky vytvorené pri registrácii prvého používateľa |
Možnosti aktivácie používateľa | Samostatne zaregistrovaný Nastavte externé IM&P v BroadWorks
| Nastaviť integrované IM&P v BroadWorks (zvyčajne podniky) |
XSP|Rozhrania služieb ADP | XSI-Akcie
XSI-Udalosti CTI (mTLS) AuthService (voliteľné mTLS) DMS | XSI-Akcie XSI-Actions (mTLS) XSI-Udalosti CTI (mTLS) AuthService (TLS) DMS |
Nainštalujte Webex a prihláste sa (perspektíva predplatiteľa)
| 1 | Stiahnite si a nainštalujte Webex. Podrobnosti nájdete v časti Webex | Stiahnite si aplikáciu. |
| 2 | Spustite Webex. Webex vás vyzve na zadanie vašej e-mailovej adresy.
|
| 3 | Zadajte svoju e-mailovú adresu a kliknite Ďalšie. |
| 4 | V závislosti od toho, ako je vaša organizácia nakonfigurovaná vo Webexe, nastane jedna z nasledujúcich situácií: Webex sa načíta po úspešnom overení voči IdP alebo BroadWorks.
|
Výmena a ukladanie údajov
Tieto časti poskytujú podrobnosti o výmene a ukladaní údajov s Webexom. Všetky dáta sú šifrované počas prenosu aj v pokoji. Ďalšie podrobnosti nájdete v časti Zabezpečenie aplikácie Webex.
Registrácia poskytovateľa služieb
Keď konfigurujete klastre a používateľské šablóny v Webex Control Hub počas registrácie poskytovateľa služieb, vymieňate si nasledujúce údaje BroadWorks, ktoré Webex ukladá:
Adresa URL Xsi-Actions
Adresa URL udalostí Xsi
Adresa URL rozhrania CTI
Adresa URL overovacej služby
Poverenia BroadWorks Provisioning Adapter
Poskytovanie používateľov poskytovateľa služieb
Táto tabuľka obsahuje údaje o používateľoch a podnikoch, ktoré sa vymieňajú v rámci poskytovania používateľov prostredníctvom rozhraní API Webex.
Presun dát na Webex | Od | Cez | Uložené spoločnosťou Webex? |
|---|---|---|---|
BroadWorks UserID | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý SP) | BroadWorks pomocou API | Webex API | Áno |
E-mail (ak je poskytnutý používateľom) | Používateľ | Portál na aktiváciu používateľov | Áno |
Krstné meno | BroadWorks pomocou API | Webex API | Áno |
Priezvisko | BroadWorks pomocou API | Webex API | Áno |
hlavné telefónne číslo | BroadWorks pomocou API | Webex API | Áno |
Číslo mobilného telefónu | BroadWorks pomocou API | Webex API | Áno |
Primárne rozšírenie | BroadWorks pomocou API | Webex API | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | BroadWorks pomocou API | Webex API | Áno |
Jazyk | BroadWorks pomocou API | Webex API | Áno |
Časové pásmo | BroadWorks pomocou API | Webex API | Áno |
Odstránenie používateľa
Rozhrania API Webex for Cisco BroadWorks podporujú čiastočné aj úplné odstránenie používateľov. V tejto tabuľke sú uvedené všetky používateľské údaje, ktoré sú uložené počas poskytovania a čo sa v každom scenári odstráni.
Použivateľské dáta | Čiastočné vymazanie | Úplné vymazanie |
|---|---|---|
BroadWorks UserID | Áno | Áno |
Nie | Áno | |
Krstné meno | Nie | Áno |
Priezvisko | Nie | Áno |
hlavné telefónne číslo | Áno | Áno |
Číslo mobilného telefónu | Áno | Áno |
Rozšírenie | Áno | Áno |
ID poskytovateľa služieb BroadWorks a ID skupiny | Áno | Áno |
Jazyk | Nie | Áno |
Prihlásenie používateľa a získanie konfigurácie
Webex autentifikácia
Webex autentifikácia sa vzťahuje na prihlásenie používateľa do aplikácie Webex ktorýmkoľvek z mechanizmov overenia podpory Webex. ( Overenie BroadWorks sa vzťahuje samostatne.) Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
E-mailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Token s obmedzeným prístupom a (nezávislá) adresa URL IdP | Webex | Používateľský prehliadač |
Používateľské poverenia | Používateľský prehliadač | Poskytovateľ identity (ktorý už má identitu používateľa) |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Overenie BroadWorks
Overenie BroadWorks označuje prihlásenie používateľa do aplikácie Webex pomocou jeho poverení BroadWorks. Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi v autentifikačnom toku.
Presun údajov | Od | Komu |
|---|---|---|
E-mailová adresa | Používateľ prostredníctvom aplikácie Webex | Webex |
Obmedzený prístupový token a (Webex Bwks IdP proxy) IdP URL | Webex | Používateľský prehliadač |
Informácie o značke a adresy URL BroadWorks | Webex | Používateľský prehliadač |
Poverenia používateľa BroadWorks | Používateľ prostredníctvom prehliadača (značková prihlasovacia stránka poskytovaná spoločnosťou Webex) | Webex |
Poverenia používateľa BroadWorks | Webex | BroadWorks |
Používateľský profil BroadWorks | BroadWorks | Webex |
tvrdenie SAML | Používateľský prehliadač | Webex |
Autentifikačný kód | Webex | Používateľský prehliadač |
Autentifikačný kód | Používateľský prehliadač | Webex |
Prístupové a obnovovacie tokeny | Webex | Používateľský prehliadač |
Prístupové a obnovovacie tokeny | Používateľský prehliadač | Aplikácia Webex |
Upozornenie na vypršanie platnosti hesla BroadWorks počas prihlásenia
Táto funkcia zlepšuje proces prihlasovania a riadi tok prihlasovania na základe:
Vylepšenie varovania pri prihlásení a chybových hlásení:
- V súčasnosti používatelia Wexbex pre BWKS, ktorí používajú autentifikáciu BroadWorks a prihlasujú sa cez UAP, nedostávajú upozornenie, že platnosť ich hesla čoskoro vyprší alebo že sa nemôžu prihlásiť, pretože platnosť hesla už vypršala. S touto funkciou, ak platnosť hesla uplynie o 10 dní alebo menej - používateľ dostane varovanie, že platnosť hesla čoskoro vyprší s uvedením počtu zostávajúcich dní, a používateľovi sa odporúča kontaktovať partnera alebo postupovať podľa Zabudnutého Odkaz na heslo na prihlasovacej obrazovke na obnovenie hesla.
- Ak platnosť hesla vypršala a konfigurácia v BroadWorks 'enforcePasswordChangeOnExpiry' je nastavená na hodnotu true, bola vyvolaná chyba „nesprávne používateľské meno a heslo“, ale teraz s touto funkciou je chybové hlásenie vylepšené: Pokus o prihlásenie zlyhal. Kombinácia poskytnutého ID používateľa a hesla sa nezhoduje s našimi záznamami alebo je potrebné aktualizovať vaše heslo. Skúste to znova alebo kontaktujte správcu, aby heslo aktualizoval. Kód chyby 100006
Ovládanie toku prihlásenia:
- Partner môže obmedziť prihlásenie povolením nastavenia „w4bwks-password-expiry-fail-login“. Toto nastavenie „môže povoliť spoločnosť Cisco na požiadanie partnera. Ak platnosť hesla BroadWorks vypršala, konfigurácia v BroadWorks „enforcePasswordChangeOnExpiry“ je nastavená na hodnotu false a nastavenie „w4bwks-password-expiry-fail-login“ je povolené, potom sa zobrazí chyba, že platnosť hesla vypršala pred x dňami, zatiaľ čo ak je služba nastavenia zakázaná , potom je prihlásenie povolené. Štandardne je nastavenie vypnuté.
Odkaz Zabudnuté heslo na prihlasovacej stránke môže partner nakonfigurovať ako súčasť funkcie Rozšírené prispôsobenie. Partneri zvyčajne konfigurujú odkaz tak, aby navigoval používateľa na partnerský portál na správu hesiel a obnovenie hesla.
| Táto funkcia iba zlepšuje používateľskú skúsenosť s prihlásením počas prihlasovania aktivovaného používateľa, keď sa blíži koniec platnosti hesla alebo už platnosť hesla vypršala. Táto funkcia nezvláda, ak platnosť hesla vyprší, keď je používateľ prihlásený v aplikácii Webex. Používateľ dostane upozornenie na vypršanie platnosti hesla pri ďalšom pokuse o prihlásenie. |
Načítanie konfigurácie klienta
Táto tabuľka znázorňuje typ údajov vymieňaných medzi rôznymi komponentmi pri získavaní konfigurácií klienta.
Presun údajov | Od | Komu |
|---|---|---|
Registrácia | Zákazník | Webex |
Nastavenia organizácie vrátane adries URL BroadWorks | Webex | Zákazník |
Token BroadWorks JWT | BroadWorks cez Webex | Zákazník |
Token BroadWorks JWT | Zákazník | BroadWorks |
Token zariadenia | BroadWorks | Zákazník |
Token zariadenia | Zákazník | BroadWorks |
Konfiguračný súbor | BroadWorks | Zákazník |
Používanie v ustálenom stave
Táto časť popisuje presun údajov medzi komponentmi počas opätovnej autentifikácie po uplynutí platnosti tokenu, buď prostredníctvom BroadWorks alebo Webex.
Táto tabuľka uvádza pohyb údajov pre volanie.
Presun údajov | Od | Komu |
|---|---|---|
SIP signalizácia | Zákazník | BroadWorks |
SRTP médiá | Zákazník | BroadWorks |
SIP signalizácia | BroadWorks | Zákazník |
SRTP médiá | BroadWorks | Zákazník |
Táto tabuľka uvádza pohyb údajov pre správy, prítomnosť a stretnutia.
Presun údajov | Od | Komu |
|---|---|---|
HTTPS REST správy a prítomnosť | Zákazník | Webex |
HTTPS REST správy a prítomnosť | Webex | Zákazník |
SIP signalizácia | Zákazník | Webex |
SRTP médiá | Zákazník | Webex |
SIP signalizácia | Webex | Zákazník |
SRTP médiá | Webex | Zákazník |
Používanie rozhrania Provisioning API
Prístup pre vývojárov
Špecifikácia API je k dispozícii na https://developer.webex.com a návod na použitie je na https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Ak si chcete prečítať špecifikáciu API, musíte sa prihlásiť na https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Autentifikácia a autorizácia aplikácie
Vaša aplikácia sa integruje s Webex ako an integrácia. Tento mechanizmus umožňuje aplikácii vykonávať administratívne úlohy (napríklad poskytovanie predplatiteľov) pre správcu v rámci vašej partnerskej organizácie.
Webex API sa riadi štandardom OAuth 2 ( http://oauth.net/2/). OAuth 2 umožňuje integráciám tretích strán získať obnovovacie a prístupové tokeny v mene vybratého správcu partnera na overenie volaní rozhrania API.
Najprv musíte zaregistrovať svoju integráciu s Webex. Po registrácii musí vaša aplikácia podporovať tento postup autorizácie OAuth 2.0, aby získala potrebné obnovovacie a prístupové tokeny.
Ďalšie podrobnosti o integráciách a o tom, ako zabudovať tento tok autorizácie OAuth 2 do vašej aplikácie, nájdete na stránke https://developer.webex.com/docs/integrations.
| Na implementáciu integrácií sú potrebné dve roly – rola vývojár a autorizujúci používateľ - a môžu ich držať oddelení ľudia/tímy vo vašom prostredí.
|
Názov organizácie
Názov organizácie závisí od toho, ktorý režim poskytovania používate:
Podnikový režim – Názov organizácie sa presne zhoduje s spEnterpriseId.
Režim poskytovateľa služieb – Názov organizácie je časť ID skupiny v spEnterpriseId.
Názov organizácie bude obsahovať medzery, veľké písmená a špeciálne znaky špecifikované v pôvodnom spEnterpriseId.
Požiadavky na softvér BroadWorks
Pozri Správa životného cyklu – servery BroadSoft.
Očakávame, že poskytovateľ služieb bude „aktuálny“ s najnovšími záplatami BroadWorks a aplikáciami nezávislými na vydaní (RI). Nižšie uvedený zoznam záplat predstavuje minimálnu požiadavku na integráciu s Webexom.
| Nezabudnite si prečítať poznámky k opravám týchto softvérových opráv. Niektoré opravy môžu mať dodatočné požiadavky na CLI. |
Verzia R22
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | ||
Vyžaduje sa pre synchronizáciu adresára | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre aplikačný server | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Požadovaná oprava pre funkciu nahrávania hovorov | ||
Požadovaná oprava pre priebežné poskytovanie | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Platforma | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | Vyžaduje sa pre server proxy na overenie totožnosti NPS | |
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre overovaciu službu s overením tokenu CI | ||
Vyžaduje sa pre zjednotenú históriu hovorov | ||
Iné | AP.xsa.22.0.1123.ap372757 | |
Verzia R23
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre synchronizáciu adresára | |
Konfigurácia servera aplikácií | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Profilový server | ||
Platforma | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
XSP|ADP | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa na inováciu z V1 na V2 Push Notifications | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Vyžaduje sa pre server proxy na overenie totožnosti NPS | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Ak používate ADP... | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Verzia R24
Server | Náplasť | Dodatočné informácie |
|---|---|---|
Aplikačný server | Vyžaduje sa pre Unified Messaging Server (UMS) | |
Vyžaduje sa na zabezpečenie prietoku | ||
Vyžaduje sa pre nahrávanie hovorov | ||
Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov | ||
Iné | Požadovaná oprava pre stav zavesenia (prítomnosť) a zjednotenú históriu hovorov |
Pre Webex sa vyžadujú značky BroadWorks
Informácie o značkách systému BroadWorks a vlastných značkách, ktoré musíte nakonfigurovať pre Webex, nájdete v časti Webex for Cisco BroadWorks Configuration Guide.
Toky poskytovania a aktivácie používateľov
| Zabezpečovanie popisuje pridanie používateľa do Webexu. Aktivácia zahŕňa overenie e-mailu a priradenie služieb vo Webexe. |
E-mailové adresy používateľov musia byť jedinečné, pretože Webex používa e-mailovú adresu na identifikáciu používateľa. Ak máte pre používateľov dôveryhodné e-mailové adresy, môžete si vybrať ich automatickú aktiváciu pri automatickom poskytovaní. Tento proces je „automatické poskytovanie a automatická aktivácia“.
Automatizované poskytovanie používateľov a automatická aktivácia (dôveryhodný tok e-mailov)
Predpoklady
Váš zabezpečovací adaptér smeruje na Webex for Cisco BroadWorks (ktorý vyžaduje odchádzajúce pripojenie z AS k Webex Provisioning Bridge).
Musíte mať platné dostupné e-mailové adresy koncových používateľov ako alternatívne ID v BroadWorks.
Control Hub má v konfigurácii vašej partnerskej organizácie účet poskytovania.
Krok | Opis |
|---|---|
1 | Cenujete a prijímate objednávky na službu so svojimi zákazníkmi. |
2 | Spracujete objednávku zákazníka a poskytnete zákazníkovi vo svojich systémoch. |
3 | Systém poskytovania služieb spúšťa poskytovanie BroadWorks. Tento krok v súhrne vytvára podnik a používateľov. Každému používateľovi potom pridelí potrebné služby a čísla. Jednou z týchto služieb je externý IM&P. |
4 | Tento krok poskytovania spúšťa automatické poskytovanie zákazníckej organizácie a používateľov vo Webexe. (Priradenie služby IM&P spôsobí, že zabezpečovací adaptér zavolá rozhranie API na poskytovanie Webex). |
5 | Vaše systémy musia používať Webex provizórne API, ak budete neskôr potrebovať upraviť balík pre používateľa (zmeniť z predvoleného nastavenia). |
Prihlasovací postup SSO
Nasleduje postup prihlásenia SAML SSO pre aplikáciu Webex pri používaní autentifikácie BroadWorks a keď je povolené zdieľanie zdrojov medzi zdrojmi, čo umožňuje priame overenie pre BroadWorks. Obrázok zobrazuje udalosti klienta a používateľa vľavo s textom na šípkach, ktorý predstavuje to, čo klient poskytuje na autorizáciu. Kroky 1 a 5 sú používateľské udalosti. Pravá strana obrázka predstavuje udalosti prihlasovacích služieb spolu s tým, čo sa vráti klientovi.
Nasleduje tok zisťovania služby BroadWorks, ktorý nasleduje bezprostredne po predchádzajúcom toku prihlásenia Webex SAML SSO. Klient používa prístupový token, ktorý získal pri registrácii do Webex Device Management, na vyžiadanie registrácie z nasadenia BroadWorks.
Alternatívne prihlasovacie toky
Vyššie uvedené obrázky predpokladajú, že prihlásenie SAML SSO je nakonfigurované pomocou autentifikácie BroadWorks s povolenou priamou autentifikáciou BroadWorks (Cross-Origin Resource Sharing). Nižšie sú uvedené niektoré alternatívne postupy prihlásenia SAML SSO:
Overenie BroadWorks bez priameho overenia BroadWorks (Cross-Origin Resource Sharing):
Jediný rozdiel je v kroku 5 a 6 Webex Login Flow. V kroku 5 sú prihlasovacie údaje overené proxy IdP (namiesto XSI) a klientovi sa vráti vyhlásenie SAML.
Prietok pokračuje cez zostávajúce kroky v dvoch diagramoch.
Token SSO sa v tomto toku nepoužíva.
SAML SSO Webex Autentifikácia:
V kroku 3 postupu prihlásenia Webex služba Common Identity vráti poskytovateľa identity používaného autentifikáciou Webex.
V tomto bode sa vyvolá alternatívny postup prihlásenia SAML SSO pre Webex.
Používateľské interakcie
Prihlásenie
Aplikácia Webex spustí prehliadač Cisco Common Identity (CI), ktorý používateľom umožní zadať svoju e-mailovú adresu.
CI zistí, že pridružená zákaznícka organizácia má BroadWorks IDP Proxy (IDP) nakonfigurovaný ako ich SAML IDP. CI presmeruje na IDP, ktorý používateľovi ponúkne prihlasovaciu stránku. (Poskytovateľ služieb môže označiť túto prihlasovaciu stránku.)
Používateľ zadá svoje poverenia BroadWorks.
Broadworks overuje používateľa prostredníctvom IDP. Po úspechu IDP presmeruje prehliadač späť na CI s SAML Success, aby dokončil tok autentifikácie (nie je znázornené na diagrame).
Po úspešnej autentifikácii získa aplikácia Webex prístupové tokeny od CI (nie je znázornené na obrázku). Klient ich používa na vyžiadanie dlhotrvajúceho Jason Web Token (JWT) od BroadWorks.
Aplikácia Webex zisťuje svoju konfiguráciu volania od spoločnosti BroadWorks a ďalších služieb od spoločnosti Webex.
Aplikácia Webex sa zaregistruje v BroadWorks.
Prihláste sa z pohľadu používateľa
Tento diagram predstavuje typický tok prihlásenia, ktorý vidí koncový používateľ alebo predplatiteľ:
Stiahnite si a nainštalujete aplikáciu Webex.
Možno ste dostali odkaz od svojho poskytovateľa služieb, alebo ho môžete nájsť na stránke sťahovania Webex.
Svoju e-mailovú adresu zadáte na prihlasovacej obrazovke Webex. Kliknite Ďalšie.
Zvyčajne budete presmerovaní na stránku so značkou poskytovateľa služieb.
Táto stránka vás môže privítať na vašej e-mailovej adrese.
Ak neexistuje žiadna e-mailová adresa alebo ak je e-mailová adresa nesprávna, zadajte namiesto toho svoje používateľské meno BroadWorks.
Zadajte svoje heslo BroadWorks.
Ak ste sa úspešne prihlásili, otvorí sa Webex.
Call Flow—Corporate Directory
Tok hovorov – číslo PSTN
Prezentácia a zdieľanie
Začnite vesmírne stretnutie
Klientske interakcie
Načítať profil z DMS a SIP Zaregistrujte sa v AS
Klient zavolá XSI, aby získal token správy zariadenia a adresu URL do DMS.
Klient si vyžiada svoj profil zariadenia od DMS predložením tokenu z kroku 1.
Klient si prečíta profil zariadenia a získa SIP poverenia, adresy a porty.
Klient odošle SIP REGISTER do SBC pomocou informácií z kroku 3.
SBC odošle SIP REGISTER do AS (SBC môže vykonať vyhľadávanie v NS, aby našiel AS, ak SBC ešte nepozná používateľa SIP.)
Testovacie a laboratórne pokyny
Nasledujúce pokyny platia pre testovacie a laboratórne organizácie:
Partneri poskytovateľov služieb sú obmedzení na maximálne 50 testovacích používateľov, ktorí môžu byť poskytovaní vo viacerých organizáciách.
Všetkým používateľom nad rámec prvých 50 testovacích používateľov budú účtované poplatky.
Aby sa zabezpečilo presné spracovanie vašej faktúry, všetky testovacie organizácie musia v názve BroadWorks Org obsahovať slovo „test“.
Interné testovacie organizácie musia byť určené v rámci Webex Control Hub. Je to preto, aby sa predišlo tomu, aby boli testovací používatelia účtovaní ako skutoční používatelia.
Určenie organizácie ako testovacej organizácie
Ak chcete určiť organizáciu ako testovaciu organizáciu:
Prihláste sa do Partnerského centra a vyberte zákazníkov.
Vyberte vhodného zákazníka.
V pravej ovládacej lište povoľte Interná testovacia organizácia prepnúť.
Prehrávanie hlasovej schránky
V prípade hlasovej schránky sa uistite, že ste nakonfigurovali server médií na používanie jedného z nasledujúcich kódov:
mp3
wav – súbory WAV sú podporované v nasledujúcich formátoch: PCM (podporované na všetkých platformách) a DVI-ADPCM (nepodporované v systéme Android
Ak používate súbory wav, spustite nasledujúce príkazy CLI na konfiguráciu aplikačného servera a mediálneho servera:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Terminológia
- ACL
- Zoznam riadenia prístupu
- ALG
- Brána aplikačnej vrstvy
- API
- Prgramovacie prostredie aplikácií
- APNS
- Služba Apple Push Notification Service
- AS
- Aplikačný server
- ATA
- Analógový telefónny adaptér, adaptér, ktorý konvertuje analógovú telefóniu na VoIP
- BAM
- BroadSoft Application Manager
- Základná autentifikácia
- Metóda overovania, pri ktorej je účet (používateľské meno) overený zdieľaným tajomstvom (heslo)
- BMS
- BroadSoft Messaging Server
- BOSH
- Obojsmerné toky cez synchrónny HTTP
- BRI
- Basic Rate Interface BRI je prístupová metóda ISDN
- Bundle
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- CA
- certifikačná autorita
- Nosič
- Organizácia, ktorá sa zaoberá telefonickou prevádzkou (porov. partner, poskytovateľ služieb, predajca s pridanou hodnotou)
- CAPTCHA
- Plne automatizovaný verejný Turingov test, ktorý rozlíši počítače a ľudí
- CCXML
- eXtensible Markup Language pre ovládanie hovorov
- CIF
- Bežný stredný formát
- CLI
- Rozhranie príkazového riadku
- CN
- Spoločný názov
- CNPS
- Oznámenia o hovoroch Push Server. Notification Push Server, ktorý beží na XSP|ADP vo vašom prostredí na odosielanie upozornení na hovory do FCM a APNS. Pozrite si Proxy servera NPS.
- CPE
- Zariadenie priestorov zákazníka
- KPR
- Pravidlo vlastnej prítomnosti
- CSS
- Kaskádové štýly
- CSV
- Hodnota oddelená čiarkou
- CTI
- Integrácia počítačovej telefónie
- KOCKA
- Cisco Unified Border Element
- DMZ
- Demilitarizovaná zóna
- DN
- Číslo adresára
- DND
- Nevyrušujte
- DNS
- Systém doménových mien
- DPG
- Dial Peer Group
- DSCP
- Bod kódu diferencovaných služieb
- DTAF
- Archívny súbor typu zariadenia
- DTG
- Skupina cieľových kmeňov
- DTMF
- Dual-Tone Multi-Frekvencia
- Koncový užívateľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Predplatiteľ)
- Podnik
- Súbor koncových používateľov (porov. Organizácia)
- FCM
- Firebase Cloud Messaging
- FMC
- Pevná mobilná konvergencia
- Prietokové poskytovanie
- Vytváranie používateľov v úložisku identity Webex priradením služby „Integrovaný IM&P“ v BroadWorks.
- FQDN
- Plne kvalifikovaný názov domény
- Plné prietokové poskytovanie
- Vytváranie a overovanie používateľov v obchode identity Webex priradením služby „Integrované IM&P“ v BroadWorks a tvrdenie že každý používateľ BroadWorks má jedinečnú a platnú e-mailovú adresu.
- FXO
- Devízový úrad je port, ktorý prijíma analógovú linku. Je to zástrčka telefónu alebo faxu alebo zástrčky vášho analógového telefónneho systému. Poskytuje indikáciu zavesenia/vyvesenia (uzavretie slučky). Keďže port FXO je pripojený k zariadeniu, ako je fax alebo telefón, toto zariadenie sa často nazýva „zariadenie FXO“.
- FXS
- Devízový účastník je port, ktorý skutočne dodáva analógovú linku účastníkovi. Inými slovami, je to „zástrčka v stene“, ktorá dodáva oznamovací tón, prúd batérie a napätie zvonenia.
- GCM
- Google Cloud Message
- GCM
- Režim Galois/Counter (šifrovacia technológia)
- HID
- Zariadenie ľudského rozhrania
- HTTPS
- Hypertext Transfer Protocol Secure Sockets
- IAD
- Integrované prístupové zariadenie
- IM&P
- Okamžité správy a prítomnosť
- IP PSTN
- Poskytovateľ služieb, ktorý poskytuje služby VoIP pre PSTN, zameniteľné s ITSP, alebo všeobecný pojem pre „verejnú“ telefóniu pripojenú na internet, kolektívne poskytovanú hlavnými poskytovateľmi telekomunikačných služieb (a nie krajinami, ako je PSTN)
- ITSP
- Poskytovateľ internetových telefónnych služieb
- IVR
- Interaktívna hlasová odozva/odpovedač
- JID
- Natívna adresa entity XMPP sa nazýva Jabber Identifier alebo JID localpart@domain.part.example.com/resourcepart (@ . / sú oddeľovače)
- JSON
- Zápis objektov Java Script
- JSSE
- rozšírenie Java Secure Socket; základná technológia poskytujúca funkcie bezpečného pripojenia k serverom BroadWorks
- KEM
- Key Extension Module (hardvérové telefóny Cisco)
- LLT
- Token s dlhou životnosťou (alebo dlhou životnosťou); samopopisujúca, bezpečná forma nosného tokenu, ktorá umožňuje používateľom zostať autentifikovaní dlhšie a nie je viazaná na konkrétne aplikácie.
- MA
- Archív správ
- MIB
- Manažérska informačná základňa
- PANI
- Server médií
- mTLS
- Vzájomná autentifikácia medzi dvoma stranami pomocou výmeny certifikátov pri vytváraní pripojenia TLS
- MUC
- Rozhovor s viacerými používateľmi
- NAT
- Preklady sieťových adries
- NPS
- Server push notifikácií; pozri CNPS
- NPS Proxy
-
Služba vo Webexe, ktorá dodáva krátkodobé autorizačné tokeny vášmu CNPS, čo mu umožňuje posielať upozornenia na hovory do FCM a APN a nakoniec do zariadení so systémom Android a iOS so systémom Webex.
- OCI
- Otvorte rozhranie klienta
- Organizácia
- Spoločnosť alebo organizácia zastupujúca skupinu koncových používateľov (porov. Enterprise)
- OTG
- Odchádzajúca kmeňová skupina
- Balíček
- Súbor služieb poskytovaných koncovému používateľovi alebo predplatiteľovi (porovnaj. balík)
- Partner
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Predajca s pridanou hodnotou, poskytovateľ služieb, operátor)
- PBX
- Súkromná pobočková burza
- PEM
- Ochrana osobných údajov Enhanced Mail
- PLMN
- Verejná pozemná mobilná sieť
- PRI
- Primary Rate Interface (PRI) je štandard telekomunikačného rozhrania používaný v digitálnej sieti integrovaných služieb (ISDN).
- PS
- Profilový server
- PSTN
- Verejná komutovaná telefónna sieť
- QoS
- Kvalita služby
- Portál pre predajcov
- Webová stránka, ktorá umožňuje správcovi predajcu konfigurovať ich riešenie UC-One SaaS. Niekedy sa označuje ako portál BAM, portál správcu alebo portál pre správu.
- RTCP
- Protokol riadenia v reálnom čase
- RTP
- Transportný protokol v reálnom čase
- SBC
- Kontrolór hraníc relácie
- SCA
- Vzhľad zdieľaného hovoru
- SD
- Štandardná definícia
- SDP
- Protokol popisu relácie
- SP
- Poskytovateľ služieb; Organizácia, ktorá poskytuje telefonovanie alebo súvisiace služby iným organizáciám (porov. Operátor, partner, predajca s pridanou hodnotou)
- SIP
- Protokol o začatí relácie
- SLT
- Krátkodobý (alebo Short Life) Token (tiež nazývaný BroadWorks SSO Token); jednorazový overený token, ktorý sa používa na získanie zabezpečeného prístupu k webovým aplikáciám.
- SMB
- Malý až stredný podnik
- SNMP
- Simple Network Management Protocol
- sRTCP
- bezpečný protokol riadenia prenosu v reálnom čase (médium hovorov VoIP)
- sRTP
- bezpečný protokol prenosu v reálnom čase (VoIP hovorové médiá)
- SSL
- Secure Sockets Layer
- Predplatiteľ
- Osoba, ktorá používa služby, teda telefonuje, pripája sa k stretnutiam alebo posiela správy (porovnaj. Koncový užívateľ)
- TCP
- Protokol riadenia prenosu
- TDM
- Časové multiplexovanie
- TLS
- Zabezpečenie transportnej vrstvy
- ToS
- Typ služby
- UAP
- Portál na aktiváciu používateľov
- UC
- Unified Communications
- UI
- Používateľské rozhranie
- UID
- Jedinečný identifikátor
- UMS
- Server správ
- URI
- Jednotný identifikátor zdroja
- URL
- Uniform Resource Locator
- USS
- Server zdieľania
- UTC
- Koordinovaný svetový čas
- UVS
- Video server
- Predajca s pridanou hodnotou (VAR)
- Agentská organizácia, ktorá spolupracuje so spoločnosťou Cisco na distribúcii produktov a služieb iným organizáciám (porov. Dopravca, partner, poskytovateľ služieb)
- VGA
- Video Graphics Array
- VoIP
- Voice over Internet Protocol (IP)
- VXML
- Voice Extensible Markup Language
- WebDAV
- Webové distribuované vytváranie a vytváranie verzií
- WebRTC
- Webová komunikácia v reálnom čase
- WRS
- Server WebRTC
- XMPP
- Extensible Messaging and Presence Protocol
Konfigurácia služieb (s mTLS pre službu overovania)
Postupy uvedené nižšie nahrádzajú postupy v tejto téme Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP. Tieto postupy vykonajte iba vtedy, ak používate mTLS pre službu autentifikácie a nie overovanie tokenov CI. Tieto postupy sú povinné, ak prevádzkujete viacero organizácií Webex z rovnakého XSP|ADP server. V opačnom prípade sú voliteľné.
| Ak neprevádzkujete viacero organizácií Webex z rovnakého XSP|Pre Auth Service sa odporúča server ADP, overenie tokenov CI (s TLS). Odkazujú na Nakonfigurujte služby na svojom Webex pre Cisco BroadWorks XSP|ADP podrobnosti o tom, ako nakonfigurovať službu overovania a ďalšie služby. |
Rozhrania Xsi
Nainštalujte a nakonfigurujte aplikácie Xsi-Actions a Xsi-Events podľa popisu v Sprievodca konfiguráciou rozhrania Cisco BroadWorks Xtended Services.
Na XSP by mala byť nasadená iba jedna inštancia aplikácií Xsi-Events|ADP používané pre rozhranie CTI.
Všetky udalosti Xsi používané na integráciu Broadworks s Webexom musia mať rovnaký názov CallControlApplicationName definovaný v časti Applications/Xsi-Events/GeneralSettings. Napríklad:
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
Keď je používateľ zaregistrovaný do Webex, Webex vytvorí predplatné pre používateľa na AS, aby mohol prijímať telefonické udalosti pre prítomnosť a históriu hovorov. Predplatné je spojené s názvom callControlApplicationName a AS ho používa na to, aby vedel, do ktorých Xsi-Events sa majú odoslať telefónne udalosti.
| Zmena názvu callControlApplicationName alebo absencia rovnakého názvu vo všetkých webových aplikáciách Xsi-Events ovplyvní funkcie predplatného a telefonických udalostí. |
Konfigurácia overovacej služby (s mTLS)
Tokeny s dlhou životnosťou BroadWorks generuje a overuje overovacia služba hosťovaná vo vašom XSP|ADP.
Požiadavky
XSP|Servery ADP, ktoré sú hostiteľmi Autentifikačnej služby, musia mať nakonfigurované rozhranie mTLS.
XSP|ADP musia zdieľať rovnaké kľúče na šifrovanie/dešifrovanie dlhotrvajúcich tokenov BroadWorks. Kopírovanie týchto kľúčov do každého XSP|ADP je manuálny proces.
XSP|ADP musia byť synchronizované s NTP.
Prehľad konfigurácie
Základná konfigurácia na vašom XSP|ADP zahŕňa:
Nasaďte autentifikačnú službu.
Nakonfigurujte trvanie tokenu aspoň na 60 dní (vydavateľa nechajte na BroadWorks).
Generujte a zdieľajte RSA kľúče cez XSP|ADP.
Zadajte webovú adresu authService webového kontajnera.
Nasaďte autentifikačnú službu na XSP|ADP
Na každom XSP|ADP používané s Webexom:
Aktivujte aplikáciu autentifikačnej služby na ceste
/authService(musíte použiť túto cestu):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(kde
<version>je vaša verzia BroadWorks).Nasadiť aplikáciu:
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Konfigurácia trvania tokenu
Skontrolujte existujúcu konfiguráciu tokenu (hodiny):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getNastavte trvanie na 60 dní (maximálne 180 dní):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Generujte a zdieľajte kľúče RSA
Na šifrovanie/dešifrovanie tokenov vo všetkých inštanciách autentifikačnej služby musíte použiť rovnaké páry verejných/súkromných kľúčov.
Pár kľúčov je vygenerovaný autentifikačnou službou, keď je prvýkrát požiadaný o vydanie tokenu.
Kvôli týmto dvom faktorom musíte generovať kľúče na jednom XSP|ADP ich potom skopírujte do všetkých ostatných XSP|ADP.
| Ak striedate klávesy alebo meníte dĺžku klávesov, musíte zopakovať nasledujúcu konfiguráciu a reštartovať všetky XSP|ADP. |
Vyberte jeden XSP|ADP, ktorý sa má použiť na generovanie páru kľúčov.
Použite klienta na vyžiadanie zašifrovaného tokenu z tohto XSP|ADP, vyžiadaním si nasledujúcej adresy URL z prehliadača klienta:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(klientPublicKey)
(Tým sa vygeneruje pár súkromný / verejný kľúč na XSP|ADP, ak už taký nebol)
Miesto uloženia kľúčov nie je možné konfigurovať. Exportujte kľúče:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysSkopírujte exportovaný súbor
/var/broadworks/tmp/authService.keysna rovnaké miesto na druhom XSP|ADP, prepisovanie staršieho.keyssúbor v prípade potreby.Importujte kľúče na každom z ostatných XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Zadajte webovú adresu authService webového kontajnera
XSP|Webový kontajner ADP potrebuje adresu URL služby authService, aby mohol overiť tokeny.
Na každom z XSP|ADP:
Pridajte adresu URL autentifikačnej služby ako externú autentifikačnú službu pre BroadWorks Communications Utility:
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServicePridajte adresu URL overovacej služby do kontajnera:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceTo umožňuje Webexu používať Autentifikačnú službu na overenie tokenov prezentovaných ako poverenia.
Skontrolujte parameter pomocou
get.Reštartujte XSP|ADP.
Konfigurácia TLS a šifier na HTTP rozhraniach (pre XSI a Autentifikačnú službu)
Aplikácie Authentication Service, Xsi-Actions a Xsi-Events používajú rozhrania HTTP servera. Úrovne konfigurovateľnosti TLS pre tieto aplikácie sú nasledovné:
Najvšeobecnejšie = Systém > Preprava > HTTP > Rozhranie servera HTTP = Najšpecifickejšie
Kontexty CLI, ktoré používate na zobrazenie alebo úpravu rôznych nastavení SSL, sú:
| Špecifickosť | kontext CLI |
| Systém (globálny) |
|
| Transportné protokoly pre tento systém |
|
| HTTP v tomto systéme |
|
| Špecifické rozhrania servera HTTP v tomto systéme |
|
Čítanie konfigurácie rozhrania HTTP Server TLS na XSP|ADP
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>Zadajte
getpríkaz a prečítajte si výsledky. Mali by ste vidieť rozhrania (IP adresy) a pre každé, či sú bezpečné a či vyžadujú autentifikáciu klienta.
Apache tomcat nariaďuje certifikát pre každé zabezpečené rozhranie; systém vygeneruje certifikát s vlastným podpisom, ak ho potrebuje.
XSP|ADP_CLI/Interface/Http/HttpServer> getPridanie protokolu TLS 1.2 do rozhrania servera HTTP
Rozhranie HTTP, ktoré interaguje s Webex Cloud, musí byť nakonfigurované na TLSv1.2. Cloud nevyjednáva staršie verzie protokolu TLS.
Ak chcete nakonfigurovať protokol TLSv1.2 na rozhraní servera HTTP:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré protokoly sa už na tomto rozhraní používajú.Zadajte príkaz
add <interfaceIp> 443 TLSv1.2aby sa zabezpečilo, že rozhranie môže používať TLS 1.2 pri komunikácii s cloudom.
Úprava konfigurácie šifier TLS na rozhraní servera HTTP
Ak chcete nakonfigurovať požadované šifry:
Prihláste sa do XSP|ADP a prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Zadajte príkaz
get <interfaceIp> 443aby ste videli, ktoré šifry sa už v tomto rozhraní používajú. Musí existovať aspoň jeden z balíkov odporúčaných spoločnosťou Cisco (pozri XSP|Požiadavky na identitu a zabezpečenie ADP v časti Prehľad).Zadajte príkaz
add <interfaceIp> 443 <cipherName>na pridanie šifry do rozhrania servera HTTP.
XSP|ADP CLI vyžaduje názov štandardnej šifrovacej sady IANA, nie názov šifrovacej sady openSSL. Napríklad na pridanie šifry openSSL
ECDHE-ECDSA-CHACHA20-POLY1305na rozhranie servera HTTP by ste použili:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305Pozri https://ciphersuite.info/ nájsť apartmán podľa ktoréhokoľvek z mien.
Konfigurácia dôveryhodnosti pre službu overenia totožnosti (s mTLS)
Prihláste sa do Control Hub pomocou svojho partnerského administrátorského účtu.
Ísť do a kliknite Stiahnite si certifikát Webex CA získať
CombinedCertChain2023.txtna vašom lokálnom počítači.
Tieto súbory obsahujú dve sady dvoch certifikátov. Pred odovzdaním súborov do XSP musíte súbory rozdeliť|ADP. Všetky súbory sú povinné.Rozdeľte reťazec certifikátov na dva certifikáty -
combinedcertchain2023.txt.OTVORENÉ
combinedcertchain2023.txtv textovom editore.Vyberte a vyrežte prvý blok textu vrátane riadkov
-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----a prilepte textový blok do nového súboru.Uložte nový súbor ako
root2023.txt.Uložte pôvodný súbor ako
issuing2023.txt. Pôvodný súbor by teraz mal obsahovať iba jeden blok textu obklopený čiarami-----BEGIN CERTIFICATE-----a-----END CERTIFICATE-----.
Skopírujte oba textové súbory na dočasné miesto v XSP|ADP, ktoré si zabezpečujete napr
/var/broadworks/tmp/root2023.txta/var/broadworks/tmp/issuing2023.txt.Prihláste sa do XSP|ADP a prejdite na
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Voliteľné) Spustiť pomocUpdateTrustaby ste videli parametre a formát príkazu.Nahrajte súbory certifikátov do nových ukotvení dôveryhodnosti – 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Všetky aliasy musia mať iný názov.
webexclientroot,webexclientroot2023,webexclientissuing, awebexclientissuing2023sú príkladmi aliasov pre dôveryhodné kotvy; môžete použiť svoje vlastné, pokiaľ sú všetky štyri položky jedinečné.Potvrďte, že kotvy sú aktualizované:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Voľba) Nakonfigurujte mTLS na úrovni rozhrania/portu HTTP
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na úrovni HTTP rozhrania/portu sa mTLS vyžaduje pre všetky hosťované webové aplikácie, ku ktorým sa pristupuje cez toto rozhranie/port.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/HttpServer>a spustiťgetpríkaz na zobrazenie rozhraní.Ak chcete pridať rozhranie a vyžadovať tam autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. V podstate prvý
truezabezpečuje rozhranie pomocou TLS (v prípade potreby sa vytvorí serverový certifikát) a druhátruenúti rozhranie vyžadovať autentifikáciu klientskym certifikátom (spolu sú to mTLS).
Napríklad:
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueV tomto príklade je zapnuté mTLS (Client Auth Req = true). 192.0.2.7 prístav 444. TLS je zapnuté 192.0.2.7 prístav 443.
(Voľba) Nakonfigurujte mTLS pre konkrétne webové aplikácie
mTLS je možné konfigurovať na úrovni HTTP rozhrania/portu alebo na základe jednotlivých webových aplikácií.
Spôsob, akým povolíte mTLS pre vašu aplikáciu, závisí od aplikácií, ktoré hosťujete na XSP|ADP. Ak hosťujete viacero aplikácií, ktoré vyžadujú mTLS, mali by ste povoliť mTLS v rozhraní. Ak potrebujete zabezpečiť iba jednu z niekoľkých aplikácií, ktoré používajú rovnaké rozhranie HTTP, môžete nakonfigurovať mTLS na úrovni aplikácie.
Pri konfigurácii mTLS na aplikačnej úrovni sa mTLS vyžaduje pre danú aplikáciu bez ohľadu na konfiguráciu rozhrania HTTP servera.
Prihláste sa do XSP|ADP, ktorého rozhranie konfigurujete.
Prejdite na
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>a spustiťgetaby ste videli, ktoré aplikácie sú spustené.Ak chcete pridať aplikáciu a vyžadovať pre ňu autentifikáciu klienta (čo znamená to isté ako mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName truePozrite si XSP|Podrobnosti nájdete v dokumentácii ADP CLI. Sú tam uvedené názvy aplikácií. The
truev tomto príkaze povolí mTLS.
Napríklad:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Príkladový príkaz pridá aplikáciu AuthenticationService do 192.0.2.7:443 a vyžaduje, aby žiadala a overovala certifikáty od klienta.
Poraďte sa so get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Nakonfigurujte správu zariadení na XSP|ADP, aplikačný server a profilový server
Profilový server a XSP|ADP sú povinné pre správu zariadení. Musia byť nakonfigurované podľa pokynov v Sprievodca konfiguráciou správy zariadenia BroadWorks.
Kam ďalej
Pre konfiguráciu sa môžete znova pripojiť k hlavnému toku dokumentov na Rozhranie CTI a súvisiaca konfigurácia.
Ďalšie požiadavky na certifikát pre vzájomné overenie TLS proti AuthService
Webex interaguje s Autentifikačnou službou cez vzájomné overenie TLS. To znamená, že Webex predstavuje klientsky certifikát a XSP|ADP to musí overiť. Ak chcete tomuto certifikátu dôverovať, použite reťazec certifikátov Webex CA na vytvorenie ukotvenia dôvery v XSP|ADP (alebo proxy). Reťazec certifikátov je k dispozícii na stiahnutie cez partnerské centrum:
Ísť do Nastavenia > Volanie BroadWorks.
Kliknite na odkaz na stiahnutie certifikátu.
| Môžete tiež získať reťazec certifikátov z https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Presné požiadavky na nasadenie tohto reťazca certifikátov Webex CA závisia od toho, ako váš verejný prístup k XSP|ADP sú nasadené:
Cez premosťovací proxy server TLS
Prostredníctvom TLS pass-through proxy
Priamo do XSP|ADP
Nasledujúci diagram sumarizuje, kde musí byť reťaz certifikátov Webex CA nasadený v týchto troch prípadoch.
Požiadavky vzájomného certifikátu TLS pre server proxy TLS-bridge
Webex predloží proxy certifikát klienta podpísaný CA Webex.
Reťazec certifikátov Webex CA je nasadený v úložisku dôveryhodnosti proxy, takže server proxy dôveruje certifikátu klienta.
Verejne podpísaný XSP|Certifikát servera ADP sa tiež načíta do servera proxy.
Proxy predloží spoločnosti Webex verejne podpísaný certifikát servera.
Webex dôveruje verejnej CA, ktorá podpísala certifikát servera proxy.
Proxy predloží interne podpísaný klientsky certifikát do XSP|ADP.
Tento certifikát musieť majú pole rozšírenia x509.v3 Rozšírené používanie kľúča vyplnené BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 a TLS clientAuth účel. Napr.:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
Pri generovaní interných klientskych certifikátov pre proxy si uvedomte, že SAN certifikáty nie sú podporované. Interné serverové certifikáty pre XSP|ADP môže byť SAN.
XSP|ADP dôverujú internej CA.
XSP|ADP predstavujú interne podpísaný certifikát servera.
Proxy dôveruje internej CA.
Požiadavky na vzájomný certifikát TLS pre TLS-passthrough Proxy alebo XSP v DMZ
Webex predstavuje klientsky certifikát podpísaný CA Webex pre XSP.
Reťazec certifikátov Webex CA je nasadený v úložisku dôvery XSP, takže XSP dôveruje certifikátu klienta.
Do XSP sa načíta aj verejne podpísaný certifikát servera XSP.
XSP prezentujú spoločnosti Webex verejne podpísané certifikáty servera.
Webex dôveruje verejnej CA, ktorá podpísala serverové certifikáty XSP.
História revízií dokumentu
Nasledujúca tabuľka zobrazuje históriu zmien tohto dokumentu za posledných 12 mesiacov.
Dátum | Verzia | Popis zmeny | |
|---|---|---|---|
13. mája 2024 | 2-118 |
| |
10. mája 2024 | 2-117 |
| |
6. mája 2024 | 2-116 |
| |
2. mája 2024 | 2-115 |
| |
10. apríla 2024 | 2-114 |
| |
27. marca 2024 | 2-113 |
| |
22. marca 2024 | 2-112 |
| |
7. marca 2024 | 2-111 |
| |
24. februára 2024 | 2-110 |
| |
20. februára 2024 | 2-109 |
| |
7. februára 2024 | 2-108 |
| |
25. januára 2024 | 2-107 |
| |
23. januára 2024 | 2-106 |
| |
10. januára 2024 | 2-105 |
| |
20. decembra 2023 | 2-104 |
| |
13. decembra 2023 | 2-103 |
| |
12. decembra 2023 | 2-102 |
| |
8. decembra 2023 | 2-101 |
| |
8. novembra 2023 | 2-100 |
| |
25. októbra 2023 | 2-99 |
| |
13. septembra 2023 | 2-98 |
| |
4. septembra 2023 | 2-97 |
| |
8. augusta 2023 | 2-96 |
| |
23. júna 2023 | 2-95 |
| |
30. mája 2023 | 2-94 |
| |
26. mája 2023 | 2-93 |
| |
24. mája 2023 | 2-92 |
| |
10. mája 2023 | 2-91 |
| |
9. mája 2023 | 2-90 |
| |
4. mája 2023 | 2-89 |
| |
27. apríla 2023 | 2-88 |
| |
14. apríla 2023 | 2-87 |
| |
17. marca 2023 | 2-86 |
| |
11. marca 2023 | 2-85 |
| |
10. marca 2023 | 2-84 |
| |
7. marca 2023 | 2-83 |
| |
28. februára 2023 | 2-82 |
| |
15. februára 2023 | 2-81 |
| |
10. februára 2023 | 2-80 |
| |
Predstavujeme Webex pre Cisco BroadWorks
Táto časť je určená pre systémových administrátorov v partnerských organizáciách Cisco (poskytovateľov služieb), ktorí implementujú Webex pre svoje zákaznícke organizácie alebo poskytujú toto riešenie priamo svojim vlastným predplatiteľom.
Účel riešenia
Poskytovať funkcie cloudovej spolupráce Webex malým a stredným zákazníkom, ktorí už majú službu volania poskytovanú poskytovateľmi služieb BroadWorks.
Poskytovať službu volania založenú na BroadWorks malým a stredným zákazníkom Webexu.
Kontext
Vyvíjame všetkých našich spolupracujúcich klientov smerom k jednotnej aplikácii. Táto cesta znižuje ťažkosti s prijatím, zlepšuje interoperabilitu a migráciu a poskytuje predvídateľné používateľské skúsenosti v rámci celého nášho portfólia spolupráce. Súčasťou tohto úsilia je presunúť možnosti volania BroadWorks do aplikácie Webex a prípadne znížiť investície do klientov UC-One.
Výhody
Budúca skúška: proti ukončeniu životnosti UC-One Collaborate, pohyb všetkých klientov smerom k Unified Client Framework (UCF)
Najlepšie z oboch: Povolenie funkcií Webex Messaging a Meeting pri zachovaní volania BroadWorks vo vašej telefónnej sieti
Rozsah riešenia
Existujúci / noví malí až strední zákazníci (menej ako 250 predplatiteľov), ktorí chcú sadu funkcií spolupráce, už môžu mať volanie BroadWorks.
Existujúci malí až strední zákazníci Webexu, ktorí chcú pridať BroadWorks Calling.
Nie väčšie podniky (prezrite si naše podnikové portfólio pre Webex).
Nie jednotliví používatelia (Vyhodnoťte ponuky Webex Online).
Sady funkcií v Webex pre Cisco BroadWorks sa zameriavajú na prípady použitia v malých až stredných podnikoch. Balíky Webex for Cisco BroadWorks sú navrhnuté tak, aby znížili zložitosť pre malé a stredné podniky a neustále vyhodnocujeme ich vhodnosť pre tento segment. Môžeme sa rozhodnúť skryť alebo odstrániť funkcie, ktoré by inak boli dostupné v podnikových balíkoch.
Predpoklady úspechu s Webex pre Cisco BroadWorks
# | Požiadavka | Poznámky | ||
|---|---|---|---|---|
1 | Opravte aktuálny BroadWorks R22 alebo vyšší | |||
2 | XSP|ADP pre XSI, CTI, DMS a authService | Vyhradený XSP|ADP pre Webex pre Cisco BroadWorks | ||
3 | Samostatné XSP|ADP pre NPS je možné zdieľať s inými riešeniami, ktoré používajú NPS. | Ak máte existujúce nasadenie spolupráce, prečítajte si odporúčania pre XSP|Konfigurácie ADP a NPS. | ||
4 | Overenie tokenu CI (s TLS) nakonfigurované pre pripojenia Webex k Autentifikačnej službe. | |||
5 | mTLS nakonfigurované pre Webex pripojenia k rozhraniu CTI. | Iné aplikácie nevyžadujú mTLS. | ||
6 | Používatelia musia existovať v BroadWorks a potrebujú nasledujúce atribúty v závislosti od vášho rozhodnutia o poskytovaní:
| Pre dôveryhodné e-maily: Odporúčame vám zadať rovnakú e-mailovú adresu aj do atribútu Alternatívne ID, aby ste používateľom umožnili prihlásiť sa pomocou e-mailovej adresy do BroadWorks. Pre nedôveryhodné e-maily: V závislosti od nastavení e-mailu používateľa môže používanie nedôveryhodných e-mailov viesť k odoslaniu e-mailu do priečinka Nevyžiadaná pošta alebo priečinok SPAM používateľa. Správca bude možno musieť zmeniť nastavenia e-mailu používateľa, aby povolil domény | ||
7 | Webex pre Cisco BroadWorks súbor DTAF pre Webex App | |||
8 | BW Business Lic alebo Std Enterprise alebo Prem Enterprise User Lic + Webex pre predplatné Cisco BroadWorks | Ak máte existujúce nasadenie v spolupráci, už nepotrebujete balík doplnkov UC-One, Collab Lic a konferenčné porty Meet-me. Ak máte existujúce nasadenie UC-One SaaS, žiadne ďalšie zmeny okrem prijatia podmienok prémiového balíka. | ||
9 | IP/porty musia byť prístupné prostredníctvom backendových služieb Webex a aplikácií Webex cez verejný internet. | Pozrite si časť „Príprava siete“. | ||
10 | Konfigurácia TLS v1.2 na XSP|ADP | |||
11 | Na zabezpečenie prietoku sa aplikačný server musí pripojiť k adaptéru na zabezpečenie BroadWorks.
| Pozrite si tému „Príprava siete“. |
O tomto dokumente
Účelom tohto dokumentu je pomôcť vám pochopiť, pripraviť sa, nasadiť a spravovať vaše riešenie Webex for Cisco BroadWorks. Hlavné časti dokumentu odrážajú tento účel.
Táto príručka obsahuje koncepčný a referenčný materiál. Máme v úmysle pokryť všetky aspekty riešenia v tomto jednom dokumente.
Minimálny súbor úloh na nasadenie riešenia je:
Oslovte svoj účtovný tím a staňte sa partnerom Cisco. Je nevyhnutné, aby ste preskúmali dotykové body Cisco, aby ste sa zoznámili (a absolvovali školenie). Keď sa stanete partnerom Cisco, použijeme prepínač Webex for Cisco BroadWorks na vašu partnerskú organizáciu Webex. (Pozri Nasaďte Webex pre Cisco BroadWorks > Partner Onboarding v tomto dokumente.)
Nakonfigurujte svoje systémy BroadWorks na integráciu s Webex. (Pozri Nasadenie Webex pre Cisco BroadWorks > Konfigurácia služieb na vašom Webex pre Cisco BroadWorks XSP|ADP v tomto dokumente.)
Na pripojenie Webex k BroadWorks použite Partner Hub. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju partnerskú organizáciu v partnerskom centre v tomto dokumente.)
Použite partnerské centrum na prípravu šablón poskytovania používateľov. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte si šablóny prihlásenia v tomto dokumente.)
Otestujte a pripojte zákazníka poskytnutím aspoň jedného používateľa. (Pozri Nasaďte Webex pre Cisco BroadWorks > Nakonfigurujte svoju testovaciu organizáciu.)
|
|
Terminológia
Snažíme sa obmedziť žargón a akronymy použité v tomto dokumente a vysvetliť každý výraz pri jeho prvom použití. (Pozri Webex pre Cisco BroadWorks Referencie > Terminológia ak výraz nie je vysvetlený v kontexte.)
Ako to funguje
Webex for Cisco BroadWorks je ponuka, ktorá integruje volanie BroadWorks vo Webexe. Predplatitelia používajú jednu aplikáciu (aplikáciu Webex), aby mohli využívať funkcie poskytované oboma platformami:
Používatelia volajú na čísla PSTN pomocou vašej infraštruktúry BroadWorks.
Používatelia volajú na iné čísla BroadWorks pomocou vašej infraštruktúry BroadWorks (audio/video hovory výberom čísel priradených používateľom alebo číselnej klávesnice na zadanie čísel).
Používatelia môžu alternatívne uskutočniť hovor Webex VOIP cez infraštruktúru Webex výberom možnosti „Webex Call“ v aplikácii Webex. (Tieto hovory sú z aplikácie Webex do aplikácie Webex, nie z aplikácie Webex do PSTN).
Používatelia môžu hostiť stretnutia Webex a pripojiť sa k nim.
Používatelia si môžu posielať správy jeden druhému alebo v priestoroch (trvalý skupinový chat) a využívať funkcie ako vyhľadávanie a zdieľanie súborov (na infraštruktúre Webex).
Používatelia môžu zdieľať prítomnosť (stav). Môžu si vybrať vlastnú prítomnosť alebo klientom vypočítanú prítomnosť.
Keď vás začleníme ako partnerskú organizáciu do Control Hub, so správnymi oprávneniami, môžete nakonfigurovať vzťah medzi vašou inštanciou BroadWorks a Webexom.
V Control Hub vytvoríte organizácie zákazníkov a v týchto organizáciách vytvoríte používateľov.
Každý predplatiteľ v BroadWorks získa identitu Webex na základe svojej e-mailovej adresy (atribút Email ID v BroadWorks).
Používatelia sa overujú proti BroadWorks alebo Webex.
Klientom sa vydávajú tokeny s dlhou životnosťou, ktoré ich autorizujú na služby v spoločnostiach BroadWorks a Webex.
Aplikácia Webex v centre tohto riešenia; je to značková aplikácia dostupná pre počítače Mac/Windows a mobilné telefóny a tablety so systémom Android/iOS.
K dispozícii je aj webová verzia aplikácie Webex, ktorá momentálne neobsahuje funkcie volania.
Klient sa pripája ku cloudu Webex a poskytuje funkcie správ, prítomnosti a stretnutí.
Klient sa zaregistruje do vašich systémov BroadWorks na volanie funkcií.
Cloud Webex spolupracuje s vašimi systémami BroadWorks, aby zabezpečil bezproblémovú používateľskú skúsenosť s poskytovaním služieb.
Vlastnosti a obmedzenia
Ponúkame niekoľko balíčkov s rôznymi funkciami.
Balík "softfón".
Tento typ balíka používa aplikáciu Webex ako klienta iba pre softvérové telefóny s možnosťou volania, ale bez možnosti odosielania správ. Používatelia s týmto typom balíka sa môžu pripojiť k stretnutiam Webex, ale nemôžu sami začať stretnutia. Keď iní používatelia (softfónové alebo iné ako softvérové telefóny) hľadajú v adresári používateľa softvérového telefónu, výsledky vyhľadávania neposkytujú možnosť odoslať správu.
Používatelia softvérových telefónov môžu počas hovoru zdieľať svoju obrazovku.
"Základný" balík
Základný balík obsahuje funkcie Volanie, Správy a Schôdza. Zahŕňa 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR). (** výnimku nájdete v poznámke nižšie). V tomto balíku môžu stretnutia trvať maximálne 40 minút.
"Štandardný" balík
Tento balík tiež zahŕňa všetko, čo je súčasťou základného balíka, ako napríklad až 100 účastníkov stretnutí v „jednotnom priestore“ a stretnutí v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je rola, ktorú pôvodne zastáva iba hostiteľ stretnutia, ale hostiteľ môže odovzdať „rolu prezentujúceho“ ktorémukoľvek účastníkovi stretnutia, ktorého si vyberie, a iba hostiteľ môže znova prevziať úlohu prezentujúceho bez aktuálneho hostiteľ, ktorý im to odovzdá.
"Prémiový" balík
Tento balík zahŕňa všetko v balíku Standard plus až 300 účastníkov stretnutia v „jednotnom priestore“ a až 1 000 účastníkov v osobnej zasadacej miestnosti (PMR).
Zdieľanie obrazovky v rámci stretnutia PMR je podporované pre všetkých účastníkov stretnutia.
Porovnajte balíčky
Balíček | Volanie | Odosielanie správ | Jednotné vesmírne stretnutia | Stretnutia PMR |
|---|---|---|---|---|
Softfón | Zahrnuté | Nezahŕňa | Žiadne | Žiadne |
Základné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Štandardné | Zahrnuté | Zahrnuté | 100 účastníkov | 100 účastníkov |
Premium | Zahrnuté | Zahrnuté | 300 účastníkov | 1000 účastníkov |
| Limit Unified Space Meeting pre používateľov Basic je 100 účastníkov na stretnutie Unified Space Meeting, pokiaľ priestor nezahŕňa aj používateľov priradených balíkom „Standard“ alebo „Premium“, v takom prípade sa limit zvyšuje na základe balíka hostiteľského používateľa. |
| „Stretnutia v jednotnom priestore“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v priestore Webex. Používateľ napríklad iniciuje stretnutie z priestoru pomocou tlačidiel „Stretnutie“ alebo „Naplánovať“. „Stretnutia PMR“ označujú stretnutie Webex (plánované alebo neplánované), ktoré sa koná v osobnej zasadacej miestnosti používateľa (PMR). Tieto stretnutia používajú vyhradenú webovú adresu (napríklad: cisco.webex.com/meet/roomOwnerUserID). |
Funkcie správ a stretnutí
V nasledujúcej tabuľke nájdete rozdiely v podpore funkcií stretnutia PMR pre balíky Basic, Standard a Premium.
Funkcia stretnutia | Podporované základným balíkom | Podporované štandardným balíkom | Podporované balíkom Premium | Komentujte |
|---|---|---|---|---|
Trvanie stretnutia | 40 minút alebo menej | Neobmedzené | Neobmedzené | |
Zdieľanie pracovnej plochy | Áno | Áno | Áno | Základné—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie pracovnej plochy iba hostiteľom stretnutia PMR. Premium—Zdieľanie pracovnej plochy ktorýmkoľvek účastníkom stretnutia PMR. |
Zdieľanie aplikácií | Áno | Áno | Áno | Základné—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. Štandardné —Zdieľanie aplikácie iba hostiteľom stretnutia PMR. Premium—Zdieľanie aplikácií ktorýmkoľvek účastníkom stretnutia PMR. |
Rozhovor s viacerými stranami | Áno | Áno | Áno | |
Whiteboarding | Áno | Áno | Áno | |
Ochrana heslom | Áno | Áno | Áno | |
Webová aplikácia – žiadne sťahovanie ani doplnky (Guest Experience) | Áno | Áno | Áno | |
Podpora párovania so zariadeniami Webex | Áno | Áno | Áno | |
Podlahové ovládanie (Stlmiť jeden / Vytlačiť všetko) | Áno | Áno | Áno |