
شكرًا على ملاحظاتك.
ماذا يفعل التشفير من طرف إلى طرف مع التحقق من الهوية؟
 هل لديك ملاحظات؟
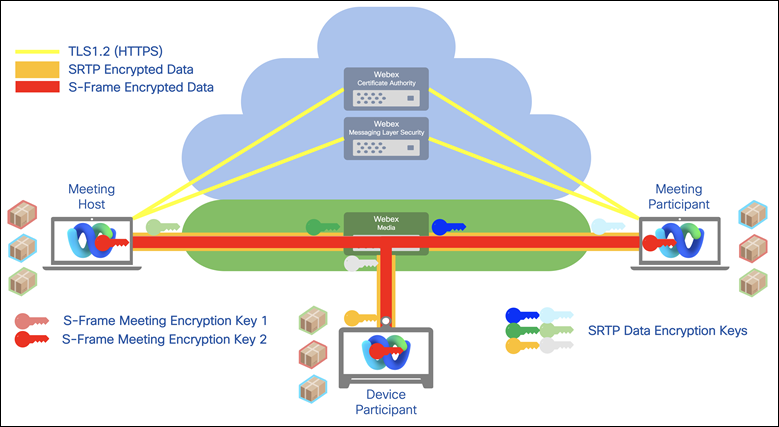
يمكن للمشاركين في الاجتماع إنشاء مفتاح تشفير مشترك للاجتماع، والذي لا يمكن الوصول إليه إلا للمشاركين في الاجتماع. لا يمكن لخدمة Webex الوصول إلى مفتاح الاجتماع. لمزيد من المعلومات، راجع التشفير من طرف إلى طرف مع التحقق من الهوية لاجتماعات Webex.
يتم فك تشفير تدفقات الوسائط المتدفقة من العميل إلى خوادم Webex بعد عبورها لجدار حماية Webex. يمكن لشركة Cisco بعد ذلك توفير التسجيلات المستندة إلى الشبكة التي تتضمن جميع تدفقات الوسائط للرجوع إليها في المستقبل. يقوم Webex بعد ذلك بإعادة تشفير دفق الوسائط قبل إرساله إلى عملاء آخرين. ومع ذلك، بالنسبة للشركات التي تتطلب مستوى أعلى من الأمان، يوفر Webex أيضًا تشفيرًا من طرف إلى طرف. باستخدام هذا الخيار، لا تقوم سحابة Webex بفك تشفير تدفقات الوسائط، كما تفعل للاتصالات العادية. بدلاً من ذلك، تقوم بإنشاء قناة أمان طبقة النقل (TLS) للاتصال بين العميل والخادم. بالإضافة إلى ذلك، يقوم جميع عملاء Webex بإنشاء أزواج مفاتيح وإرسال المفتاح العام إلى عميل المضيف.
يقوم المضيف بإنشاء مفتاح متماثل باستخدام مولد الأرقام العشوائية الزائفة (CSPRNG) الآمن بالتشفير، ويقوم بتشفيره باستخدام المفتاح العام الذي يرسله العميل، ويرسل المفتاح المتماثل المشفر مرة أخرى إلى العميل. يتم تشفير حركة المرور التي تم إنشاؤها بواسطة العملاء باستخدام المفتاح المتماثل. في هذا النموذج، لا يمكن فك تشفير حركة المرور بواسطة خادم Webex. يتوفر خيار التشفير من طرف إلى طرف لدعم Webex. Webex Meetings
لمزيد من المعلومات حول E2EE والتعاون الآمن في الوقت الفعلي من Cisco، راجع المستند التقني للأمان.


