
Obrigado pelos seus comentários.
O que a criptografia de ponta a ponta com verificação de identidade faz?
 Comentários?
Os participantes da reunião podem criar uma chave de criptografia comum, que só pode ser acessada pelos participantes da reunião. O serviço Webex não pode acessar a chave da reunião. Para obter mais informações, consulte Criptografia de ponta a ponta com verificação de identidade para reuniões Webex.
Os fluxos de mídia que fluem de um cliente para os servidores Webex são descriptografados após cruzarem o firewall Webex. A Cisco pode então fornecer gravações baseadas em rede que incluem todos os fluxos de mídia para referência futura. O Webex então criptografa novamente o fluxo de mídia antes de enviá-lo para outros clientes. No entanto, para empresas que exigem um nível mais alto de segurança, o Webex também fornece criptografia de ponta a ponta. Com essa opção, a nuvem Webex não descriptografa os fluxos de mídia, como acontece com as comunicações normais. Em vez disso, ele estabelece um canal TLS (Transport Layer Security) para comunicação cliente-servidor. Além disso, todos os clientes Webex geram pares de chaves e enviam a chave pública para o cliente do host.
O host gera uma chave simétrica usando um Gerador de Números Pseudo-Aleatórios Criptograficamente Seguro (CSPRNG), a criptografa usando a chave pública que o cliente envia e envia a chave simétrica criptografada de volta ao cliente. O tráfego gerado pelos clientes é criptografado usando a chave simétrica. Nesse modelo, o tráfego não pode ser decodificado pelo servidor Webex. Essa opção de criptografia de ponta a ponta está disponível para o Webex Webex Meetings Support.
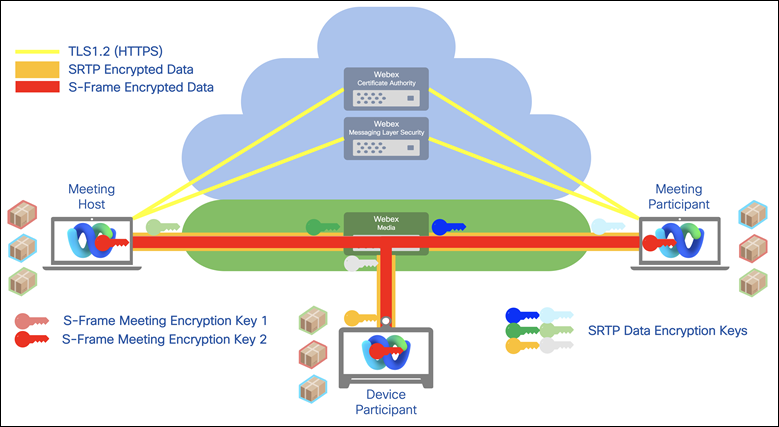
Para obter mais informações sobre E2EE e Cisco Secure Real-Time Collaboration, consulte o white paper de segurança.


