
Gracias por sus comentarios.
¿Qué hace el cifrado de extremo a extremo con verificación de identidad?
 ¿Comentarios?
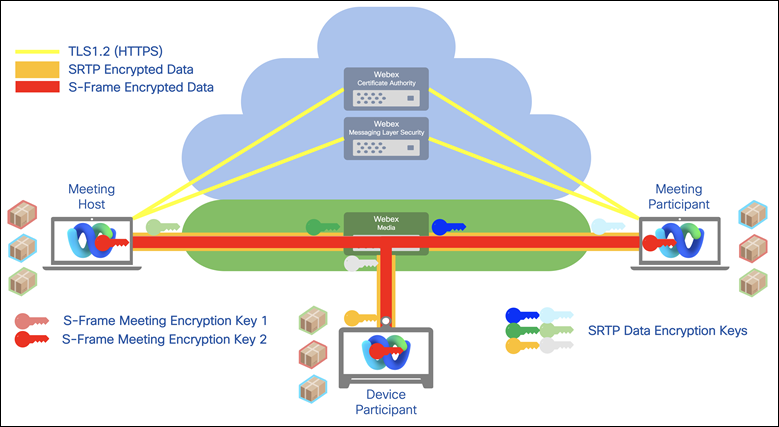
Los participantes de la reunión pueden crear una clave de cifrado de reunión común, a la que solo pueden acceder los participantes en la reunión. El servicio Webex no puede acceder a la clave de la reunión. Para obtener más información, consulte Cifrado de extremo a extremo con verificación de identidad para reuniones de Webex.
Las transmisiones multimedia que fluyen desde un cliente a los servidores Webex se descifran después de cruzar el firewall de Webex. Cisco puede entonces proporcionar grabaciones basadas en la red que incluyen todos los flujos de medios para futuras referencias. Luego, Webex vuelve a cifrar la transmisión de medios antes de enviarla a otros clientes. Sin embargo, para las empresas que requieren un mayor nivel de seguridad, Webex también proporciona cifrado de extremo a extremo. Con esta opción, la nube de Webex no descifra las transmisiones de medios, como lo hace para las comunicaciones normales. En su lugar, establece un canal de seguridad de la capa de transporte (TLS) para la comunicación cliente-servidor. Además, todos los clientes de Webex generan pares de claves y envían la clave pública al cliente del host.
El host genera una clave simétrica mediante un generador de números pseudoaleatorios criptográficamente seguro (CSPRNG), la cifra utilizando la clave pública que envía el cliente y envía la clave simétrica cifrada de vuelta al cliente. El tráfico generado por los clientes se encripta utilizando la clave simétrica. En este modelo, el tráfico no puede ser decodificado por el servidor Webex. Esta opción de cifrado de extremo a extremo está disponible para Webex Meetings Webex Support.
Para obtener más información sobre E2EE y Cisco Secure Real-Time Collaboration, consulte el documento técnico de seguridad.


