
Děkujeme za vaši zpětnou vazbu.
Co dělá šifrování typu end-to-end s ověřením identity?
 Zpětná vazba?
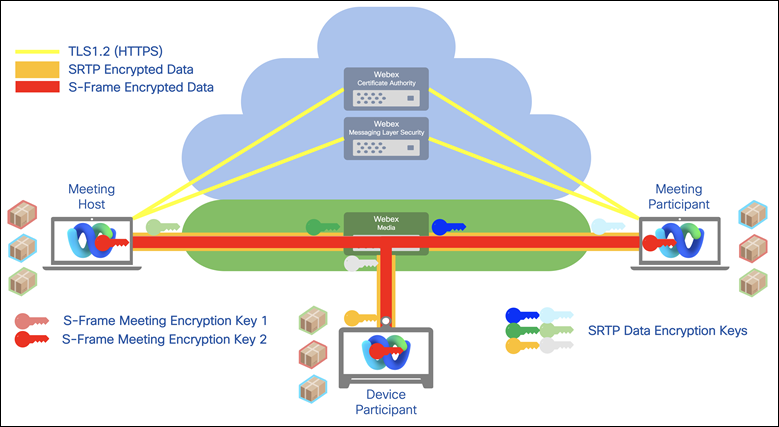
Účastníci schůzky mohou vytvořit společný šifrovací klíč schůzky, který je přístupný pouze účastníkům schůzky. Služba Webex nemá přístup ke klíči schůzky. Další informace naleznete v tématu Koncové šifrování s ověřením identity pro schůzky Webex.
Mediální toky proudící z klienta na servery Webex jsou dešifrovány poté, co překročí firewall Webex. Společnost Cisco pak může poskytnout síťové záznamy, které zahrnují všechny mediální toky pro budoucí použití. Webex poté znovu zašifruje tok médií před jeho odesláním jiným klientům. Pro podniky vyžadující vyšší úroveň zabezpečení však Webex také poskytuje šifrování typu end-to-end. S touto možností cloud Webex nedešifruje mediální toky, jako tomu je tomu u běžné komunikace. Místo toho vytvoří kanál Transport Layer Security (TLS) pro komunikaci mezi klientem a serverem. Navíc všichni klienti Webex generují páry klíčů a odešlou veřejný klíč klientovi hostitele.
Hostitel generuje symetrický klíč pomocí kryptograficky zabezpečeného generátoru pseudonáhodných čísel (CSPRNG), šifruje jej pomocí veřejného klíče, který klient odešle, a odešle zašifrovaný symetrický klíč zpět klientovi. Provoz generovaný klienty je šifrován pomocí symetrického klíče. V tomto modelu nemůže být provoz dekódován serverem Webex. Tato možnost šifrování typu end-to-end je k dispozici pro Webex Meetings podporu Webex.
Další informace o službách E2EE a Cisco Secure Real-Time Collaboration naleznete v Bílé knize o zabezpečení.


