
Tack för din feedback.
Vad gör end-to-end-kryptering med identitetsverifiering?
 Har du feedback?
Mötesdeltagare kan skapa en gemensam möteskrypteringsnyckel, som endast är tillgänglig för deltagarna i mötet. Webex-tjänsten kan inte komma åt mötesnyckeln. Mer information finns i End-to- end-kryptering med identitetsverifiering för Webex-möten.
Mediaströmmar som strömmar från en klient till Webex-servrar dekrypteras när de passerar Webex-brandväggen. Cisco kan sedan tillhandahålla nätverksbaserade inspelningar som inkluderar alla mediaströmmar för framtida referens. Webex krypterar sedan mediaströmmen igen innan den skickas till andra klienter. Men för företag som kräver en högre säkerhetsnivå tillhandahåller Webex också end-to-end-kryptering. Med det här alternativet dekrypterar Webex-molnet inte medieströmmarna, som det gör för normal kommunikation. Istället upprättas en TLS-kanal (Transport Layer Security) för kommunikation mellan klient och server. Dessutom genererar alla Webex-klienter nyckelpar och skickar den offentliga nyckeln till värdklienten.
Värden genererar en symmetrisk nyckel med hjälp av en CryptoSecure Pseudo-Random Number Generator (CSPRNG), krypterar den med den offentliga nyckeln som klienten skickar och skickar den krypterade symmetriska nyckeln tillbaka till klienten. Trafiken som genereras av klienter krypteras med den symmetriska nyckeln. I den här modellen kan trafik inte avkodas av Webex-servern. Detta end-to-end-krypteringsalternativ är tillgängligt för Webex Meetings och Webex Support.
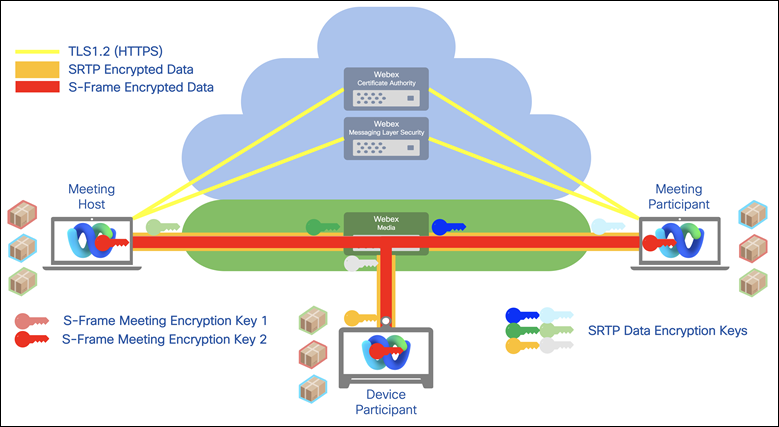
Mer information om E2EE och Cisco Secure Real-Time Collaboration finns i säkerhetsvitboken.


