
コメントありがとうございます。
本人確認によるエンドツーエンドの暗号化は何をしますか?
 フィードバックがある場合
会議の参加者は、会議の参加者だけがアクセスできる共通の会議暗号化キーを作成できます。 Webex サービスはミーティングキーにアクセスできません。 詳細については、「Webex ミーティングの ID 検証によるエンドツーエンドの暗号化」を参照してください。
クライアントから Webex サーバーに流れるメディアストリームは、Webex ファイアウォールを通過した後に復号化されます。 シスコは、後で参照できるように、すべてのメディアストリームを含むネットワークベースの録音を提供できます。 その後、Webexはメディアストリームを再暗号化してから他のクライアントに送信します。 ただし、より高いレベルのセキュリティを必要とする企業向けに、Webexはエンドツーエンドの暗号化も提供しています。 このオプションでは、Webexクラウドは通常の通信のようにメディアストリームを復号化しません。 代わりに、クライアントとサーバー間の通信用のトランスポート層セキュリティ(TLS)チャネルを確立します。 さらに、すべてのWebexクライアントはキーペアを生成し、公開鍵をホストのクライアントに送信します。
ホストは、暗号的に安全な擬似乱数ジェネレータ(CSPRNG)を使用して対称鍵を生成し、クライアントが送信する公開鍵を使用して暗号化し、暗号化された対称鍵をクライアントに送り返します。 クライアントが生成するトラフィックは、対称鍵を使用して暗号化されます。 このモデルでは、トラフィックはWebexサーバーでデコードできません。 このエンドツーエンドの暗号化オプションは、Webex Meetingsと Webex Support で利用できます。
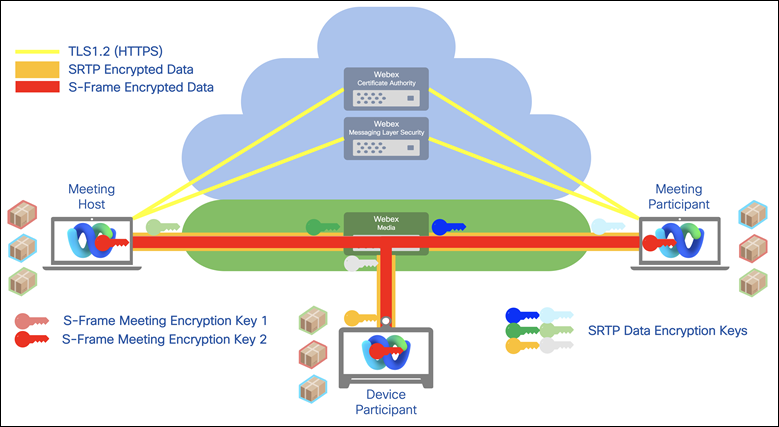
E2EE と Cisco Secure Real-Time Collaboration の詳細については、セキュリティホワイトペーパーを参照してください。


