
Kiitos palautteestasi.
Mitä päästä päähän -salaus henkilöllisyyden todentamisella tekee?
 Onko sinulla palautetta?
Kokouksen osanottajat voivat luoda yhteisen kokouksen salausavaimen, joka on vain kokouksen osallistujien käytettävissä. Webex-palvelu ei voi käyttää kokouksen avainta. Lisätietoja on ohjeaiheessa End-to-end -salaus ja henkilöllisyyden vahvistus Webex-kokouksissa.
Asiakkaasta Webex-palvelimiin virtaavat mediavirrat puretaan, kun ne ylittävät Webex-palomuurin. Cisco voi sitten toimittaa verkkopohjaisia tallenteita, jotka sisältävät kaikki mediavirrat myöhempää tarvetta varten. Webex salaa sitten mediavirran uudelleen ennen sen lähettämistä muille asiakkaille. Yrityksille, jotka vaativat korkeampaa turvallisuustasoa, Webex tarjoaa kuitenkin myös päästä päähän -salauksen. Tällä vaihtoehdolla Webex-pilvi ei purkaa mediavirtoja, kuten normaalissa viestinnässä. Sen sijaan se luo Transport Layer Security (TLS) -kanavan asiakas-palvelin-viestintää varten. Lisäksi kaikki Webex-asiakkaat luovat avainparit ja lähettävät julkisen avaimen isännän asiakkaalle.
Isäntä luo symmetrisen avaimen käyttämällä kryptograafisesti suojattua pseudosatunnaislukugeneraattoria (CSPRNG), salaa sen asiakkaan lähettämällä julkisella avaimella ja lähettää salatun symmetrisen avaimen takaisin asiakkaalle. Asiakkaiden tuottama liikenne salataan symmetrisellä avaimella. Tässä mallissa Webex-palvelin ei voi purkaa liikennettä. Tämä päästä päähän -salausvaihtoehto on käytettävissä We Webex Meetings bex-tuelle.
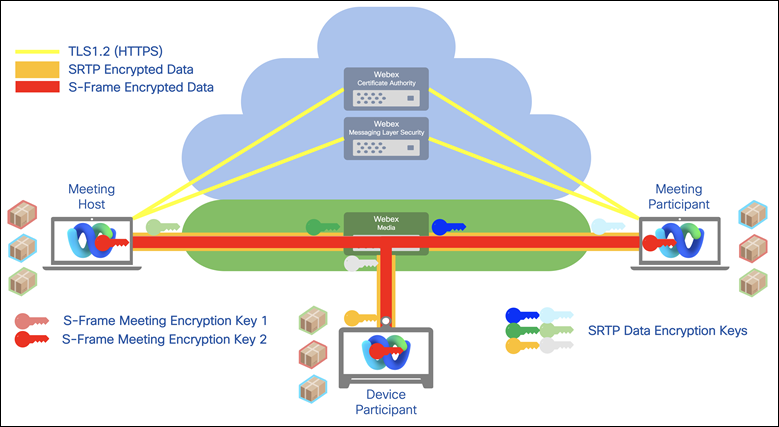
Lisätietoja E2EE:stä ja Cisco Secure Real-Time Collaborationista on tieto turvan valkoisessa kirjassa.


