Благодарим вас за обратную связь.
Что делает сквозное шифрование с проверкой личности?
 Отправить обратную связь?
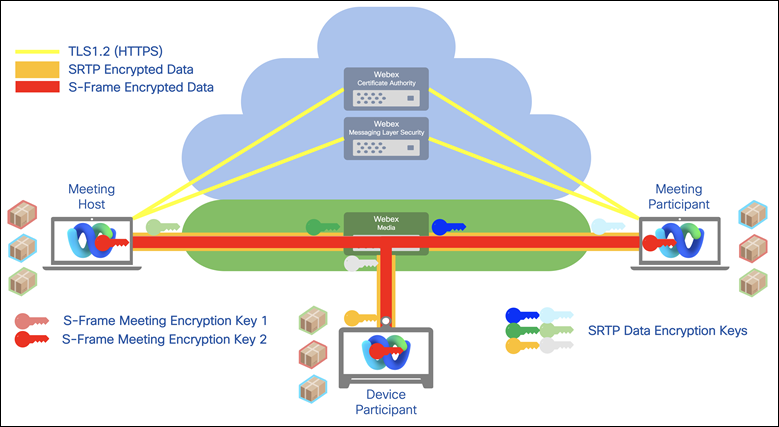
Участники собрания могут создать общий ключ шифрования совещания, доступный только участникам совещания. Служба Webex не может получить доступ к ключу совещания. Дополнительные сведения см. в разделе Комплексное шифрование с проверкой личности для совещаний Webex.
Мультимедийные потоки, передаваемые от клиента к серверам Webex, расшифровываются после их пересечения брандмауэра Webex. Затем Cisco может предоставить сетевые записи, включающие все медиапотоки, для дальнейшего использования. Затем Webex повторно шифрует медиапоток перед его отправкой другим клиентам. Однако для предприятий, которым требуется более высокий уровень безопасности, Webex также предоставляет комплексное шифрование. При использовании этой опции облако Webex не расшифровывает медиапотоки, как это происходит при обычной передаче данных. Вместо этого оно устанавливает канал безопасности транспортного уровня (TLS) для связи между клиентом и сервером. Кроме того, все клиенты Webex создают пары ключей и отправляют открытый ключ клиенту хоста.
Хост генерирует симметричный ключ с помощью криптографически защищенного генератора псевдослучайных чисел (CSPRNG), шифрует его с помощью открытого ключа, отправленного клиентом, и отправляет зашифрованный симметричный ключ обратно клиенту. Трафик, генерируемый клиентами, шифруется с помощью симметричного ключа. В этой модели трафик не может быть декодирован сервером Webex. Этот вариант сквозного шифрования доступен и для службы поддержки Webex. Webex Meetings