
Hvala na povratnim informacijama.
Što radi end-to-end enkripcija s potvrdom identiteta?
 Želite li poslati povratne informacije?
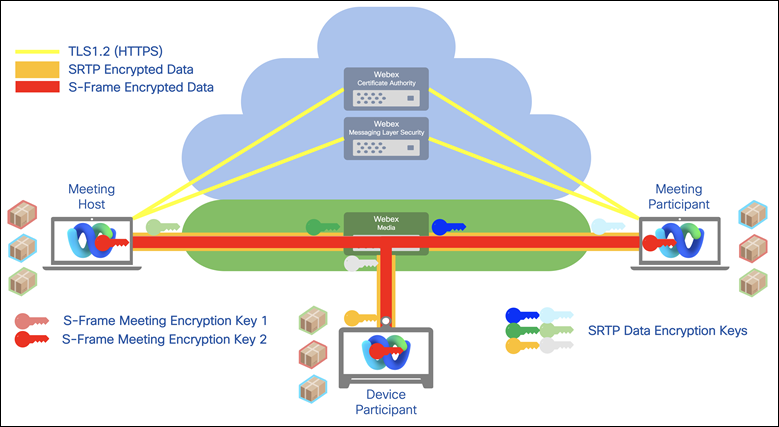
Sudionici sastanka mogu stvoriti zajednički ključ za šifriranje sastanka, koji je dostupan samo sudionicima sastanka. Webex usluga ne može pristupiti ključu sastanka. Dodatne informacije potražite u odjeljku Enkripcija od kraja do kraja s potvrdom identiteta za Webex sastanke.
Medijski tokovi koji teku s klijenta na Webex poslužitelje dešifriraju se nakon što pređu Webex vatrozid. Cisco tada može pružiti mrežne snimke koje uključuju sve medijske tokove za buduću upotrebu. Webex zatim ponovno šifrira medijski tok prije nego što ga pošalje drugim klijentima. Međutim, za tvrtke koje zahtijevaju višu razinu sigurnosti, Webex također pruža end-to-end enkripciju. Ovom opcijom Webex oblak ne dešifrira medijske tokove, kao što to čini za normalne komunikacije. Umjesto toga uspostavlja sigurnosni kanal transportnog sloja (TLS) za komunikaciju klijent-poslužitelj. Osim toga, svi Webex klijenti generiraju parove ključeva i šalju javni ključ klijentu domaćina.
Domaćin generira simetrični ključ pomoću kriptografski sigurnog generatora pseudoslučajnih brojeva (CSPRNG), šifrira ga pomoću javnog ključa koji klijent šalje i šalje šifrirani simetrični ključ natrag klijentu. Promet koji generiraju klijenti šifriran je pomoću simetričnog ključa. U ovom modelu Webex poslužitelj ne može dekodirati promet. Ova opcija šifriranja od kraja do kraja dostupna je Webex Meetings i za Webex podršku.
Više informacija o E2EE i Ciscovoj sigurnoj suradnji u stvarnom vremenu potražite u Bijeloj knjizi o sigurnosti.


