
Dziękujemy za opinię.
Co robi szyfrowanie typu end-to-end z weryfikacją tożsamości?
 Opinia?
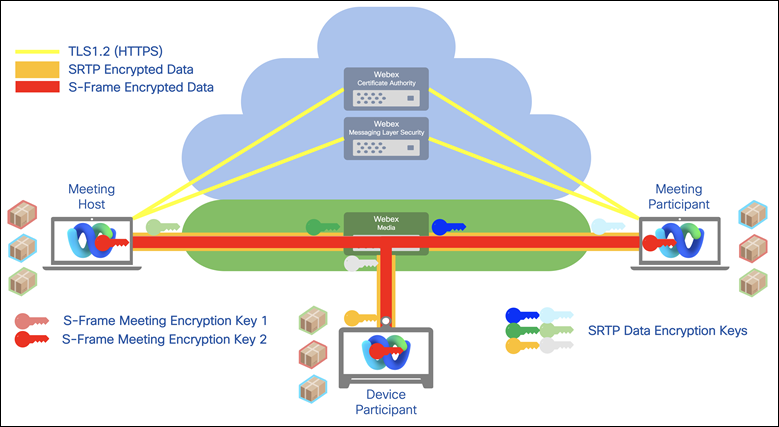
Uczestnicy spotkania mogą utworzyć wspólny klucz szyfrowania spotkania, który jest dostępny tylko dla uczestników spotkania. Usługa Webex nie ma dostępu do klucza spotkania. Aby uzyskać więcej informacji, zobacz Końco we szyfrowanie z weryfikacją tożsamości dla spotkań Webex.
Strumienie mediów płynące z klienta do serwerów Webex są odszyfrowane po przejściu przez zaporę Webex. Cisco może następnie udostępniać nagrania sieciowe, które zawierają wszystkie strumienie multimedialne do wykorzystania w przyszłości. Webex następnie ponownie szyfruje strumień multimedialny przed wysłaniem go do innych klientów. Jednak dla firm wymagających wyższego poziomu bezpieczeństwa, Webex zapewnia również szyfrowanie typu end-to-end. Dzięki tej opcji chmura Webex nie odszyfruje strumieni multimedialnych, tak jak w przypadku normalnej komunikacji. Zamiast tego ustanawia kanał Transport Layer Security (TLS) do komunikacji klient-serwer. Dodatkowo wszyscy klienci Webex generują pary kluczy i wysyłają klucz publiczny do klienta hosta.
Host generuje klucz symetryczny za pomocą Cryptographical Secure Pseudo-Random Number Generator (CSPRNG), szyfruje go za pomocą klucza publicznego wysyłanego przez klienta i wysyła zaszyfrowany klucz symetryczny z powrotem do klienta. Ruch generowany przez klientów jest szyfrowany za pomocą klucza symetrycznego. W tym modelu ruch nie może być dekodowany przez serwer Webex. Ta opcja szyfrowania typu end-to-end jest dostępna dla Webex Meetings i pomocy technicznej Webex.
Więcej informacji na temat E2EE i Cisco Secure Real-Time Collaboration można znaleźć w białej księdze dotyczącej bezpieczeństwa.


