
Дякуємо за відгук.
Що робить наскрізне шифрування з перевіркою особистості?
 Надіслати відгук?
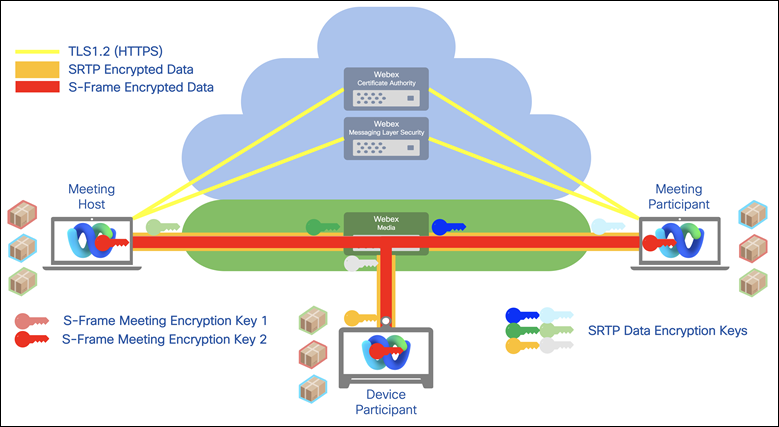
Учасники зустрічі можуть створити загальний ключ шифрування наради, який доступний лише учасникам наради. Служба Webex не може отримати доступ до ключа наради. Докладніші відомості див. у статті На скрізне шифрування з перевіркою особистості для зустрічей Webex.
Медіапотоки, що надходять від клієнта до серверів Webex, розшифровуються після того, як вони перетинають брандмауер Webex. Потім Cisco може надавати мережеві записи, які включають усі медіапотоки для подальшого використання. Потім Webex повторно шифрує медіапотік, перш ніж надсилати його іншим клієнтам. Однак для підприємств, які потребують більш високого рівня безпеки, Webex також забезпечує наскрізне шифрування. За допомогою цієї опції хмара Webex не розшифровує медіапотоки, як це робиться для звичайних комунікацій. Натомість він встановлює канал безпеки транспортного рівня (TLS) для зв'язку клієнт-сервер. Крім того, всі клієнти Webex генерують пари ключів і надсилають відкритий ключ клієнту хоста.
Хост генерує симетричний ключ за допомогою криптографічно захищеного генератора псевдовипадкових чисел (CSPRNG), шифрує його за допомогою відкритого ключа, який надсилає клієнт, і надсилає зашифрований симетричний ключ назад клієнту. Створений клієнтами трафік шифрується за допомогою симетричного ключа. У цій моделі трафік не може бути розшифрований сервером Webex. Ця опція наскрізного шифрування Webex Meetings доступна для підтримки Webex.
Для отримання додаткової інформації про безпечну співпрацю в реальному часі E2EE та Cisco див. довідку про безпеку.


