
Merci pour votre commentaire.
À quoi sert le cryptage de bout en bout avec vérification d'identité ?
 Un commentaire ?
Les participants à la réunion peuvent créer une clé de cryptage commune, qui n'est accessible qu'aux participants à la réunion. Le service Webex n'a pas accès à la clé de réunion. Pour plus d'informations, voir Chiffrement de bout en bout avec vérification d'identité pour les réunions Webex.
Les flux multimédia transmis par un client aux serveurs Webex sont déchiffrés une fois qu'ils ont franchi le pare-feu Webex. Cisco peut ensuite fournir des enregistrements sur le réseau incluant tous les flux multimédia pour référence future. Webex rechiffre ensuite le flux multimédia avant de l'envoyer à d'autres clients. Cependant, pour les entreprises qui ont besoin d'un niveau de sécurité plus élevé, Webex propose également un cryptage de bout en bout. Avec cette option, le cloud Webex ne déchiffre pas les flux multimédia, comme il le fait pour les communications normales. Au lieu de cela, il établit un canal TLS (Transport Layer Security) pour la communication client-serveur. De plus, tous les clients Webex génèrent des paires de clés et envoient la clé publique au client de l'hébergeur.
L'hôte génère une clé symétrique à l'aide d'un générateur de nombres pseudo-aléatoires cryptographiquement sécurisé (CSPRNG), la chiffre à l'aide de la clé publique envoyée par le client et renvoie la clé symétrique cryptée au client. Le trafic généré par les clients est crypté à l'aide de la clé symétrique. Dans ce modèle, le trafic ne peut pas être décodé par le serveur Webex. Cette option de cryptage de bout en bout est disponible pour Webex Meetings Webex Support.
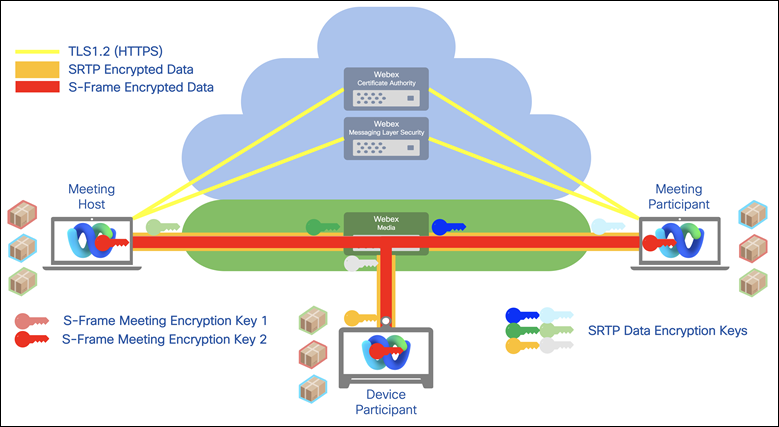
Pour plus d'informations sur E2EE et Cisco Secure Real-Time Collaboration, consultez le livre blanc sur la sécurité.


