
Hartelijk dank voor uw feedback
Wat doet end-to-end encryptie met identiteitsverificatie?
 Feedback?
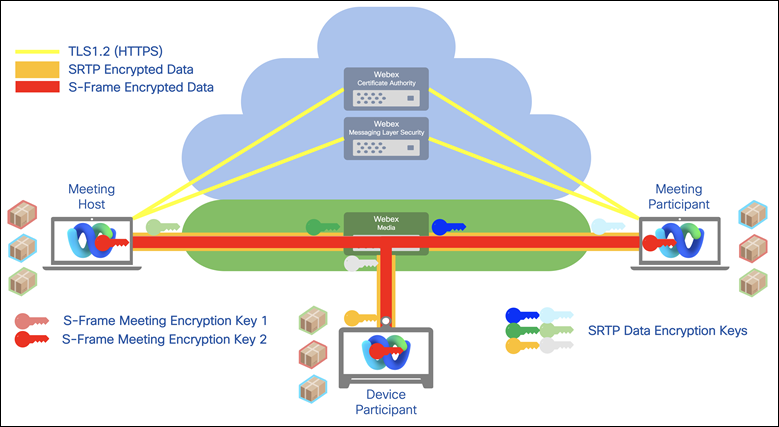
Deelnemers aan de vergadering kunnen een gemeenschappelijke coderingssleutel aanmaken, die alleen toegankelijk is voor de deelnemers aan de vergadering. De Webex-service heeft geen toegang tot de vergadersleutel. Zie End-to-end-encryptie met identiteitsverificatie voor Webex-vergaderingen voor meer informatie.
Mediastreams die van een client naar Webex-servers stromen, worden gedecodeerd nadat ze de Webex-firewall hebben overschreden. Cisco kan dan netwerkopnamen leveren die alle mediastreams bevatten voor toekomstig gebruik. Webex versleutelt vervolgens de mediastream opnieuw voordat deze naar andere clients wordt verzonden. Voor bedrijven die een hoger beveiligingsniveau nodig hebben, biedt Webex echter ook end-to-end encryptie. Met deze optie decodeert de Webex-cloud de mediastreams niet, zoals bij normale communicatie. In plaats daarvan wordt een Transport Layer Security (TLS) -kanaal ingesteld voor communicatie tussen client en server. Bovendien genereren alle Webex-clients sleutelparen en sturen ze de openbare sleutel naar de client van de host.
De host genereert een symmetrische sleutel met behulp van een cryptografisch beveiligde pseudo-willekeurige nummergenerator (CSPRNG), versleutelt deze met de openbare sleutel die de client verstuurt, en stuurt de gecodeerde symmetrische sleutel terug naar de client. Het verkeer dat door klanten wordt gegenereerd, wordt versleuteld met behulp van de symmetrische sleutel. In dit model kan het verkeer niet worden gedecodeerd door de Webex-server. Deze versleutelingsoptie van begin tot eind is beschikbaar voor Webex Meetings en Webex Support.
Zie de whitepaper over beveiliging voor meer informatie over E2EE en Cisco Secure Real-Time Collaboration.


