
Благодарим за обратната връзка.
Какво прави криптирането от край до край с проверка на самоличността?
 Обратна връзка?
Участниците в срещата могат да създадат общ ключ за криптиране на събранието, който е достъпен само за участниците в събранието. Услугата Webex няма достъп до ключа за събрание. За повече информация вижте Кри птиране от край до край с проверка на самоличността за срещи на Webex.
Медийните потоци, преминаващи от клиент към сървърите на Webex, се дешифрират, след като преминат защитната стена на Webex. След това Cisco може да предостави мрежови записи, които включват всички медийни потоци за бъдеща справка. След това Webex прекриптира медийния поток, преди да го изпрати на други клиенти. Въпреки това, за фирми, изискващи по-високо ниво на сигурност, Webex предоставя и криптиране от край до край. С тази опция облакът Webex не дешифрира медийните потоци, както прави при нормалните комуникации. Вместо това той създава канал за сигурност на транспортен слой (TLS) за комуникация клиент-сървър. Освен това всички клиенти на Webex генерират ключови двойки и изпращат публичния ключ до клиента на хоста.
Хостът генерира симетричен ключ с помощта на криптографски защитен генератор на псевдослучайни числа (CSPRNG), криптира го с помощта на публичния ключ, който клиентът изпраща, и изпраща криптирания симетричен ключ обратно на клиента. Трафикът, генериран от клиентите, се криптира с помощта на симетричния ключ. В този модел трафикът не може да бъде декодиран от сървъра Webex. Тази опция за криптиране от край до край е достъпна за Webex Meetings и поддръжка на Webex.
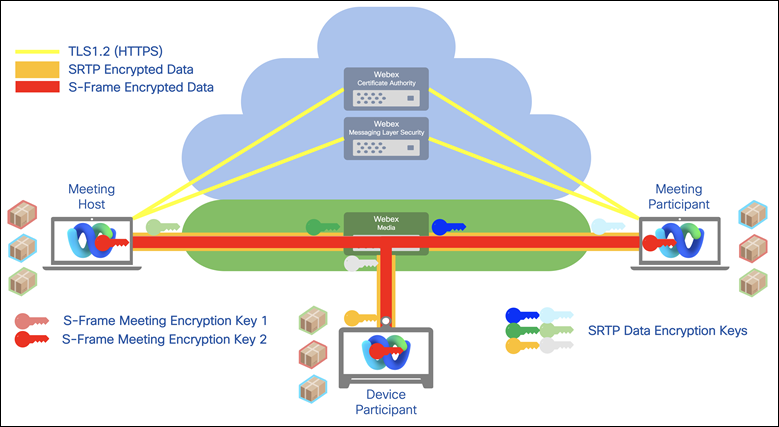
За повече информация относно E2EE и Cisco Secure Collaboration в реално време вижте Бялата книга за сигурност.


