
Hvala za povratne informacije.
Kaj počne šifriranje od konca do konca s preverjanjem identitete?
 Povratne informacije?
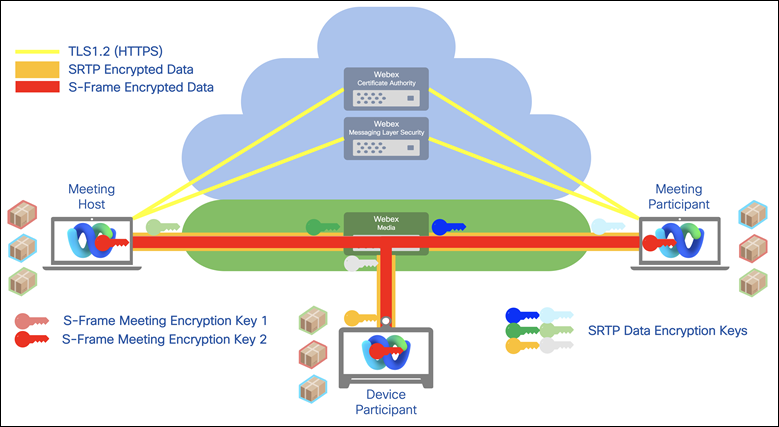
Udeleženci srečanja lahko ustvarijo skupni ključ za šifriranje srečanja, ki je dostopen samo udeležencem srečanja. Storitev Webex ne more dostopati do ključa srečanja. Če želite več informacij, glejte Ši friranje od konca do konca s preverjanjem identitete za sestanke Webex.
Medijski tokovi, ki tečejo iz odjemalca na strežnike Webex, se dešifrirajo, ko prečkajo požarni zid Webex. Cisco lahko nato zagotovi omrežne posnetke, ki vključujejo vse medijske tokove za prihodnjo uporabo. Webex nato ponovno šifrira medijski tok, preden ga pošlje drugim odjemalcem. Vendar pa za podjetja, ki potrebujejo višjo raven varnosti, Webex ponuja tudi šifriranje od konca do konca. S to možnostjo oblak Webex ne dešifrira medijskih tokov, kot to počne za običajne komunikacije. Namesto tega vzpostavi kanal Transport Layer Security (TLS) za komunikacijo med odjemalcem in strežnikom. Poleg tega vsi odjemalci Webexa ustvarijo pare ključev in pošljejo javni ključ gostiteljskemu odjemalcu.
Gostitelj ustvari simetrični ključ z uporabo kriptografsko varnega generatorja psevdo-naključnih števil (CSPRNG), ga šifrira z javnim ključem, ki ga odjemalec pošlje, in šifrirani simetrični ključ pošlje nazaj odjemalcu. Promet, ki ga ustvarjajo odjemalci, je šifriran s simetričnim ključem. V tem modelu strežnik Webex ne more dekodirati prometa. Ta možnost šifriranja od konca do konca je na voljo za podporo We Webex Meetings bex.
Za več informacij o varnem sodelovanju v realnem času E2EE in Cisco si oglejte belo knjigo o varnosti.


