
Ďakujeme za vašu spätnú väzbu.
Čo robí end-to-end šifrovanie s overením identity?
 Spätná väzba?
Účastníci schôdze môžu vytvoriť spoločný šifrovací kľúč schôdze, ktorý je prístupný iba účastníkom schôdze. Služba Webex nemá prístup k kľúču schôdze. Ďalšie informácie nájdete v téme End-to-end šifrovanie s overením identity pre schôdzky Webex.
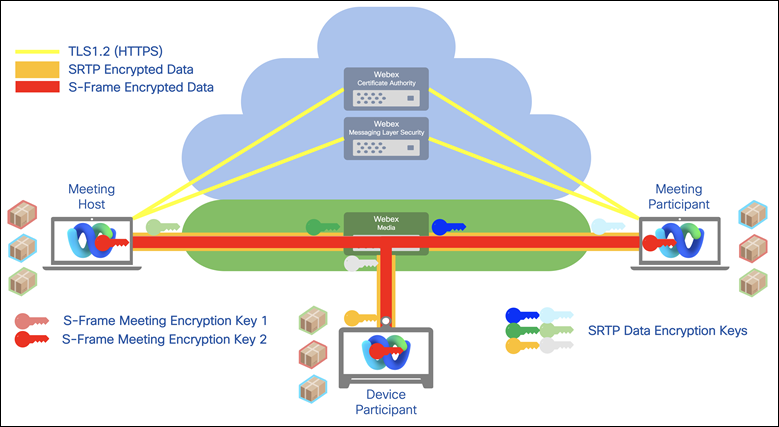
Mediálne toky prúdiace z klienta na servery Webex sa dešifrujú po prechode cez Webex firewall. Spoločnosť Cisco potom môže poskytnúť sieťové nahrávky, ktoré zahŕňajú všetky mediálne toky pre budúce použitie. Webex potom znova zašifruje mediálny tok pred odoslaním iným klientom. Pre podniky vyžadujúce vyššiu úroveň bezpečnosti však Webex poskytuje aj šifrovanie typu end-to-end. Pomocou tejto možnosti cloud Webex nedešifruje mediálne toky, ako to robí pri bežnej komunikácii. Namiesto toho vytvára kanál zabezpečenia transportnej vrstvy (TLS) pre komunikáciu klient-server. Okrem toho všetci klienti Webex generujú páry kľúčov a posielajú verejný kľúč klientovi hostiteľa.
Hostiteľ generuje symetrický kľúč pomocou kryptograficky zabezpečeného generátora pseudo-náhodných čísel (CSPRNG), šifruje ho pomocou verejného kľúča, ktorý klient odošle, a šifrovaný symetrický kľúč odošle späť klientovi. Prevádzka generovaná klientmi je šifrovaná pomocou symetrického kľúča. V tomto modeli nemôže byť prevádzka dekódovaná serverom Webex. Táto možnosť šifrovania typu end-to-end je k dispozícii pre podporu Webex Webex Meetings a podpory.
Ďalšie informácie o spolupráci v reálnom čase E2EE a Cisco Secure Real-Time Collaboration nájdete v bielej knihe o bezpečnosti.


