
Grazie per il feedback.
A cosa serve la crittografia end-to-end con verifica dell'identità?
 Feedback?
I partecipanti alla riunione possono creare una chiave di crittografia comune, accessibile solo ai partecipanti alla riunione. Il servizio Webex non può accedere alla chiave della riunione. Per ulteriori informazioni, vedere Crittografia end-to-end con verifica dell'identità per le riunioni Webex.
I flussi multimediali che fluiscono da un client ai server Webex vengono decrittografati dopo aver attraversato il firewall Webex. Cisco può quindi fornire registrazioni basate sulla rete che includono tutti i flussi multimediali per riferimento futuro. Webex cripta quindi nuovamente il flusso multimediale prima di inviarlo ad altri clienti. Tuttavia, per le aziende che richiedono un livello di sicurezza più elevato, Webex fornisce anche la crittografia end-to-end. Con questa opzione, il cloud Webex non decrittografa i flussi multimediali, come avviene per le normali comunicazioni. Invece stabilisce un canale Transport Layer Security (TLS) per la comunicazione client-server. Inoltre, tutti i client Webex generano coppie di chiavi e inviano la chiave pubblica al client dell'host.
L'host genera una chiave simmetrica utilizzando un generatore di numeri pseudo-casuali crittografato (CSPRNG), la crittografa utilizzando la chiave pubblica inviata dal client e invia la chiave simmetrica crittografata al client. Il traffico generato dai clienti è crittografato utilizzando la chiave simmetrica. In questo modello, il traffico non può essere decodificato dal server Webex. Questa opzione di crittografia end-to-end è disponibile per Webex Webex Meetings Support.
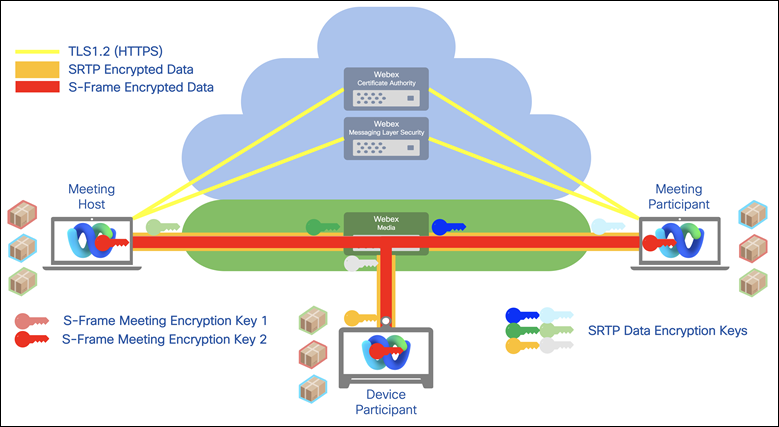
Per ulteriori informazioni su E2EE e Cisco Secure Real-Time Collaboration, consulta il white paper sulla sicurezza.


