
Tak for din feedback.
Hvad gør ende-til-ende-kryptering med identitetsbekræftelse?
 Har du feedback?
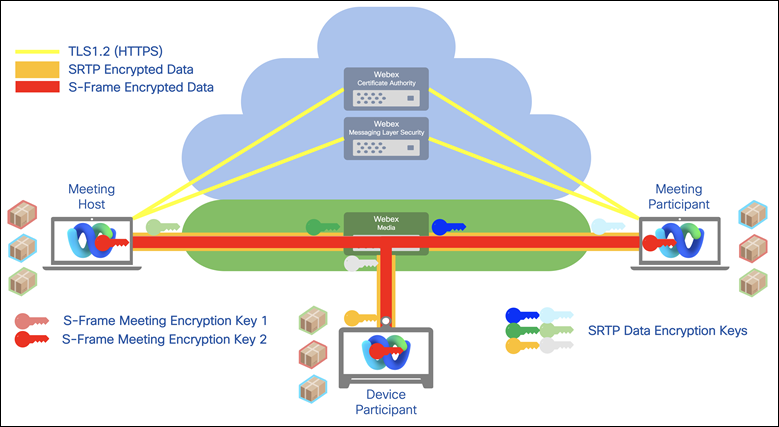
Mødedeltagere kan oprette en fælles mødekrypteringsnøgle, som kun er tilgængelig for deltagerne i mødet. Webex-tjenesten kan ikke få adgang til mødenøglen. Du kan finde flere oplysninger i Ende-til-ende-kryptering med identitetsbekræftelse til Webex-møder.
Mediestrømme, der strømmer fra en klient til Webex-servere, dekrypteres, når de krydser Webex-firewallen. Cisco kan derefter levere netværksbaserede optagelser, der inkluderer alle mediestrømme til fremtidig reference. Webex krypterer derefter mediestrømmen igen, før den sendes til andre klienter. Men for virksomheder, der kræver et højere sikkerhedsniveau, leverer Webex også end-to-end-kryptering. Med denne mulighed dekrypterer Webex-skyen ikke mediestrømmene, som det gør for normal kommunikation. I stedet etablerer den en TLS-kanal (Transport Layer Security) til kommunikation mellem klient og server. Derudover genererer alle Webex-klienter nøglepar og sender den offentlige nøgle til værtens klient.
Værten genererer en symmetrisk nøgle ved hjælp af en CryptoSecure Pseudo-Random Number Generator (CSPRNG), krypterer den ved hjælp af den offentlige nøgle, som klienten sender, og sender den krypterede symmetriske nøgle tilbage til klienten. Den trafik, der genereres af klienter, krypteres ved hjælp af den symmetriske nøgle. I denne model kan trafik ikke afkodes af Webex-serveren. Denne end-to-end-krypteringsmulighed er tilgængelig for Webex Meetings og Webex Support.
Du kan finde flere oplysninger om E2EE og Cisco Secure Real-Time Collaboration i hvidbogen om sikkerhed.


