
Hvala na povratnim informacijama.
Šta radi end-to-end enkripcija sa verifikacijom identiteta?
 Povratne informacije?
Učesnici sastanka mogu da kreiraju zajednički ključ za šifrovanje sastanka, koji je dostupan samo učesnicima sastanka. Vebek usluga ne može pristupiti ključu sastanka. Više informacija potražite u odeljku Enkripcija od kraja do kraja sa verifikacijom identiteta za Ve bek sastanke.
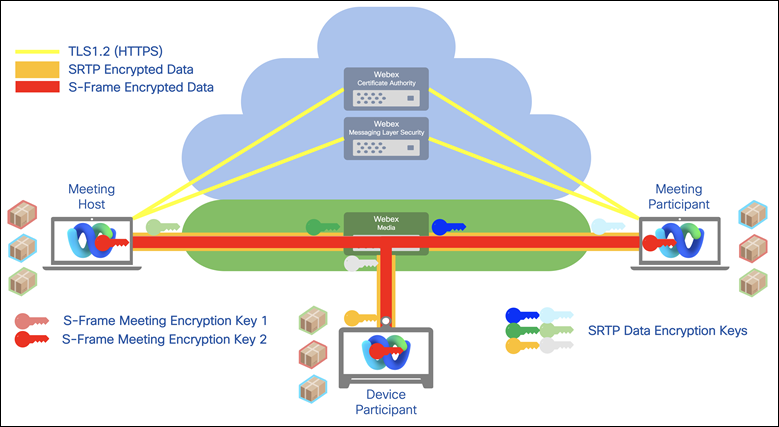
Medijski tokovi koji prelaze sa klijenta na Vebek servere se dešifruju nakon što pređu Vebek zaštitni zid. Cisco tada može da obezbedi snimke zasnovane na mreži koji uključuju sve medijske tokove za buduću upotrebu. Vebek zatim ponovo šifruje medijski tok pre nego što ga pošalje drugim klijentima. Međutim, za preduzeća koja zahtevaju viši nivo sigurnosti, Vebek takođe pruža šifrovanje od kraja do kraja. Sa ovom opcijom, Vebek oblak ne dešifruje medijske tokove, kao što to čini za normalne komunikacije. Umesto toga, uspostavlja kanal za bezbednost transportnog sloja (TLS) za komunikaciju klijent-server. Pored toga, svi Vebek klijenti generišu parove ključeva i šalju javni ključ klijentu domaćina.
Domaćin generiše simetrični ključ koristeći kriptografski siguran generator pseudoslučajnih brojeva (CSPRNG), šifruje ga koristeći javni ključ koji klijent šalje i šalje šifrovani simetrični ključ nazad klijentu. Saobraćaj koji generišu klijenti je šifrovan pomoću simetričnog ključa. U ovom modelu, Vebek server ne može dekodirati saobraćaj. Ova opcija šifrovanja od kraja do kraja dostupna je Webex Meetings i za Vebek podršku.
Za više informacija o E2EE i Cisco bezbednoj saradnji u realnom vremenu pogledajte Belu knjigu o bezbednosti.


