
Köszönjük visszajelzését.
Mit tesz a végpontok közötti titkosítás személyazonosság-ellenőrzéssel?
 Visszajelzés?
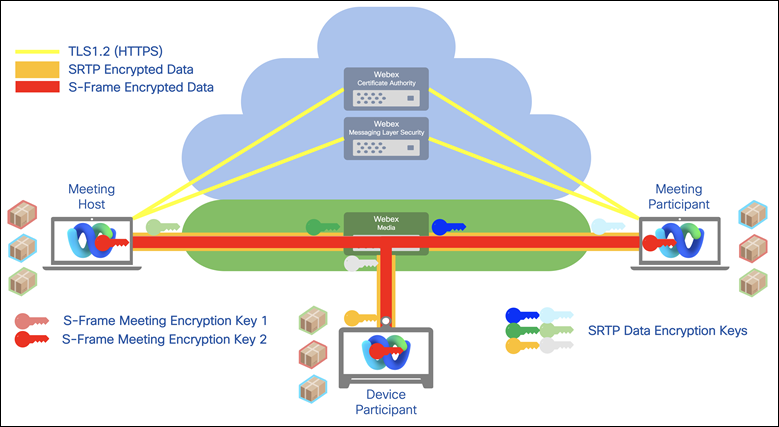
Az értekezlet résztvevői létrehozhatnak egy közös értekezlet titkosítási kulcsot, amely csak az értekezlet résztvevői számára érhető el. A Webex szolgáltatás nem tudja elérni az értekezletkulcsot. További információt a Webex értekezletek végpontok közötti titkosítás személyazonosságellenőrzéssel című témakörben talál.
Az ügyfélről a Webex kiszolgálókra áramló médiafolyamatokat a Webex tűzfalon való átlépés után visszafejtik. A Cisco ezután hálózati alapú felvételeket tud biztosítani, amelyek tartalmazzák az összes médiaframot későbbi felhasználás céljából. A Webex ezután újra titkosítja a médiaframot, mielőtt elküldi azt más ügyfeleknek. A magasabb szintű biztonságot igénylő vállalkozások számára azonban a Webex végpontok közötti titkosítást is biztosít. Ezzel az opcióval a Webex felhő nem dekódolja a médiafolyamatokat, mint a normál kommunikáció esetén. Ehelyett létrehozza a Transport Layer Security (TLS) csatornát az ügyfél-kiszolgáló kommunikációhoz. Ezenkívül az összes Webex kliens kulcspárokat generál, és elküldi a nyilvános kulcsot a gazda kliensének.
A gazda szimmetrikus kulcsot generál egy kriptográfiailag biztonságos pszeudo-véletlenszám-generátor (CSPRNG) segítségével, titkosítja azt az ügyfél által küldött nyilvános kulccsal, és a titkosított szimmetrikus kulcsot visszaküldi az ügyfélnek. Az ügyfelek által generált forgalmat a szimmetrikus kulcs segítségével titkosítják. Ebben a modellben a forgalmat nem tudja dekódolni a Webex szerver. Ez a végpontok közötti titkosítási lehetőség a Webex támogatás és Webex Meetings a Webex támogatás számára is elérhető.
Az E2EE és a Cisco biztonságos valós idejű együttműködésével kapcsolatos további információkért lásd a Bizton sági fehér könyvet.


