
피드백을 보내 주셔서 감사합니다.
ID 확인을 통한 엔드투엔드 암호화는 어떤 역할을 하나요?
 피드백이 있습니까?
회의 참가자는 회의 참가자만 액세스할 수 있는 공통 회의 암호화 키를 만들 수 있어요. Webex 서비스에서 미팅 키에 액세스할 수 없어요. 자세한 내용은 Webex 미팅의 ID 확인을 통한 엔드 투 엔드 암호화를 참조하십시오.
클라이언트에서 Webex 서버로 흐르는 미디어 스트림은 Webex 방화벽을 통과한 후 암호가 해독돼요. 그러면 시스코에서 나중에 참조할 수 있도록 모든 미디어 스트림을 포함하는 네트워크 기반 녹화를 제공할 수 있어요. 그러면 웹엑스가 다른 클라이언트에 보내기 전에 미디어 스트림을 다시 암호화해요. 하지만 더 높은 수준의 보안이 필요한 기업을 위해 웹엑스는 종단간 암호화도 제공해요. 이 옵션을 사용하면, Webex 클라우드는 일반 통신에서처럼 미디어 스트림을 해독하지 않아요. 대신 클라이언트-서버 통신을 위한 전송 계층 보안 (TLS) 채널을 설정해요. 또한 모든 Webex 클라이언트는 키 페어를 생성하여 호스트 클라이언트에 공개 키를 전송해요.
호스트가 암호학적으로 안전한 유사 난수 생성기 (CSPRNG) 를 사용하여 대칭 키를 생성하고, 클라이언트가 보내는 공개 키를 사용하여 암호화하고, 암호화된 대칭 키를 다시 클라이언트에 보냅니다. 클라이언트가 생성한 트래픽은 대칭키로 암호화돼요. 이 모델에서는 웨벡스 서버에서 트래픽을 디코딩할 수 없어요. 이 엔드-투-엔드 암호화 옵션은 Webex Meetings 및 Webex 지원에서 사용할 수 있어요.
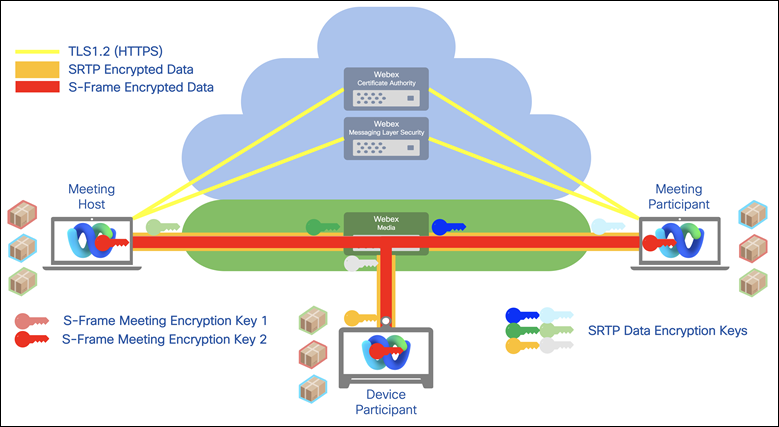
E2EE와 Cisco 보안 실시간 협업에 대한 자세한 내용은 보안 백서를 참조하세요.


