- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


 I denne artikkelen
 Tilbakemelding?
Site Survivalability sikrer at virksomheten din forblir tilgjengelig selv om forbindelsen til Webex går tapt. Den bruker en lokal nettverksgateway for å tilby tilbakekallingstjenester til endepunkter på stedet under nettverksbrudd.
Implementeringshensyn
Som standard fungerer Webex Calling endepunkter i aktiv modus, og kobles til Webex-skyen for SIP-registrering og anropskontroll. Hvis nettverkstilkoblingen til Webex går tapt, bytter endepunkter automatisk til overlevelsesmodus og registrerer seg med den lokale Survivalability Gateway. I denne modusen gir gatewayen grunnleggende sikkerhetskopieringstjenester. Når nettverkstilkoblingen til Webex er gjenopprettet, bytter samtalekontroll og registreringer tilbake til Webex-skyen.
Følgende anrop støttes i overlevelsesmodus:
-
Intern anrop (intrasite) mellom støttede endepunkter Webex Calling
-
Eksterne anrop (innkommende og utgående) ved hjelp av en lokal PSTN-krets eller SIP-trunk til eksterne numre og E911-leverandører
For å bruke denne funksjonen må du konfigurere en Cisco IOS XE-ruter i det lokale nettverket som en Survivalability Gateway. Survivalability Gateway synkroniserer anropsinformasjon daglig fra Webex-skyen for endepunkter på det stedet. Hvis endepunktene bytter til overlevelsesmodus, kan gatewayen bruke denne informasjonen til å overta SIP-registreringer og tilby grunnleggende anropstjenester.
Enkelt sted satt opp
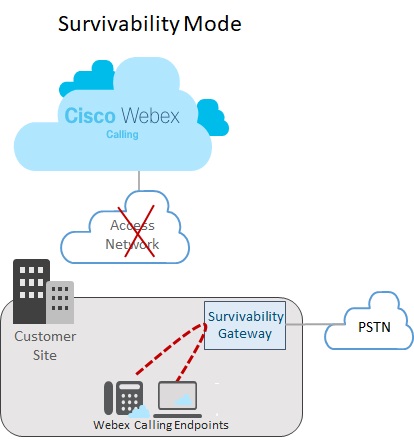
Følgende bilde viser et nettverksfeilscenario der tilkoblingen til Webex er ødelagt og endepunkter på Webex-området fungerer i overlevelsesmodus. I bildet dirigerer Survivalability Gateway et internt anrop mellom to endepunkter på stedet uten å kreve tilkobling til Webex. I dette tilfellet er Survivalability Gateway konfigurert med en lokal PSTN-tilkobling. Som et resultat kan endepunkter på stedet i overlevelsesmodus bruke PSTN for innkommende og utgående samtaler til eksterne numre og E911-leverandører.
Oppsett av flere lokasjoner
Følgende bilde viser et nettverksfeilscenario der tilkoblingen til Webex er ødelagt og endepunkter som ligger på forskjellige steder fungerer i overlevelsesmodus. Det er flere mindre steder i LAN-nettverket som er kartlagt til en enkelt Survivalability-gateway. Denne distribusjonen optimaliserer gateway-ressursutnyttelsen samtidig som stedsspesifikke konfigurasjoner for samtaleruting bevares.
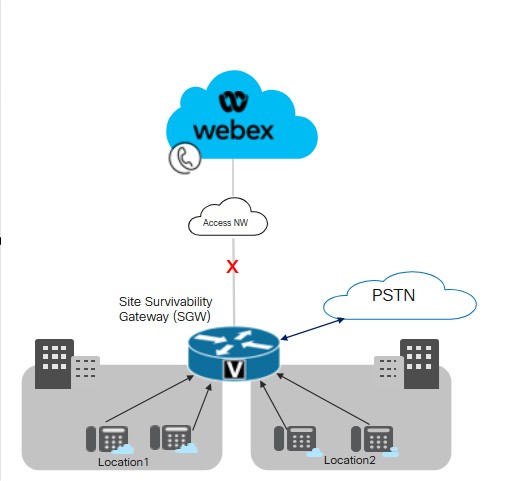
Cisco anbefaler å opprettholde en latensterskel på 50 millisekunder for tilkobling mellom Survivalability Gateway og endepunkter på tvers av lokasjoner i et LAN.
Viktige betingelser for nettstedets overlevelsesevne
Følgende betingelser gjelder Survivalability Gateway:
-
Webex-skyen inkluderer Survivalability Gateway IP-adresse, vertsnavn og port i enhetskonfigurasjonsfilen. Som et resultat kan endepunkter nå ut til Survivalability Gateway for registrering hvis tilkoblingen til Webex går i stykker.
-
Den daglige samtaledatasynkroniseringen mellom Webex-skyen og Survivalability Gateway inkluderer godkjenningsinformasjon for registrerte brukere. Som et resultat kan endepunkter opprettholde sikre registreringer, selv når de opererer i overlevelsesmodus. Synkroniseringen inkluderer også rutingsinformasjon for disse brukerne.
-
Overlevelsesgatewayen kan rute interne anrop automatisk ved hjelp av rutingsinformasjonen som Webex gir. Legg til en PSTN-trunk-konfigurasjon i Survivalability Gateway for å gi eksterne anrop.
-
Hvert nettsted som distribuerer Site Survivalability krever en Survivalability Gateway i det lokale nettverket.
-
Registreringer og anropskontroll går begge tilbake til Webex-skyen når Webex-nettverkstilkoblingen gjenopptas i minst 30 sekunder.
Samlokalisering med Unified SRST
Survivalability Gateway støtter samlokalisering av en Webex Survivalability- konfigurasjon og en enhetlig SRST-konfigurasjon på samme gateway. Gatewayen kan støtte overlevelsesevne for både Webex Calling endepunkter og endepunkter som registreres i Unified Communications Manager. Slik konfigurerer du samlokalisering:
-
Konfigurer Unified SRST-støtte for endepunkter som registreres i Unified Communications Manager. For konfigurasjonen, se Cisco Unified SRST Administration Guide.
-
På samme gateway følger du oppgavefly ten for områdeoverlevelseskonfigurering i denne artikkelen for å konfigurere gatewayen med Site Survivalability for endepunkter. Webex Calling
Hensyn til samtaleruting for samlokalisering
Tenk på følgende når du konfigurerer samtaleruting for samlokaliseringsscenarier:
-
Overlevelsesgatewayen ruter interne anrop automatisk forutsatt at begge endepunktene i samtalen er registrert i Survivalability Gateway. Interne samtaler rutes automatisk mellom registrerte klienter (SRST ellerWebex Calling).
-
Det er mulig å ha en situasjon der forbindelsen til ett anropskontrollsystem går ned mens forbindelsen til det andre anropskontrollsystemet forblir oppe. Som et resultat registreres ett sett med endepunkter til overlevelsesgatewayen mens et annet sett med endepunkter på samme sted registrerer seg til primær anropsstyring. I dette tilfellet må du kanskje rute anrop mellom de to settene med endepunkter til en SIP-stamme eller PSTN-krets.
-
Eksterne anrop og E911-samtaler kan rutes til en SIP-trunk eller PSTN-krets.
Støttede funksjoner og komponenter
Tabellen nedenfor gir informasjon om støttede funksjoner.
| Funksjon | MPP-enheter og Webex-appen | VG4xx ATA |
|---|---|---|
|
Intrasite-forlengelsesanrop |
Støttes automatisk uten noen spesifikk rutekonfigurasjon som kreves på Survivalability Gateway. |
Støttes automatisk uten noen spesifikk rutekonfigurasjon som kreves på Survivalability Gateway. Alternative tall støttes ikke. |
|
Intersite- og PSTN-anrop (innkommende og utgående) |
PSTN-anrop basert på telco-krets eller SIP-trunk. |
PSTN-anrop basert på telco-krets eller SIP-trunk. |
|
E911 Samtalehåndtering |
E911-anrop krever en PSTN-krets eller SIP-koffert. Utgående anrop bruker et spesifikt registrert Emergency Location Identification Number (ELIN) for en definert Emergency Response Location (ERL). Hvis nødoperatøren returnerer et frakoblet anrop, dirigerer Survivalability Gateway samtalen til den siste enheten som ringte nødnummeret. |
E911-anrop krever en PSTN-krets eller SIP-koffert. Utgående anrop bruker et spesifikt registrert Emergency Location Identification Number (ELIN) for en definert Emergency Response Location (ERL). Hvis nødoperatøren returnerer et frakoblet anrop, dirigerer Survivalability Gateway samtalen til den siste enheten som ringte nødnummeret. |
|
Ring Hold og gjenoppta |
Støttet Hvis du bruker Music on Vent (MOH), klargjør du Survivalability Gateway manuelt med en MOH-fil. |
VG4xx ATA-analoge linjer kan ikke sette samtaler på vent eller gjenoppta. Denne funksjonen støttes bare når et innkommende anrop mottas på VG4xx ATA. |
|
Overføring av deltakende anrop |
Støttet |
Denne funksjonen støttes bare når et innkommende anrop mottas på VG4xx ATA. |
|
Blind anropsoverføring |
Støttet |
Denne funksjonen støttes bare når et innkommende anrop mottas på VG4xx ATA. |
|
Innkommende anrops-ID (navn) |
Støttet |
Støttet |
|
Innkommende anrops-ID (navn og nummer) |
Støttet |
Støttet |
|
Punkt-til-punkt-videosamtale |
Støttet |
Støttes ikke |
|
Treveis samtale |
Støttes ikke |
Støttes ikke |
|
Delte linjer |
Støttet |
Støttet |
|
Virtuelle linjer |
Støttet |
Støttes ikke |
|
Videresending av anrop |
Støttet for videresending av alle, ingen svar og opptatt. |
Støttet |
|
Jaktgruppe |
Støttes for følgende: Sekvensiell, Parallell, Peer og Longest-idle. |
Støttet |
|
Automatisk ledsager |
Støttes for oppringing ved forlengelse |
Støttet |
Når du konfigurerer funksjonen, er Site Survivalability tilgjengelig for følgende støttede endepunkter.
| Type | Modeller | Minimumsversjon |
|---|---|---|
| Cisco IP-telefon med multiplatform (MPP) firmware |
6821, 6841, 6851, 6861, 6861 Wi-Fi, 6871 7811, 7821, 7841, 7861 8811, 8841, 8851, 8861 8845 (kun lyd), 8865 (kun lyd), 8875 (video) 9800 Hvis du vil ha mer informasjon om støttede Cisco IP-telefoner med multiplatform (MPP) firmware, kan du se: |
12.0(1) For 8875-telefoner - Phone OS 3.2 og nyere versjoner For 9800-serien - PhoneOS 3.2 (1) |
|
Cisco IP-konferansetelefon |
7832, 8832 |
12.0(1) |
|
Cisco WebexApplikasjon |
Windows, Mac |
43.2 |
|
Analoge endepunkter |
VG400 ATA, VG410 ATA og VG420 ATA Cisco ATA 191 og 192 |
17.16.1a 11.3 (1) for ATA 191 og 192 |
Tredjepartsenheter støttes ikke med Survivalability Gateway.
Tabellen nedenfor hjelper deg med å konfigurere Cisco IOS XE-rutere som en Survivalability Gateway. Denne tabellen viser maksimalt antall endepunkter som hver plattform støtter, og minimum IOS XE-versjon.
Webex CallingSurvivability Gateway-funksjoner er tilgjengelige med Cisco IOS XE Dublin 17.12.3 versjon eller nyere utgivelser. Funksjonene Hunt Group, Videresending og Auto Attendant er tilgjengelige fra IOS 17.18.2 og nyere versjon.
| Modell | Maksimalt antall endepunktregistreringer | Minimumsversjon |
|---|---|---|
|
Integrert serviceruter 4321 | 50 |
Cisco IOSXE Dublin 17.12.3 eller nyere utgivelser |
|
Integrert serviceruter 4331 | 100 | |
|
Integrert serviceruter 4351 | 700 | |
|
Integrert serviceruter 4431 | 1200 | |
|
Ruter for integrerte tjenester 4451-X | 2000 | |
|
Ruter for integrerte tjenester 4461 | 2000 | |
|
Catalyst Edge 8200L-1N-4T | 1500 | |
|
Catalyst Edge 8200-1N-4T | 2500 | |
|
Katalysator Edge 8300-1N1S-6T | 2500 | |
|
Katalysator Edge 8300-2N2S-6T | 2500 | |
|
Katalysator Edge 8300-1N1S-4T2X | 2500 | |
|
Katalysator Edge 8300-2N2S-4T2X | 2500 | |
|
Catalyst Edge 8000V programvare liten konfigurasjon | 500 | |
|
Catalyst Edge 8000V programvaremediumkonfigurasjon | 1000 | |
|
Catalyst Edge 8000V programvare stor konfigurasjon | 2000 |
Portreferanseinformasjon for Survivalability Gateway
|
Tilkoblingsformål |
Kildeadresser |
Kildeporter |
Protokoll |
Destinasjonsadresser |
Destinasjonsporter |
|---|---|---|---|---|---|
|
Anropssignalering til Survivalability Gateway (SIP TLS) |
Enheter |
5060-5080 |
TLS |
Gateway for overlevelsesevne |
8933 |
|
Anrop media til Survivalability Gateway (SRTP) |
Enheter |
19560-19660 |
UDP |
Gateway for overlevelsesevne |
8000-14198 (SRTP over UDP) |
|
Anropssignalering til PSTN-gateway (SIP) |
Gateway for overlevelsesevne |
Flyktig |
TCP eller UDP |
ITSP PSTN-gatewayen din |
5060 |
|
Anrop media til PSTN-gateway (SRTP) |
Gateway for overlevelsesevne |
8000-48198 |
UDP |
ITSP PSTN-gatewayen din |
Flyktig |
|
Tidssynkronisering (NTP) |
Gateway for overlevelsesevne |
Flyktig |
UDP |
NTP-server |
123 |
|
Navneoppløsning (DNS) |
Gateway for overlevelsesevne |
Flyktig |
UDP |
DNS-server |
53 |
|
Skyadministrasjon |
Kobling |
Flyktig |
HTTPS |
Webex-tjenester |
443, 8433 |
Hvis du vil ha driftsveiledning om skymodus, kan du se Portreferanseinformasjon for Webex Calling hjel peartikkelen.
Du kan tilpasse portinnstillingsverdier på Cisco IOS XE-rutere. Denne tabellen bruker standardverdier for å gi veiledning.
Funksjonskonfigurasjon
Oppgaveflyt for konfigurasjon av nettstedsoverlevelsesevne
Fullfør følgende oppgaver for å legge til områdeoverlevelsesevne for et eksisterende Webex Calling sted. Hvis tilkoblingen til Webex-skyen brytes, kan en Survivalability Gateway i det lokale nettverket gi sikkerhetskopieringskontroll for endepunkter på det stedet.
Før du begynner
Hvis du trenger å klargjøre en ny gateway for å fungere som overlevelsesgatewayen, kan du se Webex-artikkelen Registrer Cisco IOSadministrerte gateways til Webex Cloud for å legge til gatewayen i Control Hub.
| Trinn | Kommando eller handling | Formål |
|---|---|---|
|
1 | Tilordne overlevelsesfunksjonstjeneste til en gateway |
I Control Hub tilordner du Survi valability Gateway- tjenesten til en gateway. |
|
2 | Last ned konfigurasjonsmal |
Last ned konfigurasjonsmalen fra Control Hub. Du trenger malen når du konfigurerer gateway-kommandolinjen. |
|
3 |
Konfigurer lisenser for Survivalability Gateway. | |
|
4 |
Konfigurer sertifikater for Survivalability Gateway. | |
|
5 |
Bruk konfigurasjonsmalen du lastet ned tidligere som en veiledning for å konfigurere gateway-kommandolinjen. Fullfør alle obligatoriske konfigurasjoner som er i malen. |
Tilordne overlevelsesfunksjonstjeneste til en gateway
Før du begynner
| 1 |
Gå til An rop under Tjenester, og klikk deretter kategorien Administrerte gateways. Visningen Administrerte gateways viser listen over gateways som du administrerer via Control Hub.
|
| 2 |
Velg gatewayen du vil tilordne som en overlevelsesgateway, og velg ett av følgende, basert på verdien i Service-feltet:
|
| 3 |
Velg Over levelsesgateway fra rullegardinmenyen Tjenestetype og fyll ut følgende felt:
Når du har fullført registreringen, vises stedsdetaljene på siden Administrerte gateways. |
| 4 |
Klikk Tilordne. Visningen Administrerte gateways viser listen over steder som er tilordnet gatewayen.
|
Last ned konfigurasjonsmal
| 1 |
Logg på Control Hub. Hvis du er en partnerorganisasjon, lanseres Partner Hub. Hvis du vil åpne Control Hub, klikker du Kun de-visningen i Partner Hub og velger den aktuelle kunden, eller velger Min organisasjon for å åpne Control Hub-innstillinger for partnerorganisasjonen. |
| 2 |
Gå til T . |
| 3 |
Klikk på gjeldende Survivalability Gateway. |
| 4 |
Klikk Last ned konfigurasjonsm al og last ned malen til skrivebordet eller den bærbare datamaskinen. |
Konfigurer lisensiering
| 1 |
Skriv inn global konfigurasjonsmodus på ruteren: |
| 2 |
Konfigurer lisenser ved hjelp av kommandoene som bare gjelder for din spesifikke plattform.
Når du konfigurerer gjennomstrømning høyere enn 250 Mbp, trenger du en HSEC- plattformlisens. |
Konfigurer sertifikater
Konfigurer sertifikater på Cisco IOS XE
Fullfør følgende trinn for å be om og opprette sertifikater for Survivalability Gateway. Bruk sertifikater signert av en offentlig kjentCertificate Authority.
Survivalability Gateway-plattformen støtter bare offentlig kjente CA-sertifikater. Private eller bedrifts-CA-sertifikater kan ikke brukes til Survivalability Gateway.
Hvis du vil ha en liste over rotsertifikatautoriteter som støttes forWebex Calling, kan du se Hvilke rotsertifikatautoriteter støttes for samtaler til Cisco Webex lyd- og videoplattformer? .
Survivalability Gateway-plattformen støtter ikke jokertegnsertifikatet.
Kjør kommandoene fra eksempelkoden for å fullføre trinnene. Hvis du vil ha mer informasjon om disse kommandoene, sammen med flere konfigurasjonsalternativer, kan du se kapittelet «SIP TLS-støtte» i Cisco Unified Border Elementkonfigurasjonsveiledningen.
| 1 |
Gå inn i global konfigurasjonsmodus ved å kjøre følgende kommandoer: |
| 2 |
Generer den private RSA-nøkkelen ved å kjøre følgende kommando. Den private nøkkelmodulen må være minst 2048 bits. |
| 3 |
Konfigurer et tillitspunkt for å inneholde Survivalability Gateway-sertifikatet. Gatewayens fullt kvalifiserte domenenavn (fqdn) må bruke samme verdi som du brukte da du tildelte overlevelsesfunksjonstjenesten til gatewayen. |
| 4 |
Generer en forespørsel om sertifikatsignering ved å Når du blir bedt om det, skriv inn Når CSR vises på skjermen, bruker du Notisblokk til å kopiere sertifikatet til en fil som du kan sende til en støttet sertifikatmyndighet (CA). Hvis leverandøren av sertifikatsignering krever en CSR i PEM-format (Privacy Enhanced Mail), legger du til en topptekst og bunntekst før du sender inn. For eksempel: |
| 5 |
Når sertifiseringsinstansen har utstedt et sertifikat, kjører du Når du blir bedt om det, lim inn det grunnleggende 64 CER/PEM-utstedende CA-sertifikatinnholdet (ikke enhetssertifikatet) i terminalen. |
| 6 |
Importer det signerte vertssertifikatet til tillitspunktet ved hjelp av Når du blir bedt om det, lim inn grunnleggende 64 CER/PEM-sertifikatet i terminalen. |
| 7 |
Kontroller at rot-CA-sertifikatet er tilgjengelig: Bare offentlig kjente sertifikatautoriteter støttes med Webex Calling løsningen. Private eller bedrifts-CA-sertifikater støttes ikke. |
| 8 |
Hvis rot-CA-sertifikatet ditt ikke er inkludert i pakken, anskaffer du sertifikatet og importerer det til et nytt tillitspunkt. Utfør dette trinnet hvis et offentlig kjent CA-rotsertifikat ikke er tilgjengelig med Cisco IOS XE-gatewayen. Når du blir bedt om det, lim inn grunnleggende 64 CER/PEM-sertifikatinnholdet i terminalen. |
| 9 |
Bruk konfigurasjonsmodus til å angi standard klareringspunkt, TLS-versjon og SIP-UA-standarder med følgende kommandoer. |
Importer sertifikater sammen med nøkkelpar
Du kan importere CA-sertifikater og nøkkelpar som en pakke ved hjelp av PKCS12-formatet (.pfx eller.p12). Du kan importere pakken fra et lokalt filsystem eller en ekstern server. PKCS12 er en spesiell type sertifikatformat. Den pakker hele sertifikatkjeden fra rotsertifikatet gjennom identitetssertifikatet, sammen med RSA-nøkkelparet. Det vil si at PKCS12-pakken du importerer inkluderer nøkkelparet, vertssertifikatene og mellomsertifikatene. Importer en PKCS12-pakke for følgende scenarier:
-
Eksporter fra en annen Cisco IOS XE-ruter og importer til Survivability Gateway-ruteren
-
Generering av PKCS12-pakken utenfor Cisco IOS XE-ruteren ved hjelp av OpenSSL
Fullfør trinnene nedenfor for å opprette, eksportere og importere sertifikater og nøkkelpar for Survivalability Gateway-ruteren.
| 1 |
(Valgfritt) Eksporter PKCS12-pakken som kreves for Survivalability Gateway-ruteren. Dette trinnet gjelder bare hvis du eksporterer fra en annen Cisco IOS XE-ruter. |
| 2 |
(Valgfritt) Opprett en PKCS12-pakke ved hjelp av OpenSSL. Dette trinnet gjelder bare hvis du genererer en PKCS12-pakke utenfor Cisco IOS XE ved hjelp av OpenSSL. |
| 3 |
Importer filpakken i PKCS12-format. Følgende er en eksempelkonfigurasjon for kommandoen og detaljer angående de konfigurerbare parametrene:
Crypto pki-import kommandoen bygger automatisk tillitspunktet for å imøtekomme sertifikatet. |
| 4 |
Bruk konfigurasjonsmodus til å angi standard klareringspunkt, TLS-versjon og SIP-UA-standarder med følgende kommandoer. |
Konfigurer overlevelsesgatewayen
Konfigurer gateway som en overlevelsesgateway
Bruk konfigurasjonsmalen du lastet ned tidligere som en veiledning for å konfigurere gateway-kommandolinjen. Fullfør de obligatoriske konfigurasjonene i malen.
Følgende trinn inneholder eksempelkommandoer sammen med en forklaring av kommandoene. Rediger innstillingene slik at de passer til distribusjonen din. De vinklede parentesene (for eksempel <settings>) identifiserer innstillinger der du skal angi verdier som gjelder for distribusjonen. De ulike <tag>innstillingene bruker numeriske verdier for å identifisere og tilordne sett med konfigurasjoner.
- Med mindre annet er angitt, krever denne løsningen at du fullfører alle konfigurasjonene i denne prosedyren.
- Når du bruker innstillinger fra malen, erstatt
%tokens%med de foretrukne verdiene før du kopierer til gatewayen. - Hvis du vil ha mer informasjon om kommandoene, kan du se Webex Managed Gateway Command Reference. Bruk denne veiledningen med mindre kommandobeskrivelsen henviser deg til et annet dokument.
| 1 |
Gå inn i global konfigurasjonsmodus. hvor:
|
| 2 |
Utfør taletjenestekonfigurasjonene:
Forklaring av kommandoene:
|
| 3 |
Aktiver overlevelsesevne på ruteren: Forklaring av kommandoer:
|
| 4 |
Konfigurer NTP-servere:
|
| 5 |
(Valgfritt). Konfigurer generelle tillatelser for anropstillatelser for begrensninger: Det foregående eksemplet oppretter et sett med egendefinerte klasser med begrensninger med navn kategorier (for eksempel |
| 6 |
Konfigurer en liste over foretrukne kodeker. For eksempel angir følgende liste g711ulaw som den foretrukne kodek, etterfulgt av g711alaw. Forklaring av kommandoer:
|
| 7 |
Konfigurer standard taleregisterutvalg: Forklaring av kommandoene:
|
| 8 |
Konfigurer nødanrop: Forklaring av kommandoer:
Hvis Wi-Fi-overlegget ikke samsvarer nøyaktig med IP-undernett, kan nødanrop for nomadiske enheter ikke ha riktig ELIN-kartlegging. |
| 9 |
Konfigurer samtalepartnere for PSTN. For et eksempel på dial-peer-konfigurasjonen, se eksempler på PSTN-tilkoblinger. |
| 10 |
Valgfritt. Aktiver musikk på vent for ruteren. Du må lagre en musikkfil i ruterens flashminne i G.711-format. Filen kan være i filformatet .au eller .wav, men filformatet må inneholde 8-bit 8-kHz data (for eksempel ITU-T A-lov eller mu-law dataformat). Forklaring av kommandoene:
|
Fullstendig synkronisering på forespørsel
Valgfritt. Fullfør denne prosedyren bare hvis du vil fullføre en umiddelbar synkronisering på forespørsel. Denne prosedyren er ikke obligatorisk ettersom Webex-skyen synkroniserer anropsdata til Survivalability Gateway en gang per dag, automatisk.
| 1 |
Logg på Control Hub. Hvis du er en partnerorganisasjon, lanseres Partner Hub. Hvis du vil åpne Control Hub, klikker du Kun de-visningen i Partner Hub og velger den aktuelle kunden, eller velger Min organisasjon for å åpne Control Hub-innstillinger for partnerorganisasjonen. |
| 2 |
Gå til T . |
| 3 |
Klikk på gjeldende Survivalability Gateway for å åpne Survivalability Serv ice-visningen for den gatewayen. |
| 4 |
Klikk på Synkroniseringsk nappen. |
| 5 |
Klikk på Send inn. Det kan ta opptil 10 minutter å fullføre synkroniseringen.
|
Rediger egenskaper for overlevelsesgateway-egenskaper
| 1 |
Logg på Control Hub. Hvis du er en partnerorganisasjon, lanseres Partner Hub. Hvis du vil åpne Control Hub, klikker du Kun de-visningen i Partner Hub og velger den aktuelle kunden, eller velger Min organisasjon for å åpne Control Hub-innstillinger for partnerorganisasjonen. |
| 2 |
Gå til T . |
| 3 |
Klikk på gjeldende Survivalability Gateway for å åpne Survivalability Serv ice-visningen for den gatewayen. |
| 4 |
Klikk på Redi ger-knappen og oppdater innstillingene for følgende.
|
| 5 |
Klikk på Send inn. Hvis du vil slette en Survivalability Gateway fra Control Hub, fjerner du tilordningen av Survivalability Gat eway-tjenesten først. Hvis du vil ha mer informasjon, kan du se Tilordne tjenester til administrerte gateways. |
Konfigurasjoner for å aktivere CDR-er på overlevelsesgatewayen
Koblingen konfigurerer automatisk CDR-relaterte kommandoer for å lette innsamlingen av beregninger for antall anrop.
Ved slutten av en overlevelseshendelse behandler koplingen CDR-ene som genereres i løpet av hendelsesperioden, sammen med konfigurasjonsdataene, for å identifisere forskjellige anropstall. Beregningene inkluderer antall totale anrop, nødanrop og eksterne samtaler, og brukes til å overvåke intern funksjonsbruk. Bare beregningene for antall anrop sendes til Webex-skyen mens de faktiske CDR-ene ikke overføres.
Følgende er en eksempelkonfigurasjon:
!
gw-accounting file
primary ifs bootflash:guest-share/cdrs/
acct-template callhistory-detail
maximum cdrflush-timer 5
cdr-format detailed
!
Forklaring av kommandoene:
-
primary ifs bootflash:guest-share/cdrs/- Denne kommandoen er å lagre CDR-filene under gjestedelingsmappen for å tillate tilgang fra kontakten. -
acct-template callhistory-detail- Denne kommandoen er nødvendig for å inkludere dial-peer-taggen i CDR. -
maximum cdrflush-timer 5- Standard er 60 minutter, men hvis du setter den til 5 minutter, kan CDR-er logges raskere til filen. -
cdr-format detailed- Dette er standardformatet. Det kompakte formatet er ikke egnet, da det ikke inkluderer dial-peer-taggen.
Konfigurasjoner for å aktivere viderekobling
Viderekoblingsfunksjonalitet er en del av overlevelsesfunksjonene som sikrer kontinuerlig samtalehåndtering under nettverksbrudd når tilkoblingen til Webex-skyen går tapt. Overlevelsesgatewayen fungerer som en lokal fallback-gateway, slik at endepunkter kan registrere seg lokalt og opprettholde viktige anropsfunksjoner.
-
Videresending av anrop i Survivalability-modus administreres av Survivalability-gatewayen ved hjelp av bassengkonfigurasjon, oppringingingskonfigurasjoner og rutingpolicyer som håndterer samtaler lokalt eller dirigerer dem ut gjennom PSTN- eller SIP-trunker.
-
Overlevelsesgatewayen deaktiverer SIP REFERER, SIP flyttet midlertidig for videresending og anropsoverføring tilleggstjenester, som Webex Calling ikke bruker disse metodene i overlevelsesmodus.
Konfigurer taleregisterutvalg for viderekoblingsscenarier:
|
For å bruke viderekoblingsfunksjonen, konfigurer
|
Konfigurasjoner for å aktivere jaktgruppe
Denne tabellen gir en kartlegging for funksjonskonfigurasjonen for jaktgruppen i Control Hub og bruk av overlevelsesgateway-kommandoene
| Jaktgruppefunksjoner | Konfigurasjon ved hjelp av Control Hub | Overlevelsesgateway-kommandoer |
|---|---|---|
|
Velg mønster for samtaleruting |
Topp/ned/samtidig/sirkulær/lengste tomgang | Sekvensiell/parallell/likesinne/lengste-tomgang |
|
Legg til Hunt-gruppe |
Legg til jaktgruppe med navn og telefonnummer per sted. | For å legge til Hunt Group, bruk voice hunt-group <tag> <call routing pattern>. Deretter legger du til telefonnummeret ved hjelp av pilotkommandoen og jakter gruppenavnet med descriptionkommandoen |
|
Velg Brukere, Arbeidsområder eller Virtuelle linjer som skal legges til |
Velg agentene som skal være en del av Hunt Group |
Konfigurer liste over agenter ved hjelp av |
|
Gå videre etter angitt antall ringer |
Kon figurer ved hjelp av alternativet Angi antall ringer |
Konfigurer ved hjelp av |
|
Gå videre når du er opptatt |
Konfigurer ved hjelp av alternativet Avansert når du er opptatt |
Konfigurer ved hjelp av |
|
Viderekoble samtaler når alle agenter ikke er tilgjengelige | Konfigurere ved hjelp av alternativet Viderekoble anrop når alle agenter ikke kan nås |
Konfigurer ved hjelp av |
|
Viderekoble samtaler når alle agenter er opptatt eller jaktgruppen er opptatt |
Konfigurere ved hjelp av alternativet Viderekoble anrop når alle agenter er opptatt eller jaktgruppen er opptatt |
Konfigurer ved hjelp av |
-
Konfigurere sekvensielle ringer for en Hunt-gruppe
voice hunt-group 1 sequential pilot 1111 number 1 1001 number 2 1002 number 3 7089001 number 4 7089002 number 5 +1210903443 ..... ..... timeout 20 final 1009 statistics collect description present-call idle-phone -
Konfigurere parallelle ringer for en Hunt-gruppe
voice hunt-group 2 parallel pilot 2222 number 1 2001 number 2 2002 number 3 2089001 number 4 2089002 number 5 +12109034433 ..... ..... timeout 60 final 1009 statistics collect description
Beskrivelse av kommandoene:
-
voice hunt-group- Denne kommandoen brukes til å definere og gå inn i konfigurasjonsmodus for en jaktgruppe. -
parallel- Dette nøkkelordet spesifiserer jaktgruppemetoden eller algoritmen som systemet vil bruke til å distribuere innkommende anrop blant medlemmene i denne jaktgruppen. -
number- Oppretter en liste over utvidelser/e164-tall/ESN som er medlemmer av en stemmejaktgruppe. Ethvert nummer i listen kan ikke være et pilotnummer for en annen jaktgruppe. -
pilot- Dette er hovednummeret eller katalognummeret for jaktgruppen. Innringere ringer dette nummeret for å nå jaktgruppen. -
timeout- Angir maksimal tid, i sekunder, som jaktgruppen vil prøve å ringe medlemmene før de tar neste handling. -
final- Denne kommandoen spesifiserer fallback-nummeret. -
statistics collect- Aktiverer innsamling av driftsstatistikk for jaktgruppen. -
descriptin- beskrivelse av jaktgruppe -
present-call idle-phone-Presenter samtalen bare til agenter som er inaktive.
Følgende er et eksempelutdata fra show voice hunt-group statisticskommandoen. Utgangen inkluderer direkte anrop til et talejaktgruppenummer og samtaler fra kø eller B-ACD.
Router# show voice hunt-group 1 statistics last 1 h
Wed 04:00 - 05:00
Max Agents: 3
Min Agents: 3
Total Calls: 9
Answered Calls: 7
Abandoned Calls: 2
Average Time to Answer (secs): 6
Longest Time to Answer (secs): 13
Average Time in Call (secs): 75
Longest Time in Call (secs): 161
Average Time before Abandon (secs): 8
Calls on Hold: 2
Average Time in Hold (secs): 16
Longest Time in Hold (secs): 21
Per agent statistics:
Agent: 5012
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 70
Longest Time in Call (secs): 150
Totals Calls on Hold: 1
Average Hold Time (secs): 21
Longest Hold Time (secs): 21
From Queue:
Total Calls Answered: 3
Average Time in Call (secs): 55
Longest Time in Call (secs): 78
Total Calls on Hold: 2
Average Hold Time (secs): 19
Longest Hold Time (secs): 26
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5013
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 51
Longest Time in Call (secs): 118
Totals Calls on Hold: 1
Average Hold Time (secs): 11
Longest Hold Time (secs): 11
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 4
Longest Time in Call (secs): 4
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5014
From Direct Call:
Total Calls Answered: 1
Average Time in Call (secs): 161
Longest Time in Call (secs): 161
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 658
Longest Time in Call (secs): 658
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Queue related statistics:
Total calls presented to the queue: 5
Calls handoff to IOS: 5
Number of calls in the queue: 0
Average time to handoff (secs): 2
Longest time to handoff (secs): 3
Number of abandoned calls: 0
Average time before abandon (secs): 0
Calls forwarded to voice mail: 0
Calls answered by voice mail: 0
Number of error calls: 0
Router# sh voice hunt-group
Group 1
type: sequential
pilot number: 4444, peer-tag 2147483647
list of numbers:
Member Used-by State Login/Logout
====== ======= ===== ============
1001 1001 up -
1003 1003 up -
preference: 0
preference (sec): 0
timeout: 15
final_number:
auto logout: no
stat collect: no
phone-display: no
hlog-block: no
calls in queue: 0
overwrite-dyn-stats: no
members logout: no
present-call idle-phone: no
webex-sgw-bgl14#
Konfigurasjoner for å aktivere Basic Automatic Call Distribution (B-ACD)
Grunnleggende automatisk samtalefordeling (B-ACD) og automatisk ledsager (AA) -tjeneste gir automatisk svar på eksterne samtaler med hilsener og menyer som lar innringere velge riktig avdeling eller ringe kjente utvidelsesnumre.
B-ACD gir automatisk svar og samtalefordeling for samtaler ved hjelp av interaktive menyer og lokale jaktgrupper. B-ACD-applikasjonen består av auto-attendant (AA) tjenester og en samtalekøtjeneste. B-ACD automatisk svartjeneste støtter PSTN-anrop som forhandles med innkommende SIP-trunk med g711ulaw-kodek
B-ACD støtter stemmejaktgrupper med sekvensielle, parallelle, jevnaldrende, lengste inaktive samtaleblaststøtte SIP-delte linjer og blandede delte linjer.
Et innkommende anrop ringer B-ACD AA-pilotnummeret og hører en melding som gir en hilsen og instruksjoner for å hjelpe den som ringer automatisk å dirigere samtalen.
Begrensninger
Bruk den samme kodeken på innkommende og utgående oppringende jevnaldrende når du overfører samtaler. Bruk av forskjellige kodeker støttes ikke. IOS vil ikke påkalle transkoder for samtalene som håndteres av noen TCL-applikasjon.
B-ACD komponenter
B-ACD-applikasjonen består av en samtalekøtjeneste og en eller flere AA-tjenester. De konfigurerbare komponentene i disse tjenestene er:
-
Pilotnummer
-
Welcome Prompt og andre lydfiler
-
Menyalternativer
-
Ring etter utvidelse
Pilotnummer
Hver AA-tjeneste har sitt eget AA-pilotnummer som innringere ringer for å nå AA. Dette nummeret er spesifisert i param aa-pilotkommandoen. AA-pilotnummeret er ikke knyttet til noe agenttelefonnummer eller fysisk telefon, men du må definere en samtalepartner med AA-pilotnummeret som det innkommende oppringte nummeret, slik at dette nummeret kan nås av eksterne innringere.
Velkomstmelding og andre lydfiler
Velkomstmeldingen er en lydfil som spilles av når et anrop besvares av pilotnummeret. Denne lydfilen er en av en rekke lydfiler som brukes med B-ACD-tjenesten for å informere innringere om statusen deres og eventuelle handlinger de kan ta. Du kan opprette en personlig lydfil som beskriver menyvalgene som er tilgjengelige for innringerne dine. B-ACD-lydfiler er beskrevet i følgende avsnitt:
Gjenopptak av standard lydfiler
Standard lydfiler er gitt for hvert punkt i skriptet og gis til innringerne. Du laster ned standard lydfiler fra len ken og kopierer dem til et sted som kan nås av B-ACD-ruteren, for eksempel flashminne eller en TFTP-server. Lydfilene og skriptfilene er samlet i en tar-fil på nettstedet. Standardfilene og meldingene deres er oppført i tabellen. Du kan spille inn personlige meldinger på nytt over standardmeldingene, men du kan ikke endre navnene på lydfilene, bortsett fra som spesifikt beskrevet i Endre språkkoder og Fil navn.
Hvis du vil ta opp og installere standard lydmeldinger på nytt før du bruker en B-ACD-tjeneste for første gang, følger du trinnene i Ned lasting av Tcl-skript og lydmeldinger. Hvis du vil spille inn lydmeldinger på nytt i en eksisterende B-ACD-tjeneste, følger du trinnene i Oppdater skriptparametere og lydmeldinger (bare ring etter utvidelse).
| Standard filnavn | Standard kunngjøring | Lengde på misligholdelseskunngjøring |
|---|---|---|
en_bacd_welcome.au |
«Takk for at du ringte.» Inkluderer en pause på to sekunder etter meldingen. |
3 sekunder |
en_bacd_options_menu.au |
For salg trykk 1 (pause) For kundeservice trykk 2 (pause) For å ringe med forlengelse trykk 3 (pause) Trykk null for å snakke med en operatør. Inkluderer en pause på fire sekunder etter meldingen. |
15sekunder |
en_bacd_disconnect.au |
«Vi kan ikke svare på samtalen din på dette tidspunktet. Vennligst prøv igjen på et senere tidspunkt. Takk for at du ringte.» Inkluderer en pause på fire sekunder etter meldingen. |
10 sekunder |
en_bacd_invalidoption. au |
«Du har angitt et ugyldig alternativ. Vennligst prøv igjen.» Inkluderer en pause på ett sekund etter meldingen. Denne ledeteksten spilles av når en innringer velger et ugyldig menyalternativ eller ringer en ugyldig utvidelse. |
7sekunder |
en_bacd_enter_dest.au |
«Vennligst skriv inn utvidelsesnummeret du vil nå.» Inkluderer en fem sekunders pause etter meldingen. Denne ledeteksten spilles av når en innringer velger alternativet |
7sekunder |
en_bacd_allagentsbusy. au |
«Alle agenter er for tiden opptatt med å hjelpe andre kunder. Fortsett å vente for hjelp. Noen vil være med deg om kort tid.» Inkluderer en pause på to sekunder etter meldingen. Denne ledeteksten er også kjent som den andre hilsenen. |
7sekunder |
en_bacd_music_on_hol d.au |
Musikk på vent (MOH) spilles av til B-ACD-innringere. |
60 sekunder |
Hvis du spiller inn noen av lydfilene på nytt, må du merke deg at B-ACD-ledetekstene krever et G.711-lydfilformat (.au) med 8-bit, mu-law og 8-kHz-koding. Vi anbefaler følgende lydverktøy eller andre av lignende kvalitet:
-
Adobe Audition for Microsoft Windows av Adobe Systems Inc. (tidligere kalt Cool Edit av Syntrillium Software Corp.)
-
AudioTool for Solaris av Sun Microsystems Inc.
Konfigurer B-ACD
Her er noen konfigurasjonseksempler:
application
service aa bootflash:app-b-acd-aa-3.0.0.8.tcl
paramspace english index 1
param handoff-string aa
param dial-by-extension-option <dial-by-extn menu option, standard BACD script menu option is 3>
paramspace english language en
param aa-pilot <auto attendant 164 pilot number associated in auto attendant dial-peer>
paramspace english location flash:
param welcome-prompt _bacd_welcome.au
param voice-mail <alternate destination for calls that are not answered>
param service-name queue
!
service queue bootflash:app-b-acd-3.0.0.8.tcl
param queue-len 30
param queue-manager-debugs 1
!
! SIP PSTN Dial-Peers for Auto Attendant(BACD) service called aa associated with incoming voice port
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
session protocol sipv2
incoming called-number <Auto Attendant Pilot number>
dtmf-relay rtp-nte
codec g711ulaw
no vad
!
! TDM PSTN Dial-Peers if not using SIP for Auto Attendant(BACD) service called aa associated with incoming voice pots
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
incoming called-number <Auto Attendant Pilot number>
port %tdm_port%
! | Kommando | Forklaring |
|---|---|
param dial-by-extension-option <menu-number> |
Gjør det mulig for innringere å ringe utvidelsesnumre etter å ha ringt det angitte menynummeret. menynummer — Identifikator for et menyalternativ. Rekkevidden er fra 1 til 9. Det er ingen standard. |
param aa-pilot |
Angir pilotnummeret som er knyttet til automatisk svartalespill |
param voice-mail |
Definerer et alternativt mål for samtaler som ikke besvares av AA-agenter |
paramspace english language en |
Definerer språkkoden for lydfiler som brukes til dynamiske ledetekster av et IVR-program.
Denne språkkoden må samsvare med språkprefikset på to tegn som brukes i navnene på lydledetekstfilene dine, uavhengig av språket som faktisk brukes i filen. Hvis du vil ha mer informasjon, kan du se velkomstmeldingen og andre lydfiler |
param welcome-prompt
audio-filename |
Tilordner en lydfil for velkomsthilsenen som brukes av denne AA-tjenesten.
|
Endre språkkoder og filnavn
-
Prefikset til et hvilket som helst filnavn kan endres til ch, en, sp eller aa. Prefikset må samsvare med koden som er angitt i språkkodeparameteren i paramspace-språkkommandoen, uavhengig av hvilket språk som brukes i filen.
-
Etter prefikset kan velkomstledetekstfilnavnet (standard en_bacd_welcome er.au) ha et hvilket som helst identifiserende navn, som definert i
param welcome-promptkommandoen. -
Etter prefikset kan avtrekksfilnavnet (ingen standard oppgitt) ha et hvilket som helst identifiserende navn, som definert i
param drop-through-promptkommandoen.
I lydfilene kan du ta opp en ledetekst på hvilket som helst språk. Det er ikke nødvendig å endre prefikset til en fil som inneholder en ledetekst på et annet språk fordi språkkodeprefiksene brukes for funksjoner som ikke er en del av B-ACD-tjenesten. Men det er viktig at språkkodeprefiksene for filene dine samsvarer med språkkoden som er angitt i språkkodeparameteren i paramspace-språkkommandoen, uavhengig av språket som faktisk brukes i lydfilen.
Ikke endre identifikasjonsdelen av navnet på en lydfil, med unntak av _bacd_welcome.aufilen. Skriptene identifiserer lydfiler som har de samme identifiserende navnene som de i Tabell, og som har samme prefiks som du angir i paramspace-språkkommandoen.
De to unntakene fra de generelle reglene for filnavngivning er lydfilen for velkomstmelding (standard en_bacd_welcome er.au) og lydfilen for le drop-through-optiondetekst (ingen standard følger med). De identifiserende delene av filnavnene for disse to lydmeldingene spesifiseres eksplisitt under konfigurasjonen og er fullstendig brukerkonfigurerbare. Disse filene kan bruke alle filnavn så lenge navnene overholder følgende konvensjoner:
-
Prefiksdelen av filnavnet må være den samme som språkkoden som er angitt i paramspace-språkkommandoen. For eksempel, en.
-
Identifikatordelen av filnavnet må starte med en understreking. For eksempel,
_welcome_to_xyz.au.
Bruke lydfiler til å beskrive menyvalg
Som standard, to lydfiler leveres for å gi innledende anropsorientering og veiledning om menyvalgene som er tilgjengelige: en_welcome_prompt.auog en_bacd_options_menu.au. Du kan ta opp tilpassede meldinger på nytt over standardmeldingene som leveres i disse filene, som forklart i tabell.
Hvis B-ACD-tjenesten din bruker en enkelt AA-tjeneste, ta opp en velkomsthilsen en_welcome_prompt.auog ta opp instruksjoner om menyvalg i. en_bacd_options_menu.au
Hvis B-ACD-tjenesten din bruker flere AA-tjenester, trenger du separate hilsener og instruksjoner for hver AA, ved å bruke følgende retningslinjer:
-
Ta opp en egen velkomstmelding for hver AA-tjeneste, ved å bruke et annet navn på lydfilen for hver velkomstmelding. For eksempel:
en_welcome_aa1.auogen_welcome_aa2.au. Velkomstmeldingene du registrerer i disse filene, må inneholde både hilsenen og instruksjonene om menyalternativer. -
Ta opp stillhet i lydfilen
en_bacd_options_menu.au. Minst ett sekunds stillhet må registreres. Merk at denne filen ikke inneholder menyinstruksjonene når det er flere AA-tjenester.
Menyalternativer
Hensikten med en B-ACD-tjeneste er å automatisk rute samtaler til riktig destinasjon i organisasjonen. Interaktive AA-tjenester lar deg tilby menyalternativer til innringere, slik at de kan ta de riktige valgene for samtalene sine. Typene menyalternativer som er tilgjengelige i B-ACD er beskrevet i tabellen. Menyalternativer kunngjøres til innringere ved hjelp av lydmeldinger, som er beskrevet i velkomstmelding og andre lydfiler.
| Type | Beskrivelse | Krav | Eksempel |
|---|---|---|---|
Dial-by-extension |
Innringer trykker på et siffer for å få lov til å ringe en kjent utvidelse. Menynummeret som brukes for dette alternativet, må ikke være det samme som alle menynumre (aa-hunt) som brukes med anropskøtjenesten. |
Ingen krav. |
Etter å ha hørt menyvalgene ringer en innringer 4 og er i stand til å ringe et internt utvidelsesnummer. |
Alternativ for oppringing etter utvidelse
B-ACD-tjenesten kan også ha et alternativ for oppringing, som lar innringere ringe interne utvidelsesnumre når de allerede kjenner utvidelsesnummeret. Alternativet for oppringing etter utvidelse vises som menyalternativ.
Oppringingingingsalternativet konfigureres ved å angi et menyalternativnummer for oppringinginger-for-utvidelsesparameteren. Når følgende kommando brukes, kan innringere ringe 1 og deretter et utvidelsesnummer.
param dial-by-extension-option 1
Innenfor en B-ACD-anropskøtjeneste må nummerene for oppringing etter forlengelse og alternativnumrene for jaktgruppen være gjensidig utelukkende. Denne begrensningen betyr at alternativnummeret som brukes for alternativet oppringing etter utvidelse, ikke kan være det samme som noen av alternativnumrene som brukes med aa-hunt-alternativene. Hvis du for eksempel bruker aa-hunt1 til aa-hunt5 til å spesifisere jaktgrupper i tjenestekonfigurasjonen for anropskøen, kan du bruke alternativ 6 for alternativet oppringing etter utvidelse, men ikke noen av tallene 1 til 5.
Hvis alle ti aa-hunt-numre brukes til jaktgrupper i samtalekøtjenesten, er det ikke noe alternativ igjen for alternativet oppringing etter utvidelse. Merk at denne begrensningen er basert på alle alternativnumrene (aa-hunt-numre) som brukes med samtalekøtjenesten og ikke på alternativnumrene som brukes med en AA-applikasjon.
Laste ned TCL-skript og lydmeldinger
Bruk disse trinnene for å klargjøre skriptfilene og ledetekstfilene som er nødvendige for B-ACD-tjenesten.
-
Kopier tar-filen til SGW-ruterens bootflash
Pakk ut tcl- og lydfilene ved hjelp av kommandoen:
archive tar /xtract bootflash:cme-b-acd-3.0.0.8.tar bootflash:- Ta opp lydfilene på nytt om nødvendig.
Forklaring av kommandoene:
| Kommando | Forklaring |
|---|---|
|
Last ned B-ACD tar-filen |
Last ned B-ACD tar-filen kalt Denne tar-filen inneholder AA Tcl-skriptet, Tcl-køens Tcl-skript og standard lydfiler som du trenger for B-ACD-tjenesten |
enable |
Aktiverer privilegert EXEC-modus på SGW-ruteren. Skriv inn passordet ditt hvis du blir bedt om det. |
archivetar/xtract <source-url> flash: |
Dekomprimerer filene i B-ACD-filarkivet og kopierer dem til flashminne. Følgende filer er inneholdt i
|
|
Ta opp om nødvendig | Ta opp lydfiler på nytt med dine egendefinerte meldinger, men ikke endre lydfilnavnene. |
Eksempler
Følgende eksempel trekker ut filer fra arkivet kalt cme-b-acd-2.1.0.0 på serveren på 192.168.1.1 og kopierer dem til B-ACD-routerens flashminne.
archive tar /xtract tftp://192.168.1.1/cme-b-acd-2.1.0.0.tar flash:Oppdatering av skriptparametere og lydmeldinger (bare ring etter utvidelse)
Du kan oppdatere B-ACD-skriptparametere ved å gjøre endringer i Cisco IOS konfigurasjonen. For at parameterendringene skal tre i kraft, må du stoppe og laste inn B-ACD-skriptene du har gjort endringer på. Hvis du spiller inn lydmeldinger på nytt, må du laste inn lydledetekstfilene som er endret på nytt.
-
Bestem økts-IDene for eventuelle aktive økter-
Bruk
showcall application sessionskommandoen i privilegert EXEC-modus for å hente SID-numre (Session ID) for AA- og samtalekøtjenester. Hvis AA-økten ikke har noen aktive anrop, vises ikke AA-skriptnavnet i utdataene frashow call application sessionskommandoen. - Stopp B-ACD AA- og samtalekø-tjenesteøkter om nødvendig- Bruk sesjons-ID-numrene fra trinn 1, stopp B-ACD AA-tjenesten og samtalekøstjenestesesjonene. Bruk
call application session stopkommandoen i privilegert EXEC-modus for å stoppe AA- og samtalekø-øktene. - Last inn AA-skriptet og samtalekøskriptene på nytt- Bruk
call application voice loadkommandoen i privilegert EXEC-modus for å laste inn skriptene på nytt. - Hvis en lydledetekstfil er endret, last den inn på nytt- Bruk
audio-prompt loadkommandoen i privilegert EXEC-modus for å laste inn en lydfil på nytt. Gjenta denne kommandoen for hver lydfil som er endret.
Bekreftelse av B-ACD-status
Bruk show call application sessionskommandoen til å bekrefte at B-ACD er aktiv.
Følgende eksempel viser en økt med aktive AA- og samtalekøprogrammer. «App» -feltet er tjenestenavnet «Url» -feltet er plasseringen av skriptfilen for applikasjonen
Session ID 17
App: aa
Type: Service
Url: flash:app-b-acd-aa-2.1.0.0.tcl
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tcl Følgende eksempel viser en økt med bare køprogrammet aktivt. AA-skriptet vises ikke i utdataene fra show call application sessionskommandoen fordi det ikke er noen aktive anrop. Navnet på AA-tjenesten vises bare i utgangen når det er et aktivt anrop. Anropskøskriptet aktiveres etter det første innkommende anropet og forblir aktivt selv om det ikke er noen aktive samtaler.
Router# show call application sessions
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tclDu kan oppdatere B-ACD-skriptparametere ved å gjøre endringer i Cisco IOS konfigurasjonen. For at parameterendringene skal tre i kraft, må du stoppe og laste inn B-ACD-skriptene du har gjort endringer i, som forklart i trinnene nedenfor. Hvis du spiller inn lydmeldinger på nytt, må du laste inn lydledetekstfilene som er endret på nytt.
-
Bestem økts-IDene for aktive økter:
Bruk
show call application sessionskommandoen i privilegert EXEC-modus for å hente SID-numre (Session ID) for AA- og samtalekøtjenester. Hvis AA-økten ikke har noen aktive anrop, vises ikke AA-skriptnavnet i utdataene frashow call application sessionskommandoen.Følgende eksempel viser en økt med aktive samtaler. «App» -feltet er tjenestenavnet som er gitt til samtalekøskriptet og AA-skriptet. Du kan også se tjenestenavnene i utdataene for kommandoen show running-config.
Router# show call application sessions Session ID 17 App: aa Type: Service Url: bootflash:app-b-acd-aa-3.0.0.8.tcl Session ID 12 App: queue Type: Service Url: bootflash:app-b-acd-3.0.0.8.tcl - Stopp B-ACD AA- og samtalekø-tjenesteøkter om nødvendig
Bruk sesjons-ID-numrene fra trinn 1, stopp B-ACD AA-tjenesten og samtalekø-tjenesteøktene. Bruk
call application session stopkommandoen i privilegert EXEC-modus for å stoppe AA- og samtalekø-øktene.Router# call application session stop id 17 Router# call application session stop id 12Når du bruker kommandoen for stopp av anropsapplikasjonsøkten for en AA-tjeneste, skjer følgende handlinger:
AA-tjenesten er stoppet.
Alle samtaler som er aktivt koblet til AA-tjenesten, kobles fra.
AA-tjenestenavnet fjernes fra utdataene for
show call application sessionskommandoen.For å eliminere muligheten for å koble fra samtaler, vent til det ikke er noen innkommende anrop før du laster inn skriptet på nytt, for eksempel etter arbeidstid.
Hvis et AA-tjenestenavn ikke vises i utdataene for
show call application sessionskommandoen, betyr det at det ikke er noen anropsøkter, og du trenger ikke å utstede encall application session stopkommando for det. -
Last inn AA-skriptet og anropskøskriptene på nytt
Bruk
call application voice loadkommandoen i privilegert EXEC-modus for å laste inn skriptene på nytt.Router# call application voice load aa Router# call application voice load queue -
Hvis en lydledetekstfil er endret, laster du den inn på nytt
Bruk
audio-prompt loadkommandoen i privilegert EXEC-modus for å laste inn en lydfil på nytt. Gjenta denne kommandoen for hver lydfil som endres.Router# audio-prompt load flash:en_bacd_welcome.au Reload of flash:en_bacd_welcome.au successful
Begrensninger og begrensninger
-
Tilgjengeligheten av tjenesten Public Switched Telephone Network (PSTN) avhenger av SIP- trunkene eller PSTN-kretsene som er tilgjengelige under et nettverksbrudd.
-
Enheter med 4G- og 5G-tilkobling (for eksempel Webex-appen for mobil eller nettbrett) kan fortsatt være i stand til å registrere seg Webex Calling under strømbrudd. Som et resultat kan de ikke ringe andre numre fra samme sted under et strømbrudd.
-
Oppringingsmønstre kan fungere annerledes i Overlevelsesmodus enn Ak tiv modus.
-
Overlevelsesgatewayen må bruke en IPv4-adresse. IPv6 støttes ikke.
-
En oppdatering av synkroniseringsstatus på forespørsel i Control Hub kan ta opptil 30 minutter.
-
Anropsdokken støttes ikke i overlevelsesmodus.
-
Ikke konfigurer
SIP bindkommandoen i voip-konfigurasjonsmodus for tal etjeneste. Det fører til registreringsfeil av endepunkter med Survival ability Gateway. -
Sørg for at Enterprise Significant Numbers (ESN) på tvers av ulike fysiske lokasjoner er unike, for å unngå konflikter og forbedre sporbarhet, redundans og failover-pålitelighet.
Følgende begrensninger gjelder i overlevelsesmodus:
-
MPP-funksjonstaster: Funksjonstaster som Park, Unpark, Barge, Pickup, Group Pickup og Call Pull støttes ikke, men de vises ikke deaktivert på enheten.
-
Delte linjer: Anrop til delte linjer kan ringe på alle enheter. Andre delte linjefunksjoner som ekstern linjetilstandsovervåking, hold, gjenoppta, synkronisert ikke forstyrr (DND) og innstillinger for videresending av anrop er imidlertid ikke tilgjengelige.
-
Konfer anse: Konferanser eller treveissamtaler støttes ikke.
-
Grunnleggende automatisk samtalefordeling (B-ACD): Tjen esten med samlokalisert Survival ability Gateway og Local Gateway støttes ikke.
-
Anropshistor ikk: Anrop som foretas lagres lokalt i samtaleloggen for både MPP-enheter og Webex-appen.
-
Jaktgrupper: Du kan konfigurere opptil 100 jaktgrupper, med hver gruppe som støtter maksimalt 32 brukere.
-
Forbedret utseende for delt samtale: Funksjoner som varsling om linjest atus, delt linjehold/ekstern gjenopptak og andre med Basic-samtaler, Hunt Group eller Call For ward støttes ikke.
-
Hunt Group Call Routing: Det vektede samtalerutingsmønsteret støttes ikke.
Brukeropplevelse under failover
Hvis et nettsted i bedriften mister internettforbindelsen og du er på det nettstedet, kan du fortsatt ringe og motta samtaler, både internt i bedriften og eksternt til kunder. Se Webex-appen | Nettstedets overlevelsesevne.
Konfigurasjonseksempler
Eksempler på PSTN-tilkobling
For eksterne anrop, konfigurer en tilkobling til PSTN. Dette emnet beskriver noen av alternativene og gir eksempler på konfigurasjoner. De to hovedalternativene er:
-
Voice Interface Card (VIC) tilkobling til PSTN
-
SIP trunk til PSTN-gateway
Stemmegrensesnittkorttilkobling til PSTN
Du kan installere et Voice Interface Card (VIC) på ruteren og konfigurere en porttilkobling til PSTN.
-
For detaljer om hvordan du installerer VIC på ruteren, se installasjonsveiledningen for maskinvare for rutermodellen din.
-
Hvis du vil ha mer informasjon om hvordan du konfigurerer VIC, sammen med eksempler, kan du se Voice Port Configuration Guide, Rel Cisco IOS ease 3S.
SIP trunk til PSTN-gateway
Du kan konfigurere en SIP-trunk-tilkobling som peker til en PSTN-gateway. Hvis du vil konfigurere stamtilkoblingen på gatewayen, bruker du konfigurasjonen for taleklasse og leietaker. Følgende er en eksempelkonfigurasjon.
voice class tenant 300
sip-server ipv4:<ip_address>:<port>
session transport udp
bind all source-interface GigabitEthernet0/0/1
Dial peer-konfigurasjon
For stamtilkoblinger konfigurerer du innkommende og utgående nummertilkoblinger for stamtilkoblingen. Konfigurasjonen avhenger av dine krav. Hvis du vil ha detaljert konfigurasjonsinformasjon, kan du se Dial Peer Configuration Guide, Cisco IOS Release 3S.
Følgende er eksempler på konfigurasjoner:
Utgående oppringinginger til PSTN med UDP og RTP
dial-peer voice 300 voip
description outbound to PSTN
destination-pattern +1[2-9]..[2-9]......$
translation-profile outgoing 300
rtp payload-type comfort-noise 13
session protocol sipv2
session target sip-server
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Innkommende dial-peer fra PSTN ved hjelp av UDP med RTP
voice class uri 350 sip
host ipv4:<ip_address>
!
dial-peer voice 190 voip
description inbound from PSTN
translation-profile incoming 350
rtp payload-type comfort-noise 13
session protocol sipv2
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Antall oversettelser
For PSTN-tilkoblinger må du kanskje bruke oversettelsesregler for å oversette interne utvidelser til et E.164-nummer som PSTN kan rute. Følgende er eksempler på konfigurasjoner:
Fra PSTN oversettelsesregel med ikke-+E164
voice translation-rule 350
rule 1 /^\([2-9].........\)/ /+1\1/
voice translation-profile 300
translate calling 300
translate called 300
Fra telefonsystemets oversettelsesregel med+E164
voice translation-rule 300
rule 1 /^\+1\(.*\)/ /\1/
voice translation-profile 300
translate calling 300
translate called 300
Eksempel på nødanrop
Følgende eksempel inneholder et eksempel på en konfigurasjon av nødanrop.
Hvis WiFi-overlegget ikke samsvarer nøyaktig med IP-undernett, kan nødan rop for nomadiske enheter ikke ha riktig ELIN-kartlegging.
Nødhjelpssteder (ERL)
voice emergency response location 1
elin 1 14085550100
subnet 1 192.168.100.0
									/26
!
voice emergency response location 2
elin 1 14085550111
subnet 1 192.168.100.64 /26
!
voice emergency response zone 1
location 1
location 2
Utgående ringekamerater
voice class e164-pattern-map 301
 description Emergency services numbers
  e164 911
  e164 988
 !
voice class e164-pattern-map 351
 description Emergency ELINs
  e164 14085550100
  e164 14085550111
 !
dial-peer voice 301 pots
 description Outbound dial-peer for E911 call
 emergency response zone 1
 destination e164-pattern-map 301
 !
 dial-peer voice 301 pots
 description Inbound dial-peer for E911 call
 emergency response callback
 incoming called e164-pattern-map 351
 direct-inward-dial


