- Accueil
- /
- Article

Merci pour votre commentaire.


 Dans cet article
 Un commentaire ?
Site Survivability garantit que votre entreprise reste joignable même en cas de perte de connexion à Webex. Elle utilise une passerelle réseau locale pour fournir des services d'appel de secours aux terminaux du site en cas de panne de réseau.
Considérations relatives au déploiement
Par défaut, les Webex Calling terminaux fonctionnent en mode actif et se connectent au cloud Webex pour l'enregistrement SIP et le contrôle des appels. En cas de perte de connexion réseau à Webex, les terminaux passent automatiquement en mode Survivability et s'enregistrent auprès de la Survivability Gateway locale. Dans ce mode, la passerelle fournit des services d'appel de secours de base. Une fois la connexion réseau à Webex rétablie, le contrôle des appels et les enregistrements repassent sur le cloud Webex.
Les appels suivants sont pris en charge en mode Survivabilité :
-
Appels internes (intrasite) entre les terminaux pris en charge Webex Calling
-
Appels externes (entrants et sortants) via un circuit PSTN local ou une liaison SIP vers des numéros externes et des fournisseurs E911
Pour utiliser cette fonctionnalité, vous devez configurer un routeur Cisco IOS XE sur le réseau local en tant que passerelle de survie. La Survivability Gateway synchronise quotidiennement les informations relatives aux appels depuis le cloud Webex pour les terminaux situés sur place. Si les terminaux passent en mode Survivabilité, la passerelle peut utiliser ces informations pour prendre en charge les enregistrements SIP et fournir des services d'appel de base.
Configuration d'un lieu unique
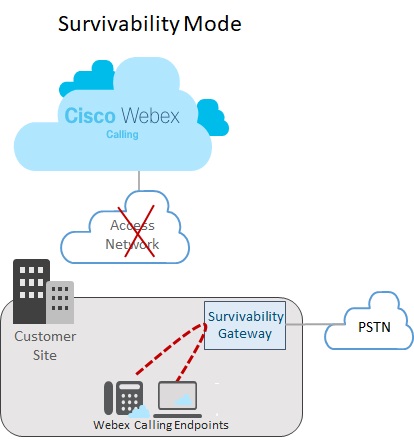
L'image suivante montre un scénario de panne réseau dans lequel la connexion à Webex est interrompue et les terminaux du site Webex fonctionnent en mode Survivability. Sur l'image, la Survivability Gateway achemine un appel interne entre deux terminaux du site sans qu'il soit nécessaire de se connecter à Webex. Dans ce cas, la Survivability Gateway est configurée avec une connexion PSTN locale. Par conséquent, les terminaux sur site en mode Survivability peuvent utiliser le PSTN pour les appels entrants et sortants vers des numéros externes et des fournisseurs E911.
Configuration sur plusieurs sites
L'image suivante montre un scénario de panne réseau dans lequel la connexion à Webex est interrompue et les terminaux situés à différents endroits fonctionnent en mode Survivabilité. Le réseau LAN comporte plusieurs sites plus petits qui sont mappés sur une seule passerelle Survivability. Ce déploiement optimise l'utilisation des ressources de la passerelle tout en préservant les configurations spécifiques à la localisation pour le routage des appels.
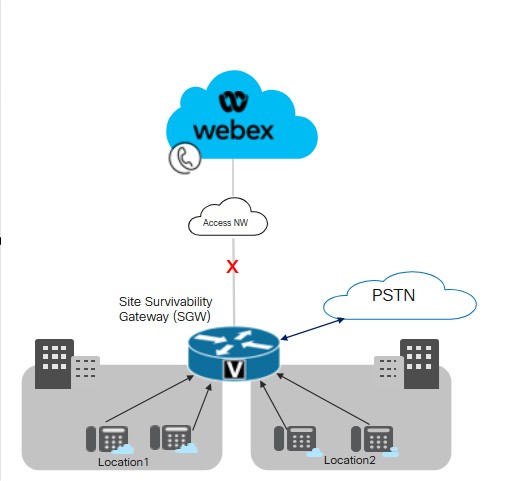
Cisco recommande de maintenir un seuil de latence de 50 millisecondes pour la connectivité entre Survivability Gateway et les terminaux d'un réseau local.
Conditions clés pour la survie du site
Les conditions suivantes s'appliquent au Survivability Gateway :
-
Le cloud Webex inclut l'adresse IP, le nom d'hôte et le port de Survivability Gateway dans le fichier de configuration de l'appareil. Par conséquent, les terminaux peuvent contacter la Survivability Gateway pour s'enregistrer en cas de rupture de connexion à Webex.
-
La synchronisation quotidienne des données des appels entre le cloud Webex et Survivability Gateway inclut les informations d'authentification des utilisateurs enregistrés. Par conséquent, les terminaux peuvent gérer des enregistrements sécurisés, même en mode Survivabilité. La synchronisation inclut également les informations de routage pour ces utilisateurs.
-
La Survivability Gateway peut acheminer automatiquement les appels internes à l'aide des informations de routage fournies par Webex. Ajoutez une configuration de ligne RTPC à la Survivability Gateway pour fournir des appels externes.
-
Chaque site qui déploie Site Survivability nécessite une passerelle Survivability sur le réseau local.
-
Les inscriptions et le contrôle des appels reviennent au cloud Webex une fois que la connexion réseau Webex est rétablie pendant au moins 30 secondes.
Colocation avec Unified SRST
La passerelle Survivability permet la colocation d'une configuration Webex Survivability et d'une configuration SRST unifiée sur la même passerelle. La passerelle peut garantir la capacité de survie à la fois pour les Webex Calling terminaux et pour les terminaux enregistrés auprès de Unified Communications Manager. Pour configurer la colocation :
-
Configurez le support SRST unifié pour les terminaux enregistrés auprès de Unified Communications Manager. Pour la configuration, consultez le guide d'administration Cisco Unified SRST.
-
Sur la même passerelle, suivez le flux de tâches de configuration de la survie du site décrit dans cet article pour configurer la passerelle avec Site Survivability pour les terminaux. Webex Calling
Considérations relatives au routage des appels pour la colocation
Tenez compte des points suivants lorsque vous configurez le routage des appels pour les scénarios de colocation :
-
La Survivability Gateway achemine automatiquement les appels internes à condition que les deux points de terminaison de l'appel soient enregistrés sur la Survivability Gateway. Les appels internes sont automatiquement acheminés entre tous les clients enregistrés (SRST ouWebex Calling).
-
Il est possible que la connexion à un système de contrôle des appels soit interrompue alors que la connexion à l'autre système de contrôle des appels reste active. Par conséquent, un ensemble de terminaux s'enregistre auprès de la Survivability Gateway tandis qu'un autre ensemble de terminaux du même site s'enregistre auprès du contrôle principal des appels. Dans ce cas, vous devrez peut-être acheminer les appels entre les deux ensembles de terminaux vers un tronc SIP ou un circuit PSTN.
-
Les appels externes et les appels E911 peuvent être acheminés vers un trunk SIP ou un circuit PSTN.
Fonctionnalités et composants pris en charge
Le tableau suivant fournit des informations sur les fonctionnalités prises en charge.
| Fonctionnalité | Appareils MPP et application Webex | VG4xx ATA |
|---|---|---|
|
Extension téléphonique intrasite |
Supporté automatiquement, aucune configuration de routage spécifique n'est requise sur la Survivability Gateway. |
Supporté automatiquement, aucune configuration de routage spécifique n'est requise sur la Survivability Gateway. Les numéros alternatifs ne sont pas pris en charge. |
|
Appels intersites et PSTN (entrants et sortants) |
Appels PSTN basés sur un circuit téléphonique ou une liaison SIP. |
Appels PSTN basés sur un circuit téléphonique ou une liaison SIP. |
|
Gestion des appels E911 |
Les appels au E911 nécessitent un circuit PSTN ou une liaison SIP. Les appels sortants utilisent un numéro d'identification de localisation d'urgence (ELIN) enregistré spécifique pour un lieu d'intervention d'urgence (ERL) défini. Si l'opérateur d'urgence renvoie un appel déconnecté, Survivability Gateway dirige l'appel vers le dernier appareil qui a appelé le numéro d'urgence. |
Les appels au E911 nécessitent un circuit PSTN ou une liaison SIP. Les appels sortants utilisent un numéro d'identification de localisation d'urgence (ELIN) enregistré spécifique pour un lieu d'intervention d'urgence (ERL) défini. Si l'opérateur d'urgence renvoie un appel déconnecté, Survivability Gateway dirige l'appel vers le dernier appareil qui a appelé le numéro d'urgence. |
|
Mise en attente et reprise des appels |
Soutenu Si vous utilisez Music on Hold (MOH), configurez Survivability Gateway manuellement avec un fichier MOH. |
Les lignes analogiques VG4xx ATA ne peuvent pas mettre en attente ou reprendre les appels. Cette fonctionnalité n'est prise en charge que lorsqu'un appel entrant est reçu sur VG4xx ATA. |
|
Transfert d'appels assisté |
Soutenu |
Cette fonctionnalité n'est prise en charge que lorsqu'un appel entrant est reçu sur VG4xx ATA. |
|
Transfert d'appel à l'aveugle |
Soutenu |
Cette fonctionnalité n'est prise en charge que lorsqu'un appel entrant est reçu sur VG4xx ATA. |
|
Identification de l'appelant entrant (nom) |
Soutenu |
Soutenu |
|
Identification de l'appelant entrant (nom et numéro) |
Soutenu |
Soutenu |
|
Appel vidéo point à point |
Soutenu |
Non pris en charge |
|
Appels à trois |
Non pris en charge |
Non pris en charge |
|
Lignes partagées |
Soutenu |
Soutenu |
|
Lignes virtuelles |
Soutenu |
Non pris en charge |
|
Renvoi d'appel |
Compatible avec Call Forward All, No Answer et Occupée. |
Soutenu |
|
Hunt Group |
Compatible pour les applications suivantes : séquentiel, parallèle, homologue et inactif le plus long. |
Soutenu |
|
Auto Attendant |
Compatible avec la numérotation par extension |
Soutenu |
Lors de la configuration de cette fonctionnalité, Site Survivability est disponible pour les terminaux pris en charge suivants.
| Type | Mannequins | Version minimale |
|---|---|---|
| Téléphone IP Cisco avec firmware multiplateforme (MPP) |
6821, 6841, 6851, 6861, 6861 Wi-Fi, 6871 7811, 7821, 7841, 7861 8811, 8841, 8851, 8861 8845 (audio uniquement), 8865 (audio uniquement), 8875 (vidéo) 9800 Pour plus d'informations sur les téléphones IP Cisco équipés d'un microprogramme multiplateforme (MPP) compatibles, voir : |
12.0(1) Pour 8875 téléphones : Phone OS 3.2 et versions ultérieures Pour la série 9800 : PhoneOS 3.2 (1) |
|
Téléphone de conférence IP Cisco |
7832, 8832 |
12.0(1) |
|
Cisco WebexAppli |
Windows, Mac |
43.2 |
|
Points de terminaison analogiques |
VG400 ATA, VG410 ATA et VG420 ATA Cisco ATA 191 et 192 |
17.16.1a 11.3 (1) pour ATA 191 et 192 |
Les appareils tiers ne sont pas pris en charge par Survivability Gateway.
Le tableau suivant permet de configurer les routeurs Cisco IOS XE en tant que passerelle de survie. Ce tableau répertorie le nombre maximum de terminaux pris en charge par chaque plateforme et la version minimale d'IOS XE.
Webex CallingLes fonctionnalités de Survivability Gateway sont disponibles dans la version 17.12.3 ou ultérieure de Cisco IOS XE Dublin. Les fonctionnalités Hunt Group, Call Forward et Auto Attendant sont disponibles depuis iOS 17.18.2 et versions ultérieures.
| Mannequin | Nombre maximum d'inscriptions sur les terminaux | Version minimale |
|---|---|---|
|
Routeur à services intégrés 4321 | 50 |
Cisco IOSXE Dublin 17.12.3 ou versions ultérieures |
|
Routeur à services intégrés 4331 | 100 | |
|
Routeur à services intégrés 4351 | 700 | |
|
Routeur à services intégrés 4431 | 1200 | |
|
Routeur à services intégrés 4451-X | 2000 | |
|
Routeur à services intégrés 4461 | 2000 | |
|
Catalyst Edge 8200L-1N-4T | 1500 | |
|
Catalyst Edge 8200-1N-4T | 2500 | |
|
Catalyst Edge 8300-1N1S-6T | 2500 | |
|
Catalyst Edge 8300-2N2S-6T | 2500 | |
|
Catalyst Edge 8300-1N1S-4T2X | 2500 | |
|
Catalyst Edge 8300-2N2S-4T2X | 2500 | |
|
Petite configuration logicielle du Catalyst Edge 8000V | 500 | |
|
Configuration moyenne du logiciel Catalyst Edge 8000V | 1000 | |
|
Configuration logicielle étendue du Catalyst Edge 8000V | 2000 |
Informations de référence sur les ports pour Survivability Gateway
|
Objectif de la connexion |
Adresses sources |
Ports sources |
Protocole |
Adresses de destination |
Ports de destination |
|---|---|---|---|---|---|
|
Signalisation des appels vers Survivability Gateway (SIP TLS) |
Appareils |
5060-5080 |
TLS |
Survivability Gateway |
8933 |
|
Appelez les médias à Survivability Gateway (SRTP) |
Appareils |
19560-19660 |
UDP |
Survivability Gateway |
8000-14198 (SRTP sur UDP) |
|
Signalisation des appels vers la passerelle PSTN (SIP) |
Survivability Gateway |
Éphémère |
TCP ou UDP |
Votre passerelle ITSP PSTN |
5060 |
|
Appelez le média vers la passerelle PSTN (SRTP) |
Survivability Gateway |
8000-48198 |
UDP |
Votre passerelle ITSP PSTN |
Éphémère |
|
Synchronisation de l'heure (NTP) |
Survivability Gateway |
Éphémère |
UDP |
serveur NTP |
123 |
|
Résolution des noms (DNS) |
Survivability Gateway |
Éphémère |
UDP |
serveur DNS |
53 |
|
Gestion du cloud |
Connecteur |
Éphémère |
HTTPS |
Services Webex |
443, 8433 |
Pour obtenir des conseils opérationnels sur le mode cloud, consultez l'article d'Webex Callingaide relatif aux informations de référence des ports.
Vous pouvez personnaliser les valeurs de réglage des ports sur les routeurs Cisco IOS XE. Ce tableau utilise des valeurs par défaut à titre indicatif.
Configuration des fonctionnalités
Flux de tâches de configuration de la survivabilité du site
Effectuez les tâches suivantes pour ajouter la capacité de survie à un Webex Calling site existant. En cas de rupture de connexion au cloud Webex, une passerelle de survie intégrée au réseau local peut fournir un contrôle d'appel de secours pour les terminaux situés sur place.
Avant de commencer
Si vous devez configurer une nouvelle passerelle qui fasse office de passerelle de survie, consultez l'article de Webex intitulé Enroll Cisco IOS Managed Gateways to Webex Cloud to add the gateway to Control Hub.
| Étapes | Commandement ou action | Objectif |
|---|---|---|
|
1 | Attribuer le service de survie à une passerelle |
Dans Control Hub, attribuez le service Survivability Gateway à une passerelle. |
|
2 | Télécharger le modèle de configuration |
Téléchargez le modèle de configuration depuis Control Hub. Vous aurez besoin de ce modèle pour configurer la ligne de commande de la passerelle. |
|
3 |
Configurez les licences pour Survivability Gateway. | |
|
4 |
Configurez les certificats pour Survivability Gateway. | |
|
5 |
Utilisez le modèle de configuration que vous avez téléchargé plus tôt pour configurer la ligne de commande de la passerelle. Effectuez toutes les configurations obligatoires figurant dans le modèle. |
Attribuer le service de survie à une passerelle
Avant de commencer
| 1 |
Accédez à la section Appels sous Services, puis cliquez sur l'onglet Passerelles gérées. La vue Passerelles gérées affiche la liste des passerelles que vous gérez via Control Hub.
|
| 2 |
Sélectionnez la passerelle que vous souhaitez désigner comme passerelle de survie, et choisissez l'une des options suivantes, en fonction de la valeur du champ Service :
|
| 3 |
Dans la liste déroulante des types de service, sélectionnez Survivability Gateway et remplissez les champs suivants :
Une fois l'inscription terminée, les informations de localisation apparaissent sur la page Passerelles gérées. |
| 4 |
Cliquez sur Attribuer. La vue Passerelles gérées affiche la liste des emplacements attribués à la passerelle.
|
Télécharger le modèle de configuration
| 1 |
Connectez-vous à Control Hub. Si vous êtes une organisation partenaire, Partner Hub est lancé. Pour ouvrir Control Hub, cliquez sur la vue clients dans Partner Hub et sélectionnez le client concerné, ou sélectionnez Mon organisation pour ouvrir les paramètres de Control Hub pour l'organisation partenaire. |
| 2 |
Accédez à passerelles. |
| 3 |
Cliquez sur la passerelle de survie applicable. |
| 4 |
Cliquez sur Télécharger le modèle de configuration et téléchargez-le sur votre ordinateur de bureau ou portable. |
Configurer les licences
| 1 |
Passez en mode de configuration globale sur le routeur : |
| 2 |
Configurez les licences à l'aide des commandes qui s'appliquent uniquement à votre plateforme spécifique.
Pour configurer un débit supérieur à 250 Mbps, vous avez besoin d'une licence de plateforme HSEC . |
Configurer les certificats
Configurer les certificats sur Cisco IOS XE
Suivez les étapes suivantes pour demander et créer des certificats pour Survivability Gateway. Utilisez des certificats signés par une personne connueCertificate Authority.
La plateforme Survivability Gateway ne prend en charge que les certificats CA connus du public. Les certificats CA privés ou d'entreprise ne peuvent pas être utilisés pour Survivability Gateway.
Pour une liste des autorités de certification racine prises en chargeWebex Calling, voir Quelles sont les autorités de certification racine prises en charge pour les appels vers des plateformes Cisco Webex audio et vidéo ? .
La plateforme Survivability Gateway ne prend pas en charge le certificat joker.
Exécutez les commandes à partir de l'exemple de code pour terminer les étapes. Pour plus d'informations sur ces commandes, ainsi que d'autres options de configuration, consultez le chapitre « Support SIP TLS » du Guide Cisco Unified Border Element de configuration.
| 1 |
Passez en mode de configuration globale en exécutant les commandes suivantes : |
| 2 |
Générez la clé privée RSA en exécutant la commande suivante. Le module de clé privée doit être d'au moins 2 048 bits. |
| 3 |
Configurez un point de confiance pour détenir le certificat Survivability Gateway. Le nom de domaine complet (FQDN) de la passerelle doit utiliser la même valeur que celle que vous avez utilisée lors de l'attribution du service de survie à la passerelle. |
| 4 |
Générez une demande de signature de certificat en exécutant la Entrez lorsque vous y êtes invitée Une fois le CSR affiché à l'écran, utilisez le Bloc-notes pour copier le certificat dans un fichier que vous pouvez envoyer à une autorité de certification (CA) compétente. Si votre fournisseur de certificats a besoin d'un CSR au format PEM (Privacy Enhanced Mail), ajoutez un en-tête et un pied de page avant de le soumettre. Par exemple : |
| 5 |
Une fois que l'autorité de certification vous a délivré un certificat, exécutez la Lorsque vous y êtes invitée, collez le contenu du certificat CA émetteur en base 64 CER/PEM (pas le certificat de l'appareil) dans le terminal. |
| 6 |
Importez le certificat d'hôte signé vers le point de confiance à l'aide de la Lorsque vous y êtes invitée, collez le certificat CER/PEM en base 64 dans le terminal. |
| 7 |
Vérifiez que le certificat CA racine est disponible : Seules les autorités de certification connues du public sont prises en charge par Webex Calling cette solution. Les certificats CA privés ou d'entreprise ne sont pas pris en charge. |
| 8 |
Si votre certificat CA racine n'est pas inclus dans le pack, procurez-vous le certificat et importez-le vers un nouveau point de confiance. Effectuez cette étape si aucun certificat racine de Californie connu du public n'est disponible sur votre passerelle Cisco IOS XE. Lorsque vous y êtes invitée, collez le contenu du certificat CER/PEM de base 64 dans le terminal. |
| 9 |
En mode configuration, spécifiez le point de confiance par défaut, la version TLS et les valeurs par défaut de SIP-UA à l'aide des commandes suivantes. |
Certificats d'importation et paires de clés
Vous pouvez importer des certificats CA et des paires de clés sous forme de bundle en utilisant le format PKCS12 (.pfx ou .p12). Vous pouvez importer le bundle depuis un système de fichiers local ou un serveur distant. Le PKCS12 est un type de format de certificat spécial. Il regroupe l'ensemble de la chaîne de certificats, du certificat racine au certificat d'identité, en passant par la paire de clés RSA. C'est-à-dire que le bundle PKCS12 que vous importez inclurait la paire de clés, les certificats hôtes et les certificats intermédiaires. Importez un bundle PKCS12 pour les scénarios suivants :
-
Exportez depuis un autre routeur Cisco IOS XE et importez vers votre routeur Survivability Gateway
-
Génération du bundle PKCS12 en dehors du routeur Cisco IOS XE à l'aide d'OpenSSL
Suivez les étapes suivantes pour créer, exporter et importer des certificats et des paires de clés pour votre routeur Survivability Gateway.
| 1 |
(Facultatif) Exportez le bundle PKCS12 requis pour votre routeur Survivability Gateway. Cette étape n'est applicable que si vous exportez depuis un autre routeur Cisco IOS XE. |
| 2 |
(Facultatif) Créez un bundle PKCS12 à l'aide d'OpenSSL. Cette étape n'est applicable que si vous générez un bundle PKCS12 en dehors de Cisco IOS XE à l'aide d'OpenSSL. |
| 3 |
Importez le paquet de fichiers au format PKCS12. Voici un exemple de configuration pour la commande et des détails concernant les paramètres configurables :
La commande d'importation crypto pki crée automatiquement le point de confiance adapté au certificat. |
| 4 |
En mode configuration, spécifiez le point de confiance par défaut, la version TLS et les valeurs par défaut de SIP-UA à l'aide des commandes suivantes. |
Configurer Survivability Gateway
Configurer la passerelle en tant que passerelle de survie
Utilisez le modèle de configuration que vous avez téléchargé plus tôt pour configurer la ligne de commande de la passerelle. Effectuez les configurations obligatoires du modèle.
Les étapes suivantes contiennent des exemples de commandes ainsi qu'une explication de celles-ci. Modifiez les paramètres en fonction de votre déploiement. Les crochets obliques (par exemple <settings>) indiquent les paramètres dans lesquels vous devez saisir les valeurs qui s'appliquent à votre déploiement. Les différents <tag>paramètres utilisent des valeurs numériques pour identifier et attribuer des ensembles de configurations.
- Sauf indication contraire, cette solution nécessite que vous effectuiez toutes les configurations de cette procédure.
- Lorsque vous appliquez les paramètres du modèle,
%tokens%remplacez-les par vos valeurs préférées avant de les copier sur la passerelle. - Pour plus d'informations sur les commandes, consultez Webex Managed Gateway Command Reference. Utilisez ce guide à moins que la description de la commande ne vous fasse référence à un autre document.
| 1 |
Passez en mode de configuration globale. où :
|
| 2 |
Effectuez les configurations du service vocal :
Explication des commandes :
|
| 3 |
Activez Survivability sur le routeur : Explication des commandes :
|
| 4 |
Configurez les serveurs NTP :
|
| 5 |
(Facultatif). Configurez les autorisations d'appel générales de classe de restriction : L'exemple précédent crée un ensemble de classes de restrictions personnalisées nommées catégories (par exemple, |
| 6 |
Configurez une liste de codecs préférés. Par exemple, la liste suivante indique g711ulaw comme codec préféré, suivi de g711alaw. Explication des commandes :
|
| 7 |
Configurez les pools de registres vocaux par défaut : Explication des commandes :
|
| 8 |
Configurez les appels d'urgence : Explication des commandes :
Si la superposition Wi-Fi ne correspond pas exactement aux sous-réseaux IP, le mappage ELIN des appels d'urgence pour les appareils nomades n'est peut-être pas correct. |
| 9 |
Configurez les correspondants pour le PSTN. Pour un exemple de configuration de numérotation homologue, voir les exemples de connexion PSTN. |
| 10 |
Facultatif. Activez la mise en attente de la musique sur le routeur. Vous devez stocker un fichier musical sur la mémoire flash du routeur au format G.711. Le fichier peut être au format .au ou .wav, mais il doit contenir des données 8 bits et 8 kHz (par exemple, le format de données ITU-T A-law ou mu-law). Explication des commandes :
|
Synchronisation complète à la demande
Facultatif. Effectuez cette procédure uniquement si vous souhaitez effectuer une synchronisation immédiate à la demande. Cette procédure n'est pas obligatoire car le cloud Webex synchronise automatiquement les données des appels avec Survivability Gateway une fois par jour.
| 1 |
Connectez-vous à Control Hub. Si vous êtes une organisation partenaire, Partner Hub est lancé. Pour ouvrir Control Hub, cliquez sur la vue clients dans Partner Hub et sélectionnez le client concerné, ou sélectionnez Mon organisation pour ouvrir les paramètres de Control Hub pour l'organisation partenaire. |
| 2 |
Accédez à passerelles. |
| 3 |
Cliquez sur la passerelle de survie applicable pour ouvrir la vue du service de survie pour cette passerelle. |
| 4 |
Cliquez sur le bouton Synchroniser. |
| 5 |
Cliquez sur Soumettre. La synchronisation peut prendre jusqu'à 10 minutes.
|
Modifier les propriétés de Survivability Gateway
| 1 |
Connectez-vous à Control Hub. Si vous êtes une organisation partenaire, Partner Hub est lancé. Pour ouvrir Control Hub, cliquez sur la vue clients dans Partner Hub et sélectionnez le client concerné, ou sélectionnez Mon organisation pour ouvrir les paramètres de Control Hub pour l'organisation partenaire. |
| 2 |
Accédez à passerelles. |
| 3 |
Cliquez sur la passerelle de survie applicable pour ouvrir la vue du service de survie pour cette passerelle. |
| 4 |
Cliquez sur le bouton Modifier et mettez à jour les paramètres suivants.
|
| 5 |
Cliquez sur Soumettre. Si vous souhaitez supprimer une passerelle Survivability de Control Hub, annulez d'abord l'attribution du service Survivability Gateway. Pour plus de détails, voir Attribuer des services à des passerelles gérées. |
Configurations pour activer les CDR sur Survivability Gateway
Le connecteur configure automatiquement les commandes liées au CDR afin de faciliter la collecte des statistiques du nombre d'appels.
À la fin d'un événement de survie, le connecteur traite les CDR générés pendant la période de l'événement, ainsi que les données de configuration, afin d'identifier les différents comptes d'appels. Les statistiques incluent le nombre total d'appels, d'appels d'urgence et d'appels externes, et sont utilisées pour surveiller l'utilisation des fonctionnalités internes. Seuls les chiffres du nombre d'appels sont envoyés au cloud Webex alors que les CDR eux-mêmes ne sont pas transmis.
Voici un exemple de configuration :
!
gw-accounting file
primary ifs bootflash:guest-share/cdrs/
acct-template callhistory-detail
maximum cdrflush-timer 5
cdr-format detailed
!
Explication des commandes :
-
primary ifs bootflash:guest-share/cdrs/- Cette commande permet de stocker les fichiers CDR dans le dossier Guest-Share afin d'y accéder via le connecteur. -
acct-template callhistory-detail- Cette commande est obligatoire pour inclure le tag dial-peer dans le CDR. -
maximum cdrflush-timer 5- La valeur par défaut est de 60 minutes, mais le régler sur 5 minutes permet d'enregistrer les CDR dans le fichier plus rapidement. -
cdr-format detailed- C'est le format par défaut. Le format compact n'est pas adapté car il n'inclut pas le tag Dial-Peer.
Configurations pour activer le renvoi d'appels
La fonctionnalité de renvoi d'appels fait partie des fonctionnalités de survie qui garantissent la gestion continue des appels en cas de panne de réseau lorsque la connexion au cloud Webex est perdue. La passerelle Survivability fait office de passerelle de secours locale, permettant aux terminaux de s'enregistrer localement et de maintenir leurs capacités d'appel essentielles.
-
Le comportement de renvoi d'appels en mode Survivability est géré par la passerelle Survivability à l'aide de la configuration du pool, des configurations d'appel entre pairs et des politiques de routage qui traitent les appels localement ou les acheminent via des liaisons PSTN ou SIP.
-
La passerelle Survivability désactive le SIP REFER, le SIP déplacé temporairement pour les services supplémentaires de renvoi et de transfert d'appels, car Webex Calling elle n'utilise pas ces méthodes en mode Survivabilité.
Configurez des pools de registres vocaux pour les scénarios de renvoi d'appels :
|
Pour utiliser la fonction de renvoi d'appels, configurez la
|
Configurations pour activer le groupe de chasse
Ce tableau fournit un mappage de la configuration des fonctionnalités du groupe de chasse dans Control Hub et à l'aide des commandes de la passerelle Survivability
| Caractéristiques du groupe de chasse | Configuration à l'aide du Control Hub | Commandes de la passerelle Survivability |
|---|---|---|
|
Sélectionnez le modèle de routage des appels |
De haut en bas/simultané/circulaire/inactif le plus long | Séquentiel/Parallèle/Peer/Longest-Idle |
|
Ajouter un groupe Hunt |
Ajoutez un groupe de chasse avec le nom et le numéro de téléphone par lieu. | Pour ajouter Hunt Group, utilisez le voice hunt-group <tag> <call routing pattern>. Ajoutez ensuite le numéro de téléphone à l'aide de la pilotcommande et recherchez le nom du groupe à l'aide de descriptionla commande |
|
Sélectionnez les utilisateurs, les espaces de travail ou les lignes virtuelles à ajouter |
Sélectionnez les agents qui feront partie du Hunt Group |
Configurer la liste des agents à l'aide de la |
|
Avancez après un nombre de sonneries défini |
Configurer à l'aide de l'option Définir le nombre de bagues |
Configurez à l'aide de la |
|
Avancez en cas de forte affluence |
Configuration à l'aide de l'option Advance en cas d'affluence |
Configurer à l'aide de la |
|
Rediriger les appels lorsque tous les agents sont injoignables | Configuration à l'aide de l'option Rediriger les appels lorsque tous les agents sont injoignables |
Configurer à l'aide de la |
|
Rediriger les appels lorsque tous les agents sont occupés ou que le groupe de chasse est occupé |
Configuration à l'aide de l'option Rediriger les appels lorsque tous les agents sont occupés ou que le groupe de recherche est occupé |
Configurer à l'aide |
-
Configurer les anneaux séquentiels d'un groupe de chasse
voice hunt-group 1 sequential pilot 1111 number 1 1001 number 2 1002 number 3 7089001 number 4 7089002 number 5 +1210903443 ..... ..... timeout 20 final 1009 statistics collect description present-call idle-phone -
Configurer un groupe de chasse (anneaux parallèles)
voice hunt-group 2 parallel pilot 2222 number 1 2001 number 2 2002 number 3 2089001 number 4 2089002 number 5 +12109034433 ..... ..... timeout 60 final 1009 statistics collect description
Description des commandes :
-
voice hunt-group- Cette commande est utilisée pour définir et accéder au mode de configuration d'un groupe de chasse. -
parallel- Ce mot clé indique la méthode ou l'algorithme du groupe de recherche que le système utilisera pour répartir les appels entrants entre les membres de ce groupe de recherche. -
number- Crée une liste d'extensions/de numéros E164/ESN appartenant à un groupe de recherche vocale. Aucun numéro de la liste ne peut être le numéro de pilote d'un autre groupe de chasse. -
pilot- Il s'agit du numéro principal ou du numéro de répertoire du groupe de chasse. Les appelants composent ce numéro pour joindre le groupe de chasse. -
timeout- Définit la durée maximale, en secondes, pendant laquelle le groupe de chasse tentera d'appeler ses membres avant de passer à l'action suivante. -
final- Cette commande indique le numéro de secours. -
statistics collect- Permet de collecter des statistiques opérationnelles pour le groupe de chasse. -
descriptin- description du groupe de chasse -
present-call idle-phone-Ne passez l'appel qu'aux agents qui ne sont pas actifs.
Voici un exemple de sortie de la show voice hunt-group statisticscommande. La sortie inclut les appels directs vers un numéro de groupe de recherche vocale et les appels depuis la file d'attente ou le B-ACD.
Router# show voice hunt-group 1 statistics last 1 h
Wed 04:00 - 05:00
Max Agents: 3
Min Agents: 3
Total Calls: 9
Answered Calls: 7
Abandoned Calls: 2
Average Time to Answer (secs): 6
Longest Time to Answer (secs): 13
Average Time in Call (secs): 75
Longest Time in Call (secs): 161
Average Time before Abandon (secs): 8
Calls on Hold: 2
Average Time in Hold (secs): 16
Longest Time in Hold (secs): 21
Per agent statistics:
Agent: 5012
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 70
Longest Time in Call (secs): 150
Totals Calls on Hold: 1
Average Hold Time (secs): 21
Longest Hold Time (secs): 21
From Queue:
Total Calls Answered: 3
Average Time in Call (secs): 55
Longest Time in Call (secs): 78
Total Calls on Hold: 2
Average Hold Time (secs): 19
Longest Hold Time (secs): 26
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5013
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 51
Longest Time in Call (secs): 118
Totals Calls on Hold: 1
Average Hold Time (secs): 11
Longest Hold Time (secs): 11
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 4
Longest Time in Call (secs): 4
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5014
From Direct Call:
Total Calls Answered: 1
Average Time in Call (secs): 161
Longest Time in Call (secs): 161
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 658
Longest Time in Call (secs): 658
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Queue related statistics:
Total calls presented to the queue: 5
Calls handoff to IOS: 5
Number of calls in the queue: 0
Average time to handoff (secs): 2
Longest time to handoff (secs): 3
Number of abandoned calls: 0
Average time before abandon (secs): 0
Calls forwarded to voice mail: 0
Calls answered by voice mail: 0
Number of error calls: 0
Router# sh voice hunt-group
Group 1
type: sequential
pilot number: 4444, peer-tag 2147483647
list of numbers:
Member Used-by State Login/Logout
====== ======= ===== ============
1001 1001 up -
1003 1003 up -
preference: 0
preference (sec): 0
timeout: 15
final_number:
auto logout: no
stat collect: no
phone-display: no
hlog-block: no
calls in queue: 0
overwrite-dyn-stats: no
members logout: no
present-call idle-phone: no
webex-sgw-bgl14#
Configurations pour activer la distribution automatique des appels de base (B-ACD)
Les services de base de distribution automatique des appels (B-ACD) et de réception automatique (AA) permettent de répondre automatiquement aux appels extérieurs grâce à des messages d'accueil et à des menus qui permettent aux appelants de sélectionner le service approprié ou de composer des numéros de poste connus.
B-ACD permet de répondre et de distribuer automatiquement les appels à l'aide de menus interactifs et de groupes de recherche locaux. L'application B-ACD comprend des services d'assistance automatique (AA) et un service de file d'attente d'appels. L'assistant automatique B-ACD prend en charge les appels PSTN négociés avec le trunk SIP entrant avec le codec g711ulaw
B-ACD prend en charge les groupes de recherche vocale avec des appels séquentiels, parallèles, homologues, les plus longs appels inactifs, les lignes partagées SIP et les lignes partagées mixtes.
Un appel entrant compose le numéro pilote du B-ACD AA et reçoit un message d'accueil et des instructions pour aider l'appelant à acheminer automatiquement l'appel.
Limites
Utilisez le même codec sur les correspondants entrants et sortants lors du transfert d'appels. L'utilisation de codecs différents n'est pas prise en charge. IOS n'invoquera aucun transcodeur pour les appels gérés par aucune application TCL.
Composants B-ACD
L'application B-ACD comprend un service de file d'appels et un ou plusieurs services AA. Les composants configurables de ces services sont les suivants :
-
Numéro de pilote
-
Welcome Prompt et autres fichiers audio
-
Options de menu
-
Numérotation par extension
Numéro de pilote
Chaque service AA possède son propre numéro pilote AA que les appelants composent pour joindre l'AA. Ce numéro est indiqué dans la param aa-pilotcommande. Le numéro pilote AA n'est associé à aucun numéro de téléphone ou à un téléphone physique d'agent, mais vous devez définir un correspondant avec le numéro pilote AA comme numéro d'appel entrant afin que ce numéro soit joignable par les appelants extérieurs.
Message de bienvenue et autres fichiers audio
L'invite de bienvenue est un fichier audio qui est lu lorsqu'un appel est répondu par le numéro pilote. Ce fichier audio fait partie des nombreux fichiers audio utilisés par le service B-ACD pour informer les appelants de leur statut et des mesures qu'ils pourraient prendre. Vous pouvez créer des fichiers audio personnalisés décrivant les choix de menu proposés à vos appelants. Les fichiers audio B-ACD sont décrits dans les sections suivantes :
Réenregistrement des fichiers audio par défaut
Des fichiers audio par défaut sont fournis pour chaque point du script et sont transmis aux appelants. Vous téléchargez les fichiers audio par défaut à partir du lien et vous les copiez vers un endroit accessible via un routeur B-ACD, comme une mémoire flash ou un serveur TFTP. Les fichiers audio et les fichiers de script sont regroupés dans un fichier tar sur le site web. Les fichiers par défaut et leurs messages sont répertoriés dans le tableau. Vous pouvez réenregistrer des messages personnalisés par rapport aux messages par défaut, mais vous ne pouvez pas modifier le nom des fichiers audio, sauf comme indiqué spécifiquement dans la section Modification des codes de langue et des noms de fichiers.
Pour réenregistrer et installer les instructions audio par défaut avant d'utiliser un service B-ACD pour la première fois, suivez les étapes décrites dans la section Téléchargement de scripts Tcl et d'instructions audio. Pour réenregistrer les instructions audio d'un service B-ACD existant, suivez les étapes décrites dans la section Mise à jour des paramètres de script et des instructions audio (numérotation par extension uniquement).
| Nom de fichier par défaut | Annonce par défaut | Durée de l'annonce du défaut |
|---|---|---|
en_bacd_welcome.au |
« Merci d'avoir appelé. » Inclut une pause de deux secondes après le message. |
3 secondes |
en_bacd_options_menu.au |
Pour les ventes, appuyez sur 1 (pause) Pour le service client, appuyez sur le 2 (pause) Pour composer par extension, appuyez sur 3 (pause) Pour parler à un opérateur, appuyez sur zéro. Inclut une pause de quatre secondes après le message. |
15 secondes |
en_bacd_disconnect.au |
« Nous ne sommes pas en mesure de répondre à votre appel pour le moment. Veuillez réessayer plus tard. Merci d'avoir appelé. » Inclut une pause de quatre secondes après le message. |
10 secondes |
en_bacd_invalidoption. au |
« Vous avez saisi une option non valide. Veuillez réessayer. » Inclut une pause d'une seconde après le message. Cette invite est diffusée lorsqu'un appelant choisit une option de menu non valide ou compose une extension non valide. |
7 secondes |
en_bacd_enter_dest.au |
« Veuillez saisir le numéro de poste que vous souhaitez joindre. » Inclut une pause de cinq secondes après le message. Cette invite est diffusée lorsqu'un appelant choisit l'option |
7 secondes |
en_bacd_allagentsbusy. au |
« Tous les agents sont actuellement occupés à aider les autres clients. Continuez à attendre pour obtenir de l'aide. Quelqu'un sera là sous peu. » Inclut une pause de deux secondes après le message. Ce message est également connu sous le nom de deuxième message d'accueil. |
7 secondes |
en_bacd_music_on_hol d.au |
La musique en attente (MOH) est diffusée aux appelants B-ACD. |
60 secondes |
Si vous réenregistrez l'un des fichiers audio, notez que les instructions B-ACD nécessitent un format de fichier audio G.711 (.au) avec un encodage 8 bits, mu-law et 8 kHz. Nous recommandons les outils audio suivants ou d'autres outils de qualité similaire :
-
Adobe Audition pour Microsoft Windows Adobe Systems Inc. (anciennement Cool Edit par Syntrillium Software Corp.)
-
AudioTool pour Solaris de Sun Microsystems Inc.
Configurer B-ACD
Voici quelques exemples de configuration :
application
service aa bootflash:app-b-acd-aa-3.0.0.8.tcl
paramspace english index 1
param handoff-string aa
param dial-by-extension-option <dial-by-extn menu option, standard BACD script menu option is 3>
paramspace english language en
param aa-pilot <auto attendant 164 pilot number associated in auto attendant dial-peer>
paramspace english location flash:
param welcome-prompt _bacd_welcome.au
param voice-mail <alternate destination for calls that are not answered>
param service-name queue
!
service queue bootflash:app-b-acd-3.0.0.8.tcl
param queue-len 30
param queue-manager-debugs 1
!
! SIP PSTN Dial-Peers for Auto Attendant(BACD) service called aa associated with incoming voice port
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
session protocol sipv2
incoming called-number <Auto Attendant Pilot number>
dtmf-relay rtp-nte
codec g711ulaw
no vad
!
! TDM PSTN Dial-Peers if not using SIP for Auto Attendant(BACD) service called aa associated with incoming voice pots
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
incoming called-number <Auto Attendant Pilot number>
port %tdm_port%
! | Commandement | Explication |
|---|---|
param dial-by-extension-option <menu-number> |
Permet aux appelants de composer des numéros de poste après avoir composé le numéro de menu spécifié. numéro de menu : identifiant d'une option de menu. La fourchette va de 1 à 9. Il n'y a pas de défaut. |
param aa-pilot |
Spécifie le numéro pilote associé au numéro de numérotation automatique |
param voice-mail |
Définit une autre destination pour les appels auxquels les agents AA ne répondent pas |
paramspace english language en |
Définit le code de langue des fichiers audio utilisés pour les demandes dynamiques par une application IVR.
Ce code de langue doit correspondre au préfixe de langue à deux caractères utilisé dans les noms de vos fichiers d'invite audio, quelle que soit la langue utilisée dans le fichier. Pour plus d'informations, consultez l'invite de bienvenue et les autres fichiers audio |
param welcome-prompt
audio-filename |
Assigne un fichier audio au message de bienvenue utilisé par ce service AA.
|
Modifier les codes de langue et les noms de fichiers
-
Le préfixe de n'importe quel nom de fichier peut être remplacé par ch, en, sp ou aa. Le préfixe doit correspondre au code spécifié dans le paramètre language-code de la commande de langue paramspace, quelle que soit la langue utilisée dans le fichier.
-
Après son préfixe, le nom de fichier de l'invite de bienvenue (par défaut, en_bacd_welcome .au) peut porter n'importe quel nom d'identification, tel que défini dans la commande.
param welcome-prompt -
Après son préfixe, le nom de fichier de l'invite déroulante (aucune valeur par défaut) peut avoir un nom d'identification quelconque, tel que défini dans la commande.
param drop-through-prompt
Dans les fichiers audio, vous pouvez enregistrer un message dans n'importe quelle langue. Il n'est pas nécessaire de modifier le préfixe d'un fichier contenant une invite dans une autre langue, car les préfixes du code de langue sont utilisés pour des fonctionnalités qui ne font pas partie du service B-ACD. Mais il est important que les préfixes du code de langue de vos fichiers correspondent au code de langue spécifié dans le paramètre de code de langue de la commande de langue paramspace, quelle que soit la langue réellement utilisée dans le fichier audio.
Ne modifiez pas la partie identifiant du nom d'un fichier audio, à l'exception du _bacd_welcome.aufichier. Les scripts identifient les fichiers audio qui portent le même nom d'identification que ceux de Table et qui ont le même préfixe que celui que vous avez spécifié dans la commande paramspace language.
Les deux exceptions aux règles générales de dénomination des fichiers sont le fichier audio d'invite de bienvenue (en_bacd_welcome.au par défaut) et le fichier audio d'drop-through-optioninvite (aucune valeur par défaut n'est fournie par défaut). Les parties identifiables des noms de fichiers pour ces deux invites audio sont spécifiées explicitement lors de la configuration et sont entièrement configurables par l'utilisateur. Ces fichiers peuvent utiliser n'importe quel nom de fichier à condition qu'ils respectent les conventions suivantes :
-
Le préfixe du nom de fichier doit être le même que le code de langue spécifié dans la commande paramspace language. Par exemple, en.
-
La partie identifiant du nom de fichier doit commencer par un trait de soulignement. Par exemple,
_welcome_to_xyz.au.
Utiliser des fichiers audio pour décrire les choix de menu
Par défaut, deux fichiers audio sont fournis pour fournir l'orientation initiale de l'appelant et des indications sur les choix de menu disponibles : en_welcome_prompt.auet en_bacd_options_menu.au. Vous pouvez réenregistrer les messages personnalisés par rapport aux messages par défaut fournis dans ces fichiers, comme expliqué dans Tableau.
Si votre service B-ACD utilise un seul service AA, enregistrez un message de bienvenue en_welcome_prompt.auet enregistrez les instructions concernant le choix des menus. en_bacd_options_menu.au
Si votre service B-ACD utilise plusieurs services AA, vous aurez besoin de messages d'accueil et d'instructions distincts pour chaque AA, conformément aux directives suivantes :
-
Enregistrez un message de bienvenue distinct pour chaque service AA, en utilisant un nom différent pour le fichier audio de chaque message de bienvenue. Par exemple :
en_welcome_aa1.aueten_welcome_aa2.au. Les messages de bienvenue que vous enregistrez dans ces fichiers doivent inclure à la fois le message d'accueil et les instructions concernant les options du menu. -
Enregistrez le silence dans le fichier audio
en_bacd_options_menu.au. Au moins une seconde de silence doit être enregistrée. Notez que ce fichier ne contient pas les instructions du menu lorsqu'il existe plusieurs services AA.
Options de menu
L'objectif d'un service B-ACD est d'acheminer automatiquement les appels vers la bonne destination dans votre organisation. Les services AA interactifs vous permettent de proposer des options de menu aux appelants afin qu'ils puissent faire les choix appropriés pour leurs appels. Les types d'options de menu disponibles dans B-ACD sont décrits dans le tableau. Les options du menu sont annoncées aux appelants par des instructions audio, décrites dans l'invite de bienvenue et dans d'autres fichiers audio.
| Type | Description | Exigences | Exemple |
|---|---|---|---|
Dial-by-extension |
L'appelant appuie sur un chiffre pour être autorisée à composer un poste connu. Le numéro de menu utilisé pour cette option ne doit pas être le même que les numéros de menu (aa-hunt) utilisés pour le service de file d'attente des appels. |
Aucune exigence. |
Après avoir entendu les choix du menu, l'appelant compose le 4 et peut composer un numéro de poste interne. |
Option de numérotation par extension
Le service B-ACD peut également proposer une option de numérotation par poste, qui permet aux appelants de composer des numéros de poste internes lorsqu'ils les connaissent déjà. L'option de numérotation par poste apparaît dans le menu.
L'option de numérotation par poste est configurée en spécifiant un numéro d'option de menu pour le paramètre de numérotation par poste. Lorsque la commande suivante est utilisée, les appelants peuvent composer le 1 puis un numéro de poste.
param dial-by-extension-option 1
Au sein d'un service de file d'attente d'appels B-ACD, le numéro d'option de numérotation par extension et les numéros d'option du groupe de recherche doivent s'exclure mutuellement. Cette restriction signifie que le numéro d'option utilisé pour l'option de numérotation par extension ne peut pas être le même que celui utilisé pour les options aa-hunt. Par exemple, si vous utilisez aa-hunt1 à aa-hunt5 pour spécifier des groupes de recherche dans la configuration de votre service de file d'appels, vous pouvez utiliser l'option 6 pour l'option de numérotation par extension, mais aucun des chiffres de 1 à 5.
Si les dix numéros aa-hunt sont utilisés pour les groupes de recherche dans le service de file d'attente des appels, il n'y a plus d'option pour l'option de numérotation par extension. Notez que cette restriction est basée sur tous les numéros d'option (numéros aa-hunt) utilisés dans le service de file d'attente des appels et non sur les numéros d'options utilisés dans une application AA.
Téléchargement de scripts TCL et de commandes audio
Suivez ces étapes pour préparer les fichiers de script et les fichiers d'invite nécessaires à votre service B-ACD.
-
Copiez le fichier tar sur le bootflash du routeur SGW
Décompressez les fichiers TCL et audio à l'aide de la commande :
archive tar /xtract bootflash:cme-b-acd-3.0.0.8.tar bootflash:- Réenregistrez les fichiers audio si nécessaire.
Explication des commandes :
| Commandement | Explication |
|---|---|
|
Téléchargez le fichier tar B-ACD |
Téléchargez le fichier tar B-ACD appelé Ce fichier tar contient le script AA Tcl, le script Tcl de file d'attente des appels et les fichiers audio par défaut dont vous avez besoin pour le service B-ACD |
enable |
Active le mode EXEC privilégié sur le routeur SGW. Entrez votre mot de passe si vous y êtes invitée. |
archivetar/xtract <source-url> flash: |
Décompresse les fichiers de l'archive B-ACD et les copie sur mémoire flash. Le dossier contient les
|
|
Enregistrer si nécessaire | Réenregistrez les fichiers audio avec vos messages personnalisés, mais ne modifiez pas les noms des fichiers audio. |
Exemples
L'exemple suivant extrait des fichiers de l'archive appelée cme-b-acd-2.1.0.0 du serveur 192.168.1.1 et les copie sur la mémoire flash du routeur B-ACD.
archive tar /xtract tftp://192.168.1.1/cme-b-acd-2.1.0.0.tar flash:Mise à jour des paramètres de script et des instructions audio (numérotation par extension uniquement)
Vous pouvez mettre à jour les paramètres du script B-ACD en modifiant la Cisco IOS configuration. Pour que les modifications de paramètres prennent effet, vous devez arrêter et recharger les scripts B-ACD que vous avez modifiés. Si vous réenregistrez des instructions audio, vous devez recharger les fichiers d'invite audio qui ont été modifiés.
-
Déterminez les identifiants de toutes les sessions actives-
Utilisez la
showcall application sessionscommande en mode EXEC privilégié pour obtenir les numéros d'identification de session (SID) des services AA et de file d'attente d'appels. Si aucun appel n'est actif dans la session AA, le nom du script AA n'apparaît pas dans le résultat de lashow call application sessionscommande. - Arrêtez le B-ACD AA et les sessions du service de file d'attente des appels si nécessaire. À l'aide des numéros d'identification de session de l'étape 1, arrêtez le service B-ACD AA et les sessions du service de file d'attente des appels. Utilisez la
call application session stopcommande en mode EXEC privilégié pour arrêter les sessions AA et la file d'attente des appels. - Rechargez le script AA et les scripts de file d'attente d'appels. Utilisez la
call application voice loadcommande en mode EXEC privilégié pour recharger les scripts. - Si un fichier d'invite audio a été modifié, rechargez-le. Utilisez la
audio-prompt loadcommande en mode EXEC privilégié pour recharger un fichier audio. Répétez cette commande pour chaque fichier audio modifié.
Vérifier le statut B-ACD
Utilisez la show call application sessionscommande pour vérifier que le B-ACD est actif.
L'exemple suivant montre une session avec des applications AA et des applications de file d'attente d'appels actives. Le champ « App » est le nom du service, le champ « Url » est l'emplacement du fichier de script de l'application
Session ID 17
App: aa
Type: Service
Url: flash:app-b-acd-aa-2.1.0.0.tcl
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tcl L'exemple suivant montre une session où seule l'application de file d'attente est active. Le script AA n'apparaît pas dans le résultat de la show call application sessionscommande car il n'y a aucun appel actif. Le nom du service AA apparaît sur la sortie uniquement lorsqu'il y a un appel actif. Le script de file d'attente des appels s'active après le premier appel entrant et reste actif même s'il n'y a aucun appel actif.
Router# show call application sessions
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tclVous pouvez mettre à jour les paramètres du script B-ACD en modifiant la Cisco IOS configuration. Pour que les modifications de paramètres prennent effet, vous devez arrêter et recharger les scripts B-ACD auxquels vous avez apporté des modifications, comme expliqué dans les étapes suivantes. Si vous réenregistrez des instructions audio, vous devez recharger les fichiers d'invite audio qui ont été modifiés.
-
Déterminez les identifiants de toutes les sessions actives :
Utilisez la
show call application sessionscommande en mode EXEC privilégié pour obtenir les numéros d'identification de session (SID) des services AA et de file d'attente d'appels. Si aucun appel n'est actif dans la session AA, le nom du script AA n'apparaît pas dans le résultat de lashow call application sessionscommande.L'exemple suivant montre une session avec des appels actifs. Le champ « App » est le nom de service attribué au script de file d'attente des appels et au script AA. Vous pouvez également voir les noms des services dans la sortie de la commande show running-config.
Router# show call application sessions Session ID 17 App: aa Type: Service Url: bootflash:app-b-acd-aa-3.0.0.8.tcl Session ID 12 App: queue Type: Service Url: bootflash:app-b-acd-3.0.0.8.tcl - Arrêtez le B-ACD AA et les sessions du service de file d'attente des appels si nécessaire
À l'aide des numéros d'identification de session de l'étape 1, arrêtez le service B-ACD AA et les sessions du service de file d'attente des appels. Utilisez la
call application session stopcommande en mode EXEC privilégié pour arrêter les sessions AA et la file d'attente des appels.Router# call application session stop id 17 Router# call application session stop id 12Lorsque vous utilisez la commande Call Application Session Stop pour un service AA, les actions suivantes se produisent :
Le service AA est arrêté.
Tous les appels connectés activement au service AA sont déconnectés.
Le nom du service AA est supprimé de la sortie de la
show call application sessionscommande.Pour éviter de déconnecter les appels, attendez qu'il n'y ait plus d'appels entrants avant de recharger le script, par exemple en dehors des heures de travail.
Si le nom d'un service AA n'apparaît pas dans la sortie de la
show call application sessionscommande, cela signifie qu'il n'y a aucune session d'appel et que vous n'avez pas à émettre decall application session stopcommande pour cela. -
Rechargez le script AA et les scripts de file d'attente d'appels
Utilisez la
call application voice loadcommande en mode EXEC privilégié pour recharger les scripts.Router# call application voice load aa Router# call application voice load queue -
Si un fichier d'invite audio a été modifié, rechargez-le
Utilisez la
audio-prompt loadcommande en mode EXEC privilégié pour recharger un fichier audio. Répétez cette commande pour chaque fichier audio modifié.Router# audio-prompt load flash:en_bacd_welcome.au Reload of flash:en_bacd_welcome.au successful
Limites et restrictions
-
La disponibilité du service du réseau téléphonique public commuté (PSTN) dépend des lignes SIP ou des circuits PSTN disponibles en cas de panne de réseau.
-
Les appareils dotés d'une connectivité 4G et 5G (par exemple, l'application Webex pour mobile ou tablette) peuvent toujours s'enregistrer en cas de Webex Calling panne. Par conséquent, ils pourraient ne pas être en mesure d'appeler d'autres numéros depuis le même site en cas de panne.
-
Les modes de numérotation peuvent fonctionner différemment en mode Survivabilité et en mode Active .
-
La Survivability Gateway doit utiliser une adresse IPv4. Le protocole IPv6 n'est pas pris en charge.
-
La mise à jour de l'état de synchronisation à la demande dans le Control Hub peut prendre jusqu'à 30 minutes.
-
Le Calling Dock n'est pas compatible en mode Survivabilité.
-
Ne configurez pas la
SIP bindcommande en mode de configuration VoIP du service vocal. Cela entraîne un échec de l'enregistrement des terminaux auprès de Survivability Gateway. -
Veillez à ce que les numéros importants des entreprises (ESN) soient uniques sur les différents sites physiques, afin d'éviter les conflits et d'améliorer la traçabilité, la redondance et la fiabilité du basculement.
Les limites suivantes s'appliquent en mode Survivabilité :
-
Touches programmables MPP : Les touches programmables telles que Park, Unpark, Barge, Pickup, Group Pickup et Call Pull ne sont pas prises en charge, mais elles ne semblent pas désactivées sur l'appareil.
-
Lignes partagées : les appels passés vers des lignes partagées peuvent sonner sur tous les appareils ; cependant, les autres fonctionnalités des lignes partagées, telles que la surveillance à distance de l'état de la ligne, la mise en attente, la reprise, la synchronisation Ne pas déranger (DND) et les paramètres de renvoi d'appels ne sont pas disponibles.
-
Conférences : les conférences ou les appels tridirectionnels ne sont pas pris en charge.
-
Distribution automatique des appels de base (B-ACD) : Le service qui associe Survivability Gateway et Local Gateway n'est pas pris en charge.
-
Historique des appels : Les appels passés sont enregistrés localement dans l'historique des appels des appareils MPP et de l'application Webex.
-
Groupes de chasse : vous pouvez configurer jusqu'à 100 groupes de chasse, chaque groupe pouvant accueillir un maximum de 32 utilisateurs.
-
Apparence améliorée des appels partagés : des fonctionnalités telles que la notification de l'état de la ligne, la mise en attente de la ligne partagée/la reprise à distance, et d'autres fonctionnalités relatives aux appels de base, à la recherche de groupes ou au renvoi d'appels ne sont pas prises en charge.
-
Routage des appels de groupe Hunt : le schéma de routage pondéré des appels n'est pas pris en charge.
Expérience utilisateur lors du basculement
Si un site de votre entreprise perd sa connexion Internet alors que vous êtes sur ce site, vous pouvez toujours passer et recevoir des appels, à la fois en interne dans votre entreprise et en externe pour les clients. Voir l'application Webex | Survivabilité du site.
Exemples de configuration
Exemples de connexions PSTN
Pour les appels externes, configurez une connexion au PSTN. Cette rubrique décrit certaines options et fournit des exemples de configurations. Les deux options principales sont les suivantes :
-
Connexion d'une carte d'interface vocale (VIC) au PSTN
-
Trunk SIP vers passerelle PSTN
Connexion par carte d'interface vocale au PSTN
Vous pouvez installer une carte d'interface vocale (VIC) sur le routeur et configurer une connexion par port au PSTN.
-
Pour plus de détails sur l'installation de la carte VIC sur le routeur, consultez le guide d'installation du matériel correspondant à votre modèle de routeur.
-
Pour plus de détails sur la configuration de la carte VIC, ainsi que des exemples, consultez le Guide de configuration des ports vocaux, Cisco IOS version 3S.
Trunk SIP vers passerelle PSTN
Vous pouvez configurer une connexion réseau SIP qui pointe vers une passerelle PSTN. Pour configurer la connexion principale sur la passerelle, utilisez la configuration vocale-tenant. Voici un exemple de configuration.
voice class tenant 300
sip-server ipv4:<ip_address>:<port>
session transport udp
bind all source-interface GigabitEthernet0/0/1
Configuration Dial Peer
Pour les connexions principales, configurez les correspondants de numérotation entrants et sortants pour la connexion principale. La configuration dépend de vos besoins. Pour des informations de configuration détaillées, consultez le guide de configuration Dial Peer, Cisco IOS version 3S.
Voici des exemples de configurations :
Numérotation sortante vers le PSTN via UDP et RTP
dial-peer voice 300 voip
description outbound to PSTN
destination-pattern +1[2-9]..[2-9]......$
translation-profile outgoing 300
rtp payload-type comfort-noise 13
session protocol sipv2
session target sip-server
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Numéro d'appel entrant depuis le PSTN via UDP et RTP
voice class uri 350 sip
host ipv4:<ip_address>
!
dial-peer voice 190 voip
description inbound from PSTN
translation-profile incoming 350
rtp payload-type comfort-noise 13
session protocol sipv2
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Traductions numériques
Pour les connexions RTPC, vous devrez peut-être utiliser des règles de traduction pour traduire les extensions internes en un numéro E.164 que le PSTN peut acheminer. Voici des exemples de configurations :
À partir de la règle de traduction PSTN sans +E164
voice translation-rule 350
rule 1 /^\([2-9].........\)/ /+1\1/
voice translation-profile 300
translate calling 300
translate called 300
À partir de la règle de traduction du système téléphonique avec +E164
voice translation-rule 300
rule 1 /^\+1\(.*\)/ /\1/
voice translation-profile 300
translate calling 300
translate called 300
Exemple d'appel d'urgence
L'exemple suivant contient un exemple de configuration des appels d'urgence.
Si la superposition WiFi ne correspond pas exactement aux sous-réseaux IP, le mappage ELIN des appels d'urgence pour les appareils nomades risque de ne pas être correct.
Sites d'intervention d'urgence (ERL)
voice emergency response location 1
elin 1 14085550100
subnet 1 192.168.100.0
									/26
!
voice emergency response location 2
elin 1 14085550111
subnet 1 192.168.100.64 /26
!
voice emergency response zone 1
location 1
location 2
pairs sortants
voice class e164-pattern-map 301
 description Emergency services numbers
  e164 911
  e164 988
 !
voice class e164-pattern-map 351
 description Emergency ELINs
  e164 14085550100
  e164 14085550111
 !
dial-peer voice 301 pots
 description Outbound dial-peer for E911 call
 emergency response zone 1
 destination e164-pattern-map 301
 !
 dial-peer voice 301 pots
 description Inbound dial-peer for E911 call
 emergency response callback
 incoming called e164-pattern-map 351
 direct-inward-dial


