- Strona główna
- /
- Artykuł

Dziękujemy za opinię.


 W tym artykule
 Opinia?
Otwórz żądanie serwisowe, aby uzyskać pomoc serwisową dla czynności dnia 0 i dnia 1 z centrum sterowania, aby skonfigurować dedykowaną instancję.
Przegląd
Aby skonfigurować instancję dedykowaną, można przesłać żądanie usługi z Centrum sterowania dla następujących typów pomocy serwisowej:
- Wpis DNS
- Aktualizacje zapory
- Przesyłanie oprogramowania układowego
- Łączność w chmurze
- Ustawienia dziennika audytu
- Zarządzanie aplikacjami UC
- DI-MT Inter-op SIP bagażniki
- Cykl życia aplikacji UC
- Infrastruktura jako usługa
Możesz tworzyć i śledzić żądania usług w Centrum sterowania, przechodząc do opcji Wywołanie → Instancja dedykowana → Żądanie usługi. Po utworzeniu żądania usługi możesz zapoznać się z przeglądaniem, śledzeniem i zarządzaniem komunikatami z żądaniami usług, aby uzyskać więcej informacji na temat zarządzania nim.
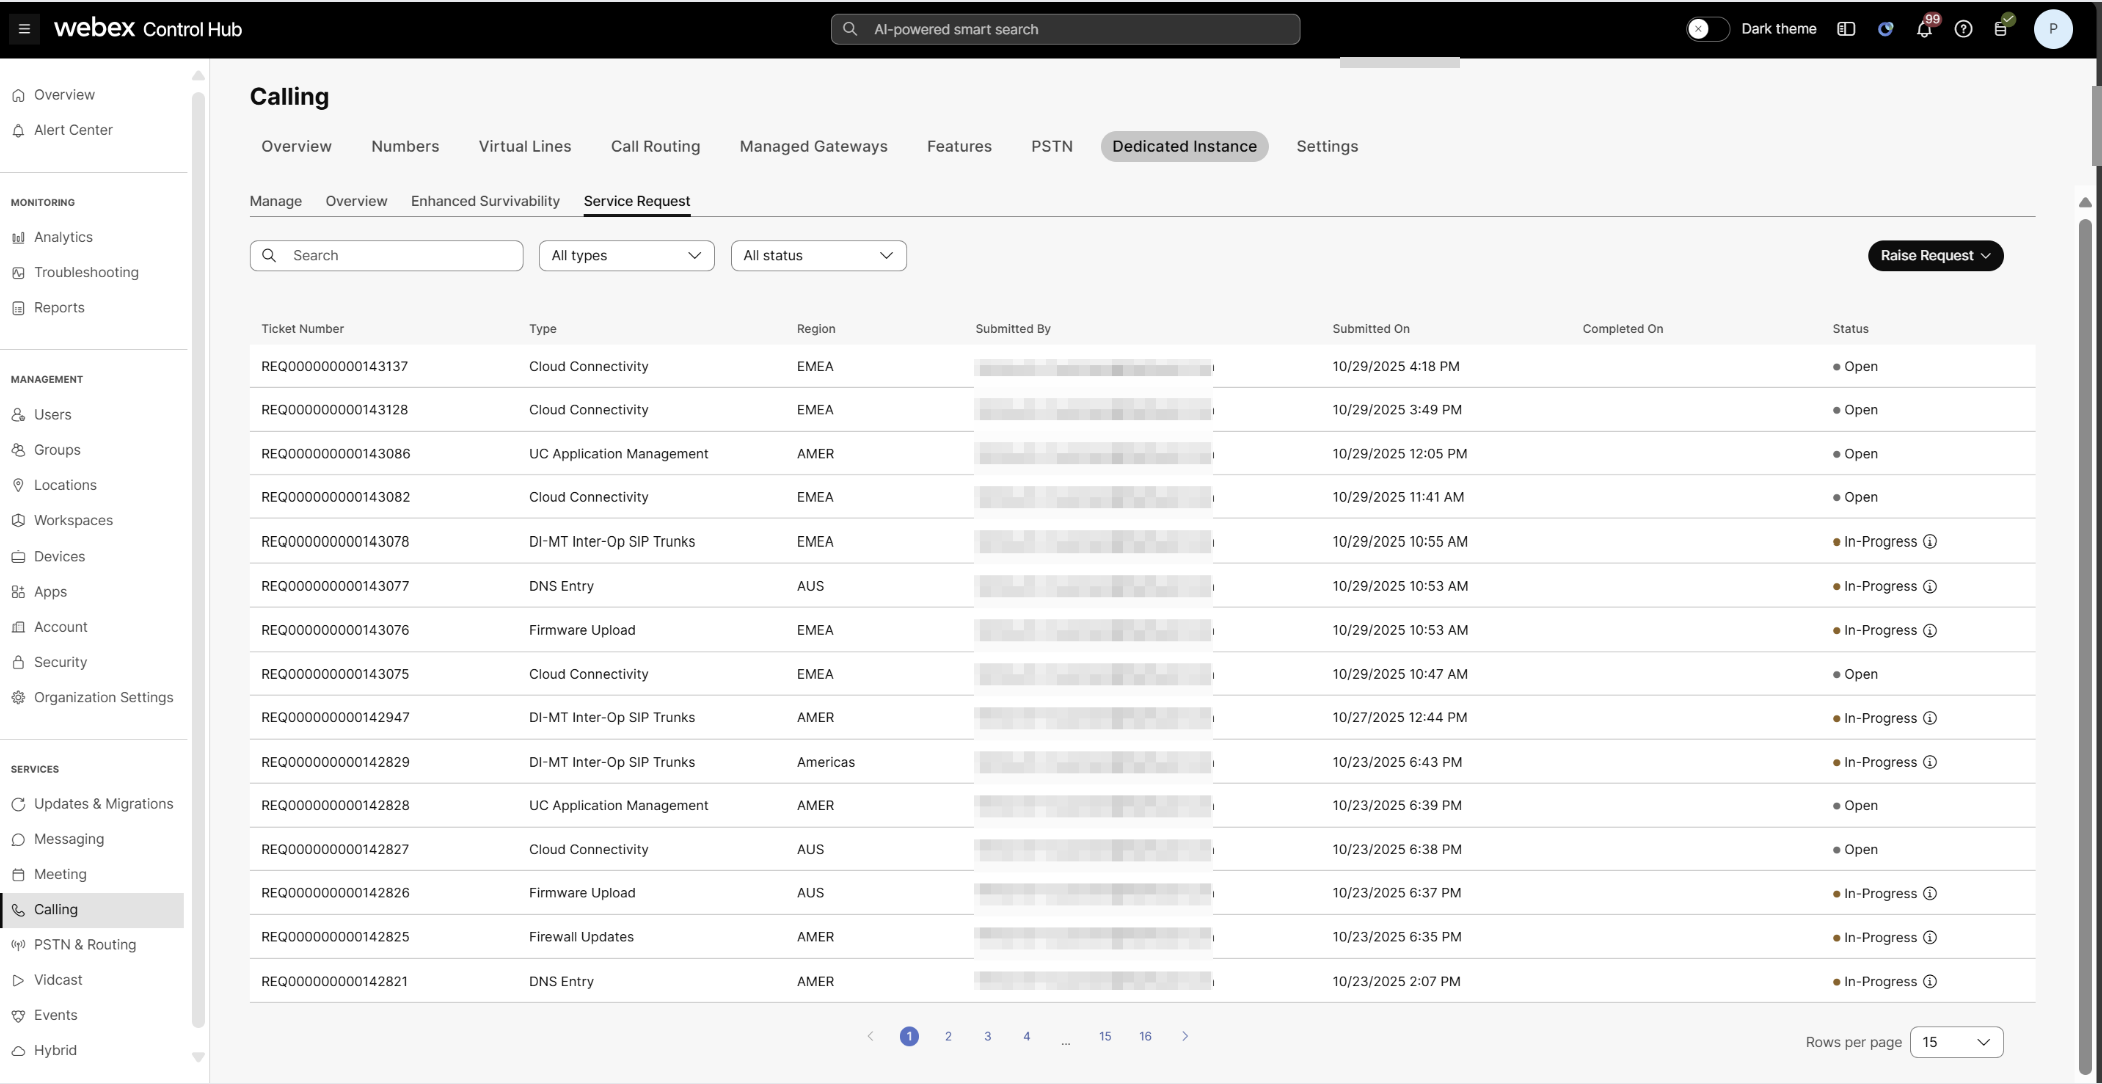
Na stronie żądania usługi można zobaczyć następujące pola:
- Numer biletu: Unikalny identyfikator automatycznie przypisywany do każdego żądania usługi w celu śledzenia i odniesienia.
- Typ: Typ żądania usługi.
- Region: dedykowany region instancji, dla którego złożono żądanie usługi.
- Przesłane przez: Nazwa zgłaszającego wniosek o usługę.
- Przesłane dnia: Wniosek o usługę złożony z daty i godziny.
- Ukończono dnia: Żądanie serwisowe zostało zakończone datą i godziną. Pole jest puste, gdy stan jest w toku.
-
Status: Status otwartego żądania usługi:
- Otwarte: podniesione żądanie usługi jest otwarte i oczekuje na działanie.
- W toku: Rozpoczęto prace nad żądaniem usługi. Najedź kursorem na
 aby wyświetlić przewidywaną datę i godzinę ukończ
enia tego konkretnego wniosku o usługę.
- Zakończ one: Prace nad podniesionym żądaniem serwisowym są zakończone.
Aby wysłać wiadomości do zespołu operacji dedykowanych instan cji, kliknij Ż ą danie usługi i wybierz kartę Komunik acja. Aby uzyskać więcej informacji, zapoz naj się z sekcją Wyświetlanie szczegółów żądania usługi i komunikacji.
Zdecydowanie zaleca się, aby zgłaszający utworzył konto aplikacji Webex i używał tego samego do wiadomości. Jeśli są jakieś pytania lub wymagane są dodatkowe informacje, używamy żądania usługi identyfikatora e-mail zgłaszającego, aby skontaktować się za pośrednictwem przestrzeni aplikacji Webex lub zakładki Komunik acja w utworzonym żądaniu usługi.
Strefa czasowa aplikacji UC jest ustalona na UTC i nie można jej zmienić.
Wpis DNS
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do opcji Wy wołanie > Wystąpienie dedykowane > Żądanie usługi. |
| 3 |
Przejdź do Podnieś żą danie i wybierz Wpis DNS.
|
| 4 |
Z listy rozwijanej Region wybierz region, dla którego należy skonfigurować wpisy DNS. |
| 5 |
Wprowadź nazwę domeny w pełni kwalifikowanej (FQDN) i adres IP w polu w pełni kwalifikowana nazwa domeny (FQDN) i adres IP. Możesz po dać jeden lub wiele adresów IP dla danego FQDN. Podane wartości są konfigurowane na serwerach DNS w Instancji dedykowanej, która korzysta z aplikacji UC. W przypadku próby skonfigurowania już istniejącego pliku FQDN pojawi się komunikat o błędzie. Aby zmodyfikować istniejący wpis, zobacz Mod yfikuj wpis DNS. |
| 6 |
Zaznacz pole wyboru Rekord PTR, jeśli potrzebujesz odwrotnego wyszukiwania podanego adresu FQDN i adresu IP. |
| 7 |
Kliknij Dodaj inny, aby dodać wiele wpisów DNS. |
| 8 |
Kliknij Prześlij i przejrzy j szczegóły żądania wprowadzenia DNS. Po przesłaniu żądania usługi nie może się zmienić. |

Zmodyfikuj wpis DNS
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do opcji Wywoł anie > Instancja dedykowana > Przegląd. |
| 3 |
W sekcji Wpisy DNS wybierz jeden lub więcej FQDNS w razie potrzeby i kliknij Zmień.
|
| 4 |
Dodaj, edytuj lub usuwaj adresy IP w razie potrzeby i zaznacz lub odznacz pola wyboru Zaz nacz, aby usunąć FQDN w zależności od wymag ań. |
| 5 |
Kliknij Prześlij i przejrzyj szczegóły żądania usługi wprowadzania DNS. |

Aktualizacje zapory
| 1 |
Zaloguj się do Control Hub. | |||||||||||||||||||||||||||||||||||||||||||||
| 2 |
Przejdź do opcji Wy wołanie > Wystąpienie dedykowane > Żądanie usługi. | |||||||||||||||||||||||||||||||||||||||||||||
| 3 |
Przejdź do opcji Pod nieś żądanie i wybierz Aktualizacje zapory ogni owej.
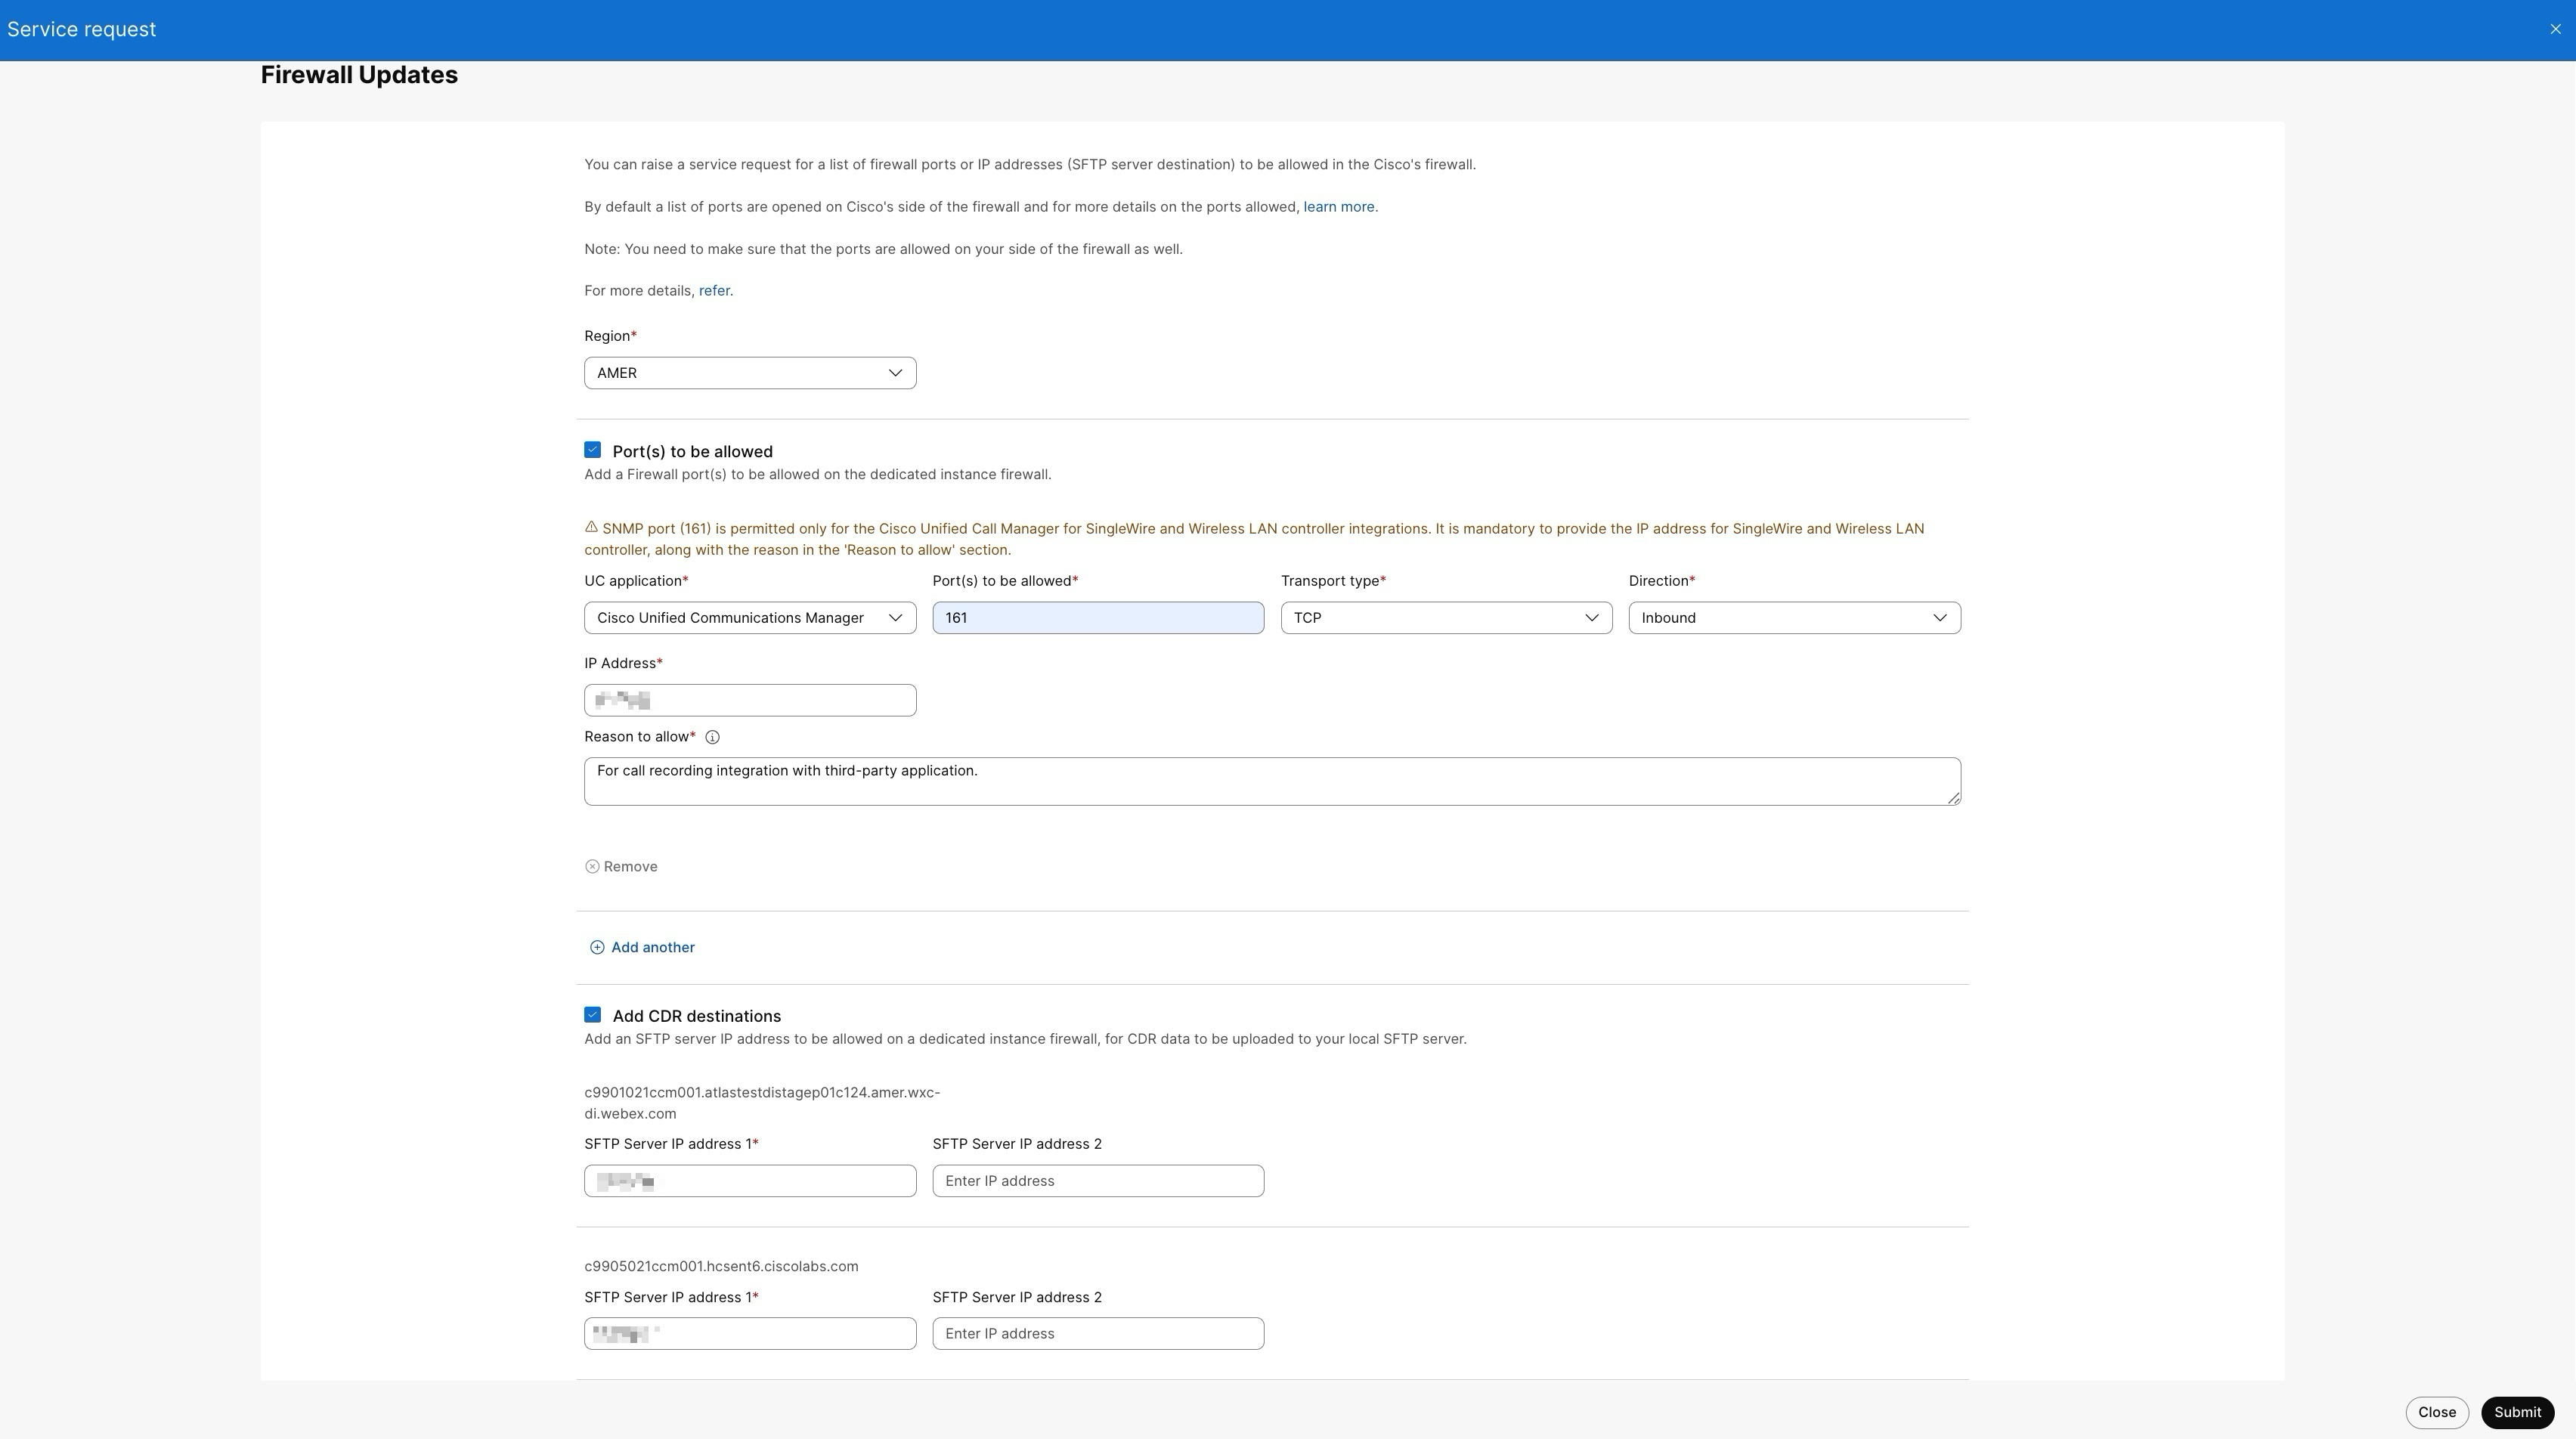
Cisco zezwala na niektóre porty i ogranicza inne dla każdej Unified CM aplikacji. Poniższa tabela szczegółowo opisuje konkretne powody, dla których podanie adresu IP jest obowiązkowe.
Cisco domyślnie zezwala na standardowy zestaw portów. Aby uzyskać więcej informacji, zobacz Instancja dedykowana — numery portów i protokoły. | |||||||||||||||||||||||||||||||||||||||||||||
| 4 |
Wybierz region w opcji Wybierz region, dla którego aktualizacje zapory muszą być wykonane w zaporze Cisco. | |||||||||||||||||||||||||||||||||||||||||||||
| 5 |
Wybierz wymaganą aplikację UC z listy aplikacji UC. Port otwiera się specjalnie dla typu aplikacji UC wybranego z listy. Jeśli chcesz otworzyć ten sam port dla wielu aplikacji UC, musisz dodać wiele wierszy z typem aplikacji UC i tym samym numerem portu. | |||||||||||||||||||||||||||||||||||||||||||||
| 6 |
W Porcie docelowym wprowadź numer portu, który ma być dozwolony w zaporze dla wybranej aplikacji UC. Wartości portu docelowego mogą być pojedyncze lub zakresy, na przykład 5080 lub 15000—17000. Upewnij się, że zezwalasz również na wspomniane porty po twojej stronie zapory. | |||||||||||||||||||||||||||||||||||||||||||||
| 7 |
W polu Typ i Kier unek transportu wprowadź typ jako TCP lub UDP i wybierz odpowiednio Przychodzący lub Wychodzący. Jeśli wymagany jest port, aby zezwalać na przychodzące i wychodzące, dodaj oddzielne wpisy (wiersze) z tym samym numerem portu i innym typem Kierunku w żądaniu usługi. | |||||||||||||||||||||||||||||||||||||||||||||
| 8 |
W ad resie IP wprowadź zewnętrzny system, który będzie mógł połączyć się z Twoją Unified CM aplikacją na tym porcie. | |||||||||||||||||||||||||||||||||||||||||||||
| 9 |
W R eason to allow wspomnij dokładny powód, dla którego musisz zezwolić na porty w zaporze dedykowanej instancji. Ważne jest, abyśmy przejrzeli wniosek i zdecydowali, czy zezwolić , czy odrzucić. | |||||||||||||||||||||||||||||||||||||||||||||
| 10 |
Kliknij przycisk Dodaj inny, aby dodać i skonfigurować wiele aplikacji UC. | |||||||||||||||||||||||||||||||||||||||||||||
| 11 |
Wybierz opcję Dodaj miejsca docelowe CDR (opcjonalnie) i wprowadź adres IP serwera SFTP, który ma być dozwolony w zaporze dedykowanej instancji. To żądanie nie skonfiguruje ustawień CDR w Unified CM programie i jesteś odpowiedzialny za zrobienie tego samego. | |||||||||||||||||||||||||||||||||||||||||||||
| 12 |
Kliknij przycisk Prześlij i przejrzyj szczegóły żądania aktualizacji zapory ogniowej. Po przesłaniu żądania usługi nie może się zmienić. |
Przesyłanie oprogramowania układowego
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do opcji Wy wołanie > Wystąpienie dedykowane > Żądanie usługi. |
| 3 |
Przejdź do Pod nieś żądanie i wybierz opcję Prześlij oprogramowanie układowe.
|
| 4 |
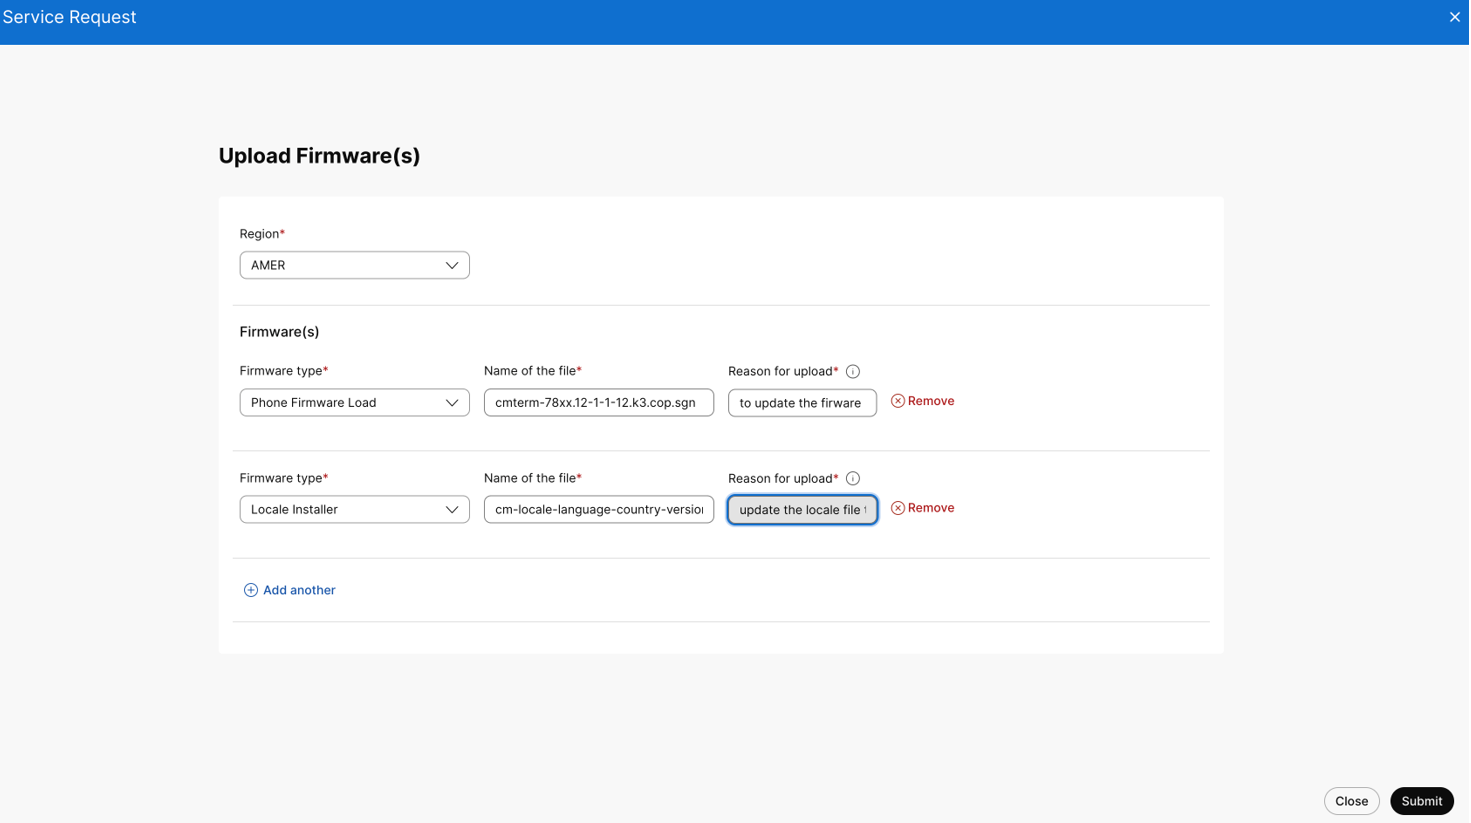
Wybierz region w Wybierz region, dla którego oprogramowanie musi zostać przesłane na serwer SFTP. |
| 5 |
Wprowadź następujące pola żądania przesyłania oprogramowania układowego:
|
| 6 |
Kliknij Prze ślij i przejrzyj szczegóły żą dania przesyłania oprogramowania układowego. |
| 7 |
Szczegóły serwera SFTP można wyświetlić w Centrum sterowania po przeniesieniu żądania do stanu Zakończ one. Przejdź do opcji Wywoł anie > Instancja dedykowana > Żądanie usługi i kliknij żądanie przesyłania oprogramowania układowego. Możesz wyświetlić poniższe szczegóły serwera SFTP:
Korzystając z informacji, możesz zainstalować pliki COP zgodnie z wygodą w aplikacji UC. Aby wyświetlić przyczynę odrzucenia, kliknij Ż ą danie usługi i wyświetl sek cję Przegląd. KoP zabezpieczeń lub naprawy błędów nie będą przesyłane; instalowanie tych aktualizacji w aplik acjach UC jest odpowiedzialne za Cisco. Cisco obsługuje tylko publicznie dostępne kompilacje, a kompilacje Engineering Special (ES) nie będą przesyłane. Żądanie usługi zgłoszone dla wersji ES zostanie odrzucone przez Cisco. |
Łączność w chmurze
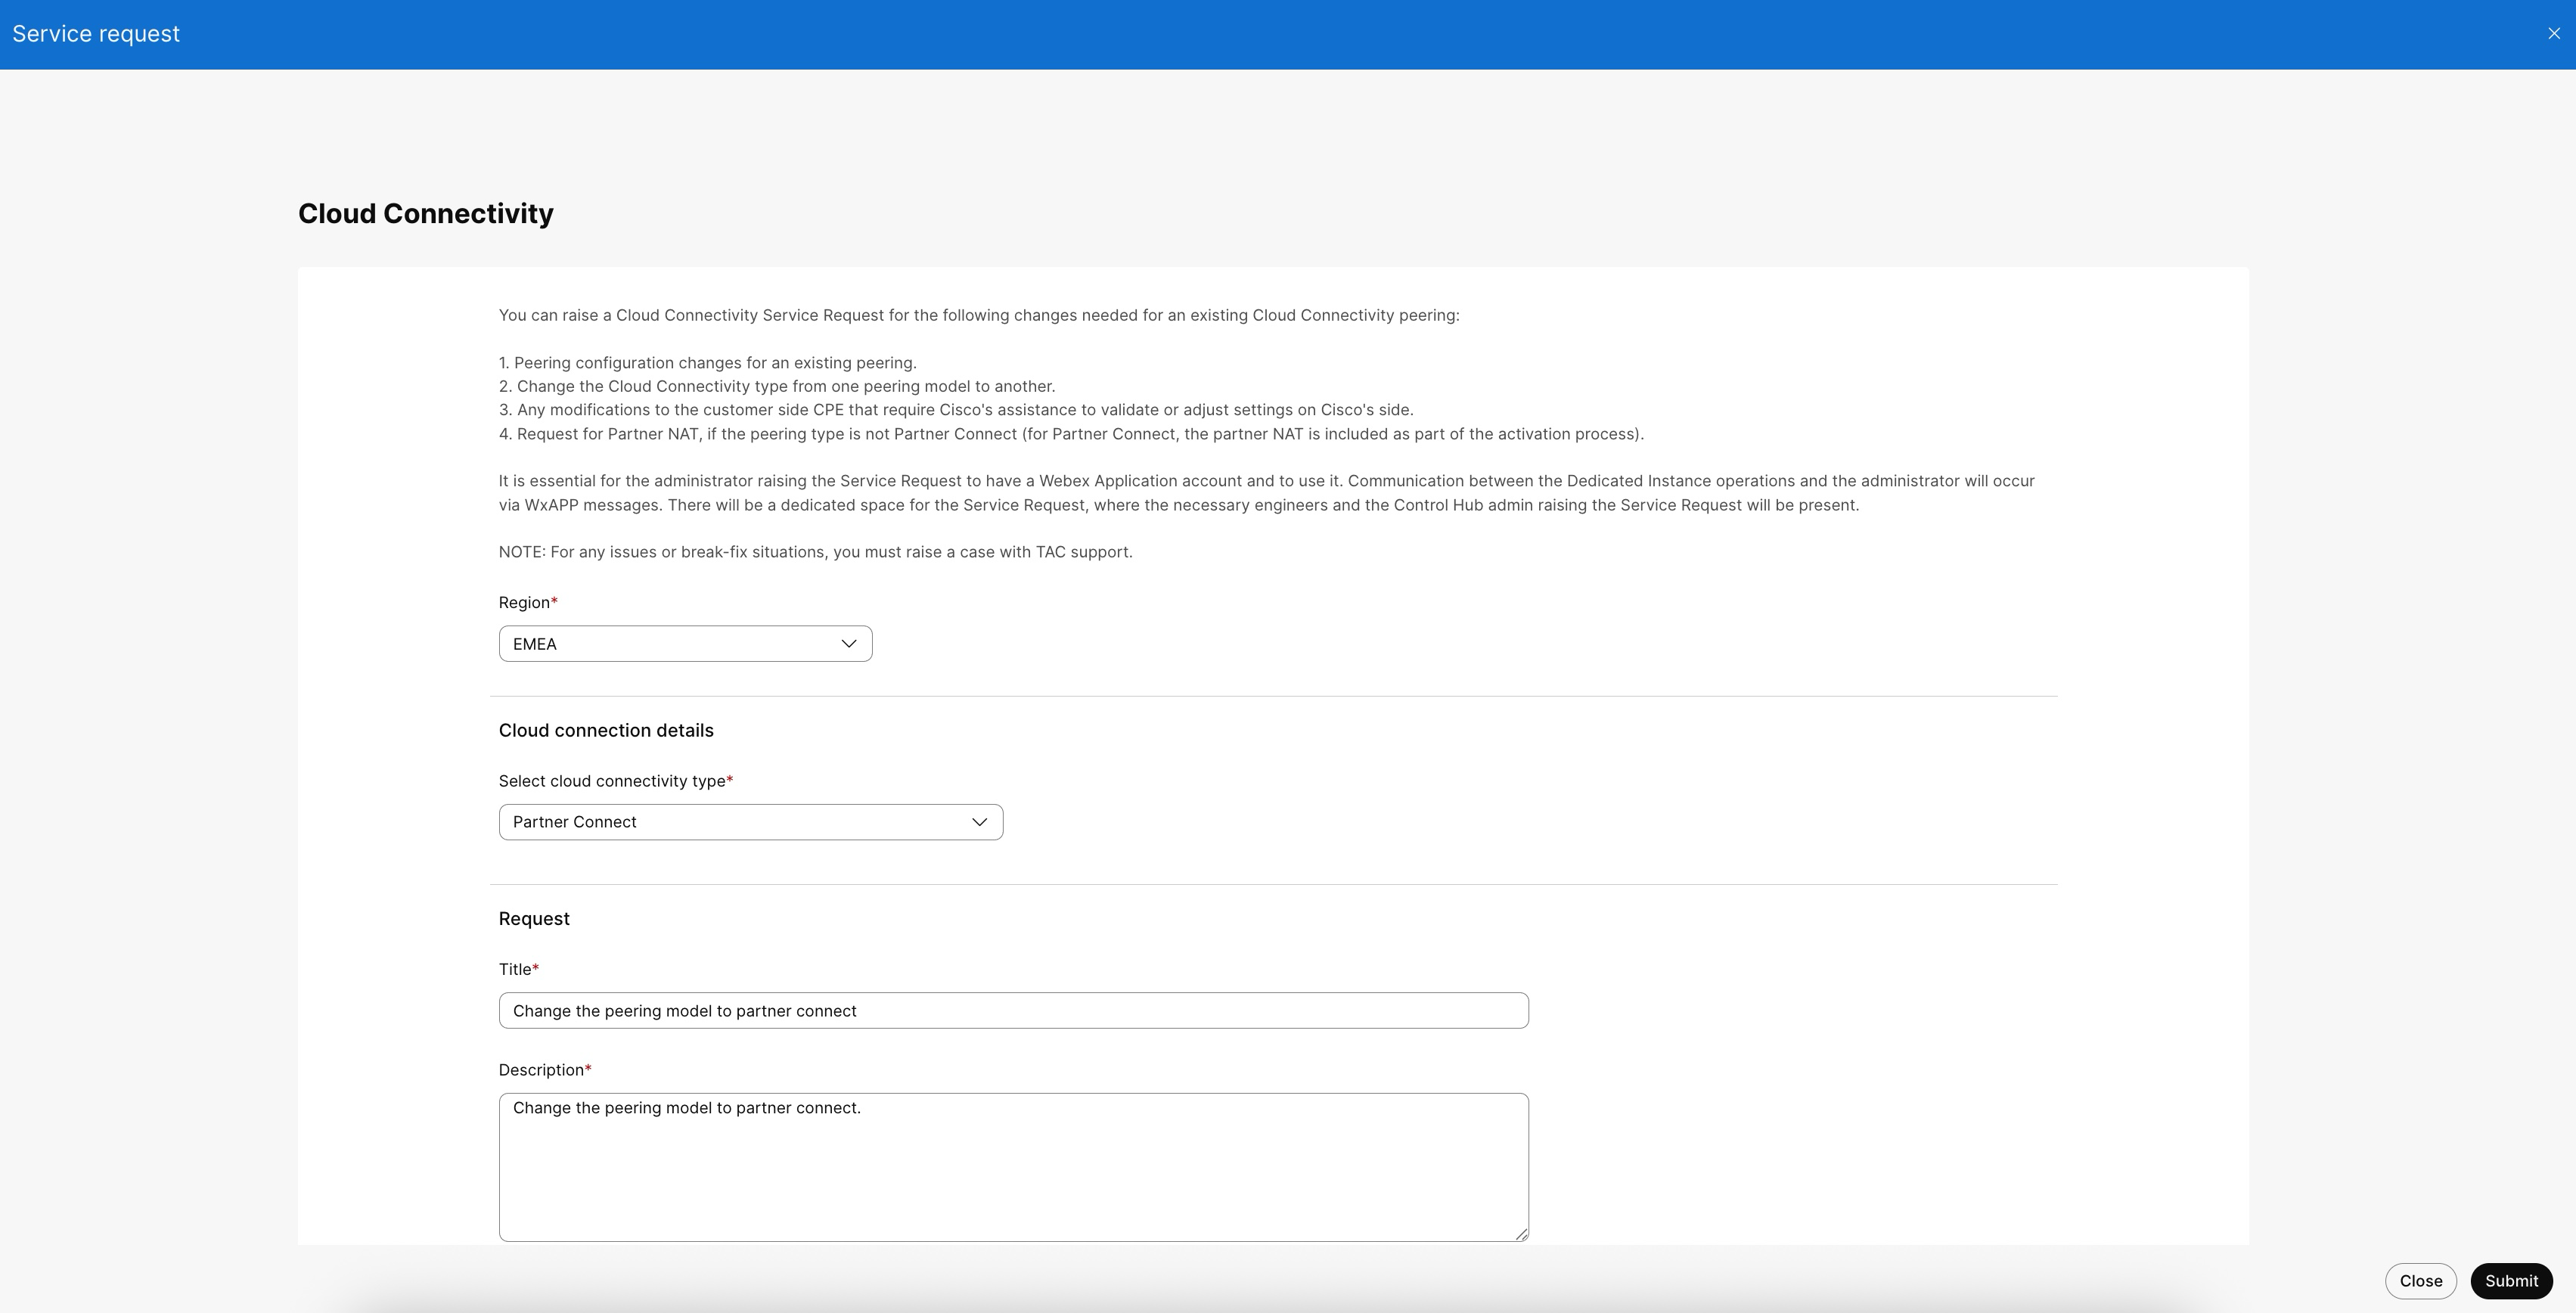
Zgłoś żądanie usługi łączności w chmurze w przypadku dowolnej z następujących zmian potrzebnych do istniejącego peeringu łączności w chmurze:
-
Zmiany konfiguracji peering dla istniejącego peeringu.
-
Zmień typ połączenia w chmurze z jednego modelu peeringu na inny.
-
Wszelkie modyfikacje CPE po stronie klienta, które wymagają pomocy Cisco w celu weryfikacji lub modyfikacji ustawień po stronie Cisco.
Komunikacja dotycząca żądania usługi odbywa się za pośrednictwem zakładki Komunik acja Control Hub w Żądaniu usługi.
W przypadku jakichkolwiek problemów z połączeniami lub sytuacjami awaryjnymi należy zgłosić sprawę do pomocy technicznej TAC. Opcja żądania usługi łączności w chmurze nie może być używana w przypadku nowych żądań peeringu, a więcej informacji na temat aktywacji nowych żądań peeringu można znaleźć tutaj .
Zanim zaczniesz
Upewnij się, że masz aktywne konto Webex App. Musisz użyć tego konta, aby przesłać żądanie usługi.
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do opcji Wy wołanie > Wystąpienie dedykowane > Żądanie usługi. |
| 3 |
Przejdź do opcji Pod nieś żądanie i wybierz opcję Łącz ność w chmurze.
|
| 4 |
Wybierz region w regionie, dla którego należy przeprowadzić aktualizacje łączności w chmurze. |
| 5 |
Wybierz typ istniejącego połączenia w chmurze z listy rozwijanej Wybierz typ połączenia w chmurze. |
| 6 |
Wprowadź tytuł i podaj szczegóły dotyczące wymaganych zmian w zakresie łączności w chmurze odpowiednio w pol ach tekstowych Tytuł i Opis. |
| 7 |
Kliknij Prze ślij i przejrzyj szczegóły zmiany łączności w chmurze. |
Co robić dalej
Po przesłaniu żądania możesz użyć karty Komunik acja w Centrum sterowania do interakcji z zespołem Operacje dedykowanych instancji. Aby uzyskać więcej informacji, zapoz naj się z sekcją Wyświetlanie szczegółów żądania usługi i komunikacji.
W przypadku jakichkolwiek problemów z rozwiązaniem awarii lub pomocy technicznej nie należy używać tej procedury. Zamiast tego wnieś sprawę bezpośrednio przy wsparciu TAC.
Ustawienia dziennika audytu
-
Zaloguj się do Control Hub.
-
Przejdź do opcji Wy wołanie > Wystąpienie dedykowane > Żądanie usługi.
- Przejdź do Pod nieś żądanie i wybierz
Ustawienia dziennika audytu.
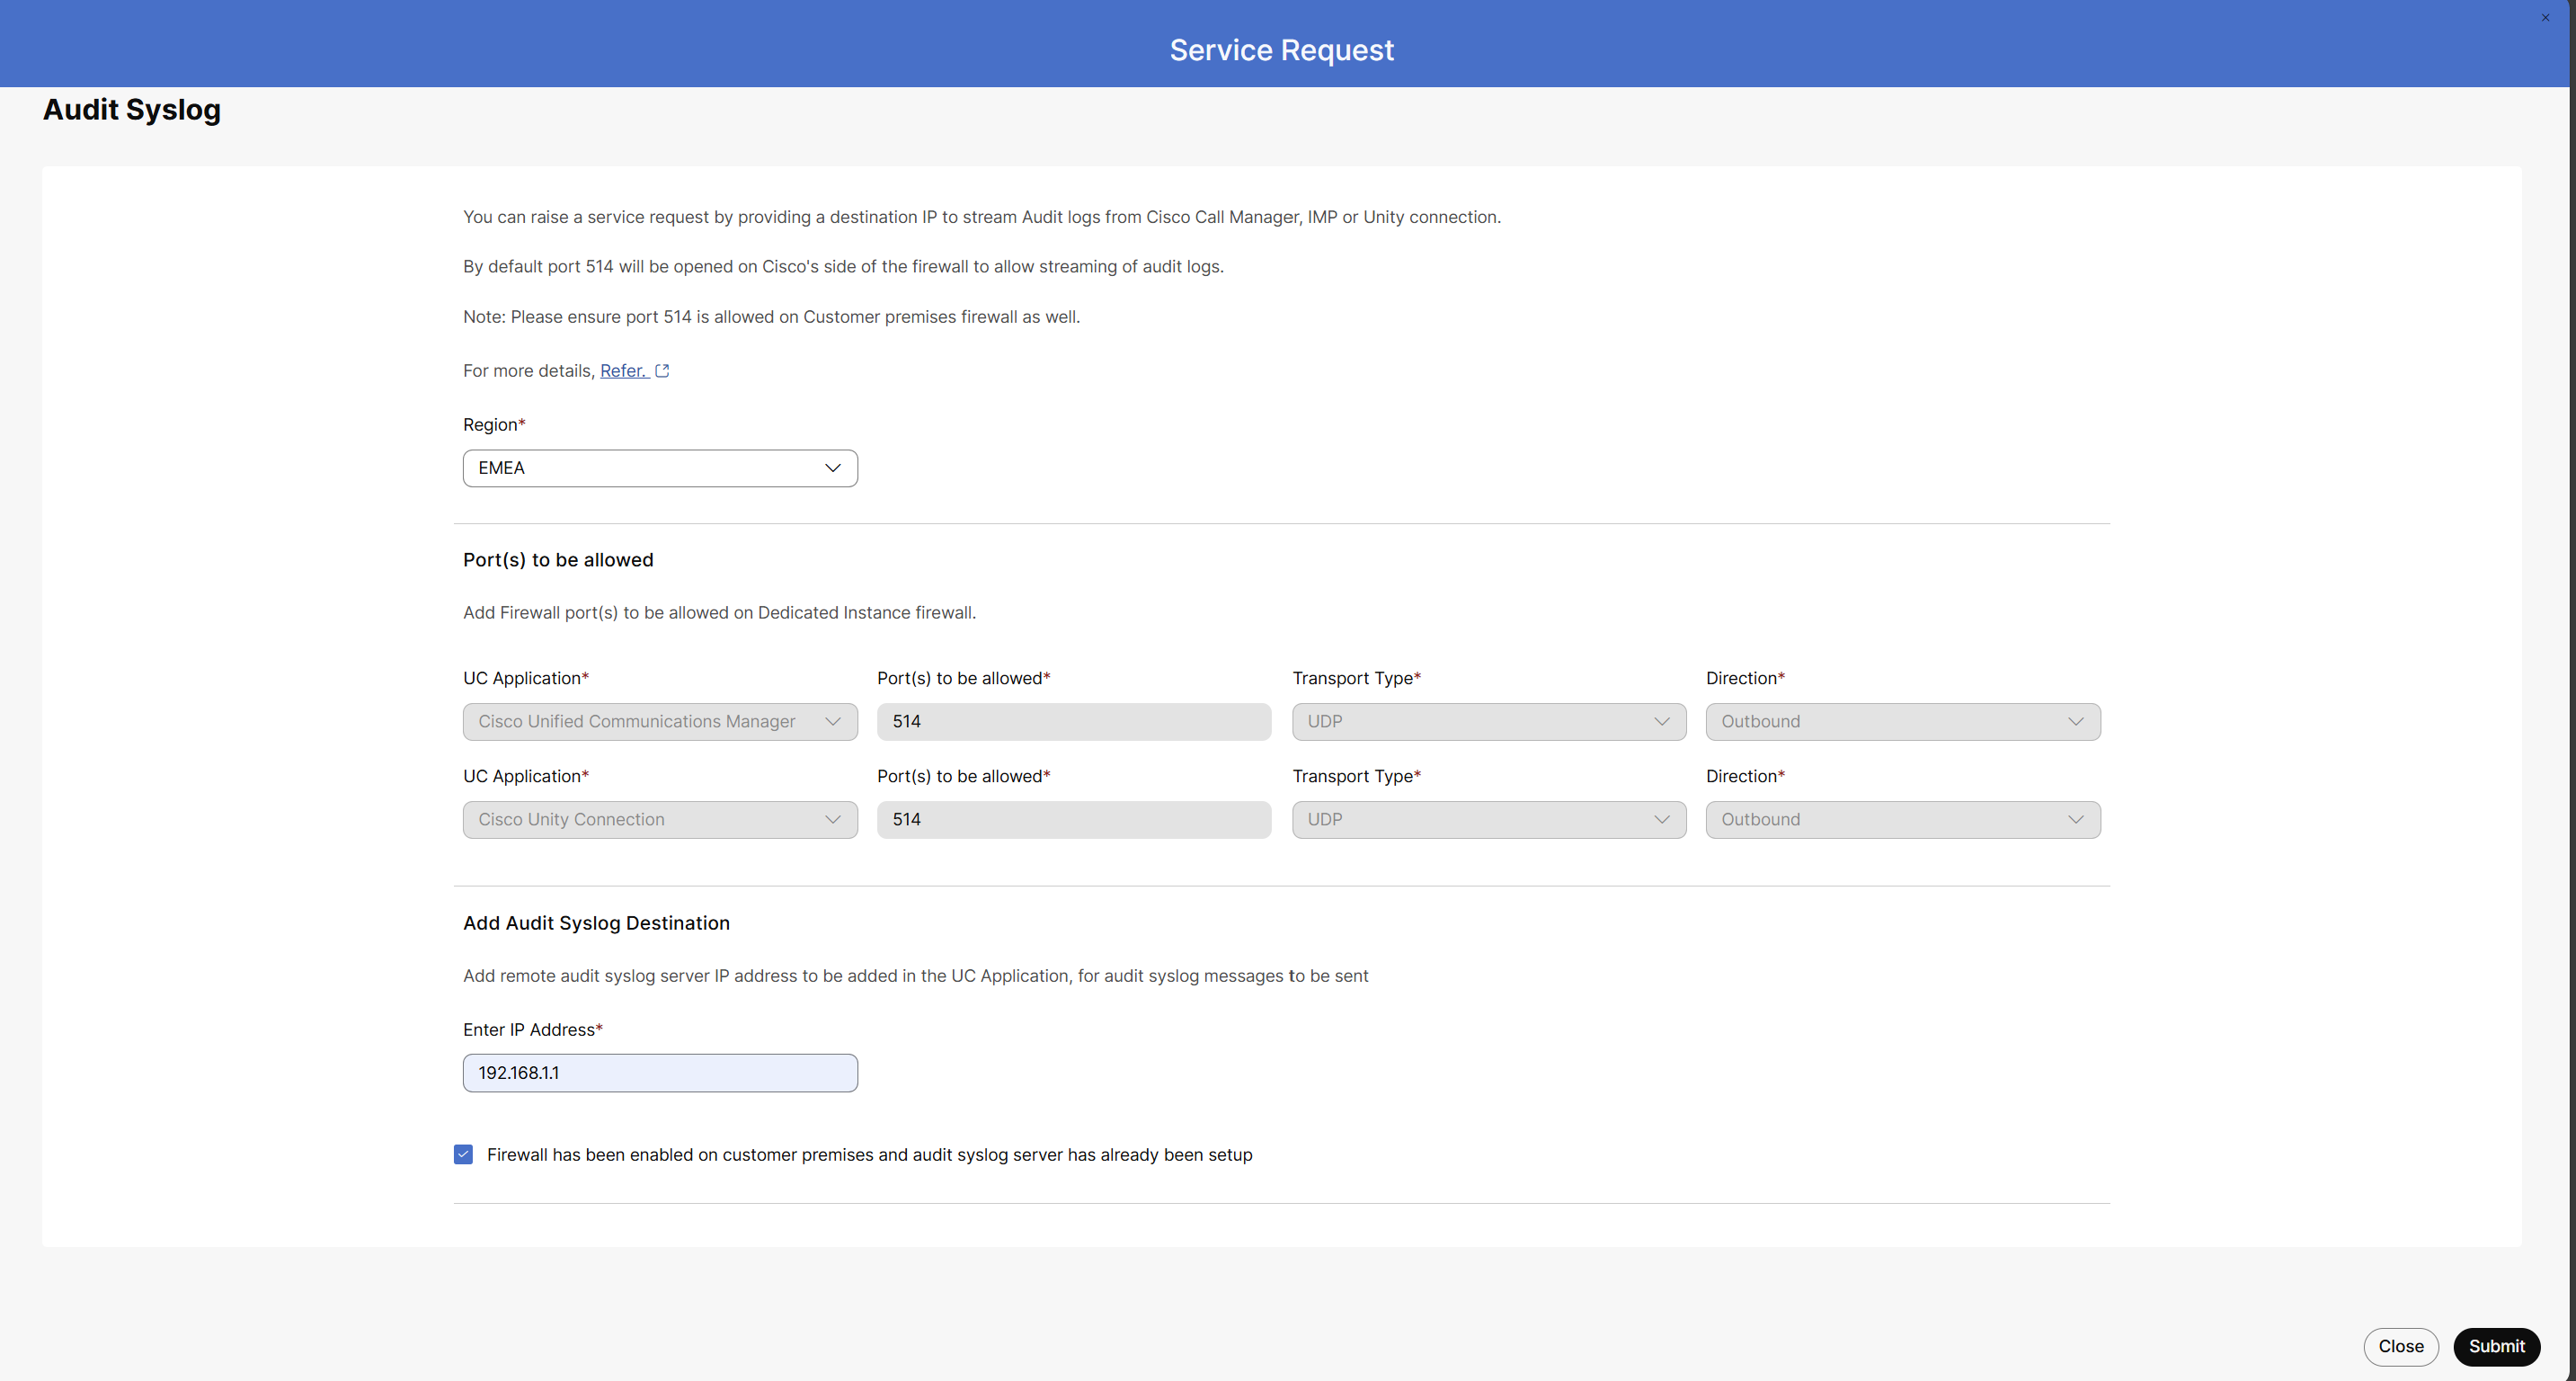
- Z listy rozwijanej Region wybierz region dla wpisu dziennika audytu.
- W sekcji Porty, które mają być dozwolone, przejrzyj następujące
aplikacje domyślne:
-
Cisco Unified Communications Manager
-
Cisco Unity Connection
-
Cisco IM&Obecność
Pola Porty do dozwolenia, Typ transportu i Kier unek są wst ępnie wypełnione i nie można ich edytować.
-
- W obszarze Dodaj miejsce docelowe audytu Syslog wprowadź adres IP serwera zdalnego audytu syslog.
- Zaznacz pole wyboru Zapora ogniowa została włączona w siedzibie klienta, a serwer audytu syslog został już skonfigurowany, a następnie kliknij przycisk Prześlij.
- Kliknij Prze ślij i przejrzyj szczegóły żądania wprowadzania dziennika audytu.
Modyfikowanie adresu IP serwera dziennika audytu
- Wybierz polecenie Dzwonienie → Instancja dedy kowana → Żądanie usługi
- Kliknij opcję Pod nieś żądanie, a następnie wybierz opcję Ustawienia dziennika audytu.
- Z listy rozwijanej Region wybierz region dla wpisu dziennika audytu.
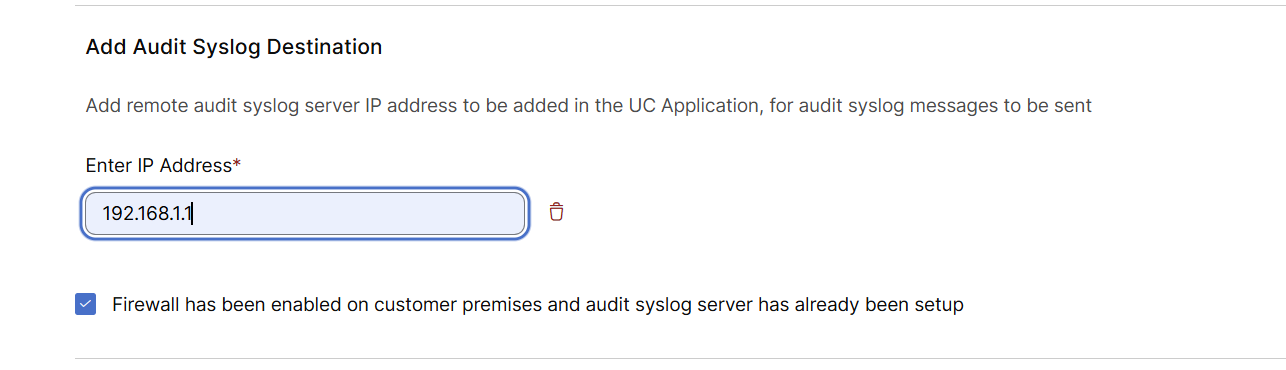
- W sekcji Dodaj Audit Syslog Destination możesz wykonać jedną z
następujących czynności:
-
Edytuj wstępnie wypełniony adres IP dla wybranego regionu.
-
Usuń adres IP, klikając ikonę Usuń.

-
- Zaznacz pole wyboru Zapora ogniowa została włączona w siedzibie klienta, a serwer audytu syslog został już skonfigurowany, a następnie kliknij przycisk Prześlij.
Zarządzanie aplikacjami UC
Zgłoś żądanie usługi zarządzania aplik acjami UC w celu wprowadzenia dowolnej z następujących zmian w aplikacji UC w dedykowanej instancji:
- Pomoc przy zmianach związanych z dostępem, których administrator partnera nie może wykonać.
- Żądania operacji aplikacji UC, których administrator partnera nie ma uprawnień do wykonania.
Zanim zaczniesz
Upewnij się, że masz aktywne konto Webex App. Musisz użyć tego konta, aby przesłać żądanie usługi.
| 1 |
Zaloguj się do Control Hub. | |||||||||||||||||||||||||||
| 2 |
Przejdź do opcji Wy wołanie > Wystąpienie dedykowane > Żądanie usługi. | |||||||||||||||||||||||||||
| 3 |
Kliknij opcję Podnieś żą danie i wybierz Zarządzanie aplikacjami UC.
| |||||||||||||||||||||||||||
| 4 |
Z listy rozwijanej Region wybierz region, w którym wdrożona jest aplikacja UC. | |||||||||||||||||||||||||||
| 5 |
W sekcji Szczegóły żą dania wybierz Typ żą dania. Z listy rozwijanej Wybierz typ żą dania wybierz opcję na podstawie żądanej zmiany. Niektóre typy żądań zawierają dodatkowe opcje podrzędne, które można wybrać w razie potrzeby.
| |||||||||||||||||||||||||||
| 6 |
W sekcji Wybierz typy aplikacji UC zaznacz pola dla jednej lub większej liczby aplikacji UC odpowiednich do żądania spośród następujących opcji:
Sekcja Wybierz typy aplikacji UC nie jest dostępna dla typu żądania Konsolidacja certyfikatów w celu ustalenia zauf ania. | |||||||||||||||||||||||||||
| 7 |
W sekcji Wybierz aplikacje UC wyszukaj i wybierz jedną lub więcej instancji aplikacji UC skojarzonych z typami aplikacji wybranych wcześniej. Lista wyświetla dostępne instancje na podstawie wybranego regionu i typów aplikacji UC. | |||||||||||||||||||||||||||
| 8 |
W polu Krótki opis podaj szczegóły wymagane do przetworzenia żądania. | |||||||||||||||||||||||||||
| 9 |
Kliknij Prześlij i przejrzyj szczegóły wniosku o aplikację UC. |

DI-MT Inter-op SIP bagażniki
Podnieś żądanie usługi DI-MT Inter-OP SIP trunków, aby zmienić lokalizację w wybranym regionie w programie Multi-Tenant dla domyślnych punktów odniesienia utworzonych przez firmę Cisco dla wystąpienia dedykowanego.
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do opcji Wy wołanie > Wystąpienie dedykowane > Żądanie usługi. |
| 3 |
Przejdź do podnoszenia żądania i wybierz DI-MT Inter-op SIP bagażniki.
|
| 4 |
Z listy rozwijanej Region wybierz region, w którym wdrożony jest łącz nik SIP DI-MT Inter-OP. Po wybraniu regionu bieżąca lokalizacja magistrali DI MT Inter-OP SIP wyświetla odpowiedni kraj (na przykład Stany Zjednoczone Ameryki, Holandia lub Australia). Jeśli dla wybranego regionu nie istnieje lokalizacja magistrali SIP Inter-OP, pojawi się komunikat "Wybrany region nie ma lokalizacji magist rali MT Inter-OP SIP. „pojawia się. |
| 5 |
W sekcji Szczegóły żą dania wybierz żądany kraj z listy rozwijan ej Wybierz nową lokalizację dla ścieżek SIP, przewijając listę lub używając paska wyszukiwania. |
| 6 |
W polu Adres wprowadź adres powiązany z nowym wdrożeniem magist rali SIP. |
| 7 |
W polu Powód zmiany po daj powód aktualizacji lokalizacji lub adresu magistrali SIP oraz podaj wszelkie dodatkowe informacje niezbędne do wypełnienia żądania. |
| 8 |
Kliknij przycisk Prześlij i przejdź do szczegółów żądania zmiany protokołu SIP. |

Cykl życia aplikacji UC
Wyślij żądanie usługi UC Application Lifecycle dla wszelkich zapytań lub zmian wymaganych w harmonogramie konserwacji związanych z zarządzaniem cyklem życia aplikacji UC, który obejmuje zarządzanie certyfikatami, aktualizacje oprogramowania lub poprawki PSIRT aplikacji UC.
-
Zaloguj się do Control Hub.
-
Przejdź do opcji Wy wołanie > Wy stąpienie dedy kowane > Żądanie usługi.
-
Kliknij opcję Podnieś żą danie i wybierz C ykl życia aplikacji UC.
-
Z listy rozwijanej Region wybierz region, w którym wdrożona jest aplikacja UC.
-
W sekcji Szczegóły żą dania wybierz Typ żą dania. Z listy rozwijanej Wybierz typ żą dania wybierz opcję na podstawie żądanej zmiany.
Typ żądania
Podżądanie (jeśli dotyczy)
Opis
Certyfikaty aplikacji UC
Wniosek o zmianę harmonogramu odnowienia certyfikatu
Ta opcja służy do modyfikacji odnowienia certyfikatu, które zostało już zaplanowane. System wyświetla listę aktywnych harmonogramów dla wybranej organizacji i regionu, w tym identyfikator zmiany, datę zestawienia i dat ę wy gaśnięcia. Po rozwinięciu zest awienia wyświetlane są odpowiednie szczegóły węzła certyfikatu, takie jak aplikacja UC, serwer i data wygaśnięcia.
Prośba o informacje dotyczące odnowienia certyfikatu
Użyj tej opcji, aby uzyskać informacje na temat odnowienia certyfikatu, które zostało już zaplanowane. System wyświetla listę istniejących zestawień dla wy branej organizacji i regionu, w tym identyfikator zmiany, datę zestawi enia i dat ę wy gaśni ęcia. Po rozwinięciu zest awienia wyświetlane są odpowiednie szczegóły węzła certyfikatu, takie jak aplikacja UC, serwer i data wygaśnięcia.
Jeśli zapytanie nie dotyczy identyfikatorów zmian wymienionych powyżej, nadal możesz kontynuować, wybierając odpowiednie aplikacje UC i węzły aplikacji UC, aby przesłać zapytanie lub informacje specyficzne dla węzła.
Prośba o klucz prywatny PKI od Expressway CLI
Użyj tej opcji, aby poprosić o PKI z interfejsu wiersza polecenia Expressway. Spowoduje to wyświetlenie wszystkich dostępnych węzłów drogi ekspresowej. Następnie użyj listy rozwijanej Wybierz typy aplikacji UC, aby wybrać konkretną nazwę Cisco Expressway aplikacji.
Dotyczy to tylko dróg ekspresowych wdrożonych w domenie klienta. Domeny z webex.com są wyłączone do wyboru.
Aktualizacja oprogramowania aplikacji UC
Prośba o zmianę harmonogramu aktualizacji
Użyj tej opcji, aby zmodyfikować uaktualnienie, które zostało już zaplanowane. System wyświetla listę istniejących zestawień dla wybranej organizacji i regionu, w tym identyfikator zmiany i datę zestawienia. Po rozwinięciu zestawienia wyświetlane są odpowiednie szczegóły klastra, takie jak aplikacja UC, serwer i bieżąca wersja aplikacji.
Zaznacz pole wyboru odpowiedniego identyfikatora zmiany i po daj wymagane dane, aby przesłać żądanie aktualizacji harmonogramu aktualizacji.
Prośba o uaktualnienie do najnowszej wersji
Użyj tej opcji, aby wybrać typy aplikacji i poprosić Cisco o uaktual nienie ich do najnowszej obsługiwanej wersji. System wyświetla listę istniejących zestawień dla wybranej organizacji i regionu, w tym identyfikator zmiany i datę zestawienia. Po rozwinięciu zestawienia wyświetlane są odpowiednie szczegóły klastra, takie jak aplikacja UC, serwer i bieżąca wersja aplikacji.
Aby uzyskać więcej informacji na temat obsługiwanych wersji, zobacz Zarządzanie wydaniami.
Uzyskaj informacje dotyczące aktualizacji aplikacji UC
Użyj tej opcji, aby poprosić o informacje dotyczące aktualizacji aplikacji UC. System wyświetla listę istniejących zestawień dla wybranej organizacji, w tym identyfikator zmiany i datę zestawienia. Po rozwinięciu zestawienia wyświetlane są odpowiednie szczegóły klastra, takie jak aplikacja UC, serwer i bieżąca wersja aplikacji.
Jeśli zapytanie nie dotyczy identyfikatorów zmian wymienionych powyżej, nadal możesz kontynuować, wybierając odpowiednie aplikacje UC i węzły aplikacji UC, aby przesłać zapytanie lub informacje specyficzne dla węzła.
Pytania powiązane z PSIRT
Za problemy PSIRT odpowiada Cisco, a Cisco stosuje wymagane popraw ki. Użyj tej opcji, jeśli potrzebujesz dodatkowych informacji. Aby uzyskać więcej informacji, zobacz Pliki pakietu opcji Cisco (COP)
-
W sekcji Wybierz typy aplikacji UC zaznacz pola dla jednej lub większej liczby aplikacji UC odpowiednich do żądania spośród następujących opcji:
- Cisco Unified Call Manager
- Cisco Unity Connection
- Cisco Emergency Responder
- Cisco IM&Obecność
- Wersja Cisco Session Management
Ten krok nie dotyczy żądania usługi PKI dla klucza prywatnego z usługi Expressway CLI.
-
W sekcji Wybierz aplikacje UC wyszukaj i wybierz jedną lub więcej instancji aplikacji UC skojarzonych z typami aplikacji wybranych wcześniej. Lista wyświetla dostępne instancje na podstawie wybranego regionu i typów aplikacji UC.
-
W polu Krótki opis podaj szczegóły wymagane do przetworzenia żądania.
-
Kliknij Prześlij i przejrzyj szczegóły wniosku o aplikację UC.
Infrastruktura jako usługa
Zgłoś prośbę o pomoc w aktywacji IaaS lub jakiejkolwiek pomocy związanej z konfiguracją aplikacji/maszyny wirtualnej wymaganą od zespołu Dedicated Instance Operations.
Rozwiązywanie problemów lub rozwiązywanie problemów powinno być kierowane przez TAC i nie będą obsługiwane za pośrednictwem tego żądania serwisowego. Aby podnieść przypadek TAC, zobacz wsparcie poziomu 1.
-
Zaloguj się do Control Hub.
-
Przejdź do opcji Wy wołanie > Wy stąpienie dedy kowane > Żądanie usługi.
-
Kliknij opcję Podnieś żą danie i wybierz opcję Infrastruktura jako usługa.
-
Z listy rozwijanej Region wybierz region, w którym wdrożona jest aplikacja UC, i wprowadź tytuł żądania.
-
W polu Opis podaj szczegóły wymagane do przetworzenia żądania.
-
Kliknij Prześlij i przejrzyj szczegóły wniosku o aplikację UC.
Wyświetlanie szczegółów żądania serwisowego i komunikacji
Aby uzyskać dostęp do żądań usług w Centrum sterowania, przejdź do pozycji Wystąpi enie dedykowane → Żądanie usługi. Wybierz żądanie z listy, aby wyświetlić jego szczegóły na następujących kartach:
-
Szczegóły żądania: Wyświetla informacje o wybranym żądaniu usługi, takie jak typ żądania, region i aktualny stan.
-
Komunikacja: Pokazuje wymianę wiadomości między administratorem a zespołem Dedicated Instance Operations.
Dla każdego nowego żądania karta Komunik acja zawiera interfejs do podstawowych wiadomości między administr atorem a zespołem operacji dedykowanych instancji. Wiadomości wysyłane za pośrednictwem tej karty pozostają zsynchronizowane ze znacznikami czasu i danymi nadawcy. Aby uzyskać bardziej szczegółowe rozmowy, administrator i inżynier ds. operacji dedykowanych inst ancji mogą komunikować się za pośrednictwem aplikacji Webex lub poczty e-mail w razie potrzeby.
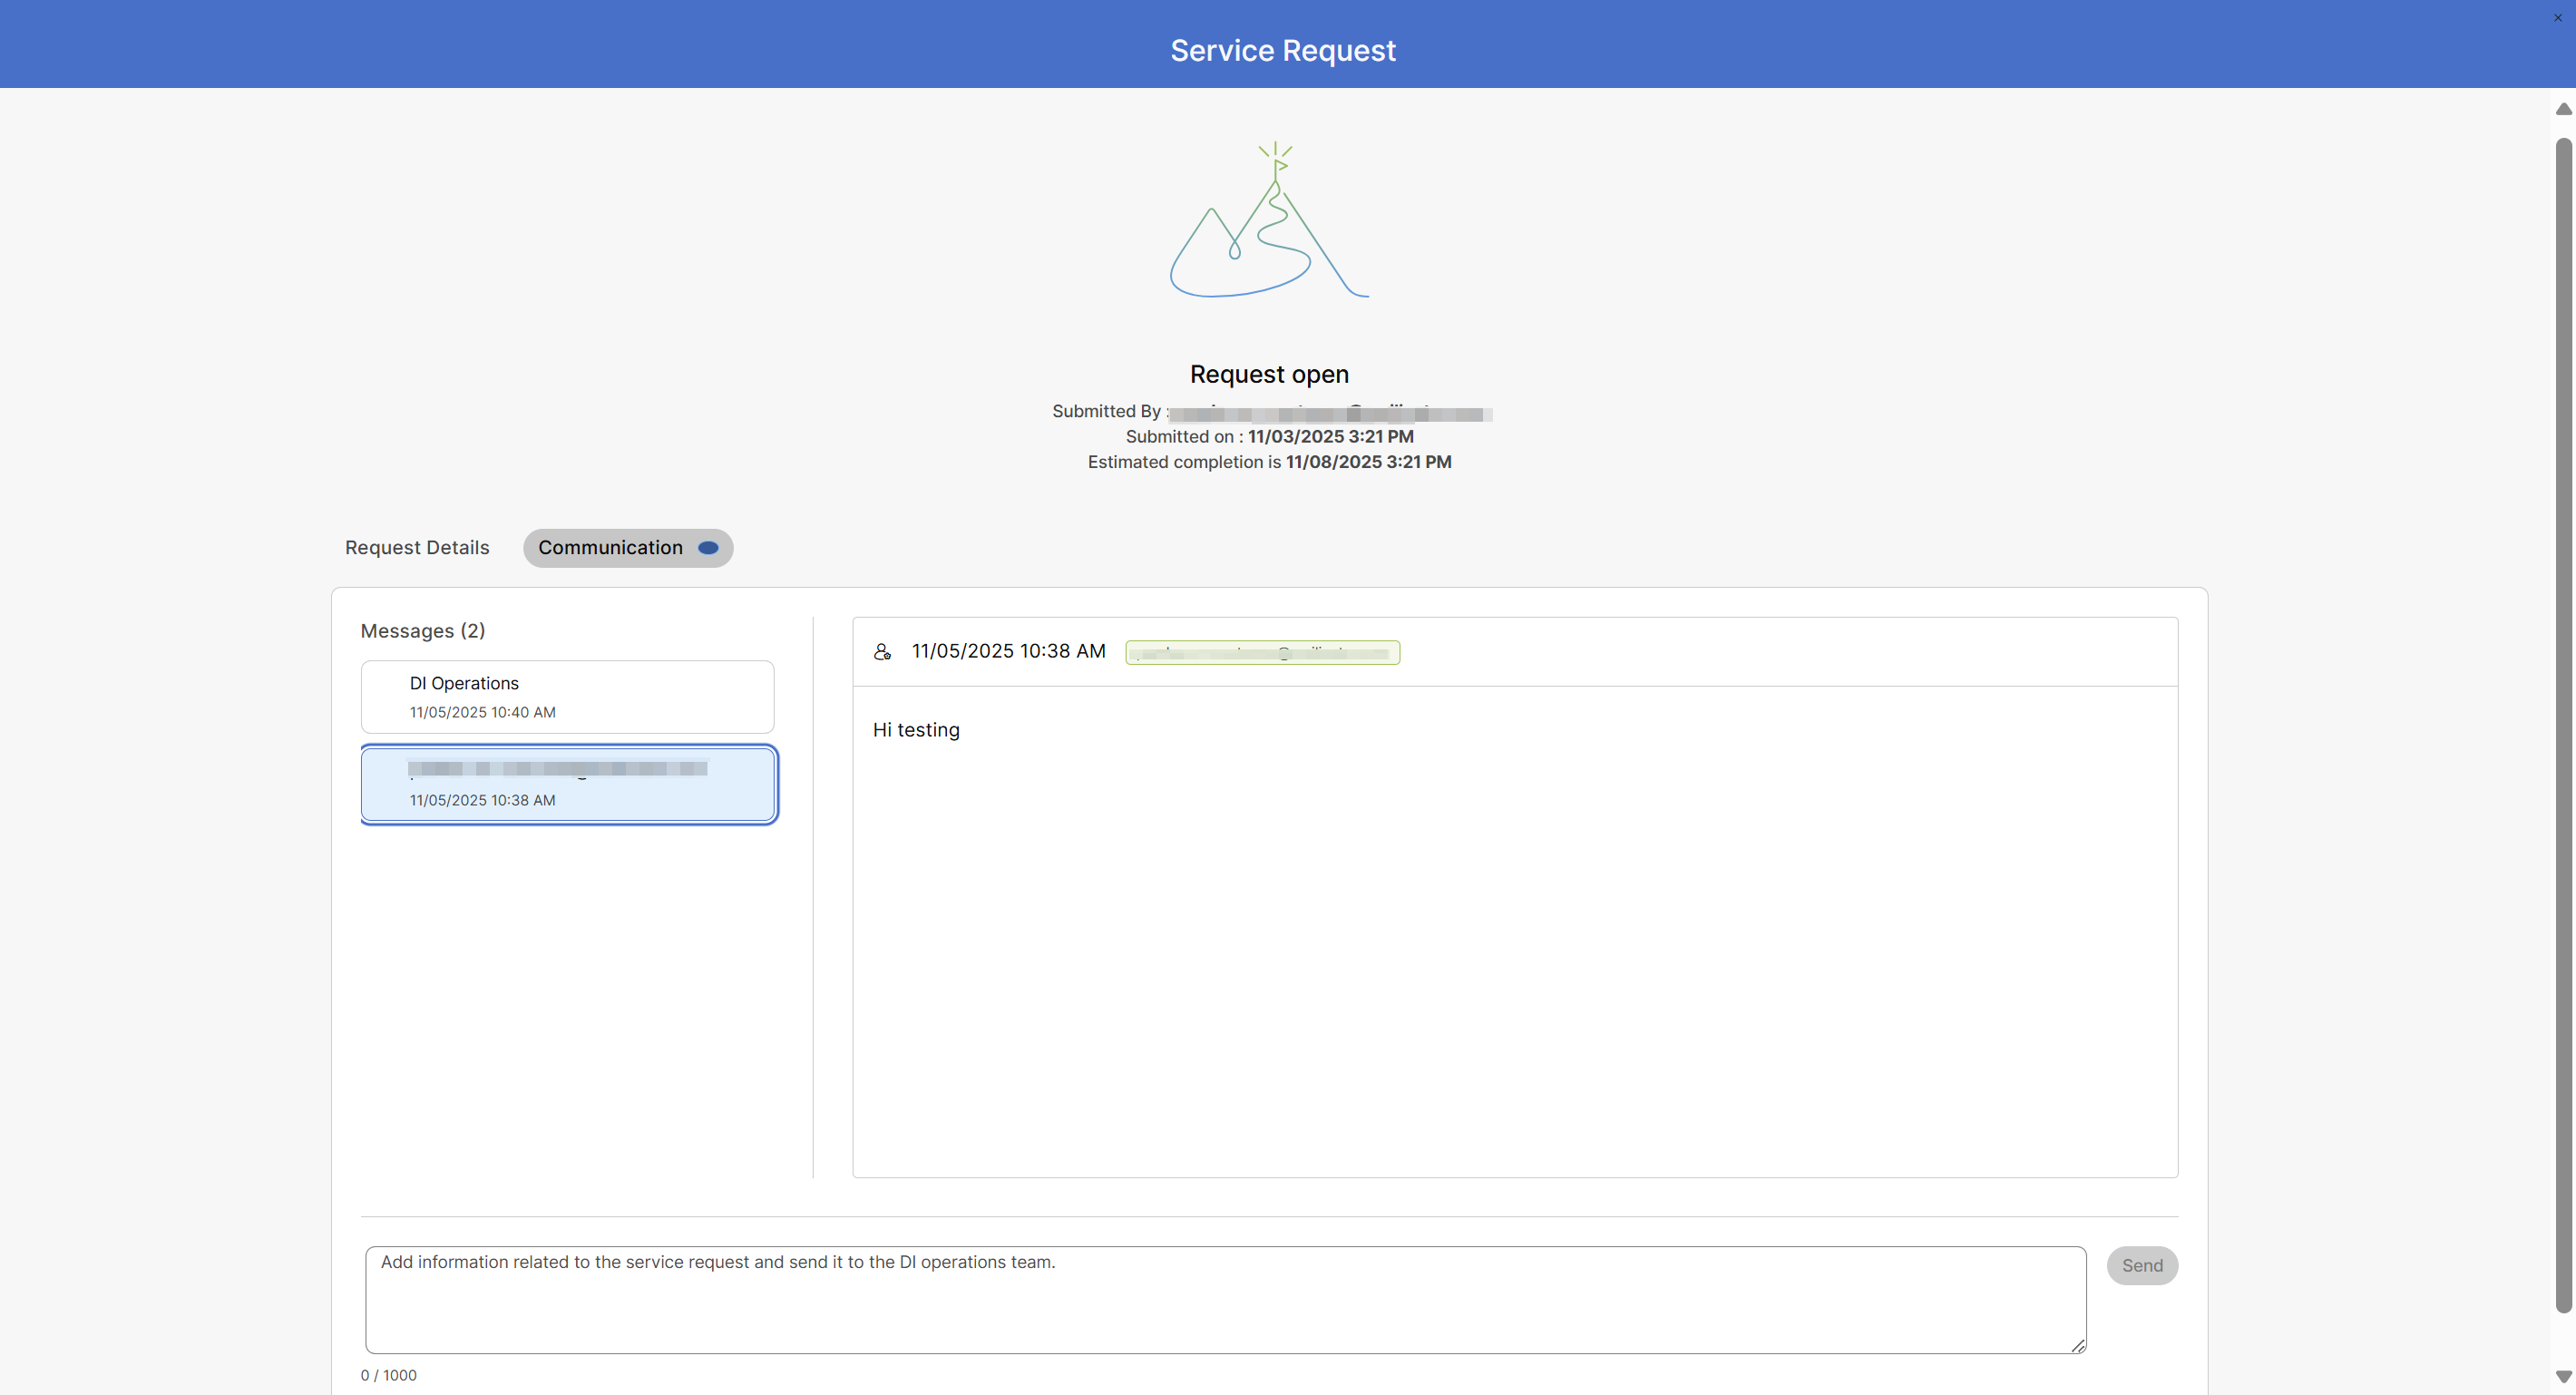
Gdy pojawi się nowa wiadomość, Control Hub wyświetla baner wskazujący nową komunikację. Karta Komunik acja obsługuje komunikację między administr atorem a zespołem Dedicated Instance Operations. Wskaźniki nieprzeczytanych wiadomości (niebieskie kropki) pojawiają się, gdy są dostępne nowe wiadomości. Wskaźnik zostanie wyczyszczony, gdy administrator przeczyta wiadomość. Po zamknięciu żądania serwisowego klient nie może wysyłać żadnych dalszych wiadomości.
Kliknij ik  onę w prawym górnym rogu karty, aby powrócić do listy
żądań usług.


