- Inicio
- /
- Artículo

Gracias por sus comentarios.


 En este artículo
 ¿Comentarios?
Abra una solicitud de servicio para obtener asistencia de servicio para las actividades del día 0 y del día 1 desde el Centro de control para configurar la instancia dedicada.
Descripción general
Puede plantear una solicitud de servicio de Control Hub para los siguientes tipos de asistencia de servicio, para configurar una instancia dedicada:
- Entrada DNS
- Actualizaciones del cortafuegos
- Carga de firmware
- Conectividad en la nube
- Configuración del registro de auditoría
- Administración de aplicaciones UC
- Truncos SIP interop DI-MT
- Ciclo de vida de la aplicación UC
- Infraestructura como servicio
Puede crear y realizar un seguimiento de las solicitudes de servicio en el Centro de control yendo a Llamadas → Instancia dedicada → Solicitud de servicio. Una vez que cree una solicitud de servicio, puede consultar ver, rastrear y administrar las comunicaciones de solicitud de servicio para obtener más detalles sobre cómo administrarla.
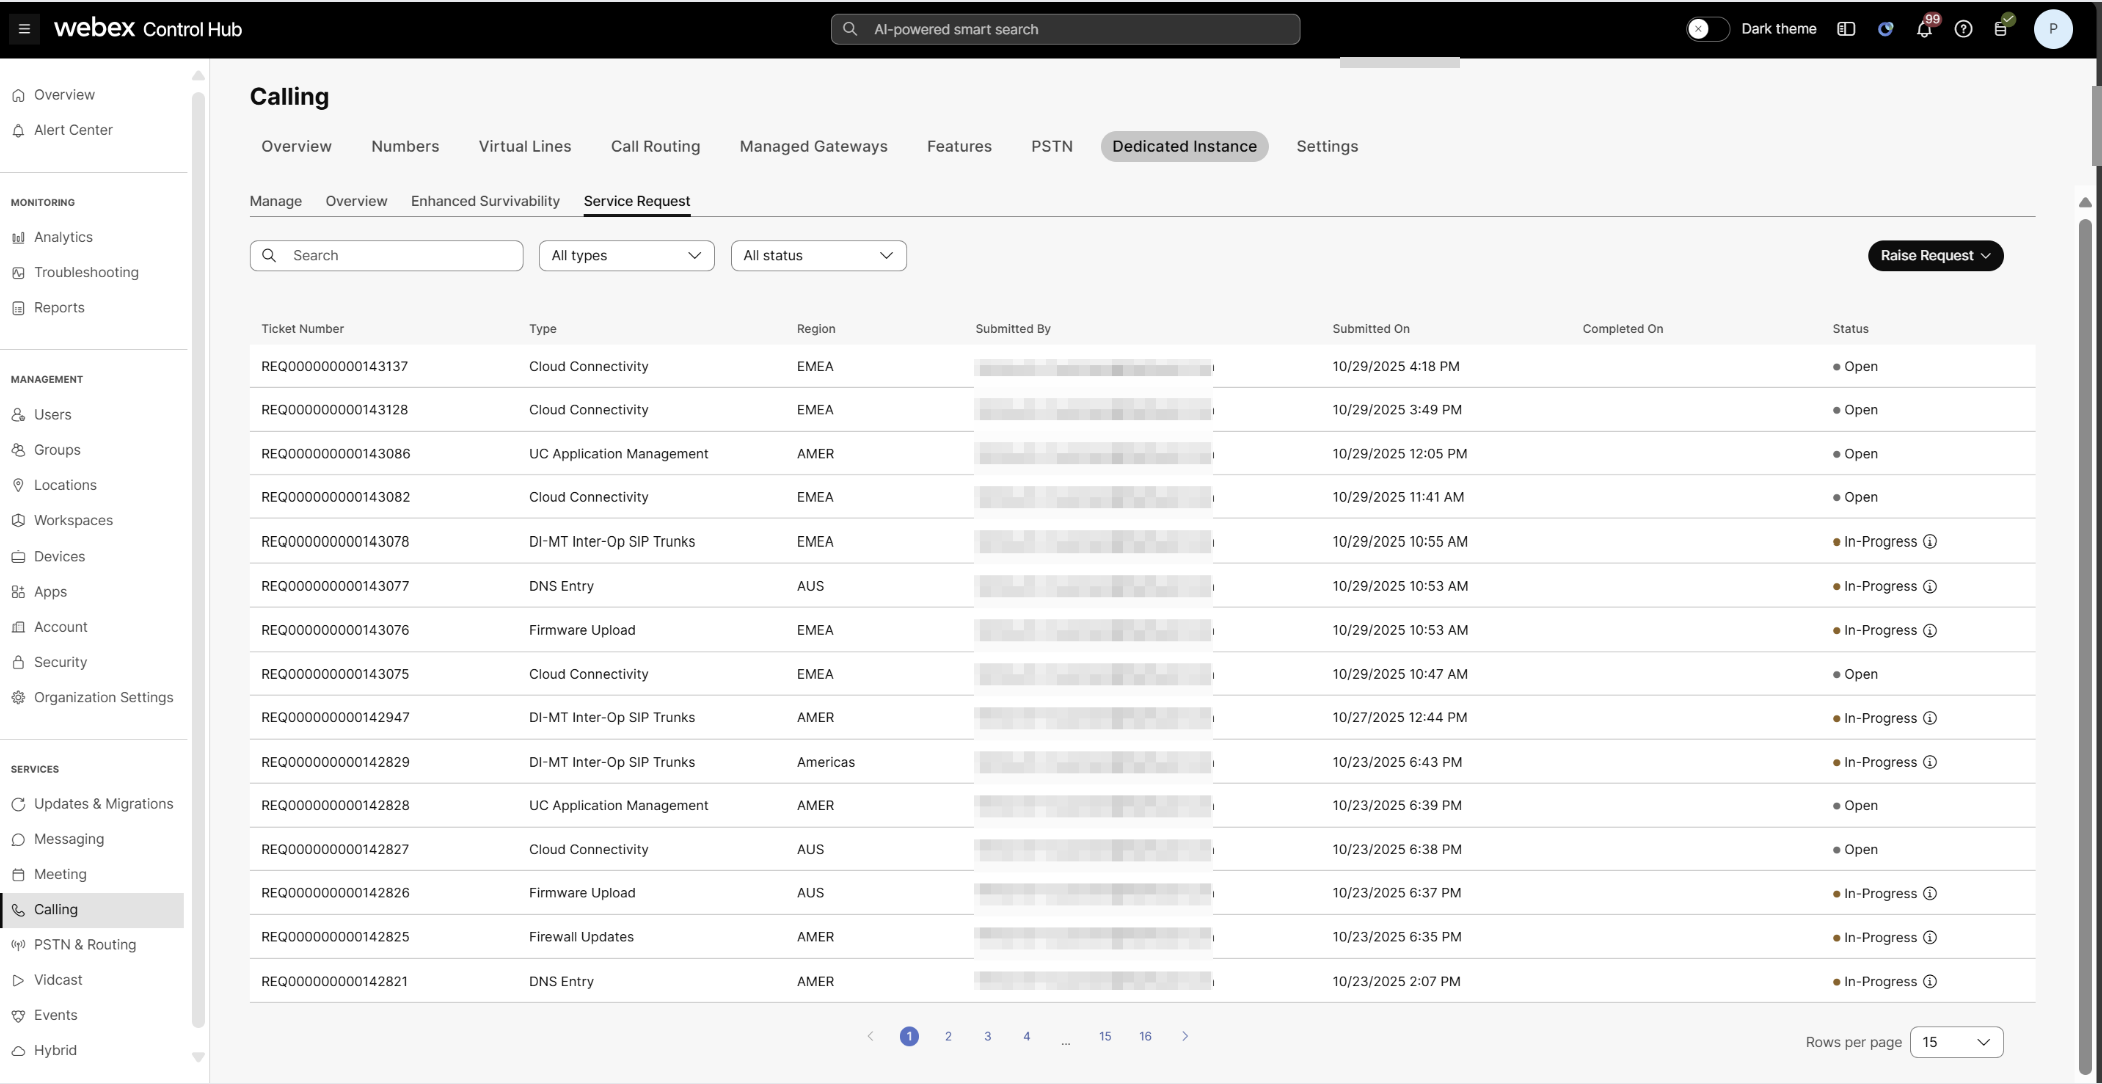
Puede ver los siguientes campos en la página de solicitud de servicio:
- Número de boleto: Identificador único asignado automáticamente a cada solicitud de servicio con fines de seguimiento y referencia.
- Tipo: Tipo de solicitud de servicio.
- Región: Región de instancia dedicada para la que se envía la solicitud de servicio.
- Enviado por: Nombre del remitente de la solicitud de servicio.
- Enviado el: Fecha y hora de envío de la solicitud de servicio.
- Completado el: Fecha y hora completadas de la solicitud de servicio. El campo está vacío cuando el estado está en curso.
-
Estado: Estado de la solicitud de servicio abierta:
- Abierto: La solicitud de servicio planteada está abierta y pendiente de acción.
- En progreso: El trabajo ha comenzado para la solicitud de servicio. Pase el cursor sobre el
 para ver la fecha y hora estimadas de finalización
de esa solicitud de servicio específica.
- Completado: El trabajo en la solicitud de servicio planteada está completo.
Para enviar mensajes al Equipo de Operaciones de Instancia Dedicada, haga clic en la Solicitud de servicio y elija la ficha Comunicaciones. Para obtener más información, consulte ver los detalles de la solicitud de servicio y las comunicaciones.
Se recomienda encarecidamente que el remitente tenga una cuenta de Webex App creada y use la misma para los mensajes. Si hay alguna consulta o se requiere información adicional, utilizamos la solicitud de servicio del ID de correo electrónico del remitente para comunicarnos a través del espacio Webex App o la pestaña Comunicaciones en la solicitud de servicio creada.
La zona horaria en las aplicaciones UC se fija a UTC y no se puede modificar.
Entrada DNS
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a Llamadas > Instancia dedicada > Solicitud de servicio. |
| 3 |
Vaya a Raise Request y elija Entrada DNS.
|
| 4 |
En la lista desplegable Región, elija la región para la que se deben configurar las entradas DNS. |
| 5 |
Introduzca el nombre de dominio completo (FQDN) y la dirección IP en el campo Nombre de dominio completo (FQDN) y dirección IP. Puede proporcionar una o varias direcciones IP para un FQDN determinado. Los valores proporcionados se configuran en los servidores DNS de la instancia dedicada que utiliza las aplicaciones UC. Aparece un mensaje de error si intenta configurar un FQDN que ya existe. Para modificar una entrada existente, consulte Modificar entrada DNS. |
| 6 |
Seleccione la casilla de verificación Registro PTR, si necesita una búsqueda inversa del FQDN y la dirección IP proporcionados. |
| 7 |
Haga clic en Agregar otro para agregar varias entradas DNS. |
| 8 |
Haga clic en Enviar y revise los detalles de la solicitud de entrada de DNS. Una vez que envíe la solicitud de servicio, no puede cambiar. |

Modificar entrada de DNS
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a Llamadas > Instancia dedicada > Descripción general. |
| 3 |
En la sección Entradas DNS, seleccione uno o más FQDN según sea necesario y haga clic en Modificar.
|
| 4 |
Agregue, edite o elimine direcciones IP según sea necesario y active o desactive las casillas Marcar para eliminar el FQDN según sus requisitos. |
| 5 |
Haga clic en Enviar y revise los detalles de la solicitud de servicio de entrada de DNS. |

Actualizaciones del cortafuegos
| 1 |
Inicie sesión en Control Hub. | |||||||||||||||||||||||||||||||||||||||||||||
| 2 |
Vaya a Llamadas > Instancia dedicada > Solicitud de servicio. | |||||||||||||||||||||||||||||||||||||||||||||
| 3 |
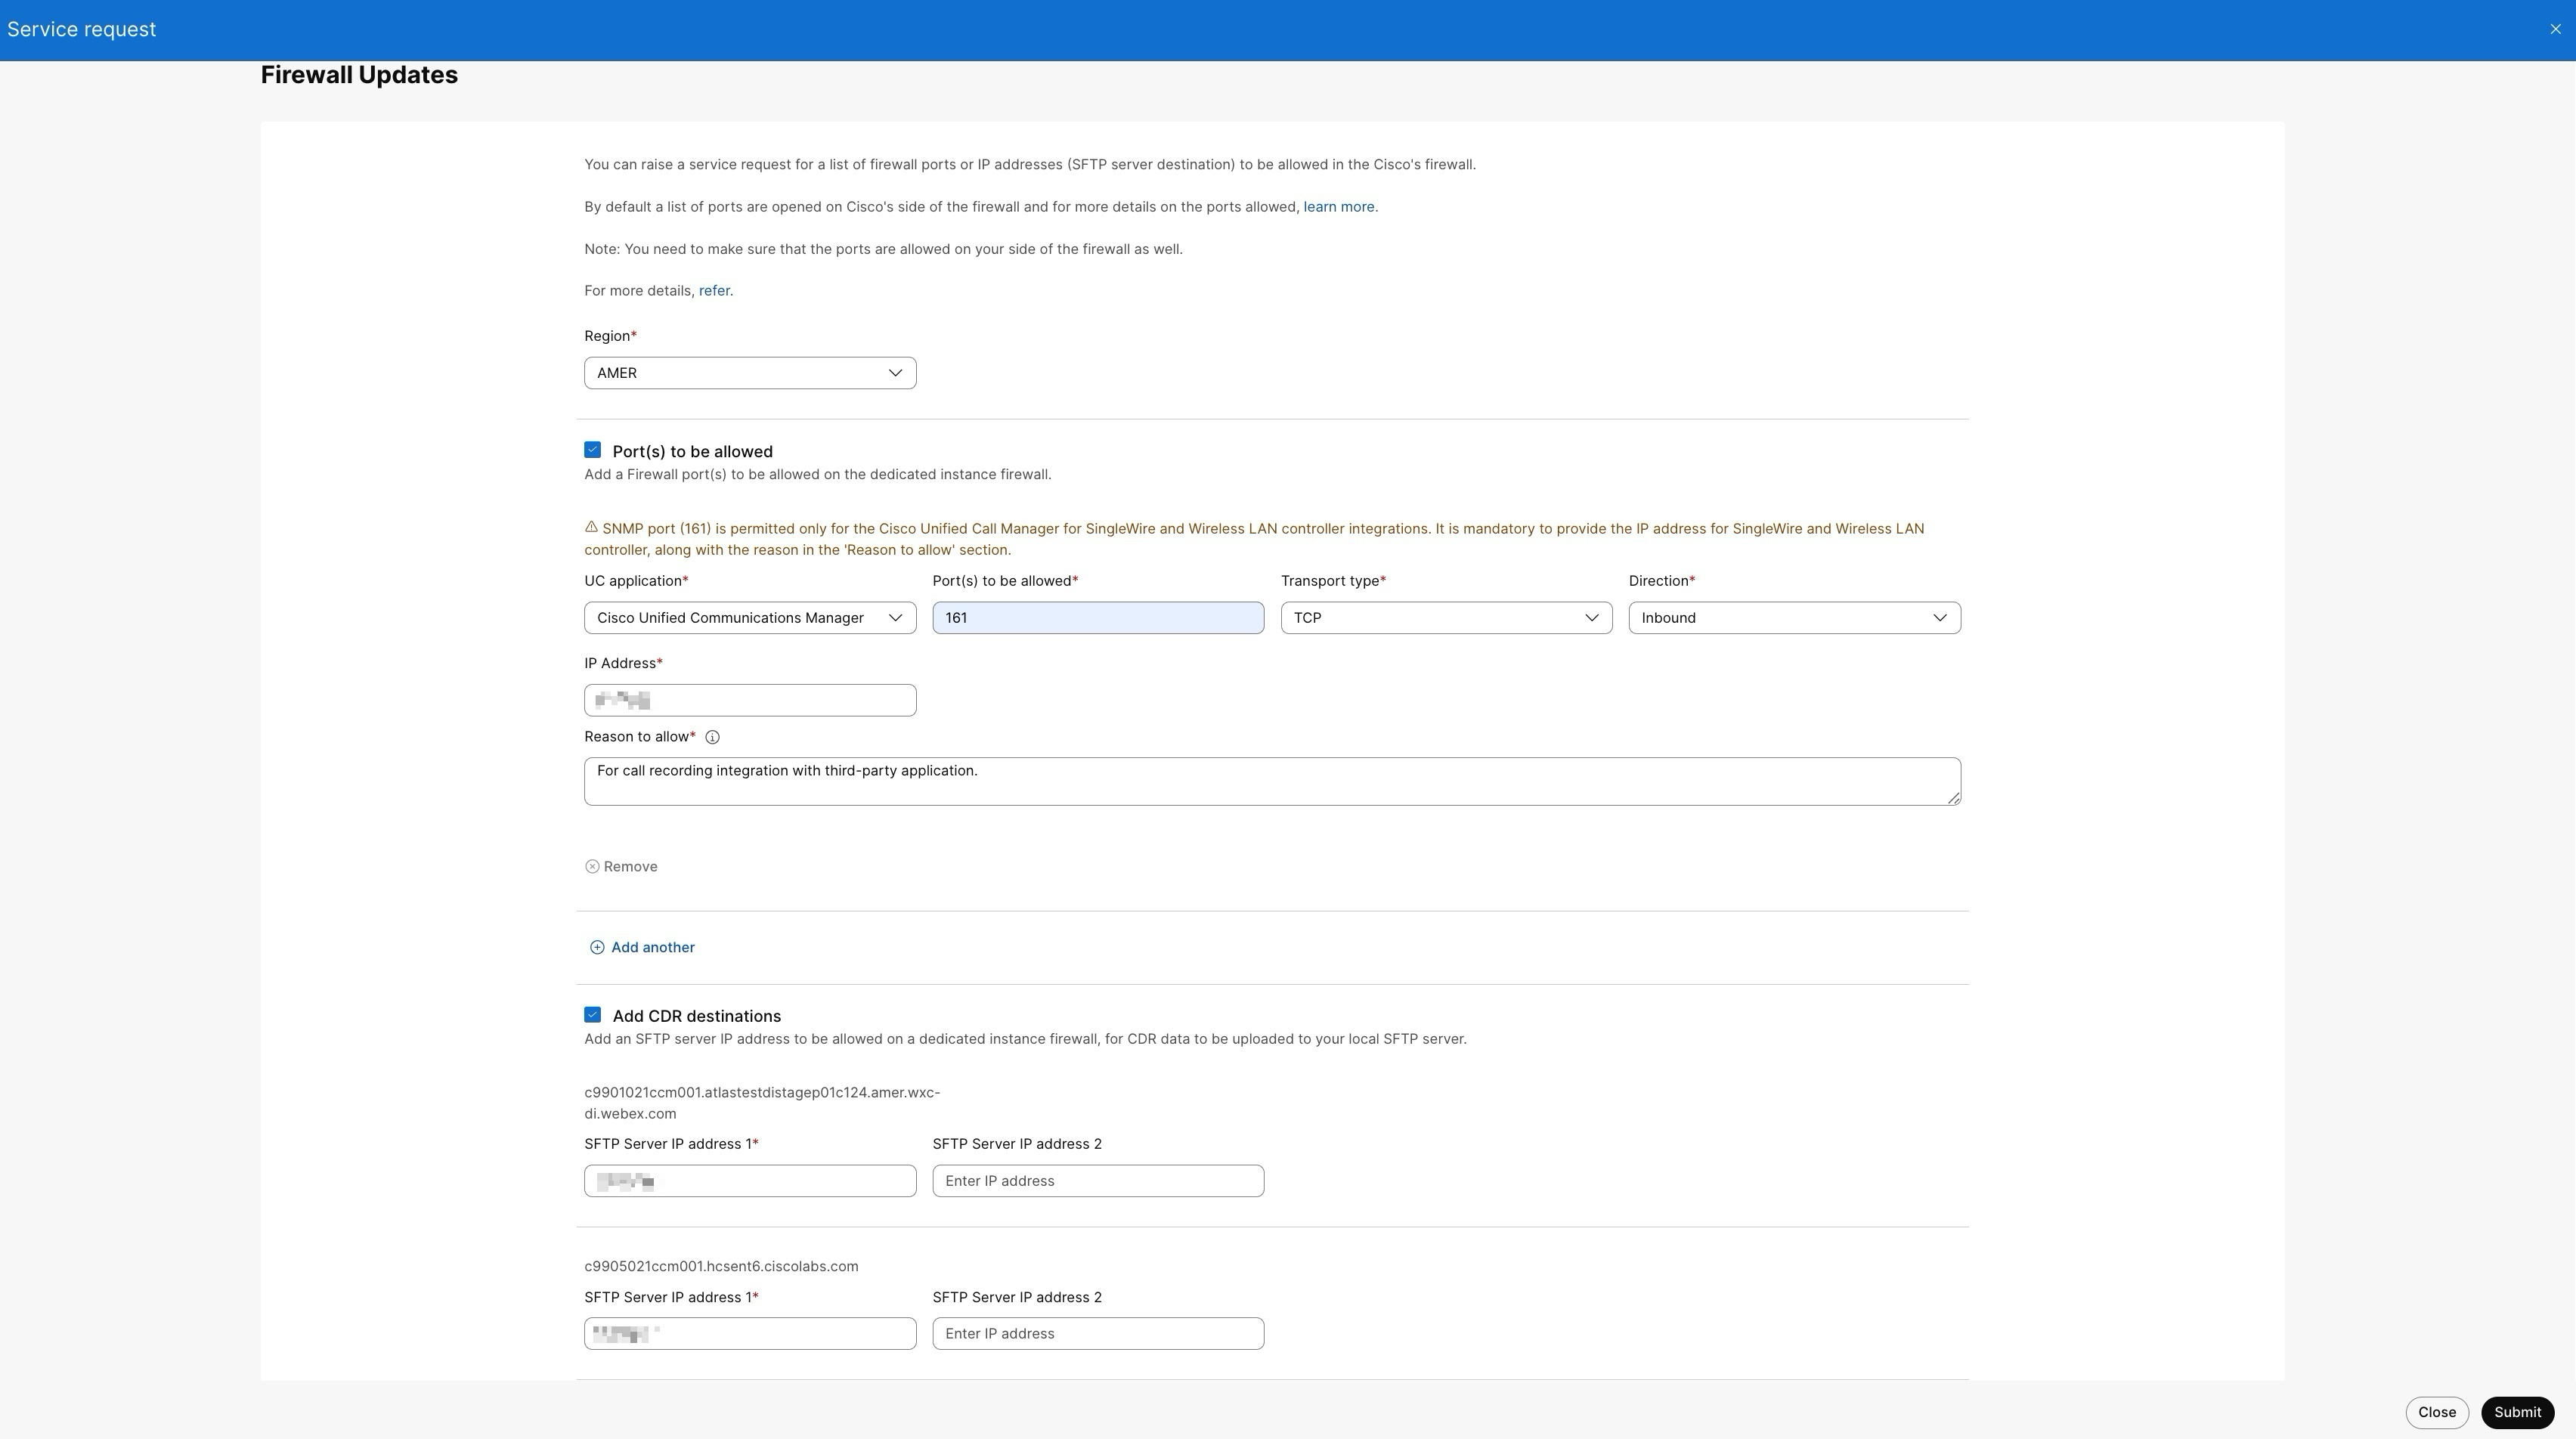
Vaya a Raise Request y elija Actualizaciones de Firewall.
Cisco permite algunos puertos y restringe otros para cada Unified CM aplicación. La siguiente tabla detalla las razones específicas por las que es obligatorio proporcionar una dirección IP.
Cisco permite un conjunto estándar de puertos de forma predeterminada. Consulte Instancia dedicada: números de puerto y protocolos, para obtener más información. | |||||||||||||||||||||||||||||||||||||||||||||
| 4 |
Elija la región en Seleccione una región para la que se deben realizar las actualizaciones del Firewall en el firewall de Cisco. | |||||||||||||||||||||||||||||||||||||||||||||
| 5 |
Elija la solicitud de UC requerida de la lista de solicitudes de UC. El puerto se abre específicamente para el tipo de aplicación UC seleccionado de la lista. Si necesita abrir el mismo puerto para varias aplicaciones UC, debe agregar varias filas con el tipo de aplicación UC y el mismo número de puerto. | |||||||||||||||||||||||||||||||||||||||||||||
| 6 |
En el puerto de destino, escriba el número de puerto que se va a permitir en el firewall para la aplicación UC seleccionada. Los valores para el puerto de destino pueden ser uno o un rango, por ejemplo, 5080 o 15000-17000. Asegúrese de permitir también los puertos mencionados en su lado del firewall. | |||||||||||||||||||||||||||||||||||||||||||||
| 7 |
En Tipo y dirección de transporte, escriba el tipo como TCP o UDP y elija Inbound o Outbound respectivamente. Si necesita un puerto para permitir entrada y salida, agregue entradas separadas (filas) con el mismo número de puerto y diferente tipo de dirección en la solicitud de servicio. | |||||||||||||||||||||||||||||||||||||||||||||
| 8 |
En la dirección IP, ingrese el sistema externo al que se le permitirá conectarse a su Unified CM aplicación en ese puerto. | |||||||||||||||||||||||||||||||||||||||||||||
| 9 |
En la razón de permitir, mencione la razón exacta de por qué necesita permitir los puertos en el firewall de instancia dedicada. Es importante para nosotros revisar la solicitud y decidir si permitir o rechazar. | |||||||||||||||||||||||||||||||||||||||||||||
| 10 |
Haga clic en Agregar otro para agregar y configurar varias aplicaciones UC. | |||||||||||||||||||||||||||||||||||||||||||||
| 11 |
Seleccione Agregar destinos CDR (opcional) e introduzca la dirección IP de su servidor SFTP que se permitirá en el firewall de instancia dedicada. Esta solicitud no configurará la configuración de CDR en el Unified CM y es su responsabilidad hacer lo mismo. | |||||||||||||||||||||||||||||||||||||||||||||
| 12 |
Haga clic en Enviar y revise los detalles de la solicitud de actualización del firewall. Una vez que envíe la solicitud de servicio, no puede cambiar. |
Carga de firmware
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a Llamadas > Instancia dedicada > Solicitud de servicio. |
| 3 |
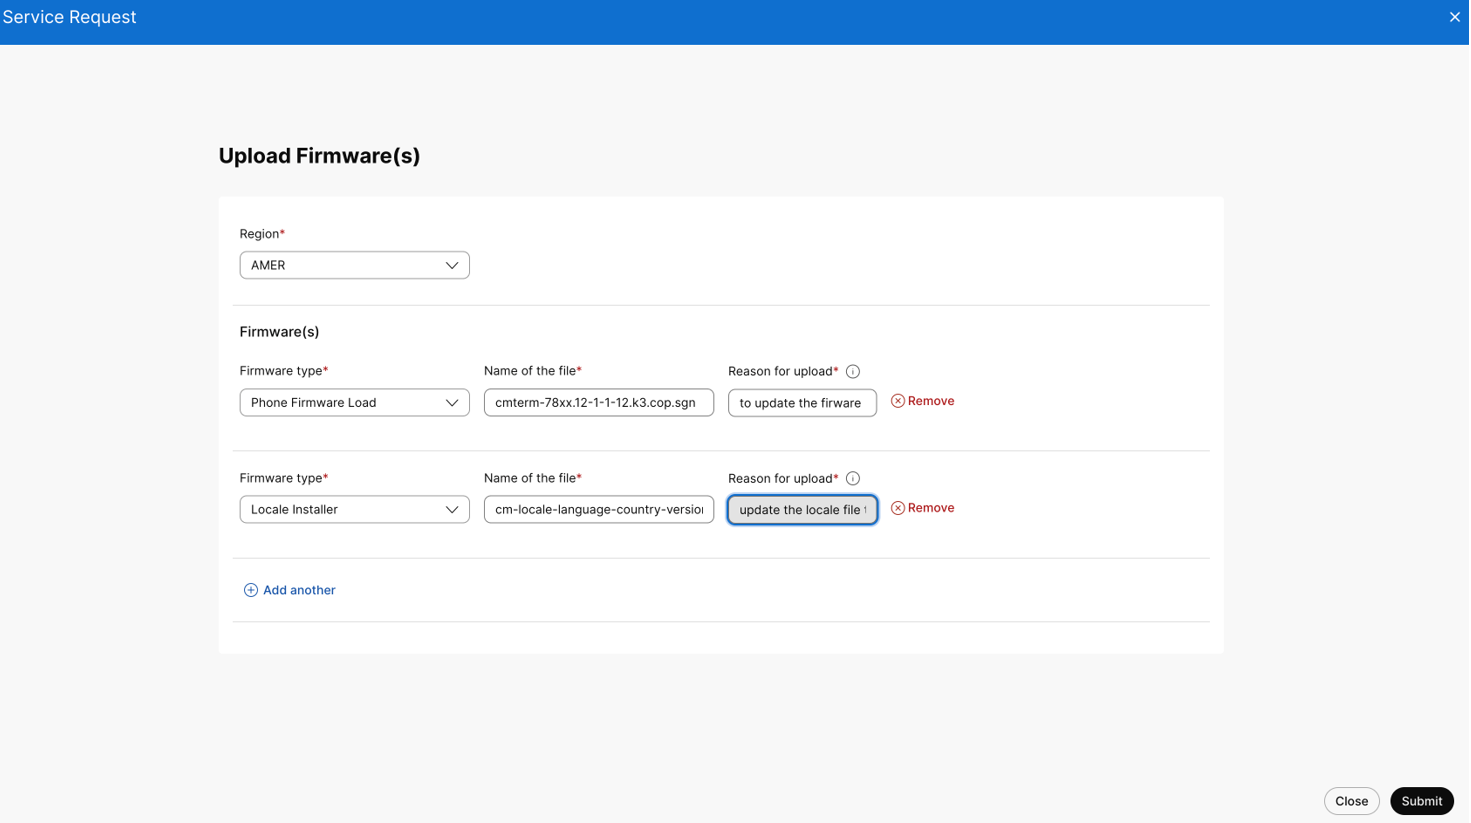
Vaya a Raise Request y elija Carga de firmware.
|
| 4 |
Elija la región en Seleccione una región para la que se deba cargar el firmware en el servidor SFTP. |
| 5 |
Introduzca los siguientes campos para la solicitud de carga de firmware:
|
| 6 |
Haga clic en Enviar y revise los detalles de la solicitud de carga de firmware. |
| 7 |
Puede ver los detalles del servidor SFTP en el Centro de control, una vez que la solicitud se mueve al estado Completado. Vaya a Llamadas > Instancia dedicada > Solicitud de servicio y haga clic en la solicitud de carga de firmware. Puede ver los siguientes detalles del servidor SFTP:
Usando la información, puede instalar los archivos COP según su conveniencia en la aplicación UC. Para ver el motivo del rechazo, haga clic en Solicitud de servicio y vea la sección Descripción general. Las COP de seguridad o corrección de error no se cargarán; la instalación de estas actualizaciones en las aplicaciones UC es responsabilidad de Cisco. Cisco solo admite compilaciones disponibles públicamente y las compilaciones especiales de ingeniería (ES) no se cargan. La solicitud de servicio planteada para compilaciones ES será rechazada por Cisco. |
Conectividad en la nube
Eleve una solicitud de servicio de conectividad en la nube para cualquiera de los siguientes cambios necesarios en un peering de conectividad en la nube existente:
-
Cambios en la configuración de peering para un peering existente.
-
Cambie el tipo de conectividad en la nube de un modelo de interconexión a otro.
-
Cualquier modificación en el CPE del lado del cliente que requiera la asistencia de Cisco para validar o modificar la configuración del lado de Cisco.
La comunicación con respecto a la solicitud de servicio se realizará a través de la pestaña de comunicaciones del Centro de control en la Solicitud de servicio.
Para cualquier problema de llamada o situación de avería, plantee un caso con el soporte de TAC. La opción de solicitud de servicio de conectividad en la nube no se puede utilizar para nuevas solicitudes de interconexión y para obtener más información sobre la activación de nuevas solicitudes de interconexión, consulte aquí.
Antes de comenzar
Asegúrese de tener una cuenta activa de Webex App. Debe usar esta cuenta para elevar la solicitud de servicio.
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a Llamadas > Instancia dedicada > Solicitud de servicio. |
| 3 |
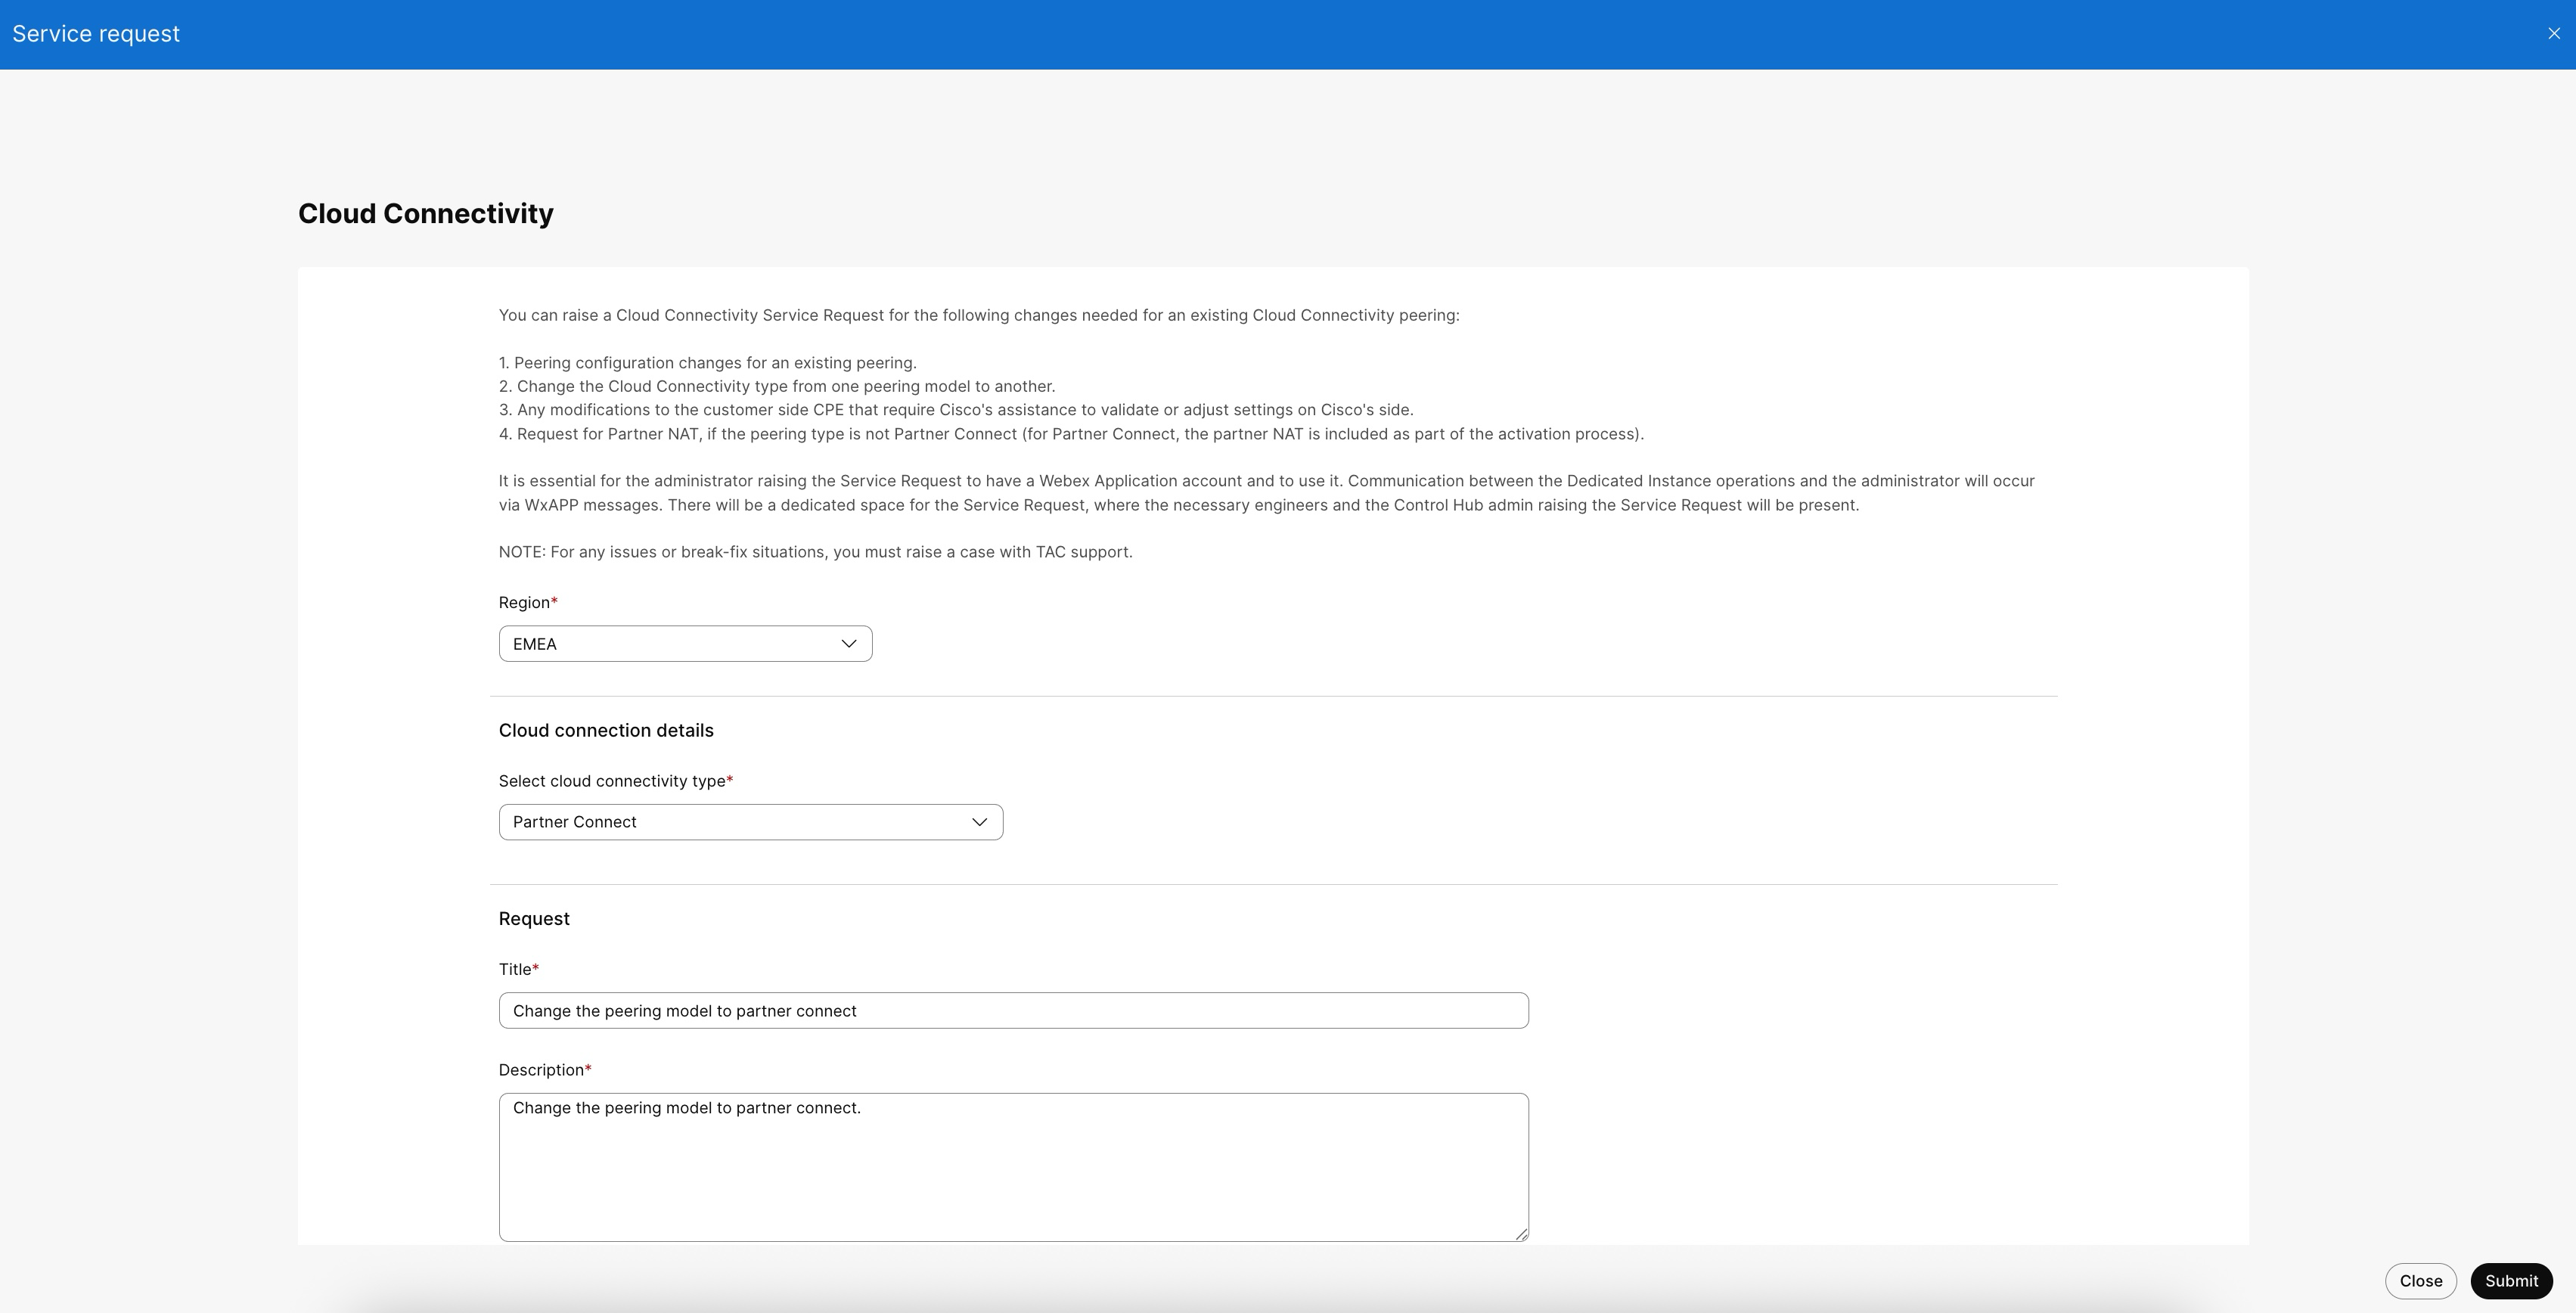
Vaya a Levante solicitud y elija Conectividad en la nube.
|
| 4 |
Elija la región de la región para la que se deben realizar las actualizaciones de conectividad en la nube. |
| 5 |
Elija el tipo de conexión a la nube existente de la lista desplegable Seleccionar tipo de conectividad en la nube. |
| 6 |
Escriba el título y mencione los detalles sobre los cambios de interconexión de conectividad en la nube requeridos en los cuadros de texto Título y Descripción, respectivamente. |
| 7 |
Haga clic en Enviar y revise los detalles del cambio de conectividad en la nube. |
Qué hacer a continuación
Después de enviar la solicitud, puede usar la pestaña Comunicaciones en Control Hub para interactuar con el equipo de Operaciones de Instancia Dedicada. Para obtener más información, consulte ver los detalles de la solicitud de servicio y las comunicaciones.
Para cualquier problema de reparación o soporte técnico, no utilice este procedimiento. En su lugar, plantee un caso directamente con el soporte de TAC.
Configuración del registro de auditoría
-
Inicie sesión en Control Hub.
-
Vaya a Llamadas > Instancia dedicada > Solicitud de servicio.
- Vaya a Recaudar solicitud y elija
Configuración del registro de auditoría.
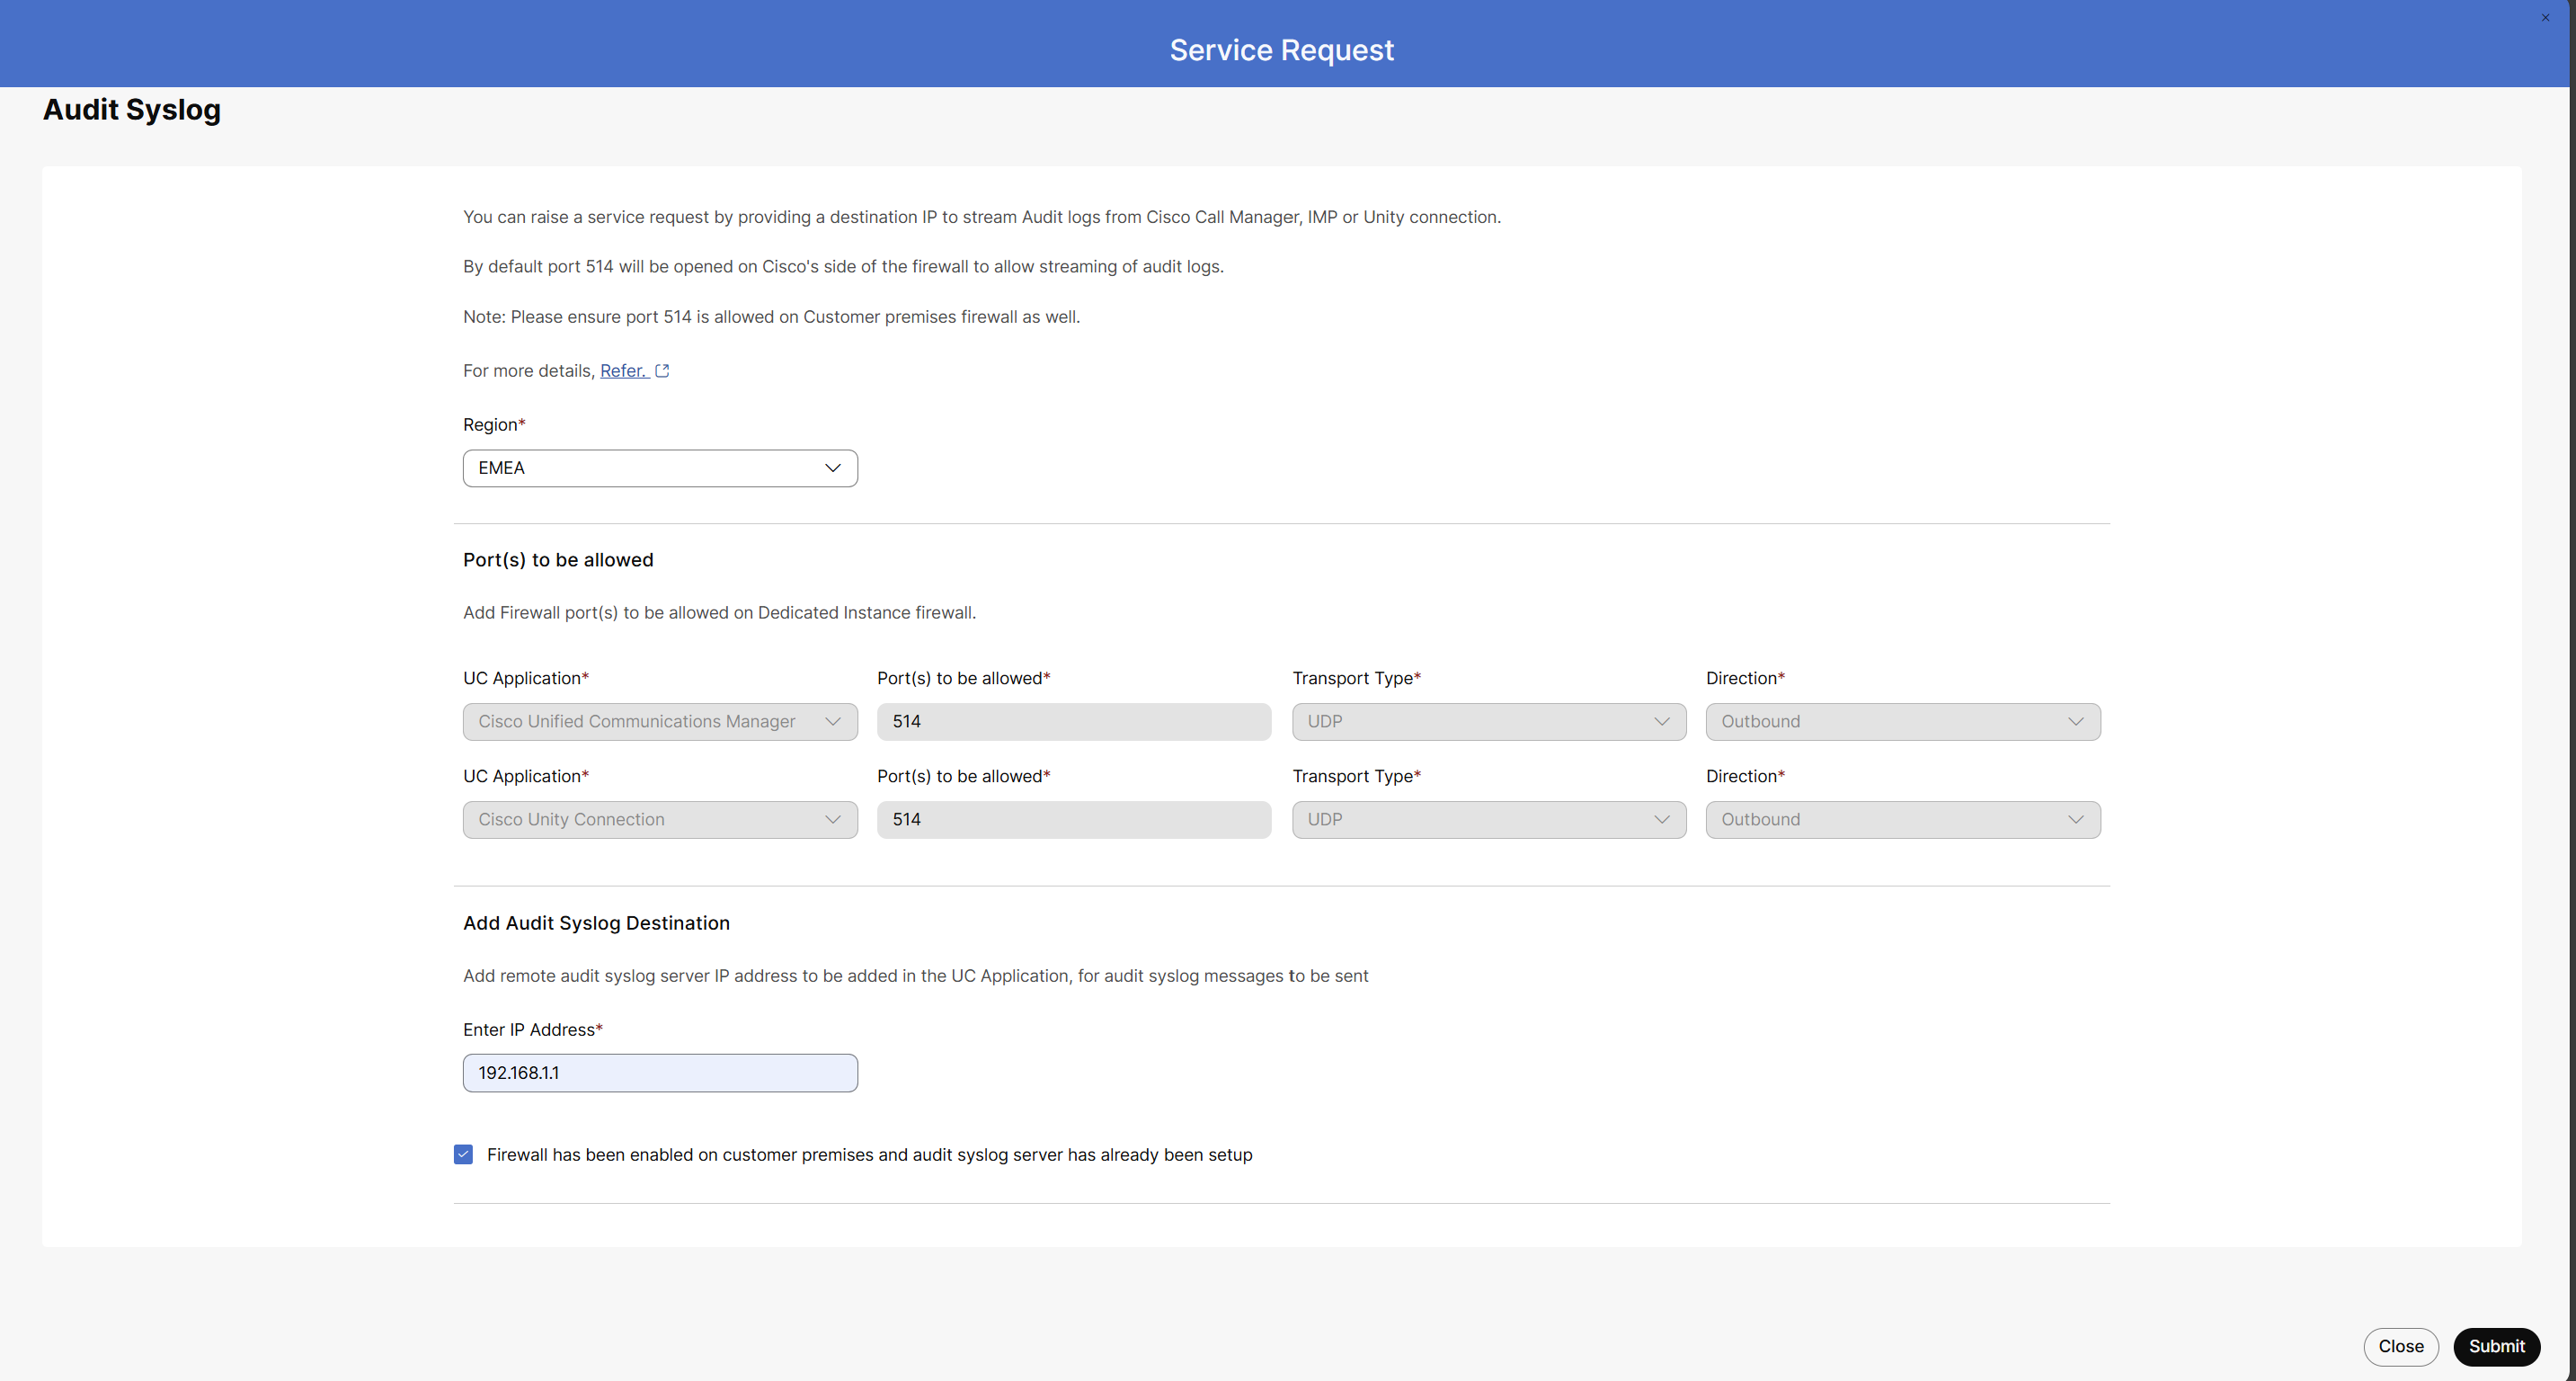
- En la lista desplegable Región, elija la región para la entrada del registro de auditoría.
- En la sección Puertos que se permitirán, revise las siguientes
aplicaciones predeterminadas:
-
Cisco Unified Communications Manager
-
Cisco Unity Connection
-
Cisco IM&Presence
Los campos Puertos que se permitirán, Tipo de transporte y Dirección están prellenados y no se pueden editar.
-
- En Agregar destino de Syslog de auditoría, escriba la dirección IP del servidor de syslog de auditoría remota.
- Marque la casilla de verificación Firewall se ha habilitado en las instalaciones del cliente y que el servidor de syslog de auditoría ya se ha configurado y haga clic en Enviar.
- Haga clic en Enviar y revise los detalles de la solicitud de entrada al registro de auditoría.
Modificar la dirección IP del servidor de registro de auditoría
- Elija Llamar → Instancia dedicada → Solicitud de servicio
- Haga clic en Elevar solicitud y, a continuación, elija Configuración del registro de auditoría.
- En la lista desplegable Región, elija la región para la entrada del registro de auditoría.
- En la sección Agregar destino de registro de sistema de auditoría, puede realizar una de
las siguientes acciones:
-
Edite la dirección IP prellenada para la región seleccionada.
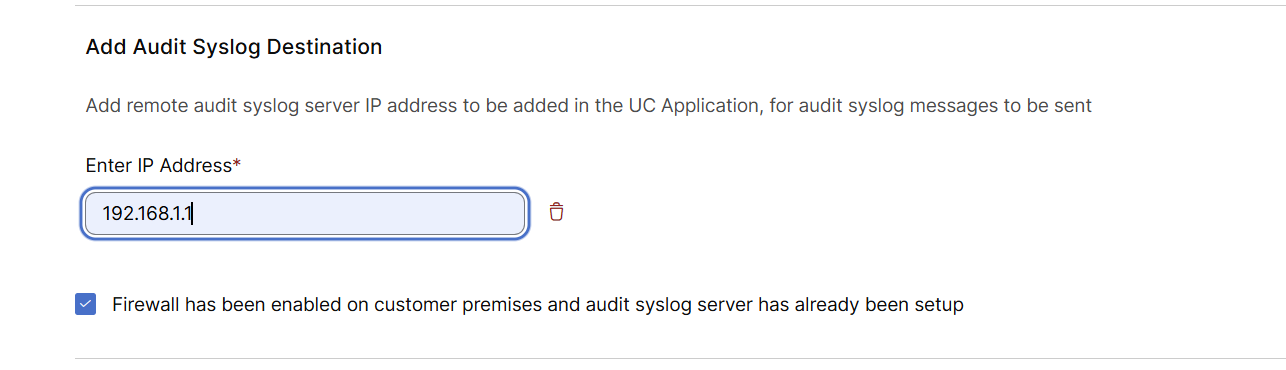
-
Elimine la dirección IP haciendo clic en el icono Eliminar.

-
- Marque la casilla de verificación Firewall se ha habilitado en las instalaciones del cliente y que el servidor de syslog de auditoría ya se ha configurado y haga clic en Enviar.
Administración de aplicaciones UC
Eleve una solicitud de servicio de administración de aplicaciones de UC para cualquiera de los siguientes cambios en la solicitud de UC en su instancia dedicada:
- Asistencia con cambios relacionados con el acceso que el administrador asociado no puede realizar.
- Solicitudes de acciones de aplicación UC que el administrador asociado no tiene permisos para completar.
Antes de comenzar
Asegúrese de tener una cuenta activa de Webex App. Debe usar esta cuenta para elevar la solicitud de servicio.
| 1 |
Inicie sesión en Control Hub. | |||||||||||||||||||||||||||
| 2 |
Vaya a Llamadas > Instancia dedicada > Solicitud de servicio. | |||||||||||||||||||||||||||
| 3 |
Haga clic en Aumentar solicitud y elija Administración de aplicaciones UC.
| |||||||||||||||||||||||||||
| 4 |
En la lista desplegable Región, elija la región donde se implementa la aplicación UC. | |||||||||||||||||||||||||||
| 5 |
En la sección Detalles de la solicitud, elija el tipo de solicitud. En la lista desplegable Seleccionar tipo de solicitud, elija una opción basada en el cambio que desea solicitar. Algunos tipos de solicitud incluyen subopciones adicionales que puede elegir según sea necesario.
| |||||||||||||||||||||||||||
| 6 |
En la sección Seleccionar tipos de aplicación UC, marque las casillas de una o más aplicaciones UC relevantes para su solicitud de las siguientes opciones:
La sección Seleccionar tipos de aplicación UC no está disponible para el tipo de solicitud de consolidación de certificados para establecer confianza. | |||||||||||||||||||||||||||
| 7 |
En la sección Seleccionar aplicaciones UC, busque y seleccione una o más instancias de aplicación UC asociadas con los tipos de aplicación que eligió anteriormente. La lista muestra las instancias disponibles según su región seleccionada y los tipos de aplicación UC. | |||||||||||||||||||||||||||
| 8 |
En el campo Descripción breve, proporcione los detalles necesarios para procesar su solicitud. | |||||||||||||||||||||||||||
| 9 |
Haga clic en Enviar y revise los detalles de la solicitud de UC. |

Truncos SIP interop DI-MT
Genere una solicitud de servicio de enlaces troncales SIP interop DI-MT para cambiar la ubicación en la región seleccionada en Multi-Tenant para los enlaces troncales predeterminados que Cisco creó para la instancia dedicada.
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a Llamadas > Instancia dedicada > Solicitud de servicio. |
| 3 |
Vaya a Raise Request y elija los troncales SIP Inter-OP DI-MT.
|
| 4 |
En la lista desplegable Región, elija la región donde se implementa su troncal SIP Inter-OP DI-MT. Después de seleccionar una región, la ubicación troncal SIP Inter-OP actual de DI MT muestra el país correspondiente (por ejemplo, Estados Unidos de América, Países Bajos o Australia). Si no existe ninguna ubicación troncal SIP inter-op para la región elegida, aparecerá el mensaje "La región seleccionada no tiene ubicación troncal SIP interoperativa MT. “aparece. |
| 5 |
En la sección Detalles de la solicitud, elija el país deseado de la lista desplegable Seleccione la nueva ubicación para los enlaces troncales SIP desplazándose por la lista o usando la barra de búsqueda. |
| 6 |
En el campo Dirección, escriba la dirección asociada con la nueva implementación troncal SIP. |
| 7 |
En el campo Motivo para cambiar, proporcione el motivo de la actualización de la dirección o ubicación del tronco SIP, e incluya los detalles adicionales necesarios para completar la solicitud. |
| 8 |
Haga clic en Enviar y revise los detalles de la solicitud de cambio de enlace troncal SIP. |

Ciclo de vida de la aplicación UC
Eleve una solicitud de servicio de ciclo de vida de aplicaciones UC para cualquier consulta o cambio requerido en el programa de mantenimiento relacionado con la administración del ciclo de vida de las aplicaciones UC, que incluye administración de certificados, actualizaciones de software o correcciones PSIRT de las aplicaciones UC .
-
Inicie sesión en Control Hub.
-
Vaya a Llamadas > Instancia dedicada > Solicitud de servicio.
-
Haga clic en Elevar solicitud y elija el ciclo de vida de la aplicación UC.
-
En la lista desplegable Región, elija la región donde se implementa la aplicación UC.
-
En la sección Detalles de la solicitud, elija el tipo de solicitud. En la lista desplegable Seleccionar tipo de solicitud, elija una opción basada en el cambio que desea solicitar.
Tipo de solicitud
Subsolicitud (si corresponde)
Descripción
Certificados de solicitud UC
Solicitud para cambiar el calendario de renovación del certificado
Utilice esta opción para modificar la renovación del certificado que ya ha sido programada. El sistema muestra una lista de programaciones activas para la organización y región seleccionadas, incluyendo el ID de cambio, la fecha de programación y la fecha de caducidad. Cuando amplía una programación, se muestran los detalles correspondientes del nodo de certificado, como la aplicación UC, el servidor y la fecha de caducidad.
Solicite información sobre la renovación del certificado
Utilice esta opción para obtener información sobre la renovación del certificado que ya ha sido programada. El sistema muestra una lista de las programaciones existentes para la organización y región seleccionadas, incluyendo el Id. de cambio, la fecha de programación y la fecha de caducidad . Cuando amplía una programación, se muestran los detalles correspondientes del nodo de certificado, como la aplicación UC, el servidor y la fecha de caducidad.
Si su consulta no se relaciona con los ID de cambio enumerados anteriormente, aún puede continuar seleccionando las aplicaciones UC y los nodos de aplicación UC relevantes para enviar una consulta o información específica de nodo.
Solicitud de clave privada PKI de Expressway CLI
Utilice esta opción para solicitar PKI de Expressway CLI. Esto enumerará todos los nodos de Expressway disponibles. A continuación, utilice la lista desplegable Seleccionar tipos de aplicación UC para elegir el nombre de Cisco Expressway aplicación específico.
Esto será aplicable solo para las autopistas desplegadas en el dominio del cliente. Los dominios con webex.com están deshabilitados para la selección.
Actualización del software de aplicaciones UC
Solicitud para cambiar el horario de actualización
Utilice esta opción para modificar una actualización que ya ha sido programada. El sistema muestra una lista de las programaciones existentes para la organización y región seleccionadas, incluyendo el Id. de cambio y la fecha de programación. Cuando expande una programación, se muestran los detalles del clúster correspondientes, como la aplicación UC, el servidor y la versión actual de la aplicación.
Seleccione la casilla de verificación para el ID de cambio correspondiente y proporcione los detalles necesarios para enviar la solicitud de actualización del programa de actualización.
Solicitud de actualización a la última versión
Utilice esta opción para seleccionar los tipos de aplicación y solicitar a Cisco que los actualice a la última versión soportada. El sistema muestra una lista de las programaciones existentes para la organización y región seleccionadas, incluyendo el Id. de cambio y la fecha de programación. Cuando expande una programación, se muestran los detalles del clúster correspondientes, como la aplicación UC, el servidor y la versión actual de la aplicación.
Para obtener más información sobre las versiones soportadas, consulte Administración de versiones.
Solicite información sobre la actualización de aplicaciones UC
Utilice esta opción para solicitar información sobre una actualización de una aplicación UC. El sistema muestra una lista de las programaciones existentes para la organización seleccionada, incluyendo el ID de cambio y la fecha de programación. Cuando expande una programación, se muestran los detalles del clúster correspondientes, como la aplicación UC, el servidor y la versión actual de la aplicación.
Si su consulta no se relaciona con los ID de cambio enumerados anteriormente, aún puede continuar seleccionando las aplicaciones UC y los nodos de aplicación UC relevantes para enviar una consulta o información específica de nodo.
Consultas relacionadas con PSIRT
Los problemas de PSIRT son responsabilidad de Cisco y Cisco aplica los parches requeridos . Utilice esta opción si necesita información adicional. Para obtener más información, consulte Archivos del paquete de opciones de Cisco (COP)
-
En la sección Seleccionar tipos de aplicación UC, marque las casillas de una o más aplicaciones UC relevantes para su solicitud de las siguientes opciones:
- Administrador de llamadas unificadas de Cisco
- Cisco Unity Connection
- Cisco Emergency Responder
- Cisco IM&Presence
- Edición de administración de sesiones de Cisco
Este paso no se aplica a la solicitud de solicitud de PKI de clave privada de la solicitud de servicio CLI de Expressway.
-
En la sección Seleccionar aplicaciones UC, busque y seleccione una o más instancias de aplicación UC asociadas con los tipos de aplicación que eligió anteriormente. La lista muestra las instancias disponibles según su región seleccionada y los tipos de aplicación UC.
-
En el campo Descripción breve, proporcione los detalles necesarios para procesar su solicitud.
-
Haga clic en Enviar y revise los detalles de la solicitud de UC.
Infraestructura como servicio
Presente una solicitud de asistencia para la activación de IaaS o cualquier soporte relacionado con la configuración de aplicación/máquina virtual requerido por parte del equipo de Operaciones de Instancia Dedicada.
La solución de problemas o la corrección de averías deben enrutarse a través de TAC y no se manejarán a través de esta solicitud de servicio. Para plantear un caso de TAC, consulte Soporte de nivel 1.
-
Inicie sesión en Control Hub.
-
Vaya a Llamadas > Instancia dedicada > Solicitud de servicio.
-
Haga clic en Elevar solicitud y elija Infraestructura como servicio.
-
En la lista desplegable Región, elija la región donde se implementa la aplicación UC e ingrese el Título de la solicitud.
-
En el campo Descripción, proporcione los detalles necesarios para procesar su solicitud.
-
Haga clic en Enviar y revise los detalles de la solicitud de UC.
Ver los detalles de la solicitud de servicio y las comunicaciones
Para acceder a sus solicitudes de servicio en Control Hub, vaya a Instancia dedicada → Solicitud de servicio. Elija una solicitud de la lista para mostrar sus detalles en las siguientes fichas:
-
Detalles de la solicitud: Muestra información sobre la solicitud de servicio seleccionada, como el tipo de solicitud, la región y el estado actual.
-
Comunicación: Muestra los intercambios de mensajes entre el administrador y el equipo de Operaciones de Instancia Dedicada.
Para cada nueva solicitud, la ficha Comunicación proporciona una interfaz para la mensajería básica entre el administrador y el equipo de operaciones de instancias dedicadas. Los mensajes enviados a través de esta pestaña permanecen sincronizados con las sellos de tiempo y los detalles del remitente. Para conversaciones más detalladas, el administrador y un ingeniero de operaciones de instancia dedicada pueden comunicarse a través de la aplicación Webex o correo electrónico según sea necesario.
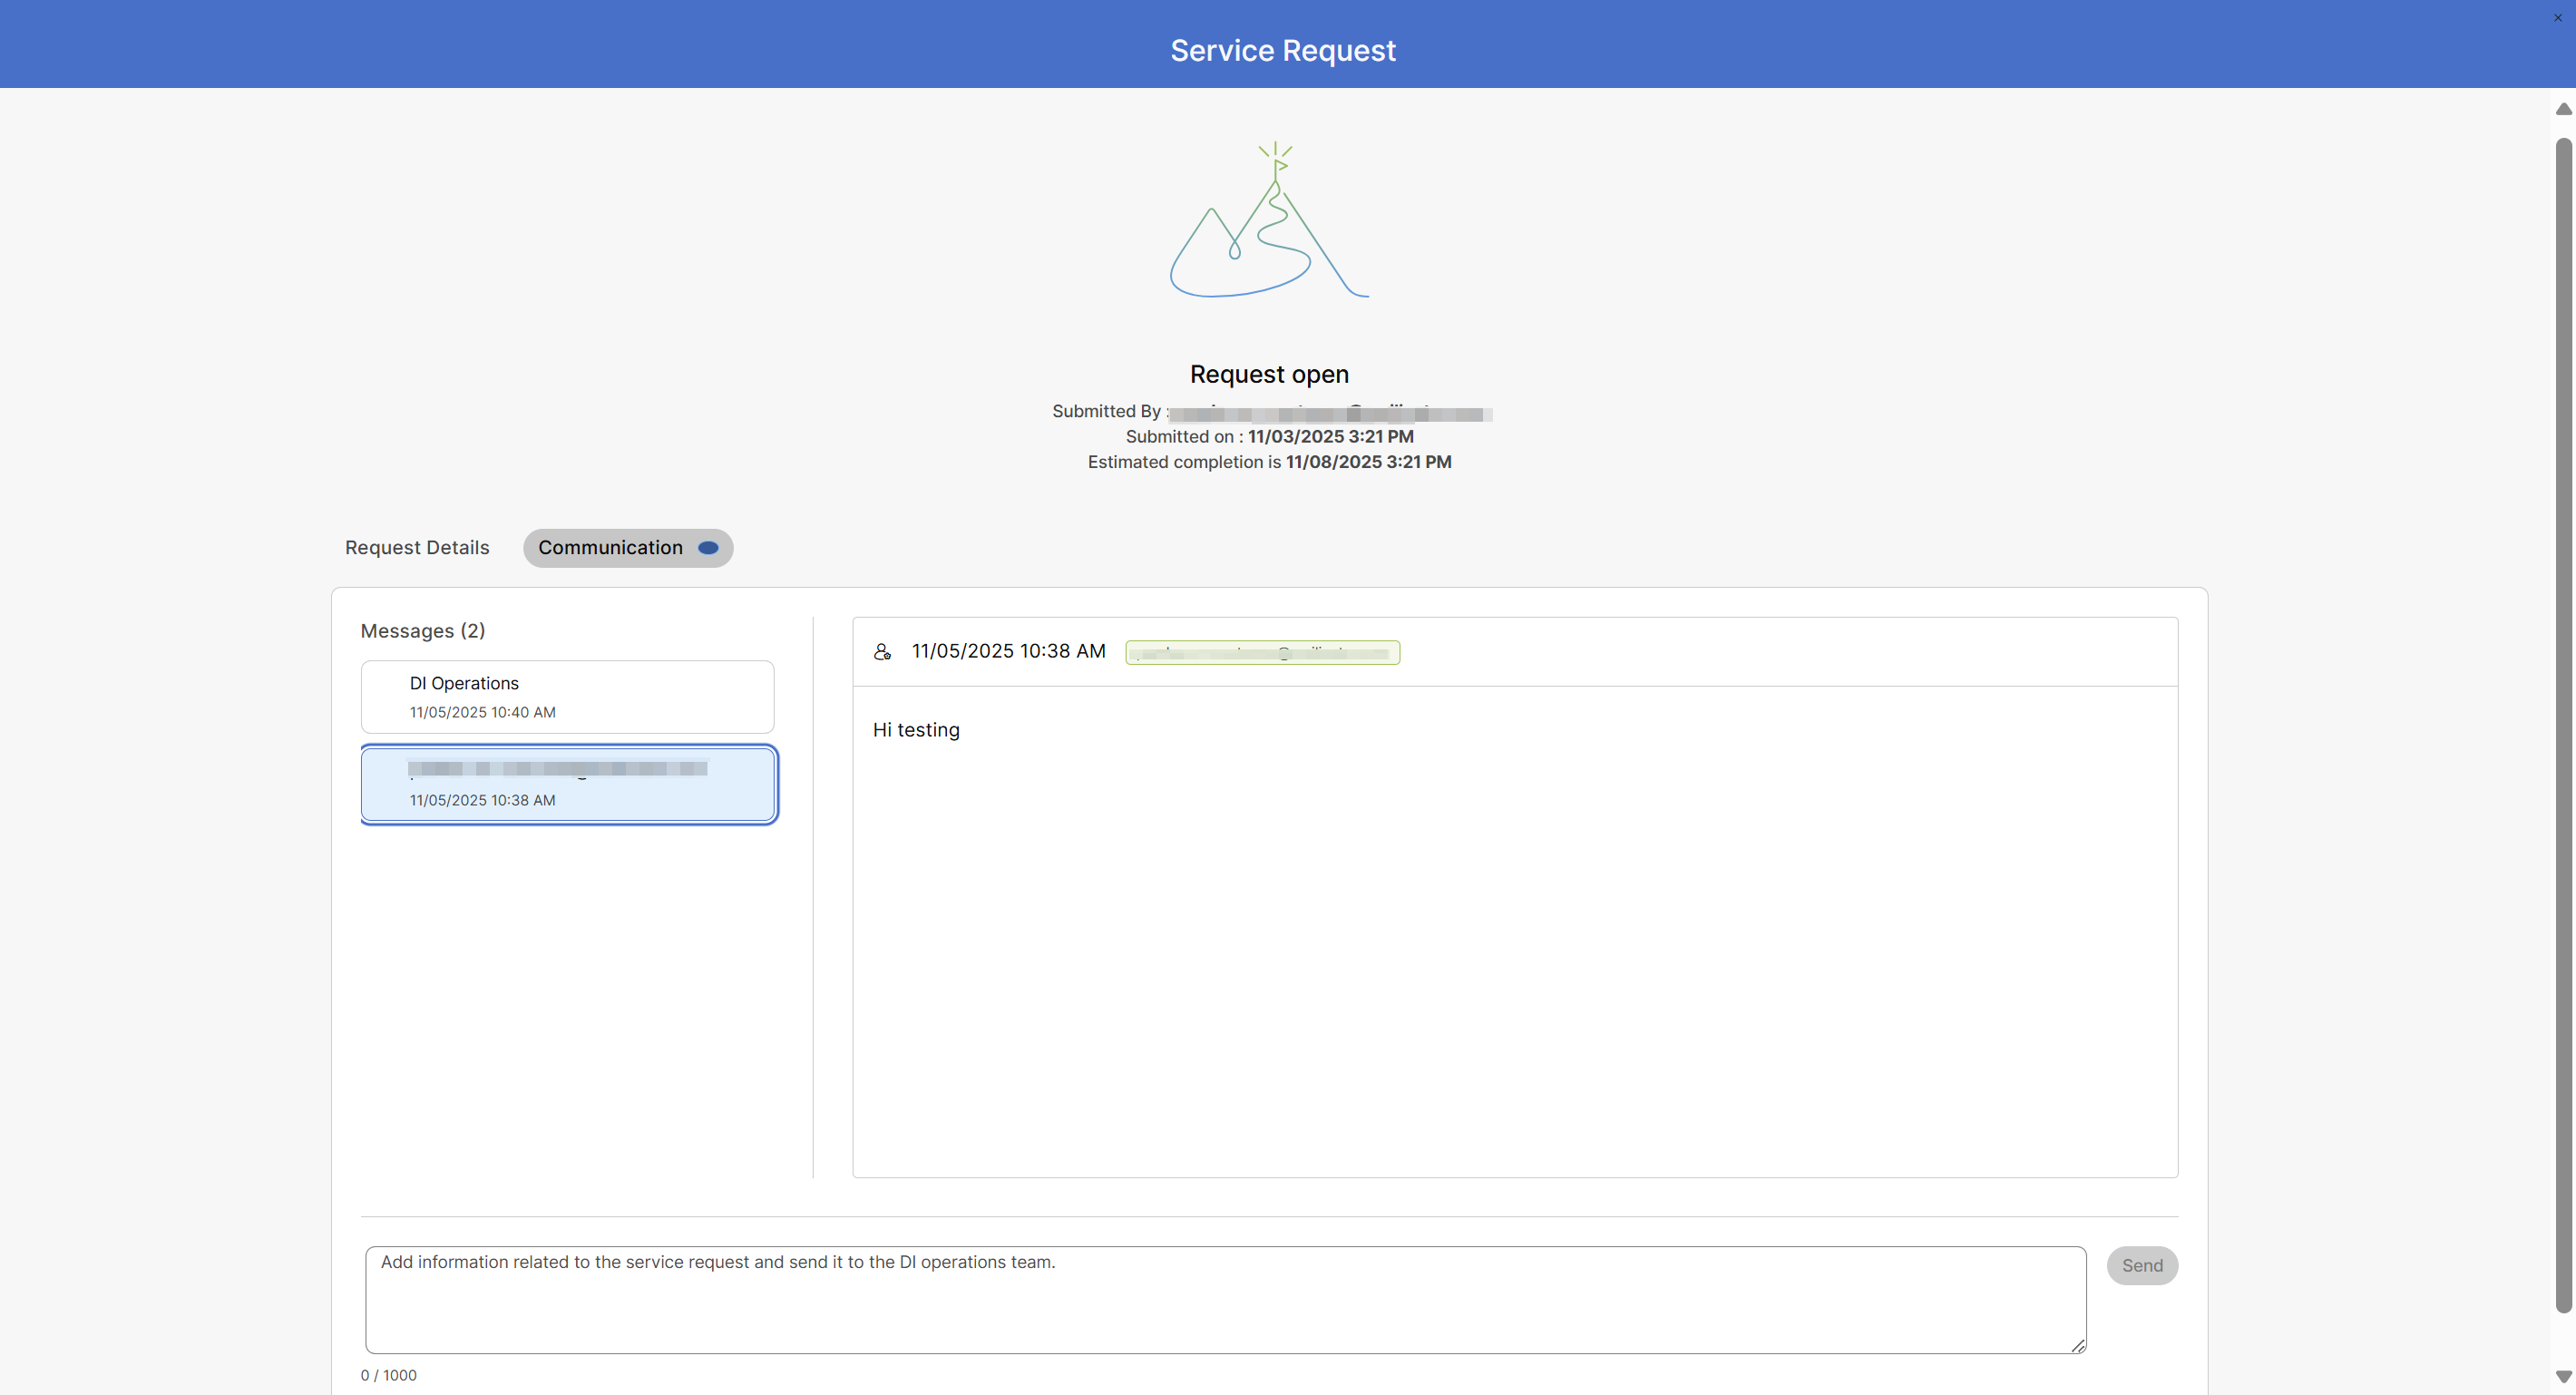
Cuando llega un nuevo mensaje, Control Hub muestra un banner para indicar una nueva comunicación. La pestaña Comunicación admite la comunicación de ida y vuelta entre el administrador y el equipo de Operaciones de Instancia Dedicada. Los indicadores de mensajes no leídos (puntos azules) aparecen cuando hay nuevos mensajes disponibles. El indicador se borra una vez que el administrador lee el mensaje. Una vez que se cierra la solicitud de servicio, el cliente no puede enviar más mensajes.
Haga clic en el  icono en la esquina superior derecha de la pestaña para volver a la lista de
solicitudes de servicio.


