- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


 În acest articol
 Feedback?
Deschideți o solicitare de service pentru a obține asistență de serviciu pentru activitățile de Ziua 0 și Ziua 1 de la Centrul de control pentru a configura instanța dedicată.
Prezentare generală
Puteți ridica o solicitare de service din Control Hub pentru următoarele tipuri de asistență pentru servicii, pentru a configura o instanță dedicată:
- Intrare DNS
- Actualizări Firewall
- Încărcarea firmware-ului
- Conectivitate Cloud
- Setări jurnal de audit
- Managementul aplicațiilor UC
- Trunchiuri SIP inter-OP DI-MT
- Ciclul de viață al aplicației UC
- Infrastructura ca serviciu
Puteți crea și urmări solicitările de servicii în Control Hub accesând Apelare → Instanță dedicată → Solicitare serviciu. După ce creați o solicitare de servicii, puteți consulta vizualizarea, urmărirea și gestionarea comunicărilor privind solicitările de servicii pentru mai multe detalii despre gestionarea acesteia.
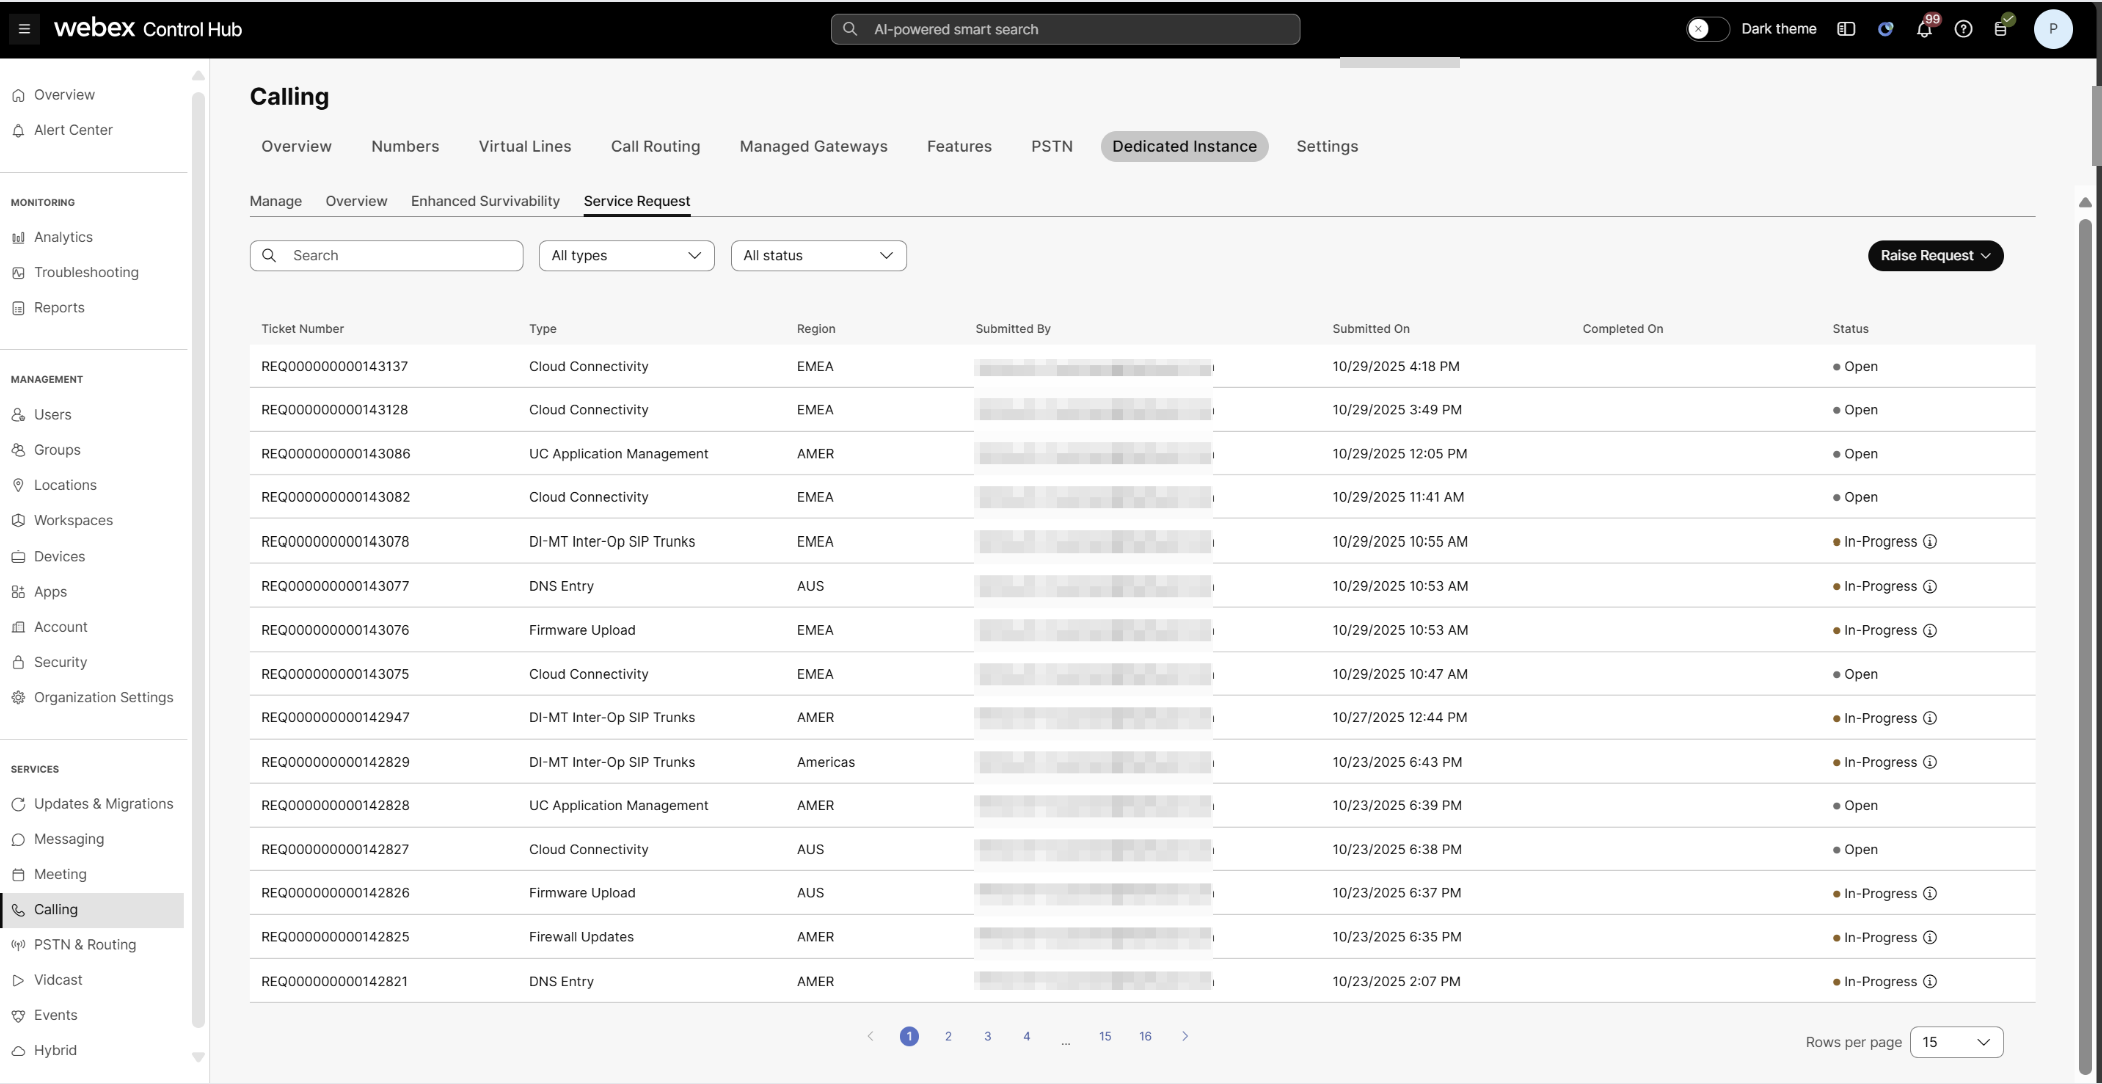
Puteți vedea următoarele câmpuri în pagina de solicitare a serviciului:
- Număr de bilet: identificator unic atribuit automat fiecărei solicitări de serviciu în scopuri de urmărire și referință.
- Tip: Tip cerere de serviciu.
- Regiune: regiune de instanță dedicată pentru care este trimisă solicitarea de servicii.
- Trim is de: Numele solicitantului de servicii.
- Trimis la: Cererea de serviciu a fost trimisă data și ora.
- Finalizat: Cererea de service a fost finalizată data și ora. Câmpul este gol când starea este în curs de desfășurare.
-
St are: Starea cererii de serviciu deschise:
- Deschis: Cererea de serviciu ridicată este deschisă și este în așteptare.
- În curs: Lucrările au început pentru solicitarea de serviciu. Treceți cursorul peste
 pentru a vizualiza data și ora estimată de finalizare a
acelei solicitări de servicii specifice.
- Finalizat: Lucrările la cererea de serviciu ridicată sunt finalizate.
Pentru a trimite mesaje echipei de operațiuni de instanță dedicată, faceți clic pe Cerere de service și alegeți fila Com unicații. Pentru mai multe informații, consultați vizualizarea detaliilor solicitării de serviciu și a comunicărilor.
Este foarte recomandat ca expeditorul să aibă un cont de aplicație Webex creat și să îl folosească pentru mesaje. Dacă există întrebări sau sunt necesare informații suplimentare, folosim solicitarea de serviciu din ID-ul de e-mail al expeditorului pentru a contacta prin spațiul aplicației Webex sau fila Comunicări din solicit area de serviciu creată.
Fusul orar al aplicațiilor UC este fixat la UTC și nu poate fi modificat.
Intrare DNS
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Apel are > Instanță dedicată > Sol icitare de serviciu. |
| 3 |
Mergeți la Raise Request și alegeți DNS Entry.
|
| 4 |
Din lista derulantă Regi une, alegeți regiunea pentru care trebuie configurate intrările DNS. |
| 5 |
Introduceți numele de domeniu complet calificat (FQDN) și adresa IP în câmpul nume de domeniu complet calificat (FQDN) și adresă IP. Puteți furniza o singură sau mai multe adrese IP pentru un anumit FQDN. Valorile furnizate sunt configurate în serverele DNS din instanța dedicată care utilizează aplicațiile UC. Apare un mesaj de eroare dacă încercați să configurați un FQDN care există deja . Pentru a modifica o intrare existentă, consultați modificarea intrării DNS. |
| 6 |
Bifați caseta de sel ectare Înregistrare PTR, dacă aveți nevoie de o căutare inversă a adresei FQDN și IP furnizate. |
| 7 |
Faceți clic pe Adăugați altul pentru a adăuga mai multe intrări DNS. |
| 8 |
Faceți clic pe Tri mit ere și examin ați detaliile solicitării de intrare DNS. După ce trimiteți solicitarea de servicii, aceasta nu se poate modifica. |

Modificați intrarea DNS
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Apel are > Instanță dedicată > Prezentare generală. |
| 3 |
În secțiunea Intrări DNS, selectați unul sau mai multe FQDN după cum este necesar și faceți clic pe Modificare.
|
| 4 |
Adăugați, editați sau ștergeți adrese IP după cum este necesar și bifați sau debifați casetele de selectare Marcați la șter gere pentru a șterge FQDN în funcție de cerințele dvs. |
| 5 |
Faceți clic pe Tri mitere și examinați detaliile solicitării serviciului de intrare DNS. |

Actualizări firewall
| 1 |
Conectați-vă la Control Hub. | |||||||||||||||||||||||||||||||||||||||||||||
| 2 |
Accesați Apel are > Instanță dedicată > Sol icitare de serviciu. | |||||||||||||||||||||||||||||||||||||||||||||
| 3 |
Mergeți la Rise Request și alegeți Actualizări firewall.
Cisco permite unele porturi și restricționează altele pentru fiecare Unified CM aplicație. Tabelul de mai jos detaliază motivele specifice atunci când furnizarea unei adrese IP este obligatorie.
Cisco permite un set standard de porturi în mod implicit. Consultați Instanță dedicată — numere de port și protocoale, pentru mai multe informații. | |||||||||||||||||||||||||||||||||||||||||||||
| 4 |
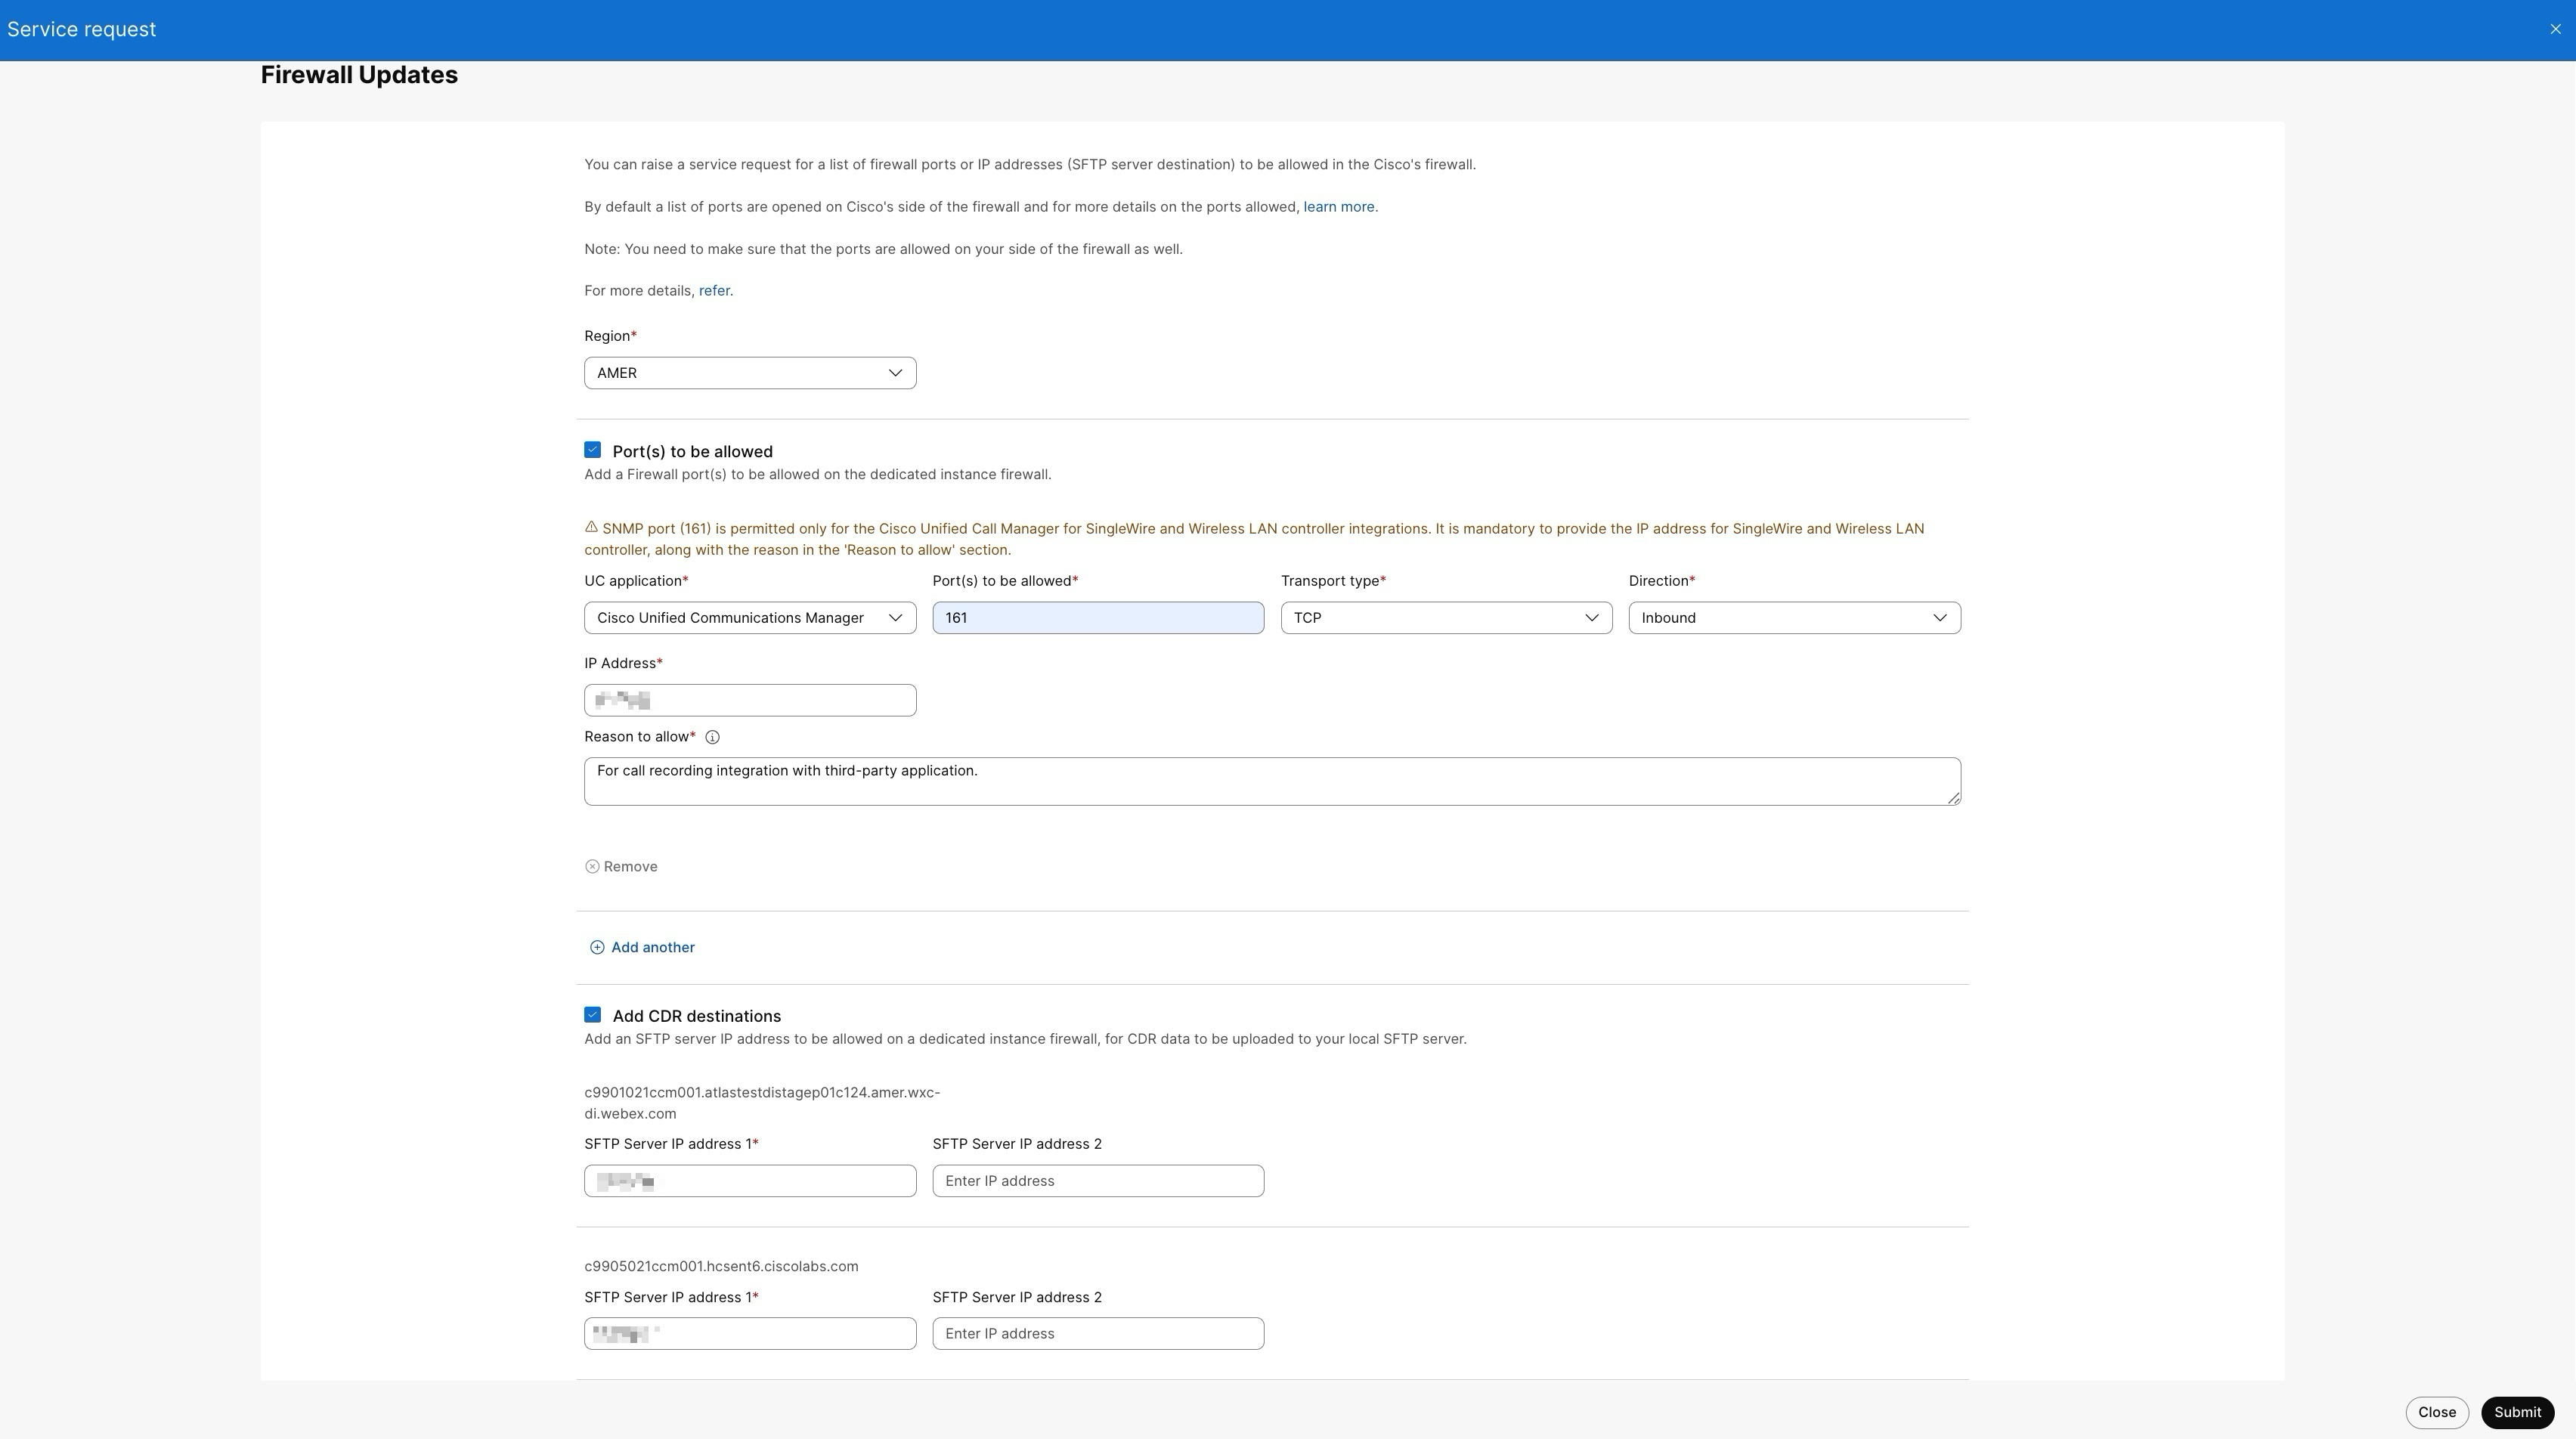
Alegeți Regiunea din Selectați o regiune pentru care actualizările Firewall trebuie efectuate pe firewall-ul Cisco. | |||||||||||||||||||||||||||||||||||||||||||||
| 5 |
Alegeți aplicația UC necesară din lista de aplicații UC. Portul se deschide special pentru tipul de aplicație UC selectat din listă. Dacă trebuie să deschideți același port pentru mai multe aplicații UC, trebuie să adăugați mai multe rânduri cu tipul de aplicație UC și același număr de port. | |||||||||||||||||||||||||||||||||||||||||||||
| 6 |
În Portul de destinație, introduceți numărul portului de permis în paravanul de protecție pentru aplicația UC selectată. Valorile pentru portul de destinație pot fi unice sau un interval, de exemplu, 5080 sau 15000—17000. Asigurați-vă că permiteți porturile menționate și pe partea dvs. a firewall-ului. | |||||||||||||||||||||||||||||||||||||||||||||
| 7 |
În Tipul și direcția de transport, introduceți tipul ca TCP sau UDP și alegeți Intrare sau, respectiv, ieșire. Dacă aveți nevoie de un port pentru a permite intrarea și ieșirea, adăugați intrări separate (rânduri) cu același număr de port și tip de direcție diferit în solicitarea de serviciu. | |||||||||||||||||||||||||||||||||||||||||||||
| 8 |
În adresa IP introduceți sistemul extern căruia i se va permite să se conecteze la Unified CM aplicația dvs. pe acel port. | |||||||||||||||||||||||||||||||||||||||||||||
| 9 |
În Mo tivul de a permite menționați motivul exact pentru care trebuie să permiteți porturile din firewall-ul pentru instanță dedicată. Este important pentru noi să examinăm cererea și să decidem dacă permitem sau respingem. | |||||||||||||||||||||||||||||||||||||||||||||
| 10 |
Faceţi clic pe Adăugare alta pentru a adăuga şi configura mai multe aplicaţii UC. | |||||||||||||||||||||||||||||||||||||||||||||
| 11 |
Selectați Adăugare destinații CDR (opțional) și introduceți adresa IP a serverului SFTP pentru a fi permisă în paravanul de protecție pentru instanță dedicată. Această solicitare nu va configura setările CDR în Unified CM și este responsabilitatea dvs. să faceți același lucru. | |||||||||||||||||||||||||||||||||||||||||||||
| 12 |
Faceți clic pe Trimit eți și examinați detaliile solicitării de actualizare a paravanului de protecție. După ce trimiteți solicitarea de servicii, aceasta nu se poate modifica. |
Încărcarea firmware-ului
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Apel are > Instanță dedicată > Sol icitare de serviciu. |
| 3 |
Mergeți la Raise Request și alegeți În cărcare firmware.
|
| 4 |
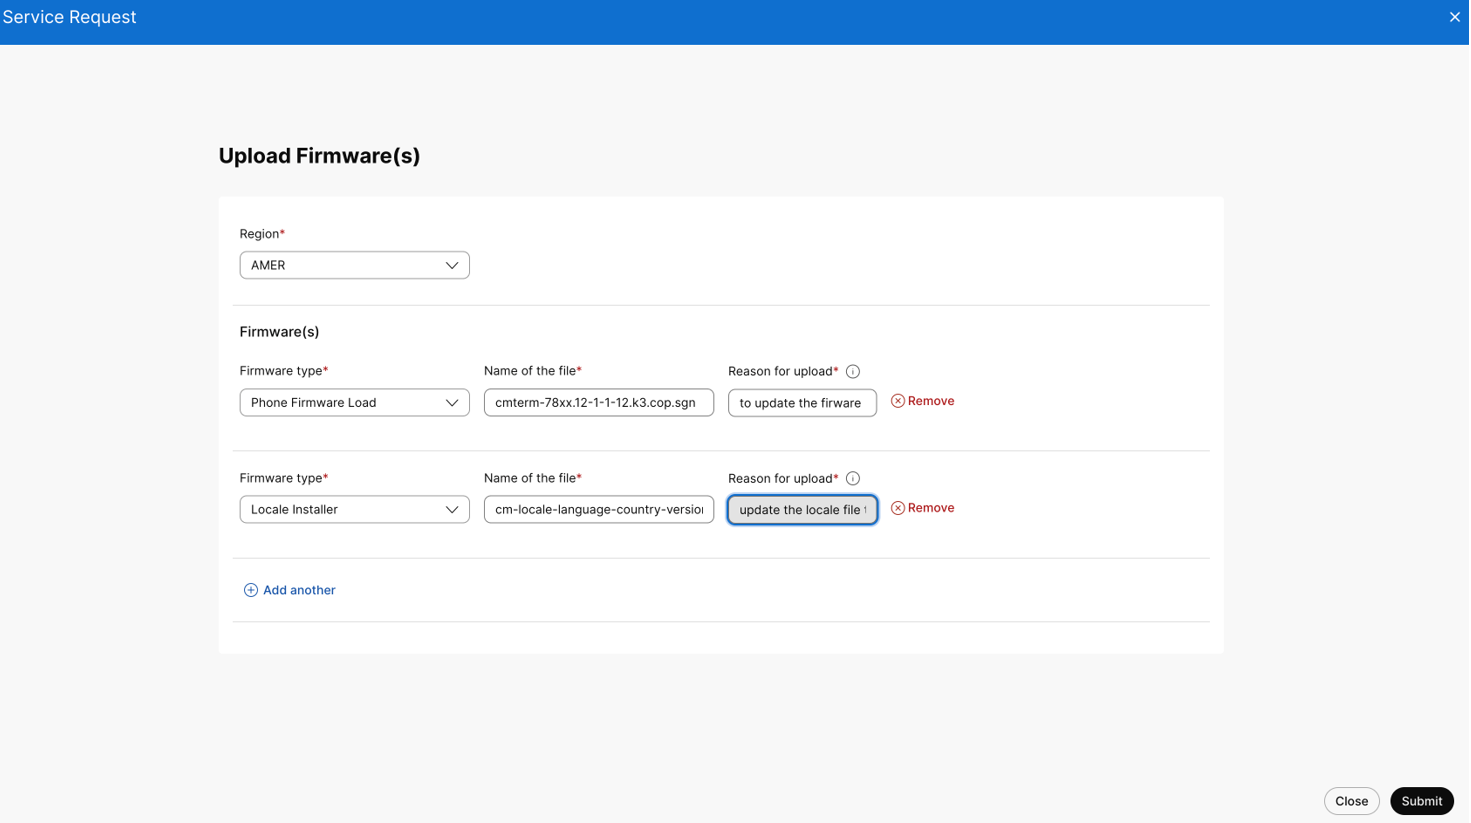
Alegeți Regiunea din Selectați o regiune pentru care firmware-ul trebuie încărcat pe serverul SFTP. |
| 5 |
Introduceți următoarele câmpuri pentru solicitarea de încărcare a firmware-ului:
|
| 6 |
Faceți clic pe Trimit eți și examinați detaliile solicitării de încărcare a firmware- ului. |
| 7 |
Puteţi vizualiza detaliile serverului SFTP în Control Hub, după ce solicitarea este mutată în starea Fin alizat. Navigați la A pelare > Instanță dedicată> Cerere de serviciu și faceți clic pe solicit area de încărcare firmware. Puteți vizualiza detaliile serverului SFTP de mai jos:
Folosind informațiile, puteți instala fișierele COP conform confortului dvs. în aplicația UC. Pentru a vizualiza motivul respingerii, faceți clic pe Cerere de service și vizualizați secțiunea Prezentare generală. CoP-urile de securitate sau de remediere a erorilor nu vor fi încărcate; instalarea acestor actualizări pe aplicațiile UC este responsabilitatea Cisco. Cisco acceptă numai versiuni disponibile public, iar build-urile Engineering Special (ES) nu vor fi încărcate. Cererea de service ridicată pentru versiunile ES va fi respinsă de Cisco. |
Conectivitate cloud
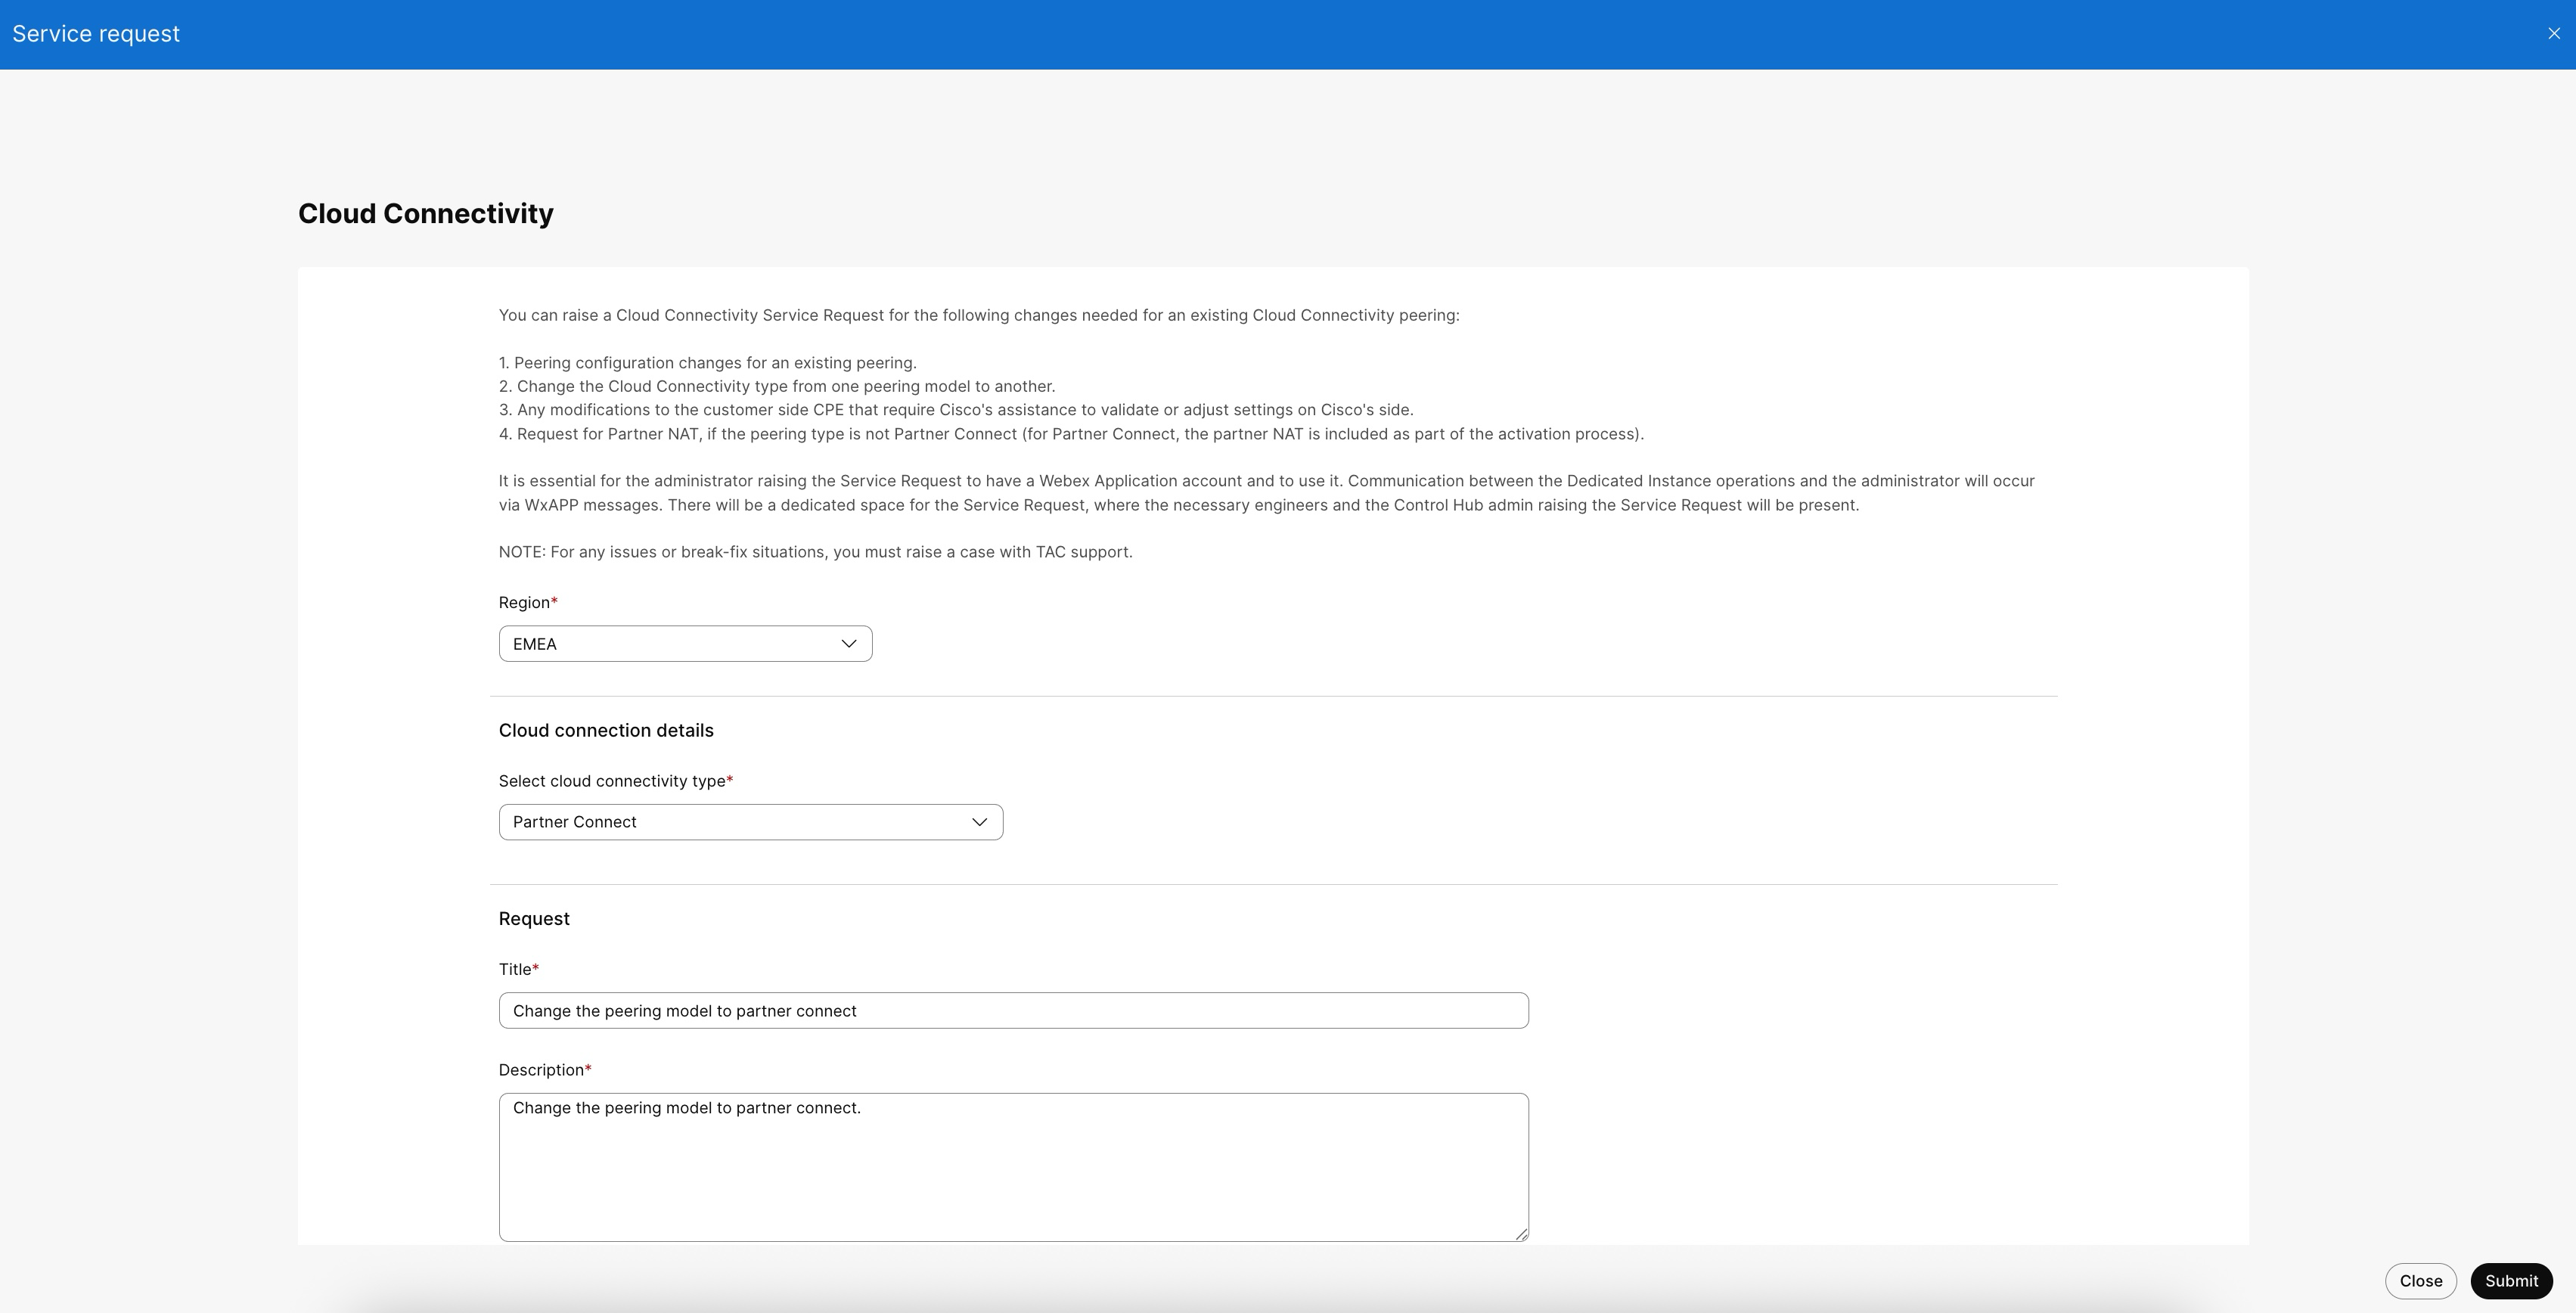
Creați o solicitare de serviciu de conectivitate cloud pentru oricare dintre următoarele modificări necesare pentru un peering existent de conectivitate cloud:
-
Modificări ale configurației peering pentru un peering existent.
-
Schimbați tipul de conectivitate cloud de la un model de peering la altul.
-
Orice modificări aduse CPE din partea clientului care necesită asistența Cisco pentru valid area sau modificarea setărilor din partea Cisco.
Comunicarea cu privire la solicitarea de servicii va avea loc prin fila de comunicații Control Hub din Cererea de service.
Pentru orice probleme de apel sau situații de remediere a defecțiunilor, adresați un caz cu TAC Support. Opțiunea de solicitare a serviciului de conectivitate cloud nu poate fi utilizată pentru noi cereri de peering și pentru mai multe informații privind activarea noilor cereri de peering, consultați aici.
Înainte de a începe
Asigurați-vă că aveți un cont activ de aplicație Webex. Trebuie să utilizați acest cont pentru a ridica cererea de serviciu.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Apel are > Instanță dedicată > Sol icitare de serviciu. |
| 3 |
Mergeți la Raise Request și alegeți Cloud Connectivity.
|
| 4 |
Alegeți regiunea din Regiune pentru care trebuie efectuate actualizările de conectivitate cloud. |
| 5 |
Alegeți tipul conexiunii cloud existente din lista derulantă Selectare tip de conectivitate cloud. |
| 6 |
Introduceți titlul și menționați detaliile despre modificările de peering a conectivității cloud necesare în casetele de text Titlu și, respectiv, Descri ere. |
| 7 |
Faceți clic pe Tri mit eți și examin ați detaliile modificării conectivității cloud. |
Ce să faci în continuare
După ce trimiteți solicitarea, puteți utiliza fila Com unic ări din Control Hub pentru a interacționa cu echipa de operațiuni de instanță dedicată. Pentru mai multe informații, consultați vizualizarea detaliilor solicitării de serviciu și a comunicărilor.
Pentru orice problemă de remediere a defecțiunilor sau de asistență, nu utilizați această procedură. În schimb, ridicați un caz direct cu sprijinul TAC.
Setările jurnalului de audit
-
Conectați-vă la Control Hub.
-
Accesați Apel are > Instanță dedicată > Sol icitare de serviciu.
- Accesați Creș terea cererii și alegeți
Setări jurnal de audit.
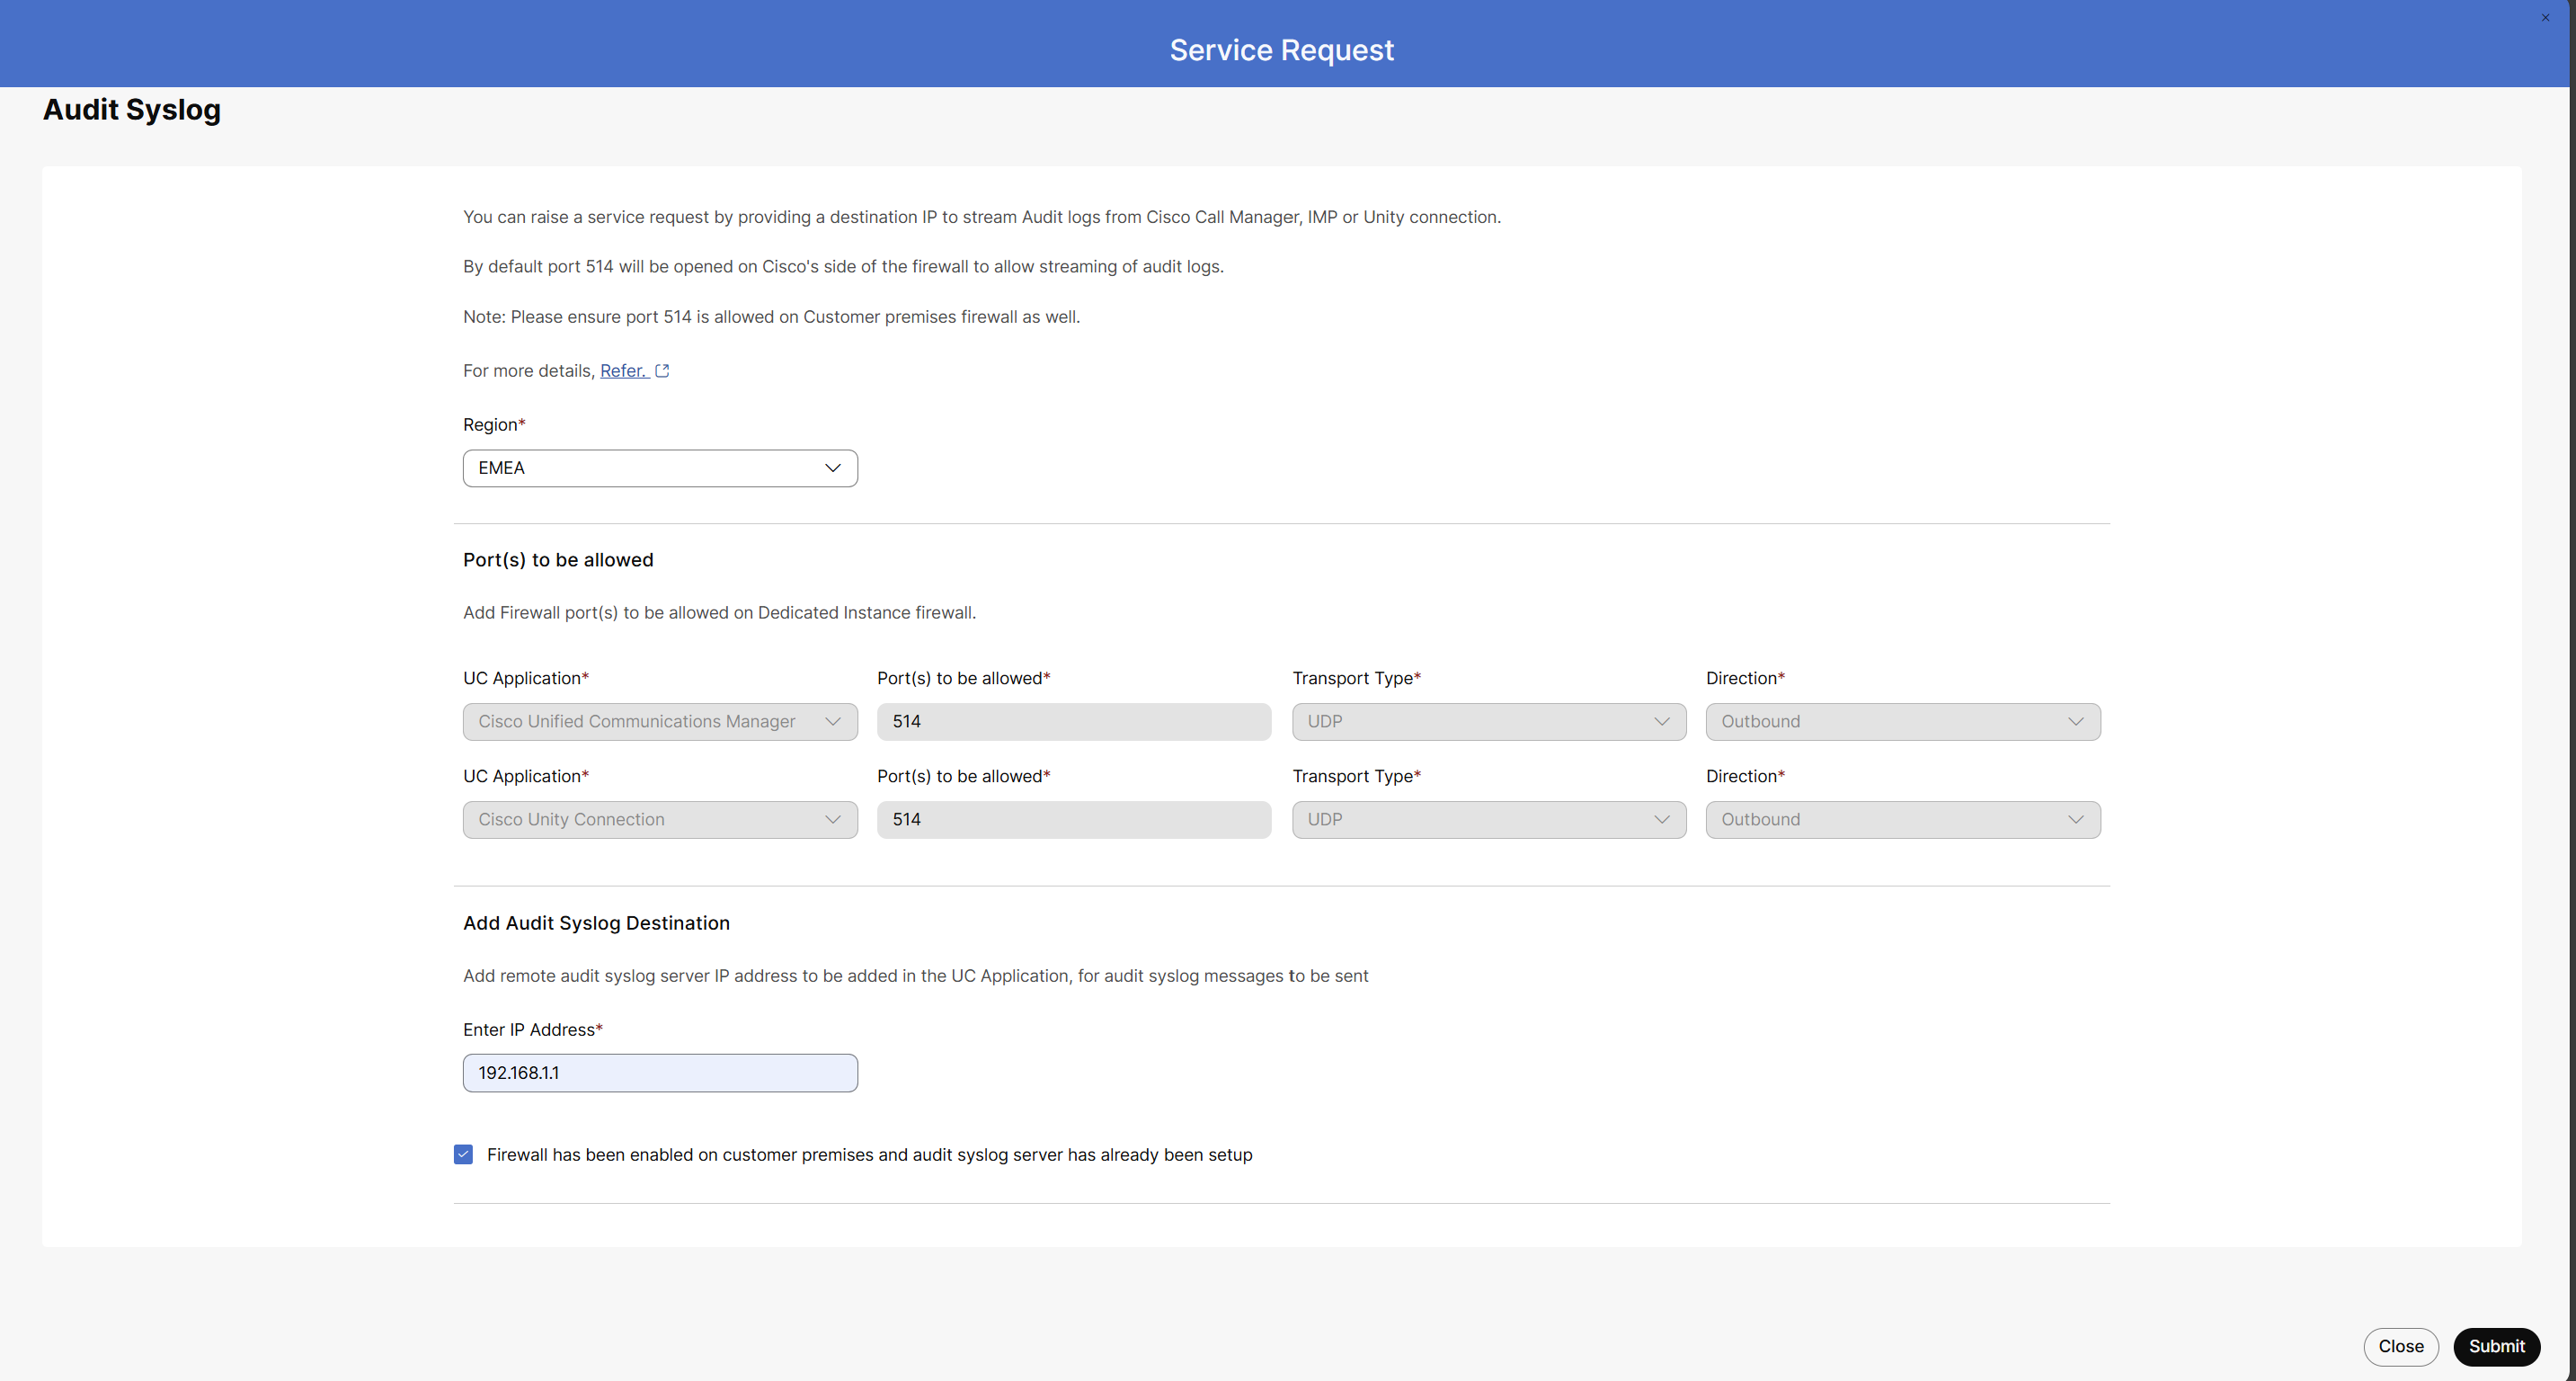
- Din lista derulantă Regi une, alegeți regiunea pentru intrarea în jurnalul de audit.
- În secțiunea Porturi care trebuie permis e, examinați următoarele
aplicații implicite:
-
Cisco Unified Communications Manager
-
Cisco Unity Connection
-
Cisco IM & Prezență
Câmpurile Porturi care trebuie permis e, Tip transport și Direc ție sunt precompletate și nu pot fi modificate .
-
- Sub Adăugare destinație Syslog de audit, introduceți adresa IP a server ului syslog de audit la distanță.
- Bifați caseta de selectare Firewall a fost activat la sediul clientului și serverul syslog de audit a fost deja configur at și faceți clic pe Trimitere .
- Faceți clic pe Tri mitere și examinați detaliile solicitării de intrare în jurnalul de audit.
Modificați adresa IP a serverului de jurnal de audit
- Alege A pelare → In stanță dedicată → Solicitare serviciu
- Faceți clic pe Creșterea cer erii, apoi alegeți Setări jurnal de audit.
- Din lista derulantă Regi une, alegeți regiunea pentru intrarea în jurnalul de audit.
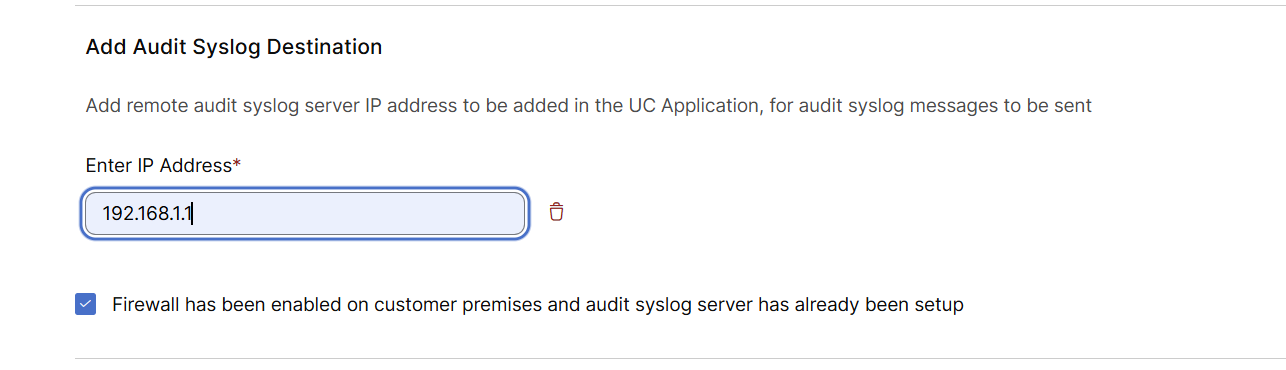
- În secțiunea Adăugare destinație Syslog de audit, puteți efectua una dintre
următoarele acțiuni:
-
Editați adresa IP precompletată pentru regiunea selectată.
-
Ștergeți adresa IP făcând clic pe pictograma Ștergere.

-
- Bifați caseta de selectare Firewall a fost activat la sediul clientului și serverul syslog de audit a fost deja configur at și faceți clic pe Trimitere.
Gestionarea aplicațiilor UC
Creați o solicitare de serviciu de gestionare a aplicațiilor UC pentru oricare dintre următoarele modificări ale aplicației UC de pe instanța dvs. dedicată:
- Asistență cu modificările legate de acces pe care administratorul partener nu le poate efectua.
- Solicitări de acțiuni ale aplicației UC pe care administratorul partener nu are permisiuni să le finalizeze.
Înainte de a începe
Asigurați-vă că aveți un cont activ de aplicație Webex. Trebuie să utilizați acest cont pentru a ridica cererea de serviciu.
| 1 |
Conectați-vă la Control Hub. | |||||||||||||||||||||||||||
| 2 |
Accesați Apel are > Instanță dedicată > Cerere de serviciu. | |||||||||||||||||||||||||||
| 3 |
Faceți clic pe Creșterea cer erii și alegeți Gestionarea aplic ațiilor UC.
| |||||||||||||||||||||||||||
| 4 |
Din lista derulantă Regi une, alegeți regiunea în care este implement ată aplicația UC. | |||||||||||||||||||||||||||
| 5 |
În secțiunea Detalii solicit are, alegeți tipul de solicit are. Din lista derul antă Selectare tip solicit are, alegeți o opțiune bazată pe modificarea pe care doriți să o solicitați. Unele tipuri de solicitări includ sub-opțiuni suplimentare pe care le puteți alege după cum este necesar.
| |||||||||||||||||||||||||||
| 6 |
În secțiunea Selectare tipuri de aplicații UC, bifați casetele pentru una sau mai multe aplicații UC relevante pentru solicitarea dvs. din următoarele opțiuni:
Secțiunea Selectare tipuri de aplicații UC nu este disponibilă pentru tipul de solicit are Consolidarea certificatelor pentru stabilirea încre derii. | |||||||||||||||||||||||||||
| 7 |
În secțiunea Selectare aplicații UC, căutați și selectați una sau mai multe instanțe de aplicații UC asociate cu tipurile de aplicații pe care le-ați ales anterior. Lista afișează instanțele disponibile în funcție de regiunea selectată și de tipurile de aplicații UC. | |||||||||||||||||||||||||||
| 8 |
În câmpul Descriere scurtă, furnizați detaliile necesare pentru procesarea solicitării dvs. | |||||||||||||||||||||||||||
| 9 |
Faceți clic pe Trimiteți și examin ați detaliile solicitării UC. |

Trunchiuri SIP inter-OP DI-MT
Creați o solicitare de serviciu de trunchiuri SIP inter-OP DI-MT pentru a schimba locația din regiunea sel ectată pe Multi-Tenant pentru trunchiurile implicite create de Cisco pentru instanța dedicată.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați Apel are > Instanță dedicată > Sol icitare de serviciu. |
| 3 |
Accesați Cererea de ridicare și alegeți trun chiurile SIP inter-OP DI-MT.
|
| 4 |
Din lista derulantă Regi une, alegeți regiunea în care este implementat trunchiul SIP inter-OP DI-MT. După ce selectați o regiune, locația trunchiului SIP inter-OP DI MT curentă afișează țara corespunzătoare (de exemplu, Statele Unite ale Americii, Olanda sau Australia). Dacă nu există o locație de trunchi SIP inter-OP pentru regiunea aleasă, mesajul „Regiunea selectată nu are locația trunchiului SIP inter-OP MT. „apare. |
| 5 |
În secțiunea Detalii solicit are, alegeți țara dorită din lista derul antă Selectați noua locație pentru trunchiurile SIP derulând prin listă sau utilizând bara de căutare. |
| 6 |
În câmp ul Adres ă, introduceți adresa asociată cu noua implementare trunchiului SIP. |
| 7 |
În câmpul Motiv pentru schimbare, furnizați motivul locației trunchiului SIP sau actualizării adresei și includeți orice detalii suplimentare necesare pentru a finaliza solicit area. |
| 8 |
Faceți clic pe Tri miteți și examinați detaliile solicitării de modificare a trunchiului SIP. |

Ciclul de viață al aplicației UC
Creați o solicitare de serviciu UC Application Lifecycle pentru orice întrebări sau modificări necesare programului de întreținere legate de gestionarea ciclului de viață al aplicației UC, care include gestionarea certificatelor, actualizări software sau remedieri PSIRT ale aplicațiilor UC.
-
Conectați-vă la Control Hub.
-
Accesați Apel are > Inst anță dedicată > Solicitare de serviciu.
-
Faceți clic pe Creșterea cer erii și alegeți ciclul de viață al aplicației UC.
-
Din lista derulantă Regi une, alegeți regiunea în care este implement ată aplicația UC.
-
În secțiunea Detalii solicit are, alegeți tipul de solicit are. Din lista derul antă Selectare tip solicit are, alegeți o opțiune bazată pe modificarea pe care doriți să o solicitați.
Tipul cererii
Sub-cerere (dacă este cazul)
Descriere
Certificate de aplicare UC
Solicitare de modificare a programului de reînnoire a certificatului
Utilizaţi această opţiune pentru a modifica reînnoirea certificatului care a fost deja programată. Sistemul afișează o listă de programe active pentru organizația și regiunea selectate, inclusiv ID-ul modificării, data program ării și data expirării. Când extindeți o programare, sunt afișate detaliile corespunzătoare ale nodului de certificat, cum ar fi aplicația UC, serverul și data de expirare.
Solicitați informații privind reînnoirea certificatului
Utilizați această opțiune pentru a obține informații despre reînnoirea certificatului care a fost deja programată. Sistemul afișează o listă de programe existente pentru organizația și regiunea selectate, inclusiv ID-ul modificării, data program ării și data expirării. Când extindeți o programare, sunt afișate detaliile corespunzătoare ale nodului de certificat, cum ar fi aplicația UC, serverul și data de expirare.
Dacă interogarea dvs. nu se referă la ID-urile de modificare enumerate mai sus, puteți continua selectând aplicațiile UC relevante și nodurile aplicației UC pentru a trimite o interogare sau informații specifice nodurilor.
Cerere de cheie privată PKI de la Expressway CLI
Utilizați această opțiune pentru a solicita PKI de la Expressway CLI. Aceasta va lista toate nodurile Expressway disponibile. Apoi, utilizați lista derul antă Selec tare tipuri de aplicații UC pentru a alege numele Cisco Expressway aplicației specifice.
Acest lucru va fi aplicabil numai pentru autostrăzi implementate în domeniul clientului. Domeniile cu webex.com sunt dezactivate pentru selecție.
Actualizare software pentru aplicații UC
Solicitare de modificare a programului de actualizare
Utilizaţi această opţiune pentru a modifica un upgrade care a fost deja programat. Sistemul afișează o listă de programe existente pentru organizația și regiunea selectate, inclusiv ID-ul modificării și data programării. Când extindeți o programare, sunt afișate detaliile corespunzătoare ale clusterului, cum ar fi aplicația UC, serverul și versiunea curentă a aplicației.
Bifați caseta de selectare pentru ID-ul de modificare relevant și furnizați detaliile necesare pentru a trimite solicitarea de actualizare a programului de actualizare.
Solicitați un upgrade la cea mai recentă versiune
Utilizați această opțiune pentru a selecta tipurile de aplicații și pentru a solicita Cisco să le actualizeze la cea mai recentă versiune acceptată. Sistemul afișează o listă de programe existente pentru organizația și regiunea selectate, inclusiv ID-ul modificării și data programării. Când extindeți o programare, sunt afișate detaliile corespunzătoare ale clusterului, cum ar fi aplicația UC, serverul și versiunea curentă a aplicației.
Pentru mai multe informații despre versiunile acceptate, consultați Gestion area versiunilor.
Solicitați informații privind actualizarea aplicației UC
Utilizaţi această opţiune pentru a solicita informaţii referitoare la o actualizare a aplicaţiei UC. Sistemul afișează o listă de programe existente pentru organizația selectată, inclusiv ID-ul modificării și data programării. Când extindeți o programare, sunt afișate detaliile corespunzătoare ale clusterului, cum ar fi aplicația UC, serverul și versiunea curentă a aplicației.
Dacă interogarea dvs. nu se referă la ID-urile de modificare enumerate mai sus, puteți continua selectând aplicațiile UC relevante și nodurile aplicației UC pentru a trimite o interogare sau informații specifice nodurilor.
Interogări legate de PSIRT
Problemele PSIRT sunt responsabilitatea Cisco, iar Cisco aplică patch-urile necesare. Utilizați această opțiune dacă aveți nevoie de informații suplimentare. Pentru mai multe informații, consultați fișierele Cisco Options Package (COP)
-
În secțiunea Selectare tipuri de aplicații UC, bifați casetele pentru una sau mai multe aplicații UC relevante pentru solicitarea dvs. din următoarele opțiuni:
- Manager de apeluri unificat Cisco
- Cisco Unity Connection
- Cisco Emergency Responder
- Cisco IM & Prezență
- Ediția Cisco de gestionare a sesiunilor
Acest pas nu este aplicabil pentru solicitarea de cheie privată PKI din cererea de serviciu Expressway CLI.
-
În secțiunea Selectare aplicații UC, căutați și selectați una sau mai multe instanțe de aplicații UC asociate cu tipurile de aplicații pe care le-ați ales anterior. Lista afișează instanțele disponibile în funcție de regiunea selectată și de tipurile de aplicații UC.
-
În câmpul Descriere scurtă, furnizați detaliile necesare pentru procesarea solicitării dvs.
-
Faceți clic pe Trimiteți și examin ați detaliile solicitării UC.
Infrastructura ca serviciu
Trimiteți o solicitare de asistență în activarea IaaS sau orice asistență legată de configurarea aplicației/mașinii virtuale necesară de la echipa de operațiuni de instanță dedicată.
Problemele de depanare sau remediere a defecțiunilor ar trebui să fie direcționate prin TAC și nu vor fi tratate prin această solicitare de service. Pentru a ridica un caz TAC, consultați Supor tul de nivel 1.
-
Conectați-vă la Control Hub.
-
Accesați Apel are > Inst anță dedicată > Solicitare de serviciu.
-
Faceți clic pe Creș terea cererii și alegeți Infrastructură ca serviciu.
-
Din lista derulantă Regi une, alegeți regiunea în care este implementată aplicația UC și introduceți Titlul pentru solicitare.
-
În câmpul Descri ere, furnizați detaliile necesare pentru procesarea solicitării dvs.
-
Faceți clic pe Trimiteți și examin ați detaliile solicitării UC.
Vizualizați detaliile solicitării de serviciu și comunicările
Pentru a accesa solicitările de servicii în Control Hub, navigați la Instanță dedicată → Solicitare serviciu. Alegeți o solicitare din listă pentru a afișa detaliile acesteia în următoarele file:
-
Detalii solicitare: Afișează informații despre solicitarea de serviciu selectată, cum ar fi tipul de solicitare, regiunea și starea curentă.
-
Comunic are: Afișează schimburile de mesaje între administrator și echipa de operațiuni de instanță dedicată.
Pentru fiecare solicitare nouă, fila Com unic are oferă o interfață pentru mesag eria de bază între administrator și echipa de operațiuni de instanță dedicată. Mesajele trimise prin această filă rămân sincronizate cu marcajele de timp și detaliile expeditorului. Pentru conversații mai detaliate, administr atorul și un inginer de operațiuni de instanță dedicată pot comunica prin aplicația Webex sau prin e-mail, după cum este necesar.
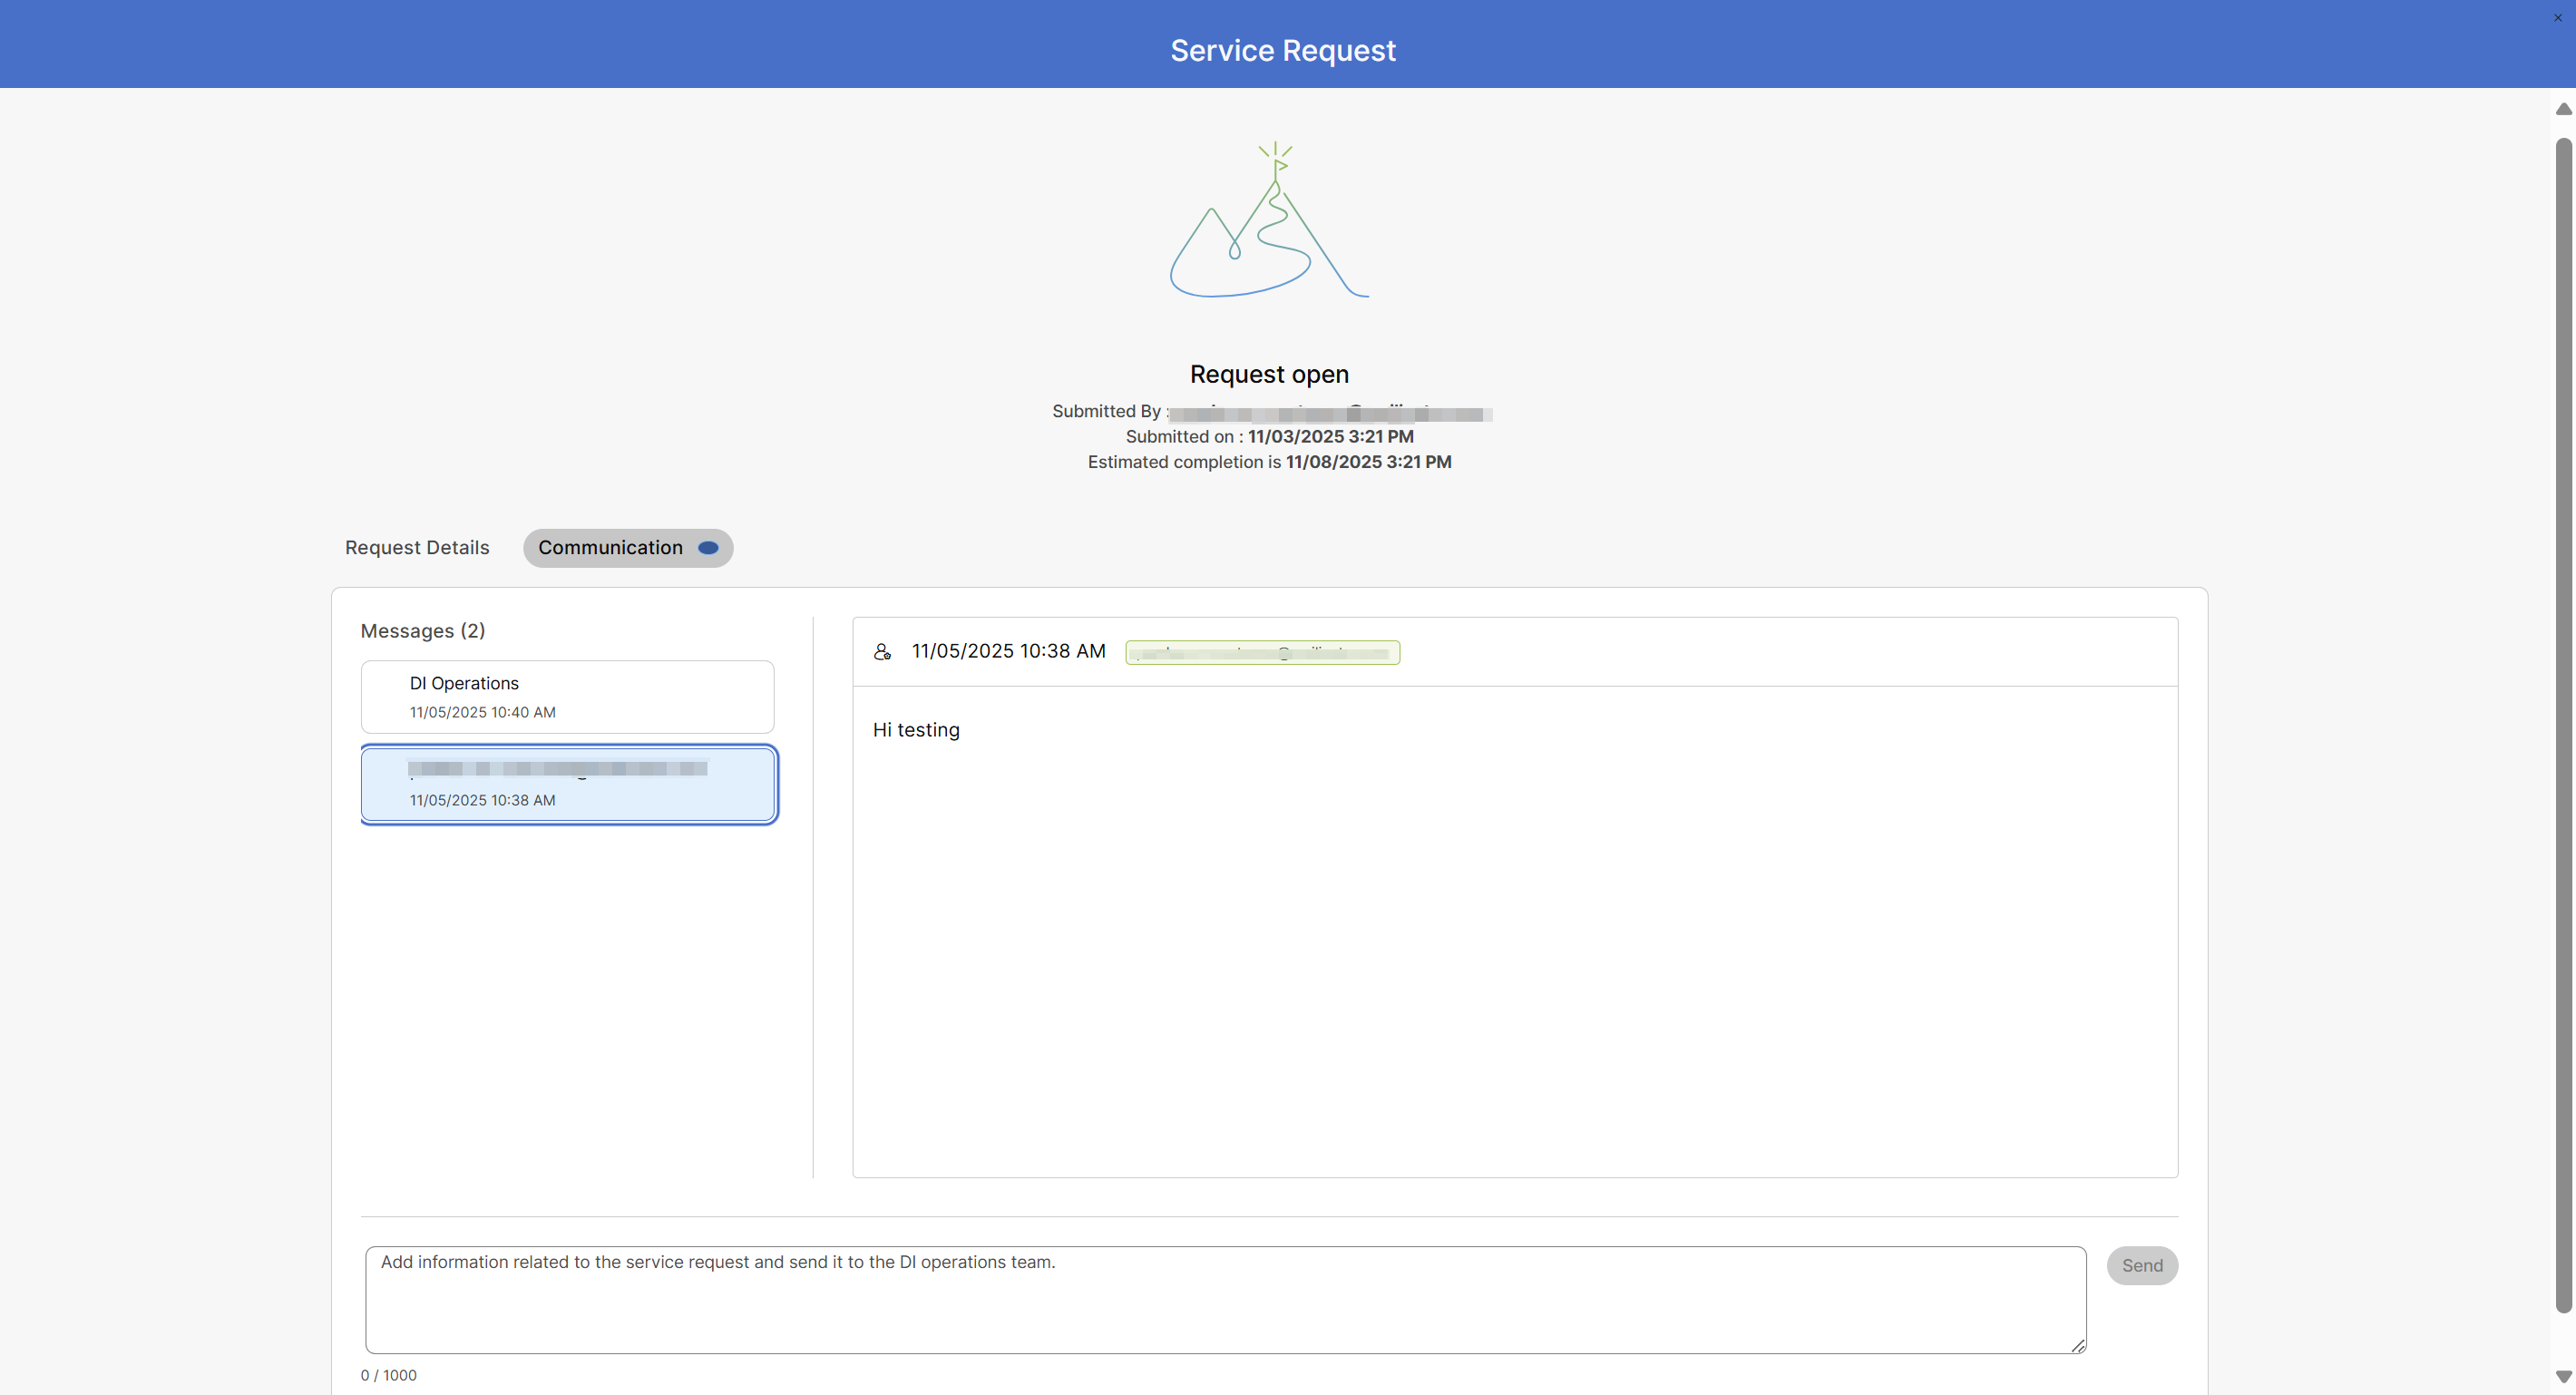
Când sosește un mesaj nou, Control Hub afișează un banner pentru a indica o nouă comunicare. Fila Com unicare acceptă comunicarea înainte și înapoi între administrator și echipa de operațiuni de instanță dedicată. Indicatorii mesajelor necitite (puncte albastre) apar atunci când sunt disponibile mesaje noi. Indicatorul se șterge odată ce administratorul citește mesajul. Odată ce cererea de service este închisă, clientul nu poate posta alte mesaje.
Faceți clic pe  pictograma din colțul din dreapta sus al filei pentru a reveni la lista de
solicitări de servicii.


