- Hjem
- /
- Artikel

Tak for din feedback.


 I denne artikel
 Har du feedback?
Dette dokument er designet til at hjælpe kvalificerede Webex Calling Dedicated Instance-partnere, der har gennemført integrationen til Dedicated Instance-platformen, med at forstå processerne og procedurerne for drift af tjenesten.
Anvendelsesområde
Dette dokument og understøttende materiale er designet til at hjælpe dig med at forstå det operationelle ansvar mellem Cisco og partneren, og de er beregnet til følgende målgrupper:
-
Partnersupport
-
Partner- og kundesuccesorganisationer
Teknisk supporttjeneste (TAC)
Cisco yder teknisk support på niveau 1 døgnet rundt hele døgnet til partnere. Partnere yder teknisk support til deres kunder til fejlfinding af dedikeret instans, som beskrevet i dette afsnit. Partner kan eskalere supportproblemer til Cisco efter behov.
Infrastrukturen for dedikerede instanser administreres af Cisco Cloud Delivery. Eventuelle problemer relateret til enheder, der ikke administreres af Dedicated Instance, er partnerens ansvar for fejlfinding. Partnere bør engagere sig i:
-
Passende leverandører
-
Det relevante Cisco-produkt-TAC-team, hvis Cisco-udstyret har en aktiv vedligeholdelseskontrakt.
Du kan finde flere oplysninger om Tier 1-support under.
Partnersupportansvar
Teknisk support fra partnere inkluderer muligheden for at udføre følgende for kunder:
-
Angiv generelle serviceoplysninger.
-
Giv konfigurationssupport.
-
Filtrer ikke-tekniske problemer fra tekniske problemer.
-
Support problemisolering og bestemmelse af servicefejl.
-
Analyser, hvor fejlen opstod.
-
Gendan forkert konfigurerede indstillinger, som anvendes af en kunde eller partner, for at afhjælpe problemet.
-
Løs problemer med ethvert partneradministreret program eller infrastruktur.
-
Forudsigtede krav til kapacitetsstyring for nye brugere ud over de oprindelige krav.
-
Konfigurer applikationsfunktioner og udfør brugerklargøring.
-
Håndter kundefakturering og fakturering.
-
Ejer kundeforholdet.
-
Administrer løsningsintegration af PSTN-tjenester.
-
Administrer kundeberedskab til opgraderinger af dedikerede instanser, fornyelse af certifikater og vedligeholdelse af infrastruktur.
Når partneren engagerer sig Cisco TAC for støtte, er partneren ansvarlig for at hjælpe med triaging-problemer. Dette ansvar omfatter følgende:
-
Registrering og angivelse af detaljer om rapporterede problemer
-
Hjælp til replikerings- og triaging-problemer som anmodet af Cisco TAC
-
Hjælp til at teste rettelser
-
Bekræftelse af, at problemer ikke er relateret til hardware, software, applikationer eller andre kilder leveret af slutbrugeren.
Det er partnerens ansvar at sikre, at følgende typer tekniske supportbehov imødekommes for deres kunder.
| Type | Spørgsmål/problem |
|---|---|
| Brugerforespørgsler Grundlæggende spørgsmål Hvordan kan jeg...? |
Hvordan fungerer min telefon? Hvilke funktioner har jeg? Hvordan bruger jeg disse funktioner? Hvordan bruger jeg Self-Care portalen? Hvordan bruger jeg portalen til administration af dedikerede instanser til UC-programmer? Hvordan ringer jeg til et PSTN-nummer? Hvordan ændrer jeg min voicemail pin? |
|
De mest almindelige supportproblemer, som partneren håndterer |
Telefonen tændes ikke Kan ikke registrere telefoner Kan ikke kontrollere telefonsvarer. Kan ikke bruge en Cisco UCM funktion Kan ikke foretage et opkald. Kan ikke modtage et opkald Kan ikke høre lyd Kan ikke logge ind på Jabber/Webex-applikationen Kan ikke bruge Jabber/Webex App-softphone |
| Tekniske problemer med klientopsætning |
Installation af bløde klienter Opsætning og konfiguration af slutbrugere, funktioner eller opkaldsplan Opsætning og konfiguration af tale-, video-, telefonsvarer eller IM- og tilstedeværelsesservice Tilvejebringelse af brugerkonti og slutpunkter, herunder implementering af LDAP og SSO |
| Mulige applikationsfejl | Rapporter til Cisco om funktioner og funktioner, der ikke fungerer som dokumenteret |
| Servicenedetid eller tilgængelighed |
Bekræft servicens tilgængelighed og status. Bekræft tilgængelighed på kundens netværksmiljø, herunder Cloud Connectivity eller PSTN-netværk, eller SIP-forbindelse til telefonintegration. |
Krav til teknisk support til partnere
Når partneren eskalerer et supportbehovCisco TAC, skal partneren give følgende oplysninger:
Generelle sagsoplysninger
-
Angiv gyldigt abonnementsnummer eller servicekontraktnummer.
-
Opkaldere skal identificere sig som medlemmer af partnersupportteamet, der repræsenterer partneren eller en videresolgt kundekonto.
-
Navn, telefonnummer og e-mailadresse på partnerrepræsentanten eller generiske partneroplysninger for teamet, der eskalerer til Cisco.
Når du kontakter Cisco Cloud support, skal du identificere partneren, kunden og problemet.
Cisco Supportroller og ansvar
Cisco er ansvarlig for at yde support til partneren til Dedicated Instance Cloud-tjenesten i Cisco Cloud datacentret, herunder afhjælpning og en grundårsagsanalyse på højt niveau af problemet (Cisco giver ikke detaljerede oplysninger om infrastrukturniveau i grundårsagsanalysen) .I tilfælde af hændelser med alvorlighed 1 eller alvorlighed 2 underretter Cisco proaktivt partnere via e-mail.
Cisco er ikke ansvarlig for at understøtte:
-
Partner- eller kundenetværk og udstyr, der er forbundet til datacenteret Dedicated Instance Cloud og kundens lokaler.
Enhanced Survivalability Node implementeret i kundens lokaler vil være et fælles ansvar for partner/kunde og Cisco.
-
Tredjeparts software eller hardware
Partneren er ansvarlig for at få support eller opdateringer til tredjeparts software eller hardware, hvis det vurderes at være årsagen til hændelsen.
Support relaterede meddelelser og advarsler
Partnere modtager advarsler og vedligeholdelsesbulletiner i Control Hub til erklæring og løsning af identificerede afbrydelser til kernetjenester. Partnere modtager også forudgående varsel om virkningsfulde vedligeholdelsesaktiviteter eller aktiviteter, der strækker sig uden for reserverede vedligeholdelsesvinduer.
Disse advarsler sendes til partnere, der har tilmeldt sig Control Hub-advarsler for meddelelser om „Vedligeholdelse og afbrydelser“, se Alar mer i Control Hub. Partnere er ansvarlige for at sikre, at Cisco har nøjagtige, aktuelle kontaktoplysninger. Cisco anbefaler, at administratorer opretter en konto og bruger Webex Application til underretninger.
Forandringsledelse
Dedicated Instance-teamet bruger formelle, standardiserede procedurer for at sikre stabiliteten og sikkerheden i Cloud-tjenesten. Disse standardiserede procedurer letter effektiv implementering, samtidig med at anmodninger om ændringer håndteres.
Vedligeholdelse
Vedligeholdelsesvindue
Cisco underretter partneren om planlagte vedligeholdelsesaktiviteter. Alle planlagte ændringer sker i et vedligeholdelsesvindue. Cisco giver partneren en skriftlig meddelelse mindst 10 kalender dage i forvejen for planlagt vedligeholdelse, der vil forstyrre kundernes opkaldsmuligheder. Disse advarsler sendes til partnere, der har tilmeldt sig Control Hub-advarsler om „Ved ligeholdelse og afbry delser“, se Alar mer i Control Hub. Partnere er ansvarlige for at sikre, at Cisco har nøjagtige, aktuelle kontaktoplysninger. Cisco anbefaler, at administratorer opretter en konto og bruger Webex Application til underretninger.
Vedligeholdelse omfatter følgende aktiviteter:
-
Rutinemæssige vedligeholdelsesaktiviteter, der har en minimal risiko for kundepåvirkning
-
Planlagte og planlagte aktiviteter, der vil forstyrre kundens opkaldsevne.
-
Rutinemæssige fornyelser af Cisco-administrerede UC-applikationscertifikater. Fornyelserne er baseret på gyldighedsperioden og fornyelsesdato og klokkeslæt for certifikaterne. Cisco fornyer certifikaterne for UC-applikationer kun 3-7 dage før udløbsdatoen og følger standardændringshåndteringsprocessen.
For kunder, der har aktiveret enkelt login (SSO) i UC-programmer, skal partneren deaktivere SSO, genimportere IDP-metadatafilen og genaktivere SSO, når fornyelsen af certifikatet er gennemført af Cisco. Det anbefales også, at partneren eller kunden validerer SSO.
Vedligeholdelsesvinduet for SMV-klyngen vil blive planlagt i henhold til SMV's udgiverregion.
Vedligeholdelsesvinduerne er som følger for AMER:
-
9 om eftermiddagen ET til og med kl. 6 ET, mandag til fredag
-
9 om eftermiddagen ET til og med kl. 6 ET, i weekenderne (kun vedligeholdelse af Ciscos infrastruktur)
Vedligeholdelsesvinduerne er som følger for APJC:
-
9 om eftermiddagen JST til og med kl. 06.00 JST, mandag til fredag
-
9 om eftermiddagen JST til og med kl. 06.00 JST, i weekenderne ( kun vedligeholdelse af Ciscos infrastruktur)
Vedligeholdelsesvinduerne er som følger for AUS:
-
9 om eftermiddagen ACT til kl. 6 ACT, mandag til fredag
-
9 om eftermiddagen ACT til kl. 6 ACT, i weekenderne ( kun vedligeholdelse af Ciscos infrastruktur)
Vedligeholdelsesvinduerne er som følger for EU, EMEA og Storbritannien:
-
9 om eftermiddagen CET til og med kl. 6 CET, mandag til fredag
-
9 om eftermiddagen CET til og med kl. 6 CET, i weekenderne ( kun vedligeholdelse af Ciscos infrastruktur)
Tidspunktet for ændringsvinduer nævnt ovenfor er fast pr. Region og kan ikke ændres.
Ved planlægning af vedligeholdelse vil Cisco gøre alt for at minimere og/eller eliminere risikoen for afbry delse af telefontjenesten baseret på den geo-redundante arkitektur med dedikeret instans. Cisco forventer, at alle partner- og kundelead-konfigurationer overholder bedste praksis for dedikeret instans for redundans. Cisco er ikke ansvarlig for tab af redundans på grund af forkert konfiguration fra partnerens side. Det er partnerens ansvar at validere og teste alle tredjepartsintegrationer, der ikke er hostet/administreret i Dedicated Instance-cloud.
Cisco initierer kun opgraderinger af UC-applikationer af følgende årsager:
-
Der er en sikkerhedssårbarhed i den aktuelle version af UC-applikationen, og ret telsen kræver en opgradering eller COP-installation.
-
Kunden er i øjeblikket i en version, der er mindre end n-1 (af den aktuelle version, der understøttes af dedikeret instans) eller i en version, der nærmer sig EOL.
Cisco sender en vedligeholdelsesmeddelelse til partner/kunde mindst 10 kalenderdage før ændringsvinduet, og det anbefales, at partneren reagerer til Cisco inden for 2-3 dage, hvis den foreslåede ændringsplan er i konflikt med deres forretningsprioriteter. Dette giver Cisco mulighed for at finde et alternativt ændringsvindue (den omplanlagte dato er kun i henhold til Ciscos tilgængelige driftsdatoer). Partneren kan omlægge vedligeholdelsen ved at fremsætte en anmodning om UC- applikationscyklusservice. Du kan finde flere oplysninger i UC-applikationens livscyklus.
Enhver infrastrukturrelateret vedligeholdelse kan ikke omplanlægges.
Men i hastesituationer eller nødsituationer, såsom alvorlig sikkerhedssårbarhedsrettelse, certifikater, der nærmer sig udløb, vil fleksibiliteten til at ændre vedligeholdelsesvinduet ikke være mulig. Sårbarhedsscanning af dedikeret instans af en partner eller kunde understøttes ikke. Dedikeret instans har sit eget sårbarhedsscanningsregime, der konstant kører, vi udfører også regelmæssig uafhængig PEN-test og leverer et attestation på Cisco Trust Portal.
Partner anmodede om ændringer
Ændringer, der er anmodet om af en partner, kræver en fælles gennemgang for at vurdere virkningen på Dedicated Instance. Disse inkluderer ændringer, som partneren ønsker, at Cisco skal foretage, og ændringer, som partneren ønsker at foretage. For eksempel:
-
Konfigurationsændringer, der påvirker grænseenheder eller programintegration
-
Anmodninger om at deaktivere en tjeneste.
Anmodninger om store ændringer, såsom deaktivering af en tjeneste, sendes til Cisco. Partneren indhenter kravene og sender til Cisco gennem Partner Success Team eller Ac count Manager for at indlede en fælles gennemgang. Inden ændringsimplementeringen evalu eres anmodningen i fællesskab af Dedicated Instance Product Management og partner.
Nødændringer
Cisco og partneren kan foretage nødændringer med det samme eller i det næste tilgængelige vedligeholdelsesvindue af følgende årsager.
-
Sådan gendannes service til en kunde
-
For at reducere virkningen af et afbrydelse
-
For at undgå en potentiel kundeafbrydelse
-
Sådan afhjælper du en sikkerhedssårbarhed
Ved nødændringer i netværket uden for den dedikerede instans underretter partneren Cisco om kundepåvirkninger, der er synlige for Cisco. Når det med rimelighed er muligt, indleder partneren en sag med Cisco, så Cisco kan reagere på påvirkningen.
Når der foretages en nødændring i den dedikerede instans, underretter Cisco partneren, når det med rimelighed er muligt. Den e-mail, der identificerer eventuelle kundepåvirkninger forårsaget af nødændringen, sendes til kommunikationslisten.
Håndtering af hændelser
Hændelsesstyring minimerer negative virkninger på virksomheden forårsaget af fejl i miljøet. Cisco analyserer hændelser, efterhånden som de opstår, for hurtigt at identificere en årsag. Cisco anvender derefter en løsning, indtil en permanent rettelse kan implementeres.
Partnere håndterer Incident Management i deres netværk i henhold til deres egne etablerede processer. Partnere underretter Cisco om aktiviteter, der kan udløse alarmer, eller andre meddelelser, der er synlige for Cisco.
Cisco følger vedligeholdelsesvinduesprocessen for at anvende ændringer.
Klassificering af supportsager
TAC-supportsagens sværhedsgrad fastsættes af partneren, mens der åbnes en supportbillet med Cisco, baseret på virksomhedens indvirkning. Partneren kan anmode om en eskalering til en højere sværhedsgrad i løbet af en billets livscyklus, baseret på ændrede virkninger for virksomheden.
Det følgende afsnit fungerer som vejledning for partneren til at bestemme det korrekte sværhedsgrad, mens du åbner en TAC-supportbillet.
Støttesagens indvirkning
En TAC-støttesag klassificeres efter dens indvirkning på virksomheden (størrelse, omfang).
Virkning er et mål for den forretningsmæssige kritiske karakter af en hændelse, ofte lig med i hvilket omfang en hændelse fører til tilgængeligheden af løsningen.
| Påvirkningsniveau for hændelser | Konsekvensdefinitioner |
| Udbredt | Mere end tre fjerdedele af partnermiljøet påvirkes |
| Stor | Mellem halvdelen og tre fjerdedele af partnerens miljø påvirkes |
| Lokaliseret | Mellem en fjerdedel og halvdelen af partnerens miljø påvirkes |
| Individualiseret | Mindre end en fjerdedel af partnerens miljø påvirkes |
Støttesag haster
H aster definerer hændelsens kritiske karakter og dens indvirkning på tjenesterne eller partnernes evne til at modtage tjenesterne.
| Hændelseshasteniveau | Definitioner af hastende karakter |
| Kritisk | Opkaldskapaciteten stoppes uden sikkerhedskopiering eller redundans |
| Høj | Opkaldsevnen er alvorligt forringet |
| Mellemstor | Anden funktion er stoppet |
| Lav | Anden funktion er nedbrudt |
Sværhedsgrad af supportsager
Al vorlighed definerer omfanget af den indsats, som Cisco og partneren bruger på at løse hændelsen.
| Hændelsens sværhedsgrad | Definitioner af sværhedsgrad |
| S1 (kritisk) | Cisco og partneren afsætter alle nødvendige ressourcer 24 x 7 for at løse situationen |
| S2 (høj) | Cisco og partneren forpligter sig til fuldtidsressourcer i standardåbningstiden for at løse situationen |
| S3 (Medium) | Cisco og partneren forpligter ressourcer i standardåbningstiden for at genoprette servicen til tilfredsstillende niveauer |
| S4 (lav) | Cisco og partneren forpligter ressourcer til at levere oplysninger eller assistance i løbet af standardåbningstiden |
Alvorlighedsniveauet bestemmes ved at anvende definitionerne af indvirkning og hastende karakter.
Sværhedsmatrix for supportsager
| Virkning | |||||
| Udbredt | Stor | Lokaliseret | Individualiseret | ||
|
Hastende | Kritisk | S1 | S1 | S2 | S3 |
| Høj | S1 | S2 | S2 | S3 | |
| Mellemstor | S2 | S3 | S3 | S3 | |
| Lav | S4 | S4 | S4 | S4 | |
Cisco har mulighed for under Incident triage at ændre sagens sværhedsgrad og nedgradere sværhedsgraden af supportbilletten, hvis det er berettiget. Sagen kan stå åben i en fastsat periode, mens driftsstabiliteten vurderes.
Målsætninger for responstid for softwaresupport
I det følgende afsnit beskrives Ciscos planlagte svartid på indsendte sager baseret på deres sværhedsgrad. Lejlighedsvis kan sagens sværhedsgrad justeres for at stemme overens med ovenstående retningslinjer.
Cisco og serviceniveaumål
Webex CallingDedicated Instance giver partnere teknisk support på engelsk døgnet rundt. Partnere kan indsende S3- og S4-problemer direkte i Cisco Support Case Manager. For S1- og S2-problemer anbefales det at ringe til det globale TAC-nummer 1-800-553-2447.
Ciscos standard er at opfylde S3 og S4 sværhedsgrader mindst 95% af tiden, baseret på følgende gitter:
| Alvorlighedsniveau | Svar inden for: |
| S1 | 15 minutter |
| S2 | 30 minutter |
| S3 | 1 hverdag |
| S4 | 3 hverdage |
Responstid er den forløbne tid for Cisco til at anerkende et problem af en given sværhedsgrad. Hvis Cisco ikke kan løse problemet inden for det angivne interval, giver Cisco en status og en handlingsplan til løsning. Løsningstiden afhænger af, om en kvalificeret person fra partnerens side er tilgængelig for at hjælpe med at gengive og/eller isolere problemet, hvis det er en uforenelighed mellem Cisco og partnerens miljø. Hvis en sådan person ikke kan stilles til rådighed, kan disse løsningstider blive forlænget.
Hvis Cisco ikke har opnået en acceptabel status og/eller løsning inden for de angivne tidsrammer, bør partnere eskalere til Cisco.
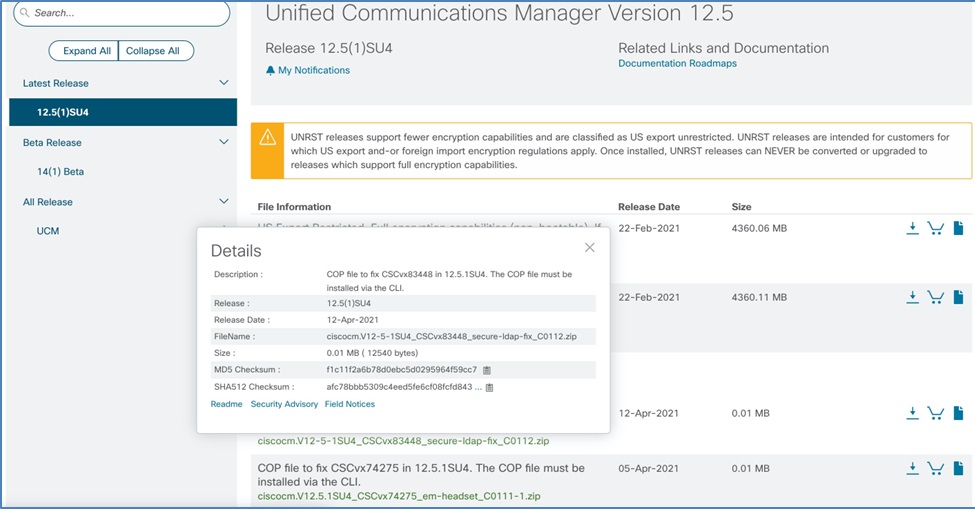
Cisco-optionspakke (COP) filer
Cisco frigiver COP-filer for lidt at ændre den måde, produktionskoden kører på, og giver Cisco en måde at implementere software uden for regelmæssige softwareudgivelsescyklusser. Om nødvendigt frigives COP-filer på et tidspunkt, efter at den oprindelige produktionskode er frigivet. Produktionsteamene frigiver COP-filer til problemer med stor indvirkning, og når der ikke er nogen tilgængelig løsning på et problem. Ud over problemrettelser frigives COP-filer undertiden til at distribuere værktøjer, når du opgraderer (for eksempel diskoprydning).
Typisk har feltmeddelelser med faste problemer en tilknyttet COP-fil. Der er normalt en separat COP-fil for hvert problem.
PSIRT'er har ikke altid en tilknyttet COP-fil. For PSIRT'er offentliggøres typisk en ny version til en fuld opgradering.
Cisco initierede scenarier
Hvis Cisco fastslår, at en kundes Dedikeret Instance-miljø kræver en COP-fil installation, bruger Cisco en af følgende processer:
-
Hvis COP-filen dikterer en nødløsning (sårbarhed eller overhængende fejl), uploader Cisco COP-filen under Ciscos planlagte vedligeholdelsesvindue.
-
I alle andre tilfælde planlægges COP-installationen som en regelmæssig vedligeholdelse med partner eller kunde efter den regelmæssige ændringsstyringsprocedure.
Kundeinitieret scenarie
Hvis en kunde beslutter, at de har brug for en COP-filinstallation (telefonfirmware , sproglokale pakker, enhedspakker), skal kunden starte følgende proces:
Opret en serviceanmodning i Control Hub for den specifikke COP-fil, der skal uploades til SFTP-serveren i Dedikeret forekomst, se Serviceanmodning.
Cisco uploader kun filen til SFTP-serveren. Det er partnerens ansvar at downloade COP til UC-applikationen og installere den, alt efter din bekvemmelighed.
COP-filer offentliggøres på Ciscos software download-side:
https://software.cisco.com/download/home
Kapacitetsstyring
Cisco og partneren administrerer netværkets og datacentrets kapacitet for at muliggøre onboarding af kunder til Dedicated Instance-løsningen. Kapacitetsstyringsprocessen omfatter overvågning af den løbende vækst af kundeabonnenter.
Cisco og partneren har særskilte ansvarsområder i kapacitetsstyringsprocessen.
Partneransvar
Partneren sikrer, at dets netværksudstyr har tilstrækkelig kapacitet til at håndtere belastningen og en passende mængde forventet vækst.
Partneren angiver antallet af videnarbejdere og arbejdsområdeenheder under aktiveringen af Dedicated Instance (det angivne antal skal være sluttilstanden for det samlede antal, der konfigureres i Dedicated Instance). Baseret på de angivne oplysninger foretager Cisco dimensioneringen af UC-applikationerne i Dedicated Instance. Se Unified Communication-programstørrelse for at få flere oplysninger om UC-programstørrelse, se. Partneren administrerer tilvejebringelsen af funktioner og brugere inden for den ønskede kapacitet.
Partneren skal informere Cisco om ændringerne i antallet af Knowledge Workers og Workspace-enheder, der er angivet under aktiveringen. Baseret på de angivne detaljer analy serer Cisco de ændringer, der er nødvendige for UC-applikationerne, og foretager de nødvendige ændringer. Til det samme skal partneren rejse en anmodning om Control Hub-service med Cisco og arbejde sammen om en plan for udvidelse. Partneren kan først konfigurere funktionerne og brugerne , når den ekstra kapacitet er tilføjet til kunden. Se Sådan opretter du service anmodning for at få flere oplysninger.
Det kan tage tid at tilføje yderligere kapacitet, afhængigt af typen af vækst krav. Dette vil blive arbejdet sammen mellem partneren og Cisco.
Cisco-ansvar
Tjenesten Dedicated Instance overvåger datacenterets kapacitet og sikrer, at dets datacenterudstyr har tilstrækkelig kapacitet til at håndtere belastningen og en passende mængde forventet vækst.
Cisco informerer partneren om planlagte udvidelser eller ændringer for at imødegå kapacitetsvæksten, hvis disse ændringer påvirker kunden. Implementeringen af opgraderinger og ændringer følger ændringsstyringsprocessen.
Udgivelsesstyring
Cisco holder Dedicated Instance Cloud-applikationer (CUCM, CucXn, IM&P, CER, Expressway og SME (valgfrit)) aktuelle, som Cisco finder passende, med de nyeste funktioner og funktionalitet. Kunder kan til enhver tid operere med enten den nyeste version („n“) eller den tidligere version („n-1“).
Cisco informerer partneren om tilgængeligheden af udgivelser og planlagte opgraderinger (herunder opgraderingskrav) som en del af advarslen og underretninger om Ch ange Management. Cisco vil kommunikere, når vi identificerer kunder, der vil blive opgraderet. Cisco vil også kommunikere den version, som kunden vil blive opgraderet til. Partneren kan vælge at omlægge opgraderingen én gang, afhængigt af kundens forretningsbehov, op til en uge før den planlagte opgradering. Ved vellykket afslutning af en opgradering vil Cisco underrette partneren.
Du kan finde flere oplysninger i Ændringsstyring.
Udgivelsesstyring til Cisco Collaboration Systems-udgivelse
Når en ny Collaboration Systems-udgivelse bliver tilgængelig, betegnes den aktuelle udgave („n“) som „n-1".
| Kundehandlinger for dedikerede instanser |
v14.0 (n-1) | V15.0-SU4a (n) |
|---|---|---|
| Nye kundeimplementeringer | Ikke understøttet | Understøttet |
| Opgraderinger understøttet | Skal opgraderes til V15SU4a | Understøttet |
| Kunderne kan blive | Nej | Ja |
Den nuværende „n-1", der er nævnt i ovenstående tabel, er gået ind i perioden for ophør af støtte. K under, der stadig bruger denne version, skal opgradere til den nyeste version. Cisco vil støtte denne overgang ved at underrette partneren om at begynde forberedelserne til opgraderingen. Cisco og partneren koordinerer i samarbejde et vedligeholdelsesvindue baseret på kundens forretningskrav.
Opgradering til den nyeste version af Collaboration Systems anbefales til kunder med n-1 Collaboration Systems-udgivelsen. Hvis en opgradering til Collaboration Systems-udgivelsen er nødvendig, eller hvis der er behov for en SU-opgradering på grund af nye funktioner, kan du indsende en anmodning om service til Control Hub. Hvis Cisco fastslår, at der er behov for en SU-opgradering for at afhjælpe sikkerhed ssårbarheder eller kendte fejl med høj sværhedsgrad, vil Cisco samarbejde med partneren om at plan lægge opgraderingen.
Cisco underretter partneren ved vellykket afslutning af en opgradering.
Netværksadministration
Partneransvar
Partneren overvåger sit netværk og udstyr, der er tilsluttet Cisco Dedicated Instance-datacentret. Partneren overvåger også sit netværk og udstyr, der er:
-
Bruges til at understøtte tjenesten Dedicated Instance, OG
-
Forbundet til kundens lokaler.
Partner overvåger alle partneradministrerede enheder integreret med Dedicated Instance Cloud.
Cisco-ansvar
Webex CallingDedicated Instance bruger brancheførende netværksværktøjer til at overvåge datacenternetværksforbindelserne mellem vores datacenter og partnernetværket og sikkerhedsværktøjer til proaktivt at identificere og isolere serviceforstyrrelser på tværs af vores globalt spredte, geo-redundante datacentre.
Cisco overvåger ikke integrationstjenester i partneradministrerede enheder, der er forbundet med Dedicated Instance Cloud. Dette omfatter, men er ikke begrænset til, følgende:
-
Cisco overvåger ikke SIP-trunken for dedikeret instans mod en anden klynge end UC-klyngen med dedikeret instans
-
Cisco overvåger ikke CTI-rutepunkterne for dedikerede instanser mod et andet kontaktcenter end et Cisco-administreret Contact Center Express.
Certifikatstyring
I et miljø med dedikeret forekomst underskrives certifikater af en Certificate Authority (CA) og administreres som følger:
Certifikater, der administreres af teamet med dedikerede instanser
-
Opkaldshåndtering
- opkaldshåndtering
- Opkaldshåndterings-ECDSA
- tomkat
- Tomcat-ECDSA
- ipsec
- tv'er
Tomcat-certifikatet genbruges til Call Manager, så Call Manager-certifikatet vises ikke længere på listen over certifikatgrafiske brugergrænseflader. IPsec- og TVS-certifikaterne fornyes, hvis de er selvsignerede og forfalder til udløb på listen over certifikatadministration .
-
IM og tilstedeværelse (IM&P):
- tomkat
- Tomcat-ECDSA
- kop
- Cup-ECDSA
- kop-xmpp
- Cup-XMPP-ECDSA
- kop-xmpp-s2s
- Cup-XMPP-S2S-ECDSA
- ipsec
Systemet fornyer cup-xmpp- s2s-, cup-xmpp- s2 s-ecdsa- og ipsec-certifikaterne, hvis de er selvsignerede og forfalder til udløb på listen over certifikatadministration.
-
Cisco Unity Connection(CUC):
- tomkat
- Tomcat-ECDSA
- ipsec
Systemet fornyer IPsec-certifikatet, hvis det er selvsigneret og skal udløbe på listen over certifikatadministration.
-
Cisco Emergency Responder(CER):
- tomkat
- Tomcat-ECDSA
- ipsec
Systemet fornyer IPsec-certifikatet, hvis det er selvsigneret og skal udløbe på listen over certifikatadministration.
-
motorvej
-
servercertifikat
-
Fornyelse af politik
Dedicated Instance-teamet fornyer hvert år de ovennævnte certifikater, forudsat at de administrerer dem. Under fornyelsesvedligeholdelsesvinduet fjerner teamet også alle udløbne tillid scertifikater.
Kunde- eller partneransvar
Kunder eller partnere skal administrere (flytte, tilføje, ændre eller slette) alle certifikater, der håndteres af slutbrugeren under overførsler eller rutinemæssige operationer. Dette ansvar omfatter også eventuelle certifikater, der ikke er anført ovenfor.
Sikkerhedskopierings- og gendannelsesansvar
Følgende er en oversigt over Ciscos og partnernes ansvar for sikkerhedskopiering og gendannelse.
| Fest | Ansvarsområder |
| Partner |
I partnerens Dedicated Instance Cloud-system skal partneren altid vedligeholde:
|
| Cisco |
Cisco sikkerhedskopierer alle UC-applikationer, der er implementeret i Dedicated Instance hver aften, og de seneste 3 gode sikkerhedskopier gemmes i Ciscos datacenter. Alle sikkerhedskopier er adgangskodebeskyttet og separate for hver kunde, hvilket kun bruges til at gendanne UC-programmet som en del af genoprettelsen efter nedbrud. Se Cisco Dis aster Recovery System for at få flere oplysninger. Cisco foretager ikke on-demand- gendannelser eller tillader ikke at bruge dette som en backout-strategi for ændringer. Partnere vil hverken have adgang til disse sikkerhedskopier eller have lov til at konfigurere sikkerhedskopi erne til deres datacentre.
|
Ciscos system til gendannelse efter nedbrud
DRS (Disaster Recovery System), som kan påberåbes fraCisco Unified Communications Manager Administration, IM- og tilstedeværelsesservice-node eller fra en hvilken som helst Unity Connection-node, giver mulighed for fuld sikkerhedskopiering og gendannelse af data for alle UC-servere. DRS gør det muligt for Cisco at udføre regelmæssigt planlagte automatiske eller brugerpåkaldte sikkerhedskopieringer af data. DRS udfører også en sikkerhedskopiering på klyngeniveau, hvilket betyder, at den indsamler sikkerhedskopier for alle servere i en Cisco Unified Communications Manager klynge til en central placering og derefter arkiverer sikkerhedskopidataene til den fysiske lagerenhed. Cisco foretager en brugerdefineret sikkerhedskopi af Expressways og bruger det samme til gendannelse af noderne.
Partnere har ikke adgang til DRS. Cisco sikkerhedskopierer dataene for alle UC-applikationer, der er implementeret i Dedicated Instance-skyen. Hvis der opstår en faktisk katastrofe, gendanner Cisco dataene fra de sidst tilgængelige sikkerhedskopieringsdata. Partnere kan udføre gendannelse, når Cisco har udført DRS-gendannelsen.
Strategi til gendannelse efter nedbrud:
-
Gendannelsesstrategi: I tilfælde af en situation, der påvirker vores datacenter, og som potentielt kan påvirke både udgivere og abonnenter, er vores primære mål hurtigt at gendanne tjenester for at minimere eventuelle forstyrrelser. Failover-datacentret vil sikre, at opkaldsevnen ikke påvirkes. Vores genopretningsstrategi er tilpasningsdygtig og betinget af den specifikke karakter af fiasko:
- Programfejl: Hvis problemet identificeres som en applikationsfejl eller korruption, er vores mål at etablere en ny udgiver ved hjælp af DRS-sikkerhedskopierings- og genoptagelsestjenester inden for en tidsramme på en arbejdsdag.
- Hardwarefejl: I tilfælde af hardwarefejl afhænger beslutningen om at oprette en ny udgiver inden for det samme datacenter eller et andet datacenter eller om at gendanne den defekte hardware af de unikke omstændigheder og arten af fejlen. Vores prioritet, som altid, er at minimere forstyrrelser og fremskynde restaurering af service.
- Tidspunkt for aktivering af Disaster Recovery: Den præcise timing for igangsættelse af vores katastrofegendannelsesprotokoller afhænger af forskellige faktorer, herunder omfanget af katastrofen, den anslåede varighed af genopretning og den potentielle indvirkning på vores tjenester. Vores dedikerede team overvåger løbende situationen og stræber efter at finde en balance mellem at reducere nedetid og udføre katastrofegendannelsesprocessen effektivt. Baseret på disse overvejelser kommunikerer vi serviceniveauaftalen (SLA), de handlinger, der udføres, og de forventede tidsfrister for genopretning på en gennemsigtig måde for at sikre, at du holdes informeret gennem hele processen.
Kvalitetssikring (A2Q) proces
A2Q-processen (Assurance to Quality) er designet til at sikre en vellykket implementering af Ded Webex Calling icated Instance (DI). Denne proces fokuserer på validering på højt niveau af foreslåede designs og gennemgang og validering af tilpassede krav for at sikre, at leverancen stemmer overens med forventede resultater.
Omfang og begrænsninger
Det er vigtigt at forstå omfanget af A2Q-processen:
- Hvad A2Q inkluderer: Validering på højt niveau af foreslåede designs og gennemgang og validering af brugerdefinerede krav.
- Hvad A2Q ikke omfatter:
- En garanti eller bekræftelse på, at designet vil være fri for feltproblemer.
- En detaljeret gennemgang af design eller arbejdsgang.
- En detaljeret gennemgang af scripting eller konfiguration.
Forudsætninger
For at starte A2Q-processen skal partnerorganisationen være Webex Callingpartner certificeret.
A2Q-processen
Partnere skal følge disse trin for hver Webex DI-ordre, herunder nye implementeringer, ændringer, fornyelser, NFR'er og P2P-overførsler:
- Indsend A2Q-formularen: Udfyld A2Q- formularen.
- Nye implementeringer: Vælg Dealtype som „Greenfield/Ny.“
- Ordreændringer: Vælg Dealtype som „Designændring til eksisterende implementering“, og angiv en beskrivelse af de foreslåede designændringer.
- Initiering: A2Q-teamet opretter et Webex-rum eller initierer en e-mail. Afhængigt af anmodningens kompleksitet kan gennemgangen udføres online eller offline.
- Gennemgang og feedback: A2Q-teamet deler feedback og kommentarer via Webex-området eller e-ma ilen. Partneren er ansvarlig for at behandle alle forespørgsler.
- God kendelse: Når gennemgangen er afsluttet, godkendes A2Q, og overholdelse af ordren frigives. Partnere modtager bekræftelse via e-mail eller Webex-rummet.
Tidslinjer og support
- Forventet tidslinje: 1—7 hverdage.
De komplekse tilbud kan kræve ekstra tid og flere anmeldelser.
- Support : For eventuelle DI-relaterede A2Q-forespørgsler, bedes du kontakte di-a2q-support@cisco.com.


