- Inicio
- /
- Artículo

Gracias por sus comentarios.


 En este artículo
 ¿Comentarios?
Este documento está diseñado para ayudar a los socios calificados Webex Calling de Instancia Dedicada que han completado la integración a la plataforma de Instancia Dedicada a comprender los procesos y procedimientos para operar el servicio.
Alcance
Este documento y los materiales de apoyo están diseñados para ayudarle a comprender las responsabilidades operativas entre Cisco y el partner, y están destinados a las siguientes audiencias:
-
Soporte para socios
-
Organizaciones de éxito de socios y clientes
Servicio de soporte técnico (TAC)
Cisco proporciona soporte técnico de nivel 1 las 24 horas del día, los 7 días de la semana, los 365 días del año a los asociados de negocios. Los socios brindan soporte técnico a sus clientes para solucionar problemas de instancias dedicadas, como se describe a lo largo de esta sección. El partner puede escalar los problemas de soporte a Cisco, según sea necesario.
La infraestructura de instancia dedicada es administrada por Cisco Cloud Delivery. Cualquier problema relacionado con dispositivos que no son administrados por una instancia dedicada es responsabilidad del socio para solucionar problemas. Los socios deben comprometerse con:
-
Proveedores apropiados
-
El equipo TAC de productos Cisco adecuado si el equipo de Cisco tiene un contrato de mantenimiento activo.
Para obtener más información sobre el soporte de nivel 1, consulte.
Responsabilidades de soporte para socios
El soporte técnico del socio incluye la capacidad de realizar lo siguiente para los clientes:
-
Proporcione información general de servicio.
-
Proporcione soporte de configuración.
-
Filtre los problemas no técnicos de los problemas técnicos.
-
Apoye el aislamiento de problemas y la determinación de defectos de servicio.
-
Analice dónde se produjo el error.
-
Restaure los ajustes configurados incorrectamente, que son aplicados por un cliente o el socio, para solucionar el problema.
-
Resuelva problemas con cualquier aplicación o infraestructura administrada por el socio.
-
Pronosticar los requisitos de administración de capacidad para nuevos usuarios más allá de los requisitos iniciales.
-
Configure las características de la aplicación y realice el aprovisionamiento de usuarios.
-
Maneje la facturación y facturación del cliente.
-
Poseer la relación con el cliente.
-
Administre la integración de soluciones de los servicios de PSTN.
-
Administre la preparación del cliente para actualizaciones de instancias dedicadas, renovación de certificados y mantenimiento de infraestructura.
Cuando el socio se involucra en Cisco TAC busca de apoyo, el socio es responsable de ayudar en los problemas de triaje. Esta responsabilidad incluye lo siguiente:
-
Capturar y proporcionar los detalles de los problemas reportados
-
Ayuda en problemas de replicación y triaje según lo solicitado por Cisco TAC
-
Ayude en las pruebas de corrección
-
Confirmar que los problemas no están relacionados con hardware, software, aplicaciones u otras fuentes proporcionadas por el usuario final.
Es responsabilidad del socio asegurarse de que los siguientes tipos de necesidades de soporte técnico sean atendidas para sus clientes.
| Tipo | Pregunta/Problema |
|---|---|
| Consultas del usuario Preguntas básicas ¿Cómo puedo...? |
¿Cómo funciona mi teléfono? ¿Qué características tengo? ¿Cómo uso esas características? ¿Cómo uso el portal de autocuidado? ¿Cómo uso el portal de administración de aplicaciones UC de instancia dedicada? ¿Cómo marco un número PSTN? ¿Cómo cambio mi pin de correo de voz? |
|
Problemas de soporte más comunes que maneja el socio |
El teléfono no se enciende No se pueden registrar los teléfonos No se pueden verificar el correo de voz. No se puede usar una Cisco UCM función No se puede realizar una llamada. No se puede recibir una llamada No se puede escuchar el audio No se puede iniciar sesión en la aplicación Jabber/Webex No se puede usar el softphone Jabber/Webex App |
| Problemas técnicos de configuración del cliente |
Instalación de clientes blandos Configuración y configuración de usuarios finales, características o plan de marcado Configuración y configuración de voz, video, correo de voz o mensajería instantánea y servicio de presencia Aprovisionamiento de cuentas de usuario y puntos finales, incluida la implementación de LDAP y SSO |
| Posibles errores de aplicación | Informe a Cisco sobre funciones y características que no funcionan según lo documentado |
| Tiempo de inactividad o disponibilidad del servicio |
Confirme la disponibilidad y el estado del servicio. Confirme la disponibilidad en el entorno de red del cliente, incluida la conectividad en la nube o la red PSTN, o la conectividad SIP para la integración de telefonía. |
Requisitos de soporte técnico para socios
Cuando el socio intensifica una necesidad de soporteCisco TAC, el socio debe proporcionar la siguiente información:
Información general del caso
-
Proporcione un número de suscripción o un número de contrato de servicio válido.
-
Las personas que llaman deben identificarse como miembros del equipo de soporte para socios que representan al socio o como una cuenta de cliente revendida.
-
El nombre, número de teléfono y dirección de correo electrónico del representante del socio o información genérica del socio para el equipo que se está escalando a Cisco.
Cuando se comunique con Cisco Cloud Soporte, identifique al socio, al cliente y al problema.
Funciones y responsabilidades de soporte de Cisco
Cisco es responsable de brindar soporte al partner para el servicio de nube de instancia dedicada dentro del centro de Cisco Cloud datos, incluida la corrección y un análisis de causa raíz de alto nivel del problema (Cisco no proporcionará información detallada a nivel de infraestructura en el análisis de causa raíz) .En caso de incidentes de gravedad 1 o gravedad 2, Cisco notificará proactivamente a los partners por correo electrónico.
Cisco no es responsable de apoyar:
-
Red y equipo de socios o clientes conectados al centro de datos de la nube de instancia dedicada y a las instalaciones del cliente.
El nodo de supervivencia mejorada implementado en las instalaciones del cliente será responsabilidad conjunta del socio/cliente y Cisco.
-
Software o hardware de terceros
El socio es responsable de obtener soporte o actualizaciones de software o hardware de terceros si se determina que esa es la causa del incidente.
Notificaciones y alertas relacionadas con el soporte
Los socios reciben alertas y boletines de mantenimiento en Control Hub para la declaración y resolución de interrupciones identificadas en los servicios principales. Los socios también reciben un aviso anticipado de las actividades de mantenimiento impactantes o aquellas que se extienden fuera de las ventanas de mantenimiento reservadas.
Estas alertas se envían a los socios que se han inscrito para recibir alertas de Control Hub para notificaciones de “Mantenimiento e interrupciones”, consulte Alertas en Control Hub. Los partners son responsables de garantizar que Cisco tenga información de contacto precisa y actualizada. Cisco recomienda que los administradores creen una cuenta y usen la aplicación Webex para las notificaciones.
Gestión del cambio
El equipo de instancia dedicada utiliza procedimientos formales y estandarizados para garantizar la estabilidad y seguridad del servicio en la nube. Estos procedimientos estandarizados facilitan una implementación eficiente y efectiva mientras se gestionan las solicitudes de cambio.
Mantenimiento
Ventana de mantenimiento
Cisco notifica al partner sobre las actividades de mantenimiento planificadas. Todos los cambios planificados se producen en una ventana de mantenimiento. Cisco proporciona al partner un aviso por escrito con al menos 10 días calendario de anticipación para el mantenimiento planificado que interrumpa la capacidad de llamadas del cliente. Estas alertas se envían a los socios que se han inscrito para recibir alertas de Control Hub para notificaciones de “Mantenimiento e interrupciones”, consulte Alertas en Control Hub. Los partners son responsables de garantizar que Cisco tenga información de contacto precisa y actualizada. Cisco recomienda que los administradores creen una cuenta y usen la aplicación Webex para las notificaciones.
El mantenimiento incluye las siguientes actividades:
-
Actividades de mantenimiento de rutina que tienen un riesgo mínimo de impacto en el cliente
-
Actividades planificadas y programadas que interrumpirán la capacidad de llamadas del cliente.
-
Renovaciones rutinarias de certificados de aplicaciones UC administradas por Cisco. Las renovaciones se basan en el período de validez y la fecha y hora de renovación de los certificados. Cisco renueva los certificados de las aplicaciones UC solo 3-7 días antes de la fecha de vencimiento y sigue el proceso estándar de administración de cambios.
Para los clientes que han habilitado el inicio de sesión único (SSO) en aplicaciones UC, una vez que Cisco completa la renovación del certificado, el partner requiere que deshabilite el SSO, vuelva a importar el archivo de metadatos IDP y vuelva a habilitar el SSO. También se recomienda que el socio o cliente valide el SSO.
La ventana de mantenimiento para el clúster de PYME se programará de acuerdo con la región editorial de la PYME.
Las ventanas de mantenimiento son las siguientes para AMER:
-
A las 9 p.m. ET hasta las 6 a.m. ET, de lunes a viernes
-
A las 9 p.m. ET hasta las 6 a.m. ET, los fines de semana (solo mantenimiento de infraestructura de Cisco)
Las ventanas de mantenimiento son las siguientes para APJC:
-
A las 9 p.m. JST hasta las 6 a.m. JST, de lunes a viernes
-
A las 9 p.m. JST hasta las 6 a.m. JST, los fines de semana ( solo mantenimiento de infraestructura de Cisco)
Las ventanas de mantenimiento son las siguientes para AUS:
-
A las 9 p.m. ACTÚE hasta las 6 a.m. ACT, de lunes a viernes
-
A las 9 p.m. ACTÚE hasta las 6 a.m. ACT, los fines de semana ( solo mantenimiento de infraestructura de Cisco)
Las ventanas de mantenimiento son las siguientes para la UE, EMEA y Reino Unido:
-
A las 9 p.m. CET hasta las 6 a.m. CET, de lunes a viernes
-
A las 9 p.m. CET hasta las 6 a.m. CET, los fines de semana ( solo mantenimiento de infraestructura de Cisco)
El tiempo para las ventanas de cambio mencionado anteriormente es fijo por región y no se puede cambiar.
Al planificar el mantenimiento, Cisco hará todo lo posible para minimizar y/o eliminar la posibilidad de cualquier interrupción del servicio telefónico basada en la arquitectura georedundante de Instancia Dedicada. Cisco espera que todas las configuraciones de partners y clientes potenciales se adhieran a las mejores prácticas de instancia dedicada para redundancia. Cisco no es responsable de una pérdida de redundancia debido a una configuración incorrecta por parte del partner. Es responsabilidad del socio validar y probar todas las integraciones de terceros que no están hosteadas/administradas en la nube de instancia dedicada.
Cisco inicia actualizaciones de aplicaciones UC solo por las siguientes razones:
-
Hay una vulnerabilidad de seguridad en la versión actual de la aplicación UC y la solución requiere una actualización o instalación COP.
-
El cliente se encuentra actualmente en una versión inferior a n-1 (de la versión actual admitida por la instancia dedicada) o en una versión que se acerca a EOL.
Cisco envía una notificación de mantenimiento al partner o cliente al menos 10 días calendario antes de la ventana de cambio, y se recomienda que el partner responda a Cisco en un plazo de 2 a 3 días si el programa de cambios propuesto entra en conflicto con sus prioridades comerciales. Esto permite a Cisco encontrar una ventana de cambio alternativa (la fecha reprogramada es según las fechas disponibles de operaciones de Cisco solamente). El socio puede reprogramar el mantenimiento planteando una solicitud de servicio de ciclo de vida de aplicaciones de UC. Para obtener más información, consulte Ciclo de vida de las aplicaciones UC.
Cualquier mantenimiento relacionado con la infraestructura no se puede reprogramar.
Sin embargo, en situaciones urgentes o de emergencia, como la corrección de vulnerabilidades de seguridad graves, certificados que están a punto de caducar, la flexibilidad para cambiar la ventana de mantenimiento no será posible. No se admite el análisis de vulnerabilidades de una instancia dedicada por parte de un socio o cliente. La instancia dedicada tiene su propio régimen de análisis de vulnerabilidades que se ejecuta constantemente, también realizamos pruebas PEN independientes regulares y proporcionamos una carta de certificación en el Cisco Trust Portal.
El socio solicitó cambios
Los cambios solicitados por los socios requieren una revisión conjunta para evaluar el impacto en la instancia dedicada . Estos incluyen los cambios que el partner quiere que Cisco haga y los cambios que el partner quiere hacer. Por ejemplo:
-
Cambios de configuración que afectan a los dispositivos de límite o a la integración de aplicaciones
-
Solicitudes para desactivar un servicio.
Las solicitudes de cambios importantes, como la desactivación de un servicio, se envían a Cisco. El partner captura los requisitos y los envía a Cisco a través del Partner Success Team o Account Manager, para iniciar una revisión conjunta. Antes de la implementación del cambio, la solicitud es evaluada conjuntamente por la Administración de Productos de Instancia Dedicada y el socio.
Cambios de emergencia
Cisco y el partner pueden realizar cambios de emergencia de inmediato, o en la próxima ventana de mantenimiento disponible, por las siguientes razones.
-
Para restaurar el servicio a un cliente
-
Para reducir el impacto de una interrupción
-
Para evitar una posible interrupción del servicio por parte de un cliente
-
Para remediar una vulnerabilidad de seguridad
Para cambios de emergencia en la red fuera de la Instancia Dedicada, el partner notifica a Cisco sobre los impactos del cliente que son visibles para Cisco. Cuando sea razonablemente posible, el partner abre un caso con Cisco para que Cisco pueda reaccionar ante el impacto.
Al realizar un cambio de emergencia en la instancia dedicada, Cisco notifica al partner cuando sea razonablemente posible. El correo electrónico que identifica cualquier impacto en el cliente causado por el cambio de emergencia se envía a la lista de comunicaciones.
Gestión de incidentes
La administración de incidentes minimiza los efectos adversos en el negocio causados por errores en el medio ambiente. Cisco analiza los incidentes a medida que ocurren para identificar rápidamente una causa. Luego, Cisco aplica una solución alternativa hasta que se pueda implementar una solución permanente.
Los socios manejan la gestión de incidentes en sus redes de acuerdo con sus propios procesos establecidos. Los partners notifican a Cisco sobre actividades que pueden generar alarmas u otras notificaciones visibles para Cisco.
Cisco sigue el proceso de la ventana de mantenimiento para aplicar cambios.
Clasificación de casos de soporte
La gravedad del caso de soporte TAC la establece el partner al abrir un ticket de soporte con Cisco, en función del impacto en el negocio. El socio puede solicitar una escalada a una mayor gravedad durante el ciclo de vida de un ticket, en función de los impactos cambiantes en el negocio.
La siguiente sección sirve como guía para que el socio determine el nivel de gravedad correcto al abrir un ticket de soporte TAC.
Impacto del caso de soporte
Un caso de soporte TAC se clasifica según su impacto en el negocio (tamaño, alcance).
El impacto es una medida de la criticidad comercial de un incidente, a menudo igual a la medida en que un incidente conduce a la disponibilidad de la solución.
| Nivel de impacto del incidente | Definiciones de impacto |
| Generalizada | Más de tres cuartas partes del entorno de los socios se ven afectados |
| Grande | Entre la mitad y las tres cuartas partes del entorno del socio se ve afectado |
| Localizado | Entre una cuarta parte y la mitad del entorno del socio se ve afectado |
| Individualizado | Menos de una cuarta parte del entorno del socio se ve afectado |
Urgencia de casos de soporte
La urgencia define la criticidad del incidente y su impacto en los Servicios o la capacidad de los socios para recibir los Servicios.
| Nivel de urgencia del incidente | Definiciones de urgencia |
| Crítico | La capacidad de llamada se detiene sin copia de seguridad ni redundancia |
| Alto | La capacidad de llamar está severamente degradada |
| Medio | Otra función está detenida |
| Bajo | Otra función está degradada |
Severidad del caso de soporte
La gravedad define el nivel de esfuerzo realizado por Cisco y el partner para resolver el incidente.
| Nivel de gravedad del incidente | Definiciones de gravedad |
| S1 (Crítico) | Cisco y el partner comprometen todos los recursos necesarios las 24 horas del día, los 7 días de la semana para resolver la situación |
| S2 (Alto) | Cisco y el partner comprometen recursos de tiempo completo durante el horario comercial estándar para resolver la situación |
| S3 (Medio) | Cisco y el partner comprometen recursos durante el horario comercial estándar para restaurar el servicio a niveles satisfactorios |
| S4 (Bajo) | Cisco y el partner comprometen recursos durante el horario comercial estándar para proporcionar información o asistencia |
El nivel de gravedad se determina aplicando las definiciones de Impacto y Urgencia.
Matriz de gravedad de casos de soporte
| Impacto | |||||
| Generalizada | Grande | Localizado | Individualizado | ||
|
Urgencia | Crítico | S1 | S1 | S2 | S3 |
| Alto | S1 | S2 | S2 | S3 | |
| Medio | S2 | S3 | S3 | S3 | |
| Bajo | S4 | S4 | S4 | S4 | |
Cisco tiene la capacidad durante la evaluación de incidentes para cambiar la gravedad del caso y degradar la gravedad del ticket de soporte, si se justifica. El caso puede dejarse abierto durante un período determinado mientras se evalúa la estabilidad operativa.
Objetivos de tiempo de respuesta de soporte de software
La siguiente sección detalla el tiempo de respuesta planificado de Cisco a los casos presentados en función de su gravedad. Ocasionalmente, la gravedad del caso se puede ajustar para alinearse con las pautas anteriores.
Cisco y objetivo de nivel de servicio
Webex CallingDedicated Instance proporciona a los socios soporte técnico en inglés las 24 horas del día, los 7 días de la semana. Los partners pueden enviar problemas S3 y S4 directamente en Cisco Support Case Manager. Para problemas S1 y S2, se recomienda llamar al número TAC global 1-800-553-2447.
El estándar de Cisco es cumplir con los niveles de gravedad S3 y S4 al menos el 95% del tiempo, según la siguiente cuadrícula:
| Nivel de gravedad | Respuesta dentro de: |
| S1 | 15 minutos |
| S2 | 30 minutos |
| S3 | 1 día hábil |
| S4 | 3 días hábiles |
El tiempo de respuesta es el tiempo transcurrido para que Cisco reconozca un problema de una gravedad determinada. Si Cisco no puede resolver el problema en el intervalo especificado, Cisco proporciona un estado y un plan de acción para su resolución. El tiempo de resolución depende de que una persona calificada del lado del partner esté disponible para ayudar a reproducir y/o aislar el problema, ser una incompatibilidad entre Cisco y el entorno del partner. Si una persona así no puede estar disponible, estos tiempos de resolución pueden extenderse.
Si Cisco no logró un estado aceptable y/o una resolución en los plazos indicados, los partners deben escalar a Cisco.
Archivos del paquete de opciones de Cisco (COP)
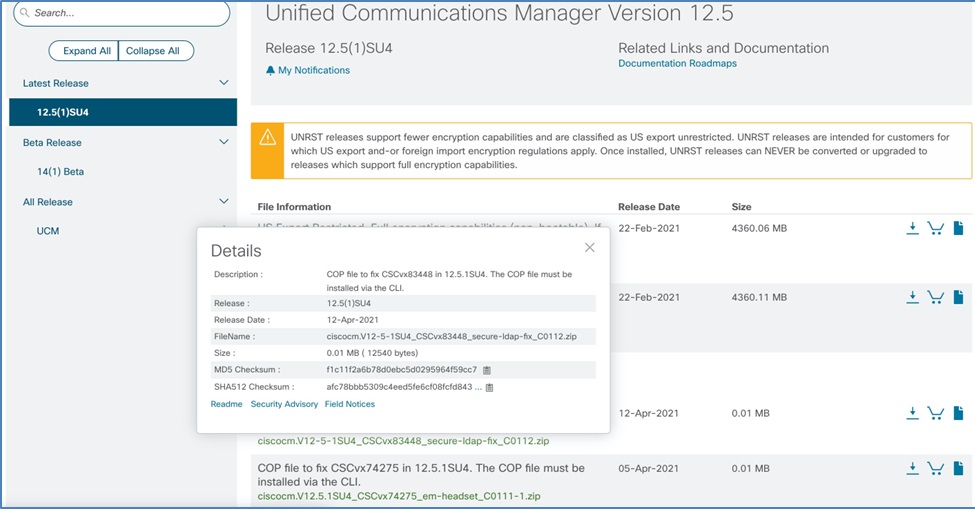
Cisco lanza archivos COP para cambiar ligeramente la forma en que se ejecuta el código de producción y proporciona a Cisco una manera de implementar software fuera de los ciclos regulares de lanzamiento de software. Si es necesario, los archivos COP se liberan en algún momento después de que se publica el código de producción inicial. Los equipos de producción publican archivos COP para problemas de alto impacto y cuando no hay una solución alternativa disponible para un problema. Además de las correcciones de problemas, a veces se liberan archivos COP para distribuir utilidades al actualizar (por ejemplo, limpieza de disco).
Por lo general, los avisos de campo con problemas resueltos tienen un archivo COP asociado. Por lo general, hay un archivo COP separado para cada problema.
Los PSIRT no siempre tienen un archivo COP asociado. Para los PSIRT, normalmente se publica una nueva versión para una actualización completa.
Escenarios iniciados por Cisco
Si Cisco determina que el entorno de instancia dedicada de un cliente necesita una instalación de archivos COP, Cisco utiliza uno de los siguientes procesos:
-
Si el archivo COP dicta una solución de emergencia (vulnerabilidad o falla inminente), Cisco carga el archivo COP durante la ventana de mantenimiento programado de Cisco.
-
En todos los demás casos, la instalación de COP se programará como un mantenimiento regular con el socio o cliente siguiendo el procedimiento regular de administración de cambios.
Escenario iniciado por el cliente
Si un cliente decide que necesita una instalación de archivo COP (firmware del teléfono, paquetes de configuración regional de idioma, paquetes de dispositivos), el cliente debe iniciar el siguiente proceso:
Cree una solicitud de servicio en Control Hub para el archivo COP específico que se cargará en el servidor SFTP en la instancia dedicada, consulte Solicitud de servicio.
Cisco solo cargará el archivo en el servidor SFTP. Es responsabilidad del socio descargar la aplicación COP to UC e instalarla, según su conveniencia.
Los archivos COP se publican en la página de descarga de software de Cisco:
https://software.cisco.com/download/home
Administración de capacidad
Cisco y el partner administran la capacidad de la red y los centros de datos para permitir la incorporación de clientes a la solución de instancia dedicada. El proceso de administración de capacidad incluye monitorear el crecimiento continuo de los suscriptores de los clientes.
Cisco y el partner tienen responsabilidades separadas en el proceso de administración de capacidad.
Responsabilidad del socio
El socio se asegura de que su equipo de red tenga la capacidad suficiente para manejar la carga y una cantidad adecuada de crecimiento previsto.
El socio proporciona el recuento de dispositivos Knowledge Workers y Workspace durante la activación de la instancia dedicada (el número proporcionado debe ser el estado final del número total que se configurará en la instancia dedicada). Según los detalles proporcionados, Cisco realizará el dimensionamiento de las aplicaciones UC en una instancia dedicada. Consulte Dimensionamiento de aplicaciones de comunicación unificada para obtener más información sobre el tamaño de las aplicaciones de UC, consulte. El socio administra el aprovisionamiento de características y usuarios dentro de la capacidad solicitada.
El partner debe informar a Cisco de los cambios, al número de Knowledge Workers y el recuento de dispositivos del espacio de trabajo proporcionado durante la activación. Basándose en los detalles proporcionados, Cisco analizará los cambios necesarios para las aplicaciones de UC y hará los cambios necesarios. Por lo mismo, el partner necesita presentar una solicitud de servicio de Control Hub con Cisco y trabajar juntos en un plan de expansión. El socio puede configurar las características y los usuarios solo después de agregar la capacidad adicional para el cliente. Vea, Cómo elevar la solicitud de servicio para obtener más información.
Puede tomar tiempo agregar capacidad adicional, dependiendo del tipo de requerimiento de crecimiento. Esto se trabajará en conjunto entre el partner y Cisco.
Responsabilidad de Cisco
El servicio de instancia dedicada supervisa la capacidad del centro de datos y garantiza que su equipo de centro de datos tenga suficiente capacidad para manejar la carga y una cantidad adecuada de crecimiento previsto.
Cisco informa al partner de las expansiones o cambios planificados para abordar el crecimiento de la capacidad si esos cambios afectan al cliente. La implementación de actualizaciones y cambios sigue el proceso de administración de cambios.
Administración de liberaciones
Cisco mantiene las aplicaciones de nube de instancia dedicada (CUCM, CUCXN, IM&P, CER, Expressway y SME (opcional)) actualizadas, según Cisco lo considere apropiado, con las últimas características y funcionalidades. Los clientes pueden operar en cualquier momento con la versión más reciente (“n”) o la versión anterior (“n-1”).
Cisco informa al partner sobre la disponibilidad de versiones y las actualizaciones planificadas (incluidos los requisitos de actualización) como parte de las alertas y notificaciones de administración de cambios. Cisco se comunicará cuando identifiquemos a los clientes que se actualizarán. Cisco también comunicará la versión a la que se actualizará el cliente. El socio puede optar por reprogramar la actualización una vez, dependiendo de las necesidades comerciales del cliente, hasta una semana antes de la actualización programada. Al concluir con éxito una actualización, Cisco notificará al partner.
Para obtener más información, consulte Administración de cambios.
Administración de versiones para la versión de Cisco Collaboration Systems
Cuando una nueva versión de Collaboration Systems esté disponible, la versión actual (“n”) se designa como “n-1”.
| Acciones del cliente de la instancia dedicada |
v14.0 (n-1) | V15.0-SU4A (n) |
|---|---|---|
| Implementaciones de nuevos clientes | No soportado | Soportado |
| Actualizaciones soportadas | Necesita ser actualizado a V15SU4A | Soportado |
| Los clientes pueden quedarse | No | Sí |
El actual “n-1" mencionado en la tabla anterior ha entrado en el período de fin de soporte. Cualquier cliente que siga usando esta versión debe actualizarse a la última versión. Cisco respaldará esta transición notificando al partner que comience los preparativos para la actualización. Cisco y el partner coordinarán en colaboración una ventana de mantenimiento basada en los requisitos comerciales del cliente.
Se recomienda actualizar a la versión más reciente de Collaboration Systems para los clientes en la versión n-1 Collaboration Systems. Si es necesaria una actualización a la versión de Collaboration Systems, o si se necesita una actualización de SU debido a nuevas características, puede enviar una solicitud de servicio de Control Hub. Si Cisco determina que se necesita una actualización de SU para abordar cualquier vulnerabilidad de seguridad o defectos conocidos de alta gravedad, Cisco trabajará con el partner para programar la actualización.
Cisco notificará al partner al finalizar con éxito una actualización.
Administración de redes
Responsabilidades de los socios
El partner monitorea su red y equipos que están conectados al centro de datos Cisco Dedicated Instance. El socio también supervisa su red y equipos que son:
-
Se utiliza para apoyar el servicio de Instancia Dedicada, Y
-
Conectado a las instalaciones del cliente.
El socio supervisa todos los dispositivos administrados por el socio integrados con la nube de instancia dedicada.
Responsabilidades de Cisco
Webex CallingLa instancia dedicada utiliza herramientas de red líderes en la industria para monitorear las conexiones de red del centro de datos entre nuestro centro de datos y la red de socios y herramientas de aseguramiento para identificar y aislar de manera proactiva las deficiencias del servicio en nuestros centros de datos georedundantes y dispersos globalmente.
Cisco no supervisa los servicios de integración en dispositivos administrados por partners conectados con la nube de instancia dedicada. Esto incluye, pero no se limita a, lo siguiente:
-
Cisco no supervisa el tronco SIP de instancia dedicada hacia un clúster que no sea el clúster UC de instancia dedicada
-
Cisco no supervisa los puntos de ruta CTI de instancia dedicada hacia un centro de contacto que no sea un Contact Center Express administrado por Cisco.
Gestión de certificados
En un entorno de instancia dedicada, los certificados están firmados por una Certificate Authority (CA) y administrados de la siguiente manera:
Certificados administrados por el equipo de Instancia Dedicada
-
Gerente de llamadas
- gerente de llamadas
- Administrador de llamadas - ECDSA
- Tomcat
- Tomcat-ECDSA
- ipsec
- televisores
El certificado Tomcat se reutiliza para Call Manager, por lo que el certificado de Call Manager ya no aparece en la lista GUI del certificado. Los certificados IPSec y TVS se renovarán si están autofirmados y deben caducar en la lista de administración de certificados.
-
IM y Presencia (IM&P):
- Tomcat
- Tomcat-ECDSA
- taza
- Cúp-ECDSA
- cup-XMPP
- CUP-XMPP-ECDSA
- cup-xmpp-s2s
- Cup-XMPP-S2S-ECDSA
- ipsec
El sistema renueva los certificados cup-xmpp-s2s, cup-xmpp-s2s-ecdsa e ipsec si están autofirmados y deben caducar en la lista de administración de certificados.
-
Cisco Unity Connection(CUC):
- Tomcat
- Tomcat-ECDSA
- ipsec
El sistema renueva el certificado IPSec si está autofirmado y tiene vencimiento en la lista de administración de certificados.
-
Cisco Emergency Responder(CER):
- Tomcat
- Tomcat-ECDSA
- ipsec
El sistema renueva el certificado IPSec si está autofirmado y tiene vencimiento en la lista de administración de certificados.
-
Autopista
-
certificado de servidor
-
Renovación de la póliza
El equipo de Instancia Dedicada renueva los certificados mencionados anteriormente cada año, siempre que los administre. Durante el período de mantenimiento de renovación, el equipo también elimina los certificados de confianza vencidos.
Responsabilidad del cliente o socio
Los clientes o socios deben administrar (mover, agregar, cambiar o eliminar) cualquier certificado manejado por el usuario final durante las migraciones u operaciones de rutina. Esta responsabilidad también incluye cualquier certificado no mencionado anteriormente.
Responsabilidades de backup y restauración
El siguiente es un resumen de las responsabilidades de Cisco y de los partners para las operaciones de backup y restauración.
| Fiesta | Responsabilidades |
| Socio |
En el sistema de nube de instancias dedicadas del socio, el socio siempre debe mantener:
|
| Cisco |
Cisco realiza copias de seguridad de todas las aplicaciones UC implementadas en Instancia Dedicada cada noche y los últimos 3 backups buenos se guardan en el centro de datos de Cisco. Todas las copias de seguridad están protegidas con contraseña y separadas para cada cliente, lo que solo se utilizará para restaurar la aplicación UC como parte de la recuperación ante desastres. Consulte Cisco Disaster Recovery System para obtener más información. Cisco no realiza restauraciones bajo demanda ni permite usar esto como una estrategia de retroceso de cambios. Los socios no tendrán acceso a estas copias de seguridad ni se les permitirá configurar las copias de seguridad en sus centros de datos.
|
Sistema de recuperación ante desastres de Cisco
El Sistema de recuperación ante desastres (DRS), que se puede invocar desde Cisco Unified Communications Manager Administration el nodo IM y Presence Service o desde cualquier nodo de Unity Connection, proporciona capacidades completas de backup y restauración de datos para todos los servidores UC. El DRS permite a Cisco realizar copias de seguridad de datos automáticas o invocadas por el usuario programadas regularmente. El DRS también realiza un backup a nivel de clúster, lo que significa que recopila backups para todos los servidores de un Cisco Unified Communications Manager clúster en una ubicación central y luego archiva los datos de backup en el dispositivo de almacenamiento físico. Cisco realiza una copia de seguridad personalizada de las autopistas y utiliza lo mismo para la recuperación de los nodos.
Los socios no tendrán acceso al DRS. Cisco realiza una copia de seguridad de los datos de todas las aplicaciones UC implementadas en la nube de instancia dedicada. Si se produce un desastre real, Cisco restaurará los datos de los últimos datos de backup disponibles. Los partners pueden realizar la recuperación una vez que Cisco haya realizado la restauración DRS.
Estrategia de recuperación ante desastres:
-
Estrategia de recuperación: En caso de que una situación afecte a nuestro centro de datos, lo que podría afectar potencialmente tanto a los editores como a los suscriptores, nuestro objetivo principal es restaurar rápidamente los servicios para minimizar cualquier posible interrupción. El centro de datos de conmutación por error se aseguraría de que la capacidad de llamada no se vea afectada. Nuestra estrategia de recuperación es adaptable y depende de la naturaleza específica del fallo:
- Fallo de la aplicación: Si el problema se identifica como un fallo o corrupción de la aplicación, nuestro objetivo es establecer un nuevo editor que utilice los servicios de backup y reanudación de DRS dentro de un plazo de un día hábil.
- Fallo de hardware: En caso de fallo de hardware, la decisión de configurar un nuevo editor dentro del mismo centro de datos o en otro diferente, o de recuperar el hardware fallido, dependerá de las circunstancias únicas y de la naturaleza de la falla. Nuestra prioridad, como siempre, es minimizar las interrupciones y acelerar la restauración del servicio.
- Momento de activación de la recuperación ante desastres: El momento preciso para iniciar nuestros protocolos de recuperación ante desastres depende de varios factores, incluida la escala del desastre, la duración estimada de la recuperación y el impacto potencial en nuestros servicios. Nuestro equipo dedicado monitorea continuamente la situación, esforzándose por lograr un equilibrio entre reducir el tiempo de inactividad y ejecutar el proceso de recuperación ante desastres de manera efectiva. Basándonos en estas consideraciones, comunicaremos el Acuerdo de Nivel de Servicio (SLA), las acciones que se están llevando a cabo y los plazos esperados para la recuperación de manera transparente para garantizar que se mantenga informado durante todo el proceso.
Proceso de garantía de calidad (A2Q)
El proceso de Garantía de Calidad (A2Q) está diseñado para garantizar la implementación exitosa de la Instancia Webex Calling Dedicada (DI). Este proceso se centra en la validación de alto nivel de los diseños propuestos y la revisión y validación de los requisitos personalizados para garantizar que la entrega se alinee con los resultados esperados.
Alcance y Limitaciones
Es importante entender el alcance del proceso A2Q:
- Qué incluye A2Q: Validación de alto nivel de diseños propuestos y revisión y validación de requisitos personalizados.
- Lo que A2Q no incluye:
- Una garantía o confirmación de que el diseño estará libre de problemas de campo.
- Un diseño detallado o una revisión del flujo de trabajo.
- Una revisión detallada de secuencias de comandos o configuración.
Prerrequisitos
Para iniciar el proceso A2Q, la organización asociada debe estar certificada como Webex Calling socio.
El proceso A2Q
Los socios deben seguir estos pasos para cada pedido de Webex DI, incluidas nuevas implementaciones, modificaciones, renovaciones, NFR y transferencias P2P:
- Envíe el formulario A2Q: Complete el formulario A2Q.
- Nuevas implementaciones: Seleccione el tipo de acuerdo como “Greenfield/Nuevo”.
- Modificaciones de pedido: Seleccione el tipo de acuerdo como “Cambio de diseño a implementación existente” y proporcione una descripción de los cambios de diseño propuestos.
- Inicio: El equipo A2Q creará un espacio Webex o iniciará un correo electrónico. Dependiendo de la complejidad de la solicitud, la revisión puede realizarse en línea o fuera de línea.
- Revisión y comentarios: El equipo de A2Q compartirá comentarios y comentarios a través del espacio Webex o correo electrónico. El socio es responsable de atender todas las consultas.
- Aprobación: Una vez concluida la revisión, se aprobará el A2Q y se liberará la retención de cumplimiento de la orden. Los socios recibirán la confirmación por correo electrónico o por el espacio Webex.
Cronogramas y soporte
- Cronograma esperado: 1—7 días hábiles.
Las ofertas complejas pueden requerir tiempo adicional y varias revisiones.
- Soporte : Para cualquier consulta A2Q relacionada con DI, comuníquese con di-a2q-support@cisco.com.


