- Accueil
- /
- Article

Merci pour votre commentaire.


 Dans cet article
 Un commentaire ?
Ouvrez une demande de service pour obtenir de l'assistance pour les activités des jours 0 et 1 auprès du Control Hub afin de configurer l'instance dédiée.
Vue d'ensemble
Vous pouvez adresser une demande de service à Control Hub pour les types d'assistance de service suivants, afin de configurer une instance dédiée :
- Entrée DNS
- Mises à jour du pare-feu
- Téléchargement du firmware
- Connectivité au cloud
- Paramètres du journal d'audit
- Gestion des applications UC
- Trunks SIP interop DI-MT
- Cycle de vie des applications UC
- Infrastructure en tant que service
Vous pouvez créer et suivre les demandes de service dans le Control Hub en accédant à Appel → Instance dédiée → Demande de service. Une fois que vous avez créé une demande de service, vous pouvez consulter, suivre et gérer les communications relatives aux demandes de service pour plus de détails sur la gestion.
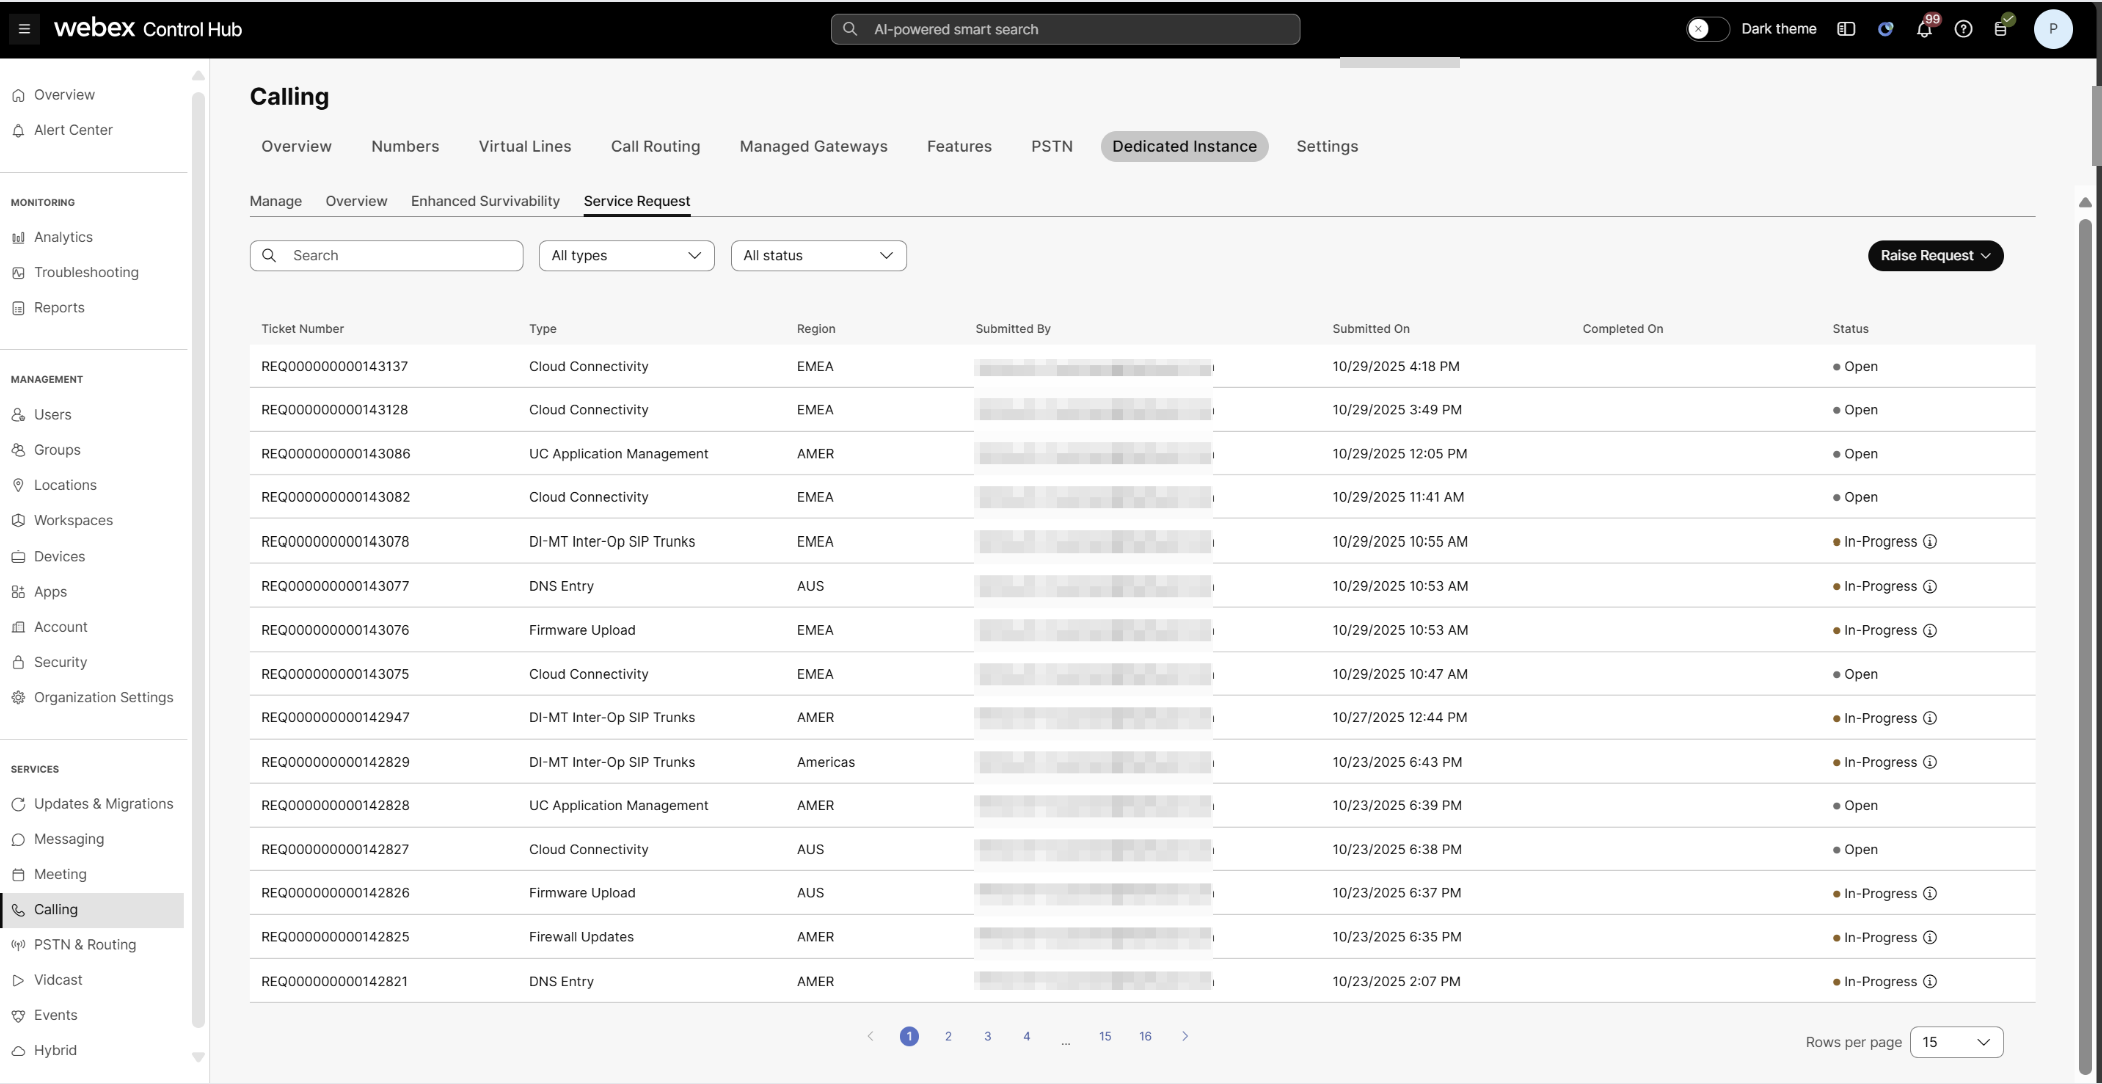
Vous pouvez voir les champs suivants sur la page de demande de service :
- Numéro du ticket : identifiant unique attribué automatiquement à chaque demande de service à des fins de suivi et de référence.
- Type : type de demande de service.
- Région : région d'instance dédiée pour laquelle la demande de service est soumise.
- Soumis par : Nom de l'auteur de la demande de service.
- Soumise le : Date et heure de soumission de la demande de service.
- Terminée le : date et heure de fin de la demande de service. Le champ est vide lorsque le statut est en cours.
-
Statut : État de la demande de service ouverte :
- Ouvert : La demande de service soulevée est ouverte et attend d'être traitée.
- En cours : les travaux relatifs à la demande de service ont commencé. Passez la souris sur
 pour consulter la date et l'heure
de traitement estimées de cette demande de service en particulier.
- Terminé : Le travail sur la demande de service soulevée est terminé.
Pour envoyer des messages à l'équipe chargée des opérations des instances dédiées, cliquez sur la demande de service, puis sur l'onglet Communications. Pour plus d'informations, reportez-vous à la section Afficher les détails des demandes de service et les communications.
Il est vivement recommandé à l'expéditeur de créer un compte sur l'application Webex et de l'utiliser pour les messages. Pour toute question ou si des informations supplémentaires sont requises, nous utilisons la demande de service associée à l' adresse e-mail de l'expéditeur pour le contacter via l'espace Webex App ou l'onglet Communications de la demande de service créée.
Le fuseau horaire des applications UC est fixé à l'UTC et ne peut pas être modifié.
Entrée DNS
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à Appels > Instance dédiée > Demande de service. |
| 3 |
Accédez à Raise Request et choisissez DNS Entry.
|
| 4 |
Dans la liste déroulante des régions, choisissez la région pour laquelle les entrées DNS doivent être configurées. |
| 5 |
Entrez le nom de domaine complet (FQDN) et l'adresse IP dans le champ Nom de domaine complet (FQDN) et adresse IP. Vous pouvez fournir une ou plusieurs adresses IP pour un nom de domaine complet donné. Les valeurs fournies sont configurées sur les serveurs DNS de l'instance dédiée qui utilise les applications UC. Un message d'erreur s'affiche si vous essayez de configurer un nom de domaine complet qui existe déjà. Pour modifier une entrée existante, reportez-vous à la section Modifier une entrée DNS. |
| 6 |
Cochez la case PTR Record, si vous avez besoin d'une recherche inversée du nom de domaine complet et de l'adresse IP fournis. |
| 7 |
Cliquez sur Ajouter pour ajouter plusieurs entrées DNS. |
| 8 |
Cliquez sur Soumettre et passez en revue les détails de la demande d'entrée DNS. Une fois que vous avez soumis la demande de service, elle ne peut pas changer. |

Modifier l'entrée DNS
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à Appels > Instance dédiée > Aperçu. |
| 3 |
Dans la section Entrées DNS, sélectionnez un ou plusieurs noms de domaine complets selon vos besoins, puis cliquez sur Modifier.
|
| 4 |
Ajoutez, modifiez ou supprimez des adresses IP selon vos besoins, et cochez ou décochez les cases Marquer pour supprimer le nom de domaine complet en fonction de vos besoins. |
| 5 |
Cliquez sur Soumettre et passez en revue les détails de la demande de service d'entrée DNS. |

Mises à jour du pare-feu
| 1 |
Connectez-vous à Control Hub. | |||||||||||||||||||||||||||||||||||||||||||||
| 2 |
Accédez à Appels > Instance dédiée > Demande de service. | |||||||||||||||||||||||||||||||||||||||||||||
| 3 |
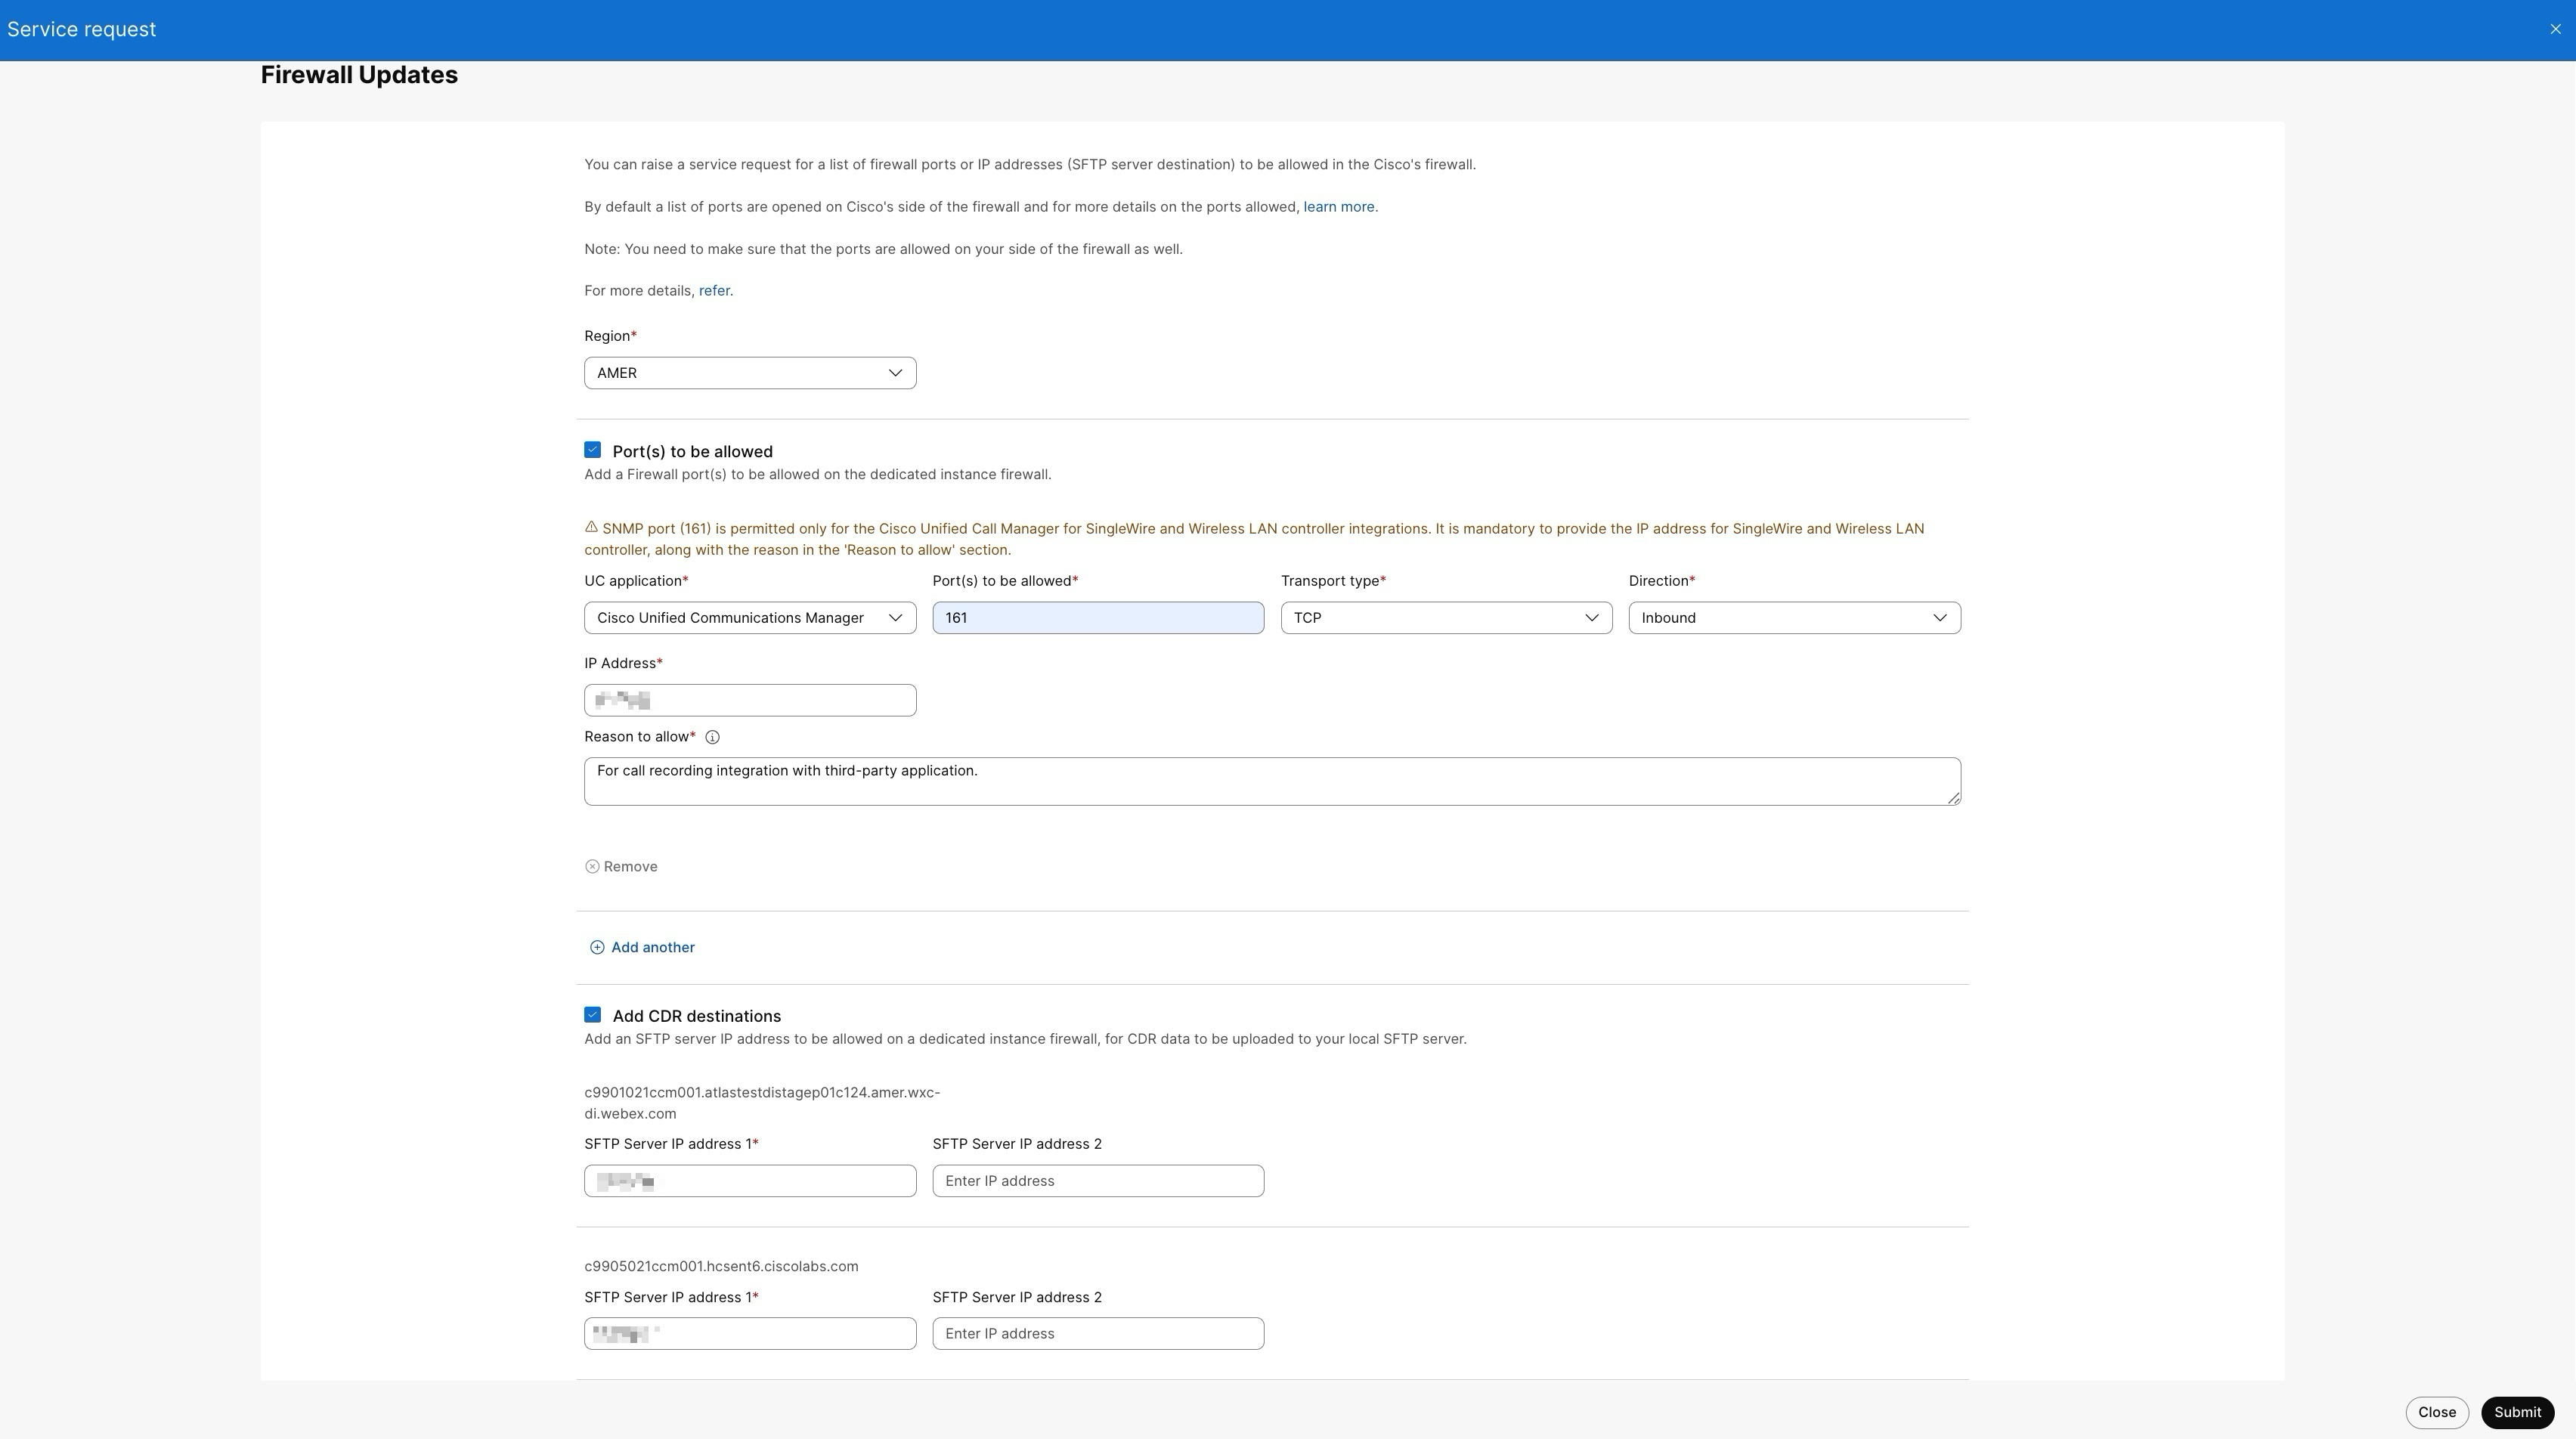
Accédez à Raise Request et choisissez Firewall Updates.
Cisco autorise certains ports et en restreint d'autres pour chaque Unified CM application. Le tableau ci-dessous détaille les raisons spécifiques pour lesquelles la fourniture d'une adresse IP est obligatoire.
Cisco autorise un ensemble de ports standard par défaut. Voir Instance dédiée : numéros de port et protocoles, pour plus d' informations. | |||||||||||||||||||||||||||||||||||||||||||||
| 4 |
Choisissez la région dans Sélectionnez une région pour laquelle les mises à jour du pare-feu doivent être effectuées sur le pare-feu Cisco. | |||||||||||||||||||||||||||||||||||||||||||||
| 5 |
Choisissez l'application UC requise dans la liste des applications UC. Le port s'ouvre spécifiquement pour le type d'application UC sélectionné dans la liste. Si vous devez ouvrir le même port pour plusieurs applications de communications unifiées, vous devez ajouter plusieurs lignes avec le type d'application de communications unifiées et le même numéro de port. | |||||||||||||||||||||||||||||||||||||||||||||
| 6 |
Dans le port de destination, entrez le numéro de port à autoriser dans le pare-feu pour l'application UC sélectionnée. Les valeurs du port de destination peuvent être uniques ou comprises dans une plage, par exemple 5080 ou 15 000 à 17 000. Assurez-vous d'autoriser également les ports mentionnés de votre côté du pare-feu. | |||||||||||||||||||||||||||||||||||||||||||||
| 7 |
Dans Type et direction de transport, entrez le type TCP ou UDP et choisissez respectivement Inbound ou Outbound. Si vous avez besoin d'un port pour autoriser les appels entrants et sortants, ajoutez des entrées séparées (lignes) avec le même numéro de port et un type de direction différent dans la demande de service. | |||||||||||||||||||||||||||||||||||||||||||||
| 8 |
Dans l'adresse IP, saisissez le nom du système externe qui sera autorisé à se connecter à votre Unified CM application sur ce port. | |||||||||||||||||||||||||||||||||||||||||||||
| 9 |
Dans la raison d'autoriser, indiquez la raison exacte pour laquelle vous devez autoriser les ports sur le pare-feu de l'instance dédiée. Il est important pour nous de revoir la demande et de décider de l' autoriser ou de la rejeter. | |||||||||||||||||||||||||||||||||||||||||||||
| 10 |
Cliquez sur Ajouter pour ajouter et configurer plusieurs applications de communications unifiées. | |||||||||||||||||||||||||||||||||||||||||||||
| 11 |
Sélectionnez Ajouter des destinations CDR (facultatif) et saisissez l'adresse IP de votre serveur SFTP à autoriser dans le pare-feu de l'instance dédiée. Cette demande ne configurera pas les paramètres CDR dans le Unified CM et il est de votre responsabilité de faire de même. | |||||||||||||||||||||||||||||||||||||||||||||
| 12 |
Cliquez sur Soumettre et passez en revue les détails de la demande de mise à jour du pare-feu. Une fois que vous avez soumis la demande de service, elle ne peut pas changer. |
Téléchargement du firmware
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à Appels > Instance dédiée > Demande de service. |
| 3 |
Accédez à Raise Request et choisissez Firmware Upload.
|
| 4 |
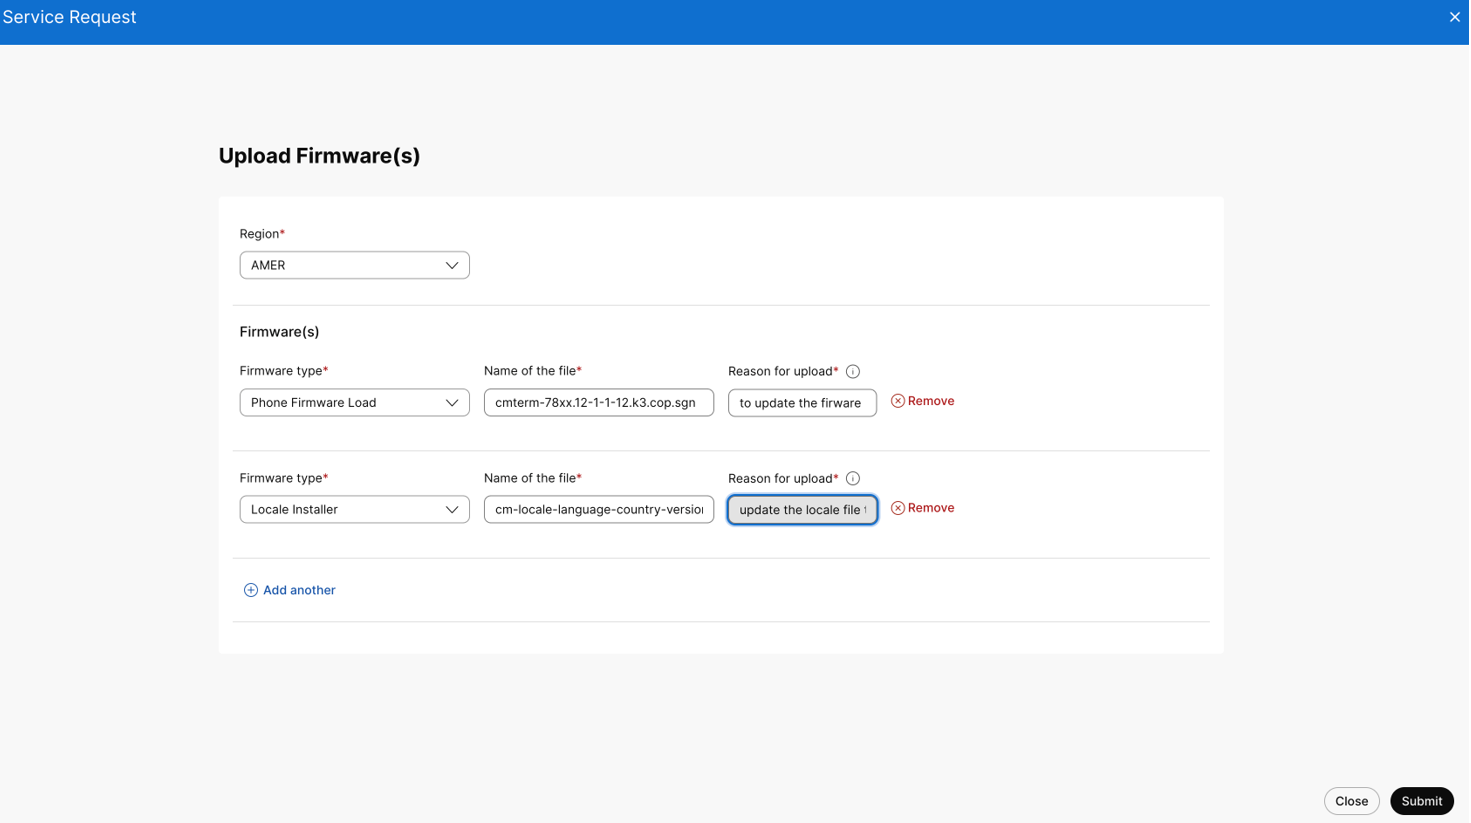
Choisissez la région dans Sélectionnez une région pour laquelle le firmware doit être téléchargé sur le serveur SFTP. |
| 5 |
Entrez les champs suivants pour la demande de téléchargement du firmware :
|
| 6 |
Cliquez sur Soumettre et passez en revue les détails de la demande de téléchargement du firmware. |
| 7 |
Vous pouvez consulter les informations du serveur SFTP dans le Control Hub, une fois que la demande est passée à l'état Terminé. Accédez à Appels > Instance dédiée > Demande de service et cliquez sur la demande de téléchargement du firmware. Vous pouvez consulter les informations du serveur SFTP ci-dessous :
À partir de ces informations, vous pouvez installer les fichiers COP comme bon vous semble dans l'application UC. Pour voir le motif du rejet, cliquez sur la demande de service et consultez la section Aperçu. Les COP de sécurité ou de correction de bogues ne seront pas téléchargées ; l'installation de ces mises à jour sur les applications UC incombe à Cisco. Cisco ne prend en charge que les versions accessibles au public et les versions Engineering Special (ES) ne seront pas téléchargées. Les demandes de service pour les versions ES seront rejetées par Cisco. |
Connectivité au cloud
Soumettez une demande de service de connectivité cloud pour l'une des modifications suivantes à apporter à un peering de connectivité cloud existant :
-
Modification de la configuration du peering pour un peering existant.
-
Changez le type de connectivité cloud d'un modèle de peering à un autre.
-
Toute modification du CPE côté client nécessitant l'assistance de Cisco pour valider ou modifier les paramètres côté Cisco.
La communication concernant la demande de service se fera via l'onglet de communication du Control Hub de la demande de service.
Pour tout problème d'appel ou toute situation de panne, soulevez un problème auprès de l'assistance TAC. L'option de demande de service de connectivité cloud ne peut pas être utilisée pour les nouvelles demandes de peering. Pour plus d'informations concernant l'activation de nouvelles demandes de peering, cliquez ici .
Avant de commencer
Assurez-vous d'avoir un compte Webex App actif. Vous devez utiliser ce compte pour faire une demande de service.
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à Appels > Instance dédiée > Demande de service. |
| 3 |
Accédez à Raise Request et choisissez Cloud Connectivity.
|
| 4 |
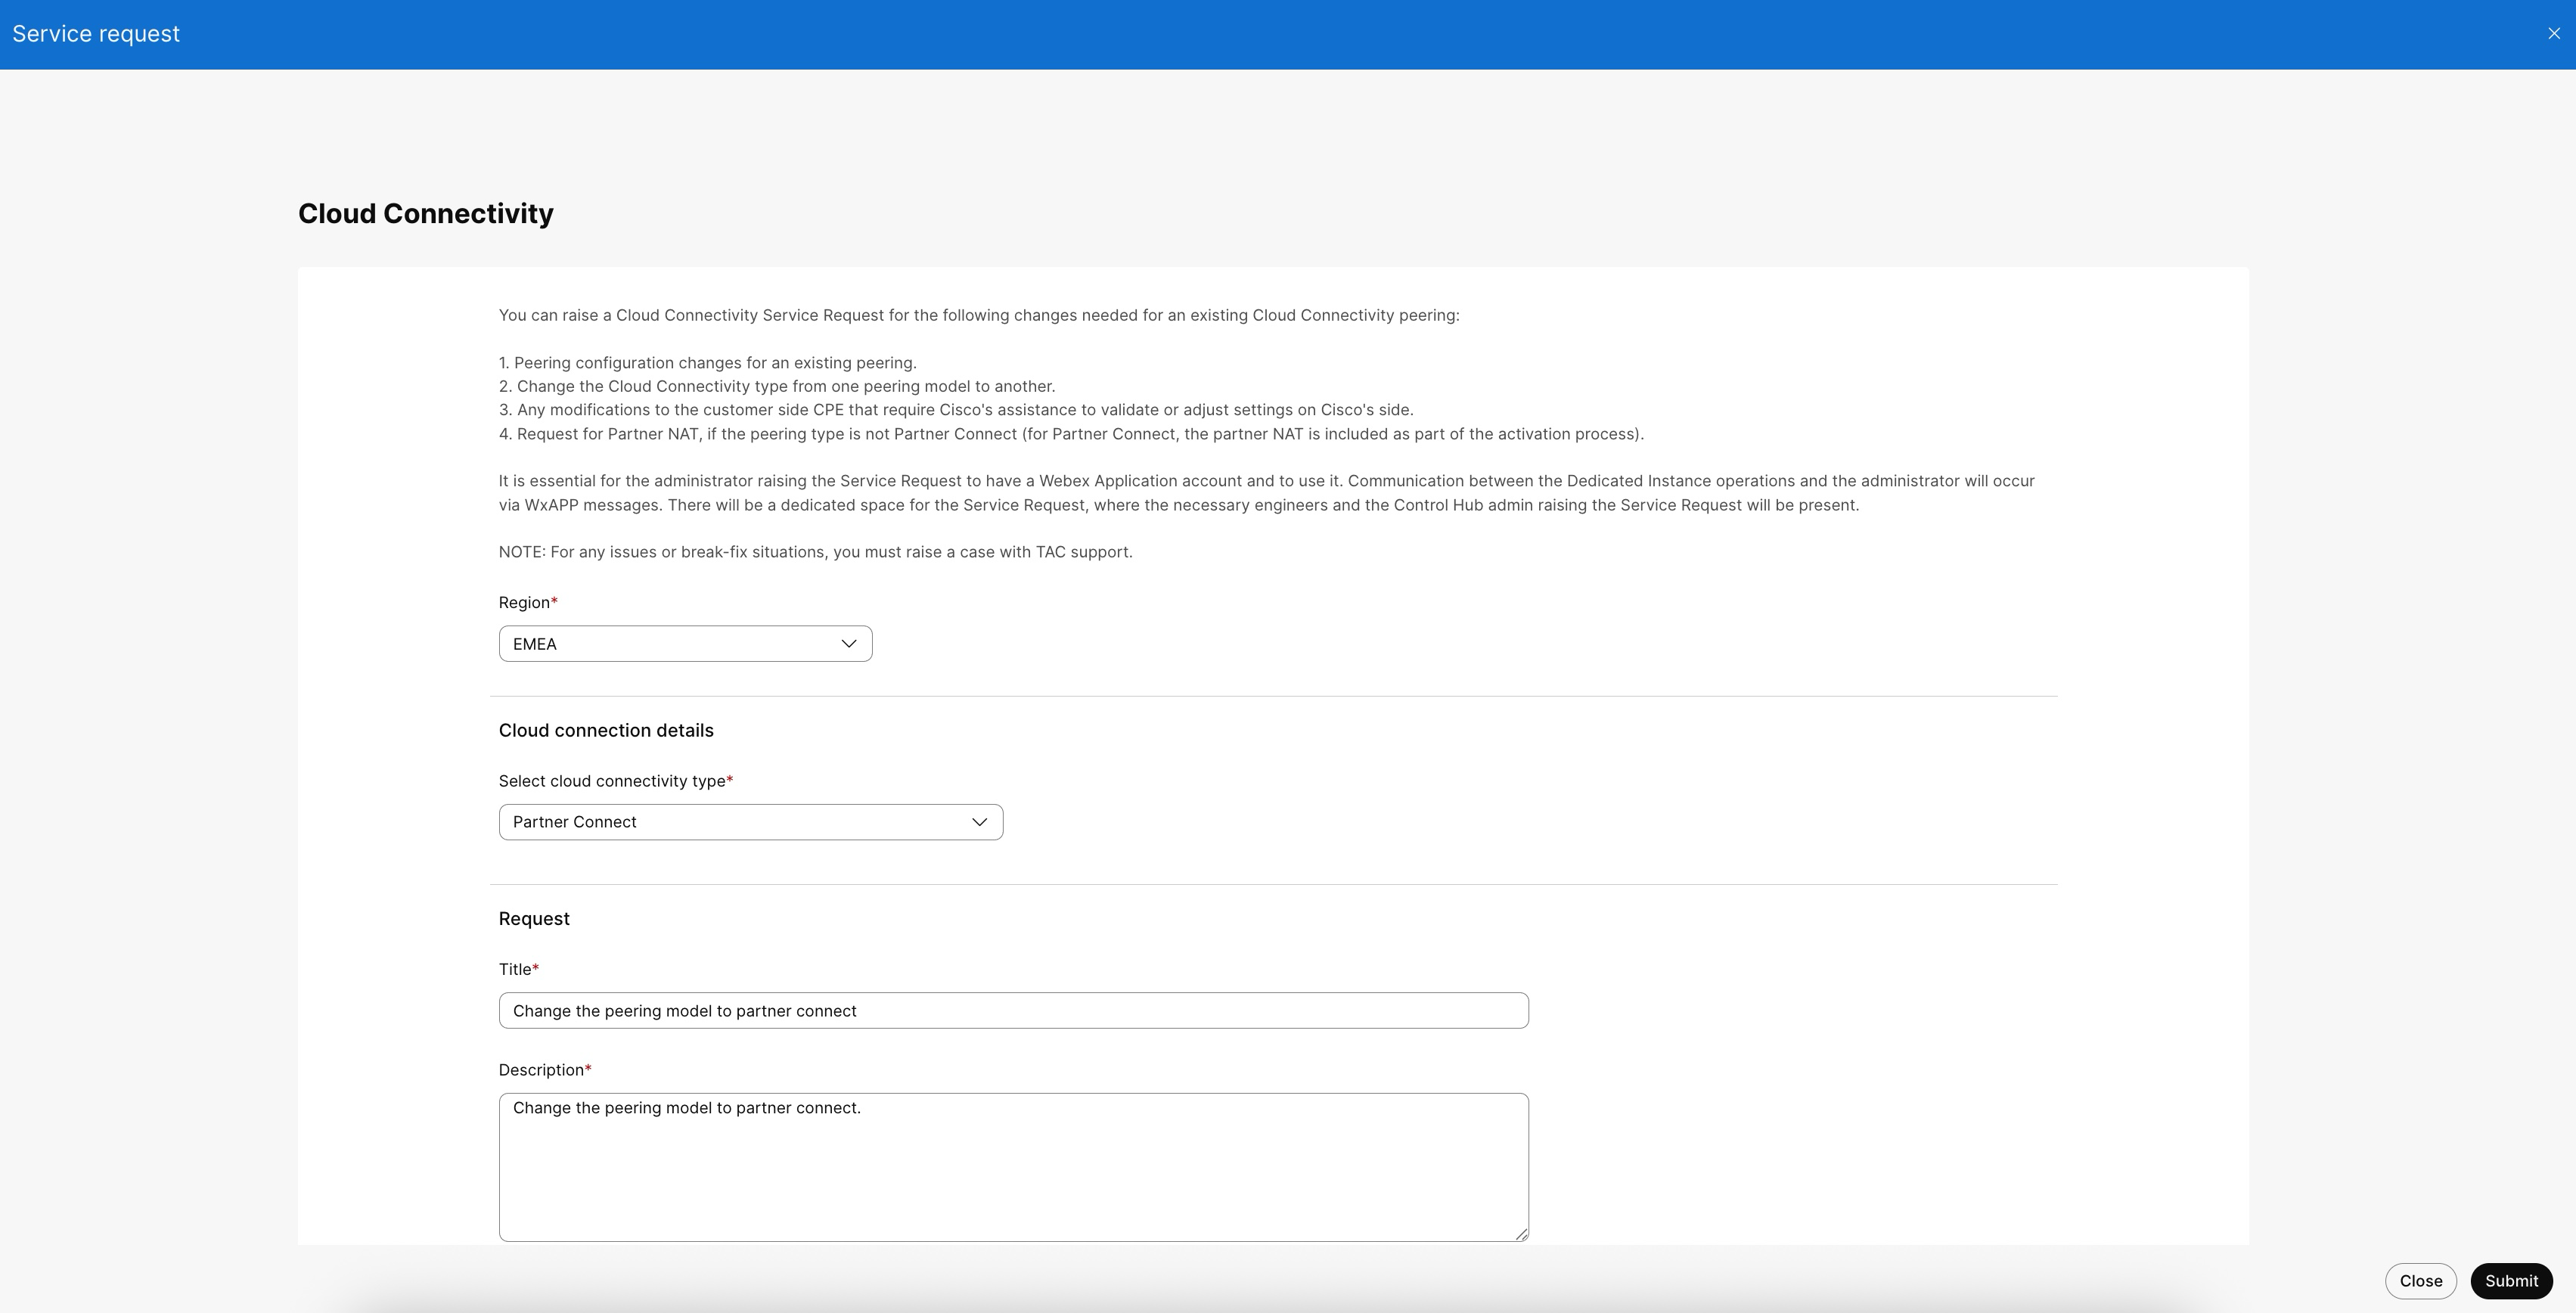
Choisissez la région de la région pour laquelle les mises à jour de la connectivité au cloud doivent être effectuées. |
| 5 |
Choisissez le type de votre connexion cloud existante dans la liste déroulante Select Cloud Connectivity Type. |
| 6 |
Entrez le titre et indiquez les détails concernant les modifications de peering requises pour la connectivité au cloud dans les zones de texte Titre et Description respectivement. |
| 7 |
Cliquez sur Soumettre et passez en revue les informations relatives à la modification de la connectivité au cloud. |
Que faire ensuite
Après avoir soumis la demande, vous pouvez utiliser l'onglet Communications de Control Hub pour interagir avec l'équipe chargée des opérations des instances dédiées. Pour plus d'informations, reportez-vous à la section Afficher les détails des demandes de service et les communications.
Pour tout problème de dépannage ou d'assistance, n'utilisez pas cette procédure. Au lieu de cela, soulevez un cas directement auprès du support du TAC.
Paramètres du journal d'audit
-
Connectez-vous à Control Hub.
-
Accédez à Appels > Instance dédiée > Demande de service.
- Accédez à Raise Request et choisissez
Paramètres du journal d'audit.
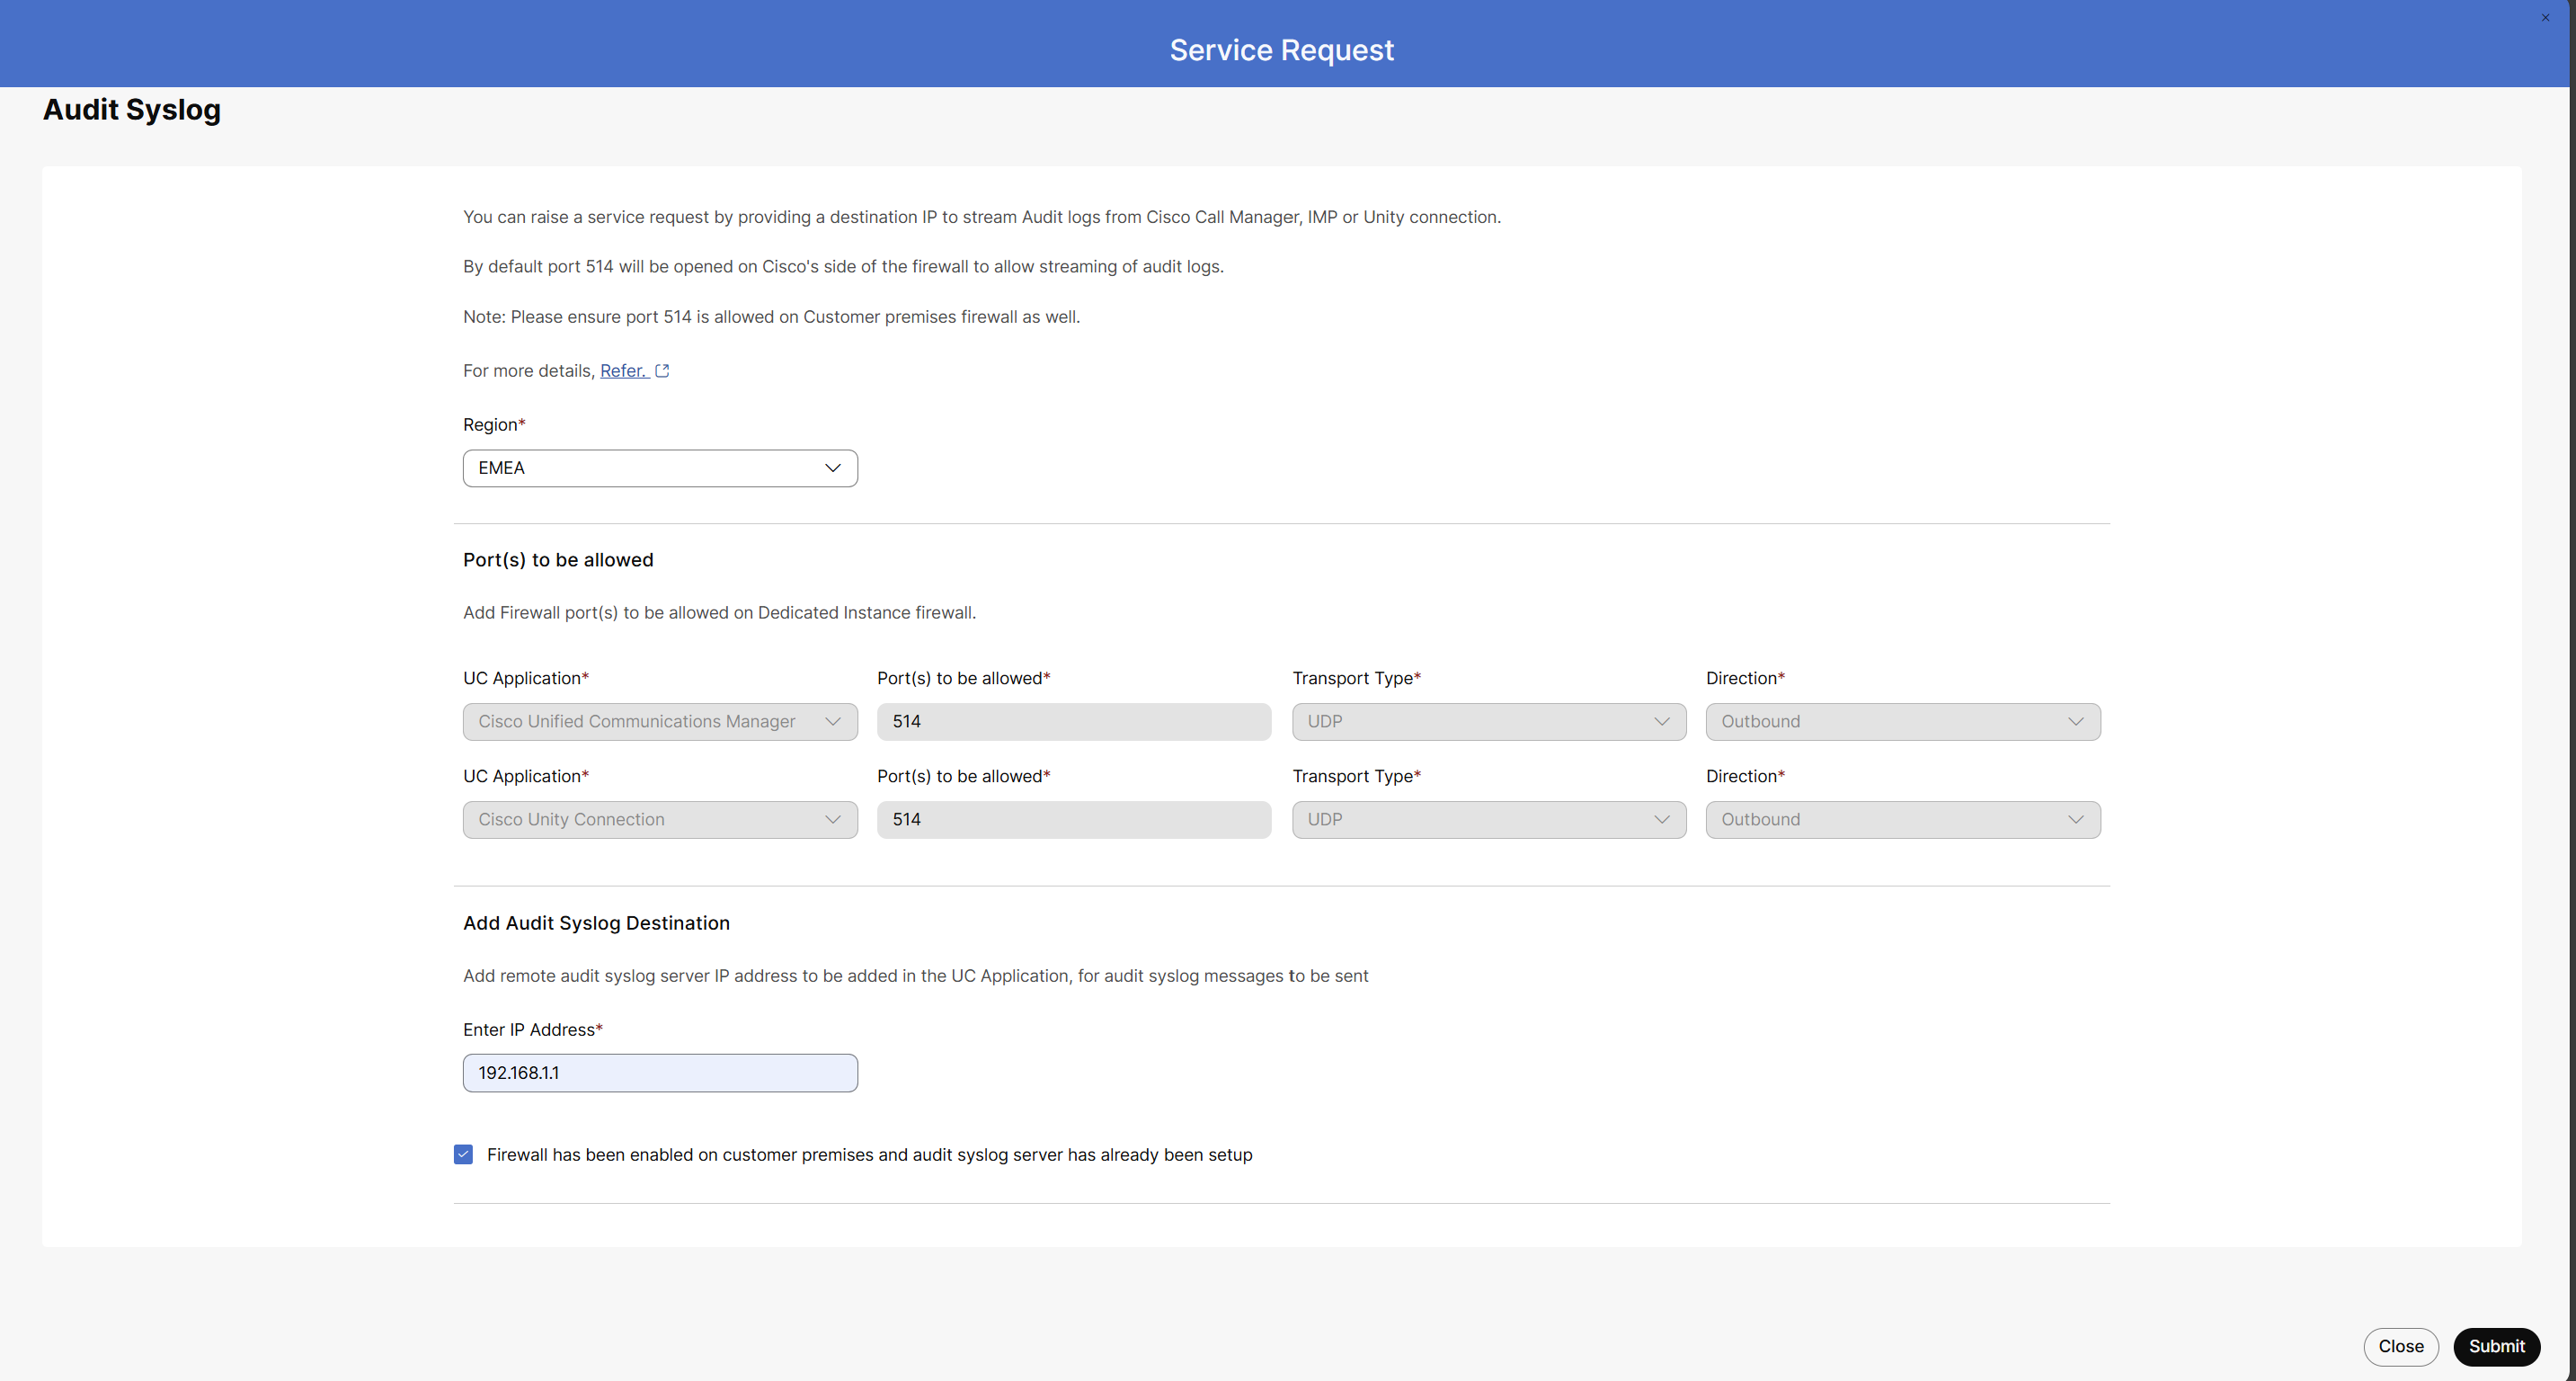
- Dans la liste déroulante des régions, choisissez la région pour l'entrée du journal d'audit.
- Dans la section Ports à autoriser, passez en revue les
applications par défaut suivantes :
-
Cisco Unified Communications Manager
-
Cisco Unity Connection
-
Cisco IM&Presence
Les champs Ports à autoriser, Type de transport et Direction sont préremplis et ne sont pas modifiables.
-
- Dans Ajouter une destination au Syslog d'audit, saisissez l' adresse IP du serveur Syslog d'audit à distance.
- Vérifiez que le pare-feu a été activé chez le client et que le serveur Syslog d'audit a déjà été configuré, puis cliquez sur Soumettre.
- Cliquez sur Soumettre et passez en revue les détails de la demande d'entrée dans le journal d'audit.
Modifier l'adresse IP du serveur du journal d'audit
- Choisissez Appel → Instance dédiée → Demande de service
- Cliquez sur Raise Request, puis sur Paramètres du journal d'audit.
- Dans la liste déroulante des régions, choisissez la région pour l'entrée du journal d'audit.
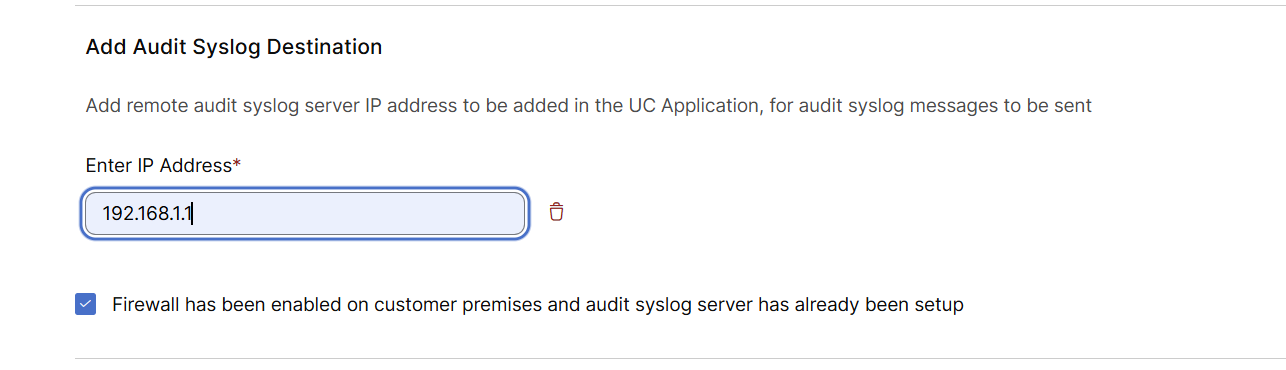
- Dans la section Ajouter une destination au Syslog d'audit, vous pouvez effectuer l'une des opérations suivantes
:
-
Modifiez l'adresse IP préremplie de la région sélectionnée.
-
Supprimez l'adresse IP en cliquant sur l'icône Supprimer.

-
- Vérifiez que le pare-feu a été activé chez le client et que le serveur Syslog d'audit a déjà été configuré, puis cliquez sur Soumettre.
Gestion des applications UC
Soumettez une demande de service de gestion des applications UC pour l'une des modifications suivantes apportées à l'application UC de votre instance dédiée :
- Assistance concernant les modifications liées à l'accès que l'administrateur du partenaire ne peut pas effectuer.
- Demandes d'actions relatives à une application UC que l'administrateur du partenaire n'est pas autorisé à effectuer.
Avant de commencer
Assurez-vous d'avoir un compte Webex App actif. Vous devez utiliser ce compte pour faire une demande de service.
| 1 |
Connectez-vous à Control Hub. | |||||||||||||||||||||||||||
| 2 |
Accédez à Appels > Instance dédiée > Demande de service. | |||||||||||||||||||||||||||
| 3 |
Cliquez sur Raise Request et choisissez UC Application Management.
| |||||||||||||||||||||||||||
| 4 |
Dans la liste déroulante des régions, choisissez la région dans laquelle l' application UC est déployée. | |||||||||||||||||||||||||||
| 5 |
Dans la section Détails de la demande, choisissez le type de demande. Dans la liste déroulante Sélectionner le type de demande, choisissez une option en fonction de la modification que vous souhaitez demander. Certains types de demandes incluent des sous-options supplémentaires que vous pouvez choisir selon vos besoins.
| |||||||||||||||||||||||||||
| 6 |
Dans la section Sélectionnez les types d'applications de communications unifiées, cochez les cases correspondant à une ou plusieurs applications de communications unifiées correspondant à votre demande parmi les options suivantes :
La section Select UC Application Types n'est pas disponible pour le type de demande Certificate Consolidation to Establish Trust. | |||||||||||||||||||||||||||
| 7 |
Dans la section Select UC Applications, recherchez et sélectionnez une ou plusieurs instances d'applications UC associées aux types d'applications que vous avez choisis précédemment. La liste affiche les instances disponibles en fonction de la région que vous avez sélectionnée et des types d'applications UC. | |||||||||||||||||||||||||||
| 8 |
Dans le champ Brève description, fournissez les informations nécessaires au traitement de votre demande. | |||||||||||||||||||||||||||
| 9 |
Cliquez sur Soumettre et passez en revue les détails de la demande de candidature UC. |

Trunks SIP interop DI-MT
Soumettez une demande de service de liaisons SIP inter-op DI-MT afin de modifier la localisation dans la région sélectionnée sur Multi-Tenant pour les liaisons par défaut créées par Cisco pour l'instance dédiée.
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à Appels > Instance dédiée > Demande de service. |
| 3 |
Accédez à Raise Request et choisissez les liaisons SIP DI-MT Inter-op.
|
| 4 |
Dans la liste déroulante des régions, choisissez la région dans laquelle votre ligne SIP DI-MT Inter-op est déployée. Une fois que vous avez sélectionné une région, l'emplacement actuel du trunk SIP interop DI MT affiche le pays correspondant (par exemple, les États-Unis d'Amérique, les Pays-Bas ou l'Australie). S'il n'existe aucune adresse de liaison SIP inter-opérations pour la région choisie, le message « La région sélectionnée n'a pas de liaison SIP inter-opérations MT ». « apparaît. |
| 5 |
Dans la section Détails de la demande, choisissez le pays souhaité dans la liste déroulante Sélectionnez le nouvel emplacement pour les liaisons SIP en faisant défiler la liste ou en utilisant la barre de recherche. |
| 6 |
Dans le champ Adresse, saisissez l'adresse associée au nouveau déploiement du réseau SIP. |
| 7 |
Dans le champ Motif du changement, indiquez la raison de la localisation du trunk SIP ou de la mise à jour de l'adresse, et incluez toutes les informations supplémentaires nécessaires pour traiter la demande. |
| 8 |
Cliquez sur Soumettre et passez en revue les détails de la demande de modification de ligne SIP. |

Cycle de vie des applications UC
Soumettez une demande de service de cycle de vie des applications UC pour toute question ou modification requise du calendrier de maintenance lié à la gestion du cycle de vie des applications UC, qui inclut la gestion des certificats, les mises à niveau logicielles ou les correctifs PSIRT des applications UC .
-
Connectez-vous à Control Hub.
-
Accédez à Appels > Instance dédiée > Demande de service.
-
Cliquez sur Raise Request et choisissez UC Application Lifecycle.
-
Dans la liste déroulante des régions, choisissez la région dans laquelle l' application UC est déployée.
-
Dans la section Détails de la demande, choisissez le type de demande. Dans la liste déroulante Sélectionner le type de demande, choisissez une option en fonction de la modification que vous souhaitez demander.
Type de demande
Sous-demande (le cas échéant)
Description
Certificats de candidature UC
Demande de modification du calendrier de renouvellement des certificats
Utilisez cette option pour modifier le renouvellement du certificat qui a déjà été programmé. Le système affiche la liste des horaires actifs pour l'organisation et la région sélectionnées, y compris le numéro de modification, la date du calendrier et la date d'expiration. Lorsque vous étendez un calendrier, les informations relatives au nœud de certificat correspondant sont affichées, telles que l' application UC, le serveur et la date d'expiration.
Demander des informations concernant le renouvellement du certificat
Utilisez cette option pour obtenir des informations sur le renouvellement du certificat qui est déjà prévu. Le système affiche la liste des horaires existants pour l'organisation et la région sélectionnées, y compris le numéro de modification, la date du calendrier et la date d'expiration. Lorsque vous étendez un calendrier, les informations relatives au nœud de certificat correspondant sont affichées, telles que l' application UC, le serveur et la date d'expiration.
Si votre demande ne concerne pas les identifiants de modification répertoriés ci-dessus, vous pouvez toujours sélectionner les applications UC et les nœuds d'applications UC concernés pour soumettre une requête ou des informations spécifiques aux nœuds.
Demande de clé privée PKI auprès de l'interface de ligne de commande Expressway
Utilisez cette option pour demander une PKI auprès de l'interface de ligne de commande Expressway. Cela répertorie tous les nœuds Expressway disponibles. Ensuite, utilisez la liste déroulante Select UC applications types pour choisir le nom de l'Cisco Expressway application en question.
Cela ne s'appliquera qu'aux autoroutes déployées dans le domaine client. Les domaines sur webex.com ne peuvent pas être sélectionnés.
Mise à niveau du logiciel d'application UC
Demande de modification du calendrier de surclassement
Utilisez cette option pour modifier une mise à niveau déjà programmée. Le système affiche la liste des horaires existants pour l'organisation et la région sélectionnées, y compris le numéro de modification et la date du calendrier. Lorsque vous développez un calendrier, les informations du cluster correspondant sont affichées, telles que l'application UC, le serveur et la version actuelle de l'application.
Cochez la case correspondant au numéro de modification correspondant et fournissez les informations requises pour soumettre la demande de mise à jour du calendrier de mise à niveau.
Demande de mise à niveau vers la dernière version
Utilisez cette option pour sélectionner les types d'applications et demander à Cisco de les mettre à niveau vers la dernière version prise en charge. Le système affiche la liste des horaires existants pour l'organisation et la région sélectionnées, y compris le numéro de modification et la date du calendrier. Lorsque vous développez un calendrier, les informations du cluster correspondant sont affichées, telles que l'application UC, le serveur et la version actuelle de l'application.
Pour plus d'informations sur les versions prises en charge, voir Gestion des versions.
Demander des informations concernant la mise à niveau de l'application UC
Utilisez cette option pour demander des informations concernant la mise à niveau d'une application UC. Le système affiche la liste des horaires existants pour l'organisation sélectionnée, y compris le numéro de modification et la date du calendrier. Lorsque vous développez un calendrier, les informations du cluster correspondant sont affichées, telles que l'application UC, le serveur et la version actuelle de l'application.
Si votre demande ne concerne pas les identifiants de modification répertoriés ci-dessus, vous pouvez toujours sélectionner les applications UC et les nœuds d'applications UC concernés pour soumettre une requête ou des informations spécifiques aux nœuds.
Requêtes liées au PSIRT
Les problèmes liés au PSIRT relèvent de la responsabilité de Cisco, et Cisco applique les correctifs requis. Utilisez cette option si vous avez besoin d'informations supplémentaires. Pour plus d' informations, consultez les fichiers du package d'options Cisco (COP)
-
Dans la section Sélectionnez les types d'applications de communications unifiées, cochez les cases correspondant à une ou plusieurs applications de communications unifiées correspondant à votre demande parmi les options suivantes :
- Gestionnaire d'appels unifié Cisco
- Cisco Unity Connection
- Cisco Emergency Responder
- Cisco IM&Presence
- Édition Cisco Session Management
Cette étape ne s'applique pas à la demande de clé privée PKI provenant d'une demande de service Expressway CLI.
-
Dans la section Select UC Applications, recherchez et sélectionnez une ou plusieurs instances d'applications UC associées aux types d'applications que vous avez choisis précédemment. La liste affiche les instances disponibles en fonction de la région que vous avez sélectionnée et des types d'applications UC.
-
Dans le champ Brève description, fournissez les informations nécessaires au traitement de votre demande.
-
Cliquez sur Soumettre et passez en revue les détails de la demande de candidature UC.
Infrastructure en tant que service
Soumettez une demande d'assistance pour l'activation de l'IaaS ou pour toute assistance liée à la configuration des applications/machines virtuelles requise auprès de l'équipe chargée des opérations des instances dédiées.
Les problèmes de dépannage ou de réparation doivent être acheminés par le biais du TAC et ne seront pas traités par le biais de cette demande de service. Pour soulever une question concernant le TAC, consultez le support de niveau 1.
-
Connectez-vous à Control Hub.
-
Accédez à Appels > Instance dédiée > Demande de service.
-
Cliquez sur Raise Request et choisissez Infrastructure As a Service.
-
Dans la liste déroulante des régions, choisissez la région dans laquelle l' application UC est déployée et saisissez le titre de la demande.
-
Dans le champ Description, fournissez les informations nécessaires au traitement de votre demande.
-
Cliquez sur Soumettre et passez en revue les détails de la demande de candidature UC.
Afficher les détails des demandes de service et les communications
Pour accéder à vos demandes de service dans Control Hub, accédez à Instance dédiée → Demande de service. Choisissez une demande dans la liste pour afficher ses informations dans les onglets suivants :
-
Détails de la demande : affiche des informations sur la demande de service sélectionnée, telles que le type de demande, la région et l'état actuel.
-
Communication : affiche les échanges de messages entre l'administrateur et l'équipe chargée des opérations des instances dédiées.
Pour chaque nouvelle demande, l'onglet Communication fournit une interface de messagerie de base entre l'administrateur et l'équipe chargée des opérations des instances dédiées. Les messages envoyés via cet onglet restent synchronisés avec l'horodatage et les coordonnées de l'expéditeur. Pour des conversations plus détaillées, l'administrateur et un ingénieur des opérations d'instance dédié peuvent communiquer via l'application Webex ou par e-mail selon les besoins.
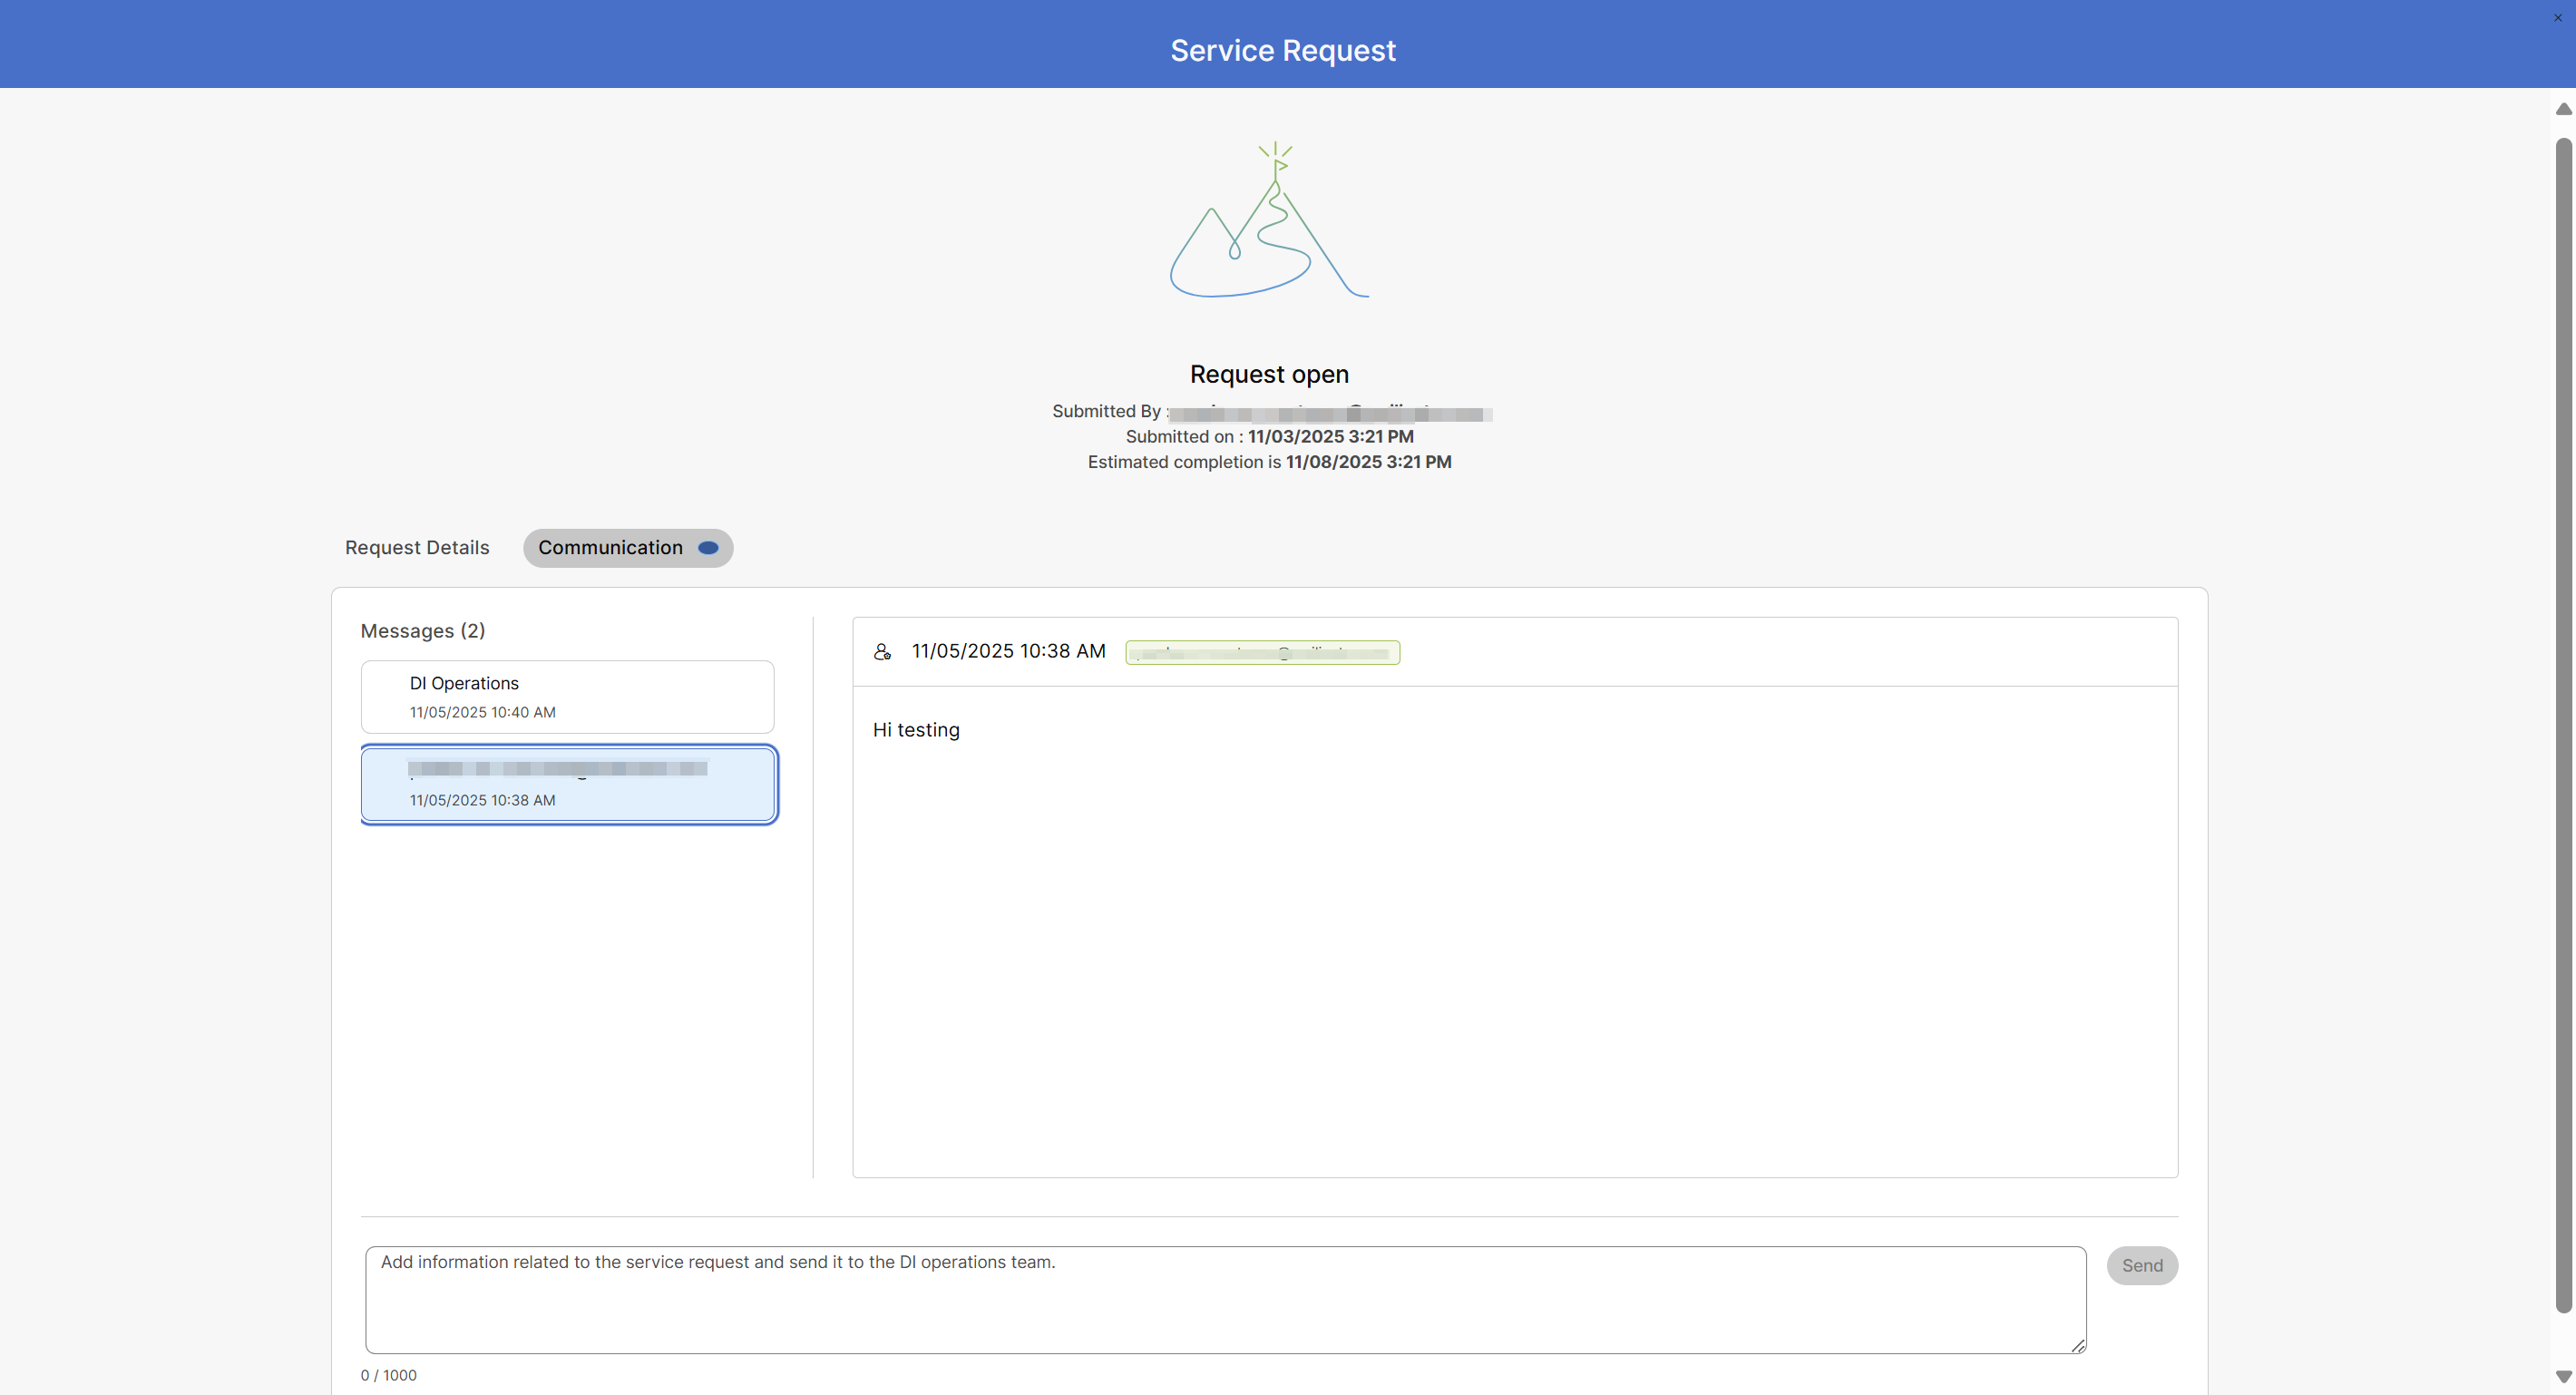
Lorsqu'un nouveau message arrive, Control Hub affiche une bannière pour indiquer une nouvelle communication. L' onglet Communication permet les échanges entre l'administrateur et l'équipe chargée des opérations des instances dédiées. Les indicateurs de messages non lus (points bleus) apparaissent lorsque de nouveaux messages sont disponibles. L'indicateur s'efface une fois que l'administrateur a lu le message. Une fois la demande de service clôturée, le client ne peut plus publier de message.
Cliquez sur l' icône en haut à droite de l'onglet pour revenir à la liste des
demandes de service.


