- Etusivu
- /
- Artikkeli

Kiitos palautteestasi.


 Tässä artikkelissa
 Onko sinulla palautetta?
Tämä asiakirja on suunniteltu auttamaan päteviä Webex Calling Dedicated Instance -kumppaneita, jotka ovat integroineet Dedicated Instance -alustaan, ymmärtämään palvelun käytön prosessit ja menettelyt.
Soveltamisala
Tämä asiakirja ja tukimateriaalit on suunniteltu auttamaan sinua ymmärtämään Ciscon ja kumppanin välisiä operatiivisia vastuita, ja ne on tarkoitettu seuraaville yleisöille:
-
Yhteistyökumppaneiden tuki
-
Kumppani- ja asiakasmenestymisorganisaatiot
Tekninen tukipalvelu (TAC)
Cisco tarjoaa yhteistyökumppaneille ympärivuorokautisen tason 1 teknistä tukea. Kumppanit tarjoavat asiakkailleen teknistä tukea Dedicated Instancen vianmääritykseen tässä osiossa kuvatulla tavalla. Kumppani voi eskaloida tukiasiat Ciscolle tarpeen mukaan.
Dedicated Instance -infrastruktuuria hallinnoi Cisco Cloud Delivery. Kaikki ongelmat, jotka liittyvät laitteisiin, joita Dedicated Instance ei hallinnoi, ovat kumppanin vastuulla vianmäärityksestä. Kumppaneiden tulisi olla tekemisissä:
-
Sopivat myyjät
-
Asianmukainen Cisco-tuotteen TAC-tiimi, jos Cisco-laitteella on aktiivinen huoltosopimus.
Lisätietoja Tier 1 -tuesta on kohdassa.
Kumppanien tukivelvollisuudet
Kumppanin tekninen tuki sisältää mahdollisuuden suorittaa seuraavat asiat asiakkaille:
-
Anna yleiset palvelutiedot.
-
Tarjoa kokoonpanotuki.
-
Suodata ei-tekniset ongelmat teknisistä ongelmista.
-
Tukea ongelmien eristämiseen ja huoltovirheiden määrittämiseen.
-
Analysoi, missä virhe tapahtui.
-
Palauta asiakkaan tai kumppanin käyttämät virheellisesti määritetyt asetukset ongelman korjaamiseksi.
-
Ratkaise kumppanien hallinnoimien sovellusten tai infrastruktuurien ongelmat.
-
Ennustaa uusien käyttäjien kapasiteetin hallintavaatimukset alkuperäisten vaatimusten lisäksi.
-
Määritä sovellusominaisuudet ja suorita käyttäjän käyttöönotto.
-
Käsittele asiakkaiden laskutusta ja laskutusta.
-
Omistaa asiakassuhde.
-
Hallitse PSTN-palveluiden ratkaisuintegraatiota.
-
Hallitse asiakkaiden valmiutta Dedicated Instance -päivityksiin, varmenteiden uusimiseen ja infrastruktuurin ylläpitoon.
Kun kumppani ottaa yhteyttä tu Cisco TAC keen, kumppani on vastuussa avustamisesta trialoinnissa. Tämä vastuu sisältää seuraavat:
-
Ilmoitettujen ongelmien tallentaminen ja tietojen toimittaminen
-
Apua replikointi- ja lajitteluongelmissa pyytämällä tavalla Cisco TAC
-
Auttaminen korjausten testaamisessa
-
Vahvistaa, että ongelmat eivät liity loppukäyttäjän toimittamiin laitteisiin, ohjelmistoihin, sovelluksiin tai muihin lähteisiin.
Kumppanin vastuulla on varmistaa, että asiakkailleen vastataan seuraaviin teknisen tuen tarpeisiin.
| Tyyppi | Kysymys/ongelma |
|---|---|
| Käyttäjäkyselyt Peruskysymykset Kuinka voin...? |
Miten puhelimeni toimii? Mitä ominaisuuksia minulla on? Miten voin käyttää näitä ominaisuuksia? Miten käytän itsehoitoportaalia? Miten Dedicated Instance UC -sovellusten hallintaportaalia käytetään? Miten soitan PSTN-numeron? Miten vaihdan vastaajaviestin PIN-koodin? |
|
Yleisimmät tukiongelmat, joita kumppani käsittelee |
Puhelin ei käynnisty Puhelimia ei voi rekisteröidä Vastaajaviestejä ei voi tarkistaa. Ominaisuutta ei Cisco UCM voi käyttää Puhelua ei voi soittaa. Puhelua ei voi vastaanottaa Ääntä ei voi kuulla Jabber/Webex-sovellukseen ei voi kirjautua Jabber/Webex App -ohjelmistopuhelinta ei voi käyttää |
| Asiakkaan tekniset asennusongelmat |
Pehmeiden asiakkaiden asennus Loppukäyttäjien, ominaisuuksien tai soittosuunnitelman määrittäminen Puhe-, video-, vastaajaviesti- tai pikaviesti- ja läsnäolopalvelun määrittäminen ja määritys Käyttäjätilien ja päätepisteiden tarjoaminen, mukaan lukien LDAP- ja SSO -toteutus |
| Mahdolliset sovellusvirheet | Raportoi Ciscolle toiminnoista ja ominaisuuksista, jotka eivät toimi dokumentoidusti |
| Palvelun seisokit tai saatavuus |
Vahvista palvelun saatavuus ja tila. Vahvista saatavuus asiakkaan verkkoympäristössä, mukaan lukien Cloud Connectivity- tai PSTN-verkko tai SIP-yhteys puhelinintegraatiota varten. |
Kumppanien teknisen tuen vaatimukset
Kun kumppani lisää tukitarvettaCisco TAC, kumppanin on annettava seuraavat tiedot:
Yleiset tapaustiedot
-
Anna voimassa oleva tilausnumero tai palvelusopimuksen numero.
-
Soittajien on tunnistettava itsensä kumppanitukitiimin jäseniksi, jotka edustavat kumppania tai jälleenmyytyä asiakastiliä.
-
Yhteistyökumppaniedustajan nimi, puhelinnumero ja sähköpostiosoite tai Cisco-palveluun siirtyvän tiimin yleiset yhteistyökumppanitiedot.
Kun otat yhteyttä Cisco Cloud tukeen, tunnista kumppani, asiakas ja ongelma.
Ciscon tukiroolit ja vastuut
Cisco on vastuussa Cisco Cloud datakeskuksen Dedicated Instance Cloud -palvelun tarjoamisesta kumppanille, mukaan lukien ongelman korjaaminen ja korkean tason perussyy-analyysi (Cisco ei anna yksityiskohtaisia infrastruktuuritason tietoja perimmäisen syyn analyysissä) .Vakavuus 1- tai Vakavuus 2 -tapahtumien tapauksessa Cisco ilmoittaa asiasta kumppaneille ennakoivasti sähköpostitse.
Cisco ei ole vastuussa seuraavista tuista:
-
Kumppani- tai asiakasverkko ja laitteet, jotka on kytketty Dedicated Instance Cloud -palvelinkeskukseen ja asiakastiloihin.
Asiakkaan tiloissa toteutettu Enhanced Survivalability Node on kumppanin/asiakkaan ja Ciscon yhteisvastuulla.
-
Kolmannen osapuolen ohjelmisto tai laitteisto
Kumppani on vastuussa tuen hankkimisesta tai päivityksistä kolmannen osapuolen ohjelmistoihin tai laitteistoihin, jos se todetaan olevan tapahtuman syy.
Tukeen liittyvät ilmoitukset ja hälytykset
Kumppanit saavat hälytyksiä ja huoltotiedotteita Control Hubissa ilmoitusta ja ydinpalvelujen tunnistettujen katkoksien ratkaisemista varten. Kumppanit saavat myös ennakkoilmoituksen vaikuttavista kunnossapitotoimista tai varattujen huoltoikkunoiden ulkopuolelle ulottuvista toimista.
Nämä hälytykset lähetetään kumppaneille, jotka ovat rekisteröityneet Control Hub -hälytyksiin ”Huolto- ja katkokset” -ilmoituksia varten, katso Häl ytykset Ohjauskeskuksessa. Yhteistyökumppanit ovat vastuussa siitä, että Ciscolla on täsmälliset ja ajantasaiset yhteystiedot. Cisco suosittelee järjestelmänvalvojia luomaan tilin ja käyttämään Webex-sovellusta ilmoituksiin.
Muutosten hallinta
Dedicated Instance -tiimi käyttää virallisia, standardoituja menettelyjä pilvipalvelun vakauden ja turvallisuuden varmistamiseksi. Nämä standardoidut menettelyt helpottavat tehokasta ja tehokasta toteutusta samalla kun hallitaan muutospyyntöjä.
Huolto
Huoltoikkuna
Cisco ilmoittaa kumppanille suunnitelluista kunnossapitotoimista. Kaikki suunnitellut muutokset tapahtuvat huoltoikkunassa. Cisco antaa kumppanille kirjallisen ilmoituksen vähintään 10 kalenteri päivää etukäteen suunnitellusta ylläpidosta, joka häiritsee asiakkaiden soittokykyä. Nämä hälytykset lähetetään kumppaneille, jotka ovat rekisteröityneet Control Hub -hälytyksiin ”Yllä pito ja katkok set” - ilmoituksia varten, katso Häl ytykset Control Hubissa. Yhteistyökumppanit ovat vastuussa siitä, että Ciscolla on täsmälliset ja ajantasaiset yhteystiedot. Cisco suosittelee järjestelmänvalvojia luomaan tilin ja käyttämään Webex-sovellusta ilmoituksiin.
Ylläpito sisältää seuraavat toiminnot:
-
Rutiininomaiset kunnossapitotoimet, joilla on minimaalinen riski asiakasvaikutuksista
-
Suunnitellut ja ajoitetut toiminnot, jotka häiritsevät asiakkaan soittokykyä.
-
Ciscon hallinnoitujen UC-sovellussertifikaattien rutiininomaiset uusimiset. Uudistukset perustuvat sertifikaattien voimassaoloaikaan ja uusimispäivään ja -aikaan. Cisco uudistaa UC-sovellu sten varmenteet vain 3—7 päivää ennen vanhenemispäivää ja noudattaa tavanomaista muut osten hallintaprosessia.
Asiakkaille, jotka ovat ottaneet kertakirjautumisen (SSO) käyttöön UC-sovelluksissa, kun Cisco on suorittanut varmenteen uusimisen, kumppanin on poistettava SSO käytöstä, tuotava IDP-metatiedosto uudelleen ja otettava SSO uudelleen käyttöön. On myös suositeltavaa, että kumppani tai asiakas vahvistaa SSO.
Pk-klusterin ylläpitoikkuna ajoitetaan pk-yrityksen kustantaja-alueen mukaan.
AMER: n huoltoikkunat ovat seuraavat:
-
Kello 21. ET klo 6.00 asti ET, maanantaista perjantaihin
-
Kello 21. ET klo 6.00 asti ET, viikonloppuisin (vain Ciscon infrastruktuurin ylläpito)
APJC: n huoltoikkunat ovat seuraavat:
-
Kello 21. Yhteinen valvonta klo 6.00 asti JST, maanantaista perjantaihin
-
Kello 21. Yhteinen valvonta klo 6.00 asti JST, viikonloppuisin ( vain Ciscon infrastruktuurin ylläpito)
AUS: n huoltoikkunat ovat seuraavat:
-
Kello 21. ACT klo 6.00 asti ACT, maanantaista perjantaihin
-
Kello 21. ACT klo 6.00 asti ACT, viikonloppuisin ( vain Ciscon infrastruktuurin ylläpito)
Huoltoikkunat ovat seuraavat EU: n, EMEA: n ja Yhdistyneen kuningaskunnan osalta:
-
Kello 21. Keskiaikaa klo 6.00 asti CET, maanantaista perjantaihin
-
Kello 21. Keskiaikaa klo 6.00 asti CET, viikonloppuisin ( vain Ciscon infrastruktuurin ylläpito)
Edellä mainittu muutosikkunoiden aika on kiinteä alueittain, eikä sitä voi muuttaa.
Ylläpitoa suunnitellessaan Cisco pyrkii kaikin tavoin minimoimaan ja/tai eliminoimaan mahdolliset puhelinpalvelun häiriöt Dedicated Instance geo-redund antin arkkitehtuurin perusteella. Cisco odottaa, että kaikki kumppani- ja asiakasjohdon kokoonpanot noudattavat Dedicated Instance -käytäntöjä redundanssia koskevien parhaiden käytäntöjen mukaisesti. Cisco ei ole vastuussa irtisanomisen menetyksestä, joka johtuu kumppanin virheellisestä kokoonpanosta. Kumppanin vastuulla on vahvistaa ja testata kaikki kolmannen osapuolen integraatiot, joita ei isännöidä/hallinnoida Dedicated Instance -pilvessä.
Cisco käynnistää UC-sovellusten päivitykset vain seuraavista syistä:
-
UC-sovelluksen nykyisessä versiossa on tietoturvahaavoittuvuus, ja korjaus vaatii päivityksen tai COP-asennuksen.
-
Asiakkaalla on tällä hetkellä versio, joka on pienempi kuin n-1 (nykyisestä Dedicated Instance - tuetusta versiosta) tai versiossa, joka lähestyy käyttöaikaa.
Cisco lähettää huoltoilmoituksen kumppanille/asiakkaalle vähintään 10 kalenteripäivää ennen muutosikkunaa, ja on suositeltavaa, että kumppani vastaa Ciscolle 2—3 päivän kuluessa, jos ehdotettu muutosaikataulu on ristiriidassa yrityksen liiketoiminnan prioriteettien kanssa. Tämän avulla Cisco voi löytää vaihtoehtoisen muutosikkunan (uudelleenajoitettu päivämäärä on vain Ciscon käytettävissä olevien toimintojen päivämäärien mukaan). Kumppani voi ajoittaa ylläpidon uudelleen esittämällä UC- sovelluksen elinkaaripalvelupyynnön. Lisätietoja on kohdassa UC- sovelluksen elinkaari.
Infrastruktuuriin liittyvää kunnossapitoa ei voida siirtää uudelleen.
Kiireellisissä tai hätätilanteissa, kuten vakavan tietoturvahaavoittuvuuden korjauksen ja varment eiden vanhentumista lähestyvissä varmenteissa, ylläpitoikkunan muuttaminen ei kuitenkaan ole mahdollista joustavasti. Kumppanin tai asiakkaan suorittamaa erillisen esiintymän haavoittuvuuksien tarkistusta ei tueta. Omistetulla instanssilla on oma haavoittuvuuksien tarkistusjärjestelmä, joka on jatkuvasti käynnissä, suoritamme myös säännöllisen riippumattoman PEN-testin ja toimitamme todistuskirjeen Cisco Trust - portaalissa.
Kumppani pyysi muutoksia
Kumppanin pyytämät muutokset edellyttävät yhteistä tarkastelua vaikutusten arvioimiseksi Dedicated Instanceen. Näitä ovat muutokset, jotka kumppani haluaa Ciscon tekevän, ja muutokset, jotka kumppani haluaa tehdä. Esimerkiksi:
-
Määritysmuutokset, jotka vaikuttavat rajalaitteisiin tai sovellusten integrointiin
-
Pyynnöt palvelun deaktivoimiseksi.
Suuret muutokset, kuten palvelun deaktivointi, koskevat pyynnöt lähetetään Ciscolle. Kum ppani ottaa vaatimukset huomioon ja toimittaa Ciscolle Partner Success -tiimin tai asiakaspäällikön kautta yhteisen tarkistuksen aloittamiseksi. Ennen muutoksen käyttöönottoa Dedicated Inst ance Product Management ja kumppani arvioivat pyynnön yhdessä.
Hätämuutokset
Cisco ja yhteistyökumppani voivat tehdä hätämuutoksia välittömästi tai seuraavassa käytettävissä olevassa huoltoikkunassa seuraavista syistä.
-
Palvelun palauttaminen asiakkaalle
-
Katkoksen vaikutuksen vähentämiseksi
-
Mahdollisten asiakkaiden käyttökatkoksen välttämiseksi
-
Tietoturvahaavoittuvuuden korjaaminen
Jos verkossa tapahtuu hätämuutoksia Dedicated Instancen ulkopuolella, kumppani ilmoittaa Ciscolle Ciscolle Ciscolle näkyvistä asiakasvaikutuksista. Kun se on kohtuudella mahdollista, kumppani avaa jutun Ciscon kanssa, jotta Cisco voi reagoida vaikutuksiin.
Kun Cisco tekee hätämuutoksen Dedicated Instancessa, se ilmoittaa siitä kumppanille, kun se on kohtuudella mahdollista. Sähköposti, joka tunnistaa hätämuutoksen aiheuttamat asiakasvaikutukset, lähetetään viestintäluetteloon.
Tapahtumien hallinta
Tapahtumien hallinta minimoi ympäristövirheiden aiheuttamat haitalliset vaikutukset liiketoimintaan. Cisco analysoi tapahtumia niiden tapahtuessa tunnistaakseen syyn nopeasti. Cisco soveltaa sitten kiertotapaa, kunnes pysyvä korjaus voidaan ottaa käyttöön.
Kumppanit hoitavat tapahtumien hallintaa verkostoissaan omien vakiintuneiden prosessiensa mukaisesti. Kumppanit ilmoittavat Ciscolle toiminnoista, jotka voivat aiheuttaa hälytyksiä, tai muista Ciscolle näkyvistä ilmoituksista.
Cisco noudattaa Maintenance Window -prosessia muutosten tekemisessä.
Tukitapausten luokittelu
Yhteistyökumppani määrittää TAC-tukitapauksen vakavuuden avatessaan tukipyynnön Ciscon kanssa liiketoimintavaikutusten perusteella. Kumppani voi pyytää lipun elinkaaren aikana eskaloitumista vakavampaan vakavuuteen perustuen liiketoimintaan kohdistuvien muutosten perusteella.
Seuraava osa toimii kumppanille ohjeena oikean vakavuuden määrittämiseksi TAC-tukilipun avaamisen yhteydessä.
Tukitapauksen vaikutus
TAC-tuen tapaus luokitellaan sen vaikutusten mukaan liiketoimintaan (koko, laajuus).
Vaikutus on tapahtuman liiketoiminnan kriittisyyden mitta, joka usein vastaa sitä, missä määrin tapahtuma johtaa ratkaisun saatavuuteen.
| Häiriön vaikutustaso | Vaikutusten määritelmät |
| laajalle levinnyt | Yli kolme neljäsosaa kumppaniympäristöstä kärsii |
| Suuri | Se vaikuttaa puoleen ja kolmeen neljäsosaan kumppanin ympäristöstä |
| lokalisoitu | Se vaikuttaa neljännekseen ja puoleen kumppanin ympäristöstä |
| Yksilöllinen | Alle neljäsosa kumppanin ympäristöstä kärsii |
Tukitapauksen kiireellisyys
Kiireell isyys määrittelee tapahtuman kriittisyyden ja sen vaikutuksen palveluihin tai kumppaneiden kykyyn vastaanottaa Palveluja.
| Häiriön kiireellisyystaso | Kiireellisyyden määritelmät |
| Kriittinen | Soittokyky pysäytetään ilman varmuuskopiointia tai redundanssia |
| Korkea | Soittokyky heikkenee pahasti |
| Keskikokoinen | Muu toiminto pysäytetään |
| Matala | Muu toiminto on heikentynyt |
Tukitapauksen vakavuus
Vakavuus määrittelee Ciscon ja kumppanin tekemän vaivan tason tapahtuman ratkaisemiseksi.
| Vaaratilanteen vakavuusaste | Vakavuusmääritelmät |
| S1 (kriittinen) | Cisco ja yhteistyökumppani sitoutuvat tarvittaviin resursseihin 24 x 7 tilanteen ratkaisemiseksi |
| S2 (korkea) | Cisco ja yhteistyökumppani käyttävät kokopäiväisiä resursseja normaalien työaikojen aikana tilanteen ratkaisemiseksi |
| S3 (keskikokoinen) | Cisco ja yhteistyökumppani sitoutuvat resursseihin normaalien työaikojen aikana palauttaakseen palvelun tyydyttävälle tasolle |
| S4 (matala) | Cisco ja yhteistyökumppani sitoutuvat toimittamaan tietoja tai apua normaalina työaikana. |
Vakavuustaso määritetään soveltamalla Vaikutus- ja Kiireellisyysmääritelmiä.
Tukitapauksen vakavuusmatriisi
| Vaikutus | |||||
| laajalle levinnyt | Suuri | lokalisoitu | Yksilöllinen | ||
|
Kiireellisyys | Kriittinen | S1 | S1 | S2 | S3 |
| Korkea | S1 | S2 | S2 | S3 | |
| Keskikokoinen | S2 | S3 | S3 | S3 | |
| Matala | S4 | S4 | S4 | S4 | |
Cisco voi tapausten lajittelun aikana muuttaa tapauksen vakavuutta ja alentaa tukipyynnön vakavuutta, jos se on perusteltua. Tapaus voidaan jättää auki määräajaksi, kun toiminnan vakautta arvioidaan.
Ohjelmistotuen vasteaikatavoitteet
Seuraavassa osassa kuvataan Ciscon suunniteltu vastausaika toimitettuihin tapauksiin niiden vakavuuden perusteella. Toisinaan tapauksen vakavuutta voidaan säätää vastaamaan yllä olevia ohjeita.
Cisco ja palvelutason tavoite
Webex CallingDedicated Instance tarjoaa kumppaneille englanninkielistä teknistä tukea ympäri vuorokauden. Kumppanit voivat lähettää S3- ja S4-ongelmat suoraan Cisco Support Case Manageri in. S1- ja S2-ongelmissa on suositeltavaa soittaa maailmanlaajuiseen TAC-numeroon 1-800-553-2447.
Ciscon standardi on täyttää S3- ja S4-vakavuusasteet vähintään 95% ajasta seuraavan ruudukon perusteella:
| Vakavuusaste | Vastaus sisällä: |
| S1 | 15 minuuttia |
| S2 | 30 minuuttia |
| S3 | 1 arkipäivä |
| S4 | 3 arkipäivää |
Vasteaika on Ciscolle kulunut aika tunnistaa tietyn vakavuuden ongelma. Jos Cisco ei pysty ratkaisemaan ongelmaa määritetyllä aikavälillä, Cisco antaa tilan ja toimintasuunnitelman ratkaisua varten. Ratkaisuaika riippuu siitä, onko kumppanin pätevä henkilö käytettävissä auttamaan ongelman toistamisessa ja/tai eristämisessä, onko Ciscon ja kumppanin ympäristön yhteensopimattomuus. Jos tällaista henkilöä ei voida asettaa saataville, näitä ratkaisuaikoja voidaan pidentää.
Jos Cisco ei saavuttanut hyväksyttävää tilaa ja/tai ratkaisua ilmoitetussa aikataulussa, kumppaneiden tulee kääntyä Ciscon puoleen.
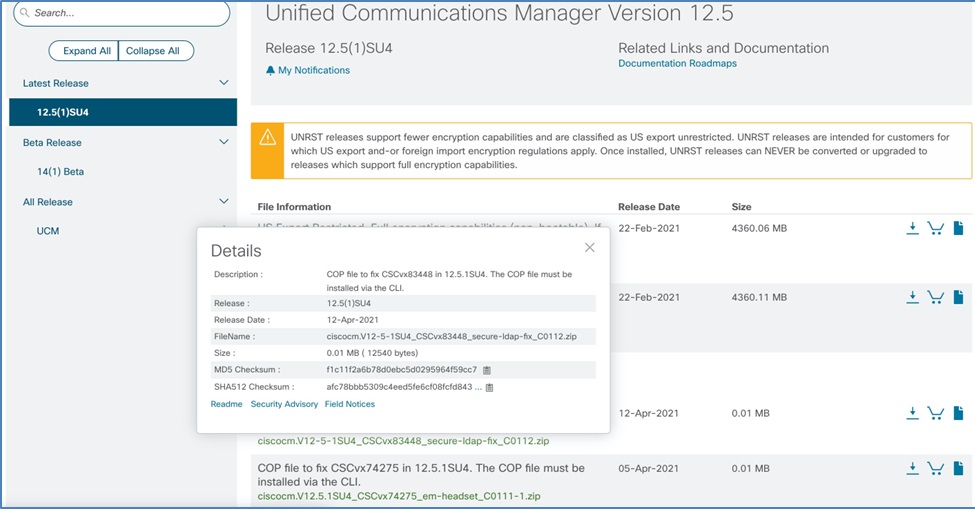
Cisco Options Package (COP) -tiedostot
Cisco julkaisee COP-tiedostoja muuttaakseen hieman tuotantokoodin suoritustapaa ja tarjoaa Ciscolle tavan ottaa ohjelmistot käyttöön tavallisten ohjelmistojen julkaisujaksojen ulkopuolella. Tarvittaessa COP-tiedostot vapautetaan jossain vaiheessa alkuperäisen tuotantokoodin julkaisun jälkeen. Tuotantotiimit julkaisevat COP-tiedostoja erittäin vaikuttavien ongelmien varalta ja silloin, kun ongelmaan ei ole käytettävissä ratkaisua. Ongelmien korjausten lisäksi COP-tiedostoja julkaistaan joskus jakamaan apuohjelmia päivityksen aikana (esimerkiksi levyn puhdistus).
Tyypillisesti kenttäilmoituksissa, joissa on kiinte itä ongelmia, on liitetty COP-tiedosto. Jokaiselle numerolle on yleensä erillinen COP-tiedosto.
PSIRT: llä ei aina ole liitettyä COP-tiedostoa. PSIRT-laitteille tyypillisesti uusi versio julkaistaan täydellistä päivitystä varten.
Cisco käynnisti skenaariot
Jos Cisco toteaa, että asiakkaan Dedicated Instance -ympäristö tarvitsee COP-tiedoston asennuksen, Cisco käyttää jotakin seuraavista prosesseista:
-
Jos COP-tiedosto sanelee hätäkorjauksen (haavoittuvuus tai välitön vika), Cisco lataa COP-tiedoston Ciscon ajoitetun huoltoikkunan aikana.
-
Kaikissa muissa tapauksissa COP-asennus ajoitetaan säännöllisenä huoltona kumppanin tai asiakkaan kanssa säännöllistä muutoshallintamenettelyä noudattaen.
Asiakkaan käynnistämä skenaario
Jos asiakas päättää tarvitsevansa COP-tiedoston asennuksen (puhelimen laiteohjelmisto, kieliohjelmapaketit, laitepaketit), asiakkaan tulee aloittaa seuraava prosessi:
Luo palvelupyyntö Control Hubissa tietylle COP-tiedostolle, joka ladataan SFTP-palvelim een Dedicated Instancessa, katso Palvelupyyntö.
Cisco lataa tiedoston vain SFTP-palvelimelle. Kumppanin vastuulla on ladata COP to UC -sovellus ja asentaa se sinulle sopivaksi.
COP-tiedostot julkaistaan Ciscon ohjelmistojen lataussivulla:
https://software.cisco.com/download/home
Kapasiteetin hallinta
Cisco ja yhteistyökumppani hallitsevat verkon ja palvelinkeskusten kapasiteettia, jotta asiakkaat voivat perehtyä Dedicated Instance -ratkaisuun. Kapasiteetin hallintaprosessiin kuuluu asiakastilaajien jatkuvan kasvun seuranta.
Ciscolla ja kumppanilla on erilliset vastuut kapasiteetin hallintaprosessissa.
Yhteistyökumppanivastuu
Kumppani varmistaa, että sen verkkolaitteilla on riittävä kapasiteetti kuormituksen käsittelyyn ja riittävä määrä ennustettua kasvua.
Kumppani ilmoittaa Knowledge Workers- ja Workspace -laitteiden määrän Dedicated Instance -toiminnon aktivoinnin aikana (ilmoitetun numeron tulee olla Dedicated Instance -ohjelmassa määritetyn kokonaismäärän lopputila). Annettujen tietojen perusteella Cisco tekee UC-sovellusten koon Dedicated Instancessa. Katso lisätietoja UC -sovellusten kokoamisesta kohdasta Unified Commun ication -sovelluksen koon määrittäminen. Kumppani hallinnoi ominaisuuksien ja käyttäjien tarjoamista pyydetyn kapasiteetin sisällä.
Kumppanin on ilmoitettava Ciscolle muutoksista aktivoinnin aikana annettujen Knowledge Workers - ja Workspace -laitteiden määrään. Annettujen tietojen perusteella Cisco analysoi UC-sovelluksiin tarvittavat muutokset ja tekee tarvittavat muutokset. Sam aa varten kumppanin on tehtävä Control Hub -palvelupyyntö Ciscon kanssa ja tehtävä yhteistyötä laajennussuunnitelman laatimiseksi. Kumppani voi määrittää ominaisuudet ja käyttäjät vasta, kun lisäkapasiteetti on lisätty asiakkaalle. Katso lisätietoja kohdasta Palvelupy ynn ön nostaminen.
Lisäkapasiteetin lisääminen voi viedä aikaa kasvutarpeen tyypistä riippuen. Tämä tehdään yhteistyössä kumppanin ja Ciscon välillä.
Ciscon vastuu
Dedicated Instance -palvelu valvoo datakeskuksen kapasiteettia ja varmistaa, että sen konesalilaitteilla on riittävästi kapasiteettia kuormituksen käsittelyyn ja asianmukaisen määrän ennustettua kasvua.
Cisco ilmoittaa kumppanille suunnitelluista laajennuksista tai muutoksista kapasiteetin kasvun korjaamiseksi, jos muutokset vaikuttavat asiakkaaseen. Päivitysten ja muutosten toteuttaminen seuraa muutoshallintaprosessia.
Julkaisun hallinta
Cisco pitää Dedicated Instance Cloud -sovellukset (CUCM, CucXn, IM&P, CER, Expressway ja SME (valinnainen)) ajan tasalla, kuten Cisco pitää sopivana, uusimmilla ominaisuuksilla ja toiminnoilla. Asiakkaat voivat toimia milloin tahansa joko uusimmalla versiolla (”n”) tai edellisellä versiolla (”n-1”).
Cisco ilmoittaa kumppanille julkaisujen saatavuudesta ja suunnitelluista päivityksistä (mukaan lukien päivitysvaatimukset) osana Muutosten hallinnan häl ytystä ja -ilmoituksia. Cisco viestii, kun tunnistamme päivitettävät asiakkaat. Cisco ilmoittaa myös julkaisusta, johon asiakas päivitetään. Kumppani voi halutessaan ajoittaa päivityksen uudelleen kerran asiakkaan liiketoimintatarpeiden mukaan, enintään viikkoa ennen aikataulun mukaista päivitystä. Kun päivitys on saatu onnistuneesti päätökseen, Cisco ilmoittaa asiasta kumppanille.
Lisätietoja on kohdassa Muut osten hallinta.
Cisco Collaboration Systems -julkaisun julkaisujen hallinta
Kun uusi Collaboration Systems -julkaisu tulee saataville, nykyinen versio (”n”) on merkit ty nimellä ”n-1”.
| Dedicated Instance -asiakastoimet |
v14.0 (n-1) | V15.0-SU4a (n) |
|---|---|---|
| Uudet asiakaskäyttöönotnot | Ei tuettu | Tuettu |
| Tuetut päivitykset | On päivitettävä V15su4a: ksi | Tuettu |
| Asiakkaat voivat jäädä | Ei | Joo |
Edellä olevassa taulukossa mainittu nykyinen ”n-1" on siirtynyt tuen päättymiskauteen. Kaikkien asiakkaiden, jotka edelleen käyttävät tätä versiota, on päivitettävä uusimpaan versioon. Cisco tukee tätä siirtymistä ilmoittamalla kumppanille aloittamaan päivityksen valmistelut. Cisco ja kumppani koordinoivat yhteistyössä kunnossapitoikkunan asiakkaan liiketoimintavaatimu sten perusteella.
Päivittäminen uusimpaan Collaboration Systems -versioon on suositeltavaa n-1 Collaboration Systems -julkaisun asiakkaille. Jos päivitys Collaboration Systems -versioon on tarpeen tai jos SU-päivitys on tarpeen uusien ominaisuuksien vuoksi, voit lähettää Control Hub - palvelupyynnön. Jos Cisco toteaa, että SU-päivitys on tarpeen mahdollisten tietoturva haavoittuvuuksien tai tunnettujen erittäin vakavien vikojen korjaamiseksi, Cisco tekee yhteistyötä kumppanin kanssa päivit yksen ajoittamiseksi.
Cisco ilmoittaa kumppanille, kun päivitys on onnistunut.
Verkon hallinta
Kumppanien vastuut
Kumppani valvoo verkkoaan ja laitteitaan, jotka on kytketty Cisco Dedicated Instance -datakeskukseen. Kumppani valvoo myös verkkoaan ja laitteitaan, jotka ovat:
-
Käytetään Dedicated Instance -palvelun tukemiseen, JA
-
Yhdistetty asiakastiloihin.
Kumppani valvoo kaikkia kumppanin hallinnoimia laitteita, jotka on integroitu Dedicated Instance Cloud -palveluun.
Ciscon vastuut
Webex CallingDedicated Instance käyttää alan johtavia verkkotyökaluja datakeskuksen ja kumppaniverkoston välisten datakeskusten verkkoyhteyksien valvomiseen ja varmistustyökaluja, joiden avulla voidaan ennakoivasti tunnistaa ja eristää palveluhäiriöt maailmanlaajuisesti hajautetuissa, maantieteellisesti redundanttisissa konesaleissamme.
Cisco ei valvo integrointipalveluita kumppanin hallinnoimiin laitteisiin, jotka on liitetty Dedicated Instance Cloud -palveluun. Tämä sisältää, mutta ei rajoitu, seuraaviin:
-
Cisco ei seuraa erillisen esiintymän SIP-runkoa kohti muuta klusteria kuin Dedicated Instance UC Clusteria
-
Cisco ei seuraa Dedicated Instance CTI-reittipisteitä muuhun yhteyskeskukseen kuin Ciscon hallinnoimaan Contact Center Expressiin.
Sertifikaattien hallinta
Dedicated Instance -ympäristössä varmenteita allekirjoittaa Certificate Authority (CA) ja niitä hallitaan seuraavasti:
Dedicated Instance -tiimin hallinnoimat varmenteet
-
Puhelunhallinta
- puhelunhallinta
- Puhelunhallinta-ECDSA
- tomcat
- Tomcat-ECDSA
- ipsec
- televisiot
Tomcat-varmennetta käytetään uudelleen Call Manageriin, joten Call Manager -varmenne ei enää näy varmenteen käyttöliittymäluettelossa. IPsec- ja TVS-varmenteet uusitaan, jos ne ovat itse allekirjoitettuja ja niiden on vanhentuttava varmenteiden hallin taluettelossa.
-
Pikaviestintä ja läsnäolo (IM&P):
- tomcat
- Tomcat-ECDSA
- kuppi
- Cup-ECDSA
- kuppi-xmpp
- Kuppi-XMPP-ECDSA
- kuppi-xmpp-s2s
- Kuppi-XMPP-S2S-ECDSA
- ipsec
Järjestelmä uudistaa cup-xmpp- s2s-, cup-xmpp- s2 s-ecdsa- ja ipsec-varmenteet, jos ne ovat itse allekirjoitettuja ja niiden on vanhentuttava varmenteiden hallintaluettelossa.
-
Cisco Unity Connection(CUC):
- tomcat
- Tomcat-ECDSA
- ipsec
Järjestelmä uudistaa IPsec-varmenteen, jos se on itse allekirjoitettu ja sen on määrä vanhentua varmenteiden hallintaluettelossa.
-
Cisco Emergency Responder(CER):
- tomcat
- Tomcat-ECDSA
- ipsec
Järjestelmä uudistaa IPsec-varmenteen, jos se on itse allekirjoitettu ja sen on määrä vanhentua varmenteiden hallintaluettelossa.
-
moottoritie
-
palvelinvarmenne
-
Politiikan uusiminen
Dedicated Instance -tiimi uudistaa yllä luetellut varmenteet vuosittain edellyttäen, että he hallitsevat niitä. Uusimisen ylläpitoikkunan aikana ryhmä poistaa myös vanhentuneet luottamusvarment eet.
Asiakkaan tai kumppanin vastuu
Asiakkaiden tai kumppaneiden on hallittava (siirrettävä, lisättävä, muutettava tai poistettava) loppukäyttäjän siirtojen tai rutiinitoimintojen aikana käsittelemiä varmenteita. Tämä vastuu sisältää myös kaikki todistukset, joita ei ole lueteltu yllä.
Varmuuskopiointi- ja palautusvastuut
Seuraavassa on yhteenveto Ciscon ja kumppaneiden vastuista varmuuskopiointi- ja palautustoiminnoissa.
| Juhla | Vastuut |
| Yhteistyökumppani |
Kumppanin Dedicated Instance Cloud -järjestelmässä kumppanin on aina ylläpidettävä:
|
| Cisco |
Cisco varmuuskopioi kaikki Dedicated Instancessa käyttöönotetut UC-sovellukset joka ilta, ja viimeisintä 3 hyvää varmuuskopiota tallennetaan Ciscon datakeskukseen. Kaikki varmuuskopiot on suojattu salasanalla ja erilliset kullekin asiakkaalle, joita käytetään vain UC-sovelluksen palauttamiseen osana palautusta. Katso lisätietoja C iscon palautusjärjestel mästä. Cisco ei tee tilauspalaut uksia tai salli tämän käytön muutoksen takaisinstrategiana. Kumppaneilla ei ole pääsyä näihin varmuuskopioihin eikä heidän sallita määrittää varmuuskopioita konesaleihinsa.
|
Ciscon palautusjärjestelmä
Disaster Recovery System (DRS), jota voidaan kutsua pikaviestipalvelusolmusta tai mistä tahansa Unity Connection -solmusta, tarjoaa täydet tietojen varmuuskopiointi- ja palautusominaisuudet kaikille UC-palvelimille. Cisco Unified Communications Manager Administration DRS:n avulla Cisco voi suorittaa säännöllisesti ajoitettuja automaattisia tai käyttäjän kutsumia tietojen varmuuskopiointeja. DRS suorittaa myös klusteritason varmuuskopioinnin, mikä tarkoittaa, että se kerää kaikkien Cisco Unified Communications Manager klusterin palvelimien varmuuskopiot keskitettyyn sijaintiin ja arkistoi sitten varmuuskopiotiedot fyysiseen tallennuslaitteeseen. Cisco tekee mukautetun varmuuskopion Expresswaysistä ja käyttää samaa solmujen palauttamiseen.
Kumppaneilla ei ole pääsyä DRS:ään. Cisco varmuuskopioi kaikkien Dedicated Instance -pilvessä käyttöönotettujen UC-sovellusten tiedot. Jos todellinen katastrofi tapahtuu, Cisco palauttaa tiedot viimeisistä käytettävissä olevista varmuuskopiotiedoista. Kumppanit voivat suorittaa palautuksen, kun Cisco on suorittanut DRS-palautuksen.
Disaster Recovery -strategia:
-
Palautusstrategia: Jos tietokeskukseemme vaikuttaa tilanteeseen, joka voi vaikuttaa sekä julkaisijoihin että tilaajiin, ensisijainen tavoitteemme on palauttaa palvelut nopeasti mahdollisten häiriöiden minimoimiseksi. Failover-konesali varmistaa, että puhelukyky ei vaikuta. Palautumisstrategiamme on mukautuva ja riippuu epäonnistumisen erityisluonteesta:
- Sovelluksen epäonnist uminen: Jos ongelma tunnistetaan sovelluksen virheeksi tai vioittumiseksi, tavoitteenamme on perustaa uusi julkaisija DRS-varmuuskopioinnin avulla ja jatkaa palveluita yhden työpäivän kuluessa.
- Laitteistovika: Laitteistovian sattuessa päätös uuden Publisherin perustamisesta samaan tai toiseen konesaliin tai epäonnistuneen laitteiston palauttamisesta riippuu yksittäisistä olosuhteista ja vian luonteesta. Ensisijainen tavoitteemme, kuten aina, on minimoida häiriöt ja nopeuttaa palvelun palauttamista.
- Disaster Recovery -aktivo innin ajoitus: Tarkka ajoitus palautumisprotokollien käynnistämiselle riippuu useista tekijöistä, kuten katastrofin laajuudesta, arvioidusta palautumisen kestosta ja mahdollisista vaikutuksista palveluihimme. Omistautunut tiimimme seuraa tilannetta jatkuvasti ja pyrkii löytämään tasapainon seisokkien vähentämisen ja palautumisprosessin tehokkaan suorittamisen välillä. Näiden näkökohtien perusteella ilmoitamme palvelutasosopimuksesta (SLA), toteutettavista toimista ja odotetuista palautumisaikatauluista läpinäkyvällä tavalla varmistaaksemme, että pysyt ajan tasalla koko prosessin ajan.
Laadunvarmistusprosessi (A2Q)
Laatuvarmuus (A2Q) -prosessi on suunniteltu varmistamaan Dedicated Instancen (DI) onnistunut käyttöönotto. Webex Calling Tämä prosessi keskittyy ehdotettujen mallien korkean tason validointiin ja mukautettujen vaatimusten tarkistamiseen ja validointiin sen varmistamiseksi, että toimitukset ovat odotet tujen tulosten mukaisia.
Soveltamisala ja rajoitukset
On tärkeää ymmärtää A2Q-prosessin laajuus:
- Mitä A2Q sisältää: Ehdo tettujen mallien korkean tason validointi ja mukautettujen vaatimusten tarkist aminen ja validointi.
- Mitä A2Q ei sisällä:
- Takuu tai vahvistus siitä, että suunnittelussa ei ole kenttäongelmia.
- Yksityiskohtainen suunnittelu- tai työnkulun tarkistus.
- Yksityiskohtainen komentosarja tai kokoonpanon tarkistus.
Edellytykset
A2Q-prosessin aloittamiseksi kumppaniorganisaation on oltava kumppaniser tifioitu. Webex Calling
A2Q-prosessi
Kumppaneiden on noudatettava näitä vaiheita jokaisessa Webex DI -tilauksessa, mukaan lukien uudet käyttöönotnot, muutokset, uusimiset, NFR:t ja P2P-siirrot:
- Lähetä A2Q-lomake: Tä ytä A2Q- lomake.
- Uudet käyttöönotnot: Valitse tarjoustyy ppi nimellä ”Greenfield/New”.
- Tilausmuutokset: Valitse Sopimuksen tyyppi kohdassa ”Suunnittelun muutos olemassa olevaan käyttöönottoon” ja anna kuvaus ehdotetuista suunnittelumuutoksista.
- Alo itus: A2Q-tiimi luo Webex-tilan tai aloittaa sähköpostin. Pyynnön monimutkaisuudesta riippuen tarkistus voidaan suorittaa verkossa tai offline-tilassa.
- Arvostelu ja palaute: A2Q-tiimi jakaa palautetta ja kommentteja Webex- tilan tai sähköpostin kautta. Kumppani vastaa kaikkien kyselyjen käsittelystä.
- Hy väksyntä: Kun tarkistus on saatu päätökseen, A2Q hyväksytään ja tilauksen vaatimustenmukaisuuspidätys vapautetaan. Kumppanit saavat vahvistuksen sähköpostitse tai Webex-tilalla.
Aikataulut ja tuki
- Odotettu aikajana: 1—7 arkipäivää.
Monimutkaiset tarjoukset voivat vaatia lisäaikaa ja useita arvosteluja.
- Tuki : Jos sinulla on DI:hen liittyviä A2Q-kyselyjä, ota yhteyttä osoitteeseen di-a2q-support@cisco.com.


