- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.


 Ebben a cikkben
 Visszajelzés?
Ez a dokumentum célja, hogy segítse a képzett Webex Calling Dedicated Instance partnereket, akik befejezték az integrációt a Dedicated Instance platformra, hogy megértsék a szolgáltatás üzemeltetéséhez szükséges folyamatokat és eljárásokat.
Hatókör
Ez a dokumentum és a kiegészítő anyagok célja, hogy megismerje a Cisco és a partner működési felelősségét, és a következő közönségeknek szánják:
-
Partnertámogatás
-
Partner- és ügyfélsikeres szervezetek
Műszaki támogatási szolgáltatás (TAC)
A Cisco 24x7x365 Tier 1 technikai támogatást nyújt partnereink számára. A partnerek technikai támogatást nyújtanak ügyfeleiknek a Dedikált példány hibaelhárításához, amint azt ebben a szakaszban ismertettük. A Partner szükség szerint a Cisco támogatási problémáit fokozhatja.
A Dedikált példányinfrastruktúrát a Deli Cisco Cloud very kezeli. A Dedicated Instance által nem kezelt eszközökkel kapcsolatos problémák a partner felelőssége a hibaelhárításért. A partnereknek kapcsolatba kell lépniük:
-
Megfelelő szállítók
-
A megfelelő Cisco termék TAC csapata, ha a Cisco berendezés aktív karbantartási szerződéssel rendelkezik.
Az 1. szintű támogatással kapcsolatos további információkért lá sd.
Partner támogatási feladatai
A partner technikai támogatása magában foglalja a következők végrehajtásának képességét az ügyfelek számára:
-
Adjon általános szolgáltatási információkat.
-
Konfigurációs támogatás biztosítása.
-
Szűrje le a nem technikai problémákat a technikai problémáktól.
-
Támogassa a problémák elszigetelését és a szervizhiba meghatározását.
-
Elemezze, hol történt a hiba.
-
Helytelenül konfigurált beállítások visszaállítása, amelyeket az ügyfél vagy a partner alkalmaz a probléma megoldásához.
-
Bármely partner által kezelt alkalmazással vagy infrastruktúrával kapcsolatos problémák megoldása.
-
Az új felhasználók számára a kezdeti követelményeken túlmutató kapacitáskezelési követelmények előrejelzése.
-
Konfigurálja az alkalmazásfunkciókat és végezze el a felhasználói ellátást.
-
Kezelje az ügyfelek számlázását és számlázását.
-
Az ügyfélkapcsolat birtokolja.
-
Kezelje a PSTN szolgáltatások megoldás-integrációját.
-
Kezelje az ügyfelek készenlétét a dedikált példányfrissítésekre, a tanúsítvány megújítására és az infrastrukt
Amikor a partner támogatást igényel, a partner Cisco TAC felelős a kipróbálási kérdések megsegítéséért. Ez a felelősség magában foglalja a következőket:
-
A jelentett problémák rögzítése és részleteinek megadása
-
Segítségnyújtás a replikációs és a tesztelési problémák megoldásában, a kérés szerint Cisco TAC
-
Segítség a javítások tesztelésében
-
Megerősíti, hogy a problémák nem kapcsolódnak a végfelhasználó által biztosított hardverhez, szoftverhez, alkalmazásokhoz vagy más forrásokhoz.
A partner felelőssége annak biztosítása, hogy az alábbi típusú technikai támogatási igényeket kielégítsék ügyfeleik számára.
| Típus | Kérdés/kérdés |
|---|---|
| Felhasználói lekérdezések Alapvető kérdések Hogyan tudok...? |
Hogyan működik a telefonom? Milyen funkcióim vannak? Hogyan használhatom ezeket a funkciókat? Hogyan használhatom az öngondozási portált? Hogyan használhatom a dedikált példányú UC alkalmazások adminisztrációs portálját? Hogyan tárcsázhatok PSTN-számot? Hogyan változtathatom meg a hangposta PIN-kódomat? |
|
A partner által kezelt leggyakoribb támogatási problémák |
A telefon nem kapcsol be Nem sikerült regisztrálni a telefonokat Nem sikerült ellenőrizni a hangpostát. Nem sikerült használni egy Cisco UCM funkciót Nem sikerült hívást kezdeményezni. Nem sikerült hívást fogadni Nem hallható hang Nem sikerült bejelentkezni a Jabber/Webex alkalmazásba Nem sikerült használni a Jabber/Webex App szoftvertelefont |
| Műszaki ügyfél-beállítási problémák |
Lágy kliensek telepítése Végfelhasználók, funkciók vagy tárcsázási terv beállítása és konfigurálása Hang-, videó-, hangposta, valamint IM- és jelenléti szolgáltatás beállítása és konfigurálása Felhasználói fiókok és végpontok biztosítása, beleértve az LDAP és az SSO megvalósítását |
| Lehetséges alkalmazási hibák | Jelentés a Cisco-nak a dokumentált módon nem működő funkciókról és funkciókról |
| Szolgáltatás leállása vagy rendelkezésre állása |
Ellenőrizze a szolgáltatás elérhetőségét és állapotát. Ellenőrizze az elérhetőséget az ügyfél hálózati környezetében, beleértve a Cloud Connectivity vagy a PSTN hálózatot, vagy a telefonos integrációhoz szükséges SIP-kapcsolatot. |
Partner technikai támogatási követelményei
Amikor a partner fokozza a támogatási igénytCisco TAC, a partnernek a következő információkat kell megadnia:
Általános esetinformációk
-
Adjon meg érvényes előfizetési számot vagy szolgáltatási szerződés számát.
-
A hívóknak a partnertámogatási csapat tagjaként kell azonosítaniuk magukat, akik a partnert vagy egy viszonteladt ügyfélfiókot képviselnek.
-
A Partnerképviselő neve, telefonszáma és e-mail címe, illetve a Cisco-ra átmenő csapat általános Partneradatai.
Amikor kapcsolatba lép Cisco Cloud az ügyfélszolgálattal, azonosítsa a partnert, az ügyfelet és a problémát.
Cisco támogatási szerepek és felelősségek
A Cisco felelős az Cisco Cloud adatközponton belüli Dedicated Instance Cloud szolgáltatás támogatásáért a partnernek, beleértve a probléma orvoslását és magas szintű kiváltó ok-elemzését (a Cisco nem ad részletes infrastruktúra-szintű információkat a kiváltó okok elemzésében) .Az 1. vagy 2. súlyosságú esemény esetén a Cisco proaktívan értesíti a partnereket e-mailben.
A Cisco nem felelős a következők támogatásáért:
-
Partner- vagy ügyfélhálózat és berendezések, amelyek a Dedicated Instance Cloud adatközponthoz és ügyfélhelyiségekhez kapcsolódnak.
Az ügyfél telephelyén telepített továbbfejlesztett túlélhetőségi csomópont a partner/ügyfél és a Cisco közös felelőssége lesz.
-
Harmadik fél szoftvere vagy hardvere
A partner felelős a harmadik féltől származó szoftverek vagy hardver támogatása vagy frissítései megszerzéséért, ha úgy ítélik meg, hogy ez az esemény oka.
Kapcsolódó értesítések és figyelmeztetések támogatá
A partnerek figyelmeztetéseket és karbantartási közleményeket kapnak a Control Hubban az alapszolgáltatások azonosított kieséseinek bejelentésére és megoldására vonatkozóan. A partnerek előzetesen értesítést kapnak a hatékony karbantartási tevékenységekről vagy a fenntartott karbantartási ablakokon kívüli tevékenységekről is.
Ezeket a figyelmeztetéseket azoknak a partnereknek küldjük el, akik regisztráltak a Control Hub figyelmeztetéseire a „Karbantartás és leállás” értesítésekre. Lásd : Riasztások a Control Hub alkalmazá A partnerek felelősek annak biztosításáért, hogy a Cisco pontos, aktuális elérhetőségi adatokkal rendelkezzen. A Cisco azt javasolja a rendszergazdák számára, hogy hozzanak létre fiókot, és használjanak a Webex alkalmazást az értesítésekhez.
Változások kezelése
A Dedicated Instance csapata formális, szabványosított eljárásokat alkalmaz a Cloud szolgáltatás stabilitásának és biztonságának biztosítása érdekében. Ezek a szabványosított eljárások megkönnyítik a hatékony és hatékony végrehajtást, miközben kezelik a változási kérelmeket
Karbantartás
Karbantartási ablak
A Cisco értesíti a partnert a tervezett karbantartási tevékenységekről. Minden tervezett változás egy karbantartási ablakban történik. A Cisco legalább 10 nap tári nappal előre írásos értesítést küld a partnernek a tervezett karbantartásról, amely megzavarhatja az ügyfelek hívási képességét. Ezeket a figyelmeztetéseket azoknak a partnereknek küldjük el, akik regisztráltak a Control Hub figyelmeztetéseire a „Karb antartás és leállás” értesítésekre. Lásd: Riasztások a Control Hub alkalmazá A partnerek felelősek annak biztosításáért, hogy a Cisco pontos, aktuális elérhetőségi adatokkal rendelkezzen. A Cisco azt javasolja a rendszergazdák számára, hogy hozzanak létre fiókot, és használjanak a Webex alkalmazást az értesítésekhez.
A karbantartás a következő tevékenységeket foglalja magában:
-
Rendszeres karbantartási tevékenységek, amelyek minimális kockázattal járnak az ügyfélre
-
Tervezett és ütemezett tevékenységek, amelyek megzavarják az ügyfél hívási képességét.
-
A Cisco által felügyelt UC alkalmazás-tanúsítványok rendszeres megújítása. A megújítások a tanúsítv ányok érvényességi idején, megújítási dátumán és időpontján alapulnak. A Cisco csak 3-7 nappal a lejár ati idő előtt megújítja az UC alkalmazások tanúsítványait, és követi a szokásos változáskez elési folyamatot.
Azoknak az ügyfeleknek, akik engedélyezték az egyszeri bejelentkezést (SSO) az UC-alkalmazásokban, a tanúsítvány megújításának befejezése után a partner megköveteli az SSO letiltását, az IDP metaadatfájl újbóli importálását és az SSO újbóli engedélyezését. Azt is javasoljuk, hogy a partner vagy az ügyfél ellenőrizze az SSO-t.
A kkv-klaszter karbantartási időszakát a kkv-k kiadói régiója szerint kell ütemezni.
A karbantartási ablakok az AMER esetében a következők:
-
Délután 9 óra ET reggel 6 óráig. ET, hétfőtől péntekig
-
Délután 9 óra ET reggel 6 óráig. ET, hétvégén (csak a Cisco infrastruktúra karbantartása)
A karbantartási ablakok az APJC esetében a következők:
-
Délután 9 óra JST reggel 6 óráig JST, hétfőtől péntekig
-
Délután 9 óra JST reggel 6 óráig JST, hétvégén ( csak a Cisco infrastruktúra karbantartása)
A karbantartási ablakok az AUS esetében a következők:
-
Délután 9 óra ACT reggel 6 óráig. ACT, hétfőtől péntekig
-
Délután 9 óra ACT reggel 6 óráig. ACT, hétvégén ( csak a Cisco infrastruktúra karbantartása)
Az EU, az EMEA és az Egyesült Királyság esetében a karbantartási ablakok a következők:
-
Délután 9 óra CET reggel 6 óráig CET, hétfőtől péntekig
-
Délután 9 óra CET reggel 6 óráig CET, hétvégén ( csak a Cisco infrastruktúra karbantartása)
A fent említett ablakok módosításának ideje régiónként rögzítve van, és nem módosítható.
A karbantartás tervezésekor a Cisco mindent megtesz annak érdekében, hogy minimalizálja és/vagy kiküszöböli a telefonszolgáltatási zavarok esélyét a Dedicated Instance geo-redundáns architektúra alapján. A Cisco elvárja, hogy minden partner- és ügyfélvezető konfiguráció betartja a Dedic ated Instance redundancia bevált gyakorlatait. A Cisco nem felelős a redundancia elvesztéséért, amely a partner helytelen konfigur ációja miatt következett be. A partner felelőssége, hogy érvényesítse és tesztelje azokat a harmadik féltől származó integrációkat, amelyeket nem tárolnak vagy kezelik a Dedicated Instance felhőben.
A Cisco csak az alábbi okok miatt kezdeményezi az UC alkalmazások frissítését:
-
Az UC alkalmazás jelenlegi verziójában biztonsági rés van, és a javításhoz frissítés vagy COP telepítés szükséges.
-
Az ügyfél jelenleg az n-1-nél kisebb verzióban van (a jelenlegi Dedicated Instance által támogatott verzió), vagy olyan verzióban, amely közeledik az EOL-hez.
A Cisco karbantartási értesítést küld partnernek/ügyfélnek legalább 10 naptári nappal a változtatási ablak előtt , és javasoljuk, hogy a partner 2-3 napon belül válaszoljon a Cisco-nak, ha a javasolt módosítási ütemterv összeütközik üzleti prioritásaival. Ez lehetővé teszi a Cisco számára, hogy alternatív módosítási ablakot találjon (az átütemezett dátum csak a Cisco műveletei rendelkezésre álló dátumainak megfelelően történik). A partner átütemezheti a karbantartást az UC alkalmazás életciklus-szolgáltatási igénylésével. További információt az UC alkalmazás életciklusa című témakörben talál.
Az infrastruktúrával kapcsolatos karbantartást nem lehet átütemezni.
Azonban sürgős vagy vészhelyzetben, például súlyos biztonsági rés javítása, a lejárat közeledő tanúsítványok esetén a karbantartási ablak rugalmassága nem lesz lehetséges. A Partner vagy Ügyfél által a dedikált példány biztonsági résének ellenőrzése nem támogatott. A dedikált példány saját sebezhetőségi szkennelési rendszerrel rendelkezik, amely folyamatosan működik, rendszeresen független PEN tesztet végezünk, és igazoló levelet adunk a Cisco Trust Portálon .
A partner módosításokat kért
A partnerek által kért változások közös felülvizsgálatot igényelnek a de dikált instanciára gyakorolt hatás felmérése érdekében. Ezek közé tartoznak azok a változások, amelyeket a partner a Cisco elvégzését szeretné végrehajtani, és azokat a változtatásokat, amelyeket a partner el akar végezni. Például:
-
Konfigurációs változások, amelyek befolyásolják a határeszközöket vagy az alkalmazások integrációját
-
Szolgáltatás kikapcsolására irányuló kérelmek.
A nagy változtatásokra, például egy szolgáltatás kikapcsolására irányuló kérelmeket a Cisco-hoz kell benyújtani. A partner rögzíti a követelményeket, és a Partner Success Team vagy Ac count Manager segítségével eljuttatja a Cisco-nak, hogy közös felülvizsgálatot kezdeményezzen. A módosítás végrehajtása előtt a kér ést a Dedicated Instance Product Management és partner közösen értékeli.
Vészhelyzeti változások
A Cisco és a partner a következő okok miatt azonnal, vagy a következő karbantartási ablakban hajthat végre sürgősségi változtatásokat.
-
A szolgáltatás visszaállítása az ügyfélnek
-
A kimaradás hatásának csökkentése
-
A potenciális ügyfélkimaradás elkerülése érdekében
-
Biztonsági biztonsági rés kijavítása
A Dedikált példányon kívüli hálózat vészhelyzeti változásai esetén a partner értesíti a Cisco-t a Cisco-t a Cisco számára látható vásárlói hatásokról. Ha ésszerűen lehetséges, a partner ügyet nyit a Cisco-val, hogy a Cisco reagálhasson a hatásokra.
Ha vészhelyzeti változtatást hajt végre a dedikált példányban, a Cisco értesíti a partnert, ha ésszerűen lehetséges. Az e-mail, amely azonosítja a vészhelyzeti változás által okozott ügyfélhatásokat, elküldjük a kommunikációs listára.
Eseménykezelés
Az incidensk ezelés minimalizálja a környezeti hibák által okozott üzleti életre gyakorolt káros hatásokat. A Cisco elemzi az eseményeket, amikor azok előfordulnak, hogy gyorsan azonosítsa az okokat. A Cisco ezután megoldást alkalmaz, amíg egy állandó javítást nem lehet telepíteni.
A partnerek a saját kialakult folyamataiknak megfelelően kezelik az incidens kezelést hálózataikban. A partnerek értesítik a Cisco-t olyan tevékenységekről, amelyek riasztást okozhatnak, vagy a Cisco számára látható egyéb értesítésekről.
A Cisco követi a karbantartási ablak folyamatát a módosítások alkalmazásához.
Támogató esetek osztályozása
A TAC-támogatás esetének súlyosságát a partner határozza meg, miközben a Cisco támogatási jegyét nyitja meg, az üzleti hatás alapján. A partner a jegy életciklusa során nagyobb súlyosságba eskalálást kérhet, az üzletre gyakorolt változó hatások alapján.
A következő szakasz útmutatásként szolgál a partner számára a megfelelő súlyossági szint meghatározásához a TAC támogatási jegy megnyitásakor.
Támogató tok hatása
A TAC-támogatás esetét a vállalkozásra gyakorolt hatása (mérete, hatóköre) szerint osztályozzák.
A hatás egy esemény üzleti kritikusságának mértéke, gyakran megegyezik azzal, hogy az esemény milyen mértékben vezet a megoldás elérhetőségéhez.
| Az esemény hatásának szintje | A hatásmechanizációk |
| Elterjedt | A partnerkörnyezet több mint háromnegyedét érinti |
| Nagy | A partner környezetének felét és háromnegyede érinti |
| Lokalizált | A partner környezetének egynegyedét és felét érinti |
| Személyre szabott | A partner környezetének kevesebb mint egynegyedét érinti |
Támogató eset sürgőssége
A sürgő sség meghatározza az esemény kritikusságát és annak a Szolgáltatásokra gyakorolt hatását vagy a partnerek számára a Szolgáltatások igénybevételének képességét.
| Az eset sürgősségi szintje | Sürgősségi meghatároz |
| Kritikus | A hívási képesség leáll biztonsági mentés vagy redundancia nélkül |
| Magas | A hívási képesség súlyosan romlott |
| Közepes | Más funkció leáll |
| Alacsony | Más funkció romlik |
Támogassa az eset súlyosságát
A súlyos ság meghatározza a Cisco és a partner által az esemény megoldására fordított erőfeszítések mértékét.
| Az eset súlyosságának szintje | Súlyossági meghatározások |
| S1 (kritikus) | A Cisco és a partner minden szükséges erőforrást 24 x 7 óra elkötelezett a helyzet megoldásához |
| S2 (Magas) | A Cisco és a partner teljes munkaidőben teljes munkaidőben biztosítanak erőforrásokat a helyzet megoldására |
| S3 (közepes) | A Cisco és a partner a szabványos munkaidőben a szolgáltatás kielégítő szintre állítására fordítják erőforrásokat |
| S4 (alacsony) | A Cisco és a partner a szabványos munkaidőben tájékoztatást vagy segítséget nyújtó erőforrásokat kötnek |
A súlyossági szintet a hatás és sürgősség definíciók alkalmazásával határozzák meg.
Támogató eset súlyossági mátrix
| hatás | |||||
| Elterjedt | Nagy | Lokalizált | Személyre szabott | ||
|
sürgősség | Kritikus | S1 | S1 | S2 | S3 |
| Magas | S1 | S2 | S2 | S3 | |
| Közepes | S2 | S3 | S3 | S3 | |
| Alacsony | S4 | S4 | S4 | S4 | |
A Cisco képes az incidensek kiválasztása során megváltoztatni az esetek súlyosságát és csökkenteni a támogatási jegy súlyosságát, ha indokolt. Az ügy előírt időtartamra nyitva hagyható, amíg a működési stabilitás értékelése alatt áll.
Szoftvertámogatás válaszidő-céljai
A következő szakasz részletezi a Cisco tervezett válaszidejét a benyújtott esetekre a súlyosságuk alapján. Időnként az eset súlyosságát a fenti irányelvekhez igazítva lehet.
Cisco és szolgáltatási szint célkitűzése
Webex CallingA Dedicated Instance 24 órás angol nyelvű technikai támogatást nyújt partnereink számára. A partnerek az S3 és S4 problémákat közvetlenül a Cisco Support Case Manager alkalmazásban nyújthatják be. S1 és S2 problémák esetén ajánlott hívni az 1-800-553-2447 globális TAC számot.
A Cisco szabványa az, hogy az S3 és S4 súlyossági szintjeinek legalább 95% -ában megfeleljen a következő rács alapján:
| Súlyossági szint | Válasz a következőkön belül: |
| S1 | 15 perc |
| S2 | 30 perc |
| S3 | 1 munkanap |
| S4 | 3 munkanap |
A válaszidő az az az idő, amellyel a Cisco felismeri egy adott súlyosságú problémát. Ha a Cisco nem tudja megoldani a problémát a megadott időközönként, a Cisco állapotot és cselekvési tervet ad a megoldáshoz. A megoldás időtartama attól függ, hogy a partner részéről képzett személy áll rendelkezésre a probléma reprodukálásában és/vagy elszigetelésében, összeegyeztethetetlenséget jelent a Cisco és a partner környezete között. Ha egy ilyen személyt nem lehet elérhetővé tenni, ezek a felbontási idők meghosszabbíthatnak.
Ha a Cisco nem teljesített elfogadható állapotot és/vagy felbontást a megadott időkeretekben, a partnereknek a Cisco felé kell lépniük.
Cisco Options Package (COP) fájlok
A Cisco kiadja a COP-fájlokat, hogy kissé megváltoztassa a gyártási kód futtatásának módját, és a Cisco lehetőséget biztosít a szoftverek szokásos szoftverkiadási ciklusokon kívüli telepítésére. Szükség esetén a COP fájlok egy bizonyos ponton a kezdeti gyártási kód kiadása után kerülnek kiadásra. A gyártócsapat ok COP-fájlokat adnak ki nagy hatású problémák esetén, és ha nincs elérhető megoldás egy problémára. A hibajavítások mellett a COP-fájlokat néha kiadják a segédprogramok terjesztésére a frissítés során (például lemeztisztítás).
A javított problémákkal kapcsolatos terepi értes ítéseknek általában társított COP fájlja van. Általában minden egyes kérdéshez külön COP fájl van.
A PSIRT-k nem mindig rendelkeznek társított COP fájllal. PSIRT-k esetében általában egy új verziót tesznek közzé a teljes frissítéshez.
A Cisco által kezdeményezett
Ha a Cisco megállapítja, hogy az ügyfél dedikált példánykörnyezetének COP-fájl telepítésére van szükség, a Cisco a következő folyamatok egyikét használja:
-
Ha a COP fájl vészhelyzeti javítást ír elő (biztonsági rés vagy közvetlen hiba), a Cisco feltölti a COP-fájlt a Cisco ütemezett karbantartási ablakában.
-
Minden más esetben a COP telepítését rendszeres karbantartásként tervezzük partnerrel vagy ügyfél lel, a rendszeres változáskezelési eljárást követve.
Ügyfél által kezdeményezett
Ha az ügyfél úgy dönt, hogy COP-fájl telepítésére van szüksége (telefon firmware, nyelvi helyi csomag ok, eszközcsomagok), az ügyfélnek a következő folyamatot kell kezdeményeznie:
Hozzon létre egy szolgáltatási kérelmet a Control Hubban az adott COP-fájlhoz, amelyet a Dedikált példányban az SFTP-kiszolgálóra kell feltölteni , tekintse meg a Szolgáltatási kérelem című részt.
A Cisco csak az SFTP severre tölti fel a fájlt. A partner felelőssége, hogy töltse le a COP to UC alkalmazást és telepítse az Ön kényelmének megfelelően.
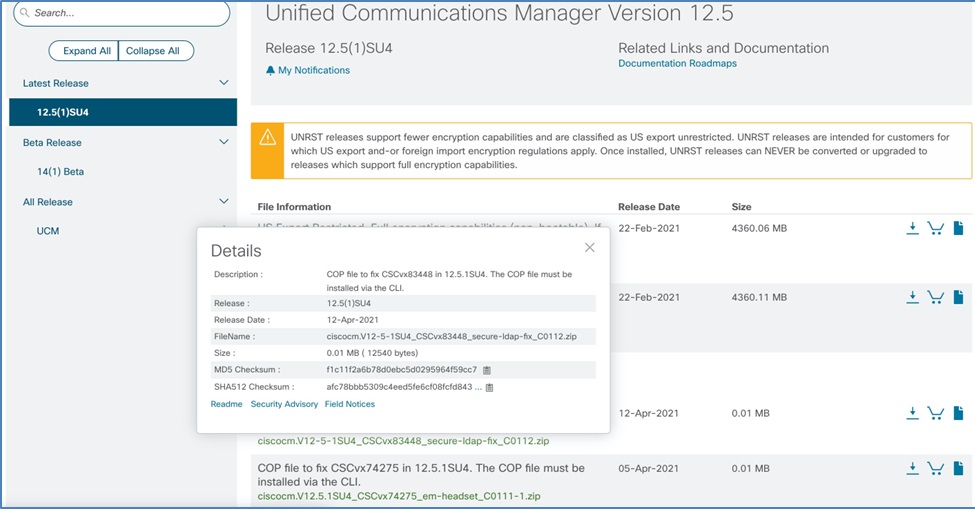
A COP fájlokat a Cisco szoftverletöltő oldalán teszik közzé:
https://software.cisco.com/download/home
Kapacitáskezelés
A Cisco és a partner kezeli a hálózat és az adatközpontok kapacitását, hogy lehetővé tegye az ügyfelek beépítését a Dedicated Instance megoldáshoz. A kapacitáskezelési folyamat magában foglalja az ügyfélelőfizetők folyamatos növekedésének figyelemmel kísérését.
A Cisco és a partner külön felelősséggel bír a kapacitáskezelési folyamatban.
Partner felelőssége
A partner biztosítja, hogy hálózati berendezései elegendő kapacitással rendelkezzenek a terhelés kezeléséhez és megfelelő mennyiségű előrejelzett növekedést biztosítsanak.
A partner a Dedikált példány aktiválásakor biztosítja a Tudásdolgozók és a Workspace eszközök számát (a megadott számnak a Dedikált példányban konfigurált teljes szám végállapotának kell lennie). A megadott részletek alapján a Cisco elvég zi az UC alkalmazások méretezését dedikált példányban. Az UC- alkalmazások méretével kapcsolatos további információkért lásd az Unified Communication alkalmazásméretezés című részt. A partner kezeli a funkciók és felhasználók biztosítását a kért kapacitáson belül.
A partnernek tájékoztatnia kell a Cisco-t a változásokról, az aktiválás során megadott Knowledge Workers és Workspace eszközök számáról. A megadott részletek alapján a Cisco elem zi az UC alkalmazásokhoz szükséges változásokat, és elvégzi a szükséges változtatásokat. Ehhez a partnernek fel kell küldenie a Cisco-val egy Control Hub szolgáltatási igényt, és együtt kell dolgoznia a bővítési terv kidolgozásán. A partner csak akkor konfigurálhatja a funkciókat és a felhasználókat, miután hozzáadódik az ügyfél számára az extra kapacitás. További információkért lá sd: Hogyan lehet felhív ni a szolgáltat ási kérelmet.
Időbe telhet a további kapacitás hozzáadása, a növekedési igény típusától függően. Ezt a partner és a Cisco közösen fogják dolgozni.
Cisco felelőssége
A Dedicated Instance szolgáltatás figyelemmel kíséri az adatközpontok kapacitását, és biztosítja, hogy adatközponti berendezései elegendő kapacitással rendelkezzenek a terhelés kezeléséhez és megfelelő mennyiségű előrejelzett növekedést biztosítsanak.
A Cisco tájékoztatja a partnert a tervezett bővítésekről vagy változtatásokról a kapacitásnövekedés kezelésére, amennyiben ezek a változások érintik az ügyfelet. A frissítések és változások végrehajtása a változáskezelési folyamatot követi.
Kiadáskezelés
A Cisco aktuálisnak tartja a legújabb funkciókkal és funkciókkal rendelkező dedikált példányfelhő-alkalmazásokat (CUCM, CUCXn, IM&P, CER, Expressway és SME (opcionális)), a Cisco szerint megfelelőnek tartja. Az ügyfelek bármikor működhetnek a legfrissebb kiadással („n”) vagy az előző kiadással („n-1”).
A Cisco a V áltozáskezelési riasztások és értesítések részeként tájékoztatja a partnert a kiadás elérhetőségéről és a tervezett frissítésekről (beleértve a frissítési követelményeket is). A Cisco kommunikálni fog, amikor azonosítjuk a frissíteni kívánt ügyfeleket. A Cisco azt a kiadást is közli, amelyre az ügyfél frissítésre kerül. A partner dönthet úgy, hogy az ügyfél üzleti igényeitől függően egyszer átütemezi a frissítést, legfeljebb egy héttel az ütemezett frissítés előtt. A frissítés sikeres befejezése után a Cisco értesíti a partnert.
További információ: Változásk ezelés.
A Cisco Collaboration Systems kiadásának kiadáskezelése
Amikor egy új Collaboration Systems kiadás elérhetővé válik, az aktuális kiadást („n”) „n-1” néven jelöljük meg.
| Dedikált példány ügyfélműveletek |
v14.0 (n-1) | V15.0-Su4A (n) |
|---|---|---|
| Új ügyféltelepítések | Nem támogatott | Támogatott |
| Támogatott frissítések | Frissíteni kell a V15SU4A-ra | Támogatott |
| Az ügyfelek maradhatnak | Nem | Igen |
A fenti táblázatban említett jelenlegi „n-1" a támogatás végi időszakába került. Azoknak az ügyfeleknek, akik továbbra is használják ezt a kiadást, frissíteniük kell a legújabb verzióra. A Cisco támogatja ezt az átmenetet azáltal, hogy értesíti a partnert a frissítés előkészítésének megkezdéséről. A Cisco és a partner együttműködve koordinálja a karbantartási ablakot az ügyfél üzleti igényei alapján.
Az n-1 Collaboration Systems kiadásban részt vevő ügyfelek számára ajánlott frissíteni a legújabb Col laboration Systems kiadásra. Ha az együttműködési rendszerek kiadásának frissítésére van szükség, vagy ha új funkciók miatt SU-frissítésre van szükség, akkor a Control Hub szolgáltatási kérelmet nyújthat be. Amennyiben a Cisco megállapítja, hogy a biztonsági rések vagy az ismert nagy súlyosságú hib ák kezeléséhez SU-frissítésre van szükség, a Cisco együttműködik a partnerrel a frissítés ütem ezésében.
A Cisco értesíti a partnert a frissítés sikeres befejezéséről.
Hálózatkezelés
Partner felelőssége
A partner figyelemmel kíséri hálózatát és berendezéseit, amelyek a Cisco Dedicated Instance adatközpontjához kapcsolódnak. A partner figyelemmel kíséri hálózatát és berendezéseit is, amelyek:
-
A dedikált példány szolgáltatás támogatására szolgál, ÉS
-
Csatlakoztatva az ügyfél helyiségéhez.
A partner felügyeli a Dedicated Instance Cloud integrált összes partner által felügyelt eszközt.
Cisco felelőssége
Webex CallingA Dedicated Instance iparágvezető hálózati eszközöket használ az adatközpontunk és a partnerhálózat közötti adatközponti hálózati kapcsolatok figyelemmel kísérésére, valamint biztosítási eszközökkel a globális szétszórt, geo-redundáns adatközpontokban a szolgáltatáskárosodások proaktív azonosítására és elkülönítésére.
A Cisco nem figyeli a Dedicated Instance Cloud-hoz csatlakoztatott partnerfelügyelt eszközökbe történő integrációs szolgáltatásokat. Ez magában foglalja, de nem kizárólagosan, a következőket:
-
A Cisco nem figyeli a dedikált példány SIP-csomagját a dedikált példány UC-klasztertől eltérő klaszter felé
-
A Cisco nem figyeli a dedikált példány CTI útvonalpontjait a Cisco által kezelt Contact Center Expressen kívüli kapcsolattartó központ felé.
Tanúsítványkezelés
Dedikált példánykörnyezetben a tanúsítványokat egy Certificate Authority (CA) írja alá, és a következőképpen kezeli:
A Dedicated Instance csapat által kezelt tanúsítványok
-
Hívókezelő
- híváskezelő
- Hívókezelő ECDSA
- tomat
- Tomcat-ECDSA
- ipsec
- tv-készülékek
A Tomcat tanúsítvány újra felhasználásra kerül a Híváskezelő számára, így a Híváskezelő tanúsítvány már nem jelenik meg a tanúsítvány grafikus felületi listájában. Az IPsec és TVS tanúsítványok megújításra kerülnek, ha azok önaláírtak, és lejáratuk esedékes a tanúsítványkezelő listában.
-
IM és jelenlét (IM&P):
- tomat
- Tomcat-ECDSA
- csésze
- Cup-ECDSA
- csésze-xmpp
- Cup-xMPP-ECDSA
- csésze-xmpp-s2s
- CUP-XMPP-S2S-ECDSA
- ipsec
A rendszer megújítja a cup-xmpp-s2s, cup-xmpp-s 2s-ecd sa és ipsec tanúsítványokat, ha azok önaláírtak, és lejáratuk esedékes a tanúsítványkezelő listában.
-
Cisco Unity Connection(CUC):
- tomat
- Tomcat-ECDSA
- ipsec
A rendszer megújítja az IPsec tanúsítványt, ha az önaláírt és lejárati es edékes a tanúsítványkezelő listában.
-
Cisco Emergency Responder(CER):
- tomat
- Tomcat-ECDSA
- ipsec
A rendszer megújítja az IPsec tanúsítványt, ha az önaláírt és lejárati es edékes a tanúsítványkezelő listában.
-
Gyorforgalmi út
-
szerver tanúsítvány
-
Szabályzat megújítása
A Dedicated Instance csapata minden évben megújítja a fent felsorolt tanúsítványokat, feltéve, hogy ők kez elik azokat. A megújítási karbantartási ablak alatt a csapat eltávolítja a lejárt megbízhatósági tanúsítványo kat is.
Ügyfél vagy partner felelőssége
Az ügyfeleknek vagy partnereknek kezelniük kell (áthelyezniük, hozzáadni, módosítani vagy törölni) a végfelhasználó által a migrációk vagy a rutinműveletek során kezelt tanúsítványokat. Ez a felelősség magában foglalja a fent nem felsorolt tanúsítványokat is.
Biztonsági mentés és visszaállítási felelős
Az alábbiakban összefoglaljuk a Cisco és a partnerek biztonsági mentési és visszaállítási műveletekkel kapcsolatos felelősségét.
| Buli | Felelősségek |
| Partner |
A Partner's Dedicated Instance Cloud rendszerében a partnernek mindig az alábbiakat kell fenntartania:
|
| Cisco |
A Cisco minden este biztonsági másolatot készít a Dedikált példányban telepített összes UC alkalmazásról, és a legújabb 3 jó biztonsági mentést a Cisco adatközpontjában menti el. Minden biztonsági mentés jelszóval védett és minden ügyfél számára különálló, amelyet csak az UC alkalmazás helyreállítására használunk fel a katasztrófa helyreállításának részeként. További információkért olvassa el a Cisco katasztrófa-helyreállítási rendszer ét. A Cisco nem hajt végre igény szerinti visszaállí tásokat, és nem engedélyezi ennek használatát változtatási visszacsatolási stratégiaként. A partnerek nem férhetnek hozzá ezekhez a biztonsági másolatokhoz, és nem is konfigurálhatják a biztonsági másol atokat az adatközpontokban.
|
Cisco katasztrófa-helyreállítási rendszer
A katasztrófa-helyreállítási rendszer (DRS), amely az IM és a Presence Service csomópontból Cisco Unified Communications Manager Administration vagy bármely Unity Connection csomópontból hívható, teljes adatmentési és visszaállítási képességet biztosít az összes UC-kiszolgáló számára. A DRS lehetővé teszi a Cisco számára, hogy rendszeresen ütemezett automatikus vagy felhasználó által meghívott adatmentéseket végezzen. A DRS klaszter szintű biztonsági mentést is végez, ami azt jelenti, hogy a Cisco Unified Communications Manager klaszter összes kiszolgálójának biztonsági másolatait gyűjti össze egy központi helyre, majd archiválja a biztonsági mentési adatokat a fizikai tárolóeszközre. A Cisco egyéni biztonsági mentést készít a gyorsforgalomról, és ugyanezt használja a csomópontok helyreállításához.
A partnerek nem férhetnek hozzá a DRS-hez. A Cisco biztonsági másolatot készít a Dedicated Instance felhőben telepített összes UC alkalmazás adatairól. Ha tényleges katasztrófa történik, a Cisco visszaállítja az adatokat az utolsó rendelkezésre álló biztonsági mentési adatokból. A partnerek elvégezhetik a helyreállítást, miután a Cisco elvégezte a DRS-visszaállítást.
Katasztrófa-helyreállítási stratégia:
-
Helyreállí@@ tási stratégia: Adatközpontunkat érintő helyzet esetén, amely potenciálisan érintheti mind a kiadókat, mind az előfizetőket, elsődleges célunk a szolgáltatások gyors helyreállítása az esetleges zavarok minimalizálása érdekében. A feladatátviteli adatközpont gondoskodik arról, hogy a hívási képesség ne érintse. Helyreállítási stratégiánk alkalmazkodóképes és a kudarc sajátos jellegétől függ:
- Alkal@@ ma zásihiba: Ha a problémát alkalmazási hibáként vagy sérülésként azonosítják, célunk egy új Publisher létrehozása a DRS biztonsági mentési és újraindítási szolgáltatásaival egy munkanapon belül.
- Hardverhiba: Hardverhiba esetén az a döntés, hogy egy új Publisher-t állít be ugyanabban az adatközpontban vagy egy másik adatközpontban, vagy visszaállítja a megh ibásodott hardvert, az egyedi körülményektől és a hiba jellegétől függ. Prioritásunk, mint mindig, a zavarok minimalizálása és a szolgáltatás helyreállításának felgyorsítása.
- A katasztrófa-helyreállítás aktiválásának időzítése: A katasztrófa-helyreállítási protokollok indításának pontos időzítése különböző tényezőktől függ, beleértve a katasztrófa mértékét, a helyreállítás becsült időtartamát és a szolgáltatásainkra gyakorolt lehetséges hatást. Elkötelezett csapatunk folyamatosan figyelemmel kíséri a helyzetet, igyekszik egyensúlyt teremteni a leállások csökkentése és a katasztrófa helyreállítási folyamat hatékony végrehajtása között. Ezen megfontolások alapján átlátható módon közöljük a szolgáltatási szintű megállapodást (SLA), a végrehajtandó intézkedéseket és a visszafizetés várható határidőit, hogy biztosítsuk Önt a folyamat során folyamatosan tájékoztatni.
Minőségbiztosítási folyamat (A2Q)
A minőségbiztosítás (A2Q) folyamat célja, hogy biztosítsa a Webex Calling dedikált példány (DI) sikeres telepítését. Ez a folyamat a javasolt tervek magas szintű validálására, valamint az egyedi követelmények felülvizsgálatára és validálására összpontosít, hogy biztosítsa, hogy a teljesíthetők összhangban legyenek a vár t eredményekhez.
Hatály és korlátozások
Fontos megérteni az A2Q folyamat hatókörét:
- Mit tartalmaz az A2Q: A javasolt tervek magas szintű validálása, valamint az egyedi követelmények felülvizsgálata és érvényesítése.
- Amit az A2Q nem tartalmaz:
- Garancia vagy megerősítés arra vonatkozóan, hogy a tervezés helyszíni problémáktól mentes lesz.
- Részletes tervezés vagy munkafolyamat áttekintése.
- Részletes szkriptek vagy konfigurációs áttekintés.
Feltételek
Az A2Q folyamat elindításához a partnerszervezetnek partnertanúsítvánnyal kell rendelkeznieWebex Calling.
Az A2Q folyamat
A partnereknek az alábbi lépéseket kell követniük minden Webex DI megrendelésnél, beleértve az új telepítéseket, módosításokat, megújításokat, NFR-ket és P2P átviteleket:
- Küldje el az A2Q űrlapot: Töltse ki az A2Q űrlapot.
- Új telepítések: Válassza a Deal típust „Greenfield/New” néven.
- Rendelésmódosí tások: Válassza az Akciótípust a „Tervezésváltozás meglévő telepítésre” néven, és adja meg a javasolt tervezési módosítások leírását.
- Kezdem ényezés: Az A2Q csapata létrehoz egy Webex helyet, vagy e-mailt kezdeményez. A kérés összetettségétől függően a felülvizsgálat online vagy offline is elvégezhető.
- Áttekintés és visszajel zés: Az A2Q csapata megosztja a visszajelzéseket és megjegyzéseket a Webex térben vagy e-mailben. A partner felelős az összes lekérdezés kezeléséért.
- Jóváhagy ás: A felülvizsgálat befejezése után az A2Q jóváhagyásra kerül, és a megrendelés megfelelési tartalmát közzéteszik. A partnerek e-mailben vagy a Webex helyszínen kapnak visszaigazolást.
Idővonalak és támogatás
- Várható idő vonal: 1—7 munkanap.
A komplex ügyletek további időt és több felülvizsgálatot igényelhetnek.
- Támog atás: Bármilyen DI-vel kapcsolatos A2Q kérdéseivel forduljon a di-a2q-support@cisco.com címre.


