- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


 I denne artikkelen
 Tilbakemelding?
Dette dokumentet er utformet for å hjelpe kvalifiserte Webex Calling Dedicated Instance-partnere som har fullført integrasjonen til plattformen for dedikert forekomst, med å forstå prosessene og prosedyrene for drift av tjenesten.
Omfang
Dette dokumentet og støttematerialet er utformet for å hjelpe deg med å forstå driftsansvaret mellom Cisco og partneren, og de er ment for følgende målgrupper:
-
Partnerstøtte
-
Partner- og kundesuksessorganisasjoner
Teknisk støttetjeneste (TAC)
Cisco tilbyr teknisk støtte på nivå 1 hele døgnet, hele døgnet, hele døgnet til partnere. Partnere gir teknisk støtte til kundene sine for feilsøking av dedikert forekomst, som beskrevet i denne delen. Partner kan eskalere støtteproblemer til Cisco etter behov.
Infrastrukturen for dedikert forekomst administreres av Cisco Cloud Delivery. Eventuelle problemer knyttet til enheter som ikke administreres av Dedicated Instance, er partnerens ansvar for å feilsøke. Partnere bør engasjere seg med:
-
Passende leverandører
-
Det aktuelle Cisco-produkt-TAC-teamet hvis Cisco-utstyret har en aktiv vedlikeholdskontrakt.
Hvis du vil ha mer informasjon om Tier 1-støtte, kan du se.
Partnerstøtteansvar
Teknisk støtte fra partnere inkluderer muligheten til å utføre følgende for kunder:
-
Gi generell serviceinformasjon.
-
Gi konfigurasjonsstøtte.
-
Filtrer ikke-tekniske problemer fra tekniske problemer.
-
Støtte problemisolering og bestemmelse av servicefeil.
-
Analyser hvor feilen oppstod.
-
Gjenopprett feil konfigurerte innstillinger, som brukes av en kunde eller partneren, for å løse problemet.
-
Løs problemer med alle partneradministrerte applikasjoner eller infrastrukturer.
-
Forutsett kapasitetsstyringskrav for nye brukere utover de opprinnelige kravene.
-
Konfigurer programfunksjoner og utfør brukerklargjøring.
-
Håndtere kundefakturering og fakturering.
-
Eier kundeforholdet.
-
Administrer løsningsintegrasjon av PSTN-tjenester.
-
Administrer kundeberedskap for oppgraderinger av dedikerte instanser, fornyelse av sertifikat og vedlikehold av infrastruktur.
Når partneren engasjerer seg Cisco TAC for støtte, er partneren ansvarlig for å hjelpe til med triaging-problemer. Dette ansvaret inkluderer følgende:
-
Fange og gi detaljer om rapporterte problemer
-
Hjelpe med replikerings- og triaging-problemer som forespurt av Cisco TAC
-
Hjelper med å teste rettelser
-
Bekreft at problemer ikke er relatert til maskinvare, programvare, applikasjoner eller andre kilder levert av sluttbrukeren.
Det er partnerens ansvar å sørge for at følgende typer teknisk støttebehov blir adressert for kundene deres.
| Type | Spørsmål/Problemstilling |
|---|---|
| Brukerspørsmål Grunnleggende spørsmål Hvordan gjør jeg...? |
Hvordan fungerer telefonen min? Hvilke funksjoner har jeg? Hvordan bruker jeg disse funksjonene? Hvordan bruker jeg Self-Care-portalen? Hvordan bruker jeg administrasjonsportalen for dedikerte instanser av UC-applikasjoner? Hvordan ringer jeg et PSTN-nummer? Hvordan endrer jeg min voicemail pin? |
|
Vanligste støtteproblemer som partneren håndterer |
Telefonen slås ikke på Kan ikke registrere telefoner Kan ikke sjekke talepost. Kan ikke bruke en Cisco UCM funksjon Kan ikke ringe. Kan ikke motta et anrop Kan ikke høre lyd Kan ikke logge på Jabber/Webex-programmet Kan ikke bruke Jabber/Webex App-softphone |
| Tekniske problemer med klientoppsett |
Installasjon av myke klienter Oppsett og konfigurering av sluttbrukere, funksjoner eller nummerplan Oppsett og konfigurasjon av tale-, video-, telefonsvarer eller direktemeldinger og tilstedeværelsestjeneste Klargjøring av brukerkontoer og endepunkter, inkludert implementering av LDAP og SSO |
| Mulige applikasjonsfeil | Rapporter til Cisco om funksjoner og funksjoner som ikke fungerer som dokumentert |
| Tjenestetid eller tilgjengelighet |
Bekreft tjenestens tilgjengelighet og status. Bekreft tilgjengeligheten i kundens nettverksmiljø, inkludert Cloud Connectivity eller PSTN-nettverk, eller SIP-tilkobling for telefonintegrasjon. |
Krav til teknisk støtte for partnere
Når partneren eskalerer et støttebehovCisco TAC, må partneren gi følgende informasjon:
Generell saksinformasjon
-
Oppgi gyldig abonnementsnummer eller servicekontraktsnummer.
-
Innringere må identifisere seg som medlemmer av partnerstøtteteamet som representerer partneren eller en videresolgt kundekonto.
-
Navn, telefonnummer og e-postadresse til partnerrepresentanten eller generell partnerinformasjon for teamet som eskalerer til Cisco.
Når du kontakter Cisco Cloud kundestøtte, identifiser partneren, kunden og problemet.
Ciscos kundestøtteroller og ansvar
Cisco er ansvarlig for å yte støtte til partneren for Dedicated Instance Cloud-tjenesten i Cisco Cloud datasenteret, inkludert utbedring og en grunnårsaksanalyse på høyt nivå av problemet (Cisco vil ikke gi detaljert informasjon på infrastrukturnivå i grunnårsaksanalysen) .I tilfelle hendelser med alvorlighetsgrad 1 eller alvorlighetsgrad 2, vil Cisco varsle partnere proaktivt via e-post.
Cisco er ikke ansvarlig for å støtte:
-
Partner- eller kundenettverk og utstyr som er koblet til Dedicated Instance Cloud-datasenteret og kundelokaler.
Enhanced Survivalability Node distribuert i kundens lokaler vil være felles ansvar for partner/kunde og Cisco.
-
Tredjeparts programvare eller maskinvare
Partneren er ansvarlig for å skaffe støtte eller oppdateringer til tredjeparts programvare eller maskinvare hvis det er fastslått å være årsaken til hendelsen.
Støtterelaterte varsler og varsler
Partnere mottar varsler og vedlikeholdsbulletiner i Control Hub for erklæringen, og løsning av identifiserte avbrudd til kjernetjenester. Partnere mottar også forhåndsvarsel om effektive vedlikeholdsaktiviteter eller aktiviteter som strekker seg utenfor reserverte vedlikeholdsvinduer.
Disse varslene sendes til partnere som har registrert seg for Control Hub-varsler for «Vedlikehold og avbrudd» - varsler, se Varsler i Control Hub. Partnere er ansvarlige for å sikre at Cisco har nøyaktig, aktuell kontaktinformasjon. Cisco anbefaler administratorer å opprette en konto og bruke Webex-applikasjonen for varsler.
Endringsledelse
Dedicated Instance-teamet bruker formelle, standardiserte prosedyrer for å sikre stabiliteten og sikkerheten til skytjenesten. Disse standardiserte prosedyrene legger til rette for effektiv implementering mens du håndterer forespørsler om endring.
Vedlikehold
Vedlikeholdsvindu
Cisco varsler partneren om planlagte vedlikeholdsaktiviteter. Alle planlagte endringer skjer i et vedlikeholdsvindu. Cisco gir partneren en skriftlig varsel minst 10 kalender dager i forveien for planlagt vedlikehold som vil forstyrre kundenes ringeevne. Disse varslene sendes til partnere som har registrert seg for Control Hub-varsler for «Ved likehold og avbrudd» - varsler, se Varsler i Control Hub. Partnere er ansvarlige for å sikre at Cisco har nøyaktig, aktuell kontaktinformasjon. Cisco anbefaler administratorer å opprette en konto og bruke Webex-applikasjonen for varsler.
Vedlikehold inkluderer følgende aktiviteter:
-
Rutinemessige vedlikeholdsaktiviteter som har en minimal risiko for kundepåvirkning
-
Planlagte og planlagte aktiviteter som vil forstyrre anropsmuligheten for kunden.
-
Rutinemessige fornyelser av Cisco-administrerte UC-applikasjonssertifikater. Fornyelsene er basert på gyldighetsperioden og fornyelsesdato og klokkeslett for sertifikatene. Cisco fornyer sertifikatene for UC-applikasjoner bare 3-7 dager før utløpsdatoen og følger standard endringshåndteringsprosess.
For kunder som har aktivert enkel pålogging (SSO) i UC-applikasjoner, må partneren deaktivere SSO, importere IDP-metadatafilen på nytt og aktivere SSO på nytt når sertifikatfornyelsen er fullført av Cisco. Det anbefales også at partneren eller kunden validerer SSO.
Vedlikeholdsvinduet for SMB-klyngen vil bli planlagt i henhold til SMBs utgiverregion.
Vedlikeholdsvinduene er som følger for AMER:
-
21.00 ET til og med kl. 6 ET, mandag til fredag
-
21.00 ET til og med kl. 6 ET, i helgene (kun vedlikehold av Ciscos infrastruktur)
Vedlikeholdsvinduene er som følger for APJC:
-
21.00 JST til og med kl. 06.00 JST, mandag til fredag
-
21.00 JST til og med kl. 06.00 JST, i helgene ( kun Ciscos infrastrukturvedlikehold)
Vedlikeholdsvinduene er som følger for AUS:
-
21.00 ACT til kl. 06.00 ACT, mandag til fredag
-
21.00 ACT til kl. 06.00 ACT, i helgene ( kun Ciscos infrastrukturvedlikehold)
Vedlikeholdsvinduene er som følger for EU, EMEA og Storbritannia:
-
21.00 CET til kl. 06.00 CET, mandag til fredag
-
21.00 CET til kl. 06.00 CET, i helgene ( kun Ciscos infrastrukturvedlikehold)
Tiden for endringsvinduer nevnt ovenfor er fast per region og kan ikke endres.
Ved planlegging av vedlikehold vil Cisco gjøre sitt ytterste for å minimere og/eller eliminere sjansen for forstyrrelser i telefontjenesten basert på den geo-redundante arkitekturen for dedikert forekomst. Cisco forventer at alle partner- og kundeledkonfigurasjoner overholder beste praksis for dedikert forekomst for redundans. Cisco er ikke ansvarlig for tap av redundans på grunn av feilkonfigurasjon fra partneren. Det er partnerens ansvar å validere og teste alle tredjepartsintegrasjoner som ikke er vert/administrert i Dedicated Instance-sky.
Cisco initierer oppgraderinger av UC-applikasjoner bare av følgende grunner:
-
Det er et sikkerhetsproblem i den nåværende versjonen av UC-programmet, og reparasjonen krever en oppgradering eller COP-installasjon.
-
Kunden er for øyeblikket i en versjon mindre enn n-1 (av den gjeldende versjonen som støttes av dedikert instans) eller i en versjon som nærmer seg EOL.
Cisco sender et vedlikeholdsvarsel til partner/kunde minst 10 kalenderdager før endringsvinduet, og det anbefales at partneren svarer til Cisco innen 2-3 dager hvis den foreslåtte endringsplanen er i konflikt med forretningsprioriteringene deres. Dette gjør at Cisco kan finne et alternativt endringsvindu (den omplanlagte datoen er bare i henhold til Ciscos tilgjengelige driftsdatoer). Partneren kan planlegge vedlikeholdet på nytt ved å sende en serviceforespørsel om UC- applikasjonslivssyklus. Hvis du vil ha mer informasjon, kan du se UC-applikasjonslivssyklus.
Eventuelt infrastrukturrelatert vedlikehold kan ikke planlegges på nytt.
I haster- eller nødsituasjoner, for eksempel alvorlige sikkerhetsproblemer, sertifikater som nærmer seg utløpet, vil fleksibiliteten til å endre vedlikeholdsvinduet ikke være mulig. Sårbarhetsskanning av dedikert forekomst av en partner eller kunde støttes ikke. Dedikert forekomst har sitt eget sårbarhetsskanningsregime som kontinuerlig kjører, vi gjennomfører også regelmessig uavhengig PEN-test og gir et attestasjonsbrev på Cisco Trust Portal.
Partneren ba om endringer
Endringer forespurt av partnere krever en felles gjennomgang for å vurdere virkningen på dedikert forekomst. Disse inkluderer endringer som partneren ønsker at Cisco skal gjøre og endringer som partneren ønsker å gjøre. For eksempel:
-
Konfigurasjonsendringer som påvirker grenseenheter eller programintegrasjon
-
Forespørsler om å deaktivere en tjeneste.
Forespørsler om store endringer, for eksempel deaktivering av en tjeneste, sendes til Cisco. Partneren registrerer kravene og sender til Cisco gjennom Partner Success Team eller Ac count Manager, for å sette i gang en felles gjennomgang. Før endringsimplementeringen evalu eres forespørselen i fellesskap av Dedicated Instance Product Management og partner.
Nødendringer
Cisco og partneren kan foreta nødendringer umiddelbart, eller i neste tilgjengelige vedlikeholdsvindu, av følgende grunner.
-
Slik gjenoppretter du tjenesten til en kunde
-
For å redusere virkningen av et strømbrudd
-
For å unngå potensielt kundeavbrudd
-
Slik løser du et sikkerhetsproblem
For nødendringer i nettverket utenfor den dedikerte instansen, varsler partneren Cisco om kundepåvirkninger som er synlige for Cisco. Når det er rimelig mulig, åpner partneren en sak med Cisco slik at Cisco kan reagere på påvirkningen.
Når du foretar en nødendring i den dedikerte instansen, varsler Cisco partneren når det er rimelig mulig. E-posten som identifiserer eventuelle kundepåvirkninger forårsaket av nødendringen, sendes til kommunikasjonslisten.
Hendelseshåndtering
Hendelses håndtering minimerer negative effekter på virksomheten forårsaket av feil i miljøet. Cisco analyserer hendelser når de oppstår for raskt å identifisere en årsak. Cisco bruker deretter en løsning til en permanent løsning kan distribueres.
Partnere håndterer Incident Management i sine nettverk i henhold til sine egne etablerte prosesser. Partnere varsler Cisco om aktiviteter som kan utløse alarmer eller andre varsler som er synlige for Cisco.
Cisco følger vedlikeholdsvinduprosessen for å bruke endringer.
Støttesaksklassifisering
Alvorlighetsgraden av TAC-støttesaken angis av partneren mens du åpner en supportbil lett med Cisco, basert på virkningen på virksomheten. Partneren kan be om en eskalering til en høyere alvorlighetsgrad i løpet av livssyklusen til en billett, basert på endrede konsekvenser for virksomheten.
Følgende avsnitt fungerer som veiledning for partneren for å bestemme riktig alvorlighetsnivå mens du åpner en TAC-støttebillett.
Støttesakens innvirkning
En TAC Support-sak klassifiseres i henhold til dens innvirkning på virksomheten (størrelse, omfang).
Påvirkning er et mål på forretningskritikken til en hendelse, ofte lik i hvilken grad en hendelse fører til tilgjengeligheten av løsningen.
| Hendelsespåvirkningsnivå | Påvirkningsdefinisjoner |
| Utbredt | Mer enn tre fjerdedeler av partnermiljøet påvirkes |
| Stor | Mellom halvparten og tre fjerdedeler av partnerens miljø påvirkes |
| Lokalisert | Mellom en fjerdedel og halvparten av partnerens miljø påvirkes |
| Individualisert | Mindre enn en fjerdedel av partnerens miljø påvirkes |
Støttesaken haster
H aster definerer hendelsens kritikk og dens innvirkning på tjenestene eller partnernes evne til å motta tjenestene.
| Hastingsnivå for hendelsen | Hastedefinisjoner |
| Kritisk | Anropsmuligheten stoppes uten sikkerhetskopiering eller redundans |
| Høy | Anropsevnen er alvorlig forringet |
| Middels | Andre funksjoner er stoppet |
| Lav | Annen funksjon er forringet |
Støttesakens alvorlighetsgrad
Alvorlighetsgrad definerer graden av innsats som Cisco og partneren bruker for å løse hendelsen.
| Alvorlighetsgrad av hendelsen | Alvorlighetsdefinisjoner |
| S1 (kritisk) | Cisco og partneren forplikter seg til alle nødvendige ressurser 24 x 7 for å løse situasjonen |
| S2 (høy) | Cisco og partneren forplikter seg til heltidsressurser i løpet av standard arbeidstid for å løse situasjonen |
| S3 (middels) | Cisco og partneren forplikter ressurser i løpet av standard arbeidstid for å gjenopprette tjenesten til tilfredsstillende nivåer |
| S4 (lav) | Cisco og partneren forplikter ressurser i løpet av standard arbeidstid for å gi informasjon eller assistanse |
Alvorlighetsgraden bestemmes ved å bruke definisjonene av innvirkning og hastverk.
Støttesakers alvorlighetsmatrise
| Påvirkning | |||||
| Utbredt | Stor | Lokalisert | Individualisert | ||
|
Det haster | Kritisk | S1 | S1 | S2 | S3 |
| Høy | S1 | S2 | S2 | S3 | |
| Middels | S2 | S3 | S3 | S3 | |
| Lav | S4 | S4 | S4 | S4 | |
Cisco har muligheten til å endre alvorlighetsgraden av saken under hendelsestriasje og nedgradere alvorlighetsgraden av støttebilletten, hvis det er berettiget. Saken kan stå åpen i en foreskrevet periode mens driftsstabilitet vurderes.
Mål for responstid for programvarestøtte
Følgende avsnitt beskriver Ciscos planlagte responstid på innsendte saker basert på alvorlighetsgraden. Noen ganger kan sakens alvorlighetsgrad justeres for å samsvare med retningslinjene ovenfor.
Cisco og servicenivåmål
Webex CallingDedicated Instance gir partnere teknisk støtte på engelsk døgnet rundt. Partnere kan sende inn S3- og S4-problemer direkte i Cisco Support Case Manager. For S1- og S2-problemer anbefales det å ringe det globale TAC-nummeret 1-800-553-2447.
Ciscos standard er å oppfylle alvorlighetsgraden S3 og S4 minst 95% av tiden, basert på følgende rutenett:
| Alvorlighetsgrad | Svar innenfor: |
| S1 | 15 minutter |
| S2 | 30 minutter |
| S3 | 1 virkedag |
| S4 | 3 virkedager |
Responstid er den forløpte tiden for Cisco til å erkjenne et problem med en gitt alvorlighetsgrad. Hvis Cisco ikke kan løse problemet i det angitte intervallet, gir Cisco en status og en handlingsplan for løsning. Løsningstiden avhenger av at kvalifisert person fra partnerens side er tilgjengelig for å hjelpe til med å reprodusere og/eller isolere problemet, være en inkompatibilitet mellom Cisco og partnerens miljø. Hvis en slik person ikke kan gjøres tilgjengelig, kan disse løsningstidene bli forlenget.
Hvis en akseptabel status og/eller løsning ikke ble oppnådd av Cisco innen de angitte tidsrammene, bør partnere eskalere til Cisco.
Cisco Options Package (COP) -filer
Cisco gir ut COP-filer for å endre måten produksjonskoden kjører litt på, og gir Cisco en måte å distribuere programvare utenfor vanlige programvareutgivelsessykluser. Om nødvendig blir COP-filer utgitt på et tidspunkt etter at den første produksjonskoden er utgitt. Produksjonsteamene frigjør COP-filer for problemer med stor innvirkning og når det ikke er noen tilgjengelig løsning for et problem. I tillegg til problemrettinger, blir COP-filer noen ganger utgitt for å distribuere verktøy når du oppgraderer (for eksempel diskopprydding).
Vanligvis har feltmeldinger med faste problemer en tilknyttet COP-fil. Det er vanligvis en egen COP-fil for hvert problem.
PSIRTS har ikke alltid en tilknyttet COP-fil. For PSIRT-er publiseres vanligvis en ny versjon for en full oppgradering.
Cisco-initierte scenarier
Hvis Cisco fastslår at en kundes miljø for dedikert forekomst trenger en COP-fil installasjon, bruker Cisco en av følgende prosesser:
-
Hvis COP-filen dikterer en nødløsning (sårbarhet eller overhengende feil), laster Cisco opp COP-filen under Ciscos planlagte vedlikeholdsvindu.
-
I alle andre tilfeller vil COP-installasjonen planlegges som et regelmessig vedlikehold med partner eller kunde etter den vanlige endringshåndteringsprosedyren.
Kundeinitiert scenario
Hvis en kunde bestemmer seg for at de trenger en COP-filinstallasjon (fastvare for telefonen, språk lokale pakker, enhetspakker), bør kunden starte følgende prosess:
Opprett en tjenesteforespørsel i Control Hub for den spesifikke COP-filen som skal lastes opp til SFTP-serveren i Dedikert forekomst, se Tjenesteforespørsel.
Cisco vil bare laste opp filen til SFTP-serveren. Det er partnerens ansvar å laste ned COP til UC-applikasjonen og installere den, i henhold til din bekvemmelighet.
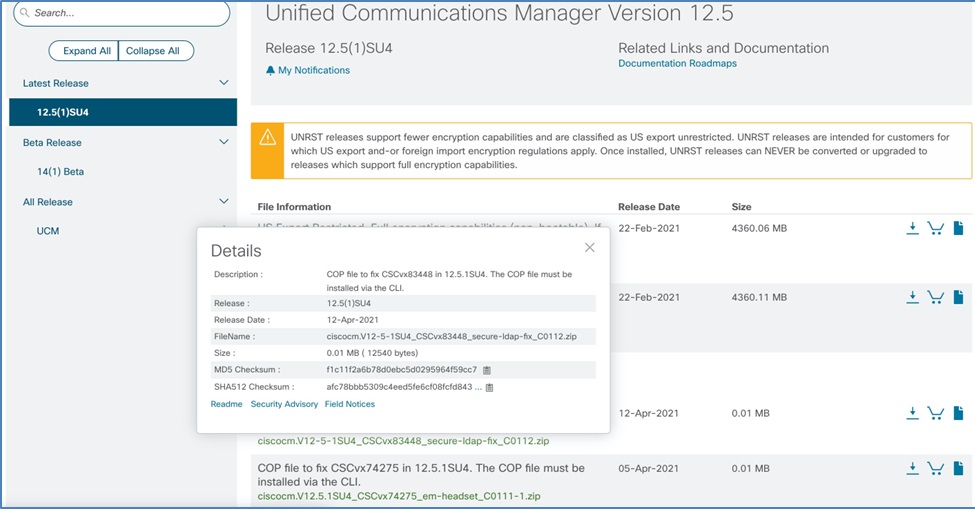
COP-filer er publisert på Ciscos programvare nedlastingsside:
https://software.cisco.com/download/home
Kapasitetsstyring
Cisco og partneren administrerer kapasiteten til nettverket og datasentrene for å tillate onboarding av kunder til Dedicated Instance-løsningen. Kapasitetsstyringsprosessen inkluderer overvåking av den pågående veksten av kundeabonnenter.
Cisco og partneren har separate ansvarsområder i kapasitetsstyringsprosessen.
Partneransvar
Partneren sørger for at nettverksutstyret har nok kapasitet til å håndtere belastningen og en passende mengde prognosevekst.
Partneren oppgir antall enheter for kunnskapsarbeidere og arbeidsområder under aktivering av dedikert forekomst (antallet som oppgis skal være slutttilstanden for det totale antallet som skal konfigureres i Dedikert forekomst). Basert på detaljene som er oppgitt, vil Cisco gjøre dimensjonering av UC-applikasjonene i dedikert forekomst. Se Unified Communication-programstørrelse hvis du vil ha mer informasjon om størrelsen på UC-applikasjoner, se. Partneren administrerer klargjøring av funksjoner og brukere innenfor ønsket kapasitet.
Partneren må informere Cisco om endringene, i antall Knowledge Workers og Workspace-enheter som ble gitt under aktiveringen. Basert på detaljene som er oppgitt, vil Cisco analysere endringene som trengs for UC-applikasjonene og gjøre de nødvendige endringene. For det samme må partneren sende en Control Hub-tjenesteforespørsel med Cisco og sam arbeide om en plan for utvidelse. Partneren kan konfigurere funksjonene og brukerne først etter at den ekstra kapasiteten er lagt til for kunden. Se, Slik hever du service forespørsel for mer informasjon.
Det kan ta tid å legge til ekstra kapasitet, avhengig av type vekst behov. Dette vil bli jobbet sammen mellom partneren og Cisco.
Cisco-ansvar
Tjenesten Dedicated Instance overvåker datasenterets kapasitet og sikrer at datasenterutstyret har nok kapasitet til å håndtere belastningen og en passende mengde prognosevekst.
Cisco informerer partneren om planlagte utvidelser eller endringer for å håndtere kapasitetsveksten hvis disse endringene påvirker kunden. Implementeringen av oppgraderinger og endringer følger endringshåndteringsprosessen.
Utgivelsesadministrasjon
Cisco holder Dedicated Instance Cloud-applikasjoner (CUCM, CucXn, IM&P, CER, Expressway og SME (valgfritt)) oppdatert, slik Cisco anser det hensiktsmessig, med de nyeste funksjonene og funksjonaliteten. Kunder kan til enhver tid operere med enten den nyeste versjonen («n») eller den forrige versjonen («n-1»).
Cisco informerer partneren om utgivelsestilgjengelighet og planlagte oppgraderinger (inkludert oppgraderingskrav) som en del av varslingen og var slene for endringsadministrasjon. Cisco vil kommunisere når vi identifiserer kunder som skal oppgraderes. Cisco vil også kommunisere utgivelsen som kunden vil bli oppgradert til. Partneren kan velge å omplanlegge oppgraderingen én gang, avhengig av kundens forretningsbehov, opptil en uke før den planlagte oppgraderingen. Ved vellykket avslutning av en oppgradering vil Cisco varsle partneren.
Hvis du vil ha mer informasjon, kan du se Endringsadministrasjon.
Utgivelsesadministrasjon for Cisco Collaboration Systems-utgivelsen
Når en ny Collaboration Systems-utgivelse blir tilgjengelig, betegnes den nåværende versjonen («n») som «n-1».
| Kundehandlinger for dedikerte instanser |
v14.0 (n-1) | V15.0-SU4a (n) |
|---|---|---|
| Nye kundedistribusjoner | Støttes ikke | Støttet |
| Oppgraderinger støttes | Må oppgraderes til V15su4a | Støttet |
| Kundene kan bli | Nei | Ja |
Gjeldende «n-1" nevnt i tabellen ovenfor har gått inn i sluttperioden for støtte. K under som fortsatt bruker denne versjonen, må oppgradere til den nyeste versjonen. Cisco vil støtte denne overgangen ved å varsle partneren om å begynne forberedelsene til oppgraderingen. Cisco og partneren vil i samarbeid koordinere et vedlikeholdsvindu basert på kundens forretningskrav.
Oppgradering til den nyeste versjonen av Collaboration Systems anbefales for kunder med n-1 Collaboration Systems-utgivelsen. Hvis en oppgradering til Collaboration Systems-versjonen er nødvendig, eller hvis en SU-oppgradering er nødvendig på grunn av nye funksjoner, kan du sende inn en tjenesteforespørsel for Control Hub . Skulle Cisco fastslå at det er nødvendig med en SU-oppgradering for å løse eventuelle sikkerhetsproblemer eller kjente feil med høy alvorlighetsgrad, vil Cisco samarbeide med partneren for å planlegge oppgrad eringen.
Cisco vil varsle partneren når en oppgradering er fullført.
Nettverksadministrasjon
Partneransvar
Partneren overvåker nettverket og utstyret som er koblet til Cisco Dedicated Instance-datasenteret. Partneren overvåker også sitt nettverk og utstyr som er:
-
Brukes til å støtte tjenesten Dedikert forekomst, OG
-
Koblet til kundens lokaler.
Partner overvåker alle partneradministrerte enheter integrert med Dedicated Instance Cloud.
Cisco-ansvar
Webex CallingDedicated Instance bruker bransjeledende nettverksverktøy for å overvåke datasenterets nettverkstilkoblinger mellom datasenteret vårt og partnernettverket og sikkerhetsverktøy for proaktivt å identifisere og isolere tjenesteforstyrrelser på tvers av våre globalt spredte, geo-redundante datasentre.
Cisco overvåker ikke integreringstjenester i partneradministrerte enheter som er koblet til Dedicated Instance Cloud. Dette inkluderer, men er ikke begrenset til, følgende:
-
Cisco overvåker ikke SIP-trunken for dedikert instans mot en annen klynge enn UC-klyngen for dedikert instans
-
Cisco overvåker ikke CTI-rutepunktene for dedikert forekomst mot et annet kontaktsenter enn et Cisco-administrert Contact Center Express.
Sertifikatadministrasjon
I et dedikert forekomstmiljø signeres sertifikater av en Certificate Authority (CA) og administreres på følgende måte:
Sertifikater administrert av teamet for dedikerte forekomster
-
Anropshåndtering
- anropshåndtering
- CallManager-ECDSA
- tomkatt
- Tomcat-ECDSA
- ipsec
- tv-er
Tomcat-sertifikatet brukes på nytt for Call Manager, slik at Call Manager-sertifikatet ikke lenger vises i sertifikatets GUI-liste. IPsec- og TVS-sertifikatene fornyes hvis de er selvsignerte og forfaller til utløp i sertifikatstyringslisten.
-
IM og tilstedeværelse (IM&P):
- tomkatt
- Tomcat-ECDSA
- kopp
- Kopp-ECDSA
- kopp-xmpp
- Kopp-XMPP-ECDSA
- kopp-xmpp-s2s
- Kopp-XMPP-S2S-ECDSA
- ipsec
Systemet fornyer sertifikatene cup-xmpp -s2s, cup-xmpp-s2 s-ecdsa og ipsec hvis de er selvsignerte og forfaller til utløp i sertifikatstyringslisten.
-
Cisco Unity Connection(CUC):
- tomkatt
- Tomcat-ECDSA
- ipsec
Systemet fornyer IPsec-sertifikatet hvis det er selvsignert og forfaller til utløp i sertifikatstyringslisten.
-
Cisco Emergency Responder(CER):
- tomkatt
- Tomcat-ECDSA
- ipsec
Systemet fornyer IPsec-sertifikatet hvis det er selvsignert og forfaller til utløp i sertifikatstyringslisten.
-
Ekspressvei
-
serversertifikat
-
Fornyelse av politikk
Teamet for dedikerte instanser fornyer sertifikatene som er oppført ovenfor hvert år, forutsatt at de administrerer dem. Under vedlikeholdsvinduet for fornyelse fjerner teamet også utløpte klarerings sertifikater.
Kunde- eller partneransvar
Kunder eller partnere må administrere (flytte, legge til, endre eller slette) sertifikater som håndteres av sluttbrukeren under overføringer eller rutinemessige operasjoner. Dette ansvaret inkluderer også sertifik ater som ikke er oppført ovenfor.
Sikkerhetskopierings- og gjenopprettingsansvar
Følgende er et sammendrag av Cisco og partnerens ansvar for sikkerhetskopiering og gjenoppretting.
| Fest | Ansvar |
| Samarbeidspartner |
I PartnersDedicated Instance Cloud-system må partneren alltid opprettholde:
|
| Cisco |
Cisco sikkerhetskopierer alle UC-applikasjonene som er distribuert i Dedicated Instance hver natt, og de siste 3 gode sikkerhetskopiene lagres i Ciscos datasenter. Alle sikkerhetskopier er passordbeskyttet og separate for hver kunde, som bare brukes til å gjenopprette UC-programmet som en del av krisegjenopprettingen. Se Cisco Dis aster Recovery System for mer informasjon. Cisco utfører ikke gjenopprettinger på forespørsel eller tillater ikke å bruke dette som en strategi for tilbakebetaling av endringer. Partnere vil verken ha tilgang til disse sikkerhetskopiene eller få lov til å konfigurere sikkerhetskop iene til datasentrene sine.
|
Cisco katastrofegjenopprettingssystem
Disaster Recovery System (DRS), som kan startes fraCisco Unified Communications Manager Administration, IM- og tilstedeværelsesnoden eller fra en hvilken som helst Unity Connection-node, gir full sikkerhetskopiering og gjenoppretting av data for alle UC-serverne. DRS gjør det mulig for Cisco å utføre regelmessig planlagte automatiske eller brukerpåkalte sikkerhetskopier av data. DRS utfører også en sikkerhetskopiering på klyngenivå, noe som betyr at den samler sikkerhetskopier for alle servere i en Cisco Unified Communications Manager klynge til et sentralt sted, og deretter arkiverer sikkerhetskopidataene til den fysiske lagringsenheten. Cisco gjør en tilpasset sikkerhetskopi av Expressways og bruker det samme for gjenoppretting av nodene.
Partnere vil ikke ha tilgang til DRS. Cisco sikkerhetskopierer dataene for alle UC-applikasjoner som er distribuert i skyen for dedikert forekomst. Hvis det oppstår en faktisk katastrofe, gjenoppretter Cisco dataene fra de siste tilgjengelige sikkerhetskopidataene. Partnere kan utføre gjenoppretting når Cisco har gjort DRS-gjenopprettingen.
Strategi for krisegjenoppretting:
-
Gjenopprettingsstrategi: I tilfelle en situasjon som påvirker datasenteret vårt, som potensielt kan påvirke både utgivere og abonnenter, er vårt primære mål å raskt gjenopprette tjenester for å minimere mulige forstyrrelser. Failover-datasenteret vil sørge for at anropsmuligheten ikke påvirkes. Vår gjenopprettingsstrategi er tilpasningsdyktig og betinget av den spesifikke arten av feil:
- Programfeil: Hvis problemet identifiseres som en applikasjonsfeil eller korrupsjon, er målet vårt å etablere en ny utgiver ved hjelp av DRS-sikkerhetskopierings- og gjenopptakstjenester innen en tidsramme på én virkedag.
- Maskinvarefeil: I tilfelle maskinvarefeil, vil beslutningen om å sette opp en ny Publisher i det samme datasenteret eller et annet, eller om å gjenopprette den mislykkede maskinvaren, avhenge av de unike omstendighetene og arten av feilen. Vår prioritet, som alltid, er å minimere forstyrrelser og fremskynde restaurering av tjenester.
- Tidspunkt for aktivering av kris egjenoppretting: Den nøyaktige timingen for å starte krisegjenopprettingsprotokollene våre avhenger av ulike faktorer, inkludert omfanget av katastrofen, estimert varighet for gjenoppretting, og den potensielle innvirkningen på tjenestene våre. Vårt dedikerte team overvåker kontinuerlig situasjonen og prøver å finne en balanse mellom å redusere nedetid og utføre katastrofegjenopprettingsprosessen effektivt. Basert på disse hensynene vil vi kommunisere servicenivåavtalen (SLA), handlingene som utføres og forventede tidslinjer for gjenoppretting på en gjennomsiktig måte for å sikre at du holdes informert gjennom hele prosessen.
Kvalitetssikring (A2Q) prosess
A2Q-prosessen (Assurance to Quality) er utformet for å sikre vellykket distribusjon av Ded Webex Calling icated Instance (DI). Denne prosessen fokuserer på validering på høyt nivå av foreslåtte design og gjennomgang og validering av tilpassede krav for å sikre at leveransen stemmer overens med forventede resultater.
Omfang og begrensninger
Det er viktig å forstå omfanget av A2Q-prosessen:
- Hva A2Q inkluderer: Validering på høyt nivå av foreslåtte design og gjennomgang og validering av tilpassede krav.
- Hva A2Q ikke inkluderer:
- En garanti eller bekreftelse på at designet vil være fri for feltproblemer.
- En detaljert gjennomgang av design eller arbeidsflyt.
- En detaljert skript- eller konfigurasjonsgjennomgang.
Forutsetninger
For å starte A2Q-prosessen må partnerorganisasjonen være Webex Callingpartner sertifisert.
A2Q-prosessen
Partnere må følge disse trinnene for hver Webex DI-ordre, inkludert nye distribusjoner, modifikasjoner, fornyelser, NFR-er og P2P-overføringer:
- Send inn A2Q-skjemaet: Fyll ut A2Q-skjemaet.
- Nye distribusjoner: Velg avtaletype som «Greenfield/Ny.»
- Ordreendringer: Velg Avtalstype som «Designendring til eksisterende distribusjon» og gi en beskrivelse av de foreslåtte designendringene.
- Initiering: A2Q-teamet vil opprette et Webex-rom eller starte en e-post. Avhengig av kompleksiteten i forespørselen, kan gjennomgangen utføres online eller offline.
- Gjennomgang og tilbakemelding: A2Q-teamet vil dele tilbakemeldinger og kommentarer via Webex-området eller e-post. Partneren er ansvarlig for å adressere alle spørsmål.
- Godkjenning: Når gjennomgangen er avsluttet, vil A2Q bli godkjent, og etter levelsesbegrensningen på bestillingen vil bli frigitt. Partnere vil motta bekreftelse via e-post eller Webex-området.
Tidslinjer og støtte
- Forventet tidslinje: 1—7 virkedager.
De komplekse tilbudene kan kreve ekstra tid og flere vurderinger.
- Stø tte: For eventuelle DI-relaterte A2Q-spørsmål, vennligst kontakt di-a2q-support@cisco.com.


