- Strona główna
- /
- Artykuł

Dziękujemy za opinię.


 W tym artykule
 Opinia?
Niniejszy dokument ma na celu pomóc wykwalifikowanym partnerom Webex Calling Dedicated Instance, którzy ukończyli integrację z platformą Dedicated Instance, w zrozumieniu procesów i procedur związanych z obsługą usługi.
Zakres
Niniejszy dokument i materiały pomocnicze zostały zaprojektowane, aby pomóc Ci zrozumieć obowiązki operacyjne Cisco a partnerem i są przeznaczone dla następujących odbiorców:
-
Wsparcie dla partnerów
-
Partnerzy i organizacje odnoszące sukcesy klientów
Usługa wsparcia technicznego (TAC)
Cisco zapewnia partnerom wsparcie techniczne Tier 1 24x7x365. Partnerzy zapewniają swoim klientom wsparcie techniczne w zakresie rozwiązywania problemów z wystąpieniem dedykowanej instancji, jak opisano w tej sekcji. Partner może w razie potrzeby eskalować problemy z pomocą techniczną do Cisco.
Infrastrukturą dedykowanej instancji zarządza firma Cisco Cloud Delivery. Wszelkie problemy związane z urządzeniami, które nie są zarządzane przez Dedicated Instance, są odpowiedzialne za rozwiązywanie problemów partnera. Partnerzy powinni współpracować z:
-
Odpowiedni dostawcy
-
Odpowiedni zespół TAC produktów Cisco, jeśli sprzęt Cisco ma umowę na aktywną konserwację.
Aby uzyskać więcej informacji na temat wsparcia Tier 1, patrz.
Obowiązki wsparcia partnera
Wsparcie techniczne partnerów obejmuje możliwość wykonania następujących czynności dla klientów:
-
Podaj ogólne informacje serwisowe.
-
Zapewnij obsługę konfiguracji.
-
Filtruj problemy nietechniczne z problemów technicznych.
-
Obsługa izolacji problemów i określania wad serwisowych.
-
Przeanalizuj, gdzie wystąpił błąd.
-
Przywróć nieprawidłowo skonfigurowane ustawienia, które są stosowane przez klienta lub partnera, aby rozwiązać problem.
-
Rozwiązywanie problemów z dowolną aplikacją lub infrastrukturą zarządzaną przez partnera.
-
Prognozowanie wymagań dotyczących zarządzania wydajnością dla nowych użytkowników wykraczających poza początkowe wymagania.
-
Skonfiguruj funkcje aplikacji i wykonaj udostępnianie przez użytkownika.
-
Obsługa rozliczeń i fakturowania klientów.
-
Posiadaj relacje z klientem.
-
Zarządzaj integracją rozwiązań usług PSTN.
-
Zarządzaj gotowością klienta do aktualizacji dedykowanych instancji, odnawiania certyfikatów i konserwacji infrastruktury.
Kiedy partner angażuje się w celu Cisco TAC uzyskania wsparcia, partner jest odpowiedzialny za pomoc w rozwiązywaniu problemów. Obowiązek ten obejmuje następujące kwestie:
-
Przechwytywanie i podanie szczegółów zgłoszonych problemów
-
Pomaganie w problemach z replikacją i testowaniem zgodnie z wymaganiami Cisco TAC
-
Pomoc w testowaniu poprawek
-
Potwierdzenie, że problemy nie są związane ze sprzętem, oprogramowaniem, aplikacjami lub innymi źródłami dostarczonymi przez użytkownika końcowego.
Obowiązkiem partnera jest zapewnienie, że jego klientów zaspokajają następujące rodzaje potrzeb wsparcia technicznego.
| Typ | Pytanie/Zagadnienie |
|---|---|
| Zapytania użytkowników Podstawowe pytania Jak mam...? |
Jak działa mój telefon? Jakie funkcje mam? Jak korzystać z tych funkcji? Jak korzystać z portalu Self-Care? Jak korzystać z portalu administracyjnego aplikacji UC dla dedykowanych instancji? Jak wybrać numer PSTN? Jak zmienić kod PIN poczty głosowej? |
|
Najczęstsze problemy z pomocą techniczną, którymi zajmuje się partner |
Telefon nie włącza się Nie można zarejestrować telefonów Nie można sprawdzić poczty głosowej. Nie można użyć Cisco UCM funkcji Nie można nawiązać połączenia. Nie można odebrać połączenia Nie można usłyszeć dźwięku Nie można zalogować się do aplikacji Jabber/Webex Nie można korzystać z oprogramowania Jabber/Webex App |
| Problemy z konfiguracją klienta technicznego |
Instalacja miękkich klientów Konfiguracja i konfiguracja użytkownika końcowego, funkcji lub planu wybierania Konfiguracja i konfiguracja usługi głosowej, wideo, poczty głosowej lub usługi wiadomości błyskawicznych i obecności Udostępnianie kont użytkowników i punktów końcowych, w tym implementacja LDAP i SSO |
| Możliwe błędy aplikacji | Zgłoś do Cisco funkcje i funkcje, które nie działają zgodnie z dokumentami |
| Przestoje lub dostępność usługi |
Potwierdź dostępność i status usługi. Potwierdź dostępność w środowisku sieciowym klienta, w tym łączności w chmurze lub sieci PSTN lub łączności SIP w celu integracji telefonii. |
Wymagania dotyczące wsparcia technicznego partnera
Gdy partner wzrasta potrzeba wsparciaCisco TAC, partner musi dostarczyć następujące informacje:
Ogólne informacje o przypadku
-
Podaj ważny numer subskrypcji lub numer umowy o świadczenie usług.
-
Osoby dzwoniące muszą zidentyfikować się jako członkowie zespołu wsparcia partnerskiego reprezentujący partnera lub odsprzedane konto klienta.
-
Imię i nazwisko, numer telefonu i adres e-mail przedstawiciela partnera lub ogólne informacje o partnerze dla zespołu przenoszącego się do Cisco.
Kontaktując się z Cisco Cloud pomocą techniczną, zidentyfikuj partnera, klienta i problem.
Role i obowiązki pomocy technicznej Cisco
Cisco odpowiada za wsparcie partnerowi w zakresie usługi Dedicated Instance Cloud w centrum Cisco Cloud danych, w tym za naprawę i analizę przyczyn źródłowych na wysokim poziomie (Cisco nie dostarczy szczegółowych informacji na poziomie infrastruktury w analizie przyczyny pierwotnej) .W przypadku wystąpienia incydentów ciężkości 1 lub ciężkości 2 Cisco aktywnie powiadomi partnerów za pośrednictwem poczty elektronicznej.
Cisco nie ponosi odpowiedzialności za wspieranie:
-
Sieć partnerska lub klienta oraz sprzęt połączony z centrum danych Dedicated Instance Cloud i lokalami klienta.
Enhanced Survivability Node wdrożony w siedzibie klienta będzie wspólnie odpowiedzialny partner/klient i Cisco.
-
Oprogramowanie lub sprzęt innych firm
Partner jest odpowiedzialny za uzyskanie wsparcia lub aktualizacji oprogramowania lub sprzętu innych firm, jeśli zostanie to uznane za przyczynę incydentu.
Obsługa powiązanych powiadomień i alertów
Partnerzy otrzymują powiadomienia i biuletyny konserwacyjne w Control Hub dotyczące deklaracji i rozwiązywania zidentyfikowanych przerw w usługach podstawowych. Partnerzy otrzymują również wcześniejsze powiadomienie o wpływowych działaniach konserwacyjnych lub tych, które rozciągają się poza zarezerwowane okna konserwacyjne.
Alerty te są wysyłane do partnerów, którzy zarejestrowali się w celu otrzymywania powiadomień o „Konserwacji i awariach” w Centrum sterowania, patrz Alerty w Centrum sterowania. Partnerzy są odpowiedzialni za zapewnienie, że Cisco posiada dokładne i aktualne dane kontaktowe. Cisco zaleca administratorom utworzenie konta i używanie aplikacji Webex do powiadomień.
Zarządzanie zmianami
Zespół Dedicated Instance stosuje formalne, ustandaryzowane procedury, aby zapewnić stabilność i bezpieczeństwo usługi w chmurze. Te standaryzowane procedury ułatwiają wydajną i skuteczną implementację przy jednoczesnym zarządzaniu wnioskami o zmianę.
Konserwacja
Okno konserwacji
Cisco powiadamia partnera o planowanych działaniach konserwacyjnych. Wszystkie planowane zmiany zachodz ą w oknie konserwacji. Cisco przekazuje partnerowi pisemne powiadomienie z co najmniej dziesięciodni owym wyprzedzeniem o planowanej konserwacji, która zakłóci możliwość połączenia przez klienta. Alerty te są wysyłane do partnerów, którzy zarejestrowali się w celu otrzymywania powiadomień o „Kon serwacji i awariach” w Centrum sterowania, patrz Alerty w Centrum sterowania. Partnerzy są odpowiedzialni za zapewnienie, że Cisco posiada dokładne i aktualne dane kontaktowe. Cisco zaleca administratorom utworzenie konta i używanie aplikacji Webex do powiadomień.
Konserwacja obejmuje następujące czynności:
-
Rutynowe czynności konserwacyjne, które wiążą się z minimalnym ryzykiem wpływu na klienta
-
Zaplanowane i zaplanowane działania, które zakłócą zdolność połączenia klienta.
-
Rutynowe odnawianie certyfikatów aplikacji zarządzanych przez Cisco UC. Odnowienia są oparte na okresie ważności oraz dacie i godzinie odnowienia certyfikatów. Cisco odnawia certyfikaty aplikacji UC zaledwie 3-7 dni przed datą wygaśnięcia i postępuje zgodnie ze standardowym procesem zarządzania zmianami.
W przypadku klientów, którzy włączyli logowanie jednokrotne (SSO) w aplikacjach UC, po zakończeniu odnowienia certyfikatu przez Cisco partner wymaga wyłączenia SSO, ponownego zaimportowania pliku metadanych IDP i ponownego włączenia SSO. Zaleca się również, aby partner lub klient zweryfikował SSO.
Okno konserwacji klastra MŚP zostanie zaplanowane zgodnie z regionem wydawców MŚP.
Okna konserwacyjne dla AMER są następujące:
-
9 po południu ET do 6 rano ET, od poniedziałku do piątku
-
9 po południu ET do 6 rano ET, w weekendy (tylko konserwacja infrastruktury Cisco)
Okna konserwacyjne dla APJC są następujące:
-
9 po południu JST do 6 rano. JST, od poniedziałku do piątku
-
9 po południu JST do 6 rano. JST, w weekendy ( tylko konserwacja infrastruktury Cisco)
Okna konserwacyjne są następujące dla AUS:
-
9 po południu AKT do 6 rano. ACT, od poniedziałku do piątku
-
9 po południu AKT do 6 rano. ACT, w weekendy ( tylko konserwacja infrastruktury Cisco)
Okna konserwacyjne są następujące dla UE, EMEA i Wielkiej Brytanii:
-
9 po południu CET do 6 rano. CET, od poniedziałku do piątku
-
9 po południu CET do 6 rano. CET, w weekendy ( tylko konserwacja infrastruktury Cisco)
Czas zmiany okien wymienionych powyżej jest ustalony dla każdego regionu i nie można go zmienić.
Planując konserwację, Cisco dołoży wszelkich starań, aby zminimalizować i/lub wyeliminować ryzyko zakłóceń w usługach telefonicznych w oparciu o architektur ę geo-redundant ną dedykowaną instancję. Cisco oczekuje, że wszystkie konfiguracje partnerów i klientów są zgodne z najlepszymi praktykami dedy kowanej instancji w zakresie redundancji. Cisco nie ponosi odpowiedzialności za utratę nadmiarowości spowodo waną błędną konfiguracją przez partnera. Obowiązkiem partnera jest sprawdzanie i przetestowanie wszystkich integracji innych firm, które nie są hostowane/zarządzane w chmurze dedykowanej instancji.
Cisco inicjuje aktualizacje aplikacji UC tylko z następujących powodów:
-
W obecnej wersji aplikacji UC występuje luka w zabezpieczeniach, a poprawka wymaga aktualizacji lub instalacji COP.
-
Klient jest obecnie w wersji mniejszej niż n-1 (obecnej wersji obsługiwanej przez Dedicated Instance) lub w wersji zbliżającej się do EOL.
Cisco wysyła powiadomienie o konserwacji do partnera/klienta co najmniej 10 dni kalendarzowych przed oknem zmiany i zaleca się, aby partner odpowiedział Cisco w ciągu 2-3 dni, jeśli proponowany harmonogram zmian jest sprzeczny z priorytetami biznesowymi. Pozwala to firmie Cisco znaleźć alternatywne okno zmian (zmiana terminu jest zgodna tylko z dostępnymi datami operacji Cisco). Partner może zmienić harmonogram konserwacji, przesyłając żądanie usługi cyklu życia aplikacji UC. Aby uzyskać więcej informacji, zobacz cykl życia aplikacji UC.
Żadna konserwacja związana z infrastrukturą nie może zostać przełożona.
Jednak w sytuacjach pilnych lub awaryjnych, takich jak poważna naprawa luki w zabezpieczeniach, certyfikaty zbliżające się do wygaśnięcia, elastyczność zmiany okna konserwacji nie będzie możliwa. Skanowanie luk w zabezpieczeniach wystąpienia dedykowanego przez partnera lub klienta nie jest obsługiwane. Dedykowana instancja ma swój własny system skanowania luk, który jest stale uruchomiony, przeprowadzamy również regularne niezależne testy PEN i dostarczamy list poświadczający na portalu Cisco Trust Portal.
Partner zażądał zmian
Zmiany wymagane przez partnera wymagają wspólnego przeglądu w celu oceny wpływu na dedy kowaną instancję. Należą do nich zmiany, które partner chce wprowadzić Cisco i zmiany, które partner chce wprowadzić. Na przykład:
-
Zmiany konfiguracji wpływające na urządzenia graniczne lub integrację aplikacji
-
Prośby o dezaktywację usługi.
Wnioski o duże zmiany, takie jak dezaktywacja usługi, są przesyłane do Cisco. Partner rejestruje wymagania i przekazuje firmie Cisco za pośrednictwem Partner Success Team lub Ac count Managera w celu zainicjowania wspólnego przeglądu. Przed wdrożeniem zmiany żądanie jest wspólnie oceniane przez Dedicated Instance Product Management i partnera.
Zmiany awaryjne
Cisco i partner mogą wprowadzić zmiany awaryjne natychmiast lub w następnym dostępnym oknie konserwacji z następujących powodów.
-
Aby przywrócić usługę klientowi
-
Aby zmniejszyć wpływ awarii
-
Aby uniknąć potencjalnego awarii klienta
-
Aby usunąć lukę w zabezpieczeniach
W przypadku awaryjnych zmian w sieci poza instancją dedykowaną partner powiadamia Cisco o wpływie klienta, które są widoczne dla Cisco. Jeśli jest to uzasadnione, partner otwiera sprawę z Cisco, aby Cisco mogło zareagować na skutki.
W przypadku wprowadzenia zmiany awaryjnej w instancji dedykowanej Cisco powiadamia partnera, gdy jest to uzasadnione. Wiadomość e-mail identyfikująca wszelkie skutki klienta spowodowane zmi aną awaryjną jest wysyłana na listę komunikacji.
Zarządzanie incydentami
Zarządzanie in cydentami minimalizuje niekorzystne skutki dla biznesu spowodowane błędami w środowisku. Cisco analizuje incydenty w miarę ich wystąpienia, aby szybko zidentyfikować przyczynę. Następnie Cisco stosuje obejście, dopóki nie będzie można wdrożyć stałej poprawki.
Partnerzy obsługują zarządzanie incydentami w swoich sieciach zgodnie z własnymi ustalonymi procesami. Partnerzy powiadamiają Cisco o działaniach, które mogą wywołać alarmy lub inne powiadomienia widoczne dla Cisco.
Cisco podąża za procesem Maintenance Window w celu wprowadzania zmian.
Klasyfikacja przypadków pomocniczych
Surowość przypadku wsparcia TAC jest ustalana przez partnera podczas otwierania zgłoszenia pomocy technicznej w Cisco, w oparciu o wpływ biznesowy. Partner może zażądać eskalacji do większej wagi podczas cyklu życia biletu, w oparciu o zmieniający się wpływ na firmę.
Poniższa sekcja służy jako wskazówki dla partnera w celu określenia prawidłowego poziomu ciężkości podczas otwierania biletu wsparcia TAC.
Wpływ obudowy wsparcia
Przypadek wsparcia TAC jest klasyfikowany zgodnie z jego wpływem na działalność (wielkość, zakres).
Wpływ jest miarą krytyczności biznesowej Incydentu, często równym stopniu, w jakim incydent prowadzi do dostępności rozwiązania.
| Poziom wpływu incydentu | Definicje oddziaływania |
| Powszechne | Dotyczy to ponad trzech czwartych środowiska partnerskiego |
| Duży | Dotyczy to od połowy do trzech czwartych środowiska partnera |
| Zlokalizowane | Dotyczy to od jednej czwartej do połowy środowiska partnera |
| Zindywidualizowany | Mniej niż jedna czwarta środowiska partnera jest dotknięta |
Wsparcie pilności sprawy
Pil ność określa krytyczność Incydentu i jego wpływ na Usługi lub zdolność partnerów do otrzymywania Usług.
| Poziom pilności incydentu | Definicje pilności |
| Krytyczny | Możliwość połączenia jest zatrzymana bez tworzenia kopii zapasowych lub nadmiarowości |
| Wysoki | Zdolność dzwonienia jest poważnie zdegradowana |
| Średni | Inna funkcja jest zatrzymana |
| Niski | Inne funkcje są zdegradowane |
Wsparcie ciężkości przypadku
Poważ ność określa poziom wysiłku włożonego przez Cisco i partnera w celu rozwiązania incydentu.
| Poziom dotkliwości incydentu | Definicje dotkliwości |
| S1 (krytyczny) | Cisco i partner angażują wszelkie niezbędne zasoby 24 x 7, aby rozwiązać sytuację |
| S2 (wysoki) | Cisco i partner angażują pełnoetatowe zasoby podczas standardowych godzin pracy, aby rozwiązać sytuację |
| S3 (średni) | Cisco i partner angażują zasoby podczas standardowych godzin pracy w celu przywrócenia poziomu usług do zadowalającego poziomu |
| S4 (niski) | Cisco i partner angażują zasoby w standardowych godzinach pracy w celu dostarczania informacji lub pomocy |
Poziom dotkliwości określa się poprzez zastosowanie definicji wpływu i pilności.
Wsparcie macierzy ciężkości przypadku
| Wpływ | |||||
| Powszechne | Duży | Zlokalizowane | Zindywidualizowany | ||
|
Pilność | Krytyczny | S1 | S1 | S2 | S3 |
| Wysoki | S1 | S2 | S2 | S3 | |
| Średni | S2 | S3 | S3 | S3 | |
| Niski | S4 | S4 | S4 | S4 | |
Cisco ma możliwość zmiany stopnia ważności przypadków i obniżania stopnia ważności zgłoszenia pomocy technicznej, jeśli jest to uzasadnione. Sprawa może zostać pozostawiona otwarta na określony czas podczas oceny stabilności operacyjnej.
Cele czasu reakcji wsparcia oprogramowania
Poniższa sekcja szczegółowo opisuje planowany czas odpowiedzi Cisco na złożone sprawy w oparciu o ich powagę. Czasami dotkliwość przypadku może zostać dostosowana do powyższych wytycznych.
Cisco i cel poziomu usług
Webex CallingDedicated Instance zapewnia partnerom wsparcie techniczne w języku angielskim 24x7. Partnerzy mogą przesyłać problemy S3 i S4 bezpośrednio w programie Cisco Support Case Manager. W przypadku problemów S1 i S2 zaleca się zadzwonienie pod globalny numer TAC 1-800-553-2447.
Standardem Cisco jest spełnienie poziomów dotkliwości S3 i S4 przez co najmniej 95% przypadków, w oparciu o następującą siatkę:
| Poziom ciężkości | Odpowiedź w ramach: |
| S1 | 15 minut |
| S2 | 30 minut |
| S3 | 1 dzień roboczy |
| S4 | 3 dni robocze |
Czas reakcji to czas, w którym Cisco rozpoznaje problem o określonym nasileniu. Jeśli Cisco nie może rozwiązać problemu w określonym przedziale czasu, Cisco udostępnia stan i plan działania w celu rozwiązania. Czas rozwiązania zależy od tego, czy wykwalifikowana osoba ze strony partnera jest dostępna, aby pomóc w odtworzeniu i/lub izolowaniu problemu, jest niezgodnością między Cisco a środowiskiem partnera. Jeśli taka osoba nie może zostać udostępniona, te czasy rozwiązywania mogą zostać wydłużone.
Jeśli Cisco nie osiągnął akceptowalnego statusu i/lub rozwiązania w wyznaczonych ramach czasowych, partnerzy powinni przejść do Cisco.
Pliki pakietu Cisco Options Package (COP)
Cisco udostępnia pliki COP, aby nieznacznie zmienić sposób działania kodu produkcyjnego i zapewnia Cisco sposób wdraż ania oprogramowania poza zwykłymi cyklami wydawania oprogramowania. W razie potrzeby pliki COP są wydaw ane w pewnym momencie po wydaniu początkowego kodu produkcyjnego. Zespoły produk cyjne publikują pliki COP w przypadku problemów o dużym wpływie i gdy nie ma dostępnego obejścia problemu. Oprócz poprawek problemów pliki COP są czasami wydawane w celu dystrybucji narzędzi podczas aktualizacji (na przykład czyszczenie dysku).
Zazwyczaj powiadomienia o polach z naprawi onymi problemami mają skojarzony plik COP. Zwykle dla każdego problemu jest osobny plik COP.
PSiRT nie zawsze mają skojarzony plik COP. W przypadku PSIRT zazwyczaj publikowana jest nowa wersja w celu pełnego uaktualnienia.
Scenariusze zainicjowane
Jeśli firma Cisco ustali, że środowisko dedykowanej instancji klienta wymaga instalacji pliku COP, Cisco stosuje jeden z następujących procesów:
-
Jeśli plik COP nakazuje poprawkę awaryjną (luka lub nieuchronna awaria), Cisco przes yła plik COP podczas zaplanowanego okna konserwacji Cisco.
-
We wszystkich innych przypadkach instalacja COP zostanie zaplanowana jako regularna konserwacja z partnerem lub klientem zgodnie z procedurą regularnego zarządzania zmianami.
Scenariusz inicjowany przez klienta
Jeśli klient zdecyduje, że potrzebuje instalacji pliku COP (oprogramowanie sprzętowe telefonu, pakiety ustawi eń językowych, pakiety urządzeń), klient powinien zainicjować następujący proces:
Utwórz żądanie usługi w Centrum sterowania dla konkretnego pliku COP, który ma zostać przesłany na serwer SFTP w wystąpi eniu dedykowanym, zobacz Żą danie usługi.
Cisco prześle plik tylko do sever SFTP. Obowiązkiem partnera jest pobranie aplikacji COP na UC i zainstalowanie jej, zgodnie z Twoją wygodą.
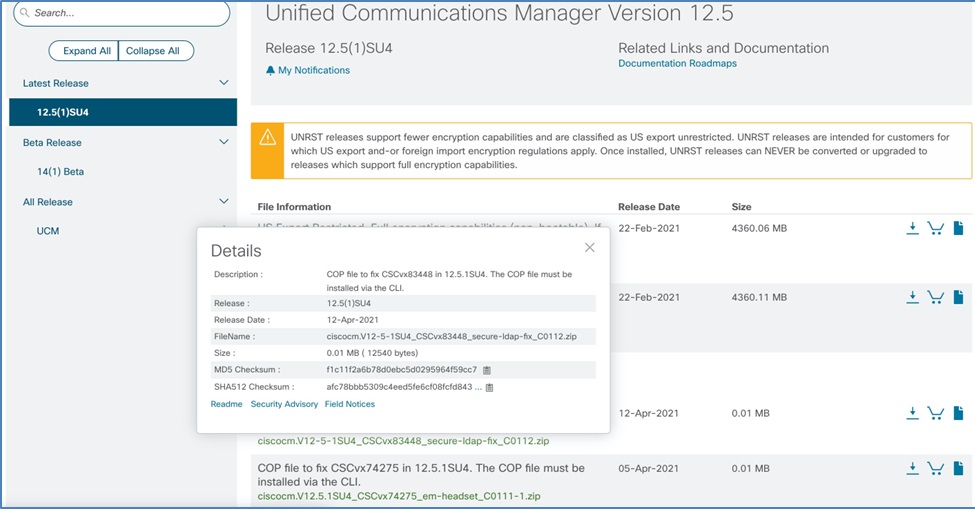
Pliki COP są publikowane na stronie pobierania oprogramowania Cisco:
https://software.cisco.com/download/home
Zarządzanie zdolnościami
Cisco i partner zarządzają przepustowością sieci i centrów danych, aby umożliwić wdrażanie klientów do rozwiązania Dedicated Instance. Proces zarządzania zdolnościami obejmuje monitorowanie ciągłego wzrostu liczby abonentów klientów.
Cisco i partner mają oddzielne obowiązki w procesie zarządzania zdolnościami.
Odpowiedzialność partnera
Partner zapewnia, że jego sprzęt sieciowy ma wystarczającą pojemność, aby poradzić sobie z obciążeniem i odpowiednią ilość prognozowanego wzrostu.
Partner zapewnia liczbę pracowników wiedzy i urządzeń obszaru roboczego podczas aktywacji dedykowanej instancji (podana liczba powinna być stanem końcowym całkowitej liczby, która zostanie skonfigurowana w Dedicated Instance). W oparciu o podane szczegóły Cisco dokona rozmiaru aplikacji UC w Dedicated Instance. Aby uzyskać więcej informacji na temat rozmi aru aplikacji UC, zobacz temat Wielkość aplikacji Unified Communication, patrz. Partner zarządza udostępnianiem funkcji i użytkowników w ramach wymaganej pojemności.
Partner musi poinformować Cisco o zmianach, o liczbie pracowników wiedzy i liczby urządzeń Workspace podanych podczas aktywacji. W oparciu o podane szczegóły Cisco przeanalizuje zmiany potrzebne dla aplikacji UC i dokona niezbędnych zmian. W tym samym celu partner musi zgłosić prośbę o usługę Control Hub z Cisco i współpracować nad planem rozbudowy. Partner może skonfigurować funkcje i użytkowników dopiero po dodaniu dodatkowej pojemności dla klienta. Zobacz, Jak zgłosić żądanie usługi, aby uzyskać więcej informacji.
Dodanie dodatkowej pojemności może zająć trochę czasu, w zależności od rodzaju wymagań wzrostu. Będzie to współpracować między partnerem a Cisco.
Odpowiedzialność Cisco
Usługa Dedicated Instance monitoruje pojemność centrum danych i zapewnia, że urządzenia centrum danych mają wystarczającą pojemność, aby poradzić sobie z obciążeniem i odpowiednią ilość prognozowanego wzrostu.
Cisco informuje partnera o planowanych rozszerzeniach lub zmianach w celu uwzględnienia wzrostu zdolności produkcyjnych, jeśli zmiany te wpłyną na klienta. Wdrażanie aktualizacji i zmian następuje zgodnie z procesem zarządzania zmianami.
Zarządzanie wydaniami
Cisco utrzymuje aktualne aplikacje Dedicated Instance Cloud (CUCM, CUCxN, IM&P, CER, Expressway i SME (opcjonalnie)), zgodnie z uznaniem Cisco za stosowne, z najnowszymi funkcjami i funkcjonalnościami. Klienci mogą pracować w dowolnym momencie z najbardziej aktualnym wydaniem („n”) lub poprzednim wydaniem („n-1”).
Cisco informuje partnera o dostępności wersji i planowanych aktualizacjach (w tym wymaganiach dotyczących aktualizacji) w ramach powiadomień i powiadom ień dotyczących zarządzania zmi anami. Cisco będzie komunikować się, gdy zidentyfikujemy klientów, którzy zostaną uaktualnieni. Cisco poinformuje również o wydaniu, do którego klient zostanie zaktualizowany. Partner może zdecydować się na jednorazową zmianę harmonogramu aktualizacji, w zależności od potrzeb biznesowych klienta, do tygodnia przed zaplanowanym uaktualnieniem. Po pomyślnym zakończeniu aktualizacji Cisco powiadomi partnera.
Aby uzyskać więcej informacji, zobacz Zarządzanie zmianami.
Zarządzanie wydaniami dla wydania Cisco Collaboration Systems
Gdy pojawi się nowa wersja Systemów Współpracy, bieżące wydanie („n”) jest oznaczone jako „n-1”.
| Działania klienta z dedykowaną instancją |
v14.0 (n-1) | V15.0-Su4A (n) |
|---|---|---|
| Nowe wdrożenia klientów | Nieobsługiwane | Obsługiwane |
| Obsługiwane aktualizacje | Należy zaktualizować do V15SU4a | Obsługiwane |
| Klienci mogą zostać | Nie | tak |
Obecne „n-1” wymienione w powyższej tabeli weszło w okres zakończenia wsparcia. Wszyscy kli enci, którzy nadal korzystają z tej wersji, muszą uaktualnić ją do najnowszej wersji. Cisco wespr ze to przejście, powiadamiając partnera o rozpoczęciu przygotowań do aktualizacji. Cisco i partner będą wspólnie koordynować okno konserwacji w oparciu o wymagania biznesowe klienta.
Uaktualnienie do najnowszej wersji Systemów Współpracy jest zalecane dla klientów w wersji n-1 Col laboration Systems. Jeśli konieczna jest aktualizacja wersji Systemów współpracy lub konieczna jest aktualizacja SU ze względu na nowe funkcje, możesz przesłać żądanie usługi Control Hub. Jeśli firma Cisco uzna, że aktualizacja SU jest potrzebna w celu usunięcia wszelkich luk w zabezpieczeniach lub znanych usterek o dużym nasileniu, Cisco współpracuje z partnerem w celu zaplan owania aktualizacji.
Cisco powiadomi partnera o pomyślnym zakończeniu aktualizacji.
Zarządzanie siecią
Obowiązki partnera
Partner monitoruje swoją sieć i sprzęt podłączony do centrum danych Cisco Dedicated Instance. Partner monitoruje również swoją sieć i sprzęt, którymi są:
-
Służy do obsługi usługi dedykowanej instancji, ORAZ
-
Połączony z lokalem klienta.
Partner monitoruje wszystkie zarządzane przez partnera urządzenia zintegrowane z dedykowaną chmurą instancji.
Obowiązki Cisco
Webex CallingDedicated Instance wykorzystuje wiodące w branży narzędzia sieciowe do monitorowania połączeń sieciowych centrum danych między naszym centrum danych a siecią partnerską oraz narzędzia ubezpieczeniowe do proaktywnej identyfikacji i izolowania upośledzeń usług w naszych globalnie rozproszonych, geo-redundantnych centrach danych.
Cisco nie monitoruje usług integracyjnych z urządzeniami zarządzanymi partnerami połączonymi z dedykowaną chmurą instancji. Obejmuje to, ale nie ogranicza się do, następujące kwestie:
-
Cisco nie monitoruje Trunk SIP instancji dedykowanej w kierunku klastra innego niż klaster UC instancji dedykowanej
-
Firma Cisco nie monitoruje punktów trasy dedykowanej instancji CTI w kierunku centrum kontaktowego innego niż zarządzane przez firmę Cisco Contact Center Express.
Zarządzanie certyfikatami
W środowisku dedykowanej instancji certyfikaty są podpisywane przez Certificate Authority (CA) i zarządzane w następujący sposób:
Certyfikaty zarządzane przez zespół Dedicated Instance
-
Menedżer połączeń
- menedżer połączeń
- Menedżer połączeń - ECDSA
- kociak
- Tomcat-ECDSA
- ipsec
- telewizory
Certyfikat Tomcat jest ponownie używany w Menedżerze połączeń, więc certyfikat Call Manager nie jest już wyświetlany na liście GUI certyfikatów. Certyfikaty IPsec i TVS zostaną odnowione, jeśli zostaną podpisane samodzielnie i mają wygaśnięcie na liście zarządzania certyfikatami.
-
IM i obecność (IM&P):
- kociak
- Tomcat-ECDSA
- kubek
- Cup-ECDSA
- miseczka-xmpp
- Cup-XMPP-ECDSA
- miseczka-xmpp-s2s
- CUP-XMPP-S2S-ECDSA
- ipsec
System odnawia certyfikaty cup-xmpp-s2s, cup-xmpp-s 2s-ecd sa i ipsec, jeśli są one podpisane samodzielnie i mają wygaśnięcie na liście zarządzania certyfikatami.
-
Cisco Unity Connection(CUC):
- kociak
- Tomcat-ECDSA
- ipsec
System odnawia certyfikat IPsec, jeśli jest on podpisany samodzielnie i ma wygaśnięcie na liście zarządzania certyfikatami.
-
Cisco Emergency Responder(CER):
- kociak
- Tomcat-ECDSA
- ipsec
System odnawia certyfikat IPsec, jeśli jest on podpisany samodzielnie i ma wygaśnięcie na liście zarządzania certyfikatami.
-
droga ekspresowa
-
certyfikat serwera
-
Odnowienie polityki
Zespół Dedicated Instance co roku odnawia wyżej wymienione certyfikaty, pod warunkiem, że nimi zar ządza. Podczas okna konserwacji odnowienia zespół usuwa również wszelkie wygasłe certyfikaty zaufania.
Odpowiedzialność klienta lub partnera
Klienci lub partnerzy muszą zarządzać (przenosić, dodawać, zmieniać lub usuwać) wszelkimi certyfikatami obsługiwanymi przez użytkownika końcowego podczas migracji lub rutynowych operacji. Ta odpowiedzialność obejmuje również wszelkie certyfikaty niewymienione powyżej.
Obowiązki dotyczące tworzenia kopii zapasowych i
Poniżej znajduje się podsumowanie obowiązków Cisco i partnerów w zakresie operacji tworzenia kopii zapasowych i przywracania kopii zapasowych.
| Impreza | Obowiązki |
| Partner |
W systemie Partner's Dedicated Instance Cloud partner musi zawsze utrzymywać:
|
| Cisco |
Cisco co noc tworzy kopie zapasowe wszystkich aplikacji UC wdrożonych w Dedicated Instance, a najnowsze 3 dobre kopie zapasowe są zapisywane w centrum danych Cisco. Wszystkie kopie zapasowe są chronione hasłem i oddzielne dla każdego klienta, co będzie używane tylko do przywrócenia aplikacji UC w ramach odzyskiwania po awarii. Aby uzyskać więcej informacji, zapoznaj się z systemem odzyskiwania po aw arii Cisco. Cisco nie wykonuje przywracania na żądanie ani nie pozwala na wykorzystanie tego jako strategii cofania zmian. Partnerzy nie będą mieli dostępu do tych kopii zapasowych ani nie będą mogli konfigurować kopii zapas owych w swoich centrach danych.
|
System odzyskiwania po awarii Cisco
System odzyskiwania po awarii (DRS), który można wywołać z węzłaCisco Unified Communications Manager Administration, IM i Presence Service lub z dowolnego węzła Unity Connection, zapewnia pełne możliwości tworzenia kopii zapasowych i przywracania danych dla wszystkich serwerów UC. DRS umożliwia Cisco wykonywanie regularnych automatycznych kopii zapasowych danych lub wywoływanych przez użytkownika. DRS wykonuje również kopię zapasową na poziomie klastra, co oznacza, że zbiera kopie zapasowe wszystkich serwerów w Cisco Unified Communications Manager klastrze do centralnej lokalizacji, a następnie archiwizuje dane kopii zapasowej do fizycznego urządzenia pamięci masowej. Cisco wykonuje niestandardową kopię zapasową dróg ekspresowych i używa tego samego do odzyskiwania węzłów.
Partnerzy nie będą mieli dostępu do DRS. Cisco tworzy kopie zapasowe danych dla wszystkich aplikacji UC wdrożonych w chmurze Dedicated Instance. Jeśli wystąpi rzeczywista katastrofa, Cisco przywróci dane z ostatnich dostępnych danych kopii zapasowej. Partnerzy mogą przeprowadzić odzyskiwanie po przywracaniu DRS przez Cisco.
Strategia odzyskiwania po awarii:
-
Strategia odzyskiwania: W przypadku sytuacji mającej wpływ na nasze centrum danych, która może potencjalnie wpłynąć zarówno na wydawców, jak i subskrybentów, naszym głównym celem jest szybkie przywrócenie usług w celu zminimalizowania ewentualnych zakłóceń. Centrum danych przełączania awaryjnego upewni się, że nie ma wpływu na możliwość wywoływania. Nasza strategia odzyskiwania jest elastyczna i uzależniona od specyficznego charakteru porażki:
- Awaria aplikacji: Jeśli problem zostanie zidentyfikowany jako awaria lub uszkodzenie aplikacji, naszym celem jest utworzenie nowego wydawcy za pomocą usług tworzenia kopii zapasowych i wznowienia DRS w ramach jednego dnia roboczego.
- Awaria sprzętu: W przypadku awarii sprzętu decyzja o skonfigurowaniu nowego wydawcy w tym samym lub innym centrum danych lub o odzyskaniu uszkodzonego sprzętu zależy od wyjątkowych okoliczności i charakteru awarii. Naszym priorytetem, jak zawsze, jest zminimalizowanie zakłóceń i przyspieszenie przywracania usług.
- Czas aktywacji odzyskiwania po awarii: Dokładny czas uruchamiania naszych protokołów odzyskiwania po awarii zależy od różnych czynników, w tym od skali katastrofy, szacowanego czasu powrotu do zdrowia i potencjalnego wpływu na nasze usługi. Nasz oddany zespół nieustannie monitoruje sytuację, starając się znaleźć równowagę między skróceniem przestojów a skutecznym wykonaniem procesu odzyskiwania po awarii. Opierając się na tych rozważaniach, w przejrzysty sposób przekażemy umowę o poziomie usług (SLA), podejmowane działania oraz oczekiwane terminy odzyskiwania danych w sposób przejrzysty, aby upewnić się, że będziesz na bieżąco informowany przez cały proces.
Proces zapewnienia jakości (A2Q)
Proces Assurance to Quality (A2Q) ma na celu zapewnienie pomyślnego wdrożenia dedyko Webex Calling wanej instancji (DI). Proces ten koncentruje się na walidacji proponowanych projektów na wysokim poziomie oraz przeglądzie i walidacji niestandardowych wymagań, aby zapewnić zgodność wyników z oczeki wanymi wynikami.
Zakres i ograniczenia
Ważne jest, aby zrozumieć zakres procesu A2Q:
- Co obejmuje A2Q: Walidacja na wysokim poziomie proponowanych projektów oraz przegląd i walidacja wymagań niestandardowych.
- Czego A2Q nie zawiera:
- Gwarancja lub potwierdzenie, że projekt będzie wolny od problemów terenowych.
- Szczegółowy projekt lub przegląd przepływu pracy.
- Szczegółowy przegląd skryptów lub konfiguracji.
Wymagania wstępne
Aby zainicjować proces A2Q, organizacja partnerska musi posiadać certyfikat Webex Callingpartnera .
Proces A2Q
Partnerzy muszą wykonać następujące kroki w przypadku każdego zlecenia Webex DI, w tym nowych wdrożeń, modyfikacji, odnawiania, NFR i transferów P2P:
- Prześlij formularz A2Q: Wypełnij formular z A 2Q.
- Nowe wdrożenia: Wybierz typ oferty jako „Greenfield/New”.
- Modyfikacje zamówienia: Wybierz typ oferty jako „Zmiana projektu na istniejące wdrożenie” i podaj opis proponowanych zmian projektowych.
- Inicj acja: Zespół A2Q utworzy przestrzeń Webex lub zainicjuje wiadomość e-mail. W zależności od złożoności żądania, przegląd może być przeprowadzony online lub offline.
- Recenzja i opinie: Zespół A2Q będzie dzielić się opiniami i komentarzami za pośrednictwem przestrzeni Webex lub e-maila. Partner jest odpowiedzialny za rozwiązywanie wszystkich zapytań.
- Zat wierdzenie: Po zakończeniu przeglądu A2Q zostanie zatwierdzony, a zawieszenie zgodności z zamówieniem zostanie wydane. Partnerzy otrzymają potwierdzenie za pośrednictwem poczty elektronicznej lub przestrzeni Webex.
Osie czasowe i wsparcie
- Oczekiwany harmonogram: 1—7 dni roboczych.
Złożone oferty mogą wymagać dodatkowego czasu i wielu recenzji.
- Wspar cie: W przypadku jakichkolwiek zapytań A2Q związanych z DI, skontaktuj się na adres di-a2q-support@cisco.com.


