- Página inicial
- /
- Artigo

Obrigado pelos seus comentários.


 Neste artigo
 Comentários?
Este documento foi criado para ajudar os parceiros qualificados da Instância Dedicada Webex Calling que concluíram a integração com a plataforma de Instância Dedicada a entender os processos e procedimentos para operar o serviço.
Escopo
Este documento e os materiais de apoio foram elaborados para ajudar você a entender as responsabilidades operacionais entre a Cisco e o parceiro e se destinam aos seguintes públicos:
-
Suporte ao parceiro
-
Organizações de sucesso de parceiros e clientes
Serviço de suporte técnico (TAC)
A Cisco fornece suporte técnico de nível 1 24 horas por dia, 7 dias por semana, 365 dias por ano aos parceiros. Os parceiros fornecem suporte técnico a seus clientes para solucionar problemas de instâncias dedicadas, conforme descrito nesta seção. O parceiro pode encaminhar os problemas de suporte para a Cisco, conforme necessário.
A infraestrutura da Instância Dedicada é gerenciada pela Cisco Cloud Delivery. Qualquer problema relacionado a dispositivos que não são gerenciados pela Instância Dedicada é de responsabilidade do parceiro solucionar o problema. Os parceiros devem se envolver com:
-
Fornecedores apropriados
-
A equipe apropriada de TAC de produtos Cisco se o equipamento Cisco tiver um contrato de manutenção ativo.
Para obter mais informações sobre o suporte de nível 1, consulte.
Responsabilidades de suporte ao parceiro
O suporte técnico do parceiro inclui a capacidade de realizar o seguinte para os clientes:
-
Forneça informações gerais sobre o serviço.
-
Forneça suporte de configuração.
-
Filtre problemas não técnicos de problemas técnicos.
-
Apoie o isolamento de problemas e a determinação de defeitos de serviço.
-
Analise onde o erro ocorreu.
-
Restaure as configurações configuradas incorretamente, que são aplicadas por um cliente ou parceiro, para solucionar o problema.
-
Resolva problemas com qualquer aplicativo ou infraestrutura gerenciada por parceiros.
-
Preveja os requisitos de gerenciamento de capacidade para novos usuários além dos requisitos iniciais.
-
Configure os recursos do aplicativo e realize o provisionamento de usuários.
-
Gerencie o faturamento e o faturamento do cliente.
-
Seja dono do relacionamento com o cliente.
-
Gerencie a integração de soluções dos serviços PSTN.
-
Gerencie a prontidão do cliente para atualizações de instâncias dedicadas, renovação de certificados e manutenção da infraestrutura.
Quando o parceiro solicita suporte, ele é responsável por ajudar na triagem de problemas. Cisco TAC Essa responsabilidade inclui o seguinte:
-
Capturando e fornecendo os detalhes dos problemas relatados
-
Auxiliando nos problemas de replicação e triagem, conforme solicitado pelo Cisco TAC
-
Auxiliando no teste de correções
-
Confirmar que os problemas não estão relacionados a hardware, software, aplicativos ou outras fontes fornecidas pelo usuário final.
É responsabilidade do parceiro garantir que os seguintes tipos de necessidades de suporte técnico sejam atendidos para seus clientes.
| Tipo | Pergunta/Problema |
|---|---|
| Consultas de usuários Perguntas básicas Como faço para...? |
Como meu telefone funciona? Quais recursos eu tenho? Como faço para usar esses recursos? Como faço para usar o portal de autocuidado? Como faço para usar o portal de administração de aplicativos de UC de instância dedicada? Como faço para discar um número PSTN? Como altero meu PIN do correio de voz? |
|
Problemas de suporte mais comuns que o parceiro lida |
O telefone não liga Não é possível registrar telefones Não é possível verificar o correio de voz. Não é possível usar um Cisco UCM recurso Não é possível fazer uma chamada. Não foi possível receber uma chamada Não foi possível ouvir o áudio Não foi possível fazer login no aplicativo Jabber/Webex Não é possível usar o softphone do aplicativo Jabber/Webex |
| Problemas técnicos de configuração do cliente |
Instalação de soft clients Configuração e configuração de usuários finais, recursos ou plano de discagem Configuração e configuração de voz, vídeo, correio de voz ou serviço de mensagens instantâneas e presença Provisionamento de contas de usuário e endpoints, incluindo implementação de LDAP e SSO |
| Possíveis bugs do aplicativo | Relate a Cisco sobre funções e recursos que não estão funcionando conforme documentado |
| Tempo de inatividade ou disponibilidade do serviço |
Confirme a disponibilidade e o status do serviço. Confirme a disponibilidade no ambiente de rede do cliente, incluindo conectividade em nuvem ou rede PSTN ou conectividade SIP para integração telefônica. |
Requisitos de suporte técnico para parceiros
Quando o parceiro aumenta a necessidade de suporteCisco TAC, ele deve fornecer as seguintes informações:
Informações gerais sobre o caso
-
Forneça um número de assinatura ou número de contrato de serviço válido.
-
Os chamadores devem se identificar como membros da equipe de suporte ao parceiro que representa o parceiro ou uma conta de cliente revendida.
-
O nome, número de telefone e endereço de e-mail do representante do parceiro ou informações genéricas do parceiro da equipe que está sendo encaminhada para a Cisco.
Ao entrar em contato com o Cisco Cloud Suporte, identifique o parceiro, o cliente e o problema.
Funções e responsabilidades do suporte da Cisco
A Cisco é responsável por fornecer suporte ao parceiro para o serviço Dedicated Instance Cloud no Cisco Cloud data center, incluindo remediação e uma análise de alto nível da causa raiz do problema (a Cisco não fornecerá informações detalhadas sobre o nível da infraestrutura na análise da causa raiz). No caso de incidentes de Gravidade 1 ou Gravidade 2, a Cisco notificará proativamente os parceiros por e-mail.
A Cisco não é responsável pelo suporte a:
-
Rede e equipamentos de parceiros ou clientes conectados ao data center Dedicated Instance Cloud e às instalações do cliente.
O Enhanced Survivability Node implantado nas instalações do cliente será de responsabilidade conjunta do parceiro/cliente e da Cisco.
-
Software ou hardware de terceiros
O parceiro é responsável por obter suporte ou atualizações para software ou hardware de terceiros, se for determinado que essa é a causa do incidente.
Notificações e alertas relacionados ao suporte
Os parceiros recebem alertas e boletins de manutenção no Control Hub para a declaração e resolução de interrupções identificadas nos principais serviços. Os parceiros também recebem um aviso prévio sobre atividades de manutenção impactantes ou aquelas que se estendem para fora das janelas de manutenção reservadas.
Esses alertas são enviados aos parceiros que se inscreveram para receber alertas do Control Hub para notificações de “manutenção e interrupções”, consulte Alertas no Control Hub. Os parceiros são responsáveis por garantir que a Cisco tenha informações de contato precisas e atualizadas. A Cisco recomenda que os administradores criem uma conta e usem o aplicativo Webex para notificações.
Gerenciamento de mudanças
A equipe de instância dedicada usa procedimentos formais e padronizados para garantir a estabilidade e a segurança do serviço em nuvem. Esses procedimentos padronizados facilitam a implementação eficiente e eficaz ao mesmo tempo em que gerenciam as solicitações de mudança.
Manutenção
Janela de manutenção
A Cisco notifica o parceiro sobre as atividades de manutenção planejadas. Todas as mudanças planejadas ocorrem em uma janela de manutenção. A Cisco fornece ao parceiro uma notificação por escrito com pelo menos 10 dias corridos de antecedência para manutenção planejada que interromperá a capacidade de ligar para o cliente. Esses alertas são enviados aos parceiros que se inscreveram para receber alertas do Control Hub para notificações de “manutenção e interrupções”, consulte Alertas no Control Hub. Os parceiros são responsáveis por garantir que a Cisco tenha informações de contato precisas e atualizadas. A Cisco recomenda que os administradores criem uma conta e usem o aplicativo Webex para notificações.
A manutenção inclui as seguintes atividades:
-
Atividades de manutenção de rotina que têm um risco mínimo de impacto no cliente
-
Atividades planejadas e programadas que interromperão a capacidade de ligar para o cliente.
-
Renovações de rotina dos certificados de aplicativos de UC gerenciados pela Cisco. As renovações são baseadas no período de validade e na data e hora de renovação dos certificados. A Cisco renova os certificados dos aplicativos de UC apenas 3 a 7 dias antes da data de expiração e segue o processo padrão de gerenciamento de alterações.
Para clientes que habilitaram o logon único (SSO) em aplicativos de UC, uma vez concluída a renovação do certificado pela Cisco, o parceiro exige que o parceiro desative o SSO, reimporte o arquivo de metadados do IDP e reative o SSO. Também é recomendável que o parceiro ou cliente valide o SSO.
A janela de manutenção do cluster de PME será agendada de acordo com a região publicadora da PME.
As janelas de manutenção são as seguintes para a AMER:
-
21h ET até as 6 da manhã ET, de segunda a sexta-feira
-
21h ET até as 6 da manhã ET, nos finais de semana (somente manutenção da infraestrutura da Cisco)
As janelas de manutenção são as seguintes para o APJC:
-
21h JST até as 6 da manhã JST, de segunda a sexta-feira
-
21h JST até as 6 da manhã JST, nos finais de semana (somente manutenção da infraestrutura da Cisco)
As janelas de manutenção são as seguintes para o AUS:
-
21h ACT até as 6 da manhã ACT, de segunda a sexta-feira
-
21h ACT até as 6 da manhã ACT, nos finais de semana ( somente manutenção da infraestrutura da Cisco)
As janelas de manutenção são as seguintes para a UE, EMEA e Reino Unido:
-
21h CET até às 6 da manhã CET, de segunda a sexta-feira
-
21h CET até às 6 da manhã CET, nos finais de semana ( somente manutenção da infraestrutura da Cisco)
O horário para alterar as janelas mencionadas acima é fixo por região e não pode ser alterado.
Ao planejar a manutenção, a Cisco fará todos os esforços para minimizar e/ou eliminar a chance de qualquer interrupção do serviço telefônico com base na arquitetura georredundante da Instância Dedicada. A Cisco espera que todas as configurações líderes de parceiros e clientes sigam as melhores práticas de instâncias dedicadas para redundância. A Cisco não é responsável pela perda de redundância devido à configuração incorreta do parceiro. É responsabilidade do parceiro validar e testar todas as integrações de terceiros que não estão hospedadas/gerenciadas na nuvem de instância dedicada.
A Cisco inicia atualizações de aplicativos de UC somente pelos seguintes motivos:
-
Há uma vulnerabilidade de segurança na versão atual do aplicativo UC e a correção requer uma atualização ou instalação do COP.
-
Atualmente, o cliente está em uma versão menor que n-1 (da versão atual suportada pela Instância Dedicada) ou em uma versão que está se aproximando do EOL.
A Cisco envia uma notificação de manutenção ao parceiro/cliente pelo menos 10 dias corridos antes da janela de alteração, e é recomendável que o parceiro responda à Cisco dentro de 2 a 3 dias se o cronograma de alterações proposto entrar em conflito com suas prioridades comerciais. Isso permite que a Cisco encontre uma janela de alteração alternativa (a data reprogramada é de acordo com as datas disponíveis somente de operações da Cisco). O parceiro pode reagendar a manutenção levantando uma solicitação de serviço do ciclo de vida do aplicativo de UC. Para obter mais informações, consulte Ciclo de vida do aplicativo de UC.
Qualquer manutenção relacionada à infraestrutura não pode ser reprogramada.
No entanto, em cenários urgentes ou emergenciais, como correção grave de vulnerabilidade de segurança, certificados prestes a expirar, a flexibilidade de alterar a janela de manutenção não será possível. A verificação de vulnerabilidades de uma instância dedicada por um parceiro ou cliente não é suportada. A instância dedicada tem seu próprio regime de verificação de vulnerabilidades que está em constante execução. Também realizamos testes PEN independentes regulares e fornecemos uma carta de atestado no Cisco Trust Portal.
Alterações solicitadas pelo parceiro
As alterações solicitadas pelo parceiro exigem uma análise conjunta para avaliar o impacto na instância dedicada . Isso inclui as mudanças que o parceiro deseja que a Cisco faça e as mudanças que o parceiro deseja fazer. Por exemplo:
-
Alterações de configuração que afetam os dispositivos de limite ou a integração de aplicativos
-
Solicitações para desativar um serviço.
Solicitações de grandes mudanças, como a desativação de um serviço, são enviadas à Cisco. O parceiro captura os requisitos e os envia à Cisco por meio da equipe de sucesso do parceiro ou do gerente de contas, para iniciar uma análise conjunta. Antes da implementação da mudança, a solicitação é avaliada em conjunto pelo Dedicated Instance Product Management e pelo parceiro.
Mudanças de emergência
A Cisco e o parceiro podem realizar mudanças emergenciais imediatamente, ou na próxima janela de manutenção disponível, pelos seguintes motivos.
-
Para restaurar o serviço para um cliente
-
Para reduzir o impacto de uma interrupção
-
Para evitar uma possível interrupção do cliente
-
Para remediar uma vulnerabilidade de segurança
Para mudanças emergenciais na rede fora da instância dedicada, o parceiro notifica a Cisco sobre os impactos nos clientes que são visíveis para a Cisco. Quando razoavelmente possível, o parceiro abre um caso com a Cisco para que a Cisco possa reagir ao impacto.
Ao realizar uma alteração emergencial na Instância Dedicada, a Cisco notifica o parceiro quando razoavelmente possível. O e-mail que identifica qualquer impacto no cliente causado pela alteração emergencial é enviado para a lista de comunicação.
Gerenciamento de incidentes
O gerenciamento de incidentes minimiza os efeitos adversos nos negócios causados por erros no ambiente. A Cisco analisa os incidentes à medida que eles ocorrem para identificar rapidamente uma causa. A Cisco então aplica uma solução alternativa até que uma correção permanente possa ser implantada.
Os parceiros lidam com o gerenciamento de incidentes em suas redes de acordo com seus próprios processos estabelecidos. Os parceiros notificam a Cisco sobre atividades que podem gerar alarmes ou outras notificações visíveis para a Cisco.
A Cisco segue o processo da Janela de Manutenção para aplicar as alterações.
Classificação de casos de suporte
A gravidade do caso de suporte do TAC é definida pelo parceiro ao abrir um ticket de suporte com a Cisco, com base no impacto nos negócios. O parceiro pode solicitar uma escalação para uma severidade maior durante o ciclo de vida de um tíquete, com base nas mudanças nos impactos nos negócios.
A seção a seguir serve como orientação para o parceiro determinar o nível de severidade correto ao abrir um ticket de suporte do TAC.
Impacto do caso de suporte
Um caso de suporte do TAC é classificado de acordo com seu impacto no negócio (tamanho, escopo).
O impacto é uma medida da importância comercial de um incidente, geralmente igual à medida em que um incidente leva à disponibilidade da solução.
| Nível de impacto do incidente | Definições de impacto |
| Difundido | Mais de três quartos do ambiente de parceiros são afetados |
| Grande | Entre metade e três quartos do ambiente do parceiro são afetados |
| Localizada | Entre um quarto e metade do ambiente do parceiro é afetado |
| Individualizado | Menos de um quarto do ambiente do parceiro é afetado |
Urgência do caso de suporte
A urgência define a importância do Incidente e seu impacto nos Serviços ou na capacidade dos parceiros de receberem os Serviços.
| Nível de urgência do incidente | Definições de urgência |
| Crítico | A capacidade de chamada é interrompida sem backup ou redundância |
| Alto | A capacidade de chamada está gravemente degradada |
| Médio | Outra função está interrompida |
| Baixo | Outra função está degradada |
Gravidade do caso de suporte
A severidade define o nível de esforço despendido pela Cisco e pelo parceiro para resolver o incidente.
| Nível de gravidade do incidente | Definições de severidade |
| S1 (Crítico) | A Cisco e o parceiro comprometem todos os recursos necessários 24 horas por dia, 7 dias por semana, para resolver a situação |
| S2 (Alto) | A Cisco e o parceiro comprometem recursos em tempo integral durante o horário comercial padrão para resolver a situação |
| S3 (Médio) | A Cisco e o parceiro comprometem recursos durante o horário comercial padrão para restaurar o serviço a níveis satisfatórios |
| S4 (Baixo) | A Cisco e o parceiro comprometem recursos durante o horário comercial padrão para fornecer informações ou assistência |
O nível de gravidade é determinado pela aplicação das definições de impacto e urgência.
Matriz de severidade do caso de suporte
| Impacto | |||||
| Difundido | Grande | Localizada | Individualizado | ||
|
Urgência | Crítico | S1 | S1 | S2 | S3 |
| Alto | S1 | S2 | S2 | S3 | |
| Médio | S2 | S3 | S3 | S3 | |
| Baixo | S4 | S4 | S4 | S4 | |
Durante a triagem de incidentes, a Cisco tem a capacidade de alterar a gravidade do caso e reduzir a gravidade do ticket de suporte, se necessário. A caixa pode ser deixada aberta por um período determinado enquanto a estabilidade operacional está sendo avaliada.
Objetivos de tempo de resposta do suporte de software
A seção a seguir detalha o tempo de resposta planejado da Cisco aos casos enviados com base em sua gravidade. Ocasionalmente, a gravidade do caso pode ser ajustada para se alinhar às diretrizes acima.
Cisco e o objetivo do nível de serviço
Webex CallingA Instância Dedicada fornece aos parceiros suporte técnico em inglês 24 horas por dia, 7 dias por semana. Os parceiros podem enviar problemas de S3 e S4 diretamente no Cisco Support Case Manager. Para problemas de S1 e S2, é recomendável ligar para o número TAC global 1-800-553-2447.
O padrão da Cisco é atender aos níveis de severidade S3 e S4 pelo menos 95% do tempo, com base na seguinte grade:
| Nível de severidade | Resposta dentro de: |
| S1 | 15 minutos |
| S2 | 30 minutos |
| S3 | 1 dia útil |
| S4 | 3 dias úteis |
O tempo de resposta é o tempo decorrido para a Cisco reconhecer um problema de determinada gravidade. Se a Cisco não conseguir resolver o problema no intervalo especificado, a Cisco fornecerá um status e um plano de ação para resolução. O tempo de resolução depende da disponibilidade de uma pessoa qualificada do lado do parceiro para ajudar na reprodução e/ou isolamento do problema, seja uma incompatibilidade entre a Cisco e o ambiente do parceiro. Se esse indivíduo não puder ser disponibilizado, esses tempos de resolução podem ser estendidos.
Se um status e/ou resolução aceitáveis não foram alcançados pela Cisco nos prazos indicados, os parceiros devem passar para a Cisco.
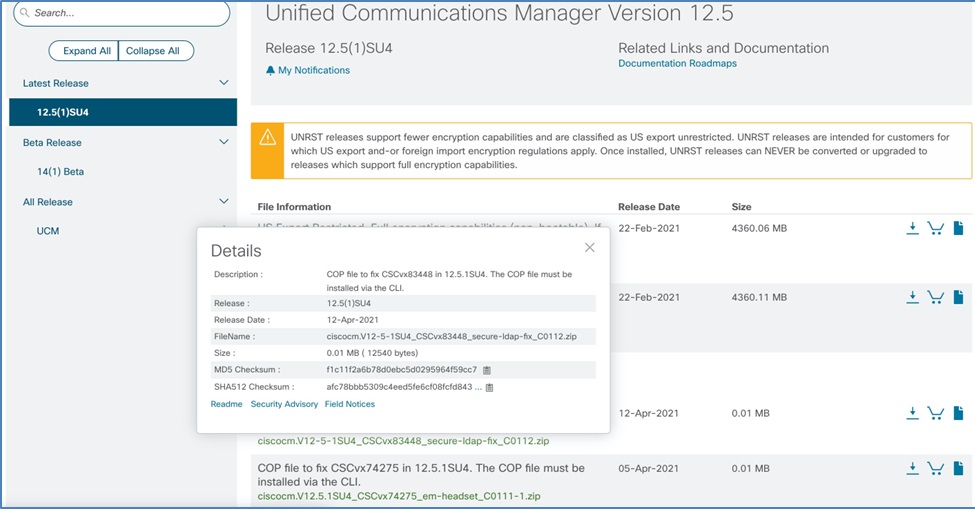
Arquivos do Cisco Options Package (COP)
A Cisco lança arquivos COP para alterar um pouco a forma como o código de produção é executado e fornece à Cisco uma maneira de implantar software fora dos ciclos regulares de lançamento de software. Se necessário, os arquivos COP são lançados em algum momento após o lançamento do código de produção inicial. As equipes de produção lançam arquivos COP para problemas de alto impacto e quando não há solução alternativa disponível para um problema. Além das correções de problemas, os arquivos COP às vezes são lançados para distribuir utilitários durante a atualização (por exemplo, limpeza de disco).
Normalmente, os avisos de campo com problemas corrigidos têm um arquivo COP associado. Geralmente, há um arquivo COP separado para cada problema.
Os PSIRTs nem sempre têm um arquivo COP associado. Para PSIRTs, normalmente uma nova versão é publicada para uma atualização completa.
Cenários iniciados pela Cisco
Se a Cisco determinar que o ambiente de instância dedicada de um cliente precisa de uma instalação de arquivo COP, a Cisco usará um dos seguintes processos:
-
Se o arquivo COP indicar uma correção de emergência (vulnerabilidade ou falha iminente), a Cisco carregará o arquivo COP durante a janela de manutenção programada da Cisco.
-
Em todos os outros casos, a instalação do COP será agendada como uma manutenção regular com o parceiro ou cliente, seguindo o procedimento regular de gerenciamento de alterações.
Cenário iniciado pelo cliente
Se um cliente decidir que precisa de uma instalação de arquivo COP (firmware do telefone, pacotes de idioma local, pacotes de dispositivos), ele deve iniciar o seguinte processo:
Crie uma solicitação de serviço no Control Hub para que o arquivo COP específico seja carregado no servidor SFTP na Instância Dedicada, consulte Solicitação de serviço.
A Cisco só fará o upload do arquivo para o servidor SFTP. É responsabilidade do parceiro baixar o aplicativo COP to UC e instalá-lo, conforme sua conveniência.
Os arquivos COP são publicados na página de download de software da Cisco:
https://software.cisco.com/download/home
Gerenciamento de capacidade
A Cisco e o parceiro gerenciam a capacidade da rede e dos data centers para permitir a integração de clientes na solução de instância dedicada. O processo de gerenciamento de capacidade inclui o monitoramento do crescimento contínuo dos assinantes dos clientes.
A Cisco e o parceiro têm responsabilidades distintas no processo de gerenciamento de capacidade.
Responsabilidade do parceiro
O parceiro garante que seu equipamento de rede tenha capacidade suficiente para lidar com a carga e uma quantidade adequada de previsão de crescimento.
O parceiro fornece a contagem de dispositivos dos Knowledge Workers e do Workspace durante a ativação da Instância Dedicada (o número fornecido deve ser o estado final do número total que será configurado na Instância Dedicada). Com base nos detalhes fornecidos, a Cisco fará o dimensionamento dos aplicativos de UC na Instância Dedicada. Consulte Dimensionamento de aplicativos de Comunicação Unificada para obter mais informações sobre o dimensionamento de aplicativos de UC, consulte. O parceiro gerencia o provisionamento de recursos e usuários dentro da capacidade solicitada.
O parceiro precisa informar a Cisco sobre as mudanças, no número de trabalhadores do conhecimento e na contagem de dispositivos do espaço de trabalho fornecida durante a ativação. Com base nos detalhes fornecidos, a Cisco analisará as mudanças necessárias para os aplicativos de UC e fará as alterações necessárias. Da mesma forma, o parceiro precisa fazer uma solicitação de serviço do Control Hub com a Cisco e trabalhar em conjunto em um plano de expansão. O parceiro pode configurar os recursos e os usuários somente depois que a capacidade extra for adicionada para o cliente. Consulte Como aumentar a solicitação de serviço para obter mais informações.
Pode levar algum tempo para adicionar capacidade adicional, dependendo do tipo de necessidade de crescimento. Isso será feito em conjunto entre o parceiro e a Cisco.
Responsabilidade da Cisco
O serviço de instância dedicada monitora a capacidade do data center e garante que seu equipamento de data center tenha capacidade suficiente para lidar com a carga e uma quantidade adequada de previsão de crescimento.
A Cisco informa o parceiro sobre as expansões ou mudanças planejadas para lidar com o crescimento da capacidade, caso essas mudanças afetem o cliente. A implementação de atualizações e mudanças segue o processo de gerenciamento de mudanças.
Gerenciamento de lançamentos
A Cisco mantém os aplicativos Dedicated Instance Cloud (CUCM, CUCXn, IM&P, CER, Expressway e SME (opcional)) atualizados, conforme julgar apropriado, com os recursos e funcionalidades mais recentes. Os clientes podem operar a qualquer momento com a versão mais atual (“n”) ou a versão anterior (“n-1”).
A Cisco informa o parceiro sobre a disponibilidade da versão e as atualizações planejadas (incluindo os requisitos de atualização) como parte dos alertas e notificações do gerenciamento de alterações. A Cisco se comunicará quando identificarmos os clientes que serão atualizados. A Cisco também comunicará a versão para a qual o cliente será atualizado. O parceiro pode optar por reagendar o upgrade uma vez, dependendo das necessidades comerciais do cliente, até uma semana antes do upgrade programado. Na conclusão bem-sucedida de uma atualização, a Cisco notificará o parceiro.
Para obter mais informações, consulte Gerenciamento de mudanças.
Gerenciamento de versões para a versão Cisco Collaboration Systems
Quando uma nova versão do Collaboration Systems é disponibilizada, a versão atual (“n”) é designada como “n-1”.
| Ações do cliente com instâncias dedicadas |
v14.0 (n-1) | V15.0-SU4a (n) |
|---|---|---|
| Implantações de novos clientes | Não suportado | Suportado |
| Atualizações suportadas | Precisa ser atualizado para o V15SU4a | Suportado |
| Os clientes podem ficar | Não | sim |
O atual “n-1" mencionado na tabela acima entrou no período de fim do suporte. Todos os clientes que ainda usam essa versão devem fazer o upgrade para a versão mais recente. A Cisco apoiará essa transição notificando o parceiro para iniciar os preparativos para a atualização. A Cisco e o parceiro coordenarão colaborativamente uma janela de manutenção com base nos requisitos comerciais do cliente.
A atualização para a versão mais recente de Sistemas de Colaboração é aconselhável para clientes da versão n-1 de Sistemas de Colaboração. Se uma atualização para a versão Collaboration Systems for necessária, ou se uma atualização do SU for necessária devido a novos recursos, você poderá enviar uma solicitação de serviço do Control Hub. Se a Cisco determinar que uma atualização de SU é necessária para resolver quaisquer vulnerabilidades de segurança ou defeitos conhecidos de alta gravidade, a Cisco trabalhará com o parceiro para agendar a atualização.
A Cisco notificará o parceiro na conclusão bem-sucedida de uma atualização.
Gerenciamento de rede
Responsabilidades do parceiro
O parceiro monitora sua rede e seus equipamentos conectados ao data center Cisco Dedicated Instance. O parceiro também monitora sua rede e equipamentos que são:
-
Usado para oferecer suporte ao serviço de instância dedicada e
-
Conectado às instalações do cliente.
O parceiro monitora todos os dispositivos gerenciados pelo parceiro integrados à Dedicated Instance Cloud.
Responsabilidades da Cisco
Webex CallingA Instância Dedicada usa ferramentas de rede líderes do setor para monitorar as conexões de rede do data center entre nosso data center e a rede de parceiros e ferramentas de garantia para identificar e isolar proativamente as deficiências do serviço em nossos data centers globalmente dispersos e com redundância geográfica.
A Cisco não monitora serviços de integração em dispositivos gerenciados por parceiros conectados à Dedicated Instance Cloud. Isso inclui, mas não está limitado a, o seguinte:
-
A Cisco não monitora o tronco SIP da instância dedicada em relação a um cluster diferente do cluster UC da instância dedicada
-
A Cisco não monitora os pontos de rota CTI da instância dedicada em direção a um contact center que não seja um Contact Center Express gerenciado pela Cisco.
Gerenciamento de certificados
Em um ambiente de instância dedicada, os certificados são assinados por uma Certificate Authority (CA) e gerenciados da seguinte forma:
Certificados gerenciados pela equipe de instâncias dedicadas
-
Gerenciador de chamadas
- gerente de chamadas
- Gerenciador de chamadas - ECDSA
- tomcat
- Tomcat-ECDSA
- ipsec
- TVs
O certificado Tomcat é reutilizado para o Call Manager, portanto, o certificado do Call Manager não aparece mais na lista GUI do certificado. Os certificados IPsec e TVS serão renovados se forem autoassinados e estiverem prestes a expirar na lista de gerenciamento de certificados.
-
IM e Presença (IM&P):
- tomcat
- Tomcat-ECDSA
- copo
- COPA-ECDSA
- copa-xmpp
- CUP-XMPP-ECDSA
- cup-xmpp-s2s
- CUP-XMPP-S2S-ECDSA
- ipsec
O sistema renova os certificados cup-xmpp-s2s, cup-xmpp-s2s-ecdsa e ipsec se eles forem autoassinados e estiverem prestes a expirar na lista de gerenciamento de certificados.
-
Cisco Unity Connection(CUC):
- tomcat
- Tomcat-ECDSA
- ipsec
O sistema renova o certificado IPsec se ele for autoassinado e estiver prestes a expirar na lista de gerenciamento de certificados.
-
Cisco Emergency Responder(CER):
- tomcat
- Tomcat-ECDSA
- ipsec
O sistema renova o certificado IPsec se ele for autoassinado e estiver prestes a expirar na lista de gerenciamento de certificados.
-
Via rápida
-
certificado de servidor
-
Renovação da política
A equipe de instâncias dedicadas renova os certificados listados acima todos os anos, desde que os gerencie. Durante a janela de manutenção da renovação, a equipe também remove todos os certificados de confiança expirados.
Responsabilidade do cliente ou parceiro
Clientes ou parceiros devem gerenciar (mover, adicionar, alterar ou excluir) quaisquer certificados manipulados pelo usuário final durante migrações ou operações de rotina. Essa responsabilidade também inclui quaisquer certificados não listados acima.
Responsabilidades de backup e restauração
Veja a seguir um resumo das responsabilidades da Cisco e dos parceiros nas operações de backup e restauração.
| Festa | Responsabilidades |
| Parceiro |
No sistema de nuvem de instância dedicado do parceiro, o parceiro deve sempre manter:
|
| Cisco |
A Cisco faz backup de todos os aplicativos de UC implantados na Instância Dedicada todas as noites e os últimos 3 bons backups são salvos no datacenter da Cisco. Todos os backups são protegidos por senha e separados para cada cliente, que só serão usados para restaurar o aplicativo de UC como parte da recuperação de desastres. Consulte o sistema de recuperação de desastres da Cisco para obter mais informações. A Cisco não faz restaurações sob demanda nem permite usar isso como uma estratégia de recuperação de mudanças. Os parceiros não terão acesso a esses backups nem poderão configurá-los em seus datacenters.
|
Sistema de recuperação de desastres da Cisco
O Sistema de Recuperação de Desastres (DRS), que pode ser chamado a partir de Cisco Unified Communications Manager Administration um nó de IM e Serviço de Presença ou de qualquer nó do Unity Connection, fornece recursos completos de backup e restauração de dados para todos os servidores de UC. O DRS permite que a Cisco realize backups de dados automáticos ou invocados pelo usuário regularmente. O DRS também executa um backup em nível de cluster, o que significa que ele coleta backups de todos os servidores em um Cisco Unified Communications Manager cluster em um local central e, em seguida, arquiva os dados de backup no dispositivo de armazenamento físico. A Cisco faz um backup personalizado das vias expressas e usa o mesmo para a recuperação dos nós.
Os parceiros não terão acesso ao DRS. A Cisco faz backup dos dados de todos os aplicativos de UC implantados na nuvem de instância dedicada. Se ocorrer um desastre real, a Cisco restaurará os dados dos últimos dados de backup disponíveis. Os parceiros podem realizar a recuperação depois que a Cisco tiver feito a restauração do DRS.
Estratégia de recuperação de desastres:
-
Estratégia de recuperação: no caso de uma situação impactar nosso datacenter, que poderia afetar tanto os editores quanto os assinantes, nosso objetivo principal é restaurar rapidamente os serviços para minimizar possíveis interrupções. O datacenter de failover garantiria que a capacidade de chamada não fosse afetada. Nossa estratégia de recuperação é adaptável e depende da natureza específica da falha:
- Falha no aplicativo: Se o problema for identificado como falha ou corrupção do aplicativo, nossa meta é estabelecer um novo editor usando os serviços de backup e retomada do DRS dentro do prazo de um dia útil.
- Falha de hardware: no caso de falha de hardware, a decisão de configurar um novo editor no mesmo datacenter ou em um diferente, ou de recuperar o hardware com defeito, dependerá das circunstâncias únicas e da natureza da falha. Nossa prioridade, como sempre, é minimizar as interrupções e agilizar a restauração do serviço.
- Tempo de ativação da recuperação de desastres: O momento preciso para iniciar nossos protocolos de recuperação de desastres depende de vários fatores, incluindo a escala do desastre, a duração estimada da recuperação e o impacto potencial em nossos serviços. Nossa equipe dedicada monitora continuamente a situação, buscando um equilíbrio entre reduzir o tempo de inatividade e executar o processo de recuperação de desastres de forma eficaz. Com base nessas considerações, comunicaremos o Acordo de Nível de Serviço (SLA), as ações que estão sendo realizadas e os prazos esperados de recuperação de forma transparente para garantir que você se mantenha informado durante todo o processo.
Processo de Garantia da Qualidade (A2Q)
O processo de Garantia de Qualidade (A2Q) foi projetado para garantir a implantação bem-sucedida da Instância Webex Calling Dedicada (DI). Esse processo se concentra na validação de alto nível dos projetos propostos e na revisão e validação de requisitos personalizados para garantir que a entrega esteja alinhada com os resultados esperados.
Escopo e limitações
É importante entender o escopo do processo A2Q:
- O que o A2Q inclui: Validação de alto nível dos projetos propostos e revisão e validação de requisitos personalizados.
- O que o A2Q não inclui:
- Uma garantia ou confirmação de que o projeto estará livre de problemas de campo.
- Uma análise detalhada do projeto ou do fluxo de trabalho.
- Uma análise detalhada do script ou da configuração.
Pré-requisitos
Para iniciar o processo A2Q, a organização parceira deve ser Webex Calling certificada como parceira.
O processo A2Q
Os parceiros devem seguir estas etapas para cada pedido de Webex DI, incluindo novas implantações, modificações, renovações, NFRs e transferências P2P:
- Envie o formulário A2Q: preencha o formulário A2Q.
- Novas implantações: selecione o tipo de negócio como “Greenfield/New”.
- Modificações do pedido: selecione o tipo de negócio como “Alteração de projeto na implantação existente” e forneça uma descrição das alterações de design propostas.
- Iniciação: A equipe A2Q criará um espaço Webex ou iniciará um e-mail. Dependendo da complexidade da solicitação, a análise pode ser conduzida on-line ou off-line.
- Análise e feedback: A equipe da A2Q compartilhará feedback e comentários por meio do espaço Webex ou e-mail. O parceiro é responsável por resolver todas as dúvidas.
- Aprovação: Quando a revisão for concluída, o A2Q será aprovado e a retenção de conformidade do pedido será liberada. Os parceiros receberão a confirmação por e-mail ou pelo espaço Webex.
Cronogramas e suporte
- Cronograma esperado: de 1 a 7 dias úteis.
Os negócios complexos podem exigir mais tempo e várias análises.
- Suporte : Para qualquer dúvida sobre A2Q relacionada à DI, entre em contato com di-a2q-support@cisco.com.


