- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


 În acest articol
 Feedback?
Acest document este conceput pentru a ajuta partenerii calificați de instanță dedicată Webex Calling care au finalizat integrarea cu platforma de instanță dedicată să înțeleagă procesele și procedurile de operare a serviciului.
Domeniul de aplicare
Acest document și materialele de susținere sunt concepute pentru a vă ajuta să înțelegeți responsabilitățile operaționale dintre Cisco și partener și sunt destinate următoarelor segmente de public:
-
Asistență pentru parteneri
-
Organizații de succes pentru parteneri și clienți
Serviciul de asistență tehnică (TAC)
Cisco oferă partenerilor asistență tehnică de nivel 1 24x7x365. Partenerii oferă asistență tehnică clienților lor pentru depanarea instanței dedicate, așa cum este descris în această secțiune. Partenerul poate accelera problemele de asistență la Cisco, după cum este necesar.
Infrastructura de instanță dedicată este gestionată de Cisco Cloud Delivery. Orice probleme legate de dispozitivele care nu sunt gestionate de instanța dedicată sunt responsabilitatea partenerului de a depana. Partenerii ar trebui să se angajeze cu:
-
Furnizori adecvați
-
Echipa de produse Cisco TAC corespunzătoare dacă echipamentul Cisco are un contract de întreținere activă.
Pentru mai multe informații despre asistența de nivel 1, consultați.
Responsabilități de asistență pentru parteneri
Asistența tehnică a partenerilor include posibilitatea de a efectua următoarele pentru clienți:
-
Furnizați informații generale despre servicii.
-
Furnizați suport pentru configurare.
-
Filtrați problemele non-tehnice din problemele tehnice.
-
Suport pentru izolarea problemelor și determinarea defectelor de serviciu.
-
Analizați unde a apărut eroarea.
-
Restaurați setările configurate necorespunzător, care sunt aplicate de un client sau de partener, pentru a remedia problema.
-
Rezolvați problemele legate de orice aplicație sau infrastructură gestionată de parteneri.
-
Prognoza cerințelor de gestionare a capacității pentru noii utilizatori dincolo de cerințele inițiale.
-
Configurați caracteristicile aplicației și efectuați furnizarea de utilizatori.
-
Gestionați facturarea și facturarea clienților.
-
Dețineți relația cu clienții.
-
Gestionați integrarea soluțiilor serviciilor PSTN.
-
Gestionați disponibilitatea clienților pentru upgrade-uri de instanță dedicată, reînnoirea certificatelor și întreținerea infrastructurii.
Când partenerul se angajează Cisco TAC pentru sprijin, partenerul este responsabil pentru a ajuta la problemele de triare. Această responsabilitate include următoarele:
-
Captarea și furnizarea detaliilor problemelor raportate
-
Ajutarea la problemele de replicare și triagare, conform solicitării Cisco TAC
-
Ajutor la testarea remedierilor
-
Confirmarea faptului că problemele nu sunt legate de hardware, software, aplicații sau alte surse furnizate de utilizatorul final.
Este responsabilitatea partenerului să se asigure că următoarele tipuri de nevoi de asistență tehnică sunt adresate clienților săi.
| Tip | Intrebare/Problema |
|---|---|
| Întrebări de utilizator Întrebări de bază Cum pot...? |
Cum funcționează telefonul meu? Ce caracteristici am? Cum folosesc aceste caracteristici? Cum folosesc portalul de auto-îngrijire? Cum folosesc portalul de administrare a aplicațiilor UC pentru instanță dedicată? Cum pot forma un număr PSTN? Cum îmi schimb pinul mesageriei vocale? |
|
Cele mai frecvente probleme de asistență pe care le gestionează partenerul |
Telefonul nu pornește Imposibil de înregistrat telefoane Imposibil de verificat mesageria vocală. Imposibil de utilizat o Cisco UCM caracteristică Nu se poate efectua un apel. Nu se poate primi un apel Nu se poate auzi sunetul Nu se poate conecta la aplicația Jabber/Webex Nu se poate utiliza telefonul mobil Jabber/Webex App |
| Probleme tehnice de configurare a clientului |
Instalarea de clienți soft Configurarea și configurarea unui utilizator final, a caracteristicilor sau a unui plan de apelare Configurarea și configurarea serviciului de voce, video, mesagerie vocală sau IM și serviciu de prezență Furnizarea conturilor de utilizator și a punctelor finale, inclusiv implementarea LDAP și SSO |
| Posibile bug-uri de aplicație | Raportați către Cisco cu privire la funcțiile și caracteristicile care nu funcționează așa cum este documentat |
| Perioada de întrerupere a serviciului sau disponibilitate |
Confirmați disponibilitatea și starea serviciului. Confirmați disponibilitatea în mediul de rețea al clientului, inclusiv conectivitatea cloud sau rețeaua PSTN sau conectivitatea SIP pentru integrarea telefoniei. |
Cerințe de asistență tehnică pentru parteneri
Atunci când partenerul escaladează o nevoie de sprijinCisco TAC, partenerul trebuie să furnizeze următoarele informații:
Informații generale despre caz
-
Furnizați numărul de abonament valabil sau numărul contractului de servicii.
-
Apelanții trebuie să se identifice ca membri ai echipei de asistență pentru parteneri care reprezintă partenerul sau un cont de client revândut.
-
Numele, numărul de telefon și adresa de e-mail ale Reprezentantului Partenerului sau informațiile generice ale partenerului pentru echipa care trece la Cisco.
Când contactați Cisco Cloud Asistența, identificați partenerul, clientul și problema.
Roluri și responsabilități de asistență Cisco
Cisco este responsabilă pentru furnizarea de asistență partenerului pentru serviciul Cloud de instanță dedicată în cadrul centrului de Cisco Cloud date, inclusiv remedierea și analiza cauzelor principale la nivel înalt a problemei (Cisco nu va furniza informații detaliate la nivel de infrastructură în analiza cauzelor principale) .În cazul incidentelor de Severitate 1 sau Severitate 2, Cisco va notifica în mod proactiv partenerii prin e-mail.
Cisco nu este responsabilă pentru sprijinirea:
-
Reţea partenerilor sau clienţilor şi echipamentele conectate la centrul de date Dedicated Instance Cloud şi la sediul clientului.
Nodul de supraviețuire îmbunătățit implementat în sediul clientului va fi responsabilitatea comună a partenerului/clientului și a Cisco.
-
Software sau hardware terță parte
Partenerul este responsabil pentru obținerea de asistență sau actualizări pentru software-ul sau hardware-ul terților, dacă aceasta este determinată a fi cauza incidentului.
Notificări și alerte legate de asistență
Partenerii primesc alerte și buletine de întreținere în Control Hub pentru declararea și rezolvarea întreruperilor identificate la serviciile de bază. Partenerii primesc, de asemenea, o notificare prealabilă cu privire la activitățile de întreținere cu impact sau cele care se extind în afara ferestrelor de întreținere rezervate.
Aceste alerte sunt trimise partenerilor care s-au înscris pentru alertele Control Hub pentru notificările „Întreținere și întreruperi”, consultați Alerte în Control Hub. Partenerii sunt responsabili pentru asigurarea faptului că Cisco dispune de informații de contact exacte și actuale. Cisco recomandă administratorilor să creeze un cont și să utilizeze aplicația Webex pentru notificări.
Managementul schimbărilor
Echipa Dedicated Instance folosește proceduri formale, standardizate pentru a asigura stabilitatea și securitatea serviciului Cloud. Aceste proceduri standardizate facilitează implementarea eficientă și eficientă în timp ce gestionează cererile de schimbare.
Întreţinere
Fereastra de întreținere
Cisco notifică partenerul cu privire la activitățile de întreținere planificate. Toate modificările planificate au loc într-o fereastră de întreținere. Cisco furnizează partenerului o notificare scrisă cu cel puțin 10 zile calendaristice în avans pentru întreținerea planificată care va perturba capacitatea de apelare a clienților. Aceste alerte sunt trimise partenerilor care s-au înscris pentru alertele Control Hub pentru notificările „Întreținere și întreruper i”, consultați Alerte în Control Hub. Partenerii sunt responsabili pentru asigurarea faptului că Cisco dispune de informații de contact exacte și actuale. Cisco recomandă administratorilor să creeze un cont și să utilizeze aplicația Webex pentru notificări.
Întreținerea include următoarele activități:
-
Activități de întreținere de rutină care prezintă un risc minim de impact asupra clienților
-
Activități planificate și programate care vor perturba capacitatea de apelare a clientului.
-
Reînnoiri de rutină ale certificatelor de aplicații UC gestionate de Cisco. Reînnoirile se bazează pe perioada de valabilitate și data și ora reînnoirii certificatelor. Cisco reînnoiește certificatele aplicațiilor UC cu doar 3-7 zile înainte de data expirării și urmează procesul standard de gestionare a modificărilor.
Pentru clienții care au activat conectarea unică (SSO) în aplicațiile UC, odată ce reînnoirea certificatului este finalizată de Cisco, partenerul solicită să dezactiveze SSO, să reimporte fișierul de metadate IDP și să reactiveze SSO. De asemenea, este recomandat ca partenerul sau clientul să valideze SSO.
Fereastra de întreținere pentru clusterul IMM-urilor va fi programată în funcție de regiunea editorială a IMM-urilor.
Ferestrele de întreținere sunt următoarele pentru AMER:
-
9 p.m. ET până la 6 a.m. ET, de luni până vineri
-
9 p.m. ET până la 6 a.m. ET, la sfârșit de săptămână (numai pentru întreținerea infrastructurii Cisco)
Ferestrele de întreținere sunt următoarele pentru APJC:
-
9 p.m. JST până la ora 6 a.m. JST, de luni până vineri
-
9 p.m. JST până la ora 6 a.m. JST, la sfârșit de săptămână ( numai pentru întreținerea infrastructurii Cisco)
Ferestrele de întreținere sunt următoarele pentru AUS:
-
9 p.m. ACT până la 6 a.m. ACT, de luni până vineri
-
9 p.m. ACT până la 6 a.m. ACT, la sfârșit de săptămână ( numai întreținerea infrastructurii Cisco)
Perioadele de întreținere sunt următoarele pentru UE, EMEA și Marea Britanie:
-
9 p.m. CET până la 6 a.m. CET, de luni până vineri
-
9 p.m. CET până la 6 a.m. CET, la sfârșit de săptămână ( numai pentru întreținerea infrastructurii Cisco)
Timpul pentru schimbarea ferestrelor menționate mai sus este fix pe regiune și nu poate fi schimbat.
Atunci când planifică întreținerea, Cisco va face toate încercările de a minimiza și/sau elimina șansa oricărei întreruperi a serviciului de telefonie pe baza arhitecturii geo-redundante a instanței dedicate. Cisco se așteaptă ca toate configurațiile partenerilor și clienților clienți să respecte cele mai bune practici de instanță dedicată pentru redundanță. Cisco nu este responsabilă pentru o pierdere în redundanță din cauza configurării greșite de către partener. Este responsabilitatea partenerului să valideze și să testeze toate integrările terță parte care nu sunt găzduite/gestionate în cloud de instanță dedicată.
Cisco inițiază upgrade-uri ale aplicațiilor UC numai din următoarele motive:
-
Există o vulnerabilitate de securitate în versiunea curentă a aplicației UC, iar remedierea necesită o actualizare sau o instalare COP.
-
Clientul se află în prezent într-o versiune mai mică de n-1 (a versiunii actuale acceptate de instanță dedicată) sau într-o versiune care se apropie de EOL.
Cisco trimite o notificare de întreținere partenerului/clientului cu cel puțin 10 zile calendaristice înainte de fereastra de schimbare și este recomandat ca partenerul să răspundă Cisco în termen de 2-3 zile dacă programul de modificare propus intră în conflict cu prioritățile sale de afaceri. Acest lucru permite Cisco să găsească o fereastră alternativă de modificare (data reprogramată este numai în funcție de datele disponibile pentru operațiunile Cisco). Partenerul poate reprograma întreținerea prin ridicarea unei cereri de service pentru ciclul de viață al aplicației UC. Pentru mai multe informații, consultați ciclul de viață al aplicației UC.
Orice întreținere legată de infrastructură nu poate fi reprogramată.
Cu toate acestea, în scenarii urgente sau de urgență, cum ar fi remedierea vulnerabilității severe de securitate, certificatele care se apropie de expirare, flexibilitatea de a schimba fereastra de întreținere nu va fi posibilă. Scanarea vulnerabilităților instanței dedicate de către un partener sau client nu este acceptată. Instanța dedicată are propriul regim de scanare a vulnerabilităților care rulează constant, efectuăm, de asemenea, teste PEN independente regulate și furnizăm o scrisoare de atestare pe port alul Cisco Trust.
Partenerul a solicitat modificări
Modificările solicitate de partener necesită o revizuire comună pentru a evalua impactul asupra instanței dedicate . Acestea includ modificările pe care partenerul dorește să le facă Cisco și modificările pe care partenerul dorește să le facă. De exemplu:
-
Modificări de configurare care afectează dispozitivele de delimitare sau integrarea aplicațiilor
-
Solicitări de dezactivare a unui serviciu.
Solicitările pentru modificări importante, cum ar fi dezactivarea unui serviciu, sunt trimise la Cisco. Parten erul captează cerințele și trimite la Cisco prin intermediul echipei de succes a partenerului sau al managerului de cont, pentru a iniția o revizuire comună. Înainte de implementarea modificării, cererea este evaluată în comun de către Dedicated Instance Product Management și partener.
Modificări de urgență
Cisco și partenerul pot efectua modificări de urgență imediat sau la următoarea fereastră de întreținere disponibilă, din următoarele motive.
-
Pentru a restabili serviciul unui client
-
Pentru a reduce impactul unei întreruperi
-
Pentru a evita o potențială întrerupere a clienților
-
Pentru a remedia o vulnerabilitate de securitate
Pentru modificări de urgență în rețeaua din afara instanței dedicate, partenerul notifică Cisco impactul asupra clienților care este vizibil pentru Cisco. Atunci când este posibil în mod rezonabil, partenerul deschide un caz cu Cisco, astfel încât Cisco să poată reacționa la impact.
Atunci când efectuează o schimbare de urgență în instanța dedicată, Cisco notifică partenerul atunci când este posibil în mod rezonabil. E-mailul care identifică orice impact asupra clientului cauzat de schimbarea de urgență este trimis la lista de comunicări.
Managementul incidentelor
Managementul incid entelor minimizează efectele adverse asupra afacerii cauzate de erorile din mediu. Cisco analizează incidentele pe măsură ce apar pentru a identifica rapid o cauză. Cisco aplică apoi o soluție până când poate fi implementată o remediere permanentă.
Partenerii se ocupă de gestionarea incidentelor în rețelele lor în conformitate cu propriile procese stabilite. Partenerii notifică Cisco activitățile care pot declanșa alarme sau alte notificări care sunt vizibile pentru Cisco.
Cisco urmează procesul Fereastra de întreținere pentru aplicarea modificărilor.
Clasificarea cazurilor de asistență
Gravitatea cazului de asistență TAC este stabilită de partener în timp ce deschide un tichet de asistență cu Cisco, pe baza impactului asupra afacerii. Partenerul poate solicita o escaladare la o severitate mai mare pe parcursul ciclului de viață al unui bilet, pe baza impactului modificat asupra afacerii.
Următoarea secțiune servește drept îndrumare pentru partener pentru a determina nivelul corect de severitate în timpul deschiderii unui tichet de asistență TAC.
Impactul cazului de asistență
Un caz de sprijin TAC este clasificat în funcție de impactul său asupra întreprinderii (dimensiune, domeniu de aplicare).
Impactul este o măsură a criticității în afaceri a unui incident, adesea egală cu măsura în care un incident duce la disponibilitatea soluției.
| Nivelul impactului incidentului | Definiții de impact |
| Răspândit | Mai mult de trei sferturi din mediul partenerului este afectat |
| Mare | Între jumătate și trei sferturi din mediul partenerului este afectat |
| Localizat | Între un sfert și jumătate din mediul partenerului este afectat |
| individualizat | Mai puțin de un sfert din mediul partenerului este afectat |
Urgența cazului de asistență
Ur gența definește caracterul critic al Incidentului și impactul acestuia asupra Serviciilor sau capacitatea partenerilor de a primi Serviciile.
| Nivelul de urgență al incidentului | Definiții de urgență |
| Critică | Capacitatea de apelare este oprită fără backup sau redundanță |
| Înalt | Capacitatea de apelare este grav degradată |
| Mediu | O altă funcție este oprită |
| Scăzut | O altă funcție este degradată |
Gravitatea cazului de asistență
Severitatea definește nivelul de efort depus de Cisco și de partener pentru a rezolva incidentul.
| Nivelul de severitate a incidentului | Definiții de severitate |
| S1 (critic) | Cisco și partenerul angajează toate resursele necesare 24 x 7 pentru a rezolva situația |
| S2 (Înalt) | Cisco și partenerul angajează resurse cu normă întreagă în timpul orelor de lucru standard pentru a rezolva situația |
| S3 (Mediu) | Cisco și partenerul angajează resurse în timpul orelor de lucru standard pentru a restabili serviciile la niveluri satisfăcătoare |
| S4 (scăzut) | Cisco și partenerul angajează resurse în timpul orelor de lucru standard pentru a furniza informații sau asistență |
Nivelul de severitate este determinat prin aplicarea definițiilor Impact și Urgență.
Matricea de severitate a cazurilor de asistență
| Impact | |||||
| Răspândit | Mare | Localizat | individualizat | ||
|
Urgență | Critică | S1 | S1 | S2 | S3 |
| Înalt | S1 | S2 | S2 | S3 | |
| Mediu | S2 | S3 | S3 | S3 | |
| Scăzut | S4 | S4 | S4 | S4 | |
Cisco are capacitatea, în timpul triajului Incident, de a schimba severitatea cazului și de a reduce severitatea tichetului de asistență, dacă este justificat. Cazul poate fi lăsat deschis pentru o perioadă prescrisă în timp ce stabilitatea operațională este evaluată.
Obiectivele timpului de răspuns al asistenței software
Următoarea secțiune detaliază timpul de răspuns planificat al Cisco la cazurile depuse în funcție de gravitatea acestora. Ocazional, severitatea cazului poate fi ajustată pentru a se alinia cu liniile directoare de mai sus.
Cisco și obiectivul nivelului de servicii
Webex CallingDedicated Instance oferă partenerilor asistență tehnică în limba engleză 24x7. Partenerii pot trimite probleme S3 și S4 direct în Cisco Support Case Manager. Pentru problemele S1 și S2, este recomandat să apelați numărul global TAC 1-800-553-2447.
Standardul Cisco este de a îndeplini nivelurile de severitate S3 și S4 cel puțin 95% din timp, pe baza următoarei grile:
| Nivelul de severitate | Răspuns în: |
| S1 | 15 minute |
| S2 | 30 minute |
| S3 | 1 zi lucrătoare |
| S4 | 3 zile lucrătoare |
Timpul de răspuns este timpul scurs pentru Cisco pentru a recunoaște o problemă de o anumită severitate. Dacă Cisco nu poate rezolva problema în intervalul specificat, Cisco furnizează o stare și un plan de acțiune pentru rezolvare. Timpul de soluționare depinde de faptul că persoana calificată din partea partenerului este disponibilă pentru a ajuta la reproducerea și/sau izolarea problemei, fiind o incompatibilitate între Cisco și mediul partenerului. Dacă o astfel de persoană nu poate fi pusă la dispoziție, acești termene de rezoluție se pot prelungi.
În cazul în care Cisco nu a realizat un statut și/sau o rezoluție acceptabilă în intervalele de timp indicate, partenerii ar trebui să apeleze la Cisco.
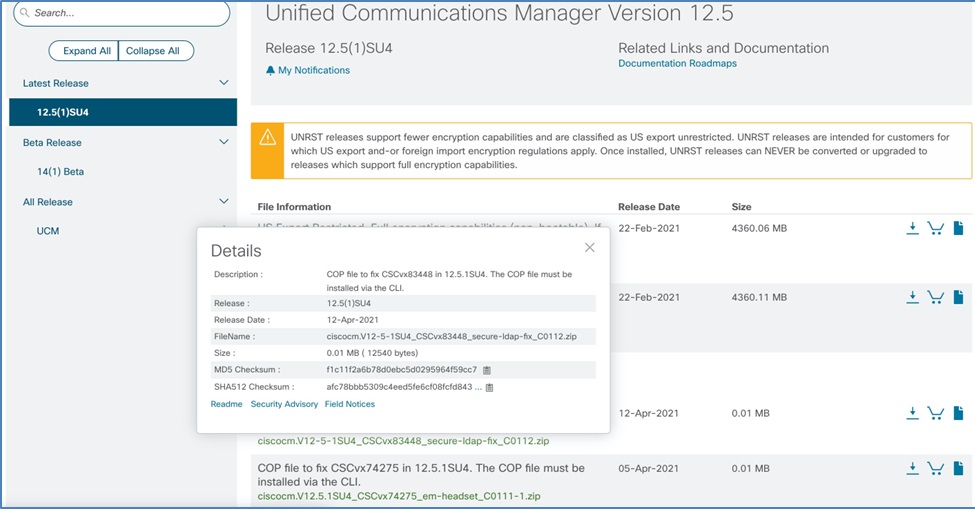
Fișiere Cisco Options Package (COP)
Cisco lansează fișiere COP pentru a schimba ușor modul în care rulează codul de producție și oferă Cisco o modalitate de a implementa software în afara ciclurilor obișnuite de lansare a software-ului. Dacă este necesar, fișierele COP sunt lansate la un moment dat după eliberarea codului inițial de producție. Echipele de producție eliberează fișiere COP pentru probleme cu impact ridicat și atunci când nu există nicio soluție disponibilă pentru o problemă. În plus față de remedierile problemelor, fișierele COP sunt uneori eliberate pentru a distribui utilități la actualizare (de exemplu, curățarea discului).
De obicei, notificările de câmp cu probleme fixe au un fișier COP asociat. De obicei, există un fișier COP separat pentru fiecare problemă.
PSIRT nu au întotdeauna un fișier COP asociat. Pentru pSRT, de obicei este publicată o nouă versiune pentru o actualizare completă.
Scenarii inițiate de Cisco
Dacă Cisco stabilește că mediul de instanță dedicată al unui client are nevoie de o instalare a fișierului COP, Cisco utilizează unul dintre următoarele procese:
-
Dacă fișierul COP dictează o remediere de urgență (vulnerabilitate sau eșec iminent), Cisco încar că fișierul COP în timpul ferestrei de întreținere programată a Cisco.
-
În toate celelalte cazuri, instalarea COP va fi programată ca o întreținere regulată cu partenerul sau clientul, urmând procedura regulată de gestionare a schimbărilor.
Scenariul inițiat de client
Dacă un client decide că are nevoie de instalarea unui fișier COP (firmware pentru telefon, pachete locale lingvistice, pachete de dispozitive), clientul trebuie să inițieze următorul proces:
Creați o solicitare de serviciu în Control Hub pentru fișierul COP specific care urmează să fie încărcat pe server ul SFTP în instanță dedicată, consultați Cerere de serviciu.
Cisco va încărca fișierul numai pe serverul SFTP. Este responsabilitatea partenerului să descarce aplicația COP to UC și să o instaleze, în funcție de confortul dvs.
Fișierele COP sunt publicate pe pagina de descărcare a software-ului Cisco:
https://software.cisco.com/download/home
Managementul capacității
Cisco și partenerul gestionează capacitatea rețelei și a centrelor de date pentru a permite integrarea clienților la soluția Dedicated Instance. Procesul de gestionare a capacității include monitorizarea creșterii continue a abonaților clienților.
Cisco și partenerul au responsabilități separate în procesul de gestionare a capacităților.
Responsabilitatea partenerului
Partenerul se asigură că echipamentele sale de rețea au suficientă capacitate pentru a gestiona sarcina și o cantitate adecvată de creștere prognozată.
Partenerul furnizează numărul de dispozitive Knowledge Workers și Workspace în timpul activării instanței dedicate (numărul furnizat ar trebui să fie starea finală a numărului total care va fi configurat în instanță dedicată). Pe baza detaliilor furnizate, Cisco va face dimensionarea aplicațiilor UC în instanță dedicată. Consultați Dimensiunea aplicațiilor Unified Communication pentru mai multe informații despre dimensionarea aplicațiilor UC, consultați. Partenerul gestionează furnizarea de caracteristici și utilizatori în limita capacității solicitate.
Partenerul trebuie să informeze Cisco cu privire la modificările, la numărul de Knowledge Workers și numărul de dispozitive Workspace furnizate în timpul activării. Pe baza detaliilor furnizate, Cisco va analiza modificările necesare pentru aplicațiile UC și va efectua modificările necesare. Pentru același lucru, partenerul trebuie să ridice o solicitare de servicii Control Hub cu Cisco și să lucreze împreună la un plan de extindere. Partenerul poate configura caracteristicile și utilizatorii numai după adăugarea capacității suplimentare pentru client. Consultați Cum să ridicați cererea de service pentru mai multe informații.
Poate dura timp pentru a adăuga capacitate suplimentară, în funcție de tipul cerinței de creștere . Acest lucru va fi colaborat între partener și Cisco.
Responsabilitatea Cisco
Serviciul de instanță dedicată monitorizează capacitatea centrului de date și se asigură că echipamentele centrului de date au suficientă capacitate pentru a gestiona sarcina și o cantitate adecvată de creștere prognozată.
Cisco informează partenerul cu privire la extinderile sau modificările planificate pentru a aborda creșterea capacității în cazul în care aceste modificări afectează clientul. Implementarea actualizărilor și modificărilor urmează procesul de gestionare a schimbărilor.
Managementul lansărilor
Cisco menține aplicațiile Cloud de instanță dedicată (CUCM, CuCxn, IM&P, CER, Expressway și SME (opțional)) actualizate, după cum consideră Cisco adecvate, cu cele mai recente caracteristici și funcționalități. Clienții pot opera în orice moment fie cu cea mai recentă versiune („n”), fie cu versiunea anterioară („n-1”).
Cisco informează partenerul cu privire la disponibilitatea lansării și actualizările planificate (inclusiv cerințele de actualizare) ca parte a alertelor și notific ărilor privind gestionarea schimbărilor. Cisco va comunica atunci când identificăm clienții care vor fi actualizați. Cisco va comunica, de asemenea, versiunea la care clientul va fi actualizat. Partenerul poate alege să reprogrameze actualizarea o singură dată, în funcție de nevoile de afaceri ale clientului, cu până la o săptămână înainte de actualizarea programată. La încheierea cu succes a unui upgrade, Cisco va notifica partenerul.
Pentru mai multe informații, consultați Gestion area modificărilor.
Gestionarea versiunilor pentru lansarea Cisco Collaboration Systems
Când devine disponibilă o nouă versiune de Collaboration Systems, versiunea curentă („n”) este desemnată ca „n-1”.
| Acțiuni ale clientului pentru instanță dedicată |
v14.0 (n-1) | V15.0-SU4a (n) |
|---|---|---|
| Implementări noi pentru clienți | Nu este acceptat | Sprijinit |
| Upgrade-uri acceptate | Trebuie să fie actualizat la V15SU4a | Sprijinit |
| Clienții pot rămâne | Nu | da |
Actualul „n-1” menționat în tabelul de mai sus a intrat în perioada de încheiere a sprijinului. Orice client care utilizează în continuare această versiune trebuie să facă upgrade la cea mai recentă versiune. Cisco va sprij ini această tranziție prin notificarea partenerului pentru a începe pregătirile pentru upgrade. Cisco și partenerul vor coordona în colaborare o fereastră de întreținere pe baza cerințelor de afaceri ale clientului.
Actualizarea la cea mai recentă versiune de sisteme de colaborare este recomandabilă pentru clienții cu versiunea n-1 Collaboration Systems. Dacă este necesară o actualizare la versiunea de sisteme de colaborare sau dacă este necesară o actualizare SU din cauza unor caracteristici noi, puteți trimite o solicitare de service Hub Control. În cazul în care Cisco stabilește că este necesară o actualizare SU pentru a aborda orice vulnerabilități de securitate sau defecte cunoscute de mare severitate, Cisco va colabora cu partenerul pentru a pro grama actualizarea.
Cisco va notifica partenerul la încheierea cu succes a unui upgrade.
Gestionarea rețelei
Responsabilitățile partenerului
Partenerul își monitorizează rețeaua și echipamentele conectate la centrul de date Cisco Dedicated Instance. Partenerul își monitorizează, de asemenea, rețeaua și echipamentele care sunt:
-
Folosit pentru a sprijini serviciul de instanță dedicată și
-
Conectat la sediul clientului.
Partenerul monitorizează toate dispozitivele gestionate de parteneri integrate cu Dedicated Instance Cloud.
Responsabilități Cisco
Webex CallingDedicated Instance utilizează instrumente de rețea de vârf în industrie pentru a monitoriza conexiunile de rețea ale centrelor de date dintre centrul nostru de date și rețeaua partenerilor și instrumente de asigurare pentru a identifica și izola în mod proactiv deficiențele de servicii în centrele noastre de date geo-redundante dispersate la nivel global.
Cisco nu monitorizează serviciile de integrare în dispozitivele gestionate de parteneri conectate la Dedicated Instance Cloud. Aceasta include, dar nu se limitează la, următoarele:
-
Cisco nu monitorizează trunchiul SIP al instanței dedicate către un alt cluster decât clusterul UC pentru instanță dedicată
-
Cisco nu monitorizează punctele de rutare CTI pentru instanță dedicată către un alt centru de contact decât un Contact Center Express gestionat de Cisco.
Managementul certificatelor
Într-un mediu de instanță dedicată, certificatele sunt semnate de un Certificate Authority (CA) și gestionate după cum urmează:
Certificate gestionate de echipa de instanță dedicată
-
Manager de apeluri
- manager de apeluri
- Managerul apelurilor-ECDSA
- pisică
- Tomcat-ECDSA
- ipsec
- televizoare
Certificatul Tomcat este reutilizat pentru Call Manager, astfel încât certificatul Call Manager nu mai apare în lista GUI de certificate. Certificatele IPsec și TVS vor fi reînnoite dacă sunt auto-semnate și expiră în lista de gestionare a certificatelor.
-
IM și prezență (IM&P):
- pisică
- Tomcat-ECDSA
- ceașcă
- Cupa ECDSA
- cupă-xmpp
- Cupă-XMPP-ECDSA
- cupă-xmpp-s2s
- Cupă-XMPP-S2S-ECDSA
- ipsec
Sistemul reînnoiește certificatele cup-xmpp -s2s, cup-xmpp-s2 s-ecdsa și ipsec dacă acestea sunt auto-semnate și scadente pentru expirare în lista de gestionare a certificatelor.
-
Cisco Unity Connection(CUC):
- pisică
- Tomcat-ECDSA
- ipsec
Sistemul reînnoiește certificatul IPsec dacă acesta este auto-semnat și trebuie expirat în lista de gestionare a certificatelor.
-
Cisco Emergency Responder(CER):
- pisică
- Tomcat-ECDSA
- ipsec
Sistemul reînnoiește certificatul IPsec dacă acesta este auto-semnat și trebuie expirat în lista de gestionare a certificatelor.
-
Autostradă
-
Certificat de server
-
Reînnoirea politicii
Echipa de instanță dedicată reînnoiește certificatele enumerate mai sus în fiecare an, cu condiția să le gestioneze. În timpul ferestrei de întreținere a reînnoirii, echipa elimină, de asemenea, toate certificatele de încredere expirate.
Responsabilitatea clientului sau a partenerului
Clienții sau partenerii trebuie să gestioneze (să mute, să adauge, să modifice sau să șteargă) orice certificate gestion ate de utilizatorul final în timpul migrărilor sau operațiunilor de rutină. Această responsabilitate include, de asemenea, orice certificate care nu sunt enumerate mai sus.
Responsabilități de backup și restaurare
Următorul este un rezumat al responsabilităților Cisco și ale partenerilor pentru operațiunile de backup și restaurare.
| Petrecere | Responsabilități |
| Parteneri |
În sistemul Dedicated Instance Cloud al partenerului, partenerul trebuie să mențină întotdeauna:
|
| Cisco |
Cisco face copii de rezervă pentru toate aplicațiile UC implementate în instanță dedicată în fiecare sear ă, iar cele mai recente 3 copii de rezervă bune sunt salvate în centrul de date Cisco. Toate copiile de rezervă sunt protejate prin parolă și separate pentru fiecare client, care vor fi utilizate numai pentru a restabili aplicația UC ca parte a recuperării în caz de dezastru. Consultați sistemul de recuperare în caz de dezastru Cisco pentru mai multe informații. Cisco nu efectuează restaurări la cerere și nu permite utilizarea acestora ca strategie de retragere a modificărilor. Partenerii nu vor avea acces la aceste copii de rezervă și nici nu li se va permite să configureze copiile de rezervă în centrele lor de date.
|
Sistemul Cisco de recuperare în caz de dezastru
Sistemul de recuperare în caz de dezastru (DRS), care poate fi invocat de la Cisco Unified Communications Manager Administration nodul IM și serviciul de prezență sau de la orice nod Unity Connection, oferă capacități complete de backup și restaurare a datelor pentru toate serverele UC. DRS permite Cisco să efectueze backup-uri de date programate în mod regulat automat sau invocat de utilizator. DRS efectuează, de asemenea, o copie de rezervă la nivel de cluster, ceea ce înseamnă că colectează copii de rezervă pentru toate serverele dintr-un Cisco Unified Communications Manager cluster într-o locație centrală și apoi arhivează datele de rezervă pe dispozitivul de stocare fizic. Cisco face o copie de rezervă personalizată a Expressways și folosește același lucru pentru recuperarea nodurilor.
Partenerii nu vor avea acces la DRS. Cisco face copii de rezervă ale datelor pentru toate aplicațiile UC implementate în norul de instanță dedicată. Dacă apare un dezastru real, Cisco va restabili datele din ultimele date de rezervă disponibile. Partenerii pot efectua recuperarea după ce Cisco a efectuat restaurarea DRS.
Strategie de recuperare în caz de dezastru:
-
Strategia de recuperare: În cazul unei situații care afectează centrul nostru de date, care ar putea afecta atât editorii, cât și abonații, obiectivul nostru principal este de a restabili rapid serviciile pentru a minimiza eventualele întreruperi. Centrul de date failover se va asigura că capacitatea de apelare nu este afectată. Strategia noastră de recuperare este adaptabilă și depinde de natura specifică a eșecului:
- Eșec ul aplicației: Dacă problema este identificată ca o defecțiune sau o corupție a aplicației, obiectivul nostru este să înființăm un nou Publisher folosind serviciile de backup și reluare DRS într-un interval de timp de o zi lucrătoare.
- Def@@ ecțiune hardware: În cazul unei defecțiuni hardware, decizia de a configura un nou Publisher în același centru de date sau în altul sau de a recupera hardware-ul defect va depinde de circumstanțele unice și de natura defecțiunii. Prioritatea noastră, ca întotdeauna, este de a minimiza întreruperile și de a accelera restaurarea serviciilor.
- Momentul activării recuperării în caz de dezastru: Momentul precis pentru inițierea protocoalelor noastre de recuperare în caz de dezastru depinde de diverși factori, inclusiv amploarea dezastrului, durata estimată pentru recuperare și impactul potențial asupra serviciilor noastre. Echipa noastră dedicată monitorizează continuu situația, încercând să găsească un echilibru între reducerea timpilor de nefuncționare și executarea eficientă a procesului de recuperare în caz de dezastru. Pe baza acestor considerente, vom comunica Acordul privind nivelul serviciilor (SLA), acțiunile întreprinse și termenele preconizate pentru recuperare într-o manieră transparentă pentru a ne asigura că sunteți informat pe tot parcursul procesului.
Procesul de asigurare a calității (A2Q)
Procesul de asigurare a calității (A2Q) este conceput pentru a asigura implementarea cu succes a instanței Webex Calling dedicate (DI). Acest proces se concentrează pe validarea la nivel înalt a proiectelor propuse și revizuirea și validarea cerințelor personalizate pentru a asigura alinierea livrabilului cu rezultatele așteptate.
Domeniul de aplicare și limitările
Este important să înțelegeți domeniul de aplicare al procesului A2Q:
- Ce include A2Q: Validarea la nivel înalt a proiectelor propuse și revizuirea și validarea cerințelor personalizate.
- Ce A2Q nu include:
- O garanție sau confirmare că designul va fi lipsit de probleme de teren.
- Un design detaliat sau o revizuire a fluxului de lucru.
- O revizuire detaliată a scripturilor sau a configurației.
Cerințe preliminare
Pentru a iniția procesul A2Q, organizația parteneră trebuie să fie certific Webex Calling ată partener.
Procesul A2Q
Partenerii trebuie să urmeze acești pași pentru fiecare comandă Webex DI, inclusiv noi implementări, modificări, reînnoiri, NFR-uri și transferuri P2P:
- Trimiteți formularul A2Q: Completați formularul A2Q.
- Implementări noi: Selec tați tipul de ofertă ca „Greenfield/Nou”.
- Modific ări de comandă: Selectați tipul tranzacției ca „Modificare proiectare la implementarea existentă” și furnizați o descriere a modificărilor de proiectare propuse.
- Inițiere: Echipa A2Q va crea un spațiu Webex sau va iniția un e-mail. În funcție de complexitatea cererii, revizuirea poate fi efectuată online sau offline.
- Revizuire și feedback: Echipa A2Q va împărtăși feedback și comentarii prin spațiul Webex sau prin e-mail. Partenerul este responsabil pentru rezolvarea tuturor întrebărilor.
- Aprobare: Odată ce revizuirea este încheiată, A2Q va fi aprobat, iar suspendarea de conformitate a comenzii va fi eliberată. Partenerii vor primi confirmarea prin e-mail sau spațiul Webex.
Cronologie și asistență
- Cronologie pre conizată: 1—7 zile lucrătoare.
Ofertele complexe pot necesita timp suplimentar și revizuiri multiple.
- Suport : Pentru orice întrebări A2Q legate de DI, vă rugăm să contactați di-a2q-support@cisco.com.


