- בית
- /
- מאמר

תודה על המשוב.


 במאמר זה
 משוב?
קבל את כל המידע הזמין אודות Webex Calling, בין אם אתה שותף, מנהל מערכת או משתמש. השתמש בקישורים המסופקים כאן כדי לעזור לך להתחיל להשתמש בכל השירותים והתכונות הזמינים עם Webex Calling.
דרישות שער מקומי עבור Webex Calling
דרישות מקדימות כלליות
לפני שתגדיר שער מקומי עבור Webex Calling, ודא כי:
יש לך ידע בסיסי בעקרונות VoIP
יש לך ידע מעשי לגבי מושגי Cisco IOS-XE וקול IOS-XE
יש לך הבנה בסיסית של פרוטוקול התחלת הפעלה (SIP)
יש לך הבנה בסיסית לגבי Cisco Unified Communications Manager (Unified CM) אם מודל הפריסה שלך כולל את Unified CM
ראה את מדריך תצורה ארגוני של Cisco Unified Border Element (CUBE) לפרטים.
דרישות חומרה ותוכנה עבור שער מקומי
ודא שהפריסה שלך כוללת אחד או יותר מהשערים המקומיים (Cisco CUBE (לקישוריות מבוססת IP) או שער של Cisco IOS (עבור קישוריות מבוססת TDM)) שנמצאים בטבלה 1 של המדריך להזמנת שער מקומי עבור Webex Calling. בנוסף, ודא שבפלטפורמה פועלת מהדורת IOS-XE נתמכת בהתאם למדריך קביעת התצורה של שער מקומי.
דרישות רישיון עבור שערים מקומיים
יש להתקין רישיונות שיחות של CUBE בשער המקומי. לקבלת מידע נוסף, עיין במדריך קביעת התצורה של Cisco Unified Border Element.
דרישות תעודה ואבטחה עבור שער מקומי
Webex Calling דורש איתות ומדיה מאובטחים. השער המקומי מבצע את ההצפנה, ויש ליצור חיבור TLS יוצא לענן בעזרת השלבים הבאים:
יש לעדכן את ה-LGW בחבילת הבסיס של CA מ-Cisco PKI
קבוצה של אישורי תקציר SIP מדף Trunk Configuration של Control Hub משמשת לקביעת התצורה של LGW (השלבים הם חלק מהתצורה הבאה)
חבילת הבסיס של CA מאמתת את התעודה שהוצגה
מוצגת בקשה לפרטי כניסה (המערכת מספקת תקציר SIP)
הענן מזהה איזה שער מקומי רשום באופן מאובטח
דרישות חומת אש, חציית NAT ומיטוב נתיב מדיה עבור שער מקומי
ברוב המקרים, השער המקומי ונקודות הקצה יכולים לשכון ברשת הלקוח הפנימית, באמצעות כתובות IP פרטיות עם NAT. חומת האש הארגונית חייבת לאפשר תעבורה יוצאת (SIP, RTP/UDP, HTTP) לכתובות IP/יציאות ספציפיות, המכוסות במידע עזר לגבי יציאות.
אם ברצונך להשתמש במיטוב נתיב מדיה עם ICE, הממשק הפונה ל-Webex Calling של השער המקומי חייב לכלול נתיב רשת ישיר לנקודות הקצה של Webex Calling ומהן. אם נקודות הקצה נמצאות במיקום אחר ואין נתיב רשת ישיר בין נקודות הקצה לבין הממשק הפונה ל-Webex Calling של השער המקומי, השער המקומי חייב להיות בעל כתובת IP ציבורית שהוקצתה לממשק הפונה ל-Webex Calling עבור שיחות בין השער המקומי לנקודות הקצה כדי להשתמש במיטוב נתיב מדיה. בנוסף, חייב לפעול בו IOS-XE גרסה 16.12.5.
השלב הראשון להפעלת שירותי Webex Calling שלך הוא להשלים את אשף ההגדרה הראשונה (FTSW). לאחר השלמת FTSW עבור המיקום הראשון שלך, אין צורך להשלים אותו עבור מיקומים נוספים.
| 1 | לחץ על הקישור תחילת העבודה בהודעת ברוכים הבאים שאתה מקבל בדוא"ל.
| ||
| 2 | סקור וקבל את תנאי השירות. | ||
| 3 | סקור את התוכנית שלך ולאחר מכן לחץ על תחילת העבודה.
| ||
| 4 | בחר את המדינה שאליה יש למפות את מרכז הנתונים שלך, והזן את איש הקשר של הלקוח ופרטי הכתובת של הלקוח. | ||
| 5 | לחץ על הבא: מיקום ברירת מחדל. | ||
| 6 | בחר מבין האפשרויות הבאות:
| ||
| 7 | בצע את הבחירות הבאות שיחולו על המיקום הזה:
| ||
| 8 | לחץ על הבא. | ||
| 9 | הזן כתובת SIP זמינה של Cisco Webex ולחץ על הבא ובחר סיום. |
לפני שתתחיל
כדי ליצור מיקום חדש, הכן את המידע הבא:
כתובת מיקום
מספרי טלפון רצויים (אופציונלי)
| 1 | היכנס ל-Control Hub בכתובתhttps://admin.webex.com , עבור אל .
| ||||
| 2 | קבע את התצורה של הגדרות המיקום:
| ||||
| 3 | לחץ על שמור ולאחר מכן בחר כן/ לא כדי להוסיף מספרים למיקום כעת או מאוחר יותר. | ||||
| 4 | אם לחצת על הוסף עכשיו, בחר אחת מהאפשרויות הבאות:
הבחירה באפשרות PSTN מתבצעת בכל רמת מיקום (לכל מיקום יש אפשרות PSTN אחת בלבד). תוכל לשלב כמה אפשרויות שתרצה עבור הפריסה שלך, אבל לכל מיקום תהיה אפשרות אחת. לאחר בחירה והקצאה של אפשרות PSTN, תוכל לשנות אותה על-ידי לחיצה על נהל במאפייני PSTN של המיקום. עם זאת, ייתכן שאפשרויות מסוימות, כגון Cisco PSTN, לא יהיו זמינות לאחר שהוקצתה אפשרות אחרת. פתח מקרה תמיכה לקבלת הדרכה. | ||||
| 5 | בחר אם ברצונך להפעיל את המספרים עכשיו או מאוחר יותר. | ||||
| 6 | אם בחרת ב-PSTN שאינו משולב או ב-PSTN המבוסס על הסביבה המקומית, הזן מספרי טלפון כערכים המופרדים באמצעות פסיקים ולאחר מכן לחץ על אמת. מספרים מתווספים עבור המיקום הספציפי. ערכים חוקיים עוברים לשדה מספרים מאומתים, וערכים לא חוקיים נשארים בשדה הוסף מספרים בליווי הודעת שגיאה. בהתאם למדינת המיקום, המספרים מעוצבים לפי דרישות החיוג המקומיות. לדוגמה, אם נדרשת קידומת מדינה, ניתן להזין מספרים עם הקידומת או בלעדיה והקידומת מופיעה בהתחלה. | ||||
| 7 | לחץ על שמור. |
מה הלאה?
לאחר יצירת מיקום, ניתן להפעיל שירותי חירום 911 עבור המיקום הזה. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
לפני שתתחיל
 | קבל רשימה של המשתמשים וסביבות העבודה המשויכים למיקום: עבור אל ומהתפריט הנפתח, בחר את המיקום שיש למחוק. עליך למחוק את המשתמשים וסביבות העבודה האלה לפני שתמחק את המיקום. זכור שכל המספרים המשויכים למיקום זה ישוחררו בחזרה לספק ה-PSTN שלך; לא תהיה לך יותר הבעלים של המספרים האלה. |
| 1 | היכנס ל-Control Hub בכתובתhttps://admin.webex.com , עבור אל . |
| 2 | לחץ |
| 3 | בחר מחיקת מיקום ואשר שברצונך למחוק את המיקום הזה. בדרך כלל עוברות כמה דקות עד שהמיקום נמחק לצמיתות, אבל זה עלול להימשך עד שעה. ניתן לבדוק את המצב על-ידי לחיצה על |
 לצד שם המיקום ובחירה באפשרות
ניתן לשנות את הגדרת PSTN, את השם, אזור הזמן והשפה של מיקום לאחר יצירתו. זכור עם זאת שהשפה החדשה חלה רק על משתמשים ומכשירים חדשים. משתמשים ומכשירים קיימים ממשיכים להשתמש בשפה הישנה.
| עבור מיקומים קיימים, ניתן להפעיל שירותי חירום 911. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף. |
| 1 | היכנס ל-Control Hub בכתובתhttps://admin.webex.com , עבור אל . אם אתה רואה סמל אזהרה לצד מיקום, משמעות הדבר היא שעדיין לא הגדרת מספר טלפון עבור המיקום הזה. לא ניתן לבצע או לקבל שיחות כלשהן עד שתקבע את התצורה של המספר הזה. | ||||||
| 2 | (אופציונלי) תחת חיבור PSTN, בחר PSTN המחובר לענן או PSTN המבוסס על הסביבה המקומית (שער מקומי), בהתאם לשער שכבר קבעת את תצורתו. לחץ על נהל כדי לשנות את התצורה הזו ולאחר מכן אשר את הסיכונים המשויכים על-ידי בחירה באפשרות המשך. לאחר מכן, בחר אחת מהאפשרויות הבאות ולחץ על שמור:
| ||||||
| 3 | בחר את המספר הראשי שבו ניתן ליצור קשר עם איש הקשר הראשי של המיקום. | ||||||
| 4 | (אופציונלי) תחת שיחות חירום, ניתן לבחור מזהה מיקום לשעת חירום שיוקצה למיקום הזה.
| ||||||
| 5 | בחר את מספר הדואר הקולי שהמשתמשים יכולים להתקשר אליו כדי לבדוק את הדואר הקולי שלהם עבור המיקום הזה. | ||||||
| 6 | (אופציונלי) לחץ על סמל העיפרון בחלק העליון של הדף 'מיקום' כדי לשנות את שם המיקום, שפת ההכרזות, שפת הדוא"ל, אזור הזמן או הכתובת לפי הצורך ולאחר מכן לחץ על שמור.
|
הגדרות אלה מיועדות לחיוג פנימי וזמינות גם באשף ההגדרה הראשונה. בעת שינוי תוכנית החיוג, המספרים לדוגמה ב-Control Hub מתעדכנים כדי להציג את השינויים האלה.
 | ניתן לקבוע את התצורה של הרשאות שיחה יוצאת עבור מיקום. ראה שלבים אלה כדי לקבוע את התצורה של הרשאות שיחה יוצאת. |
| 1 | היכנס ל-Control Hub, עבור אל , ולאחר מכן גלול אל חיוג פנימי. | ||||||||
| 2 | קבע את התצורה של העדפות החיוג האופציונליות הבאות, לפי הצורך:
| ||||||||
| 3 | ציין חיוג פנימי עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג פנימי לפי הצורך:
| ||||||||
| 4 | ציין חיוג חיצוני עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג חיצוני לפי הצורך:
ההשפעה על המשתמשים:
|
אם אתה משווק בעל ערך מוסף, באפשרותך להשתמש בשלבים האלה כדי להתחיל את קביעת התצורה של השער המקומי ב-Control Hub. כאשר השער הזה רשום בענן, באפשרותך להשתמש בו באחד או יותר ממיקומי Webex Calling שלך כדי לספק ניתוב לכיוון ספק שירותי PSTN ארגוני.
 | לא ניתן למחוק מיקום הכולל שער מקומי כאשר השער המקומי נמצא בשימוש עבור מיקומים אחרים. |
לפני שתתחיל
לאחר הוספת מיקום, ולפני קביעת התצורה של PSTN המבוסס על הסביבה המקומית עבור מיקום, עליך ליצור trunk.
צור מיקומים והגדרות ומספרים ספציפיים לכל אחד מהם. מיקומים חייבים להתקיים לפני שתוכל להוסיף PSTN המבוסס על הסביבה המקומית.
הבן את דרישות ה-PSTN המבוסס על הסביבה המקומית (שער מקומי) עבור Webex Calling.
לא ניתן לבחור יותר מ-trunk אחד עבור מיקום עם PSTN המבוסס על הסביבה המקומית, אבל ניתן לבחור את אותו trunk עבור מיקומים מרובים.
| 1 | היכנס ל רכזת בקרה ב , עבור אל שירותים > מתקשר > ניתוב שיחות , ובחר הוסף טראנק .https://admin.webex.com | ||
| 2 | בחר מיקום. | ||
| 3 | תן שם ל-trunk ולחץ על שמור.
|
מה הלאה?
פרטי ה-trunk מופיעים על המסך דומיין רשם, OTG/DTG של Trunk Group, קו/יציאה וכתובת Proxy יוצא.
מומלץ להעתיק את המידע הזה מ-Control Hub ולהדביק אותו בקובץ טקסט או במסמך מקומיים כדי שתוכל להיעזר בו כשתהיה מוכן לקבוע את התצורה של ה-PSTN המבוסס על הסביבה המקומית.
אם תאבד את פרטי הכניסה, תצטרך ליצור אותם ממסך פרטי ה-trunk ב-Control Hub. לחץ על אחזר שם משתמש ואפס סיסמה כדי ליצור קבוצה חדשה של פרטי כניסה לאימות שיהיו בשימוש ב-trunk.
| 1 | היכנס ל-Control Hub בכתובתhttps://admin.webex.com , עבור אל . | ||
| 2 | בחר מיקום לשינוי ולחץ על נהל. | ||
| 3 | בחר PSTN המבוסס על הסביבה המקומית ולחץ על הבא. | ||
| 4 | בחר trunk מהתפריט הנפתח.
| ||
| 5 | לחץ על הודעת האישור ולאחר מכן לחץ על שמור. |
מה הלאה?
עליך לקחת את פרטי התצורה ש-Control Hub יצר ולמפות את הפרמטרים לשער המקומי (לדוגמה, ב-CUBE של Cisco השוכן בסביבה המקומית). מאמר זה מנחה אותך בתהליך זה. עיין בדיאגרמה הבאה, המציגה דוגמה לאופן שבו פרטי התצורה של Control Hub (משמאל) ממופים לפרמטרים ב-CUBE (מימין):
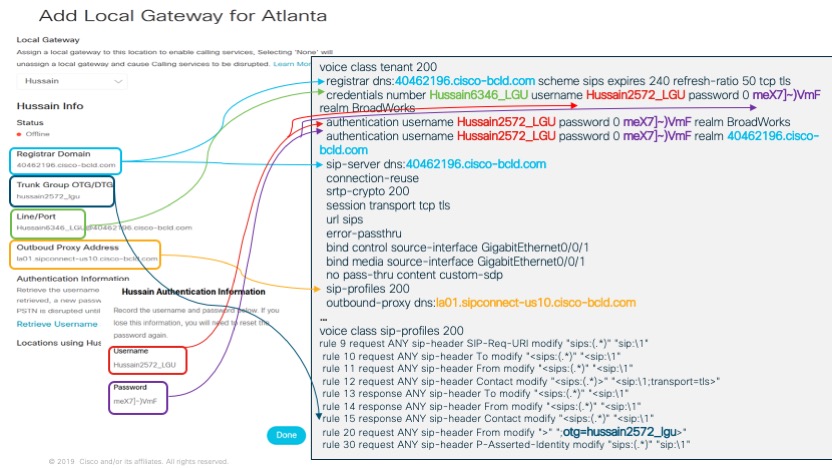
לאחר שתשלים בהצלחה את קביעת התצורה בשער עצמו, תוכל לחזור אל שירותים > שיחה > מיקומים ב-Control Hub והשער שיצרת יופיע בכרטיס המיקום שאליו הקצית אותו עם נקודה ירוקה משמאל לשם. המצב הזה מציין שהשער רשום באופן מאובטח בענן השיחות ומשמש כשער ה-PSTN הפעיל עבור המיקום.
באפשרותך להציג, להפעיל, להסיר ולהוסיף בקלות מספרי טלפון עבור הארגון שלך ב-Control Hub. לקבלת מידע נוסף, ראה ניהול מספרי טלפון ב-Control Hub.
אם אתה מנסה את שירותי Webex וברצונך להמיר את תקופת הניסיון שלך למנוי בתשלום, תוכל לשלוח בקשה בדוא"ל לשותף שלך.
| 1 | היכנסו ל-Control Hub ב-https://admin.webex.com, בחרו בסמל הבניין |
| 2 | בחר את הלשונית מינויים ולאחר מכן לחץ על רכוש עכשיו. הודעת דוא"ל נשלחת לשותף שלך ומיידעת אותו שאתה מעוניין לבצע המרה למינוי בתשלום. |
אתה יכול להשתמש רכזת בקרה כדי להגדיר את העדיפות של אפשרויות השיחות הזמינות שהמשתמשים רואים בהן אפליקציית Webex . אתה יכול גם להפעיל אותם עבור קליק אחד להתקשרות. לקבלת מידע נוסף, ראה: הגדר אפשרויות שיחות עבור משתמשי Webex App .
אתה יכול לשלוט באיזה יישום שיחות ייפתח כאשר משתמשים מבצעים שיחות. אתה יכול להגדיר את הגדרות הלקוח המתקשר, כולל פריסת מצבים מעורבים עבור ארגונים עם משתמשים הזכאים ל- Unified CM או Webex Calling ומשתמשים ללא שירותי שיחות בתשלום מ- Cisco. לקבלת מידע נוסף, ראה: הגדר התנהגות שיחה.
סקירה
Webex Calling תומך כעת בשתי גרסאות של שער מקומי:
שער מקומי
שער מקומי עבור Webex for Government
לפני שתתחיל, הבין את דרישות רשת הטלפון הממותגת הציבורית (PSTN) ואת דרישות השער המקומי (LGW) עבור Webex Calling. ראה ארכיטקטורה מועדפת של Cisco עבור Webex Calling למידע נוסף.
מאמר זה מניח שקיימת פלטפורמת שער מקומי ייעודית ללא תצורת קול קיימת. אם תשנה פריסה קיימת של שער PSTN או פריסה ארגונית של CUBE כדי להשתמש בפונקציית השער המקומי עבור Webex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחות והפונקציונליות הקיימות עקב השינויים שביצעת.
| הנהלים מכילים קישורים לתיעוד הפקודות שבו תוכל ללמוד עוד על אפשרויות הפקודות הבודדות. כל קישורי ההפניה לפקודות עוברים אל Webex פקודות Webex Managed Gateways אלא אם צוין אחרת (במקרה זה, קישורי הפקודה עוברים אל עיון לפיקוד קולי של Cisco IOS ). באפשרותך לגשת לכל המדריכים האלה ב-Cisco Unified Border Element Command References. לקבלת מידע אודות SBCs הנתמכים של צד שלישי, עיין בתיעוד הפניה למוצר המתאים. |
ישנן שתי אפשרויות להגדיר את השער המקומי עבורך Webex Calling תא המטען:
תא מטען מבוסס רישום
תא מטען מבוסס תעודה
השתמש בזרימת המשימות מתחת ל- שער מקומי מבוסס רישום או שער מקומי מבוסס תעודות כדי להגדיר שער מקומי עבורך Webex Calling תא המטען.
ראה תחילת העבודה עם שער מקומי לקבלת מידע נוסף על סוגי ה-trunk שונים. בצע את השלבים הבאים בשער המקומי עצמו, באמצעות ממשק שורת הפקודה (CLI). אנו משתמשים ב- פרוטוקול התחלת הפעלה (SIP) ו- Transport Layer Security (TLS) כדי לאבטח את המטען ובפרוטוקול מאובטח בזמן אמת (SRTP) כדי לאבטח את המדיה בין השער המקומי לבין Webex Calling .
בחר ב-CUBE כשער המקומי. Webex for Government אינו תומך כרגע בקרי גבול הפעלה של צד שלישי (SBCs). כדי לסקור את הרשימה העדכנית ביותר, ראה תחילת העבודה עם שער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a ואילך עבור כל השערים המקומיים של Webex for Government.
כדי לעיין ברשימת רשויות אישור הבסיס (CA) שתומכות ב-Webex for Government, ראה רשויות אישור בסיס עבור Webex for Government.
לקבלת פרטים על טווחי היציאות החיצוניות עבור שער מקומי ב-Webex for Government, ראה דרישות רשת עבור Webex for Government (FedRAMP).
שער מקומי עבור Webex for Government אינו תומך בדברים הבאים:
STUN/ICE-Lite עבור מיטוב נתיב מדיה
פקס (T.38)
כדי להגדיר שער מקומי עבור ה-trunk של Webex Calling ב-Webex for Government, השתמש באפשרות הבאה:
תא מטען מבוסס תעודה
השתמש בזרימת המשימה תחת השער המקומי המבוסס על תעודה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי המבוסס על תעודה, ראה הגדרת trunk המבוסס על תעודת Webex Calling.
חובה להגדיר צפני GCM תואמים ל-FIPS לתמיכה בשער המקומי עבור Webex for Government. אם לא, הגדרת השיחה נכשלה. לקבלת פרטי תצורה, ראה trunk מבוסס על תעודת Webex Calling.
| Webex for Government אינו תומך בשער מקומי מבוסס רישום. |
סעיף זה מתאר כיצד להגדיר רכיב גבול Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות רישום SIP trunk. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ-PSTN מנותבות ל-Webex Calling וכל השיחות מ-Webex Calling מנותבות ל-PSTN. התמונה שלהלן מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבצע מעקב.
בתכנון זה, נעשה שימוש בתצורות הראשיות הבאות:
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות של trunk.
Uri של מחלקת קול: משמש לסיווג הודעות SIP עבור הבחירה של עמית חיוג נכנס.
עמית חיוג נכנס: מספק טיפול להודעות SIP נכנסות וקובע את הנתיב היוצא עם קבוצת עמיתי חיוג.
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות קדימה.
עמית חיוג יוצא: מספק טיפול להודעות SIP יוצאות ומנתב אותן למטרה הנדרשת.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוט כקו בסיס לבניית הפתרון המואר בתרשים הבא. במקרה זה, Unified Communications Manager מספק ניתוב וטיפול מרכזי בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, נעשה שימוש בשמות המארח, כתובות ה-IP והממשקים המוארים בתמונה הבאה.
השתמש בהנחיית התצורה בשאר המסמך הזה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
שלב 1: קבע תצורה של קישוריות ואבטחה של קו בסיס נתב
שלב 2: קביעת התצורה של Trunk של Webex Calling
בהתאם לארכיטקטורה הנדרשת שלך, בצע גם:
שלב 3: קבע תצורה של שער מקומי עם trunk של SIP PSTN
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
שלב 3: קבע תצורה של שער מקומי עם trunk של TDM PSTN
תצורת קו בסיס
הצעד הראשון בהכנת נתב Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטחת את הפלטפורמה שלך ומבססת את הקישוריות.
כל פריסות השער המקומי מבוססות הרישום דורשות מגרסאות Cisco IOS XE 17.6.1a ואילך. בגרסאות המומלצות, עיין בדף מחקר התוכנה של Cisco. חפש את הפלטפורמה ובחר באחת המהדורות המוצעות.
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות Unified Communications ו-Security Technology.
נתבי סדרת Catalyst Edge 8000 מצוידים בכרטיסי קול או DSPs דורשים רישוי DNA Advantage. נתבים ללא כרטיסים קוליים או רכיבי DSP דורשים רישוי DNA Essentials מינימלי.
בנה תצורת קו בסיס עבור הפלטפורמה שלך שתואמת את המדיניות העסקית שלך. בפרט, קבע את התצורה של הפעולות הבאות ואמת את הפעולות הבאות:
NTP
ACLs
אימות משתמש וגישה מרחוק
DNS
ניתוב IP
כתובות IP
הרשת כלפי Webex Calling חייבת להשתמש בכתובת IPv4.
העלה את חבילת CA של Cisco root לשער המקומי.
תצורה
| 1 | ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
| ||
| 2 | הגן על פרטי רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי ואת סוג ההצפנה באופן הבא:
| ||
| 3 | צור נקודת אמון של PKI מציין מיקום.
| ||
| 4 | הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל באמצעות פקודות התצורה הבאות. יש לעדכן גם את פרמטרי התעבורה כדי להבטיח חיבור מאובטח אמין לרישום:
| ||
| 5 | התקן את חבילת Cisco root CA, הכוללת את אישור DigiCert CA המשמש את Webex Calling. השתמש ב-איפוס סיסמה פקודה להוריד את חבילת השורש של CA מהכתובת ה-URL שצוינה, ולנקה את מאגר האמון של CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה:
|
| 1 | צור trunk של PSTN מבוסס רישום עבור מיקום קיים ב-Control Hub. שים לב למידע ה-trunk שסופק ברגע שה-trunk נוצר. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבים התצורה במדריך זה. למידע נוסף, ראה קבע תצורה של טראנקים, קבוצות מסלולים ותוכניות חיוג עבור Webex Calling . | ||||
| 2 | הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: להלן הסבר על השדות עבור התצורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקת מדיהמאפשר ניטור מדיה בשער המקומי. סטטיסטיקות בצובר מדיהמאפשר למישור הבקרה לסקר את מישור הנתונים עבור סטטיסטיקת שיחות בכמות גדולה. למידע נוסף על פקודות אלה, ראה מדיה. Sip לחיבורים לאפשר ל-SIPהפעל פונקציונליות בסיסית של CUBE SIP גב אל גב של סוכן משתמש. למידע נוסף, ראה אפשר חיבורים .
מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
למידע נוסף, ראה הלם flowdata agent-id ו הלם זרימת נתונים משותף-סוד . מנה אסימטרית מלאהמגדיר תמיכת תוכן מנה אסימטרי SIP עבור מטענים DTMF ומטען קודק דינמי. למידע נוסף על פקודה זו, ראה מטען א-סימטרי . הצעה מוקדמת כפוימאלץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. למידע נוסף על פקודה זו, ראה הצעה מוקדמת . | ||||
| 3 | הגדרות קודק מחלקה קולית 100 מסנן עבור ה-Trunk. בדוגמה זו, נעשה שימוש באותו מסנן קודק עבור כל ענפי ה-trunk. ניתן להגדיר מסננים עבור כל trunk לצורך שליטה מדויקת. להלן הסבר על השדות עבור התצורה: קודק סוג קול 100משמש כדי לאפשר קודקים מועדפים עבור שיחות דרך ענפי SIP trunk. לקבלת מידע נוסף, ראה Codecשל מחלקה קולית.
| ||||
| 4 | הגדרות שימוש במעמד קול 100 כדי לאפשר את ICE ב-trunk של Webex Calling. להלן הסבר על השדות עבור התצורה: Stunשימושקרחliteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר אופטימיזציה של מדיה בכל עת שהדבר אפשרי. למידע נוסף, ראה שימוש בהלם בכיתה ו שימוש בהלם ice lite .
| ||||
| 5 | הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. להלן הסבר על השדות עבור התצורה: Voice class srtp-crypto 100מציין את SHA1_80 כ-CUBE חבילת הצופן היחידה של SRTP מציעה ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA180._ למידע נוסף, ראה מחלקת קול srtp-crypto . | ||||
| 6 | הגדר תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על פרמטר ה-trunk של היעד שלו: להלן הסבר על השדות עבור התצורה: שיעור קול uri 100 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש ב-dtg= ואחריו בערך ה-Trunk OTG/DTG שסופק ב-Control Hub כאשר ה-trunk נוצר. למידע נוסף, ראה uri של מחלקה קולית. | ||||
| 7 | הגדרות פרופיל SIP 100, שישמש לשינוי הודעות SIP לפני שהן יישלחו ל-Webex Calling.
להלן הסבר על השדות עבור התצורה:
| ||||
| 8 | קבע את התצורה של trunk של Webex Calling:
|
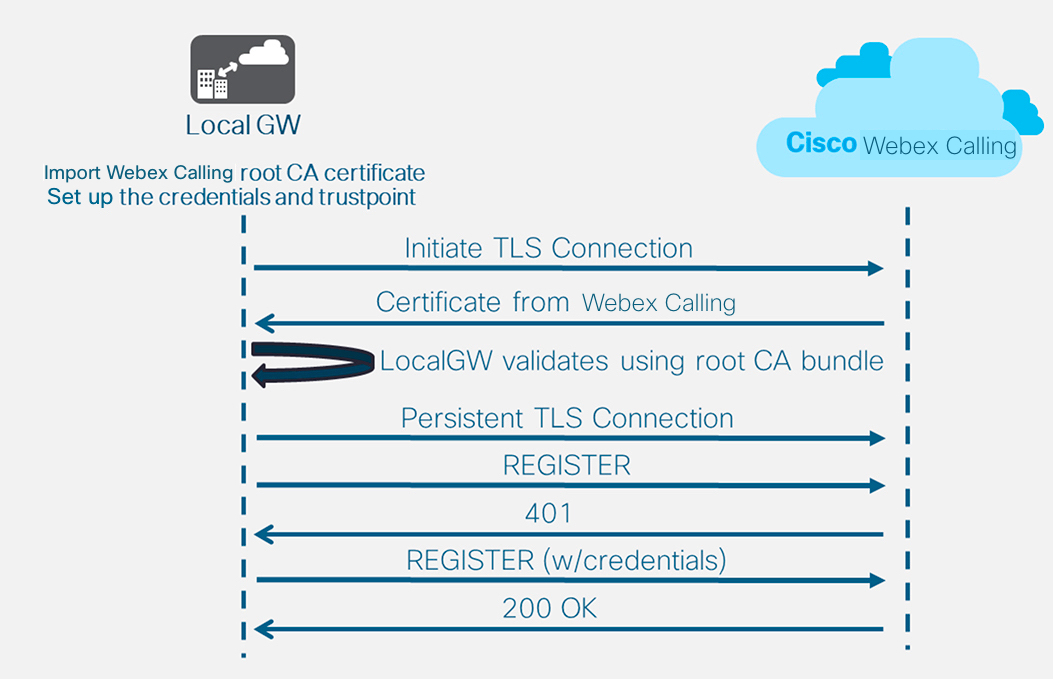
לאחר שתגדיר דייר 100 והגדר עמית חיוג של SIP VoIP, השער יוזם חיבור TLS לכיוון Webex Calling. בשלב זה, ה-SBC לגישה מציג את התעודה שלו לשער המקומי. השער המקומי מאמת את תעודת ה-SBC לגישה של WeBEX Calling באמצעות חבילת הבסיס של CA שעודכנה מוקדם יותר. אם האישור מזוהה, מתבצע מפגש TLS מתמשך בין ה-SBC לגישה של Webex Calling. השער המקומי יכול לאחר מכן להשתמש בחיבור מאובטח זה כדי להירשם ל-SBC לגישה של Webex. כאשר הרישום מאותגר לאימות:
שם המשתמש, הסיסמה והפרמטרים התחום מהתצורה של פרטי הכניסה משמשים בתגובה.
חוקי השינוי בפרופיל SIP 100 משמשים להמרת כתובת URL של SIPS בחזרה ל-SIP.
הרישום מוצלח כאשר מתקבלת 200 אישור מה-SBC לגישה.
לאחר בניית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן עבור ספק PSTN המבוסס על SIP:
| אם ספק השירות שלך מציע trunk של PSTN מאובטח, תוכל לעקוב אחר תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. מאובטח לאבטחת ניתוב שיחות נתמך על-ידי CUBE. |
| כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערים של Cisco TDM-SIP, ראה קביעת תצורה של isdn pri. |
| 1 | קבע את התצורה של ה-URI הבא כדי לזהות שיחות נכנסות מה-trunk של PSTN: להלן הסבר על השדות עבור התצורה: שיעור קול uri 200 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 | קבע את התצורה של עמית החיוג הבא של IP PSTN: להלן הסבר על השדות עבור התצורה: מגדיר חיוג VoIP עם תג של 300 ונותן תיאור משמעותי לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק) . פרוטוקול הפעלה sipv2מציין שעמית החיוג 200 מטפל ברגלי שיחות SIP. למידע נוסף, ראה פרוטוקול הפגישה (עמית חיוג) . יעד מפגש ipv4:192.168.80.13מציין את כתובת IPv4 של היעד לשליחת קטע שיחה. יעד הפגישה כאן הוא כתובת IP של ITSP . למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). Uri נכנס דרך 200מגדיר קריטריון התאמה עבור כותרת ה-VIA עם כתובת ה-IP של כתובת IP IP PSTN. מתאים לכל קטעי השיחה הנכנסים של IP PSTN בשער המקומי עם עמית חיוג 200. למידע נוסף, ראה URL נכנס. איגוד בקרת מקור-ממשק GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו ל-PSTN. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת למדיה שנשלחת ל-PSTN. למידע נוסף, ראה Bind. קודק מסוג קול 100מגדיר את עמית החיוג לשימוש ברשימת המסננים המקודדים 100. למידע נוסף, ראה codec בדרגת קול . dtmf-relay rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה- DTMF הצפויה קטע שיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 3 | אם אתה מגדיר את השער המקומי שלך לניתוב שיחות בלבד בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, דלג אל הקטע הבא. |
ניתן לשנות את תצורת PSTN-Webex Calling בקטעים הקודמים כך שתכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות הדרגתיות הבאות כדי לכלול תרחיש שיחות זה.
| בעת יצירת ה-trunk של Webex Calling ב-Unified CM, ודא שאתה מגדיר את היציאה הנכנסת בהגדרות פרופיל האבטחה של SIP Trunk ל-5065. זה מאפשר הודעות נכנסות ביציאה 5065 ומאכלס את כותרת ה-VIA עם ערך זה בעת שליחת הודעות לשער המקומי. |
| 1 | קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: | ||
| 2 | קבע את התצורה של רשומות DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM:
להלן הסבר על השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאב DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאבי SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת המשאב הזה ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP HOST UCMSUB5.mydomain.com 192.168.80.65 מארח: יצירת רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת ה-IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM שלך ואסטרטגיית חלוקת השיחות המועדפת. | ||
| 3 | קבע את התצורה של עמיתי החיוג הבאים: | ||
| 4 | הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות נפוצות בשער המקומי המבוסס על IOS XE ומייצר הודעת דואר אלקטרוני, סיסמא או הודעת מסוף על האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע אודות אירועים שגורמים לבעיות ופעולות שיש לנקוט כדי ליידע, לפתור בעיות ולתקן את הבעיה. ניתן להגדיר את לוגיקת זיהוי הבעיות באמצעות הודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפי.
סוגי הפעולות כוללים איסוף פלטי פקודות show:
יצירת קובץ יומן רישום מאוחד
העלאת הקובץ למיקום רשת שסופק על-ידי משתמש כגון HTTPS, SCP, שרת FTP.
מהנדסי TAC מחברים את קבצי ה-DS וחותמים עליהם דיגיטלית להגנה על שלמות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על-ידי המערכת. כלי חיפוש חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
אל תערוך את קובץ ה-DS שממנו אתה מוריד DSLT . הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
שרת Simple Mail Transfer Protocol (SMTP) שאתה צריך כדי שהשער המקומי ישלח הודעות דוא"ל.
ודא שהשער המקומי פועל על IOS XE 17.6.1 ומעלה אם ברצונך להשתמש שרת SMTP המאובטח עבור הודעות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1a ואילך
התכונה חתימות אבחון מופעלת כברירת מחדל.
קבע את התצורה של שרת הדוא"ל המאובטח שישמש לשליחת התראה יזומה אם המכשיר פועל Cisco IOS XE 17.6.1a ואילך.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endהגדר את משתנה הסביבהds_email עם "כתובת דוא""ל" של מנהל המערכת כדי להודיע לך.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
להלן תצורה לדוגמה של שער מקומי שפועל ב-Cisco IOS XE 17.6.1a ואילך כדי לשלוח את ההתראות היזומות אל דף הבית באמצעות Gmail כשרת ה-SMTP המאובטח:
| מומלץ להשתמש בגרסאות הבאות של Cisco IOS XE Bengaluru 17.6.x ואילך. |
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" | שער מקומי הפועל על תוכנת Cisco IOS XE אינו לקוח Gmail מבוסס אינטרנט טיפוסי התומך ב-OAuth, ולכן עלינו להגדיר הגדרה ספציפית של חשבון Gmail ולספק הרשאה ספציפית לעיבוד נכון של האימייל מהמכשיר: |
עבור אל והפעל את הגדרת הגישה לאפליקציה פחות מאובטחת.
ענה "כן, זה היה אני" כשאתה מקבל אימייל מג'ימייל לפיו "גוגל מנעה ממישהו להיכנס לחשבון שלך באמצעות אפליקציה שאינה של Google."
התקן חתימות אבחון לניטור יזום
ניטור ניצול CPU גבוה
DS זה עוקב אחר ניצול ה-CPU במשך חמש שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר השימוש מגיע ל-75% או יותר, הוא משבית את כל ניפוי הבאגים ומסיר את כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
השתמש ב-הצג snmp פקודה כדי להפעיל את SNMP. אם לא תפעיל, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם הודעת "דוא""ל" .
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה את העתקת הקובץ משרת FTP אל השער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successהשתמש ב- הצג חתימת אבחון שיחה הביתה פקודה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך בניטור ניצול גבוה של ה-CPU בשער המקומי.
ניטור רישום SIP Trunk
DS זה בודק ביטול רישום של SIP Trunk של שער מקומי עם ענן Webex Calling כל 60 שניות. לאחר זיהוי אירוע ביטול הרישום, הוא יוצר הודעת דוא"ל ו-syslog ומסיר את התקנתו לאחר שני מקרים של ביטול רישום. השתמש בשלבים הבאים כדי להתקין את החתימה:
הורד את DS 64117 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
SIP-SIP
סוג בעיה
ביטול רישום SIP Trunk עם הודעת "דוא""ל" .
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash:התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway#השתמש ב- הצג חתימת אבחון שיחה הביתה פקודה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת הסטטוס חייבת להיות בעלת ערך "רשום".
ניטור ניתוקי שיחה חריגים
חתימת ה-DS הזו משתמשת בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחה חריג עם שגיאות SIP מספר 403, 488 ו-503. אם תוספת ספירת השגיאות גדולה מ-5 או שווה ל-5 מהסקר האחרון, היא מייצרת יומן מערכת והתראה באימייל. השתמש בשלבים הבאים כדי להתקין את החתימה.
השתמש ב-הצג snmp פקודה לבדוק אם SNMP מופעל. אם אפשרות זו אינה מופעלת, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחה חריג ב- SIP עם הודעת "דוא""ל" ו-Syslog.
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successהשתמש ב- הצג חתימת אבחון שיחה הביתה פקודה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת הסטטוס חייבת להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
השתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את ניפוי הבאגים הנדרשים כדי לפתור בעיה נתונה, לזהות את התרחשות הבעיה, לאסוף את הסט הנכון של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה של Cisco TAC . חתימות אבחון (DS) מבטלות את הצורך לבדוק באופן ידני את מופע הבעיה והופך את פתרון הבעיות לסירוגין ובעיות ארעיות הרבה יותר קל.
אתה יכול להשתמש ב כלי חיפוש חתימות אבחון כדי למצוא את החתימות הרלוונטיות ולהתקין אותן כדי לפתור בעיה מסוימת או שאתה יכול להתקין את החתימה המומלצת על ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומציה של איסוף נתוני אבחון באמצעות השלבים הבאים:
הגדר משתנה סביבת DS נוסףds_fsurl_prefix שהוא נתיב שרת קבצים של Cisco TAC (cxd.cisco.com) שאליו מועלים נתוני האבחון שנאספו. שם המשתמש בנתיב הקובץ הוא מספר התיק והסיסמה היא אסימון העלאת קבצים ממנו ניתן לאחזר מנהל תיקי תמיכה בפקודה הבאה. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרי התמיכה, לפי הצורך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"ודא ש-SNMP מופעל באמצעות הצג snmp פקודה. אם אפשרות זו אינה מופעלת, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager endהקפד להתקין את High CPU Monitoring DS 64224 כאמצעי יזום להשבית את כל באגים וחתימות האבחון בזמן ניצול גבוה של CPU . הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם הודעת "דוא""ל" .
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:התקן את קובץ ה-XML של DS 64224 לניטור ניצול גבוה של CPU ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successודא שהחתימה מותקנת בהצלחה באמצעות ה הצג חתימת אבחון שיחה הביתה פקודה. עמודת הסטטוס חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
ודא ביצוע חתימות אבחון
בפקודה הבאה, העמודה "סטטוס" של הצג חתימת אבחון שיחה הביתה הפקודה משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה שהוגדרה בחתימה. הפלט של הצג נתונים סטטיסטיים של אבחון-התקשרות הביתה היא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר מקסימלי שהיא מוגדרת לזיהוי אירוע והאם החתימה מבטלת את ההתקנה של עצמה לאחר זיהוי מספר מקסימלי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
מזהה DS | שם DC | מהדורה | מצב | עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 | 0.0.10 | רשום | 2020-11-08 00:07:45 |
65095 | DS_LGW_IEC_Call_spike_threshold | 0.0.12 | פועל | 2020-11-08 00:12:53 |
הצג נתונים סטטיסטיים של אבחון-התקשרות הביתה
מזהה DS | שם DC | מופעל/מקסימלי/הסרת התקנה | זמן ריצה ממוצע (שניות) | זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 | 0/0/N | 0.000 | 0.000 |
65095 | DS_LGW_IEC_Call_spike_threshold | 1/20/Y | 23.053 | 23.053 |
הודעת הדוא"ל שנשלחת במהלך ביצוע חתימת אבחון מכילה מידע מפתח כגון סוג הבעיה, פרטי המכשיר, גרסת תוכנה, תצורת הפעלה והצגת פלטי פקודה שרלוונטיים לפתרון הבעיה הנתונה.
הסר את ההתקנה של חתימות אבחון
השתמש בחתימות אבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של אירועי בעיה מסוימים. אם ברצונך להסיר את ההתקנה של חתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הצג חתימת אבחון לשיחה ביתית פקודה והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID>
דוגמה:
call-home diagnostic-signature deinstall 64224
| חתימות חדשות מתווספות ל-Diagnostics Signatures Lookup Tool מעת לעת, בהתבסס על בעיות שנצפות בדרך כלל בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות. |
לניהול טוב יותר של Cisco IOS XE Gateways, אנו ממליצים להירשם ולנהל את השערים דרך Control Hub. זוהי תצורה אופציונלית. לאחר הרשמה, תוכל להשתמש באפשרות אימות התצורה ב-Control Hub כדי לאמת את תצורת השער המקומי שלך ולזהות בעיות תצורה כלשהן. נכון לעכשיו, רק טראנקים מבוססי רישום תומכים בפונקציונליות זו.
למידע נוסף, עיין בפרטים הבאים:
סעיף זה מתאר כיצד להגדיר רכיב גבול Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות SIP trunk הדדי המבוסס על תעודה. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ-PSTN מנותבות ל-Webex Calling וכל השיחות מ-Webex Calling מנותבות ל-PSTN. התמונה הבאה מדגישה פתרון זה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבצע לאחר מכן.
בתכנון זה, נעשה שימוש בתצורות הראשיות הבאות:
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות של trunk.
Uri של מחלקת קול: משמש לסיווג הודעות SIP עבור הבחירה של עמית חיוג נכנס.
עמית חיוג נכנס: מספק טיפול להודעות SIP נכנסות וקובע את הנתיב היוצא עם קבוצת עמיתי חיוג.
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות קדימה.
עמית חיוג יוצא: מספק טיפול להודעות SIP יוצאות ומנתב אותן למטרה הנדרשת.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוט כקו בסיס לבניית הפתרון המואר בתרשים הבא. במקרה זה, Unified Communications Manager מספק ניתוב וטיפול מרכזי בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, נעשה שימוש בשמות המארח, כתובות ה-IP והממשקים המוארים בתמונה הבאה. האפשרויות מסופקות לכתובת ציבורית או פרטית (מאחורי NAT). רשומות DNS של SRV הן אופציונליות, אלא אם כן עומסים מאוזן בין מופעי CUBE מרובים.
השתמש בהנחיית התצורה בשאר המסמך הזה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
שלב 1: קבע תצורה של קישוריות ואבטחה של קו בסיס נתב
שלב 2: קביעת התצורה של Trunk של Webex Calling
בהתאם לארכיטקטורה הנדרשת שלך, בצע גם:
שלב 3: קבע תצורה של שער מקומי עם trunk של SIP PSTN
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
שלב 3: קבע תצורה של שער מקומי עם trunk של TDM PSTN
תצורת קו בסיס
הצעד הראשון בהכנת נתב Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטחת את הפלטפורמה שלך ומבססת את הקישוריות.
כל פריסות השער המקומי מבוססות התעודות דורשות מגרסאות Cisco IOS XE 17.9.1a ואילך. בגרסאות המומלצות, עיין בדף מחקר התוכנה של Cisco. חפש את הפלטפורמה ובחר באחת המהדורות המוצעות.
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות Unified Communications ו-Security Technology.
נתבים מסדרת Catalyst Edge 8000 מצוידים בכרטיסי קול או DSPs דורשים רישוי DNA Essentials. נתבים ללא כרטיסים קוליים או רכיבי DSP דורשים רישוי DNA Essentials מינימלי.
לקבלת דרישות קיבולת גבוהות, ייתכן שתצטרך גם רישיון אבטחה גבוהה (HSEC) וזכאות תפוקה נוספת.
עיין בקודי הרשאה לקבלת פרטים נוספים.
בנה תצורת קו בסיס עבור הפלטפורמה שלך שתואמת את המדיניות העסקית שלך. בפרט, קבע את התצורה של הפעולות הבאות ואמת את הפעולות הבאות:
NTP
ACLs
אימות משתמש וגישה מרחוק
DNS
ניתוב IP
כתובות IP
הרשת כלפי Webex Calling חייבת להשתמש בכתובת IPv4. שער מקומי מלא שמות דומיין (FQDN) או כתובות רשומת שירות (SRV) חייבות לפתור לכתובת IPv4 ציבורית באינטרנט.
כל יציאות ה-SIP והמדיה בממשק השער המקומי הפונה ל-Webex חייבות להיות נגישות מהאינטרנט, ישירות או באמצעות NAT סטטי. ודא שאתה מעדכן את חומת האש שלך בהתאם.
התקן תעודה חתומה בשער המקומי (להלן מספק שלבי תצורה מפורטים).
רשות אישורים ציבורית (CA) כמפורט באילו רשויות אישור בסיס נתמכות עבור שיחות לפלטפורמות שמע ווידאו של Cisco Webex? חייבות לחתום על אישור המכשיר.
ה-FQDN שהוגדר ב-Control Hub בעת יצירת trunk חייב להיות אישור שם נפוץ (CN) או שם חלופי לנושא (SAN) של הנתב. לדוגמה:
אם ה-trunk שהוגדר ב-Control Hub של הארגון שלך כולל cube1.lgw.com:5061 כ-FQDN של השער המקומי, ה-CN או ה-SAN בתעודת הנתב חייב להכיל את cube1.lgw.com.
אם ה-trunk שהוגדר ב-Control Hub של הארגון שלך כולל lgws.lgw.com ככתובת ה-SRV של השער המקומי הנגיש מה-trunk, אזי ה-CN או ה-SAN בתעודת הנתב חייבת להכיל lgws.lgw.com. הרשומות שכתובת ה-SRV פותרת אליהן (CNAME, רשומה או כתובת IP ) הן אופציונליות ב-SAN.
בין אם אתה משתמש ב-FQDN או SRV עבור ה-trunk, כתובת הקשר עבור כל תיבות הדו-שיח החדשות של SIP מהשער המקומי שלך משתמשת בשם המוגדר ב-Control Hub.
ודא שאישורים חתומים לשימוש בלקוח ובשרת.
העלה את חבילת CA של Cisco root לשער המקומי.
תצורה
| 1 | ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
| ||
| 2 | הגן על פרטי כניסה של STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי ואת סוג ההצפנה באופן הבא: | ||
| 3 | צור נקודת אמון של הצפנה עם תעודה חתומה על-ידי רשות האישורים המועדפת עליך (CA). | ||
| 4 | אמת את התעודה החדשה באמצעות תעודת ה-CA הבינונית (או השורש) ולאחר מכן יבא את התעודה (שלב 4). הזן את פקודת מנהל המערכת או התצורה הבאים:
| ||
| 5 | יבא תעודת מארח חתומה באמצעות הפקודה exec או פקודת התצורה הבאה:
| ||
| 6 | הפעל בלעדיות TLS1.2 וציין את נקודת האמון המהווה ברירת מחדל באמצעות פקודות התצורה הבאות:
| ||
| 7 | התקן את חבילת Cisco root CA, הכוללת את אישור DigiCert CA המשמש את Webex Calling. השתמש ב-איפוס סיסמה פקודה להוריד את חבילת השורש של CA מהכתובת ה-URL שצוינה, ולנקה את מאגר האמון של CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה:
|
| 1 | צור trunk של PSTN המבוסס על אישור CUBE עבור מיקום קיים ב-Control Hub. למידע נוסף, ראה קבע תצורה של טראנקים, קבוצות מסלולים ותוכניות חיוג עבור Webex Calling .
| ||||
| 2 | הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: להלן הסבר על השדות עבור התצורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. Sip לחיבורים לאפשר ל-SIPהפעל את הפונקציונליות הבסיסית של CUBE של SIP חזרה אל גב סוכן משתמש. למידע נוסף, ראה אפשר חיבורים .
מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
לקבלת מידע נוסף, ראה Stun flowdata agent-id ו- stun flowdata data shared-secret. מנה אסימטרית מלאהמגדיר תמיכת תוכן מנה אסימטרי SIP עבור מטענים DTMF ומטען קודק דינמי. למידע נוסף על פקודה זו, ראה מטען א-סימטרי . הצעה מוקדמת כפוימאלץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. למידע נוסף על פקודה זו, ראה הצעה מוקדמת . SIP פרופילי נכנסמאפשר ל-CUBE להשתמש בפרופילי SIP כדי לשנות הודעות כאשר הן מתקבלות. הפרופילים מוחלים באמצעות עמיתי חיוג או דיירים. | ||||
| 3 | הגדרות קודק מחלקה קולית 100 מסנן קודק עבור ה-trunk. בדוגמה זו, נעשה שימוש באותו מסנן קודק עבור כל ענפי ה-trunk. ניתן להגדיר מסננים עבור כל trunk לצורך שליטה מדויקת. להלן הסבר על השדות עבור התצורה: קודק סוג קול 100משמש כדי לאפשר קודקים מועדפים עבור שיחות דרך ענפי SIP trunk. לקבלת מידע נוסף, ראה Codecשל מחלקה קולית.
| ||||
| 4 | הגדרות שימוש במעמד קול 100 כדי לאפשר את ICE ב-trunk של Webex Calling. (שלב זה לא ישים עבור Webex for Government) להלן הסבר על השדות עבור התצורה: Stunשימושקרחliteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר אופטימיזציה של מדיה בכל עת שהדבר אפשרי. למידע נוסף, ראה שימוש בהלם בכיתה ו שימוש בהלם ice lite .
| ||||
| 5 | הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. (שלב זה לא ישים עבור Webex for Government) להלן הסבר על השדות עבור התצורה: Voice class srtp-crypto 100מציין את SHA1_80 כ-CUBE חבילת הצופן היחידה של SRTP מציעה ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA180._ למידע נוסף, ראה מחלקת קול srtp-crypto . | ||||
| 6 | קבע את התצורה של צפני GCM תואמים ל-FIPS (שלב זה ישים רק עבור Webex for Government). להלן הסבר על השדות עבור התצורה: Voice class srtp-crypto 100מציין את GCM כחבילת ההצפנה ש-CUBE מציע. חובה להגדיר צפני GCM עבור שער מקומי עבור Webex for Government. | ||||
| 7 | קבע תצורה של תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על FQDN או SRV המהווה יעד: להלן הסבר על השדות עבור התצורה: שיעור קול uri 100 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש ב-LGW FQDN או SRV שהוגדרו ב-Control Hub בעת יצירת trunk. | ||||
| 8 | קבע את התצורה של פרופילי מניפולציה של הודעות SIP. אם השער שלך מוגדר עם כתובת IP ציבורית, הגדר פרופיל כהבא או דלג לשלב הבא אם אתה משתמש ב-NAT. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שהוגדר עבור השער המקומי ו-"198.51.100.1" היא כתובת ה-IP הציבורית של ממשק השער המקומי הפונה ל-Webex Calling: להלן הסבר על השדות עבור התצורה: חוקים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP ותגובות חייבת להכיל את הערך שהוקצה עבור ה-trunk ב-Control Hub. אפשרות זו תהיה ה-FQDN של מארח יחיד, או שם תחום ה-SRV המשמש לאשכול מכשירים.
| ||||
| 9 | אם השער שלך מוגדר עם כתובת IP פרטית מאחורי NAT סטטי, הגדר פרופילי SIP נכנסים ויוצאים כדלקמן. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי, "10.80.13.12" הוא כתובת ה-IP הממשק הפונה ל-Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית NAT. פרופילי SIP עבור הודעות יוצאות ל- Webex Calling
להלן הסבר על השדות עבור התצורה: חוקים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP ותגובות חייבת להכיל את הערך שהוקצה עבור ה-trunk ב-Control Hub. אפשרות זו תהיה ה-FQDN של מארח יחיד, או שם תחום ה-SRV המשמש לאשכול מכשירים. כללים 30 עד 81המר הפניות לכתובת הציבורית החיצונית של האתר, דבר המאפשר ל-Webex לפרש כראוי ולנתב הודעות עוקבות. פרופיל SIP עבור הודעות נכנסות מ-Webex Callingלהלן הסבר על השדות עבור התצורה: חוקים 10-80המר הפניות לכתובת הפרטית שהוגדרה, מה שמאפשר להודעות מ-Webex להיות מעובד כראוי על-ידי CUBE. למידע נוסף, ראה פרופילי לגימה של כיתה קולית . | ||||
| 10 | הגדר תצורה של Keepalive של אפשרויות SIP עם פרופיל שינוי כותרת. להלן הסבר על השדות עבור התצורה: Voice Class sip-options-keepalive 100מגדיר פרופיל Keepalive ונכנס למצב תצורת כיתה קולית. באפשרותך להגדיר את השעה (בשניות) שבה נשלחת SIP מתוך אפשרויות Ping של תיבת דו-שיח אל יעד החיוג כאשר חיבור פעימות הלב לנקודת הקצה נמצא במצב UP או Down. פרופיל Keepalive זה מופעל מעמית החיוג המוגדר כלפי Webex. כדי להבטיח שכותרות אנשי הקשר כוללות את שם הדומיין המלא SBC, נעשה שימוש בפרופיל SIP 115. כללים 30, 40 ו-50 נדרשים רק כאשר ה-SBC מוגדר מאחורי NAT סטטי. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שנבחר עבור השער המקומי ואם נעשה שימוש ב-NAT סטטי, "10.80.13.12" היא כתובת ה-IP של ממשק SBC לכיוון Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. | ||||
| 11 | קבע את התצורה של trunk של Webex Calling:
|
לאחר בניית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן עבור ספק PSTN המבוסס על SIP:
| אם ספק השירות שלך מציע trunk של PSTN מאובטח, תוכל לעקוב אחר תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. מאובטח לאבטחת ניתוב שיחות נתמך על-ידי CUBE. |
| כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערים של Cisco TDM-SIP, ראה קביעת תצורה של isdn pri. |
| 1 | קבע את התצורה של ה-URI הבא כדי לזהות שיחות נכנסות מה-trunk של PSTN: להלן הסבר על השדות עבור התצורה: שיעור קול uri 200 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 | קבע את התצורה של עמית החיוג הבא של IP PSTN: להלן הסבר על השדות עבור התצורה: מגדיר חיוג VoIP עם תג של 300 ונותן תיאור משמעותי לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק) . פרוטוקול הפעלה sipv2מציין שעמית החיוג 200 מטפל ברגלי שיחות SIP. למידע נוסף, ראה פרוטוקול הפגישה (עמית חיוג) . יעד מפגש ipv4:192.168.80.13מציין את כתובת IPv4 של היעד לשליחת קטע שיחה. יעד הפגישה כאן הוא כתובת IP של ITSP . למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). Uri נכנס דרך 200מגדיר קריטריון התאמה עבור כותרת ה-VIA עם כתובת ה-IP של כתובת IP IP PSTN. מתאים לכל קטעי השיחה הנכנסים של IP PSTN בשער המקומי עם עמית חיוג 200. למידע נוסף, ראה URL נכנס. איגוד בקרת מקור-ממשק GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו ל-PSTN. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת למדיה שנשלחת ל-PSTN. למידע נוסף, ראה Bind. קודק מסוג קול 100מגדיר את עמית החיוג לשימוש ברשימת המסננים המקודדים 100. למידע נוסף, ראה codec בדרגת קול . dtmf-relay rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה- DTMF הצפויה קטע שיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 3 | אם אתה מגדיר את השער המקומי שלך לניתוב שיחות בלבד בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, דלג אל הקטע הבא. |
ניתן לשנות את תצורת PSTN-Webex Calling בקטעים הקודמים כך שתכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות הדרגתיות הבאות כדי לכלול תרחיש שיחות זה.
| 1 | קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: | ||
| 2 | קבע את התצורה של רשומות DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM:
להלן הסבר על השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאב DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאבי SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת המשאב הזה ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP HOST UCMSUB5.mydomain.com 192.168.80.65 מארח: יצירת רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת ה-IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM שלך ואסטרטגיית חלוקת השיחות המועדפת. | ||
| 3 | קבע את התצורה של עמיתי החיוג הבאים: | ||
| 4 | הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות נפוצות ב- Cisco IOS XE Local Gateway ומייצר הודעת דואר אלקטרוני, syslog או הודעת מסוף על האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שגורמות לבעיה כדי ליידע, לפתור בעיות ולתקן את הבעיה. השתמש בהודעות syslog, באירועי SNMP ובאמצעות ניטור תקופתי של פלטי פקודות תצוגה ספציפיים כדי להגדיר את הלוגיקה של זיהוי הבעיה. סוגי הפעולות כוללים:
איסוף פלטי פקודות הצג
יצירת קובץ יומן רישום מאוחד
העלאת הקובץ למיקום רשת שסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP
מהנדסי TAC מחברים קבצי DS וחותמים עליהם דיגיטלית להגנה על שלמות. לכל קובץ DS יש את מזהה המספרי הייחודי שהוקצה על ידי המערכת. כלי חיפוש חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
אל תערוך את קובץ ה-DS שממנו אתה מוריד DSLT . הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
שרת Simple Mail Transfer Protocol (SMTP) שאתה צריך כדי שהשער המקומי ישלח הודעות דוא"ל.
ודא שהשער המקומי פועל על IOS XE 17.6.1 ומעלה אם ברצונך להשתמש שרת SMTP המאובטח עבור הודעות דוא"ל.
דרישות מקדימות
שער מקומי עם IOS XE 17.6.1 ומעלה
התכונה חתימות אבחון מופעלת כברירת מחדל.
הגדר את שרת הדואר האלקטרוני המאובטח שבו אתה משתמש כדי לשלוח הודעה יזומה אם המכשיר פועל עם IOS XE 17.6.1 ומעלה.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endהגדר את משתנה הסביבהds_email עם "כתובת דוא""ל" של מנהל המערכת כדי שתודיע לך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
התקן חתימות אבחון לניטור יזום
ניטור ניצול CPU גבוה
DS זה עוקב אחר ניצול CPU של 5 שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר השימוש מגיע ל-75% או יותר, זה משבית את כל ניפוי הבאגים ומסיר את כל חתימות האבחון שאתה מתקין בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
ודא שהפעלת את SNMP באמצעות הפקודה הצג snmp. אם SNMP לא מופעל, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראה בדוא"ל
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה את העתקת הקובץ משרת FTP אל השער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successהשתמש ב- הצג חתימת אבחון שיחה הביתה פקודה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת הסטטוס חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, אנא התקן מחדש את DS 64224 כדי להמשיך ולנטר ניצול גבוה של CPU בשער המקומי.
ניטור ניתוקי שיחה חריגים
חתימת ה-DS הזו משתמשת בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחה חריג עם שגיאות SIP מספר 403, 488 ו-503. אם תוספת ספירת השגיאות גדולה מ-5 או שווה ל-5 מהסקר האחרון, היא מייצרת יומן מערכת והתראה באימייל. השתמש בשלבים הבאים כדי להתקין את החתימה.
ודא ש-SNMP מופעל באמצעות הפקודה הצג snmp. אם SNMP אינו מופעל, קבע את תצורת מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחה חריג ב- SIP עם הודעת "דוא""ל" ו-Syslog.
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successהשתמש בפקודה הצג חתימת אבחון שיחה הביתה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
אתה יכול גם להשתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את ניפוי הבאגים הנדרשים כדי לפתור בעיה נתונה, לזהות את התרחשות הבעיה, לאסוף את הסט הנכון של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה של Cisco TAC . הדבר מבטל את הצורך בבדיקה ידנית של מופע הבעיה ומאפשר לפתור בעיות המתרחשות לסירוגין ובעיות ארעיות הרבה יותר בקלות.
אתה יכול להשתמש ב כלי חיפוש חתימות אבחון כדי למצוא את החתימות הרלוונטיות ולהתקין אותן כדי לפתור בעיה מסוימת או שאתה יכול להתקין את החתימה המומלצת על ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומציה של איסוף נתוני אבחון באמצעות השלבים הבאים:
הגדר משתנה סביבת DS אחרds_fsurl_prefix בתור נתיב שרת קבצים של Cisco TAC (cxd.cisco.com) כדי להעלות את נתוני האבחון. שם המשתמש בנתיב הקובץ הוא מספר התיק והסיסמה היא אסימון העלאת קבצים ממנו ניתן לאחזר מנהל תיקי תמיכה כפי שמוצג להלן. ניתן ליצור את אסימון העלאת קבצים ב- קבצים מצורפים חלק של מנהל תיקי התמיכה, לפי הצורך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"ודא ש-SNMP מופעל באמצעות הפקודה הצג snmp. אם SNMP לא מופעל, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager endאנו ממליצים להתקין את High CPU Monitoring DS 64224 כאמצעי יזום להשבית את כל באגים וחתימות האבחון בזמן ניצול גבוה של CPU . הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם הודעת "דוא""ל" .
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:התקן את קובץ XML DS 64224 לניטור CPU גבוה ולאחר מכן DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successודא שהחתימה מותקנת בהצלחה באמצעות הצג חתימת אבחון לשיחה ביתית. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
ודא ביצוע חתימות אבחון
בפקודה הבאה, העמודה "סטטוס" של הפקודה הצג חתימת אבחון שיחה הביתה משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה שהוגדרה בתוך החתימה. הפלט של הצג נתונים סטטיסטיים של אבחון-התקשרות הביתה היא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין וביצעה את הפעולה. העמודה "מופעל/מקסימום/הסרה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר מקסימלי שהיא מוגדרת לזיהוי אירוע והאם החתימה מבטלת את ההתקנה של עצמה לאחר זיהוי מספר מקסימלי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
מזהה DS | שם DC | מהדורה | מצב | עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג נתונים סטטיסטיים של אבחון-התקשרות הביתה
מזהה DS | שם DC | מופעל/מקסימלי/הסרת התקנה | זמן ריצה ממוצע (שניות) | זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
דוא"ל ההתראה שנשלח במהלך ביצוע חתימת אבחון מכיל מידע מפתח כגון סוג הבעיה, פרטי המכשיר, גרסת תוכנה, תצורת הפעלה והצגת פלטי פקודה שרלוונטיים לפתרון הבעיה הנתונה.
הסר את ההתקנה של חתימות אבחון
השתמש בחתימות האבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של התרחשויות בעיות מסוימות. אם ברצונך להסיר התקנה של חתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הצג חתימת אבחון שיחה הביתה והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID> דוגמה:
call-home diagnostic-signature deinstall 64224
| חתימות חדשות מתווספות ל-Diagnostics Signatures Lookup Tool מעת לעת, בהתבסס על בעיות הנצפות בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות. |
יסודות
דרישות מקדימות
לפני פריסת CUBE HA כשער מקומי עבור Webex Calling, ודא שיש לך הבנה מעמיקה של המושגים הבאים:
יתירות מקופסה לקופסה בשכבה 2 עם CUBE Enterprise לשימור שיחות עם מצב
הנחיות התצורה המופיעות במאמר זה מבוססות על ההנחה שישנה פלטפורמת שער מקומית ייעודית ללא תצורת קול קיימת. אם פריסה ארגונית קיימת של CUBE משתנה כדי להשתמש גם בפונקציית השער המקומי עבור Cisco Webex Calling, שים לב היטב לתצורה שהוחלה כדי להבטיח שזרימות השיחות והפונקציונליות הקיימות אינן משתבשות וודא שאתה עומד בדרישות התכנון של CUBE HA.
רכיבי חומרה ותוכנה
CUBE HA כשער מקומי דורש את IOS-XE גרסה 16.12.2 ואילך ופלטפורמה שבה הפונקציות CUBE HA ו-LGW נתמכות שתיהן.
| פקודות התצוגה והיומנים במאמר הזה מבוססים על מהדורת תוכנה מינימלית של Cisco IOS-XE 16.12.2 המוטמעת ב-vCUBE (CSR1000v). |
חומר עזר
הנה כמה מדריכי תצורה מפורטים של CUBE HA עבור פלטפורמות שונות:
סדרת ISR 4K – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
הארכיטקטורה המועדפת של Cisco עבור Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
סקירה כללית של הפתרון Webex Calling
Cisco Webex Calling הוא הצעת שיתוף פעולה המספקת חלופה מבוססת ענן מרובת דיירים לשירות טלפון מקומי של מרכזת פרטית (PBX) עם אפשרויות PSTN מרובות ללקוחות.
פריסת השער המקומי (המיוצגת להלן) היא הנושא המרכזי במאמר הזה. ה-trunk של השער המקומי (PSTN המבוסס על הסביבה המקומית) ב-Webex Calling מאפשר קישוריות לשירות PSTN בבעלות הלקוח. הוא גם מספק קישוריות לפריסת IP PBX מקומית כגון Cisco Unified CM. כל התקשורת אל הענן וממנו מאובטחת באמצעות תעבורת TLS עבור SIP ו-SRTP למדיה.
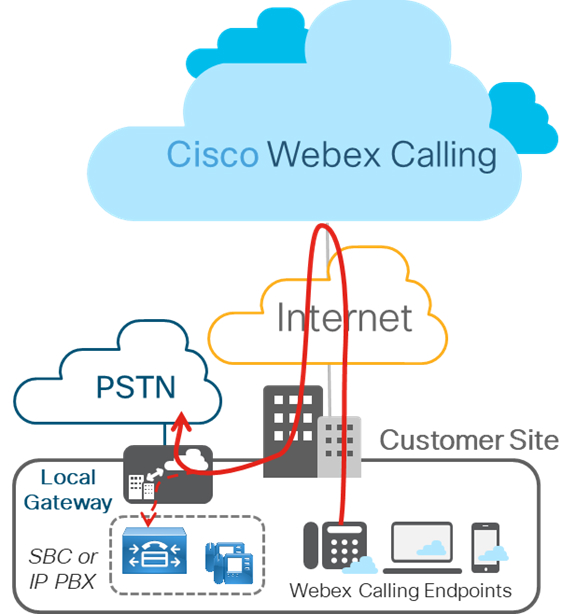
האיור שלהלן מציג פריסת Webex Calling ללא IP PBX קיים, והוא חל על פריסה של אתר יחיד או על פריסה מרובת אתרים. התצורה המתוארת במאמר זה מבוססת על הפריסה הזו.
יתירות מקופסה לקופסה בשכבה 2
יתירות מקופסה לקופסה בשכבה 2 של CUBE HA משתמשת בפרוטוקול התשתית של קבוצת היתירות (RG) כדי ליצור זוג נתבים במצב פעיל/מצב המתנה. זוג זה חולק את אותה כתובת IP וירטואלית (VIP) בכל הממשקים המתאימים ומחליף ללא הרף הודעות מצב. פרטי ההפעלה של CUBE עוברים בדיקה בנקודת ביקורת בין שני הנתבים, דבר מאפשר לנתב שבמצב המתנה לקחת על עצמו את כל האחריות על עיבוד שיחות ה-CUBE באופן מיידי אם הנתב הפעיל יוצא מכלל שימוש, וכתוצאה מכך מתאפשר שימור של איתות ומדיה עם מידע על המצב.
| הבדיקה בנקודת הביקורת מוגבלת לשיחות מחוברות עם מנות מדיה. שיחות במעבר אינן עוברות בדיקת ביקורת (לדוגמה, מצב ניסיון או צלצול). במאמר זה, CUBE HA יתייחס ליתירות מקופסה לקופסה בשכבה 2 של CUBE בזמינות גבוהה (HA) לצורך שימור שיחות עם מצב |
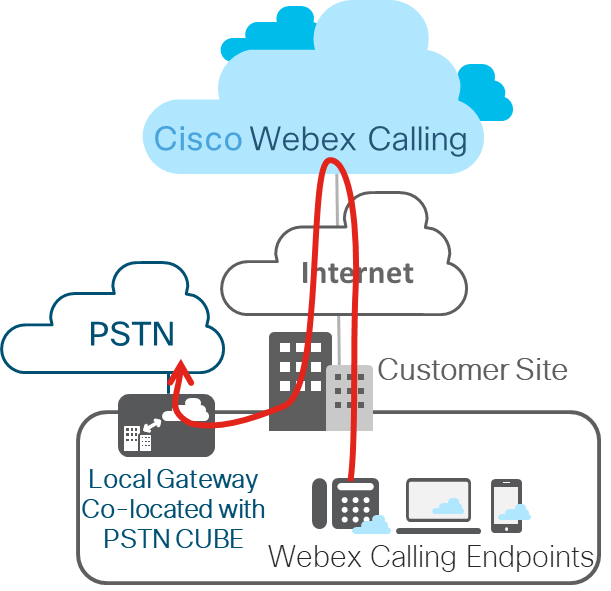
החל מ-IOS-XE 16.12.2, ניתן לפרוס את CUBE HA כשער מקומי עבור פריסות trunk של של Cisco Webex Calling (PSTN המבוסס על הסביבה המקומית) ואנו נסקור שיקולי תכנון ותצורות במאמר זה. איור זה מציג הגדרה טיפוסית של CUBE HA כשער מקומי לפריסת trunk של Cisco Webex Calling.
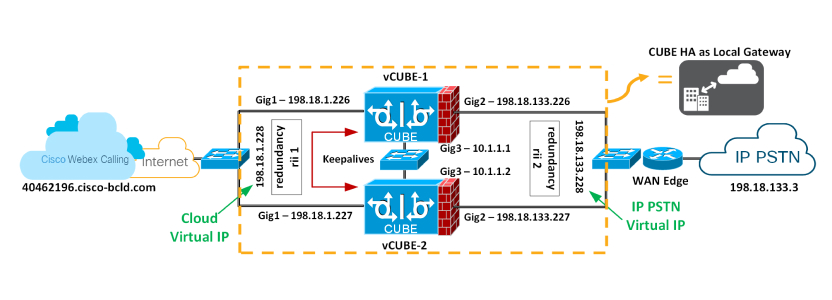
רכיב אינפרא של קבוצת יתירות
רכיב האינפרא של קבוצת היתירות (RG) מספק את התמיכה בתשתית התקשורת מקופסה לקופסה בין שני רכיבי ה-CUBE ומנהל משא ומתן על מצב היתירות היציב הסופי. הרכיב הזה מספק גם:
פרוטוקול דמוי HSRP שמנהל משא ומתן על מצב היתירות הסופי עבור כל נתב על-ידי החלפת הודעות keepalive ו-hello בין שני רכיבי ה-CUBE (באמצעות ממשק הבקרה) – GigabitEthernet3 באיור למעלה.
מנגנון תעבורה לבדיקת ביקורת של מצב האיתות והמדיה עבור כל שיחה מהנתיב הפעיל לנתב במצב המתנה (דרך ממשק הנתונים) – GigabitEthernet3 באיור למעלה.
התצורה והניהול של ממשק ה-IP הווירטואלי (VIP) עבור ממשקי התעבורה (ניתן לקבוע את התצורה של ממשקי תעבורה מרובים באמצעות אותה קבוצת RG) – GigabitEthernet 1 ו-2 נחשבים לממשקי תעבורה.
יש לקבוע את התצורה של רכיב ה-RG הזה באופן ספציפי כדי לתמוך בקול B2B HA.
ניהול כתובות IP וירטואלי (VIP) הן עבור איתות והן עבור מדיה
B2B HA מסתמך על VIP כדי להשיג יתירות. ממשקי ה-VIP והממשקים הפיזיים הקשורים אליהם בשני רכיבי ה-CUBE בזוג CUBE HA חייבים לשכון באותה רשת משנה של LAN. קביעת התצורה של ה-VIP ואיגוד ממשק ה-VIP ליישום קולי מסוים (SIP) היא הכרחית לתמיכה קולית ב-B2B HA. מכשירים חיצוניים כגון Unified CM, SBC לגישה של Webex Calling, ספק שירות או Proxy, משתמשים ב-VIP ככתובת ה-IP המהווה יעד עבור השיחות החוצות את נתבי CUBE HA. לפיכך, מנקודת מבט של Webex Calling, זוגות ה-CUBE HA פועלים כשער מקומי יחיד.
האיתות על שיחות ופרטי הפעלת RTP של שיחות שנוצרו עוברים בדיקה בנקודת הביקורת מהנתב הפעיל ועד הנתב במצב המתנה. כאשר הנתב הפעיל מושבת, הנתב שבמצב המתנה לוקח פיקוד וממשיך להעביר את תעבורת RTP שנותבה קודם לכן על-ידי הנתב הראשון.
שיחות שהיו במצב ארעי בזמן יתירות הכשל לא יישמרו לאחר המעבר. לדוגמה, שיחות שעדיין לא נוצרו במלואן או נמצאות בתהליך של שינוי באמצעות פונקציית העברה או החזקה. שיחות שנוצרו עשויות להתנתק לאחר המעבר.
להלן הדרישות לשימוש ב-CUBE HA כשער מקומי עבור יתירות כשל של שיחות עם פרטי מצב:
CUBE HA לא יכול למקם ממשקי TDM או ממשקים אנלוגיים במשותף
Gig1 ו-Gig2 מכונים ממשקי תעבורה (SIP/RTP) ו-Gig3 הוא ממשק בקרה/נתונים של קבוצת יתירות (RG)
לא ניתן למקם יותר מ-2 זוגות CUBE HA באותו דומיין שכבה 2, אחד עם מזהה קבוצה 1 והשני עם מזהה קבוצה 2. אם אתה קובע את התצורה של 2 זוגות HA עם אותו מזהה קבוצה, ממשקי בקרה/נתונים של RG צריכים להיות שייכים לדומיינים שונים בשכבה 2 (vlan, מתג נפרד)
ערוץ היציאה נתמך הן עבור ממשקי הבקרה/הנתונים של RG והן עבור ממשקי התעבורה
כל האיתותים/המדיה מקורם בכתובת ה-IP הווירטואלית ואליה
בכל פעם שפלטפורמה נטענת מחדש בקשר של CUBE-HA, היא תמיד מאותחלת למצב המתנה
כתובת נמוכה יותר עבור כל הממשקים (Gig1, Gig2, Gig3) צריכה להיות באותה פלטפורמה
מזהה ממשק היתירות, rii, צריך להיות ייחודי לשילוב זוג/ממשק באותה שכבה 2
התצורה בשני רכיבי ה-CUBE חייבת להיות זהה, כולל תצורה פיזית, וחייבת לפעול באותו סוג פלטפורמה ובאותה גרסת IOS-XE
לא ניתן להשתמש בממשקי Loopback כאיגוד מכיוון שהם פעילים תמיד
ממשקי תעבורה (SIP/RTP) מרובים (Gig1, Gig2) דורשים קביעת תצורה של מעקב אחר ממשקים
CUBE-HA אינו נתמך באמצעות חיבור כבל מוצלב עבור קישור בקרה/נתונים של RG (Gig3)
שתי הפלטפורמות חייבות להיות זהות ולהיות מחוברות באמצעות מתג פיזי בכל הממשקים הדומים כדי ש-CUBE HA יעבוד, לדוגמה GE0/0/0 של CUBE-1 ו-CUBE-2 חייבת להסתיים באותו מתג וכן הלאה.
ה-WAN לא יכול להסתיים ברכיבי ה-CUBE ישירות או ב-HA של הנתונים משני הצדדים
גם הנתב הפעיל וגם הנתב במצב המתנה חייבים להיות באותו מרכז נתונים
חובה להשתמש בממשק L3 נפרד ליתירות (בקרה/נתונים של RG, Gig3). כלומר, ממשק המשמש לתעבורה אינו יכול לשמש עבור keepalives ונקודות ביקורת של HA
עם יתירות כשל, רכיב ה-CUBE שהיה פעיל בעבר עובר טעינה מחדש לפי תכנון המוצר, תוך שמירה על איתות ומדיה
קביעת התצורה של יתירות בשני רכיבי ה-CUBE
עליך לקבוע את התצורה של יתירות מקופסה לקופסה בשכבה 2 בשני רכיבי -CUBE המיועדים לשימוש בזוג HA כדי להעלות כתובות IP וירטואליות.
| 1 | קבע את התצורה של מעקב אחר ממשק ברמה גלובלית כדי לעקוב אחר מצב הממשק.
ה-CLI של המעקב משמש ב-RG כדי לעקוב אחר מצב ממשק התעבורה הקולית, כך שהנתיב הפעיל ייצא מתפקידו הפעיל לאחר שממשק התעבורה יושבת. | ||||||
| 2 | קבע את התצורה של RG לשימוש עם VoIP HA תחת מצב המשנה של יתירות היישום.
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||||||
| 3 | הפעל יתירות מקופסה לקופסה עבור יישום CUBE. קבע את התצורה של ה-RG מהשלב הקודם תחת
redundancy-group 1 – הוספה והסרה של פקודה זו דורשת טעינה מחדש כדי שהתצורה המעודכנת תיכנס לתוקף. נטען מחדש את הפלטפורמות לאחר שהתצורה תוחל במלואה. | ||||||
| 4 | קבע את תצורת ממשקי Gig1 ו-Gig2 עם כתובות ה-IP הווירטואליות המתאימות שלהם כפי שמוצג להלן והחל את מזהה ממשק היתירות (rii)
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||||||
| 5 | שמור את התצורה של רכיב ה-CUBE הראשון וטען אותה מחדש. הפלטפורמה האחרונה לטעינה מחדש היא תמיד זו שתהיה במצב המתנה.
לאחר שהאתחול של VCUBE-1 יושלם, שמור את התצורה של VCUBE-2 וטען אותה מחדש.
| ||||||
| 6 | ודא שהתצורה מקופסה לקופסה פועלת כצפוי. הפלט הרלוונטי מובלט בכתב מודגש. VCUBE-2 נטען מחדש אחרון ולפי שיקולי התכנון; הפלטפורמה שנטענת מחדש אחרונה תמיד תהיה במצב המתנה. |
קביעת התצורה של שער מקומי בשני רכיבי ה-CUBE
בתצורה לדוגמה, אנו משתמשים במידע ה-trunk הבא מ-Control Hub כדי לבנות את תצורת השער המקומי בשתי הפלטפורמות, VCUBE-1 ו-VCUBE-2. שם המשתמש והסיסמה עבור הגדרה זו הם כדלקמן:
שם משתמש: Hussain1076_LGU
סיסמה: lOV12MEaZx
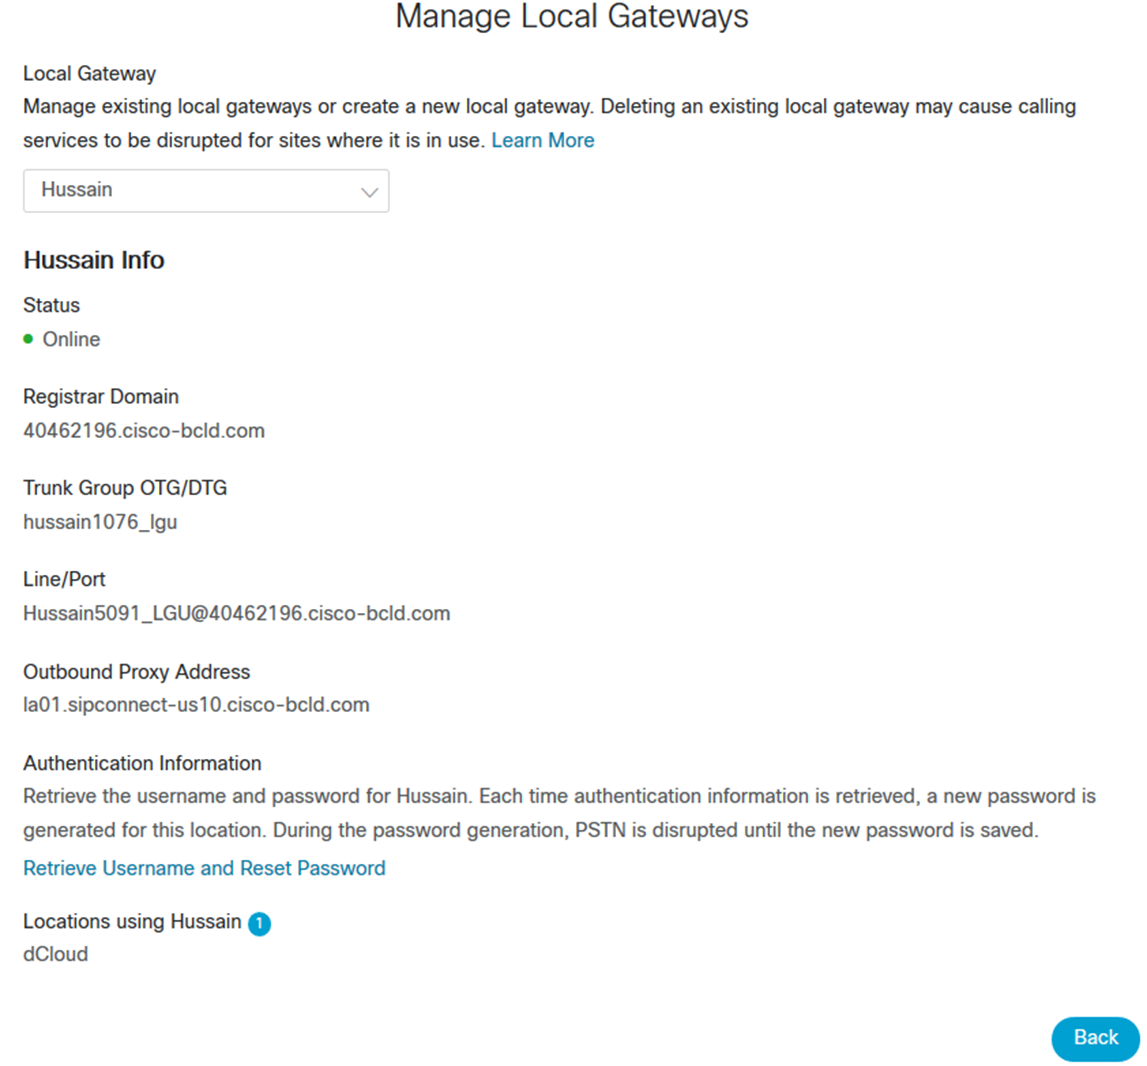
| 1 | ודא שמפתח תצורה נוצר עבור הסיסמה, באמצעות הפקודות המוצגות להלן, לפני שניתן יהיה להשתמש בה בפרטי הכניסה ובסודות המשותפים. סיסמאות מסוג 6 מוצפנות באמצעות צופן AES ומפתח תצורה זה המוגדר על-ידי המשתמש.
להלן תצורת השער המקומי שתחול על שתי הפלטפורמות בהתבסס על הפרמטרים של Control Hub המוצגים לעיל, שמירה וטעינה מחדש. Digest credentials של SIP מ-Control Hub מובלטים בכתב מודגש.
כדי להציג את פלט פקודת ההצגה, ביצענו טעינה מחדש של VCUBE-2 ואחריו VCUBE-1, דבר שהופך את VCUBE-1 לרכיב ה-CUBE במצב המתנה ואת VCUBE-2 לרכיב ה-CUBE הפעיל |
| 2 | בכל זמן נתון, רק פלטפורמה אחת תשמור על רישום פעיל כשער המקומי עם ה-SBC לגישה של Webex Calling. עיין בפלט של פקודות ההצגה הבאות. show redundancy application group 1 הצג מצב רישום SipUa
מהפלט שלעיל, ניתן לראות כי VCUBE-2 הוא ה-LGW הפעיל השומר על הרישום עם ה-SBC לגישה של Webex Calling, בעוד שהפלט של "show sip-ua register status" הוא ריק ב-VCUBE-1 |
| 3 | כעת הפעל את תהליכי איתור הבאגים הבאים ב-VCUBE-1
|
| 4 | בצע הדמיה של יתירות כשל על-ידי הנפקת הפקודה הבאה ב-LGW הפעיל, VCUBE-2 במקרה זה.
מעבר מה-LGW הפעיל ל-LGW שבמצב המתנה מתרחש גם בתרחיש הבא, מלבד ה-CLI המפורט לעיל
|
| 5 | בדוק אם VCUBE-1 נרשם ב-SBC לגישה של Webex Calling. VCUBE-2 היה נטען מחדש עד עכשיו.
VCUBE-1 הוא עכשיו ה-LGW הפעיל. |
| 6 | הסתכל ביומן איתור הבאגים הרלוונטי ב-VCUBE-1 ששולח SIP REGISTER ל-Webex Calling דרך ה-IP הווירטואלי ומקבל תגובת 200 OK.
|
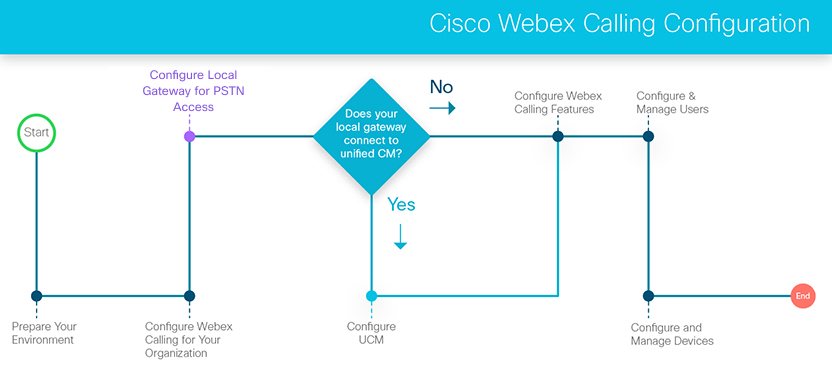
קביעת התצורה של SIP Trunk Security Profile עבור Trunk לשער מקומי
במקרים שבהם שער המקומי ושער PSTN נמצאים באותו מכשיר, יש להפעיל את Unified CM כדי להבדיל בין שני סוגי תעבורה שונים (שיחות מ-Webex ומ-PSTN) שמקורם באותו מכשיר ולהחיל סוג מובחן של שירות על סוגי השיחות האלה. הטיפול המובחן בשיחות מושג על ידי הקצאת שני ענפי trunk בין Unified CM לבין המכשיר עם השער המקומי ושער PSTN המשולבים הדורש יציאות האזנה שונות של SIP עבור שני ענפי ה-trunk.
צור פרופיל SIP Trunk Security Profile ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
קביעת התצורה של פרופיל SIP עבור ה-Trunk של השער המקומי
צור פרופיל SIP ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
יצירת מרחב חיפוש שיחות עבור שיחות מ-Webex
צור מרחב חיפוש שיחות עבור שיחות שמקורן ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של SIP Trunk אל Webex וממנו
צור SIP trunk עבור השיחות אל Webex וממנו באמצעות השער המקומי עם ההגדרות הבאות:
| ||||||||||||||||||||||||||
קביעת התצורה של קבוצת ניתוב עבור Webex
צור קבוצת ניתוב עם ההגדרות הבאות:
| ||||||||
קביעת התצורה של רשימת ניתוב עבור Webex
צור רשימת ניתוב עם ההגדרות הבאות:
| ||||||||||||||
יצירת מחיצה עבור יעדי Webex
צור מחיצה עבור יעדי Webex עם ההגדרות הבאות:
| ||||||||
מה הלאה?
הקפד להוסיף את המחיצה הזו לכל מרחבי חיפוש השיחות שצריכה להיות להם גישה ליעדי Webex. עליך להוסיף מחיצה זו באופן ספציפי למרחב חיפוש השיחות המשמש כמרחב החיפוש של השיחות הנכנסות בענפי trunk של PSTN, כך שניתן יהיה לנתב שיחות מ-PSTN ל-Webex.
קביעת התצורה של רשימת ניתוב עבור יעדי Webex
קבע את התצורה של דפוסי נתיב עבור כל טווח DID ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של נורמליזציית חיוג מקוצר בין אתרים עבור Webex
אם נדרש חיוג מקוצר בין אתרים ל-Webex, קבע את התצורה של תבניות הנורמליזציה של החיוג עבור כל טווח ESN ב-Webex עם ההגדרות הבאות:
| ||||||||||||||||||
הגדרת קבוצת גישוש
קבוצות גישוש מנתבות שיחות נכנסות לקבוצה של משתמשים או סביבות עבודה. ניתן אפילו לקבוע את התצורה של תבנית לניתוב לקבוצה שלמה.
לקבלת מידע נוסף אודות אופן ההגדרה של קבוצת גישוש, ראה קבוצות גישוש ב-Cisco Webex Control Hub.
יצירת תור שיחות
באפשרותך להגדיר תור שיחות כך שכאשר לא ניתן לענות לשיחות של לקוחות, הם מקבלים מענה אוטומטי, הודעות מידע ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה והניהול של תור שיחות, ראה ניהול תורי שיחות ב-Cisco Webex Control Hub.
יצירת לקוח פקיד קבלה
עזור לתמוך בצרכים של הצוות המטפל בלקוחות. באפשרותך להגדיר משתמשים כמרכזיות טלפוניות, כדי שיוכלו לסנן שיחות נכנסות לאנשים מסוימים בארגון שלך.
לקבלת מידע אודות אופן ההגדרה וההצגה של לקוחות פקידי הקבלה שלך, ראה לקוחות פקידי קבלה ב-Cisco Webex Control Hub.
יצירה וניהול של מערכות ניתוב אוטומטי
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. צור לוח זמנים של 24 שעות או ספק אפשרויות שונות כאשר העסק שלך פתוח או סגור.
לקבלת מידע אודות אופן היצירה והניהול של מערכות ניתוב אוטומטי, ראה ניהול מערכות ניתוב אוטומטי ב-Cisco Webex Control Hub.
קביעת התצורה של קבוצת זימון
תכונת הזימון הקבוצתי מאפשרת למשתמש לבצע שיחה חד-כיוונית או לבצע זימון קבוצתי של עד 75 משתמשים ייעודיים על ידי חיוג מספר או שלוחה המוקצים לקבוצת זימון ספציפית.
לקבלת מידע אודות אופן ההגדרה והעריכה של קבוצות זימון, ראה קביעת התצורה של קבוצת זימון ב-Cisco Webex Control Hub.
הגדרת מענה לשיחות
שפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כדי שהמשתמשים יוכלו לענות לשיחות של האחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו.
לקבלת מידע אודות אופן ההגדרה של קבוצת מענה לשיחות, ראה מענה לשיחות ב-Cisco Webex Control Hub.
הגדרת חניית שיחות
חניית שיחות מאפשרת לקבוצה מוגדרת של משתמשים להחנות שיחות כנגד חברים זמינים אחרים בקבוצת חניית שיחות. חברים אחרים בקבוצה יכולים לענות לשיחות חונות בטלפון שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה של חניית שיחות, ראה חניית שיחות ב-Cisco Webex Control Hub.
הפעל התפרצות עבור משתמשים
| 1 | מתצוגת הלקוח עבור אל ניהול > משתמשים.https://admin.webex.com |
| 2 | בחרו משתמש ולחצו על Calling. |
| 3 | עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר 'התפרצות'. |
| 4 | הפעל את הלחצן הדו-מצבי כדי לאפשר למשתמשים אחרים להוסיף את עצמם לשיחה המתמשכת של משתמש זה. |
| 5 | סמן השמע צליל כאשר משתמש זה מתפרץ בשיחה אם ברצונך להשמיע צליל לאחרים כאשר משתמש זה מתפרץ בשיחה שלו. |
| 6 | לחץ על שמור. |
אפשר פרטיות עבור משתמש
| 1 | היכנס ל-Control Hub, ועבור אל . | ||
| 2 | בחר משתמש ולחץ על Calling. | ||
| 3 | עבור לאזור ההרשאות בין המשתמש ובחר פרטיות. | ||
| 4 | בחר את ההגדרות המתאימות של פרטיות ניתוב אוטומטי עבור המשתמש הזה.
| ||
| 5 | סמן את תיבת הסימון הפעל פרטיות. לאחר מכן תוכל להחליט לחסום את כולם על ידי כך שלא תבחר חברים מהרשימה הנפתחת. לחלופין, תוכל לבחור את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב הקו של המשתמש הזה. אם אתה מנהל מיקום, רק המשתמשים, סביבות העבודה והקווים הווירטואליים הקשורים למיקומים המוקצים שלך מופיעים ברשימה הנפתחת. בטל את הסימון של אפשר פרטיות כדי לאפשר לכולם לנטר את מצב הקו. | ||
| 6 | בדוק את הפרטיות של אכוף עבור מענה לשיחות מופנות ותיבת הסימון של פריצה כדי לאפשר פרטיות עבור מענה לשיחות מופנות ופריצת מצב.
| ||
| 7 | מתוך הוסף חבר לפי שם, בחר את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב קו הטלפון ולהפעיל מענה לשיחות מופנות והתפרצות. | ||
| 8 | כדי לסנן את החברים שאתה בוחר, השתמש במסנן לפי שם, מספר או שדה שלוחה. | ||
| 9 | לחץ על הסר הכל כדי להסיר את כל החברים שנבחרו.
| ||
| 10 | לחץ על שמור. |
קבע תצורה של ניטור
המספר המקסימלי של קווים מנוטרים עבור משתמש הוא 50. עם זאת, בעת קביעת התצורה של רשימת הניטור, שקול את מספר ההודעות שמשפיעות על רוחב הפס בין Webex Calling לרשת שלך. כמו כן, קבע את הקווים המנוטרים המקסימליים לפי מספר לחצני הקו בטלפון של המשתמש.
| 1 | מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ולאחר מכן לחץ על משתמשים. | ||||
| 2 | בחר את המשתמש שברצונך לשנות ולחץ מתקשר . | ||||
| 3 | עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר ניטור. | ||||
| 4 | בחר מבין האפשרויות הבאות:
באפשרותך לכלול קו וירטואלי ברשימת הוסף קו מנוטר עבור ניטור משתמשים. | ||||
| 5 | בחר אם ברצונך להודיע למשתמש זה על שיחות חונות, חפש את האדם או שלוחת חניית השיחות שיש לנטר ולאחר מכן לחץ על שמור.
|
הפעל צליל אזהרה של גשר שיחה עבור משתמשים
לפני שתתחיל
| 1 | היכנס ל-Control Hub, ועבור אל . | ||
| 2 | בחר משתמש ולחצו על הכרטיסייה שיחות. | ||
| 3 | עבור אל הרשאות בין משתמשים, ולחץ על צליל אזהרה של גישור שיחה. | ||
| 4 | הפעל צליל אזהרה של גישור שיחה , ולאחר מכן לחץ שמור .
למידע נוסף על גישור לשיחות בקו משותף של MPP, ראה קווים משותפים בטלפון השולחני מרובה הפלטפורמות שלך. למידע נוסף על גישור שיחות בקו משותף ביישום Webex, ראה הופעת קו משותף עבור WebexApp. |
הפעלת "כיסא חם" עבור משתמש
| 1 | ממבט הלקוח פנימהhttps://admin.webex.com , עבור אל ניהול ובחר משתמשים . | ||
| 2 | בחר משתמש ולחצו על הכרטיסייה שיחות. | ||
| 3 | עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר 'כיסא חם' והפעל את הלחצן הדו-מצבי. | ||
| 4 | הזן את השם או המספר של מארח ה-Hoteling בתוך מיקום "כיסא חם" חפש שדה ובחר את מארח ה-hoteling שברצונך להקצות למשתמש. ניתן לבחור רק מארח מלון אחד. אם תבחר מארח מלון אחר, הראשון יימחק.
| ||
| 5 | כדי להגביל את הזמן שבו משתמש יכול להיות משויך למארח "כיסא חם", בחר את מספר השעות שבהן המשתמש יכול להשתמש במארח "כיסא חם" מהתפריט הנפתח של תקופת ההגבלה של ההתאחדות. המשתמש יתנתק אוטומטית לאחר הזמן שנבחר.
| ||
| 6 | לחץ על שמור.
|
הצג דוחות שיחות
באפשרותך להשתמש בדף 'ניתוח נתונים' ב-Control Hub כדי לקבל תובנות לגבי האופן שבו אנשים משתמשים ב-Webex Calling וב-Webex App (מעורבות), והאיכות של חוויית מדיית השיחות שלהם. כדי לגשת לניתוח נתונים של Webex Calling, היכנס ל-Control Hub ולאחר מכן עבור אל ניתוח נתונים ובחר בלשונית שיחות.
| 1 | לדוחות היסטוריית שיחות מפורטים, להיכנס אל רכזת בקרה , ואז עבור אל אנליטיקס > מתקשר . |
| 2 | בחר היסטוריית שיחות מפורטת . לקבלת מידע אודות שיחות באמצעות המופע הייעודי, ראה ניתוח נתונים של המופע הייעודי. |
| 3 | כדי לגשת לנתוני איכות מדיה, היכנס אל Control Hub ולאחר מכן עבור אל ניתוח נתונים ובחר שיחות. לקבלת מידע נוסף, ראה ניתוח נתונים עבור קו המוצרים של שיתוף הפעולה בענן.
|
הפעל את הכלי CScan
CScan הוא כלי מוכנות רשת שנועד לבדוק את חיבור הרשת שלך ל-Webex Calling.
לקבלת מידע נוסף, ראה שימוש ב-CScan כדי לבדוק את איכות הרשת של Webex Calling. |
דמיין שאתה יכול להשתמש בתכונות שיחות ענן ברמה ארגונית, ניידות ומרכזייה, יחד עם אפליקציית Webex להעברת הודעות ופגישות ושיחות מלקוח Webex Calling רך או מכשיר של סיסקו. זה בדיוק מה Webex Calling שיש להציע לך.
Webex Callingמספק את התכונות והיתרונות הבאים:
-
שיחות למנויים למשתמשי טלפוניה ואזורים משותפים.
-
שירותי ענן מאובטחים ואמינים המסופקים על ידי ספקי שירותים אזוריים מהימנים
-
גישה לאפליקציית Webex לכל משתמש, הוספת תקשורת מאוחדת עשירה ושירותי שיתוף פעולה צוותי.
-
Webex Meetingsכתוסף אופציונלי ומשולב כדי לספק את חוויות הפגישות המובחרות שמשתמשי הארגון מצפים לה.
-
גישה לרשתות טלפוניה של מתגים ציבוריים (PSTN) כדי לאפשר למשתמשים שלך לחייג מספרים מחוץ לארגון. השירות ניתן באמצעות תשתית ארגונית קיימת
-
שער מקומי ללא מרכזיית IP מקומית
-
סבי Unified CM בת שיחות קיימת
-
שותף או סיסקו סיפקו אפשרויות PSTN
-
-
תמיכה ברמה 1 המסופקת על ידי השותף שלך, תמיכה ברמה הבאה המסופקת על ידי סיסקו
Control Hub הוא פורטל ניהול מבוסס אינטרנט המשתלב עם Webex Calling כדי לייעל את ההזמנות והתצורה שלך, ולרכז את הניהול שלך של ההצעה המצורפת -Webex Calling, Webex App ו. Webex Meetings
|
תכונה |
תיאור |
|---|---|
|
מלווה אוטומטי |
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, קבוצת ציד, תיבת דואר קולי או אדם אמיתי. אתה יכול ליצור לוח זמנים של 24 שעות או לספק אפשרויות שונות כאשר העסק שלך פתוח או סגור. אתה יכול אפילו לנתב שיחות על סמך תכונות מזהה המתקשר כדי ליצור רשימות VIP או לטפל בשיחות מקודי אזור מסוימים באופן שונה. |
|
תור שיחה |
באפשרותך להגדיר תור שיחות כאשר אינך יכול לענות לשיחות נכנסות. אתה יכול לספק למתקשרים תשובה אוטומטית, הודעות נוחות ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחתם. |
|
איסוף שיחות |
באפשרותך לשפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת איסוף שיחות, כך שמשתמשים יוכלו לענות לשיחות של משתמשים אחרים. כאשר אתה מוסיף משתמשים לקבוצת איסוף שיחות וחבר קבוצה לא נמצא במקום או עסוק, חבר אחר יכול לענות לשיחותיהם. |
|
התקשר לפארק |
באפשרותך להפעיל את חניית שיחות כדי לאפשר למשתמשים לבצע שיחה בהמתנה ולהרים אותה מטלפון אחר. |
|
קבוצת האנט |
ייתכן שתרצה להגדיר קבוצות ציד בתרחישים הבאים:
|
|
קבוצת פיג'ינג |
ניתן ליצור קבוצת עימוד כדי שמשתמשים יוכלו לשלוח הודעת שמע לאדם, למחלקה או לצוות. כאשר מישהו שולח הודעה לקבוצת הדיוור, ההודעה מופעלת בכל המכשירים בקבוצה. |
|
לקוח פקידת קבלה |
עזור לתמוך בצרכים של אנשי המשרד הקדמי שלך על ידי מתן מערך מלא של אפשרויות בקרת שיחות, ניטור קו בקנה מידה גדול, תור שיחות, אפשרויות ותצוגות ספריות מרובות, שילוב Outlook ועוד. |
|
תכונה |
תיאור |
|---|---|
|
דחיית שיחה אנונימית |
משתמשים יכולים לדחות שיחות נכנסות עם מזהי מתקשר חסומים. |
|
המשכיות עסקית |
אם הטלפונים של המשתמשים אינם מחוברים לרשת מסיבה כגון הפסקת חשמל, בעיות רשת וכן הלאה, המשתמשים יכולים להעביר שיחות נכנסות למספר טלפון ספציפי. |
|
העברת שיחות |
משתמשים יכולים להעביר שיחות נכנסות לטלפון אחר. |
|
העברת שיחות סלקטיבית |
משתמשים יכולים להעביר שיחות בזמנים ספציפיים ממתקשרים ספציפיים. הגדרה זו תקבל עדיפות על פני העברת שיחות. |
|
הודעת התקשרות |
משתמשים יכולים לשלוח לעצמם דוא"ל כאשר הם מקבלים שיחה על פי קריטריונים מוגדרים מראש כגון מספר טלפון או תאריך ושעה. |
|
מחכה לשיחה |
משתמשים יכולים לאפשר מענה לשיחות נכנסות נוספות. |
|
אל תפריע |
משתמשים יכולים לאפשר באופן זמני לכל השיחות לעבור ישירות לתא הקולי. |
|
משרד בכל מקום |
משתמשים יכולים להשתמש בטלפונים שנבחרו ("מיקומים") כהרחבה של מספר הטלפון העסקי ותוכנית החיוג שלהם. |
|
התראת עדיפות |
משתמשים יכולים לצלצל לטלפונים שלהם עם צלצול ייחודי כאשר מתקיימים קריטריונים מוגדרים מראש, כגון מספר טלפון או תאריך ושעה. |
|
משרד מרוחק |
משתמשים יכולים לבצע שיחות מטלפון מרוחק ולהציג אותו מהקו העסקי שלהם. בנוסף, כל שיחות נכנסות לקו העסקי שלהם מצלצלות בטלפון מרוחק זה. |
|
קבלת שיחה סלקטיבית |
משתמשים יכולים לקבל שיחות בזמנים ספציפיים ממתקשרים ספציפיים. |
|
דחיית שיחה סלקטיבית |
משתמשים יכולים לדחות שיחות בזמנים ספציפיים ממתקשרים ספציפיים. |
|
טבעת רציפה |
צלצל עד 5 מכשירים בזה אחר זה לשיחות נכנסות. |
|
טבעת סימולטנית |
צלצל למשתמשים ולמספרי אחרים ("נמעני שיחה ") בו זמנית לשיחות נכנסות. |
הקצאת שירותים, התקנים ומשתמשים במרכז הבקרה, הפעלה חוצה לתצורה מפורטת בפורטל ניהול שיחות
Control Hub (https://admin.webex.com) הוא פורטל ניהול שמשתלב עם Webex Calling כדי לייעל את ההזמנות והתצורה שלך, ולרכז את הניהול שלך של ההצעה המצורפת -Webex Calling, אפליקציית Webex ופגישות.
רכזת הבקרה היא הנקודה המרכזית להקצאת כל השירותים, המכשירים והמשתמשים. באפשרותך לבצע הגדרה ראשונה של שירות השיחות שלך, לרשום טלפונים MPP לענן (באמצעות כתובת MAC), להגדיר משתמשים על ידי שיוך התקנים, הוספת מספרים, שירותים, תכונות שיחות וכן הלאה. כמו כן, מ- Control Hub, באפשרותך להפעיל מחדש את הפורטל הניהול המתקשר.
חוויית משתמש
למשתמשים יש גישה לממשקים הבאים:
-
Webex Callingיישום - לקוח רך לשיחות שממותג על ידי סיסקו. לקבלת מידע נוסף, ראה ח קור את האפליק Cisco Webex Calling ציה החדשה.
-
הגדרות Webex (https://settings.webex.com) —ממשק שבו משתמשים יכולים להגדיר העדפות לפרופיל, להוריד את אפליקציית Webex ולהפעיל מחדש את הגדרות פורטל המשתמש להתקשרות. לקבלת מידע נוסף, ראה שינוי ה Cisco Webex הגדרות שלך.
-
אפליקציית Webex — יישום הכלול במנוי כלקוח העברת הודעות צוות ממותג Cisco. לקבלת מידע נוסף, ראה התחלת העבודה עם Cisco Webex האפליקציה.
-
Webex Meetingsיישום אופציונלי נוסף כפתרון פגישות. למידע נוסף, ראה Webex Meetings.
מנהלי לקוחות
כמנהל לקוח בניסיון או במנוי בתשלוםWebex Calling, באפשרותך להגדיר את הארגון שלך ב- Control Hub על-ידי הוספת מיקומים, רישיונות, מספרי טלפון, תכונות שיחות, משתמשים וסביבות עבודה (התקני חדר שנרשמים לענן Webex). אתה יכול לנהל את כל הרכיבים האלה משם גם כן.
-
לקבלת הדרכה, עיין במד ריך התצורה Cisco Webex Calling ללקוחות.
-
לקבלת מידע נוסף על Webex Calling ההצעה, עיין Cisco Webex Callingבגיליון הנתונים של תוכנית Cisco Collaboration Flex ללקוחות קצה
שותפים
כספק שירות שותף, אתה יכול למתג, לשווק ולמכור Webex Calling ללקוחות שלך. באפשרותך להגדיר ולהרחיב גרסאות ניסיון, לפרוס שירותים עבור הלקוחות שלך וליצור ולספק הזמנות עבור הלקוחות שלך.
-
לקבלת הדרכה, עיין במד ריך התצורה Cisco Webex Calling ללקוחות (תוכנית הרשמה מוקדמת לשותפים).
-
לקבלת משאבים נוספים של שותפים, עיין במש Webex Callingאבי Sales Connect. (דרוש אישורי שותף.)
זמינות
עי Webex Calling ין בכותרת במאמר Cisco Webexהיכן זמין עבור מדינות Webex Calling בהן זמין למכירה.
צא לסיור במרכז הבקרה
Control Hub הוא ממשק מבוסס אינטרנט יחיד לניהול הארגון שלך, ניהול המשתמשים שלך, הקצאת שירותים, ניתוח מגמות אימוץ ואיכות שיחות ועוד.
כדי להפעיל את הארגון שלך, מומלץ להזמין מספר משתמשים להצטרף ל- Webex App על ידי הזנת כתובות הדואר האלקטרוני שלהם ב- Control Hub. עודד אנשים להשתמש בשירותים שאתה מספק, כולל שיחות, ולתת לך משוב על החוויה שלהם. כשתהיה מוכן, אתה תמיד יכול להוסיף משתמשים נוספים.
- מרכז הבקרה תומך באופן מלא במוזילה פיירפוקס 66 ואילך, בגוגל כרום 89 ואילך, מיקרוסופט אדג' 89 ואילך, ובאפל ספארי 15.1 ואילך.
- רכזת הבקרה אינה תומכתInternet Explorer.
- רכזת הבקרה אינה מיועדת למכשירים ניידים.
השתמש במידע המוצג להלן כסיכום ברמה גבוהה של מה לצפות בעת הגדרת שירותים בארגון שלך. עיין בפרקים הבודדים למידע מפורט יותר והוראות שלב אחר שלב.
התחל
לאחר שהשותף שלך יצור את חשבונך, תקבל דוא"ל קבלת פנים. לחץ על הקי שור תחילת העבודה בדוא"ל, באמצעות Chrome או Firefox כדי לגשת לרכזת הבקרה. הקישור מחבר אותך אוטומטית עם כתובת הדוא"ל של מנהל המערכת שלך. לאחר מכן, תתבקש ליצור את סיסמת מנהל המערכת שלך.
אשף בפעם הראשונה למשפטים
אם השותף שלך רשם אותך לניסיון, אשף ההתקנה יופעל אוטומטית לאחר כניסה לרכזת Control. האשף מדריך אותך דרך ההגדרות הבסיסיות כדי להפעיל את הארגון שלךWebex Calling, בין שירותים אחרים. באפשרותך להגדיר ולבדוק את הגדרות השיחות שלך לפני שתסיים את הדרכת האשף.
סקור את ההגדרות שלך
כאשר Control Hub נטען, באפשרותך לבדוק את ההגדרות שלך.
הוסף משתמשים
כעת, לאחר שהגדרת את השירותים שלך, אתה מוכן להוסיף אנשים מספריית החברה שלך. עבור אל .
אם אתה משתמשMicrosoft Active Directory, מומלץ להפעיל תחילה ס נכרון ספ ריות ולאחר מכן להחליט כיצד ברצונך להוסיף משתמשים. לחץ על הבא ופעל לפי ההוראות להגדרת מחבר הספרייה של סיסקו.
הגדרת כניסה יחידה (SSO)
אפליקציית Webex משתמשת באימות בסיסי. באפשרותך לבחור להגדיר SSO כך שמשתמשים יאמתו עם ספק הזהות הארגונית שלך באמצעות האישורים הארגוניים שלהם, במקום סיסמה נפרדת המאוחסנת ומנוהלת ב- Webex.
עבור אל ובחר שילוב ספק זהות של צד שלישי.
הקצאת שירותים למשתמשים
עליך להקצות שירותים למשתמשים שהוספת כדי שאנשים יוכלו להתחיל להשתמש באפליקציית Webex.
עבור אל ץ על יי צוא.
בקובץ שאתה מוריד, הוסף True עבור השירותים שברצונך להקצות לכל אחד מהמשתמשים שלך.
ייבא את הקובץ שהושלם, לחץ על הוספה והסרה של שירותים ולאחר מכן לחץ על שלח. כעת אתה מוכן להגדיר תכונות שיחות, לרשום מכשירים שניתן לשתף במקום משותף ולרשום ולשייך מכשירים למשתמשים.
העצים את המשתמשים שלך
כעת, לאחר שהוספת משתמשים והוקצו להם שירותים, הם יכולים להתחיל להשתמש בטלפונים מרובי פלטפורמות (MPP) הנתמכים שלהם עבור Webex Calling ובאפליקציית Webex להעברת הודעות ופגישות. עודדו אותם להשתמש בהגדרות כחנות אחת לגישה.
תפקידו של השער המקומי
השער המקומי הוא התקן קצה המנוהל על ידי ארגון או שותף עבור עבודה משותפת של רשת טלפוניה ציבורית (PSTN) וחילופי סניפים ציבוריים מדור קודם (PBX) (כולל). Unified CM
באפשרותך להשתמש ב- Control Hub כדי להקצות שער מקומי למיקום, ולאחר מכן Control Hub מספק פרמטרים שניתן להגדיר ב- CUBE. שלבים אלה רושמים את השער המקומי בענן, ולאחר מכן שירות PSTN מסופק דרך השער ל Webex Calling משתמשים במיקום ספציפי.
כדי לציין ולהזמין שער מקומי, קרא את מדריך ההזמנה של שער מקומי.
פריסות שער מקומי נתמכות עבור Webex Calling
הפריסות הבסיסיות הבאות נתמכות:
ניתן לפרוס את השער המקומי באופן עצמאי או בפריסות שבהן Cisco Unified Communications Manager נדרש שילוב.
פריסות שער מקומי ללא מרכזיית IP מקומית
פריסות שער מקומי עצמאיות
איור זה מציג Webex Calling פריסה ללא כל מרכזיית IP קיימת והיא חלה על מיקום יחיד או פריסה מרובת מיקומים.
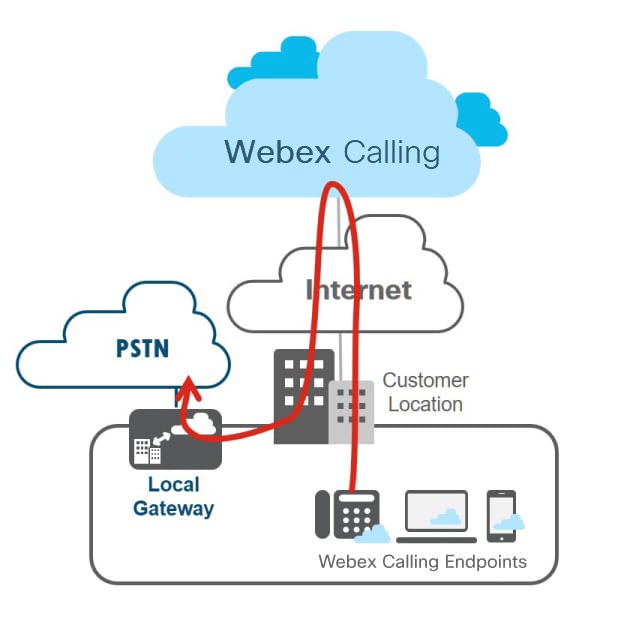
עבור כל השיחות שאינן תואמות את הי Webex Calling עדים שלך, Webex Calling שולח שיחות אלה לשער המקומי שהוקצה למיקום לעיבוד. השער המקומי מנתב את כל השיחות שמגי Webex Calling עות מ- PSTN ובכיוון השני, PSTN אל. Webex Calling
שער PSTN יכול להיות פלטפורמה ייעודית או שותף לשער המקומי. כמו באיור הבא, אנו ממליצים על גרסת שער PSTN הייעודית של פריסה זו; ניתן להשתמש בו אם לא ניתן להשתמש בשער PSTN הקיים כשער מקומי. Webex Calling
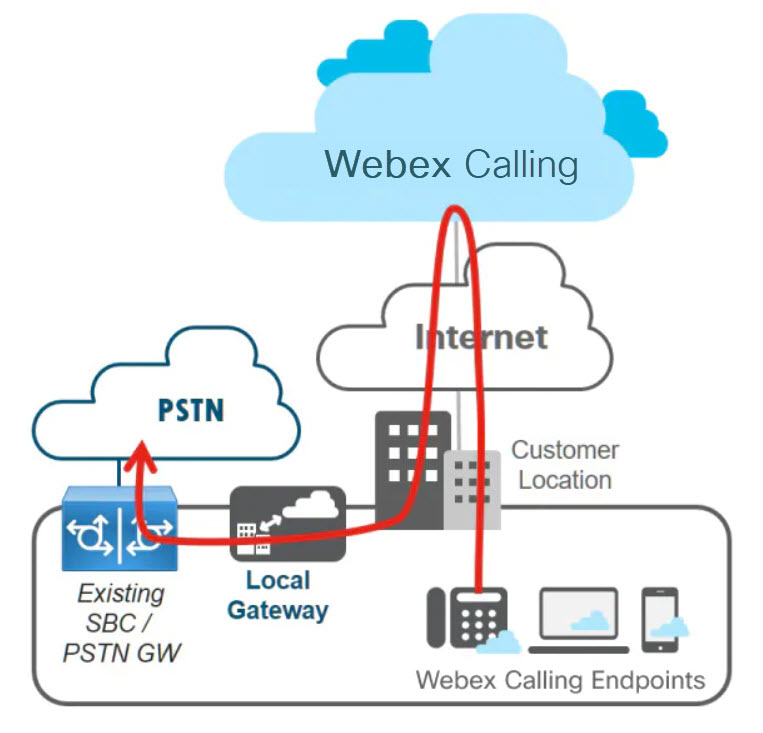
פריסת שער מקומי משותף
השער המקומי יכול להיות מבוסס IP, להתחבר ל- ITSP באמצעות תא מטען SIP, או מבוסס TDM באמצעות ISDN או מעגל אנלוגי. האיור הבא מציג Webex Calling פריסה שבה השער המקומי תושב יחד עם ה- PSTN GW/SBC.
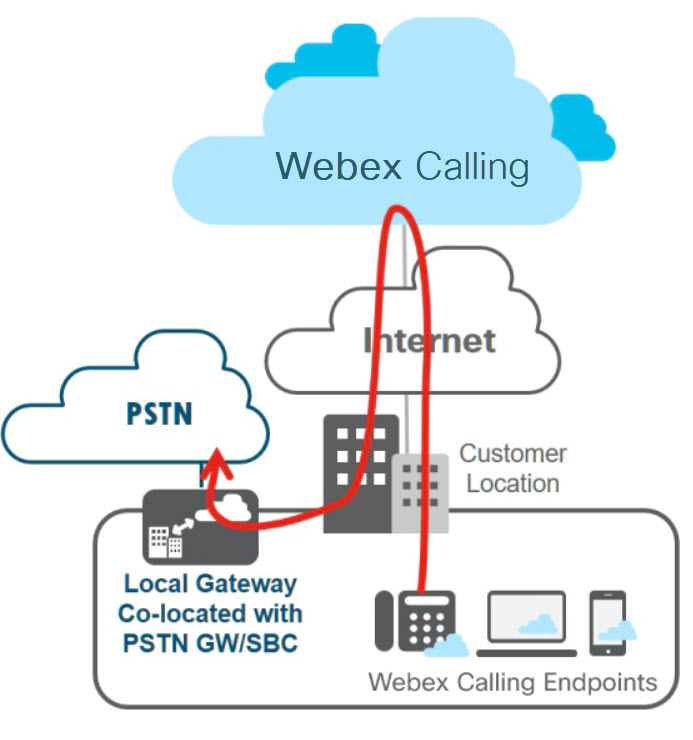
פריסות שער מקומי עם מרכזיית Unified CM מקומית
שילובים עם Unified CM נדרשים במקרים הבאים:
-
Webex Calling-מיקומים מותאמים מתווספים לפרי Cisco UC סה קיימת שבה Unified CM היא נפרסת כפתרון בקרת שיחות מקומי
-
חיוג ישיר בין טלפונים הרשומים לטלפ Unified CM ונים במי Webex Calling קומים נדרשים.
איור זה מציג Webex Calling פריסה שבה ללקוח יש מרכזיית Unified CM IP קיימת.
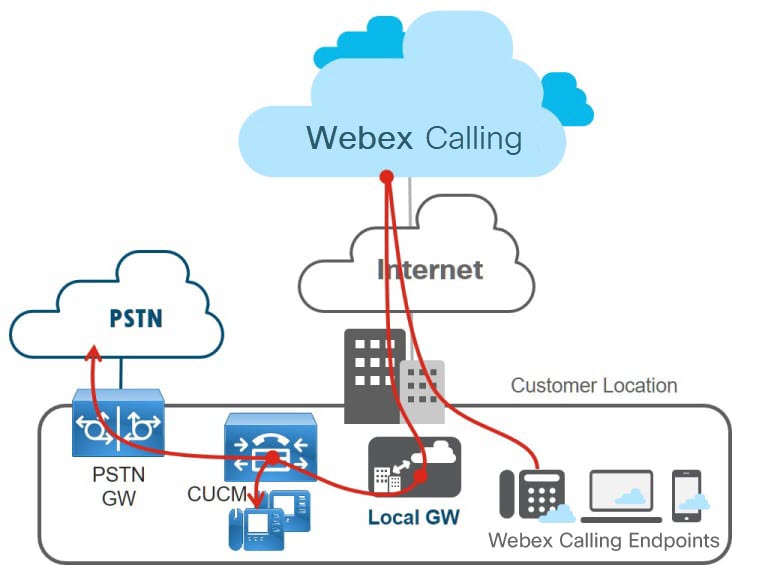
Webex Callingשולח שיחות שאינן תואמות את Webex Calling יעדי הלקוח לשער המקומי. זה כולל מספרי PSTN והרחבות Unified CM פנימיות, שאינן Webex Calling יכולות לראות. השער המקומי מנתב את כל השיחות שמגי Webex Calling עות Unified CM אל ולהיפך. Unified CMלאחר מכן מנתב שיחות נכנסות ליעדים מקומיים או ל- PSTN בהתאם לתוכנית החיוג הקיימת. תוכנית החיו Unified CM ג מנרמלת מספרים כ- +E.164. שער PSTN עשוי להיות אחד ייעודי או תושב משותף עם השער המקומי.
שער PSTN ייעודי
גרסת שער PSTN הייעודית של פריסה זו כפי שמוצג בתרשים זה היא האפשרות המומלצת וניתן להשתמש בה אם לא ניתן להשתמש בשער PSTN הקיים כשער מקומי. Webex Calling
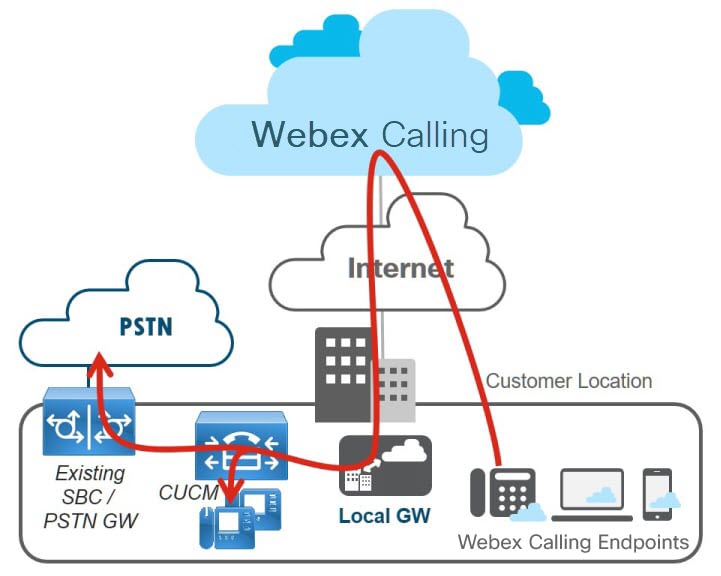
שער PSTN משותף
איור זה מציג Webex Calling פריסה עם מקום Unified CM שבו השער המקומי שוכן בשער PSTN/SBC.
Webex Callingמנתב את כל השיחות שאינן תואמות את Webex Calling יעדי הלקוח לשער המקומי שהוקצה למיקום. זה כולל יעדי PSTN ושיחות ברשת לקראת הרחבות פנימיות. Unified CM השער המקומי מנתב את כל השיחות אלUnified CM. Unified CMלאחר מכן מנתב שיחות לטלפונים רשומים מקומיים או ל- PSTN דרך השער המקומי, שיש לו פונקציונליות PSTN/SBC הממוקמת יחד.
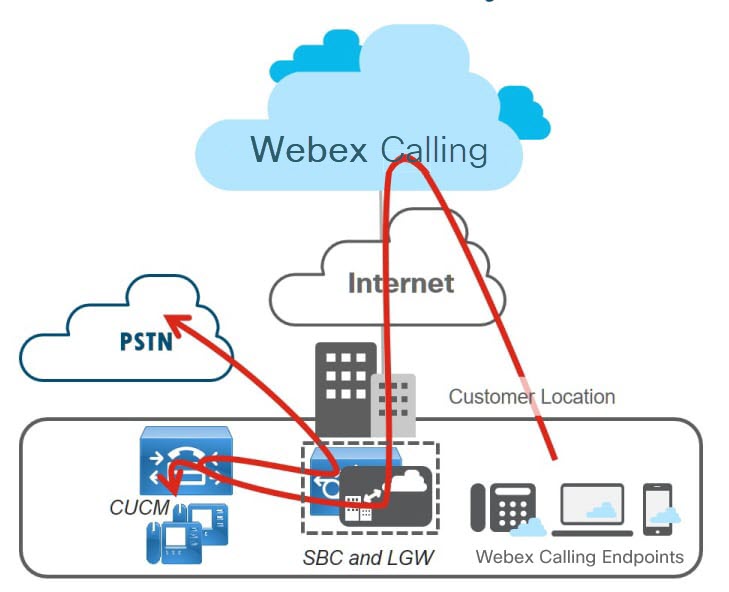
שיקולי ניתוב שיחות
שיחות מ Webex Calling - Unified CM
לו Webex Calling גיקת הניתוב עובדת כך: אם לא ניתן לנתב את המספר שמחויג בנקודת ק Webex Calling צה לכל יעד אחר בתוך אותו לקוח ב-Webex Calling, השיחה נשלחת לשער המקומי לעיבוד נוסף. כל השיחות מחוץ לרשת (מחוץWebex Calling) נשלחות לשער המקומי.
עבור Webex Calling פריסה ללא שילוב בקייםUnified CM, כל שיחה מחוץ לרשת נחשבת לשיחת PSTN. בשילוב עםUnified CM, שיחה מחוץ לרשת עדיין יכולה להיות שיחה ברשת לכל יעד המתארח באתר Unified CM או שיחה אמיתית מחוץ לרשת ליעד PSTN. ההבחנה בין שני סוגי השיחות האחרונים נקבעת על ידי תוכנית Unified CM החיוג הארגונית המוגדרת עליה ותלויה בה. Unified CM
האיור הבא מציג Webex Calling משתמש שמחייג למספר לאומי בארה"ב.
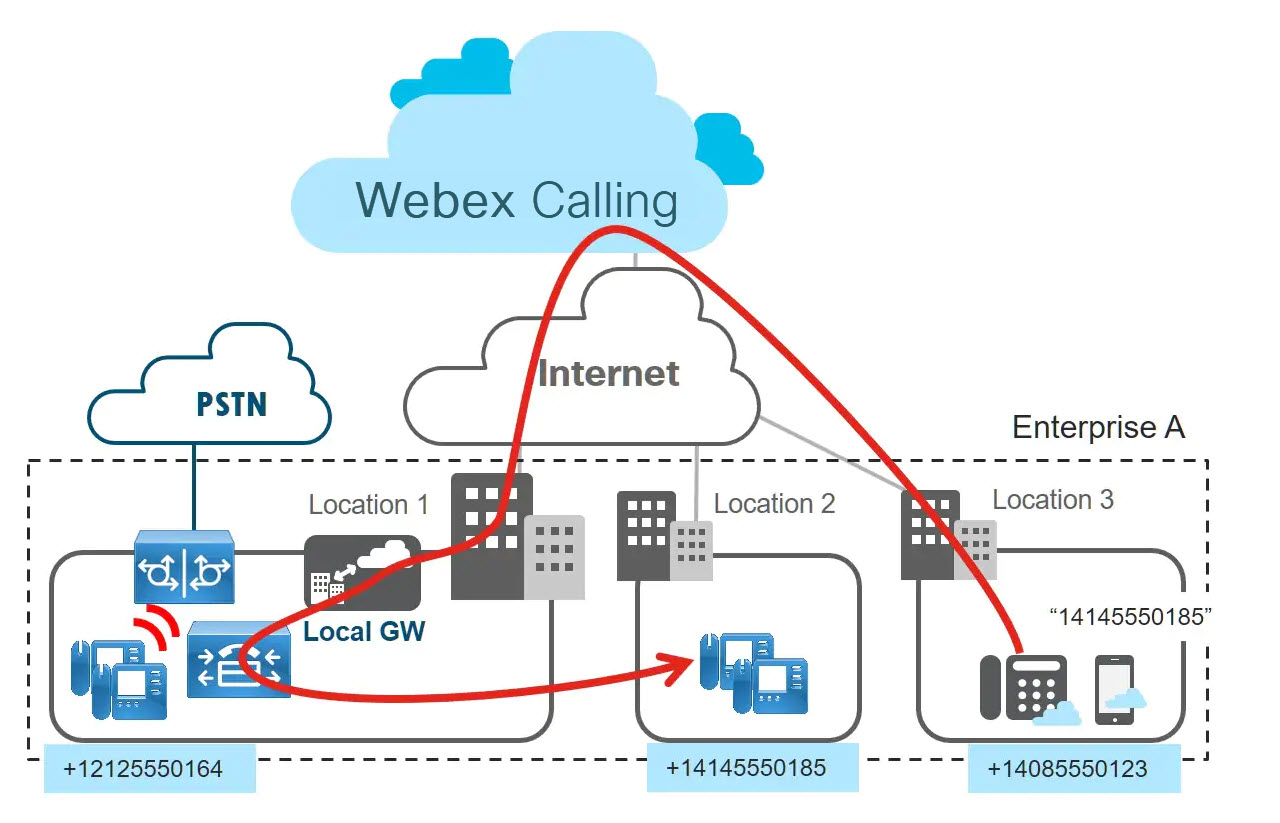
Unified CMכעת בהתבסס על תוכנית החיוג המוגדרת מנתבת את השיחה לנקודת קצה רשומה מקומית שבה היעד הנקרא מסופק כמספר ספרייה. לשם כך תוכנית החיו Unified CM ג צריכה לתמוך בניתוב של מספרים+E.164.
שיחות מ Unified CM - Webex Calling
כדי לאפשר ניתוב שיחות מ- Unified CM אל Webex Calling בקבו Unified CM צת נתיבים יש להקצות כדי להגדיר את ערכת +E.164 וכתובות תוכנית המספור הארגוני ב-. Webex Calling
כאשר מסלולים אלה קיימים שני תרחישי השיחה המוצגים באיור הבא אפשריים.
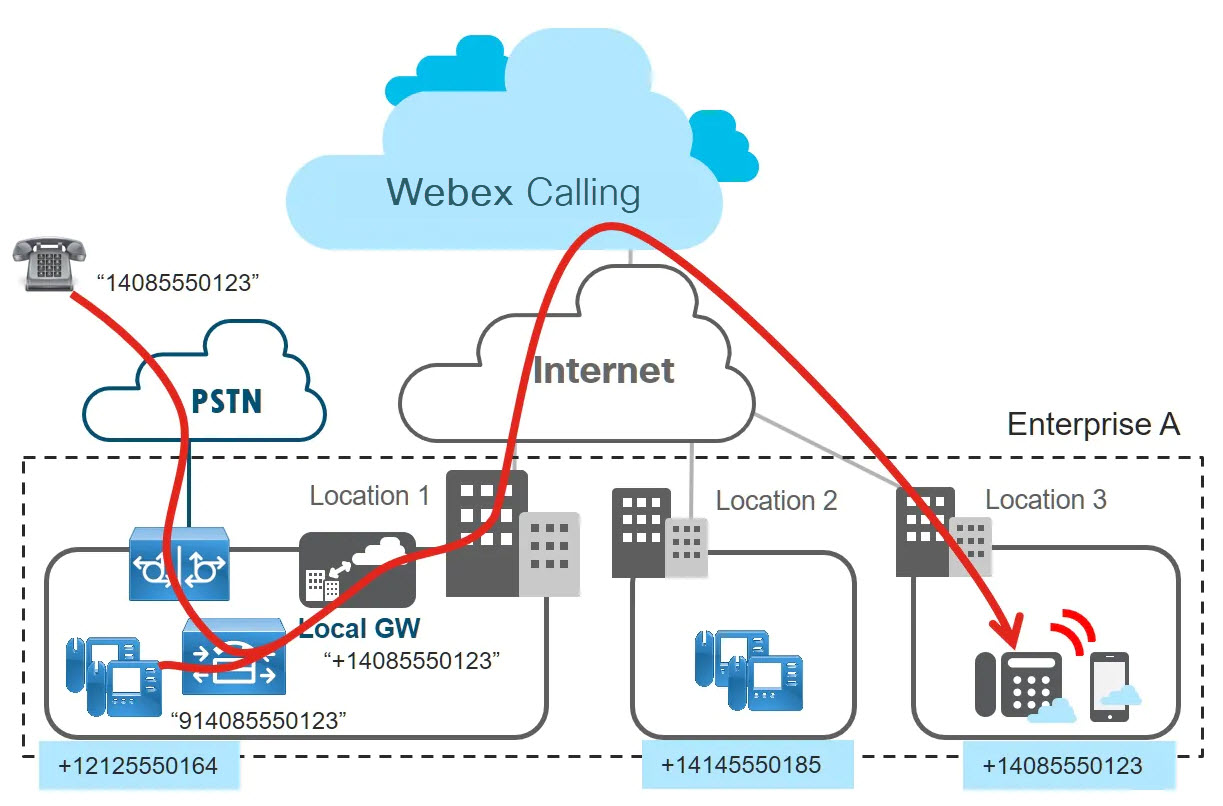
אם מתקשר ב- PSTN מתקשר למספר DID שהוקצה למ Webex Calling כשיר, השיחה מועברת לארגון דרך שער PSTN של הארגון ולאחר מכן נכנסת. Unified CM הכתובת הנקראת של אותה שיחה תואמת Webex Calling לאחד מהנתיבים המסופ Unified CM קים והשיחה נשלחת לשער המקומי. (הכתובת הנקראת חייבת להיות בפורמט+E.164 כאשר היא נשלחת לשער המקומי.) לאחר מכן Webex Calling לוגיקת הניתוב מוודאת שהשיחה נשלחת למ Webex Calling כשיר המיועד, בהתבסס על הקצאת DID.
כמו כן, שיחות שמקורן Unified CM בנקודות קצה רשומות, הממוקדות ליעדים ב-Webex Calling, כפופות לתוכנית החיוג המוגדרת. Unified CM בדרך כלל, תוכנית חיוג זו מאפשרת למשתמשים להשתמש בהרגלי חיוג ארגוניים נפוצים לביצוע שיחות. הרגלים אלה אינם בהכרח כוללים רק חיוג +E.164. כל הרגל חיוג שאינו +E.164 חייב להיות מנורמל ל-+E.164 לפני שליחת השיחות לשער המקומי כדי לאפשר ניתוב נכון. Webex Calling
סוג שירות (CoS)
יישום מגבלות שירות הדוק מומלץ תמיד מסיבות שונות כולל הימנעות מלולאות שיחות ומניעת הונאת אגרה. בהקשר של שילוב שער מק Webex Calling Unified CM ומי עם סוג השירות עלינו לשקול סוג שירות עבור:
-
התקנים הרשומים ב- Unified CM
-
שיחות שנכנסות Unified CM מ- PSTN
-
שיחות שנכנסות Unified CM מ Webex Calling
התקנים הרשומים ב- Unified CM
הוספת הי Webex Calling עדים כסוג חדש של יעדים להגדרת CoS קיימת היא די פשוטה: הרשאה להתקשר לי Webex Calling עדים בדרך כלל שווה להרשאה להתקשר ליעדים מקומיים (כולל בין אתרים).
אם תוכנית חיוג ארגונית כבר מיישמת הרשאה "(מקוצרת) בין אתרים ברשת", אז כבר קיימת מחיצה ש Unified CM עליה אנו יכולים להשתמש ולספק את כל היעדים הידועים ברשת באותה מחיצה. Webex Calling
אחרת, המושג הרשאה "(מקוצר) בין אתרים ברשת" עדיין לא קיים, אז יש להקצות מחיצה חדשה (למשל "OnNetRemote"), הי Webex Calling עדים מתווספים למחיצה זו, ולבסוף יש להוסיף מחיצה חדשה זו לרווחי החיפוש המתאימים להתקשרות.
שיחות שנכנסות Unified CM מ- PSTN
הוספת הי Webex Calling עדים כסוג חדש של יעדים להגדרת CoS קיימת היא די פשוטה: הרשאה להתקשר לי Webex Calling עדים בדרך כלל שווה להרשאה להתקשר ליעדים מקומיים (כולל בין אתרים).
אם תוכנית חיוג ארגונית כבר מיישמת הרשאה "(מקוצרת) בין אתרים ברשת", אז כבר קיימת מחיצה ש Unified CM עליה אנו יכולים להשתמש ולספק את כל היעדים הידועים ברשת באותה מחיצה. Webex Calling
אחרת, המושג הרשאה "(מקוצר) בין אתרים ברשת" עדיין לא קיים, אז יש להקצות מחיצה חדשה (למשל "OnNetRemote"), הי Webex Calling עדים מתווספים למחיצה זו, ולבסוף יש להוסיף מחיצה חדשה זו לרווחי החיפוש המתאימים להתקשרות.
שיחות שנכנסות Unified CM מ Webex Calling
שיחות שמגיעות מ- PSTN זקוקות לגישה לכל Webex Calling היעדים. זה דורש הוספת המחיצה לעיל המחזיקה את כל Webex Calling היעדים למרחב חיפוש השיחות המשמש לשיחות נכנסות בתא המטען של PSTN. הגישה לי Webex Calling עדים מגיעה בנוסף לגישה הקיימת כבר.
בעוד שעבור שיחות מ- PSTN גישה ל- DID ו- Unified CM DID נדרשת שיחות Webex Calling שמקורן בגישה Webex Calling זקוקה ליעדי Unified CM DID ו- PSTN.
נתון זה משווה בין שני סוגים שונים של שירות עבור שיחות מ- PSTN ו-. Webex Calling האיור מראה גם שאם פונקציונליות שער PSTN משולבת עם השער המקומי, נדרשים שני גזעים מ- PSTN GW והשער המקומי המשולבים לUnified CM: אחד לשיחות שמקורן ב- PSTN ואחד לשיחות שמקורן ב-. Webex Calling זה מונע על ידי הדרישה להחיל מרחבי חיפוש שיחות מובחנים לכל סוג תנועה. עם שני גזעים נכנסים Unified CM ניתן להשיג זאת בקלות על ידי הגדרת שטח חיפוש השיחות הנדרש לשיחות נכנסות בכל תא מטען.
שילוב תוכנית חיוג
מדריך זה מניח התקנה קיימת המבוססת על שיטות העבודה הנוכחיות המומלצות ב"ארכיטקטורה מועדפת עבור פריסות מקומיות של Cisco Collaboration, CVD". הגרסה האחרונה זמינה כאן.
תכנון תוכנית החיוג המומלץ עוקב אחר גישת העיצוב המתועדת בפרק תוכנית החיוג של הגרסה האחרונה של מערכת שיתוף הפעולה SRND של סיסקו הזמינה כאן.
איור זה מציג סקירה כללית של עיצוב תוכנית החיוג המומלץ. המאפיינים העיקריים של עיצוב תוכנית חיוג זה כוללים:
-
כל מספרי הספריות המוגדרים עליהם Unified CM הם בפורמט+E.164.
-
כל מספרי הספריות נמצאים באותה מחיצה (DN) ומסומנים דחופים.
-
ניתוב הליבה מבוסס על +E.164.
-
כל הרגלי החיוג שאינם +E.164 (לדוגמה, חיוג אינטרסייט מקוצר וחיוג PSTN באמצעות הרגלי חיוג נפוצים) מנורמלים (גלובליים) ל-+E.164 באמצעות דפוסי תרגום נורמליזציה של חיוג.
-
דפוסי תרגום לנורמליזציה של חיוג משתמשים בדפוס תרגום המקרא ירושת מרחב חיפוש; יש להם הגדרת האפשרות "השתמש במרחב החיפוש של המקור".
-
סוג השירות מיושם באמצעות אתר ומחלקה של מרחבי חיפוש שיחות ספציפיים לשירות.
-
יכולות גישה ל- PSTN (לדוגמה גישה ליעדי PSTN בינלאומיים) מיושמות על ידי הוספת מחיצות עם דפוסי המסלול +E.164 המתאימים למרחב החיפוש המתקשר המגדיר את סוג השירות.
יכולת הגעה ל Webex Calling
כדי להוסיף יכולת גישה לי Webex Calling עדים לתוכנית חיוג זו, יש ליצור מחיצה המייצגת את כל הי Webex Calling עדים ("Webex Calling") ולהוסיף דפוס מסלול +E.164 עבור כל טווח DID במחיצה Webex Calling זו. דפוס מסלול זה מפנה לרשימת מסלולים עם חבר אחד בלבד: קבוצת המסלול עם תא המטען של SIP לשער המקומי לשיחות אליוWebex Calling. מכיוון שכל היעדים שחויגים מנורמלים ל-+E.164 או באמצעות דפוסי תרגום לנורמליזציה של חיוג עבור שיחות שמקורן בנקודות קצה Unified CM רשומות או טרנספורמציות נכנסות הנקראות צד עבור שיחות שמקורן ב-PSTN, קבוצה יחידה זו של דפוסי מסלול +E.164 מספיקה כדי להשיג גישה ליעדים ללא תלות בהרגל החיוג המשמש. Webex Calling
אם, לדוגמה, משתמש מחייג "914085550165", אז דפוס התרגום לנורמליזציה של חיוג במחיצה "USToE164" מנרמל מחרוזת חיוג זו ל- "+14085550165" שתואמת את תבנית המסלול עבור יעד במחיצה "." Webex Calling Webex Calling Unified CMבסופו של דבר שולח את השיחה לשער המקומי.
הוספת חיוג בין אתרים מקוצר
הדרך המומלצת להוסיף חיוג בין אתרים מקוצר לתוכנית חיוג ההפניה היא להוסיף דפוסי תרגום לנורמליזציה של חיוג עבור כל האתרים תחת תוכנית המספור הארגוני למחיצה ייעודית ("ESN", מספרים משמעותיים ארגוניים). דפוסי תרגום אלה מיירטו מחרוזות חיוג בפורמט של תוכנית המספור הארגונית ומנרמלים את המחרוזת המחויגת ל- +E.164.
כדי להוסיף חיוג מקוצר ארגוני לי Webex Calling עדים, תוסיף את דפוס התרגום לנורמליזציה של החיוג המתאים למי Webex Calling קום למחיצה "Webex Calling" (לדוגמה "8101XX" בתרשים). לאחר הנורמליזציה, השיחה נשלחת שוב Webex Calling לאחר התאמת דפוס המסלול במחיצה "Webex Calling".
איננו ממליצים להוסיף את דפוס התרגום המקוצר לנורמליזציה של חיוג לשי Webex Calling חות למחיצת "ESN", מכיוון שתצורה זו עלולה ליצור לולאות ניתוב שיחות לא רצויות.
מטפלים בפרוטוקול להתקשרות
Webex Callingרושם את מטפלי הפרוטוקולים הבאים במערכת ההפעלה כדי לאפשר פונקציונליות לחיצה להתקשרות מדפדפני אינטרנט או יישומים אחרים. הפרוטוקולים הבאים מתחילים שיחת שמע או וידאו ביישום Webex כאשר זהו יישום ברירת המחדל לשיחות ב- Mac או Windows:
-
קליקטוקאל: או קליקטוקאל://
-
SIP: או SIP://
-
טלפון: או טל://
-
וובקסטל: או וובקסטל://
מטפלים בפרוטוקולים עבור Windows
אפליקציות אחרות יכולות להירשם למטפלים בפרוטוקול לפני אפליקציית Webex. ב- Windows 10, חלון המערכת כדי לבקש מהמשתמשים לבחור באיזו אפליקציה להשתמש כדי להפעיל את השיחה. ניתן לזכור את העדפת המשתמש אם המשתמש בודק השתמש תמיד באפליקציה זו.
אם משתמשים צריכים לאפס את הגדרות ברירת המחדל של אפליקציית שיחות כדי שיוכלו לבחור את אפליקציית Webex, באפשרותך להורות להם לשנות את שיוכי הפרוטוקול עבור אפליקציית Webex ב- Windows 10:
-
פתח את הגדרות המערכת של הגדרות ברירת המחדל של האפליקציה, לחץ על הגדר ברירת מחדל לפי אפליקציה ולאחר מכן בחר אפליקציית Webex.
-
עבור כל פרוטוקול, בחר אפליקציית Webex.
מטפלים בפרוטוקולים עבור macOS
ב- Mac OS, אם אפליקציות אחרות נרשמות לפרוטוקולי השיחות לפני Webex App, המשתמשים חייבים להגדיר את אפליקציית Webex שלהם כאפשרות ברירת המחדל להתקשרות.
באפליקציית Webex עבור Mac, משתמשים יכולים לאשר ש אפליקציית Webex נבחרה עבור ההגדרה התחל שיחות עם תחת העדפות כל ליות. הם יכולים גם לבדוק התחבר תמיד Microsoft Outlook אם הם רוצים לבצע שיחות באפליקציית Webex כאשר הם לוחצים על מספר איש קשר של Outlook.
תנאים מוקדמים כלליים
לפני שתקביעת תצורה של שער מקומי עבורWebex Calling, ודא שאתה:
-
בעל ידע בסיסי בעקרונות ה- VoIP
-
בעל ידע בסיסי בעבודה על מושגי קול Cisco IOS -XE ו- IOS-XE
-
יש הבנה בסיסית של פרוטוקול ייזום הפעלות (SIP)
-
יש הבנה בסיסית של Cisco Unified Communications Manager (Unified CM) אם מודל הפריסה שלך כולל Unified CM
לקבלת פרטים, עיין במד ריך התצורה הארגונית Cisco Unified Border Element (CUBE).
דרישות חומרה ותוכנה לשער מקומי
ודא שהפריסה שלך כוללת אחד או יותר מהשערים המקומיים, כגון:
-
סיסקו CUBE לקישוריות מבוססת IP
-
Cisco IOSשער לקישוריות מבוססת TDM
השער המקומי עוזר לך Webex Calling לעבור לקצב שלך. השער המקומי משלב את הפריסה המקומית הקיימת שלך עםWebex Calling. אתה יכול גם להשתמש בחיבור PSTN הקיים שלך. ראה תחילת העבודה עם השער המקומי
דרישות רישיון עבור שערים מקומיים
יש להתקין רישיונות שיחות CUBE בשער המקומי. לקבלת מידע נוסף, עיין במד ריך הת Cisco Unified Border Element צורה.
דרישות אישור ואבטחה עבור שער מקומי
Webex Callingדורש איתות מאובטח ומדיה. השער המקומי מבצע את ההצפנה, ויש ליצור חיבור TLS היוצא לענן עם השלבים הבאים:
-
יש לעדכן את ה- LGW עם חבילת השורש CA מ- Cisco PKI
-
קבוצה של אישורי תמצית SIP מדף תצורת תא המטען של Control Hub משמשת להגדרת ה- LGW (השלבים הם חלק מהתצורה הבאה)
-
חבילת שורש CA מאמת את האישור שהוצג
-
התבקש להגיש אישורים (תקציר SIP מסופק)
-
הענן מזהה איזה שער מקומי רשום בצורה מאובטחת
דרישות חומת אש, מעבר NAT ואופטימיזציה של נתיבי מדיה עבור שער מקומי
ברוב המקרים, השער המקומי ונקודות הקצה יכולים להתגורר ברשת הלקוח הפנימית, באמצעות כתובות IP פרטיות עם NAT. חומת האש הארגונית חייבת לאפשר תעבורה יוצאת (SIP, RTP/UDP, HTTP) לכתובות/יציאות IP ספציפיות, המכוסות במידע הפניה ליציאה.
אם ברצונך להשתמש באופטימיזציה של נתיב מדיה עם ICE, הממשק הפ Webex Calling ונה של השער המקומי חייב להיות בעל נתיב רשת ישיר לנ Webex Calling קודות הקצה וממנה. אם נקודות הקצה נמצאות במיקום אחר ואין נתיב רשת ישיר בין נקודות הקצה לממשק הפ Webex Calling ונה של השער המקומי, אז לשער המקומי חייבת להיות כתובת IP ציבורית שהוקצתה לממשק הפונה Webex Calling לשיחות בין השער המקומי לנקודות הקצה כדי להשתמש באופטימיזציה של נתיבי מדיה. בנוסף, עליו להפעיל את IOS-XE גרסה 16.12.5.
חומת אש ופרוקסי שהוגדרו כהלכה חיוניים לפריסת שיחות מוצלחת. Webex Callingמשתמש ב- SIP ו- HTTPS לאיתות שיחות ובכתובות והיציאות המשויכות למדיה, חיבור רשת וקישוריות שער כ Webex Calling שירות גלובלי.
לא כל תצורות חומת האש דורשות יציאות להיות פתוחות. עם זאת, אם אתה מפעיל כללים מבפנים לחוץ, עליך לפתוח יציאות עבור הפרוטוקולים הנדרשים כדי להוציא שירותים.
תרגום כתובות רשת (NAT)
הפונקציונליות של תרגום כתובות רשת (NAT) ותרגום כתובות יציאה (PAT) מיושמות בגבול בין שתי רשתות כדי לתרגם מרחבי כתובות או כדי למנוע התנגשות של מרחבי כתובות IP.
ארגונים משתמשים בטכנולוגיות שער כגון חומות אש ופרוקסי המספקים שירותי NAT או PAT כדי לספק גישה לאינטרנט ליישומי Webex App או למכשירי Webex הנמצאים במרחב כתובות IP פרטי. שערים אלה גורמים לתנועה מאפליקציות או מכשירים פנימיים לאינטרנט להיראות כאילו מגיעה מכתובת IP אחת או יותר הניתנות לניתוב ציבורי.
-
בעת פריסת NAT, אין חובה לפתוח יציאה נכנסת בחומת האש.
-
אמת גודל מאגר NAT הנדרש לקישוריות אפליקציה או התקנים כאשר משתמשים ומכשירים מרובים של אפליקציות ניגשים Webex Calling לשירותים מודעים ל- Webex באמצעות NAT או PAT. ודא כי כתובות IP ציבוריות נאותות מוקצות לבריכות NAT כדי למנוע מיצוי היציאות. מיצוי היציאות תורם לכך שמשתמשים ומכשירים פנימיים אינם מסוגלים להתחבר ל Webex Calling שירותי Webex Aware.
-
הגדר תקופות כריכה סבירות והימנע מניפולציה של SIP במכשיר NAT.
-
הגדר פסק זמן מינימלי של NAT כדי להבטיח פעולה תקינה של התקנים. דוגמה: טלפונים של סיסקו שולחים הודעת רענון REGISTER למעקב כל 1-2 דקות.
-
אם הרשת שלך מיישמת NAT או SPI, הגדר פסק זמן גדול יותר (של לפחות 30 דקות) עבור החיבורים. פסק זמן זה מאפשר קישוריות אמינה תוך הפחתת צריכת הסוללה של המכשירים הניידים של המשתמשים.
שער שכבת יישום SIP
אם נתב או חומת אש מודעים ל- SIP, מה שמרמז שער שכבת יישום SIP (ALG) או דומה מופעל, אנו ממליצים לכבות פונקציונליות זו להפעלה מדויקת של השירות. למרות שכל התע Webex Calling בורה מוצפנת, יישומי SIP ALG מסוימים עלולים לגרום לבעיות במעבר חומת אש. לכן, אנו ממליצים לכבות את ה- SIP ALG כדי להבטיח שירות באיכות גבוהה.
עיין בתיעוד היצרן הרלוונטי לקבלת שלבים להשבית SIP ALG במכשירים ספציפיים.
תמיכה בפרוקסי עבור Webex Calling
ארגונים פורסים חומת אש באינטרנט או פרוקסי אינטרנט וחומת אש, כדי לבדוק, להגביל ולשלוט בתעבורת HTTP היוצאת ונכנסת לרשת שלהם. ובכך להגן על הרשת שלהם מפני צורות שונות של התקפות סייבר.
פרוקסי מבצעים מספר פונקציות אבטחה כגון:
-
אפשר או לחסום גישה לכתובות URL ספציפיות.
-
אימות משתמש
-
כתובת IP/דומין/שם מארח/חיפוש מוניטין URI
-
פענוח ובדיקה של תנועה
בקביעת התצורה של תכונת ה- proxy, היא חלה על כל היישומים המשתמשים בפרוטוקול HTTP.
אפליקציית Webex ויישומי מכשיר Webex כוללים את הדברים הבאים:
-
שירותי Webex
-
נהלי הפעלת מכשיר לקוח (CDA) באמצעות פלטפורמת Cisco Cloud הקצאה כגון GDS, הפעלת מכשירי EDOS, הקצאה והטמעה לענן Webex.
-
אימות תעודה
-
שדרוגי קושחה
-
דוחות מצב
-
העלאות PRT
-
שירותי XSI
אם מוגדרת כתובת שרת proxy, רק תעבורת האיתות (HTTP/HTTPS) נשלחת לשרת ה- proxy. לקוחות המשתמשים ב- SIP כדי להירשם ל Webex Calling שירות ולמדיה המשויכת אינם נשלחים אל ה- proxy. לכן, אפשר ללקוחות אלה לעבור ישירות דרך חומת האש.
אפשרויות פרוקסי נתמכות, תצורה וסוגי אימות
סוגי ה- proxy הנתמכים הם:
-
פרוקסי מפורש (בודק או לא בודק) — הגדר את הלקוחות באפליקציה או במכשיר באמצעות פרוקסי מפורש כדי לציין את השרת שיש להשתמש בו.
-
פרוקסי שקוף (ללא בדיקה) — הלקוחות אינם מוגדרים לשימוש בכתובת שרת proxy ספציפית ואינם דורשים שינויים כלשהם כדי לעבוד עם פרוקסי שאינו בודק.
-
פרוקסי שקוף (בדיקה) — הלקוחות אינם מוגדרים לשימוש בכתובת שרת proxy ספציפית. אין צורך בשינויי תצורה של HTTP; עם זאת, הלקוחות שלך באפליקציה או במכשירים זקוקים לאישור שורש כדי שהם סומכים על ה- proxy. צוות ה- IT משתמש בפרוקסי הבודקים כדי לאכוף מדיניות באתרים לביקור וסוגי התוכן שאינם מותרים.
הגדר את כתובות ה- proxy באופן ידני עבור התקני Cisco ואפליקציית Webex באמצעות:
-
פלטפורמת מערכת הפעלה
-
ממשק משתמש למכשיר
-
התגלה אוטומטית באמצעות מנגנוני פרוקסי אינטרנט כגון:
-
גילוי אוטומטי של פרוקסי אינטרנט (WPAD) - פרוטוקול גילוי אוטומטי של פרוקסי אינטרנט
-
קבצי תצורה אוטומטית של פרוקסי (PAC) - קבצי תצ ורה אוטומטית של פרוקסי
-
בעת קביעת התצורה של סוגי המוצרים המועדפים עליך, בחר מבין תצורות ה- Proxy וסוגי האימות הבאים בטבלה:
|
מוצר |
תצורת פרוקסי |
סוג אימות |
|---|---|---|
|
Webex עבור מק |
ידני, WPAD, PAC |
ללא אישור, בסיסי, NTLM, † |
|
Webex עבור חלונות |
ידני, WPAD, PAC, GPO |
ללא אישור, בסיסי, NTLM, †, משא ומתן † |
|
Webex עבור iOS |
ידני, WPAD, PAC |
ללא אישור, בסיסי, דיאגסט, NTLM |
|
Webex לאנדרואיד |
ידני, PAC |
ללא אישור, בסיסי, דיאגסט, NTLM |
|
וובקס Web App |
נתמך באמצעות מערכת ההפעלה |
ללא אישור, בסיסי, דיאגסט, NTLM, משא ומתן † |
|
התקני Webex |
WPAD, PAC או ידני |
ללא אישור, בסיסי, תקציר |
|
טלפונים IP של סיסקו |
ידני, WPAD, PAC |
ללא אישור, בסיסי, תקציר |
|
צומת רשת וידאו Webex |
ידני |
ללא אישור, בסיסי, דיאגסט, NTLM |
לאגדות בטבלה:
-
† Mac NTLM Auth - אין צורך להתחבר למחשב לתחום, המשתמש מתבקש להכניס סיסמה
-
† אימות NTLM של Windows - נתמך רק אם מחשב מחובר לתחום
-
משא ומתן † - Kerberos עם אימות חזרה של NTLM.
-
כדי לחבר התקןCisco Webex Board, Desk או Room Series לשרת proxy, ראה חיבור התקן Board, Desk או Room Series לשרת proxy.
-
עבור טלפונים IP של Cisco, ראה הגדרת שרת פרוקסי כדוגמה לקביעת תצורה של שרת ה- proxy וההגדרות.
עבור No Authentication, הגדר את הלקוח עם כתובת proxy שאינה תומכת באימות. בעת השימוש Proxy Authentication, הגדר את התצורה עם אישורים חוקיים. פרוקסי שבודקים תעבורת אינטרנט עלולים להפריע לחיבורי שקע אינטרנט. אם בעיה זו מתרחשת, עקיפת התנועה שאינה בודקת אל *.webex.com עשויה לפתור את הבעיה. אם כבר רואים ערכים אחרים, הוסף נקודת-פסיק אחרי הערך האחרון ולאחר מכן הזן את החריג של Webex.
הגדרות פרוקסי עבור מערכת ההפעלה Windows
Microsoft Windowsתומך בשתי ספריות רשת לתעבורת HTTP (WiniNet ו- WinHTTP) המאפשרות תצורת פרוקסי. WinINET הוא מערך על של WinHTTP.
-
WiniNet מיועד ליישומי לקוח שולחניים עם משתמש יחיד
-
WinHTTP מיועד בעיקר ליישומים מרובי משתמשים מבוססי שרת
בעת בחירה בין השניים, בחר WinINet עבור הגדרות תצורת ה- proxy שלך. לפרטים, ראה וינינט נגד ווינhttp.
עיין בק ביעת תצורה של רשימה של דומיינים מורשים לגשת ל- Webex בזמן שהם ברשת הארגונית שלך לקבלת פרטים על הדברים הבאים:
-
כדי להבטיח שאנשים ייכנסו ליישומים רק באמצעות חשבונות מרשימת דומיינים מוגדרת מראש.
-
השתמש בשרת proxy כדי ליירט בקשות ולהגביל את התחומים המותרים.
בדיקת פרוקסי והצמדת תעודות
האפליקציה וההתקנים של Webex מאמתים את האישורים של השרתים כאשר הם מקימים את הפעלות TLS. אישור בודק שכמו מנפיק האישורים והחתימה הדיגיטלית מסתמכים על אימות שרשרת האישורים עד לאישור השורש. כדי לבצע את בדיקות האימות, היישום וההתקנים של Webex משתמשים בקבוצה של אישורי CA שורש מהימנים המותקנים במאגר האמון של מערכת ההפעלה.
אם פרסת פרוקסי לבדיקת TLS כדי ליירט, לפענח ולבדוק תנועה. Webex Calling ודא שהאישור שמציג ה- Proxy (במקום אישור השירות Webex) חתום על ידי רשות אישורים, ואישור השורש מותקן במאגר האמון של אפליקציית Webex או מכשיר Webex שלך.
-
עבור אפליקציית Webex - התקן את אישור ה- CA המשמש לחתימה על האישור על ידי ה- proxy במערכת ההפעלה של המכשיר.
-
עבור התקני Webex Room וטלפוני IP מרובי פלטפורמות של Cisco - פתח בקשת שירות עם צוות TAC להתקנת אישור CA.
טבלה זו מציגה את אפליקציית Webex ואת התקני Webex התומכים בבדיקת TLS על ידי שרתי פרוקסי
|
מוצר |
תומך CAs מהימנים מותאמים אישית לבדיקת TLS |
|---|---|
|
אפליקציית Webex (חלונות, מק, iOS, אנדרואיד, אינטרנט) |
הן |
|
התקני חדר Webex |
הן |
|
טלפונים מרובי פלטפורמות IP של סיסקו (MPP) |
הן |
תצורת חומת אש
סיסקו תומ Webex Calling כת בשירותי Webex Aware במרכזי נתונים מאובטחים של Cisco ו- Amazon Web Services (AWS). אמזון שמרה את רשתות ה- IP שלה לשימושה הבלעדי של סיסקו, ואבטחה את השירותים הממוקמים ברשתות המשנה הללו בתוך הענן הפרטי הווירטואלי של AWS.
הגדר את חומת האש שלך כך שתאפשר תקשורת מהמכשירים שלך, מיישומי האפליקציה והשירותים הפונים לאינטרנט לבצע את הפונקציות שלהם כראוי. תצורה זו מאפשרת גישה לכל שירותי הענן הנתמכים Webex Calling ו- Webex Aware, שמות תחום, כתובות IP, יציאות ופרוטוקולים.
רשום לרשימה הלבנה או גישה פתוחה לרשימה הבאה, כך שהשירותים ו Webex Calling - Webex Aware יפעלו כראוי.
-
כתובות URL/דומיינים המוזכרים בסעיף דומיינים וכתובות אתרים לשירותים Webex Calling
-
רשתות משנה IP, יציאות ופרוטוקולים המוזכרים בסעיף רשתות משנה IP לשירותים Webex Calling
-
אם אתה משתמש בשירותי שיתוף פעולה בענן בארגון שלהם,, הודעותWebex Meetings, מסוף המלווה Webex Suite של Webex ושירותים אחרים, ודא שיש לך רשתות המשנה IP, הדומיינים/כתובות URL המוזכרים במאמרים אלה הם דרישות רשת פתוחות עבור שירותי Webex ודרישות רשת עבור מסוף הנלווה
אם אתה משתמש בחומת אש בלבד, סינון Webex Calling תנועה באמצעות כתובות IP בלבד אינו נתמך מכיוון שחלק ממאגרי כתובות ה- IP הם דינמיים ועשויים להשתנות בכל עת. עדכן את הכללים שלך באופן קבוע, אי עדכון רשימת כללי חומת האש שלך עלול להשפיע על חוויית המשתמשים שלך. סיסקו אינה תומכת בסינון תת-קבוצה של כתובות IP בהתבסס על אזור גיאוגרפי מסוים או ספק שירותי ענן. סינון לפי אזור עלול לגרום לשדרדרות חמורה בחוויית השיחה.
סיסקו אינה שומרת על מאגרי כתובות IP המשתנים באופן דינמי ולכן היא אינה מופיעה במאמר זה.
אם חומת האש שלך אינה תומכת בסינון דומין/כתובות URL, השתמש באפשרות שרת פרוקסי ארגוני. אפשרות זו מסננת/מאפשרת לפי כתובת URL/תחום את תעבורת האיתות של HTTPs Webex Calling ושירותי Webex Aware בשרת ה- Proxy שלך, לפני העברה לחומת האש שלך.
באפשרותך להגדיר תנועה באמצעות סינון רשת משנה של יציאות ו- IP עבור מדיה לשיחה. מכיוון שתעבורת המדיה דורשת גישה ישירה לאינטרנט, בחר באפשרות סינון כתובות אתרים לאיתות תנועה.
שכןWebex Calling, UDP הוא פרוטוקול ההובלה המועדף על ידי סיסקו למדיה, והוא ממליץ להשתמש רק ב- SRTP על פני UDP. TCP ו- TLS כפרוטוקולי הובלה עבור מדיה אינם נתמכים Webex Calling בסביבות ייצור. האופי המכוון לחיבור של פרוטוקולים אלה משפיע על איכות המדיה על פני רשתות אובדניות. אם יש לך שאלות בנוגע לפרוטוקול התחבורה, העלה כרטיס תמיכה.
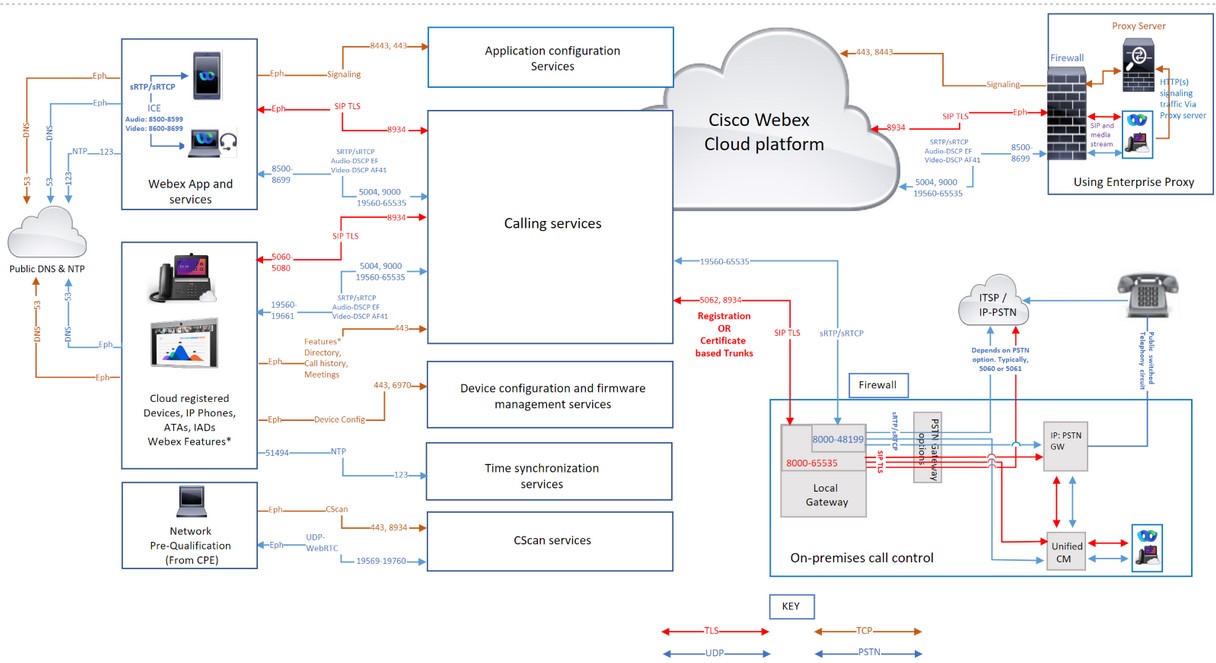
דומיינים וכתובות אתרים ל Webex Calling שירותים
* המוצג בתחילת כתובת אתר (לדוגמה, *.webex.com) מציין ששירותים בתחום ברמה העליונה וכל תת-הדומיינים נגישים.
|
דומין/כתובת אתר |
תיאור |
אפליקציות והתקנים של Webex המשתמשים בדומיינים/כתובות אתרים אלה |
|---|---|---|
|
Cisco Webexשירותים | ||
|
*.broadcloudpbx.com |
שירותי מיקרו הרשאה של Webex להפעלה צולבת ממרכז הבקרה לפורטל הניהול להתקשרות. |
רכזת בקרה |
|
*.ברודקלוד. קום. או |
Webex Callingשירותים באוסטרליה. |
הכל |
|
*.ברודקלאוד. איי |
Webex Callingשירותים באירופה |
הכל |
|
*.ברודקלודפבקס.נט |
התקשרות לשירותי תצורת וניהול לקוח. |
יישומי Webex |
|
*.webex.com *.cisco.com |
שירותי ליבה Webex Calling ושירותי Webex Aware
כאשר טלפון מתחבר לרשת בפעם הראשונה או לאחר איפוס להגדרת היצרן ללא הגדרת אפשרויות DHCP, הוא יוצר קשר עם שרת הפעלת התקן לצורך הקצאת מגע אפס. טלפונים חדשים משתמשים ב- activate.cisco.com וטלפונים עם שחרור קושחה לפני 11.2 (1), המשיכו להשתמש ב- webapps.cisco.com לצורך הקצאה. הורד את הקושחה של המכשיר ואת עדכוני המקום מ- binari es.webex.com. אפשר לטלפונים מרובי פלטפורמות (MPP) של סיסקו שגירסת 12.0.3 לגשת ל- sudirenewal.cisco.com דרך יציאה 80 כדי לחדש את האישור המותקן ביצרן (MIC) ולקבל מזהה התקן ייחודי מאובטח (SUDI). לפרטים, ראה הו דעת שדה. |
הכל |
|
*.ucmgmt.cisco.com |
Webex Callingשירותים |
רכזת בקרה |
|
*.wbx2.com ו*.ciscospark.com |
משמש למודעות לענן כדי להגיע לשירותי Webex Calling & Webex Aware במהלך הכניסה ואחריה. שירותים אלה נחוצים עבור
|
הכל |
|
*.webexapis.com |
שירותי מיקרו Webex המנהלים את יישומי Webex App ומכשירי Webex שלך.
|
הכל |
|
*.webexcontent.com |
Webex Messagingשירותים הקשורים לאחסון קבצים כללי כולל:
|
שירותי העברת הודעות של יישומי Webex. אחסון קבצים באמצעות webexcontent.com הוחלף על ידי clouddrive.com באוקטובר 2019 |
|
*.accompany.com |
שילוב תובנות אנשים |
יישומי Webex |
|
שירותים נוספים הקשורים ל- Webex (דומי ינים של צד שלישי) | ||
|
*.אפדינמיקס. קום *.eum-appdynamics.com |
מעקב אחר ביצועים, לכידת שגיאות והתרסקות, מדדי הפעלה. |
רכזת בקרה |
|
*.סיפפלאש.com |
שירותי ניהול מכשירים. שדרוגי קושחה ומטרות כניסה מאובטחות. |
יישומי Webex |
|
*.walkme.com *.תוכן משתמש של ווקמאות.com |
לקוח הדרכת משתמש Webex. מספק סיורי כניסה ושימוש למשתמשים חדשים. למידע נוסף על WalkMe, לחץ כאן. |
יישומי Webex |
|
*. גוגל.com *. גוגלאפיס.com |
התראות ליישומי Webex במכשירים ניידים (דוגמה: הודעה חדשה, כאשר השיחה נענית) לרשתות משנה IP, עיין בקישורים אלה שירות העברת הודעות ענן של גוגל פיירבייס (FCM) שירות הודעות דחיפה של אפל (APNS) עבור APNS, Apple מפרטת את רשתות המשנה IP עבור שירות זה. | אפליקציית Webex |
רשתות משנה IP עבור שירותי Webex Calling
|
רשתות משנה IP ל Webex Calling שירותים * † | ||
|---|---|---|
|
23.89.0.0/16 |
85.119.56.0/23 |
128.177.14.0/24 |
|
128.177.36.0/24 |
135.84.168.0/21 |
139.177.64.0/21 |
|
139.177.72.0/23 |
144.196.0.0/16 |
150.253.128.0/17 |
|
163.129.0.0/17 |
170.72.0.0/16 |
170.133.128.0/18 |
|
185.115.196.0/22 |
199.19.196.0/23 |
199.19.199.0/24 |
|
199.59.64.0/21 | ||
|
תצורת מכשירים וניהול קושחה (התקני סיסקו) | ||
|
3.20.185.219 |
3.130.87.169 |
3.134.166.179 |
|
52.26.82.54 |
72.163.10.96/27 |
72.163.15.64/26 |
|
72.163.15.128/26 |
72.163.24.0/23 |
72.163.10.128/25 |
|
173.37.146.128/25 |
173.36.127.0/26 |
173.36.127.128/26 |
|
173.37.26.0/23 |
173.37.149.96/27 |
192.133.220.0/26 |
|
192.133.220.64/26 | ||
|
תצורת אפליקציית Webex | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
מטרת חיבור | כתובות מקור | יציאות מקור | פרוטוקול | כתובות יעד | יציאות יעד | הערות | |
|---|---|---|---|---|---|---|---|
| איתות שיחה ל Webex Calling - (SIP TLS) | שער מקומי חיצוני (NIC) | 8000-65535 | TCP | עיין בר שתות משנה IP ל Webex Calling שירותים. | 5062, 8934 |
כתובות IPS/יציאות אלה נחוצות לאיתות שיחות SIP-TLS יוצאות משערים מקומיים, התקנים ויישומי אפליקציות Webex (מקור) לענן (יעד). Webex Calling יציאה 5062 (נדרש עבור תא מטען מבוסס תעודה). ויציאה 8934 (נדרש לתא מטען מבוסס רישום | |
| התקנים | 5060-5080 | 8934 | |||||
| אפליקציית Webex | ארעי (תלוי במערכת ההפעלה) | ||||||
| איתות שיחה מ Webex Calling - (SIP TLS) לשער מקומי |
Webex Callingטווח כתובות. עיין בר שתות משנה IP לשירותים Webex Calling | 8934 | TCP | טווחי IP או IP שנבחרו על ידי הלקוח עבור השער המקומי שלהם | טווח יציאה או יציאה שנבחר על ידי הלקוח עבור השער המקומי שלהם |
חל על שערים מקומיים מבוססי אישורים. נדרש ליצור חיבור לשער מקומי. Webex Calling שער מקומי מבוסס רישום פועל על שימוש חוזר בחיבור שנוצר מהשער המקומי. יציאת היעד נבחרה על ידי הלקוח קביעת תצורה של גזעים | |
| התקשר למדיה אל Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | NIC חיצוני לשער מקומי | 8000-48199†* | UDP | עיין בר שתות משנה IP ל Webex Calling שירותים. |
5004, 9000 (יציאות סטון) אודיו: 8500-8599 וידאו: 8600-8699 19560-65535 (SRTP מעל UDP) |
| |
| התקני ם† * | 19560-19661 | ||||||
|
התקני ATA VG400 | 19560-19849 | ||||||
| אפליקציית Webex † * |
אודיו: 8500-8599 וידאו: 8600-8699 | ||||||
|
WebRTC | ארעי (על פי מדיניות הדפדפן) | ||||||
| התקשרות מדיה מ- Webex Calling (SRTP/SRTCP, T38) |
Webex Callingטווח כתובות. עיין בר שתות משנה IP לשירותים Webex Calling | 19560-65535 (SRTP מעל UDP) | UDP | טווח IP או IP שנבחר על ידי הלקוח עבור השער המקומי שלהם | טווח יציאות מדיה שנבחר על ידי הלקוח עבור השער המקומי שלהם | ||
| איתות שיחה לשער PSTN (SIP TLS) | NIC פנימי של שער מקומי | 8000-65535 | TCP | ה- ITSP PSTN GW שלך או Unified CM | תלוי באפשרות PSTN (לדוגמה, בדרך כלל 5060 או 5061 עבור) Unified CM | ||
| התקשר למדיה לשער PSTN (SRTP/SRTCP) | NIC פנימי של שער מקומי | 8000-48199†* | UDP | ה- ITSP PSTN GW שלך או Unified CM | תלוי באפשרות PSTN (לדוגמה, בדרך כלל 5060 או 5061 עבור) Unified CM | ||
| תצורת מכשירים וניהול קושחה (התקני סיסקו) | Webex Callingהתקנים | ארעי | TCP |
עיין בר שתות משנה IP לשירותים Webex Calling | 443, 6970, 80 |
נדרש מהסיבות הבאות:
| |
| תצורת אפליקציית Webex | יישומי אפליקציית Webex | ארעי | TCP |
עיין בר שתות משנה IP לשירותים Webex Calling | 443, 8443 | משמש לאימות מתווך מזהה, שירותי תצורת אפליקציית Webex ללקוחות, גישה לאינטרנט מבוססת דפדפן לטיפול עצמי וגישה לממשק ניהולי. יציאת TCP 8443 משמשת את אפליקציית Webex בעת ההתקנה להורדת תצ Cisco Unified CM ורה. רק לקוחות המשתמשים בהגדרה כדי להתחבר אליה Webex Calling חייבים לפתוח את היציאה. | |
| סנכרון זמן מכשיר (NTP) | Webex Callingהתקנים | 51494 | UDP | עיין בר שתות משנה IP ל Webex Calling שירותים. | 123 | כתובות IP אלה נחוצות לסנכרון זמן עבור התקנים (טלפונים MPP, ATA ו- SPA ATA) | |
|
רזולוציית מערכת שמות דומיין (DNS) | Webex Callingמכשירים, אפליקציית Webex ומכשירי Webex | ארעי | UDP ו- TCP | מוגדר על ידי מארח | 53 | משמש לחיפוש DNS כדי לגלות את כתובות ה- IP של Webex Calling שירותים בענן. למרות שחיפושי DNS טיפוסיים נעשים באמצעות UDP, חלקם עשויים לדרוש TCP, אם תגובות השאילתה אינן יכולות להתאים אותו למנות UDP. | |
| פרוטוקול זמן רשת (NTP) | אפליקציית Webex ומכשירי Webex | 123 | UDP | מוגדר על ידי מארח | 123 | סנכרון זמן | |
| CScan | מוכנות רשת מבוססת אינטרנט כלי הסמכה מוקדמת עבור Webex Calling | ארעי | TCP | עיין בר שתות משנה IP ל Webex Calling שירותים. | 8934 ו 443 | כלי הסמכה מוקדמת למוכנות רשת מבוסס אינטרנט עבורWebex Calling. עבור אל cscan.webex .com למידע נוסף. | |
| UDP | 19569-19760 | ||||||
| שירותים נוספים Webex Calling ושירותים מודעים ל-Webex (צד שלישי) | |||||||
| הודעות דחיפה שירותי APNS ו- FCM | Webex Callingיישומים | ארעי | TCP |
עיין ברשתות משנה IP המוזכרות תחת הקישורים | 443, 2197, 5228, 5229, 5230, 5223 | התראות ליישומי Webex במכשירים ניידים (דוגמה: כאשר אתה מקבל הודעה חדשה או כאשר משיחה נענית) | |
-
† * טווח יציאות מדיה CUBE ניתן להגדרה עם טווח יציאות rtp.
-
† * יציאות מדיה עבור התקנים ויישומים שהוקצו באופן דינמי ביציאת SRTP משתוללות. יציאות SRTP הן יציאות ממוספרות זוגיות, ויציאת ה- SRTCP המתאימה מוקצה ליציאה המספרת האי-זוגית הרצופה.
-
אם מוגדרת כתובת שרת proxy עבור האפליקציות והמכשירים שלך, תעבורת האיתות נשלחת ל- proxy. מדיה המועברת SRTP דרך UDP זורמת ישירות לחומת האש שלך במקום לשרת ה- proxy.
-
אם אתה משתמש בשירותי NTP ו- DNS ברשת הארגונית שלך, פתח את היציאות 53 ו- 123 דרך חומת האש שלך.
איכות השירות (QoS)
מאפשר לך לאפשר תיוג של מנות מהמכשיר המקומי או מהלקוח לפלטפורמת הע Webex Calling נן. QoS מאפשר לך לתעדף תנועה בזמן אמת על פני תעבורת נתונים אחרת. הפעלת הגדרה זו משנה את סימוני ה- QoS עבור אפליקציות ומכשירים המשתמשים באיתות SIP ובמדיה.
| כתובות מקור | סוג תנועה | כתובות יעד | יציאות מקור | יציאות יעד | מחלקה וערך DSCP |
|---|---|---|---|---|---|
| אפליקציית Webex | אודיו |
עיין ברשתות משנה של IP, דומיינים וכתובות URL לקבלת שירותים Webex Calling | 8500-8599 | 8500-8599, 19560-65535 | העברה מזורזת (46) |
| אפליקציית Webex | וידאו | 8600-8699 | 8600-8699, 19560-65535 | העברה מובטחת 41 (34) | |
| אפליקציית Webex | איתות | ארעי (תלוי במערכת ההפעלה) | 8934 | CS0 (0) | |
| התקני Webex (MPP וחדר) | אודיו ווידאו | 19560-19661 | 19560-65535 |
העברה מזורזת (46) & העברה מובטחת 41 (34) | |
| התקני Webex | איתות | 5060-5080 | 8934 | בורר מחלקה 3 (24) |
-
צור פרופיל QoS נפרד עבור שמע ווידיאו/שיתוף מכיוון שיש להם טווח יציאות מקור שונה כדי לסמן תנועה אחרת.
-
עבור לקוחות Windows: כדי לאפשר הבחנה בין יציאות מקור UDP עבור הארגון שלך, פנה לצוות החשבון המקומי שלך. מבלי להפעיל, אינך יכול להבדיל בין השמע לבין וידאו/שיתוף באמצעות מדיניות QoS של Windows (GPO) מכיוון שיציאות המקור זהות עבור שמע/וידאו/שיתוף. לקבלת פרטים, ראה הפעלת טווחי יציאות מקור מדיה עבור Webex App
-
עבור התקני Webex, הגדר את השינויים בהגדרת QoS מהגדרות ההתקן של רכזת הבקרה. לקבלת פרטים, ראה קביעת תצורה ושינוי הגדרות התקן ב- Webex- Calling
Webex Meetings /הודעות - דרישות רשת
עבור לקוחות המשתמשים בשירותי Webex Suite שיתוף פעולה בענן, מוצרים הרשומים בענן Webex, מעבירים את התקני MPP לענן Webex עבור שירותים כמו היסטוריית שיחות, חיפוש ספריות, פגישות והודעות. ודא שהדומיינים/כתובות ה- URL/כתובות IP/יציאות המוזכרים במאמר זה הם דרישות רשת פתוחות עבור שירותי Webex.
דרישות רשת עבור Webex לממשלה
עבור לקוחות הזקוקים לרשימה של דומיינים, כתובות URL, טווחי כתובות IP ויציאות עבור שירותי Webex for Government, ניתן למצוא מידע כאן: דרישות רשת עבור Webex לממשלה
דרישות רשת עבור מסוף המלווה של Webex
תחילת העבודה עם השער Webex Calling המקומי
הפניות
כדי לדעת מה חדש בWebex Calling, ראה מה חדש ב Webex Calling
לקבלת דרישות אבטחה עבורWebex Calling, ראה מאמר
Webex Callingמאמר אופטימיזציה של מדיה עם הקמת קישוריות אינטראקטיבית (ICE)
היסטוריית עדכוני מסמך
|
תאריך |
ביצענו את השינויים הבאים במאמר זה |
|---|---|
|
ינואר 21, 2025 |
פרטים נוספים לשימוש בשער שכבת היישום SIP. |
|
ינואר 8, 2025 |
העביר את כתובת רשת המשנה IP הקשורה לתצורת ההתקן ולתצורת אפליקציית Webex למקטע רשתות משנה IP לשירותים Webex Calling |
|
דצמבר 17, 2024 |
נוספה תמיכה ל- WebRTC עבור מפרט המ Webex Calling דיה. |
|
14 בנובמבר 2024 |
עדכן את טווח היציאות הנתמכות עבור מדיה לשי Webex Calling חה עבור התקן ATA מסדרת VG400 |
|
11 בנובמבר 2024 |
נוסף טווח היציאות הנתמך עבור מדיה Webex Calling שיחה עבור התקן ATA מסדרת VG400 |
|
יולי 25, 2024 |
הוספת רשת המשנה 52.26.82.54 IP כפי שהיא נדרשת עבור תצורת ההתקן Cisco ATA וניהול הקושחה. |
|
יולי 18, 2024 |
עודכן עם הפרטים הבאים:
|
|
יוני 28, 2024 |
עדכן את השימוש בשני טווחי יציאות SRTP/ SRTCP עבור מפרט המדיה. Webex Calling |
|
11 ביוני 2024 |
הסר את הדומיין "huron-dev.com" מכיוון שהוא אינו בשימוש. |
|
06 במאי 2024 |
עדכן את השימוש בשני טווחי יציאות SRTP/ SRTCP עבור מפרט המדיה. Webex Calling |
|
אפריל 03, 2024 | עדכן את רשתות המשנה IP ל Webex Calling שירותים עם 163.129.0.0/17 כדי להתאים Webex Calling להרחבת השוק באזור הודו. |
|
דצמבר 18, 2023 |
כלל את כתובת האתר sudirenewal.cisco.com ודרישת יציאה 80 לתצורת מכשירים וניהול קושחה של חידוש ה- MIC של טלפון Cisco MPP. |
|
דצמבר 11, 2023 |
עדכן את רשתות המשנה IP עבור Webex Calling שירותים כדי לכלול קבוצה גדולה יותר של כתובות IP. 150.253.209.128/25 - השתנה ל 150.253.128.0/17 |
|
נובמבר 29, 2023 |
עדכנו את רשתות המשנה IP ל Webex Calling שירותים כך שיכללו קבוצה גדולה יותר של כתובות IP כדי להתאים להרח Webex Calling בת אזור לצמיחה עתידית. 144.196.33.0/25 — השתנה ל 144.196.0.0/16 הסעיפים של רשתות משנה IP עבור Webex Calling שירותים תחת Webex Calling (SIP TLS) ו- Call media to Webex Calling (STUN, SRTP) מתעדכנים לשם הבהרה לגבי חיתוך מבוסס אישורים ודרישות חומת האש עבור שער מקומי. |
|
אוגוסט 14, 2023 |
הוספנו את כתובות ה- IP הבאות 144.196.33.0/25 ו- 150.253.156.128/25 כדי לתמוך בדרישות קיבולת מוגברות עבור Edge ושירותים. Webex Calling טווח IP זה נתמך רק באזור ארה"ב. |
|
יולי 5, 2023 |
הוסיף את הקישור https://binaries.webex.com להת קנת קושחת MPP של סיסקו. |
|
מרץ 7, 2023 |
שיפצנו את המאמר כולו כך שיכלול:
|
|
מרץ 5, 2023 |
עדכון המאמר כך שיכלול את הדברים הבאים:
|
|
נובמבר 15, 2022 |
הוספנו את כתובות ה- IP הבאות עבור תצורת מכשירים וניהול קושחה (התקני Cisco):
הסרנו את כתובות ה- IP הבאות מתצורת ההתקן וניהול הקושחה (התקני Cisco):
|
|
נובמבר 14, 2022 |
הוסיף את רשת המשנה IP 170.72.242.0/24 עבור השירות. Webex Calling |
|
ספטמבר 08, 2022 |
קושחת MPP של Cisco עוברת לשימוש ב- https://binaries.webex.com ככתובת האתר המארחת עבור שדרוגי קושחת MPP בכל האזורים. שינוי זה משפר את ביצועי שדרוג הקושחה. |
|
אוגוסט 30, 2022 |
הפניה ליציאה 80 הוסרה מתצורת ההתקנים וניהול הקושחה (התקני Cisco), תצורת יישומים ושורות cScan בטבלת היציאה מכיוון שאין תלות. |
|
אוגוסט 18, 2022 |
אין שינוי בפתרון. עדכנו את יציאות היעד 5062 (נדרש עבור תא מטען מבוסס אישור), 8934 (נדרש עבור תא מטען מבוסס רישום) עבור איתות שיחות אל (SIP TLS). Webex Calling |
|
יולי 26, 2022 |
נוספה כתובת ה- IP 54.68.1.225, הנדרשת לשדרוג קושחה של התקני סיסקו 840/860. |
|
יולי 21, 2022 |
עדכן את יציאות היעד 5062, 8934 עבור איתות שיחה ל Webex Calling (SIP TLS). |
|
יולי 14, 2022 |
נוספו כתובות האתרים התומכות בפונקציה מלאה של שירותי Webex Aware. הוסיף את רשת המשנה IP 23.89.154.0/25 עבור השירות. Webex Calling |
|
יוני 27, 2022 |
עדכנו את הדומיין ואת כתובות האתרים עבור Webex Calling שירותים: *.broadcloudpbx.com *.ברודקלוד. קום. או *.ברודקלאוד. איי *.ברודקלודפבקס.נט |
|
יוני 15, 2022 |
הוסיף את היציאות והפרוטוקולים הבאים תחת כתובות IP ויציאות עבור Webex Calling שירותים:
מידע מעודכן בס Webex Meetingsעיף /הודעות - דרישות רשת |
|
מאי 24, 2022 |
הוסיף את רשת המשנה IP 52.26.82.54/24 ל 52.26.82.54/32 לשירות Webex Calling |
|
מאי 6, 2022 |
הוסיף את רשת המשנה IP 52.26.82.54/24 לשירות Webex Calling |
|
אפריל 7, 2022 |
עדכן את טווח יציאות UDP הפנימיות והחיצוניות של השער המקומי ל- 8000-48198† |
|
אפריל 5, 2022 |
נוספו את רשתות המשנה הבאות של ה- IP עבור Webex Calling שירות:
|
|
מרץ 29, 2022 |
נוספו את רשתות המשנה הבאות של ה- IP עבור Webex Calling שירות:
|
|
ספטמבר 20, 2021 |
נוספו 4 רשתות משנה IP חדשות ל Webex Calling שירות:
|
|
אפריל 2, 2021 |
הוספת *.ciscospark.com תחת דומיינים וכתובות אתרים עבור Webex Calling שירותים כדי לתמוך במקרי שימוש ביישום WebexWebex Calling. |
|
מרץ 25, 2021 |
נוספו 6 טווחי IP חדשים עבור activate.cisco.com, שנכנס לתוקף החל מה -8 במאי 2021.
|
|
מרץ 4, 2021 |
הוחלפ Webex Calling ו כתובות IP נפרדות וטווחי IP קטנים יותר עם טווחים פשוטים בטבלה נפרדת כדי להקל על ההבנה של תצורת חומת האש. |
|
פברואר 26, 2021 |
נוסף 5004 כיציאת יעד עבור מדיה להתקשרות Webex Calling ל (STUN, SRTP) כדי לת מוך בהקמת קישוריות אינטראקטיבית (ICE) שתהיה זמינה Webex Calling באפריל 2021. |
|
פברואר 22, 2021 |
דומיינים וכתובות URL מופיעים כעת בטבלה נפרדת. טבלת כתובות IP ויציאות מותאמות לכתובות IP קבוצתיות עבור אותם שירותים. הוספת העמודה הערות לטבלה כתובות IP ויציאות המסייעת בהבנת הדרישות. העברת כתובות ה- IP הבאות לטווחים פשוטים עבור תצורת התקנים וניהול קושחה (התקני Cisco):
הוספת כתובות ה- IP הבאות עבור תצורת יישומים מכיוון Cisco Webex שהלקוח מצביע על כתובות חדשות יותר DNS SRV באוסטרליה במרץ 2021.
|
|
ינואר 21, 2021 |
הוספנו את כתובות ה- IP הבאות לתצורת ההתקן וניהול הקושחה (התקני Cisco):
הסרנו את כתובות ה- IP הבאות מתצורת ההתקן וניהול הקושחה (התקני Cisco):
הוספנו את כתובות ה- IP הבאות לתצורת היישום:
הסרנו את כתובות ה- IP הבאות מתצורת היישום:
הסרנו את מספרי היציאות הבאים מתצורת היישום:
הוספנו את התחומים הבאים לתצורת היישום:
|
|
דצמבר 23, 2020 |
נוספו כתובות IP חדשות של תצורת יישומים לתמונות הפניה ליציאה. |
|
דצמבר 22, 2020 |
עדכנה את שורת תצורת היישום בטבלאות כך שתכלול את כתובות ה- IP הבאות: 135.84.171.154 ו- 135.84.172.154. הסתר את דיאגרמות הרשת עד להוספת כתובות IP אלה. |
|
דצמבר 11, 2020 |
עדכנו את תצורת ההתקן וניהול הקושחה (התקני Cisco) ואת שורות תצורת היישום עבור הדומיינים הקנדיים הנתמכים. |
|
אוקטובר 16, 2020 |
עדכן את איתות השיחות וערכי המדיה עם כתובות ה- IP הבאות:
|
|
ספטמבר 23, 2020 |
תחת CScan, הוחלף 199.59.64.156 ב 199.59.64.197. |
|
אוגוסט 14, 2020 |
נוספו כתובות IP נוספות כדי לתמוך בהכנסת מרכזי נתונים בקנדה: איתות שיחה ל- Webex Calling (SIP TLS) —135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
אוגוסט 12, 2020 |
נוספו כתובות IP נוספות כדי לתמוך בהכנסת מרכזי נתונים בקנדה:
|
|
יולי 22, 2020 |
נוספה כתובת ה- IP הבאה כדי לתמוך בהכנסת מרכזי נתונים בקנדה: 135.84.173.146 |
|
יוני 9, 2020 |
ביצענו את השינויים הבאים לערך cScan:
|
|
מרץ 11, 2020 |
הוספנו את הדומיין וכתובות ה- IP הבאות לתצורת היישום:
עדכנו את התחומים הבאים עם כתובות IP נוספות לתצורת המכשיר וניהול הקושחה:
|
|
פברואר 27, 2020 |
הוספנו את התחום והיציאות הבאים לתצורת ההתקן וניהול הקושחה: קלאודופגרדר.וביקס.com—443, 6970 |
סקירה כללית
Webex Callingתומך כרגע בשתי גרסאות של שער מקומי:
-
שער מקומי
-
שער מקומי עבור Webex לממשלה
-
לפני שתתחיל, הבן את דרישות רשת הטלפון הציבורית (PSTN) ושער מקומי (LGW) מבוססות המקום עבור. Webex Calling לקבלת מידע נוסף, עיין בארכיטקטורה מועד Webex Calling פת של סיסקו.
-
מאמר זה מניח שפלטפורמת שער מקומי ייעודית קיימת ללא תצורה קולית קיימת. אם תשנה שער PSTN קיים או פריסת CUBE Enterprise לשימוש כפונקציית השער המקומיWebex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחות והפונקציונליות הקיימות בגלל השינויים שאתה מבצע.
ההליכים מכילים קישורים לתיעוד הפניה לפקודות שבו תוכל ללמוד עוד על אפשרויות הפקודה הבודדות. כל קישורי הפ ניה לפקודה עוברים אל הפקודה של Webex Man aged Gateways אלא אם צוין אחרת (במקרה זה, קישורי הפ קודה עוברים אל הפניה לפ קודה Cisco IOS קולית). ניתן לגשת לכל המדריכים הללו ב Cisco Unified Border Element הפניות פקודה.
לקבלת מידע על SBC של צד שלישי הנתמכים, עיין בתיעוד ההפ ניה המתאים למוצר.
ישנן שתי אפשרויות להגדיר את השער המקומי עבור Webex Calling תא המטען שלך:
-
תא מטען מבוסס רישום
-
תא מטען מבוסס תעודה
השתמש בזרימת המשימות תחת השער המקומי המבו סס על רישום או בשער מקומי מבוסס אישורים כדי להגדיר את השער המקומי עבור תא המטען שלך. Webex Calling
ראה התחל עם שער מקומי למידע נוסף על סוגי תא מטען שונים. בצע את השלבים הבאים בשער המקומי עצמו, באמצעות ממשק שורת הפקודה (CLI). אנו משתמשים בפרוטוקול ייזום הפעלה (SIP) ובתחבורה של אבטחת שכבת תחבורה (TLS) כדי לאבטח את תא המטען ופרוטוקול מאובטח בזמן אמת (SRTP) כדי לאבטח את המדיה בין הש ער המקומי לבין. Webex Calling
-
בחר ב- CUBE כשער המקומי שלך. Webex for Government אינו תומך כרגע בבקרי גבול הפעלה של צד שלישי (SBC). כדי לסקור את הרשימה העדכנית ביותר, ראה התחלת השימוש בשער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a או גרסאות מאוחרות יותר עבור כל השערים המקומיים של Webex לממשלה.
-
כדי לסקור את רשימת רשויות אישורי השורש (CA) בהן Webex תומכת בממשלה, ראה ר שויות אישורי שורש עבור Webex לממשלה.
-
לקבלת פרטים על טווחי היציאות החיצוניות עבור שער מקומי ב- Webex לממשלה, ראה דרישות רשת עבור Webex for Government (FedRAMP).
השער המקומי עבור Webex לממשלה אינו תומך באפשרויות הבאות:
-
Stun/Ice-lite לאופטימיזציה של נתיבי מדיה
-
פקס (T.38)
כדי להגדיר את התצורה של שער מקומי עבור Webex Calling תא המטען שלך ב- Webex לממשלה, השתמש באפשרות הבאה:
-
תא מטען מבוסס תעודה
השתמש בזרימת המשימות תחת השער המקומי מבוסס האישורים כדי להגדיר את השער המקומי עבור תא המטען שלךWebex Calling. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי מבוסס אישורים, ראה קביעת תצורה של תא מטען מבוסס אישוריםWebex Calling.
חובה להגדיר צופן GCM תואמי FIPS לתמיכה בשער מקומי עבור Webex לממשלה. אם לא, הגדרת השיחה נכשלת. לקבלת פרטי תצורה, ראה קביעת תצורה של תא מט Webex Calling ען מבוסס אישורים.
Webex לממשלה אינו תומך בשער מקומי מבוסס רישום.
סעיף זה מתאר כיצד להגדיר Cisco Unified Border Element (CUBE) כש ער מקומי עבורWebex Calling, באמצעות תא מטען SIP רישום. החלק הראשון של מסמך זה ממ חיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ- PSTN מנותבות אל ה- PSTN Webex Calling וכל השיחות מנות Webex Calling בות ל- PSTN. התמונה למטה מדגישה פיתרון זה ואת תצורת ניתוב השיחות ברמה גבוהה שתבו צע.
בתכנון זה משתמשים בתצורות העיקריות הבאות:
-
דיירי מחלקת קול: משמש ליצירת תצורות ספציפיות לתא המטען.
-
מחלקה קולית uri: משמש לסיווג הודעות SIP לבחירת עמית חיוג נכנס .
-
עמית בחיוג נכנס: מספק טיפול להודעות SIP נכנסות וקובע את המסלול היוצא באמצעות קבוצת עמיתים בחיוג.
-
קבוצת עמיתים בחיוג: מגדירה את עמיתים בחיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש .
בעוד ש- IP ו- SIP הפכו לפרוטוקולי ברירת המחדל עבור גזעי PSTN, מעגלי ISDN TDM (Time Division Multiplexing) עדיין נמצאים בשימוש נרחב ונתמכים בגזעים. Webex Calling כדי לאפשר אופטימיזציה של מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, כרגע יש צורך להשתמש בתהליך ניתוב שיחות דו-רגליים. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על ידי הצגת קבוצה של עמיתים פנימיים לחיוג חוזר בין גזעי PSTN Webex Calling כפי שמוצג בתמונה למטה.
בעת חיבור Cisco Unified Communications Manager פתרון מקומי עםWebex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוטה כבסיס לבניית הפ תרון המוצג בתרשים הבא. במקרה זה, מנהל התקשורת המאוחד מספק ניתוב וטיפול מרכזי בכל ה- PSTN וה Webex Calling שיחות.
לאורך מסמך זה משתמשים בשמות המארח, כתובות ה- IP והממשקים המוצגים בתמונה הבאה.
השתמש בהנחיות התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
-
שלב 1: הגדר קישוריות ואבטחה בסיסית של הנתב
-
שלב 2: הגדר תא Webex Calling המטען
בהתאם לארכיטקטורה הנדרשת, בצע את הפעולות הבאות:
-
שלב 3: הגדר שער מקומי עם תא מטען SIP PSTN
-
שלב 4: קביעת תצורה של שער מקומי עם Unified CM סביבה קיימת
או:
-
שלב 3: הגדר את השער המקומי עם תא המטען TDM PSTN
תצורה בסיסית
השלב הראשון בהכנת הנתב של סיסקו שלך כשער מקומי Webex Calling הוא בניית תצורה בסי סית המאבטחת את הפלטפורמה שלך ומבססת קישוריות.
-
כל פריסות ה- Local Gateway מבוססות רישום דורשות Cisco IOS XE 17.6.1a או גרסאות מאוחרות יותר. Cisco IOSמומלץ להשתמש ב- 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר התוכנה של סיסקו. חפש את הפלטפורמה ובחר אחת מהמהד ורות המוצ עות.
-
נתבים מסדרת ISR4000 חייבים להיות מוגדרים עם רישיונות טכנולוגיות תקשורת מאוחדת וא בטחה כאחד.
-
נתבים מסדרת Catalyst Edge 8000 המצוידים בכרטיסי קול או DSP דורשים רישוי DNA Adv antage. נתבים ללא כרטיסי קול או DSP דורשים מינימום רישוי DNA Essentials.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך העוקבת אחר המדיניות העסקית שלך. בפרט, הגדר ואמת את הדברים הבאים:
-
NTP
-
ACLs
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת אליה Webex Calling חייבת להשתמש בכתובת IPv4.
-
העלה את חבילת CA השורש של סיסקו לשער המקומי.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי וסוג ההצפנה באופן הבא:
|
| 3 |
צור נקודת אמון PKI מציינת מיקום. דורש נקודת אמון זו כדי להגדיר את TLS מאוחר יותר. עבור גזעים מבוססי רישום, נקודת א מון זו אינה דורשת אישור - כפי שנדרש עבור תא מטען מבוסס אישור . |
| 4 |
הפעל בלעדיות TLS1.2 וציין את נקודת האמון המוגדרת כברירת מחדל באמצעות פקודות התצורה הבאות. יש לעדכן גם פרמטרי תחבורה כדי להבטיח חיבור מאובטח אמין לרישום: הפקודה cn-san-validate server מבטיחה שהשער המקומי יאפשר חיבור אם שם המארח שהוגדר בדייר 200 נכלל בשדות CN או SAN של האישור שהתקבל מ-proxy היוצא.
|
| 5 |
התקן את חבילת CA השורש של Cisco, הכוללת את אישור CA DigiCert המשמש. Webex Calling השתמש בפ קודה crypto pki trustpool import clean url כדי להוריד את חבילת ה- CA השורש מכתובת האתר שצוינה, וכדי לנקות את מאגר ה- Trustpool הנוכחי של CA, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש בפרוקסי לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני ייבוא חבילת ה- CA: שרת פרוקסי לקוח ip http yourproxy.com יציאת פרוקסי 80 |
| 1 |
צור תא מטען PSTN מבוסס רישום עבור מיקום קיים במרכז הבקרה . רשום את מידע תא המטען המסופק לאחר יצירת תא המטען. הפרטים המודגשים באיור משמשים בשלבי הת צורה במדריך זה. לקבלת מידע נוסף, ראה קביעת תצורה של גזעים, קבוצות נתיבים ו תוכניות חיוג עבור Webex Calling. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כש ער מק Webex Calling ומי: להלן הסבר על השדות עבור הת צורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקה תקשורתיתמאפשר ניטור מדיה בש ער המקומי. סטטיסטיקות מדיה בכמויות גדולותמאפשר למישור הב קרה לסקור את מישור הנתונים עבור נתונים סטטיסטיים של שיחות בכמות גדולה. לקבלת מידע נוסף על פקודות אלה, ראה מדיה. אפשר לחיבורים ללגוםאפשר פונקציונליות בסיסית של סוכן משתמש של CUBE SIP גב אל גב. לקבלת מידע נוסף, ראה אישור חיבורים. כברירת מחדל, העברת פקס T.38 מופעלת. לקבלת מידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
לקבלת מידע נוסף, ראה מזהה סוכן של נתוני זרימה הלם וסוד משותף של נתוני זרימה הל ם. מטען אסימטרי מלאמגדיר תמיכה בעומס מטען אסימטרי SIP הן עבור DTMF והן עבור מטעני codec דינמיים. לקבלת מידע נוסף, ראה מט ען א-סימטרי. הצעה מוקדמת כפויהמאל ץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. ל מידע נוסף על פקודה זו, ראה הצעה מוקדמת. |
| 3 |
הגדר את קודק המחלקה הקולית 100 המאפשר רכיבי codec G.711 רק עבור כל הגזעים. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, ניתן להוסיף לרשימה סוגי codec נוספים הנתמכים על ידי מערכות מקוריות ומסתיימות כאחד. פתרונות מורכבים יותר הכוללים קידוד באמצעות מוד ולי DSP נתמכים, אך אינם כלולים במדריך זה. להלן הסבר על השדות עבור הת צורה: קודק מחלקת קול 100משמש רק כדי לאפשר רכיבי codec מועדפים לשיחות תא מטען SIP. לקבלת מידע נוסף, ראה codec של מחלקת קול. |
| 4 |
הגדר שימוש בהלם בכיתה קולית 100 כדי לאפשר ICE בתא המט Webex Calling ען. להלן הסבר על השדות עבור הת צורה: שימוש בהלם אייס לייטמשמש להפעלת ICE-Lite עבור כל העמיתים המתמודדים עם חיו Webex Calling ג כדי לאפשר אופטימיזציה של מדיה בכל הזדמנות אפש רית. למידע נוסף, ראה שימוש בהל ם בכיתה קולית ושימוש ב הלם ice lite. ניהול משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בע נן, כגון הקלטה, לא ניתן לבצע אופטימיזציה של המ דיה. |
| 5 |
הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. להלן הסבר על השדות עבור הת צורה: מחלקת קול srtp-קריפטו 100מציין SHA1_80 כחבילת הצפנת SRTP היחידה שמציעה CUBE ב- SDP בהודעות הצעה ותשובה. Webex Callingתומך בלבד SHA1_80. למידע נוסף, ראה מח לקת קול srtp-crypto. |
| 6 |
הגדר תבנית לזיהוי שיחות לתא המטען של Gateway Local בהתבסס על פרמטר תא המטען הי עד שלו: להלן הסבר על השדות עבור הת צורה: שיעור קול 100 לגימותמגדיר תבנית שתתאים להזמנת SIP נכנסת לעמית חיוג תא מטען נכנס. בעת הזנת תבנית זו, השתמש ב- dtg= ואחריו הערך Trunk OTG/DTG שסופק ברכזת הבקרה בעת יצירת תא המטען. לקבלת מידע נוסף, ראה uri בכיתה קולית. |
| 7 |
הג דר פרופיל SIP 100, שישמש לשינוי הודעות SIP לפני שליחתן אלWebex Calling.
להלן הסבר על השדות עבור הת צורה:
ספק PSTN בארצות הברית או קנדי יכול להציע את אימות מזהה המתקשר לשיחות דואר זבל והונאה, עם התצורה הנוספת המוזכרת באינדי קציה לשיחת דואר זבל או הונאה במאמר. Webex Calling |
| 8 |
הגדר Webex Calling תא המטען: |
לאחר הגדרת הדייר 100 ותקבע תצורה של עמית חיוג SIP VoIP, השער יוזם חיבור TLS לכיוון. Webex Calling בשלב זה, הגישה SBC מציג את האישור שלו לשער המקומי. הש ער המקומי מאמת את אישור Webex Calling הגישה SBC באמצעות חבילת השורש של CA שעודכנה קודם לכן. אם האישור מזוהה, תיצור הפעלת TLS מתמש כת בין השער המקומי לבין Webex Calling הגישה SBC. לאחר מכן הש ער המקומי יכול להשתמש בחיבור מאובטח זה כדי להירשם ל- SBC הגישה של Webex. כאשר ההרשמה מאותגרת לאימות:
-
בתגובה משתמשים בפרמטרי שם המשתמש, הסי סמה והת חום מתצורת האישורים.
-
כללי השינוי בפרופיל SIP 100 משמשים להמרת כתובת ה- SIPS בחזרה ל- SIP.
ההרשמה מוצלחת כאשר מתקבל אישור 200 מהגישה SBC.
לאחר שבנית תא מטען כלפי Webex Calling מעלה, השתמש בתצורה הבאה כדי ליצור תא מטען לא מוצפן כלפי ספק PSTN מבוסס SIP:
אם ספק השירות שלך מציע תא מטען PSTN מאובטח, תוכל לבצע תצורה דומה כמפורט לעיל עבור תא המט Webex Calling ען. CUBE תומך בניתוב שיחות מאובטח.
אם אתה משתמש בתא מטען TDM/ ISDN PSTN, דלג לסעיף הבא קביעת תצורה של שער מקומי עם תא מטען TDM PSTN.
כדי להגדיר ממשקי TDM עבור רגלי שיחות PSTN בשערי TDM-SIP של Cisco, ראה קביעת תצורה של ISDN PRI.
| 1 |
הגדר את ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מתא המטען של PSTN: להלן הסבר על השדות עבור הת צורה: שיעור קול מסוג 200 לגימותמגדיר תבנית שתתאים להזמנת SIP נכנסת לעמית חיוג תא מטען נכנס. בעת הז נת תבנית זו, השתמש בכתובת ה- IP של שער ה- IP PSTN שלך. לקבלת מידע נוסף, ראה uri בכיתה קולית. |
| 2 |
הגדר את תצורת ה- IP PSTN החיוג הבא: להלן הסבר על השדות עבור הת צורה: מגדיר עמית חיוג VoIP עם תג של 200 ונו תן תיאור משמעותי לנוחות הניהול ופתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג . דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. במקרה זה ניתן להשתמש בכל תבנית יעד תקפה. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין כי עמית חיוג זה מטפל ברגליים של שיחות SIP. לקבלת מידע נוסף, ראה פרוטוקול הפעלה (חיוג עמית). יעד הפעלה ipv4:192.168.80.13מציין את כתובת היעד לשיחות שנשלחו לספק PSTN. זה יכול להיות כתובת IP או שם מארח DNS. לקבלת מידע נוסף, ראה י עד הפעלה (עמית חיוג VoIP). כרטיסים נכנסים דרך 200מציין את המחלקה הקולית המשמשת להתאמת שיחות נכנסות לעמית חיוג זה באמצעות URI הכותרת של INVITE VIA. לקבלת מידע נוסף, ראה כתובת אתר נכנסת.
סוג קולי של SIP מאומת מזהה
(אופציונלי) מפעיל עיבוד כותרת P-Asserted-Identity ושולט על אופן השימוש בו עבור תא המטען של PSTN. אם נעשה שימוש בפקודה זו, זהות הצד המתקשר המסופקת מהעמית הנכנס בחיוג משמשת לכותרות היוצאות From ו- P-Asserted-Identity. אם לא נעשה שימוש בפקודה זו, זהות הצד המתקשר המסופקת מהעמית הנכנס בחיוג משמשת לכותרות היוצאות של From ו - Remate-Party-ID. לקבלת מידע נוסף, ראה SIP asserted-id ברמה קולית.
ממשק מקור בקרה לאגד Gigab
iteThernet0/0/0
מגדיר את ממשק המקור וכתובת ה- IP המשויכת להודעות שנשלחו ל- PSTN. לקבלת מידע נוסף, ראה קשי רה. קישור ממשק מקור מדיה Gigabite Thernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת למדיה שנשלחה ל- PSTN. לקבלת מידע נוסף, ראה קשי רה. קודק ברמה קולית 100מגדיר את עמית החיוג כך שישתמש ברשימת מסנני ה- codec הנפוצה 100. לקבלת מידע נוסף, ראה codec ברמה קולית . ממסר dtmf rtp-ntמגדיר RTP-NTE (RFC2833) כיכולת DTMF הצפויה ברגל השיחה. לקבלת מידע נוסף, ראה ממסר DTMF (קול דרך IP). אין מהמבטלת זיהוי פעילות קולית. לקבלת מידע נוסף, ראה vad (חיוג עמית). |
| 3 |
אם אתה מגדיר את התצורה של השער המקומי לנתב שיחות רק בין Webex Calling ה- PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את התצורה של השער המקומי שלך עם פלטפורמת מנהל תקשורת מאוחדת, ד לג לסעיף הבא. |
לאחר שבנית תא מטען לכיווןWebex Calling, השתמש בתצורה הבאה כדי ליצור תא מט ען TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרת לולאה כדי לאפשר אופטימיזציה של מדיה ברגל השיחה של Webex.
אם אינך זקוק לאופטימיזציה של מדיה IP, בצע את שלבי התצורה עבור תא מטען SIP PSTN. השתמש ביציאה קולית ובעמית חיוג POTS (כפי שמוצג בשלבים 2 ו-3) במקום בחיוג ה-VoIP של PSTN.
| 1 |
תצורת עמית חיוג חוגה חוזרת של לולאה משתמשת בקבוצות עמיתים בחיוג ובתגי ניתוב שיחות כדי להבטיח שהשיחות עוברות כראוי בין Webex ל- PSTN, מבלי ליצור לולאות ניתוב שיחות. הגדר את כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: להלן הסבר על השדות עבור הת צורה: כלל תרגום קולימשתמש בביטויים רגילים המוגדרים בכללים כדי להוסיף או להסיר תגי ניתוב שיחות. ספרות יתר על המידה ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שנוסף על ידי פרופיל התרגום 100 משמש להנחיית שיחות לכיוון ה- PSTN באמצעות Webex Calling עמיתים בחיוג הלולאה. באופן דומה, התג שנוסף על ידי פרופיל תרגום 200 משמש להנחיית שיחות מ - PSTN לכיוון. Webex Calling פרופילי תרגום 11 ו-12 מסירים תגים אלה לפני העברת שיחות לגזעי Webex ו- PSTN בהתאמה. דוגמה זו מניחה שמספרים שנקראים מ Webex Calling מוצגים בפורמט +E.164. כלל 100 מסיר את ה- + המוביל כדי לשמור על מספר התקשר תקף. לאחר מכן, כלל 12 מוסיף ספרות ניתוב לאומיות או בינלאומיות בעת הסרת התג. השתמש בספרות המתאימות לתוכנית החיוג הלאומית של ISDN המקומית שלך. אם Webex Calling מציג מספרים בפורמט לאומי, התאם את הכללים 100 ו -12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. לקבלת מידע נוסף, ראה פרופיל תרגום קולי וכלל תר גום ק ולי. |
| 2 |
הגדר יציאות ממשק קולי TDM כנדרש על ידי סוג תא המטען והפרוטוקול המשמש. לקבלת מידע נוסף, ראה ק ביעת תצורה של ISDN PRI. לדוגמה, הת צורה הבסיסית של ממשק ISDN בשיעור ראשוני המותקן בחריץ NIM 2 של התקן עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמיתת חיוג TDM PSTN הבאה: להלן הסבר על השדות עבור הת צורה: מגדיר עמית חיוג VoIP עם תג של 200 ונותן תיאור משמעותי לנוחות הני הול ופתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג. דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. במקרה זה ניתן להשתמש בכל תבנית יעד תקפה. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרופיל תרגום נכנס 200מקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שנקרא. חיוג ישיר פנימהמנתב את השיחה מבלי לספק צליל חיוג משני. לקבלת מידע נוסף, ראה חיוג ישיר פנימה. נמל 0/2/ 0:15יציאת הקול הפיזית המשויכת לעמית חיוג זה. |
| 4 |
כדי לאפשר אופטימיזציה למדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחה על-ידי הצגת קבוצה של עמיתים פנימיים של חיוג חוגה חוזרת לולאה בין גזעי PSTN. Webex Calling הגדר את תצורת העמיתים הבאים לחיוג חוזר בלולאה. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית חיוג 10 ומשם לעמית חיוג 11 או 12 בהתבסס על תג הניתוב המיושם. לאחר הסרת תג הניתוב, השי חות ינותבו לתא המטען היוצא באמצעות קבוצות עמיתים בחיוג. להלן הסבר על השדות עבור הת צורה: מגדיר ע מית חיוג VoIP ונותן תיאור משמעותי לנוחות הניהול ו פתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התר גום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר לתא המט ען היוצא. דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין כי עמית חיוג זה מטפל ברגליים של שיחות SIP. לקבלת מידע נוסף, ראה פרוטוקול הפעלה (חיוג עמית). יעד הפעלה ipv4:192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה ללולאה חוזרת. לקבלת מידע נוסף, ראה י עד הפעלה (עמית חיוג VoIP). ממשק מקור בקרה לאגד Gigab iteThernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת להודעות שנשלחו דרך הלולאה חזרה. לקבלת מידע נוסף, ראה קשי רה. קישור ממשק מקור מדיה Gigabite Thernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת למדיה שנשלחה דרך הלולאה חזרה. לקבלת מידע נוסף, ראה קשי רה. ממסר dtmf rtp-ntמגדיר RTP-NTE (RFC2833) כיכולת DTMF הצפויה ברגל השיחה. לקבלת מידע נוסף, ראה ממסר DTMF (קול דרך IP). קודק g711alaw מאלץ את כל קריאות ה- PSTN להשתמש ב- G.711. בחר a-law או u-law כדי להתאים לשיטת ההרכבה המשמשת את שירות ה- ISDN שלך . אין מהמבטלת זיהוי פעילות קולית. לקבלת מידע נוסף, ראה vad (חיוג עמית). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסי
ים את תצורת השער המקומי שלך. שמור את התצורה
וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE
מוגדרות.
|
ניתן לשנות את Webex Calling תצורת ה- PSTN בסעיפים הקודמים כך שתכ לול גזעים נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות באמצעותUnified CM. שיחות מ- UCM ביציאה 5060 מנותבות ל - PSTN ושיחות מיציאה 5065 מנותבות אל. Webex Calling ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש קריאה זה.
בעת יצירת Webex Calling תא המטעןUnified CM, ודא שאתה מגדיר את היציאה הנכנסת ב הגדרות פרופיל האבטחה של תא המטען SIP ל- 5065. זה מאפשר הודעות נכנסות ביציאה 5065 ולאכלס את כותרת ה- VIA בערך זה בעת שליחת הודעות לשער המקומי.
| 1 |
הגדר את ה- URI של המחלקה הקולית הבאה: |
| 2 |
הגדר את רשומות ה- DNS הבאות כדי לציין ניתוב SRV למא Unified CM רחים: IOS XE משתמש ברשומות אלה לקביעה מקומית של מארחים ויצי אות UCM יעד. עם תצורה זו, אין צורך להגדיר רשומות במערכת ה- DNS שלך. אם אתה מעדיף להשתמש ב- DNS שלך, תצורות מקומיות אלה אינן נדרשות. להלן הסבר על השדות עבור הת צורה: הפקודה הבאה יוצרת ר DNS SRV שומת משאבים. צור רשומה עבור כל מארח ותא מטען UCM: מארח ip _sip. _udp.pstn tocucm.io סרב 2 1 5060 ucmsub5.mydomain.com _לגימה. _udp.pstn tocucm.io: שם רשומה של משאבי SRV 2: עדיפות רשומת משאבי SRV 1: משקל שיא משאבי SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משא בים זו ucmsub5.mydomain .com: מארח יעד רשומות המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: מארח ip ucmsub5.mydomain.com 192.168.80.65 מארח ip: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח הרשומה A. 192.168.80.65: כתובת ה - IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית חלוקת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתים בחיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות נפוצות בשער המקומי מבוסס IOS X ומייצר הודעות דואר אלקטרוני, syslog או הודעות מסוף על האירוע. ניתן גם להתקין את ה- DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למארז כדי להאיץ את זמן הפתרון. Cisco TAC
חתימות אבחון (DS) הן קבצי XML המכילים מידע אודות אירועי טריגר בעיות ופעולות שיש לנקוט כדי ליידע את הבעיה, לפתור אותה ולתקן אותה . ניתן להגדיר את לוגיקת זיהוי הבעיה באמצעות הודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של יציאות פקודות מופע ספציפיות.
סוגי הפעולות כוללים איסוף יציאות פקודות הצגה:
-
יצירת קובץ יומן מאוחד
-
העלאת הקובץ למיקום רשת המסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP.
מהנדסי TAC כותבים את קבצי ה- DS וחותמים עליהם דיגיטלית להגנה על שלמות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על ידי המערכת. כלי בדיקת חתי מות אבחון (DSLT) הוא מקור יחיד למציאת חתימות רלוונטיות לני טור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה- DS שאתה מוריד מ- DSLT. הקבצים שתשנה נכשלים בהתקנה עקב שגיאת בדיקת תק ינות.
-
שרת פרוטוקול העברת דואר פשוט (SMTP) הדרוש לך כדי שהש ער המקומי ישלח הודעות דואר אלקטרוני.
-
ודא שבשער המקומי פועל IOS XE 17.6.1 ומעלה אם ברצונך להשתמש בשרת SMTP המאובטח להתראות בדוא"ל.
תנאים מוקדמים
שער מקומי שמריץ IOS XE 17.6.1a ומעלה
-
חתימות אבחון מופעלות כברירת מחדל.
-
הגדר את שרת הדואר האלקטרוני המאובטח שישמש לשליחת הודעה יזומה אם המכשיר מפעיל Cisco IOS XE 17.6.1a ומעלה.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
הגדר את משתנה הסביבה ds_emailעם כתובת הדוא"ל של מנהל המערכת כדי להודיע לך.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
להלן דוגמה לתצורה של שער מקומי הפועל ב- Cisco IOS XE 17.6.1a ומעלה כדי לשלוח את ההודעות הפרואקטיביות אל tacfaststart@gmail.com באמצעות Gmail כשרת SMTP המאובטח:
אנו ממליצים לך להשתמש ב- Cisco IOS XE בנגלור 17.6.x או בגרסאות מאוחרות יותר.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" שער מקומי הפועל בתו Cisco IOS כנת XE אינו לקוח Gmail טיפוסי מבוסס אינטרנט התומך ב- OAuth, לכן עלינו להגדיר הגדרת חשבון Gmail ספציפית ולספק הרשאה ספציפית לעיבוד הדוא"ל מהמכשיר כהלכה :
-
עבור אל נ על את ה הגדרה גישה לאפליקציות פחות מאובטחת.
-
ענה "כן, זה הייתי אני" כשאתה מקבל דוא"ל מ- Gmail בו נכתב "גוגל מנ עה ממישהו להיכנס לחשבון שלך באמצעות אפליקציה שאינה של גוגל."
התקן חתימות אבחון לניטור יזום
ניטור ניצול מעבד גבוה
DS זה עוקב אחר ניצול המעבד למשך חמש שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר השימוש מגיע ל -75% או יותר, הוא מבטל את כל ניפוי הב אגים ומסיר את כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה Show snmp כדי להפעיל את SNMP. אם לא תאפשר, הגדר את הפקודה מנהל שרת snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 64224 באמצעות האפשרויות הנפתחות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
ניצול מעבד גבוה עם הודעת דוא"ל.
-
העתק את קובץ ה- DS XML לפלאש השער המקומי.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לש ער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד DSE:
DS ID
שם DS
עדכון
סטטוס
עדכון אחרון (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר מופעלת, חתימה זו מסירה את כל ה- DSs הפועלים כולל עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לעקוב אחר ניצול מע בד גבוה בשער המקומי.
ניטור רישום תא מטען SIP
DS זה בודק ביטול רישום של תא מטען SIP של שער מקומי עם Webex Calling ענן כל 60 שניות. לאחר זיהוי אירוע ביטול הרישום, הוא יוצר הודעת דוא "ל ו- syslog ומסיר את עצמו לאחר שני התרחשויות ביטול הרישום. השתמש בשלבים הבאים כדי להתקין את החתימה:
-
הורד את DS 64117 באמצעות האפשרויות הנפתחות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
SIP-SIP
סוג הבעיה
ביטול רישום תא מטען SIP עם הודעת דוא"ל.
-
העתק את קובץ ה- XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת הסט טוס חייבת להיות בעלת ערך "רשום".
ניטור ניתוקי שיחות לא תקינים
DS זה משתמש בסקר SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו- 503. אם תוספת ספירת השגיאות גדולה או שווה ל -5 מהסקר האחרון, היא יוצרת הודעת syslog ודוא"ל. אנא השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה show snmp כדי לבדוק אם SNMP מופ על. אם זה לא מופעל, הגדר את הפקודה מנהל שרת snmp .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 65221 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
זיהוי ניתוק שיחות חריג SIP באמצעות הודעת דוא"ל ו - Syslog.
-
העתק את קובץ ה- XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת הסט טוס חייבת להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
השתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. Cisco TACמהנדסים חיברו מספר חתימות המאפשרות את ניפוי הבאגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לאתר את התרחשות הבעיה, לאסוף את מערך נתוני האבחון הנכון ולהעביר את הנתונים באופן אוטומטי למקרה. Cisco TAC חתימות אבחון (DS) מבטלות את הצורך לבדוק באופן ידני את התרחשות הבעיה ומקלה בהרבה על פתרון בעיות לסירוגין וחול פות.
באפשרותך להשתמש בכ לי חיפוש חתימות אבחון כדי למצוא את החתי מות הרלוונטיות ולהתקין אותן כדי לפתור בעיה נתונה בעצמה, או להתקין את הח תימה המומלצת על ידי מהנדס ה- TAC כחלק ממעורבות התמיכה.
להלן דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "% VOICE_IEC -3-GW: CCAPI: שגיאה פנימית (סף ספייק קריאה): IEC=1.1.181.1.29. 0" syslog ולבצע אוטומציה של איסוף נתוני אבחון באמצעות השלבים הבאים:
-
הגדר משתנה סביבת DS נוסף שהוא ds_fsurl_prefixנתיב שרת הק Cisco TAC בצים (cxd.cisco.com) שאליו מועלים נתוני האבחון שנאספו. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקבצים שניתן לאחזר מ - Support Case Manager בפ קודה הבאה. ניתן ליצור את אסימון העלאת הקובץ בקט ע קבצים מצורפים במנהל תיקי התמיכה, לפי הצורך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
ודא ש- SNMP מופעל באמצעות הפקודה show snmp . אם זה לא מופעל, הגדר את הפקודה מנהל שרת snmp .
show snmp %SNMP agent not enabled config t snmp-server manager end -
הקפד להתקין את ה- DS 64224 לניטור מעבד גבוה כאמצעי יזום להשבית את כל ניפוי הבאגים וחתימות האבחון בזמן השימוש הגבוה של המעבד . הורד את DS 64224 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
ניצול מעבד גבוה עם הודעת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
סיסלוגים
סוג הבעיה
סיסלוג -% VOICE_IEC -3-GW: CCAPI: שגיאה פנימית (סף ספייק קריאה): IEC = 1.1.181.1.29.0
-
העתק את קבצי ה- DS XML לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
התקן את ה- DS 64224 לניטור מעבד גבוה ולאחר מכן את קובץ ה- XML DS 65095 בשער המק ומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
ודא שהחתימה הותקנה בהצלחה באמצעות הפקודה Show call-home diagnostic -signature. עמודת הסט טוס חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comDSEs שהורדו:
DS ID
שם DS
עדכון
סטטוס
עדכון אחרון (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
אימות ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה Show call-home diagnostic-signature משתנה ל- "פועל" בזמן שהשער המק ומי מבצע את הפעולה שהוגדרה בתוך החתימה. הפלט של הצג נתונים סטטיסטיים של חתימת אבחון שיח ה- בית הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע מעניין ומבצעת את הפעולה . העמודה "Triggered/Max/Uninstall" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהוא מוגדר לזיהוי אירוע והאם החתימה מורידה את עצמה לאחר גי לוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com DSEs שהורדו:
|
DS ID |
שם DS |
עדכון |
סטטוס |
עדכון אחרון (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
ריצה |
2020-11-08 00:12:53 |
הצג נתונים סטטיסטיים של אבחנות-חתימת שיחה הביתה
|
DS ID |
שם DS |
מופעל/מקסימום /הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
הודעת הדואר האלקטרוני שנשלחת במהלך ביצוע חתימת האבחון מכילה מידע מפתח כגון סוג הבעיה, פרטי ההתקן, גרסת התוכנה, תצורת הפעלה ותצוגת פלטי פקודה הרלוונטיים לפתרון הבעיה הנתונה.
הסר חתימות אבחון
שימוש בחתימות אבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרה לאחר זיהוי התרחשויות בעיות מסוימות. אם ברצונך להסיר את ההתקנה של חתימה באופן ידני, אחזר את מזהה DS מהפלט של הפקודה show call-home diagnostic-signature והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID>
דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות לכלי חיפוש חתימות אבחון מעת לעת, בהת בסס על בעיות הנצפות בדרך כלל בפריסות. TAC כרגע אינו תומך בבקשות ליצירת חתימות מותאמות אישית חדשות.
לניהול טוב יותר של Cisco IOS שערי XE, אנו ממליצים לרשום ולנ הל את השערים דרך רכזת הבקרה. זוהי תצורה אופציונלית. כאשר נרשמים, באפשרותך להשתמש באפשרות אימות תצורה במרכז הבקרה כדי לאמת את תצורת השער המקומי שלך ולזהות בעיות תצורה. נכון לעכשיו, רק גזעים מבוססי רישום תומכים בפונקציונליות זו.
לקבלת מידע נוסף, עיין בדברים הבאים:
סעיף זה מתאר כיצד להגדיר Cisco Unified Border Element (CUBE) כש ער מקומי Webex Calling לשימוש בתא מטען SIP הדדי מבוסס אישור TLS (mTLS). החלק הראשון של מסמך זה ממ חיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ- PSTN מנותבות אל ה- PSTN Webex Calling וכל השיחות מנות Webex Calling בות ל- PSTN. התמונה הבאה מדגישה פתרון זה ואת תצורת ניתוב השיחות ברמה גבוהה שתבוצע.
בתכנון זה משתמשים בתצורות העיקריות הבאות:
-
דיירי מחלקת קול: משמש ליצירת תצורות ספציפיות לתא המטען.
-
מחלקה קולית uri: משמש לסיווג הודעות SIP לבחירת עמית חיו ג נכנס.
-
עמית בחיוג נכנס: מספק טיפול להודעות SIP נכנסות ו קובע את המסלול היוצא באמצעות קבוצת עמיתים בחיוג.
-
קבוצת עמיתים בחיוג: מגדירה את עמיתים בחיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן לי עד הנדרש.
בעת חיבור Cisco Unified Communications Manager פתרון מקומי עםWebex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוטה כבסיס לבניית הפ תרון המוצג בתרשים הבא. במקרה זה, מנהל תקשורת מאוחד מספק ניתוב וטיפול מרכזי בכל ה- PSTN וה Webex Calling שיחות.
לאורך מסמך זה משתמשים בשמות המארח, כתובות ה- IP והממשקים המוצגים בתמונה הבאה. ניתנות אפשרויות עבור פנייה ציבורית או פרטית (מאחורי NAT ). רשומות DNS של SRV הן אופציונליות, אלא אם כן איזון עומסים בין מופעי CUBE מרובים .
השתמש בהנחיות התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
תצורה בסיסית
השלב הראשון בהכנת הנתב של סיסקו שלך כשער מקומי Webex Calling הוא בניית תצורה בסי סית המאבטחת את הפלטפורמה שלך ומבססת קישוריות.
-
כל פריסות השער המקומי מבוססות האישורים דורשות גרסאות Cisco IOS XE 17.9.1a או גירסאות מאוחרות יותר. Cisco IOSמומלץ להשתמש ב- XE 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר התוכנה של סיסקו. חפש את הפלטפורמה ובחר אחת מהמהד ורות המוצ עות.
-
נתבים מסדרת ISR4000 חייבים להיות מוגדרים עם רישיונות טכנולוגיות תקשורת מאוחדת וא בטחה כאחד.
-
נתבים מסדרת Catalyst Edge 8000 המצוידים בכרטיסי קול או DSP דורשים רישוי DNA Adv antage. נתבים ללא כרטיסי קול או DSP דורשים מינימום רישוי DNA Essentials.
-
עבור דרישות קיבולת גבוהה, ייתכן שתדרוש גם רישיון אבטחה גבוהה (HSEC) וזכאות לת פוקה נוספת.
עיין בקודי הרש אה לפרטים נוספים.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך העוקבת אחר המדיניות העסקית שלך. בפרט, הגדר ואמת את הדברים הבאים:
-
NTP
-
ACLs
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת אליה Webex Calling חייבת להשתמש בכתובת IPv4. כתובות שמות ת חום בעלי הסמכה מלאה של שער מקומי (FQDN) או רשומת שירות (SRV) שהוגדרו ברכזת הבקרה חייבות להפוך לכתובת IPv4 ציבורית באינטרנט.
-
כל יציאות ה- SIP והמדיה בממשק השער המקומי הפונה ל- Webex חייבות להיות נגישות מהאינטרנט, ישירות או באמצעות NAT סטטי. ודא שאתה מעדכן את חומת הא ש בהתאם.
-
בצע את שלבי התצורה המפורטים להלן כדי להתקין אישור חתום בשער המקומי:
-
ציבור Certificate Authority (CA) כמפורט באילו רשויות אישור שורש נתמכות לשיחות לפלטפורמות Cisco Webex שמע ווידאו? חייב לחתום על אישור ההתקן.
-
נושא האישור שם משותף (CN), או אחד מהשמות החלופיים של הנושא (SAN) חייבים להיות זהים ל- FQDN שהוגדר ברכזת הבקרה. לדוגמה:
-
אם לתא המטען שהוגדר במרכז הבקרה של הארגון שלך יש את cube1.lgw.com:5061 כFQDN של השער המקומי, אז CN או SAN באישור הנתב חייבים להכיל את cube1.lgw.com.
-
אם לתא המטען שהוגדר במרכז הבקרה של הארגון שלך יש lgws.lgw.com ככתובת SRV של השער המקומי שניתן להגיע אליהם מתא המטען, אזי CN או SAN באישור הנתב חייבים להכיל lgws.lgw.com. הרשומות שאליהן פות רת כתובת ה- SRV (CNAME, רשומה או כתובת IP) הן אופציונליות ב- SAN.
-
בין אם אתה משתמש ב- FQDN או ב- SRV עבור תא המטען, כתובת איש הקשר עבור כל תיבות הדו-שיח החדשות של SIP מהשער המקומי שלך חייבת להשתמש בשם שהוגדר ב- Control Hub.
-
-
ודא שהאישורים חתומים לשימוש בלקוח ושרת.
-
-
העלה את חבילת CA השורש של סיסקו לשער המקומי. חבילה זו כוללת את אישור השורש של CA המשמש לאימות פלטפורמת Webex.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על אישורי STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי וסוג ההצפנה באופן הבא: |
| 3 |
צור נקודת אמון הצפנה עם אישור עבור הדומיין שלך, חתום על ידי נתמך Certificate Authority (CA). |
| 4 |
ספק את האישור של CA החתימה הבינונית כדי לאמת את האישור המארח שלך. הזן את פקודת ההפעלה או התצורה הבאה:
|
| 5 |
ייבא את אישור המארח החתום באמצעות הפ קודה exec או התצורה הבאה:
|
| 6 |
הפעל בלעדיות של TLS1.2 וציין את נקודת האמון המוגדרת כברירת מחדל לשימוש עבור יישומי קול באמצעות פ קודות התצורה הבאות:
|
| 7 |
התקן את חבילת CA השורש של סיסקו, הכוללת את אישור ה- CA 1 של IdenTrust Commercial Root Webex Calling שמשמש. השתמש בפקודה crypto pki trustpool import clean url url כדי להוריד את חבילת ה- CA השורש מכתובת האתר ש צוינה, וכדי לנקות את מאגר ה- Trustpool הנוכחי של CA, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש בפרוקסי לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני ייבוא חבילת ה- CA: שרת פרוקסי לקוח ip http yourproxy.com יציאת פרוק סי 80 |
| 1 |
צור תא מטען PSTN מבוסס אישור CUBE עבור מיקום קיים במרכז הבקרה. לקבלת מידע נוסף, ראה קביעת תצורה של גזעים, קבוצות נתיבים ו תוכניות חיוג עבור Webex Calling. רשום את מידע תא המטען המסופק לאחר יצירת תא המטען. פרטים אלה, כפי שמודגשים באיור הבא, ישמשו בשלבי התצורה במדריך זה. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כש ער מק Webex Calling ומי: להלן הסבר על השדות עבור הת צורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. אפשר לחיבורים ללגוםהפעל פונקציונליות של סוכן משתמש בסיסי של CUBE SIP אחורה לאחור. לקבלת מידע נוסף, ראה אישור חיבורים. כברירת מחדל, העברת פקס T.38 מופעלת. לקבלת מידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי. פקודות הלם גלובליות אלה נדרשות רק בעת פריסת הש ער המקומי שלך מאחורי NAT.
לקבלת מידע נוסף, ראה מזהה סוכן של נתוני זרימה הלם וסוד משותף של נתוני זרימה הל ם. מטען אסימטרי מלאמגדיר תמיכה בעומס מטען אסימטרי SIP הן עבור DTMF והן עבור מטעני codec דינמיים. לקבלת מידע נוסף על פקודה זו, ראה מט ען א-סימטרי. הצעה מוקדמת כפויהמאל ץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. ל מידע נוסף על פקודה זו, ראה הצעה מוקדמת. פרופילי SIP נכנסיםמאפשר ל- CUBE להשתמש בפרופילי SIP כדי לשנות הודעות בעת קבלתן. פרופילים מיושמים באמצעות עמיתים בחיוג או דיירים. |
| 3 |
הגדר את קודק המחלקה הקולית 100 המאפשר רכיבי codec G.711 רק עבור כל הגזעים. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, ניתן להוסיף לרשימה סוגי codec נוספים הנתמכים על ידי מערכות מקוריות ומסתיימות כאחד. פתרונות מורכבים יותר הכוללים קידוד באמצעות מוד ולי DSP נתמכים, אך אינם כלולים במדריך זה. להלן הסבר על השדות עבור הת צורה: קודק מחלקת קול 100משמש רק כדי לאפשר רכיבי codec מועדפים לשיחות תא מטען SIP. לקבלת מידע נוסף, ראה codec של מחלקת קול. |
| 4 |
הגדר שימוש בהלם בכיתה קולית 100 כדי לאפשר ICE בתא המט Webex Calling ען. (שלב זה אינו חל על Webex לממשלה) להלן הסבר על השדות עבור הת צורה: שימוש בהלם אייס לייטמשמש להפעלת ICE-Lite עבור כל העמיתים המתמודדים עם חיו Webex Calling ג כדי לאפשר אופטימיזציה של מדיה בכל הזדמנות אפש רית. למידע נוסף, ראה שימוש בהל ם בכיתה קולית ושימוש ב הלם ice lite. פקודת הזרימה של נתוני זרימת חומת אש לשימוש בהל ם נדרשת רק בעת פריסת השער המקומי שלך מאחורי NAT. ניהול משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בע נן, כגון הקלטה, לא ניתן לבצע אופטימיזציה של המ דיה. |
| 5 |
הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. (שלב זה אינו חל על Webex לממשלה) להלן הסבר על השדות עבור הת צורה: מחלקת קול srtp-קריפטו 100מציין SHA1_80 כחבילת הצפנת SRTP היחידה שמציעה CUBE ב- SDP בהודעות הצעה ותשובה. Webex Callingתומך בלבד SHA1_80. למידע נוסף, ראה מח לקת קול srtp-crypto. |
| 6 |
קביעת תצורה של צופן GCM תואמי FIPS (שלב זה ישים רק עבור Webex לממשלה). להלן הסבר על השדות עבור הת צורה: מחלקת קול srtp-קריפטו 100מציין את GCM כחבילת ההצפנה שמציעה CUBE. חובה להגדיר צופן GCM עבור שער מקומי עבור Webex לממשלה. |
| 7 |
הגדר תבנית לזיהוי ייחודי של שיחות לתא המטען של Gateway Local בהתבסס על FQDN או SRV היעד שלו: להלן הסבר על השדות עבור הת צורה: שיעור קול 100 לגימותמגדיר תבנית שתתאים להזמנת SIP נכנסת לעמית חיוג תא מטען נכנס. בעת הזנת תבנית זו, השתמש בתא המטען FQDN או SRV המוגדר ב- Control Hub עבור תא המטען. |
| 8 |
הגדר פרופילי מניפולציה של הודעות SIP. אם השער שלך מוגדר עם כתובת IP ציבורית, הגדר פרופיל באופן הבא או דלג לשלב הבא אם אתה משתמש ב- NAT. בדוגמה זו, cube1.lgw.com הוא ה- FQDN שהוגדר עבור השער המקומי: להלן הסבר על השדות עבור הת צורה: כללים 10 ו -20כדי לאפשר ל- Webex לאמת הודעות מהשער המקומי שלך, כותרת 'איש קשר' בהודעות בקשת SIP ות גובות חייבת להכיל את הערך המופק לתא המטען במרכז הב קרה. זה יהיה ה- FQDN של מארח יחיד, או שם ה- SRV המ שמש לאשכול התקנים. |
| 9 |
אם השער שלך מוגדר עם כתובת IP פרטית מאחורי NAT סטטי, הגדר את פרו פילי ה- SIP הנכנסים והיוצאים באופן הבא. בדוגמה זו, cube1.lgw.com הוא ה- FQDN המוגדר עבור השער המקומי, "10.80.13.12" היא כתובת ה- IP של המ משק הפונה ו- "192.65.79.20" היא כתובת ה- IP הציבורית של NAT. Webex Calling
פרופילי SIP להודעות יוצאות אל Webex
Calling
להלן הסבר על השדות עבור הת צורה: חוקים 10 ו -20כדי לאפשר ל- Webex לאמת הודעות מהשער המק ומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP ותגובות חייבת להכיל את הערך המופק לתא המטען ברכזת הבקרה. זה יהיה ה- FQDN של מארח יחיד, או שם ה- SRV המ שמש לאשכול התקנים. כללים 30 עד 81המרת הפניות לכתובות פרטיות לכתובת הציבורית החיצונית של האתר, מה שמאפשר ל- Webex לפרש נכון ולנתב הודעות עוקבות. פרופיל SIP להודעות נכנסות מ Webex Callingלהלן הסבר על השדות עבור הת צורה: כללים 10 עד 80המרת הפניות לכתובת הציבורית לכתו בת הפרטית שהוגדרה, מה שמאפשר ל- CUBE לעבד את ההודעות מ- Webex. לקבלת מידע נוסף, ראה פרופילי SIP של כי תות קול. ספק PSTN בארצות הברית או קנדי יכול להציע את אימות מזהה המתקשר לשיחות דואר זבל והונאה, עם התצורה הנוספת המוזכרת באינדי קציה לשיחת דואר זבל או הונאה במאמר. Webex Calling |
| 10 |
הגדר אפשרויות SIP keepalive עם פרופיל שינוי כותרת. להלן הסבר על השדות עבור הת צורה: שיעור קול סיפ-אפשרויות - Keepalive 100מגדיר פרופיל keepalive ונכנס למצב תצורת מחלקת קול. באפשרותך להגדיר את השעה (בשניות) שבה נשלח Ping של SIP מחוץ לאפשרויות תיבת הדו-שיח ליעד החיוג כאשר חיבור פעימות הלב לנקודת הקצה נמצא במצב למעלה או למטה. פרופיל keepalive זה מופעל מהעמית החיוג שהוגדר כלפי Webex. כדי להבטיח שכותרות אנשי הקשר כוללות את שם הד ומיין המוסמך לחלוטין של SBC, נעשה שימוש בפרופיל SIP 115. כללים 30, 40 ו- 50 נדרשים רק כאשר ה- SBC מוגדר מאחורי NAT סטטי. בדוגמה זו, cube1.lgw.com הוא ה- FQDN שנבחר עבור השער המקומי ואם נעשה שימוש ב- NAT סטטי, "10.80.13.12" היא כתובת ה- IP של ממשק SBC לכיוון ו- "192.65.79.20" היא כתובת ה- IP הציבורית של NAT. Webex Calling |
| 11 |
הגדר Webex Calling תא המטען: |
לאחר שבנית תא מטען כלפי Webex Calling מעלה, השתמש בתצורה הבאה כדי ליצור תא מטען לא מוצפן כלפי ספק PSTN מבוסס SIP:
אם ספק השירות שלך מציע תא מטען PSTN מאובטח, תוכל לבצע תצורה דומה כמפורט לעיל עבור תא המט Webex Calling ען. CUBE תומך בניתוב שיחות מאובטח.
אם אתה משתמש בתא מטען TDM/ ISDN PSTN, דלג לסעיף הבא קביעת תצורה של שער מקומי עם תא מטען TDM PSTN.
כדי להגדיר ממשקי TDM עבור רגלי שיחות PSTN בשערי TDM-SIP של Cisco, ראה קביעת תצורה של ISDN PRI.
| 1 |
הגדר את ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מתא המטען של PSTN: להלן הסבר על השדות עבור הת צורה: שיעור קול מסוג 200 לגימותמגדיר תבנית שתתאים להזמנת SIP נכנסת לעמית חיוג תא מטען נכנס. בעת הז נת תבנית זו, השתמש בכתובת ה- IP של שער ה- IP PSTN שלך. לקבלת מידע נוסף, ראה uri בכיתה קולית. |
| 2 |
הגדר את תצורת ה- IP PSTN החיוג הבא: להלן הסבר על השדות עבור הת צורה: מגדיר עמית חיוג VoIP עם תג של 200 ונו תן תיאור משמעותי לנוחות הניהול ופתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג . דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. במקרה זה ניתן להשתמש בכל תבנית יעד תקפה. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין כי עמית חיוג זה מטפל ברגליים של שיחות SIP. לקבלת מידע נוסף, ראה פרוטוקול הפעלה (חיוג עמית). יעד הפעלה ipv4:192.168.80.13מציין את כתובת היעד לשיחות שנשלחו לספק PSTN. זה יכול להיות כתובת IP או שם מארח DNS. לקבלת מידע נוסף, ראה י עד הפעלה (עמית חיוג VoIP). כרטיסים נכנסים דרך 200מציין את המחלקה הקולית המשמשת להתאמת שיחות נכנסות לעמית חיוג זה באמצעות URI הכותרת של INVITE VIA. לקבלת מידע נוסף, ראה כתובת אתר נכנסת.
סוג קולי של SIP מאומת מזהה
(אופציונלי) מפעיל עיבוד כותרת P-Asserted-Identity ושולט על אופן השימוש בו עבור תא המטען של PSTN. אם נעשה שימוש בפקודה זו, זהות הצד המתקשר המסופקת מהעמית הנכנס בחיוג משמשת לכותרות היוצאות From ו- P-Asserted-Identity. אם לא נעשה שימוש בפקודה זו, זהות הצד המתקשר המסופקת מהעמית הנכנס בחיוג משמשת לכותרות היוצאות של From ו - Remate-Party-ID. לקבלת מידע נוסף, ראה SIP asserted-id ברמה קולית.
ממשק מקור בקרה לאגד Gigab
iteThernet0/0/0
מגדיר את ממשק המקור וכתובת ה- IP המשויכת להודעות שנשלחו ל- PSTN. לקבלת מידע נוסף, ראה קשי רה. קישור ממשק מקור מדיה Gigabite Thernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת למדיה שנשלחה ל- PSTN. לקבלת מידע נוסף, ראה קשי רה. קודק ברמה קולית 100מגדיר את עמית החיוג כך שישתמש ברשימת מסנני ה- codec הנפוצה 100. לקבלת מידע נוסף, ראה codec ברמה קולית . ממסר dtmf rtp-ntמגדיר RTP-NTE (RFC2833) כיכולת DTMF הצפויה ברגל השיחה. לקבלת מידע נוסף, ראה ממסר DTMF (קול דרך IP). אין מהמבטלת זיהוי פעילות קולית. לקבלת מידע נוסף, ראה vad (חיוג עמית). |
| 3 |
אם אתה מגדיר את התצורה של השער המקומי לנתב שיחות רק בין Webex Calling ה- PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את התצורה של השער המקומי שלך עם פלטפורמת מנהל תקשורת מאוחדת, ד לג לסעיף הבא. |
לאחר שבנית תא מטען לכיווןWebex Calling, השתמש בתצורה הבאה כדי ליצור תא מט ען TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרת לולאה כדי לאפשר אופטימיזציה של מדיה ברגל השיחה של Webex.
אם אינך זקוק לאופטימיזציה של מדיה IP, בצע את שלבי התצורה עבור תא מטען SIP PSTN. השתמש ביציאה קולית ובעמית חיוג POTS (כפי שמוצג בשלבים 2 ו-3) במקום בחיוג ה-VoIP של PSTN.
| 1 |
תצורת עמית חיוג חוגה חוזרת של לולאה משתמשת בקבוצות עמיתים בחיוג ובתגי ניתוב שיחות כדי להבטיח שהשיחות עוברות כראוי בין Webex ל- PSTN, מבלי ליצור לולאות ניתוב שיחות. הגדר את כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: להלן הסבר על השדות עבור הת צורה: כלל תרגום קולימשתמש בביטויים רגילים המוגדרים בכללים כדי להוסיף או להסיר תגי ניתוב שיחות. ספרות יתר על המידה ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שנוסף על ידי פרופיל התרגום 100 משמש להנחיית שיחות לכיוון ה- PSTN באמצעות Webex Calling עמיתים בחיוג הלולאה. באופן דומה, התג שנוסף על ידי פרופיל תרגום 200 משמש להנחיית שיחות מ - PSTN לכיוון. Webex Calling פרופילי תרגום 11 ו-12 מסירים תגים אלה לפני העברת שיחות לגזעי Webex ו- PSTN בהתאמה. דוגמה זו מניחה שמספרים שנקראים מ Webex Calling מוצגים בפורמט +E.164. כלל 100 מסיר את ה- + המוביל כדי לשמור על מספר התקשר תקף. לאחר מכן, כלל 12 מוסיף ספרות ניתוב לאומיות או בינלאומיות בעת הסרת התג. השתמש בספרות המתאימות לתוכנית החיוג הלאומית של ISDN המקומית שלך. אם Webex Calling מציג מספרים בפורמט לאומי, התאם את הכללים 100 ו -12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. לקבלת מידע נוסף, ראה פרופיל תרגום קולי וכלל תר גום ק ולי. |
| 2 |
הגדר יציאות ממשק קולי TDM כנדרש על ידי סוג תא המטען והפרוטוקול המשמש. לקבלת מידע נוסף, ראה ק ביעת תצורה של ISDN PRI. לדוגמה, הת צורה הבסיסית של ממשק ISDN בשיעור ראשוני המותקן בחריץ NIM 2 של התקן עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמיתת חיוג TDM PSTN הבאה: להלן הסבר על השדות עבור הת צורה: מגדיר עמית חיוג VoIP עם תג של 200 ונותן תיאור משמעותי לנוחות הני הול ופתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג. דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. במקרה זה ניתן להשתמש בכל תבנית יעד תקפה. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרופיל תרגום נכנס 200מקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שנקרא. חיוג ישיר פנימהמנתב את השיחה מבלי לספק צליל חיוג משני. לקבלת מידע נוסף, ראה חיוג ישיר פנימה. נמל 0/2/ 0:15יציאת הקול הפיזית המשויכת לעמית חיוג זה. |
| 4 |
כדי לאפשר אופטימיזציה למדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחה על-ידי הצגת קבוצה של עמיתים פנימיים של חיוג חוגה חוזרת לולאה בין גזעי PSTN. Webex Calling הגדר את תצורת העמיתים הבאים לחיוג חוזר בלולאה. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית חיוג 10 ומשם לעמית חיוג 11 או 12 בהתבסס על תג הניתוב המיושם. לאחר הסרת תג הניתוב, השי חות ינותבו לתא המטען היוצא באמצעות קבוצות עמיתים בחיוג. להלן הסבר על השדות עבור הת צורה: מגדיר ע מית חיוג VoIP ונותן תיאור משמעותי לנוחות הניהול ו פתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התר גום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר לתא המט ען היוצא. דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין כי עמית חיוג זה מטפל ברגליים של שיחות SIP. לקבלת מידע נוסף, ראה פרוטוקול הפעלה (חיוג עמית). יעד הפעלה ipv4:192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה ללולאה חוזרת. לקבלת מידע נוסף, ראה י עד הפעלה (עמית חיוג VoIP). ממשק מקור בקרה לאגד Gigab iteThernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת להודעות שנשלחו דרך הלולאה חזרה. לקבלת מידע נוסף, ראה קשי רה. קישור ממשק מקור מדיה Gigabite Thernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת למדיה שנשלחה דרך הלולאה חזרה. לקבלת מידע נוסף, ראה קשי רה. ממסר dtmf rtp-ntמגדיר RTP-NTE (RFC2833) כיכולת DTMF הצפויה ברגל השיחה. לקבלת מידע נוסף, ראה ממסר DTMF (קול דרך IP). קודק g711alaw מאלץ את כל קריאות ה- PSTN להשתמש ב- G.711. בחר a-law או u-law כדי להתאים לשיטת ההרכבה המשמשת את שירות ה- ISDN שלך . אין מהמבטלת זיהוי פעילות קולית. לקבלת מידע נוסף, ראה vad (חיוג עמית). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסי
ים את תצורת השער המקומי שלך. שמור את התצורה
וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE
מוגדרות.
|
ניתן לשנות את Webex Calling תצורת ה- PSTN בסעיפים הקודמים כך שתכ לול גזעים נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות באמצעותUnified CM. שיחות מ- UCM ביציאה 5060 מנותבות ל - PSTN ושיחות מיציאה 5065 מנותבות אל. Webex Calling ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש קריאה זה.
| 1 |
הגדר את ה- URI של המחלקה הקולית הבאה: |
| 2 |
הגדר את רשומות ה- DNS הבאות כדי לציין ניתוב SRV למא Unified CM רחים: IOS XE משתמש ברשומות אלה לקביעה מקומית של מארחים ויצי אות UCM יעד. עם תצורה זו, אין צורך להגדיר רשומות במערכת ה- DNS שלך. אם אתה מעדיף להשתמש ב- DNS שלך, תצורות מקומיות אלה אינן נדרשות. להלן הסבר על השדות עבור הת צורה: הפקודה הבאה יוצרת ר DNS SRV שומת משאבים. צור רשומה עבור כל מארח ותא מטען UCM: מארח ip _sip. _udp.pstn tocucm.io סרב 2 1 5060 ucmsub5.mydomain.com _לגימה. _udp.pstn tocucm.io: שם רשומה של משאבי SRV 2: עדיפות רשומת משאבי SRV 1: משקל שיא משאבי SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משא בים זו ucmsub5.mydomain .com: מארח יעד רשומות המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: מארח ip ucmsub5.mydomain.com 192.168.80.65 מארח ip: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח הרשומה A. 192.168.80.65: כתובת ה - IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית חלוקת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתים בחיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות נפוצות בשער המק Cisco IOS ומי מבוסס X ומייצר הודעות דואר אלקטרוני, syslog או הודעת מסוף על האירוע. ניתן גם להתקין את ה- DS לאוטומציה של אי סוף נתוני אבחון ולהעביר נתונים שנאספו למאר Cisco TAC ז כדי להאיץ את זמן הפ תרון.
חתימות אבחון (DS) הן קבצי XML המכילים מידע אודות אירו עי הפעלת בעיות ופעולות כדי ליידע את הבעיה, לפתור אותה ולתקן אותה. השתמש בהודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של יציאות פקודות מופע ספצי פיות כדי להגדיר את לוגיקת זיהוי הבעיות. סוגי הפעולות כוללים:
-
איסוף יציאות פקודה הצג
-
יצירת קובץ יומן מאוחד
-
העלאת הקובץ למיקום רשת שסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP
מהנדסי TAC כותבים קבצי DS וחותמים עליהם דיגיטלית להגנה על שלמות. לכל קובץ DS יש את המזהה המספרי הייחודי שהוקצה על ידי המערכת. כלי בדיקת חתי מות אבחון (DSLT) הוא מקור יחיד למציאת חתימות רלוונטיות לני טור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה- DS שאתה מוריד מ- DSLT. הקבצים שתשנה נכשלים בהתקנה עקב שגיאת בדיקת תק ינות.
-
שרת פרוטוקול העברת דואר פשוט (SMTP) הדרוש לך כדי שהש ער המקומי ישלח הודעות דואר אלקטרוני.
-
ודא שבשער המקומי פועל IOS XE 17.6.1 ומעלה אם ברצונך להשתמש בשרת SMTP המאובטח להתראות בדוא"ל.
תנאים מוקדמים
שער מקומי שמריץ IOS XE 17.6.1 ומעלה
-
חתימות אבחון מופעלות כברירת מחדל.
-
הגדר את שרת הדואר האלקטרוני המאובטח שבו אתה משתמש כדי לשלוח הודעה יזומה אם המכשיר פועל עם IOS XE 17.6.1 ומעלה.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
הגדר את משתנה הסביבה ds_emailעם כתובת הדוא"ל של מנהל המערכת כדי להודיע לך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
התקן חתימות אבחון לניטור יזום
ניטור ניצול מעבד גבוה
DS זה עוקב אחר ניצול מעבד של 5 שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר השימוש מגיע ל -75% או יותר, הוא מבטל את כל ניפוי הבאגים ומסיר את כל חתימות האבחון שתתקין בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא שהפעלת SNMP באמצעות הפקודה show sn mp. אם SNMP אינו מופעל, הגדר את הפקודה מנהל שרת snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled הורד את DS 64224 באמצעות האפשרויות הנפתחות הבאות בכ לי חיפוש חתימות אבחון:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:שם שדה
ערך שדה
פלטפורמה
תוכנת קצה של סיסקו 4300, 4400 ISR או קטליסט 8000V
מוצר
קובי ארגוני ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
ניצול מעבד גבוה עם הודעת דוא"ל
-
העתק את קובץ ה- DS XML לפלאש השער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לש ער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת הסט טוס חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד DSE:
DS ID
שם DS
עדכון
סטטוס
עדכון אחרון (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר מופעלת, חתימה זו מסירה את כל ה- DSs הפועלים כולל עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לעקוב אחר ניצו ל מעבד גבוה בשער המקומי.
ניטור ניתוקי שיחות לא תקינים
DS זה משתמש בסקר SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו- 503. אם תוספת ספירת השגיאות גדולה או שווה ל -5 מהסקר האחרון, היא יוצרת הודעת syslog ודוא"ל. אנא השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא ש- SNMP מופעל באמצעות הפקודה show sn mp. אם SNMP אינו מופעל, הגדר את הפקודה מנהל שרת snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 65221 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
תוכנת קצה של סיסקו 4300, 4400 ISR או קטליסט 8000V
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
זיהוי ניתוק שיחות חריג SIP באמצעות הודעת דוא"ל ו - Syslog.
-
העתק את קובץ ה- XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
ניתן גם להשתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. Cisco TACמהנדסים חיברו מספר חתימות המאפשרות את ניפוי הבאגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לאתר את התרחשות הבעיה, לאסוף את מערך נתוני האבחון הנכון ולהעביר את הנתונים באופן אוטומטי למקרה. Cisco TAC זה מבטל את הצורך לבדוק באופן ידני את התרחשות הבעיה ו הופך את פתרון הבעיות לסירוגין וחולפות להרבה יותר קל.
ניתן להשתמש בכ לי חיפוש חתימות אבחון כדי למצוא את החתי מות הרלוונטיות ולהתקין אותן כדי לפתור בעיה נתונה בעצמה, או להתקין את הח תימה המומלצת על ידי מהנדס TAC כחלק ממעורבות התמיכה.
להלן דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "% VOICE_IEC -3-GW: CCAPI: שגיאה פנימית (סף ספייק קריאה): IEC=1.1.181.1.29. 0" syslog ולבצע אוטומציה של איסוף נתוני אבחון באמצעות השלבים הבאים:
הגדר משתנה סביבת DS אחר ds_fsurl_prefixכנתיב שרת Cisco TAC הקבצים (cxd.cisco.com) כדי להעלות את נתוני האבחון. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקבצים שניתן לאחזר מ - Support Case Manager כפי שמוצג להלן. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים במנהל תיקי התמיכה, כנדרש.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
ודא ש- SNMP מופעל באמצעות הפקודה show sn mp. אם SNMP אינו מופעל, הגדר את הפקודה מנהל שרת snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end -
אנו ממליצים להתקין את ה- DS 64224 לניטור מעבד גבוה כאמצ עי יזום להשבית את כל ניפוי הבאגים וחתימות האבחון בזמן השימוש הגבוה של המעבד. הורד את DS 64224 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
תוכנת קצה של סיסקו 4300, 4400 ISR או קטליסט 8000V
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
ניצול מעבד גבוה עם הודעת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
תוכנת קצה של סיסקו 4300, 4400 ISR או קטליסט 8000V
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
סיסלוגים
סוג הבעיה
סיסלוג -% VOICE_IEC -3-GW: CCAPI: שגיאה פנימית (סף ספייק קריאה): IEC = 1.1.181.1.29.0
-
העתק את קבצי ה- DS XML לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
התקן את ה- DS 64224 לניטור המעבד הגבוה ולאחר מכן את קובץ ה- XML DS 65095 בשער המק ומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
ודא שהחתימה מותקנת בהצלחה באמצעות הצגת חתימת א בחון שי חה-ביתית. עמודת המצב צריכה להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comDSEs שהורדו:
DS ID
שם DS
עדכון
סטטוס
עדכון אחרון (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
אימות ביצוע חתימות אבחון
בפקודה הבאה, העמודה "סטטוס" של הפקודה מציגה שינויים בח תימת אבחון שיחה-ביתית ל- "פועל" בזמן שהש ער המקומי מבצע את הפעולה שהוגדרה בתוך החתימה. הפלט של הצג נתונים סטטיסטיים של חתימת אבחון שיחות בי תיות הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע מעניין וביצעה את הפעולה . העמודה "Triggered/Max/Uninstall" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהוא מוגדר לזיהוי אירוע והאם החתימה מורידה את עצמה לאחר גי לוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com DSEs שהורדו:
|
DS ID |
שם DS |
עדכון |
סטטוס |
עדכון אחרון (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
ריצה |
2020-11-08 00:12:53 |
הצג נתונים סטטיסטיים של אבחנות-חתימת שיחה הביתה
|
DS ID |
שם DS |
מופעל/מקסימום /הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
הודעת הדואר האלקטרוני שנשלחת במהלך ביצוע חתימת האבחון מכילה מידע מפתח כגון סוג הבעיה, פרטי ההתקן, גרסת התוכנה , תצורת ההפעלה והצגת פלטי פקודה הרלוונטיים לפתרון הבעיה הנתונה.
הסר את החתימות האבחון
השימוש בחתימות האבחון למטרות פתרון בעיות מוגדרות בדרך כלל כדי להסיר את ההתקנה לאחר זיהוי התרחשויות בעיות מסוימות. אם ברצונך להסיר את הח תימה באופן ידני, אחזר את מזהה ה- DS מהפלט של show call-home diagnostic-signature והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID> דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות לכלי בדיקת חתימות אבחון מעת לעת, בהת בסס על בעיות שנצפו בפריסות. TAC כרגע אינו תומך בבקשות ליצירת חתימות מותאמות אישית חדשות.
יסודות
תנאים מוקדמים
לפני פריסת CUBE HA כשער מקומי עבורWebex Calling, ודא שיש לך הבנה מעמיקה של המושגים הבאים:
-
יתירות קופסה-לתיבה בשכבה 2 עם CUBE Enterprise לשימור שיחות במצב
הנחיות התצורה המסופקות במאמר זה מניחות פלטפורמת שער מקומית ייעודית ללא תצורה קולית קיימת. אם פריסה ארגונית קיימת של CUBE משתנה כך שתשתמש גם בפונקציית השער המקומי עבורCisco Webex Calling, שים לב היטב לתצורה המיושמת כדי להבטיח שזרימות שיחות ופונקציות קיימות לא יופרעו וודא שאתה עומד בדרישות העיצוב של CUBE HA.
רכיבי חומרה ותוכנה
CUBE HA כשער מקומי דורש IOS-XE גרסה 16.12.2 ואילך ופלטפורמה שבה נתמכות הן פונקציות CUBE HA והן LGW.
פקודות ההצגה והיומנים במאמר זה מבוססים על מהדורת תוכנה מינימלית של Cisco IOS -XE 16.12.2 המיושמת ב- vCube (CSR1000v).
חומר עזר
להלן מספר מדריכי תצורה מפורטים של CUBE HA לפלטפורמות שונות:
-
ארכיטקטורה מועדפת של סיסקו עבור Cisco Webex Calling - https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Webex Callingסקירת פתרון
Cisco Webex Callingהוא הצעת שיתוף פעולה המספקת אלטרנטיבה מבוססת ענן מרובת דיירים לשירות טלפוני מרכזייה מקומית עם אפשרויות PSTN מרובות ללקוחות.
פריסת השער המקומי (המיוצגת להלן) היא המוקד של מאמר זה. תא המטען של שער מקומי (PSTN מבוסס מקום) Webex Calling מאפשר קישוריות לשירות PSTN בבעלות הלקוח. הוא גם מספק קישוריות לפריסת מרכזיית IP מקומית כגון. Cisco Unified CM כל התקשורת אל הענן וממנו מאובטחת באמצעות הובלת TLS עבור SIP ו- SRTP עבור מדיה.
האיור שלהלן מציג Webex Calling פריסה ללא כל מרכזיית IP קיימת והיא חלה על פריסה אחת או פריסה מרובת אתרים. התצורה המתוארת במאמר זה מבוססת על פריסה זו.
יתירות קופסה-לתיבה בשכבה 2
יתירות קופסה-לתיבה בשכבה 2 של CUBE HA משתמשת בפרוטוקול התשתית של קבוצת יתירות (RG) ליצירת זוג נתבים פעילים/המתנה. זוג זה חולק את אותה כתובת IP וירטואלית (VIP) על פני הממשקים המתאימים שלהם ומחליפים ללא הרף הודעות סטטוס. מידע על הפעלת CUBE נבדק על פני זוג הנתבים המאפשר לנתב המתנה לקחת את כל האחריות לעיבוד שיחות CUBE באופן מיידי אם הנתב הפעיל יוצא משירות, וכתוצאה מכך שימור מצב של איתות ומדיה.
הצבת הבדיקה מוגבלת לשיחות מחוברות עם מנות מדיה. שיחות במעבר אינן מכוונות לסימון (לדוגמה, מצב ניסיון או צלצול).
במאמר זה, CUBE HA יתייחס ליתירות קופסה-לתיבה (B2B) בשכבה 2 של CUBE בזמינות גבוהה (HA) לשימור שיחות במצב
החל מ- IOS-XE 16.12.2, ניתן לפרוס את CUBE HA כשער מקומי לפריסות Cisco Webex Calling תא מטען (PSTN מבוסס שטח) ונסקור שיקולי עיצוב ותצורות במאמר זה. איור זה מציג הגדרת CUBE HA טיפוסית כשער מקומי לפריסת Cisco Webex Calling תא מטען.
רכיב אינפרא של קבוצת יתירות
רכיב Infra של קבוצת יתירות (RG) מספק תמיכה בתשתית התקשורת קופסה-לתיבה בין שני ה- CUBE ומנהל משא ומתן על מצב היתירות היציב הסופי. רכיב זה מספק גם:
-
פרוטוקול דמוי HSRP המנהל משא ומתן על מצב היתירות הסופי עבור כל נתב על ידי החלפת הודעות keepalive ו- hello בין שני ה- CUBE (באמצעות ממשק הבקרה) —GigaBiteThernet3 באיור לעיל.
-
מנגנון הובלה לבדיקת מצב האיתות והמדיה עבור כל שיחה מהנתב הפעיל למצב המתנה (דרך ממשק הנתונים) —GigaBiteThernet3 באיור לעיל.
-
תצורה וניהול של ממשק ה- IP הווירטואלי (VIP) עבור ממשקי התנועה (ניתן להגדיר ממשקי תנועה מרובים באמצעות אותה קבוצת RG) - GigaBitEthernet 1 ו -2 נחשבים ממשקי תנועה.
רכיב RG זה צריך להיות מוגדר במיוחד כדי לתמוך ב- B2B HA קולית.
ניהול כתובות IP וירטואליות (VIP) הן לאיתות והן למדיה
B2B HA מסתמך על VIP כדי להשיג יתירות. ה- VIP והממשקים הפיזיים המשויכים בשני CUBEs בצמד CUBE HA חייבים להתגורר באותה רשת משנה LAN. תצורת ה- VIP וכריכה של ממשק ה- VIP ליישום קולי מסוים (SIP) הם חובה לתמיכה קולית B2B HA. התקנים חיצוניים כגוןUnified CM, Webex Calling גישה ל- SBC, ספק שירות או פרוקסי, משתמשים ב- VIP ככתובת ה- IP היעד עבור השיחות החוצות דרך נתבי CUBE HA. מכאן שמבח Webex Calling ינה, זוגות ה- CUBE HA פועלים כשער מקומי יחיד.
איתות השיחה ומידע הפעלת RTP של שיחות שהוקמו נבדקים מהנתב הפעיל לנתב המתנה. כאשר הנתב הפעיל יורד, הנתב המתנה משתלט וממשיך להעביר את זרם ה- RTP שניתב בעבר על ידי הנתב הראשון.
שיחות במצב חולף בזמן המעבר לכישלון לא יישמרו לאחר המעבר. לדוגמה, שיחות שעדיין לא הוקמו במלואן או שנמצאות בתהליך של שינוי באמצעות פונקציית העברה או החזקה. שיחות שהוקמו עשויות להיות מנותקות לאחר המעבר.
הדרישות הבאות קיימות לשימוש ב- CUBE HA כשער מקומי למעבר כשל במצב של שיחות:
-
ל- CUBE HA לא יכולים להיות ממשקים TDM או אנלוגיים הממוקמים יחד
-
Gig1 ו- Gig2 מכונים ממשקי תנועה (SIP/RTP) ו- Gig3 הוא ממשק שליטה/נתונים של קבוצת יתירות (RG)
-
לא ניתן למקם יותר משני זוגות CUBE HA באותו תחום שכבה 2, האחד עם מזהה קבוצה 1 והשני עם מזהה קבוצה 2. אם מגדירים 2 זוגות HA עם אותו מזהה קבוצה, ממשקי בקרת RG/נתונים צריכים להשתייך לתחומים שונים בשכבה 2 (vlan, מתג נפרד)
-
ערוץ יציאה נתמך הן עבור ממשקי בקרת RG/נתונים ותנועה
-
כל האות/מדיה מקורם מ/אל כתובת ה- IP הווירטואלית
-
בכל פעם שפלטפורמה נטענת מחדש במערכת יחסים CUBE-HA, היא תמיד מופעלת כהמתנה
-
כתובת נמוכה יותר עבור כל הממשקים (Gig1, Gig2, Gig3) צריכה להיות באותה פלטפורמה
-
מזהה ממשק יתירות, rii צריך להיות ייחודי לשילוב זוג/ממשק באותה שכבה 2
-
התצורה בשני ה- CUBE חייבת להיות זהה כולל תצורה פיזית וחייבת לפעול באותו סוג של פלטפורמה וגרסת IOS-XE
-
לא ניתן להשתמש בממשקי Loopback כקישור מכיוון שהם תמיד למעלה
-
ממשקי תנועה מרובים (SIP/RTP) (Gig1, Gig2) דורשים הגדרת מעקב ממשק
-
CUBE-HA אינו נתמך באמצעות חיבור כבל מוצלב עבור קישור בקרת RG/נתונים (Gig3)
-
שתי הפלטפורמות חייבות להיות זהות ולהיות מחוברות באמצעות מת ג פיזי בכל הממשקים דומים כדי ש- CUBE HA יעבוד, כלומר. GE0/0/0 של CUBE-1 ו- CUBE-2 חייבים להסתיים באותו מתג וכן הלאה.
-
לא ניתן להפסיק את ה- WAN ישירות ב- CUBEs או Data HA משני הצדדים
-
שניהם פעילים/המתנה חייבים להיות באותו מרכז נתונים
-
חובה להשתמש בממשק L3 נפרד לצורך יתירות (בקרת RG/נתונים, Gig3). כלומר ממשק המשמש לתנועה לא יכול לשמש לשימורי HA ולמחסומים
-
לאחר גיבוי כשל, ה- CUBE הפעיל בעבר עובר טעינה מחדש על ידי תכנון, תוך שמירה על איתות ומדיה
הגדר יתירות בשני הקוביות
עליך להגדיר יתירות תיבה לתיבה בשכבה 2 בשני CUBEs המיועדים לשימוש בזוג HA כדי להעלות כתובות IP וירטואליות.
| 1 |
הגדר מעקב ממשק ברמה גלובלית כדי לעקוב אחר מצב הממשק.
Track CLI משמש ב- RG למעקב אחר מצב ממשק התנועה הקולית כך שהמסלול הפעיל יהיה תפקידו הפעיל למדי לאחר שממשק התנועה יורד. | ||
| 2 |
הגדר את התצורה של RG לשימוש עם VoIP HA תחת מצב המשנה של יתירות היישום.
להלן הסבר על השדות המשמשים בתצורה זו:
| ||
| 3 |
אפשר יתירות קופסה-לתיבה עבור יישום CUBE. הגדר את ה- RG מהשלב הקודם למטה.
קבוצת יתירות 1 —הוספה והסרה של פקודה זו דורשת טעינה מחדש כדי שהתצורה המעודכנת תיכנס לתוקף. נטען מחדש את הפלטפורמות לאחר יישום כל התצורה. | ||
| 4 |
הגדר את ממשקי Gig1 ו- Gig2 עם כתובות ה- IP הווירטואליות שלהם כמוצג להלן והחיל את מזהה ממשק היתירות (rii)
להלן הסבר על השדות המשמשים בתצורה זו:
| ||
| 5 |
שמור את התצורה של ה- CUBE הראשון וטען אותו מחדש. הפלטפורמה לטעינה אחרונה היא תמיד המתנה.
לאחר ש - VCUBE-1 מתחיל לחלוטין, שמור את התצורה של VCU BE-2 וטען אותה מחדש.
| ||
| 6 |
ודא שתצורת התיבה לתיבה פועלת כצפוי. הפלט הרלוונטי מודגש מוד גש. טענו מחדש את VCUBE-2 אחרון ולפי שיקולי העיצוב; הפלטפורמה לטעינה אחרונה תמיד תהיה המתנה. |
הגדר שער מקומי בשני ה- CUBE
בתצורת הדוגמה שלנו, אנו משתמשים במידע תא המטען הבא מ- Control Hub כדי לבנות את תצורת השער המקומי בשתי הפלטפורמות, VCUBE-1 ו- VCUBE-2. שם המשתמש והסיסמה עבור הגדרה זו הם כדלקמן:
-
שם משתמש: Hussain1076_LGU
-
סיסמה: Lov12meazx
| 1 |
ודא שנוצר מפתח תצורה עבור הסיסמה, עם הפקודות המוצגות להלן, לפני שניתן להשתמש בו באישורים או בסודות המשותפים. סיסמאות מסוג 6 מוצפנות באמצעות צופן AES ומפתח תצורה זה המוגדר על ידי המשתמש.
להלן תצורת השער המקומי שתחול על שתי הפלטפורמות בהתבסס על הפרמטרים של רכזת הבקרה המוצגים לעיל, שמור וטען מחדש. אישורי SIP Digest ממרכז הבקרה מודגשים באותיות מודג שות.
כדי להציג את פלט הפקודה Show, טענו מחדש את VCUBE-2 ואחריו VCUBE-1, מה שהופך את VCUBE -1 ל- CUBE המתנה ו- VCUBE -2 ל- CUBE הפעיל |
| 2 |
בכל זמן נתון, רק פלטפורמה אחת תשמור על רישום פעיל כשער מקומי עם Webex Calling הגישה SBC. תסתכל על הפלט של פקודות ההצגה הבאות. הצג קבוצת יישומי יתירות 1 הצג סטטוס רישום sip-ua
מהפלט שלמעלה, ניתן לראות כי VCUBE-2 הוא ה- LGW הפעיל השומר על הרישום עם Webex Calling גישה SBC, ואילו הפלט של "הצג מצב רישום sip-ua" ריק ב- VCUBE-1 |
| 3 |
כעת הפעל את ניפוי הבאגים הבאים ב- VCUBE-1
|
| 4 |
לדמות מעבר לכישלון על ידי הנפקת הפקודה הבאה ב- LGW הפעיל, VCUBE-2 במקרה זה.
מעבר מ- ACTIVE ל- STANDBY LGW מתרחש גם בתרחיש הבא מלבד ה- CLI המפורט לעיל
|
| 5 |
בדוק אם VCUBE-1 נרשם לגישה SBC. Webex Calling VCUBE-2 היה נטען מחדש עד עכשיו.
VCUBE-1 הוא כעת ה- LGW הפעיל. |
| 6 |
עיין ביומן הניפוי הרלוונטי ב- VCUBE-1 שולח SIP REGISTER ל- Webex Calling VIA ה- IP הווירטואלי ומקבל אישור 200.
|
הגדרת הגדרות שיחות באשף ההתקנה בפעם הראשונה
השלב הראשון להפעלת השי Webex Calling רותים שלך הוא להשלים את אשף ההתקנה בפעם הראשונה (FTSW). לאחר השלמת ה- FTSW עבור המיקום הראשון שלך, אין צורך להשלים אותו עבור מיקומים נוספים.
| 1 |
לחץ על הקישור תחילת העבודה בדוא"ל קבלת הפנים שאתה מקבל. כתובת הדואר האלקטרוני של מנהל המערכת שלך משמשת באופן אוטומטי לכניסה ל- Control Hub, שם תתבקש ליצור את סיסמת מנהל המערכת שלך. לאחר הכניסה, אשף ההתקנה מופעל באופן אוטומטי. |
| 2 |
עיין וקבל את תנאי השירות. |
| 3 |
בדוק את התוכנית שלך ולאחר מכן לחץ על התחל. מנהל החשבון שלך אחראי להפעלת הצעדים הראשונים עבור FTSW. פנה למנהל החשבון שלך אם תקבל הודעה "לא ניתן להגדיר את השיחה שלך", כאשר תבחר באפשרות התחל. |
| 4 |
בחר את המדינה שאליה מרכז הנתונים שלך אמור למפות, והזן את פרטי הקשר של הלקוח וכתובת הלקוח. |
| 5 |
לחץ על הבא: מיקום ברירת מחדל. |
| 6 |
בחר מבין האפשרויות הבאות:
לאחר השלמת אשף ההתקנה, ודא שאתה מוסיף מספר ראשי למיקום שאתה יוצר. |
| 7 |
בצע את הבחירות הבאות כדי להחיל על מיקום זה:
|
| 8 |
לחץ על הבא. |
| 9 |
הזן כתובת Cisco Webex SIP זמינה ולחץ על הבא ובחר סיום. |
הוספת מיקום
לפני שתתחיל
כדי ליצור מיקום חדש, הכינו את המידע הבא:
-
כתובת מיקום
-
מספרי טלפון רצויים (אופציונלי)
| 1 |
היכנס לרכזת הבקרה בכ תובת https://admin.webex.com, עבור אל . מיקום חדש יתארח במרכז הנתונים האזורי המתאים למדינה שבחרת באמצעות אש ף ההתקנה בפעם הראשונה. |
| 2 |
הגדר את ההגדרות של המיקום:
|
| 3 |
לחץ על ש מור ולאחר מכן בחר Y es/No כדי להוסיף מספרים למיקום כעת או מאוחר יותר. |
| 4 |
אם לחצתם על כן, בחרו באחת מ האפשרויות הבאות:
הבחירה באפשרות PSTN היא בכל רמת מיקום (לכל מיקום יש אפשרות PSTN אחת בלבד). אתה יכול לערבב ולהתאים כמה אפשרויות שתרצה לפ ריסה שלך, אך לכל מיקום תהיה אפשרות אחת. לאחר ש בחרת ואספקת אפשרות PSTN, באפשרותך לשנות אותה על-ידי לחיצה על ניהול במיקום מאפי יני PSTN. עם זאת, ייתכן ש אפשרויות מסוימות, כגון Cisco PSTN, לא יהיו זמינות לאחר הקצאת אפשרות אחרת. פתח תיק תמיכה להדרכה. |
| 5 |
בחר אם ברצונך להפעיל את המספרים כעת או מאוחר יותר. |
| 6 |
אם בחרת באפשרות CCP לא משולב או PSTN מבוסס שטח, הזן מספרי טלפון כערכים המופרדים בפסיקים ולאחר מכן לחץ על אימות. מספרים מתווספים עבור המיקום הספציפי. ערכים חוקיים עוברים לש דה מספרים מאומתים, וערכים לא חו קיים נשארים בשדה הוסף מספרים בליווי הו דעת שגיאה. בהתאם למדינת המיקום, המספרים מעוצבים בהתאם לדרישות החיוג המקומיות. לדוגמה, אם נדרש קוד מדינה, באפשרותך להכניס מספרים עם או בלי הקוד והקוד מופיע מראש. |
| 7 |
לחץ על שמור. |
מה לעשות הלאה
לאחר יצירת מיקום, באפשרותך להפעיל שירותי חירום 911 עבור מיקום זה. לקבלת מידע נוסף, עיין בשירות חירום 911 Webex Calling של RedSky.
מחיקת מיקום
לפני שתתחיל
באפשרותך למחוק מיקום שאינו בשימוש או שהוגדר באופן שגוי לאחר מחיקת המשתמשים וסביבות העבודה המשויכים אליו. כאשר אתה מוחק מיקום, אתה מוחק את כל השירותים והמספרים שהוקצו.
קבלת רשימה של משתמשים וסביבות עבודה המשויכות למיקום: עבור אל ומהתפריט הנפתח בחר את המיקום למחיקה. עליך למחוק משתמשים וסביבות עבודה אלה לפני שתמחק את המיקום.
זכור כי כל המספרים המשויכים למיקום זה ישוחררו בחזרה לספק ה- PSTN שלך; המספרים האלה כבר לא יהיו בבעלותך.
| 1 |
היכנס לרכזת הבקרה בכתו בת https://admin.webex.com, עבור אל . |
| 2 |
לחץ |
| 3 |
בחר מחק מיקום ואשר שברצונך למחוק מיקום זה. בדרך כלל לוקח כמה דקות למחוק את המיקום לצמיתות, אך יכול לקחת עד שעה. באפשרותך לבדוק את הסטטוס על-ידי לחיצה |
עדכון מיקום קיים
באפשרותך לשנות את הגדרת ה- PSTN שלך, את השם, אזור הזמן והשפה של מיקום לאחר יצירתו. זכור כי השפה החדשה חלה רק על משתמשים ומכשירים חדשים. משתמשים והתקנים קיימים ממשיכים להשתמש בשפה הישנה.
עבור מיקומים קיימים, אתה יכול להפעיל שירותי חירום 911. לקבלת מידע נוסף, עיין בשירות חירום 911 Webex Calling של RedSky.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . אם אתה רואה סמל אזהרה ליד מיקום, פירוש הדבר שעדיין לא הגדרת מספר טלפון למיקום זה. לא תוכל לבצע או לקבל שיחות עד שתקבע את התצורה של מספר זה. |
| 3 |
(אופציונלי) תחת חיבור PSTN, בחר PSTN מחובר לע נן או PSTN מבוסס שטח (שער מק ומי), בהתאם לשער שכבר הגדרת. לחץ על נהל כדי לשנות תצורה זו ולאחר מכן אשר את הסיכונים הקשורים על-ידי בחירה באפש רות המשך. לאחר מכן, בחר אחת מהאפשרויות הבאות ולחץ על ש מור:
כדי להעביר, עיין ב תוכניות העברה ל- Cisco Calling להלן. |
| 4 |
עבור המיקום, בחר את המספר הראשי מהר שימה הנ פתחת. ניתן להקצות את המספר הראשי למלווה אוטומטי או ליעד אחר בתוך המיקום כך שהמתקשרים החיצוניים ינותבו ליעד מתאים. חובה להקצות מספר ראשי למיקום אם יש לו גזעים או ישויות הרחבות בלבד, כגון משתמשים, סביבות עבודה, קווים וירטואליים או תכונות. ללא מספר ראשי, הגזעים אינם ניתנים לשימוש וישויות הרחבות בלבד אינן יכולות לבצע או לקבל שיחות פנימיות או חיצוניות. משתמשים במיקום זה יכולים גם להשתמש במספר זה כמזהה המתקשר החיצוני שלהם בעת ביצוע שיחות PSTN. אם תבחר במספר חיוג חינם כמספר הראשי של מיקום, אנו ממליצים לעדכן את מספר השיחה לחירום עבור המיקום מכיוון שלמספר חיוג חינם אין כתובת שירותי חירום. לקבלת מידע נוסף, ראה קביעת תצורה של מספר שיחה חוזרת לשעת חירום עבור מיקום. |
| 5 |
(אופציונלי) תחת שיחות חירום, באפשרותך לבחור מזהה מיקום חירום להקצאה למיקום זה. הגדרה זו היא אופציונלית והיא חלה רק על מדינות הדורשות אותה. במדינות מסוימות (דוגמה: צרפת) קיימות דרישות רגולטוריות למערכות רדיו סלולריות כדי לקבוע את זהות התא בעת ביצוע שיחת חירום והיא עומדת לרשות רשויות החירום. מדינות אחרות כמו ארה"ב וקנדה מיישמות קביעת מיקום בשיטות אחרות. לקבלת מידע נוסף, ראה שיחות חירום משופרות. ספק שיחות החירום שלך עשוי להזדקק למידע על רשת הגישה וזה מושג על ידי הגדרת כותרת הרחבה SIP פרטית חדשה, P-Access-Network-Info. הכותרת נושאת מידע הנו גע לרשת הגישה. כאשר אתה מגדיר את מזהה מיקום החירום עבור מיקום, ערך המיקום נשלח לספק כחלק מהודעת ה- SIP. פנה לספק שיחות החירום שלך כדי לבדוק אם אתה זקוק להגדרה זו והשתמש בערך המסופק על ידי ספק שיחות החירום שלך. |
| 6 |
בחר את מספר הדואר הקולי שאליו משתמשים יכולים להתקשר כדי לבדוק את הדואר הקולי שלהם עבור מיקום זה. |
| 7 |
(אופציונלי) לחץ על סמל העיפרון בחלק העליון של הדף מיקום כדי לשנות את שם המיקום, שפת ה הודעה, שפת הדו אר האלקטרוני, אזור הזמן או הכ תו בת לפי הצורך ולאחר מכן לחץ על ש מור. שינוי שפת ה הודעה נכנס לתוקף באופן מיידי עבור כל משתמשים חדשים ותכונות שנוספו למיקום זה. אם גם למשתמשים ו/או תכונות קיימות יש לשנות את שפת ההודעה שלהם, כאשר תתבקש, בחר שנה עבור משתמשים וסביבות עבודה קיימים או שנה עבור תכונות קיימות. לחץ על החל. באפשרותך להציג את ההתקדמות בדף המשימות. אתה לא יכול לבצע שינויים נוספים עד שזה יושלם. שינוי אזור הזמן עבור מיקום אינו מעד כן את אזורי הזמן של התכונות המשויכות למיקום. כדי לערוך את אזורי הזמן עבור תכונות כמו שיחה אוטומטית, קבוצת ציד ותור שיחות, עבור לאזור הגדרות כל ליות של התכונה הספציפית שעבורה ברצונך לעדכן את אזור הזמן ולערוך ולשמור שם. |
העבר לתוכניות שיחות של סיסקו
באפשרותך לשנות את חיבור ה- PSTN עבור מיקום קיים ל- Cisco PSTN. לדוגמה, באפשרותך לשנות את המיקומים עבור חיבורי PSTN מבוססי המקום (שער מקומי) או חיבורי CCP שאינם משולבים ל- Cisco PSTN. סיסקו PSTN מספקת פתרון PSTN בענן מבית סיסקו.
כל המספרים הניידים נשארים פונקציונליים למעט הפרעה קטנה במהלך זמן השלמת הניידות המתוכנן.
כמו כן, לא ניתן לבצע שינוי ניהול מספרים עבור מיקום שעובר מעבר חיבור PSTN. אך המספרים הקיימים נשארים פונקציונליים ועדיין ניתן להקצות או לבטל את הקצאת מספרים למיקום. לא ניתן להוסיף, למחוק ולהעביר מספרים פנימה או החוצה עבור מיקום זה. במהלך תהליך זה, פרופיל הניתוב מתעדכן באופן אוטומטי, ומאפשר Cisco PSTN.
נכון לעכשיו, היכולת לשנות חיבור PSTN עבור מיקום קיים ל- Cisco PSTN אינה נתמכת באזור יפן.
בעת שינוי חיבור ה- PSTN, מנוי עם רישיון שיחה מוחל ושירות החיוב מקבל הודעה.
מגבלות:
-
העברה ממיקום משולב של IntelePeer למיקום PSTN של Cisco אינה נתמכת
-
לא ניתן להעביר מיקום מופע ייעודי ל- Cisco PSTN
-
ייתכן שיידרשו הזמנות יציאות מרובות לשינוי חיבור PSTN. אם כן, הזמנות אלה מקושרות כך שהן יושלמו בו זמנית. יש להחיל כל שינוי תאריך או ביטול של הזמנת יציאה אחת על כל הזמנות היציאה המקושרות לצורך שינוי החיבור.
כיצד ליזום שינוי חיבור PSTN
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר את המיקום שעבורו ברצונך לשנות את חיבור ה- PSTN ל- Cisco PSTN. |
| 4 |
עבור אל הכר טיסייה שיחות, לחץ על האפשרות נ הל לצד PSTN מבוסס מקום או PSTN מחובר לענן שאינו משולב. |
| 5 |
ערו ך לצד סוג חיבור. |
| 6 |
בחר בכרטיס תוכניות השיחות של סיסקו ובחר את המנוי המקצה את תוכנית השיחות של סיסקו למשתמשים במיקום זה. לחץ על הבא. |
| 7 |
דף שינוי חיבור מופיע לאישור שלך. לחץ על הבא ובדוק את מוכנות היציאה עבור המספרים שלך. הלחצן הבא מופעל רק אם כל המספרים ברשימה ניידים. קרא את ההנחיות הבאות:
|
| 8 |
לחץ על הבא וספק את פרטי החוזה. זהו איש הקשר העיקרי בחוזה עבור כל המיקומים המשתמשים בתוכניות השיחות של סיסקו (ארה"ב). כל שינוי באיש קשר זה חל על כל המיקומים האחרים המשתמשים בתוכניות השיחות של Cisco (ארה"ב). |
| 9 |
לחץ על הבא. מוצגת הודעה המבקשת את האישור שלך לשמירת פרטי החוזה עבור אותו מיקום. בחר כן, שנה. |
| 10 |
ספק את כתובת שירות החירום ולחץ על שמור. במקרה חירום, צוות תגובת החירום המקומי משתמש בכתו בת זו כדי לאתר את המתקשר. |
| 11 |
דף הסיכום מופיע עם מספר היציאות שנוצרו. אם יש רק הזמנה אחת, תוכל לראות שלב נוסף שנקרא לספק מידע נוסף. עבור הזמנות מרובות, בורר הזמנות זמין בחלק העליון כדי לנווט ביניהן. לחץ על הבא והזן את הפרטים לה שלמת אשף היציאה. ההזמנות נשלחות בבת אחת כאשר כל המידע מסו פק לבקשת העברת PSTN יחידה. כברירת מחדל, תאריך התחייבות ההזמנות המוצקה עקבי בכל ההזמנות. שינוי החיבור PSTN חל באופן אוטומטי לאחר העברת הסדר המקושר האחרון במלואו.
פרטי ההעברה זמינים בכרטיסי . בחר את מזהה ההזמנה כדי להציג את פרטי ההזמנה בתצוגת חלונית צדדית. ניתן לראות את הסוג כשינוי PSTN עבור ההזמנות שנוצרו משינוי חיבור PSTN. |
בטל את שינוי החיבור PSTN
מנהל מערכת יכול לבטל את העברת PSTN כאשר המיקום עדיין במצב מעבר .
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר את המיקום שעבורו ברצונך לבטל את חיבור ה- PSTN. |
| 4 |
עבור אל הכרטיסייה שיחות, לחץ על הלחצ ן ביטול שינוי חיבור PSTN. |
| 5 |
לחץ על כן, המשך לאשר את הביטול. |
הגדר תוכנית Webex Calling חיוג
באפשרותך לשלוט בתוכנית החיוג לפרי Webex Calling סה באמצעות קודי חיוג יוצאים. התאם אישית את אורכי התוסף, קידומות ניתוב והעדפות חיוג (פנימיות וחיצוניות) כך שיתאימו להרגלי החיוג של המשתמשים שלך.
הגדרות אלה מיועדות לחיוג פנימי והן זמינות גם באשף ההתקנה בפעם הראשונה. בעת שינוי תוכנית החיוג, מספרי הדוגמה ברכזת הבקרה מתעדכנים כדי להציג שינויים אלה.
באפשרותך להגדיר הרשאות שיחות יוצאות למיקום. עיין בשלבים הבאים להגדרת הרשאות שיחות יוצאות.
| 1 |
היכנס ל רכזת בק רה, עבור אל ולאחר מכן גלול אל חיו ג פנימי. |
| 2 |
הגדר את העדפות החיוג האופציונליות הבאות, לפי הצורך:
|
| 3 |
ציין חיוג פנימי עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג ולאחר מכן שנה את החיוג הפנימי לפי הצורך:
|
| 4 |
ציין חיוג חיצוני למיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג ולאחר מכן שנה את החיוג החיצוני לפי הצורך:
השפעה על המשתמשים:
|
קביעת תצורה של PSTN מבוסס מקום (שער מקומי) במרכז הבקרה
אם אתה משווק בעל ערך מוסף, תוכל להשתמש בשלבים אלה כדי להפעיל את תצורת השער המקומי ב-Control Hub. כאשר שער זה רשום בענן, באפשרותך להשתמש בו באחד או יותר מהמי Webex Calling קומים שלך כדי לספק ניתוב לעבר ספק שירות PSTN ארגוני.
לא ניתן למחוק מיקום שיש לו שער מקומי כאשר השער המקומי משמש למיקומים אחרים.
צור תא מטען
לפני שתתחיל
-
לאחר הוספת מיקום ולפני קביעת תצורה של PSTN מבוסס שטח עבור מיקום, עליך ליצור תא מטען.
-
צור מיקומים והגדרות ומספרים ספציפיים לכל אחד מהם. מיקומים חייבים להתקיים לפני שתוכל להוסיף PSTN מבוסס שטח.
-
הבן את דרישות ה- PSTN (שער מקומי) המבוססות על המקום עבור. Webex Calling
-
לא ניתן לבחור יותר מתא מטען אחד למיקום עם PSTN מבוסס שטח, אך באפשרותך לבחור את אותו תא המטען עבור מספר מיקומים.
| 1 |
היכנס לרכזת הבקרה בכ תובת https://admin.webex.com, עבור אל ובחר הוסף תא מטען. |
| 2 |
בחר מיקום. |
| 3 |
תן שם לתא המטען ולחץ על שמור. השם לא יכול להיות ארוך מ- 24 תווים. |
מה לעשות הלאה
פרטי תא המטען מופיעים במסך רישום ת חום, קבוצת תא מטען OTG/DTG, קוור/יציאה וכ תובת פרוקסי יוצ את.
אנו ממליצים להעתיק מידע זה מ- Control Hub ולהדביק אותו בקובץ טקסט מקומי או במסמך, כדי שתוכל להתייחס אליו כשתהיה מוכן להגדיר את PSTN מבוסס המקום.
אם תאבד את האישורים, עליך ליצור אותם ממסך פרטי תא המטען ב- Control Hub. לחץ על אחזר שם משתמש ואיפוס סיסמה כדי ליצור קבוצה חדשה של אישורי אימות לשימוש בתא המטען.
בחר תא מטען עבור PSTN מבוסס חדרים
| 1 |
היכנס לרכזת הבקרה בכ תובת https://admin.webex.com, עבור אל . |
| 2 |
בחר מיקום לשינוי ולחץ על נ הל. |
| 3 |
בחר PSTN מבוסס שטח ולחץ על הבא. |
| 4 |
בחר תא מטען מהתפריט הנפתח. בקר בדף תא המטען כדי לנהל את הבחירות בקבוצת תא המטען שלך. |
| 5 |
לחץ על הודעת האישור ולאחר מכן לחץ על שמור. |
מה לעשות הלאה
עליך לקחת את פרטי התצורה שיצר Control Hub ולמפות את הפרמטרים לשער המקומי (לדוגמה, ב- Cisco CUBE שיושב במקום). מאמר זה מדריך אותך בתהליך זה. כהפניה, עיין בתרשים הבא לקבלת דוגמה לאופן שבו מידע התצורה של רכזת הבקרה (משמאל) ממופה על פרמטרים ב- CUBE (מימין):
לאחר שתשלים בהצלחה את התצורה בשער עצמו, תוכל לחזור אל ב- Control Hub והשער שיצרת יופיע בכרטיס המיקום שאליו הקצאת אותו עם נקודה ירוקה משמאל לשם. מצב זה מציין שהשער רשום בצורה מאובטחת בענן המתקשר ומשמש כשער PSTN הפעיל עבור המיקום.
ניהול מספרי טלפון
באפשרותך להציג, להפעיל, להסיר ולהוסיף מספרי טלפון לארגון שלך בקלות ב- Control Hub. לקבלת מידע נוסף, ראה ניהול מספרי טלפון ב- Control Hub.
בקשת רכישת שירותי Webex מניסיון ב- Control Hub
אם אתה מנסה את שירותי Webex וברצונך להמיר את תקופת הניסיון שלך למנוי בתשלום, תוכל לשלוח בקשה בדוא"ל לשותף שלך.
| 1 |
היכנס לרכזת הבקרה בכ תובת https://admin.webex.com, בחר בסמל הבניין |
| 2 |
בחר בכרטיסייה מנויים ולאחר מכן לחץ על קנה עכשיו. דוא"ל נשלח לשותף שלך המודיע לו שאתה מעוניין להמיר למנוי בתשלום. |
הגדרת אפשרויות שיחה
באפשרותך להשתמש ב- Control Hub כדי להגדיר את העדיפות של אפשרויות השיחה הזמינות שמשתמשים רואים באפליקציית Webex. אתה יכול גם לאפשר אותם ללחיצה אחת לשיחה. לקבלת מידע נוסף, ראה: הגדרת אפשרויות שיחה עבור משתמשי Webex App.
הגדרת התנהגות שיחות
באפשרותך לשלוט באיזו אפליקציית שיחות נפתחת כאשר משתמשים מבצעים שיחות. באפשרותך להגדיר את הגדרות לקוח השיחה, כולל פריסה במצב מעורב עבור ארגונים עם משתמשים הזכאים עם Unified CM או Webex Calling ומשתמשים ללא שירותי שיחות בתשלום מ-Cisco. לקבלת מידע נוסף, ראה: הגדרת התנהגות שיחות.
הגדר פרופיל אבטחת תא מטען SIP עבור תא מטען לשער מקומי
במקרים בהם שער מקומי ושער PSTN שוכנים באותו התקן, Unified CM יש לאפשר להבדיל בין שני סוגי תנועה שונים (שיחות מ- Webex ומה-PSTN) שמקורם באותו התקן ולהחיל סוג שירות מובחן על סוגי שיחות אלה. טיפול שיחה מובחן זה מושג על ידי הקצאת שני גזעים בין השער המקומי המש Unified CM ולב ומכשיר שער PSTN הדורש יציאות האזנה SIP שונות עבור שני הגזעים.
|
צור פרופיל אבטחת תא מטען SIP ייעודי עבור תא המטען של השער המקומי עם ההגדרות הבאות:
| ||||||||||
קביעת תצורה של פרופיל SIP עבור תא המטען של השער המקומי
|
צור פרופיל SIP ייעודי עבור תא המטען של השער המקומי עם ההגדרות הבאות:
| ||||||||||
יצירת מרחב חיפוש שיחות לשיחות מ- Webex
|
צור מרחב חיפוש שיחות לשיחות שמקורן ב- Webex עם ההגדרות הבאות:
המחיצה האחרונה OnNetRemote משמשת רק בסביבה מרובת אשכולות שבה מידע ניתוב מוחלף בין Unified CM אשכולות באמצעות Intercluster Lookup Service (ILS) או שכפול גלובלי Dialplan (GDPR). | ||||||||||
קביעת תצורה של תא מטען SIP אל Webex וממנו
|
צור תא מטען SIP עבור השיחות אל Webex וממנה דרך השער המקומי עם ההגדרות הבאות:
| ||||||||||||||||||||||||||
קביעת תצורה של קבוצת מסלולים עבור Webex
|
צור קבוצת מסלולים עם ההגדרות הבאות:
| ||||||||
קביעת תצורה של רשימת מסלולים עבור Webex
|
צור רשימת מסלולים עם ההגדרות הבאות:
| ||||||||||||||
יצירת מחיצה עבור יעדי Webex
|
צור מחיצה עבור יעדי Webex עם ההגדרות הבאות:
| ||||||||
מה לעשות הלאה
הקפד להוסיף מחיצה זו לכל מרחבי החיפוש המתקשרים שאמורים להיות להם גישה ליעדי Webex. עליך להוסיף מחיצה זו באופן ספציפי למרחב החיפוש המתקשר המשמש כמרחב החיפוש של שיחות נכנסות בגזעי PSTN, כך שניתן יהיה לנתב שיחות מ- PSTN ל- Webex.
קביעת תצורה של דפוסי מסלול עבור יעדי Webex
|
הגדר דפוסי מסלול עבור כל טווח DID ב- Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת תצורה של נורמליזציה מקוצרת של חיוג בין אתרים עבור Webex
|
אם נדרש חיוג בין אתרים מקוצר ל- Webex, הגדר דפוסי נורמליזציה של חיוג עבור כל טווח ESN ב- Webex עם ההגדרות הבאות:
| ||||||||||||||||||
הקמת קבוצת ציד
קבוצות Hunt מנתבות שיחות נכנסות לקבוצת משתמשים או סביבות עבודה. אתה יכול אפילו להגדיר תבנית כדי לנתב לקבוצה שלמה.
למידע נוסף על אופן הגדרת קבוצת ציד, ראה קבוצות ציד ב Cisco Webex Control Hub.
יצירת תור שיחות
ניתן להגדיר תור שיחה כך שכאשר לא ניתן לענות לשיחות הלקוחות, הם מקבלים תשובה אוטומטית, הודעות נוחות ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם.
לקבלת מידע נוסף אודות הגדרת וניהול תור שיחות, ראה ניהול תורי שיחות ב Cisco Webex Control Hub -.
צור לקוח פקידת קבלה
עזור לתמוך בצרכים של אנשי המשרד הקדמי שלך. באפשרותך להגדיר משתמשים כמנהלי טלפון כדי שיוכלו לסנן שיחות נכנסות לאנשים מסוימים בארגון שלך.
למידע על אופן הגדרת והצגת לקוחות פקידת הקבלה שלך, ראה לקוחות פקידת קבלה ב. Cisco Webex Control Hub
יצירה וניהול של מנהלי שיחות אוטומטיות
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, קבוצת ציד, תיבת דואר קולי או אדם אמיתי. צור לוח זמנים של 24 שעות או ספק אפשרויות שונות כאשר העסק שלך פתוח או סגור.
לקבלת מידע אודות אופן היצירה והניהול של מנהלי שיחות אוטומטיות, ראה ניהול משיבים אוטומטיים ב-. Cisco Webex Control Hub
קביעת תצורה של קבוצת עידודים
חיפוש קבוצתי מאפשר למשתמש לבצע שיחה חד כיוונית או דף קבוצתי לעד 75 משתמשי יעד וסביבות עבודה על ידי חיוג למספר או סיומת שהוקצה לקבוצת עימוד ספציפית.
לקבלת מידע אודות ההגדרה והעריכה של קבוצות דיוור, ראה קביעת תצורה של קבוצת עימוד ב-. Cisco Webex Control Hub
הגדרת איסוף שיחות
שפר את עבודת הצוות ושיתוף הפעולה על ידי יצירת קבוצת איסוף שיחות כדי שמשתמשים יוכלו לענות לשיחות זה של אחרים. כאשר אתה מוסיף משתמשים לקבוצת איסוף שיחות וחבר קבוצה לא נמצא במקום או עסוק, חבר אחר יכול לענות לשיחותיהם.
לקבלת מידע אודות הגדרת קבוצת איסוף שיחות, ראה אי סוף שיחות ב- Cisco Webex Control Hub.
הגדר פארק שיחות
פארק שיחות מאפשר לקבוצה מוגדרת של משתמשים להחנות שיחות נגד חברים זמינים אחרים בקבוצת פארק שיחות. שיחות חונות יכולות להיקלט על ידי חברים אחרים בקבוצה בטלפון שלהם.
לקבלת מידע נוסף אודות הגדרת פארק שיחות, ראה Call Park in Cisco Webex Control Hub.
הפעלת דראג-אין למשתמשים
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר משתמש ולחץ על התקשרות. |
| 4 |
עבור אל הקטע הרשאות בין משתמשים ולאחר מכן בחר באפשרות כניסה. |
| 5 |
הפעל את המתג כדי לאפשר למשתמשים אחרים להוסיף את עצמם לשיחה המתמשכת של משתמש זה. |
| 6 |
ס מן הפעל צליל כאשר משתמש זה נכנס בשיחה אם ברצ ונך להשמיע צליל לאחרים כאשר משתמש זה מתפרץ בשיחה שלו. ההגדרה 'הפעל צליל' כאשר משתמש זה נכנס בשיחה אינה חלה על פונקציונליות המעקב הבסיסית של חוויית לקוח ו'יסודות'. גם אם תאפשר אפשרות זו עבור מפקח, המערכת לא תשמי ע את צליל ההתראה לסוכן כאשר מפקח נכנס לשיחת תור השיחות שלו. אם ברצונך להשמיע צליל לסוכן כאשר מפקח מתפרץ לשיחתו, תוכל להפעיל אותו באמצעות הגדרות 'צליל התראה לסוכנים'. לקבלת מידע נוסף, עיין בסעיף יצירת תור ב- Webex Customer Experience Basic או Webex Customer Experi ence Essenti als. |
| 7 |
לחץ על שמור. |
הפעלת פרטיות למשתמש
| 1 |
היכנס ל רכזת הבקרה ועבור אל . |
| 2 |
בחר משתמש ולחץ על התקשרות. |
| 3 |
עבור אל אזור הרשאות בין משתמשים ולאחר מכן בחר פרטיות. |
| 4 |
בחר את הגדרות הפר טיות המתאימות לנשיאות אוטומטי עבור משתמש זה.
|
| 5 |
סמן את תיבת הסימון הפעל פרטיות. לאחר מכן תוכל להחליט לחסום את כולם על ידי אי בחירת חברים מהרשימה הנפתחת. לחלופין, באפשרותך לבחור את המשתמשים, סביבות העבודה והשורות הווירטואליות שיכולים לפקח על מצב השורה של משתמש זה. אם אתה מנהל מיקום, רק המשתמשים, סביבות העבודה והשורות הווירטואליות הנוגעות למיקומים שהוקצו יופיעו ברשימה הנפתחת. בטל את הסי מון בתיבת הסימון אפשר פרטיות כדי לאפשר לכולם לעקוב אחר מצב השורה. |
| 6 |
סמן את תיבת הסימון 'אכיפה פרטיות עבור איסוף שיחות מכוונות ונשי חה' כדי לאפשר פרטיות עבור איסוף שיחות מכוונות ומעבר.
|
| 7 |
מתוך הוסף חבר לפי שם, בחר את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לפקח על מצב קו הטלפון ולהפעיל איסוף ושיחה מכוונת. |
| 8 |
כדי לסנן את החברים שתבחר, השתמש בשדה המסנן לפי שם, מספר או טקסט. |
| 9 |
לחץ על הסר הכל כדי להסיר את כל החברים שנבחרו. כדי להסיר חבר בודד, לחץ על מח ק לצד שם החבר. |
| 10 |
לחץ על שמור. |
קביעת תצורה של ניטור
המספר המרבי של קווים מנוטרים עבור משתמש הוא 50. עם זאת, בעת הגדרת רשימת הניטור, שקול את מספר ההודעות המשפיעות על רוחב הפ Webex Calling ס בין הרשת שלך. כמו כן, קבע את הקווים המנוטרים המרביים לפי מספר לחצני הקו בטלפון המשתמש.
| 1 |
מתצוגת הלקוח ב- https://admin.webex.com, עבור אל ניהול ולאחר מכן לחץ על משתמשים. |
| 2 |
בחר את המשתמש שברצונך לשנות ולחץ על התקשרות. |
| 3 |
עבור למקט ע הרשאות בין משתמשים ובחר ניטור. |
| 4 |
בחר מבין האפשרויות הבאות:
ניתן לכלול שורה וירטואלית ברשימה הוסף קו מנו טר לניטור משתמשים. |
| 5 |
בחר אם ברצונך להודיע למשתמש זה על שיחות חונות, חפש את האדם או סיומת הפארק שיש לעקוב אחריה ולאחר מכן לחץ על ש מור. רשימת השורות המנוטרות ב- Control Hub תואמת את סדר הקווים המנוטרים המוצגים במכשיר המשתמש. באפשרותך לסדר מחדש את רשימת השורות המנוטרות בכל עת. השם שמופיע עבור השורה המנוטרת הוא השם שהוזן בשדות שם פרטי ושם משפחה של מזהה המתקשר עבור המשתמש, סביבת העבודה והשורה הווירטואלית. |
הפעל צליל אזהרת גשר שיחות למשתמשים
לפני שתתחיל
| 1 |
היכנס ל רכזת הבקרה ועבור אל . |
| 2 |
בחר משתמש ולחץ על הכרטיסייה שיחות. |
| 3 |
עבור אל הרשאות בין משתמשים ולחץ על צ ליל אזהרה לגי שור שיחות. |
| 4 |
הפעל צ ליל אזהרה לגישור שיחות ולאחר מכן לחץ על ש מור. כברירת מחדל, תכונה זו מופעלת. לקבלת מידע נוסף על גישור שיחות בקו משותף של MPP, ראה קווים משותפים בטלפון השולחני הרב-פלטפורמות שלך. לקבלת מידע נוסף על גישור שיחות בקו משותף של Webex App, ראה מראה קו משותף עבור WebExApp. |
הפעלת מלונאות עבור משתמש
הפעלת מלונאות למשתמש מאפשרת לו להשתמש בטלפון מארח תוך שמירה על הפונקציונליות והתכונות של הטלפון השולחני הראשי שלהם.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר משתמש ולחץ על הכרטיסייה שיחות. |
| 4 |
עבור אל הקט ע הרשאות בין משתמשים, בחר מלונות והפעל את המתג. |
| 5 |
הזן את השם או המספר של מארח המלון בש דה החיפוש של מיקום מלונות ובחר את מארח המלון שברצונך להקצות למשתמש. אתה יכול לבחור רק מארח מלון אחד. אם תבחר מא רח מלונאות אחר, הראשון יי מחק. אם אתה מנהל מיקום, תוכל להקצות רק את מארח המלון הנוגע למי קומים שהוקצו לך. |
| 6 |
בחר את מספר השעות בהן המשתמש יכול להשתמש במארח המלונאות מהתפריט הנפתח תקופת הגבלת שיוך. הטלפון מתנתק אוטומטית מהמשתמש לאחר הזמן שנבחר. הודעת שגיאה מוצגת על המסך אם תקופת שיוך המ גבלה שצוינה למשתמש חור גת מתקופת שיוך הגבלה של מארח המלון שנבחר. לדוגמה, אם למארח המלון יש תקופת שיוך מגבלה של 12 שעות ותקופת שיוך המ גבלה של המשתמש היא 24 שעות, תוצג הודעת שגיאה. במקרים כאלה, עליך להאריך את תקופת שיוך המגבלה של מארח המלונאות אם המשתמש זקוק ליותר זמן. |
| 7 |
לחץ על שמור. משתמש יכול גם לחפש ולאתר את מא רח המלון בו הוא רוצה להשתמש ממרכז המשתמשים. לקבלת מידע נוסף, ראה גישה לפרופיל השיחות שלך מכל מקום. |
רוצה לראות איך זה נעשה? צפה ב הדגמת וידאו זו כיצד להגדיר את התצורה של מלונאות במרכז הבקרה.
הצגת דוחות שיחות
באפשרותך להשתמש בדף Analytics ב - Control Hub כדי להציג את אופן השימוש Webex Calling בשירותים, המעורבות באפליקציית Webex ואיכות חוויית המדיה של השיחה שלהם. כדי לגשת ל Webex Calling ניתוח נתונים:
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל Analytics ובחר בכרטי סייה שיחות. |
| 3 |
בחר היסט וריית שיחות מפורטת. פרטי היסטוריית השיחות מוצגים עם נתוני איכות מדיה.
|
| 4 |
כדי לגשת לנתוני איכות מדיה, היכנס לרכזת הבקרה ולאחר מכן עבור אל Analytics ולאחר מכן בחר שיחות. |
דרישות מקדימות כלליות
לפני שתגדיר שער מקומי עבור Webex Calling, ודא כי:
יש לך ידע בסיסי בעקרונות VoIP
יש לך ידע מעשי לגבי מושגי Cisco IOS-XE וקול IOS-XE
יש לך הבנה בסיסית של פרוטוקול התחלת הפעלה (SIP)
יש לך הבנה בסיסית לגבי Cisco Unified Communications Manager (Unified CM) אם מודל הפריסה שלך כולל את Unified CM
ראה את מדריך תצורה ארגוני של Cisco Unified Border Element (CUBE) לפרטים.
דרישות חומרה ותוכנה עבור שער מקומי
ודא שהפריסה שלך כוללת אחד או יותר מהשערים המקומיים, כגון:
קישוריות מבוססת-IP של Cisco
שער Cisco IOS לקישוריות מבוססת TDM
השער המקומי עוזר לך לבצע הגירה ל-Webex Calling בקצב שלך. השער המקומי משלב את הפריסה המקומית הקיימת שלך עם Webex Calling. תוכל גם להשתמש בחיבור ה-PSTN הקיים שלך. ראה תחילת העבודה עם שער מקומי
דרישות רישיון עבור שערים מקומיים
יש להתקין רישיונות שיחות של CUBE בשער המקומי. לקבלת מידע נוסף, עיין במדריך קביעת התצורה של Cisco Unified Border Element.
דרישות תעודה ואבטחה עבור שער מקומי
Webex Calling דורש איתות ומדיה מאובטחים. השער המקומי מבצע את ההצפנה, ויש ליצור חיבור TLS יוצא לענן בעזרת השלבים הבאים:
יש לעדכן את ה-LGW בחבילת הבסיס של CA מ-Cisco PKI
קבוצה של אישורי תקציר SIP מדף Trunk Configuration של Control Hub משמשת לקביעת התצורה של LGW (השלבים הם חלק מהתצורה הבאה)
חבילת הבסיס של CA מאמתת את התעודה שהוצגה
מוצגת בקשה לפרטי כניסה (המערכת מספקת תקציר SIP)
הענן מזהה איזה שער מקומי רשום באופן מאובטח
דרישות חומת אש, חציית NAT ומיטוב נתיב מדיה עבור שער מקומי
ברוב המקרים, השער המקומי ונקודות הקצה יכולים לשכון ברשת הלקוח הפנימית, באמצעות כתובות IP פרטיות עם NAT. חומת האש הארגונית חייבת לאפשר תעבורה יוצאת (SIP, RTP/UDP, HTTP) לכתובות IP/יציאות ספציפיות, המכוסות במידע עזר לגבי יציאות.
אם ברצונך להשתמש במיטוב נתיב מדיה עם ICE, הממשק הפונה ל-Webex Calling של השער המקומי חייב לכלול נתיב רשת ישיר לנקודות הקצה של Webex Calling ומהן. אם נקודות הקצה נמצאות במיקום אחר ואין נתיב רשת ישיר בין נקודות הקצה לבין הממשק הפונה ל-Webex Calling של השער המקומי, השער המקומי חייב להיות בעל כתובת IP ציבורית שהוקצתה לממשק הפונה ל-Webex Calling עבור שיחות בין השער המקומי לנקודות הקצה כדי להשתמש במיטוב נתיב מדיה. בנוסף, חייב לפעול בו IOS-XE גרסה 16.12.5.
השלב הראשון להפעלת שירותי Webex Calling שלך הוא להשלים את אשף ההגדרה הראשונה (FTSW). לאחר השלמת FTSW עבור המיקום הראשון שלך, אין צורך להשלים אותו עבור מיקומים נוספים.
| 1 | לחץ על הקישור תחילת העבודה בהודעת ברוכים הבאים שאתה מקבל בדוא"ל.
| ||
| 2 | סקור וקבל את תנאי השירות. | ||
| 3 | סקור את התוכנית שלך ולאחר מכן לחץ על תחילת העבודה.
| ||
| 4 | בחר את המדינה שאליה יש למפות את מרכז הנתונים שלך, והזן את איש הקשר של הלקוח ופרטי הכתובת של הלקוח. | ||
| 5 | לחץ על הבא: מיקום ברירת מחדל. | ||
| 6 | בחר מבין האפשרויות הבאות:
| ||
| 7 | בצע את הבחירות הבאות שיחולו על המיקום הזה:
| ||
| 8 | לחץ על הבא. | ||
| 9 | הזן כתובת SIP זמינה של Cisco Webex ולחץ על הבא ובחר סיום. |
לפני שתתחיל
כדי ליצור מיקום חדש, הכן את המידע הבא:
כתובת מיקום
מספרי טלפון רצויים (אופציונלי)
| 1 | היכנס ל-Control Hub בכתובתhttps://admin.webex.com , עבור אל .
| ||||
| 2 | קבע את התצורה של הגדרות המיקום:
| ||||
| 3 | לחץ על שמור ולאחר מכן בחר כן/ לא כדי להוסיף מספרים למיקום כעת או מאוחר יותר. | ||||
| 4 | אם לחצת על הוסף עכשיו, בחר אחת מהאפשרויות הבאות:
הבחירה באפשרות PSTN מתבצעת בכל רמת מיקום (לכל מיקום יש אפשרות PSTN אחת בלבד). תוכל לשלב כמה אפשרויות שתרצה עבור הפריסה שלך, אבל לכל מיקום תהיה אפשרות אחת. לאחר בחירה והקצאה של אפשרות PSTN, תוכל לשנות אותה על-ידי לחיצה על נהל במאפייני PSTN של המיקום. עם זאת, ייתכן שאפשרויות מסוימות, כגון Cisco PSTN, לא יהיו זמינות לאחר שהוקצתה אפשרות אחרת. פתח מקרה תמיכה לקבלת הדרכה. | ||||
| 5 | בחר אם ברצונך להפעיל את המספרים עכשיו או מאוחר יותר. | ||||
| 6 | אם בחרת ב-PSTN שאינו משולב או ב-PSTN המבוסס על הסביבה המקומית, הזן מספרי טלפון כערכים המופרדים באמצעות פסיקים ולאחר מכן לחץ על אמת. מספרים מתווספים עבור המיקום הספציפי. ערכים חוקיים עוברים לשדה מספרים מאומתים, וערכים לא חוקיים נשארים בשדה הוסף מספרים בליווי הודעת שגיאה. בהתאם למדינת המיקום, המספרים מעוצבים לפי דרישות החיוג המקומיות. לדוגמה, אם נדרשת קידומת מדינה, ניתן להזין מספרים עם הקידומת או בלעדיה והקידומת מופיעה בהתחלה. | ||||
| 7 | לחץ על שמור. |
מה הלאה?
לאחר יצירת מיקום, ניתן להפעיל שירותי חירום 911 עבור המיקום הזה. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
לפני שתתחיל
| קבל רשימה של המשתמשים וסביבות העבודה המשויכים למיקום: עבור אל ומהתפריט הנפתח, בחר את המיקום שיש למחוק. עליך למחוק את המשתמשים וסביבות העבודה האלה לפני שתמחק את המיקום. זכור שכל המספרים המשויכים למיקום זה ישוחררו בחזרה לספק ה-PSTN שלך; לא תהיה לך יותר הבעלים של המספרים האלה. |
| 1 | היכנס ל-Control Hub בכתובתhttps://admin.webex.com , עבור אל . |
| 2 | לחץ |
| 3 | בחר מחיקת מיקום ואשר שברצונך למחוק את המיקום הזה. בדרך כלל עוברות כמה דקות עד שהמיקום נמחק לצמיתות, אבל זה עלול להימשך עד שעה. ניתן לבדוק את המצב על-ידי לחיצה על |
ניתן לשנות את הגדרת PSTN, את השם, אזור הזמן והשפה של מיקום לאחר יצירתו. זכור עם זאת שהשפה החדשה חלה רק על משתמשים ומכשירים חדשים. משתמשים ומכשירים קיימים ממשיכים להשתמש בשפה הישנה.
| עבור מיקומים קיימים, ניתן להפעיל שירותי חירום 911. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף. |
| 1 | היכנס ל-Control Hub בכתובתhttps://admin.webex.com , עבור אל . אם אתה רואה סמל אזהרה לצד מיקום, משמעות הדבר היא שעדיין לא הגדרת מספר טלפון עבור המיקום הזה. לא ניתן לבצע או לקבל שיחות כלשהן עד שתקבע את התצורה של המספר הזה. | ||||||
| 2 | (אופציונלי) תחת חיבור PSTN, בחר PSTN המחובר לענן או PSTN המבוסס על הסביבה המקומית (שער מקומי), בהתאם לשער שכבר קבעת את תצורתו. לחץ על נהל כדי לשנות את התצורה הזו ולאחר מכן אשר את הסיכונים המשויכים על-ידי בחירה באפשרות המשך. לאחר מכן, בחר אחת מהאפשרויות הבאות ולחץ על שמור:
| ||||||
| 3 | בחר את המספר הראשי שבו ניתן ליצור קשר עם איש הקשר הראשי של המיקום. | ||||||
| 4 | (אופציונלי) תחת שיחות חירום, ניתן לבחור מזהה מיקום לשעת חירום שיוקצה למיקום הזה.
| ||||||
| 5 | בחר את מספר הדואר הקולי שהמשתמשים יכולים להתקשר אליו כדי לבדוק את הדואר הקולי שלהם עבור המיקום הזה. | ||||||
| 6 | (אופציונלי) לחץ על סמל העיפרון בחלק העליון של הדף 'מיקום' כדי לשנות את שם המיקום, שפת ההכרזות, שפת הדוא"ל, אזור הזמן או הכתובת לפי הצורך ולאחר מכן לחץ על שמור.
|
הגדרות אלה מיועדות לחיוג פנימי וזמינות גם באשף ההגדרה הראשונה. בעת שינוי תוכנית החיוג, המספרים לדוגמה ב-Control Hub מתעדכנים כדי להציג את השינויים האלה.
| ניתן לקבוע את התצורה של הרשאות שיחה יוצאת עבור מיקום. ראה שלבים אלה כדי לקבוע את התצורה של הרשאות שיחה יוצאת. |
| 1 | היכנס ל-Control Hub, עבור אל , ולאחר מכן גלול אל חיוג פנימי. | ||||||||
| 2 | קבע את התצורה של העדפות החיוג האופציונליות הבאות, לפי הצורך:
| ||||||||
| 3 | ציין חיוג פנימי עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג פנימי לפי הצורך:
| ||||||||
| 4 | ציין חיוג חיצוני עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג חיצוני לפי הצורך:
ההשפעה על המשתמשים:
|
אם אתה משווק בעל ערך מוסף, באפשרותך להשתמש בשלבים האלה כדי להתחיל את קביעת התצורה של השער המקומי ב-Control Hub. כאשר השער הזה רשום בענן, באפשרותך להשתמש בו באחד או יותר ממיקומי Webex Calling שלך כדי לספק ניתוב לכיוון ספק שירותי PSTN ארגוני.
| לא ניתן למחוק מיקום הכולל שער מקומי כאשר השער המקומי נמצא בשימוש עבור מיקומים אחרים. |
לפני שתתחיל
לאחר הוספת מיקום, ולפני קביעת התצורה של PSTN המבוסס על הסביבה המקומית עבור מיקום, עליך ליצור trunk.
צור מיקומים והגדרות ומספרים ספציפיים לכל אחד מהם. מיקומים חייבים להתקיים לפני שתוכל להוסיף PSTN המבוסס על הסביבה המקומית.
הבן את דרישות ה-PSTN המבוסס על הסביבה המקומית (שער מקומי) עבור Webex Calling.
לא ניתן לבחור יותר מ-trunk אחד עבור מיקום עם PSTN המבוסס על הסביבה המקומית, אבל ניתן לבחור את אותו trunk עבור מיקומים מרובים.
| 1 | היכנס ל רכזת בקרה ב , עבור אל שירותים > מתקשר > ניתוב שיחות , ובחר הוסף טראנק .https://admin.webex.com | ||
| 2 | בחר מיקום. | ||
| 3 | תן שם ל-trunk ולחץ על שמור.
|
מה הלאה?
פרטי ה-trunk מופיעים על המסך דומיין רשם, OTG/DTG של Trunk Group, קו/יציאה וכתובת Proxy יוצא.
מומלץ להעתיק את המידע הזה מ-Control Hub ולהדביק אותו בקובץ טקסט או במסמך מקומיים כדי שתוכל להיעזר בו כשתהיה מוכן לקבוע את התצורה של ה-PSTN המבוסס על הסביבה המקומית.
אם תאבד את פרטי הכניסה, תצטרך ליצור אותם ממסך פרטי ה-trunk ב-Control Hub. לחץ על אחזר שם משתמש ואפס סיסמה כדי ליצור קבוצה חדשה של פרטי כניסה לאימות שיהיו בשימוש ב-trunk.
| 1 | היכנס ל-Control Hub בכתובתhttps://admin.webex.com , עבור אל . | ||
| 2 | בחר מיקום לשינוי ולחץ על נהל. | ||
| 3 | בחר PSTN המבוסס על הסביבה המקומית ולחץ על הבא. | ||
| 4 | בחר trunk מהתפריט הנפתח.
| ||
| 5 | לחץ על הודעת האישור ולאחר מכן לחץ על שמור. |
מה הלאה?
עליך לקחת את פרטי התצורה ש-Control Hub יצר ולמפות את הפרמטרים לשער המקומי (לדוגמה, ב-CUBE של Cisco השוכן בסביבה המקומית). מאמר זה מנחה אותך בתהליך זה. עיין בדיאגרמה הבאה, המציגה דוגמה לאופן שבו פרטי התצורה של Control Hub (משמאל) ממופים לפרמטרים ב-CUBE (מימין):
לאחר שתשלים בהצלחה את קביעת התצורה בשער עצמו, תוכל לחזור אל שירותים > שיחה > מיקומים ב-Control Hub והשער שיצרת יופיע בכרטיס המיקום שאליו הקצית אותו עם נקודה ירוקה משמאל לשם. המצב הזה מציין שהשער רשום באופן מאובטח בענן השיחות ומשמש כשער ה-PSTN הפעיל עבור המיקום.
באפשרותך להציג, להפעיל, להסיר ולהוסיף בקלות מספרי טלפון עבור הארגון שלך ב-Control Hub. לקבלת מידע נוסף, ראה ניהול מספרי טלפון ב-Control Hub.
אם אתה מנסה את שירותי Webex וברצונך להמיר את תקופת הניסיון שלך למנוי בתשלום, תוכל לשלוח בקשה בדוא"ל לשותף שלך.
| 1 | היכנסו ל-Control Hub ב-https://admin.webex.com, בחרו בסמל הבניין |
| 2 | בחר את הלשונית מינויים ולאחר מכן לחץ על רכוש עכשיו. הודעת דוא"ל נשלחת לשותף שלך ומיידעת אותו שאתה מעוניין לבצע המרה למינוי בתשלום. |
אתה יכול להשתמש רכזת בקרה כדי להגדיר את העדיפות של אפשרויות השיחות הזמינות שהמשתמשים רואים בהן אפליקציית Webex . אתה יכול גם להפעיל אותם עבור קליק אחד להתקשרות. לקבלת מידע נוסף, ראה: הגדר אפשרויות שיחות עבור משתמשי Webex App .
אתה יכול לשלוט באיזה יישום שיחות ייפתח כאשר משתמשים מבצעים שיחות. אתה יכול להגדיר את הגדרות הלקוח המתקשר, כולל פריסת מצבים מעורבים עבור ארגונים עם משתמשים הזכאים ל- Unified CM או Webex Calling ומשתמשים ללא שירותי שיחות בתשלום מ- Cisco. לקבלת מידע נוסף, ראה: הגדר התנהגות שיחה.
סקירה
Webex Calling תומך כעת בשתי גרסאות של שער מקומי:
שער מקומי
שער מקומי עבור Webex for Government
לפני שתתחיל, הבין את דרישות רשת הטלפון הממותגת הציבורית (PSTN) ואת דרישות השער המקומי (LGW) עבור Webex Calling. ראה ארכיטקטורה מועדפת של Cisco עבור Webex Calling למידע נוסף.
מאמר זה מניח שקיימת פלטפורמת שער מקומי ייעודית ללא תצורת קול קיימת. אם תשנה פריסה קיימת של שער PSTN או פריסה ארגונית של CUBE כדי להשתמש בפונקציית השער המקומי עבור Webex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחות והפונקציונליות הקיימות עקב השינויים שביצעת.
| הנהלים מכילים קישורים לתיעוד הפקודות שבו תוכל ללמוד עוד על אפשרויות הפקודות הבודדות. כל קישורי ההפניה לפקודות עוברים אל Webex פקודות Webex Managed Gateways אלא אם צוין אחרת (במקרה זה, קישורי הפקודה עוברים אל עיון לפיקוד קולי של Cisco IOS ). באפשרותך לגשת לכל המדריכים האלה ב-Cisco Unified Border Element Command References. לקבלת מידע אודות SBCs הנתמכים של צד שלישי, עיין בתיעוד הפניה למוצר המתאים. |
ישנן שתי אפשרויות להגדיר את השער המקומי עבורך Webex Calling תא המטען:
תא מטען מבוסס רישום
תא מטען מבוסס תעודה
השתמש בזרימת המשימות מתחת ל- שער מקומי מבוסס רישום או שער מקומי מבוסס תעודות כדי להגדיר שער מקומי עבורך Webex Calling תא המטען.
ראה תחילת העבודה עם שער מקומי לקבלת מידע נוסף על סוגי ה-trunk שונים. בצע את השלבים הבאים בשער המקומי עצמו, באמצעות ממשק שורת הפקודה (CLI). אנו משתמשים ב- פרוטוקול התחלת הפעלה (SIP) ו- Transport Layer Security (TLS) כדי לאבטח את המטען ובפרוטוקול מאובטח בזמן אמת (SRTP) כדי לאבטח את המדיה בין השער המקומי לבין Webex Calling .
בחר ב-CUBE כשער המקומי. Webex for Government אינו תומך כרגע בקרי גבול הפעלה של צד שלישי (SBCs). כדי לסקור את הרשימה העדכנית ביותר, ראה תחילת העבודה עם שער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a ואילך עבור כל השערים המקומיים של Webex for Government.
כדי לעיין ברשימת רשויות אישור הבסיס (CA) שתומכות ב-Webex for Government, ראה רשויות אישור בסיס עבור Webex for Government.
לקבלת פרטים על טווחי היציאות החיצוניות עבור שער מקומי ב-Webex for Government, ראה דרישות רשת עבור Webex for Government (FedRAMP).
שער מקומי עבור Webex for Government אינו תומך בדברים הבאים:
STUN/ICE-Lite עבור מיטוב נתיב מדיה
פקס (T.38)
כדי להגדיר שער מקומי עבור ה-trunk של Webex Calling ב-Webex for Government, השתמש באפשרות הבאה:
תא מטען מבוסס תעודה
השתמש בזרימת המשימה תחת השער המקומי המבוסס על תעודה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי המבוסס על תעודה, ראה הגדרת trunk המבוסס על תעודת Webex Calling.
חובה להגדיר צפני GCM תואמים ל-FIPS לתמיכה בשער המקומי עבור Webex for Government. אם לא, הגדרת השיחה נכשלה. לקבלת פרטי תצורה, ראה trunk מבוסס על תעודת Webex Calling.
| Webex for Government אינו תומך בשער מקומי מבוסס רישום. |
סעיף זה מתאר כיצד להגדיר רכיב גבול Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות רישום SIP trunk. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ-PSTN מנותבות ל-Webex Calling וכל השיחות מ-Webex Calling מנותבות ל-PSTN. התמונה שלהלן מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבצע מעקב.
בתכנון זה, נעשה שימוש בתצורות הראשיות הבאות:
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות של trunk.
Uri של מחלקת קול: משמש לסיווג הודעות SIP עבור הבחירה של עמית חיוג נכנס.
עמית חיוג נכנס: מספק טיפול להודעות SIP נכנסות וקובע את הנתיב היוצא עם קבוצת עמיתי חיוג.
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות קדימה.
עמית חיוג יוצא: מספק טיפול להודעות SIP יוצאות ומנתב אותן למטרה הנדרשת.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוט כקו בסיס לבניית הפתרון המואר בתרשים הבא. במקרה זה, Unified Communications Manager מספק ניתוב וטיפול מרכזי בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, נעשה שימוש בשמות המארח, כתובות ה-IP והממשקים המוארים בתמונה הבאה.
השתמש בהנחיית התצורה בשאר המסמך הזה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
שלב 1: קבע תצורה של קישוריות ואבטחה של קו בסיס נתב
שלב 2: קביעת התצורה של Trunk של Webex Calling
בהתאם לארכיטקטורה הנדרשת שלך, בצע גם:
שלב 3: קבע תצורה של שער מקומי עם trunk של SIP PSTN
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
שלב 3: קבע תצורה של שער מקומי עם trunk של TDM PSTN
תצורת קו בסיס
הצעד הראשון בהכנת נתב Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטחת את הפלטפורמה שלך ומבססת את הקישוריות.
כל פריסות השער המקומי מבוססות הרישום דורשות מגרסאות Cisco IOS XE 17.6.1a ואילך. בגרסאות המומלצות, עיין בדף מחקר התוכנה של Cisco. חפש את הפלטפורמה ובחר באחת המהדורות המוצעות.
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות Unified Communications ו-Security Technology.
נתבי סדרת Catalyst Edge 8000 מצוידים בכרטיסי קול או DSPs דורשים רישוי DNA Advantage. נתבים ללא כרטיסים קוליים או רכיבי DSP דורשים רישוי DNA Essentials מינימלי.
בנה תצורת קו בסיס עבור הפלטפורמה שלך שתואמת את המדיניות העסקית שלך. בפרט, קבע את התצורה של הפעולות הבאות ואמת את הפעולות הבאות:
NTP
ACLs
אימות משתמש וגישה מרחוק
DNS
ניתוב IP
כתובות IP
הרשת כלפי Webex Calling חייבת להשתמש בכתובת IPv4.
העלה את חבילת CA של Cisco root לשער המקומי.
תצורה
| 1 | ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
| ||
| 2 | הגן על פרטי רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי ואת סוג ההצפנה באופן הבא:
| ||
| 3 | צור נקודת אמון של PKI מציין מיקום.
| ||
| 4 | הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל באמצעות פקודות התצורה הבאות. יש לעדכן גם את פרמטרי התעבורה כדי להבטיח חיבור מאובטח אמין לרישום:
| ||
| 5 | התקן את חבילת Cisco root CA, הכוללת את אישור DigiCert CA המשמש את Webex Calling. השתמש ב-איפוס סיסמה פקודה להוריד את חבילת השורש של CA מהכתובת ה-URL שצוינה, ולנקה את מאגר האמון של CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה:
|
| 1 | צור trunk של PSTN מבוסס רישום עבור מיקום קיים ב-Control Hub. שים לב למידע ה-trunk שסופק ברגע שה-trunk נוצר. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבים התצורה במדריך זה. למידע נוסף, ראה קבע תצורה של טראנקים, קבוצות מסלולים ותוכניות חיוג עבור Webex Calling . | ||||
| 2 | הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: להלן הסבר על השדות עבור התצורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקת מדיהמאפשר ניטור מדיה בשער המקומי. סטטיסטיקות בצובר מדיהמאפשר למישור הבקרה לסקר את מישור הנתונים עבור סטטיסטיקת שיחות בכמות גדולה. למידע נוסף על פקודות אלה, ראה מדיה. Sip לחיבורים לאפשר ל-SIPהפעל פונקציונליות בסיסית של CUBE SIP גב אל גב של סוכן משתמש. למידע נוסף, ראה אפשר חיבורים .
מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
למידע נוסף, ראה הלם flowdata agent-id ו הלם זרימת נתונים משותף-סוד . מנה אסימטרית מלאהמגדיר תמיכת תוכן מנה אסימטרי SIP עבור מטענים DTMF ומטען קודק דינמי. למידע נוסף על פקודה זו, ראה מטען א-סימטרי . הצעה מוקדמת כפוימאלץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. למידע נוסף על פקודה זו, ראה הצעה מוקדמת . | ||||
| 3 | הגדרות קודק מחלקה קולית 100 מסנן עבור ה-Trunk. בדוגמה זו, נעשה שימוש באותו מסנן קודק עבור כל ענפי ה-trunk. ניתן להגדיר מסננים עבור כל trunk לצורך שליטה מדויקת. להלן הסבר על השדות עבור התצורה: קודק סוג קול 100משמש כדי לאפשר קודקים מועדפים עבור שיחות דרך ענפי SIP trunk. לקבלת מידע נוסף, ראה Codecשל מחלקה קולית.
| ||||
| 4 | הגדרות שימוש במעמד קול 100 כדי לאפשר את ICE ב-trunk של Webex Calling. להלן הסבר על השדות עבור התצורה: Stunשימושקרחliteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר אופטימיזציה של מדיה בכל עת שהדבר אפשרי. למידע נוסף, ראה שימוש בהלם בכיתה ו שימוש בהלם ice lite .
| ||||
| 5 | הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. להלן הסבר על השדות עבור התצורה: Voice class srtp-crypto 100מציין את SHA1_80 כ-CUBE חבילת הצופן היחידה של SRTP מציעה ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA180._ למידע נוסף, ראה מחלקת קול srtp-crypto . | ||||
| 6 | הגדר תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על פרמטר ה-trunk של היעד שלו: להלן הסבר על השדות עבור התצורה: שיעור קול uri 100 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש ב-dtg= ואחריו בערך ה-Trunk OTG/DTG שסופק ב-Control Hub כאשר ה-trunk נוצר. למידע נוסף, ראה uri של מחלקה קולית. | ||||
| 7 | הגדרות פרופיל SIP 100, שישמש לשינוי הודעות SIP לפני שהן יישלחו ל-Webex Calling.
להלן הסבר על השדות עבור התצורה:
| ||||
| 8 | קבע את התצורה של trunk של Webex Calling:
|
לאחר שתגדיר דייר 100 והגדר עמית חיוג של SIP VoIP, השער יוזם חיבור TLS לכיוון Webex Calling. בשלב זה, ה-SBC לגישה מציג את התעודה שלו לשער המקומי. השער המקומי מאמת את תעודת ה-SBC לגישה של WeBEX Calling באמצעות חבילת הבסיס של CA שעודכנה מוקדם יותר. אם האישור מזוהה, מתבצע מפגש TLS מתמשך בין ה-SBC לגישה של Webex Calling. השער המקומי יכול לאחר מכן להשתמש בחיבור מאובטח זה כדי להירשם ל-SBC לגישה של Webex. כאשר הרישום מאותגר לאימות:
שם המשתמש, הסיסמה והפרמטרים התחום מהתצורה של פרטי הכניסה משמשים בתגובה.
חוקי השינוי בפרופיל SIP 100 משמשים להמרת כתובת URL של SIPS בחזרה ל-SIP.
הרישום מוצלח כאשר מתקבלת 200 אישור מה-SBC לגישה.
לאחר בניית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן עבור ספק PSTN המבוסס על SIP:
| אם ספק השירות שלך מציע trunk של PSTN מאובטח, תוכל לעקוב אחר תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. מאובטח לאבטחת ניתוב שיחות נתמך על-ידי CUBE. |
| כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערים של Cisco TDM-SIP, ראה קביעת תצורה של isdn pri. |
| 1 | קבע את התצורה של ה-URI הבא כדי לזהות שיחות נכנסות מה-trunk של PSTN: להלן הסבר על השדות עבור התצורה: שיעור קול uri 200 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 | קבע את התצורה של עמית החיוג הבא של IP PSTN: להלן הסבר על השדות עבור התצורה: מגדיר חיוג VoIP עם תג של 300 ונותן תיאור משמעותי לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק) . פרוטוקול הפעלה sipv2מציין שעמית החיוג 200 מטפל ברגלי שיחות SIP. למידע נוסף, ראה פרוטוקול הפגישה (עמית חיוג) . יעד מפגש ipv4:192.168.80.13מציין את כתובת IPv4 של היעד לשליחת קטע שיחה. יעד הפגישה כאן הוא כתובת IP של ITSP . למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). Uri נכנס דרך 200מגדיר קריטריון התאמה עבור כותרת ה-VIA עם כתובת ה-IP של כתובת IP IP PSTN. מתאים לכל קטעי השיחה הנכנסים של IP PSTN בשער המקומי עם עמית חיוג 200. למידע נוסף, ראה URL נכנס. איגוד בקרת מקור-ממשק GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו ל-PSTN. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת למדיה שנשלחת ל-PSTN. למידע נוסף, ראה Bind. קודק מסוג קול 100מגדיר את עמית החיוג לשימוש ברשימת המסננים המקודדים 100. למידע נוסף, ראה codec בדרגת קול . dtmf-relay rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה- DTMF הצפויה קטע שיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 3 | אם אתה מגדיר את השער המקומי שלך לניתוב שיחות בלבד בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, דלג אל הקטע הבא. |
ניתן לשנות את תצורת PSTN-Webex Calling בקטעים הקודמים כך שתכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות הדרגתיות הבאות כדי לכלול תרחיש שיחות זה.
| בעת יצירת ה-trunk של Webex Calling ב-Unified CM, ודא שאתה מגדיר את היציאה הנכנסת בהגדרות פרופיל האבטחה של SIP Trunk ל-5065. זה מאפשר הודעות נכנסות ביציאה 5065 ומאכלס את כותרת ה-VIA עם ערך זה בעת שליחת הודעות לשער המקומי. |
| 1 | קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: | ||
| 2 | קבע את התצורה של רשומות DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM:
להלן הסבר על השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאב DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאבי SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת המשאב הזה ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP HOST UCMSUB5.mydomain.com 192.168.80.65 מארח: יצירת רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת ה-IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM שלך ואסטרטגיית חלוקת השיחות המועדפת. | ||
| 3 | קבע את התצורה של עמיתי החיוג הבאים: | ||
| 4 | הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות נפוצות בשער המקומי המבוסס על IOS XE ומייצר הודעת דואר אלקטרוני, סיסמא או הודעת מסוף על האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע אודות אירועים שגורמים לבעיות ופעולות שיש לנקוט כדי ליידע, לפתור בעיות ולתקן את הבעיה. ניתן להגדיר את לוגיקת זיהוי הבעיות באמצעות הודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפי.
סוגי הפעולות כוללים איסוף פלטי פקודות show:
יצירת קובץ יומן רישום מאוחד
העלאת הקובץ למיקום רשת שסופק על-ידי משתמש כגון HTTPS, SCP, שרת FTP.
מהנדסי TAC מחברים את קבצי ה-DS וחותמים עליהם דיגיטלית להגנה על שלמות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על-ידי המערכת. כלי חיפוש חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
אל תערוך את קובץ ה-DS שממנו אתה מוריד DSLT . הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
שרת Simple Mail Transfer Protocol (SMTP) שאתה צריך כדי שהשער המקומי ישלח הודעות דוא"ל.
ודא שהשער המקומי פועל על IOS XE 17.6.1 ומעלה אם ברצונך להשתמש שרת SMTP המאובטח עבור הודעות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1a ואילך
התכונה חתימות אבחון מופעלת כברירת מחדל.
קבע את התצורה של שרת הדוא"ל המאובטח שישמש לשליחת התראה יזומה אם המכשיר פועל Cisco IOS XE 17.6.1a ואילך.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endהגדר את משתנה הסביבהds_email עם "כתובת דוא""ל" של מנהל המערכת כדי להודיע לך.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
להלן תצורה לדוגמה של שער מקומי שפועל ב-Cisco IOS XE 17.6.1a ואילך כדי לשלוח את ההתראות היזומות אל דף הבית באמצעות Gmail כשרת ה-SMTP המאובטח:
| מומלץ להשתמש בגרסאות הבאות של Cisco IOS XE Bengaluru 17.6.x ואילך. |
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" | שער מקומי הפועל על תוכנת Cisco IOS XE אינו לקוח Gmail מבוסס אינטרנט טיפוסי התומך ב-OAuth, ולכן עלינו להגדיר הגדרה ספציפית של חשבון Gmail ולספק הרשאה ספציפית לעיבוד נכון של האימייל מהמכשיר: |
עבור אל והפעל את הגדרת הגישה לאפליקציה פחות מאובטחת.
ענה "כן, זה היה אני" כשאתה מקבל אימייל מג'ימייל לפיו "גוגל מנעה ממישהו להיכנס לחשבון שלך באמצעות אפליקציה שאינה של Google."
התקן חתימות אבחון לניטור יזום
ניטור ניצול CPU גבוה
DS זה עוקב אחר ניצול ה-CPU במשך חמש שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר השימוש מגיע ל-75% או יותר, הוא משבית את כל ניפוי הבאגים ומסיר את כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
השתמש ב-הצג snmp פקודה כדי להפעיל את SNMP. אם לא תפעיל, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם הודעת "דוא""ל" .
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה את העתקת הקובץ משרת FTP אל השער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successהשתמש ב- הצג חתימת אבחון שיחה הביתה פקודה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך בניטור ניצול גבוה של ה-CPU בשער המקומי.
ניטור רישום SIP Trunk
DS זה בודק ביטול רישום של SIP Trunk של שער מקומי עם ענן Webex Calling כל 60 שניות. לאחר זיהוי אירוע ביטול הרישום, הוא יוצר הודעת דוא"ל ו-syslog ומסיר את התקנתו לאחר שני מקרים של ביטול רישום. השתמש בשלבים הבאים כדי להתקין את החתימה:
הורד את DS 64117 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
SIP-SIP
סוג בעיה
ביטול רישום SIP Trunk עם הודעת "דוא""ל" .
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash:התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway#השתמש ב- הצג חתימת אבחון שיחה הביתה פקודה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת הסטטוס חייבת להיות בעלת ערך "רשום".
ניטור ניתוקי שיחה חריגים
חתימת ה-DS הזו משתמשת בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחה חריג עם שגיאות SIP מספר 403, 488 ו-503. אם תוספת ספירת השגיאות גדולה מ-5 או שווה ל-5 מהסקר האחרון, היא מייצרת יומן מערכת והתראה באימייל. השתמש בשלבים הבאים כדי להתקין את החתימה.
השתמש ב-הצג snmp פקודה לבדוק אם SNMP מופעל. אם אפשרות זו אינה מופעלת, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחה חריג ב- SIP עם הודעת "דוא""ל" ו-Syslog.
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successהשתמש ב- הצג חתימת אבחון שיחה הביתה פקודה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת הסטטוס חייבת להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
השתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את ניפוי הבאגים הנדרשים כדי לפתור בעיה נתונה, לזהות את התרחשות הבעיה, לאסוף את הסט הנכון של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה של Cisco TAC . חתימות אבחון (DS) מבטלות את הצורך לבדוק באופן ידני את מופע הבעיה והופך את פתרון הבעיות לסירוגין ובעיות ארעיות הרבה יותר קל.
אתה יכול להשתמש ב כלי חיפוש חתימות אבחון כדי למצוא את החתימות הרלוונטיות ולהתקין אותן כדי לפתור בעיה מסוימת או שאתה יכול להתקין את החתימה המומלצת על ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומציה של איסוף נתוני אבחון באמצעות השלבים הבאים:
הגדר משתנה סביבת DS נוסףds_fsurl_prefix שהוא נתיב שרת קבצים של Cisco TAC (cxd.cisco.com) שאליו מועלים נתוני האבחון שנאספו. שם המשתמש בנתיב הקובץ הוא מספר התיק והסיסמה היא אסימון העלאת קבצים ממנו ניתן לאחזר מנהל תיקי תמיכה בפקודה הבאה. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרי התמיכה, לפי הצורך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"ודא ש-SNMP מופעל באמצעות הצג snmp פקודה. אם אפשרות זו אינה מופעלת, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager endהקפד להתקין את High CPU Monitoring DS 64224 כאמצעי יזום להשבית את כל באגים וחתימות האבחון בזמן ניצול גבוה של CPU . הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם הודעת "דוא""ל" .
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:התקן את קובץ ה-XML של DS 64224 לניטור ניצול גבוה של CPU ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successודא שהחתימה מותקנת בהצלחה באמצעות ה הצג חתימת אבחון שיחה הביתה פקודה. עמודת הסטטוס חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
ודא ביצוע חתימות אבחון
בפקודה הבאה, העמודה "סטטוס" של הצג חתימת אבחון שיחה הביתה הפקודה משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה שהוגדרה בחתימה. הפלט של הצג נתונים סטטיסטיים של אבחון-התקשרות הביתה היא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר מקסימלי שהיא מוגדרת לזיהוי אירוע והאם החתימה מבטלת את ההתקנה של עצמה לאחר זיהוי מספר מקסימלי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
מזהה DS | שם DC | מהדורה | מצב | עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 | 0.0.10 | רשום | 2020-11-08 00:07:45 |
65095 | DS_LGW_IEC_Call_spike_threshold | 0.0.12 | פועל | 2020-11-08 00:12:53 |
הצג נתונים סטטיסטיים של אבחון-התקשרות הביתה
מזהה DS | שם DC | מופעל/מקסימלי/הסרת התקנה | זמן ריצה ממוצע (שניות) | זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 | 0/0/N | 0.000 | 0.000 |
65095 | DS_LGW_IEC_Call_spike_threshold | 1/20/Y | 23.053 | 23.053 |
הודעת הדוא"ל שנשלחת במהלך ביצוע חתימת אבחון מכילה מידע מפתח כגון סוג הבעיה, פרטי המכשיר, גרסת תוכנה, תצורת הפעלה והצגת פלטי פקודה שרלוונטיים לפתרון הבעיה הנתונה.
הסר את ההתקנה של חתימות אבחון
השתמש בחתימות אבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של אירועי בעיה מסוימים. אם ברצונך להסיר את ההתקנה של חתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הצג חתימת אבחון לשיחה ביתית פקודה והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID>
דוגמה:
call-home diagnostic-signature deinstall 64224
| חתימות חדשות מתווספות ל-Diagnostics Signatures Lookup Tool מעת לעת, בהתבסס על בעיות שנצפות בדרך כלל בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות. |
לניהול טוב יותר של Cisco IOS XE Gateways, אנו ממליצים להירשם ולנהל את השערים דרך Control Hub. זוהי תצורה אופציונלית. לאחר הרשמה, תוכל להשתמש באפשרות אימות התצורה ב-Control Hub כדי לאמת את תצורת השער המקומי שלך ולזהות בעיות תצורה כלשהן. נכון לעכשיו, רק טראנקים מבוססי רישום תומכים בפונקציונליות זו.
למידע נוסף, עיין בפרטים הבאים:
סעיף זה מתאר כיצד להגדיר רכיב גבול Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות SIP trunk הדדי המבוסס על תעודה. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ-PSTN מנותבות ל-Webex Calling וכל השיחות מ-Webex Calling מנותבות ל-PSTN. התמונה הבאה מדגישה פתרון זה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבצע לאחר מכן.
בתכנון זה, נעשה שימוש בתצורות הראשיות הבאות:
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות של trunk.
Uri של מחלקת קול: משמש לסיווג הודעות SIP עבור הבחירה של עמית חיוג נכנס.
עמית חיוג נכנס: מספק טיפול להודעות SIP נכנסות וקובע את הנתיב היוצא עם קבוצת עמיתי חיוג.
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות קדימה.
עמית חיוג יוצא: מספק טיפול להודעות SIP יוצאות ומנתב אותן למטרה הנדרשת.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוט כקו בסיס לבניית הפתרון המואר בתרשים הבא. במקרה זה, Unified Communications Manager מספק ניתוב וטיפול מרכזי בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, נעשה שימוש בשמות המארח, כתובות ה-IP והממשקים המוארים בתמונה הבאה. האפשרויות מסופקות לכתובת ציבורית או פרטית (מאחורי NAT). רשומות DNS של SRV הן אופציונליות, אלא אם כן עומסים מאוזן בין מופעי CUBE מרובים.
השתמש בהנחיית התצורה בשאר המסמך הזה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
שלב 1: קבע תצורה של קישוריות ואבטחה של קו בסיס נתב
שלב 2: קביעת התצורה של Trunk של Webex Calling
בהתאם לארכיטקטורה הנדרשת שלך, בצע גם:
שלב 3: קבע תצורה של שער מקומי עם trunk של SIP PSTN
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
שלב 3: קבע תצורה של שער מקומי עם trunk של TDM PSTN
תצורת קו בסיס
הצעד הראשון בהכנת נתב Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטחת את הפלטפורמה שלך ומבססת את הקישוריות.
כל פריסות השער המקומי מבוססות התעודות דורשות מגרסאות Cisco IOS XE 17.9.1a ואילך. בגרסאות המומלצות, עיין בדף מחקר התוכנה של Cisco. חפש את הפלטפורמה ובחר באחת המהדורות המוצעות.
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות Unified Communications ו-Security Technology.
נתבים מסדרת Catalyst Edge 8000 מצוידים בכרטיסי קול או DSPs דורשים רישוי DNA Essentials. נתבים ללא כרטיסים קוליים או רכיבי DSP דורשים רישוי DNA Essentials מינימלי.
לקבלת דרישות קיבולת גבוהות, ייתכן שתצטרך גם רישיון אבטחה גבוהה (HSEC) וזכאות תפוקה נוספת.
עיין בקודי הרשאה לקבלת פרטים נוספים.
בנה תצורת קו בסיס עבור הפלטפורמה שלך שתואמת את המדיניות העסקית שלך. בפרט, קבע את התצורה של הפעולות הבאות ואמת את הפעולות הבאות:
NTP
ACLs
אימות משתמש וגישה מרחוק
DNS
ניתוב IP
כתובות IP
הרשת כלפי Webex Calling חייבת להשתמש בכתובת IPv4. שער מקומי מלא שמות דומיין (FQDN) או כתובות רשומת שירות (SRV) חייבות לפתור לכתובת IPv4 ציבורית באינטרנט.
כל יציאות ה-SIP והמדיה בממשק השער המקומי הפונה ל-Webex חייבות להיות נגישות מהאינטרנט, ישירות או באמצעות NAT סטטי. ודא שאתה מעדכן את חומת האש שלך בהתאם.
התקן תעודה חתומה בשער המקומי (להלן מספק שלבי תצורה מפורטים).
רשות אישורים ציבורית (CA) כמפורט באילו רשויות אישור בסיס נתמכות עבור שיחות לפלטפורמות שמע ווידאו של Cisco Webex? חייבות לחתום על אישור המכשיר.
ה-FQDN שהוגדר ב-Control Hub בעת יצירת trunk חייב להיות אישור שם נפוץ (CN) או שם חלופי לנושא (SAN) של הנתב. לדוגמה:
אם ה-trunk שהוגדר ב-Control Hub של הארגון שלך כולל cube1.lgw.com:5061 כ-FQDN של השער המקומי, ה-CN או ה-SAN בתעודת הנתב חייב להכיל את cube1.lgw.com.
אם ה-trunk שהוגדר ב-Control Hub של הארגון שלך כולל lgws.lgw.com ככתובת ה-SRV של השער המקומי הנגיש מה-trunk, אזי ה-CN או ה-SAN בתעודת הנתב חייבת להכיל lgws.lgw.com. הרשומות שכתובת ה-SRV פותרת אליהן (CNAME, רשומה או כתובת IP ) הן אופציונליות ב-SAN.
בין אם אתה משתמש ב-FQDN או SRV עבור ה-trunk, כתובת הקשר עבור כל תיבות הדו-שיח החדשות של SIP מהשער המקומי שלך משתמשת בשם המוגדר ב-Control Hub.
ודא שאישורים חתומים לשימוש בלקוח ובשרת.
העלה את חבילת CA של Cisco root לשער המקומי.
תצורה
| 1 | ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
| ||
| 2 | הגן על פרטי כניסה של STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי ואת סוג ההצפנה באופן הבא: | ||
| 3 | צור נקודת אמון של הצפנה עם תעודה חתומה על-ידי רשות האישורים המועדפת עליך (CA). | ||
| 4 | אמת את התעודה החדשה באמצעות תעודת ה-CA הבינונית (או השורש) ולאחר מכן יבא את התעודה (שלב 4). הזן את פקודת מנהל המערכת או התצורה הבאים:
| ||
| 5 | יבא תעודת מארח חתומה באמצעות הפקודה exec או פקודת התצורה הבאה:
| ||
| 6 | הפעל בלעדיות TLS1.2 וציין את נקודת האמון המהווה ברירת מחדל באמצעות פקודות התצורה הבאות:
| ||
| 7 | התקן את חבילת Cisco root CA, הכוללת את אישור DigiCert CA המשמש את Webex Calling. השתמש ב-איפוס סיסמה פקודה להוריד את חבילת השורש של CA מהכתובת ה-URL שצוינה, ולנקה את מאגר האמון של CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה:
|
| 1 | צור trunk של PSTN המבוסס על אישור CUBE עבור מיקום קיים ב-Control Hub. למידע נוסף, ראה קבע תצורה של טראנקים, קבוצות מסלולים ותוכניות חיוג עבור Webex Calling .
| ||||
| 2 | הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: להלן הסבר על השדות עבור התצורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. Sip לחיבורים לאפשר ל-SIPהפעל את הפונקציונליות הבסיסית של CUBE של SIP חזרה אל גב סוכן משתמש. למידע נוסף, ראה אפשר חיבורים .
מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
לקבלת מידע נוסף, ראה Stun flowdata agent-id ו- stun flowdata data shared-secret. מנה אסימטרית מלאהמגדיר תמיכת תוכן מנה אסימטרי SIP עבור מטענים DTMF ומטען קודק דינמי. למידע נוסף על פקודה זו, ראה מטען א-סימטרי . הצעה מוקדמת כפוימאלץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. למידע נוסף על פקודה זו, ראה הצעה מוקדמת . SIP פרופילי נכנסמאפשר ל-CUBE להשתמש בפרופילי SIP כדי לשנות הודעות כאשר הן מתקבלות. הפרופילים מוחלים באמצעות עמיתי חיוג או דיירים. | ||||
| 3 | הגדרות קודק מחלקה קולית 100 מסנן קודק עבור ה-trunk. בדוגמה זו, נעשה שימוש באותו מסנן קודק עבור כל ענפי ה-trunk. ניתן להגדיר מסננים עבור כל trunk לצורך שליטה מדויקת. להלן הסבר על השדות עבור התצורה: קודק סוג קול 100משמש כדי לאפשר קודקים מועדפים עבור שיחות דרך ענפי SIP trunk. לקבלת מידע נוסף, ראה Codecשל מחלקה קולית.
| ||||
| 4 | הגדרות שימוש במעמד קול 100 כדי לאפשר את ICE ב-trunk של Webex Calling. (שלב זה לא ישים עבור Webex for Government) להלן הסבר על השדות עבור התצורה: Stunשימושקרחliteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר אופטימיזציה של מדיה בכל עת שהדבר אפשרי. למידע נוסף, ראה שימוש בהלם בכיתה ו שימוש בהלם ice lite .
| ||||
| 5 | הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. (שלב זה לא ישים עבור Webex for Government) להלן הסבר על השדות עבור התצורה: Voice class srtp-crypto 100מציין את SHA1_80 כ-CUBE חבילת הצופן היחידה של SRTP מציעה ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA180._ למידע נוסף, ראה מחלקת קול srtp-crypto . | ||||
| 6 | קבע את התצורה של צפני GCM תואמים ל-FIPS (שלב זה ישים רק עבור Webex for Government). להלן הסבר על השדות עבור התצורה: Voice class srtp-crypto 100מציין את GCM כחבילת ההצפנה ש-CUBE מציע. חובה להגדיר צפני GCM עבור שער מקומי עבור Webex for Government. | ||||
| 7 | קבע תצורה של תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על FQDN או SRV המהווה יעד: להלן הסבר על השדות עבור התצורה: שיעור קול uri 100 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש ב-LGW FQDN או SRV שהוגדרו ב-Control Hub בעת יצירת trunk. | ||||
| 8 | קבע את התצורה של פרופילי מניפולציה של הודעות SIP. אם השער שלך מוגדר עם כתובת IP ציבורית, הגדר פרופיל כהבא או דלג לשלב הבא אם אתה משתמש ב-NAT. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שהוגדר עבור השער המקומי ו-"198.51.100.1" היא כתובת ה-IP הציבורית של ממשק השער המקומי הפונה ל-Webex Calling: להלן הסבר על השדות עבור התצורה: חוקים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP ותגובות חייבת להכיל את הערך שהוקצה עבור ה-trunk ב-Control Hub. אפשרות זו תהיה ה-FQDN של מארח יחיד, או שם תחום ה-SRV המשמש לאשכול מכשירים.
| ||||
| 9 | אם השער שלך מוגדר עם כתובת IP פרטית מאחורי NAT סטטי, הגדר פרופילי SIP נכנסים ויוצאים כדלקמן. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי, "10.80.13.12" הוא כתובת ה-IP הממשק הפונה ל-Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית NAT. פרופילי SIP עבור הודעות יוצאות ל- Webex Calling
להלן הסבר על השדות עבור התצורה: חוקים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP ותגובות חייבת להכיל את הערך שהוקצה עבור ה-trunk ב-Control Hub. אפשרות זו תהיה ה-FQDN של מארח יחיד, או שם תחום ה-SRV המשמש לאשכול מכשירים. כללים 30 עד 81המר הפניות לכתובת הציבורית החיצונית של האתר, דבר המאפשר ל-Webex לפרש כראוי ולנתב הודעות עוקבות. פרופיל SIP עבור הודעות נכנסות מ-Webex Callingלהלן הסבר על השדות עבור התצורה: חוקים 10-80המר הפניות לכתובת הפרטית שהוגדרה, מה שמאפשר להודעות מ-Webex להיות מעובד כראוי על-ידי CUBE. למידע נוסף, ראה פרופילי לגימה של כיתה קולית . | ||||
| 10 | הגדר תצורה של Keepalive של אפשרויות SIP עם פרופיל שינוי כותרת. להלן הסבר על השדות עבור התצורה: Voice Class sip-options-keepalive 100מגדיר פרופיל Keepalive ונכנס למצב תצורת כיתה קולית. באפשרותך להגדיר את השעה (בשניות) שבה נשלחת SIP מתוך אפשרויות Ping של תיבת דו-שיח אל יעד החיוג כאשר חיבור פעימות הלב לנקודת הקצה נמצא במצב UP או Down. פרופיל Keepalive זה מופעל מעמית החיוג המוגדר כלפי Webex. כדי להבטיח שכותרות אנשי הקשר כוללות את שם הדומיין המלא SBC, נעשה שימוש בפרופיל SIP 115. כללים 30, 40 ו-50 נדרשים רק כאשר ה-SBC מוגדר מאחורי NAT סטטי. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שנבחר עבור השער המקומי ואם נעשה שימוש ב-NAT סטטי, "10.80.13.12" היא כתובת ה-IP של ממשק SBC לכיוון Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. | ||||
| 11 | קבע את התצורה של trunk של Webex Calling:
|
לאחר בניית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן עבור ספק PSTN המבוסס על SIP:
| אם ספק השירות שלך מציע trunk של PSTN מאובטח, תוכל לעקוב אחר תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. מאובטח לאבטחת ניתוב שיחות נתמך על-ידי CUBE. |
| כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערים של Cisco TDM-SIP, ראה קביעת תצורה של isdn pri. |
| 1 | קבע את התצורה של ה-URI הבא כדי לזהות שיחות נכנסות מה-trunk של PSTN: להלן הסבר על השדות עבור התצורה: שיעור קול uri 200 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 | קבע את התצורה של עמית החיוג הבא של IP PSTN: להלן הסבר על השדות עבור התצורה: מגדיר חיוג VoIP עם תג של 300 ונותן תיאור משמעותי לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק) . פרוטוקול הפעלה sipv2מציין שעמית החיוג 200 מטפל ברגלי שיחות SIP. למידע נוסף, ראה פרוטוקול הפגישה (עמית חיוג) . יעד מפגש ipv4:192.168.80.13מציין את כתובת IPv4 של היעד לשליחת קטע שיחה. יעד הפגישה כאן הוא כתובת IP של ITSP . למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). Uri נכנס דרך 200מגדיר קריטריון התאמה עבור כותרת ה-VIA עם כתובת ה-IP של כתובת IP IP PSTN. מתאים לכל קטעי השיחה הנכנסים של IP PSTN בשער המקומי עם עמית חיוג 200. למידע נוסף, ראה URL נכנס. איגוד בקרת מקור-ממשק GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו ל-PSTN. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת למדיה שנשלחת ל-PSTN. למידע נוסף, ראה Bind. קודק מסוג קול 100מגדיר את עמית החיוג לשימוש ברשימת המסננים המקודדים 100. למידע נוסף, ראה codec בדרגת קול . dtmf-relay rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה- DTMF הצפויה קטע שיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 3 | אם אתה מגדיר את השער המקומי שלך לניתוב שיחות בלבד בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, דלג אל הקטע הבא. |
ניתן לשנות את תצורת PSTN-Webex Calling בקטעים הקודמים כך שתכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות הדרגתיות הבאות כדי לכלול תרחיש שיחות זה.
| 1 | קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: | ||
| 2 | קבע את התצורה של רשומות DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM:
להלן הסבר על השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאב DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאבי SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת המשאב הזה ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP HOST UCMSUB5.mydomain.com 192.168.80.65 מארח: יצירת רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת ה-IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM שלך ואסטרטגיית חלוקת השיחות המועדפת. | ||
| 3 | קבע את התצורה של עמיתי החיוג הבאים: | ||
| 4 | הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות נפוצות ב- Cisco IOS XE Local Gateway ומייצר הודעת דואר אלקטרוני, syslog או הודעת מסוף על האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שגורמות לבעיה כדי ליידע, לפתור בעיות ולתקן את הבעיה. השתמש בהודעות syslog, באירועי SNMP ובאמצעות ניטור תקופתי של פלטי פקודות תצוגה ספציפיים כדי להגדיר את הלוגיקה של זיהוי הבעיה. סוגי הפעולות כוללים:
איסוף פלטי פקודות הצג
יצירת קובץ יומן רישום מאוחד
העלאת הקובץ למיקום רשת שסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP
מהנדסי TAC מחברים קבצי DS וחותמים עליהם דיגיטלית להגנה על שלמות. לכל קובץ DS יש את מזהה המספרי הייחודי שהוקצה על ידי המערכת. כלי חיפוש חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
אל תערוך את קובץ ה-DS שממנו אתה מוריד DSLT . הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
שרת Simple Mail Transfer Protocol (SMTP) שאתה צריך כדי שהשער המקומי ישלח הודעות דוא"ל.
ודא שהשער המקומי פועל על IOS XE 17.6.1 ומעלה אם ברצונך להשתמש שרת SMTP המאובטח עבור הודעות דוא"ל.
דרישות מקדימות
שער מקומי עם IOS XE 17.6.1 ומעלה
התכונה חתימות אבחון מופעלת כברירת מחדל.
הגדר את שרת הדואר האלקטרוני המאובטח שבו אתה משתמש כדי לשלוח הודעה יזומה אם המכשיר פועל עם IOS XE 17.6.1 ומעלה.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endהגדר את משתנה הסביבהds_email עם "כתובת דוא""ל" של מנהל המערכת כדי שתודיע לך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
התקן חתימות אבחון לניטור יזום
ניטור ניצול CPU גבוה
DS זה עוקב אחר ניצול CPU של 5 שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר השימוש מגיע ל-75% או יותר, זה משבית את כל ניפוי הבאגים ומסיר את כל חתימות האבחון שאתה מתקין בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
ודא שהפעלת את SNMP באמצעות הפקודה הצג snmp. אם SNMP לא מופעל, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראה בדוא"ל
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה את העתקת הקובץ משרת FTP אל השער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successהשתמש ב- הצג חתימת אבחון שיחה הביתה פקודה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת הסטטוס חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, אנא התקן מחדש את DS 64224 כדי להמשיך ולנטר ניצול גבוה של CPU בשער המקומי.
ניטור ניתוקי שיחה חריגים
חתימת ה-DS הזו משתמשת בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחה חריג עם שגיאות SIP מספר 403, 488 ו-503. אם תוספת ספירת השגיאות גדולה מ-5 או שווה ל-5 מהסקר האחרון, היא מייצרת יומן מערכת והתראה באימייל. השתמש בשלבים הבאים כדי להתקין את החתימה.
ודא ש-SNMP מופעל באמצעות הפקודה הצג snmp. אם SNMP אינו מופעל, קבע את תצורת מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחה חריג ב- SIP עם הודעת "דוא""ל" ו-Syslog.
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successהשתמש בפקודה הצג חתימת אבחון שיחה הביתה כדי לוודא שהחתימה מותקנת בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
אתה יכול גם להשתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את ניפוי הבאגים הנדרשים כדי לפתור בעיה נתונה, לזהות את התרחשות הבעיה, לאסוף את הסט הנכון של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה של Cisco TAC . הדבר מבטל את הצורך בבדיקה ידנית של מופע הבעיה ומאפשר לפתור בעיות המתרחשות לסירוגין ובעיות ארעיות הרבה יותר בקלות.
אתה יכול להשתמש ב כלי חיפוש חתימות אבחון כדי למצוא את החתימות הרלוונטיות ולהתקין אותן כדי לפתור בעיה מסוימת או שאתה יכול להתקין את החתימה המומלצת על ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומציה של איסוף נתוני אבחון באמצעות השלבים הבאים:
הגדר משתנה סביבת DS אחרds_fsurl_prefix בתור נתיב שרת קבצים של Cisco TAC (cxd.cisco.com) כדי להעלות את נתוני האבחון. שם המשתמש בנתיב הקובץ הוא מספר התיק והסיסמה היא אסימון העלאת קבצים ממנו ניתן לאחזר מנהל תיקי תמיכה כפי שמוצג להלן. ניתן ליצור את אסימון העלאת קבצים ב- קבצים מצורפים חלק של מנהל תיקי התמיכה, לפי הצורך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"ודא ש-SNMP מופעל באמצעות הפקודה הצג snmp. אם SNMP לא מופעל, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager endאנו ממליצים להתקין את High CPU Monitoring DS 64224 כאמצעי יזום להשבית את כל באגים וחתימות האבחון בזמן ניצול גבוה של CPU . הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם הודעת "דוא""ל" .
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:התקן את קובץ XML DS 64224 לניטור CPU גבוה ולאחר מכן DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successודא שהחתימה מותקנת בהצלחה באמצעות הצג חתימת אבחון לשיחה ביתית. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
ודא ביצוע חתימות אבחון
בפקודה הבאה, העמודה "סטטוס" של הפקודה הצג חתימת אבחון שיחה הביתה משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה שהוגדרה בתוך החתימה. הפלט של הצג נתונים סטטיסטיים של אבחון-התקשרות הביתה היא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין וביצעה את הפעולה. העמודה "מופעל/מקסימום/הסרה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר מקסימלי שהיא מוגדרת לזיהוי אירוע והאם החתימה מבטלת את ההתקנה של עצמה לאחר זיהוי מספר מקסימלי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
מזהה DS | שם DC | מהדורה | מצב | עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג נתונים סטטיסטיים של אבחון-התקשרות הביתה
מזהה DS | שם DC | מופעל/מקסימלי/הסרת התקנה | זמן ריצה ממוצע (שניות) | זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
דוא"ל ההתראה שנשלח במהלך ביצוע חתימת אבחון מכיל מידע מפתח כגון סוג הבעיה, פרטי המכשיר, גרסת תוכנה, תצורת הפעלה והצגת פלטי פקודה שרלוונטיים לפתרון הבעיה הנתונה.
הסר את ההתקנה של חתימות אבחון
השתמש בחתימות האבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של התרחשויות בעיות מסוימות. אם ברצונך להסיר התקנה של חתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הצג חתימת אבחון שיחה הביתה והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID> דוגמה:
call-home diagnostic-signature deinstall 64224
| חתימות חדשות מתווספות ל-Diagnostics Signatures Lookup Tool מעת לעת, בהתבסס על בעיות הנצפות בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות. |
יסודות
דרישות מקדימות
לפני פריסת CUBE HA כשער מקומי עבור Webex Calling, ודא שיש לך הבנה מעמיקה של המושגים הבאים:
יתירות מקופסה לקופסה בשכבה 2 עם CUBE Enterprise לשימור שיחות עם מצב
הנחיות התצורה המופיעות במאמר זה מבוססות על ההנחה שישנה פלטפורמת שער מקומית ייעודית ללא תצורת קול קיימת. אם פריסה ארגונית קיימת של CUBE משתנה כדי להשתמש גם בפונקציית השער המקומי עבור Cisco Webex Calling, שים לב היטב לתצורה שהוחלה כדי להבטיח שזרימות השיחות והפונקציונליות הקיימות אינן משתבשות וודא שאתה עומד בדרישות התכנון של CUBE HA.
רכיבי חומרה ותוכנה
CUBE HA כשער מקומי דורש את IOS-XE גרסה 16.12.2 ואילך ופלטפורמה שבה הפונקציות CUBE HA ו-LGW נתמכות שתיהן.
| פקודות התצוגה והיומנים במאמר הזה מבוססים על מהדורת תוכנה מינימלית של Cisco IOS-XE 16.12.2 המוטמעת ב-vCUBE (CSR1000v). |
חומר עזר
הנה כמה מדריכי תצורה מפורטים של CUBE HA עבור פלטפורמות שונות:
סדרת ISR 4K – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
הארכיטקטורה המועדפת של Cisco עבור Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
סקירה כללית של הפתרון Webex Calling
Cisco Webex Calling הוא הצעת שיתוף פעולה המספקת חלופה מבוססת ענן מרובת דיירים לשירות טלפון מקומי של מרכזת פרטית (PBX) עם אפשרויות PSTN מרובות ללקוחות.
פריסת השער המקומי (המיוצגת להלן) היא הנושא המרכזי במאמר הזה. ה-trunk של השער המקומי (PSTN המבוסס על הסביבה המקומית) ב-Webex Calling מאפשר קישוריות לשירות PSTN בבעלות הלקוח. הוא גם מספק קישוריות לפריסת IP PBX מקומית כגון Cisco Unified CM. כל התקשורת אל הענן וממנו מאובטחת באמצעות תעבורת TLS עבור SIP ו-SRTP למדיה.
האיור שלהלן מציג פריסת Webex Calling ללא IP PBX קיים, והוא חל על פריסה של אתר יחיד או על פריסה מרובת אתרים. התצורה המתוארת במאמר זה מבוססת על הפריסה הזו.
יתירות מקופסה לקופסה בשכבה 2
יתירות מקופסה לקופסה בשכבה 2 של CUBE HA משתמשת בפרוטוקול התשתית של קבוצת היתירות (RG) כדי ליצור זוג נתבים במצב פעיל/מצב המתנה. זוג זה חולק את אותה כתובת IP וירטואלית (VIP) בכל הממשקים המתאימים ומחליף ללא הרף הודעות מצב. פרטי ההפעלה של CUBE עוברים בדיקה בנקודת ביקורת בין שני הנתבים, דבר מאפשר לנתב שבמצב המתנה לקחת על עצמו את כל האחריות על עיבוד שיחות ה-CUBE באופן מיידי אם הנתב הפעיל יוצא מכלל שימוש, וכתוצאה מכך מתאפשר שימור של איתות ומדיה עם מידע על המצב.
| הבדיקה בנקודת הביקורת מוגבלת לשיחות מחוברות עם מנות מדיה. שיחות במעבר אינן עוברות בדיקת ביקורת (לדוגמה, מצב ניסיון או צלצול). במאמר זה, CUBE HA יתייחס ליתירות מקופסה לקופסה בשכבה 2 של CUBE בזמינות גבוהה (HA) לצורך שימור שיחות עם מצב |
החל מ-IOS-XE 16.12.2, ניתן לפרוס את CUBE HA כשער מקומי עבור פריסות trunk של של Cisco Webex Calling (PSTN המבוסס על הסביבה המקומית) ואנו נסקור שיקולי תכנון ותצורות במאמר זה. איור זה מציג הגדרה טיפוסית של CUBE HA כשער מקומי לפריסת trunk של Cisco Webex Calling.
רכיב אינפרא של קבוצת יתירות
רכיב האינפרא של קבוצת היתירות (RG) מספק את התמיכה בתשתית התקשורת מקופסה לקופסה בין שני רכיבי ה-CUBE ומנהל משא ומתן על מצב היתירות היציב הסופי. הרכיב הזה מספק גם:
פרוטוקול דמוי HSRP שמנהל משא ומתן על מצב היתירות הסופי עבור כל נתב על-ידי החלפת הודעות keepalive ו-hello בין שני רכיבי ה-CUBE (באמצעות ממשק הבקרה) – GigabitEthernet3 באיור למעלה.
מנגנון תעבורה לבדיקת ביקורת של מצב האיתות והמדיה עבור כל שיחה מהנתיב הפעיל לנתב במצב המתנה (דרך ממשק הנתונים) – GigabitEthernet3 באיור למעלה.
התצורה והניהול של ממשק ה-IP הווירטואלי (VIP) עבור ממשקי התעבורה (ניתן לקבוע את התצורה של ממשקי תעבורה מרובים באמצעות אותה קבוצת RG) – GigabitEthernet 1 ו-2 נחשבים לממשקי תעבורה.
יש לקבוע את התצורה של רכיב ה-RG הזה באופן ספציפי כדי לתמוך בקול B2B HA.
ניהול כתובות IP וירטואלי (VIP) הן עבור איתות והן עבור מדיה
B2B HA מסתמך על VIP כדי להשיג יתירות. ממשקי ה-VIP והממשקים הפיזיים הקשורים אליהם בשני רכיבי ה-CUBE בזוג CUBE HA חייבים לשכון באותה רשת משנה של LAN. קביעת התצורה של ה-VIP ואיגוד ממשק ה-VIP ליישום קולי מסוים (SIP) היא הכרחית לתמיכה קולית ב-B2B HA. מכשירים חיצוניים כגון Unified CM, SBC לגישה של Webex Calling, ספק שירות או Proxy, משתמשים ב-VIP ככתובת ה-IP המהווה יעד עבור השיחות החוצות את נתבי CUBE HA. לפיכך, מנקודת מבט של Webex Calling, זוגות ה-CUBE HA פועלים כשער מקומי יחיד.
האיתות על שיחות ופרטי הפעלת RTP של שיחות שנוצרו עוברים בדיקה בנקודת הביקורת מהנתב הפעיל ועד הנתב במצב המתנה. כאשר הנתב הפעיל מושבת, הנתב שבמצב המתנה לוקח פיקוד וממשיך להעביר את תעבורת RTP שנותבה קודם לכן על-ידי הנתב הראשון.
שיחות שהיו במצב ארעי בזמן יתירות הכשל לא יישמרו לאחר המעבר. לדוגמה, שיחות שעדיין לא נוצרו במלואן או נמצאות בתהליך של שינוי באמצעות פונקציית העברה או החזקה. שיחות שנוצרו עשויות להתנתק לאחר המעבר.
להלן הדרישות לשימוש ב-CUBE HA כשער מקומי עבור יתירות כשל של שיחות עם פרטי מצב:
CUBE HA לא יכול למקם ממשקי TDM או ממשקים אנלוגיים במשותף
Gig1 ו-Gig2 מכונים ממשקי תעבורה (SIP/RTP) ו-Gig3 הוא ממשק בקרה/נתונים של קבוצת יתירות (RG)
לא ניתן למקם יותר מ-2 זוגות CUBE HA באותו דומיין שכבה 2, אחד עם מזהה קבוצה 1 והשני עם מזהה קבוצה 2. אם אתה קובע את התצורה של 2 זוגות HA עם אותו מזהה קבוצה, ממשקי בקרה/נתונים של RG צריכים להיות שייכים לדומיינים שונים בשכבה 2 (vlan, מתג נפרד)
ערוץ היציאה נתמך הן עבור ממשקי הבקרה/הנתונים של RG והן עבור ממשקי התעבורה
כל האיתותים/המדיה מקורם בכתובת ה-IP הווירטואלית ואליה
בכל פעם שפלטפורמה נטענת מחדש בקשר של CUBE-HA, היא תמיד מאותחלת למצב המתנה
כתובת נמוכה יותר עבור כל הממשקים (Gig1, Gig2, Gig3) צריכה להיות באותה פלטפורמה
מזהה ממשק היתירות, rii, צריך להיות ייחודי לשילוב זוג/ממשק באותה שכבה 2
התצורה בשני רכיבי ה-CUBE חייבת להיות זהה, כולל תצורה פיזית, וחייבת לפעול באותו סוג פלטפורמה ובאותה גרסת IOS-XE
לא ניתן להשתמש בממשקי Loopback כאיגוד מכיוון שהם פעילים תמיד
ממשקי תעבורה (SIP/RTP) מרובים (Gig1, Gig2) דורשים קביעת תצורה של מעקב אחר ממשקים
CUBE-HA אינו נתמך באמצעות חיבור כבל מוצלב עבור קישור בקרה/נתונים של RG (Gig3)
שתי הפלטפורמות חייבות להיות זהות ולהיות מחוברות באמצעות מתג פיזי בכל הממשקים הדומים כדי ש-CUBE HA יעבוד, לדוגמה GE0/0/0 של CUBE-1 ו-CUBE-2 חייבת להסתיים באותו מתג וכן הלאה.
ה-WAN לא יכול להסתיים ברכיבי ה-CUBE ישירות או ב-HA של הנתונים משני הצדדים
גם הנתב הפעיל וגם הנתב במצב המתנה חייבים להיות באותו מרכז נתונים
חובה להשתמש בממשק L3 נפרד ליתירות (בקרה/נתונים של RG, Gig3). כלומר, ממשק המשמש לתעבורה אינו יכול לשמש עבור keepalives ונקודות ביקורת של HA
עם יתירות כשל, רכיב ה-CUBE שהיה פעיל בעבר עובר טעינה מחדש לפי תכנון המוצר, תוך שמירה על איתות ומדיה
קביעת התצורה של יתירות בשני רכיבי ה-CUBE
עליך לקבוע את התצורה של יתירות מקופסה לקופסה בשכבה 2 בשני רכיבי -CUBE המיועדים לשימוש בזוג HA כדי להעלות כתובות IP וירטואליות.
| 1 | קבע את התצורה של מעקב אחר ממשק ברמה גלובלית כדי לעקוב אחר מצב הממשק.
ה-CLI של המעקב משמש ב-RG כדי לעקוב אחר מצב ממשק התעבורה הקולית, כך שהנתיב הפעיל ייצא מתפקידו הפעיל לאחר שממשק התעבורה יושבת. | ||||||
| 2 | קבע את התצורה של RG לשימוש עם VoIP HA תחת מצב המשנה של יתירות היישום.
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||||||
| 3 | הפעל יתירות מקופסה לקופסה עבור יישום CUBE. קבע את התצורה של ה-RG מהשלב הקודם תחת
redundancy-group 1 – הוספה והסרה של פקודה זו דורשת טעינה מחדש כדי שהתצורה המעודכנת תיכנס לתוקף. נטען מחדש את הפלטפורמות לאחר שהתצורה תוחל במלואה. | ||||||
| 4 | קבע את תצורת ממשקי Gig1 ו-Gig2 עם כתובות ה-IP הווירטואליות המתאימות שלהם כפי שמוצג להלן והחל את מזהה ממשק היתירות (rii)
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||||||
| 5 | שמור את התצורה של רכיב ה-CUBE הראשון וטען אותה מחדש. הפלטפורמה האחרונה לטעינה מחדש היא תמיד זו שתהיה במצב המתנה.
לאחר שהאתחול של VCUBE-1 יושלם, שמור את התצורה של VCUBE-2 וטען אותה מחדש.
| ||||||
| 6 | ודא שהתצורה מקופסה לקופסה פועלת כצפוי. הפלט הרלוונטי מובלט בכתב מודגש. VCUBE-2 נטען מחדש אחרון ולפי שיקולי התכנון; הפלטפורמה שנטענת מחדש אחרונה תמיד תהיה במצב המתנה. |
קביעת התצורה של שער מקומי בשני רכיבי ה-CUBE
בתצורה לדוגמה, אנו משתמשים במידע ה-trunk הבא מ-Control Hub כדי לבנות את תצורת השער המקומי בשתי הפלטפורמות, VCUBE-1 ו-VCUBE-2. שם המשתמש והסיסמה עבור הגדרה זו הם כדלקמן:
שם משתמש: Hussain1076_LGU
סיסמה: lOV12MEaZx
| 1 | ודא שמפתח תצורה נוצר עבור הסיסמה, באמצעות הפקודות המוצגות להלן, לפני שניתן יהיה להשתמש בה בפרטי הכניסה ובסודות המשותפים. סיסמאות מסוג 6 מוצפנות באמצעות צופן AES ומפתח תצורה זה המוגדר על-ידי המשתמש.
להלן תצורת השער המקומי שתחול על שתי הפלטפורמות בהתבסס על הפרמטרים של Control Hub המוצגים לעיל, שמירה וטעינה מחדש. Digest credentials של SIP מ-Control Hub מובלטים בכתב מודגש.
כדי להציג את פלט פקודת ההצגה, ביצענו טעינה מחדש של VCUBE-2 ואחריו VCUBE-1, דבר שהופך את VCUBE-1 לרכיב ה-CUBE במצב המתנה ואת VCUBE-2 לרכיב ה-CUBE הפעיל |
| 2 | בכל זמן נתון, רק פלטפורמה אחת תשמור על רישום פעיל כשער המקומי עם ה-SBC לגישה של Webex Calling. עיין בפלט של פקודות ההצגה הבאות. show redundancy application group 1 הצג מצב רישום SipUa
מהפלט שלעיל, ניתן לראות כי VCUBE-2 הוא ה-LGW הפעיל השומר על הרישום עם ה-SBC לגישה של Webex Calling, בעוד שהפלט של "show sip-ua register status" הוא ריק ב-VCUBE-1 |
| 3 | כעת הפעל את תהליכי איתור הבאגים הבאים ב-VCUBE-1
|
| 4 | בצע הדמיה של יתירות כשל על-ידי הנפקת הפקודה הבאה ב-LGW הפעיל, VCUBE-2 במקרה זה.
מעבר מה-LGW הפעיל ל-LGW שבמצב המתנה מתרחש גם בתרחיש הבא, מלבד ה-CLI המפורט לעיל
|
| 5 | בדוק אם VCUBE-1 נרשם ב-SBC לגישה של Webex Calling. VCUBE-2 היה נטען מחדש עד עכשיו.
VCUBE-1 הוא עכשיו ה-LGW הפעיל. |
| 6 | הסתכל ביומן איתור הבאגים הרלוונטי ב-VCUBE-1 ששולח SIP REGISTER ל-Webex Calling דרך ה-IP הווירטואלי ומקבל תגובת 200 OK.
|
קביעת התצורה של SIP Trunk Security Profile עבור Trunk לשער מקומי
במקרים שבהם שער המקומי ושער PSTN נמצאים באותו מכשיר, יש להפעיל את Unified CM כדי להבדיל בין שני סוגי תעבורה שונים (שיחות מ-Webex ומ-PSTN) שמקורם באותו מכשיר ולהחיל סוג מובחן של שירות על סוגי השיחות האלה. הטיפול המובחן בשיחות מושג על ידי הקצאת שני ענפי trunk בין Unified CM לבין המכשיר עם השער המקומי ושער PSTN המשולבים הדורש יציאות האזנה שונות של SIP עבור שני ענפי ה-trunk.
צור פרופיל SIP Trunk Security Profile ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
קביעת התצורה של פרופיל SIP עבור ה-Trunk של השער המקומי
צור פרופיל SIP ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
יצירת מרחב חיפוש שיחות עבור שיחות מ-Webex
צור מרחב חיפוש שיחות עבור שיחות שמקורן ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של SIP Trunk אל Webex וממנו
צור SIP trunk עבור השיחות אל Webex וממנו באמצעות השער המקומי עם ההגדרות הבאות:
| ||||||||||||||||||||||||||
קביעת התצורה של קבוצת ניתוב עבור Webex
צור קבוצת ניתוב עם ההגדרות הבאות:
| ||||||||
קביעת התצורה של רשימת ניתוב עבור Webex
צור רשימת ניתוב עם ההגדרות הבאות:
| ||||||||||||||
יצירת מחיצה עבור יעדי Webex
צור מחיצה עבור יעדי Webex עם ההגדרות הבאות:
| ||||||||
מה הלאה?
הקפד להוסיף את המחיצה הזו לכל מרחבי חיפוש השיחות שצריכה להיות להם גישה ליעדי Webex. עליך להוסיף מחיצה זו באופן ספציפי למרחב חיפוש השיחות המשמש כמרחב החיפוש של השיחות הנכנסות בענפי trunk של PSTN, כך שניתן יהיה לנתב שיחות מ-PSTN ל-Webex.
קביעת התצורה של רשימת ניתוב עבור יעדי Webex
קבע את התצורה של דפוסי נתיב עבור כל טווח DID ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של נורמליזציית חיוג מקוצר בין אתרים עבור Webex
אם נדרש חיוג מקוצר בין אתרים ל-Webex, קבע את התצורה של תבניות הנורמליזציה של החיוג עבור כל טווח ESN ב-Webex עם ההגדרות הבאות:
| ||||||||||||||||||
הגדרת קבוצת גישוש
קבוצות גישוש מנתבות שיחות נכנסות לקבוצה של משתמשים או סביבות עבודה. ניתן אפילו לקבוע את התצורה של תבנית לניתוב לקבוצה שלמה.
לקבלת מידע נוסף אודות אופן ההגדרה של קבוצת גישוש, ראה קבוצות גישוש ב-Cisco Webex Control Hub.
יצירת תור שיחות
באפשרותך להגדיר תור שיחות כך שכאשר לא ניתן לענות לשיחות של לקוחות, הם מקבלים מענה אוטומטי, הודעות מידע ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה והניהול של תור שיחות, ראה ניהול תורי שיחות ב-Cisco Webex Control Hub.
יצירת לקוח פקיד קבלה
עזור לתמוך בצרכים של הצוות המטפל בלקוחות. באפשרותך להגדיר משתמשים כמרכזיות טלפוניות, כדי שיוכלו לסנן שיחות נכנסות לאנשים מסוימים בארגון שלך.
לקבלת מידע אודות אופן ההגדרה וההצגה של לקוחות פקידי הקבלה שלך, ראה לקוחות פקידי קבלה ב-Cisco Webex Control Hub.
יצירה וניהול של מערכות ניתוב אוטומטי
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. צור לוח זמנים של 24 שעות או ספק אפשרויות שונות כאשר העסק שלך פתוח או סגור.
לקבלת מידע אודות אופן היצירה והניהול של מערכות ניתוב אוטומטי, ראה ניהול מערכות ניתוב אוטומטי ב-Cisco Webex Control Hub.
קביעת התצורה של קבוצת זימון
תכונת הזימון הקבוצתי מאפשרת למשתמש לבצע שיחה חד-כיוונית או לבצע זימון קבוצתי של עד 75 משתמשים ייעודיים על ידי חיוג מספר או שלוחה המוקצים לקבוצת זימון ספציפית.
לקבלת מידע אודות אופן ההגדרה והעריכה של קבוצות זימון, ראה קביעת התצורה של קבוצת זימון ב-Cisco Webex Control Hub.
הגדרת מענה לשיחות
שפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כדי שהמשתמשים יוכלו לענות לשיחות של האחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו.
לקבלת מידע אודות אופן ההגדרה של קבוצת מענה לשיחות, ראה מענה לשיחות ב-Cisco Webex Control Hub.
הגדרת חניית שיחות
חניית שיחות מאפשרת לקבוצה מוגדרת של משתמשים להחנות שיחות כנגד חברים זמינים אחרים בקבוצת חניית שיחות. חברים אחרים בקבוצה יכולים לענות לשיחות חונות בטלפון שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה של חניית שיחות, ראה חניית שיחות ב-Cisco Webex Control Hub.
הפעל התפרצות עבור משתמשים
| 1 | מתצוגת הלקוח עבור אל ניהול > משתמשים.https://admin.webex.com |
| 2 | בחרו משתמש ולחצו על Calling. |
| 3 | עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר 'התפרצות'. |
| 4 | הפעל את הלחצן הדו-מצבי כדי לאפשר למשתמשים אחרים להוסיף את עצמם לשיחה המתמשכת של משתמש זה. |
| 5 | סמן השמע צליל כאשר משתמש זה מתפרץ בשיחה אם ברצונך להשמיע צליל לאחרים כאשר משתמש זה מתפרץ בשיחה שלו. |
| 6 | לחץ על שמור. |
אפשר פרטיות עבור משתמש
| 1 | היכנס ל-Control Hub, ועבור אל . | ||
| 2 | בחר משתמש ולחץ על Calling. | ||
| 3 | עבור לאזור ההרשאות בין המשתמש ובחר פרטיות. | ||
| 4 | בחר את ההגדרות המתאימות של פרטיות ניתוב אוטומטי עבור המשתמש הזה.
| ||
| 5 | סמן את תיבת הסימון הפעל פרטיות. לאחר מכן תוכל להחליט לחסום את כולם על ידי כך שלא תבחר חברים מהרשימה הנפתחת. לחלופין, תוכל לבחור את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב הקו של המשתמש הזה. אם אתה מנהל מיקום, רק המשתמשים, סביבות העבודה והקווים הווירטואליים הקשורים למיקומים המוקצים שלך מופיעים ברשימה הנפתחת. בטל את הסימון של אפשר פרטיות כדי לאפשר לכולם לנטר את מצב הקו. | ||
| 6 | בדוק את הפרטיות של אכוף עבור מענה לשיחות מופנות ותיבת הסימון של פריצה כדי לאפשר פרטיות עבור מענה לשיחות מופנות ופריצת מצב.
| ||
| 7 | מתוך הוסף חבר לפי שם, בחר את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב קו הטלפון ולהפעיל מענה לשיחות מופנות והתפרצות. | ||
| 8 | כדי לסנן את החברים שאתה בוחר, השתמש במסנן לפי שם, מספר או שדה שלוחה. | ||
| 9 | לחץ על הסר הכל כדי להסיר את כל החברים שנבחרו.
| ||
| 10 | לחץ על שמור. |
קבע תצורה של ניטור
המספר המקסימלי של קווים מנוטרים עבור משתמש הוא 50. עם זאת, בעת קביעת התצורה של רשימת הניטור, שקול את מספר ההודעות שמשפיעות על רוחב הפס בין Webex Calling לרשת שלך. כמו כן, קבע את הקווים המנוטרים המקסימליים לפי מספר לחצני הקו בטלפון של המשתמש.
| 1 | מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ולאחר מכן לחץ על משתמשים. | ||||
| 2 | בחר את המשתמש שברצונך לשנות ולחץ מתקשר . | ||||
| 3 | עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר ניטור. | ||||
| 4 | בחר מבין האפשרויות הבאות:
באפשרותך לכלול קו וירטואלי ברשימת הוסף קו מנוטר עבור ניטור משתמשים. | ||||
| 5 | בחר אם ברצונך להודיע למשתמש זה על שיחות חונות, חפש את האדם או שלוחת חניית השיחות שיש לנטר ולאחר מכן לחץ על שמור.
|
הפעל צליל אזהרה של גשר שיחה עבור משתמשים
לפני שתתחיל
| 1 | היכנס ל-Control Hub, ועבור אל . | ||
| 2 | בחר משתמש ולחצו על הכרטיסייה שיחות. | ||
| 3 | עבור אל הרשאות בין משתמשים, ולחץ על צליל אזהרה של גישור שיחה. | ||
| 4 | הפעל צליל אזהרה של גישור שיחה , ולאחר מכן לחץ שמור .
למידע נוסף על גישור לשיחות בקו משותף של MPP, ראה קווים משותפים בטלפון השולחני מרובה הפלטפורמות שלך. למידע נוסף על גישור שיחות בקו משותף ביישום Webex, ראה הופעת קו משותף עבור WebexApp. |
הפעלת "כיסא חם" עבור משתמש
| 1 | ממבט הלקוח פנימהhttps://admin.webex.com , עבור אל ניהול ובחר משתמשים . | ||
| 2 | בחר משתמש ולחצו על הכרטיסייה שיחות. | ||
| 3 | עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר 'כיסא חם' והפעל את הלחצן הדו-מצבי. | ||
| 4 | הזן את השם או המספר של מארח ה-Hoteling בתוך מיקום "כיסא חם" חפש שדה ובחר את מארח ה-hoteling שברצונך להקצות למשתמש. ניתן לבחור רק מארח מלון אחד. אם תבחר מארח מלון אחר, הראשון יימחק.
| ||
| 5 | כדי להגביל את הזמן שבו משתמש יכול להיות משויך למארח "כיסא חם", בחר את מספר השעות שבהן המשתמש יכול להשתמש במארח "כיסא חם" מהתפריט הנפתח של תקופת ההגבלה של ההתאחדות. המשתמש יתנתק אוטומטית לאחר הזמן שנבחר.
| ||
| 6 | לחץ על שמור.
|
הצג דוחות שיחות
באפשרותך להשתמש בדף 'ניתוח נתונים' ב-Control Hub כדי לקבל תובנות לגבי האופן שבו אנשים משתמשים ב-Webex Calling וב-Webex App (מעורבות), והאיכות של חוויית מדיית השיחות שלהם. כדי לגשת לניתוח נתונים של Webex Calling, היכנס ל-Control Hub ולאחר מכן עבור אל ניתוח נתונים ובחר בלשונית שיחות.
| 1 | לדוחות היסטוריית שיחות מפורטים, להיכנס אל רכזת בקרה , ואז עבור אל אנליטיקס > מתקשר . |
| 2 | בחר היסטוריית שיחות מפורטת . לקבלת מידע אודות שיחות באמצעות המופע הייעודי, ראה ניתוח נתונים של המופע הייעודי. |
| 3 | כדי לגשת לנתוני איכות מדיה, היכנס אל Control Hub ולאחר מכן עבור אל ניתוח נתונים ובחר שיחות. לקבלת מידע נוסף, ראה ניתוח נתונים עבור קו המוצרים של שיתוף הפעולה בענן.
|
הפעל את הכלי CScan
CScan הוא כלי מוכנות רשת שנועד לבדוק את חיבור הרשת שלך ל-Webex Calling.
לקבלת מידע נוסף, ראה שימוש ב-CScan כדי לבדוק את איכות הרשת של Webex Calling. |
הכנת הסביבה
דרישות מקדימות כלליות
לפני שתגדיר שער מקומי עבור Webex Calling, ודא כי:
-
יש לך ידע בסיסי בעקרונות VoIP
-
יש לך ידע מעשי לגבי מושגי Cisco IOS-XE וקול IOS-XE
-
יש לך הבנה בסיסית של פרוטוקול התחלת הפעלה (SIP)
-
יש לך הבנה בסיסית לגבי Cisco Unified Communications Manager (Unified CM) אם מודל הפריסה שלך כולל את Unified CM
ראה את מדריך תצורה ארגוני של Cisco Unified Border Element (CUBE) לפרטים.
דרישות חומרה ותוכנה עבור שער מקומי
ודא שהפריסה שלך כוללת אחד או יותר מהשערים המקומיים, כגון:
-
קישוריות מבוססת-IP של Cisco
-
שער Cisco IOS לקישוריות מבוססת TDM
השער המקומי עוזר לך לבצע הגירה ל-Webex Calling בקצב שלך. השער המקומי משלב את הפריסה המקומית הקיימת שלך עם Webex Calling. תוכל גם להשתמש בחיבור ה-PSTN הקיים שלך. ראה תחילת העבודה עם שער מקומי
דרישות רישיון עבור שערים מקומיים
יש להתקין רישיונות שיחות של CUBE בשער המקומי. לקבלת מידע נוסף, עיין במדריך קביעת התצורה של Cisco Unified Border Element.
דרישות תעודה ואבטחה עבור שער מקומי
Webex Calling דורש איתות ומדיה מאובטחים. השער המקומי מבצע את ההצפנה, ויש ליצור חיבור TLS יוצא לענן בעזרת השלבים הבאים:
-
יש לעדכן את ה-LGW בחבילת הבסיס של CA מ-Cisco PKI
-
קבוצה של אישורי תקציר SIP מדף Trunk Configuration של Control Hub משמשת לקביעת התצורה של LGW (השלבים הם חלק מהתצורה הבאה)
-
חבילת הבסיס של CA מאמתת את התעודה שהוצגה
-
מוצגת בקשה לפרטי כניסה (המערכת מספקת תקציר SIP)
-
הענן מזהה איזה שער מקומי רשום באופן מאובטח
דרישות חומת אש, חציית NAT ומיטוב נתיב מדיה עבור שער מקומי
ברוב המקרים, השער המקומי ונקודות הקצה יכולים לשכון ברשת הלקוח הפנימית, באמצעות כתובות IP פרטיות עם NAT. חומת האש הארגונית חייבת לאפשר תעבורה יוצאת (SIP, RTP/UDP, HTTP) לכתובות IP/יציאות ספציפיות, המכוסות במידע עזר לגבי יציאות.
אם ברצונך להשתמש במיטוב נתיב מדיה עם ICE, הממשק הפונה ל-Webex Calling של השער המקומי חייב לכלול נתיב רשת ישיר לנקודות הקצה של Webex Calling ומהן. אם נקודות הקצה נמצאות במיקום אחר ואין נתיב רשת ישיר בין נקודות הקצה לבין הממשק הפונה ל-Webex Calling של השער המקומי, השער המקומי חייב להיות בעל כתובת IP ציבורית שהוקצתה לממשק הפונה ל-Webex Calling עבור שיחות בין השער המקומי לנקודות הקצה כדי להשתמש במיטוב נתיב מדיה. בנוסף, חייב לפעול בו IOS-XE גרסה 16.12.5.
קביעת התצורה של Cisco Webex Calling עבור הארגון שלך
השלב הראשון להפעלת שירותי Webex Calling שלך הוא להשלים את אשף ההגדרה הראשונה (FTSW). לאחר השלמת FTSW עבור המיקום הראשון שלך, אין צורך להשלים אותו עבור מיקומים נוספים.
| 1 |
לחץ על הקישור תחילת העבודה בהודעת ברוכים הבאים שאתה מקבל בדוא"ל. כתובת הדוא"ל של מנהל המערכת שלך משמשת באופן אוטומטי לכניסה ל-Control Hub, שבו תתבקש ליצור את סיסמת מנהל המערכת שלך. לאחר הכניסה, אשף ההגדרה מופעל באופן אוטומטי. |
| 2 |
סקור וקבל את תנאי השירות. |
| 3 |
סקור את התוכנית שלך ולאחר מכן לחץ על תחילת העבודה. מנהל החשבון שלך אחראי על הפעלת השלבים הראשונים עבור FTSW. פנה למנהל החשבון אם אתה מקבל הודעת "אין אפשרות להגדיר את השיחה שלך", כאשר אתה בוחר באפשרות תחילת העבודה. |
| 4 |
בחר את המדינה שאליה יש למפות את מרכז הנתונים שלך, והזן את איש הקשר של הלקוח ופרטי הכתובת של הלקוח. |
| 5 |
לחץ על הבא: מיקום ברירת מחדל. |
| 6 |
בחר מבין האפשרויות הבאות:
לאחר השלמת אשף ההגדרה, הקפד להוסיף מספר ראשי למיקום שאתה יוצר. |
| 7 |
בצע את הבחירות הבאות שיחולו על המיקום הזה:
|
| 8 |
לחץ על הבא. |
| 9 |
הזן כתובת SIP זמינה של Cisco Webex ולחץ על הבא ובחר סיום. |
לפני שתתחיל
כדי ליצור מיקום חדש, הכן את המידע הבא:
-
כתובת מיקום
-
מספרי טלפון רצויים (אופציונלי)
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com. עבור אל . מיקום חדש יארח במרכז הנתונים האזורי המתאים למדינה שבחרת באמצעות אשף ההגדרה הראשונה. |
| 2 |
קבע את התצורה של הגדרות המיקום:
|
| 3 |
לחץ על שמור ולאחר מכן בחר כן/ לא כדי להוסיף מספרים למיקום עכשיו או מאוחר יותר. |
| 4 |
אם לחצת על כן, בחר אחת מהאפשרויות הבאות:
הבחירה באפשרות PSTN מתבצעת בכל רמת מיקום (לכל מיקום יש אפשרות PSTN אחת בלבד). תוכל לשלב כמה אפשרויות שתרצה עבור הפריסה שלך, אבל לכל מיקום תהיה אפשרות אחת. לאחר בחירה והקצאה של אפשרות PSTN, תוכל לשנות אותה על-ידי לחיצה על נהל במאפייני PSTN של המיקום. עם זאת, ייתכן שאפשרויות מסוימות, כגון Cisco PSTN, לא יהיו זמינות לאחר שהוקצתה אפשרות אחרת. פתחו מקרה תמיכה לקבלת הדרכה. |
| 5 |
בחר אם ברצונך להפעיל את המספרים עכשיו או מאוחר יותר. |
| 6 |
אם בחרת ב-PSTN שאינו משולב או ב-PSTN המבוסס על הסביבה המקומית, הזן מספרי טלפון כערכים המופרדים באמצעות פסיקים ולאחר מכן לחץ על אמת. מספרים מתווספים עבור המיקום הספציפי. ערכים חוקיים עוברים לשדה מספרים מאומתים, וערכים לא חוקיים נשארים בשדה הוסף מספרים בליווי הודעת שגיאה. בהתאם למדינת המיקום, המספרים מעוצבים לפי דרישות החיוג המקומיות. לדוגמה, אם נדרשת קידומת מדינה, ניתן להזין מספרים עם הקידומת או בלעדיה והקידומת מופיעה בהתחלה. |
| 7 |
לחץ על שמור. |
מה הלאה?
לאחר יצירת מיקום, ניתן להפעיל שירותי חירום 911 עבור המיקום הזה. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
לפני שתתחיל
קבל רשימה של המשתמשים וחללי העבודה המשויכים למיקום: יש לעבור מספרים ומהתפריט הנפתח, ולבחור את המיקום למחיקה. עליך למחוק משתמשים וחללי עבודה אלה לפני שתמחק את המיקום.
זכור שכל מספרים המשויכים למיקום זה יפורסמו בחזרה לספק ה-PSTN שלך; לא תוכל עוד להיות בבעלותך מספרים אלה.
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com. עבור אל . |
| 2 |
לחץ |
| 3 |
יש לבחור באפשרות מחיקת מיקום ולאשר שברצונך למחוק מיקום זה. בדרך כלל זה לוקח כמה דקות עד שהמיקום נמחק לצמיתות, אבל זה יכול לקחת עד שעה. תוכל לבדוק את הסטטוס על ידי לחיצה |
ניתן לשנות את הגדרת PSTN, את השם, אזור הזמן והשפה של מיקום לאחר יצירתו. זכור עם זאת שהשפה החדשה חלה רק על משתמשים ומכשירים חדשים. משתמשים ומכשירים קיימים ממשיכים להשתמש בשפה הישנה.
עבור מיקומים קיימים, ניתן להפעיל שירותי חירום 911. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com. עבור אל . אם אתה רואה סמל אזהרה לצד מיקום, משמעות הדבר היא שעדיין לא הגדרת מספר טלפון עבור המיקום הזה. לא ניתן לבצע או לקבל שיחות כלשהן עד שתקבע את התצורה של המספר הזה. |
| 2 |
(אופציונלי) תחת חיבור PSTN, בחר PSTN המחובר לענן או PSTN המבוסס על הסביבה המקומית (שער מקומי), בהתאם לשער שכבר קבעת את תצורתו. לחץ על נהל כדי לשנות את התצורה הזו ולאחר מכן אשר את הסיכונים המשויכים על-ידי בחירה באפשרות המשך. לאחר מכן, בחר אחת מהאפשרויות הבאות ולחץ על שמור:
|
| 3 |
עבור המיקום, בחר את המספר הראשי מהרשימה הנפתחת כדי לאפשר למשתמשים במיקום זה לבצע ולקבל שיחות. ניתן להקצות את המספר הראשי לניתוב האוטומטי כך שהמתקשרים החיצוניים יוכלו ליצור קשר עם משתמשי Webex Calling במיקום זה. משתמשי Webex Calling במיקום זה יכולים גם להשתמש במספר זה כמזהה המתקשר החיצוני שלהם בעת ביצוע שיחות. |
| 4 |
(אופציונלי) תחת שיחות חירום, ניתן לבחור מזהה מיקום לשעת חירום שיוקצה למיקום הזה. הגדרה זו היא אופציונלית וחלה רק על מדינות הדורשות אותה. במדינות מסוימות (לדוגמה, צרפת), קיימות דרישות רגולטוריות למערכות רדיו סלולריות כדי לקבוע את זהות התא כאשר אתה מבצע שיחת חירום והיא הופכת לזמינה לרשויות החירום. מדינות אחרות כמו ארצות הברית וקנדה מיישמות קביעת מיקום בשיטות אחרות. לקבלת מידע נוסף, ראה שיחות חירום משופרות. ספק שיחות החירום שלך עשוי להזדקק למידע על רשת הגישה והוא מושג על-ידי הגדרת כותרת שלוחת SIP פרטית חדשה, P-Access-Network-Info. הכותרת נושאת מידע הקשור לרשת הגישה. בעת הגדרת מזהה המיקום לשעת חירום עבור מיקום, ערך המיקום נשלח לספק כחלק מהודעת ה-SIP. צור קשר עם ספק שיחות החירום שלך כדי לבדוק אם אתה זקוק להגדרה זו והשתמש בערך שנמסר על-ידי ספק שיחות החירום. |
| 5 |
בחר את מספר הדואר הקולי שהמשתמשים יכולים להתקשר אליו כדי לבדוק את הדואר הקולי שלהם עבור המיקום הזה. |
| 6 |
(אופציונלי) לחץ על סמל העיפרון בחלק העליון של הדף 'מיקום' כדי לשנות את שם המיקום, שפת ההכרזות, שפת הדוא"ל, אזור הזמן או הכתובת לפי הצורך ולאחר מכן לחץ על שמור. שינוי שפת ההכרזות ייכנס לתוקף באופן מיידי עבור המשתמשים והתכונות החדשים שנוספים למיקום הזה. אם גם משתמשים ו/או תכונות קיימים צריכים לשנות את שפת ההכרזות שלהם, כשתתבקש, בחר שנה עבור משתמשים וסביבות עבודה קיימים או שנה עבור תכונות קיימות. לחץ על החל. ניתן להציג את ההתקדמות בדף משימות. לא ניתן לבצע שינוי נוסף עד שפעולה זו תושלם. שינוי אזור הזמן עבור מיקום לא יעדכן את אזורי הזמן של התכונות המשויכות למיקום הזה. כדי לערוך את אזורי הזמן עבור תכונות כגון ניתוב אוטומטי, קבוצת גישוש ותור שיחות, עבור אל האזור הגדרות כלליות של התכונה הספציפית שעבורה ברצונך לעדכן את אזור הזמן. תוכל לבצע עריכה ושמירה באזור הזה. |
הגדרות אלה מיועדות לחיוג פנימי וזמינות גם באשף ההתקנה בפעם הראשונה. בעת שינוי תוכנית החיוג, המספרים לדוגמה ב-Control Hub מעדכנים כדי להציג את השינויים האלה.
באפשרותך לקבוע את התצורה של הרשאות התקשרות יוצאות עבור מיקום. ראה שלבים אלה כדי לקבוע את התצורה של הרשאות התקשרות יוצאות.
| 1 |
היכנס אל Control Hub, עבור אל , ולאחר מכן גלול אל חיוג פנימי. |
| 2 |
קבע את תצורת העדפות החיוג האופציונליות הבאות, לפי הצורך:
|
| 3 |
ציין חיוג פנימי עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג פנימי לפי הצורך:
|
| 4 |
ציין חיוג חיצוני עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג חיצוני לפי הצורך:
השפעה על המשתמשים:
|
אם אתה משווק בעל ערך מוסף, באפשרותך להשתמש בשלבים האלה כדי להתחיל את קביעת התצורה של השער המקומי ב-Control Hub. כאשר השער הזה רשום בענן, באפשרותך להשתמש בו באחד או יותר ממיקומי Webex Calling שלך כדי לספק ניתוב לכיוון ספק שירותי PSTN ארגוני.
לא ניתן למחוק מיקום הכולל שער מקומי כאשר השער המקומי נמצא בשימוש עבור מיקומים אחרים.
לפני שתתחיל
-
לאחר הוספת מיקום, ולפני קביעת התצורה של PSTN המבוסס על הסביבה המקומית עבור מיקום, עליך ליצור trunk.
-
צור מיקומים והגדרות ומספרים ספציפיים לכל אחד מהם. מיקומים חייבים להתקיים לפני שתוכל להוסיף PSTN המבוסס על הסביבה המקומית.
-
הבן את דרישות ה-PSTN המבוסס על הסביבה המקומית (שער מקומי) עבור Webex Calling.
-
לא ניתן לבחור יותר מ-trunk אחד עבור מיקום עם PSTN המבוסס על הסביבה המקומית, אבל ניתן לבחור את אותו trunk עבור מיקומים מרובים.
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com, עבור אל , ובחר הוסף Trunk. |
| 2 |
בחר מיקום. |
| 3 |
תן שם ל-trunk ולחץ על שמור. השם לא יכול להכיל יותר מ-24 תווים. |
מה הלאה?
פרטי ה-trunk מופיעים על המסך דומיין רשם, OTG/DTG של Trunk Group, קו/יציאה וכתובת Proxy יוצא.
מומלץ להעתיק את המידע הזה מ-Control Hub ולהדביק אותו בקובץ טקסט או במסמך מקומיים כדי שתוכל להיעזר בו כשתהיה מוכן לקבוע את התצורה של ה-PSTN המבוסס על הסביבה המקומית.
אם תאבד את פרטי הכניסה, תצטרך ליצור אותם ממסך פרטי ה-trunk ב-Control Hub. לחץ על אחזר שם משתמש ואפס סיסמה כדי ליצור קבוצה חדשה של פרטי כניסה לאימות שיהיו בשימוש ב-trunk.
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com. עבור אל . |
| 2 |
בחר מיקום לשינוי ולחץ על נהל. |
| 3 |
בחר PSTN המבוסס על הסביבה המקומית ולחץ על הבא. |
| 4 |
בחר trunk מהתפריט הנפתח. בקר בדף ה-trunk כדי לנהל את אפשרויות ה-trunk group שלך. |
| 5 |
לחץ על הודעת האישור ולאחר מכן לחץ על שמור. |
מה הלאה?
עליך לקחת את פרטי התצורה ש-Control Hub יצר ולמפות את הפרמטרים לשער המקומי (לדוגמה, ב-CUBE של Cisco השוכן בסביבה המקומית). המאמר הזה מלווה אתכם בתהליך הזה. עיין בדיאגרמה הבאה, המציגה דוגמה לאופן שבו פרטי התצורה של Control Hub (משמאל) ממופים לפרמטרים ב-CUBE (מימין):
לאחר שתשלים בהצלחה את התצורה בשער עצמו, תוכל לחזור אל ב-Control Hub והשער שיצרת יופיע בכרטיס המיקום שאליו הקצית אותו עם נקודה ירוקה משמאל לשם. המצב הזה מציין שהשער רשום באופן מאובטח בענן השיחות ומשמש כשער ה-PSTN הפעיל עבור המיקום.
באפשרותך להציג, להפעיל, להסיר ולהוסיף בקלות מספרי טלפון עבור הארגון שלך ב-Control Hub. לקבלת מידע נוסף, ראה ניהול מספרי טלפון ב-Control Hub.
אם אתה מנסה את שירותי Webex וברצונך להמיר את גרסת הניסיון שלך למינוי בתשלום, באפשרותך לשלוח בקשת דוא"ל לשותף שלך.
| 1 |
התחבר ל-Control Hub ב-https://admin.webex.com, בחר את סמל הבניין |
| 2 |
בחר את הלשונית מינויים ולאחר מכן לחץ על רכוש עכשיו. הודעת דוא"ל נשלחת לשותף שלך ומיידעת אותו שאתה מעוניין לבצע המרה למינוי בתשלום. |
באפשרותך להשתמש ב-Control Hub כדי להגדיר את העדיפות של אפשרויות ההתקשרות הזמינות שהמשתמשים רואים ביישום Webex. באפשרותך גם להפעיל אותם עבור לחיצה לשיחה יחידה. לקבלת מידע נוסף, ראה: הגדר אפשרויות התקשרות עבור משתמשי יישום Webex.
באפשרותך לקבוע איזה יישום שיחות נפתח כאשר משתמשים מבצעים שיחות. באפשרותך להגדיר את הגדרות לקוח השיחות, כולל פריסת מצב מעורב עבור ארגונים עם משתמשים זכאים ל-Unified CM או ל-WEBEX Calling ומשתמשים ללא שירותי שיחות בתשלום מ-Cisco. לקבלת מידע נוסף, ראה: הגדר התנהגות שיחה.
קביעת התצורה של שער מקומי ב-Cisco IOS XE עבור Webex Calling
סקירה
Webex Calling תומך כעת בשתי גרסאות של שער מקומי:
-
שער מקומי
-
שער מקומי עבור Webex for Government
-
לפני שתתחיל, הבין את דרישות רשת הטלפון הממותגת הציבורית (PSTN) ואת דרישות השער המקומי (LGW) עבור Webex Calling. עיין בארכיטקטורה המועדפת של Cisco עבור Webex Calling לקבלת מידע נוסף.
-
מאמר זה מניח שפלטפורמת שער מקומי ייעודית קיימת ללא תצורת קול קיימת. אם תשנה פריסה קיימת של שער PSTN או פריסה ארגונית של CUBE כדי להשתמש בפונקציית השער המקומי עבור Webex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחות והפונקציונליות הקיימות עקב השינויים שביצעת.
לקבלת מידע אודות SBCs הנתמכים של צד שלישי, עיין בתיעוד הפניה למוצר המתאים.
קיימות שתי אפשרויות לקביעת התצורה של השער המקומי עבור ה-trunk של Webex Calling:
-
Trunk מבוסס רישום
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת השער המקומי המבוסס על הרישום או שער מקומי המבוסס על תעודה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling.
ראה תחילת העבודה עם שער מקומי לקבלת מידע נוסף על סוגי ה-trunk שונים. בצע את השלבים הבאים בשער המקומי עצמו באמצעות ממשק שורת הפקודה (CLI). אנו משתמשים בהעברת פרוטוקול התחלת הפעלה (SIP) ואבטחת שכבת תעבורה (TLS) כדי לאבטח את ה-TRUNK ואת פרוטוקול זמן אמת מאובטח (SRTP) כדי לאבטח את המדיה בין השער המקומי ל-Webex Calling.
-
בחר ב-CUBE כשער המקומי. Webex for Government אינו תומך כרגע בקרי גבול הפעלה של צד שלישי (SBCs). כדי לסקור את הרשימה העדכנית ביותר, ראה תחילת העבודה עם שער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a או גרסאות מאוחרות יותר עבור כל השערים המקומיים של Webex for Government.
-
כדי לעיין ברשימת רשויות אישור הבסיס (CA) שתומכות ב-Webex for Government, ראה רשויות אישור בסיס עבור Webex for Government.
-
לקבלת פרטים על טווחי היציאות החיצוניות עבור שער מקומי ב-Webex for Government, ראה דרישות רשת עבור Webex for Government (FedRAMP).
שער מקומי עבור Webex for Government אינו תומך בדברים הבאים:
-
STUN/ICE-Lite עבור מיטוב נתיב מדיה
-
פקס (T.38)
כדי להגדיר שער מקומי עבור ה-trunk של Webex Calling ב-Webex for Government, השתמש באפשרות הבאה:
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת השער המקומי המבוסס על תעודה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי המבוסס על תעודה, ראה הגדרת trunk המבוסס על תעודת Webex Calling.
חובה להגדיר צפני GCM תואמים ל-FIPS לתמיכה בשער המקומי עבור Webex for Government. אם לא, הגדרת השיחה נכשלה. לקבלת פרטי תצורה, ראה trunk מבוסס על תעודת Webex Calling.
סעיף זה מתאר כיצד להגדיר רכיב גבול Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות רישום SIP trunk. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ-PSTN מנותבות ל-Webex Calling וכל השיחות מ-Webex Calling מנותבות ל-PSTN. התמונה שלהלן מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבצע מעקב.
בתכנון זה, נעשה שימוש בתצורות הראשיות הבאות:
-
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות של trunk.
-
Uri של מחלקת קול: משמש לסיווג הודעות SIP עבור הבחירה של עמית חיוג נכנס.
-
עמית חיוג נכנס: מספק טיפול להודעות SIP נכנסות וקובע את הנתיב היוצא עם קבוצת עמיתי חיוג.
-
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות קדימה.
-
עמית חיוג יוצא: מספק טיפול להודעות SIP יוצאות ומנתב אותן למטרה הנדרשת.
בעוד ש-IP ו-SIP הפכו לפרוטוקולי ברירת המחדל עבור ענפי TRUNK של PSTN, מעגלי ISDN של TDM (ריבוב חלוקת זמן) עדיין נמצאים בשימוש נרחב ונתמכים עם ענפי trunk של Webex Calling. כדי לאפשר אופטימיזציה של מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, יש צורך כעת להשתמש בתהליך ניתוב שיחות של שני רגל. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על-ידי הצגת קבוצה של עמיתי חיוג חוזר פנימי בין ענפי Webex Calling וענפי PSTN, כפי שמודגם בתמונה שלהלן.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוט כקו בסיס לבניית הפתרון המואר בתרשים הבא. במקרה זה, Unified Communications Manager מספק ניתוב וטיפול מרכזי בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, נעשה שימוש בשמות המארח, כתובות ה-IP והממשקים המוארים בתמונה הבאה.
השתמש בהנחיית התצורה בשאר המסמך הזה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
-
שלב 1: קבע תצורה של קישוריות ואבטחה של קו בסיס נתב
-
שלב 2: קביעת התצורה של Trunk של Webex Calling
בהתאם לארכיטקטורה הנדרשת שלך, בצע גם:
-
שלב 3: קבע תצורה של שער מקומי עם trunk של SIP PSTN
-
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
-
שלב 3: קבע תצורה של שער מקומי עם trunk של TDM PSTN
תצורת קו בסיס
הצעד הראשון בהכנת נתב Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטחת את הפלטפורמה שלך ומבססת את הקישוריות.
-
כל פריסות השער המקומי מבוססות הרישום דורשות מגרסאות Cisco IOS XE 17.6.1a ואילך. בגרסאות המומלצות, עיין בדף מחקר התוכנה של Cisco . חפש את הפלטפורמה ובחר באחת המהדורות המוצעות.
-
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות Unified Communications ו-Security Technology.
-
נתבי סדרת Catalyst Edge 8000 מצוידים בכרטיסי קול או DSPs דורשים רישוי DNA Advantage. נתבים ללא כרטיסים קוליים או רכיבי DSP דורשים רישוי DNA Essentials מינימלי.
-
-
בנה תצורת קו בסיס עבור הפלטפורמה שלך שתואמת את המדיניות העסקית שלך. בפרט, קבע את התצורה של הפעולות הבאות ואמת את הפעולות הבאות:
-
NTP
-
רשימת גישה
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת כלפי Webex Calling חייבת להשתמש בכתובת IPv4.
-
העלה את חבילת CA של Cisco root לשער המקומי.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על פרטי רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי ואת סוג ההצפנה באופן הבא:
|
| 3 |
צור נקודת אמון של PKI מציין מיקום. דורש נקודת האמון הזו לקבוע את התצורה של TLS מאוחר יותר. עבור ענפי trunk מבוססי רישום, נקודת האמון הזו אינה דורשת אישור - כפי שיידרש ל-trunk המבוסס על תעודה. |
| 4 |
הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל באמצעות פקודות התצורה הבאות. יש לעדכן גם את פרמטרי התעבורה כדי להבטיח חיבור מאובטח אמין לרישום: פקודת השרת cn-san-validate מבטיחה שהשער המקומי מאפשר חיבור אם שם המארח המוגדר בדייר 200 כלול בשדות ה-CN או ה-SAN של התעודה המתקבלת מתוך ה-proxy היוצא.
|
| 5 |
התקן את חבילת Cisco root CA, הכוללת את אישור DigiCert CA המשמש את Webex Calling. השתמש בפקודה הנקייה של מאגר האמון pki ההצפנה כדי להוריד את חבילת CA השורש מה-URL שצוין, וכדי לנקות את מאגר האמון של CA הנוכחי, ואז להתקין את החבילה החדשה של האישורים: אם עליך להשתמש ב-proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http לקוח proxy-server proxy.com יציאת proxy 80 |
| 1 |
צור trunk של PSTN המבוסס על רישום עבור מיקום קיים ב-Control Hub. שים לב למידע ה-trunk שסופק ברגע שה-trunk נוצר. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבים התצורה במדריך זה. למידע נוסף, ראה קביעת תצורה של ענפי trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר על השדות עבור התצורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקת מדיהמאפשר ניטור מדיה בשער המקומי. סטטיסטיקות בצובר מדיהמאפשר למטוס הבקרה לסקור את מישור הנתונים עבור סטטיסטיקת שיחות בצובר. למידע נוסף על פקודות אלה, ראה מדיה. Sip לחיבורים לאפשר ל-SIPהפעל פונקציונליות בסיסית של CUBE SIP גב אל גב של סוכן משתמש. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
לקבלת מידע נוסף, ראה Stun flowdata agent-id ו- stun flowdata data shared-secret. מנה אסימטרית מלאהמגדיר תמיכת תוכן מנה אסימטרי SIP עבור מטענים DTMF ומטען קודק דינמי. לקבלת מידע נוסף אודות פקודה זו, ראה מטען אסימטרי. הצעה מוקדמת כפוימאלץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף אודות פקודה זו, ראה הצעה מוקדמת. |
| 3 |
קבע את התצורה של מסנן Codec 100 של מחלקה קולית עבור ה-trunk. בדוגמה זו, משתמשים באותו מסנן קודק עבור כל ענפי ה-trunk. ניתן להגדיר מסננים עבור כל trunk לצורך שליטה מדויקת. הנה הסבר על השדות עבור התצורה: קודק סוג קול 100משמש כדי לאפשר קודקים מועדפים עבור שיחות דרך ענפי SIP trunk. למידע נוסף, ראה Codec של מחלקה קולית. קודק Opus נתמך רק עבור ענפי trunk מבוססי PSTN. אם ה-trunk של PSTN משתמש בחיבור T1/E1 או FXO אנלוגי, אל תכלול העדפת קודק 1 opus מתצורת קודק מחלקה קולית 100 . |
| 4 |
קבע תצורה שימוש ב-Voice class stun 100 כדי לאפשר ICE ב-trunk של Webex Calling. הנה הסבר על השדות עבור התצורה: Stun שימוש בקרח liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר אופטימיזציה של מדיה בכל עת שהדבר אפשרי. למידע נוסף, ראה שימוש ב-Stun מחלקה קולית ושימוש ב-Stun ice lite. דרוש לך שימוש ב-Stun של ICE-lite עבור זרימות שיחות באמצעות מיטוב נתיב מדיה. כדי לספק מיטוב מדיה עבור שער SIP אל TDM, הגדר עמית חיוג LOOPBACK עם ICE-Lite מופעל ברגל IP-IP. לקבלת פרטים טכניים נוספים, פנה לחשבון או לצוותי TAC |
| 5 |
הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. הנה הסבר על השדות עבור התצורה: Voice class srtp-crypto 100מציין את SHA1_80 כ-CUBE חבילת הצופן היחידה של SRTP מציעה ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA1_80. לקבלת מידע נוסף, ראה קריפטו מחלקה קולית. |
| 6 |
הגדר תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על פרמטר ה-trunk של היעד שלו: הנה הסבר על השדות עבור התצורה: שיעור קול uri 100 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש ב-dtg= ואחריו בערך ה-Trunk OTG/DTG שסופק ב-Control Hub כאשר ה-trunk נוצר. למידע נוסף, ראה uri של מחלקה קולית. |
| 7 |
קבע את התצורה של פרופיל SIP 100, שישמש לשינוי הודעות SIP לפני שהן יישלחו ל-Webex Calling.
הנה הסבר על השדות עבור התצורה:
|
| 8 |
קבע את התצורה של trunk של Webex Calling: |
לאחר שתגדיר דייר 100 ותקבע עמית חיוג של SIP VoIP, השער יוזם חיבור TLS לכיוון Webex Calling. בשלב זה, ה-SBC לגישה מציג את התעודה שלו לשער המקומי. השער המקומי מאמת את תעודת ה-SBC לגישה של WeBEX Calling באמצעות חבילת הבסיס של CA שעודכנה מוקדם יותר. אם האישור מזוהה, מתבצע מפגש TLS מתמשך בין השער המקומי לבין ה-SBC לגישה של Webex Calling. השער המקומי יכול לאחר מכן להשתמש בחיבור מאובטח זה כדי להירשם ל-SBC לגישה של Webex. כאשר הרישום מאותגר לאימות:
-
שם המשתמש, הסיסמה, הפרמטרים התחום מהתצורה של פרטי הכניסה משמשים בתגובה.
-
חוקי השינוי בפרופיל SIP 100 משמשים להמרת כתובת URL של SIPS בחזרה ל-SIP.
הרישום מוצלח כאשר מתקבלת 200 אישור מה-SBC לגישה.
לאחר בניית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן עבור ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, תוכל לעקוב אחר תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. מאובטח לאבטחת ניתוב שיחות נתמך על-ידי CUBE.
אם אתה משתמש ב-trunk של TDM / ISDN PSTN, דלג לקטע הבא קבע תצורה של שער מקומי עם trunk של TDM.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערים של Cisco TDM-SIP, ראה קביעת תצורה של isdn pri.
| 1 |
קבע את התצורה של ה-URI הבא כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר על השדות עבור התצורה: שיעור קול uri 200 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 |
קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר על השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור משמעותי כדי להקל על הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין שעמית החיוג 200 מטפל ברגלי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). יעד מפגש ipv4:192.168.80.13מציין את כתובת IPv4 המהווה יעד לשליחת קטע השיחה. יעד המפגש כאן הוא כתובת ה-IP של ITSP. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). Uri נכנס דרך 200מגדיר קריטריון התאמה עבור כותרת VIA עם כתובת ה- IP PSTN של IP. מתאים לכל קטעי השיחה הנכנסים של IP PSTN בשער המקומי עם עמית חיוג 200. למידע נוסף, ראה URL נכנס. איגוד בקרת מקור-ממשק GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו ל-PSTN. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת למדיה שנשלחת ל-PSTN. למידע נוסף, ראה Bind. קודק מסוג קול 100מגדיר את עמית החיוג לשימוש ברשימת המסננים המקודדים 100. לקבלת מידע נוסף, ראה קודק מחלקה קולית. dtmf-ממסר rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 3 |
אם אתה מגדיר את השער המקומי שלך לניתוב שיחות בלבד בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, דלג אל הקטע הבא. |
לאחר בניית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות לאחור כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
| 1 |
תצורת עמית החיוג החוזר משתמשת בקבוצות עמית חיוג ותגיות ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר על השדות עבור התצורה: כלל תרגום קולימשתמש בביטויים רגולריים המוגדרים בכללים כדי להוסיף או להסיר תגי ניתוב שיחות. ספרות לא תקינות יתר ("A") משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שנוסף על-ידי פרופיל תרגום 100 משמש כדי להנחות שיחות מ-Webex Calling לכיוון PSTN דרך עמיתי החיוג loopback. באופן דומה, התג שנוסף על-ידי פרופיל תרגום 200 משמש להדריך שיחות מה-PSTN לכיוון Webex Calling. פרופילי תרגום 11 ו-12 מסירים תגיות אלה לפני העברת שיחות לענפי trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמתקשרים למספרים מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את + המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN שלך. אם Webex Calling מציג מספרים בתבנית לאומית, התאם את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קולי וכלל תרגום קולי. |
| 2 |
קבע את התצורה של יציאות ממשק הקול של TDM כנדרש על-ידי סוג ה-trunk והפרוטוקול שבהם נעשה שימוש. למידע נוסף, ראה הגדרת ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN מדרגה ראשית המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הפריטים הבאים: |
| 3 |
קבע את התצורה של עמית החיוג הבא של TDM PSTN: הנה הסבר על השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור משמעותי כדי להקל על הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). פרופיל תרגום נכנס 200מקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר המתקשר. חיוג פנימי ישירמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג פנימי-ישיר. יציאה 0/2/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 |
כדי לאפשר אופטימיזציה מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת ערכה של עמיתי חיוג לולאה פנימית בין ענפי Webex Calling וענפי PSTN. קבע את התצורה של עמיתי החיוג החוזר הבאים. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות עמיתי חיוג. הנה הסבר על השדות עבור התצורה: מגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. פרופיל תרגום 11החל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). יעד מפגש 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לגיבוי לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג של voip). איגוד בקרת מקור-ממשק GigabitEthernet0/0/0קביעת התצורה של ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך לולאה לאחור. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך לולאה לאחור. למידע נוסף, ראה Bind. dtmf-ממסר rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ה-companding המשמשת את שירות ISDN שלך. ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: פעולה זו מסכמת את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בקטעים הקודמים כך שתכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות הדרגתיות הבאות כדי לכלול תרחיש שיחות זה.
בעת יצירת ה-trunk של Webex Calling ב-Unified CM, ודא שאתה מגדיר את היציאה הנכנסת בהגדרות פרופיל האבטחה של SIP Trunk ל-5065. זה מאפשר הודעות נכנסות ביציאה 5065 ומאכלס את כותרת ה-VIA עם ערך זה בעת שליחת הודעות לשער המקומי.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
קבע את התצורה של רשומות DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה לקביעת מארחי UCM ויציאות באופן מקומי. עם תצורה זו, אין צורך להגדיר רשומות במערכת ה-DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר על השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאב DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: שרת _sip_udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאבי SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת המשאב הזה ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP HOST UCMSUB5.mydomain.com 192.168.80.65 מארח: יצירת רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת ה-IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM שלך ואסטרטגיית חלוקת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתי החיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
Diagnostic Signatures (DS) proactively detects commonly observed issues in the IOS XE-based Local Gateway and generates email, syslog, or terminal message notification of the event. You can also install the DS to automate diagnostics data collection and transfer-collected data to the Cisco TAC case to accelerate resolution time.
Diagnostic Signatures (DS) are XML files that contain information about problem trigger events and actions to be taken to inform, troubleshoot, and remediate the issue. You can define the problem detection logic using syslog messages, SNMP events and through periodic monitoring of specific show command outputs.
The action types include collecting show command outputs:
-
Generating a consolidated log file
-
Uploading the file to a user-provided network location such as HTTPS, SCP, FTP server.
TAC engineers author the DS files and digitally sign it for integrity protection. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על-ידי המערכת. Diagnostic Signatures Lookup Tool (DSLT) is a single source to find applicable signatures for monitoring and troubleshooting various problems.
Before you begin:
-
Do not edit the DS file that you download from DSLT. The files that you modify fail installation due to the integrity check error.
-
A Simple Mail Transfer Protocol (SMTP) server you require for the Local Gateway to send out email notifications.
-
Ensure that the Local Gateway is running IOS XE 17.6.1 or higher if you wish to use the secure SMTP server for email notifications.
דרישות מקדימות
Local Gateway running IOS XE 17.6.1a or higher
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
Configure the secure email server to be used to send proactive notification if the device is running Cisco IOS XE 17.6.1a or higher.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configure the environment variable ds_email with the email address of the administrator to notify you.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
The following shows an example configuration of a Local Gateway running on Cisco IOS XE 17.6.1a or higher to send the proactive notifications to tacfaststart@gmail.com using Gmail as the secure SMTP server:
We recommend you to use the Cisco IOS XE Bengaluru 17.6.x or later versions.
call-home mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls diagnostic-signature environment ds_email "tacfaststart@gmail.com" A Local Gateway running on Cisco IOS XE Software is not a typical web-based Gmail client that supports OAuth, so we must configure a specific Gmail account setting and provide specific permission to have the email from the device processed correctly:
-
Go to and turn on the Less secure app access setting.
-
Answer “Yes, it was me” when you receive an email from Gmail stating “Google prevented someone from signing into your account using a non-Google app.”
Install diagnostic signatures for proactive monitoring
Monitoring high CPU utilization
This DS tracks CPU utilization for five seconds using the SNMP OID 1.3.6.1.4.1.9.2.1.56. When the utilization reaches 75% or more, it disables all debugs and uninstalls all diagnostic signatures that are installed in the Local Gateway. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
Use the show snmp command to enable SNMP. If you do not enable, then configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: מופעל -
הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series or Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
High CPU Utilization with Email Notification.
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:The following example shows copying the file from an FTP server to the Local Gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Use the show call-home diagnostic-signature command to verify that the signature is successfully installed. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. If necessary, reinstall DS 64224 to continue monitoring high CPU utilization on the Local Gateway.
Monitoring SIP trunk registration
This DS checks for unregistration of a Local Gateway SIP Trunk with Webex Calling cloud every 60 seconds. Once the unregistration event is detected, it generates an email and syslog notification and uninstalls itself after two unregistration occurrences. Use the steps below to install the signature:
-
הורד את DS 64117 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
SIP-SIP
סוג בעיה
SIP Trunk Unregistration with Email Notification.
-
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Use the show call-home diagnostic-signature command to verify that the signature is successfully installed. The status column must have a “registered” value.
Monitoring abnormal call disconnects
This DS uses SNMP polling every 10 minutes to detect abnormal call disconnect with SIP errors 403, 488 and 503. If the error count increment is greater than or equal to 5 from the last poll, it generates a syslog and email notification. Please use the steps below to install the signature.
-
Use the show snmp command to check whether SNMP is enabled. If it is not enabled, configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: מופעל -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
SIP abnormal call disconnect detection with Email and Syslog Notification.
-
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Use the show call-home diagnostic-signature command to verify that the signature is successfully installed. The status column must have a “registered” value.
Install diagnostic signatures to troubleshoot a problem
Use Diagnostic Signatures (DS) to resolve issues quickly. Cisco TAC engineers have authored several signatures that enable the necessary debugs that are required to troubleshoot a given problem, detect the problem occurrence, collect the right set of diagnostic data and transfer the data automatically to the Cisco TAC case. Diagnostic Signatures (DS) eliminate the need to manually check for the problem occurrence and makes troubleshooting of intermittent and transient issues a lot easier.
You can use the Diagnostic Signatures Lookup Tool to find the applicable signatures and install them to self-solve a given issue or you can install the signature that is recommended by the TAC engineer as part of the support engagement.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog and automate diagnostic data collection using the following steps:
-
Configure an additional DS environment variable ds_fsurl_prefix which is the Cisco TAC file server path (cxd.cisco.com) to which the collected diagnostics data are uploaded. The username in the file path is the case number and the password is the file upload token which can be retrieved from Support Case Manager in the following command. The file upload token can be generated in the Attachments section of the Support Case Manager, as needed.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Ensure that SNMP is enabled using the show snmp command. If it is not enabled, configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Ensure to install the High CPU monitoring DS 64224 as a proactive measure to disable all debugs and diagnostics signatures during the time of high CPU utilization. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
High CPU Utilization with Email Notification.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
התקן את קובץ ה-XML של DS 64224 לניטור ניצול גבוה של CPU ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Verify that the signature is successfully installed using the show call-home diagnostic-signature command. The status column must have a “registered” value.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
Verify diagnostic signatures execution
In the following command, the “Status” column of the show call-home diagnostic-signature command changes to “running” while the Local Gateway executes the action defined within the signature. The output of show call-home diagnostic-signature statistics is the best way to verify whether a diagnostic signature detects an event of interest and executes the action. The “Triggered/Max/Deinstall” column indicates the number of times the given signature has triggered an event, the maximum number of times it is defined to detect an event and whether the signature deinstalls itself after detecting the maximum number of triggered events.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
show call-home diagnostic-signature statistics
|
מזהה DS |
שם DC |
Triggered/Max/Deinstall |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
The notification email that is sent during diagnostic signature execution contains key information such as issue type, device details, software version, running configuration, and show command outputs that are relevant to troubleshoot the given problem.
Uninstall diagnostic signatures
Use Diagnostic signatures for troubleshooting purposes are typically defined to uninstall after detection of some problem occurrences. If you want to uninstall a signature manually, retrieve the DS ID from the output of the show call-home diagnostic-signature command and run the following command:
call-home diagnostic-signature deinstall <DS ID> דוגמה:
call-home diagnostic-signature deinstall 64224 New signatures are added to Diagnostics Signatures Lookup Tool periodically, based on issues that are commonly observed in deployments. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
For better management of Cisco IOS XE Gateways, we recommend that you enroll and manage the gateways through the Control Hub. It is an optional configuration. When enrolled, you can use the configuration validation option in the Control Hub to validate your Local Gateway configuration and identify any configuration issues. Currently, only registration-based trunks support this functionality.
For more information, refer the following:
This section describes how to configure a Cisco Unified Border Element (CUBE) as a Local Gateway for Webex Calling, using certificate-based mutual TLS (mTLS) SIP trunk. The first part of this document illustrates how to configure a simple PSTN gateway. In this case, all calls from the PSTN are routed to Webex Calling and all calls from Webex Calling are routed to the PSTN. The following image highlights this solution and the high-level call routing configuration that will be followed.
In this design, the following principal configurations are used:
-
voice class tenants: Used to create trunk specific configurations.
-
voice class uri: Used to classify SIP messages for the selection of an inbound dial-peer.
-
inbound dial-peer: Provides treatment for inbound SIP messages and determines the outbound route with a dial-peer group.
-
dial-peer group: Defines the outbound dial-peers used for onward call routing.
-
outbound dial-peer: Provides treatment for outbound SIP messages and routes them to the required target.
While IP and SIP have become the default protocols for PSTN trunks, TDM (Time Division Multiplexing) ISDN circuits are still widely used and are supported with Webex Calling trunks. To enable media optimization of IP paths for Local Gateways with TDM-IP call flows, it is currently necessary to use a two-leg call routing process. This approach modifies the call routing configuration shown above, by introducing a set of internal loop-back dial-peers between Webex Calling and PSTN trunks as illustrated in the image below.
When connecting an on-premises Cisco Unified Communications Manager solution with Webex Calling, you can use the simple PSTN gateway configuration as a baseline for building the solution illustrated in the following diagram. In this case, Unified Communications Manager provides centralized routing and treatment of all PSTN and Webex Calling calls.
Throughout this document, the host names, IP addresses, and interfaces illustrated in the following image are used. Options are provided for public or private (behind NAT) addressing. SRV DNS records are optional, unless load balancing across multiple CUBE instances.
Use the configuration guidance in the rest of this document to complete your Local Gateway configuration as follows:
-
שלב 1: Configure router baseline connectivity and security
-
שלב 2: Configure Webex Calling Trunk
Depending on your required architecture, follow either:
-
שלב 3: Configure Local Gateway with SIP PSTN trunk
-
Step 4: Configure Local Gateway with existing Unified CM environment
Or:
-
שלב 3: Configure Local Gateway with TDM PSTN trunk
Baseline configuration
The first step in preparing your Cisco router as a Local Gateway for Webex Calling is to build a baseline configuration that secures your platform and establishes connectivity.
-
All certificate-based Local Gateway deployments require Cisco IOS XE 17.9.1a or later versions. For the recommended versions, see the Cisco Software Research page. Search for the platform and select one of the suggested releases.
-
ISR4000 series routers must be configured with both Unified Communications and Security technology licenses.
-
Catalyst Edge 8000 series routers fitted with voice cards or DSPs require DNA Essentials licensing. Routers without voice cards or DSPs require a minimum of DNA Essentials licensing.
-
For high-capacity requirements, you may also require a High Security (HSEC) license and additional throughput entitlement.
Refer to Authorization Codes for further details.
-
-
Build a baseline configuration for your platform that follows your business policies. In particular, configure the following and verify the working:
-
NTP
-
ACLs
-
User authentication and remote access
-
DNS
-
IP routing
-
IP addresses
-
-
The network toward Webex Calling must use a IPv4 address. Local Gateway Fully Qualified Domain Names (FQDN) or Service Record (SRV) addresses must resolve to a public IPv4 address on the internet.
-
All SIP and media ports on the Local Gateway interface facing Webex must be accessible from the internet, either directly or via static NAT. Ensure that you update your firewall accordingly.
-
Install a signed certificate on the Local Gateway (the following provides detailed configuration steps).
-
A public Certificate Authority (CA) as detailed in What Root Certificate Authorities are Supported for Calls to Cisco Webex Audio and Video Platforms? must sign the device certificate.
-
The FQDN configured in the Control Hub when creating a trunk must be the Common Name (CN) or Subject Alternate Name (SAN) certificate of the router. לדוגמה:
-
If a configured trunk in the Control Hub of your organization has cube1.lgw.com:5061 as FQDN of the Local Gateway, then the CN or SAN in the router certificate must contain cube1.lgw.com.
-
If a configured trunk in the Control Hub of your organization has lgws.lgw.com as the SRV address of the Local Gateway(s) reachable from the trunk, then the CN or SAN in the router certificate must contain lgws.lgw.com. The records that the SRV address resolves to (CNAME, A Record, or IP Address) are optional in SAN.
-
Whether you use an FQDN or SRV for the trunk, the contact address for all new SIP dialogs from your Local Gateway uses the name configured in the Control Hub.
-
-
-
Ensure that certificates are signed for client and server usage.
-
Upload the Cisco root CA bundle to the Local Gateway.
תצורה
| 1 |
Ensure that you assign valid and routable IP addresses to any Layer 3 interfaces, for example:
|
| 2 |
Protect STUN credentials on the router using symmetric encryption. Configure the primary encryption key and encryption type as follows: |
| 3 |
Create an encryption trustpoint with a certificate signed by your preferred Certificate Authority (CA). |
| 4 |
Authenticate your new certificate using your intermediate (or root) CA certificate, then import the certificate (Step 4). Enter the following exec or configuration command:
|
| 5 |
Import a signed host certificate using the following exec or configuration command:
|
| 6 |
Enable TLS1.2 exclusivity and specify the default trustpoint using the following configuration commands:
|
| 7 |
Install the Cisco root CA bundle, which includes the DigiCert CA certificate used by Webex Calling. Use the crypto pki trustpool import clean url command to download the root CA bundle from the specified URL, and to clear the current CA trustpool, then install the new bundle of certificates: If you need to use a proxy for access to the internet using HTTPS, add the following configuration before importing the CA bundle: ip http client proxy-server yourproxy.com proxy-port 80 |
| 1 |
Create a CUBE certificate-based PSTN trunk for an existing location in Control Hub. For more information, see Configure trunks, route groups, and dial plans for Webex Calling. Make a note of the trunk information that is provided once the trunk is created. These details, as highlighted in the following illustration, will be used in the configuration steps in this guide. |
| 2 |
Enter the following commands to configure CUBE as a Webex Calling Local Gateway: Here's an explanation of the fields for the configuration:
Enables Cisco Unified Border Element (CUBE) features on the platform. allow-connections sip to sipEnable CUBE basic SIP back to back user agent functionality. For more information, see Allow connections. By default, T.38 fax transport is enabled. For more information, see fax protocol t38 (voice-service). Enables STUN (Session Traversal of UDP through NAT) globally. These global stun commands are only required when deploying your Local Gateway behind NAT.
For more information, see stun flowdata agent-id and stun flowdata shared-secret. asymmetric payload fullConfigures SIP asymmetric payload support for both DTMF and dynamic codec payloads. For more information on this command, see asymmetric payload. early-offer forcedForces the Local Gateway to send SDP information in the initial INVITE message instead of waiting for acknowledgment from the neighboring peer. For more information on this command, see early-offer. sip-profiles inboundEnables CUBE to use SIP profiles to modify messages as they are received. Profiles are applied via dial-peers or tenants. |
| 3 |
Configure voice class codec 100 codec filter for the trunk. In this example, the same codec filter is used for all trunks. You can configure filters for each trunk for precise control. Here's an explanation of the fields for the configuration: voice class codec 100Used to only allow preferred codecs for calls through SIP trunks. For more information, see voice class codec. Opus codec is supported only for SIP-based PSTN trunks. If the PSTN trunk uses a voice T1/E1 or analog FXO connection, exclude codec preference 1 opus from the voice class codec 100 configuration. |
| 4 |
Configure voice class stun-usage 100 to enable ICE on the Webex Calling trunk. (This step is not applicable for Webex for Government) Here's an explanation of the fields for the configuration: stun usage ice liteUsed to enable ICE-Lite for all Webex Calling facing dial-peers to allow media-optimization whenever possible. For more information, see voice class stun usage and stun usage ice lite. The stun usage firewall-traversal flowdata command is only required when deploying your Local Gateway behind NAT. You require stun usage of ICE-lite for call flows using media path optimization. To provide media-optimization for a SIP to TDM gateway, configure a loopback dial-peer with ICE-Lite enabled on the IP-IP leg. For further technical details, contact the Account or TAC teams. |
| 5 |
Configure the media encryption policy for Webex traffic. (This step is not applicable for Webex for Government) Here's an explanation of the fields for the configuration: voice class srtp-crypto 100Specifies SHA1_80 as the only SRTP cipher-suite CUBE offers in the SDP in offer and answer messages. Webex Calling only supports SHA1_80. For more information, see voice class srtp-crypto. |
| 6 |
Configure FIPS-compliant GCM ciphers (This step is applicable only for Webex for Government). Here's an explanation of the fields for the configuration: voice class srtp-crypto 100Specifies GCM as the cipher-suite that CUBE offers. It is mandatory to configure GCM ciphers for Local Gateway for Webex for Government. |
| 7 |
Configure a pattern to uniquely identify calls to a Local Gateway trunk based on its destination FQDN or SRV: Here's an explanation of the fields for the configuration: voice class uri 100 sipDefines a pattern to match an incoming SIP invite to an incoming trunk dial-peer. When entering this pattern, use LGW FQDN or SRV configured in Control Hub while creating a trunk. |
| 8 |
Configure SIP message manipulation profiles. If your gateway is configured with a public IP address, configure a profile as follows or skip to the next step if you are using NAT. In this example, cube1.lgw.com is the FQDN configured for the Local Gateway and "198.51.100.1" is the public IP address of the Local Gateway interface facing Webex Calling: Here's an explanation of the fields for the configuration: rules 10 and 20To allow Webex to authenticate messages from your local gateway, the 'Contact' header in SIP request and responses messages must contain the value provisioned for the trunk in Control Hub. This will either be the FQDN of a single host, or the SRV domain name used for a cluster of devices. Skip the next step if you have configured your Local Gateway with public IP addresses. |
| 9 |
If your gateway is configured with a private IP address behind static NAT, configure inbound and outbound SIP profiles as follows. In this example, cube1.lgw.com is the FQDN configured for the Local Gateway, "10.80.13.12" is the interface IP address facing Webex Calling and "192.65.79.20" is the NAT public IP address. SIP profiles for outbound messages to Webex Calling
Here's an explanation of the fields for the configuration: rules 10 and 20To allow Webex to authenticate messages from your local gateway, the 'Contact' header in SIP request and responses messages must contain the value provisioned for the trunk in Control Hub. This will either be the FQDN of a single host, or the SRV domain name used for a cluster of devices. rules 30 to 81Convert private address references to the external public address for the site, allowing Webex to correctly interpret and route subsequent messages. SIP profile for inbound messages from Webex CallingHere's an explanation of the fields for the configuration: rules 10 to 80Convert public address references to the configured private address, allowing messages from Webex to be correctly processed by CUBE. For more information, see voice class sip-profiles. |
| 10 |
Configure a SIP Options keepalive with header modification profile. Here's an explanation of the fields for the configuration: voice class sip-options-keepalive 100Configures a keepalive profile and enters voice class configuration mode. You can configure the time (in seconds) at which an SIP Out of Dialog Options Ping is sent to the dial-target when the heartbeat connection to the endpoint is in UP or Down status. This keepalive profile is triggered from the dial-peer configured towards Webex. To ensure that the contact headers include the SBC fully qualified domain name, SIP profile 115 is used. Rules 30, 40, and 50 are required only when the SBC is configured behind static NAT. In this example, cube1.lgw.com is the FQDN selected for the Local Gateway and if static NAT is used, "10.80.13.12" is the SBC interface IP address towards Webex Calling and "192.65.79.20" is the NAT public IP address. |
| 11 |
Configure Webex Calling trunk: |
Having built a trunk towards Webex Calling above, use the following configuration to create a non-encrypted trunk towards a SIP based PSTN provider:
If your Service Provider offers a secure PSTN trunk, you may follow a similar configuration as detailed above for the Webex Calling trunk. Secure to secure call routing is supported by CUBE.
If you are using a TDM / ISDN PSTN trunk, skip to next section Configure Local Gateway with TDM PSTN trunk.
To configure TDM interfaces for PSTN call legs on the Cisco TDM-SIP Gateways, see Configuring ISDN PRI.
| 1 |
Configure the following voice class uri to identify inbound calls from the PSTN trunk: Here's an explanation of the fields for the configuration: voice class uri 200 sipDefines a pattern to match an incoming SIP invite to an incoming trunk dial-peer. When entering this pattern, use the IP address of you IP PSTN gateway. For more information, see voice class uri. |
| 2 |
Configure the following IP PSTN dial-peer: Here's an explanation of the fields for the configuration: Defines a VoIP dial-peer with a tag of 200 and gives a meaningful description for ease of management and troubleshooting. For more information, see dial-peer voice. destination-pattern BAD.BADA dummy destination pattern is required when routing outbound calls using an inbound dial-peer group. For more information, see destination-pattern (interface). session protocol sipv2Specifies that dial-peer 200 handles SIP call legs. For more information, see session protocol (dial peer). session target ipv4:192.168.80.13Indicates the destination’s target IPv4 address to send the call leg. The session target here is ITSP’s IP address. For more information, see session target (VoIP dial peer). incoming uri via 200Defines a match criterion for the VIA header with the IP PSTN’s IP address. Matches all incoming IP PSTN call legs on the Local Gateway with dial-peer 200. For more information, see incoming url. bind control source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for messages sent to the PSTN. For more information, see bind. bind media source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for media sent to PSTN. For more information, see bind. voice-class codec 100Configures the dial-peer to use the common codec filter list 100. For more information, see voice-class codec. dtmf-relay rtp-nteDefines RTP-NTE (RFC2833) as the DTMF capability expected on the call leg. For more information, see DTMF Relay (Voice over IP). no vadמשבית את זיהוי הפעילות הקולית. For more information, see vad (dial peer). |
| 3 |
If you are configuring your Local Gateway to only route calls between Webex Calling and the PSTN, add the following call routing configuration. If you are configuring your Local Gateway with a Unified Communications Manager platform, skip to the next section. |
Having built a trunk towards Webex Calling, use the following configuration to create a TDM trunk for your PSTN service with loop-back call routing to allow media optimization on the Webex call leg.
| 1 |
The loop-back dial-peer configuration uses dial-peer groups and call routing tags to ensure that calls pass correctly between Webex and the PSTN, without creating call routing loops. Configure the following translation rules that will be used to add and remove the call routing tags: Here's an explanation of the fields for the configuration: voice translation-ruleUses regular expressions defined in rules to add or remove call routing tags. Over-decadic digits (‘A’) are used to add clarity for troubleshooting. In this configuration, the tag added by translation-profile 100 is used to guide calls from Webex Calling towards the PSTN via the loopback dial-peers. Similarly, the tag added by translation-profile 200 is used to guide calls from the PSTN towards Webex Calling. Translation-profiles 11 and 12 remove these tags before delivering calls to the Webex and PSTN trunks respectively. This example assumes that called numbers from Webex Calling are presented in +E.164 format. Rule 100 removes the leading + to maintain a valid called number. Rule 12 then adds a national or international routing digit(s) when removing the tag. Use digits that suit your local ISDN national dial plan. If Webex Calling presents numbers in national format, adjust rules 100 and 12 to simply add and remove the routing tag respectively. For more information, see voice translation-profile and voice translation-rule. |
| 2 |
Configure TDM voice interface ports as required by the trunk type and protocol used. For more information, see Configuring ISDN PRI. For example, the basic configuration of a Primary Rate ISDN interface installed in NIM slot 2 of a device might include the following: |
| 3 |
Configure the following TDM PSTN dial-peer: Here's an explanation of the fields for the configuration: Defines a VoIP dial-peer with a tag of 200 and gives a meaningful description for ease of management and troubleshooting. For more information, see dial-peer voice. destination-pattern BAD.BADA dummy destination pattern is required when routing outbound calls using an inbound dial-peer group. For more information, see destination-pattern (interface). translation-profile incoming 200Assigns the translation profile that will add a call routing tag to the incoming called number. direct-inward-dialRoutes the call without providing a secondary dial-tone. For more information, see direct-inward-dial. port 0/2/0:15The physical voice port associated with this dial-peer. |
| 4 |
To enable media optimization of IP paths for Local Gateways with TDM-IP call flows, you can modify the call routing by introducing a set of internal loop-back dial-peers between Webex Calling and PSTN trunks. Configure the following loop-back dial-peers. In this case, all incoming calls will be routed initially to dial-peer 10 and from there to either dial-peer 11 or 12 based on the applied routing tag. After removal of the routing tag, calls will be routed to the outbound trunk using dial-peer groups. Here's an explanation of the fields for the configuration: Defines a VoIP dial-peer and gives a meaningful description for ease of management and troubleshooting. For more information, see dial-peer voice. translation-profile incoming 11Applies the translation profile defined earlier to remove the call routing tag before passing to the outbound trunk. destination-pattern BAD.BADA dummy destination pattern is required when routing outbound calls using an inbound dial-peer group. For more information, see destination-pattern (interface). session protocol sipv2Specifies that this dial-peer handles SIP call legs. For more information, see session protocol (dial peer). session target 192.168.80.14Specifies the local router interface address as the call target to loop-back. For more information, see session target (voip dial peer). bind control source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for messages sent through the loop-back. For more information, see bind. bind media source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for media sent through the loop-back. For more information, see bind. dtmf-relay rtp-nteDefines RTP-NTE (RFC2833) as the DTMF capability expected on the call leg. For more information, see DTMF Relay (Voice over IP). codec g711alaw Forces all PSTN calls to use G.711. Select a-law or u-law to match the companding method used by your ISDN service. no vadמשבית את זיהוי הפעילות הקולית. For more information, see vad (dial peer). |
| 5 |
Add the following call routing configuration: This concludes your Local Gateway configuration. Save the configuration and reload the platform if this is the first time CUBE features are configured.
|
The PSTN-Webex Calling configuration in the previous sections may be modified to include additional trunks to a Cisco Unified Communications Manager (UCM) cluster. In this case, all calls are routed via Unified CM. Calls from UCM on port 5060 are routed to the PSTN and calls from port 5065 are routed to Webex Calling. The following incremental configurations may be added to include this calling scenario.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
Configure the following DNS records to specify SRV routing to Unified CM hosts: IOS XE uses these records for locally determining target UCM hosts and ports. With this configuration, it is not required to configure records in your DNS system. If you prefer to use your DNS, then these local configurations are not required. Here's an explanation of the fields for the configuration: The following command creates a DNS SRV resource record. Create a record for each UCM host and trunk: ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: SRV resource record name 2: The SRV resource record priority 1: The SRV resource record weight 5060: The port number to use for the target host in this resource record ucmsub5.mydomain.com: The resource record target host To resolve the resource record target host names, create local DNS A records. לדוגמה: ip host ucmsub5.mydomain.com 192.168.80.65 ip host: Creates a record in the local IOS XE database. ucmsub5.mydomain.com: The A record host name. 192.168.80.65: The host IP address. Create the SRV resource records and A records to reflect your UCM environment and preferred call distribution strategy. |
| 3 |
Configure the following dial-peers: |
| 4 |
Add call routing using the following configurations: |
Diagnostic Signatures (DS) proactively detects commonly observed issues in the Cisco IOS XE-based Local Gateway and generates email, syslog, or terminal message notification of the event. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
Diagnostic Signatures (DS) are XML files that contain information about problem trigger events and actions to inform, troubleshoot, and remediate the issue. Use syslog messages, SNMP events and through periodic monitoring of specific show command outputs to define the problem detection logic. The action types include:
-
Collecting show command outputs
-
Generating a consolidated log file
-
Uploading the file to a user provided network location such as HTTPS, SCP, FTP server
TAC engineers author DS files and digitally sign it for integrity protection. Each DS file has the unique numerical ID assigned by the system. Diagnostic Signatures Lookup Tool (DSLT) is a single source to find applicable signatures for monitoring and troubleshooting various problems.
Before you begin:
-
Do not edit the DS file that you download from DSLT. The files that you modify fail installation due to the integrity check error.
-
A Simple Mail Transfer Protocol (SMTP) server you require for the Local Gateway to send out email notifications.
-
Ensure that the Local Gateway is running IOS XE 17.6.1 or higher if you wish to use the secure SMTP server for email notifications.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1 ואילך
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
Configure the secure email server that you use to send proactive notification if the device is running IOS XE 17.6.1 or higher.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configure the environment variable ds_email with the email address of the administrator to you notify.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
Install diagnostic signatures for proactive monitoring
Monitoring high CPU utilization
This DS tracks 5-seconds CPU utilization using the SNMP OID 1.3.6.1.4.1.9.2.1.56. When the utilization reaches 75% or more, it disables all debugs and uninstalls all diagnostic signatures that you install in the Local Gateway. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
Ensure that you enabled SNMP using the command show snmp. If SNMP is not enabled, then configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: מופעל הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series, or Catalyst 8000V Edge Software
מוצר
CUBE Enterprise in Webex Calling solution
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראה בדוא"ל
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:The following example shows copying the file from an FTP server to the Local Gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Use the show call-home diagnostic-signature command to verify that the signature is successfully installed. The status column must have a “registered” value.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. If necessary, please reinstall DS 64224 to continue monitoring high CPU utilization on the Local Gateway.
Monitoring abnormal call disconnects
This DS uses SNMP polling every 10 minutes to detect abnormal call disconnect with SIP errors 403, 488 and 503. If the error count increment is greater than or equal to 5 from the last poll, it generates a syslog and email notification. Please use the steps below to install the signature.
-
Ensure that SNMP is enabled using the command show snmp. If SNMP is not enabled, configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: מופעל -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series, or Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
SIP abnormal call disconnect detection with Email and Syslog Notification.
-
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Use the command show call-home diagnostic-signature to verify that the signature is successfully installed. עמודת המצב צריכה לכלול ערך "רשום".
Install diagnostic signatures to troubleshoot a problem
You can also use Diagnostic Signatures (DS) to resolve issues quickly. Cisco TAC engineers have authored several signatures that enable the necessary debugs that are required to troubleshoot a given problem, detect the problem occurrence, collect the right set of diagnostic data and transfer the data automatically to the Cisco TAC case. הדבר מבטל את הצורך בבדיקה ידנית של מופע הבעיה ומאפשר לפתור בעיות המתרחשות לסירוגין ובעיות ארעיות הרבה יותר בקלות.
You can use the Diagnostic Signatures Lookup Tool to find the applicable signatures and install them to selfsolve a given issue or you can install the signature that is recommended by the TAC engineer as part of the support engagement.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog and automate diagnostic data collection using the following steps:
Configure another DS environment variable ds_fsurl_prefix as the Cisco TAC file server path (cxd.cisco.com) to upload the diagnostics data. The username in the file path is the case number and the password is the file upload token which can be retrieved from Support Case Manager as shown in the following. The file upload token can be generated in the Attachments section of the Support Case Manager, as required.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
Ensure that SNMP is enabled using the command show snmp. If SNMP not enabled, configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end -
We recommend installing the High CPU monitoring DS 64224 as a proactive measure to disable all debugs and diagnostics signatures during the time of high CPU utilization. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series, or Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
High CPU Utilization with Email Notification.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series, or Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Install the high CPU monitoring DS 64224 and then DS 65095 XML file in the Local Gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
ודא שהחתימה מותקנת בהצלחה באמצעות show call-home diagnostic-signature. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
Verify diagnostic signatures execution
In the following command, the “Status” column of the command show call-home diagnostic-signature changes to “running” while the Local Gateway executes the action defined within the signature. The output of show call-home diagnostic-signature statistics is the best way to verify whether a diagnostic signature detects an event of interest and executed the action. The “Triggered/Max/Deinstall” column indicates the number of times the given signature has triggered an event, the maximum number of times it is defined to detect an event and whether the signature deinstalls itself after detecting the maximum number of triggered events.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
show call-home diagnostic-signature statistics
|
מזהה DS |
שם DC |
Triggered/Max/Deinstall |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
The notification email that is sent during Diagnostic Signature execution contains key information such as issue type, device details, software version, running configuration and show command outputs that are relevant to troubleshoot the given problem.
Uninstall diagnostic signatures
Use the diagnostic signatures for troubleshooting purposes are typically defined to uninstall after detection of some problem occurrences. If you wish to uninstall a signature manually, retrieve the DS ID from the output of show call-home diagnostic-signature and run the following command:
call-home diagnostic-signature deinstall <DS ID> דוגמה:
call-home diagnostic-signature deinstall 64224 New signatures are added to the Diagnostics Signatures Lookup Tool periodically, based on issues that are observed in deployments. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
הטמעת זמינות גבוהה של CUBE כשער מקומי
יסודות
דרישות מקדימות
לפני פריסת CUBE HA כשער מקומי עבור Webex Calling, ודא שיש לך הבנה מעמיקה של המושגים הבאים:
-
יתירות מקופסה לקופסה בשכבה 2 עם CUBE Enterprise לשימור שיחות עם מצב
הנחיות התצורה המופיעות במאמר זה מבוססות על ההנחה שישנה פלטפורמת שער מקומית ייעודית ללא תצורת קול קיימת. אם פריסה ארגונית קיימת של CUBE משתנה כדי להשתמש גם בפונקציית השער המקומי עבור Cisco Webex Calling, שים לב היטב לתצורה שהוחלה כדי להבטיח שזרימות השיחות והפונקציונליות הקיימות אינן משתבשות וודא שאתה עומד בדרישות התכנון של CUBE HA.
רכיבי חומרה ותוכנה
CUBE HA כשער מקומי דורש את IOS-XE גרסה 16.12.2 ואילך ופלטפורמה שבה הפונקציות CUBE HA ו-LGW נתמכות שתיהן.
פקודות התצוגה והיומנים במאמר הזה מבוססים על מהדורת תוכנה מינימלית של Cisco IOS-XE 16.12.2 המוטמעת ב-vCUBE (CSR1000v).
חומר עזר
הנה כמה מדריכי תצורה מפורטים של CUBE HA עבור פלטפורמות שונות:
-
סדרת ISR 4K – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
הארכיטקטורה המועדפת של Cisco עבור Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
סקירה כללית של הפתרון Webex Calling
Cisco Webex Calling הוא הצעת שיתוף פעולה המספקת חלופה מבוססת ענן מרובת דיירים לשירות טלפון מקומי של מרכזת פרטית (PBX) עם אפשרויות PSTN מרובות ללקוחות.
פריסת השער המקומי (המיוצגת להלן) היא הנושא המרכזי במאמר הזה. ה-trunk של השער המקומי (PSTN המבוסס על הסביבה המקומית) ב-Webex Calling מאפשר קישוריות לשירות PSTN בבעלות הלקוח. הוא גם מספק קישוריות לפריסת IP PBX מקומית כגון Cisco Unified CM. כל התקשורת אל הענן וממנו מאובטחת באמצעות תעבורת TLS עבור SIP ו-SRTP למדיה.
האיור שלהלן מציג פריסת Webex Calling ללא IP PBX קיים, והוא חל על פריסה של אתר יחיד או על פריסה מרובת אתרים. התצורה המתוארת במאמר זה מבוססת על הפריסה הזו.
יתירות מקופסה לקופסה בשכבה 2
יתירות מקופסה לקופסה בשכבה 2 של CUBE HA משתמשת בפרוטוקול התשתית של קבוצת היתירות (RG) כדי ליצור זוג נתבים במצב פעיל/מצב המתנה. זוג זה חולק את אותה כתובת IP וירטואלית (VIP) בכל הממשקים המתאימים ומחליף ללא הרף הודעות מצב. פרטי ההפעלה של CUBE עוברים בדיקה בנקודת ביקורת בין שני הנתבים, דבר מאפשר לנתב שבמצב המתנה לקחת על עצמו את כל האחריות על עיבוד שיחות ה-CUBE באופן מיידי אם הנתב הפעיל יוצא מכלל שימוש, וכתוצאה מכך מתאפשר שימור של איתות ומדיה עם מידע על המצב.
הבדיקה בנקודת הביקורת מוגבלת לשיחות מחוברות עם מנות מדיה. שיחות במעבר אינן עוברות בדיקת ביקורת (לדוגמה, מצב ניסיון או צלצול).
במאמר זה, CUBE HA יתייחס ליתירות מקופסה לקופסה בשכבה 2 של CUBE בזמינות גבוהה (HA) לצורך שימור שיחות עם מצב
החל מ-IOS-XE 16.12.2, ניתן לפרוס את CUBE HA כשער מקומי עבור פריסות trunk של של Cisco Webex Calling (PSTN המבוסס על הסביבה המקומית) ואנו נסקור שיקולי תכנון ותצורות במאמר זה. איור זה מציג הגדרה טיפוסית של CUBE HA כשער מקומי לפריסת trunk של Cisco Webex Calling.
רכיב אינפרא של קבוצת יתירות
רכיב האינפרא של קבוצת היתירות (RG) מספק את התמיכה בתשתית התקשורת מקופסה לקופסה בין שני רכיבי ה-CUBE ומנהל משא ומתן על מצב היתירות היציב הסופי. הרכיב הזה מספק גם:
-
פרוטוקול דמוי HSRP שמנהל משא ומתן על מצב היתירות הסופי עבור כל נתב על-ידי החלפת הודעות keepalive ו-hello בין שני רכיבי ה-CUBE (באמצעות ממשק הבקרה) – GigabitEthernet3 באיור למעלה.
-
מנגנון תעבורה לבדיקת ביקורת של מצב האיתות והמדיה עבור כל שיחה מהנתיב הפעיל לנתב במצב המתנה (דרך ממשק הנתונים) – GigabitEthernet3 באיור למעלה.
-
התצורה והניהול של ממשק ה-IP הווירטואלי (VIP) עבור ממשקי התעבורה (ניתן לקבוע את התצורה של ממשקי תעבורה מרובים באמצעות אותה קבוצת RG) – GigabitEthernet 1 ו-2 נחשבים לממשקי תעבורה.
יש לקבוע את התצורה של רכיב ה-RG הזה באופן ספציפי כדי לתמוך בקול B2B HA.
ניהול כתובות IP וירטואלי (VIP) הן עבור איתות והן עבור מדיה
B2B HA מסתמך על VIP כדי להשיג יתירות. ממשקי ה-VIP והממשקים הפיזיים הקשורים אליהם בשני רכיבי ה-CUBE בזוג CUBE HA חייבים לשכון באותה רשת משנה של LAN. קביעת התצורה של ה-VIP ואיגוד ממשק ה-VIP ליישום קולי מסוים (SIP) היא הכרחית לתמיכה קולית ב-B2B HA. מכשירים חיצוניים כגון Unified CM, SBC לגישה של Webex Calling, ספק שירות או Proxy, משתמשים ב-VIP ככתובת ה-IP המהווה יעד עבור השיחות החוצות את נתבי CUBE HA. לפיכך, מנקודת מבט של Webex Calling, זוגות ה-CUBE HA פועלים כשער מקומי יחיד.
האיתות על שיחות ופרטי הפעלת RTP של שיחות שנוצרו עוברים בדיקה בנקודת הביקורת מהנתב הפעיל ועד הנתב במצב המתנה. כאשר הנתב הפעיל מושבת, הנתב שבמצב המתנה לוקח פיקוד וממשיך להעביר את תעבורת RTP שנותבה קודם לכן על-ידי הנתב הראשון.
שיחות שהיו במצב ארעי בזמן יתירות הכשל לא יישמרו לאחר המעבר. לדוגמה, שיחות שעדיין לא נוצרו במלואן או נמצאות בתהליך של שינוי באמצעות פונקציית העברה או החזקה. שיחות שנוצרו עשויות להתנתק לאחר המעבר.
להלן הדרישות לשימוש ב-CUBE HA כשער מקומי עבור יתירות כשל של שיחות עם פרטי מצב:
-
CUBE HA לא יכול למקם ממשקי TDM או ממשקים אנלוגיים במשותף
-
Gig1 ו-Gig2 מכונים ממשקי תעבורה (SIP/RTP) ו-Gig3 הוא ממשק בקרה/נתונים של קבוצת יתירות (RG)
-
לא ניתן למקם יותר מ-2 זוגות CUBE HA באותו דומיין שכבה 2, אחד עם מזהה קבוצה 1 והשני עם מזהה קבוצה 2. אם אתה קובע את התצורה של 2 זוגות HA עם אותו מזהה קבוצה, ממשקי בקרה/נתונים של RG צריכים להיות שייכים לדומיינים שונים בשכבה 2 (vlan, מתג נפרד)
-
ערוץ היציאה נתמך הן עבור ממשקי הבקרה/הנתונים של RG והן עבור ממשקי התעבורה
-
כל האיתותים/המדיה מקורם בכתובת ה-IP הווירטואלית ואליה
-
בכל פעם שפלטפורמה נטענת מחדש בקשר של CUBE-HA, היא תמיד מאותחלת למצב המתנה
-
כתובת נמוכה יותר עבור כל הממשקים (Gig1, Gig2, Gig3) צריכה להיות באותה פלטפורמה
-
מזהה ממשק היתירות, rii, צריך להיות ייחודי לשילוב זוג/ממשק באותה שכבה 2
-
התצורה בשני רכיבי ה-CUBE חייבת להיות זהה, כולל תצורה פיזית, וחייבת לפעול באותו סוג פלטפורמה ובאותה גרסת IOS-XE
-
לא ניתן להשתמש בממשקי Loopback כאיגוד מכיוון שהם פעילים תמיד
-
ממשקי תעבורה (SIP/RTP) מרובים (Gig1, Gig2) דורשים קביעת תצורה של מעקב אחר ממשקים
-
CUBE-HA אינו נתמך באמצעות חיבור כבל מוצלב עבור קישור בקרה/נתונים של RG (Gig3)
-
שתי הפלטפורמות חייבות להיות זהות ולהיות מחוברות באמצעות מתג פיזי בכל הממשקים הדומים כדי ש-CUBE HA יעבוד, לדוגמה GE0/0/0 של CUBE-1 ו-CUBE-2 חייבת להסתיים באותו מתג וכן הלאה.
-
ה-WAN לא יכול להסתיים ברכיבי ה-CUBE ישירות או ב-HA של הנתונים משני הצדדים
-
גם הנתב הפעיל וגם הנתב במצב המתנה חייבים להיות באותו מרכז נתונים
-
חובה להשתמש בממשק L3 נפרד ליתירות (בקרה/נתונים של RG, Gig3). כלומר, ממשק המשמש לתעבורה אינו יכול לשמש עבור keepalives ונקודות ביקורת של HA
-
עם יתירות כשל, רכיב ה-CUBE שהיה פעיל בעבר עובר טעינה מחדש לפי תכנון המוצר, תוך שמירה על איתות ומדיה
קביעת התצורה של יתירות בשני רכיבי ה-CUBE
עליך לקבוע את התצורה של יתירות מקופסה לקופסה בשכבה 2 בשני רכיבי -CUBE המיועדים לשימוש בזוג HA כדי להעלות כתובות IP וירטואליות.
| 1 |
קבע את התצורה של מעקב אחר ממשק ברמה גלובלית כדי לעקוב אחר מצב הממשק.
ה-CLI של המעקב משמש ב-RG כדי לעקוב אחר מצב ממשק התעבורה הקולית, כך שהנתיב הפעיל ייצא מתפקידו הפעיל לאחר שממשק התעבורה יושבת. | ||
| 2 |
קבע את התצורה של RG לשימוש עם VoIP HA תחת מצב המשנה של יתירות היישום.
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 3 |
הפעל יתירות מקופסה לקופסה עבור יישום CUBE. Configure the RG from the previous step under
redundancy-group 1—Adding and removing this command requires a reload for the updated configuration to take effect. נטען מחדש את הפלטפורמות לאחר שהתצורה תוחל במלואה. | ||
| 4 |
קבע את תצורת ממשקי Gig1 ו-Gig2 עם כתובות ה-IP הווירטואליות המתאימות שלהם כפי שמוצג להלן והחל את מזהה ממשק היתירות (rii)
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 5 |
שמור את התצורה של רכיב ה-CUBE הראשון וטען אותה מחדש. הפלטפורמה האחרונה לטעינה מחדש היא תמיד זו שתהיה במצב המתנה.
לאחר שהאתחול של VCUBE-1 יושלם, שמור את התצורה של VCUBE-2 וטען אותה מחדש.
| ||
| 6 |
ודא שהתצורה מקופסה לקופסה פועלת כצפוי. הפלט הרלוונטי מובלט בכתב מודגש. VCUBE-2 נטען מחדש אחרון ולפי שיקולי התכנון; הפלטפורמה שנטענת מחדש אחרונה תמיד תהיה במצב המתנה. |
קביעת התצורה של שער מקומי בשני רכיבי ה-CUBE
בתצורה לדוגמה, אנו משתמשים במידע ה-trunk הבא מ-Control Hub כדי לבנות את תצורת השער המקומי בשתי הפלטפורמות, VCUBE-1 ו-VCUBE-2. שם המשתמש והסיסמה עבור הגדרה זו הם כדלקמן:
-
שם משתמש: Hussain1076_LGU
-
סיסמה: lOV12MEaZx
| 1 |
ודא שמפתח תצורה נוצר עבור הסיסמה, באמצעות הפקודות המוצגות להלן, לפני שניתן יהיה להשתמש בה בפרטי הכניסה ובסודות המשותפים. סיסמאות מסוג 6 מוצפנות באמצעות צופן AES ומפתח תצורה זה המוגדר על-ידי המשתמש.
להלן תצורת השער המקומי שתחול על שתי הפלטפורמות בהתבסס על הפרמטרים של Control Hub המוצגים לעיל, שמירה וטעינה מחדש. SIP Digest credentials from Control Hub are highlighted in bold.
כדי להציג את פלט פקודת ההצגה, ביצענו טעינה מחדש של VCUBE-2 ואחריו VCUBE-1, דבר שהופך את VCUBE-1 לרכיב ה-CUBE במצב המתנה ואת VCUBE-2 לרכיב ה-CUBE הפעיל |
| 2 |
בכל זמן נתון, רק פלטפורמה אחת תשמור על רישום פעיל כשער המקומי עם ה-SBC לגישה של Webex Calling. עיין בפלט של פקודות ההצגה הבאות. show redundancy application group 1 show sip-ua register status
From the output above, you can see that VCUBE-2 is the active LGW maintaining the registration with Webex Calling access SBC, whereas the output of the “show sip-ua register status” is blank in VCUBE-1 |
| 3 |
כעת הפעל את תהליכי איתור הבאגים הבאים ב-VCUBE-1
|
| 4 |
בצע הדמיה של יתירות כשל על-ידי הנפקת הפקודה הבאה ב-LGW הפעיל, VCUBE-2 במקרה זה.
מעבר מה-LGW הפעיל ל-LGW שבמצב המתנה מתרחש גם בתרחיש הבא, מלבד ה-CLI המפורט לעיל
|
| 5 |
בדוק אם VCUBE-1 נרשם ב-SBC לגישה של Webex Calling. VCUBE-2 היה נטען מחדש עד עכשיו.
VCUBE-1 הוא עכשיו ה-LGW הפעיל. |
| 6 |
הסתכל ביומן איתור הבאגים הרלוונטי ב-VCUBE-1 ששולח SIP REGISTER ל-Webex Calling דרך ה-IP הווירטואלי ומקבל תגובת 200 OK.
|
קביעת התצורה של Unified CM עבור Webex Calling
קביעת התצורה של SIP Trunk Security Profile עבור Trunk לשער מקומי
במקרים שבהם שער המקומי ושער PSTN נמצאים באותו מכשיר, יש להפעיל את Unified CM כדי להבדיל בין שני סוגי תעבורה שונים (שיחות מ-Webex ומ-PSTN) שמקורם באותו מכשיר ולהחיל סוג מובחן של שירות על סוגי השיחות האלה. הטיפול המובחן בשיחות מושג על ידי הקצאת שני ענפי trunk בין Unified CM לבין המכשיר עם השער המקומי ושער PSTN המשולבים הדורש יציאות האזנה שונות של SIP עבור שני ענפי ה-trunk.
|
צור פרופיל SIP Trunk Security Profile ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
קביעת התצורה של פרופיל SIP עבור ה-Trunk של השער המקומי
|
צור פרופיל SIP ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
יצירת מרחב חיפוש שיחות עבור שיחות מ-Webex
|
צור מרחב חיפוש שיחות עבור שיחות שמקורן ב-Webex עם ההגדרות הבאות:
המחיצה האחרונה onNetRemote נמצאת בשימוש רק בסביבה מרובת אשכולות שבה פרטי ניתוב מוחלפים בין אשכולות Unified CM באמצעות שירות חיפוש בין-אשכולות (ILS) או שכפול תוכנית חיוג גלובלי (GDPR). | ||||||||||
קביעת התצורה של SIP Trunk אל Webex וממנו
|
צור SIP trunk עבור השיחות אל Webex וממנו באמצעות השער המקומי עם ההגדרות הבאות:
| ||||||||||||||||||||||||||
קביעת התצורה של קבוצת ניתוב עבור Webex
|
צור קבוצת ניתוב עם ההגדרות הבאות:
| ||||||||
קביעת התצורה של רשימת ניתוב עבור Webex
|
צור רשימת ניתוב עם ההגדרות הבאות:
| ||||||||||||||
יצירת מחיצה עבור יעדי Webex
|
צור מחיצה עבור יעדי Webex עם ההגדרות הבאות:
| ||||||||
מה הלאה?
הקפד להוסיף את המחיצה הזו לכל מרחבי חיפוש השיחות שצריכה להיות להם גישה ליעדי Webex. עליך להוסיף מחיצה זו באופן ספציפי למרחב חיפוש השיחות המשמש כמרחב החיפוש של השיחות הנכנסות בענפי trunk של PSTN, כך שניתן יהיה לנתב שיחות מ-PSTN ל-Webex.
קביעת התצורה של רשימת ניתוב עבור יעדי Webex
|
קבע את התצורה של דפוסי נתיב עבור כל טווח DID ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של נורמליזציית חיוג מקוצר בין אתרים עבור Webex
|
אם נדרש חיוג מקוצר בין אתרים ל-Webex, קבע את התצורה של תבניות הנורמליזציה של החיוג עבור כל טווח ESN ב-Webex עם ההגדרות הבאות:
| ||||||||||||||||||
הגדרת תכונות Webex Calling שלך
הגדרת קבוצת גישוש
קבוצות גישוש מנתבות שיחות נכנסות לקבוצה של משתמשים או סביבות עבודה. ניתן אפילו לקבוע את התצורה של תבנית לניתוב לקבוצה שלמה.
לקבלת מידע נוסף אודות אופן ההגדרה של קבוצת גישוש, ראה קבוצות גישוש ב-Cisco Webex Control Hub.
יצירת תור שיחות
באפשרותך להגדיר תור שיחות כך שכאשר לא ניתן לענות לשיחות של לקוחות, הם מקבלים מענה אוטומטי, הודעות מידע ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה והניהול של תור שיחות, ראה ניהול תורי שיחות ב-Cisco Webex Control Hub.
יצירת לקוח פקיד קבלה
עזור לתמוך בצרכים של הצוות המטפל בלקוחות. באפשרותך להגדיר משתמשים כמרכזיות טלפוניות, כדי שיוכלו לסנן שיחות נכנסות לאנשים מסוימים בארגון שלך.
לקבלת מידע אודות אופן ההגדרה וההצגה של לקוחות פקידי הקבלה שלך, ראה לקוחות פקידי קבלה ב-Cisco Webex Control Hub.
יצירה וניהול של מערכות ניתוב אוטומטי
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. צור לוח זמנים של 24 שעות או ספק אפשרויות שונות כאשר העסק שלך פתוח או סגור.
לקבלת מידע אודות אופן היצירה והניהול של מערכות ניתוב אוטומטי, ראה ניהול מערכות ניתוב אוטומטי ב-Cisco Webex Control Hub.
קבע את התצורה של קבוצת זימון
תכונת הזימון הקבוצתי מאפשרת למשתמש לבצע שיחה חד-כיוונית או לבצע זימון קבוצתי של עד 75 משתמשים ייעודיים על ידי חיוג מספר או שלוחה המוקצים לקבוצת זימון ספציפית.
לקבלת מידע אודות אופן ההגדרה והעריכה של קבוצות זימון, ראה קביעת התצורה של קבוצת זימון ב-Cisco Webex Control Hub.
הגדרת מענה לשיחות
שפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כדי שהמשתמשים יוכלו לענות לשיחות של האחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו.
לקבלת מידע אודות אופן ההגדרה של קבוצת מענה לשיחות, ראה מענה לשיחות ב-Cisco Webex Control Hub.
הגדרת חניית שיחות
חניית שיחות מאפשרת לקבוצה מוגדרת של משתמשים להחנות שיחות כנגד חברים זמינים אחרים בקבוצת חניית שיחות. חברים אחרים בקבוצה יכולים לענות לשיחות חונות בטלפון שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה של חניית שיחות, ראה חניית שיחות ב-Cisco Webex Control Hub.
הפעל התפרצות עבור משתמשים
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל . |
| 2 |
בחרו משתמש ולחצו על Calling. |
| 3 |
עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר 'התפרצות'. |
| 4 |
הפעל את הלחצן הדו-מצבי כדי לאפשר למשתמשים אחרים להוסיף את עצמם לשיחה המתמשכת של משתמש זה. |
| 5 |
סמן השמע צליל כאשר משתמש זה מתפרץ בשיחה אם ברצונך להשמיע צליל לאחרים כאשר משתמש זה מתפרץ בשיחה שלו. השמעת צליל כאשר משתמש זה מתפרץ לשיחה אינו חל על פונקציונליות ההתקשרות של חוויית הלקוח. גם אם תפעיל אפשרות זו עבור מפקח, המערכת לא תשמיע את צליל ההתראה לנציג כאשר מפקח יתפרץ לשיחת תור השיחות שלו. אם ברצונך להשמיע צליל לנציג כאשר מפקח מתפרץ בשיחה שלו, באפשרותך להפעיל אותו באמצעות הגדרות 'צליל התראה עבור נציגים'. לקבלת מידע נוסף, ראה את צור תור קטע חוויית לקוח בסיסית של Webex אוdefault filter name יסודות חוויית הלקוח של Webex... |
| 6 |
לחץ על שמור. |
אפשר פרטיות עבור משתמש
| 1 |
היכנס אל Control Hub, ועבור אל . |
| 2 |
בחר משתמש ולחץ על Calling. |
| 3 |
עבור לאזור ההרשאות בין המשתמש ובחר פרטיות. |
| 4 |
בחר את הגדרות הפרטיות המתאימות עבור משתמש זה.
|
| 5 |
סמן את תיבת הסימון הפעל פרטיות. לאחר מכן תוכל להחליט לחסום את כולם על ידי כך שלא תבחר חברים מהרשימה הנפתחת. לחלופין, תוכל לבחור את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב הקו של המשתמש הזה. אם אתה מנהל מיקום, רק המשתמשים, סביבות העבודה והקווים הווירטואליים הקשורים למיקומים המוקצים שלך מופיעים ברשימה הנפתחת. בטל את הסימון של אפשר פרטיות כדי לאפשר לכולם לנטר את מצב הקו. |
| 6 |
בדוק את הפרטיות של אכוף עבור מענה לשיחות מופנות ותיבת הסימון של פריצה כדי לאפשר פרטיות עבור מענה לשיחות מופנות ופריצת מצב.
|
| 7 |
מתוך הוסף חבר לפי שם, בחר את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב קו הטלפון ולהפעיל מענה לשיחות מופנות והתפרצות. |
| 8 |
כדי לסנן את החברים שאתה בוחר, השתמש במסנן לפי שם, מספר או שדה שלוחה . |
| 9 |
לחץ על הסר הכל כדי להסיר את כל החברים שנבחרו. כדי להסיר חבר בודד, לחץ על מחק לצד שם החבר. |
| 10 |
לחץ על שמור. |
קבע תצורה של ניטור
המספר המקסימלי של קווים מנוטרים עבור משתמש הוא 50. עם זאת, בעת קביעת התצורה של רשימת הניטור, שקול את מספר ההודעות שמשפיעות על רוחב הפס בין Webex Calling לרשת שלך. כמו כן, קבע את הקווים המנוטרים המקסימליים לפי מספר לחצני הקו בטלפון של המשתמש.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ולאחר מכן לחץ על משתמשים. |
| 2 |
בחר את המשתמש שברצונך לשנות ולחץ על התקשרות. |
| 3 |
עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר ניטור. |
| 4 |
בחר מבין האפשרויות הבאות:
באפשרותך לכלול קו וירטואלי ברשימת הוסף קו מנוטר עבור ניטור משתמשים. |
| 5 |
בחר אם ברצונך להודיע למשתמש זה על שיחות חונות, חפש את האדם או שלוחת חניית השיחות שיש לנטר ולאחר מכן לחץ על שמור. רשימת הקווים המנוטרים ב-Control Hub תואמת לסדר הקווים המנוטרים המופיעים במכשיר של המשתמש. באפשרותך לסדר מחדש את רשימת הקווים המנוטרים בכל עת. השם שמופיע עבור הקו המנוטר הוא השם שהוזן בשדות השם הפרטי ושם המשפחה במזהה המתקשר עבור המשתמש, סביבת העבודה והקו הווירטואלי. |
הפעל צליל אזהרה של גשר שיחה עבור משתמשים
לפני שתתחיל
| 1 |
היכנס אל Control Hub, ועבור אל . |
| 2 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 |
עבור אל הרשאות בין משתמשים, ולחץ על צליל אזהרה של גישור שיחה. |
| 4 |
הפעל את צליל אזהרה של גישור שיחה, ולאחר מכן לחץ על שמור. כברירת מחדל, תכונה זו מופעלת. למידע נוסף על גישור לשיחות בקו משותף של MPP, ראה קווים משותפים בטלפון השולחני מרובה הפלטפורמות שלך. למידע נוסף על גישור שיחות בקו משותף ביישום Webex, ראה הופעת קו משותף עבור WebexApp. |
הפעלת "כיסא חם" עבור משתמש
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ובחר משתמשים. |
| 2 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 |
עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר 'כיסא חם' והפעל את הלחצן הדו-מצבי. |
| 4 |
הזן את השם או המספר של מארח ה-Hoteling בתוך מיקום "כיסא חם" חפש שדה ובחר את מארח ה-hoteling שברצונך להקצות למשתמש. ניתן לבחור רק מארח "כיסא חם" אחד. אם תבחר מארח "כיסא חם" אחר, הראשון יימחק. אם אתה מנהל מערכת של מיקום, תוכל להקצות רק את מארח ה-Hoteling הקשור למיקומים המוקצים שלך. |
| 5 |
כדי להגביל את הזמן שבו משתמש יכול להיות משויך למארח "כיסא חם", בחר את מספר השעות שבהן המשתמש יכול להשתמש במארח "כיסא חם" מהתפריט הנפתח של תקופת ההגבלה של ההתאחדות. המשתמש יתנתק אוטומטית לאחר השעה שנבחרה. הודעת שגיאה מוצגת במסך אם תקופת שיוך המגבלה שצוינה עבור המשתמש חורג מתקופת שיוך המגבלה של מארח ה-Hoteling שנבחר. לדוגמה, אם למארח "הכיסא החם" יש תקופת שיוך של 12 שעות ותקופת שיוך המגבלה של המשתמש היא 24 שעות, מוצגת הודעת שגיאה. במקרים כאלה, עליך להאריך את תקופת השיוך המגבלה של מארח "כיסא חם" אם נדרש זמן רב יותר עבור המשתמש. |
| 6 |
לחץ על שמור. משתמש יכול גם לחפש ולאתר את מארח ה-Hoteling שהוא רוצה להשתמש בו מ-User Hub. למידע נוסף, ראה גישה לפרופיל ההתקשרות שלך מכל מקום. |
מגמות אימוץ ודוחות שימוש עבור Webex Calling
הצג דוחות שיחות
באפשרותך להשתמש בדף 'ניתוח נתונים' ב-Control Hub כדי לקבל תובנות לגבי האופן שבו אנשים משתמשים ב-Webex Calling וב-Webex App (מעורבות), והאיכות של חוויית מדיית השיחות שלהם. כדי לגשת לניתוח נתונים של Webex Calling, היכנס ל-Control Hub ולאחר מכן עבור אל ניתוח נתונים ובחר את הלשונית Calling .
| 1 |
לקבלת דוחות מפורטים של היסטוריית שיחות, היכנס ל-Control Hub ולאחר מכן עבור אל . |
| 2 |
בחר היסטוריית שיחות מפורטת. לקבלת מידע אודות שיחות באמצעות המופע הייעודי, ראה ניתוח נתונים של המופע הייעודי. |
| 3 |
כדי לגשת לנתוני איכות מדיה, היכנס ל-Control Hub ולאחר מכן עבור אל ניתוח נתונים ולאחר מכן בחר Calling. לקבלת מידע נוסף, ראה ניתוח נתונים עבור קו המוצרים של שיתוף הפעולה בענן.
|
הפעל את כלי CScan
CScan הוא כלי מוכנות רשת שנועד לבדוק את חיבור הרשת שלך ל-Webex Calling.
|
לקבלת מידע נוסף, ראה שימוש ב-CScan כדי לבדוק את איכות הרשת של Webex Calling. |
הכנת הסביבה
דרישות מקדימות כלליות
לפני שתגדיר שער מקומי עבור Webex Calling, ודא כי:
יש לך ידע בסיסי בעקרונות VoIP
יש לך ידע מעשי לגבי מושגי Cisco IOS-XE וקול IOS-XE
יש לך הבנה בסיסית של פרוטוקול התחלת הפעלה (SIP)
יש לך הבנה בסיסית לגבי Cisco Unified Communications Manager (Unified CM) אם מודל הפריסה שלך כולל את Unified CM
ראה את מדריך תצורה ארגוני של Cisco Unified Border Element (CUBE) לפרטים.
דרישות חומרה ותוכנה עבור שער מקומי
ודא שהפריסה שלך כוללת אחד או יותר מהשערים המקומיים, כגון:
קישוריות מבוססת-IP של Cisco
שער Cisco IOS לקישוריות מבוססת TDM
השער המקומי עוזר לך לבצע הגירה ל-Webex Calling בקצב שלך. השער המקומי משלב את הפריסה המקומית הקיימת שלך עם Webex Calling. תוכל גם להשתמש בחיבור ה-PSTN הקיים שלך. ראה תחילת העבודה עם שער מקומי
דרישות רישיון עבור שערים מקומיים
יש להתקין רישיונות שיחות של CUBE בשער המקומי. לקבלת מידע נוסף, עיין במדריך קביעת התצורה של Cisco Unified Border Element.
דרישות תעודה ואבטחה עבור שער מקומי
Webex Calling דורש איתות ומדיה מאובטחים. השער המקומי מבצע את ההצפנה, ויש ליצור חיבור TLS יוצא לענן בעזרת השלבים הבאים:
יש לעדכן את ה-LGW בחבילת הבסיס של CA מ-Cisco PKI
קבוצה של אישורי תקציר SIP מדף Trunk Configuration של Control Hub משמשת לקביעת התצורה של LGW (השלבים הם חלק מהתצורה הבאה)
חבילת הבסיס של CA מאמתת את התעודה שהוצגה
מוצגת בקשה לפרטי כניסה (המערכת מספקת תקציר SIP)
הענן מזהה איזה שער מקומי רשום באופן מאובטח
דרישות חומת אש, חציית NAT ומיטוב נתיב מדיה עבור שער מקומי
ברוב המקרים, השער המקומי ונקודות הקצה יכולים לשכון ברשת הלקוח הפנימית, באמצעות כתובות IP פרטיות עם NAT. חומת האש הארגונית חייבת לאפשר תעבורה יוצאת (SIP, RTP/UDP, HTTP) לכתובות IP/יציאות ספציפיות, המכוסות במידע עזר לגבי יציאות.
אם ברצונך להשתמש במיטוב נתיב מדיה עם ICE, הממשק הפונה ל-Webex Calling של השער המקומי חייב לכלול נתיב רשת ישיר לנקודות הקצה של Webex Calling ומהן. אם נקודות הקצה נמצאות במיקום אחר ואין נתיב רשת ישיר בין נקודות הקצה לבין הממשק הפונה ל-Webex Calling של השער המקומי, השער המקומי חייב להיות בעל כתובת IP ציבורית שהוקצתה לממשק הפונה ל-Webex Calling עבור שיחות בין השער המקומי לנקודות הקצה כדי להשתמש במיטוב נתיב מדיה. בנוסף, חייב לפעול בו IOS-XE גרסה 16.12.5.
קביעת התצורה של Cisco Webex Calling עבור הארגון שלך
השלב הראשון להפעלת שירותי Webex Calling שלך הוא להשלים את אשף ההגדרה הראשונה (FTSW). לאחר השלמת FTSW עבור המיקום הראשון שלך, אין צורך להשלים אותו עבור מיקומים נוספים.
| 1 | לחץ על הקישור תחילת העבודה בהודעת ברוכים הבאים שאתה מקבל בדוא"ל. כתובת הדוא"ל של מנהל המערכת שלך משמשת באופן אוטומטי לכניסה ל-Control Hub, שבו תתבקש ליצור את סיסמת מנהל המערכת שלך. לאחר הכניסה, אשף ההגדרה מופעל באופן אוטומטי. |
| 2 | סקור וקבל את תנאי השירות. |
| 3 | סקור את התוכנית שלך ולאחר מכן לחץ על תחילת העבודה. מנהל החשבון שלך אחראי על הפעלת השלבים הראשונים עבור FTSW. פנה למנהל החשבון אם אתה מקבל הודעת "אין אפשרות להגדיר את השיחה שלך", כאשר אתה בוחר באפשרות תחילת העבודה. |
| 4 | בחר את המדינה שאליה יש למפות את מרכז הנתונים שלך, והזן את איש הקשר של הלקוח ופרטי הכתובת של הלקוח. |
| 5 | לחץ על הבא: מיקום ברירת מחדל. |
| 6 | בחר מבין האפשרויות הבאות:
לאחר השלמת אשף ההגדרה, הקפד להוסיף מספר ראשי למיקום שאתה יוצר. |
| 7 | בצע את הבחירות הבאות שיחולו על המיקום הזה:
|
| 8 | לחץ על הבא. |
| 9 | הזן כתובת SIP זמינה של Cisco Webex ולחץ על הבא ובחר סיום. |
לפני שתתחיל
כדי ליצור מיקום חדש, הכן את המידע הבא:
כתובת מיקום
מספרי טלפון רצויים (אופציונלי)
| 1 | התחבר אל Control Hub בכתובת https://admin.webex.com, עבור אל . מיקום חדש יארח במרכז הנתונים האזורי המתאים למדינה שבחרת באמצעות אשף ההגדרה הראשונה. |
| 2 | קבע את התצורה של הגדרות המיקום:
|
| 3 | לחץ על שמור ולאחר מכן בחר כן/ לא כדי להוסיף מספרים למיקום עכשיו או מאוחר יותר. |
| 4 | אם לחצת על כן, בחר אחת מהאפשרויות הבאות:
הבחירה באפשרות PSTN מתבצעת בכל רמת מיקום (לכל מיקום יש אפשרות PSTN אחת בלבד). תוכל לשלב כמה אפשרויות שתרצה עבור הפריסה שלך, אבל לכל מיקום תהיה אפשרות אחת. לאחר בחירה והקצאה של אפשרות PSTN, תוכל לשנות אותה על-ידי לחיצה על נהל במאפייני PSTN של המיקום. עם זאת, ייתכן שאפשרויות מסוימות, כגון Cisco PSTN, לא יהיו זמינות לאחר שהוקצתה אפשרות אחרת. פתח מקרה תמיכה לקבלת הדרכה. |
| 5 | בחר אם ברצונך להפעיל את המספרים עכשיו או מאוחר יותר. |
| 6 | אם בחרת ב-PSTN שאינו משולב או ב-PSTN המבוסס על הסביבה המקומית, הזן מספרי טלפון כערכים המופרדים באמצעות פסיקים ולאחר מכן לחץ על אמת. מספרים מתווספים עבור המיקום הספציפי. ערכים חוקיים עוברים לשדה מספרים מאומתים, וערכים לא חוקיים נשארים בשדה הוסף מספרים בליווי הודעת שגיאה. בהתאם למדינת המיקום, המספרים מעוצבים לפי דרישות החיוג המקומיות. לדוגמה, אם נדרשת קידומת מדינה, ניתן להזין מספרים עם הקידומת או בלעדיה והקידומת מופיעה בהתחלה. |
| 7 | לחץ על שמור. |
מה הלאה?
לאחר יצירת מיקום, ניתן להפעיל שירותי חירום 911 עבור המיקום הזה. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
לפני שתתחיל
קבל רשימה של המשתמשים וסביבות העבודה המשויכים למיקום: עבור אל ומהתפריט הנפתח, בחר את המיקום שיש למחוק. עליך למחוק את המשתמשים וסביבות העבודה האלה לפני שתמחק את המיקום.
זכור שכל מספרים המשויכים למיקום זה יפורסמו בחזרה לספק ה-PSTN שלך; לא תוכל עוד להיות בבעלותך מספרים אלה.
| 1 | התחבר אל Control Hub בכתובת https://admin.webex.com, עבור אל . |
| 2 | לחץ על |
| 3 | בחר מחיקת מיקום ואשר שברצונך למחוק את המיקום הזה. בדרך כלל עוברות כמה דקות עד שהמיקום נמחק לצמיתות, אבל זה עלול להימשך עד שעה. ניתן לבדוק את המצב על-ידי לחיצה על |
ניתן לשנות את הגדרת PSTN, את השם, אזור הזמן והשפה של מיקום לאחר יצירתו. זכור עם זאת שהשפה החדשה חלה רק על משתמשים ומכשירים חדשים. משתמשים ומכשירים קיימים ממשיכים להשתמש בשפה הישנה.
עבור מיקומים קיימים, ניתן להפעיל שירותי חירום 911. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
| 1 | התחבר אל Control Hub בכתובת https://admin.webex.com, עבור אל . אם אתה רואה סמל אזהרה לצד מיקום, משמעות הדבר היא שעדיין לא הגדרת מספר טלפון עבור המיקום הזה. לא ניתן לבצע או לקבל שיחות כלשהן עד שתקבע את התצורה של המספר הזה. |
| 2 | (אופציונלי) תחת חיבור PSTN, בחר PSTN המחובר לענן או PSTN המבוסס על הסביבה המקומית (שער מקומי), בהתאם לשער שכבר קבעת את תצורתו. לחץ על נהל כדי לשנות את התצורה הזו ולאחר מכן אשר את הסיכונים המשויכים על-ידי בחירה באפשרות המשך. לאחר מכן, בחר אחת מהאפשרויות הבאות ולחץ על שמור:
|
| 3 | עבור המיקום, בחר את המספר הראשי מהרשימה הנפתחת כדי לאפשר למשתמשים במיקום זה לבצע ולקבל שיחות. ניתן להקצות את המספר הראשי לניתוב האוטומטי כך שהמתקשרים החיצוניים יוכלו ליצור קשר עם משתמשי Webex Calling במיקום זה. משתמשי Webex Calling במיקום זה יכולים גם להשתמש במספר זה כמזהה המתקשר החיצוני שלהם בעת ביצוע שיחות. |
| 4 | (אופציונלי) תחת שיחות חירום, ניתן לבחור מזהה מיקום לשעת חירום שיוקצה למיקום הזה. הגדרה זו היא אופציונלית וחלה רק על מדינות הדורשות אותה. במדינות מסוימות (לדוגמה, צרפת), קיימות דרישות רגולטוריות למערכות רדיו סלולריות כדי לקבוע את זהות התא כאשר אתה מבצע שיחת חירום והיא הופכת לזמינה לרשויות החירום. מדינות אחרות כמו ארצות הברית וקנדה מיישמות קביעת מיקום בשיטות אחרות. לקבלת מידע נוסף, ראה שיחות חירום משופרות. ספק שיחות החירום שלך עשוי להזדקק למידע על רשת הגישה והוא מושג על-ידי הגדרת כותרת שלוחת SIP פרטית חדשה, P-Access-Network-Info. הכותרת נושאת מידע הקשור לרשת הגישה. בעת הגדרת מזהה המיקום לשעת חירום עבור מיקום, ערך המיקום נשלח לספק כחלק מהודעת ה-SIP. צור קשר עם ספק שיחות החירום שלך כדי לבדוק אם אתה זקוק להגדרה זו והשתמש בערך שנמסר על-ידי ספק שיחות החירום. |
| 5 | בחר את מספר הדואר הקולי שהמשתמשים יכולים להתקשר אליו כדי לבדוק את הדואר הקולי שלהם עבור המיקום הזה. |
| 6 | (אופציונלי) לחץ על סמל העיפרון בחלק העליון של הדף 'מיקום' כדי לשנות את שם המיקום, שפת ההכרזות, שפת הדוא"ל, אזור הזמן או הכתובת לפי הצורך ולאחר מכן לחץ על שמור. שינוי שפת ההכרזות ייכנס לתוקף באופן מיידי עבור המשתמשים והתכונות החדשים שנוספים למיקום הזה. אם גם משתמשים ו/או תכונות קיימים צריכים לשנות את שפת ההכרזות שלהם, כשתתבקש, בחר שנה עבור משתמשים וסביבות עבודה קיימים או שנה עבור תכונות קיימות. לחץ על החל. ניתן להציג את ההתקדמות בדף משימות. לא ניתן לבצע שינוי נוסף עד שפעולה זו תושלם. שינוי אזור הזמן עבור מיקום לא יעדכן את אזורי הזמן של התכונות המשויכות למיקום הזה. כדי לערוך את אזורי הזמן עבור תכונות כגון ניתוב אוטומטי, קבוצת גישוש ותור שיחות, עבור אל האזור הגדרות כלליות של התכונה הספציפית שעבורה ברצונך לעדכן את אזור הזמן. תוכל לבצע עריכה ושמירה באזור הזה. |
הגדרות אלה מיועדות לחיוג פנימי וזמינות גם באשף ההגדרה הראשונה. בעת שינוי תוכנית החיוג, המספרים לדוגמה ב-Control Hub מעדכנים כדי להציג את השינויים האלה.
ניתן לקבוע את התצורה של הרשאות שיחה יוצאת עבור מיקום. ראה שלבים אלה כדי לקבוע את התצורה של הרשאות שיחה יוצאת.
| 1 | היכנס ל-Control Hub, עבור אל , ולאחר מכן גלול אל חיוג פנימי. |
| 2 | קבע את התצורה של העדפות החיוג האופציונליות הבאות, לפי הצורך:
|
| 3 | ציין חיוג פנימי עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג פנימי לפי הצורך:
|
| 4 | ציין חיוג חיצוני עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג חיצוני לפי הצורך:
ההשפעה על המשתמשים:
|
אם אתה משווק בעל ערך מוסף, באפשרותך להשתמש בשלבים האלה כדי להתחיל את קביעת התצורה של השער המקומי ב-Control Hub. כאשר השער הזה רשום בענן, באפשרותך להשתמש בו באחד או יותר ממיקומי Webex Calling שלך כדי לספק ניתוב לכיוון ספק שירותי PSTN ארגוני.
לא ניתן למחוק מיקום הכולל שער מקומי כאשר השער המקומי נמצא בשימוש עבור מיקומים אחרים.
לפני שתתחיל
לאחר הוספת מיקום, ולפני קביעת התצורה של PSTN המבוסס על הסביבה המקומית עבור מיקום, עליך ליצור trunk.
צור מיקומים והגדרות ומספרים ספציפיים לכל אחד מהם. מיקומים חייבים להתקיים לפני שתוכל להוסיף PSTN המבוסס על הסביבה המקומית.
הבן את דרישות ה-PSTN המבוסס על הסביבה המקומית (שער מקומי) עבור Webex Calling.
לא ניתן לבחור יותר מ-trunk אחד עבור מיקום עם PSTN המבוסס על הסביבה המקומית, אבל ניתן לבחור את אותו trunk עבור מיקומים מרובים.
| 1 | התחבר אל Control Hub בכתובת https://admin.webex.com, עבור אל , ובחר הוסף Trunk. |
| 2 | בחר מיקום. |
| 3 | תן שם ל-trunk ולחץ על שמור. השם לא יכול להכיל יותר מ-24 תווים. |
מה הלאה?
פרטי ה-trunk מופיעים על המסך דומיין רשם, OTG/DTG של Trunk Group, קו/יציאה וכתובת Proxy יוצא.
מומלץ להעתיק את המידע הזה מ-Control Hub ולהדביק אותו בקובץ טקסט או במסמך מקומיים כדי שתוכל להיעזר בו כשתהיה מוכן לקבוע את התצורה של ה-PSTN המבוסס על הסביבה המקומית.
אם תאבד את פרטי הכניסה, תצטרך ליצור אותם ממסך פרטי ה-trunk ב-Control Hub. לחץ על אחזר שם משתמש ואפס סיסמה כדי ליצור קבוצה חדשה של פרטי כניסה לאימות שיהיו בשימוש ב-trunk.
| 1 | התחבר אל Control Hub בכתובת https://admin.webex.com, עבור אל . |
| 2 | בחר מיקום לשינוי ולחץ על נהל. |
| 3 | בחר PSTN המבוסס על הסביבה המקומית ולחץ על הבא. |
| 4 | בחר trunk מהתפריט הנפתח. בקר בדף ה-trunk כדי לנהל את אפשרויות ה-trunk group שלך. |
| 5 | לחץ על הודעת האישור ולאחר מכן לחץ על שמור. |
מה הלאה?
עליך לקחת את פרטי התצורה ש-Control Hub יצר ולמפות את הפרמטרים לשער המקומי (לדוגמה, ב-CUBE של Cisco השוכן בסביבה המקומית). מאמר זה מנחה אותך בתהליך זה. עיין בדיאגרמה הבאה, המציגה דוגמה לאופן שבו פרטי התצורה של Control Hub (משמאל) ממופים לפרמטרים ב-CUBE (מימין):
לאחר שתשלים בהצלחה את קביעת התצורה בשער עצמו, תוכל לחזור אל שירותים > שיחה > מיקומים ב-Control Hub והשער שיצרת יופיע בכרטיס המיקום שאליו הקצית אותו עם נקודה ירוקה משמאל לשם. המצב הזה מציין שהשער רשום באופן מאובטח בענן השיחות ומשמש כשער ה-PSTN הפעיל עבור המיקום.
באפשרותך להציג, להפעיל, להסיר ולהוסיף בקלות מספרי טלפון עבור הארגון שלך ב-Control Hub. לקבלת מידע נוסף, ראה ניהול מספרי טלפון ב-Control Hub.
אם אתה מנסה את שירותי Webex וברצונך להמיר את גרסת הניסיון שלך למינוי בתשלום, באפשרותך לשלוח בקשת דוא"ל לשותף שלך.
| 1 | היכנסו ל-Control Hub ב-https://admin.webex.com, בחרו בסמל הבניין |
| 2 | בחר את הלשונית מינויים ולאחר מכן לחץ על רכוש עכשיו. הודעת דוא"ל נשלחת לשותף שלך ומיידעת אותו שאתה מעוניין לבצע המרה למינוי בתשלום. |
באפשרותך להשתמש ב-Control Hub כדי להגדיר את העדיפות של אפשרויות ההתקשרות הזמינות שהמשתמשים רואים ביישום Webex. באפשרותך גם להפעיל אותם עבור לחיצה לשיחה יחידה. לקבלת מידע נוסף, ראה: הגדר אפשרויות התקשרות עבור משתמשי יישום Webex.
באפשרותך לקבוע איזה יישום שיחות נפתח כאשר משתמשים מבצעים שיחות. באפשרותך להגדיר את הגדרות לקוח השיחות, כולל פריסת מצב מעורב עבור ארגונים עם משתמשים זכאים ל-Unified CM או ל-WEBEX Calling ומשתמשים ללא שירותי שיחות בתשלום מ-Cisco. לקבלת מידע נוסף, ראה: הגדר התנהגות שיחה.
קביעת התצורה של שער מקומי ב-Cisco IOS XE עבור Webex Calling
סקירה
Webex Calling תומך כעת בשתי גרסאות של שער מקומי:
שער מקומי
שער מקומי עבור Webex for Government
לפני שתתחיל, הבין את דרישות רשת הטלפון הממותגת הציבורית (PSTN) והשער המקומי (LGW) עבור Webex Calling. עיין בארכיטקטורה המועדפת של Cisco עבור Webex Calling לקבלת מידע נוסף.
מאמר זה מניח שפלטפורמת שער מקומי ייעודית קיימת ללא תצורת קול קיימת. אם תשנה פריסה קיימת של שער PSTN או פריסה ארגונית של CUBE כדי להשתמש בפונקציית השער המקומי עבור Webex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחות והפונקציונליות הקיימות עקב השינויים שביצעת.
לקבלת מידע אודות SBCs הנתמכים של צד שלישי, עיין בתיעוד הפניה למוצר המתאים.
קיימות שתי אפשרויות לקביעת התצורה של השער המקומי עבור ה-trunk של Webex Calling:
Trunk מבוסס רישום
Trunk המבוסס על תעודה
השתמש בזרימת המשימה מתחת לשער המקומי המבוסס על רישום או לשער המקומי המבוסס על תעודה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling.
ראה תחילת העבודה עם שער מקומי לקבלת מידע נוסף על סוגי ה-trunk שונים. בצע את השלבים הבאים בשער המקומי עצמו באמצעות ממשק שורת הפקודה (CLI). אנו משתמשים בהעברת פרוטוקול התחלת הפעלה (SIP) ואבטחת שכבת תעבורה (TLS) כדי לאבטח את ה-TRUNK ואת פרוטוקול זמן אמת מאובטח (SRTP) כדי לאבטח את המדיה בין השער המקומי ל-Webex Calling.
בחר ב-CUBE כשער המקומי. Webex for Government אינו תומך כרגע בקרי גבול הפעלה של צד שלישי (SBCs). כדי לסקור את הרשימה העדכנית ביותר, ראה תחילת העבודה עם שער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a ואילך עבור כל השערים המקומיים של Webex for Government.
כדי לעיין ברשימת רשויות אישור הבסיס (CA) שתומכות ב-Webex for Government, ראה רשויות אישור בסיס עבור Webex for Government.
לקבלת פרטים על טווחי היציאות החיצוניות עבור שער מקומי ב-Webex for Government, ראה דרישות רשת עבור Webex for Government (FedRAMP).
שער מקומי עבור Webex for Government אינו תומך בדברים הבאים:
STUN/ICE-Lite עבור מיטוב נתיב מדיה
פקס (T.38)
כדי להגדיר שער מקומי עבור ה-trunk של Webex Calling ב-Webex for Government, השתמש באפשרות הבאה:
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת השער המקומי המבוסס על תעודה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי המבוסס על תעודה, ראה הגדרת trunk המבוסס על תעודת Webex Calling.
חובה להגדיר צפני GCM תואמים ל-FIPS לתמיכה בשער המקומי עבור Webex for Government. אם לא, הגדרת השיחה נכשלה. לקבלת פרטי תצורה, ראה trunk מבוסס על תעודת Webex Calling.
סעיף זה מתאר כיצד להגדיר רכיב גבול Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות רישום SIP trunk. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ-PSTN מנותבות ל-Webex Calling וכל השיחות מ-Webex Calling מנותבות ל-PSTN. התמונה שלהלן מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבצע מעקב.
בתכנון זה, נעשה שימוש בתצורות הראשיות הבאות:
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות של trunk.
Uri של מחלקת קול: משמש לסיווג הודעות SIP עבור הבחירה של עמית חיוג נכנס.
עמית חיוג נכנס: מספק טיפול להודעות SIP נכנסות וקובע את הנתיב היוצא עם קבוצת עמיתי חיוג.
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות קדימה.
עמית חיוג יוצא: מספק טיפול להודעות SIP יוצאות ומנתב אותן למטרה הנדרשת.
בעוד ש-IP ו-SIP הפכו לפרוטוקולי ברירת המחדל עבור ענפי TRUNK של PSTN, מעגלי ISDN של TDM (ריבוב חלוקת זמן) עדיין נמצאים בשימוש נרחב ונתמכים עם ענפי trunk של Webex Calling. כדי לאפשר אופטימיזציה של מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, יש צורך כעת להשתמש בתהליך ניתוב שיחות של שני רגל. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על-ידי הצגת קבוצה של עמיתי חיוג חוזר פנימי בין ענפי Webex Calling וענפי PSTN, כפי שמודגם בתמונה שלהלן.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוט כקו בסיס לבניית הפתרון המואר בתרשים הבא. במקרה זה, Unified Communications Manager מספק ניתוב וטיפול מרכזי בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, נעשה שימוש בשמות המארח, כתובות ה-IP והממשקים המוארים בתמונה הבאה.
השתמש בהנחיית התצורה בשאר המסמך הזה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
שלב 1: קבע תצורה של קישוריות ואבטחה של קו בסיס נתב
שלב 2: קביעת התצורה של Trunk של Webex Calling
בהתאם לארכיטקטורה הנדרשת שלך, בצע גם:
שלב 3: קבע תצורה של שער מקומי עם trunk של SIP PSTN
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
שלב 3: קבע תצורה של שער מקומי עם trunk של TDM PSTN
תצורת קו בסיס
הצעד הראשון בהכנת נתב Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטחת את הפלטפורמה שלך ומבססת את הקישוריות.
כל פריסות השער המקומי מבוססות הרישום דורשות מגרסאות Cisco IOS XE 17.6.1a ואילך. בגרסאות המומלצות, עיין בדף מחקר התוכנה של Cisco. חפש את הפלטפורמה ובחר באחת המהדורות המוצעות.
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות Unified Communications ו-Security Technology.
נתבי סדרת Catalyst Edge 8000 מצוידים בכרטיסי קול או DSPs דורשים רישוי DNA Advantage. נתבים ללא כרטיסים קוליים או רכיבי DSP דורשים רישוי DNA Essentials מינימלי.
בנה תצורת קו בסיס עבור הפלטפורמה שלך שתואמת את המדיניות העסקית שלך. בפרט, קבע את התצורה של הפעולות הבאות ואמת את הפעולות הבאות:
NTP
רשימת גישה
אימות משתמש וגישה מרחוק
DNS
ניתוב IP
כתובות IP
הרשת כלפי Webex Calling חייבת להשתמש בכתובת IPv4.
העלה את חבילת CA של Cisco root לשער המקומי.
תצורה
| 1 | ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 | הגן על פרטי רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי ואת סוג ההצפנה באופן הבא:
|
| 3 | צור נקודת אמון של PKI מציין מיקום. דורש נקודת האמון הזו לקבוע את התצורה של TLS מאוחר יותר. עבור ענפי trunk מבוססי רישום, נקודת האמון הזו אינה דורשת אישור - כפי שיידרש עבור trunk המבוסס על תעודה. |
| 4 | הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל באמצעות פקודות התצורה הבאות. יש לעדכן גם את פרמטרי התעבורה כדי להבטיח חיבור מאובטח אמין לרישום: פקודת השרת cn-san-validate מבטיחה שהשער המקומי מאפשר חיבור אם שם המארח המוגדר בדייר 200 כלול בשדות ה-CN או ה-SAN של התעודה המתקבלת מתוך ה-proxy היוצא.
|
| 5 | התקן את חבילת Cisco root CA, הכוללת את אישור DigiCert CA המשמש את Webex Calling. השתמש ב-איפוס סיסמה פקודה להוריד את חבילת השורש של CA מהכתובת ה-URL שצוינה, ולנקה את מאגר האמון של CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http לקוח proxy-server proxy.com יציאת proxy 80 |
| 1 | צור trunk של PSTN מבוסס רישום עבור מיקום קיים ב-Control Hub. שים לב למידע ה-trunk שסופק ברגע שה-trunk נוצר. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבים התצורה במדריך זה. למידע נוסף, ראה קביעת תצורה של ענפי trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. |
| 2 | הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר על השדות לתצורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקת מדיהמאפשר ניטור מדיה בשער המקומי. סטטיסטיקות בצובר מדיהמאפשר למטוס הבקרה לסקור את מישור הנתונים עבור סטטיסטיקת שיחות בצובר. למידע נוסף על פקודות אלה, ראה מדיה. Sip לחיבורים לאפשר ל-SIPהפעל פונקציונליות בסיסית של CUBE SIP גב אל גב של סוכן משתמש. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
לקבלת מידע נוסף, ראה Stun flowdata agent-id ו- stun flowdata data shared-secret. מנה אסימטרית מלאהמגדיר תמיכת תוכן מנה אסימטרי SIP עבור מטענים DTMF ומטען קודק דינמי. לקבלת מידע נוסף אודות פקודה זו, ראה מטען אסימטרי. הצעה מוקדמת כפוימאלץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף אודות פקודה זו, ראה הצעה מוקדמת. |
| 3 | הגדרות קודק מחלקה קולית 100 מסנן עבור ה-Trunk. בדוגמה זו, נעשה שימוש באותו מסנן קודק עבור כל ענפי ה-trunk. ניתן להגדיר מסננים עבור כל trunk לצורך שליטה מדויקת. הנה הסבר על השדות לתצורה: קודק סוג קול 100משמש כדי לאפשר קודקים מועדפים עבור שיחות דרך ענפי SIP trunk. למידע נוסף, ראה Codec של מחלקה קולית. קודק Opus נתמך רק עבור ענפי trunk מבוססי PSTN. אם ה-trunk של PSTN משתמש בחיבור T1/E1 או FXO אנלוגי, אל תכלול העדפת קודק 1 אופוס מתוך קודק מחלקה קולית 100 תצורה. |
| 4 | הגדרות שימוש במעמד קול 100 כדי לאפשר את ICE ב-trunk של Webex Calling. הנה הסבר על השדות לתצורה: Stun שימוש בקרח liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר אופטימיזציה של מדיה בכל עת שהדבר אפשרי. למידע נוסף, ראה שימוש ב-Stun מחלקה קולית ושימוש ב-Stun ice lite. דרוש לך שימוש ב-Stun של ICE-lite עבור זרימות שיחות באמצעות מיטוב נתיב מדיה. כדי לספק מיטוב מדיה עבור שער SIP אל TDM, הגדר עמית חיוג LOOPBACK עם ICE-Lite מופעל ברגל IP-IP. לקבלת פרטים טכניים נוספים, פנה לחשבון או לצוותי TAC |
| 5 | הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. הנה הסבר על השדות לתצורה: Voice class srtp-crypto 100מציין את SHA1_80 כ-CUBE חבילת הצופן היחידה של SRTP מציעה ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA180._ לקבלת מידע נוסף, ראה קריפטו מחלקה קולית. |
| 6 | הגדר תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על פרמטר ה-trunk של היעד שלו: הנה הסבר על השדות לתצורה: שיעור קול uri 100 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש ב-dtg= ואחריו בערך ה-Trunk OTG/DTG שסופק ב-Control Hub כאשר ה-trunk נוצר. למידע נוסף, ראה uri של מחלקה קולית. |
| 7 | הגדרות פרופיל SIP 100, שישמש לשינוי הודעות SIP לפני שהן יישלחו ל-Webex Calling.
הנה הסבר על השדות לתצורה:
|
| 8 | קבע את התצורה של trunk של Webex Calling: |
לאחר שתגדיר דייר 100 והגדר עמית חיוג של SIP VoIP, השער יוזם חיבור TLS לכיוון Webex Calling. בשלב זה, ה-SBC לגישה מציג את התעודה שלו לשער המקומי. השער המקומי מאמת את תעודת ה-SBC לגישה של WeBEX Calling באמצעות חבילת הבסיס של CA שעודכנה מוקדם יותר. אם האישור מזוהה, מתבצע מפגש TLS מתמשך בין ה-SBC לגישה של Webex Calling. השער המקומי יכול לאחר מכן להשתמש בחיבור מאובטח זה כדי להירשם ל-SBC לגישה של Webex. כאשר הרישום מאותגר לאימות:
שם המשתמש, הסיסמה והפרמטרים התחום מהתצורה של פרטי הכניסה משמשים בתגובה.
חוקי השינוי בפרופיל SIP 100 משמשים להמרת כתובת URL של SIPS בחזרה ל-SIP.
הרישום מוצלח כאשר מתקבלת 200 אישור מה-SBC לגישה.
לאחר בניית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן עבור ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, תוכל לעקוב אחר תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. מאובטח לאבטחת ניתוב שיחות נתמך על-ידי CUBE.
אם אתה משתמש ב-trunk של TDM / ISDN PSTN, דלג לקטע הבא קבע תצורה של שער מקומי עם trunk של TDM PSTN.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערים של Cisco TDM-SIP, ראה קביעת תצורה של isdn pri.
| 1 | קבע את התצורה של ה-URI הבא כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר על השדות לתצורה: שיעור קול uri 200 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 | קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר על השדות לתצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור משמעותי כדי להקל על הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין שעמית החיוג 200 מטפל ברגלי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). יעד מפגש ipv4:192.168.80.13מציין את כתובת IPv4 המהווה יעד לשליחת קטע השיחה. יעד המפגש כאן הוא כתובת ה-IP של ITSP. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). Uri נכנס דרך 200מגדיר קריטריון התאמה עבור כותרת VIA עם כתובת ה- IP PSTN של IP. מתאים לכל קטעי השיחה הנכנסים של IP PSTN בשער המקומי עם עמית חיוג 200. למידע נוסף, ראה URL נכנס. איגוד בקרת מקור-ממשק GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו ל-PSTN. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת למדיה שנשלחת ל-PSTN. למידע נוסף, ראה Bind. קודק מסוג קול 100מגדיר את עמית החיוג לשימוש ברשימת המסננים המקודדים 100. לקבלת מידע נוסף, ראה קודק מחלקה קולית. dtmf-relay rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 3 | אם אתה מגדיר את השער המקומי שלך לניתוב שיחות בלבד בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, דלג אל הקטע הבא. |
לאחר בניית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות לאחור כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
| 1 | תצורת עמית החיוג החוזר משתמשת בקבוצות עמית חיוג ותגיות ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר על השדות לתצורה: כלל תרגום קולימשתמש בביטויים רגולריים המוגדרים בכללים כדי להוסיף או להסיר תגי ניתוב שיחות. ספרות לא תקינות יתר ("A") משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שנוסף על-ידי פרופיל תרגום 100 משמש כדי להנחות שיחות מ-Webex Calling לכיוון PSTN דרך עמיתי החיוג loopback. באופן דומה, התג שנוסף על-ידי פרופיל תרגום 200 משמש להדריך שיחות מה-PSTN לכיוון Webex Calling. פרופילי תרגום 11 ו-12 מסירים תגיות אלה לפני העברת שיחות לענפי trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמתקשרים למספרים מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את + המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN שלך. אם Webex Calling מציג מספרים בתבנית לאומית, התאם את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קולי וכלל תרגום קולי. |
| 2 | קבע את התצורה של יציאות ממשק הקול של TDM כנדרש על-ידי סוג ה-trunk והפרוטוקול שבהם נעשה שימוש. למידע נוסף, ראה הגדרת ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN מדרגה ראשית המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הפריטים הבאים: |
| 3 | קבע את התצורה של עמית החיוג הבא של TDM PSTN: הנה הסבר על השדות לתצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור משמעותי כדי להקל על הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). תרגום פרופיל נכנס 200מקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר המתקשר. חיוג פנימי ישירמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג פנימי-ישיר. יציאה 0/2/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 | כדי לאפשר אופטימיזציה מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת ערכה של עמיתי חיוג לולאה פנימית בין ענפי Webex Calling וענפי PSTN. קבע את התצורה של עמיתי החיוג החוזר הבאים. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות עמיתי חיוג. הנה הסבר על השדות לתצורה: מגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. מתורגם פרופיל נכנס 11החל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). יעד מפגש 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לגיבוי לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג של voip). איגוד בקרת מקור-ממשק GigabitEthernet0/0/0קביעת התצורה של ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך לולאה לאחור. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך לולאה לאחור. למידע נוסף, ראה Bind. dtmf-relay rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ה-companding המשמשת את שירות ISDN שלך. ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 5 | הוסף את תצורת ניתוב השיחות הבאה: פעולה זו מסכמת את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בקטעים הקודמים כך שתכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות הדרגתיות הבאות כדי לכלול תרחיש שיחות זה.
בעת יצירת ה-trunk של Webex Calling ב-Unified CM, ודא שאתה מגדיר את היציאה הנכנסת בהגדרות פרופיל האבטחה של SIP Trunk ל-5065. זה מאפשר הודעות נכנסות ביציאה 5065 ומאכלס את כותרת ה-VIA עם ערך זה בעת שליחת הודעות לשער המקומי.
| 1 | קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 | קבע את התצורה של רשומות DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה לקביעת מארחי UCM ויציאות באופן מקומי. עם תצורה זו, אין צורך להגדיר רשומות במערכת ה-DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר על השדות לתצורה: הפקודה הבאה יוצרת רשומת משאב DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאבי SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת המשאב הזה ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP HOST UCMSUB5.mydomain.com 192.168.80.65 מארח: יצירת רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת ה-IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM שלך ואסטרטגיית חלוקת השיחות המועדפת. |
| 3 | קבע את התצורה של עמיתי החיוג הבאים: |
| 4 | הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות שנצפו בדרך כלל בשער המקומי המבוסס על IOS XE ויוצרת הודעת דוא"ל, syslog או הודעת מסוף על האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע אודות אירועים שגורמים לבעיות ופעולות שיש לנקוט כדי ליידע, לפתור בעיות ולתקן את הבעיה. ניתן להגדיר את לוגיקת זיהוי הבעיות באמצעות הודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפי.
סוגי הפעולות כוללים איסוף פלט פקודת הצגת:
יוצר קובץ יומן רישום מאוחד
העלאת הקובץ למיקום רשת שסופק על-ידי משתמש כגון HTTPS, SCP, שרת FTP.
מהנדסי TAC מחברים את קובצי ה-DS ומחתים אותם דיגיטלית להגנה על תקינות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על-ידי המערכת. Diagnostic Signatures Lookup Tool (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלו בהתקנה עקב שגיאת בדיקת תקינות.
שרת Simple Mail Transfer Protocol (SMTP) שדרוש לשער המקומי כדי לשלוח התראות דוא"ל.
ודא שהשער המקומי פועל IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת ה-SMTP המאובטח עבור הודעות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1a ואילך
התכונה חתימות אבחון מופעלת כברירת מחדל.
קבע את התצורה של שרת הדוא"ל המאובטח שישמש לשליחת התראה יזומה אם המכשיר פועל Cisco IOS XE 17.6.1a ואילך.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endקבע את התצורה של משתנה הסביבה ds_email באמצעות כתובת הדוא"ל של מנהל המערכת כדי שיודיע לך.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
להלן תצורה לדוגמה של שער מקומי שפועל ב-Cisco IOS XE 17.6.1a ואילך כדי לשלוח את ההתראות היזומות אל דף הבית באמצעות Gmail כשרת ה-SMTP המאובטח:
מומלץ להשתמש בגרסאות הבאות של Cisco IOS XE Bengaluru 17.6.x ואילך.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" שער מקומי שפועל בתוכנת Cisco IOS XE אינו לקוח Gmail מבוסס אינטרנט טיפוסי התומך ב-OAuth, ולכן עלינו להגדיר הגדרת חשבון Gmail ספציפית ולספק הרשאה ספציפית כדי שהדוא"ל מהמכשיר יעובד כראוי:
עבור אל והפעל את הגדרת הגישה לאפליקציה פחות מאובטחת.
ענה "כן, זה היה אני" כאשר אתה מקבל דוא"ל מ-Gmail ובו נאמר "Google prevented someone from signing into your account using a non-Google app."
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
DS זה עוקב אחר ניצול ה-CPU במשך חמש שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל תהליכי איתור הבאגים ומסיר את ההתקנה של כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
השתמש ב-הצג snmp פקודה כדי להפעיל את SNMP. אם לא תפעיל, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successהשתמש ב-הצג חתימת אבחון לשיחה ביתית פקודה כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך בניטור ניצול גבוה של ה-CPU בשער המקומי.
ניטור רישום SIP trunk
ה-DS הזה בודק את ביטול הרישום של SIP Trunk של שער מקומי עם ענן Webex Calling כל 60 שניות. לאחר זיהוי אירוע ביטול הרישום, הוא יוצר הודעת דוא"ל והתראות syslog ומסיר את עצמו לאחר שני מופעים של ביטול רישום. השתמש בשלבים הבאים כדי להתקין את החתימה:
הורד את DS 64117 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
SIP-SIP
סוג בעיה
ביטול רישום של SIP Trunk עם התראת דוא"ל.
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash:התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway#השתמש ב-הצג חתימת אבחון לשיחה ביתית פקודה כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
ניטור ניתוקי שיחות חריגים
חתימת ה-DS הזו משתמשת בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחה חריג עם שגיאות SIP מספר 403, 488 ו-503. אם רווח ספירת השגיאה גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog והתראה בדוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
השתמש ב-הצג snmp פקודה לבדוק אם SNMP מופעל. אם אפשרות זו אינה מופעלת, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחה חריג של SIP עם הודעת דוא"ל והתראה של Syslog.
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successהשתמש ב-הצג חתימת אבחון לשיחה ביתית פקודה כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
השתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את תהליכי איתור הבאגים הדרושים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. חתימות אבחון (DS) מבטלות את הצורך לבדוק באופן ידני את מופע הבעיה והופך את פתרון הבעיות לסירוגין ובעיות ארעיות הרבה יותר קל.
אתה יכול להשתמש בכלי חיפוש חתימות אבחון כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה באופן עצמאי, או להתקין את החתימה המומלצת על ידי מהנדס TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ולהפוך את איסוף נתוני האבחון לאוטומטי באמצעות השלבים הבאים:
הגדר משתנה סביבה נוסף של DS ds_fsurl_prefix שהוא נתיב שרת הקבצים של Cisco TAC (cxd.cisco.com) שאליו מועלים נתוני האבחון הנאספים. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקובץ שניתן לאחזר מ- Support Case Manager בפקודה הבאה. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרי התמיכה, לפי הצורך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"ודא ש-SNMP מופעל באמצעות הצג snmp פקודה. אם אפשרות זו אינה מופעלת, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager endהקפד להתקין את DS 64224 לניטור גבוה של CPU כאמצעי יזום כדי להשבית את כל תהליכי איתור הבאגים וחתימות האבחון במהלך הזמן שבו ניצול ה-CPU גבוה. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:התקן את קובץ ה-XML של DS 64224 לניטור ניצול גבוה של CPU ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successודא שהחתימה מותקנת בהצלחה באמצעות הצג חתימת אבחון לשיחה ביתית פקודה. עמודת המצב חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
אמת ביצוע חתימות אבחון
בפקודה הבאה, עמודת "סטטוס" של הצג חתימת אבחון לשיחה ביתית הפקודה משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה המוגדרת בחתימה. הפלט של הצג סטטיסטיקת אבחון חתימה על שיחה ביתית היא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, מספר הפעמים המרבי שהיא מוגדרת לזהות אירוע והאם החתימה מתקינה את עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
מזהה DS | שם DC | מהדורה | מצב | עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 | 0.0.10 | רשום | 2020-11-08 00:07:45 |
65095 | DS_LGW_IEC_Call_spike_threshold | 0.0.12 | פועל | 2020-11-08 00:12:53 |
הצג סטטיסטיקת חתימה על שיחה ביתית
מזהה DS | שם DC | מופעל/מקסימלי/הסרת התקנה | זמן ריצה ממוצע (שניות) | זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 | 0/0/N | 0.000 | 0.000 |
65095 | DS_LGW_IEC_Call_spike_threshold | 1/20/Y | 23.053 | 23.053 |
הודעת הדוא"ל שנשלחת במהלך ביצוע חתימת אבחון מכילה מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורת הפעלה ופלט פקודות הצגה שרלוונטי לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות אבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת ההתקנה לאחר זיהוי של מופעים מסוימים של בעיה. אם ברצונך להסיר את ההתקנה של חתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הצג חתימת אבחון לשיחה ביתית פקודה והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID>
דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות ל-Diagnostics Signatures Lookup Tool מעת לעת, בהתבסס על בעיות שבדרך כלל נצפות בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
לניהול טוב יותר של Cisco IOS XE Gateways, אנו ממליצים לרשום ולנהל את השערים דרך Control Hub. זוהי תצורה אופציונלית. בעת הרישום, תוכל להשתמש באפשרות אימות התצורה ב-Control Hub כדי לאמת את תצורת השער המקומי שלך ולזהות בעיות תצורה. נכון לעכשיו, רק ענפי trunk מבוססי רישום תומכים בפונקציונליות זו.
למידע נוסף, עיין בפרטים הבאים:
סעיף זה מתאר כיצד להגדיר רכיב גבול Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות SIP trunk הדדי המבוסס על תעודה. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ-PSTN מנותבות ל-Webex Calling וכל השיחות מ-Webex Calling מנותבות ל-PSTN. התמונה הבאה מדגישה פתרון זה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבצע לאחר מכן.
בתכנון זה, נעשה שימוש בתצורות הראשיות הבאות:
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות של trunk.
Uri של מחלקת קול: משמש לסיווג הודעות SIP עבור הבחירה של עמית חיוג נכנס.
עמית חיוג נכנס: מספק טיפול להודעות SIP נכנסות וקובע את הנתיב היוצא עם קבוצת עמיתי חיוג.
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות קדימה.
עמית חיוג יוצא: מספק טיפול להודעות SIP יוצאות ומנתב אותן למטרה הנדרשת.
בעוד ש-IP ו-SIP הפכו לפרוטוקולי ברירת המחדל עבור ענפי TRUNK של PSTN, מעגלי ISDN של TDM (ריבוב חלוקת זמן) עדיין נמצאים בשימוש נרחב ונתמכים עם ענפי trunk של Webex Calling. כדי לאפשר אופטימיזציה של מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, יש צורך כעת להשתמש בתהליך ניתוב שיחות של שני רגל. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על-ידי הצגת קבוצה של עמיתי חיוג חוזר פנימי בין ענפי Webex Calling וענפי PSTN, כפי שמודגם בתמונה שלהלן.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוט כקו בסיס לבניית הפתרון המואר בתרשים הבא. במקרה זה, Unified Communications Manager מספק ניתוב וטיפול מרכזי בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, נעשה שימוש בשמות המארח, כתובות ה-IP והממשקים המוארים בתמונה הבאה. האפשרויות מסופקות לכתובת ציבורית או פרטית (מאחורי NAT). רשומות DNS של SRV הן אופציונליות, אלא אם כן עומסים מאוזן בין מופעי CUBE מרובים.
השתמש בהנחיית התצורה בשאר המסמך הזה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
שלב 1: קבע תצורה של קישוריות ואבטחה של קו בסיס נתב
שלב 2: קביעת התצורה של Trunk של Webex Calling
בהתאם לארכיטקטורה הנדרשת שלך, בצע גם:
שלב 3: קבע תצורה של שער מקומי עם trunk של SIP PSTN
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
שלב 3: קבע תצורה של שער מקומי עם trunk של TDM PSTN
תצורת קו בסיס
הצעד הראשון בהכנת נתב Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטחת את הפלטפורמה שלך ומבססת את הקישוריות.
כל פריסות השער המקומי מבוססות התעודות דורשות מגרסאות Cisco IOS XE 17.9.1a ואילך. בגרסאות המומלצות, עיין בדף מחקר התוכנה של Cisco. חפש את הפלטפורמה ובחר באחת המהדורות המוצעות.
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות Unified Communications ו-Security Technology.
נתבים מסדרת Catalyst Edge 8000 מצוידים בכרטיסי קול או DSPs דורשים רישוי DNA Essentials. נתבים ללא כרטיסים קוליים או רכיבי DSP דורשים רישוי DNA Essentials מינימלי.
לקבלת דרישות קיבולת גבוהות, ייתכן שתצטרך גם רישיון אבטחה גבוהה (HSEC) וזכאות תפוקה נוספת.
עיין בקודי הרשאה לקבלת פרטים נוספים.
בנה תצורת קו בסיס עבור הפלטפורמה שלך שתואמת את המדיניות העסקית שלך. בפרט, קבע את התצורה של הפעולות הבאות ואמת את הפעולות הבאות:
NTP
רשימת גישה
אימות משתמש וגישה מרחוק
DNS
ניתוב IP
כתובות IP
הרשת כלפי Webex Calling חייבת להשתמש בכתובת IPv4. שער מקומי מלא שמות דומיין (FQDN) או כתובות רשומת שירות (SRV) חייבות לפתור לכתובת IPv4 ציבורית באינטרנט.
כל יציאות ה-SIP והמדיה בממשק השער המקומי הפונה ל-Webex חייבות להיות נגישות מהאינטרנט, ישירות או באמצעות NAT סטטי. ודא שאתה מעדכן את חומת האש שלך בהתאם.
התקן תעודה חתומה בשער המקומי (להלן מספק שלבי תצורה מפורטים).
רשות אישורים ציבורית (CA) כמפורט באילו רשויות אישור בסיס נתמכות עבור שיחות לפלטפורמות שמע ווידאו של Cisco Webex? חייבות לחתום על אישור המכשיר.
ה-FQDN שהוגדר ב-Control Hub בעת יצירת trunk חייב להיות אישור שם נפוץ (CN) או שם חלופי לנושא (SAN) של הנתב. לדוגמה:
אם ה-trunk שהוגדר ב-Control Hub של הארגון שלך כולל cube1.lgw.com:5061 כ-FQDN של השער המקומי, ה-CN או ה-SAN בתעודת הנתב חייב להכיל את cube1.lgw.com.
אם ה-trunk שהוגדר ב-Control Hub של הארגון שלך כולל lgws.lgw.com ככתובת ה-SRV של השער המקומי הנגיש מה-trunk, אזי ה-CN או ה-SAN בתעודת הנתב חייבת להכיל lgws.lgw.com. הרשומות שכתובת ה-SRV מזהה (CNAME, רשומה או כתובת IP) הן אופציונליות ב-SAN.
בין אם אתה משתמש ב-FQDN או SRV עבור ה-trunk, כתובת הקשר עבור כל תיבות הדו-שיח החדשות של SIP מהשער המקומי שלך משתמשת בשם המוגדר ב-Control Hub.
ודא שאישורים חתומים לשימוש בלקוח ובשרת.
העלה את חבילת CA של Cisco root לשער המקומי.
תצורה
| 1 | ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 | הגן על פרטי כניסה של STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי ואת סוג ההצפנה באופן הבא: |
| 3 | צור נקודת אמון של הצפנה עם תעודה חתומה על-ידי רשות האישורים המועדפת עליך (CA). |
| 4 | אמת את התעודה החדשה באמצעות תעודת ה-CA הבינונית (או השורש) ולאחר מכן יבא את התעודה (שלב 4). הזן את פקודת מנהל המערכת או התצורה הבאים:
|
| 5 | יבא תעודת מארח חתומה באמצעות הפקודה exec או פקודת התצורה הבאה:
|
| 6 | הפעל בלעדיות TLS1.2 וציין את נקודת האמון המהווה ברירת מחדל באמצעות פקודות התצורה הבאות:
|
| 7 | התקן את חבילת Cisco root CA, הכוללת את אישור DigiCert CA המשמש את Webex Calling. השתמש ב-איפוס סיסמה פקודה להוריד את חבילת השורש של CA מהכתובת ה-URL שצוינה, ולנקה את מאגר האמון של CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http לקוח proxy-server proxy.com יציאת proxy 80 |
| 1 | צור trunk של PSTN המבוסס על אישור CUBE עבור מיקום קיים ב-Control Hub. למידע נוסף, ראה קביעת תצורה של ענפי trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. שים לב למידע ה-trunk שסופק ברגע שה-trunk נוצר. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבים התצורה במדריך זה. |
| 2 | הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר על השדות לתצורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. Sip לחיבורים לאפשר ל-SIPהפעל את הפונקציונליות הבסיסית של CUBE של SIP חזרה אל גב סוכן משתמש. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי. פקודות Stun גלובליות אלה נדרשות רק בעת פריסת השער המקומי שלך מאחורי NAT.
לקבלת מידע נוסף, ראה Stun flowdata agent-id ו- stun flowdata data shared-secret. מנה אסימטרית מלאהמגדיר תמיכת תוכן מנה אסימטרי SIP עבור מטענים DTMF ומטען קודק דינמי. לקבלת מידע נוסף אודות פקודה זו, ראה מטען אסימטרי. הצעה מוקדמת כפוימאלץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף אודות פקודה זו, ראה הצעה מוקדמת. SIP פרופילי נכנסמאפשר ל-CUBE להשתמש בפרופילי SIP כדי לשנות הודעות כאשר הן מתקבלות. הפרופילים מוחלים באמצעות עמיתי חיוג או דיירים. |
| 3 | הגדרות קודק מחלקה קולית 100 מסנן קודק עבור ה-trunk. בדוגמה זו, נעשה שימוש באותו מסנן קודק עבור כל ענפי ה-trunk. ניתן להגדיר מסננים עבור כל trunk לצורך שליטה מדויקת. הנה הסבר על השדות לתצורה: קודק סוג קול 100משמש כדי לאפשר קודקים מועדפים עבור שיחות דרך ענפי SIP trunk. למידע נוסף, ראה Codec של מחלקה קולית. קודק Opus נתמך רק עבור ענפי trunk מבוססי PSTN. אם ה-trunk של PSTN משתמש בחיבור T1/E1 או FXO אנלוגי, אל תכלול העדפת קודק 1 אופוס מתוך קודק מחלקה קולית 100 תצורה. |
| 4 | הגדרות שימוש במעמד קול 100 כדי לאפשר את ICE ב-trunk של Webex Calling. (שלב זה לא ישים עבור Webex for Government) הנה הסבר על השדות לתצורה: Stun שימוש בקרח liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר אופטימיזציה של מדיה בכל עת שהדבר אפשרי. למידע נוסף, ראה שימוש ב-Stun מחלקה קולית ושימוש ב-Stun ice lite. ה-Stun שימוש ב-firewall-מעבר נתוני זרימה הפקודה נדרשת רק בעת פריסת השער המקומי שלך מאחורי NAT. דרוש לך שימוש ב-Stun של ICE-lite עבור זרימות שיחות באמצעות מיטוב נתיב מדיה. כדי לספק מיטוב מדיה עבור שער SIP אל TDM, הגדר עמית חיוג LOOPBACK עם ICE-Lite מופעל ברגל IP-IP. לפרטים טכניים נוספים, צור קשר עם צוותי החשבון או עם צוותי TAC. |
| 5 | הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. (שלב זה לא ישים עבור Webex for Government) הנה הסבר על השדות לתצורה: Voice class srtp-crypto 100מציין את SHA1_80 כ-CUBE חבילת הצופן היחידה של SRTP מציעה ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA180._ לקבלת מידע נוסף, ראה קריפטו מחלקה קולית. |
| 6 | קבע את התצורה של צפני GCM תואמים ל-FIPS (שלב זה ישים רק עבור Webex for Government). הנה הסבר על השדות לתצורה: Voice class srtp-crypto 100מציין את GCM כחבילת ההצפנה ש-CUBE מציע. חובה להגדיר צפני GCM עבור שער מקומי עבור Webex for Government. |
| 7 | קבע תצורה של תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על FQDN או SRV המהווה יעד: הנה הסבר על השדות לתצורה: שיעור קול uri 100 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש ב-LGW FQDN או SRV שהוגדרו ב-Control Hub בעת יצירת trunk. |
| 8 | קבע את התצורה של פרופילי מניפולציה של הודעות SIP. אם השער שלך מוגדר עם כתובת IP ציבורית, הגדר פרופיל כהבא או דלג לשלב הבא אם אתה משתמש ב-NAT. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שהוגדר עבור השער המקומי ו-"198.51.100.1" היא כתובת ה-IP הציבורית של ממשק השער המקומי הפונה ל-Webex Calling: הנה הסבר על השדות לתצורה: חוקים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP ותגובות חייבת להכיל את הערך שהוקצה עבור ה-trunk ב-Control Hub. אפשרות זו תהיה ה-FQDN של מארח יחיד, או שם תחום ה-SRV המשמש לאשכול מכשירים. דלג על השלב הבא אם הגדרת את השער המקומי שלך עם כתובות IP ציבוריות. |
| 9 | אם השער שלך מוגדר עם כתובת IP פרטית מאחורי NAT סטטי, הגדר פרופילי SIP נכנסים ויוצאים כדלקמן. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי, "10.80.13.12" הוא כתובת ה-IP הממשק הפונה ל-Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית NAT. פרופילי SIP עבור הודעות יוצאות ל-Webex Calling
הנה הסבר על השדות לתצורה: חוקים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP ותגובות חייבת להכיל את הערך שהוקצה עבור ה-trunk ב-Control Hub. אפשרות זו תהיה ה-FQDN של מארח יחיד, או שם תחום ה-SRV המשמש לאשכול מכשירים. כללים 30 עד 81המר הפניות לכתובת הציבורית החיצונית של האתר, דבר המאפשר ל-Webex לפרש כראוי ולנתב הודעות עוקבות. פרופיל SIP עבור הודעות נכנסות מ-Webex Callingהנה הסבר על השדות לתצורה: חוקים 10-80המר הפניות לכתובת הפרטית שהוגדרה, מה שמאפשר להודעות מ-Webex להיות מעובד כראוי על-ידי CUBE. לקבלת מידע נוסף, ראה פרופילי sip-profiles של מחלקה קולית. |
| 10 | הגדר תצורה של Keepalive של אפשרויות SIP עם פרופיל שינוי כותרת. הנה הסבר על השדות לתצורה: Voice Class sip-options-keepalive 100מגדיר פרופיל keepalive ונכנס למצב תצורה של מחלקה קולית. באפשרותך להגדיר את השעה (בשניות) שבה נשלחת SIP מתוך אפשרויות Ping של תיבת דו-שיח אל יעד החיוג כאשר חיבור פעימות הלב לנקודת הקצה נמצא במצב UP או Down. פרופיל Keepalive זה מופעל מעמית החיוג המוגדר כלפי Webex. כדי להבטיח שכותרות אנשי הקשר כוללות את שם הדומיין המלא SBC, נעשה שימוש בפרופיל SIP 115. כללים 30, 40 ו-50 נדרשים רק כאשר ה-SBC מוגדר מאחורי NAT סטטי. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שנבחר עבור השער המקומי ואם נעשה שימוש ב-NAT סטטי, "10.80.13.12" היא כתובת ה-IP של ממשק SBC לכיוון Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. |
| 11 | קבע את התצורה של trunk של Webex Calling: |
לאחר בניית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן עבור ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, תוכל לעקוב אחר תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. מאובטח לאבטחת ניתוב שיחות נתמך על-ידי CUBE.
אם אתה משתמש ב-trunk של TDM / ISDN PSTN, דלג לקטע הבא קבע תצורה של שער מקומי עם trunk של TDM PSTN.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערים של Cisco TDM-SIP, ראה קביעת תצורה של isdn pri.
| 1 | קבע את התצורה של ה-URI הבא כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר על השדות לתצורה: שיעור קול uri 200 sipמגדיר תבנית התואמת להזמנת SIP נכנסת לעמית חיוג נכנס של trunk. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 | קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר על השדות לתצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור משמעותי כדי להקל על הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין שעמית החיוג 200 מטפל ברגלי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). יעד מפגש ipv4:192.168.80.13מציין את כתובת IPv4 המהווה יעד לשליחת קטע השיחה. יעד המפגש כאן הוא כתובת ה-IP של ITSP. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). Uri נכנס דרך 200מגדיר קריטריון התאמה עבור כותרת VIA עם כתובת ה- IP PSTN של IP. מתאים לכל קטעי השיחה הנכנסים של IP PSTN בשער המקומי עם עמית חיוג 200. למידע נוסף, ראה URL נכנס. איגוד בקרת מקור-ממשק GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו ל-PSTN. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת למדיה שנשלחת ל-PSTN. למידע נוסף, ראה Bind. קודק מסוג קול 100מגדיר את עמית החיוג לשימוש ברשימת המסננים המקודדים 100. לקבלת מידע נוסף, ראה קודק מחלקה קולית. dtmf-relay rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 3 | אם אתה מגדיר את השער המקומי שלך לניתוב שיחות בלבד בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, דלג אל הקטע הבא. |
לאחר בניית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות לאחור כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
| 1 | תצורת עמית החיוג החוזר משתמשת בקבוצות עמית חיוג ותגיות ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר על השדות לתצורה: כלל תרגום קולימשתמש בביטויים רגולריים המוגדרים בכללים כדי להוסיף או להסיר תגי ניתוב שיחות. ספרות לא תקינות יתר ("A") משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שנוסף על-ידי פרופיל תרגום 100 משמש כדי להנחות שיחות מ-Webex Calling לכיוון PSTN דרך עמיתי החיוג loopback. באופן דומה, התג שנוסף על-ידי פרופיל תרגום 200 משמש להדריך שיחות מה-PSTN לכיוון Webex Calling. פרופילי תרגום 11 ו-12 מסירים תגיות אלה לפני העברת שיחות לענפי trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמתקשרים למספרים מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את + המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN שלך. אם Webex Calling מציג מספרים בתבנית לאומית, התאם את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קולי וכלל תרגום קולי. |
| 2 | קבע את התצורה של יציאות ממשק הקול של TDM כנדרש על-ידי סוג ה-trunk והפרוטוקול שבהם נעשה שימוש. למידע נוסף, ראה הגדרת ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN מדרגה ראשית המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הפריטים הבאים: |
| 3 | קבע את התצורה של עמית החיוג הבא של TDM PSTN: הנה הסבר על השדות לתצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור משמעותי כדי להקל על הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). תרגום פרופיל נכנס 200מקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר המתקשר. חיוג פנימי ישירמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג פנימי-ישיר. יציאה 0/2/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 | כדי לאפשר אופטימיזציה מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת ערכה של עמיתי חיוג לולאה פנימית בין ענפי Webex Calling וענפי PSTN. קבע את התצורה של עמיתי החיוג החוזר הבאים. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות עמיתי חיוג. הנה הסבר על השדות לתצורה: מגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול עמית חיוג. מתורגם פרופיל נכנס 11החל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד מדומה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). יעד מפגש 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לגיבוי לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג של voip). איגוד בקרת מקור-ממשק GigabitEthernet0/0/0קביעת התצורה של ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך לולאה לאחור. למידע נוסף, ראה Bind. איגוד מקור-ממשק מדיה GigabitEthernet0/0/0הגדרת ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך לולאה לאחור. למידע נוסף, ראה Bind. dtmf-relay rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול מעל IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ה-companding המשמשת את שירות ISDN שלך. ללא vadמשבית את זיהוי הפעילות הקולית. לקבלת מידע נוסף, ראה vad (עמית חיוג). |
| 5 | הוסף את תצורת ניתוב השיחות הבאה: פעולה זו מסכמת את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בקטעים הקודמים כך שתכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות הדרגתיות הבאות כדי לכלול תרחיש שיחות זה.
| 1 | קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 | קבע את התצורה של רשומות DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה לקביעת מארחי UCM ויציאות באופן מקומי. עם תצורה זו, אין צורך להגדיר רשומות במערכת ה-DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר על השדות לתצורה: הפקודה הבאה יוצרת רשומת משאב DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאבי SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת המשאב הזה ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP HOST UCMSUB5.mydomain.com 192.168.80.65 מארח: יצירת רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת ה-IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM שלך ואסטרטגיית חלוקת השיחות המועדפת. |
| 3 | קבע את התצורה של עמיתי החיוג הבאים: |
| 4 | הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות נפוצות שנצפו בשער המקומי המבוסס על Cisco IOS XE ויוצרת הודעת דוא"ל, syslog או הודעת מסוף על האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות להפעלת בעיות כדי ליידע, לפתור בעיות ולתקן את הבעיה. השתמש בהודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפי כדי להגדיר את לוגיקת זיהוי הבעיה. סוגי הפעולות כוללים:
אוסף פלט של פקודות הצגה
יוצר קובץ יומן רישום מאוחד
העלאת הקובץ למיקום רשת שסופק על ידי משתמש כגון HTTPS, SCP, שרת FTP
מהנדסי TAC כותבים קובצי DS וחותמים אותם דיגיטלית להגנה על תקינות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על-ידי המערכת. Diagnostic Signatures Lookup Tool (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלו בהתקנה עקב שגיאת בדיקת תקינות.
שרת Simple Mail Transfer Protocol (SMTP) שדרוש לשער המקומי כדי לשלוח התראות דוא"ל.
ודא שהשער המקומי פועל IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת ה-SMTP המאובטח עבור הודעות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1 ואילך
התכונה חתימות אבחון מופעלת כברירת מחדל.
קבע את התצורה של שרת הדוא"ל המאובטח שבו אתה משתמש כדי לשלוח התראה יזומה אם המכשיר פועל IOS XE 17.6.1 ואילך.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endקבע את התצורה של משתנה הסביבה ds_email באמצעות כתובת הדוא"ל של מנהל המערכת שאליה אתה מודיע.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
DS זה עוקב אחר ניצול CPU של 5 שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל תהליכי הבאגים ומסיר את ההתקנה של כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
ודא שהפעלת את SNMP באמצעות הפקודה הצג snmp. אם SNMP לא מופעל, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
ארגון CUBE בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראה בדוא"ל
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successהשתמש ב-הצג חתימת אבחון לשיחה ביתית פקודה כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך בניטור ניצול גבוה של ה-CPU בשער המקומי.
ניטור ניתוקי שיחות חריגים
חתימת ה-DS הזו משתמשת בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחה חריג עם שגיאות SIP מספר 403, 488 ו-503. אם רווח ספירת השגיאה גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog והתראה בדוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
ודא ש-SNMP מופעל באמצעות הפקודה הצג snmp. אם SNMP אינו מופעל, קבע את תצורת מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledהורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחה חריג של SIP עם הודעת דוא"ל והתראה של Syslog.
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successהשתמש בפקודה הצג חתימת אבחון לשיחה ביתית כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
באפשרותך גם להשתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את תהליכי איתור הבאגים הדרושים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. הדבר מבטל את הצורך בבדיקה ידנית של מופע הבעיה ומאפשר לפתור בעיות המתרחשות לסירוגין ובעיות ארעיות הרבה יותר בקלות.
אתה יכול להשתמש בכלי חיפוש חתימות אבחון כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה, או להתקין את החתימה המומלצת על ידי מהנדס TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ולהפוך את איסוף נתוני האבחון לאוטומטי באמצעות השלבים הבאים:
קבע תצורה של משתנה סביבה אחר ds_fsurl_prefix של DS בתור נתיב שרת הקבצים TAC של Cisco (cxd.cisco.com) להעלאת נתוני אבחון. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקבצים שניתן לאחזר מ- Support Case Manager כפי שמוצג להלן. ניתן ליצור את אסימון העלאת הקובץ בסעיף קבצים מצורפים של מנהל מקרי התמיכה, לפי הצורך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"ודא ש-SNMP מופעל באמצעות הפקודה הצג snmp. אם SNMP לא מופעל, קבע את התצורה של מנהל שרת snmp פקודה.
show snmp %SNMP agent not enabled config t snmp-server manager endאנו ממליצים להתקין את DS 64224 לניטור גבוה של CPU כאמצעי יזום כדי להשבית את כל תהליכי איתור הבאגים וחתימות האבחון במהלך הזמן של ניצול גבוה של CPU. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 סדרת ISR, או Catalyst 8000V Edge Software
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:התקן את קובץ ה-XML של DS 64224 לניטור CPU ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successודא שהחתימה מותקנת בהצלחה באמצעות הצג חתימת אבחון לשיחה ביתית. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
אמת ביצוע חתימות אבחון
בפקודה הבאה, עמודת "סטטוס" של הפקודה הצג חתימת אבחון לשיחה ביתית משתנה ל-"פועל" בזמן שהשער המקומי מבצע את הפעולה המוגדרת בחתימה. הפלט של הצג סטטיסטיקת אבחון חתימה על שיחה ביתית היא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע עניין וביצוע הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, מספר הפעמים המרבי שהיא מוגדרת לזהות אירוע והאם החתימה מתקינה את עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
מזהה DS | שם DC | מהדורה | מצב | עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג סטטיסטיקת חתימה על שיחה ביתית
מזהה DS | שם DC | מופעל/מקסימלי/הסרת התקנה | זמן ריצה ממוצע (שניות) | זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
הודעת הדוא"ל שנשלחת במהלך ביצוע חתימת אבחון מכילה מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורה פועלת ופלט פקודות הצגה הרלוונטיים לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות האבחון למטרות פתרון בעיות מוגדר בדרך כלל להסרת ההתקנה לאחר זיהוי של מופעים מסוימים של בעיה. אם ברצונך להסיר חתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הצג חתימת אבחון לשיחה ביתית והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID> דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות לכלי בדיקת המידע של חתימות אבחון מעת לעת, בהתבסס על בעיות שנצפו בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
הטמעת זמינות גבוהה של CUBE כשער מקומי
יסודות
דרישות מקדימות
לפני פריסת CUBE HA כשער מקומי עבור Webex Calling, ודא שיש לך הבנה מעמיקה של המושגים הבאים:
יתירות מקופסה לקופסה בשכבה 2 עם CUBE Enterprise לשימור שיחות עם מצב
הנחיות התצורה המופיעות במאמר זה מבוססות על ההנחה שישנה פלטפורמת שער מקומית ייעודית ללא תצורת קול קיימת. אם פריסה ארגונית קיימת של CUBE משתנה כדי להשתמש גם בפונקציית השער המקומי עבור Cisco Webex Calling, שים לב היטב לתצורה שהוחלה כדי להבטיח שזרימות השיחות והפונקציונליות הקיימות אינן משתבשות וודא שאתה עומד בדרישות התכנון של CUBE HA.
רכיבי חומרה ותוכנה
CUBE HA כשער מקומי דורש את IOS-XE גרסה 16.12.2 ואילך ופלטפורמה שבה הפונקציות CUBE HA ו-LGW נתמכות שתיהן.
פקודות התצוגה והיומנים במאמר הזה מבוססים על מהדורת תוכנה מינימלית של Cisco IOS-XE 16.12.2 המוטמעת ב-vCUBE (CSR1000v).
חומר עזר
הנה כמה מדריכי תצורה מפורטים של CUBE HA עבור פלטפורמות שונות:
סדרת ISR 4K – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
הארכיטקטורה המועדפת של Cisco עבור Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
סקירה כללית של הפתרון Webex Calling
Cisco Webex Calling הוא הצעת שיתוף פעולה המספקת חלופה מבוססת ענן מרובת דיירים לשירות טלפון מקומי של מרכזת פרטית (PBX) עם אפשרויות PSTN מרובות ללקוחות.
פריסת השער המקומי (המיוצגת להלן) היא הנושא המרכזי במאמר הזה. ה-trunk של השער המקומי (PSTN המבוסס על הסביבה המקומית) ב-Webex Calling מאפשר קישוריות לשירות PSTN בבעלות הלקוח. הוא גם מספק קישוריות לפריסת IP PBX מקומית כגון Cisco Unified CM. כל התקשורת אל הענן וממנו מאובטחת באמצעות תעבורת TLS עבור SIP ו-SRTP למדיה.
האיור שלהלן מציג פריסת Webex Calling ללא IP PBX קיים, והוא חל על פריסה של אתר יחיד או על פריסה מרובת אתרים. התצורה המתוארת במאמר זה מבוססת על הפריסה הזו.
יתירות מקופסה לקופסה בשכבה 2
יתירות מקופסה לקופסה בשכבה 2 של CUBE HA משתמשת בפרוטוקול התשתית של קבוצת היתירות (RG) כדי ליצור זוג נתבים במצב פעיל/מצב המתנה. זוג זה חולק את אותה כתובת IP וירטואלית (VIP) בכל הממשקים המתאימים ומחליף ללא הרף הודעות מצב. פרטי ההפעלה של CUBE עוברים בדיקה בנקודת ביקורת בין שני הנתבים, דבר מאפשר לנתב שבמצב המתנה לקחת על עצמו את כל האחריות על עיבוד שיחות ה-CUBE באופן מיידי אם הנתב הפעיל יוצא מכלל שימוש, וכתוצאה מכך מתאפשר שימור של איתות ומדיה עם מידע על המצב.
הבדיקה בנקודת הביקורת מוגבלת לשיחות מחוברות עם מנות מדיה. שיחות במעבר אינן עוברות בדיקת ביקורת (לדוגמה, מצב ניסיון או צלצול).
במאמר זה, CUBE HA יתייחס ליתירות מקופסה לקופסה בשכבה 2 של CUBE בזמינות גבוהה (HA) לצורך שימור שיחות עם מצב
החל מ-IOS-XE 16.12.2, ניתן לפרוס את CUBE HA כשער מקומי עבור פריסות trunk של של Cisco Webex Calling (PSTN המבוסס על הסביבה המקומית) ואנו נסקור שיקולי תכנון ותצורות במאמר זה. איור זה מציג הגדרה טיפוסית של CUBE HA כשער מקומי לפריסת trunk של Cisco Webex Calling.
רכיב אינפרא של קבוצת יתירות
רכיב האינפרא של קבוצת היתירות (RG) מספק את התמיכה בתשתית התקשורת מקופסה לקופסה בין שני רכיבי ה-CUBE ומנהל משא ומתן על מצב היתירות היציב הסופי. הרכיב הזה מספק גם:
פרוטוקול דמוי HSRP שמנהל משא ומתן על מצב היתירות הסופי עבור כל נתב על-ידי החלפת הודעות keepalive ו-hello בין שני רכיבי ה-CUBE (באמצעות ממשק הבקרה) – GigabitEthernet3 באיור למעלה.
מנגנון תעבורה לבדיקת ביקורת של מצב האיתות והמדיה עבור כל שיחה מהנתיב הפעיל לנתב במצב המתנה (דרך ממשק הנתונים) – GigabitEthernet3 באיור למעלה.
התצורה והניהול של ממשק ה-IP הווירטואלי (VIP) עבור ממשקי התעבורה (ניתן לקבוע את התצורה של ממשקי תעבורה מרובים באמצעות אותה קבוצת RG) – GigabitEthernet 1 ו-2 נחשבים לממשקי תעבורה.
יש לקבוע את התצורה של רכיב ה-RG הזה באופן ספציפי כדי לתמוך בקול B2B HA.
ניהול כתובות IP וירטואלי (VIP) הן עבור איתות והן עבור מדיה
B2B HA מסתמך על VIP כדי להשיג יתירות. ממשקי ה-VIP והממשקים הפיזיים הקשורים אליהם בשני רכיבי ה-CUBE בזוג CUBE HA חייבים לשכון באותה רשת משנה של LAN. קביעת התצורה של ה-VIP ואיגוד ממשק ה-VIP ליישום קולי מסוים (SIP) היא הכרחית לתמיכה קולית ב-B2B HA. מכשירים חיצוניים כגון Unified CM, SBC לגישה של Webex Calling, ספק שירות או Proxy, משתמשים ב-VIP ככתובת ה-IP המהווה יעד עבור השיחות החוצות את נתבי CUBE HA. לפיכך, מנקודת מבט של Webex Calling, זוגות ה-CUBE HA פועלים כשער מקומי יחיד.
האיתות על שיחות ופרטי הפעלת RTP של שיחות שנוצרו עוברים בדיקה בנקודת הביקורת מהנתב הפעיל ועד הנתב במצב המתנה. כאשר הנתב הפעיל מושבת, הנתב שבמצב המתנה לוקח פיקוד וממשיך להעביר את תעבורת RTP שנותבה קודם לכן על-ידי הנתב הראשון.
שיחות שהיו במצב ארעי בזמן יתירות הכשל לא יישמרו לאחר המעבר. לדוגמה, שיחות שעדיין לא נוצרו במלואן או נמצאות בתהליך של שינוי באמצעות פונקציית העברה או החזקה. שיחות שנוצרו עשויות להתנתק לאחר המעבר.
להלן הדרישות לשימוש ב-CUBE HA כשער מקומי עבור יתירות כשל של שיחות עם פרטי מצב:
CUBE HA לא יכול למקם ממשקי TDM או ממשקים אנלוגיים במשותף
Gig1 ו-Gig2 מכונים ממשקי תעבורה (SIP/RTP) ו-Gig3 הוא ממשק בקרה/נתונים של קבוצת יתירות (RG)
לא ניתן למקם יותר מ-2 זוגות CUBE HA באותו דומיין שכבה 2, אחד עם מזהה קבוצה 1 והשני עם מזהה קבוצה 2. אם אתה קובע את התצורה של 2 זוגות HA עם אותו מזהה קבוצה, ממשקי בקרה/נתונים של RG צריכים להיות שייכים לדומיינים שונים בשכבה 2 (vlan, מתג נפרד)
ערוץ היציאה נתמך הן עבור ממשקי הבקרה/הנתונים של RG והן עבור ממשקי התעבורה
כל האיתותים/המדיה מקורם בכתובת ה-IP הווירטואלית ואליה
בכל פעם שפלטפורמה נטענת מחדש בקשר של CUBE-HA, היא תמיד מאותחלת למצב המתנה
כתובת נמוכה יותר עבור כל הממשקים (Gig1, Gig2, Gig3) צריכה להיות באותה פלטפורמה
מזהה ממשק היתירות, rii, צריך להיות ייחודי לשילוב זוג/ממשק באותה שכבה 2
התצורה בשני רכיבי ה-CUBE חייבת להיות זהה, כולל תצורה פיזית, וחייבת לפעול באותו סוג פלטפורמה ובאותה גרסת IOS-XE
לא ניתן להשתמש בממשקי Loopback כאיגוד מכיוון שהם פעילים תמיד
ממשקי תעבורה (SIP/RTP) מרובים (Gig1, Gig2) דורשים קביעת תצורה של מעקב אחר ממשקים
CUBE-HA אינו נתמך באמצעות חיבור כבל מוצלב עבור קישור בקרה/נתונים של RG (Gig3)
שתי הפלטפורמות חייבות להיות זהות ולהיות מחוברות באמצעות מתג פיזי בכל הממשקים הדומים כדי ש-CUBE HA יעבוד, לדוגמה GE0/0/0 של CUBE-1 ו-CUBE-2 חייבת להסתיים באותו מתג וכן הלאה.
ה-WAN לא יכול להסתיים ברכיבי ה-CUBE ישירות או ב-HA של הנתונים משני הצדדים
גם הנתב הפעיל וגם הנתב במצב המתנה חייבים להיות באותו מרכז נתונים
חובה להשתמש בממשק L3 נפרד ליתירות (בקרה/נתונים של RG, Gig3). כלומר, ממשק המשמש לתעבורה אינו יכול לשמש עבור keepalives ונקודות ביקורת של HA
עם יתירות כשל, רכיב ה-CUBE שהיה פעיל בעבר עובר טעינה מחדש לפי תכנון המוצר, תוך שמירה על איתות ומדיה
קביעת התצורה של יתירות בשני רכיבי ה-CUBE
עליך לקבוע את התצורה של יתירות מקופסה לקופסה בשכבה 2 בשני רכיבי -CUBE המיועדים לשימוש בזוג HA כדי להעלות כתובות IP וירטואליות.
| 1 | קבע את התצורה של מעקב אחר ממשק ברמה גלובלית כדי לעקוב אחר מצב הממשק.
ה-CLI של המעקב משמש ב-RG כדי לעקוב אחר מצב ממשק התעבורה הקולית, כך שהנתיב הפעיל ייצא מתפקידו הפעיל לאחר שממשק התעבורה יושבת. | ||
| 2 | קבע את התצורה של RG לשימוש עם VoIP HA תחת מצב המשנה של יתירות היישום.
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 3 | הפעל יתירות מקופסה לקופסה עבור יישום CUBE. קבע את התצורה של ה-RG מהשלב הקודם תחת
redundancy-group 1 – הוספה והסרה של פקודה זו דורשת טעינה מחדש כדי שהתצורה המעודכנת תיכנס לתוקף. נטען מחדש את הפלטפורמות לאחר שהתצורה תוחל במלואה. | ||
| 4 | קבע את תצורת ממשקי Gig1 ו-Gig2 עם כתובות ה-IP הווירטואליות המתאימות שלהם כפי שמוצג להלן והחל את מזהה ממשק היתירות (rii)
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 5 | שמור את התצורה של רכיב ה-CUBE הראשון וטען אותה מחדש. הפלטפורמה האחרונה לטעינה מחדש היא תמיד זו שתהיה במצב המתנה.
לאחר שהאתחול של VCUBE-1 יושלם, שמור את התצורה של VCUBE-2 וטען אותה מחדש.
| ||
| 6 | ודא שהתצורה מקופסה לקופסה פועלת כצפוי. הפלט הרלוונטי מובלט בכתב מודגש. VCUBE-2 נטען מחדש אחרון ולפי שיקולי התכנון; הפלטפורמה שנטענת מחדש אחרונה תמיד תהיה במצב המתנה. |
קביעת התצורה של שער מקומי בשני רכיבי ה-CUBE
בתצורה לדוגמה, אנו משתמשים במידע ה-trunk הבא מ-Control Hub כדי לבנות את תצורת השער המקומי בשתי הפלטפורמות, VCUBE-1 ו-VCUBE-2. שם המשתמש והסיסמה עבור הגדרה זו הם כדלקמן:
שם משתמש: Hussain1076_LGU
סיסמה: lOV12MEaZx
| 1 | ודא שמפתח תצורה נוצר עבור הסיסמה, באמצעות הפקודות המוצגות להלן, לפני שניתן יהיה להשתמש בה בפרטי הכניסה ובסודות המשותפים. סיסמאות מסוג 6 מוצפנות באמצעות צופן AES ומפתח תצורה זה המוגדר על-ידי המשתמש.
להלן תצורת השער המקומי שתחול על שתי הפלטפורמות בהתבסס על הפרמטרים של Control Hub המוצגים לעיל, שמירה וטעינה מחדש. Digest credentials של SIP מ-Control Hub מובלטים בכתב מודגש.
כדי להציג את פלט פקודת ההצגה, ביצענו טעינה מחדש של VCUBE-2 ואחריו VCUBE-1, דבר שהופך את VCUBE-1 לרכיב ה-CUBE במצב המתנה ואת VCUBE-2 לרכיב ה-CUBE הפעיל |
| 2 | בכל זמן נתון, רק פלטפורמה אחת תשמור על רישום פעיל כשער המקומי עם ה-SBC לגישה של Webex Calling. עיין בפלט של פקודות ההצגה הבאות. show redundancy application group 1 הצג מצב רישום SipUa
מהפלט שלעיל, ניתן לראות כי VCUBE-2 הוא ה-LGW הפעיל השומר על הרישום עם ה-SBC לגישה של Webex Calling, בעוד שהפלט של "show sip-ua register status" הוא ריק ב-VCUBE-1 |
| 3 | כעת הפעל את תהליכי איתור הבאגים הבאים ב-VCUBE-1
|
| 4 | בצע הדמיה של יתירות כשל על-ידי הנפקת הפקודה הבאה ב-LGW הפעיל, VCUBE-2 במקרה זה.
מעבר מה-LGW הפעיל ל-LGW שבמצב המתנה מתרחש גם בתרחיש הבא, מלבד ה-CLI המפורט לעיל
|
| 5 | בדוק אם VCUBE-1 נרשם ב-SBC לגישה של Webex Calling. VCUBE-2 היה נטען מחדש עד עכשיו.
VCUBE-1 הוא עכשיו ה-LGW הפעיל. |
| 6 | הסתכל ביומן איתור הבאגים הרלוונטי ב-VCUBE-1 ששולח SIP REGISTER ל-Webex Calling דרך ה-IP הווירטואלי ומקבל תגובת 200 OK.
|
קביעת התצורה של Unified CM עבור Webex Calling
קביעת התצורה של SIP Trunk Security Profile עבור Trunk לשער מקומי
במקרים שבהם שער המקומי ושער PSTN נמצאים באותו מכשיר, יש להפעיל את Unified CM כדי להבדיל בין שני סוגי תעבורה שונים (שיחות מ-Webex ומ-PSTN) שמקורם באותו מכשיר ולהחיל סוג מובחן של שירות על סוגי השיחות האלה. הטיפול המובחן בשיחות מושג על ידי הקצאת שני ענפי trunk בין Unified CM לבין המכשיר עם השער המקומי ושער PSTN המשולבים הדורש יציאות האזנה שונות של SIP עבור שני ענפי ה-trunk.
צור פרופיל SIP Trunk Security Profile ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
קביעת התצורה של פרופיל SIP עבור ה-Trunk של השער המקומי
צור פרופיל SIP ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
יצירת מרחב חיפוש שיחות עבור שיחות מ-Webex
צור מרחב חיפוש שיחות עבור שיחות שמקורן ב-Webex עם ההגדרות הבאות:
המחיצה האחרונה onNetRemote נמצאת בשימוש רק בסביבה מרובת אשכולות שבה פרטי ניתוב מוחלפים בין אשכולות Unified CM באמצעות שירות חיפוש בין-אשכולות (ILS) או שכפול תוכנית חיוג גלובלי (GDPR). | ||||||||||
קביעת התצורה של SIP Trunk אל Webex וממנו
צור SIP trunk עבור השיחות אל Webex וממנו באמצעות השער המקומי עם ההגדרות הבאות:
| ||||||||||||||||||||||||||
קביעת התצורה של קבוצת ניתוב עבור Webex
צור קבוצת ניתוב עם ההגדרות הבאות:
| ||||||||
קביעת התצורה של רשימת ניתוב עבור Webex
צור רשימת ניתוב עם ההגדרות הבאות:
| ||||||||||||||
יצירת מחיצה עבור יעדי Webex
צור מחיצה עבור יעדי Webex עם ההגדרות הבאות:
| ||||||||
מה הלאה?
הקפד להוסיף את המחיצה הזו לכל מרחבי חיפוש השיחות שצריכה להיות להם גישה ליעדי Webex. עליך להוסיף מחיצה זו באופן ספציפי למרחב חיפוש השיחות המשמש כמרחב החיפוש של השיחות הנכנסות בענפי trunk של PSTN, כך שניתן יהיה לנתב שיחות מ-PSTN ל-Webex.
קביעת התצורה של רשימת ניתוב עבור יעדי Webex
קבע את התצורה של דפוסי נתיב עבור כל טווח DID ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של נורמליזציית חיוג מקוצר בין אתרים עבור Webex
אם נדרש חיוג מקוצר בין אתרים ל-Webex, קבע את התצורה של תבניות הנורמליזציה של החיוג עבור כל טווח ESN ב-Webex עם ההגדרות הבאות:
| ||||||||||||||||||
הגדרת תכונות Webex Calling שלך
הגדרת קבוצת גישוש
קבוצות גישוש מנתבות שיחות נכנסות לקבוצה של משתמשים או סביבות עבודה. ניתן אפילו לקבוע את התצורה של תבנית לניתוב לקבוצה שלמה.
לקבלת מידע נוסף אודות אופן ההגדרה של קבוצת גישוש, ראה קבוצות גישוש ב-Cisco Webex Control Hub.
יצירת תור שיחות
באפשרותך להגדיר תור שיחות כך שכאשר לא ניתן לענות לשיחות של לקוחות, הם מקבלים מענה אוטומטי, הודעות מידע ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה והניהול של תור שיחות, ראה ניהול תורי שיחות ב-Cisco Webex Control Hub.
יצירת לקוח פקיד קבלה
עזור לתמוך בצרכים של הצוות המטפל בלקוחות. באפשרותך להגדיר משתמשים כמרכזיות טלפוניות, כדי שיוכלו לסנן שיחות נכנסות לאנשים מסוימים בארגון שלך.
לקבלת מידע אודות אופן ההגדרה וההצגה של לקוחות פקידי הקבלה שלך, ראה לקוחות פקידי קבלה ב-Cisco Webex Control Hub.
יצירה וניהול של מערכות ניתוב אוטומטי
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. צור לוח זמנים של 24 שעות או ספק אפשרויות שונות כאשר העסק שלך פתוח או סגור.
לקבלת מידע אודות אופן היצירה והניהול של מערכות ניתוב אוטומטי, ראה ניהול מערכות ניתוב אוטומטי ב-Cisco Webex Control Hub.
קביעת התצורה של קבוצת זימון
תכונת הזימון הקבוצתי מאפשרת למשתמש לבצע שיחה חד-כיוונית או לבצע זימון קבוצתי של עד 75 משתמשים ייעודיים על ידי חיוג מספר או שלוחה המוקצים לקבוצת זימון ספציפית.
לקבלת מידע אודות אופן ההגדרה והעריכה של קבוצות זימון, ראה קביעת התצורה של קבוצת זימון ב-Cisco Webex Control Hub.
הגדרת מענה לשיחות
שפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כדי שהמשתמשים יוכלו לענות לשיחות של האחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו.
לקבלת מידע אודות אופן ההגדרה של קבוצת מענה לשיחות, ראה מענה לשיחות ב-Cisco Webex Control Hub.
הגדרת חניית שיחות
חניית שיחות מאפשרת לקבוצה מוגדרת של משתמשים להחנות שיחות כנגד חברים זמינים אחרים בקבוצת חניית שיחות. חברים אחרים בקבוצה יכולים לענות לשיחות חונות בטלפון שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה של חניית שיחות, ראה חניית שיחות ב-Cisco Webex Control Hub.
הפעל התפרצות עבור משתמשים
| 1 | מתצוגת הלקוח ב-https://admin.webex.com, עבור אל . |
| 2 | בחרו משתמש ולחצו על Calling. |
| 3 | עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר 'התפרצות'. |
| 4 | הפעל את הלחצן הדו-מצבי כדי לאפשר למשתמשים אחרים להוסיף את עצמם לשיחה המתמשכת של משתמש זה. |
| 5 | סמן השמע צליל כאשר משתמש זה מתפרץ בשיחה אם ברצונך להשמיע צליל לאחרים כאשר משתמש זה מתפרץ בשיחה שלו. השמעת צליל כאשר משתמש זה מתפרץ לשיחה לא חל על הפונקציונליות של חוויית הלקוח Basic and Essentials. גם אם תפעיל אפשרות זו עבור מפקח, המערכת לא תשמיע את צליל ההתראה לנציג כאשר מפקח יתפרץ לשיחת תור השיחות שלו. אם ברצונך להשמיע צליל לנציג כאשר מפקח מתפרץ בשיחה שלו, באפשרותך להפעיל אותו באמצעות הגדרות 'צליל התראה עבור נציגים'. לקבלת מידע נוסף, ראה את צור תור קטע חוויית לקוח בסיסית של Webex אוdefault filter name יסודות חוויית הלקוח של Webex... |
| 6 | לחץ על שמור. |
אפשר פרטיות עבור משתמש
| 1 | היכנס ל-Control Hub, ועבור אל . |
| 2 | בחר משתמש ולחץ על Calling. |
| 3 | עבור לאזור ההרשאות בין המשתמש ובחר פרטיות. |
| 4 | בחר את ההגדרות המתאימות של פרטיות ניתוב אוטומטי עבור המשתמש הזה.
|
| 5 | סמן את תיבת הסימון הפעל פרטיות. לאחר מכן תוכל להחליט לחסום את כולם על ידי כך שלא תבחר חברים מהרשימה הנפתחת. לחלופין, תוכל לבחור את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב הקו של המשתמש הזה. אם אתה מנהל מיקום, רק המשתמשים, סביבות העבודה והקווים הווירטואליים הקשורים למיקומים המוקצים שלך מופיעים ברשימה הנפתחת. בטל את הסימון של אפשר פרטיות כדי לאפשר לכולם לנטר את מצב הקו. |
| 6 | בדוק את הפרטיות של אכוף עבור מענה לשיחות מופנות ותיבת הסימון של פריצה כדי לאפשר פרטיות עבור מענה לשיחות מופנות ופריצת מצב.
|
| 7 | מתוך הוסף חבר לפי שם, בחר את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב קו הטלפון ולהפעיל מענה לשיחות מופנות והתפרצות. |
| 8 | כדי לסנן את החברים שאתה בוחר, השתמש במסנן לפי שם, מספר או שדה שלוחה. |
| 9 | לחץ על הסר הכל כדי להסיר את כל החברים שנבחרו. כדי להסיר חבר בודד, לחץ על מחק לצד שם החבר. |
| 10 | לחץ על שמור. |
קבע תצורה של ניטור
המספר המקסימלי של קווים מנוטרים עבור משתמש הוא 50. עם זאת, בעת קביעת התצורה של רשימת הניטור, שקול את מספר ההודעות שמשפיעות על רוחב הפס בין Webex Calling לרשת שלך. כמו כן, קבע את הקווים המנוטרים המקסימליים לפי מספר לחצני הקו בטלפון של המשתמש.
| 1 | מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ולאחר מכן לחץ על משתמשים. |
| 2 | בחרו את המשתמש שברצונך לשנות ולחצו על Calling. |
| 3 | עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר ניטור. |
| 4 | בחר מבין האפשרויות הבאות:
באפשרותך לכלול קו וירטואלי ברשימת הוסף קו מנוטר עבור ניטור משתמשים. |
| 5 | בחר אם ברצונך להודיע למשתמש זה על שיחות חונות, חפש את האדם או שלוחת חניית השיחות שיש לנטר ולאחר מכן לחץ על שמור. רשימת הקווים המנוטרים ב-Control Hub תואמת לסדר הקווים המנוטרים המופיעים במכשיר של המשתמש. באפשרותך לסדר מחדש את רשימת הקווים המנוטרים בכל עת. השם שמופיע עבור הקו המנוטר הוא השם שהוזן בשדות השם הפרטי ושם המשפחה במזהה המתקשר עבור המשתמש, סביבת העבודה והקו הווירטואלי. |
הפעל צליל אזהרה של גשר שיחה עבור משתמשים
לפני שתתחיל
| 1 | היכנס ל-Control Hub, ועבור אל . |
| 2 | בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 | עבור אל הרשאות בין משתמשים, ולחץ על צליל אזהרה של גישור שיחה. |
| 4 | הפעל את צליל אזהרה של גישור שיחה, ולאחר מכן לחץ על שמור. כברירת מחדל, תכונה זו מופעלת. למידע נוסף על גישור לשיחות בקו משותף של MPP, ראה קווים משותפים בטלפון השולחני מרובה הפלטפורמות שלך. למידע נוסף על גישור שיחות בקו משותף ביישום Webex, ראה הופעת קו משותף עבור WebexApp. |
הפעלת "כיסא חם" עבור משתמש
| 1 | מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ובחר משתמשים. |
| 2 | בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 | עבור אל הקטע 'הרשאות בין משתמשים' ' ובחר 'כיסא חם' והפעל את הלחצן הדו-מצבי. |
| 4 | הזן את השם או המספר של מארח ה-Hoteling בתוך מיקום "כיסא חם" חפש שדה ובחר את מארח ה-hoteling שברצונך להקצות למשתמש. ניתן לבחור רק מארח "כיסא חם" אחד. אם תבחר מארח "כיסא חם" אחר, הראשון יימחק. אם אתה מנהל מערכת של מיקום, תוכל להקצות רק את מארח ה-Hoteling הקשור למיקומים המוקצים שלך. |
| 5 | כדי להגביל את הזמן שבו משתמש יכול להיות משויך למארח "כיסא חם", בחר את מספר השעות שבהן המשתמש יכול להשתמש במארח "כיסא חם" מהתפריט הנפתח של תקופת ההגבלה של ההתאחדות. המשתמש יתנתק אוטומטית לאחר השעה שנבחרה. הודעת שגיאה מוצגת במסך אם תקופת שיוך המגבלה שצוינה עבור המשתמש חורג מתקופת שיוך המגבלה של מארח ה-Hoteling שנבחר. לדוגמה, אם למארח "הכיסא החם" יש תקופת שיוך של 12 שעות ותקופת שיוך המגבלה של המשתמש היא 24 שעות, מוצגת הודעת שגיאה. במקרים כאלה, עליך להאריך את תקופת השיוך המגבלה של מארח "כיסא חם" אם נדרש זמן רב יותר עבור המשתמש. |
| 6 | לחץ על שמור. משתמש יכול גם לחפש ולאתר את מארח ה-Hoteling שהוא רוצה להשתמש בו מ-User Hub. למידע נוסף, ראה גישה לפרופיל ההתקשרות שלך מכל מקום. |
מגמות אימוץ ודוחות שימוש עבור Webex Calling
הצג דוחות שיחות
באפשרותך להשתמש בדף 'ניתוח נתונים' ב-Control Hub כדי לקבל תובנות לגבי האופן שבו אנשים משתמשים ב-Webex Calling וב-Webex App (מעורבות), והאיכות של חוויית מדיית השיחות שלהם. כדי לגשת לניתוח נתונים של Webex Calling, היכנס ל-Control Hub ולאחר מכן עבור אל ניתוח נתונים ובחר בלשונית שיחות.
| 1 | לקבלת דוחות מפורטים של היסטוריית שיחות, היכנס ל-Control Hub ולאחר מכן עבור אל . |
| 2 | בחר היסטוריית שיחות מפורטת. לקבלת מידע אודות שיחות באמצעות המופע הייעודי, ראה ניתוח נתונים של המופע הייעודי. |
| 3 | כדי לגשת לנתוני איכות מדיה, היכנס אל Control Hub ולאחר מכן עבור אל ניתוח נתונים ובחר שיחות. לקבלת מידע נוסף, ראה ניתוח נתונים עבור קו המוצרים של שיתוף הפעולה בענן.
|
הפעל את כלי CScan
CScan הוא כלי מוכנות רשת שנועד לבדוק את חיבור הרשת שלך ל-Webex Calling.
לקבלת מידע נוסף, ראה שימוש ב-CScan כדי לבדוק את איכות הרשת של Webex Calling. |
הכנת הסביבה
דרישות מקדימות כלליות
לפני שתגדיר שער מקומי עבור Webex Calling, ודא כי:
-
יש לך ידע בסיסי בעקרונות VoIP
-
יש לך ידע מעשי לגבי מושגי Cisco IOS-XE וקול IOS-XE
-
יש לך הבנה בסיסית של פרוטוקול התחלת הפעלה (SIP)
-
יש לך הבנה בסיסית לגבי Cisco Unified Communications Manager (Unified CM) אם מודל הפריסה שלך כולל את Unified CM
ראה את מדריך תצורה ארגוני של Cisco Unified Border Element (CUBE ) לפרטים.
דרישות חומרה ותוכנה עבור שער מקומי
ודא שהפריסה שלך כוללת אחד או יותר מהשערים המקומיים, כגון:
-
קישוריות מבוססת-IP של Cisco
-
שער Cisco IOS לקישוריות מבוססת TDM
השער המקומי עוזר לך לבצע הגירה ל-Webex Calling בקצב שלך. השער המקומי משלב את הפריסה המקומית הקיימת שלך עם Webex Calling. תוכל גם להשתמש בחיבור ה-PSTN הקיים שלך. ראה תחילת העבודה עם שער מקומי
דרישות רישיון עבור שערים מקומיים
יש להתקין רישיונות שיחות של CUBE בשער המקומי. לקבלת מידע נוסף, עיין במדריך קביעת התצורה של Cisco Unified Border Element.
דרישות תעודה ואבטחה עבור שער מקומי
Webex Calling דורש איתות ומדיה מאובטחים. השער המקומי מבצע את ההצפנה, ויש ליצור חיבור TLS יוצא לענן בעזרת השלבים הבאים:
-
יש לעדכן את ה-LGW בחבילת הבסיס של CA מ-Cisco PKI
-
קבוצה של אישורי תקציר SIP מדף Trunk Configuration של Control Hub משמשת לקביעת התצורה של LGW (השלבים הם חלק מהתצורה הבאה)
-
חבילת הבסיס של CA מאמתת את התעודה שהוצגה
-
מוצגת בקשה לפרטי כניסה (המערכת מספקת תקציר SIP)
-
הענן מזהה איזה שער מקומי רשום באופן מאובטח
דרישות חומת אש, חציית NAT ומיטוב נתיב מדיה עבור שער מקומי
ברוב המקרים, השער המקומי ונקודות הקצה יכולים לשכון ברשת הלקוח הפנימית, באמצעות כתובות IP פרטיות עם NAT. חומת האש הארגונית חייבת לאפשר תעבורה יוצאת (SIP, RTP/UDP, HTTP) לכתובות IP/יציאות ספציפיות, המכוסות במידע עזר לגבי יציאות.
אם ברצונך להשתמש במיטוב נתיב מדיה עם ICE, הממשק הפונה ל-Webex Calling של השער המקומי חייב לכלול נתיב רשת ישיר לנקודות הקצה של Webex Calling ומהן. אם נקודות הקצה נמצאות במיקום אחר ואין נתיב רשת ישיר בין נקודות הקצה לבין הממשק הפונה ל-Webex Calling של השער המקומי, השער המקומי חייב להיות בעל כתובת IP ציבורית שהוקצתה לממשק הפונה ל-Webex Calling עבור שיחות בין השער המקומי לנקודות הקצה כדי להשתמש במיטוב נתיב מדיה. בנוסף, חייב לפעול בו IOS-XE גרסה 16.12.5.
קביעת התצורה של Cisco Webex Calling עבור הארגון שלך
השלב הראשון להפעלת שירותי Webex Calling שלך הוא להשלים את אשף ההגדרה הראשונה (FTSW). לאחר השלמת FTSW עבור המיקום הראשון שלך, אין צורך להשלים אותו עבור מיקומים נוספים.
| 1 |
לחץ על הקישור תחילת העבודה בהודעת ברוכים הבאים שאתה מקבל בדוא"ל. כתובת הדוא"ל של מנהל המערכת שלך משמשת באופן אוטומטי לכניסה ל-Control Hub, שבו תתבקש ליצור את סיסמת מנהל המערכת שלך. לאחר הכניסה, אשף ההגדרה מופעל באופן אוטומטי. |
| 2 |
סקור וקבל את תנאי השירות. |
| 3 |
סקור את התוכנית שלך ולאחר מכן לחץ על תחילת העבודה. מנהל החשבון שלך אחראי על הפעלת השלבים הראשונים עבור FTSW. פנה למנהל החשבון אם אתה מקבל הודעת "אין אפשרות להגדיר את השיחה שלך", כאשר אתה בוחר באפשרות תחילת העבודה. |
| 4 |
בחר את המדינה שאליה יש למפות את מרכז הנתונים שלך, והזן את איש הקשר של הלקוח ופרטי הכתובת של הלקוח. |
| 5 |
לחץ על הבא: מיקום ברירת מחדל. |
| 6 |
בחר מבין האפשרויות הבאות:
לאחר השלמת אשף ההגדרה, הקפד להוסיף מספר ראשי למיקום שאתה יוצר. |
| 7 |
בצע את הבחירות הבאות שיחולו על המיקום הזה:
|
| 8 |
לחץ על הבא. |
| 9 |
הזן כתובת SIP זמינה של Cisco Webex ולחץ על הבא ובחר סיום. |
לפני שתתחיל
כדי ליצור מיקום חדש, הכן את המידע הבא:
-
כתובת מיקום
-
מספרי טלפון רצויים (אופציונלי)
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com. עבור אל . מיקום חדש יארח במרכז הנתונים האזורי המתאים למדינה שבחרת באמצעות אשף ההגדרה הראשונה. |
| 2 |
קבע את התצורה של הגדרות המיקום:
|
| 3 |
לחץ על שמור ולאחר מכן בחר כן/ לא כדי להוסיף מספרים למיקום עכשיו או מאוחר יותר. |
| 4 |
אם לחצת על כן, בחר אחת מהאפשרויות הבאות:
הבחירה באפשרות PSTN מתבצעת בכל רמת מיקום (לכל מיקום יש אפשרות PSTN אחת בלבד). תוכל לשלב כמה אפשרויות שתרצה עבור הפריסה שלך, אבל לכל מיקום תהיה אפשרות אחת. לאחר בחירה והקצאה של אפשרות PSTN, תוכל לשנות אותה על-ידי לחיצה על נהל במאפייני PSTN של המיקום. עם זאת, ייתכן שאפשרויות מסוימות, כגון Cisco PSTN, לא יהיו זמינות לאחר שהוקצתה אפשרות אחרת. פתחו מקרה תמיכה לקבלת הדרכה. |
| 5 |
בחר אם ברצונך להפעיל את המספרים עכשיו או מאוחר יותר. |
| 6 |
אם בחרת ב-PSTN שאינו משולב או ב-PSTN המבוסס על הסביבה המקומית, הזן מספרי טלפון כערכים המופרדים באמצעות פסיקים ולאחר מכן לחץ על אמת. מספרים מתווספים עבור המיקום הספציפי. ערכים חוקיים עוברים לשדה מספרים מאומתים, וערכים לא חוקיים נשארים בשדה הוסף מספרים בליווי הודעת שגיאה. בהתאם למדינת המיקום, המספרים מעוצבים לפי דרישות החיוג המקומיות. לדוגמה, אם נדרשת קידומת מדינה, ניתן להזין מספרים עם הקידומת או בלעדיה והקידומת מופיעה בהתחלה. |
| 7 |
לחץ על שמור. |
מה הלאה?
לאחר יצירת מיקום, ניתן להפעיל שירותי חירום 911 עבור המיקום הזה. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
לפני שתתחיל
קבל רשימה של המשתמשים וחללי העבודה המשויכים למיקום: יש לעבור מספרים ומהתפריט הנפתח, ולבחור את המיקום למחיקה. עליך למחוק משתמשים וחללי עבודה אלה לפני שתמחק את המיקום.
זכור שכל המספרים המשויכים למיקום זה ישוחררו בחזרה לספק ה-PSTN שלך; המספרים האלה כבר לא יהיו בבעלותך.
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com. עבור אל . |
| 2 |
לחץ |
| 3 |
יש לבחור באפשרות מחיקת מיקום ולאשר שברצונך למחוק מיקום זה. בדרך כלל זה לוקח כמה דקות עד שהמיקום נמחק לצמיתות, אבל זה יכול לקחת עד שעה. תוכל לבדוק את הסטטוס על ידי לחיצה |
ניתן לשנות את הגדרת PSTN, את השם, אזור הזמן והשפה של מיקום לאחר יצירתו. זכור עם זאת שהשפה החדשה חלה רק על משתמשים ומכשירים חדשים. משתמשים ומכשירים קיימים ממשיכים להשתמש בשפה הישנה.
עבור מיקומים קיימים, ניתן להפעיל שירותי חירום 911. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com. עבור אל . אם אתה רואה סמל אזהרה לצד מיקום, משמעות הדבר היא שעדיין לא הגדרת מספר טלפון עבור המיקום הזה. לא ניתן לבצע או לקבל שיחות כלשהן עד שתקבע את התצורה של המספר הזה. |
| 2 |
(אופציונלי) תחת חיבור PSTN, בחר PSTN המחובר לענן או PSTN המבוסס על הסביבה המקומית (שער מקומי), בהתאם לשער שכבר קבעת את תצורתו. לחץ על נהל כדי לשנות את התצורה הזו ולאחר מכן אשר את הסיכונים המשויכים על-ידי בחירה באפשרות המשך. לאחר מכן, בחר אחת מהאפשרויות הבאות ולחץ על שמור:
|
| 3 |
עבור המיקום, בחר את המספר הראשי מהרשימה הנפתחת כדי לאפשר למשתמשים במיקום זה לבצע ולקבל שיחות. ניתן להקצות את המספר הראשי לניתוב האוטומטי כך שהמתקשרים החיצוניים יוכלו ליצור קשר עם משתמשי Webex Calling במיקום זה. משתמשי Webex Calling במיקום זה יכולים גם להשתמש במספר זה כמזהה המתקשר החיצוני שלהם בעת ביצוע שיחות. |
| 4 |
(אופציונלי) תחת שיחות חירום, ניתן לבחור מזהה מיקום לשעת חירום שיוקצה למיקום הזה. הגדרה זו היא אופציונלית וחלה רק על מדינות הדורשות אותה. במדינות מסוימות (לדוגמה, צרפת), קיימות דרישות רגולטוריות למערכות רדיו סלולריות כדי לקבוע את זהות התא כאשר אתה מבצע שיחת חירום והיא הופכת לזמינה לרשויות החירום. מדינות אחרות כמו ארצות הברית וקנדה מיישמות קביעת מיקום בשיטות אחרות. לקבלת מידע נוסף, ראה שיחות חירום משופרות. ספק שיחות החירום שלך עשוי להזדקק למידע על רשת הגישה והוא מושג על-ידי הגדרת כותרת שלוחת SIP פרטית חדשה, P-Access-Network-Info. הכותרת נושאת מידע הקשור לרשת הגישה. בעת הגדרת מזהה המיקום לשעת חירום עבור מיקום, ערך המיקום נשלח לספק כחלק מהודעת ה-SIP. צור קשר עם ספק שיחות החירום שלך כדי לבדוק אם אתה זקוק להגדרה זו והשתמש בערך שנמסר על-ידי ספק שיחות החירום. |
| 5 |
בחר את מספר הדואר הקולי שהמשתמשים יכולים להתקשר אליו כדי לבדוק את הדואר הקולי שלהם עבור המיקום הזה. |
| 6 |
(אופציונלי) לחץ על סמל העיפרון בחלק העליון של הדף 'מיקום' כדי לשנות את שם המיקום, שפת ההכרזות, שפת הדוא"ל, אזור הזמן או הכתובת לפי הצורך ולאחר מכן לחץ על שמור. שינוי שפת ההכרזות ייכנס לתוקף באופן מיידי עבור המשתמשים והתכונות החדשים שנוספים למיקום הזה. אם גם משתמשים ו/או תכונות קיימים צריכים לשנות את שפת ההכרזות שלהם, כשתתבקש, בחר שנה עבור משתמשים וסביבות עבודה קיימים או שנה עבור תכונות קיימות. לחץ על החל. ניתן להציג את ההתקדמות בדף משימות. לא ניתן לבצע שינוי נוסף עד שפעולה זו תושלם. שינוי אזור הזמן עבור מיקום לא יעדכן את אזורי הזמן של התכונות המשויכות למיקום הזה. כדי לערוך את אזורי הזמן עבור תכונות כגון ניתוב אוטומטי, קבוצת גישוש ותור שיחות, עבור אל האזור הגדרות כלליות של התכונה הספציפית שעבורה ברצונך לעדכן את אזור הזמן. תוכל לבצע עריכה ושמירה באזור הזה. |
הגדרות אלה מיועדות לחיוג פנימי וזמינות גם באשף ההתקנה בפעם הראשונה. בעת שינוי תוכנית החיוג, המספרים לדוגמה ב-Control Hub מעדכנים כדי להציג את השינויים האלה.
באפשרותך לקבוע את התצורה של הרשאות התקשרות יוצאות עבור מיקום. ראה שלבים אלה כדי לקבוע את התצורה של הרשאות התקשרות יוצאות.
| 1 |
היכנס אל Control Hub, עבור אל , ולאחר מכן גלול אל חיוג פנימי. |
| 2 |
קבע את תצורת העדפות החיוג האופציונליות הבאות, לפי הצורך:
|
| 3 |
ציין חיוג פנימי עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג פנימי לפי הצורך:
|
| 4 |
ציין חיוג חיצוני עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג, ולאחר מכן שנה חיוג חיצוני לפי הצורך:
השפעה על המשתמשים:
|
אם אתה משווק בעל ערך מוסף, באפשרותך להשתמש בשלבים האלה כדי להתחיל את קביעת התצורה של השער המקומי ב-Control Hub. כאשר השער הזה רשום בענן, באפשרותך להשתמש בו באחד או יותר ממיקומי Webex Calling שלך כדי לספק ניתוב לכיוון ספק שירותי PSTN ארגוני.
לא ניתן למחוק מיקום הכולל שער מקומי כאשר השער המקומי נמצא בשימוש עבור מיקומים אחרים.
לפני שתתחיל
-
לאחר הוספת מיקום, ולפני קביעת התצורה של PSTN המבוסס על הסביבה המקומית עבור מיקום, עליך ליצור trunk.
-
צור מיקומים והגדרות ומספרים ספציפיים לכל אחד מהם. מיקומים חייבים להתקיים לפני שתוכל להוסיף PSTN המבוסס על הסביבה המקומית.
-
הבן את דרישות ה-PSTN המבוסס על הסביבה המקומית (שער מקומי) עבור Webex Calling.
-
לא ניתן לבחור יותר מ-trunk אחד עבור מיקום עם PSTN המבוסס על הסביבה המקומית, אבל ניתן לבחור את אותו trunk עבור מיקומים מרובים.
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com, עבור אל , ובחר הוסף Trunk. |
| 2 |
בחר מיקום. |
| 3 |
תן שם ל-trunk ולחץ על שמור. השם לא יכול להכיל יותר מ-24 תווים. |
מה הלאה?
פרטי ה-trunk מופיעים על המסך דומיין רשם, OTG/DTG של Trunk Group, קו/יציאה וכתובת Proxy יוצא.
מומלץ להעתיק את המידע הזה מ-Control Hub ולהדביק אותו בקובץ טקסט או במסמך מקומיים כדי שתוכל להיעזר בו כשתהיה מוכן לקבוע את התצורה של ה-PSTN המבוסס על הסביבה המקומית.
אם תאבד את פרטי הכניסה, תצטרך ליצור אותם ממסך פרטי ה-trunk ב-Control Hub. לחץ על אחזר שם משתמש ואפס סיסמה כדי ליצור קבוצה חדשה של פרטי כניסה לאימות שיהיו בשימוש ב-trunk.
| 1 |
היכנס אל Control Hub בכתובת https://admin.webex.com. עבור אל . |
| 2 |
בחר מיקום לשינוי ולחץ על נהל. |
| 3 |
בחר PSTN המבוסס על הסביבה המקומית ולחץ על הבא. |
| 4 |
בחר trunk מהתפריט הנפתח. בקר בדף ה-trunk כדי לנהל את אפשרויות ה-trunk group שלך. |
| 5 |
לחץ על הודעת האישור ולאחר מכן לחץ על שמור. |
מה הלאה?
עליך לקחת את פרטי התצורה ש-Control Hub יצר ולמפות את הפרמטרים לשער המקומי (לדוגמה, ב-CUBE של Cisco השוכן בסביבה המקומית). המאמר הזה מלווה אתכם בתהליך הזה. עיין בדיאגרמה הבאה, המציגה דוגמה לאופן שבו פרטי התצורה של Control Hub (משמאל) ממופים לפרמטרים ב-CUBE (מימין):
לאחר שתשלים בהצלחה את התצורה בשער עצמו, תוכל לחזור אל ב-Control Hub והשער שיצרת יופיע בכרטיס המיקום שאליו הקצית אותו עם נקודה ירוקה משמאל לשם. המצב הזה מציין שהשער רשום באופן מאובטח בענן השיחות ומשמש כשער ה-PSTN הפעיל עבור המיקום.
באפשרותך להציג, להפעיל, להסיר ולהוסיף בקלות מספרי טלפון עבור הארגון שלך ב-Control Hub. לקבלת מידע נוסף, ראה ניהול מספרי טלפון ב-Control Hub.
אם אתה מנסה את שירותי Webex וברצונך להמיר את גרסת הניסיון שלך למינוי בתשלום, באפשרותך לשלוח בקשת דוא"ל לשותף שלך.
| 1 |
התחבר ל-Control Hub ב-https://admin.webex.com, בחר את סמל הבניין |
| 2 |
בחר את הלשונית מינויים ולאחר מכן לחץ על רכוש עכשיו. הודעת דוא"ל נשלחת לשותף שלך ומיידעת אותו שאתה מעוניין לבצע המרה למינוי בתשלום. |
באפשרותך להשתמש ב-Control Hub כדי להגדיר את העדיפות של אפשרויות ההתקשרות הזמינות שהמשתמשים רואים ביישום Webex. באפשרותך גם להפעיל אותם עבור לחיצה לשיחה יחידה. לקבלת מידע נוסף, ראה: הגדר אפשרויות התקשרות עבור משתמשי יישום Webex.
באפשרותך לקבוע איזה יישום שיחות נפתח כאשר משתמשים מבצעים שיחות. באפשרותך להגדיר את הגדרות לקוח השיחות, כולל פריסת מצב מעורב עבור ארגונים עם משתמשים זכאים ל-Unified CM או ל-WEBEX Calling ומשתמשים ללא שירותי שיחות בתשלום מ-Cisco. לקבלת מידע נוסף, ראה: הגדר התנהגות שיחה.
קביעת התצורה של שער מקומי ב-Cisco IOS XE עבור Webex Calling
סקירה
Webex Calling תומך כעת בשתי גרסאות של שער מקומי:
-
שער מקומי
-
שער מקומי עבור Webex for Government
-
לפני שתתחיל, הבן את דרישות רשת הטלפון הממותגת הציבורית (PSTN) והשער המקומי (LGW) המבוססות על הסביבה המקומית עבור Webex Calling. ראה ארכיטקטורה מועדפת של Cisco עבור Webex Calling לקבלת מידע נוסף.
-
מאמר זה מניח שפלטפורמת שער מקומי ייעודית אינה קיימת ללא תצורת קול קיימת. אם תשנה פריסה קיימת של שער PSTN או של CUBE Enterprise לשימוש כפונקציית השער המקומי עבור Webex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחה והפונקציונליות הקיימות בשל השינויים שתבצע.
לקבלת מידע על ה-SBCs הנתמכים של צד שלישי, עיין בתיעוד המתאים להפניה למוצר.
קיימות שתי אפשרויות להגדרת השער המקומי עבור ה-trunk של Webex Calling שלך:
-
Trunk המבוסס על רישום
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת שער מקומי המבוסס על רישו ם או שער מקומי המבוסס על תעוד ה כדי לקבוע את התצורה של שער מקומי עבור ה-trunk של Webex Calling שלך.
ראה תחילת העבודה עם שער מקומ י לקבלת מידע נוסף על סוגי trunk שונים. בצע את השלבים הבאים בשער המקומי עצמו, באמצעות ממשק שורת הפקודה (CLI). אנחנו משתמשים בפרוטוקול אתחול הפעלה (SIP) ותעבורת אבטחת שכבת תעבורה (TLS) כדי לאבטח את ה-TRUNK ופרוטוקול מאובטח בזמן אמת (SRTP) כדי לאבטח את המדיה בין השער המקומי ל-Webex Calling.
-
בחר CUBE כשער המקומי שלך. Webex for Government לא תומך כרגע באף בקרי גבול הפעלה (SBC) של צד שלישי. כדי לעיין ברשימה האחרונה, ראה תחילת העבודה עם שער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a ואילך עבור כל השערים המקומיים של Webex for Government.
-
כדי לעיין ברשימת רשויות אישורי הבסיס (CAs) לתמיכה ב-Webex for Government, ראה רשויות אישורי בסיס עבור Webex for Government.
-
לקבלת פרטים על טווחי היציאות החיצוניים עבור שער מקומי ב-Webex for Government, ראה דרישות רשת עבור Webex for Government (FedRAMP).
שער מקומי עבור Webex for Government אינו תומך בגורמים הבאים:
-
STUN/ICE-Lite למיטוב נתיב מדיה
-
פקס (T.38)
כדי להגדיר שער מקומי עבור ה-trunk של Webex Calling שלך ב-Webex for Government, השתמש באפשרות הבאה:
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת שער מקומי המבוסס על תעוד ה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling שלך. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי המבוסס על תעודה, ראה קביעת התצורה של trunk המבוסס על תעודה של Webex Calling.
יש לקבוע תצורה של צופני GCM התואמים ל-FIPS לתמיכה בשער מקומי עבור Webex for Government. אם לא, הגדרת השיחה תיכשל. לקבלת פרטי תצורה, ראה קביעת תצורה של trunk המבוסס על אישור Webex Calling.
סעיף זה מתאר כיצד להגדיר רכיב גבול של Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות SIP trunk רושם. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מה-PSTN מנותבות אל Webex Calling וכל השיחות מ-Webex Calling מנותבות אל ה-PSTN. התמונה שלהלן מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבוא בעקבותיה.
בעיצוב זה, נעשה שימוש בתצורות העיקריות הבאות:
-
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות ל-trunk.
-
uri של מחלקה קולית: משמש לסווג הודעות SIP עבור בחירת עמית חיוג נכנס.
-
עמית חיוג נכנס: מספק טיפול בהודעות SIP נכנסות וקובע את המסלול היוצא עם קבוצת עמיתי חיוג.
-
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש.
בעוד ש-IP ו-SIP הפכו לפרוטוקולי ברירת המחדל עבור ענפי TRUNK של PSTN, מעגלי ISDN של TDM (ריבוי חלוקת זמן) עדיין בשימוש נרחב ונתמכים עם ענפי trunk של Webex Calling. כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, יש צורך כעת להשתמש בתהליך ניתוב שיחות בן שתי רגליים. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על-ידי הצגת קבוצה של עמיתי חיוג במעגל פנימי בין Webex Calling ל-trunk של PSTN כמתואר בתמונה שלהלן.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN פשוטה כקו בסיס לבניית הפתרון המתואר בדיאגרמה הבאה. במקרה זה, Unified Communications Manager מספק ניתוב מרכזי וטיפול בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, משמשים שמות המארח, כתובות ה-IP והממשקים המופיעים בתמונה הבאה.
השתמש בהנחיית התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי באופן הבא:
-
שלב 1: קבע תצורה של קישוריות ואבטחה בסיסית של הנתב
-
שלב 2: קבע תצורה של Webex Calling Trunk
בהתאם לאדריכלות הנדרשת, בצע את הפעולות הבאות:
-
שלב 3: קבע תצורה של שער מקומי עם SIP PSTN trunk
-
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
-
שלב 3: קבע תצורה של שער מקומי עם TDM PSTN trunk
תצורת קו בסיס
הצעד הראשון בהכנת הנתב של Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטח את הפלטפורמה שלך ויוצרת קישוריות.
-
כל פריסות השער המקומי המבוססות על רישום דורשות גרסאות Cisco IOS XE 17.6.1a ואילך. בגרסאות המומלצות, עיין בדף מחקר התוכנה של Cisco . חפש את הפלטפורמה ובחר אחת מהמהדורות המוצעו ת.
-
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות טכנולוגיית Unified Communications ו-Security.
-
נתבים מסדרה Catalyst Edge 8000 המצוידים בכרטיסי קול או בתקני DSP דורשים רישוי DNA Advantage. נתבים ללא כרטיסי קול או DSP דורשים רישוי מינימלי של DNA Essentials.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך בהתאם למדיניות העסקית שלך. בפרט, קבע את התצורה של הפריטים הבאים ואמת את העבודה:
-
NTP
-
רשימת גישה
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת לכיוון Webex Calling חייבת להשתמש בכתובת IPv4.
-
העלה את חבילת ה-CA של Cisco לשער המקומי.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. קבע את התצורה של מפתח ההצפנה הראשי וסוג ההצפנה כדלקמן:
|
| 3 |
צור נקודת אמון של PKI של מציין מיקום. דורש נקודת אמון זו כדי לקבוע את התצורה של TLS מאוחר יותר. עבור ענפי Trunk המבוססים על רישום, נקודת אמון זו אינה דורשת תעודה - כפי שיידרש עבור Trunk המבוסס על תעודה. |
| 4 |
הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל באמצעות פקודות התצורה הבאות. יש לעדכן גם את פרמטרי התעבורה כדי להבטיח חיבור מאובטח אמין לרישום: פקודת השרת cn-san-validate מבטיחה שהשער המקומי יאפשר חיבור אם שם המארח המוגדר בדייר 200 כלול בשדות CN או SAN של האישור שהתקבל מה-proxy היוצא.
|
| 5 |
התקן את חבילת ה-CA של Cisco, הכוללת את תעודת DigiCert CA המשמשת את Webex Calling. השתמש בפקודה crypto pki trustpool ייבוא URL נקי כדי להוריד את חבילת ה-CA הבסיס מכתובת ה-URL שצוינה, וכדי לנקות את מאגר האמון CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-Proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http client proxy-server yourproxy.com יציאת proxy 80 |
| 1 |
צור trunk של PSTN מבוסס רישום עבור מיקום קיים ב-Control Hub. רשום לעצמך את פרטי ה-trunk שסופקו לאחר יצירת ה-trunk. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבי התצורה במדריך זה. למידע נוסף, ראה קביעת תצורה של ענפי Trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר של השדות עבור התצורה:
מפעיל תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקת מדיהמאפשר ניטור מדיה בשער המקומי. סטטיסטיקה של מדיה בצוברמאפשר למישור הבקרה לערוך סקר במישור הנתונים עבור סטטיסטיקת שיחות בצובר. לקבלת מידע נוסף על פקודות אלה, ראה מדיה. אפשר sip לחיבורים ל-sipהפעל את הפונקציונליות הבסיסית של נציג משתמש גב אל גב של CUBE. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס מסוג T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
למידע נוסף, ראה מזהה נציג של stun flowdat a וstun flowdata shared-secret. תוכן מנה אסימטרי מלאמגדיר תמיכת תוכן מנה אסימטרית של SIP הן עבור מטענים DTMF והן עבור מטענים קודק דינמיים. לקבלת מידע נוסף על פקודה זו, ראה תוכן מנה אסימטרי. הצעה מוקדמת מאולצתמאלץ את השער המקומי לשלוח פרטי SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף על פקודה זו, ראה הצעה מוקדמת. |
| 3 |
קבע את התצורה של מסנן קודק מחלקה קולית 100 עבור ה-trunk. בדוגמה זו, אותו מסנן קודק משמש עבור כל ענפי ה-Trunk. באפשרותך להגדיר מסננים עבור כל trunk לבקרה מדויקת. הנה הסבר של השדות עבור התצורה: קודק מחלקה קולית 100משמש כדי לאפשר רק קודקים מועדפים עבור שיחות באמצעות SIP trunks. למידע נוסף, ראה Codec של מחלקה קולית. קודק Opus נתמך רק עבור ענפי trunk של PSTN המבוססים על SIP. אם ה-trunk של PSTN משתמש בחיבור T1/E1 או בחיבור FXO אנלוגי, אל תכלול העדפת קודק 1 אופוס מתצורת קודק מחלקה קולית 100 . |
| 4 |
קבע את התצורה של שימוש בתצורה של stun מחלקה קולית 100 כדי להפעיל ICE ב-trunk של Webex Calling. הנה הסבר של השדות עבור התצורה: Stun שימוש בקרח liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר מיטוב מדיה במידת האפשר. למידע נוסף, ראה שימוש בstun מחלקה קולי ת ושימוש בstun ice lite. אתה דורש שימוש קבוע ב-ICE-lite עבור זרימות שיחות באמצעות מיטוב נתיב מדיה. כדי לספק מיטוב מדיה עבור SIP לשער TDM, קבע תצורה של עמית חיוג לולאה עם ICE-Lite מופעל בקטע ה-IP-IP. לפרטים טכניים נוספים, פנה לצוותי החשבון או לצוותי TAC |
| 5 |
קבע את תצורת מדיניות הצפנת המדיה עבור תעבורת Webex. מחלקה
הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את SHA1_80 כמציע ה-CUBE היחיד של חבילת ההצפנה SRTP ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA1_80. למידע נוסף, ראה srtp-crypto של מחלקה קולית. |
| 6 |
הגדר תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על פרמטר ה-trunk של היעד שלו: מחלקה
הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 100 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש ב-dtg= ואחריו בערך ה-Trunk OTG/DTG שסופק ב-Control Hub כאשר ה-trunk נוצר. למידע נוסף, ראה uri של מחלקה קולית. |
| 7 |
קבע תצורה של פרופיל sip 100, שישמש לשינוי הודעות SIP לפני שהן נשלחות ל-Webex Calling.
הנה הסבר של השדות עבור התצורה:
|
| 8 |
קבע תצורה של trunk של Webex Calling: |
לאחר הגדרת דייר 100 וקביעת התצורה של עמית חיוג של SIP VoIP, השער יוזם חיבור TLS לכיוון Webex Calling. בשלב זה ה-SBC לגישה מציג את התעודה שלו לשער המקומי. השער המקומי מאמת את תעודת ה-SBC של גישה ל-WEBEX CALLING באמצעות חבילת הבסיס של CA שעודכנה קודם לכן. אם האישור מזוהה, מתבצע מפגש TLS מתמשך בין ה-SBC לגישה של Webex Calling. לאחר מכן השער המקומי יכול להשתמש בחיבור מאובטח זה כדי להירשם עם ה-SBC לגישה של Webex. כאשר הרישום מאותגר לצורך אימות:
-
פרמטרי שם המשתמש, הסיסמ ה והתחו ם מתצורת האישורי ם משמשים בתגובה.
-
כללי השינוי בפרופיל sip 100 משמשים להמרת URL של SIPS בחזרה ל-SIP.
הרישום מוצלח כאשר מתקבלת 200 אישור מה-SBC לגישה.
לאחר שבנית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן לכיוון ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, ייתכן שתפעל לפי תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. ניתוב שיחות מאובטח עד מאובטח נתמך על-ידי CUBE.
אם אתה משתמש ב-TDM / ISDN PSTN trunk, דלג לקטע הבא קבע תצורה של שער מקומי עם TDM PSTN trunk.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערי Cisco TDM-SIP, ראה קביעת תצורה של ISDN PRI.
| 1 |
קבע את תצורת ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 200 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 |
קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר של השדות עבור התצורה: תיאורמגדיר עמית חיוג של VoIP עם תג של 20 0 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג 20 0 מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה:192.168.80.13מציין את כתובת ה-IPv4 המהווה יעד לשליחת קטע השיחה. יעד המפגש כאן הוא כתובת ה-IP של ITSP. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). כתובת נכנסת דרך 200מגדיר קריטריון התאמה עבור כותרת VIA עם כתובת ה-IP של IP PSTN. תואם את כל קטעי השיחות הנכנסים של IP PSTN בשער המקומי עם עמית החיוג 200. לקבלת מידע נוסף, ראה כתובת URL נכנסת. ממשק בקרת איגוד GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחות ל-PSTN. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת ל-PSTN. למידע נוסף, ראה איגוד. קודק מחלקה קולית 100מגדיר את עמית החיוג לשימוש ברשימת המסננים של קודק המשותף 100. למידע נוסף, ראה קודק מחלקה קולית. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 3 |
אם אתה מגדיר את השער המקומי שלך לניתוב שיחות רק בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, עבור לקטע הבא. |
לאחר שבנית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרות כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
| 1 |
תצורת עמית החיוג החוזר בלולאה משתמשת בקבוצות עמיתי חיוג ובתגי ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר של השדות עבור התצורה: כלל תרגום קולימשתמש בביטויים קבועים המוגדרים בכללים להוספה או הסרה של תגי ניתוב שיחות. ספרות עשרונית ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שהתווסף על-ידי פרופיל תרגום 100 משמש להנחיית שיחות מ-Webex Calling לכיוון ה-PSTN באמצעות עמיתי החיוג החוזר של לולאה חוזרת. באופן דומה, התג שהתווסף על-ידי פרופיל התרגום 200 משמש להנחיית שיחות מה-PSTN אל Webex Calling. פרופילי תרגום 11 ו-12 מסירים את התגיות האלה לפני העברת שיחות לענפי ה-trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמספרים שחויגו מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את ה-+ המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN. אם Webex Calling מציג מספרים בתבנית לאומית, כוונן את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קול י וכלל תרגום קולי. |
| 2 |
קבע תצורה של יציאות ממשק קולי של TDM כנדרשות לפי סוג ה-trunk והפרוטוקול שבשימוש. למידע נוסף, ראה קביעת תצורה של ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN של קצב ראשי המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמית החיוג PSTN של TDM: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). פרופיל תרגום 200הקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שחויג. חיוג פנימי ישירמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג ישיר פנימה. יציאה 0/2/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 |
כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת קבוצה של עמיתי חיוג לולאה פנימית בין Webex Calling ל-trunk של PSTN. קבע את התצורה של עמיתי החיוג הבאים לולאה אחורית. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות של עמיתי חיוג. הנה הסבר של השדות עבור התצורה: תיאורמגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). יעד הפעלה 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לחזור לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג voip). ממשק בקרת איגוד GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך הלולאה-חזרה. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך הלולאה-בחזרה. למידע נוסף, ראה איגוד. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ההדרכה המשמשת את שירות ה-ISDN שלך. ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסיים את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בסעיפים הקודמים כדי לכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש שיחה זה.
בעת יצירת ה-trunk של Webex Calling ב-Unified CM, הקפד להגדיר את היציאה הנכנסת בהגדרות פרופיל האבטחה של SIP Trunk ל-5065. זה מאפשר הודעות נכנסות ביציאה 5065 ולאכלס את כותרת VIA עם ערך זה בעת שליחת הודעות לשער המקומי.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
קבע את התצורה של רשומות ה-DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה כדי לקבוע באופן מקומי מארחים ויציאות של UCM המהווים יעד. בתצורה זו, אין צורך לקבוע תצורה של רשומות במערכת DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר של השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאבים של DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח ip _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאב SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משאבים זו ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לזהות את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP מארח ucmsub5.mydomain.com 192.168.80.65 מארח IP: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת IP של המארח. צור את רשומות משאב SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית הפצת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתי החיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות שנצפו בדרך כלל בשער המקומי המבוסס על IOS XE ויוצרת הודעת דוא"ל, הודעת syslog או הודעת מסוף לגבי האירוע. באפשרותך גם להתקין את ה-DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי להאיץ את זמן הרזולוציה.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שצריכות לנקוט כדי ליידע, לפתור בעיות ולתקן את הבעיה. באפשרותך להגדיר את לוגיקת זיהוי הבעיות באמצעות הודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפיות.
סוגי הפעולה כוללים איסוף פלט של פקודות הצגה:
-
יוצר קובץ יומן רישום מאוחד
-
העלאת הקובץ למיקום רשת המסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP.
מהנדסי TAC מחברים את קובצי ה-DS וחותמים אותם באופן דיגיטלי להגנה על שלמות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על-ידי המערכת. Diagnostic Signatures Lookup Tool (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
-
שרת Simple Mail Transfer Protocol (SMTP) שאתה דורש מהשער המקומי כדי לשלוח התראות דוא"ל.
-
ודא שהשער המקומי פועל ב-IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת SMTP המאובטח להתראות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1a ואילך
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
קבע את תצורת שרת הדוא"ל המאובטח שישמש לשליחת התראה יזומה אם המכשיר פועל Cisco IOS XE 17.6.1a ואילך.
קבע את התצורה של מסוף call-home mail server :@ priority 1 tls מאובטח -
קבע את תצורת משתנה הסביבה ds_email עם כתובת הדוא"ל של מנהל המערכת כדי להודיע לך.
קבע תצורה של סביבת שיחה-הביתה עם אבחון-חתימה ds_email סיום
להלן תצורה לדוגמה של שער מקומי הפועל ב-Cisco IOS XE 17.6.1a ואילך כדי לשלוח את ההתראות היזומות אל tacfaststart@gmail.com באמצעות Gmail כשרת ה-SMTP המאובטח:
מומלץ להשתמש בגרסאות Cisco IOS XE Bengaluru 17.6.x ואילך.
call-home mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls diagnostic-signature environment ds_email "tacfaststart@gmail.com" שער מקומי הפועל על תוכנת Cisco IOS XE אינו לקוח Gmail מבוסס אינטרנט טיפוסי התומך ב-OAuth, לכן עלינו להגדיר הגדרת חשבון Gmail ספציפית ולספק הרשאה ספציפית כדי שהדוא"ל מהמכשיר יעובד כראוי:
-
עבור אל והפעל את ההגדרה גישה ליישום פחות מאובטחת .
-
ענה "כן, זה היה אני" כאשר אתה מקבל הודעת דוא"ל מ-Gmail המציינת "Google מנעה ממישהו להיכנס לחשבון שלך באמצעות יישום שאינו של Google".
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
ה-DS הזה עוקב אחר ניצול ה-CPU למשך חמש שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל איתור הבאגים ומסיר את ההתקנה של כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה הצג snmp כדי להפעיל את SNMP. אם לא תפעיל, הגדר את הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t snmp-server manager end show snmp שלדה: קלט מנות ABCDEFGHIGK 149655 SNMP 0 שגיאות גרסת SNMP רעות 1 שם קהילה לא ידוע 0 פעולה לא חוקית עבור שם הקהילה מסופקת 0 שגיאות קידוד 37763 מספר המשתנים המבוקשים 2 מספר משתנים שהשתנו 34560 Get-request PDUs 138 Get-next PDUs 2 PDU לבקשות להגדיר 0 טיפות מנות של תור קלט (גודל תור מקסימלי 1000) 158277 פלט מנות SNMP 0 שגיאות גדולות מדי (גודל מנה מקסימלי 1500) 20 אין שגיאות שם כאלה 0 שגיאות בערכים שגויים 0 שגיאות כלליות 7998 תגובה PDUs 10280 Trap PDUs חבילות כרגע בתור קלט תהליך SNMP: 0 מלכודת גלובאלית SNMP: מופעלים -
הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
שער מקומי מס' העתק ftp://username:password@/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
העתק ftp://user:pwd@192.0.2.12/DS_64224.xml אתחול: ניגש ל-ftp://*:*@ 192.0.2.12/DS_64224.xml...! [אישור - 3571/4096 בתים] 3571 בתים הועתקו תוך 0.064 שניות (55797 בתים/שניות) -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתDS של אבחון-חתימה של שיחה הביתה_64224.xml טעינת קובץ DS_64224.xml הצלחה -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לנטר ניצול גבוה של ה-CPU בשער המקומי.
ניטור רישום SIP trunk
מערכת DS זו בודקת ביטול רישום של SIP Trunk של שער מקומי עם ענן Webex Calling כל 60 שניות. לאחר זיהוי אירוע ביטול הרישום, הוא יוצר הודעת דוא"ל והתראה syslog ומסיר את ההתקנה של עצמו לאחר שני מופעים של ביטול רישום. השתמש בשלבים הבאים כדי להתקין את החתימה:
-
הורד את DS 64117 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
SIP-SIP
סוג בעיה
ביטול רישום של SIP Trunk עם התראת דוא"ל.
-
העתק את קובץ ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_64117.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתשיחה-הביתה אבחון-signature DS_64117.xml טעינת קובץ DS_64117.xml הצלחת LocalGateway# -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
ניטור ניתוקי שיחות חריגים
DS זה משתמש בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו-503. אם הגידול בספירת השגיאות גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog ודוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה show snmp כדי לבדוק אם SNMP מופעל. אם היא לא מופעלת, קבע את התצורה של הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t snmp-server manager end show snmp שלדה: קלט מנות ABCDEFGHIGK 149655 SNMP 0 שגיאות גרסת SNMP רעות 1 שם קהילה לא ידוע 0 פעולה לא חוקית עבור שם הקהילה מסופקת 0 שגיאות קידוד 37763 מספר המשתנים המבוקשים 2 מספר משתנים שהשתנו 34560 Get-request PDUs 138 Get-next PDUs 2 PDU לבקשות להגדיר 0 טיפות מנות של תור קלט (גודל תור מקסימלי 1000) 158277 פלט מנות SNMP 0 שגיאות גדולות מדי (גודל מנה מקסימלי 1500) 20 אין שגיאות שם כאלה 0 שגיאות בערכים שגויים 0 שגיאות כלליות 7998 תגובה PDUs 10280 Trap PDUs חבילות כרגע בתור קלט תהליך SNMP: 0 מלכודת גלובאלית SNMP: מופעלים -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחות חריג של SIP עם דוא"ל והתראה Syslog.
-
העתק את קובץ ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתDS של אבחון חתימה של שיחה בבית_65221.xml קובץ טעינת DS_65221.xml הצלחה -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
השתמש ב-Diagnostic Signatures (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את איתור באגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. חתימות אבחון (DS) מבטלת את הצורך לבדוק באופן ידני את התרחשות הבעיה והופכת את פתרון הבעיות לסירוגין וקלות יותר.
באפשרותך להשתמש בDiagnostic Signatures Lookup Too l כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה באופן עצמאי, או להתקין את החתימה המומלצת על-ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומטי איסוף נתוני אבחון באמצעות השלבים הבאים:
-
קבע תצורה של משתנה סביבה נוסף ds_fsurl_prefix של DS שהוא נתיב שרת הקבצים של Cisco TAC (cxd.cisco.com) שאליו מועלים נתוני האבחון שנאספו. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקובץ שניתן לאחזר ממנהל מקרה התמיכה בפקודה הבאה. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרה התמיכה, לפי הצורך.
קבע תצורה של terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://:@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
ודא ש-SNMP מופעל באמצעות הפקודה show snmp . אם היא לא מופעלת, קבע את התצורה של הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t מנהל שרת snmp -
הקפד להתקין את DS 64224 לניטור CPU גבוה כאמצעי יזום כדי להשבית את כל איתור הבאגים וחתימות האבחון במהלך הזמן של ניצול ה-CPU הגבוה. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_64224.xml bootflash: העתק ftp://username:password@/DS_65095.xml bootflash: -
התקן את קובץ ה-XML של DS 64224 לניטור ניצול גבוה של CPU ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
טעינת שיחה-הביתה אבחון-signature DS_64224.xml טעינת קובץ DS_64224.xml הצלחת שיחה-הביתה טעינת אבחון-signature DS_65095.xml טעינת קובץ DS_65095.xml הצלחה -
ודא שהחתימה הותקנה בהצלחה באמצעות הפקודה show call-home diagnostic-signature . עמודת המצב חייבת להיות בעלת ערך "רשום".
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
אמת ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה show call-home diagnostic-signature משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה המוגדרת בתוך החתימה. הפלט של show call-home diagnostic-signature statistics הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהיא מוגדרת לזיהוי אירוע והאם החתימה מסירה את ההתקנה עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג סטטיסטיקה של חתימה אבחנה-ביתית
|
מזהה DS |
שם DC |
מופעל/מקסימום/הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
20/1/ו |
23.053 |
23.053 |
הודעת הדוא"ל הנשלחת במהלך ביצוע חתימת האבחון מכילה מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורת הפעלה ופלט פקודות הצגה הרלוונטיות לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות אבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של כמה מופעי בעיה. אם ברצונך להסיר את התקנת החתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הפקודה show call-home diagnostic-signature והפעל את הפקודה הבאה:
שיחה-הביתה אבחון-הסרת חתימה דוגמה:
שיחה-הביתה אבחון-חתימה הסרת התקנה 64224 חתימות חדשות מתווספות לכלי חיפוש של חתימות אבחון מעת לעת, בהתבסס על בעיות שנצפו בדרך כלל בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
לניהול טוב יותר של שערי Cisco IOS XE, מומלץ לרשום ולנהל את השערים דרך Control Hub. זוהי תצורה אופציונלית. בעת ההרשמה, תוכל להשתמש באפשרות אימות התצורה ב-Control Hub כדי לאמת את תצורת השער המקומי ולזהות בעיות תצורה. נכון לעכשיו, רק ענפי trunk מבוססי רישום תומכים בפונקציונליות זו.
לקבלת מידע נוסף, עיין בפרטים הבאים:
סעיף זה מתאר כיצד להגדיר רכיב גבול של Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות SIP trunk הדדי המבוסס על תעודה. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מה-PSTN מנותבות אל Webex Calling וכל השיחות מ-Webex Calling מנותבות אל ה-PSTN. התמונה הבאה מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבוא אחריה.
בעיצוב זה, נעשה שימוש בתצורות העיקריות הבאות:
-
דיירי מחלקה קולית: משמשים ליצירת תצורות ספציפיות ל-trunk.
-
uri של מחלקה קולית: משמש לסווג הודעות SIP עבור בחירת עמית חיוג נכנס.
-
עמית חיוג נכנס: מספק טיפול בהודעות SIP נכנסות וקובע את המסלול היוצא עם קבוצת עמיתי חיוג.
-
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש.
בעוד ש-IP ו-SIP הפכו לפרוטוקולי ברירת המחדל עבור ענפי TRUNK של PSTN, מעגלי ISDN של TDM (ריבוי חלוקת זמן) עדיין בשימוש נרחב ונתמכים עם ענפי trunk של Webex Calling. כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, יש צורך כעת להשתמש בתהליך ניתוב שיחות בן שתי רגליים. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על-ידי הצגת קבוצה של עמיתי חיוג במעגל פנימי בין Webex Calling ל-trunk של PSTN כמתואר בתמונה שלהלן.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN פשוטה כקו בסיס לבניית הפתרון המתואר בדיאגרמה הבאה. במקרה זה, Unified Communications Manager מספק ניתוב מרכזי וטיפול בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, משמשים שמות המארח, כתובות ה-IP והממשקים המופיעים בתמונה הבאה. אפשרויות מסופקות עבור כתובת ציבורית או פרטית (מאחורי NAT). רשומות DNS של SRV הן אופציונליות, אלא אם כן יש איזון טעינה בין מופעי CUBE מרובים.
השתמש בהנחיית התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי באופן הבא:
-
שלב 1: קבע תצורה של קישוריות ואבטחה בסיסית של הנתב
-
שלב 2: קבע תצורה של Webex Calling Trunk
בהתאם לאדריכלות הנדרשת, בצע את הפעולות הבאות:
-
שלב 3: קבע תצורה של שער מקומי עם SIP PSTN trunk
-
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
-
שלב 3: קבע תצורה של שער מקומי עם TDM PSTN trunk
תצורת קו בסיס
הצעד הראשון בהכנת הנתב של Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטח את הפלטפורמה שלך ויוצרת קישוריות.
-
כל פריסות השער המקומי המבוססות על התעודה דורשות גרסאות Cisco IOS XE 17.9.1a ואילך. בגרסאות המומלצות, עיין בדף מחקר התוכנה של Cisco . חפש את הפלטפורמה ובחר אחת מהמהדורות המוצעו ת.
-
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות טכנולוגיית Unified Communications ו-Security.
-
נתבים מסדרה Catalyst Edge 8000 המצוידים בכרטיסי קול או בתקני DSP דורשים רישוי DNA Essentials. נתבים ללא כרטיסי קול או DSP דורשים רישוי מינימלי של DNA Essentials.
-
לדרישות קיבולת גבוהה, ייתכן שתצטרך גם רישיון אבטחה גבוהה (HSEC) וזכאות תפוקה נוספת.
עיין בקודי הרשא ה לקבלת פרטים נוספים.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך בהתאם למדיניות העסקית שלך. בפרט, קבע את התצורה של הפריטים הבאים ואמת את העבודה:
-
NTP
-
רשימת גישה
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת לכיוון Webex Calling חייבת להשתמש בכתובת IPv4. כתובות דומיין בעלות הרשאות מלאות של שער מקומי (FQDN) או רשומת שירות (SRV) חייבות להיפתר לכתובת IPv4 ציבורית באינטרנט.
-
כל יציאות ה-SIP ומדיה בממשק השער המקומי הפונה ל-Webex חייבות להיות נגישות מהאינטרנט, ישירות או דרך NAT סטטי. הקפד לעדכן את חומת האש שלך בהתאם.
-
התקן תעודה חתומה בשער המקומי (השלבים הבאים כוללים שלבי תצורה מפורטים).
-
רשות אישורים ציבורית (CA) כמפורט באילו רשויות אישורים בסיסיות נתמכות עבור שיחות לפלטפורמות שמע ווידאו של Cisco Webex ? חייבת לחתום על אישור המכשיר.
-
ה-FQDN המוגדר ב-Control Hub בעת יצירת trunk חייב להיות האישור 'שם נפוץ' (CN) או 'שם חלופי לנושא' (SAN) של הנתב. לדוגמה:
-
אם trunk מוגדר ב-Control Hub של הארגון שלך כולל cube1.lgw.com:5061 כ-FQDN של השער המקומי, ה-CN או ה-SAN בתעודת הנתב חייבים להכיל cube1.lgw.com.
-
אם ל-trunk שהוגדר ב-Control Hub של הארגון שלך יש את lgws.lgw.com ככתובת ה-SRV של השערים המקומיים הניתנים לגישה מה-TRUNK, ה-CN או ה-SAN בתעודת הנתב חייבים להכיל את lgws.lgw.com. הרשומות שכתובת ה-SRV פותרת עבור (CNAME, רשומה או כתובת IP) הן אופציונליות ב-SAN.
-
בין אם אתה משתמש ב-FQDN או ב-SRV עבור ה-TRUNK, כתובת איש הקשר עבור כל תיבות הדו-שיח החדשות של SIP מהשער המקומי שלך משתמשת בשם המוגדר ב-Control Hub.
-
-
-
ודא שאישורים חתומים לשימוש בלקוח ובשרת.
-
העלה את חבילת ה-CA של Cisco לשער המקומי.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על אישורי STUN בנתב באמצעות הצפנה סימטרית. קבע את התצורה של מפתח ההצפנה הראשי וסוג ההצפנה כדלקמן: |
| 3 |
צור נקודת אמון של הצפנה עם תעודה חתומה על-ידי Certificate Authority (CA) המועדפת עליך. |
| 4 |
אמת את התעודה החדשה באמצעות תעודת ה-CA של ביניים (או בסיס), ולאחר מכן יבא את התעודה (שלב 4). הזן את פקודת ה-exec או התצורה הבאה:
|
| 5 |
יבא אישור מארח חתום באמצעות הפקודה exec או פקודת התצורה הבאה:
|
| 6 |
הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל באמצעות פקודות התצורה הבאות:
|
| 7 |
התקן את חבילת ה-CA של Cisco, הכוללת את תעודת DigiCert CA המשמשת את Webex Calling. השתמש בפקודה crypto pki trustpool ייבוא URL נקי כדי להוריד את חבילת ה-CA הבסיס מכתובת ה-URL שצוינה, וכדי לנקות את מאגר האמון CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-Proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http client proxy-server yourproxy.com יציאת proxy 80 |
| 1 |
צור PSTN trunk המבוסס על תעודת CUBE עבור מיקום קיים ב-Control Hub. למידע נוסף, ראה קביעת תצורה של ענפי Trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. רשום לעצמך את פרטי ה-trunk שסופקו ברגע שה-trunk נוצר. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבי התצורה במדריך זה. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר של השדות עבור התצורה:
מפעיל תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. אפשר sip לחיבורים ל-sipהפעל פונקציונליות סוכן משתמש בסיסי של CUBE גב אל גב. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס מסוג T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי. פקודות Stun גלובליות אלה נדרשות רק בעת פריסת השער המקומי שלך מאחורי NAT.
למידע נוסף, ראה מזהה נציג של stun flowdata וstun flowdata shared-secret. תוכן מנה אסימטרי מלאמגדיר תמיכת תוכן מנה אסימטרית של SIP הן עבור מטענים DTMF והן עבור מטענים קודק דינמיים. לקבלת מידע נוסף על פקודה זו, ראה תוכן מנה אסימטרי. הצעה מוקדמת מאולצתמאלץ את השער המקומי לשלוח פרטי SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף על פקודה זו, ראה הצעה מוקדמת. פרופילי sip נכנסיםמאפשר ל-CUBE להשתמש בפרופילי SIP כדי לשנות הודעות כאשר הן מתקבלות. הפרופילים מוחלים דרך עמיתי חיוג או דיירים. |
| 3 |
קבע את התצורה של מסנן קודק מחלקה קולית 100 עבור ה-trunk. בדוגמה זו, אותו מסנן קודק משמש עבור כל ענפי ה-Trunk. באפשרותך להגדיר מסננים עבור כל trunk לבקרה מדויקת. הנה הסבר של השדות עבור התצורה: קודק מחלקה קולית 100משמש כדי לאפשר רק קודקים מועדפים עבור שיחות באמצעות SIP trunks. למידע נוסף, ראה Codec של מחלקה קולית. קודק Opus נתמך רק עבור ענפי trunk של PSTN המבוססים על SIP. אם ה-trunk של PSTN משתמש בחיבור T1/E1 או בחיבור FXO אנלוגי, אל תכלול העדפת קודק 1 אופוס מתצורת קודק מחלקה קולית 100 . |
| 4 |
קבע את התצורה של שימוש בתצורה של stun מחלקה קולית 100 כדי להפעיל ICE ב-trunk של Webex Calling. (שלב זה אינו רלוונטי עבור Webex for Government) הנה הסבר של השדות עבור התצורה: Stun שימוש בקרח liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר מיטוב מדיה במידת האפשר. למידע נוסף, ראה שימוש בstun מחלקה קולי ת ושימוש בstun ice lite. הפקודה STUN לשימוש בזרימת נתונים נדרשת רק בעת פריסת השער המקומי שלך מאחורי NAT. אתה דורש שימוש קבוע ב-ICE-lite עבור זרימות שיחות באמצעות מיטוב נתיב מדיה. כדי לספק מיטוב מדיה עבור SIP לשער TDM, קבע תצורה של עמית חיוג לולאה עם ICE-Lite מופעל בקטע ה-IP-IP. לפרטים טכניים נוספים, פנה לצוותי החשבון או לצוותי TAC. |
| 5 |
קבע את תצורת מדיניות הצפנת המדיה עבור תעבורת Webex. (שלב זה אינו רלוונטי עבור Webex for Government) מחלקה
הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את SHA1_80 כמציע ה-CUBE היחיד של חבילת ההצפנה SRTP ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA1_80. למידע נוסף, ראה srtp-crypto של מחלקה קולית. |
| 6 |
קבע תצורה של צפני GCM התואמים ל-FIPS (שלב זה ישים רק עבור Webex for Government). מחלקה
הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את GCM כחבילת ההצפנה ש-CUBE מציעה. יש לקבוע תצורה של צופני GCM עבור שער מקומי עבור Webex for Government. |
| 7 |
קבע תצורה של תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על ה-FQDN או ה-SRV המהווה יעד: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 100 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש ב-LGW FQDN או ב-SRV המוגדרים ב-Control Hub בעת יצירת trunk. |
| 8 |
קבע תצורה של פרופילי מניפולציה של הודעת SIP. אם השער שלך מוגדר עם כתובת IP ציבורית, קבע את תצורת הפרופיל באופן הבא או דלג לשלב הבא אם אתה משתמש ב-NAT. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי ו-198.51.100.1 היא כתובת ה-IP הציבורית של ממשק השער המקומי הפונה ל-Webex Calling: הנה הסבר של השדות עבור התצורה: כללים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP והתגובות חייבות להכיל את הערך המוקצה עבור ה-trunk ב-Control Hub. זה יהיה ה-FQDN של מארח יחיד, או שם תחום SRV המשמש עבור אשכול מכשירים. דלג על השלב הבא אם הגדרת את השער המקומי עם כתובות IP ציבוריות. |
| 9 |
אם השער שלך מוגדר עם כתובת IP פרטית מאחורי NAT סטטי, קבע תצורה של פרופילי SIP נכנסים ויוצאים באופן הבא. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי, "10.80.13.12" הוא כתובת ה-IP של הממשק הפונה ל-Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. פרופילי SIP עבור הודעות יוצאות ל-Webex Calling
הנה הסבר של השדות עבור התצורה: כללים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP והתגובות חייבות להכיל את הערך המוקצה עבור ה-trunk ב-Control Hub. זה יהיה ה-FQDN של מארח יחיד, או שם תחום SRV המשמש עבור אשכול מכשירים. כללים 30 עד 81המר הפניות לכתובת הפרטית לכתובת הציבורית החיצונית של האתר, ומאפשר ל-Webex לפרש כראוי ולנתב את ההודעות הבאות. פרופיל SIP להודעות נכנסות מ-Webex Callingהנה הסבר של השדות עבור התצורה: כללים 10 עד 80המר הפניות לכתובת הפרטית שהוגדרה, ומאפשר עיבוד נכון של הודעות מ-Webex על-ידי CUBE. למידע נוסף, ראה sip-profiles של מחלקה קולית. |
| 10 |
קבע תצורה של keepalive אפשרויות SIP עם פרופיל שינוי כותרת. הנה הסבר של השדות עבור התצורה: sip-options-keepalive של מחלקה קולית 100מגדיר פרופיל keepalive ומזין מצב תצורה של מחלקה קולית. באפשרותך להגדיר את השעה (בשניות) שבה הודעת SIP מחוץ לתיבת הדו-שיח נשלחת ליעד החיוג כאשר חיבור פעימות הלב לנקודת הקצה נמצא במצב למעלה או למטה. פרופיל keepalive זה מופעל מעמית החיוג שהוגדר כלפי Webex. כדי לוודא שכותרות אנשי הקשר כוללות את שם הדומיין המלא של SBC, נעשה שימוש בפרופיל SIP 115. כללים 30, 40 ו-50 נדרשים רק כאשר ה-SBC מוגדר מאחורי NAT סטטי. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שנבחר עבור השער המקומי ואם נעשה שימוש ב-NAT סטטי, "10.80.13.12" הוא כתובת ה-IP של ממשק SBC לכיוון Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. |
| 11 |
קבע תצורה של trunk של Webex Calling: |
לאחר שבנית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן לכיוון ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, ייתכן שתפעל לפי תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. ניתוב שיחות מאובטח עד מאובטח נתמך על-ידי CUBE.
אם אתה משתמש ב-TDM / ISDN PSTN trunk, דלג לקטע הבא קבע תצורה של שער מקומי עם TDM PSTN trunk.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערי Cisco TDM-SIP, ראה קביעת תצורה של ISDN PRI.
| 1 |
קבע את תצורת ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 200 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 |
קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר של השדות עבור התצורה: תיאורמגדיר עמית חיוג של VoIP עם תג של 20 0 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג 20 0 מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה:192.168.80.13מציין את כתובת ה-IPv4 המהווה יעד לשליחת קטע השיחה. יעד המפגש כאן הוא כתובת ה-IP של ITSP. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). כתובת נכנסת דרך 200מגדיר קריטריון התאמה עבור כותרת VIA עם כתובת ה-IP של IP PSTN. תואם את כל קטעי השיחות הנכנסים של IP PSTN בשער המקומי עם עמית החיוג 200. לקבלת מידע נוסף, ראה כתובת URL נכנסת. ממשק בקרת איגוד GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחות ל-PSTN. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת ל-PSTN. למידע נוסף, ראה איגוד. קודק מחלקה קולית 100מגדיר את עמית החיוג לשימוש ברשימת המסננים של קודק המשותף 100. למידע נוסף, ראה קודק מחלקה קולית. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 3 |
אם אתה מגדיר את השער המקומי שלך לניתוב שיחות רק בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, עבור לקטע הבא. |
לאחר שבנית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרות כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
| 1 |
תצורת עמית החיוג החוזר בלולאה משתמשת בקבוצות עמיתי חיוג ובתגי ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר של השדות עבור התצורה: כלל תרגום קולימשתמש בביטויים קבועים המוגדרים בכללים להוספה או הסרה של תגי ניתוב שיחות. ספרות עשרונית ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שהתווסף על-ידי פרופיל תרגום 100 משמש להנחיית שיחות מ-Webex Calling לכיוון ה-PSTN באמצעות עמיתי החיוג החוזר של לולאה חוזרת. באופן דומה, התג שהתווסף על-ידי פרופיל התרגום 200 משמש להנחיית שיחות מה-PSTN אל Webex Calling. פרופילי תרגום 11 ו-12 מסירים את התגיות האלה לפני העברת שיחות לענפי ה-trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמספרים שחויגו מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את ה-+ המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN. אם Webex Calling מציג מספרים בתבנית לאומית, כוונן את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קול י וכלל תרגום קולי. |
| 2 |
קבע תצורה של יציאות ממשק קולי של TDM כנדרשות לפי סוג ה-trunk והפרוטוקול שבשימוש. למידע נוסף, ראה קביעת תצורה של ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN של קצב ראשי המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמית החיוג PSTN של TDM: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). פרופיל תרגום 200הקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שחויג. חיוג פנימי ישירמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג ישיר פנימה. יציאה 0/2/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 |
כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת קבוצה של עמיתי חיוג לולאה פנימית בין Webex Calling ל-trunk של PSTN. קבע את התצורה של עמיתי החיוג הבאים לולאה אחורית. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות של עמיתי חיוג. הנה הסבר של השדות עבור התצורה: תיאורמגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). יעד הפעלה 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לחזור לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג voip). ממשק בקרת איגוד GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך הלולאה-חזרה. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך הלולאה-בחזרה. למידע נוסף, ראה איגוד. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ההדרכה המשמשת את שירות ה-ISDN שלך. ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסיים את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בסעיפים הקודמים כדי לכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש שיחה זה.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
קבע את התצורה של רשומות ה-DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה כדי לקבוע באופן מקומי מארחים ויציאות של UCM המהווים יעד. בתצורה זו, אין צורך לקבוע תצורה של רשומות במערכת DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר של השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאבים של DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח ip _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאב SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משאבים זו ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לזהות את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP מארח ucmsub5.mydomain.com 192.168.80.65 מארח IP: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת IP של המארח. צור את רשומות משאב SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית הפצת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתי החיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות שנצפו בדרך כלל בשער המקומי המבוסס על Cisco IOS XE ויוצרת הודעת דוא"ל, הודעת syslog או הודעת מסוף לגבי האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שמפעילים בעיות כדי ליידע, לפתור בעיות ולתקן את הבעיה. השתמש בהודעות syslog, באירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפיות כדי להגדיר את לוגיקת זיהוי הבעיות. סוגי הפעולה כוללים:
-
אוסף פלט פקודות הצג
-
יוצר קובץ יומן רישום מאוחד
-
העלאת הקובץ למיקום רשת שסופק על ידי משתמש כגון HTTPS, SCP, שרת FTP
מהנדסי TAC מחברים קבצי DS וחותמים אותם דיגיטלית להגנה על שלמות. לכל קובץ DS יש את המזהה המספרי הייחודי שהוקצה על-ידי המערכת. Diagnostic Signatures Lookup Tool (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
-
שרת Simple Mail Transfer Protocol (SMTP) שאתה דורש מהשער המקומי כדי לשלוח התראות דוא"ל.
-
ודא שהשער המקומי פועל ב-IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת SMTP המאובטח להתראות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1 ואילך
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
קבע את התצורה של שרת הדוא"ל המאובטח שבו אתה משתמש כדי לשלוח התראה יזומה אם המכשיר פועל IOS XE 17.6.1 ואילך.
קבע תצורה של שרת דואר ביתי של שיחות מסוף :@ עדיפות 1 tls secure end -
קבע את התצורה של משתנה הסביבה ds_email עם כתובת הדוא"ל של מנהל המערכת שאליו אתה מודיע.
קבע תצורה של מסוף שיחה-הביתה אבחון-חתימה LocalGateway(cfg-call-home-diag-sign)environment ds_email end
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
DS זה עוקב אחר ניצול ה-CPU של 5 שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל איתור הבאגים ומסיר את ההתקנה של כל חתימות האבחון שאתה מתקין בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא שהפעלת את SNMP באמצעות הפקודה show snmp. אם SNMP אינו מופעל, הגדר את הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t snmp-server manager end show snmp שלדה: קלט מנות ABCDEFGHIGK 149655 SNMP 0 שגיאות גרסת SNMP רעות 1 שם קהילה לא ידוע 0 פעולה לא חוקית עבור שם הקהילה מסופקת 0 שגיאות קידוד 37763 מספר המשתנים המבוקשים 2 מספר משתנים שהשתנו 34560 Get-request PDUs 138 Get-next PDUs 2 PDU לבקשות להגדיר 0 טיפות מנות של תור קלט (גודל תור מקסימלי 1000) 158277 פלט מנות SNMP 0 שגיאות גדולות מדי (גודל מנה מקסימלי 1500) 20 אין שגיאות שם כאלה 0 שגיאות בערכים שגויים 0 שגיאות כלליות 7998 תגובה PDUs 10280 Trap PDUs חבילות כרגע בתור קלט תהליך SNMP: 0 מלכודת גלובאלית SNMP: מופעלים הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
העתק ftp://username:password@/DS_64224.xml bootflash:שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראה בדוא"ל
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
העתק ftp://username:password@/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
העתק ftp://user:pwd@192.0.2.12/DS_64224.xml אתחול: ניגש ל-ftp://*:*@ 192.0.2.12/DS_64224.xml...! [אישור - 3571/4096 בתים] 3571 בתים הועתקו תוך 0.064 שניות (55797 בתים/שניות) -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתשיחה-הביתה אבחון-חתימה על חתימה_64224.xml DS_64224.xml הצלחה -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לנטר ניצול גבוה של ה-CPU בשער המקומי.
ניטור ניתוקי שיחות חריגים
DS זה משתמש בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו-503. אם הגידול בספירת השגיאות גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog ודוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא ש-SNMP מופעל באמצעות הפקודה show snmp. אם SNMP אינו מופעל, הגדר את הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t snmp-server manager end show snmp שלדה: קלט מנות ABCDEFGHIGK 149655 SNMP 0 שגיאות גרסת SNMP רעות 1 שם קהילה לא ידוע 0 פעולה לא חוקית עבור שם הקהילה מסופקת 0 שגיאות קידוד 37763 מספר המשתנים המבוקשים 2 מספר משתנים שהשתנו 34560 Get-request PDUs 138 Get-next PDUs 2 PDU לבקשות להגדיר 0 טיפות מנות של תור קלט (גודל תור מקסימלי 1000) 158277 פלט מנות SNMP 0 שגיאות גדולות מדי (גודל מנה מקסימלי 1500) 20 אין שגיאות שם כאלה 0 שגיאות בערכים שגויים 0 שגיאות כלליות 7998 תגובה PDUs 10280 Trap PDUs חבילות כרגע בתור קלט תהליך SNMP: 0 מלכודת גלובאלית SNMP: מופעלים -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחות חריג של SIP עם דוא"ל והתראה Syslog.
-
העתק את קובץ ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתשיחה-הביתה אבחון-חתימה על_קובץ טעינת DS_65221.xml הצלחה -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
ניתן גם להשתמש ב-Diagnostic Signatures (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את איתור באגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. הדבר מבטל את הצורך בבדיקה ידנית של מופע הבעיה ומאפשר לפתור בעיות המתרחשות לסירוגין ובעיות ארעיות הרבה יותר בקלות.
באפשרותך להשתמש בDiagnostic Signatures Lookup Too l כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה באופן עצמאי, או שתוכל להתקין את החתימה המומלצת על-ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומטי איסוף נתוני אבחון באמצעות השלבים הבאים:
הגדר משתנה סביבה אחר של DS ds_fsurl_prefix כנתיב שרת הקבצים של Cisco TAC (cxd.cisco.com) כדי להעלות את נתוני האבחון. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקובץ שניתן לאחזר ממנהל מקרה התמיכה כפי שמוצג להלן. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרה התמיכה, כנדרש.
קבע תצורה של מסוף שיחה-הביתה אבחון-חתימה LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://:@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
ודא ש-SNMP מופעל באמצעות הפקודה show snmp. אם SNMP אינו מופעל, קבע את התצורה של הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t מנהל שרת snmp -
מומלץ להתקין את DS 64224 לניטור CPU גבוה כאמצעי יזום כדי להשבית את כל איתור הבאגים וחתימות האבחון במהלך הזמן של ניצול ה-CPU הגבוה. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_64224.xml bootflash: העתק ftp://username:password@/DS_65095.xml bootflash: -
התקן את קובץ ה-XML של DS 64224 לניטור CPU הגבוה ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
שיחה-בית אבחון-signature load DS_64224.xml קובץ טעינה DS_64224.xml הצלחה של שיחה-בית אבחון-signature load DS_65095.xml קובץ טעינה DS_65095.xml הצלחה -
ודא שהחתימה מותקנת בהצלחה באמצעות show call-home diagnostic-signature. עמודת המצב צריכה לכלול ערך "רשום".
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DSLGW_IEC_C_all_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
אמת ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה show call-home diagnostic-signature משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה שהוגדרה בחתימה. הפלט של show call-home diagnostic-signature statistics הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהיא מוגדרת לזיהוי אירוע והאם החתימה מסירה את ההתקנה עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג סטטיסטיקה של חתימה אבחנה-ביתית
|
מזהה DS |
שם DC |
מופעל/מקסימום/הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
20/1/ו |
23.053 |
23.053 |
דוא"ל ההתראה שנשלח במהלך ביצוע חתימת אבחון מכיל מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורה פועלת ופלט פקודות הצגה הרלוונטיים לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות האבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של כמה מופעי בעיה. אם ברצונך להסיר את התקנת החתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של show call-home diagnostic-signature והפעל את הפקודה הבאה:
שיחה-הביתה אבחון-הסרת חתימה דוגמה:
שיחה-הביתה אבחון-חתימה הסרת התקנה 64224 חתימות חדשות מתווספות לכלי בדיקת המידע של חתימות האבחון מעת לעת, בהתבסס על בעיות שנצפו בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
הטמעת זמינות גבוהה של CUBE כשער מקומי
יסודות
דרישות מקדימות
לפני פריסת CUBE HA כשער מקומי עבור Webex Calling, ודא שיש לך הבנה מעמיקה של המושגים הבאים:
-
יתירות מקופסה לקופסה בשכבה 2 עם CUBE Enterprise לשימור שיחות עם מצב
הנחיות התצורה המופיעות במאמר זה מבוססות על ההנחה שישנה פלטפורמת שער מקומית ייעודית ללא תצורת קול קיימת. אם פריסה ארגונית קיימת של CUBE משתנה כדי להשתמש גם בפונקציית השער המקומי עבור Cisco Webex Calling, שים לב היטב לתצורה שהוחלה כדי להבטיח שזרימות השיחות והפונקציונליות הקיימות אינן משתבשות וודא שאתה עומד בדרישות התכנון של CUBE HA.
רכיבי חומרה ותוכנה
CUBE HA כשער מקומי דורש את IOS-XE גרסה 16.12.2 ואילך ופלטפורמה שבה הפונקציות CUBE HA ו-LGW נתמכות שתיהן.
פקודות התצוגה והיומנים במאמר הזה מבוססים על מהדורת תוכנה מינימלית של Cisco IOS-XE 16.12.2 המוטמעת ב-vCUBE (CSR1000v).
חומר עזר
הנה כמה מדריכי תצורה מפורטים של CUBE HA עבור פלטפורמות שונות:
-
סדרת ISR 4K – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
הארכיטקטורה המועדפת של Cisco עבור Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
סקירה כללית של הפתרון Webex Calling
Cisco Webex Calling הוא הצעת שיתוף פעולה המספקת חלופה מבוססת ענן מרובת דיירים לשירות טלפון מקומי של מרכזת פרטית (PBX) עם אפשרויות PSTN מרובות ללקוחות.
פריסת השער המקומי (המיוצגת להלן) היא הנושא המרכזי במאמר הזה. ה-trunk של השער המקומי (PSTN המבוסס על הסביבה המקומית) ב-Webex Calling מאפשר קישוריות לשירות PSTN בבעלות הלקוח. הוא גם מספק קישוריות לפריסת IP PBX מקומית כגון Cisco Unified CM. כל התקשורת אל הענן וממנו מאובטחת באמצעות תעבורת TLS עבור SIP ו-SRTP למדיה.
האיור שלהלן מציג פריסת Webex Calling ללא IP PBX קיים, והוא חל על פריסה של אתר יחיד או על פריסה מרובת אתרים. התצורה המתוארת במאמר זה מבוססת על הפריסה הזו.
יתירות מקופסה לקופסה בשכבה 2
יתירות מקופסה לקופסה בשכבה 2 של CUBE HA משתמשת בפרוטוקול התשתית של קבוצת היתירות (RG) כדי ליצור זוג נתבים במצב פעיל/מצב המתנה. זוג זה חולק את אותה כתובת IP וירטואלית (VIP) בכל הממשקים המתאימים ומחליף ללא הרף הודעות מצב. פרטי ההפעלה של CUBE עוברים בדיקה בנקודת ביקורת בין שני הנתבים, דבר מאפשר לנתב שבמצב המתנה לקחת על עצמו את כל האחריות על עיבוד שיחות ה-CUBE באופן מיידי אם הנתב הפעיל יוצא מכלל שימוש, וכתוצאה מכך מתאפשר שימור של איתות ומדיה עם מידע על המצב.
הבדיקה בנקודת הביקורת מוגבלת לשיחות מחוברות עם מנות מדיה. שיחות במעבר אינן עוברות בדיקת ביקורת (לדוגמה, מצב ניסיון או צלצול).
במאמר זה, CUBE HA יתייחס ליתירות מקופסה לקופסה בשכבה 2 של CUBE בזמינות גבוהה (HA) לצורך שימור שיחות עם מצב
החל מ-IOS-XE 16.12.2, ניתן לפרוס את CUBE HA כשער מקומי עבור פריסות trunk של של Cisco Webex Calling (PSTN המבוסס על הסביבה המקומית) ואנו נסקור שיקולי תכנון ותצורות במאמר זה. איור זה מציג הגדרה טיפוסית של CUBE HA כשער מקומי לפריסת trunk של Cisco Webex Calling.
רכיב אינפרא של קבוצת יתירות
רכיב האינפרא של קבוצת היתירות (RG) מספק את התמיכה בתשתית התקשורת מקופסה לקופסה בין שני רכיבי ה-CUBE ומנהל משא ומתן על מצב היתירות היציב הסופי. הרכיב הזה מספק גם:
-
פרוטוקול דמוי HSRP שמנהל משא ומתן על מצב היתירות הסופי עבור כל נתב על-ידי החלפת הודעות keepalive ו-hello בין שני רכיבי ה-CUBE (באמצעות ממשק הבקרה) – GigabitEthernet3 באיור למעלה.
-
מנגנון תעבורה לבדיקת ביקורת של מצב האיתות והמדיה עבור כל שיחה מהנתיב הפעיל לנתב במצב המתנה (דרך ממשק הנתונים) – GigabitEthernet3 באיור למעלה.
-
התצורה והניהול של ממשק ה-IP הווירטואלי (VIP) עבור ממשקי התעבורה (ניתן לקבוע את התצורה של ממשקי תעבורה מרובים באמצעות אותה קבוצת RG) – GigabitEthernet 1 ו-2 נחשבים לממשקי תעבורה.
יש לקבוע את התצורה של רכיב ה-RG הזה באופן ספציפי כדי לתמוך בקול B2B HA.
ניהול כתובות IP וירטואלי (VIP) הן עבור איתות והן עבור מדיה
B2B HA מסתמך על VIP כדי להשיג יתירות. ממשקי ה-VIP והממשקים הפיזיים הקשורים אליהם בשני רכיבי ה-CUBE בזוג CUBE HA חייבים לשכון באותה רשת משנה של LAN. קביעת התצורה של ה-VIP ואיגוד ממשק ה-VIP ליישום קולי מסוים (SIP) היא הכרחית לתמיכה קולית ב-B2B HA. מכשירים חיצוניים כגון Unified CM, SBC לגישה של Webex Calling, ספק שירות או Proxy, משתמשים ב-VIP ככתובת ה-IP המהווה יעד עבור השיחות החוצות את נתבי CUBE HA. לפיכך, מנקודת מבט של Webex Calling, זוגות ה-CUBE HA פועלים כשער מקומי יחיד.
האיתות על שיחות ופרטי הפעלת RTP של שיחות שנוצרו עוברים בדיקה בנקודת הביקורת מהנתב הפעיל ועד הנתב במצב המתנה. כאשר הנתב הפעיל מושבת, הנתב שבמצב המתנה לוקח פיקוד וממשיך להעביר את תעבורת RTP שנותבה קודם לכן על-ידי הנתב הראשון.
שיחות שהיו במצב ארעי בזמן יתירות הכשל לא יישמרו לאחר המעבר. לדוגמה, שיחות שעדיין לא נוצרו במלואן או נמצאות בתהליך של שינוי באמצעות פונקציית העברה או החזקה. שיחות שנוצרו עשויות להתנתק לאחר המעבר.
להלן הדרישות לשימוש ב-CUBE HA כשער מקומי עבור יתירות כשל של שיחות עם פרטי מצב:
-
CUBE HA לא יכול למקם ממשקי TDM או ממשקים אנלוגיים במשותף
-
Gig1 ו-Gig2 מכונים ממשקי תעבורה (SIP/RTP) ו-Gig3 הוא ממשק בקרה/נתונים של קבוצת יתירות (RG)
-
לא ניתן למקם יותר מ-2 זוגות CUBE HA באותו דומיין שכבה 2, אחד עם מזהה קבוצה 1 והשני עם מזהה קבוצה 2. אם אתה קובע את התצורה של 2 זוגות HA עם אותו מזהה קבוצה, ממשקי בקרה/נתונים של RG צריכים להיות שייכים לדומיינים שונים בשכבה 2 (vlan, מתג נפרד)
-
ערוץ היציאה נתמך הן עבור ממשקי הבקרה/הנתונים של RG והן עבור ממשקי התעבורה
-
כל האיתותים/המדיה מקורם בכתובת ה-IP הווירטואלית ואליה
-
בכל פעם שפלטפורמה נטענת מחדש בקשר של CUBE-HA, היא תמיד מאותחלת למצב המתנה
-
כתובת נמוכה יותר עבור כל הממשקים (Gig1, Gig2, Gig3) צריכה להיות באותה פלטפורמה
-
מזהה ממשק היתירות, rii, צריך להיות ייחודי לשילוב זוג/ממשק באותה שכבה 2
-
התצורה בשני רכיבי ה-CUBE חייבת להיות זהה, כולל תצורה פיזית, וחייבת לפעול באותו סוג פלטפורמה ובאותה גרסת IOS-XE
-
לא ניתן להשתמש בממשקי Loopback כאיגוד מכיוון שהם פעילים תמיד
-
ממשקי תעבורה (SIP/RTP) מרובים (Gig1, Gig2) דורשים קביעת תצורה של מעקב אחר ממשקים
-
CUBE-HA אינו נתמך באמצעות חיבור כבל מוצלב עבור קישור בקרה/נתונים של RG (Gig3)
-
שתי הפלטפורמות חייבות להיות זהות ולהיות מחוברות באמצעות מתג פיזי בכל הממשקים הדומים כדי ש-CUBE HA יעבוד, לדוגמה GE0/0/0 של CUBE-1 ו-CUBE-2 חייבת להסתיים באותו מתג וכן הלאה.
-
ה-WAN לא יכול להסתיים ברכיבי ה-CUBE ישירות או ב-HA של הנתונים משני הצדדים
-
גם הנתב הפעיל וגם הנתב במצב המתנה חייבים להיות באותו מרכז נתונים
-
חובה להשתמש בממשק L3 נפרד ליתירות (בקרה/נתונים של RG, Gig3). כלומר, ממשק המשמש לתעבורה אינו יכול לשמש עבור keepalives ונקודות ביקורת של HA
-
עם יתירות כשל, רכיב ה-CUBE שהיה פעיל בעבר עובר טעינה מחדש לפי תכנון המוצר, תוך שמירה על איתות ומדיה
קביעת התצורה של יתירות בשני רכיבי ה-CUBE
עליך לקבוע את התצורה של יתירות מקופסה לקופסה בשכבה 2 בשני רכיבי -CUBE המיועדים לשימוש בזוג HA כדי להעלות כתובות IP וירטואליות.
| 1 |
קבע את התצורה של מעקב אחר ממשק ברמה גלובלית כדי לעקוב אחר מצב הממשק.
ה-CLI של המעקב משמש ב-RG כדי לעקוב אחר מצב ממשק התעבורה הקולית, כך שהנתיב הפעיל ייצא מתפקידו הפעיל לאחר שממשק התעבורה יושבת. | ||
| 2 |
קבע את התצורה של RG לשימוש עם VoIP HA תחת מצב המשנה של יתירות היישום.
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 3 |
הפעל יתירות מקופסה לקופסה עבור יישום CUBE. קבע את התצורה של ה-RG מהשלב הקודם תחת
יתירות-קבוצה 1 – הוספה והסרה של פקודה זו מחייבים טעינה מחדש כדי שהתצורה המעודכנת תיכנס לתוקף. נטען מחדש את הפלטפורמות לאחר שהתצורה תוחל במלואה. | ||
| 4 |
קבע את תצורת ממשקי Gig1 ו-Gig2 עם כתובות ה-IP הווירטואליות המתאימות שלהם כפי שמוצג להלן והחל את מזהה ממשק היתירות (rii)
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 5 |
שמור את התצורה של רכיב ה-CUBE הראשון וטען אותה מחדש. הפלטפורמה האחרונה לטעינה מחדש היא תמיד זו שתהיה במצב המתנה.
לאחר שהאתחול של VCUBE-1 יושלם, שמור את התצורה של VCUBE-2 וטען אותה מחדש.
| ||
| 6 |
ודא שהתצורה מקופסה לקופסה פועלת כצפוי. הפלט הרלוונטי מובלט בכתב מודגש. VCUBE-2 נטען מחדש אחרון ולפי שיקולי התכנון; הפלטפורמה שנטענת מחדש אחרונה תמיד תהיה במצב המתנה. |
קביעת התצורה של שער מקומי בשני רכיבי ה-CUBE
בתצורה לדוגמה, אנו משתמשים במידע ה-trunk הבא מ-Control Hub כדי לבנות את תצורת השער המקומי בשתי הפלטפורמות, VCUBE-1 ו-VCUBE-2. שם המשתמש והסיסמה עבור הגדרה זו הם כדלקמן:
-
שם משתמש: חוסיין1076_LGU
-
סיסמה: lOV12MEaZx
| 1 |
ודא שמפתח תצורה נוצר עבור הסיסמה, באמצעות הפקודות המוצגות להלן, לפני שניתן יהיה להשתמש בה בפרטי הכניסה ובסודות המשותפים. סיסמאות מסוג 6 מוצפנות באמצעות צופן AES ומפתח תצורה זה המוגדר על-ידי המשתמש.
להלן תצורת השער המקומי שתחול על שתי הפלטפורמות בהתבסס על הפרמטרים של Control Hub המוצגים לעיל, שמירה וטעינה מחדש. פרטי כניסה של SIP Digest מ-Control Hub מסומנים ב-מודגשים.
כדי להציג את פלט פקודת ההצגה, ביצענו טעינה מחדש של VCUBE-2 ואחריו VCUBE-1, דבר שהופך את VCUBE-1 לרכיב ה-CUBE במצב המתנה ואת VCUBE-2 לרכיב ה-CUBE הפעיל |
| 2 |
בכל זמן נתון, רק פלטפורמה אחת תשמור על רישום פעיל כשער המקומי עם ה-SBC לגישה של Webex Calling. עיין בפלט של פקודות ההצגה הבאות. show redundancy application group 1 הצג מצב רישום SipUa
מהפלט שלעיל, תוכל לראות ש-VCUBE-2 הוא ה-LGW הפעיל ששומר על הרישום עם SBC לגישה של WeBEX Calling, בעוד שהפלט של "SHOW SIP-UA REGISTER STATUS" ריק ב-VCUBE-1 |
| 3 |
כעת הפעל את תהליכי איתור הבאגים הבאים ב-VCUBE-1
|
| 4 |
בצע הדמיה של יתירות כשל על-ידי הנפקת הפקודה הבאה ב-LGW הפעיל, VCUBE-2 במקרה זה.
מעבר מה-LGW הפעיל ל-LGW שבמצב המתנה מתרחש גם בתרחיש הבא, מלבד ה-CLI המפורט לעיל
|
| 5 |
בדוק אם VCUBE-1 נרשם ב-SBC לגישה של Webex Calling. VCUBE-2 היה נטען מחדש עד עכשיו.
VCUBE-1 הוא עכשיו ה-LGW הפעיל. |
| 6 |
הסתכל ביומן איתור הבאגים הרלוונטי ב-VCUBE-1 ששולח SIP REGISTER ל-Webex Calling דרך ה-IP הווירטואלי ומקבל תגובת 200 OK. VCUBE
|
קביעת התצורה של Unified CM עבור Webex Calling
קביעת התצורה של SIP Trunk Security Profile עבור Trunk לשער מקומי
במקרים שבהם שער המקומי ושער PSTN נמצאים באותו מכשיר, יש להפעיל את Unified CM כדי להבדיל בין שני סוגי תעבורה שונים (שיחות מ-Webex ומ-PSTN) שמקורם באותו מכשיר ולהחיל סוג מובחן של שירות על סוגי השיחות האלה. הטיפול המובחן בשיחות מושג על ידי הקצאת שני ענפי trunk בין Unified CM לבין המכשיר עם השער המקומי ושער PSTN המשולבים הדורש יציאות האזנה שונות של SIP עבור שני ענפי ה-trunk.
|
צור פרופיל SIP Trunk Security Profile ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
קביעת התצורה של פרופיל SIP עבור ה-Trunk של השער המקומי
|
צור פרופיל SIP ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
יצירת מרחב חיפוש שיחות עבור שיחות מ-Webex
|
צור מרחב חיפוש שיחות עבור שיחות שמקורן ב-Webex עם ההגדרות הבאות:
המחיצה האחרונה onNetRemote נמצאת בשימוש רק בסביבה מרובת אשכולות שבה פרטי ניתוב מוחלפים בין אשכולות Unified CM באמצעות שירות חיפוש בין-אשכולות (ILS) או שכפול תוכנית חיוג גלובלי (GDPR). | ||||||||||
קביעת התצורה של SIP Trunk אל Webex וממנו
|
צור SIP trunk עבור השיחות אל Webex וממנו באמצעות השער המקומי עם ההגדרות הבאות:
| ||||||||||||||||||||||||||
קביעת התצורה של קבוצת ניתוב עבור Webex
|
צור קבוצת ניתוב עם ההגדרות הבאות:
| ||||||||
קביעת התצורה של רשימת ניתוב עבור Webex
|
צור רשימת ניתוב עם ההגדרות הבאות:
| ||||||||||||||
יצירת מחיצה עבור יעדי Webex
|
צור מחיצה עבור יעדי Webex עם ההגדרות הבאות:
| ||||||||
מה הלאה?
הקפד להוסיף את המחיצה הזו לכל מרחבי חיפוש השיחות שצריכה להיות להם גישה ליעדי Webex. עליך להוסיף מחיצה זו באופן ספציפי למרחב חיפוש השיחות המשמש כמרחב החיפוש של השיחות הנכנסות בענפי trunk של PSTN, כך שניתן יהיה לנתב שיחות מ-PSTN ל-Webex.
קביעת התצורה של רשימת ניתוב עבור יעדי Webex
|
קבע את התצורה של דפוסי נתיב עבור כל טווח DID ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של נורמליזציית חיוג מקוצר בין אתרים עבור Webex
|
אם נדרש חיוג מקוצר בין אתרים ל-Webex, קבע את התצורה של תבניות הנורמליזציה של החיוג עבור כל טווח ESN ב-Webex עם ההגדרות הבאות:
| ||||||||||||||||||
הגדרת תכונות Webex Calling שלך
הגדרת קבוצת גישוש
קבוצות גישוש מנתבות שיחות נכנסות לקבוצה של משתמשים או סביבות עבודה. ניתן אפילו לקבוע את התצורה של תבנית לניתוב לקבוצה שלמה.
לקבלת מידע נוסף אודות אופן ההגדרה של קבוצת גישוש, ראה קבוצות גישוש ב-Cisco Webex Control Hub.
יצירת תור שיחות
באפשרותך להגדיר תור שיחות כך שכאשר לא ניתן לענות לשיחות של לקוחות, הם מקבלים מענה אוטומטי, הודעות מידע ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה והניהול של תור שיחות, ראה ניהול תורי שיחות ב-Cisco Webex Control Hub.
יצירת לקוח פקיד קבלה
עזור לתמוך בצרכים של הצוות המטפל בלקוחות. באפשרותך להגדיר משתמשים כמרכזיות טלפוניות, כדי שיוכלו לסנן שיחות נכנסות לאנשים מסוימים בארגון שלך.
לקבלת מידע אודות אופן ההגדרה וההצגה של לקוחות פקידי הקבלה שלך, ראה לקוחות פקידי קבלה ב-Cisco Webex Control Hub.
יצירה וניהול של מערכות ניתוב אוטומטי
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. צור לוח זמנים של 24 שעות או ספק אפשרויות שונות כאשר העסק שלך פתוח או סגור.
לקבלת מידע אודות אופן היצירה והניהול של מערכות ניתוב אוטומטי, ראה ניהול מערכות ניתוב אוטומטי ב-Cisco Webex Control Hub.
קבע את התצורה של קבוצת זימון
תכונת הזימון הקבוצתי מאפשרת למשתמש לבצע שיחה חד-כיוונית או לבצע זימון קבוצתי של עד 75 משתמשים ייעודיים על ידי חיוג מספר או שלוחה המוקצים לקבוצת זימון ספציפית.
לקבלת מידע אודות אופן ההגדרה והעריכה של קבוצות זימון, ראה קביעת התצורה של קבוצת זימון ב-Cisco Webex Control Hub.
הגדרת מענה לשיחות
שפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כדי שהמשתמשים יוכלו לענות לשיחות של האחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו.
לקבלת מידע אודות אופן ההגדרה של קבוצת מענה לשיחות, ראה מענה לשיחות ב-Cisco Webex Control Hub.
הגדרת חניית שיחות
חניית שיחות מאפשרת לקבוצה מוגדרת של משתמשים להחנות שיחות כנגד חברים זמינים אחרים בקבוצת חניית שיחות. חברים אחרים בקבוצה יכולים לענות לשיחות חונות בטלפון שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה של חניית שיחות, ראה חניית שיחות ב-Cisco Webex Control Hub.
הפעל התפרצות עבור משתמשים
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל . |
| 2 |
בחרו משתמש ולחצו על Calling. |
| 3 |
עבור אל הקטע 'הרשאות בין משתמשים ' ' ובחר 'התפרצות'. |
| 4 |
הפעל את הלחצן הדו-מצבי כדי לאפשר למשתמשים אחרים להוסיף את עצמם לשיחה המתמשכת של משתמש זה. |
| 5 |
סמן השמע צליל כאשר משתמש זה מתפרץ בשיח ה אם ברצונך להשמיע צליל לאחרים כאשר משתמש זה מתפרץ בשיחה שלו. ההגדרה השמע צליל כאשר משתמש זה מתפרץ בשיחה אינה חלה על פונקציונליות ההתפרצות של מפקח Customer Experience Basic ו-Essentials. גם אם תפעיל אפשרות זו עבור מפקח, המערכת לא תשמיע את צליל ההתראה לנציג כאשר מפקח מתפרץ לשיחת תור השיחות שלו. אם ברצונך להשמיע צליל לנציג כאשר מפקח מתפרץ בשיחה שלו, באפשרותך להפעיל אותו באמצעות הגדרות 'צליל התראה עבור נציגים'. לקבלת מידע נוסף, ראה את צור תו ר קטע חוויית לקוח בסיסית של Webe x אוdefault filter name יסודות חוויית הלקוח של Webex... |
| 6 |
לחץ על שמור. |
אפשר פרטיות עבור משתמש
| 1 |
היכנס אל Control Hub, ועבור אל . |
| 2 |
בחר משתמש ולחץ על Calling. |
| 3 |
עבור לאזור ההרשאות בין המשתמ ש ובחר פרטיות. |
| 4 |
בחר את הגדרות הפרטיות המתאימות עבור משתמש זה.
|
| 5 |
סמן את תיבת הסימון הפעל פרטיות. לאחר מכן תוכל להחליט לחסום את כולם על ידי כך שלא תבחר חברים מהרשימה הנפתחת. לחלופין, תוכל לבחור את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב הקו של המשתמש הזה. אם אתה מנהל מיקום, רק המשתמשים, סביבות העבודה והקווים הווירטואליים המתייחסים למיקומים שהוקצו לך יופיעו ברשימה הנפתחת. בטל את הסימון של אפשר פרטיו ת כדי לאפשר לכולם לנטר את מצב הקו. |
| 6 |
בדוק את הפרטיות של אכוף עבור מענה לשיחות מופנו ת ותיבת הסימון של פריצה כדי לאפשר פרטיות עבור מענה לשיחות מופנות ופריצת מצב.
|
| 7 |
מתוך הוסף חבר לפי שם, בחר את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב קו הטלפון ולהפעיל מענה לשיחות מופנות והתפרצות. |
| 8 |
כדי לסנן את החברים שאתה בוחר, השתמש במסנן לפי שם, מספר או שדה שלוח ה. |
| 9 |
לחץ על הסר הכ ל כדי להסיר את כל החברים שנבחרו. כדי להסיר חבר בודד, לחץ על מחק לצד שם החבר. |
| 10 |
לחץ על שמור. |
קבע תצורה של ניטור
המספר המקסימלי של קווים מנוטרים עבור משתמש הוא 50. עם זאת, בעת קביעת התצורה של רשימת הניטור, שקול את מספר ההודעות שמשפיעות על רוחב הפס בין Webex Calling לרשת שלך. כמו כן, קבע את הקווים המרבי המנוטרים לפי מספר לחצני הקו בטלפון של המשתמש.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com , עבור אל ניהול ולאחר מכן לחץ על משתמשים. |
| 2 |
בחר את המשתמש שברצונך לשנות ולחץ על התקשרות. |
| 3 |
עבור אל הקטע 'הרשאות בין משתמשים ' ' ובחר ניטור. |
| 4 |
בחר מבין האפשרויות הבאות:
באפשרותך לכלול קו וירטואלי ברשימת הוסף קו מנוט ר עבור ניטור משתמשים. |
| 5 |
בחר אם ברצונך להודיע למשתמש זה על שיחות חונות, חפש את האדם או שלוחת חניית השיחות שיש לנטר ולאחר מכן לחץ על שמור. רשימת הקווים המנוטרים ב-Control Hub תואמת לסדר הקווים המנוטרים המופיעים במכשיר של המשתמש. באפשרותך לסדר מחדש את רשימת הקווים המנוטרים בכל עת. השם שמופיע עבור הקו המנוטר הוא השם שהוזן בשדות השם הפרטי ושם המשפחה במזהה המתקשר עבור המשתמש, סביבת העבודה והקו הווירטואלי. |
הפעל צליל אזהרה של גשר שיחה עבור משתמשים
לפני שתתחיל
| 1 |
היכנס אל Control Hub, ועבור אל . |
| 2 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 |
עבור אל הרשאות בין משתמשים, ולחץ על צליל אזהרה של גישור שיחה. |
| 4 |
הפעל את צליל אזהרה של גישור שיחה, ולאחר מכן לחץ על שמור. כברירת מחדל, תכונה זו מופעלת. למידע נוסף על גישור לשיחות בקו משותף של MPP, ראה קווים משותפים בטלפון השולחני מרובה הפלטפורמות שלך. למידע נוסף על גישור שיחות בקו משותף ביישום Webex, ראה הופעת קו משותף עבור WebexApp. |
הפעלת "כיסא חם" עבור משתמש
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com , עבור אל ניהול ובחר משתמשים. |
| 2 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 |
עבור אל הקטע 'הרשאות בין משתמשים ' ' ובחר 'כיסא חם' והפעל את הלחצן הדו-מצבי. |
| 4 |
הזן את השם או המספר של מארח ה-Hoteling בתוך מיקום "כיסא חם " חפש שדה ובחר את מארח ה-hoteling שברצונך להקצות למשתמש. ניתן לבחור רק מארח "כיסא חם" אחד. אם תבחר מארח "כיסא חם" אחר, הראשון יימחק. אם אתה מנהל מיקום, תוכל להקצות רק את מארח "כיסא חם" הנוגע למיקומים שהוקצו לך. |
| 5 |
כדי להגביל את הזמן שבו משתמש יכול להיות משויך למארח "כיסא חם", בחר את מספר השעות שבהן המשתמש יכול להשתמש במארח "כיסא חם" מהתפריט הנפתח של תקופ ת ההגבלה של ההתאחדות. המשתמש יתנתק אוטומטית לאחר השעה שנבחרה. הודעת שגיאה מוצגת במסך אם תקופת שיוך המגבלה שצוינה עבור המשתמש חורג מתקופת שיוך המגבלה של מארח ה-Hoteling שנבחר. לדוגמה, אם למארח האירוח יש תקופת שיוך מגבלה של 12 שעות ותקופת שיוך המגבלה של המשתמש היא 24 שעות, מוצגת הודעת שגיאה. במקרים כאלה, עליך להאריך את תקופת השיוך המגבלה של מארח "כיסא חם" אם נדרש זמן רב יותר עבור המשתמש. |
| 6 |
לחץ על שמור. משתמש יכול גם לחפש ולאתר את מארח ה-Hoteling שהוא רוצה להשתמש בו מ-User Hub. למידע נוסף, ראה גישה לפרופיל ההתקשרות שלך מכל מקום. |
מגמות אימוץ ודוחות שימוש עבור Webex Calling
הצג דוחות שיחות
באפשרותך להשתמש בדף 'ניתוח נתונים' ב-Control Hub כדי לקבל תובנות לגבי האופן שבו אנשים משתמשים ב-Webex Calling וב-Webex App (מעורבות), והאיכות של חוויית מדיית השיחות שלהם. כדי לגשת לניתוח נתונים של Webex Calling, היכנס אל Control Hub ולאחר מכן עבור אל ניתוח נתונים ובחר בלשונית שיחות .
| 1 |
לקבלת דוחות מפורטים של היסטוריית שיחות, היכנס אל Control Hub ולאחר מכן עבור אל . |
| 2 |
בחר היסטוריית שיחות מפורטת. לקבלת מידע אודות שיחות באמצעות המופע הייעודי, ראה ניתוח נתונים של המופע הייעודי. |
| 3 |
כדי לגשת לנתוני איכות מדיה, היכנס ל-Control Hub ולאחר מכן עבור אל ניתוח נתונים ולאחר מכן בחר שיחות. לקבלת מידע נוסף, ראה ניתוח נתונים עבור קו המוצרים של שיתוף הפעולה בענן.
|
הפעל את כלי CScan
CScan הוא כלי מוכנות רשת שנועד לבדוק את חיבור הרשת שלך ל-Webex Calling.
|
לקבלת מידע נוסף, ראה שימוש ב-CScan כדי לבדוק את איכות הרשת של Webex Calling. |
הטמעת זמינות גבוהה של CUBE כשער מקומי
יסודות
דרישות מקדימות
לפני פריסת CUBE HA כשער מקומי עבור Webex Calling, ודא שיש לך הבנה מעמיקה של המושגים הבאים:
-
יתירות מקופסה לקופסה בשכבה 2 עם CUBE Enterprise לשימור שיחות עם מצב
הנחיות התצורה המופיעות במאמר זה מבוססות על ההנחה שישנה פלטפורמת שער מקומית ייעודית ללא תצורת קול קיימת. אם פריסה ארגונית קיימת של CUBE משתנה כדי להשתמש גם בפונקציית השער המקומי עבור Cisco Webex Calling, שים לב היטב לתצורה שהוחלה כדי להבטיח שזרימות השיחות והפונקציונליות הקיימות אינן משתבשות וודא שאתה עומד בדרישות התכנון של CUBE HA.
רכיבי חומרה ותוכנה
CUBE HA כשער מקומי דורש את IOS-XE גרסה 16.12.2 ואילך ופלטפורמה שבה הפונקציות CUBE HA ו-LGW נתמכות שתיהן.
פקודות התצוגה והיומנים במאמר הזה מבוססים על מהדורת תוכנה מינימלית של Cisco IOS-XE 16.12.2 המוטמעת ב-vCUBE (CSR1000v).
חומר עזר
הנה כמה מדריכי תצורה מפורטים של CUBE HA עבור פלטפורמות שונות:
-
סדרת ISR 4K – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
הארכיטקטורה המועדפת של Cisco עבור Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
סקירה כללית של הפתרון Webex Calling
Cisco Webex Calling הוא הצעת שיתוף פעולה המספקת חלופה מבוססת ענן מרובת דיירים לשירות טלפון מקומי של מרכזת פרטית (PBX) עם אפשרויות PSTN מרובות ללקוחות.
פריסת השער המקומי (המיוצגת להלן) היא הנושא המרכזי במאמר הזה. ה-trunk של השער המקומי (PSTN המבוסס על הסביבה המקומית) ב-Webex Calling מאפשר קישוריות לשירות PSTN בבעלות הלקוח. הוא גם מספק קישוריות לפריסת IP PBX מקומית כגון Cisco Unified CM. כל התקשורת אל הענן וממנו מאובטחת באמצעות תעבורת TLS עבור SIP ו-SRTP למדיה.
האיור שלהלן מציג פריסת Webex Calling ללא IP PBX קיים, והוא חל על פריסה של אתר יחיד או על פריסה מרובת אתרים. התצורה המתוארת במאמר זה מבוססת על הפריסה הזו.
יתירות מקופסה לקופסה בשכבה 2
יתירות מקופסה לקופסה בשכבה 2 של CUBE HA משתמשת בפרוטוקול התשתית של קבוצת היתירות (RG) כדי ליצור זוג נתבים במצב פעיל/מצב המתנה. זוג זה חולק את אותה כתובת IP וירטואלית (VIP) בכל הממשקים המתאימים ומחליף ללא הרף הודעות מצב. פרטי ההפעלה של CUBE עוברים בדיקה בנקודת ביקורת בין שני הנתבים, דבר מאפשר לנתב שבמצב המתנה לקחת על עצמו את כל האחריות על עיבוד שיחות ה-CUBE באופן מיידי אם הנתב הפעיל יוצא מכלל שימוש, וכתוצאה מכך מתאפשר שימור של איתות ומדיה עם מידע על המצב.
הבדיקה בנקודת הביקורת מוגבלת לשיחות מחוברות עם מנות מדיה. שיחות במעבר אינן עוברות בדיקת ביקורת (לדוגמה, מצב ניסיון או צלצול).
במאמר זה, CUBE HA יתייחס ליתירות מקופסה לקופסה בשכבה 2 של CUBE בזמינות גבוהה (HA) לצורך שימור שיחות עם מצב
החל מ-IOS-XE 16.12.2, ניתן לפרוס את CUBE HA כשער מקומי עבור פריסות trunk של של Cisco Webex Calling (PSTN המבוסס על הסביבה המקומית) ואנו נסקור שיקולי תכנון ותצורות במאמר זה. איור זה מציג הגדרה טיפוסית של CUBE HA כשער מקומי לפריסת trunk של Cisco Webex Calling.
רכיב אינפרא של קבוצת יתירות
רכיב האינפרא של קבוצת היתירות (RG) מספק את התמיכה בתשתית התקשורת מקופסה לקופסה בין שני רכיבי ה-CUBE ומנהל משא ומתן על מצב היתירות היציב הסופי. הרכיב הזה מספק גם:
-
פרוטוקול דמוי HSRP שמנהל משא ומתן על מצב היתירות הסופי עבור כל נתב על-ידי החלפת הודעות keepalive ו-hello בין שני רכיבי ה-CUBE (באמצעות ממשק הבקרה) – GigabitEthernet3 באיור למעלה.
-
מנגנון תעבורה לבדיקת ביקורת של מצב האיתות והמדיה עבור כל שיחה מהנתיב הפעיל לנתב במצב המתנה (דרך ממשק הנתונים) – GigabitEthernet3 באיור למעלה.
-
התצורה והניהול של ממשק ה-IP הווירטואלי (VIP) עבור ממשקי התעבורה (ניתן לקבוע את התצורה של ממשקי תעבורה מרובים באמצעות אותה קבוצת RG) – GigabitEthernet 1 ו-2 נחשבים לממשקי תעבורה.
יש לקבוע את התצורה של רכיב ה-RG הזה באופן ספציפי כדי לתמוך בקול B2B HA.
ניהול כתובות IP וירטואלי (VIP) הן עבור איתות והן עבור מדיה
B2B HA מסתמך על VIP כדי להשיג יתירות. ממשקי ה-VIP והממשקים הפיזיים הקשורים אליהם בשני רכיבי ה-CUBE בזוג CUBE HA חייבים לשכון באותה רשת משנה של LAN. קביעת התצורה של ה-VIP ואיגוד ממשק ה-VIP ליישום קולי מסוים (SIP) היא הכרחית לתמיכה קולית ב-B2B HA. מכשירים חיצוניים כגון Unified CM, SBC לגישה של Webex Calling, ספק שירות או Proxy, משתמשים ב-VIP ככתובת ה-IP המהווה יעד עבור השיחות החוצות את נתבי CUBE HA. לפיכך, מנקודת מבט של Webex Calling, זוגות ה-CUBE HA פועלים כשער מקומי יחיד.
האיתות על שיחות ופרטי הפעלת RTP של שיחות שנוצרו עוברים בדיקה בנקודת הביקורת מהנתב הפעיל ועד הנתב במצב המתנה. כאשר הנתב הפעיל מושבת, הנתב שבמצב המתנה לוקח פיקוד וממשיך להעביר את תעבורת RTP שנותבה קודם לכן על-ידי הנתב הראשון.
שיחות שהיו במצב ארעי בזמן יתירות הכשל לא יישמרו לאחר המעבר. לדוגמה, שיחות שעדיין לא נוצרו במלואן או נמצאות בתהליך של שינוי באמצעות פונקציית העברה או החזקה. שיחות שנוצרו עשויות להתנתק לאחר המעבר.
להלן הדרישות לשימוש ב-CUBE HA כשער מקומי עבור יתירות כשל של שיחות עם פרטי מצב:
-
CUBE HA לא יכול למקם ממשקי TDM או ממשקים אנלוגיים במשותף
-
Gig1 ו-Gig2 מכונים ממשקי תעבורה (SIP/RTP) ו-Gig3 הוא ממשק בקרה/נתונים של קבוצת יתירות (RG)
-
לא ניתן למקם יותר מ-2 זוגות CUBE HA באותו דומיין שכבה 2, אחד עם מזהה קבוצה 1 והשני עם מזהה קבוצה 2. אם אתה קובע את התצורה של 2 זוגות HA עם אותו מזהה קבוצה, ממשקי בקרה/נתונים של RG צריכים להיות שייכים לדומיינים שונים בשכבה 2 (vlan, מתג נפרד)
-
ערוץ היציאה נתמך הן עבור ממשקי הבקרה/הנתונים של RG והן עבור ממשקי התעבורה
-
כל האיתותים/המדיה מקורם בכתובת ה-IP הווירטואלית ואליה
-
בכל פעם שפלטפורמה נטענת מחדש בקשר של CUBE-HA, היא תמיד מאותחלת למצב המתנה
-
כתובת נמוכה יותר עבור כל הממשקים (Gig1, Gig2, Gig3) צריכה להיות באותה פלטפורמה
-
מזהה ממשק היתירות, rii, צריך להיות ייחודי לשילוב זוג/ממשק באותה שכבה 2
-
התצורה בשני רכיבי ה-CUBE חייבת להיות זהה, כולל תצורה פיזית, וחייבת לפעול באותו סוג פלטפורמה ובאותה גרסת IOS-XE
-
לא ניתן להשתמש בממשקי Loopback כאיגוד מכיוון שהם פעילים תמיד
-
ממשקי תעבורה (SIP/RTP) מרובים (Gig1, Gig2) דורשים קביעת תצורה של מעקב אחר ממשקים
-
CUBE-HA אינו נתמך באמצעות חיבור כבל מוצלב עבור קישור בקרה/נתונים של RG (Gig3)
-
שתי הפלטפורמות חייבות להיות זהות ולהיות מחוברות באמצעות מתג פיזי בכל הממשקים הדומים כדי ש-CUBE HA יעבוד, לדוגמה GE0/0/0 של CUBE-1 ו-CUBE-2 חייבת להסתיים באותו מתג וכן הלאה.
-
ה-WAN לא יכול להסתיים ברכיבי ה-CUBE ישירות או ב-HA של הנתונים משני הצדדים
-
גם הנתב הפעיל וגם הנתב במצב המתנה חייבים להיות באותו מרכז נתונים
-
חובה להשתמש בממשק L3 נפרד ליתירות (בקרה/נתונים של RG, Gig3). כלומר, ממשק המשמש לתעבורה אינו יכול לשמש עבור keepalives ונקודות ביקורת של HA
-
עם יתירות כשל, רכיב ה-CUBE שהיה פעיל בעבר עובר טעינה מחדש לפי תכנון המוצר, תוך שמירה על איתות ומדיה
קביעת התצורה של יתירות בשני רכיבי ה-CUBE
עליך לקבוע את התצורה של יתירות מקופסה לקופסה בשכבה 2 בשני רכיבי -CUBE המיועדים לשימוש בזוג HA כדי להעלות כתובות IP וירטואליות.
| 1 |
קבע את התצורה של מעקב אחר ממשק ברמה גלובלית כדי לעקוב אחר מצב הממשק.
ה-CLI של המעקב משמש ב-RG כדי לעקוב אחר מצב ממשק התעבורה הקולית, כך שהנתיב הפעיל ייצא מתפקידו הפעיל לאחר שממשק התעבורה יושבת. | ||
| 2 |
קבע את התצורה של RG לשימוש עם VoIP HA תחת מצב המשנה של יתירות היישום.
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 3 |
הפעל יתירות מקופסה לקופסה עבור יישום CUBE. קבע את התצורה של ה-RG מהשלב הקודם תחת
יתירות-קבוצה 1 – הוספה והסרה של פקודה זו מחייבים טעינה מחדש כדי שהתצורה המעודכנת תיכנס לתוקף. נטען מחדש את הפלטפורמות לאחר שהתצורה תוחל במלואה. | ||
| 4 |
קבע את תצורת ממשקי Gig1 ו-Gig2 עם כתובות ה-IP הווירטואליות המתאימות שלהם כפי שמוצג להלן והחל את מזהה ממשק היתירות (rii)
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 5 |
שמור את התצורה של רכיב ה-CUBE הראשון וטען אותה מחדש. הפלטפורמה האחרונה לטעינה מחדש היא תמיד זו שתהיה במצב המתנה.
לאחר שהאתחול של VCUBE-1 יושלם, שמור את התצורה של VCUBE-2 וטען אותה מחדש.
| ||
| 6 |
ודא שהתצורה מקופסה לקופסה פועלת כצפוי. הפלט הרלוונטי מובלט בכתב מודגש. VCUBE-2 נטען מחדש אחרון ולפי שיקולי התכנון; הפלטפורמה שנטענת מחדש אחרונה תמיד תהיה במצב המתנה. |
קביעת התצורה של שער מקומי בשני רכיבי ה-CUBE
בתצורה לדוגמה, אנו משתמשים במידע ה-trunk הבא מ-Control Hub כדי לבנות את תצורת השער המקומי בשתי הפלטפורמות, VCUBE-1 ו-VCUBE-2. שם המשתמש והסיסמה עבור הגדרה זו הם כדלקמן:
-
שם משתמש: חוסיין1076_LGU
-
סיסמה: lOV12MEaZx
| 1 |
ודא שמפתח תצורה נוצר עבור הסיסמה, באמצעות הפקודות המוצגות להלן, לפני שניתן יהיה להשתמש בה בפרטי הכניסה ובסודות המשותפים. סיסמאות מסוג 6 מוצפנות באמצעות צופן AES ומפתח תצורה זה המוגדר על-ידי המשתמש.
להלן תצורת השער המקומי שתחול על שתי הפלטפורמות בהתבסס על הפרמטרים של Control Hub המוצגים לעיל, שמירה וטעינה מחדש. פרטי כניסה של SIP Digest מ-Control Hub מסומנים ב-מודגשים.
כדי להציג את פלט פקודת ההצגה, ביצענו טעינה מחדש של VCUBE-2 ואחריו VCUBE-1, דבר שהופך את VCUBE-1 לרכיב ה-CUBE במצב המתנה ואת VCUBE-2 לרכיב ה-CUBE הפעיל |
| 2 |
בכל זמן נתון, רק פלטפורמה אחת תשמור על רישום פעיל כשער המקומי עם ה-SBC לגישה של Webex Calling. עיין בפלט של פקודות ההצגה הבאות. show redundancy application group 1 הצג מצב רישום sip-ua
מהפלט שלעיל, תוכל לראות ש-VCUBE-2 הוא ה-LGW הפעיל ששומר על הרישום עם SBC לגישה של WeBEX Calling, בעוד שהפלט של "SHOW SIP-UA REGISTER STATUS" ריק ב-VCUBE-1 |
| 3 |
כעת הפעל את תהליכי איתור הבאגים הבאים ב-VCUBE-1
|
| 4 |
בצע הדמיה של יתירות כשל על-ידי הנפקת הפקודה הבאה ב-LGW הפעיל, VCUBE-2 במקרה זה.
מעבר מה-LGW הפעיל ל-LGW שבמצב המתנה מתרחש גם בתרחיש הבא, מלבד ה-CLI המפורט לעיל
|
| 5 |
בדוק אם VCUBE-1 נרשם ב-SBC לגישה של Webex Calling. VCUBE-2 היה נטען מחדש עד עכשיו.
VCUBE-1 הוא עכשיו ה-LGW הפעיל. |
| 6 |
הסתכל ביומן איתור הבאגים הרלוונטי ב-VCUBE-1 ששולח SIP REGISTER ל-Webex Calling דרך ה-IP הווירטואלי ומקבל תגובת 200 OK. VCUBE
|
סקירה של Webex Meetings
דמיין שתוכל להשתמש בתכונות שיחות, ניידות ו-PBX בענן ברמה ארגונית, יחד עם יישום Webex להעברת הודעות ופגישות ושיחות מלקוח תוכנה של Webex Calling או ממכשיר Cisco. זה בדיוק מה ש-Webex Calling מציע לך.
Webex Calling מספק את התכונות והיתרונות הבאים:
-
שיחות למנויים עבור משתמשי טלפוניה ואזורים משותפים.
-
שירותי ענן מאובטחים ואמינים המסופקים על ידי ספקי שירותים אזוריים מהימנים
-
גישה לאפליקציית Webex עבור כל משתמש, תוך הוספת תקשורת מאוחדת עשירה ושירותי שיתוף פעולה בצוות.
-
Webex Meetings כתוסף משולב אופציונלי כדי לספק את חוויות הפגישות הפרימיום שהמשתמשים הארגוניים מצפים להן.
-
גישה לרשתות טלפוניה מתחלפות ציבוריות (PSTN) כדי לאפשר למשתמשים שלך לחייג מספרים מחוץ לארגון. השירות מסופק באמצעות תשתית ארגונית קיימת
-
שער מקומי ללא IP PBX מקומי
-
סביבת שיחות קיימת של Unified CM
-
אפשרויות PSTN שסופקו על-ידי שותף או Cisco
-
-
תמיכה ברמה 1 המסופקת על ידי השותף שלך, תמיכה ברמה הבאה המסופקת על ידי Cisco
Control Hub הוא פורטל ניהול מבוסס אינטרנט שמשתלב עם Webex Calling כדי לייעל את ההזמנות והתצורה שלך, ולרכז את הניהול של ההצעה המצורפת - Webex Calling, יישום Webex ו-Webex Meetings.
|
תכונה |
תיאור |
|---|---|
|
ניתוב אוטומטי |
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. ניתן ליצור לוח זמנים של 24 שעות או לספק אפשרויות שונות כאשר העסק שלך פתוח או סגור. ניתן אפילו לנתב שיחות בהתבסס על תכונות מזהה מתקשר כדי ליצור רשימות VIP או לטפל בשיחות מקידומות אזור מסוימות באופן שונה. |
|
תור שיחות |
באפשרותך להגדיר תור שיחות כאשר אין באפשרותך לענות לשיחות נכנסות. באפשרותך לספק למתקשרים מענה אוטומטי, הודעות נוחות ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם. |
|
מענה לשיחות |
באפשרותך לשפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כך שמשתמשים יוכלו לענות לשיחות של משתמשים אחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו. |
|
חניית שיחות |
באפשרותך להפעיל שיחה חונה כדי לאפשר למשתמשים להעביר שיחה להמתנה ולהרים אותה מטלפון אחר. |
|
קבוצת גישוש |
ייתכן שתרצה להגדיר קבוצות גישוש בתרחישים הבאים:
|
|
קבוצת זימון |
ניתן ליצור קבוצת זימון כך שמשתמשים יוכלו לשלוח הודעת שמע לאדם, למחלקה או לצוות. כאשר מישהו שולח הודעה לקבוצת קידוד, ההודעה מושמעת בכל המכשירים בקבוצה. |
|
לקוח פקיד קבלה |
עזור לתמוך בצרכים של הצוות המטפל בלקוחות בכך שתיתן להם אפשרויות מלאות של בקרת שיחות, ניטור קווים בקנה מידה גדול, תורי שיחות, אפשרויות ותצוגות מרובות של ספר טלפונים, שילוב Outlook ועוד. |
|
תכונה |
תיאור |
|---|---|
|
דחיית שיחות אנונימיות |
משתמשים יכולים לדחות שיחות נכנסות עם מזהי מתקשר חסומים. |
|
המשכיות עסקית |
אם הטלפונים של המשתמשים אינם מחוברים לרשת מסיבות כגון הפסקת חשמל, בעיות רשת וכן הלאה, המשתמשים יכולים להעביר שיחות נכנסות למספר טלפון ספציפי. |
|
הפניית שיחות |
המשתמשים יכולים להפנות שיחות נכנסות לטלפון אחר. |
|
הפניית שיחות סלקטיבית |
המשתמשים יכולים להפנות שיחות בזמנים ספציפיים ממתקשרים ספציפיים. הגדרה זו תקבל עדיפות על 'הפניית שיחות'. |
|
הודעה על שיחה |
המשתמשים יכולים לשלוח לעצמם דוא"ל כאשר הם מקבלים שיחה בהתאם לקריטריונים מוגדרים מראש, כגון מספר טלפון או תאריך ושעה. |
|
שיחה ממתינה |
המשתמשים יכולים לאפשר מענה לשיחות נכנסות נוספות. |
|
נא לא להפריע |
משתמשים יכולים לאפשר באופן זמני לכל השיחות לעבור ישירות לדואר הקולי. |
|
משרד בכל מקום |
המשתמשים יכולים להשתמש בטלפונים הנבחרים שלהם ("מיקומים") כשלוחה של מספר הטלפון בעבודה ותוכנית החיוג שלהם. |
|
התראת עדיפות |
המשתמשים יכולים לצלצל לטלפונים שלהם עם צלצול ייחודי כאשר מתקיימים קריטריונים מוגדרים מראש, כגון מספר טלפון או תאריך ושעה. |
|
משרד מרוחק |
המשתמשים יכולים לבצע שיחות מטלפון מרוחק ולגרום לו להופיע מהקו שלהם בעבודה. בנוסף, כל השיחות הנכנסות לקו העסקי שלהם מצלצלות בטלפון מרוחק זה. |
|
קבלת שיחות סלקטיבית |
המשתמשים יכולים לקבל שיחות בזמנים ספציפיים ממתקשרים ספציפיים. |
|
דחיית שיחות סלקטיבית |
המשתמשים יכולים לדחות שיחות בזמנים ספציפיים ממתקשרים ספציפיים. |
|
צלצול רציף |
צלצל ב-5 מכשירים לכל היותר בזה אחר זה עבור שיחות נכנסות. |
|
צלצול בו-זמני |
צלצל למספרים של המשתמשים ואנשים אחרים ("נמעני השיחה") בו-זמנית עבור שיחות נכנסות. |
הקצאת שירותים, מכשירים ומשתמשים ב-Control Hub, הפעלה צולבת לתצורה מפורטת בפורטל ניהול השיחות
Control Hub (https://admin.webex.com) הוא פורטל ניהול המשתלב עם Webex Calling כדי לייעל את ההזמנות והתצורה שלך, ולרכז את הניהול של ההצעה המצורפת - Webex Calling, יישום Webex ו-Meetings.
Control Hub הוא הנקודה המרכזית להקצאת כל השירותים, המכשירים והמשתמשים. באפשרותך לבצע הגדרה ראשונה של שירות השיחות שלך, לרשום טלפוני MPP בענן (באמצעות כתובת MAC), לקבוע את התצורה של משתמשים על-ידי שיוך מכשירים, הוספת מספרים, שירותים, תכונות שיחה וכן הלאה. כמו כן, מ-Control Hub, באפשרותך לבצע הפעלה צולבת לפורטל מנהלי השיחות.
חוויית המשתמש
למשתמשים יש גישה לממשקים הבאים:
-
Webex Calling – לקוח תוכנה לשיחות במותג Cisco. לקבלת מידע נוסף, ראה גלה את היישום החדש Cisco Webex Calling.
-
הגדרות Webex (https://settings.webex.com) – ממשק שבו המשתמשים יכולים להגדיר העדפות עבור הפרופיל, להוריד את יישום Webex ולהפעיל צולבת בפורטל משתמשי השיחות עבור הגדרות התקשרות. לקבלת מידע נוסף, ראה שינוי הגדרות Cisco Webex שלך.
-
Webex App – יישום הכלול במינוי כלקוח העברת הודעות בצוותים במותג Cisco. לקבלת מידע נוסף, ראה תחילת העבודה עם יישום Cisco Webex.
-
Webex Meetings – יישום אופציונלי נוסף כפתרון פגישות. לקבלת מידע נוסף, ראה Webex Meetings.
מנהלי מערכת של לקוח
כמנהל מערכת של לקוח בגרסת ניסיון או במינוי בתשלום ל-Webex Calling, באפשרותך להגדיר את הארגון שלך ב-Control Hub על-ידי הוספת מיקומים, רישיונות, מספרי טלפון, תכונות שיחות, משתמשים וסביבות עבודה (מכשירים לחדר שנרשמים לענן Webex). אתה יכול לנהל את כל הרכיבים האלה גם משם.
-
לקבלת הדרכה, עיין במדריך התצורה עבור לקוחותמתקשרי Webex של Cisco Webex.
-
למידע נוסף על הצעת Webex Calling, ראה Cisco Webex Calling בגיליון הנתונים של Cisco Collaboration Flex עבור לקוחות קצה
שותפים
כספק שירות שותף, אתה יכול למתג, לשווק ולמכור שיחות Webex ללקוחות שלך. אתה יכול להגדיר ולהרחיב גירסאות ניסיון, לפרוס שירותים עבור הלקוחות שלך וליצור ולהקצות הזמנות עבור הלקוחות שלך.
-
לקבלת הדרכה, עיין במדריך התצורה עבור לקוחות מתקשרי Webex של Cisco (תוכנית הרשמה מוקדמת של שותפים).
-
לקבלת משאבים נוספים לשותפים, עיין במשאבים Webex Calling Sales Connect. (דורש אישורי שותפים.)
זמינות
עיין בכותרת Webex Calling במאמר היכן Cisco Webex Available עבור מדינות שבהן Webex Calling זמין למכירה.
צא לסיור ב-Control Hub
Control Hub הוא ממשק מבוסס אינטרנט יחיד ומהימן לניהול הארגון שלך, ניהול המשתמשים שלך, הקצאת שירותים, ניתוח מגמות הטמעה ואיכות שיחות, ועוד.
כדי שהארגון שלך יוכל להתחיל לעבוד, אנו ממליצים לך להזמין כמה משתמשים להצטרף ל-Webex App על-ידי הזנת כתובות הדוא"ל שלהם ב-Control Hub. עודד אנשים להשתמש בשירותים שאתה מספק, כולל שיחות, ולתת לך משוב על החוויה שלהם. כשתהיה מוכן, תוכל תמיד להוסיף משתמשים נוספים.
אנו ממליצים לך להשתמש בגרסת שולחן העבודה העדכנית ביותר של Google Chrome או Mozilla Firefox כדי לגשת אל Control Hub. דפדפנים במכשירים ניידים ודפדפנים שולחניים אחרים עשויים להפיק תוצאות בלתי צפויות.
השתמש במידע המוצג להלן כסיכום כללי של הדברים שתוכל לצפות להם בעת הגדרת השירותים עבור הארגון שלך. לקבלת מידע מפורט יותר, עיין בפרקים הנפרדים לקבלת הוראות שלב אחר שלב.
תחילת העבודה
לאחר שהשותף שלך ייצור את החשבון שלך, תקבל הודעת ברוכים הבאים בדוא"ל. לחץ על הקישור תחילת העבודה בדוא"ל, באמצעות Chrome או Firefox כדי לגשת אל Control Hub. הקישור מכניס אותך באופן אוטומטי עם כתובת הדוא"ל של מנהל המערכת שלך. לאחר מכן, תתבקש ליצור את סיסמת מנהל המערכת שלך.
אשף הפעם הראשונה לגרסאות ניסיון
אם השותף שלך רשם אותך לגרסת ניסיון, אשף ההגדרה מופעל באופן אוטומטי לאחר שאתה נכנס ל-Control Hub. האשף מדריך אותך בקביעת ההגדרות הבסיסיות להפעלת השירות Webex Calling, לצד שירותים אחרים, עבור הארגון שלך. תוכל להגדיר ולסקור את הגדרות השיחות שלך לפני שתסיים את הדרכת האשף.
סקור את ההגדרות
כאשר Control Hub, באפשרותך לסקור את ההגדרות שלך.
הוסף משתמשים
כעת, לאחר שהגדרת את השירותים שלך, אתה מוכן להוסיף אנשים מספר הטלפונים של החברה שלך. עבור אל משתמשים ולחץ על נהל משתמשים.
אם אתה משתמש ב-Microsoft Active Directory, מומלץ שתפעיל תחילה את סנכרון ספר טלפונים ולאחר מכן תחליט כיצד ברצונך להוסיף משתמשים. לחץ על הבא ובצע את ההוראות כדי להגדיר את Cisco Directory Connector.
הגדר כניסה יחידה (SSO)
יישום Webex משתמש באימות בסיסי. באפשרותך לבחור להגדיר SSO כך שמשתמשים יבצעו אימות מול ספק הזהויות הארגוניות שלך באמצעות פרטי הכניסה הארגוניים שלהם, ולא סיסמה נפרדת המאוחסנת ומנוהלת ב-Webex.
עבור אל הגדרות, גלול אל אימות, לחץ על שנהולאחר מכן בחר שלב ספק זהויות של צד שלישי.
הקצה שירותים למשתמשים
עליך להקצות שירותים למשתמשים שהוספת כדי שאנשים יוכלו להתחיל להשתמש ב-Webex App.
עבור אל משתמשים, לחץ על נהל משתמשים, בחר יצא ויבא משתמשים באמצעות קובץ CSV ולאחר מכן לחץ על יצא.
בקובץ שאתה מוריד, פשוט הוסף True עבור השירותים שברצונך להקצות לכל אחד מהמשתמשים שלך.
יבא את הקובץ שהושלם, לחץ על הוסף והסר שירותים ולאחר מכן לחץ על שלח. עכשיו אתה מוכן לקבוע את התצורה של תכונות שיחות, לרשום מכשירים שניתן לשתף במקום משותף, ולרשום מכשירים ולשייך אותם למשתמשים.
העצם את המשתמשים שלך
עכשיו, לאחר שהוספת משתמשים ושהוקצו להם שירותים, הם יכולים להתחיל להשתמש בטלפוני Multiplatform (MPP) הנתמכים שלהם עבור Webex Calling וWebex App לצורך פגישות והעברת הודעות. עודד אותם להשתמש בהגדרות Cisco Webex של Cisco כאמצעי גישה מרכזי.
תפקידו של השער המקומי
השער המקומי הוא מכשיר קצה ארגוני או מנוהל על-ידי שותפים לפעולה הדדית של רשת טלפוניה ממותגת ציבורית (PSTN) ופעולה הדדית של מרכזת פרטית (PBX) מדור קודם (כולל Unified CM).
ניתן להשתמש ב-Control Hub כדי להקצות שער מקומי למיקום, ולאחר מכן Control Hub מספק פרמטרים שניתן לקבוע את תצורתם ב-CUBE. שלבים אלה רושמים את השער המקומי באמצעות הענן, ולאחר מכן שירות PSTN ניתן דרך השער למשתמשי Webex Calling במיקום ספציפי.
כדי לציין ולהזמין שער מקומי, קרא את המדריך להזמנת שער מקומי.
פריסות שערים מקומיים נתמכות עבור Webex Calling
הפריסות הבסיסיות הבאות נתמכות:
ניתן לפרוס את השער המקומי באופן עצמאי או בפריסות שבהן נדרש שילוב ב-Cisco Unified Communications Manager.
פריסות שערים מקומיים ללא IP PBX מקומי
פריסות שערים מקומיים עצמאיות
איור זה מציג פריסה של Webex Calling ללא IP PBX קיים והוא חל על פריסה במיקום יחיד או על פריסה מרובת מיקומים.
עבור כל השיחות שאינן תואמות ליעדי Webex Calling שלך, Webex Calling שולח שיחות אלה לשער המקומי המוקצה למיקום לצורך העיבוד. השער המקומי מנתב את כל השיחות שמגיעות מ-Webex Calling ל-PSTN ובכיוון השני, מ-PSTN ל-Webex Calling.
שער ה-PSTN יכול להיות פלטפורמה ייעודית או להיות דייר משנה עם השער המקומי. כמו באיור הבא, אנו ממליצים על וריאציית שער PSTN הייעודי של הפריסה הזו; ניתן להשתמש בו אם לא ניתן להשתמש בשער PSTN הקיים כשער מקומי של Webex Calling .
פריסת שער מקומי המהווה דייר משנה
השער המקומי יכול להיות מבוסס IP, להתחבר ל-ITSP באמצעות SIP trunk, או מבוסס TDM באמצעות ISDN או מעגל אנלוגי. האיור הבא מציג פריסה של Webex Calling שבה השער המקומי הוא דייר משנה לצד GW/SBC של PSTN.
פריסות שערים מקומיים עם מרכזת פרטית (PBX) מקומית של Unified CM
שילובים עם Unified CM נדרשים במקרים הבאים:
-
מיקומים התומכים ב-Webex Callingמתווספים לפריסה קיימת של Cisco UC שבה Unified CM נפרס כפתרון בקרת השיחות המקומי
-
נדרש חיוג ישיר בין טלפונים הרשומים ב-Unified CM לבין טלפונים במיקומי Webex Calling.
איור זה מציג פריסה של Webex Calling שבה ללקוח יש IP PBX קיים של Unified CM.
Webex Calling שולח שיחות שאינן תואמות ליעדי Webex Calling של הלקוח לשער המקומי. זה כולל מספרי PSTN ושלוחות פנימיות של Unified CM, ש-Webex Calling אינו יכול לראות. השער המקומי מנתב את כל השיחות שמגיעות מ-Webex Calling ל-Unified CM ולהיפך. לאחר מכן, Unified CM מנתב שיחות נכנסות ליעדים מקומיים או ל-PSTN בהתאם לתוכנית החיוג הקיימת. תוכנית החיוג של Unified CM מנרמלת מספרים כ-+E.164. שער ה-PSTN עשוי להיות שער ייעודי או דייר משנה עם השער המקומי.
שער PSTN ייעודי
וריאציית שער PSTN הייעודי של פריסה זו, כפי שניתן לראות בדיאגרמה זו, היא האפשרות המומלצת וניתן להשתמש בה אם לא ניתן להשתמש בשער PSTN הקיים כשער מקומי של Webex Calling .
שער PSTN המהווה דייר משנה
איור זה מציג פריסת Webex Calling עם Unified CM שבו השער המקומי הוא דייר משנה לצד SBC/שער PSTN.
Webex Calling מנתב את כל השיחות שאינן תואמות ליעדי Webex Calling של הלקוח לשער המקומי המוקצה למיקום. הדבר כולל יעדי PSTN ושיחות ברשת לעבר שלוחות פנימיות של Unified CM. השער המקומי מנתב את כל שיחות ל-Unified CM. לאחר מכן, Unified CM מנתב שיחות לטלפונים הרשומים באופן מקומי או ל-PSTN דרך השער המקומי, שבו לפונקציונליות PSTN/SBC יש מיקום משותף.
שיקולי ניתוב שיחות
שיחות מ-Webex Calling ל-Unified CM
לוגיקת הניתוב של Webex Calling פועלת כך: אם לא ניתן לנתב את המספר שחויג בנקודת קצה של Webex Calling ליעד אחר כלשהו אצל אותו לקוח ב-Webex Calling, השיחה נשלחת לשער המקומי להמשך עיבוד. כל השיחות מחוץ לרשת (מחוץ ל-Webex Calling) נשלחות לשער המקומי.
עבור פריסה של Webex Calling ללא שילוב ב-Unified CM קיים, כל שיחה מחוץ לרשת נחשבת לשיחת PSTN. בשילוב עם Unified CM, שיחה מחוץ לרשת עדיין יכולה להיות שיחה ברשת לכל יעד המתארח ב-Unified CM או שיחה אמיתית מחוץ לרשת ליעד PSTN. ההבחנה בין שני סוגי השיחות האחרונים נקבעת על-ידי Unified CM ותלויה בתוכנית החיוג הארגונית המוקצית ב-Unified CM.
האיור הבא מציג משתמש של Webex Calling שמחייג מספר לאומי בארה"ב.
Unified CM המבוסס כעת על תוכנית החיוג המוגדרת מנתב את השיחה לנקודת קצה שנרשמה באופן מקומי שבה היעד שאליו בוצעה השיחה מוקצה כמספר בספר הטלפונים. לשם כך, תוכנית החיוג של Unified CM צריכה לתמוך בניתוב של מספרי +E.164.
שיחות מ-Unified CM ל-Webex Calling
כדי להפעיל ניתוב שיחות מ-Unified CM ל-Webex Calling ב-Unified CM, יש להקצות קבוצה של נתיבים כדי להגדיר את קבוצת +E.164 ואת כתובות תוכנית המספור הארגונית ב-Webex Calling.
כאשר מסלולים אלה קיימים, שני תרחישי השיחה המוצגים באיור הבא אפשריים.
אם מתקשר ב-PSTN מתקשר למספר DID המוקצה למכשיר Webex Calling, השיחה מועברת לארגון דרך שער ה-PSTN של הארגון ולאחר מכן מגיעה ל-Unified CM. הכתובת שאליה שיחה זו בוצעה תואמת לאחד מנתיבי Webex Calling המוקצה ב-Unified CM והשיחה נשלחת לשער המקומי. (הכתובת שחויג חייבת להיות בתבנית +E.164 כאשר היא נשלחת לשער המקומי.) לאחר מכן, לוגיקת הניתוב של Webex Calling מוודאת שהשיחה נשלחת למכשיר Webex Calling המיועד, בהתבסס על הקצאת DID.
כמו כן, שיחות שמקורן בנקודות קצה רשומות של Unified CM, המכוונות ליעדים ב-Webex Calling, כפופות לתוכנית החיוג המוקצית ב-Unified CM. בדרך כלל, תוכנית חיוג זו מאפשרת למשתמשים להשתמש בהרגלי חיוג ארגוניים נפוצים כדי לבצע שיחות. הרגלים אלה אינם כוללים בהכרח רק חיוג +E.164. יש לנרמל כל הרגל חיוג שאינו +E.164 ל-+E.164 לפני שליחת השיחות לשער המקומי כדי לאפשר ניתוב נכון ב-Webex Calling.
מחלקת השירות (CoS)
הטמעת הגבלות שירות הדוקות מומלצת תמיד מסיבות שונות, כולל הימנעות מלולאות שיחה ומניעת הונאות תשלום. בהקשר של שילוב שער מקומי של Webex Calling עם מחלקת שירות של Unified CM, עלינו לשקול את מחלקת השירות עבור:
-
מכשירים הרשומים ב-Unified CM
-
שיחות המגיעות ל-Unified CM מ-PSTN
-
שיחות המגיעות ל-Unified CM מ-Webex Calling
מכשירים הרשומים ב-Unified CM
הוספת יעדי Webex Calling כמחלקה חדשה של יעדים להגדרת CoS קיימת היא די פשוטה: הרשאה להתקשר ליעדי Webex Calling בדרך כלל שקולה להרשאה להתקשר ליעדים מקומיים (כולל בין אתרים).
אם תוכנית חיוג ארגונית כבר מטמיעה הרשאה "ברשת בין אתרים (מקוצרת)", אז כבר יש מחיצה שהוקצתה ב-Unified CM שבה אנחנו יכולים להשתמש, ואנחנו יכולים להקצות את כל יעדי Webex Calling הידועים ברשת באותה מחיצה.
אחרת, המושג של הרשאת "ברשת בין אתרים (מקוצרת)" עדיין לא קיים, ויש להקצות מחיצה חדשה (לדוגמה "onNetRemote"), להוסיף את יעדי Webex Calling למחיצה זו, ולבסוף להוסיף מחיצה חדשה זו למרחבי החיפוש המתאימים של השיחות.
שיחות המגיעות ל-Unified CM מ-PSTN
הוספת יעדי Webex Calling כמחלקה חדשה של יעדים להגדרת CoS קיימת היא די פשוטה: הרשאה להתקשר ליעדי Webex Calling בדרך כלל שקולה להרשאה להתקשר ליעדים מקומיים (כולל בין אתרים).
אם תוכנית חיוג ארגונית כבר מטמיעה הרשאה "ברשת בין אתרים (מקוצרת)", אז כבר יש מחיצה שהוקצתה ב-Unified CM שבה אנחנו יכולים להשתמש, ואנחנו יכולים להקצות את כל יעדי Webex Calling הידועים ברשת באותה מחיצה.
אחרת, המושג של הרשאת "ברשת בין אתרים (מקוצרת)" עדיין לא קיים, ויש להקצות מחיצה חדשה (לדוגמה "onNetRemote"), להוסיף את יעדי Webex Calling למחיצה זו, ולבסוף להוסיף מחיצה חדשה זו למרחבי החיפוש המתאימים של השיחות.
שיחות המגיעות ל-Unified CM מ-Webex Calling
שיחות המגיעות מ-PSTN זקוקות לגישה לכל יעדי Webex Calling. לשם כך יש להוסיף את המחיצה לעיל המכילה את כל יעדי Webex Calling למרחב חיפוש השיחות המשמש לשיחות נכנסות ב-trunk של PSTN. הגישה ליעדי Webex Calling מתבצעת בנוסף לגישה הקיימת כבר.
בעוד שעבור שיחות מ-PSTN נדרשת גישה למספרי DID של Unified CM ולמספרי DID של Webex Calling, עבור שיחות שמקורן ב-Webex Calling נדרשת גישה למספרי DID של Unified CM וליעדי PSTN.
איור זה משווה בין שתי מחלקות השירות השונות האלה עבור שיחות מ-PSTN ומ-Webex Calling. האיור גם מראה שאם פונקציונליות שער ה-PSTN מצורפת לשער המקומי, נדרשים שני ענפי trunk משער PSTN והשער המקומי המשולבים ל-Unified CM: אחת עבור שיחות שמקורן ב-PSTN ואחת עבור שיחות שמקורן ב-Webex Calling. הדבר נקבע על-ידי הדרישה להחיל מרחבי חיפוש שיחות נבדלים לכל סוג תעבורה. עם שני ענפי trunk נכנסים ב-Unified CM, ניתן להשיג זאת בקלות על-ידי הגדרת מרחב חיפוש השיחות הנדרש עבור שיחות נכנסות בכל trunk.
שילוב תוכנית חיוג
ההנחה במדריך זה היא שיש התקנה קיימת המבוססת על שיטות העבודה הנוכחיות הטובות ביותר ב"ארכיטקטורה המועדפת לפריסות מקומיות של שיתוף פעולה ב-Cisco, CVD". הגרסה העדכנית ביותר זמינה כאן.
עיצוב תוכנית החיוג המומלץ תואם לגישת העיצוב המתועדת בפרק "תוכנית חיוג" של הגרסה העדכנית ביותר של מערכת שיתוף הפעולה SRND של Cisco הזמינה כאן.
איור זה מציג סקירה כללית של עיצוב תוכנית החיוג המומלץ. המאפיינים העיקריים של עיצוב תוכנית חיוג זה כוללים:
-
כל המספרים בספר הטלפונים המוגדרים ב-Unified CM הם בתבנית +E.164.
-
כל מספרים בספר הטלפונים שוכנים באותה מחיצה (DN) ומסומנים בדחופים.
-
ניתוב הליבה מבוסס על +E.164.
-
כל הרגלי החיוג שאינם +E.164 (לדוגמה, חיוג מקוצר בין אתרים וחיוג PSTN באמצעות הרגלי חיוג נפוצים) עוברים נרמול (גלובליזציה) ל-+E.164 באמצעות תבניות תרגום לנורמליזציה של חיוג.
-
תבניות תרגום לנורמליזציה של חיוג משתמשות בירושת מרחב חיפוש שיחות של תבנית תרגום; הן כוללות את קבוצת האפשרויות "השתמש במרחב חיפוש השיחות של היוזם".
-
מחלקת השירות מוטמעת באמצעות אתר ומחלקה של מרחבי חיפוש שיחות ספציפיים לשירות.
-
יכולות גישת PSTN (לדוגמה, גישה ליעדי PSTN בינלאומיים) מוטמעות על-ידי הוספת מחיצות עם דפוסי נתיב +E.164 המתאימות למרחב חיפוש השיחות המגדיר את מחלקת השירות.
יכולת זמינות ל-Webex Calling
כדי להוסיף יכולת זמינות עבור יעדי Webex Calling לתוכנית חיוג זו, יש ליצור מחיצה המייצגת את כל יעדי Webex Calling ("Webex Calling") ולהוסיף למחיצה זו דפוס נתיב +E.164 עבור כל טווח DID ב-Webex Calling. דפוס נתיב זה מפנה לרשימת ניתוב עם חבר אחד בלבד: קבוצת הניתוב עם ה-SIP trunk לשער המקומי עבור שיחות ל-Webex Calling. מכיוון שכל היעדים המחויגים מנורמלים ל-+E.164 באמצעות תבניות תרגום לנורמליזציה של חיוג עבור שיחות שמקורן בנקודות קצה רשומות של Unified CM או בהמרות מספר שחויג נכנסות עבור שיחות שמקורן ב-PSTN, קבוצה יחידה זו של דפוסי נתיב +E.164 מספיקה כדי להשיג יכולת זמינות ליעדים ב-Webex Calling ללא תלות בהרגל החיוג הנמצא בשימוש.
אם, לדוגמה, משתמש מחייג "914085550165", תבנית התרגום לנורמליזציה של החיוג במחיצה "UStoE164" מנרמלת את מחרוזת החיוג הזו ל-"+14085550165" אשר לאחר מכן מותאם לדפוס הנתיב עבור יעד Webex Calling במחיצה "Webex Calling". Unified CM שולח בסופו של דבר את השיחה לשער המקומי.
הוסף חיוג מקוצר בין אתרים
הדרך המומלצת להוספת חיוג מקוצר בין אתרים לתוכנית החיוג בהפניה היא להוסיף תבניות תרגום לנורמליזציה של חיוג עבור כל האתרים במסגרת תוכנית המספור הארגונית למחיצה ייעודית ("ESN", מספרים משמעותיים ארגוניים). תבניות תרגום אלה מיירטות מחרוזות חיוג בתבנית של תוכנית המספור הארגונית ומנרמלות את המחרוזת המחויגת ל-+E.164.
כדי להוסיף חיוג מקוצר ארגוני ליעדי Webex Calling, יש להוסיף את תבנית התרגום המתאימה לנורמליזציה של החיוג עבור מיקום Webex Calling למחיצה "Webex Calling" (לדוגמה , "8101XX" בדיאגרמה). לאחר הנורמליזציה, השיחה נשלחת שוב ל-Webex Calling לאחר התאמת דפוס הנתיב במחיצה "Webex Calling".
איננו ממליצים להוסיף את תבנית התרגום המקוצרת לנורמליזציה של חיוג מקוצר עבור שיחות Webex Calling למחיצה "ESN", מכיוון שתצורה זו עלולה ליצור לולאות ניתוב שיחות לא רצויות.
מטפלים בפרוטוקולים לשיחות
Webex Calling רושם את המטפלים בפרוטוקולים הבאים עם מערכת ההפעלה כדי לאפשר פונקציונליות של ביצוע שיחה בלחיצה מדפדפני אינטרנט או מיישום אחר. הפרוטוקולים הבאים מתחילים שיחת שמע או וידאו ב-Webex App כאשר זהו יישום השיחות המהווה ברירת מחדל ב-Mac או ב-Windows:
-
CLICKTOCALL: או CLICKTOCALL://
-
SIP: או SIP://
-
TEL: או TEL://
-
WEBEXTEL: או WEBEXTEL://
מטפלים בפרוטוקולים ל-Windows
יישומים אחרים יכולים להירשם למטפלים בפרוטוקולים לפני Webex App. ב-Windows 10, חלון המערכת שבו המשתמשים מתבקשים לבחור באיזה יישום להשתמש כדי להפעיל את השיחה. ניתן לזכור את העדפת המשתמש אם המשתמש מסמן את האפשרות Always use this app (השתמש תמיד באפליקציה זו).
אם המשתמשים צריכים לאפס את הגדרות ברירת המחדל של יישום השיחות כדי שיוכלו לבחור את Webex App, באפשרותך להורות להם לשנות את שיוכי הפרוטוקולים עבור Webex App ב-Windows 10:
-
פתח את הגדרות המערכת הגדרות ברירת המחדל של היישום , לחץ על הגדר ברירות מחדל לפי יישום ולאחר מכן בחר יישום Webex.
-
עבור כל פרוטוקול, בחר יישום Webex.
מטפלים בפרוטוקולים ל-macOS
ב-Mac OS, אם יישומים אחרים נרשמו לפרוטוקולי השיחות לפני Webex App, המשתמשים חייבים לקבוע את התצורה של Webex App שלהם כאפשרות השיחות המהווה ברירת מחדל.
ביישום Webex עבור Mac, המשתמשים יכולים לאשר שיישום Webex נבחר עבור ההגדרה התחל שיחות עם תחת 'העדפות כלליות'. הם יכולים גם לבדוק את האפשרות התחבר תמיד ל-Microsoft Outlook אם הם רוצים לבצע שיחות ביישום Webex כאשר הם לוחצים על מספר איש קשר של Outlook.
הכנת הסביבה
תנאים מוקדמים כלליים
לפני שתגדיר שער מקומי עבור Webex Calling, הקפד:
-
יש לך ידע בסיסי בעקרונות VoIP
-
יש לך ידע מעשי לגבי מושגי Cisco IOS-XE וקול IOS-XE
-
קבל הבנה בסיסית של פרוטוקול התחלת ההפעלה (SIP)
-
יש לך הבנה בסיסית לגבי Cisco Unified Communications Manager (Unified CM) אם מודל הפריסה שלך כולל את Unified CM
עיין במדריך התצורה הארגונית של Cisco Unified Border Element (CUBE) לקבלת פרטים.
דרישות חומרה ותוכנה עבור שער מקומי
ודא שהפריסה שלך כוללת שער מקומי אחד או יותר, כגון:
-
Cisco CUBE לקישוריות מבוססת IP
-
שער Cisco IOS עבור קישוריות מבוססת TDM
השער המקומי עוזר לך לבצע הגירה אל Webex Calling בקצב שלך. השער המקומי משלב את הפריסה המקומית הקיימת שלך עם Webex Calling. תוכל גם להשתמש בחיבור ה-PSTN הקיים שלך. ראה תחילת העבודה עם שער מקומי
דרישות רישיון עבור שערים מקומיים
יש להתקין רישיונות שיחות של CUBE בשער המקומי. לקבלת מידע נוסף, עיין במדריך קביעת התצורה של Cisco Unified Border Element.
דרישות תעודה ואבטחה עבור שער מקומי
Webex Calling דורש איתות ומדיה מאובטחים. השער המקומי מבצע את ההצפנה, ויש ליצור חיבור TLS יוצא לענן בעזרת השלבים הבאים:
-
יש לעדכן את ה-LGW בחבילת הבסיס של CA מ-Cisco PKI
-
קבוצה של אישורי תקציר SIP מדף Trunk Configuration של Control Hub משמשת לקביעת התצורה של LGW (השלבים הם חלק מהתצורה הבאה)
-
חבילת הבסיס של CA מאמתת את התעודה שהוצגה
-
מוצגת בקשה לפרטי כניסה (המערכת מספקת תקציר SIP)
-
הענן מזהה איזה שער מקומי רשום באופן מאובטח
דרישות חומת אש, חציית NAT ומיטוב נתיב מדיה עבור שער מקומי
ברוב המקרים, השער המקומי ונקודות הקצה יכולים לשכון ברשת הלקוח הפנימית, באמצעות כתובות IP פרטיות עם NAT. חומת האש הארגונית חייבת לאפשר תעבורה יוצאת (SIP, RTP/UDP, HTTP) לכתובות IP/יציאות ספציפיות, המכוסות במידע עזר לגבי יציאות.
אם ברצונך להשתמש במיטוב נתיב מדיה עם ICE, הממשק הפונה ל-Webex Calling של השער המקומי חייב לכלול נתיב רשת ישיר לנקודות הקצה של Webex Calling ומהן. אם נקודות הקצה נמצאות במיקום אחר ואין נתיב רשת ישיר בין נקודות הקצה לבין הממשק הפונה ל-Webex Calling של השער המקומי, השער המקומי חייב להיות בעל כתובת IP ציבורית שהוקצתה לממשק הפונה ל-Webex Calling עבור שיחות בין השער המקומי לנקודות הקצה כדי להשתמש במיטוב נתיב מדיה. בנוסף, חייב לפעול בו IOS-XE גרסה 16.12.5.
מידע הפניה לנמל עבור Webex Calling
חומת אש ו-Proxy מוגדרים כהלכה חיוניים לפריסת שיחות מוצלחת. Webex Calling משתמש ב-SIP ו-HTTPS לאיתות על שיחות והכתובות והיציאות המשויכות עבור מדיה, חיבור רשת וקישוריות שער מכיוון ש-Webex Calling הוא שירות גלובלי.
לא כל תצורות חומת האש מחייבות את היציאות להיות פתוחות. עם זאת, אם אתה מפעיל כללים פנים אל חוץ, עליך לפתוח יציאות עבור הפרוטוקולים הנדרשים כדי להוציא שירותים.
תרגום כתובת רשת (NAT)
פונקציונליות תרגום כתובות רשת (NAT) ותרגום כתובות יציאה (PAT) מוחלות על הגבול בין שתי רשתות כדי לתרגם מרחבי כתובות או כדי למנוע התנגשות של מרחבי כתובות IP.
ארגונים משתמשים בטכנולוגיות שער כמו חומות אש ופרוקסי המספקות שירותי NAT או PAT כדי לספק גישה לאינטרנט ליישומי יישום WEBEX או למכשירי WeBEX שנמצאים במרחב כתובת IP פרטית. שערים אלה גורמים לתעבורה מאפליקציות או ממכשירים פנימיים לאינטרנט להיראות כאילו היא מגיעה מכתובת IP אחת או יותר הניתנות לניתוב ציבורי.
-
אם פורסים את NAT, אין חובה לפתוח יציאה נכנסת בחומת האש.
-
אמת את גודל מאגר NAT הנדרש עבור קישוריות יישום או מכשירים כאשר משתמשים ומכשירים מרובים של יישומים ניגשים לשירותי Webex Calling ו-Webex Aware באמצעות NAT או PAT. ודא שכתובות IP ציבוריות מספקות מוקצות לבריכות ה-NAT כדי למנוע תשישות של יציאה. מיצוי יציאה תורם לכך שלמשתמשים ומכשירים פנימיים אין אפשרות להתחבר לשירותי Webex Calling ו-Webex Aware.
-
הגדר תקופות איגוד סבירות והימנע מניפולציה של SIP במכשיר NAT.
-
קבע תצורה של סיום זמן הפעלה מינימלי של NAT כדי להבטיח פעולה תקינה של מכשירים. דוגמה: הטלפונים של Cisco שולחים הודעת רענון של רישום מעקב כל 1-2 דקות.
-
אם הרשת מיישמת NAT או SPI, הגדר סיום זמן הפעלה גדול יותר (של 30 דקות לפחות) עבור החיבורים. סיום זמן הפעלה זה מאפשר קישוריות אמינה תוך הפחתת צריכת הסוללה של המכשירים הניידים של המשתמשים.
שער שכבת יישום SIP
אם נתב או חומת אש מודעים ל-SIP, דבר המצביע על כך ששער שכבת היישום של SIP (ALG) או דומה מופעל, מומלץ להשבית פונקציונליות זו לצורך הפעלה מדויקת של השירות. למרות שכל תעבורת Webex Calling מוצפנת, יישומי SIP ALG מסוימים עלולים לגרום לבעיות במעבר חומת האש. לכן, אנו ממליצים לכבות את SIP ALG כדי להבטיח שירות באיכות גבוהה.
בדוק את תיעוד היצרן הרלוונטי עבור שלבים להשבתת ALG SIP במכשירים ספציפיים.
תמיכה ב-Proxy עבור Webex Calling
ארגונים פורסים חומת אש באינטרנט או פרוקסי אינטרנט וחומת אש, כדי לבדוק, להגביל ולשלוט בתעבורת ה-HTTP שעוזבת את הרשת שלהם ונכנסת אליה. כך מגנים על הרשת שלהם מפני סוגים שונים של מתקפות סייבר.
שרתי Proxy מבצעים מספר פונקציות אבטחה, כגון:
-
אפשר או חסום גישה לכתובות URL ספציפיות.
-
אימות משתמשים
-
בדיקת מידע של מוניטין של כתובת IP/דומיין/שם מארח/URI
-
פענוח ובדיקת תעבורה
בעת קביעת התצורה של תכונת ה-proxy, היא חלה על כל היישומים המשתמשים בפרוטוקול HTTP.
יישום Webex ויישומי מכשיר Webex כוללים את הדברים הבאים:
-
שירותי Webex
-
נהלי הפעלת מכשיר לקוח (CDA) המשתמשים בפלטפורמת ההקצאה בענן Cisco כגון GDS, הפעלת מכשיר EDOS, הקצאה וצירוף לענן Webex.
-
אימות תעודה
-
שדרוגי קושחה
-
דוחות מצב
-
העלאות PRT
-
שירותי XSI
אם מוגדרת כתובת שרת Proxy, רק תעבורת האיתות (HTTP/HTTPS) נשלחת לשרת ה-Proxy. לקוחות שמשתמשים ב-SIP כדי להירשם לשירות Webex Calling ולמדיה המשויכת לא נשלחים אל ה-proxy. לכן, אפשרו ללקוחות אלה לעבור ישירות דרך חומת האש.
אפשרויות Proxy נתמכות, סוגי תצורה ואימות
סוגי ה-proxy הנתמכים הם:
-
Explicit Proxy (בדיקה או לא בדיקה) - קבע את התצורה של הלקוחות ביישום או במכשיר עם Proxy מפורש כדי לציין את השרת לשימוש.
-
Proxy שקוף (לא בודק) – הלקוחות אינם מוגדרים להשתמש בכתובת שרת Proxy ספציפית ואינם דורשים שינויים כלשהם כדי לעבוד עם Proxy שאינו בודק.
-
Proxy שקוף (בדיקה) - הלקוחות לא מוגדרים להשתמש בכתובת שרת Proxy ספציפית. אין צורך בשינויי תצורה של HTTP; עם זאת, הלקוחות שלך או היישום או המכשירים זקוקים לאישור בסיס כדי שהם יישארו בטוחים ב-proxy. צוות ה-IT משתמש בשרתי ה-proxy לבדיקה כדי לאכוף מדיניות באתרים בהם ניתן לבקר וסוגי התוכן שאינם מורשים.
קבע את תצורת כתובות ה-Proxy באופן ידני עבור מכשירי Cisco ויישום Webex באמצעות:
-
מערכת הפעלה של פלטפורמה
-
ממשק משתמש של מכשיר
-
התגלה באופן אוטומטי באמצעות מנגנוני Web Proxy כגון:
-
גילוי אוטומטי של Web Proxy (WPAD) - פרוטוקול גילוי אוטומטי של Web Proxy
-
קובצי תצורה אוטומטית של פרוקסי (PAC) - קובצי תצורה אוטומטית של פרוקסי
-
בעת קביעת התצורה של סוגי המוצר המועדפים עליך, בחר מתוך תצורות ה-Proxy הבאות וסוגי אימות בטבלה:
|
מוצר |
תצורת Proxy |
סוג אימות |
|---|---|---|
|
Webex עבור Mac |
ידני, WPAD, PAC |
ללא אימות, בסיסי, NTLM, |
|
Webex עבור Windows |
ידני, WPAD, PAC, GPO |
אין אימות, בסיסי, NTLM, , משא ומתן |
|
Webex עבור iOS |
ידני, WPAD, PAC |
ללא אישור, בסיסי, Digest, NTLM |
|
Webex עבור Android |
ידני, PAC |
ללא אישור, בסיסי, Digest, NTLM |
|
Webex Web App |
נתמך דרך מערכת הפעלה |
אין אימות, בסיסי, תקציר, NTLM, משא ומתן |
|
מכשירי Webex |
WPAD, PAC או ידני |
ללא אישור, בסיסי, Digest |
|
טלפוני IP של Cisco |
ידני, WPAD, PAC |
ללא אישור, בסיסי, Digest |
|
Webex Video Mesh Node |
ידני |
ללא אישור, בסיסי, Digest, NTLM |
לאגדות על השולחן:
-
Mac NTLM Auth - אין צורך להתחבר אל הדומיין, המשתמש יתבקש להזין סיסמה
-
Windows NTLM Auth - נתמך רק אם מחשב מחובר לדומיין
-
משא ומתן - Kerberos עם אימות גיבוי NTLM.
-
כדי לחבר מכשיר Cisco Webex Board, Desk או Room לשרת Proxy, ראה חבר את מכשיר Board, Desk או Room Series לשרת Proxy.
-
עבור טלפוני Cisco IP, ראה הגדרת שרת Proxy כדוגמה לקביעת תצורה של שרת ה-Proxy וההגדרות.
עבור ללא אימות, הגדר את הלקוח עם כתובת Proxy שלא תומכת באימות. בעת שימוש באימות Proxy, קבע תצורה עם פרטי כניסה חוקיים. פרוקסי שבודקים את תעבורת האינטרנט עלולים להפריע לחיבורי שקעי אינטרנט. אם בעיה זו מתרחשת, עקיפת התעבורה שאינה בודקת אל *.Webex.com עשויה לפתור את הבעיה. אם אתה כבר רואה ערכים אחרים, הוסף נקודה-פסיק לאחר הערך האחרון, ולאחר מכן הזן את חריגת Webex.
הגדרות Proxy עבור מערכת ההפעלה Windows
Microsoft Windows תומכת בשתי ספריות רשת עבור תעבורת HTTP (WinINet ו-WinHTTP) המאפשרות תצורה של Proxy.WinINet הוא תת-קבוצה של WinHTTP.
-
WinInet מיועד ליישומי לקוח שולחני של משתמש יחיד
-
WinHTTP מיועד בעיקר ליישומים מבוססי שרת מרובי משתמשים
בעת בחירה בין השניים, בחר WinINet עבור הגדרות תצורת ה-Proxy שלך. לפרטים, ראה wininet-vs-winhttp.
ראה הגדרת רשימה של דומיינים מורשים לגשת ל-Webex ברשת הארגונית שלך לקבלת פרטים על הדברים הבאים:
-
כדי לוודא שאנשים נכנסים רק ליישומים באמצעות חשבונות מרשימת דומיינים מוגדרת מראש.
-
השתמש בשרת Proxy כדי ליירט בקשות ולהגביל את הדומיינים המותרים.
בדיקת Proxy והצמדת אישור
יישום Webex ומכשירים מאמתים את האישורים של השרתים כשהם יוצרים את הפעלות TLS. בדיקות אישורים כגון מנפיק האישורים והחתימה הדיגיטלית מסתמכות על אימות שרשרת האישורים עד לתעודת הבסיס. כדי לבצע את בדיקות האימות, יישום Webex והמכשירים משתמשים בקבוצה של תעודות CA של בסיס מהימן המותקנות במאגר האמון של מערכת ההפעלה.
אם פרסת Proxy לבדיקת TLS כדי ליירט, לפענח ולבדוק תעבורת Webex Calling. ודא שהתעודה שה-Proxy מציג (במקום תעודת שירות Webex) חתומה על-ידי רשות אישורים, ותעודת הבסיס מותקנת במאגר האמון של יישום Webex או מכשיר Webex שלך.
-
עבור יישום Webex - התקן את תעודת ה-CA המשמשת לחתימת התעודה על-ידי ה-proxy במערכת ההפעלה של המכשיר.
-
עבור מכשירי Webex Room וטלפוני IP של Cisco Multiplatform - פתח בקשת שירות עם צוות TAC כדי להתקין את תעודת CA.
טבלה זו מציגה את יישום Webex ומכשירי Webex התומכים בבדיקת TLS על ידי שרתי Proxy
|
מוצר |
תומך באישורי CA מהימנים מותאמים אישית עבור בדיקת TLS |
|---|---|
|
יישום Webex (Windows, Mac, iOS, Android, באינטרנט) |
כן |
|
מכשירי Webex Room |
כן |
|
טלפוני Multiplatform (MPP) של Cisco IP |
כן |
תצורת חומת אש
Cisco תומכת בשירותי Webex Calling ו-Webex Aware במרכזי נתונים מאובטחים של שירותי האינטרנט של Cisco ו-Amazon (AWS). Amazon שמרה את רשתות המשנה של IP שלה לשימושה הבלעדי של Cisco, ואבטחה את השירותים הממוקמים ברשתות המשנה האלה בענן הפרטי הווירטואלי של AWS.
קבע את תצורת חומת האש כך שתאפשר תקשורת מהמכשירים, מיישומי היישום ומשירותים הפונים לאינטרנט לבצע את הפונקציות שלהם כראוי. תצורה זו מאפשרת גישה לכל שירותי הענן הנתמכים של Webex Calling ו-Webex Aware, שמות דומיינים, כתובות IP, יציאות ופרוטוקולים.
רשימת פריטים לבנים או גישה פתוחה לדברים הבאים כדי ששירותי Webex Calling ו-Webex Aware יתפקדו כראוי.
-
כתובות ה-URL/הדומיינים המוזכרים תחת הקטע דומיינים וכתובות URL עבור שירותי Webex Calling
-
רשתות משנה של IP, יציאות ופרוטוקולים המוזכרים בסעיף רשתות משנה של IP עבור שירותי Webex Calling
-
אם אתה משתמש ב-Webex Suite של שירותי שיתוף פעולה בענן בארגון שלהם, ב-Webex Meetings, ב-Webex Messaging, ב-Webex Assistant Console ובשירותים אחרים, ודא שרשתות המשנה של IP, הדומיינים/כתובות ה-URL המוזכרות במאמרים אלה פתוחות דרישות רשת עבור שירותי Webex ודרישות רשת עבור מסוף עוזר
אם אתה משתמש בחומת אש בלבד, סינון תעבורת Webex Calling באמצעות כתובות IP בלבד אינו נתמך משום שחלק ממאגרי כתובות ה-IP הם דינמיים ועשויים להשתנות בכל עת. עדכן את הכללים שלך באופן קבוע, משום שלא תעדכן את רשימת הכללים של חומת האש עלולה להשפיע על חוויית המשתמשים שלך. Cisco אינה תומכת בסינון קבוצת משנה של כתובות IP בהתבסס על אזור גיאוגרפי מסוים או ספק שירות בענן מסוים. סינון לפי אזור עלול לגרום לירידה חמורה בחוויית השיחות.
Cisco אינה שומרת על מאגרי כתובות IP המשתנים באופן דינמי, ולכן היא לא מופיעה במאמר זה.
אם חומת האש שלך אינה תומכת בסינון דומיין/כתובת URL, השתמש באפשרות שרת Proxy של ארגון. אפשרות זו מסננת/מאפשרת לפי כתובת URL/דומיין את תעבורת האיתות של ה-HTTP לשירותי Webex Calling ו-Webex Aware בשרת ה-Proxy שלך, לפני שהיא מעבירה לחומת האש שלך.
באפשרותך להגדיר תצורה של תעבורה באמצעות יציאות וסינון רשת משנה של IP עבור מדיית שיחות. מכיוון שתעבורת המדיה דורשת גישה ישירה לאינטרנט, בחר את אפשרות סינון ה-URL עבור תעבורת איתות.
עבור Webex Calling, UDP הוא פרוטוקול התעבורה המועדף של Cisco עבור מדיה, והוא ממליץ להשתמש ב-SRTP מעל UDP בלבד. TCP ו-TLS כפרוטוקולי תעבורה עבור מדיה אינם נתמכים עבור Webex Calling בסביבות ייצור. האופי המוכוון לחיבור של פרוטוקולים אלה משפיע על איכות המדיה ברשתות אבוד. אם יש לך שאילתות בנוגע לפרוטוקול התעבורה, צור כרטיס תמיכה.
דומיינים וכתובות URL עבור שירותי Webex Calling
* המוצג בתחילת כתובת URL (לדוגמה, *.webex.com) מציין ששירותים בדומיין ברמה העליונה וכל הדומיינים של המשנה נגישים.
|
דומיין / URL |
תיאור |
יישומי Webex ומכשירים המשתמשים בדומיינים / כתובות URL אלה |
|---|---|---|
|
שירותי Cisco Webex | ||
|
*.broadcloudpbx.com |
מיקרו-שירותים של הרשאת Webex עבור הפעלה צולבת מ-Control Hub לפורטל ניהול השיחות. |
Control Hub |
|
*.broadcloud.com.au |
שירותי Webex Calling באוסטרליה. |
הכול |
|
*.broadcloud.eu |
שירותי Webex Calling באירופה. |
הכול |
|
*.broadcloudpbx.net |
שירותי קביעת תצורה של לקוחות וניהול עבור שיחות. |
יישומי Webex |
|
*.webex.com *.cisco.com |
שירותי הליבה של Webex Calling ו-Webex Aware
כאשר טלפון מתחבר לרשת בפעם הראשונה או לאחר איפוס להגדרות יצרן ללא אפשרויות DHCP מוגדרות, הוא יוצר קשר עם שרת הפעלת מכשיר לצורך הקצאת אפס מגע. טלפונים חדשים משתמשים ב-activate.cisco.com ובטלפונים עם מהדורת קושחה מוקדמת מ-11.2(1), ממשיכים להשתמש ב-webapps.cisco.com לצורך הקצאה. הורד את קושחת המכשיר ואת העדכונים המקומיים מ-binaries.webex.com. אפשר לטלפוני Multiplatform (MPP) הישנים יותר מגרסה 12.0.3 לגשת אל sudirenewal.cisco.com דרך יציאה 80 כדי לחדש את האישור המותקן של היצרן (MIC) ולקבל מזהה מכשיר ייחודי מאובטח (SUDI). לקבלת פרטים, ראה הודעת שדה. |
הכל |
|
*.ucmgmt.cisco.com |
שירותי Webex Calling |
Control Hub |
|
*.wbx2.com ו-*.ciscospark.com |
משמש למודעות בענן כדי ליצור קשר עם שירותי Webex Calling ו-Webex Aware במהלך ואחרי הצירוף. שירותים אלה נחוצים עבור
|
הכל |
|
*.webexapis.com |
מיקרו-שירותים של Webex שמנהלים את יישומי יישום Webex ומכשירי Webex שלך.
|
הכל |
|
*.webexcontent.com |
שירותי העברת הודעות של Webex הקשורים לאחסון קבצים כללי, כולל:
|
שירותי העברת הודעות של יישומי Webex. אחסון קבצים באמצעות webexcontent.com הוחלף על-ידי clouddrive.com באוקטובר 2019 |
|
*.accompany.com |
שילוב תובנות על אנשים |
יישומי Webex |
|
שירותים נוספים הקשורים ל-Webex (דומיינים של צד שלישי) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
מעקב אחר ביצועים, לכידת שגיאות וקריסות, מדדי הפעלה. |
Control Hub |
|
*.sipflash.com |
שירותי ניהול מכשירים. שדרוגי קושחה ומטרות קליטה מאובטחות. |
יישומי Webex |
|
*.walkme.com *.walkmeusercontent.com |
לקוח הדרכה למשתמשי Webex. מספק סיורי קליטה ושימוש למשתמשים חדשים. לקבלת מידע נוסף על WalkMe, לחץ כאן. |
יישומי Webex |
|
*.google.com *.googleapis.com |
התראות ליישומי Webex במכשירים ניידים (דוגמה: הודעה חדשה, כאשר השיחה נענית) עבור רשתות משנה של IP, עיין בקישורים אלה שירות העברת הודעות בענן של Google (FCM) שירות הודעות בדחיפה של Apple (APNS) עבור APNS, אפל מפרטת את רשתות המשנה של IP עבור שירות זה. | Webex App |
רשתות משנה של IP עבור שירותי Webex Calling
|
רשתות משנה של IP עבור שירותי Webex Calling* | ||
|---|---|---|
|
23.89.0.0/16 |
85.119.56.0/23 |
128.177.14.0/24 |
|
128.177.36.0/24 |
135.84.168.0/21 |
139.177.64.0/21 |
|
139.177.72.0/23 |
144.196.0.0/16 |
150.253.128.0/17 |
|
163.129.0.0/17 |
170.72.0.0/16 |
170.133.128.0/18 |
|
185.115.196.0/22 |
199.19.196.0/23 |
199.19.199.0/24 |
|
199.59.64.0/21 | ||
|
תצורת מכשיר וניהול קושחה (סטיות של Cisco) | ||
|
3.20.185.219 |
3.130.87.169 |
3.134.166.179 |
|
52.26.82.54 |
72.163.10.96/27 |
72.163.15.64/26 |
|
72.163.15.128/26 |
72.163.24.0/23 |
72.163.10.128/25 |
|
173.37.146.128/25 |
173.36.127.0/26 |
173.36.127.128/26 |
|
173.37.26.0/23 |
173.37.149.96/27 |
192.133.220.0/26 |
|
192.133.220.64/26 | ||
|
תצורת יישום Webex | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
מטרת החיבור | כתובות מקור | יציאות מקור | פרוטוקול | כתובות יעד | יציאות יעד | הערות | |
|---|---|---|---|---|---|---|---|
| איתות על שיחות ל-Webex Calling (SIP TLS) | שער מקומי - חיצוני (NIC) | 8000-65535 | TCP | ראה רשתות משנה של IP עבור שירותי Webex Calling. | 5062, 8934 |
כתובות IP/יציאות אלה נחוצות לאיתות שיחות SIP-TLS יוצאות משערים מקומיים, מכשירים ויישומי Webex (מקור) לענן Webex Calling (יעד). יציאה 5062 (נדרשת עבור trunk המבוסס על תעודה). ויציאה 8934 (נדרשת עבור trunk המבוסס על רישום | |
| מכשירים | 5060-5080 | 8934 | |||||
| Webex App | ארעי (תלוי במערכת ההפעלה) | ||||||
| איתות על שיחות מ-Webex Calling (SIP TLS) לשער מקומי |
טווח כתובות של Webex Calling. עיין ברשתות משנה של IP עבור שירותי Webex Calling | 8934 | TCP | טווח כתובות IP או IP שנבחרו על-ידי לקוח עבור השער המקומי שלו | יציאה או טווח יציאה נבחרו על ידי לקוח עבור השער המקומי שלו |
חל על שערים מקומיים המבוססים על תעודה. הוא נדרש ליצור חיבור מ-Webex Calling לשער מקומי. שער מקומי המבוסס על רישום עובד על שימוש חוזר בחיבור שנוצר מהשער המקומי. יציאת היעד נבחרה על ידי הלקוח קבע תצורה של ענפי trunk | |
| מדיית שיחות ל-Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | שער מקומי - NIC חיצוני | 8000-48199†* | UDP | ראה רשתות משנה של IP עבור שירותי Webex Calling. |
5004, 9000 (יציאות STUN) שמע: 8500-8599 וידאו: 8600-8699 19560-65535 (SRTP מעל UDP) |
| |
| מכשירים* | 19560-19661 | ||||||
|
מכשירי VG400 ATA | 19560-19849 | ||||||
| יישום Webex* |
שמע: 8500-8599 וידאו: 8600-8699 | ||||||
|
WebRTC | ארעי (בהתאם למדיניות הדפדפן) | ||||||
| מדיית שיחות מ-Webex Calling (SRTP/SRTCP, T38) |
טווח כתובות של Webex Calling. עיין ברשתות משנה של IP עבור שירותי Webex Calling | 19560-65535 (SRTP מעל UDP) | UDP | טווח כתובות IP או IP שנבחרו על-ידי לקוח עבור השער המקומי שלו | טווח יציאות מדיה נבחר על ידי לקוח עבור השער המקומי שלו | ||
| איתות על שיחות לשער PSTN (SIP TLS) | שער מקומי - NIC פנימי | 8000-65535 | TCP | שער ITSP PSTN שלך או Unified CM | תלוי באפשרות PSTN (לדוגמה, בדרך כלל 5060 או 5061 עבור Unified CM) | ||
| מדיית שיחות לשער PSTN (SRTP/SRTCP) | שער מקומי - NIC פנימי | 8000-48199†* | UDP | שער ITSP PSTN שלך או Unified CM | תלוי באפשרות ה-PSTN (לדוגמה, בדרך כלל 5060 או 5061 עבור Unified CM) | ||
| תצורת מכשיר וניהול קושחה (מכשירי Cisco) | מכשירי Webex Calling | זמני | TCP |
עיין ברשתות משנה של IP עבור שירותי Webex Calling | 443, 6970, 80 |
נדרש מהסיבות הבאות:
| |
| תצורת יישום Webex | יישומי יישום Webex | זמני | TCP |
עיין ברשתות משנה של IP עבור שירותי Webex Calling | 443, 8443 | משמש לאימות ברוקר זהויות, שירותי תצורה של יישום Webex עבור לקוחות, גישה לאינטרנט מבוססת דפדפן לטיפול עצמי וגישה לממשק מנהלי. יציאת TCP 8443 משמשת את יישום Webex בהגדרת Cisco Unified CM להורדת תצורה. רק לקוחות המשתמשים בהגדרה כדי להתחבר ל-Webex Calling חייבים לפתוח את היציאה. | |
| סנכרון זמן מכשיר (NTP) | מכשירי Webex Calling | 51494 | UDP | ראה רשתות משנה של IP עבור שירותי Webex Calling. | 123 | כתובות IP אלה נחוצות לסנכרון זמן עבור מכשירים (טלפוני MPP, התקני ATA והתקני ATA של SPA) | |
|
זיהוי מערכת שמות דומיין (DNS) | מכשירי Webex Calling, יישום Webex ומכשירי Webex | זמני | UDP ו-TCP | מוגדר על-ידי המארח | 53 | משמש לבדיקות מידע של DNS כדי לגלות את כתובות ה-IP של שירותי Webex Calling בענן. אף על פי שחיפושי DNS אופייניים נעשים באמצעות UDP, חלקם עשויים לדרוש TCP, אם תגובות השאילתה לא יכולות להתאים אותו בחבילות UDP. | |
| פרוטוקול זמן רשת (NTP) | יישום Webex ומכשירי Webex | 123 | UDP | מוגדר על-ידי המארח | 123 | סנכרון זמן | |
| CScan | כלי קדם של מוכנות רשת מבוססת אינטרנט עבור Webex Calling | זמני | TCP | ראה רשתות משנה של IP עבור שירותי Webex Calling. | 8934 ו-443 | כלי קדם של מוכנות רשת מבוססת אינטרנט עבור Webex Calling. עבור אל cscan.webex.com לקבלת מידע נוסף. | |
| UDP | 19569-19760 | ||||||
| שירותי Webex Calling ו-Webex Aware נוספים (צד שלישי) | |||||||
| שירותי APNS ו-FCM של התראות בדחיפה | יישומי Webex Calling | זמני | TCP |
עיין ברשתות משנה של IP המוזכרות תחת הקישורים | 443, 2197, 5228, 5229, 5230, 5223 | התראות ליישומי Webex במכשירים ניידים (דוגמה: כאשר אתה מקבל הודעה חדשה או כאשר שיחה נענית) | |
-
*טווח יציאות מדיה של CUBE ניתן להגדיר עם טווח יציאות rtp.
-
*יציאות מדיה עבור מכשירים ויישומים המוקצים באופן דינמי ברכסי יציאות SRTP. יציאות SRTP הן אפילו יציאות ממוספרות, ויציאת SRTCP המתאימה מוקצית עם יציאה ממוספרת אי-זוגי רציפה.
-
אם מוגדרת כתובת שרת Proxy עבור היישומים והמכשירים שלך, תעבורת האיתות נשלחת אל ה-Proxy. מדיה העבירה SRTP מעל זרמי UDP ישירות לחומת האש שלך במקום לשרת ה-Proxy.
-
אם אתה משתמש בשירותי NTP ו-DNS בתוך הרשת הארגונית שלך, פתח את היציאות 53 ו-123 דרך חומת האש שלך.
איכות שירות (QoS)
מאפשר לך להפעיל תיוג של מנות מהמכשיר המקומי או הלקוח לפלטפורמת הענן של Webex Calling. QoS מאפשר לך לתעדף תעבורה בזמן אמת על תעבורת נתונים אחרת. הפעלת הגדרה זו משנה את סימוני QoS עבור יישומים ומכשירים המשתמשים באיתות SIP ומדיה.
| כתובות מקור | סוג תעבורה | כתובות יעד | יציאות מקור | יציאות יעד | סיווג וערך DSCP |
|---|---|---|---|---|---|
| Webex App | שמע |
הפנה לרשתות משנה של IP, דומיינים וכתובות URL עבור שירותי Webex Calling | 8500-8599 | 8500-8599, 19560-65535 | העברה בזריזה (46) |
| Webex App | וידאו | 8600-8699 | 8600-8699, 19560-65535 | העברה מובטחת 41 (34) | |
| Webex App | שולח אות | ארעי (תלוי במערכת ההפעלה) | 8934 | CS0 (0) | |
| מכשירי Webex (MPP וחדרים) | שמע ווידאו | 19560-19661 | 19560-65535 |
העברה מהירה (46) & העברה מובטחת 41 (34) | |
| מכשירי Webex | שולח אות | 5060-5080 | 8934 | בורר מחלקה 3 (24) |
-
צור פרופיל QoS נפרד עבור שמע ווידאו/שיתוף מכיוון שיש להם טווח יציאת מקור שונה כדי לסמן תעבורה בצורה שונה.
-
עבור לקוחות Windows: כדי להפעיל בידול יציאת מקור UDP עבור הארגון שלך, פנה לצוות החשבון המקומי. ללא הפעלה, לא ניתן להבדיל בין השמע לווידאו/שיתוף באמצעות מדיניות Windows QoS (GPO) מכיוון שיציאות המקור זהות לשמע/וידאו/שיתוף. לפרטים, ראה אפשר טווחי יציאות מקור מדיה עבור יישום Webex
-
עבור מכשירי Webex, קבע את התצורה של שינויי הגדרת QoS מהגדרות מכשיר Control Hub. לפרטים, ראה קביעת תצורה ושינוי של הגדרות מכשיר ב-Webex-Calling
Webex Meetings/העברת הודעות - דרישות רשת
עבור לקוחות המשתמשים ב-Webex Suite של שירותי שיתוף פעולה בענן, צרף מוצרים רשומים בענן Webex, צרף את מכשירי MPP בענן Webex עבור שירותים כגון היסטוריית שיחות, חיפוש בספר הטלפונים, פגישות והעברת הודעות. ודא שהדומיינים/כתובות ה-URL/כתובות ה-IP/היציאות המוזכרים במאמר זה הם דרישות רשת עבור שירותי Webex פתוחים.
דרישות רשת עבור Webex for Government (FedRAMP)
עבור לקוחות שדורשים את רשימת הדומיינים, כתובות URL, טווחי כתובות IP ויציאות עבור שירותי Webex for Government (FedRAMP), ניתן למצוא מידע כאן: דרישות הרשת של Webex for Government
דרישות רשת עבור Webex Assistant Console
עבור לקוחות המשתמשים במסוף עוזר - תכונה של פקידי קבלה, ניתובים ומפעילים, ודא שהדומיינים/כתובות URL/כתובות IP/יציאות/פרוטוקולים הם דרישות רשת עבור מסוף עוזר
תחילת העבודה עם שער מקומי של Webex Calling
עבור לקוחות המשתמשים בפתרון השער המקומי עם Webex Calling עבור PSTN המבוסס על הסביבה המקומית ו-SBC של צד שלישי, קרא את המאמר תחילת העבודה עם שער מקומי
חומרי עזר
כדי לדעת מה חדש ב-Webex Calling, ראה מה חדש ב-Webex Calling
לקבלת דרישות אבטחה עבור Webex Calling, ראה מאמר
מיטוב מדיה של Webex Calling עם מאמר בנושא הקמת קישוריות אינטראקטיבית (ICE)
היסטוריית תיקונים של מסמכים
|
תאריך |
ביצענו את השינויים הבאים במאמר זה |
|---|---|
|
21 בינואר 2025 |
נוספו פרטים לשימוש בשער שכבת היישום של SIP. |
|
8 בינואר 2025 |
כתובת רשת המשנה של IP הקשורה לתצורת מכשיר ותצורת יישום Webex הועברה לקטע רשתות המשנה של IP עבור שירותי Webex Calling |
|
17 בדצמבר 2024 |
נוספה תמיכה ל-WebRTC במפרט המדיה של Webex Calling. |
|
14 בנובמבר 2024 |
עודכן טווח היציאה הנתמך עבור מדיית שיחות של Webex Calling עבור מכשיר ATA מסדרת VG400 |
|
11 בנובמבר 2024 |
נוסף טווח היציאה הנתמך עבור מדיית שיחות של Webex Calling עבור מכשיר ATA מסדרת VG400 |
|
25 ביולי 2024 |
נוספה בחזרה רשת המשנה של IP 52.26.82.54 כפי שנדרש עבור תצורת מכשיר Cisco ATA וניהול קושחה. |
|
18 ביולי 2024 |
עודכן עם הפרטים הבאים:
|
|
28 ביוני 2024 |
השימוש בשני טווחי יציאות SRTP/ SRTCP עבור המפרט של Webex Calling Media עודכן. |
|
11 ביוני 2024 |
הדומיין "huron-dev.com" הוסר משום שלא נעשה בו שימוש. |
|
06 במאי 2024 |
השימוש בשני טווחי יציאות SRTP/ SRTCP עבור המפרט של Webex Calling Media עודכן. |
|
03 באפריל 2024 | רשתות המשנה של IP עבור שירותי Webex Calling עודכנו עם 163.129.0.0/17 כדי להתאים את הרחבת השוק של Webex Calling עבור אזור הודו. |
|
18 בדצמבר 2023 |
כלול את כתובת ה-URL של sudirenewal.cisco.com ואת דרישת היציאה 80 לתצורת המכשיר ולניהול קושחה של חידוש המיקרופון של טלפון Cisco MPP. |
|
11 בדצמבר 2023 |
רשתות המשנה של IP עבור שירותי Webex Calling עודכנו כדי לכלול קבוצה גדולה יותר של כתובות IP. 150.253.209.128/25 – השתנה ל-150.253.128.0/17 |
|
29 בנובמבר 2023 |
רשתות המשנה של IP עבור שירותי Webex Calling עודכנו כך שיכללו ערכה גדולה יותר של כתובות IP שיתאימו להרחבת אזור Webex Calling לצמיחה עתידית. 144.196.33.0/25 – שונה ל-144.196.0.0/16 הקטעים של רשתות המשנה של IP עבור שירותי Webex Calling תחת Webex Calling (SIP TLS) ומדיית שיחות ל-Webex Calling (STUN, SRTP) מתעדכנים עבור בהירות לגבי trunking מבוסס תעודה ודרישות חומת האש עבור שער מקומי. |
|
14 באוגוסט 2023 |
הוספנו את כתובות ה-IP הבאות 144.196.33.0/25 ו-150.253.156.128/25 כדי לתמוך בדרישות הקיבולת המוגברת עבור שירותי Edge ו-Webex Calling. טווח כתובות IP זה נתמך רק באזור ארה"ב. |
|
5 ביולי 2023 |
נוסף הקישור https://binaries.webex.com להתקנת קושחת MPP של Cisco. |
|
7 במרץ 2023 |
ערכנו את כל המאמר כדי לכלול:
|
|
5 במרץ 2023 |
מעדכן את המאמר כך שיכלול את הדברים הבאים:
|
|
15 בנובמבר 2022 |
הוספנו את כתובות ה-IP הבאות עבור תצורת מכשיר וניהול קושחה (מכשירי Cisco):
הסרנו את כתובות ה-IP הבאות מתצורת מכשיר וניהול קושחה (מכשירי Cisco):
|
|
14 בנובמבר 2022 |
נוספה רשת המשנה של IP 170.72.242.0/24 עבור שירות Webex Calling. |
|
08 בספטמבר 2022 |
מעברי קושחת Cisco MPP לשימוש https://binaries.webex.com ככתובת ה-URL של המארח עבור שדרוגי קושחת MPP בכל האזורים. שינוי זה משפר את ביצועי שדרוג הקושחה. |
|
30 באוגוסט 2022 |
ההתייחסות ליציאה 80 הוסרה מתצורת מכשיר וניהול קושחה (מכשירי Cisco), תצורת יישום ושורות CScan בטבלת היציאה מכיוון שאין כל תלות. |
|
18 באוגוסט, 2022 |
אין שינוי בפתרון. יציאות היעד 5062 (נדרשות עבור trunk המבוסס על תעודה) עודכנו 8934 (נדרשות עבור trunk המבוסס על רישום) עבור איתות על שיחות ל-Webex Calling (SIP TLS). |
|
26 ביולי 2022 |
נוספה כתובת ה-IP 54.68.1.225, הנדרשת לשדרוג קושחה של מכשירי Cisco 840/860. |
|
21 ביולי 2022 |
יציאות היעד 5062, 8934 עודכנו עבור איתות על שיחות ל-Webex Calling (SIP TLS). |
|
14 ביולי 2022 |
נוספו כתובות ה-URL התומכות בפונקציה מלאה של שירותי Webex Aware. נוספה רשת המשנה של IP 23.89.154.0/25 עבור שירות Webex Calling. |
|
27 ביוני 2022 |
הדומיין וכתובות ה-URL עבור שירותי Webex Calling עודכנו: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
15 ביוני 2022 |
היציאות והפרוטוקולים הבאים נוספו תחת כתובות IP ויציאות עבור שירותי Webex Calling:
מידע מעודכן במקטע Webex Meetings/העברת הודעות - דרישות רשת |
|
24 במאי 2022 |
נוספה רשת המשנה של IP 52.26.82.54/24 ל-52.26.82.54/32 עבור שירות Webex Calling |
|
6 במאי 2022 |
נוספה רשת המשנה של IP 52.26.82.54/24 עבור שירות Webex Calling |
|
7 באפריל 2022 |
טווח יציאת ה-UDP הפנימי והחיצוני של השער המקומי עודכן ל-8000-48198 |
|
5 באפריל 2022 |
נוספו רשתות המשנה הבאות של כתובות IP עבור השירות Webex Calling:
|
|
29 במרץ 2022 |
נוספו רשתות המשנה הבאות של כתובות IP עבור השירות Webex Calling:
|
|
20 בספטמבר 2021 |
נוספו 4 רשתות משנה חדשות של IP עבור שירות Webex Calling:
|
|
2 באפריל 2021 |
*.ciscospark.com נוסף תחת דומיינים וכתובות URL עבור שירותי Webex Calling כדי לתמוך במקרי שימוש של Webex Calling ביישום Webex. |
|
25 במרץ 2021 |
נוספו 6 טווחי IP חדשים עבור activate.cisco.com, החל מ-8 במאי 2021.
|
|
4 במרץ 2021 |
כתובות IP נפרדות וטווחי IP קטנים יותר של Webex Calling הוחלפו בטווחים פשוטים יותר בטבלה נפרדת כדי שתבין בצורה קלה יותר את תצורת חומת האש. |
|
26 בפברואר 2021 |
5004 נוספה כיציאת יעד עבור מדיית שיחות ל-Webex Calling (STUN, SRTP) כדי לתמוך ביצירת קישוריות אינטראקטיבית (ICE) שתהיה זמינה ב-Webex Calling באפריל 2021. |
|
22 בפברואר 2021 |
דומיינים וכתובות URL מפורטים כעת בטבלה נפרדת. כתובות IP וטבלת היציאות מותאמות לכתובות IP קבוצתיות עבור אותם שירותים. הוספת העמודה 'הערות' לטבלת כתובות ה-IP והיציאות המסייעת בהבנת הדרישות. העברת כתובות ה-IP הבאות לטווחים פשוטים יותר עבור תצורת מכשיר וניהול קושחה (מכשירי Cisco):
הוספת כתובות ה-IP הבאות עבור תצורת יישום מכיוון שלקוח Cisco Webex מצביע על DNS SRV חדש יותר באוסטרליה במרץ 2021.
|
|
21 בינואר 2021 |
הוספנו את כתובות ה-IP הבאות לתצורת מכשיר ולניהול קושחה (מכשירי Cisco):
הסרנו את כתובות ה-IP הבאות מתצורת מכשיר וניהול קושחה (מכשירי Cisco):
הוספנו את כתובות ה-IP הבאות לתצורת היישום:
הסרנו את כתובות ה-IP הבאות מתצורת היישום:
הסרנו את מספרי היציאה הבאים מתצורת היישום:
הוספנו את הדומיינים הבאים לתצורת היישום:
|
|
23 בדצמבר 2020 |
נוספו כתובות IP חדשות של תצורת יישום לתמונות ייחוס של יציאות. |
|
22 בדצמבר 2020 |
השורה 'תצורת יישום' עודכנה בטבלאות כדי לכלול את כתובות ה-IP הבאות: 135.84.171.154 ו-135.84.172.154. הסתר את דיאגרמות הרשת עד להוספת כתובות IP אלה. |
|
11 בדצמבר 2020 |
ביצענו עדכונים בתצורת המכשיר ובניהול הקושחה (מכשירי Cisco) ובשורות 'תצורת יישום' עבור הדומיינים הקנדיים הנתמכים. |
|
16 באוקטובר 2020 |
ערכי האיתות על שיחות והמדיה עודכנו בכתובות ה-IP הבאות:
|
|
23 בספטמבר 2020 |
תחת CScan, 199.59.64.156 הוחלף ב-199.59.64.197. |
|
14 באוגוסט 2020 |
נוספו כתובות IP נוספות כדי לתמוך בהכנסת מרכזי נתונים בקנדה: איתות על שיחות ל-Webex Calling (SIP TLS) – 135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
12 באוגוסט 2020 |
נוספו כתובות IP נוספות כדי לתמוך בהכנסת מרכזי נתונים בקנדה:
|
|
22 ביולי 2020 |
כתובת ה-IP הבאה נוספה כדי לתמוך בהכנסת מרכזי נתונים בקנדה: 135.84.173.146 |
|
9 ביוני 2020 |
ביצענו את השינויים הבאים בערך CScan:
|
|
11 במרץ 2020 |
הוספנו את הדומיין וכתובות ה-IP הבאים לתצורת היישום:
הדומיינים הבאים עודכנו בכתובות IP נוספות לתצורת מכשיר ולניהול קושחה:
|
|
27 בפברואר 2020 |
הוספנו את התחום והיציאות הבאים לתצורת מכשיר ולניהול קושחה: cloudupgrader.webex.com—443, 6970 |
קביעת התצורה של שער מקומי ב-Cisco IOS XE עבור Webex Calling
סקירה
Webex Calling תומך כעת בשתי גרסאות של שער מקומי:
-
שער מקומי
-
שער מקומי עבור Webex for Government
-
לפני שתתחיל, הבן את דרישות רשת הטלפון הממותגת הציבורית (PSTN) והשער המקומי (LGW) המבוססות על הסביבה המקומית עבור Webex Calling. ראה ארכיטקטורה מועדפת של Cisco עבור Webex Calling לקבלת מידע נוסף.
-
מאמר זה מניח שפלטפורמת שער מקומי ייעודית אינה קיימת ללא תצורת קול קיימת. אם תשנה פריסה קיימת של שער PSTN או של CUBE Enterprise לשימוש כפונקציית השער המקומי עבור Webex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחה והפונקציונליות הקיימות בשל השינויים שתבצע.
ההליכים מכילים קישורים לתיעוד הפניה לפקודות שבו תוכל לקבל מידע נוסף על אפשרויות הפקודה הבודדות. כל קישורי הפניה לפקודות עוברים אל הפניה לפקודות של שערים מנוהלים של Webex אלא אם צוין אחרת (במקרה זה, קישורי הפקודות עוברים אל הפניה לפקודה הקולית של Cisco IOS). באפשרותך לגשת לכל המדריכים האלה בהפניות לפקודה של Cisco Unified Border Element.
לקבלת מידע על ה-SBCs הנתמכים של צד שלישי, עיין בתיעוד המתאים להפניה למוצר.
קיימות שתי אפשרויות להגדרת השער המקומי עבור ה-trunk של Webex Calling שלך:
-
Trunk המבוסס על רישום
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת שער מקומי המבוסס על רישום או שער מקומי המבוסס על תעודה כדי לקבוע את התצורה של שער מקומי עבור ה-trunk של Webex Calling שלך.
ראה תחילת העבודה עם שער מקומי לקבלת מידע נוסף על סוגי trunk שונים. בצע את השלבים הבאים בשער המקומי עצמו, באמצעות ממשק שורת הפקודה (CLI). אנחנו משתמשים בפרוטוקול אתחול הפעלה (SIP) ותעבורת אבטחת שכבת תעבורה (TLS) כדי לאבטח את ה-TRUNK ופרוטוקול מאובטח בזמן אמת (SRTP) כדי לאבטח את המדיה בין השער המקומי ל-Webex Calling.
-
בחר CUBE כשער המקומי שלך. Webex for Government לא תומך כרגע באף בקרי גבול הפעלה (SBC) של צד שלישי. כדי לעיין ברשימה האחרונה, ראה תחילת העבודה עם שער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a ואילך עבור כל השערים המקומיים של Webex for Government.
-
כדי לעיין ברשימת רשויות אישורי הבסיס (CAs) לתמיכה ב-Webex for Government, ראה רשויות אישורי בסיס עבור Webex for Government.
-
לקבלת פרטים על טווחי היציאות החיצוניים עבור שער מקומי ב-Webex for Government, ראה דרישות רשת עבור Webex for Government (FedRAMP).
שער מקומי עבור Webex for Government אינו תומך בגורמים הבאים:
-
STUN/ICE-Lite למיטוב נתיב מדיה
-
פקס (T.38)
כדי להגדיר שער מקומי עבור ה-trunk של Webex Calling שלך ב-Webex for Government, השתמש באפשרות הבאה:
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת שער מקומי המבוסס על תעודה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling שלך. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי המבוסס על תעודה, ראה קביעת התצורה של trunk המבוסס על תעודה של Webex Calling.
יש לקבוע תצורה של צופני GCM התואמים ל-FIPS לתמיכה בשער מקומי עבור Webex for Government. אם לא, הגדרת השיחה תיכשל. לקבלת פרטי תצורה, ראה קביעת תצורה של trunk המבוסס על אישור Webex Calling.
Webex for Government אינו תומך בשער מקומי המבוסס על רישום.
סעיף זה מתאר כיצד להגדיר רכיב גבול של Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות SIP trunk רושם. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מה-PSTN מנותבות אל Webex Calling וכל השיחות מ-Webex Calling מנותבות אל ה-PSTN. התמונה שלהלן מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבוא בעקבותיה.
בעיצוב זה, נעשה שימוש בתצורות העיקריות הבאות:
-
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות ל-trunk.
-
uri של מחלקה קולית: משמש לסווג הודעות SIP עבור בחירת עמית חיוג נכנס.
-
עמית חיוג נכנס: מספק טיפול בהודעות SIP נכנסות וקובע את המסלול היוצא באמצעות קבוצת עמיתי חיוג.
-
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש.
בעוד ש-IP ו-SIP הפכו לפרוטוקולי ברירת המחדל עבור ענפי TRUNK של PSTN, מעגלי ISDN של TDM (ריבוי חלוקת זמן) עדיין בשימוש נרחב ונתמכים עם ענפי trunk של Webex Calling. כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, יש צורך כעת להשתמש בתהליך ניתוב שיחות בן שתי רגליים. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על-ידי הצגת קבוצה של עמיתי חיוג פנימי לולאה אחורית בין Webex Calling ל-trunk של PSTN כמתואר בתמונה שלהלן.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN פשוטה כקו בסיס לבניית הפתרון המתואר בדיאגרמה הבאה. במקרה זה, Unified Communications Manager מספק ניתוב מרכזי וטיפול בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, משמשים שמות המארח, כתובות ה-IP והממשקים המופיעים בתמונה הבאה.
השתמש בהנחיית התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי באופן הבא:
-
שלב 1: קבע תצורה של קישוריות ואבטחה בסיסית של הנתב
-
שלב 2: קבע תצורה של Webex Calling Trunk
בהתאם לאדריכלות הנדרשת, בצע את הפעולות הבאות:
-
שלב 3: קבע תצורה של שער מקומי עם SIP PSTN trunk
-
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
-
שלב 3: קבע תצורה של שער מקומי עם TDM PSTN trunk
תצורת קו בסיס
הצעד הראשון בהכנת הנתב של Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטח את הפלטפורמה שלך ויוצרת קישוריות.
-
כל פריסות השער המקומי המבוססות על רישום דורשות גרסאות Cisco IOS XE 17.6.1a ואילך. מומלץ להשתמש ב-Cisco IOS 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר תוכנה של Cisco . חפש את הפלטפורמה ובחר אחת מהמהדורות המוצעות .
-
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות טכנולוגיית Unified Communications ו-Security.
-
נתבים מסדרה Catalyst Edge 8000 המצוידים בכרטיסי קול או בתקני DSP דורשים רישוי DNA Advantage. נתבים ללא כרטיסי קול או DSP דורשים רישוי מינימלי של DNA Essentials.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך בהתאם למדיניות העסקית שלך. בפרט, קבע תצורה ואמת את הפרטים הבאים:
-
ה-NTP
-
רשימת גישה
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת לכיוון Webex Calling חייבת להשתמש בכתובת IPv4.
-
העלה את חבילת ה-CA של Cisco לשער המקומי.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. קבע את התצורה של מפתח ההצפנה הראשי וסוג ההצפנה כדלקמן:
|
| 3 |
צור נקודת אמון של PKI של מציין מיקום. דורש נקודת אמון זו כדי לקבוע את התצורה של TLS מאוחר יותר. עבור ענפי Trunk המבוססים על רישום, נקודת אמון זו אינה דורשת תעודה - כפי שיידרש עבור Trunk המבוסס על תעודה. |
| 4 |
הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל באמצעות פקודות התצורה הבאות. יש לעדכן גם את פרמטרי התעבורה כדי להבטיח חיבור מאובטח אמין לרישום: פקודת השרת cn-san-validate מבטיחה שהשער המקומי יאפשר חיבור אם שם המארח המוגדר בדייר 200 כלול בשדות CN או SAN של האישור שהתקבל מה-proxy היוצא.
|
| 5 |
התקן את חבילת ה-CA של Cisco, הכוללת את תעודת DigiCert CA המשמשת את Webex Calling. השתמש בפקודה crypto pki trustpool ייבוא URL נקי כדי להוריד את חבילת ה-CA הבסיס מכתובת ה-URL שצוינה, וכדי לנקות את מאגר האמון CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-Proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http client proxy-server yourproxy.com יציאת proxy 80 |
| 1 |
צור PSTN trunk המבוסס על רישום עבור מיקום קיים ב-Control Hub. רשום לעצמך את פרטי ה-trunk שסופקו לאחר יצירת ה-trunk. הפרטים המודגשים באיור משמשים בשלבי התצורה במדריך זה. למידע נוסף, ראה קביעת תצורה של ענפי Trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר של השדות עבור התצורה:
מפעיל תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקת מדיהמאפשר ניטור מדיה בשער המקומי. סטטיסטיקה של מדיה בצוברמאפשר למישור הבקרה לערוך סקר במישור הנתונים עבור סטטיסטיקת שיחות בצובר. לקבלת מידע נוסף על פקודות אלה, ראה מדיה. אפשר sip לחיבורים ל-sipהפעל את הפונקציונליות הבסיסית של נציג משתמש גב אל גב של CUBE. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס מסוג T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
למידע נוסף, ראה מזהה נציג של stun flowdata וstun flowdata shared-secret. תוכן מנה אסימטרי מלאמגדיר תמיכת תוכן מנה אסימטרית של SIP הן עבור מטענים DTMF והן עבור מטענים קודק דינמיים. למידע נוסף, ראה תוכן מנה אסימטרי. הצעה מוקדמת מאולצתמאלץ את השער המקומי לשלוח פרטי SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף על פקודה זו, ראה הצעה מוקדמת. |
| 3 |
קבע את התצורה של קודק מחלקה קולית 100 המאפשר קודקים של G.711 רק עבור כל ענפי ה-Trunk. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, ניתן להוסיף לרשימה סוגי קודק נוספים הנתמכים על-ידי מערכות מוצא וסיום. פתרונות מורכבים יותר הכוללים המרה באמצעות מודולי DSP נתמכים, אך אינם כלולים במדריך זה. הנה הסבר של השדות עבור התצורה: קודק מחלקה קולית 100משמש כדי לאפשר רק קודקים מועדפים עבור שיחות SIP trunk. למידע נוסף, ראה Codec של מחלקה קולית. |
| 4 |
קבע את התצורה של שימוש בתצורה של stun מחלקה קולית 100 כדי להפעיל ICE ב-trunk של Webex Calling. הנה הסבר של השדות עבור התצורה: שימוש ב-ice liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר מיטוב מדיה במידת האפשר. למידע נוסף, ראה שימוש בstun מחלקה קולית ושימוש בstun ice lite. משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בענן, כגון הקלטה, לא ניתן למטב את המדיה. |
| 5 |
קבע את תצורת מדיניות הצפנת המדיה עבור תעבורת Webex. מחלקה
הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את SHA1_80 כמציע ה-CUBE היחיד של חבילת ההצפנה SRTP ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA1_80. למידע נוסף, ראה srtp-crypto של מחלקה קולית. |
| 6 |
קבע תצורה של תבנית לזיהוי שיחות ל-trunk של שער מקומי בהתבסס על פרמטר ה-trunk המהווה יעד: מחלקה
הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 100 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש ב-dtg= ואחריו ערך ה-OTG/DTG של Trunk שסופק ב-Control Hub כאשר ה-trunk נוצר. למידע נוסף, ראה uri של מחלקה קולית. |
| 7 |
קבע תצורה של פרופיל sip 100, שישמש לשינוי הודעות SIP לפני שהן נשלחות ל-Webex Calling.
הנה הסבר של השדות עבור התצורה:
ספק PSTN של ארצות הברית או קנדה יכול להציע את האימות של מזהה המתקשר עבור שיחות דואר זבל ושיחות הונאה, עם התצורה הנוספת המוזכרת במאמר חיווי דואר זבל או שיחת הונאה ב-Webex Calling . |
| 8 |
קבע תצורה של trunk של Webex Calling: |
לאחר הגדרת הדייר 100 וקביעת התצורה של עמית חיוג של SIP VoIP, השער יוזם חיבור TLS לכיוון Webex Calling. בשלב זה, ה-SBC לגישה מציג את התעודה שלו לשער המקומי. השער המקומי מאמת את תעודת ה-SBC של גישה ל-WEBEX CALLING באמצעות חבילת הבסיס של CA שעודכנה קודם לכן. אם התעודה מזוהה, נוצר מפגש TLS מתמשך בין השער המקומי לבין ה-SBC לגישה של Webex Calling. לאחר מכן השער המקומי יכול להשתמש בחיבור מאובטח זה כדי להירשם עם ה-SBC לגישה של Webex. כאשר הרישום מאותגר לצורך אימות:
-
פרמטרי שם המשתמש, הסיסמה והתחום מתצורת האישורים משמשים בתגובה.
-
כללי השינוי בפרופיל sip 100 משמשים להמרת URL של SIPS בחזרה ל-SIP.
הרישום מוצלח כאשר מתקבלת 200 אישור מה-SBC לגישה.
לאחר שבנית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן לכיוון ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, ייתכן שתפעל לפי תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. CUBE תומך בניתוב שיחות מאובטח.
אם אתה משתמש ב-TDM / ISDN PSTN trunk, דלג לקטע הבא קבע תצורה של שער מקומי עם TDM PSTN trunk.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערי Cisco TDM-SIP, ראה קביעת תצורה של ISDN PRI.
| 1 |
קבע את תצורת ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 200 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 |
קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר של השדות עבור התצורה: תיאורמגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.13מציין את כתובת היעד עבור שיחות שנשלחות לספק PSTN. זה יכול להיות כתובת IP או שם מארח DNS. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). כתובת נכנסת דרך 200מציין את המחלקה הקולית המשמשת להתאמה לשיחות נכנסות לעמית החיוג הזה באמצעות ה-INVITE דרך URI של הכותרת. לקבלת מידע נוסף, ראה כתובת URL נכנסת. sip של מחלקה קולית asserted-id pai
(אופציונלי) מפעיל עיבוד כותרת P-Asserted-Identity ושולט בשימוש עבור ה-trunk של PSTN. אם נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש עבור כותרות From ו-P-Asserted-Identity היוצאות. אם לא נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש לכותרות היוצאות ממזהה צד מרוחק. למידע נוסף, ראה sip asserted-id של מחלקה קולית. ממשק מקור בקרת איגוד GigabitEthernet0/0/0
מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחות ל-PSTN. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת ל-PSTN. למידע נוסף, ראה איגוד. קודק מחלקה קולית 100מגדיר את עמית החיוג לשימוש ברשימת המסננים של קודק המשותף 100. למידע נוסף, ראה קודק מחלקה קולית. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 3 |
אם אתה מגדיר את השער המקומי שלך לניתוב שיחות רק בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, עבור לקטע הבא. |
לאחר שבנית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרות כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
אם אינך דורש מיטוב מדיית IP, בצע את שלבי התצורה עבור SIP PSTN trunk. השתמש ביציאה קולית ובעמית החיוג של POTS (כפי שמוצג בשלבים 2 ו-3) במקום בעמית החיוג של PSTN VoIP.
| 1 |
תצורת עמית החיוג החוזר בלולאה משתמשת בקבוצות עמיתי חיוג ובתגי ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר של השדות עבור התצורה: כלל תרגום קולימשתמש בביטויים קבועים המוגדרים בכללים להוספה או הסרה של תגי ניתוב שיחות. ספרות עשרונית ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שהתווסף על-ידי פרופיל תרגום 100 משמש להנחיית שיחות מ-Webex Calling לכיוון ה-PSTN באמצעות עמיתי החיוג החוזר של לולאה חוזרת. באופן דומה, התג שהתווסף על-ידי פרופיל התרגום 200 משמש להנחיית שיחות מה-PSTN אל Webex Calling. פרופילי תרגום 11 ו-12 מסירים את התגיות האלה לפני העברת שיחות לענפי ה-trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמספרים שחויגו מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את ה-+ המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN. אם Webex Calling מציג מספרים בתבנית לאומית, כוונן את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קולי וכלל תרגום קולי. |
| 2 |
קבע תצורה של יציאות ממשק קולי של TDM כנדרשות לפי סוג ה-trunk והפרוטוקול שבשימוש. למידע נוסף, ראה קביעת תצורה של ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN של קצב ראשי המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמית החיוג PSTN של TDM: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). פרופיל תרגום 200הקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שחויג. חיוג ישיר פנימהמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג ישיר פנימה. יציאה 2/0/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 |
כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת קבוצה של עמיתי חיוג לולאה פנימית בין Webex Calling ל-trunk של PSTN. קבע את התצורה של עמיתי החיוג הבאים לולאה אחורית. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות של עמיתי חיוג. הנה הסבר של השדות עבור התצורה: תיאורמגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לחזור לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג voip). ממשק מקור בקרת איגוד GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך הלולאה-חזרה. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך הלולאה-בחזרה. למידע נוסף, ראה איגוד. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ההדרכה המשמשת את שירות ה-ISDN שלך. ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסיים את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בסעיפים הקודמים כדי לכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש שיחה זה.
בעת יצירת ה-trunk של Webex Calling ב-Unified CM, הקפד להגדיר את היציאה הנכנסת בהגדרות פרופיל האבטחה של SIP Trunk ל-5065. זה מאפשר הודעות נכנסות ביציאה 5065 ולאכלס את כותרת VIA עם ערך זה בעת שליחת הודעות לשער המקומי.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
קבע את התצורה של רשומות ה-DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה כדי לקבוע באופן מקומי מארחים ויציאות של UCM המהווים יעד. בתצורה זו, אין צורך לקבוע תצורה של רשומות במערכת DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר של השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאבים של DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח ip _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאב SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משאבים זו ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לזהות את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP מארח ucmsub5.mydomain.com 192.168.80.65 מארח IP: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת IP של המארח. צור את רשומות משאב SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית הפצת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתי החיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות שנצפו בדרך כלל בשער המקומי המבוסס על IOS XE ויוצרת הודעת דוא"ל, הודעת syslog או הודעת מסוף לגבי האירוע. באפשרותך גם להתקין את ה-DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי להאיץ את זמן הרזולוציה.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שצריכות לנקוט כדי ליידע, לפתור בעיות ולתקן את הבעיה. באפשרותך להגדיר את לוגיקת זיהוי הבעיות באמצעות הודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפיות.
סוגי הפעולה כוללים איסוף פלט של פקודות הצגה:
-
יוצר קובץ יומן רישום מאוחד
-
העלאת הקובץ למיקום רשת המסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP.
מהנדסי TAC מחברים את קובצי ה-DS וחותמים אותם באופן דיגיטלי להגנה על שלמות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על-ידי המערכת. כלי חיפוש של חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
-
שרת Simple Mail Transfer Protocol (SMTP) שאתה דורש מהשער המקומי כדי לשלוח התראות דוא"ל.
-
ודא שהשער המקומי פועל ב-IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת SMTP המאובטח להתראות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1a ואילך
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
קבע את תצורת שרת הדוא"ל המאובטח שישמש לשליחת התראה יזומה אם המכשיר פועל Cisco IOS XE 17.6.1a ואילך.
קבע תצורה של שרת דואר ביתי של שיחות מסוף :@ עדיפות 1 קצה מאובטח של tls -
קבע את תצורת משתנה הסביבה ds_email עם כתובת הדוא"ל של מנהל המערכת כדי להודיע לך.
קבע תצורה של סביבת שיחה-הביתה עם אבחון-חתימה ds_email סיום
להלן תצורה לדוגמה של שער מקומי הפועל ב-Cisco IOS XE 17.6.1a ואילך כדי לשלוח את ההתראות היזומות אל tacfaststart@gmail.com באמצעות Gmail כשרת ה-SMTP המאובטח:
מומלץ להשתמש בגרסאות Cisco IOS XE Bengaluru 17.6.x ואילך.
call-home mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls diagnostic-signature environment ds_email "tacfaststart@gmail.com" שער מקומי הפועל על תוכנת Cisco IOS XE אינו לקוח Gmail מבוסס אינטרנט טיפוסי התומך ב-OAuth, לכן עלינו להגדיר הגדרת חשבון Gmail ספציפית ולספק הרשאה ספציפית כדי שהדוא"ל מהמכשיר יעובד כראוי:
-
עבור אל והפעל את ההגדרה גישה ליישום פחות מאובטחת .
-
ענה "כן, זה היה אני" כאשר אתה מקבל הודעת דוא"ל מ-Gmail המציינת "Google מנעה ממישהו להיכנס לחשבון שלך באמצעות יישום שאינו של Google".
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
ה-DS הזה עוקב אחר ניצול ה-CPU למשך חמש שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל איתור הבאגים ומסיר את ההתקנה של כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה הצג snmp כדי להפעיל את SNMP. אם לא תפעיל, הגדר את הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t snmp-server manager end show snmp שלדה: ABCDEFGHIGK 149655 מנות SNMP קלט 0 שגיאות גירסת SNMP שגויות 1 שם קהילה לא ידוע 0 פעולה לא חוקית עבור שם הקהילה סופק 0 שגיאות קידוד 37763 מספר המשתנים המבוקשים 2 מספר משתנים שהשתנו 34560 PDUs Get-Request 138 Get-Next PDUs 2 הגדרת PDUs 0 טיפות מנה של תור קלט (גודל תור מקסימלי 1000) פלט של מנות SNMP 158277 0 שגיאות גדולות מדי (גודל מנה מקסימלי 1500) 20 אין שגיאות שם כאלה 0 שגיאות ערכים שגויות 0 שגיאות כלליות 7998 תגובה PDUs 10280 מנות PDUs מלכודת כיום בתור קלט תהליך SNMP: 0 מלכודת גלובלית של SNMP: מופעלים -
הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
שער מקומי מס' העתק ftp://username:password@/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
העתק ftp://user:pwd@192.0.2.12/DS_64224.xml אתחול: ניגש ל-ftp://*:*@ 192.0.2.12/DS_64224.xml...! [אישור - 3571/4096 בתים] 3571 בתים הועתקו תוך 0.064 שניות (55797 בתים/שניות) -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתDS של אבחון-חתימה של שיחה הביתה_64224.xml טעינת קובץ DS_64224.xml הצלחה -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לנטר ניצול גבוה של ה-CPU בשער המקומי.
ניטור רישום SIP trunk
מערכת DS זו בודקת ביטול רישום של SIP Trunk של שער מקומי עם ענן Webex Calling כל 60 שניות. לאחר זיהוי אירוע ביטול הרישום, הוא יוצר הודעת דוא"ל והתראה syslog ומסיר את ההתקנה של עצמו לאחר שני מופעים של ביטול רישום. השתמש בשלבים הבאים כדי להתקין את החתימה:
-
הורד את DS 64117 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
SIP-SIP
סוג בעיה
ביטול רישום של SIP Trunk עם התראת דוא"ל.
-
העתק את קובץ ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_64117.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתשיחה-הביתה אבחון-signature DS_64117.xml טעינת קובץ DS_64117.xml הצלחת LocalGateway# -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
ניטור ניתוקי שיחות חריגים
DS זה משתמש בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו-503. אם הגידול בספירת השגיאות גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog ודוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה show snmp כדי לבדוק אם SNMP מופעל. אם היא לא מופעלת, קבע את התצורה של הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t snmp-server manager end show snmp שלדה: ABCDEFGHIGK 149655 מנות SNMP קלט 0 שגיאות גירסת SNMP שגויות 1 שם קהילה לא ידוע 0 פעולה לא חוקית עבור שם הקהילה סופק 0 שגיאות קידוד 37763 מספר המשתנים המבוקשים 2 מספר משתנים שהשתנו 34560 PDUs Get-Request 138 Get-Next PDUs 2 הגדרת PDUs 0 טיפות מנה של תור קלט (גודל תור מקסימלי 1000) פלט של מנות SNMP 158277 0 שגיאות גדולות מדי (גודל מנה מקסימלי 1500) 20 אין שגיאות שם כאלה 0 שגיאות ערכים שגויות 0 שגיאות כלליות 7998 תגובה PDUs 10280 מנות PDUs מלכודת כיום בתור קלט תהליך SNMP: 0 מלכודת גלובלית של SNMP: מופעלים -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחות חריג של SIP עם דוא"ל והתראה Syslog.
-
העתק את קובץ ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתDS של אבחון חתימה של שיחה בבית_65221.xml קובץ טעינת DS_65221.xml הצלחה -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
השתמש ב-Diagnostic Signatures (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את איתור באגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. חתימות אבחון (DS) מבטלת את הצורך לבדוק באופן ידני את התרחשות הבעיה והופכת את פתרון הבעיות לסירוגין וקלות יותר.
באפשרותך להשתמש בDiagnostic Signatures Lookup Tool כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה באופן עצמאי, או להתקין את החתימה המומלצת על-ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומטי איסוף נתוני אבחון באמצעות השלבים הבאים:
-
קבע תצורה של משתנה סביבה נוסף ds_fsurl_prefix של DS שהוא נתיב שרת הקבצים של Cisco TAC (cxd.cisco.com) שאליו מועלים נתוני האבחון שנאספו. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקובץ שניתן לאחזר ממנהל מקרה התמיכה בפקודה הבאה. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרה התמיכה, לפי הצורך.
קבע תצורה של terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://:@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
ודא ש-SNMP מופעל באמצעות הפקודה show snmp . אם היא לא מופעלת, קבע את התצורה של הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t מנהל שרת snmp -
הקפד להתקין את DS 64224 לניטור CPU גבוה כאמצעי יזום כדי להשבית את כל איתור הבאגים וחתימות האבחון במהלך הזמן של ניצול ה-CPU הגבוה. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_64224.xml bootflash: העתק ftp://username:password@/DS_65095.xml bootflash: -
התקן את קובץ ה-XML של DS 64224 לניטור ניצול גבוה של CPU ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
טעינת שיחה-הביתה אבחון-signature DS_64224.xml טעינת קובץ DS_64224.xml הצלחת שיחה-הביתה טעינת אבחון-signature DS_65095.xml טעינת קובץ DS_65095.xml הצלחה -
ודא שהחתימה הותקנה בהצלחה באמצעות הפקודה show call-home diagnostic-signature . עמודת המצב חייבת להיות בעלת ערך "רשום".
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
אמת ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה show call-home diagnostic-signature משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה המוגדרת בתוך החתימה. הפלט של show call-home diagnostic-signature statistics הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהיא מוגדרת לזיהוי אירוע והאם החתימה מסירה את ההתקנה עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג סטטיסטיקה של חתימה אבחנה-ביתית
|
מזהה DS |
שם DC |
מופעל/מקסימום/הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
20/1/ו |
23.053 |
23.053 |
הודעת הדוא"ל הנשלחת במהלך ביצוע חתימת האבחון מכילה מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורת הפעלה ופלט פקודות הצגה הרלוונטיות לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות אבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של כמה מופעי בעיה. אם ברצונך להסיר את התקנת החתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הפקודה show call-home diagnostic-signature והפעל את הפקודה הבאה:
שיחה-הביתה אבחון-הסרת חתימה דוגמה:
שיחה-הביתה אבחון-חתימה הסרת התקנה 64224 חתימות חדשות מתווספות לכלי חיפוש של חתימות אבחון מעת לעת, בהתבסס על בעיות שנצפו בדרך כלל בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
לניהול טוב יותר של שערי Cisco IOS XE, מומלץ לרשום ולנהל את השערים דרך Control Hub. זוהי תצורה אופציונלית. בעת ההרשמה, תוכל להשתמש באפשרות אימות התצורה ב-Control Hub כדי לאמת את תצורת השער המקומי ולזהות בעיות תצורה. נכון לעכשיו, רק ענפי trunk מבוססי רישום תומכים בפונקציונליות זו.
לקבלת מידע נוסף, עיין בפרטים הבאים:
סעיף זה מתאר כיצד להגדיר רכיב גבול של Cisco Unified (CUBE) כשער מקומי עבור Webex Calling באמצעות SIP trunk הדדי המבוסס על תעודה. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מה-PSTN מנותבות אל Webex Calling וכל השיחות מ-Webex Calling מנותבות אל ה-PSTN. התמונה הבאה מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבוא אחריה.
בעיצוב זה, נעשה שימוש בתצורות העיקריות הבאות:
-
דיירי מחלקה קולית: משמשים ליצירת תצורות ספציפיות ל-trunk.
-
uri של מחלקה קולית: משמש לסווג הודעות SIP עבור בחירת עמית חיוג נכנס.
-
עמית חיוג נכנס: מספק טיפול בהודעות SIP נכנסות וקובע את המסלול היוצא באמצעות קבוצת עמיתי חיוג.
-
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש.
בעוד ש-IP ו-SIP הפכו לפרוטוקולי ברירת המחדל עבור ענפי TRUNK של PSTN, מעגלי ISDN של TDM (ריבוי חלוקת זמן) עדיין בשימוש נרחב ונתמכים עם ענפי trunk של Webex Calling. כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, יש צורך כעת להשתמש בתהליך ניתוב שיחות בן שתי רגליים. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על-ידי הצגת קבוצה של עמיתי חיוג פנימי לולאה אחורית בין Webex Calling ל-trunk של PSTN כמתואר בתמונה שלהלן.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN פשוטה כקו בסיס לבניית הפתרון המתואר בדיאגרמה הבאה. במקרה זה, Unified Communications Manager מספק ניתוב מרכזי וטיפול בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, משמשים שמות המארח, כתובות ה-IP והממשקים המופיעים בתמונה הבאה. אפשרויות מסופקות עבור כתובת ציבורית או פרטית (מאחורי NAT). רשומות DNS של SRV הן אופציונליות, אלא אם כן יש איזון טעינה בין מופעי CUBE מרובים.
השתמש בהנחיית התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי באופן הבא:
-
שלב 1: קבע תצורה של קישוריות ואבטחה בסיסית של הנתב
-
שלב 2: קבע תצורה של Webex Calling Trunk
בהתאם לאדריכלות הנדרשת, בצע את הפעולות הבאות:
-
שלב 3: קבע תצורה של שער מקומי עם SIP PSTN trunk
-
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
-
שלב 3: קבע תצורה של שער מקומי עם TDM PSTN trunk
תצורת קו בסיס
הצעד הראשון בהכנת הנתב של Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטח את הפלטפורמה שלך ויוצרת קישוריות.
-
כל פריסות השער המקומי המבוססות על התעודה דורשות גרסאות Cisco IOS XE 17.9.1a ואילך. מומלץ להשתמש ב-Cisco IOS XE 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר תוכנה של Cisco . חפש את הפלטפורמה ובחר אחת מהמהדורות המוצעות .
-
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות טכנולוגיית Unified Communications ו-Security.
-
נתבים מסדרה Catalyst Edge 8000 המצוידים בכרטיסי קול או בתקני DSP דורשים רישוי DNA Advantage. נתבים ללא כרטיסי קול או DSP דורשים רישוי מינימלי של DNA Essentials.
-
לדרישות קיבולת גבוהה, ייתכן שתצטרך גם רישיון אבטחה גבוהה (HSEC) וזכאות תפוקה נוספת.
עיין בקודי הרשאה לקבלת פרטים נוספים.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך בהתאם למדיניות העסקית שלך. בפרט, קבע תצורה ואמת את הפרטים הבאים:
-
ה-NTP
-
רשימת גישה
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת לכיוון Webex Calling חייבת להשתמש בכתובת IPv4. שמות דומיין מלאים (FQDN) או כתובות רשומת שירות (SRV) של שער מקומי המוגדרות ב-Control Hub חייבות להיפתר לכתובת IPv4 ציבורית באינטרנט.
-
כל יציאות ה-SIP ומדיה בממשק השער המקומי הפונה ל-Webex חייבות להיות נגישות מהאינטרנט, ישירות או דרך NAT סטטי. הקפד לעדכן את חומת האש שלך בהתאם.
-
בצע את שלבי התצורה המפורטים להלן כדי להתקין תעודה חתומה בשער המקומי:
-
רשות אישורים ציבורית (CA) כמפורט באילו רשויות אישורים בסיסיות נתמכות עבור שיחות לפלטפורמות שמע ווידאו של Cisco Webex? חייבת לחתום על אישור המכשיר.
-
השם הנפוץ של נושא האישור (CN), או אחד מהשמות החלופיים לנושא (SAN) חייב להיות זהה ל-FQDN המוגדר ב-Control Hub. לדוגמה:
-
אם trunk מוגדר ב-Control Hub של הארגון שלך כולל cube1.lgw.com:5061 כ-FQDN של השער המקומי, ה-CN או ה-SAN בתעודת הנתב חייבים להכיל cube1.lgw.com.
-
אם ל-trunk שהוגדר ב-Control Hub של הארגון שלך יש את lgws.lgw.com ככתובת ה-SRV של השערים המקומיים הניתנים לגישה מה-TRUNK, ה-CN או ה-SAN בתעודת הנתב חייבים להכיל את lgws.lgw.com. הרשומות שכתובת ה-SRV פותרת עבור (CNAME, רשומה או כתובת IP) הן אופציונליות ב-SAN.
-
בין אם אתה משתמש ב-FQDN או ב-SRV עבור ה-trunk, כתובת איש הקשר עבור כל תיבות הדו-שיח החדשות של SIP מהשער המקומי שלך חייבת להשתמש בשם שהוגדר ב-Control Hub.
-
-
ודא שהאישורים חתומים לשימוש בלקוח ובשרת.
-
-
העלה את חבילת ה-CA של Cisco לשער המקומי. חבילה זו כוללת את תעודת הבסיס של CA המשמשת לאימות פלטפורמת Webex.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על אישורי STUN בנתב באמצעות הצפנה סימטרית. קבע את התצורה של מפתח ההצפנה הראשי וסוג ההצפנה כדלקמן: |
| 3 |
צור נקודת אמון בהצפנה עם תעודה עבור הדומיין שלך, שנחתמה על-ידי Certificate Authority (CA) נתמך . |
| 4 |
ספק את האישור של אישור ה-CA לחתימת ביניים, המשמש לאימות אישור המארח שלך. הזן את פקודת ה-exec או התצורה הבאה:
|
| 5 |
יבא את תעודת המארח החתום באמצעות הפקודה exec או פקודת התצורה הבאה:
|
| 6 |
הפעל בלעדיות של TLS1.2 וציין את נקודת האמון של ברירת המחדל לשימוש עבור יישומי קול באמצעות פקודות התצורה הבאות:
|
| 7 |
התקן את חבילת ה-CA של Cisco, הכוללת את תעודת DigiCert CA המשמשת את Webex Calling. השתמש בפקודה crypto trustpool יבוא URL נקי URL כדי להוריד את חבילת הבסיס של CA מכתובת ה-URL שצוינה, וכדי לנקות את מאגר האמון של CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-Proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http client proxy-server yourproxy.com יציאת proxy 80 |
| 1 |
צור PSTN trunk המבוסס על תעודת CUBE עבור מיקום קיים ב-Control Hub. למידע נוסף, ראה קביעת תצורה של ענפי Trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. רשום לעצמך את פרטי ה-trunk שסופקו ברגע שה-trunk נוצר. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבי התצורה במדריך זה. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר של השדות עבור התצורה:
מפעיל תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. אפשר sip לחיבורים ל-sipהפעל פונקציונליות סוכן משתמש בסיסי של CUBE גב אל גב. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס מסוג T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי. פקודות Stun גלובליות אלה נדרשות רק בעת פריסת השער המקומי שלך מאחורי NAT.
למידע נוסף, ראה מזהה נציג של stun flowdata וstun flowdata shared-secret. תוכן מנה אסימטרי מלאמגדיר תמיכת תוכן מנה אסימטרית של SIP הן עבור מטענים DTMF והן עבור מטענים קודק דינמיים. לקבלת מידע נוסף על פקודה זו, ראה תוכן מנה אסימטרי. הצעה מוקדמת מאולצתמאלץ את השער המקומי לשלוח פרטי SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף על פקודה זו, ראה הצעה מוקדמת. פרופילי sip נכנסיםמאפשר ל-CUBE להשתמש בפרופילי SIP כדי לשנות הודעות כאשר הן מתקבלות. הפרופילים מוחלים דרך עמיתי חיוג או דיירים. |
| 3 |
קבע את התצורה של קודק מחלקה קולית 100 המאפשר קודקים של G.711 רק עבור כל ענפי ה-Trunk. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, ניתן להוסיף לרשימה סוגי קודק נוספים הנתמכים על-ידי מערכות מוצא וסיום. פתרונות מורכבים יותר הכוללים המרה באמצעות מודולי DSP נתמכים, אך אינם כלולים במדריך זה. הנה הסבר של השדות עבור התצורה: קודק מחלקה קולית 100משמש כדי לאפשר רק קודקים מועדפים עבור שיחות SIP trunk. למידע נוסף, ראה Codec של מחלקה קולית. |
| 4 |
קבע את התצורה של שימוש בתצורה של stun מחלקה קולית 100 כדי להפעיל ICE ב-trunk של Webex Calling. (שלב זה אינו רלוונטי עבור Webex for Government) הנה הסבר של השדות עבור התצורה: שימוש ב-ice liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר מיטוב מדיה במידת האפשר. למידע נוסף, ראה שימוש בstun מחלקה קולית ושימוש בstun ice lite. הפקודה STUN לשימוש בזרימת נתונים נדרשת רק בעת פריסת השער המקומי שלך מאחורי NAT. משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בענן, כגון הקלטה, לא ניתן למטב את המדיה. |
| 5 |
קבע את תצורת מדיניות הצפנת המדיה עבור תעבורת Webex. (שלב זה אינו רלוונטי עבור Webex for Government) מחלקה
הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את SHA1_80 כמציע ה-CUBE היחיד של חבילת ההצפנה SRTP ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA1_80. למידע נוסף, ראה srtp-crypto של מחלקה קולית. |
| 6 |
קבע תצורה של צפני GCM התואמים ל-FIPS (שלב זה ישים רק עבור Webex for Government). מחלקה
הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את GCM כחבילת ההצפנה ש-CUBE מציעה. יש לקבוע תצורה של צופני GCM עבור שער מקומי עבור Webex for Government. |
| 7 |
קבע תצורה של תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על ה-FQDN או ה-SRV המהווה יעד: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 100 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש ב-trunk FQDN או SRV שהוגדרו ב-Control Hub עבור ה-trunk. |
| 8 |
קבע תצורה של פרופילי מניפולציה של הודעת SIP. אם השער שלך מוגדר עם כתובת IP ציבורית, קבע את תצורת הפרופיל באופן הבא או דלג לשלב הבא אם אתה משתמש ב-NAT. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי: הנה הסבר של השדות עבור התצורה: כללים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP והתגובות חייבות להכיל את הערך המוקצה עבור ה-trunk ב-Control Hub. זה יהיה ה-FQDN של מארח יחיד, או שם SRV המשמש עבור אשכול מכשירים. |
| 9 |
אם השער שלך מוגדר עם כתובת IP פרטית מאחורי NAT סטטי, הגדר את פרופילי SIP הנכנסים והיוצאים באופן הבא. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי, "10.80.13.12" הוא כתובת ה-IP של הממשק הפונה ל-Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. פרופילי SIP עבור הודעות יוצאות ל-Webex Calling
הנה הסבר של השדות עבור התצורה: כללים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, כותרת 'איש קשר' בהודעות בקשת SIP והתגובות חייבות להכיל את הערך המוקצה עבור ה-trunk ב-Control Hub. זה יהיה ה-FQDN של מארח יחיד, או שם SRV המשמש עבור אשכול מכשירים. כללים 30 עד 81המר הפניות לכתובת הפרטית לכתובת הציבורית החיצונית של האתר, ומאפשר ל-Webex לפרש כראוי ולנתב את ההודעות הבאות. פרופיל SIP להודעות נכנסות מ-Webex Callingהנה הסבר של השדות עבור התצורה: כללים 10 עד 80המר הפניות לכתובת הפרטית שהוגדרה, ומאפשר ל-CUBE לעבד את ההודעות מ-Webex. למידע נוסף, ראה sip-profiles של מחלקה קולית. ספק PSTN של ארצות הברית או קנדה יכול להציע את האימות של מזהה המתקשר עבור שיחות דואר זבל ושיחות הונאה, עם התצורה הנוספת המוזכרת במאמר חיווי דואר זבל או שיחת הונאה ב-Webex Calling . |
| 10 |
קבע תצורה של keepalive אפשרויות SIP עם פרופיל שינוי כותרת. הנה הסבר של השדות עבור התצורה: sip-options-keepalive של מחלקה קולית 100מגדיר פרופיל keepalive ומזין מצב תצורה של מחלקה קולית. באפשרותך להגדיר את השעה (בשניות) שבה הודעת SIP מחוץ לתיבת הדו-שיח נשלחת ליעד החיוג כאשר חיבור פעימות הלב לנקודת הקצה נמצא במצב למעלה או למטה. פרופיל keepalive זה מופעל מעמית החיוג שהוגדר כלפי Webex. כדי לוודא שכותרות אנשי הקשר כוללות את שם הדומיין המלא של SBC, נעשה שימוש בפרופיל SIP 115. כללים 30, 40 ו-50 נדרשים רק כאשר ה-SBC מוגדר מאחורי NAT סטטי. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שנבחר עבור השער המקומי ואם נעשה שימוש ב-NAT סטטי, "10.80.13.12" הוא כתובת ה-IP של ממשק SBC לכיוון Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. |
| 11 |
קבע תצורה של trunk של Webex Calling: |
לאחר שבנית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן לכיוון ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, ייתכן שתפעל לפי תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. CUBE תומך בניתוב שיחות מאובטח.
אם אתה משתמש ב-TDM / ISDN PSTN trunk, דלג לקטע הבא קבע תצורה של שער מקומי עם TDM PSTN trunk.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערי Cisco TDM-SIP, ראה קביעת תצורה של ISDN PRI.
| 1 |
קבע את תצורת ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 200 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 |
קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר של השדות עבור התצורה: תיאורמגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.13מציין את כתובת היעד עבור שיחות שנשלחות לספק PSTN. זה יכול להיות כתובת IP או שם מארח DNS. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). כתובת נכנסת דרך 200מציין את המחלקה הקולית המשמשת להתאמה לשיחות נכנסות לעמית החיוג הזה באמצעות ה-INVITE דרך URI של הכותרת. לקבלת מידע נוסף, ראה כתובת URL נכנסת. sip של מחלקה קולית asserted-id pai
(אופציונלי) מפעיל עיבוד כותרת P-Asserted-Identity ושולט בשימוש עבור ה-trunk של PSTN. אם נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש עבור כותרות From ו-P-Asserted-Identity היוצאות. אם לא נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש לכותרות היוצאות ממזהה צד מרוחק. למידע נוסף, ראה sip asserted-id של מחלקה קולית. ממשק מקור בקרת איגוד GigabitEthernet0/0/0
מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחות ל-PSTN. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת ל-PSTN. למידע נוסף, ראה איגוד. קודק מחלקה קולית 100מגדיר את עמית החיוג לשימוש ברשימת המסננים של קודק המשותף 100. למידע נוסף, ראה קודק מחלקה קולית. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 3 |
אם אתה מגדיר את השער המקומי שלך לניתוב שיחות רק בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, עבור לקטע הבא. |
לאחר שבנית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרות כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
אם אינך דורש מיטוב מדיית IP, בצע את שלבי התצורה עבור SIP PSTN trunk. השתמש ביציאה קולית ובעמית החיוג של POTS (כפי שמוצג בשלבים 2 ו-3) במקום בעמית החיוג של PSTN VoIP.
| 1 |
תצורת עמית החיוג החוזר בלולאה משתמשת בקבוצות עמיתי חיוג ובתגי ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר של השדות עבור התצורה: כלל תרגום קולימשתמש בביטויים קבועים המוגדרים בכללים להוספה או הסרה של תגי ניתוב שיחות. ספרות עשרונית ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שהתווסף על-ידי פרופיל תרגום 100 משמש להנחיית שיחות מ-Webex Calling לכיוון ה-PSTN באמצעות עמיתי החיוג החוזר של לולאה חוזרת. באופן דומה, התג שהתווסף על-ידי פרופיל התרגום 200 משמש להנחיית שיחות מה-PSTN אל Webex Calling. פרופילי תרגום 11 ו-12 מסירים את התגיות האלה לפני העברת שיחות לענפי ה-trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמספרים שחויגו מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את ה-+ המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN. אם Webex Calling מציג מספרים בתבנית לאומית, כוונן את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קולי וכלל תרגום קולי. |
| 2 |
קבע תצורה של יציאות ממשק קולי של TDM כנדרשות לפי סוג ה-trunk והפרוטוקול שבשימוש. למידע נוסף, ראה קביעת תצורה של ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN של קצב ראשי המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמית החיוג PSTN של TDM: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). פרופיל תרגום 200הקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שחויג. חיוג ישיר פנימהמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג ישיר פנימה. יציאה 2/0/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 |
כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת קבוצה של עמיתי חיוג לולאה פנימית בין Webex Calling ל-trunk של PSTN. קבע את התצורה של עמיתי החיוג הבאים לולאה אחורית. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות של עמיתי חיוג. הנה הסבר של השדות עבור התצורה: תיאורמגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לחזור לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג voip). ממשק מקור בקרת איגוד GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך הלולאה-חזרה. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך הלולאה-בחזרה. למידע נוסף, ראה איגוד. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ההדרכה המשמשת את שירות ה-ISDN שלך. ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסיים את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בסעיפים הקודמים כדי לכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש שיחה זה.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
קבע את התצורה של רשומות ה-DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה כדי לקבוע באופן מקומי מארחים ויציאות של UCM המהווים יעד. בתצורה זו, אין צורך לקבוע תצורה של רשומות במערכת DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר של השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאבים של DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח ip _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאב SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משאבים זו ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לזהות את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP מארח ucmsub5.mydomain.com 192.168.80.65 מארח IP: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת IP של המארח. צור את רשומות משאב SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית הפצת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתי החיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות שנצפו בדרך כלל בשער המקומי המבוסס על Cisco IOS XE ויוצרת הודעת דוא"ל, הודעת syslog או הודעת מסוף לגבי האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שמפעילים בעיות כדי ליידע, לפתור בעיות ולתקן את הבעיה. השתמש בהודעות syslog, באירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפיות כדי להגדיר את לוגיקת זיהוי הבעיות. סוגי הפעולה כוללים:
-
אוסף פלט פקודות הצג
-
יוצר קובץ יומן רישום מאוחד
-
העלאת הקובץ למיקום רשת שסופק על ידי משתמש כגון HTTPS, SCP, שרת FTP
מהנדסי TAC מחברים קבצי DS וחותמים אותם דיגיטלית להגנה על שלמות. לכל קובץ DS יש את המזהה המספרי הייחודי שהוקצה על-ידי המערכת. כלי חיפוש של חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
-
שרת Simple Mail Transfer Protocol (SMTP) שאתה דורש מהשער המקומי כדי לשלוח התראות דוא"ל.
-
ודא שהשער המקומי פועל ב-IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת SMTP המאובטח להתראות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1 ואילך
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
קבע את התצורה של שרת הדוא"ל המאובטח שבו אתה משתמש כדי לשלוח התראה יזומה אם המכשיר פועל IOS XE 17.6.1 ואילך.
קבע תצורה של שרת דואר ביתי של שיחות מסוף :@ עדיפות 1 tls secure end -
קבע את התצורה של משתנה הסביבה ds_email עם כתובת הדוא"ל של מנהל המערכת שאליו אתה מודיע.
קבע תצורה של מסוף שיחה-הביתה אבחון-חתימה LocalGateway(cfg-call-home-diag-sign)environment ds_email end
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
DS זה עוקב אחר ניצול ה-CPU של 5 שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל איתור הבאגים ומסיר את ההתקנה של כל חתימות האבחון שאתה מתקין בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא שהפעלת את SNMP באמצעות הפקודה show snmp. אם SNMP אינו מופעל, הגדר את הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t snmp-server manager end show snmp שלדה: ABCDEFGHIGK 149655 מנות SNMP קלט 0 שגיאות גירסת SNMP שגויות 1 שם קהילה לא ידוע 0 פעולה לא חוקית עבור שם הקהילה סופק 0 שגיאות קידוד 37763 מספר המשתנים המבוקשים 2 מספר משתנים שהשתנו 34560 PDUs Get-Request 138 Get-Next PDUs 2 הגדרת PDUs 0 טיפות מנה של תור קלט (גודל תור מקסימלי 1000) פלט של מנות SNMP 158277 0 שגיאות גדולות מדי (גודל מנה מקסימלי 1500) 20 אין שגיאות שם כאלה 0 שגיאות ערכים שגויות 0 שגיאות כלליות 7998 תגובה PDUs 10280 מנות PDUs מלכודת כיום בתור קלט תהליך SNMP: 0 מלכודת גלובלית של SNMP: מופעלים הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
העתק ftp://username:password@/DS_64224.xml bootflash:שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראה בדוא"ל
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
העתק ftp://username:password@/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
העתק ftp://user:pwd@192.0.2.12/DS_64224.xml אתחול: ניגש ל-ftp://*:*@ 192.0.2.12/DS_64224.xml...! [אישור - 3571/4096 בתים] 3571 בתים הועתקו תוך 0.064 שניות (55797 בתים/שניות) -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתשיחה-הביתה אבחון-signature DS_64224.xml קובץ טעינת DS_64224.xml הצלחה -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לנטר ניצול גבוה של ה-CPU בשער המקומי.
ניטור ניתוקי שיחות חריגים
DS זה משתמש בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו-503. אם הגידול בספירת השגיאות גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog ודוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא ש-SNMP מופעל באמצעות הפקודה show snmp. אם SNMP אינו מופעל, הגדר את הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t snmp-server manager end show snmp שלדה: ABCDEFGHIGK 149655 מנות SNMP קלט 0 שגיאות גירסת SNMP שגויות 1 שם קהילה לא ידוע 0 פעולה לא חוקית עבור שם הקהילה סופק 0 שגיאות קידוד 37763 מספר המשתנים המבוקשים 2 מספר משתנים שהשתנו 34560 PDUs Get-Request 138 Get-Next PDUs 2 הגדרת PDUs 0 טיפות מנה של תור קלט (גודל תור מקסימלי 1000) פלט של מנות SNMP 158277 0 שגיאות גדולות מדי (גודל מנה מקסימלי 1500) 20 אין שגיאות שם כאלה 0 שגיאות ערכים שגויות 0 שגיאות כלליות 7998 תגובה PDUs 10280 מנות PDUs מלכודת כיום בתור קלט תהליך SNMP: 0 מלכודת גלובלית של SNMP: מופעלים -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחות חריג של SIP עם דוא"ל והתראה Syslog.
-
העתק את קובץ ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
טעינתשיחה-הביתה אבחון-חתימה על_קובץ טעינת DS_65221.xml הצלחה -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
ניתן גם להשתמש ב-Diagnostic Signatures (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את איתור באגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. הדבר מבטל את הצורך בבדיקה ידנית של מופע הבעיה ומאפשר לפתור בעיות המתרחשות לסירוגין ובעיות ארעיות הרבה יותר בקלות.
באפשרותך להשתמש בDiagnostic Signatures Lookup Tool כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה באופן עצמאי, או שתוכל להתקין את החתימה המומלצת על-ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומטי איסוף נתוני אבחון באמצעות השלבים הבאים:
הגדר משתנה סביבה אחר של DS ds_fsurl_prefix כנתיב שרת הקבצים של Cisco TAC (cxd.cisco.com) כדי להעלות את נתוני האבחון. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקובץ שניתן לאחזר ממנהל מקרה התמיכה כפי שמוצג להלן. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרה התמיכה, כנדרש.
קבע תצורה של מסוף שיחה-הביתה אבחון-חתימה LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://:@cxd.cisco.com" endדוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
ודא ש-SNMP מופעל באמצעות הפקודה show snmp. אם SNMP אינו מופעל, קבע את התצורה של הפקודה snmp-server manager .
הצג snmp %נציג SNMP לא מופעל תצורה t מנהל שרת snmp -
מומלץ להתקין את DS 64224 לניטור CPU גבוה כאמצעי יזום כדי להשבית את כל איתור הבאגים וחתימות האבחון במהלך הזמן של ניצול ה-CPU הגבוה. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
העתק ftp://username:password@/DS_64224.xml bootflash: העתק ftp://username:password@/DS_65095.xml bootflash: -
התקן את קובץ ה-XML של DS 64224 לניטור CPU הגבוה ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
שיחה-בית אבחון-signature load DS_64224.xml קובץ טעינה DS_64224.xml הצלחה של שיחה-בית אבחון-signature load DS_65095.xml קובץ טעינה DS_65095.xml הצלחה -
ודא שהחתימה מותקנת בהצלחה באמצעות show call-home diagnostic-signature. עמודת המצב צריכה לכלול ערך "רשום".
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DSLGW_IEC_C_all_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
אמת ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה show call-home diagnostic-signature משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה שהוגדרה בחתימה. הפלט של show call-home diagnostic-signature statistics הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהיא מוגדרת לזיהוי אירוע והאם החתימה מסירה את ההתקנה עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
הצג חתימת אבחון-בית הגדרות אבחון-חתימה נוכחיות: חתימת אבחון: פרופיל מופעל: CiscoTAC-1 (מצב: פעיל) מוריד כתובות URL: משתנה https://tools.cisco.com/its/service/oddce/services/DDCEService סביבה: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג סטטיסטיקה של חתימה אבחנה-ביתית
|
מזהה DS |
שם DC |
מופעל/מקסימום/הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
20/1/ו |
23.053 |
23.053 |
דוא"ל ההתראה שנשלח במהלך ביצוע חתימת אבחון מכיל מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורה פועלת ופלט פקודות הצגה הרלוונטיים לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות האבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של כמה מופעי בעיה. אם ברצונך להסיר את התקנת החתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של show call-home diagnostic-signature והפעל את הפקודה הבאה:
שיחה-הביתה אבחון-הסרת חתימה דוגמה:
שיחה-הביתה אבחון-חתימה הסרת התקנה 64224 חתימות חדשות מתווספות לכלי בדיקת המידע של חתימות האבחון מעת לעת, בהתבסס על בעיות שנצפו בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
קביעת התצורה של Cisco Webex Calling עבור הארגון שלך
קביעת הגדרות שיחה באשף ההגדרה הראשונה
השלב הראשון להפעלת שירותי Webex Calling שלך הוא להשלים את אשף ההגדרה הראשונה (FTSW). לאחר השלמת FTSW עבור המיקום הראשון שלך, אין צורך להשלים אותו עבור מיקומים נוספים.
| 1 |
לחץ על הקישור תחילת העבודה בהודעת ברוכים הבאים שאתה מקבל בדוא"ל. כתובת הדוא"ל של מנהל המערכת שלך משמשת באופן אוטומטי לכניסה ל-Control Hub, שבו תתבקש ליצור את סיסמת מנהל המערכת שלך. לאחר הכניסה, אשף ההגדרה מופעל באופן אוטומטי. |
| 2 |
סקור וקבל את תנאי השירות. |
| 3 |
סקור את התוכנית שלך ולאחר מכן לחץ על תחילת העבודה. מנהל החשבון שלך אחראי על הפעלת השלבים הראשונים עבור FTSW. פנה למנהל החשבון אם אתה מקבל הודעת "אין אפשרות להגדיר את השיחה שלך", כאשר אתה בוחר באפשרות תחילת העבודה. |
| 4 |
בחר את המדינה שאליה יש למפות את מרכז הנתונים שלך, והזן את איש הקשר של הלקוח ופרטי הכתובת של הלקוח. |
| 5 |
לחץ על הבא: מיקום ברירת מחדל. |
| 6 |
בחר מבין האפשרויות הבאות:
לאחר השלמת אשף ההגדרה, הקפד להוסיף מספר ראשי למיקום שאתה יוצר. |
| 7 |
בצע את הבחירות הבאות שיחולו על המיקום הזה:
|
| 8 |
לחץ על הבא. |
| 9 |
הזן כתובת SIP זמינה של Cisco Webex ולחץ על הבא ובחר סיום. |
הוספת מיקום
לפני שתתחיל
כדי ליצור מיקום חדש, הכן את המידע הבא:
-
כתובת מיקום
-
מספרי טלפון רצויים (אופציונלי)
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל . מיקום חדש יתארח במרכז הנתונים האזורי התואם למדינה שבחרת באמצעות אשף ההגדרה הראשונה. |
| 2 |
קבע את התצורה של הגדרות המיקום:
|
| 3 |
לחץ על שמור ולאחר מכן בחר כן/ לא כדי להוסיף מספרים למיקום עכשיו או מאוחר יותר. |
| 4 |
אם לחצת על כן, בחר אחת מהאפשרויות הבאות:
הבחירה באפשרות PSTN מתבצעת בכל רמת מיקום (לכל מיקום יש אפשרות PSTN אחת בלבד). תוכל לשלב כמה אפשרויות שתרצה עבור הפריסה שלך, אבל לכל מיקום תהיה אפשרות אחת. לאחר בחירה והקצאה של אפשרות PSTN, תוכל לשנות אותה על-ידי לחיצה על נהל במאפייני PSTN של המיקום. עם זאת, ייתכן שאפשרויות מסוימות, כגון Cisco PSTN, לא יהיו זמינות לאחר שהוקצתה אפשרות אחרת. פתח מקרה תמיכה לקבלת הדרכה. |
| 5 |
בחר אם ברצונך להפעיל את המספרים עכשיו או מאוחר יותר. |
| 6 |
אם בחרת ב-PSTN שאינו משולב או ב-PSTN המבוסס על הסביבה המקומית, הזן מספרי טלפון כערכים המופרדים באמצעות פסיקים ולאחר מכן לחץ על אמת. מספרים מתווספים עבור המיקום הספציפי. ערכים חוקיים עוברים לשדה מספרים מאומתים, וערכים לא חוקיים נשארים בשדה הוסף מספרים בליווי הודעת שגיאה. בהתאם למדינת המיקום, המספרים מעוצבים לפי דרישות החיוג המקומיות. לדוגמה, אם נדרשת קידומת מדינה, ניתן להזין מספרים עם הקידומת או בלעדיה והקידומת מופיעה בהתחלה. |
| 7 |
לחץ על שמור. |
מה הלאה?
לאחר יצירת מיקום, ניתן להפעיל שירותי חירום 911 עבור המיקום הזה. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
מחק מיקום
לפני שתתחיל
באפשרותך למחוק מיקום שאינו בשימוש או שהוגדר באופן שגוי לאחר מחיקת המשתמשים וסביבות העבודה המשויכים אליו. כאשר תמחק מיקום, תמחק את כל השירותים והמספרים שהוקצו.
קבל רשימה של המשתמשים וחללי העבודה המשויכים למיקום: עבור אל ומהתפריט הנפתח, בחר את המיקום כדי למחוק. עליך למחוק משתמשים וחללי עבודה אלה לפני שתמחק את המיקום.
זכור שכל המספרים המשויכים למיקום זה מופצים בחזרה לספק ה-PSTN שלך; המספרים האלה כבר לא יהיו בבעלותך.
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל . |
| 2 |
לחץ על |
| 3 |
יש לבחור באפשרות מחיקת מיקום ולאשר שברצונך למחוק מיקום זה. בדרך כלל לוקח כמה דקות כדי למחוק את המיקום לצמיתות, אבל זה יכול להימשך עד שעה. תוכל לבדוק את הסטטוס על ידי לחיצה |
עדכון מיקום קיים
ניתן לשנות את הגדרת PSTN, את השם, אזור הזמן והשפה של מיקום לאחר יצירתו. זכור עם זאת שהשפה החדשה חלה רק על משתמשים ומכשירים חדשים. משתמשים ומכשירים קיימים ממשיכים להשתמש בשפה הישנה.
עבור מיקומים קיימים, ניתן להפעיל שירותי חירום 911. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל . אם אתה רואה סמל אזהרה לצד מיקום, משמעות הדבר היא שעדיין לא הגדרת מספר טלפון עבור המיקום הזה. לא ניתן לבצע או לקבל שיחות כלשהן עד שתקבע את התצורה של המספר הזה. |
| 3 |
(אופציונלי) תחת חיבור PSTN, בחר PSTN המחובר לענן או PSTN המבוסס על הסביבה המקומית (שער מקומי), בהתאם לשער שכבר קבעת את תצורתו. לחץ על נהל כדי לשנות את התצורה הזו ולאחר מכן אשר את הסיכונים המשויכים על-ידי בחירה באפשרות המשך. לאחר מכן, בחר אחת מהאפשרויות הבאות ולחץ על שמור:
כדי לבצע הגירה, ראה בצע הגירה לתוכניות Cisco Calling להלן. |
| 4 |
עבור המיקום, בחר את המספר הראשי מהרשימה הנפתחת. ניתן להקצות את המספר הראשי לניתוב אוטומטי או ליעד אחר בתוך המיקום כך שמתקשרים חיצוניים ינותבו אל יעד מתאים. יש להקצות מספר ראשי למיקום אם יש לו ענפי trunk או ישויות שלוחה בלבד, כגון משתמשים, סביבות עבודה, קווים וירטואליים או תכונות. ללא מספר ראשי, ענפי ה-trunk אינם שמישים וישויות בעלות שלוחה בלבד לא יכולות לבצע או לקבל שיחות פנימיות או חיצוניות. משתמשים במיקום זה יכולים גם להשתמש במספר זה כמזהה המתקשר החיצוני שלהם בעת ביצוע שיחות PSTN. אם תבחר מספר ללא תשלום כמספר הראשי עבור מיקום, אנו ממליצים לעדכן את מספר השיחה החוזרת לשעת חירום עבור המיקום מכיוון שלמספר ללא תשלום אין כתובת שירותי חירום. למידע נוסף, עיין בהגדרת מספר החיוג החוזר לשעת חירום עבור מיקום. |
| 5 |
(אופציונלי) תחת שיחות חירום, ניתן לבחור מזהה מיקום לשעת חירום שיוקצה למיקום הזה. הגדרה זו היא אופציונלית וחלה רק על מדינות הדורשות אותה. במדינות מסוימות (לדוגמה, צרפת), קיימות דרישות רגולטוריות למערכות רדיו סלולריות כדי לקבוע את זהות התא כאשר אתה מבצע שיחת חירום והיא הופכת לזמינה לרשויות החירום. מדינות אחרות כמו ארה"ב וקנדה מיישמות קביעת מיקום בשיטות אחרות. לקבלת מידע נוסף, ראה שיחות חירום משופרות. ספק שיחות החירום שלך עשוי להזדקק למידע על רשת הגישה והדבר מושג על-ידי הגדרת כותרת שלוחת SIP פרטית חדשה, P-Access-Network-Info. הכותרת נושאת מידע הקשור לרשת הגישה. בעת הגדרת מזהה המיקום לשעת חירום עבור מיקום, ערך המיקום נשלח לספק כחלק מהודעת ה-SIP. צור קשר עם ספק שיחות החירום שלך כדי לבדוק אם אתה זקוק להגדרה זו והשתמש בערך שנמסר על-ידי ספק שיחות החירום. |
| 6 |
בחר את מספר הדואר הקולי שהמשתמשים יכולים להתקשר אליו כדי לבדוק את הדואר הקולי שלהם עבור המיקום הזה. |
| 7 |
(אופציונלי) לחץ על סמל העיפרון בחלק העליון של הדף 'מיקום' כדי לשנות את שם המיקום, שפת ההכרזות, שפת הדוא"ל, אזור הזמן או הכתובת לפי הצורך ולאחר מכן לחץ על שמור. שינוי שפת ההכרזות ייכנס לתוקף באופן מיידי עבור המשתמשים והתכונות החדשים שנוספים למיקום הזה. אם גם משתמשים ו/או תכונות קיימים צריכים לשנות את שפת ההכרזות שלהם, כשתתבקש, בחר שנה עבור משתמשים וסביבות עבודה קיימים או שנה עבור תכונות קיימות. לחץ על החל. ניתן להציג את ההתקדמות בדף משימות. לא ניתן לבצע שינוי נוסף עד שפעולה זו תושלם. שינוי אזור הזמן עבור מיקום לא יעדכן את אזורי הזמן של התכונות המשויכות למיקום הזה. כדי לערוך את אזורי הזמן עבור תכונות כמו ניתוב אוטומטי, קבוצת גישוש ותור שיחות, עבור אל האזור הגדרות כלליות של התכונה הספציפית שעבורה ברצונך לעדכן את אזור הזמן ולערוך ושמור שם. |
בצע הגירה לתוכניות של Cisco Calling
באפשרותך לשנות את חיבור ה-PSTN שלך עבור מיקום קיים ל-PSTN של Cisco. לדוגמה, באפשרותך לשנות את המיקומים עבור PSTN המבוסס על הסביבה המקומית (שער מקומי) או חיבורי CCP שאינם משולבים ל-PSTN של Cisco. Cisco PSTN מספק פתרון PSTN בענן מ-Cisco.
כל המספרים הנישאים נשארים פונקציונליים למעט הפרעה קטנה במהלך זמן השלמת הניוד המתוזמן.
כמו כן, אין באפשרותך לבצע שינוי כלשהו בניהול מספרים עבור מיקום שעובר מעבר חיבור PSTN. אבל המספרים הקיימים נשארים פונקציונליים ועדיין תוכל להקצות או לבטל את ההקצאה של מספרים למיקום. אינך יכול להוסיף, למחוק ולהעביר מספרים עבור מיקום זה. במהלך תהליך זה, פרופיל הניתוב מתעדכן באופן אוטומטי, תוך הפעלת PSTN של Cisco.
נכון לעכשיו, היכולת לשנות חיבור PSTN עבור מיקום קיים ל-PSTN של Cisco אינה נתמכת עבור אזור יפן.
בעת שינוי חיבור ה-PSTN, מוחל מינוי עם רישיון שיחות, ושירות החיוב מקבל התראה.
מגבלות:
-
הגירה ממיקום IntelePeer משולב למיקום PSTN של Cisco אינה נתמכת
-
לא ניתן לבצע הגירה של מיקום המופע הייעודי אל PSTN של Cisco
-
ייתכן שיידרשו הזמנות ניוד מרובות עבור שינוי חיבור ה-PSTN. אם כן, הזמנות אלה מקושרות כך שהן משלימות באותו הזמן. יש להחיל כל שינוי תאריך או ביטול של הזמנת ניוד אחת על כל הזמנות הניוד המקושרות לצורך שינוי החיבור.
כיצד ליזום שינוי חיבור PSTN
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר את המיקום שבו ברצונך לשנות את חיבור ה-PSTN ל-Cisco PSTN. |
| 4 |
עבור ללשונית שיחות , לחץ על האפשרות נהל לצד ה-PSTN המבוסס על הסביבה המקומית או ה-PSTN המחובר לענן שאינו משולב. |
| 5 |
ערוך לצד סוג חיבור. |
| 6 |
בחר את הכרטיס תוכניות התקשרות של Cisco ובחר את המינוי המקצה את תוכנית התקשרות של Cisco עבור משתמשים במיקום זה. לחץ על הבא. |
| 7 |
עבור האישור שלך מופיע דף שינוי חיבור. לחץ על הבא ובדוק את מוכנות הניוד עבור המספרים שלך. הלחצן הבא מופעל רק אם כל המספרים ברשימה ניתנים לניוד. קרא את המצביעים הבאים:
|
| 8 |
לחץ על הבא וספק את פרטי החוזה. זהו איש הקשר הראשי של החוזה עבור כל המיקומים המשתמשים בתוכניות התקשרות של Cisco (ארה"ב). כל שינוי באיש הקשר הזה חל על כל המיקומים האחרים המשתמשים בתוכניות התקשרות של Cisco (ארה"ב). |
| 9 |
לחץ על הבא. התראה מוצגת המבקשת את האישור שלך לשמירת פרטי החוזה עבור מיקום זה. בחר כן, שנה. |
| 10 |
ספק את כתובת שירות החירום ולחץ על שמור. במצב חירום, צוות החירום המקומי משתמש בכתובת הזו כדי לאתר את המתקשר. |
| 11 |
דף הסיכום מופיע עם מספר היציאות שנוצרו. אם יש רק הזמנה אחת, תוכל לראות שלב נוסף שנקרא ספק מידע נוסף. עבור הזמנות מרובות, בורר הזמנות זמין בחלק העליון כדי לנווט ביניהן. לחץ על הבא והזן את הפרטים כדי להשלים את אשף הניוד. ההזמנות נשלחות בבת אחת כאשר כל המידע מסופק לבקשת הגירה יחידה של PSTN. כברירת מחדל, תאריך המחויבות של ההזמנה האיתנה הוא עקבי בכל ההזמנות. השינוי בחיבור ה-PSTN חל באופן אוטומטי לאחר שההזמנה המקושרת האחרונה מנויבת לחלוטין.
פרטי ההגירה זמינים תחת הלשונית . בחר את מזהה ההזמנה כדי להציג את פרטי ההזמנה בתצוגת לוח צדדי. ניתן לראות את הסוג כ-PSTN שינוי עבור ההזמנות שנוצרו משינוי חיבור PSTN. |
בטל את שינוי חיבור ה-PSTN
מנהל מערכת יכול לבטל את הגירת ה-PSTN כאשר המיקום עדיין במצב מעבר.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר את המיקום שעבורו ברצונך לבטל את חיבור ה-PSTN. |
| 4 |
עבור ללשונית שיחות, לחץ על הלחצן בטל שינוי חיבור PSTN . |
| 5 |
לחץ על כן, המשך כדי לאשר את הביטול. |
קבע תצורה של תוכנית חיוג של Webex Calling
באפשרותך לשלוט בתוכנית החיוג עבור פריסת שיחות Webex באמצעות קודי חיוג יוצאים. התאם אישית אורכי הרחבות, קידומות ניתוב והעדפות חיוג (פנימיות וחיצוניות) כך שיתאימו להרגלי החיוג של המשתמשים שלך.
הגדרות אלה מיועדות לחיוג פנימי וזמינות גם באשף ההתקנה בפעם הראשונה. בעת שינוי תוכנית החיוג, המספרים לדוגמה ב-Control Hub מתעדכנים כדי להציג את השינויים האלה.
באפשרותך להגדיר הרשאות שיחה יוצאת עבור מיקום. ראה שלבים אלה כדי לקבוע את התצורה של הרשאות שיחה יוצאת.
| 1 |
היכנס אל Control Hub, עבור אל ולאחר מכן גלול אל חיוג פנימי. |
| 2 |
קבע את תצורת העדפות החיוג האופציונליות הבאות, לפי הצורך:
|
| 3 |
ציין חיוג פנימי עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג ולאחר מכן שנה חיוג פנימי לפי הצורך:
|
| 4 |
ציין חיוג חיצוני עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג ולאחר מכן שנה חיוג חיצוני לפי הצורך:
השפעה על המשתמשים:
|
קביעת התצורה של PSTN המבוסס על הסביבה המקומית (שער מקומי) ב-Control Hub
אם אתה משווק בעל ערך מוסף, באפשרותך להשתמש בשלבים האלה כדי להתחיל את קביעת התצורה של השער המקומי ב-Control Hub. כאשר השער הזה רשום בענן, באפשרותך להשתמש בו באחד או יותר ממיקומי Webex Calling שלך כדי לספק ניתוב לכיוון ספק שירותי PSTN ארגוני.
לא ניתן למחוק מיקום הכולל שער מקומי כאשר השער המקומי נמצא בשימוש עבור מיקומים אחרים.
יצירת trunk
לפני שתתחיל
-
לאחר הוספת מיקום, ולפני קביעת התצורה של PSTN המבוסס על הסביבה המקומית עבור מיקום, עליך ליצור trunk.
-
צור מיקומים והגדרות ומספרים ספציפיים לכל אחד מהם. מיקומים חייבים להתקיים לפני שתוכל להוסיף PSTN המבוסס על הסביבה המקומית.
-
הבן את דרישות ה-PSTN המבוסס על הסביבה המקומית (שער מקומי) עבור Webex Calling.
-
לא ניתן לבחור יותר מ-trunk אחד עבור מיקום עם PSTN המבוסס על הסביבה המקומית, אבל ניתן לבחור את אותו trunk עבור מיקומים מרובים.
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל ובחר הוסף Trunk. |
| 2 |
בחר מיקום. |
| 3 |
תן שם ל-trunk ולחץ על שמור. השם לא יכול להכיל יותר מ-24 תווים. |
מה הלאה?
פרטי ה-trunk מופיעים על המסך דומיין רשם, OTG/DTG של Trunk Group, קו/יציאה וכתובת Proxy יוצא.
מומלץ להעתיק את המידע הזה מ-Control Hub ולהדביק אותו בקובץ טקסט או במסמך מקומיים כדי שתוכל להיעזר בו כשתהיה מוכן לקבוע את התצורה של ה-PSTN המבוסס על הסביבה המקומית.
אם תאבד את פרטי הכניסה, תצטרך ליצור אותם ממסך פרטי ה-trunk ב-Control Hub. לחץ על אחזר שם משתמש ואפס סיסמה כדי ליצור קבוצה חדשה של פרטי כניסה לאימות שיהיו בשימוש ב-trunk.
בחירת trunk עבור PSTN המבוסס על הסביבה המקומית
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל . |
| 2 |
בחר מיקום לשינוי ולחץ על נהל. |
| 3 |
בחר PSTN המבוסס על הסביבה המקומית ולחץ על הבא. |
| 4 |
בחר trunk מהתפריט הנפתח. בקר בדף ה-trunk כדי לנהל את אפשרויות ה-trunk group שלך. |
| 5 |
לחץ על הודעת האישור ולאחר מכן לחץ על שמור. |
מה הלאה?
עליך לקחת את פרטי התצורה ש-Control Hub יצר ולמפות את הפרמטרים לשער המקומי (לדוגמה, ב-CUBE של Cisco השוכן בסביבה המקומית). מאמר זה מנחה אותך בתהליך זה. עיין בדיאגרמה הבאה, המציגה דוגמה לאופן שבו פרטי התצורה של Control Hub (משמאל) ממופים לפרמטרים ב-CUBE (מימין):
לאחר שתשלים בהצלחה את התצורה בשער עצמו, תוכל לחזור אל ב-Control Hub והשער שיצרת יופיע בכרטיס המיקום שאליו הקצית אותו עם נקודה ירוקה משמאל לשם. המצב הזה מציין שהשער רשום באופן מאובטח בענן השיחות ומשמש כשער ה-PSTN הפעיל עבור המיקום.
ניהול מספרי טלפון
באפשרותך להציג, להפעיל, להסיר ולהוסיף בקלות מספרי טלפון עבור הארגון שלך ב-Control Hub. לקבלת מידע נוסף, ראה ניהול מספרי טלפון ב-Control Hub.
הגשת בקשה לרכישת שירותי Webex מגרסת ניסיון ב-Control Hub
אם אתה מנסה את שירותי Webex וברצונך להמיר את גרסת הניסיון שלך למינוי בתשלום, באפשרותך לשלוח בקשה בדוא"ל לשותף שלך.
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, בחר את סמל הבניין |
| 2 |
בחר את הלשונית מינויים ולאחר מכן לחץ על רכוש עכשיו. הודעת דוא"ל נשלחת לשותף שלך ומיידעת אותו שאתה מעוניין לבצע המרה למינוי בתשלום. |
הגדר אפשרויות התקשרות
אתה יכול להשתמש ב-Control Hub כדי להגדיר את העדיפות של אפשרויות השיחה הזמינות שמשתמשים רואים ביישום Webex. תוכל גם להפעיל אותם עבור לחיצה לשיחה יחידה. לקבלת מידע נוסף, ראה: הגדר אפשרויות התקשרות עבור משתמשי יישום Webex.
הגדר התנהגות שיחה
באפשרותך לשלוט במה שיישום השיחות נפתח כאשר משתמשים מבצעים שיחות. באפשרותך להגדיר את הגדרות לקוח השיחות, כולל פריסה במצב מעורב עבור ארגונים עם משתמשים הזכאים ל-Unified CM או ל-Webex Calling ומשתמשים ללא שירותי שיחות בתשלום מ-Cisco. לקבלת מידע נוסף, ראה: הגדר התנהגות שיחה.
קביעת התצורה של Unified CM עבור Webex Calling
קביעת התצורה של SIP Trunk Security Profile עבור Trunk לשער מקומי
במקרים שבהם שער המקומי ושער PSTN נמצאים באותו מכשיר, יש להפעיל את Unified CM כדי להבדיל בין שני סוגי תעבורה שונים (שיחות מ-Webex ומ-PSTN) שמקורם באותו מכשיר ולהחיל סוג מובחן של שירות על סוגי השיחות האלה. הטיפול המובחן בשיחות מושג על ידי הקצאת שני ענפי trunk בין Unified CM לבין המכשיר עם השער המקומי ושער PSTN המשולבים הדורש יציאות האזנה שונות של SIP עבור שני ענפי ה-trunk.
|
צור פרופיל SIP Trunk Security Profile ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
קביעת התצורה של פרופיל SIP עבור ה-Trunk של השער המקומי
|
צור פרופיל SIP ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
יצירת מרחב חיפוש שיחות עבור שיחות מ-Webex
|
צור מרחב חיפוש שיחות עבור שיחות שמקורן ב-Webex עם ההגדרות הבאות:
המחיצה האחרונה onNetRemote נמצאת בשימוש רק בסביבה מרובת אשכולות שבה פרטי ניתוב מוחלפים בין אשכולות Unified CM באמצעות שירות חיפוש בין-אשכולות (ILS) או שכפול תוכנית חיוג גלובלי (GDPR). | ||||||||||
קביעת התצורה של SIP Trunk אל Webex וממנו
|
צור SIP trunk עבור השיחות אל Webex וממנו באמצעות השער המקומי עם ההגדרות הבאות:
| ||||||||||||||||||||||||||
קביעת התצורה של קבוצת ניתוב עבור Webex
|
צור קבוצת ניתוב עם ההגדרות הבאות:
| ||||||||
קביעת התצורה של רשימת ניתוב עבור Webex
|
צור רשימת ניתוב עם ההגדרות הבאות:
| ||||||||||||||
יצירת מחיצה עבור יעדי Webex
|
צור מחיצה עבור יעדי Webex עם ההגדרות הבאות:
| ||||||||
מה הלאה?
הקפד להוסיף את המחיצה הזו לכל מרחבי חיפוש השיחות שצריכה להיות להם גישה ליעדי Webex. עליך להוסיף מחיצה זו באופן ספציפי למרחב חיפוש השיחות המשמש כמרחב החיפוש של השיחות הנכנסות בענפי trunk של PSTN, כך שניתן יהיה לנתב שיחות מ-PSTN ל-Webex.
קביעת התצורה של רשימת ניתוב עבור יעדי Webex
|
קבע את התצורה של דפוסי נתיב עבור כל טווח DID ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של נורמליזציית חיוג מקוצר בין אתרים עבור Webex
|
אם נדרש חיוג מקוצר בין אתרים ל-Webex, קבע את התצורה של תבניות הנורמליזציה של החיוג עבור כל טווח ESN ב-Webex עם ההגדרות הבאות:
| ||||||||||||||||||
הגדרת תכונות Webex Calling שלך
הגדרת קבוצת גישוש
קבוצות גישוש מנתבות שיחות נכנסות לקבוצה של משתמשים או סביבות עבודה. ניתן אפילו לקבוע את התצורה של תבנית לניתוב לקבוצה שלמה.
לקבלת מידע נוסף אודות אופן ההגדרה של קבוצת גישוש, ראה קבוצות גישוש ב-Cisco Webex Control Hub.
יצירת תור שיחות
באפשרותך להגדיר תור שיחות כך שכאשר לא ניתן לענות לשיחות של לקוחות, הם מקבלים מענה אוטומטי, הודעות מידע ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה והניהול של תור שיחות, ראה ניהול תורי שיחות ב-Cisco Webex Control Hub.
יצירת לקוח פקיד קבלה
עזור לתמוך בצרכים של הצוות המטפל בלקוחות. באפשרותך להגדיר משתמשים כמרכזיות טלפוניות, כדי שיוכלו לסנן שיחות נכנסות לאנשים מסוימים בארגון שלך.
לקבלת מידע אודות אופן ההגדרה וההצגה של לקוחות פקידי הקבלה שלך, ראה לקוחות פקידי קבלה ב-Cisco Webex Control Hub.
יצירה וניהול של מערכות ניתוב אוטומטי
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. צור לוח זמנים של 24 שעות או ספק אפשרויות שונות כאשר העסק שלך פתוח או סגור.
לקבלת מידע אודות אופן היצירה והניהול של מערכות ניתוב אוטומטי, ראה ניהול מערכות ניתוב אוטומטי ב-Cisco Webex Control Hub.
קבע את התצורה של קבוצת זימון
תכונת הזימון הקבוצתי מאפשרת למשתמש לבצע שיחה חד-כיוונית או לבצע זימון קבוצתי של עד 75 משתמשים ייעודיים על ידי חיוג מספר או שלוחה המוקצים לקבוצת זימון ספציפית.
לקבלת מידע אודות אופן ההגדרה והעריכה של קבוצות זימון, ראה קביעת התצורה של קבוצת זימון ב-Cisco Webex Control Hub.
הגדרת מענה לשיחות
שפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כדי שהמשתמשים יוכלו לענות לשיחות של האחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו.
לקבלת מידע אודות אופן ההגדרה של קבוצת מענה לשיחות, ראה מענה לשיחות ב-Cisco Webex Control Hub.
הגדרת חניית שיחות
חניית שיחות מאפשרת לקבוצה מוגדרת של משתמשים להחנות שיחות כנגד חברים זמינים אחרים בקבוצת חניית שיחות. חברים אחרים בקבוצה יכולים לענות לשיחות חונות בטלפון שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה של חניית שיחות, ראה חניית שיחות ב-Cisco Webex Control Hub.
הפעל התפרצות עבור משתמשים
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל . |
| 2 |
בחר משתמש ולחץ על שיחות. |
| 3 |
עבור אל המקטע הרשאות בין משתמשים ולאחר מכן בחר התפרצות. |
| 4 |
הפעל את הלחצן הדו-מצבי כדי לאפשר למשתמשים אחרים להוסיף את עצמם לשיחה המתמשכת של משתמש זה. |
| 5 |
סמן את האפשרות השמע צליל כאשר משתמש זה מתפרץ בשיחה אם ברצונך להשמיע צליל לאחרים כאשר משתמש זה מתפרץ בשיחה שלו. ההגדרה השמע צליל כאשר משתמש זה מתפרץ בשיחה אינה חלה על פונקציונליות ההתפרצות של מפקח Customer Experience Basic ו-Essentials. גם אם תפעיל אפשרות זו עבור מפקח, המערכת לא תשמיע את צליל ההתראה לנציג כאשר מפקח מתפרץ לשיחת תור השיחות שלו. אם ברצונך להשמיע צליל לנציג כאשר מפקח מתפרץ לשיחה שלו, באפשרותך להפעיל אותו דרך הגדרות 'צליל התראה לנציגים'. למידע נוסף, עיין בקטע יצירת תור ב-Webex Customer Experience Basic או ב-Webex Customer Experience Essentials. |
| 6 |
לחץ על שמור. |
הפעל פרטיות עבור משתמש
| 1 |
היכנס אל Control Hub ועבור אל . |
| 2 |
בחר משתמש ולחץ על שיחות. |
| 3 |
עבור לאזור הרשאות בין משתמשים ולאחר מכן בחר פרטיות. |
| 4 |
בחר את הגדרות הפרטיות המתאימות עבור משתמש זה.
|
| 5 |
סמן את תיבת הסימון הפעל פרטיות. לאחר מכן תוכל להחליט לחסום את כולם על-ידי כך שלא תבחר חברים מהרשימה הנפתחת. לחלופין, באפשרותך לבחור את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב הקו של המשתמש הזה. אם אתה מנהל מיקום, רק המשתמשים, סביבות העבודה והקווים הווירטואליים המתייחסים למיקומים שהוקצו לך יופיעו ברשימה הנפתחת. בטל את הסימון בתיבת הסימון הפעל פרטיות כדי לאפשר לכולם לנטר את מצב הקו. |
| 6 |
סמן את תיבת הסימון אכוף פרטיות עבור מענה לשיחות מופנות והתפרצות כדי להפעיל פרטיות עבור מענה לשיחות מופנות והתפרצות.
|
| 7 |
מתוך הוסף חבר לפי שם, בחר את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב קו הטלפון ולהפעיל מענה לשיחות מופנות והתפרצות. |
| 8 |
כדי לסנן את החברים שאתה בוחר, השתמש בשדה מסנן לפי שם, מספר או שלוחה . |
| 9 |
לחץ על הסר הכל כדי להסיר את כל החברים שנבחרו. כדי להסיר חבר בודד, לחץ על מחק לצד שם החבר. |
| 10 |
לחץ על שמור. |
קבע תצורה של ניטור
המספר המקסימלי של קווים מנוטרים עבור משתמש הוא 50. עם זאת, בעת קביעת התצורה של רשימת הניטור, שקול את מספר ההודעות שמשפיעות על רוחב הפס בין Webex Calling לרשת שלך. כמו כן, קבע את הקווים המרבי המנוטרים לפי מספר לחצני הקו בטלפון של המשתמש.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ולאחר מכן לחץ על משתמשים. |
| 2 |
בחר את המשתמש שברצונך לשנות ולחץ על התקשרות. |
| 3 |
עבור אל המקטע הרשאות בין משתמשים ובחר ניטור. |
| 4 |
בחר מבין האפשרויות הבאות:
באפשרותך לכלול קו וירטואלי ברשימת הוספת קו מנוטר לניטור משתמשים. |
| 5 |
בחר אם ברצונך להודיע למשתמש זה על שיחות חונות, חפש את האדם או את שלוחת חניית השיחות שיש לנטר ולאחר מכן לחץ על שמור. רשימת הקווים המנוטרים ב-Control Hub תואמת לסדר הקווים המנוטרים המופיעים במכשיר של המשתמש. באפשרותך לסדר מחדש את רשימת הקווים המנוטרים בכל עת. השם שמופיע עבור הקו המנוטר הוא השם שהוזן בשדות השם הפרטי ושם המשפחה במזהה המתקשר עבור קו המשתמש, סביבת העבודה והקו הווירטואלי. |
הפעל צליל אזהרה של גשר שיחה עבור משתמשים
לפני שתתחיל
| 1 |
היכנס אל Control Hub ועבור אל . |
| 2 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 |
עבור אל הרשאות בין משתמשים ולחץ על צליל אזהרה של גישור שיחה. |
| 4 |
הפעל את צליל אזהרה של גישור שיחה ולאחר מכן לחץ על שמור. כברירת מחדל, תכונה זו מופעלת. למידע נוסף על גישור שיחות בקו משותף של MPP, ראה קווים משותפים בטלפון השולחני multiplatform שלך. למידע נוסף על גישור שיחות בקו משותף של יישום Webex, ראה הופעת קו משותף עבור WebexApp. |
הפעלת "כיסא חם" עבור משתמש
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ובחר משתמשים. |
| 2 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 |
עבור אל המקטע הרשאות בין משתמשים , ובחר כיסא חם והפעל את הלחצן הדו-מצבי. |
| 4 |
הזן את השם או המספר של מארח "כיסא חם" בשדה החיפוש מיקום כיסא חם ובחר את מארח "כיסא חם" שברצונך להקצות למשתמש. ניתן לבחור רק מארח התחברות למספר דרך שלוחה אחת. אם תבחר מארח אחר של "כיסא חם", הראשון יימחק. אם אתה מנהל מיקום, תוכל להקצות רק את מארח "כיסא חם" הנוגע למיקומים שהוקצו לך. |
| 5 |
כדי להגביל את הזמן שבו משתמש יכול לשייך למארח התחברות למספר דרך שלוחה, בחר את מספר השעות שבהן המשתמש יכול להשתמש במארח התחברות למספר דרך הרשימה הנפתחת הגבל תקופת שיוך . המשתמש יתנתק באופן אוטומטי לאחר השעה שנבחרה. הודעת שגיאה מוצגת במסך אם תקופת השיוך המוגבלת שצוינה עבור המשתמש חורגת מתקופת השיוך המוגבלת של מארח "כיסא חם" שנבחר. לדוגמה, אם למארח האירוח יש תקופת שיוך מגבלה של 12 שעות ותקופת שיוך המגבלה של המשתמש היא 24 שעות, מוצגת הודעת שגיאה. במקרים כאלה, עליך להאריך את תקופת השיוך המוגבלת של מארח האירוח אם נדרש זמן נוסף עבור המשתמש. |
| 6 |
לחץ על שמור. משתמש יכול גם לחפש ולאתר את מארח "כיסא חם" שבו הוא רוצה להשתמש ממרכז המשתמשים. למידע נוסף, ראה גישה לפרופיל השיחות שלך מכל מקום. |
מגמות אימוץ ודוחות שימוש עבור Webex Calling
הצג דוחות התקשרות
באפשרותך להשתמש בדף ניתוח נתונים ב-Control Hub כדי להציג את השימוש בשירותי Webex Calling, מעורבות ביישום Webex ואיכות חוויית מדיית השיחות שלהם. כדי לגשת לניתוח נתונים של Webex Calling:
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל ניתוח נתונים ובחר בלשונית שיחות . |
| 3 |
בחר היסטוריית שיחות מפורטת. פרטי היסטוריית השיחות מוצגים עם נתוני איכות מדיה.
|
| 4 |
כדי לגשת לנתוני איכות מדיה, היכנס ל-Control Hub ולאחר מכן עבור אל ניתוח נתונים ולאחר מכן בחר שיחות. |
סקירה של Webex Meetings
דמיין שתוכל להשתמש בתכונות שיחות, ניידות ו-PBX בענן ברמה ארגונית, יחד עם העברת הודעות ופגישות ושיחות מלקוח תוכנה או מכשיר Cisco. זה בדיוק מה שיש לו להציע לך.
מספק את התכונות והיתרונות הבאים:
-
שיחות למנויים עבור משתמשי טלפוניה ואזורים משותפים.
-
שירותי ענן מאובטחים ואמינים המסופקים על ידי ספקי שירותים אזוריים מהימנים
-
גישה לכל משתמש, הוספת שירותי תקשורת מאוחדת עשירים ושיתוף פעולה בצוות.
-
Webex Meetings כתוסף משולב אופציונלי כדי לספק את חוויות הפגישות הפרימיום שהמשתמשים הארגוניים מצפים להן.
-
גישה לרשתות טלפוניה מתחלפות ציבוריות (PSTN) כדי לאפשר למשתמשים שלך לחייג מספרים מחוץ לארגון. השירות מסופק באמצעות תשתית ארגונית קיימת
-
שער מקומי ללא IP PBX מקומי
-
סביבת שיחות קיימת של Unified CM
-
אפשרויות PSTN שסופקו על-ידי שותף או Cisco
-
-
תמיכה ברמה 1 המסופקת על ידי השותף שלך, תמיכה ברמה הבאה המסופקת על ידי Cisco
הוא פורטל ניהול מבוסס אינטרנט המשתלב כדי לייעל את ההזמנות והתצורה שלך, ולרכז את הניהול של ההצעה המאוגדת -, ו-Webex Meetings.
|
תכונה |
תיאור |
|---|---|
|
ניתוב אוטומטי |
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. ניתן ליצור לוח זמנים של 24 שעות או לספק אפשרויות שונות כאשר העסק שלך פתוח או סגור. ניתן אפילו לנתב שיחות בהתבסס על תכונות מזהה מתקשר כדי ליצור רשימות VIP או לטפל בשיחות מקידומות אזור מסוימות באופן שונה. |
|
תור שיחות |
באפשרותך להגדיר תור שיחות כאשר אין באפשרותך לענות לשיחות נכנסות. באפשרותך לספק למתקשרים מענה אוטומטי, הודעות נוחות ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם. |
|
מענה לשיחות |
באפשרותך לשפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כך שמשתמשים יוכלו לענות לשיחות של משתמשים אחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו. |
|
חניית שיחות |
באפשרותך להפעיל שיחה חונה כדי לאפשר למשתמשים להעביר שיחה להמתנה ולהרים אותה מטלפון אחר. |
|
קבוצת גישוש |
ייתכן שתרצה להגדיר קבוצות גישוש בתרחישים הבאים:
|
|
קבוצת זימון |
ניתן ליצור קבוצת זימון כך שמשתמשים יוכלו לשלוח הודעת שמע לאדם, למחלקה או לצוות. כאשר מישהו שולח הודעה לקבוצת קידוד, ההודעה מושמעת בכל המכשירים בקבוצה. |
|
לקוח פקיד קבלה |
עזור לתמוך בצרכים של הצוות המטפל בלקוחות בכך שתיתן להם אפשרויות מלאות של בקרת שיחות, ניטור קווים בקנה מידה גדול, תורי שיחות, אפשרויות ותצוגות מרובות של ספר טלפונים, שילוב Outlook ועוד. |
|
תכונה |
תיאור |
|---|---|
|
דחיית שיחות אנונימיות |
משתמשים יכולים לדחות שיחות נכנסות עם מזהי מתקשר חסומים. |
|
המשכיות עסקית |
אם הטלפונים של המשתמשים אינם מחוברים לרשת מסיבות כגון הפסקת חשמל, בעיות רשת וכן הלאה, המשתמשים יכולים להעביר שיחות נכנסות למספר טלפון ספציפי. |
|
הפניית שיחות |
המשתמשים יכולים להפנות שיחות נכנסות לטלפון אחר. |
|
הפניית שיחות סלקטיבית |
המשתמשים יכולים להפנות שיחות בזמנים ספציפיים ממתקשרים ספציפיים. הגדרה זו תקבל עדיפות על 'הפניית שיחות'. |
|
הודעה על שיחה |
המשתמשים יכולים לשלוח לעצמם דוא"ל כאשר הם מקבלים שיחה בהתאם לקריטריונים מוגדרים מראש, כגון מספר טלפון או תאריך ושעה. |
|
שיחה ממתינה |
המשתמשים יכולים לאפשר מענה לשיחות נכנסות נוספות. |
|
נא לא להפריע |
משתמשים יכולים לאפשר באופן זמני לכל השיחות לעבור ישירות לדואר הקולי. |
|
משרד בכל מקום |
המשתמשים יכולים להשתמש בטלפונים הנבחרים שלהם ("מיקומים") כשלוחה של מספר הטלפון בעבודה ותוכנית החיוג שלהם. |
|
התראת עדיפות |
המשתמשים יכולים לצלצל לטלפונים שלהם עם צלצול ייחודי כאשר מתקיימים קריטריונים מוגדרים מראש, כגון מספר טלפון או תאריך ושעה. |
|
משרד מרוחק |
המשתמשים יכולים לבצע שיחות מטלפון מרוחק ולגרום לו להופיע מהקו שלהם בעבודה. בנוסף, כל השיחות הנכנסות לקו העסקי שלהם מצלצלות בטלפון מרוחק זה. |
|
קבלת שיחות סלקטיבית |
המשתמשים יכולים לקבל שיחות בזמנים ספציפיים ממתקשרים ספציפיים. |
|
דחיית שיחות סלקטיבית |
המשתמשים יכולים לדחות שיחות בזמנים ספציפיים ממתקשרים ספציפיים. |
|
צלצול רציף |
צלצל ב-5 מכשירים לכל היותר בזה אחר זה עבור שיחות נכנסות. |
|
צלצול בו-זמני |
צלצל למספרים של המשתמשים ואנשים אחרים ("נמעני השיחה") בו-זמנית עבור שיחות נכנסות. |
הקצאת שירותים, מכשירים ומשתמשים ב-, הפעלה צולבת לתצורה מפורטת ב-
( ) הוא פורטל ניהול המשתלב כדי לייעל את ההזמנות והתצורה שלך, ולרכז את הניהול של ההצעה המאוגדת -, , וכן .
הוא הנקודה המרכזית להקצאת כל השירותים, המכשירים והמשתמשים. באפשרותך לבצע הגדרה ראשונה של שירות השיחות שלך, לרשום טלפוני MPP בענן (באמצעות כתובת MAC), לקבוע את התצורה של משתמשים על-ידי שיוך מכשירים, הוספת מספרים, שירותים, תכונות שיחה וכן הלאה. כמו כן, מ- , ניתן לבצע הפעלה צולבת אל .
חוויית המשתמש
למשתמשים יש גישה לממשקים הבאים:
-
יישום - לקוח תוכנה להתקשרות שממותג על-ידי Cisco. לקבלת מידע נוסף, ראה גלה את היישום החדש Cisco Webex Calling.
-
( )—ממשק שבו המשתמשים יכולים להגדיר העדפות עבור הפרופיל, להוריד את יישום Webex ולבצע הפעלה צולבת בהגדרות עבור שיחות. לקבלת מידע נוסף, ראה שינוי הגדרות Cisco Webex שלך.
-
Webex App – יישום הכלול במינוי כלקוח העברת הודעות בצוותים במותג Cisco. לקבלת מידע נוסף, ראה תחילת העבודה עם יישום Cisco Webex.
-
Webex Meetings – יישום אופציונלי נוסף כפתרון פגישות. לקבלת מידע נוסף, ראה Webex Meetings.
מנהלי מערכת של לקוח
כמנהל מערכת של לקוח בגרסת ניסיון או מנוי בתשלום ל- , באפשרותך להגדיר את הארגון שלך על-ידי הוספת מיקומים, רישיונות, מספרי טלפון, תכונות שיחות, משתמשים וסביבות עבודה (מכשירים לחדר שנרשמים לענן Webex). אתה יכול לנהל את כל הרכיבים האלה גם משם.
-
לקבלת הדרכה, עיין במדריך התצורה עבור לקוחותמתקשרי Webex של Cisco Webex.
-
למידע נוסף על ההצעה, ראה Cisco Webex Calling בגיליון הנתונים של Cisco Collaboration Flex עבור לקוחות קצה
שותפים
כספק שירות שותף, אתה יכול לסמן, לשווק ולמכור ללקוחות שלך. אתה יכול להגדיר ולהרחיב גירסאות ניסיון, לפרוס שירותים עבור הלקוחות שלך וליצור ולהקצות הזמנות עבור הלקוחות שלך.
-
לקבלת הדרכה, עיין במדריך התצורה עבור לקוחות מתקשרי Webex של Cisco (תוכנית הרשמה מוקדמת של שותפים).
-
לקבלת משאבים נוספים לשותפים, עיין במשאבים Webex Calling Sales Connect. (דורש אישורי שותפים.)
זמינות
עיין בכותרת במאמר היכן Cisco Webex Available עבור מדינות שבהן הוא זמין למכירה.
צא לסיור של
הוא ממשק מבוסס אינטרנט יחיד לניהול הארגון שלך, ניהול המשתמשים שלך, הקצאת שירותים, ניתוח מגמות אימוץ ואיכות שיחה ועוד.
כדי להפעיל את הארגון שלך, מומלץ להזמין כמה משתמשים להצטרף על-ידי הזנת כתובות הדוא"ל שלהם ב-. עודד אנשים להשתמש בשירותים שאתה מספק, כולל שיחות, ולתת לך משוב על החוויה שלהם. כשתהיה מוכן, תוכל תמיד להוסיף משתמשים נוספים.
מומלץ להשתמש בגרסת שולחן העבודה העדכנית ביותר של Google Chrome או Mozilla Firefox כדי לגשת אל . דפדפנים במכשירים ניידים ודפדפנים שולחניים אחרים עשויים להפיק תוצאות בלתי צפויות.
השתמש במידע המוצג להלן כסיכום כללי של הדברים שתוכל לצפות להם בעת הגדרת השירותים עבור הארגון שלך. לקבלת מידע מפורט יותר, עיין בפרקים הנפרדים לקבלת הוראות שלב אחר שלב.
תחילת העבודה
לאחר שהשותף שלך ייצור את החשבון שלך, תקבל הודעת ברוכים הבאים בדוא"ל. לחץ על הקישור תחילת העבודה בדוא"ל, באמצעות Chrome או Firefox כדי לגשת . הקישור מכניס אותך באופן אוטומטי עם כתובת הדוא"ל של מנהל המערכת שלך. לאחר מכן, תתבקש ליצור את סיסמת מנהל המערכת שלך.
אשף הפעם הראשונה לגרסאות ניסיון
אם השותף שלך רשם אותך לגרסת ניסיון, אשף ההגדרה מופעל באופן אוטומטי לאחר שתיכנס אל . האשף מעביר אותך דרך ההגדרות הבסיסיות כדי להפעיל את הארגון שלך, בין שירותים אחרים. תוכל להגדיר ולסקור את הגדרות השיחות שלך לפני שתסיים את הדרכת האשף.
סקור את ההגדרות
בעת טעינה, תוכל לסקור את ההגדרות שלך.
הוסף משתמשים
כעת, לאחר שהגדרת את השירותים שלך, אתה מוכן להוסיף אנשים מספר הטלפונים של החברה שלך. עבור אל משתמשים ולחץ על נהל משתמשים.
אם אתה משתמש ב-Microsoft Active Directory, מומלץ שתפעיל תחילה את סנכרון ספר טלפונים ולאחר מכן תחליט כיצד ברצונך להוסיף משתמשים. לחץ על הבא ובצע את ההוראות כדי להגדיר את Cisco Directory Connector.
הגדר כניסה יחידה (SSO)
משתמש באימות בסיסי. באפשרותך לבחור להגדיר SSO כך שמשתמשים יבצעו אימות מול ספק הזהויות הארגוניות שלך באמצעות פרטי הכניסה הארגוניים שלהם, במקום סיסמה נפרדת המאוחסנת ומנוהלת ב-Webex.
עבור אל הגדרות, גלול אל אימות, לחץ על שנהולאחר מכן בחר שלב ספק זהויות של צד שלישי.
הקצה שירותים למשתמשים
עליך להקצות שירותים למשתמשים שהוספת כדי שאנשים יוכלו להתחיל להשתמש ב-.
עבור אל משתמשים, לחץ על נהל משתמשים, בחר יצא ויבא משתמשים באמצעות קובץ CSV ולאחר מכן לחץ על יצא.
בקובץ שאתה מוריד, פשוט הוסף True עבור השירותים שברצונך להקצות לכל אחד מהמשתמשים שלך.
יבא את הקובץ שהושלם, לחץ על הוסף והסר שירותים ולאחר מכן לחץ על שלח. עכשיו אתה מוכן לקבוע את התצורה של תכונות שיחות, לרשום מכשירים שניתן לשתף במקום משותף, ולרשום מכשירים ולשייך אותם למשתמשים.
העצם את המשתמשים שלך
כעת, לאחר שהוספת משתמשים והוקצו להם שירותים, הם יכולים להתחיל להשתמש בטלפוני Multiplatform (MPP) הנתמכים שלהם עבור העברת הודעות ופגישות ועבור ועבור. עודד אותם להשתמש בהגדרות Cisco Webex של Cisco כאמצעי גישה מרכזי.
תפקידו של השער המקומי
השער המקומי הוא מכשיר קצה ארגוני או מנוהל על-ידי שותפים לפעולה הדדית של רשת טלפוניה ממותגת ציבורית (PSTN) ופעולה הדדית של מרכזת פרטית (PBX) מדור קודם (כולל Unified CM).
באפשרותך להשתמש בו כדי להקצות שער מקומי למיקום, ולאחר מכן מספק פרמטרים שניתן להגדיר ב-CUBE. שלבים אלה רושמים את השער המקומי עם הענן, ולאחר מכן שירות PSTN מסופק דרך השער למשתמשים במיקום ספציפי.
כדי לציין ולהזמין שער מקומי, קרא את המדריך להזמנת שער מקומי.
פריסות שערים מקומיים נתמכות עבור
הפריסות הבסיסיות הבאות נתמכות:
ניתן לפרוס את השער המקומי באופן עצמאי או בפריסות שבהן נדרש שילוב ב-Cisco Unified Communications Manager.
פריסות שערים מקומיים ללא IP PBX מקומי
פריסות שערים מקומיים עצמאיות
איור זה מציג פריסה ללא IP PBX קיים וישימה על פריסה במיקום יחיד או על פריסה מרובת מיקומים.
עבור כל השיחות שאינן תואמות ליעדים שלך, שלח שיחות אלה לשער המקומי המוקצה למיקום לצורך עיבוד. השער המקומי מנתב את כל השיחות המגיעות מ-PSTN ובכיוון השני, ה-PSTN אל .
שער ה-PSTN יכול להיות פלטפורמה ייעודית או להיות דייר משנה עם השער המקומי. כמו באיור הבא, אנו ממליצים על וריאציית שער PSTN הייעודי של פריסה זו; ניתן להשתמש בה אם לא ניתן להשתמש בשער PSTN הקיים כשער מקומי.
פריסת שער מקומי המהווה דייר משנה
השער המקומי יכול להיות מבוסס IP, להתחבר ל-ITSP באמצעות SIP trunk, או מבוסס TDM באמצעות ISDN או מעגל אנלוגי. האיור הבא מציג פריסה שבה השער המקומי הוא משני עם ה-GW/SBC של PSTN.
פריסות שערים מקומיים עם מרכזת פרטית (PBX) מקומית של Unified CM
שילובים עם Unified CM נדרשים במקרים הבאים:
-
-מיקומים מופעלים מתווספים לפריסה קיימת של Cisco UC שבה Unified CM נפרס כפתרון בקרת השיחות המקומי
-
נדרש חיוג ישיר בין טלפונים הרשומים ב-Unified CM לבין טלפונים במיקומים.
איור זה מציג פריסה שבה ללקוח יש IP PBX קיים של Unified CM.
Webex Calling שולח שיחות שאינן תואמות ליעדי הלקוח לשער המקומי. זה כולל מספרי PSTN ושלוחות פנימיות של Unified CM, ש-Webex Calling אינו יכול לראות. השער המקומי מנתב את כל השיחות שמגיעות מ-Webex Calling ל-Unified CM ולהיפך. לאחר מכן, Unified CM מנתב שיחות נכנסות ליעדים מקומיים או ל-PSTN בהתאם לתוכנית החיוג הקיימת. תוכנית החיוג של Unified CM מנרמלת מספרים כ-+E.164. שער ה-PSTN עשוי להיות שער ייעודי או דייר משנה עם השער המקומי.
שער PSTN ייעודי
וריאציית שער PSTN הייעודי של פריסה זו, כפי שמוצג בתרשים זה, היא האפשרות המומלצת וניתן להשתמש בה אם לא ניתן להשתמש בשער PSTN הקיים כשער מקומי.
שער PSTN המהווה דייר משנה
איור זה מציג פריסה עם Unified CM שבו השער המקומי הוא משני עם שער PSTN/SBC.
Webex Calling מנתב את כל השיחות שאינן תואמות ליעדי הלקוח לשער המקומי המוקצה למיקום. הדבר כולל יעדי PSTN ושיחות ברשת לעבר שלוחות פנימיות של Unified CM. השער המקומי מנתב את כל שיחות ל-Unified CM. לאחר מכן, Unified CM מנתב שיחות לטלפונים הרשומים באופן מקומי או ל-PSTN דרך השער המקומי, שבו לפונקציונליות PSTN/SBC יש מיקום משותף.
שיקולי ניתוב שיחות
שיחות מ-אל Unified CM
לוגיקת הניתוב עובדת כך: אם לא ניתן לנתב את המספר שחויג בנקודת קצה ליעד אחר כלשהו בתוך אותו לקוח ב-Webex Calling, השיחה נשלחת לשער המקומי לצורך עיבוד נוסף. כל השיחות מחוץ לרשת (מחוץ ל-Webex Calling) נשלחות לשער המקומי.
עבור פריסה ללא שילוב ב-Unified CM קיים, כל שיחה מחוץ לרשת נחשבת לשיחת PSTN. בשילוב עם Unified CM, שיחה מחוץ לרשת עדיין יכולה להיות שיחה ברשת לכל יעד המתארח ב-Unified CM או שיחה אמיתית מחוץ לרשת ליעד PSTN. ההבחנה בין שני סוגי השיחות האחרונים נקבעת על-ידי Unified CM ותלויה בתוכנית החיוג הארגונית המוקצית ב-Unified CM.
האיור הבא מציג משתמש שמחייג למספר לאומי בארה"ב.
Unified CM המבוסס כעת על תוכנית החיוג המוגדרת מנתב את השיחה לנקודת קצה שנרשמה באופן מקומי שבה היעד שאליו בוצעה השיחה מוקצה כמספר בספר הטלפונים. לשם כך, תוכנית החיוג של Unified CM צריכה לתמוך בניתוב של מספרי +E.164.
שיחות מ-Unified CM אל
כדי להפעיל ניתוב שיחות מ-Unified CM אל ב-Unified CM, יש להקצות קבוצה של נתיבים כדי להגדיר את הקבוצה של +E.164 וכתובות תוכנית מספור ארגונית ב-.
כאשר מסלולים אלה קיימים, שני תרחישי השיחה המוצגים באיור הבא אפשריים.
אם מתקשר ב-PSTN מתקשר למספר DID המוקצה למכשיר, השיחה מועברת לארגון דרך שער PSTN של הארגון ולאחר מכן מגיעה ל-Unified CM. הכתובת שהוזמנה של שיחה זו תואמת לאחד הנתיבים המוקצים ב-Unified CM והשיחה נשלחת לשער המקומי. (הכתובת שחויגה חייבת להיות בתבנית +E.164 כאשר היא נשלחת לשער המקומי.) לאחר מכן, לוגיקת הניתוב של Webex Calling מוודאת שהשיחה נשלחת למכשיר המיועד, בהתבסס על הקצאת DID.
כמו כן, שיחות שמקורן בנקודות קצה רשומות של Unified CM, המיועדות ליעדים ב-, כפופות לתוכנית החיוג המוקצית ב-Unified CM. בדרך כלל, תוכנית חיוג זו מאפשרת למשתמשים להשתמש בהרגלי חיוג ארגוניים נפוצים כדי לבצע שיחות. הרגלים אלה אינם כוללים בהכרח רק חיוג +E.164. יש לנרמל כל הרגל חיוג שאינו +E.164 ל-+E.164 לפני שליחת השיחות לשער המקומי כדי לאפשר ניתוב נכון ב-Webex Calling.
מחלקת השירות (CoS)
הטמעת הגבלות שירות הדוקות מומלצת תמיד מסיבות שונות, כולל הימנעות מלולאות שיחה ומניעת הונאות תשלום. בהקשר של שילוב שער מקומי עם מחלקת השירות של Unified CM, עלינו לשקול את מחלקת השירות עבור:
-
מכשירים הרשומים ב-Unified CM
-
שיחות המגיעות ל-Unified CM מ-PSTN
-
שיחות המגיעות ל-Unified CM מ-Webex Calling
מכשירים הרשומים ב-Unified CM
הוספת היעדים כמחלקה חדשה של יעדים להגדרת CoS קיימת היא די ישירה קדימה: הרשאה להתקשר ליעדים בדרך כלל שקולה להרשאה להתקשר ליעדים מקומיים (כולל בין אתרים).
אם תוכנית חיוג ארגונית כבר מיישמת הרשאה "(מקוצרת) ברשת בין אתרים", אז כבר יש מחיצה המוקצית ב-Unified CM שבה נוכל להשתמש ולהקצות את כל יעדי הרשת המוכרים באותה מחיצה.
אחרת, הרעיון של הרשאת "ברשת בין אתרים (מקוצרת)" עדיין לא קיים, ואז יש להקצות מחיצה חדשה (לדוגמה "onNetRemote"), להוסיף את היעדים למחיצה זו, ולבסוף יש להוסיף מחיצה חדשה זו למרחבי חיפוש השיחות המתאימים.
שיחות המגיעות ל-Unified CM מ-PSTN
הוספת היעדים כמחלקה חדשה של יעדים להגדרת CoS קיימת היא די ישירה קדימה: הרשאה להתקשר ליעדים בדרך כלל שקולה להרשאה להתקשר ליעדים מקומיים (כולל בין אתרים).
אם תוכנית חיוג ארגונית כבר מיישמת הרשאה "(מקוצרת) ברשת בין אתרים", אז כבר יש מחיצה המוקצית ב-Unified CM שבה נוכל להשתמש ולהקצות את כל יעדי הרשת המוכרים באותה מחיצה.
אחרת, הרעיון של הרשאת "ברשת בין אתרים (מקוצרת)" עדיין לא קיים, ואז יש להקצות מחיצה חדשה (לדוגמה "onNetRemote"), להוסיף את היעדים למחיצה זו, ולבסוף יש להוסיף מחיצה חדשה זו למרחבי חיפוש השיחות המתאימים.
שיחות המגיעות ל-Unified CM מ-Webex Calling
שיחות המגיעות מ-PSTN זקוקות לגישה לכל היעדים. הדבר מחייב הוספת המחיצה לעיל המכילה את כל היעדים למרחב חיפוש השיחות המשמש לשיחות נכנסות ב-trunk של PSTN. הגישה ליעדים מגיעה בנוסף לגישה הקיימת כבר.
בעוד שעבור שיחות מ-PSTN נדרשת גישה למכשירי DID ו-DID של Unified CM לצורך גישה למכשירי DID וליעדי PSTN של Unified CM.
איור זה משווה בין שתי מחלקות השירות השונות האלה עבור שיחות מ-PSTN ומ-Webex Calling. האיור גם מראה שאם פונקציונליות שער ה-PSTN מצורפת לשער המקומי, נדרשים שני ענפי trunk משער PSTN והשער המקומי המשולבים ל-Unified CM: אחת עבור שיחות שמקורן ב-PSTN ואחת עבור שיחות שמקורן ב-Webex Calling. הדבר נקבע על-ידי הדרישה להחיל מרחבי חיפוש שיחות נבדלים לכל סוג תעבורה. עם שני ענפי trunk נכנסים ב-Unified CM, ניתן להשיג זאת בקלות על-ידי הגדרת מרחב חיפוש השיחות הנדרש עבור שיחות נכנסות בכל trunk.
שילוב תוכנית חיוג
ההנחה במדריך זה היא שיש התקנה קיימת המבוססת על שיטות העבודה הנוכחיות הטובות ביותר ב"ארכיטקטורה המועדפת לפריסות מקומיות של שיתוף פעולה ב-Cisco, CVD". הגרסה העדכנית ביותר זמינה כאן.
עיצוב תוכנית החיוג המומלץ תואם לגישת העיצוב המתועדת בפרק "תוכנית חיוג" של הגרסה העדכנית ביותר של מערכת שיתוף הפעולה SRND של Cisco הזמינה כאן.
איור זה מציג סקירה כללית של עיצוב תוכנית החיוג המומלץ. המאפיינים העיקריים של עיצוב תוכנית חיוג זה כוללים:
-
כל המספרים בספר הטלפונים המוגדרים ב-Unified CM הם בתבנית +E.164.
-
כל מספרים בספר הטלפונים שוכנים באותה מחיצה (DN) ומסומנים בדחופים.
-
ניתוב הליבה מבוסס על +E.164.
-
כל הרגלי החיוג שאינם +E.164 (לדוגמה, חיוג מקוצר בין אתרים וחיוג PSTN באמצעות הרגלי חיוג נפוצים) עוברים נרמול (גלובליזציה) ל-+E.164 באמצעות תבניות תרגום לנורמליזציה של חיוג.
-
תבניות תרגום לנורמליזציה של חיוג משתמשות בירושת מרחב חיפוש שיחות של תבנית תרגום; הן כוללות את קבוצת האפשרויות "השתמש במרחב חיפוש השיחות של היוזם".
-
מחלקת השירות מוטמעת באמצעות אתר ומחלקה של מרחבי חיפוש שיחות ספציפיים לשירות.
-
יכולות גישת PSTN (לדוגמה, גישה ליעדי PSTN בינלאומיים) מוטמעות על-ידי הוספת מחיצות עם דפוסי נתיב +E.164 המתאימות למרחב חיפוש השיחות המגדיר את מחלקת השירות.
יכולת זמינות ל-Webex Calling
כדי להוסיף יכולת זמינות עבור יעדי Webex Calling לתוכנית חיוג זו, יש ליצור מחיצה המייצגת את כל יעדי Webex Calling ("Webex Calling") ולהוסיף למחיצה זו דפוס נתיב +E.164 עבור כל טווח DID ב-Webex Calling. דפוס נתיב זה מפנה לרשימת ניתוב עם חבר אחד בלבד: קבוצת הניתוב עם ה-SIP trunk לשער המקומי עבור שיחות ל-Webex Calling. מכיוון שכל היעדים המחויגים מנורמלים ל-+E.164 באמצעות תבניות תרגום לנורמליזציה של חיוג עבור שיחות שמקורן בנקודות קצה רשומות של Unified CM או בהמרות מספר שחויג נכנסות עבור שיחות שמקורן ב-PSTN, קבוצה יחידה זו של דפוסי נתיב +E.164 מספיקה כדי להשיג יכולת זמינות ליעדים ב-Webex Calling ללא תלות בהרגל החיוג הנמצא בשימוש.
אם, לדוגמה, משתמש מחייג "914085550165", תבנית התרגום לנורמליזציה של החיוג במחיצה "UStoE164" מנרמלת את מחרוזת החיוג הזו ל-"+14085550165" אשר לאחר מכן מותאם לדפוס הנתיב עבור יעד Webex Calling במחיצה "Webex Calling". Unified CM שולח בסופו של דבר את השיחה לשער המקומי.
הוסף חיוג מקוצר בין אתרים
הדרך המומלצת להוספת חיוג מקוצר בין אתרים לתוכנית החיוג בהפניה היא להוסיף תבניות תרגום לנורמליזציה של חיוג עבור כל האתרים במסגרת תוכנית המספור הארגונית למחיצה ייעודית ("ESN", מספרים משמעותיים ארגוניים). תבניות תרגום אלה מיירטות מחרוזות חיוג בתבנית של תוכנית המספור הארגונית ומנרמלות את המחרוזת המחויגת ל-+E.164.
כדי להוסיף חיוג מקוצר ארגוני ליעדי Webex Calling, יש להוסיף את תבנית התרגום המתאימה לנורמליזציה של החיוג עבור מיקום Webex Calling למחיצה "Webex Calling" (לדוגמה , "8101XX" בדיאגרמה). לאחר הנורמליזציה, השיחה נשלחת שוב ל-Webex Calling לאחר התאמת דפוס הנתיב במחיצה "Webex Calling".
איננו ממליצים להוסיף את תבנית התרגום המקוצרת לנורמליזציה של חיוג מקוצר עבור שיחות Webex Calling למחיצה "ESN", מכיוון שתצורה זו עלולה ליצור לולאות ניתוב שיחות לא רצויות.
מטפלים בפרוטוקולים לשיחות
רושם את מטפלים בפרוטוקולים הבאים עם מערכת ההפעלה כדי לאפשר פונקציונליות לחיצה לשיחה מדפדפני אינטרנט או יישום אחר. הפרוטוקולים הבאים מתחילים שיחת שמע או וידאו ב-Webex App כאשר זהו יישום השיחות המהווה ברירת מחדל ב-Mac או ב-Windows:
-
CLICKTOCALL: או CLICKTOCALL://
-
SIP: או SIP://
-
TEL: או TEL://
-
WEBEXTEL: או WEBEXTEL://
מטפלים בפרוטוקולים ל-Windows
יישומים אחרים יכולים להירשם למטפלים בפרוטוקולים לפני . ב-Windows 10, חלון המערכת שבו המשתמשים מתבקשים לבחור באיזה יישום להשתמש כדי להפעיל את השיחה. ניתן לזכור את העדפת המשתמש אם המשתמש מסמן את האפשרות Always use this app (השתמש תמיד באפליקציה זו).
אם המשתמשים צריכים לאפס את הגדרות ברירת המחדל של יישום השיחות כדי שיוכלו לבחור, באפשרותך להורות להם לשנות את שיוכי הפרוטוקול עבור ב-Windows 10:
-
פתח את הגדרות המערכת הגדרות ברירת המחדל של היישום , לחץ על הגדר ברירות מחדל לפי יישום ולאחר מכן בחר .
-
עבור כל פרוטוקול, בחר .
מטפלים בפרוטוקולים ל-macOS
ב-Mac OS, אם יישומים אחרים נרשמו לפרוטוקולי ההתקשרות בעבר, המשתמשים חייבים להגדיר את התצורה שלהם כאפשרות ההתקשרות המהווה ברירת מחדל.
ב-Mac, המשתמשים יכולים לאשר ש נבחר עבור ההגדרה התחל שיחות עם תחת העדפות כלליות. הם יכולים גם לסמן את האפשרות התחבר תמיד ל-Microsoft Outlook אם הם רוצים לבצע שיחות כאשר הם לוחצים על מספר איש קשר של Outlook.
הכנת הסביבה
תנאים מוקדמים כלליים
לפני שתגדיר שער מקומי עבור , הקפד:
-
יש לך ידע בסיסי בעקרונות VoIP
-
יש לך ידע מעשי לגבי מושגי Cisco IOS-XE וקול IOS-XE
-
קבל הבנה בסיסית של פרוטוקול התחלת ההפעלה (SIP)
-
יש לך הבנה בסיסית לגבי Cisco Unified Communications Manager (Unified CM) אם מודל הפריסה שלך כולל את Unified CM
עיין במדריך התצורה הארגונית של Cisco Unified Border Element (CUBE) לקבלת פרטים.
דרישות חומרה ותוכנה עבור שער מקומי
ודא שהפריסה שלך כוללת שער מקומי אחד או יותר, כגון:
-
Cisco CUBE לקישוריות מבוססת IP
-
שער Cisco IOS עבור קישוריות מבוססת TDM
השער המקומי עוזר לך לבצע הגירה אל Webex Calling בקצב שלך. השער המקומי משלב את הפריסה המקומית הקיימת שלך עם Webex Calling. תוכל גם להשתמש בחיבור ה-PSTN הקיים שלך. ראה תחילת העבודה עם שער מקומי
דרישות רישיון עבור שערים מקומיים
יש להתקין רישיונות שיחות של CUBE בשער המקומי. לקבלת מידע נוסף, עיין במדריך קביעת התצורה של Cisco Unified Border Element.
דרישות תעודה ואבטחה עבור שער מקומי
דורש איתות ומדיה מאובטחים. השער המקומי מבצע את ההצפנה, ויש ליצור חיבור TLS יוצא לענן בעזרת השלבים הבאים:
-
יש לעדכן את ה-LGW בחבילת הבסיס של CA מ-Cisco PKI
-
קבוצה של אישורי תקציר SIP מדף Trunk Configuration של Control Hub משמשת לקביעת התצורה של LGW (השלבים הם חלק מהתצורה הבאה)
-
חבילת הבסיס של CA מאמתת את התעודה שהוצגה
-
מוצגת בקשה לפרטי כניסה (המערכת מספקת תקציר SIP)
-
הענן מזהה איזה שער מקומי רשום באופן מאובטח
דרישות חומת אש, חציית NAT ומיטוב נתיב מדיה עבור שער מקומי
ברוב המקרים, השער המקומי ונקודות הקצה יכולים לשכון ברשת הלקוח הפנימית, באמצעות כתובות IP פרטיות עם NAT. חומת האש הארגונית חייבת לאפשר תעבורה יוצאת (SIP, RTP/UDP, HTTP) לכתובות IP/יציאות ספציפיות, המכוסות במידע עזר לגבי יציאות.
אם ברצונך להשתמש במיטוב נתיב מדיה עם ICE, הממשק הפונה ל-Webex Calling של השער המקומי חייב לכלול נתיב רשת ישיר לנקודות הקצה של Webex Calling ומהן. אם נקודות הקצה נמצאות במיקום אחר ואין נתיב רשת ישיר בין נקודות הקצה לבין הממשק הפונה ל-Webex Calling של השער המקומי, השער המקומי חייב להיות בעל כתובת IP ציבורית שהוקצתה לממשק הפונה ל-Webex Calling עבור שיחות בין השער המקומי לנקודות הקצה כדי להשתמש במיטוב נתיב מדיה. בנוסף, חייב לפעול בו IOS-XE גרסה 16.12.5.
מידע עזר לגבי יציאות עבור
חומת אש ו-Proxy שתצורתם נקבעה כהלכה הם חיוניים לפריסת שיחות מוצלחת. משתמש ב-SIP ו-HTTPS לאיתות על שיחות ואת הכתובות והיציאות המשויכות עבור מדיה, חיבור רשת וקישוריות שער וכן בשירות גלובלי.
לא כל תצורות חומת האש מחייבות את היציאות להיות פתוחות. עם זאת, אם אתה מפעיל כללים פנים אל חוץ, עליך לפתוח יציאות עבור הפרוטוקולים הנדרשים כדי להוציא שירותים.
תרגום כתובת רשת (NAT)
פונקציונליות תרגום כתובות רשת (NAT) ותרגום כתובות יציאה (PAT) מוחלות על הגבול בין שתי רשתות כדי לתרגם מרחבי כתובות או כדי למנוע התנגשות של מרחבי כתובות IP.
ארגונים משתמשים בטכנולוגיות שער כמו חומות אש ופרוקסי המספקות שירותי NAT או PAT כדי לספק גישה לאינטרנט ליישומי יישום WEBEX או למכשירי WeBEX שנמצאים במרחב כתובת IP פרטית. שערים אלה גורמים לתעבורה מאפליקציות או ממכשירים פנימיים לאינטרנט להיראות כאילו היא מגיעה מכתובת IP אחת או יותר הניתנות לניתוב ציבורי.
-
אם פורסים את NAT, אין חובה לפתוח יציאה נכנסת בחומת האש.
-
אמת את גודל מאגר NAT הנדרש עבור קישוריות יישום או מכשירים כאשר משתמשים ומכשירים מרובים של יישומים ניגשים לשירותי Webex Calling ו-Webex Aware באמצעות NAT או PAT. ודא שכתובות IP ציבוריות מספקות מוקצות לבריכות ה-NAT כדי למנוע תשישות של יציאה. מיצוי יציאה תורם לכך שלמשתמשים ומכשירים פנימיים אין אפשרות להתחבר לשירותי Webex Calling ו-Webex Aware.
-
הגדר תקופות איגוד סבירות והימנע מניפולציה של SIP במכשיר NAT.
-
קבע תצורה של סיום זמן הפעלה מינימלי של NAT כדי להבטיח פעולה תקינה של מכשירים. דוגמה: הטלפונים של Cisco שולחים הודעת רענון של רישום מעקב כל 1-2 דקות.
-
אם הרשת מיישמת NAT או SPI, הגדר סיום זמן הפעלה גדול יותר (של 30 דקות לפחות) עבור החיבורים. סיום זמן הפעלה זה מאפשר קישוריות אמינה תוך הפחתת צריכת הסוללה של המכשירים הניידים של המשתמשים.
שער שכבת יישום SIP
אם נתב או חומת אש מודעים ל-SIP, דבר המצביע על כך ששער שכבת היישום של SIP (ALG) או דומה מופעל, מומלץ להשבית פונקציונליות זו לצורך הפעלה מדויקת של השירות. למרות שכל תעבורת Webex Calling מוצפנת, יישומי SIP ALG מסוימים עלולים לגרום לבעיות במעבר חומת האש. לכן, אנו ממליצים לכבות את SIP ALG כדי להבטיח שירות באיכות גבוהה.
בדוק את תיעוד היצרן הרלוונטי עבור שלבים להשבתת ALG SIP במכשירים ספציפיים.
תמיכה ב-Proxy עבור
ארגונים פורסים חומת אש באינטרנט או פרוקסי אינטרנט וחומת אש, כדי לבדוק, להגביל ולשלוט בתעבורת ה-HTTP שעוזבת את הרשת שלהם ונכנסת אליה. כך מגנים על הרשת שלהם מפני סוגים שונים של מתקפות סייבר.
שרתי Proxy מבצעים מספר פונקציות אבטחה, כגון:
-
אפשר או חסום גישה לכתובות URL ספציפיות.
-
אימות משתמשים
-
בדיקת מידע של מוניטין של כתובת IP/דומיין/שם מארח/URI
-
פענוח ובדיקת תעבורה
בעת קביעת התצורה של תכונת ה-proxy, היא חלה על כל היישומים המשתמשים בפרוטוקול HTTP.
יישום Webex ויישומי מכשיר Webex כוללים את הדברים הבאים:
-
שירותי Webex
-
נהלי הפעלת מכשיר לקוח (CDA) המשתמשים בפלטפורמת ההקצאה בענן Cisco כגון GDS, הפעלת מכשיר EDOS, הקצאה וצירוף לענן Webex.
-
אימות תעודה
-
שדרוגי קושחה
-
דוחות מצב
-
העלאות PRT
-
שירותי XSI
אם מוגדרת כתובת שרת Proxy, רק תעבורת האיתות (HTTP/HTTPS) נשלחת לשרת ה-Proxy. לקוחות שמשתמשים ב-SIP כדי להירשם לשירות Webex Calling ולמדיה המשויכת לא נשלחים אל ה-proxy. לכן, אפשרו ללקוחות אלה לעבור ישירות דרך חומת האש.
אפשרויות Proxy נתמכות, סוגי תצורה ואימות
סוגי ה-proxy הנתמכים הם:
-
Explicit Proxy (בדיקה או לא בדיקה) - קבע את התצורה של הלקוחות ביישום או במכשיר עם Proxy מפורש כדי לציין את השרת לשימוש.
-
Proxy שקוף (לא בודק) – הלקוחות אינם מוגדרים להשתמש בכתובת שרת Proxy ספציפית ואינם דורשים שינויים כלשהם כדי לעבוד עם Proxy שאינו בודק.
-
Proxy שקוף (בדיקה) - הלקוחות לא מוגדרים להשתמש בכתובת שרת Proxy ספציפית. אין צורך בשינויי תצורה של HTTP; עם זאת, הלקוחות שלך או היישום או המכשירים זקוקים לאישור בסיס כדי שהם יישארו בטוחים ב-proxy. צוות ה-IT משתמש בשרתי ה-proxy לבדיקה כדי לאכוף מדיניות באתרים בהם ניתן לבקר וסוגי התוכן שאינם מורשים.
קבע את תצורת כתובות ה-Proxy באופן ידני עבור מכשירי Cisco ויישום Webex באמצעות:
-
מערכת הפעלה של פלטפורמה
-
ממשק משתמש של מכשיר
-
התגלה באופן אוטומטי באמצעות מנגנוני Web Proxy כגון:
-
גילוי אוטומטי של Web Proxy (WPAD) - פרוטוקול גילוי אוטומטי של Web Proxy
-
קובצי תצורה אוטומטית של פרוקסי (PAC) - קובצי תצורה אוטומטית של פרוקסי
-
בעת קביעת התצורה של סוגי המוצר המועדפים עליך, בחר מתוך תצורות ה-Proxy הבאות וסוגי אימות בטבלה:
|
מוצר |
תצורת Proxy |
סוג אימות |
|---|---|---|
|
Webex עבור Mac |
ידני, WPAD, PAC |
ללא אימות, בסיסי, NTLM, |
|
Webex עבור Windows |
ידני, WPAD, PAC, GPO |
אין אימות, בסיסי, NTLM, , משא ומתן |
|
Webex עבור iOS |
ידני, WPAD, PAC |
ללא אישור, בסיסי, Digest, NTLM |
|
Webex עבור Android |
ידני, PAC |
ללא אישור, בסיסי, Digest, NTLM |
|
Webex Web App |
נתמך דרך מערכת הפעלה |
אין אימות, בסיסי, תקציר, NTLM, משא ומתן |
|
מכשירי Webex |
WPAD, PAC או ידני |
ללא אישור, בסיסי, Digest |
|
טלפוני IP של Cisco |
ידני, WPAD, PAC |
ללא אישור, בסיסי, Digest |
|
Webex Video Mesh Node |
ידני |
ללא אישור, בסיסי, Digest, NTLM |
לאגדות על השולחן:
-
Mac NTLM Auth - אין צורך להתחבר אל הדומיין, המשתמש יתבקש להזין סיסמה
-
Windows NTLM Auth - נתמך רק אם מחשב מחובר לדומיין
-
משא ומתן - Kerberos עם אימות גיבוי NTLM.
-
כדי לחבר מכשיר Cisco Webex Board, Desk או Room לשרת Proxy, ראה חבר את מכשיר Board, Desk או Room Series לשרת Proxy.
-
עבור טלפוני Cisco IP, ראה הגדרת שרת Proxy כדוגמה לקביעת תצורה של שרת ה-Proxy וההגדרות.
עבור No Authentication, הגדר את הלקוח עם כתובת Proxy שלא תומכת באימות. בעת שימוש ב-Proxy Authentication, קבע תצורה עם פרטי כניסה חוקיים. פרוקסי שבודקים את תעבורת האינטרנט עלולים להפריע לחיבורי שקעי אינטרנט. אם בעיה זו מתרחשת, עקיפת התעבורה שאינה בודקת אל *.Webex.com עשויה לפתור את הבעיה. אם אתה כבר רואה ערכים אחרים, הוסף נקודה-פסיק לאחר הערך האחרון, ולאחר מכן הזן את חריגת Webex.
הגדרות Proxy עבור מערכת ההפעלה Windows
Microsoft Windows תומכת בשתי ספריות רשת עבור תעבורת HTTP (WinINet ו-WinHTTP) המאפשרות תצורה של Proxy.WinINet הוא תת-קבוצה של WinHTTP.
-
WinInet מיועד ליישומי לקוח שולחני של משתמש יחיד
-
WinHTTP מיועד בעיקר ליישומים מבוססי שרת מרובי משתמשים
בעת בחירה בין השניים, בחר WinINet עבור הגדרות תצורת ה-Proxy שלך. לפרטים, ראה wininet-vs-winhttp.
ראה הגדרת רשימה של דומיינים מורשים לגשת ל-Webex ברשת הארגונית שלך לקבלת פרטים על הדברים הבאים:
-
כדי לוודא שאנשים נכנסים רק ליישומים באמצעות חשבונות מרשימת דומיינים מוגדרת מראש.
-
השתמש בשרת Proxy כדי ליירט בקשות ולהגביל את הדומיינים המותרים.
בדיקת Proxy והצמדת אישור
יישום Webex ומכשירים מאמתים את האישורים של השרתים כשהם יוצרים את הפעלות TLS. בדיקות אישורים כגון מנפיק האישורים והחתימה הדיגיטלית מסתמכות על אימות שרשרת האישורים עד לתעודת הבסיס. כדי לבצע את בדיקות האימות, יישום Webex והמכשירים משתמשים בקבוצה של תעודות CA של בסיס מהימן המותקנות במאגר האמון של מערכת ההפעלה.
אם פרסת Proxy לבדיקת TLS כדי ליירט, לפענח ולבדוק תעבורת Webex Calling. ודא שהתעודה שה-Proxy מציג (במקום תעודת שירות Webex) חתומה על-ידי רשות אישורים, ותעודת הבסיס מותקנת במאגר האמון של יישום Webex או מכשיר Webex שלך.
-
עבור יישום Webex - התקן את תעודת ה-CA המשמשת לחתימת התעודה על-ידי ה-proxy במערכת ההפעלה של המכשיר.
-
עבור מכשירי Webex Room וטלפוני IP של Cisco Multiplatform - פתח בקשת שירות עם צוות TAC כדי להתקין את תעודת CA.
טבלה זו מציגה את יישום Webex ומכשירי Webex התומכים בבדיקת TLS על ידי שרתי Proxy
|
מוצר |
תומך באישורי CA מהימנים מותאמים אישית עבור בדיקת TLS |
|---|---|
|
יישום Webex (Windows, Mac, iOS, Android, באינטרנט) |
כן |
|
מכשירי Webex Room |
כן |
|
טלפוני Multiplatform (MPP) של Cisco IP |
כן |
תצורת חומת אש
Cisco תומכת בשירותי Webex Aware במרכזי נתונים מאובטחים של Cisco ו-Amazon Web Services (AWS). Amazon שמרה את רשתות המשנה של IP שלה לשימושה הבלעדי של Cisco, ואבטחה את השירותים הממוקמים ברשתות המשנה האלה בענן הפרטי הווירטואלי של AWS.
קבע את תצורת חומת האש כך שתאפשר תקשורת מהמכשירים, מיישומי היישום ומשירותים הפונים לאינטרנט לבצע את הפונקציות שלהם כראוי. תצורה זו מאפשרת גישה לכל שירותי הענן הנתמכים, שמות הדומיינים, כתובות ה-IP, היציאות והפרוטוקולים של Webex Aware.
רשימת פריטים לבנים או גישה פתוחה לדברים הבאים כדי ששירותי Webex Aware יתפקדו כראוי.
-
כתובות ה-URL/הדומיינים המוזכרים תחת הקטע דומיינים וכתובות URL עבור שירותי Webex Calling
-
רשתות משנה של IP, יציאות ופרוטוקולים המוזכרים בסעיף רשתות משנה של IP עבור שירותי Webex Calling
-
אם אתה משתמש ב-Webex Suite של שירותי שיתוף פעולה בענן בארגון שלהם, ב-Webex Meetings, ב-Webex Messaging, ב-Webex Assistant Console ובשירותים אחרים, ודא שרשתות המשנה של IP, הדומיינים/כתובות ה-URL המוזכרות במאמרים אלה פתוחות דרישות רשת עבור שירותי Webex ודרישות רשת עבור מסוף עוזר
אם אתה משתמש בחומת אש בלבד, סינון תעבורה באמצעות כתובות IP בלבד אינו נתמך משום שחלק ממאגרי כתובות ה-IP הם דינמיים ועשויים להשתנות בכל עת. עדכן את הכללים שלך באופן קבוע, משום שלא תעדכן את רשימת הכללים של חומת האש עלולה להשפיע על חוויית המשתמשים שלך. Cisco אינה תומכת בסינון קבוצת משנה של כתובות IP בהתבסס על אזור גיאוגרפי מסוים או ספק שירות בענן מסוים. סינון לפי אזור עלול לגרום לירידה חמורה בחוויית השיחות.
Cisco אינה שומרת על מאגרי כתובות IP המשתנים באופן דינמי, ולכן היא לא מופיעה במאמר זה.
אם חומת האש שלך אינה תומכת בסינון דומיין/כתובת URL, השתמש באפשרות שרת Proxy של ארגון. אפשרות זו מסננת/מאפשרת לפי כתובת URL/דומיין את תעבורת ה-HTTP לאיתות ולשירותי Webex Aware בשרת ה-Proxy שלך, לפני שהיא מועברת לחומת האש שלך.
באפשרותך להגדיר תצורה של תעבורה באמצעות יציאות וסינון רשת משנה של IP עבור מדיית שיחות. מכיוון שתעבורת המדיה דורשת גישה ישירה לאינטרנט, בחר את אפשרות סינון ה-URL עבור תעבורת איתות.
עבור , UDP הוא פרוטוקול התעבורה המועדף של Cisco למדיה, והוא ממליץ להשתמש ב-SRTP מעל UDP בלבד. TCP ו-TLS כפרוטוקולי תעבורה עבור מדיה אינם נתמכים עבור סביבות ייצור. האופי המוכוון לחיבור של פרוטוקולים אלה משפיע על איכות המדיה ברשתות אבוד. אם יש לך שאילתות בנוגע לפרוטוקול התעבורה, צור כרטיס תמיכה.
דומיינים וכתובות URL עבור שירותי Webex Calling
* המוצג בתחילת כתובת URL (לדוגמה, *.webex.com) מציין ששירותים בדומיין ברמה העליונה וכל הדומיינים של המשנה נגישים.
|
דומיין / URL |
תיאור |
יישומי Webex ומכשירים המשתמשים בדומיינים / כתובות URL אלה |
|---|---|---|
|
שירותי Cisco Webex | ||
|
*.broadcloudpbx.com |
מיקרו-שירותים של הרשאת Webex עבור הפעלה צולבת מ-Control Hub לפורטל ניהול השיחות. |
Control Hub |
|
*.broadcloud.com.au |
שירותי Webex Calling באוסטרליה. |
הכול |
|
*.broadcloud.eu |
שירותי Webex Calling באירופה. |
הכול |
|
*.broadcloudpbx.net |
שירותי קביעת תצורה של לקוחות וניהול עבור שיחות. |
יישומי Webex |
|
*.webex.com *.cisco.com |
שירותי הליבה של Webex Calling ו-Webex Aware
כאשר טלפון מתחבר לרשת בפעם הראשונה או לאחר איפוס להגדרות יצרן ללא אפשרויות DHCP מוגדרות, הוא יוצר קשר עם שרת הפעלת מכשיר לצורך הקצאת אפס מגע. טלפונים חדשים משתמשים ב-activate.cisco.com ובטלפונים עם מהדורת קושחה מוקדמת מ-11.2(1), ממשיכים להשתמש ב-webapps.cisco.com לצורך הקצאה. הורד את קושחת המכשיר ואת העדכונים המקומיים מ-binaries.webex.com. אפשר לטלפוני Multiplatform (MPP) הישנים יותר מגרסה 12.0.3 לגשת אל sudirenewal.cisco.com דרך יציאה 80 כדי לחדש את האישור המותקן של היצרן (MIC) ולקבל מזהה מכשיר ייחודי מאובטח (SUDI). לקבלת פרטים, ראה הודעת שדה. |
הכול |
|
*.ucmgmt.cisco.com |
שירותי Webex Calling |
Control Hub |
|
*.wbx2.com ו-*.ciscospark.com |
משמש למודעות בענן כדי ליצור קשר עם שירותי Webex Calling ו-Webex Aware במהלך ואחרי הצירוף. שירותים אלה נחוצים עבור
|
הכול |
|
*.webexapis.com |
מיקרו-שירותים של Webex שמנהלים את יישומי יישום Webex ומכשירי Webex שלך.
|
הכול |
|
*.webexcontent.com |
שירותי העברת הודעות של Webex הקשורים לאחסון קבצים כללי, כולל:
|
שירותי העברת הודעות של יישומי Webex. אחסון קבצים באמצעות webexcontent.com הוחלף על-ידי clouddrive.com באוקטובר 2019 |
|
*.accompany.com |
שילוב תובנות על אנשים |
יישומי Webex |
|
שירותים נוספים הקשורים ל-Webex (דומיינים של צד שלישי) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
מעקב אחר ביצועים, לכידת שגיאות וקריסות, מדדי הפעלה. |
Control Hub |
|
*.sipflash.com |
שירותי ניהול מכשירים. שדרוגי קושחה ומטרות קליטה מאובטחות. |
יישומי Webex |
|
*.walkme.com *.walkmeusercontent.com |
לקוח הדרכה למשתמשי Webex. מספק סיורי קליטה ושימוש למשתמשים חדשים. לקבלת מידע נוסף על WalkMe, לחץ כאן. |
יישומי Webex |
|
*.google.com *.googleapis.com |
התראות ליישומי Webex במכשירים ניידים (דוגמה: הודעה חדשה, כאשר השיחה נענית) עבור רשתות משנה של IP, עיין בקישורים אלה שירות העברת הודעות בענן של Google (FCM) שירות הודעות בדחיפה של Apple (APNS) עבור APNS, אפל מפרטת את רשתות המשנה של IP עבור שירות זה. | יישום Webex |
רשתות משנה של IP עבור שירותי Webex Calling
|
רשתות משנה של IP עבור שירותי Webex Calling* | ||
|---|---|---|
|
23.89.0.0/16 |
85.119.56.0/23 |
128.177.14.0/24 |
|
128.177.36.0/24 |
135.84.168.0/21 |
139.177.64.0/21 |
|
139.177.72.0/23 |
144.196.0.0/16 |
150.253.128.0/17 |
|
163.129.0.0/17 |
170.72.0.0/16 |
170.133.128.0/18 |
|
185.115.196.0/22 |
199.19.196.0/23 |
199.19.199.0/24 |
|
199.59.64.0/21 | ||
|
תצורת מכשיר וניהול קושחה (מכשירי Cisco) | ||
|
3.20.185.219 |
3.130.87.169 |
3.134.166.179 |
|
52.26.82.54 |
72.163.10.96/27 |
72.163.15.64/26 |
|
72.163.15.128/26 |
72.163.24.0/23 |
72.163.10.128/25 |
|
173.37.146.128/25 |
173.36.127.0/26 |
173.36.127.128/26 |
|
173.37.26.0/23 |
173.37.149.96/27 |
192.133.220.0/26 |
|
192.133.220.64/26 | ||
|
תצורת יישום Webex | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
מטרת החיבור | כתובות מקור | יציאות מקור | פרוטוקול | כתובות יעד | יציאות יעד | הערות | |
|---|---|---|---|---|---|---|---|
| איתות על שיחות ל-Webex Calling (SIP TLS) | שער מקומי - חיצוני (NIC) | 8000-65535 | TCP | ראה רשתות משנה של IP עבור שירותי Webex Calling. | 5062, 8934 |
כתובות IP/יציאות אלה נחוצות לאיתות שיחות SIP-TLS יוצאות משערים מקומיים, מכשירים ויישומי Webex (מקור) לענן Webex Calling (יעד). יציאה 5062 (נדרשת עבור trunk המבוסס על תעודה). ויציאה 8934 (נדרשת עבור trunk המבוסס על רישום | |
| מכשירים | 5060-5080 | 8934 | |||||
| יישום Webex | ארעי (תלוי במערכת ההפעלה) | ||||||
| איתות על שיחות מ-Webex Calling (SIP TLS) לשער מקומי |
טווח כתובות של Webex Calling. עיין ברשתות משנה של IP עבור שירותי Webex Calling | 8934 | TCP | טווחי IP או IP שנבחרו על-ידי לקוח עבור השער המקומי שלו | יציאה או טווח יציאה נבחרו על ידי לקוח עבור השער המקומי שלו |
חל על שערים מקומיים המבוססים על תעודה. הוא נדרש ליצור חיבור מ-Webex Calling לשער מקומי. שער מקומי המבוסס על רישום עובד על שימוש חוזר בחיבור שנוצר מהשער המקומי. יציאת היעד נבחרה על ידי הלקוח קבע תצורה של ענפי trunk | |
| מדיית שיחות ל-Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | שער מקומי - NIC חיצוני | 8000-48199†* | UDP | ראה רשתות משנה של IP עבור שירותי Webex Calling. |
5004, 9000 (יציאות STUN) שמע: 8500-8599 וידאו: 8600-8699 19560-65535 (SRTP מעל UDP) |
| |
| מכשירים* | 19560-19661 | ||||||
|
מכשירי VG400 ATA | 19560-19849 | ||||||
| יישום Webex* |
שמע: 8500-8599 וידאו: 8600-8699 | ||||||
|
WebRTC | ארעי (בהתאם למדיניות הדפדפן) | ||||||
| מדיית שיחות מ-Webex Calling (SRTP/SRTCP, T38) |
טווח כתובות של Webex Calling. עיין ברשתות משנה של IP עבור שירותי Webex Calling | 19560-65535 (SRTP מעל UDP) | UDP | טווח כתובות IP או IP שנבחרו על-ידי לקוח עבור השער המקומי שלו | טווח יציאות מדיה נבחר על ידי לקוח עבור השער המקומי שלו | ||
| איתות על שיחות לשער PSTN (SIP TLS) | שער מקומי - NIC פנימי | 8000-65535 | TCP | שער ITSP PSTN שלך או Unified CM | תלוי באפשרות PSTN (לדוגמה, בדרך כלל 5060 או 5061 עבור Unified CM) | ||
| מדיית שיחות לשער PSTN (SRTP/SRTCP) | שער מקומי - NIC פנימי | 8000-48199†* | UDP | שער ITSP PSTN שלך או Unified CM | תלוי באפשרות ה-PSTN (לדוגמה, בדרך כלל 5060 או 5061 עבור Unified CM) | ||
| תצורת מכשיר וניהול קושחה (מכשירי Cisco) | מכשירי Webex Calling | זמני | TCP |
עיין ברשתות משנה של IP עבור שירותי Webex Calling | 443, 6970, 80 |
נדרש מהסיבות הבאות:
| |
| תצורת יישום Webex | יישומי יישום Webex | זמני | TCP |
עיין ברשתות משנה של IP עבור שירותי Webex Calling | 443, 8443 | משמש לאימות ברוקר זהויות, שירותי תצורה של יישום Webex עבור לקוחות, גישה לאינטרנט מבוססת דפדפן לטיפול עצמי וגישה לממשק מנהלי. יציאת TCP 8443 משמשת את יישום Webex בהגדרת Cisco Unified CM להורדת תצורה. רק לקוחות המשתמשים בהגדרה כדי להתחבר ל-Webex Calling חייבים לפתוח את היציאה. | |
| סנכרון זמן מכשיר (NTP) | מכשירי Webex Calling | 51494 | UDP | ראה רשתות משנה של IP עבור שירותי Webex Calling. | 123 | כתובות IP אלה נחוצות לסנכרון זמן עבור מכשירים (טלפוני MPP, התקני ATA והתקני ATA של SPA) | |
|
זיהוי מערכת שמות דומיין (DNS) | מכשירי Webex Calling, יישום Webex ומכשירי Webex | זמני | UDP ו-TCP | מוגדר על-ידי המארח | 53 | משמש לבדיקות מידע של DNS כדי לגלות את כתובות ה-IP של שירותי Webex Calling בענן. אף על פי שחיפושי DNS אופייניים נעשים באמצעות UDP, חלקם עשויים לדרוש TCP, אם תגובות השאילתה לא יכולות להתאים אותו בחבילות UDP. | |
| פרוטוקול זמן רשת (NTP) | יישום Webex ומכשירי Webex | 123 | UDP | מוגדר על-ידי המארח | 123 | סנכרון זמן | |
| CScan | כלי קדם של מוכנות רשת מבוססת אינטרנט עבור Webex Calling | זמני | TCP | ראה רשתות משנה של IP עבור שירותי Webex Calling. | 8934 ו-443 | כלי קדם של מוכנות רשת מבוססת אינטרנט עבור Webex Calling. עבור אל cscan.webex.com לקבלת מידע נוסף. | |
| UDP | 19569-19760 | ||||||
| שירותי Webex Calling ו-Webex Aware נוספים (צד שלישי) | |||||||
| שירותי APNS ו-FCM של התראות בדחיפה | יישומי Webex Calling | זמני | TCP |
עיין ברשתות משנה של IP המוזכרות תחת הקישורים | 443, 2197, 5228, 5229, 5230, 5223 | התראות ליישומי Webex במכשירים ניידים (דוגמה: כאשר אתה מקבל הודעה חדשה או כאשר שיחה נענית) | |
-
*טווח יציאות מדיה של CUBE ניתן להגדיר עם טווח יציאות rtp.
-
*יציאות מדיה עבור מכשירים ויישומים המוקצים באופן דינמי ברכסי יציאות SRTP. יציאות SRTP הן אפילו יציאות ממוספרות, ויציאת SRTCP המתאימה מוקצית עם יציאה ממוספרת אי-זוגי רציפה.
-
אם מוגדרת כתובת שרת Proxy עבור היישומים והמכשירים שלך, תעבורת האיתות נשלחת אל ה-Proxy. מדיה העבירה SRTP מעל זרמי UDP ישירות לחומת האש שלך במקום לשרת ה-Proxy.
-
אם אתה משתמש בשירותי NTP ו-DNS בתוך הרשת הארגונית שלך, פתח את היציאות 53 ו-123 דרך חומת האש שלך.
איכות שירות (QoS)
מאפשר לך להפעיל תיוג של מנות מהמכשיר המקומי או הלקוח לפלטפורמת הענן של Webex Calling. QoS מאפשר לך לתעדף תעבורה בזמן אמת על תעבורת נתונים אחרת. הפעלת הגדרה זו משנה את סימוני QoS עבור יישומים ומכשירים המשתמשים באיתות SIP ומדיה.
| כתובות מקור | סוג תעבורה | כתובות יעד | יציאות מקור | יציאות יעד | סיווג וערך DSCP |
|---|---|---|---|---|---|
| יישום Webex | שמע |
הפנה לרשתות משנה של IP, דומיינים וכתובות URL עבור שירותי Webex Calling | 8500-8599 | 8500-8599, 19560-65535 | העברה בזריזה (46) |
| יישום Webex | וידאו | 8600-8699 | 8600-8699, 19560-65535 | העברה מובטחת 41 (34) | |
| יישום Webex | שולח אות | ארעי (תלוי במערכת ההפעלה) | 8934 | CS0 (0) | |
| מכשירי Webex (MPP וחדרים) | שמע ווידאו | 19560-19661 | 19560-65535 |
העברה מהירה (46) & העברה מובטחת 41 (34) | |
| מכשירי Webex | שולח אות | 5060-5080 | 8934 | בורר מחלקה 3 (24) |
-
צור פרופיל QoS נפרד עבור שמע ווידאו/שיתוף מכיוון שיש להם טווח יציאת מקור שונה כדי לסמן תעבורה בצורה שונה.
-
עבור לקוחות Windows: כדי להפעיל בידול יציאת מקור UDP עבור הארגון שלך, פנה לצוות החשבון המקומי. ללא הפעלה, לא ניתן להבדיל בין השמע לווידאו/שיתוף באמצעות מדיניות Windows QoS (GPO) מכיוון שיציאות המקור זהות לשמע/וידאו/שיתוף. לפרטים, ראה אפשר טווחי יציאות מקור מדיה עבור יישום Webex
-
עבור מכשירי Webex, קבע את התצורה של שינויי הגדרת QoS מהגדרות מכשיר Control Hub. לפרטים, ראה קביעת תצורה ושינוי של הגדרות מכשיר ב-Webex-Calling
Webex Meetings/העברת הודעות - דרישות רשת
עבור לקוחות המשתמשים ב-Webex Suite של שירותי שיתוף פעולה בענן, צרף מוצרים רשומים בענן Webex, צרף את מכשירי MPP בענן Webex עבור שירותים כגון היסטוריית שיחות, חיפוש בספר הטלפונים, פגישות והעברת הודעות. ודא שהדומיינים/כתובות ה-URL/כתובות ה-IP/היציאות המוזכרים במאמר זה הם דרישות רשת עבור שירותי Webex פתוחים.
דרישות רשת עבור Webex for Government (FedRAMP)
עבור לקוחות שדורשים את רשימת הדומיינים, כתובות URL, טווחי כתובות IP ויציאות עבור שירותי Webex for Government (FedRAMP), ניתן למצוא מידע כאן: דרישות הרשת של Webex for Government
דרישות רשת עבור Webex Assistant Console
עבור לקוחות המשתמשים במסוף עוזר - תכונה של פקידי קבלה, ניתובים ומפעילים, ודא שהדומיינים/כתובות URL/כתובות IP/יציאות/פרוטוקולים הם דרישות רשת עבור מסוף עוזר
תחילת העבודה עם שער מקומי של Webex Calling
עבור לקוחות המשתמשים בפתרון השער המקומי עם Webex Calling עבור PSTN המבוסס על הסביבה המקומית ו-SBC של צד שלישי, קרא את המאמר תחילת העבודה עם שער מקומי
חומרי עזר
כדי לדעת מה חדש ב-Webex Calling, ראה מה חדש ב-Webex Calling
לקבלת דרישות אבטחה עבור Webex Calling, ראה מאמר
מיטוב מדיה של Webex Calling עם מאמר בנושא הקמת קישוריות אינטראקטיבית (ICE)
היסטוריית תיקונים של מסמכים
|
תאריך |
ביצענו את השינויים הבאים במאמר זה |
|---|---|
|
21 בינואר 2025 |
נוספו פרטים לשימוש בשער שכבת היישום של SIP. |
|
8 בינואר 2025 |
כתובת רשת המשנה של IP הקשורה לתצורת מכשיר ותצורת יישום Webex הועברה לקטע רשתות המשנה של IP עבור שירותי Webex Calling |
|
17 בדצמבר 2024 |
נוספה תמיכה ל-WebRTC במפרט המדיה של Webex Calling. |
|
14 בנובמבר 2024 |
עודכן טווח היציאה הנתמך עבור מדיית שיחות של Webex Calling עבור מכשיר ATA מסדרת VG400 |
|
11 בנובמבר 2024 |
נוסף טווח היציאה הנתמך עבור מדיית שיחות של Webex Calling עבור מכשיר ATA מסדרת VG400 |
|
25 ביולי 2024 |
נוספה בחזרה רשת המשנה של IP 52.26.82.54 כפי שנדרש עבור תצורת מכשיר Cisco ATA וניהול קושחה. |
|
18 ביולי 2024 |
עודכן עם הפרטים הבאים:
|
|
28 ביוני 2024 |
השימוש בשני טווחי יציאות SRTP/ SRTCP עבור המפרט של Webex Calling Media עודכן. |
|
11 ביוני 2024 |
הדומיין "huron-dev.com" הוסר משום שלא נעשה בו שימוש. |
|
06 במאי 2024 |
השימוש בשני טווחי יציאות SRTP/ SRTCP עבור המפרט של Webex Calling Media עודכן. |
|
03 באפריל 2024 | רשתות המשנה של IP עבור שירותי Webex Calling עודכנו עם 163.129.0.0/17 כדי להתאים את הרחבת השוק של Webex Calling עבור אזור הודו. |
|
18 בדצמבר 2023 |
כלול את כתובת ה-URL של sudirenewal.cisco.com ואת דרישת היציאה 80 לתצורת המכשיר ולניהול קושחה של חידוש המיקרופון של טלפון Cisco MPP. |
|
11 בדצמבר 2023 |
רשתות המשנה של IP עבור שירותי Webex Calling עודכנו כדי לכלול קבוצה גדולה יותר של כתובות IP. 150.253.209.128/25 – השתנה ל-150.253.128.0/17 |
|
29 בנובמבר 2023 |
רשתות המשנה של IP עבור שירותי Webex Calling עודכנו כך שיכללו ערכה גדולה יותר של כתובות IP שיתאימו להרחבת אזור Webex Calling לצמיחה עתידית. 144.196.33.0/25 – שונה ל-144.196.0.0/16 הקטעים של רשתות המשנה של IP עבור שירותי Webex Calling תחת Webex Calling (SIP TLS) ומדיית שיחות ל-Webex Calling (STUN, SRTP) מתעדכנים עבור בהירות לגבי trunking מבוסס תעודה ודרישות חומת האש עבור שער מקומי. |
|
14 באוגוסט 2023 |
הוספנו את כתובות ה-IP הבאות 144.196.33.0/25 ו-150.253.156.128/25 כדי לתמוך בדרישות הקיבולת המוגברת עבור שירותי Edge ו-Webex Calling. טווח כתובות IP זה נתמך רק באזור ארה"ב. |
|
5 ביולי 2023 |
נוסף הקישור https://binaries.webex.com להתקנת קושחת MPP של Cisco. |
|
7 במרץ 2023 |
ערכנו את כל המאמר כדי לכלול:
|
|
5 במרץ 2023 |
מעדכן את המאמר כך שיכלול את הדברים הבאים:
|
|
15 בנובמבר 2022 |
הוספנו את כתובות ה-IP הבאות עבור תצורת מכשיר וניהול קושחה (מכשירי Cisco):
הסרנו את כתובות ה-IP הבאות מתצורת מכשיר וניהול קושחה (מכשירי Cisco):
|
|
14 בנובמבר 2022 |
נוספה רשת המשנה של IP 170.72.242.0/24 עבור שירות Webex Calling. |
|
08 בספטמבר 2022 |
מעברי קושחת Cisco MPP לשימוש https://binaries.webex.com ככתובת ה-URL של המארח עבור שדרוגי קושחת MPP בכל האזורים. שינוי זה משפר את ביצועי שדרוג הקושחה. |
|
30 באוגוסט 2022 |
ההתייחסות ליציאה 80 הוסרה מתצורת מכשיר וניהול קושחה (מכשירי Cisco), תצורת יישום ושורות CScan בטבלת היציאה מכיוון שאין כל תלות. |
|
18 באוגוסט, 2022 |
אין שינוי בפתרון. יציאות היעד 5062 (נדרשות עבור trunk המבוסס על תעודה) עודכנו 8934 (נדרשות עבור trunk המבוסס על רישום) עבור איתות על שיחות ל-Webex Calling (SIP TLS). |
|
26 ביולי 2022 |
נוספה כתובת ה-IP 54.68.1.225, הנדרשת לשדרוג קושחה של מכשירי Cisco 840/860. |
|
21 ביולי 2022 |
יציאות היעד 5062, 8934 עודכנו עבור איתות על שיחות ל-Webex Calling (SIP TLS). |
|
14 ביולי 2022 |
נוספו כתובות ה-URL התומכות בפונקציה מלאה של שירותי Webex Aware. נוספה רשת המשנה של IP 23.89.154.0/25 עבור שירות Webex Calling. |
|
27 ביוני 2022 |
הדומיין וכתובות ה-URL עבור שירותי Webex Calling עודכנו: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
15 ביוני 2022 |
היציאות והפרוטוקולים הבאים נוספו תחת כתובות IP ויציאות עבור שירותי Webex Calling:
מידע מעודכן במקטע Webex Meetings/העברת הודעות - דרישות רשת |
|
24 במאי 2022 |
נוספה רשת המשנה של IP 52.26.82.54/24 ל-52.26.82.54/32 עבור שירות Webex Calling |
|
6 במאי 2022 |
נוספה רשת המשנה של IP 52.26.82.54/24 עבור שירות Webex Calling |
|
7 באפריל 2022 |
טווח יציאת ה-UDP הפנימי והחיצוני של השער המקומי עודכן ל-8000-48198 |
|
5 באפריל 2022 |
נוספו רשתות המשנה הבאות של כתובות IP עבור השירות Webex Calling:
|
|
29 במרץ 2022 |
נוספו רשתות המשנה הבאות של כתובות IP עבור השירות Webex Calling:
|
|
20 בספטמבר 2021 |
נוספו 4 רשתות משנה חדשות של IP עבור שירות Webex Calling:
|
|
2 באפריל 2021 |
*.ciscospark.com נוסף תחת דומיינים וכתובות URL עבור שירותי Webex Calling כדי לתמוך במקרי שימוש של Webex Calling ביישום Webex. |
|
25 במרץ 2021 |
נוספו 6 טווחי IP חדשים עבור activate.cisco.com, החל מ-8 במאי 2021.
|
|
4 במרץ 2021 |
כתובות IP נפרדות וטווחי IP קטנים יותר של Webex Calling הוחלפו בטווחים פשוטים יותר בטבלה נפרדת כדי שתבין בצורה קלה יותר את תצורת חומת האש. |
|
26 בפברואר 2021 |
5004 נוספה כיציאת יעד עבור מדיית שיחות ל-Webex Calling (STUN, SRTP) כדי לתמוך ביצירת קישוריות אינטראקטיבית (ICE) שתהיה זמינה ב-Webex Calling באפריל 2021. |
|
22 בפברואר 2021 |
דומיינים וכתובות URL מפורטים כעת בטבלה נפרדת. כתובות IP וטבלת היציאות מותאמות לכתובות IP קבוצתיות עבור אותם שירותים. הוספת העמודה 'הערות' לטבלת כתובות ה-IP והיציאות המסייעת בהבנת הדרישות. העברת כתובות ה-IP הבאות לטווחים פשוטים יותר עבור תצורת מכשיר וניהול קושחה (מכשירי Cisco):
הוספת כתובות ה-IP הבאות עבור תצורת יישום מכיוון שלקוח Cisco Webex מצביע על DNS SRV חדש יותר באוסטרליה במרץ 2021.
|
|
21 בינואר 2021 |
הוספנו את כתובות ה-IP הבאות לתצורת מכשיר ולניהול קושחה (מכשירי Cisco):
הסרנו את כתובות ה-IP הבאות מתצורת מכשיר וניהול קושחה (מכשירי Cisco):
הוספנו את כתובות ה-IP הבאות לתצורת היישום:
הסרנו את כתובות ה-IP הבאות מתצורת היישום:
הסרנו את מספרי היציאה הבאים מתצורת היישום:
הוספנו את הדומיינים הבאים לתצורת היישום:
|
|
23 בדצמבר 2020 |
נוספו כתובות IP חדשות של תצורת יישום לתמונות ייחוס של יציאות. |
|
22 בדצמבר 2020 |
השורה 'תצורת יישום' עודכנה בטבלאות כדי לכלול את כתובות ה-IP הבאות: 135.84.171.154 ו-135.84.172.154. הסתר את דיאגרמות הרשת עד להוספת כתובות IP אלה. |
|
11 בדצמבר 2020 |
ביצענו עדכונים בתצורת המכשיר ובניהול הקושחה (מכשירי Cisco) ובשורות 'תצורת יישום' עבור הדומיינים הקנדיים הנתמכים. |
|
16 באוקטובר 2020 |
ערכי האיתות על שיחות והמדיה עודכנו בכתובות ה-IP הבאות:
|
|
23 בספטמבר 2020 |
תחת CScan, 199.59.64.156 הוחלף ב-199.59.64.197. |
|
14 באוגוסט 2020 |
נוספו כתובות IP נוספות כדי לתמוך בהכנסת מרכזי נתונים בקנדה: איתות על שיחות ל-Webex Calling (SIP TLS) – 135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
12 באוגוסט 2020 |
נוספו כתובות IP נוספות כדי לתמוך בהכנסת מרכזי נתונים בקנדה:
|
|
22 ביולי 2020 |
כתובת ה-IP הבאה נוספה כדי לתמוך בהכנסת מרכזי נתונים בקנדה: 135.84.173.146 |
|
9 ביוני 2020 |
ביצענו את השינויים הבאים בערך CScan:
|
|
11 במרץ 2020 |
הוספנו את הדומיין וכתובות ה-IP הבאים לתצורת היישום:
הדומיינים הבאים עודכנו בכתובות IP נוספות לתצורת מכשיר ולניהול קושחה:
|
|
27 בפברואר 2020 |
הוספנו את התחום והיציאות הבאים לתצורת מכשיר ולניהול קושחה: cloudupgrader.webex.com—443, 6970 |
קביעת התצורה של שער מקומי ב-Cisco IOS XE עבור Webex Calling
סקירה
Webex Calling תומך כעת בשתי גרסאות של שער מקומי:
-
שער מקומי
-
שער מקומי עבור Webex for Government
-
לפני שתתחיל, הבן את דרישות רשת הטלפון הממותגת הציבורית (PSTN) והשער המקומי (LGW) המבוססות על הסביבה המקומית עבור Webex Calling. ראה ארכיטקטורה מועדפת של Cisco עבור Webex Calling לקבלת מידע נוסף.
-
מאמר זה מניח שפלטפורמת שער מקומי ייעודית אינה קיימת ללא תצורת קול קיימת. אם תשנה פריסה קיימת של שער PSTN או של CUBE Enterprise לשימוש כפונקציית השער המקומי עבור Webex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחה והפונקציונליות הקיימות בשל השינויים שתבצע.
ההליכים מכילים קישורים לתיעוד הפניה לפקודות שבו תוכל לקבל מידע נוסף על אפשרויות הפקודה הבודדות. כל קישורי הפניה לפקודות עוברים אל הפניה לפקודות של שערים מנוהלים של Webex אלא אם צוין אחרת (במקרה זה, קישורי הפקודות עוברים אל הפניה לפקודה הקולית של Cisco IOS). באפשרותך לגשת לכל המדריכים האלה בהפניות לפקודה של Cisco Unified Border Element.
לקבלת מידע על ה-SBCs הנתמכים של צד שלישי, עיין בתיעוד המתאים להפניה למוצר.
קיימות שתי אפשרויות להגדרת השער המקומי עבור ה-trunk של Webex Calling שלך:
-
Trunk המבוסס על רישום
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת שער מקומי המבוסס על רישום או שער מקומי המבוסס על תעודה כדי לקבוע את התצורה של שער מקומי עבור ה-trunk של Webex Calling שלך.
ראה תחילת העבודה עם שער מקומי לקבלת מידע נוסף על סוגי trunk שונים. בצע את השלבים הבאים בשער המקומי עצמו, באמצעות ממשק שורת הפקודה (CLI). אנחנו משתמשים בפרוטוקול אתחול הפעלה (SIP) ותעבורת אבטחת שכבת תעבורה (TLS) כדי לאבטח את ה-TRUNK ופרוטוקול מאובטח בזמן אמת (SRTP) כדי לאבטח את המדיה בין השער המקומי ל-Webex Calling.
-
בחר CUBE כשער המקומי שלך. Webex for Government לא תומך כרגע באף בקרי גבול הפעלה (SBC) של צד שלישי. כדי לעיין ברשימה האחרונה, ראה תחילת העבודה עם שער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a ואילך עבור כל השערים המקומיים של Webex for Government.
-
כדי לעיין ברשימת רשויות אישורי הבסיס (CAs) לתמיכה ב-Webex for Government, ראה רשויות אישורי בסיס עבור Webex for Government.
-
לקבלת פרטים על טווחי היציאות החיצוניים עבור שער מקומי ב-Webex for Government, ראה דרישות רשת עבור Webex for Government (FedRAMP).
שער מקומי עבור Webex for Government אינו תומך בגורמים הבאים:
-
STUN/ICE-Lite למיטוב נתיב מדיה
-
פקס (T.38)
כדי להגדיר שער מקומי עבור ה-trunk של Webex Calling שלך ב-Webex for Government, השתמש באפשרות הבאה:
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת שער מקומי המבוסס על תעודה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling שלך. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי המבוסס על תעודה, ראה קביעת התצורה של trunk המבוסס על תעודה של Webex Calling.
יש לקבוע תצורה של צופני GCM התואמים ל-FIPS לתמיכה בשער מקומי עבור Webex for Government. אם לא, הגדרת השיחה תיכשל. לקבלת פרטי תצורה, ראה קביעת תצורה של trunk המבוסס על אישור Webex Calling.
Webex for Government אינו תומך בשער מקומי המבוסס על רישום.
סעיף זה מתאר כיצד להגדיר רכיב גבול של Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות SIP trunk רושם. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מה-PSTN מנותבות אל Webex Calling וכל השיחות מ-Webex Calling מנותבות אל ה-PSTN. התמונה שלהלן מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבוא בעקבותיה.
בעיצוב זה, נעשה שימוש בתצורות העיקריות הבאות:
-
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות ל-trunk.
-
uri של מחלקה קולית: משמש לסווג הודעות SIP עבור בחירת עמית חיוג נכנס.
-
עמית חיוג נכנס: מספק טיפול בהודעות SIP נכנסות וקובע את המסלול היוצא באמצעות קבוצת עמיתי חיוג.
-
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש.
בעוד ש-IP ו-SIP הפכו לפרוטוקולי ברירת המחדל עבור ענפי TRUNK של PSTN, מעגלי ISDN של TDM (ריבוי חלוקת זמן) עדיין בשימוש נרחב ונתמכים עם ענפי trunk של Webex Calling. כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, יש צורך כעת להשתמש בתהליך ניתוב שיחות בן שתי רגליים. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על-ידי הצגת קבוצה של עמיתי חיוג פנימי לולאה אחורית בין Webex Calling ל-trunk של PSTN כמתואר בתמונה שלהלן.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN פשוטה כקו בסיס לבניית הפתרון המתואר בדיאגרמה הבאה. במקרה זה, Unified Communications Manager מספק ניתוב מרכזי וטיפול בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, משמשים שמות המארח, כתובות ה-IP והממשקים המופיעים בתמונה הבאה.
השתמש בהנחיית התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי באופן הבא:
-
שלב 1: קבע תצורה של קישוריות ואבטחה בסיסית של הנתב
-
שלב 2: קבע תצורה של Webex Calling Trunk
בהתאם לאדריכלות הנדרשת, בצע את הפעולות הבאות:
-
שלב 3: קבע תצורה של שער מקומי עם SIP PSTN trunk
-
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
-
שלב 3: קבע תצורה של שער מקומי עם TDM PSTN trunk
תצורת קו בסיס
הצעד הראשון בהכנת הנתב של Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטח את הפלטפורמה שלך ויוצרת קישוריות.
-
כל פריסות השער המקומי המבוססות על רישום דורשות גרסאות Cisco IOS XE 17.6.1a ואילך. מומלץ להשתמש ב-Cisco IOS 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר תוכנה של Cisco . חפש את הפלטפורמה ובחר אחת מהמהדורות המוצעות .
-
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות טכנולוגיית Unified Communications ו-Security.
-
נתבים מסדרה Catalyst Edge 8000 המצוידים בכרטיסי קול או בתקני DSP דורשים רישוי DNA Advantage. נתבים ללא כרטיסי קול או DSP דורשים רישוי מינימלי של DNA Essentials.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך בהתאם למדיניות העסקית שלך. בפרט, קבע תצורה ואמת את הפרטים הבאים:
-
הNTP
-
רשימת גישה
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת לכיוון Webex Calling חייבת להשתמש בכתובת IPv4.
-
העלה את חבילת ה-CA של Cisco לשער המקומי.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. קבע את התצורה של מפתח ההצפנה הראשי וסוג ההצפנה כדלקמן:
|
| 3 |
צור נקודת אמון של PKI של מציין מיקום. דורש נקודת אמון זו כדי לקבוע את התצורה של TLS מאוחר יותר. עבור ענפי Trunk המבוססים על רישום, נקודת אמון זו אינה דורשת תעודה - כפי שיידרש עבור Trunk המבוסס על תעודה. |
| 4 |
הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל באמצעות פקודות התצורה הבאות. יש לעדכן גם את פרמטרי התעבורה כדי להבטיח חיבור מאובטח אמין לרישום: פקודת השרת cn-san-validate מבטיחה שהשער המקומי יאפשר חיבור אם שם המארח המוגדר בדייר 200 כלול בשדות CN או SAN של האישור שהתקבל מה-proxy היוצא.
|
| 5 |
התקן את חבילת ה-CA של Cisco, הכוללת את תעודת DigiCert CA המשמשת את Webex Calling. השתמש בפקודה crypto pki trustpool ייבוא URL נקי כדי להוריד את חבילת ה-CA הבסיס מכתובת ה-URL שצוינה, וכדי לנקות את מאגר האמון CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-Proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http client proxy-server yourproxy.com יציאת proxy 80 |
| 1 |
צור PSTN trunk המבוסס על רישום עבור מיקום קיים ב-Control Hub. רשום לעצמך את פרטי ה-trunk שסופקו לאחר יצירת ה-trunk. הפרטים המודגשים באיור משמשים בשלבי התצורה במדריך זה. למידע נוסף, ראה קביעת תצורה של ענפי Trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר של השדות עבור התצורה:
מפעיל תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקת מדיהמאפשר ניטור מדיה בשער המקומי. סטטיסטיקה של מדיה בצוברמאפשר למישור הבקרה לערוך סקר במישור הנתונים עבור סטטיסטיקת שיחות בצובר. לקבלת מידע נוסף על פקודות אלה, ראה מדיה. אפשר sip לחיבורים ל-sipהפעל את הפונקציונליות הבסיסית של נציג משתמש גב אל גב של CUBE. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס מסוג T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
למידע נוסף, ראה מזהה נציג של stun flowdata וstun flowdata shared-secret. תוכן מנה אסימטרי מלאמגדיר תמיכת תוכן מנה אסימטרית של SIP הן עבור מטענים DTMF והן עבור מטענים קודק דינמיים. למידע נוסף, ראה תוכן מנה אסימטרי. הצעה מוקדמת מאולצתמאלץ את השער המקומי לשלוח פרטי SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף על פקודה זו, ראה הצעה מוקדמת. |
| 3 |
קבע את התצורה של קודק מחלקה קולית 100 המאפשר קודקים של G.711 רק עבור כל ענפי ה-Trunk. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, ניתן להוסיף לרשימה סוגי קודק נוספים הנתמכים על ידי מערכות מוצא וסיום. פתרונות מורכבים יותר הכוללים המרה באמצעות מודולי DSP נתמכים, אך אינם כלולים במדריך זה. הנה הסבר של השדות עבור התצורה: קודק מחלקה קולית 100משמש כדי לאפשר רק קודקים מועדפים עבור שיחות SIP trunk. למידע נוסף, ראה Codec של מחלקה קולית. |
| 4 |
קבע את התצורה של שימוש בתצורה של stun מחלקה קולית 100 כדי להפעיל ICE ב-trunk של Webex Calling. הנה הסבר של השדות עבור התצורה: שימוש ב-ice liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר מיטוב מדיה במידת האפשר. למידע נוסף, ראה שימוש בstun מחלקה קולית ושימוש בstun ice lite. משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בענן, כגון הקלטה, לא ניתן למטב את המדיה. |
| 5 |
קבע את תצורת מדיניות הצפנת המדיה עבור תעבורת Webex. הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את SHA1_80 כמציע ה-CUBE היחיד של חבילת ההצפנה SRTP ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA1_80. למידע נוסף, ראה srtp-crypto של מחלקה קולית. |
| 6 |
קבע תצורה של תבנית לזיהוי שיחות ל-trunk של שער מקומי בהתבסס על פרמטר ה-trunk המהווה יעד: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 100 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש ב-dtg= ואחריו ערך ה-OTG/DTG של Trunk שסופק ב-Control Hub כאשר ה-trunk נוצר. למידע נוסף, ראה uri של מחלקה קולית. |
| 7 |
קבע תצורה של פרופיל sip 100, שישמש לשינוי הודעות SIP לפני שהן נשלחות ל-Webex Calling.
הנה הסבר של השדות עבור התצורה:
ספק PSTN של ארצות הברית או קנדה יכול להציע את האימות של מזהה המתקשר עבור שיחות דואר זבל ושיחות הונאה, עם התצורה הנוספת המוזכרת במאמר חיווי דואר זבל או שיחת הונאה ב-Webex Calling . |
| 8 |
קבע תצורה של trunk של Webex Calling: |
לאחר הגדרת הדייר 100 וקביעת התצורה של עמית חיוג של SIP VoIP, השער יוזם חיבור TLS לכיוון Webex Calling. בשלב זה, ה-SBC לגישה מציג את התעודה שלו לשער המקומי. השער המקומי מאמת את תעודת ה-SBC של גישה ל-WEBEX CALLING באמצעות חבילת הבסיס של CA שעודכנה קודם לכן. אם התעודה מזוהה, נוצר מפגש TLS מתמשך בין השער המקומי לבין ה-SBC לגישה של Webex Calling. לאחר מכן השער המקומי יכול להשתמש בחיבור מאובטח זה כדי להירשם עם ה-SBC לגישה של Webex. כאשר הרישום מאותגר לצורך אימות:
-
פרמטרי שם המשתמש, הסיסמה והתחום מתצורת האישורים משמשים בתגובה.
-
כללי השינוי בפרופיל sip 100 משמשים להמרת URL של SIPS בחזרה ל-SIP.
הרישום מוצלח כאשר מתקבלת 200 אישור מה-SBC לגישה.
לאחר שבנית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן לכיוון ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, ייתכן שתפעל לפי תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. CUBE תומך בניתוב שיחות מאובטח.
אם אתה משתמש ב-TDM / ISDN PSTN trunk, דלג לקטע הבא קבע תצורה של שער מקומי עם TDM PSTN trunk.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערי Cisco TDM-SIP, ראה קביעת תצורה של ISDN PRI.
| 1 |
קבע את תצורת ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 200 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 |
קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.13מציין את כתובת היעד עבור שיחות שנשלחות לספק PSTN. זה יכול להיות כתובת IP או שם מארח DNS. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). כתובת נכנסת דרך 200מציין את המחלקה הקולית המשמשת להתאמה לשיחות נכנסות לעמית החיוג הזה באמצעות ה-INVITE דרך URI של הכותרת. לקבלת מידע נוסף, ראה כתובת URL נכנסת. sip של מחלקה קולית asserted-id pai
(אופציונלי) מפעיל עיבוד כותרת P-Asserted-Identity ושולט בשימוש עבור ה-trunk של PSTN. אם נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש עבור כותרות From ו-P-Asserted-Identity היוצאות. אם לא נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש לכותרות היוצאות ממזהה צד מרוחק. למידע נוסף, ראה sip asserted-id של מחלקה קולית. ממשק מקור בקרת איגוד GigabitEthernet0/0/0
מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחות ל-PSTN. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת ל-PSTN. למידע נוסף, ראה איגוד. קודק מחלקה קולית 100מגדיר את עמית החיוג לשימוש ברשימת המסננים של קודק משותף 100. למידע נוסף, ראה קודק מחלקה קולית. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 3 |
אם אתה מגדיר את השער המקומי שלך לניתוב שיחות רק בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, עבור לקטע הבא. |
לאחר שבנית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרות כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
אם אינך דורש מיטוב מדיית IP, בצע את שלבי התצורה עבור SIP PSTN trunk. השתמש ביציאה קולית ובעמית החיוג של POTS (כפי שמוצג בשלבים 2 ו-3) במקום בעמית החיוג של PSTN VoIP.
| 1 |
תצורת עמית החיוג החוזר בלולאה משתמשת בקבוצות עמיתי חיוג ובתגי ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר של השדות עבור התצורה: כלל תרגום קולימשתמש בביטויים קבועים המוגדרים בכללים להוספה או הסרה של תגי ניתוב שיחות. ספרות עשרונית ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שהתווסף על-ידי פרופיל תרגום 100 משמש להנחיית שיחות מ-Webex Calling לכיוון ה-PSTN באמצעות עמיתי החיוג החוזר של לולאה חוזרת. באופן דומה, התג שהתווסף על-ידי פרופיל התרגום 200 משמש להנחיית שיחות מה-PSTN אל Webex Calling. פרופילי תרגום 11 ו-12 מסירים את התגיות האלה לפני העברת שיחות לענפי ה-trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמספרים שחויגו מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את ה-+ המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN. אם Webex Calling מציג מספרים בתבנית לאומית, כוונן את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קולי וכלל תרגום קולי. |
| 2 |
קבע תצורה של יציאות ממשק קולי של TDM כנדרשות לפי סוג ה-trunk והפרוטוקול שבשימוש. למידע נוסף, ראה קביעת תצורה של ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN של קצב ראשי המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמית החיוג PSTN של TDM: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). פרופיל תרגום 200הקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שחויג. חיוג ישיר פנימהמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג ישיר פנימה. יציאה 2/0/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 |
כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת קבוצה של עמיתי חיוג לולאה פנימית בין Webex Calling ל-trunk של PSTN. קבע את התצורה של עמיתי החיוג הבאים לולאה אחורית. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות של עמיתי חיוג. הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לחזור לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג voip). ממשק מקור בקרת איגוד GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך הלולאה-חזרה. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך הלולאה-בחזרה. למידע נוסף, ראה איגוד. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ההדרכה המשמשת את שירות ה-ISDN שלך. ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסיים את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בסעיפים הקודמים כדי לכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש שיחה זה.
בעת יצירת ה-trunk של Webex Calling ב-Unified CM, הקפד להגדיר את היציאה הנכנסת בהגדרות פרופיל האבטחה של SIP Trunk ל-5065. זה מאפשר הודעות נכנסות ביציאה 5065 ולאכלס את כותרת VIA עם ערך זה בעת שליחת הודעות לשער המקומי.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
קבע את התצורה של רשומות ה-DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה כדי לקבוע באופן מקומי מארחים ויציאות של UCM המהווים יעד. בתצורה זו, אין צורך לקבוע תצורה של רשומות במערכת DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר של השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאבים של DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח ip _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאב SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משאבים זו ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לזהות את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP מארח ucmsub5.mydomain.com 192.168.80.65 מארח IP: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת IP של המארח. צור את רשומות משאב SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית הפצת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתי החיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות שנצפו בדרך כלל בשער המקומי המבוסס על IOS XE ויוצרת הודעת דוא"ל, הודעת syslog או הודעת מסוף לגבי האירוע. באפשרותך גם להתקין את ה-DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי להאיץ את זמן הרזולוציה.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שצריכות לנקוט כדי ליידע, לפתור בעיות ולתקן את הבעיה. באפשרותך להגדיר את לוגיקת זיהוי הבעיות באמצעות הודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפיות.
סוגי הפעולה כוללים איסוף פלט של פקודות הצגה:
-
יוצר קובץ יומן רישום מאוחד
-
העלאת הקובץ למיקום רשת המסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP.
מהנדסי TAC מחברים את קובצי ה-DS וחותמים אותם באופן דיגיטלי להגנה על שלמות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על-ידי המערכת. כלי חיפוש של חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
-
שרת Simple Mail Transfer Protocol (SMTP) שאתה דורש מהשער המקומי כדי לשלוח התראות דוא"ל.
-
ודא שהשער המקומי פועל ב-IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת SMTP המאובטח להתראות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1a ואילך
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
קבע את תצורת שרת הדוא"ל המאובטח שישמש לשליחת התראה יזומה אם המכשיר פועל Cisco IOS XE 17.6.1a ואילך.
configure terminal call-home mail-server: @ priority 1 secure tls end -
קבע את תצורת משתנה הסביבה ds_email עם כתובת הדוא"ל של מנהל המערכת כדי להודיע לך.
configure terminal call-home diagnostic-signature environment ds_emailend
להלן תצורה לדוגמה של שער מקומי הפועל ב-Cisco IOS XE 17.6.1a ואילך כדי לשלוח את ההתראות היזומות אל tacfaststart@gmail.com באמצעות Gmail כשרת ה-SMTP המאובטח:
מומלץ להשתמש בגרסאות Cisco IOS XE Bengaluru 17.6.x ואילך.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" שער מקומי הפועל על תוכנת Cisco IOS XE אינו לקוח Gmail מבוסס אינטרנט טיפוסי התומך ב-OAuth, לכן עלינו להגדיר הגדרת חשבון Gmail ספציפית ולספק הרשאה ספציפית כדי שהדוא"ל מהמכשיר יעובד כראוי:
-
עבור אל והפעל את ההגדרה גישה ליישום פחות מאובטחת .
-
ענה "כן, זה היה אני" כאשר אתה מקבל הודעת דוא"ל מ-Gmail המציינת "Google מנעה ממישהו להיכנס לחשבון שלך באמצעות יישום שאינו של Google".
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
ה-DS הזה עוקב אחר ניצול ה-CPU למשך חמש שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל איתור הבאגים ומסיר את ההתקנה של כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה הצג snmp כדי להפעיל את SNMP. אם לא תפעיל, הגדר את הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
LocalGateway# copy ftp://username:password@/DS_64224.xml bootflash: הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לנטר ניצול גבוה של ה-CPU בשער המקומי.
ניטור רישום SIP trunk
מערכת DS זו בודקת ביטול רישום של SIP Trunk של שער מקומי עם ענן Webex Calling כל 60 שניות. לאחר זיהוי אירוע ביטול הרישום, הוא יוצר הודעת דוא"ל והתראה syslog ומסיר את ההתקנה של עצמו לאחר שני מופעים של ביטול רישום. השתמש בשלבים הבאים כדי להתקין את החתימה:
-
הורד את DS 64117 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
SIP-SIP
סוג בעיה
ביטול רישום של SIP Trunk עם התראת דוא"ל.
-
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_64117.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
ניטור ניתוקי שיחות חריגים
DS זה משתמש בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו-503. אם הגידול בספירת השגיאות גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog ודוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה show snmp כדי לבדוק אם SNMP מופעל. אם היא לא מופעלת, קבע את התצורה של הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחות חריג של SIP עם דוא"ל והתראה Syslog.
-
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
השתמש ב-Diagnostic Signatures (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את איתור באגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. חתימות אבחון (DS) מבטלת את הצורך לבדוק באופן ידני את התרחשות הבעיה והופכת את פתרון הבעיות לסירוגין וקלות יותר.
באפשרותך להשתמש בDiagnostic Signatures Lookup Tool כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה באופן עצמאי, או להתקין את החתימה המומלצת על-ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומטי איסוף נתוני אבחון באמצעות השלבים הבאים:
-
קבע תצורה של משתנה סביבה נוסף ds_fsurl_prefix של DS שהוא נתיב שרת הקבצים של Cisco TAC (cxd.cisco.com) שאליו מועלים נתוני האבחון שנאספו. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקובץ שניתן לאחזר ממנהל מקרה התמיכה בפקודה הבאה. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרה התמיכה, לפי הצורך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://: @cxd.cisco.com" end דוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
ודא ש-SNMP מופעל באמצעות הפקודה show snmp . אם היא לא מופעלת, קבע את התצורה של הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
הקפד להתקין את DS 64224 לניטור CPU גבוה כאמצעי יזום כדי להשבית את כל איתור הבאגים וחתימות האבחון במהלך הזמן של ניצול ה-CPU הגבוה. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_64224.xml bootflash: copy ftp://username:password@ /DS_65095.xml bootflash: -
התקן את קובץ ה-XML של DS 64224 לניטור ניצול גבוה של CPU ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
ודא שהחתימה הותקנה בהצלחה באמצעות הפקודה show call-home diagnostic-signature . עמודת המצב חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
אמת ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה show call-home diagnostic-signature משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה המוגדרת בתוך החתימה. הפלט של show call-home diagnostic-signature statistics הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהיא מוגדרת לזיהוי אירוע והאם החתימה מסירה את ההתקנה עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג סטטיסטיקה של חתימה אבחנה-ביתית
|
מזהה DS |
שם DC |
מופעל/מקסימום/הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
20/1/Y |
23.053 |
23.053 |
הודעת הדוא"ל הנשלחת במהלך ביצוע חתימת האבחון מכילה מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורת הפעלה ופלט פקודות הצגה הרלוונטיות לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות אבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של כמה מופעי בעיה. אם ברצונך להסיר את התקנת החתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הפקודה show call-home diagnostic-signature והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall
דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות לכלי חיפוש של חתימות אבחון מעת לעת, בהתבסס על בעיות שנצפו בדרך כלל בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
לניהול טוב יותר של שערי Cisco IOS XE, מומלץ לרשום ולנהל את השערים דרך Control Hub. זוהי תצורה אופציונלית. בעת ההרשמה, תוכל להשתמש באפשרות אימות התצורה ב-Control Hub כדי לאמת את תצורת השער המקומי ולזהות בעיות תצורה. נכון לעכשיו, רק ענפי trunk מבוססי רישום תומכים בפונקציונליות זו.
לקבלת מידע נוסף, עיין בפרטים הבאים:
סעיף זה מתאר כיצד להגדיר רכיב גבול של Cisco Unified (CUBE) כשער מקומי עבור Webex Calling באמצעות SIP trunk הדדי המבוסס על תעודה. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מה-PSTN מנותבות אל Webex Calling וכל השיחות מ-Webex Calling מנותבות אל ה-PSTN. התמונה הבאה מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבוא אחריה.
בעיצוב זה, נעשה שימוש בתצורות העיקריות הבאות:
-
דיירי מחלקה קולית: משמשים ליצירת תצורות ספציפיות ל-trunk.
-
uri של מחלקה קולית: משמש לסווג הודעות SIP עבור בחירת עמית חיוג נכנס.
-
עמית חיוג נכנס: מספק טיפול בהודעות SIP נכנסות וקובע את המסלול היוצא באמצעות קבוצת עמיתי חיוג.
-
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN פשוטה כקו בסיס לבניית הפתרון המתואר בדיאגרמה הבאה. במקרה זה, Unified Communications Manager מספק ניתוב מרכזי וטיפול בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, משמשים שמות המארח, כתובות ה-IP והממשקים המופיעים בתמונה הבאה. אפשרויות מסופקות עבור כתובת ציבורית או פרטית (מאחורי NAT). רשומות DNS של SRV הן אופציונליות, אלא אם כן יש איזון טעינה בין מופעי CUBE מרובים.
השתמש בהנחיית התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי באופן הבא:
תצורת קו בסיס
הצעד הראשון בהכנת הנתב של Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטח את הפלטפורמה שלך ויוצרת קישוריות.
-
כל פריסות השער המקומי המבוססות על התעודה דורשות גרסאות Cisco IOS XE 17.9.1a ואילך. מומלץ להשתמש ב-Cisco IOS XE 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר תוכנה של Cisco . חפש את הפלטפורמה ובחר אחת מהמהדורות המוצעות .
-
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות טכנולוגיית Unified Communications ו-Security.
-
נתבים מסדרה Catalyst Edge 8000 המצוידים בכרטיסי קול או בתקני DSP דורשים רישוי DNA Advantage. נתבים ללא כרטיסי קול או DSP דורשים רישוי מינימלי של DNA Essentials.
-
לדרישות קיבולת גבוהה, ייתכן שתצטרך גם רישיון אבטחה גבוהה (HSEC) וזכאות תפוקה נוספת.
עיין בקודי הרשאה לקבלת פרטים נוספים.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך בהתאם למדיניות העסקית שלך. בפרט, קבע תצורה ואמת את הפרטים הבאים:
-
הNTP
-
רשימת גישה
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת לכיוון Webex Calling חייבת להשתמש בכתובת IPv4. שמות דומיין מלאים (FQDN) או כתובות רשומת שירות (SRV) של שער מקומי המוגדרות ב-Control Hub חייבות להיפתר לכתובת IPv4 ציבורית באינטרנט.
-
כל יציאות ה-SIP ומדיה בממשק השער המקומי הפונה ל-Webex חייבות להיות נגישות מהאינטרנט, ישירות או דרך NAT סטטי. הקפד לעדכן את חומת האש שלך בהתאם.
-
בצע את שלבי התצורה המפורטים להלן כדי להתקין תעודה חתומה בשער המקומי:
-
רשות אישורים ציבורית (CA) כמפורט באילו רשויות אישורים בסיסיות נתמכות עבור שיחות לפלטפורמות שמע ווידאו של Cisco Webex? חייבת לחתום על אישור המכשיר.
-
השם הנפוץ של נושא האישור (CN), או אחד מהשמות החלופיים לנושא (SAN) חייב להיות זהה ל-FQDN המוגדר ב-Control Hub. לדוגמה:
-
אם trunk מוגדר ב-Control Hub של הארגון שלך כולל cube1.lgw.com:5061 כ-FQDN של השער המקומי, ה-CN או ה-SAN בתעודת הנתב חייבים להכיל cube1.lgw.com.
-
אם ל-trunk שהוגדר ב-Control Hub של הארגון שלך יש את lgws.lgw.com ככתובת ה-SRV של השערים המקומיים הניתנים לגישה מה-TRUNK, ה-CN או ה-SAN בתעודת הנתב חייבים להכיל את lgws.lgw.com. הרשומות שכתובת ה-SRV פותרת עבור (CNAME, רשומה או כתובת IP) הן אופציונליות ב-SAN.
-
בין אם אתה משתמש ב-FQDN או ב-SRV עבור ה-trunk, כתובת איש הקשר עבור כל תיבות הדו-שיח החדשות של SIP מהשער המקומי שלך חייבת להשתמש בשם שהוגדר ב-Control Hub.
-
-
ודא שהאישורים חתומים לשימוש בלקוח ובשרת.
-
-
העלה את חבילת ה-CA של Cisco לשער המקומי. חבילה זו כוללת את תעודת הבסיס של CA המשמשת לאימות פלטפורמת Webex.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על אישורי STUN בנתב באמצעות הצפנה סימטרית. קבע את התצורה של מפתח ההצפנה הראשי וסוג ההצפנה כדלקמן: |
| 3 |
צור נקודת אמון בהצפנה עם תעודה עבור הדומיין שלך, שנחתמה על-ידי Certificate Authority (CA) נתמך . |
| 4 |
ספק את האישור של אישור ה-CA לחתימת ביניים, המשמש לאימות אישור המארח שלך. הזן את פקודת ה-exec או התצורה הבאה:
|
| 5 |
יבא את תעודת המארח החתום באמצעות הפקודה exec או פקודת התצורה הבאה:
|
| 6 |
הפעל בלעדיות של TLS1.2 וציין את נקודת האמון של ברירת המחדל לשימוש עבור יישומי קול באמצעות פקודות התצורה הבאות:
|
| 7 |
התקן את חבילת ה-CA של Cisco, הכוללת את תעודת DigiCert CA המשמשת את Webex Calling. השתמש בפקודה crypto trustpool יבוא URL נקי URL כדי להוריד את חבילת הבסיס של CA מכתובת ה-URL שצוינה, וכדי לנקות את מאגר האמון של CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-Proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http client proxy-server yourproxy.com יציאת proxy 80 |
| 1 |
צור PSTN trunk המבוסס על תעודת CUBE עבור מיקום קיים ב-Control Hub. למידע נוסף, ראה קביעת תצורה של ענפי Trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. רשום לעצמך את פרטי ה-trunk שסופקו ברגע שה-trunk נוצר. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבי התצורה במדריך זה. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר של השדות עבור התצורה:
מפעיל תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. אפשר sip לחיבורים ל-sipהפעל פונקציונליות סוכן משתמש בסיסי של CUBE גב אל גב. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס מסוג T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי. פקודות Stun גלובליות אלה נדרשות רק בעת פריסת השער המקומי שלך מאחורי NAT.
למידע נוסף, ראה מזהה נציג של stun flowdata וstun flowdata shared-secret. תוכן מנה אסימטרי מלאמגדיר תמיכת תוכן מנה אסימטרית של SIP הן עבור מטענים DTMF והן עבור מטענים קודק דינמיים. לקבלת מידע נוסף על פקודה זו, ראה תוכן מנה אסימטרי. הצעה מוקדמת מאולצתמאלץ את השער המקומי לשלוח פרטי SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף על פקודה זו, ראה הצעה מוקדמת. פרופילי sip נכנסיםמאפשר ל-CUBE להשתמש בפרופילי SIP כדי לשנות הודעות כאשר הן מתקבלות. הפרופילים מוחלים דרך עמיתי חיוג או דיירים. |
| 3 |
קבע את התצורה של קודק מחלקה קולית 100 המאפשר קודקים של G.711 רק עבור כל ענפי ה-Trunk. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, ניתן להוסיף לרשימה סוגי קודק נוספים הנתמכים על ידי מערכות מוצא וסיום. פתרונות מורכבים יותר הכוללים המרה באמצעות מודולי DSP נתמכים, אך אינם כלולים במדריך זה. הנה הסבר של השדות עבור התצורה: קודק מחלקה קולית 100משמש כדי לאפשר רק קודקים מועדפים עבור שיחות SIP trunk. למידע נוסף, ראה Codec של מחלקה קולית. |
| 4 |
קבע את התצורה של שימוש בתצורה של stun מחלקה קולית 100 כדי להפעיל ICE ב-trunk של Webex Calling. (שלב זה אינו רלוונטי עבור Webex for Government) הנה הסבר של השדות עבור התצורה: שימוש ב-ice liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר מיטוב מדיה במידת האפשר. למידע נוסף, ראה שימוש בstun מחלקה קולית ושימוש בstun ice lite. הפקודה STUN לשימוש בזרימת נתונים נדרשת רק בעת פריסת השער המקומי שלך מאחורי NAT. משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בענן, כגון הקלטה, לא ניתן למטב את המדיה. |
| 5 |
קבע את תצורת מדיניות הצפנת המדיה עבור תעבורת Webex. (שלב זה אינו רלוונטי עבור Webex for Government) הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את SHA1_80 כמציע ה-CUBE היחיד של חבילת ההצפנה SRTP ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA1_80. למידע נוסף, ראה srtp-crypto של מחלקה קולית. |
| 6 |
קבע תצורה של צפני GCM התואמים ל-FIPS (שלב זה ישים רק עבור Webex for Government). הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את GCM כחבילת ההצפנה ש-CUBE מציעה. יש לקבוע תצורה של צופני GCM עבור שער מקומי עבור Webex for Government. |
| 7 |
קבע תצורה של תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על ה-FQDN או ה-SRV המהווה יעד: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 100 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש ב-trunk FQDN או SRV שהוגדרו ב-Control Hub עבור ה-trunk. |
| 8 |
קבע תצורה של פרופילי מניפולציה של הודעת SIP. אם השער שלך מוגדר עם כתובת IP ציבורית, קבע את תצורת הפרופיל באופן הבא או דלג לשלב הבא אם אתה משתמש ב-NAT. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי: הנה הסבר של השדות עבור התצורה: כללים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP והתגובות חייבות להכיל את הערך המוקצה עבור ה-trunk ב-Control Hub. זה יהיה ה-FQDN של מארח יחיד, או שם SRV המשמש עבור אשכול מכשירים. |
| 9 |
אם השער שלך מוגדר עם כתובת IP פרטית מאחורי NAT סטטי, הגדר את פרופילי SIP הנכנסים והיוצאים באופן הבא. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי, "10.80.13.12" הוא כתובת ה-IP של הממשק הפונה ל-Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. פרופילי SIP עבור הודעות יוצאות אל Webex Calling
הנה הסבר של השדות עבור התצורה: כללים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, כותרת 'איש קשר' בהודעות בקשת SIP והתגובות חייבות להכיל את הערך המוקצה עבור ה-trunk ב-Control Hub. זה יהיה ה-FQDN של מארח יחיד, או שם SRV המשמש עבור אשכול מכשירים. כללים 30 עד 81המר הפניות לכתובת הפרטית לכתובת הציבורית החיצונית של האתר, ומאפשר ל-Webex לפרש כראוי ולנתב את ההודעות הבאות. פרופיל SIP עבור הודעות נכנסות מ-Webex Callingהנה הסבר של השדות עבור התצורה: כללים 10 עד 80המר הפניות לכתובת הפרטית שהוגדרה, ומאפשר ל-CUBE לעבד את ההודעות מ-Webex. למידע נוסף, ראה sip-profiles של מחלקה קולית. ספק PSTN של ארצות הברית או קנדה יכול להציע את האימות של מזהה המתקשר עבור שיחות דואר זבל ושיחות הונאה, עם התצורה הנוספת המוזכרת במאמר חיווי דואר זבל או שיחת הונאה ב-Webex Calling . |
| 10 |
קבע תצורה של keepalive אפשרויות SIP עם פרופיל שינוי כותרת. הנה הסבר של השדות עבור התצורה: sip-options-keepalive של מחלקה קולית 100מגדיר פרופיל keepalive ומזין מצב תצורה של מחלקה קולית. באפשרותך להגדיר את השעה (בשניות) שבה הודעת SIP מחוץ לתיבת הדו-שיח נשלחת ליעד החיוג כאשר חיבור פעימות הלב לנקודת הקצה נמצא במצב למעלה או למטה. פרופיל keepalive זה מופעל מעמית החיוג שהוגדר כלפי Webex. כדי לוודא שכותרות אנשי הקשר כוללות את שם הדומיין המלא של SBC, נעשה שימוש בפרופיל SIP 115. כללים 30, 40 ו-50 נדרשים רק כאשר ה-SBC מוגדר מאחורי NAT סטטי. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שנבחר עבור השער המקומי ואם נעשה שימוש ב-NAT סטטי, "10.80.13.12" הוא כתובת ה-IP של ממשק SBC לכיוון Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. |
| 11 |
קבע תצורה של trunk של Webex Calling: |
ניתן לשנות את תצורת PSTN-Webex Calling בסעיפים הקודמים כדי לכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש שיחה זה.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
קבע את התצורה של רשומות ה-DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה כדי לקבוע באופן מקומי מארחים ויציאות של UCM המהווים יעד. בתצורה זו, אין צורך לקבוע תצורה של רשומות במערכת DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר של השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאבים של DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח ip _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאב SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משאבים זו ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לזהות את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP מארח ucmsub5.mydomain.com 192.168.80.65 מארח IP: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת IP של המארח. צור את רשומות משאב SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית הפצת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתי החיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות שנצפו בדרך כלל בשער המקומי המבוסס על Cisco IOS XE ויוצרת הודעת דוא"ל, הודעת syslog או הודעת מסוף לגבי האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שמפעילים בעיות כדי ליידע, לפתור בעיות ולתקן את הבעיה. השתמש בהודעות syslog, באירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפיות כדי להגדיר את לוגיקת זיהוי הבעיות. סוגי הפעולה כוללים:
-
אוסף פלט פקודות הצג
-
יוצר קובץ יומן רישום מאוחד
-
העלאת הקובץ למיקום רשת שסופק על ידי משתמש כגון HTTPS, SCP, שרת FTP
מהנדסי TAC מחברים קבצי DS וחותמים אותם דיגיטלית להגנה על שלמות. לכל קובץ DS יש את המזהה המספרי הייחודי שהוקצה על-ידי המערכת. כלי חיפוש של חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
-
שרת Simple Mail Transfer Protocol (SMTP) שאתה דורש מהשער המקומי כדי לשלוח התראות דוא"ל.
-
ודא שהשער המקומי פועל ב-IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת SMTP המאובטח להתראות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1 ואילך
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
קבע את תצורת שרת הדוא"ל המאובטח שבו אתה משתמש כדי לשלוח התראה יזומה אם המכשיר פועל IOS XE 17.6.1 ואילך.
configure terminal call-home mail-server: @ priority 1 secure tls end -
קבע את התצורה של משתנה הסביבה ds_email עם כתובת הדוא"ל של מנהל המערכת שאליו אתה מודיע.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_emailend
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
DS זה עוקב אחר ניצול ה-CPU של 5 שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל איתור הבאגים ומסיר את ההתקנה של כל חתימות האבחון שאתה מתקין בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא שהפעלת את SNMP באמצעות הפקודה show snmp. אם SNMP אינו מופעל, הגדר את הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
copy ftp://username:password@/DS_64224.xml bootflash: שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראה בדוא"ל
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
copy ftp://username:password@/DS_64224.xml bootflash: הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לנטר ניצול גבוה של ה-CPU בשער המקומי.
ניטור ניתוקי שיחות חריגים
DS זה משתמש בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו-503. אם הגידול בספירת השגיאות גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog ודוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא ש-SNMP מופעל באמצעות הפקודה show snmp. אם SNMP אינו מופעל, הגדר את הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחות חריג של SIP עם דוא"ל והתראה Syslog.
-
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
ניתן גם להשתמש ב-Diagnostic Signatures (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את איתור באגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. הדבר מבטל את הצורך בבדיקה ידנית של מופע הבעיה ומאפשר לפתור בעיות המתרחשות לסירוגין ובעיות ארעיות הרבה יותר בקלות.
באפשרותך להשתמש בDiagnostic Signatures Lookup Tool כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה באופן עצמאי, או שתוכל להתקין את החתימה המומלצת על-ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומטי איסוף נתוני אבחון באמצעות השלבים הבאים:
הגדר משתנה סביבה אחר של DS ds_fsurl_prefix כנתיב שרת הקבצים של Cisco TAC (cxd.cisco.com) כדי להעלות את נתוני האבחון. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקובץ שניתן לאחזר ממנהל מקרה התמיכה כפי שמוצג להלן. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרה התמיכה, כנדרש.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://: @cxd.cisco.com" end דוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
ודא ש-SNMP מופעל באמצעות הפקודה show snmp. אם SNMP אינו מופעל, קבע את התצורה של הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
מומלץ להתקין את DS 64224 לניטור CPU גבוה כאמצעי יזום כדי להשבית את כל איתור הבאגים וחתימות האבחון במהלך הזמן של ניצול ה-CPU הגבוה. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_64224.xml bootflash: copy ftp://username:password@ /DS_65095.xml bootflash: -
התקן את קובץ ה-XML של DS 64224 לניטור CPU הגבוה ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
ודא שהחתימה מותקנת בהצלחה באמצעות show call-home diagnostic-signature. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DSLGW_IEC_C_all_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
אמת ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה show call-home diagnostic-signature משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה שהוגדרה בחתימה. הפלט של show call-home diagnostic-signature statistics הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהיא מוגדרת לזיהוי אירוע והאם החתימה מסירה את ההתקנה עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג סטטיסטיקה של חתימה אבחנה-ביתית
|
מזהה DS |
שם DC |
מופעל/מקסימום/הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
20/1/Y |
23.053 |
23.053 |
דוא"ל ההתראה שנשלח במהלך ביצוע חתימת אבחון מכיל מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורה פועלת ופלט פקודות הצגה הרלוונטיים לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות האבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של כמה מופעי בעיה. אם ברצונך להסיר את התקנת החתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של show call-home diagnostic-signature והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות לכלי בדיקת המידע של חתימות האבחון מעת לעת, בהתבסס על בעיות שנצפו בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
הטמעת זמינות גבוהה של CUBE כשער מקומי
יסודות
דרישות מקדימות
לפני פריסת CUBE HA כשער מקומי עבור Webex Calling, ודא שיש לך הבנה מעמיקה של המושגים הבאים:
-
יתירות מקופסה לקופסה בשכבה 2 עם CUBE Enterprise לשימור שיחות עם מצב
הנחיות התצורה המופיעות במאמר זה מבוססות על ההנחה שישנה פלטפורמת שער מקומית ייעודית ללא תצורת קול קיימת. אם פריסה ארגונית קיימת של CUBE משתנה כדי להשתמש גם בפונקציית השער המקומי עבור Cisco Webex Calling, שים לב היטב לתצורה שהוחלה כדי להבטיח שזרימות השיחות והפונקציונליות הקיימות אינן משתבשות וודא שאתה עומד בדרישות התכנון של CUBE HA.
רכיבי חומרה ותוכנה
CUBE HA כשער מקומי דורש את IOS-XE גרסה 16.12.2 ואילך ופלטפורמה שבה הפונקציות CUBE HA ו-LGW נתמכות שתיהן.
פקודות התצוגה והיומנים במאמר הזה מבוססים על מהדורת תוכנה מינימלית של Cisco IOS-XE 16.12.2 המוטמעת ב-vCUBE (CSR1000v).
חומר עזר
הנה כמה מדריכי תצורה מפורטים של CUBE HA עבור פלטפורמות שונות:
-
סדרת ISR 4K – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
הארכיטקטורה המועדפת של Cisco עבור Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
סקירה כללית של הפתרון Webex Calling
Cisco Webex Calling הוא הצעת שיתוף פעולה המספקת חלופה מבוססת ענן מרובת דיירים לשירות טלפון מקומי של מרכזת פרטית (PBX) עם אפשרויות PSTN מרובות ללקוחות.
פריסת השער המקומי (המיוצגת להלן) היא הנושא המרכזי במאמר הזה. ה-trunk של השער המקומי (PSTN המבוסס על הסביבה המקומית) ב-Webex Calling מאפשר קישוריות לשירות PSTN בבעלות הלקוח. הוא גם מספק קישוריות לפריסת IP PBX מקומית כגון Cisco Unified CM. כל התקשורת אל הענן וממנו מאובטחת באמצעות תעבורת TLS עבור SIP ו-SRTP למדיה.
האיור שלהלן מציג פריסת Webex Calling ללא IP PBX קיים, והוא חל על פריסה של אתר יחיד או על פריסה מרובת אתרים. התצורה המתוארת במאמר זה מבוססת על הפריסה הזו.
יתירות מקופסה לקופסה בשכבה 2
יתירות מקופסה לקופסה בשכבה 2 של CUBE HA משתמשת בפרוטוקול התשתית של קבוצת היתירות (RG) כדי ליצור זוג נתבים במצב פעיל/מצב המתנה. זוג זה חולק את אותה כתובת IP וירטואלית (VIP) בכל הממשקים המתאימים ומחליף ללא הרף הודעות מצב. פרטי ההפעלה של CUBE עוברים בדיקה בנקודת ביקורת בין שני הנתבים, דבר מאפשר לנתב שבמצב המתנה לקחת על עצמו את כל האחריות על עיבוד שיחות ה-CUBE באופן מיידי אם הנתב הפעיל יוצא מכלל שימוש, וכתוצאה מכך מתאפשר שימור של איתות ומדיה עם מידע על המצב.
הבדיקה בנקודת הביקורת מוגבלת לשיחות מחוברות עם מנות מדיה. שיחות במעבר אינן עוברות בדיקת ביקורת (לדוגמה, מצב ניסיון או צלצול).
במאמר זה, CUBE HA יתייחס ליתירות מקופסה לקופסה בשכבה 2 של CUBE בזמינות גבוהה (HA) לצורך שימור שיחות עם מצב
החל מ-IOS-XE 16.12.2, ניתן לפרוס את CUBE HA כשער מקומי עבור פריסות trunk של של Cisco Webex Calling (PSTN המבוסס על הסביבה המקומית) ואנו נסקור שיקולי תכנון ותצורות במאמר זה. איור זה מציג הגדרה טיפוסית של CUBE HA כשער מקומי לפריסת trunk של Cisco Webex Calling.
רכיב אינפרא של קבוצת יתירות
רכיב האינפרא של קבוצת היתירות (RG) מספק את התמיכה בתשתית התקשורת מקופסה לקופסה בין שני רכיבי ה-CUBE ומנהל משא ומתן על מצב היתירות היציב הסופי. הרכיב הזה מספק גם:
-
פרוטוקול דמוי HSRP שמנהל משא ומתן על מצב היתירות הסופי עבור כל נתב על-ידי החלפת הודעות keepalive ו-hello בין שני רכיבי ה-CUBE (באמצעות ממשק הבקרה) – GigabitEthernet3 באיור למעלה.
-
מנגנון תעבורה לבדיקת ביקורת של מצב האיתות והמדיה עבור כל שיחה מהנתיב הפעיל לנתב במצב המתנה (דרך ממשק הנתונים) – GigabitEthernet3 באיור למעלה.
-
התצורה והניהול של ממשק ה-IP הווירטואלי (VIP) עבור ממשקי התעבורה (ניתן לקבוע את התצורה של ממשקי תעבורה מרובים באמצעות אותה קבוצת RG) – GigabitEthernet 1 ו-2 נחשבים לממשקי תעבורה.
יש לקבוע את התצורה של רכיב ה-RG הזה באופן ספציפי כדי לתמוך בקול B2B HA.
ניהול כתובות IP וירטואלי (VIP) הן עבור איתות והן עבור מדיה
B2B HA מסתמך על VIP כדי להשיג יתירות. ממשקי ה-VIP והממשקים הפיזיים הקשורים אליהם בשני רכיבי ה-CUBE בזוג CUBE HA חייבים לשכון באותה רשת משנה של LAN. קביעת התצורה של ה-VIP ואיגוד ממשק ה-VIP ליישום קולי מסוים (SIP) היא הכרחית לתמיכה קולית ב-B2B HA. מכשירים חיצוניים כגון Unified CM, SBC לגישה של Webex Calling, ספק שירות או Proxy, משתמשים ב-VIP ככתובת ה-IP המהווה יעד עבור השיחות החוצות את נתבי CUBE HA. לפיכך, מנקודת מבט של Webex Calling, זוגות ה-CUBE HA פועלים כשער מקומי יחיד.
האיתות על שיחות ופרטי הפעלת RTP של שיחות שנוצרו עוברים בדיקה בנקודת הביקורת מהנתב הפעיל ועד הנתב במצב המתנה. כאשר הנתב הפעיל מושבת, הנתב שבמצב המתנה לוקח פיקוד וממשיך להעביר את תעבורת RTP שנותבה קודם לכן על-ידי הנתב הראשון.
שיחות שהיו במצב ארעי בזמן יתירות הכשל לא יישמרו לאחר המעבר. לדוגמה, שיחות שעדיין לא נוצרו במלואן או נמצאות בתהליך של שינוי באמצעות פונקציית העברה או החזקה. שיחות שנוצרו עשויות להתנתק לאחר המעבר.
להלן הדרישות לשימוש ב-CUBE HA כשער מקומי עבור יתירות כשל של שיחות עם פרטי מצב:
-
CUBE HA לא יכול למקם ממשקי TDM או ממשקים אנלוגיים במשותף
-
Gig1 ו-Gig2 מכונים ממשקי תעבורה (SIP/RTP) ו-Gig3 הוא ממשק בקרה/נתונים של קבוצת יתירות (RG)
-
לא ניתן למקם יותר מ-2 זוגות CUBE HA באותו דומיין שכבה 2, אחד עם מזהה קבוצה 1 והשני עם מזהה קבוצה 2. אם אתה קובע את התצורה של 2 זוגות HA עם אותו מזהה קבוצה, ממשקי בקרה/נתונים של RG צריכים להיות שייכים לדומיינים שונים בשכבה 2 (vlan, מתג נפרד)
-
ערוץ היציאה נתמך הן עבור ממשקי הבקרה/הנתונים של RG והן עבור ממשקי התעבורה
-
כל האיתותים/המדיה מקורם בכתובת ה-IP הווירטואלית ואליה
-
בכל פעם שפלטפורמה נטענת מחדש בקשר של CUBE-HA, היא תמיד מאותחלת למצב המתנה
-
כתובת נמוכה יותר עבור כל הממשקים (Gig1, Gig2, Gig3) צריכה להיות באותה פלטפורמה
-
מזהה ממשק היתירות, rii, צריך להיות ייחודי לשילוב זוג/ממשק באותה שכבה 2
-
התצורה בשני רכיבי ה-CUBE חייבת להיות זהה, כולל תצורה פיזית, וחייבת לפעול באותו סוג פלטפורמה ובאותה גרסת IOS-XE
-
לא ניתן להשתמש בממשקי Loopback כאיגוד מכיוון שהם פעילים תמיד
-
ממשקי תעבורה (SIP/RTP) מרובים (Gig1, Gig2) דורשים קביעת תצורה של מעקב אחר ממשקים
-
CUBE-HA אינו נתמך באמצעות חיבור כבל מוצלב עבור קישור בקרה/נתונים של RG (Gig3)
-
שתי הפלטפורמות חייבות להיות זהות ולהיות מחוברות באמצעות מתג פיזי בכל הממשקים הדומים כדי ש-CUBE HA יעבוד, לדוגמה GE0/0/0 של CUBE-1 ו-CUBE-2 חייבת להסתיים באותו מתג וכן הלאה.
-
ה-WAN לא יכול להסתיים ברכיבי ה-CUBE ישירות או ב-HA של הנתונים משני הצדדים
-
גם הנתב הפעיל וגם הנתב במצב המתנה חייבים להיות באותו מרכז נתונים
-
חובה להשתמש בממשק L3 נפרד ליתירות (בקרה/נתונים של RG, Gig3). כלומר, ממשק המשמש לתעבורה אינו יכול לשמש עבור keepalives ונקודות ביקורת של HA
-
עם יתירות כשל, רכיב ה-CUBE שהיה פעיל בעבר עובר טעינה מחדש לפי תכנון המוצר, תוך שמירה על איתות ומדיה
קביעת התצורה של יתירות בשני רכיבי ה-CUBE
עליך לקבוע את התצורה של יתירות מקופסה לקופסה בשכבה 2 בשני רכיבי -CUBE המיועדים לשימוש בזוג HA כדי להעלות כתובות IP וירטואליות.
| 1 |
קבע את התצורה של מעקב אחר ממשק ברמה גלובלית כדי לעקוב אחר מצב הממשק.
ה-CLI של המעקב משמש ב-RG כדי לעקוב אחר מצב ממשק התעבורה הקולית, כך שהנתיב הפעיל ייצא מתפקידו הפעיל לאחר שממשק התעבורה יושבת. | ||
| 2 |
קבע את התצורה של RG לשימוש עם VoIP HA תחת מצב המשנה של יתירות היישום.
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 3 |
הפעל יתירות מקופסה לקופסה עבור יישום CUBE. קבע את התצורה של ה-RG מהשלב הקודם תחת
יתירות-קבוצה 1 – הוספה והסרה של פקודה זו מחייבים טעינה מחדש כדי שהתצורה המעודכנת תיכנס לתוקף. נטען מחדש את הפלטפורמות לאחר שהתצורה תוחל במלואה. | ||
| 4 |
קבע את תצורת ממשקי Gig1 ו-Gig2 עם כתובות ה-IP הווירטואליות המתאימות שלהם כפי שמוצג להלן והחל את מזהה ממשק היתירות (rii)
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 5 |
שמור את התצורה של רכיב ה-CUBE הראשון וטען אותה מחדש. הפלטפורמה האחרונה לטעינה מחדש היא תמיד זו שתהיה במצב המתנה.
לאחר שהאתחול של VCUBE-1 יושלם, שמור את התצורה של VCUBE-2 וטען אותה מחדש.
| ||
| 6 |
ודא שהתצורה מקופסה לקופסה פועלת כצפוי. הפלט הרלוונטי מובלט בכתב מודגש. VCUBE-2 נטען מחדש אחרון ולפי שיקולי התכנון; הפלטפורמה שנטענת מחדש אחרונה תמיד תהיה במצב המתנה. |
קביעת התצורה של שער מקומי בשני רכיבי ה-CUBE
בתצורה לדוגמה, אנו משתמשים במידע ה-trunk הבא מ-Control Hub כדי לבנות את תצורת השער המקומי בשתי הפלטפורמות, VCUBE-1 ו-VCUBE-2. שם המשתמש והסיסמה עבור הגדרה זו הם כדלקמן:
-
שם משתמש: חוסיין1076_LGU
-
סיסמה: lOV12MEaZx
| 1 |
ודא שמפתח תצורה נוצר עבור הסיסמה, באמצעות הפקודות המוצגות להלן, לפני שניתן יהיה להשתמש בה בפרטי הכניסה ובסודות המשותפים. סיסמאות מסוג 6 מוצפנות באמצעות צופן AES ומפתח תצורה זה המוגדר על-ידי המשתמש.
הנה תצורת השער המקומי שתחול על שתי הפלטפורמות בהתבסס על הפרמטרים של Webex Control Hub המוצגים לעיל, שמירה וטעינה מחדש. פרטי כניסה של SIP Digest מ-Webex Control Hub מודגשים ב-מודגש.
כדי להציג את פלט פקודת ההצגה, ביצענו טעינה מחדש של VCUBE-2 ואחריו VCUBE-1, דבר שהופך את VCUBE-1 לרכיב ה-CUBE במצב המתנה ואת VCUBE-2 לרכיב ה-CUBE הפעיל |
| 2 |
בכל זמן נתון, רק פלטפורמה אחת תשמור על רישום פעיל כשער המקומי עם ה-SBC לגישה של Webex Calling. עיין בפלט של פקודות ההצגה הבאות. show redundancy application group 1 הצג מצב רישום sip-ua
מהפלט שלעיל, תוכל לראות ש-VCUBE-2 הוא ה-LGW הפעיל ששומר על הרישום עם SBC לגישה של WeBEX Calling, בעוד שהפלט של "SHOW SIP-UA REGISTER STATUS" ריק ב-VCUBE-1 |
| 3 |
כעת הפעל את תהליכי איתור הבאגים הבאים ב-VCUBE-1
|
| 4 |
בצע הדמיה של יתירות כשל על-ידי הנפקת הפקודה הבאה ב-LGW הפעיל, VCUBE-2 במקרה זה.
מעבר מה-LGW הפעיל ל-LGW שבמצב המתנה מתרחש גם בתרחיש הבא, מלבד ה-CLI המפורט לעיל
|
| 5 |
בדוק אם VCUBE-1 נרשם ב-SBC לגישה של Webex Calling. VCUBE-2 היה נטען מחדש עד עכשיו.
VCUBE-1 הוא עכשיו ה-LGW הפעיל. |
| 6 |
הסתכל ביומן איתור הבאגים הרלוונטי ב-VCUBE-1 ששולח SIP REGISTER ל-Webex Calling דרך ה-IP הווירטואלי ומקבל תגובת 200 OK.
|
קבע תצורה עבור הארגון שלך
קביעת הגדרות שיחה באשף ההגדרה הראשונה
השלב הראשון להפעלת השירותים שלך הוא להשלים את אשף ההגדרה הראשונה (FTSW). לאחר השלמת FTSW עבור המיקום הראשון שלך, אין צורך להשלים אותו עבור מיקומים נוספים.
| 1 |
לחץ על הקישור תחילת העבודה בהודעת ברוכים הבאים שאתה מקבל בדוא"ל. כתובת הדוא"ל של מנהל המערכת שלך משמשת באופן אוטומטי כדי להיכנס אל , שם תתבקש ליצור את סיסמת מנהל המערכת שלך. לאחר הכניסה, אשף ההגדרה מופעל באופן אוטומטי. |
| 2 |
סקור וקבל את תנאי השירות. |
| 3 |
סקור את התוכנית שלך ולאחר מכן לחץ על תחילת העבודה. מנהל החשבון שלך אחראי על הפעלת השלבים הראשונים עבור FTSW. פנה למנהל החשבון אם אתה מקבל הודעת "אין אפשרות להגדיר את השיחה שלך", כאשר אתה בוחר באפשרות תחילת העבודה. |
| 4 |
בחר את המדינה שאליה יש למפות את מרכז הנתונים שלך, והזן את איש הקשר של הלקוח ופרטי הכתובת של הלקוח. |
| 5 |
לחץ על הבא: מיקום ברירת מחדל. |
| 6 |
בחר מבין האפשרויות הבאות:
לאחר השלמת אשף ההגדרה, הקפד להוסיף מספר ראשי למיקום שאתה יוצר. |
| 7 |
בצע את הבחירות הבאות שיחולו על המיקום הזה:
|
| 8 |
לחץ על הבא. |
| 9 |
הזן כתובת SIP זמינה של Cisco Webex ולחץ על הבא ובחר סיום. |
הוספת מיקום
לפני שתתחיל
כדי ליצור מיקום חדש, הכן את המידע הבא:
-
כתובת מיקום
-
מספרי טלפון רצויים (אופציונלי)
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל . מיקום חדש יתארח במרכז הנתונים האזורי התואם למדינה שבחרת באמצעות אשף ההגדרה הראשונה. |
| 2 |
קבע את התצורה של הגדרות המיקום:
|
| 3 |
לחץ על שמור ולאחר מכן בחר כן/ לא כדי להוסיף מספרים למיקום עכשיו או מאוחר יותר. |
| 4 |
אם לחצת על כן, בחר אחת מהאפשרויות הבאות:
הבחירה באפשרות PSTN מתבצעת בכל רמת מיקום (לכל מיקום יש אפשרות PSTN אחת בלבד). תוכל לשלב כמה אפשרויות שתרצה עבור הפריסה שלך, אבל לכל מיקום תהיה אפשרות אחת. לאחר בחירה והקצאה של אפשרות PSTN, תוכל לשנות אותה על-ידי לחיצה על נהל במאפייני PSTN של המיקום. עם זאת, ייתכן שאפשרויות מסוימות, כגון Cisco PSTN, לא יהיו זמינות לאחר שהוקצתה אפשרות אחרת. פתח מקרה תמיכה לקבלת הדרכה. |
| 5 |
בחר אם ברצונך להפעיל את המספרים עכשיו או מאוחר יותר. |
| 6 |
אם בחרת ב-PSTN שאינו משולב או ב-PSTN המבוסס על הסביבה המקומית, הזן מספרי טלפון כערכים המופרדים באמצעות פסיקים ולאחר מכן לחץ על אמת. מספרים מתווספים עבור המיקום הספציפי. ערכים חוקיים עוברים לשדה מספרים מאומתים, וערכים לא חוקיים נשארים בשדה הוסף מספרים בליווי הודעת שגיאה. בהתאם למדינת המיקום, המספרים מעוצבים לפי דרישות החיוג המקומיות. לדוגמה, אם נדרשת קידומת מדינה, ניתן להזין מספרים עם הקידומת או בלעדיה והקידומת מופיעה בהתחלה. |
| 7 |
לחץ על שמור. |
מה הלאה?
לאחר יצירת מיקום, ניתן להפעיל שירותי חירום 911 עבור המיקום הזה. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
מחק מיקום
לפני שתתחיל
באפשרותך למחוק מיקום שאינו בשימוש או שהוגדר באופן שגוי לאחר מחיקת המשתמשים וסביבות העבודה המשויכים אליו. כאשר תמחק מיקום, תמחק את כל השירותים והמספרים שהוקצו.
קבל רשימה של המשתמשים וחללי העבודה המשויכים למיקום: עבור אל ומהתפריט הנפתח, בחר את המיקום כדי למחוק. עליך למחוק משתמשים וחללי עבודה אלה לפני שתמחק את המיקום.
זכור שכל המספרים המשויכים למיקום זה מופצים בחזרה לספק ה-PSTN שלך; המספרים האלה כבר לא יהיו בבעלותך.
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל . |
| 2 |
לחץ על |
| 3 |
יש לבחור באפשרות מחיקת מיקום ולאשר שברצונך למחוק מיקום זה. בדרך כלל לוקח כמה דקות כדי למחוק את המיקום לצמיתות, אבל זה יכול להימשך עד שעה. תוכל לבדוק את הסטטוס על ידי לחיצה |
עדכון מיקום קיים
ניתן לשנות את הגדרת PSTN, את השם, אזור הזמן והשפה של מיקום לאחר יצירתו. זכור עם זאת שהשפה החדשה חלה רק על משתמשים ומכשירים חדשים. משתמשים ומכשירים קיימים ממשיכים להשתמש בשפה הישנה.
עבור מיקומים קיימים, ניתן להפעיל שירותי חירום 911. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
| 1 |
היכנס אל https://admin.webex.com. |
| 2 |
עבור אל . אם אתה רואה סמל אזהרה לצד מיקום, משמעות הדבר היא שעדיין לא הגדרת מספר טלפון עבור המיקום הזה. לא ניתן לבצע או לקבל שיחות כלשהן עד שתקבע את התצורה של המספר הזה. |
| 3 |
(אופציונלי) תחת חיבור PSTN, בחר PSTN המחובר לענן או PSTN המבוסס על הסביבה המקומית (שער מקומי), בהתאם לשער שכבר קבעת את תצורתו. לחץ על נהל כדי לשנות את התצורה הזו ולאחר מכן אשר את הסיכונים המשויכים על-ידי בחירה באפשרות המשך. לאחר מכן, בחר אחת מהאפשרויות הבאות ולחץ על שמור:
כדי לבצע הגירה, ראה בצע הגירה לתוכניות Cisco Calling להלן. |
| 4 |
עבור המיקום, בחר את המספר הראשי מהרשימה הנפתחת. ניתן להקצות את המספר הראשי לניתוב אוטומטי או ליעד אחר בתוך המיקום כך שמתקשרים חיצוניים ינותבו אל יעד מתאים. יש להקצות מספר ראשי למיקום אם יש לו ענפי trunk או ישויות שלוחה בלבד, כגון משתמשים, סביבות עבודה, קווים וירטואליים או תכונות. ללא מספר ראשי, ענפי ה-trunk אינם שמישים וישויות בעלות שלוחה בלבד לא יכולות לבצע או לקבל שיחות פנימיות או חיצוניות. משתמשים במיקום זה יכולים גם להשתמש במספר זה כמזהה המתקשר החיצוני שלהם בעת ביצוע שיחות PSTN. אם תבחר מספר ללא תשלום כמספר הראשי עבור מיקום, אנו ממליצים לעדכן את מספר השיחה החוזרת לשעת חירום עבור המיקום מכיוון שלמספר ללא תשלום אין כתובת שירותי חירום. למידע נוסף, עיין בהגדרת מספר החיוג החוזר לשעת חירום עבור מיקום. |
| 5 |
(אופציונלי) תחת שיחות חירום, ניתן לבחור מזהה מיקום לשעת חירום שיוקצה למיקום הזה. הגדרה זו היא אופציונלית וחלה רק על מדינות הדורשות אותה. במדינות מסוימות (לדוגמה, צרפת), קיימות דרישות רגולטוריות למערכות רדיו סלולריות כדי לקבוע את זהות התא כאשר אתה מבצע שיחת חירום והיא הופכת לזמינה לרשויות החירום. מדינות אחרות כמו ארה"ב וקנדה מיישמות קביעת מיקום בשיטות אחרות. לקבלת מידע נוסף, ראה שיחות חירום משופרות. ספק שיחות החירום שלך עשוי להזדקק למידע על רשת הגישה והדבר מושג על-ידי הגדרת כותרת שלוחת SIP פרטית חדשה, P-Access-Network-Info. הכותרת נושאת מידע הקשור לרשת הגישה. בעת הגדרת מזהה המיקום לשעת חירום עבור מיקום, ערך המיקום נשלח לספק כחלק מהודעת ה-SIP. צור קשר עם ספק שיחות החירום שלך כדי לבדוק אם אתה זקוק להגדרה זו והשתמש בערך שנמסר על-ידי ספק שיחות החירום. |
| 6 |
בחר את מספר הדואר הקולי שהמשתמשים יכולים להתקשר אליו כדי לבדוק את הדואר הקולי שלהם עבור המיקום הזה. |
| 7 |
(אופציונלי) לחץ על סמל העיפרון בחלק העליון של הדף 'מיקום' כדי לשנות את שם המיקום, שפת ההכרזות, שפת הדוא"ל, אזור הזמן או הכתובת לפי הצורך ולאחר מכן לחץ על שמור. שינוי שפת ההכרזות ייכנס לתוקף באופן מיידי עבור המשתמשים והתכונות החדשים שנוספים למיקום הזה. אם גם משתמשים ו/או תכונות קיימים צריכים לשנות את שפת ההכרזות שלהם, כשתתבקש, בחר שנה עבור משתמשים וסביבות עבודה קיימים או שנה עבור תכונות קיימות. לחץ על החל. ניתן להציג את ההתקדמות בדף משימות. לא ניתן לבצע שינוי נוסף עד שפעולה זו תושלם. שינוי אזור הזמן עבור מיקום לא יעדכן את אזורי הזמן של התכונות המשויכות למיקום הזה. כדי לערוך את אזורי הזמן עבור תכונות כמו ניתוב אוטומטי, קבוצת גישוש ותור שיחות, עבור אל האזור הגדרות כלליות של התכונה הספציפית שעבורה ברצונך לעדכן את אזור הזמן ולערוך ושמור שם. |
בצע הגירה לתוכניות של Cisco Calling
באפשרותך לשנות את חיבור ה-PSTN שלך עבור מיקום קיים ל-PSTN של Cisco. לדוגמה, באפשרותך לשנות את המיקומים עבור PSTN המבוסס על הסביבה המקומית (שער מקומי) או חיבורי CCP שאינם משולבים ל-PSTN של Cisco. Cisco PSTN מספק פתרון PSTN בענן מ-Cisco.
כל המספרים הנישאים נשארים פונקציונליים למעט הפרעה קטנה במהלך זמן השלמת הניוד המתוזמן.
כמו כן, אין באפשרותך לבצע שינוי כלשהו בניהול מספרים עבור מיקום שעובר מעבר חיבור PSTN. אבל המספרים הקיימים נשארים פונקציונליים ועדיין תוכל להקצות או לבטל את ההקצאה של מספרים למיקום. אינך יכול להוסיף, למחוק ולהעביר מספרים עבור מיקום זה. במהלך תהליך זה, פרופיל הניתוב מתעדכן באופן אוטומטי, תוך הפעלת PSTN של Cisco.
נכון לעכשיו, היכולת לשנות חיבור PSTN עבור מיקום קיים ל-PSTN של Cisco אינה נתמכת עבור אזור יפן.
בעת שינוי חיבור ה-PSTN, מוחל מינוי עם רישיון שיחות, ושירות החיוב מקבל התראה.
מגבלות:
-
הגירה ממיקום IntelePeer משולב למיקום PSTN של Cisco אינה נתמכת
-
לא ניתן לבצע הגירה של מיקום המופע הייעודי אל PSTN של Cisco
-
ייתכן שיידרשו הזמנות ניוד מרובות עבור שינוי חיבור ה-PSTN. אם כן, הזמנות אלה מקושרות כך שהן משלימות באותו הזמן. יש להחיל כל שינוי תאריך או ביטול של הזמנת ניוד אחת על כל הזמנות הניוד המקושרות לצורך שינוי החיבור.
כיצד ליזום שינוי חיבור PSTN
| 1 |
היכנס אל https://admin.webex.com. |
| 2 |
עבור אל . |
| 3 |
בחר את המיקום שבו ברצונך לשנות את חיבור ה-PSTN ל-Cisco PSTN. |
| 4 |
עבור ללשונית שיחות , לחץ על האפשרות נהל לצד ה-PSTN המבוסס על הסביבה המקומית או ה-PSTN המחובר לענן שאינו משולב. |
| 5 |
ערוך לצד סוג חיבור. |
| 6 |
בחר את הכרטיס תוכניות התקשרות של Cisco ובחר את המינוי המקצה את תוכנית התקשרות של Cisco עבור משתמשים במיקום זה. לחץ על הבא. |
| 7 |
עבור האישור שלך מופיע דף שינוי חיבור. לחץ על הבא ובדוק את מוכנות הניוד עבור המספרים שלך. הלחצן הבא מופעל רק אם כל המספרים ברשימה ניתנים לניוד. קרא את המצביעים הבאים:
|
| 8 |
לחץ על הבא וספק את פרטי החוזה. זהו איש הקשר הראשי של החוזה עבור כל המיקומים המשתמשים בתוכניות התקשרות של Cisco (ארה"ב). כל שינוי באיש הקשר הזה חל על כל המיקומים האחרים המשתמשים בתוכניות התקשרות של Cisco (ארה"ב). |
| 9 |
לחץ על הבא. התראה מוצגת המבקשת את האישור שלך לשמירת פרטי החוזה עבור מיקום זה. בחר כן, שנה. |
| 10 |
ספק את כתובת שירות החירום ולחץ על שמור. במצב חירום, צוות החירום המקומי משתמש בכתובת הזו כדי לאתר את המתקשר. |
| 11 |
דף הסיכום מופיע עם מספר היציאות שנוצרו. אם יש רק הזמנה אחת, תוכל לראות שלב נוסף שנקרא ספק מידע נוסף. עבור הזמנות מרובות, בורר הזמנות זמין בחלק העליון כדי לנווט ביניהן. לחץ על הבא והזן את הפרטים כדי להשלים את אשף הניוד. ההזמנות נשלחות בבת אחת כאשר כל המידע מסופק לבקשת הגירה יחידה של PSTN. כברירת מחדל, תאריך המחויבות של ההזמנה האיתנה הוא עקבי בכל ההזמנות. השינוי בחיבור ה-PSTN חל באופן אוטומטי לאחר שההזמנה המקושרת האחרונה מנויבת לחלוטין.
פרטי ההגירה זמינים תחת הלשונית . בחר את מזהה ההזמנה כדי להציג את פרטי ההזמנה בתצוגת לוח צדדי. ניתן לראות את הסוג כ-PSTN שינוי עבור ההזמנות שנוצרו משינוי חיבור PSTN. |
בטל את שינוי חיבור ה-PSTN
מנהל מערכת יכול לבטל את הגירת ה-PSTN כאשר המיקום עדיין במצב מעבר.
| 1 |
היכנס אל https://admin.webex.com. |
| 2 |
עבור אל . |
| 3 |
בחר את המיקום שעבורו ברצונך לבטל את חיבור ה-PSTN. |
| 4 |
עבור ללשונית שיחות, לחץ על הלחצן בטל שינוי חיבור PSTN . |
| 5 |
לחץ על כן, המשך כדי לאשר את הביטול. |
קבע תצורה של תוכנית חיוג
באפשרותך לשלוט בתוכנית החיוג עבור הפריסה שלך עם קודי חיוג יוצא. התאם אישית אורכי הרחבות, קידומות ניתוב והעדפות חיוג (פנימיות וחיצוניות) כך שיתאימו להרגלי החיוג של המשתמשים שלך.
הגדרות אלה מיועדות לחיוג פנימי וזמינות גם באשף ההתקנה בפעם הראשונה. בעת שינוי תוכנית החיוג, המספרים לדוגמה בעדכון כדי להציג את השינויים האלה.
באפשרותך להגדיר הרשאות שיחה יוצאת עבור מיקום. ראה שלבים אלה כדי לקבוע את התצורה של הרשאות שיחה יוצאת.
| 1 |
היכנס אל Control Hub, עבור אל ולאחר מכן גלול אל חיוג פנימי. |
| 2 |
קבע את תצורת העדפות החיוג האופציונליות הבאות, לפי הצורך:
|
| 3 |
ציין חיוג פנימי עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג ולאחר מכן שנה חיוג פנימי לפי הצורך:
|
| 4 |
ציין חיוג חיצוני עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג ולאחר מכן שנה חיוג חיצוני לפי הצורך:
השפעה על המשתמשים:
|
קבע תצורה של PSTN המבוסס על הסביבה המקומית (שער מקומי) ב-
אם אתה משווק ערך מוסף, באפשרותך להשתמש בשלבים אלה כדי להתחיל את תצורת השער המקומי ב-. כאשר שער זה רשום בענן, באפשרותך להשתמש בו באחד או יותר מהמיקומים שלך כדי לספק ניתוב אל ספק שירות PSTN ארגוני.
לא ניתן למחוק מיקום הכולל שער מקומי כאשר השער המקומי נמצא בשימוש עבור מיקומים אחרים.
יצירת trunk
לפני שתתחיל
-
לאחר הוספת מיקום, ולפני קביעת התצורה של PSTN המבוסס על הסביבה המקומית עבור מיקום, עליך ליצור trunk.
-
צור מיקומים והגדרות ומספרים ספציפיים לכל אחד מהם. מיקומים חייבים להתקיים לפני שתוכל להוסיף PSTN המבוסס על הסביבה המקומית.
-
הבן את דרישות ה-PSTN המבוסס על הסביבה המקומית (שער מקומי) עבור .
-
לא ניתן לבחור יותר מ-trunk אחד עבור מיקום עם PSTN המבוסס על הסביבה המקומית, אבל ניתן לבחור את אותו trunk עבור מיקומים מרובים.
| 1 | |
| 2 |
בחר מיקום. |
| 3 |
תן שם ל-trunk ולחץ על שמור. השם לא יכול להכיל יותר מ-24 תווים. |
מה הלאה?
פרטי ה-trunk מופיעים על המסך דומיין רשם, OTG/DTG של Trunk Group, קו/יציאה וכתובת Proxy יוצא.
מומלץ להעתיק את המידע הזה ולהדביק אותו בקובץ טקסט או במסמך מקומיים כדי שתוכל להפנות אליו כשתהיה מוכן לקבוע את התצורה של ה-PSTN המבוסס על הסביבה המקומית.
אם תאבד את פרטי הכניסה, עליך ליצור אותם ממסך פרטי ה-trunk ב-. לחץ על אחזר שם משתמש ואפס סיסמה כדי ליצור קבוצה חדשה של פרטי כניסה לאימות שיהיו בשימוש ב-trunk.
בחירת trunk עבור PSTN המבוסס על הסביבה המקומית
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל . |
| 2 |
בחר מיקום לשינוי ולחץ על נהל. |
| 3 |
בחר PSTN המבוסס על הסביבה המקומית ולחץ על הבא. |
| 4 |
בחר trunk מהתפריט הנפתח. בקר בדף ה-trunk כדי לנהל את אפשרויות ה-trunk group שלך. |
| 5 |
לחץ על הודעת האישור ולאחר מכן לחץ על שמור. |
מה הלאה?
עליך לקחת את פרטי התצורה שנוצרו ולמפות את הפרמטרים לשער המקומי (לדוגמה, ב-Cisco CUBE שנמצא בסביבה המקומית). מאמר זה מנחה אותך בתהליך זה. כהפניה, ראה את התרשים הבא לדוגמה כיצד מידע התצורה (משמאל) ממפה לפרמטרים ב-CUBE (מימין):
לאחר שתשלים בהצלחה את התצורה בשער עצמו, תוכל לחזור אל בו והשער שיצרת יופיע בכרטיס המיקום שאליו הקצית אותו עם נקודה ירוקה משמאל לשם. המצב הזה מציין שהשער רשום באופן מאובטח בענן השיחות ומשמש כשער ה-PSTN הפעיל עבור המיקום.
ניהול מספרי טלפון
באפשרותך להציג, להפעיל, להסיר ולהוסיף בקלות מספרי טלפון עבור הארגון שלך ב-. לקבלת מידע נוסף, ראה ניהול מספרי טלפון ב-Control Hub.
בקש רכישת שירותים מגרסת ניסיון ב-
הגדר אפשרויות התקשרות
אתה יכול להשתמש ב-Control Hub כדי להגדיר את העדיפות של אפשרויות השיחה הזמינות שמשתמשים רואים ביישום Webex. תוכל גם להפעיל אותם עבור לחיצה לשיחה יחידה. לקבלת מידע נוסף, ראה: הגדר אפשרויות התקשרות עבור משתמשי יישום Webex.
הגדר התנהגות שיחות
באפשרותך לשלוט במה שיישום השיחות נפתח כאשר משתמשים מבצעים שיחות. באפשרותך להגדיר את הגדרות לקוח השיחות, כולל פריסה במצב מעורב עבור ארגונים עם משתמשים הזכאים ל-Unified CM או משתמשים ללא שירותי שיחות בתשלום מ-Cisco. לקבלת מידע נוסף, ראה: הגדר התנהגות שיחה.
קבע תצורה של Unified CM עבור
קביעת התצורה של SIP Trunk Security Profile עבור Trunk לשער מקומי
במקרים שבהם שער המקומי ושער PSTN נמצאים באותו מכשיר, יש להפעיל את Unified CM כדי להבדיל בין שני סוגי תעבורה שונים (שיחות מ-Webex ומ-PSTN) שמקורם באותו מכשיר ולהחיל סוג מובחן של שירות על סוגי השיחות האלה. הטיפול המובחן בשיחות מושג על ידי הקצאת שני ענפי trunk בין Unified CM לבין המכשיר עם השער המקומי ושער PSTN המשולבים הדורש יציאות האזנה שונות של SIP עבור שני ענפי ה-trunk.
|
צור פרופיל SIP Trunk Security Profile ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
קביעת התצורה של פרופיל SIP עבור ה-Trunk של השער המקומי
|
צור פרופיל SIP ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
יצירת מרחב חיפוש שיחות עבור שיחות מ-Webex
|
צור מרחב חיפוש שיחות עבור שיחות שמקורן ב-Webex עם ההגדרות הבאות:
המחיצה האחרונה onNetRemote נמצאת בשימוש רק בסביבה מרובת אשכולות שבה פרטי ניתוב מוחלפים בין אשכולות Unified CM באמצעות שירות חיפוש בין-אשכולות (ILS) או שכפול תוכנית חיוג גלובלי (GDPR). | ||||||||||
קביעת התצורה של SIP Trunk אל Webex וממנו
|
צור SIP trunk עבור השיחות אל Webex וממנו באמצעות השער המקומי עם ההגדרות הבאות:
| ||||||||||||||||||||||||||
קביעת התצורה של קבוצת ניתוב עבור Webex
|
צור קבוצת ניתוב עם ההגדרות הבאות:
| ||||||||
קביעת התצורה של רשימת ניתוב עבור Webex
|
צור רשימת ניתוב עם ההגדרות הבאות:
| ||||||||||||||
יצירת מחיצה עבור יעדי Webex
|
צור מחיצה עבור יעדי Webex עם ההגדרות הבאות:
| ||||||||
מה הלאה?
הקפד להוסיף את המחיצה הזו לכל מרחבי חיפוש השיחות שצריכה להיות להם גישה ליעדי Webex. עליך להוסיף מחיצה זו באופן ספציפי למרחב חיפוש השיחות המשמש כמרחב החיפוש של השיחות הנכנסות בענפי trunk של PSTN, כך שניתן יהיה לנתב שיחות מ-PSTN ל-Webex.
קביעת התצורה של רשימת ניתוב עבור יעדי Webex
|
קבע את התצורה של דפוסי נתיב עבור כל טווח DID ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של נורמליזציית חיוג מקוצר בין אתרים עבור Webex
|
אם נדרש חיוג מקוצר בין אתרים ל-Webex, קבע את התצורה של תבניות הנורמליזציה של החיוג עבור כל טווח ESN ב-Webex עם ההגדרות הבאות:
| ||||||||||||||||||
הגדר את התכונות שלך
הגדרת קבוצת גישוש
קבוצות גישוש מנתבות שיחות נכנסות לקבוצה של משתמשים או סביבות עבודה. ניתן אפילו לקבוע את התצורה של תבנית לניתוב לקבוצה שלמה.
לקבלת מידע נוסף אודות אופן ההגדרה של קבוצת גישוש, ראה קבוצות גישוש ב-Cisco Webex Control Hub.
יצירת תור שיחות
באפשרותך להגדיר תור שיחות כך שכאשר לא ניתן לענות לשיחות של לקוחות, הם מקבלים מענה אוטומטי, הודעות מידע ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה והניהול של תור שיחות, ראה ניהול תורי שיחות ב-Cisco Webex Control Hub.
יצירת לקוח פקיד קבלה
עזור לתמוך בצרכים של הצוות המטפל בלקוחות. באפשרותך להגדיר משתמשים כמרכזיות טלפוניות, כדי שיוכלו לסנן שיחות נכנסות לאנשים מסוימים בארגון שלך.
לקבלת מידע אודות אופן ההגדרה וההצגה של לקוחות פקידי הקבלה שלך, ראה לקוחות פקידי קבלה ב-Cisco Webex Control Hub.
יצירה וניהול של מערכות ניתוב אוטומטי
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. צור לוח זמנים של 24 שעות או ספק אפשרויות שונות כאשר העסק שלך פתוח או סגור.
לקבלת מידע אודות אופן היצירה והניהול של מערכות ניתוב אוטומטי, ראה ניהול מערכות ניתוב אוטומטי ב-Cisco Webex Control Hub.
קבע את התצורה של קבוצת זימון
תכונת הזימון הקבוצתי מאפשרת למשתמש לבצע שיחה חד-כיוונית או לבצע זימון קבוצתי של עד 75 משתמשים ייעודיים על ידי חיוג מספר או שלוחה המוקצים לקבוצת זימון ספציפית.
לקבלת מידע אודות אופן ההגדרה והעריכה של קבוצות זימון, ראה קביעת התצורה של קבוצת זימון ב-Cisco Webex Control Hub.
הגדרת מענה לשיחות
שפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כדי שהמשתמשים יוכלו לענות לשיחות של האחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו.
לקבלת מידע אודות אופן ההגדרה של קבוצת מענה לשיחות, ראה מענה לשיחות ב-Cisco Webex Control Hub.
הגדרת חניית שיחות
חניית שיחות מאפשרת לקבוצה מוגדרת של משתמשים להחנות שיחות כנגד חברים זמינים אחרים בקבוצת חניית שיחות. חברים אחרים בקבוצה יכולים לענות לשיחות חונות בטלפון שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה של חניית שיחות, ראה חניית שיחות ב-Cisco Webex Control Hub.
הפעל התפרצות עבור משתמשים
| 1 | |
| 2 |
עבור אל . |
| 3 |
בחר משתמש ולחץ על שיחות. |
| 4 |
עבור אל המקטע הרשאות בין משתמשים ולאחר מכן בחר התפרצות. |
| 5 |
הפעל את הלחצן הדו-מצבי כדי לאפשר למשתמשים אחרים להוסיף את עצמם לשיחה המתמשכת של משתמש זה. |
| 6 |
סמן את האפשרות השמע צליל כאשר משתמש זה מתפרץ בשיחה אם ברצונך להשמיע צליל לאחרים כאשר משתמש זה מתפרץ בשיחה שלו. ההגדרה השמע צליל כאשר משתמש זה מתפרץ בשיחה אינה חלה על פונקציונליות ההתפרצות של מפקח Customer Experience Basic ו-Essentials. גם אם תפעיל אפשרות זו עבור מפקח, המערכת לא תשמיע את צליל ההתראה לנציג כאשר מפקח מתפרץ לשיחת תור השיחות שלו. אם ברצונך להשמיע צליל לנציג כאשר מפקח מתפרץ לשיחה שלו, באפשרותך להפעיל אותו דרך הגדרות 'צליל התראה לנציגים'. למידע נוסף, עיין בקטע יצירת תור ב-Webex Customer Experience Basic או ב-Webex Customer Experience Essentials. |
| 7 |
לחץ על שמור. |
הפעל פרטיות עבור משתמש
| 1 |
היכנס אל Control Hub ועבור אל . |
| 2 |
בחר משתמש ולחץ על שיחות. |
| 3 |
עבור לאזור הרשאות בין משתמשים ולאחר מכן בחר פרטיות. |
| 4 |
בחר את הגדרות הפרטיות המתאימות עבור משתמש זה.
|
| 5 |
סמן את תיבת הסימון הפעל פרטיות. לאחר מכן תוכל להחליט לחסום את כולם על-ידי כך שלא תבחר חברים מהרשימה הנפתחת. לחלופין, באפשרותך לבחור את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב הקו של המשתמש הזה. אם אתה מנהל מיקום, רק המשתמשים, סביבות העבודה והקווים הווירטואליים המתייחסים למיקומים שהוקצו לך יופיעו ברשימה הנפתחת. בטל את הסימון בתיבת הסימון הפעל פרטיות כדי לאפשר לכולם לנטר את מצב הקו. |
| 6 |
סמן את תיבת הסימון אכוף פרטיות עבור מענה לשיחות מופנות והתפרצות כדי להפעיל פרטיות עבור מענה לשיחות מופנות והתפרצות.
|
| 7 |
מתוך הוסף חבר לפי שם, בחר את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב קו הטלפון ולהפעיל מענה לשיחות מופנות והתפרצות. |
| 8 |
כדי לסנן את החברים שאתה בוחר, השתמש בשדה מסנן לפי שם, מספר או שלוחה . |
| 9 |
לחץ על הסר הכל כדי להסיר את כל החברים שנבחרו. כדי להסיר חבר בודד, לחץ על מחק לצד שם החבר. |
| 10 |
לחץ על שמור. |
קבע תצורה של ניטור
המספר המקסימלי של קווים מנוטרים עבור משתמש הוא 50. עם זאת, בעת קביעת התצורה של רשימת הניטור, שקול את מספר ההודעות שמשפיעות על רוחב הפס בין Webex Calling לרשת שלך. כמו כן, קבע את הקווים המרבי המנוטרים לפי מספר לחצני הקו בטלפון של המשתמש.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ולאחר מכן לחץ על משתמשים. |
| 2 |
בחר את המשתמש שברצונך לשנות ולחץ על התקשרות. |
| 3 |
עבור אל המקטע הרשאות בין משתמשים ובחר ניטור. |
| 4 |
בחר מבין האפשרויות הבאות:
באפשרותך לכלול קו וירטואלי ברשימת הוספת קו מנוטר לניטור משתמשים. |
| 5 |
בחר אם ברצונך להודיע למשתמש זה על שיחות חונות, חפש את האדם או את שלוחת חניית השיחות שיש לנטר ולאחר מכן לחץ על שמור. רשימת הקווים המנוטרים ב-תואמת לסדר הקווים המנוטרים המוצגים במכשיר של המשתמש. באפשרותך לסדר מחדש את רשימת הקווים המנוטרים בכל עת. השם שמופיע עבור הקו המנוטר הוא השם שהוזן בשדות השם הפרטי ושם המשפחה במזהה המתקשר עבור קו המשתמש, סביבת העבודה והקו הווירטואלי. |
הפעל צליל אזהרה של גשר שיחה עבור משתמשים
לפני שתתחיל
| 1 |
היכנס אל Control Hub ועבור אל . |
| 2 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 |
עבור אל הרשאות בין משתמשים ולחץ על צליל אזהרה של גישור שיחה. |
| 4 |
הפעל את צליל אזהרה של גישור שיחה ולאחר מכן לחץ על שמור. כברירת מחדל, תכונה זו מופעלת. למידע נוסף על גישור שיחות בקו משותף של MPP, ראה קווים משותפים בטלפון השולחני multiplatform שלך. למידע נוסף על גישור שיחות בקו משותף של יישום Webex, ראה הופעת קו משותף עבור WebexApp. |
הפעלת "כיסא חם" עבור משתמש
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ובחר משתמשים. |
| 2 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 |
עבור אל המקטע הרשאות בין משתמשים , ובחר כיסא חם והפעל את הלחצן הדו-מצבי. |
| 4 |
הזן את השם או המספר של מארח "כיסא חם" בשדה החיפוש מיקום כיסא חם ובחר את מארח "כיסא חם" שברצונך להקצות למשתמש. ניתן לבחור רק מארח התחברות למספר דרך שלוחה אחת. אם תבחר מארח אחר של "כיסא חם", הראשון יימחק. אם אתה מנהל מיקום, תוכל להקצות רק את מארח "כיסא חם" הנוגע למיקומים שהוקצו לך. |
| 5 |
כדי להגביל את הזמן שבו משתמש יכול לשייך למארח התחברות למספר דרך שלוחה, בחר את מספר השעות שבהן המשתמש יכול להשתמש במארח התחברות למספר דרך הרשימה הנפתחת הגבל תקופת שיוך . המשתמש יתנתק באופן אוטומטי לאחר השעה שנבחרה. הודעת שגיאה מוצגת במסך אם תקופת השיוך המוגבלת שצוינה עבור המשתמש חורגת מתקופת השיוך המוגבלת של מארח "כיסא חם" שנבחר. לדוגמה, אם למארח האירוח יש תקופת שיוך מגבלה של 12 שעות ותקופת שיוך המגבלה של המשתמש היא 24 שעות, מוצגת הודעת שגיאה. במקרים כאלה, עליך להאריך את תקופת השיוך המוגבלת של מארח האירוח אם נדרש זמן נוסף עבור המשתמש. |
| 6 |
לחץ על שמור. משתמש יכול גם לחפש ולאתר את מארח "כיסא חם" שבו הוא רוצה להשתמש ממרכז המשתמשים. למידע נוסף, ראה גישה לפרופיל השיחות שלך מכל מקום. |
מגמות אימוץ ודוחות שימוש עבור
הצג דוחות התקשרות
באפשרותך להשתמש בדף ניתוח נתונים כדי להציג כיצד נעשה שימוש בשירותים, מעורבות ביישום ואיכות חוויית מדיית השיחות שלהם. כדי לגשת לניתוח נתונים:
| 1 | |
| 2 |
עבור אל ניתוח נתונים ובחר בלשונית שיחות . |
| 3 |
בחר היסטוריית שיחות מפורטת. פרטי היסטוריית השיחות מוצגים עם נתוני איכות מדיה.
|
| 4 |
כדי לגשת לנתוני איכות מדיה, היכנס אל , ולאחר מכן עבור אל ניתוח נתונים ולאחר מכן בחר שיחות. |
הכנת הסביבה
תנאים מוקדמים כלליים
לפני שתגדיר שער מקומי עבור Webex Calling, הקפד:
-
יש לך ידע בסיסי בעקרונות VoIP
-
יש לך ידע מעשי לגבי מושגי Cisco IOS-XE וקול IOS-XE
-
קבל הבנה בסיסית של פרוטוקול התחלת ההפעלה (SIP)
-
יש לך הבנה בסיסית לגבי Cisco Unified Communications Manager (Unified CM) אם מודל הפריסה שלך כולל את Unified CM
עיין במדריך התצורה הארגונית של Cisco Unified Border Element (CUBE) לקבלת פרטים.
דרישות חומרה ותוכנה עבור שער מקומי
ודא שהפריסה שלך כוללת שער מקומי אחד או יותר, כגון:
-
Cisco CUBE לקישוריות מבוססת IP
-
שער Cisco IOS עבור קישוריות מבוססת TDM
השער המקומי עוזר לך לבצע הגירה אל Webex Calling בקצב שלך. השער המקומי משלב את הפריסה המקומית הקיימת שלך עם Webex Calling. תוכל גם להשתמש בחיבור ה-PSTN הקיים שלך. ראה תחילת העבודה עם שער מקומי
דרישות רישיון עבור שערים מקומיים
יש להתקין רישיונות שיחות של CUBE בשער המקומי. לקבלת מידע נוסף, עיין במדריך קביעת התצורה של Cisco Unified Border Element.
דרישות תעודה ואבטחה עבור שער מקומי
Webex Calling דורש איתות ומדיה מאובטחים. השער המקומי מבצע את ההצפנה, ויש ליצור חיבור TLS יוצא לענן בעזרת השלבים הבאים:
-
יש לעדכן את ה-LGW בחבילת הבסיס של CA מ-Cisco PKI
-
קבוצה של אישורי תקציר SIP מדף Trunk Configuration של Control Hub משמשת לקביעת התצורה של LGW (השלבים הם חלק מהתצורה הבאה)
-
חבילת הבסיס של CA מאמתת את התעודה שהוצגה
-
מוצגת בקשה לפרטי כניסה (המערכת מספקת תקציר SIP)
-
הענן מזהה איזה שער מקומי רשום באופן מאובטח
דרישות חומת אש, חציית NAT ומיטוב נתיב מדיה עבור שער מקומי
ברוב המקרים, השער המקומי ונקודות הקצה יכולים לשכון ברשת הלקוח הפנימית, באמצעות כתובות IP פרטיות עם NAT. חומת האש הארגונית חייבת לאפשר תעבורה יוצאת (SIP, RTP/UDP, HTTP) לכתובות IP/יציאות ספציפיות, המכוסות במידע עזר לגבי יציאות.
אם ברצונך להשתמש במיטוב נתיב מדיה עם ICE, הממשק הפונה ל-Webex Calling של השער המקומי חייב לכלול נתיב רשת ישיר לנקודות הקצה של Webex Calling ומהן. אם נקודות הקצה נמצאות במיקום אחר ואין נתיב רשת ישיר בין נקודות הקצה לבין הממשק הפונה ל-Webex Calling של השער המקומי, השער המקומי חייב להיות בעל כתובת IP ציבורית שהוקצתה לממשק הפונה ל-Webex Calling עבור שיחות בין השער המקומי לנקודות הקצה כדי להשתמש במיטוב נתיב מדיה. בנוסף, חייב לפעול בו IOS-XE גרסה 16.12.5.
סקירה של Webex Meetings
דמיין שתוכל להשתמש בתכונות שיחות, ניידות ו-PBX בענן ברמה ארגונית, יחד עם יישום Webex להעברת הודעות ופגישות ושיחות מלקוח תוכנה של Webex Calling או ממכשיר Cisco. זה בדיוק מה ש-Webex Calling מציע לך.
Webex Calling מספק את התכונות והיתרונות הבאים:
-
שיחות למנויים עבור משתמשי טלפוניה ואזורים משותפים.
-
שירותי ענן מאובטחים ואמינים המסופקים על ידי ספקי שירותים אזוריים מהימנים
-
גישה לאפליקציית Webex עבור כל משתמש, תוך הוספת תקשורת מאוחדת עשירה ושירותי שיתוף פעולה בצוות.
-
Webex Meetings כתוסף משולב אופציונלי כדי לספק את חוויות הפגישות הפרימיום שהמשתמשים הארגוניים מצפים להן.
-
גישה לרשתות טלפוניה מתחלפות ציבוריות (PSTN) כדי לאפשר למשתמשים שלך לחייג מספרים מחוץ לארגון. השירות מסופק באמצעות תשתית ארגונית קיימת
-
שער מקומי ללא IP PBX מקומי
-
סביבת שיחות קיימת של Unified CM
-
אפשרויות PSTN שסופקו על-ידי שותף או Cisco
-
-
תמיכה ברמה 1 המסופקת על ידי השותף שלך, תמיכה ברמה הבאה המסופקת על ידי Cisco
Control Hub הוא פורטל ניהול מבוסס אינטרנט שמשתלב עם Webex Calling כדי לייעל את ההזמנות והתצורה שלך, ולרכז את הניהול של ההצעה המצורפת - Webex Calling, יישום Webex ו-Webex Meetings.
|
תכונה |
תיאור |
|---|---|
|
ניתוב אוטומטי |
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. ניתן ליצור לוח זמנים של 24 שעות או לספק אפשרויות שונות כאשר העסק שלך פתוח או סגור. ניתן אפילו לנתב שיחות בהתבסס על תכונות מזהה מתקשר כדי ליצור רשימות VIP או לטפל בשיחות מקידומות אזור מסוימות באופן שונה. |
|
תור שיחות |
באפשרותך להגדיר תור שיחות כאשר אין באפשרותך לענות לשיחות נכנסות. באפשרותך לספק למתקשרים מענה אוטומטי, הודעות נוחות ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם. |
|
מענה לשיחות |
באפשרותך לשפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כך שמשתמשים יוכלו לענות לשיחות של משתמשים אחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו. |
|
חניית שיחות |
באפשרותך להפעיל שיחה חונה כדי לאפשר למשתמשים להעביר שיחה להמתנה ולהרים אותה מטלפון אחר. |
|
קבוצת גישוש |
ייתכן שתרצה להגדיר קבוצות גישוש בתרחישים הבאים:
|
|
קבוצת זימון |
ניתן ליצור קבוצת זימון כך שמשתמשים יוכלו לשלוח הודעת שמע לאדם, למחלקה או לצוות. כאשר מישהו שולח הודעה לקבוצת קידוד, ההודעה מושמעת בכל המכשירים בקבוצה. |
|
לקוח פקיד קבלה |
עזור לתמוך בצרכים של הצוות המטפל בלקוחות בכך שתיתן להם אפשרויות מלאות של בקרת שיחות, ניטור קווים בקנה מידה גדול, תורי שיחות, אפשרויות ותצוגות מרובות של ספר טלפונים, שילוב Outlook ועוד. |
|
תכונה |
תיאור |
|---|---|
|
דחיית שיחות אנונימיות |
משתמשים יכולים לדחות שיחות נכנסות עם מזהי מתקשר חסומים. |
|
המשכיות עסקית |
אם הטלפונים של המשתמשים אינם מחוברים לרשת מסיבות כגון הפסקת חשמל, בעיות רשת וכן הלאה, המשתמשים יכולים להעביר שיחות נכנסות למספר טלפון ספציפי. |
|
הפניית שיחות |
המשתמשים יכולים להפנות שיחות נכנסות לטלפון אחר. |
|
הפניית שיחות סלקטיבית |
המשתמשים יכולים להפנות שיחות בזמנים ספציפיים ממתקשרים ספציפיים. הגדרה זו תקבל עדיפות על 'הפניית שיחות'. |
|
הודעה על שיחה |
המשתמשים יכולים לשלוח לעצמם דוא"ל כאשר הם מקבלים שיחה בהתאם לקריטריונים מוגדרים מראש, כגון מספר טלפון או תאריך ושעה. |
|
שיחה ממתינה |
המשתמשים יכולים לאפשר מענה לשיחות נכנסות נוספות. |
|
נא לא להפריע |
משתמשים יכולים לאפשר באופן זמני לכל השיחות לעבור ישירות לדואר הקולי. |
|
משרד בכל מקום |
המשתמשים יכולים להשתמש בטלפונים הנבחרים שלהם ("מיקומים") כשלוחה של מספר הטלפון בעבודה ותוכנית החיוג שלהם. |
|
התראת עדיפות |
המשתמשים יכולים לצלצל לטלפונים שלהם עם צלצול ייחודי כאשר מתקיימים קריטריונים מוגדרים מראש, כגון מספר טלפון או תאריך ושעה. |
|
משרד מרוחק |
המשתמשים יכולים לבצע שיחות מטלפון מרוחק ולגרום לו להופיע מהקו שלהם בעבודה. בנוסף, כל השיחות הנכנסות לקו העסקי שלהם מצלצלות בטלפון מרוחק זה. |
|
קבלת שיחות סלקטיבית |
המשתמשים יכולים לקבל שיחות בזמנים ספציפיים ממתקשרים ספציפיים. |
|
דחיית שיחות סלקטיבית |
המשתמשים יכולים לדחות שיחות בזמנים ספציפיים ממתקשרים ספציפיים. |
|
צלצול רציף |
צלצל ב-5 מכשירים לכל היותר בזה אחר זה עבור שיחות נכנסות. |
|
צלצול בו-זמני |
צלצל למספרים של המשתמשים ואנשים אחרים ("נמעני השיחה") בו-זמנית עבור שיחות נכנסות. |
הקצאת שירותים, מכשירים ומשתמשים ב-Control Hub, הפעלה צולבת לתצורה מפורטת בפורטל ניהול השיחות
Control Hub (https://admin.webex.com) הוא פורטל ניהול המשתלב עם Webex Calling כדי לייעל את ההזמנות והתצורה שלך, ולרכז את הניהול של ההצעה המצורפת - Webex Calling, יישום Webex ו-Meetings.
Control Hub הוא הנקודה המרכזית להקצאת כל השירותים, המכשירים והמשתמשים. באפשרותך לבצע הגדרה ראשונה של שירות השיחות שלך, לרשום טלפוני MPP בענן (באמצעות כתובת MAC), לקבוע את התצורה של משתמשים על-ידי שיוך מכשירים, הוספת מספרים, שירותים, תכונות שיחה וכן הלאה. כמו כן, מ-Control Hub, באפשרותך לבצע הפעלה צולבת לפורטל מנהלי השיחות.
חוויית המשתמש
למשתמשים יש גישה לממשקים הבאים:
-
Webex Calling – לקוח תוכנה לשיחות במותג Cisco. לקבלת מידע נוסף, ראה גלה את היישום החדש Cisco Webex Calling.
-
הגדרות Webex (https://settings.webex.com) – ממשק שבו המשתמשים יכולים להגדיר העדפות עבור הפרופיל, להוריד את יישום Webex ולהפעיל צולבת בפורטל משתמשי השיחות עבור הגדרות התקשרות. לקבלת מידע נוסף, ראה שינוי הגדרות Cisco Webex שלך.
-
Webex App – יישום הכלול במינוי כלקוח העברת הודעות בצוותים במותג Cisco. לקבלת מידע נוסף, ראה תחילת העבודה עם יישום Cisco Webex.
-
Webex Meetings – יישום אופציונלי נוסף כפתרון פגישות. לקבלת מידע נוסף, ראה Webex Meetings.
מנהלי מערכת של לקוח
כמנהל מערכת של לקוח בגרסת ניסיון או במינוי בתשלום ל-Webex Calling, באפשרותך להגדיר את הארגון שלך ב-Control Hub על-ידי הוספת מיקומים, רישיונות, מספרי טלפון, תכונות שיחות, משתמשים וסביבות עבודה (מכשירים לחדר שנרשמים לענן Webex). אתה יכול לנהל את כל הרכיבים האלה גם משם.
-
לקבלת הדרכה, עיין במדריך התצורה עבור לקוחותמתקשרי Webex של Cisco Webex.
-
למידע נוסף על הצעת Webex Calling, ראה Cisco Webex Calling בגיליון הנתונים של Cisco Collaboration Flex עבור לקוחות קצה
שותפים
כספק שירות שותף, אתה יכול למתג, לשווק ולמכור שיחות Webex ללקוחות שלך. אתה יכול להגדיר ולהרחיב גירסאות ניסיון, לפרוס שירותים עבור הלקוחות שלך וליצור ולהקצות הזמנות עבור הלקוחות שלך.
-
לקבלת הדרכה, עיין במדריך התצורה עבור לקוחות מתקשרי Webex של Cisco (תוכנית הרשמה מוקדמת של שותפים).
-
לקבלת משאבים נוספים לשותפים, עיין במשאבים Webex Calling Sales Connect. (דורש אישורי שותפים.)
זמינות
עיין בכותרת Webex Calling במאמר היכן Cisco Webex Available עבור מדינות שבהן Webex Calling זמין למכירה.
צא לסיור ב-Control Hub
Control Hub הוא ממשק מבוסס אינטרנט יחיד ומהימן לניהול הארגון שלך, ניהול המשתמשים שלך, הקצאת שירותים, ניתוח מגמות הטמעה ואיכות שיחות, ועוד.
כדי להפעיל את הארגון שלך, מומלץ להזמין כמה משתמשים להצטרף ליישום Webex על-ידי הזנת כתובות הדוא"ל שלהם ב-Control Hub. עודד אנשים להשתמש בשירותים שאתה מספק, כולל שיחות, ולתת לך משוב על החוויה שלהם. כשתהיה מוכן, תוכל תמיד להוסיף משתמשים נוספים.
- Control Hub תומך באופן מלא ב-Mozilla Firefox 66 ואילך, ב-Google Chrome 89 ואילך, ב-Microsoft Edge 89 ואילך וב-Apple Safari 15.1 ואילך.
- Control Hub אינו תומך ב-Internet Explorer.
- Control Hub אינו מיועד למכשירים ניידים.
השתמש במידע המוצג להלן כסיכום כללי של הדברים שתוכל לצפות להם בעת הגדרת השירותים עבור הארגון שלך. עיין בפרקים הבודדים לקבלת מידע מפורט יותר והוראות שלב אחר שלב.
תחילת העבודה
לאחר שהשותף שלך ייצור את החשבון שלך, תקבל הודעת ברוכים הבאים בדוא"ל. לחץ על הקישור תחילת העבודה בדוא"ל, באמצעות Chrome או Firefox כדי לגשת אל Control Hub. הקישור מכניס אותך באופן אוטומטי עם כתובת הדוא"ל של מנהל המערכת שלך. לאחר מכן, תתבקש ליצור את סיסמת מנהל המערכת שלך.
אשף הפעם הראשונה לגרסאות ניסיון
אם השותף שלך רשם אותך לגרסת ניסיון, אשף ההגדרה מופעל באופן אוטומטי לאחר שאתה נכנס ל-Control Hub. האשף מדריך אותך בקביעת ההגדרות הבסיסיות להפעלת השירות Webex Calling, לצד שירותים אחרים, עבור הארגון שלך. תוכל להגדיר ולסקור את הגדרות השיחות שלך לפני שתסיים את הדרכת האשף.
סקור את ההגדרות
כאשר Control Hub, באפשרותך לסקור את ההגדרות שלך.
הוסף משתמשים
כעת, לאחר שהגדרת את השירותים שלך, אתה מוכן להוסיף אנשים מספר הטלפונים של החברה שלך. עבור אל .
אם אתה משתמש ב-Microsoft Active Directory, מומלץ להפעיל תחילה את סנכרון ספר טלפונים , ולאחר מכן להחליט כיצד ברצונך להוסיף משתמשים. לחץ על הבא ובצע את ההוראות כדי להגדיר את Cisco Directory Connector.
הגדר כניסה יחידה (SSO)
יישום Webex משתמש באימות בסיסי. באפשרותך לבחור להגדיר SSO כך שמשתמשים יבצעו אימות מול ספק הזהויות הארגוניות שלך באמצעות פרטי הכניסה הארגוניים שלהם, ולא סיסמה נפרדת המאוחסנת ומנוהלת ב-Webex.
עבור אל ובחר שלב ספק זהויות של צד שלישי.
הקצה שירותים למשתמשים
עליך להקצות שירותים למשתמשים שהוספת כדי שאנשים יוכלו להתחיל להשתמש ב-Webex App.
עבור אל , ולחץ על יצא.
בקובץ שאתה מוריד, הוסף True עבור השירותים שברצונך להקצות לכל אחד מהמשתמשים שלך.
יבא את הקובץ שהושלם, לחץ על הוסף והסר שירותים ולאחר מכן לחץ על שלח. עכשיו אתה מוכן לקבוע את התצורה של תכונות שיחות, לרשום מכשירים שניתן לשתף במקום משותף, ולרשום מכשירים ולשייך אותם למשתמשים.
העצם את המשתמשים שלך
עכשיו, לאחר שהוספת משתמשים ושהוקצו להם שירותים, הם יכולים להתחיל להשתמש בטלפוני Multiplatform (MPP) הנתמכים שלהם עבור Webex Calling וWebex App לצורך פגישות והעברת הודעות. עודד אותם להשתמש בהגדרות כחנות חד פעמית לגישה.
תפקידו של השער המקומי
השער המקומי הוא מכשיר קצה ארגוני או מנוהל על-ידי שותפים לפעולה הדדית של רשת טלפוניה ממותגת ציבורית (PSTN) ופעולה הדדית של מרכזת פרטית (PBX) מדור קודם (כולל Unified CM).
ניתן להשתמש ב-Control Hub כדי להקצות שער מקומי למיקום, ולאחר מכן Control Hub מספק פרמטרים שניתן לקבוע את תצורתם ב-CUBE. שלבים אלה רושמים את השער המקומי באמצעות הענן, ולאחר מכן שירות PSTN ניתן דרך השער למשתמשי Webex Calling במיקום ספציפי.
כדי לציין ולהזמין שער מקומי, קרא את המדריך להזמנת שער מקומי.
פריסות שערים מקומיים נתמכות עבור Webex Calling
הפריסות הבסיסיות הבאות נתמכות:
ניתן לפרוס את השער המקומי באופן עצמאי או בפריסות שבהן נדרש שילוב ב-Cisco Unified Communications Manager.
פריסות שערים מקומיים ללא IP PBX מקומי
פריסות שערים מקומיים עצמאיות
איור זה מציג פריסה של Webex Calling ללא IP PBX קיים והוא חל על פריסה במיקום יחיד או על פריסה מרובת מיקומים.
עבור כל השיחות שאינן תואמות ליעדי Webex Calling שלך, Webex Calling שולח שיחות אלה לשער המקומי המוקצה למיקום לצורך העיבוד. השער המקומי מנתב את כל השיחות שמגיעות מ-Webex Calling ל-PSTN ובכיוון השני, מ-PSTN ל-Webex Calling.
שער ה-PSTN יכול להיות פלטפורמה ייעודית או להיות דייר משנה עם השער המקומי. כמו באיור הבא, אנו ממליצים על וריאציית שער PSTN הייעודי של הפריסה הזו; ניתן להשתמש בו אם לא ניתן להשתמש בשער PSTN הקיים כשער מקומי של Webex Calling .
פריסת שער מקומי המהווה דייר משנה
השער המקומי יכול להיות מבוסס IP, להתחבר ל-ITSP באמצעות SIP trunk, או מבוסס TDM באמצעות ISDN או מעגל אנלוגי. האיור הבא מציג פריסה של Webex Calling שבה השער המקומי הוא דייר משנה לצד GW/SBC של PSTN.
פריסות שערים מקומיים עם מרכזת פרטית (PBX) מקומית של Unified CM
שילובים עם Unified CM נדרשים במקרים הבאים:
-
מיקומים התומכים ב-Webex Callingמתווספים לפריסה קיימת של Cisco UC שבה Unified CM נפרס כפתרון בקרת השיחות המקומי
-
נדרש חיוג ישיר בין טלפונים הרשומים ב-Unified CM לבין טלפונים במיקומי Webex Calling.
איור זה מציג פריסה של Webex Calling שבה ללקוח יש IP PBX קיים של Unified CM.
Webex Calling שולח שיחות שאינן תואמות ליעדי Webex Calling של הלקוח לשער המקומי. זה כולל מספרי PSTN ושלוחות פנימיות של Unified CM, ש-Webex Calling אינו יכול לראות. השער המקומי מנתב את כל השיחות שמגיעות מ-Webex Calling ל-Unified CM ולהיפך. לאחר מכן, Unified CM מנתב שיחות נכנסות ליעדים מקומיים או ל-PSTN בהתאם לתוכנית החיוג הקיימת. תוכנית החיוג של Unified CM מנרמלת מספרים כ-+E.164. שער ה-PSTN עשוי להיות שער ייעודי או דייר משנה עם השער המקומי.
שער PSTN ייעודי
וריאציית שער PSTN הייעודי של פריסה זו, כפי שניתן לראות בדיאגרמה זו, היא האפשרות המומלצת וניתן להשתמש בה אם לא ניתן להשתמש בשער PSTN הקיים כשער מקומי של Webex Calling .
שער PSTN המהווה דייר משנה
איור זה מציג פריסת Webex Calling עם Unified CM שבו השער המקומי הוא דייר משנה לצד SBC/שער PSTN.
Webex Calling מנתב את כל השיחות שאינן תואמות ליעדי Webex Calling של הלקוח לשער המקומי המוקצה למיקום. הדבר כולל יעדי PSTN ושיחות ברשת לעבר שלוחות פנימיות של Unified CM. השער המקומי מנתב את כל שיחות ל-Unified CM. לאחר מכן, Unified CM מנתב שיחות לטלפונים הרשומים באופן מקומי או ל-PSTN דרך השער המקומי, שבו לפונקציונליות PSTN/SBC יש מיקום משותף.
שיקולי ניתוב שיחות
שיחות מ-Webex Calling ל-Unified CM
לוגיקת הניתוב של Webex Calling פועלת כך: אם לא ניתן לנתב את המספר שחויג בנקודת קצה של Webex Calling ליעד אחר כלשהו אצל אותו לקוח ב-Webex Calling, השיחה נשלחת לשער המקומי להמשך עיבוד. כל השיחות מחוץ לרשת (מחוץ ל-Webex Calling) נשלחות לשער המקומי.
עבור פריסה של Webex Calling ללא שילוב ב-Unified CM קיים, כל שיחה מחוץ לרשת נחשבת לשיחת PSTN. בשילוב עם Unified CM, שיחה מחוץ לרשת עדיין יכולה להיות שיחה ברשת לכל יעד המתארח ב-Unified CM או שיחה אמיתית מחוץ לרשת ליעד PSTN. ההבחנה בין שני סוגי השיחות האחרונים נקבעת על-ידי Unified CM ותלויה בתוכנית החיוג הארגונית המוקצית ב-Unified CM.
האיור הבא מציג משתמש של Webex Calling שמחייג מספר לאומי בארה"ב.
Unified CM המבוסס כעת על תוכנית החיוג המוגדרת מנתב את השיחה לנקודת קצה שנרשמה באופן מקומי שבה היעד שאליו בוצעה השיחה מוקצה כמספר בספר הטלפונים. לשם כך, תוכנית החיוג של Unified CM צריכה לתמוך בניתוב של מספרי +E.164.
שיחות מ-Unified CM ל-Webex Calling
כדי להפעיל ניתוב שיחות מ-Unified CM ל-Webex Calling ב-Unified CM, יש להקצות קבוצה של נתיבים כדי להגדיר את קבוצת +E.164 ואת כתובות תוכנית המספור הארגונית ב-Webex Calling.
כאשר מסלולים אלה קיימים, שני תרחישי השיחה המוצגים באיור הבא אפשריים.
אם מתקשר ב-PSTN מתקשר למספר DID המוקצה למכשיר Webex Calling, השיחה מועברת לארגון דרך שער ה-PSTN של הארגון ולאחר מכן מגיעה ל-Unified CM. הכתובת שאליה שיחה זו בוצעה תואמת לאחד מנתיבי Webex Calling המוקצה ב-Unified CM והשיחה נשלחת לשער המקומי. (הכתובת שחויג חייבת להיות בתבנית +E.164 כאשר היא נשלחת לשער המקומי.) לאחר מכן, לוגיקת הניתוב של Webex Calling מוודאת שהשיחה נשלחת למכשיר Webex Calling המיועד, בהתבסס על הקצאת DID.
כמו כן, שיחות שמקורן בנקודות קצה רשומות של Unified CM, המכוונות ליעדים ב-Webex Calling, כפופות לתוכנית החיוג המוקצית ב-Unified CM. בדרך כלל, תוכנית חיוג זו מאפשרת למשתמשים להשתמש בהרגלי חיוג ארגוניים נפוצים כדי לבצע שיחות. הרגלים אלה אינם כוללים בהכרח רק חיוג +E.164. יש לנרמל כל הרגל חיוג שאינו +E.164 ל-+E.164 לפני שליחת השיחות לשער המקומי כדי לאפשר ניתוב נכון ב-Webex Calling.
מחלקת השירות (CoS)
הטמעת הגבלות שירות הדוקות מומלצת תמיד מסיבות שונות, כולל הימנעות מלולאות שיחה ומניעת הונאות תשלום. בהקשר של שילוב שער מקומי של Webex Calling עם מחלקת שירות של Unified CM, עלינו לשקול את מחלקת השירות עבור:
-
מכשירים הרשומים ב-Unified CM
-
שיחות המגיעות ל-Unified CM מ-PSTN
-
שיחות המגיעות ל-Unified CM מ-Webex Calling
מכשירים הרשומים ב-Unified CM
הוספת יעדי Webex Calling כמחלקה חדשה של יעדים להגדרת CoS קיימת היא די פשוטה: הרשאה להתקשר ליעדי Webex Calling בדרך כלל שקולה להרשאה להתקשר ליעדים מקומיים (כולל בין אתרים).
אם תוכנית חיוג ארגונית כבר מטמיעה הרשאה "ברשת בין אתרים (מקוצרת)", אז כבר יש מחיצה שהוקצתה ב-Unified CM שבה אנחנו יכולים להשתמש, ואנחנו יכולים להקצות את כל יעדי Webex Calling הידועים ברשת באותה מחיצה.
אחרת, המושג של הרשאת "ברשת בין אתרים (מקוצרת)" עדיין לא קיים, ויש להקצות מחיצה חדשה (לדוגמה "onNetRemote"), להוסיף את יעדי Webex Calling למחיצה זו, ולבסוף להוסיף מחיצה חדשה זו למרחבי החיפוש המתאימים של השיחות.
שיחות המגיעות ל-Unified CM מ-PSTN
הוספת יעדי Webex Calling כמחלקה חדשה של יעדים להגדרת CoS קיימת היא די פשוטה: הרשאה להתקשר ליעדי Webex Calling בדרך כלל שקולה להרשאה להתקשר ליעדים מקומיים (כולל בין אתרים).
אם תוכנית חיוג ארגונית כבר מטמיעה הרשאה "ברשת בין אתרים (מקוצרת)", אז כבר יש מחיצה שהוקצתה ב-Unified CM שבה אנחנו יכולים להשתמש, ואנחנו יכולים להקצות את כל יעדי Webex Calling הידועים ברשת באותה מחיצה.
אחרת, המושג של הרשאת "ברשת בין אתרים (מקוצרת)" עדיין לא קיים, ויש להקצות מחיצה חדשה (לדוגמה "onNetRemote"), להוסיף את יעדי Webex Calling למחיצה זו, ולבסוף להוסיף מחיצה חדשה זו למרחבי החיפוש המתאימים של השיחות.
שיחות המגיעות ל-Unified CM מ-Webex Calling
שיחות המגיעות מ-PSTN זקוקות לגישה לכל יעדי Webex Calling. לשם כך יש להוסיף את המחיצה לעיל המכילה את כל יעדי Webex Calling למרחב חיפוש השיחות המשמש לשיחות נכנסות ב-trunk של PSTN. הגישה ליעדי Webex Calling מתבצעת בנוסף לגישה הקיימת כבר.
בעוד שעבור שיחות מ-PSTN נדרשת גישה למספרי DID של Unified CM ולמספרי DID של Webex Calling, עבור שיחות שמקורן ב-Webex Calling נדרשת גישה למספרי DID של Unified CM וליעדי PSTN.
איור זה משווה בין שתי מחלקות השירות השונות האלה עבור שיחות מ-PSTN ומ-Webex Calling. האיור גם מראה שאם פונקציונליות שער ה-PSTN מצורפת לשער המקומי, נדרשים שני ענפי trunk משער PSTN והשער המקומי המשולבים ל-Unified CM: אחת עבור שיחות שמקורן ב-PSTN ואחת עבור שיחות שמקורן ב-Webex Calling. הדבר נקבע על-ידי הדרישה להחיל מרחבי חיפוש שיחות נבדלים לכל סוג תעבורה. עם שני ענפי trunk נכנסים ב-Unified CM, ניתן להשיג זאת בקלות על-ידי הגדרת מרחב חיפוש השיחות הנדרש עבור שיחות נכנסות בכל trunk.
שילוב תוכנית חיוג
ההנחה במדריך זה היא שיש התקנה קיימת המבוססת על שיטות העבודה הנוכחיות הטובות ביותר ב"ארכיטקטורה המועדפת לפריסות מקומיות של שיתוף פעולה ב-Cisco, CVD". הגרסה העדכנית ביותר זמינה כאן.
עיצוב תוכנית החיוג המומלץ תואם לגישת העיצוב המתועדת בפרק "תוכנית חיוג" של הגרסה העדכנית ביותר של מערכת שיתוף הפעולה SRND של Cisco הזמינה כאן.
איור זה מציג סקירה כללית של עיצוב תוכנית החיוג המומלץ. המאפיינים העיקריים של עיצוב תוכנית חיוג זה כוללים:
-
כל המספרים בספר הטלפונים המוגדרים ב-Unified CM הם בתבנית +E.164.
-
כל מספרים בספר הטלפונים שוכנים באותה מחיצה (DN) ומסומנים בדחופים.
-
ניתוב הליבה מבוסס על +E.164.
-
כל הרגלי החיוג שאינם +E.164 (לדוגמה, חיוג מקוצר בין אתרים וחיוג PSTN באמצעות הרגלי חיוג נפוצים) עוברים נרמול (גלובליזציה) ל-+E.164 באמצעות תבניות תרגום לנורמליזציה של חיוג.
-
תבניות תרגום לנורמליזציה של חיוג משתמשות בירושת מרחב חיפוש שיחות של תבנית תרגום; הן כוללות את קבוצת האפשרויות "השתמש במרחב חיפוש השיחות של היוזם".
-
מחלקת השירות מוטמעת באמצעות אתר ומחלקה של מרחבי חיפוש שיחות ספציפיים לשירות.
-
יכולות גישת PSTN (לדוגמה, גישה ליעדי PSTN בינלאומיים) מוטמעות על-ידי הוספת מחיצות עם דפוסי נתיב +E.164 המתאימות למרחב חיפוש השיחות המגדיר את מחלקת השירות.
יכולת זמינות ל-Webex Calling
כדי להוסיף יכולת זמינות עבור יעדי Webex Calling לתוכנית חיוג זו, יש ליצור מחיצה המייצגת את כל יעדי Webex Calling ("Webex Calling") ולהוסיף למחיצה זו דפוס נתיב +E.164 עבור כל טווח DID ב-Webex Calling. דפוס נתיב זה מפנה לרשימת ניתוב עם חבר אחד בלבד: קבוצת הניתוב עם ה-SIP trunk לשער המקומי עבור שיחות ל-Webex Calling. מכיוון שכל היעדים המחויגים מנורמלים ל-+E.164 באמצעות תבניות תרגום לנורמליזציה של חיוג עבור שיחות שמקורן בנקודות קצה רשומות של Unified CM או בהמרות מספר שחויג נכנסות עבור שיחות שמקורן ב-PSTN, קבוצה יחידה זו של דפוסי נתיב +E.164 מספיקה כדי להשיג יכולת זמינות ליעדים ב-Webex Calling ללא תלות בהרגל החיוג הנמצא בשימוש.
אם, לדוגמה, משתמש מחייג "914085550165", תבנית התרגום לנורמליזציה של החיוג במחיצה "UStoE164" מנרמלת את מחרוזת החיוג הזו ל-"+14085550165" אשר לאחר מכן מותאם לדפוס הנתיב עבור יעד Webex Calling במחיצה "Webex Calling". Unified CM שולח בסופו של דבר את השיחה לשער המקומי.
הוסף חיוג מקוצר בין אתרים
הדרך המומלצת להוספת חיוג מקוצר בין אתרים לתוכנית החיוג בהפניה היא להוסיף תבניות תרגום לנורמליזציה של חיוג עבור כל האתרים במסגרת תוכנית המספור הארגונית למחיצה ייעודית ("ESN", מספרים משמעותיים ארגוניים). תבניות תרגום אלה מיירטות מחרוזות חיוג בתבנית של תוכנית המספור הארגונית ומנרמלות את המחרוזת המחויגת ל-+E.164.
כדי להוסיף חיוג מקוצר ארגוני ליעדי Webex Calling, יש להוסיף את תבנית התרגום המתאימה לנורמליזציה של החיוג עבור מיקום Webex Calling למחיצה "Webex Calling" (לדוגמה , "8101XX" בדיאגרמה). לאחר הנורמליזציה, השיחה נשלחת שוב ל-Webex Calling לאחר התאמת דפוס הנתיב במחיצה "Webex Calling".
איננו ממליצים להוסיף את תבנית התרגום המקוצרת לנורמליזציה של חיוג מקוצר עבור שיחות Webex Calling למחיצה "ESN", מכיוון שתצורה זו עלולה ליצור לולאות ניתוב שיחות לא רצויות.
מטפלים בפרוטוקולים לשיחות
Webex Calling רושם את המטפלים בפרוטוקולים הבאים עם מערכת ההפעלה כדי לאפשר פונקציונליות של ביצוע שיחה בלחיצה מדפדפני אינטרנט או מיישום אחר. הפרוטוקולים הבאים מתחילים שיחת שמע או וידאו ב-Webex App כאשר זהו יישום השיחות המהווה ברירת מחדל ב-Mac או ב-Windows:
-
CLICKTOCALL: או CLICKTOCALL://
-
SIP: או SIP://
-
TEL: או TEL://
-
WEBEXTEL: או WEBEXTEL://
מטפלים בפרוטוקולים ל-Windows
יישומים אחרים יכולים להירשם למטפלים בפרוטוקולים לפני Webex App. ב-Windows 10, חלון המערכת שבו המשתמשים מתבקשים לבחור באיזה יישום להשתמש כדי להפעיל את השיחה. ניתן לזכור את העדפת המשתמש אם המשתמש מסמן את האפשרות Always use this app (השתמש תמיד באפליקציה זו).
אם המשתמשים צריכים לאפס את הגדרות ברירת המחדל של יישום השיחות כדי שיוכלו לבחור את Webex App, באפשרותך להורות להם לשנות את שיוכי הפרוטוקולים עבור Webex App ב-Windows 10:
-
פתח את הגדרות המערכת הגדרות ברירת המחדל של היישום , לחץ על הגדר ברירות מחדל לפי יישום ולאחר מכן בחר יישום Webex.
-
עבור כל פרוטוקול, בחר יישום Webex.
מטפלים בפרוטוקולים ל-macOS
ב-Mac OS, אם יישומים אחרים נרשמו לפרוטוקולי השיחות לפני Webex App, המשתמשים חייבים לקבוע את התצורה של Webex App שלהם כאפשרות השיחות המהווה ברירת מחדל.
ביישום Webex עבור Mac, המשתמשים יכולים לאשר שיישום Webex נבחר עבור ההגדרה התחל שיחות עם תחת 'העדפות כלליות'. הם יכולים גם לבדוק את האפשרות התחבר תמיד ל-Microsoft Outlook אם הם רוצים לבצע שיחות ביישום Webex כאשר הם לוחצים על מספר איש קשר של Outlook.
מידע עזר בנושא יציאות של Webex Calling
חומת אש ו-Proxy מוגדרים כהלכה חיוניים לפריסת שיחות מוצלחת. Webex Calling משתמש ב-SIP ו-HTTPS לאיתות על שיחות והכתובות והיציאות המשויכות עבור מדיה, חיבור רשת וקישוריות שער מכיוון ש-Webex Calling הוא שירות גלובלי.
לא כל תצורות חומת האש מחייבות את היציאות להיות פתוחות. עם זאת, אם אתה מפעיל כללים פנים אל חוץ, עליך לפתוח יציאות עבור הפרוטוקולים הנדרשים כדי להוציא שירותים.
תרגום כתובת רשת (NAT)
פונקציונליות תרגום כתובות רשת (NAT) ותרגום כתובות יציאה (PAT) מוחלות על הגבול בין שתי רשתות כדי לתרגם מרחבי כתובות או כדי למנוע התנגשות של מרחבי כתובות IP.
ארגונים משתמשים בטכנולוגיות שער כמו חומות אש ופרוקסי המספקות שירותי NAT או PAT כדי לספק גישה לאינטרנט ליישומי יישום WEBEX או למכשירי WeBEX שנמצאים במרחב כתובת IP פרטית. שערים אלה גורמים לתעבורה מאפליקציות או ממכשירים פנימיים לאינטרנט להיראות כאילו היא מגיעה מכתובת IP אחת או יותר הניתנות לניתוב ציבורי.
-
אם פורסים את NAT, אין חובה לפתוח יציאה נכנסת בחומת האש.
-
אמת את גודל מאגר NAT הנדרש עבור קישוריות יישום או מכשירים כאשר משתמשים ומכשירים מרובים של יישומים ניגשים לשירותי Webex Calling ו-Webex Aware באמצעות NAT או PAT. ודא שכתובות IP ציבוריות מספקות מוקצות לבריכות ה-NAT כדי למנוע תשישות של יציאה. מיצוי יציאה תורם לכך שלמשתמשים ומכשירים פנימיים אין אפשרות להתחבר לשירותי Webex Calling ו-Webex Aware.
-
הגדר תקופות איגוד סבירות והימנע מניפולציה של SIP במכשיר NAT.
-
קבע תצורה של סיום זמן הפעלה מינימלי של NAT כדי להבטיח פעולה תקינה של מכשירים. דוגמה: הטלפונים של Cisco שולחים הודעת רענון של רישום מעקב כל 1-2 דקות.
-
אם הרשת מיישמת NAT או SPI, הגדר סיום זמן הפעלה גדול יותר (של 30 דקות לפחות) עבור החיבורים. סיום זמן הפעלה זה מאפשר קישוריות אמינה תוך הפחתת צריכת הסוללה של המכשירים הניידים של המשתמשים.
שער שכבת יישום SIP
אם נתב או חומת אש מודעים ל-SIP, דבר המצביע על כך ששער שכבת היישום של SIP (ALG) או דומה מופעל, מומלץ להשבית פונקציונליות זו לצורך הפעלה מדויקת של השירות. למרות שכל תעבורת Webex Calling מוצפנת, יישומי SIP ALG מסוימים עלולים לגרום לבעיות במעבר חומת האש. לכן, אנו ממליצים לכבות את SIP ALG כדי להבטיח שירות באיכות גבוהה.
בדוק את תיעוד היצרן הרלוונטי עבור שלבים להשבתת ALG SIP במכשירים ספציפיים.
תמיכה ב-Proxy עבור Webex Calling
ארגונים פורסים חומת אש באינטרנט או פרוקסי אינטרנט וחומת אש, כדי לבדוק, להגביל ולשלוט בתעבורת ה-HTTP שעוזבת את הרשת שלהם ונכנסת אליה. כך מגנים על הרשת שלהם מפני סוגים שונים של מתקפות סייבר.
שרתי Proxy מבצעים מספר פונקציות אבטחה, כגון:
-
אפשר או חסום גישה לכתובות URL ספציפיות.
-
אימות משתמשים
-
בדיקת מידע של מוניטין של כתובת IP/דומיין/שם מארח/URI
-
פענוח ובדיקת תעבורה
בעת קביעת התצורה של תכונת ה-proxy, היא חלה על כל היישומים המשתמשים בפרוטוקול HTTP.
יישום Webex ויישומי מכשיר Webex כוללים את הדברים הבאים:
-
שירותי Webex
-
נהלי הפעלת מכשיר לקוח (CDA) המשתמשים בפלטפורמת ההקצאה בענן Cisco כגון GDS, הפעלת מכשיר EDOS, הקצאה וצירוף לענן Webex.
-
אימות תעודה
-
שדרוגי קושחה
-
דוחות מצב
-
העלאות PRT
-
שירותי XSI
אם מוגדרת כתובת שרת Proxy, רק תעבורת האיתות (HTTP/HTTPS) נשלחת לשרת ה-Proxy. לקוחות שמשתמשים ב-SIP כדי להירשם לשירות Webex Calling ולמדיה המשויכת לא נשלחים אל ה-proxy. לכן, אפשרו ללקוחות אלה לעבור ישירות דרך חומת האש.
אפשרויות Proxy נתמכות, סוגי תצורה ואימות
סוגי ה-proxy הנתמכים הם:
-
Explicit Proxy (בדיקה או לא בדיקה) - קבע את התצורה של הלקוחות ביישום או במכשיר עם Proxy מפורש כדי לציין את השרת לשימוש.
-
Proxy שקוף (לא בודק) – הלקוחות אינם מוגדרים להשתמש בכתובת שרת Proxy ספציפית ואינם דורשים שינויים כלשהם כדי לעבוד עם Proxy שאינו בודק.
-
Proxy שקוף (בדיקה) - הלקוחות לא מוגדרים להשתמש בכתובת שרת Proxy ספציפית. אין צורך בשינויי תצורה של HTTP; עם זאת, הלקוחות שלך או היישום או המכשירים זקוקים לאישור בסיס כדי שהם יישארו בטוחים ב-proxy. צוות ה-IT משתמש בשרתי ה-proxy לבדיקה כדי לאכוף מדיניות באתרים בהם ניתן לבקר וסוגי התוכן שאינם מורשים.
קבע את תצורת כתובות ה-Proxy באופן ידני עבור מכשירי Cisco ויישום Webex באמצעות:
-
מערכת הפעלה של פלטפורמה
-
ממשק משתמש של מכשיר
-
התגלה באופן אוטומטי באמצעות מנגנוני Web Proxy כגון:
-
גילוי אוטומטי של Web Proxy (WPAD) - פרוטוקול גילוי אוטומטי של Web Proxy
-
קובצי תצורה אוטומטית של פרוקסי (PAC) - קובצי תצורה אוטומטית של פרוקסי
-
בעת קביעת התצורה של סוגי המוצר המועדפים עליך, בחר מתוך תצורות ה-Proxy הבאות וסוגי אימות בטבלה:
|
מוצר |
תצורת Proxy |
סוג אימות |
|---|---|---|
|
Webex עבור Mac |
ידני, WPAD, PAC |
ללא אימות, בסיסי, NTLM, |
|
Webex עבור Windows |
ידני, WPAD, PAC, GPO |
אין אימות, בסיסי, NTLM, , משא ומתן |
|
Webex עבור iOS |
ידני, WPAD, PAC |
ללא אישור, בסיסי, Digest, NTLM |
|
Webex עבור Android |
ידני, PAC |
ללא אישור, בסיסי, Digest, NTLM |
|
Webex Web App |
נתמך דרך מערכת הפעלה |
אין אימות, בסיסי, תקציר, NTLM, משא ומתן |
|
מכשירי Webex |
WPAD, PAC או ידני |
ללא אישור, בסיסי, Digest |
|
טלפוני IP של Cisco |
ידני, WPAD, PAC |
ללא אישור, בסיסי, Digest |
|
Webex Video Mesh Node |
ידני |
ללא אישור, בסיסי, Digest, NTLM |
לאגדות על השולחן:
-
Mac NTLM Auth - אין צורך להתחבר אל הדומיין, המשתמש יתבקש להזין סיסמה
-
Windows NTLM Auth - נתמך רק אם מחשב מחובר לדומיין
-
משא ומתן - Kerberos עם אימות גיבוי NTLM.
-
כדי לחבר מכשיר Cisco Webex Board, Desk או Room לשרת Proxy, ראה חבר את מכשיר Board, Desk או Room Series לשרת Proxy.
-
עבור טלפוני Cisco IP, ראה הגדרת שרת Proxy כדוגמה לקביעת תצורה של שרת ה-Proxy וההגדרות.
עבור No Authentication, הגדר את הלקוח עם כתובת Proxy שלא תומכת באימות. בעת שימוש ב-Proxy Authentication, קבע תצורה עם פרטי כניסה חוקיים. פרוקסי שבודקים את תעבורת האינטרנט עלולים להפריע לחיבורי שקעי אינטרנט. אם בעיה זו מתרחשת, עקיפת התעבורה שאינה בודקת אל *.Webex.com עשויה לפתור את הבעיה. אם אתה כבר רואה ערכים אחרים, הוסף נקודה-פסיק לאחר הערך האחרון, ולאחר מכן הזן את חריגת Webex.
הגדרות Proxy עבור מערכת ההפעלה Windows
Microsoft Windows תומכת בשתי ספריות רשת עבור תעבורת HTTP (WinINet ו-WinHTTP) המאפשרות תצורה של Proxy.WinINet הוא תת-קבוצה של WinHTTP.
-
WinInet מיועד ליישומי לקוח שולחני של משתמש יחיד
-
WinHTTP מיועד בעיקר ליישומים מבוססי שרת מרובי משתמשים
בעת בחירה בין השניים, בחר WinINet עבור הגדרות תצורת ה-Proxy שלך. לפרטים, ראה wininet-vs-winhttp.
ראה הגדרת רשימה של דומיינים מורשים לגשת ל-Webex ברשת הארגונית שלך לקבלת פרטים על הדברים הבאים:
-
כדי לוודא שאנשים נכנסים רק ליישומים באמצעות חשבונות מרשימת דומיינים מוגדרת מראש.
-
השתמש בשרת Proxy כדי ליירט בקשות ולהגביל את הדומיינים המותרים.
בדיקת Proxy והצמדת אישור
יישום Webex ומכשירים מאמתים את האישורים של השרתים כשהם יוצרים את הפעלות TLS. בדיקות אישורים כגון מנפיק האישורים והחתימה הדיגיטלית מסתמכות על אימות שרשרת האישורים עד לתעודת הבסיס. כדי לבצע את בדיקות האימות, יישום Webex והמכשירים משתמשים בקבוצה של תעודות CA של בסיס מהימן המותקנות במאגר האמון של מערכת ההפעלה.
אם פרסת Proxy לבדיקת TLS כדי ליירט, לפענח ולבדוק תעבורת Webex Calling. ודא שהתעודה שה-Proxy מציג (במקום תעודת שירות Webex) חתומה על-ידי רשות אישורים, ותעודת הבסיס מותקנת במאגר האמון של יישום Webex או מכשיר Webex שלך.
-
עבור יישום Webex - התקן את תעודת ה-CA המשמשת לחתימת התעודה על-ידי ה-proxy במערכת ההפעלה של המכשיר.
-
עבור מכשירי Webex Room וטלפוני IP של Cisco Multiplatform - פתח בקשת שירות עם צוות TAC כדי להתקין את תעודת CA.
טבלה זו מציגה את יישום Webex ומכשירי Webex התומכים בבדיקת TLS על ידי שרתי Proxy
|
מוצר |
תומך באישורי CA מהימנים מותאמים אישית עבור בדיקת TLS |
|---|---|
|
יישום Webex (Windows, Mac, iOS, Android, באינטרנט) |
כן |
|
מכשירי Webex Room |
כן |
|
טלפוני Multiplatform (MPP) של Cisco IP |
כן |
תצורת חומת אש
Cisco תומכת בשירותי Webex Calling ו-Webex Aware במרכזי נתונים מאובטחים של שירותי האינטרנט של Cisco ו-Amazon (AWS). Amazon שמרה את רשתות המשנה של IP שלה לשימושה הבלעדי של Cisco, ואבטחה את השירותים הממוקמים ברשתות המשנה האלה בענן הפרטי הווירטואלי של AWS.
קבע את תצורת חומת האש כך שתאפשר תקשורת מהמכשירים, מיישומי היישום ומשירותים הפונים לאינטרנט לבצע את הפונקציות שלהם כראוי. תצורה זו מאפשרת גישה לכל שירותי הענן הנתמכים של Webex Calling ו-Webex Aware, שמות דומיינים, כתובות IP, יציאות ופרוטוקולים.
רשימת פריטים לבנים או גישה פתוחה לדברים הבאים כדי ששירותי Webex Calling ו-Webex Aware יתפקדו כראוי.
-
כתובות ה-URL/הדומיינים המוזכרים תחת הקטע דומיינים וכתובות URL עבור שירותי Webex Calling
-
רשתות משנה של IP, יציאות ופרוטוקולים המוזכרים בסעיף רשתות משנה של IP עבור שירותי Webex Calling
-
אם אתה משתמש ב-Webex Suite של שירותי שיתוף פעולה בענן בארגון שלהם, ב-Webex Meetings, ב-Webex Messaging, ב-Webex Assistant Console ובשירותים אחרים, ודא שרשתות המשנה של IP, הדומיינים/כתובות ה-URL המוזכרות במאמרים אלה פתוחות דרישות רשת עבור שירותי Webex ודרישות רשת עבור מסוף עוזר
אם אתה משתמש בחומת אש בלבד, סינון תעבורת Webex Calling באמצעות כתובות IP בלבד אינו נתמך משום שחלק ממאגרי כתובות ה-IP הם דינמיים ועשויים להשתנות בכל עת. עדכן את הכללים שלך באופן קבוע, משום שלא תעדכן את רשימת הכללים של חומת האש עלולה להשפיע על חוויית המשתמשים שלך. Cisco אינה תומכת בסינון קבוצת משנה של כתובות IP בהתבסס על אזור גיאוגרפי מסוים או ספק שירות בענן מסוים. סינון לפי אזור עלול לגרום לירידה חמורה בחוויית השיחות.
Cisco אינה שומרת על מאגרי כתובות IP המשתנים באופן דינמי, ולכן היא לא מופיעה במאמר זה.
אם חומת האש שלך אינה תומכת בסינון דומיין/כתובת URL, השתמש באפשרות שרת Proxy של ארגון. אפשרות זו מסננת/מאפשרת לפי כתובת URL/דומיין את תעבורת האיתות של ה-HTTP לשירותי Webex Calling ו-Webex Aware בשרת ה-Proxy שלך, לפני שהיא מעבירה לחומת האש שלך.
באפשרותך להגדיר תצורה של תעבורה באמצעות יציאות וסינון רשת משנה של IP עבור מדיית שיחות. מכיוון שתעבורת המדיה דורשת גישה ישירה לאינטרנט, בחר את אפשרות סינון ה-URL עבור תעבורת איתות.
עבור Webex Calling, UDP הוא פרוטוקול התעבורה המועדף של Cisco עבור מדיה, והוא ממליץ להשתמש ב-SRTP מעל UDP בלבד. TCP ו-TLS כפרוטוקולי תעבורה עבור מדיה אינם נתמכים עבור Webex Calling בסביבות ייצור. האופי המוכוון לחיבור של פרוטוקולים אלה משפיע על איכות המדיה ברשתות אבוד. אם יש לך שאילתות בנוגע לפרוטוקול התעבורה, צור כרטיס תמיכה.
דומיינים וכתובות URL עבור שירותי Webex Calling
* המוצג בתחילת כתובת URL (לדוגמה, *.webex.com) מציין ששירותים בדומיין ברמה העליונה וכל הדומיינים של המשנה נגישים.
|
דומיין / URL |
תיאור |
יישומי Webex ומכשירים המשתמשים בדומיינים / כתובות URL אלה |
|---|---|---|
|
שירותי Cisco Webex | ||
|
*.broadcloudpbx.com |
מיקרו-שירותים של הרשאת Webex עבור הפעלה צולבת מ-Control Hub לפורטל ניהול השיחות. |
Control Hub |
|
*.broadcloud.com.au |
שירותי Webex Calling באוסטרליה. |
הכול |
|
*.broadcloud.eu |
שירותי Webex Calling באירופה. |
הכול |
|
*.broadcloudpbx.net |
שירותי קביעת תצורה של לקוחות וניהול עבור שיחות. |
יישומי Webex |
|
*.webex.com *.cisco.com |
שירותי הליבה של Webex Calling ו-Webex Aware
כאשר טלפון מתחבר לרשת בפעם הראשונה או לאחר איפוס להגדרות יצרן ללא אפשרויות DHCP מוגדרות, הוא יוצר קשר עם שרת הפעלת מכשיר לצורך הקצאת אפס מגע. טלפונים חדשים משתמשים ב-activate.cisco.com ובטלפונים עם מהדורת קושחה מוקדמת מ-11.2(1), ממשיכים להשתמש ב-webapps.cisco.com לצורך הקצאה. הורד את קושחת המכשיר ואת העדכונים המקומיים מ-binaries.webex.com. אפשר לטלפוני Multiplatform (MPP) הישנים יותר מגרסה 12.0.3 לגשת אל sudirenewal.cisco.com דרך יציאה 80 כדי לחדש את האישור המותקן של היצרן (MIC) ולקבל מזהה מכשיר ייחודי מאובטח (SUDI). לקבלת פרטים, ראה הודעת שדה. |
הכול |
|
*.ucmgmt.cisco.com |
שירותי Webex Calling |
Control Hub |
|
*.wbx2.com ו-*.ciscospark.com |
משמש למודעות בענן כדי ליצור קשר עם שירותי Webex Calling ו-Webex Aware במהלך ואחרי הצירוף. שירותים אלה נחוצים עבור
|
הכול |
|
*.webexapis.com |
מיקרו-שירותים של Webex שמנהלים את יישומי יישום Webex ומכשירי Webex שלך.
|
הכול |
|
*.webexcontent.com |
שירותי העברת הודעות של Webex הקשורים לאחסון קבצים כללי, כולל:
|
שירותי העברת הודעות של יישומי Webex. אחסון קבצים באמצעות webexcontent.com הוחלף על-ידי clouddrive.com באוקטובר 2019 |
|
*.accompany.com |
שילוב תובנות על אנשים |
יישומי Webex |
|
שירותים נוספים הקשורים ל-Webex (דומיינים של צד שלישי) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
מעקב אחר ביצועים, לכידת שגיאות וקריסות, מדדי הפעלה. |
Control Hub |
|
*.sipflash.com |
שירותי ניהול מכשירים. שדרוגי קושחה ומטרות קליטה מאובטחות. |
יישומי Webex |
|
*.walkme.com *.walkmeusercontent.com |
לקוח הדרכה למשתמשי Webex. מספק סיורי קליטה ושימוש למשתמשים חדשים. לקבלת מידע נוסף על WalkMe, לחץ כאן. |
יישומי Webex |
|
*.google.com *.googleapis.com |
התראות ליישומי Webex במכשירים ניידים (דוגמה: הודעה חדשה, כאשר השיחה נענית) עבור רשתות משנה של IP, עיין בקישורים אלה שירות העברת הודעות בענן של Google (FCM) שירות הודעות בדחיפה של Apple (APNS) עבור APNS, אפל מפרטת את רשתות המשנה של IP עבור שירות זה. | יישום Webex |
רשתות משנה של IP עבור שירותי Webex Calling
|
רשתות משנה של IP עבור שירותי Webex Calling* | ||
|---|---|---|
|
23.89.0.0/16 |
85.119.56.0/23 |
128.177.14.0/24 |
|
128.177.36.0/24 |
135.84.168.0/21 |
139.177.64.0/21 |
|
139.177.72.0/23 |
144.196.0.0/16 |
150.253.128.0/17 |
|
163.129.0.0/17 |
170.72.0.0/16 |
170.133.128.0/18 |
|
185.115.196.0/22 |
199.19.196.0/23 |
199.19.199.0/24 |
|
199.59.64.0/21 | ||
|
תצורת מכשיר וניהול קושחה (מכשירי Cisco) | ||
|
3.20.185.219 |
3.130.87.169 |
3.134.166.179 |
|
52.26.82.54 |
72.163.10.96/27 |
72.163.15.64/26 |
|
72.163.15.128/26 |
72.163.24.0/23 |
72.163.10.128/25 |
|
173.37.146.128/25 |
173.36.127.0/26 |
173.36.127.128/26 |
|
173.37.26.0/23 |
173.37.149.96/27 |
192.133.220.0/26 |
|
192.133.220.64/26 | ||
|
תצורת יישום Webex | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
מטרת החיבור | כתובות מקור | יציאות מקור | פרוטוקול | כתובות יעד | יציאות יעד | הערות | |
|---|---|---|---|---|---|---|---|
| איתות על שיחות ל-Webex Calling (SIP TLS) | שער מקומי - חיצוני (NIC) | 8000-65535 | TCP | ראה רשתות משנה של IP עבור שירותי Webex Calling. | 5062, 8934 |
כתובות IP/יציאות אלה נחוצות לאיתות שיחות SIP-TLS יוצאות משערים מקומיים, מכשירים ויישומי Webex (מקור) לענן Webex Calling (יעד). יציאה 5062 (נדרשת עבור trunk המבוסס על תעודה). ויציאה 8934 (נדרשת עבור trunk המבוסס על רישום | |
| מכשירים | 5060-5080 | 8934 | |||||
| יישום Webex | ארעי (תלוי במערכת ההפעלה) | ||||||
| איתות על שיחות מ-Webex Calling (SIP TLS) לשער מקומי |
טווח כתובות של Webex Calling. עיין ברשתות משנה של IP עבור שירותי Webex Calling | 8934 | TCP | טווחי IP או IP שנבחרו על-ידי לקוח עבור השער המקומי שלו | יציאה או טווח יציאה נבחרו על ידי לקוח עבור השער המקומי שלו |
חל על שערים מקומיים המבוססים על תעודה. הוא נדרש ליצור חיבור מ-Webex Calling לשער מקומי. שער מקומי המבוסס על רישום עובד על שימוש חוזר בחיבור שנוצר מהשער המקומי. יציאת היעד נבחרה על ידי הלקוח קבע תצורה של ענפי trunk | |
| מדיית שיחות ל-Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | שער מקומי - NIC חיצוני | 8000-48199†* | UDP | ראה רשתות משנה של IP עבור שירותי Webex Calling. |
5004, 9000 (יציאות STUN) שמע: 8500-8599 וידאו: 8600-8699 19560-65535 (SRTP מעל UDP) |
| |
| מכשירים* | 19560-19661 | ||||||
|
מכשירי VG400 ATA | 19560-19849 | ||||||
| יישום Webex* |
שמע: 8500-8599 וידאו: 8600-8699 | ||||||
|
WebRTC | ארעי (בהתאם למדיניות הדפדפן) | ||||||
| מדיית שיחות מ-Webex Calling (SRTP/SRTCP, T38) |
טווח כתובות של Webex Calling. עיין ברשתות משנה של IP עבור שירותי Webex Calling | 19560-65535 (SRTP מעל UDP) | UDP | טווח כתובות IP או IP שנבחרו על-ידי לקוח עבור השער המקומי שלו | טווח יציאות מדיה נבחר על ידי לקוח עבור השער המקומי שלו | ||
| איתות על שיחות לשער PSTN (SIP TLS) | שער מקומי - NIC פנימי | 8000-65535 | TCP | שער ITSP PSTN שלך או Unified CM | תלוי באפשרות PSTN (לדוגמה, בדרך כלל 5060 או 5061 עבור Unified CM) | ||
| מדיית שיחות לשער PSTN (SRTP/SRTCP) | שער מקומי - NIC פנימי | 8000-48199†* | UDP | שער ITSP PSTN שלך או Unified CM | תלוי באפשרות ה-PSTN (לדוגמה, בדרך כלל 5060 או 5061 עבור Unified CM) | ||
| תצורת מכשיר וניהול קושחה (מכשירי Cisco) | מכשירי Webex Calling | זמני | TCP |
עיין ברשתות משנה של IP עבור שירותי Webex Calling | 443, 6970, 80 |
נדרש מהסיבות הבאות:
| |
| תצורת יישום Webex | יישומי יישום Webex | זמני | TCP |
עיין ברשתות משנה של IP עבור שירותי Webex Calling | 443, 8443 | משמש לאימות ברוקר זהויות, שירותי תצורה של יישום Webex עבור לקוחות, גישה לאינטרנט מבוססת דפדפן לטיפול עצמי וגישה לממשק מנהלי. יציאת TCP 8443 משמשת את יישום Webex בהגדרת Cisco Unified CM להורדת תצורה. רק לקוחות המשתמשים בהגדרה כדי להתחבר ל-Webex Calling חייבים לפתוח את היציאה. | |
| סנכרון זמן מכשיר (NTP) | מכשירי Webex Calling | 51494 | UDP | ראה רשתות משנה של IP עבור שירותי Webex Calling. | 123 | כתובות IP אלה נחוצות לסנכרון זמן עבור מכשירים (טלפוני MPP, התקני ATA והתקני ATA של SPA) | |
|
זיהוי מערכת שמות דומיין (DNS) | מכשירי Webex Calling, יישום Webex ומכשירי Webex | זמני | UDP ו-TCP | מוגדר על-ידי המארח | 53 | משמש לבדיקות מידע של DNS כדי לגלות את כתובות ה-IP של שירותי Webex Calling בענן. אף על פי שחיפושי DNS אופייניים נעשים באמצעות UDP, חלקם עשויים לדרוש TCP, אם תגובות השאילתה לא יכולות להתאים אותו בחבילות UDP. | |
| פרוטוקול זמן רשת (NTP) | יישום Webex ומכשירי Webex | 123 | UDP | מוגדר על-ידי המארח | 123 | סנכרון זמן | |
| CScan | כלי קדם של מוכנות רשת מבוססת אינטרנט עבור Webex Calling | זמני | TCP | ראה רשתות משנה של IP עבור שירותי Webex Calling. | 8934 ו-443 | כלי קדם של מוכנות רשת מבוססת אינטרנט עבור Webex Calling. עבור אל cscan.webex.com לקבלת מידע נוסף. | |
| UDP | 19569-19760 | ||||||
| שירותי Webex Calling ו-Webex Aware נוספים (צד שלישי) | |||||||
| שירותי APNS ו-FCM של התראות בדחיפה | יישומי Webex Calling | זמני | TCP |
עיין ברשתות משנה של IP המוזכרות תחת הקישורים | 443, 2197, 5228, 5229, 5230, 5223 | התראות ליישומי Webex במכשירים ניידים (דוגמה: כאשר אתה מקבל הודעה חדשה או כאשר שיחה נענית) | |
-
*טווח יציאות מדיה של CUBE ניתן להגדיר עם טווח יציאות rtp.
-
*יציאות מדיה עבור מכשירים ויישומים המוקצים באופן דינמי ברכסי יציאות SRTP. יציאות SRTP הן אפילו יציאות ממוספרות, ויציאת SRTCP המתאימה מוקצית עם יציאה ממוספרת אי-זוגי רציפה.
-
אם מוגדרת כתובת שרת Proxy עבור היישומים והמכשירים שלך, תעבורת האיתות נשלחת אל ה-Proxy. מדיה העבירה SRTP מעל זרמי UDP ישירות לחומת האש שלך במקום לשרת ה-Proxy.
-
אם אתה משתמש בשירותי NTP ו-DNS בתוך הרשת הארגונית שלך, פתח את היציאות 53 ו-123 דרך חומת האש שלך.
איכות שירות (QoS)
מאפשר לך להפעיל תיוג של מנות מהמכשיר המקומי או הלקוח לפלטפורמת הענן של Webex Calling. QoS מאפשר לך לתעדף תעבורה בזמן אמת על תעבורת נתונים אחרת. הפעלת הגדרה זו משנה את סימוני QoS עבור יישומים ומכשירים המשתמשים באיתות SIP ומדיה.
| כתובות מקור | סוג תעבורה | כתובות יעד | יציאות מקור | יציאות יעד | סיווג וערך DSCP |
|---|---|---|---|---|---|
| יישום Webex | שמע |
הפנה לרשתות משנה של IP, דומיינים וכתובות URL עבור שירותי Webex Calling | 8500-8599 | 8500-8599, 19560-65535 | העברה בזריזה (46) |
| יישום Webex | וידאו | 8600-8699 | 8600-8699, 19560-65535 | העברה מובטחת 41 (34) | |
| יישום Webex | שולח אות | ארעי (תלוי במערכת ההפעלה) | 8934 | CS0 (0) | |
| מכשירי Webex (MPP וחדרים) | שמע ווידאו | 19560-19661 | 19560-65535 |
העברה מהירה (46) & העברה מובטחת 41 (34) | |
| מכשירי Webex | שולח אות | 5060-5080 | 8934 | בורר מחלקה 3 (24) |
-
צור פרופיל QoS נפרד עבור שמע ווידאו/שיתוף מכיוון שיש להם טווח יציאת מקור שונה כדי לסמן תעבורה בצורה שונה.
-
עבור לקוחות Windows: כדי להפעיל בידול יציאת מקור UDP עבור הארגון שלך, פנה לצוות החשבון המקומי. ללא הפעלה, לא ניתן להבדיל בין השמע לווידאו/שיתוף באמצעות מדיניות Windows QoS (GPO) מכיוון שיציאות המקור זהות לשמע/וידאו/שיתוף. לפרטים, ראה אפשר טווחי יציאות מקור מדיה עבור יישום Webex
-
עבור מכשירי Webex, קבע את התצורה של שינויי הגדרת QoS מהגדרות מכשיר Control Hub. לפרטים, ראה קביעת תצורה ושינוי של הגדרות מכשיר ב-Webex-Calling
Webex Meetings/העברת הודעות - דרישות רשת
עבור לקוחות המשתמשים ב-Webex Suite של שירותי שיתוף פעולה בענן, צרף מוצרים רשומים בענן Webex, צרף את מכשירי MPP בענן Webex עבור שירותים כגון היסטוריית שיחות, חיפוש בספר הטלפונים, פגישות והעברת הודעות. ודא שהדומיינים/כתובות ה-URL/כתובות ה-IP/היציאות המוזכרים במאמר זה הם דרישות רשת עבור שירותי Webex פתוחים.
דרישות רשת עבור Webex for Government
עבור לקוחות שדורשים את רשימת הדומיינים, כתובות URL, טווחי כתובות IP ויציאות עבור שירותי Webex for Government, ניתן למצוא מידע כאן: דרישות הרשת של Webex for Government
דרישות רשת עבור Webex Assistant Console
עבור לקוחות המשתמשים במסוף עוזר - תכונה של פקידי קבלה, ניתובים ומפעילים, ודא שהדומיינים/כתובות URL/כתובות IP/יציאות/פרוטוקולים הם דרישות רשת עבור מסוף עוזר
תחילת העבודה עם שער מקומי של Webex Calling
עבור לקוחות המשתמשים בפתרון השער המקומי עם Webex Calling עבור PSTN המבוסס על הסביבה המקומית ו-SBC של צד שלישי, קרא את המאמר תחילת העבודה עם שער מקומי
חומרי עזר
כדי לדעת מה חדש ב-Webex Calling, ראה מה חדש ב-Webex Calling
לקבלת דרישות אבטחה עבור Webex Calling, ראה מאמר
מיטוב מדיה של Webex Calling עם מאמר בנושא הקמת קישוריות אינטראקטיבית (ICE)
היסטוריית תיקונים של מסמכים
|
תאריך |
ביצענו את השינויים הבאים במאמר זה |
|---|---|
|
21 בינואר 2025 |
נוספו פרטים לשימוש בשער שכבת היישום של SIP. |
|
8 בינואר 2025 |
כתובת רשת המשנה של IP הקשורה לתצורת מכשיר ותצורת יישום Webex הועברה לקטע רשתות המשנה של IP עבור שירותי Webex Calling |
|
17 בדצמבר 2024 |
נוספה תמיכה ל-WebRTC במפרט המדיה של Webex Calling. |
|
14 בנובמבר 2024 |
עודכן טווח היציאה הנתמך עבור מדיית שיחות של Webex Calling עבור מכשיר ATA מסדרת VG400 |
|
11 בנובמבר 2024 |
נוסף טווח היציאה הנתמך עבור מדיית שיחות של Webex Calling עבור מכשיר ATA מסדרת VG400 |
|
25 ביולי 2024 |
נוספה בחזרה רשת המשנה של IP 52.26.82.54 כפי שנדרש עבור תצורת מכשיר Cisco ATA וניהול קושחה. |
|
18 ביולי 2024 |
עודכן עם הפרטים הבאים:
|
|
28 ביוני 2024 |
השימוש בשני טווחי יציאות SRTP/ SRTCP עבור המפרט של Webex Calling Media עודכן. |
|
11 ביוני 2024 |
הדומיין "huron-dev.com" הוסר משום שלא נעשה בו שימוש. |
|
06 במאי 2024 |
השימוש בשני טווחי יציאות SRTP/ SRTCP עבור המפרט של Webex Calling Media עודכן. |
|
03 באפריל 2024 | רשתות המשנה של IP עבור שירותי Webex Calling עודכנו עם 163.129.0.0/17 כדי להתאים את הרחבת השוק של Webex Calling עבור אזור הודו. |
|
18 בדצמבר 2023 |
כלול את כתובת ה-URL של sudirenewal.cisco.com ואת דרישת היציאה 80 לתצורת המכשיר ולניהול קושחה של חידוש המיקרופון של טלפון Cisco MPP. |
|
11 בדצמבר 2023 |
רשתות המשנה של IP עבור שירותי Webex Calling עודכנו כדי לכלול קבוצה גדולה יותר של כתובות IP. 150.253.209.128/25 – השתנה ל-150.253.128.0/17 |
|
29 בנובמבר 2023 |
רשתות המשנה של IP עבור שירותי Webex Calling עודכנו כך שיכללו ערכה גדולה יותר של כתובות IP שיתאימו להרחבת אזור Webex Calling לצמיחה עתידית. 144.196.33.0/25 – שונה ל-144.196.0.0/16 הקטעים של רשתות המשנה של IP עבור שירותי Webex Calling תחת Webex Calling (SIP TLS) ומדיית שיחות ל-Webex Calling (STUN, SRTP) מתעדכנים עבור בהירות לגבי trunking מבוסס תעודה ודרישות חומת האש עבור שער מקומי. |
|
14 באוגוסט 2023 |
הוספנו את כתובות ה-IP הבאות 144.196.33.0/25 ו-150.253.156.128/25 כדי לתמוך בדרישות הקיבולת המוגברת עבור שירותי Edge ו-Webex Calling. טווח כתובות IP זה נתמך רק באזור ארה"ב. |
|
5 ביולי 2023 |
נוסף הקישור https://binaries.webex.com להתקנת קושחת MPP של Cisco. |
|
7 במרץ 2023 |
ערכנו את כל המאמר כדי לכלול:
|
|
5 במרץ 2023 |
מעדכן את המאמר כך שיכלול את הדברים הבאים:
|
|
15 בנובמבר 2022 |
הוספנו את כתובות ה-IP הבאות עבור תצורת מכשיר וניהול קושחה (מכשירי Cisco):
הסרנו את כתובות ה-IP הבאות מתצורת מכשיר וניהול קושחה (מכשירי Cisco):
|
|
14 בנובמבר 2022 |
נוספה רשת המשנה של IP 170.72.242.0/24 עבור שירות Webex Calling. |
|
08 בספטמבר 2022 |
מעברי קושחת Cisco MPP לשימוש https://binaries.webex.com ככתובת ה-URL של המארח עבור שדרוגי קושחת MPP בכל האזורים. שינוי זה משפר את ביצועי שדרוג הקושחה. |
|
30 באוגוסט 2022 |
ההתייחסות ליציאה 80 הוסרה מתצורת מכשיר וניהול קושחה (מכשירי Cisco), תצורת יישום ושורות CScan בטבלת היציאה מכיוון שאין כל תלות. |
|
18 באוגוסט, 2022 |
אין שינוי בפתרון. יציאות היעד 5062 (נדרשות עבור trunk המבוסס על תעודה) עודכנו 8934 (נדרשות עבור trunk המבוסס על רישום) עבור איתות על שיחות ל-Webex Calling (SIP TLS). |
|
26 ביולי 2022 |
נוספה כתובת ה-IP 54.68.1.225, הנדרשת לשדרוג קושחה של מכשירי Cisco 840/860. |
|
21 ביולי 2022 |
יציאות היעד 5062, 8934 עודכנו עבור איתות על שיחות ל-Webex Calling (SIP TLS). |
|
14 ביולי 2022 |
נוספו כתובות ה-URL התומכות בפונקציה מלאה של שירותי Webex Aware. נוספה רשת המשנה של IP 23.89.154.0/25 עבור שירות Webex Calling. |
|
27 ביוני 2022 |
הדומיין וכתובות ה-URL עבור שירותי Webex Calling עודכנו: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
15 ביוני 2022 |
היציאות והפרוטוקולים הבאים נוספו תחת כתובות IP ויציאות עבור שירותי Webex Calling:
מידע מעודכן במקטע Webex Meetings/העברת הודעות - דרישות רשת |
|
24 במאי 2022 |
נוספה רשת המשנה של IP 52.26.82.54/24 ל-52.26.82.54/32 עבור שירות Webex Calling |
|
6 במאי 2022 |
נוספה רשת המשנה של IP 52.26.82.54/24 עבור שירות Webex Calling |
|
7 באפריל 2022 |
טווח יציאת ה-UDP הפנימי והחיצוני של השער המקומי עודכן ל-8000-48198 |
|
5 באפריל 2022 |
נוספו רשתות המשנה הבאות של כתובות IP עבור השירות Webex Calling:
|
|
29 במרץ 2022 |
נוספו רשתות המשנה הבאות של כתובות IP עבור השירות Webex Calling:
|
|
20 בספטמבר 2021 |
נוספו 4 רשתות משנה חדשות של IP עבור שירות Webex Calling:
|
|
2 באפריל 2021 |
*.ciscospark.com נוסף תחת דומיינים וכתובות URL עבור שירותי Webex Calling כדי לתמוך במקרי שימוש של Webex Calling ביישום Webex. |
|
25 במרץ 2021 |
נוספו 6 טווחי IP חדשים עבור activate.cisco.com, החל מ-8 במאי 2021.
|
|
4 במרץ 2021 |
כתובות IP נפרדות וטווחי IP קטנים יותר של Webex Calling הוחלפו בטווחים פשוטים יותר בטבלה נפרדת כדי שתבין בצורה קלה יותר את תצורת חומת האש. |
|
26 בפברואר 2021 |
5004 נוספה כיציאת יעד עבור מדיית שיחות ל-Webex Calling (STUN, SRTP) כדי לתמוך ביצירת קישוריות אינטראקטיבית (ICE) שתהיה זמינה ב-Webex Calling באפריל 2021. |
|
22 בפברואר 2021 |
דומיינים וכתובות URL מפורטים כעת בטבלה נפרדת. כתובות IP וטבלת היציאות מותאמות לכתובות IP קבוצתיות עבור אותם שירותים. הוספת העמודה 'הערות' לטבלת כתובות ה-IP והיציאות המסייעת בהבנת הדרישות. העברת כתובות ה-IP הבאות לטווחים פשוטים יותר עבור תצורת מכשיר וניהול קושחה (מכשירי Cisco):
הוספת כתובות ה-IP הבאות עבור תצורת יישום מכיוון שלקוח Cisco Webex מצביע על DNS SRV חדש יותר באוסטרליה במרץ 2021.
|
|
21 בינואר 2021 |
הוספנו את כתובות ה-IP הבאות לתצורת מכשיר ולניהול קושחה (מכשירי Cisco):
הסרנו את כתובות ה-IP הבאות מתצורת מכשיר וניהול קושחה (מכשירי Cisco):
הוספנו את כתובות ה-IP הבאות לתצורת היישום:
הסרנו את כתובות ה-IP הבאות מתצורת היישום:
הסרנו את מספרי היציאה הבאים מתצורת היישום:
הוספנו את הדומיינים הבאים לתצורת היישום:
|
|
23 בדצמבר 2020 |
נוספו כתובות IP חדשות של תצורת יישום לתמונות ייחוס של יציאות. |
|
22 בדצמבר 2020 |
השורה 'תצורת יישום' עודכנה בטבלאות כדי לכלול את כתובות ה-IP הבאות: 135.84.171.154 ו-135.84.172.154. הסתר את דיאגרמות הרשת עד להוספת כתובות IP אלה. |
|
11 בדצמבר 2020 |
ביצענו עדכונים בתצורת המכשיר ובניהול הקושחה (מכשירי Cisco) ובשורות 'תצורת יישום' עבור הדומיינים הקנדיים הנתמכים. |
|
16 באוקטובר 2020 |
ערכי האיתות על שיחות והמדיה עודכנו בכתובות ה-IP הבאות:
|
|
23 בספטמבר 2020 |
תחת CScan, 199.59.64.156 הוחלף ב-199.59.64.197. |
|
14 באוגוסט 2020 |
נוספו כתובות IP נוספות כדי לתמוך בהכנסת מרכזי נתונים בקנדה: איתות על שיחות ל-Webex Calling (SIP TLS) – 135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
12 באוגוסט 2020 |
נוספו כתובות IP נוספות כדי לתמוך בהכנסת מרכזי נתונים בקנדה:
|
|
22 ביולי 2020 |
כתובת ה-IP הבאה נוספה כדי לתמוך בהכנסת מרכזי נתונים בקנדה: 135.84.173.146 |
|
9 ביוני 2020 |
ביצענו את השינויים הבאים בערך CScan:
|
|
11 במרץ 2020 |
הוספנו את הדומיין וכתובות ה-IP הבאים לתצורת היישום:
הדומיינים הבאים עודכנו בכתובות IP נוספות לתצורת מכשיר ולניהול קושחה:
|
|
27 בפברואר 2020 |
הוספנו את התחום והיציאות הבאים לתצורת מכשיר ולניהול קושחה: cloudupgrader.webex.com—443, 6970 |
קביעת התצורה של שער מקומי ב-Cisco IOS XE עבור Webex Calling
סקירה
Webex Calling תומך כעת בשתי גרסאות של שער מקומי:
-
שער מקומי
-
שער מקומי עבור Webex for Government
-
לפני שתתחיל, הבן את דרישות רשת הטלפון הממותגת הציבורית (PSTN) והשער המקומי (LGW) המבוססות על הסביבה המקומית עבור Webex Calling. ראה ארכיטקטורה מועדפת של Cisco עבור Webex Calling לקבלת מידע נוסף.
-
מאמר זה מניח שפלטפורמת שער מקומי ייעודית אינה קיימת ללא תצורת קול קיימת. אם תשנה פריסה קיימת של שער PSTN או של CUBE Enterprise לשימוש כפונקציית השער המקומי עבור Webex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחה והפונקציונליות הקיימות בשל השינויים שתבצע.
ההליכים מכילים קישורים לתיעוד הפניה לפקודות שבו תוכל לקבל מידע נוסף על אפשרויות הפקודה הבודדות. כל קישורי הפניה לפקודות עוברים אל הפניה לפקודות של שערים מנוהלים של Webex אלא אם צוין אחרת (במקרה זה, קישורי הפקודות עוברים אל הפניה לפקודה הקולית של Cisco IOS). באפשרותך לגשת לכל המדריכים האלה בהפניות לפקודה של Cisco Unified Border Element.
לקבלת מידע על ה-SBCs הנתמכים של צד שלישי, עיין בתיעוד המתאים להפניה למוצר.
קיימות שתי אפשרויות להגדרת השער המקומי עבור ה-trunk של Webex Calling שלך:
-
Trunk המבוסס על רישום
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת שער מקומי המבוסס על רישום או שער מקומי המבוסס על תעודה כדי לקבוע את התצורה של שער מקומי עבור ה-trunk של Webex Calling שלך.
ראה תחילת העבודה עם שער מקומי לקבלת מידע נוסף על סוגי trunk שונים. בצע את השלבים הבאים בשער המקומי עצמו, באמצעות ממשק שורת הפקודה (CLI). אנחנו משתמשים בפרוטוקול אתחול הפעלה (SIP) ותעבורת אבטחת שכבת תעבורה (TLS) כדי לאבטח את ה-TRUNK ופרוטוקול מאובטח בזמן אמת (SRTP) כדי לאבטח את המדיה בין השער המקומי ל-Webex Calling.
-
בחר CUBE כשער המקומי שלך. Webex for Government לא תומך כרגע באף בקרי גבול הפעלה (SBC) של צד שלישי. כדי לעיין ברשימה האחרונה, ראה תחילת העבודה עם שער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a ואילך עבור כל השערים המקומיים של Webex for Government.
-
כדי לעיין ברשימת רשויות אישורי הבסיס (CAs) לתמיכה ב-Webex for Government, ראה רשויות אישורי בסיס עבור Webex for Government.
-
לקבלת פרטים על טווחי היציאות החיצוניים עבור שער מקומי ב-Webex for Government, ראה דרישות רשת עבור Webex for Government (FedRAMP).
שער מקומי עבור Webex for Government אינו תומך בגורמים הבאים:
-
STUN/ICE-Lite למיטוב נתיב מדיה
-
פקס (T.38)
כדי להגדיר שער מקומי עבור ה-trunk של Webex Calling שלך ב-Webex for Government, השתמש באפשרות הבאה:
-
Trunk המבוסס על תעודה
השתמש בזרימת המשימה תחת שער מקומי המבוסס על תעודה כדי להגדיר את השער המקומי עבור ה-trunk של Webex Calling שלך. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי המבוסס על תעודה, ראה קביעת התצורה של trunk המבוסס על תעודה של Webex Calling.
יש לקבוע תצורה של צופני GCM התואמים ל-FIPS לתמיכה בשער מקומי עבור Webex for Government. אם לא, הגדרת השיחה תיכשל. לקבלת פרטי תצורה, ראה קביעת תצורה של trunk המבוסס על אישור Webex Calling.
Webex for Government אינו תומך בשער מקומי המבוסס על רישום.
סעיף זה מתאר כיצד להגדיר רכיב גבול של Cisco Unified (CUBE) כשער מקומי עבור Webex Calling, באמצעות SIP trunk רושם. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מה-PSTN מנותבות אל Webex Calling וכל השיחות מ-Webex Calling מנותבות אל ה-PSTN. התמונה שלהלן מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבוא בעקבותיה.
בעיצוב זה, נעשה שימוש בתצורות העיקריות הבאות:
-
דיירי מחלקה קולית: משמש ליצירת תצורות ספציפיות ל-trunk.
-
uri של מחלקה קולית: משמש לסווג הודעות SIP עבור בחירת עמית חיוג נכנס.
-
עמית חיוג נכנס: מספק טיפול בהודעות SIP נכנסות וקובע את המסלול היוצא באמצעות קבוצת עמיתי חיוג.
-
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש.
בעוד ש-IP ו-SIP הפכו לפרוטוקולי ברירת המחדל עבור ענפי TRUNK של PSTN, מעגלי ISDN של TDM (ריבוי חלוקת זמן) עדיין בשימוש נרחב ונתמכים עם ענפי trunk של Webex Calling. כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, יש צורך כעת להשתמש בתהליך ניתוב שיחות בן שתי רגליים. גישה זו משנה את תצורת ניתוב השיחות המוצגת לעיל, על-ידי הצגת קבוצה של עמיתי חיוג פנימי לולאה אחורית בין Webex Calling ל-trunk של PSTN כמתואר בתמונה שלהלן.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN פשוטה כקו בסיס לבניית הפתרון המתואר בדיאגרמה הבאה. במקרה זה, Unified Communications Manager מספק ניתוב מרכזי וטיפול בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, משמשים שמות המארח, כתובות ה-IP והממשקים המופיעים בתמונה הבאה.
השתמש בהנחיית התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי באופן הבא:
-
שלב 1: קבע תצורה של קישוריות ואבטחה בסיסית של הנתב
-
שלב 2: קבע תצורה של Webex Calling Trunk
בהתאם לאדריכלות הנדרשת, בצע את הפעולות הבאות:
-
שלב 3: קבע תצורה של שער מקומי עם SIP PSTN trunk
-
שלב 4: קבע תצורה של שער מקומי עם סביבת Unified CM קיימת
או:
-
שלב 3: קבע תצורה של שער מקומי עם TDM PSTN trunk
תצורת קו בסיס
הצעד הראשון בהכנת הנתב של Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטח את הפלטפורמה שלך ויוצרת קישוריות.
-
כל פריסות השער המקומי המבוססות על רישום דורשות גרסאות Cisco IOS XE 17.6.1a ואילך. מומלץ להשתמש ב-Cisco IOS 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר תוכנה של Cisco . חפש את הפלטפורמה ובחר אחת מהמהדורות המוצעות .
-
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות טכנולוגיית Unified Communications ו-Security.
-
נתבים מסדרה Catalyst Edge 8000 המצוידים בכרטיסי קול או בתקני DSP דורשים רישוי DNA Advantage. נתבים ללא כרטיסי קול או DSP דורשים רישוי מינימלי של DNA Essentials.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך בהתאם למדיניות העסקית שלך. בפרט, קבע תצורה ואמת את הפרטים הבאים:
-
הNTP
-
רשימת גישה
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת לכיוון Webex Calling חייבת להשתמש בכתובת IPv4.
-
העלה את חבילת ה-CA של Cisco לשער המקומי.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. קבע את התצורה של מפתח ההצפנה הראשי וסוג ההצפנה כדלקמן:
|
| 3 |
צור נקודת אמון של PKI של מציין מיקום. דורש נקודת אמון זו כדי לקבוע את התצורה של TLS מאוחר יותר. עבור ענפי Trunk המבוססים על רישום, נקודת אמון זו אינה דורשת תעודה - כפי שיידרש עבור Trunk המבוסס על תעודה. |
| 4 |
הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל באמצעות פקודות התצורה הבאות. יש לעדכן גם את פרמטרי התעבורה כדי להבטיח חיבור מאובטח אמין לרישום: פקודת השרת cn-san-validate מבטיחה שהשער המקומי יאפשר חיבור אם שם המארח המוגדר בדייר 200 כלול בשדות CN או SAN של האישור שהתקבל מה-proxy היוצא.
|
| 5 |
התקן את חבילת ה-CA של Cisco, הכוללת את תעודת DigiCert CA המשמשת את Webex Calling. השתמש בפקודה crypto pki trustpool ייבוא URL נקי כדי להוריד את חבילת ה-CA הבסיס מכתובת ה-URL שצוינה, וכדי לנקות את מאגר האמון CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-Proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http client proxy-server yourproxy.com יציאת proxy 80 |
| 1 |
צור PSTN trunk המבוסס על רישום עבור מיקום קיים ב-Control Hub. רשום לעצמך את פרטי ה-trunk שסופקו לאחר יצירת ה-trunk. הפרטים המודגשים באיור משמשים בשלבי התצורה במדריך זה. למידע נוסף, ראה קביעת תצורה של ענפי Trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר של השדות עבור התצורה:
מפעיל תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקת מדיהמאפשר ניטור מדיה בשער המקומי. סטטיסטיקה של מדיה בצוברמאפשר למישור הבקרה לערוך סקר במישור הנתונים עבור סטטיסטיקת שיחות בצובר. לקבלת מידע נוסף על פקודות אלה, ראה מדיה. אפשר sip לחיבורים ל-sipהפעל את הפונקציונליות הבסיסית של נציג משתמש גב אל גב של CUBE. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס מסוג T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
למידע נוסף, ראה מזהה נציג של stun flowdata וstun flowdata shared-secret. תוכן מנה אסימטרי מלאמגדיר תמיכת תוכן מנה אסימטרית של SIP הן עבור מטענים DTMF והן עבור מטענים קודק דינמיים. למידע נוסף, ראה תוכן מנה אסימטרי. הצעה מוקדמת מאולצתמאלץ את השער המקומי לשלוח פרטי SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף על פקודה זו, ראה הצעה מוקדמת. |
| 3 |
קבע את התצורה של קודק מחלקה קולית 100 המאפשר קודקים של G.711 רק עבור כל ענפי ה-Trunk. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, ניתן להוסיף לרשימה סוגי קודק נוספים הנתמכים על ידי מערכות מוצא וסיום. פתרונות מורכבים יותר הכוללים המרה באמצעות מודולי DSP נתמכים, אך אינם כלולים במדריך זה. הנה הסבר של השדות עבור התצורה: קודק מחלקה קולית 100משמש כדי לאפשר רק קודקים מועדפים עבור שיחות SIP trunk. למידע נוסף, ראה Codec של מחלקה קולית. |
| 4 |
קבע את התצורה של שימוש בתצורה של stun מחלקה קולית 100 כדי להפעיל ICE ב-trunk של Webex Calling. הנה הסבר של השדות עבור התצורה: שימוש ב-ice liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר מיטוב מדיה במידת האפשר. למידע נוסף, ראה שימוש בstun מחלקה קולית ושימוש בstun ice lite. משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בענן, כגון הקלטה, לא ניתן למטב את המדיה. |
| 5 |
קבע את תצורת מדיניות הצפנת המדיה עבור תעבורת Webex. הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את SHA1_80 כמציע ה-CUBE היחיד של חבילת ההצפנה SRTP ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA1_80. למידע נוסף, ראה srtp-crypto של מחלקה קולית. |
| 6 |
קבע תצורה של תבנית לזיהוי שיחות ל-trunk של שער מקומי בהתבסס על פרמטר ה-trunk המהווה יעד: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 100 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש ב-dtg= ואחריו ערך ה-OTG/DTG של Trunk שסופק ב-Control Hub כאשר ה-trunk נוצר. למידע נוסף, ראה uri של מחלקה קולית. |
| 7 |
קבע תצורה של פרופיל sip 100, שישמש לשינוי הודעות SIP לפני שהן נשלחות ל-Webex Calling.
הנה הסבר של השדות עבור התצורה:
ספק PSTN של ארצות הברית או קנדה יכול להציע את האימות של מזהה המתקשר עבור שיחות דואר זבל ושיחות הונאה, עם התצורה הנוספת המוזכרת במאמר חיווי דואר זבל או שיחת הונאה ב-Webex Calling . |
| 8 |
קבע תצורה של trunk של Webex Calling: |
לאחר הגדרת הדייר 100 וקביעת התצורה של עמית חיוג של SIP VoIP, השער יוזם חיבור TLS לכיוון Webex Calling. בשלב זה, ה-SBC לגישה מציג את התעודה שלו לשער המקומי. השער המקומי מאמת את תעודת ה-SBC של גישה ל-WEBEX CALLING באמצעות חבילת הבסיס של CA שעודכנה קודם לכן. אם התעודה מזוהה, נוצר מפגש TLS מתמשך בין השער המקומי לבין ה-SBC לגישה של Webex Calling. לאחר מכן השער המקומי יכול להשתמש בחיבור מאובטח זה כדי להירשם עם ה-SBC לגישה של Webex. כאשר הרישום מאותגר לצורך אימות:
-
פרמטרי שם המשתמש, הסיסמה והתחום מתצורת האישורים משמשים בתגובה.
-
כללי השינוי בפרופיל sip 100 משמשים להמרת URL של SIPS בחזרה ל-SIP.
הרישום מוצלח כאשר מתקבלת 200 אישור מה-SBC לגישה.
לאחר שבנית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן לכיוון ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, ייתכן שתפעל לפי תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. CUBE תומך בניתוב שיחות מאובטח.
אם אתה משתמש ב-TDM / ISDN PSTN trunk, דלג לקטע הבא קבע תצורה של שער מקומי עם TDM PSTN trunk.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערי Cisco TDM-SIP, ראה קביעת תצורה של ISDN PRI.
| 1 |
קבע את תצורת ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 200 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 |
קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.13מציין את כתובת היעד עבור שיחות שנשלחות לספק PSTN. זה יכול להיות כתובת IP או שם מארח DNS. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). כתובת נכנסת דרך 200מציין את המחלקה הקולית המשמשת להתאמה לשיחות נכנסות לעמית החיוג הזה באמצעות ה-INVITE דרך URI של הכותרת. לקבלת מידע נוסף, ראה כתובת URL נכנסת. sip של מחלקה קולית asserted-id pai
(אופציונלי) מפעיל עיבוד כותרת P-Asserted-Identity ושולט בשימוש עבור ה-trunk של PSTN. אם נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש עבור כותרות From ו-P-Asserted-Identity היוצאות. אם לא נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש לכותרות היוצאות ממזהה צד מרוחק. למידע נוסף, ראה sip asserted-id של מחלקה קולית. ממשק מקור בקרת איגוד GigabitEthernet0/0/0
מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחות ל-PSTN. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת ל-PSTN. למידע נוסף, ראה איגוד. קודק מחלקה קולית 100מגדיר את עמית החיוג לשימוש ברשימת המסננים של קודק משותף 100. למידע נוסף, ראה קודק מחלקה קולית. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 3 |
אם אתה מגדיר את השער המקומי שלך לניתוב שיחות רק בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, עבור לקטע הבא. |
לאחר שבנית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרות כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
אם אינך דורש מיטוב מדיית IP, בצע את שלבי התצורה עבור SIP PSTN trunk. השתמש ביציאה קולית ובעמית החיוג של POTS (כפי שמוצג בשלבים 2 ו-3) במקום בעמית החיוג של PSTN VoIP.
| 1 |
תצורת עמית החיוג החוזר בלולאה משתמשת בקבוצות עמיתי חיוג ובתגי ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר של השדות עבור התצורה: כלל תרגום קולימשתמש בביטויים קבועים המוגדרים בכללים להוספה או הסרה של תגי ניתוב שיחות. ספרות עשרונית ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שהתווסף על-ידי פרופיל תרגום 100 משמש להנחיית שיחות מ-Webex Calling לכיוון ה-PSTN באמצעות עמיתי החיוג החוזר של לולאה חוזרת. באופן דומה, התג שהתווסף על-ידי פרופיל התרגום 200 משמש להנחיית שיחות מה-PSTN אל Webex Calling. פרופילי תרגום 11 ו-12 מסירים את התגיות האלה לפני העברת שיחות לענפי ה-trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמספרים שחויגו מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את ה-+ המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN. אם Webex Calling מציג מספרים בתבנית לאומית, כוונן את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קולי וכלל תרגום קולי. |
| 2 |
קבע תצורה של יציאות ממשק קולי של TDM כנדרשות לפי סוג ה-trunk והפרוטוקול שבשימוש. למידע נוסף, ראה קביעת תצורה של ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN של קצב ראשי המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמית החיוג PSTN של TDM: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). פרופיל תרגום 200הקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שחויג. חיוג ישיר פנימהמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג ישיר פנימה. יציאה 2/0/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 |
כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת קבוצה של עמיתי חיוג לולאה פנימית בין Webex Calling ל-trunk של PSTN. קבע את התצורה של עמיתי החיוג הבאים לולאה אחורית. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות של עמיתי חיוג. הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לחזור לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג voip). ממשק מקור בקרת איגוד GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך הלולאה-חזרה. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך הלולאה-בחזרה. למידע נוסף, ראה איגוד. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ההדרכה המשמשת את שירות ה-ISDN שלך. ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסיים את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בסעיפים הקודמים כדי לכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש שיחה זה.
בעת יצירת ה-trunk של Webex Calling ב-Unified CM, הקפד להגדיר את היציאה הנכנסת בהגדרות פרופיל האבטחה של SIP Trunk ל-5065. זה מאפשר הודעות נכנסות ביציאה 5065 ולאכלס את כותרת VIA עם ערך זה בעת שליחת הודעות לשער המקומי.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
קבע את התצורה של רשומות ה-DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה כדי לקבוע באופן מקומי מארחים ויציאות של UCM המהווים יעד. בתצורה זו, אין צורך לקבוע תצורה של רשומות במערכת DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר של השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאבים של DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח ip _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאב SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משאבים זו ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לזהות את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP מארח ucmsub5.mydomain.com 192.168.80.65 מארח IP: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת IP של המארח. צור את רשומות משאב SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית הפצת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתי החיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות שנצפו בדרך כלל בשער המקומי המבוסס על IOS XE ויוצרת הודעת דוא"ל, הודעת syslog או הודעת מסוף לגבי האירוע. באפשרותך גם להתקין את ה-DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי להאיץ את זמן הרזולוציה.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שצריכות לנקוט כדי ליידע, לפתור בעיות ולתקן את הבעיה. באפשרותך להגדיר את לוגיקת זיהוי הבעיות באמצעות הודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפיות.
סוגי הפעולה כוללים איסוף פלט של פקודות הצגה:
-
יוצר קובץ יומן רישום מאוחד
-
העלאת הקובץ למיקום רשת המסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP.
מהנדסי TAC מחברים את קובצי ה-DS וחותמים אותם באופן דיגיטלי להגנה על שלמות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על-ידי המערכת. כלי חיפוש של חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
-
שרת Simple Mail Transfer Protocol (SMTP) שאתה דורש מהשער המקומי כדי לשלוח התראות דוא"ל.
-
ודא שהשער המקומי פועל ב-IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת SMTP המאובטח להתראות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1a ואילך
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
קבע את תצורת שרת הדוא"ל המאובטח שישמש לשליחת התראה יזומה אם המכשיר פועל Cisco IOS XE 17.6.1a ואילך.
configure terminal call-home mail-server: @ priority 1 secure tls end -
קבע את תצורת משתנה הסביבה ds_email עם כתובת הדוא"ל של מנהל המערכת כדי להודיע לך.
configure terminal call-home diagnostic-signature environment ds_emailend
להלן תצורה לדוגמה של שער מקומי הפועל ב-Cisco IOS XE 17.6.1a ואילך כדי לשלוח את ההתראות היזומות אל tacfaststart@gmail.com באמצעות Gmail כשרת ה-SMTP המאובטח:
מומלץ להשתמש בגרסאות Cisco IOS XE Bengaluru 17.6.x ואילך.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" שער מקומי הפועל על תוכנת Cisco IOS XE אינו לקוח Gmail מבוסס אינטרנט טיפוסי התומך ב-OAuth, לכן עלינו להגדיר הגדרת חשבון Gmail ספציפית ולספק הרשאה ספציפית כדי שהדוא"ל מהמכשיר יעובד כראוי:
-
עבור אל והפעל את ההגדרה גישה ליישום פחות מאובטחת .
-
ענה "כן, זה היה אני" כאשר אתה מקבל הודעת דוא"ל מ-Gmail המציינת "Google מנעה ממישהו להיכנס לחשבון שלך באמצעות יישום שאינו של Google".
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
ה-DS הזה עוקב אחר ניצול ה-CPU למשך חמש שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל איתור הבאגים ומסיר את ההתקנה של כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה הצג snmp כדי להפעיל את SNMP. אם לא תפעיל, הגדר את הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
LocalGateway# copy ftp://username:password@/DS_64224.xml bootflash: הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לנטר ניצול גבוה של ה-CPU בשער המקומי.
ניטור רישום SIP trunk
מערכת DS זו בודקת ביטול רישום של SIP Trunk של שער מקומי עם ענן Webex Calling כל 60 שניות. לאחר זיהוי אירוע ביטול הרישום, הוא יוצר הודעת דוא"ל והתראה syslog ומסיר את ההתקנה של עצמו לאחר שני מופעים של ביטול רישום. השתמש בשלבים הבאים כדי להתקין את החתימה:
-
הורד את DS 64117 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
SIP-SIP
סוג בעיה
ביטול רישום של SIP Trunk עם התראת דוא"ל.
-
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_64117.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
ניטור ניתוקי שיחות חריגים
DS זה משתמש בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו-503. אם הגידול בספירת השגיאות גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog ודוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה show snmp כדי לבדוק אם SNMP מופעל. אם היא לא מופעלת, קבע את התצורה של הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחות חריג של SIP עם דוא"ל והתראה Syslog.
-
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
השתמש ב-Diagnostic Signatures (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את איתור באגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. חתימות אבחון (DS) מבטלת את הצורך לבדוק באופן ידני את התרחשות הבעיה והופכת את פתרון הבעיות לסירוגין וקלות יותר.
באפשרותך להשתמש בDiagnostic Signatures Lookup Tool כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה באופן עצמאי, או להתקין את החתימה המומלצת על-ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומטי איסוף נתוני אבחון באמצעות השלבים הבאים:
-
קבע תצורה של משתנה סביבה נוסף ds_fsurl_prefix של DS שהוא נתיב שרת הקבצים של Cisco TAC (cxd.cisco.com) שאליו מועלים נתוני האבחון שנאספו. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקובץ שניתן לאחזר ממנהל מקרה התמיכה בפקודה הבאה. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרה התמיכה, לפי הצורך.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://: @cxd.cisco.com" end דוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
ודא ש-SNMP מופעל באמצעות הפקודה show snmp . אם היא לא מופעלת, קבע את התצורה של הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
הקפד להתקין את DS 64224 לניטור CPU גבוה כאמצעי יזום כדי להשבית את כל איתור הבאגים וחתימות האבחון במהלך הזמן של ניצול ה-CPU הגבוה. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או Cisco CSR 1000V Series
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_64224.xml bootflash: copy ftp://username:password@ /DS_65095.xml bootflash: -
התקן את קובץ ה-XML של DS 64224 לניטור ניצול גבוה של CPU ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
ודא שהחתימה הותקנה בהצלחה באמצעות הפקודה show call-home diagnostic-signature . עמודת המצב חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
אמת ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה show call-home diagnostic-signature משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה המוגדרת בתוך החתימה. הפלט של show call-home diagnostic-signature statistics הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהיא מוגדרת לזיהוי אירוע והאם החתימה מסירה את ההתקנה עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג סטטיסטיקה של חתימה אבחנה-ביתית
|
מזהה DS |
שם DC |
מופעל/מקסימום/הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
20/1/Y |
23.053 |
23.053 |
הודעת הדוא"ל הנשלחת במהלך ביצוע חתימת האבחון מכילה מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורת הפעלה ופלט פקודות הצגה הרלוונטיות לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות אבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של כמה מופעי בעיה. אם ברצונך להסיר את התקנת החתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של הפקודה show call-home diagnostic-signature והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall
דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות לכלי חיפוש של חתימות אבחון מעת לעת, בהתבסס על בעיות שנצפו בדרך כלל בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
לניהול טוב יותר של שערי Cisco IOS XE, מומלץ לרשום ולנהל את השערים דרך Control Hub. זוהי תצורה אופציונלית. בעת ההרשמה, תוכל להשתמש באפשרות אימות התצורה ב-Control Hub כדי לאמת את תצורת השער המקומי ולזהות בעיות תצורה. נכון לעכשיו, רק ענפי trunk מבוססי רישום תומכים בפונקציונליות זו.
לקבלת מידע נוסף, עיין בפרטים הבאים:
סעיף זה מתאר כיצד להגדיר רכיב גבול של Cisco Unified (CUBE) כשער מקומי עבור Webex Calling באמצעות SIP trunk הדדי המבוסס על תעודה. החלק הראשון של מסמך זה ממחיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מה-PSTN מנותבות אל Webex Calling וכל השיחות מ-Webex Calling מנותבות אל ה-PSTN. התמונה הבאה מדגישה את הפתרון הזה ואת תצורת ניתוב השיחות ברמה הגבוהה שתבוא אחריה.
בעיצוב זה, נעשה שימוש בתצורות העיקריות הבאות:
-
דיירי מחלקה קולית: משמשים ליצירת תצורות ספציפיות ל-trunk.
-
uri של מחלקה קולית: משמש לסווג הודעות SIP עבור בחירת עמית חיוג נכנס.
-
עמית חיוג נכנס: מספק טיפול בהודעות SIP נכנסות וקובע את המסלול היוצא באמצעות קבוצת עמיתי חיוג.
-
קבוצת עמיתי חיוג: מגדיר את עמיתי החיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש.
בעת חיבור פתרון מקומי של Cisco Unified Communications Manager עם Webex Calling, באפשרותך להשתמש בתצורת שער PSTN פשוטה כקו בסיס לבניית הפתרון המתואר בדיאגרמה הבאה. במקרה זה, Unified Communications Manager מספק ניתוב מרכזי וטיפול בכל שיחות PSTN ו-Webex Calling.
לאורך מסמך זה, משמשים שמות המארח, כתובות ה-IP והממשקים המופיעים בתמונה הבאה. אפשרויות מסופקות עבור כתובת ציבורית או פרטית (מאחורי NAT). רשומות DNS של SRV הן אופציונליות, אלא אם כן יש איזון טעינה בין מופעי CUBE מרובים.
השתמש בהנחיית התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי באופן הבא:
תצורת קו בסיס
הצעד הראשון בהכנת הנתב של Cisco כשער מקומי עבור Webex Calling הוא לבנות תצורת קו בסיס שמאבטח את הפלטפורמה שלך ויוצרת קישוריות.
-
כל פריסות השער המקומי המבוססות על התעודה דורשות גרסאות Cisco IOS XE 17.9.1a ואילך. מומלץ להשתמש ב-Cisco IOS XE 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר תוכנה של Cisco . חפש את הפלטפורמה ובחר אחת מהמהדורות המוצעות .
-
יש להגדיר נתבים מסדרת ISR4000 עם רישיונות טכנולוגיית Unified Communications ו-Security.
-
נתבים מסדרה Catalyst Edge 8000 המצוידים בכרטיסי קול או בתקני DSP דורשים רישוי DNA Advantage. נתבים ללא כרטיסי קול או DSP דורשים רישוי מינימלי של DNA Essentials.
-
לדרישות קיבולת גבוהה, ייתכן שתצטרך גם רישיון אבטחה גבוהה (HSEC) וזכאות תפוקה נוספת.
עיין בקודי הרשאה לקבלת פרטים נוספים.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך בהתאם למדיניות העסקית שלך. בפרט, קבע תצורה ואמת את הפרטים הבאים:
-
הNTP
-
רשימת גישה
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת לכיוון Webex Calling חייבת להשתמש בכתובת IPv4. שמות דומיין מלאים (FQDN) או כתובות רשומת שירות (SRV) של שער מקומי המוגדרות ב-Control Hub חייבות להיפתר לכתובת IPv4 ציבורית באינטרנט.
-
כל יציאות ה-SIP ומדיה בממשק השער המקומי הפונה ל-Webex חייבות להיות נגישות מהאינטרנט, ישירות או דרך NAT סטטי. הקפד לעדכן את חומת האש שלך בהתאם.
-
בצע את שלבי התצורה המפורטים להלן כדי להתקין תעודה חתומה בשער המקומי:
-
רשות אישורים ציבורית (CA) כמפורט באילו רשויות אישורים בסיסיות נתמכות עבור שיחות לפלטפורמות שמע ווידאו של Cisco Webex? חייבת לחתום על אישור המכשיר.
-
השם הנפוץ של נושא האישור (CN), או אחד מהשמות החלופיים לנושא (SAN) חייב להיות זהה ל-FQDN המוגדר ב-Control Hub. לדוגמה:
-
אם trunk מוגדר ב-Control Hub של הארגון שלך כולל cube1.lgw.com:5061 כ-FQDN של השער המקומי, ה-CN או ה-SAN בתעודת הנתב חייבים להכיל cube1.lgw.com.
-
אם ל-trunk שהוגדר ב-Control Hub של הארגון שלך יש את lgws.lgw.com ככתובת ה-SRV של השערים המקומיים הניתנים לגישה מה-TRUNK, ה-CN או ה-SAN בתעודת הנתב חייבים להכיל את lgws.lgw.com. הרשומות שכתובת ה-SRV פותרת עבור (CNAME, רשומה או כתובת IP) הן אופציונליות ב-SAN.
-
בין אם אתה משתמש ב-FQDN או ב-SRV עבור ה-trunk, כתובת איש הקשר עבור כל תיבות הדו-שיח החדשות של SIP מהשער המקומי שלך חייבת להשתמש בשם שהוגדר ב-Control Hub.
-
-
ודא שהאישורים חתומים לשימוש בלקוח ובשרת.
-
-
העלה את חבילת ה-CA של Cisco לשער המקומי. חבילה זו כוללת את תעודת הבסיס של CA המשמשת לאימות פלטפורמת Webex.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על אישורי STUN בנתב באמצעות הצפנה סימטרית. קבע את התצורה של מפתח ההצפנה הראשי וסוג ההצפנה כדלקמן: |
| 3 |
צור נקודת אמון בהצפנה עם תעודה עבור הדומיין שלך, שנחתמה על-ידי Certificate Authority (CA) נתמך . |
| 4 |
ספק את האישור של ה-CA לחתימת ביניים כדי לאמת את תעודת המארח שלך. הזן את פקודת ה-exec או התצורה הבאה:
|
| 5 |
יבא את תעודת המארח החתום באמצעות הפקודה exec או פקודת התצורה הבאה:
|
| 6 |
הפעל בלעדיות TLS1.2 וציין את נקודת האמון של ברירת המחדל לשימוש עבור יישומי קול באמצעות פקודות התצורה הבאות:
|
| 7 |
התקן את חבילת ה-CA של Cisco, הכוללת את אישור IdenTrust Commercial Root CA 1 המשמש את Webex Calling. השתמש בפקודה crypto trustpool יבוא URL נקי URL כדי להוריד את חבילת הבסיס של CA מכתובת ה-URL שצוינה, וכדי לנקות את מאגר האמון של CA הנוכחי, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש ב-Proxy לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני היבוא של חבילת CA: ip http client proxy-server yourproxy.com יציאת proxy 80 |
| 1 |
צור PSTN trunk המבוסס על תעודת CUBE עבור מיקום קיים ב-Control Hub. למידע נוסף, ראה קביעת תצורה של ענפי Trunk, קבוצות ניתוב ותוכניות חיוג עבור Webex Calling. רשום לעצמך את פרטי ה-trunk שסופקו ברגע שה-trunk נוצר. פרטים אלה, כפי שהודגש באיור הבא, ישמשו בשלבי התצורה במדריך זה. |
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כשער מקומי של Webex Calling: הנה הסבר של השדות עבור התצורה:
מפעיל תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. אפשר sip לחיבורים ל-sipהפעל פונקציונליות סוכן משתמש בסיסי של CUBE גב אל גב. למידע נוסף, ראה אפשר חיבורים. כברירת מחדל, תעבורת פקס מסוג T.38 מופעלת. למידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי. פקודות Stun גלובליות אלה נדרשות רק בעת פריסת השער המקומי שלך מאחורי NAT.
למידע נוסף, ראה מזהה נציג של stun flowdata וstun flowdata shared-secret. תוכן מנה אסימטרי מלאמגדיר תמיכת תוכן מנה אסימטרית של SIP הן עבור מטענים DTMF והן עבור מטענים קודק דינמיים. לקבלת מידע נוסף על פקודה זו, ראה תוכן מנה אסימטרי. הצעה מוקדמת מאולצתמאלץ את השער המקומי לשלוח פרטי SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. לקבלת מידע נוסף על פקודה זו, ראה הצעה מוקדמת. פרופילי sip נכנסיםמאפשר ל-CUBE להשתמש בפרופילי SIP כדי לשנות הודעות כאשר הן מתקבלות. הפרופילים מוחלים דרך עמיתי חיוג או דיירים. |
| 3 |
קבע את התצורה של קודק מחלקה קולית 100 המאפשר קודקים של G.711 רק עבור כל ענפי ה-Trunk. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, ניתן להוסיף לרשימה סוגי קודק נוספים הנתמכים על ידי מערכות מוצא וסיום. פתרונות מורכבים יותר הכוללים המרה באמצעות מודולי DSP נתמכים, אך אינם כלולים במדריך זה. הנה הסבר של השדות עבור התצורה: קודק מחלקה קולית 100משמש כדי לאפשר רק קודקים מועדפים עבור שיחות SIP trunk. למידע נוסף, ראה Codec של מחלקה קולית. |
| 4 |
קבע את התצורה של שימוש בתצורה של stun מחלקה קולית 100 כדי להפעיל ICE ב-trunk של Webex Calling. (שלב זה אינו רלוונטי עבור Webex for Government) הנה הסבר של השדות עבור התצורה: שימוש ב-ice liteמשמש להפעלת ICE-Lite עבור כל עמיתי החיוג הפונים ל-Webex Calling כדי לאפשר מיטוב מדיה במידת האפשר. למידע נוסף, ראה שימוש בstun מחלקה קולית ושימוש בstun ice lite. הפקודה STUN לשימוש בזרימת נתונים נדרשת רק בעת פריסת השער המקומי שלך מאחורי NAT. משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בענן, כגון הקלטה, לא ניתן למטב את המדיה. |
| 5 |
קבע את תצורת מדיניות הצפנת המדיה עבור תעבורת Webex. (שלב זה אינו רלוונטי עבור Webex for Government) הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את SHA1_80 כמציע ה-CUBE היחיד של חבילת ההצפנה SRTP ב-SDP בהודעות הצעה ותשובה. Webex Calling תומך רק ב-SHA1_80. למידע נוסף, ראה srtp-crypto של מחלקה קולית. |
| 6 |
קבע תצורה של צפני GCM התואמים ל-FIPS (שלב זה ישים רק עבור Webex for Government). הנה הסבר של השדות עבור התצורה: מחלקה קולית srtp-הצפנה 100מציין את GCM כחבילת ההצפנה ש-CUBE מציעה. יש לקבוע תצורה של צופני GCM עבור שער מקומי עבור Webex for Government. |
| 7 |
קבע תצורה של תבנית כדי לזהות שיחות באופן ייחודי ל-trunk של שער מקומי בהתבסס על ה-FQDN או ה-SRV המהווה יעד: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 100 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש ב-trunk FQDN או SRV שהוגדרו ב-Control Hub עבור ה-trunk. |
| 8 |
קבע תצורה של פרופילי מניפולציה של הודעת SIP. אם השער שלך מוגדר עם כתובת IP ציבורית, קבע את תצורת הפרופיל באופן הבא או דלג לשלב הבא אם אתה משתמש ב-NAT. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי: הנה הסבר של השדות עבור התצורה: כללים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP והתגובות חייבות להכיל את הערך המוקצה עבור ה-trunk ב-Control Hub. זה יהיה ה-FQDN של מארח יחיד, או שם SRV המשמש עבור אשכול מכשירים. |
| 9 |
אם השער שלך מוגדר עם כתובת IP פרטית מאחורי NAT סטטי, הגדר את פרופילי SIP הנכנסים והיוצאים באופן הבא. בדוגמה זו, cube1.lgw.com הוא ה-FQDN המוגדר עבור השער המקומי, "10.80.13.12" הוא כתובת ה-IP של הממשק הפונה ל-Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. פרופילי SIP עבור הודעות יוצאות אל Webex Calling
הנה הסבר של השדות עבור התצורה: כללים 10 ו-20כדי לאפשר ל-Webex לאמת הודעות מהשער המקומי שלך, כותרת 'איש קשר' בהודעות בקשת SIP והתגובות חייבות להכיל את הערך המוקצה עבור ה-trunk ב-Control Hub. זה יהיה ה-FQDN של מארח יחיד, או שם SRV המשמש עבור אשכול מכשירים. כללים 30 עד 81המר הפניות לכתובת הפרטית לכתובת הציבורית החיצונית של האתר, ומאפשר ל-Webex לפרש כראוי ולנתב את ההודעות הבאות. פרופיל SIP עבור הודעות נכנסות מ-Webex Callingהנה הסבר של השדות עבור התצורה: כללים 10 עד 80המר הפניות לכתובת הפרטית שהוגדרה, ומאפשר ל-CUBE לעבד את ההודעות מ-Webex. למידע נוסף, ראה sip-profiles של מחלקה קולית. ספק PSTN של ארצות הברית או קנדה יכול להציע את האימות של מזהה המתקשר עבור שיחות דואר זבל ושיחות הונאה, עם התצורה הנוספת המוזכרת במאמר חיווי דואר זבל או שיחת הונאה ב-Webex Calling . |
| 10 |
קבע תצורה של keepalive אפשרויות SIP עם פרופיל שינוי כותרת. הנה הסבר של השדות עבור התצורה: sip-options-keepalive של מחלקה קולית 100מגדיר פרופיל keepalive ומזין מצב תצורה של מחלקה קולית. באפשרותך להגדיר את השעה (בשניות) שבה הודעת SIP מחוץ לתיבת הדו-שיח נשלחת ליעד החיוג כאשר חיבור פעימות הלב לנקודת הקצה נמצא במצב למעלה או למטה. פרופיל keepalive זה מופעל מעמית החיוג שהוגדר כלפי Webex. כדי לוודא שכותרות אנשי הקשר כוללות את שם הדומיין המלא של SBC, נעשה שימוש בפרופיל SIP 115. כללים 30, 40 ו-50 נדרשים רק כאשר ה-SBC מוגדר מאחורי NAT סטטי. בדוגמה זו, cube1.lgw.com הוא ה-FQDN שנבחר עבור השער המקומי ואם נעשה שימוש ב-NAT סטטי, "10.80.13.12" הוא כתובת ה-IP של ממשק SBC לכיוון Webex Calling ו-"192.65.79.20" היא כתובת ה-IP הציבורית של NAT. |
| 11 |
קבע תצורה של trunk של Webex Calling: |
לאחר שבנית trunk לכיוון Webex Calling לעיל, השתמש בתצורה הבאה כדי ליצור trunk לא מוצפן לכיוון ספק PSTN המבוסס על SIP:
אם ספק השירות שלך מציע trunk של PSTN מאובטח, ייתכן שתפעל לפי תצורה דומה כמפורט לעיל עבור ה-trunk של Webex Calling. CUBE תומך בניתוב שיחות מאובטח.
אם אתה משתמש ב-TDM / ISDN PSTN trunk, דלג לקטע הבא קבע תצורה של שער מקומי עם TDM PSTN trunk.
כדי להגדיר ממשקי TDM עבור קטעי שיחות PSTN בשערי Cisco TDM-SIP, ראה קביעת תצורה של ISDN PRI.
| 1 |
קבע את תצורת ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מה-trunk של PSTN: הנה הסבר של השדות עבור התצורה: מחלקה קולית uri 200 sipמגדיר תבנית שתואמת להזמנת SIP נכנסת לעמית חיוג trunk נכנס. בעת הזנת תבנית זו, השתמש בכתובת ה-IP של שער ה-IP PSTN שלך. למידע נוסף, ראה uri של מחלקה קולית. |
| 2 |
קבע את התצורה של עמית החיוג הבא של IP PSTN: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.13מציין את כתובת היעד עבור שיחות שנשלחות לספק PSTN. זה יכול להיות כתובת IP או שם מארח DNS. למידע נוסף, ראה יעד הפעלה (עמית חיוג של VoIP). כתובת נכנסת דרך 200מציין את המחלקה הקולית המשמשת להתאמה לשיחות נכנסות לעמית החיוג הזה באמצעות ה-INVITE דרך URI של הכותרת. לקבלת מידע נוסף, ראה כתובת URL נכנסת. sip של מחלקה קולית asserted-id pai
(אופציונלי) מפעיל עיבוד כותרת P-Asserted-Identity ושולט בשימוש עבור ה-trunk של PSTN. אם נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש עבור כותרות From ו-P-Asserted-Identity היוצאות. אם לא נעשה שימוש בפקודה זו, זהות צד השיחות שסופקה מעמית החיוג הנכנס תשמש לכותרות היוצאות ממזהה צד מרוחק. למידע נוסף, ראה sip asserted-id של מחלקה קולית. ממשק מקור בקרת איגוד GigabitEthernet0/0/0
מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחות ל-PSTN. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת ל-PSTN. למידע נוסף, ראה איגוד. קודק מחלקה קולית 100מגדיר את עמית החיוג לשימוש ברשימת המסננים של קודק משותף 100. למידע נוסף, ראה קודק מחלקה קולית. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 3 |
אם אתה מגדיר את השער המקומי שלך לניתוב שיחות רק בין Webex Calling ל-PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את השער המקומי שלך באמצעות פלטפורמת Unified Communications Manager, עבור לקטע הבא. |
לאחר שבנית trunk לכיוון Webex Calling, השתמש בתצורה הבאה כדי ליצור trunk של TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרות כדי לאפשר מיטוב מדיה בקטע השיחה של Webex.
אם אינך דורש מיטוב מדיית IP, בצע את שלבי התצורה עבור SIP PSTN trunk. השתמש ביציאה קולית ובעמית החיוג של POTS (כפי שמוצג בשלבים 2 ו-3) במקום בעמית החיוג של PSTN VoIP.
| 1 |
תצורת עמית החיוג החוזר בלולאה משתמשת בקבוצות עמיתי חיוג ובתגי ניתוב שיחות כדי להבטיח ששיחות עוברות כהלכה בין Webex ל-PSTN, מבלי ליצור לולאות ניתוב שיחות. קבע את התצורה של כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: הנה הסבר של השדות עבור התצורה: כלל תרגום קולימשתמש בביטויים קבועים המוגדרים בכללים להוספה או הסרה של תגי ניתוב שיחות. ספרות עשרונית ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שהתווסף על-ידי פרופיל תרגום 100 משמש להנחיית שיחות מ-Webex Calling לכיוון ה-PSTN באמצעות עמיתי החיוג החוזר של לולאה חוזרת. באופן דומה, התג שהתווסף על-ידי פרופיל התרגום 200 משמש להנחיית שיחות מה-PSTN אל Webex Calling. פרופילי תרגום 11 ו-12 מסירים את התגיות האלה לפני העברת שיחות לענפי ה-trunk של Webex ו-PSTN בהתאמה. דוגמה זו מניחה שמספרים שחויגו מ-Webex Calling מוצגים בתבנית +E.164. כלל 100 מסיר את ה-+ המוביל כדי לשמור על מספר שחויג חוקי. כלל 12 מוסיף ספרת ניתוב לאומית או בינלאומית בעת הסרת התג. השתמש בספרות שמתאימות לתוכנית החיוג הלאומית המקומית של ISDN. אם Webex Calling מציג מספרים בתבנית לאומית, כוונן את הכללים 100 ו-12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. למידע נוסף, ראה פרופיל תרגום קולי וכלל תרגום קולי. |
| 2 |
קבע תצורה של יציאות ממשק קולי של TDM כנדרשות לפי סוג ה-trunk והפרוטוקול שבשימוש. למידע נוסף, ראה קביעת תצורה של ISDN PRI. לדוגמה, התצורה הבסיסית של ממשק ISDN של קצב ראשי המותקן בחריץ NIM 2 של מכשיר עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמית החיוג PSTN של TDM: הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP עם תג של 200 ונותן תיאור בעל משמעות כדי להקל את הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. ניתן להשתמש בכל תבנית יעד חוקית במקרה זה. למידע נוסף, ראה תבנית יעד (ממשק). פרופיל תרגום 200הקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שחויג. חיוג ישיר פנימהמנתב את השיחה מבלי לספק צליל חיוג משני. למידע נוסף, ראה חיוג ישיר פנימה. יציאה 2/0/0:15יציאת הקול הפיזית המשויכת לעמית החיוג הזה. |
| 4 |
כדי לאפשר מיטוב מדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחות על-ידי הצגת קבוצה של עמיתי חיוג לולאה פנימית בין Webex Calling ל-trunk של PSTN. קבע את התצורה של עמיתי החיוג הבאים לולאה אחורית. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית החיוג 10 ומשם לעמית החיוג 11 או 12 בהתבסס על תג הניתוב שהוחל. לאחר הסרת תג הניתוב, השיחות ינותבו ל-trunk היוצא באמצעות קבוצות של עמיתי חיוג. הנה הסבר של השדות עבור התצורה: מגדיר עמית חיוג של VoIP ונותן תיאור בעל משמעות לקלות הניהול ופתרון הבעיות. למידע נוסף, ראה קול של עמית חיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התרגום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר ל-trunk היוצא. תבנית יעד BAD.BADתבנית יעד דמה נדרשת בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתי חיוג נכנס. למידע נוסף, ראה תבנית יעד (ממשק). sipv2 פרוטוקול הפעלהמציין שעמית החיוג הזה מטפל בקטעי שיחות SIP. למידע נוסף, ראה פרוטוקול הפעלה (עמית חיוג). ipv4 יעד הפעלה: 192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה לחזור לולאה. למידע נוסף, ראה יעד הפעלה (עמית חיוג voip). ממשק מקור בקרת איגוד GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור הודעות שנשלחו דרך הלולאה-חזרה. למידע נוסף, ראה איגוד. איגוד ממשק מקור מדיה GigabitEthernet0/0/0מגדיר את ממשק המקור וכתובת ה-IP המשויכת עבור מדיה שנשלחת דרך הלולאה-בחזרה. למידע נוסף, ראה איגוד. ממסר dtmf rtp-nteמגדיר את RTP-NTE (RFC2833) כיכולת ה-DTMF הצפויה בקטע השיחה. למידע נוסף, ראה ממסר DTMF (קול באמצעות IP). קודק g711alaw מאלץ את כל שיחות PSTN להשתמש ב-G.711. בחר a-law או u-law כדי להתאים לשיטת ההדרכה המשמשת את שירות ה-ISDN שלך. ללא מע"ממשבית את זיהוי הפעילות הקולית. למידע נוסף, ראה vad (עמית חיוג). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסיים את תצורת השער המקומי שלך. שמור את התצורה וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE מוגדרות.
|
ניתן לשנות את תצורת PSTN-Webex Calling בסעיפים הקודמים כדי לכלול ענפי trunk נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות דרך Unified CM. שיחות מ-UCM ביציאה 5060 מנותבות ל-PSTN ושיחות מיציאה 5065 מנותבות ל-Webex Calling. ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש שיחה זה.
| 1 |
קבע את תצורת מזהי ה-URI הבאים של המחלקה הקולית: |
| 2 |
קבע את התצורה של רשומות ה-DNS הבאות כדי לציין ניתוב SRV למארחי Unified CM: IOS XE משתמש ברשומות אלה כדי לקבוע באופן מקומי מארחים ויציאות של UCM המהווים יעד. בתצורה זו, אין צורך לקבוע תצורה של רשומות במערכת DNS שלך. אם אתה מעדיף להשתמש ב-DNS שלך, תצורות מקומיות אלה אינן נדרשות. הנה הסבר של השדות עבור התצורה: הפקודה הבאה יוצרת רשומת משאבים של DNS SRV. צור רשומה עבור כל מארח UCM ו-trunk: מארח ip _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: שם רשומת משאב SRV 2: עדיפות רשומת משאב SRV 1: משקל רשומת משאב SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משאבים זו ucmsub5.mydomain.com: מארח היעד של רשומת המשאבים כדי לזהות את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: IP מארח ucmsub5.mydomain.com 192.168.80.65 מארח IP: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח רשומה A. 192.168.80.65: כתובת IP של המארח. צור את רשומות משאב SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית הפצת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתי החיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות שנצפו בדרך כלל בשער המקומי המבוסס על Cisco IOS XE ויוצרת הודעת דוא"ל, הודעת syslog או הודעת מסוף לגבי האירוע. באפשרותך גם להתקין את DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למקרה Cisco TAC כדי לקצר את זמן הפתרון.
חתימות אבחון (DS) הן קובצי XML המכילים מידע על אירועים ופעולות שמפעילים בעיות כדי ליידע, לפתור בעיות ולתקן את הבעיה. השתמש בהודעות syslog, באירועי SNMP ובאמצעות ניטור תקופתי של פלט פקודות הצגה ספציפיות כדי להגדיר את לוגיקת זיהוי הבעיות. סוגי הפעולה כוללים:
-
אוסף פלט פקודות הצג
-
יוצר קובץ יומן רישום מאוחד
-
העלאת הקובץ למיקום רשת שסופק על ידי משתמש כגון HTTPS, SCP, שרת FTP
מהנדסי TAC מחברים קבצי DS וחותמים אותם דיגיטלית להגנה על שלמות. לכל קובץ DS יש את המזהה המספרי הייחודי שהוקצה על-ידי המערכת. כלי חיפוש של חתימות אבחון (DSLT) הוא מקור יחיד למציאת חתימות ישימות לניטור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה-DS שאתה מוריד מ-DSLT. הקבצים שאתה משנה נכשלים בהתקנה עקב שגיאת בדיקת תקינות.
-
שרת Simple Mail Transfer Protocol (SMTP) שאתה דורש מהשער המקומי כדי לשלוח התראות דוא"ל.
-
ודא שהשער המקומי פועל ב-IOS XE 17.6.1 ואילך אם ברצונך להשתמש בשרת SMTP המאובטח להתראות דוא"ל.
דרישות מקדימות
שער מקומי שבו פועל IOS XE 17.6.1 ואילך
-
התכונה חתימות אבחון מופעלת כברירת מחדל.
-
קבע את תצורת שרת הדוא"ל המאובטח שבו אתה משתמש כדי לשלוח התראה יזומה אם המכשיר פועל IOS XE 17.6.1 ואילך.
configure terminal call-home mail-server: @ priority 1 secure tls end -
קבע את התצורה של משתנה הסביבה ds_email עם כתובת הדוא"ל של מנהל המערכת שאליו אתה מודיע.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_emailend
התקן חתימות אבחון לניטור יזום
ניטור ניצול גבוה של CPU
DS זה עוקב אחר ניצול ה-CPU של 5 שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר הניצול מגיע ל-75% או יותר, הוא משבית את כל איתור הבאגים ומסיר את ההתקנה של כל חתימות האבחון שאתה מתקין בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא שהפעלת את SNMP באמצעות הפקודה show snmp. אם SNMP אינו מופעל, הגדר את הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled הורד את DS 64224 באמצעות אפשרויות הרשימה הנפתחת הבאות ב-Diagnostic Signatures Lookup Tool:
copy ftp://username:password@/DS_64224.xml bootflash: שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראה בדוא"ל
-
העתק את קובץ ה-XML של DS ל-flash של השער המקומי.
copy ftp://username:password@/DS_64224.xml bootflash: הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לשער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comהורד חתימות DS:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר החתימה הזו מופעלת, היא מסירה את ההתקנה של כל חתימות האבחון הפועלות, כולל את עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לנטר ניצול גבוה של ה-CPU בשער המקומי.
ניטור ניתוקי שיחות חריגים
DS זה משתמש בתשאול SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו-503. אם הגידול בספירת השגיאות גדול או שווה ל-5 מהסקר האחרון, הוא יוצר הודעת syslog ודוא"ל. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא ש-SNMP מופעל באמצעות הפקודה show snmp. אם SNMP אינו מופעל, הגדר את הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 65221 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
זיהוי ניתוק שיחות חריג של SIP עם דוא"ל והתראה Syslog.
-
העתק את קובץ ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_65221.xml bootflash: -
התקן את קובץ ה-XML של DS בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
השתמש בפקודה show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה לכלול ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
ניתן גם להשתמש ב-Diagnostic Signatures (DS) כדי לפתור בעיות במהירות. מהנדסי Cisco TAC חיברו מספר חתימות המאפשרות את איתור באגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לזהות את מופע הבעיה, לאסוף את הקבוצה הנכונה של נתוני אבחון ולהעביר את הנתונים באופן אוטומטי למקרה Cisco TAC. הדבר מבטל את הצורך בבדיקה ידנית של מופע הבעיה ומאפשר לפתור בעיות המתרחשות לסירוגין ובעיות ארעיות הרבה יותר בקלות.
באפשרותך להשתמש בDiagnostic Signatures Lookup Tool כדי למצוא את החתימות הישימות ולהתקין אותן כדי לפתור בעיה נתונה באופן עצמאי, או שתוכל להתקין את החתימה המומלצת על-ידי מהנדס ה-TAC כחלק ממעורבות התמיכה.
הנה דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "%VOICE_IEC-3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" syslog ואוטומטי איסוף נתוני אבחון באמצעות השלבים הבאים:
הגדר משתנה סביבה אחר של DS ds_fsurl_prefix כנתיב שרת הקבצים של Cisco TAC (cxd.cisco.com) כדי להעלות את נתוני האבחון. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקובץ שניתן לאחזר ממנהל מקרה התמיכה כפי שמוצג להלן. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים של מנהל מקרה התמיכה, כנדרש.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://: @cxd.cisco.com" end דוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
ודא ש-SNMP מופעל באמצעות הפקודה show snmp. אם SNMP אינו מופעל, קבע את התצורה של הפקודה snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
מומלץ להתקין את DS 64224 לניטור CPU גבוה כאמצעי יזום כדי להשבית את כל איתור הבאגים וחתימות האבחון במהלך הזמן של ניצול ה-CPU הגבוה. הורד את DS 64224 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
ביצועים
סוג בעיה
ניצול CPU גבוה עם התראת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות ב-Diagnostic Signatures Lookup Tool:
שם שדה
ערך שדה
פלטפורמה
Cisco 4300, 4400 ISR Series או תוכנת Catalyst 8000V Edge
מוצר
CUBE Enterprise בפתרון Webex Calling
היקף בעיה
יומני Syslog
סוג בעיה
Syslog - %VOICE_IEC-3-GW: CCAPI: Internal Error (Call spike threshold): IEC=1.1.181.1.29.0
-
העתק את קובצי ה-XML של DS לשער המקומי.
copy ftp://username:password@/DS_64224.xml bootflash: copy ftp://username:password@ /DS_65095.xml bootflash: -
התקן את קובץ ה-XML של DS 64224 לניטור CPU הגבוה ולאחר מכן את קובץ ה-XML של DS 65095 בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
ודא שהחתימה מותקנת בהצלחה באמצעות show call-home diagnostic-signature. עמודת המצב צריכה לכלול ערך "רשום".
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comחתימות DS שהורדו:
מזהה DS
שם DC
מהדורה
מצב
עדכון אחרון (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DSLGW_IEC_C_all_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
אמת ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה show call-home diagnostic-signature משתנה ל"פועל" בזמן שהשער המקומי מבצע את הפעולה שהוגדרה בחתימה. הפלט של show call-home diagnostic-signature statistics הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע של עניין ומבצעת את הפעולה. העמודה "מופעל/מקסימום/הסרת התקנה" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהיא מוגדרת לזיהוי אירוע והאם החתימה מסירה את ההתקנה עצמה לאחר זיהוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com חתימות DS שהורדו:
|
מזהה DS |
שם DC |
מהדורה |
מצב |
עדכון אחרון (GMT+00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
פועל |
2020-11-08 00:12:53 |
הצג סטטיסטיקה של חתימה אבחנה-ביתית
|
מזהה DS |
שם DC |
מופעל/מקסימום/הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
20/1/Y |
23.053 |
23.053 |
דוא"ל ההתראה שנשלח במהלך ביצוע חתימת אבחון מכיל מידע מפתח כגון סוג בעיה, פרטי מכשיר, גרסת תוכנה, תצורה פועלת ופלט פקודות הצגה הרלוונטיים לפתרון הבעיה הנתונה.
הסרת התקנה של חתימות אבחון
השתמש בחתימות האבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרת התקנה לאחר זיהוי של כמה מופעי בעיה. אם ברצונך להסיר את התקנת החתימה באופן ידני, אחזר את מזהה ה-DS מהפלט של show call-home diagnostic-signature והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות לכלי בדיקת המידע של חתימות האבחון מעת לעת, בהתבסס על בעיות שנצפו בפריסות. TAC אינו תומך כרגע בבקשות ליצירת חתימות מותאמות אישית חדשות.
הטמעת זמינות גבוהה של CUBE כשער מקומי
יסודות
דרישות מקדימות
לפני פריסת CUBE HA כשער מקומי עבור Webex Calling, ודא שיש לך הבנה מעמיקה של המושגים הבאים:
-
יתירות מקופסה לקופסה בשכבה 2 עם CUBE Enterprise לשימור שיחות עם מצב
הנחיות התצורה המופיעות במאמר זה מבוססות על ההנחה שישנה פלטפורמת שער מקומית ייעודית ללא תצורת קול קיימת. אם פריסה ארגונית קיימת של CUBE משתנה כדי להשתמש גם בפונקציית השער המקומי עבור Cisco Webex Calling, שים לב היטב לתצורה שהוחלה כדי להבטיח שזרימות השיחות והפונקציונליות הקיימות אינן משתבשות וודא שאתה עומד בדרישות התכנון של CUBE HA.
רכיבי חומרה ותוכנה
CUBE HA כשער מקומי דורש את IOS-XE גרסה 16.12.2 ואילך ופלטפורמה שבה הפונקציות CUBE HA ו-LGW נתמכות שתיהן.
פקודות התצוגה והיומנים במאמר הזה מבוססים על מהדורת תוכנה מינימלית של Cisco IOS-XE 16.12.2 המוטמעת ב-vCUBE (CSR1000v).
חומר עזר
הנה כמה מדריכי תצורה מפורטים של CUBE HA עבור פלטפורמות שונות:
-
סדרת ISR 4K – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
הארכיטקטורה המועדפת של Cisco עבור Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
סקירה כללית של הפתרון Webex Calling
Cisco Webex Calling הוא הצעת שיתוף פעולה המספקת חלופה מבוססת ענן מרובת דיירים לשירות טלפון מקומי של מרכזת פרטית (PBX) עם אפשרויות PSTN מרובות ללקוחות.
פריסת השער המקומי (המיוצגת להלן) היא הנושא המרכזי במאמר הזה. ה-trunk של השער המקומי (PSTN המבוסס על הסביבה המקומית) ב-Webex Calling מאפשר קישוריות לשירות PSTN בבעלות הלקוח. הוא גם מספק קישוריות לפריסת IP PBX מקומית כגון Cisco Unified CM. כל התקשורת אל הענן וממנו מאובטחת באמצעות תעבורת TLS עבור SIP ו-SRTP למדיה.
האיור שלהלן מציג פריסת Webex Calling ללא IP PBX קיים, והוא חל על פריסה של אתר יחיד או על פריסה מרובת אתרים. התצורה המתוארת במאמר זה מבוססת על הפריסה הזו.
יתירות מקופסה לקופסה בשכבה 2
יתירות מקופסה לקופסה בשכבה 2 של CUBE HA משתמשת בפרוטוקול התשתית של קבוצת היתירות (RG) כדי ליצור זוג נתבים במצב פעיל/מצב המתנה. זוג זה חולק את אותה כתובת IP וירטואלית (VIP) בכל הממשקים המתאימים ומחליף ללא הרף הודעות מצב. פרטי ההפעלה של CUBE עוברים בדיקה בנקודת ביקורת בין שני הנתבים, דבר מאפשר לנתב שבמצב המתנה לקחת על עצמו את כל האחריות על עיבוד שיחות ה-CUBE באופן מיידי אם הנתב הפעיל יוצא מכלל שימוש, וכתוצאה מכך מתאפשר שימור של איתות ומדיה עם מידע על המצב.
הבדיקה בנקודת הביקורת מוגבלת לשיחות מחוברות עם מנות מדיה. שיחות במעבר אינן עוברות בדיקת ביקורת (לדוגמה, מצב ניסיון או צלצול).
במאמר זה, CUBE HA יתייחס ליתירות מקופסה לקופסה בשכבה 2 של CUBE בזמינות גבוהה (HA) לצורך שימור שיחות עם מצב
החל מ-IOS-XE 16.12.2, ניתן לפרוס את CUBE HA כשער מקומי עבור פריסות trunk של של Cisco Webex Calling (PSTN המבוסס על הסביבה המקומית) ואנו נסקור שיקולי תכנון ותצורות במאמר זה. איור זה מציג הגדרה טיפוסית של CUBE HA כשער מקומי לפריסת trunk של Cisco Webex Calling.
רכיב אינפרא של קבוצת יתירות
רכיב האינפרא של קבוצת היתירות (RG) מספק את התמיכה בתשתית התקשורת מקופסה לקופסה בין שני רכיבי ה-CUBE ומנהל משא ומתן על מצב היתירות היציב הסופי. הרכיב הזה מספק גם:
-
פרוטוקול דמוי HSRP שמנהל משא ומתן על מצב היתירות הסופי עבור כל נתב על-ידי החלפת הודעות keepalive ו-hello בין שני רכיבי ה-CUBE (באמצעות ממשק הבקרה) – GigabitEthernet3 באיור למעלה.
-
מנגנון תעבורה לבדיקת ביקורת של מצב האיתות והמדיה עבור כל שיחה מהנתיב הפעיל לנתב במצב המתנה (דרך ממשק הנתונים) – GigabitEthernet3 באיור למעלה.
-
התצורה והניהול של ממשק ה-IP הווירטואלי (VIP) עבור ממשקי התעבורה (ניתן לקבוע את התצורה של ממשקי תעבורה מרובים באמצעות אותה קבוצת RG) – GigabitEthernet 1 ו-2 נחשבים לממשקי תעבורה.
יש לקבוע את התצורה של רכיב ה-RG הזה באופן ספציפי כדי לתמוך בקול B2B HA.
ניהול כתובות IP וירטואלי (VIP) הן עבור איתות והן עבור מדיה
B2B HA מסתמך על VIP כדי להשיג יתירות. ממשקי ה-VIP והממשקים הפיזיים הקשורים אליהם בשני רכיבי ה-CUBE בזוג CUBE HA חייבים לשכון באותה רשת משנה של LAN. קביעת התצורה של ה-VIP ואיגוד ממשק ה-VIP ליישום קולי מסוים (SIP) היא הכרחית לתמיכה קולית ב-B2B HA. מכשירים חיצוניים כגון Unified CM, SBC לגישה של Webex Calling, ספק שירות או Proxy, משתמשים ב-VIP ככתובת ה-IP המהווה יעד עבור השיחות החוצות את נתבי CUBE HA. לפיכך, מנקודת מבט של Webex Calling, זוגות ה-CUBE HA פועלים כשער מקומי יחיד.
האיתות על שיחות ופרטי הפעלת RTP של שיחות שנוצרו עוברים בדיקה בנקודת הביקורת מהנתב הפעיל ועד הנתב במצב המתנה. כאשר הנתב הפעיל מושבת, הנתב שבמצב המתנה לוקח פיקוד וממשיך להעביר את תעבורת RTP שנותבה קודם לכן על-ידי הנתב הראשון.
שיחות שהיו במצב ארעי בזמן יתירות הכשל לא יישמרו לאחר המעבר. לדוגמה, שיחות שעדיין לא נוצרו במלואן או נמצאות בתהליך של שינוי באמצעות פונקציית העברה או החזקה. שיחות שנוצרו עשויות להתנתק לאחר המעבר.
להלן הדרישות לשימוש ב-CUBE HA כשער מקומי עבור יתירות כשל של שיחות עם פרטי מצב:
-
CUBE HA לא יכול למקם ממשקי TDM או ממשקים אנלוגיים במשותף
-
Gig1 ו-Gig2 מכונים ממשקי תעבורה (SIP/RTP) ו-Gig3 הוא ממשק בקרה/נתונים של קבוצת יתירות (RG)
-
לא ניתן למקם יותר מ-2 זוגות CUBE HA באותו דומיין שכבה 2, אחד עם מזהה קבוצה 1 והשני עם מזהה קבוצה 2. אם אתה קובע את התצורה של 2 זוגות HA עם אותו מזהה קבוצה, ממשקי בקרה/נתונים של RG צריכים להיות שייכים לדומיינים שונים בשכבה 2 (vlan, מתג נפרד)
-
ערוץ היציאה נתמך הן עבור ממשקי הבקרה/הנתונים של RG והן עבור ממשקי התעבורה
-
כל האיתותים/המדיה מקורם בכתובת ה-IP הווירטואלית ואליה
-
בכל פעם שפלטפורמה נטענת מחדש בקשר של CUBE-HA, היא תמיד מאותחלת למצב המתנה
-
כתובת נמוכה יותר עבור כל הממשקים (Gig1, Gig2, Gig3) צריכה להיות באותה פלטפורמה
-
מזהה ממשק היתירות, rii, צריך להיות ייחודי לשילוב זוג/ממשק באותה שכבה 2
-
התצורה בשני רכיבי ה-CUBE חייבת להיות זהה, כולל תצורה פיזית, וחייבת לפעול באותו סוג פלטפורמה ובאותה גרסת IOS-XE
-
לא ניתן להשתמש בממשקי Loopback כאיגוד מכיוון שהם פעילים תמיד
-
ממשקי תעבורה (SIP/RTP) מרובים (Gig1, Gig2) דורשים קביעת תצורה של מעקב אחר ממשקים
-
CUBE-HA אינו נתמך באמצעות חיבור כבל מוצלב עבור קישור בקרה/נתונים של RG (Gig3)
-
שתי הפלטפורמות חייבות להיות זהות ולהיות מחוברות באמצעות מתג פיזי בכל הממשקים הדומים כדי ש-CUBE HA יעבוד, לדוגמה GE0/0/0 של CUBE-1 ו-CUBE-2 חייבת להסתיים באותו מתג וכן הלאה.
-
ה-WAN לא יכול להסתיים ברכיבי ה-CUBE ישירות או ב-HA של הנתונים משני הצדדים
-
גם הנתב הפעיל וגם הנתב במצב המתנה חייבים להיות באותו מרכז נתונים
-
חובה להשתמש בממשק L3 נפרד ליתירות (בקרה/נתונים של RG, Gig3). כלומר, ממשק המשמש לתעבורה אינו יכול לשמש עבור keepalives ונקודות ביקורת של HA
-
עם יתירות כשל, רכיב ה-CUBE שהיה פעיל בעבר עובר טעינה מחדש לפי תכנון המוצר, תוך שמירה על איתות ומדיה
קביעת התצורה של יתירות בשני רכיבי ה-CUBE
עליך לקבוע את התצורה של יתירות מקופסה לקופסה בשכבה 2 בשני רכיבי -CUBE המיועדים לשימוש בזוג HA כדי להעלות כתובות IP וירטואליות.
| 1 |
קבע את התצורה של מעקב אחר ממשק ברמה גלובלית כדי לעקוב אחר מצב הממשק.
ה-CLI של המעקב משמש ב-RG כדי לעקוב אחר מצב ממשק התעבורה הקולית, כך שהנתיב הפעיל ייצא מתפקידו הפעיל לאחר שממשק התעבורה יושבת. | ||
| 2 |
קבע את התצורה של RG לשימוש עם VoIP HA תחת מצב המשנה של יתירות היישום.
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 3 |
הפעל יתירות מקופסה לקופסה עבור יישום CUBE. קבע את התצורה של ה-RG מהשלב הקודם תחת
יתירות-קבוצה 1 – הוספה והסרה של פקודה זו מחייבים טעינה מחדש כדי שהתצורה המעודכנת תיכנס לתוקף. נטען מחדש את הפלטפורמות לאחר שהתצורה תוחל במלואה. | ||
| 4 |
קבע את תצורת ממשקי Gig1 ו-Gig2 עם כתובות ה-IP הווירטואליות המתאימות שלהם כפי שמוצג להלן והחל את מזהה ממשק היתירות (rii)
להלן הסבר על השדות הנמצאים בשימוש בתצורה זו:
| ||
| 5 |
שמור את התצורה של רכיב ה-CUBE הראשון וטען אותה מחדש. הפלטפורמה האחרונה לטעינה מחדש היא תמיד זו שתהיה במצב המתנה.
לאחר שהאתחול של VCUBE-1 יושלם, שמור את התצורה של VCUBE-2 וטען אותה מחדש.
| ||
| 6 |
ודא שהתצורה מקופסה לקופסה פועלת כצפוי. הפלט הרלוונטי מובלט בכתב מודגש. VCUBE-2 נטען מחדש אחרון ולפי שיקולי התכנון; הפלטפורמה שנטענת מחדש אחרונה תמיד תהיה במצב המתנה. |
קביעת התצורה של שער מקומי בשני רכיבי ה-CUBE
בתצורה לדוגמה, אנו משתמשים במידע ה-trunk הבא מ-Control Hub כדי לבנות את תצורת השער המקומי בשתי הפלטפורמות, VCUBE-1 ו-VCUBE-2. שם המשתמש והסיסמה עבור הגדרה זו הם כדלקמן:
-
שם משתמש: חוסיין1076_LGU
-
סיסמה: lOV12MEaZx
| 1 |
ודא שמפתח תצורה נוצר עבור הסיסמה, באמצעות הפקודות המוצגות להלן, לפני שניתן יהיה להשתמש בה בפרטי הכניסה ובסודות המשותפים. סיסמאות מסוג 6 מוצפנות באמצעות צופן AES ומפתח תצורה זה המוגדר על-ידי המשתמש.
להלן תצורת השער המקומי שתחול על שתי הפלטפורמות בהתבסס על הפרמטרים של Control Hub המוצגים לעיל, שמירה וטעינה מחדש. פרטי כניסה של SIP Digest מ-Control Hub מסומנים ב-מודגשים.
כדי להציג את פלט פקודת ההצגה, ביצענו טעינה מחדש של VCUBE-2 ואחריו VCUBE-1, דבר שהופך את VCUBE-1 לרכיב ה-CUBE במצב המתנה ואת VCUBE-2 לרכיב ה-CUBE הפעיל |
| 2 |
בכל זמן נתון, רק פלטפורמה אחת תשמור על רישום פעיל כשער המקומי עם ה-SBC לגישה של Webex Calling. עיין בפלט של פקודות ההצגה הבאות. show redundancy application group 1 הצג מצב רישום sip-ua
מהפלט שלעיל, תוכל לראות ש-VCUBE-2 הוא ה-LGW הפעיל ששומר על הרישום עם SBC לגישה של WeBEX Calling, בעוד שהפלט של "SHOW SIP-UA REGISTER STATUS" ריק ב-VCUBE-1 |
| 3 |
כעת הפעל את תהליכי איתור הבאגים הבאים ב-VCUBE-1
|
| 4 |
בצע הדמיה של יתירות כשל על-ידי הנפקת הפקודה הבאה ב-LGW הפעיל, VCUBE-2 במקרה זה.
מעבר מה-LGW הפעיל ל-LGW שבמצב המתנה מתרחש גם בתרחיש הבא, מלבד ה-CLI המפורט לעיל
|
| 5 |
בדוק אם VCUBE-1 נרשם ב-SBC לגישה של Webex Calling. VCUBE-2 היה נטען מחדש עד עכשיו.
VCUBE-1 הוא עכשיו ה-LGW הפעיל. |
| 6 |
הסתכל ביומן איתור הבאגים הרלוונטי ב-VCUBE-1 ששולח SIP REGISTER ל-Webex Calling דרך ה-IP הווירטואלי ומקבל תגובת 200 OK.
|
קביעת התצורה של Cisco Webex Calling עבור הארגון שלך
קביעת הגדרות שיחה באשף ההגדרה הראשונה
השלב הראשון להפעלת שירותי Webex Calling שלך הוא להשלים את אשף ההגדרה הראשונה (FTSW). לאחר השלמת FTSW עבור המיקום הראשון שלך, אין צורך להשלים אותו עבור מיקומים נוספים.
| 1 |
לחץ על הקישור תחילת העבודה בהודעת ברוכים הבאים שאתה מקבל בדוא"ל. כתובת הדוא"ל של מנהל המערכת שלך משמשת באופן אוטומטי לכניסה ל-Control Hub, שבו תתבקש ליצור את סיסמת מנהל המערכת שלך. לאחר הכניסה, אשף ההגדרה מופעל באופן אוטומטי. |
| 2 |
סקור וקבל את תנאי השירות. |
| 3 |
סקור את התוכנית שלך ולאחר מכן לחץ על תחילת העבודה. מנהל החשבון שלך אחראי על הפעלת השלבים הראשונים עבור FTSW. פנה למנהל החשבון אם אתה מקבל הודעת "אין אפשרות להגדיר את השיחה שלך", כאשר אתה בוחר באפשרות תחילת העבודה. |
| 4 |
בחר את המדינה שאליה יש למפות את מרכז הנתונים שלך, והזן את איש הקשר של הלקוח ופרטי הכתובת של הלקוח. |
| 5 |
לחץ על הבא: מיקום ברירת מחדל. |
| 6 |
בחר מבין האפשרויות הבאות:
לאחר השלמת אשף ההגדרה, הקפד להוסיף מספר ראשי למיקום שאתה יוצר. |
| 7 |
בצע את הבחירות הבאות שיחולו על המיקום הזה:
|
| 8 |
לחץ על הבא. |
| 9 |
הזן כתובת SIP זמינה של Cisco Webex ולחץ על הבא ובחר סיום. |
הוספת מיקום
לפני שתתחיל
כדי ליצור מיקום חדש, הכן את המידע הבא:
-
כתובת מיקום
-
מספרי טלפון רצויים (אופציונלי)
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל . מיקום חדש יתארח במרכז הנתונים האזורי התואם למדינה שבחרת באמצעות אשף ההגדרה הראשונה. |
| 2 |
קבע את התצורה של הגדרות המיקום:
|
| 3 |
לחץ על שמור ולאחר מכן בחר כן/ לא כדי להוסיף מספרים למיקום עכשיו או מאוחר יותר. |
| 4 |
אם לחצת על כן, בחר אחת מהאפשרויות הבאות:
הבחירה באפשרות PSTN מתבצעת בכל רמת מיקום (לכל מיקום יש אפשרות PSTN אחת בלבד). תוכל לשלב כמה אפשרויות שתרצה עבור הפריסה שלך, אבל לכל מיקום תהיה אפשרות אחת. לאחר בחירה והקצאה של אפשרות PSTN, תוכל לשנות אותה על-ידי לחיצה על נהל במאפייני PSTN של המיקום. עם זאת, ייתכן שאפשרויות מסוימות, כגון Cisco PSTN, לא יהיו זמינות לאחר שהוקצתה אפשרות אחרת. פתח מקרה תמיכה לקבלת הדרכה. |
| 5 |
בחר אם ברצונך להפעיל את המספרים עכשיו או מאוחר יותר. |
| 6 |
אם בחרת ב-PSTN שאינו משולב או ב-PSTN המבוסס על הסביבה המקומית, הזן מספרי טלפון כערכים המופרדים באמצעות פסיקים ולאחר מכן לחץ על אמת. מספרים מתווספים עבור המיקום הספציפי. ערכים חוקיים עוברים לשדה מספרים מאומתים, וערכים לא חוקיים נשארים בשדה הוסף מספרים בליווי הודעת שגיאה. בהתאם למדינת המיקום, המספרים מעוצבים לפי דרישות החיוג המקומיות. לדוגמה, אם נדרשת קידומת מדינה, ניתן להזין מספרים עם הקידומת או בלעדיה והקידומת מופיעה בהתחלה. |
| 7 |
לחץ על שמור. |
מה הלאה?
לאחר יצירת מיקום, ניתן להפעיל שירותי חירום 911 עבור המיקום הזה. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
מחק מיקום
לפני שתתחיל
באפשרותך למחוק מיקום שאינו בשימוש או שהוגדר באופן שגוי לאחר מחיקת המשתמשים וסביבות העבודה המשויכים אליו. כאשר תמחק מיקום, תמחק את כל השירותים והמספרים שהוקצו.
קבל רשימה של המשתמשים וחללי העבודה המשויכים למיקום: עבור אל ומהתפריט הנפתח, בחר את המיקום כדי למחוק. עליך למחוק משתמשים וחללי עבודה אלה לפני שתמחק את המיקום.
זכור שכל המספרים המשויכים למיקום זה מופצים בחזרה לספק ה-PSTN שלך; המספרים האלה כבר לא יהיו בבעלותך.
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל . |
| 2 |
לחץ על |
| 3 |
יש לבחור באפשרות מחיקת מיקום ולאשר שברצונך למחוק מיקום זה. בדרך כלל לוקח כמה דקות כדי למחוק את המיקום לצמיתות, אבל זה יכול להימשך עד שעה. תוכל לבדוק את הסטטוס על ידי לחיצה |
עדכון מיקום קיים
ניתן לשנות את הגדרת PSTN, את השם, אזור הזמן והשפה של מיקום לאחר יצירתו. זכור עם זאת שהשפה החדשה חלה רק על משתמשים ומכשירים חדשים. משתמשים ומכשירים קיימים ממשיכים להשתמש בשפה הישנה.
עבור מיקומים קיימים, ניתן להפעיל שירותי חירום 911. ראה שירות חירום 911 של RedSky עבור Webex Calling לקבלת מידע נוסף.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל . אם אתה רואה סמל אזהרה לצד מיקום, משמעות הדבר היא שעדיין לא הגדרת מספר טלפון עבור המיקום הזה. לא ניתן לבצע או לקבל שיחות כלשהן עד שתקבע את התצורה של המספר הזה. |
| 3 |
(אופציונלי) תחת חיבור PSTN, בחר PSTN המחובר לענן או PSTN המבוסס על הסביבה המקומית (שער מקומי), בהתאם לשער שכבר קבעת את תצורתו. לחץ על נהל כדי לשנות את התצורה הזו ולאחר מכן אשר את הסיכונים המשויכים על-ידי בחירה באפשרות המשך. לאחר מכן, בחר אחת מהאפשרויות הבאות ולחץ על שמור:
כדי לבצע הגירה, ראה בצע הגירה לתוכניות Cisco Calling להלן. |
| 4 |
עבור המיקום, בחר את המספר הראשי מהרשימה הנפתחת. ניתן להקצות את המספר הראשי לניתוב אוטומטי או ליעד אחר בתוך המיקום כך שמתקשרים חיצוניים ינותבו אל יעד מתאים. יש להקצות מספר ראשי למיקום אם יש לו ענפי trunk או ישויות שלוחה בלבד, כגון משתמשים, סביבות עבודה, קווים וירטואליים או תכונות. ללא מספר ראשי, ענפי ה-trunk אינם שמישים וישויות בעלות שלוחה בלבד לא יכולות לבצע או לקבל שיחות פנימיות או חיצוניות. משתמשים במיקום זה יכולים גם להשתמש במספר זה כמזהה המתקשר החיצוני שלהם בעת ביצוע שיחות PSTN. אם תבחר מספר ללא תשלום כמספר הראשי עבור מיקום, אנו ממליצים לעדכן את מספר השיחה החוזרת לשעת חירום עבור המיקום מכיוון שלמספר ללא תשלום אין כתובת שירותי חירום. למידע נוסף, עיין בהגדרת מספר החיוג החוזר לשעת חירום עבור מיקום. |
| 5 |
(אופציונלי) תחת שיחות חירום, ניתן לבחור מזהה מיקום לשעת חירום שיוקצה למיקום הזה. הגדרה זו היא אופציונלית וחלה רק על מדינות הדורשות אותה. במדינות מסוימות (לדוגמה, צרפת), קיימות דרישות רגולטוריות למערכות רדיו סלולריות כדי לקבוע את זהות התא כאשר אתה מבצע שיחת חירום והיא הופכת לזמינה לרשויות החירום. מדינות אחרות כמו ארה"ב וקנדה מיישמות קביעת מיקום בשיטות אחרות. לקבלת מידע נוסף, ראה שיחות חירום משופרות. ספק שיחות החירום שלך עשוי להזדקק למידע על רשת הגישה והדבר מושג על-ידי הגדרת כותרת שלוחת SIP פרטית חדשה, P-Access-Network-Info. הכותרת נושאת מידע הקשור לרשת הגישה. בעת הגדרת מזהה המיקום לשעת חירום עבור מיקום, ערך המיקום נשלח לספק כחלק מהודעת ה-SIP. צור קשר עם ספק שיחות החירום שלך כדי לבדוק אם אתה זקוק להגדרה זו והשתמש בערך שנמסר על-ידי ספק שיחות החירום. |
| 6 |
בחר את מספר הדואר הקולי שהמשתמשים יכולים להתקשר אליו כדי לבדוק את הדואר הקולי שלהם עבור המיקום הזה. |
| 7 |
(אופציונלי) לחץ על סמל העיפרון בחלק העליון של הדף 'מיקום' כדי לשנות את שם המיקום, שפת ההכרזות, שפת הדוא"ל, אזור הזמן או הכתובת לפי הצורך ולאחר מכן לחץ על שמור. שינוי שפת ההכרזות ייכנס לתוקף באופן מיידי עבור המשתמשים והתכונות החדשים שנוספים למיקום הזה. אם גם משתמשים ו/או תכונות קיימים צריכים לשנות את שפת ההכרזות שלהם, כשתתבקש, בחר שנה עבור משתמשים וסביבות עבודה קיימים או שנה עבור תכונות קיימות. לחץ על החל. ניתן להציג את ההתקדמות בדף משימות. לא ניתן לבצע שינוי נוסף עד שפעולה זו תושלם. שינוי אזור הזמן עבור מיקום לא יעדכן את אזורי הזמן של התכונות המשויכות למיקום הזה. כדי לערוך את אזורי הזמן עבור תכונות כמו ניתוב אוטומטי, קבוצת גישוש ותור שיחות, עבור אל האזור הגדרות כלליות של התכונה הספציפית שעבורה ברצונך לעדכן את אזור הזמן ולערוך ושמור שם. |
בצע הגירה לתוכניות של Cisco Calling
באפשרותך לשנות את חיבור ה-PSTN שלך עבור מיקום קיים ל-PSTN של Cisco. לדוגמה, באפשרותך לשנות את המיקומים עבור PSTN המבוסס על הסביבה המקומית (שער מקומי) או חיבורי CCP שאינם משולבים ל-PSTN של Cisco. Cisco PSTN מספק פתרון PSTN בענן מ-Cisco.
כל המספרים הנישאים נשארים פונקציונליים למעט הפרעה קטנה במהלך זמן השלמת הניוד המתוזמן.
כמו כן, אין באפשרותך לבצע שינוי כלשהו בניהול מספרים עבור מיקום שעובר מעבר חיבור PSTN. אבל המספרים הקיימים נשארים פונקציונליים ועדיין תוכל להקצות או לבטל את ההקצאה של מספרים למיקום. אינך יכול להוסיף, למחוק ולהעביר מספרים עבור מיקום זה. במהלך תהליך זה, פרופיל הניתוב מתעדכן באופן אוטומטי, תוך הפעלת PSTN של Cisco.
נכון לעכשיו, היכולת לשנות חיבור PSTN עבור מיקום קיים ל-PSTN של Cisco אינה נתמכת עבור אזור יפן.
בעת שינוי חיבור ה-PSTN, מוחל מינוי עם רישיון שיחות, ושירות החיוב מקבל התראה.
מגבלות:
-
הגירה ממיקום IntelePeer משולב למיקום PSTN של Cisco אינה נתמכת
-
לא ניתן לבצע הגירה של מיקום המופע הייעודי אל PSTN של Cisco
-
ייתכן שיידרשו הזמנות ניוד מרובות עבור שינוי חיבור ה-PSTN. אם כן, הזמנות אלה מקושרות כך שהן משלימות באותו הזמן. יש להחיל כל שינוי תאריך או ביטול של הזמנת ניוד אחת על כל הזמנות הניוד המקושרות לצורך שינוי החיבור.
כיצד ליזום שינוי חיבור PSTN
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר את המיקום שבו ברצונך לשנות את חיבור ה-PSTN ל-Cisco PSTN. |
| 4 |
עבור ללשונית שיחות , לחץ על האפשרות נהל לצד ה-PSTN המבוסס על הסביבה המקומית או ה-PSTN המחובר לענן שאינו משולב. |
| 5 |
ערוך לצד סוג חיבור. |
| 6 |
בחר את הכרטיס תוכניות התקשרות של Cisco ובחר את המינוי המקצה את תוכנית התקשרות של Cisco עבור משתמשים במיקום זה. לחץ על הבא. |
| 7 |
עבור האישור שלך מופיע דף שינוי חיבור. לחץ על הבא ובדוק את מוכנות הניוד עבור המספרים שלך. הלחצן הבא מופעל רק אם כל המספרים ברשימה ניתנים לניוד. קרא את המצביעים הבאים:
|
| 8 |
לחץ על הבא וספק את פרטי החוזה. זהו איש הקשר הראשי של החוזה עבור כל המיקומים המשתמשים בתוכניות התקשרות של Cisco (ארה"ב). כל שינוי באיש הקשר הזה חל על כל המיקומים האחרים המשתמשים בתוכניות התקשרות של Cisco (ארה"ב). |
| 9 |
לחץ על הבא. התראה מוצגת המבקשת את האישור שלך לשמירת פרטי החוזה עבור מיקום זה. בחר כן, שנה. |
| 10 |
ספק את כתובת שירות החירום ולחץ על שמור. במצב חירום, צוות החירום המקומי משתמש בכתובת הזו כדי לאתר את המתקשר. |
| 11 |
דף הסיכום מופיע עם מספר היציאות שנוצרו. אם יש רק הזמנה אחת, תוכל לראות שלב נוסף שנקרא ספק מידע נוסף. עבור הזמנות מרובות, בורר הזמנות זמין בחלק העליון כדי לנווט ביניהן. לחץ על הבא והזן את הפרטים כדי להשלים את אשף הניוד. ההזמנות נשלחות בבת אחת כאשר כל המידע מסופק לבקשת הגירה יחידה של PSTN. כברירת מחדל, תאריך המחויבות של ההזמנה האיתנה הוא עקבי בכל ההזמנות. השינוי בחיבור ה-PSTN חל באופן אוטומטי לאחר שההזמנה המקושרת האחרונה מנויבת לחלוטין.
פרטי ההגירה זמינים תחת הלשונית . בחר את מזהה ההזמנה כדי להציג את פרטי ההזמנה בתצוגת לוח צדדי. ניתן לראות את הסוג כ-PSTN שינוי עבור ההזמנות שנוצרו משינוי חיבור PSTN. |
בטל את שינוי חיבור ה-PSTN
מנהל מערכת יכול לבטל את הגירת ה-PSTN כאשר המיקום עדיין במצב מעבר.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר את המיקום שעבורו ברצונך לבטל את חיבור ה-PSTN. |
| 4 |
עבור ללשונית שיחות, לחץ על הלחצן בטל שינוי חיבור PSTN . |
| 5 |
לחץ על כן, המשך כדי לאשר את הביטול. |
קבע תצורה של תוכנית חיוג של Webex Calling
באפשרותך לשלוט בתוכנית החיוג עבור פריסת שיחות Webex באמצעות קודי חיוג יוצאים. התאם אישית אורכי הרחבות, קידומות ניתוב והעדפות חיוג (פנימיות וחיצוניות) כך שיתאימו להרגלי החיוג של המשתמשים שלך.
הגדרות אלה מיועדות לחיוג פנימי וזמינות גם באשף ההתקנה בפעם הראשונה. בעת שינוי תוכנית החיוג, המספרים לדוגמה ב-Control Hub מתעדכנים כדי להציג את השינויים האלה.
באפשרותך להגדיר הרשאות שיחה יוצאת עבור מיקום. ראה שלבים אלה כדי לקבוע את התצורה של הרשאות שיחה יוצאת.
| 1 |
היכנס אל Control Hub, עבור אל ולאחר מכן גלול אל חיוג פנימי. |
| 2 |
קבע את תצורת העדפות החיוג האופציונליות הבאות, לפי הצורך:
|
| 3 |
ציין חיוג פנימי עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג ולאחר מכן שנה חיוג פנימי לפי הצורך:
|
| 4 |
ציין חיוג חיצוני עבור מיקומים ספציפיים. עבור אל , בחר מיקום מהרשימה ולחץ על שיחות. גלול אל חיוג ולאחר מכן שנה חיוג חיצוני לפי הצורך:
השפעה על המשתמשים:
|
קביעת התצורה של PSTN המבוסס על הסביבה המקומית (שער מקומי) ב-Control Hub
אם אתה משווק בעל ערך מוסף, באפשרותך להשתמש בשלבים האלה כדי להתחיל את קביעת התצורה של השער המקומי ב-Control Hub. כאשר השער הזה רשום בענן, באפשרותך להשתמש בו באחד או יותר ממיקומי Webex Calling שלך כדי לספק ניתוב לכיוון ספק שירותי PSTN ארגוני.
לא ניתן למחוק מיקום הכולל שער מקומי כאשר השער המקומי נמצא בשימוש עבור מיקומים אחרים.
יצירת trunk
לפני שתתחיל
-
לאחר הוספת מיקום, ולפני קביעת התצורה של PSTN המבוסס על הסביבה המקומית עבור מיקום, עליך ליצור trunk.
-
צור מיקומים והגדרות ומספרים ספציפיים לכל אחד מהם. מיקומים חייבים להתקיים לפני שתוכל להוסיף PSTN המבוסס על הסביבה המקומית.
-
הבן את דרישות ה-PSTN המבוסס על הסביבה המקומית (שער מקומי) עבור Webex Calling.
-
לא ניתן לבחור יותר מ-trunk אחד עבור מיקום עם PSTN המבוסס על הסביבה המקומית, אבל ניתן לבחור את אותו trunk עבור מיקומים מרובים.
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל ובחר הוסף Trunk. |
| 2 |
בחר מיקום. |
| 3 |
תן שם ל-trunk ולחץ על שמור. השם לא יכול להכיל יותר מ-24 תווים. |
מה הלאה?
פרטי ה-trunk מופיעים על המסך דומיין רשם, OTG/DTG של Trunk Group, קו/יציאה וכתובת Proxy יוצא.
מומלץ להעתיק את המידע הזה מ-Control Hub ולהדביק אותו בקובץ טקסט או במסמך מקומיים כדי שתוכל להיעזר בו כשתהיה מוכן לקבוע את התצורה של ה-PSTN המבוסס על הסביבה המקומית.
אם תאבד את פרטי הכניסה, תצטרך ליצור אותם ממסך פרטי ה-trunk ב-Control Hub. לחץ על אחזר שם משתמש ואפס סיסמה כדי ליצור קבוצה חדשה של פרטי כניסה לאימות שיהיו בשימוש ב-trunk.
בחירת trunk עבור PSTN המבוסס על הסביבה המקומית
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, עבור אל . |
| 2 |
בחר מיקום לשינוי ולחץ על נהל. |
| 3 |
בחר PSTN המבוסס על הסביבה המקומית ולחץ על הבא. |
| 4 |
בחר trunk מהתפריט הנפתח. בקר בדף ה-trunk כדי לנהל את אפשרויות ה-trunk group שלך. |
| 5 |
לחץ על הודעת האישור ולאחר מכן לחץ על שמור. |
מה הלאה?
עליך לקחת את פרטי התצורה ש-Control Hub יצר ולמפות את הפרמטרים לשער המקומי (לדוגמה, ב-CUBE של Cisco השוכן בסביבה המקומית). מאמר זה מנחה אותך בתהליך זה. עיין בדיאגרמה הבאה, המציגה דוגמה לאופן שבו פרטי התצורה של Control Hub (משמאל) ממופים לפרמטרים ב-CUBE (מימין):
לאחר שתשלים בהצלחה את התצורה בשער עצמו, תוכל לחזור אל ב-Control Hub והשער שיצרת יופיע בכרטיס המיקום שאליו הקצית אותו עם נקודה ירוקה משמאל לשם. המצב הזה מציין שהשער רשום באופן מאובטח בענן השיחות ומשמש כשער ה-PSTN הפעיל עבור המיקום.
ניהול מספרי טלפון
באפשרותך להציג, להפעיל, להסיר ולהוסיף בקלות מספרי טלפון עבור הארגון שלך ב-Control Hub. לקבלת מידע נוסף, ראה ניהול מספרי טלפון ב-Control Hub.
הגשת בקשה לרכישת שירותי Webex מגרסת ניסיון ב-Control Hub
אם אתה מנסה את שירותי Webex וברצונך להמיר את גרסת הניסיון שלך למינוי בתשלום, באפשרותך לשלוח בקשה בדוא"ל לשותף שלך.
| 1 |
היכנס ל-Control Hub בכתובת https://admin.webex.com, בחר את סמל הבניין |
| 2 |
בחר את הלשונית מינויים ולאחר מכן לחץ על רכוש עכשיו. הודעת דוא"ל נשלחת לשותף שלך ומיידעת אותו שאתה מעוניין לבצע המרה למינוי בתשלום. |
הגדר אפשרויות התקשרות
אתה יכול להשתמש ב-Control Hub כדי להגדיר את העדיפות של אפשרויות השיחה הזמינות שמשתמשים רואים ביישום Webex. תוכל גם להפעיל אותם עבור לחיצה לשיחה יחידה. לקבלת מידע נוסף, ראה: הגדר אפשרויות התקשרות עבור משתמשי יישום Webex.
הגדר התנהגות שיחות
באפשרותך לשלוט במה שיישום השיחות נפתח כאשר משתמשים מבצעים שיחות. באפשרותך להגדיר את הגדרות לקוח השיחות, כולל פריסה במצב מעורב עבור ארגונים עם משתמשים הזכאים ל-Unified CM או ל-Webex Calling ומשתמשים ללא שירותי שיחות בתשלום מ-Cisco. לקבלת מידע נוסף, ראה: הגדר התנהגות שיחה.
קביעת התצורה של Unified CM עבור Webex Calling
קביעת התצורה של SIP Trunk Security Profile עבור Trunk לשער מקומי
במקרים שבהם שער המקומי ושער PSTN נמצאים באותו מכשיר, יש להפעיל את Unified CM כדי להבדיל בין שני סוגי תעבורה שונים (שיחות מ-Webex ומ-PSTN) שמקורם באותו מכשיר ולהחיל סוג מובחן של שירות על סוגי השיחות האלה. הטיפול המובחן בשיחות מושג על ידי הקצאת שני ענפי trunk בין Unified CM לבין המכשיר עם השער המקומי ושער PSTN המשולבים הדורש יציאות האזנה שונות של SIP עבור שני ענפי ה-trunk.
|
צור פרופיל SIP Trunk Security Profile ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
קביעת התצורה של פרופיל SIP עבור ה-Trunk של השער המקומי
|
צור פרופיל SIP ייעודי עבור ה-trunk של השער המקומי עם ההגדרות הבאות:
| ||||||||||
יצירת מרחב חיפוש שיחות עבור שיחות מ-Webex
|
צור מרחב חיפוש שיחות עבור שיחות שמקורן ב-Webex עם ההגדרות הבאות:
המחיצה האחרונה onNetRemote נמצאת בשימוש רק בסביבה מרובת אשכולות שבה פרטי ניתוב מוחלפים בין אשכולות Unified CM באמצעות שירות חיפוש בין-אשכולות (ILS) או שכפול תוכנית חיוג גלובלי (GDPR). | ||||||||||
קביעת התצורה של SIP Trunk אל Webex וממנו
|
צור SIP trunk עבור השיחות אל Webex וממנו באמצעות השער המקומי עם ההגדרות הבאות:
| ||||||||||||||||||||||||||
קביעת התצורה של קבוצת ניתוב עבור Webex
|
צור קבוצת ניתוב עם ההגדרות הבאות:
| ||||||||
קביעת התצורה של רשימת ניתוב עבור Webex
|
צור רשימת ניתוב עם ההגדרות הבאות:
| ||||||||||||||
יצירת מחיצה עבור יעדי Webex
|
צור מחיצה עבור יעדי Webex עם ההגדרות הבאות:
| ||||||||
מה הלאה?
הקפד להוסיף את המחיצה הזו לכל מרחבי חיפוש השיחות שצריכה להיות להם גישה ליעדי Webex. עליך להוסיף מחיצה זו באופן ספציפי למרחב חיפוש השיחות המשמש כמרחב החיפוש של השיחות הנכנסות בענפי trunk של PSTN, כך שניתן יהיה לנתב שיחות מ-PSTN ל-Webex.
קביעת התצורה של רשימת ניתוב עבור יעדי Webex
|
קבע את התצורה של דפוסי נתיב עבור כל טווח DID ב-Webex עם ההגדרות הבאות:
| ||||||||||||
קביעת התצורה של נורמליזציית חיוג מקוצר בין אתרים עבור Webex
|
אם נדרש חיוג מקוצר בין אתרים ל-Webex, קבע את התצורה של תבניות הנורמליזציה של החיוג עבור כל טווח ESN ב-Webex עם ההגדרות הבאות:
| ||||||||||||||||||
הגדרת תכונות Webex Calling שלך
הגדרת קבוצת גישוש
קבוצות גישוש מנתבות שיחות נכנסות לקבוצה של משתמשים או סביבות עבודה. ניתן אפילו לקבוע את התצורה של תבנית לניתוב לקבוצה שלמה.
לקבלת מידע נוסף אודות אופן ההגדרה של קבוצת גישוש, ראה קבוצות גישוש ב-Cisco Webex Control Hub.
יצירת תור שיחות
באפשרותך להגדיר תור שיחות כך שכאשר לא ניתן לענות לשיחות של לקוחות, הם מקבלים מענה אוטומטי, הודעות מידע ומוזיקה בהמתנה עד שמישהו יוכל לענות לשיחה שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה והניהול של תור שיחות, ראה ניהול תורי שיחות ב-Cisco Webex Control Hub.
יצירת לקוח פקיד קבלה
עזור לתמוך בצרכים של הצוות המטפל בלקוחות. באפשרותך להגדיר משתמשים כמרכזיות טלפוניות, כדי שיוכלו לסנן שיחות נכנסות לאנשים מסוימים בארגון שלך.
לקבלת מידע אודות אופן ההגדרה וההצגה של לקוחות פקידי הקבלה שלך, ראה לקוחות פקידי קבלה ב-Cisco Webex Control Hub.
יצירה וניהול של מערכות ניתוב אוטומטי
ניתן להוסיף ברכות, להגדיר תפריטים ולנתב שיחות לשירות מענה, לקבוצת גישוש, לתיבת דואר קולי או לאדם אמיתי. צור לוח זמנים של 24 שעות או ספק אפשרויות שונות כאשר העסק שלך פתוח או סגור.
לקבלת מידע אודות אופן היצירה והניהול של מערכות ניתוב אוטומטי, ראה ניהול מערכות ניתוב אוטומטי ב-Cisco Webex Control Hub.
קבע את התצורה של קבוצת זימון
תכונת הזימון הקבוצתי מאפשרת למשתמש לבצע שיחה חד-כיוונית או לבצע זימון קבוצתי של עד 75 משתמשים ייעודיים על ידי חיוג מספר או שלוחה המוקצים לקבוצת זימון ספציפית.
לקבלת מידע אודות אופן ההגדרה והעריכה של קבוצות זימון, ראה קביעת התצורה של קבוצת זימון ב-Cisco Webex Control Hub.
הגדרת מענה לשיחות
שפר את עבודת הצוות ושיתוף הפעולה על-ידי יצירת קבוצת מענה לשיחות כדי שהמשתמשים יוכלו לענות לשיחות של האחרים. כאשר אתה מוסיף משתמשים לקבוצת מענה לשיחות וחבר בקבוצה עסוק או לא נמצא, חבר אחר יכול לענות לשיחות שלו.
לקבלת מידע אודות אופן ההגדרה של קבוצת מענה לשיחות, ראה מענה לשיחות ב-Cisco Webex Control Hub.
הגדרת חניית שיחות
חניית שיחות מאפשרת לקבוצה מוגדרת של משתמשים להחנות שיחות כנגד חברים זמינים אחרים בקבוצת חניית שיחות. חברים אחרים בקבוצה יכולים לענות לשיחות חונות בטלפון שלהם.
לקבלת מידע נוסף אודות אופן ההגדרה של חניית שיחות, ראה חניית שיחות ב-Cisco Webex Control Hub.
הפעל התפרצות עבור משתמשים
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר משתמש ולחץ על שיחות. |
| 4 |
עבור אל המקטע הרשאות בין משתמשים ולאחר מכן בחר התפרצות. |
| 5 |
הפעל את הלחצן הדו-מצבי כדי לאפשר למשתמשים אחרים להוסיף את עצמם לשיחה המתמשכת של משתמש זה. |
| 6 |
סמן את האפשרות השמע צליל כאשר משתמש זה מתפרץ בשיחה אם ברצונך להשמיע צליל לאחרים כאשר משתמש זה מתפרץ בשיחה שלו. ההגדרה השמע צליל כאשר משתמש זה מתפרץ בשיחה אינה חלה על פונקציונליות ההתפרצות של מפקח Customer Experience Basic ו-Essentials. גם אם תפעיל אפשרות זו עבור מפקח, המערכת לא תשמיע את צליל ההתראה לנציג כאשר מפקח מתפרץ לשיחת תור השיחות שלו. אם ברצונך להשמיע צליל לנציג כאשר מפקח מתפרץ לשיחה שלו, באפשרותך להפעיל אותו דרך הגדרות 'צליל התראה לנציגים'. למידע נוסף, עיין בקטע יצירת תור ב-Webex Customer Experience Basic או ב-Webex Customer Experience Essentials. |
| 7 |
לחץ על שמור. |
הפעל פרטיות עבור משתמש
| 1 |
היכנס אל Control Hub ועבור אל . |
| 2 |
בחר משתמש ולחץ על שיחות. |
| 3 |
עבור לאזור הרשאות בין משתמשים ולאחר מכן בחר פרטיות. |
| 4 |
בחר את הגדרות הפרטיות המתאימות עבור משתמש זה.
|
| 5 |
סמן את תיבת הסימון הפעל פרטיות. לאחר מכן תוכל להחליט לחסום את כולם על-ידי כך שלא תבחר חברים מהרשימה הנפתחת. לחלופין, באפשרותך לבחור את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב הקו של המשתמש הזה. אם אתה מנהל מיקום, רק המשתמשים, סביבות העבודה והקווים הווירטואליים המתייחסים למיקומים שהוקצו לך יופיעו ברשימה הנפתחת. בטל את הסימון בתיבת הסימון הפעל פרטיות כדי לאפשר לכולם לנטר את מצב הקו. |
| 6 |
סמן את תיבת הסימון אכוף פרטיות עבור מענה לשיחות מופנות והתפרצות כדי להפעיל פרטיות עבור מענה לשיחות מופנות והתפרצות.
|
| 7 |
מתוך הוסף חבר לפי שם, בחר את המשתמשים, סביבות העבודה והקווים הווירטואליים שיכולים לנטר את מצב קו הטלפון ולהפעיל מענה לשיחות מופנות והתפרצות. |
| 8 |
כדי לסנן את החברים שאתה בוחר, השתמש בשדה מסנן לפי שם, מספר או שלוחה . |
| 9 |
לחץ על הסר הכל כדי להסיר את כל החברים שנבחרו. כדי להסיר חבר בודד, לחץ על מחק לצד שם החבר. |
| 10 |
לחץ על שמור. |
קבע תצורה של ניטור
המספר המקסימלי של קווים מנוטרים עבור משתמש הוא 50. עם זאת, בעת קביעת התצורה של רשימת הניטור, שקול את מספר ההודעות שמשפיעות על רוחב הפס בין Webex Calling לרשת שלך. כמו כן, קבע את הקווים המרבי המנוטרים לפי מספר לחצני הקו בטלפון של המשתמש.
| 1 |
מתצוגת הלקוח ב-https://admin.webex.com, עבור אל ניהול ולאחר מכן לחץ על משתמשים. |
| 2 |
בחר את המשתמש שברצונך לשנות ולחץ על התקשרות. |
| 3 |
עבור אל המקטע הרשאות בין משתמשים ובחר ניטור. |
| 4 |
בחר מבין האפשרויות הבאות:
באפשרותך לכלול קו וירטואלי ברשימת הוספת קו מנוטר לניטור משתמשים. |
| 5 |
בחר אם ברצונך להודיע למשתמש זה על שיחות חונות, חפש את האדם או את שלוחת חניית השיחות שיש לנטר ולאחר מכן לחץ על שמור. רשימת הקווים המנוטרים ב-Control Hub תואמת לסדר הקווים המנוטרים המופיעים במכשיר של המשתמש. באפשרותך לסדר מחדש את רשימת הקווים המנוטרים בכל עת. השם שמופיע עבור הקו המנוטר הוא השם שהוזן בשדות השם הפרטי ושם המשפחה במזהה המתקשר עבור קו המשתמש, סביבת העבודה והקו הווירטואלי. |
הפעל צליל אזהרה של גשר שיחה עבור משתמשים
לפני שתתחיל
| 1 |
היכנס אל Control Hub ועבור אל . |
| 2 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 3 |
עבור אל הרשאות בין משתמשים ולחץ על צליל אזהרה של גישור שיחה. |
| 4 |
הפעל את צליל אזהרה של גישור שיחה ולאחר מכן לחץ על שמור. כברירת מחדל, תכונה זו מופעלת. למידע נוסף על גישור שיחות בקו משותף של MPP, ראה קווים משותפים בטלפון השולחני multiplatform שלך. למידע נוסף על גישור שיחות בקו משותף של יישום Webex, ראה הופעת קו משותף עבור WebexApp. |
הפעלת "כיסא חם" עבור משתמש
הפעלת "כיסא חם" עבור משתמש מאפשרת לו להשתמש בטלפון מארח תוך שמירה על הפונקציונליות והתכונות של הטלפון השולחני הראשי שלו.
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל . |
| 3 |
בחר משתמש ולחצו על הכרטיסייה שיחות. |
| 4 |
עבור אל המקטע הרשאות בין משתמשים , בחר כיסא חם והפעל את הלחצן הדו-מצבי. |
| 5 |
הזן את השם או המספר של מארח "כיסא חם" בשדה החיפוש מיקום כיסא חם ובחר את מארח "כיסא חם" שברצונך להקצות למשתמש. באפשרותך לבחור רק מארח התחברות למספר דרך שלוחה אחת. אם תבחר מארח אחר של "כיסא חם", הראשון יימחק. אם אתה מנהל מיקום, תוכל להקצות רק את מארח "כיסא חם" הנוגע למיקומים שהוקצו לך. |
| 6 |
בחר את מספר השעות שהמשתמש יכול להשתמש במארח התחברות למספר דרך הרשימה הנפתחת הגבל תקופת שיוך . הטלפון מתנתק אוטומטית מהמשתמש לאחר השעה שנבחרה. הודעת שגיאה מוצגת על המסך אם תקופת השיוך המוגבלת שצוינה עבור המשתמש חורגת מתקופה השיוך המגבלה של מארח האירוח שנבחר. לדוגמה, אם למארח האירוח יש תקופת שיוך מגבלה של 12 שעות ותקופת שיוך המגבלה של המשתמש היא 24 שעות, מוצגת הודעת שגיאה. במקרים כאלה, עליך להאריך את תקופת השיוך המוגבלת של מארח האירוח אם המשתמש זקוק לזמן נוסף. |
| 7 |
לחץ על שמור. משתמש יכול גם לחפש ולאתר את מארח "כיסא חם" שבו הוא רוצה להשתמש ממרכז המשתמשים. למידע נוסף, ראה גישה לפרופיל השיחות שלך מכל מקום. |
רוצה לראות איך הדבר מתבצע? צפה בהדגמת הווידאו הזו שממחישה את התצורה של "כיסא חם" ב-Control Hub.
מגמות אימוץ ודוחות שימוש עבור Webex Calling
הצג דוחות התקשרות
באפשרותך להשתמש בדף ניתוח נתונים ב-Control Hub כדי להציג את השימוש בשירותי Webex Calling, מעורבות ביישום Webex ואיכות חוויית מדיית השיחות שלהם. כדי לגשת לניתוח נתונים של Webex Calling:
| 1 |
היכנס למרכז הבקרה. |
| 2 |
עבור אל ניתוח נתונים ובחר בלשונית שיחות . |
| 3 |
בחר היסטוריית שיחות מפורטת. פרטי היסטוריית השיחות מוצגים עם נתוני איכות מדיה.
|
| 4 |
כדי לגשת לנתוני איכות מדיה, היכנס ל-Control Hub ולאחר מכן עבור אל ניתוח נתונים ולאחר מכן בחר שיחות. |


