- Start
- /
- Artikel

Tack för din feedback.


 I den här artikeln
 Har du feedback?
Det här dokumentet är utformat för att hjälpa kvalificerade Webex Calling Dedicated Instance-partner som har slutfört integrationen till plattformen Dedicated Instance att förstå processerna och procedurerna för att driva tjänsten.
Omfattning
Detta dokument och stödmaterial är utformade för att hjälpa dig att förstå det operativa ansvaret mellan Cisco och partnern, och de är avsedda för följande målgrupper:
-
Partnersupport
-
Partner- och kundframgångsorganisationer
Teknisk supporttjänst (TAC)
Cisco tillhandahåller teknisk support på nivå 1 dygnet runt dygnet runt till partners. Partners tillhandahåller teknisk support till sina kunder för felsökning av dedikerad instans, enligt beskrivningen i det här avsnittet. Partner kan eskalera supportfrågor till Cisco, efter behov.
Infrastrukturen för dedikerade instanser hanteras av Cisco Cloud Delivery. Alla problem relaterade till enheter som inte hanteras av Dedicated Instance är partnerns ansvar för felsökning. Partners bör engagera sig i:
-
Lämpliga leverantörer
-
Lämpligt Cisco-produkt-TAC-team om Cisco-utrustningen har ett aktivt underhållsavtal.
För mer information om Tier 1-support, se.
Ansvar för partnerstöd
Partnerns tekniska support inkluderar möjligheten att utföra följande för kunder:
-
Ge allmän serviceinformation.
-
Ge konfigurationsstöd.
-
Filtrera icke-tekniska problem från tekniska problem.
-
Stöd problemisolering och bestämning av servicefel.
-
Analysera var felet inträffade.
-
Återställ felaktigt konfigurerade inställningar, som används av en kund eller partner, för att åtgärda problemet.
-
Lös problem med partnerhanterade applikationer eller infrastrukturer.
-
Prognostisera krav på kapacitetshantering för nya användare utöver de ursprungliga kraven.
-
Konfigurera programfunktioner och utföra användarprovisionering.
-
Hantera kundfakturering och fakturering.
-
Äg kundrelationen.
-
Hantera lösningsintegration av PSTN-tjänster.
-
Hantera kundberedskap för uppgraderingar av dedikerade instanser, förnyelse av certifikat och underhåll av infrastruktur.
När partnern engagerar sig Cisco TAC för stöd, partnern ansvarar för att hjälpa till med triaging-frågor. Detta ansvar omfattar följande:
-
Fånga och tillhandahålla information om rapporterade problem
-
Hjälpa till med replikerings- och triageringsproblem enligt begäran av Cisco TAC
-
Hjälper till att testa korrigeringar
-
Bekräfta att problemen inte är relaterade till hårdvara, programvara, program eller andra källor som tillhandahålls av slutanvändaren.
Det är partnerns ansvar att se till att följande typer av teknisk support tillgodoses för deras kunder.
| Typ | Fråga/Problem |
|---|---|
| Användarfrågor Grundläggande frågor Hur gör jag...? |
Hur fungerar min telefon? Vilka funktioner har jag? Hur använder jag dessa funktioner? Hur använder jag Self-Care-portalen? Hur använder jag administrationsportalen för dedikerade instanser för UC-program? Hur ringer jag ett PSTN-nummer? Hur ändrar jag min röstbrevlåda pin? |
|
De vanligaste supportfrågorna som partnern hanterar |
Telefonen slås inte på Det går inte att registrera telefoner Det går inte att kontrollera röstbrevlådan. Det gick inte att använda en Cisco UCM funktion Det gick inte att ringa ett samtal. Det gick inte att ta emot ett samtal Det gick inte att höra ljud Det gick inte att logga in på Jabber/Webex-programmet Det gick inte att använda Jabber/Webex App-softphone |
| Tekniska problem med klientinstallation |
Installation av mjuka klienter Konfiguration och konfiguration av slutanvändare, funktioner eller uppringningsplan Konfigurera och konfigurera röst-, video-, röstbrevlåda eller snabbmeddelanden och närvarotjänst Tillhandahållande av användarkonton och slutpunkter, inklusive implementering av LDAP och SSO |
| Möjliga applikationsbuggar | Rapportera till Cisco om funktioner och funktioner som inte fungerar som dokumenterat |
| Driftstopp eller tillgänglighet |
Bekräfta tillgänglighet och status för tjänsten. Bekräfta tillgänglighet i kundens nätverksmiljö, inklusive Cloud Connectivity eller PSTN-nätverk, eller SIP-anslutning för telefonintegrering. |
Krav på teknisk support för partners
När partnern eskalerar ett supportbehovCisco TAC, partnern måste tillhandahålla följande information:
Allmän fallinformation
-
Ange giltigt prenumerationsnummer eller servicekontraktsnummer.
-
Uppringare måste identifiera sig som medlemmar i partnersupportteamet som representerar partnern eller ett kundkonto som säljs vidare.
-
Namn, telefonnummer och e-postadress för partnerrepresentanten eller allmän partnerinformation för teamet som eskalerar till Cisco.
När du kontaktar Cisco Cloud support ska du identifiera partner, kund och problem.
Ciscos supportroller och ansvarsområden
Cisco ansvarar för att tillhandahålla support till partnern för molntjänsten Dedicated Instance i Cisco Cloud datacentret, inklusive avhjälpande åtgärder och en grundorsaksanalys på hög nivå av problemet (Cisco kommer inte att tillhandahålla detaljerad information på infrastrukturnivå i grundorsaksanalysen) .Vid incidenter av allvarlighetsgrad 1 eller allvarlighetsgrad 2 kommer Cisco proaktivt att meddela partners via e-post.
Cisco ansvarar inte för att stödja:
-
Partner- eller kundnätverk och utrustning som är ansluten till datacentret i Dedicated Instance Cloud och kundlokaler.
Enhanced Survivalability Node som distribueras i kundens lokaler kommer att vara gemensamt ansvar för partner/kund och Cisco.
-
Programvara eller hårdvara från tredje part
Partnern ansvarar för att få support eller uppdateringar av programvara eller maskinvara från tredje part om det bedöms vara orsaken till händelsen.
Supportrelaterade meddelanden och varningar
Partners får varningar och underhållsbulletiner i Control Hub för deklaration, och lösning av identifierade avbrott till kärntjänster. Partners får också förhandsmeddelande om effektiva underhållsaktiviteter eller de som sträcker sig utanför reserverade underhållsfönster.
Dessa varningar skickas till partners som har registrerat sig för Control Hub-varningar för meddelanden om underhåll och avbrott, se Var ningar i Control Hub. Partners ansvarar för att Cisco har korrekt och aktuell kontaktinformation. Cisco rekommenderar administratörer att skapa ett konto och använda Webex Application för aviseringar.
Förändringshantering
Dedicated Instance-teamet använder formella, standardiserade procedurer för att säkerställa molntjänstens stabilitet och säkerhet. Dessa standardiserade förfaranden underlättar effektiv och effektiv implementering samtidigt som man hanterar förfrågningar om förändring.
Underhåll
Underhållsfönster
Cisco meddelar partnern om planerade underhållsaktiviteter. Alla planerade ändringar sker i ett underhållsfönster. Cisco ger partnern ett skriftligt meddelande minst 10 kalender dagar i förväg för planerat underhåll som kommer att störa kundens samtalsförmåga. Dessa varningar skickas till partners som har registrerat sig för Control Hub-varningar för meddelanden om underhåll och avbrott, se Var ningar i Control Hub. Partners ansvarar för att Cisco har korrekt och aktuell kontaktinformation. Cisco rekommenderar administratörer att skapa ett konto och använda Webex Application för aviseringar.
Underhåll omfattar följande aktiviteter:
-
Rutinmässiga underhållsaktiviteter som har en minimal risk för kundpåverkan
-
Planerade och schemalagda aktiviteter som kommer att störa kundens samtalsförmåga.
-
Rutinmässiga förnyelser av Cisco-hanterade UC-applikationscertifikat. Förnyelserna baseras på giltighetsperioden och förnyelsedatum och tid för certifikaten. Cisco förnyar certifikaten för UC-applikationer endast 3-7 dagar före utgångsdatumet och följer standardändringshanteringsprocessen.
För kunder som har aktiverat enkel inloggning (SSO) i UC-program måste partnern inaktivera SSO, importera IDP-metadatafilen och aktivera SSO igen när certifikatförnyelsen har slutförts av Cisco. Det rekommenderas också för partnern eller kunden att validera SSO.
Underhållsperioden för små och medelstora företagskluster kommer att schemaläggas enligt små och medelstora företags utgivarregion.
Underhållsfönstren är följande för AMER:
-
21.00 ET till och med 06:00 ET, måndag till fredag
-
21.00 ET till och med 06:00 ET, på helgerna (endast Ciscos infrastrukturunderhåll)
Underhållsfönstren är följande för APJC:
-
21.00 JST till och med kl. 06.00 JST, måndag till fredag
-
21.00 JST till och med kl. 06.00 JST, på helgerna ( endast Ciscos infrastrukturunderhåll)
Underhållsfönstren är följande för AUS:
-
21.00 ACT fram till kl. 06.00 ACT, måndag till fredag
-
21.00 ACT fram till kl. 06.00 ACT, på helgerna ( endast Ciscos infrastrukturunderhåll)
Underhållsfönstren är följande för EU, EMEA och Storbritannien:
-
21.00 CET fram till kl. 06.00 CET, måndag till fredag
-
21.00 CET fram till kl. 06.00 CET, på helger ( endast Ciscos infrastrukturunderhåll)
Tiden för ändringsfönster som nämns ovan är fast per region och kan inte ändras.
Vid planering av underhåll kommer Cisco att göra allt för att minimera och/eller eliminera risken för störningar i telefontjänsten baserat på den geo-redundanta arkitekturen för dedikerade instanser. Cisco förväntar sig att alla partner- och kundleadskonfigurationer följer bästa praxis för dedikerad instans för redundans. Cisco ansvarar inte för förlust av redundans på grund av felaktig konfiguration av partnern. Det är partnerns ansvar att validera och testa alla tredjepartsintegrationer som inte är värd/hanteras i Dedicated Instance-moln.
Cisco initierar uppgraderingar av UC-program endast av följande skäl:
-
Det finns en säkerhetssårbarhet i den aktuella versionen av UC-programmet och korrigeringen kräver en uppgradering eller COP-installation.
-
Kunden är för närvarande i en version som är mindre än n-1 (av den nuvarande versionen som stöds av Dedicated Instance) eller i en version som närmar sig EOL.
Cisco skickar ett underhållsmeddelande till partner/kund minst 10 kalenderdagar före ändrings fönstret, och det rekommenderas att partnern svarar Cisco inom 2-3 dagar om det föreslagna ändringsschemat strider mot deras affärsprioriteringar. Detta gör det möjligt för Cisco att hitta ett alternativt ändringsfönster (det omplanerade datumet är endast enligt Ciscos tillgängliga datum). Partnern kan planera om underhållet genom att ta upp en servicebegäran för UC- applikationens livscykel. Mer information finns i UC- applikationens livscykel.
Eventuellt infrastrukturrelaterat underhåll kan inte omplaneras.
Men i brådskande situationer eller nödsituationer, till exempel allvarliga säkerhetssårbarhetskorriger ingar, certifikat som närmar sig utgången, kommer flexibiliteten att ändra underhållsfönstret inte att vara möjlig. Sårbarhetsskanning av dedikerad instans av en partner eller kund stöds inte. Dedikerad instans har sin egen sårbarhetsskanningsregim som ständigt körs, vi genomför också regelbundet oberoende PEN-test och tillhandahåller ett intygsbrev på Cisco Trust Portal.
Partner begärde ändringar
Ändringar som begärts av partner kräver en gemensam granskning för att bedöma effekterna på Dedicated Instance. Dessa inkluderar ändringar som partnern vill att Cisco ska göra och ändringar som partnern vill göra. Till exempel:
-
Konfigurationsändringar som påverkar gränsenheter eller programintegration
-
Begäran om att inaktivera en tjänst.
Begäran om större ändringar, till exempel inaktivering av en tjänst, skickas till Cisco. Partner n fångar upp kraven och skickar till Cisco via Partner Success Team eller Ac count Manager för att initiera en gemensam granskning. Innan ändringen implementeras utvärderas begäran gemensamt av Dedicated Instance Product Management och partner.
Nödförändringar
Cisco och partnern kan utföra nödändringar omedelbart, eller vid nästa tillgängliga underhållsfönster, av följande skäl.
-
Så här återställer du tjänsten till en kund
-
För att minska effekterna av ett avbrott
-
För att undvika ett potentiellt kundavbrott
-
Så här åtgärdar du en säkerhetssårbarhet
Vid nödändringar i nätverket utanför den dedikerade instansen meddelar partnern Cisco om kundpåverkan som är synlig för Cisco. När det rimligen är möjligt öppnar partnern ett ärende med Cisco så att Cisco kan reagera på påverkan.
Vid en nödförändring i den dedikerade instansen meddelar Cisco partnern när det är rimligt möjligt. E-postmeddelandet som identifierar eventuell kundpåverkan orsakad av nödändringen skickas till kommunikationslistan.
Incidenthantering
Incidenthantering minimerar negativa effekter på verksamheten orsakade av fel i miljön. Cisco analyserar incidenter när de inträffar för att snabbt identifiera en orsak. Cisco tillämpar sedan en lösning tills en permanent fix kan distribueras.
Partners hanterar Incident Management i sina nätverk enligt sina egna etablerade processer. Partners meddelar Cisco om aktiviteter som kan utlösa larm eller andra aviseringar som är synliga för Cisco.
Cisco följer underhållsfönsterprocessen för att tillämpa ändringar.
Stödfallsklassificering
TAC-supportärendets allvarlighetsgrad bestäms av partnern när en supportärende öppnas med Cisco, baserat på affärseffekten. Partnern kan begära en eskalering till en högre svårighetsgrad under en biljetts livscykel, baserat på förändrade effekter på verksamheten.
Följande avsnitt fungerar som vägledning för partnern att bestämma rätt svårighetsgrad när du öppnar en TAC-supportbiljett.
Stödfallets inverkan
Ett TAC-stödärende klassificeras enligt dess inverkan på verksamheten (storlek, omfattning).
Påverkan är ett mått på affärskritiken av en incident, ofta lika med i vilken utsträckning en incident leder till att lösningen är tillgänglig.
| Incidenteffektnivå | Konsekvensdefinitioner |
| Utbredd | Mer än tre fjärdedelar av partnermiljön påverkas |
| Stor | Mellan hälften och tre fjärdedelar av partnerns miljö påverkas |
| Lokaliserad | Mellan en fjärdedel och hälften av partnerns miljö påverkas |
| Individualiserad | Mindre än en fjärdedel av partnerns miljö påverkas |
Stödärenden brådskande
Brådskande definierar incidentens kritiska karaktär och dess inverkan på tjänsterna eller partnernas förmåga att ta emot tjänsterna.
| Nivå för brådskande händelser | Definitioner av brådskande |
| Kritisk | Samtalsförmågan stoppas utan säkerhetskopiering eller redundans |
| Hög | Samtalsförmågan försämras allvarligt |
| Medium | Övrig funktion stoppas |
| Låg | Andra funktioner försämras |
Stödfallets svårighetsgrad
Allvarlighetsgrad definierar nivån på den ansträngning som Cisco och partnern lägger ned för att lösa incidenten.
| Incidentens allvarlighetsgrad | Definitioner av svårighetsgrad |
| S1 (Kritisk) | Cisco och partnern åtar sig alla nödvändiga resurser 24 x 7 för att lösa situationen |
| S2 (hög) | Cisco och partnern åtar sig heltidsresurser under normala öppettider för att lösa situationen |
| S3 (Medium) | Cisco och partnern åtar sig resurser under normala öppettider för att återställa tjänsten till tillfredsställande nivåer |
| S4 (låg) | Cisco och partnern åtar sig resurser under normala öppettider för att tillhandahålla information eller hjälp |
Allvarlighetsgraden bestäms genom att tillämpa definitionerna Effekt och Brådskande.
Svårighetsmatris för stödfall
| Påverkan | |||||
| Utbredd | Stor | Lokaliserad | Individualiserad | ||
|
Brådskande | Kritisk | S1 | S1 | S2 | S3 |
| Hög | S1 | S2 | S2 | S3 | |
| Medium | S2 | S3 | S3 | S3 | |
| Låg | S4 | S4 | S4 | S4 | |
Cisco har möjlighet under Incident triage att ändra ärendets allvarlighetsgrad och nedgradera svårighetsgraden av supportärendet, om det är motiverat. Ärendet får lämnas öppet under en föreskriven tid medan driftstabiliteten bedöms.
Mål för svarstid för programvarusupport
Följande avsnitt beskriver Ciscos planerade svarstid på inlämnade ärenden baserat på deras svårighetsgrad. Ibland kan fallets svårighetsgrad justeras för att överensstämma med riktlinjerna ovan.
Cisco och servicenivåmål
Webex CallingDedikerad instans ger partner teknisk support på engelska dygnet runt. Partners kan skicka S3- och S4-ärenden direkt i Cisco Support Case Manager. För S1- och S2-problem rekommenderas att du ringer det globala TAC-numret 1-800-553-2447.
Ciscos standard är att uppfylla svårighetsgraden S3 och S4 minst 95% av tiden, baserat på följande rutnät:
| Svårighetsgrad | Svar inom: |
| S1 | 15 minuter |
| S2 | 30 minuter |
| S3 | 1 arbetsdag |
| S4 | 3 arbetsdagar |
Svarstid är den tid som gått för Cisco att erkänna ett problem av en viss svårighetsgrad. Om Cisco inte kan lösa problemet inom det angivna intervallet tillhandahåller Cisco en status och en handlingsplan för lösning. Lösningstiden beror på om kvalificerad person från partnerns sida är tillgänglig för att hjälpa till att reproducera och/eller isolera problemet, om det är en inkompatibilitet mellan Cisco och partnerns miljö. Om en sådan person inte kan göras tillgänglig kan dessa upplösningstider förlängas.
Om en godtagbar status och/eller lösning inte uppnåddes av Cisco inom de angivna tidsramarna bör partnerna eskalera till Cisco.
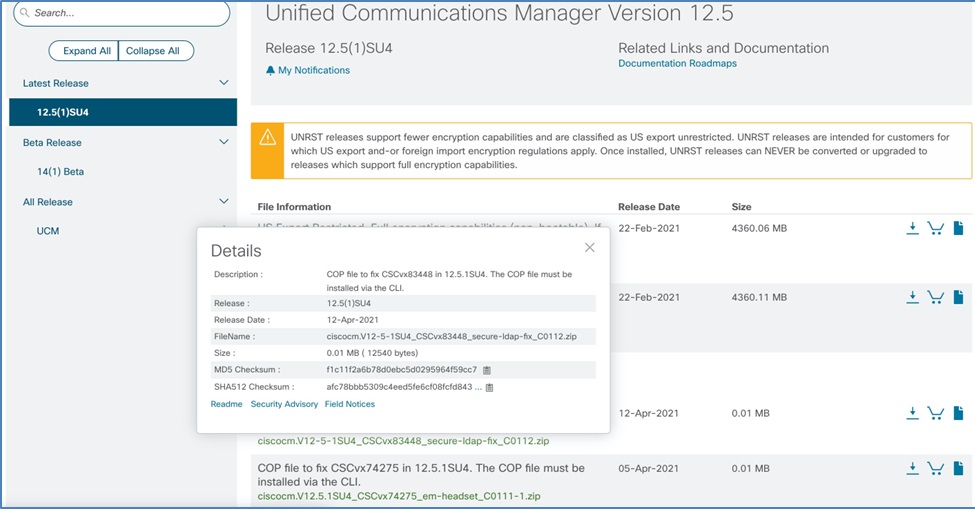
Cisco-alternativpaket (COP) filer
Cisco släpper COP-filer för att ändra hur produktionskoden körs något och ger Cisco ett sätt att distribuera programvara utanför vanliga programutgivningscykler. Om det behövs släpps COP-filer någon gång efter att den ursprungliga produktionskoden släppts. Produktionsteamen släpper COP-filer för problem med stor påverkan och när det inte finns någon tillgänglig lösning för ett problem. Förutom problemkorrigeringar släpps COP-filer ibland för att distribuera verktyg vid uppgradering (till exempel diskrensning).
Vanligtvis har fältmeddelanden med fix ade problem en associerad COP-fil. Det finns vanligtvis en separat COP-fil för varje nummer.
PSIRT har inte alltid en associerad COP-fil. För PSIRT publiceras vanligtvis en ny version för en fullständig uppgradering.
Cisco-initierade scenarier
Om Cisco fastställer att en kunds miljö med dedikerad instans behöver en COP-fil installeras använder Cisco någon av följande processer:
-
Om COP-filen dikterar en nödlösning (sårbarhet eller överhängande fel) laddar Cisco upp COP-filen under Ciscos schemalagda underhållsfönster.
-
I alla andra fall kommer COP-installationen att schemaläggas som ett regelbundet underhåll med partner eller kund enligt det regelbundna förändringshanteringsförfarandet.
Kundinitierat scenario
Om en kund bestämmer sig för att de behöver en COP-filinstallation (telefonens firmware, språkspråk paket, enhetspaket) bör kunden initiera följande process:
Skapa en serviceförfrågan i Control Hub för den specifika COP-fil som ska laddas upp till SFTP-servern i Dedicated Instance, se Service Request.
Cisco laddar bara upp filen till SFTP-servern. Det är partnerns ansvar att ladda ner COP till UC-applikationen och installera den, enligt din bekvämlighet.
COP-filer publiceras på Ciscos nedladdningssida för programvara:
https://software.cisco.com/download/home
Kapacitetshantering
Cisco och partnern hanterar nätverkets och datacentrets kapacitet för att möjliggöra onboarding av kunder till Dedicated Instance-lösningen. Kapacitetshanteringsprocessen inkluderar övervakning av den pågående tillväxten av kundabonnenter.
Cisco och partnern har separata ansvarsområden i kapacitetshanteringsprocessen.
Partneransvar
Partnern ser till att nätverksutrustningen har tillräcklig kapacitet för att hantera belastningen och en lämplig mängd prognostiserad tillväxt.
Partnern tillhandahåller antalet Knowledge Workers och Workspace-enheter under aktiveringen av Dedikerad instans (antalet som anges ska vara sluttillståndet för det totala antalet som kommer att konfigureras i Dedicated Instance). Baserat på informationen kommer Cisco att göra dimensioneringen av UC-applikationerna i Dedicated Instance. Se Unified Communication-programstorlek för mer information om storlek på UC-program, se. Partnern hanterar tillhandahållandet av funktioner och användare inom den begärda kapaciteten.
Partnern måste informera Cisco om ändringarna av antalet Knowledge Workers och Workspace-enheter som tillhandahålls under aktiveringen. Baserat på informationen kommer Cisco att analysera de ändringar som behövs för UC-applikationerna och göra nödvändiga ändringar. För samma sak måste partnern ta upp en Control Hub-servicebegäran med Cisco och arbeta tillsammans på en plan för expansion. Partnern kan konfigurera funktionerna och användarna först efter att den extra kapaciteten har lagts till för kunden. Se, Hur man tar upp service förfrågan för mer information.
Det kan ta tid att lägga till ytterligare kapacitet, beroende på typen av tillväxt behov. Detta kommer att arbetas tillsammans mellan partnern och Cisco.
Ciscos ansvar
Tjänsten Dedicated Instance övervakar datacenterkapaciteten och säkerställer att dess datacenterutrustning har tillräcklig kapacitet för att hantera belastningen och en lämplig mängd prognostiserad tillväxt.
Cisco informerar partnern om planerade utvidgningar eller ändringar för att hantera kapacitetstillväxten om dessa förändringar påverkar kunden. Implementeringen av uppgraderingar och ändringar följer förändringshanteringsprocessen.
Utgivningshantering
Cisco håller molnapplikationer för dedikerade instanser (CUCM, CucXn, IM&P, CER, Expressway och SME (tillval)) aktuella, som Cisco anser lämpligt, med de senaste funktionerna och funktionaliteten. Kunder kan när som helst använda antingen den senaste versionen (”n”) eller den tidigare versionen (”n-1”).
Cisco informerar partnern om tillgänglighet och planerade uppgraderingar (inklusive uppgraderingskrav) som en del av varningarna och avis eringarna för ändr ingshantering. Cisco kommer att kommunicera när vi identifierar kunder som kommer att uppgraderas. Cisco kommer också att meddela vilken version kunden kommer att uppgraderas till. Partnern kan välja att planera om uppgraderingen en gång, beroende på kundens affärsbehov, upp till en vecka före den schemalagda uppgraderingen. Vid framgångsrikt slutförande av en uppgradering kommer Cisco att meddela partnern.
Mer information finns i Ändringshantering.
Releasehantering för Cisco Collaboration Systems-utgåva
När en ny version av Collaboration Systems blir tillgänglig betecknas den aktuella versionen (”n”) som ”n-1”.
| Kundåtgärder för dedikerad instans |
v14.0 (n-1) | V15.0-SU4a (n) |
|---|---|---|
| Nya kunddistributioner | Stöds ej | Stöds |
| Uppgraderingar som stöds | Behöver uppgraderas till V15SU4a | Stöds |
| Kunderna kan stanna | Nej | Javisst |
Den nuvarande ”n-1" som nämns i tabellen ovan har gått in i slutet av stödperioden. Alla kunder som fortfarande använder den här versionen måste uppgradera till den senaste versionen. Cisco kommer att stödja denna övergång genom att meddela partnern att påbörja förberedelserna för uppgraderingen. Cisco och partner n samordnar tillsammans ett underhållsfönster baserat på kundens affärsbehov.
Uppgradering till den senaste versionen av Collaboration Systems rekommenderas för kunder som använder n-1 Collaboration Systems-versionen. Om en uppgradering till Collaboration Systems-versionen är nödvändig, eller om en SU-uppgradering behövs på grund av nya funktioner, kan du skicka en servicebegäran för Control Hub. Om Cisco fastställer att en SU-uppgradering behövs för att åtgärda säkerhetsproblem eller kända allvarliga fel, kommer Cisco att samarbeta med partnern för att schemalägga uppgrad eringen.
Cisco kommer att meddela partnern när uppgraderingen har slutförts.
Nätverkshantering
Partneransvar
Partnern övervakar sitt nätverk och sin utrustning som är ansluten till Cisco Dedicated Instance-datacenter. Partnern övervakar också sitt nätverk och utrustning som är:
-
Används för att stödja tjänsten Dedikerad instans, OCH
-
Ansluten till kundens lokaler.
Partner övervakar alla partnerhanterade enheter som är integrerade med Dedicated Instance Cloud.
Ciscos ansvar
Webex CallingDedicated Instance använder branschledande nätverksverktyg för att övervaka datacenternätverksanslutningarna mellan vårt datacenter och partnernätverket och säkerhetsverktyg för att proaktivt identifiera och isolera tjänsteförsämringar i våra globalt spridda, geo-redundanta datacenter.
Cisco övervakar inte integrationstjänster i partnerhanterade enheter som är anslutna till Dedicated Instance Cloud. Detta inkluderar, men är inte begränsat till, följande:
-
Cisco övervakar inte SIP-trunken för dedikerad instans mot ett annat kluster än UC-klustret för dedikerad instans
-
Cisco övervakar inte CTI-ruttpunkterna för dedikerade instanser till ett annat kontaktcenter än ett Cisco-hanterat Contact Center Express.
Certifikathantering
I en dedikerad instansmiljö signeras certifikat av en Certificate Authority (CA) och hanteras på följande sätt:
Certifikat som hanteras av teamet för dedikerade instanser
-
Samtalsansvarig
- samtalshanterare
- Samtalshanterare-ECDSA
- tomkatt
- Tomcat-ECDSA
- ipsec
- tv-apparater
Tomcat-certifikatet återanvänds för Call Manager, så Call Manager-certifikatet visas inte längre i listan över certifikatgränssnitt. IPsec- och TVS-certifikaten förnyas om de är självsignerade och förfaller i certifikathanteringslistan.
-
IM och närvaro (IM&P):
- tomkatt
- Tomcat-ECDSA
- kopp
- Cup-ECDSA
- kopp-xmpp
- Kopp-XMPP-ECDSA
- kopp-xmpp-s2s
- Kopp-XMPP-S2S-ECDSA
- ipsec
Systemet förnyar certifikaten cup-xmpp -s2s, cup-xmpp-s2 s-ecdsa och ip sec om de är självsignerade och förfaller i certifikathanteringslistan.
-
Cisco Unity Connection(CUC):
- tomkatt
- Tomcat-ECDSA
- ipsec
Systemet förnyar IPsec-certifikatet om det är självsignerat och förfaller i certifikathanteringslistan.
-
Cisco Emergency Responder(CER):
- tomkatt
- Tomcat-ECDSA
- ipsec
Systemet förnyar IPsec-certifikatet om det är självsignerat och förfaller i certifikathanteringslistan.
-
Motorväg
-
servercertifikat
-
Förnyelse av policyn
Teamet för dedikerade instanser förnyar certifikaten som anges ovan varje år, förutsatt att de hanterar dem. Under underhållsfönstret för förnyelse tar teamet även bort eventuella förfallna förtroende certifikat.
Kund- eller partneransvar
Kunder eller partner måste hantera (flytta, lägga till, ändra eller ta bort) alla certifikat som hanteras av slutanvändaren under migreringar eller rutinåtgärder. Detta ansvar omfattar även alla certifikat som inte anges ovan.
Säkerhetskopierings- och återställningsansvar
Följande är en sammanfattning av Cisco och partnerns ansvar för säkerhetskopiering och återställning.
| Fest | Ansvarsområden |
| Partner |
I PartnersDedicated Instance Cloud-system måste partnern alltid upprätthålla:
|
| Cisco |
Cisco säkerhetskopierar alla UC-applikationer som distribueras i Dedicated Instance varje natt och de senaste 3 bra säkerhetskopiorna sparas i Ciscos datacenter. Alla säkerhetskopior är lösenordsskyddade och separata för varje kund, vilket endast kommer att användas för att återställa UC-programmet som en del av katastrofåterställningen. Se Ciscos katastrofåterställningssystem för mer information. Cisco gör inte återställningar på begäran eller tillåter att använda detta som en ändringsbackout-strategi. Partners har varken tillgång till dessa säkerhetskopior eller tillåts konfigurera säkerhetskop iorna till sina datacenter.
|
Ciscos katastrofåterställningssystem
DRS (Disaster Recovery System), som kan anropas frånCisco Unified Communications Manager Administration, IM- och närvarostjänstnod eller från vilken Unity Connection-nod som helst, ger fullständig säkerhetskopiering och återställning av data för alla UC-servrar. DRS gör det möjligt för Cisco att utföra regelbundet schemalagda automatiska eller användaranropade säkerhetskopior av data. DRS utför också en säkerhetskopiering på klusternivå, vilket innebär att den samlar in säkerhetskopior för alla servrar i ett Cisco Unified Communications Manager kluster till en central plats och sedan arkiverar säkerhetskopieringsdata till den fysiska lagringsenheten. Cisco gör en anpassad säkerhetskopia av Expressways och använder samma för återställning av noderna.
Partners kommer inte att ha tillgång till DRS. Cisco säkerhetskopierar data för alla UC-program som distribueras i molnet Dedicated Instance. Om en verklig katastrof inträffar återställer Cisco data från de senast tillgängliga säkerhetskopieringsdata. Partners kan utföra återställning när Cisco har gjort DRS-återställningen.
Strategi för katastrofåterställning:
-
Återställningsstrategi: I händelse av en situation som påverkar vårt datacenter, vilket potentiellt kan påverka både utgivare och prenumeranter, är vårt primära mål att snabbt återställa tjänster för att minimera eventuella störningar. Failover-datacentret skulle se till att samtalsförmågan inte påverkas. Vår återhämtningsstrategi är anpassningsbar och beroende av den specifika karaktären av misslyckande:
- Programfel: Om problemet identifieras som ett programfel eller korruption är vårt mål att etablera en ny utgivare med hjälp av DRS-säkerhetskopierings- och återupptagningstjänster inom en tidsram på en arbetsdag.
- Maskinvarufel: Vid maskinvarufel beror beslutet om att konfigurera en ny Publisher inom samma eller ett annat datacenter, eller att återställa den misslyckade maskinvaran, beroende på de unika omständigheterna och felets art. Vår prioritet, som alltid, är att minimera störningar och påskynda serviceåterställning.
- Tidpunkt för aktivering av katastrofåter ställning: Den exakta tidpunkten för att initiera våra katastrofåterställningsprotokoll beror på olika faktorer, inklusive katastrofens omfattning, den beräknade varaktigheten för återställningen och den potentiella påverkan på våra tjänster. Vårt dedikerade team övervakar kontinuerligt situationen och strävar efter att hitta en balans mellan att minska stilleståndstiden och genomföra katastrofåterställningsprocessen effektivt. Baserat på dessa överväganden kommunicerar vi servicenivåavtalet (SLA), de åtgärder som vidtas och de förväntade tidslinjerna för återhämtning på ett transparent sätt för att säkerställa att du hålls informerad under hela processen.
Kvalitetssäkring (A2Q) Process
A2Q-processen (Assurance to Quality) är utformad för att säkerställa en framgångsrik distribution av Ded Webex Calling icated Instance (DI). Denna process fokuserar på validering på hög nivå av föreslagna mönster och granskning och validering av anpassade krav för att säkerställa att leveransen överensstäm mer med förväntade resultat.
Omfattning och begränsningar
Det är viktigt att förstå omfattningen av A2Q-processen:
- Vad A2Q inkluderar: Validering på hög nivå av föreslagna konstruktioner och granskning och validering av anpassade krav.
- Vad A2Q inte inkluderar:
- En garanti eller bekräftelse på att designen kommer att vara fri från fältproblem.
- En detaljerad design eller arbetsflödesgranskning.
- En detaljerad skript- eller konfigurationsgranskning.
Förutsättningar
För att initiera A2Q-processen måste partnerorganisationen vara Webex Callingpartner certifierad.
A2Q-processen
Partners måste följa dessa steg för varje Webex DI-order, inklusive nya distributioner, modifieringar, förnyelser, NFR och P2P-överföringar:
- Skicka in A2Q-formuläret: Fyll i A2Q-formuläret.
- Nya distributioner: Välj Dealtyp som ”Greenfield/New”.
- Beställningsändringar: Välj Dealtyp som ”Ändring av design till befintlig distribution” och ge en beskrivning av de föreslagna designändringarna.
- Initiering: A2Q-teamet skapar ett Webex-utrymme eller initierar ett e-postmeddelande. Beroende på förfrågningens komplexitet kan granskningen utföras online eller offline.
- Granskning och feedback: A2Q-teamet kommer att dela feedback och kommentarer via Webex- utrymmet eller e-post. Partnern ansvarar för att ta itu med alla frågor.
- Godkännande: När granskningen är avslutad kommer A2Q att godkännas och efterlevnaden av beställningen kommer att släppas. Partners kommer att få bekräftelse via e-post eller Webex-utrymmet.
Tidslinjer och support
- Förväntad tidslinje: 1—7 arbetsdagar.
De komplexa erbjudandena kan kräva ytterligare tid och flera recensioner.
- Support : För alla DI-relaterade A2Q-frågor, vänligen kontakta di-a2q-support@cisco.com.


