- Ana Sayfa
- /
- Makale

Geri bildiriminiz için teşekkürler.


 Bu makalede
 Geri Bildirim?
Bu belge, Özel Bulut Sunucusu platformuyla entegrasyonu tamamlamış nitelikli Webex Calling Özel Bulut Sunucusu iş ortaklarının hizmeti çalıştırmaya yönelik süreçleri ve yordamları anlamalarına yardımcı olmak için tasarlanmıştır.
Kapsam
Bu belge ve destekleyici materyaller Cisco ile iş ortağı arasındaki operasyonel sorumlulukları anlamanıza yardımcı olmak için tasarlanmıştır ve aşağıdaki kitlelere yöneliktir:
-
İş ortağı desteği
-
İş ortağı ve müşteri başarı organizasyonları
Teknik Destek Servisi (TAC)
Cisco, iş ortaklarına 24x7x365 Tier 1 teknik destek sağlar. İş ortakları, bu bölümde özetlendiği gibi, Özel Bulut Sunucusu sorunlarını gidermek için müşterilerine teknik destek sağlar. İş ortağı, gerektiğinde destek sorunlarını Cisco'ya yönlendirebilir.
Özel Bulut Sunucusu altyapısı Delivery tarafından yöne Cisco Cloud tilir. Adanmış Bulut Sunucusu tarafından yönetilmeyen cihazlarla ilgili tüm sorunlar, sorun giderme iş ortağının sorumluluğundadır. Ortaklar aşağıdakilerle etkileşim kurmalıdır:
-
Uygun satıcılar
-
Cisco ekipmanının aktif bir bakım sözleşmesi varsa uygun Cisco ürün TAC ekibi.
Katman 1 desteği hakkında daha fazla bilgi için bkz.
Ortak Destek Sorumlulukları
İş ortağı teknik desteği, müşteriler için aşağıdakileri gerçekleştirme yeteneğini içerir:
-
Genel servis bilgilerini sağlayın.
-
Yapılandırma desteği sağlayın.
-
Teknik olmayan sorunları teknik sorunlardan filtreleyin.
-
Sorun izolasyonu ve servis hatası tespitini destekleyin.
-
Hatanın nerede oluştuğunu analiz edin.
-
Sorunu gidermek için müşteri veya iş ortağı tarafından uygulanan yanlış yapılandırılmış ayarları geri yükleyin.
-
İş ortağı tarafından yönetilen herhangi bir uygulama veya altyapı ile ilgili sorunları çözün.
-
Yeni kullanıcılar için başlangıç gereksinimlerinin ötesinde kapasite yönetimi gereksinimlerini tahmin edin.
-
Uygulama özelliklerini yapılandırın ve kullanıcı sağlama işlemini gerçekleştirin.
-
Müşteri faturalandırmasını ve faturalandırmasını yönetin.
-
Müşteri ilişkisine sahip olun.
-
PSTN hizmetlerinin çözüm entegrasyonunu yönetin.
-
Özel Bulut Sunucusu yükseltmeleri, sertifika yenileme ve altyapı bakımı için müşteri hazırlığını yönetin.
Ortak destek Cisco TAC için etkileşime girdiğinde, ortak, sorgulama sorunlarına yardımcı olmaktan sorumludur. Bu sorumluluk aşağıdakileri içerir:
-
Bildirilen sorunların ayrıntılarını yakalama ve sağlama
-
Tarafından talep edilen çoğaltma ve sıralama sorunlarına yardımcı olmak Cisco TAC
-
Test düzeltmelerine yardımcı olmak
-
Sorunların donanım, yazılım, uygulamalar veya son kullanıcı tarafından sağlanan diğer kaynaklarla ilgili olmadığını onaylama.
Müşterileri için aşağıdaki teknik destek ihtiyaçlarının karşılanmasını sağlamak iş ortağının sorumluluğundadır.
| Tür | Soru/Sorun |
|---|---|
| Kullanıcı sorguları Temel sorular Nasıl yaparım...? |
Telefonum nasıl çalışıyor? Hangi özelliklere sahibim? Bu özellikleri nasıl kullanırım? Kişisel Bakım portalını nasıl kullanırım? Özel Bulut Sunucusu UC uygulamaları Yönetim portalını nasıl kullanırım? Bir PSTN numarasını nasıl ararım? Sesli posta pinimi nasıl değiştiririm? |
|
İş ortağının ele aldığı en yaygın destek sorunları |
Telefon açılmıyor Telefonlar kaydedilemiyor Sesli posta kontrol edilemiyor. Bir Cisco UCM özellik kullanılamıyor Arama yapılamıyor. Çağrı alınamıyor Ses duyulamıyor Jabber/Webex Uygulamasında oturum açılamıyor Jabber/Webex App yazılım telefonu kullanılamıyor |
| Teknik istemci kurulum sorunları |
Yumuşak istemcilerin kurulumu Son kullanıcıların, özelliklerin veya arama planının kurulumu ve yapılandırılması Ses, video, sesli posta veya IM ve Varlık Hizmetinin kurulumu ve yapılandırılması LDAP ve SSO uygulaması dahil olmak üzere kullanıcı hesaplarının ve uç noktaların sağlanması |
| Olası uygulama hataları | Belgelendiği gibi çalışmayan işlevler ve özellikler hakkında Cisco'ya rapor verin |
| Servis kesintisi veya kullanılabilirlik |
Servis kullanılabilirliğini ve durumunu onaylayın. Bulut Bağlantısı veya PSTN ağı veya telefon entegrasyonu için SIP bağlantısı dahil olmak üzere müşterinin ağ ortamında kullanılabilirliği onaylayın. |
İş Ortağı Teknik Destek Gereksinimleri
Ortak destek ihtiyacını artırdığındaCisco TAC, ortak aşağıdaki bilgileri sağlamalıdır:
Genel Vaka Bilgileri
-
Geçerli Abonelik Numarası veya Hizmet Sözleşmesi Numarası sağlayın.
-
Arayanlar kendilerini iş ortağı veya yeniden satılan bir müşteri hesabını temsil eden İş Ortağı Destek ekibi üyeleri olarak tanımlamalıdır.
-
İş Ortağı Temsilcisinin adı, telefon numarası ve e-posta adresi veya Cisco'ya giden ekibin genel İş Ortağı bilgileri.
Cisco CloudDestek ile iletişime geçerken iş ortağını, müşteriyi ve sorunu tanımlayın.
Cisco Destek Rolleri ve Sorumlulukları
Cisco, çözüm ortağına, sorun giderme ve üst düzey kök neden analizi dahil olmak üzere Cisco Cloud veri merkezindeki Özel Bulut Bulut hizmeti için destek sağlamaktan sorumludur.Cisco, temel neden analizinde ayrıntılı altyapı düzeyinde bilgi sağlamayacaktır. Şiddet 1 veya Şiddet 2 olayları durumunda Cisco, iş ortaklarını proaktif olarak e-posta yoluyla bilgilendirecektir.
Cisco aşağıdakileri desteklemekten sorumlu değildir:
-
Adanmış Bulut Sunucu Bulutu veri merkezine ve müşteri tesislerine bağlı iş ortağı veya müşteri ağı ve ekipmanı.
Müşterinin tesislerinde dağıtılan Gelişmiş Hayatta Kalma Düğümü, ortak/müşteri ve Cisco'nun ortak sorumluluğunda olacaktır.
-
Üçüncü taraf yazılım veya donanım
İş ortağı, olayın nedeni olduğu tespit edilirse üçüncü taraf yazılım veya donanım için destek veya güncelleme almaktan sorumludur.
İlgili Bildirimleri ve Uyarıları Destekleyin
İş ortakları, bildirim ve temel hizmetlere yönelik belirlenen kesintilerin çözümü için Control Hub'da uyarılar ve bakım bültenleri alır. İş ortakları ayrıca, etkili bakım faaliyetleri veya ayrılmış bakım pencerelerinin dışına uzanan faaliyetler hakkında önceden bildirim alır.
Bu uyarılar, “Bakım ve Kesintiler” bildirimleri için Control Hub uyarılarına kaydolan iş ortaklarına gönderilir, Control Hub'daki Uyarılar böl ümüne bakın. İş ortakları, Cisco'nun doğru ve güncel iletişim bilgilerine sahip olmasını sağlamaktan sorumludur. Cisco, yöneticilerin bir hesap oluşturmasını ve bildirimler için Webex Uygulamasını kullanmasını önerir.
Değişim yönetimi
Özel Bulut Sunucusu ekibi, Bulut hizmetinin istikrarını ve güvenliğini sağlamak için resmi, standartlaştırılmış prosedürler kullanır. Bu standartlaştırılmış prosedürler, değişim taleplerini yönetirken verimli ve etkili uygulamayı kolaylaştırır.
Bakım
Bakım penceresi
Cisco, planlanan bakım faaliyetlerini iş ortağına bildirir. Planlanan tüm değişiklikler bir bakım penceresinde gerçekleşir. Cisco, iş ortağına müşteri arama yeteneğini bozacak planlı bakım için en az 10 takvim günü önceden yazılı bir bildirim sağlar. Bu uyarılar, “Bakım ve kesintiler” bildirimleri için Control Hub uyarılarına kaydolan iş ortaklarına gönderilir, Control Hub'daki Uyarılar böl ümüne bakın. İş ortakları, Cisco'nun doğru ve güncel iletişim bilgilerine sahip olmasını sağlamaktan sorumludur. Cisco, yöneticilerin bir hesap oluşturmasını ve bildirimler için Webex Uygulamasını kullanmasını önerir.
Bakım aşağıdaki faaliyetleri içerir:
-
Minimum müşteri etkisi riski olan rutin bakım faaliyetleri
-
Müşteri için arama yeteneğini bozacak planlı ve planlanmış faaliyetler.
-
Cisco tarafından yönetilen UC uygulama Sertifikalarının rutin yenilemeleri. Yenilemeler sertifikaların geçerlilik süresine ve yenileme tarihine ve saatine bağlıdır. Cisco, UC uygulamalarının sertifikalarını son kullanma tarihinden sadece 3-7 gün önce yeniler ve standart değişiklik yönetimi sürecini takip eder.
UC uygulamalarında tek oturum açmayı (SSO) etkinleştiren Müşteriler için serti fika yenileme işlemi Cisco tarafından tamamlandıktan sonra iş ortağının SSO'yu devre dışı bırakması, IDP meta veri dosyasını yeniden içe aktarması ve SSO'yu yeniden etkinleştirmesi gerekir. İş ortağının veya müşterinin SSO'yu doğrulaması da önerilir.
KOBİ kümesi için bakım penceresi KOBİ'nin yayıncı bölgesine göre plan lanacaktır.
AMER için bakım pencereleri aşağıdaki gibidir:
-
Akşamüstü 9 ET'den sabah 6'ya kadar. ET, Pazartesiden Cumaya
-
Akşamüstü 9 ET'den sabah 6'ya kadar. ET, hafta sonları (yalnızca Cisco'nun altyapı bakımı)
Bakım pencereleri APJC için aşağıdaki gibidir:
-
Akşamüstü 9 JST sabah 6'ya kadar JST, Pazartesiden Cumaya
-
Akşamüstü 9 JST sabah 6'ya kadar JST, hafta sonları ( yalnızca Cisco'nun altyapı bakımı)
AUS için bakım pencereleri aşağıdaki gibidir:
-
Akşamüstü 9 Sabah 6'ya kadar ACT ACT, Pazartesiden Cumaya
-
Akşamüstü 9 Sabah 6'ya kadar ACT ACT, hafta sonları ( yalnızca Cisco'nun altyapı bakımı)
AB, EMEA ve İngiltere için bakım pencereleri aşağıdaki gibidir:
-
Akşamüstü 9 GMT'ye kadar sabah 6'ya kadar CET, Pazartesiden Cumaya
-
Akşamüstü 9 GMT'ye kadar sabah 6'ya kadar CET, hafta sonları ( yalnızca Cisco'nun altyapı bakımı)
Yukarıda belirtilen değişiklik pencereleri zamanı bölge başına sabittir ve değiştirilemez.
Bakımı planlarken Cisco, Adanmış Bulut Sunucusu coğrafi yedekli mimarisine dayalı olarak herhangi bir telefon hizmeti kesintisi olasılığını en aza indirmek ve/veya ortadan kaldırmak için her türlü çabayı gösterecektir . Cisco, tüm iş ortağı ve müşteri adayı yapılandırmalarının yedeklilik için Adanmış Bulut Sunucusu en iyi uygulamalarına uymasını bekler. Cisco, iş ortağı tarafından yanlış yapılandırma nedeniyle yedekl ilik kaybından sorumlu değildir. Özel Bulut Sunucusu bulutunda barındırılmayan/yönetilmeyen tüm 3. taraf entegrasyonlarını doğrulamak ve test etmek iş ortağının sorumluluğundadır.
Cisco, UC uygulamalarının yükseltmelerini yalnızca aşağıdaki nedenlerle başlatır:
-
UC uygulamasının geçerli sürümünde bir güvenlik açığı var ve düzeltme bir yükseltme veya COP yüklemesi gerektiriyor.
-
Müşteri şu anda n-1'den küçük bir sürümde (mevcut Özel Bulut Sunucusu destekli sürümün) veya EOL'ye yaklaşan bir sürümde.
Cisco, değişiklik döneminden en az 10 takvim günü önce iş ortağına/müşteriye bir bakım bildirimi gönderir ve önerilen değişiklik programı iş öncelikleriyle çakışırsa iş ortağının Cis co'ya 2-3 gün içinde yanıt vermesi önerilir. Bu, Cis co'nun alternatif bir değişiklik penceresi bulmasını sağlar (yeniden planlanan tarih yalnızca Cisco'nun mevcut operasyonlarına göre geçerlidir). İş ortağı, UC uygulama yaşam döngüsü hizmet talebini yükselterek bakımı yeniden planlayabilir. Daha fazla bilgi için bkz. UC uygulama yaşam döngüsü.
Altyapıyla ilgili herhangi bir bakım yeniden planlanamaz.
Ancak, ciddi güvenlik açığı düzeltmesi, sertifikaların sona ermesi gibi acil veya acil durum senaryolarında bakım penceresini değiştirme esnekliği mümkün olmayacaktır. Bir İş Ortağı veya Müşteri tarafından Özel Bulut Sunucunun güvenlik açığı taraması desteklenmez. Özel bulut sunucusu, sürekli çalışan kendi güvenlik açığı tarama rejimine sahiptir, ayrıca düzenli bağımsız PEN testi yapıyoruz ve Cisco Güven Portalında bir Onay Mektu bu sağlıyoruz.
İş ortağının istediği değişiklikler
İş ortağı tarafından talep edilen değişiklikler, Özel Bulut Sunucusu üzerindeki etkisini değerlendirmek için ortak bir inceleme gerektirir. Bunlar, iş ortağının Cisco'nun yapmasını istediği değişiklikleri ve iş ortağının yapmak istediği değişiklikleri içerir. Örneğin:
-
Sınır aygıtlarını veya uygulama entegrasyonunu etkileyen yapılandırma değişiklikleri
-
Bir hizmeti devre dışı bırakma istekleri.
Bir hizmeti devre dışı bırakma gibi büyük değişiklik talepleri Cisco'ya gönderilir. İş ortağı gereksinimleri yakalar ve ortak bir inceleme başlatmak için İş Ortağı Başarı Ekibi veya Hesap Yöneticisi aracılığıyla Cisco'ya gönderir. Değişiklik uygulamasından önce istek, Özel Bul ut Sunucu Ürün Yönetimi ve iş ortağı tarafından ortaklaşa değerlendirilir.
Acil durum değişiklikleri
Cisco ve iş ortağı, aşağıdaki nedenlerle acil durum değişikliklerini hemen veya bir sonraki uygun bakım penceresinde gerçekleştirebilir.
-
Müşteriye hizmeti geri yüklemek için
-
Bir kesintinin etkisini azaltmak için
-
Potansiyel bir müşteri kesintisini önlemek için
-
Bir güvenlik açığını gidermek için
Adanmış Bulut Sunucusu dışındaki ağdaki acil durum değişiklikleri için iş ortağı, Cisco tarafından görülebilen müşteri etkilerini Cisco'ya bildirir. Mümkün olduğunda, iş ortağı Cisco ile bir dava açar, böylece Cisco'nun etkiye tepki verebilmesi için.
Adanmış Bulut Sunucusunda acil bir değişiklik gerçekleştirirken, Cisco makul bir şekilde mümkün olduğunda iş ortağ ını bilgilendirir. Acil durum değişikliğinin neden olduğu müşteri etkisini tanımlayan e-posta iletişim listesine gönderilir.
Olay yönetimi
Olay yönetimi, çevredeki hataların neden olduğu iş üzerindeki olumsuz etkileri en aza indirir. Cisco, bir nedeni hızlı bir şekilde belirlemek için olayları meydana geldiklerinde analiz eder. Cisco daha sonra kalıcı bir düzeltme dağıtılana kadar bir geçici çözüm uygular.
Ortaklar, kendi ağlarında Olay Yönetimini kendi oluşturdukları süreçlere göre yönetir. İş ortakları, Cisco'ya alarm verebilecek etkinlikleri veya Cisco tarafından görülebilen diğer bildirimleri bildirir.
Cisco, değişiklikleri uygulamak için Bakım Penceresi sürecini takip eder.
Destek vaka sınıflandırması
TAC destek vakasının ciddiyeti, iş etkisine bağlı olarak Cisco ile bir destek bileti açarken iş ortağı tarafından belirlenir. İş ortağı, iş üzerindeki değişen etkilere bağlı olarak, bir biletin yaşam döngüsü boyunca daha yüksek bir şiddete yükseltme talep edebilir.
Aşağıdaki bölüm, ortağın bir TAC destek bileti açarken doğru şiddet düzeyini belirlemesi için rehberlik görevi görür..
Destek vakası etkisi
Bir TAC Destek vakası, işletme üzerindeki etkisine (boyut, kapsam) göre sınıflandırılır.
Etki, genellikle bir olayın çözümün kullanılabilirliğine yol açma derecesine eşit olan bir Olayın iş açısından kritik öneminin bir ölçüsüdür.
| Olay etki seviyesi | Etki tanımları |
| Yaygın | Ortak ortamının dörtte üçünden fazlası etkileniyor |
| Büyük | Partnerin ortamının yarısı ile dörtte üçü etkilenir |
| Yerelleştirilmiş | Ortağın çevresinin dörtte biri ile yarısı etkilenir |
| Bireyselleştirilmiş | Ortağın ortamının dörtte birinden azı etkilenir |
Destek vakası aciliyeti
Acili yet, Olayın kritik olduğunu ve bunun Hizmetler üzerindeki etkisini veya ortakların Hizmetleri alma yeteneği üzerindeki etkisini tanımlar.
| Olay aciliyet seviyesi | Aciliyet tanımları |
| Kritik | Arama yeteneği yedekleme veya yedekleme olmadan durdurulur |
| Yüksek | Arama yeteneği ciddi şekilde bozuldu |
| Orta | Diğer fonksiyon durduruldu |
| Düşük | Diğer fonksiyon bozuldu |
Destek vakası ciddiyeti
C isco'nun ve iş ortağının olayı çözmek için harcadığı çaba düzeyini tanımlar.
| Olay ciddiyet düzeyi | Şiddet tanımları |
| S1 (Kritik) | Cisco ve iş ortağı, durumu çözmek için 24 x 7 gerekli kaynakları taahhüt eder |
| S2 (Yüksek) | Cisco ve iş ortağı, durumu çözmek için Standart Çalışma Saatleri boyunca tam zamanlı kaynaklar taahhüt eder |
| S3 (Orta) | Cisco ve iş ortağı, hizmeti tatmin edici seviyelere geri getirmek için Standart Çalışma Saatleri sırasında kaynak taahhüt eder |
| S4 (Düşük) | Cisco ve iş ortağı, bilgi veya yardım sağlamak için Standart Çalışma Saatleri sırasında kaynak taahhüt eder |
Önem düzeyi Etki ve Aciliyet tanımları uygulanarak belirlenir.
Destek vaka ciddiyeti matrisi
| Etki | |||||
| Yaygın | Büyük | Yerelleştirilmiş | Bireyselleştirilmiş | ||
|
Aciliyet | Kritik | S1 | S1 | S2 | S3 |
| Yüksek | S1 | S2 | S2 | S3 | |
| Orta | S2 | S3 | S3 | S3 | |
| Düşük | S4 | S4 | S4 | S4 | |
Cisco, Olay sıralaması sırasında vakanın ciddiyetini değiştirme ve garanti edilmesi halinde destek biletinin ciddiyetini düşürme yeteneğine sahiptir. Operasyonel istikrar değerlendirilirken dava öngörülen bir süre açık bırakılabilir.
Yazılım desteği yanıt süresi hedefleri
Aşağıdaki bölüm, Cisco'nun sunulan davalara şiddetine göre planlanan yanıt süresini detaylandırmaktadır. Bazen, vaka ciddiyeti yukarıdaki yönergelere uyacak şekilde ayarlanabilir.
Cisco ve hizmet seviyesi hedefi
Webex CallingÖzel Bulut Sunucusu, iş ortaklarına 7/24 İngilizce teknik destek sağlar. İş ortakları S3 ve S4 sorunlarını doğrudan Cisco Support Case Manager'da gönderebilir. S1 ve S2 sorunları için 1-800-553-2447 global TAC numarasını aramanız önerilir.
Cisco'nun standardı, aşağıdaki ızgaraya göre en az %95 oranında S3 ve S4 şiddet düzeylerini karşılamaktır:
| Şiddet Seviyesi | İçindeki yanıt: |
| S1 | 15 dakika |
| S2 | 30 dakika |
| S3 | 1 iş günü |
| S4 | 3 iş günü |
Yanıt süresi, Cisco'nun belirli bir ciddiyette bir sorunu kabul etmesi için geçen süredir. Cisco sorunu belirtilen aralıkta çözemezse, Cisco çözüm için bir durum ve eylem planı sağlar. Çözüm süresi, ortağın tarafındaki kalifiye kişinin sorunun çoğaltılmasına ve/veya izole edilmesine yardımcı olması, Cisco ile iş ortağının ortamı arasında bir uyumsuzluk olmasına bağlıdır. Böyle bir kişi kullanılabilir hale getirilemezse, bu çözüm süreleri uzatılabilir.
Cisco tarafından belirtilen zaman dilimlerinde kabul edilebilir bir durum ve/veya çözüm sağlanmamışsa, iş ortakları Cisco'ya geçiş yapmalıdır.
Cisco Seçenekler Paketi (COP) dosyaları
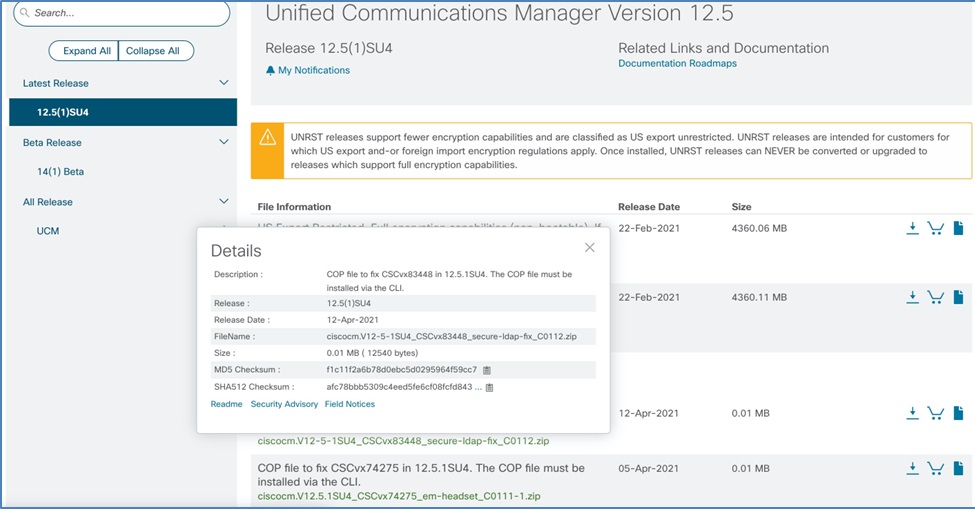
Cisco , üretim kodunun çalışma şeklini biraz değiştirmek için COP dosyalarını yayınlar ve Cisco 'ya yazılımı normal yazılım sürüm döngülerinin dışında dağıtmanın bir yolunu sağlar. Gerekirse, COP dosyaları ilk üretim kodu yayınlandıktan sonra bir noktada serbest bırakılır. Prodüksiyon eki pleri, yüksek etkili sorunlar için ve bir sorun için uygun bir geçici çözüm bulunmadığında COP dosyalarını yayınlar. Sorun düzeltmelerine ek olarak, COP dosyaları bazen yükseltme sırasında yardımcı programları dağıtmak için serbest bırakılır (örneğin, disk temizleme).
Genellikle, sabit sorunları olan alan bildirimlerinin ilişkili bir COP dosyası vardır. Genellikle her sorun için ayrı bir COP dosyası vardır.
PSIRT'ler her zaman ilişkili bir COP dosyasına sahip değildir. PSIRT'ler için, tipik olarak tam bir yükseltme için yeni bir sürüm yayınlanır.
Cisco tarafından başlatılan senaryolar
Cisco, müşterinin Özel Bulut Sunucusu ortamının bir COP dosyası yüklemesi gerektirdiğini belirlerse, Cisco aşağıdaki işlemlerden birini kullanır:
-
COP dosyası acil bir düzeltme (güvenlik açığı veya yakın arıza) belirlerse, Cisco, Cis co'nun planlanmış bakım penceresi sırasında COP dosyasını yükler.
-
Diğer tüm durumlarda, COP kurulumu, düzenli değişiklik yönetimi prosedürünü takiben ortak veya müşteri ile düzenli bir bakım olarak planlanacaktır.
Müşteri tarafından başlatılan senaryo
Müşteri bir COP dosyası yüklemesine ihtiyaç duyduğuna karar verirse (telefon yazılımı, dil yerel ayar paketleri, aygıt paketleri), müşteri aşağıdaki işlemi başlatmalıdır:
Özel Bulut Sunucusu'nda SFTP sunucusuna yüklenecek belirli COP dosyası için Control Hub 'da bir hizmet isteği oluşturun, bkz. Hizmet İste ği.
Cisco, dosyayı yalnızca SFTP sunucusuna yükler. COP to UC uygulamasını indirmek ve kurmak sizin rahatınıza göre iş ortağının sorumluluğundadır.
COP dosyaları Cisco'nun yazılım indirme sayfasında yayınlanır:
https://software.cisco.com/download/home
Kapasite yönetimi
Cisco ve iş ortağı, müşterilerin Adanmış Bulut Sunucusu çözümüne katılmasına izin vermek için ağın ve veri merkezlerinin kapasitesini yönetir. Kapasite yönetimi süreci, müşteri abonelerinin devam eden büyümesinin izlenmesini içerir.
Cisco ve iş ortağının kapasite yönetimi sürecinde ayrı sorumlulukları vardır.
İş Ortağı Sorumluluğu
İş ortağı, ağ ekipmanının yükü idare etmek için yeterli kapasiteye ve uygun miktarda tahmin büyümesine sahip olmasını sağlar.
İş ortağı, Özel Bulut Sunucunun etkinleştirilmesi sırasında Bilgi İşç ileri ve Çalışma Alanı aygıtları sayısını sağlar (sağlanan sayı, Adanmış Bulut Sunucunda yapılandırılacak toplam sayının bitiş durumu olmalıdır). Sağlanan ayrıntılara dayanarak Cisco, UC uygulam alarının boyutlandırılmasını Özel Bulut Sunucusunda gerçekleştirecektir. UC uygulama boyutlandırması hakkında daha fazla bilgi için bkz. Birleşik İletişim uygulama boyutlandırması. İş ortağı, istenen kapasite dahilinde özelliklerin ve kullanıcıların sağlanmasını yönetir.
İş ortağının, etkinleştirme sırasında sağlanan Bilgi İşçileri ve Çalışma Alanı cihazlarının sayısındaki değişikli kleri Cisco'ya bildirmesi gerekir. Sağlanan ayrıntılara dayanarak Cisco, UC uygulamaları için gerekli değişiklikleri analiz edecek ve gerekli değişiklikleri yapacaktır. Aynı şekilde, iş ortağının Cisco ile bir Control Hub hizmet talebi oluşturması ve bir genişletme planı üzerinde birlikte çalışması gerekir. İş ortağı, özellikleri ve kullanıcıları ancak müşteri için ekstra kapasite eklendikten sonra yapılandırabilir. Daha fazla bilgi için Hizmet talebi nasıl yüksel tilir bölümüne bakın.
Büyüme ihtiyacının türüne bağlı olarak ek kapasite eklemek zaman alabilir. Bu iş ortağı ve Cisco arasında birlikte çalışılacak.
Cisco sorumluluğu
Özel Bulut Sunucusu hizmeti, veri merkezi kapasitesini izler ve veri merkezi ekipmanının yükü ve uygun miktarda tahmin büyümesini idare etmek için yeterli kapasiteye sahip olmasını sağlar.
Cisco, bu değişikliklerin müşteriyi etkilediği takdirde kapasite artışını ele almak için planlanan genişletmeler veya değişiklikler konusunda iş ortağını bilgilendirir. Yükseltmelerin ve değişikliklerin uygulanması değişiklik yönetimi sürecini takip eder.
Sürüm yönetimi
Cisco, Dedicated Instance Cloud uygulamalarını (CUCM, CuCxn, IM&P, CER, Expressway ve SME (isteğe bağlı)) Cisco'nun uygun gördüğü şekilde en son özellikler ve işlevlerle güncel tutar. Müşteriler herhangi bir zamanda en güncel sürümle (“n”) veya önceki sürümle (“n-1”) çalışabilirler.
Cisco, Değişim yönetimi uyarısı ve bildirimlerinin bir parçası olarak sürüm kullanılabilirliği ve planlanan yükseltmeler (yükseltme gereksinimleri dahil) konusunda iş ortağını bilgilendirir. Cisco, yükseltilecek müşterileri belirlediğimizde iletişim kuracaktır. Cisco ayrıca müşterinin yükseltileceği sürümü de bildirecektir. İş ortağı, planlanan yükseltmeden bir hafta öncesine kadar müşterinin iş ihtiyaçlarına bağlı olarak yükseltmeyi bir kez yeniden planlamayı seçebilir. Bir yükseltmenin başarılı bir şekilde sonuçlanması durumunda Cisco iş ortağını bilgilendirecektir.
Daha fazla bilgi için bkz. Değiş iklik yönetimi.
Cisco Collaboration Systems sürümü için sürüm yönetimi
Yeni bir İşbirliği Sistemleri sürümü kullanıma sunulduğunda, geçerli sürüm (“n”) “n-1” olarak belirlenir .
| Özel Bulut Sunucusu müşteri eylemleri |
v14.0 (n-1) | V15.0-SU4a (n) |
|---|---|---|
| Yeni müşteri dağıtımları | Desteklenmiyor | desteklenen |
| Yükseltmeler desteklenir | V15su4a'ya yükseltilmesi gerekiyor | desteklenen |
| Müşteriler kalabilir | Hayır | Evet |
Yukarıdaki tabloda belirtilen mevcut “n-1", Destek Sonu dönemine girmiştir. H ala bu sürümü kullanan tüm müşteriler en son sürüme yükseltmelidir. Cisco, iş ortağına yükseltme hazırlıklarına başlaması için bildirimde bulunarak bu geçişi destekleyecektir. Cisco ve iş ortağı, müşterinin iş gereksinimlerine göre bir bakım penceresini işbirliği içinde koordine edecektir.
n-1 İşbirliği Sistemleri sürümündeki müşteriler için en son İşbirliği Sistemleri sürümüne yüksel tme yapılması önerilir. İşbirliği Sistemleri sürümüne yükseltme gerekiyorsa veya yeni özellikler nedeniyle SU yükseltmesi gerekiyorsa, bir Control Hub Hizmet İsteği gönderebilirsiniz. Cisco, herhangi bir güvenlik açığını veya bilinen yüksek şiddette kusurları gidermek için bir SU yükseltmesinin gerekli olduğunu belirlerse, Cisco yükseltmeyi planlamak için iş ortağıyla birlikte çalışacaktır.
Cisco, yükseltmenin başarılı bir şekilde sonuçlandığında iş ortağını bilgilendirecektir.
Ağ yönetimi
İş ortağı sorumlulukları
İş ortağı, Cisco Özel Bulut Sunucusu veri merkezine bağlı ağını ve ekipmanlarını izler. İş ortağı ayrıca ağını ve ekipmanlarını da izler:
-
Adanmış Bulut Sunucusu hizmetini desteklemek için kullanılır, VE
-
Müşteri tesislerine bağlı.
İş ortağı, Dedicated Instance Cloud ile entegre iş ortağı tarafından yönetilen tüm cihazları izler.
Cisco sorumlulukları
Webex CallingÖzel Bulut Sunucu, küresel olarak dağılmış, coğrafi yedekli veri merkezlerimizdeki hizmet bozukluklarını proaktif olarak belirlemek ve izole etmek için veri merkezimiz ile iş ortağı ağı arasındaki veri merkezi ağ bağlantılarını ve güvence araçlarını izlemek için sektör lideri ağ araçlarını kullanır.
Cisco, Dedicated Instance Cloud ile bağlantılı iş ortağı tarafından yönetilen cihazlara entegrasyon hizmetlerini izlemez. Bu, aşağıdakileri içerir, ancak bunlarla sınırlı değildir:
-
Cisco, Özel Bulut Sunucusu SIP Track'i Özel Bulut Sunucusu UC Kümesi dışındaki bir kümeye doğru izlemez
-
Cisco, Cisco tarafından yönetilen Contact Center Express dışındaki bir iletişim merkezine Adanmış Bulut Sunucusu CTI Yönlendirme Noktalarını izlemez.
Sertifika yönetimi
Özel Bulut Sunucusu ortamında sertifikalar bir Certificate Authority (CA) tarafından imzalanır ve aşağıdaki gibi yönetilir:
Özel Bulut Sunucusu ekibi tarafından yönetilen sertifikalar
-
Çağrı Yöneticisi
- çağrı yöneticisi
- Çağrı Yöneticisi-ECDSA
- tomcat
- Tomcat-ECDSA
- ipsec
- TV'ler
Tomcat sertifikası Çağrı Yöneticisi için yeniden kullanılır, bu nedenle Çağrı Yöneticisi sertifikası artık sertifika GUI listesinde görünmez. IPsec ve TVS sertifikaları, kendiliğinden im zalanmışlarsa ve sertifika yönetimi listesinde sona ermesi gerekiyorsa yenilenir.
-
IM ve Varlık (IM&P):
- tomcat
- Tomcat-ECDSA
- fincan
- Kupa-ECDSA
- kup-xmpp
- Kupa-XMPP-ECDSA
- kup-xmpp-s2s
- Kupa-XMPP-S2S-ECDSA
- ipsec
Sistem, cup-xmpp- s2s, cup-xmpp-s2 s-ecdsa ve ipsec sertifikalarını kendiliğinden im zalanmışsa ve sertifika yönetimi listesinde sona ermesi gerekiyorsa yeniler.
-
Cisco Unity Connection(CUC):
- tomcat
- Tomcat-ECDSA
- ipsec
Sistem, IPsec sertifikasını kendi kendine imzaladıysa ve sertifika yönetimi listesinde sona ermesi gerekiyorsa yeniler.
-
Cisco Emergency Responder(CER):
- tomcat
- Tomcat-ECDSA
- ipsec
Sistem, IPsec sertifikasını kendi kendine imzaladıysa ve sertifika yönetimi listesinde sona ermesi gerekiyorsa yeniler.
-
Otoban
-
sunucu sertifikası
-
Politika yenileme
Özel Bulut Sunucusu ekibi, yukarıda listelenen sertifikaları yönetmeleri koşuluyla her yıl yeniler. Yenileme bakım penceresi sırasında ekip, süresi dolmuş güven sertifikalarını da kaldırır.
Müşteri veya ortak sorumluluğu
Müşteriler veya iş ortakları, geçişler veya rutin işlemler sırasında son kullanıcı tarafından işlenen tüm sertifikaları yönetmelidir (taşımalı, eklemeli, değiştirmeli veya silmelidir). Bu sorumluluk ayrıca y ukarıda listelenmeyen sertifikaları da içerir.
Yedekleme ve geri yükleme sorumlulukları
Aşağıda, yedekleme ve geri yükleme işlemleriyle ilgili Cisco ve iş ortağı sorumluluklarının bir özeti yer almaktadır.
| Parti | Sorumlulukları |
| İş Ortağı |
İş ortağının Özel Bulut Sunucu Bulutu sisteminde iş ortağı her zaman şunları sürdürmelidir:
|
| Cisco |
Cisco, her gece Özel Bulut Sunucunda dağıtılan tüm UC uygulamalarını yede kler ve en son 3 iyi yedekleme Cisco'nun veri merkezine kaydedilir. Tüm yedeklemeler parola korumalı ve her müşteri için ayrıdır; bu, yalnızca olağanüstü durum kurtarma işleminin bir parçası olarak UC uygulamasını geri yüklemek için kullanılır. Daha fazla bilgi için Cisco olağanüstü durum kurtarma sistemine bakın. Cisco isteğe bağlı geri yükleme yapmaz veya bunun bir değişiklik yedekleme stratejisi olarak kullanılmasına izin vermez. İş ortaklarının bu yedeklemelere erişimi olmayacak ve veri merkezlerine yedeklem eleri yapılandırmalarına izin verilmeyecek.
|
Cisco olağanüstü durum kurtarma sistemi
IM ve Varlık Hizmeti düğümünden veya herhangi bir Unity Connection düğümünden çağrılabilen Olağanüstü Durum Kurtarma Sistemi (DRS), tüm UC sunucuları için tam veri yedekleme ve geri yükleme özellikleri sağlar. Cisco Unified Communications Manager Administration DRS, Cisco'nun düzenli olarak planlanmış otomatik veya kullanıcı tarafından çağrılan veri yedeklemeleri gerçekleştirmesine olanak tanır. DRS ayrıca küme düzeyinde bir yedekleme gerçekleştirir; bu, Cisco Unified Communications Manager kümedeki tüm sunucular için yedeklemeleri merkezi bir konuma topladığı ve ardından yedekleme verilerini fiziksel depolama aygıtına arşivlediği anlamına gelir. Cisco, Expressways'in özel bir yedeklemesini yapar ve düğümlerin kurtarılması için aynısını kullanır.
Ortakların DRS'ye erişimi olmayacak. Cisco, Özel Bulut Sunucusu bulutunda dağıtılan tüm UC uygulamaları için verileri yedekler. Gerçek bir felaket meydana gelirse, Cisco mevcut son yedekleme verilerinden verileri geri yükler. Cisco DRS geri yüklemesini yaptıktan sonra iş ortakları kurtarma gerçekleştirebilir.
Felaket Kurtarma Stratejisi:
-
Kurtarma Strat ejisi: Veri merkezimizi etkileyen ve hem yayıncıları hem de aboneleri potansiyel olarak etkileyebilecek bir durum olması durumunda, birincil hedefimiz olası kesintileri en aza indirmek için hizmetleri hızla geri yüklemektir. Yük devretme veri merkezi, arama özelliğinin etkilenmediğinden emin olur. Kurtarma stratejimiz uyarlanabilir ve başarısızlığın kendine özgü niteliğine bağlıdır:
- Uygulama Hatası: Sorun bir uygulama hatası veya bozulması olarak tanımlanırsa, amacımız DRS yedekleme ve hizmetlerini bir iş günü içinde devam ettirmeyi kullanan yeni bir Yayıncı kurmaktır.
- Donanım Arız ası: Donanım hatası durumunda, aynı veri merkezinde veya farklı bir veri merkezinde yeni bir Yayıncı kurma veya arızalı donanımı kurtarma kararı, benzersiz koşullara ve hatanın niteliğine bağlı olacaktır. Önceliğimiz, her zaman olduğu gibi, kesintiyi en aza indirmek ve hizmet restorasyonunu hızlandırmaktır.
- Olağanüstü Durum Kur tarma Etkinleştirmesinin Zamanlaması: Olağanüstü durum kurtarma protokollerimizi başlatmanın kesin zamanlaması, felaketin ölçeği, tahmini kurtarma süresi ve hizmetlerimiz üzerindeki potansiyel etki gibi çeşitli faktörlere bağlıdır. Kendini işine adamış ekibimiz durumu sürekli olarak izler ve kesinti süresini azaltmak ile olağanüstü durum kurtarma sürecini etkin bir şekilde yürütmek arasında bir denge kurmaya çalışır. Bu hususlara dayanarak, süreç boyunca bilgilendirilmenizi sağlamak için Hizmet Düzeyi Sözleşmesi'ni (SLA), gerçekleştirilen eylemleri ve kurtarma için beklenen zaman çizelgelerini şeffaf bir şekilde bildireceğiz.
Kalite Güvencesi (A2Q) Süreci
Kalite Güvencesi (A2Q) süreci, Özel Bulut Sunucusunun (DI) başarılı bir şekilde Webex Calling dağıtılmasını sağlamak için tasarlanmıştır. Bu süreç, önerilen tasarımların üst düzey doğrulamasına ve teslimatın beklenen sonuçlarla uyumlu olmasını sağlamak için özel gereksinimlerin gözden geçirilmesine ve doğrulanmasına odaklanır..
Kapsam ve Sınırlamalar
A2Q sürecinin kapsamını anlamak önemlidir:
- A2Q Ne İçerir: Önerilen tasarımların üst düzey doğrulanması ve özel gereksinimlerin gözden geçirilmesi ve doğrulanması.
- A2Q İçermeyen Şunlar:
- Tasarımın saha sorunları içermeyeceğine dair bir garanti veya onay.
- Ayrıntılı bir tasarım veya iş akışı incelemesi.
- Ayrıntılı bir komut dosyası veya yapılandırma incelemesi.
Önkoşullar
A2Q sürecini başlatmak için ortak kuruluşun Webex Callingortak sertifikalı olması gerekir.
A2Q Süreci
İş ortakları, yeni dağıtımlar, değişiklikler, yenilemeler, NFR'ler ve P2P aktarımları dahil olmak üzere her Webex DI siparişi için şu adımları izlemelidir:
- A2Q Formunu Gönderin: A2Q form unu doldurun.
- Yeni Dağıtımlar: “Greenfield/New” olarak Anlaşma türünü seçin.
- Sipariş Değiş iklikleri: “Mevcut Dağıtımda Tasarım değişikliği” olarak An laşma türünü seçin ve önerilen tasarım değişikliklerinin bir açıklamasını sağlayın.
- Baş latma: A2Q ekibi bir Webex alanı oluşturacak veya bir e-posta başlatacaktır. Talebin karmaşıklığına bağlı olarak, inceleme çevrimiçi veya çevrimdışı yapılabilir.
- İnceleme ve Geri Bildirim: A2Q ekibi, Webex alanı veya e-posta yoluyla geri bildirim ve yorumları paylaşacaktır. İş ortağı tüm sorguları ele almaktan sorumludur.
- Onay: İnceleme tamamlandıktan sonra A2Q onaylanacak ve siparişteki uygun luk beklentisi serbest bırakılacaktır. İş ortakları e-posta veya Webex alanı aracılığıyla onay alacaktır.
Zaman Çizelgeleri ve Destek
- Beklenen Zaman Çizelgesi: 1—7 iş günü.
Karmaşık anlaşmalar ek zaman ve birden fazla inceleme gerektirebilir.
- Destek : Di'yle ilgili A2Q sorguları için lütfen di-a2q-support@cisco.com adresine ulaşın.


