- Accueil
- /
- Article

Merci pour votre commentaire.


 Dans cet article
 Un commentaire ?
Ce document est conçu pour aider les partenaires d'instances dédiées Webex Calling qualifiés qui ont terminé leur intégration à la plateforme d'instances dédiées à comprendre les processus et les procédures nécessaires au fonctionnement du service.
Champ d'application
Ce document et les supports complémentaires sont conçus pour vous aider à comprendre les responsabilités opérationnelles entre Cisco et le partenaire, et ils sont destinés aux publics suivants :
-
Assistance aux partenaires
-
Organisations partenaires et clients
Service d'assistance technique (TAC)
Cisco fournit une assistance technique de niveau 1 24 heures sur 24, 7 jours sur 7 et 365 jours par an à ses partenaires. Les partenaires fournissent une assistance technique à leurs clients pour résoudre les problèmes liés aux instances dédiées, comme indiqué dans cette section. Le partenaire peut signaler les problèmes d'assistance à Cisco, selon les besoins.
L'infrastructure d'instance dédiée est gérée par Cisco Cloud Delivery. Tout problème lié à des appareils qui ne sont pas gérés par une instance dédiée est la responsabilité du partenaire. Les partenaires devraient collaborer avec :
-
Fournisseurs appropriés
-
L'équipe TAC des produits Cisco compétente si l'équipement Cisco fait l'objet d'un contrat de maintenance actif.
Pour plus d'informations sur le support de niveau 1, reportez-vous à.
Responsabilités en matière d'assistance aux partenaires
Le support technique des partenaires permet notamment d'effectuer les tâches suivantes pour les clients :
-
Fournissez des informations générales sur les services.
-
Fournir une assistance à la configuration.
-
Filtrez les problèmes non techniques des problèmes techniques.
-
Soutenez l'identification des problèmes et la détermination des défauts de service.
-
Analysez l'endroit où l'erreur s'est produite.
-
Restaurez les paramètres mal configurés, qui sont appliqués par un client ou un partenaire, pour remédier au problème.
-
Résolvez les problèmes liés à toute application ou infrastructure gérée par des partenaires.
-
Prévoyez les besoins en matière de gestion des capacités pour les nouveaux utilisateurs au-delà des exigences initiales.
-
Configurez les fonctionnalités de l'application et provisionnez les utilisateurs.
-
Gérer la facturation et la facturation des clients.
-
Maîtrisez la relation client.
-
Gérez l'intégration des solutions des services PSTN.
-
Gérez l'état de préparation des clients pour les mises à niveau des instances dédiées, le renouvellement des certificats et la maintenance de l'infrastructure.
Lorsque le partenaire s'engage Cisco TAC pour obtenir de l'aide, il est chargé de vous aider à régler les problèmes. Cette responsabilité inclut les éléments suivants :
-
Capture et fourniture des informations sur les problèmes signalés
-
Aider à résoudre les problèmes de réplication et de tri, comme demandé par Cisco TAC
-
Aider à tester les correctifs
-
Confirmer que les problèmes ne sont pas liés au matériel, aux logiciels, aux applications ou à d'autres sources fournies par l'utilisateur final.
Il est de la responsabilité du partenaire de s'assurer que les types de besoins d'assistance technique suivants sont satisfaits pour ses clients.
| Type | Question/problème |
|---|---|
| Requêtes des utilisateurs Questions de base Comment puis-je... ? |
Comment fonctionne mon téléphone ? Quelles fonctionnalités est-ce que je possède ? Comment utiliser ces fonctionnalités ? Comment utiliser le portail Self-Care ? Comment utiliser le portail d'administration des applications UC d'instance dédiée ? Comment composer un numéro PSTN ? Comment modifier le code PIN de ma messagerie vocale ? |
|
Problèmes d'assistance les plus courants rencontrés par le partenaire |
Le téléphone ne s'allume pas Impossible d'enregistrer les téléphones Impossible de consulter la messagerie vocale. Impossible d'utiliser une Cisco UCM fonction Impossible de passer un appel. Impossible de recevoir un appel Impossible d'entendre le son Impossible de se connecter à l'application Jabber/Webex Impossible d'utiliser le softphone Jabber/Webex App |
| Problèmes techniques de configuration du client |
Installation de clients logiciels Configuration des utilisateurs finaux, des fonctionnalités ou du plan de numérotation Configuration et configuration de la voix, de la vidéo, de la messagerie vocale ou du service de messagerie instantanée et de présence Fourniture de comptes utilisateurs et de terminaux, y compris la mise en œuvre du LDAP et du SSO |
| Bugs d'application possibles | Rapport à Cisco sur les fonctions et fonctionnalités qui ne fonctionnent pas comme indiqué |
| Interruption ou disponibilité du service |
Confirmez la disponibilité et le statut du service. Vérifiez la disponibilité de l'environnement réseau du client, y compris la connectivité cloud ou le réseau PSTN, ou la connectivité SIP pour l'intégration de la téléphonie. |
Exigences en matière de support technique pour les partenaires
Lorsque le partenaire fait part d'un besoin d'assistanceCisco TAC, il doit fournir les informations suivantes :
Informations générales sur les cas
-
Indiquez un numéro d'abonnement ou un numéro de contrat de service valide.
-
Les appelants doivent s'identifier en tant que membres de l'équipe d'assistance aux partenaires représentant le partenaire ou un compte client revendu.
-
Le nom, le numéro de téléphone et l'adresse e-mail du représentant des partenaires ou des informations générales sur le partenaire concernant l'équipe qui s'adresse à Cisco.
Lorsque vous contactez le Cisco Cloud support, identifiez le partenaire, le client et le problème.
Rôles et responsabilités du support Cisco
Cisco est chargée de fournir une assistance au partenaire pour le service Dedicated Instance Cloud au sein du centre de Cisco Cloud données, y compris la résolution et une analyse approfondie de la cause première du problème (Cisco ne fournira pas d'informations détaillées sur le niveau d'infrastructure dans l'analyse des causes premières). En cas d'incidents de gravité 1 ou 2, Cisco informera les partenaires de manière proactive par e-mail.
Cisco n'est pas chargée de prendre en charge :
-
Réseau et équipement des partenaires ou des clients connectés au datacenter Dedicated Instance Cloud et aux locaux du client.
Le nœud de survie amélioré déployé dans les locaux du client sera placé sous la responsabilité conjointe du partenaire/client et de Cisco.
-
Logiciel ou matériel tiers
Le partenaire est chargé d'obtenir de l'assistance ou de mettre à jour des logiciels ou du matériel tiers s'il est déterminé que c'est à l'origine de l'incident.
Notifications et alertes liées à l'assistance
Les partenaires reçoivent des alertes et des bulletins de maintenance dans Control Hub pour la déclaration et la résolution des pannes identifiées des services de base. Les partenaires sont également prévenus à l'avance des activités de maintenance importantes ou de celles qui se prolongent en dehors des périodes de maintenance réservées.
Ces alertes sont envoyées aux partenaires qui se sont inscrits aux alertes Control Hub pour les notifications « Maintenance et pannes ». Reportez-vous aux alertes dans Control Hub. Les partenaires sont tenus de s'assurer que Cisco dispose de coordonnées exactes et à jour. Cisco recommande aux administrateurs de créer un compte et d'utiliser l'application Webex pour les notifications.
Gestion du changement
L'équipe des instances dédiées utilise des procédures formelles et standardisées pour garantir la stabilité et la sécurité du service Cloud. Ces procédures standardisées facilitent une mise en œuvre efficiente et efficace tout en gérant les demandes de changement.
Entretien
Fenêtre de maintenance
Cisco informe le partenaire des activités de maintenance prévues. Toutes les modifications prévues se produisent pendant une période de maintenance. Cisco fournit au partenaire un préavis écrit d'au moins 10 jours civils à l'avance pour toute maintenance planifiée qui perturbera la capacité d'appel des clients. Ces alertes sont envoyées aux partenaires qui se sont inscrits aux alertes Control Hub pour les notifications « Maintenance et pannes ». Reportez-vous aux alertes dans Control Hub. Les partenaires sont tenus de s'assurer que Cisco dispose de coordonnées exactes et à jour. Cisco recommande aux administrateurs de créer un compte et d'utiliser l'application Webex pour les notifications.
La maintenance inclut les activités suivantes :
-
Activités de maintenance de routine présentant un minimum de risques d'impact sur les clients
-
Activités planifiées et programmées qui perturberont la capacité d'appel du client.
-
Renouvellements réguliers des certificats d'applications UC gérées par Cisco. Les renouvellements sont basés sur la période de validité et la date et l'heure de renouvellement des certificats. Cisco renouvelle les certificats des applications UC 3 à 7 jours seulement avant la date d'expiration et suit le processus standard de gestion des modifications.
Pour les clients qui ont activé l'authentification unique (SSO) dans les applications UC, une fois le renouvellement du certificat terminé par Cisco, le partenaire devra désactiver l'authentification unique, réimporter le fichier de métadonnées de l'IDP et réactiver le SSO. Il est également recommandé au partenaire ou au client de valider le SSO.
La période de maintenance du cluster PME sera programmée en fonction de la région d' édition de la PME.
Les créneaux de maintenance sont les suivants pour AMER :
-
21 h ET jusqu'à 6 heures du matin ET, du lundi au vendredi
-
21 h ET jusqu'à 6 heures du matin ET, le week-end (maintenance de l'infrastructure Cisco uniquement)
Les créneaux de maintenance sont les suivants pour APJC :
-
21 h JST jusqu'à 6 heures du matin JST, du lundi au vendredi
-
21 h JST jusqu'à 6 heures du matin JST, le week-end (maintenance de l'infrastructure Cisco uniquement)
Les créneaux de maintenance sont les suivants pour AUS :
-
21 h ACT jusqu'à 6 heures du matin ACT, du lundi au vendredi
-
21 h ACT jusqu'à 6 heures du matin ACT, le week-end (maintenance de l'infrastructure Cisco uniquement)
Les créneaux de maintenance sont les suivants pour l'UE, l'EMEA et le Royaume-Uni :
-
21 h CET jusqu'à 6 h CET, du lundi au vendredi
-
21 h CET jusqu'à 6 h CET, le week-end (maintenance de l'infrastructure Cisco uniquement)
L'heure des fenêtres de changement mentionnées ci-dessus est fixe par région et ne peut pas être modifiée.
Lors de la planification de la maintenance, Cisco fera tout son possible pour minimiser et/ou éliminer les risques d'interruption du service téléphonique grâce à l'architecture géo-redondante des instances dédiées. Cisco s'attend à ce que toutes les configurations destinées aux partenaires et aux clients soient conformes aux meilleures pratiques en matière d' instances dédiées en matière de redondance. Cisco n'est pas responsable d'une perte de redondance due à une mauvaise configuration de la part du partenaire. Il incombe au partenaire de valider et de tester toutes les intégrations tierces qui ne sont pas hébergées/gérées dans le cloud d'instances dédiées.
Cisco lance des mises à niveau des applications de communications unifiées uniquement pour les raisons suivantes :
-
La version actuelle de l'application UC comporte une faille de sécurité et le correctif nécessite une mise à niveau ou une installation COP.
-
Le client utilise actuellement une version inférieure à n-1 (de la version actuelle prise en charge par les instances dédiées) ou une version qui approche de la fin de vie.
Cisco envoie une notification de maintenance au partenaire/client au moins 10 jours civils avant la fenêtre de changement, et il est recommandé au partenaire de répondre à Cisco dans les 2 à 3 jours si le calendrier de modification proposé ne correspond pas à ses priorités commerciales. Cela permet à Cisco de trouver une autre fenêtre de changement (la date reprogrammée correspond uniquement aux dates de disponibilité des opérations de Cisco). Le partenaire peut replanifier la maintenance en soumettant une demande de service de gestion du cycle de vie des applications UC. Pour plus d'informations, consultez Cycle de vie des applications UC.
Aucune maintenance liée à l'infrastructure ne peut être reprogrammée.
Cependant, en cas d'urgence, par exemple en cas de correction d'une faille de sécurité grave ou de certificats sur le point d'expirer, il ne sera pas possible de modifier la fenêtre de maintenance. L'analyse des vulnérabilités d'une instance dédiée par un partenaire ou un client n'est pas prise en charge. L'instance dédiée possède son propre système d'analyse des vulnérabilités qui fonctionne en permanence. Nous effectuons également régulièrement des tests PEN indépendants et fournissons une lettre d'attestation sur le Cisco Trust Portal.
Le partenaire a demandé des modifications
Les modifications demandées par les partenaires nécessitent un examen conjoint pour évaluer leur impact sur l'instance dédiée . Il s'agit notamment des modifications que le partenaire souhaite que Cisco apporte et des modifications que le partenaire souhaite apporter. Par exemple :
-
Changements de configuration affectant les périphériques ou l'intégration des applications
-
Demandes de désactivation d'un service.
Les demandes de modifications importantes, telles que la désactivation d'un service, sont soumises à Cisco. Le partenaire saisit les exigences et les soumet à Cisco par l'intermédiaire de l'équipe Partner Success ou du responsable de compte, pour lancer une évaluation conjointe. Avant la mise en œuvre du changement, la demande est évaluée conjointement par Dedicated Instance Product Management et son partenaire.
Changements d'urgence
Cisco et son partenaire peuvent apporter des modifications d'urgence immédiatement, ou lors de la prochaine fenêtre de maintenance disponible, pour les raisons suivantes.
-
Pour rétablir le service à un client
-
Pour réduire l'impact d'une panne
-
Pour éviter une éventuelle panne client
-
Pour remédier à une faille de sécurité
En cas de modification urgente du réseau en dehors de l'instance dédiée, le partenaire informe Cisco de l'impact visible par Cisco sur les clients. Dans la mesure du possible, le partenaire ouvre un dossier auprès de Cisco afin que Cisco puisse réagir à l'impact.
Lorsqu'une modification d'urgence est apportée à l'instance dédiée, Cisco en informe le partenaire dans la mesure du possible. L'e-mail identifiant tout impact sur le client causé par le changement d'urgence est envoyé à la liste de communication.
Gestion des incidents
La gestion des incidents minimise les effets négatifs sur l'activité causés par les erreurs dans l'environnement. Cisco analyse les incidents au fur et à mesure qu'ils se produisent afin d'en identifier rapidement la cause. Cisco applique ensuite une solution de contournement jusqu'à ce qu'un correctif permanent puisse être déployé.
Les partenaires gèrent la gestion des incidents sur leurs réseaux selon leurs propres processus établis. Les partenaires informent Cisco des activités susceptibles de déclencher des alarmes, ou d'autres notifications visibles par Cisco.
Cisco suit le processus de la fenêtre de maintenance pour appliquer les modifications.
Classification des dossiers d'assistance
La gravité des demandes d'assistance TAC est définie par le partenaire lors de l'ouverture d'un ticket d'assistance auprès de Cisco, en fonction de l'impact commercial. Le partenaire peut demander une augmentation de la gravité pendant la durée de vie d'un ticket, en fonction de l'évolution de l'impact sur l'activité.
La section suivante permet au partenaire de déterminer le niveau de gravité correct lors de l'ouverture d'un ticket d'assistance TAC.
Impact de la mallette d'assistance
Un dossier d'assistance TAC est classé en fonction de son impact sur l'entreprise (taille, portée).
L'impact est une mesure de la criticité commerciale d'un incident, souvent égale à la mesure dans laquelle un incident entraîne la disponibilité de la solution.
| Niveau d'impact de l'incident | Définitions de l'impact |
| Répandue | Plus des trois quarts de l'environnement des partenaires est touché |
| Grand | Entre la moitié et les trois quarts de l'environnement du partenaire est affecté |
| Localisée | Entre le quart et la moitié de l'environnement du partenaire est affecté |
| Individualisée | Moins du quart de l'environnement du partenaire est affecté |
Urgence du dossier d'assistance
L'urgence définit la criticité de l'incident et son impact sur les Services ou la capacité des partenaires à les recevoir.
| Niveau d'urgence de l'incident | Définitions des urgences |
| Critique | La capacité d'appel est interrompue, sans sauvegarde ni redondance |
| Haut | La capacité d'appel est gravement dégradée |
| Moyenne | L'autre fonction est arrêtée |
| Faible | L'autre fonction est dégradée |
Sévérité des dossiers d'assistance
La gravité définit le niveau d'effort déployé par Cisco et son partenaire pour résoudre l'incident.
| Niveau de gravité de l'incident | Définitions de gravité |
| S1 (Critique) | Cisco et son partenaire mobilisent toutes les ressources nécessaires 24 heures sur 24, 7 jours sur 7 pour résoudre la situation |
| S2 (élevé) | Cisco et son partenaire mobilisent des ressources à plein temps pendant les heures normales de bureau pour résoudre la situation |
| S3 (moyen) | Cisco et son partenaire mobilisent des ressources pendant les heures normales de bureau pour rétablir un niveau de service satisfaisant |
| S4 (faible) | Cisco et son partenaire s'engagent à fournir des informations ou une assistance pendant les heures normales de bureau |
Le niveau de gravité est déterminé en appliquant les définitions d'impact et d'urgence.
Matrice de gravité des cas d'assistance
| Impact | |||||
| Répandue | Grand | Localisée | Individualisée | ||
|
Urgence | Critique | S1 | S1 | S2 | S3 |
| Haut | S1 | S2 | S2 | S3 | |
| Moyenne | S2 | S3 | S3 | S3 | |
| Faible | S4 | S4 | S4 | S4 | |
Lors du triage des incidents, Cisco est en mesure de modifier la gravité des cas et de réduire la gravité du ticket d'assistance, si nécessaire. Le dossier peut rester ouvert pendant une période prescrite pendant l'évaluation de la stabilité opérationnelle.
Objectifs de temps de réponse du support logiciel
La section suivante détaille le temps de réponse prévu par Cisco aux cas soumis en fonction de leur gravité. De temps en temps, la gravité des cas peut être ajustée conformément aux directives ci-dessus.
Cisco et objectif de niveau de service
Webex CallingDedicated Instance fournit à ses partenaires une assistance technique en anglais 24 h/24 et 7 j/7. Les partenaires peuvent soumettre les problèmes S3 et S4 directement dans Cisco Support Case Manager. Pour les problèmes S1 et S2, il est recommandé d'appeler le numéro TAC mondial 1-800-553-2447.
La norme de Cisco est de respecter les niveaux de gravité S3 et S4 au moins 95 % du temps, sur la base de la grille suivante :
| Niveau de gravité | Réponse dans les limites de : |
| S1 | 15 minutes |
| S2 | 30 minutes |
| S3 | 1 jour ouvrable |
| S4 | 3 jours ouvrés |
Le temps de réponse est le temps écoulé par Cisco pour reconnaître un problème d'une gravité donnée. Si Cisco ne parvient pas à résoudre le problème dans les délais impartis, Cisco fournit un statut et un plan d'action pour le résoudre. Le temps de résolution dépend de la disponibilité d'une personne qualifiée du côté du partenaire pour vous aider à reproduire et/ou à isoler le problème, ou d'une incompatibilité entre Cisco et l'environnement du partenaire. Si cette personne ne peut pas être mise à disposition, ces délais de résolution peuvent être prolongés.
Si Cisco n'a pas trouvé de statut et/ou de résolution acceptable dans les délais impartis, les partenaires devraient s'adresser à Cisco.
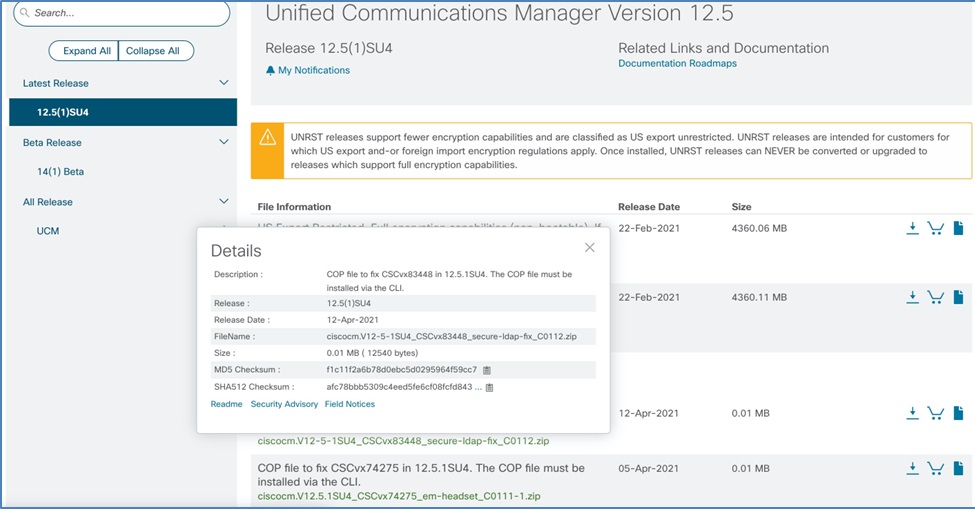
Fichiers du package d'options Cisco (COP)
Cisco publie des fichiers COP pour modifier légèrement la façon dont le code de production s'exécute et permet à Cisco de déployer des logiciels en dehors des cycles de publication habituels. Si nécessaire, les fichiers COP sont publiés à un moment donné après la publication du code de production initial. Les équipes de production publient des fichiers COP pour les problèmes à fort impact et lorsqu'aucune solution n'est disponible. Outre les correctifs, des fichiers COP sont parfois publiés pour distribuer des utilitaires lors de la mise à niveau (par exemple, le nettoyage des disques).
En général, les notices de terrain contenant des problèmes résolus sont associées à un fichier COP. Il existe généralement un dossier COP distinct pour chaque numéro.
Les PSIRT n'ont pas toujours de fichier COP associé. Pour les PSIRT, une nouvelle version est généralement publiée pour une mise à niveau complète.
Scénarios initiés par Cisco
Si Cisco détermine que l'environnement d'instance dédiée d'un client nécessite l' installation d'un fichier COP, Cisco utilise l'un des processus suivants :
-
Si le fichier COP impose une solution d'urgence (vulnérabilité ou panne imminente), Cisco télécharge le fichier COP pendant la fenêtre de maintenance planifiée de Cisco.
-
Dans tous les autres cas, l'installation du COP sera planifiée dans le cadre d'une maintenance régulière avec le partenaire ou le client, conformément à la procédure habituelle de gestion des modifications.
Scénario initié par le client
Si un client décide qu'il a besoin d'installer un fichier COP (firmware du téléphone, modules linguistiques et régionaux, packs d'appareils), il doit lancer le processus suivant :
Créez une demande de service dans Control Hub pour que le fichier COP spécifique soit chargé sur le serveur SFTP dans une instance dédiée, reportez-vous à la section Demande de service.
Cisco téléchargera le fichier uniquement sur le serveur SFTP. Il incombe au partenaire de télécharger l'application COP to UC et de l'installer comme bon vous semble.
Les fichiers COP sont publiés sur la page de téléchargement des logiciels de Cisco :
https://software.cisco.com/download/home
Gestion des capacités
Cisco et son partenaire gèrent la capacité du réseau et des centres de données afin de permettre aux clients d'intégrer la solution d'instance dédiée. Le processus de gestion des capacités inclut le suivi de la croissance continue du nombre d'abonnés clients.
Cisco et son partenaire ont des responsabilités distinctes dans le processus de gestion des capacités.
Responsabilité du partenaire
Le partenaire veille à ce que son équipement réseau dispose d'une capacité suffisante pour faire face à la charge et à une croissance prévue appropriée.
Le partenaire fournit le nombre d'appareils Knowledge Workers et Workspace lors de l' activation de l'instance dédiée (le nombre fourni doit être l'état final du nombre total qui sera configuré dans l'instance dédiée). Sur la base des informations fournies, Cisco s'occupera du dimensionnement des applications de communications unifiées dans une instance dédiée. Voir Dimensionnement des applications de communication unifiée pour plus d' informations sur le dimensionnement des applications UC, reportez-vous à. Le partenaire gère la fourniture de fonctionnalités et d'utilisateurs dans les limites des capacités demandées.
Le partenaire doit informer Cisco des modifications apportées au nombre de Knowledge Workers et au nombre d'appareils Workspace fournis lors de l'activation. Sur la base des informations fournies, Cisco analysera les modifications nécessaires pour les applications de communications unifiées et procédera aux modifications nécessaires. De même, le partenaire doit adresser une demande de service Control Hub à Cisco et travailler ensemble sur un plan d'expansion. Le partenaire ne peut configurer les fonctionnalités et les utilisateurs qu'une fois la capacité supplémentaire ajoutée pour le client. Pour plus d'informations, voir Comment faire une demande de service.
L'ajout de capacité supplémentaire peut prendre du temps, selon le type d' exigence de croissance. Cela se fera en collaboration entre le partenaire et Cisco.
Responsabilité de Cisco
Le service d'instance dédiée surveille la capacité des centres de données et veille à ce que l'équipement de ces centres de données soit suffisamment capable de gérer la charge et d'assurer une croissance prévue appropriée.
Cisco informe le partenaire des extensions ou des modifications prévues pour faire face à la croissance de la capacité si ces modifications concernent le client. La mise en œuvre des mises à niveau et des modifications suit le processus de gestion des modifications.
Gestion des versions
Cisco tient à jour les applications Dedicated Instance Cloud (CUCM, CUCXn, IM&P, CER, Expressway et SME (en option)), comme Cisco le juge approprié, avec les dernières fonctionnalités et fonctionnalités. Les clients peuvent utiliser à tout moment la version la plus récente (« n ») ou la version précédente (« n-1 »).
Cisco informe le partenaire de la disponibilité des versions et des mises à niveau prévues (y compris les exigences de mise à niveau) dans le cadre des alertes et des notifications de gestion des modifications. Cisco communiquera lorsque nous identifierons les clients qui seront mis à niveau. Cisco communiquera également la version vers laquelle le client sera mis à niveau. Le partenaire peut choisir de reprogrammer le surclassement une fois, en fonction des besoins professionnels du client, jusqu'à une semaine avant le surclassement prévu. En cas de réussite d'une mise à niveau, Cisco en informera le partenaire.
Pour plus d'informations, voir Gestion du changement.
Gestion des versions pour la sortie de Cisco Collaboration Systems
Lorsqu'une nouvelle version de Collaboration Systems est disponible, la version actuelle (« n ») est désignée « n-1 ».
| Actions des clients sur une instance dédiée |
v14.0 (n-1) | V15.0-Su4a (n) |
|---|---|---|
| Déploiements de nouveaux clients | Non pris en charge | Soutenu |
| Mises à niveau prises en charge | Doit être mis à niveau vers la V15Su4a | Soutenu |
| Les clients peuvent rester | Non | Oui |
Le « n-1 » actuel mentionné dans le tableau ci-dessus est entré dans sa période de fin de support. Tous les clients qui utilisent encore cette version doivent passer à la dernière version. Cisco facilitera cette transition en demandant au partenaire de commencer à préparer la mise à niveau. Cisco et son partenaire coordonneront en collaboration une fenêtre de maintenance en fonction des besoins commerciaux du client.
La mise à niveau vers la dernière version des systèmes de collaboration est recommandée aux clients qui utilisent la version n-1 des systèmes de collaboration. Si une mise à niveau vers la version Collaboration Systems est nécessaire, ou si une mise à niveau SU est nécessaire pour cause de nouvelles fonctionnalités, vous pouvez soumettre une demande de service Control Hub. Si Cisco détermine qu'une mise à niveau du SU est nécessaire pour corriger des failles de sécurité ou des défauts de sécurité connus, Cisco travaillera avec le partenaire pour planifier la mise à niveau.
Cisco informera le partenaire en cas de réussite d'une mise à niveau.
Gestion du réseau
Responsabilités des partenaires
Le partenaire surveille son réseau et ses équipements connectés au datacenter Cisco Dedicated Instance. Le partenaire surveille également son réseau et ses équipements qui sont :
-
Utilisé pour soutenir le service d'instance dédiée, ET
-
Connecté aux locaux du client.
Partner surveille tous les appareils gérés par ses partenaires et intégrés à Dedicated Instance Cloud.
Responsabilités de Cisco
Webex CallingDedicated Instance utilise des outils réseau de pointe pour surveiller les connexions réseau des centres de données entre notre centre de données et le réseau partenaire, ainsi que des outils d'assurance pour identifier et isoler de manière proactive les défaillances de service dans nos centres de données géo-redondants dispersés dans le monde entier.
Cisco ne surveille pas les services d'intégration sur les appareils gérés par ses partenaires connectés au Dedicated Instance Cloud. Cela inclut, mais sans s'y limiter, les éléments suivants :
-
Cisco ne surveille pas l'instance dédiée SIP Trunk vers un cluster autre que le cluster UC de l'instance dédiée
-
Cisco ne surveille pas les points de routage CTI de l'instance dédiée vers un centre d'appels autre qu'un centre de contact géré par Cisco.
Gestion des certificats
Dans un environnement d'instance dédiée, les certificats sont signés par un Certificate Authority (CA) et gérés comme suit :
Certificats gérés par l'équipe de l'instance dédiée
-
Gestionnaire d'appels
- gestionnaire d'appels
- Gestionnaire d'appels - ECDSA
- tomcat
- Tomcat-ECDSA
- ipsec
- téléviseurs
Le certificat Tomcat est réutilisé pour Call Manager. Il n'apparaît donc plus dans la liste des certificats dans l'interface graphique des certificats. Les certificats IPsec et TVS seront renouvelés s'ils sont autosignés et s'ils arrivent à expiration dans la liste de gestion des certificats.
-
Messagerie instantanée et présence (IM&P) :
- tomcat
- Tomcat-ECDSA
- tasse
- CUP-ECDSA
- cup-xmpp
- Coupe-XMPP-ECDSA
- cup-xmpp-s2s
- Coupe-XMPP-S2S-ECDSA
- ipsec
Le système renouvelle les certificats cup-xmpp-s2s, cup-xmpp-s2s-ecdsa et IPsec s'ils sont autosignés et doivent expirer dans la liste de gestion des certificats.
-
Cisco Unity Connection(CUC) :
- tomcat
- Tomcat-ECDSA
- ipsec
Le système renouvelle le certificat IPsec s'il est auto-signé et arrive à expiration dans la liste de gestion des certificats.
-
Cisco Emergency Responder(CER) :
- tomcat
- Tomcat-ECDSA
- ipsec
Le système renouvelle le certificat IPsec s'il est auto-signé et arrive à expiration dans la liste de gestion des certificats.
-
Autoroute
-
certificat de serveur
-
Renouvellement de la politique
L'équipe de l'instance dédiée renouvelle les certificats listés ci-dessus chaque année, à condition qu'elle les gère. Pendant la période de maintenance du renouvellement, l'équipe supprime également tous les certificats de confiance expirés.
Responsabilité du client ou du partenaire
Les clients ou partenaires doivent gérer (déplacer, ajouter, modifier ou supprimer) tous les certificats gérés par l'utilisateur final lors des migrations ou des opérations de routine. Cette responsabilité inclut également tous les certificats qui ne figurent pas dans la liste ci-dessus.
Sauvegarder et restaurer les responsabilités
Voici un résumé des responsabilités de Cisco et de ses partenaires en matière d'opérations de sauvegarde et de restauration.
| Fête | Responsabilités |
| Partenaire |
Dans le système cloud d'instance dédié du partenaire, celui-ci doit toujours maintenir :
|
| Cisco |
Cisco sauvegarde toutes les applications UC déployées sur une instance dédiée chaque nuit et les 3 dernières bonnes sauvegardes sont enregistrées dans le centre de données de Cisco. Toutes les sauvegardes sont protégées par mot de passe et sont distinctes pour chaque client. Elles ne seront utilisées que pour restaurer l'application UC dans le cadre de la reprise après sinistre. Reportez-vous au système de reprise après sinistre Cisco pour plus d'informations. Cisco n'effectue pas de restaurations à la demande et n'autorise pas à les utiliser comme stratégie de changement. Les partenaires n'auront pas accès à ces sauvegardes et ne seront pas autorisés à les configurer pour leurs centres de données.
|
Système de reprise après sinistre Cisco
Le système de reprise après sinistre (DRS), qui peut être invoqué depuis Cisco Unified Communications Manager Administration le nœud du service de messagerie instantanée et de présence ou depuis n'importe quel nœud Unity Connection, fournit des fonctionnalités complètes de sauvegarde et de restauration des données pour tous les serveurs UC. Le DRS permet à Cisco d'effectuer régulièrement des sauvegardes de données automatiques ou demandées par l'utilisateur. Le DRS effectue également une sauvegarde au niveau du cluster, ce qui signifie qu'il collecte les sauvegardes de tous les serveurs d'un Cisco Unified Communications Manager cluster vers un emplacement central, puis archive les données de sauvegarde sur le périphérique de stockage physique. Cisco fait une sauvegarde personnalisée des Expressways et l'utilise pour la restauration des nœuds.
Les partenaires n'auront pas accès au DRS. Cisco sauvegarde les données de toutes les applications UC déployées dans le cloud d'instances dédiées. En cas de véritable catastrophe, Cisco restaurera les données à partir des dernières données de sauvegarde disponibles. Les partenaires peuvent effectuer la restauration une fois que Cisco aura effectué la restauration du DRS.
Stratégie de reprise après sinistre :
-
Stratégie de reprise : En cas de situation affectant notre centre de données, susceptible d'affecter à la fois les éditeurs et les abonnés, notre objectif principal est de rétablir rapidement les services afin de minimiser les éventuelles perturbations. Le centre de données de basculement veillerait à ce que la capacité d'appel ne soit pas affectée. Notre stratégie de reprise est adaptable et dépend de la nature spécifique de l'échec :
- Échec de candidature : Si le problème est identifié comme une défaillance ou une corruption de l'application, notre objectif est de créer un nouvel éditeur utilisant les services de sauvegarde et de reprise DRS dans un délai d'un jour ouvrable.
- Panne matérielle : en cas de panne matérielle, la décision de créer un nouvel éditeur dans le même centre de données ou dans un autre centre de données, ou de récupérer le matériel défaillant, dépendra des circonstances uniques et de la nature de la panne. Notre priorité, comme toujours, est de minimiser les perturbations et d'accélérer le rétablissement du service.
- Calendrier d'activation de la reprise après sinistre : Le moment précis pour le lancement de nos protocoles de reprise après sinistre dépend de divers facteurs, notamment de l'ampleur de la catastrophe, de la durée estimée de la reprise et de l'impact potentiel sur nos services. Notre équipe dévouée surveille la situation en permanence, en s'efforçant de trouver un équilibre entre la réduction des temps d'arrêt et l'exécution efficace du processus de reprise après sinistre. Sur la base de ces considérations, nous communiquerons l'accord de niveau de service (SLA), les actions entreprises et les délais prévus pour le rétablissement de manière transparente afin que vous soyez tenue informée tout au long du processus.
Processus d'assurance qualité (A2Q)
Le processus d'assurance de la qualité (A2Q) est conçu pour garantir le déploiement réussi de l'instance Webex Calling dédiée (DI). Ce processus se concentre sur la validation de haut niveau des conceptions proposées et sur l'examen et la validation des exigences personnalisées afin de garantir que les résultats attendus correspondent aux résultats attendus.
Portée et limites
Il est important de comprendre la portée du processus A2Q :
- Ce qu'inclut A2Q : Validation de haut niveau des designs proposés et révision et validation des exigences personnalisées.
- Ce que le A2Q n'inclut pas :
- Une garantie ou une confirmation que le design ne posera aucun problème sur le terrain.
- Une révision détaillée de la conception ou du flux de travail.
- Une révision détaillée des scripts ou de la configuration.
Prérequis
Pour lancer le processus A2Q, l'organisation partenaire doit être certifiée Webex Calling partenaire.
Le processus A2Q
Les partenaires doivent suivre ces étapes pour chaque commande Webex DI, y compris les nouveaux déploiements, les modifications, les renouvellements, les NFR et les transferts P2P :
- Soumettez le formulaire A2Q : remplissez le formulaire A2Q.
- Nouveaux déploiements : sélectionnez le type de transaction comme « Greenfield/New ».
- Modifications de commande : sélectionnez le type de transaction comme « Modification de conception par rapport à un déploiement existant » et décrivez les modifications de conception proposées.
- Initiation : L'équipe A2Q créera un espace Webex ou enverra un e-mail. Selon la complexité de la demande, l'examen peut être effectué en ligne ou hors ligne.
- Révision et commentaires : L'équipe A2Q partagera ses avis et commentaires via l' espace Webex ou par e-mail. Le partenaire est chargé de répondre à toutes les questions.
- Approbation : Une fois l'examen terminé, l'A2Q sera approuvé et la suspension de conformité de la commande sera levée. Les partenaires recevront une confirmation par e-mail ou via l'espace Webex.
Chronologie et assistance
- Calendrier prévu : 1 à 7 jours ouvrés.
Les offres complexes peuvent nécessiter plus de temps et de multiples révisions.
- Assistance : Pour toute question A2Q liée à l'identité numérique, veuillez contacter di-a2q-support@cisco.com.


